Archivo de la categoría: Esquema Nacional de Seguridad – ENS

Criptocalipsis, criptoagilidad y transición postcuántica: preparando el marco legal


La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.

Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.

1. El CCN marca el paso, con foco en el sector público

El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.

En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.

2. Hacia una cobertura legal: norma y sentido de urgencia

Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.

3. Las Cortes también analizan el riesgo

El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.

4. Banca y DORA: la criptoagilidad como deber de buena administración

En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».

5. El ecosistema español y AMETIC

La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.

6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act

El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».

Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.

Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.

7. De la doctrina a la práctica: formación y acompañamiento

Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.

Formación y Servicios Profesionales de EADTrust

La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.

Ofrecemos:

  • Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
    • Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
    • Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
  • Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.

Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.

Fuentes

Servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad con los Expertos en Confianza


EADTrust anuncia su servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad, que conlleva la Resistencia a la Computación Cuántica (QRC), para empresas y organismos públicos, ante la prevista llegada de computadores cuánticos que podrán aplicar el algoritmo de Shor (o el de Grover) a los sistemas de cifrado y de firma electrónica.

En un mundo cada vez más digitalizado, en el que los datos son el activo más valioso de las empresas, la llegada de la computación cuántica representa tanto una oportunidad revolucionaria como una amenaza inminente. Como consultor en confianza digital y fundador de EADTrust, he seguido de cerca los avances en este campo, y recientemente hemos lanzado un nuevo servicio de consultoría especializado en el análisis de riesgos cuánticos en criptografía para empresas.

Este servicio no solo evalúa las vulnerabilidades actuales, sino que también proporciona un «roadmap» claro para transitar hacia la adopción de una criptografía post-cuántica (PQC), asegurando la resiliencia de los sistemas en un futuro próximo.

Este tipo de iniciativas de consultoría y evaluación, sin duda será impulsado de forma similar por las grandes consultoras, pero una de las diferencias es que EADTrust puede proporcionar «bloque constructivos» para incorporar a las infraestructuras de las empresas, por su rol de Prestador Cualificado de Servicios de Confianza.

Ya el año 2025 ha sido bautizado como el «año de la cuántica»: la Asamblea General de las Naciones Unidas lo proclamó oficialmente como el Año Internacional de la Ciencia y la Tecnología Cuánticas (IYQ, por sus siglas en inglés). Han sido 100 años desde la publicación del artículo con el que Werner Heisenberg alumbró una nueva mecánica para el mundo atómico. Fue el primero de una serie de trabajos, escritos por él y otros autores —entre los que se encuentran, por ejemplo, Erwin Schrödinger, Max Born, Pascual Jordan, Paul A. Dirac y Wolfgang Pauli— con los que erigieron de forma coral la mecánica cuántica.

Esta «celebración» reconoce que la ciencia cuántica ha ido influyendo en nuestra vida cotidiana de formas invisibles pero esenciales. Dio lugar a los semiconductores y a los láseres, por citar unos pocos de los cambios que han impulsado.

En el terreno de la Computación Cuántica, 2025 significó un marco de anuncios relevantes: Procesadores cuánticos más estables, con miles de qubits coherentes, permitieron simulaciones que superan en algunas tareas a los superordenadores clásicos, corrigiendo errores (ruido cuántico) que antes limitaban su utilidad.

Empresas como IBM, Google y startups especializadas demostraron aplicaciones reales en optimización logística. Eventos globales, conferencias y campañas de divulgación, como las organizadas por la UNESCO, destacaron el potencial de la cuántica para abordar desafíos como la ciberseguridad, convirtiendo 2025 en un catalizador para la «segunda revolución cuántica».

Sin embargo, este entusiasmo no oculta algunas sombras: la posibilidad de descifrar claves utilizadas en la criptografía actual.

Desde ese punto de vista, la computación cuántica no es una amenaza hipotética; es una realidad en evolución que pone en jaque los sistemas criptográficos que protegen datos sensibles en empresas de todo el mundo. Los algoritmos tradicionales, como RSA y ECC (Elliptic Curve Cryptography), se basan en problemas matemáticos difíciles para computadoras clásicas, como factorizar (encontrar los números primos que multiplicados dan la cifra) números grandes. Sin embargo, el algoritmo de Shor, propuesto en 1994, permite a una computadora cuántica resolver estos problemas mucho más rápido, rompiendo el cifrado en dias en lugar de millones de años.

Entre los riesgos más críticos destacan:

  • «Harvest Now, Decrypt Later» (Recolecta ahora, descifra después): Sistemas de inteligencia militar de otros países o ciberdelincuentes ya están recolectando datos cifrados hoy, esperando el momento en que las computadoras cuánticas escalables estén disponibles para descifrarlos. Según estimaciones de diferentes analistas del mercado, la criptografía asimétrica podría volverse vulnerable hacia 2030 y poco útil para 2035. Esto afecta a datos que requieren disponibilidad a largo plazo, como registros médicos, financieros o secretos industriales.
  • Vulnerabilidades en Infraestructuras Críticas: Sectores como banca, salud y cloud computing dependen de protocolos como TLS, para el cifrado de las comunicaciones que dejarían de ser útiles si nos se cambia el tipo de criptografía. Estimaciones recientes señalan que a lo sumo el 3% de las organizaciones ha implementado medidas de resistencia cuántica, dejando expuestas a la mayoría. En España, normativas como el Esquema Nacional de Seguridad (ENS) y el RGPD exigen protección de datos, pero muchas empresas subestiman el riesgo, con solo el 4% de líderes viéndolo como inminente en los próximos tres años.
  • Impacto Económico y Regulatorio: La transición tardía podría suponer ingentes pérdidas económicas por las nuevas brechas de seguridad.


En el lado positivo, ya existen estándares como los definidos por el NIST (National Institute of Standards and Technology) de Estados Unidos (con amplio consenso internacional) que describen en detalle los algoritmos PQC como CRYSTALS-Kyber y CRYSTALS-Dilithium, Sphincs+ y Falcon urgiendo a las empresas a adoptarlos para cumplir con regulaciones futuras.

Recientes avances en computación cuántica, como qubits más estables, aceleraron las expectativas de evolución del hardware haciendo imperativa una acción inmediata.

Metodología de EADTrust

En EADTrust, nuestra consultoría de análisis de riesgo cuántico se diseña para ser práctica y escalable, alineada con normativas europeas y españolas como el ENS, ENI y RGPD.

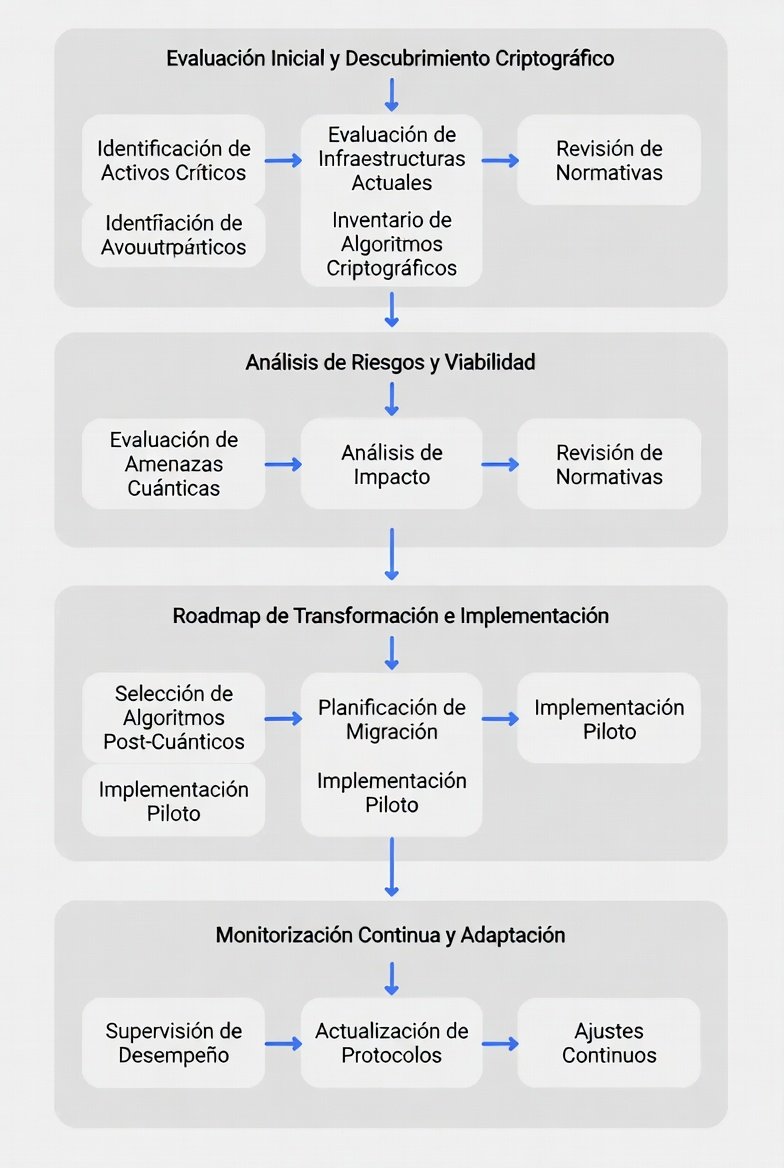
Se estructura en fases que transforman la criptografía desde un «enigma técnico» a un activo estratégico.

  1. Evaluación Inicial y Descubrimiento Criptográfico: Comenzamos con un diagnóstico exhaustivo del ecosistema digital de la empresa. Usando herramientas avanzadas, identificamos todos los activos criptográficos (claves, certificados, protocolos) en sistemas, clouds y aplicaciones. Esto incluye la creación de un Cryptographic Bill of Materials (CBOM), un inventario detallado que mapea vulnerabilidades cuánticas, priorizando datos sensibles por su valor y duración de protección necesaria.
  2. Análisis de Riesgos y Viabilidad: Evaluamos el impacto potencial mediante escenarios como «harvest now, decrypt later». Realizamos pruebas de viabilidad con algoritmos PQC estandarizados por NIST, cuantificando riesgos basados en activos (e.g., ¿qué pasaría si se rompe el cifrado de una base de datos de clientes?). Incorporamos principios de «cripto-agilidad» para permitir actualizaciones sin interrupciones operativas.
  3. Roadmap de Transformación e Implementación: Desarrollamos un plan personalizado para la transición a PQC. Esto incluye integración con marcos como Zero Trust, donde se aplican verificaciones continuas y mínimo privilegio. Recomendamos soluciones híbridas (clásica + post-cuántica) para una migración gradual, junto con formación para equipos. Finalmente, ofrecemos auditorías de cumplimiento para asegurar alineación con regulaciones.
  4. Monitorización Continus y Adaptación: La consultoría no termina en la implementación; incluimos revisiones periódicas para adaptarse a evoluciones en amenazas cuánticas, garantizando resiliencia a largo plazo.

Esta metodología no solo mitiga riesgos, sino que posiciona a las empresas como líderes en innovación, convirtiendo la amenaza cuántica en una oportunidad.

Nuestra propuesta añade un énfasis en el cumplimiento de la normativa europea y española, facilitando una comprensión accesible del mundo cuántico para decisores no técnicos.

2025 nos recordó que la fisca cuántica no es ciencia ficción, sino una fuerza transformadora también en el campo de la computación que exige preparación inmediata. Si tu empresa maneja datos críticos, contacta con EADTrust para un análisis inicial. La transición a la post-cuántica no es opcional; es esencial para sobrevivir en la era digital que se avecina. Llámanos al +34 91 716 0555 (desde España, también al 902 365 612).

EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
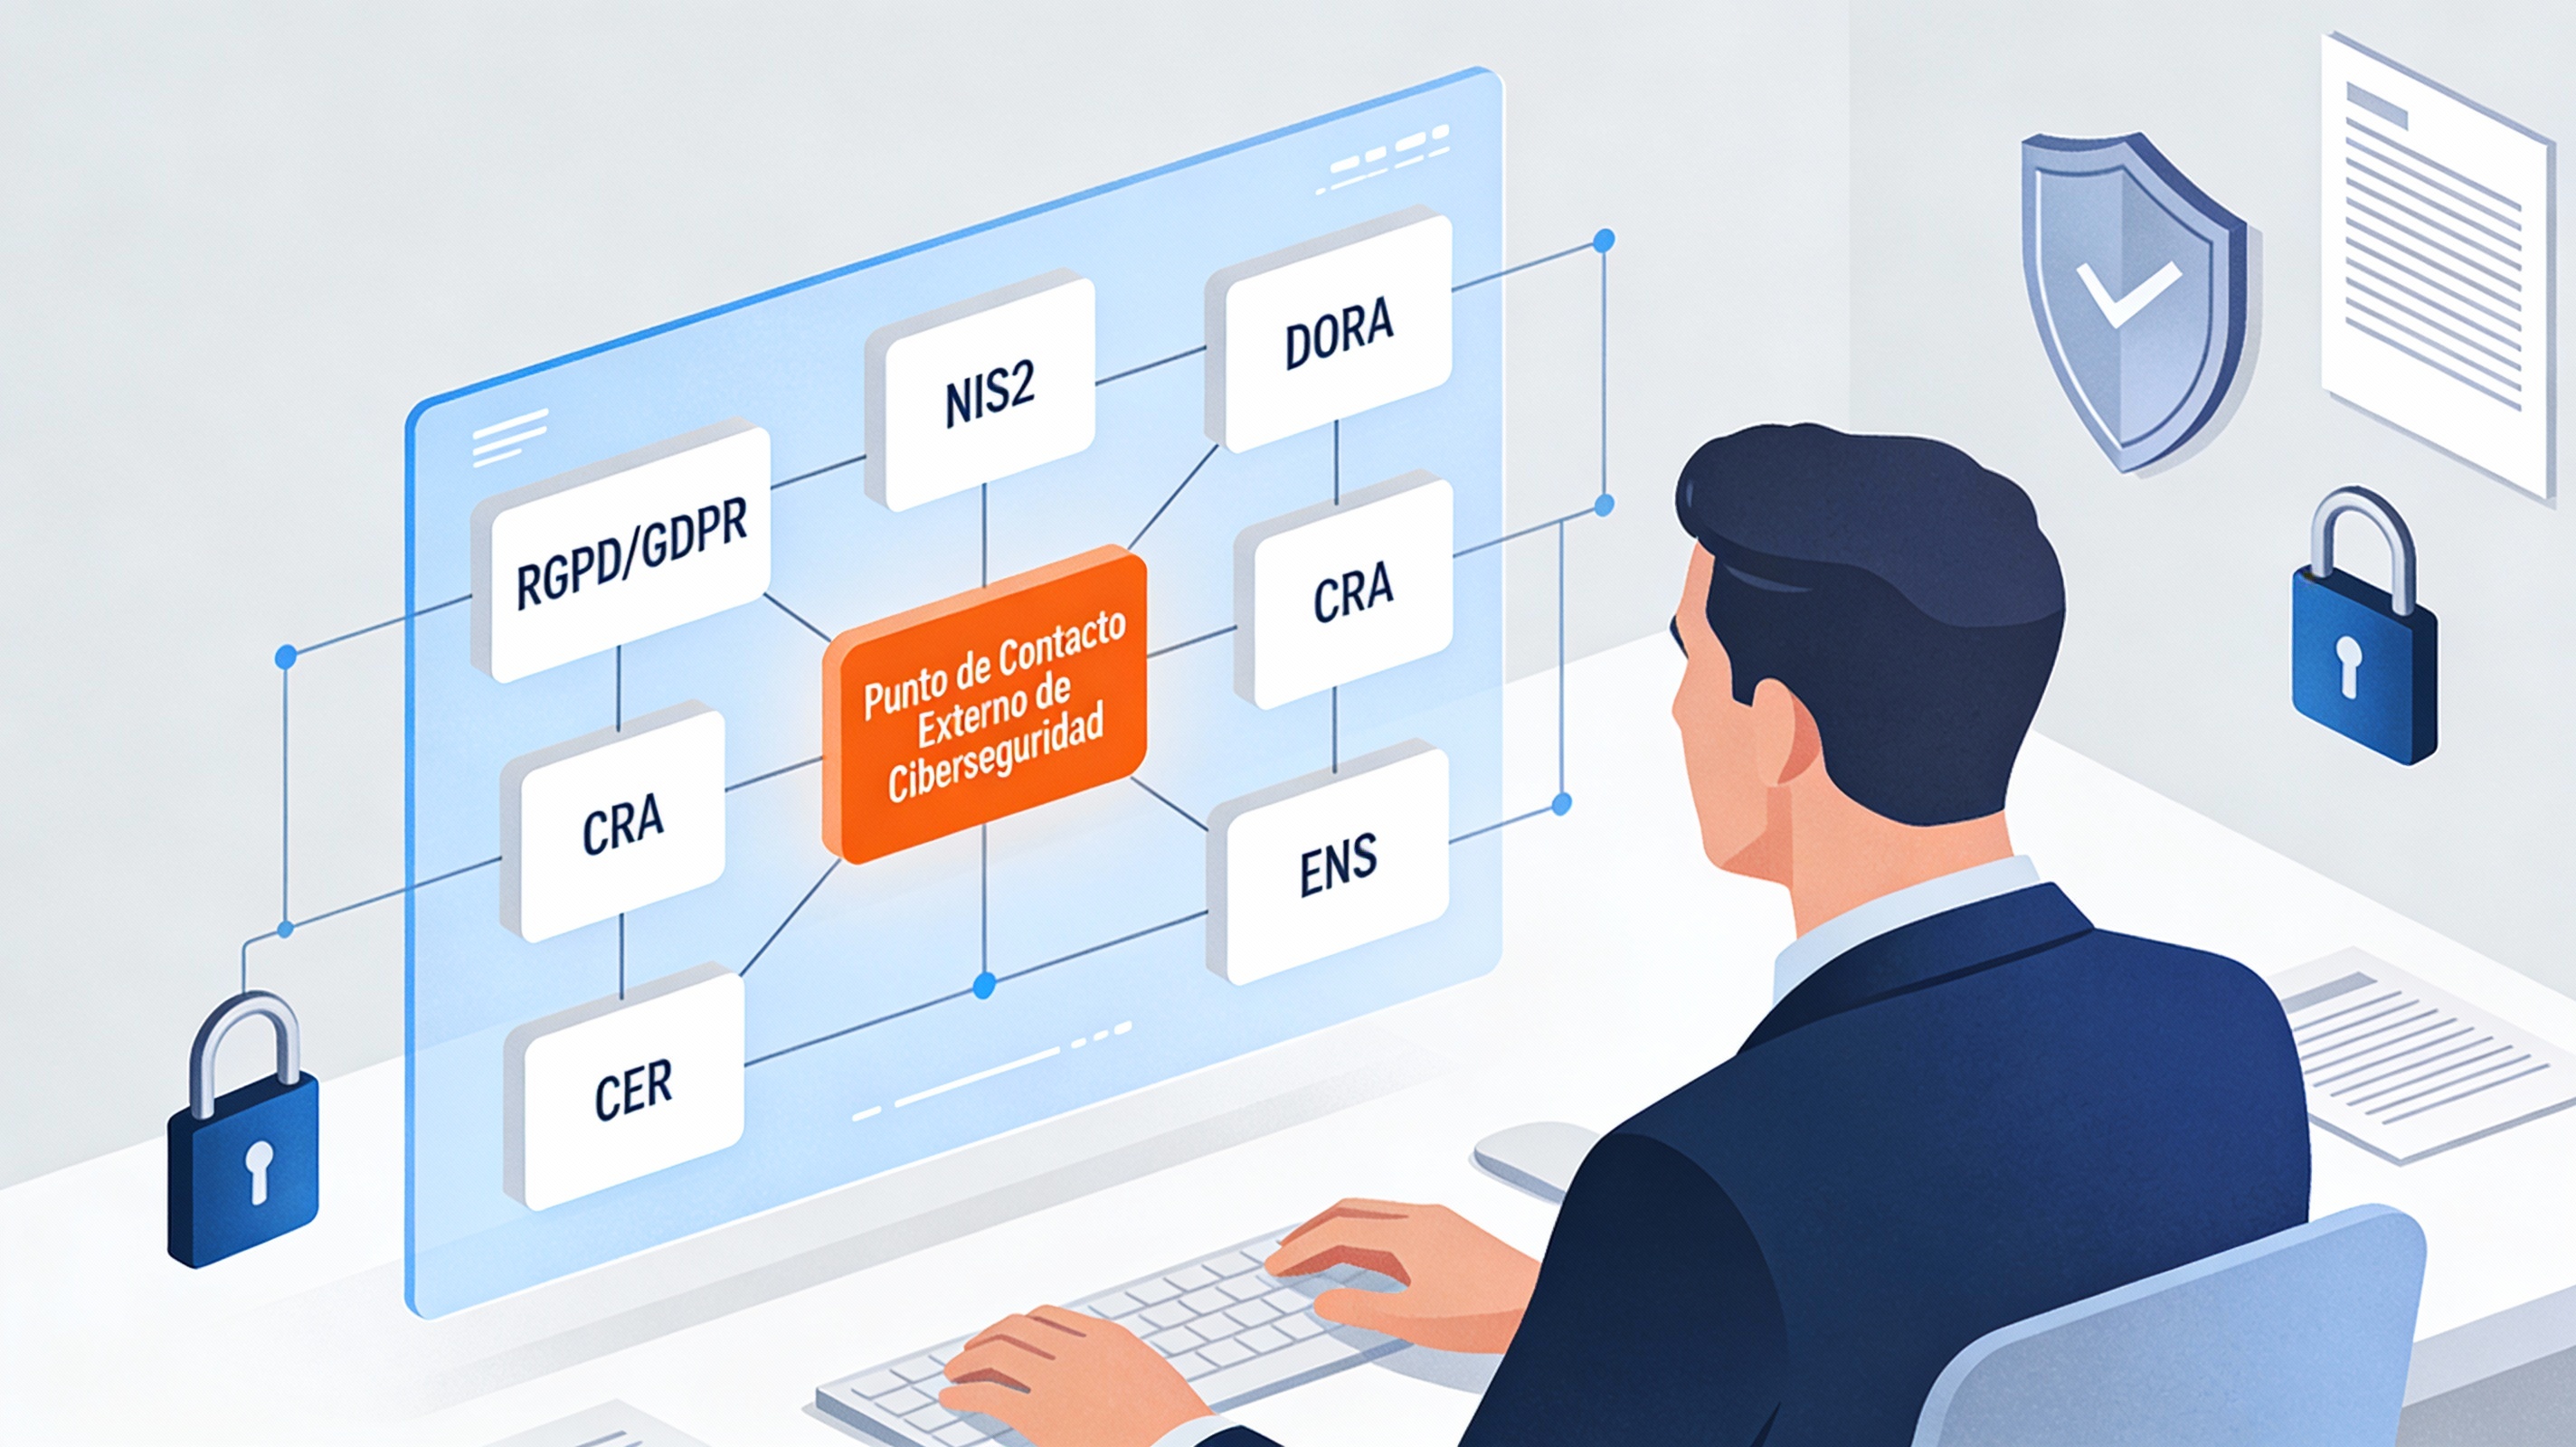
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

Formación sobre Computación Cuántica y Criptografía Postcuántica


En el marco de los Servicios de EADTrust de preparación de infraestructuras para afrontar los retos de la Computación Cuántica en relación con la Criptografía y la Preservación de documentos, uno de los primeros pasos es ayudar a entender bien como la física cuántica nos lleva a la Computación Cuántica, como podemos hacer algunos programas simples con qubits y, tras entenderlos, como la superposición y el entrelazamiento cuánticos dan lugar al algoritmo de Shor que permitirá descifrar claves privadas de algoritmos como RSA y ECC.

Después ayudaremos a nuestros clientes a diagnosticar sus infraestructuras identificando en qué puntos se usa cifrado y otras técnicas criptográficas y explicando qué alternativas van apareciendo entre los algoritmos postcuánticos para reforzar los puntos débiles.

Y cuando estén listos les proporcionaremos los servicios criptográficos actualizados con los últimos algoritmos resistentes a la computación cuántica estandarizados como FIPS-203, FIPS-204, FIPS-205 y FIPS-206.

En esta fase presentamos el curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica» en Madrid, dirigido a entidades que emplean cifrado y técnicas criptográficas, con ponentes expertos y temario adaptado a la emergencia de la computación cuántica y sus riesgos para la seguridad digital.

Objetivo y Público

El curso está orientado a empleados y directivos de entidades financieras, bancarias, aseguradoras, administraciones públicas, organismos de defensa y seguridad, empresas tecnológicas, telecomunicaciones y proveedores considerados infraestructuras críticas, así como a responsables de innovación, ciberseguridad y estrategia tecnológica.

Fechas, Lugar y Participación

  • Fechas: 12 y 13 de noviembre de 2025, de 10 a 17 horas.
  • Lugar: Hotel Zenith Conde Orgaz, Madrid (presencial).
  • Participación: Incluye material didáctico, ejercicios prácticos con el IQC Kit, comidas y café.

Realización y Ponentes

  • Jorge Christen, experto en computación cuántica y profesor universitario.
  • Julián Inza, especialista en criptografía y consultor en ciberseguridad encargado de iniciativas internacionales de estandarización post-cuántica.

Temario

Día 1: Nivel introductorio

  • Historia de la física cuántica.
  • Conceptos básicos (qubits, superposición, esferas de Bloch, puertas cuánticas).
  • Uso de un ordenador cuántico con IBM(R) Composer.
  • Estado actual de tecnologías cuánticas.

Día 2: Nivel avanzado y aplicado

  • Algoritmos cuánticos relevantes (Shor, Grover, optimización).
  • Impacto de la computación cuántica en criptografía.
  • Revisión de algoritmos post-cuánticos y roadmap NIST, ETSI, UE, ENISA y CCN.

Contexto y Relevancia

2025 es el Año Internacional de la Ciencia y la Tecnología Cuánticas, con importantes avances como la primera computadora cuántica comercial de Microsoft (24 cúbits lógicos), incremento de inversión tecnológica global y esfuerzos coordinados por la UE, NIST y otros organismos para la adopción de criptografía post-cuántica ante el riesgo del “criptocalipsis”.

Roadmap Europeo

La hoja de ruta comunitaria prevé:

  • Concienciación y evaluación de riesgos (2023-2024).
  • Desarrollo de capacidades y planificación (2024-2025).
  • Implementación y pruebas (2025-2027).
  • Adopción completa y monitoreo (desde 2027).
    Prioriza sectores críticos, seguridad de la cadena de suministro, cumplimiento normativo, interoperabilidad, capacitación y campañas de sensibilización.

Precios y Descuentos

  • Precio general: 900 € + IVA.
  • Descuento del 25% (675 €) para clientes de EADTrust o referenciados. Fecha límite para descuento: 1 de noviembre de 2025.

Certificado e Inscripción

Se entrega certificado acreditativo de la formación.

Inscripción mediante formulario en la web o por correo electrónico, con protección de datos conforme a RGPD y LOPDGDD.

Requisitos y Contacto

No se requieren conocimientos previos de física, computación cuántica ni criptografía.

Información y consultas en info@eadtrust.eu o teléfono 917160555

Robustez de las claves asimétricas recomendadas por el CCN


Recientemente, el Organismo Supervisor de Prestadores Cualificados de Confianza eIDAS en España ha comunicado a los prestadores de servicios de confianza la recomendación de abandonar el uso de claves RSA de hasta 2048 bits, indicando que la fuente de la recomendación es el CCN (Centro Criptógico Nacional) a través del documento CCN-STIC 221 – Guía de Mecanismos Criptográficos autorizados por el CCN.

Sin embargo, ese documento no entra en detalles de tamaños de clave recomendados aunque indica en su página 104

Los resultados del ataque ROCA obligó a varios gobiernos europeos a revocar todos
los certificados digitales de millones de tarjetas de identificación de sus ciudadanos,
ya que tenían claves de 1024 bits y se podía suplantar la identidad de sus ciudadanos. En España se optó por la misma medida de prevención, aunque los DNIe españoles no corrían el mismo peligro que los documentos de identidad utilizados en otros países, ya que el DNIe español utiliza claves de 2048 bits.

dando a entender que un tamaño de 2048 bits en RSA es apropiado.

En realidad, las claves de los dispositivos cualificados de casi todos los países (no solo España) eran en aquel momento de 2048 bits, pero la vulnerabilidad ROCA afectaba al algoritmo de generación de claves adoptado por Infineon (que lo limitó al uso de la variante «Fast Prime») con lo que hubiera sido sencillo sustituir las claves generadas por aquellos chips con generadores externos al propio chip.

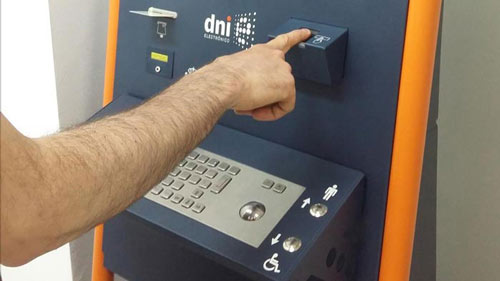
En muchos lugares (incluida España) se optó por generar claves RSA de 1952-bits en el propio chip. A tal efecto se modificó el software de los «cajeros automáticos del DNI» para actualizar los certificados (y su clave privada asociada) cuando acudieran los ciudadanos a la renovación de certificados. Para siguientes emisiones de DNIe se usaron dispositivos diferentes.

El documento del CCN que entra en más detalles sobre la criptografía es el CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad, y la versión más reciente es de mayo de 2022.

En su apartado 3 se indica:

Los mecanismos criptográficos autorizados indicados en los siguientes apartados se han clasificado en dos (2) categorías (CAT) de acuerdo con su fortaleza estimada a corto y largo plazo:

a) Recomendados (R): mecanismos que ofrecen un nivel adecuado de seguridad a largo plazo. Se considera que representan el estado del arte actual en seguridad criptográfica y que, a día de hoy, no presentan ningún riesgo de seguridad significativo. Se pueden utilizar de forma segura a largo plazo, incluso teniendo en cuenta el aumento en potencia de computación esperado en un futuro próximo. Cualquier riesgo residual, solo podrá proceder del desarrollo de ataques muy innovadores.

b) Heredado o Legacy (L): mecanismos con una implementación muy extendida a día de hoy, pero que ofrecen un nivel de seguridad aceptable solo a corto plazo. Únicamente deben utilizarse en escenarios en los que la amenaza sea baja/media y el nivel de seguridad requerido por el sistema bajo/medio (como veremos en el apartado 5) y deben ser reemplazados tan pronto como sea posible, ya que se consideran obsoletos respecto al estado del arte actual en seguridad criptográfica, y su garantía de seguridad es limitada respecto a la que ofrecen los mecanismos recomendados. Como consecuencia de ello, para estos mecanismos se define el periodo de validez hasta 2025 (31 de diciembre), salvo indicación expresa de otro periodo.

En la Tabla 3-2. Tamaño de las primitivas RSA acordadas se considera (L)egacy la criptografía RSA de hasta 2048 bits.

En la Tabla 3-4. Curvas elípticas acordadas se consideran (R)ecomendada la criptografía ECC de todos los tamaños habituales entre los que se encuentran NIST P-256 o secp256r11 y NIST P-384 o secp384r1

En la Tabla 3-8. Esquemas de Firma electrónica autorizados se consideran L los tamaños de clave RSA hasta 2024 y R los tamaños de clave RSA de más de 3072 bits. Y en las variantes ECC las de tamaños a partir de 256 bits.

En la página 50 se entra en detalle sobre la firma electrónica [MP.INFO.3] tal como se encuentra definida en el Reglamento eIDAS y según la forma en la que se debe aplicar en las Administraciones Públicas en el contexto del Esquema Nacional de Seguridad.

Para los niveles bajo y medio del ENS se admiten claves RSA (del firmante) de, al menos, 2048 bits, claves de 224-255 bits si se emplean curvas elípticas y Funciones hash SHA-256 o superior.

Sin embargo, tal como se ha visto esa posibilidad entra en la consideración de «Legacy» y se tiene que dejar de usar desde el 1 de enero de 2026.

Para el nivel alto del ENS se requiere una fortaleza mínima de 128 bits, «los mecanismos utilizados deberán ser recomendados«, que, según se ve en las tablas indicadas anteriormente, debe ser en RSA de al menos, 3072 bits, y de más de 256 bits si se emplean curvas elípticas . Se entra en detalle en la Tabla 3-8 (página 16).

En cuanto a los Sellos de Tiempo [MP.INFO.4] se consideran los requisitos para el ENS alto:

  • Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
  • Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
  • Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir:
     # RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits).
     # Curvas elípticas con claves de, al menos, 256 bits.
     # Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256. – Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.

Todos estos requisitos son muy difíciles de afrontar si se empiezan a considerar en el año 2025, pero EADTrust ya los tuvo en cuenta en la definición de sus jerarquías de certificación desde su creación.

Jerarquias de certificación de EADTrust.

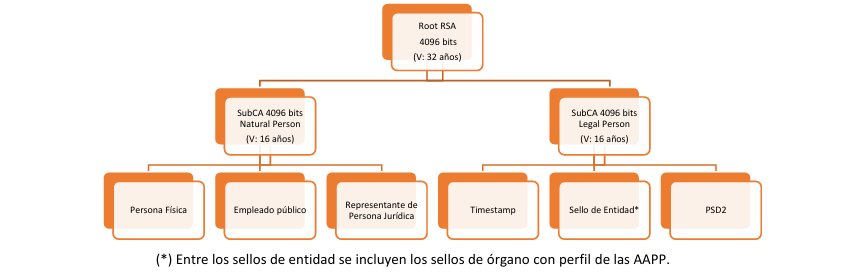
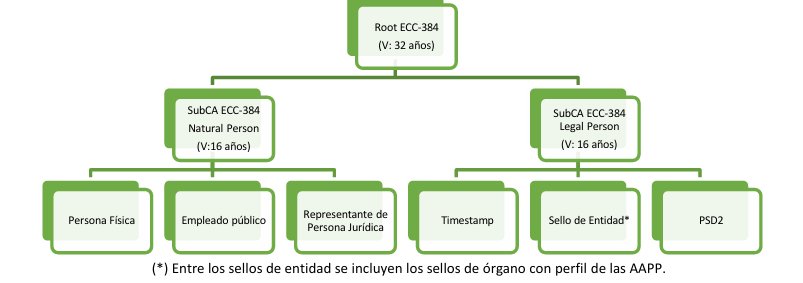
Las jerarquías de certificación de EADTrust ya cumplen los requisitos establecidos por el CCN desde que se diseñaron y se llevó a cabo la ceremonia de generación de claves de CA en 2019, sin esperar a la fecha límite de diciembre de 2025. Se estructuran en tres niveles (Root CA, Sub-CA e Issuing CA) y combinan tecnologías RSA y ECC, posicionando a EADTrust como pionera en Europa por su uso dual. Esta estructura soporta la emisión de certificados cualificados para firma electrónica, sellos electrónicos y autenticación de sitios web, cumpliendo con los estándares de ETSI y CEN para eIDAS y garantizando alta seguridad y confianza en transacciones electrónicas. La adopción de ECC refuerza su preparación para desafíos criptográficos futuros y ha sido clave para su designación como la entidad emisora de los certificados utilizados por los organismos sanitarios españoles para emitir el pasaporte COVID-19 durante la pandemia.

Las variantes de certificados ofrecidos por EADTrust son las siguientes:

  • Autenticación y firma electrónica de personas físicas,
  • Autenticación y firma electrónica de personas físicas, con indicación de entidad en la que trabajan,
  • Autenticación y firma electrónica de representantes legales de personas jurídicas,
  • Autenticación y firma electrónica de empleados públicos,
  • Autenticación y firma electrónica de empleados públicos, en el contexto de la Administración de Justicia
  • Autenticación y sello electrónico de personas jurídicas,
  • Autenticación y sello electrónico de órganos de la administración pública,
  • Autenticación y sello electrónico de personas jurídicas sujetas a la normativa PSD2,
  • La creación de sellos de tiempo electrónicos cualificados,
  • La comprobación y validación de firmas electrónicas, sellos electrónicos, y de sellos de tiempo electrónicos,
  • La conservación de firmas electrónicas, sellos o certificados para estos servicios

Se contemplan algoritmos criptográficos de tipo RSA con tamaños de clave de 2048 bits, 4196 bits y 8192 bits y algoritmos criptográficos de tipo ECC (Criptografía de Curva Elíptica) con tamaños de clave de 256 bits y 384 bits.

Los diferentes niveles de robustez de criptografía permiten el cumplimiento de los niveles medios y altos del ENS (Esquema Nacional de Seguridad) de España, tal como se describen en el documento “Guía de Seguridad de las TIC – CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad” citado, según las necesidades de las Administraciones Públicas.

Los tamaños de clave para los certificados cualificados (a partir de los certificados de Autoridad de Certificación raíz) son:

  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 4096-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 8192-bit key size with SHA512 digest algorithm para certificados cualificados.
  • ECC Root CA P-256 with SHA256 digest algorithm para certificados cualificados.
  • ECC Root CA P-384 with SHA384 digest algorithm para certificados cualificados.
    Para certificados no cualificados
  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados no cualificados.

En la siguiente figura se muestra la jerarquía RSA de 4096 bits que es similar a la de 8192 bits.

En la siguiente figura se muestra la jerarquía ECC de 384 bits que es similar a la de 256 bits.

Desde principios de 2023 EADTrust ha difundido además los nuevos certificados para la provisión de servicios de sello de tiempo cualificado diferenciados por usar diferentes algoritmos criptográficos, tamaño de clave y uso o no de Dispositivo Cualificado de Creación de Sello o de Firma (DCCF, DCCS o QSCD).

Algunos están especialmente diseñados para cumplir requisitos establecidos en el Esquema nacional de Seguridad (ENS) para el Nivel de Seguridad Alto.

Los campos “CommonName” de los nuevos certificados son:

Certificado CriptografíaTamaño ClaveQCSDENS
EADT QTSU 2023 RSA 2048RSA2048NONO
EADT QTSU 2023 ENS alto RSA 3072RSA3072NOSI
EADT QTSU QSCD 2023 ENS alto RSA 4096RSA4096SISI
EADT QTSU 2023 ENS alto ECC 256ECC256NOSI
EADT QTSU QSCD 2023 ENS alto ECC 384ECC384SISI

Por compatibilidad se mantienen los sellos de tiempo basados en criptografía RSA de 2048 bits, destinados a entidades no sujetas al cumplimiento de la normativa ENS del Esquema nacional de Seguridad.

El reto de las entidades del sector público

Los cambios en la criptografía de los certificados y de los sellos de tiempo no solo afectan a los Prestadores de Servicios de Confianza, también afectan a las entidades públicas que deben aceptar los nuevos certificados.

Por eso, en EADTrust hemos creado un servicio de apoyo sin coste para entidades públicas que orienta sobre los puntos de la infraestructura que deberían revisar para facilitar la transición a la criptografía más robusta (sobre todo su página web de servicios al ciudadano). Además, aportamos un juego completo de certificados de prueba vigentes y revocados para que puedan comprobar los diferentes casos de uso. Pueden llamar al 91 7160555.

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Laboratorio de Confianza Digital ICADE Garrigues


La Universidad Pontificia Comillas y el despacho de abogados Garrigues, firmaron un convenio para crear el Observatorio ‘Legaltech’, Garrigues-ICADE.

El Observatorio, depende de la Facultad de Derecho (Comillas ICADE), a través del Centro de Innovación del Derecho (CID-ICADE).

En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).

Formando parte del Observatorio se han definido ya varios laboratorios:

Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.

Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.

Hemos creado un Enlace de invitación al Canal de Whatsapp del Laboratorio de Confianza Digital en el que comentaremos novedades y al que se pueden conectar las personas interesadas.

Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.

Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.

Norma del CCN para firma en la nube


CCN-CertificacionLos dispositivos cualificados de creación de firma son necesarios para producir firmas electrónicas y sellos electrónicos cualificados en el contexto del Reglamento 910/2014 (EIDAS).

Dada la lentitud del proceso de publicación en el seno del CEN (Comité Europeo de Normalización) de las normas de evaluación de conformidad de dispositivos cualificados de creación de firma que promovía el Reglamento EIDAS, en su artículo 30, en 2016 el Centro Criptológico Nacional (CCN) impulsó la publicación de una norma propia a lo que le autorizaba el propio artículo 30 en su apartado 3-b.

En efecto, el artículo 30 en su apartado 1 indica:

La conformidad de los dispositivos cualificados de creación de firmas electrónicas con los requisitos que figuran en el anexo II será certificada por los organismos públicos o privados adecuados designados por los Estados miembros.

Y en su apartado 3

La certificación contemplada en el apartado 1 se basará en los elementos siguientes:

a) un proceso de evaluación de la seguridad llevado a cabo de conformidad con las normas para la evaluación de la seguridad de los productos de tecnología de la información incluidos en la lista que se establecerá de conformidad con el párrafo segundo

(…)

La Comisión establecerá, por medio de actos de ejecución, la lista de las normas para la evaluación de la seguridad de los productos de tecnología de la información a que se refiere la letra a). Dichos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

En abril de 2016 se publicó la DECISIÓN DE EJECUCIÓN (UE) 2016/650 DE LA COMISIÓN de 25 de abril de 2016 por la que se fijan las normas para la evaluación de la seguridad de los dispositivos cualificados de creación de firmas y sellos con arreglo al artículo 30, apartado 3, y al artículo 39, apartado 2, del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.

Sin embargo, esta norma solo hacía mención al marco de evaluación Common Criteria (ISO/IEC 15408 — Information technology — Security techniques — Evaluation criteria for IT security (Tecnología de la información — Técnicas de seguridad — Criterios de evaluación para la seguridad de la TI), Partes 1 a 3 y a la norma de perfiles de protección de dispositivos seguros de creación de firma EN 419 211 — Protection profiles for secure signature creation device (Perfiles de protección para los dispositivos seguros de creación de firma, Partes 1 a 6), que pasaba de puntillas sobre los requisitos de firma en la nube (limitado a la parte  EN 419 211-5).

En base a la Directiva 1999/93/CE se había publicado en julio del año 2003 la Decisión 2003/511/CE:de la Comisión, de 14 de julio de 2003, relativa a la publicación de los números de referencia de las normas que gozan de reconocimiento general para productos de firma electrónica, de conformidad con lo dispuesto en la Directiva 1999/93/CE del Parlamento Europeo y del Consejo que permitía contar con dispositivos seguros de creación de firma mientras evolucionaba el marco de normas técnicas de evaluacón de conformidad.

Dado el interés de algunas entidades españolas en certificar dispositivos cualificados de creación de firma (necesarios, por ejemplo, para finalizar el proyecto de DNI en la nube) el Centro Criptológico Nacional publicó en enero de 2017 la norma IT-009 -Remote Qualified Electronic Signature Creation Device Evaluation Methodology.

Esta norma se publicó al amparo del apartado 3-b del artículo 30 de EIDAS:

3.   La certificación contemplada en el apartado 1 se basará en los elementos siguientes:

(…)

b) un proceso distinto del proceso contemplado en la letra a), con tal de que ese proceso haga uso de niveles de seguridad equivalentes y que los organismos públicos o privados a los que se refiere el apartado 1 notifiquen ese proceso a la Comisión. Podrá recurrirse a ese proceso únicamente a falta de las normas a que se refiere la letra a) o cuando esté en curso el proceso de evaluación de la seguridad a que se refiere la letra a).

El documento recoge lo esencial de las normas técnicas en estado borrador en ese momento y posicionó a España en la punta de lanza de la evaluación de conformidad. Debe agradecerse al CCN esta labor proactiva que redunda en la competitividad de las empresas españolas del sector de la seguridad.

Por parte de TCAB (Trust Conformity Assessment Body) fué un privilegio el que pudiéramos colaborar en los trabajos preparatorios previos a la publicación de la norma.

Anteproyecto de Real Decreto de desarrollo de las leyes 39 y 40/2015


Se inicia la fase de trámite de audiencia e información pública del anteproyecto de «Real Decreto por el que se desarrollan la Ley 39/2015, de 1 de octubre, del Procedimiento Administrativo Común de las Administraciones Públicas y la Ley 40/2015, de 1 de octubre, de Régimen Jurídico del Sector Público, en materia de actuación y funcionamiento del sector público por medios electrónicos» que permite remitir comentarios hasta el próximo 15 de junio de 2018.

Los trámites de audiencia e información pública tienen por objeto recabar la opinión de los ciudadanos titulares de derechos e intereses legítimos afectados por un proyecto normativo ya redactado, directamente o a través de las organizaciones o asociaciones que los representen, así como obtener cuantas aportaciones adicionales puedan realizar otras personas o entidades.

Para el ámbito de la administración electrónica y la transformación digital resulta de especial importancia el citado Proyecto de Real Decreto, por lo que es de agradecer la oportunidad abierta a realizar sugerencias y aportaciones.

El texto de este proyecto de Real Decreto y su MAIN (Memoria del Análisis de Impacto Normativo) se encuentran disponibles a través de la web del Ministerio de Hacienda y Función Pública:

http://www.minhafp.gob.es/es-ES/Normativa%20y%20doctrina/NormasEnTramitacion/Paginas/normasentramitacion.aspx

Políticas marco de firma electrónica


El 2 de diciembre de 2015, el Comité Técnico Estatal de la Administración Judicial Electrónica (CTEAJE) aprobó la Guía de Interoperabilidad y Seguridad (GIS) de Autenticación, Certificados y Firma Electrónica en la Administración de Justicia en España, que constituye de facto la «Política Marco de Firma Electrónica para la Administración de Justicia».

El objeto de esta norma es servir como guía en lo relativo a la gestión de firmas electrónicas en el ámbito de la justicia, así como tomar en consideración los conceptos conexos de autenticidad de documentos electrónicos y uso de certificados en el marco de la identificación y autenticación de intervinientes cuando no se precise el uso de firma electrónica.

Es de aplicación a la Administración de Justicia, a los ciudadanos en sus relaciones con ella y a los profesionales que actúen en su ámbito, así como a las relaciones entre aquélla y el resto de Administraciones y organismos públicos.

La administración de Justicia es la estructura de la administración específica para el Poder Judicial, que es un poder diferente al Ejecutivo y lo es también la infraestructura administrativa que le da soporte.

En el ámbito de la Administración Pública, la Administración General del Estado ha desarrollado diversa normativa destinada  favorecer la digitalización de su funcionamiento. En su momento, uno de los hitos principales de ese proceso de digitalización lo constituyó la publicación de la Ley 11/2007 que suplementaba lo dispuesto en la Ley 30/1992. En el año 2015 se publicaron las leyes siamesas Ley 39/2015 y Ley 40/2015 (subsumiendo las dos leyes citadas), un año después de la publicación del Reglamento europeo UE 910/2014 (EIDAS) y teniendo ya en cuenta bastantes de los aspectos de la norma europea.

Por su lado, en la Administración de Justicia se ha desarrollado la Ley 18/2011 a semejanza de la Ley 11/2007 y se han modificado las leyes procesales, con cambios significativos en 2015.

AGE-AJU

En el ámbito de la AGE, dentro del Esquema nacional de Interoperabilidad  se ha desarrollado una política marco de firma electrónica que ha consolidado la experiencia de  las versiones 1.8 y 1.9. La actual, Política 2.0 se publicó en el BOE de 2 de noviembre de 2016.

En su contexto es muy importante una norma complementaria que ayuda a uniformizar la interoperabilidad de los certificados en España.

En el ámbito de la AJU, dentro de las Bases del Esquema Judicial de Interoperabilidad y Seguridad  se ha desarrollado la política marco de firma electrónica del CTEAJE citada al inicio:

Con sus similitudes y sus diferencias, ambas Políticas son referentes de sus respectivas administraciones.