Archivo de la categoría: Electronic Signature

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


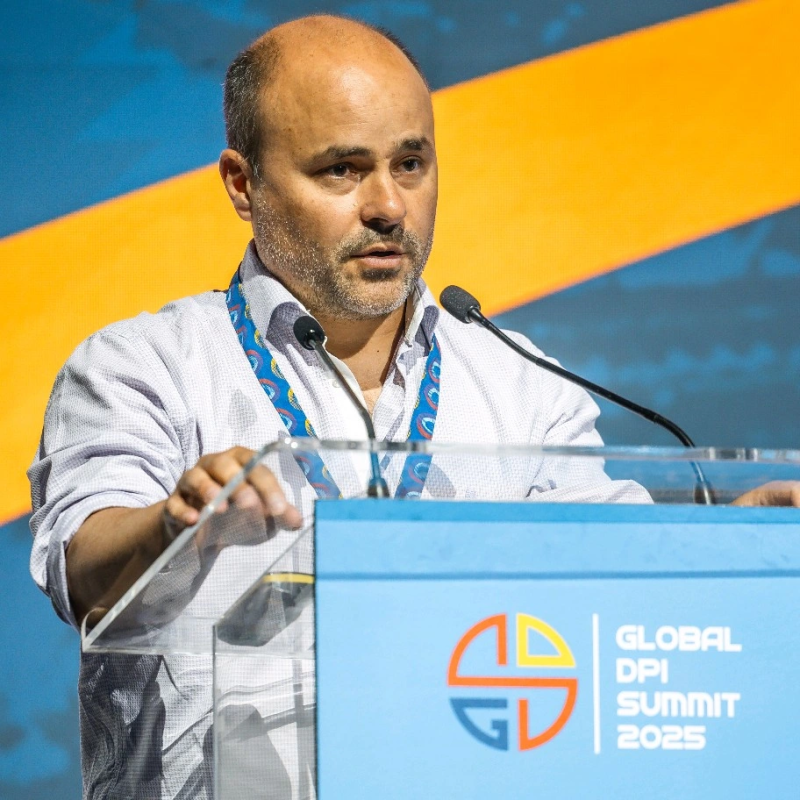
On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

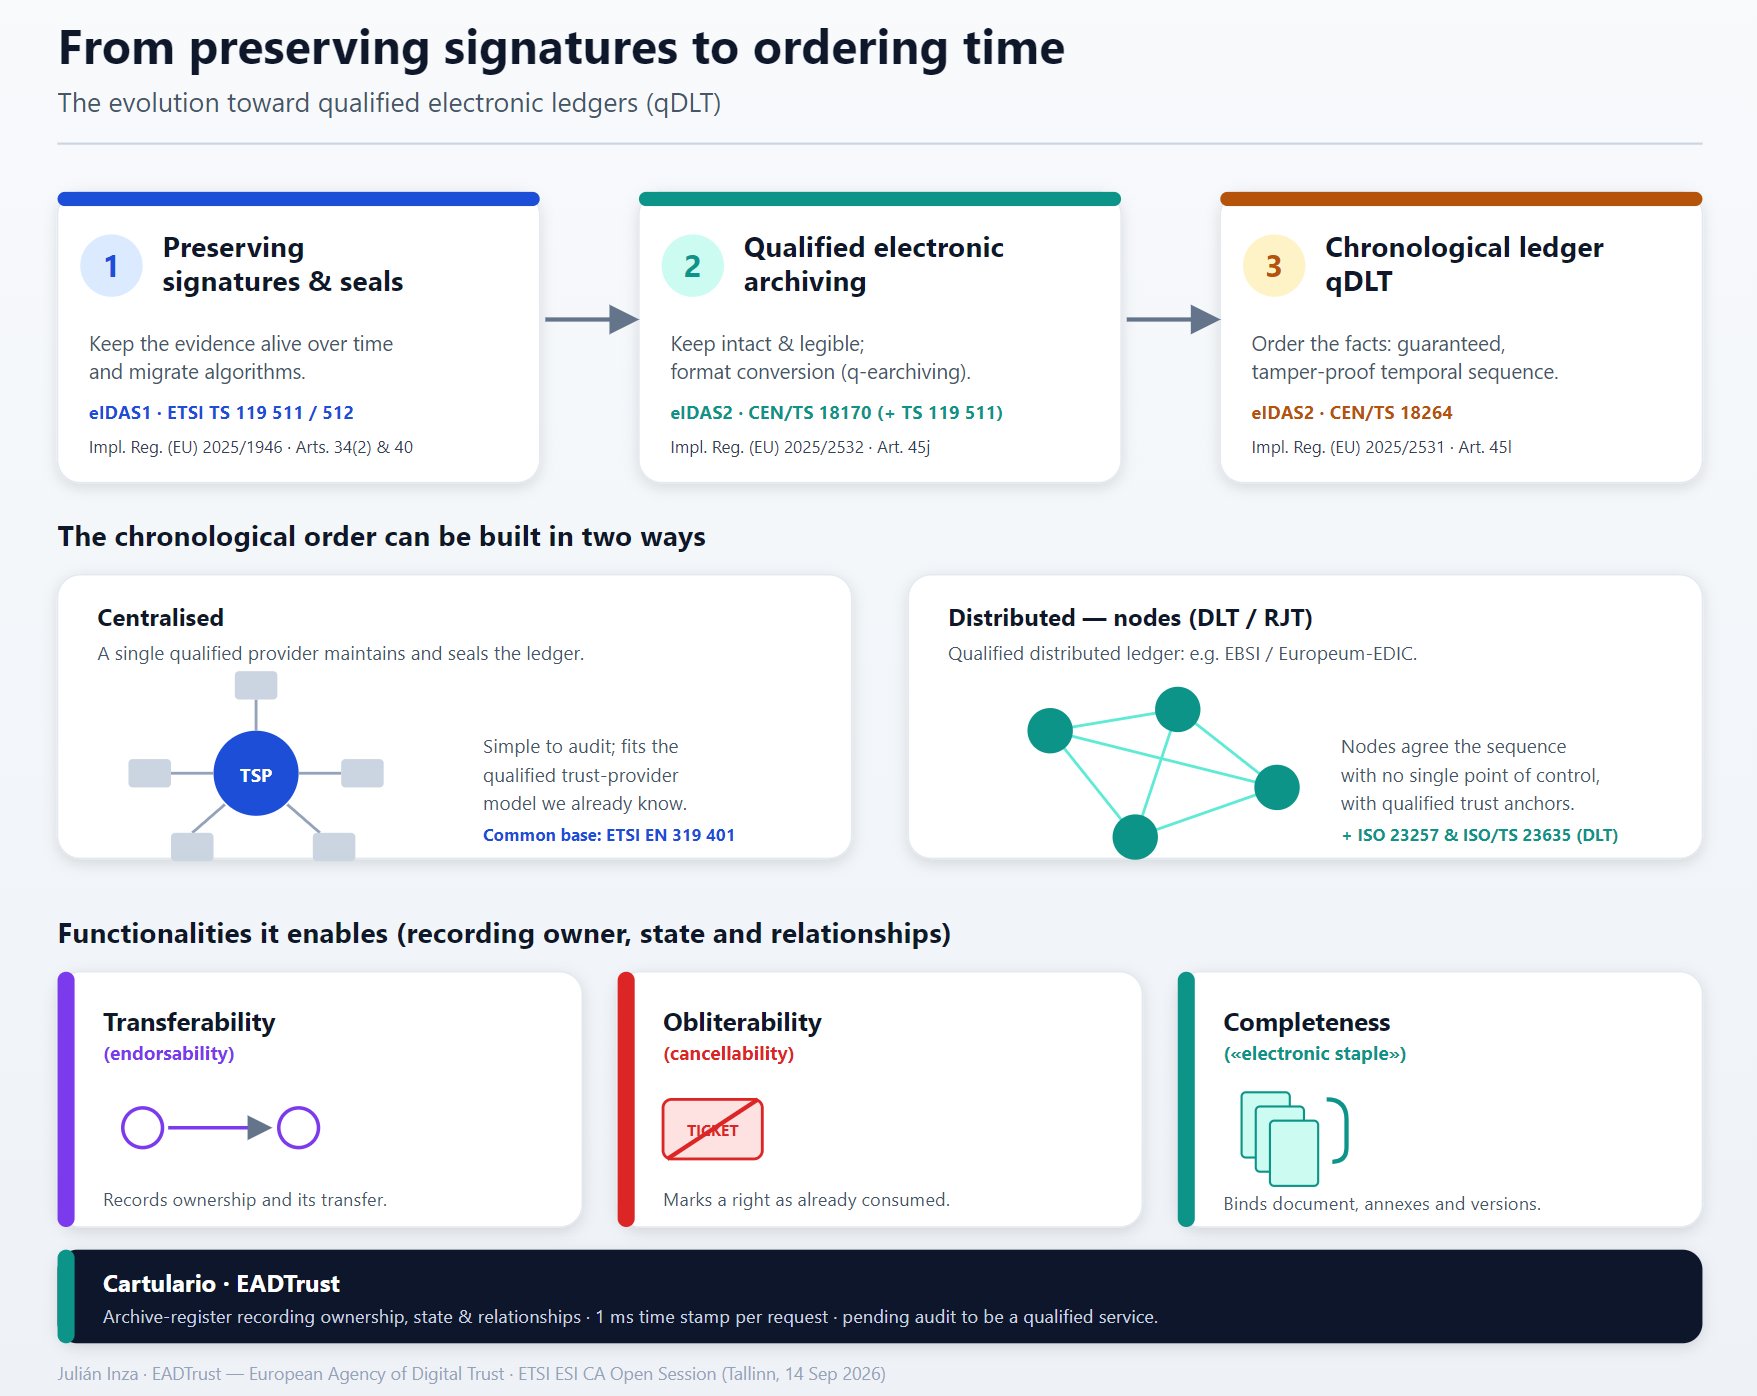
It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entriesanotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.
De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

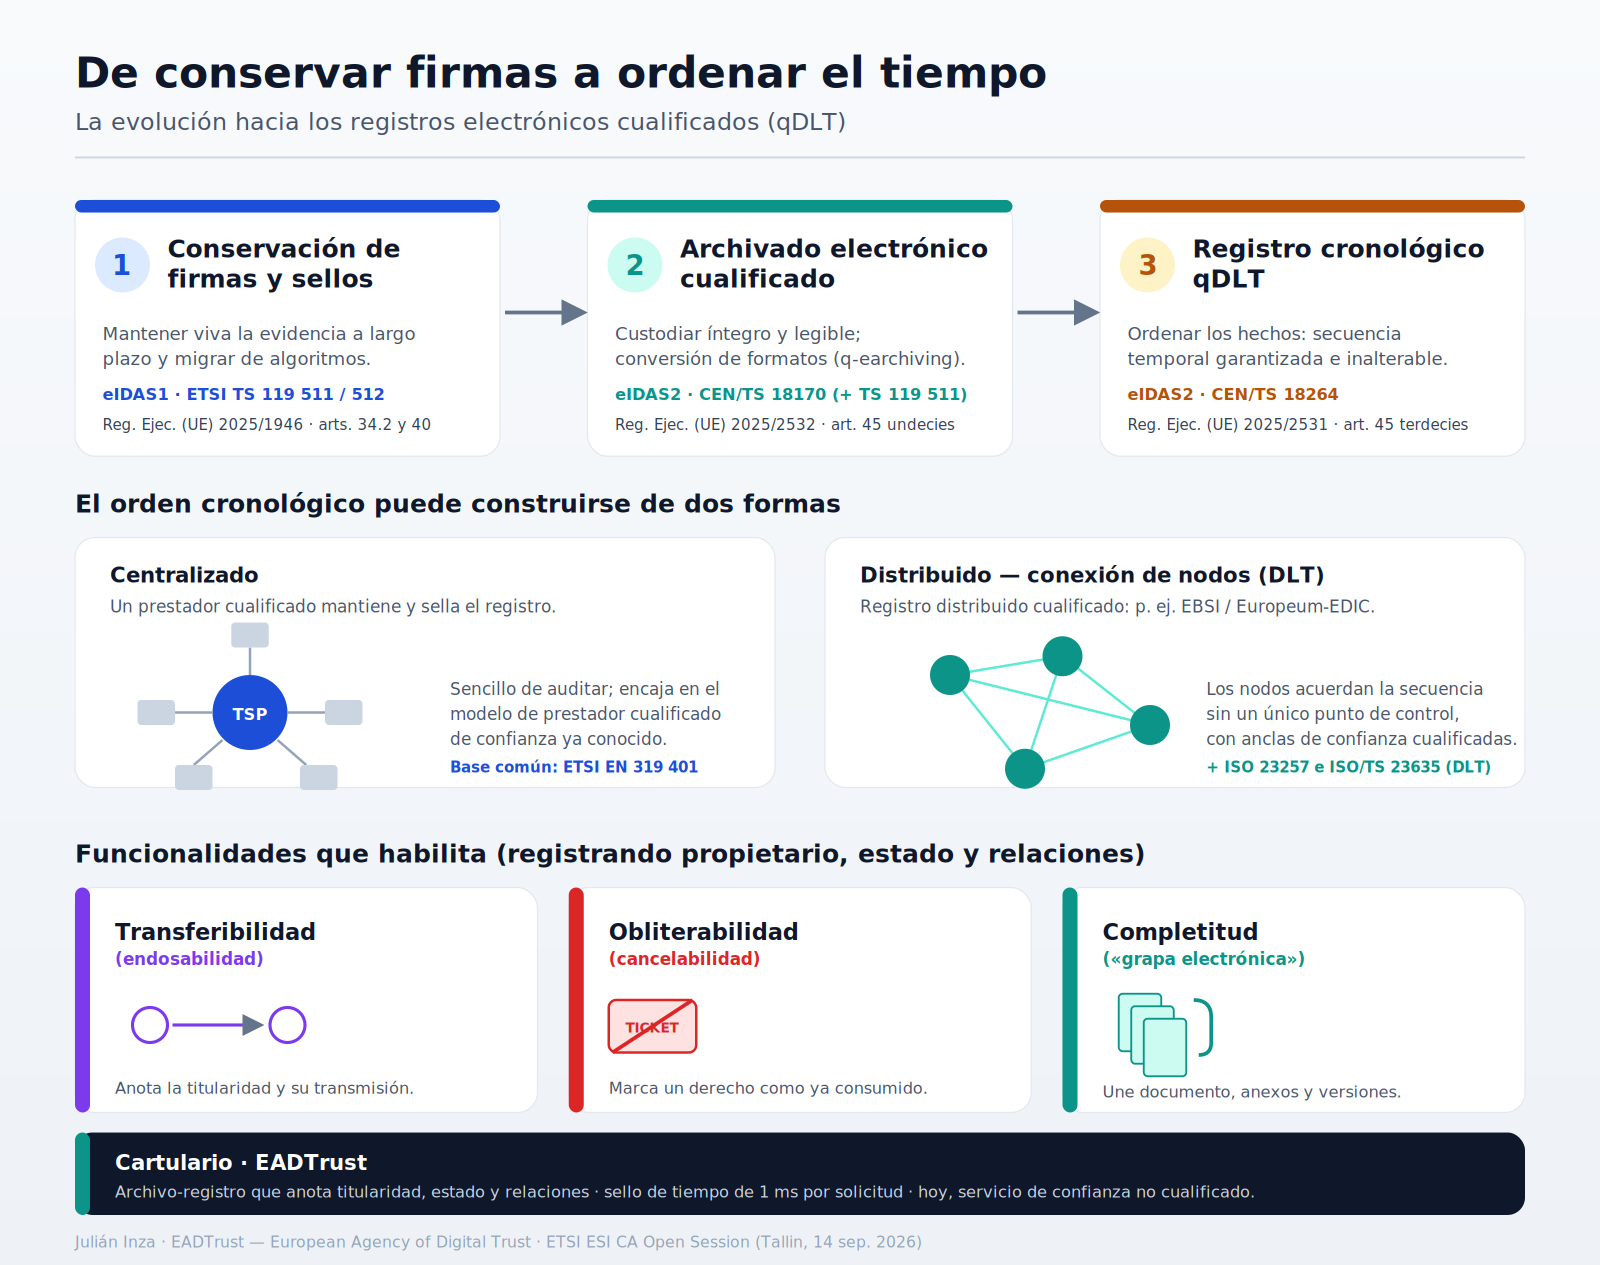
Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.
Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.
Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.

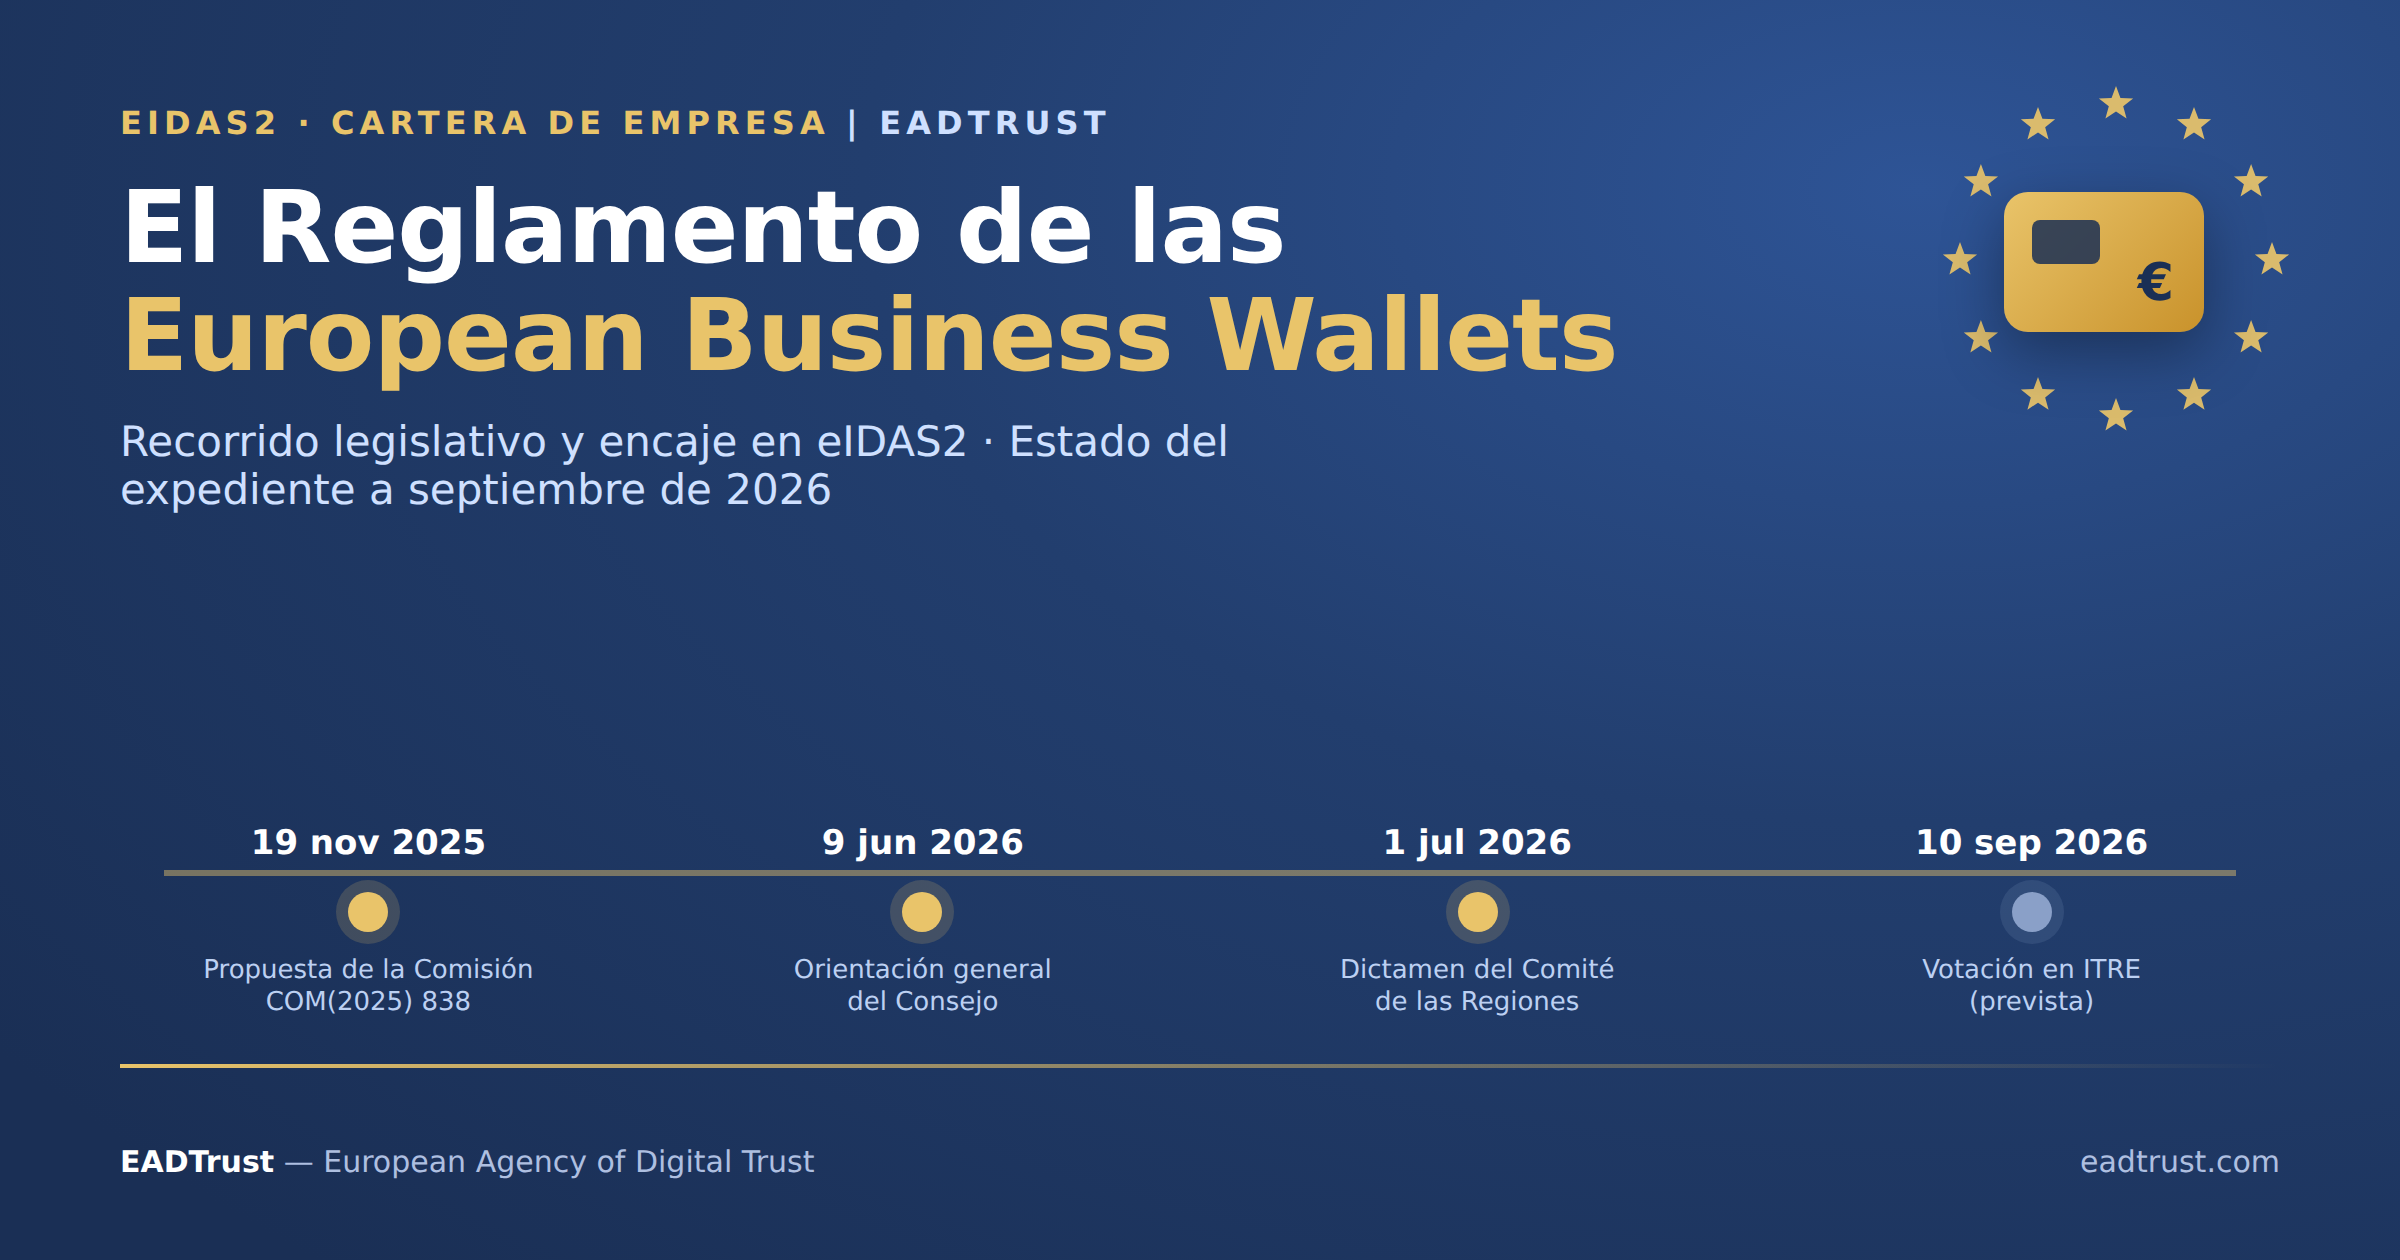
El Reglamento de las «European Business Wallets»: recorrido legislativo y encaje en eIDAS2


Recorrido legislativo y encaje en eIDAS2. Estado del expediente a septiembre de 2026.

La European Business Wallet avanza en el procedimiento legislativo ordinario y estos meses concentran sus pasos decisivos. Antes de entrar en el detalle, conviene situar dónde está hoy el expediente.

Estado a septiembre de 2026: el Consejo fijó su posición negociadora (orientación general) el 9 de junio de 2026; el Comité de las Regiones adoptó su dictamen el 1 de julio de 2026; y la comisión ITRE del Parlamento Europeo tiene previsto votar su informe el 10 de septiembre de 2026, el paso que abrirá la puerta a los trílogos. A la fecha de esta entrada, la votación de ITRE es inminente pero aún no se ha celebrado, y no hay todavía posición del Pleno ni negociaciones interinstitucionales en marcha.

Qué es la European Business Wallet

La European Business Wallet (EBW) es una cartera digital pensada para toda empresa de la UE  (con especial atención a las pymes) con la que identificarse digitalmente, firmar (sellar) electrónicamente y relacionarse con plena eficacia jurídica tanto con las administraciones públicas (B2G) como con otras empresas (B2B) a través de las fronteras. Entre sus funciones nucleares: identificación y autenticación con un identificador único y persistente de empresafirmas y sellos electrónicos y sellado de tiempo; emisión, custodia e intercambio de documentos electrónicos verificados y credenciales de atributos de empresa (licencias, certificados, permisos, extractos); gestión de mandatos y poderes de representación (quién puede actuar por la sociedad); y entrega electrónica certificada y comunicación segura, habilitando además la facturación electrónica y la reutilización de datos bajo el principio de «solo una vez» (OOTS).

La Comisión la presentó como pieza de la agenda de simplificación (el «Digital Omnibus»), con una estimación de ahorro de al menos 150 000 millones de euros anuales para las empresas europeas.

Encaje en eIDAS2

La EBW se construye sobre la misma arquitectura de confianza que la cartera de identidad digital europea (EUDI Wallet) del Reglamento (UE) 910/2014 (eIDAS2), al que la propuesta modifica de forma limitada para alinear ambos instrumentos. La distinción esencial es el sujeto: la EUDI Wallet se orienta a las personas físicas, mientras que la EBW se orienta a las personas jurídicas / empresas, añadiendo la identidad organizativa, los mandatos y poderes de representación y las certificaciones asociadas a las actividades de negocio. En la práctica, la EBW reutiliza el andamiaje de servicios de confianza de eIDAS2 (firma y sello electrónicos, sellos de tiempo, entrega electrónica certificada, listas de confianza) y lo proyecta al mundo de la empresa.

Recorrido legislativo

La propuesta sigue el procedimiento legislativo ordinario (procedimiento 2025/0358(COD)). Estos son los hitos con fecha:

FechaÓrganoHito
19 nov 2025Comisión EuropeaAdopción de la propuesta de Reglamento — COM(2025) 838 final.
19 ene 2026Parlamento EuropeoRemisión anunciada en el Pleno; ITRE como comisión competente, ponente Eero Heinäluoma (S&D, FI).
20 ene 2026SEPD (EDPS)Dictamen 5/2026 sobre la propuesta.
18 mar 2026CESEDictamen INT/1110 (ponente Philip Von Brockdorff).
~1 abr 2026Parlamento EuropeoProyecto de informe de ITRE (PE785.244).
23 abr 2026Parlamento EuropeoPlazo de enmiendas en comisión.
4 jun 2026Parlamento EuropeoOpinión de la comisión IMCO.
8 jun 2026Parlamento EuropeoOpinión de la comisión JURI (ponente Axel Voss).
9 jun 2026Consejo de la UEOrientación general (posición negociadora), Consejo TTE, Presidencia chipriota.
1 jul 2026Comité de las RegionesDictamen adoptado (ponente Branislav Zacharides): integración con el Portal Digital Único / OOTS y apoyo a las pymes. (Nuevo)
10 sep 2026 (previsto)Parlamento EuropeoVotación del informe en la comisión ITRE — inminente; abre la vía a los trílogos. (Nuevo)
PendientePE / ConsejoPosición del Pleno del PE y trílogos (no iniciados).

El expediente en el observatorio legislativo del Parlamento (OEIL) figura todavía como «a la espera de la decisión de la comisión».

El acuerdo general del Consejo (9 de junio de 2026)

El Consejo introdujo varios cambios de calado sobre la propuesta de la Comisión: que las EBW complementen, y no sustituyan, los sistemas nacionales B2B/B2G existentes (énfasis en la interoperabilidad); un listón más alto de ciberseguridad y de autorización para los proveedores de cartera; una ampliación del plazo de evaluación de las solicitudes de proveedor por los organismos de supervisión de 30 a hasta 60 días; y mayor remisión del detalle a actos de ejecución de la Comisión. El objetivo político reiterado es alcanzar un acuerdo para finales de 2026.

Puntos de debate

  • Voluntariedad frente a obligatoriedad. De momento la EBW es voluntaria para las empresas (no impone obligaciones directas de negocio), pero la cláusula de revisión podría endurecer esto más adelante.
  • Ámbito y solapamiento. Debe complementar los sistemas nacionales y el OOTS, no duplicarlos (insistencia del Consejo y del Comité de las Regiones).
  • Pymes y coste. CESE y Comité de las Regiones piden incentivos, financiación y sencillez para que la carga no recaiga en las pequeñas empresas.
  • Protección de datos y soberanía de nube europea. Dictamen del SEPD 5/2026; en el Parlamento se defiende que los datos de la cartera se alojen en proveedores de nube europeos y se almacenen en la UE.
  • Ciberseguridad y autorización de proveedores. El Consejo elevó el umbral y amplió los plazos de evaluación.

Calendario de aplicación previsible

Sujeto al resultado de la negociación, el esquema que se maneja es: entrada en vigor tras la adopción (previsiblemente a principios de 2027, con la publicación en el DOUE); a los 24 meses, obligación de todas las administraciones públicas de aceptar las funciones nucleares de la EBW (sin poder rechazar una actuación válida por el mero hecho de ser digital); y a los 3 años, revisión de la Comisión, incluida la valoración de si conviene ampliar el ámbito o hacer obligatorio su uso.

Qué aspectos requerirán nuestra atención

El siguiente hito determinante es la votación de ITRE del 10 de septiembre de 2026: fijará la posición negociadora del Parlamento y, con el mandato del Consejo ya listo desde junio, permitirá abrir los trílogos con vistas al acuerdo político de finales de 2026.

Servicios Profesionales de EADTrust

La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización (administración pública o empresa) está valorando proyectos de adaptación a las carteras de identidad y de empresa (EUDI Wallet y European Business Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.

Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el 902 365 612 o en el 91 7160555. Más información en eadtrust.com.

Fuentes

Sugerencia de actualización del documento «Procedimiento de inclusión y clasificación de certificados en @firma»


He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.

Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.

1. Legislación

  • Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
  • Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.

2. Terminología

El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:

  • el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
  • un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
  • un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
  • En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
  • Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».

3. Organismos

  • MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
  • La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).

4. URLs y recursos

  • Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
  • La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
  • También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.

*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*

Documento de Propuesta de Cambios

@firma_tabla_cambios_actualizacion_2026

Documento actualizado incorporando los cambios

Procedimiento de inclusión y clasificación de certificados en @firma actualizado a 2026

Para informar de errores u omisiones, envíen un email a julian (at) inza.com

Más de 20 años impulsando UBL y por fin se adopta en España para la Factura Electrónica obligatoria


En este blog llevo más de dos décadas escribiendo sobre el formato UBL (Universal Business Language) y promoviendo su uso, especialmente en el contexto de la factura electrónica.

He realizado análisis técnicos sobre su estructura, sus perfiles de firma electrónica y su potencial de interoperabilidad, hasta los posts más recientes sobre la regulación europea y española de factura electrónica.

Incluso llegué a crear un sitio especializado en UBL para impulsar la comunidad hispanohablante ubl.org.es

Lo que durante muchos años fue una recomendación técnica orientada a la modernización y la interoperabilidad, y que por un breve lapso se convirtió en el formato «facturae 4.0» hoy se ha convertido en una pieza clave de la infraestructura de facturación electrónica obligatoria en España.

El largo camino de UBL desde 2001 hasta 2026

UBL es un estándar abierto mantenido por OASIS (el grupo de trabajo de UBL se creó en septiembre de 2001) y actualmente está en proceso de convertirse en la norma ISO/IEC 19845) que define una biblioteca de documentos de negocio en formato XML.

Durante años, su adopción en España fue limitada, ya que el formato predominante para la facturación electrónica con la Administración era Facturae, derivado inicialmente de una norma propuesta por el CCI (Centro de Cooperación Interbancaria).

Sin embargo, dos grandes hitos han consolidado su posición:

  • La Directiva 2014/55/UE sobre facturación electrónica en la contratación pública.
  • El desarrollo del estándar europeo EN 16931, que establece un modelo semántico común para las facturas electrónicas.

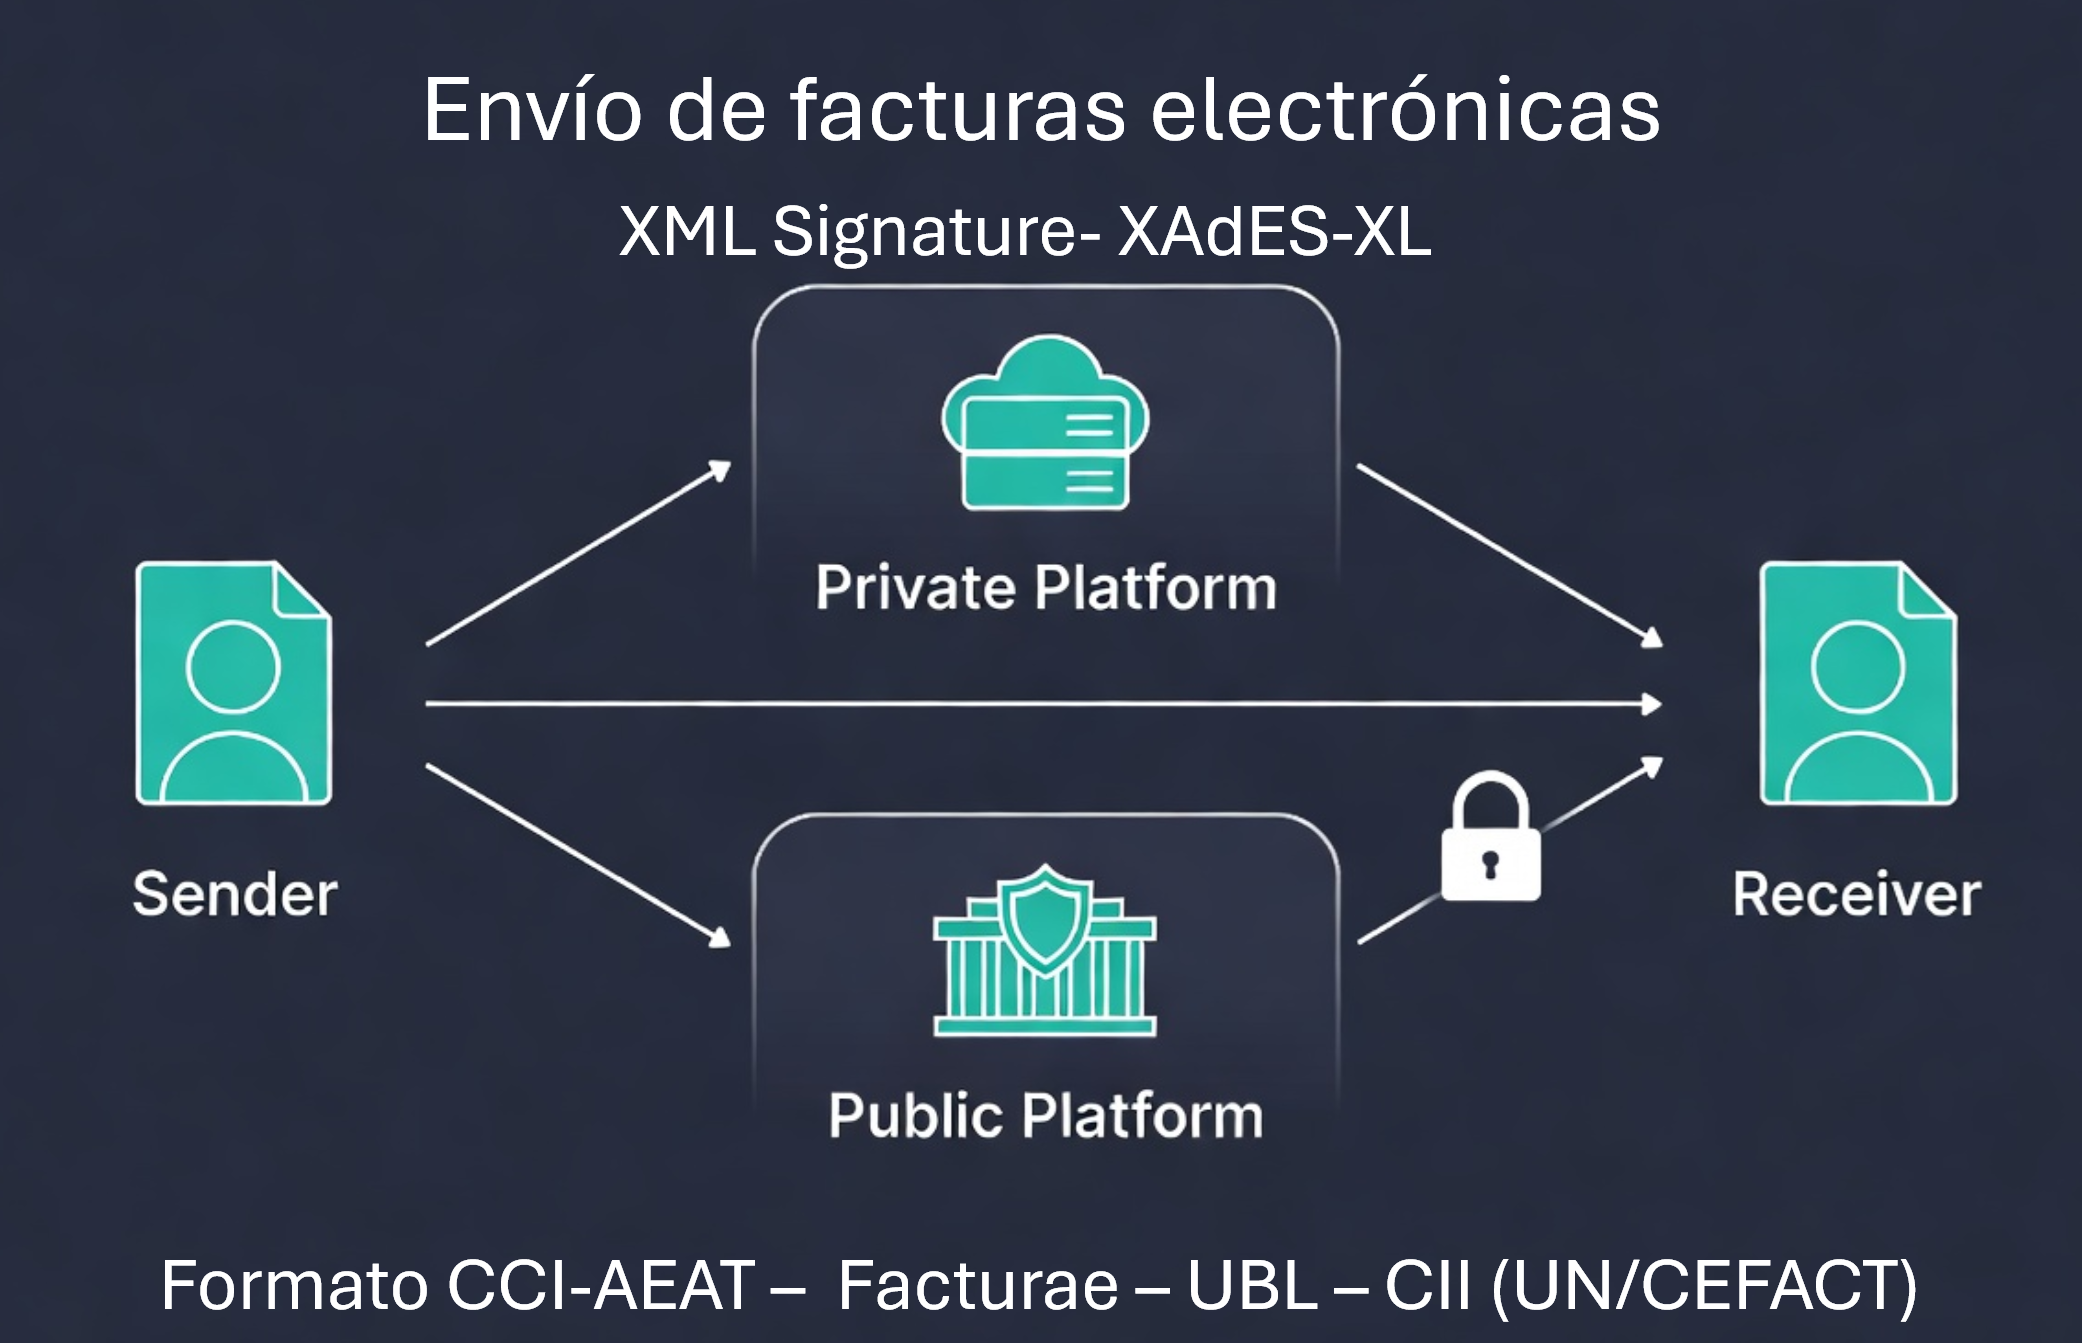
El estándar EN 16931 permite diferentes sintaxis. Las dos oficiales son UBL y CII (UN/CEFACT Cross Industry Invoice). Con el tiempo, UBL se ha consolidado como la sintaxis más extendida en Europa, especialmente por su uso en la red PEPPOL.

La situación actual en España: UBL como formato de referencia

Con la aprobación del Real Decreto 238/2026, España reguló el sistema de factura electrónica obligatoria entre empresarios y profesionales (B2B).El modelo español es híbrido:

  • Las empresas pueden intercambiar facturas a través de plataformas privadas.
  • Existe una Solución Pública de Facturación Electrónica (SPFE) gestionada por la Agencia Tributaria, que actúa como repositorio central.

Cuando una empresa utiliza una plataforma privada, está obligada a enviar simultáneamente a la SPFE una copia fiel de la factura en sintaxis UBL, conforme al modelo semántico EN 16931:2026.

¿Qué pasó con Facturae 4.0? El intento de evolución hacia UBL que no prosperó

Durante más de una década, el formato Facturae (derivado del formato CCI-AEAT) fue el formato oficial y obligatorio para facturar a las Administraciones Públicas españolas. La versión más utilizada ha sido la 3.2.2.

En 2007, la Fundación I+D del Software Libre (Fundetec) publicó las “Especificaciones Factura CCI UBL” (versión 1.0, junio de 2007) y desarrolló servicios web para la conversión entre Facturae y UBL 2.0. Este proyecto representó un intento serio de evolucionar Facturae hacia un formato más alineado con el estándar internacional UBL Aquí se adjuntan dos documentos de aquella iniciativa:

Posteriormente se desarrolló facturae 4.0 pero tuvo una existencia efímera. Hablé de ello en un artículo de este blog, que incluyó enlaces a archive.org para preservar los documentos asociados:

¿Qué pasó con facturae 4.0?

Sin embargo, estas iniciativas no llegaron a convertirse en el estándar oficial.

Facturae (formato derivado del CCI-AEAT) continuó su desarrollo como un formato adoptado para facturar a las administraciones públicas españolas (principalmente en las versiones 3.2.x), sin adoptar la estructura y el modelo de UBL.

En la regulación actual (Real Decreto 238/2026), Facturae sigue siendo válido para el intercambio entre plataformas privadas, pero ya no es el formato de referencia para la Solución Pública de Facturación de la AEAT, que ha optado claramente por UBL por su mayor madurez técnica, mejor soporte internacional y mayor facilidad de interoperabilidad con el resto de Europa.

El perfil de firma XAdES para UBL

Uno de los aspectos técnicos más importantes para dar valor legal a las facturas UBL en España (que requerían firma electrónica) fue la definición del formato de firma electrónica (o sello electrónico cuando lo aplican las empresas de forma automatizada) dentro de las especificaciones de OASIS UBL.

En mayo de 2011, el subcomité de Seguridad de OASIS UBL publicó la especificación UBL Digital Signature Profiles 1.0. Este documento definió los perfiles oficiales para firmar documentos UBL utilizando XMLDSig y, especialmente, las extensiones XAdES.

Fui uno de los editores y co-chair de este subcomité de Seguridad de OASIS que desarrolló dicha especificación.

UBL frente a otros formatos

FormatoOrigenUso principal en España¿Válido como copia fiel en la SPFE?Recomendado para
UBL 2.5Internacional (OASIS)B2B (SPFE) + intercambio europeoSí (obligatorio)La mayoría de empresas
CIIInternacional (UN/CEFACT)Alternativa europeaNoEmpresas con fuerte componente EDI
Facturae 3.2.2Nacional (España)B2G (Administración)NoSolo facturación a la Administración
Factur-XFranco-alemánPrincipalmente Francia y AlemaniaNoPoco relevante en España

Implicaciones prácticas para las empresas españolas

Las empresas que todavía no generan facturas en UBL conforme a EN 16931 deberían valorar seriamente su adopción, por varios motivos:

  • Evitarán tener que mantener dos formatos distintos.
  • Se preparan mejor para el intercambio transfronterizo y para los futuros requisitos del paquete ViDA.
  • Facilitan la automatización del procesamiento de facturas.
  • Reducen el riesgo de incumplimiento normativo a partir de 2027-2028.

Ideas finales

Después de más de veinte años escribiendo sobre UBL en este blog, resulta interesante observar cómo un estándar técnico que durante mucho tiempo fue una apuesta de futuro se ha convertido, por fin, en una pieza central de la regulación española de factura electrónica.

El intento de Fundetec en 2007 de alinear Facturae con UBL y el de publicación del formato «facturae 4.0» fueron esfuerzos pioneros que, aunque no prosperóaron en su momento, anticiparon la dirección que finalmente ha tomado Europa y, ahora, también España.

Lo que empezó siendo una recomendación orientada a la interoperabilidad y a la firma electrónica avanzada, hoy es una decisión técnica y estratégica que muchas empresas tendrán que tomar en los próximos meses.

¿Estás ya trabajando en la generación de facturas en UBL conforme a EN 16931? ¿O todavía estás evaluando las opciones de tu software o plataforma? Si necesitas ayuda, en EADTrust podemos ayudarte. Llama al 917160555 o contacta con info (at) eadtrust.com.

Obligación de aceptación de la Cartera de Identidad Digital Europea en el sector privado a partir de diciembre de 2027


El Artículo 5 septies del Reglamento (UE) 2024/1183, conocido como eIDAS 2, introduce una obligación directa para algunas empresas del sector privado: a más tardar en diciembre de 2027 (36 meses después de la entrada en vigor tras su publicación de los actos de ejecución correspondientes), las entidades obligadas deberán aceptar la Cartera de Identidad Digital de la Unión Europea (EUDI Wallet) como medio de identificación y autenticación reforzada del usuario.

Esta obligación afecta a todas las entidades que, por disposición legal o contractual, deban realizar una autenticación reforzada del cliente (SCA – Strong Customer Authentication) conforme al Reglamento (UE) 2016/679 (RGPD), la Directiva PSD2 o normativa sectorial específica.

Salvo microempresas y pequeñas empresas de los sectores aludidos.

La Cartera funciona mediante declaraciones electrónicas de atributos basadas en estándares abiertos (ISO/IEC 18013-5, OpenID4VCI y OpenID4VP), lo que permite la divulgación selectiva de atributos y la firma criptográfica de pruebas de posesión, sin que el prestador de servicios almacene datos biométricos ni documentos.

A continuación se detallan los casos de uso técnicos principales de onboarding (contratación inicial) y autenticación posterior por cada sector referenciado en el artículo 5 septies.

1. Banca y servicios financieros

  • Onboarding: El usuario presenta su Cartera a través de un flujo OpenID4VP. El banco recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento y, opcionalmente, mediante Declaraciones Electrónicas de Atributos complementarias, otros datos como nivel de ingresos o scoring crediticio). Se elimina la necesidad de videoidentificación o carga manual de documentos. La cartera puede gestionar la firma electrónica cualificada (QES, Qualified Electronic Signature) del contrato, por lo que todo el proceso podría completarse en uno o dos minutos.
  • Autenticación para acceder al servicio: Login en banca online o app móvil mediante protocolo OpenID Connect con presentación de credencial firmada. La Cartera actúa como segundo factor criptográfico (equivalente a un dispositivo seguro), cumpliendo los requisitos de SCA de PSD2 y sustituyendo o complementando OTP y contraseñas.

2. Suministros (empresas eléctricas, de gas y de agua)

  • Onboarding: Contratación de nuevo punto de suministro o cambio de comercializadora. La Cartera entrega atributos verificados de titularidad y domicilio, permitiendo la activación inmediata del contrato sin intervención manual. La cartera puede gestionar la firma electrónica cualificada a distancia del contrato,
  • Autenticación para acceder al servicio: Acceso al área de cliente para consulta de consumos, facturas o modificación de potencia contratada. La integridad criptográfica garantiza que solo el titular autorizado pueda modificar datos sensibles.

3. Telecomunicaciones

  • Onboarding: Alta de línea móvil, fibra óptica, servicios audiovisuales o paquete convergente. Verificación automática de identidad y titularidad sin videollamada ni envío de documentación. El operador recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento).
  • Autenticación para acceder al servicio: Login en la app del operador para gestión de la línea, portabilidades o contratación adicional de servicios complementarios. Ideal para procesos que requieren SCA (cambio de titular, eSIM, etc.).

4. Transporte

  • Onboarding: Compra de abonos de transporte, alquiler de vehículos o contratación de seguros de viaje. La Cartera puede entregar atributos verificados del carnet de conducir o pasaporte.
  • Autenticación para acceder al servicio: Validación de títulos de transporte digitales o acceso a plataformas de movilidad compartida. La credencial permite la verificación offline y online con firma de prueba de posesión. Podría controlar la interfaz NFC para que la propia cartera se pueda usar como título de transporte.

5. Sanidad

  • Onboarding: Alta en plataformas de telemedicina, contratación de seguros médicos privados o integración en sistemas de historial clínico compartido.
  • Autenticación para acceder al servicio: Login seguro para consulta de resultados, recetas electrónicas o citas. La divulgación selectiva protege datos de salud especialmente sensibles (art. 9 RGPD). Posible uso en farmacias para la dispensación de medicamentos.

6. Educación

  • Onboarding: Matrícula en universidades privadas, plataformas de formación continua o cursos de posgrado. Con posibilidad de aportar Declaraciones Electrónicas de Atributos de haber superado cierto nivel formativo cuando se exige para matricularse en otro superior.
  • Autenticación para acceder al servicio: Acceso a campus virtuales, entrega de exámenes o consulta de calificaciones, presentación de trabajos. La Cartera puede portar credenciales académicas verificadas (títulos, certificados de competencias).

7. Otros servicios básicos y plataformas en línea de muy gran tamaño (VLOPs)

  • Onboarding: Contratación de servicios postales premium, infraestructuras críticas o cualquier servicio que requiera SCA.
  • Autenticación para acceder al servicio: Gestión de envíos, seguimiento o acceso a portales de infraestructuras.

Caso específico de VLOPs (X, Google y Microsoft)

El párrafo 3 del artículo 5 septies impone una obligación específica a las plataformas definidas como Very Large Online Platforms (VLOPs) conforme al artículo 33 del Digital Services Act (Reglamento (UE) 2022/2065): cuando requieran autenticación del usuario para acceder a sus servicios en línea, deberán aceptar y facilitar el uso de la Cartera de Identidad Digital Europea (EUDI Wallet) para la autenticación, siempre bajo petición voluntaria del usuario y limitándose a los datos mínimos necesarios para el servicio concreto.

Esta obligación entra en vigor en el mismo plazo que para el resto del sector privado (diciembre de 2027) y busca reducir el fraude, mejorar la verificación de edad, combatir cuentas falsas y garantizar el cumplimiento del principio de minimización de datos del RGPD.

  • X: Autenticación reforzada para cuentas verificadas, funciones premium (X Premium) o publicación de contenido monetizado. La Cartera permite verificación de identidad real mediante divulgación selectiva y firma de prueba de posesión, reduciendo significativamente cuentas falsas y bots sin necesidad de vincular cuentas externas. Soporte técnico mediante OpenID4VP.
  • Google: Login en Gmail, YouTube, Google Workspace o Google Play Store mediante protocolo OpenID4VP. Ejemplos prácticos incluyen verificación de edad para contenido restringido (sin revelar la fecha de nacimiento), autenticación en Workspace para empresas o compras en Play Store. La Cartera actuaría como credencial única, eliminando la necesidad de contraseñas o factores adicionales y facilitando el cumplimiento de normativas de protección de menores.
  • Microsoft: Autenticación en Microsoft 365, Azure (Entra ID), Outlook o Xbox. Especialmente relevante en entornos B2B y educativos, donde la trazabilidad criptográfica y la Wallet Attestation garantizan el cumplimiento de políticas de seguridad corporativa y permiten single sign-on (SSO) con credenciales verificadas de forma nativa.

En todos los casos, las VLOPs deben implementar los flujos de presentación de credenciales (OpenID4VP) y respetar el principio de minimización de datos.

Cómo prepararse: hoja de ruta técnica para entidades obligadas

Se sugiere a las empresas obligadas que reserven presupuesto para llevar a cabo los trabajos de adaptación durante 2026 y 2027:

  1. Diagnóstico (Q3-Q4 2026): Mapear todos los procesos que requieren SCA y evaluar el impacto de la obligación.
  2. Integración técnica (2026-2027):
    • Implementar endpoints OpenID4VCI / OpenID4VP y soporte para Wallet Attestation.
    • Conectar con un servicio cualificado de archivo electrónico (conforme al Reglamento de Ejecución (UE) 2025/2532) para conservar las evidencias de presentación.
    • Adaptar sistemas de backend para procesar Verifiable Credentials y Selective Disclosure.
  3. Certificación y auditoría: Obtener certificación eIDAS como Qualified Trust Service Provider (QTSP) o contratar uno ya acreditado.
  4. Formación y gobernanza: Designar un Responsable de la Cartera Digital y actualizar políticas de privacidad y seguridad.
  5. Pruebas piloto: Participar en los entornos sandbox de la Comisión Europea o en los pilotos nacionales.

Las entidades que inicien la preparación en 2026 contarán con ventaja competitiva y evitarán sanciones por incumplimiento.

EADTrust, tu aliado para la transición

En EADTrust ya prestamos servicios cualificados de confianza (certificados para la firma electrónica cualificada y para el sello electrónico cualificado, sello de tiempo cualificado y archivo electrónico) y ya contamos con implementaciones de cartera que se adaptan a los proyectos.

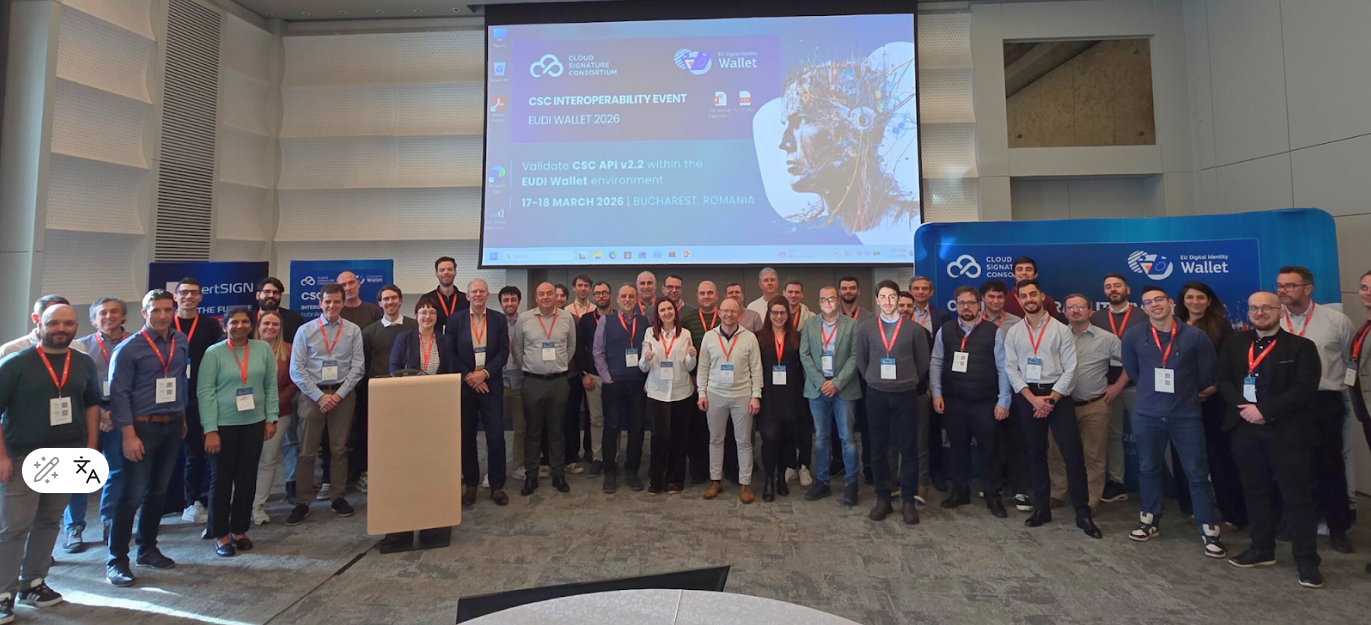
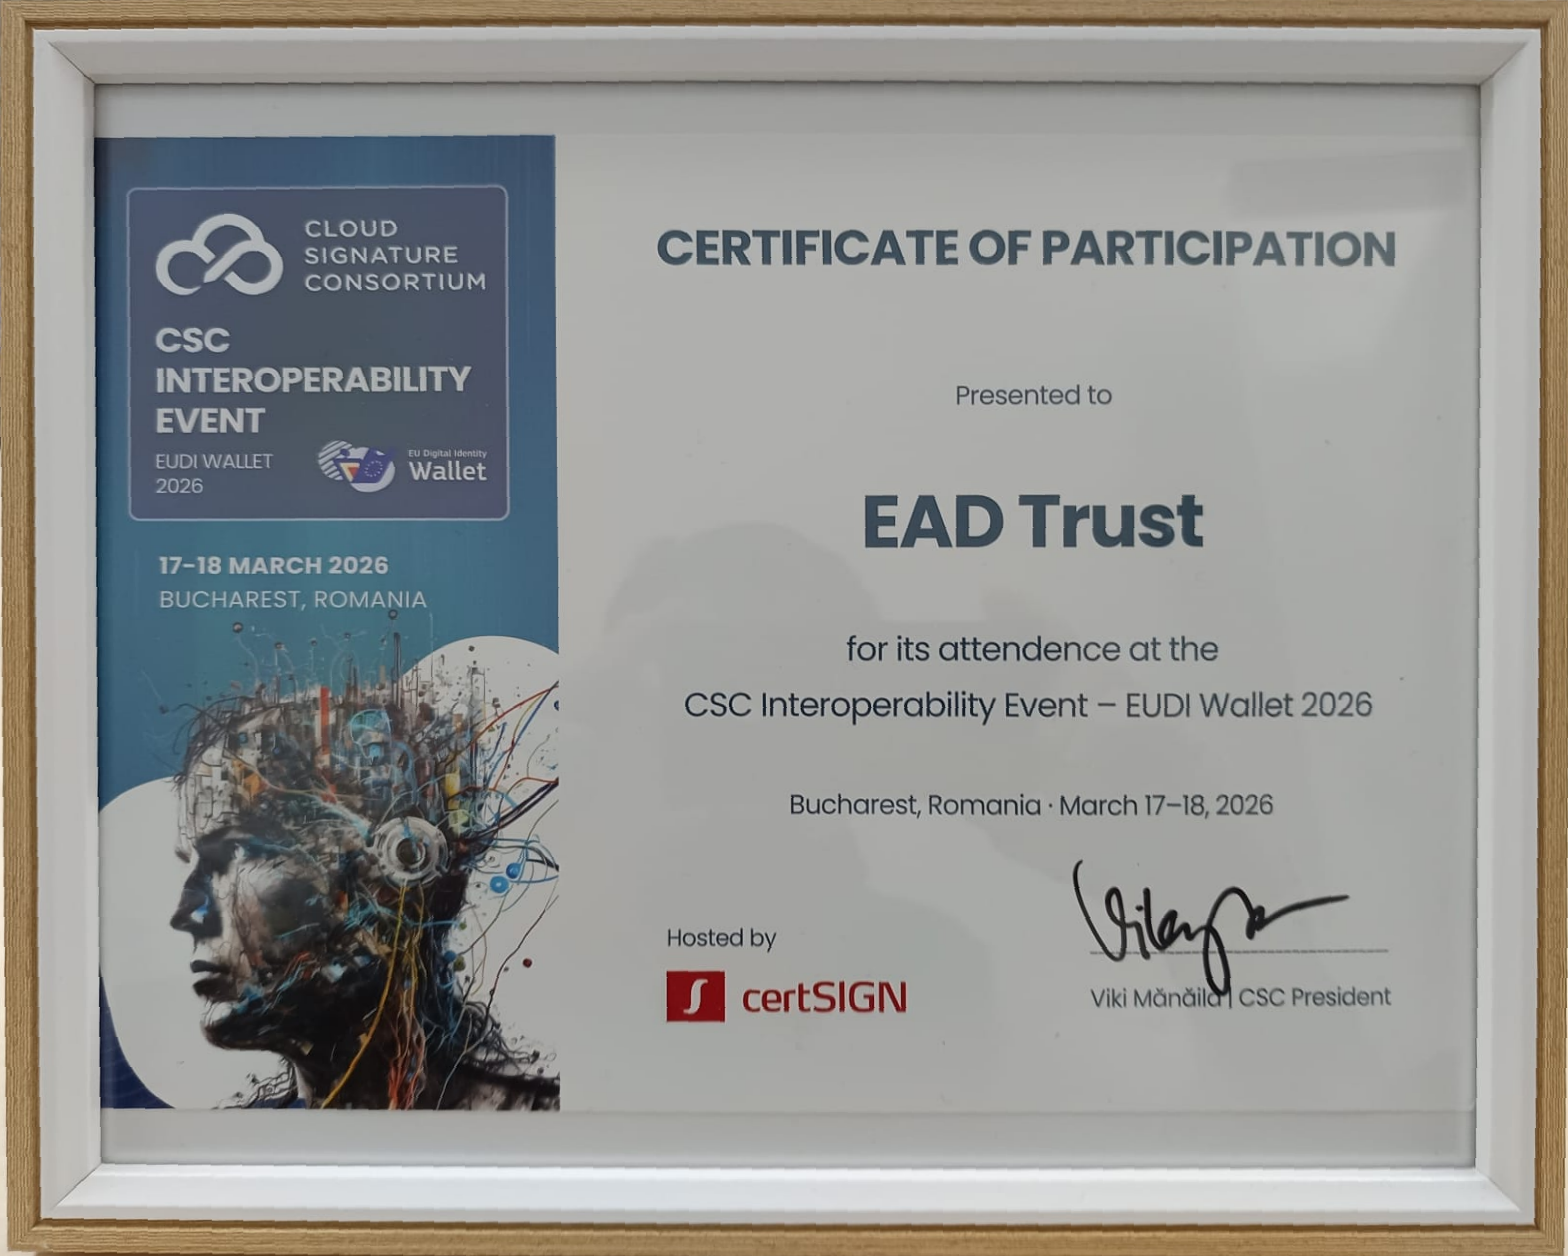
Participamos en el CSC Interoperability Event 2026 en Bucarest con nuestra herramienta de Firma Remota que se puede invocar desde diferentes despliegues de Cartera.

Ofrecemos consultoría especializada para la integración de la EUDI Wallet.

Nuestro equipo de especialistas en Confianza Digital puede ayudarte a cumplir el artículo 5 septies de forma ágil y conforme a la normativa publicada.

Contacta con nosotros hoy mismo:

  • Teléfono: 917 160 555
  • Email: info@eadtrust.com
  • Formulario User-Centric-Id

¿Tu entidad está entre las obligadas? ¿Quieres que te ayudemos a evaluar tu grado de preparación?

Déjanos un comentario o ponte en contacto con nosotros directamente.

Estaremos encantados de acompañarte en este proceso estratégico.

Explicabilidad


Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.

En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.

Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.

¿Qué significa “explicabilidad” en una evidencia electrónica?

Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?

La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.

Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.

El ejemplo práctico: GoCertius

GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.

Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:

  • Las fotos o vídeos originales.
  • Pequeños bloques de código en formato Base64.

Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.

Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.

Cómo funciona el proceso (paso a paso)

Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:

  1. Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
  2. Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
  3. Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.

Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:

La certificación incluye un preámbulo claro y en lenguaje natural que explica:

  • Qué proceso se estaba siguiendo.
  • Cuáles eran los momentos clave.
  • Por qué cada sello de tiempo se generó en ese punto.

Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.

¿Por qué esto es tan potente?

Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:

  • Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
  • Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.

Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.

Explicabilidad… también en la Inteligencia Artificial

Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.

En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.

Conclusión: un enfoque innovador que facilita la adopción

Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.

Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.

¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.

En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.

Cartera de Identidad Digital Europea – Arquitectura y Marco de Referencia V2.8.0


La cartera de Identidad Digital Europea (EUDI Wallet, en inglés) es una aplicación digital segura y controlada por el usuario que permite a los ciudadanos gestionar su identidad oficial y otros datos personales. Permite a los usuarios solicitar información digital verificada (denominada «declaración») a prestadores de confianza (denominados «prestadores de DIP» y «prestadores de declaraciones de atributos»), almacenar dicha información y presentarla a partes usuarias (informadas) de una manera que prioriza la privacidad y la seguridad.

Se describe en un documento denominado «Arquitectura y Marco de Referencia» que va por la versión V2.8.0

Se trata de la “hoja de ruta técnica” publicada y mantenida por la Comisión Europea (en colaboración con los Estados miembros a través del European Digital Identity Cooperation Group) para garantizar que todas las carteras digitales nacionales sean interoperables, seguras y respetuosas con la privacidad en toda la Unión Europea.

Su primera versión se creó a partir de la Recomendación de la Comisión (UE) 2021/946 de junio de 2021, que pidió a los Estados miembros desarrollar una “Caja de Herramientas Común de la Unión” (Toolbox). Dentro de esa caja, el ARF es el pilar técnico principal. Posteriormente se ha ido actualizando para alinearse con el Reglamento de Identidad Digital Europea (eIDAS 2.0, Reglamento (UE) 2024/1183) y con decenas de Reglamentos de Ejecución (CIR) adoptados entre 2024 y 2026.

El ARF por sí mismo no es una norma legal (es un documento informativo y de referencia), pero recopila el articulado de actos de ejecución y es la base que usan:

  • Los Estados miembros para desarrollar sus propias carteras.
  • Los proveedores de carteras (Wallet Providers).
  • Los pilotos a gran escala (Large-Scale Pilots o LSP).
  • La propia Comisión para crear la implementación de referencia.

He traducido varias versiones anteriores y ahora presento la traducción correspondiente a la versión 2.8.0 (de febrero de 2026),

El documento de «Arquitectura y Marco de Referencia» define los siguientes aspectos del ecosistema de Cartera IDUE:

  • El capítulo 2 describe las principales funcionalidades de una Unidad de Cartera, desde la perspectiva del usuario.
  • El capítulo 3 describe las funciones clave dentro del ecosistema de Cartera IDUE, con sus responsabilidades asociadas.
  • El capítulo 4 describe la arquitectura del ecosistema de Cartera IDUE, incluidos sus principios de diseño, los componentes que conforman una Unidad de Cartera y las interfaces entre una Unidad de Cartera y otras entidades, los flujos de presentación de declaraciones de proximidad y remotas, las diferentes arquitecturas que pueden utilizarse para implementar un DCSC, los ciclos de vida de las principales entidades y componentes, y la implementación de la generación y presentación de seudónimos.
  • El capítulo 5 describe los elementos que componen una declaración de atributos, las diferentes categorías de declaraciones de atributos y los catálogos asociados, y los diferentes protocolos de presentación de cada declaración.
  • El capítulo 6 contiene el modelo de confianza para el ecosistema de Cartera IDUE. Para cada una de las principales entidades y componentes del ecosistema, este capítulo describe los mecanismos utilizados para garantizar que las entidades con las que interactúa puedan confiar en él a lo largo de su vida útil. Estos mecanismos pueden incluir la inscripción, la revocación, la autenticación y la autorización.
  • El capítulo 7 aborda la certificación de la solución de Cartera y la gestión de riesgos.
  • El capítulo 8 aborda la accesibilidad de todos los componentes del ecosistema de Cartera IDUE
    orientados al usuario.
  • El capítulo 9 describe cómo se ha elaborado y se seguirá elaborando este documento.
  • El capítulo 10 contiene una lista de referencias.

En el documento se han tenido en cuenta los Reglamentos de Ejecución de la Comisión
adoptados:

  • CIR 2024/2977 relativo al DIP y al DEA,
  • CIR 2024/2979 relativo a la integridad y las funcionalidades básicas,
  • CIR 2024/2980 relativo a las notificaciones del ecosistema,
  • CIR 2024/2981 relativo a la certificación de soluciones de cartera,
  • CIR 2024/2982 sobre protocolos e interfaces,
  • CIR 2025/846 sobre la verificación transfronteriza de la identidad,
  • CIR 2025/847 sobre violaciones de seguridad de las Carteras de Identidad Digital Europea,
  • CIR 2025/848 sobre la inscripción de las Partes usuarias (o informadas) que confían en las carteras,
  • CIR 2025/849 relativa a la lista de carteras de Identidad Digital Europea certificadas,
  • CIR 2025/1566 sobre la verificación de la identidad y los atributos de un titular de un QC o DECA,
  • CIR 2025/1567 sobre la gestión de QSCD remotos como servicios de confianza cualificados,
  • CIR 2025/1568 sobre revisiones por pares de los sistemas de identificación electrónica,
  • CIR 2025/1569 relativa a los DECA y los DEA proporcionados por un organismo del sector público
    responsable de una fuente auténtica, o en su nombre,
  • CIR 2025/1570 relativa a la notificación de información sobre QSCD certificados,
  • CIR 2025/1571 sobre los formatos y procedimientos para los informes anuales de los organismos de
    supervisión,
  • CIR 2025/1572 sobre el formato y los procedimientos de notificación de la intención y la verificación
    en relación con el inicio de servicios de confianza cualificados,
  • CIR 2025/1929 relativa a la vinculación de la fecha y la hora a los datos y al establecimiento de la
    precisión de las fuentes de tiempo para la prestación de sellos de tiempo electrónicos cualificados,
  • CIR 2025/1942 sobre los servicios de validación cualificados para firmas electrónicas cualificadas y los servicios de validación cualificados para sellos electrónicos cualificados,
  • CIR 2025/1943 sobre normas de referencia para certificados cualificados de firma electrónica y
    certificados cualificados de sello electrónico,
  • CIR 2025/1944 sobre normas de referencia para los procesos de envío y recepción de datos en los servicios de envío certificado electrónico cualificado y en lo que respecta a la interoperabilidad de dichos servicios,
  • CIR 2025/1945 sobre la validación de firmas electrónicas cualificadas y de sellos electrónicos
    cualificados, así como sobre la validación de firmas electrónicas avanzadas basadas en certificados
    cualificados y de sellos electrónicos avanzados basados en certificados cualificados,
  • CIR 2025/1946 sobre los servicios de conservación cualificados para las firmas electrónicas cualificadas y para los sellos electrónicos cualificados,
  • CIR 2025/2160 sobre normas de referencia, especificaciones y procedimientos para la gestión de
    riesgos en la prestación de servicios de confianza no cualificados,
  • CIR 2025/2162 sobre la acreditación de Organismos de Evaluación de Conformidad que realizan la
    evaluación de los prestadores de servicios de confianza cualificados y de los servicios de confianza
    cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad,
  • CID 2025/2164 sobre la versión de la norma en la que se basa la plantilla común para las listas de
    confianza,
  • CIR 2025/2527 sobre normas de referencia para certificados cualificados para la autenticación de sitios web,
  • CIR 2025/2530 sobre los requisitos para los prestadores de servicios de confianza cualificados que
    prestan servicios de confianza cualificados,
  • CIR 2025/2531 sobre normas de referencia y especificaciones para los registros electrónicos
    cualificados,
  • CIR 2025/2532 sobre normas de referencia y especificaciones para los servicios de archivo electrónico cualificados.
  • CIR 2026/248 — Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público
  • CIR 2026/798 — Incorporación a distancia de usuarios a las carteras europeas de identidad digital

Con el fin de apoyar el desarrollo de una implementación de referencia de una solución de Cartera y poner a prueba su uso en diferentes casos de uso prioritarios, la Comisión lanzó una convocatoria de propuestas el 22 de febrero de 2022 en el marco del Programa Europa Digital para poner a prueba casos de uso del ecosistema de Cartera IDUE a gran escala.

El objetivo de la convocatoria de Grandes-Proyectos-Piloto (GPP, Large Scale Pilots, LSP en inglés)) es apoyar la puesta en marcha del ecosistema de Cartera IDUE en torno a una serie de casos de uso en los que participen partes interesadas tanto del sector público como del privado. Los GPP pondrán a prueba el ecosistema de Cartera IDUE tanto en contextos nacionales como transfronterizos y se integrarán en el desarrollo iterativo de la aplicación de referencia.

Los trabajos de los LSP se alinean con el ARF, que guía el diseño del sistema piloto y el desarrollo de la arquitectura, junto con el lanzamiento de la implementación de referencia.

Los LSP han proporcionado comentarios sobre el ARF a medida que desarrollaban e interactuaban con los servicios de las Partes usuarias (o informadas), los prestadores de Declaraciones Electrónicas Cualificadas de Atributos (DECA) los prestadores de Datos de identificación de Persona (DIP), los prestadores de servicios de confianza cualificados y no cualificados y los usuarios en interacciones significativas en el marco de los casos de uso propuestos.

Este es el documento:

Trust Without Borders 2026 Speakers


The CSC Trust Without Borders Summit 2026 – Bogotá, Colombia (May 13–14, 2026) will bring together government representatives, regulators, policymakers, industry leaders, and business experts to discuss the future of digital trust and identity in Latin America and beyond

The summit focuses on interoperable digital signatures, digital identity, trust frameworks, and the policy and technical alignment needed to support secure cross-border digital services. Participants will explore emerging topics such as post-quantum readiness, trusted digital infrastructure, and global regulatory cooperation while connecting with the international community shaping the future of digital trust.

Viky Manaila

President | Cloud Signature Consortium

Viky Manaila is the President of the Cloud Signature Consortium and an internationally recognised expert in eIDAS, digital identity, electronic signatures and digital transformation. She has been instrumental in advancing secure electronic business and trusted services across Europe and globally. As former Chair of DTCE – Digital Trust and Compliance Europe and long-standing adviser to the European Commission, she contributed to the regulatory design and assessment of the eIDAS framework and its evolution toward eIDAS 2.0, shaping a secure and interoperable digital identity ecosystem for the Single Digital Market.

In parallel with her CSC presidency, Viky serves as Trust Services Director at Intesi Group, driving collaboration between industry, regulators and trust service providers to strengthen global digital trust.

Alejandro Munévar

CEO | GSE

Alejandro Munévar is the CEO of GSE and an authority in digital transformation, with over 20 years of expertise at the nexus of finance and technology. He has spearheaded the conception and deployment of smart cities solutions in Latin America. Today, he champions solutions in critical sectors that strengthen digital citizenship, enabling secure transactions through digital identity and trusted platforms. His method unites strategic foresight and technological execution to develop digital ecosystems that are robust, streamlined, and user-focused.

Admir Abdurahmanovic

SVP Strategy | Keyfactor

Admir Abdurahmanovic is SVP Strategy at Keyfactor, where he focuses on strategic planning, enterprise partnerships, and M&A activities in the field of digital trust. With a background spanning over three decades, he combines deep expertise in mathematics, computer science, and applied cryptography to address real-world challenges. Admir is a strong advocate for pragmatic, trust-based business relationships and high professional standards. 

He has played a key role in positioning organizations as leaders in PKI and cybersecurity. Passionate about innovation, he supports open source as a driver for quality and peer review, while maintaining a practical, results-oriented approach.

Andras Barsi

Aruba | Corporate Strategy and Regulatory Affairs

Andras A. Barsi is a senior executive specialised in C-level strategy, business development and legal tech. With over twenty years of international leadership experience, he has led companies in Europe, North America and the Middle East across sectors including financial services, utilities, e-commerce and government. He has held roles such as Acting Group CEO, Head of Strategy and Chief Strategy Officer, with a strong focus on digital identity, e-signatures, trust services and regulatory compliance.

Andras is recognised for building growth strategies, leading investor relations and advising organisations on secure digital transformation.

Andrea Sassetti

President | AssoCertificatori

Andrea Sassetti is the Chief Executive Officer of Aruba PEC S.p.A., Director of Trust Services and Head of Public Affairs at the Aruba Group. He has worked in the sector of qualified trust services, digital identity, and dematerialisation processes for over 24 years, contributing to the development of reliable digital solutions that comply with the main national and European regulatory frameworks. 

In his role as Head of Public Affairs, he oversees and coordinates the Aruba Group’s institutional relations activities, particularly those related to Trust Services, Cloud, and Data Centres. He engages in dialogue with authorities, industry associations, and stakeholders on matters concerning regulation, digital trust, and the evolution of infrastructure and cloud services. 

He is President of AssoCertificatori and a supporting member of ANORC, ETSI, ESD and the Cloud Signature Consortium. He actively participates in working groups on regulatory compliance, standardisation and interoperability of solutions at Italian and European levels.

Andrea Valle

Principal Product Manager | Adobe

Andrea Valle is a Principal Product Manager for Adobe Sign within Adobe Document Cloud, where he leads cross-functional teams across Engineering, Design, Product Marketing, and Legal to deliver digital signature and identity solutions aligned with customer needs and regulatory frameworks. He directs the Adobe Approved Trust List (AATL) Program and plays a key role in shaping strategic partnerships through the Cloud Signature Consortium. 

As Past President of the Cloud Signature Consortium, Andrea has actively contributed to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem. He is a long-standing contributor to ETSI ESI standardization activities and has been directly involved in the development and review of key standards, including ETSI EN 319 142 (PAdES) and ETSI TS 119 432 (Remote Electronic Signature Protocols). He is also recognized as an expert in EU Regulation 910/2014 (eIDAS) and global electronic signature compliance

Anthony Kamers

Co-founder | Rubrix-lat

Anthony Kamers is the Co-founder of Rubrix-lat, a digital signature solution focused on interoperability in Latin America, and the founder of Zeruz IA. He also serves as a federal project manager for the Brazilian Digital Signature Standard (PBAD) and is the technical lead for high-impact national solutions, including Validar and AssinaGov.

Arno Fiedler

ETSI Working Group Electronic Signatures and Infrastructures Vice Chair

Arno Arno Fiedler joins the CSC Trust Without Borders Summit in his capacity as ETSI ESI expert, bringing more than 20 years of leadership in identity and trust service infrastructures. Founder of Nimbus Technologieberatung, he has advised numerous European institutions and trust service providers on the implementation of legal and technical frameworks including eIDAS, PSD2, DSGVO, VDG and CA/B Forum requirements.

Previously with Bundesdruckerei, Arno played a key role in shaping Germany’s trusted digitisation ecosystem. He publishes extensively on trust infrastructures and actively contributes to ETSI, CA/B Forum, Bitkom, TeleTrusT, ENISA and the board of the Secure Digital Identity Association

Carmine Auletta

Managing Director, Europe presso eMudhra

Carmine Auletta is Managing Director Europe at eMudhra and a seasoned executive with more than 20 years of international leadership experience across ICT, digital trust, innovation, regulatory affairs, and strategic transformation. Based in Italy, he has held senior leadership roles in organisations including InfoCert, Terna, Bain & Company, and the Cloud Signature Consortium, where he currently serves as Executive Board Member and Advocacy Committee Chair. Carmine brings extensive expertise in digital identity, trust services, compliance, and innovation-driven growth across global markets. He holds an engineering background and an MBA from Northwestern University’s Kellogg School of Management.

Daniel Rendon

EVP of Strategic Partnerships & Business Development | SSL.com

Board Member | Cloud Signature Consortium

Daniel Rendon is Executive Vice President of Strategic Partnerships and Business Development at SSL.com, a globally trusted provider of PKI solutions, cloud signing and identity trust services. In this role, he leads strategic growth initiatives, partnerships, enterprise sales and market expansion. With over 18 years of experience across digital media, technology, and enterprise solutions, Daniel brings a strong business-driven perspective to digital trust and secure online interactions. He joined SSL.com in 2020 as Product Manager before progressing into senior commercial leadership roles, including Head of Sales, where he oversaw sales, marketing, and complex enterprise implementations. Daniel is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem.

David Kelts

Director of Digital Ecosystem Strategy | Decipher Identity

David Kelts is Director of Digital Ecosystem Strategy at Decipher Identity, LLC, with over 20 years of experience in digital identity, biometrics, and trust frameworks. He has played a key role in advancing mobile driver’s licenses (mDL) and identity ecosystems, including leading initiatives within ISO, the Secure Technology Alliance, and the FIDO Alliance. 

David has contributed to the development and deployment of interoperable identity solutions across public and private sectors, with a strong focus on privacy, standards, and user-centric design. A Certified Information Privacy Technologist, he is a recognized expert in digital trust, identity verification, and ecosystem strategy.

Donald D. Márquez

Academic Director | IDForo

Head of Business Development | Namirial

International consultant and project director with over 20 years of experience advising governments and companies on digital certification and secure digital transformation. 

He has led projects for the World Bank, the European Union, SICA, and U.S. cooperation agencies, supporting regulatory development and trust frameworks across more than 20 countries in Europe and Latin America. 

A lawyer with advanced degrees in international operations, project management, compliance, and an MBA from IESE Business School, he is also Professor at the University of Barcelona and Co-Founder & Director of IDForo, the leading Ibero-American platform on digital trust.

Edwin Cristancho Pinilla

Executive Director | Organismo Nacional de Acreditación de Colombia (ONAC)

Edwin Cristancho-Pinilla is Executive Director of the Organismo Nacional de Acreditación de Colombia (ONAC), where he leads Colombia’s national accreditation framework and oversees the institutional architecture that underpins quality, conformity assessment, and international recognition.   

With a background in economics and science and technology policy, he has held senior leadership roles across Colombia’s public innovation ecosystem, including Director of the National Institute of Metrology (INM) and Coordinator for Science, Technology and Innovation at the National Planning Department.   

Holding a PhD in Science and Technology Policy from the University of Sussex, United Kingdom, he brings a policy-driven perspective to standards, metrology, innovation governance, and the strategic alignment between accreditation, digital transformation, and international cooperation

Fábio Rego

Qualified Lawyer and Digital Trust Professional | Ascertia

Fábio Rego is a Qualified Lawyer and digital trust professional at Ascertia, specializing in electronic signatures, PKI, and trust services. With a strong focus on regulatory compliance, including eIDAS, he supports organizations in implementing secure, standards-based digital signature solutions that enable trusted digital transformation. Fábio combines legal expertise with technical and business insight, helping bridge the gap between law, technology, and innovation. He previously lectured in Digital Law at a Portuguese public university, reflecting his commitment to advancing knowledge in this evolving field. Passionate about secure digital ecosystems, he actively contributes to building trust in global electronic transactions.

Gertrudis Martínez

Executive Director & Co-Founder | ID Foro

Gertrudis Martínez is Executive Director, Board Member, and Co-Founder of ID Foro, a leading Ibero-American platform dedicated to advancing knowledge and collaboration around digital identity, electronic signatures, and digital trust services. In this role, she leads strategy and ecosystem development, coordinating ID Foro’s annual international summit and ID Day events, which bring together public authorities, industry leaders, and experts to foster dialogue on secure, inclusive, and interoperable digital transformation. 

Alongside her work at ID Foro, Gertrudis serves as Head of Marketing & Communication for Iberia and LATAM at Namirial, where she supports market positioning and stakeholder engagement across the digital trust ecosystem. She previously held senior roles in corporate affairs, institutional relations, and strategic partnerships at Uanataca and Bit4id, working closely with regulators, international organizations, and technology partners across Europe and Latin America.

Guillaume Forget

Cryptomathic | Executive VP

Guillaume Forget is Executive Vice President at Cryptomathic, leading global product and innovation strategy across key domains including digital identities and signatures, key management, mobile security and payment. With more than 20 years in the security and trust ecosystem, he has held senior leadership roles in Europe managing product portfolios, strategy execution, partner management and go-to-market development.

Guillaume is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability and trust in digital ecosystems. He is recognised for his expertise in eSignature, eIDAS, cryptography and secure digital transformation.

Henry Suarez Martinez

CEO Colombia | Detecno

Strategically leads all activities related to technology, electronic invoicing, and regulatory compliance within companies. Possesses a combination of strong managerial skills, technological expertise, and in-depth knowledge of relevant industry regulations and standards.

Igor Marcolongo

Head of Business Evolution | Tinexta InfoCert 

Board Member | CSC 

Igor Marcolongo is a leading expert in digital identity, trust services and secure electronic transactions. As Head of Business Evolution at Tinexta InfoCert, he drives innovation by connecting products, markets, regulation and technology to shape scalable business models and strengthen Europe’s digital-trust ecosystem. With nearly two decades in trust services, he has helped advance eIDAS adoption, digital signatures and identity-driven services across major sectors. Igor also serves on the Boards of the Cloud Signature Consortium and AssoCertificatori, fostering collaboration between industry and regulators.

Jean Everson Martina

Associate Professor of Computer Science | Federal University of Santa Catarina (UFSC), Brazil

Jean Everson Martina is an Associate Professor of Computer Science at the Federal University of Santa Catarina (UFSC), Brazil. His work focuses on digital identity, electronic documents, interoperability, and trust services, combining applied cryptography, PKI, and large-scale public-sector infrastructures. Jean has extensive hands-on experience working with governments, regulators, and industry across Brazil and Latin America on qualified trust services, digital signatures, and cross-border interoperability initiatives aligned with frameworks such as eIDAS. He regularly advises public institutions and private providers on building scalable, interoperable, and future-ready digital trust ecosystems.

Johannes Leser

CEO, IDnow trust Services AB

Johannes Leser is Managing Director Trust Services at IDnow and a recognized expert in digital identity, trust services, and AML compliance. With more than 17 years of experience in electronic signatures, eIDAS-qualified trust services, and digital onboarding, he has played a leading role in shaping secure digital transformation initiatives across Europe. In parallel, he serves as CEO of IDnow Trust Services AB, the group’s certified Qualified Trust Service Provider in Sweden. Johannes is particularly active in the areas of eIDAS 2.0, EUDI Wallets, Qualified Electronic Signatures (QES), and verified credentials, helping organizations implement compliant and user-friendly digital trust solutions at scale.

John Jolliffe

Provider Relationship lead | eID Easy

John has more than two decades experience in roles spanning Regulatory Affairs, Strategic Partnerships and Product Management, working with companies across the digital identity and trust services arena. As Provider Relationship lead for eID Easy he oversees the development and expansion of the eID Easy marketplace, which brings together global eID, wallet and digital signature solutions for international customers.

José Fernando Medina T.

CEO | Tinexta Camerfirma LATAM

José Fernando Medina T., Industrial Engineer, Master in Finance and MBA, with over 30 years of experience in the technology sector leading sales, operations, and technology teams in Colombia, and experience opening markets in other Latin American countries. He has in-depth knowledge of the Latin American market for Software as a Service (SaaS) solutions, including products such as document management, omnichannel communication, digital marketing, data processing, electronic invoicing, biometrics, and trust services, among others. He is currently CEO of Tinexta Camerfirma LATAM.

Juan Pablo García Cairello

Digital Identity Manager | AGESIC

Juan Pablo García Cairello is a computer engineer specialising in information security, with more than 20 years of experience delivering ICT projects across Latin America. He is Digital Identity Manager at AGESIC (Uruguay’s Electronic Government Agency), where he leads the national PKI, the ID Uruguay digital identification platform, and firma.gub.uy. He works closely with multilateral organisations and regional digital government networks, including on the Latin American and Caribbean Digital Identification Model (IdLAC) and the “broker” model to standardise and integrate digital IDs across the region.

Kim Nguyen

Senior Vice President Innovation | Bundesdruckerei GmbH

Kim Nguyen is Senior Vice President Innovation at Bundesdruckerei GmbH, where he leads initiatives at the intersection of trusted AI, digital identity, quantum technologies, and digital sovereignty. With more than two decades of experience in cryptography and secure digital infrastructures, he has held senior leadership roles spanning security research, trusted services, and innovation strategy. Kim holds a PhD in Pure Mathematics with a focus on number theory and cryptography and has worked across academia, industry, and public-sector ecosystems. A frequent speaker and advisor, he focuses on translating European regulation and innovation into practical, secure solutions that strengthen digital trust and resilience across Europe

Leonardo Maldonado

Tech Partnership Director | GSE (Gestión de Seguridad Electrónica)

Leonardo Maldonado is Tech Partnership Director at GSE (Gestión de Seguridad Electrónica), Colombia’s leading digital identity and trust services provider. 

With over 20 years of experience in digital identity since 2004, Leonardo has pioneered critical projects, including biometric fingerprint authentication using Colombia’s national database for banks and notaries. 

He has championed cryptographic evolution, leading GSE’s implementation of the CSC API for cloud signatures and integration with Adobe Acrobat Sign. As local host for Trust Without Borders 2026, Leonardo brings deep expertise in digital transformation, PKI, and biometric authentication to advance interoperability and trusted digital services across borders.

Luisa Fernanda Vásquez

Bogotá Convention Bureau Manager | Invest in Bogotá

Luisa Fernanda Vásquez is a global-minded leader working at the intersection of business, cities, and international opportunities. With a background in Marketing and International Business, and graduate studies in leadership and strategy, she has built her career connecting people, institutions, and markets across borders. She has held strategic roles in Colombia’s public sector, where she contributed to strengthening the country’s tourism competitiveness and international positioning. Today, she leads the Bogotá Convention Bureau at Invest in Bogotá, where she focuses on attracting international events that not only bring visitors, but also drive investment, knowledge exchange, and long-term impact for the city. Luisa believes that events are not just moments in time, they are platforms to transform cities, industries, and connections.

Marcos Allende

Co-Founder and CEO | Blerify

Marcos Allende is the Co-Founder and CEO of Blerify, a platform than enables digital IDs and ID Wallets in Latin America and the Caribbean following eIDAS framework and ISO/IEC 18013 standard.
Marcos is Quantum Physicist who joined the Inter-American Development Bank (IDB) in 2017 and led as a specialists areas of blockchain, digital credentials, and quantum technologies. He is known by his pioneer work on quantum cryptography and blockchain, having developed the first end-to-end solution for quantum resistance in EVM-compatible blockchain networks, published in Nature’s magazine Scientific Reports in 2023 and feature as top100 Engineering Papers. 
Marcos served in leadership roles for more than 20 emerging tech projects in Latin America and the Caribbean, including the first bond tokenization in the region with the Central Bank of Colombia. Co-founder and former CTO of LACChain, the largest blockchain in LATAM. Post-grad studies in Quantum Computing & Cryptography at MIT, and Finance & Management at LSE. Marcos has also contributed to 25+ publications in collaboration with IDB, WEF, and other global thought leaders.

Markus Vesely

CEO | A-Trust GmbH

Markus Vesely is CEO of A-Trust GmbH, Austria’s leading trust service provider, where he oversees the development of secure digital identity, authentication, and signature solutions used across the public and private sectors. With a background spanning technology, strategy, and business leadership, Markus brings extensive experience in regulated environments and large-scale digital transformation. Prior to A-Trust, he held senior roles at Rohde & Schwarz and Frequentis AG, working at the intersection of critical infrastructure, cybersecurity, and innovation. His work focuses on building trustworthy, interoperable digital services that bridge regulatory requirements and real-world implementation.

Michael Rollin Wilson

Director of Business Services & Deputy General Counsel | Kentucky Secretary of State

Michael is an attorney with over 20 years of experience in commercial law and public-sector administration. He oversees business filings, record authentications, and leads digital modernization initiatives, including e-Apostille technology for cross-border authentication of public documents. He brings a policy-driven perspective to digital identity systems, emphasizing legal recognition, fraud prevention, and the durable architecture of public trust. His work bridges law and technology, turning innovation into solutions that are legally recognized and widely adopted.

Michał Tabor

Board Member | Obserwatorium.biz

Michał Tabor is a Board Member at Obserwatorium.biz with hands-on experience delivering and scaling electronic signature solutions for public and private-sector use cases, supporting Trust Service Providers in the development and compliance of their services. He contributes to ETSI standardisation work focused on trust services and interoperability, and he has co-authored and contributed to ENISA publications on digital identity and trust services. His work bridges implementation reality with regulatory and standards requirements across the European eIDAS ecosystem.

Milton Quiroga

Cryptographer, Entrepreneur and Inventor

Milton Quiroga is a cryptographer, entrepreneur, and inventor with more than 20 years of experience driving early adoption of emerging technologies to optimize business processes. He has advised leading organizations across Latin America, supporting digital transformation from the early days of TCP/IP and the internet to blockchain, cryptography, and, more recently, quantum computing. Milton is the General Manager of Cyte and a Professor at Universidad de los Andes. He holds an MSc in Security from Carnegie Mellon University and specializes in information security, post-quantum cryptography, and secure cryptographic systems

Nestor Markowicz

COO, CERTISUR

Nestor Markowicz is Chief Operating Officer at CertiSur and a highly experienced digital security professional with more than 25 years of expertise in authentication, digital signatures, PKI, SSL, brand protection, and secure document management. Based in Argentina, he has played a key role in the development and deployment of digital trust solutions across Latin America, leading complex projects for financial institutions, public entities, and enterprise clients. Throughout his career at CertiSur, Nestor has combined deep technical knowledge with strong operational leadership, helping organizations implement secure and scalable digital ecosystems. He holds a background in Information Systems Engineering and remains actively engaged in advancing digital trust and cybersecurity innovation in the region.

Sebastian Elfors

CSO | IDnow Trust Services AB / ETSI / CEN / ENISA

Sebastian Elfors is Senior Architect and Chief Security Officer at IDnow, and a recognised expert in digital identity, electronic signatures, trust services, and cybersecurity standards. He brings more than two decades of experience working at the intersection of standardisation, architecture, and secure digital service deployment.

In his current role, Sebastian focuses on eIDAS2, Qualified Trust Service Providers (QTSPs), and the European Digital Identity Wallet (EUDI Wallet). He is an active contributor to leading international and European standards bodies, including ETSI ESI, CEN TC224, W3C, the FIDO Alliance, and the Cloud Signature Consortium, where he contributes to the CSC API specifications. He also serves as an external expert to ENISA, supporting work on digital identity, remote identity proofing, and EUDI Wallet certification.

Previously, Sebastian held senior technical and leadership roles at organisations such as Yubico and TrustWeaver, building deep expertise across PKI, authentication, identity wallets, and future-ready trust architectures. He is widely recognised for bridging regulation, technology, and implementation to deliver interoperable and secure digital trust solutions.

Sven Prinsloo

CTO (Signing and PKI) at Tinexta InfoCert | CSC Technical Committee Chair 

Sven Prinsloo serves as Technical Committee Chair at the Cloud Signature Consortium, where he plays a key role in shaping global standards for interoperability and trust in digital signatures and identity services.

In parallel, he is Chief Technology Officer at Ascertia, leading the development of secure digital platforms supporting enterprise-scale identity, signing and trust services. With more than a decade of experience in PKI, remote signing, cybersecurity and digital identity, Sven has held senior positions across product operations, engineering and technical architecture. He is recognised for aligning technology innovation with strategic business needs to enable resilient and secure digital ecosystems.

Vijayakumar Manjunatha

Secretary General | Asia PKI Consortium

Vijayakumar Manjunatha is a globally recognised expert in digital trust, public key infrastructure (PKI), and digital identity, with over two decades of experience in building and scaling secure digital ecosystems. As Secretary General of the Asia PKI Consortium, he brings together government authorities, regulators and industry leaders across regions to advance interoperability, mutual recognition and cross-border digital trust frameworks. 

Vijay has played a pivotal role in shaping foundational digital trust initiatives, including contributing to India’s Aadhaar-based eSign ecosystem and leading the development of a globally trusted Certifying Authority, enabling secure digital transactions at scale for web security. He has actively contributed to international standardisation and policy forums, including the CA/Browser Forum, FIDO Alliance, Cloud Signature Consortium and United Nations initiatives on cross-border trade and digital cooperation. He is also a member of India’s national standards body, where he chairs the panel on Digital Signatures, and collaborates with ETSI on the adoption of global standards across regions. 

In addition to his global engagements, Vijay advises governments and enterprises on digital identity, trust services, compliance frameworks and emerging areas such as post-quantum cryptography and digital public infrastructure. His work focuses on bridging policy, technology and real-world implementation to enable trusted and scalable digital economies worldwide.