Archivo de la categoría: Cursos y Seminarios

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.
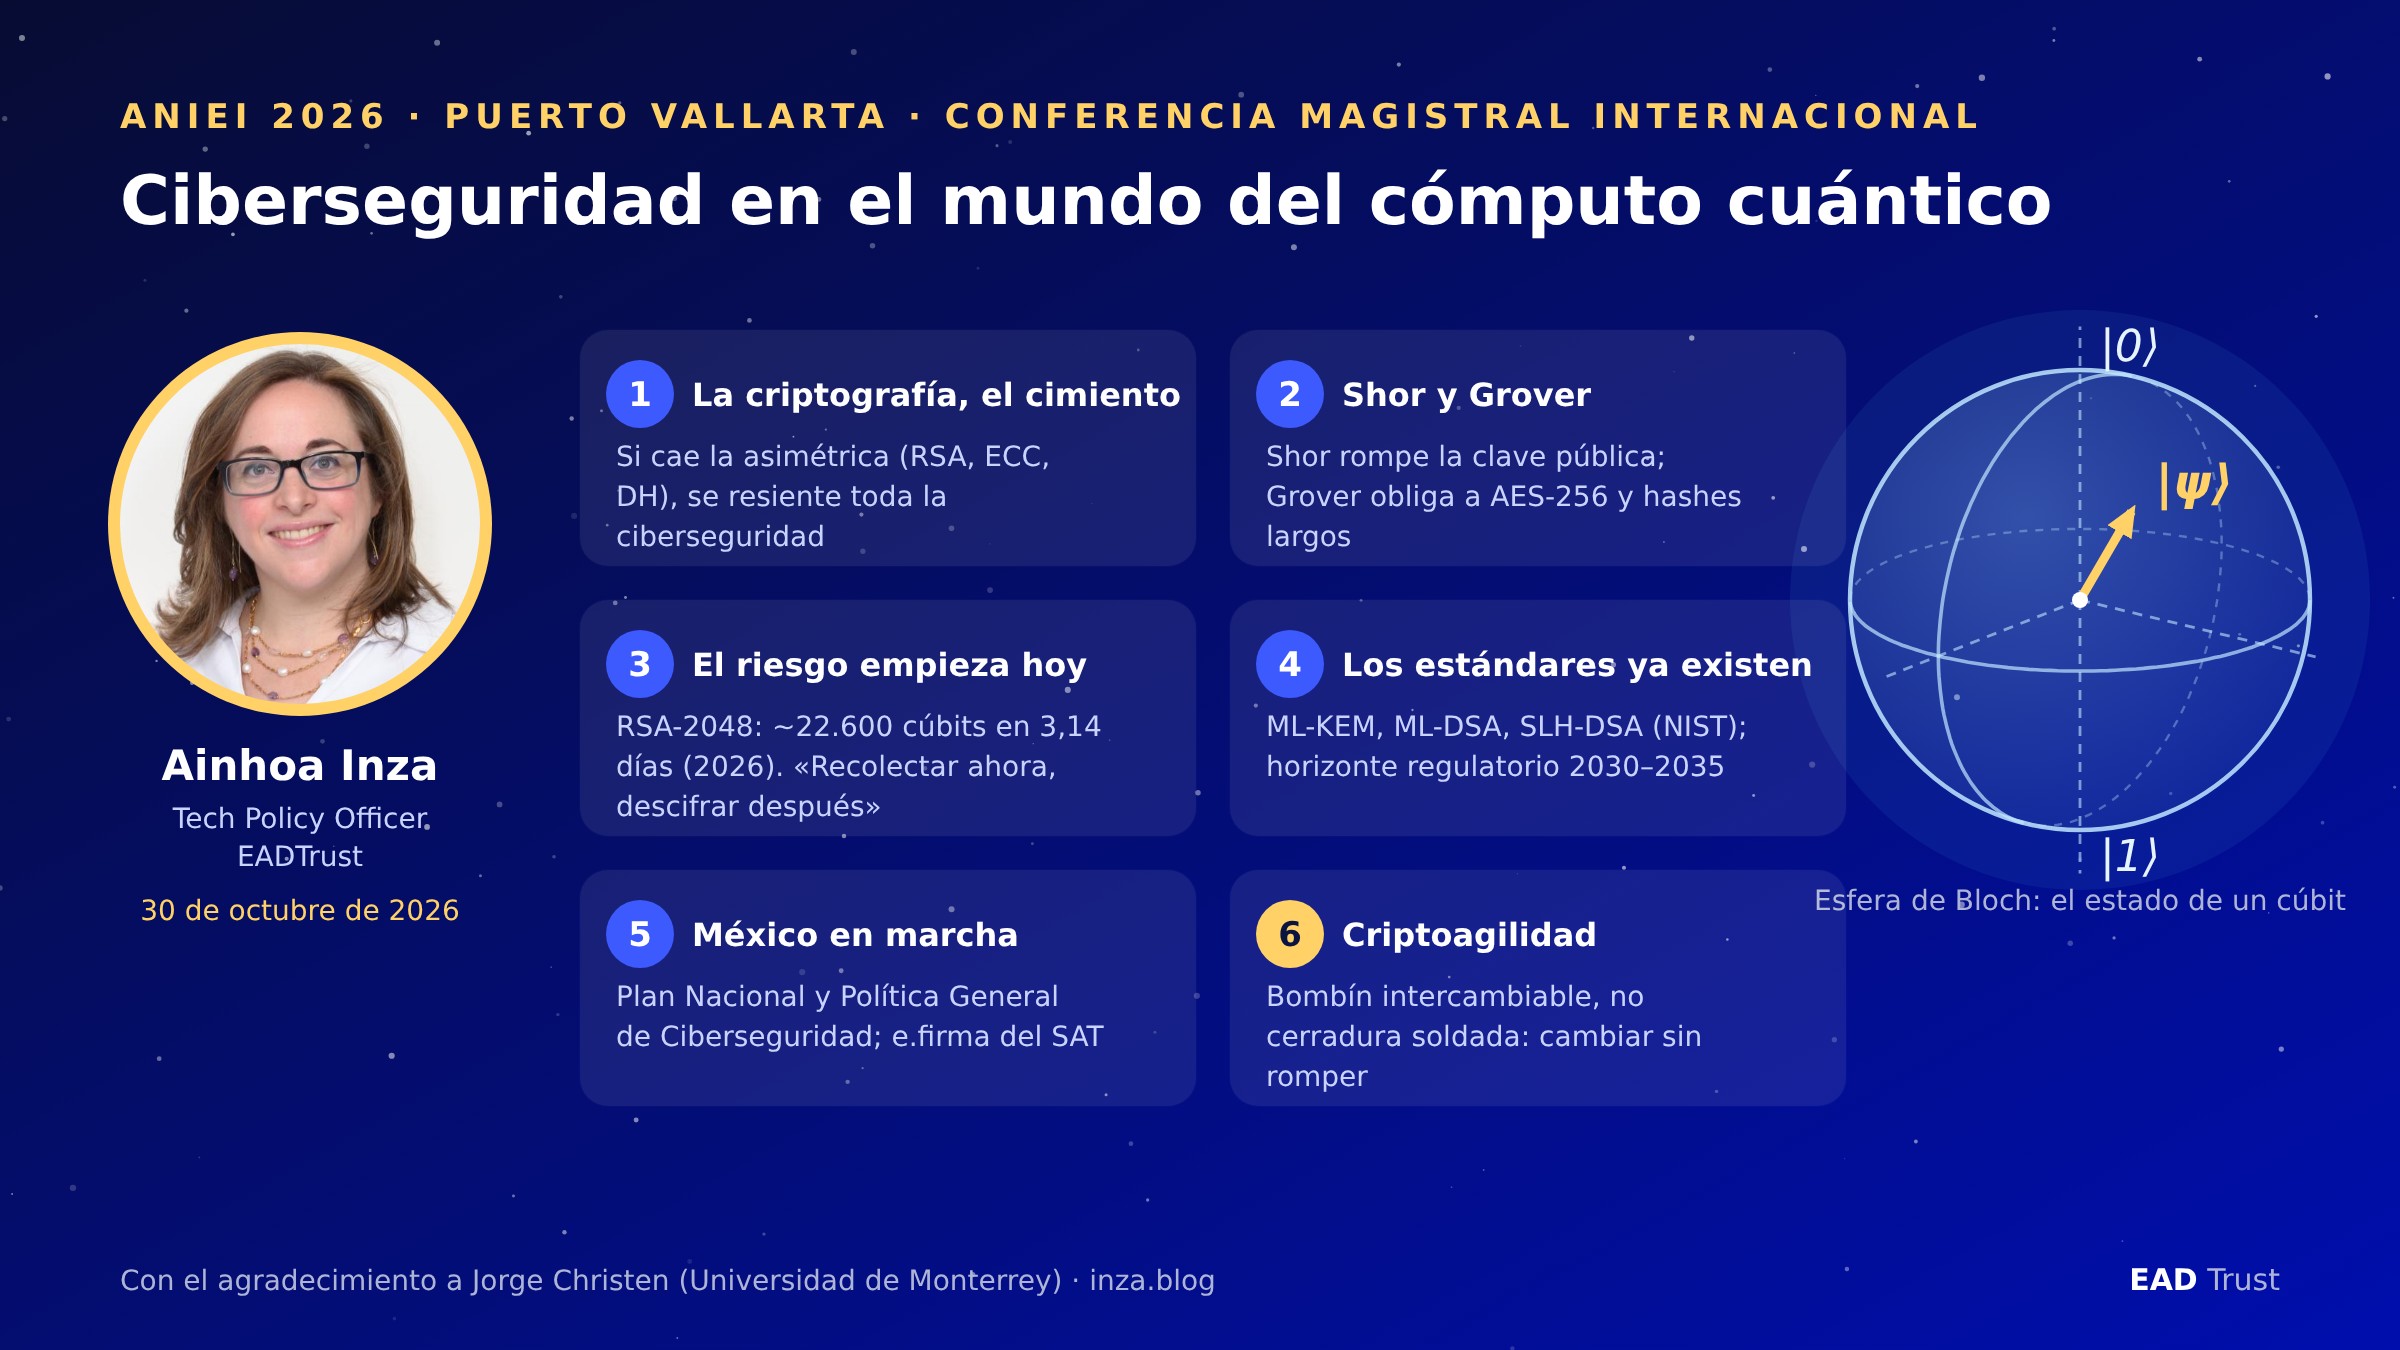
Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.
Ángel Luis Martín Bautista explica la Cartera de Identidad Digital Europea y su ecosistema (CNIS 2026)


Nota (octubre de 2026). La presentación de Ángel Martín que se recoge en el video referenciado en este artículo es muy interesante y sigue siendo una buena foto del proyecto, pero se dio el 26 de febrero de 2026 y desde entonces han pasado algunas cosas. Se han publicado nuevas versiones del Architecture and Reference Framework (la 2.9.0 en mayo y la 3.0.0 en verano). También se han adoptado nuevos actos de ejecución:

  • el Reglamento de Ejecución (UE) 2026/248, sobre los formatos de firma y sello electrónicos;
  • el Reglamento de Ejecución (UE) 2026/798, sobre el alta a distancia en la cartera, que el ponente da por rechazada «ayer»;
  • los Reglamentos de Ejecución (UE) 2026/1730, 2026/1731 y 2026/1735, de julio, que modifican los actos reabiertos (entre otras cosas, la fotografía del PID deja de ser una propuesta).

Lo que el ponente presenta como pendiente o en discusión debe leerse con esa perspectiva. Al final del resumen lo detallo.

En el XVI Congreso Nacional de Innovación y Servicios Públicos (CNIS 2026), celebrado el 26 de febrero de 2026, Ángel Luis Martín Bautista, jefe adjunto del Departamento de Tecnologías Disruptivas e Integridad de la Información de la Agencia Estatal de Administración Digital (AEAD), presentó la ponencia «Cartera de identidad digital: situación y ecosistema asociado».

La ponencia tiene tres partes: cómo avanza el proyecto europeo de cartera, el ecosistema de actores que la rodea y el estado del proyecto español. Sus mensajes principales son estos:

  • La cartera sustituye el modelo de nodos eIDAS de 2014 por otro en el que el ciudadano lleva sus datos y decide qué comparte.
  • La aplicación es solo una pieza. Para que funcione hacen falta una docena de actores, muchos de los cuales hay que notificar a la Comisión Europea.
  • La complejidad técnica crece: varios actos de ejecución se han reabierto y las tecnologías de formatos han pasado de 2 a 35, sin que se amplíe el plazo.
  • La cartera española debe estar lista el 24 de diciembre de 2026 y saldrá con el PID y las credenciales de mayor de 18 y de 16 años. El PID incluirá el número del DNI.
  • El alta exigirá nivel alto: cita presencial en una oficina de registro o lectura del DNIe por NFC. El alta totalmente remota no prosperó en la votación del acto de ejecución del día anterior a la charla.
  • El cotejo de identidades (identity matching) es un problema abierto, porque algunos países no incluirán un número de identificación en el PID.

Del eIDAS de 2014 a la cartera (0:53–3:44)

El primer Reglamento eIDAS, de 2014, buscaba que los medios de identificación electrónica de cada país sirvieran en los demás. La idea era buena, pero con los años mostró carencias:

  • Cada país notificaba su medio de identificación y los demás tenían que estudiarlo y aceptarlo, un proceso largo y farragoso.
  • Solo 14 Estados miembros llegaron a notificar un esquema; muchos ni siquiera ofrecían identificación electrónica a sus ciudadanos.
  • El sector privado no lo usó, aunque sí el público.
  • Era un sistema de «todo o nada»: se compartía toda la identificación o ninguna.
  • Exigía que cada Estado tuviera un nodo eIDAS que hacía de traductor. Cada vez que un país notificaba un medio nuevo, los 27 nodos tenían que actualizarse.

El nuevo modelo prescinde de los nodos: es el ciudadano quien lleva el dato y hace con él lo que quiere. La pieza central es la cartera digital.

Qué es la cartera de identidad digital de la UE y quién debe aceptarla (3:44–10:54)

  • Es el primer medio de identificación común de la UE: todos los ciudadanos podrán identificarse entre sí, en presencia y en línea, con un sistema interoperable.
  • Contiene los datos de identificación de la persona (PID), equivalentes a los del DNI español o la tarjeta de identidad de otros países.
  • Será obligatorio que cada Estado la ofrezca a finales de 2026, gratuita y voluntaria para el ciudadano.
  • Tiene tres funciones: identificar, presentar declaraciones electrónicas de atributos (cualquier atributo predicable de una persona, objeto o empresa) y firmar documentos electrónicos de forma gratuita para el ciudadano par usos particulares.
  • Se trabaja en casos de uso europeos y nacionales. Los europeos se definirán en rulebooks, guías con los datos, metadatos y arquitectura de cada caso.
  • Requisitos de ciberseguridad de nivel alto, divulgación selectiva de atributos y código fuente abierto.

Quién está obligado a aceptarla: el sector público; las entidades del sector privado obligadas a identificar a sus clientes (know your customer), como la banca, y los sectores que enumera el Reglamento (transporte, energía, servicios financieros, sanidad, agua…); y las grandes plataformas definidas por la Ley de Mercados Digitales. La diapositiva amplía la lista con seguridad social, servicios postales, infraestructura digital, educación y telecomunicaciones.

Otros servicios de confianza nuevos: la emisión de declaraciones electrónicas de atributos, con el mismo valor jurídico que un documento en papel; el archivo electrónico cualificado; y los libros mayores electrónicos. La gobernanza se apoya en un grupo de alto nivel sobre identidad digital en el que participan todos los Estados.

Esquema de funcionamiento: el ciudadano, en el centro, recibe las credenciales (declaraciones electrónicas de atributos) procedentes de fuentes auténticas o de emisores cualificados (hay credenciales cualificadas, no cualificadas y de organismos públicos) y las entrega a quien se las pida. La confianza transfronteriza se basa en registros de la Comisión y nacionales y en certificados de acceso y de registro. El ponente pone el ejemplo de una empresa alemana de alquiler de coches: la cartera debe saber que la empresa existe y alquila coches, y la empresa debe poder fiarse de los datos que recibe.

Actos de ejecución, consorcios y calendario (10:54–16:20)

Las especificaciones se debaten en el Marco de Arquitectura y Referencia (ARF), con un volumen de trabajo «increíble». Pero «lo que va a misa» es lo que los Estados votan en comitología: los actos de ejecución, que pasan a ser derecho vinculante.

La diapositiva de situación (referida a la versión 2.8.0 del ARF) detalla los lotes. La tabla sigue la presentación; la descripción oral del ponente no la sigue al pie de la letra.

LoteFecha en la diapositivaReglamentos de Ejecución (UE)Situación en febrero de 2026
121/11/20242024/2979 (integridad y funcionalidades básicas), 2024/2977 (PID y declaraciones electrónicas de atributos), 2024/2980 (notificaciones del ecosistema), 2024/2982 (protocolos e interfaces), 2024/2981 (certificación)Aprobados; todos salvo 2024/2981, reabiertos
206/05/2025 y 25/06/20252025/849 (listas de carteras), 2025/847 (brechas de seguridad), 2025/848 (partes usuarias), 2025/846 (cotejo de identidades), 2025/1569 (declaraciones electrónicas cualificadas de atributos)Aprobados; 2025/848 y 2025/1569, reabiertos
325–26/06/20252025/1566, 1567, 1568, 1570, 1571, 1572, 1929, 1942, 1943, 1945 y 1946 (servicios de confianza: firma y sello electrónicos, certificados cualificados, dispositivos cualificados, validación y conservación)Aprobados
416/09/20252025/2164 (formatos de las listas de confianza), 2025/2160 (prestadores no cualificados), 2025/2162 (organismos de evaluación de la conformidad)Aprobados
513/11/20252025/2530 (requisitos de los prestadores cualificados), formatos de firma y sello electrónicos (sin número en la diapositiva; hoy, 2026/248), 2025/2527 (certificados cualificados de sitio web), 2025/2532 (archivo electrónico), 2025/2531 (libros mayores electrónicos)Aprobados
6—Alta (on-boarding) en la carteraNon paper enviado
Siguientes—Nivel de garantía (art. 8.3), certificación de dispositivos cualificados de creación de firma, marco de los esquemas de identificación electrónicaNon paper pendiente

El dato más llamativo: en el acto de formatos del lote 1 había dos formatos; con la reapertura, las tecnologías propuestas ascienden a 35, y el plazo para tener las carteras no se amplía. «Fácil no nos lo están poniendo.»

Grandes consorcios europeos: proyectos multipaís que trabajan casos de uso para redactar los rulebooks. Ha habido seis: DC4EU, Potential, EWC, NOBID, APTITUDE y WE BUILD. El primero, DC4EU (Digital Credentials for Europe), lo lideró España, con 101 participantes de 26 Estados. Casos de uso citados: pagos, permiso de circulación, tarjeta sanitaria europea, títulos académicos, apertura de cuenta bancaria y el documento portátil A1 para acreditar la vida laboral en varios países.

Calendario: en 2026 deben adoptarse todos los actos de ejecución y notificarse a la Comisión los actores responsables en cada país. A finales de 2026 las carteras deben estar disponibles para los ciudadanos, y a finales de 2027 las empresas obligadas deben aceptarlas. La diapositiva de planificación lo detalla así: eIDAS2 en vigor en 2024; actos de ejecución adoptados entre 2024 y 2026; notificaciones a la Comisión en 2026; verificación de edad en 2025–2026; aceptación obligatoria para el sector público a finales de 2026–2027 y para el privado a finales de 2027.

Verificación de edad (16:20–18:47 y 30:45–31:29)

Varios Estados, España quizá el primero, se plantearon proteger a los menores del contenido para adultos y vieron que era un problema transfronterizo que nadie podía resolver por su cuenta. La cartera, obligatoria en 2026, era el instrumento natural: un caso de uso más.

El reto técnico es grande, porque hay que demostrar sin lugar a dudas que se supera una edad sin revelar ningún otro dato, y además:

  • lo que se presente debe ser distinto cada vez, para impedir el perfilado;
  • no debe existir ningún registro («efecto Gran Hermano») de cuándo y dónde se ha usado la cartera para esto.

Ya está terminada una primera versión de las especificaciones. Es un protocolo armonizado en la UE, alineado con el artículo 28 del Reglamento de Servicios Digitales sobre protección de menores en línea. La cartera española incluirá dos credenciales, mayor de 18 y mayor de 16 años, derivadas de la fecha de nacimiento del PID.

El ecosistema, actor por actor (18:47–30:45)

Para el ponente, la cartera es «un aspecto, y no de los más complejos» del ecosistema. Todos estos actores deben estar funcionando el día del lanzamiento, y muchos hay que notificarlos a la Comisión Europea.

ActorQué hace, según la ponencia
Punto de contacto únicoPersona u organismo de referencia en cada Estado para todo el ecosistema
Proveedor de la carteraQuien la suministra a los ciudadanos; se notifica a la Comisión
Usuario titularCiudadano o empresa que tiene la cartera
Proveedor de PIDEmite los datos de identificación. Su acto de ejecución se había reabierto
Emisores de declaraciones electrónicas de atributosDesde la DGT con el permiso de circulación hasta la empresa de alquiler de coches
Registro de partes usuariasNuevo procedimiento administrativo: un registro público, igual en todos los países, que acredita que una empresa existe, a qué se dedica y qué datos pide y para qué. Permite al ciudadano detectar peticiones excesivas («un título académico para alquilar un coche») y quejarse
Prestadores de servicios de confianzaEmiten a las partes usuarias registradas los certificados de acceso (obligatorios) y de registro (opcionales): X.509 «de toda la vida», pero exclusivos del ecosistema. El de acceso garantiza que la parte usuaria está registrada y comprobada; el de registro indica la finalidad y por qué se piden los datos. Este último es opcional porque aún faltan semánticas y metadatos por acordar
Organismo de supervisiónYa existe; previsiblemente asumirá nuevas responsabilidades
Fuentes auténticasLugar donde reside de forma indudable el origen de una información (un registro público, una academia de inglés). Los prestadores podrán consultarlas para emitir credenciales, y las fuentes podrán encargar a un tercero que emita por ellas
CertificaciónEsquema, organismo de certificación y organismos de evaluación de la conformidad. Dos esquemas: uno de ciberseguridad, con requisitos «extraordinariamente altos», y otro funcional
Cotejo de identidades (identity matching)Mecanismo para saber si dos identificaciones corresponden a la misma persona

El PID y el problema del cotejo. Según el ponente, los datos obligatorios del PID son muy pocos: nombre, apellidos, fecha de nacimiento y nacionalidad. Entre los opcionales está el número de identificación administrativo, en el que España incluirá el número del DNI, así que los españoles no causarán problemas a nadie. Pero habrá países que no lo incluyan, porque no tienen ese número (en algunos se considera inconstitucional) o porque tienen varios. «¿Cómo sé yo que el John Smith irlandés que me pidió una subvención por la mañana no es el mismo que me la pidió por la tarde?» El cotejo de identidades pretende permitir pedir los datos adicionales necesarios para asegurarse.

La reapertura del acto del PID proponía además incluir la fotografía. España la veía interesante, pero difícil antes de fin de año, porque muchas oficinas de registro no tienen cámaras.

La cartera española (20:48–23:00 y 31:29–33:08)

Alta con nivel alto. Como la cartera se basa en un esquema de nivel alto, obtenerla exigirá las mismas garantías que un pasaporte o un DNI. Habrá dos vías:

  1. Cita presencial en una oficina de registro. España es uno de los Estados con más oficinas de registro de la UE y las pondrá todas a disposición.
  2. DNI electrónico por NFC: quien recuerde la contraseña de su DNIe y tenga activos sus certificados podrá acercarlo al móvil y crear el PID con garantías.

Se discutía en Europa una tercera vía, el alta digital remota (videollamada o verificación del documento por inteligencia artificial, como en la banca). El acto de ejecución se votó «ayer» (el 25 de febrero) y no salió adelante, porque muchos países no lo consideraban tan seguro.

Prototipo. El ponente mostró las pantallas: descarga, ayuda, activación, añadir la credencial de identidad digital y pedir cita desde la propia aplicación si no se tiene NFC. Las credenciales se piden mediante un código QR que lleva dentro la solicitud concreta.

Lanzamiento. La cartera saldrá con el PID y las credenciales de mayor de 18 y mayor de 16 años. Hay muchas otras en preparación, tanto europeas, procedentes de los consorcios, como españolas. La fecha fijada es el 24 de diciembre: «Vienen para Papá Noel».

La diapositiva de credenciales de valor añadido marca la de mayor de 16 años como «en estudio». Como futuras credenciales cita: titulaciones universitarias y no universitarias, permiso de conducción (DGT), tarjeta sanitaria europea, documento A1 de la Seguridad Social, residencia, tarjeta sanitaria de las comunidades autónomas y certificado de ausencia de delitos sexuales.

Cierre. «Es un proyecto muy complejo precisamente porque quiere ser sencillo para el usuario, muy seguro, y confluir con Europa.»

Qué ha cambiado desde febrero, y algunos matices

  • Alta remota. Pese a la votación fallida del 25 de febrero, en abril se publicó el Reglamento de Ejecución (UE) 2026/798, que regula el alta a distancia en la cartera con nivel de garantía alto.
  • Actos reabiertos. En julio se publicaron los Reglamentos de Ejecución (UE) 2026/1730, 2026/1731 y 2026/1735. Modifican los actos que la diapositiva marcaba como reabiertos: 2025/848; 2024/2977, 2024/2979, 2024/2980 y 2024/2982; y 2025/1569. Con el 2026/1731, la fotografía del titular pasa a formar parte del PID salvo que el usuario decida no incluirla.
  • Formatos de firma y sello. El acto del lote 5 que aparecía sin número es el Reglamento de Ejecución (UE) 2026/248.
  • ARF. La presentación se basa en la versión 2.8.0. Después llegaron la 2.9.0 y la 3.0.0, alineada con los actos modificados.
  • Datos obligatorios del PID. Entre ellos el ponente no menciona el lugar de nacimiento, que sí figura en el Reglamento de Ejecución (UE) 2024/2977.
  • Cotejo de identidades. El ponente lo presenta como un acto «en elaboración», pero su propia diapositiva muestra el Reglamento de Ejecución (UE) 2025/846 aprobado en mayo de 2025. Probablemente se refiere a su desarrollo práctico.
  • Lotes. Su descripción oral no coincide del todo con la diapositiva: sitúa las listas de confianza en el lote 5 (en la diapositiva están en el lote 4), y no solo el lote 1 estaba reabierto, sino también dos actos del lote 2.
  • Certificados de acceso y de registro. El registro de partes usuarias y estos certificados abren un papel nuevo para los prestadores de servicios de confianza.

El problema del John Smith irlandés es el mismo que planteaba en «Codificación de los números de identidad de los ciudadanos de la Unión Europea en los certificados»: es una buena noticia que desde la AEAD se reconozca que habrá países sin número personal en el PID.

Artículos relacionados en este blog

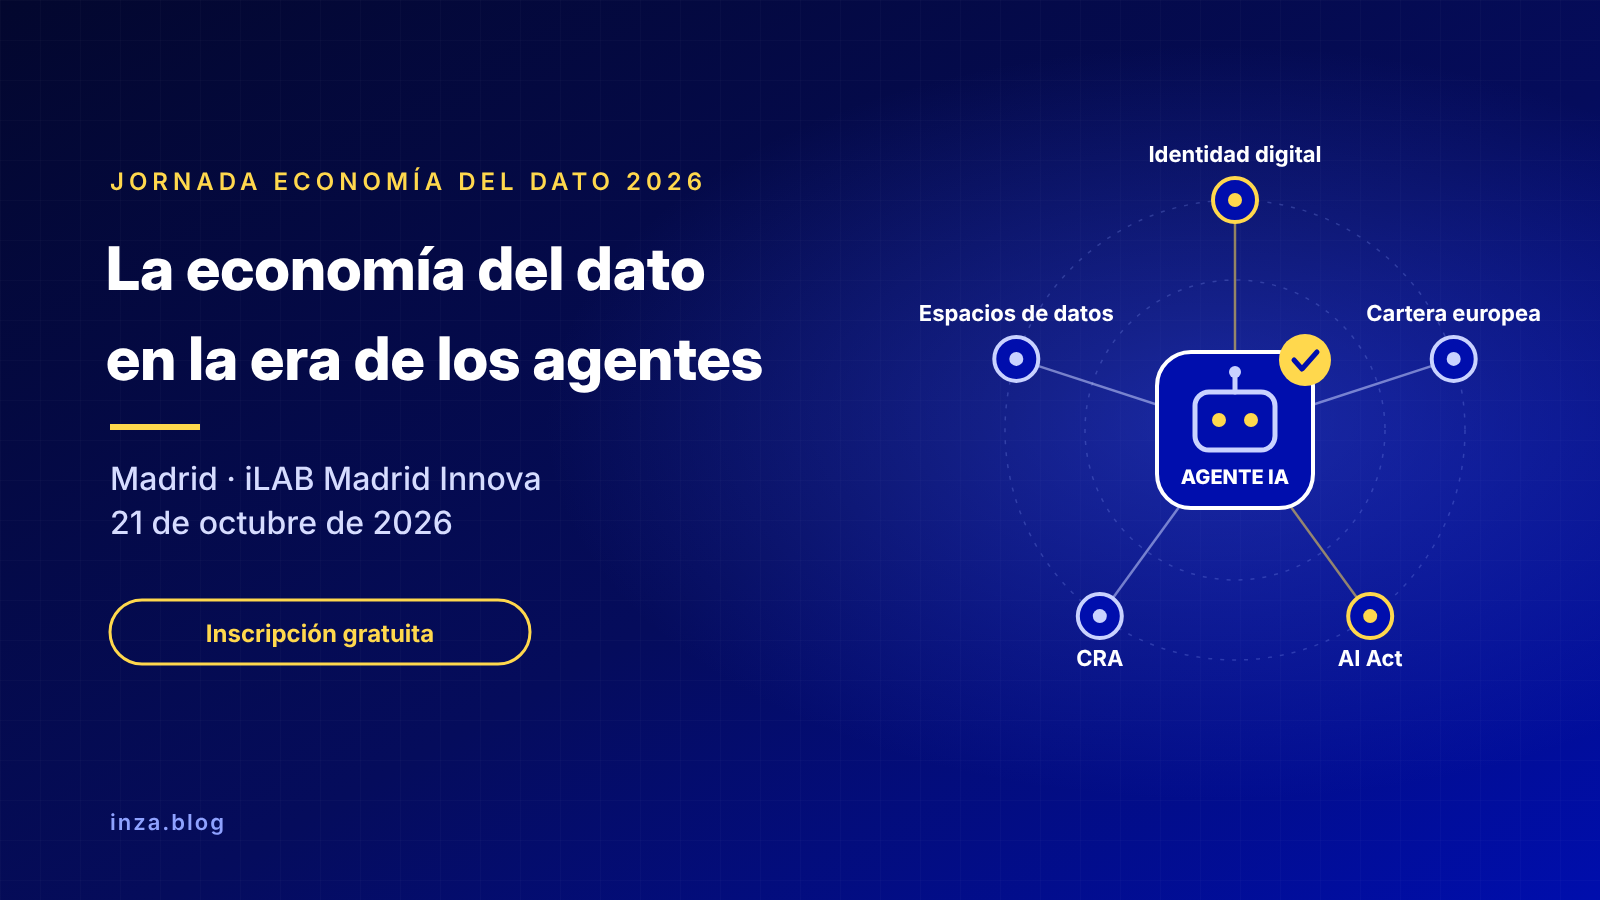
Jornada Economía del Dato 2026: la economía del dato en la era de los agentes (Madrid, 21 de octubre)


Mañana, miércoles 21 de octubre de 2026, la Asociación Data Economy España celebra en Madrid su Jornada Economía del Dato 2026, con el lema «La Economía del Dato en la Era de los Agentes». Será una mañana de paneles y ponencias en el International Lab (iLAB) de Madrid Innova, en la calle de Bailén, 41. La inscripción es gratuita, aunque quedan pocas plazas: inscripción aquí.

Ismael Arribas, presidente de la asociación, me ha invitado a participar en el panel sobre el futuro de la identidad digital y la Cartera de Identidad Digital Europea, y aprovecho para contar de qué va la jornada y qué ideas pienso llevar.

Por qué una jornada sobre datos y agentes

La nota conceptual del evento parte de un dato llamativo: el volumen de datos generado en el mundo, que se calculaba en 33 zettabytes en 2018, se estimaba en 175 zettabytes para 2025. Y cambia también quién los procesa y cómo. Las organizaciones están incorporando agentes de inteligencia artificial en casi todas sus áreas de negocio, desde el desarrollo hasta las ventas, la atención al cliente o las finanzas: sistemas autónomos capaces de tomar decisiones y planificar tareas complejas con una supervisión humana mínima. Según la misma nota, el número de identidades no humanas y de agentes podría superar los 45.000 millones a finales de este año.

Esa realidad plantea preguntas de soberanía del dato, regulación, ciberseguridad e identidad digital, que son precisamente los ejes de la jornada.

El programa

  • 09:15 – 09:30 · Recepción de asistentes.
  • 09:30 – 09:40 · Apertura y bienvenida, a cargo del presidente de la Asociación Data Economy España.
  • 09:40 – 10:00 · Keynote: Estrategia europea para la estandarización, a cargo de Coen Janssen, Policy Officer «Data Policy and Innovation» de la DG CONNECT de la Comisión Europea.
  • 10:05 – 10:55 · Panel: El futuro de la Identidad digital y la Cartera digital europea. Modera Raúl López (Sybol ID), con Jesús Díaz Vico (IOG) y Julián Inza (EADTrust).
  • 11:05 – 11:50 · Sesión técnica y regulatoria: Confianza, Soberanía y Cumplimiento: Navegando el AI Act de la UE y el Cibersecurity and Resilience Act. Modera María J. Alonso (Qaleon), con Alfredo Muñoz (Tritemius), David Arroyo (CSIC) y Susana López (GNOSS). El foco: los marcos de supervisión imprescindibles para mitigar los riesgos éticos y legales de las decisiones automatizadas por agentes de IA, y los nuevos espacios de datos sectoriales regulados.
  • 11:55 – 12:45 · Mesa redonda: El futuro de la inversión. Modera Emilio Prado (Epunto Interim Management), con Miguel Ángel Domínguez (Alastria) y Juan José Engo (TRITEMIUS).
  • 12:45 – 13:05· Keynote de David Arroyo (CSIC).
  • 13:05 – 13:15 · Clausura y conclusiones.
  • 13:15 – 14:30 · Vino de honor.

Participan representantes de las empresas socias de la asociación (Qaleon, GNOSS, Tritemius, QCentroID, Digitel TS, Grupo Renault, Sybol y Epunto Interim Management), además de Alastria, Cyberlur, investigadores y expertos independientes.

Lo que llevaré al panel sobre identidad digital y Cartera

2026, el año de las carteras; 2027, el de las partes usuarias

2026 es el año en que los Estados miembros deben poner a disposición de sus ciudadanos la Cartera de Identidad Digital Europea, y 2027 el año en que los sectores regulados, como la banca, deberán aceptarla. En España, además, está en tramitación el real decreto que regulará el ecosistema de la Cartera. El reto ya no es tecnológico: es que las partes usuarias estén preparadas para integrarla en sus procesos.

Mucho más que identificación: las declaraciones de atributos

La Cartera no es solo un medio de identificación. Su verdadero valor está en las declaraciones electrónicas de atributos, cualificadas o no, que permiten acreditar títulos, poderes de representación o la existencia de un contrato. Un ejemplo: el alta de un cliente en un banco en la que la persona se identifica con los datos de su Cartera, firma el contrato con un certificado cualificado y recibe en la propia Cartera una declaración que acredita el contrato custodiado por un prestador cualificado.

La siguiente frontera: la identidad de la IA agéntica

Después de las personas y de las empresas, llegan sus agentes. Si un agente de IA firma un pedido, acepta unas condiciones o concede un crédito, las preguntas son las mismas que para una persona: quién es, en nombre de quién actúa, hasta dónde llega su mandato y cómo se prueba después. Los prestadores de servicios de confianza llevamos dos décadas respondiendo a esas preguntas, y creo que la solución para los agentes va por el mismo camino:

  • Certificados para agentes de IA vinculados a una entidad, parecidos a los de empleado, con un identificador de política (OID) que indique que el titular es un agente autorizado por esa entidad, vigencia corta, revocación inmediata y el alcance del mandato expresado en el propio certificado. Su encaje natural es la Cartera Empresarial Europea, donde la empresa acredita sus poderes y puede delegar en el agente una parte de ellos, con trazabilidad.
  • Certificados para agentes personales, configurados como persona física que actúa en nombre de sí misma, también marcados con un OID que advierta a quien los recibe de que no está tratando con un humano.
  • Evidencias con valor legal de lo que hace cada agente. El Reglamento de IA exige registros automáticos y supervisión humana efectiva; los sellos de tiempo cualificados, el archivo electrónico cualificado y los registros con orden cronológico garantizado (lo que en Tallin llamábamos qDLT) convierten esos registros en prueba. Lo explicaba hace unas semanas en «De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)».

No es una idea aislada. En la Global Digital Collaboration Conference de Ginebra, a principios de septiembre, varias sesiones trataron la identidad de los agentes y su vinculación con las carteras digitales, incluida una sobre agentes que actúan con la Cartera Empresarial Europea. En el IETF ya circulan borradores individuales de perfiles de certificado para agentes de IA, y la ITU-T y la OpenID Foundation trabajan en la identidad de la IA agéntica. Pero falta lo esencial en Europa: un perfil normalizado en ETSI que encaje con eIDAS. Es el momento de hacerlo, antes de que cada plataforma invente el suyo.

Carteras criptoágiles

Las carteras y los sistemas que se desplieguen ahora tendrán que migrar a criptografía postcuántica antes de 2030–2035, así que deben diseñarse criptoágiles desde el principio, como contaba en «Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026».

Datos prácticos

  • Qué: Jornada Economía del Dato 2026, «La Economía del Dato en la Era de los Agentes».
  • Cuándo: miércoles 21 de octubre de 2026, de 09:15 a 14:30 (media jornada, por la mañana).
  • Dónde: International Lab (iLAB), Madrid Innovation Lab, C. de Bailén, 41, 28005 Madrid.
  • Organiza: Asociación Data Economy España.
  • Inscripción: gratuita, en dataeconomy.org/registro-octubre-2026. El formulario pide nombre, apellidos, correo electrónico y DNI o pasaporte.

Si estáis en Madrid, será un buen momento para debatir cómo hacer que las identidades digitales, también las de los agentes de IA, sean dignas de confianza. ¡Nos vemos allí!

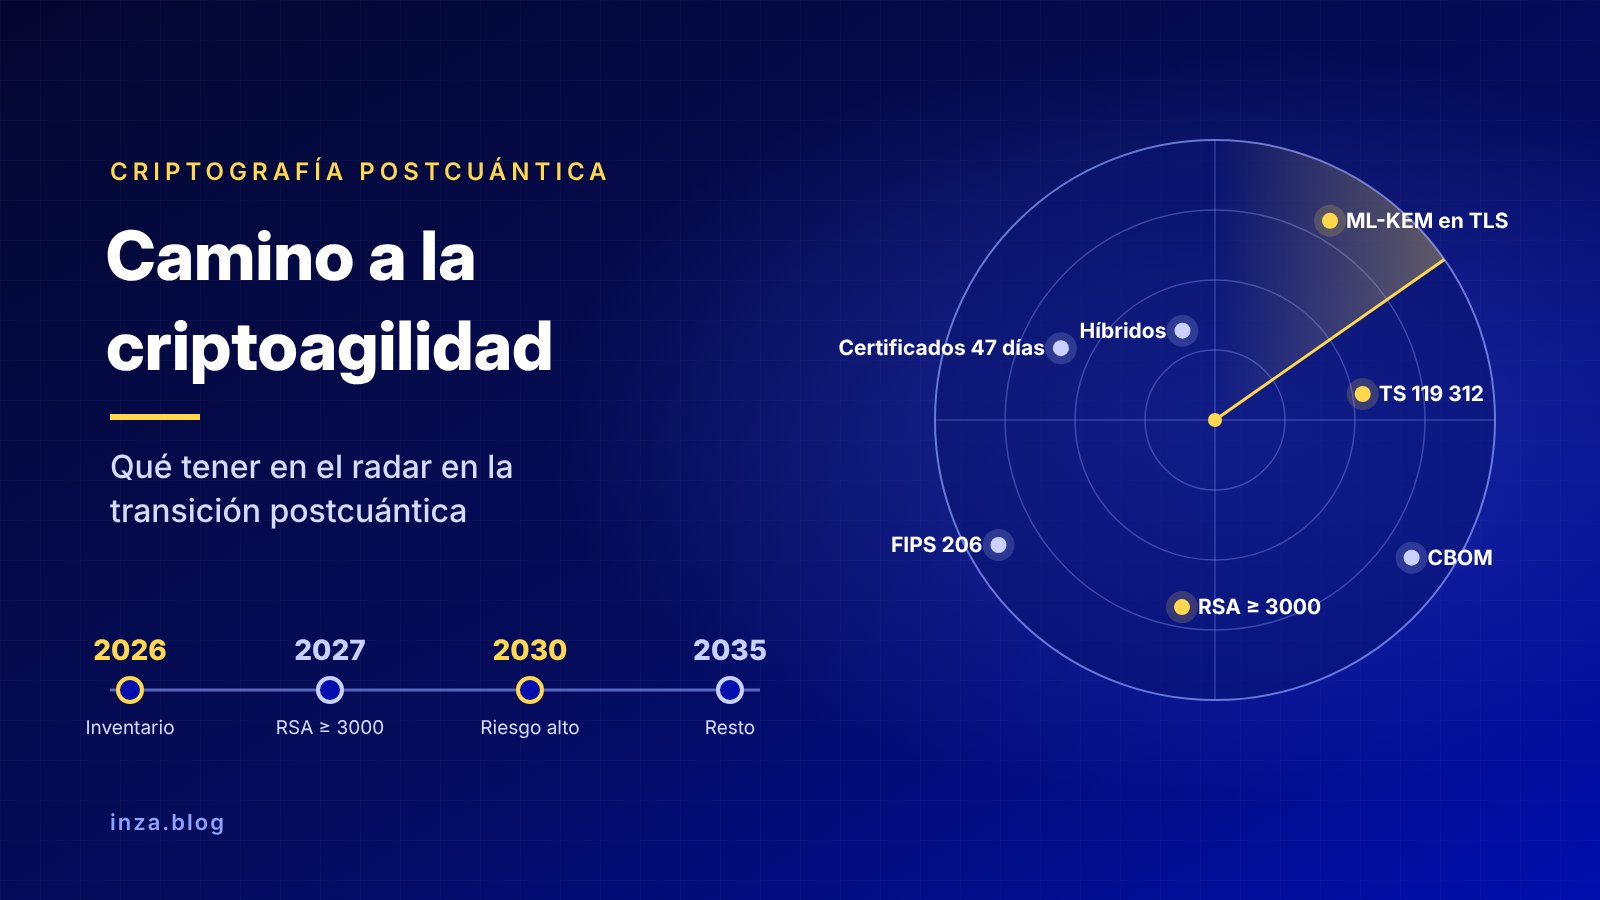
Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026


Quien siga de cerca la transición a la criptografía postcuántica habrá notado que en los últimos seis meses el tema ha pasado de las recomendaciones genéricas a los calendarios con fechas, las normas técnicas aplicables y los estándares de protocolo publicados. Al mismo tiempo, una pieza que muchos esperábamos para este año, el estándar de firma FN-DSA (FIPS 206), sigue sin aparecer. En esta entrada repaso lo más relevante: normativa y pautas públicas, estándares de NIST, ETSI e IETF, la evolución de los certificados TLS y las herramientas abiertas para elaborar el inventario criptográfico.

FIPS 206 (FN-DSA): todavía no

En agosto de 2024 NIST publicó los tres primeros estándares postcuánticos: FIPS 203 (ML-KEM, mecanismo de encapsulado de claves derivado de CRYSTALS-Kyber), FIPS 204 (ML-DSA, firma basada en retículos derivada de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, firma basada en funciones hash derivada de SPHINCS+). El cuarto, FIPS 206, debía especificar FN-DSA, la firma derivada de Falcon (de ahí el nombre: FFT over NTRU-Lattice-Based Digital Signature Algorithm), cuyo atractivo son unas firmas mucho más compactas que las de ML-DSA (en torno a 666 bytes en el nivel I frente a los 2.420 de ML-DSA-44).

A fecha de hoy FIPS 206 no se ha publicado, ni siquiera como borrador para comentarios públicos (initial public draft). En abril de 2026, Dustin Moody (NIST) indicaba en el foro PQC que el borrador seguía en la cadena de aprobación administrativa, sin fecha concreta. Y el 28 de septiembre de 2026 el equipo de FIPS 206, a través de Ray Perlner, presentó un nuevo plan sometido a discusión:

  • Un único procedimiento de firma, especificado con el detalle suficiente para validarse con vectores de prueba conocidos (KAT).
  • Aritmética de punto fijo en la generación de claves y en la firma (inicialmente 32.32 y 64.64), en lugar de la de punto flotante, que es la que hace de Falcon un algoritmo delicado de implementar de forma segura y reproducible.
  • Las variantes optimizadas se aprobarían más adelante en publicaciones especiales (SP) separadas, con sus propios KAT y separación de dominio.

Cambiar decisiones de diseño a estas alturas sugiere que el borrador tardará todavía unos meses, y que después vendrá el periodo de comentarios y la versión final. Para quien necesite firmas postcuánticas hoy, las opciones estandarizadas siguen siendo ML-DSA (Dilithium) y SLH-DSA (SPHINCS+) y, para firmware, los esquemas con estado LMS y XMSS de la SP 800-208.

NIST sí ha movido otras piezas en 2026: el borrador de la SP 800-230 (13 de abril), con nuevos juegos de parámetros de SLH-DSA (SPHINCS+) para casos de uso con un número limitado de firmas; el borrador de la SP 800-133r3 (17 de abril) sobre generación de claves; y el paso de nueve candidatos a la tercera ronda del proceso de firmas adicionales (NIST IR 8610, mayo). El estándar del segundo KEM, HQC (Hamming Quasi-Cyclic, basado en códigos correctores de errores), seleccionado en marzo de 2025 como alternativa a ML-KEM (Kyber) basada en otro problema matemático, también está pendiente de borrador.

El calendario ya tiene fechas

La novedad más importante del año no es técnica sino de planificación: Europa, España y Estados Unidos coinciden ya en un calendario muy parecido.

Unión Europea

La hoja de ruta coordinada del Grupo de Cooperación SRI (NIS), publicada en junio de 2025, fijó tres hitos: iniciar la transición antes de finales de 2026, completar la migración de los casos de uso de riesgo alto antes de 2030 y la del resto, en la medida de lo posible, antes de 2035. En enero de 2026 la Comisión dio un paso más con la Propuesta de Directiva del Parlamento Europeo y del Consejo por la que se modifica la Directiva (UE) 2022/2555 sobre medidas de simplificación y armonización con la [Propuesta de Reglamento sobre la Ciberseguridad 2] (COM(2026) 13 final, de 20 de enero de 2026). La Directiva (UE) 2022/2555 es la Directiva SRI 2, más conocida por su sigla inglesa NIS2. Su artículo 1, apartado 5, añade al artículo 7.2 de la Directiva, que enumera las políticas que deben formar parte de la estrategia nacional de ciberseguridad, una nueva letra:

«k) para la transición hacia una criptografía postcuántica, teniendo en cuenta los calendarios de transición y los requisitos pertinentes establecidos en los actos jurídicos y políticas de la Unión aplicables.»

El considerando 8 explica el porqué: la posibilidad de ataques basados en «recopilar ahora para descifrar más adelante», «que probablemente ya están teniendo lugar», los riesgos futuros de falsificación de firmas mediante ataques cuánticos y la retirada progresiva de los algoritmos de clave pública actuales «hacen aún más urgente iniciar acciones de migración a la criptografía poscuántica». Pide que esas políticas incluyan herramientas para evaluar la exposición de los activos criptográficos, un plan de migración y pruebas de implantación, que fomenten soluciones europeas verificadas y sometidas a evaluación formal, y que se ajusten a la hoja de ruta del Grupo de Cooperación SRI, «logrando así la migración a la criptografía poscuántica de aquí a 2030 para los casos de uso crítico y de aquí a 2035 para los casos de uso de nivel medio y bajo». Es todavía una propuesta, sujeta al procedimiento legislativo ordinario, pero convierte la hoja de ruta en una obligación de los Estados.

En el ámbito de la certificación de productos, ENISA y el subgrupo de criptografía del ECCG sometieron a consulta pública, hasta finales de julio de 2026, la versión 3 de los Agreed Cryptographic Mechanisms del esquema europeo EUCC, la referencia de mecanismos criptográficos aceptados para productos certificados.

España

En julio de 2026 el Centro Criptológico Nacional publicó la guía de buenas prácticas CCN-TEC 009 (BP/37) «Recomendaciones para una transición postcuántica segura», que traslada el calendario europeo a nuestro contexto:

  • 31 de diciembre de 2026: estrategia y gobernanza definidas, inventario criptográfico, clasificación de casos de uso y pilotos en marcha para los sistemas de riesgo alto y medio.
  • 31 de diciembre de 2030: migración completada en los sistemas de riesgo alto.
  • 31 de diciembre de 2035: migración completada en los de riesgo medio y, en lo posible, en los de riesgo bajo.

La guía recomienda soluciones híbridas al menos en las primeras etapas: en el establecimiento de claves, combinar al menos dos mecanismos (intercambio clásico, intercambio postcuántico o claves precompartidas) mediante una función de derivación; en firmas, hibridar las basadas en retículos (ML-DSA y FN-DSA), mientras que las basadas en hash (XMSS y SLH-DSA) no lo requieren. Entre los KEM cita ML-KEM, HQC y FrodoKEM, que considera la opción más conservadora. Insiste en la criptoagilidad como criterio de diseño, en el gobierno del programa (comité, oficina PQC, equipos técnicos) y en su alineamiento con el ENS, NIS2, DORA y el RGPD, y recuerda el teorema de Mosca para estimar el margen disponible: si el tiempo que deben protegerse los datos más el tiempo de migración supera el plazo hasta que exista un ordenador cuántico relevante, el problema ya está aquí. Para elegir productos remite a la guía CCN-STIC 221 de mecanismos autorizados y al apartado Quantum Resistant del catálogo CPSTIC.

En septiembre, el secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, anunció en el encuentro de AMETIC en Santander que el Gobierno elaborará un inventario de sistemas, empezando por la Administración General del Estado, y un calendario de migración que situaría el inicio de la transición de los sistemas más críticos en 2030-2031. Por ahora no hay real decreto ni orden ministerial: es un anuncio de plan, que conviene seguir.

Estados Unidos

La orden ejecutiva 14412, Securing the Nation Against Advanced Cryptographic Attacks, de 22 de junio de 2026, endurece los plazos federales: criptografía postcuántica para el establecimiento de claves en los activos de alto valor y sistemas de alto impacto antes del 31 de diciembre de 2030, y para las firmas antes del 31 de diciembre de 2031. El memorando OMB M-26-15 que la acompaña pide además un inventario criptográfico automatizado que alimente un CBOM central. En el sector privado, Google anunció el 25 de marzo su objetivo de estar preparada en 2029, con ML-DSA incorporado a Android 17 para el arranque verificado y la atestación.

ETSI TS 119 312: los prestadores de servicios de confianza ya tienen reglas

Para los prestadores cualificados de servicios de confianza la publicación más relevante del semestre es la ETSI TS 119 312 V2.1.1 (junio de 2026), Cryptographic Suites, la especificación que establece qué algoritmos y longitudes de clave son adecuados para firmas, sellos y certificados en el ecosistema eIDAS. La versión 2 supone un cambio de enfoque:

  • Incorpora ML-DSA (Dilithium; parámetros 44, 65 y 87) y SLH-DSA (SPHINCS+) como algoritmos recomendados, y LMS y XMSS de forma condicionada a una gestión estricta del estado.
  • Define un marco de firmas híbridas (cláusula 6.4), con combinaciones recomendadas como RSA-PSS de 3.000 bits o más con ML-DSA-65.
  • Fija fechas de fin concretas: los certificados con claves RSA de menos de 3.000 bits no deberían emitirse después del 31 de diciembre de 2026, y su validez no debería ir más allá de 2028.
  • Exige protección postcuántica (híbrida o por sustitución) cuando la validez de lo protegido se extienda más allá de 2030, tanto para RSA como para ECDSA.

No incluye todavía FN-DSA (Falcon), por la razón ya explicada, ni ML-KEM (Kyber), que no es un algoritmo de firma. Y remite el calendario detallado de migración a un documento específico de ETSI que aún está en elaboración.

En España, el abandono de RSA-2048 por los prestadores no es solo una recomendación técnica: tiene mandato del organismo supervisor. La Subdirección General para la Sociedad Digital, de la Secretaría de Estado de Digitalización e Inteligencia Artificial, publicó en octubre de 2025 la Nota sobre la migración del algoritmo RSA, dirigida a los prestadores cualificados y no cualificados que usan RSA. Les exige cumplir el Anexo 1 de la guía CCN-STIC 807 del Centro Criptológico Nacional, según el cual a partir del 1 de enero de 2027 los certificados RSA que se sigan emitiendo deberán usar módulos de al menos 3.000 bits. Los prestadores cualificados que tengan jerarquías con claves más cortas deben generar otras nuevas y acreditarlo con un informe técnico de un organismo de evaluación de la conformidad que incluya, como mínimo, la evidencia de la ceremonia de generación de claves (o con el informe de su auditoría, si se realiza antes del 31 de diciembre de 2026). Ya lo comenté en «Actualización urgente para las administraciones públicas en relación con las firmas electrónicas», porque las Administraciones deben adaptar sus sedes y plataformas de firma para aceptar los nuevos certificados.

Norma europea y supervisor nacional coinciden, por tanto: 2026 es el último año para emitir certificados RSA-2048, y quien firme o selle documentos que deban conservar su valor más allá de 2030 debe planificar ya la hibridación con algoritmos postcuánticos.

En otro ámbito, ETSI ha publicado el informe técnico TR 104 171 (versión 1.1.1, de marzo de 2026, difundido en septiembre) con pautas de implementación para generadores cuánticos de números aleatorios (QRNG), que introduce el concepto de «confianza cero en la entropía».

En la parte de cifrado, la que protege frente a la recolección de tráfico para descifrarlo en el futuro, el IETF ha cerrado este año los documentos que faltaban:

TLS: el intercambio de claves postcuántico ya es estándar

  • RFC 9954 (julio de 2026), de carácter informativo, define la construcción general del intercambio de claves híbrido en TLS 1.3: se combinan un algoritmo clásico y uno postcuántico y el secreto resultante es seguro mientras lo sea cualquiera de los dos.
  • RFC 10024, Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 (agosto de 2026), en vía de estándar, la concreta en tres grupos: X25519MLKEM768, el único marcado como recomendado en el registro de IANA y el que ya negocian por defecto los principales navegadores, y SecP256r1MLKEM768 y SecP384r1MLKEM1024, pensados para entornos cuyas normas exigen curvas NIST.
  • El borrador de ML-KEM sin componente clásico en TLS fue aprobado por el IESG en septiembre, está en la cola del RFC Editor y se publicará como RFC informativa; en el registro de IANA figura como no recomendado, frente al híbrido.

Es decir, las orientaciones del IETF coinciden con las del CCN: híbrido primero. Activar X25519MLKEM768 en servidores, balanceadores y CDN es hoy una de las acciones con mejor relación entre coste y beneficio.

La autenticación: certificados más cortos y Merkle Tree Certificates

La autenticación postcuántica es más difícil por una cuestión de tamaño. Una firma ML-DSA-44 (Dilithium) ocupa unos 2.420 bytes, frente a los 64 de ECDSA P-256; con las varias firmas y claves públicas que viajan en un handshake TLS (certificado, cadena, transparencia), la sustitución directa llevaría el handshake por encima de los 10 KB, con un impacto apreciable en la latencia. ML-DSA ya está definido para certificados X.509 en el RFC 9881 (octubre de 2025), pero su despliegue masivo en la web es otra cosa.

Por eso cobra interés el trabajo del grupo IETF PLANTS sobre los Merkle Tree Certificates (MTC): la autoridad de certificación emite los certificados en lotes, firma una sola vez la raíz del árbol de Merkle y los navegadores reciben esas firmas por separado, de modo que en el handshake solo viaja una prueba de inclusión. Let’s Encrypt anunció en junio que tendrá un entorno de pruebas con MTC a finales de 2026 y uno de producción en 2027, y Cloudflare y Chrome están experimentando con el mismo esquema.

En paralelo avanza la reducción de la duración de los certificados TLS acordada en el CA/Browser Forum (votación SC-081v3, abril de 2025): desde el 15 de marzo de 2026 el máximo es de 200 días, que bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La justificación principal es reducir la dependencia de una revocación que no funciona bien y la vigencia de datos de validación obsoletos, pero hay un argumento que interesa especialmente aquí: la criptoagilidad. Una organización que renueva sus certificados cada pocas semanas de forma automatizada (con ACME) puede cambiar de algoritmo, de clave o de autoridad de certificación en un ciclo de renovación; una que gestiona certificados de un año a mano, no. La renovación frecuente es, en la práctica, el ensayo general de la migración postcuántica.

El primer paso: inventario y CBOM con herramientas abiertas

Todas las guías coinciden en que el primer paso es saber qué criptografía se usa, dónde y para proteger qué información durante cuánto tiempo. El formato que se está imponiendo para documentarlo es el CBOM (Cryptography Bill of Materials), incorporado al estándar CycloneDX en su versión 1.6 (abril de 2024), que describe algoritmos, claves, certificados, protocolos y bibliotecas de un sistema y sus dependencias.

Entre las herramientas abiertas destaca CBOMkit, ahora bajo el paraguas de la Post-Quantum Cryptography Alliance de la Linux Foundation, que incluye un visor, un generador de CBOM y un plugin para SonarQube (sonar-cryptography) que detecta el uso de criptografía en el código fuente. En 2026 ha añadido soporte para Go, además de Java y Python, y está migrando su salida a CycloneDX 1.7. Un CBOM generado a partir del código, combinado con el inventario de certificados y configuraciones TLS de la infraestructura, es exactamente lo que piden tanto la guía del CCN como el memorando M-26-15.

Qué hacer ahora

Con lo publicado en estos meses, la lista de tareas para una entidad grande queda bastante definida:

  1. Gobierno: nombrar responsables y aprobar un plan con presupuesto antes de que termine 2026, como pide el CCN.
  2. Inventario y CBOM: descubrir la criptografía de aplicaciones, infraestructura y proveedores, y clasificar los casos de uso por riesgo y por tiempo de vida de la información.
  3. Quick wins: activar el intercambio de claves híbrido X25519MLKEM768 en TLS y automatizar la renovación de certificados.
  4. Firmas de larga duración: revisar qué documentos, sellos y evidencias deben conservar su valor más allá de 2030 y planificar firmas híbridas conforme a la ETSI TS 119 312.
  5. Proveedores: incluir la criptoagilidad y la hoja de ruta postcuántica en los requisitos de compra.
  6. Formación: preparar a los equipos técnicos y de cumplimiento, porque la migración será larga y afectará a casi todos los sistemas.

Cómo puede ayudar EADTrust

En EADTrust llevamos tiempo trabajando en esta transición. Nuestras jerarquías de certificación ya combinan RSA de 4.096 y 8.192 bits con curva elíptica ECC de 256 y 384 bits, precisamente para tener margen de criptoagilidad (por eso la nota del supervisor sobre RSA no nos ha afectado), y acompañamos a otras organizaciones en el mismo camino:

  • Formación en computación cuántica y criptografía postcuántica, in company y en abierto. Impartimos el curso de computación cuántica y criptografía postcuántica y lo adaptamos a cada organización, de forma presencial, en línea o híbrida, para que los equipos entiendan qué cambia, por qué y cómo abordarlo. Además, una vez al año celebramos una edición en abierto, presencial, que tendrá lugar cada año en torno al 14 de abril, Día Mundial de la Cuántica. La edición de 2026, con la metodología ENSAR y los modelos del IQC Kit, que permiten «tocar» los conceptos que se explican, se celebró los días 22 y 23 de abril (más información en «Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR»). Puede consultar el resto de nuestra oferta formativa en la página de cursos EADTrust.
  • Acompañamiento profesional en la migración de sistemas criptográficos de entidades grandes: inventario y CBOM, análisis de riesgos y priorización, hoja de ruta alineada con el calendario europeo y la guía del CCN, diseño de soluciones híbridas y adaptación de infraestructuras de clave pública. Ya estamos trabajando en estos aspectos con dos grandes clientes.

Si su organización necesita empezar o acelerar su transición postcuántica, puede contactar con nosotros:

Referencias

Fuentes originales

Resúmenes y artículos de terceros

Desde Poznań (Polonia): agenda y ponentes del Trusted Economy Forum 2026


Escribo desde Poznań, donde hoy, 14 de octubre, arranca el Trusted Economy Forum 2026. Como adelanté en Rumbo a Poznań: Trusted Economy Forum 2026, este foro se ha consolidado como una de las citas centroeuropeas de referencia sobre identidad digital y servicios de confianza. En aquel artículo hice una presentación general; en este quiero repasar con más detalle la agenda de los dos días y quiénes intervienen en cada sesión.

El lema de esta edición es «Connected by Trust». El foro se celebra en el edificio Concordia Design (calle Zwierzyniecka 3), a pocos minutos andando de la estación de tren, y lo organiza Obserwatorium.biz. Las sesiones son en inglés con traducción simultánea al polaco. La edición de 2025 reunió a más de 300 participantes de 15 países.

El programa se articula en seis módulos, tres por día, que combinan presentaciones breves (de unos 15 minutos) con muchos debates. Lo resumo a continuación.

Día 1 — miércoles 14 de octubre

Módulo 1: On the way to European Digital Identity Wallets

El primer bloque plantea una pregunta directa: ¿estamos preparados para la Cartera de Identidad Digital Europea?

  • Giorgia Dragoni (Observatorio de Identidad Digital del Politecnico di Milano) abre con la keynote «EUDI wallets landscape and its national strategies», un panorama de las estrategias nacionales de cartera.
  • Joanna Koczorowska (COI, el Centro de Tecnologías de la Información polaco, que es además patrocinador honorífico estratégico del foro) presenta «Ready for Polish EUDI Wallet!», sobre el estado de la cartera polaca.
  • Michał Tabor y Piotr Sterczała (Obserwatorium.biz) presentan el informe «Making the EUDI Wallet a Success».
  • Debate «Europe’s Digital Identity Ecosystem: from trust infrastructure to global reference model – is this the realistic scenario?», moderado por Andras A. Barsi (Aruba), con Katarzyna Zajkowska (Ministerio de Asuntos Digitales de Polonia), Katarzyna Seroczyńska (COI), Lal Chandran (iGrant.io), Jan Szajda (IDENTT) y Edgars Stafeckis (Trustlynx).
  • Elżbieta Andrukiewicz (Instituto Nacional de Telecomunicaciones de Polonia) explica la certificación de la cartera en «EUDI Wallet Certification in Practice: The Polish Experience and Future Perspectives».
  • Marco Mangiulli (Aruba) cierra el módulo con «Beyond the Wallet: Building Europe’s Next Trust Infrastructure».

Módulo 2: Trust trends

Nuevos servicios, mercados y tecnologías. Es el módulo más cercano a los temas que trato habitualmente en este blog.

  • Doble sesión sobre criptografía postcuántica: Martin Stiefel (Allaris) pregunta «Is your organisation ready for the post-quantum world?» y Piotr Rydlichowski (Centro de Supercomputación y Redes de Poznań, PCSS) plantea «Post-quantum – buzzword or real threat?».
  • Debate «Electronic Attestations of Attributes: The Missing Link in Digital Business Transformation?» sobre las declaraciones electrónicas de atributos, moderado por Marcin Wolski (Obserwatorium.biz), con Viktor Varga (Microsec) y Sebastian Elfors (IDnow Trust Services).
  • Aleksandra Nowak (IDENTT) aborda la integración de las partes usuarias en «EUDI Wallet relying party integration».
  • Jakub Kwiatkowski (PCSS) habla de confianza y procedencia en la inteligencia artificial: «Trust and Provenance in AI».
  • Debate «Business Wallet – what is it all about?», moderado por Arno Fiedler (Nimbus; vicepresidente de ETSI TC ESI), con Marcin Szulga (Asseco Data Systems), Szymon Mamrot (coordinador nacional de la Pasarela Digital Única, Ministerio de Desarrollo Económico y Tecnología) e Iñigo Barreira (Sectigo; también vicepresidente de ETSI TC ESI).
  • Grzegorz Sokołowski (GS1 Polonia) cierra con «Digital Product Passport and the Future of Trusted Data Exchange».

Tras la comida hay un interludio muy apropiado para la ciudad: Oliwier Sakowski, del Centro del Cifrado Enigma de Poznań, presenta «From Enigma to Modern Cryptography». Conviene recordar que fueron tres matemáticos formados en la Universidad de Poznań —Marian Rejewski, Jerzy Różycki y Henryk Zygalski— quienes rompieron por primera vez la criptografía de la máqiina Enigma, utilizada por Alemania en la segunda guerra mundial, a comienzos de los años treinta. En julio de 1939, semanas antes de la invasión alemana, compartieron sus resultados, sus réplicas de la máquina y el diseño de su bomba criptológica con los servicios de inteligencia británico y francés. Sobre esa base trabajó Alan Turing en Bletchley Park: su Bombe británica perfeccionó la idea polaca y permitió descifrar de forma sistemática las comunicaciones alemanas durante la guerra. Turing, que en 1936 ya había sentado las bases teóricas de la computación con su «máquina universal», es hoy una figura de referencia de la informática, y la historia de Enigma ilustra bien algo que seguimos aplicando en criptografía: la seguridad de un sistema no debe depender del secreto del algoritmo, sino de la solidez de las claves y de su correcta gestión.

Módulo 3: Digital market players

  • Jarek Sygitowicz (Authologic): «Making cross border verifiable credentials work».
  • Karen Mkoyan (imID) presenta el caso de Armenia: «Digital Trust Beyond the EU: Armenia’s eIDAS-Aligned Digital Trust Ecosystem».
  • Debate «Building a successful partnership between supervisory bodies and national QTSPs», moderado por Jon Ølnes (Signicat), con Michał Kowalewski-Li (Ministerio de Asuntos Digitales de Polonia), Artur Miękina (Asseco Data Systems), Andrea Röck (ANSSI) y Andrea Sassetti (Aruba PEC; presidente de AssoCertificatori Italia).

La jornada termina con una discusión abierta y, por la noche, con la velada de networking «Connected by Trust» en el propio Concordia Design.

Día 2 — jueves 15 de octubre

Módulo 1: Trust in action!

Implantación real de servicios de confianza, carteras y verificación de identidad en empresas y administraciones.

  • Andreas Freitag (Procivis): «Implement EUDI Wallet (Fast) – What are the options?».
  • Debate «The World of Payment, Identity and Super Wallets: One Ecosystem or Competing Digital Universes?», moderado por Beata Galas, con Jarek Sygitowicz (Authologic), Kevin Meijer (Betaalvereniging Nederland; responsable de pagos de consumo en el consorcio WE BUILD) y Tomasz Chomicki (Samsung Electronics Polonia).
  • Debate «Building the EUDI Wallet Ecosystem Together: Why Market Collaboration Is Essential?», moderado por Piotr Sterczała, con Piotr Brewiński (FinTech Poland), Maciej Mironiuk (Visa), Anna Koźlik (COI) y Jakub Banaś (BNP Paribas Bank Polska).
  • Karol Ciechoński (Ayuntamiento de Lublin) aporta la visión de la administración local: «Local administration view on new digital ecosystem».

Módulo 2: Customer in the centre!

Experiencia de usuario y modelos de negocio.

  • Bart Jurkowski (I’MPRO): «Ready for the Unexpected – Acting Effectively in a World of Change and Uncertainty».
  • Gran debate «Sector Solutions or Shared Digital Infrastructure?», moderado por Miłosz Brakoniecki (Obserwatorium.biz), con Grzegorz Wójcik (Autenti), Edgars Stafeckis (Trustlynx), Anna Sienkiewicz (ING Leasing), Andrzej Ochocki (Deutsche Telekom), Bartosz Witkowski (Signius) y Tomasz Litarowicz (Asseco Data Systems).
  • Adrian Doerk (Lissi) sobre la experiencia de usuario de la cartera y los retos para las partes usuarias.
  • Arno Fiedler (Nimbus) presenta «Proving What’s Real: C2PA, Content Credentials and the Future of Digital Trust», sobre la autenticidad del contenido digital.
  • Debate «What Customers Really Need», moderado por Remigiusz Lewandowski, con Piotr Andruszkiewicz (eIDAS Easy), Andrzej Zduńczyk (BIK), Krzysztof Król (UODO, la autoridad polaca de protección de datos) y Marek Pieróg (Siepomaga.pl).
  • Tomasz Nogol (MONET+): «Digital Identity in Insurance 2027: Opportunities You Can’t Afford to Miss».

Después de la comida, Marcin Bielicki (SENSE) habla de «habilidades blandas» para equipos de innovación, y le sigue el debate «Zero Trust Meets Digital Trust: Rethinking the Security of Electronic Transactions», moderado por Krzysztof Bogacki, con Agata Kolorz-Lentini (Autenti), Piotr Rutkowski (NASK; vicepresidente de la Asamblea General de EUROPEUM-EDIC) y Robert Poznański (Asseco Data Systems).

Módulo 3: Global Trust Services

Interoperabilidad y expansión internacional de los servicios de confianza.

  • Guillaume Forget (Cloud Signature Consortium; Cryptomathic): «CSC as interoperability pillar in the Trusted Digital Economy», sobre el uso de la firma electrónica más allá de los contratos (cumplimiento, prevención del fraude, facturación electrónica y cadenas de suministro).
  • Charla con Xavier Juredieu (EUROPEUM-EDIC; consorcio WE BUILD) sobre la hoja de ruta de EUROPEUM-EDIC y EBSI, moderada por Miłosz Brakoniecki.
  • Alessia Soccio (Entaksi Solutions): «Trust services as a factor of European Sovereignty – the e-Archive Case».
  • Michał Tabor (Obserwatorium.biz): «How to build PanEuropean eDelivery».
  • Debate final «How to build a bridge of trust and digital identity between Asia, America and Europe?», moderado por Guillaume Forget, con Andreea Prian (IDAKTO), Svetlanna Maleryan (imID), Łukasz Jaromin (Raidiam), Igor Marcolongo (InfoCert, grupo Tinexta) y Melany Pașca (Edge Institute, Rumanía).

La clausura está prevista para las 16:30 del jueves.

Lo que más me interesa

De un programa tan denso, hay varias sesiones que seguiré con especial atención:

  • El debate sobre declaraciones electrónicas de atributos. Es probablemente el servicio de confianza nuevo de eIDAS 2 con más recorrido comercial, y la pregunta del título —¿el eslabón perdido de la transformación digital de las empresas?— es exactamente la que nos hacemos los prestadores cualificados.
  • La relación entre organismos de supervisión y prestadores cualificados. Tener en la misma mesa al ministerio polaco, a la ANSSI francesa y a prestadores de Polonia e Italia permite comparar modelos de supervisión, algo muy útil para quienes operamos bajo la supervisión de la SEDIA en España.
  • La Business Wallet, con dos vicepresidentes de ETSI TC ESI en el debate, en pleno proceso de definición de la cartera empresarial europea.
  • La criptografía postcuántica, que aquí se presenta desde dos ángulos: la preparación de las organizaciones y el análisis de la amenaza real.
  • Los pilotos a gran escala, con la presencia de WE BUILD en el debate sobre pagos y en la sesión sobre EUROPEUM-EDIC y EBSI.
  • El puente entre Asia, América y Europa, con el caso de Armenia como ejemplo de ecosistema alineado con eIDAS fuera de la Unión, un tema que me interesa por el trabajo que hacemos en Latinoamérica.

Organización y patrocinio

El foro cuenta con el patrocinio honorífico estratégico del COI y con Asseco Data Systems como socio Gold. Entre los socios Silver están Siepomaga, IDENTT, Authologic, Signius, Aruba, Allaris y Autenti, y entre los Bronze, Crédit Agricole (EFL), QSCert, Lissi, Procivis, IDnow, Trustlynx y Monet+. Entre los patrocinadores honoríficos figuran ETSI, el Ministerio de Digitalización y el Ministerio de Desarrollo y Tecnología polacos, la UODO, NASK, el comité polaco de normalización (PKN), la Universidad Tecnológica de Poznań y el PCSS.

EADTrust y la Cartera de Identidad Digital Europea

Mi presencia en Poznań forma parte del compromiso de EADTrust con el despliegue de la Cartera de Identidad Digital Europea. EADTrust es uno de los prestadores cualificados de servicios de confianza más activos de España en el impulso de la cartera, como pueden comprobar los lectores habituales de este blog.

Ese compromiso también se traduce en eventos en España. El pasado 28 de abril coorganizamos con el Observatorio Legaltech Garrigues-ICADE la jornada «La Cartera de Identidad Digital de la UE, su implementación y transformación de la gestión de la identidad», que puede verse en vídeo en la web de la Universidad Pontificia Comillas.

Ahora estamos preparando con G-Digital, de Garrigues, dos nuevas citas: un evento ligero en diciembre de 2026 y otro más amplio, previsiblemente en abril de 2027. Buena parte de lo que estoy escuchando estos días en Poznań, y de los contactos que estoy haciendo, servirá para preparar esos encuentros. Daré más detalles aquí en cuanto estén cerrados.

Seguiré informando

En los próximos días compartiré aquí mis notas y conclusiones de las sesiones. Si también estás en Poznań y quieres que hablemos, búscame en los descansos o escríbeme a julian.inza@eadtrust.com.

Enlaces

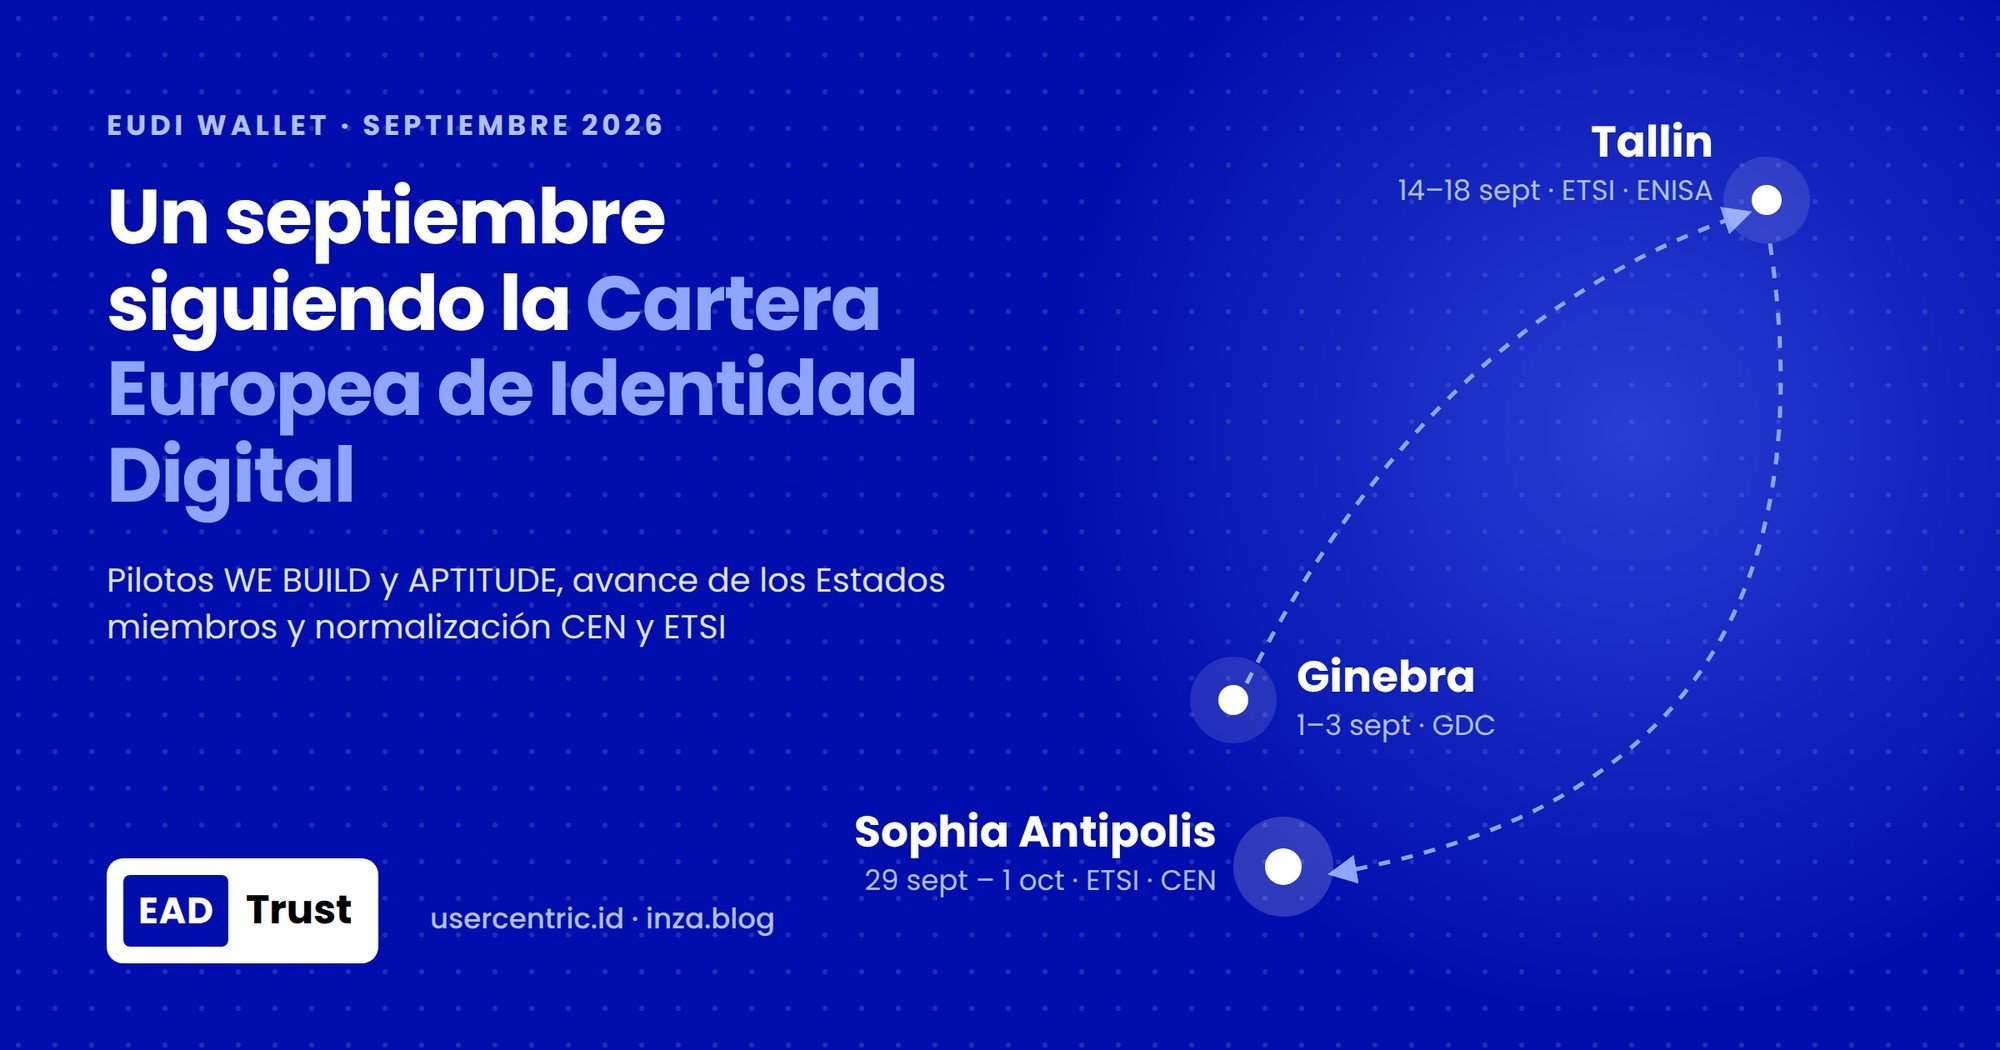
Tras pasar por Ginebra y Tallin, hoy estoy en Sophia Antipolis: siguiendo los avances que se producen en torno a la EUDI Wallet


A menos de tres meses del 24 de diciembre de 2026, fecha en la que cada Estado miembro debe ofrecer al menos una Cartera Europea de Identidad Digital (EUDI Wallet), septiembre me ha llevado a tres citas clave: Ginebra, Tallin y, esta semana, Sophia Antipolis, en la sede de ETSI.

Ginebra: la visión global

El mes arrancó en Ginebra con la Global Digital Collaboration Conference, del 1 al 3 de septiembre. Es un foro por invitación que coorganizan organismos intergubernamentales, de normalización y de código abierto, entre ellos ETSI, W3C, ISO, la OpenWallet Foundation, la Linux Foundation, el Banco Mundial y el PNUD.

La Cartera europea fue protagonista del tercer día, con sesiones sobre cómo se pasa de las normas exigidas por el Reglamento a la implantación real y sobre la infraestructura de confianza de la EUDI Wallet. El segundo día se habló de interconexión entre ecosistemas de identidad, de espacios de confianza globales y de cómo poner en práctica el Reglamento de Ciberresiliencia.

La conclusión de Ginebra: Europa marca el paso, pero la interoperabilidad con otras regiones exige que las listas de confianza y los formatos de credencial se entiendan fuera de la UE.

Estuve en Ginebra con Albi Rodríguez, de Garrigues. No teníamos ponencia, pero seguimos de cerca las intervenciones y aprovechamos para hablar con ponentes y asistentes. El objetivo: organizar en España, a primeros de diciembre, un evento que vaya más allá del que celebramos el 28 de abril en el Observatorio Legaltech Garrigues-ICADE, La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad. Aquella sesión en Comillas repasó el despliegue de la Cartera española, los pilotos europeos y las declaraciones electrónicas de atributos aplicadas a los poderes de representación.

Tallin: una semana de firma, confianza y certificación

Del 14 al 18 de septiembre, Tallin concentró en una sola semana buena parte del ecosistema europeo de la confianza digital. Lo conté con detalle en Una semana en Tallinn; este es el resumen:

  • Lunes 14: ETSI ESI CA Open Session y, por la noche, el 10.º aniversario del Cloud Signature Consortium.
  • Martes 15: 12.ª edición del Trust Services and eID Forum de ENISA, en el Kultuurikatel.
  • Miércoles 16: 18.ª edición del CA Day, organizado por D-TRUST y TÜV NORD Cert.
  • Jueves 17 y viernes 18: reunión del grupo de expertos ad hoc (AHWG) de ENISA sobre certificación de la Cartera.

La sesión abierta de ETSI ESI y la qDLT

El 14 de septiembre acudí a la sesión abierta de ETSI ESI como asistente y terminé como panelista. La intervención estaba prevista para Steffen Schwalm, que no pudo viajar, y me pidieron que hablara de cómo evoluciona la normalización de las tecnologías de registro distribuido (DLT, o RJT como prefiero llamarlas). Sustituir a Steffen Schwalm no era tarea fácil: pocos han hecho tanto como él por impulsar la normalización asociada a EIDAS y EIDAS2 y las tecnologías de registro distribuido en particular.  Ha participado activamente en la normalización nacional e internacional (DIN, ISO, BSI, etc.) en este campo durante muchos años y representa a Alemania en ISO para el desarrollo de un estándar global en gestión de registros y blockchain.

Defendí que los libros mayores electrónicos cualificados (qDLT) son una evolución coherente de la infraestructura de confianza europea: enlazan la conservación cualificada de firmas y sellos, el archivo electrónico y la ordenación cronológica de registros. Lo desarrollé después en De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT).

El foro de ENISA y el CA Day

El foro y el CA Day reunieron a supervisores, prestadores cualificados, organismos de evaluación de la conformidad e instituciones europeas y nacionales. El eje fue el estado de implantación de la Cartera en cada Estado miembro, junto con la futura Cartera Europea de Empresa, el Reglamento de Ciberresiliencia, la normalización y la criptografía postcuántica.

El grupo de expertos de certificación de carteras

La semana terminó con trabajo técnico, no con un congreso abierto. Como miembro del AHWG de ENISA, participé el 17 y 18 en la reunión sobre el esquema candidato de certificación de ciberseguridad de las carteras y los requisitos de seguridad de los prestadores de servicios relacionados. Es el trabajo que después se traduce en normas europeas y en cómo se evaluarán las carteras, y enlaza directamente con la sesión 13 de Sophia Antipolis, donde Eric Vetillard (ENISA) presenta el marco europeo de certificación.

Sophia Antipolis: las normas que sostienen la Cartera

Del 29 de septiembre al 1 de octubre, en el «ETSI/CEN workshop on EU Digital Framework centring on the EU Identity Wallet» ETSI y CEN repasan en Sophia Antipolis, junto a la Comisión Europea y ENISA, el estado de la normalización que da soporte a la Cartera. Abre Ultan Mulligan (ETSI) y, en tres días y quince sesiones, se recorre casi todo el ecosistema:

  • Planes de normalización de la DG CONNECT, CEN TC 224, ETSI TC ESI y ENISA.
  • Pilotos y carteras nacionales: WE BUILD, APTITUDE y las carteras francesa y polaca.
  • Declaraciones electrónicas de atributos: protocolos (OpenID4VC, ISO mdoc, perfiles de ETSI), reglamentos de esquema (rulebooks) y la identidad de GLEIF como declaración.
  • Privacidad: control de acceso, RGPD, pruebas de conocimiento cero y verificación de edad.
  • Onboarding e identificación remota: ataques de inyección biométrica, requisitos europeos para productos biométricos y la visión de Dinamarca.
  • Confianza: registro y certificados de acceso de partes usuarias, listas de confianza y su internacionalización, y modelos de confianza alternativos.
  • Firma, pruebas y certificación: firma remota desde la Cartera, planes de prueba de la Comisión, OpenID, ISO y ETSI, y el marco europeo de certificación de ciberseguridad.
  • Servicios financieros y Cartera de Empresa: euro digital, casos de pago de la SEPA, banca abierta y el impacto del futuro Reglamento sobre la Business Wallet en las normas de ETSI y CEN, incluidos los servicios de entrega electrónica certificada.

Es, en la práctica, el mapa de lo que falta por cerrar antes y después del 24 de diciembre.

WE BUILD y APTITUDE: los pilotos a gran escala

Los dos pilotos lanzados en septiembre y octubre de 2025 son el banco de pruebas donde las normas se encuentran con casos de uso reales. En Sophia Antipolis los presentan Laurent Bailly (Visa) por WE BUILD y Philippe Nieto (Ministerio del Interior francés) por APTITUDE.

PilotoCoordinaciónParticipantesEnfoque
WE BUILDMinisterio de Asuntos Económicos y KVK (Países Bajos), Bolagsverket (Suecia)Casi 200 entidades de los 27 Estados miembros; unos 25 M€ en 24 mesesEmpresas (B2B, B2G, B2C): KYC, representación legal, poderes de firma, titularidad real; 13 casos de uso
APTITUDEFrancia (ANTS / France Titres)Más de 140 organizaciones de 13 paísesCredenciales de viaje, permiso de circulación móvil, billetes y check-in, pagos con autenticación reforzada

WE BUILD aporta además su propio reglamento de esquema, que presenta Esther Makaay (Signicat). Entre sus participantes hay unos 30 prestadores cualificados de servicios de confianza, lo que confirma que las declaraciones cualificadas de atributos y la firma son piezas centrales del modelo.

Los países ante el 24 de diciembre

El Reglamento (UE) 2024/1183 obliga a cada Estado miembro a ofrecer al menos una cartera certificada antes del 24 de diciembre de 2026. Según un análisis reciente de Brussels Signal, la mayoría llegará tarde:

  • Italia es el caso más avanzado, con cerca de 8 millones de usuarios mensuales.
  • Alemania prevé el lanzamiento el 2 de enero de 2027, nueve días después del plazo.
  • Países Bajos ha retrasado el despliegue a finales de 2027.
  • Bulgaria aún redacta la ley nacional necesaria para emitir carteras.

En Sophia Antipolis toman la palabra dos implantaciones nacionales: la francesa (Philippe Nieto) y la polaca (Joanna Koczorowska, Centro Central de Tecnologías de la Información). También se presentan el registro alemán de partes usuarias (Mirko Molik, SPRIND) y la visión danesa sobre identificación remota (Simon Holmgaard).

Después del plazo llega la presión de la demanda: la aceptación obligatoria por bancos y otras partes usuarias privadas se escalona durante 2027.

La agenda y sus protagonistas

Estos son los ponentes y moderadores del encuentro, sesión a sesión.

DíaSesiónModeraciónPonencias y ponentes
29 sept, 13:00Bienvenida—Ultan Mulligan (ETSI)
29 sept1. Planes de normalizaciónFranziska Granc (Nimbus)DG CONNECT: Paolo De Rosa y Stavros Kounis · CEN: Aylin Kip (Secretaría CEN TC 224) y Alban Feraud (presidente CEN TC 224) · ETSI: Andrea Röck (vicepresidenta ETSI TC ESI) · ENISA: Philippe Magnabosco
29 sept2. Implantación de la Cartera y pilotosFranziska Granc (Nimbus)WE BUILD: Laurent Bailly (Visa) · APTITUDE y cartera francesa: Philippe Nieto (Ministerio del Interior de Francia) · Cartera polaca: Joanna Koczorowska (Centro Central de TI de Polonia)
30 sept3. Control de acceso y RGPDAndreea Prian (IDAKTO)Control de acceso a los activos de la Cartera (CEN): Jan Lindquist (LinalTec) · Política de divulgación integrada (ETSI): Michal Tabor (Obserwatorium.biz) · Funciones de apoyo al RGPD: Konrad Lanz (GReev)
30 sept4. Declaraciones electrónicas de atributos: protocolosMirko Molik (SPRIND)OpenID4VC: Joseph Heenan (OpenID Foundation) · ISO mdoc: ponente por confirmar · Perfiles EAA de ETSI: Juan Carlos Cruellas (UPC)
30 sept5. Pruebas de conocimiento cero y declaraciones de la unidad de carteraJean-Emmanuel Perez Hernandez (Nowina)ZKP aplicado a la Cartera: Peter Altmann (DIGG) · WUA: Sebastian Elfors (IDnow) · Política de verificación de edad: Paolo De Rosa (DG CONNECT) · Requisitos técnicos de verificación de edad: Paloma Llaneza (Certeidas, ETSI STF 681)
30 sept6. Declaraciones de atributos: general y reglamento de esquemaWim Coulier (itsme)Interfaz del reglamento de esquema: Viktor Varga (Microsec) · Reglamento de WE BUILD: Esther Makaay (Signicat) · Identidad GLEIF como declaración: Christoph Schneider (GLEIF)
30 sept7. Verificación remota de la identidadAndrea Röck (SGDSN)Verificación de identidad: Jon Ølnes (Signicat) · Ataques de inyección biométrica: Chris Allgrove (Ingenium Biometric Laboratories) · Requisitos europeos para productos biométricos: Raúl Sánchez-Reillo (Universidad Carlos III de Madrid) · Visión de Dinamarca: Simon Holmgaard (DGIST) · Laboratorio de pruebas: Kevin Carta (Cabinet Louis Reynaud)
30 sept8. Onboarding de PID y declaraciones de atributosAndrea Röck (SGDSN)Onboarding de PID (CEN): Alban Feraud (IN Smart Identity) · Política de emisión de declaraciones (ETSI): Paloma Llaneza (Certeidas) · Identidad en el onboarding (ENISA): Eric Vetillard
30 sept9. Registro y certificados de partes usuariasFranziska Granc (Nimbus)Certificados de acceso: Iñigo Barreira (Sectigo) · Registro y certificados: Michal Tabor (Obserwatorium.biz) · Registro alemán: Mirko Molik (SPRIND)
30 sept10. Modelos de confianzaIñigo BarreiraModelos alternativos: Steffen Schwalm (CEN TC 19) · Listas de confianza eIDAS: Jean-Emmanuel Perez Hernandez (Nowina) · Certificados cualificados para la emisión pública de declaraciones: Viktor Varga (Microsec) · Internacionalización de las listas de confianza: Hiroshi Nakatake (GLEIF Japón)
1 oct11. La firma y la CarteraMichal Tabor (Obserwatorium.biz)Requisitos de firma remota: Andrea Röck (SGDSN) · Protocolos de firma remota: Luigi Rizzo (InfoCert) · Sistemas fiables de firma en servidor: Jan Kjærsgaard (INGROUP) · Arquitectura y protocolos del Cloud Signature Consortium: Thomas Pedersen (Cryptomathic)
1 oct12. Pruebas de la CarteraAndrea Röck (SGDSN)Planes de prueba de la Comisión: Oliver Terbu (CE) · Pruebas ISO mdoc: Kenichi Nakamura (Panasonic) · Pruebas OpenID: Joseph Heenan (OpenID Foundation) · Pruebas ETSI: Juan Carlos Cruellas (UPC) y Laurent Velez (ETSI)
1 oct13. Certificación de la CarteraRaúl Sánchez-Reillo (UC3M)Marco europeo de certificación: Eric Vetillard (ENISA) · Grupo informal de naciones: Stéfane Mouille (CLR Labs) · Registro de riesgos: Elżbieta Andrukiewicz (CEN) · Aplicación criptográfica segura: Jan Kjærsgaard (INGROUP / CEN) · Dispositivo criptográfico seguro: Annegret Schöffel (BSI / GlobalPlatform) · Pruebas de ciberseguridad de la instancia: Kevin Carta (Cabinet Louis Reynaud / CEN)
1 oct14. Carteras y servicios financierosMichal Tabor (Obserwatorium.biz)Euro digital: Fabien Deboyser (NXP) · Casos de pago de la SEPA para eIDAS: Lorenzo Gaston (Smart Payment Association) · Certificados para banca abierta: Luigi Rizzo (InfoCert)
1 oct15. Hacia la Cartera Europea de EmpresaArno Fiedler (vicepresidente ETSI TC ESI)Planes regulatorios de la Comisión: Paolo De Rosa y Stavros Kounis · Impacto en normas ETSI: Paloma Llaneza (Certeidas) · Impacto en normas CEN: Alban Feraud · ERDS al servicio de la Business Wallet: Juan Carlos Cruellas (UPC)
1 oct, 15:15Clausura—Arno Fiedler (ETSI) · Alban Feraud (CEN) · Paolo De Rosa (CE)

Destaca la presencia española: Paloma Llaneza, Iñigo Barreira, Juan Carlos Cruellas y Raúl Sánchez-Reillo intervienen o moderan en nueve de las quince sesiones.

La apuesta de EADTrust

En EADTrust llevamos años siguiendo de cerca la identidad digital europea, y este mes lo confirma: estar en Ginebra, Tallin y Sophia Antipolis es parte de nuestro compromiso por entender el mercado desde dentro y ayudar a impulsarlo. Como prestador cualificado de servicios de confianza, queremos estar listos para emitir declaraciones cualificadas de atributos, facilitar la firma desde la Cartera y acompañar a las partes usuarias que tendrán que aceptarla en 2027.

Ese seguimiento lo compartimos en usercentric.id, el escaparate de EADTrust sobre la identidad centrada en el usuario. Allí recogemos los avances de la Cartera en España y en Europa: explicaciones sobre su funcionamiento, el marco del Reglamento eIDAS2, qué empresas deberán adaptarse y un directorio de actores del ecosistema.

Y queremos traer esa conversación a España: junto con Garrigues estamos preparando un nuevo encuentro para primeros de diciembre, a las puertas del plazo del 24 de diciembre. Daremos los detalles muy pronto.

Si su organización se está preparando para la Cartera, puede escribirnos a info@eadtrust.com, llamar al 91 716 05 55 o visitar www.eadtrust.eu.

English Summary

Geneva, Tallinn and Sophia Antipolis: a September following the European Digital Identity Wallet.

Less than three months before 24 December, when every Member State must offer at least one certified EUDI Wallet, I have taken part in three key meetings:

  • Geneva (1-3 Sept). Global Digital Collaboration Conference. Together with Albi Rodríguez of Garrigues, I followed the sessions and talked with speakers and attendees to prepare a new event in Spain in early December, one that will go further than the event we held in April at the Observatorio Legaltech Garrigues-ICADE.
  • Tallinn (14-18 Sept). I joined the ETSI ESI Open Session as a panellist to talk about the standardisation of qualified electronic ledgers (qDLT), attended ENISA’s Trust Services and eID Forum and the CA Day, and closed the week with ENISA’s expert group on wallet certification.
  • Sophia Antipolis (29 Sept – 1 Oct). Across fifteen sessions, ETSI and CEN review the standards behind the Wallet: electronic attestations of attributes, zero-knowledge proofs, age verification, the relying party register, remote signing, certification and the upcoming European Business Wallet.

I also look at the WE BUILD and APTITUDE pilots and at how Member States are progressing: Italy is ahead, while most will miss the deadline.

At EADTrust we follow this market closely to help it grow, and we share what we learn on usercentric.id, our showcase of developments in Spain and across Europe.

#EUDIWallet #eIDAS2 #DigitalIdentity #ETSI #CEN #ENISA #TrustServices

Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.

Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.

Criptocalipsis, criptoagilidad y transición postcuántica: preparando el marco legal


La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.

Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.

1. El CCN marca el paso, con foco en el sector público

El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.

En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.

2. Hacia una cobertura legal: norma y sentido de urgencia

Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.

3. Las Cortes también analizan el riesgo

El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.

4. Banca y DORA: la criptoagilidad como deber de buena administración

En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».

5. El ecosistema español y AMETIC

La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.

6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act

El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».

Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.

Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.

7. De la doctrina a la práctica: formación y acompañamiento

Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.

Formación y Servicios Profesionales de EADTrust

La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.

Ofrecemos:

  • Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
    • Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
    • Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
  • Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.

Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.

Fuentes

Formación sobre los aspectos técnicos de la Factura Electrónica obligatoria B2B


Agradezco a iKN Spain que cuente conmigo como formador acompañando a Pere Brachfield en el evento formativo «Executive Training» que tendrá lugar los días 6 y 8 de julio de 2026 sobre la Factura Electrónica obligatoria B2B.

La parte que yo impartiré estará centrada en los aspectos técnicos de la factura electrónica B2B y Ver-Factu:

  • Arquitectura técnica: formato estructurado, XML, campos obligatorios y ciclo de vida de la factura.
  • Firma electrónica y sello electrónico: tipos (XAdES, CAdES, PAdES), certificados cualificados, sellado de tiempo.
  • Veri-Factu: qué es y cómo se relaciona con la factura electrónica B2B. Hashes encadenados y QR de verificación
  • Convergencias y divergencias entre Veri-Factu y la factura electrónica B2B: análisis comparativo para proyectos de implantación.
  • Requisitos técnicos del software de facturación: certificación, integridad, inalterabilidad, APIs y gestión de estados
  • Recursos técnicos oficiales AEAT: esquemas XSD, documentación de integración y entornos de homologación
  • Hoja de ruta para el proyecto de implantación: inventario de sistemas, elección de plataforma, pruebas y go-live

Estaré encantado de resolver cualquier duda que surja respecto a los retos de implantación y la forma de gestionar, por, ejemplo, sellos electrónicos de persona jurídica para la firma y el sellado electrónicos de facturas.

Espacio tiSec 2026: El deber de ir sobre seguro


Los días 17 y 18 de junio de 2026, Revista SIC – Ediciones CODA organiza uno de los eventos clave en el ámbito de la ciberseguridad, el espacio tiSec, que este mes de junio se titula «El deber de ir sobre seguro«

Tendrá lugar en el Hotel Novotel Campo de las Naciones (C/ Amsterdam, 3. 28042 Madrid)

Y en el que me han invitado a participar como ponente, lo que agradezco mucho.

Mi ponencia tendrá lugar el dia 18 de junio de 2026 (a las 11:20) y se titula ¿Cómo va a cambiar el uso de las EUDI Business Wallets el perfil de riesgo de las empresas a la hora de contratar ciberseguros o modificar pólizas existentes?

Aquí tenéis el folleto del espacio tiSec de 2026.

El evento es exclusivamente presencial y para asistir hay que inscribirse en este formulario.

Una reflexión interesante en la propuesta del evento es que los riesgos tecnológicos, antes entendidos casi exclusivamente como específicos del departamento de TIC, se han transformado ya en riesgos de negocio y actividad -especialmente los asociados con la ciberseguridad y la continuidad-, requiriendo un tratamiento más amplio e integrado en el proceso corporativo de toma de decisiones hasta el más alto nivel.

El hecho de que exista una cierta probabilidad de que se produzcan ciberataques, y de que estos lleguen a causar perjuicios, más allá del riesgo aminorado mediante salvaguardas y controles y del riesgo asumido, introduce la conveniencia de contar con ciberseguros, cuya finalidad principal es cubrir los daños causados por ciberataques, si llegan a producirse.

En este Espacio TiSEC se propone reflexionar sobre conceptos como riesgo asumido, riesgo aminorado mediante salvaguardas y controles, y riesgo “transferido” al seguro, con especial énfasis en los cambios que está experimentando, a la luz de la cadena de valor del seguro (mediación, aseguradoras y reaseguradoras) la tipología y diseño de ciberpólizas, las coberturas, las exclusiones y los precios de las pólizas.