Archivo de la categoría: Universidades

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.
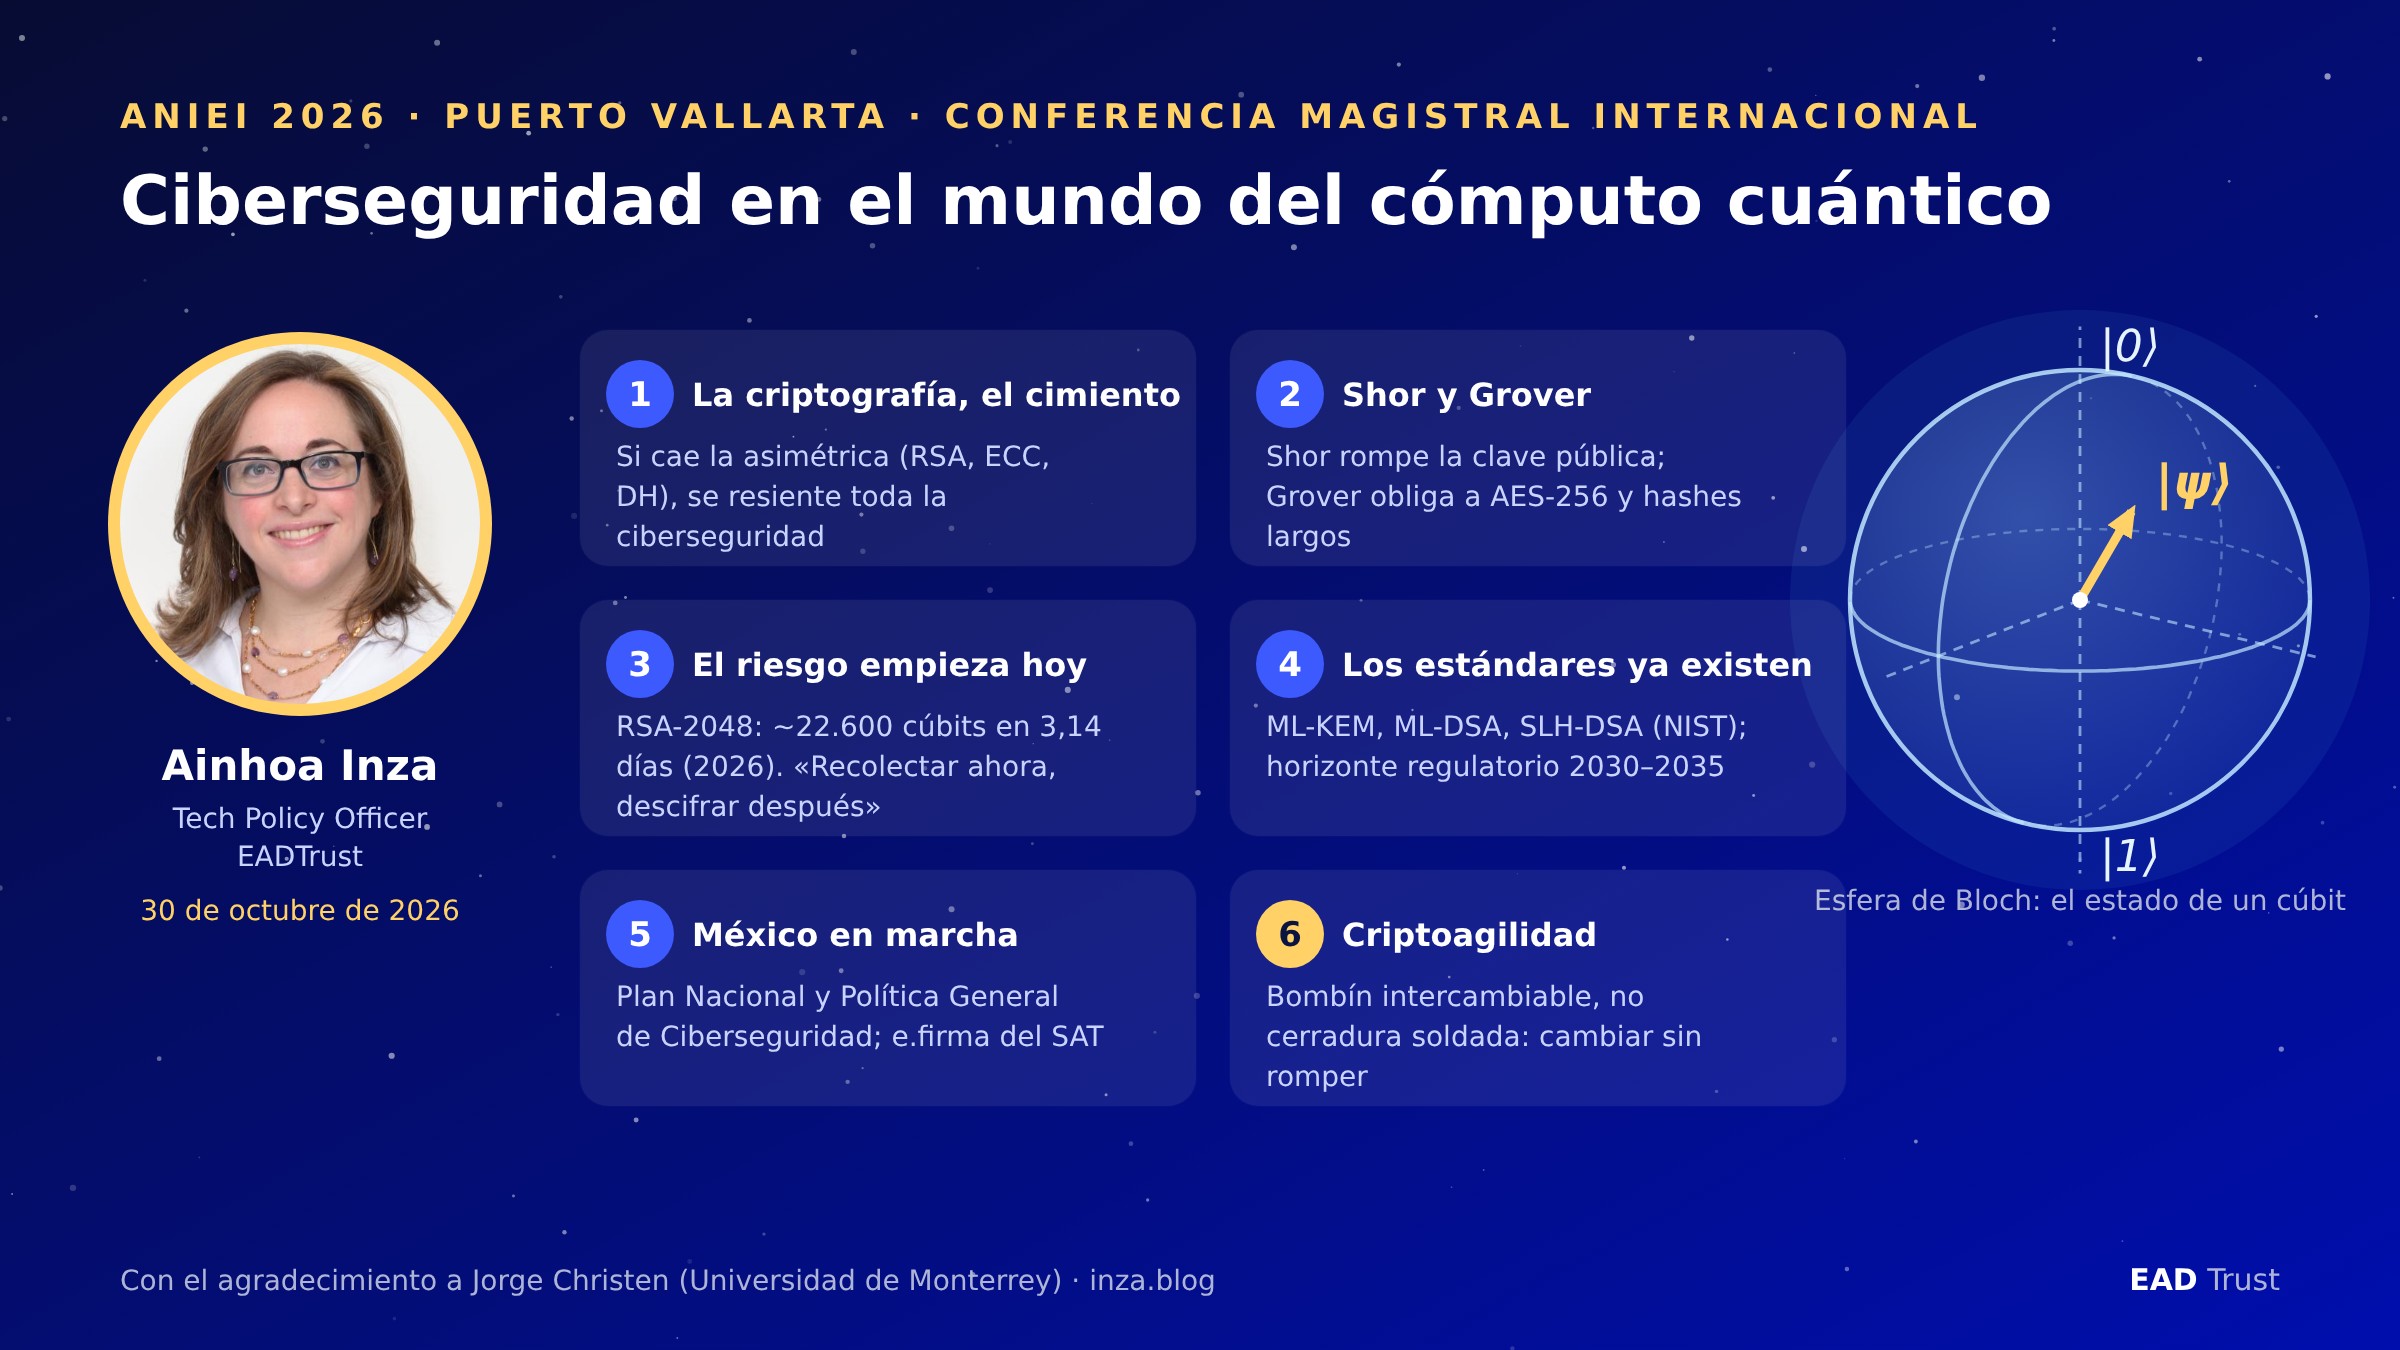
Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.
Congreso del Observatorio de Derechos Digitales: Una mirada multidisciplinar a los derechos digitales


La Universidad Pontificia Comillas (ICADE) organiza los días 22 y 23 de abril de 2026 el Congreso del Observatorio de Derechos Digitales, bajo el título “Una mirada multidisciplinar a los Derechos Digitales”, en el que me han invitado a participar.

El evento se celebrará de forma presencial en el Auditorio del Espacio de Investigación y Transferencia de la universidad, ubicado en la calle Rey Francisco 4, Madrid.

El congreso, dirigido por los profesores Íñigo A. Navarro Mendizábal (Codirector del Observatorio Legaltech Garrigues-ICADE) y Ricardo Pazos Castro (Director del Centro Internacional de Investigación Jurídica Comillas-ICADE), tiene como objetivo principal analizar desde una perspectiva interdisciplinar los principales desafíos jurídicos y sociales que plantean las tecnologías digitales en la actualidad. Se abordarán cuestiones relacionadas con los derechos fundamentales en el entorno digital, con especial atención a su dimensión multidisciplinar.

Información práctica

  • Fechas y horario: 22 de abril de 2026 (inicio a las 09:00 h) y 23 de abril de 2026 (cierre a las 13:15 h).
  • Lugar: Auditorio del Espacio de Investigación y Transferencia, Universidad Pontificia Comillas, C/ Rey Francisco 4, Madrid.
  • Formato: Exclusivamente presencial.

La inscripción estará abierta desde el 27 de marzo de 2026 a las 08:00 h hasta el 21 de abril de 2026 a las 14:00 h.

Se recomienda formalizar la inscripción a través del formulario disponible en la página oficial del evento, accesible en el siguiente enlace:
https://eventos.comillas.edu/151346/detail/congreso-del-observatorio-de-derechos-digitales-una-mirada-multidisciplinar-a-los-derechos-digitale.html

Este congreso representa una oportunidad para académicos, profesionales del derecho, responsables de políticas públicas y expertos en tecnología interesados en el análisis riguroso de los derechos digitales. La organización corresponde a la Facultad de Derecho de la Universidad Pontificia Comillas en el marco del Observatorio de Derechos Digitales.

Para más detalles sobre el programa definitivo, ponentes y agenda, se recomienda consultar la página web del evento, donde se publicará la información actualizada a medida que se acerque la fecha de celebración.

Si su actividad profesional o académica está relacionada con el derecho digital, la protección de datos, la ciberseguridad o la regulación de las tecnologías emergentes, este congreso constituye un espacio relevante para el intercambio de conocimiento y la reflexión conjunta.

El Programa (sujeto a cambios), es el siguiente:

22 de abril – mañana –

09:00-09:15. Recepción de los participantes

09:15-09:30. Bienvenida

Abel Veiga Copo, Decano de la Facultad de Derecho, Universidad Pontificia Comillas (ICADE)
Pendiente de determinar, Red.es
Íñigo A. Navarro Mendizábal, Profesor Propio Ordinario, Universidad Pontificia Comillas. Codirector del Observatorio Legaltech Garrigues-ICADE

Primer bloque. LegalTech: identidad digital, privacidad y ciberseguridad
Modera Íñigo A. Navarro Mendizábal
Codirector del Observatorio Legaltech Garrigues-ICADE

09:30-09:55. Derechos del ciudadano frente a la IA generativa: El Reglamento de Inteligencia Artificial y el Reglamento General de Protección de Datos.
Alejandro Padín, Socio de Garrigues, responsable del área de Economía del Dato, Privacidad y Ciberseguridad

09:55-10:20.   Arquitectura y Servicios de Confianza para una Identidad Digital Europea Centrada en el Usuario.
Julián Inza, Presidente de EADTrust

10:20-10:45.Debate

10:45-11:10.   Pausa café

Segundo bloque
Modera Andrés Chomczyk Penedo
Investigador posdoctoral, Universidad Pontificia Comillas

11:10-11:35.   Título por determinar
Edoardo Celeste, Associate Professor, Dublin City University

11:35-12:00. La responsabilidad civil por daños causados por productos defectuosos. En especial, la inteligencia artificial.
Ana I. Berrocal Lanzarot, Profesora Contratada Doctora (acred. a Profesora Titular) de Derecho Civil, Universidad Complutense de Madrid

12:00-12:25.Debate

12:25-12:30.   Pausa

Tercer bloque. La disrupción tecnológica en el ámbito laboral.
Modera Ana Belén Muñoz Ruiz.
Profesora Titular (acred. a Catedrática) de Derecho del Trabajo y de la Seguridad Social, Universidad Carlos III de Madrid

12:30-12:55.   ¿Neuroderechos laborales o Derechos Fundamentales aumentados?
Jesús Mercader Uguina, Catedrático de Derecho del Trabajo y la Seguridad Social, Universidad Carlos III de Madrid

12:55-13:20.   La irrupción de la IA en el ámbito retributivo.
Ana Matorras Díaz-Caneja, Profesora Propia Ordinaria, Universidad Pontificia Comillas

13:20-13:45.Debate

13:45.              Comida

22 de abril – tarde

Primer bloque. Autoprotección, y protección de los vulnerables.
Modera Myriam Cabrera Martín
Directora de la Cátedra de Derechos del Niño

16:00-16:25.   Nuevos hábitos y cultura en la época de la IA
Jaime García Chaparro, Senior AI Engineer, Devoteam

16:25-16:50.   Derechos de la infancia en el entorno digital
Laura Barroso Gonzalo, Investigadora predoctoral, Universidad Pontificia Comillas

17:15-17:40.Debate

17:40-17:45.   Pausa

Segundo bloque. Protección penal de la identidad y la intimidad en el entorno digital
Modera María Quintas Pérez
Profesora Ayudante Doctora, Universidad Pontificia Comillas

17:45-18:10.   La suplantación de identidad digital.
M.ª Eugenia Sanmartín, Magistrada del Tribunal de Instancia de Navalcarnero

18:10-18:35.   Delitos contra la intimidad en el entorno laboral ligados a la vigilancia del uso de dispositivos digitales facilitados por el empleador.
Javier Gómez Lanz, Profesor Propio Ordinario, Universidad Pontificia Comillas

18:35-19:00.Debate

19:00.             Fin de la primera jornada

23 de abril – mañana

Primer bloque: Transformación digital y fiscalidad
Modera Francisco Javier Alonso Madrigal
Codirector de la Cátedra Deloitte Legal de Tributación Empresarial

09:30-09:55.   La digitalización y el papel de la inteligencia artificial en la AEAT
Javier Hurtado, Inspector de Hacienda en AEAT
Carlos Serrano, Socio de Deloitte Legal

09:55-10:20.   Desafíos futuros. La inteligencia artificial y el principio de buena administración “digital”
Elena Martínez Pastor, Counsel Deloitte Legal

10:20-10:45.Debate

10:45-11:15.   Pausa café

Segundo bloque. Investigación digital y cooperación judicial en el ciberespacio: una perspectiva procesal
Modera Marta Gisbert Pomata
Profesora Propia Ordinaria, Universidad Pontificia Comillas

11:15-11:40.   El ciberpatrullaje en el ciberespacio y la externalización del law enforcement
Juan Carlos Ortiz Pradillo, Profesor Titular, Universidad Complutense de Madrid

11:40-12:05.   Cooperación judicial y acceso transfronterizo a prueba electrónica
Elisabet Cueto Santa Eugenia, Profesora Colaboradora Asistente, Universidad Pontificia Comillas

12:05-12:30.Debate

Tercer bloque. Una mirada prospectiva desde la filosofía
Presenta M.ª Ángeles Bengoechea Gil
Profesora Propia Adjunta, Universidad Pontificia Comillas

12:30-12:55.   La persona en el Estado digital. ¿Sujeto de derechos sin circunstancias?
Vanesa Morente Parra, Profesora Colaboradora Asistente, Universidad Pontificia Comillas

12:55-13:15.Debate

13:15.             Clausura del congreso

Congreso del Observatorio de Derechos Digitales: Una mirada multidisciplinar a los Derechos Digitales

Sesión de Identidad Digital en el curso de verano en ciberseguridad, CYBER BOOTCAMP Málaga, en julio de 2025


La Escuela Técnica Superior de Ingeniería Informática de la Universidad de Málaga y el grupo de investigación NICS Lab han organizado un curso de verano en ciberseguridad, CYBER BOOTCAMP Málaga, dentro del Programa «Seminarios de Ciberseguridad» financiado por Google.org.

El objetivo del programa es entrenar a estudiantes de Universidades Públicas Españolas en aspectos relacionados con la ciberseguridad.

El curso de Verano tiene dos itinerarios, cada uno con 50 estudiantes, y está dirigido a Estudiantes Universitarios de cualquier Universidad Española.

Uno de los itinerarios está orientado a estudiantes de titulaciones técnicas con sólidos conocimientos informáticos y fundamentos de ciberseguridad (modalidad avanzada), y otro orientado a estudiantes de otras titulaciones sin ese nivel de conocimientos (modalidad básica).

Las clases tienen lugar desde el 1 al 11 de julio de 2025 en la Escuela Técnica Superior de Ingeniería Informática de la Universidad de Málaga.

Yo imparto la sesión de mañana del primer día (martes, 1 de julio) del Módulo Avanzado y trataré sobre Identidad Digital enfatizando los últimos avances del Reglamento EIDAS2 y la Cartera de Identidad Europea.

Este es el temario del Módulo Avanzado:

DÍASMAÑANA
9:00 – 13:30
TARDE
15:00 – 18:15
MARTES 1Identidad Digital
Julián Inza
EAD Trust, European Agency of Digital Trust
Privacidad
Jordi Forné
Universidad Politécnica de Cataluña
MIÉRCOLES 2Seguridad de Redes y Sistemas
Pedro García
Universidad de Granada
Seguridad Web
Juan Caballero
IMDEA software Institute
JUEVES 3Vulnerabilidades software
Mikel Iturbe
Universidad de Mondragón
DevSecOps
Ana Lucila Sandoval
Universidad Complutense de Madrid
VIERNES 4Blockchain
Magda Payeras
Universidad de Islas Baleares
Seguridad multimedia
David Megías
Universidad Abierta de Cataluña (UOC)
SÁBADO 5Gestión integral de ciberincidentes
Félix García
Universidad de Murcia
Ciberinteligencia e inteligencia de fuentes abiertas
Lorena González
Universidad Carlos III de Madrid
DOMINGO 6DIA LIBREDIA LIBRE 
LUNES 7Seguridad 5G y entornos móviles
Josep Paradells
Universidad Politécnica de Cataluña
Seguridad de sistemas ciberfísicos
Cristina Alcaraz
Universidad de Málaga
MARTES 8Análisis malware
Ana Nieto
S2 Group
Seguridad Hardware
Iluminada Baturone
Universidad de Sevilla
MIÉRCOLES 9Informática forense
David Santo
Universidad de Málaga
Cibercrimen
Miguel Torres
Guardia Civil
JUEVES 10Criptografía avanzada
Javier Herranz
Universidad Politécnica de Cataluña
Hácking ético
Eduardo Sánchez
Allpentesting
VIERNES 11Inteligencia Artificial y Ciberseguridad
Rodrigo Román
Universidad de Málaga
Criptografía post-cuántica
Jaime Gómez
Santander Digital Services

Y esta es la formación de Módulo Básico:

DÍASMAÑANA
9:00 – 13:30
TARDE
15:00 – 16:30
TARDE
16:45 – 18:15
MARTESIntroducción a la ciberseguridad
Arturo Ribagorda
Universidad Carlos III de Madrid
Fraude y ciberdelincuencia
Patricia Saldaña
Universidad de Málaga
La confianza en entornos informáticos
Carmen Fernández
Universidad de Málaga
MIÉRCOLESCriptografía y herramientas criptográficas
Maribel González
Universidad Carlos III de Madrid
Criptografía aplicada
Isaac Agudo
Universidad de Málaga
Las dimensiones de la ciberseguridad
Luis Fernández
Revista SIC
JUEVESSeguridad en Redes
Miguel Soriano
Universidad Politécnica de Cataluña
Informática forense
J. Antonio Gómez
Universidad de Granada
Ciberseguridad y soberanía digital en España
Mar López
Women4Cyber Spain
VIERNESIdentidad y Firma digital
Xisca Hinarejos
Universidad de Islas Baleares
El impacto del mundo cuántico en la seguridad
Jose A. Montenegro
Universidad de Málaga
La vida secreta del metadato
Enrique Rando
Agencia Digital de Andalucía
SÁBADOPrivacidad online
Alberto Blanco
Universidad Rovira i Virgili
Soluciones Blockchain
Rubén Ríos
Universidad de Málaga
Seguridad de la IoT
Rodrigo Román
Universidad de Málaga
DOMINGO D Í A     L I B R ED Í A     L I B R E D Í A     L I B R E
LUNESHerramientas de Seguridad
José M. de Fuentes
Universidad Carlos III de Madrid
Factores humanos de la seguridad
Antonio Ruiz
Universidad de Murcia
Seguridad funcional
Fran Jaime
Universidad de Málaga
MARTESGestión de usuarios
Juan Hernández
Universidad Politécnica de Cataluña
Hardware y Seguridad
Antonio Muñoz
Universidad de Málaga
Ciberdefensa
Omar Orta
Plexus
MIÉRCOLESVirus informáticos en el día a día
Gerardo Fernández
Virus Total
Ransomware
Fernando Ramírez
Cuatroochenta
El ciclo del malware
J. Antonio Onieva
Universidad de Málaga
JUEVESFirewall/IDS
Cristina Alcaraz
Universidad de Málaga
Ciberinteligencia
Abel González
Grupo SIA
Seguridad en la industria
Cristina Alcaraz
Universidad de Málaga
VIERNESSeguridad y privacidad en móviles
Cristina López
Universidad de Vigo
Seguridad del vehículo conectado
Manuel Roldán
DEKRA
Inteligencia Artificial
Ana Ayerbe
TECNALIA

Congreso Internacional «Desafíos pendientes en la digitalización de los mercados financieros (del 4 al 6 de marzo de 2025)


El Congreso Internacional «Desafíos pendientes en la digitalización de los mercados financieros» tendrá lugar los días 4, 5 y 6 de marzo de 2025 en el Salón de Grados de la Facultad de Derecho Universidad Complutense de Madrid.

Mi presentación, titulada «Seguridad Jurídica Preventiva Digital. Los servicios cualificados de confianza europeos EIDAS y EIDAS2” tendrá lugar el 4 de marzo.

Organizado en el marco del proyecto de investigación La digitalización de los mercados financieros (análisis jurídico) – PID2020-113447RB-I00, IP es la prof. Isabel Fernández Torres.

  • Dir. Isabel Fernández Torres, Catedrática (Ac.), UCM
  • Dir. Adjunta: Luz María García, UCM

Acceso libre hasta completar aforo.

Martes, 4 de marzo de 2025


9:00 Inauguración de las Jornadas
9:15 Ponencia inaugural: Miguel Ángel Fernández Ordoñez, ex – gobernador del Banco
de España


METAVERSO, IA, MACHINE LEARNING Y SU IMPACTO EN EL MUNDO JURÍDICO

9:45 Conferencia: “IA en el mercado financiero”, Isabel Fernández Torres, Universidad
Complutense
10: 45 Conferencia: “AI Regulation”, T. Bonneau, Univ. Paris II Panthéon-Assas


11:00 Mesa redonda. Modera Maite Martínez Martínez, Universidad Complutense

  • Almudena de la Mata (Blockchain Intellingence Law Institute): “Confluencia de IA y Blockchain en el Metaverso y los nuevos servicios financieros”
  • Julián Inza (Presidente EAD Trust): “Seguridad Jurídica Preventiva Digital. Los servicios cualificados de confianza europeos EIDAS y EIDAS2”
  • Noemí Brito (KPMG): “Ética Digital e IA Confiable”
  • Pedro Portellano (Universidad Autónoma de Madrid): “Decisiones financieras, inteligencia artificial y Business Judgment Rule”

12:00 Pausa-Café

DATOS

12:30 Conferencia: “Minería de datos”, Begoña González Otero, Max Planck for
innovation and competition (Munich).


13.00 Mesa redonda. Modera Antonio Alonso Bartol Bustos, Universidad Complutense

  • Luis Felipe López (UDIMA): “Protección de Datos”
  • Cristina Timón (Universidad de Murcia): “Identidad Digital”
  • Julio V. González (Universidad Complutense): “Transferencia internacional de datos”
  • Julia Suderow (Universidad de Deusto): “Big data: nuevos modelos y mala regulación”

14:00 Comida

15.30 Mesa redonda. INATBA
16.30 Comunicaciones


Miércoles, 5 de marzo de 2025


MERCADOS DE CAPITAL DIGITALES

9.00 Conferencia. Montserrat Martínez Parera, Vicepresidenta de la Comisión Nacional del Mercado de Valores
9.30 Conferencia, Francesca Romana Medda, “Sandboxes”, University College of London

10:15 Mesa redonda. Modera Javier Juste Mencía, Universidad Complutense

  • Nuria Fernández (Universidad de Alicante): “Protección al inversor”
  • Luz María García (Universidad Complutense): “Abuso de mercado y descentralización”
  • Konstantinos Sergakis (Glasgow University): “Democratizing Finance via AI: Investor Protection and Investor Engagement”
  • Juan Ignacio Peinado Gracia (Universidad de Málaga): “Sostenibilidad y digitalización”

11:45 Pausa/café

PRESENTE Y FUTURO DE LOS CRIPTOACTIVOS

12:15 Conferencia. Carmen Pastor, Universidad de Alicante

12.45 Mesa redonda. Modera Javier Megías López, Universidad Complutense

  • Cristina Guerrero (Universidad Complutense): “Taxonomía”
  • Alfredo Muñoz (Universidad Complutense): “Colocación y venta de tokens”
  • Emilio Díaz Ruíz (Universidad Complutense): “Transparencia en la promoción y colocación”
  • Rebeca Herrero Morant (Universidad de Zaragoza): “Algunos problemas jurídicos de los security tokens”

14.15 Comida

EURODIGITAL, TRIBUTACION Y BLANQUEO DE CAPITALES

16.00 Conferencia: Francisco Javier Priego, Secretario General del Banco de España

16.30 Conferencia: Joachim Wüermeling, former member of the Executive Committee Bundesbank, Partner Allen y Board Member Blockchain Intelligence

17.00 Mesa redonda. Modera: José Luis Colino Mediavilla, Universidad Complutense

  • José María López (Universidad de Málaga): “Proveedores de servicios de pago”
  • Xavier Codina (CUNEF): “Blanqueo de capitales”
  • Pablo Sanz Bayón (ICADE): “Comparativa CBDCs”
  • Rosa Galán (Universidad Complutense): “Tributación” DEFI, DAOS, P2P

18.15 Modera: Eva Recamán Graña, Universidad Complutense

  • Alfonso Martínez Echevarría (CEU): “Tokens de gobernanza”
  • Sagrario Navarro (UCLM): “DAOS”
  • Ana Muñoz (URJC): “DEFI”
  • Fernando Carbajo (Universidad de Salamanca): “NFT”

Jueves, 6 de marzo de 2025

9.00 DIGITALIZACION Y REGISTROS

NUEVOS DESAFIOS EN EL DERECHO BANCARIO

10.30 Conferencia: Rosa María Barresi, University of Florence

11.00 Conferencia: Alicia Muñoz Lombardía, Banco Santander

11:30 Pausa Café

12.00 Mesa redonda. Modera José Carlos González Vázquez, Universidad Complutense

  • Alberto Ruiz Ojeda (Universidad de Málaga): “Resolución y digitalización”
  • Mª Ángeles Alcalá (Universidad de Castilla la Mancha): “Digitalización y Buen Gobierno Corporativo”
  • Francisco Uría (KPMG): “PSD3”
  • Silvia Madrid (Unicredit): “Compliance”
  • Sofia País (Universidad Católica de Porto): “Prácticas anticompetitivas en el sector Bancario”

13.30 PONENCIA DE CLAUSURA: Montserrat Martínez Parera, Vicepresidenta de la
CNMV

Orden en el caos: Evaluación de conformidad en entornos complejos (en el Panel: Estándares, Identidad Digital y Servicios de Pago)


En el contexto del III Congreso Internacional «Presente y futuro de la regulación de los criptoactivos en la Unión Europea» organizado por LegalCripto by BAES y la Universidad de Alicante los días 13, 14 y 15 de diciembre de 2023, que ya comenté quisiera llamar la atención sobre el Cuarto Panel que tiene lugar el viernes 15 de diciembre de 2023 a las 10:00.

10:00   Cuarto Panel: Estándares, Identidad Digital y Servicios de Pago

Presenta y modera: Dra. Mª José Vañó Vañó, Profesora Titular de Derecho Mercantil en la Universidad de Valencia e investigadora en LegalCripto

  • PSD3 en el contexto de los criptoactivos con función de pago — Dra. Lucía Alvarado Herrera, Profesora Titular de Derecho Mercantil en la Universidad Pablo de Olavide de Sevilla y colaboradora en LegalCripto.
  • Orden en el caos: Evaluación de conformidad en entornos complejos — Dña. Ainhoa Inza Blasco, Chief Executive Officer del Trust Conformity Assessment Body (tCAB).
  • Marcos de referencia en seguridad como camino a seguir — D. Pablo López, Jefe del Área de Normativa y Servicios de Ciberseguridad del Centro Criptológico Nacional (CCN).
  • La futura regulación europea sobre identidad digital y su impacto en los medios de pago — Dña. Mª Cristina Timón López, Investigadora doctoral en la Universidad de Murcia, consultora de pagos digitales para la firma holandesa Explicit Selection y colaboradora en iDerTec y LegalCripto.

La Cartera IDUE y el proceso legislativo para la aprobación del Reglamento EIDAS 2 en la Universidad de Málaga


Los días 11 y 12 de julio de 2023 se celebraron los Cursos de Verano de la Universidad de Málaga, en los que tuve el privilegio de participar, en el programa «YO SOY, TÚ SOY, ÉL SOY: CIBERAMENAZAS A LA IDENTIDAD DIGITAL«.

Mi ponencia, en la segunda jornada de las 2 que componían el evento, se centró en el Reglamento EIDAS2 y en la Cartera IDUE (EUDI Wallet). Agradezco al vicerrector Javier López Muñoz y a Luis Fernández Delgado Editor de la Revista SIC la invitación para exponer mis ideas sobre la futura Cartera de Identidad Digital de la Unión Europea.

Las jornadas se desarrollaron con un gran ambiente entre ponentes y con los asistentes con un gran organización por parte de la FGUMA – Fundación General de la Universidad de Málaga.

La sesión de debates con expertos en seguridad digital resultó muy enriquecedora. Interesantes fueron las perspectivas aportadas por Luis Hidalgo, Jefe de Gabinete Dirección General INCIBE, Jorge Davila, Profesor titular de la Universidad Politécnica de Madrid (UPM), Ofelia Tejerina, Presidenta de la Asociación de Internautas, Enrique Rando, Consejero Técnico de la Agencia Digital de Andalucía y Ana Isabel Ayerbe Directora del Área de Negocio TRUSTECH de TECNALIA. Todos ellos aportaron luz sobre las amenazas cibernéticas y posibles soluciones, lo que permitió un intercambio de elevado nivel.

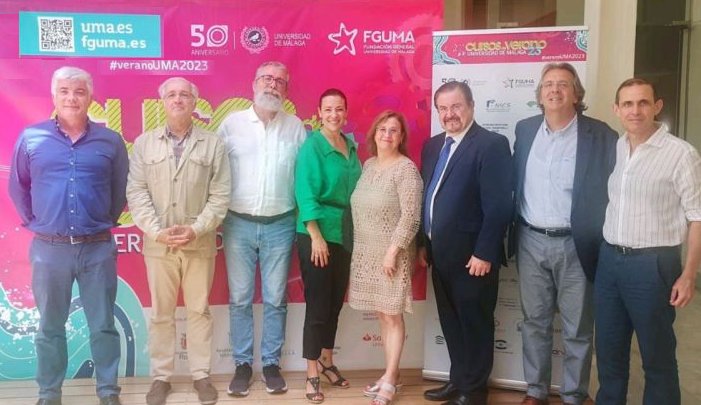
Tengo una foto con los ponentes de la segunda jornada del evento.

El primer día, la inauguración contó con la intervención de Felipe Romera, Director general en Parque Tecnológico de Andalucía (PTA) y Elsa Marina Álvarez, subdirectora de la FGUMA, además de los codirectores del evento Javier López Muñoz y a Luis Fernández Delgado.

En las ponencias de la primera jornada intervinieron:

Nicolás de la Parte – Embajador para la Ciberseguridad y las Amenazas Híbridas del Ministerio de Asuntos Exteriores, Maica Aguilar – Identity Management & Compliance de Ferrovial, Luis Fernández – Editor Revista SIC, Jess García – Director General de One Security, Isaac Agudo – Director General de Decentralized Security, Mar López – Directora Asociada Accenture Security.

La Fundación General de la Universidad de Málaga ha publicado en Youtube el contenido de las jurnadas

Día 1:

Día 2:


Laboratorio de Confianza Digital ICADE Garrigues


La Universidad Pontificia Comillas y el despacho de abogados Garrigues, firmaron un convenio para crear el Observatorio ‘Legaltech’, Garrigues-ICADE.

El Observatorio, depende de la Facultad de Derecho (Comillas ICADE), a través del Centro de Innovación del Derecho (CID-ICADE).

En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).

Formando parte del Observatorio se han definido ya varios laboratorios:

Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.

Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.

Hemos creado un Enlace de invitación al Canal de Whatsapp del Laboratorio de Confianza Digital en el que comentaremos novedades y al que se pueden conectar las personas interesadas.

Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.

Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.

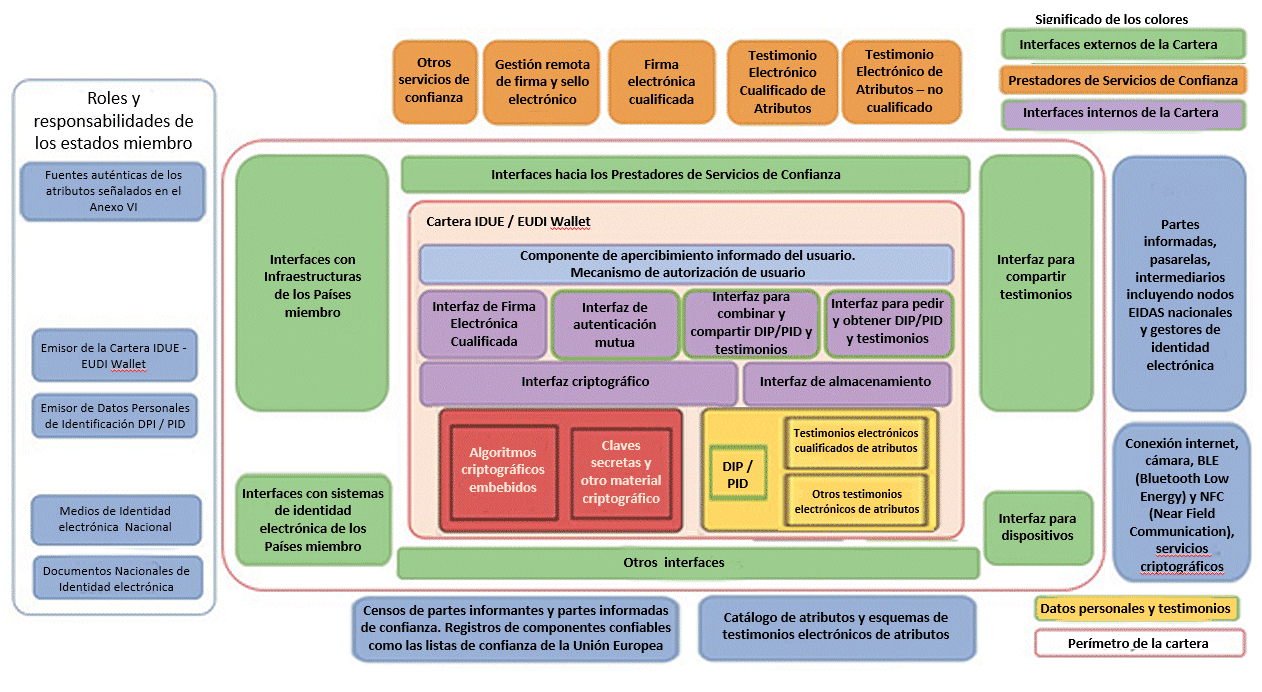
Arquitectura y marco de referencia de la Cartera europea de identidad digital en EIDAS 2 – documento en español


Hoy se ha publicado la versión 1 del documento «European Digital Identity Wallet Architecture and Reference Framework» que llevábamos algún tiempo esperando.

El objetivo de este documento es proporcionar un conjunto de especificaciones necesarias para desarrollar una solución interoperable de Cartera Europea de Identidad Digital (IDUE) basada en normas y prácticas comunes.

La versión anterior (llamésmosle v0.9, aunque no consta ninguna) se publicó el 22 de febrero de 2022.

De aquel documento me permití realizar una traducción al español (un poco libre porque me tomé la licencia de aclarar conceptos que en el documento original no se entendían bien).

Uno de los aspectos que cuidé es la traducción de términos acuñados en inglés a otros que pudieran considerarse términos acuñados en español, huyendo de «falsos amigos» (palabras que se escriben de forma parecida en español pero que significan cosas diferentes). Por ejemplo «Relying Parties» por «Partes Informadas» considerando que son las que reciben los testimonios de las «Partes informantes». Me parece mejor traducción que «Partes que confían»

Este fue uno de los documentos que se entregaron a los participantes en los cursos de formación organizados por TCAB para especialistas en servicios de confianza (nivel 1), responsables de gestión de servicios de confianza (nivel 2) y auditores de servicios de confianza (nivel 3) y en el que tuve el honor de participar como profesor.

El potencial de las universidades para impulsar el emprendimiento tecnológico


La Comisión Sectorial de Tecnologías de la Información y las Comunicaciones de la Crue Universidades Españolas (nueva marca de la Conferencia de Rectores de las Universidades Españolas) se gesta a finales del año 2003 con el nacimiento de un grupo de trabajo en el seno de la CRUE preocupado y sensibilizado sobre el papel que estas tecnologías estaban ya desempeñando en dichas instituciones educativas.

Desde entonces se ha venido recorriendo un intenso y fructífero camino que en 2007 dio lugar a la creación formal de las comisiones sectoriales por acuerdo de la Asamblea General de la CRUE, entre ellas CRUE-TIC.

La Sectorial CRUE-TIC ha organizado diversas jornadas, extendidas en uno o varios días, que repasaban los retos de las Universidades desde el punto de visra de la gestión de las TIC. En 2015 la Sectorial CRUE-TIC organizó en Toledo las jornadas «TIC360«, un recorrido de 360 grados que diese la voz al entorno universitario, más allá de la academia, para intentar conocer de primera mano expectativas, demandas y necesidades no detectadas, aunque estuviesen tan cerca, una visión
crítica y descontaminada proveniente de los destinatarios del trabajo del ámbito universitario.

Las jornadas se celebraron el 16 y 17 de abril de 2015 y yo tuve una pequeña intervención el dia 17 con intención de que fuera inspiradora. He visto que aquella intervención está disponible en Youtube y la incluyo seguidamente:

Al oirla, tras pasar más de 7 años, constato en primer lugar la mala calidad del audio, pero sostengo todavía muchas de aquellas ideas. Y el potencial de crear «bandas de rock» de emprendedores, con especialistas de varias disciplinas que permiten ver más allá del entorno de la ortodoxia. Y quizá alumbrar un «unicornio» tecnólogico gracias al talento con el que contamos en España, y, singularmente en sus universidades.

En 2016, la CRUE publicó el documento TIC360 que resumía aquellas jornadas.

El Gobierno de España ha constituido un Consejo Asesor de Asuntos Económicos


El pasado 22 de julio de 2020 , el Gobierno ha constituido el Consejo Asesor de Asuntos Económicos, un órgano consultivo que proporcionará asesoramiento en materia de política económica para la mejora de la productividad y el apoyo a la empresa.

Se espera que sus miembros aporten su conocimiento sobre la aplicación y efectividad de las mejores prácticas internacionales y ofrecerán una visión del análisis académico de cada materia.

La primera reunión del Consejo Asesor de Inteligencia Artificial tuvo lugar combinando la participación presencial y la telemática en el Ministerio de Asuntos Económicos y Transformación Digital.

La vicepresidenta tercera y ministra de Asuntos Económicos y Transformación Digital, Nadia Calviño, preside el Consejo Asesor, y la secretaria de Estado de Economía y Apoyo a la Empresa, Ana de la Cueva, ocupa la Vicepresidencia.

Composición del Consejo Asesor de Asuntos Económicos

Integran el órgano consultivo:

  1. Isabel Álvarez, Profesora titular Universidad Complutense y Directora del Instituto Complutense de Estudios Internacionales
  2. Belén Barreiro, CEO de 40dB
  3. Samuel Bentolila, Investigador en CEMFI
  4. Jose Ignacio Conde Ruiz, Subdirector de FEDEA y Profesor titular de la Universidad Complutense
  5. Natalia Fabra, Catedrática Universidad Carlos III
  6. Alicia García Herrero , Economista jefe de Asia-Pacífico en Naxitis, Profesora en la Universidad de Ciencia y Tecnología de Hong Kong e Investigadora senior en Bruegel
  7. María Teresa García Mila, Catedrática Universidad Pompeu Fabra y Directora de Barcelona Graduate School of Economics
  8. José Moisés Martín, Director General en Red2Red Consultores y Profesor en la Universidad Camilo José Cela
  9. Matilde Mas, Catedrática en la Universidad de Valencia y Directora de Proyectos Internacionales en el IVIE
  10. Emilio Ontiveros Baeza, Presidente AFI y Catedrático Emérito de Economía de la Empresa en la Universidad Autónoma de Madrid
  11. Diego Puga, Catedrático en CEMFI
  12. Rafael Repullo, Catedrático y Director de CEMFI
  13. Sara de la Rica, Directora Fundación ISEAK
  14. Jose Juan Ruiz, Analista económico y Técnico Comercial y Economista del Estado
  15. Federico Steinberg, Profesor de la Universidad Autónoma de Madrid, Investigador Principal del Real Instituto Elcano y Asesor especial del Alto Representante para la política exterior de la Unión Europea
  16. Raymond Torres, Director de coyuntura y análisis internacional en FUNCAS
  17. Angel Ubide, Director de análisis económico y Renta fija global en Citadel LLC