Archivo de la categoría: IA generativa

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.
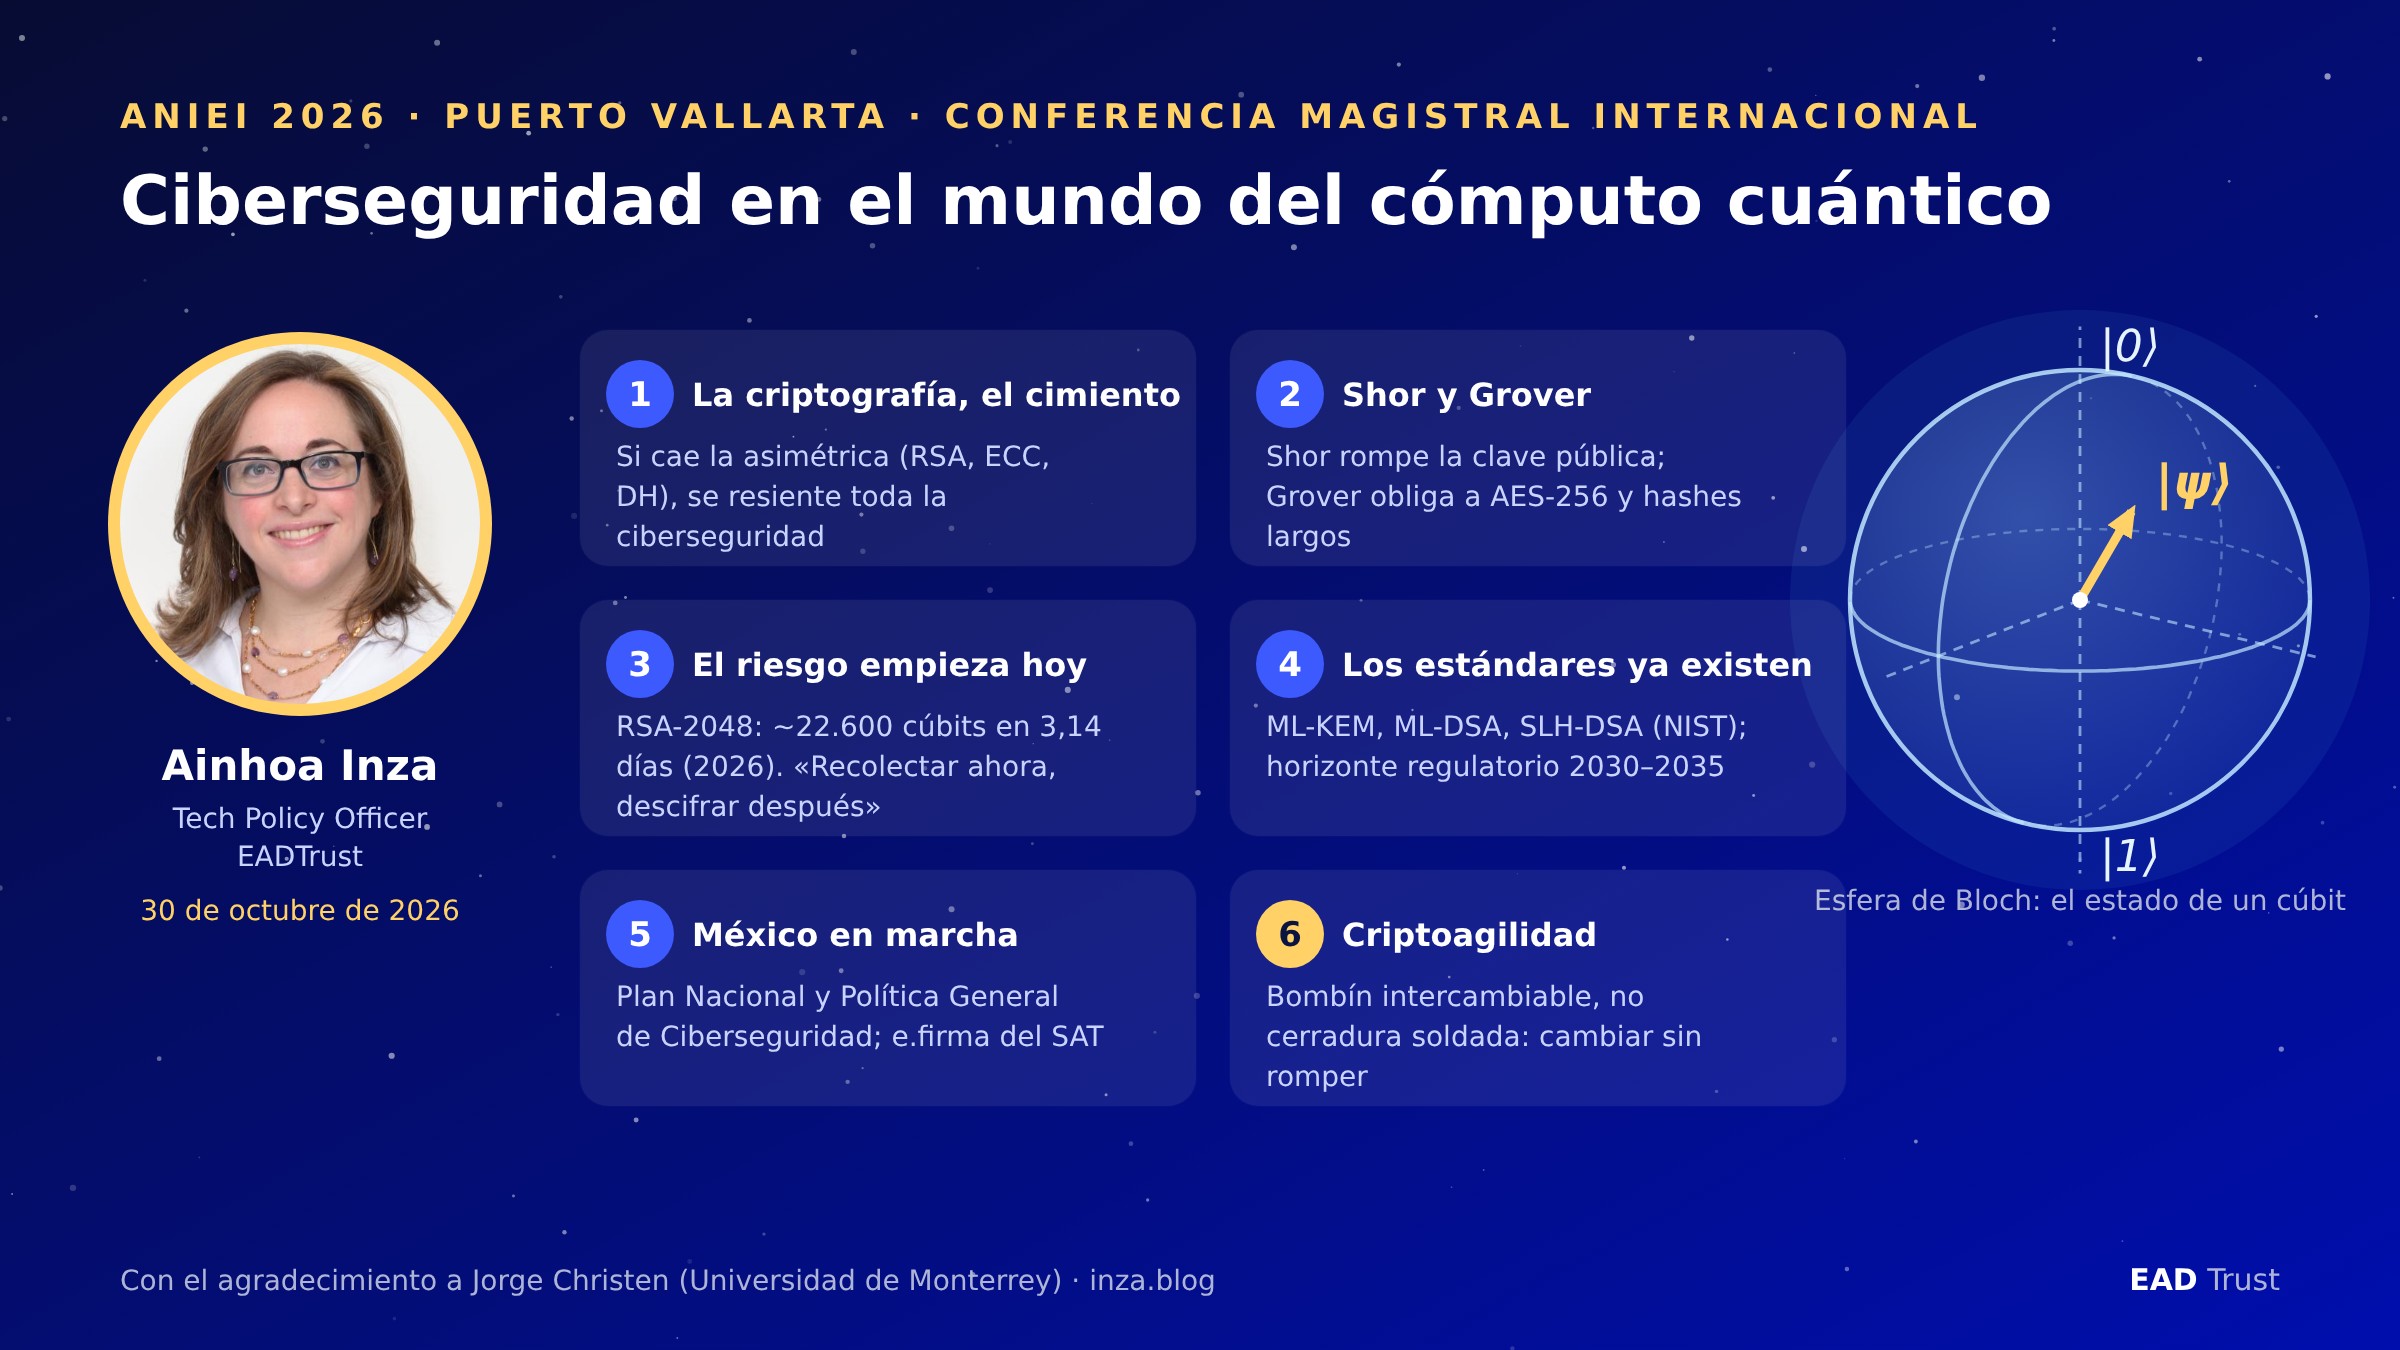
Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.
Interfaz MCP de IA gestora (o agéntica) para servicios de confianza digital


g-digital es la división de negocio digital del bufete Garrigues. Se trata de la plataforma tecnológica lanzada por el despacho de abogados Garrigues para ofrecer soluciones tecnológicas avanzadas que resuelven desafíos legales y regulatorios de alta complejidad en el entorno digital. Combina tecnología y derecho para crear herramientas prácticas de utilidad en entornos regulados. Garrigues es accionista mayoritario de EADTrust desde 2023, por lo que g-digital y EADTrust trabajan de forma muy integrada

g-digital acaba de publicar nuevos servidores MCP para facilitar la integración de sus soluciones de confianza digital en aplicaciones desarrolladas en entornos de IA agéntica.
 
La evolución de la IA generativa está desplazando el foco desde los asistentes conversacionales hacia sistemas capaces de recibir objetivos, planificar tareas, utilizar herramientas externas, ejecutar acciones y verificar resultados. Gestionar.
 
En ese contexto, el Model Context Protocol (MCP) se está consolidando como una capa estándar para conectar modelos y agentes con servicios externos, APIs y sistemas corporativos.
 
La contribución de g-digital se sitúa en una dimensión concreta: hacer que capacidades de confianza digital puedan ser invocadas por agentes y aplicaciones compatibles con MCP.

A través de los servicios MCPs de g-digital, se pueden integrar funcionalidades de servicios de confianza en las misiones encargadas a este tipo de IA gestota:

  • generación y certificación de evidencias electrónicas (protegida con sellos de tiempo cualificados)
  • envío de documentos a firma para la recogida de conformidad de intervinientes en procesos de interés legal
  • envío de notificaciones certificadas (notificaciones fehacientes).
  • custodia documental certificada (utilizable en contextos de escrow documental y muchos otros)

Si los agentes de IA van a participar en procesos con efectos jurídicos o empresariales relevantes, no basta con que sean capaces de generar texto o ejecutar tareas. También deberán operar sobre infraestructuras que permitan acreditar qué se hizo, cuándo, con qué contenido y bajo qué garantías.
 
No olvidemos que la observabilidad y cumplimiento de la propia IA son objeto de debate. Con las herramientas que se anuncian, pueden integrarse elementos de control y evidencia electrónica reforzada con servicios cualificado con facilidad en las propias capas de control de los enjambres de agentes que están llegando.
 
g-digital ha publicado los repositorios en GitHub para que desarrolladores, abogados con perfil técnico y equipos legaltech puedan probarlos, integrarlos y plantear casos de uso.
 
Desde EADTrust estaremos encantados de recibir vuestras sugerencias y comentarios sobre esta iniciativa y hacérselos llegar al equipo de g-digital

Para contactar con EADTrust:

  • Teléfono +34 91 7160555
  • Mail: info@eadtrust.com

Para contactar con Garrigues:

IA gestora (o agéntica)

Explicabilidad


Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.

En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.

Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.

¿Qué significa “explicabilidad” en una evidencia electrónica?

Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?

La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.

Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.

El ejemplo práctico: GoCertius

GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.

Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:

  • Las fotos o vídeos originales.
  • Pequeños bloques de código en formato Base64.

Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.

Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.

Cómo funciona el proceso (paso a paso)

Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:

  1. Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
  2. Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
  3. Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.

Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:

La certificación incluye un preámbulo claro y en lenguaje natural que explica:

  • Qué proceso se estaba siguiendo.
  • Cuáles eran los momentos clave.
  • Por qué cada sello de tiempo se generó en ese punto.

Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.

¿Por qué esto es tan potente?

Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:

  • Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
  • Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.

Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.

Explicabilidad… también en la Inteligencia Artificial

Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.

En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.

Conclusión: un enfoque innovador que facilita la adopción

Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.

Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.

¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.

En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.

IA Gestora. Por no llamarla IA Agéntica. Herramientas a su disposición


En los últimos meses de 2025 y principios de 2026, la inteligencia artificial ha dado un salto que ya no es solo de “generar contenido”, sino de actuar. Ya no basta con que la IA te responda: ahora puede gestionar tareas completas por ti.

A este nuevo paradigma se le llama IA agéntica. Pero ya que este es mi blog, voy a proponer otro término más cercano y español: IA gestora. Porque eso es exactamente lo que hace: gestiona objetivos de principio a fin, de forma autónoma, como un asistente ejecutivo que no necesita que le des instrucciones paso a paso.

¿Quieres saber por qué esta IA gestora está cambiando todo y cómo herramientas open-source como OpenClaw, NemoClaw, el Model Context Protocol (MCP) y LangGraph la están democratizando y haciendo más fiable? ¿Y cómo los prestadores de servicios de confianza estamos creando las interfaces seguras que las empresas necesitan? Sigue leyendo.

¿Qué es una IA gestora (o IA agéntica)?

La IA generativa responde. La IA gestora recibe un objetivo y lo ejecuta sola: planifica, usa herramientas externas, toma decisiones intermedias, ejecuta acciones y avisa solo cuando es necesario.

Ejemplo: “cierra la venta con el cliente X antes del viernes”. La IA gestora investiga, prepara propuestas, envía emails, agenda llamadas y cierra el proceso.

Este salto se basa en el concepto de agencia: la capacidad de actuar con intención y autonomía.
OpenClaw: el asistente open-source que corre en tu máquina

OpenClaw (openclaw.ai) es un framework 100 % open-source que se instala localmente y funciona como asistente persistente 24/7. se le puede «hablar» por WhatsApp, Telegram, Slack o directamente por CLI (línea de comandos). Ejecuta comandos de terminal, controla el navegador, gestiona archivos, email y calendario, y mantiene memoria a largo plazo.

NemoClaw: con un escudo de seguridad y desarrollado por NVIDIA

En marzo de 2026, NVIDIA lanzó NemoClaw, una capa que se instala sobre OpenClaw con un solo comando. Añade sandbox aislado, router de privacidad, modelos Nemotron optimizados y controles de política empresarial. Juntos, OpenClaw + NemoClaw convierten la IA gestora en algo orientado haacia entornos reales y regulados.


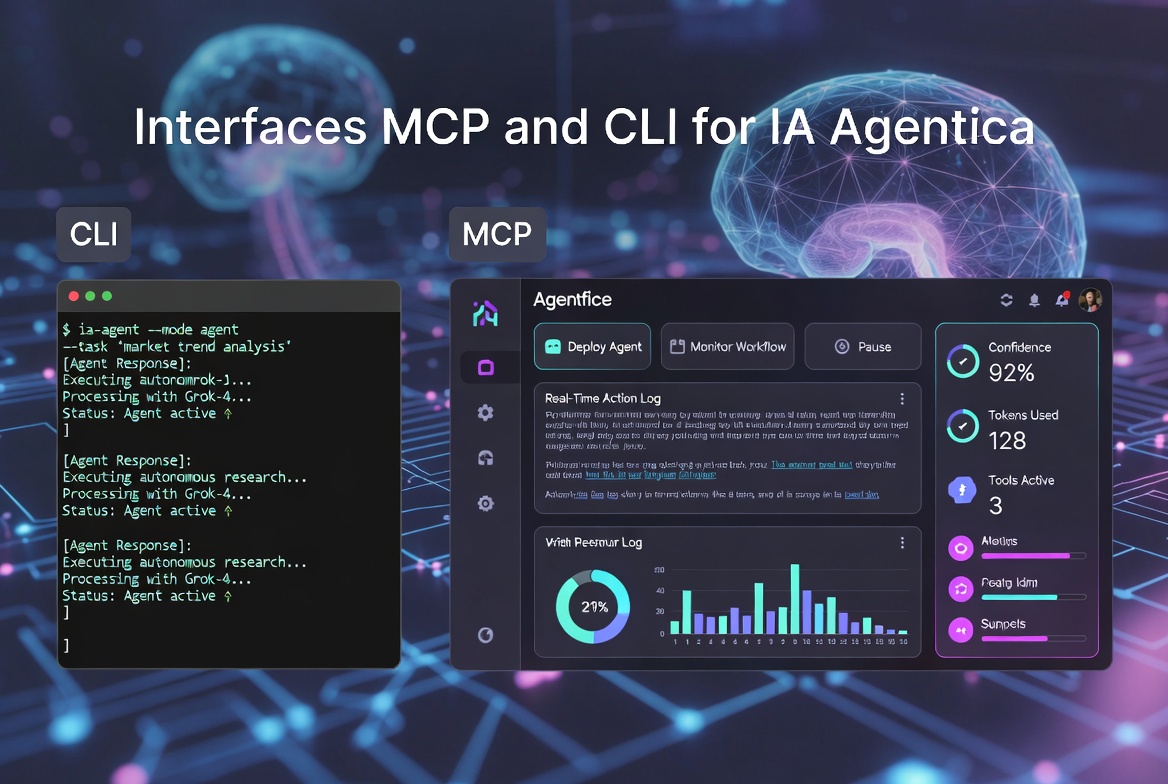
Interfaces de actuación: de la CLI tradicional al Model Context Protocol (MCP)

Tradicionalmente, las IA gestoras han usado dos interfaces principales:

  • CLI (Command Line Interface): máxima potencia y control. El agente ejecuta comandos directamente en la terminal. Es ligero, debuggeable y consume pocos tokens de contexto. Perfecto para entornos locales y cuando se requiere máxima eficiencia. Sin embargo, necesita que el agente “sepa” interpretar salida de texto crudo y no tiene un estándar universal de descubrimiento de herramientas.
  • Apps de mensajería y APIs: más accesibles, pero menos estructuradas.

Aquí se presenta el Model Context Protocol (MCP), un estándar abierto lanzado por Anthropic en noviembre de 2024 y que se ha convertido en el “USB-C de la IA”.


¿Cómo funciona MCP?

MCP es un protocolo estandarizado (basado en JSON-RPC) que permite a cualquier aplicación exponer herramientas, recursos y plantillas de «prompts» de forma segura y detectable.
Un MCP Server publica qué puede hacer y un MCP Client (el agente) descubre automáticamente esas capacidades, las llama de forma estructurada y recibe respuestas estandarizadas.

Comparación MCP vs CLI:

Aspecto CLI tradicional
(Command Line Interface)
Model Context Protocol (MCP)
Descubrimiento de herramientas Manual o mediante descripción en el prompt Automático y dinámico: el agente descubre todas las herramientas al instante
Estructura de las respuestas Texto libre y salida cruda (puede ser desordenada) Estructurada y estandarizada (JSON con schemas claros)
Consumo de tokens / contexto Muy bajo (ideal para eficiencia) Más alto, pero ofrece mucha más precisión
Seguridad y guardrails Depende completamente del sandbox externo Guardrails y sesiones seguras integrados por diseño
Facilidad de integración Alta para desarrolladores, baja para no técnicos Muy alta: estandariza todo el ecosistema (el “USB-C de la IA”)
Escalabilidad Buena para tareas locales simples Excelente para integraciones enterprise y multi-agente
Uso ideal Ejecución local potente, debugging rápido Conexiones seguras a sistemas externos (calendarios, APIs empresariales, bases de datos…)


MCP no reemplaza la CLI, sino que la complementa ofreciendo un lenguaje común para conectar el agente a decenas de sistemas externos de forma segura.


LangGraph: la orquestación inteligente de flujos complejos

Mientras MCP estandariza la forma en la que el agente habla con las herramientas, LangGraph (de LangChain) se encarga del modo en el que el agente razona y fluye a lo largo de una tarea.

LangGraph permite construir workflows como grafos: nodos (LLM, herramientas, verificaciones humanas) y aristas (condiciones de flujo). Es ideal para agentes stateful, flujos multi-agente, control humano-en-el-bucle y ejecución durable.

Muchos proyectos combinan LangGraph para la lógica y MCP para las conexiones externas, logrando una IA gestora más robusta y escalable.

Nuevos interfaces que ofrecemos los prestadores de servicios de confianza

Cuando la IA gestora empieza a firmar o sellar electrónicamente contratos, enviar facturas o manejar datos sensibles, ni la CLI ni MCP por sí solos son suficientes. Los prestadores de servicios de confianza (eIDAS) aportamos interfaces certificadas:

  • CLI segura certificada: comandos que requieren firma electrónica cualificada del agente. Todo queda auditado y sellado temporalmente.
  • API de agencia con identidad verificada: el agente actúa con certificado digital propio, haciendo sus acciones legalmente vinculantes.
  • Canal de mensajería de confianza: mensajes con sello electrónico visible.
  • Portal de supervisión humana-en-el-bucle: dashboard para aprobar/rechazar acciones en tiempo real, todo registrado de forma inalterable.


Estas interfaces convierten herramientas open-source como OpenClaw + MCP + LangGraph en soluciones empresariales confiables, auditables y conformes con la normativa.

OpenClaw y NemoClaw han demostrado que la IA gestora ya es viable técnicamente. MCP estandariza la conexión con el mundo exterior, LangGraph aporta inteligencia en la orquestación, y los prestadores de servicios de confianza cerramos la brecha de la confianza legal.

Si deseas saber qué servicios de confianza (firma electrónica cualificada, sellos de tiempo, certificados de agente, declaraciones de atributos, etc.) se pueden invocar directamente desde este tipo de IAs, contacta con EADTrust:

  • Teléfono: 902 365 612
  • Email: info@eadtrust.com


Estaremos encantados de asesorarte y ayudarte a integrar interfaces seguras y conformes con eIDAS en tus flujos de IA gestora.

Garrigues y Microsoft: colaboración estratégica para impulsar la innovación y el uso de la Inteligencia Artificial


La firma internacional Garrigues,  líder en servicios legales y fiscales, y Microsoft han firmado el pasado 21 de mayo de 2024 un acuerdo de colaboración estratégico para impulsar la innovación y, entre otras cosas, acelerar el proceso de digitalización del despacho, optimizando sus procesos operativos, aumentando la productividad de sus abogados y personal administrativo y mejorando la gestión de los negocios digitales de sus clientes.

Mediante el acuerdo, que ha sido rubricado por Fernando Vives, presidente ejecutivo de Garrigues, y Alberto Granados, presidente de Microsoft España, ambas organizaciones buscarán nuevas oportunidades para la aplicación de la IA generativa en el despacho. Asimismo, explorarán oportunidades para colaborar en el marco de la nueva división de Negocios digitales desde la que Garrigues desarrolla productos y servicios de confianza digital, contratos y activos digitales para el mercado corporativo.

El reto de implantar y adoptar esta tecnología en diferentes áreas de trabajo permitirá a Garrigues avanzar en su posicionamiento como líder del mercado, ampliar su base de clientes, desarrollar ventajas competitivas y mejorar la experiencia de sus usuarios.

“Para Garrigues es un honor contar con un partner como Microsoft en un momento como este, en el que la IA generativa va a suponer un antes y un después para el sector legal. La integración de Copilot con nuestra herramienta Garrigues GA_IA y la nube de Azure, así como las oportunidades futuras que iremos explorando conjuntamente, serán un paso adelante que nos permitirá continuar en la vanguardia tecnológica y mejorar el servicio a nuestros clientes”, señala Fernando Vives, presidente ejecutivo de Garrigues.

“Estamos encantados de acompañar a Garrigues y ayudarles a afrontar los retos y las oportunidades que plantea la IA en el contexto actual. Con esta alianza, queremos explorar nuevas vías de colaboración que nos permitan impulsar la innovación en el sector jurídico, al mismo tiempo que ofrecemos soluciones digitales de vanguardia que beneficien tanto a Garrigues como a sus clientes”, afirma Alberto Granados, presidente de Microsoft España.

Programa personalizado de aplicación de IA generativa

Garrigues y Microsoft trabajarán de forma conjunta y avanzarán en la puesta en marcha de un programa de adopción personalizado de Copilot para Microsoft 365 que abra la posibilidad de sacar el máximo partido a la IA generativa y que le proporcione una mejora en la productividad de sus profesionales, que podrán dedicarse a tareas de mayor valor para el despacho y sus clientes, así como tomar mejores decisiones en sus actividades diarias. Todo ello, disfrutando Garrigues, en Copilot para Microsoft 365, de la misma seguridad y privacidad para sus datos de que ya dispone en Microsoft 365, incluida la protección de EU Data Boundary.

Asimismo, Garrigues y Microsoft colaborarán en otros proyectos como es la integración de la plataforma de IA Garrigues GA_IA, desarrollada por Garrigues, con las soluciones y servicios de Microsoft Azure, en el ámbito de la IA generativa. Esto permitirá a Garrigues aprovechar los potentes recursos de la plataforma cloud de Microsoft para optimizar tareas, desarrollar capacidades, así como entrenar y crear modelos dentro de la plataforma Garrigues GA_IA, para que pueda beneficiarse toda la operativa empresarial de Garrigues.

Acerca de Garrigues

Garrigues es una firma internacional de servicios legales y fiscales que asesora a nivel local, regional y global desde todos los ángulos del derecho de los negocios. Participa en el capital de EADTrust, Prestador cualificado de servicios de confianza digital.

Garrigues cuenta con más de 2.000 personas que trabajan de manera transversal para resolver los problemas de sus clientes. Y en los valores que comparte en los 12 países en los que opera en 4 continentes: máxima calidad de servicio, compromiso ético y actitud innovadora para anticiparse a las necesidades del mercado. Con el fin último de contribuir a generar un entorno de seguridad y confianza que impulse el desarrollo de las empresas en una sociedad más justa, ética, responsable y sostenible.