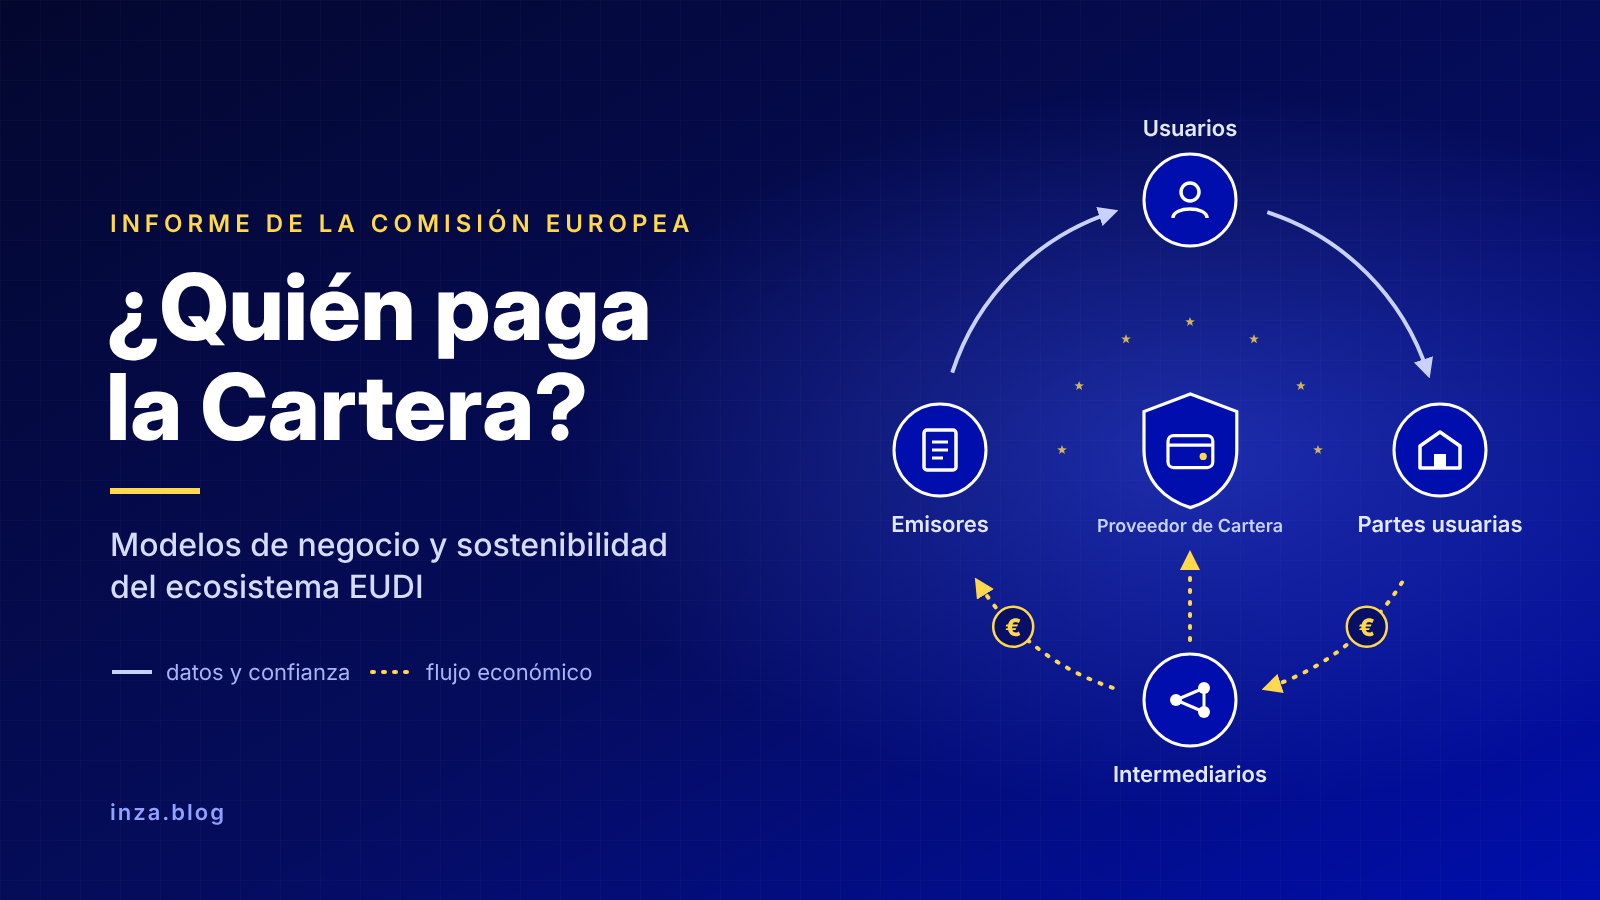
La Comisión Europea (DG CNECT) ha publicado el Business Models Study Report – EUDI Wallet Ecosystem Sustainability and Business Models, un estudio de 62 páginas sobre cómo hacer sostenible el ecosistema de la Cartera de Identidad Digital Europea. La propia Comisión lo presenta como una base para el debate sobre el crecimiento y la sostenibilidad a largo plazo del ecosistema, y destaca tres ideas: la propuesta de valor de la cartera para las partes usuarias, la importancia de la cooperación público-privada y el papel clave de los intermediarios.
Es un documento que muchos esperábamos, porque aborda la pregunta que lleva años sobrevolando todas las reuniones sobre la cartera: si el uso es gratuito para los ciudadanos, ¿quién paga el ecosistema? Lo he leído con atención y comparto aquí sus ideas principales y algunas reflexiones como prestador cualificado de servicios de confianza.
Conviene empezar por una advertencia que el propio informe hace: sus recomendaciones no son vinculantes, no fija precios ni modelos contractuales y respeta la autonomía de los Estados miembros. Es un marco de referencia para la discusión, no una norma.
El ecosistema como círculo virtuoso
El informe describe el ecosistema a partir de sus roles: usuarios, proveedores de carteras, proveedores de datos de identificación personal (PID), emisores de declaraciones electrónicas de atributos (públicos y privados), prestadores de firma electrónica cualificada, fuentes auténticas, partes usuarias e intermediarios. Todo ello se apoya en dos capas transversales: el marco jurídico del Reglamento y una capa de gobernanza de la confianza (certificación de carteras, registro de emisores y partes usuarias, supervisión y listas de confianza).
La tesis central es la de un círculo virtuoso: más usuarios atraen a más partes usuarias, que generan más valor e ingresos, que a su vez financian la incorporación de nuevos emisores y casos de uso, lo que atrae a más usuarios. Y la cadena de valor se simplifica en una idea muy clara: el valor está en los datos que custodian los emisores, que llegan a través de la cartera a las partes usuarias, y son estas las que, por los ahorros y las oportunidades que obtienen, estarían dispuestas a pagar. Ese flujo económico tendría que redistribuirse después hacia proveedores de carteras, emisores e intermediarios.
El valor para las partes usuarias
El informe agrupa las necesidades de las partes usuarias en cuatro tipos de riesgo: de seguridad, de cumplimiento, financiero y de fraude. Hoy los mitigan con herramientas tecnológicas, procesos manuales, seguros o la externalización de comprobaciones, todo ello costoso. La cartera puede reducir esos costes e incluso eliminar la raíz de algunos riesgos, porque disminuye la necesidad de conservar datos personales.
Como referencia cita un coste de unos 10,4 € por cada KYC básico de una persona física (dato de PwC de 2022) y propone ejemplos como la contratación de personal (verificación de títulos), el alquiler de vehículos (identidad, permiso de conducir y seguros) o la venta en línea de productos con restricción de edad.
Pero el informe insiste en que la cartera no es solo una herramienta para reducir costes: también abre nuevas oportunidades de negocio. Y reconoce algo importante: en los países con sistemas de identidad electrónica maduros, muchos de esos casos de uso ya funcionan. Allí el reto no es demostrar que hay quien está dispuesto a pagar, sino explicar qué aporta la cartera adicionalmente: interoperabilidad transfronteriza, revelación selectiva de datos y control del usuario sobre sus datos.
Cuatro fases de despliegue
El estudio propone un despliegue en cuatro fases, que no tienen por qué seguirse de forma lineal:
- Lanzamiento. Liderado por el sector público y financiado con fondos públicos. Los Estados miembros proporcionan al menos una cartera «núcleo», aprovechando las soluciones de identidad electrónica existentes y su base de usuarios. Los primeros casos de uso son la identificación y la autenticación, primero ante organismos públicos y después ante las partes usuarias privadas obligadas a aceptar la cartera. El informe recuerda que todos los Estados deben tener una cartera operativa antes del 1 de enero de 2027 y que las partes usuarias privadas obligadas deberán aceptarla a finales de 2027.
- Expansión. Entran las partes usuarias privadas voluntarias, atraídas por la base de usuarios y por declaraciones de atributos públicas como el permiso de conducir móvil. Empiezan a probarse cuotas de acceso e integración.
- Comercialización. Se incorporan emisores privados de declaraciones electrónicas de atributos, cualificadas o no, y aparecen nuevas carteras, incluidas carteras sectoriales. Aquí los intermediarios pasan a ser imprescindibles.
- Consolidación. Los intermediarios compiten entre sí, gestionan las relaciones comerciales y reparten los ingresos de forma equilibrada, también entre países.
El informe advierte de un riesgo propio de la primera fase: los casos de uso públicos movilizan a muchos usuarios, pero se usan con poca frecuencia (la declaración de la renta se hace una vez al año). Por eso es necesario pasar pronto a casos de uso privados de alta frecuencia para no perder impulso.
Cinco opciones de monetización
El estudio identifica cinco mecanismos, combinables entre sí:
- Cuotas por transacción, por cada solicitud de verificación de una parte usuaria.
- Cuotas por usuario, según los usuarios activos o el público alcanzable.
- Cuotas de integración técnica, por conectores, API o plataformas, con pagos únicos o suscripciones.
- Cuotas de acceso, a modo de afiliación para registrarse como parte usuaria y solicitar determinados atributos.
- Financiación pública, que no es un modelo comercial pero sirve para arrancar el ecosistema.
Menciona una sexta posibilidad: cobrar al usuario por la expedición de atributos. El Reglamento exige que la expedición, el uso y la revocación de la cartera sean gratuitos para las personas físicas, pero no la expedición de los atributos que contiene. El informe la considera legal y técnicamente viable, igual que hoy se cobran tasas por un certificado de nacimiento o un permiso de conducir, pero la descarta como motor del ecosistema por el riesgo de frenar la adopción.
La propuesta es combinar estas opciones según la fase: financiación pública en el lanzamiento, cuotas de acceso e integración en la expansión, y cuotas por transacción o por usuario cuando los intermediarios estén consolidados.
El «problema de la privacidad»
Esta es, a mi juicio, la parte más delicada del informe. Los modelos por transacción o por usuario chocan con el principio de no observabilidad del Reglamento, que impide a los proveedores de carteras conocer el uso que el ciudadano hace de ella. Una factura detallada a una parte usuaria podría revelar qué usuario presentó qué atributo y cuándo. El informe llega a señalar que esta limitación podría impedir incluso recopilar datos agregados de uso, como el número de usuarios activos.
Como posibles soluciones menciona el informe técnico ETSI TR 119 479-2 sobre servicios de validación extendida de declaraciones electrónicas de atributos, el análisis económico del piloto EWC, soluciones de mercado que combinan presentación y pago en una única operación «atómica», cámaras de compensación anónimas y la facturación a través de intermediarios que actúan por cuenta de las partes usuarias. Pide además guías más detalladas sobre qué recopilación de datos es admisible.
Los intermediarios, protagonistas
Si hay un mensaje que se repite en todo el documento es que los intermediarios serán el motor comercial del ecosistema. Su función: facilitar la incorporación técnica de emisores y partes usuarias, gestionar el volumen de contratos (el informe pone el ejemplo de 10 carteras certificadas y 10.000 partes usuarias, con lo que ningún proveedor de cartera podría negociar y mantener 10.000 contratos), orquestar el reparto de ingresos, impulsar los casos de uso transfronterizos y convencer a nuevos emisores de que pongan sus datos a disposición.
El informe recomienda incorporarlos desde el lanzamiento, porque considera que serán imprescindibles en la fase de comercialización, y prevé que el rol de intermediario será más rentable que el de proveedor de cartera. Las empresas privadas que ofrezcan carteras lo harían más por la ventaja estratégica y por los servicios complementarios que por ingresos directos.
Riesgos y recomendaciones
El estudio identifica cuatro riesgos que podrían romper el círculo virtuoso:
- un ecosistema limitado al sector público, sin viabilidad comercial;
- la limitación o el bloqueo de la entrada de actores privados;
- la aparición de ecosistemas privados paralelos de carteras no conformes, con menos garantías de privacidad;
- la fragmentación por enfoques nacionales divergentes en implantación, funcionalidades y mecanismos de cobro.
Las recomendaciones se agrupan en dos bloques. A los Estados miembros les pide Initiate (proporcionar la cartera certificada apoyándose en la identidad electrónica existente), Open-up (mantener el ecosistema abierto a nuevos actores y funcionalidades) y Entrust (permitir que actores privados participen como proveedores de carteras e intermediarios). A los actores privados les pide Connect (incorporarse como emisores, partes usuarias, proveedores de carteras, prestadores cualificados o intermediarios y desarrollar las API y herramientas), Expand (convertir necesidades reales en nuevos casos de uso) y Collect (aportar valor económico al ecosistema y redistribuirlo preservando la privacidad).
Como próximos pasos, la Comisión anuncia debates de seguimiento con los Estados miembros y los pilotos a gran escala, la incorporación de elementos de modelo de negocio a los manuales de casos de uso y el seguimiento de cómo se configuran en la práctica los modelos de negocio en cada país.
Mi lectura como prestador cualificado de servicios de confianza
El informe acierta en lo esencial: sin partes usuarias privadas dispuestas a pagar por un valor real, la cartera se quedará en una infraestructura pública de uso esporádico. Y es valiente al reconocer que la tensión entre la no observabilidad y los modelos de cobro por uso no está resuelta. Pero hay algunos aspectos que me parece importante señalar.
- Los prestadores cualificados aparecen poco. El estudio se centró en el mercado de identidad electrónica y no en el de los servicios de confianza, porque consideró que este último no estaba suficientemente maduro: según el informe, en el momento del análisis la expedición y verificación de declaraciones electrónicas de atributos cualificadas para personas físicas era «inexistente» en Europa. Es comprensible, pero precisamente por eso los prestadores cualificados tenemos que hacernos visibles. Muchas de las funciones que el informe atribuye a los intermediarios (incorporar emisores, digitalizar fuentes de datos, expedir declaraciones, gestionar la confianza) encajan de forma natural con lo que ya hacemos. El propio documento precisa que, cuando un intermediario apoya a emisores, actúa de hecho como proveedor de declaraciones electrónicas de atributos.
- La responsabilidad sigue siendo una incógnita. El informe reconoce que el Reglamento no establece principios sobre la responsabilidad en el ecosistema y que los emisores piden garantías al respecto. Sin un reparto claro de responsabilidades, será difícil convencer a los emisores privados.
- El rol de intermediario necesita definición. Los propios entrevistados piden clarificar sus funciones y sus requisitos de certificación. Si los intermediarios van a concentrar el acceso al ecosistema, su régimen jurídico no puede quedar en el aire.
- La firma cualificada gratuita. El informe interpreta que la gratuidad de la firma electrónica cualificada para fines no profesionales no debería alterar gravemente el modelo de negocio de los prestadores, siempre que los Estados miembros eviten abusos. Será clave cómo se concrete el concepto de «fines no profesionales».
- Los escépticos del KYC. Es llamativo que, mientras el informe usa el KYC bancario como ejemplo principal de ahorro, parte de los entrevistados considere que su valor aún no está demostrado y señale como más prometedores casos como el registro en hoteles o el alta de eSIM.
En EADTrust estamos preparando nuestro servicio de expedición y verificación de declaraciones electrónicas de atributos, tanto cualificadas como no cualificadas, también para el mercado privado de credenciales. Este informe confirma que ese es uno de los espacios donde se jugará la sostenibilidad del ecosistema: los atributos privados que hoy no están digitalizados son, en palabras del propio estudio, el valor que aún no se ha activado.
En España, con el proyecto de Real Decreto sobre el ecosistema de la cartera en tramitación, sería una buena ocasión para incorporar algunas de estas ideas: un ecosistema abierto a los actores privados desde el inicio, un papel definido para los intermediarios y los prestadores cualificados, y reglas claras sobre cómo financiar el sistema sin comprometer la privacidad.
Si quieres comentar el informe o explorar cómo encajan las declaraciones electrónicas de atributos en tu organización, puedes escribirme a julian.inza@eadtrust.com o contactar con EADTrust en en info@eadtrust.com.
El informe
Enlaces
- Business Models Study Report – EUDI Wallet Ecosystem Sustainability and Business Models (Comisión Europea, DG CNECT, octubre de 2026; ISBN 978-92-68-41977-9; doi: 10.2759/6026327)
- Architecture and Reference Framework (ARF) de la Cartera de Identidad Digital Europea