Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
Archivo de la categoría: Derecho Nuevas tecnologías
El Premio Europeo del Sector Público (EPSA) que concede el EIPA (el Instituto Europeo de Administración Pública, con sede en Maastricht) celebra el 24 de septiembre de 2026 en esa ciudad la ceremonia de su décima edición, la EPSA 2025-26. Y lo hace con un dato que merece titular propio: España ha sido el país con más candidaturas de toda Europa, con 26 proyectos destacados. Además, dos administraciones españolas figuran entre las ganadoras y varios de nuestros grandes «históricos» de la administración electrónica reciben reconocimiento especial.
Qué es EPSA y las cifras de esta edición
EPSA es, desde 2007, el gran escaparate de la innovación en el sector público europeo. En esta edición se admitieron 134 candidaturas procedentes de 30 países: 108 proyectos nuevos repartidos en tres categorías —Innovar en el gobierno, la gobernanza y las políticas (51), Invertir en infraestructuras, movilidad y energía (21) y Prestar servicios centrados en el usuario a nivel subnacional (36)— más 26 proyectos actualizados de ediciones anteriores que optan a un reconocimiento especial.
España encabezó la participación histórica con 26 candidaturas, por delante de Austria (16), Italia (11) y Polonia (10). Un liderazgo que, por sí solo, dice bastante sobre el pulso innovador de nuestras administraciones.
Cómo se ha evaluado
El proceso ha combinado una evaluación en línea de las candidaturas con entrevistas a los proyectos preseleccionados; tras la reunión de consenso de los evaluadores se eligieron tres proyectos ganadores por categoría. El orden final —primer, segundo y tercer puesto— se desvela en la propia ceremonia de Maastricht, de modo que, a la fecha de este artículo, ya conocemos el grupo ganador aunque no su posición exacta.
Los premiados españoles
Los dos proyectos españoles reconocidos como ganadores compiten en la categoría de servicios centrados en el usuario a nivel subnacional, precisamente el terreno donde la administración local y autonómica está tirando de la transformación digital:
Suma CivicData Engine, de Suma Gestión Tributaria (Diputación de Alicante). Un motor de datos cívicos a escala subnacional orientado a lograr tarifas justas y servicios públicos centrados en el ciudadano. Un buen ejemplo de administración basada en datos: usar la información de forma responsable para ajustar la relación tributaria y de servicio con el ciudadano.
La Estrategia gallega de Compra Pública de Soluciones Innovadoras en salud, del Servicio Gallego de Salud (SERGAS). Un caso destacado de compra pública de innovación (CPI), que emplea la contratación como palanca para incorporar soluciones innovadoras al sistema sanitario, alineando la demanda pública con el desarrollo tecnológico.
Justicia digital: el Ministerio de Justicia, en el foco
Mención aparte merece el Ministerio de la Presidencia, Justicia y Relaciones con las Cortes, presente en EPSA 2025-26 con Justicia Digital y la Carpeta Justicia. La Carpeta Justicia es el punto único de acceso del ciudadano a sus asuntos judiciales y, en su versión más reciente, permite consultar el expediente judicial electrónico desde la Sede Judicial Electrónica. Es uno de los proyectos de modernización más ambiciosos de la Administración General del Estado y, para quien trabaja en confianza digital, un caso de manual: detrás de esa carpeta hay identidad electrónica, firma y sello, expediente electrónico y preservación de evidencias con garantías jurídicas. La transformación digital de la Justicia española es, además, un esfuerzo sostenido que ya ha cosechado reconocimiento europeo en ediciones anteriores.
Los «históricos»: reconocimiento especial a la mejora continua
Junto a los ganadores, EPSA reserva un reconocimiento especial a los 26 proyectos que ya pasaron por ediciones anteriores y regresan demostrando mejora continua y sostenibilidad en el tiempo. Ahí España tiene otro nombre propio: SEDIPUALB@, la plataforma de administración electrónica de la Diputación de Albacete. Nacida de un plan de transformación digital de la Diputación y sus municipios, se ha convertido en la mayor plataforma de gestión pública del país, al servicio de más de 1.000 administraciones y con más de 35.000 usuarios diarios. Que un proyecto así siga recibiendo reconocimiento europeo años después de su lanzamiento subraya lo que de verdad importa en la digitalización pública: no solo innovar, sino sostener y hacer crecer lo construido.
La presencia española se completa con otras iniciativas de referencia en gobierno digital:
Next Diba Service — apoyo a la captación y gestión de fondos europeos — Diputació de Barcelona.
Madrid, Digital Capital — servicios públicos basados en datos, automatización, IA y gobierno digital interoperable — Ayuntamiento de Madrid.
Destination Barcelona — gobernanza multinivel para la competitividad y la descentralización de la oferta turística de la provincia — Diputació de Barcelona.
En conjunto, un mapa que va de lo local y provincial (Alicante, Albacete, Barcelona) a lo autonómico (Galicia) y lo estatal (Justicia), y que confirma que la modernización digital del sector público español tiene profundidad y recorrido, no solo casos aislados.
Por qué interesa (también) a quien trabaja en confianza digital
Puede parecer que un premio de administración pública queda lejos de la firma electrónica o la identidad digital, pero es justo lo contrario. Los proyectos que EPSA reconoce —datos cívicos, servicios centrados en el usuario, compra pública de innovación, justicia digital— son la capa de servicio que se apoya, para funcionar con garantías, en la infraestructura de confianza digital: identidad, atributos verificables (declaraciones electrónicas de atributos), firma y sello electrónicos, preservación de evidencias. Cuanto más avanza la administración hacia servicios digitales centrados en el ciudadano, más críticos se vuelven los servicios de confianza que los sostienen. Los premiados españoles demuestran que esa modernización no es teoría: ya entrega resultados premiables a escala europea.
La cita: agenda e inscripción
La ceremonia EPSA 2025-26 se celebra el 24 de septiembre de 2026, de 9:30 a 16:00 (CET) —con acreditación desde las 9:00 y recepción de clausura hasta las 17:00— en la sede del EIPA en Maastricht (Onze Lieve Vrouweplein 22, 6211 HE Maastricht, Países Bajos). Puede seguirse presencialmente o en directo por streaming.
El programa incluye la apertura institucional, una ponencia de Marie Donnay (Reform and Investment Task Force de la Comisión Europea), dos mesas redondas —sobre las reformas para la competitividad y sobre la administración basada en datos—, las sesiones de entrega de reconocimientos especiales y buenas prácticas, el anuncio de las posiciones finales y una recepción de clausura. La inscripción es gratuita a través del formulario en la página del evento del EIPA. Un buen momento para seguir de cerca a las administraciones españolas y celebrar que la innovación pública española vuelve a tener acento propio en Europa.
Para ampliar información sobre la vinculación de los proyectos de las administraciones públicas y conceptos como EIDAS2 y la Cartera de Identidad Digital Europea contacte con EADTrust — European Agency of Digital Trust. www.eadtrust.eu · info@eadtrust.com · 902 365 612 / 91 716 05 55
English abstract: The European Public Sector Award (EPSA 2025-26), run by EIPA in Maastricht, holds its ceremony on 24 September 2026 (9:30–16:00 CET, in person and live-streamed). Spain led all countries with 26 of the 134 eligible submissions from 30 countries. Two Spanish projects are among the winners in «Delivering User-Centric Services at Subnational Level»: Suma CivicData Engine (Suma, Diputación de Alicante) and the Galician Strategy for Public Procurement of Innovative Solutions in Health (SERGAS). Spain’s Ministry of Justice features with Digital Justice & Justice Folder, and veteran e-government platform SEDIPUALB@ (Diputación de Albacete) earns Special Recognition, alongside Next Diba, Madrid Digital Capital and Destination Barcelona. The piece reads these results through the lens of digital trust.
On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.
The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.
I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.
And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.
The starting point: preserving qualified electronic signatures and seals
The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.
The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.
This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.
The second step: qualified electronic archiving
The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.
The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.
And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.
There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.
If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.
The third step: temporal ordering
Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.
And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).
I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.
And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.
The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.
The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.
Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.
A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.
And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.
It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.
What a chronological ledger makes possible
The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.
The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.
The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.
The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.
These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.
A database with legal ancestry: book-entry securities and EADTrust’s Cartulario
For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entries («anotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.
At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.
And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.
And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.
Why this fits with the rest of the ecosystem
I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.
And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.
That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.
And here is my presentation summarising this article:
If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.
Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.
El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.
La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.
Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.
Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:
El punto de partida: conservar firmas y sellos cualificados
La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.
El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.
Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.
El segundo paso: el archivado electrónico cualificado
El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.
La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.
Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.
Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.
Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.
El tercer paso: orden temporal
Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.
Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).
Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.
Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.
La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.
La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.
Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.
Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.
Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.
Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.
Lo que un registro cronológico permite hacer
La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.
La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.
La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.
La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.
Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.
Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust
Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.
En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.
Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.
Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.
Por qué esto encaja con el resto del ecosistema
No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.
Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..
Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.
Probar Cartulario
Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.
Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.
La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.
Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.
1. El CCN marca el paso, con foco en el sector público
El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.
En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.
2. Hacia una cobertura legal: norma y sentido de urgencia
Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.
3. Las Cortes también analizan el riesgo
El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.
4. Banca y DORA: la criptoagilidad como deber de buena administración
En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».
5. El ecosistema español y AMETIC
La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.
6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act
El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».
Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.
Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.
7. De la doctrina a la práctica: formación y acompañamiento
Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.
Formación y Servicios Profesionales de EADTrust
La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.
Ofrecemos:
Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.
Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.
Ayer, 22 de julio de 2026 el Diario Oficial de la Unión Europea publicó tres nuevos reglamentos de ejecución de la Comisión, todos ellos adoptados el 15 de julio de 2026, que continúan tejiendo el andamiaje normativo del Reglamento (UE) 2024/1183 (eIDAS 2) y de la Cartera Europea de Identidad Digital (Cartera IDUE / EUDI Wallet).
Los tres comparten un mismo hilo conductor —y un mismo título revelador: «en lo que respecta a las normas y especificaciones aplicables»—. No introducen figuras nuevas, sino que modifican actos de ejecución ya vigentes para alinear sus especificaciones técnicas con la evolución de la Arquitectura y el Marco de Referencia (ARF), que acaba de actualizarse a la versión 3.0.0. Dicho de otro modo: la Comisión está poniendo al día las remisiones a normas ETSI, perfiles y procedimientos para que el texto reglamentario no se quede atrás respecto de la ingeniería de la cartera.
El momento no es casual. Con el plazo del 24 de diciembre de 2026 —fecha en la que los Estados miembros deben poner al menos una cartera a disposición de la ciudadanía— cada vez más cerca, esta tanda de normas afina tres piezas sensibles del ecosistema: el registro de las partes usuarias (relying parties), el núcleo funcional de la propia cartera y las declaraciones electrónicas de atributos. A continuación, la lista con lo esencial de cada uno.
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: el Reglamento de Ejecución (UE) 2025/848, de 6 de mayo de 2025, sobre el registro de las partes usuarias de las carteras (wallet-relying parties).
En breve: actualiza las normas y especificaciones aplicables al registro de las partes usuarias. Entre los ajustes destaca el reforzamiento de la información de transparencia —por ejemplo, que las partes usuarias faciliten una URL a su política de privacidad en relación con el uso previsto de la cartera—.
Entrada en vigor: a los veinte días de su publicación (11 de agosto de 2026).
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: de una sola vez, los cuatro reglamentos del núcleo normativo de la cartera adoptados el 28 de noviembre de 2024:
(UE) 2024/2977 — datos de identificación de la persona (DIP / PID) y declaraciones electrónicas de atributos expedidas a las carteras;
(UE) 2024/2979 — integridad y funcionalidades básicas de las carteras;
(UE) 2024/2980 — notificaciones a la Comisión relativas al ecosistema de la cartera;
(UE) 2024/2982 — protocolos e interfaces que admitirá el marco europeo de identidad digital.
En breve: es la modificación de mayor alcance de la tanda. Pone al día las normas y especificaciones técnicas del corazón de la cartera para reflejar la nueva versión del ARF, garantizando la interoperabilidad transfronteriza.
Entrada en vigor: a los veinte días de su publicación.
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: el Reglamento de Ejecución (UE) 2025/1569, de 29 de julio de 2025, sobre las declaraciones electrónicas cualificadas de atributos (DECA / QEAA) y las declaraciones electrónicas de atributos expedidas por un organismo del sector público responsable de una fuente auténtica (o en su nombre).
En breve: actualiza los requisitos de expedición y revocación de estas declaraciones y —novedad relevante— introduce la firma o sellado de los resultados de la verificación frente a fuentes auténticas, exigiendo al menos una firma electrónica avanzada basada en certificado cualificado (o un sello electrónico avanzado basado en certificado cualificado). Incorpora remisiones a normas ETSI (TS 119 471 y TS 119 478) y contó con dictamen del Supervisor Europeo de Protección de Datos (SEPD) de 17 de abril de 2026.
Entrada en vigor: a los veinte días de su publicación (11 de agosto de 2026), con una salvedad: el artículo 1.3 se aplica desde el 1 de enero de 2027.
La velocidad en la generación de normas conlleva que pueda ser necesaria su modificación
Vistos en conjunto, estos tres reglamentos confirman la tendencia de los últimos meses: el marco de eIDAS 2 ya no crece tanto en nuevas piezas como en mantenimiento fino de las existentes, sincronizándolas con un ARF vivo. Para quienes desarrollan carteras, actúan como partes usuarias o emiten declaraciones de atributos, el mensaje operativo es claro: conviene revisar las referencias normativas actualizadas antes del hito de nochebuena, con especial atención a la transparencia hacia el usuario (2026/1730) y a la firma/sellado de las verificaciones frente a fuentes auténticas (2026/1735).
Referencias
Reglamento de Ejecución (UE) 2026/1730 — DOUE 22/07/2026 · BOE/DOUE · ELI
Reglamento de Ejecución (UE) 2026/1731 — DOUE 22/07/2026 · BOE/DOUE · ELI
Reglamento de Ejecución (UE) 2026/1735 — DOUE 22/07/2026 · BOE/DOUE · ELI
Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.
En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.
Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.
¿Qué significa “explicabilidad” en una evidencia electrónica?
Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?
La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.
Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.
El ejemplo práctico: GoCertius
GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.
Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:
Las fotos o vídeos originales.
Pequeños bloques de código en formato Base64.
Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.
Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.
Cómo funciona el proceso (paso a paso)
Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:
Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.
Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:
La certificación incluye un preámbulo claro y en lenguaje natural que explica:
Qué proceso se estaba siguiendo.
Cuáles eran los momentos clave.
Por qué cada sello de tiempo se generó en ese punto.
Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.
¿Por qué esto es tan potente?
Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:
Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.
Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.
Explicabilidad… también en la Inteligencia Artificial
Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.
En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.
Conclusión: un enfoque innovador que facilita la adopción
Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.
Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.
¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.
En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.
Me ha parecido tan interesante que he pensado en hacer una reseña sobre ella.
El Tratado de Derecho de la Sociedad Digital (Reus, 2025), dirigido por el catedrático Javier W. Ibáñez, profesor Ordinario de Derecho Mercantil y creador del Observatorio Observatorio CMS Comillas de Transformación Digital, es una obra colectiva sin precedentes en el ámbito jurídico español. Con más de cien autores de diez países, el Tratado se apoya en la metodología desarrollada por los comités de investigación, legal y normalización del Consorcio Red Alastria, y en la labor de cierre y difusión del Observatorio CMS–Comillas de Transformación Digital. El resultado es un mapa completo del Derecho digital contemporáneo: identidad electrónica, mercados descentralizados, criptoactivos, ciberseguridad, metaverso e inteligencia artificial.
El nuevo Derecho digital que se construye en Europa y otras jurisdicciones es frágil y volátil, en ocasiones, lo que dificulta un análisis que combine rigor y actualización.
En el Tratado, se tratan aspectos de la tecnología de registros distribuidos, internet de las cosas, inteligencia artificial o análisis de macrodatos, identidad digital, mercados descentralizados y resiliencia operativa digital.
Este es el contenido:
TOMO I — ÍNDICE COMPLETO
PRÓLOGO
Carmen Alonso Ledesma — p. 1
PRELIMINAR
Derecho de la sociedad digital y descentralizada sostenible. Cimientos metodológicos y excurso terminológicoJavier Ibáñez Jiménez — p. 11
PARTE PRIMERA — Derecho digital y derechos constitucionales — p. 51
Sección primera — Ejercicio de derechos constitucionales en una economía digital
Algunos retos actuales de la regulación global en la sociedad digitalMoisés Barrio Andrés — p. 53
Implicaciones jurídico‑constitucionales de la inteligencia artificial en el ordenamiento español. Especial referencia a la Carta de Derechos DigitalesMaría Pérez Ugena — p. 59
Inteligencia artificial y derechos digitales en el ámbito sanitarioDra. Aitziber Emaldi Cirión — p. 85
Breve comentario a la estrategia y líneas de acción de la AEPD sobre menores, salud digital y privacidadLaura Davara — p. 135
Sección segunda — Tratamientos de datos, identidad soberana y evidencia digital — p. 159
GDPR‑compliant revocation of credentialsDr. Jörn Erbguth — p. 161
El libro mayor electrónico, regulación y aplicacionesJosé Félix Muñoz Soro, Pedro‑José Bueso Guillén — p. 171
Identidad autosoberana, evidencia digital y anclajes de confianza en el Reglamento eIDAS 2Dr. Ignacio Alamillo Domingo, Lluís Ariño — p. 191
Tratamiento de datos en blockchain: responsables y encargadosBriseida Sofía Jiménez‑Gómez — p. 215
Sección tercera — Sistemas digitales de resolución de conflictos — p. 243
El arbitraje electrónico y el principio del debido procesoMarta Gisbert Pomata — p. 245
Los sistemas descentralizados de resolución de controversias y el Derecho europeo: hacia una localización de la disputa en la Unión EuropeaDiego Agulló Agulló — p. 297
Resolución de conflictos mediante soluciones en la cadena de bloquesEnrique Aznar — p. 325
Blockchain dispute resolutions: planteamiento y cuestiones jurídicasMarta Gonzalo Quiroga — p. 343
Sección cuarta — Democracia digital, economía del dato y autonomía de la voluntad — p. 399
La contratación a través de plataformas intermediarias en línea: tendencias y caracteres desde los principios contractualesSergio Llebaría Samper — p. 401
Régimen actual del crowdfunding europeo y español: novedades destacables y cuestiones pendientes para el inversorRebeca Carpi Martín — p. 429
PARTE SEGUNDA — Ordenamiento jurídico y financiación digital — p. 469
Sección primera — Soberanía y política monetaria digital
La integración de bitcoin y otras criptomonedas en las carteras de los inversionistasProsper Lamothe López, Prosper Lamothe Fernández, Leslie Rodríguez Valencia — p. 473
Análisis del proceso y consecuencias de la adopción del bitcoin como moneda de curso legal en la República de El SalvadorProsper Lamothe López, Juan José Durán Herrera — p. 490
Sección segunda — Sistemas financieros y mercados descentralizados
Finanzas descentralizadas: alternativas a las finanzas tradicionales y nuevo paradigmaMaría del Carmen Pileso — p. 505
La contratación inteligente en los mercados descentralizadosAdoración Castellano García — p. 595
Hacia unos mercados de valores tokenizados: reflexiones y propuestas del pilot regime europeoPablo Sanz Bayón — p. 609
Los instrumentos financieros tokenizados: un nuevo paradigma de financiación empresarialXavier Foz Giralt, Beatriz Rodríguez Gómez — p. 639
Los nuevos mercados de valores construidos en blockchainDr. Gonzalo Navarro Ruiz — p. 663
Mercado de futuros token sobre aceite de olivaAntonio Partal Ureña, Pilar Gómez Fernández Aguado, Luis Martínez López — p. 687
Retos de la tokenización de productos agroalimentarios no fungiblesEva María Ibáñez — p. 703
Sección cuarta — Pagos electrónicos y dinero digital — p. 751
La regolazione europea dei pagamenti digitaliFilippo Zatti, Rosa Giovanna Barresi — p. 759
El declive de los títulos valores cambiariosJosé Loustau Hernández — p. 803
PARTE TERCERA — Patrimonio virtual: criptobienes y fichas digitales criptográficas — p. 829
Sección primera — Monedas estables descentralizadas
Dinero electrónico tokenizadoAgustín Madrid Parra — p. 831
Sección segunda — Fichas de servicio y consumo
Las fichas de consumo (utility tokens)Alfonso Martínez‑Echevarría y García de Dueñas, Rafael del Castillo Ionov — p. 887
Tokens de servicios informáticos: cuestiones normativasAgustín Cruz Núñez — p. 911
Sección tercera — Tokens no fungibles (NFT)
Consecuencias jurídicas del fraccionamiento de los tokens no fungibles (NFTs)Joaquim Castañer Codina — p. 929
Sección cuarta — Tokens inmobiliarios
La proptech para la gestión de la propiedad inmobiliaria tokenizada y el alojamiento turísticoCristina Argelich Comelles — p. 985
TOMO II — ÍNDICE COMPLETO
PARTE CUARTA — Servicios de inversión descentralizados — p. 1011
Sección primera — Servicios de inversión de mercado secundario
Asesoramiento y gestión de carteras de criptoactivosAlberto J. Tapia Hermida — p. 1013
Asesoramiento de inversiones en MiCA — análisis e implicaciones sobre los servicios de inversión en tokensÁlvaro Martín Sierra — p. 1033
Tecnologías de registro distribuido y su aplicación al sistema financiero. El caso particular del asesoramiento financiero automatizadoMaría Jesús Blanco Sánchez — p. 1057
Technical standards … MiCA … Alastria recommendationsAlastria Research and Technology Transfer Commission / Alastria Legal Committee — p. 1073
Gestión de plataformas distribuidas y activos digitales: casos de uso y cuestiones prácticasJaime Bofill, Rodrigo Pérez Gil, Lucía Silva, Sara Piñero — p. 1091
Sección segunda — Servicios de emisión de criptoactivos y control público
Sanciones y otras medidas administrativas … MiCAAlfonso Codes Calatrava — p. 1107
PARTE QUINTA — Gobernanza y seguridad jurídica descentralizada — p. 1125
Sección primera — Derecho de Sociedades y DAOs
Los Sistemas de Compliance … DAOs … sostenibilidadJuana María Pardo Pardo — p. 1127
El dilema o la oportunidad de la descentralización … DAOs, protección de datos e IAMaría del Sagario Navarro Lérida — p. 1139
Sección segunda — Gobernanza DeFi y taxonomía de criptoactivos
La descentralización de los mercados financieros: DEXLuz Mª García Martínez — p. 1167
Taxonomía de criptoactivos y abuso de mercadoCristina Guerrero Trevijano — p. 1193
Sección tercera — Seguridad jurídica y protección registral descentralizada
La transformación digital de los registros jurídicosJosé María de Pablos O’Mullony — p. 1239
Inteligencia Artificial: oportunidades y desafíos en el Registro de la Propiedad, Mercantil y de Bienes MueblesMª Rosario Jiménez Rubio — p. 1255
Sección cuarta — Gobernanza descentralizada y economía tokenizada
Circulación jurídica e innovación tecnológica. De la permuta a la economía tokenizadaCarlos de Cores Helguera — p. 1275
Sección quinta — Ciberseguridad y resiliencia operativa digital
Hacia unas finanzas abiertas impulsadas por los datos (Data‑Driven Open Finance)Fernando Zunzunegui — p. 1297
Reglamento DORA … resiliencia digitalBruno Martín Baumeister — p. 1317
Guía práctica de la Directiva NIS2Francisco Manuel Caños Guillamón — p. 1363
Las medidas de seguridad en el tratamiento de datos personalesJesús Yáñez Colomo — p. 1399
Legal regulation … information security … Russian FederationAlexander Chuburkov, Konstantin Staroduvov — p. 1419
PARTE SEXTA — Metaverso, Derecho y sociedad digital — p. 1431
Sección primera — Régimen y cuestiones jurídicas generales
Metaverse regulation: key legal concepts…David Durand, Javier Ibáñez — p. 1433
Metaverso, desafíos legalesÓscar López Rodríguez, Coautores: Grupo de Regulación de AUTELSI — p. 1459
Sección segunda — Actividad económica y relaciones jurídicas
Los activos intangibles en los entornos digitales inmersivosRicardo Palomo Zurdo, Enrique Rúa Alonso de Corrales — p. 1475
PARTE SÉPTIMA — Ética y Derecho digital en una economía social — p. 1499
Sección primera — Personalidad cibernética, derechos e IA
Humanismo digital y DerechoBlanca Sáenz de Santa María Gómez‑Mampaso — p. 1501
Ciber‑Ética y Ciber‑Derecho para un nuevo humanismoJosé Luis Fernández Fernández — p. 1511
Robótica y Personalidad CibernéticaSalvatore Moccia, Francesca Moccia — p. 1525
Límites a la libertad de expresión en el ciberespacioMaría Lubomira Kubica — p. 1537
Legitimidad en el uso de imágenes y posts de InstagramMarta Seminario González, Miguel García‑Menéndez — p. 1587
Respeto a los derechos fundamentales en el uso de IAMaría Reyes Corripio Gil Delgado — p. 1605
Sección segunda — Ética, convergencia social e inclusión financiera
Tokenised Value Creation and TransferJoachim Schwerin — p. 1625
State of the Art of Decentralized FinanceSuzana Maranhão Moreno, Jean Marc Seigneur — p. 1639
Luces y sombras de la IA en el sector públicoAriana Expósito Gázquez — p. 1667
Convergencia de Blockchain e IAAna Felicitas Muñoz Pérez — p. 1691
La implementación social de la tecnología de registro distribuidoEnrique Juan Namey de Garaizar — p. 1713
PARTE OCTAVA — Cumplimiento normativo, responsabilidad y delincuencia digital — p. 1729
Sección primera — Derecho penal, justicia y digitalización
Ciberdelincuencia y Derecho penal de la sociedad del riesgoJavier Gómez Lanz — p. 1731
Derecho digital y Derecho penal … IANoelia Álvarez Romera — p. 1753
Inteligencia artificial y digitalización de la justiciaCarla Boixareu Clavero — p. 1769
Régimen y funcionamiento de las DAO en DeFiIsabel Fernández Torres — p. 1789
Blockchain, criptoactivos y cibercriminalidadAgustín Cruz Núñez — p. 1815
El nuevo delito de falsificación de criptomonedasSergio Berenguer Pascual — p. 1829
Violaciones de seguridad a la luz del RGPD y LOPDGDDElena Davara F. de Marcos — p. 1855
Manipulación de cotizaciones, uso indebido de información privilegiada y criptoactivosReyes Palá Laguna — p. 1875
Sección segunda — Cumplimiento normativo y derecho digital
Hacia una digitalización de los modelos de complianceAna Ramos Pérez — p. 1899
Derecho de la Competencia y regulación de plataformas digitales. DMAPatricia Liñán Hernández — p. 1925
Reuniones telemáticas en sociedades cotizadasMarina Torres Díaz — p. 1947
Digitalización del derecho societario y actuaciones notarialesLeticia Domínguez Pavón — p. 1973
Sandbox regulatorio de IA: RD 817/2023Jorge González Cortade — p. 1993
La nueva figura de la ERIR en la LMVGloria Hernández Aler, Mariona Pericas, Pablo Corredoyra — p. 2017
La tributación de las DAOsRosa M. Galán Sánchez — p. 2027
Sección tercera — Responsabilidad civil e inteligencia digital
La RC de los sistemas de IA en EuropaÍñigo A. Navarro Mendizábal — p. 2049
Uso responsable y ético de IA en el sector aseguradorMarta García Mandalóniz, Fernando Javier Ravelo Guillén — p. 2099
Sesión práctica desde el Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE para tratar sobre el marco legal, operación y gobierno de la nueva identidad digital europea.
Se presentarán enfoques y arquitecturas de despliegue, con resultados de proyectos piloto europeos contados por quienes los han construido. Se abordarán los estándares disponibles para Declaraciones Electrónicas de Atributos (DEA) (considerando sus 3 modalidades) y sus oportunidades en el mercado y la sociedad europea.
La sesión reunirá a expertos del ámbito público, tecnológico y jurídico para analizar el estado de despliegue de la European Digital Identity Wallet (EUDI Wallet), los avances derivados de eIDAS2 y las experiencias prácticas de implementación en los pilotos europeos.
Ya tenemos un primer borrador de las intervenciones previstas:
Bienvenida y apertura. Albi Rodríguez Jaramillo, coordinador del Observatorio Legaltech Garrigues-ICADE.
Hoja de ruta de la Cartera de Identidad Digital de la UE. Ainhoa Inza Blasco, Responsable de Políticas Tecnológicas de EADTrust.
La Cartera Nacional Española. La implementación desde el Estado con Angel Luis Martín Bautista, Subdirector del Departamento de Tecnologías Disruptivas e Integridad de la Información. de la Agencia Estatal de Administración Digital y Sancho Canela Sancho, Experto Senior de Identidad Digital y Director de Proyectos en NTT Data.
Las Declaraciones Electrónicas de Atributos (DEA) en Poderes y Representación. Referencias al Catálogo Estatal de Apoderamientos (CEA) impulsado por el Ministerio de Justicia. Moisés Menéndez Andrés, codirector del Observatorio Legaltech Garrigues-ICADE.
Panel: Pilotos Europeos y casos de uso
DC4EU, con Lluis Alfons AriñoMartín Adjunto a la Dirección y Comisionado de Gobierno Abierto y TIC de la Universitat Rovira i Virgili y Nacho AlamilloDomingo– Director – Astrea La Infopista Jurídica S.L.
EWC. con Ivan Basart Carrillo, Director de eWallet y de los Productos de Firma Electrónica en España. en Signaturit (Namirial)
WEBUILD. con Raquel Garay Ruiz De Azúa, Responsable del Área de Cumplimiento de Izenpe.
El reto de desarrollo de ecosistema: una experiencia práctica, –Lucas CarmonaAmpuero – Director de Identidad Digital Descentralizada de Teknei
Consideraciones sobre la certificación de Carteras y Cierre. Julián InzaAldaz, Presidente EAD Trust y miembro del Ad Hoc Working Group on EU Digital Identity Wallets Cybersecurity Certificaction de Enisa.
La computación cuántica ya no es ciencia ficción. Los avances recientes (como el chip Majorana 1 de Microsoft o los estándares NIST ya publicados) están acelerando el llamado “criptocalipsis”: el momento en que los algoritmos actuales de cifrado (RSA, ECC…) podrán ser rotos por un ordenador cuántico. ¿Está preparada tu organización para proteger sus datos, firmas electrónicas, transacciones y sistemas críticos frente a esta amenaza real?
EADTrust, como Qualified Trust Service Provider (QTSP) líder en España, organiza la nueva edición presencial de su curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica”, los días 22 y 23 de abril de 2026 (de 9:30 a 17:30 h) en el Hotel Zenith Conde Orgaz de Madrid.
¿A quién está especialmente dirigido este curso?
Este curso está pensado para quienes toman decisiones estratégicas en ciberseguridad, tecnología, cumplimiento normativo y protección de activos críticos. No requiere conocimientos previos de física ni criptografía: está diseñado para perfiles directivos y técnicos que necesitan entender el riesgo y planificar la migración.
Empresas e instituciones a las que más interesa:
Entidades financieras, bancarias y aseguradoras (bancos, fintech, medios de pago, seguros): para proteger transacciones, identidades digitales y activos financieros.
Administraciones públicas y organismos de defensa, seguridad e infraestructuras críticas: para cumplir con EIDAS 2.0, recomendaciones del CCN, ENISA y ETSI.
Empresas tecnológicas, telecomunicaciones y proveedores de servicios estratégicos: que gestionan PKI, firmas electrónicas o datos sensibles.
Sectores regulados como salud, energía, industria 4.0 y legaltech: donde la confidencialidad y la integridad a largo plazo son esenciales.
Responsables de ciberseguridad, CIOs, CTOs, DPOs y equipos de cumplimiento: que deben diseñar hojas de ruta de criptoagilidad y migración a PQC.
Si tu organización maneja información sensible, certificados digitales, firmas electrónicas o sistemas que deben seguir siendo seguros durante décadas, este curso es para ti.
¿Qué vas a aprender en dos días intensivos?
Día 1 (nivel introductorio): Historia de la física cuántica, qubits, superposición, entrelazamiento, puertas cuánticas y circuitos. Práctica real con el IBM Quantum Composer.
Día 2 (nivel avanzado y aplicado): Algoritmos cuánticos (Shor, Grover…), impacto en la criptografía actual, “criptocalipsis”, estándares NIST (ML-KEM, ML-DSA, etc.), hoja de ruta europea y del CCN, estrategias de migración híbrida y criptoagilidad.
Todo con la metodología ENSAR (Experience, Name, Speak, Apply & Repeat), material didáctico completo (incluido el IQC Kit), ejercicios prácticos, casos reales y ponentes expertos: Jorge Christen, Julián Inza, Ainhoa Inza y Antonio Peris.Incluye: certificado oficial de asistencia, comidas y pausas-café durante las dos jornadas.
Precio y descuentos
Precio general: 900 € + IVA
Descuento especial (hasta 25 %) para clientes de EADTrust o referenciados → hasta el 18 de abril de 2026. Solicita tu oferta personalizada.
No esperes al último momento. La transición a criptografía postcuántica es un proceso que lleva años y los plazos regulatorios (2026-2030-2035) ya están encima.
¿Quieres que tu organización esté preparada antes que la competencia? Reserva tu plaza ahora y da el primer paso hacia la criptoagilidad real.
¿Tienes dudas o quieres que tu equipo asista en grupo? Escríbenos a contacto@eadtrust.eu (mailto:contacto@eadtrust.eu) o comenta abajo.
La Universidad Pontificia Comillas (ICADE) organiza los días 22 y 23 de abril de 2026 el Congreso del Observatorio de Derechos Digitales, bajo el título “Una mirada multidisciplinar a los Derechos Digitales”, en el que me han invitado a participar.
El evento se celebrará de forma presencial en el Auditorio del Espacio de Investigación y Transferencia de la universidad, ubicado en la calle Rey Francisco 4, Madrid.
El congreso, dirigido por los profesores Íñigo A. Navarro Mendizábal (Codirector del Observatorio Legaltech Garrigues-ICADE) y Ricardo Pazos Castro (Director del Centro Internacional de Investigación Jurídica Comillas-ICADE), tiene como objetivo principal analizar desde una perspectiva interdisciplinar los principales desafíos jurídicos y sociales que plantean las tecnologías digitales en la actualidad. Se abordarán cuestiones relacionadas con los derechos fundamentales en el entorno digital, con especial atención a su dimensión multidisciplinar.
Información práctica
Fechas y horario: 22 de abril de 2026 (inicio a las 09:00 h) y 23 de abril de 2026 (cierre a las 13:15 h).
Lugar: Auditorio del Espacio de Investigación y Transferencia, Universidad Pontificia Comillas, C/ Rey Francisco 4, Madrid.
Formato: Exclusivamente presencial.
La inscripción estará abierta desde el 27 de marzo de 2026 a las 08:00 h hasta el 21 de abril de 2026 a las 14:00 h.
Este congreso representa una oportunidad para académicos, profesionales del derecho, responsables de políticas públicas y expertos en tecnología interesados en el análisis riguroso de los derechos digitales. La organización corresponde a la Facultad de Derecho de la Universidad Pontificia Comillas en el marco del Observatorio de Derechos Digitales.
Para más detalles sobre el programa definitivo, ponentes y agenda, se recomienda consultar la página web del evento, donde se publicará la información actualizada a medida que se acerque la fecha de celebración.
Si su actividad profesional o académica está relacionada con el derecho digital, la protección de datos, la ciberseguridad o la regulación de las tecnologías emergentes, este congreso constituye un espacio relevante para el intercambio de conocimiento y la reflexión conjunta.
El Programa (sujeto a cambios), es el siguiente:
22 de abril – mañana –
09:00-09:15. Recepción de los participantes
09:15-09:30. Bienvenida
Abel Veiga Copo, Decano de la Facultad de Derecho, Universidad Pontificia Comillas (ICADE) Pendiente de determinar, Red.es Íñigo A. Navarro Mendizábal, Profesor Propio Ordinario, Universidad Pontificia Comillas. Codirector del Observatorio Legaltech Garrigues-ICADE
Primer bloque. LegalTech: identidad digital, privacidad y ciberseguridad Modera Íñigo A. Navarro Mendizábal Codirector del Observatorio Legaltech Garrigues-ICADE
09:30-09:55. Derechos del ciudadano frente a la IA generativa: El Reglamento de Inteligencia Artificial y el Reglamento General de Protección de Datos. Alejandro Padín, Socio de Garrigues, responsable del área de Economía del Dato, Privacidad y Ciberseguridad
09:55-10:20. Arquitectura y Servicios de Confianza para una Identidad Digital Europea Centrada en el Usuario. Julián Inza, Presidente de EADTrust
10:20-10:45.Debate
10:45-11:10. Pausa café
Segundo bloque Modera Andrés Chomczyk Penedo Investigador posdoctoral, Universidad Pontificia Comillas
11:10-11:35. Título por determinar Edoardo Celeste, Associate Professor, Dublin City University
11:35-12:00. La responsabilidad civil por daños causados por productos defectuosos. En especial, la inteligencia artificial. Ana I. Berrocal Lanzarot, Profesora Contratada Doctora (acred. a Profesora Titular) de Derecho Civil, Universidad Complutense de Madrid
12:00-12:25.Debate
12:25-12:30. Pausa
Tercer bloque. La disrupción tecnológica en el ámbito laboral. Modera Ana Belén Muñoz Ruiz. Profesora Titular (acred. a Catedrática) de Derecho del Trabajo y de la Seguridad Social, Universidad Carlos III de Madrid
12:30-12:55. ¿Neuroderechos laborales o Derechos Fundamentales aumentados? Jesús Mercader Uguina, Catedrático de Derecho del Trabajo y la Seguridad Social, Universidad Carlos III de Madrid
12:55-13:20. La irrupción de la IA en el ámbito retributivo. Ana Matorras Díaz-Caneja, Profesora Propia Ordinaria, Universidad Pontificia Comillas
13:20-13:45.Debate
13:45. Comida
22 de abril – tarde
Primer bloque. Autoprotección, y protección de los vulnerables. Modera Myriam Cabrera Martín Directora de la Cátedra de Derechos del Niño
16:00-16:25. Nuevos hábitos y cultura en la época de la IA Jaime García Chaparro, Senior AI Engineer, Devoteam
16:25-16:50. Derechos de la infancia en el entorno digital Laura Barroso Gonzalo, Investigadora predoctoral, Universidad Pontificia Comillas
17:15-17:40.Debate
17:40-17:45. Pausa
Segundo bloque. Protección penal de la identidad y la intimidad en el entorno digital Modera María Quintas Pérez Profesora Ayudante Doctora, Universidad Pontificia Comillas
17:45-18:10. Lasuplantación de identidad digital. M.ª Eugenia Sanmartín, Magistrada del Tribunal de Instancia de Navalcarnero
18:10-18:35. Delitos contra la intimidad en el entorno laboral ligados a la vigilancia del uso de dispositivos digitales facilitados por el empleador. Javier Gómez Lanz, Profesor Propio Ordinario, Universidad Pontificia Comillas
18:35-19:00.Debate
19:00. Fin de la primera jornada
23 de abril – mañana
Primer bloque: Transformación digital y fiscalidad Modera Francisco Javier Alonso Madrigal Codirector de la Cátedra Deloitte Legal de Tributación Empresarial
09:30-09:55. La digitalización y el papel de la inteligencia artificial en la AEAT Javier Hurtado, Inspector de Hacienda en AEAT Carlos Serrano, Socio de Deloitte Legal
09:55-10:20. Desafíos futuros. La inteligencia artificial y el principio de buena administración “digital” Elena Martínez Pastor, Counsel Deloitte Legal
10:20-10:45.Debate
10:45-11:15. Pausa café
Segundo bloque. Investigación digital y cooperación judicial en el ciberespacio: una perspectiva procesal Modera Marta Gisbert Pomata Profesora Propia Ordinaria, Universidad Pontificia Comillas
11:15-11:40. El ciberpatrullaje en el ciberespacio y la externalización del law enforcement Juan Carlos Ortiz Pradillo, Profesor Titular, Universidad Complutense de Madrid
11:40-12:05. Cooperación judicial y acceso transfronterizo a prueba electrónica Elisabet Cueto Santa Eugenia, Profesora Colaboradora Asistente, Universidad Pontificia Comillas
12:05-12:30.Debate
Tercer bloque. Una mirada prospectiva desde la filosofía Presenta M.ª ÁngelesBengoechea Gil Profesora Propia Adjunta, Universidad Pontificia Comillas
12:30-12:55. La persona en el Estado digital. ¿Sujeto de derechos sin circunstancias? Vanesa Morente Parra, Profesora Colaboradora Asistente, Universidad Pontificia Comillas
12:55-13:15.Debate
13:15. Clausura del congreso
Congreso del Observatorio de Derechos Digitales: Una mirada multidisciplinar a los Derechos Digitales

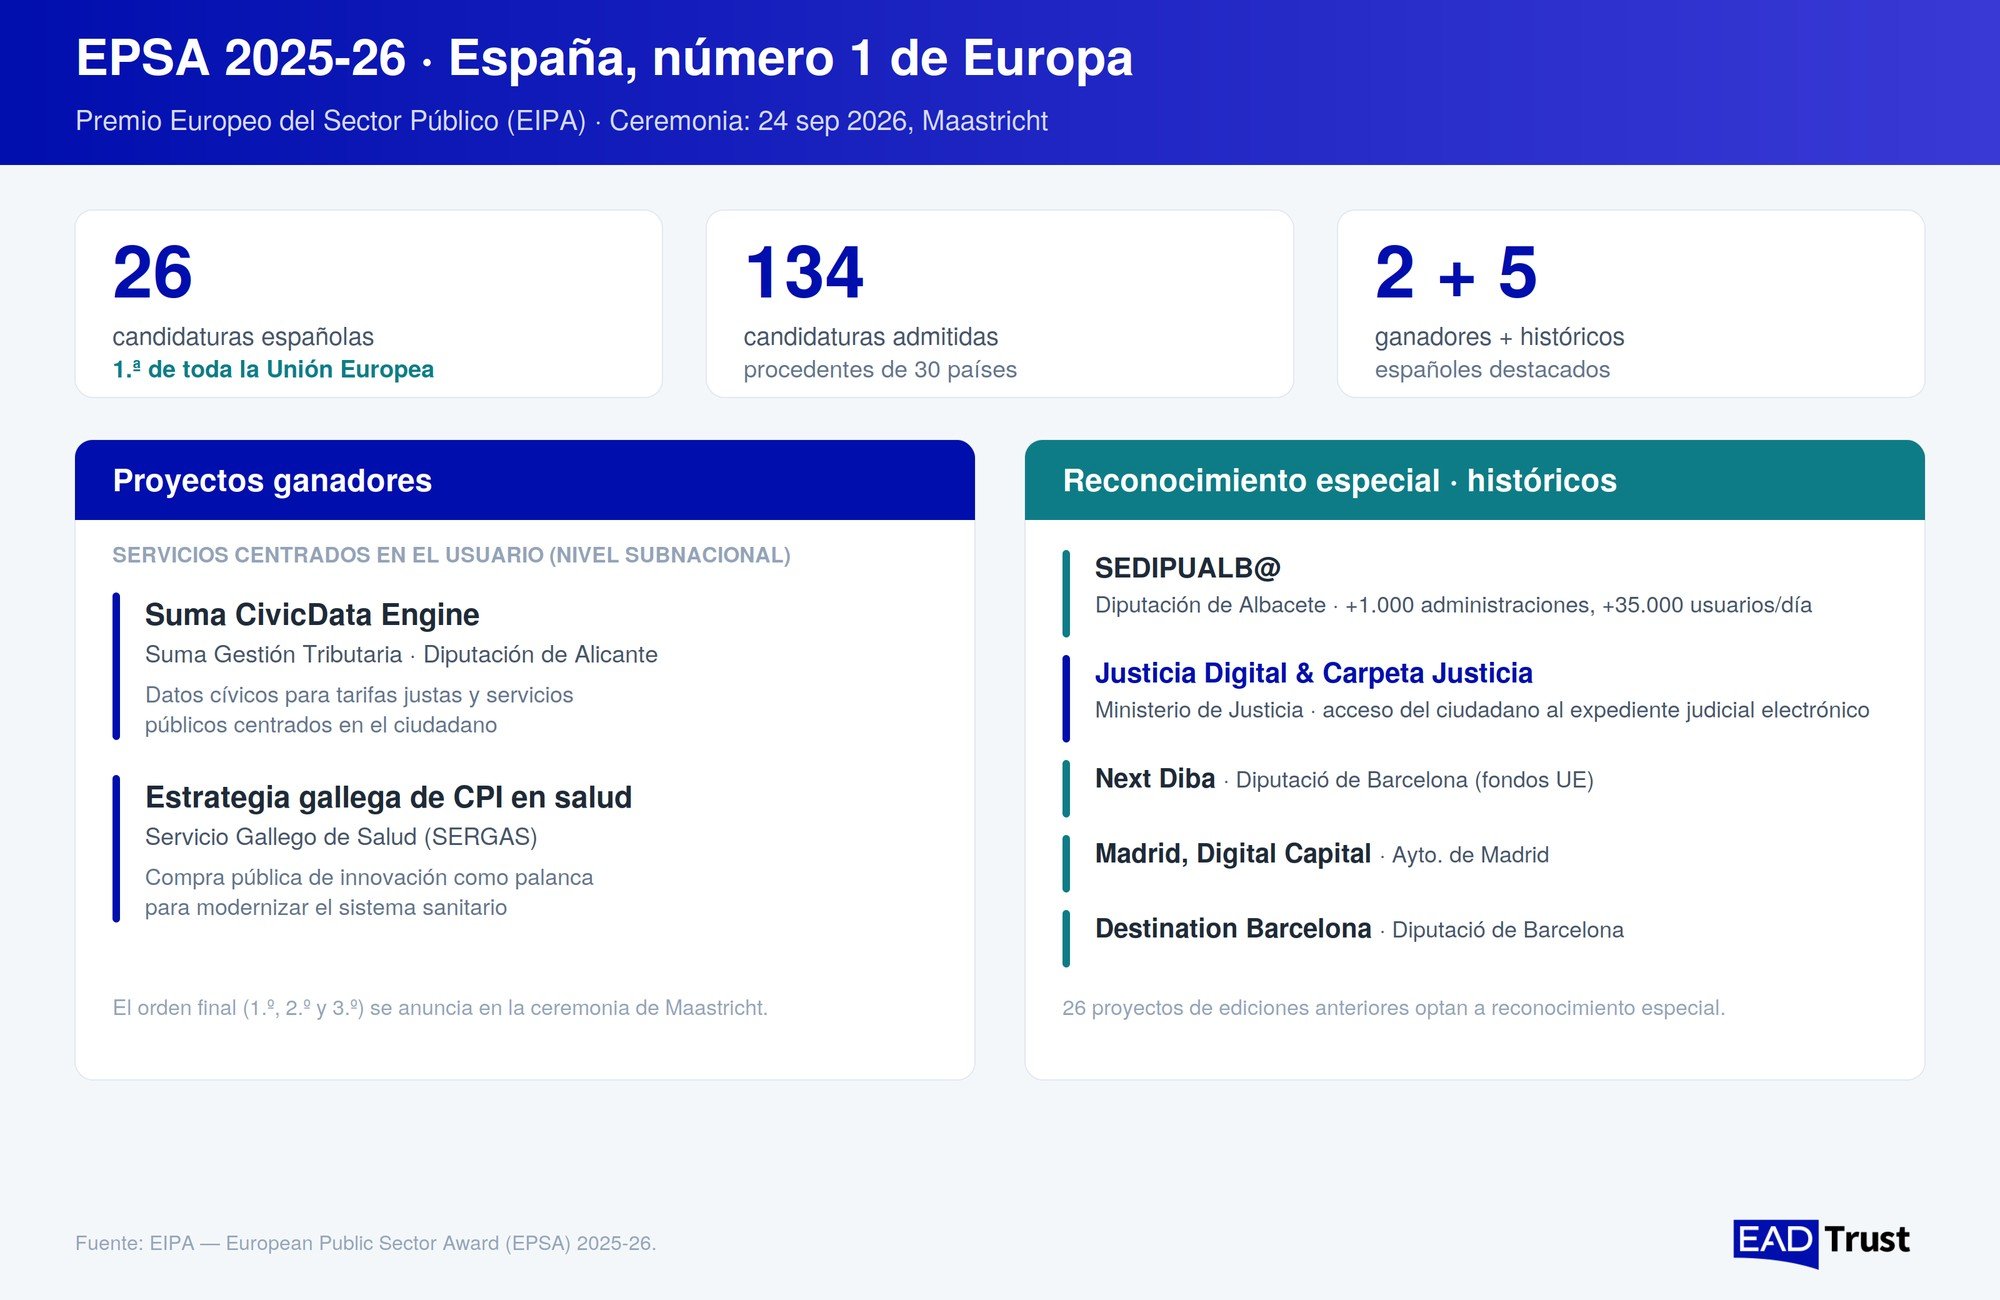
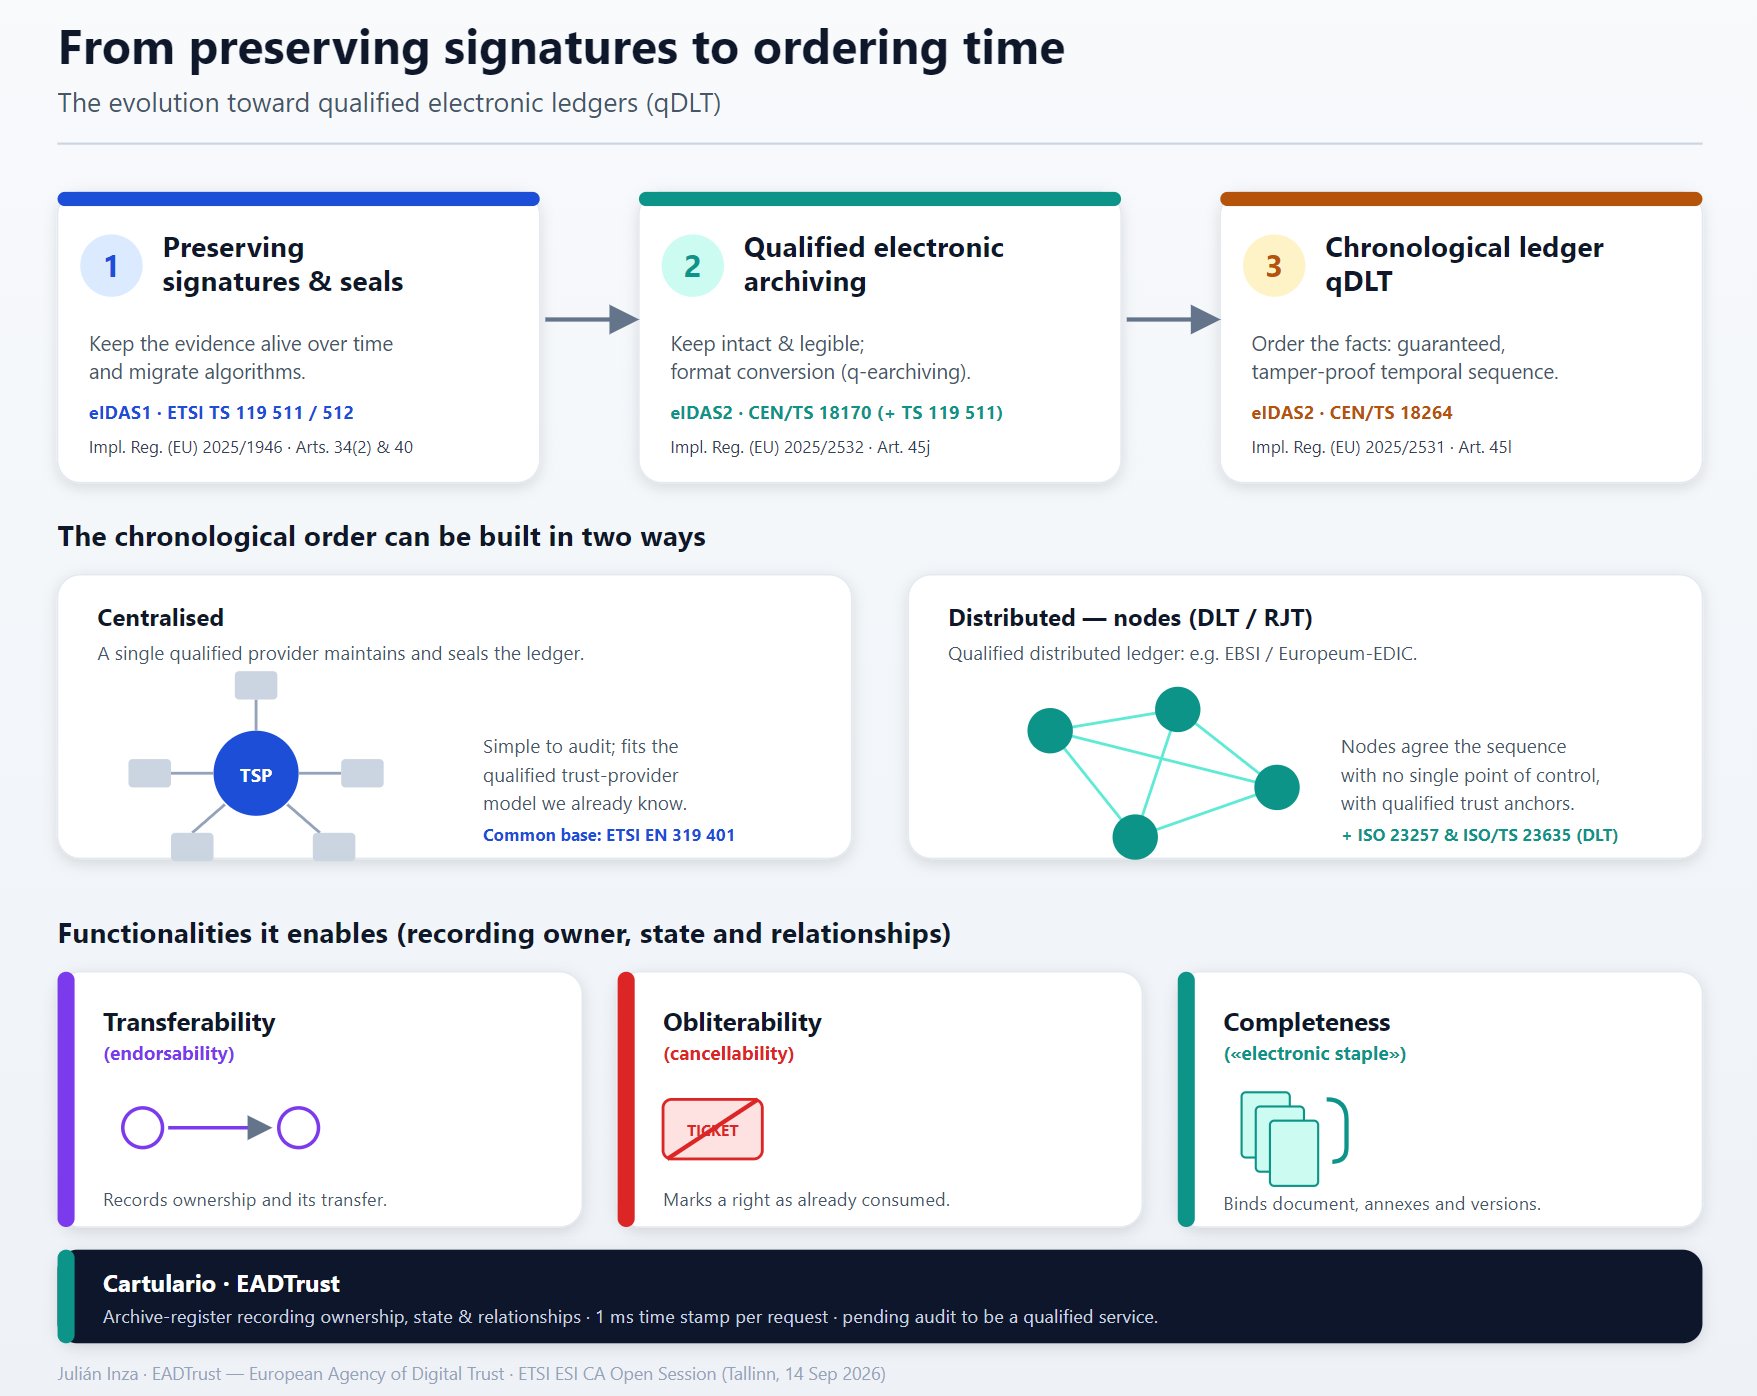
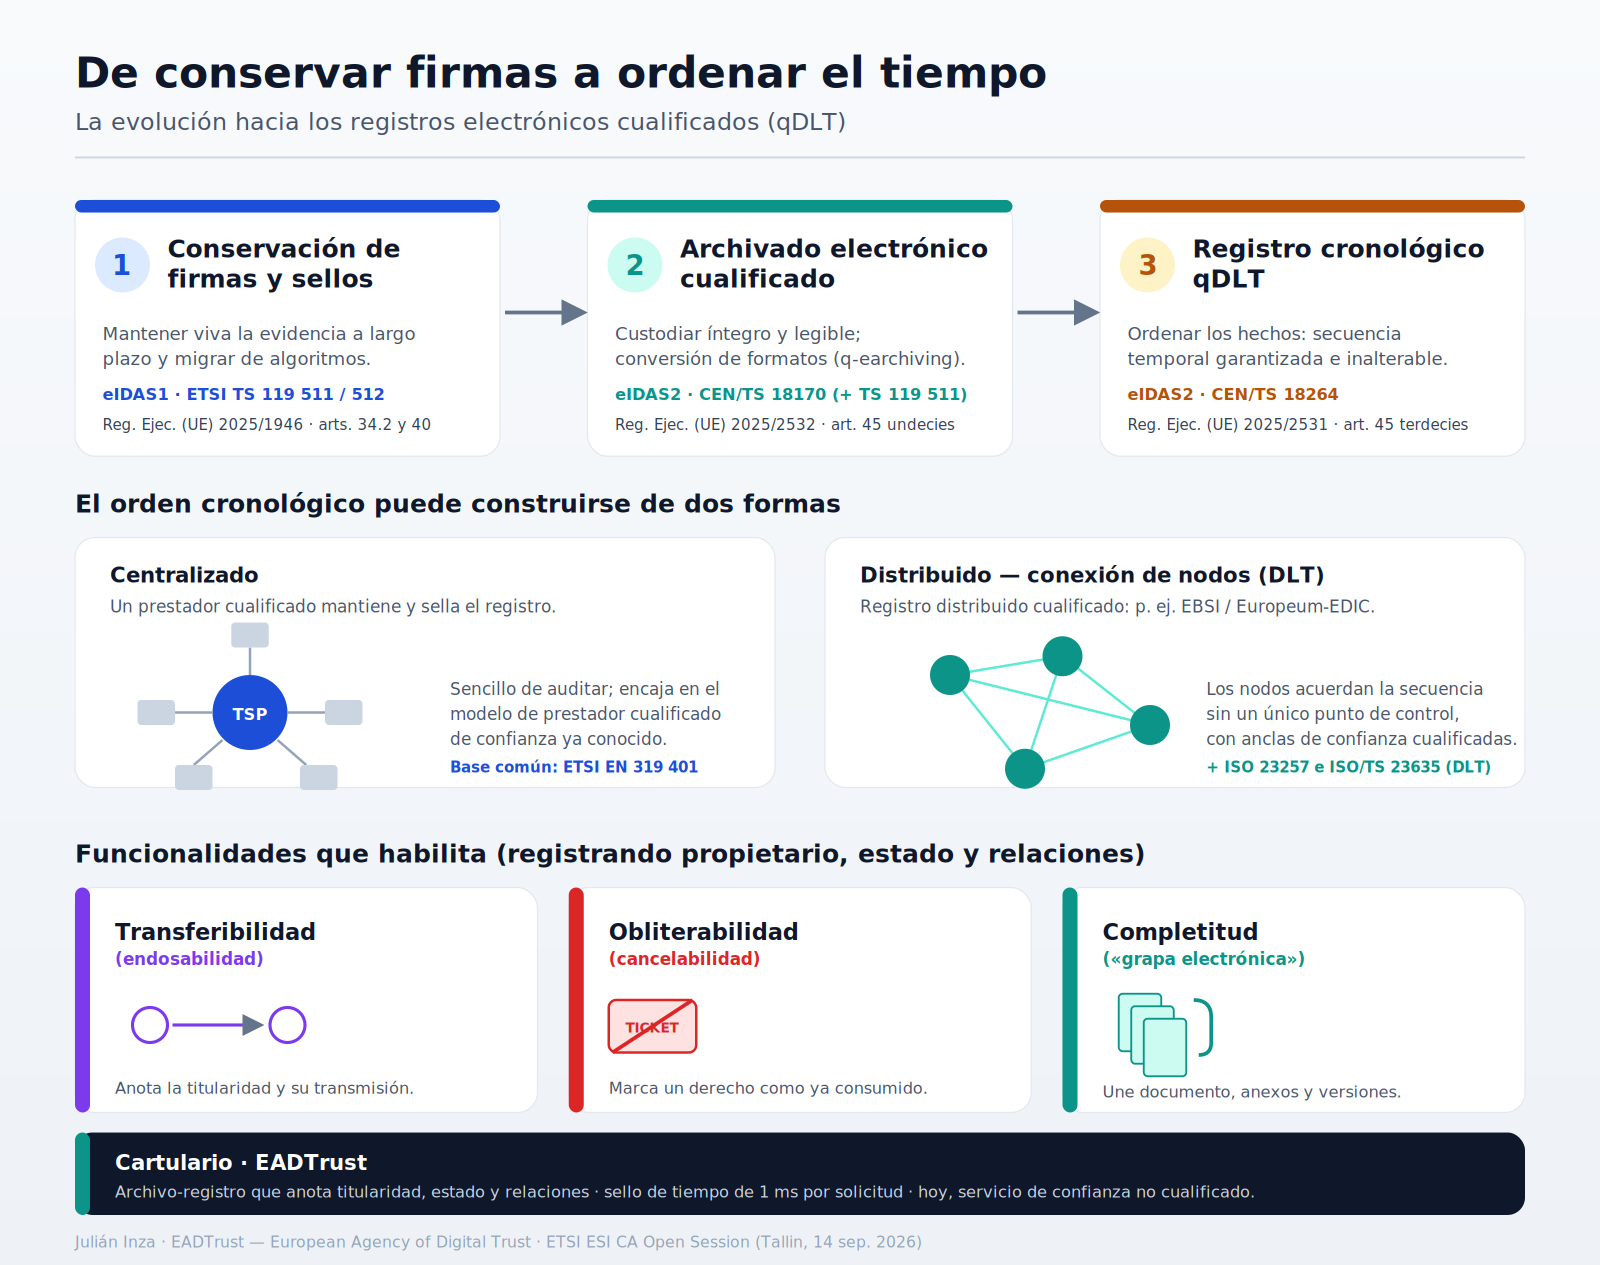
 Todo es electrónico
