Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.
Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.
Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.
Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.
Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.
Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.
Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium
18:00–22:00 · F-Hoone, Telliskivi 60a/5
El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.
Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.
F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.
Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)
El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:
Estado de implantación de las EUDI Wallets en los Estados miembros
European Business Wallet
Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
Situación de los servicios de confianza
Evolución de la estandarización
Efectos potenciales de la criptografía post-cuántica en la identidad digital
El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.
Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet
Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.
Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.
Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.
Por qué esta semana importa
En cuatro días se encadenan:
estándares y autoridades de certificación (ETSI ESI),
interoperabilidad de firmas en la nube (CSC),
el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
el trabajo experto de certificación de la EUDI Wallet (AHWG).
Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.
La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.
Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.
1. El CCN marca el paso, con foco en el sector público
El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.
En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.
2. Hacia una cobertura legal: norma y sentido de urgencia
Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.
3. Las Cortes también analizan el riesgo
El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.
4. Banca y DORA: la criptoagilidad como deber de buena administración
En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».
5. El ecosistema español y AMETIC
La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.
6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act
El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».
Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.
Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.
7. De la doctrina a la práctica: formación y acompañamiento
Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.
Formación y Servicios Profesionales de EADTrust
La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.
Ofrecemos:
Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.
Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.
Uno de los aspectos que tratamos en los Seminarios de Computación Cuántica y Criptografía Postcuántica de EADTrust es identificar las principales familias tecnológicas que hoy compiten por convertirse en la plataforma cuántica dominante.
La imagen que suele venir a la mente -ese ordenador repleto de tubitos dorados, los criostatos que enfrían qubits superconductores a décimas de grado sobre el cero absoluto- es solo una de ellas. En realidad hay al menos ocho enfoques distintos, cada uno nacido en un contexto diferente, con ventajas propias y cuellos de botella muy concretos. La carrera no tiene un ganador claro: mientras IBM y Google apuestan por superconductores, IonQ y Quantinuum perfeccionan los iones atrapados, PsiQuantum construye chips fotónicos a escala de wafer y Microsoft persigue los esquivos qubits topológicos. Lo que sigue es un mapa de ese territorio.
Son hoy la tecnología más madura. Se basan en circuitos eléctricos que, enfriados a temperaturas de milikelvin mediante criostatos, exhiben comportamiento cuántico gracias a los pares de Cooper y las uniones Josephson. IBM, Google, Rigetti y Amazon (con sus variantes de cat qubits) llevan años acumulando experiencia en esta familia, lo que se traduce en recuentos de qubits ya en los cientos y operaciones extremadamente rápidas —del orden de nanosegundos.
El precio de esa velocidad es doble: los tiempos de coherencia son muy cortos, lo que obliga a corregir errores de forma intensiva, y la refrigeración criogénica necesaria es costosa y difícil de escalar. Cualquier tecnología que opere a temperatura ambiente parte con ventaja logística frente a los superconductores, aunque todavía ninguna les iguala en madurez global.
2. Iones atrapados (trapped ions)
En lugar de fabricar circuitos artificiales, este enfoque usa directamente la naturaleza: átomos ionizados suspendidos en trampas electromagnéticas y manipulados con láseres. IonQ y Quantinuum (la joint venture de Honeywell y Cambridge Quantum) son los principales exponentes.
Lo que destaca de esta tecnología es su precisión. La fidelidad de las operaciones lógicas supera el 99,9 % y los tiempos de coherencia son mucho más largos que los de los superconductores, lo que la hace especialmente atractiva para la corrección de errores cuánticos. Además, todos los qubits están interconectados entre sí de forma nativa (all-to-all connectivity), algo que otras arquitecturas solo consiguen mediante costosos swaps de puertas.
Su limitación más evidente es la velocidad: donde los superconductores operan en nanosegundos, las puertas de iones pueden tardar microsegundos o incluso milisegundos. Escalar a centenares o miles de qubits también resulta complejo por la delicadeza del control láser requerido.
3. Qubits fotónicos (photonic qubits)
En vez de usar partículas cargadas o circuitos criogénicos, este enfoque codifica la información en fotones —partículas de luz— mediante enfoques de computación basada en medición (measurement-based quantum computing) o en variables continuas. PsiQuantum, Xanadu y la francesa Quandela son empresas representativas.
La gran ventaja es inmediata: los fotones no necesitan frío ni trampas, así que estos sistemas operan a temperatura ambiente y se integran de forma natural con la infraestructura de fibra óptica existente, lo que los hace muy prometedores para la computación cuántica distribuida y las redes cuánticas. Las velocidades de operación son también muy altas.
La contrapartida es que los fotones son difíciles de retener: la pérdida de fotones en los circuitos es alta y muchas operaciones son probabilísticas, lo que obliga a repetir los cálculos muchas veces. La corrección de errores resulta más compleja que en iones o superconductores, aunque la apuesta de PsiQuantum es que la fabricación en oblea de silicio a gran escala compensará estas ineficiencias con volumen.
4. Átomos neutros (neutral atom qubits / interacción Rydberg)
Similar en espíritu a los iones atrapados, pero usando átomos neutros —sin carga eléctrica— atrapados en pinzas ópticas individuales o en retículas láser. Las interacciones entre qubits se activan excitando los átomos a estados de Rydberg, de altísima energía. QuEra (surgida del MIT y Harvard), Pasqal y Atom Computing son los nombres más conocidos.
El potencial de escalabilidad es notable: se han demostrado ya arrays de miles de átomos, y la capacidad de reconfigurar dinámicamente la posición de los qubits abre posibilidades únicas para la simulación cuántica analógica. Los tiempos de coherencia son razonables y no se requieren las complejas trampas electromagnéticas de los iones.
La fidelidad de las puertas lógicas todavía queda por debajo de lo que alcanzan los iones atrapados, y el control óptico preciso es intrincado. Como plataforma de computación universal basada en puertas (gate-based), está menos madura que los superconductores, aunque avanza a gran velocidad.
5. Qubits de espín en silicio (silicon spin qubits)
Usan el espín de electrones o de núcleos atómicos confinados en puntos cuánticos (quantum dots) fabricados en silicio. La apuesta de fondo es poderosa: si los qubits se pueden fabricar con la misma tecnología CMOS que se usa en los chips clásicos, la ruta hacia millones de qubits podría ser mucho más directa que con cualquier otra tecnología. Intel, Quantum Motion y SpinQ son representantes de este enfoque.
La integración potencial con la electrónica convencional es su principal baza, junto con la posibilidad de operar a temperaturas algo más elevadas que los superconductores de nitrógeno líquido, aunque todavía criogénicas.
El reto es que aún es una tecnología temprana: el número de qubits demostrados con alta fidelidad es limitado, el ruido nuclear del entorno del silicio afecta a la coherencia, y el control preciso de espines individuales en chips densos presenta dificultades técnicas considerables.
6. Qubits topológicos (topological qubits – basados en fermiones de Majorana)
Es la apuesta más radical y la que genera más expectativas y controversia a partes iguales. La idea es construir qubits que sean intrínsecamente resistentes a los errores, no a través de corrección activa sino gracias a propiedades topológicas de ciertos materiales: en concreto, los denominados fermiones de Majorana, que emergen en nanowires semiconductores bajo condiciones específicas. Microsoft lidera este camino con su chip Majorana 1 —y el más reciente Majorana 2— en el marco de su programa Azure Quantum.
Si funcionan como se espera en teoría, estos qubits requerirían órdenes de magnitud menos recursos de corrección de errores que cualquier otra tecnología, lo que los convertiría en candidatos naturales para la computación tolerante a fallos a largo plazo.
El problema es que son extremadamente difíciles de fabricar y de verificar experimentalmente —hubo incluso una retractación polémica de un artículo de Nature en 2021 sobre su observación—, y la comunidad científica no ha alcanzado aún consenso sobre si los dispositivos actuales exhiben genuinamente las propiedades topológicas reclamadas. En cualquier caso, es una tecnología en estadios muy tempranos comparada con superconductores o iones.
7. Centros NV en diamante (nitrogen-vacancy centers / NV centers)
Los centros de vacancia de nitrógeno (NV) son defectos puntuales en la red cristalina del diamante: una vacante atómica junto a un átomo de nitrógeno sustituyendo a un carbono. El espín de los electrones asociados a este defecto puede usarse como qubit, manipulado con microondas y leído ópticamente. Quantum Brilliance es la empresa más activa en su comercialización; también se investigan ampliamente en grupos académicos.
Su característica más llamativa es que operan a temperatura ambiente, lo que elimina la necesidad de criostatos. Además, los qubits NV individuales tienen alta fidelidad y son versátiles: sirven también como sensores cuánticos de campos magnéticos o como nodos de memoria en redes cuánticas.
La dificultad es escalar. Acoplar múltiples qubits NV entre sí de forma eficiente sigue siendo un problema abierto, la lectura óptica es ineficiente (muchos fotones se pierden), y las velocidades de operación son lentas comparadas con fotónica o superconductores.
8. Recocido cuántico (quantum annealing)
Es el único enfoque de esta lista que ya está comercialmente desplegado a gran escala. D-Wave Systems, su principal exponente, ofrece sistemas con miles de «qubits» —aunque de naturaleza diferente a los qubits lógicos universales— desde hace más de una década. En lugar de ejecutar circuitos de puertas, el recocido cuántico evoluciona lentamente el estado de un sistema físico para minimizar una función de energía, lo que lo hace especialmente apto para problemas de optimización combinatoria: logística, planificación, finanzas.
Su accesibilidad práctica hoy es real: empresas como Volkswagen, Mastercard o la NASA han explorado aplicaciones concretas. Sin embargo, su alcance es fundamentalmente limitado: no es una computadora cuántica universal, no puede ejecutar algoritmos como Shor o Grover en su forma general, y la ventaja cuántica demostrable sobre los mejores algoritmos clásicos sigue siendo objeto de debate académico.
And the winner is…
No existe una tecnología ganadora, al menos por ahora. Cada familia tiene fortalezas que las demás envidian y debilidades que sus competidoras explotan. Lo más probable es que el camino hacia la computación cuántica tolerante a fallos (fault-tolerant quantum computing) no lo recorra una única plataforma, sino arquitecturas híbridas o modulares que combinen lo mejor de varios enfoques: la madurez y velocidad de los superconductores, la fidelidad de los iones, la escalabilidad de los átomos neutros, la integración fotónica para comunicación y la estabilidad inherente —si se confirma— de los qubits topológicos.
El campo avanza a una velocidad inusual, y lo que hoy es un cuello de botella puede dejar de serlo en dos o tres años. Por eso conviene no apostar demasiado pronto por un solo caballo.
Contacte con EADTrust si está analizando si su organización puede beneficiarse de la adopción de tecnologías cuánticas. Nuestros consultores ayudarán a identificar las modalidades más prometedoras para su caso de uso y las empresas que las están implementando.
Llame al +34 91 7160555 o escríbanos a info (at) eadtrust.com
El 28 de mayo de 2026 se llevó a cabo un webinar coordinado por EADTrust para explicar cómo preparar organizaciones, infraestructuras y servicios digitales para la transición a la criptografía postcuántica (PQC) ante el avance acelerado de la computación cuántica.
Se trataron fundamentos, mercado, riesgos, estándares, legislación y una hoja de ruta práctica para iniciar la migración desde la criptografía cuántica hacia la postcuántica.
Todavía es posible inscribirse y acceder a la sesión grabada.
🧭 Objetivo del webinar
Dar a los asistentes una visión completa sobre:
Qué es la computación cuántica y su estado real de madurez.
Qué oportunidades abre para sectores clave.
Por qué supone un riesgo urgente para los algoritmos RSA/ECC y la criptografía actual.
Qué algoritmos PQC están siendo estandarizados (NIST FIPS 203/204/205).
Cómo iniciar la transición: inventario criptográfico, crypto‑agility, despliegues híbridos y roadmap.
👥 Ponentes
Antonio Peris — CoFounder, QCentroid
Ainhoa Inza — Directora de Servicios Profesionales y Cumplimiento, EADTrust
Julián Inza — Presidente, EADTrust
Jorge Christen — Profesor universitario en la Universidad de Monterey (México). Creador de la metodología ENSAR, esencial para entender los fundamentos de la física cuántica que llevan finalmente a realizar los primeros «programas» de computación cuántica»
🗓️ Fecha y horario
28 de mayo de 2026 8:00 México | 9:00 Bogotá | 10:00 Miami | 11:00 Buenos Aires | 16:00 Madrid
La hora está pensada para faciltar la asistencia desde Iberoamérica.
📚 Qué contaremos
Fundamentos de computación cuántica.
Casos de uso reales y oportunidades de mercado.
Riesgos para la criptografía convencional (Shor, Grover, HNDL).
Impacto en TLS, PKI, firma electrónica, blockchain y eIDAS.
Estado actual de la estandarización PQC (ML‑KEM, ML‑DSA, SLH‑DSA, FN‑DSA).
Contexto, urgencia (“¡hay prisa!”), encuesta inicial y reglas de interacción.
2. Fundamentos de la Computación Cuántica (Jorge Christen)
Bits vs qubits, superposición, entrelazamiento, estado tecnológico 2025‑2026.
3. Mercado cuántico: oportunidades y aplicaciones (Antonio Peris)
Tamaño del mercado, casos sectoriales (finanzas, salud, energía, logística), ROI y retos.
4. Legislación y recomendaciones de organismos internacionales (Julián Inza)
ENISA, Unión Europea, NIST, CNI-CCN, ETSI. Senado de España, NIS2, DORA, eIDAS2, CRA, Recomedación (UE) 2024/1101, TLS híbrido con criptografía postcuántica. , CCN-TEC-009, IEEE P1363.3, NIS Cooperation Group, Normalización de algoritmos.
5. PQC, Criptografía y estándares (Ainhoa Inza)
Algoritmos.RSA, ECC, HASH, lattice, , code-based; librerías; implementaciones. arboles de Merkle. algoritmo de Shor, Algoritmo de Grover. Herramientas de inventario criptográfico y herramientas para el despliegue de nuevos sistemas de criptotografía.
Estrategias de migración
6. Mesa redonda, Q&A y cierre
Mensaje clave: “El criptocalipsis no es ciencia ficción… hay prisa.” Próximos pasos y recursos adicionales.
En el sector de la ciberseguridad a menudo preferimos anticiparnos a las amenazas. Por eso se ha acuñado el término «Criptocalipsis» —ese momento teórico en el que un ordenador cuántico sea lo suficientemente potente como para romper en poco tiempo la criptografía asimétrica que protege Internet (la base de los algoritmos de cifrado asimétrico y de firma electrónica como RSA y ECC)— .
A ello ha contribuido las recomendaciones de los organismos de estandarización (IETF, NIST, ETSI, ISO) y los grandes proveedores de infraestructura que se toman en serio los riesgos detectados .
Y el riesgo actual tiene un nombre técnico bastante inquietante: «Harvest Now, Decrypt Later» (Recolectar ahora, descifrar después).
Cabe pensar que el tráfico cifrado que circula hoy por las redes podría estar siendo recogido y almacenado masivamente por organismos de algunos estados o por grandes organizaciones delictivas con recursos económicos a su disposición.
La información que se guarda cifrada, sin conocer la clave de descifrado, parece poco útil, pero dentro de 5, 10 o 15 años, cuando llegue el llamado «Q-Day» (el día que un ordenador cuántico relevante esté operativo), esa «caja fuerte» de datos grabados hoy podría abrirse en espacios de tiempo cortos usando el algoritmo de Shor.
Si la confidencialidad de los datos de las empresas y organismos (secretos industriales, comunicaciones diplomáticas, datos médicos a largo plazo) debe durar más de una década, la criptografía convencional podría no ser suficiente.
Uno de los usos del cifrado se da en las comunicaciones seguras de los browsers o navegadores con los sitios web que tendrán instalado un certificado para que se pieda activar esa comunicación cifrada.
El protocolo utilizado se llamaba antiguamente SSL pero ya no se usa esa denominación porque ese protocolo incluía importantes vulnerabilidades, que se han resuelto posteriormente.
Ahora se emplea el protocolo TLS , la evolución del SSL, pero tampoco vale cualquier versión. No valen la versiones anteriores a la 1.2 y pronto dejará de utilizarse esta, conforme se generalice la versión TLS 1.3.
Y en el protocolo se usa un certificado X.509 en el servidor en base al cual se gestiona el intercambio de claves
Si un ataque en base a computación cuántica desvelara la clave privada del certificado, el atacante podría suplantar el servidor (lo que requeriría más operaciones para la suplantación como atacar los DNS). Incluso si eso sucede, habría indicios que permitirían al propietario del servidor web legítimo detectarlo y reaccionar.
La Confidencialidad de las comunicaciones se basa en el intercambio de claves de cifrado: Si un ataque en base a computación cuántica desvelara la clave de cifrado, de un intercambio de información del pasado (preservada por el atacante), podría descifrar todo el intercambio de información.
Por eso, la prioridad del IETF en su actualización del protocolo ha sido blindar el intercambio de claves. Y ya está publicado como estándar.
Enfoque híbrido del intercambio de claves: compatibilidad y reforzamiento
El reto en el intercambio de claves en TLS es que el objetivo de usar nuevos algoritmos postcuánticos (PQC) como Kyber (ahora estandarizado por NIST como ML-KEM), debería ser compatible con el uso de algoritmos muy probados como RSA o las Curvas Elípticas (ECC). ¿Qué pasa si al profundizar en los nuevos algoritmos se descubre una vulnerabilidad matemática no detectada en los análisis previos?
La respuesta del IETF en el reciente estándar para TLS 1.3 es el pragmatismo puro: el Intercambio de Claves Híbrido.
La idea es simple y práctica: no sustituir lo viejo por lo nuevo, sino usar ambos simultáneamente. Es una estrategia de «compatibilidad y refuerzo». Para que un atacante rompa la sesión, tendría que romper a la vez la criptografía clásica (X25519, híper probada) Y la nueva criptografía postcuántica (Kyber). Si el ordenador cuántico no da con la clave, nos protege la criptografía clásica. Si el ordenador cuántico expone la clave basada en criptografía clásica, nos protege la basada en criptografía postcuántica.
3. Cómo funciona el nuevo «Handshake» TLS 1.3 Híbrido
¿Cómo se modifica un protocolo tan establecido como TLS 1.3 para negociar dos tipos de criptografía radicalmente distintos en una sola ida y vuelta, sin perder eficiencia?
El cambio ocurre en las extensiones clave del handshake inicial:
A. El Cliente propone (ClientHello)
En un TLS 1.3 normal, el cliente usa la extensión supported_groups para decir «soporte la curva elíptica X25519» y la extensión key_share para enviar «aquí tienes mi mitad de la clave pública X25519».
En el nuevo TLS híbrido, el cliente da un paso más:
En supported_groups, indica soporte para nuevos identificadores «compuestos», por ejemplo, uno que significa específicamente «X25519 combinado con Kyber768».
En el key_share, el cliente no envía solo una clave. Envía un paquete concatenado: [Su clave pública X25519] + [Su clave pública Kyber].
B. El Servidor elige (ServerHello)
El servidor recibe la propuesta. Si soporta ese grupo híbrido y decide usarlo:
Selecciona el grupo compuesto.
Genera sus propias claves para ambos algoritmos.
Realiza la operación clásica Diffie-Hellman con la parte X25519.
Utiliza el mecanismo de Encapsulación de Clave (KEM) de Kyber para generar un «secreto compartido» y encapsularlo para el cliente.
Devuelve en su ServerHello el paquete: [Su clave pública X25519] + [El criptograma encapsulado de Kyber].
C. La Magia: La Derivación de la Clave Maestra
Este es el punto crítico. Al final de este intercambio, tanto cliente como servidor tienen en sus manos dos secretos compartidos distintos:
El secreto resultante del intercambio clásico (ECDH).
El secreto compartido desencapsulado del intercambio postcuántico (KEM).
El estándar dicta que el key schedule de TLS 1.3 (la «coctelera» criptográfica que deriva las claves finales de cifrado simétrico AES o ChaCha20) debe combinar ambos secretos. Se introducen los dos ingredientes en la función de derivación.
El resultado matemático es fundamental: la clave de sesión final resultante depende criptográficamente de ambos secretos. Si un atacante cuántico logra romper la parte de X25519 en el futuro, no le servirá de nada, porque le falta el ingrediente de Kyber para poder reconstruir la clave de sesión. La confidencialidad futura queda asegurada hoy.
4. Una nota sobre el futuro de la Autenticación (Firmas y Certificados)
Los lectores más atentos notarán que solo hemos hablado del intercambio de claves. ¿Qué pasa con el certificado que presenta el servidor para autenticarse?
A día de hoy, ese certificado (el que emiten prestadores como EADTrust o Google) sigue utilizando firmas clásicas RSA o ECDSA. Como se ha indicado al principio, esto se considera un riesgo aceptable temporalmente, ya que romper esto solo permite ataques en tiempo real, no descifrado retroactivo.
La migración a certificados con firmas postcuánticas es un desafío logístico mucho mayor que implicará actualizar todas las raíces de confianza en navegadores y sistemas operativos.
Cuando llegue ese momento, la industria se debate entre varios candidatos del NIST. Mientras que Dilithium (ML-DSA) parece el estándar para propósito general, para casos de uso específicos como la firma de documentos y PDF, FALCON se perfila como una opción técnicamente superior debido a su eficiencia y al tamaño extremadamente compacto de sus firmas, algo crítico para no engordar innecesariamente los documentos electrónicos a largo plazo.
La computación cuántica ya no es ciencia ficción. Los avances recientes (como el chip Majorana 1 de Microsoft o los estándares NIST ya publicados) están acelerando el llamado “criptocalipsis”: el momento en que los algoritmos actuales de cifrado (RSA, ECC…) podrán ser rotos por un ordenador cuántico. ¿Está preparada tu organización para proteger sus datos, firmas electrónicas, transacciones y sistemas críticos frente a esta amenaza real?
EADTrust, como Qualified Trust Service Provider (QTSP) líder en España, organiza la nueva edición presencial de su curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica”, los días 22 y 23 de abril de 2026 (de 9:30 a 17:30 h) en el Hotel Zenith Conde Orgaz de Madrid.
¿A quién está especialmente dirigido este curso?
Este curso está pensado para quienes toman decisiones estratégicas en ciberseguridad, tecnología, cumplimiento normativo y protección de activos críticos. No requiere conocimientos previos de física ni criptografía: está diseñado para perfiles directivos y técnicos que necesitan entender el riesgo y planificar la migración.
Empresas e instituciones a las que más interesa:
Entidades financieras, bancarias y aseguradoras (bancos, fintech, medios de pago, seguros): para proteger transacciones, identidades digitales y activos financieros.
Administraciones públicas y organismos de defensa, seguridad e infraestructuras críticas: para cumplir con EIDAS 2.0, recomendaciones del CCN, ENISA y ETSI.
Empresas tecnológicas, telecomunicaciones y proveedores de servicios estratégicos: que gestionan PKI, firmas electrónicas o datos sensibles.
Sectores regulados como salud, energía, industria 4.0 y legaltech: donde la confidencialidad y la integridad a largo plazo son esenciales.
Responsables de ciberseguridad, CIOs, CTOs, DPOs y equipos de cumplimiento: que deben diseñar hojas de ruta de criptoagilidad y migración a PQC.
Si tu organización maneja información sensible, certificados digitales, firmas electrónicas o sistemas que deben seguir siendo seguros durante décadas, este curso es para ti.
¿Qué vas a aprender en dos días intensivos?
Día 1 (nivel introductorio): Historia de la física cuántica, qubits, superposición, entrelazamiento, puertas cuánticas y circuitos. Práctica real con el IBM Quantum Composer.
Día 2 (nivel avanzado y aplicado): Algoritmos cuánticos (Shor, Grover…), impacto en la criptografía actual, “criptocalipsis”, estándares NIST (ML-KEM, ML-DSA, etc.), hoja de ruta europea y del CCN, estrategias de migración híbrida y criptoagilidad.
Todo con la metodología ENSAR (Experience, Name, Speak, Apply & Repeat), material didáctico completo (incluido el IQC Kit), ejercicios prácticos, casos reales y ponentes expertos: Jorge Christen, Julián Inza, Ainhoa Inza y Antonio Peris.Incluye: certificado oficial de asistencia, comidas y pausas-café durante las dos jornadas.
Precio y descuentos
Precio general: 900 € + IVA
Descuento especial (hasta 25 %) para clientes de EADTrust o referenciados → hasta el 18 de abril de 2026. Solicita tu oferta personalizada.
No esperes al último momento. La transición a criptografía postcuántica es un proceso que lleva años y los plazos regulatorios (2026-2030-2035) ya están encima.
¿Quieres que tu organización esté preparada antes que la competencia? Reserva tu plaza ahora y da el primer paso hacia la criptoagilidad real.
¿Tienes dudas o quieres que tu equipo asista en grupo? Escríbenos a contacto@eadtrust.eu (mailto:contacto@eadtrust.eu) o comenta abajo.
En un mundo cada vez más digitalizado, la Unión Europea ha dado pasos decisivos hacia la estandarización de la identificación electrónica con la introducción de la Cartera de Identidad Digital Europea (EUDI Wallet).
Esta herramienta, regulada por el Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183), que modifica el Reglamento UE 910/2014, permite a los ciudadanos y empresas almacenar y gestionar de forma segura sus identidades digitales, incluyendo atributos como permisos de conducción, diplomas o declaraciones de atributos relativas a cuentas bancarias. También permite realizar firmas electrónicas cualificadas y sellos electrónicos cualificados. El objetivo es otorgar a los usuarios un control total sobre sus datos, facilitando el acceso a servicios en línea con una cesión mínima de información, solo la imprescindible para la gestión a realizar.
Para las entidades financieras, esta innovación no es opcional: representa una obligación legal que transforma los procesos de identificación y verificación de clientes.
La Obligatoriedad de Aceptar la EUDI Wallet
El Reglamento eIDAS 2.0 establece (artículo 5 septies) que los proveedores de servicios que estén legalmente obligados a identificar inequívocamente a sus clientes deben aceptar la EUDI Wallet como método de autenticación.
En el sector financiero, esto afecta directamente a bancos, instituciones de crédito y otras entidades reguladas, especialmente en procesos como el Know Your Customer (KYC) y procesos de Debida Diligencia para la prevención del blanqueo de capitales.
El citado artículo 5 septies del Reglamento obliga a estas entidades a integrar la cartera como una opción válida para la identificación electrónica, lo que reduce barreras transfronterizas y mejora la eficiencia en transacciones digitales.
Esta obligación se extiende a sectores como la banca, los servicios financieros y cualquier entidad sujeta a requisitos de identificación estrictos. No se trata solo de cumplimiento normativo, sino de una oportunidad para optimizar operaciones, ya que la EUDI Wallet proporciona datos verificados e inalterables directamente de fuentes auténticas, minimizando riesgos de fraude y agilizando el «onboarding» de clientes.
La adaptación requiere una integración técnica y operativa en los sistemas existentes, por un lado para el proceso de apertura de cuenta (en el que el uso de sistemas cualificados simplifica la documentación que tiene que recabar la entidad financiera) y después para añadir una opción en la pantalla web en la que se ofrece a los clientes acceder a la información y servicios asociados a su cuenta, ya que al clickar en esa opción se desencadena la funcionalidad de identificación y autenticación de la cartera.
Las entidades financieras deben:
Actualizar sus plataformas de identificación para el acceso a la banca electrónica: Incorporar APIs y SDK compatibles con la EUDI Wallet para permitir la autenticación segura. Esto implica adoptar los protocolos estandarizados que se recogen en el ARF y en los actos de ejecución para asegurar la interoperabilidad con las diferentes carteras emitidas por los Estados miembros.
Revisar sus procesos de KYC y onboarding: La cartera permite solicitar al cliente que aporte atributos (como los que figuran en la credencial inicial DIP, «Datos de Información Personal») y otros atributos exigibles según los principios de debida diligencia (quizá la presentación de una nómina o una declaración electrónica de atributos semejante, como ingresos anuales o cualificaciones profesionales), lo que simplifica la «due diligence». Las interfaces bancarias con la cartera se configuran para solicitar declaraciones de atributos y para solicitar la firma electrónica de documentos (la cartera permite realizar «QES» «qualified electronic signature» y «qualified electronic seal»). Se deberán conservar las evidencias electrónicas de la contratación (posiblemente preservadas mediante sellos de tiempo cualificados). Será preciso registrar a la entidad en el registro de «Relying Parties» o «Partes Usuarias» («Partes informadas», en mi traducción del ARF) y obtener el certificado que establece el tipo de información que puede solicitar a la cartera
Las entidades deben revisar sus contratos y «términos y condiciones» para acoger las nuevas circunstancias de apertura de cuentas y acceso a la banca electrónica y dar formación a su personal para que entiendan las nuevas circunstancias de contratación y autenticación y puedan dar soporte a los clientes.
Garantizar la seguridad y privacidad: Cumplir con el RGPD (y la LOPD/GDD) y las directrices de eIDAS 2.0, asegurando que los usuarios tengan control sobre sus datos (en ciertas condiciones, mediante divulgación selectiva y «pruebas de conocimiento cero»).
Colaborar con proveedores de confianza: Asociarse con prestadores cualificados de servicios electrónicos para implementar soluciones compatibles, como firmas electrónicas cualificadas o sellos de tiempo, que complementen la integración de la cartera.
Esta adaptación no solo permite cumplir con las exigencias regulatorias, sino que posiciona a las entidades que se anticipen, como líderes en innovación digital, mejorando la experiencia del usuario y reduciendo costes operativos.
Plazos para la Implementación
Los Estados miembros de la UE, incluyendo España, tienen la obligación de proporcionar al menos una versión de la EUDI Wallet a sus ciudadanos antes de finales de 2026 (24 meses tras la entrada en vigor del primer lote de actos de ejecución). Antes de fin de 2027 (36 meses tras la entrada en vigor de los citados actos de ejecución), la aceptación de la cartera será obligatoria para las organizaciones del sector privado reguladas, como las entidades financieras, y otras que se citan en el artículo 5 septies.
Si no se demora la decisión de acometer los cambios, queda margen para pruebas piloto y ajustes, pero empieza a ser urgente que las entidades inicien su preparación cuanto antes para evitar sanciones y aprovechar las ventajas competitivas.
Conexión con PSD3 y el Reglamento de Servicios de Pago (PSR)
La adaptación a la EUDI Wallet no puede analizarse de forma aislada en el sector financiero, sino en el contexto más amplio de la revisión del marco europeo de servicios de pago. La Comisión Europea ha propuesto sustituir la actual PSD2 por una nueva Directiva de Servicios de Pago (PSD3) y, paralelamente, aprobar un Reglamento de Servicios de Pago (PSR) de aplicación directa en todos los Estados miembros. Ambos instrumentos refuerzan los requisitos de autenticación reforzada del cliente (SCA) y abren la puerta a que la identidad digital verificada —precisamente la que proporciona la EUDI Wallet— pueda usarse como mecanismo de autenticación en el acceso a cuentas de pago y en la iniciación de operaciones.
En la práctica, esto significa que las entidades financieras que integren la cartera para sus procesos de KYC y onboarding estarán también construyendo una infraestructura compatible con las exigencias de autenticación que se avecinan con PSD3/PSR, evitando duplicidades tecnológicas. La EUDI Wallet puede actuar como un vector común de identidad verificada tanto para el cumplimiento AML como para la autenticación en el acceso a servicios de pago, lo que convierte su integración en una inversión con retorno regulatorio múltiple y no en un mero coste de cumplimiento puntual.
Consideraciones sobre la Ley 10/2010 y el Reglamento (UE) 2024/1624
La Ley 10/2010, de 28 de abril, de prevención del blanqueo de capitales y de la financiación del terrorismo, impone a las entidades financieras obligaciones estrictas de identificación y verificación de clientes (artículos 3 a 10). Los servicios cualificados a los que se refiere esta ley en su artículo 12, inspirados en el Reglamento eIDAS, incluyen mecanismos electrónicos de confianza como firmas cualificadas, sellos electrónicos y sistemas de identificación remota. Es preceptivo conservar las evidencias electrónicas que acreditan el cumplimiento de lo señalado en este artículo.
La adaptación a la EUDI Wallet, aunque establecida en un Reglamento Europeo, tiene encaje con lo dispuesto en estos requisitos, ya que la cartera actúa como un medio de identificación electrónica cualificado, reconocido en toda la UE.
El Reglamento (UE) 2024/1624 es una de las piezas centrales del nuevo paquete legislativo europeo contra el blanqueo de capitales y la financiación del terrorismo (AML/CFT). Se aprobó el 31 de mayo de 2024 y se publicó en el DOUE el 19 de junio de 2024. Su objetivo es sustituir la fragmentación normativa existente y establecer normas directamente aplicables en todos los Estados miembros para reforzar la integridad del sistema financiero europeo.
El Reglamento (UE)2024/1620 crea la Autoridad de Lucha contra el Blanqueo de Capitales (en inglés Anti-Money Laundering Authority – AMLA) y la Financiación del Terrorismo y se modifican los Reglamentos (UE) n.º 1093/2010, 1094/2010 y 1095/2010. Recientemente AMLA ha abierto una consulta pública (9 febrero – 8 mayo 2026) sobre los Regulatory Technical Standards (RTS) previstos en el artículo 28(1) del Reglamento (UE) 2024/1624, que desarrollan en detalle cómo deben aplicar los sujetos obligados la diligencia debida con el cliente.
Estos RTS son esenciales porque convierten los principios del Reglamento AML en instrucciones operativas concretas y uniformes en toda Europa, qué información recoger, cómo verificarla, qué hacer en casos de riesgo. El «draft» señala (pág. 29) que el cumplimiento de la sección 9 se logra con el cumplimiento del Reglamento de Ejecución (UE) 2024/2977 de la Comisión, de 28 de noviembre de 2024, que establece las normas técnicas y procedimentales para la aplicación del Reglamento eIDAS 2 en lo relativo a:
Datos de identificación de la persona (PID)
Declaraciones electrónicas de atributos (EAA / QEAA)
Su expedición a las Carteras de Identidad Digital de la Unión Europea (EUDI Wallets)
La complejidad regulatoria da otra vuelta de tuerca porque, como comenté recientemente hay nuevos borradores de actos de ejecución en relación con #EIDAS2 y la EUDI Wallet y uno de ellos, precisamente, modifica el Reglamento de Ejecución (UE) 2024/2977.
El papel de la EBA y sus Directrices sobre onboarding remoto
La Autoridad Bancaria Europea (EBA) publicó el 22 de noviembre de 2022 sus Directrices sobre el uso de soluciones de incorporación remota de clientes (EBA/GL/2022/15), aplicables desde el 2 de octubre de 2023 a todas las entidades de crédito e instituciones financieras en el ámbito de la Directiva AML. Estas directrices establecen estándares comunes europeos para los procesos de diligencia debida inicial en el contexto del onboarding digital, y resultan directamente relevantes para la integración de la EUDI Wallet: la EBA reconoce expresamente en su texto que las entidades que utilicen soluciones basadas en esquemas de identificación electrónica notificados bajo eIDAS, o en servicios de confianza cualificados, pueden asumir que tales soluciones cumplen los requisitos de verificación de identidad establecidos en la Directiva, sin necesidad de duplicar las evaluaciones de gobernanza ya realizadas en el marco del propio Reglamento eIDAS. En la práctica, esto significa que una entidad financiera que integre correctamente la EUDI Wallet como mecanismo de identificación del cliente estará, de forma simultánea, cumpliendo con las exigencias de las Directrices EBA/GL/2022/15.
Las directrices deben leerse en conjunción con otras guías de la EBA, en particular las Directrices sobre Factores de Riesgo ML/TF (EBA/GL/2021/02) y las relativas a la gestión de riesgos TIC y de seguridad (EBA/GL/2019/04), lo que refuerza la necesidad de un enfoque integral en la adaptación. Cabe señalar que la propia EBA, al publicar sus directrices de 2022, ya advertía que era consciente de que la reforma del Reglamento eIDAS y la introducción de la Cartera IDUE ayudarían a superar la fragmentación existente en materia de identificación remota, pero que hasta que dicha reforma entrase en vigor, debía basar su análisis en el marco normativo entonces vigente. Ese momento ha llegado: la EUDI Wallet ya es una realidad regulatoria, y las entidades financieras tienen ahora la oportunidad de alinear su cumplimiento AML con el nuevo ecosistema de identidad digital europeo, construyendo una infraestructura de onboarding que satisfaga simultáneamente las EBA/GL/2022/15 y los requisitos del Reglamento eIDAS 2.0.
Implicaciones del Reglamento DORA en la integración de la Cartera IDUE
Las entidades financieras que acometan la integración de la EUDI Wallet no pueden ignorar que dicha integración constituye, desde la perspectiva del Reglamento (UE) 2022/2554 (DORA), plenamente aplicable desde el 17 de enero de 2025, la incorporación de una nueva función crítica soportada por TIC, con todo lo que ello implica. DORA exige que cualquier nuevo sistema o proveedor externo que dé soporte a funciones esenciales quede incorporado al marco de gestión del riesgo TIC de la entidad: los proveedores de servicios de identificación y los prestadores cualificados de servicios de confianza que participen en el ecosistema de la cartera deberán ser objeto de la diligencia debida contractual prevista en los artículos 28 y siguientes del Reglamento, incluyendo cláusulas de auditoría, acceso, localización de datos y continuidad del servicio. La clasificación de la funcionalidad de autenticación con cartera como «función importante» —lo que es previsible dado su papel central en el acceso a la banca electrónica— activaría además la obligación de realizar pruebas de resiliencia operativa periódicas sobre esos sistemas.
Desde una perspectiva de planificación, esto significa que el proyecto de integración de la EUDI Wallet debe diseñarse desde el inicio con la arquitectura documental y contractual que DORA exige, evitando tener que remediar a posteriori las carencias de un despliegue tecnológico que no tuvo en cuenta el marco de riesgo de terceros. La buena noticia es que las exigencias de DORA y las de eIDAS 2.0 son en gran medida complementarias: ambas apuntan hacia proveedores robustos, auditables y resilientes. Una entidad que seleccione proveedores de servicios de identidad digital que sean Prestadores Cualificados de Servicios de Confianza (QTSP) registrados bajo eIDAS estará, al mismo tiempo, incorporando actores que ya han superado auditorías de conformidad rigurosas, lo que facilita considerablemente la evaluación del riesgo TIC de terceros exigida por DORA.
EADTrust
EADTrust ofrece sus servicios de adecuación a la Cartera IDUE a las entidades financieras para facilitar la integración, sumándose al equipo técnico y legal que acometa la adaptación.
EADTrust puede proporcionar Declaraciones Electrónicas de Atributos de prueba, y las APIs de los protocolos a utilizar. También aporta jefes de proyecto, programadores y juristas para acometer las diferentes facetas de la adaptación. En particular para dar seguimiento al cada vez más complejo marco regulatorio.
Presta servicios cualificados complementarios como los sellos de tiempo, y el archivo electrónico de preservación que ayudan a custodiar las evidencias digitales del proceso. Con los servicios de EAD Factory la entidad financiera cuenta con todos los servicios de un PSC (Prestador de Servicios de Certificación) cualificado como si fuera parte de su propia infraestructura.
Además EADTrust ayuda a integrarse a otras entidades que forman parte de la infraestructura y del ecosistema de la Cartera IDUE: fuentes auténticas, entidades del sector público, entidades privadas que entreguen declaraciones de atributos a sus clientes o a sus empleados,…
Aunque la interoperabilidad con la «EUDI Wallet» se vea ahora como un requisito regulatorio para las entidades señaladas en el Artículo 5 septies del Reglamento UE 910 / 2014 reformado, va a ser esencial para las entidades Fintech, y para todo el sector financiero y un motor de innovación para crear nuevos servicios.
Será la evolución natural de los servicios cualificados, promoviendo una identificación más segura y eficiente en el marco normativo europeo.
EADTrust, como Prestador Cualificado de Servicios de Confianza Electrónica registrado en el Ministerio de Asuntos Económicos y Transformación Digital, es un aliado clave en esta transición. Su equipo de Servicios Profesionales, liderado por expertos en identidad digital y eIDAS, y con experiencia en proyectos en entidades financieras y administraciones públicas ofrece soporte integral para la adaptación a la EUDI Wallet, incluyendo:
Consultoría y auditorías técnicas y legales: Evaluación de sistemas actuales y planes de implementación para garantizar interoperabilidad y cumplimiento normativo. Seguimiento de la normativa aplicable, cada vez más compleja.
Implementación de soluciones EUDI: Desarrollo de integraciones para la cartera, junto con servicios de archivo electrónico cualificado y digitalización de documentos.
Formación y soporte: Capacitación para equipos en el uso de la cartera y alineación con la Ley 10/2010 y los nuevos RTS.
Además, EADTrust ya ofrece una amplia gama de servicios cualificados eIDAS, como:
Certificados electrónicos cualificados para firmas y sellos electrónicos.
Sellado de tiempo electrónico cualificado.
Notificaciones electrónicas certificadas.
Validación y preservación de documentos electrónicos.
Servicios de identidad digital y custodia electrónica.
Con precios muy atractivos y un enfoque en criptoagilidad (para resistir los retos de la computación cuántica hacia las técnicas criptográficas tradicionales), EADTrust transforma el complejo marco de cumplimiento en una ventaja competitiva, ayudando a las entidades financieras a navegar el ecosistema digital con confianza.
Para más información, contacta con el equipo de EADTrust llamando al 917160555 (o al 902 365 612) y prepárate para el futuro digital
En un mundo cada vez más digitalizado, en el que los datos son el activo más valioso de las empresas, la llegada de la computación cuántica representa tanto una oportunidad revolucionaria como una amenaza inminente. Como consultor en confianza digital y fundador de EADTrust, he seguido de cerca los avances en este campo, y recientemente hemos lanzado un nuevo servicio de consultoría especializado en el análisis de riesgos cuánticos en criptografía para empresas.
Este servicio no solo evalúa las vulnerabilidades actuales, sino que también proporciona un «roadmap» claro para transitar hacia la adopción de una criptografía post-cuántica (PQC), asegurando la resiliencia de los sistemas en un futuro próximo.
Este tipo de iniciativas de consultoría y evaluación, sin duda será impulsado de forma similar por las grandes consultoras, pero una de las diferencias es que EADTrust puede proporcionar «bloque constructivos» para incorporar a las infraestructuras de las empresas, por su rol de Prestador Cualificado de Servicios de Confianza.
Ya el año 2025 ha sido bautizado como el «año de la cuántica»: la Asamblea General de las Naciones Unidas lo proclamó oficialmente como el Año Internacional de la Ciencia y la Tecnología Cuánticas (IYQ, por sus siglas en inglés). Han sido 100 años desde la publicación del artículo con el que Werner Heisenberg alumbró una nueva mecánica para el mundo atómico. Fue el primero de una serie de trabajos, escritos por él y otros autores —entre los que se encuentran, por ejemplo, Erwin Schrödinger, Max Born, Pascual Jordan, Paul A. Dirac y Wolfgang Pauli— con los que erigieron de forma coral la mecánica cuántica.
Esta «celebración» reconoce que la ciencia cuántica ha ido influyendo en nuestra vida cotidiana de formas invisibles pero esenciales. Dio lugar a los semiconductores y a los láseres, por citar unos pocos de los cambios que han impulsado.
En el terreno de la Computación Cuántica, 2025 significó un marco de anuncios relevantes: Procesadores cuánticos más estables, con miles de qubits coherentes, permitieron simulaciones que superan en algunas tareas a los superordenadores clásicos, corrigiendo errores (ruido cuántico) que antes limitaban su utilidad.
Empresas como IBM, Google y startups especializadas demostraron aplicaciones reales en optimización logística. Eventos globales, conferencias y campañas de divulgación, como las organizadas por la UNESCO, destacaron el potencial de la cuántica para abordar desafíos como la ciberseguridad, convirtiendo 2025 en un catalizador para la «segunda revolución cuántica».
Sin embargo, este entusiasmo no oculta algunas sombras: la posibilidad de descifrar claves utilizadas en la criptografía actual.
Desde ese punto de vista, la computación cuántica no es una amenaza hipotética; es una realidad en evolución que pone en jaque los sistemas criptográficos que protegen datos sensibles en empresas de todo el mundo. Los algoritmos tradicionales, como RSA y ECC (Elliptic Curve Cryptography), se basan en problemas matemáticos difíciles para computadoras clásicas, como factorizar (encontrar los números primos que multiplicados dan la cifra) números grandes. Sin embargo, el algoritmo de Shor, propuesto en 1994, permite a una computadora cuántica resolver estos problemas mucho más rápido, rompiendo el cifrado en dias en lugar de millones de años.
Entre los riesgos más críticos destacan:
«Harvest Now, Decrypt Later» (Recolecta ahora, descifra después): Sistemas de inteligencia militar de otros países o ciberdelincuentes ya están recolectando datos cifrados hoy, esperando el momento en que las computadoras cuánticas escalables estén disponibles para descifrarlos. Según estimaciones de diferentes analistas del mercado, la criptografía asimétrica podría volverse vulnerable hacia 2030 y poco útil para 2035. Esto afecta a datos que requieren disponibilidad a largo plazo, como registros médicos, financieros o secretos industriales.
Vulnerabilidades en Infraestructuras Críticas: Sectores como banca, salud y cloud computing dependen de protocolos como TLS, para el cifrado de las comunicaciones que dejarían de ser útiles si nos se cambia el tipo de criptografía. Estimaciones recientes señalan que a lo sumo el 3% de las organizaciones ha implementado medidas de resistencia cuántica, dejando expuestas a la mayoría. En España, normativas como el Esquema Nacional de Seguridad (ENS) y el RGPD exigen protección de datos, pero muchas empresas subestiman el riesgo, con solo el 4% de líderes viéndolo como inminente en los próximos tres años.
Impacto Económico y Regulatorio: La transición tardía podría suponer ingentes pérdidas económicas por las nuevas brechas de seguridad.
En el lado positivo, ya existen estándares como los definidos por el NIST (National Institute of Standards and Technology) de Estados Unidos (con amplio consenso internacional) que describen en detalle los algoritmos PQC como CRYSTALS-Kyber y CRYSTALS-Dilithium, Sphincs+ y Falcon urgiendo a las empresas a adoptarlos para cumplir con regulaciones futuras.
Recientes avances en computación cuántica, como qubits más estables, aceleraron las expectativas de evolución del hardware haciendo imperativa una acción inmediata.
Metodología de EADTrust
En EADTrust, nuestra consultoría de análisis de riesgo cuántico se diseña para ser práctica y escalable, alineada con normativas europeas y españolas como el ENS, ENI y RGPD.
Se estructura en fases que transforman la criptografía desde un «enigma técnico» a un activo estratégico.
Evaluación Inicial y Descubrimiento Criptográfico: Comenzamos con un diagnóstico exhaustivo del ecosistema digital de la empresa. Usando herramientas avanzadas, identificamos todos los activos criptográficos (claves, certificados, protocolos) en sistemas, clouds y aplicaciones. Esto incluye la creación de un Cryptographic Bill of Materials (CBOM), un inventario detallado que mapea vulnerabilidades cuánticas, priorizando datos sensibles por su valor y duración de protección necesaria.
Análisis de Riesgos y Viabilidad: Evaluamos el impacto potencial mediante escenarios como «harvest now, decrypt later». Realizamos pruebas de viabilidad con algoritmos PQC estandarizados por NIST, cuantificando riesgos basados en activos (e.g., ¿qué pasaría si se rompe el cifrado de una base de datos de clientes?). Incorporamos principios de «cripto-agilidad» para permitir actualizaciones sin interrupciones operativas.
Roadmap de Transformación e Implementación: Desarrollamos un plan personalizado para la transición a PQC. Esto incluye integración con marcos como Zero Trust, donde se aplican verificaciones continuas y mínimo privilegio. Recomendamos soluciones híbridas (clásica + post-cuántica) para una migración gradual, junto con formación para equipos. Finalmente, ofrecemos auditorías de cumplimiento para asegurar alineación con regulaciones.
Monitorización Continus y Adaptación: La consultoría no termina en la implementación; incluimos revisiones periódicas para adaptarse a evoluciones en amenazas cuánticas, garantizando resiliencia a largo plazo.
Esta metodología no solo mitiga riesgos, sino que posiciona a las empresas como líderes en innovación, convirtiendo la amenaza cuántica en una oportunidad.
Nuestra propuesta añade un énfasis en el cumplimiento de la normativa europea y española, facilitando una comprensión accesible del mundo cuántico para decisores no técnicos.
2025 nos recordó que la fisca cuántica no es ciencia ficción, sino una fuerza transformadora también en el campo de la computación que exige preparación inmediata. Si tu empresa maneja datos críticos, contacta con EADTrust para un análisis inicial. La transición a la post-cuántica no es opcional; es esencial para sobrevivir en la era digital que se avecina. Llámanos al +34 91 716 0555 (desde España, también al 902 365 612).
El uso de la metodología ENSAR y los modelos atómicos del IQC Kit (Introduction to Quantum Computing), permiten tocar lo que se va explicando.
Algunas opiniones de participantes en la edición anterior dan idea del efecto WOW que produce esta formación, cuando varias ideas que van surgiendo hacen click en nuestra mente al combinarse con otros conceptos que ya teníamos (incluso los que nada tienen que ver con la física atómica):
«Una formación fantástica, muy útil y aterrizada de la mejor manera para generar conocimiento aunque no se tenga una base sólida en el tema. Totalmente recomendable.«
«Oportuna y desafiante formación. EADTRUST ha hecho un gran esfuerzo para facilitar una comprensión a grandes rasgos del mundo cuántico y su impacto sobre la criptografía, de forma que se comprendan los desafíos técnicos, las exigencias regulatorias, y las opciones y roadmaps para que las organizaciones se preparen a tiempo. En 2026, 2030 y 2035 se cumplirán plazos regulatorios que la realidad tecnológica podría acelerar. Como insiste Julian Inza, «¡Hay prisa!»
«Tenía mis dudas por no tener conocimientos previos de computación cuántica, pero está formación ha superado con creces mis expectativas. La primera parte con Jorge nos ha dado el contexto de la parte más técnica de manera super amena y divertida. La segunda parte de Julian ha puesto de manifiesto la necesidad de empezar planificar acciones para prevenir la criptocalipsis, ofreciendo una versión más práctica de cómo aplicarla. Todo genial! Muchísimas gracias :)»
«Me ha parecido estupenda la formación; me fascinó como temas tan complejos los han sabido explicar en un lenguaje llano para que nos llevemos los conceptos importantes y sobre todo el camino a recorrer para estar preparados para ”sobrevivir” a la computación cuántica. Recomiendo participar en esta formación y me gustaría en un futuro volver a participar para obtener información actualizada respecto a esto.»
El programa combina teoría, casos prácticos y demostraciones, cubriendo:
Introducción a la Computación Cuántica: Conceptos básicos (qubits, superposición, entrelazamiento), avances recientes (ej. chip Majorana 1 de Microsoft, febrero 2025) y el «criptocalipsis» inminente.
Amenazas a la Criptografía Clásica: Análisis de algoritmos vulnerables (RSA, ECC) y el algoritmo de Shor como catalizador de riesgos.
Criptografía Postcuántica:
Estándares NIST: ML-KEM (encapsulación de claves), ML-DSA (firmas digitales), SLH-DSA y FN-DSA (Falcon).
Estrategias de migración: Híbridos (clásico + postcuántico), criptoagilidad y pruebas de interoperabilidad.
Aplicaciones Prácticas: Adaptación de servidores web (TLS 1.3), PKI resistente, preservación de firmas electrónicas y análisis de riesgos GRC (Governance, Risk, Compliance).
Marco Regulatorio: Impacto de EIDAS 2.0, borradores de actos de ejecución y recomendaciones ETSI para esquemas «Quantum-Safe».
Recomendaciones de Centro Criptológico Nacional.
Sesiones Interactivas: Taller con acceso al IQC Kit y a la herramienta de programación Qiskitde IBM
Ideas para evaluar impactos en legaltech, banca y administración pública.
En esta nueva edición, además de la participación de Jorge Christen y Julián Inza, intervendrán Ainhoa Inza y Antonio Peris.
EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.
Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.
Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.
Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.
La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.
Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.
Servicios Cualificados bajo eIDAS
EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:
Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.
Cabe destacar productos como EAD Enterprise Suite,GoCertiuso Innovoto(solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.
Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)
Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:
Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.
Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.
Compromiso con la Excelencia
Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:
Reducción de incertidumbre en el uso de tecnologías digitales.
Mayor autonomía en gestión de procesos electrónicos.
Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..
La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.
Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.
EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.
Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.


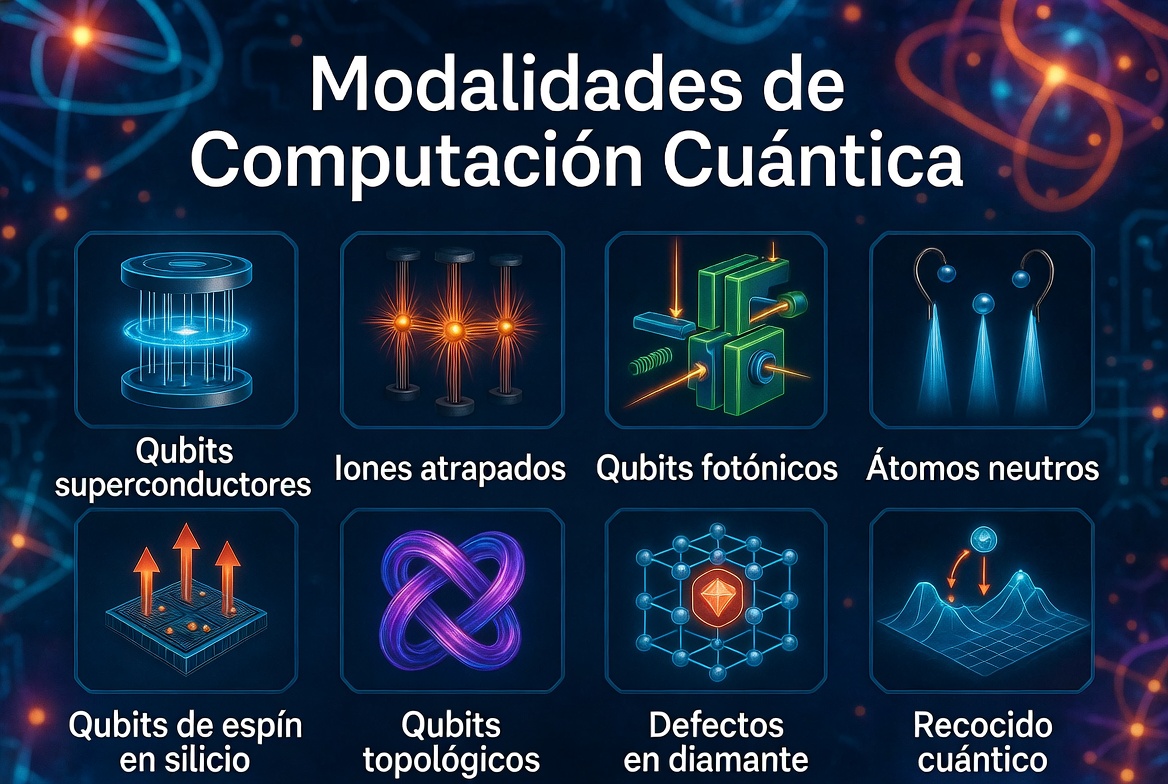
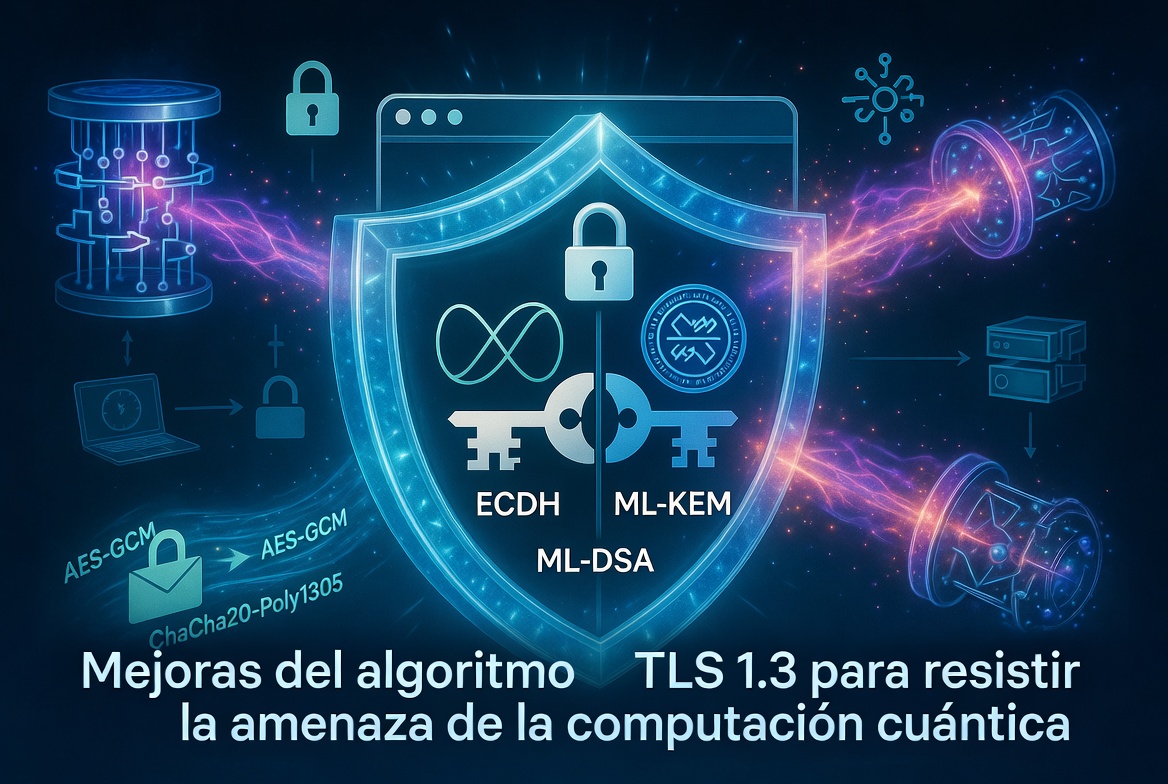
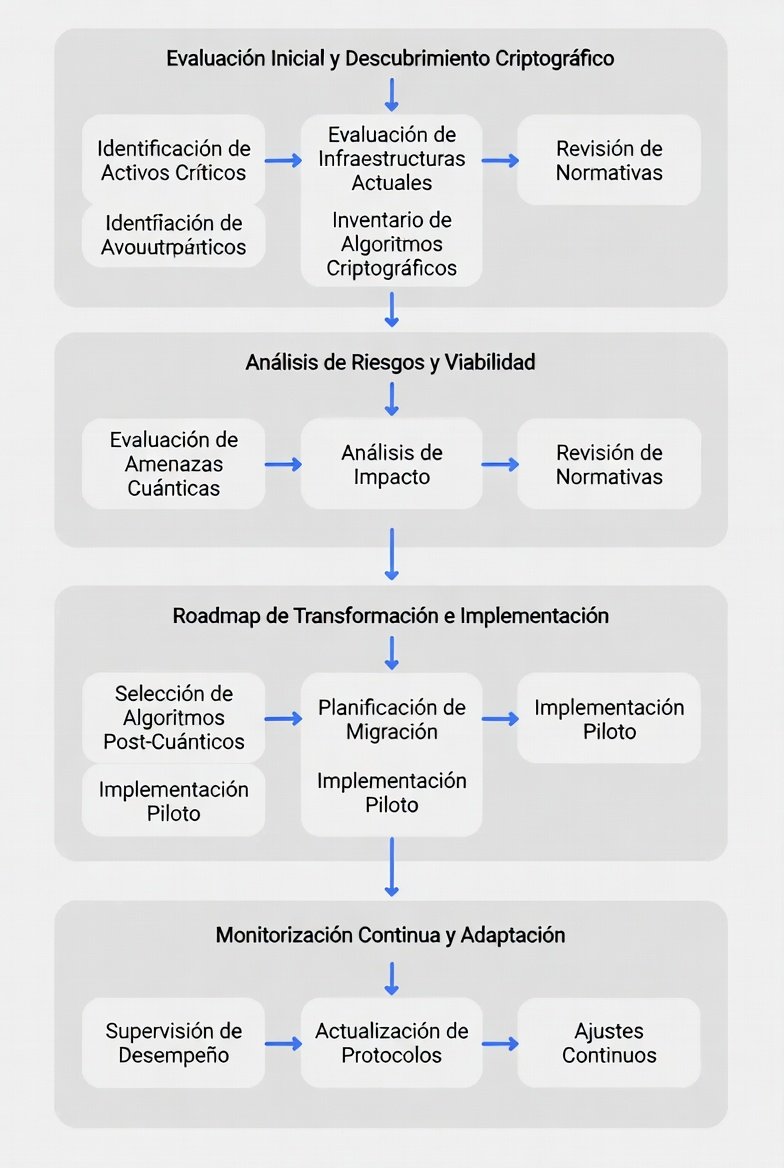

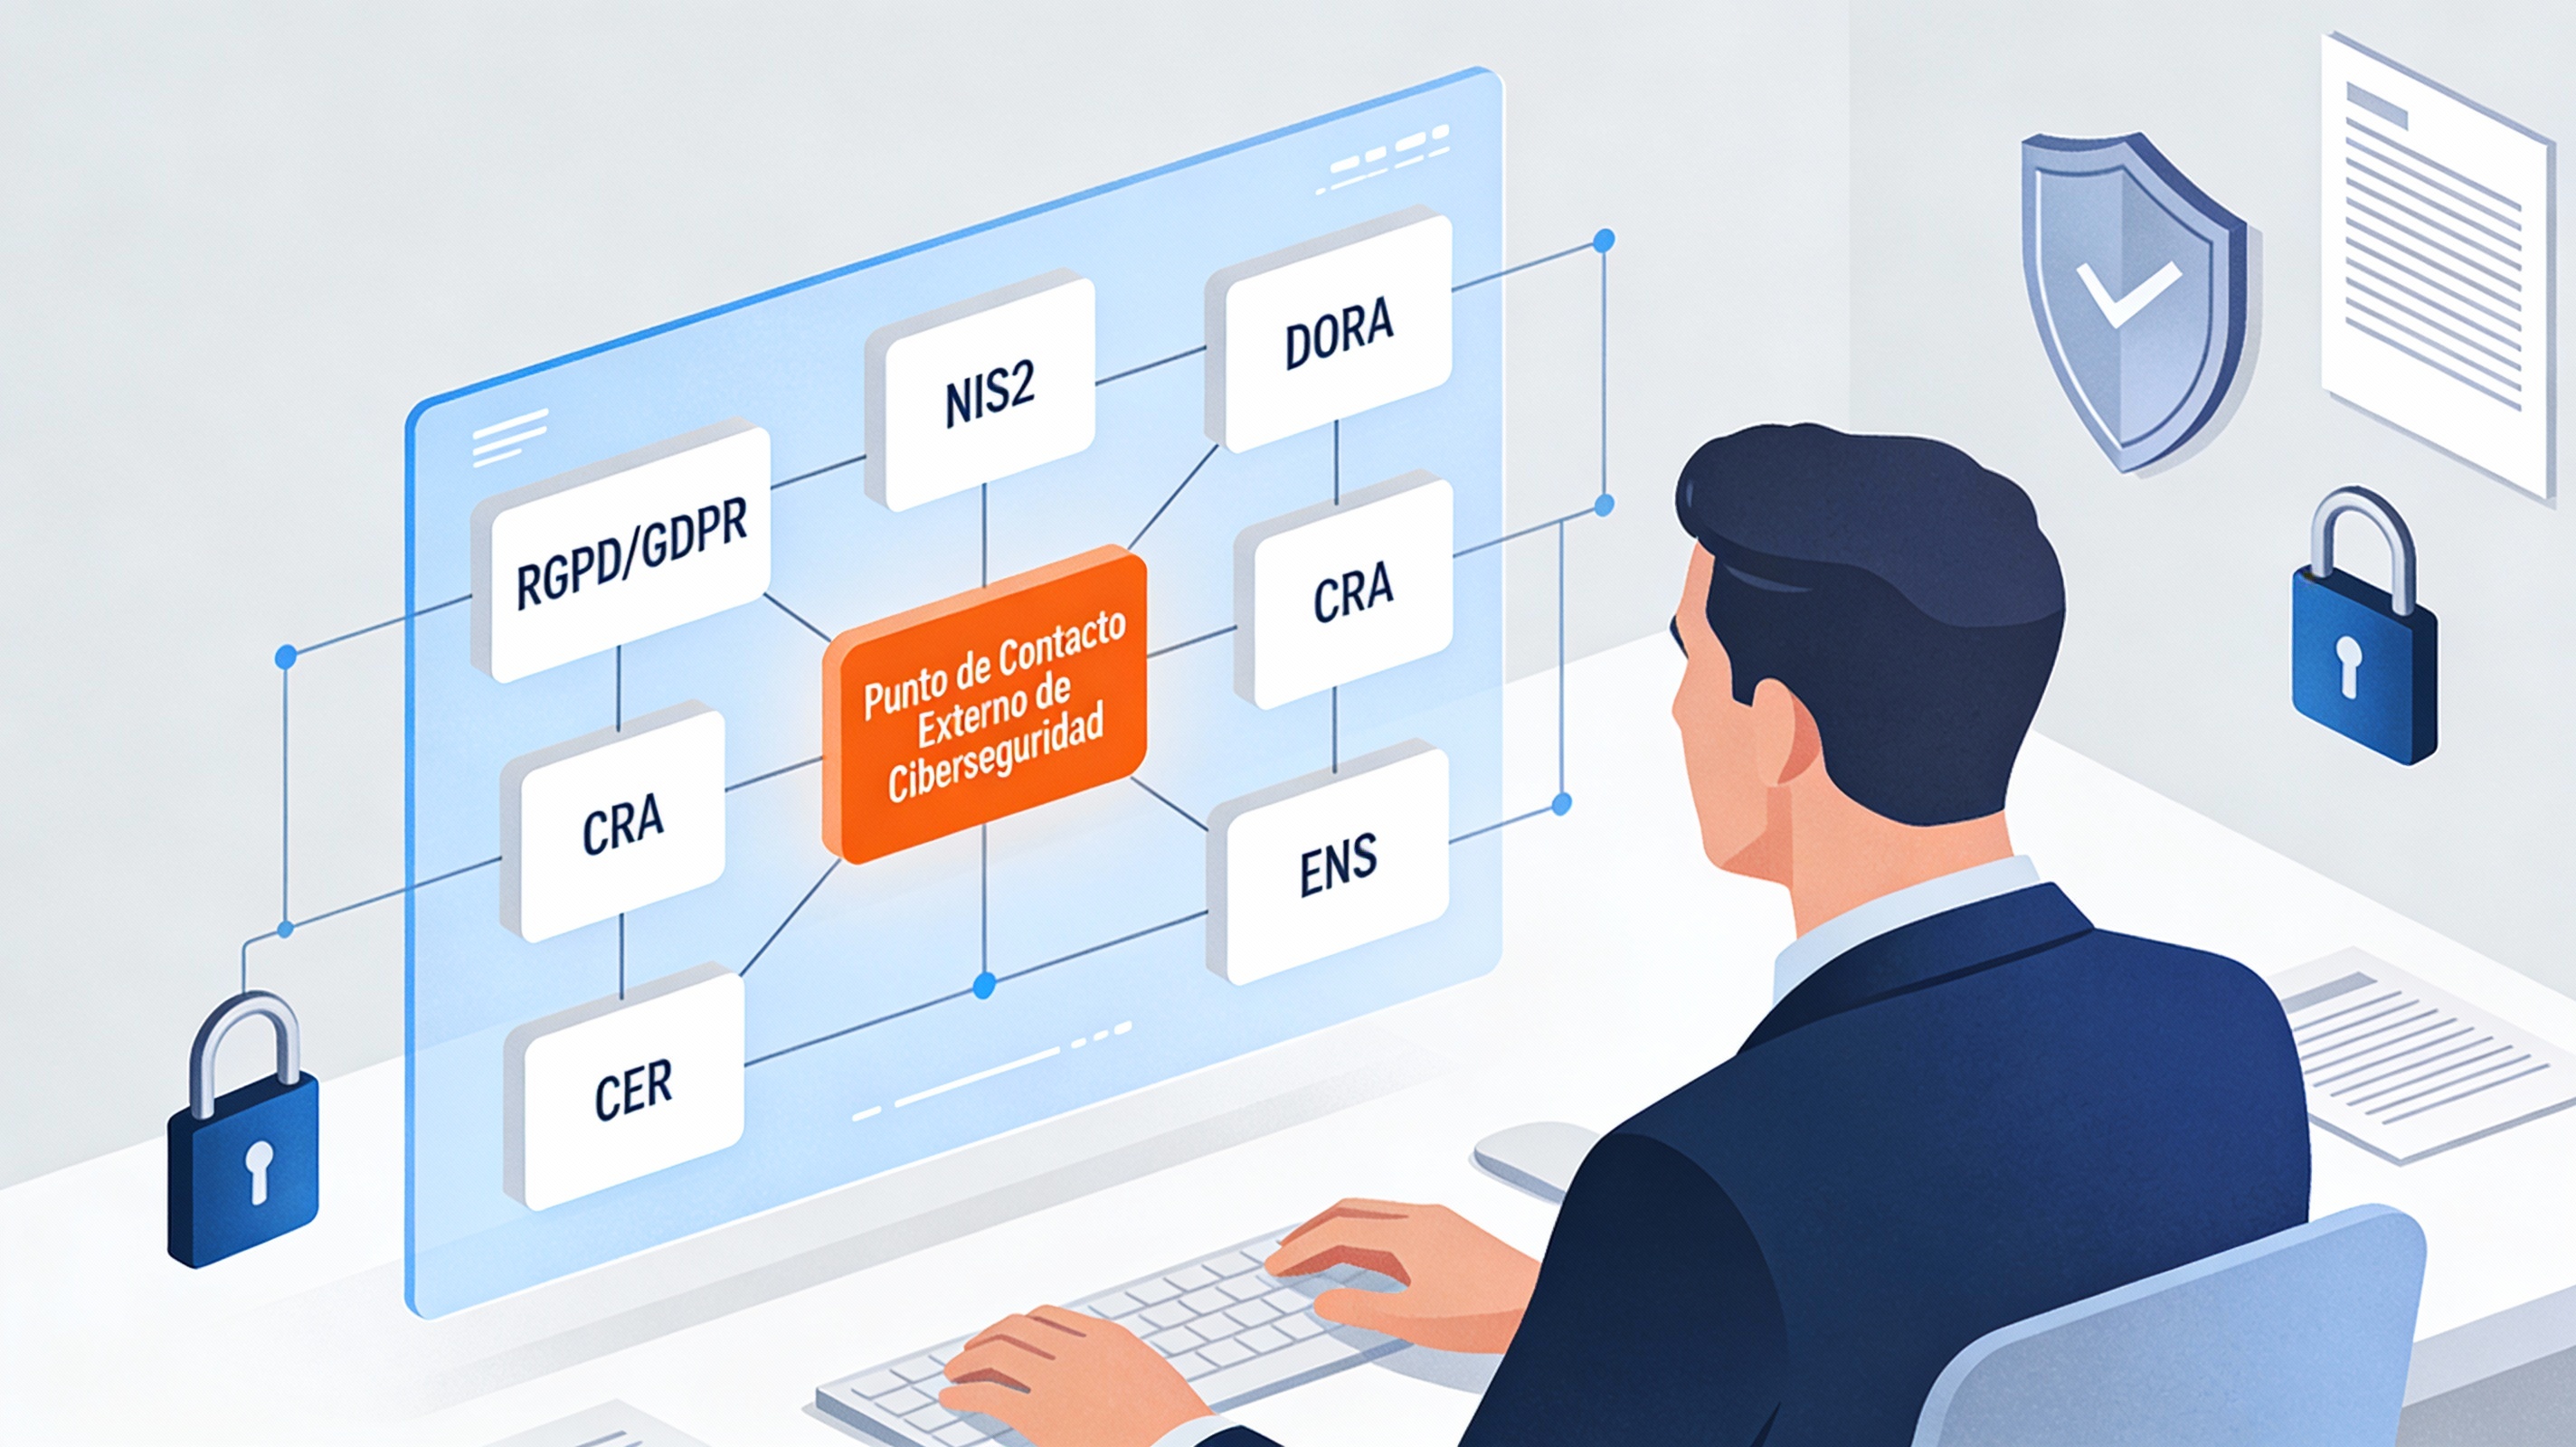
 Todo es electrónico
