Archivo de la categoría: Criptocalipsis

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.
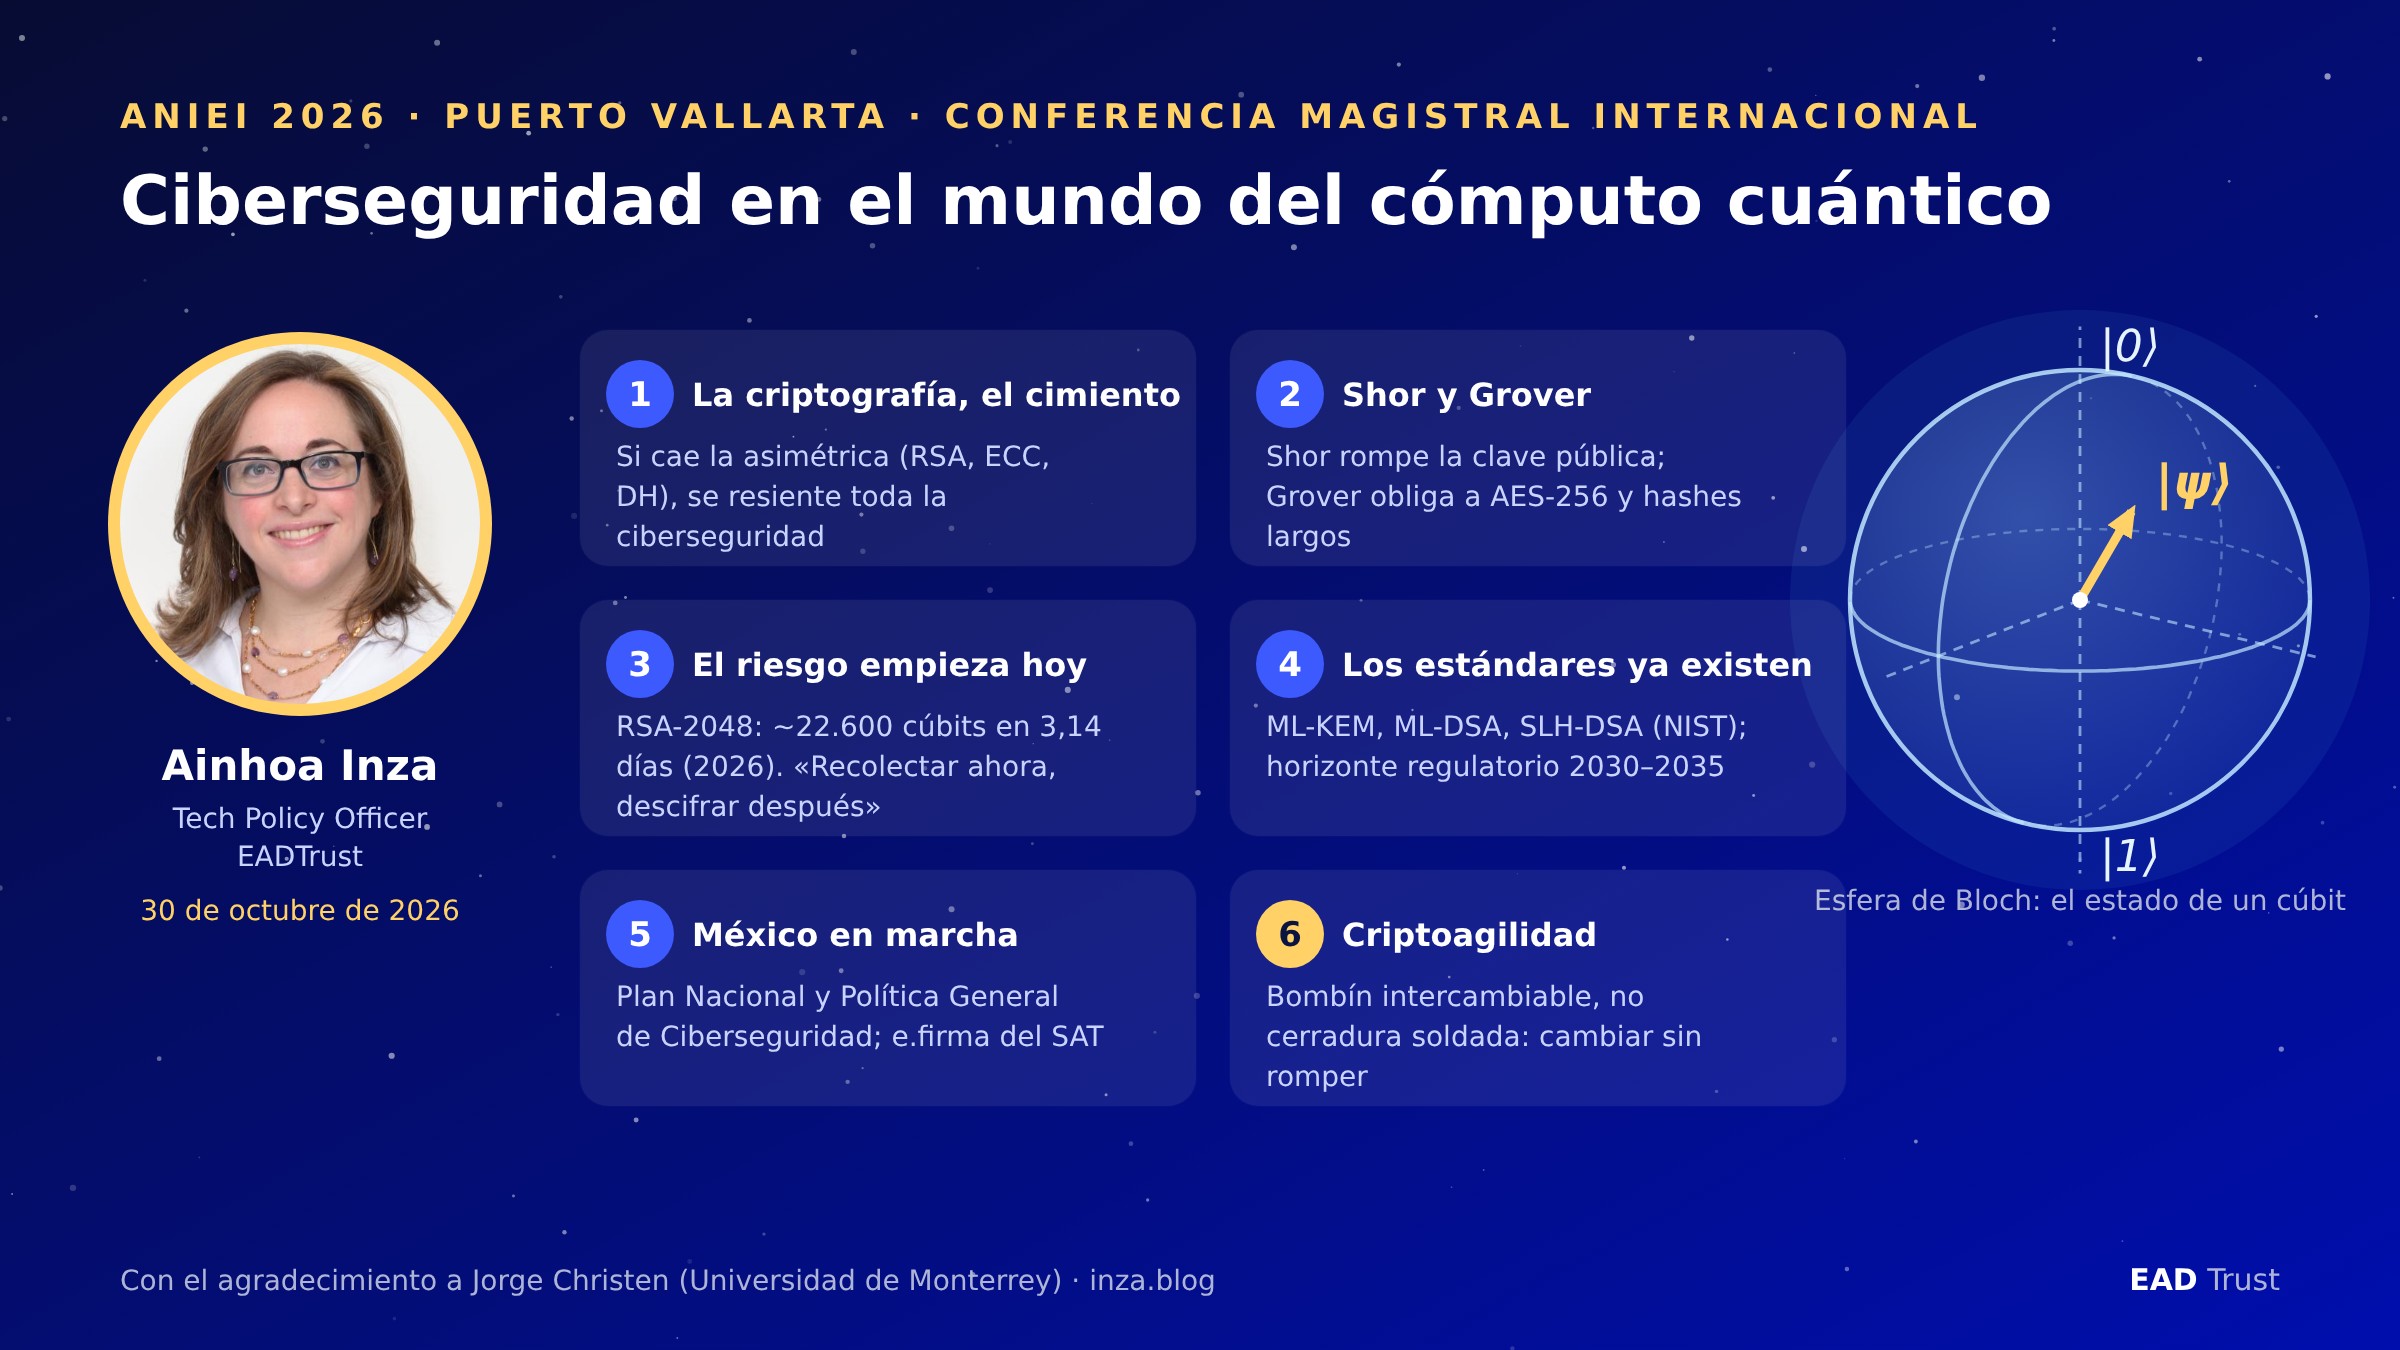
Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.
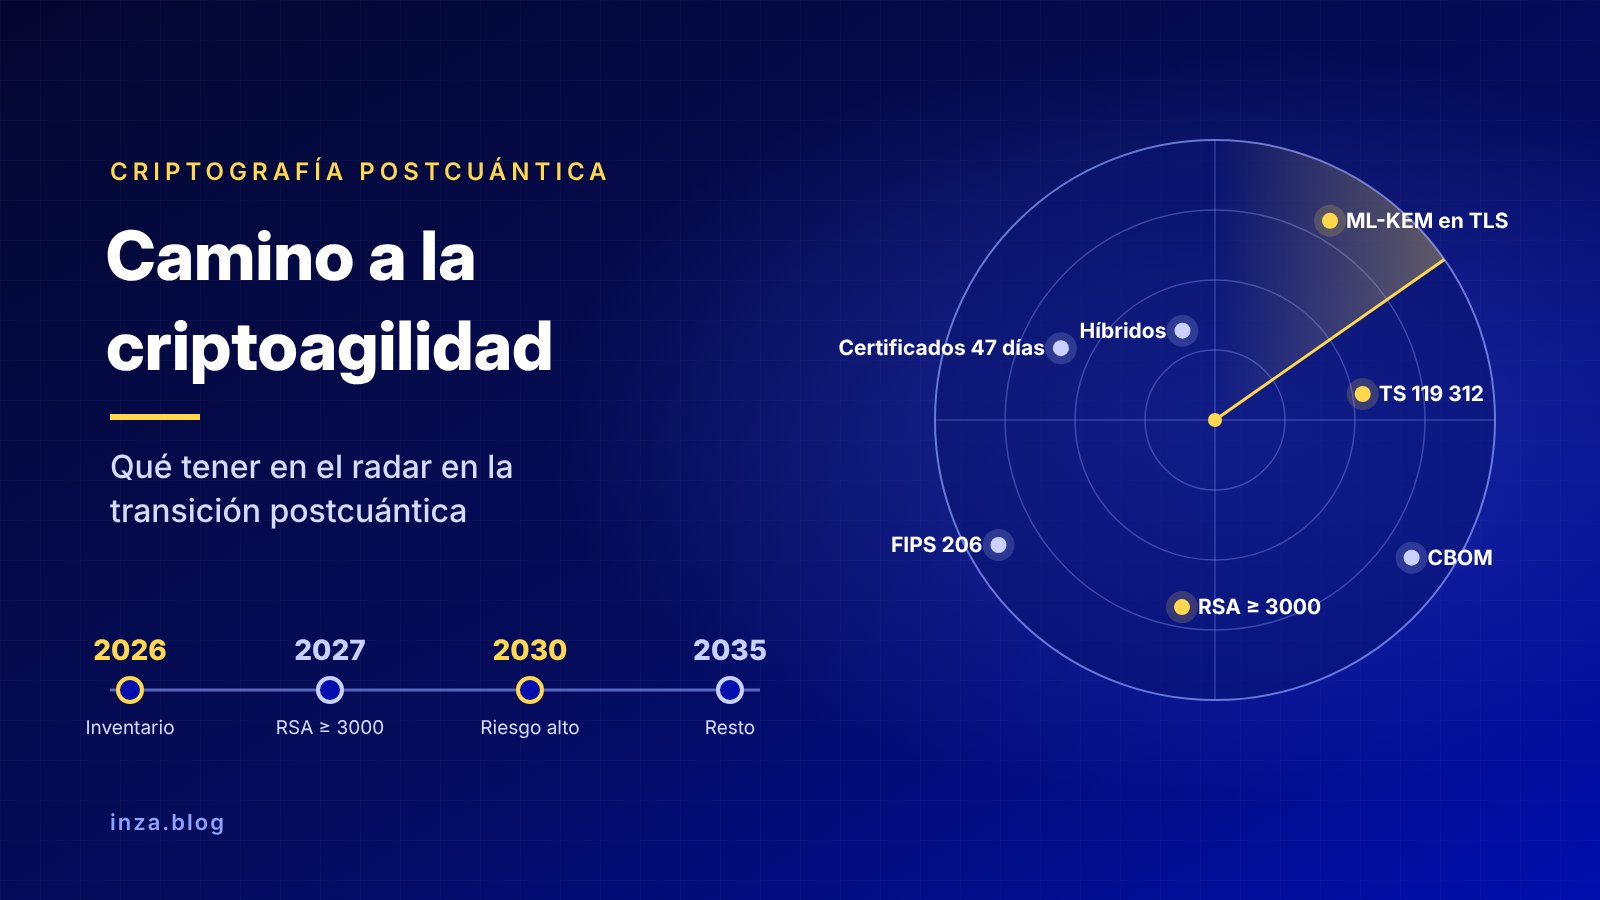
Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026


Quien siga de cerca la transición a la criptografía postcuántica habrá notado que en los últimos seis meses el tema ha pasado de las recomendaciones genéricas a los calendarios con fechas, las normas técnicas aplicables y los estándares de protocolo publicados. Al mismo tiempo, una pieza que muchos esperábamos para este año, el estándar de firma FN-DSA (FIPS 206), sigue sin aparecer. En esta entrada repaso lo más relevante: normativa y pautas públicas, estándares de NIST, ETSI e IETF, la evolución de los certificados TLS y las herramientas abiertas para elaborar el inventario criptográfico.

FIPS 206 (FN-DSA): todavía no

En agosto de 2024 NIST publicó los tres primeros estándares postcuánticos: FIPS 203 (ML-KEM, mecanismo de encapsulado de claves derivado de CRYSTALS-Kyber), FIPS 204 (ML-DSA, firma basada en retículos derivada de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, firma basada en funciones hash derivada de SPHINCS+). El cuarto, FIPS 206, debía especificar FN-DSA, la firma derivada de Falcon (de ahí el nombre: FFT over NTRU-Lattice-Based Digital Signature Algorithm), cuyo atractivo son unas firmas mucho más compactas que las de ML-DSA (en torno a 666 bytes en el nivel I frente a los 2.420 de ML-DSA-44).

A fecha de hoy FIPS 206 no se ha publicado, ni siquiera como borrador para comentarios públicos (initial public draft). En abril de 2026, Dustin Moody (NIST) indicaba en el foro PQC que el borrador seguía en la cadena de aprobación administrativa, sin fecha concreta. Y el 28 de septiembre de 2026 el equipo de FIPS 206, a través de Ray Perlner, presentó un nuevo plan sometido a discusión:

  • Un único procedimiento de firma, especificado con el detalle suficiente para validarse con vectores de prueba conocidos (KAT).
  • Aritmética de punto fijo en la generación de claves y en la firma (inicialmente 32.32 y 64.64), en lugar de la de punto flotante, que es la que hace de Falcon un algoritmo delicado de implementar de forma segura y reproducible.
  • Las variantes optimizadas se aprobarían más adelante en publicaciones especiales (SP) separadas, con sus propios KAT y separación de dominio.

Cambiar decisiones de diseño a estas alturas sugiere que el borrador tardará todavía unos meses, y que después vendrá el periodo de comentarios y la versión final. Para quien necesite firmas postcuánticas hoy, las opciones estandarizadas siguen siendo ML-DSA (Dilithium) y SLH-DSA (SPHINCS+) y, para firmware, los esquemas con estado LMS y XMSS de la SP 800-208.

NIST sí ha movido otras piezas en 2026: el borrador de la SP 800-230 (13 de abril), con nuevos juegos de parámetros de SLH-DSA (SPHINCS+) para casos de uso con un número limitado de firmas; el borrador de la SP 800-133r3 (17 de abril) sobre generación de claves; y el paso de nueve candidatos a la tercera ronda del proceso de firmas adicionales (NIST IR 8610, mayo). El estándar del segundo KEM, HQC (Hamming Quasi-Cyclic, basado en códigos correctores de errores), seleccionado en marzo de 2025 como alternativa a ML-KEM (Kyber) basada en otro problema matemático, también está pendiente de borrador.

El calendario ya tiene fechas

La novedad más importante del año no es técnica sino de planificación: Europa, España y Estados Unidos coinciden ya en un calendario muy parecido.

Unión Europea

La hoja de ruta coordinada del Grupo de Cooperación SRI (NIS), publicada en junio de 2025, fijó tres hitos: iniciar la transición antes de finales de 2026, completar la migración de los casos de uso de riesgo alto antes de 2030 y la del resto, en la medida de lo posible, antes de 2035. En enero de 2026 la Comisión dio un paso más con la Propuesta de Directiva del Parlamento Europeo y del Consejo por la que se modifica la Directiva (UE) 2022/2555 sobre medidas de simplificación y armonización con la [Propuesta de Reglamento sobre la Ciberseguridad 2] (COM(2026) 13 final, de 20 de enero de 2026). La Directiva (UE) 2022/2555 es la Directiva SRI 2, más conocida por su sigla inglesa NIS2. Su artículo 1, apartado 5, añade al artículo 7.2 de la Directiva, que enumera las políticas que deben formar parte de la estrategia nacional de ciberseguridad, una nueva letra:

«k) para la transición hacia una criptografía postcuántica, teniendo en cuenta los calendarios de transición y los requisitos pertinentes establecidos en los actos jurídicos y políticas de la Unión aplicables.»

El considerando 8 explica el porqué: la posibilidad de ataques basados en «recopilar ahora para descifrar más adelante», «que probablemente ya están teniendo lugar», los riesgos futuros de falsificación de firmas mediante ataques cuánticos y la retirada progresiva de los algoritmos de clave pública actuales «hacen aún más urgente iniciar acciones de migración a la criptografía poscuántica». Pide que esas políticas incluyan herramientas para evaluar la exposición de los activos criptográficos, un plan de migración y pruebas de implantación, que fomenten soluciones europeas verificadas y sometidas a evaluación formal, y que se ajusten a la hoja de ruta del Grupo de Cooperación SRI, «logrando así la migración a la criptografía poscuántica de aquí a 2030 para los casos de uso crítico y de aquí a 2035 para los casos de uso de nivel medio y bajo». Es todavía una propuesta, sujeta al procedimiento legislativo ordinario, pero convierte la hoja de ruta en una obligación de los Estados.

En el ámbito de la certificación de productos, ENISA y el subgrupo de criptografía del ECCG sometieron a consulta pública, hasta finales de julio de 2026, la versión 3 de los Agreed Cryptographic Mechanisms del esquema europeo EUCC, la referencia de mecanismos criptográficos aceptados para productos certificados.

España

En julio de 2026 el Centro Criptológico Nacional publicó la guía de buenas prácticas CCN-TEC 009 (BP/37) «Recomendaciones para una transición postcuántica segura», que traslada el calendario europeo a nuestro contexto:

  • 31 de diciembre de 2026: estrategia y gobernanza definidas, inventario criptográfico, clasificación de casos de uso y pilotos en marcha para los sistemas de riesgo alto y medio.
  • 31 de diciembre de 2030: migración completada en los sistemas de riesgo alto.
  • 31 de diciembre de 2035: migración completada en los de riesgo medio y, en lo posible, en los de riesgo bajo.

La guía recomienda soluciones híbridas al menos en las primeras etapas: en el establecimiento de claves, combinar al menos dos mecanismos (intercambio clásico, intercambio postcuántico o claves precompartidas) mediante una función de derivación; en firmas, hibridar las basadas en retículos (ML-DSA y FN-DSA), mientras que las basadas en hash (XMSS y SLH-DSA) no lo requieren. Entre los KEM cita ML-KEM, HQC y FrodoKEM, que considera la opción más conservadora. Insiste en la criptoagilidad como criterio de diseño, en el gobierno del programa (comité, oficina PQC, equipos técnicos) y en su alineamiento con el ENS, NIS2, DORA y el RGPD, y recuerda el teorema de Mosca para estimar el margen disponible: si el tiempo que deben protegerse los datos más el tiempo de migración supera el plazo hasta que exista un ordenador cuántico relevante, el problema ya está aquí. Para elegir productos remite a la guía CCN-STIC 221 de mecanismos autorizados y al apartado Quantum Resistant del catálogo CPSTIC.

En septiembre, el secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, anunció en el encuentro de AMETIC en Santander que el Gobierno elaborará un inventario de sistemas, empezando por la Administración General del Estado, y un calendario de migración que situaría el inicio de la transición de los sistemas más críticos en 2030-2031. Por ahora no hay real decreto ni orden ministerial: es un anuncio de plan, que conviene seguir.

Estados Unidos

La orden ejecutiva 14412, Securing the Nation Against Advanced Cryptographic Attacks, de 22 de junio de 2026, endurece los plazos federales: criptografía postcuántica para el establecimiento de claves en los activos de alto valor y sistemas de alto impacto antes del 31 de diciembre de 2030, y para las firmas antes del 31 de diciembre de 2031. El memorando OMB M-26-15 que la acompaña pide además un inventario criptográfico automatizado que alimente un CBOM central. En el sector privado, Google anunció el 25 de marzo su objetivo de estar preparada en 2029, con ML-DSA incorporado a Android 17 para el arranque verificado y la atestación.

ETSI TS 119 312: los prestadores de servicios de confianza ya tienen reglas

Para los prestadores cualificados de servicios de confianza la publicación más relevante del semestre es la ETSI TS 119 312 V2.1.1 (junio de 2026), Cryptographic Suites, la especificación que establece qué algoritmos y longitudes de clave son adecuados para firmas, sellos y certificados en el ecosistema eIDAS. La versión 2 supone un cambio de enfoque:

  • Incorpora ML-DSA (Dilithium; parámetros 44, 65 y 87) y SLH-DSA (SPHINCS+) como algoritmos recomendados, y LMS y XMSS de forma condicionada a una gestión estricta del estado.
  • Define un marco de firmas híbridas (cláusula 6.4), con combinaciones recomendadas como RSA-PSS de 3.000 bits o más con ML-DSA-65.
  • Fija fechas de fin concretas: los certificados con claves RSA de menos de 3.000 bits no deberían emitirse después del 31 de diciembre de 2026, y su validez no debería ir más allá de 2028.
  • Exige protección postcuántica (híbrida o por sustitución) cuando la validez de lo protegido se extienda más allá de 2030, tanto para RSA como para ECDSA.

No incluye todavía FN-DSA (Falcon), por la razón ya explicada, ni ML-KEM (Kyber), que no es un algoritmo de firma. Y remite el calendario detallado de migración a un documento específico de ETSI que aún está en elaboración.

En España, el abandono de RSA-2048 por los prestadores no es solo una recomendación técnica: tiene mandato del organismo supervisor. La Subdirección General para la Sociedad Digital, de la Secretaría de Estado de Digitalización e Inteligencia Artificial, publicó en octubre de 2025 la Nota sobre la migración del algoritmo RSA, dirigida a los prestadores cualificados y no cualificados que usan RSA. Les exige cumplir el Anexo 1 de la guía CCN-STIC 807 del Centro Criptológico Nacional, según el cual a partir del 1 de enero de 2027 los certificados RSA que se sigan emitiendo deberán usar módulos de al menos 3.000 bits. Los prestadores cualificados que tengan jerarquías con claves más cortas deben generar otras nuevas y acreditarlo con un informe técnico de un organismo de evaluación de la conformidad que incluya, como mínimo, la evidencia de la ceremonia de generación de claves (o con el informe de su auditoría, si se realiza antes del 31 de diciembre de 2026). Ya lo comenté en «Actualización urgente para las administraciones públicas en relación con las firmas electrónicas», porque las Administraciones deben adaptar sus sedes y plataformas de firma para aceptar los nuevos certificados.

Norma europea y supervisor nacional coinciden, por tanto: 2026 es el último año para emitir certificados RSA-2048, y quien firme o selle documentos que deban conservar su valor más allá de 2030 debe planificar ya la hibridación con algoritmos postcuánticos.

En otro ámbito, ETSI ha publicado el informe técnico TR 104 171 (versión 1.1.1, de marzo de 2026, difundido en septiembre) con pautas de implementación para generadores cuánticos de números aleatorios (QRNG), que introduce el concepto de «confianza cero en la entropía».

En la parte de cifrado, la que protege frente a la recolección de tráfico para descifrarlo en el futuro, el IETF ha cerrado este año los documentos que faltaban:

TLS: el intercambio de claves postcuántico ya es estándar

  • RFC 9954 (julio de 2026), de carácter informativo, define la construcción general del intercambio de claves híbrido en TLS 1.3: se combinan un algoritmo clásico y uno postcuántico y el secreto resultante es seguro mientras lo sea cualquiera de los dos.
  • RFC 10024, Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 (agosto de 2026), en vía de estándar, la concreta en tres grupos: X25519MLKEM768, el único marcado como recomendado en el registro de IANA y el que ya negocian por defecto los principales navegadores, y SecP256r1MLKEM768 y SecP384r1MLKEM1024, pensados para entornos cuyas normas exigen curvas NIST.
  • El borrador de ML-KEM sin componente clásico en TLS fue aprobado por el IESG en septiembre, está en la cola del RFC Editor y se publicará como RFC informativa; en el registro de IANA figura como no recomendado, frente al híbrido.

Es decir, las orientaciones del IETF coinciden con las del CCN: híbrido primero. Activar X25519MLKEM768 en servidores, balanceadores y CDN es hoy una de las acciones con mejor relación entre coste y beneficio.

La autenticación: certificados más cortos y Merkle Tree Certificates

La autenticación postcuántica es más difícil por una cuestión de tamaño. Una firma ML-DSA-44 (Dilithium) ocupa unos 2.420 bytes, frente a los 64 de ECDSA P-256; con las varias firmas y claves públicas que viajan en un handshake TLS (certificado, cadena, transparencia), la sustitución directa llevaría el handshake por encima de los 10 KB, con un impacto apreciable en la latencia. ML-DSA ya está definido para certificados X.509 en el RFC 9881 (octubre de 2025), pero su despliegue masivo en la web es otra cosa.

Por eso cobra interés el trabajo del grupo IETF PLANTS sobre los Merkle Tree Certificates (MTC): la autoridad de certificación emite los certificados en lotes, firma una sola vez la raíz del árbol de Merkle y los navegadores reciben esas firmas por separado, de modo que en el handshake solo viaja una prueba de inclusión. Let’s Encrypt anunció en junio que tendrá un entorno de pruebas con MTC a finales de 2026 y uno de producción en 2027, y Cloudflare y Chrome están experimentando con el mismo esquema.

En paralelo avanza la reducción de la duración de los certificados TLS acordada en el CA/Browser Forum (votación SC-081v3, abril de 2025): desde el 15 de marzo de 2026 el máximo es de 200 días, que bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La justificación principal es reducir la dependencia de una revocación que no funciona bien y la vigencia de datos de validación obsoletos, pero hay un argumento que interesa especialmente aquí: la criptoagilidad. Una organización que renueva sus certificados cada pocas semanas de forma automatizada (con ACME) puede cambiar de algoritmo, de clave o de autoridad de certificación en un ciclo de renovación; una que gestiona certificados de un año a mano, no. La renovación frecuente es, en la práctica, el ensayo general de la migración postcuántica.

El primer paso: inventario y CBOM con herramientas abiertas

Todas las guías coinciden en que el primer paso es saber qué criptografía se usa, dónde y para proteger qué información durante cuánto tiempo. El formato que se está imponiendo para documentarlo es el CBOM (Cryptography Bill of Materials), incorporado al estándar CycloneDX en su versión 1.6 (abril de 2024), que describe algoritmos, claves, certificados, protocolos y bibliotecas de un sistema y sus dependencias.

Entre las herramientas abiertas destaca CBOMkit, ahora bajo el paraguas de la Post-Quantum Cryptography Alliance de la Linux Foundation, que incluye un visor, un generador de CBOM y un plugin para SonarQube (sonar-cryptography) que detecta el uso de criptografía en el código fuente. En 2026 ha añadido soporte para Go, además de Java y Python, y está migrando su salida a CycloneDX 1.7. Un CBOM generado a partir del código, combinado con el inventario de certificados y configuraciones TLS de la infraestructura, es exactamente lo que piden tanto la guía del CCN como el memorando M-26-15.

Qué hacer ahora

Con lo publicado en estos meses, la lista de tareas para una entidad grande queda bastante definida:

  1. Gobierno: nombrar responsables y aprobar un plan con presupuesto antes de que termine 2026, como pide el CCN.
  2. Inventario y CBOM: descubrir la criptografía de aplicaciones, infraestructura y proveedores, y clasificar los casos de uso por riesgo y por tiempo de vida de la información.
  3. Quick wins: activar el intercambio de claves híbrido X25519MLKEM768 en TLS y automatizar la renovación de certificados.
  4. Firmas de larga duración: revisar qué documentos, sellos y evidencias deben conservar su valor más allá de 2030 y planificar firmas híbridas conforme a la ETSI TS 119 312.
  5. Proveedores: incluir la criptoagilidad y la hoja de ruta postcuántica en los requisitos de compra.
  6. Formación: preparar a los equipos técnicos y de cumplimiento, porque la migración será larga y afectará a casi todos los sistemas.

Cómo puede ayudar EADTrust

En EADTrust llevamos tiempo trabajando en esta transición. Nuestras jerarquías de certificación ya combinan RSA de 4.096 y 8.192 bits con curva elíptica ECC de 256 y 384 bits, precisamente para tener margen de criptoagilidad (por eso la nota del supervisor sobre RSA no nos ha afectado), y acompañamos a otras organizaciones en el mismo camino:

  • Formación en computación cuántica y criptografía postcuántica, in company y en abierto. Impartimos el curso de computación cuántica y criptografía postcuántica y lo adaptamos a cada organización, de forma presencial, en línea o híbrida, para que los equipos entiendan qué cambia, por qué y cómo abordarlo. Además, una vez al año celebramos una edición en abierto, presencial, que tendrá lugar cada año en torno al 14 de abril, Día Mundial de la Cuántica. La edición de 2026, con la metodología ENSAR y los modelos del IQC Kit, que permiten «tocar» los conceptos que se explican, se celebró los días 22 y 23 de abril (más información en «Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR»). Puede consultar el resto de nuestra oferta formativa en la página de cursos EADTrust.
  • Acompañamiento profesional en la migración de sistemas criptográficos de entidades grandes: inventario y CBOM, análisis de riesgos y priorización, hoja de ruta alineada con el calendario europeo y la guía del CCN, diseño de soluciones híbridas y adaptación de infraestructuras de clave pública. Ya estamos trabajando en estos aspectos con dos grandes clientes.

Si su organización necesita empezar o acelerar su transición postcuántica, puede contactar con nosotros:

Referencias

Fuentes originales

Resúmenes y artículos de terceros

Criptocalipsis, criptoagilidad y transición postcuántica: preparando el marco legal


La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.

Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.

1. El CCN marca el paso, con foco en el sector público

El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.

En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.

2. Hacia una cobertura legal: norma y sentido de urgencia

Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.

3. Las Cortes también analizan el riesgo

El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.

4. Banca y DORA: la criptoagilidad como deber de buena administración

En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».

5. El ecosistema español y AMETIC

La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.

6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act

El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».

Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.

Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.

7. De la doctrina a la práctica: formación y acompañamiento

Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.

Formación y Servicios Profesionales de EADTrust

La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.

Ofrecemos:

  • Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
    • Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
    • Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
  • Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.

Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.

Fuentes

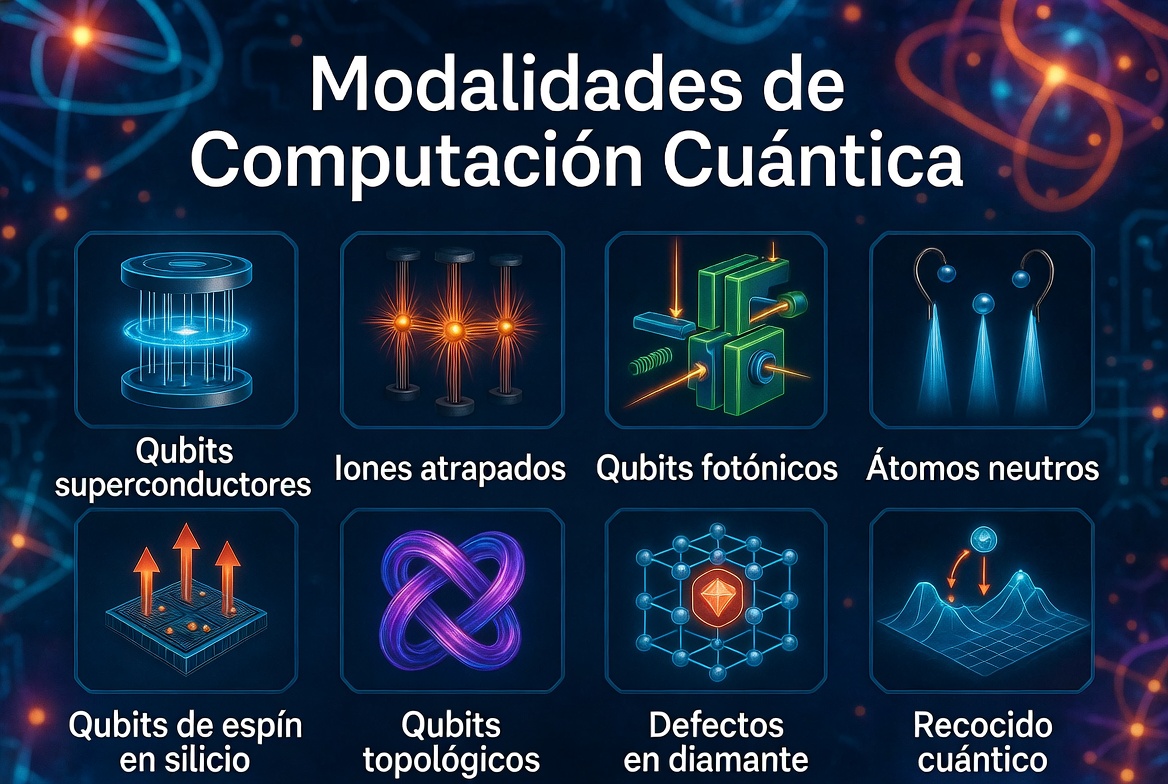
Modalidades de computación cuántica


Uno de los aspectos que tratamos en los Seminarios de Computación Cuántica y Criptografía Postcuántica de EADTrust es identificar las principales familias tecnológicas que hoy compiten por convertirse en la plataforma cuántica dominante.

La imagen que suele venir a la mente -ese ordenador repleto de tubitos dorados, los criostatos que enfrían qubits superconductores a décimas de grado sobre el cero absoluto- es solo una de ellas. En realidad hay al menos ocho enfoques distintos, cada uno nacido en un contexto diferente, con ventajas propias y cuellos de botella muy concretos. La carrera no tiene un ganador claro: mientras IBM y Google apuestan por superconductores, IonQ y Quantinuum perfeccionan los iones atrapados, PsiQuantum construye chips fotónicos a escala de wafer y Microsoft persigue los esquivos qubits topológicos. Lo que sigue es un mapa de ese territorio.

1. Qubits superconductores (superconducting qubits – circuitos basados en uniones Josephson)

Son hoy la tecnología más madura. Se basan en circuitos eléctricos que, enfriados a temperaturas de milikelvin mediante criostatos, exhiben comportamiento cuántico gracias a los pares de Cooper y las uniones Josephson. IBM, Google, Rigetti y Amazon (con sus variantes de cat qubits) llevan años acumulando experiencia en esta familia, lo que se traduce en recuentos de qubits ya en los cientos y operaciones extremadamente rápidas —del orden de nanosegundos.

El precio de esa velocidad es doble: los tiempos de coherencia son muy cortos, lo que obliga a corregir errores de forma intensiva, y la refrigeración criogénica necesaria es costosa y difícil de escalar. Cualquier tecnología que opere a temperatura ambiente parte con ventaja logística frente a los superconductores, aunque todavía ninguna les iguala en madurez global.

2. Iones atrapados (trapped ions)

En lugar de fabricar circuitos artificiales, este enfoque usa directamente la naturaleza: átomos ionizados suspendidos en trampas electromagnéticas y manipulados con láseres. IonQ y Quantinuum (la joint venture de Honeywell y Cambridge Quantum) son los principales exponentes.

Lo que destaca de esta tecnología es su precisión. La fidelidad de las operaciones lógicas supera el 99,9 % y los tiempos de coherencia son mucho más largos que los de los superconductores, lo que la hace especialmente atractiva para la corrección de errores cuánticos. Además, todos los qubits están interconectados entre sí de forma nativa (all-to-all connectivity), algo que otras arquitecturas solo consiguen mediante costosos swaps de puertas.

Su limitación más evidente es la velocidad: donde los superconductores operan en nanosegundos, las puertas de iones pueden tardar microsegundos o incluso milisegundos. Escalar a centenares o miles de qubits también resulta complejo por la delicadeza del control láser requerido.

3. Qubits fotónicos (photonic qubits)

En vez de usar partículas cargadas o circuitos criogénicos, este enfoque codifica la información en fotones —partículas de luz— mediante enfoques de computación basada en medición (measurement-based quantum computing) o en variables continuas. PsiQuantum, Xanadu y la francesa Quandela son empresas representativas.

La gran ventaja es inmediata: los fotones no necesitan frío ni trampas, así que estos sistemas operan a temperatura ambiente y se integran de forma natural con la infraestructura de fibra óptica existente, lo que los hace muy prometedores para la computación cuántica distribuida y las redes cuánticas. Las velocidades de operación son también muy altas.

La contrapartida es que los fotones son difíciles de retener: la pérdida de fotones en los circuitos es alta y muchas operaciones son probabilísticas, lo que obliga a repetir los cálculos muchas veces. La corrección de errores resulta más compleja que en iones o superconductores, aunque la apuesta de PsiQuantum es que la fabricación en oblea de silicio a gran escala compensará estas ineficiencias con volumen.

4. Átomos neutros (neutral atom qubits / interacción Rydberg)

Similar en espíritu a los iones atrapados, pero usando átomos neutros —sin carga eléctrica— atrapados en pinzas ópticas individuales o en retículas láser. Las interacciones entre qubits se activan excitando los átomos a estados de Rydberg, de altísima energía. QuEra (surgida del MIT y Harvard), Pasqal y Atom Computing son los nombres más conocidos.

El potencial de escalabilidad es notable: se han demostrado ya arrays de miles de átomos, y la capacidad de reconfigurar dinámicamente la posición de los qubits abre posibilidades únicas para la simulación cuántica analógica. Los tiempos de coherencia son razonables y no se requieren las complejas trampas electromagnéticas de los iones.

La fidelidad de las puertas lógicas todavía queda por debajo de lo que alcanzan los iones atrapados, y el control óptico preciso es intrincado. Como plataforma de computación universal basada en puertas (gate-based), está menos madura que los superconductores, aunque avanza a gran velocidad.

5. Qubits de espín en silicio (silicon spin qubits)

Usan el espín de electrones o de núcleos atómicos confinados en puntos cuánticos (quantum dots) fabricados en silicio. La apuesta de fondo es poderosa: si los qubits se pueden fabricar con la misma tecnología CMOS que se usa en los chips clásicos, la ruta hacia millones de qubits podría ser mucho más directa que con cualquier otra tecnología. Intel, Quantum Motion y SpinQ son representantes de este enfoque.

La integración potencial con la electrónica convencional es su principal baza, junto con la posibilidad de operar a temperaturas algo más elevadas que los superconductores de nitrógeno líquido, aunque todavía criogénicas.

El reto es que aún es una tecnología temprana: el número de qubits demostrados con alta fidelidad es limitado, el ruido nuclear del entorno del silicio afecta a la coherencia, y el control preciso de espines individuales en chips densos presenta dificultades técnicas considerables.

6. Qubits topológicos (topological qubits – basados en fermiones de Majorana)

Es la apuesta más radical y la que genera más expectativas y controversia a partes iguales. La idea es construir qubits que sean intrínsecamente resistentes a los errores, no a través de corrección activa sino gracias a propiedades topológicas de ciertos materiales: en concreto, los denominados fermiones de Majorana, que emergen en nanowires semiconductores bajo condiciones específicas. Microsoft lidera este camino con su chip Majorana 1 —y el más reciente Majorana 2— en el marco de su programa Azure Quantum.

Si funcionan como se espera en teoría, estos qubits requerirían órdenes de magnitud menos recursos de corrección de errores que cualquier otra tecnología, lo que los convertiría en candidatos naturales para la computación tolerante a fallos a largo plazo.

El problema es que son extremadamente difíciles de fabricar y de verificar experimentalmente —hubo incluso una retractación polémica de un artículo de Nature en 2021 sobre su observación—, y la comunidad científica no ha alcanzado aún consenso sobre si los dispositivos actuales exhiben genuinamente las propiedades topológicas reclamadas. En cualquier caso, es una tecnología en estadios muy tempranos comparada con superconductores o iones.

7. Centros NV en diamante (nitrogen-vacancy centers / NV centers)

Los centros de vacancia de nitrógeno (NV) son defectos puntuales en la red cristalina del diamante: una vacante atómica junto a un átomo de nitrógeno sustituyendo a un carbono. El espín de los electrones asociados a este defecto puede usarse como qubit, manipulado con microondas y leído ópticamente. Quantum Brilliance es la empresa más activa en su comercialización; también se investigan ampliamente en grupos académicos.

Su característica más llamativa es que operan a temperatura ambiente, lo que elimina la necesidad de criostatos. Además, los qubits NV individuales tienen alta fidelidad y son versátiles: sirven también como sensores cuánticos de campos magnéticos o como nodos de memoria en redes cuánticas.

La dificultad es escalar. Acoplar múltiples qubits NV entre sí de forma eficiente sigue siendo un problema abierto, la lectura óptica es ineficiente (muchos fotones se pierden), y las velocidades de operación son lentas comparadas con fotónica o superconductores.

8. Recocido cuántico (quantum annealing)

Es el único enfoque de esta lista que ya está comercialmente desplegado a gran escala. D-Wave Systems, su principal exponente, ofrece sistemas con miles de «qubits» —aunque de naturaleza diferente a los qubits lógicos universales— desde hace más de una década. En lugar de ejecutar circuitos de puertas, el recocido cuántico evoluciona lentamente el estado de un sistema físico para minimizar una función de energía, lo que lo hace especialmente apto para problemas de optimización combinatoria: logística, planificación, finanzas.

Su accesibilidad práctica hoy es real: empresas como Volkswagen, Mastercard o la NASA han explorado aplicaciones concretas. Sin embargo, su alcance es fundamentalmente limitado: no es una computadora cuántica universal, no puede ejecutar algoritmos como Shor o Grover en su forma general, y la ventaja cuántica demostrable sobre los mejores algoritmos clásicos sigue siendo objeto de debate académico.

And the winner is…

No existe una tecnología ganadora, al menos por ahora. Cada familia tiene fortalezas que las demás envidian y debilidades que sus competidoras explotan. Lo más probable es que el camino hacia la computación cuántica tolerante a fallos (fault-tolerant quantum computing) no lo recorra una única plataforma, sino arquitecturas híbridas o modulares que combinen lo mejor de varios enfoques: la madurez y velocidad de los superconductores, la fidelidad de los iones, la escalabilidad de los átomos neutros, la integración fotónica para comunicación y la estabilidad inherente —si se confirma— de los qubits topológicos.

El campo avanza a una velocidad inusual, y lo que hoy es un cuello de botella puede dejar de serlo en dos o tres años. Por eso conviene no apostar demasiado pronto por un solo caballo.

Contacte con EADTrust si está analizando si su organización puede beneficiarse de la adopción de tecnologías cuánticas. Nuestros consultores ayudarán a identificar las modalidades más prometedoras para su caso de uso y las empresas que las están implementando.

Llame al +34 91 7160555 o escríbanos a info (at) eadtrust.com

Webinar “Criptografía postcuántica para resistir la Computación Cuántica”, el 28 de mayo de 2026


Actualización del 30 de mayo de 2026.

El 28 de mayo de 2026 se llevó a cabo un webinar coordinado por EADTrust para explicar cómo preparar organizaciones, infraestructuras y servicios digitales para la transición a la criptografía postcuántica (PQC) ante el avance acelerado de la computación cuántica.

Se trataron fundamentos, mercado, riesgos, estándares, legislación y una hoja de ruta práctica para iniciar la migración desde la criptografía cuántica hacia la postcuántica.

Todavía es posible inscribirse y acceder a la sesión grabada.

🧭 Objetivo del webinar

Dar a los asistentes una visión completa sobre:

  • Qué es la computación cuántica y su estado real de madurez.
  • Qué oportunidades abre para sectores clave.
  • Por qué supone un riesgo urgente para los algoritmos RSA/ECC y la criptografía actual.
  • Qué algoritmos PQC están siendo estandarizados (NIST FIPS 203/204/205).
  • Cómo iniciar la transición: inventario criptográfico, crypto‑agility, despliegues híbridos y roadmap.

👥 Ponentes

  • Antonio Peris — CoFounder, QCentroid
  • Ainhoa Inza — Directora de Servicios Profesionales y Cumplimiento, EADTrust
  • Julián Inza — Presidente, EADTrust
  • Jorge Christen — Profesor universitario en la Universidad de Monterey (México). Creador de la metodología ENSAR, esencial para entender los fundamentos de la física cuántica que llevan finalmente a realizar los primeros «programas» de computación cuántica»

🗓️ Fecha y horario

28 de mayo de 2026 8:00 México | 9:00 Bogotá | 10:00 Miami | 11:00 Buenos Aires | 16:00 Madrid

La hora está pensada para faciltar la asistencia desde Iberoamérica.

📚 Qué contaremos

  • Fundamentos de computación cuántica.
  • Casos de uso reales y oportunidades de mercado.
  • Riesgos para la criptografía convencional (Shor, Grover, HNDL).
  • Impacto en TLS, PKI, firma electrónica, blockchain y eIDAS.
  • Estado actual de la estandarización PQC (ML‑KEM, ML‑DSA, SLH‑DSA, FN‑DSA).
  • Normativa y recomendaciones: NIST, CCN, ETSI, UE (CRA, NIS2, eIDAS 2.0).
  • Metodología práctica para iniciar la migración.

🕒 Agenda resumida

1. Bienvenida e introducción (Ainhoa Inza)

Contexto, urgencia (“¡hay prisa!”), encuesta inicial y reglas de interacción.

2. Fundamentos de la Computación Cuántica (Jorge Christen)

Bits vs qubits, superposición, entrelazamiento, estado tecnológico 2025‑2026.

3. Mercado cuántico: oportunidades y aplicaciones (Antonio Peris)

Tamaño del mercado, casos sectoriales (finanzas, salud, energía, logística), ROI y retos.

4. Legislación y recomendaciones de organismos internacionales (Julián Inza)

ENISA, Unión Europea, NIST, CNI-CCN, ETSI. Senado de España, NIS2, DORA, eIDAS2, CRA, Recomedación (UE) 2024/1101, TLS híbrido con criptografía postcuántica. , CCN-TEC-009, IEEE P1363.3, NIS Cooperation Group, Normalización de algoritmos.

5. PQC, Criptografía y estándares (Ainhoa Inza)

Algoritmos.RSA, ECC, HASH, lattice, , code-based; librerías; implementaciones. arboles de Merkle. algoritmo de Shor, Algoritmo de Grover. Herramientas de inventario criptográfico y herramientas para el despliegue de nuevos sistemas de criptotografía.

Estrategias de migración

6. Mesa redonda, Q&A y cierre

Mensaje clave: “El criptocalipsis no es ciencia ficción… hay prisa.” Próximos pasos y recursos adicionales.

Inscribete, queda poco tiempo

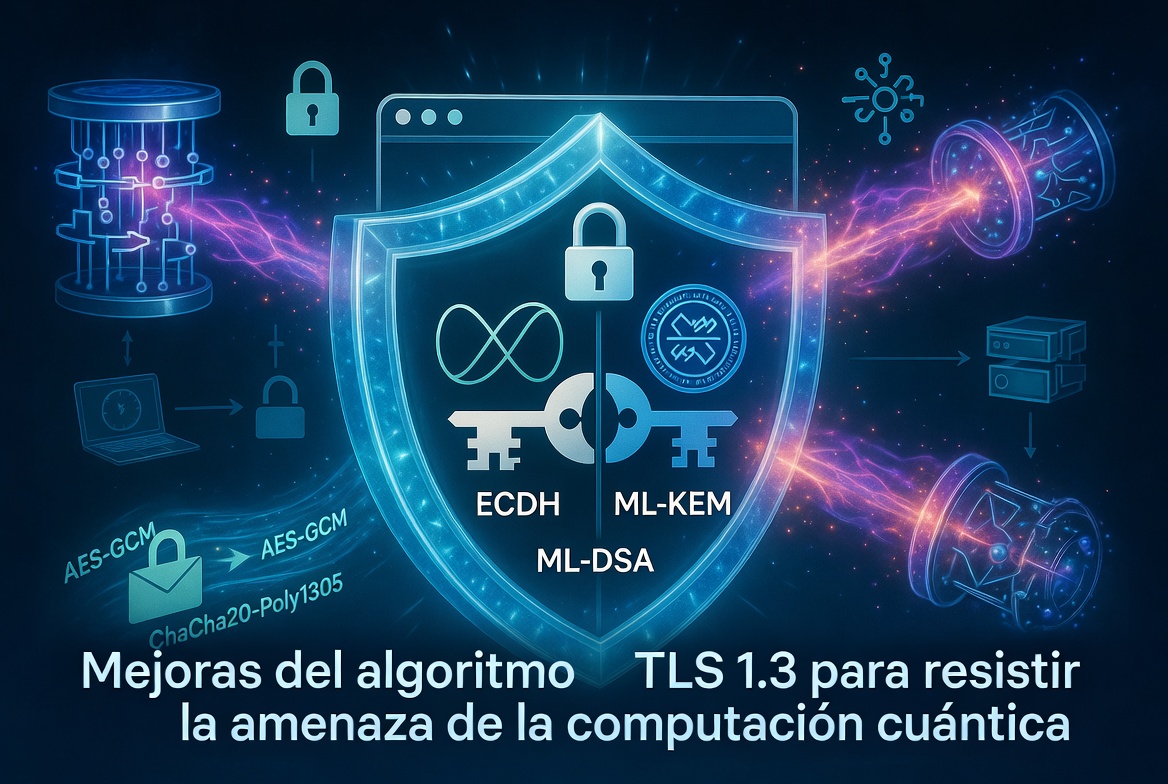
Mejoras del algoritmo TLS 1.3 para resistir la amenaza de la computación cuántica


«Criptocalipsis» o «Q-day»

En el sector de la ciberseguridad a menudo preferimos anticiparnos a las amenazas. Por eso se ha acuñado el término «Criptocalipsis» —ese momento teórico en el que un ordenador cuántico sea lo suficientemente potente como para romper en poco tiempo la criptografía asimétrica que protege Internet (la base de los algoritmos de cifrado asimétrico y de firma electrónica como RSA y ECC)— .

A ello ha contribuido las recomendaciones de los organismos de estandarización (IETF, NIST, ETSI, ISO) y los grandes proveedores de infraestructura que se toman en serio los riesgos detectados .

Y el riesgo actual tiene un nombre técnico bastante inquietante: «Harvest Now, Decrypt Later» (Recolectar ahora, descifrar después).

Cabe pensar que el tráfico cifrado que circula hoy por las redes podría estar siendo recogido y almacenado masivamente por organismos de algunos estados o por grandes organizaciones delictivas con recursos económicos a su disposición.

La información que se guarda cifrada, sin conocer la clave de descifrado, parece poco útil, pero dentro de 5, 10 o 15 años, cuando llegue el llamado «Q-Day» (el día que un ordenador cuántico relevante esté operativo), esa «caja fuerte» de datos grabados hoy podría abrirse en espacios de tiempo cortos usando el algoritmo de Shor.

Si la confidencialidad de los datos de las empresas y organismos (secretos industriales, comunicaciones diplomáticas, datos médicos a largo plazo) debe durar más de una década, la criptografía convencional podría no ser suficiente.

Uno de los usos del cifrado se da en las comunicaciones seguras de los browsers o navegadores con los sitios web que tendrán instalado un certificado para que se pieda activar esa comunicación cifrada.

El protocolo utilizado se llamaba antiguamente SSL pero ya no se usa esa denominación porque ese protocolo incluía importantes vulnerabilidades, que se han resuelto posteriormente.

Ahora se emplea el protocolo TLS , la evolución del SSL, pero tampoco vale cualquier versión. No valen la versiones anteriores a la 1.2 y pronto dejará de utilizarse esta, conforme se generalice la versión TLS 1.3.

Y en el protocolo se usa un certificado X.509 en el servidor en base al cual se gestiona el intercambio de claves

  1. Si un ataque en base a computación cuántica desvelara la clave privada del certificado, el atacante podría suplantar el servidor (lo que requeriría más operaciones para la suplantación como atacar los DNS). Incluso si eso sucede, habría indicios que permitirían al propietario del servidor web legítimo detectarlo y reaccionar.
  2. La Confidencialidad de las comunicaciones se basa en el intercambio de claves de cifrado: Si un ataque en base a computación cuántica desvelara la clave de cifrado, de un intercambio de información del pasado (preservada por el atacante), podría descifrar todo el intercambio de información.

Por eso, la prioridad del IETF en su actualización del protocolo ha sido blindar el intercambio de claves. Y ya está publicado como estándar.

Enfoque híbrido del intercambio de claves: compatibilidad y reforzamiento

El reto en el intercambio de claves en TLS es que el objetivo de usar nuevos algoritmos postcuánticos (PQC) como Kyber (ahora estandarizado por NIST como ML-KEM), debería ser compatible con el uso de algoritmos muy probados como RSA o las Curvas Elípticas (ECC). ¿Qué pasa si al profundizar en los nuevos algoritmos se descubre una vulnerabilidad matemática no detectada en los análisis previos?

La respuesta del IETF en el reciente estándar para TLS 1.3 es el pragmatismo puro: el Intercambio de Claves Híbrido.

La idea es simple y práctica: no sustituir lo viejo por lo nuevo, sino usar ambos simultáneamente. Es una estrategia de «compatibilidad y refuerzo». Para que un atacante rompa la sesión, tendría que romper a la vez la criptografía clásica (X25519, híper probada) Y la nueva criptografía postcuántica (Kyber). Si el ordenador cuántico no da con la clave, nos protege la criptografía clásica. Si el ordenador cuántico expone la clave basada en criptografía clásica, nos protege la basada en criptografía postcuántica.

3. Cómo funciona el nuevo «Handshake» TLS 1.3 Híbrido

¿Cómo se modifica un protocolo tan establecido como TLS 1.3 para negociar dos tipos de criptografía radicalmente distintos en una sola ida y vuelta, sin perder eficiencia?

El cambio ocurre en las extensiones clave del handshake inicial:

A. El Cliente propone (ClientHello)

En un TLS 1.3 normal, el cliente usa la extensión supported_groups para decir «soporte la curva elíptica X25519» y la extensión key_share para enviar «aquí tienes mi mitad de la clave pública X25519».

En el nuevo TLS híbrido, el cliente da un paso más:

  1. En supported_groups, indica soporte para nuevos identificadores «compuestos», por ejemplo, uno que significa específicamente «X25519 combinado con Kyber768».
  2. En el key_share, el cliente no envía solo una clave. Envía un paquete concatenado: [Su clave pública X25519] + [Su clave pública Kyber].

B. El Servidor elige (ServerHello)

El servidor recibe la propuesta. Si soporta ese grupo híbrido y decide usarlo:

  1. Selecciona el grupo compuesto.
  2. Genera sus propias claves para ambos algoritmos.
  3. Realiza la operación clásica Diffie-Hellman con la parte X25519.
  4. Utiliza el mecanismo de Encapsulación de Clave (KEM) de Kyber para generar un «secreto compartido» y encapsularlo para el cliente.
  5. Devuelve en su ServerHello el paquete: [Su clave pública X25519] + [El criptograma encapsulado de Kyber].

C. La Magia: La Derivación de la Clave Maestra

Este es el punto crítico. Al final de este intercambio, tanto cliente como servidor tienen en sus manos dos secretos compartidos distintos:

  • El secreto resultante del intercambio clásico (ECDH).
  • El secreto compartido desencapsulado del intercambio postcuántico (KEM).

El estándar dicta que el key schedule de TLS 1.3 (la «coctelera» criptográfica que deriva las claves finales de cifrado simétrico AES o ChaCha20) debe combinar ambos secretos. Se introducen los dos ingredientes en la función de derivación.

El resultado matemático es fundamental: la clave de sesión final resultante depende criptográficamente de ambos secretos. Si un atacante cuántico logra romper la parte de X25519 en el futuro, no le servirá de nada, porque le falta el ingrediente de Kyber para poder reconstruir la clave de sesión. La confidencialidad futura queda asegurada hoy.

4. Una nota sobre el futuro de la Autenticación (Firmas y Certificados)

Los lectores más atentos notarán que solo hemos hablado del intercambio de claves. ¿Qué pasa con el certificado que presenta el servidor para autenticarse?

A día de hoy, ese certificado (el que emiten prestadores como EADTrust o Google) sigue utilizando firmas clásicas RSA o ECDSA. Como se ha indicado al principio, esto se considera un riesgo aceptable temporalmente, ya que romper esto solo permite ataques en tiempo real, no descifrado retroactivo.

La migración a certificados con firmas postcuánticas es un desafío logístico mucho mayor que implicará actualizar todas las raíces de confianza en navegadores y sistemas operativos.

Cuando llegue ese momento, la industria se debate entre varios candidatos del NIST. Mientras que Dilithium (ML-DSA) parece el estándar para propósito general, para casos de uso específicos como la firma de documentos y PDF, FALCON se perfila como una opción técnicamente superior debido a su eficiencia y al tamaño extremadamente compacto de sus firmas, algo crítico para no engordar innecesariamente los documentos electrónicos a largo plazo.

¡Nueva edición del Curso de Computación Cuántica y Criptografía Postcuántica de EADTrust! 22 y 23 de abril de 2026 – Madrid (Hotel Zenith Conde Orgaz)


La computación cuántica ya no es ciencia ficción. Los avances recientes (como el chip Majorana 1 de Microsoft o los estándares NIST ya publicados) están acelerando el llamado “criptocalipsis”: el momento en que los algoritmos actuales de cifrado (RSA, ECC…) podrán ser rotos por un ordenador cuántico. ¿Está preparada tu organización para proteger sus datos, firmas electrónicas, transacciones y sistemas críticos frente a esta amenaza real?

EADTrust, como Qualified Trust Service Provider (QTSP) líder en España, organiza la nueva edición presencial de su curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica”, los días 22 y 23 de abril de 2026 (de 9:30 a 17:30 h) en el Hotel Zenith Conde Orgaz de Madrid.

¿A quién está especialmente dirigido este curso?

Este curso está pensado para quienes toman decisiones estratégicas en ciberseguridad, tecnología, cumplimiento normativo y protección de activos críticos. No requiere conocimientos previos de física ni criptografía: está diseñado para perfiles directivos y técnicos que necesitan entender el riesgo y planificar la migración.

Empresas e instituciones a las que más interesa:

  • Entidades financieras, bancarias y aseguradoras (bancos, fintech, medios de pago, seguros): para proteger transacciones, identidades digitales y activos financieros.
  • Administraciones públicas y organismos de defensa, seguridad e infraestructuras críticas: para cumplir con EIDAS 2.0, recomendaciones del CCN, ENISA y ETSI.
  • Empresas tecnológicas, telecomunicaciones y proveedores de servicios estratégicos: que gestionan PKI, firmas electrónicas o datos sensibles.
  • Sectores regulados como salud, energía, industria 4.0 y legaltech: donde la confidencialidad y la integridad a largo plazo son esenciales.
  • Responsables de ciberseguridad, CIOs, CTOs, DPOs y equipos de cumplimiento: que deben diseñar hojas de ruta de criptoagilidad y migración a PQC.

Si tu organización maneja información sensible, certificados digitales, firmas electrónicas o sistemas que deben seguir siendo seguros durante décadas, este curso es para ti.

¿Qué vas a aprender en dos días intensivos?

  • Día 1 (nivel introductorio): Historia de la física cuántica, qubits, superposición, entrelazamiento, puertas cuánticas y circuitos. Práctica real con el IBM Quantum Composer.
  • Día 2 (nivel avanzado y aplicado): Algoritmos cuánticos (Shor, Grover…), impacto en la criptografía actual, “criptocalipsis”, estándares NIST (ML-KEM, ML-DSA, etc.), hoja de ruta europea y del CCN, estrategias de migración híbrida y criptoagilidad.

Todo con la metodología ENSAR (Experience, Name, Speak, Apply & Repeat), material didáctico completo (incluido el IQC Kit), ejercicios prácticos, casos reales y ponentes expertos: Jorge Christen, Julián Inza, Ainhoa Inza y Antonio Peris.Incluye: certificado oficial de asistencia, comidas y pausas-café durante las dos jornadas.

Precio y descuentos

  • Precio general: 900 € + IVA
  • Descuento especial (hasta 25 %) para clientes de EADTrust o referenciados → hasta el 18 de abril de 2026.
    Solicita tu oferta personalizada.

¿Cómo inscribirte?

Plazas limitadas.
→ Rellena el formulario oficial aquí:
https://www.eadtrust.eu/formulario-curso-computacion/

O llama al 917 160 555 para más información.

No esperes al último momento. La transición a criptografía postcuántica es un proceso que lleva años y los plazos regulatorios (2026-2030-2035) ya están encima.

¿Quieres que tu organización esté preparada antes que la competencia?
Reserva tu plaza ahora y da el primer paso hacia la criptoagilidad real.

¿Tienes dudas o quieres que tu equipo asista en grupo? Escríbenos a contacto@eadtrust.eu (mailto:contacto@eadtrust.eu) o comenta abajo.

#ComputacionCuantica #CriptografiaPostCuantic #Ciberseguridad #CriptoAgilidad #EADTrust #PQC #QuantumSafe

CSC Trust without Borders Summit 2026: la cumbre de la confianza digital sin fronteras en Bogotá


En mayo de 2026, Bogotá acogerá una de las citas más relevantes del año en el ámbito de la identidad digital y los servicios de confianza interoperables: el CSC Trust without Borders Summit 2026, organizado por el Cloud Signature Consortium (CSC).

El lema “Trust without Borders” capta muy bien el espíritu del evento: tender puentes entre marcos regulatorios, infraestructuras y servicios de confianza en Europa y América, con foco especial en la interoperabilidad de la firma electrónica, la identidad digital y las wallets de identidad.

Datos prácticos del evento

  • Nombre: CSC Trust without Borders Summit 2026.
  • Fechas: 13 y 14 de mayo de 2026.
  • Lugar: Bogotá, Colombia. El 13 de mayo en el Hilton Bogotá Corferias y el 14 de mayo en la Universidad de los Andes, Edificio Mario Laserna
  • Organización: Cloud Signature Consortium (CSC).
  • Inscripción:
    • Página oficial en español: https://cscsummit.com/es (desde ahí se accede al registro de asistentes, condiciones para expositores y, si procede, a la convocatoria de ponentes).

Tema central: confianza digital sin fronteras

La cumbre se plantea como un punto de encuentro entre reguladores, autoridades de identidad, proveedores de servicios de confianza, fabricantes de infraestructuras de seguridad, academia y estándares, con el objetivo común de avanzar hacia un ecosistema de confianza globalmente interoperable.

Entre los temas clave que se abordarán:

  • Interoperabilidad de la firma electrónica y servicios de confianza en el contexto de eIDAS 2.0 europeo y marcos latinoamericanos.
  • Identidad digital, wallets y cómo alinear infraestructuras europeas (EUDI Wallet, eID de base eIDAS) con ecosistemas de identidad en Colombia y en la región.
  • Criptografía Post‑cuántica, infraestructuras de confianza resilientes y estándares abiertos (CSC, ETSI, W3C, FIDO, etc.).
  • Regulación, reciprocidad jurídica y comercio internacional seguro, con especial atención a la interoperabilidad entre la UE y las Américas.

Algunos ponentes de referencia

El programa reúne un panel muy sólido de expertos internacionales, con figuras conocidas en el ámbito de la identidad digital, eIDAS, servicios de confianza y estándares de firma. A continuación una selección orientativa (la lista completa está disponible en la web oficial de ponentes: https://cscsummit.com/speakers).

  • Viky Manaila – Presidenta del Cloud Signature Consortium y experta en eIDAS/eIDAS 2.0, mercados digitales seguros y servicios de confianza.
  • Borja Carreras – Presidente de GSE y fundador de bemyself ID, con décadas de experiencia en identidad digital, autosoberanía y ciberseguridad en Europa y Latinoamérica.
  • Kim Nguyen – Senior VP de Innovación en Bundesdruckerei, trabajando en identidad digital, IA de confianza, post‑cuántica y soberanía digital.
  • Jean Everson Martina – Profesor asociado de Ciencia de la Computación (UFSC, Brasil), especializado en identidad digital, documentos electrónicos y proyectos de interoperabilidad en América Latina.
  • Sebastian Elfors – CTO/CSO en IDnow, experto en eIDAS 2.0, QTSP, wallets de identidad y estándares internacionales (ETSI, CEN, W3C, FIDO, CSC).
  • Sven Prinsloo – Presidente del Comité Técnico del CSC y CTO de Ascertia, con fuerte experiencia en estándares de firma y API CSC para interoperabilidad.
  • Guillaume Forget – EVP de innovación en Cryptomathic, trabajando en firmas digitales, identidades, gestión de claves, pagos y seguridad móvil.
  • Arno Fiedler – Vicepresidente de ETSI Working Group ESI, con amplia experiencia en infraestructuras de confianza, eIDAS, PSD2, GDPR y CA/B Forum.
  • Daniel Rendon – EVP de Strategic Partnerships & Business Development en SSL.com, contribuyendo al ecosistema de certificados y servicios de identidad.
  • Igor Marcolongo – Head of Business Evolution en Tinexta InfoCert, miembro de la Junta del CSC y experto en eIDAS y servicios de confianza europeos.

Es especialmente interesante el enfoque de muchas sesiones en arquitecturas de identidad, interoperabilidad entre frameworks y adopción práctica de estándares como CSC.

Temas de las sesiones y talleres (enfoque técnico‑regulatorio)

En el Summit se combinarán mesas de alto nivel, sesiones técnicas y talleres prácticos, con un enfoque híbrido entre regulación, estándares y despliegue en el mundo real. Entre los bloques que más podrían interesar a tu audiencia:

  • Regulación e interoperabilidad
    • Armonización de la firma electrónica y la identidad digital en el marco de eIDAS 2.0 y de iniciativas latinoamericanas.
    • Reciprocidad jurídica y reconocimiento de servicios de confianza para el comercio transfronterizo en la UE y América.
  • Tecnología, estándares y arquitecturas
    • Infraestructuras de identidad y PKI alineadas con eIDAS 2.0, API CSC y estándares de interoperabilidad.
    • Criptografía Post‑cuántica, wallets de identidad europea y latinoamericana, y modelos de autosoberanía compatible con marcos regulatorios existentes.
  • Casos de uso y adopción en Latinoamérica
    • Proyectos de gobierno digital, e‑administración y servicios financieros electrónicos en Colombia y otros países de la región.
    • Lecciones aprendidas de despliegues de identidad digital y firmas interoperables en distintos contextos regulatorios.
  • Negocio y ecosistema de servicios de confianza
    • Cómo los frameworks de CSC y la estandarización abierta fortalecen el “business case” de proveedores, autoridades de identidad y fintech.
    • Nuevas iniciativas de CSC LATAM y alianzas público‑privadas para impulsar la confianza digital en la región.

Por qué asistir a CSC Trust without Borders Summit 2026

Para los expertos en identidad digital, servicios de confianza, eIDAS y gobierno digital, el Summit de Bogotá es una oportunidad privilegiada para:

  • Conectar con los actores clave que están definiendo la interoperabilidad de la firma electrónica y la identidad digital en el Atlántico.
  • Contrastar la evolución de marcos europeos (eIDAS 2.0, EUDI Wallet) con la realidad de la adopción en Latinoamérica, y entender cómo se pueden articular ambos mundos.
  • Participar en debates muy concretos sobre estándares CSC, API de firma, adaptación a la criptografía post‑cuántica y arquitecturas de identidad que ya están en pruebas de campo.

Cómo registrarse

Si te interesa seguir de cerca la evolución de los servicios de confianza interoperables entre la UE y América Latina, el CSC Trust without Borders Summit 2026 en Bogotá es una cita imprescindible.

Más información y registro en español:
https://cscsummit.com/es

Servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad con los Expertos en Confianza


EADTrust anuncia su servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad, que conlleva la Resistencia a la Computación Cuántica (QRC), para empresas y organismos públicos, ante la prevista llegada de computadores cuánticos que podrán aplicar el algoritmo de Shor (o el de Grover) a los sistemas de cifrado y de firma electrónica.

En un mundo cada vez más digitalizado, en el que los datos son el activo más valioso de las empresas, la llegada de la computación cuántica representa tanto una oportunidad revolucionaria como una amenaza inminente. Como consultor en confianza digital y fundador de EADTrust, he seguido de cerca los avances en este campo, y recientemente hemos lanzado un nuevo servicio de consultoría especializado en el análisis de riesgos cuánticos en criptografía para empresas.

Este servicio no solo evalúa las vulnerabilidades actuales, sino que también proporciona un «roadmap» claro para transitar hacia la adopción de una criptografía post-cuántica (PQC), asegurando la resiliencia de los sistemas en un futuro próximo.

Este tipo de iniciativas de consultoría y evaluación, sin duda será impulsado de forma similar por las grandes consultoras, pero una de las diferencias es que EADTrust puede proporcionar «bloque constructivos» para incorporar a las infraestructuras de las empresas, por su rol de Prestador Cualificado de Servicios de Confianza.

Ya el año 2025 ha sido bautizado como el «año de la cuántica»: la Asamblea General de las Naciones Unidas lo proclamó oficialmente como el Año Internacional de la Ciencia y la Tecnología Cuánticas (IYQ, por sus siglas en inglés). Han sido 100 años desde la publicación del artículo con el que Werner Heisenberg alumbró una nueva mecánica para el mundo atómico. Fue el primero de una serie de trabajos, escritos por él y otros autores —entre los que se encuentran, por ejemplo, Erwin Schrödinger, Max Born, Pascual Jordan, Paul A. Dirac y Wolfgang Pauli— con los que erigieron de forma coral la mecánica cuántica.

Esta «celebración» reconoce que la ciencia cuántica ha ido influyendo en nuestra vida cotidiana de formas invisibles pero esenciales. Dio lugar a los semiconductores y a los láseres, por citar unos pocos de los cambios que han impulsado.

En el terreno de la Computación Cuántica, 2025 significó un marco de anuncios relevantes: Procesadores cuánticos más estables, con miles de qubits coherentes, permitieron simulaciones que superan en algunas tareas a los superordenadores clásicos, corrigiendo errores (ruido cuántico) que antes limitaban su utilidad.

Empresas como IBM, Google y startups especializadas demostraron aplicaciones reales en optimización logística. Eventos globales, conferencias y campañas de divulgación, como las organizadas por la UNESCO, destacaron el potencial de la cuántica para abordar desafíos como la ciberseguridad, convirtiendo 2025 en un catalizador para la «segunda revolución cuántica».

Sin embargo, este entusiasmo no oculta algunas sombras: la posibilidad de descifrar claves utilizadas en la criptografía actual.

Desde ese punto de vista, la computación cuántica no es una amenaza hipotética; es una realidad en evolución que pone en jaque los sistemas criptográficos que protegen datos sensibles en empresas de todo el mundo. Los algoritmos tradicionales, como RSA y ECC (Elliptic Curve Cryptography), se basan en problemas matemáticos difíciles para computadoras clásicas, como factorizar (encontrar los números primos que multiplicados dan la cifra) números grandes. Sin embargo, el algoritmo de Shor, propuesto en 1994, permite a una computadora cuántica resolver estos problemas mucho más rápido, rompiendo el cifrado en dias en lugar de millones de años.

Entre los riesgos más críticos destacan:

  • «Harvest Now, Decrypt Later» (Recolecta ahora, descifra después): Sistemas de inteligencia militar de otros países o ciberdelincuentes ya están recolectando datos cifrados hoy, esperando el momento en que las computadoras cuánticas escalables estén disponibles para descifrarlos. Según estimaciones de diferentes analistas del mercado, la criptografía asimétrica podría volverse vulnerable hacia 2030 y poco útil para 2035. Esto afecta a datos que requieren disponibilidad a largo plazo, como registros médicos, financieros o secretos industriales.
  • Vulnerabilidades en Infraestructuras Críticas: Sectores como banca, salud y cloud computing dependen de protocolos como TLS, para el cifrado de las comunicaciones que dejarían de ser útiles si nos se cambia el tipo de criptografía. Estimaciones recientes señalan que a lo sumo el 3% de las organizaciones ha implementado medidas de resistencia cuántica, dejando expuestas a la mayoría. En España, normativas como el Esquema Nacional de Seguridad (ENS) y el RGPD exigen protección de datos, pero muchas empresas subestiman el riesgo, con solo el 4% de líderes viéndolo como inminente en los próximos tres años.
  • Impacto Económico y Regulatorio: La transición tardía podría suponer ingentes pérdidas económicas por las nuevas brechas de seguridad.


En el lado positivo, ya existen estándares como los definidos por el NIST (National Institute of Standards and Technology) de Estados Unidos (con amplio consenso internacional) que describen en detalle los algoritmos PQC como CRYSTALS-Kyber y CRYSTALS-Dilithium, Sphincs+ y Falcon urgiendo a las empresas a adoptarlos para cumplir con regulaciones futuras.

Recientes avances en computación cuántica, como qubits más estables, aceleraron las expectativas de evolución del hardware haciendo imperativa una acción inmediata.

Metodología de EADTrust

En EADTrust, nuestra consultoría de análisis de riesgo cuántico se diseña para ser práctica y escalable, alineada con normativas europeas y españolas como el ENS, ENI y RGPD.

Se estructura en fases que transforman la criptografía desde un «enigma técnico» a un activo estratégico.

  1. Evaluación Inicial y Descubrimiento Criptográfico: Comenzamos con un diagnóstico exhaustivo del ecosistema digital de la empresa. Usando herramientas avanzadas, identificamos todos los activos criptográficos (claves, certificados, protocolos) en sistemas, clouds y aplicaciones. Esto incluye la creación de un Cryptographic Bill of Materials (CBOM), un inventario detallado que mapea vulnerabilidades cuánticas, priorizando datos sensibles por su valor y duración de protección necesaria.
  2. Análisis de Riesgos y Viabilidad: Evaluamos el impacto potencial mediante escenarios como «harvest now, decrypt later». Realizamos pruebas de viabilidad con algoritmos PQC estandarizados por NIST, cuantificando riesgos basados en activos (e.g., ¿qué pasaría si se rompe el cifrado de una base de datos de clientes?). Incorporamos principios de «cripto-agilidad» para permitir actualizaciones sin interrupciones operativas.
  3. Roadmap de Transformación e Implementación: Desarrollamos un plan personalizado para la transición a PQC. Esto incluye integración con marcos como Zero Trust, donde se aplican verificaciones continuas y mínimo privilegio. Recomendamos soluciones híbridas (clásica + post-cuántica) para una migración gradual, junto con formación para equipos. Finalmente, ofrecemos auditorías de cumplimiento para asegurar alineación con regulaciones.
  4. Monitorización Continus y Adaptación: La consultoría no termina en la implementación; incluimos revisiones periódicas para adaptarse a evoluciones en amenazas cuánticas, garantizando resiliencia a largo plazo.

Esta metodología no solo mitiga riesgos, sino que posiciona a las empresas como líderes en innovación, convirtiendo la amenaza cuántica en una oportunidad.

Nuestra propuesta añade un énfasis en el cumplimiento de la normativa europea y española, facilitando una comprensión accesible del mundo cuántico para decisores no técnicos.

2025 nos recordó que la fisca cuántica no es ciencia ficción, sino una fuerza transformadora también en el campo de la computación que exige preparación inmediata. Si tu empresa maneja datos críticos, contacta con EADTrust para un análisis inicial. La transición a la post-cuántica no es opcional; es esencial para sobrevivir en la era digital que se avecina. Llámanos al +34 91 716 0555 (desde España, también al 902 365 612).

Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR


Los días 22 y 23 de abril de 2026, de 9:30 a 17:30 horas. tendrá lugar un nueva edición de la Formación sobre Computación Cuántica y Criptografía Postcuántica  de forma presencial.

El uso de la metodología ENSAR y los modelos atómicos del IQC Kit (Introduction to Quantum Computing), permiten tocar lo que se va explicando.

Algunas opiniones de participantes en la edición anterior dan idea del efecto WOW que produce esta formación, cuando varias ideas que van surgiendo hacen click en nuestra mente al combinarse con otros conceptos que ya teníamos (incluso los que nada tienen que ver con la física atómica):

«Una formación fantástica, muy útil y aterrizada de la mejor manera para generar conocimiento aunque no se tenga una base sólida en el tema. Totalmente recomendable.«

«Oportuna y desafiante formación. EADTRUST ha hecho un gran esfuerzo para facilitar una comprensión a grandes rasgos del mundo cuántico y su impacto sobre la criptografía, de forma que se comprendan los desafíos técnicos, las exigencias regulatorias, y las opciones y roadmaps para que las organizaciones se preparen a tiempo. En 2026, 2030 y 2035 se cumplirán plazos regulatorios que la realidad tecnológica podría acelerar.  Como insiste Julian Inza,  «¡Hay prisa!» 

«Tenía mis dudas por no tener conocimientos previos de computación cuántica, pero está formación ha superado con creces mis expectativas. La primera parte con Jorge nos ha dado el contexto de la parte más técnica de manera super amena y divertida. La segunda parte de Julian ha puesto de manifiesto la necesidad de empezar planificar acciones para prevenir la criptocalipsis, ofreciendo una versión más práctica de cómo aplicarla. Todo genial! Muchísimas gracias :)»

«Me ha parecido estupenda la formación; me fascinó como temas tan complejos los han sabido explicar en un lenguaje llano para que nos llevemos los conceptos importantes y sobre todo el camino a recorrer para estar preparados para ”sobrevivir” a la computación cuántica. Recomiendo participar en esta formación y me gustaría en un futuro volver a participar para obtener información actualizada respecto a esto.»

El programa combina teoría, casos prácticos y demostraciones, cubriendo:

  1. Introducción a la Computación Cuántica: Conceptos básicos (qubits, superposición, entrelazamiento), avances recientes (ej. chip Majorana 1 de Microsoft, febrero 2025) y el «criptocalipsis» inminente.
  2. Amenazas a la Criptografía Clásica: Análisis de algoritmos vulnerables (RSA, ECC) y el algoritmo de Shor como catalizador de riesgos.
  3. Criptografía Postcuántica:
    • Estándares NIST: ML-KEM (encapsulación de claves), ML-DSA (firmas digitales), SLH-DSA y FN-DSA (Falcon).
    • Estrategias de migración: Híbridos (clásico + postcuántico), criptoagilidad y pruebas de interoperabilidad.
  4. Aplicaciones Prácticas: Adaptación de servidores web (TLS 1.3), PKI resistente, preservación de firmas electrónicas y análisis de riesgos GRC (Governance, Risk, Compliance).
  5. Marco Regulatorio: Impacto de EIDAS 2.0, borradores de actos de ejecución y recomendaciones ETSI para esquemas «Quantum-Safe».
  6. Recomendaciones de Centro Criptológico Nacional.
  7. Sesiones Interactivas: Taller con acceso al IQC Kit y a la herramienta de programación Qiskit de IBM
  8. Ideas para evaluar impactos en legaltech, banca y administración pública.

En esta nueva edición, además de la participación de Jorge Christen y Julián Inza, intervendrán Ainhoa Inza y Antonio Peris.

Otros artículos relacionados con esta formación:

Para más información e Inscripciones visite la web de EADTrust o llame al 917160555.