Archivo de la categoría: Criptografía

Criptocalipsis, criptoagilidad y transición postcuántica: preparando el marco legal


La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.

Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.

1. El CCN marca el paso, con foco en el sector público

El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.

En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.

2. Hacia una cobertura legal: norma y sentido de urgencia

Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.

3. Las Cortes también analizan el riesgo

El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.

4. Banca y DORA: la criptoagilidad como deber de buena administración

En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».

5. El ecosistema español y AMETIC

La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.

6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act

El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».

Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.

Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.

7. De la doctrina a la práctica: formación y acompañamiento

Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.

Formación y Servicios Profesionales de EADTrust

La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.

Ofrecemos:

  • Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
    • Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
    • Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
  • Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.

Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.

Fuentes

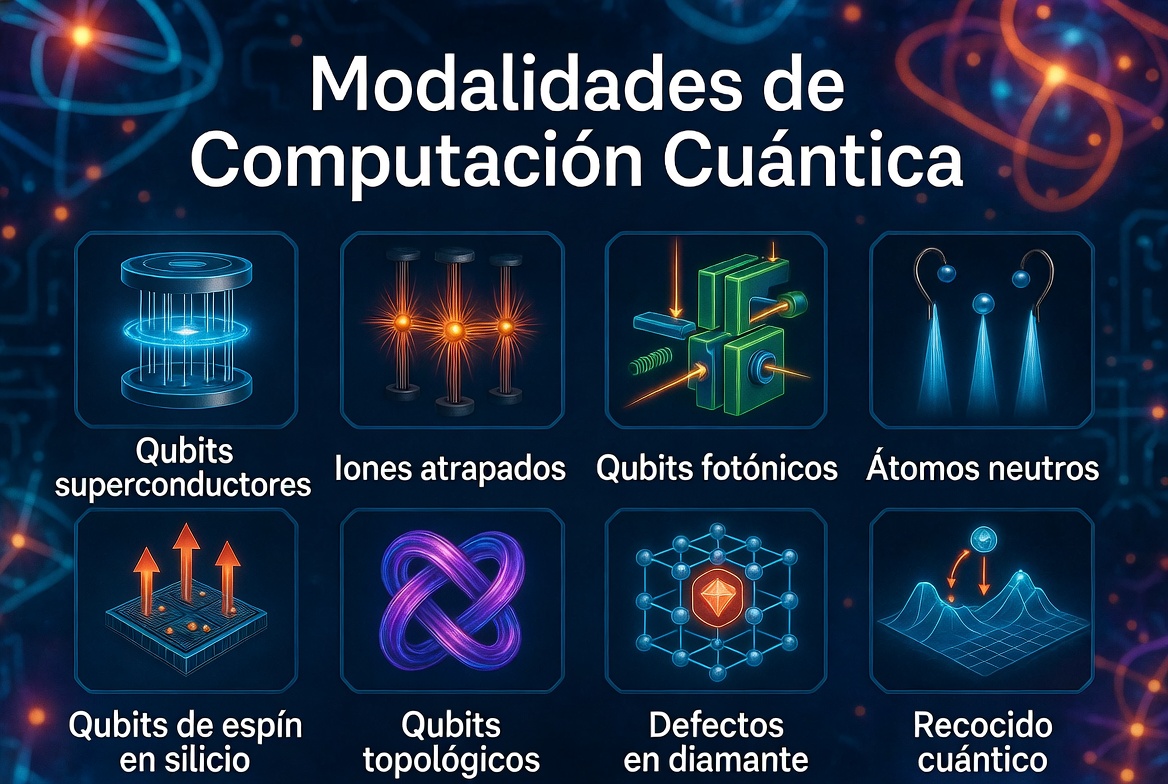
Modalidades de computación cuántica


Uno de los aspectos que tratamos en los Seminarios de Computación Cuántica y Criptografía Postcuántica de EADTrust es identificar las principales familias tecnológicas que hoy compiten por convertirse en la plataforma cuántica dominante.

La imagen que suele venir a la mente -ese ordenador repleto de tubitos dorados, los criostatos que enfrían qubits superconductores a décimas de grado sobre el cero absoluto- es solo una de ellas. En realidad hay al menos ocho enfoques distintos, cada uno nacido en un contexto diferente, con ventajas propias y cuellos de botella muy concretos. La carrera no tiene un ganador claro: mientras IBM y Google apuestan por superconductores, IonQ y Quantinuum perfeccionan los iones atrapados, PsiQuantum construye chips fotónicos a escala de wafer y Microsoft persigue los esquivos qubits topológicos. Lo que sigue es un mapa de ese territorio.

1. Qubits superconductores (superconducting qubits – circuitos basados en uniones Josephson)

Son hoy la tecnología más madura. Se basan en circuitos eléctricos que, enfriados a temperaturas de milikelvin mediante criostatos, exhiben comportamiento cuántico gracias a los pares de Cooper y las uniones Josephson. IBM, Google, Rigetti y Amazon (con sus variantes de cat qubits) llevan años acumulando experiencia en esta familia, lo que se traduce en recuentos de qubits ya en los cientos y operaciones extremadamente rápidas —del orden de nanosegundos.

El precio de esa velocidad es doble: los tiempos de coherencia son muy cortos, lo que obliga a corregir errores de forma intensiva, y la refrigeración criogénica necesaria es costosa y difícil de escalar. Cualquier tecnología que opere a temperatura ambiente parte con ventaja logística frente a los superconductores, aunque todavía ninguna les iguala en madurez global.

2. Iones atrapados (trapped ions)

En lugar de fabricar circuitos artificiales, este enfoque usa directamente la naturaleza: átomos ionizados suspendidos en trampas electromagnéticas y manipulados con láseres. IonQ y Quantinuum (la joint venture de Honeywell y Cambridge Quantum) son los principales exponentes.

Lo que destaca de esta tecnología es su precisión. La fidelidad de las operaciones lógicas supera el 99,9 % y los tiempos de coherencia son mucho más largos que los de los superconductores, lo que la hace especialmente atractiva para la corrección de errores cuánticos. Además, todos los qubits están interconectados entre sí de forma nativa (all-to-all connectivity), algo que otras arquitecturas solo consiguen mediante costosos swaps de puertas.

Su limitación más evidente es la velocidad: donde los superconductores operan en nanosegundos, las puertas de iones pueden tardar microsegundos o incluso milisegundos. Escalar a centenares o miles de qubits también resulta complejo por la delicadeza del control láser requerido.

3. Qubits fotónicos (photonic qubits)

En vez de usar partículas cargadas o circuitos criogénicos, este enfoque codifica la información en fotones —partículas de luz— mediante enfoques de computación basada en medición (measurement-based quantum computing) o en variables continuas. PsiQuantum, Xanadu y la francesa Quandela son empresas representativas.

La gran ventaja es inmediata: los fotones no necesitan frío ni trampas, así que estos sistemas operan a temperatura ambiente y se integran de forma natural con la infraestructura de fibra óptica existente, lo que los hace muy prometedores para la computación cuántica distribuida y las redes cuánticas. Las velocidades de operación son también muy altas.

La contrapartida es que los fotones son difíciles de retener: la pérdida de fotones en los circuitos es alta y muchas operaciones son probabilísticas, lo que obliga a repetir los cálculos muchas veces. La corrección de errores resulta más compleja que en iones o superconductores, aunque la apuesta de PsiQuantum es que la fabricación en oblea de silicio a gran escala compensará estas ineficiencias con volumen.

4. Átomos neutros (neutral atom qubits / interacción Rydberg)

Similar en espíritu a los iones atrapados, pero usando átomos neutros —sin carga eléctrica— atrapados en pinzas ópticas individuales o en retículas láser. Las interacciones entre qubits se activan excitando los átomos a estados de Rydberg, de altísima energía. QuEra (surgida del MIT y Harvard), Pasqal y Atom Computing son los nombres más conocidos.

El potencial de escalabilidad es notable: se han demostrado ya arrays de miles de átomos, y la capacidad de reconfigurar dinámicamente la posición de los qubits abre posibilidades únicas para la simulación cuántica analógica. Los tiempos de coherencia son razonables y no se requieren las complejas trampas electromagnéticas de los iones.

La fidelidad de las puertas lógicas todavía queda por debajo de lo que alcanzan los iones atrapados, y el control óptico preciso es intrincado. Como plataforma de computación universal basada en puertas (gate-based), está menos madura que los superconductores, aunque avanza a gran velocidad.

5. Qubits de espín en silicio (silicon spin qubits)

Usan el espín de electrones o de núcleos atómicos confinados en puntos cuánticos (quantum dots) fabricados en silicio. La apuesta de fondo es poderosa: si los qubits se pueden fabricar con la misma tecnología CMOS que se usa en los chips clásicos, la ruta hacia millones de qubits podría ser mucho más directa que con cualquier otra tecnología. Intel, Quantum Motion y SpinQ son representantes de este enfoque.

La integración potencial con la electrónica convencional es su principal baza, junto con la posibilidad de operar a temperaturas algo más elevadas que los superconductores de nitrógeno líquido, aunque todavía criogénicas.

El reto es que aún es una tecnología temprana: el número de qubits demostrados con alta fidelidad es limitado, el ruido nuclear del entorno del silicio afecta a la coherencia, y el control preciso de espines individuales en chips densos presenta dificultades técnicas considerables.

6. Qubits topológicos (topological qubits – basados en fermiones de Majorana)

Es la apuesta más radical y la que genera más expectativas y controversia a partes iguales. La idea es construir qubits que sean intrínsecamente resistentes a los errores, no a través de corrección activa sino gracias a propiedades topológicas de ciertos materiales: en concreto, los denominados fermiones de Majorana, que emergen en nanowires semiconductores bajo condiciones específicas. Microsoft lidera este camino con su chip Majorana 1 —y el más reciente Majorana 2— en el marco de su programa Azure Quantum.

Si funcionan como se espera en teoría, estos qubits requerirían órdenes de magnitud menos recursos de corrección de errores que cualquier otra tecnología, lo que los convertiría en candidatos naturales para la computación tolerante a fallos a largo plazo.

El problema es que son extremadamente difíciles de fabricar y de verificar experimentalmente —hubo incluso una retractación polémica de un artículo de Nature en 2021 sobre su observación—, y la comunidad científica no ha alcanzado aún consenso sobre si los dispositivos actuales exhiben genuinamente las propiedades topológicas reclamadas. En cualquier caso, es una tecnología en estadios muy tempranos comparada con superconductores o iones.

7. Centros NV en diamante (nitrogen-vacancy centers / NV centers)

Los centros de vacancia de nitrógeno (NV) son defectos puntuales en la red cristalina del diamante: una vacante atómica junto a un átomo de nitrógeno sustituyendo a un carbono. El espín de los electrones asociados a este defecto puede usarse como qubit, manipulado con microondas y leído ópticamente. Quantum Brilliance es la empresa más activa en su comercialización; también se investigan ampliamente en grupos académicos.

Su característica más llamativa es que operan a temperatura ambiente, lo que elimina la necesidad de criostatos. Además, los qubits NV individuales tienen alta fidelidad y son versátiles: sirven también como sensores cuánticos de campos magnéticos o como nodos de memoria en redes cuánticas.

La dificultad es escalar. Acoplar múltiples qubits NV entre sí de forma eficiente sigue siendo un problema abierto, la lectura óptica es ineficiente (muchos fotones se pierden), y las velocidades de operación son lentas comparadas con fotónica o superconductores.

8. Recocido cuántico (quantum annealing)

Es el único enfoque de esta lista que ya está comercialmente desplegado a gran escala. D-Wave Systems, su principal exponente, ofrece sistemas con miles de «qubits» —aunque de naturaleza diferente a los qubits lógicos universales— desde hace más de una década. En lugar de ejecutar circuitos de puertas, el recocido cuántico evoluciona lentamente el estado de un sistema físico para minimizar una función de energía, lo que lo hace especialmente apto para problemas de optimización combinatoria: logística, planificación, finanzas.

Su accesibilidad práctica hoy es real: empresas como Volkswagen, Mastercard o la NASA han explorado aplicaciones concretas. Sin embargo, su alcance es fundamentalmente limitado: no es una computadora cuántica universal, no puede ejecutar algoritmos como Shor o Grover en su forma general, y la ventaja cuántica demostrable sobre los mejores algoritmos clásicos sigue siendo objeto de debate académico.

And the winner is…

No existe una tecnología ganadora, al menos por ahora. Cada familia tiene fortalezas que las demás envidian y debilidades que sus competidoras explotan. Lo más probable es que el camino hacia la computación cuántica tolerante a fallos (fault-tolerant quantum computing) no lo recorra una única plataforma, sino arquitecturas híbridas o modulares que combinen lo mejor de varios enfoques: la madurez y velocidad de los superconductores, la fidelidad de los iones, la escalabilidad de los átomos neutros, la integración fotónica para comunicación y la estabilidad inherente —si se confirma— de los qubits topológicos.

El campo avanza a una velocidad inusual, y lo que hoy es un cuello de botella puede dejar de serlo en dos o tres años. Por eso conviene no apostar demasiado pronto por un solo caballo.

Contacte con EADTrust si está analizando si su organización puede beneficiarse de la adopción de tecnologías cuánticas. Nuestros consultores ayudarán a identificar las modalidades más prometedoras para su caso de uso y las empresas que las están implementando.

Llame al +34 91 7160555 o escríbanos a info (at) eadtrust.com

Obligación de aceptación de la Cartera de Identidad Digital Europea en el sector privado a partir de diciembre de 2027


El Artículo 5 septies del Reglamento (UE) 2024/1183, conocido como eIDAS 2, introduce una obligación directa para algunas empresas del sector privado: a más tardar en diciembre de 2027 (36 meses después de la entrada en vigor tras su publicación de los actos de ejecución correspondientes), las entidades obligadas deberán aceptar la Cartera de Identidad Digital de la Unión Europea (EUDI Wallet) como medio de identificación y autenticación reforzada del usuario.

Esta obligación afecta a todas las entidades que, por disposición legal o contractual, deban realizar una autenticación reforzada del cliente (SCA – Strong Customer Authentication) conforme al Reglamento (UE) 2016/679 (RGPD), la Directiva PSD2 o normativa sectorial específica.

Salvo microempresas y pequeñas empresas de los sectores aludidos.

La Cartera funciona mediante declaraciones electrónicas de atributos basadas en estándares abiertos (ISO/IEC 18013-5, OpenID4VCI y OpenID4VP), lo que permite la divulgación selectiva de atributos y la firma criptográfica de pruebas de posesión, sin que el prestador de servicios almacene datos biométricos ni documentos.

A continuación se detallan los casos de uso técnicos principales de onboarding (contratación inicial) y autenticación posterior por cada sector referenciado en el artículo 5 septies.

1. Banca y servicios financieros

  • Onboarding: El usuario presenta su Cartera a través de un flujo OpenID4VP. El banco recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento y, opcionalmente, mediante Declaraciones Electrónicas de Atributos complementarias, otros datos como nivel de ingresos o scoring crediticio). Se elimina la necesidad de videoidentificación o carga manual de documentos. La cartera puede gestionar la firma electrónica cualificada (QES, Qualified Electronic Signature) del contrato, por lo que todo el proceso podría completarse en uno o dos minutos.
  • Autenticación para acceder al servicio: Login en banca online o app móvil mediante protocolo OpenID Connect con presentación de credencial firmada. La Cartera actúa como segundo factor criptográfico (equivalente a un dispositivo seguro), cumpliendo los requisitos de SCA de PSD2 y sustituyendo o complementando OTP y contraseñas.

2. Suministros (empresas eléctricas, de gas y de agua)

  • Onboarding: Contratación de nuevo punto de suministro o cambio de comercializadora. La Cartera entrega atributos verificados de titularidad y domicilio, permitiendo la activación inmediata del contrato sin intervención manual. La cartera puede gestionar la firma electrónica cualificada a distancia del contrato,
  • Autenticación para acceder al servicio: Acceso al área de cliente para consulta de consumos, facturas o modificación de potencia contratada. La integridad criptográfica garantiza que solo el titular autorizado pueda modificar datos sensibles.

3. Telecomunicaciones

  • Onboarding: Alta de línea móvil, fibra óptica, servicios audiovisuales o paquete convergente. Verificación automática de identidad y titularidad sin videollamada ni envío de documentación. El operador recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento).
  • Autenticación para acceder al servicio: Login en la app del operador para gestión de la línea, portabilidades o contratación adicional de servicios complementarios. Ideal para procesos que requieren SCA (cambio de titular, eSIM, etc.).

4. Transporte

  • Onboarding: Compra de abonos de transporte, alquiler de vehículos o contratación de seguros de viaje. La Cartera puede entregar atributos verificados del carnet de conducir o pasaporte.
  • Autenticación para acceder al servicio: Validación de títulos de transporte digitales o acceso a plataformas de movilidad compartida. La credencial permite la verificación offline y online con firma de prueba de posesión. Podría controlar la interfaz NFC para que la propia cartera se pueda usar como título de transporte.

5. Sanidad

  • Onboarding: Alta en plataformas de telemedicina, contratación de seguros médicos privados o integración en sistemas de historial clínico compartido.
  • Autenticación para acceder al servicio: Login seguro para consulta de resultados, recetas electrónicas o citas. La divulgación selectiva protege datos de salud especialmente sensibles (art. 9 RGPD). Posible uso en farmacias para la dispensación de medicamentos.

6. Educación

  • Onboarding: Matrícula en universidades privadas, plataformas de formación continua o cursos de posgrado. Con posibilidad de aportar Declaraciones Electrónicas de Atributos de haber superado cierto nivel formativo cuando se exige para matricularse en otro superior.
  • Autenticación para acceder al servicio: Acceso a campus virtuales, entrega de exámenes o consulta de calificaciones, presentación de trabajos. La Cartera puede portar credenciales académicas verificadas (títulos, certificados de competencias).

7. Otros servicios básicos y plataformas en línea de muy gran tamaño (VLOPs)

  • Onboarding: Contratación de servicios postales premium, infraestructuras críticas o cualquier servicio que requiera SCA.
  • Autenticación para acceder al servicio: Gestión de envíos, seguimiento o acceso a portales de infraestructuras.

Caso específico de VLOPs (X, Google y Microsoft)

El párrafo 3 del artículo 5 septies impone una obligación específica a las plataformas definidas como Very Large Online Platforms (VLOPs) conforme al artículo 33 del Digital Services Act (Reglamento (UE) 2022/2065): cuando requieran autenticación del usuario para acceder a sus servicios en línea, deberán aceptar y facilitar el uso de la Cartera de Identidad Digital Europea (EUDI Wallet) para la autenticación, siempre bajo petición voluntaria del usuario y limitándose a los datos mínimos necesarios para el servicio concreto.

Esta obligación entra en vigor en el mismo plazo que para el resto del sector privado (diciembre de 2027) y busca reducir el fraude, mejorar la verificación de edad, combatir cuentas falsas y garantizar el cumplimiento del principio de minimización de datos del RGPD.

  • X: Autenticación reforzada para cuentas verificadas, funciones premium (X Premium) o publicación de contenido monetizado. La Cartera permite verificación de identidad real mediante divulgación selectiva y firma de prueba de posesión, reduciendo significativamente cuentas falsas y bots sin necesidad de vincular cuentas externas. Soporte técnico mediante OpenID4VP.
  • Google: Login en Gmail, YouTube, Google Workspace o Google Play Store mediante protocolo OpenID4VP. Ejemplos prácticos incluyen verificación de edad para contenido restringido (sin revelar la fecha de nacimiento), autenticación en Workspace para empresas o compras en Play Store. La Cartera actuaría como credencial única, eliminando la necesidad de contraseñas o factores adicionales y facilitando el cumplimiento de normativas de protección de menores.
  • Microsoft: Autenticación en Microsoft 365, Azure (Entra ID), Outlook o Xbox. Especialmente relevante en entornos B2B y educativos, donde la trazabilidad criptográfica y la Wallet Attestation garantizan el cumplimiento de políticas de seguridad corporativa y permiten single sign-on (SSO) con credenciales verificadas de forma nativa.

En todos los casos, las VLOPs deben implementar los flujos de presentación de credenciales (OpenID4VP) y respetar el principio de minimización de datos.

Cómo prepararse: hoja de ruta técnica para entidades obligadas

Se sugiere a las empresas obligadas que reserven presupuesto para llevar a cabo los trabajos de adaptación durante 2026 y 2027:

  1. Diagnóstico (Q3-Q4 2026): Mapear todos los procesos que requieren SCA y evaluar el impacto de la obligación.
  2. Integración técnica (2026-2027):
    • Implementar endpoints OpenID4VCI / OpenID4VP y soporte para Wallet Attestation.
    • Conectar con un servicio cualificado de archivo electrónico (conforme al Reglamento de Ejecución (UE) 2025/2532) para conservar las evidencias de presentación.
    • Adaptar sistemas de backend para procesar Verifiable Credentials y Selective Disclosure.
  3. Certificación y auditoría: Obtener certificación eIDAS como Qualified Trust Service Provider (QTSP) o contratar uno ya acreditado.
  4. Formación y gobernanza: Designar un Responsable de la Cartera Digital y actualizar políticas de privacidad y seguridad.
  5. Pruebas piloto: Participar en los entornos sandbox de la Comisión Europea o en los pilotos nacionales.

Las entidades que inicien la preparación en 2026 contarán con ventaja competitiva y evitarán sanciones por incumplimiento.

EADTrust, tu aliado para la transición

En EADTrust ya prestamos servicios cualificados de confianza (certificados para la firma electrónica cualificada y para el sello electrónico cualificado, sello de tiempo cualificado y archivo electrónico) y ya contamos con implementaciones de cartera que se adaptan a los proyectos.

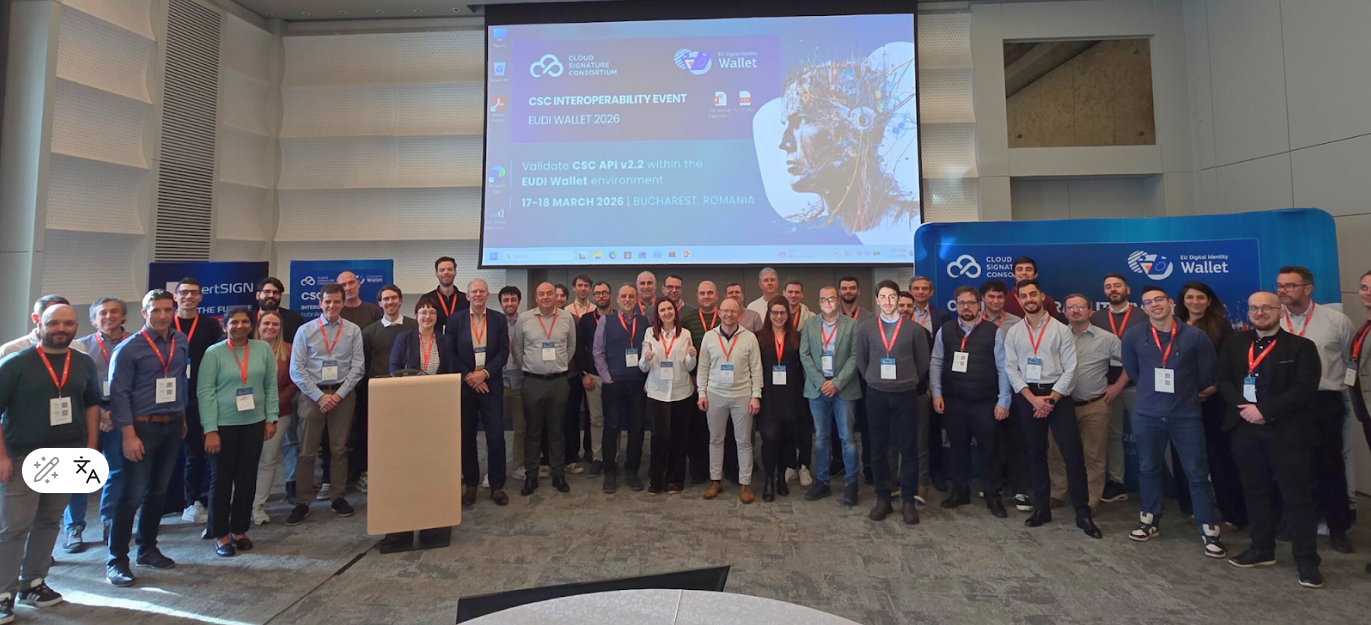
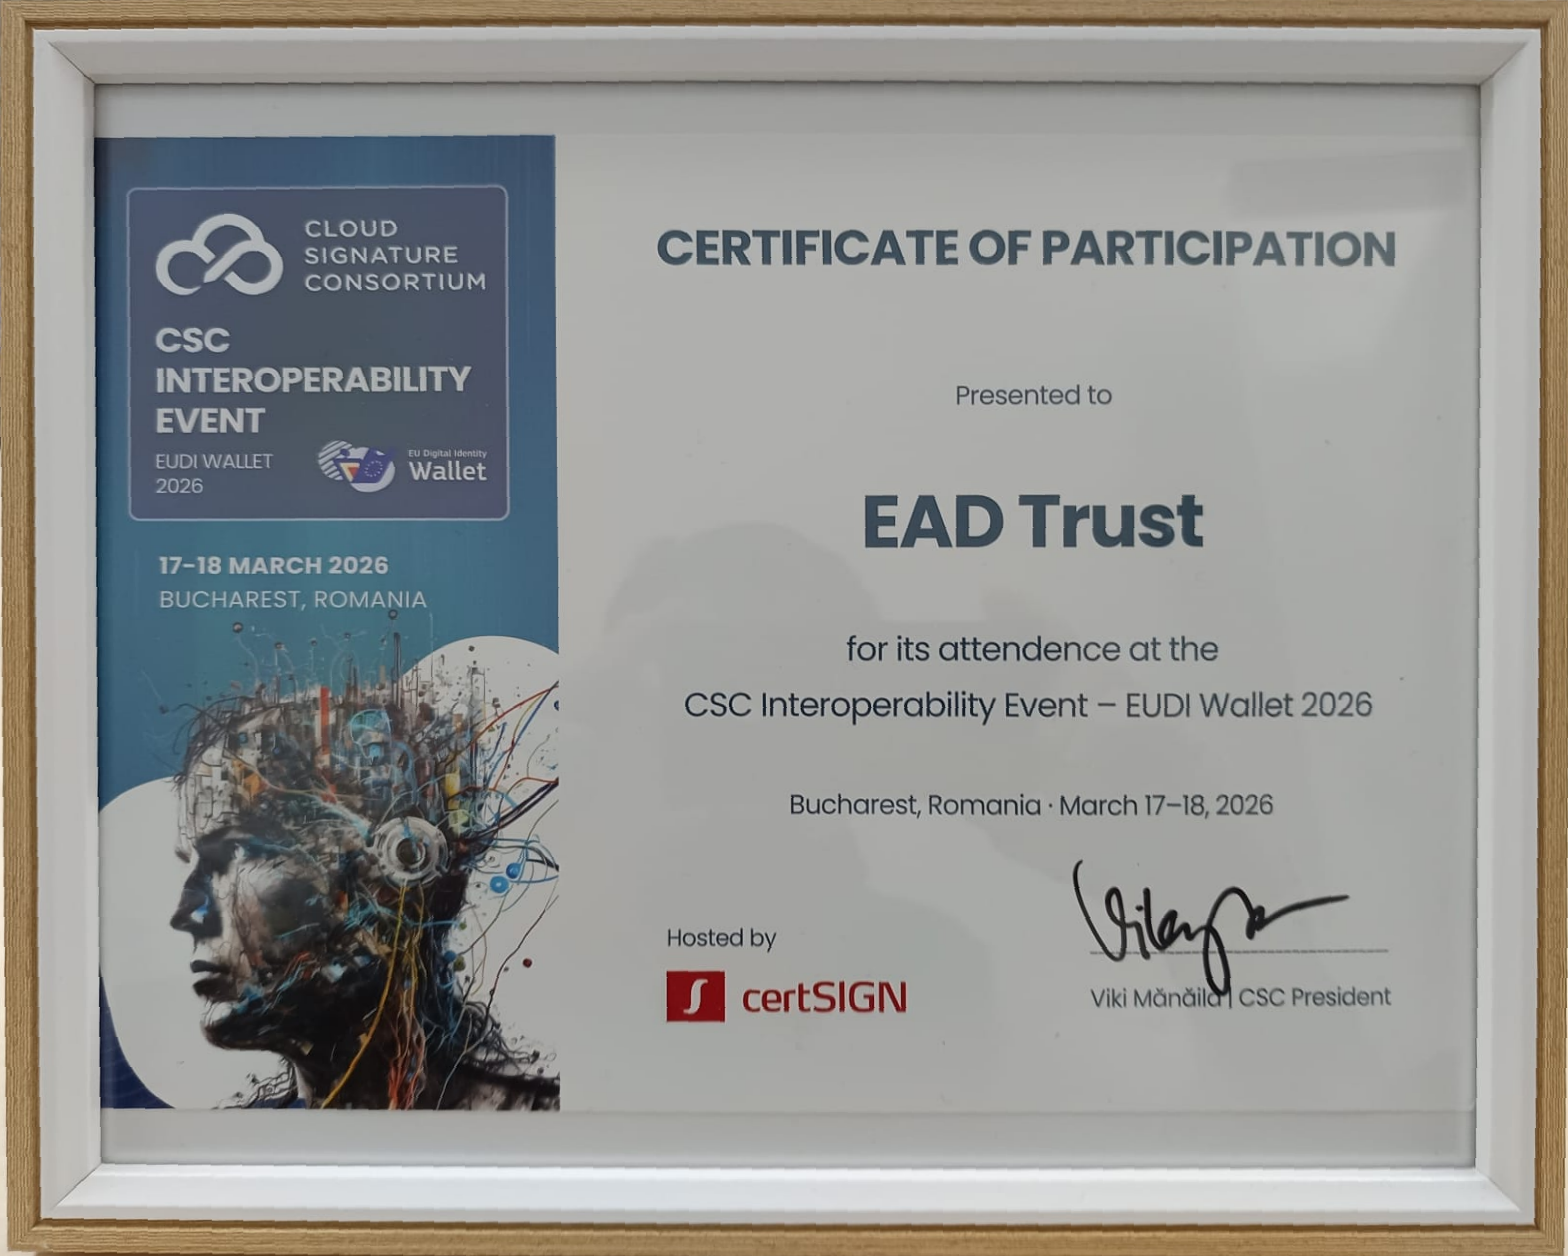
Participamos en el CSC Interoperability Event 2026 en Bucarest con nuestra herramienta de Firma Remota que se puede invocar desde diferentes despliegues de Cartera.

Ofrecemos consultoría especializada para la integración de la EUDI Wallet.

Nuestro equipo de especialistas en Confianza Digital puede ayudarte a cumplir el artículo 5 septies de forma ágil y conforme a la normativa publicada.

Contacta con nosotros hoy mismo:

  • Teléfono: 917 160 555
  • Email: info@eadtrust.com
  • Formulario User-Centric-Id

¿Tu entidad está entre las obligadas? ¿Quieres que te ayudemos a evaluar tu grado de preparación?

Déjanos un comentario o ponte en contacto con nosotros directamente.

Estaremos encantados de acompañarte en este proceso estratégico.

Webinar “Criptografía postcuántica para resistir la Computación Cuántica”, el 28 de mayo de 2026


Actualización del 30 de mayo de 2026.

El 28 de mayo de 2026 se llevó a cabo un webinar coordinado por EADTrust para explicar cómo preparar organizaciones, infraestructuras y servicios digitales para la transición a la criptografía postcuántica (PQC) ante el avance acelerado de la computación cuántica.

Se trataron fundamentos, mercado, riesgos, estándares, legislación y una hoja de ruta práctica para iniciar la migración desde la criptografía cuántica hacia la postcuántica.

Todavía es posible inscribirse y acceder a la sesión grabada.

🧭 Objetivo del webinar

Dar a los asistentes una visión completa sobre:

  • Qué es la computación cuántica y su estado real de madurez.
  • Qué oportunidades abre para sectores clave.
  • Por qué supone un riesgo urgente para los algoritmos RSA/ECC y la criptografía actual.
  • Qué algoritmos PQC están siendo estandarizados (NIST FIPS 203/204/205).
  • Cómo iniciar la transición: inventario criptográfico, crypto‑agility, despliegues híbridos y roadmap.

👥 Ponentes

  • Antonio Peris — CoFounder, QCentroid
  • Ainhoa Inza — Directora de Servicios Profesionales y Cumplimiento, EADTrust
  • Julián Inza — Presidente, EADTrust
  • Jorge Christen — Profesor universitario en la Universidad de Monterey (México). Creador de la metodología ENSAR, esencial para entender los fundamentos de la física cuántica que llevan finalmente a realizar los primeros «programas» de computación cuántica»

🗓️ Fecha y horario

28 de mayo de 2026 8:00 México | 9:00 Bogotá | 10:00 Miami | 11:00 Buenos Aires | 16:00 Madrid

La hora está pensada para faciltar la asistencia desde Iberoamérica.

📚 Qué contaremos

  • Fundamentos de computación cuántica.
  • Casos de uso reales y oportunidades de mercado.
  • Riesgos para la criptografía convencional (Shor, Grover, HNDL).
  • Impacto en TLS, PKI, firma electrónica, blockchain y eIDAS.
  • Estado actual de la estandarización PQC (ML‑KEM, ML‑DSA, SLH‑DSA, FN‑DSA).
  • Normativa y recomendaciones: NIST, CCN, ETSI, UE (CRA, NIS2, eIDAS 2.0).
  • Metodología práctica para iniciar la migración.

🕒 Agenda resumida

1. Bienvenida e introducción (Ainhoa Inza)

Contexto, urgencia (“¡hay prisa!”), encuesta inicial y reglas de interacción.

2. Fundamentos de la Computación Cuántica (Jorge Christen)

Bits vs qubits, superposición, entrelazamiento, estado tecnológico 2025‑2026.

3. Mercado cuántico: oportunidades y aplicaciones (Antonio Peris)

Tamaño del mercado, casos sectoriales (finanzas, salud, energía, logística), ROI y retos.

4. Legislación y recomendaciones de organismos internacionales (Julián Inza)

ENISA, Unión Europea, NIST, CNI-CCN, ETSI. Senado de España, NIS2, DORA, eIDAS2, CRA, Recomedación (UE) 2024/1101, TLS híbrido con criptografía postcuántica. , CCN-TEC-009, IEEE P1363.3, NIS Cooperation Group, Normalización de algoritmos.

5. PQC, Criptografía y estándares (Ainhoa Inza)

Algoritmos.RSA, ECC, HASH, lattice, , code-based; librerías; implementaciones. arboles de Merkle. algoritmo de Shor, Algoritmo de Grover. Herramientas de inventario criptográfico y herramientas para el despliegue de nuevos sistemas de criptotografía.

Estrategias de migración

6. Mesa redonda, Q&A y cierre

Mensaje clave: “El criptocalipsis no es ciencia ficción… hay prisa.” Próximos pasos y recursos adicionales.

Inscribete, queda poco tiempo

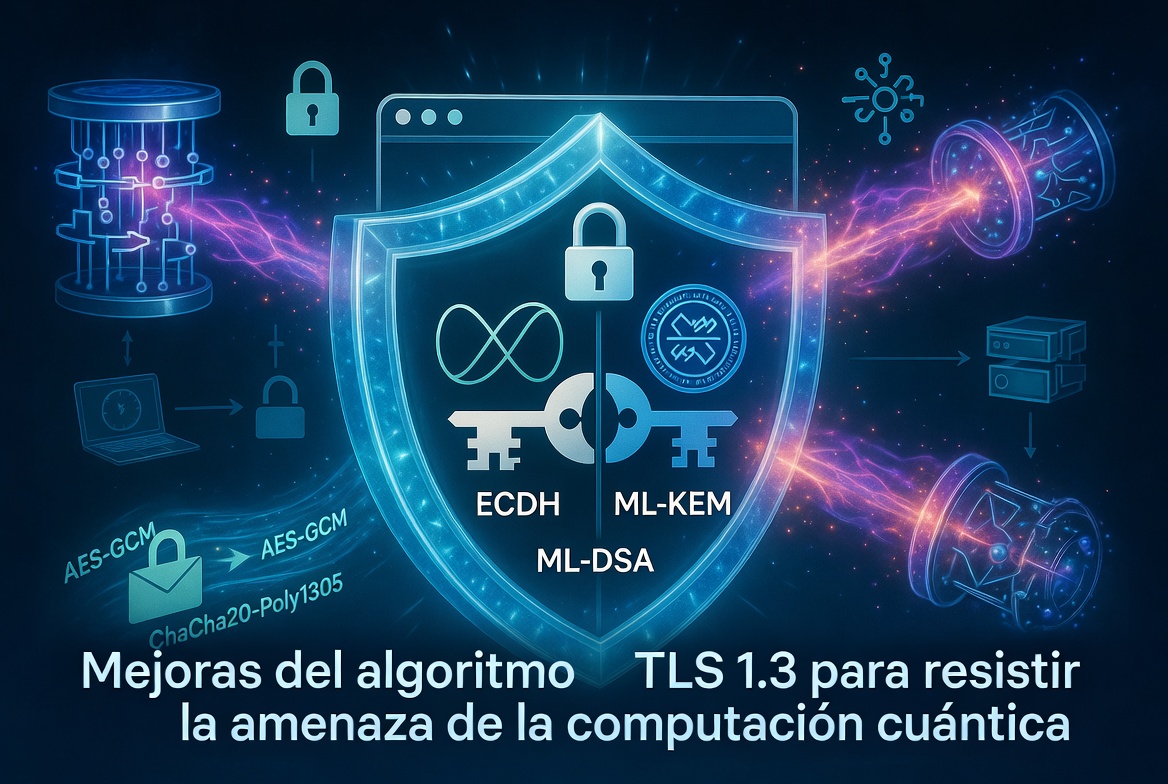
Mejoras del algoritmo TLS 1.3 para resistir la amenaza de la computación cuántica


«Criptocalipsis» o «Q-day»

En el sector de la ciberseguridad a menudo preferimos anticiparnos a las amenazas. Por eso se ha acuñado el término «Criptocalipsis» —ese momento teórico en el que un ordenador cuántico sea lo suficientemente potente como para romper en poco tiempo la criptografía asimétrica que protege Internet (la base de los algoritmos de cifrado asimétrico y de firma electrónica como RSA y ECC)— .

A ello ha contribuido las recomendaciones de los organismos de estandarización (IETF, NIST, ETSI, ISO) y los grandes proveedores de infraestructura que se toman en serio los riesgos detectados .

Y el riesgo actual tiene un nombre técnico bastante inquietante: «Harvest Now, Decrypt Later» (Recolectar ahora, descifrar después).

Cabe pensar que el tráfico cifrado que circula hoy por las redes podría estar siendo recogido y almacenado masivamente por organismos de algunos estados o por grandes organizaciones delictivas con recursos económicos a su disposición.

La información que se guarda cifrada, sin conocer la clave de descifrado, parece poco útil, pero dentro de 5, 10 o 15 años, cuando llegue el llamado «Q-Day» (el día que un ordenador cuántico relevante esté operativo), esa «caja fuerte» de datos grabados hoy podría abrirse en espacios de tiempo cortos usando el algoritmo de Shor.

Si la confidencialidad de los datos de las empresas y organismos (secretos industriales, comunicaciones diplomáticas, datos médicos a largo plazo) debe durar más de una década, la criptografía convencional podría no ser suficiente.

Uno de los usos del cifrado se da en las comunicaciones seguras de los browsers o navegadores con los sitios web que tendrán instalado un certificado para que se pieda activar esa comunicación cifrada.

El protocolo utilizado se llamaba antiguamente SSL pero ya no se usa esa denominación porque ese protocolo incluía importantes vulnerabilidades, que se han resuelto posteriormente.

Ahora se emplea el protocolo TLS , la evolución del SSL, pero tampoco vale cualquier versión. No valen la versiones anteriores a la 1.2 y pronto dejará de utilizarse esta, conforme se generalice la versión TLS 1.3.

Y en el protocolo se usa un certificado X.509 en el servidor en base al cual se gestiona el intercambio de claves

  1. Si un ataque en base a computación cuántica desvelara la clave privada del certificado, el atacante podría suplantar el servidor (lo que requeriría más operaciones para la suplantación como atacar los DNS). Incluso si eso sucede, habría indicios que permitirían al propietario del servidor web legítimo detectarlo y reaccionar.
  2. La Confidencialidad de las comunicaciones se basa en el intercambio de claves de cifrado: Si un ataque en base a computación cuántica desvelara la clave de cifrado, de un intercambio de información del pasado (preservada por el atacante), podría descifrar todo el intercambio de información.

Por eso, la prioridad del IETF en su actualización del protocolo ha sido blindar el intercambio de claves. Y ya está publicado como estándar.

Enfoque híbrido del intercambio de claves: compatibilidad y reforzamiento

El reto en el intercambio de claves en TLS es que el objetivo de usar nuevos algoritmos postcuánticos (PQC) como Kyber (ahora estandarizado por NIST como ML-KEM), debería ser compatible con el uso de algoritmos muy probados como RSA o las Curvas Elípticas (ECC). ¿Qué pasa si al profundizar en los nuevos algoritmos se descubre una vulnerabilidad matemática no detectada en los análisis previos?

La respuesta del IETF en el reciente estándar para TLS 1.3 es el pragmatismo puro: el Intercambio de Claves Híbrido.

La idea es simple y práctica: no sustituir lo viejo por lo nuevo, sino usar ambos simultáneamente. Es una estrategia de «compatibilidad y refuerzo». Para que un atacante rompa la sesión, tendría que romper a la vez la criptografía clásica (X25519, híper probada) Y la nueva criptografía postcuántica (Kyber). Si el ordenador cuántico no da con la clave, nos protege la criptografía clásica. Si el ordenador cuántico expone la clave basada en criptografía clásica, nos protege la basada en criptografía postcuántica.

3. Cómo funciona el nuevo «Handshake» TLS 1.3 Híbrido

¿Cómo se modifica un protocolo tan establecido como TLS 1.3 para negociar dos tipos de criptografía radicalmente distintos en una sola ida y vuelta, sin perder eficiencia?

El cambio ocurre en las extensiones clave del handshake inicial:

A. El Cliente propone (ClientHello)

En un TLS 1.3 normal, el cliente usa la extensión supported_groups para decir «soporte la curva elíptica X25519» y la extensión key_share para enviar «aquí tienes mi mitad de la clave pública X25519».

En el nuevo TLS híbrido, el cliente da un paso más:

  1. En supported_groups, indica soporte para nuevos identificadores «compuestos», por ejemplo, uno que significa específicamente «X25519 combinado con Kyber768».
  2. En el key_share, el cliente no envía solo una clave. Envía un paquete concatenado: [Su clave pública X25519] + [Su clave pública Kyber].

B. El Servidor elige (ServerHello)

El servidor recibe la propuesta. Si soporta ese grupo híbrido y decide usarlo:

  1. Selecciona el grupo compuesto.
  2. Genera sus propias claves para ambos algoritmos.
  3. Realiza la operación clásica Diffie-Hellman con la parte X25519.
  4. Utiliza el mecanismo de Encapsulación de Clave (KEM) de Kyber para generar un «secreto compartido» y encapsularlo para el cliente.
  5. Devuelve en su ServerHello el paquete: [Su clave pública X25519] + [El criptograma encapsulado de Kyber].

C. La Magia: La Derivación de la Clave Maestra

Este es el punto crítico. Al final de este intercambio, tanto cliente como servidor tienen en sus manos dos secretos compartidos distintos:

  • El secreto resultante del intercambio clásico (ECDH).
  • El secreto compartido desencapsulado del intercambio postcuántico (KEM).

El estándar dicta que el key schedule de TLS 1.3 (la «coctelera» criptográfica que deriva las claves finales de cifrado simétrico AES o ChaCha20) debe combinar ambos secretos. Se introducen los dos ingredientes en la función de derivación.

El resultado matemático es fundamental: la clave de sesión final resultante depende criptográficamente de ambos secretos. Si un atacante cuántico logra romper la parte de X25519 en el futuro, no le servirá de nada, porque le falta el ingrediente de Kyber para poder reconstruir la clave de sesión. La confidencialidad futura queda asegurada hoy.

4. Una nota sobre el futuro de la Autenticación (Firmas y Certificados)

Los lectores más atentos notarán que solo hemos hablado del intercambio de claves. ¿Qué pasa con el certificado que presenta el servidor para autenticarse?

A día de hoy, ese certificado (el que emiten prestadores como EADTrust o Google) sigue utilizando firmas clásicas RSA o ECDSA. Como se ha indicado al principio, esto se considera un riesgo aceptable temporalmente, ya que romper esto solo permite ataques en tiempo real, no descifrado retroactivo.

La migración a certificados con firmas postcuánticas es un desafío logístico mucho mayor que implicará actualizar todas las raíces de confianza en navegadores y sistemas operativos.

Cuando llegue ese momento, la industria se debate entre varios candidatos del NIST. Mientras que Dilithium (ML-DSA) parece el estándar para propósito general, para casos de uso específicos como la firma de documentos y PDF, FALCON se perfila como una opción técnicamente superior debido a su eficiencia y al tamaño extremadamente compacto de sus firmas, algo crítico para no engordar innecesariamente los documentos electrónicos a largo plazo.

¡Nueva edición del Curso de Computación Cuántica y Criptografía Postcuántica de EADTrust! 22 y 23 de abril de 2026 – Madrid (Hotel Zenith Conde Orgaz)


La computación cuántica ya no es ciencia ficción. Los avances recientes (como el chip Majorana 1 de Microsoft o los estándares NIST ya publicados) están acelerando el llamado “criptocalipsis”: el momento en que los algoritmos actuales de cifrado (RSA, ECC…) podrán ser rotos por un ordenador cuántico. ¿Está preparada tu organización para proteger sus datos, firmas electrónicas, transacciones y sistemas críticos frente a esta amenaza real?

EADTrust, como Qualified Trust Service Provider (QTSP) líder en España, organiza la nueva edición presencial de su curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica”, los días 22 y 23 de abril de 2026 (de 9:30 a 17:30 h) en el Hotel Zenith Conde Orgaz de Madrid.

¿A quién está especialmente dirigido este curso?

Este curso está pensado para quienes toman decisiones estratégicas en ciberseguridad, tecnología, cumplimiento normativo y protección de activos críticos. No requiere conocimientos previos de física ni criptografía: está diseñado para perfiles directivos y técnicos que necesitan entender el riesgo y planificar la migración.

Empresas e instituciones a las que más interesa:

  • Entidades financieras, bancarias y aseguradoras (bancos, fintech, medios de pago, seguros): para proteger transacciones, identidades digitales y activos financieros.
  • Administraciones públicas y organismos de defensa, seguridad e infraestructuras críticas: para cumplir con EIDAS 2.0, recomendaciones del CCN, ENISA y ETSI.
  • Empresas tecnológicas, telecomunicaciones y proveedores de servicios estratégicos: que gestionan PKI, firmas electrónicas o datos sensibles.
  • Sectores regulados como salud, energía, industria 4.0 y legaltech: donde la confidencialidad y la integridad a largo plazo son esenciales.
  • Responsables de ciberseguridad, CIOs, CTOs, DPOs y equipos de cumplimiento: que deben diseñar hojas de ruta de criptoagilidad y migración a PQC.

Si tu organización maneja información sensible, certificados digitales, firmas electrónicas o sistemas que deben seguir siendo seguros durante décadas, este curso es para ti.

¿Qué vas a aprender en dos días intensivos?

  • Día 1 (nivel introductorio): Historia de la física cuántica, qubits, superposición, entrelazamiento, puertas cuánticas y circuitos. Práctica real con el IBM Quantum Composer.
  • Día 2 (nivel avanzado y aplicado): Algoritmos cuánticos (Shor, Grover…), impacto en la criptografía actual, “criptocalipsis”, estándares NIST (ML-KEM, ML-DSA, etc.), hoja de ruta europea y del CCN, estrategias de migración híbrida y criptoagilidad.

Todo con la metodología ENSAR (Experience, Name, Speak, Apply & Repeat), material didáctico completo (incluido el IQC Kit), ejercicios prácticos, casos reales y ponentes expertos: Jorge Christen, Julián Inza, Ainhoa Inza y Antonio Peris.Incluye: certificado oficial de asistencia, comidas y pausas-café durante las dos jornadas.

Precio y descuentos

  • Precio general: 900 € + IVA
  • Descuento especial (hasta 25 %) para clientes de EADTrust o referenciados → hasta el 18 de abril de 2026.
    Solicita tu oferta personalizada.

¿Cómo inscribirte?

Plazas limitadas.
→ Rellena el formulario oficial aquí:
https://www.eadtrust.eu/formulario-curso-computacion/

O llama al 917 160 555 para más información.

No esperes al último momento. La transición a criptografía postcuántica es un proceso que lleva años y los plazos regulatorios (2026-2030-2035) ya están encima.

¿Quieres que tu organización esté preparada antes que la competencia?
Reserva tu plaza ahora y da el primer paso hacia la criptoagilidad real.

¿Tienes dudas o quieres que tu equipo asista en grupo? Escríbenos a contacto@eadtrust.eu (mailto:contacto@eadtrust.eu) o comenta abajo.

#ComputacionCuantica #CriptografiaPostCuantic #Ciberseguridad #CriptoAgilidad #EADTrust #PQC #QuantumSafe

EUCC y FITCEM, sistemas de certificación de seguridad, similitudes y diferencias


EUCC y FITCEM son dos enfoques europeos para evaluar y certificar la ciberseguridad de productos TIC: EUCC es el gran “esquema europeo” basado en Common Criteria, mientras que FITCEM es una norma EN de evaluación MÁS “ligera” y de tiempo fijo que aspira a armonizar esquemas nacionales más ágiles, como LINCE, en España.

Qué es EUCC

  • EUCC es el primer esquema europeo de certificación de ciberseguridad adoptado bajo el Cybersecurity Act (Reglamento (UE) 2019/881).
  • Está pensado como esquema horizontal para productos TIC (hardware, software y componentes) reutilizable en múltiples sectores.
  • Se basa en Common Criteria y en la Common Evaluation Methodology (ISO/IEC 15408 e ISO/IEC 18045), sustituyendo paulatinamente a los esquemas nacionales CC y al acuerdo SOG-IS.
  • Aplica los niveles de garantía del Cybersecurity Act (básico, sustancial, alto), con requisitos estrictos para organismos de evaluación (CB acreditados según ISO/IEC 17065 e ITSEF según ISO/IEC 17025).
  • Es voluntario en origen, pero puede convertirse en requisito a través de NIS2 u otra normativa sectorial para determinados operadores.certification.enisa.

Ejemplo: un módulo criptográfico hardware certificado bajo Common Criteria en un esquema nacional pasará, con el periodo transitorio, a buscar el sello EUCC para tener reconocimiento uniforme en toda la UE.

Qué es FITCEM (EN 17640)

  • FITCEM es la denominación habitual de la norma europea EN 17640, que define una metodología de evaluación de ciberseguridad “fixed-time” (tiempo fijo) para productos TIC.
  • Se concibe también como marco modular, adaptable a diferentes necesidades de aseguramiento e integrable en distintos dominios y esquemas.
  • Está alineado con los niveles de aseguramiento del Cybersecurity Act (básico, sustancial y alto), aunque su foco es permitir certificaciones más ágiles que las basadas en Common Criteria.
  • Aspira a sustituir o armonizar esquemas nacionales “ligeros” como LINCE (España), BSZ (Alemania), BSPA, CSPN (Francia) u otros equivalentes, proporcionando un lenguaje común europeo para evaluaciones limitadas en tiempo y esfuerzo.
  • Puede actuar como base técnica para esquemas europeos de ciberseguridad “ligeros” orientados a productos con ciclos de vida rápidos (IoT, componentes, etc.).

Ejemplo: un dispositivo IoT de consumo que necesita una certificación rápida y económica podría evaluarse con una metodología basada en FITCEM, con un tiempo máximo predefinido de análisis y pruebas.

Similitudes clave

AspectoEUCCFITCEM (EN 17640)
Ámbito jurídicoEsquema oficial UE bajo Cybersecurity Act. certification.Norma EN apoyando esquemas y normas UE.
Tipo de esquemaEsquema horizontal de certificación CC. Marco modular de evaluación fixed‑time.
Niveles (basic/substantial/high)Aplica niveles y requisitos detallados. Metodología alineada con dichos niveles.
Sector/aplicaciónProductos TIC de alta criticidad, uso general. Productos TIC, incluido IoT y esquemas ligeros.
Rol frente a esquemas nacionalesSustituye esquemas CC y acuerdo SOG‑IS. Destinado a reemplazar/armonizar LINCE, BSZ, CSPN, etc.

Diferencias fundamentales

  • Base técnica y profundidad
    • EUCC hereda todo el rigor de Common Criteria: perfiles de protección, objetivos de seguridad, familias de requisitos, metodologías de ensayo exhaustivas, etc.certification.
    • FITCEM define una evaluación con tiempo y alcance acotado, priorizando practicidad y coste frente a exhaustividad máxima.
  • Posición en el ecosistema
    • EUCC es, en la práctica, el “pilar CC” del sistema europeo de certificación junto a otros esquemas como EUCS (cloud) o futuros esquemas 5G.itif+3
    • FITCEM actúa como estándar horizontal de referencia para esquemas “ligeros” en distintos países y sectores, facilitando convergencia y compatibilidad.
  • Casos de uso típicos
    • EUCC encaja mejor en productos con alto impacto en seguridad y ciclos de desarrollo más largos (equipamiento de red, módulos criptográficos, dispositivos industriales).
    • FITCEM se orienta a productos de rotación rápida y a necesidades de certificación ágiles, donde el mercado no soporta ni tiempo ni coste de una evaluación CC completa.

Estimación de costes

  • Para CC/EUCC de niveles medios (equivalentes a EAL2–EAL4), fuentes especializadas sitúan los costes de laboratorio típicos en un rango aproximado de 80 000–300 000 USD/EUR, pudiendo subir a 300 000–750 000 USD/EUR en EAL4 alto o productos muy complejos.
  • En FITCEM se estiman costes de laboratorio del orden de 10 000–50 000 EUR para este tipo de evaluaciones “light”, dependiendo del alcance, tipo de producto y posicionamiento del laboratorio

Los costes internos y de consultoría son del mismo orden de magnitud que los del laboratorio.

Tipos de productos certificados

EUCC puede aplicarse a cualquier producto TIC con un conjunto significativo de funciones de seguridad, pero en la práctica se concentra en familias muy concretas.

  • Circuitos integrados y tarjetas inteligentes: chips de seguridad, smart cards, tarjetas de pago, SIM/UICC, módulos seguros embebidos, etc.
  • Módulos y dispositivos criptográficos: HSM, módulos criptográficos hardware, TPM, QSCD y otros dispositivos de firma/digital ID de alta garantía.
  • Equipos de red y comunicaciones: routers, switches, firewalls, VPN gateways, puntos de acceso y otros componentes de infraestructura crítica.
  • Sistemas y plataformas especializadas: servidores seguros, appliances de seguridad, componentes de infraestructuras industriales o públicas donde se requiere alto nivel de aseguramiento.

En general, son productos B2B con alto impacto en seguridad, ciclos de vida largos y para los que un proceso de certificación de meses y costes de seis cifras puede amortizarse comercialmente.

FITCEM, como metodología de tiempo fijo, está pensada para apoyar esquemas como CSPN, LINCE, BSZ, BSPA, etc., que históricamente se han orientado a productos con necesidad de evaluación ágil.

  • Productos IoT y dispositivos conectados: sensores, actuadores, gateways IoT, cámaras IP, pequeños appliances, donde el time‑to‑market es crítico.
  • Software y appliances de seguridad de complejidad media: soluciones de red, productos de seguridad endpoint o de infraestructura donde se busca una “foto” de robustez razonable, pero sin el coste de CC/EUCC.
  • Productos TIC de fabricantes que dan sus primeros pasos en certificación: se usan esquemas tipo FITCEM como vía de entrada o como complemento a otros esquemas regulatorios.
  • Verticales específicos con esquemas acelerados: por ejemplo, infraestructuras industriales o sectoriales que adoptan metodologías fixed‑time para certificar ciertos componentes o gateways a niveles basic/substantial.

Servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad con los Expertos en Confianza


EADTrust anuncia su servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad, que conlleva la Resistencia a la Computación Cuántica (QRC), para empresas y organismos públicos, ante la prevista llegada de computadores cuánticos que podrán aplicar el algoritmo de Shor (o el de Grover) a los sistemas de cifrado y de firma electrónica.

En un mundo cada vez más digitalizado, en el que los datos son el activo más valioso de las empresas, la llegada de la computación cuántica representa tanto una oportunidad revolucionaria como una amenaza inminente. Como consultor en confianza digital y fundador de EADTrust, he seguido de cerca los avances en este campo, y recientemente hemos lanzado un nuevo servicio de consultoría especializado en el análisis de riesgos cuánticos en criptografía para empresas.

Este servicio no solo evalúa las vulnerabilidades actuales, sino que también proporciona un «roadmap» claro para transitar hacia la adopción de una criptografía post-cuántica (PQC), asegurando la resiliencia de los sistemas en un futuro próximo.

Este tipo de iniciativas de consultoría y evaluación, sin duda será impulsado de forma similar por las grandes consultoras, pero una de las diferencias es que EADTrust puede proporcionar «bloque constructivos» para incorporar a las infraestructuras de las empresas, por su rol de Prestador Cualificado de Servicios de Confianza.

Ya el año 2025 ha sido bautizado como el «año de la cuántica»: la Asamblea General de las Naciones Unidas lo proclamó oficialmente como el Año Internacional de la Ciencia y la Tecnología Cuánticas (IYQ, por sus siglas en inglés). Han sido 100 años desde la publicación del artículo con el que Werner Heisenberg alumbró una nueva mecánica para el mundo atómico. Fue el primero de una serie de trabajos, escritos por él y otros autores —entre los que se encuentran, por ejemplo, Erwin Schrödinger, Max Born, Pascual Jordan, Paul A. Dirac y Wolfgang Pauli— con los que erigieron de forma coral la mecánica cuántica.

Esta «celebración» reconoce que la ciencia cuántica ha ido influyendo en nuestra vida cotidiana de formas invisibles pero esenciales. Dio lugar a los semiconductores y a los láseres, por citar unos pocos de los cambios que han impulsado.

En el terreno de la Computación Cuántica, 2025 significó un marco de anuncios relevantes: Procesadores cuánticos más estables, con miles de qubits coherentes, permitieron simulaciones que superan en algunas tareas a los superordenadores clásicos, corrigiendo errores (ruido cuántico) que antes limitaban su utilidad.

Empresas como IBM, Google y startups especializadas demostraron aplicaciones reales en optimización logística. Eventos globales, conferencias y campañas de divulgación, como las organizadas por la UNESCO, destacaron el potencial de la cuántica para abordar desafíos como la ciberseguridad, convirtiendo 2025 en un catalizador para la «segunda revolución cuántica».

Sin embargo, este entusiasmo no oculta algunas sombras: la posibilidad de descifrar claves utilizadas en la criptografía actual.

Desde ese punto de vista, la computación cuántica no es una amenaza hipotética; es una realidad en evolución que pone en jaque los sistemas criptográficos que protegen datos sensibles en empresas de todo el mundo. Los algoritmos tradicionales, como RSA y ECC (Elliptic Curve Cryptography), se basan en problemas matemáticos difíciles para computadoras clásicas, como factorizar (encontrar los números primos que multiplicados dan la cifra) números grandes. Sin embargo, el algoritmo de Shor, propuesto en 1994, permite a una computadora cuántica resolver estos problemas mucho más rápido, rompiendo el cifrado en dias en lugar de millones de años.

Entre los riesgos más críticos destacan:

  • «Harvest Now, Decrypt Later» (Recolecta ahora, descifra después): Sistemas de inteligencia militar de otros países o ciberdelincuentes ya están recolectando datos cifrados hoy, esperando el momento en que las computadoras cuánticas escalables estén disponibles para descifrarlos. Según estimaciones de diferentes analistas del mercado, la criptografía asimétrica podría volverse vulnerable hacia 2030 y poco útil para 2035. Esto afecta a datos que requieren disponibilidad a largo plazo, como registros médicos, financieros o secretos industriales.
  • Vulnerabilidades en Infraestructuras Críticas: Sectores como banca, salud y cloud computing dependen de protocolos como TLS, para el cifrado de las comunicaciones que dejarían de ser útiles si nos se cambia el tipo de criptografía. Estimaciones recientes señalan que a lo sumo el 3% de las organizaciones ha implementado medidas de resistencia cuántica, dejando expuestas a la mayoría. En España, normativas como el Esquema Nacional de Seguridad (ENS) y el RGPD exigen protección de datos, pero muchas empresas subestiman el riesgo, con solo el 4% de líderes viéndolo como inminente en los próximos tres años.
  • Impacto Económico y Regulatorio: La transición tardía podría suponer ingentes pérdidas económicas por las nuevas brechas de seguridad.


En el lado positivo, ya existen estándares como los definidos por el NIST (National Institute of Standards and Technology) de Estados Unidos (con amplio consenso internacional) que describen en detalle los algoritmos PQC como CRYSTALS-Kyber y CRYSTALS-Dilithium, Sphincs+ y Falcon urgiendo a las empresas a adoptarlos para cumplir con regulaciones futuras.

Recientes avances en computación cuántica, como qubits más estables, aceleraron las expectativas de evolución del hardware haciendo imperativa una acción inmediata.

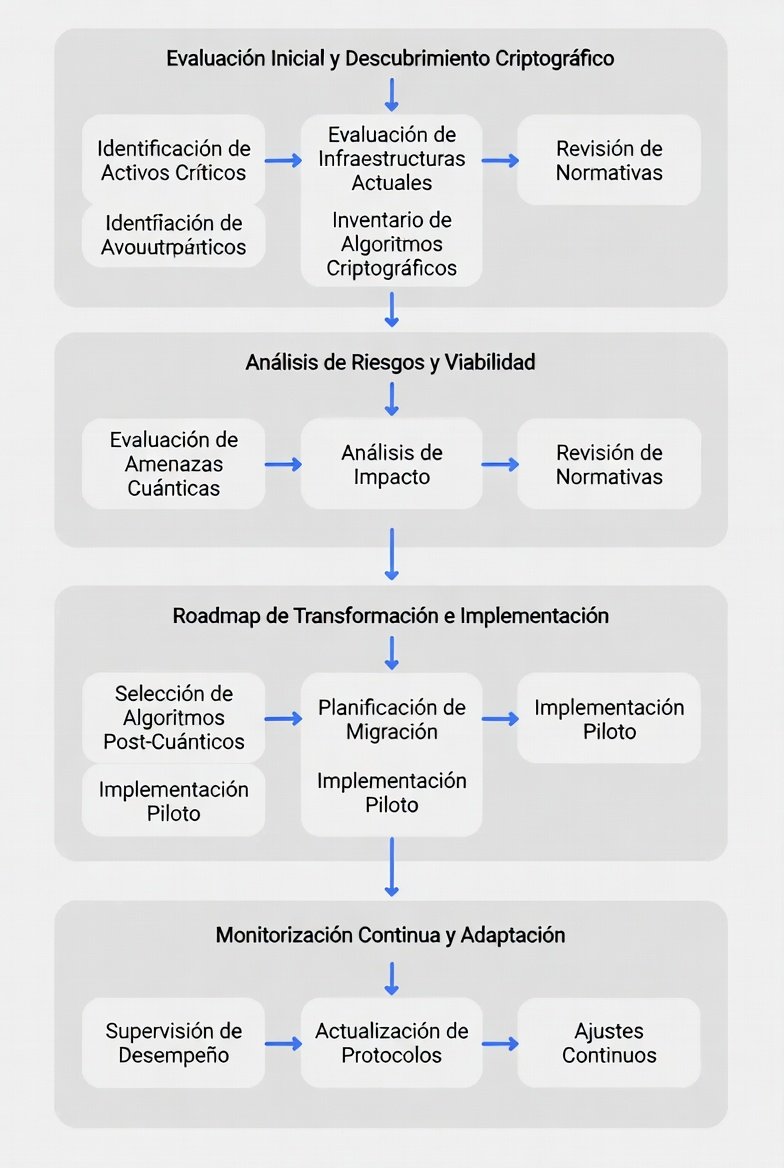
Metodología de EADTrust

En EADTrust, nuestra consultoría de análisis de riesgo cuántico se diseña para ser práctica y escalable, alineada con normativas europeas y españolas como el ENS, ENI y RGPD.

Se estructura en fases que transforman la criptografía desde un «enigma técnico» a un activo estratégico.

  1. Evaluación Inicial y Descubrimiento Criptográfico: Comenzamos con un diagnóstico exhaustivo del ecosistema digital de la empresa. Usando herramientas avanzadas, identificamos todos los activos criptográficos (claves, certificados, protocolos) en sistemas, clouds y aplicaciones. Esto incluye la creación de un Cryptographic Bill of Materials (CBOM), un inventario detallado que mapea vulnerabilidades cuánticas, priorizando datos sensibles por su valor y duración de protección necesaria.
  2. Análisis de Riesgos y Viabilidad: Evaluamos el impacto potencial mediante escenarios como «harvest now, decrypt later». Realizamos pruebas de viabilidad con algoritmos PQC estandarizados por NIST, cuantificando riesgos basados en activos (e.g., ¿qué pasaría si se rompe el cifrado de una base de datos de clientes?). Incorporamos principios de «cripto-agilidad» para permitir actualizaciones sin interrupciones operativas.
  3. Roadmap de Transformación e Implementación: Desarrollamos un plan personalizado para la transición a PQC. Esto incluye integración con marcos como Zero Trust, donde se aplican verificaciones continuas y mínimo privilegio. Recomendamos soluciones híbridas (clásica + post-cuántica) para una migración gradual, junto con formación para equipos. Finalmente, ofrecemos auditorías de cumplimiento para asegurar alineación con regulaciones.
  4. Monitorización Continus y Adaptación: La consultoría no termina en la implementación; incluimos revisiones periódicas para adaptarse a evoluciones en amenazas cuánticas, garantizando resiliencia a largo plazo.

Esta metodología no solo mitiga riesgos, sino que posiciona a las empresas como líderes en innovación, convirtiendo la amenaza cuántica en una oportunidad.

Nuestra propuesta añade un énfasis en el cumplimiento de la normativa europea y española, facilitando una comprensión accesible del mundo cuántico para decisores no técnicos.

2025 nos recordó que la fisca cuántica no es ciencia ficción, sino una fuerza transformadora también en el campo de la computación que exige preparación inmediata. Si tu empresa maneja datos críticos, contacta con EADTrust para un análisis inicial. La transición a la post-cuántica no es opcional; es esencial para sobrevivir en la era digital que se avecina. Llámanos al +34 91 716 0555 (desde España, también al 902 365 612).

EUDI Wallets Launchpad 2025 y Cartera de España


La plataforma de lanzamiento para la adopción a gran escala de las carteras Carteras IDUE

EUDI Wallets Launchpad 2025 es el primer evento de pruebas de varios días organizado por la Comisión Europea y está teniendo lugar los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.

Se trata de un evento específico diseñado para establecer la Comunidad de Implementadores de Carteras IDUE y acelerar la adopción de las carteras y sus casos de uso en todos los Estados miembros de la UE.

Alinear los equipos técnicos, los objetivos políticos y la experiencia de los usuarios en toda Europa requerirá coordinación y confianza. El «Launchpad «es donde se comienza a construir esa confianza, probando, aprendiendo y fijando juntos los próximos pasos.

Qué es y objetivos

El Launchpad 2025 es un encuentro presencial que está teniendo lugar los días 10‑12 de diciembre de 2025 en el espacio SPARKS (Bruselas), dirigido a implementadores de wallets, Estados miembros, proveedores de servicios, expertos UX y comunicación. Su objetivo central es consolidar la comunidad de implementadores EUDI y verificar en la práctica la interoperabilidad, la conformidad con las especificaciones y la preparación para el uso transfronterizo de los monederos digitales europeos.​

Formato y actividades principales

El programa combina pruebas técnicas rotatorias entre wallets, emisores y verificadores, con dos modos de test diseñados para validar corrección e interoperabilidad de las implementaciones. En paralelo se desarrollan charlas técnicas sobre estándares núcleo, pseudónimos, pruebas de conocimiento cero, APIs de credenciales digitales y librerías de referencia, junto con demos en vivo de casos de uso y wallets nacionales.​

Participantes y ecosistema

Participan equipos nacionales de implementación (product owners, arquitectos, desarrolladores y testers), proveedores de PID, QEAA y Pub‑EAA, así como administraciones públicas, grandes pilotos y proveedores tecnológicos del ecosistema EUDI. El evento reúne a representantes de numerosos Estados miembros (por ejemplo Alemania, Italia, Bélgica, Francia, España, Grecia, Polonia o Portugal) que presentan sus aproximaciones nacionales mediante demostraciones públicas.

​

Resultados esperados e importancia

Durante los tres días se realizan centenares de pruebas entre decenas de testers de múltiples países, acompañadas de talleres específicos de experiencia de usuario y de comunicación para preparar el despliegue masivo en 2026. El Launchpad se concibe como punto de partida para una comunidad EUDI más cohesionada, en la que la confianza se construye probando conjuntamente, compartiendo lecciones aprendidas y alineando equipos técnicos, objetivos políticos y diseño centrado en el usuario.

​España

La intervención de Angel Martín Bautista, de la Agencia Estatal de Administración Digital tuvo lugar el jueves 11 de diciembre de 2025. Estuvo acompañado por Sancho Canela, de NTT-Data.

Ángel Martín Bautista es Subdirector Adjunto en la Agencia Estatal de Administración Digital. En relación con la tecnología blockchain, ha representado a España en el European Blockchain Partnership (EBP) para crear la red EBSI desde 2019, y en la actualidad representa a España en el consorcio EUROPEUM. Representante español en el grupo de cooperación de identidad digital europea. Se encarga de la parte estratégica, contexto normativo y visión general.

Sancho Canela es Jefe del equipo de desarrollo (head of the developers team). Lidera la demo técnica y explica los aspectos prácticos de implementación.

Actualización. Se publicó el video de su intervencón el 16 de febrero de 2026.

Estructura de la ponencia

  1. Introducción y contexto (inicio ≈ 0:00–7:00)
    Ángel Martín presenta España como un país descentralizado (17 comunidades autónomas + entidades locales), con 49 millones de habitantes. Explica la estrategia España Digital y cómo la Cartera Digital se alinea con eIDAS2 (Reglamento (UE) 2024/1183).
    Destaca infraestructuras existentes que facilitan la adopción:
    • DNI electrónico (tarjeta física + app, con alto nivel de aseguramiento — high assurance — notificado en eIDAS).
    • Cl@ve (puerta de acceso unificada: >24 millones de usuarios, >13.000 entidades, >1.100 millones de autenticaciones al año).
    • Carpeta Ciudadana (espacio personal para documentos oficiales).
      Estos elementos dan cobertura universal, certeza legal y seguridad, y sirven de base para proporcinar declaraciones de atributos a la wallet de identidad.
  2. Implementación de la Cartera Digital Española (≈4:00–7:00)
    • Construida desde cero siguiendo el ARF (Architectural Reference Framework) y los Implementing Acts de eIDAS2.
    • Reutiliza el DNI como fuente principal de identidad de alto nivel.
    • Enfoque inicial: Verificación de edad preservando privacidad (para proteger menores, revelando solo lo necesario: sí/no >18).
    • Interoperable con la solución europea de verificación de edad de la Comisión.
    • Emisión de credenciales: remota (NFC + PIN del DNI) o presencial (>1.000 oficinas en España).
  3. Demostración técnica en vivo (≈7:00–21:00) — a cargo de Sancho Canela
    Muestra una versión operativa pero no productiva (con VPN para pruebas internas):
    • App desarrollada en Flutter (multiplataforma) con componentes nativos y bibliotecas de referencia europea.
    • Activación: Aceptar términos (en español; planean multilingüe), biometría, verificación de autenticidad de la app (attestation de Apple/Google), email único (revocable), reutilizar teléfono.
    • Obtención del PID (Person Identification Data): Vía NFC/PIN del DNI o presencial. Verifica firma, emisor (Fábrica Nacional de Moneda y Timbre — FNMT, QTSP relevante en España).
    • Declaración de atributos de mayoría de edad: Basada en fecha de nacimiento del PID. Emite batch de 30 credenciales de un solo (claves diferentes) para evitar trazabilidad.
    • Presentación: Protocolo OpenID for Verifiable Presentations (OVP) v1.0. Escanea QR, consentimiento explícito, verifica en sitio de prueba de la Comisión (confirma emisor, validez y edad >18).
    • Seguridad: Trust lists, firmas, consentimiento siempre requerido. UX intuitiva con filtros, historia y opciones de idioma.
  4. Conclusiones y próximos pasos (≈21:00–fin)
    • España apuesta por un ecosistema seguro, simple y centrado en el usuario, reutilizando lo existente para una transición eficiente y sostenible.
    • Alineación total con eIDAS2 para interoperabilidad transfronteriza.
    • Lanzamiento previsto: Durante 2026
    • Obligación para el sector privado (relying parties) a finales de 2027.
    • Casos de uso previstos: Títulos universitarios, licencias de conducir, tarjeta sanitaria europea, prueba de residencia, ausencia de delitos sexuales, etc.
    • El entorno Cl@ve se integrará progresivamente con la wallet.

Webinar: Certificados TLS de 47 días, era post-cuántica y cripto-agilidad


Sectigo y Camerfirma de forma conjunta, organizaron ayer, 20/11/2025 un webinar para divulgar la evolución de la duración de los certificados de sitio web (TLS) hasta 47 días (con pasos intermedios de reducción de la duración de este tipo de certificados), y los retos de la computación cuántica que requieren soluciones técnicas (especialmente criptográficas) post-cuánticas y la adopción del concepto de criptoagilidad.

Es muy satisfactorio comprobar este alineamiento de mensajes en el sector de los prestadores de servicios de certificación, que coinciden con algunas ideas que he compartido recientemente en este blog, con actividades de EADTrust relacionadas:

Y en el Webinar de ayer se volvió a recordar que a partir de marzo de 2026, los certificados TLS reducirán su validez máxima a 200 días, dando inicio a un proceso que culminará en certificados de solo 47 días de validez en 2029. Este cambio impulsará la automatización de la gestión de la seguridad y la forma en que las organizaciones protegen su infraestructura digital. Ya que no se puede tener personal dedicado a generar e instalar cientos de certificados (en algunas organizaciones) básicamente de forma mensual.

Para eso se usan sistemas de automatización centrados en la adopción de protocolo ACME (Automatic Certificate Management Environment) estandarizado en la norma del IETF (RFC 8555).

Temas que se trataron::

  • Cómo los certificados digitales influyen en la continuidad, reputación y crecimiento del negocio.
  • El ciclo de vida de los certificados: Por qué la automatización será imprescindible.
  • Por qué los navegadores impulsan esta reducción.
  • Cripto-agilidad: Cómo prepararse para los retos de la computación cuantica.

Son mensajes que compartimos otros prestadores de servicios de confianza como EADTrust.