Archivo de la categoría: Evaluación de Conformidad

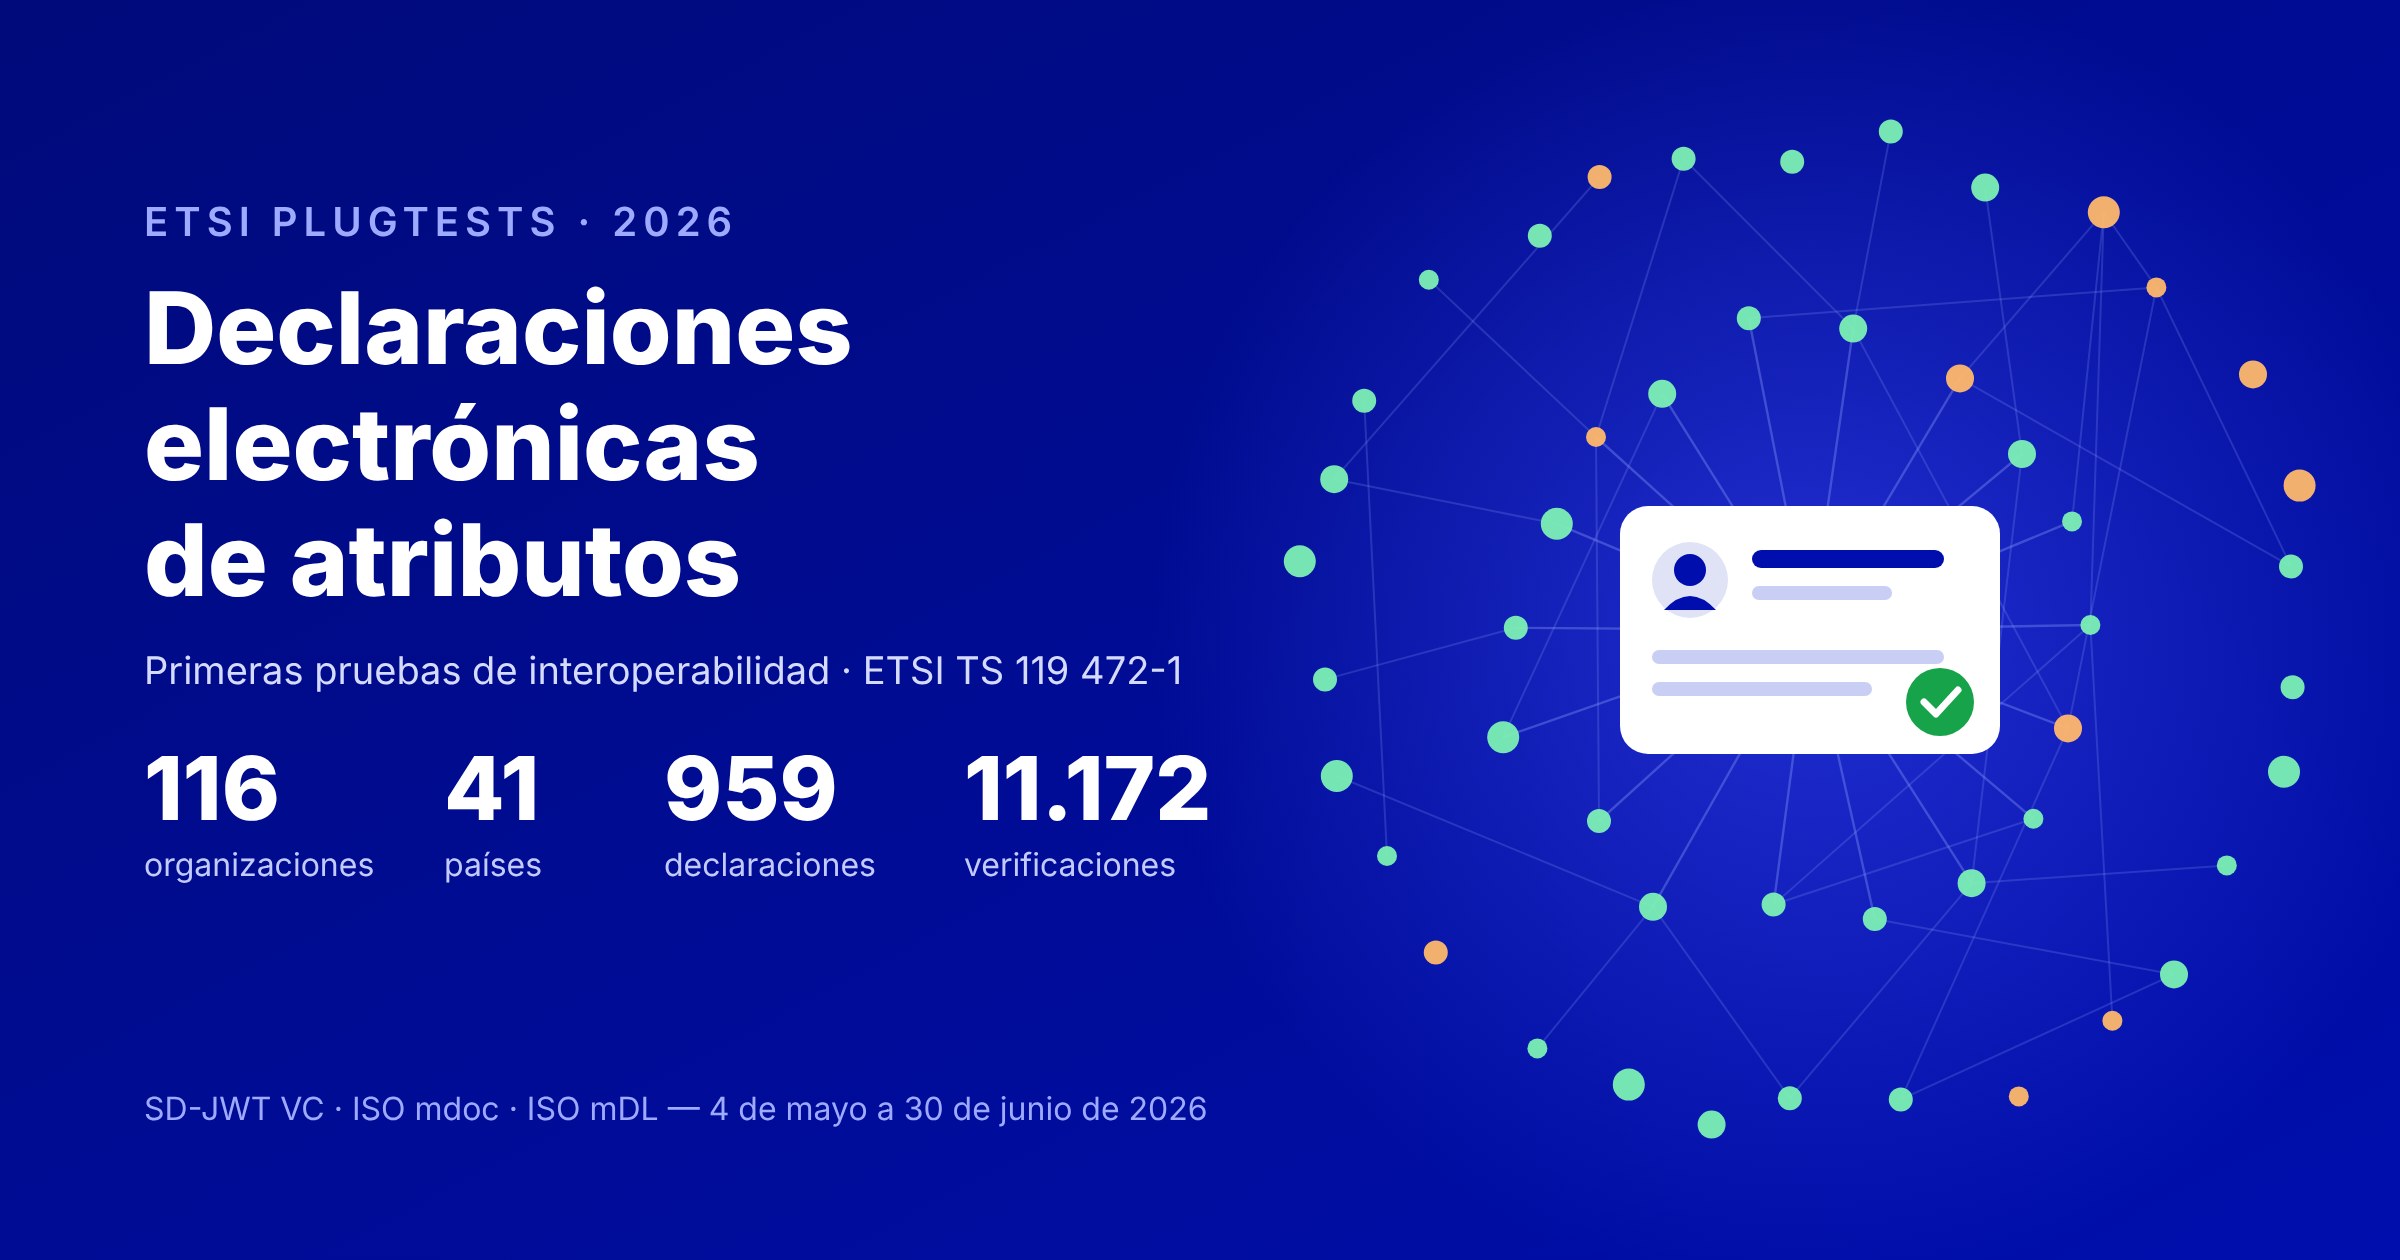
Resumen del Plugtests de ETSI 2026 de declaraciones electrónicas de atributos


ETSI publicó en julio de 2026 el informe técnico de su primer Plugtests sobre declaraciones electrónicas de atributos, celebrado en remoto entre el 4 de mayo y el 30 de junio de 2026. Por primera vez, fabricantes, prestadores de servicios de confianza y laboratorios han puesto a prueba, unos contra otros, las declaraciones generadas conforme a la especificación ETSI TS 119 472-1 V1.2.1.

Las declaraciones electrónicas de atributos son una de las piezas centrales de la Cartera de Identidad Digital Europea (EUDI Wallet). Son las que permiten que la cartera vaya más allá de la identificación y se convierta en un contenedor portátil de credenciales verificables: títulos académicos, permisos de conducir, apoderamientos o certificados profesionales. Que funcionen igual con independencia de quién las emita es condición imprescindible para que el ecosistema funcione.

Cómo se organizó

El Plugtests lo organizó el Centro de Pruebas e Interoperabilidad de ETSI (CTI) a través de un portal accesible 24 horas, sin pruebas en tiempo real. Estaba previsto hasta el 1 de junio, pero se amplió hasta el 30 de junio a petición de los participantes, por el elevado número de pruebas. La participación fue gratuita e InfoCert facilitó certificados cualificados de prueba para firmar las declaraciones.

Se probaron los dos perfiles de la ETSI TS 119 472-1, en sus tres variantes: declaraciones no cualificadas, declaraciones cualificadas y declaraciones expedidas por o en nombre de un organismo del sector público responsable de una fuente auténtica.

  • SD-JWT VC (formato JSON, cláusula 5 de la especificación).
  • ISO/IEC mdoc (formato CBOR basado en ISO/IEC 18013-5, cláusula 6), tanto para permisos de conducir móviles (mDL) como para otras declaraciones.

Hubo tres tipos de prueba:

  1. Generación y verificación cruzada. Cada participante generaba declaraciones válidas según 54 casos de prueba y el resto las verificaba. El portal actualizaba automáticamente las matrices de interoperabilidad.
  2. Pruebas negativas. ETSI preparó 24 declaraciones SD-JWT VC deliberadamente defectuosas, que las herramientas de los participantes debían rechazar.
  3. Conformidad. Un verificador de conformidad en línea, todavía en versión beta, comprobaba la estructura de cada declaración frente a la especificación.

Por los acuerdos de confidencialidad, el informe no publica resultados por caso de prueba ni por empresa: solo estadísticas globales y anónimas.

Participantes

Se inscribieron 116 organizaciones de 41 países y 215 personas: 207 participantes, 4 miembros del personal de ETSI y 4 expertos. Alemania (14) y España (13) fueron los países con más organizaciones, seguidos de Francia (10) y los Países Bajos (9).

La presencia española fue muy notable e incluyó al Ministerio para la Transformación Digital y de la Función Pública, prestadores de servicios de confianza, empresas tecnológicas y la UPC. También participaron organizaciones latinoamericanas: GSE (Colombia), Certisign y e-Sec (Brasil) y la Subsecretaría de Economía de Chile.

PaísOrganizacionesN.º
AlemaniaAUTHADA GmbH; Bundesamt für Sicherheit in der Informationstechnik (BSI); Deutsche Telekom AG; DiaLOGIKa; ecsec GmbH; Governikus GmbH & Co. KG; IDunion SCE; Independiente (experto); Lissi Gmbh; procilon GmbH; SIGN8 GmbH; Space Acceleration Industries; SPRIND GmbH; Technical University of Munich (TUM)14
EspañaBull; Centro Tecnológico del Notariado; Desteba Productions, S.L.; Digitel on Trusted Services, S.L.U; Entrust EU; ISTEC; Izertis; Lleida.net; Ministerio para la Transformación Digital y de la Función Pública; Mobbeel Solutions, S.L.; Servicios de MailCertificado – Codicert; UPC; Validated ID, SL13
FranciaAtos Eviden; Cabinet Louis Reynaud; DOCAPOSTE CSP; Erick Virapatrin Consulting; iDAKTO; KEREVAL; MINISTERE DE L’INTERIEUR; NEOWAVE; TOPPAN Security; Verifiables10
Países BajosCleverbase; Credenco B.V.; Datakeeper; Digidentity B.V.; Forkbomb B.V.; iLabs Technologies B.V.C; Secumail B.V.; Truvity; Ver.iD9
EslovaquiaArdaco, a.s.; Disig a.s.; DITEC, a.s.; National Agency for Network and Electronic Services (NASES); National Security Authority; Plaut Slovensko s.r.o.; Triveria7
ItaliaARIA S.p.A.; Aruba PEC S.p.A.; InfoCert; INTESI GROUP S.p.A.; Namirial5
AustriaA-SIT Plus; GrEEV; walt.id3
ChequiaBankovni identita, a.s.; CZ.NIC; NEWPS.CZ s.r.o.3
HungríaIdomSoft; Microsec Ltd; POLYSYS Ltd3
Reino UnidoAllied Bits Ltd.; British Standards Institution (BSI); Entrust3
SerbiaChamber of Commerce and Industry of Serbia; E-Smart Systems; Post of Serbia3
SueciaComfact AB; Iris Development-PassportReader; LCubed AB (iGrant.io)3
AlbaniaFirst shpk; National Agency for Information Society (NAIS)2
BrasilCertisign; e-Sec Digital Security2
BulgariaEvrotrust Technologies AD; Trustvestor Ltd.2
BélgicaBOSA; Msg systems ag2
FinlandiaDigi- ja väestötietovirasto (DVV), Digital and Population Data Services Agency; Hovi ID2
GreciaGreek Universities Network (GUnet); Ministry of Digital Governance2
JapónNTT Data; Otip Office2
PoloniaAsseco Data Systems; Authologic Sp. z o.o.2
RumaníaAlfaTrust Certification; certSIGN2
TúnezHigher School of Communications, University of Carthage (Sup’Com); OneTech B.S. (OTBS)2
UcraniaEGA; State Enterprise «DIIA»2
AustraliaSITA1
ChileSubsecretaría de Economía1
ColombiaGestión de Seguridad Electrónica (GSE)1
Dinamarcadewa ApS1
EsloveniaNetis d.o.o.1
EstoniaSK ID Solutions AS1
IrlandaAdobe Systems Software Ireland Limited1
KeniaMobile Solution Network ltf1
LetoniaEUSO1
LituaniaMIT-SOFT, UAB1
LuxemburgoNowina Solutions1
Macedonia del NorteNextsense1
Moldaviae-Governance Agency of Moldova1
PakistánAscertia1
PortugalDEVISE FUTURES – IT SOLUTIONS, LDA1
SuizaProcivis AG1
TaiwánChunghwa Telecom Laboratories (CHTTL)1
TurquíaDuru Bilişim1

Fuente: lista de participantes del informe (cláusula 4). Denominaciones tal como figuran en él, salvo el nombre del ministerio español, traducido.

Resultados en cifras

Los participantes generaron 959 declaraciones y emitieron 11.172 informes de verificación: de media, cada declaración fue verificada por unas 12 herramientas distintas. El formato SD-JWT VC concentró casi dos tercios de la actividad.

FormatoDeclaraciones generadasVerificacionesSubidas al verificador de conformidad
SD-JWT VC5977.842698
ISO mDL (permiso de conducir móvil)96887330 (mDL y mdoc)
ISO mdoc (otras declaraciones)2662.443
Total95911.1721.028

El informe no publica los porcentajes de éxito: los acuerdos de confidencialidad limitan la difusión a estas cifras globales.

Principales conclusiones

La conclusión de fondo es que la especificación funciona, pero todavía no encaja del todo con el resto del ecosistema normativo. El informe recoge 17 cuestiones sobre las especificaciones, que ETSI trasladará a su comité técnico ESI para las próximas versiones. Las agrupo en cinco bloques.

1. Desajustes con otras normas y con el ARF

  • Datos de identificación personal (PID). La TS 119 472-1 exige que toda declaración mdoc que no sea un mDL use el espacio de nombres org.iso.23220.1. El PID Rulebook del ARF impone eu.europa.ec.eudi.pid.1 con su propio catálogo, de modo que un PID conforme al ARF no cumple la especificación de ETSI.
  • Firmas CB-AdES y mdoc. ISO/IEC 18013-5 sitúa el elemento x5chain en la cabecera no protegida, mientras que la ETSI TS 119 152-1 lo exige dentro de uHeaders. El resultado es que ninguna firma mdoc puede ser conforme con CB-AdES.
  • Reglamento de Ejecución (UE) 2026/248. Sus requisitos sobre el identificador del emisor y la cabecera x5c en firmas JAdES cualificadas chocan con los de la especificación, lo que impediría generar declaraciones cualificadas conformes con ambos textos.

2. Certificados de firma de las declaraciones

  • Exigir el uso de clave digitalSignature contrasta con los perfiles de certificados de ETSI EN 319 412-2 y -3. Se plantea definir un perfil específico para los certificados con que se firman las declaraciones electrónicas de atributos.
  • El Reglamento eIDAS (anexos IV y VII) exige indicar «la ubicación en la que está disponible gratuitamente» el certificado de firma. La especificación lo resuelve con las cabeceras x5u y x5t#S256, que fijan SHA-256. Los participantes pidieron admitir otros algoritmos (por ejemplo, x5t#o de JAdES) para no atar el formato a una función resumen concreta. Se propone elevar la consulta a la Comisión.

3. Estado y validez de las declaraciones

  • El servicio de estado se especifica de forma distinta en SD-JWT VC y en mdoc. Además, el RFC 9901 remite a la versión 13 del borrador de Token Status List, cuando la vigente es la 21.
  • No queda claro por qué las declaraciones de un solo uso (oneTime) deben llevar servicio de estado, si por definición no se conservan.
  • Los campos adm_nbf y adm_exp se atribuyen a normas del IETF que no los definen.
  • Se confirma que un sello de tiempo firmado con un certificado de TSU caducado sigue siendo válido mientras el servicio figure en la lista de confianza. Se aclarará en EN 319 102-1, TS 119 615 y TS 119 172-4.

4. Detalles de codificación que rompen la interoperabilidad

  • Muchas declaraciones codificaron el resumen de vct#integrity en base64url, cuando debe ir en base64.
  • Los parámetros del certificado del titular (x5c, x5t#S256, x5u) deben ir dentro de un miembro jwk anidado en cnf, no directamente en cnf.
  • Hay que aclarar si una SD-JWT VC compacta debe ser una firma JAdES completa o basta un JWS simple, y cómo se relaciona el parámetro iat de la cabecera con el claim iat.
  • Un mDL no debería admitir seudónimo, porque ISO 18013-5 exige nombre, apellidos y número de documento. Los nuevos claims deberían indicar si admiten divulgación selectiva.

5. El verificador de conformidad

La herramienta de ETSI, en beta, recibió 1.028 declaraciones. Los participantes notificaron 9 incidencias: 7 se resolvieron durante el evento y 2 quedaron pendientes (el tipo de fecha de expiry_date y la detección de vct y vct#integrity). Todavía no comprueba el perfil mdoc de la cláusula 6 ni las presentaciones de la TS 119 472-2.

En lo organizativo, ETSI concluye que el formato remoto era la única opción viable para un ejercicio de este tamaño, y destaca el papel de Discord como canal técnico y de actas.

Valoración

Este primer Plugtests demuestra que el ecosistema de declaraciones electrónicas de atributos tiene masa crítica: 116 organizaciones y más de 11.000 verificaciones cruzadas en dos meses. También muestra que la interoperabilidad no depende solo de cumplir una norma, sino de que todas las normas implicadas (ETSI, ISO, IETF, el ARF y los actos de ejecución) digan lo mismo.

Destacan tres mensajes para quienes vayan a emitir o verificar declaraciones electrónicas de atributos:

  1. Alinear la TS 119 472-1 con el ARF y los actos de ejecución es urgente, sobre todo en el PID y en las declaraciones cualificadas, antes de que las carteras lleguen a los ciudadanos.
  2. La criptoagilidad tiene que estar en el diseño. Fijar SHA-256 en la referencia al certificado de firma es una decisión que habrá que revisar, y es mejor hacerlo ahora que con millones de declaraciones emitidas. La criptografía tiene que ser ya postcuántica.
  3. Los detalles de codificación importan. Errores como base64 frente a base64url bastan para que una declaración válida sea rechazada por otro verificador.

La fuerte participación española, que incluye al propio Ministerio para la Transformación Digital y de la Función Pública, es una buena noticia de cara al despliegue de la Cartera de Identidad Digital Europea en España.

Fuente: ETSI CTI, Technical Report of the EAA Remote Plugtests™ Event (May-June 2026), versión 1.0, 1 de julio de 2026.
Cartera de Identidad Digital Europea: nuevo borrador de Real Decreto, a información pública (y con prisas)


El Ministerio para la Transformación Digital y de la Función Pública ha abierto el trámite de audiencia e información pública sobre el proyecto de real decreto por el que se regula el ecosistema de cartera europea de identidad digital en España de acuerdo con el marco europeo de identidad digital. Es la norma que debe completar en España el Reglamento eIDAS 2 en lo relativo a la cartera, y llega con muy poco margen: el plazo para enviar observaciones vence el 13 de octubre de 2026 y la cartera debe estar disponible, por mandato europeo, antes del 24 de diciembre de 2026.

He dedicado unos días a leer el borrador (versión V-12, de 29 de septiembre de 2026) y a compararlo con lo que ya han aprobado otros Estados miembros. Resumo aquí lo que regula, lo que echo en falta y cómo lo han resuelto fuera de nuestras fronteras, con la esperanza de animar a más personas y entidades a participar en el trámite.

Qué regula el proyecto

El proyecto es, sobre todo, una norma de designación de autoridades. En trece artículos, tres disposiciones adicionales y tres finales, reparte los papeles que el Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183, encomienda a los Estados miembros:

FunciónOrganismo designadoArtículo
Proveedor de la cartera del EstadoAgencia Estatal de Administración Digital (AEAD)7
Punto de contacto únicoAEAD2
Organismo de supervisiónDirección General de Ordenación de los Servicios de Digitalización y de Comunicación Audiovisual (DGOSDCA)3
Propietario del esquema de certificación y organismo certificadorCentro Criptológico Nacional (CCN)4 y 9
Acreditación de organismos de evaluación de la conformidadENAC5
Correspondencia transfronteriza de la identidadAEAD, Agencia Tributaria y Dirección General de la Policía6
Registro nacional de partes usuarias de las carterasAEAD11
Autorización de proveedores de certificados de acceso y de registroDGOSDCA12
Catálogo nacional de fuentes auténticasDirección General del Dato13

Las disposiciones adicionales regulan la verificación previa de quienes expidan declaraciones electrónicas cualificadas de atributos y de los organismos públicos que expidan declaraciones electrónicas de atributos desde una fuente auténtica, y la representación de España en el Grupo de Cooperación sobre la Identidad Digital Europea.

Un plazo demasiado corto

El anuncio se publicó el 1 de octubre de 2026 y las observaciones pueden enviarse hasta el 13 oct 2026 a audienciapublica.prdcarteradigital@digital.gob.es. Son siete días hábiles, contando con que el 12 de octubre es festivo: el mínimo que permite la Ley del Gobierno.

La razón está en el propio anuncio. El Consejo de Ministros acordó el 29 de septiembre de 2026 la tramitación urgente del proyecto (art. 27.1.a de la Ley 50/1997), lo que suprime la consulta pública previa y reduce la audiencia a siete días hábiles (art. 27.2.b). La primera ocasión que tiene la sociedad para opinar sobre la norma es también la última, y dura poco más de una semana.

El anuncio añade algunos detalles prácticos. Las aportaciones deben identificar a su autor (nombre o razón social, datos de contacto y, en su caso, representación). Se consideran públicas, salvo las partes que se marquen y justifiquen como confidenciales. Junto al proyecto se publica la Memoria del Análisis de Impacto Normativo. Y llama la atención que el órgano responsable sea la Agencia Estatal de Administración Digital, la misma que el proyecto designa como proveedor de la cartera, punto de contacto único y registrador de partes usuarias.

Llegados a esta fecha, se entiende la urgencia: el Reglamento obliga a proporcionar al menos una cartera antes del 24 de diciembre de 2026, y las partes usuarias privadas obligadas deberán aceptarla antes del 24 de diciembre de 2027. Pero la prisa no debería reducir la participación a un trámite formal. Esta propuesta debería haberse publicado con más antelación, pero aprovechemos el escaso margen.

Mi manía: «cartera de identidad digital europea»

Quienes me leen ya saben que escribo «Cartera de Identidad Digital Europea» y no «cartera europea de identidad digital», que es la traducción oficial del artículo 3.42 del Reglamento. Es una manía, lo reconozco, pero tiene fundamento: lo europeo es la identidad, no la cartera. En inglés, European Digital Identity Wallet, el bloque European Digital Identity califica entero a Wallet.

La propia versión española del Reglamento me da la razón en otros pasajes:

  • habla del «Grupo de Cooperación sobre la Identidad Digital Europea» (art. 46 sexies);
  • define la «etiqueta de confianza de la UE para la cartera de identidad digital» (art. 3.50);
  • y usa «marco europeo de identidad digital», donde el adjetivo sí corresponde al marco.

No me hago ilusiones: el francés, el italiano o el alemán también ponen el adjetivo «europeo» junto a la cartera. Por eso no propongo cambiar la definición por las bravas, sino una cláusula de equivalencia en el real decreto y una corrección de la versión española del Reglamento. Fuera de esta excepción, defiendo lo contrario: que el real decreto respete la terminología oficial, cosa que hoy no siempre hace. Usa «autenticación fuerte» en lugar de «autenticación reforzada de usuario», habla de carteras «autorizadas» cuando el Reglamento dice «proporcionadas» y llama de cuatro maneras distintas al organismo de supervisión.

Lo que echo en falta y lo que me choca

Un real decreto que solo designa autoridades se queda corto. Estas son las carencias que me parecen más relevantes:

  1. Supervisor y supervisado bajo el mismo techo. El artículo 46 bis exige que el organismo de supervisión actúe de forma independiente, pero DGOSDCA y AEAD pertenecen al mismo Ministerio.
  2. Un punto de contacto único que no es único. El artículo 46 quater pide uno solo para servicios de confianza, carteras y sistemas de identificación notificados; el proyecto lo designa solo para las carteras y no coincide con el supervisor de los Prestadores Cualificados de Servicios de Confianza.
  3. Nada sobre la verificación de atributos frente a fuentes auténticas. El artículo 45 sexies obliga a que los prestadores cualificados puedan contrastar domicilio, edad, titulaciones, poderes o datos societarios con la fuente correspondiente. Sin ese mecanismo no habrá mercado de declaraciones electrónicas cualificadas de atributos.
  4. Personas jurídicas y representación, ausentes. El Reglamento incluye a las personas jurídicas y a quienes actúan en nombre de otros; el proyecto solo contempla titulares de DNI o NIE.
  5. Solo la cartera del Estado. No hay procedimiento para reconocer carteras proporcionadas por mandato o de forma independiente, como permite el artículo 5 bis.2. No se indica la posibilidad de certificar las Carteras en esquemas de certificación de otros países.
  6. El número de DNI o NIE como atributo obligatorio, que facilita vincular la actividad del usuario entre partes usuarias. La definición del PID indica que este número es opcional y probablemente no se incluirá en relaciones con ciudadanos de otros países.
  7. Un requisito que el Reglamento no exige: condicionar la cualificación de los prestadores de declaraciones cualificadas a la conformidad con el esquema de certificación de las carteras.
  8. Barreras a prestadores de otros Estados miembros para expedir certificados de acceso de parte usuaria.

Qué han hecho otros Estados miembros

Varios países ya han aprobado o tramitan su normativa, casi siempre con rango de ley y con bastante más contenido que la mera designación de autoridades. Doy el título en español y en la lengua original, y un resumen de lo principal. Los artículos citados proceden de los textos consultados y conviene contrastarlos con la publicación oficial.

Alemania — proyecto de ley en el Bundestag

Proyecto de Ley de aplicación de las disposiciones de la Unión sobre la Cartera de Identidad Digital Europea y de modificación de otras disposiciones (DIdG) — Entwurf eines Gesetzes zur Durchführung der unionsrechtlichen Vorschriften über die Europäische Brieftasche für die Digitale Identität sowie zur Änderung anderer Rechtsvorschriften, BT-Drs. 21/7408, de 29 de julio de 2026. Audiencia pública en el Bundestag el 6 de octubre de 2026.

  • Tres modelos de provisión a elección del Ministerio Federal de Digitalización: directa, por contrato público o reconociendo carteras privadas.
  • La Agencia Federal de Redes (BNetzA) es organismo de supervisión y punto de contacto único; la Oficina Federal de Administración (BVA), registrador de partes usuarias; la Oficina Federal de Seguridad de la Información (BSI), responsable de la certificación y de las violaciones de seguridad.
  • Datos de identificación de personas jurídicas a partir de los registros mercantil, de cooperativas, de fundaciones y de asociaciones; la representación se acredita con declaraciones electrónicas de atributos.
  • El emisor de los datos de identificación no puede ser el proveedor de la cartera, y este debe ser técnicamente incapaz de conocer su contenido.
  • En 24 meses, las autoridades federales deberán expedir sus documentos como declaraciones electrónicas de atributos, con valor equivalente a la forma escrita.
  • Multas de hasta 5 millones de euros o el 1 % del volumen de negocio (Ley de servicios de confianza).

Finlandia — en vigor desde el 1 de octubre de 2026

Proyecto de ley del Gobierno sobre la legislación complementaria del Reglamento de la UE relativo a la identificación electrónica transfronteriza, los servicios de confianza y la identidad digital europea — Hallituksen esitys eduskunnalle rajat ylittävää sähköistä tunnistamista, luottamuspalveluita ja eurooppalaista digitaalista identiteettiä koskevaa EU:n asetusta täydentäväksi lainsäädännöksi, HE 17/2026 vp. Incluye una nueva Laki digitaalisesta henkilöllisyystodistuksesta (Ley del documento de identidad digital).

  • Proveedor: la Agencia de Servicios Digitales y de Datos de Población (DVV). Supervisor y registrador: la Agencia de Transportes y Comunicaciones (Traficom), un organismo distinto.
  • Se admiten carteras privadas que cumplan los requisitos.
  • La Oficina de Patentes y Registros expide los datos de identificación de las personas jurídicas desde el Registro Mercantil.
  • Primera credencial: un certificado de identidad digital derivado del pasaporte o del documento de identidad.
  • Cartera gratuita y voluntaria; firma electrónica cualificada gratuita para uso no profesional.

Dinamarca — en vigor desde el 1 de abril de 2026

Ley sobre la cartera nacional de identidad digital — Lov om den nationale digitale identitetstegnebog, LOV nr. 301 af 24/02/2026.

  • La Agencia de Digitalización gestiona la cartera, el servicio de expedición de credenciales y el registro de partes usuarias.
  • Las autoridades responsables de fuentes auténticas deben expedir sus credenciales a través de ese servicio común.
  • Las entidades deben registrarse para recibir credenciales en línea, salvo para la mera verificación de edad; la Agencia puede suspender a quien actúe de forma fraudulenta.
  • Regula los efectos jurídicos de las credenciales, la responsabilidad e indemnización y el reparto de responsabilidades de tratamiento de datos.

Eslovaquia — en vigor desde el 1 de enero de 2025

Ley n.º 365/2024, de 27 de noviembre de 2024, por la que se modifica y completa la Ley n.º 272/2016 de servicios de confianza para las transacciones electrónicas en el mercado interior — Zákon z 27. novembra 2024, ktorým sa mení a dopĺňa zákon č. 272/2016 Z. z. o dôveryhodných službách pre elektronické transakcie na vnútornom trhu (n.º 365/2024 Z. z.).

  • El Ministerio del Interior proporciona la cartera y mantiene la lista de partes usuarias.
  • La Autoridad Nacional de Seguridad (NBÚ) supervisa tanto los servicios de confianza como el marco de la cartera.
  • Los proveedores de carteras deben ser prestadores cualificados de servicios de confianza o tener contrato con uno.
  • Multas de hasta 500.000 euros a proveedores de carteras y de hasta 5 millones o el 1 % a prestadores cualificados.

Luxemburgo — proyecto de ley

Proyecto de ley relativa a la implantación de la cartera de identidad digital europea y por la que se aplica el Reglamento (UE) 2024/1183 — Projet de loi relative à la mise en place du portefeuille européen d’identité numérique et portant mise en œuvre du règlement (UE) 2024/1183, n° 8583, presentado el 14 de julio de 2025.

  • Proveedor: el Centro de Tecnologías de la Información del Estado (CTIE). Supervisor: el Instituto Luxemburgués de Regulación (ILR), regulador independiente.
  • El registro de partes usuarias es público; para inscribirse se exige, entre otros, un certificado de antecedentes penales.
  • Los datos de identificación incluyen un número administrativo seudonimizado.
  • Inspecciones, medidas correctoras y multas de hasta 1 millón de euros; recurso ante el Tribunal administrativo.

Italia — en vigor, en fase de experimentación

Decreto-ley n.º 19, de 2 de marzo de 2024, de disposiciones urgentes para la aplicación del Plan de Recuperación — Decreto-legge 2 marzo 2024, n. 19, «Ulteriori disposizioni urgenti per l’attuazione del Piano nazionale di ripresa e resilienza (PNRR)», que introduce el artículo 64-quater del Código de la Administración Digital, «Sistema di portafoglio digitale italiano – Sistema IT-Wallet». Lo desarrolla el Decreto del Presidente del Consejo de Ministros de 31 de julio de 2026 sobre los organismos nacionales competentes para la identidad digital europea — «Organismi nazionali competenti per l’identità digitale europea».

  • Cartera pública en la aplicación IO, proporcionada por PagoPA, y carteras privadas acreditadas con requisitos de solvencia y seguros.
  • La Agencia para la Italia Digital (AgID) es organismo de supervisión, punto de contacto único y registrador; el Instituto Poligráfico (IPZS), proveedor de los datos de identificación; la Agencia Nacional de Ciberseguridad (ACN), propietaria del esquema de certificación.
  • Ocho declaraciones prioritarias, entre ellas títulos académicos, tarjeta sanitaria, permiso de conducir y tarjeta de discapacidad.

En tramitación o en estudio

  • Polonia: Projekt ustawy o zmianie ustawy o usługach zaufania oraz identyfikacji elektronicznej oraz niektórych innych ustaw (Proyecto de ley de modificación de la Ley de servicios de confianza e identificación electrónica y de otras leyes, UC122), publicado el 19 de febrero de 2026. Adapta mObywatel, ofrece firma cualificada gratuita para uso no profesional y obliga a las fuentes auténticas a ofrecer verificación a los prestadores cualificados.
  • Chequia: Návrh zákona, kterým se mění zákon č. 297/2016 Sb., o službách vytvářejících důvěru pro elektronické transakce, zákon č. 250/2017 Sb., o elektronické identifikaci, a zákon č. 634/2004 Sb., o správních poplatcích (Proyecto de ley por el que se modifican las leyes de servicios de confianza, de identificación electrónica y de tasas administrativas), aprobado por el Gobierno en marzo de 2026. La cartera la operará un concesionario privado.
  • Suecia: SOU 2024:45 Kompletterande bestämmelser till EU:s reviderade förordning om elektronisk identifiering (Disposiciones complementarias al Reglamento revisado de la UE sobre identificación electrónica), informe de 2024 que propone separar proveedor (Digg) y supervisor (PTS), admitir carteras privadas y sanciones de hasta 5 millones de euros.

Participar, aunque el tiempo apriete

La comparación deja una conclusión clara: España necesitará, además de este real decreto, una norma con rango de ley que regule aspectos pendientes no cubiertos por el Reglamento EIDAS2: el valor jurídico de las declaraciones electrónicas de atributos y el encaje de la cartera con la Ley 39/2015, uso de Cl@ve, Carpeta Ciudadana, utilización en Lexnet y Citius… Pero lo urgente es mejorar el texto que hoy está en audiencia.

Animo a todas las partes interesadas en los servicios de confianza a leer el proyecto y enviar sus observaciones, hasta el 13 de octubre de 2026, a audienciapublica.prdcarteradigital@digital.gob.es.

Quien quiera comentar conmigo estas ideas y otras que se le ocurran puede escribirme a julian (at) inza.net . También puede contactar con EADTrust en info@eadtrust.com o en el 91 716 05 55.

Cartera de Identidad Digital Europea – Arquitectura y Marco de Referencia V2.8.0


La cartera de Identidad Digital Europea (EUDI Wallet, en inglés) es una aplicación digital segura y controlada por el usuario que permite a los ciudadanos gestionar su identidad oficial y otros datos personales. Permite a los usuarios solicitar información digital verificada (denominada «declaración») a prestadores de confianza (denominados «prestadores de DIP» y «prestadores de declaraciones de atributos»), almacenar dicha información y presentarla a partes usuarias (informadas) de una manera que prioriza la privacidad y la seguridad.

Se describe en un documento denominado «Arquitectura y Marco de Referencia» que va por la versión V2.8.0

Se trata de la “hoja de ruta técnica” publicada y mantenida por la Comisión Europea (en colaboración con los Estados miembros a través del European Digital Identity Cooperation Group) para garantizar que todas las carteras digitales nacionales sean interoperables, seguras y respetuosas con la privacidad en toda la Unión Europea.

Su primera versión se creó a partir de la Recomendación de la Comisión (UE) 2021/946 de junio de 2021, que pidió a los Estados miembros desarrollar una “Caja de Herramientas Común de la Unión” (Toolbox). Dentro de esa caja, el ARF es el pilar técnico principal. Posteriormente se ha ido actualizando para alinearse con el Reglamento de Identidad Digital Europea (eIDAS 2.0, Reglamento (UE) 2024/1183) y con decenas de Reglamentos de Ejecución (CIR) adoptados entre 2024 y 2026.

El ARF por sí mismo no es una norma legal (es un documento informativo y de referencia), pero recopila el articulado de actos de ejecución y es la base que usan:

  • Los Estados miembros para desarrollar sus propias carteras.
  • Los proveedores de carteras (Wallet Providers).
  • Los pilotos a gran escala (Large-Scale Pilots o LSP).
  • La propia Comisión para crear la implementación de referencia.

He traducido varias versiones anteriores y ahora presento la traducción correspondiente a la versión 2.8.0 (de febrero de 2026),

El documento de «Arquitectura y Marco de Referencia» define los siguientes aspectos del ecosistema de Cartera IDUE:

  • El capítulo 2 describe las principales funcionalidades de una Unidad de Cartera, desde la perspectiva del usuario.
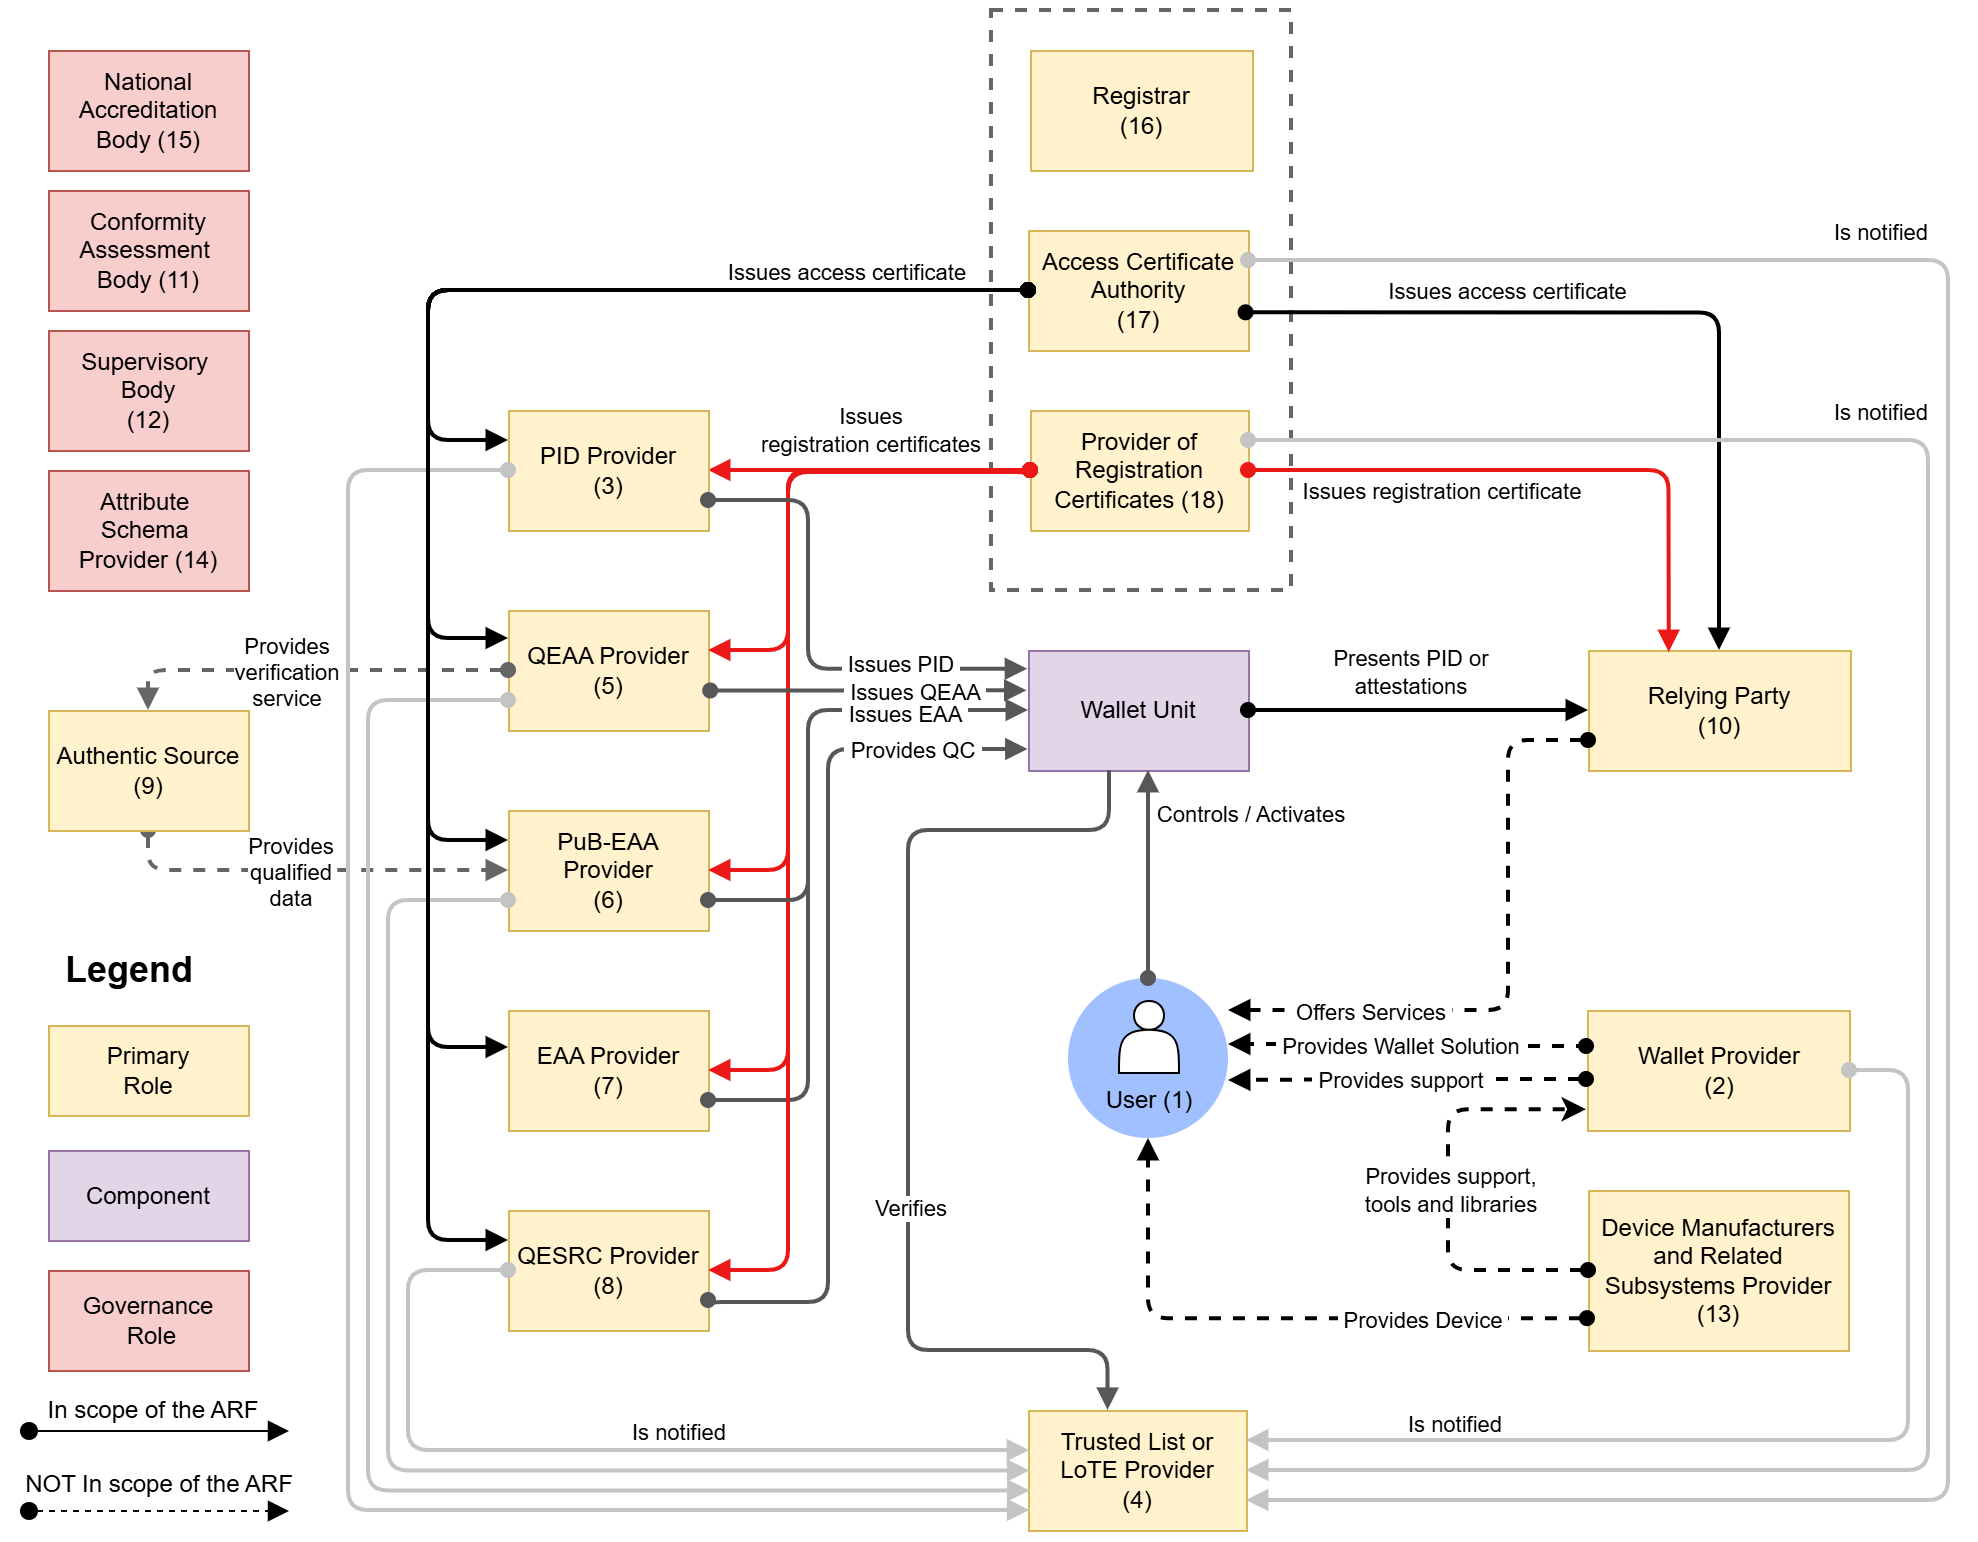
  • El capítulo 3 describe las funciones clave dentro del ecosistema de Cartera IDUE, con sus responsabilidades asociadas.
  • El capítulo 4 describe la arquitectura del ecosistema de Cartera IDUE, incluidos sus principios de diseño, los componentes que conforman una Unidad de Cartera y las interfaces entre una Unidad de Cartera y otras entidades, los flujos de presentación de declaraciones de proximidad y remotas, las diferentes arquitecturas que pueden utilizarse para implementar un DCSC, los ciclos de vida de las principales entidades y componentes, y la implementación de la generación y presentación de seudónimos.
  • El capítulo 5 describe los elementos que componen una declaración de atributos, las diferentes categorías de declaraciones de atributos y los catálogos asociados, y los diferentes protocolos de presentación de cada declaración.
  • El capítulo 6 contiene el modelo de confianza para el ecosistema de Cartera IDUE. Para cada una de las principales entidades y componentes del ecosistema, este capítulo describe los mecanismos utilizados para garantizar que las entidades con las que interactúa puedan confiar en él a lo largo de su vida útil. Estos mecanismos pueden incluir la inscripción, la revocación, la autenticación y la autorización.
  • El capítulo 7 aborda la certificación de la solución de Cartera y la gestión de riesgos.
  • El capítulo 8 aborda la accesibilidad de todos los componentes del ecosistema de Cartera IDUE
    orientados al usuario.
  • El capítulo 9 describe cómo se ha elaborado y se seguirá elaborando este documento.
  • El capítulo 10 contiene una lista de referencias.

En el documento se han tenido en cuenta los Reglamentos de Ejecución de la Comisión
adoptados:

  • CIR 2024/2977 relativo al DIP y al DEA,
  • CIR 2024/2979 relativo a la integridad y las funcionalidades básicas,
  • CIR 2024/2980 relativo a las notificaciones del ecosistema,
  • CIR 2024/2981 relativo a la certificación de soluciones de cartera,
  • CIR 2024/2982 sobre protocolos e interfaces,
  • CIR 2025/846 sobre la verificación transfronteriza de la identidad,
  • CIR 2025/847 sobre violaciones de seguridad de las Carteras de Identidad Digital Europea,
  • CIR 2025/848 sobre la inscripción de las Partes usuarias (o informadas) que confían en las carteras,
  • CIR 2025/849 relativa a la lista de carteras de Identidad Digital Europea certificadas,
  • CIR 2025/1566 sobre la verificación de la identidad y los atributos de un titular de un QC o DECA,
  • CIR 2025/1567 sobre la gestión de QSCD remotos como servicios de confianza cualificados,
  • CIR 2025/1568 sobre revisiones por pares de los sistemas de identificación electrónica,
  • CIR 2025/1569 relativa a los DECA y los DEA proporcionados por un organismo del sector público
    responsable de una fuente auténtica, o en su nombre,
  • CIR 2025/1570 relativa a la notificación de información sobre QSCD certificados,
  • CIR 2025/1571 sobre los formatos y procedimientos para los informes anuales de los organismos de
    supervisión,
  • CIR 2025/1572 sobre el formato y los procedimientos de notificación de la intención y la verificación
    en relación con el inicio de servicios de confianza cualificados,
  • CIR 2025/1929 relativa a la vinculación de la fecha y la hora a los datos y al establecimiento de la
    precisión de las fuentes de tiempo para la prestación de sellos de tiempo electrónicos cualificados,
  • CIR 2025/1942 sobre los servicios de validación cualificados para firmas electrónicas cualificadas y los servicios de validación cualificados para sellos electrónicos cualificados,
  • CIR 2025/1943 sobre normas de referencia para certificados cualificados de firma electrónica y
    certificados cualificados de sello electrónico,
  • CIR 2025/1944 sobre normas de referencia para los procesos de envío y recepción de datos en los servicios de envío certificado electrónico cualificado y en lo que respecta a la interoperabilidad de dichos servicios,
  • CIR 2025/1945 sobre la validación de firmas electrónicas cualificadas y de sellos electrónicos
    cualificados, así como sobre la validación de firmas electrónicas avanzadas basadas en certificados
    cualificados y de sellos electrónicos avanzados basados en certificados cualificados,
  • CIR 2025/1946 sobre los servicios de conservación cualificados para las firmas electrónicas cualificadas y para los sellos electrónicos cualificados,
  • CIR 2025/2160 sobre normas de referencia, especificaciones y procedimientos para la gestión de
    riesgos en la prestación de servicios de confianza no cualificados,
  • CIR 2025/2162 sobre la acreditación de Organismos de Evaluación de Conformidad que realizan la
    evaluación de los prestadores de servicios de confianza cualificados y de los servicios de confianza
    cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad,
  • CID 2025/2164 sobre la versión de la norma en la que se basa la plantilla común para las listas de
    confianza,
  • CIR 2025/2527 sobre normas de referencia para certificados cualificados para la autenticación de sitios web,
  • CIR 2025/2530 sobre los requisitos para los prestadores de servicios de confianza cualificados que
    prestan servicios de confianza cualificados,
  • CIR 2025/2531 sobre normas de referencia y especificaciones para los registros electrónicos
    cualificados,
  • CIR 2025/2532 sobre normas de referencia y especificaciones para los servicios de archivo electrónico cualificados.
  • CIR 2026/248 — Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público
  • CIR 2026/798 — Incorporación a distancia de usuarios a las carteras europeas de identidad digital

Con el fin de apoyar el desarrollo de una implementación de referencia de una solución de Cartera y poner a prueba su uso en diferentes casos de uso prioritarios, la Comisión lanzó una convocatoria de propuestas el 22 de febrero de 2022 en el marco del Programa Europa Digital para poner a prueba casos de uso del ecosistema de Cartera IDUE a gran escala.

El objetivo de la convocatoria de Grandes-Proyectos-Piloto (GPP, Large Scale Pilots, LSP en inglés)) es apoyar la puesta en marcha del ecosistema de Cartera IDUE en torno a una serie de casos de uso en los que participen partes interesadas tanto del sector público como del privado. Los GPP pondrán a prueba el ecosistema de Cartera IDUE tanto en contextos nacionales como transfronterizos y se integrarán en el desarrollo iterativo de la aplicación de referencia.

Los trabajos de los LSP se alinean con el ARF, que guía el diseño del sistema piloto y el desarrollo de la arquitectura, junto con el lanzamiento de la implementación de referencia.

Los LSP han proporcionado comentarios sobre el ARF a medida que desarrollaban e interactuaban con los servicios de las Partes usuarias (o informadas), los prestadores de Declaraciones Electrónicas Cualificadas de Atributos (DECA) los prestadores de Datos de identificación de Persona (DIP), los prestadores de servicios de confianza cualificados y no cualificados y los usuarios en interacciones significativas en el marco de los casos de uso propuestos.

Este es el documento:

Adaptación de los organismos públicos a la Cartera IDUE: propuesta de hoja de ruta


1. ¿Cuándo debe tener servicios activables por la Cartera IDUE la Administración Pública?

Muchos organismos y ayuntamientos (los que al menos conocen que existirá una «Cartera IDUE») empiezan a inquietarse porque la fecha del 24 de diciembre de 2026 se acerca y no saben qué tienen que hacer ni si recibirán apoyo de organismos más especializados. Otros, los que ni siquiera saben que en 2024 se publicó el Reglamento UE 2024/1083 y que sus disposiciones son obligatorias en toda Europa, no son conscientes de que en Navidades estarán al margen de la Ley y no cumplirán sus obligaciones de dar servicios a sus ciudadanos y mantener los sistemas de interlocución telemática a la que están obligados (en aplicación de otras leyes que también rigen en este nuevo contexto: La Ley 39/2015 «LPACAP» y el RD 203/2021).

Es urgente la adaptación de los organismos públicos que prestan servicios electrónicos, desde los ayuntamientos más pequeños hasta los grandes ministerios, universidades y organismos reguladores.

En un artículo anterior analizaba la adaptación de las entidades financieras a la Cartera de Identidad Digital de la UE (Cartera IDUE o EUDI Wallet), centrándome en su papel como grandes consumidores y emisores de declaraciones de atributos de identidad, y otros específicos de su modelo de negocio. Tiene sentido trasladar ahora la pregunta al sector público:

¿Cómo deben prepararse los ayuntamientos y otros organismos públicos para aceptar la EUDI Wallet a tiempo, antes de finales de 2026, y cómo pueden aprovecharla en casos de uso concretos?

La buena noticia es que muchas administraciones ya cuentan con una base sólida de administración electrónica, Cl@ve, DNIe, sede electrónica y archivo electrónico, carpeta ciudadana que puede reutilizarse.
La mala noticia, vista la proximidad de los plazos, es que las entidades que aún no han iniciado la adaptación a la EUDI Wallet ya van tarde y corren un riesgo evidente de no llegar a tiempo si no actúan con rapidez.


2. Qué es la EUDI Wallet y por qué afecta tanto a ayuntamientos y organismos públicos

La EUDI Wallet, o Cartera IDUE es la Cartera de Identidad Digital de la Unión Europea prevista en el nuevo Reglamento de identidad digital europea y servicios cualificados de confianza digital que modifica Reglamento eIDAS (al nuevo Reglamento se le denomina eIDAS2).

Permitirá a ciudadanos y empresas:

  • Identificarse digitalmente ante servicios públicos y privados en toda la UE.
  • Presentar atributos verificables (edad, domicilio, titulaciones, licencias, calidad de representante, etc.) de forma segura y estandarizada.

Desde la perspectiva de un ayuntamiento o de cualquier organismo público, la EUDI Wallet no es simplemente un nuevo botón en la pantalla de acceso de la sede electrónica:

  • Es un canal europeo estandarizado para autenticación e intercambio seguro de datos y certificados.
  • Permite desplegar de forma real el principio de “solo una vez” (once‑only): dejar de pedir al ciudadano que aporte documentos que ya obran en poder de las administraciones.
  • Facilita trámites transfronterizos, algo cada vez más relevante en ciudades con alta movilidad de estudiantes, trabajadores y jubilados europeos.

En el contexto municipal y regional, algunos de los atributos que podrían gestionarse a través de la EUDI Wallet son:

  • Domicilio de empadronamiento (certificado de empadronamiento).
  • Condición de familia numerosa u otros títulos específicos autonómicos.
  • Titulaciones académicas emitidas por universidades públicas.
  • Licencias y autorizaciones (apertura, obras, terrazas, espectáculos, etc.).
  • Condición de representante de una empresa o entidad ante el ayuntamiento.

3. Marco normativo y plazos: qué debe estar listo para finales de 2026

El Reglamento EIDAS2 establece que todos los Estados miembros deben ofrecer al menos una EUDI Wallet interoperable y gratuita para ciudadanos y empresas el 24 de diciembre de 2026 (24 meses tras la entrada en vigor de los primeros «Reglamentos de ejecución» que se publicaron el 4 de diciembre de 2024).

En paralelo:

La consecuencia práctica es clara:

  • A finales de 2026 deberán existir EUDI Wallets operativas en los Estados miembros. La Cartera IDUE de España ya se presentó en el evento «EUDI Wallet launchpad» organizado por la Comisión Europea los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.
  • Se espera que las administraciones públicas estén en condiciones de aceptar la cartera como medio de identificación y de intercambio de atributos en ese mismo horizonte.

En este contexto, el mensaje ya no es “conviene empezar pronto”, sino mucho más contundente:

Las administraciones que deban adaptarse a la EUDI Wallet y no hayan iniciado ya el proceso de análisis y adaptación están, de facto, llegando tarde.

No se trata de generar alarma, pero sí de transmitir que el margen para “experimentar con calma” se está agotando.


4. Impacto en la prestación de servicios electrónicos públicos

La introducción de la EUDI Wallet impacta en varios niveles de la prestación de servicios electrónicos:

4.1. Identificación y acceso a la sede electrónica

La EUDI Wallet se convierte en un nuevo método de autenticación que deberá convivir con los ya existentes (DNIe, Cl@ve, certificados). En la práctica, implicará:

  • Añadir un botón de “Acceder con Cartera de Identidad Digital Europea / EUDI Wallet” en la sede electrónica.
  • Gestionar flujos de autenticación basados en los estándares europeos definidos en el ARF.

4.2. Aportación de documentos y datos

Muchos documentos hoy aportados como PDF escaneados (certificados, justificantes, etc.) pueden transformarse en declaraciones de atributos verificables suministrados por la EUDI Wallet, tras obtenerlos de una Fuente Auténtica a través de un Prestador de Declaraciones de Atributos.

  • El ciudadano ya no sube un PDF de un certificado, sino que autoriza a la cartera a compartir un atributo oficial y verificable con el organismo.

4.3. Automatización del back‑office y reducción de subsanaciones

Al recibir datos estructurados y verificados, los sistemas de gestión pueden:

  • Validar más campos de forma automática.
  • Reducir requerimientos de subsanación por documentación incorrecta o ilegible.
  • Disminuir tiempos de tramitación y cargas administrativas.

5. Casos de uso en ayuntamientos y otros organismos públicos

Para visualizar el impacto real, es útil aterrizar la EUDI Wallet en casos de uso concretos.

5.1. Empadronamiento y certificado de empadronamiento

Caso de uso 1: solicitud de alta en el padrón municipal

  • El ciudadano se identifica con su EUDI Wallet en la sede del ayuntamiento.
  • Autoriza la lectura de atributos de identidad y, eventualmente, de domicilio procedentes de otras administraciones.
  • El ayuntamiento utiliza esos datos para pre‑rellenar el formulario de empadronamiento y verificar la identidad.
  • Una vez completado el trámite (tras las verificaciones pertinentes), el ayuntamiento puede emitir una declaración electrónica de atributo “domicilio empadronado en el municipio X” que el ciudadano incorpora a su cartera.

Caso de uso 2: obtención del certificado de empadronamiento

  • En lugar de descargar un PDF desde la sede, el ciudadano podría:
    • Recuperar desde su EUDI Wallet un atributo de empadronamiento emitido previamente por el ayuntamiento.
    • Presentarlo en otros organismos sin necesidad de solicitar de nuevo el certificado.

5.2. Bonificaciones y ayudas municipales (familia numerosa, transporte, tasas)

Caso de uso 3: bonificación de tasas para familias numerosas

  • La comunidad autónoma emite una declaración de  atributos de “familia numerosa” que el ciudadano guarda en su EUDI Wallet.
  • Al solicitar una bonificación en el IBI, tasas escolares o actividades deportivas, el ciudadano:
    • Se identifica con la EUDI Wallet.
    • Autoriza la transmisión del atributo “familia numerosa”.
  • El sistema municipal valida automáticamente el requisito, sin PDFs ni copias en papel.

Caso de uso 4: ayudas al alquiler u otras ayudas sociales

  • Atributos como situación de desempleo o determinada información tributaria pueden presentarse desde la cartera.
  • El ayuntamiento reduce al mínimo la documentación aportada manualmente y los errores de cumplimentación.

5.3. Licencias urbanísticas y de actividad

Caso de uso 5: solicitud de licencia de obras o apertura de negocio

  • Personas físicas y representantes de empresas se identifican con la EUDI Wallet, presentando atributos de identidad y de representación.
  • Se consumen atributos relativos a:
    • Capacidad de representación de la empresa solicitante.
    • Situación censal o registral de la entidad.
  • El ayuntamiento realiza más rápido las verificaciones previas, reduciendo requerimientos posteriores.

Caso de uso 6: declaraciones responsables y comunicaciones previas

  • En procedimientos basados en declaración responsable, el solicitante puede firmarla electrónicamente a través de credenciales vinculadas a su cartera, reforzando la vinculación jurídica entre identidad, atributos y acto.

5.4. Educación y servicios universitarios en universidades públicas

Caso de uso 7: matrícula y servicios universitarios

  • Estudiantes se identifican con la EUDI Wallet para matricularse o acceder a servicios universitarios.
  • Aportan atributos como:
    • Titulaciones previas.
    • Reconocimiento de discapacidad para bonificaciones.
  • La universidad puede emitir credenciales académicas verificables (títulos, certificados de notas) que el estudiante incorpora a su cartera para trámites futuros, incluso en otros países de la UE.

5.5. Transporte público y servicios metropolitanos

Caso de uso 8: abonos de transporte y tarifas reducidas

  • La autoridad de transporte utiliza la EUDI Wallet para:
    • Identificar al usuario.
    • Verificar atributos como edad, condición de estudiante, familia numerosa o discapacidad.
  • La asignación de tarifas reducidas se automatiza y se evitan múltiples aportaciones de documentos a lo largo del tiempo.

5.6. Reserva de instalaciones deportivas municipales y acceso a las instalaciones

Caso de uso 9: reserva de frontones, piscinas pistas, pabellones y otros espacios deportivos

  • El ciudadano accede a la sede electrónica o al portal de reservas del ayuntamiento.
  • Se identifica con su EUDI Wallet, lo que permite al sistema:
    • Verificar la identidad y, si procede, atributos como edad (por ejemplo, horario o tarifa para menores), condición de estudiante o residente del municipio.
  • El ayuntamiento asocia automáticamente la reserva a la identidad verificada del usuario, reduciendo fraudes o usos de reserva de terceros.
  • En el pago de las tasas (si aplica), el ciudadano puede autorizar, desde la misma cartera, la presentación de atributos necesarios para bonificaciones (familia numerosa, estudiantes, etc.), sin necesidad de presentar documentos adicionales.

Caso de uso 10: autenticación en el acceso físico a las instalaciones

  • En el acceso a las instalaciones deportivas municipales (pabellón, polideportivo, pistas), el usuario puede:
    • Autenticarse mediante la EUDI Wallet en un terminal o punto de control electrónico (lectura de QR, NFC, o integración con sistemas de control de acceso).
    • El sistema valida la identidad y la reserva activa o el pase de uso almacenado en la cartera.
  • En entornos donde se requiera verificación de capacidad de representación (por ejemplo, menor acompañado por un adulto), el ayuntamiento puede validar también ese atributo procedente de la cartera, sin necesidad de presentar documentos en papel en el acceso.

Este doble flujo —reserva online con identidad verificada y acceso físico basado en la misma cartera— convierte a la EUDI Wallet en un elemento articulador entre la administración electrónica y los servicios presenciales, reforzando la seguridad, reduciendo fraudes y mejorando la experiencia de usuario.


6. Relación con Cl@ve, DNIe, Carpeta Ciudadana, certificados y otros medios actuales

España parte de una posición ventajosa gracias a sistemas como Cl@ve, el uso extendido del DNIe y los certificados electrónicos, que ya proporcionan una alta capilaridad de identificación electrónica en servicios públicos. Posiblemente la autenticación por EUDI Wallet se incorpore a las opciones de autenticación por Cl@ve simplificando la adopción de este sistema de autenticación

Pero también habrá organismos que den la opción de autenticación por EUDI Wallet en su propia página web de sede electrónica sin sustituir de un día para otro el resto de sistemas de autenticación:

  • Durante años, veremos un escenario de coexistencia: Cl@ve, certificados, DNIe y EUDI Wallet.
  • Muchas inversiones en infraestructura de administración electrónica, carpeta ciudadana, firma y sello electrónicos y archivo electrónico son directamente reutilizables en el nuevo modelo.

El foco de la transformación se desplaza desde el “cómo identifico al ciudadano” al “cómo gestiono, admito y genero declaraciones de atributos”, donde la EUDI Wallet se convierte en el articulador principal.


7. Hoja de ruta de adaptación para ayuntamientos y organismos públicos

Con los plazos ya tan próximos, la hoja de ruta deja de ser un ejercicio teórico y se convierte casi en un plan de choque para quienes aún no han empezado.

7.1. Gobernanza y planificación del proyecto

La integración de la EUDI Wallet no es un proyecto exclusivamente TIC. Requiere:

  • Un equipo de proyecto con: TIC, servicios jurídicos, administración electrónica/procedimientos, protección de datos y atención ciudadana.
  • Alinear la cartera con proyectos ya en marcha: carpeta ciudadana, archivo electrónico, cita previa, sistemas de gestión interna, etc.

7.2. Análisis de procedimientos y sedes electrónicas

Es imprescindible identificar con rapidez:

  • Procedimientos prioritarios por volumen e impacto (empadronamiento, ayudas, licencias, transporte, educación).
  • Puntos de fricción donde la EUDI Wallet pueda aportar más valor (mucha documentación, colas, subsanaciones reiteradas).

7.3. Integración técnica: ARF, APIs y proveedores

La integración se basará en:

  • Interfaces alineados con el Architectural Reference Framework (ARF) europeo.
  • APIs y SDKs de la solución de EUDI Wallet que despliegue el Estado miembro.
  • Colaboración con prestadores cualificados de servicios de confianza y proveedores especializados en identidad y firma.

7.4. Seguridad, eIDAS2, ENISA y esquemas nacionales de certificación (en España, Lince)

La EUDI Wallet estará sometida a esquemas de certificación de seguridad. Para los organismos públicos eso implica:

  • Tratar la integración con la cartera como una función crítica soportada por TIC, sujeta a análisis de riesgos, medidas de seguridad y continuidad.
  • Alinear las soluciones con marcos nacionales como el Esquema Nacional de Seguridad (a través de «Lince») y la normativa vinculada a NIS2, cuando resulte aplicable.

7.5. Comunicación y gestión del cambio con la ciudadanía

La adopción no será homogénea:

  • Es necesario diseñar campañas informativas explicando qué es la cartera, cómo se obtiene y en qué trámites locales ya aporta ventajas.
  • Deben mantenerse métodos alternativos de acceso, para no discriminar a quienes no usen la cartera.
  • Hay que formar al personal de atención presencial y telefónica para que ayude a los ciudadanos a utilizar la EUDI Wallet.

8. Oportunidades y riesgos de la inacción

La EUDI Wallet abre una ventana de oportunidad para:

  • Aplicar de forma real el principio once‑only.
  • Reducir cargas administrativas para ciudadanía y empresas.
  • Facilitar la movilidad europea en el ámbito local (estudiantes, trabajadores, jubilados, teletrabajadores).

Pero la inacción tiene costes claros:

  • Desfase tecnológico frente a otras administraciones y entidades privadas que ya aceptan la cartera.
  • Proyectos de última hora con sobrecostes y mayor riesgo operativo.
  • Percepción negativa de la ciudadanía, que puede ver a su administración local “a remolque” en identidad digital y servicios electrónicos.

9. Conclusiones: quien no haya empezado, ya llega tarde

Los plazos normativos nos sitúan ante una realidad difícil de ignorar:

  • La EUDI Wallet debe estar operativa a escala de la UE en el entorno de finales de 2026.
  • Las administraciones públicas deberán estar preparadas para aceptarla como medio de identificación y de generación o aceptación de declaraciones de atributos.

En este contexto, el mensaje para ayuntamientos, comunidades autónomas, universidades y otros organismos públicos es claro:

Las entidades que deban adaptarse a la EUDI Wallet y no estén ya trabajando activamente en ello, van tarde.

Eso no significa que sea imposible llegar, pero sí que el margen de maniobra se ha reducido drásticamente.


Los próximos meses deberían concentrarse en:

  • Acelerar la gobernanza y la planificación, sin dilaciones.
  • Priorizar casos de uso de alto impacto como los descritos.
  • Apoyarse en proveedores expertos en identidad digital y servicios de confianza, evitando comenzar desde cero.

La EUDI Wallet no es solo un tema de cumplimiento regulatorio: es una oportunidad estratégica para simplificar trámites, reducir cargas, mejorar la experiencia de la ciudadanía y posicionar a cada administración en el ecosistema europeo de identidad digital. Quien se mueva ahora con decisión aún puede llegar a tiempo; quien siga esperando, probablemente no.

EADTrust acompaña la adaptación a la EUDI Wallet

    Para las administraciones públicas y otros organismos que ya están descubriendo que la adaptación a la EUDI Wallet no es un “próximo proyecto”, sino una prioridad de año 2026, el reto no solo es técnico, sino también de gobernanza, integración y pruebas controladas.

    EADTrust ofrece servicios de consultoría especializada para:

    • Analizar y adaptar los sistemas existentes (sede electrónica, portales de reservas, sistemas de control de acceso, gestión de ayudas, etc.) a un entorno preparado para el uso de la EUDI Wallet.
    • Definir casos de uso prioritarios (empadronamiento, ayudas, licencias, reservas de instalaciones deportivas, educación, etc.) y alinearlos con la hoja de ruta de la entidad pública.
    • Implementar entornos de prueba a modo “sandbox”, donde los organismos públicos pueden:
      • Probar integraciones con la EUDI Wallet.
      • Validar flujos de autenticación y de atributos.
      • Formar a equipos de TIC y de atención ciudadana en un entorno realista pero sin riesgo para la producción.

    Las entidades interesadas en conocer cómo EADTrust puede ayudarles a adaptarse a la EUDI Wallet, a definir proyectos de integración o a acceder a un entorno de prueba, pueden solicitar más información en el sitio web:

    👉 usercentric.id (plataforma de EADTrust dedicada a soluciones de identidad digital y servicios de confianza).

    👉 O llamando al 917160555

    Evento sobre Identidad Digital Europea el 28 de abril en el Observatorio Legaltech Garrigues-ICADE


    El Observatorio Legaltech Garrigues-ICADE, está organizando la jornada: “La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad” que tendrá lugar el 28 de abril de 2026, de 18:00 a 21:00, en el Comillas Conecta Lab de la Universidad Pontificia Comillas (Madrid).

    Se puede participar de forma presencial y online. Hay que Indicarlo en el formulario de inscripción

    Sesión práctica desde el Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE para tratar sobre el marco legal, operación y gobierno de la nueva identidad digital europea.

    Se presentarán enfoques y arquitecturas de despliegue, con resultados de proyectos piloto europeos contados por quienes los han construido. Se abordarán los estándares disponibles para Declaraciones Electrónicas de Atributos (DEA) (considerando sus 3 modalidades) y sus oportunidades en el mercado y la sociedad europea.

    La sesión reunirá a expertos del ámbito público, tecnológico y jurídico para analizar el estado de despliegue de la European Digital Identity Wallet (EUDI Wallet), los avances derivados de eIDAS2 y las experiencias prácticas de implementación en los pilotos europeos.

    Ya tenemos un primer borrador de las intervenciones previstas:

    Bienvenida y apertura. Albi Rodríguez Jaramillo, coordinador del Observatorio Legaltech Garrigues-ICADE.

    Hoja de ruta de la Cartera de Identidad Digital de la UE. Ainhoa Inza Blasco, Responsable de Políticas Tecnológicas de EADTrust.

    La Cartera Nacional Española. La implementación desde el Estado con Angel Luis Martín Bautista, Subdirector del Departamento de Tecnologías Disruptivas e Integridad de la Información. de la Agencia Estatal de Administración Digital y Sancho Canela Sancho, Experto Senior de Identidad Digital y Director de Proyectos en NTT Data.

    Las Declaraciones Electrónicas de Atributos (DEA) en Poderes y Representación. Referencias al Catálogo Estatal de Apoderamientos (CEA) impulsado por el Ministerio de Justicia. Moisés Menéndez Andrés, codirector del Observatorio Legaltech Garrigues-ICADE.

    Panel: Pilotos Europeos y casos de uso

    • DC4EU, con Lluis Alfons Ariño Martín Adjunto a la Dirección y Comisionado de Gobierno Abierto y TIC de la Universitat Rovira i Virgili y Nacho Alamillo Domingo– Director – Astrea La Infopista Jurídica S.L.
    • EWC. con Ivan Basart Carrillo, Director de eWallet y de los Productos de Firma Electrónica en España. en Signaturit (Namirial)
    • WEBUILD. con Raquel Garay Ruiz De Azúa, Responsable del Área de Cumplimiento de Izenpe.

    El reto de desarrollo de ecosistema: una experiencia práctica, –Lucas Carmona Ampuero – Director de Identidad Digital Descentralizada de Teknei

    Consideraciones sobre la certificación de Carteras y Cierre. Julián Inza Aldaz, Presidente EAD Trust y miembro del Ad Hoc Working Group on EU Digital Identity Wallets Cybersecurity Certificaction de Enisa.

    ENISA anticipa el borrador de la norma de evaluación de las Carteras de Identidad Digital de la UE


    La Agencia europea ENISA acaba de lanzar una consulta pública sobre el borrador del esquema candidato de certificación para la Cartera de Identidad Digital Europea (EUDI Wallet), tras su desarrollo por el Grupo de Trabajo Ad Hoc (Ad Hoc Working Group) auspiciado por ENISA y del que me honro en formar parte.

    Tras la adopción del Reglamento que establece el Marco Europeo de Identidad Digital (EIDAS2), la Comisión Europea solicitó a ENISA que apoyara la certificación de las Carteras de Identidad Digital Europea, incluyendo el desarrollo de un esquema europeo de certificación de ciberseguridad conforme al Cybersecurity Act.

    Ahora, la Agencia europea ENISA publica el borrador de la norma y lo somete a una consulta pública.

    La consulta pública tiene como objetivo validar los principios y la organización general del esquema propuesto, así como recopilar comentarios sobre los elementos del borrador y sus anexos. El plazo para enviar respuestas finaliza el 30 de abril de 2026.

    Próximo seminario web

    ENISA organizará un webinar para presentar el borrador del esquema candidato de la EUDI Wallet y responder preguntas: el Miércoles 8 de abril, de 15:00 a 16:30 CEST.

    Esquemas nacionales de certificación de la EUDI Wallet

    En febrero de 2026, ENISA firmó un Acuerdo de Contribución por 1,6 millones de euros con la Comisión Europea, con una duración de dos años, para apoyar el desarrollo, despliegue e implementación de esquemas nacionales de certificación de la Cartera de Identidad Digital Europea.

    Financiado por el Programa Europa Digital (DEP) 2025–2027, el acuerdo establece los siguientes ámbitos de actividad:

    • Desarrollo de esquemas nacionales de certificación por parte de los Estados miembros
    • Aumento del conocimiento, capacidades y confianza mutua entre los Estados miembros y el ecosistema de certificación
    • Incremento de la capacidad y eficacia operativa para los Estados miembros y el ecosistema
    • Inicio de la alineación y transición efectiva desde los esquemas nacionales hacia un esquema europeo de certificación de ciberseguridad

    Los Estados miembros deberán proporcionar al menos una Cartera de Identidad Digital Europea certificada antes de finales de 2026.

    ENISA apoyará a la Comisión Europea y a los Estados miembros en la definición de controles de ciberseguridad en el ámbito de la identificación digital, facilitando su adopción oportuna en toda la UE.

    ¿Qué es la EUDI Wallet?

    El uso de carteras digitales (EUDI Wallet, European Union Digital Identity Wallet) es un paso clave hacia una identificación fluida y segura tanto en el mundo físico como en el digital. Garantiza la seguridad y la protección de la privacidad de los usuarios y de sus datos personales.

    El esquema de certificación verificará que cada cartera cumple altos requisitos de seguridad.

    Hasta 2026, las implementaciones de carteras digitales rara vez habían pasado por procesos formales de certificación. El desarrollo de esquemas de certificación responde a la necesidad de un marco coherente de ciberseguridad que facilite el cumplimiento para los fabricantes, mejore la transparencia y apoye el uso seguro de productos y servicios digitales.

    Las Carteras de Identidad Digital Europea también se debatirán en la Conferencia Europea de Certificación de Ciberseguridad 2026, titulada “Construir confianza mediante la certificación: las afirmaciones de seguridad deben demostrarse, no prometerse”, el 15 de abril de 2026 en Chipre.

    Esquema de Certificación propuesto (EUDIW v0.4.614) para Revisión Pública

    Esta publicación es una versión preliminar del esquema candidato de certificación de EUDIW (Esquema Europeo de Certificación de Ciberseguridad para las Carteras de Identidad Digital Europeas —EUDI Wallets— y los sistemas de identidad electrónica bajo los cuales se proporcionan).

    El documento es el resultado del trabajo conjunto de los expertos del Ad Hoc Working Group (creado según lo previsto en el Artículo 48.2 del Reglamento (UE) 2019/881 «Ley de Ciberseguridad») y se presenta como base para una revisión pública, cuyo objetivo es:

    • Validar los principios y la organización general del esquema propuesto.
    • Recoger comentarios y observaciones sobre los elementos del borrador y sus anexos.

    El esquema aborda la certificación de la ciberseguridad de los servicios en la nube relacionados con:

    • Las Carteras de Identidad Digital Europea (EUDI Wallets).
    • Los sistemas de identidad electrónica que las sustentan.

    El borrador se acompaña de una versión preliminar del documento:

    • Requisitos de Seguridad para Proveedores de Servicios Relacionados con la Cartera (Wallet-Related Service Provider Security Requirements), v0.5.614

    Este documento se incluye solo como referencia y para obtener una opinión temprana sobre el enfoque seguido.

    Está abierta una revisión pública mediante el siguiente formulario (EUDIW Public Review) con Fecha límite: jueves 30 de abril de 2026 (incluido)

    Archivos disponibles

    Referencias en inglés:

    CSC Trust without Borders Summit 2026: la cumbre de la confianza digital sin fronteras en Bogotá


    En mayo de 2026, Bogotá acogerá una de las citas más relevantes del año en el ámbito de la identidad digital y los servicios de confianza interoperables: el CSC Trust without Borders Summit 2026, organizado por el Cloud Signature Consortium (CSC).

    El lema “Trust without Borders” capta muy bien el espíritu del evento: tender puentes entre marcos regulatorios, infraestructuras y servicios de confianza en Europa y América, con foco especial en la interoperabilidad de la firma electrónica, la identidad digital y las wallets de identidad.

    Datos prácticos del evento

    • Nombre: CSC Trust without Borders Summit 2026.
    • Fechas: 13 y 14 de mayo de 2026.
    • Lugar: Bogotá, Colombia. El 13 de mayo en el Hilton Bogotá Corferias y el 14 de mayo en la Universidad de los Andes, Edificio Mario Laserna
    • Organización: Cloud Signature Consortium (CSC).
    • Inscripción:
      • Página oficial en español: https://cscsummit.com/es (desde ahí se accede al registro de asistentes, condiciones para expositores y, si procede, a la convocatoria de ponentes).

    Tema central: confianza digital sin fronteras

    La cumbre se plantea como un punto de encuentro entre reguladores, autoridades de identidad, proveedores de servicios de confianza, fabricantes de infraestructuras de seguridad, academia y estándares, con el objetivo común de avanzar hacia un ecosistema de confianza globalmente interoperable.

    Entre los temas clave que se abordarán:

    • Interoperabilidad de la firma electrónica y servicios de confianza en el contexto de eIDAS 2.0 europeo y marcos latinoamericanos.
    • Identidad digital, wallets y cómo alinear infraestructuras europeas (EUDI Wallet, eID de base eIDAS) con ecosistemas de identidad en Colombia y en la región.
    • Criptografía Post‑cuántica, infraestructuras de confianza resilientes y estándares abiertos (CSC, ETSI, W3C, FIDO, etc.).
    • Regulación, reciprocidad jurídica y comercio internacional seguro, con especial atención a la interoperabilidad entre la UE y las Américas.

    Algunos ponentes de referencia

    El programa reúne un panel muy sólido de expertos internacionales, con figuras conocidas en el ámbito de la identidad digital, eIDAS, servicios de confianza y estándares de firma. A continuación una selección orientativa (la lista completa está disponible en la web oficial de ponentes: https://cscsummit.com/speakers).

    • Viky Manaila – Presidenta del Cloud Signature Consortium y experta en eIDAS/eIDAS 2.0, mercados digitales seguros y servicios de confianza.
    • Borja Carreras – Presidente de GSE y fundador de bemyself ID, con décadas de experiencia en identidad digital, autosoberanía y ciberseguridad en Europa y Latinoamérica.
    • Kim Nguyen – Senior VP de Innovación en Bundesdruckerei, trabajando en identidad digital, IA de confianza, post‑cuántica y soberanía digital.
    • Jean Everson Martina – Profesor asociado de Ciencia de la Computación (UFSC, Brasil), especializado en identidad digital, documentos electrónicos y proyectos de interoperabilidad en América Latina.
    • Sebastian Elfors – CTO/CSO en IDnow, experto en eIDAS 2.0, QTSP, wallets de identidad y estándares internacionales (ETSI, CEN, W3C, FIDO, CSC).
    • Sven Prinsloo – Presidente del Comité Técnico del CSC y CTO de Ascertia, con fuerte experiencia en estándares de firma y API CSC para interoperabilidad.
    • Guillaume Forget – EVP de innovación en Cryptomathic, trabajando en firmas digitales, identidades, gestión de claves, pagos y seguridad móvil.
    • Arno Fiedler – Vicepresidente de ETSI Working Group ESI, con amplia experiencia en infraestructuras de confianza, eIDAS, PSD2, GDPR y CA/B Forum.
    • Daniel Rendon – EVP de Strategic Partnerships & Business Development en SSL.com, contribuyendo al ecosistema de certificados y servicios de identidad.
    • Igor Marcolongo – Head of Business Evolution en Tinexta InfoCert, miembro de la Junta del CSC y experto en eIDAS y servicios de confianza europeos.

    Es especialmente interesante el enfoque de muchas sesiones en arquitecturas de identidad, interoperabilidad entre frameworks y adopción práctica de estándares como CSC.

    Temas de las sesiones y talleres (enfoque técnico‑regulatorio)

    En el Summit se combinarán mesas de alto nivel, sesiones técnicas y talleres prácticos, con un enfoque híbrido entre regulación, estándares y despliegue en el mundo real. Entre los bloques que más podrían interesar a tu audiencia:

    • Regulación e interoperabilidad
      • Armonización de la firma electrónica y la identidad digital en el marco de eIDAS 2.0 y de iniciativas latinoamericanas.
      • Reciprocidad jurídica y reconocimiento de servicios de confianza para el comercio transfronterizo en la UE y América.
    • Tecnología, estándares y arquitecturas
      • Infraestructuras de identidad y PKI alineadas con eIDAS 2.0, API CSC y estándares de interoperabilidad.
      • Criptografía Post‑cuántica, wallets de identidad europea y latinoamericana, y modelos de autosoberanía compatible con marcos regulatorios existentes.
    • Casos de uso y adopción en Latinoamérica
      • Proyectos de gobierno digital, e‑administración y servicios financieros electrónicos en Colombia y otros países de la región.
      • Lecciones aprendidas de despliegues de identidad digital y firmas interoperables en distintos contextos regulatorios.
    • Negocio y ecosistema de servicios de confianza
      • Cómo los frameworks de CSC y la estandarización abierta fortalecen el “business case” de proveedores, autoridades de identidad y fintech.
      • Nuevas iniciativas de CSC LATAM y alianzas público‑privadas para impulsar la confianza digital en la región.

    Por qué asistir a CSC Trust without Borders Summit 2026

    Para los expertos en identidad digital, servicios de confianza, eIDAS y gobierno digital, el Summit de Bogotá es una oportunidad privilegiada para:

    • Conectar con los actores clave que están definiendo la interoperabilidad de la firma electrónica y la identidad digital en el Atlántico.
    • Contrastar la evolución de marcos europeos (eIDAS 2.0, EUDI Wallet) con la realidad de la adopción en Latinoamérica, y entender cómo se pueden articular ambos mundos.
    • Participar en debates muy concretos sobre estándares CSC, API de firma, adaptación a la criptografía post‑cuántica y arquitecturas de identidad que ya están en pruebas de campo.

    Cómo registrarse

    Si te interesa seguir de cerca la evolución de los servicios de confianza interoperables entre la UE y América Latina, el CSC Trust without Borders Summit 2026 en Bogotá es una cita imprescindible.

    Más información y registro en español:
    https://cscsummit.com/es

    Nuevos borradores de actos de ejecución en relación con #EIDAS2 y la EUDI Wallet


    La implantación práctica de la Identidad Digital Europea y, en particular, de las Carteras IDUE, depende menos del texto del Reglamento (UE) 2024/1183 y mucho más del contenido de sus actos de ejecución.

    ​En estas semanas coinciden tres nuevos proyectos de reglamento de ejecución aún abiertos a comentarios en el portal “Have your say”, todos ellos estrechamente ligados al marco de confianza y a la interoperabilidad técnica de las carteras EUDI.

    Oleadas de actos de ejecución

    El primer paquete de actos de ejecución de 2024 se centró en la definición básica de la cartera, sus funcionalidades núcleo, los protocolos e interfaces y el esquema de certificación de las EUDI Wallet.

    En abril y junio de 2025 la Comisión amplió el desarrollo reglamentario con nuevos actos de ejecución, orientados sobre todo a servicios de confianza (firma, sello, conservación, entrega electrónica certificada, etc.) y a la supervisión del ecosistema.

    La lista completa de los 30 actos de ejecución de EIDAS2 ya publicados en el Diario Oficial la presenté hace unos días.

    A pesar de ese despliegue normativo, el marco sigue siendo incompleto: es necesario ajustar referencias a normas técnicas, detallar procedimientos y cubrir ámbitos que el propio Reglamento remite expresamente a actos de ejecución adicionales (listas de estándares, métodos de verificación, actualización de requisitos para servicios de confianza, etc.). Incluso, a veces, se publican actos de ejecución para modificar otros actos de ejecución

    Nuevo borrador: Modificación el Acto de Ejecución 2025/848

    La Modificación de Reglamento de Ejecución 2025/848 que trata sobre el Registro de las Partes usuarias (informadas) de Carteras,

    Posibilidad de enviar comentarios hasta el 5 de marzo de 2026.


    Otro nuevo borrador: Modificación de 4 actos de implementación de 2024: 2979, 2982, 2977 y 2980

    Esta iniciativa modifica los Reglamentos de Ejecución (UE) de 2024: 2977, 2979, 2980 y 2982, de la Comisión, actualizando las referencias a las normas y especificaciones técnicas para garantizar que los Estados miembros puedan desarrollar y proporcionar carteras de identidad digital europeas de manera interoperable.

    Son Reglamentos de Ejecución del primer lote:

    Son cambios importantes que afectan a la estructura del PID de la Cartera y otros elementos.

    Teniendo en cuenta la disparidad de números de identificación de los ciudadanos en Europa y el hecho de que varias especificaciones quede 2abiertas» dificultará seguramente la interoperabilidad transfronteriza.

    Posibilidad de enviar comentarios hasta el 5 de marzo de 2026.​


    Tercer nuevo borrador: Modificación del Acto de Ejecución 2025/1569

    Esta iniciativa modifica el Reglamento de Ejecución (UE) n.º 2025/1569 de la Comisión mediante la actualización de las normas y especificaciones técnicas necesarias para emitir declaraciones electrónicas cualificadas de atributos y declaraciones electrónicas de atributos proporcionadas por un organismo del sector público responsable de una fuente auténtica o en su nombre.

    Posibilidad de enviar comentarios hasta el 5 de marzo de 2026.

    Son normas que llegan un poco tarde dado el estado de desarrollo de las Carteras IDUE y la presión que significa que tienen que estar disponibles en los estados miembros en las navidades del 2026, pero por otro lado, intentan resolver problemas detectados (lo que no es óbice para que puedan crear otros problemas nuevos).

    A principios de diciembre de 2025 se publicó otro borrador de-acto de-ejecución relativo al registro del usuario de la Cartera IDUE

    Este borrador establece una lista de estándares de referencia para el «onboarding» remoto de usuarios, enfocándose en procedimientos seguros de prueba de identidad remota (remote identity proofing), requisitos para evaluación de riesgos, recolección de evidencias, continuidad operativa, verificación de identidad y adaptaciones a normas como ETSI TS 119 461 V2.1.1, ETSI EN 319 401, entre otras. Incluye evaluaciones por laboratorios acreditados para cumplir con los niveles de aseguramiento requeridos.

    Enlace directo a la iniciativa en «Have your say»: https://ec.europa.eu/info/law/better-regulation/have-your-say/initiatives/15572-European-Digital-Identity-Wallets-user-onboarding_en

    Servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad con los Expertos en Confianza


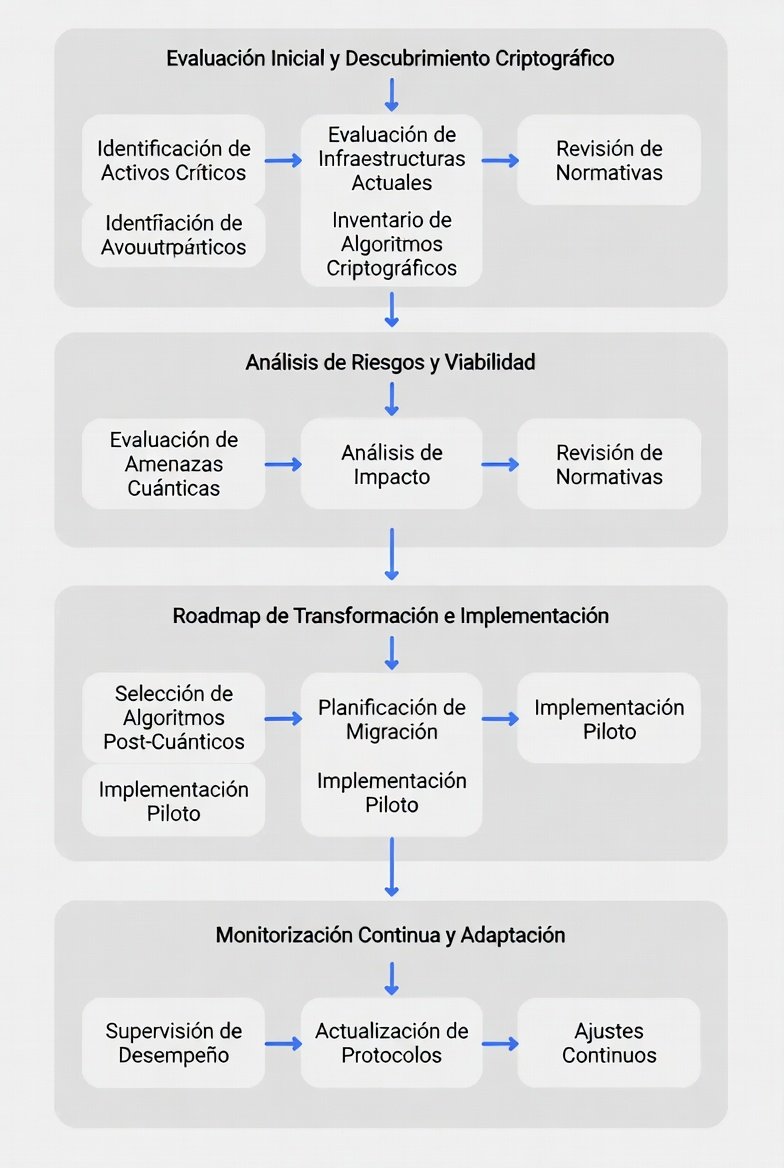
    EADTrust anuncia su servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad, que conlleva la Resistencia a la Computación Cuántica (QRC), para empresas y organismos públicos, ante la prevista llegada de computadores cuánticos que podrán aplicar el algoritmo de Shor (o el de Grover) a los sistemas de cifrado y de firma electrónica.

    En un mundo cada vez más digitalizado, en el que los datos son el activo más valioso de las empresas, la llegada de la computación cuántica representa tanto una oportunidad revolucionaria como una amenaza inminente. Como consultor en confianza digital y fundador de EADTrust, he seguido de cerca los avances en este campo, y recientemente hemos lanzado un nuevo servicio de consultoría especializado en el análisis de riesgos cuánticos en criptografía para empresas.

    Este servicio no solo evalúa las vulnerabilidades actuales, sino que también proporciona un «roadmap» claro para transitar hacia la adopción de una criptografía post-cuántica (PQC), asegurando la resiliencia de los sistemas en un futuro próximo.

    Este tipo de iniciativas de consultoría y evaluación, sin duda será impulsado de forma similar por las grandes consultoras, pero una de las diferencias es que EADTrust puede proporcionar «bloque constructivos» para incorporar a las infraestructuras de las empresas, por su rol de Prestador Cualificado de Servicios de Confianza.

    Ya el año 2025 ha sido bautizado como el «año de la cuántica»: la Asamblea General de las Naciones Unidas lo proclamó oficialmente como el Año Internacional de la Ciencia y la Tecnología Cuánticas (IYQ, por sus siglas en inglés). Han sido 100 años desde la publicación del artículo con el que Werner Heisenberg alumbró una nueva mecánica para el mundo atómico. Fue el primero de una serie de trabajos, escritos por él y otros autores —entre los que se encuentran, por ejemplo, Erwin Schrödinger, Max Born, Pascual Jordan, Paul A. Dirac y Wolfgang Pauli— con los que erigieron de forma coral la mecánica cuántica.

    Esta «celebración» reconoce que la ciencia cuántica ha ido influyendo en nuestra vida cotidiana de formas invisibles pero esenciales. Dio lugar a los semiconductores y a los láseres, por citar unos pocos de los cambios que han impulsado.

    En el terreno de la Computación Cuántica, 2025 significó un marco de anuncios relevantes: Procesadores cuánticos más estables, con miles de qubits coherentes, permitieron simulaciones que superan en algunas tareas a los superordenadores clásicos, corrigiendo errores (ruido cuántico) que antes limitaban su utilidad.

    Empresas como IBM, Google y startups especializadas demostraron aplicaciones reales en optimización logística. Eventos globales, conferencias y campañas de divulgación, como las organizadas por la UNESCO, destacaron el potencial de la cuántica para abordar desafíos como la ciberseguridad, convirtiendo 2025 en un catalizador para la «segunda revolución cuántica».

    Sin embargo, este entusiasmo no oculta algunas sombras: la posibilidad de descifrar claves utilizadas en la criptografía actual.

    Desde ese punto de vista, la computación cuántica no es una amenaza hipotética; es una realidad en evolución que pone en jaque los sistemas criptográficos que protegen datos sensibles en empresas de todo el mundo. Los algoritmos tradicionales, como RSA y ECC (Elliptic Curve Cryptography), se basan en problemas matemáticos difíciles para computadoras clásicas, como factorizar (encontrar los números primos que multiplicados dan la cifra) números grandes. Sin embargo, el algoritmo de Shor, propuesto en 1994, permite a una computadora cuántica resolver estos problemas mucho más rápido, rompiendo el cifrado en dias en lugar de millones de años.

    Entre los riesgos más críticos destacan:

    • «Harvest Now, Decrypt Later» (Recolecta ahora, descifra después): Sistemas de inteligencia militar de otros países o ciberdelincuentes ya están recolectando datos cifrados hoy, esperando el momento en que las computadoras cuánticas escalables estén disponibles para descifrarlos. Según estimaciones de diferentes analistas del mercado, la criptografía asimétrica podría volverse vulnerable hacia 2030 y poco útil para 2035. Esto afecta a datos que requieren disponibilidad a largo plazo, como registros médicos, financieros o secretos industriales.
    • Vulnerabilidades en Infraestructuras Críticas: Sectores como banca, salud y cloud computing dependen de protocolos como TLS, para el cifrado de las comunicaciones que dejarían de ser útiles si nos se cambia el tipo de criptografía. Estimaciones recientes señalan que a lo sumo el 3% de las organizaciones ha implementado medidas de resistencia cuántica, dejando expuestas a la mayoría. En España, normativas como el Esquema Nacional de Seguridad (ENS) y el RGPD exigen protección de datos, pero muchas empresas subestiman el riesgo, con solo el 4% de líderes viéndolo como inminente en los próximos tres años.
    • Impacto Económico y Regulatorio: La transición tardía podría suponer ingentes pérdidas económicas por las nuevas brechas de seguridad.


    En el lado positivo, ya existen estándares como los definidos por el NIST (National Institute of Standards and Technology) de Estados Unidos (con amplio consenso internacional) que describen en detalle los algoritmos PQC como CRYSTALS-Kyber y CRYSTALS-Dilithium, Sphincs+ y Falcon urgiendo a las empresas a adoptarlos para cumplir con regulaciones futuras.

    Recientes avances en computación cuántica, como qubits más estables, aceleraron las expectativas de evolución del hardware haciendo imperativa una acción inmediata.

    Metodología de EADTrust

    En EADTrust, nuestra consultoría de análisis de riesgo cuántico se diseña para ser práctica y escalable, alineada con normativas europeas y españolas como el ENS, ENI y RGPD.

    Se estructura en fases que transforman la criptografía desde un «enigma técnico» a un activo estratégico.

    1. Evaluación Inicial y Descubrimiento Criptográfico: Comenzamos con un diagnóstico exhaustivo del ecosistema digital de la empresa. Usando herramientas avanzadas, identificamos todos los activos criptográficos (claves, certificados, protocolos) en sistemas, clouds y aplicaciones. Esto incluye la creación de un Cryptographic Bill of Materials (CBOM), un inventario detallado que mapea vulnerabilidades cuánticas, priorizando datos sensibles por su valor y duración de protección necesaria.
    2. Análisis de Riesgos y Viabilidad: Evaluamos el impacto potencial mediante escenarios como «harvest now, decrypt later». Realizamos pruebas de viabilidad con algoritmos PQC estandarizados por NIST, cuantificando riesgos basados en activos (e.g., ¿qué pasaría si se rompe el cifrado de una base de datos de clientes?). Incorporamos principios de «cripto-agilidad» para permitir actualizaciones sin interrupciones operativas.
    3. Roadmap de Transformación e Implementación: Desarrollamos un plan personalizado para la transición a PQC. Esto incluye integración con marcos como Zero Trust, donde se aplican verificaciones continuas y mínimo privilegio. Recomendamos soluciones híbridas (clásica + post-cuántica) para una migración gradual, junto con formación para equipos. Finalmente, ofrecemos auditorías de cumplimiento para asegurar alineación con regulaciones.
    4. Monitorización Continus y Adaptación: La consultoría no termina en la implementación; incluimos revisiones periódicas para adaptarse a evoluciones en amenazas cuánticas, garantizando resiliencia a largo plazo.

    Esta metodología no solo mitiga riesgos, sino que posiciona a las empresas como líderes en innovación, convirtiendo la amenaza cuántica en una oportunidad.

    Nuestra propuesta añade un énfasis en el cumplimiento de la normativa europea y española, facilitando una comprensión accesible del mundo cuántico para decisores no técnicos.

    2025 nos recordó que la fisca cuántica no es ciencia ficción, sino una fuerza transformadora también en el campo de la computación que exige preparación inmediata. Si tu empresa maneja datos críticos, contacta con EADTrust para un análisis inicial. La transición a la post-cuántica no es opcional; es esencial para sobrevivir en la era digital que se avecina. Llámanos al +34 91 716 0555 (desde España, también al 902 365 612).

    EADTust: Expertos en Confianza


    EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

    Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

    Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

    Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

    La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

    Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

    Servicios Cualificados bajo eIDAS

    EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

    • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
    • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
    • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
    • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

    Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

    Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

    El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

    Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

    Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

    • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
    • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
    • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
    • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
    • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
    • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

    Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

    Compromiso con la Excelencia

    Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

    • Reducción de incertidumbre en el uso de tecnologías digitales.
    • Mayor autonomía en gestión de procesos electrónicos.
    • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
    • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

    La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

    Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

    EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

    Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.