Archivo de la categoría: Diplomática digital

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

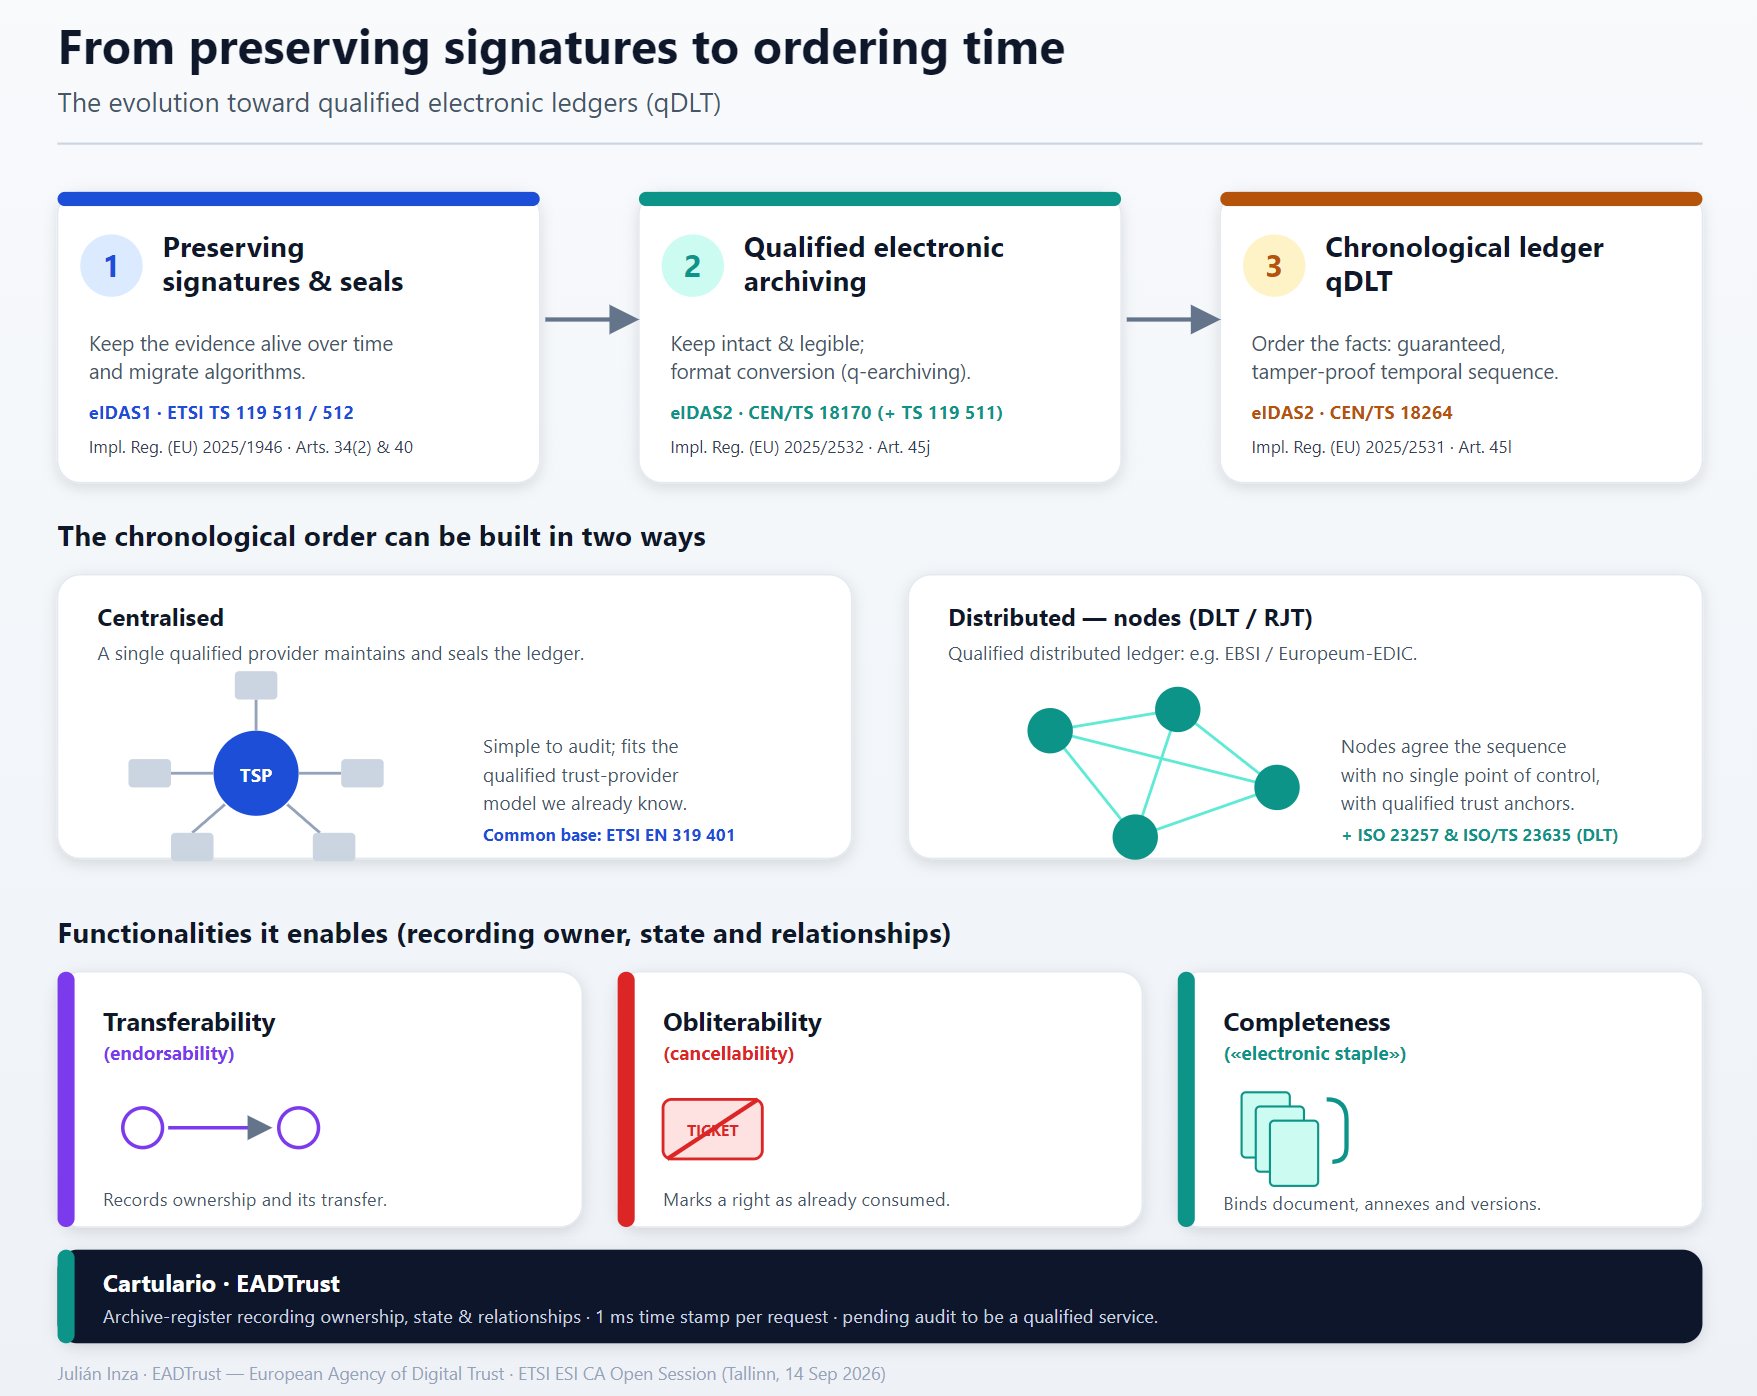
And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entriesanotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.
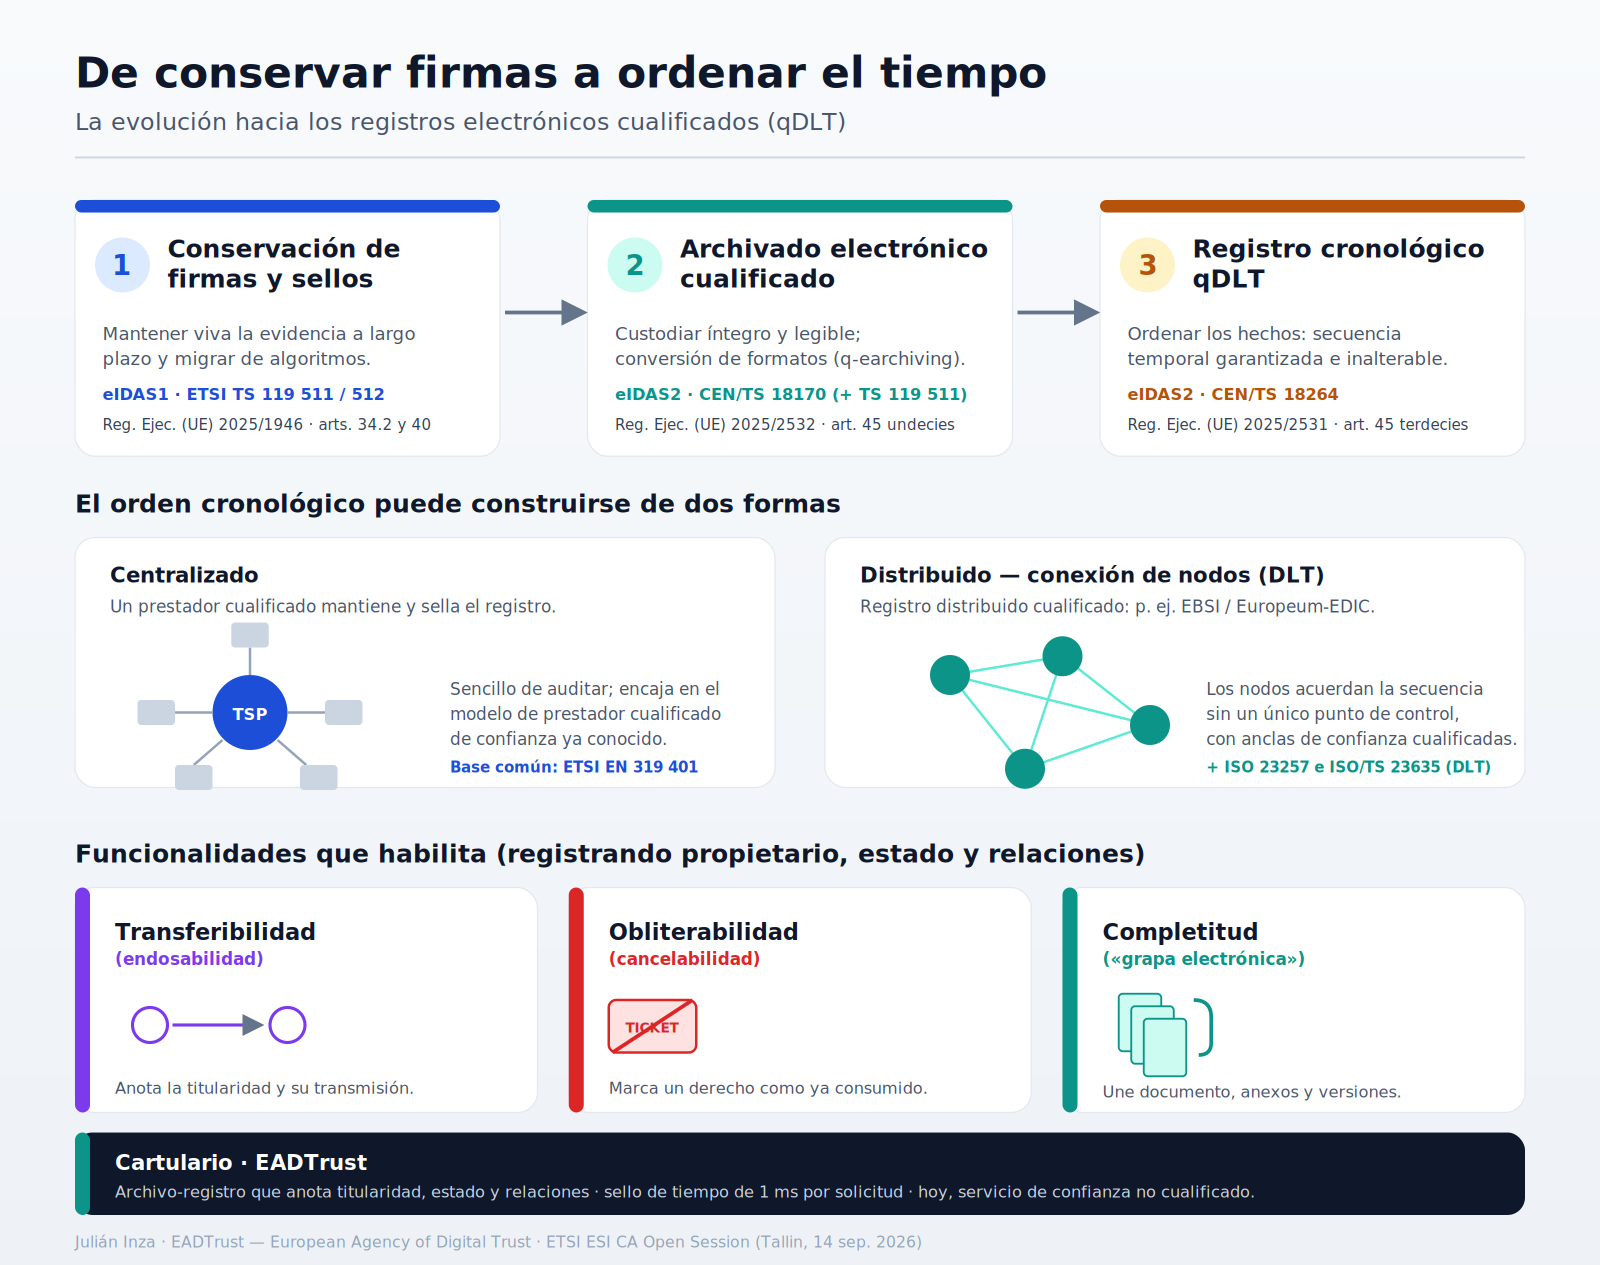
De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

Sugerencia de actualización del documento «Procedimiento de inclusión y clasificación de certificados en @firma»


He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.

Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.

1. Legislación

  • Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
  • Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.

2. Terminología

El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:

  • el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
  • un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
  • un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
  • En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
  • Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».

3. Organismos

  • MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
  • La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).

4. URLs y recursos

  • Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
  • La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
  • También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.

*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*

Documento de Propuesta de Cambios

@firma_tabla_cambios_actualizacion_2026

Documento actualizado incorporando los cambios

Procedimiento de inclusión y clasificación de certificados en @firma actualizado a 2026

Para informar de errores u omisiones, envíen un email a julian (at) inza.com

EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

EAD Trust Factory los servicios cualificados de EADTrust como infraestructura propia de entidades digitalizadas


GoCertius es la base conceptual (con su forma particular de certificar evidencias digitales) sobre la que EADTrust y Garrigues (a través de su división g-digital) han construido los servicios de EAD Trust Factory. Una panoplia de servicios que pasan a formar parte de la infraestructura de nuestros clientes, como si ellos mismos fueran Prestadores Cualificados de Servicios de Confianza Digital.

Son clientes de diferentes tamaños y sectores que así pueden desarrollar entornos de gestión de evidencias electrónicas sacando ventaja de los servicios regulados, tales como los que se describen en el Reglamento europeo eIDAS y su ampliación eiDAS2.

Las soluciones de EAD Trust Factory, al integrar servicios de confianza digital y optimizar procesos legales, pueden beneficiar a diversas industrias que requieren gestión segura y eficiente de documentos y transacciones digitales. De esta forma se pueden optimizar los procesos empresariales de gestión rediseñándolos para que sean completamente digitales y confiables por diseño, sabiendo que se podrá contar con evidencias digitales prescindiendo del papel. Y que estas evidencias podrán acreditar los servicios prestados y su seguridad, con certeza del momento en que se prestaron en cualquier contexto de resolución de controversias.

A continuación, se presentan algunos de los sectores que se benefician de estas soluciones:

  1. Sector Financiero y Seguros:
    • Beneficios: La gestión segura de documentos financieros y la autenticidad de las transacciones son cruciales en este sector. EAD Trust Factory añade servicios cualificados a la infraestructura de cada entidad para ayudar a cumplir con las regulaciones financieras y de protección de datos, como el Reglamento General de Protección de Datos (GDPR), Digital Operational Resilience Act (DORA), Directiva 2022/2555 (NIS2) y el Reglamento 910/2014 eIDAS con los cambios introducidos por el Reglamento 1183/2024.
  2. Industria Legal y Jurídica:
    • Beneficios: La generación de evidencias digitales y la gestión de contratos electrónicos son fundamentales para este sector. EAD Trust Factory facilita la creación de documentos legales electrónicos seguros y auténticos, mejorando la eficiencia en los procesos legales. Por su influencia en otras actividades el punto de vista legal es crucial para entender el ·»Compliance» la presunción Iuris Tantum de los servicios cualificados de confianza
  3. Sector de la Salud:
    • Beneficios: La gestión de registros médicos electrónicos o los Consentimientos Informados requiere altos niveles de seguridad y confianza. EAD Trust Factory puede ayudar a proteger la privacidad de los pacientes y asegurar la integridad de los datos médicos. También ayuda digitalizar historias clínicas, respetando la normativa definida para ellos,
  4. Industria de la Energía y Recursos Naturales:
    • Beneficios: La optimización de procesos y la gestión eficiente de documentos son clave en este sector, donde la seguridad y el cumplimiento normativo son fundamentales. EAD Trust Factory puede ayudar a mejorar la eficiencia operativa y reducir costes. También la contratación se beneficia de un marco regulatorio más garantista.
  5. Sector de Transporte y Logística:
    • Beneficios: La gestión de documentos de transporte y la trazabilidad de mercancías requieren sistemas confiables. EAD Trust Factory proporciona soluciones para asegurar la autenticidad y seguridad en la gestión de documentos relacionados con el transporte y la logística. En particular, albaranes gestionados de forma digital que puedan surtir efecto también como documentos híbridos con versión en papel de ser necesaria.

En resumen, cualquier industria que requiera gestión segura de documentos y transacciones digitales puede beneficiarse de las soluciones de EAD Truat Factory. La plataforma es especialmente útil para sectores con altos requisitos de seguridad y cumplimiento normativo.

EAD Trust Factory está formado por diferentes servicios cualificados de confianza, entre los que destacan los sellos de tiempo`, las notificaciones fehacientes y las comprobaciones de validez de firmas y certificados electrónicos. También el Onboarding digital, incluyendo servicios de Videoidentificación.

Los servicios orquestados por EAD Trust Factory incluyen servicios cualificados de confianza definidos por el reglamento #eIDAS y desarrollos auxiliares que permiten dotar a cualquier proceso que incluya gestión digital de un respaldo regulatorio en forma de evidencias digitales con valor «Iuris Tantum» que aportar tanto en entornos MASC (Medios adecuados de solución de controversias) como contextos de litigación.

Y con infraestructura de Criptoagilidad Postcuántica resistente al futuro Criptocalipsis.

Llame al (+34) 917160555 o envíe un email a info(at)eadtrust.eu para pedir información y compruebe que adoptar recursos técnicos de PSC en su propia infraestructura es más sencillo y económico de lo que parece

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Hashes encadenados en la Orden HAC/1177/2024


La Orden HAC/1177/2024, de 17 de octubre, publicada en el Boletín Oficial del Estado (BOE) el 28 de octubre de 2024, establece las especificaciones técnicas, funcionales y de contenido que deben cumplir los sistemas y programas informáticos utilizados en los procesos de facturación por empresarios y profesionales en España.

Es el último paso en el desarrollo regulatorio que se ha producido tras la la inclusión del artículo 29.2.j) de la Ley 58/2003, de 17 de diciembre, General Tributaria, que ha incorporado una nueva obligación tributaria formal, para impedir o dificultar la fabricación, producción, importación y tenencia de sistemas y programas informáticos que permitan o faciliten la manipulación u ocultación de datos contables, de facturación o de gestión a la Administración tributaria.

Este cambio establece que los productores, comercializadores y usuarios de los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, deben garantizar la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros (ICALTI), sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándares para su legibilidad.

Su desarrollo reglamentario se produjo con el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre, detallando los requisitos que deben cumplir dichos sistemas con el fin de garantizar la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad (ICALTI) de los registros de facturación.

Este artículo resume la Orden HAC/1177/2024, y ofrece algunas orientaciones sobre su implementación.

Objetivos principales

  • Garantizar la integridad y seguridad de los registros de facturación: Los sistemas deben asegurar que los datos sean inalterables y estén protegidos contra manipulaciones indebidas.
  • Establecer requisitos técnicos y funcionales: Se detallan las características que deben cumplir los programas de facturación, incluyendo la capacidad de remitir información a la Agencia Estatal de Administración Tributaria (AEAT) y garantizar la trazabilidad de las facturas emitidas.
  • Estandarizar formatos de los registros de facturación: Se definen estructuras y formatos uniformes para los registros, facilitando su tratamiento y análisis por parte de la administración tributaria.

Aspectos destacados

  • Declaración responsable: Los desarrolladores de sistemas de facturación deben presentar una declaración responsable que acredite el cumplimiento de los requisitos establecidos.
  • Sistema VERI*FACTU: Se introduce la posibilidad de que los sistemas de facturación se adhieran voluntariamente al sistema VERI*FACTU, que permite la remisión de información en tiempo real a la AEAT.
  • Elementos adicionales en las facturas: Se establece la inclusión obligatoria de un código QR y, en su caso, una frase que indique que el sistema informático de facturación utilizado es VERI*FACTU.

Estructura

La orden se compone de 21 artículos distribuidos en ocho capítulos, dos disposiciones adicionales, una disposición final y un anexo que detalla la estructura y formato de los registros de facturación.

Entrada en vigor

La orden entró en vigor el 29 de octubre de 2024, al día siguiente de su publicación en el BOE.

Hashes encadenados

El artículo 13 de la Orden HAC/1177/2024, orienta en el uso de la «huella» o «hash» de los registros de facturación.

Para entenderlo mejor se puede echar un vistazo a este diagrama:

Para cada registro se calcula un HASH1 a partir de los datos del registro que no cambian (no se incluiría en el cálculo de hash el campo de referencia al registro de anulación, ya que muchos registros no se anularán). Además, en cada registro se calcula un HASH2 a partir del HASH1 del propio registro y el HASH2 del registro anterior.

Si está en el proceso de implementar técnicamente los requisitos de la Orden HAC/1177/2024, contacte con EADTrust porque le pueden ser útiles nuestros servicios de consultoría de Facturación Electrónica y las librerías de programación que podemos aportarle. Llame al 902 365 612 (equivalente al 91 716 0555) o envíe un email a info (at) eadtrust (dot) eu

Compartir lotería usando GoCertius y Telegram


Antecedentes

El año pasado publiqué el artículo «Como generar evidencias digitales con GoCertius cuando se comparte lotería» dando instrucciones sobre la manera de generar evidencias digitales por parte del depositario de un décimo de lotería que surte los efectos del «recibo » de participación de lotería usado durante muchos años.


La posibilidad de generar evidencias digitales de lotería con GoCertius ya era un gran avance porque permite dejar constancia de información crucial como el décimo concreto que se comparte, la persona que ejerce como depositaria, la identidad de los participantes y las reglas de reparto en caso de premio.

Nueva funcionalidad de GoCertius de certificación de canales especiales en Telegram

Pero ahora la App GoCertius se amplía para incluir la opción de gestionar «Chats Certificados» de Telegram y entre muchos usos potenciales, en esta época del año tiene sentido poner como ejemplo de sus usos el «Acuerdo Lotero GoCertius«.

En EADTrust, g-digital y Garrigues creemos que estamos dando un paso disruptivo en lo que se refiere a la gestión de evidencias digitales, al poder incorporar el testimonio reforzado con sellos de tiempo cualificados de acuerdo a la Regulación EIDAS de los diálogos de un canal de Telegram para los que participan en el.

Generación de un canal de chat certificado de Telegram desde GoCertius

Para el caso que proponemos, el «Acuerdo Lotero» el depositario del décimo (o décimos, si hay mas de uno) organiza un canal de chat de Telegram certificado desde GoCertius.

Para ello, en la App GoCertius hay que pulsar el botón de «Menú» (abajo), luego «Mis chats» y luego la opción «Crear chat» en la que se define el nombre del chat en la App GoCertius, el Título que tendrá el canal de Telegram y la descripción que aparecerá en «Información» en el canal de Telegram. Es recomendable que esta Información sea clara ya que será lo primero que se verá a entrar en el canal.

Hay que esperar un poco a que se cree el canal porque no es instantáneo y después, pulsando de nuevo «Mis chats» ya aparece el que se ha creado.

En esa pantalla se pincha en «Abrir en Telegram» y se entra en el nuevo canal, ya en la App de mensajería.

Inicialmente hay 3 participantes: EADtrust que es el «Propietario», Certy, que es el robot que recoge los mensajes y los convierte en constancias y el usuario que ha creado el chat desde GoCertius y que ya puede invitar al resto de participantes en el canal.

Inicialmente se explica el objetivo de la creación del canal para ayudar a formar el consentimiento de los participantes, preferentemente cuando están dados de alta en el canal todos los que recibirán participaciones de la lotería, luego se añade el texto contractual y la foto del décimo o décimos y se inicia una «encuesta» para recoger el consentimiento de los participantes, en forma de votación.

Para crear encuestas en Telegram hay que pinchar en el icono del clip que aparece abajo en la pantalla de App de mensajería y luego en el icono de Encuesta

La encuesta solicita la conformidad de los participantes y la expresión del consentimiento por lo que habrá que redactarla de forma acorde. La encuesta la reformula «Certy» para capturar la respuesta de cada participante y dejarla recogida en la constancia que se genera al final en forma de «Certificación».

Con esta funcionalidad de Chat Certificado cada mensaje, archivo o encuesta queda registrado con un sello de tiempo cualificado regulado en el Reglamento europeo EIDAS y su  certificación está disponible para todos los participantes.

¿Qué aporta la posibilidad de certificar la mensajería?

Las plataformas de mensajería son parte de nuestra experiencia digital cotidiana. La posibilidad de añadirles servicios de confianza digital regulados que dejen constancia de lo tratado (cuando interese) y que generen certificaciones que puedan presentarse como pruebas en contextos de resolución de controversias (Negociación,  Conciliación, Mediación, Arbitraje o la Vía Jurisdiccional) es una importante aportación a a seguridad jurídica preventiva digital.

El equipo de desarrollo

En este desarrollo, han trabajado mentes de EADTrust, IOBuilders, g-digital y Garrigues.

Texto sugerido del acuerdo lotero

El condicionado lo decide cada grupo, pero podría parecerse a esto:

ACUERDO DE COMPARTICIÓN DEL DÉCIMO DE LOTERÍA NÚMERO 00245 – SORTEO DE NAVIDAD 2024

FECHA: 12 de diciembre de 2024
PARTICIPANTES: Todos los miembros del grupo «Nombre del Grupo» que hayan expresado su conformidad a través de la herramienta de votación del canal en GoCertius Chat certificado.

Por tanto quien no vote en el chat de Telegram no será beneficiario de este acuerdo.

DÉCIMO:

•⁠ ⁠Número: XXXXX
•⁠ ⁠Sorteo: Sorteo Extraordinario de Navidad 2024
•⁠ ⁠Administración de lotería: la URL, si la sabemos
•⁠ ⁠Custodia física: Persona depositaria del décimo
•⁠ ⁠Custodia digital: Confirmada por la administración de lotería citada.


REPARTO DEL PREMIO:
En caso de resultar premiado el décimo número XXXXX en el Sorteo Extraordinario de Navidad 2024, el premio se repartirá de forma equitativa entre todos los participantes que hayan aprobado este acuerdo a través de la herramienta de votación en GoCertius Chatcertificado.


APROBACIÓN DEL ACUERDO Y EFECTOS EQUIVALENTES A LA FIRMA:

Este acuerdo entrará en vigor y surtirá plenos efectos una vez que cada participante lo haya aprobado de manera individual a través de la herramienta de votación (encuestas) habilitada en el Canal. La aprobación de este acuerdo mediante la votación en el chat certificado constituye una manifestación inequívoca de la voluntad de cada participante de adherirse al mismo y produce los mismos efectos legales que la firma manuscrita. Dicha votación implica la aceptación incondicional de las condiciones establecidas y la conformidad para participar en el reparto del premio en caso de resultar ganador.


CONSIDERACIONES ADICIONALES:
•⁠ ⁠Confirmación de la custodia: El depositario en calidad de custodio del décimo, se compromete a presentar una prueba fehaciente de la custodia física y/o digital del décimo a solicitud de cualquier participante.
•⁠ ⁠Transparencia: El depositario se compromete a informar a todos los participantes de cualquier novedad relevante relacionada con el décimo y a mantener un registro de todas las comunicaciones relacionadas con este acuerdo.
•⁠ ⁠Legislación aplicable: Este acuerdo se regirá por la legislación española vigente.


ACEPTACIÓN (MEDIANTE VOTACIÓN EN GoCertius Chatcertificado):
La participación en la votación con la opción de «APROBAR» implica la lectura, comprensión y aceptación total de este acuerdo.


OBSERVACIONES:
•⁠ ⁠Evidencia digital: La aprobación a través de la herramienta de votación de GoCertius Chatcertificado constituye una evidencia digital irrefutable de la aceptación de este acuerdo por parte de cada participante.
•⁠ ⁠Adaptación: Este acuerdo podrá ser modificado o complementado únicamente por consenso unánime de todos los participantes que lo hayan aprobado inicialmente, mediante una nueva votación certificada en el mismo chat de GoCertius Chatcertificado.
¡Mucha suerte a todos!
El depositario (indicar nombre y apellidos), CUSTODIO Y TITULAR DEL DÉCIMO XXXXX REPRODUCIDO A CONTINUACIÓN


Prueba GoCertius:

Te invitamos a descargar y probar GoCertius, una herramienta gratuita que te ofrece tranquilidad y seguridad en tu start up o para desarrollar tu idea de negocio innovadora. GoCertius es una aplicación provista por EAD Trust, proveedor cualificado de servicios de confianza digital, visítanos en https://www.eadtrust.eu/.

Referencias

Se mencionó la novedad desarrollada en GoCertius que otorga la posibilidad de certificar el contenido de ciertos canales de Telegram en una publicación de LinkedIn que resume este mismo tema del «Acuerdo Lotero»

Evento: Soluciones ‘tecnolegales’ para cumplir con el marco regulatorio de la agenda digital europea


Nos vemos en este evento en el que tengo el honor de participar.

Cuando: 13 de Noviembre de 2024 – De 16:30 a 19:00
Donde: Hermosilla, 3, 28001, Madrid Madrid (Sede de Garrigues)

Programa en PDF

Inscripción por email: confirmaciones.madrid (at) garrigues.com

Con la entrada en vigor de regulaciones clave como el Reglamento de Inteligencia Artificial, la Ley de Servicios Digitales (DSA) o el Reglamento eIDAS2, las organizaciones enfrentan el reto de revisar su estrategia de cumplimiento sobre la materia e integrar soluciones tecnológicas y legales enfocadas a la gestión del riesgo.

En esta jornada, Garrigues reúne a abogados y tecnólogos para explorar, a través de un formato práctico, cómo las herramientas tecnolegales facilitan el cumplimiento normativo, utilizando ejemplos y demostraciones reales de soluciones basadas en los servicios de confianza digital. 

16:30 h – Introducción: el marco regulatorio de la UE y su impacto en las empresas.
16:45 h – Inteligencia artificial y cumplimiento del Reglamento de IA.
Alejandro Padín.
17:30 h – Contratación digital en la economía de plataformas. Especial referencia a la DSA.
Cristina Mesa.
18:15 h – EIDAS2: Hacia las ‘EUDI Wallet Ready Organizations’
Moisés Menéndez y Julián Inza.
18:45 h – Conclusiones y preguntas
19:00 h – Cóctel

Normas técnicas y de política relativas a la preservación cualificada de archivos digitales (eArchiving)


El Artículo 34 del Reglamento UE 2014/910 (EIDAS) regula el Servicio cualificado de conservación de firmas electrónicas cualificadas

1.   Solo podrá prestar un servicio cualificado de conservación de firmas electrónicas cualificadas el prestador cualificado de servicios de confianza que utilice procedimientos y tecnologías capaces de ampliar la fiabilidad de los datos de la firma electrónica cualificada más allá del período de validez tecnológico.

2.   La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas al servicio cualificado de conservación de firmas electrónicas cualificadas. Se presumirá el cumplimiento de los requisitos establecidos en el apartado 1 cuando los mecanismos del servicio cualificado de conservación de firmas electrónicas cualificadas se ajusten a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

Y el artículo Artículo 40 extiende el concepto al Servicio cualificado de conservación de sellos electrónicos cualificados, ya que establece que los artículos 32, 33 y 34 se aplicarán mutatis mutandis a la validación y conservación de los sellos electrónicos cualificados.

En ETSI se han publicado normas técnicas y de políticas para estos servicios:

El servicio de conservación cualificada de firmas y sellos electrónicos podrá implementarse de acuerdo con:

  1. La conservación durante largos períodos de tiempo, utilizando técnicas de firma digital, de la capacidad de validar una firma digital, de la capacidad de mantener su estado de validez y de la capacidad de obtener una prueba de la existencia de los datos firmados asociados tal como estaban en el momento del envío al servicio de preservación, incluso si más tarde la clave de firma se ve comprometida, el certificado caduca o los ataques criptográficos son factibles en el algoritmo de firma o el algoritmo hash utilizado en la firma enviada.
  2. La aportación de una prueba de la existencia de objetos digitales, estén o no firmados, mediante técnicas de firma digital (firmas digitales, tokens de sello de tiempo, registros de pruebas, etc.).

Dentro de los estándares utilizados para definir este servicio se distinguen tres modelos de almacenamiento de conservación para el servicio de conservación:

  1. Servicios de conservación con almacenaje. En este caso, los datos a conservar son almacenados por el servicio de conservación mientras que las pruebas y los datos conservados son entregados a petición del servicio de conservación al cliente de conservación.
  2. Servicios de conservación con almacenamiento temporal. En este caso, los datos a conservar se almacenan en el lado del cliente. El servicio de conservación conserva los datos o un hash de los datos a conservar solo temporalmente, como máximo hasta que se produzca la prueba. Las evidencias se producen de forma asíncrona. Una vez producidas, las evidencias se almacenan durante un tiempo para que el cliente pueda recuperarlas.
  3. Servicios de conservación sin almacenamiento. En este caso, los datos a conservar se almacenan en el lado del cliente. Las evidencias se producen de forma sincrónica y se incluyen en la respuesta al cliente. El servicio de conservación sólo conserva rastros de sus acciones para poder proporcionar registros de sus actividades.

La norma ETSI TS 119 511 es una especificación técnica desarrollada por el Instituto Europeo de Normas de Telecomunicaciones (ETSI). Establece los requisitos de política y seguridad para los prestadores de servicios de confianza que ofrecen servicios cualificados de preservación a largo plazo de firmas y sellos digitales o cualquier tipo de archivo utilizando técnicas de firma digital. Esta especificación es crucial para garantizar la integridad y autenticidad de los documentos electrónicos durante largos períodos de tiempo, lo cual es esencial para preservar el valor probatorio y la disponibilidad de las evidencias electrónicas que respaldan los procesos tecnológicos con los que se implementan las transacciones legales y comerciales.

Está norma permite también dar cumplimiento a los requisitos de conservación documental que impone la normativa tributaria, mercantil y administrativa.

Aunque la norma se orienta a la conservación de documentos electrónicos, desde el punto de vista de la archivística se podría aplicar a documentos procedentes de la digitalización de soportes analógicos, como los documentos en papel, los documentos en microfichas, las fotografías, las grabaciones de video o audio y los registros en celuloide.

La conversión de soportes analógicos requiere de la aplicación de ciertos requerimientos que garanticen la imagen fiel y fidedigna con un nivel de calidad adecuado al tipo de documento preservado. Además, en documentos escritos o sonoros es deseable acompañar la posibilidad de visualización o de escucha activa con el reconocimiento de caracteres o la transcripción de texto hablado para facilitar las búsquedas y el posicionamiento del indicador de lectura sobre las apariciones del texto buscado,

En el caso de las grabaciones de video es conveniente manejar versiones de fotogramas de tamaño reducido obtenidas cada pocos segundos como sistema complementario de gestión de integridad que permita jugar con secuencias de imágenes para su extracción auténtica cuando sea necesario escalar la secuencia de video a resoluciones menores que la de la grabación original.

El Reglamento 2024/1183 (EIDAS2) dedica los artículo 45 decies y 45 undecies a definir los servicios de archivo electrónico (eArchiving) y los servicios cualificados de archivo electrónico (Qualified eArchiving).

Viendo los requisitos, se comprueba que se pueden implementar con las normas ya desarrolladas ETSI TS 119 511 y ETSI TS 119 512.

Salvo en lo relativo a la conversión de documentos existentes en soportes físicos (en papel) que se deban preservar de forma electrónica (según lo previsto en el considerando 66 del Reglamento UE 2024/1183.

(…)El marco jurídico para los servicios cualificados de archivo electrónico debe ofrecer a los prestadores de servicios de confianza y a los usuarios un conjunto de herramientas eficiente que incluya requisitos funcionales aplicables al servicio de archivo electrónico, así como efectos jurídicos claros cuando se utilice un servicio cualificado de archivo electrónico. Dichas disposiciones deben aplicarse a los datos y documentos electrónicos creados en forma digital, así como a los documentos en papel escaneados y digitalizados. Cuando sea necesario, dichas disposiciones deben permitir la reproducción de los datos y documentos electrónicos conservados en diferentes soportes o formatos con el fin de ampliar su durabilidad y legibilidad después del período de validez tecnológica, evitando al mismo tiempo la pérdida y la alteración en la medida de lo posible. Cuando los datos y documentos electrónicos presentados al servicio de archivo electrónico contengan una o varias firmas electrónicas cualificadas o sellos electrónicos cualificados, el servicio debe utilizar procedimientos y tecnologías capaces de ampliar su fiabilidad durante el período de conservación de dichos datos, posiblemente basándose en el uso de otros servicios de confianza cualificados establecidos por el presente Reglamento. Con el fin de crear pruebas de conservación cuando se utilicen firmas electrónicas, sellos electrónicos o sellos de tiempo electrónicos, deben utilizarse servicios de confianza cualificados.(…)

Faltaría establecer los procedimientos conversión que tendrían que recogerse en una normativa similar a las existentes para la digitalización certificada, la digitalización garantizada, la «conservazione sostitutiva» de Italia, o la Ersetzendes Scannen (RESISCAN, Replacement Scanning) de Alemania.