Archivo de la categoría: Normalización

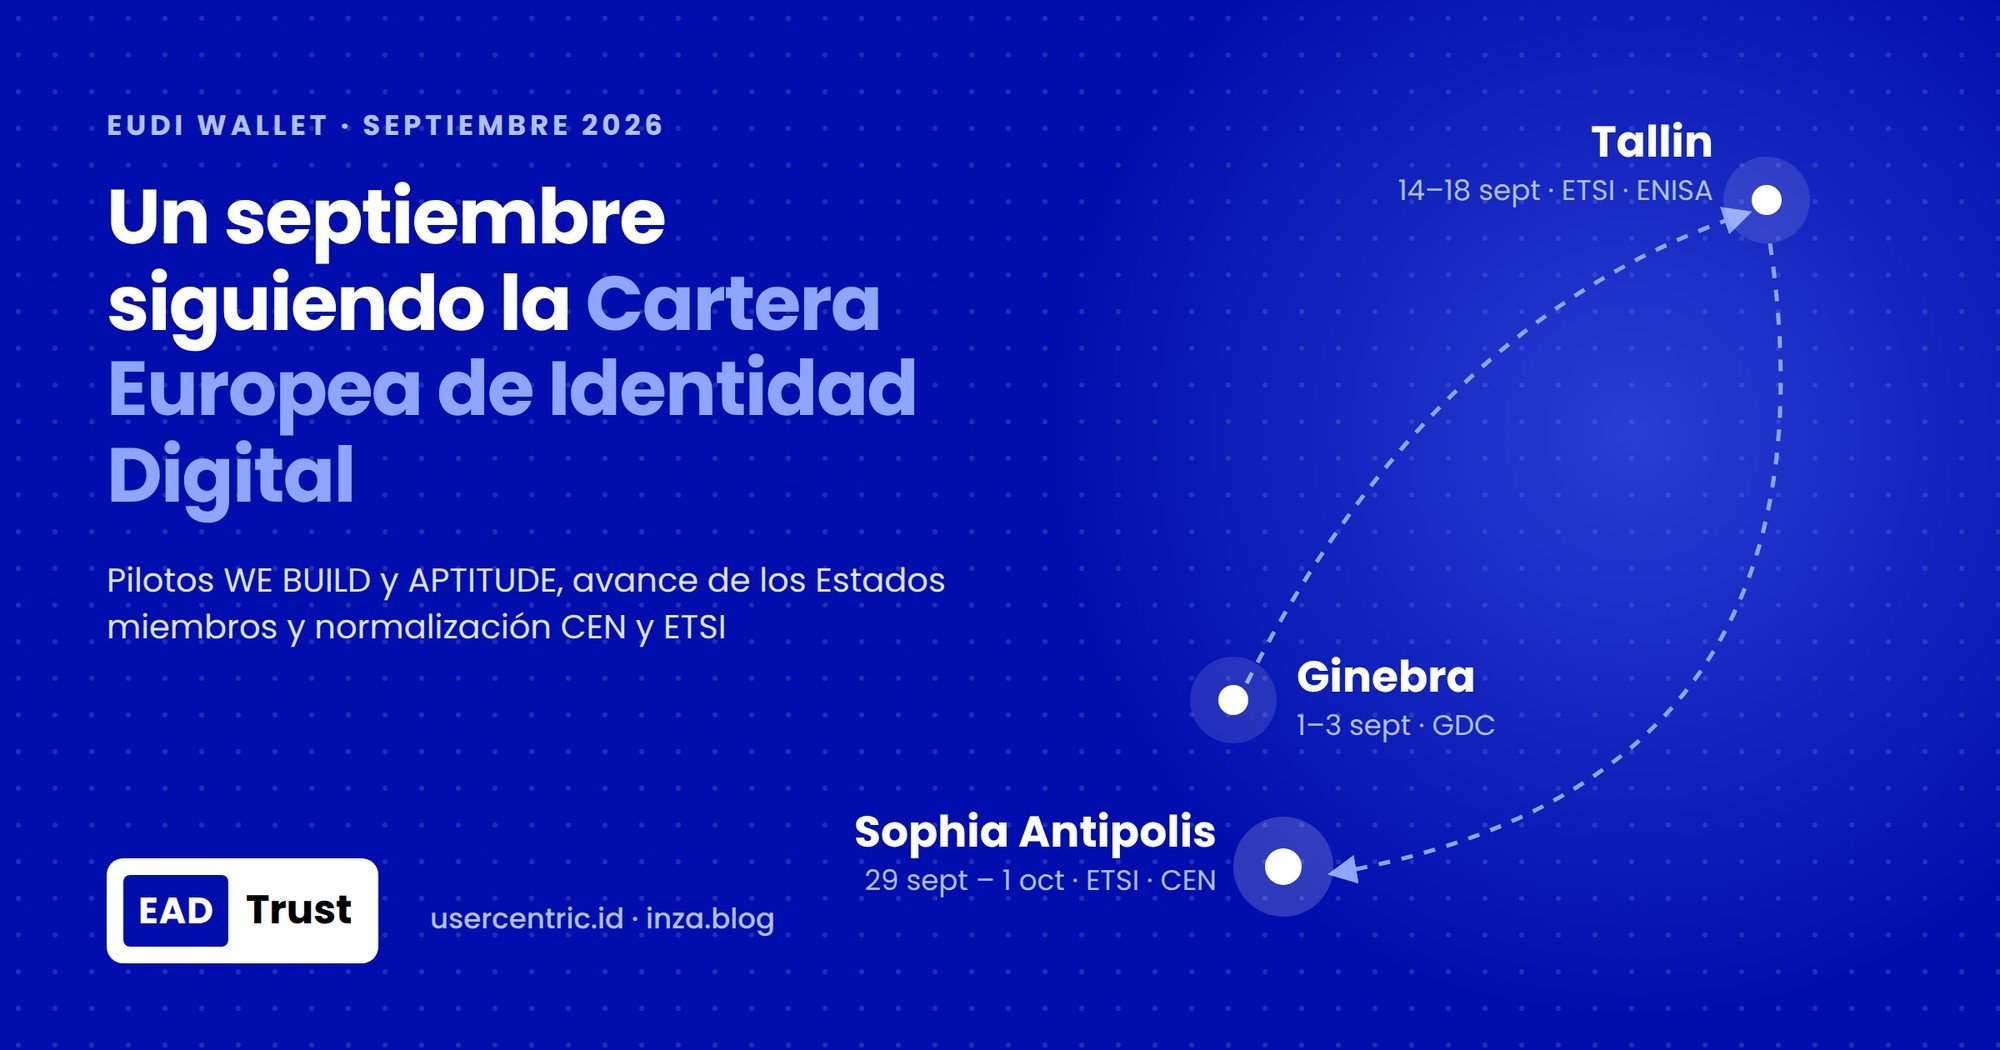
Tras pasar por Ginebra y Tallin, hoy estoy en Sophia Antipolis: siguiendo los avances que se producen en torno a la EUDI Wallet


A menos de tres meses del 24 de diciembre de 2026, fecha en la que cada Estado miembro debe ofrecer al menos una Cartera Europea de Identidad Digital (EUDI Wallet), septiembre me ha llevado a tres citas clave: Ginebra, Tallin y, esta semana, Sophia Antipolis, en la sede de ETSI.

Ginebra: la visión global

El mes arrancó en Ginebra con la Global Digital Collaboration Conference, del 1 al 3 de septiembre. Es un foro por invitación que coorganizan organismos intergubernamentales, de normalización y de código abierto, entre ellos ETSI, W3C, ISO, la OpenWallet Foundation, la Linux Foundation, el Banco Mundial y el PNUD.

La Cartera europea fue protagonista del tercer día, con sesiones sobre cómo se pasa de las normas exigidas por el Reglamento a la implantación real y sobre la infraestructura de confianza de la EUDI Wallet. El segundo día se habló de interconexión entre ecosistemas de identidad, de espacios de confianza globales y de cómo poner en práctica el Reglamento de Ciberresiliencia.

La conclusión de Ginebra: Europa marca el paso, pero la interoperabilidad con otras regiones exige que las listas de confianza y los formatos de credencial se entiendan fuera de la UE.

Estuve en Ginebra con Albi Rodríguez, de Garrigues. No teníamos ponencia, pero seguimos de cerca las intervenciones y aprovechamos para hablar con ponentes y asistentes. El objetivo: organizar en España, a primeros de diciembre, un evento que vaya más allá del que celebramos el 28 de abril en el Observatorio Legaltech Garrigues-ICADE, La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad. Aquella sesión en Comillas repasó el despliegue de la Cartera española, los pilotos europeos y las declaraciones electrónicas de atributos aplicadas a los poderes de representación.

Tallin: una semana de firma, confianza y certificación

Del 14 al 18 de septiembre, Tallin concentró en una sola semana buena parte del ecosistema europeo de la confianza digital. Lo conté con detalle en Una semana en Tallinn; este es el resumen:

  • Lunes 14: ETSI ESI CA Open Session y, por la noche, el 10.º aniversario del Cloud Signature Consortium.
  • Martes 15: 12.ª edición del Trust Services and eID Forum de ENISA, en el Kultuurikatel.
  • Miércoles 16: 18.ª edición del CA Day, organizado por D-TRUST y TÜV NORD Cert.
  • Jueves 17 y viernes 18: reunión del grupo de expertos ad hoc (AHWG) de ENISA sobre certificación de la Cartera.

La sesión abierta de ETSI ESI y la qDLT

El 14 de septiembre acudí a la sesión abierta de ETSI ESI como asistente y terminé como panelista. La intervención estaba prevista para Steffen Schwalm, que no pudo viajar, y me pidieron que hablara de cómo evoluciona la normalización de las tecnologías de registro distribuido (DLT, o RJT como prefiero llamarlas). Sustituir a Steffen Schwalm no era tarea fácil: pocos han hecho tanto como él por impulsar la normalización asociada a EIDAS y EIDAS2 y las tecnologías de registro distribuido en particular.  Ha participado activamente en la normalización nacional e internacional (DIN, ISO, BSI, etc.) en este campo durante muchos años y representa a Alemania en ISO para el desarrollo de un estándar global en gestión de registros y blockchain.

Defendí que los libros mayores electrónicos cualificados (qDLT) son una evolución coherente de la infraestructura de confianza europea: enlazan la conservación cualificada de firmas y sellos, el archivo electrónico y la ordenación cronológica de registros. Lo desarrollé después en De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT).

El foro de ENISA y el CA Day

El foro y el CA Day reunieron a supervisores, prestadores cualificados, organismos de evaluación de la conformidad e instituciones europeas y nacionales. El eje fue el estado de implantación de la Cartera en cada Estado miembro, junto con la futura Cartera Europea de Empresa, el Reglamento de Ciberresiliencia, la normalización y la criptografía postcuántica.

El grupo de expertos de certificación de carteras

La semana terminó con trabajo técnico, no con un congreso abierto. Como miembro del AHWG de ENISA, participé el 17 y 18 en la reunión sobre el esquema candidato de certificación de ciberseguridad de las carteras y los requisitos de seguridad de los prestadores de servicios relacionados. Es el trabajo que después se traduce en normas europeas y en cómo se evaluarán las carteras, y enlaza directamente con la sesión 13 de Sophia Antipolis, donde Eric Vetillard (ENISA) presenta el marco europeo de certificación.

Sophia Antipolis: las normas que sostienen la Cartera

Del 29 de septiembre al 1 de octubre, en el «ETSI/CEN workshop on EU Digital Framework centring on the EU Identity Wallet» ETSI y CEN repasan en Sophia Antipolis, junto a la Comisión Europea y ENISA, el estado de la normalización que da soporte a la Cartera. Abre Ultan Mulligan (ETSI) y, en tres días y quince sesiones, se recorre casi todo el ecosistema:

  • Planes de normalización de la DG CONNECT, CEN TC 224, ETSI TC ESI y ENISA.
  • Pilotos y carteras nacionales: WE BUILD, APTITUDE y las carteras francesa y polaca.
  • Declaraciones electrónicas de atributos: protocolos (OpenID4VC, ISO mdoc, perfiles de ETSI), reglamentos de esquema (rulebooks) y la identidad de GLEIF como declaración.
  • Privacidad: control de acceso, RGPD, pruebas de conocimiento cero y verificación de edad.
  • Onboarding e identificación remota: ataques de inyección biométrica, requisitos europeos para productos biométricos y la visión de Dinamarca.
  • Confianza: registro y certificados de acceso de partes usuarias, listas de confianza y su internacionalización, y modelos de confianza alternativos.
  • Firma, pruebas y certificación: firma remota desde la Cartera, planes de prueba de la Comisión, OpenID, ISO y ETSI, y el marco europeo de certificación de ciberseguridad.
  • Servicios financieros y Cartera de Empresa: euro digital, casos de pago de la SEPA, banca abierta y el impacto del futuro Reglamento sobre la Business Wallet en las normas de ETSI y CEN, incluidos los servicios de entrega electrónica certificada.

Es, en la práctica, el mapa de lo que falta por cerrar antes y después del 24 de diciembre.

WE BUILD y APTITUDE: los pilotos a gran escala

Los dos pilotos lanzados en septiembre y octubre de 2025 son el banco de pruebas donde las normas se encuentran con casos de uso reales. En Sophia Antipolis los presentan Laurent Bailly (Visa) por WE BUILD y Philippe Nieto (Ministerio del Interior francés) por APTITUDE.

PilotoCoordinaciónParticipantesEnfoque
WE BUILDMinisterio de Asuntos Económicos y KVK (Países Bajos), Bolagsverket (Suecia)Casi 200 entidades de los 27 Estados miembros; unos 25 M€ en 24 mesesEmpresas (B2B, B2G, B2C): KYC, representación legal, poderes de firma, titularidad real; 13 casos de uso
APTITUDEFrancia (ANTS / France Titres)Más de 140 organizaciones de 13 paísesCredenciales de viaje, permiso de circulación móvil, billetes y check-in, pagos con autenticación reforzada

WE BUILD aporta además su propio reglamento de esquema, que presenta Esther Makaay (Signicat). Entre sus participantes hay unos 30 prestadores cualificados de servicios de confianza, lo que confirma que las declaraciones cualificadas de atributos y la firma son piezas centrales del modelo.

Los países ante el 24 de diciembre

El Reglamento (UE) 2024/1183 obliga a cada Estado miembro a ofrecer al menos una cartera certificada antes del 24 de diciembre de 2026. Según un análisis reciente de Brussels Signal, la mayoría llegará tarde:

  • Italia es el caso más avanzado, con cerca de 8 millones de usuarios mensuales.
  • Alemania prevé el lanzamiento el 2 de enero de 2027, nueve días después del plazo.
  • Países Bajos ha retrasado el despliegue a finales de 2027.
  • Bulgaria aún redacta la ley nacional necesaria para emitir carteras.

En Sophia Antipolis toman la palabra dos implantaciones nacionales: la francesa (Philippe Nieto) y la polaca (Joanna Koczorowska, Centro Central de Tecnologías de la Información). También se presentan el registro alemán de partes usuarias (Mirko Molik, SPRIND) y la visión danesa sobre identificación remota (Simon Holmgaard).

Después del plazo llega la presión de la demanda: la aceptación obligatoria por bancos y otras partes usuarias privadas se escalona durante 2027.

La agenda y sus protagonistas

Estos son los ponentes y moderadores del encuentro, sesión a sesión.

DíaSesiónModeraciónPonencias y ponentes
29 sept, 13:00Bienvenida—Ultan Mulligan (ETSI)
29 sept1. Planes de normalizaciónFranziska Granc (Nimbus)DG CONNECT: Paolo De Rosa y Stavros Kounis · CEN: Aylin Kip (Secretaría CEN TC 224) y Alban Feraud (presidente CEN TC 224) · ETSI: Andrea Röck (vicepresidenta ETSI TC ESI) · ENISA: Philippe Magnabosco
29 sept2. Implantación de la Cartera y pilotosFranziska Granc (Nimbus)WE BUILD: Laurent Bailly (Visa) · APTITUDE y cartera francesa: Philippe Nieto (Ministerio del Interior de Francia) · Cartera polaca: Joanna Koczorowska (Centro Central de TI de Polonia)
30 sept3. Control de acceso y RGPDAndreea Prian (IDAKTO)Control de acceso a los activos de la Cartera (CEN): Jan Lindquist (LinalTec) · Política de divulgación integrada (ETSI): Michal Tabor (Obserwatorium.biz) · Funciones de apoyo al RGPD: Konrad Lanz (GReev)
30 sept4. Declaraciones electrónicas de atributos: protocolosMirko Molik (SPRIND)OpenID4VC: Joseph Heenan (OpenID Foundation) · ISO mdoc: ponente por confirmar · Perfiles EAA de ETSI: Juan Carlos Cruellas (UPC)
30 sept5. Pruebas de conocimiento cero y declaraciones de la unidad de carteraJean-Emmanuel Perez Hernandez (Nowina)ZKP aplicado a la Cartera: Peter Altmann (DIGG) · WUA: Sebastian Elfors (IDnow) · Política de verificación de edad: Paolo De Rosa (DG CONNECT) · Requisitos técnicos de verificación de edad: Paloma Llaneza (Certeidas, ETSI STF 681)
30 sept6. Declaraciones de atributos: general y reglamento de esquemaWim Coulier (itsme)Interfaz del reglamento de esquema: Viktor Varga (Microsec) · Reglamento de WE BUILD: Esther Makaay (Signicat) · Identidad GLEIF como declaración: Christoph Schneider (GLEIF)
30 sept7. Verificación remota de la identidadAndrea Röck (SGDSN)Verificación de identidad: Jon Ølnes (Signicat) · Ataques de inyección biométrica: Chris Allgrove (Ingenium Biometric Laboratories) · Requisitos europeos para productos biométricos: Raúl Sánchez-Reillo (Universidad Carlos III de Madrid) · Visión de Dinamarca: Simon Holmgaard (DGIST) · Laboratorio de pruebas: Kevin Carta (Cabinet Louis Reynaud)
30 sept8. Onboarding de PID y declaraciones de atributosAndrea Röck (SGDSN)Onboarding de PID (CEN): Alban Feraud (IN Smart Identity) · Política de emisión de declaraciones (ETSI): Paloma Llaneza (Certeidas) · Identidad en el onboarding (ENISA): Eric Vetillard
30 sept9. Registro y certificados de partes usuariasFranziska Granc (Nimbus)Certificados de acceso: Iñigo Barreira (Sectigo) · Registro y certificados: Michal Tabor (Obserwatorium.biz) · Registro alemán: Mirko Molik (SPRIND)
30 sept10. Modelos de confianzaIñigo BarreiraModelos alternativos: Steffen Schwalm (CEN TC 19) · Listas de confianza eIDAS: Jean-Emmanuel Perez Hernandez (Nowina) · Certificados cualificados para la emisión pública de declaraciones: Viktor Varga (Microsec) · Internacionalización de las listas de confianza: Hiroshi Nakatake (GLEIF Japón)
1 oct11. La firma y la CarteraMichal Tabor (Obserwatorium.biz)Requisitos de firma remota: Andrea Röck (SGDSN) · Protocolos de firma remota: Luigi Rizzo (InfoCert) · Sistemas fiables de firma en servidor: Jan Kjærsgaard (INGROUP) · Arquitectura y protocolos del Cloud Signature Consortium: Thomas Pedersen (Cryptomathic)
1 oct12. Pruebas de la CarteraAndrea Röck (SGDSN)Planes de prueba de la Comisión: Oliver Terbu (CE) · Pruebas ISO mdoc: Kenichi Nakamura (Panasonic) · Pruebas OpenID: Joseph Heenan (OpenID Foundation) · Pruebas ETSI: Juan Carlos Cruellas (UPC) y Laurent Velez (ETSI)
1 oct13. Certificación de la CarteraRaúl Sánchez-Reillo (UC3M)Marco europeo de certificación: Eric Vetillard (ENISA) · Grupo informal de naciones: Stéfane Mouille (CLR Labs) · Registro de riesgos: Elżbieta Andrukiewicz (CEN) · Aplicación criptográfica segura: Jan Kjærsgaard (INGROUP / CEN) · Dispositivo criptográfico seguro: Annegret Schöffel (BSI / GlobalPlatform) · Pruebas de ciberseguridad de la instancia: Kevin Carta (Cabinet Louis Reynaud / CEN)
1 oct14. Carteras y servicios financierosMichal Tabor (Obserwatorium.biz)Euro digital: Fabien Deboyser (NXP) · Casos de pago de la SEPA para eIDAS: Lorenzo Gaston (Smart Payment Association) · Certificados para banca abierta: Luigi Rizzo (InfoCert)
1 oct15. Hacia la Cartera Europea de EmpresaArno Fiedler (vicepresidente ETSI TC ESI)Planes regulatorios de la Comisión: Paolo De Rosa y Stavros Kounis · Impacto en normas ETSI: Paloma Llaneza (Certeidas) · Impacto en normas CEN: Alban Feraud · ERDS al servicio de la Business Wallet: Juan Carlos Cruellas (UPC)
1 oct, 15:15Clausura—Arno Fiedler (ETSI) · Alban Feraud (CEN) · Paolo De Rosa (CE)

Destaca la presencia española: Paloma Llaneza, Iñigo Barreira, Juan Carlos Cruellas y Raúl Sánchez-Reillo intervienen o moderan en nueve de las quince sesiones.

La apuesta de EADTrust

En EADTrust llevamos años siguiendo de cerca la identidad digital europea, y este mes lo confirma: estar en Ginebra, Tallin y Sophia Antipolis es parte de nuestro compromiso por entender el mercado desde dentro y ayudar a impulsarlo. Como prestador cualificado de servicios de confianza, queremos estar listos para emitir declaraciones cualificadas de atributos, facilitar la firma desde la Cartera y acompañar a las partes usuarias que tendrán que aceptarla en 2027.

Ese seguimiento lo compartimos en usercentric.id, el escaparate de EADTrust sobre la identidad centrada en el usuario. Allí recogemos los avances de la Cartera en España y en Europa: explicaciones sobre su funcionamiento, el marco del Reglamento eIDAS2, qué empresas deberán adaptarse y un directorio de actores del ecosistema.

Y queremos traer esa conversación a España: junto con Garrigues estamos preparando un nuevo encuentro para primeros de diciembre, a las puertas del plazo del 24 de diciembre. Daremos los detalles muy pronto.

Si su organización se está preparando para la Cartera, puede escribirnos a info@eadtrust.com, llamar al 91 716 05 55 o visitar www.eadtrust.eu.
English Summary

Geneva, Tallinn and Sophia Antipolis: a September following the European Digital Identity Wallet.

Less than three months before 24 December, when every Member State must offer at least one certified EUDI Wallet, I have taken part in three key meetings:

  • Geneva (1-3 Sept). Global Digital Collaboration Conference. Together with Albi Rodríguez of Garrigues, I followed the sessions and talked with speakers and attendees to prepare a new event in Spain in early December, one that will go further than the event we held in April at the Observatorio Legaltech Garrigues-ICADE.
  • Tallinn (14-18 Sept). I joined the ETSI ESI Open Session as a panellist to talk about the standardisation of qualified electronic ledgers (qDLT), attended ENISA’s Trust Services and eID Forum and the CA Day, and closed the week with ENISA’s expert group on wallet certification.
  • Sophia Antipolis (29 Sept – 1 Oct). Across fifteen sessions, ETSI and CEN review the standards behind the Wallet: electronic attestations of attributes, zero-knowledge proofs, age verification, the relying party register, remote signing, certification and the upcoming European Business Wallet.

I also look at the WE BUILD and APTITUDE pilots and at how Member States are progressing: Italy is ahead, while most will miss the deadline.

At EADTrust we follow this market closely to help it grow, and we share what we learn on usercentric.id, our showcase of developments in Spain and across Europe.

#EUDIWallet #eIDAS2 #DigitalIdentity #ETSI #CEN #ENISA #TrustServices
Candidatura de Ismael Arribas a la Presidencia del Subcomité CTN71/SC307 «Blockchain y tecnologías de registro distribuido»


Se ha abierto el plazo para votar las candidaturas a la Presidencia del Subcomité CTN 71/SC 307 «Blockchain y tecnologías de registro distribuido» de UNE. Ismael Arribas es uno de los candidatos a la presidencia.

Cuando Ismael me llamó, me dijo: “sería un honor, si prospera la candidatura, que estés a mi lado como Vicepresidente”. Como Presidente de la Comisión de Blockchain de AMETIC, este ofrecimiento resulta un refuerzo que con gusto estoy dispuesto a compartir con su candidatura.

El subcomité ha funcionado porque ha sabido articular expertos de administraciones, empresas, asociaciones, universidad y prestadores de servicios. Esa es la cultura que conviene preservar.

Gracias a César Pérez-Chirinos

Cualquier relevo que no comience con el agradecimiento sería injusto. César Pérez-Chirinos ha presidido el CTN 71/SC 307 desde su constitución, en marzo de 2017, y lo ha hecho con la discreción, el rigor y la constancia que exige un órgano de normalización.

Bajo su presidencia, España no se limitó a seguir el trabajo internacional: contribuyó a definirlo. El subcomité se alineó con ISO/TC 307 y con CEN/CLC JTC 19, y dio cauce a un hito que todavía hoy se cita como referencia: la UNE 71307-1, primer estándar mundial sobre gestión de identidades digitales descentralizadas basada en blockchain y otras DLT, después elevado al ámbito europeo.

César ha sostenido durante años una posición española coherente en foros donde es fácil fragmentarse. Ha representado al subcomité con la mirada de quien conoce tanto la tecnología como las exigencias de un entorno regulado (su trayectoria en el Banco de España no es un detalle menor) y ha permitido que el trabajo técnico primara sobre las adscripciones de cada uno. Esa es una deuda colectiva. Gracias, César, por el tiempo, por la paciencia institucional y por haber dejado el listón alto.

Ismael Arribas: el candidato que ha estado en todos los frentes de trabajo

Si hay un rasgo que distingue a Ismael Arribas no es la visibilidad puntual, sino la continuidad en los grupos de trabajo. Quienes participan en el ámbito de la normalización saben que el valor no está en la reunión plenaria, sino en las horas de redacción, de comentarios, de «liaisons», de conciliación de textos y de seguimiento de ítems que avanzan a un ritmo distinto en ISO, en CEN-CENELEC, en ETSI o en UIT.

Ismael no ha sido un observador periférico. Ha sido, y es, vicepresidente del propio CTN-UNE 71/SC 307. A escala internacional es convenor del ISO/TC 307/WG 3, Smart contracts and their applications, el grupo que trabaja la taxonomía, la clasificación y el encaje de los contratos inteligentes en sistemas DLT.

Esa responsabilidad no es aislada. Su actividad se ha extendido, de forma sostenida, por varios de los espacios en los que se decide de verdad la agenda:

  • Convenor del PNE 71308 en UNE, sobre el uso de blockchain y DLT para la gestión de evidencias digitales.
  • Participación y liaison entre CEN/CLC JTC 19 y ETSI ISG PDL, además de rapporteur en este último.
  • Cofundador de INATBA y copresidente de su Comité de Estándares.
  • Enlace entre ISO/TC 307 y ISO/TC 292 (seguridad y resiliencia).
  • Presencia en ITU-T, incluida la vicepresidencia del grupo de aplicaciones y servicios del Focus Group sobre el metaverso.
  • Asesoría en normalización para LACChain y el BID Lab.

También ayudó a la gobernanza de Alastria y fue el lider de su comisión de estándares.

Ese mapa no es un currículum ornamental. Es la prueba de que ha invertido esfuerzo en todos los grupos de trabajo relevantes, nacionales e internacionales, no solo en el que le resultaba más cómodo. Quien ha coordinado el WG3 de contratos inteligentes, ha impulsado normas nacionales de evidencias digitales y ha mantenido los puentes con ETSI, CEN-CENELEC, INATBA e ITU entiende la interdependencia real del programa de trabajo: identidad, gobernanza, sostenibilidad, smart contracts, interoperabilidad y usos.

Hay un dato reciente que resume bien esa capacidad de ejecución: Ismael fue el convenor del ISO/TC 307/WG 3 que impulsó la reunión internacional del comité en Valladolid, en junio de 2024, con el apoyo de UNE, del Ayuntamiento y de la Agencia de Innovación de la ciudad. Convertir a España en sede de la plenaria mundial no es un gesto protocolario; es el resultado de años de presencia técnica y de credibilidad ante secretarías y delegaciones.

Por eso su candidatura a la Presidencia es la evolución natural de quien ya ha hecho el trabajo menos vistoso: estar, aportar, convenir y sostener el hilo entre el subcomité español y los foros en los que se escriben las normas que después adoptamos.

Una propuesta para la nueva etapa del CTN 71/SC 307

La candidatura parte de la continuidad con el trabajo realizado desde 2017 y propone reforzar al CTN 71/SC 307 como punto español de referencia para la normalización de blockchain y las tecnologías de registro distribuido. La prioridad será anticipar los ámbitos en los que la normalización pueda aportar interoperabilidad, seguridad jurídica, confianza y capacidad de adopción industrial.

Esto requiere mantener una participación española activa en ISO/TC 307 y CEN/CLC JTC 19, reforzar la coordinación con otros organismos como ETSI e ITU-T y favorecer la participación de administraciones públicas, empresas, pymes, universidades, centros de investigación, prestadores de servicios de confianza y otras organizaciones relevantes.

Especial atención deberán recibir la interoperabilidad, los contratos inteligentes, la gestión de evidencias digitales, la identidad y las credenciales cuando resulte pertinente el uso de DLT, la tokenización, la gobernanza, la sostenibilidad y la relación entre estas tecnologías y los nuevos marcos regulatorios europeos.

La Presidencia supone la coordinación y servicio al Subcomité: facilitar consensos, promover nuevas iniciativas normativas, mejorar la conexión entre los trabajos nacionales e internacionales y favorecer que España mantenga una presencia relevante en la construcción de los estándares que definirán la próxima generación de infraestructuras digitales de confianza.

Animo a las vocalías a ejercer el voto con conocimiento de causa. Y, sea cual sea el resultado, el subcomité seguirá necesitando lo que César practicó durante años: rigor, paciencia y sentido de país.

Actualización (2.10.2026)

Finalmente Ismael Arribas ha sido elegido Presidente del Subcomité CTN71/SC307 «Blockchain y tecnologías de registro distribuido».

Gracias a todos los participantes


ENISA anticipa el borrador de la norma de evaluación de las Carteras de Identidad Digital de la UE


La Agencia europea ENISA acaba de lanzar una consulta pública sobre el borrador del esquema candidato de certificación para la Cartera de Identidad Digital Europea (EUDI Wallet), tras su desarrollo por el Grupo de Trabajo Ad Hoc (Ad Hoc Working Group) auspiciado por ENISA y del que me honro en formar parte.

Tras la adopción del Reglamento que establece el Marco Europeo de Identidad Digital (EIDAS2), la Comisión Europea solicitó a ENISA que apoyara la certificación de las Carteras de Identidad Digital Europea, incluyendo el desarrollo de un esquema europeo de certificación de ciberseguridad conforme al Cybersecurity Act.

Ahora, la Agencia europea ENISA publica el borrador de la norma y lo somete a una consulta pública.

La consulta pública tiene como objetivo validar los principios y la organización general del esquema propuesto, así como recopilar comentarios sobre los elementos del borrador y sus anexos. El plazo para enviar respuestas finaliza el 30 de abril de 2026.

Próximo seminario web

ENISA organizará un webinar para presentar el borrador del esquema candidato de la EUDI Wallet y responder preguntas: el Miércoles 8 de abril, de 15:00 a 16:30 CEST.

Esquemas nacionales de certificación de la EUDI Wallet

En febrero de 2026, ENISA firmó un Acuerdo de Contribución por 1,6 millones de euros con la Comisión Europea, con una duración de dos años, para apoyar el desarrollo, despliegue e implementación de esquemas nacionales de certificación de la Cartera de Identidad Digital Europea.

Financiado por el Programa Europa Digital (DEP) 2025–2027, el acuerdo establece los siguientes ámbitos de actividad:

  • Desarrollo de esquemas nacionales de certificación por parte de los Estados miembros
  • Aumento del conocimiento, capacidades y confianza mutua entre los Estados miembros y el ecosistema de certificación
  • Incremento de la capacidad y eficacia operativa para los Estados miembros y el ecosistema
  • Inicio de la alineación y transición efectiva desde los esquemas nacionales hacia un esquema europeo de certificación de ciberseguridad

Los Estados miembros deberán proporcionar al menos una Cartera de Identidad Digital Europea certificada antes de finales de 2026.

ENISA apoyará a la Comisión Europea y a los Estados miembros en la definición de controles de ciberseguridad en el ámbito de la identificación digital, facilitando su adopción oportuna en toda la UE.

¿Qué es la EUDI Wallet?

El uso de carteras digitales (EUDI Wallet, European Union Digital Identity Wallet) es un paso clave hacia una identificación fluida y segura tanto en el mundo físico como en el digital. Garantiza la seguridad y la protección de la privacidad de los usuarios y de sus datos personales.

El esquema de certificación verificará que cada cartera cumple altos requisitos de seguridad.

Hasta 2026, las implementaciones de carteras digitales rara vez habían pasado por procesos formales de certificación. El desarrollo de esquemas de certificación responde a la necesidad de un marco coherente de ciberseguridad que facilite el cumplimiento para los fabricantes, mejore la transparencia y apoye el uso seguro de productos y servicios digitales.

Las Carteras de Identidad Digital Europea también se debatirán en la Conferencia Europea de Certificación de Ciberseguridad 2026, titulada “Construir confianza mediante la certificación: las afirmaciones de seguridad deben demostrarse, no prometerse”, el 15 de abril de 2026 en Chipre.

Esquema de Certificación propuesto (EUDIW v0.4.614) para Revisión Pública

Esta publicación es una versión preliminar del esquema candidato de certificación de EUDIW (Esquema Europeo de Certificación de Ciberseguridad para las Carteras de Identidad Digital Europeas —EUDI Wallets— y los sistemas de identidad electrónica bajo los cuales se proporcionan).

El documento es el resultado del trabajo conjunto de los expertos del Ad Hoc Working Group (creado según lo previsto en el Artículo 48.2 del Reglamento (UE) 2019/881 «Ley de Ciberseguridad») y se presenta como base para una revisión pública, cuyo objetivo es:

  • Validar los principios y la organización general del esquema propuesto.
  • Recoger comentarios y observaciones sobre los elementos del borrador y sus anexos.

El esquema aborda la certificación de la ciberseguridad de los servicios en la nube relacionados con:

  • Las Carteras de Identidad Digital Europea (EUDI Wallets).
  • Los sistemas de identidad electrónica que las sustentan.

El borrador se acompaña de una versión preliminar del documento:

  • Requisitos de Seguridad para Proveedores de Servicios Relacionados con la Cartera (Wallet-Related Service Provider Security Requirements), v0.5.614

Este documento se incluye solo como referencia y para obtener una opinión temprana sobre el enfoque seguido.

Está abierta una revisión pública mediante el siguiente formulario (EUDIW Public Review) con Fecha límite: jueves 30 de abril de 2026 (incluido)

Archivos disponibles

Referencias en inglés:

Servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad con los Expertos en Confianza


EADTrust anuncia su servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad, que conlleva la Resistencia a la Computación Cuántica (QRC), para empresas y organismos públicos, ante la prevista llegada de computadores cuánticos que podrán aplicar el algoritmo de Shor (o el de Grover) a los sistemas de cifrado y de firma electrónica.

En un mundo cada vez más digitalizado, en el que los datos son el activo más valioso de las empresas, la llegada de la computación cuántica representa tanto una oportunidad revolucionaria como una amenaza inminente. Como consultor en confianza digital y fundador de EADTrust, he seguido de cerca los avances en este campo, y recientemente hemos lanzado un nuevo servicio de consultoría especializado en el análisis de riesgos cuánticos en criptografía para empresas.

Este servicio no solo evalúa las vulnerabilidades actuales, sino que también proporciona un «roadmap» claro para transitar hacia la adopción de una criptografía post-cuántica (PQC), asegurando la resiliencia de los sistemas en un futuro próximo.

Este tipo de iniciativas de consultoría y evaluación, sin duda será impulsado de forma similar por las grandes consultoras, pero una de las diferencias es que EADTrust puede proporcionar «bloque constructivos» para incorporar a las infraestructuras de las empresas, por su rol de Prestador Cualificado de Servicios de Confianza.

Ya el año 2025 ha sido bautizado como el «año de la cuántica»: la Asamblea General de las Naciones Unidas lo proclamó oficialmente como el Año Internacional de la Ciencia y la Tecnología Cuánticas (IYQ, por sus siglas en inglés). Han sido 100 años desde la publicación del artículo con el que Werner Heisenberg alumbró una nueva mecánica para el mundo atómico. Fue el primero de una serie de trabajos, escritos por él y otros autores —entre los que se encuentran, por ejemplo, Erwin Schrödinger, Max Born, Pascual Jordan, Paul A. Dirac y Wolfgang Pauli— con los que erigieron de forma coral la mecánica cuántica.

Esta «celebración» reconoce que la ciencia cuántica ha ido influyendo en nuestra vida cotidiana de formas invisibles pero esenciales. Dio lugar a los semiconductores y a los láseres, por citar unos pocos de los cambios que han impulsado.

En el terreno de la Computación Cuántica, 2025 significó un marco de anuncios relevantes: Procesadores cuánticos más estables, con miles de qubits coherentes, permitieron simulaciones que superan en algunas tareas a los superordenadores clásicos, corrigiendo errores (ruido cuántico) que antes limitaban su utilidad.

Empresas como IBM, Google y startups especializadas demostraron aplicaciones reales en optimización logística. Eventos globales, conferencias y campañas de divulgación, como las organizadas por la UNESCO, destacaron el potencial de la cuántica para abordar desafíos como la ciberseguridad, convirtiendo 2025 en un catalizador para la «segunda revolución cuántica».

Sin embargo, este entusiasmo no oculta algunas sombras: la posibilidad de descifrar claves utilizadas en la criptografía actual.

Desde ese punto de vista, la computación cuántica no es una amenaza hipotética; es una realidad en evolución que pone en jaque los sistemas criptográficos que protegen datos sensibles en empresas de todo el mundo. Los algoritmos tradicionales, como RSA y ECC (Elliptic Curve Cryptography), se basan en problemas matemáticos difíciles para computadoras clásicas, como factorizar (encontrar los números primos que multiplicados dan la cifra) números grandes. Sin embargo, el algoritmo de Shor, propuesto en 1994, permite a una computadora cuántica resolver estos problemas mucho más rápido, rompiendo el cifrado en dias en lugar de millones de años.

Entre los riesgos más críticos destacan:

  • «Harvest Now, Decrypt Later» (Recolecta ahora, descifra después): Sistemas de inteligencia militar de otros países o ciberdelincuentes ya están recolectando datos cifrados hoy, esperando el momento en que las computadoras cuánticas escalables estén disponibles para descifrarlos. Según estimaciones de diferentes analistas del mercado, la criptografía asimétrica podría volverse vulnerable hacia 2030 y poco útil para 2035. Esto afecta a datos que requieren disponibilidad a largo plazo, como registros médicos, financieros o secretos industriales.
  • Vulnerabilidades en Infraestructuras Críticas: Sectores como banca, salud y cloud computing dependen de protocolos como TLS, para el cifrado de las comunicaciones que dejarían de ser útiles si nos se cambia el tipo de criptografía. Estimaciones recientes señalan que a lo sumo el 3% de las organizaciones ha implementado medidas de resistencia cuántica, dejando expuestas a la mayoría. En España, normativas como el Esquema Nacional de Seguridad (ENS) y el RGPD exigen protección de datos, pero muchas empresas subestiman el riesgo, con solo el 4% de líderes viéndolo como inminente en los próximos tres años.
  • Impacto Económico y Regulatorio: La transición tardía podría suponer ingentes pérdidas económicas por las nuevas brechas de seguridad.


En el lado positivo, ya existen estándares como los definidos por el NIST (National Institute of Standards and Technology) de Estados Unidos (con amplio consenso internacional) que describen en detalle los algoritmos PQC como CRYSTALS-Kyber y CRYSTALS-Dilithium, Sphincs+ y Falcon urgiendo a las empresas a adoptarlos para cumplir con regulaciones futuras.

Recientes avances en computación cuántica, como qubits más estables, aceleraron las expectativas de evolución del hardware haciendo imperativa una acción inmediata.

Metodología de EADTrust

En EADTrust, nuestra consultoría de análisis de riesgo cuántico se diseña para ser práctica y escalable, alineada con normativas europeas y españolas como el ENS, ENI y RGPD.

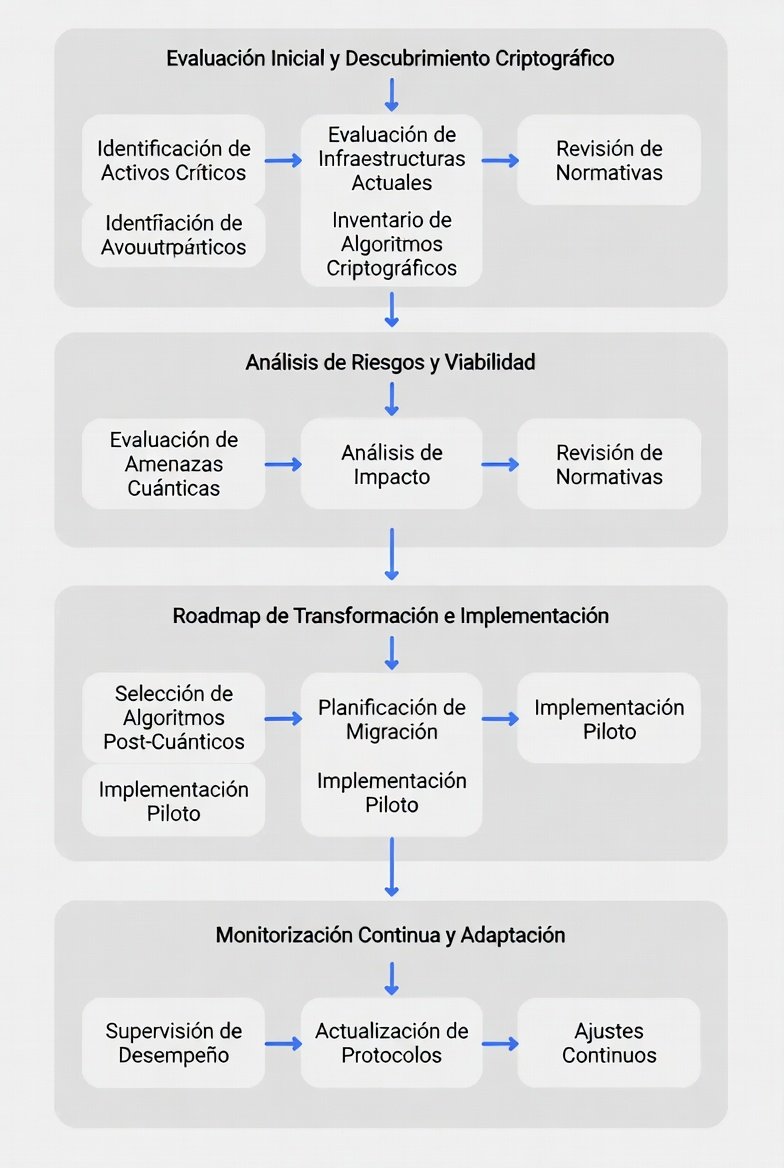
Se estructura en fases que transforman la criptografía desde un «enigma técnico» a un activo estratégico.

  1. Evaluación Inicial y Descubrimiento Criptográfico: Comenzamos con un diagnóstico exhaustivo del ecosistema digital de la empresa. Usando herramientas avanzadas, identificamos todos los activos criptográficos (claves, certificados, protocolos) en sistemas, clouds y aplicaciones. Esto incluye la creación de un Cryptographic Bill of Materials (CBOM), un inventario detallado que mapea vulnerabilidades cuánticas, priorizando datos sensibles por su valor y duración de protección necesaria.
  2. Análisis de Riesgos y Viabilidad: Evaluamos el impacto potencial mediante escenarios como «harvest now, decrypt later». Realizamos pruebas de viabilidad con algoritmos PQC estandarizados por NIST, cuantificando riesgos basados en activos (e.g., ¿qué pasaría si se rompe el cifrado de una base de datos de clientes?). Incorporamos principios de «cripto-agilidad» para permitir actualizaciones sin interrupciones operativas.
  3. Roadmap de Transformación e Implementación: Desarrollamos un plan personalizado para la transición a PQC. Esto incluye integración con marcos como Zero Trust, donde se aplican verificaciones continuas y mínimo privilegio. Recomendamos soluciones híbridas (clásica + post-cuántica) para una migración gradual, junto con formación para equipos. Finalmente, ofrecemos auditorías de cumplimiento para asegurar alineación con regulaciones.
  4. Monitorización Continus y Adaptación: La consultoría no termina en la implementación; incluimos revisiones periódicas para adaptarse a evoluciones en amenazas cuánticas, garantizando resiliencia a largo plazo.

Esta metodología no solo mitiga riesgos, sino que posiciona a las empresas como líderes en innovación, convirtiendo la amenaza cuántica en una oportunidad.

Nuestra propuesta añade un énfasis en el cumplimiento de la normativa europea y española, facilitando una comprensión accesible del mundo cuántico para decisores no técnicos.

2025 nos recordó que la fisca cuántica no es ciencia ficción, sino una fuerza transformadora también en el campo de la computación que exige preparación inmediata. Si tu empresa maneja datos críticos, contacta con EADTrust para un análisis inicial. La transición a la post-cuántica no es opcional; es esencial para sobrevivir en la era digital que se avecina. Llámanos al +34 91 716 0555 (desde España, también al 902 365 612).

Nuevo borrador de acto de ejecución de EIDAS2: Registro del usuario de la Cartera IDUE


Ayer, 2 de diciembre de 2025, se publicó en la plataforma «Have your say» de la Unión Europea una nueva consulta, abierta hasta el 30 de diciembre, sobre un nuevo borrador relativo a la Cartera IDUE.

Se trata del Registro de usuario de la Cartera.

COMMISSION IMPLEMENTING REGULATION (EU) …/… of XXX laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards onboarding of users to the European Digital Identity Wallets by electronic identification means conforming to assurance level high or by electronic identification means conforming to assurance level substantial in conjunction with additional remote onboarding procedures where the combination meets the requirements of assurance level high

REGLAMENTO DE EJECUCIÓN DE LA COMISIÓN (UE) …/… de XXX por el que se establecen normas de aplicación del Reglamento (UE) n.º 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la incorporación de usuarios a las Carteras de Identidad Digital Europea mediante medios de identificación electrónica que cumplan el nivel de aseguramiento alto o mediante medios de identificación electrónica que cumplan el nivel de aseguramiento sustancial, junto con procedimientos adicionales de registro a distancia, cuando la combinación cumpla los requisitos del nivel de aseguramiento alto.

Este es el Anexo:

List of reference standards and specifications

The standard ETSI TS 119 461 V2.1.1 (2025-02), clause 9.1 with title ‘Introduction, compliance with the present document, general requirements for all use cases’ and clause 9.5 with title ‘Use cases for additional identity proofing to enhance an identity proven by use of an eID from Baseline LoIP to Extended LoIP’ applies, with the following adaptations: 

  • 5 Operational risk assessment 
    • OVR-5-01: The requirements specified in ETSI EN 319 401 [1], clause 5 shall apply.  
    • NOTE 1: When the identity proofing is done by the provider of person identification data itself, the provider of person identification data’s risk assessment can cover the identity proofing. 
  • 7.10 Collection of evidence 
    • OVR-7.10-01: The requirements specified in ETSI EN 319 401 [1], clause 7.10 shall apply.  
    • NOTE 1: Long-term requirements for retention of evidence can be fulfilled by the provider of person identification data requesting the identity proofing instead of by the IPSP when the two are different entities.  
    • NOTE 2: The requirements of clause 8.5.2 of the present document apply. 
  • 7.11 Business continuity management
    • OVR-7.11-02: Processes for crisis management according to ETSI EN 319 401 [1], REQ-7.11.3-01X shall be as required by the identity proofing context and the obligations of the provider of person identification data relying on the IPSP’s service.
  • 7.12 Termination and termination plans 
    • OVR-7.12-01: The requirements specified in ETSI EN 319 401 [1], clause 7.12, excluding REQ-7.12-11, shall apply. 
    • NOTE: When the IPSP and the provider of person identification data requesting the identity proofing are different entities, they can agree mutual or unilateral assistance in establishing termination plans. 
  • 9.2.3.4 Use case for automated operation
    • USE-9.2.3.4-04: The IPSP shall establish target values for the FAR and FRR, based on a risk analysis and its threats intelligence procedure, by following the methodology established in the ENISA report ‘Methodology for sectoral cybersecurity assessments’ [i.28] or an equivalent methodology, in fully automated identity proofing processes. These target values shall be equal to or lower than those set for hybrid use cases, when they exist. The IPSP shall maintain these target values for FAR and FRR consistently, supported by a risk analysis and its threats intelligence procedure.   (6) 8.3.3 Validation of physical identity document  
  • VAL-8.3.3-21: The effectiveness of the measures for complying with the requirements VAL-8.3.3-05X, VAL-8.3.3-05A, VAL-8.3.3-05B, VAL-8.3.305C, VAL-8.3.3-07A and VAL-8.3.3-07X, shall be tested by an accredited laboratory or a national competent authority, whenever they are designated, at the latest by 19 August 2027 and then be repeated every second year. 
  • 9.5.3 Use case for enhancing identity proofing to Extended LoIP by use of a previously captured reference face image
    • USE-9.5.3-01: An identity proofing process fulfilling the requirements for Extended LoIP from one of the use cases described in clauses 9.2.1, 9.2.2, or 9.2.3 of the present document, or it has been previously been peer reviewed or certified by an accredited conformity assessment body to comply with assurance level high in accordance with Regulation (EU) No 910/2014 [i.25] shall be used to capture a reference face image and to bind the necessary identity attributes to this reference face image. 
  • 8.2.4 Use of existing eID means as evidence
    • [CONDITIONAL] COL-8.2.4-02X: If the Baseline LoIP is targeted, the eID means shall have been notified at least at eIDAS LoA substantial or shall have been assessed by an independent conformity assessment body to fulfil the requirements for an eIDAS substantial eID or eIDAS high eID. The independent conformity assessment body shall be accredited as per Article 3 (18) of Regulation (EU) No 910/2014 [i.25], and, if all applicable requirements are fulfilled, the assessment shall result in a certificate of compliance based on a certification audit. This formal certification process shall be based on a security evaluation process that refers to the levels of assurance defined for notified electronic identification means or for certified European Digital Identity Wallets under Regulation (EU) No 910/2014 [i.25] and shall include rigorous testing to evaluate resistance against potential security threats. These evaluations shall employ pertinent technical standards to demonstrate robustness against such attacks. 

Estándares de ETSI actualizados en 2025 para acompañar a los actos de ejecución de #EIDAS2 o definir funcionalidades de la Cartera IDUE


El Reglamento (UE) 2024/1183, conocido como eIDAS 2.0, fue publicado el 30 de abril de 2024 en el Diario Oficial de la Unión Europea y entró en vigor el 20 de mayo de 2024.

Este marco normativo modifica el Reglamento original eIDAS de 2014 (UE 910/2014) para fortalecer la identidad digital europea, introduciendo elementos clave como las Carteras de Identidad Digital Europea (EUDI Wallets o IDUE en español), que son aplicaciones móviles o servicios en la nube que permiten a los ciudadanos y empresas gestionar de forma segura y privada sus identidades digitales, atributos personales (como diplomas o carnets de conducir) y transacciones transfronterizas. El objetivo es garantizar interoperabilidad, control de sus datos por parte del usuario y aceptación obligatoria por parte de sectores privados clave (banca, telecomunicaciones, etc.) a partir de finales de 2027.

Los Actos de Ejecución (Implementing Acts) son regulaciones complementarias adoptadas por la Comisión Europea para detallar las especificaciones técnicas, certificaciones y procedimientos. Estos actos son cruciales para la implementación práctica de eIDAS 2.0. Hasta noviembre de 2025, se han adoptado varios lotes:

  • Primer lote (publicado el 4 de diciembre 21 de 2024): Cinco actos clave que establecen especificaciones técnicas para las Carteras IDUE, como requisitos para certificados cualificados, incorporación de usuarios y formatos de listas de confianza (Trusted Lists). Esta publicación marca el inicio de cómputo de varios plazos importantes, por su entrada en vigor el 24 de diciembre,
  • Lotes posteriores (2025): Incluyen el segundo lote (publicado en 2 partes: el 7 de mayo y el 30 de julio) el tercer lote (publicado en 2 partes: el 30 de julio y el 5 de septiembre) y el cuarto lote (publicado el 28 de octubre) con 25 actos acumulados hasta ese momento), enfocados en servicios de confianza (firmas electrónicas, sellos, notificaciones) y declaraciones electrónicas de atributos (Electronic Attestations of Attributes o EAA). Estos actos incorporan referencias explícitas a estándares de ETSI para garantizar conformidad.

Los Estados miembros deben ofrecer al menos una Cartera IDUE gratuita a todos los ciudadanos y residentes para finales de 2026 (24 meses tras la entrada en vigor de los actos del primer lote).

Rol de ETSI en la Evolución de Estándares

El Instituto Europeo de Normas de Telecomunicaciones (ETSI), y el CEN (Comité Europeo de Normalización), son los organismos principales encargados de desarrollar y actualizar los estándares técnicos que soportan eIDAS 2.0. Estos estándares aseguran interoperabilidad, seguridad y privacidad de las Carteras IDUE y de los servicios de confianza.

Tras la publicación de eIDAS 2.0, ETSI ha acelerado su trabajo para alinear las normas con los nuevos requisitos, incorporando tecnologías como credenciales verificables (basadas en W3C y OpenID) y resistencia post-cuántica. La evolución de los estándares ETSI no es un «reinicio», sino una extensión y actualización de los existentes (serie TS 119 para eIDAS 1.0), adaptados a las Carteras IDUE y los actos de ejecución.

El proceso incluye:

  • Desarrollo paralelo: Mientras se negociaba en los Trílogos el texto del reglamento eIDAS 2.0 (2021-2024), ETSI elaboró borradores basados en el documento de Arquitectura y Marco de Referencia (ARF, la última versión a noviembre 2025 es la 2.7.3).
  • Incorporación en actos de ejecución: Los actos referencian explícitamente «listas de estándares de referencia» de ETSI, como se establece en el Artículo 5a del Reglamento
  • Talleres y consultas: Eventos como el Taller ETSI/CEN de septiembre 2024 presentaron avances y demostraciones de pilotos, con consultas abiertas para influir en los borradores.

ETSI ha publicado borradores y versiones finales en 2024-2025, enfocados en interfaces, perfiles de seguridad y certificación para la Cartera IDUE y el resto de Servicios de Confianza.

A continuación, se incluyen las principales actualizaciones (o normas nuevas) publicadas por ETSI en 2025:

  1. ETSI TS 119 602 V1.1.1 (2025-11) – Electronic Signatures and Trust Infrastructures (ESI); Lists of trusted entities; Data model. Listas de entidades de confianza; Modelo de datos
  2. ETSI EN 319 401 V3.2.1 (2025-11)– – Electronic Signatures and Trust Infrastructures (ESI); General Policy Requirements for Trust Service Providers. Requisitos generales de Política para Prestadores de Servicios de Confianza. Se está preparando una actualización.
  3. ETSI TS 119 542 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Use of EU Digital Identity Wallets and electronic signatures for identification with Smart Contracts. Uso de Carteras de Identidad Digital de la UE y firmas electrónicas para la identificación con contratos inteligentes.
  4. ETSI TS 119 541 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Smart Contracts using Electronic Ledgers. Requisitos normativos y de seguridad para los contratos inteligentes que utilizan archivos electrónicos con orden cronológico.
  5. ETSI TS 119 441 V1.3.1 (2025-10) -Electronic Signatures and Trust Infrastructures (ESI); Policy requirements for TSP providing signature validation services. Requisitos sw Política para los PSC que prestan servicios de validación de firmas.
  6. ETSI TR 119 540 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Standardization requirements for Smart Contracts based on Electronic Ledgers. Requisitos de estandarización para los contratos inteligentes basados en archivos electrónicos con orden cronológico.
  7. ETSI TS 119 475 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Relying party attributes supporting EUDI Wallet user’s authorization decisions. Atributos de las partes usuarias (informadas) que respaldan las decisiones de autorización de los usuarios de Cartera IDUE.
  8. ETSI TS 119 511 V1.2.1 (2025-10)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que ofrecen la conservación a largo plazo de firmas digitales o datos generales mediante técnicas de firma digital.
  9. ETSI TS 119 411-8 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 8: Access Certificate Policy for EUDI Wallet Relying Parties. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 8: Política de certificados de acceso para las partes usuarias (o informadas) de la Cartera IDUE.
  10. ETSI TR 119 411-4 V1.3.1 (2025-09) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 4: Checklist supporting audit of TSP against ETSI EN 319 411-1 or ETSI EN 319 411-2. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 4: Lista de verificación para la auditoría de los Prestadores de Servicios de Confianza (TSP) con arreglo a las normas ETSI EN 319 411-1 o ETSI EN 319 411-2. Se está preparando una actualización.
  11. ETSI TS 119 412-6 V1.1.1 (2025-09)– Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 6: Certificate profile requirements for PID, Wallet, EAA, QEAA, and PSBEAA (Public Sector Based Electronic Attestation of Attributes) providers. Perfiles de certificados; Parte 6: Requisitos de Perfil de Certificado para Prestadores de Servicios de DIP, Cartera, DEA, DECA y DEASP (Declaración electrónica de atributos basada en el sector público).
  12. ETSI TR 119 476-1 V1.3.1 (2025-08) – Electronic Signatures and Trust Infrastructures (ESI); Selective disclosure and zero-knowledge proofs applied to Electronic Attestation of Attributes; Part 1: Feasibility study. Divulgación selectiva y pruebas de conocimiento cero aplicadas a la Declaración Electrónica de Atributos; Parte 1: Estudio de viabilidad.
  13. ETSI TS 119 612 V2.4.1 (2025-08) – Electronic Signatures and Trust Infrastructures (ESI);Trusted Lists. Listas de Confianza
  14. ETSI TR 119 479-2 V1.1.1 (2025-07) – Electronic Signatures and Trust Infrastructures (ESI);Technological Solutions for the EU Digital Identity Framework; Part 2: EAA Extended Validation Services Framework and Application. Soluciones tecnológicas para el marco de identidad digital de la UE; Parte 2: Marco y aplicación de los servicios de validación ampliada de las DEA
  15. ETSI EN 319 421 V1.3.1 (2025-07)– Electronic Signatures and Trust Infrastructures (ESI); Policy and Security Requirements for Trust Service Providers issuing Time-Stamps. Requisitos de política y seguridad para los Prestadores de Servicios de Confianza que emiten sellos de tiempo. Se está preparando una actualización.
  16. ETSI EN 319 142-2 V1.2.1 (2025-07) – Electronic Signatures and Trust Infrastructures (ESI); PAdES digital signatures; Part 2: Additional PAdES signatures profiles. Firmas digitales PAdES; Parte 2: Perfiles de firmas PAdES adicionales.
  17. ETSI EN 319 412-4 V1.4.1 (2025-06) – Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 4: Certificate profile for web site certificates. Perfiles de certificados; Parte 4: Perfil de certificado para certificados de sitios web,
  18. ETSI EN 319 412-2 V2.4.1 (2025-06) . Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 2: Certificate profile for certificates issued to natural persons. Perfiles de certificados; Parte 2: Perfil de certificados para certificados expedidos a personas físicas.
  19. ETSI EN 319 412-5 V2.5.1 (2025-06) – Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 5: QCStatements. Perfiles de certificados; Parte 5: campos QCStatements de los certificados. Se está preparando una actualización.
  20. ETSI EN 319 412-1 V1.6.1 (2025-06) – Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 1: Overview and common data structures. Perfiles de certificados; Parte 1: Descripción general y estructuras de datos comunes. Se está preparando una actualización.
  21. ETSI EN 319 411-2 V2.6.1 (2025-06)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 2: Requirements for trust service providers issuing EU qualified certificates. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que expiden certificados; Parte 2: Requisitos para los Prestadores de Servicios de Confianza que expiden certificados cualificados de la UE. Se está preparando una actualización.
  22. ETSI TS 119 471 V1.1.1 (2025-05)– Electronic Signatures and Trust Infrastructures (ESI); Policy and Security requirements for Providers of Electronic Attestation of Attributes Services. Requisitos de Política y seguridad para los Prestadores de Servicios de Declaración Electrónica de Atributos.
  23. ETSI TS 119 411-5 V2.1.1 (2025-02)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 5: Implementation of qualified certificates for website authentication as in amended regulation 910/2014. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 5: Implementación de certificados cualificados para la autenticación de sitios web según el Reglamento 910/2014 modificado.
  24. ETSI TS 119 461 V2.1.1 (2025-02) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service components providing identity proofing of trust service subjects. Requisitos de política y seguridad para los componentes de servicios de confianza que proporcionan verificación de identidad de los sujetos de servicios de confianza.
  25. ETSI EN 319 411-1 V1.5.1 (2025-04)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 1: General requirements. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 1: Requisitos generales. Se está preparando una actualización.

Todavía se siguen desarrollando los estándares de ETSI, y hay varios en estado Draft (Borrador) que se espera que se publiquen pronto.

Versión 2.6 del documento ARF de la Cartera IDUE en español


Se incluye al final del artículo la traducción al español del documento Arquitectura y Marco de Referencia (ARF) V2.6 de la Cartera de Identidad Digital Europea.

La última versión del documento Arquitectura y Marco de Referencia (ARF) para la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE, o EUDI Wallet en inglés) es la 2.6 , publicada el 13 de octubre de 2026.

Este documento se actualiza regularmente en el repositorio de GitHub de la Comisión Europea y se alinea con el Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183). Desde la versión 1.10 incorpora retroalimentación de los 4 pilotos a gran escala y ajustes para interoperabilidad.

El objetivo principal del ARF es proporcionar un conjunto de especificaciones técnicas, estándares comunes y mejores prácticas para desarrollar una solución interoperable, segura y basada en normas para la Cartera IDUE.

Esto incluye definiciones de arquitectura del ecosistema (emisoras, carteras, proveedores de servicios), protocolos de intercambio de información, requisitos de seguridad y privacidad (como divulgación selectiva de datos y políticas de control de atributos), y guías para la implementación en Estados miembros.

Facilita la integración con el Reglamento eIDAS 2, asegurando que las carteras funcionen de manera transfronteriza sin comprometer la soberanía de datos del usuario.

La Cartera Digital (EUDI Wallet) representa un avance clave en la identidad digital europea, permitiendo a los ciudadanos y residentes de la UE controlar de forma segura y autónoma su identidad digital, almacenando y compartiendo credenciales (declaraciones de atributos) selectivamente sin revelar datos innecesarios. Entre sus beneficios principales:

  • Acceso simplificado a servicios: Identificación con un solo clic para trámites públicos (impuestos, sanidad) y privados (bancos, educación, viajes), eliminando la necesidad de múltiples contraseñas y documentos físicos.
  • Privacidad y control: Los usuarios deciden qué atributos compartir (ej. edad sin nombre completo), con registro de transacciones para rastreo y cumplimiento del RGPD. Incluso se podrá retirar el consentimiento de cesión de datos personales con posterioridad de forma muy sencilla.
  • Interoperabilidad transfronteriza: Válida en toda la UE, facilita movilidad laboral, educativa, turística y de negocios.
  • Seguridad reforzada: Usa cifrado avanzado, biometría y firmas electrónicas cualificadas, y se espera que reduzca fraudes y costes administrativos.

En resumen, transforma la interacción digital en algo más eficiente, sencillo y centrado en el usuario, con expectativas de adopción del 80% de la población para 2030.

Obligatoriedad de adopción de protocolos técnicos para aceptar la interacción con las carteras de identidad para ciertas empresas y sectores

La aceptación de la Cartera IDUE por ciertas empresas será obligatoria a partir de las navidades de 2027, coincidiendo con la disponibilidad plena de las carteras en todos los Estados miembros (cada país debe ofrecer al menos una versión gratuita) que deberán ofrecerla en las navidades de 2026.

Sin embargo, el uso por ciudadanos es voluntario.

Las empresas obligadas no pueden rechazarla como medio de identificación electrónica si el servicio lo requiere, ya que implicaría el incumplimiento del Reglamento eIDAS y lo que llevaría aparejada la aplicación de sanciones.

Los sectores obligados incluyen tanto el sector público (todas las administraciones) como el privado en áreas esenciales donde la verificación de identidad es clave. A continuación, una tabla con los principales:

SectorEjemplos de aplicación obligatoriaRazón de obligatoriedad
TransportePermisos de conducir móviles, billetes de tren/aviónVerificación de identidad para movilidad segura.
EnergíaContratos de suministro, medidores inteligentesAcceso a servicios básicos con control de datos.
Banca y finanzasApertura de cuentas, transacciones PSD2/3Cumplimiento AML y seguridad financiera.
Seguridad socialPensiones, subsidiosAcceso a prestaciones públicas.
SaludRecetas electrónicas, historiales médicosIntercambio seguro de datos sensibles (RGPD).
Agua y suministrosContratos de abastecimientoServicios esenciales de infraestructura.
Servicios postalesEnvíos certificados, notificacionesVerificación para entregas seguras.
EducaciónInscripciones, diplomas digitalesReconocimiento transfronterizo de credenciales.
TelecomunicacionesActivación de SIM, contratos de telefoníaRegistro de usuarios y prevención de fraudes.
Plataformas digitales grandesRedes sociales (ej. Facebook, Instagram)Autenticación para servicios de alto impacto.

Estos sectores deben integrar interfaces compatibles con el ARF para aceptar credenciales de la cartera. Otros sectores privados pueden adoptarla voluntariamente para mayor eficiencia.

Todavía no se ha detallado el régimen sancionador específico para España salvo los marcos generales de la Unión Europea, como el del Reglamento (UE) 2022/2065 del Parlamento Europeo y del Consejo de 19 de octubre de 2022 relativo a un mercado único de servicios digitales y por el que se modifica la Directiva 2000/31/CE (Reglamento de Servicios Digitales).

Aquí os ofrezco el documento ARF de la Cartera IDUE en su Versión 2.6 traducida al español por mi (Julián Inza):

He procurado usar ciertos términos en español de forma consistente, evitando, por ejemplo utilizar las palabras «monedero» o billetera» ya que la palabra «cartera» se adapta mejor a la idea de recoger en ella documentos y declaraciones de atributos y tenerlos disponibles según los necesite su usuario, para presentarlos a las partes interesadas (partes informadas).

Y a continuación incluyo la versión 2.6 del ARF en inglés:

Como resumen gráfico de la Cartera IDEU (EUDI Wallet) y de su ecosistema se incluye este diagrama:

Ante las dudas que pueden surgir a las entidades obligadas, ofrecemos en EADTrust un servicio de resolución de dudas sobre eIDAS 2 y Cartera IDUE y otro de implementación de interfaces de «Fuentes Auténticas» y «Partes Interesadas».

Podéis llamar al (+34) 917160555.

Se acaban de publicar varios reglamentos de ejecución adicionales de #EIDAS2


En el DOCE del 30 de septiembre se han publicado 6 reglamentos de ejecución que conocíamos en estado de borrador. Son los siguientes:

Español

CIR-2025-1929-ES Reglamento de Ejecución (UE) 2025/1929 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la vinculación de la fecha y la hora con los datos y al establecimiento de la exactitud de las fuentes de información temporal para el suministro de sellos cualificados de tiempo electrónicos

CIR-2025-1942-ES Reglamento de Ejecución (UE) 2025/1942 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los servicios cualificados de validación de firmas electrónicas cualificadas y los servicios cualificados de validación de sellos electrónicos cualificados

CIR-2025-1943-ES Reglamento de Ejecución (UE) 2025/1943 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia para los certificados cualificados de firma electrónica y los certificados cualificados de sello electrónico

CIR-2025-1944-ES Reglamento de Ejecución (UE) 2025/1944 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia de los procesos de envío y recepción de datos en los servicios cualificados de entrega electrónica certificada y en lo que respecta a la interoperabilidad de tales servicios

CIR-2025-1945-ES Reglamento de Ejecución (UE) 2025/1945 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la validación de las firmas electrónicas cualificadas y de los sellos electrónicos cualificados y a la validación de las firmas electrónicas avanzadas basadas en certificados cualificados y de los sellos electrónicos avanzados basados en certificados cualificados

CIR-2025-1946-ES Reglamento de Ejecución (UE) 2025/1946 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los servicios cualificados de conservación de firmas electrónicas cualificadas y de sellos electrónicos cualificados

English

CIR-2025-1929-EN Commission Implementing Regulation (EU) 2025/1929 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards the binding of date and time to data and establishing the accuracy of the time sources for the provision of qualified electronic time stamps

CIR-2025-1942-EN Commission Implementing Regulation (EU) 2025/1942 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards qualified validation services for qualified electronic signatures and qualified validation services for qualified electronic seals

CIR-2025-1943-EN Commission Implementing Regulation (EU) 2025/1943 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards reference standards for qualified certificates for electronic signatures and qualified certificates for electronic seals

CIR-2025-1944-EN Commission Implementing Regulation (EU) 2025/1944 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards reference standards for processes for sending and receiving data in qualified electronic registered delivery services and as regards interoperability of those services

CIR-2025-1945-EN Commission Implementing Regulation (EU) 2025/1945 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards the validation of qualified electronic signatures and of qualified electronic seals and the validation of advanced electronic signatures based on qualified certificates and of advanced electronic seals based on qualified certificates

CIR-2025-1946-EN Commission Implementing Regulation (EU) 2025/1946 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards qualified preservation services for qualified electronic signatures and for qualified electronic seals

Qué son los OID y qué papel juegan en ellos los PEN (Private Enterprise Numbers)


Los OIDs (Object Identifiers o Identificadores de Objeto) son elementos fundamentales en los certificados X.509, que se utilizan en las infraestructuras de clave pública (PKI) para crear etiquetas y contenidos que forman parte de los certificados. También se usan para identificar sistemas en contextos de gestión de red SNMP.

SNMP es un tipo de protocolo que permite a los administradores supervisar el estado del hardware y el software de una red. Los dispositivos habilitados para SNMP pueden supervisarse de forma remota con herramientas que muestran el estado de la red para realizar el seguimiento de su rendimiento y la disponibilidad. Los OID forman parte del sistema de identificación de equipos y aplicaciones.

Aunque hay varios organismos en los que gestionar las secuencias numéricas de OID para garantizar que identifican de manera única un concepto, los OID gestionados a través de la herramienta Private Enterprise Numbers (PEN) de la Internet Assigned Numbers Authority (IANA) son los más extendidos.

La norma técnica de referencia (de la codificación ASN1) es la de ITU-T, «Information technology – ASN.1 encoding rules: Specification of Basic Encoding Rules (BER), Canonical Encoding Rules (CER) and Distinguished Encoding Rules (DER)«, ITU-T Recommendation X.690, February 2021.

Características principales de los OIDs

  • Representación: Los OIDs se representan como una serie de números separados por puntos, formando una estructura jerárquica.
  • Unicidad: Cada OID es único a nivel mundial, lo que permite identificar de manera inequívoca diferentes elementos dentro de un certificado.
  • Estandarización: Proporcionan un enfoque estandarizado para nombrar e identificar elementos en la estructura del certificado X.509.

Funciones de los OIDs en certificados

Los OIDs cumplen diversas funciones importantes en los certificados X.509:

  1. Identificación de algoritmos: Especifican los algoritmos criptográficos utilizados para la firma y verificación de certificados.
  2. Definición de tipos de claves: Identifican diferentes tipos de claves criptográficas empleadas en los certificados.
  3. Especificación de políticas: Definen políticas específicas asociadas con la emisión y uso de certificados.
  4. Usos extendidos de claves: Indican los propósitos para los cuales se puede utilizar la clave pública de un certificado.
  5. Atributos de sujeto y emisor: Definen varios atributos como nombre común, unidad organizativa, país, etc.

Ejemplos de OIDs comunes

  • 2.5.4.3: Corresponde al «Nombre común» dentro de un Nombre distinguido (DN) de un certificado.
  • 1.2.840.113549.1.1.11: Identifica el algoritmo RSA-SSA-PSS para firmas digitales.
  • 2.5.29.15: Indica la extensión «Uso de clave».
  • 0.4.0.1862.1.1: Representa la declaración de certificado cualificado (QcCompliance).

Los OIDs son esenciales para comprender y procesar los certificados X.509 de manera coherente en diferentes sistemas y aplicaciones en todo el mundo. Su uso garantiza la interoperabilidad y la seguridad en el complejo ecosistema de la infraestructura de clave pública.

Private Enterprise Numbers (PEN)

Los Private Enterprise Numbers (PEN) son identificadores únicos asignados por la Internet Assigned Numbers Authority (IANA) a organizaciones para diversos propósitos dentro de estándares de red y protocolos. Se utilizan principalmente en la identificación de objetos dentro de esquemas de numeración, como en OID (Object Identifiers). Estos identificadores son los más adoptados por los Prestadores de Servicios de Certificación y comienzan con la secuencia de números; 1.3.6.1.4.1.

Por ejemplo, el de EADTrust es 1.3.6.1.4.1.501.

En la web de IANA es posible solicitar y consultar los identificadores PEN. También hay un listado completo de PEN – Private Enterprise Numbers.

Uso en Prestadores de Servicios de Certificación (PSC)

En el contexto de los Prestadores de Servicios de Certificación (PSC) y la infraestructura de clave pública (PKI), los PENs son esenciales porque:

  1. Definen OID personalizados: Los PSC necesitan OIDs para definir sus políticas de certificación, perfiles de certificados, extensiones personalizadas y atributos dentro de certificados digitales.
  2. Garantizan unicidad: Como los OIDs se utilizan en certificados digitales y listas de revocación (CRLs), cada autoridad de certificación (CA) necesita identificadores únicos, y un PEN asignado por IANA garantiza que no haya colisiones.
  3. Facilitan la interoperabilidad: Muchas entidades gubernamentales y privadas exigen que los PSC definan sus propias políticas de certificación usando OIDs únicos, los cuales derivan de su PEN.

FIPS PUB 203, FIPS PUB 204 y FIPS PUB 205 Normalización de la criptografía resistente a la Computación Cuántica


Actualización de las normas PQC FIPS y pruebas de interoperabilidad

La reciente publicación de los borradores FIPS PUB 203, FIPS PUB 204 y FIPS PUB 205 por el NIST abre la fase implementación de los algoritmos criptograficos resistentes a la Computación Cuántica.

Se han recibido comentarios de cada una de las propuestas de estandarización:

También desde el IETF se ha llevado a cabo una «Hackaton» para explorar la implementación de los algoritmos PQC en la emisión de certificados y en la gestión de comunicaciones TLS o firmas de documentos electrónicos.

Este proceso facilitará la interoperabilidad de diferentes implementaciones. El éxito de cualquier implantación de certificados y claves públicas depende de su capacidad para interoperar eficazmente.

También es preciso avanzar en la compatibilidad de DTLS, Datagram Transport Layer Security, la base del soporte de las comunicaciones TLS.

Normalización de ETSI

También ETSI va publicando informes técnicos y propuestas de normalización que contribuirán a la interoperabilidad:

  1. ETSI GR QSC 001 V1.1.1 (2016-07) Quantum-Safe Cryptography (QSC); Quantum-safe algorithmic framework
  2. ETSI GR QSC 006 V1.1.1 (2017-02) Quantum-Safe Cryptography (QSC); Limits to Quantum Computing applied to symmetric key sizes
  3. ETSI GR QSC 003 V1.1.1 (2017-02) Quantum Safe Cryptography; Case Studies and Deployment Scenarios
  4. ETSI GR QSC 004 V1.1.1 (2017-03) Quantum-Safe Cryptography; Quantum-Safe threat assessment
  5. ETSI TR 103 570 V1.1.1 (2017-10) CYBER; Quantum-Safe Key Exchanges
  6. ETSI TR 103 617 V1.1.1 (2018-09) Quantum-Safe Virtual Private Networks
  7. ETSI TR 103 618 V1.1.1 (2019-12) CYBER; Quantum-Safe Identity-Based Encryption
  8. ETSI TR 103 619 V1.1.1 (2020-07) CYBER; Migration strategies and recommendations to Quantum Safe schemes
  9. ETSI TS 103 744 V1.1.1 (2020-12) CYBER; Quantum-safe Hybrid Key Exchanges An update is in preparation. 
  10. ETSI TR 103 823 V1.1.2 (2021-10) CYBER; Quantum-Safe Public-Key Encryption and Key Encapsulation
  11. ETSI TR 103 616 V1.1.1 (2021-09) CYBER; Quantum-Safe Signatures
  12. ETSI TR 103 692 V1.1.1 (2021-11) CYBER; State management for stateful authentication mechanisms
  13. ETSI TR 103 949 V1.1.1 (2023-05) Quantum-Safe Cryptography (QSC) Migration; ITS and C-ITS migration study