Archivo de la categoría: Conformidad normativa

Cartera de Identidad Digital Europea: nuevo borrador de Real Decreto, a información pública (y con prisas)


El Ministerio para la Transformación Digital y de la Función Pública ha abierto el trámite de audiencia e información pública sobre el proyecto de real decreto por el que se regula el ecosistema de cartera europea de identidad digital en España de acuerdo con el marco europeo de identidad digital. Es la norma que debe completar en España el Reglamento eIDAS 2 en lo relativo a la cartera, y llega con muy poco margen: el plazo para enviar observaciones vence el 13 de octubre de 2026 y la cartera debe estar disponible, por mandato europeo, antes del 24 de diciembre de 2026.

He dedicado unos días a leer el borrador (versión V-12, de 29 de septiembre de 2026) y a compararlo con lo que ya han aprobado otros Estados miembros. Resumo aquí lo que regula, lo que echo en falta y cómo lo han resuelto fuera de nuestras fronteras, con la esperanza de animar a más personas y entidades a participar en el trámite.

Qué regula el proyecto

El proyecto es, sobre todo, una norma de designación de autoridades. En trece artículos, tres disposiciones adicionales y tres finales, reparte los papeles que el Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183, encomienda a los Estados miembros:

FunciónOrganismo designadoArtículo
Proveedor de la cartera del EstadoAgencia Estatal de Administración Digital (AEAD)7
Punto de contacto únicoAEAD2
Organismo de supervisiónDirección General de Ordenación de los Servicios de Digitalización y de Comunicación Audiovisual (DGOSDCA)3
Propietario del esquema de certificación y organismo certificadorCentro Criptológico Nacional (CCN)4 y 9
Acreditación de organismos de evaluación de la conformidadENAC5
Correspondencia transfronteriza de la identidadAEAD, Agencia Tributaria y Dirección General de la Policía6
Registro nacional de partes usuarias de las carterasAEAD11
Autorización de proveedores de certificados de acceso y de registroDGOSDCA12
Catálogo nacional de fuentes auténticasDirección General del Dato13

Las disposiciones adicionales regulan la verificación previa de quienes expidan declaraciones electrónicas cualificadas de atributos y de los organismos públicos que expidan declaraciones electrónicas de atributos desde una fuente auténtica, y la representación de España en el Grupo de Cooperación sobre la Identidad Digital Europea.

Un plazo demasiado corto

El anuncio se publicó el 1 de octubre de 2026 y las observaciones pueden enviarse hasta el 13 oct 2026 a audienciapublica.prdcarteradigital@digital.gob.es. Son siete días hábiles, contando con que el 12 de octubre es festivo: el mínimo que permite la Ley del Gobierno.

La razón está en el propio anuncio. El Consejo de Ministros acordó el 29 de septiembre de 2026 la tramitación urgente del proyecto (art. 27.1.a de la Ley 50/1997), lo que suprime la consulta pública previa y reduce la audiencia a siete días hábiles (art. 27.2.b). La primera ocasión que tiene la sociedad para opinar sobre la norma es también la última, y dura poco más de una semana.

El anuncio añade algunos detalles prácticos. Las aportaciones deben identificar a su autor (nombre o razón social, datos de contacto y, en su caso, representación). Se consideran públicas, salvo las partes que se marquen y justifiquen como confidenciales. Junto al proyecto se publica la Memoria del Análisis de Impacto Normativo. Y llama la atención que el órgano responsable sea la Agencia Estatal de Administración Digital, la misma que el proyecto designa como proveedor de la cartera, punto de contacto único y registrador de partes usuarias.

Llegados a esta fecha, se entiende la urgencia: el Reglamento obliga a proporcionar al menos una cartera antes del 24 de diciembre de 2026, y las partes usuarias privadas obligadas deberán aceptarla antes del 24 de diciembre de 2027. Pero la prisa no debería reducir la participación a un trámite formal. Esta propuesta debería haberse publicado con más antelación, pero aprovechemos el escaso margen.

Mi manía: «cartera de identidad digital europea»

Quienes me leen ya saben que escribo «Cartera de Identidad Digital Europea» y no «cartera europea de identidad digital», que es la traducción oficial del artículo 3.42 del Reglamento. Es una manía, lo reconozco, pero tiene fundamento: lo europeo es la identidad, no la cartera. En inglés, European Digital Identity Wallet, el bloque European Digital Identity califica entero a Wallet.

La propia versión española del Reglamento me da la razón en otros pasajes:

  • habla del «Grupo de Cooperación sobre la Identidad Digital Europea» (art. 46 sexies);
  • define la «etiqueta de confianza de la UE para la cartera de identidad digital» (art. 3.50);
  • y usa «marco europeo de identidad digital», donde el adjetivo sí corresponde al marco.

No me hago ilusiones: el francés, el italiano o el alemán también ponen el adjetivo «europeo» junto a la cartera. Por eso no propongo cambiar la definición por las bravas, sino una cláusula de equivalencia en el real decreto y una corrección de la versión española del Reglamento. Fuera de esta excepción, defiendo lo contrario: que el real decreto respete la terminología oficial, cosa que hoy no siempre hace. Usa «autenticación fuerte» en lugar de «autenticación reforzada de usuario», habla de carteras «autorizadas» cuando el Reglamento dice «proporcionadas» y llama de cuatro maneras distintas al organismo de supervisión.

Lo que echo en falta y lo que me choca

Un real decreto que solo designa autoridades se queda corto. Estas son las carencias que me parecen más relevantes:

  1. Supervisor y supervisado bajo el mismo techo. El artículo 46 bis exige que el organismo de supervisión actúe de forma independiente, pero DGOSDCA y AEAD pertenecen al mismo Ministerio.
  2. Un punto de contacto único que no es único. El artículo 46 quater pide uno solo para servicios de confianza, carteras y sistemas de identificación notificados; el proyecto lo designa solo para las carteras y no coincide con el supervisor de los Prestadores Cualificados de Servicios de Confianza.
  3. Nada sobre la verificación de atributos frente a fuentes auténticas. El artículo 45 sexies obliga a que los prestadores cualificados puedan contrastar domicilio, edad, titulaciones, poderes o datos societarios con la fuente correspondiente. Sin ese mecanismo no habrá mercado de declaraciones electrónicas cualificadas de atributos.
  4. Personas jurídicas y representación, ausentes. El Reglamento incluye a las personas jurídicas y a quienes actúan en nombre de otros; el proyecto solo contempla titulares de DNI o NIE.
  5. Solo la cartera del Estado. No hay procedimiento para reconocer carteras proporcionadas por mandato o de forma independiente, como permite el artículo 5 bis.2. No se indica la posibilidad de certificar las Carteras en esquemas de certificación de otros países.
  6. El número de DNI o NIE como atributo obligatorio, que facilita vincular la actividad del usuario entre partes usuarias. La definición del PID indica que este número es opcional y probablemente no se incluirá en relaciones con ciudadanos de otros países.
  7. Un requisito que el Reglamento no exige: condicionar la cualificación de los prestadores de declaraciones cualificadas a la conformidad con el esquema de certificación de las carteras.
  8. Barreras a prestadores de otros Estados miembros para expedir certificados de acceso de parte usuaria.

Qué han hecho otros Estados miembros

Varios países ya han aprobado o tramitan su normativa, casi siempre con rango de ley y con bastante más contenido que la mera designación de autoridades. Doy el título en español y en la lengua original, y un resumen de lo principal. Los artículos citados proceden de los textos consultados y conviene contrastarlos con la publicación oficial.

Alemania — proyecto de ley en el Bundestag

Proyecto de Ley de aplicación de las disposiciones de la Unión sobre la Cartera de Identidad Digital Europea y de modificación de otras disposiciones (DIdG) — Entwurf eines Gesetzes zur Durchführung der unionsrechtlichen Vorschriften über die Europäische Brieftasche für die Digitale Identität sowie zur Änderung anderer Rechtsvorschriften, BT-Drs. 21/7408, de 29 de julio de 2026. Audiencia pública en el Bundestag el 6 de octubre de 2026.

  • Tres modelos de provisión a elección del Ministerio Federal de Digitalización: directa, por contrato público o reconociendo carteras privadas.
  • La Agencia Federal de Redes (BNetzA) es organismo de supervisión y punto de contacto único; la Oficina Federal de Administración (BVA), registrador de partes usuarias; la Oficina Federal de Seguridad de la Información (BSI), responsable de la certificación y de las violaciones de seguridad.
  • Datos de identificación de personas jurídicas a partir de los registros mercantil, de cooperativas, de fundaciones y de asociaciones; la representación se acredita con declaraciones electrónicas de atributos.
  • El emisor de los datos de identificación no puede ser el proveedor de la cartera, y este debe ser técnicamente incapaz de conocer su contenido.
  • En 24 meses, las autoridades federales deberán expedir sus documentos como declaraciones electrónicas de atributos, con valor equivalente a la forma escrita.
  • Multas de hasta 5 millones de euros o el 1 % del volumen de negocio (Ley de servicios de confianza).

Finlandia — en vigor desde el 1 de octubre de 2026

Proyecto de ley del Gobierno sobre la legislación complementaria del Reglamento de la UE relativo a la identificación electrónica transfronteriza, los servicios de confianza y la identidad digital europea — Hallituksen esitys eduskunnalle rajat ylittävää sähköistä tunnistamista, luottamuspalveluita ja eurooppalaista digitaalista identiteettiä koskevaa EU:n asetusta täydentäväksi lainsäädännöksi, HE 17/2026 vp. Incluye una nueva Laki digitaalisesta henkilöllisyystodistuksesta (Ley del documento de identidad digital).

  • Proveedor: la Agencia de Servicios Digitales y de Datos de Población (DVV). Supervisor y registrador: la Agencia de Transportes y Comunicaciones (Traficom), un organismo distinto.
  • Se admiten carteras privadas que cumplan los requisitos.
  • La Oficina de Patentes y Registros expide los datos de identificación de las personas jurídicas desde el Registro Mercantil.
  • Primera credencial: un certificado de identidad digital derivado del pasaporte o del documento de identidad.
  • Cartera gratuita y voluntaria; firma electrónica cualificada gratuita para uso no profesional.

Dinamarca — en vigor desde el 1 de abril de 2026

Ley sobre la cartera nacional de identidad digital — Lov om den nationale digitale identitetstegnebog, LOV nr. 301 af 24/02/2026.

  • La Agencia de Digitalización gestiona la cartera, el servicio de expedición de credenciales y el registro de partes usuarias.
  • Las autoridades responsables de fuentes auténticas deben expedir sus credenciales a través de ese servicio común.
  • Las entidades deben registrarse para recibir credenciales en línea, salvo para la mera verificación de edad; la Agencia puede suspender a quien actúe de forma fraudulenta.
  • Regula los efectos jurídicos de las credenciales, la responsabilidad e indemnización y el reparto de responsabilidades de tratamiento de datos.

Eslovaquia — en vigor desde el 1 de enero de 2025

Ley n.º 365/2024, de 27 de noviembre de 2024, por la que se modifica y completa la Ley n.º 272/2016 de servicios de confianza para las transacciones electrónicas en el mercado interior — Zákon z 27. novembra 2024, ktorým sa mení a dopĺňa zákon č. 272/2016 Z. z. o dôveryhodných službách pre elektronické transakcie na vnútornom trhu (n.º 365/2024 Z. z.).

  • El Ministerio del Interior proporciona la cartera y mantiene la lista de partes usuarias.
  • La Autoridad Nacional de Seguridad (NBÚ) supervisa tanto los servicios de confianza como el marco de la cartera.
  • Los proveedores de carteras deben ser prestadores cualificados de servicios de confianza o tener contrato con uno.
  • Multas de hasta 500.000 euros a proveedores de carteras y de hasta 5 millones o el 1 % a prestadores cualificados.

Luxemburgo — proyecto de ley

Proyecto de ley relativa a la implantación de la cartera de identidad digital europea y por la que se aplica el Reglamento (UE) 2024/1183 — Projet de loi relative à la mise en place du portefeuille européen d’identité numérique et portant mise en œuvre du règlement (UE) 2024/1183, n° 8583, presentado el 14 de julio de 2025.

  • Proveedor: el Centro de Tecnologías de la Información del Estado (CTIE). Supervisor: el Instituto Luxemburgués de Regulación (ILR), regulador independiente.
  • El registro de partes usuarias es público; para inscribirse se exige, entre otros, un certificado de antecedentes penales.
  • Los datos de identificación incluyen un número administrativo seudonimizado.
  • Inspecciones, medidas correctoras y multas de hasta 1 millón de euros; recurso ante el Tribunal administrativo.

Italia — en vigor, en fase de experimentación

Decreto-ley n.º 19, de 2 de marzo de 2024, de disposiciones urgentes para la aplicación del Plan de Recuperación — Decreto-legge 2 marzo 2024, n. 19, «Ulteriori disposizioni urgenti per l’attuazione del Piano nazionale di ripresa e resilienza (PNRR)», que introduce el artículo 64-quater del Código de la Administración Digital, «Sistema di portafoglio digitale italiano – Sistema IT-Wallet». Lo desarrolla el Decreto del Presidente del Consejo de Ministros de 31 de julio de 2026 sobre los organismos nacionales competentes para la identidad digital europea — «Organismi nazionali competenti per l’identità digitale europea».

  • Cartera pública en la aplicación IO, proporcionada por PagoPA, y carteras privadas acreditadas con requisitos de solvencia y seguros.
  • La Agencia para la Italia Digital (AgID) es organismo de supervisión, punto de contacto único y registrador; el Instituto Poligráfico (IPZS), proveedor de los datos de identificación; la Agencia Nacional de Ciberseguridad (ACN), propietaria del esquema de certificación.
  • Ocho declaraciones prioritarias, entre ellas títulos académicos, tarjeta sanitaria, permiso de conducir y tarjeta de discapacidad.

En tramitación o en estudio

  • Polonia: Projekt ustawy o zmianie ustawy o usługach zaufania oraz identyfikacji elektronicznej oraz niektórych innych ustaw (Proyecto de ley de modificación de la Ley de servicios de confianza e identificación electrónica y de otras leyes, UC122), publicado el 19 de febrero de 2026. Adapta mObywatel, ofrece firma cualificada gratuita para uso no profesional y obliga a las fuentes auténticas a ofrecer verificación a los prestadores cualificados.
  • Chequia: Návrh zákona, kterým se mění zákon č. 297/2016 Sb., o službách vytvářejících důvěru pro elektronické transakce, zákon č. 250/2017 Sb., o elektronické identifikaci, a zákon č. 634/2004 Sb., o správních poplatcích (Proyecto de ley por el que se modifican las leyes de servicios de confianza, de identificación electrónica y de tasas administrativas), aprobado por el Gobierno en marzo de 2026. La cartera la operará un concesionario privado.
  • Suecia: SOU 2024:45 Kompletterande bestämmelser till EU:s reviderade förordning om elektronisk identifiering (Disposiciones complementarias al Reglamento revisado de la UE sobre identificación electrónica), informe de 2024 que propone separar proveedor (Digg) y supervisor (PTS), admitir carteras privadas y sanciones de hasta 5 millones de euros.

Participar, aunque el tiempo apriete

La comparación deja una conclusión clara: España necesitará, además de este real decreto, una norma con rango de ley que regule aspectos pendientes no cubiertos por el Reglamento EIDAS2: el valor jurídico de las declaraciones electrónicas de atributos y el encaje de la cartera con la Ley 39/2015, uso de Cl@ve, Carpeta Ciudadana, utilización en Lexnet y Citius… Pero lo urgente es mejorar el texto que hoy está en audiencia.

Animo a todas las partes interesadas en los servicios de confianza a leer el proyecto y enviar sus observaciones, hasta el 13 de octubre de 2026, a audienciapublica.prdcarteradigital@digital.gob.es.

Quien quiera comentar conmigo estas ideas y otras que se le ocurran puede escribirme a julian (at) inza.net . También puede contactar con EADTrust en info@eadtrust.com o en el 91 716 05 55.
Rumbo a Poznań: Trusted Economy Forum 2026


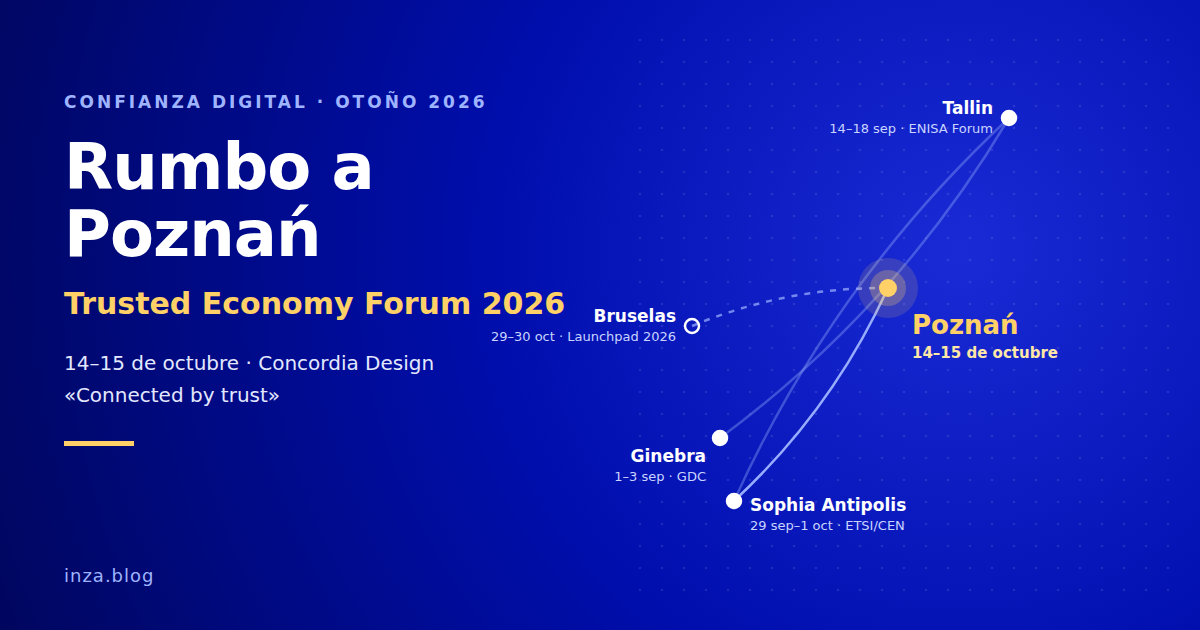
Después de Ginebra, Tallin y Sophia Antipolis, la siguiente parada de este otoño dedicado a la confianza digital será Poznań. Los días 14 y 15 de octubre asistiré al Trusted Economy Forum 2026, uno de los encuentros europeos con más solera en firma electrónica, identificación y servicios de confianza. Llega en el mejor momento: a dos meses del plazo de diciembre de 2026 en que los Estados miembros deben poner a disposición de sus ciudadanos la Cartera Europea de Identidad Digital.

Como conté en mi artículo sobre Ginebra, Tallin y Sophia Antipolis, cada foro aporta una pieza distinta del puzle. Ginebra aportó la gobernanza global, Tallin la certificación y los prestadores cualificados, y Sophia Antipolis la normalización y los grandes pilotos. Poznań añade algo que no siempre se encuentra en otros escenarios: el punto de vista de quienes ya están integrando carteras, firmas y verificación de identidad en procesos reales de bancos, aseguradoras, administraciones locales y empresas.

Un foro con casi dos décadas de historia

El Trusted Economy Forum es heredero del European Electronic Signature Forum, que celebró 19 ediciones. Entre 2020 y 2023 lo organizó Asseco Data Systems, y desde 2024 lo organiza Obserwatorium.biz. Pocas citas europeas pueden presumir de una continuidad así en el sector de la confianza digital.

El lema de este año es «Connected by trust». Se espera a cerca de 300 participantes de unos 20 países, con representación de la administración pública, la empresa, la universidad y la industria tecnológica. La sede es Concordia Design, en Poznań, y las sesiones serán en inglés con traducción simultánea al polaco.

El comité de programa reúne a nombres muy conocidos en el sector:

  • Arno Fiedler (Nimbus Technologieberatung), referente del ETSI ESI.
  • Sławomir Górniak, experto en Ciberseguridad de ENISA.
  • Viky Manaila, presidenta del Cloud Signature Consortium.
  • Andrzej Ruciński, Experto en identificación y firma electrónica. Presidente en Grupos de normalización
  • Dariusz Szostek, CEO de Szostek Digital y Profesor de la Universidad de Silesia
  • Michał Tabor, Socio de Obserwatorium.biz Experto en identificación y firma electrónica. Editor de estándares en ETSI.

ETSI figura como patrocinador honorífico.

Un programa en seis módulos

El programa cubre todo el recorrido de la confianza digital, desde la regulación hasta la experiencia del usuario:

  1. On the way to European Identity Wallets. How prepared are we? Estado de la implantación de la EUDI Wallet antes de diciembre de 2026.
  2. Trust trends. Nuevos servicios, mercados y tecnologías, entre ellos la criptografía postcuántica, la procedencia del contenido generado por IA y el Pasaporte Digital de Producto.
  3. Digital market players. Cómo funcionar en el mercado digital de forma eficiente y conforme a la normativa.
  4. Trust in action! Servicios de confianza, carteras e identificación remota aplicados en empresas y administraciones.
  5. Customer in the centre! La experiencia de usuario en los servicios de confianza y la identificación electrónica.
  6. Global Trust Services. Interoperabilidad y expansión internacional de los servicios de confianza.

Los temas de fondo son los que marcan la agenda europea: la cartera, la firma, el sello y la entrega electrónica certificada, y las declaraciones electrónicas de atributos. También el impacto del Marco Europeo de Identidad Digital y del Sistema Nacional de Ciberseguridad polaco, los modelos de negocio de la identidad digital y la administración electrónica.

Me parece un acierto que el programa combine conferencias con muchos debates. Es en los debates donde aparecen las preguntas que las presentaciones no siempre responden.

Ponentes que merece la pena escuchar

El cartel reúne a más de 60 intervinientes. Varios ya me los he encontrado en otros foros de este año, lo que confirma que se está formando una comunidad europea estable en torno a la cartera.

  • Carteras nacionales.
    • Joanna Koczorowska y Rafał Sionkowski (COI) presentarán la cartera polaca.
    • Adrian Bieschke y Björn Boening, del Ministerio Federal de Asuntos Digitales, explicarán la implantación alemana.
    • Giorgia Dragoni (Politecnico di Milano) abrirá con el panorama europeo de las carteras.
  • Certificación. Elżbieta Andrukiewicz, del Instituto Nacional de Telecomunicaciones de Polonia, hablará de la certificación de la EUDI Wallet, un tema que seguimos de cerca en el grupo ad hoc de ENISA.
  • Pilotos y ecosistema europeo.
    • Kevin Meijer (Asociación de Pagos de Países Bajos) y Xavier Juredieu (EUROPEUM-EDIC), ambos del consorcio WE BUILD.
    • Juredieu hablará además de la hoja de ruta de EBSI.
  • Prestadores de confianza.
    • Andrea Sassetti (Aruba PEC y AssoCertificatori), Igor Marcolongo (Tinexta InfoCert) y Marcin Szulga (Asseco Data Systems).
    • Arno Fiedler, sobre C2PA y credenciales de contenido.
    • Guillaume Forget (Cryptomathic), sobre el Cloud Signature Consortium como pilar de la interoperabilidad. Coincidimos de nuevo con el CSC tras la cumbre de Bogotá.
  • Experiencia de usuario e integración.
    • Adrian Doerk (Lissi) y Andreas Freitag (Procivis).
    • Aleksandra Nowak (IDENTT), sobre la integración de las partes usuarias.
  • Sector financiero. VISA, BNP Paribas, ING Leasing, BIK y FinTech Poland llevarán el debate a los pagos y la banca.
  • Mirada global. Karen Mkoyan (imID) presentará el ecosistema de Armenia, alineado con eIDAS. Es una prueba de que el modelo europeo ya se exporta.

Por qué Poznań, y por qué ahora

Lo que distingue al Trusted Economy Forum es su equilibrio. Junta a reguladores y a quienes despliegan, a grandes prestadores y a startups, y a la visión europea con la experiencia de un país, Polonia, que tiene uno de los ecosistemas de identidad digital más activos de la Unión. Que en el mismo programa convivan la cartera, la firma en la nube, la criptografía postcuántica, la procedencia del contenido de IA y el Pasaporte Digital de Producto refleja muy bien hacia dónde va el sector.

Además, el calendario no podría ser más oportuno. Dos semanas después se celebra en Bruselas el EU Digital Identity Wallet Launchpad 2026, del 29 al 30 de octubre. Es la segunda edición de la cita que comenté en EUDI Wallets Launchpad 2025. Seguramente asistiré también, así que Poznań será un buen ensayo de lo que allí se verá. Y en diciembre llegará el evento sobre identidad digital y Business Wallet que preparamos con el Observatorio Legaltech Garrigues-ICADE, continuación de la jornada del 28 de abril.

Volveré de Poznań con notas y contactos, y los compartiré aquí. Si vas a estar allí, escríbeme y nos vemos en Concordia Design.

Enlaces

Servicios societarios digitales para las juntas de accionistas de 2027


Los servicios societarios digitales son los servicios electrónicos que permiten a una sociedad cumplir por medios telemáticos las obligaciones de su vida corporativa, dejando a la vez prueba fiable de ese cumplimiento: publicar en su web la convocatoria de la junta y la documentación que la ley exige, habilitar canales de comunicación con los accionistas y permitirles asistir, delegar y votar a distancia. Los presta un tercero de confianza, ajeno a la sociedad, que genera evidencias electrónicas independientes, fechadas con sellos cualificados de tiempo y verificables por notarios, registradores y tribunales. Así, lo que antes se acreditaba con anuncios en prensa, actas presenciales o la simple declaración de los administradores se acredita ahora con pruebas técnicas que, cuando proceden de un servicio de confianza cualificado, gozan de presunción legal de autenticidad e integridad.

Por qué ahora

En el último trimestre del año las sociedades cierran sus presupuestos, y las juntas generales ordinarias se concentran en el primer semestre: la junta ordinaria debe reunirse dentro de los seis primeros meses de cada ejercicio para aprobar las cuentas. Si en 2027 la sociedad va a publicar su convocatoria en la web, ofrecer voto o asistencia a distancia o, si es cotizada, habilitar el Foro Electrónico de Accionistas, conviene presupuestarlo ahora.

La Ley de Sociedades de Capital (LSC) y el Real Decreto-ley 5/2023, que regula las modificaciones estructurales (fusiones, escisiones, cesiones globales y traslados), imponen tres tipos de obligaciones que se resuelven con servicios digitales:

  1. Publicar documentos en la web corporativa y poder probarlo. La carga de la prueba de la inserción y de su fecha recae en la sociedad (art. 11 ter.2 LSC).
  2. Habilitar un Foro Electrónico de Accionistas, en el caso de las sociedades cotizadas (art. 539.2 LSC).
  3. Permitir la participación y el voto a distancia con garantías de identidad y seguridad, cuando los estatutos lo prevean o la junta sea exclusivamente telemática (arts. 182, 182 bis, 189 y 521 LSC).

EADTrust, prestador cualificado de servicios de confianza, presta los tres servicios: Publicación fehaciente (comprobación fehaciente de documentación en página web), Foro Electrónico de Accionistas y Voto Electrónico para Juntas de Accionistas. Este artículo repasa en qué consiste cada uno y en qué artículos se apoya. Está pensado para secretarios de consejo y abogados de sociedades, y lo acompaña un dosier en PDF con el texto literal de los preceptos.

Quién está obligado a qué

Las obligaciones varían según el tipo de sociedad y la operación.

ObligaciónSL y SA no cotizadaSA cotizadaBase legalServicio EADTrust
Web corporativaVoluntaria; si existe, debe acordarse, inscribirse y publicarse en el BORMEObligatoriaArts. 11 bis y 539.2 LSC—
Convocar la junta en la web y probar la inserción y su fechaSí, si tiene web inscritaSí, además de BORME o diario y web de la CNMVArts. 11 ter, 173 y 516 LSCPublicación fehaciente
Mantener publicada la documentación de la junta sin interrupciónSí, durante el plazo legalSí, desde la convocatoria hasta la juntaArts. 11 ter y 518 LSCPublicación fehaciente
Resultados de las votaciones en la web—En 5 días desde la juntaArt. 525.2 LSCPublicación fehaciente
Foro Electrónico de Accionistas—Obligatorio en cada juntaArt. 539.2 LSCForo Electrónico de Accionistas
Voto y delegación a distanciaSi lo prevén los estatutos (SA)Según estatutos; obligatorio si la junta es solo telemáticaArts. 189 y 521 LSCVoto Electrónico
Confirmación del voto electrónico—Recepción inmediata; registro y recuento a peticiónArt. 527 bis LSC y R. (UE) 2018/1212Voto Electrónico
Junta exclusivamente telemáticaSi lo autorizan los estatutos (2/3 del capital)Ídem, con voto anticipado y acta notarialArts. 182 bis y 521.3 LSCVoto Electrónico
Publicidad preparatoria de fusiones, escisiones y otras modificaciones estructuralesSí, si tiene webSíArts. 7 y 46 RDL 5/2023Publicación fehaciente

Para las cotizadas, no tener la web del artículo 539 LSC o no publicar en ella lo exigido es una infracción grave (art. 292.1.e de la Ley 6/2023, de los Mercados de Valores).

Publicación fehaciente: probar qué se publicó, cuándo y durante cuánto tiempo

El problema jurídico

Desde la Ley 1/2012, la web corporativa inscrita sustituye al BORME y a la prensa como medio de convocatoria de la junta (art. 173.1 LSC). Esa comodidad tiene un coste probatorio que recoge el artículo 11 ter LSC:

  • La sociedad debe garantizar la seguridad de la web, la autenticidad de lo publicado y el acceso gratuito, con posibilidad de descarga e impresión (apartado 1).
  • La carga de la prueba de la inserción y de su fecha corresponde a la sociedad (apartado 2).
  • Los administradores deben mantener lo insertado durante el plazo legal y responden solidariamente de los perjuicios causados por las interrupciones. Basta su declaración para acreditar el mantenimiento, pero «podrá ser desvirtuada por cualquier interesado mediante cualquier prueba admisible en Derecho» (apartado 3).
  • Si el acceso se interrumpe más de dos días consecutivos o cuatro alternos, no podrá celebrarse la junta convocada para el asunto afectado, salvo que el total de días de publicación efectiva alcance el plazo legal (apartado 4).

El plazo mínimo entre la convocatoria y la junta es de un mes en las sociedades anónimas y de quince días en las limitadas (art. 176 LSC). Las cotizadas deben mantener publicada «ininterrumpidamente» toda la documentación de la junta desde la convocatoria hasta su celebración (art. 518 LSC).

En las modificaciones estructurales el Real Decreto-ley 5/2023 va más allá: «la inserción en la web del proyecto y la fecha de la misma se acreditarán mediante la certificación del contenido de aquélla», que se remite al Registro Mercantil (art. 7.2).

Una declaración de los administradores es una prueba de parte. En caso de impugnación de la junta, lo que protege a la sociedad es una evidencia independiente, fechada y verificable.

Cómo funciona el servicio

La Publicación fehaciente de EADTrust, que en su web figura como Comprobación Fehaciente de Documentación, actúa como un tercero de confianza que vigila la web corporativa durante todo el plazo legal:

  1. Acceso como un accionista cualquiera. Un sistema automatizado accede a la página desde el exterior, igual que lo haría un accionista, y descarga los documentos publicados.
  2. Comprobación de integridad. Calcula la huella digital (hash) de cada documento y verifica que no ha cambiado desde la primera comprobación.
  3. Sello de tiempo cualificado. Cada evidencia se fecha con un sello de tiempo cualificado conforme al Reglamento eIDAS, que goza de presunción de exactitud de la fecha y la hora y de integridad de los datos (art. 41.2 del Reglamento (UE) 910/2014).
  4. Comprobaciones repetidas y aleatorias. Las comprobaciones se hacen varias veces al día, entre dos y cuatro, en horas aleatorias, durante todo el periodo de exposición. Así se puede acreditar tanto la disponibilidad continuada como la ausencia de interrupciones relevantes a efectos del art. 11 ter.4.
  5. Certificado final. Al terminar el periodo, EADTrust entrega un certificado que acredita la fecha de la primera publicación, el contenido publicado y su permanencia inalterada. Puede aportarse al notario que levante el acta, al Registro Mercantil o, en su caso, al juzgado.

Valor probatorio: la presunción del artículo 326.4 LEC

Desde la Ley 6/2020, el artículo 326 de la Ley de Enjuiciamiento Civil distingue según el servicio de confianza empleado. Si se ha utilizado un servicio de confianza cualificado incluido en la lista de confianza, se presume que el documento electrónico reúne la característica cuestionada, como su autenticidad, su integridad o su fecha y hora, y que el servicio se prestó correctamente.

Es una presunción iuris tantum: admite prueba en contrario, pero traslada a quien impugna la carga de la comprobación y sus costes. Si la impugnación es temeraria, el tribunal puede imponer además una multa de 300 a 1.200 euros (art. 326.4 LEC). A ello se suma la presunción de exactitud de la fecha y la hora y de integridad de los datos que el artículo 41.2 del Reglamento eIDAS reconoce a los sellos cualificados de tiempo electrónicos.

Por eso las evidencias de la Publicación fehaciente, fechadas con sellos cualificados de tiempo de EADTrust, refuerzan la posición de la sociedad frente a la mera declaración de los administradores del artículo 11 ter.3 LSC, que cualquier interesado puede desvirtuar.

Qué se puede certificar

  • Anuncio de convocatoria de la junta general, ordinaria o extraordinaria (arts. 173 y 516 LSC).
  • Documentación puesta a disposición de los socios: cuentas anuales, informes, propuestas de acuerdo y formularios de voto (arts. 272 y 518 LSC).
  • Complemento del orden del día (art. 519 LSC), preguntas y respuestas (art. 520 LSC) y resultados de las votaciones (art. 525.2 LSC).
  • Acuerdo de modificación, traslado o supresión de la propia web, que debe permanecer publicado 30 días (art. 11 bis.3 LSC).
  • Acuerdo de reducción de capital (art. 319 LSC).
  • Proyectos y documentación de modificaciones estructurales (arts. 7 y 46 RDL 5/2023).
  • Política de remuneraciones, operaciones vinculadas y otros documentos que las cotizadas deben mantener en su web (arts. 529 novodecies, 529 unvicies y 541 LSC).

El servicio sirve tanto para sociedades limitadas y anónimas no cotizadas, que no están obligadas a tener web pero la usan para convocar, como para cotizadas y SICAV.

Foro Electrónico de Accionistas

Base legal

El artículo 539.2 LSC obliga a las sociedades anónimas cotizadas a habilitar en su página web un foro electrónico de accionistas «al que podrán acceder con las debidas garantías tanto los accionistas individuales como las asociaciones voluntarias que puedan constituir, con el fin de facilitar su comunicación con carácter previo a la celebración de las juntas generales». En el foro pueden publicarse:

  • propuestas que pretendan presentarse como complemento del orden del día;
  • solicitudes de adhesión a esas propuestas;
  • iniciativas para alcanzar el porcentaje necesario para ejercer un derecho de minoría, que en las cotizadas es del 3 % (art. 495 LSC);
  • ofertas o peticiones de representación voluntaria.

El consejo de administración fija el contenido de la web conforme a la Circular 3/2015 de la CNMV (art. 539.3 LSC). La falta de publicación de lo exigido en esa web es infracción grave (art. 292.1.e de la Ley 6/2023).

Cómo funciona el servicio

  • Plataforma integrada en la web corporativa, con acceso cifrado y la imagen de la sociedad.
  • Verificación de la condición de accionista antes de admitir a un participante. Se cruza con los datos de la sociedad y con la información de titularidad de Iberclear, y la identificación puede hacerse con DNI electrónico o certificado cualificado.
  • Moderación permanente por EADTrust, para que solo se publiquen contenidos de los cuatro tipos que permite la ley.
  • Modelo de Reglamento del Foro Electrónico de Accionistas adaptado a la sociedad. Lo aprueba el consejo, se integra con el reglamento de la junta y se menciona en la convocatoria.

EADTrust mantiene una demostración pública del foro en accionistas.de.

Voto electrónico, delegación a distancia y juntas telemáticas

Base legal

La LSC admite varios grados de participación a distancia:

  • Voto y delegación a distancia en la SA (art. 189.2 LSC): si lo prevén los estatutos, el voto puede emitirse o delegarse «mediante correspondencia postal, electrónica o cualquier otro medio de comunicación a distancia, siempre que se garantice debidamente la identidad del sujeto». Quien vota a distancia cuenta como presente para constituir la junta (art. 189.3).
  • Asistencia telemática (art. 182 LSC): si los estatutos la prevén, la convocatoria debe describir plazos, formas y modos de ejercicio de los derechos.
  • Junta exclusivamente telemática (art. 182 bis LSC, introducido por la Ley 5/2021): exige autorización estatutaria aprobada por dos tercios del capital presente o representado, garantía de la identidad y legitimación de los socios, participación efectiva en tiempo real y un registro previo que no puede exigirse con más de una hora de antelación. Se aplica también a las sociedades limitadas.
  • Cotizadas (art. 521 LSC): el voto y la delegación a distancia requieren garantizar la identidad «y la seguridad de las comunicaciones electrónicas». Si la junta es exclusivamente telemática, los accionistas deben poder votar o delegar anticipadamente y el acta debe levantarla un notario (art. 521.3).
  • Anuncio de convocatoria de cotizadas (art. 517.2 LSC): debe describir el sistema de delegación, con los medios para notificar electrónicamente las representaciones, y los procedimientos de voto a distancia.
  • Confirmación del voto (art. 527 bis LSC): la cotizada debe enviar al accionista que vota por medios electrónicos una confirmación de recepción. Además, a petición del accionista y dentro del mes siguiente a la junta, debe confirmar que su voto se registró y contabilizó. El Reglamento de Ejecución (UE) 2018/1212 exige que la primera confirmación se envíe inmediatamente y la segunda en un máximo de quince días (art. 9.5).
  • Plazo de convocatoria reducido (art. 515 LSC): si la cotizada ofrece «la posibilidad efectiva de votar por medios electrónicos accesibles a todos» los accionistas, las juntas extraordinarias pueden convocarse con quince días de antelación. Hace falta un acuerdo de la junta ordinaria adoptado por dos tercios del capital con derecho a voto, válido hasta la siguiente junta ordinaria.

A estas normas se suma la Recomendación 7 del Código de Buen Gobierno de la CNMV. Pide transmitir la junta en directo por la web y contar con mecanismos de delegación y voto telemáticos.

Cómo funciona el servicio

El Voto Electrónico para Juntas de Accionistas de EADTrust funciona sobre la plataforma Innovoto:

  • Identificación fuerte del accionista con DNI electrónico, certificado cualificado o firma electrónica, o con el sistema de acceso que la sociedad ya use con sus accionistas.
  • Voto y delegación en cada punto del orden del día, a favor, en contra o en abstención, desde ordenador, tableta o móvil (Android e iOS).
  • Secreto del voto: la sociedad ve el recuento y la relación de participantes, no el sentido de cada voto individual.
  • Actas y certificaciones con la lista de asistentes, el quórum y los resultados, útiles para el notario o para el secretario que levante el acta.
  • Apoyo en la redacción del apartado de voto y delegación a distancia del anuncio de convocatoria, conforme al art. 517 LSC. En la convocatoria debe hablarse de «certificado cualificado», no de «certificado reconocido».

La misma plataforma sirve para juntas de sociedades limitadas y anónimas no cotizadas, y para asociaciones, colegios profesionales o universidades.

Modificaciones estructurales, OPAs y otras publicaciones

Las juntas no son el único momento en que la ley exige publicar en la web y poder probarlo.

Fusiones, escisiones y demás modificaciones estructurales

El Real Decreto-ley 5/2023, que sustituyó a la Ley 3/2009, organiza la publicidad preparatoria en torno a la web:

  • Art. 7.1: al menos un mes antes de la junta, los administradores deben insertar en la web el proyecto, un anuncio que informe a socios, acreedores y trabajadores de que pueden presentar observaciones y, cuando proceda, el informe del experto independiente. La inserción debe mantenerse hasta que termine el plazo de los acreedores: un mes en operaciones internas y tres en transfronterizas (art. 13).
  • Art. 7.2: el hecho de la inserción se publica en el BORME, y la inserción y su fecha se acreditan «mediante la certificación del contenido» de la web remitida al Registro Mercantil.
  • Art. 7.5: la convocatoria no puede publicarse antes de que el BORME publique la inserción.
  • Art. 46: antes de convocar, deben insertarse en la web, con posibilidad de descarga e impresión, las cuentas de los tres últimos ejercicios, el balance de fusión, los estatutos y la identidad de los administradores.
  • Art. 47.2: la convocatoria debe hacer constar la fecha de inserción de esos documentos.

La Publicación fehaciente aporta la certificación del contenido y de su fecha, y acredita que la documentación permaneció publicada durante todo el plazo de oposición de los acreedores.

Ofertas públicas de adquisición

El Real Decreto 1066/2007 permite difundir el folleto de la OPA en la web de la sociedad afectada (art. 22). Además, obliga al consejo de administración de la sociedad afectada a publicar su informe sobre la oferta en un plazo máximo de diez días naturales desde el inicio del plazo de aceptación (art. 24). La Circular 3/2015 de la CNMV exige mantener la documentación de la OPA en la web al menos un año desde la publicación del resultado.

Información permanente de las cotizadas

Las cotizadas deben mantener en su web, durante plazos largos:

  • la política de remuneraciones, mientras sea aplicable (art. 529 novodecies.2 LSC);
  • los anuncios de operaciones vinculadas relevantes (art. 529 unvicies LSC);
  • el informe anual sobre remuneraciones de los consejeros, al menos diez años (art. 541.3 LSC);
  • los informes financieros anuales y semestrales, al menos diez años (arts. 99 y 100 de la Ley 6/2023).

La comprobación periódica de estos contenidos permite al secretario del consejo acreditar su cumplimiento ante la CNMV.

Cómo prepararse para las juntas de 2027

Un calendario orientativo para una junta ordinaria en junio de 2027:

  1. Octubre–diciembre de 2026: incluir en el presupuesto de 2027 los servicios que la sociedad necesitará y revisar si los estatutos y el reglamento de la junta permiten la asistencia telemática, el voto a distancia o la junta exclusivamente telemática. Si hay que modificarlos, el acuerdo exige dos tercios del capital para la junta solo telemática (art. 182 bis.2 LSC) y debe llevarse a la próxima junta.
  2. Enero–febrero de 2027: comprobar que la web corporativa está inscrita y publicada en el BORME (art. 11 bis LSC) y, en las cotizadas, aprobar o revisar el Reglamento del Foro Electrónico de Accionistas.
  3. Marzo–abril de 2027: formular las cuentas, preparar la documentación y redactar el anuncio de convocatoria, con el apartado de voto y delegación a distancia (art. 517 LSC).
  4. Desde la convocatoria, con al menos un mes de antelación en la SA: activar la Publicación fehaciente y, en las cotizadas, abrir el Foro Electrónico de Accionistas.
  5. Día de la junta: voto y participación a distancia, recuento y actas.
  6. Después de la junta: confirmaciones de voto (art. 527 bis LSC) y publicación de los resultados en cinco días (art. 525.2 LSC), también con comprobación fehaciente.

Contacto

EADTrust (European Agency of Digital Trust) es prestador cualificado de servicios de confianza. Para solicitar una propuesta de servicios societarios para 2027:

  • Web: www.eadtrust.eu
  • Correo: info@eadtrust.com
  • Teléfonos: 902 365 612 y 91 716 05 55

La información de este artículo es divulgativa y no sustituye al asesoramiento jurídico sobre cada caso concreto.

Normativa citada y fuentes

Summary in English

Spanish companies are now setting their 2027 budgets, and annual general meetings must be held within the first six months of the financial year. Spanish company law turns three digital needs into legal obligations. First, companies must be able to prove what they publish on their corporate website, and when. The burden of proof lies with the company (art. 11 ter of the Capital Companies Act, LSC), and a website outage of more than two consecutive or four alternate days prevents the meeting from being held. In mergers and other structural changes, publication must be evidenced by a certification of the website’s content (art. 7 of Royal Decree-law 5/2023). Second, listed companies must run an Electronic Shareholders’ Forum before every meeting (art. 539.2 LSC). Third, remote voting, proxy appointment and fully virtual meetings require guaranteed identity and secure communications, and listed companies must confirm electronic votes (arts. 182 bis, 189, 521 and 527 bis LSC; Implementing Regulation (EU) 2018/1212).

EADTrust, a qualified trust service provider under eIDAS, covers the three needs with Certified Publication (continuous, randomly timed checks of the corporate website, sealed with qualified electronic time stamps), the Electronic Shareholders’ Forum and Electronic Voting for Shareholder Meetings. Because the evidence comes from a qualified trust service, Spanish procedural law presumes, subject to proof to the contrary, that it is authentic, intact and accurately dated. It also shifts the cost of any verification to whoever challenges it (art. 326.4 of the Civil Procedure Act; art. 41.2 eIDAS).

Contact: www.eadtrust.eu · info@eadtrust.com · +34 91 716 05 55

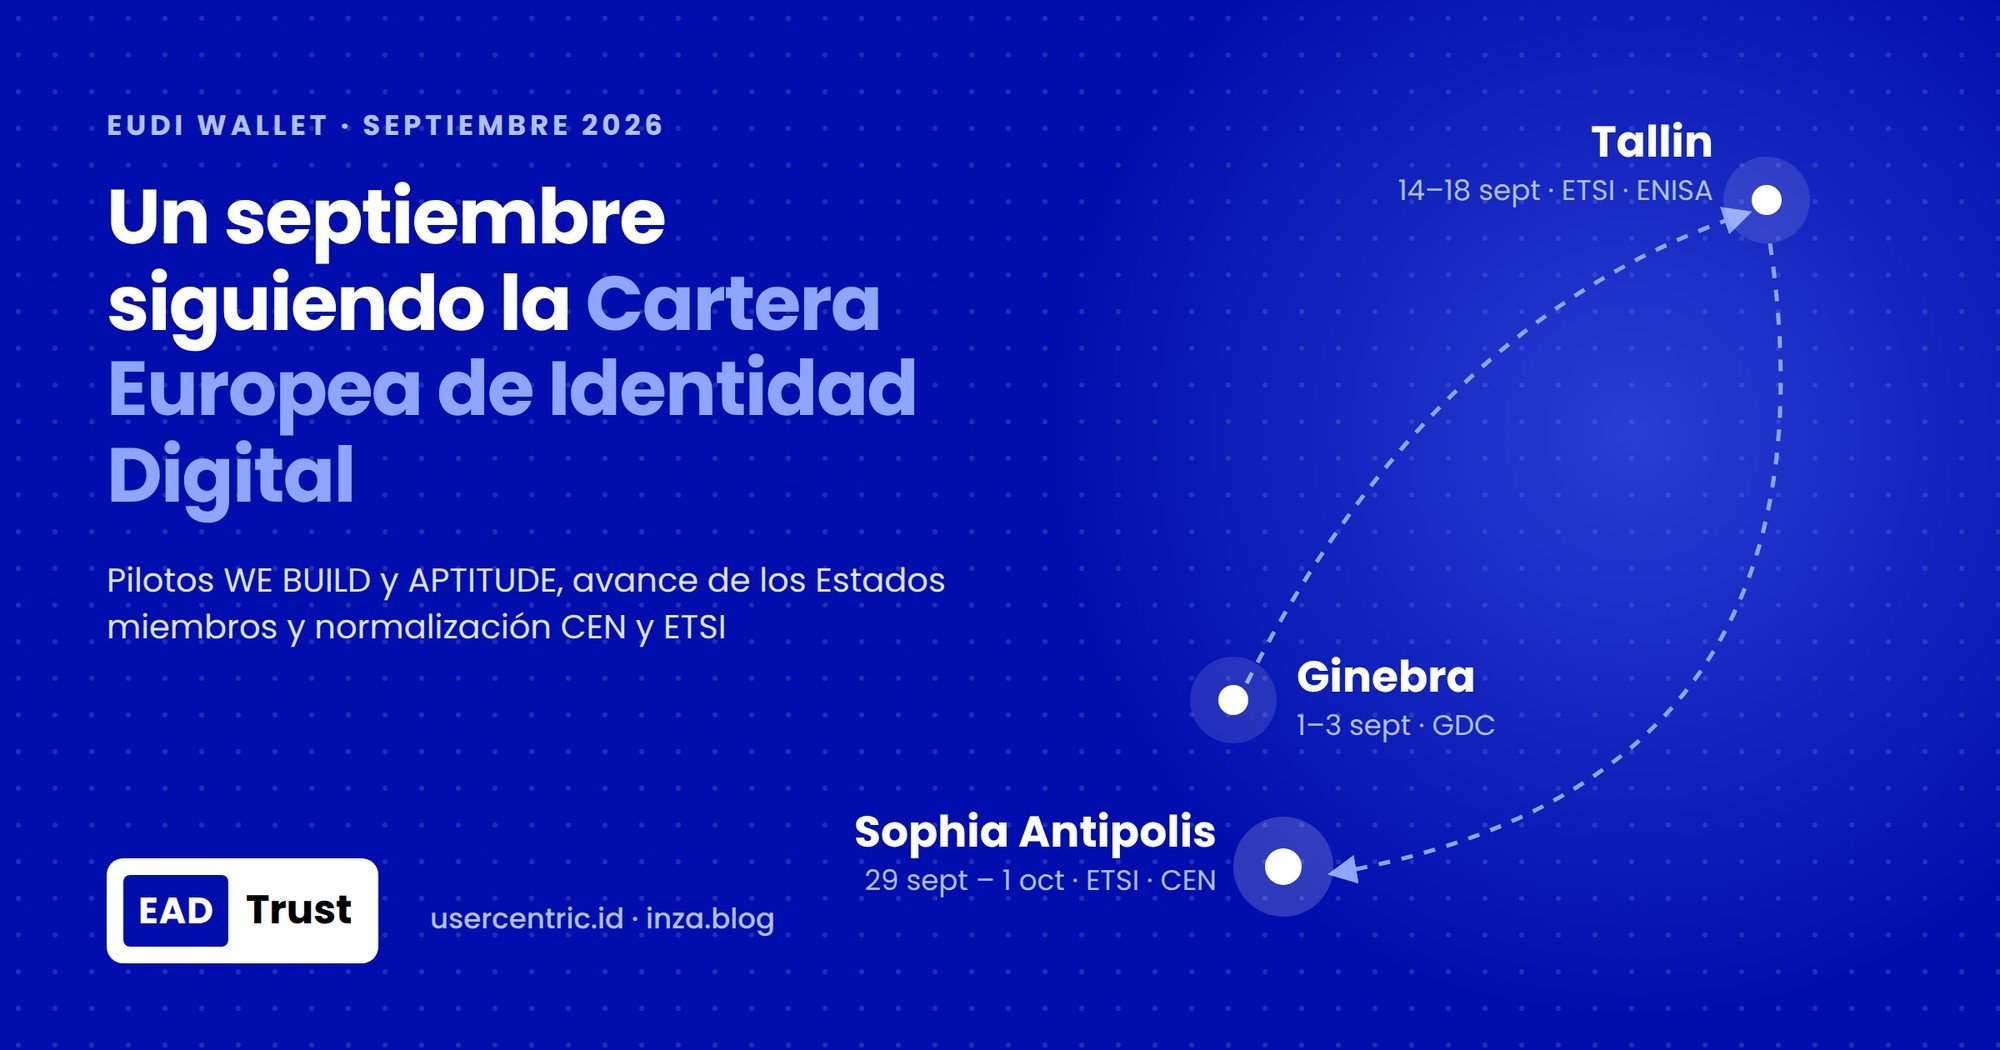
Tras pasar por Ginebra y Tallin, hoy estoy en Sophia Antipolis: siguiendo los avances que se producen en torno a la EUDI Wallet


A menos de tres meses del 24 de diciembre de 2026, fecha en la que cada Estado miembro debe ofrecer al menos una Cartera Europea de Identidad Digital (EUDI Wallet), septiembre me ha llevado a tres citas clave: Ginebra, Tallin y, esta semana, Sophia Antipolis, en la sede de ETSI.

Ginebra: la visión global

El mes arrancó en Ginebra con la Global Digital Collaboration Conference, del 1 al 3 de septiembre. Es un foro por invitación que coorganizan organismos intergubernamentales, de normalización y de código abierto, entre ellos ETSI, W3C, ISO, la OpenWallet Foundation, la Linux Foundation, el Banco Mundial y el PNUD.

La Cartera europea fue protagonista del tercer día, con sesiones sobre cómo se pasa de las normas exigidas por el Reglamento a la implantación real y sobre la infraestructura de confianza de la EUDI Wallet. El segundo día se habló de interconexión entre ecosistemas de identidad, de espacios de confianza globales y de cómo poner en práctica el Reglamento de Ciberresiliencia.

La conclusión de Ginebra: Europa marca el paso, pero la interoperabilidad con otras regiones exige que las listas de confianza y los formatos de credencial se entiendan fuera de la UE.

Estuve en Ginebra con Albi Rodríguez, de Garrigues. No teníamos ponencia, pero seguimos de cerca las intervenciones y aprovechamos para hablar con ponentes y asistentes. El objetivo: organizar en España, a primeros de diciembre, un evento que vaya más allá del que celebramos el 28 de abril en el Observatorio Legaltech Garrigues-ICADE, La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad. Aquella sesión en Comillas repasó el despliegue de la Cartera española, los pilotos europeos y las declaraciones electrónicas de atributos aplicadas a los poderes de representación.

Tallin: una semana de firma, confianza y certificación

Del 14 al 18 de septiembre, Tallin concentró en una sola semana buena parte del ecosistema europeo de la confianza digital. Lo conté con detalle en Una semana en Tallinn; este es el resumen:

  • Lunes 14: ETSI ESI CA Open Session y, por la noche, el 10.º aniversario del Cloud Signature Consortium.
  • Martes 15: 12.ª edición del Trust Services and eID Forum de ENISA, en el Kultuurikatel.
  • Miércoles 16: 18.ª edición del CA Day, organizado por D-TRUST y TÜV NORD Cert.
  • Jueves 17 y viernes 18: reunión del grupo de expertos ad hoc (AHWG) de ENISA sobre certificación de la Cartera.

La sesión abierta de ETSI ESI y la qDLT

El 14 de septiembre acudí a la sesión abierta de ETSI ESI como asistente y terminé como panelista. La intervención estaba prevista para Steffen Schwalm, que no pudo viajar, y me pidieron que hablara de cómo evoluciona la normalización de las tecnologías de registro distribuido (DLT, o RJT como prefiero llamarlas). Sustituir a Steffen Schwalm no era tarea fácil: pocos han hecho tanto como él por impulsar la normalización asociada a EIDAS y EIDAS2 y las tecnologías de registro distribuido en particular.  Ha participado activamente en la normalización nacional e internacional (DIN, ISO, BSI, etc.) en este campo durante muchos años y representa a Alemania en ISO para el desarrollo de un estándar global en gestión de registros y blockchain.

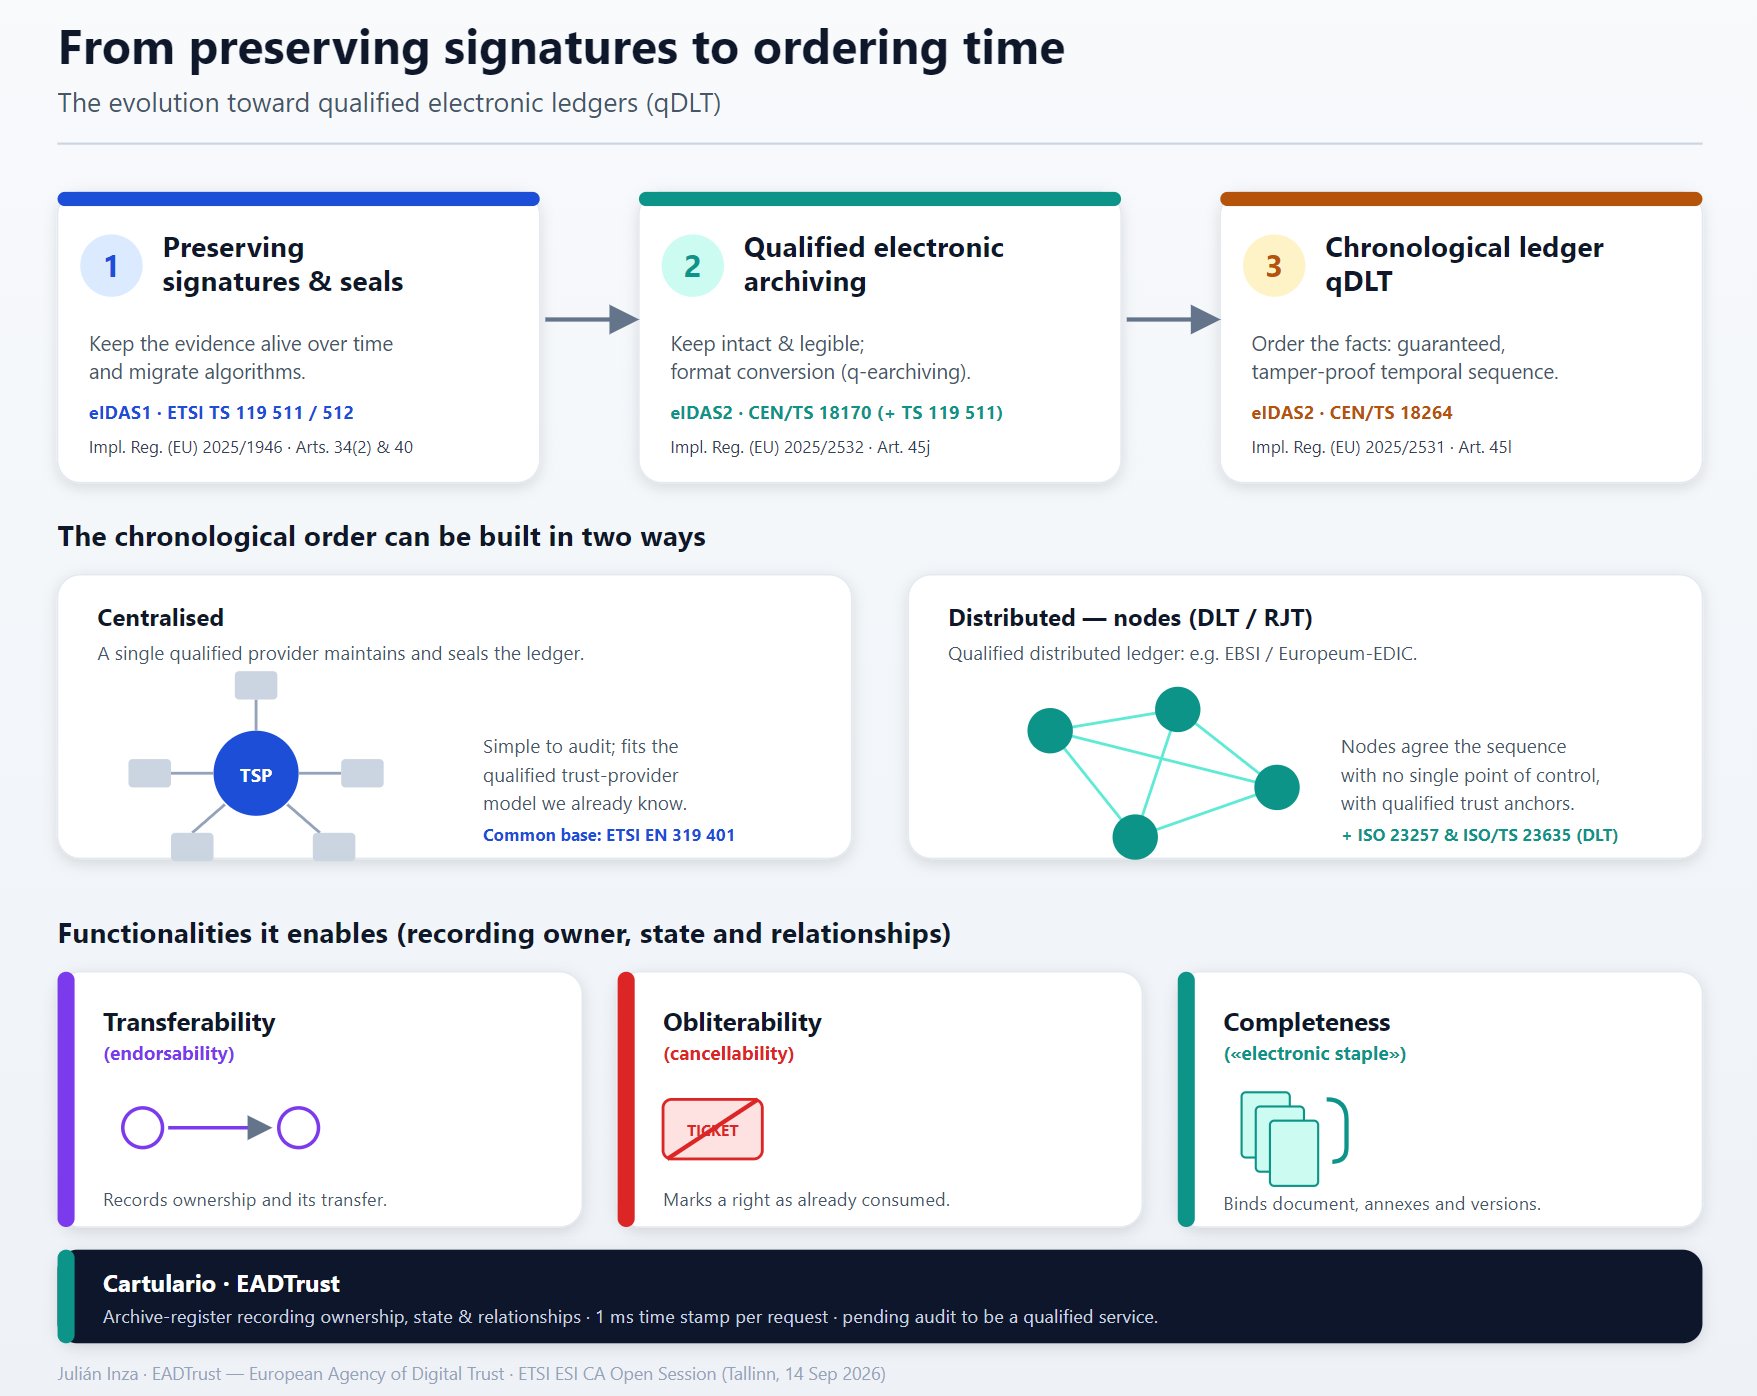
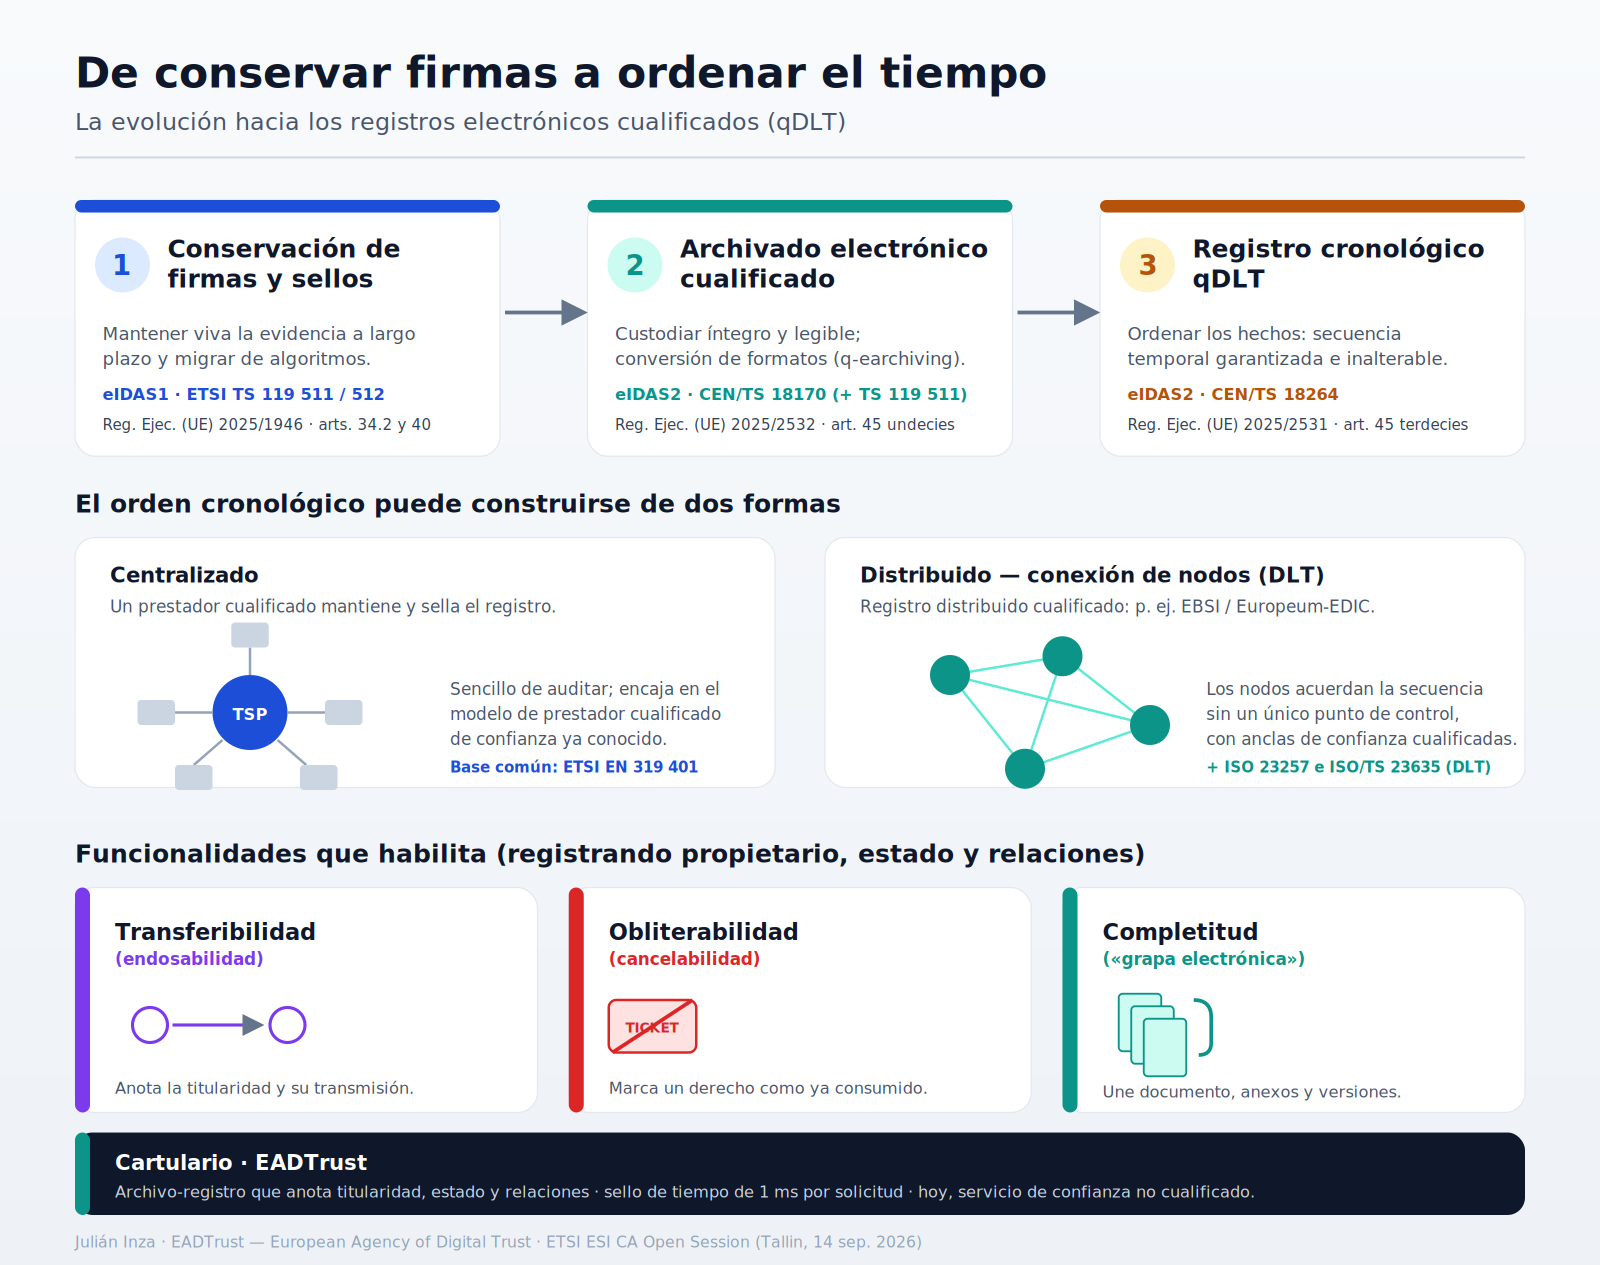
Defendí que los libros mayores electrónicos cualificados (qDLT) son una evolución coherente de la infraestructura de confianza europea: enlazan la conservación cualificada de firmas y sellos, el archivo electrónico y la ordenación cronológica de registros. Lo desarrollé después en De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT).

El foro de ENISA y el CA Day

El foro y el CA Day reunieron a supervisores, prestadores cualificados, organismos de evaluación de la conformidad e instituciones europeas y nacionales. El eje fue el estado de implantación de la Cartera en cada Estado miembro, junto con la futura Cartera Europea de Empresa, el Reglamento de Ciberresiliencia, la normalización y la criptografía postcuántica.

El grupo de expertos de certificación de carteras

La semana terminó con trabajo técnico, no con un congreso abierto. Como miembro del AHWG de ENISA, participé el 17 y 18 en la reunión sobre el esquema candidato de certificación de ciberseguridad de las carteras y los requisitos de seguridad de los prestadores de servicios relacionados. Es el trabajo que después se traduce en normas europeas y en cómo se evaluarán las carteras, y enlaza directamente con la sesión 13 de Sophia Antipolis, donde Eric Vetillard (ENISA) presenta el marco europeo de certificación.

Sophia Antipolis: las normas que sostienen la Cartera

Del 29 de septiembre al 1 de octubre, en el «ETSI/CEN workshop on EU Digital Framework centring on the EU Identity Wallet» ETSI y CEN repasan en Sophia Antipolis, junto a la Comisión Europea y ENISA, el estado de la normalización que da soporte a la Cartera. Abre Ultan Mulligan (ETSI) y, en tres días y quince sesiones, se recorre casi todo el ecosistema:

  • Planes de normalización de la DG CONNECT, CEN TC 224, ETSI TC ESI y ENISA.
  • Pilotos y carteras nacionales: WE BUILD, APTITUDE y las carteras francesa y polaca.
  • Declaraciones electrónicas de atributos: protocolos (OpenID4VC, ISO mdoc, perfiles de ETSI), reglamentos de esquema (rulebooks) y la identidad de GLEIF como declaración.
  • Privacidad: control de acceso, RGPD, pruebas de conocimiento cero y verificación de edad.
  • Onboarding e identificación remota: ataques de inyección biométrica, requisitos europeos para productos biométricos y la visión de Dinamarca.
  • Confianza: registro y certificados de acceso de partes usuarias, listas de confianza y su internacionalización, y modelos de confianza alternativos.
  • Firma, pruebas y certificación: firma remota desde la Cartera, planes de prueba de la Comisión, OpenID, ISO y ETSI, y el marco europeo de certificación de ciberseguridad.
  • Servicios financieros y Cartera de Empresa: euro digital, casos de pago de la SEPA, banca abierta y el impacto del futuro Reglamento sobre la Business Wallet en las normas de ETSI y CEN, incluidos los servicios de entrega electrónica certificada.

Es, en la práctica, el mapa de lo que falta por cerrar antes y después del 24 de diciembre.

WE BUILD y APTITUDE: los pilotos a gran escala

Los dos pilotos lanzados en septiembre y octubre de 2025 son el banco de pruebas donde las normas se encuentran con casos de uso reales. En Sophia Antipolis los presentan Laurent Bailly (Visa) por WE BUILD y Philippe Nieto (Ministerio del Interior francés) por APTITUDE.

PilotoCoordinaciónParticipantesEnfoque
WE BUILDMinisterio de Asuntos Económicos y KVK (Países Bajos), Bolagsverket (Suecia)Casi 200 entidades de los 27 Estados miembros; unos 25 M€ en 24 mesesEmpresas (B2B, B2G, B2C): KYC, representación legal, poderes de firma, titularidad real; 13 casos de uso
APTITUDEFrancia (ANTS / France Titres)Más de 140 organizaciones de 13 paísesCredenciales de viaje, permiso de circulación móvil, billetes y check-in, pagos con autenticación reforzada

WE BUILD aporta además su propio reglamento de esquema, que presenta Esther Makaay (Signicat). Entre sus participantes hay unos 30 prestadores cualificados de servicios de confianza, lo que confirma que las declaraciones cualificadas de atributos y la firma son piezas centrales del modelo.

Los países ante el 24 de diciembre

El Reglamento (UE) 2024/1183 obliga a cada Estado miembro a ofrecer al menos una cartera certificada antes del 24 de diciembre de 2026. Según un análisis reciente de Brussels Signal, la mayoría llegará tarde:

  • Italia es el caso más avanzado, con cerca de 8 millones de usuarios mensuales.
  • Alemania prevé el lanzamiento el 2 de enero de 2027, nueve días después del plazo.
  • Países Bajos ha retrasado el despliegue a finales de 2027.
  • Bulgaria aún redacta la ley nacional necesaria para emitir carteras.

En Sophia Antipolis toman la palabra dos implantaciones nacionales: la francesa (Philippe Nieto) y la polaca (Joanna Koczorowska, Centro Central de Tecnologías de la Información). También se presentan el registro alemán de partes usuarias (Mirko Molik, SPRIND) y la visión danesa sobre identificación remota (Simon Holmgaard).

Después del plazo llega la presión de la demanda: la aceptación obligatoria por bancos y otras partes usuarias privadas se escalona durante 2027.

La agenda y sus protagonistas

Estos son los ponentes y moderadores del encuentro, sesión a sesión.

DíaSesiónModeraciónPonencias y ponentes
29 sept, 13:00Bienvenida—Ultan Mulligan (ETSI)
29 sept1. Planes de normalizaciónFranziska Granc (Nimbus)DG CONNECT: Paolo De Rosa y Stavros Kounis · CEN: Aylin Kip (Secretaría CEN TC 224) y Alban Feraud (presidente CEN TC 224) · ETSI: Andrea Röck (vicepresidenta ETSI TC ESI) · ENISA: Philippe Magnabosco
29 sept2. Implantación de la Cartera y pilotosFranziska Granc (Nimbus)WE BUILD: Laurent Bailly (Visa) · APTITUDE y cartera francesa: Philippe Nieto (Ministerio del Interior de Francia) · Cartera polaca: Joanna Koczorowska (Centro Central de TI de Polonia)
30 sept3. Control de acceso y RGPDAndreea Prian (IDAKTO)Control de acceso a los activos de la Cartera (CEN): Jan Lindquist (LinalTec) · Política de divulgación integrada (ETSI): Michal Tabor (Obserwatorium.biz) · Funciones de apoyo al RGPD: Konrad Lanz (GReev)
30 sept4. Declaraciones electrónicas de atributos: protocolosMirko Molik (SPRIND)OpenID4VC: Joseph Heenan (OpenID Foundation) · ISO mdoc: ponente por confirmar · Perfiles EAA de ETSI: Juan Carlos Cruellas (UPC)
30 sept5. Pruebas de conocimiento cero y declaraciones de la unidad de carteraJean-Emmanuel Perez Hernandez (Nowina)ZKP aplicado a la Cartera: Peter Altmann (DIGG) · WUA: Sebastian Elfors (IDnow) · Política de verificación de edad: Paolo De Rosa (DG CONNECT) · Requisitos técnicos de verificación de edad: Paloma Llaneza (Certeidas, ETSI STF 681)
30 sept6. Declaraciones de atributos: general y reglamento de esquemaWim Coulier (itsme)Interfaz del reglamento de esquema: Viktor Varga (Microsec) · Reglamento de WE BUILD: Esther Makaay (Signicat) · Identidad GLEIF como declaración: Christoph Schneider (GLEIF)
30 sept7. Verificación remota de la identidadAndrea Röck (SGDSN)Verificación de identidad: Jon Ølnes (Signicat) · Ataques de inyección biométrica: Chris Allgrove (Ingenium Biometric Laboratories) · Requisitos europeos para productos biométricos: Raúl Sánchez-Reillo (Universidad Carlos III de Madrid) · Visión de Dinamarca: Simon Holmgaard (DGIST) · Laboratorio de pruebas: Kevin Carta (Cabinet Louis Reynaud)
30 sept8. Onboarding de PID y declaraciones de atributosAndrea Röck (SGDSN)Onboarding de PID (CEN): Alban Feraud (IN Smart Identity) · Política de emisión de declaraciones (ETSI): Paloma Llaneza (Certeidas) · Identidad en el onboarding (ENISA): Eric Vetillard
30 sept9. Registro y certificados de partes usuariasFranziska Granc (Nimbus)Certificados de acceso: Iñigo Barreira (Sectigo) · Registro y certificados: Michal Tabor (Obserwatorium.biz) · Registro alemán: Mirko Molik (SPRIND)
30 sept10. Modelos de confianzaIñigo BarreiraModelos alternativos: Steffen Schwalm (CEN TC 19) · Listas de confianza eIDAS: Jean-Emmanuel Perez Hernandez (Nowina) · Certificados cualificados para la emisión pública de declaraciones: Viktor Varga (Microsec) · Internacionalización de las listas de confianza: Hiroshi Nakatake (GLEIF Japón)
1 oct11. La firma y la CarteraMichal Tabor (Obserwatorium.biz)Requisitos de firma remota: Andrea Röck (SGDSN) · Protocolos de firma remota: Luigi Rizzo (InfoCert) · Sistemas fiables de firma en servidor: Jan Kjærsgaard (INGROUP) · Arquitectura y protocolos del Cloud Signature Consortium: Thomas Pedersen (Cryptomathic)
1 oct12. Pruebas de la CarteraAndrea Röck (SGDSN)Planes de prueba de la Comisión: Oliver Terbu (CE) · Pruebas ISO mdoc: Kenichi Nakamura (Panasonic) · Pruebas OpenID: Joseph Heenan (OpenID Foundation) · Pruebas ETSI: Juan Carlos Cruellas (UPC) y Laurent Velez (ETSI)
1 oct13. Certificación de la CarteraRaúl Sánchez-Reillo (UC3M)Marco europeo de certificación: Eric Vetillard (ENISA) · Grupo informal de naciones: Stéfane Mouille (CLR Labs) · Registro de riesgos: Elżbieta Andrukiewicz (CEN) · Aplicación criptográfica segura: Jan Kjærsgaard (INGROUP / CEN) · Dispositivo criptográfico seguro: Annegret Schöffel (BSI / GlobalPlatform) · Pruebas de ciberseguridad de la instancia: Kevin Carta (Cabinet Louis Reynaud / CEN)
1 oct14. Carteras y servicios financierosMichal Tabor (Obserwatorium.biz)Euro digital: Fabien Deboyser (NXP) · Casos de pago de la SEPA para eIDAS: Lorenzo Gaston (Smart Payment Association) · Certificados para banca abierta: Luigi Rizzo (InfoCert)
1 oct15. Hacia la Cartera Europea de EmpresaArno Fiedler (vicepresidente ETSI TC ESI)Planes regulatorios de la Comisión: Paolo De Rosa y Stavros Kounis · Impacto en normas ETSI: Paloma Llaneza (Certeidas) · Impacto en normas CEN: Alban Feraud · ERDS al servicio de la Business Wallet: Juan Carlos Cruellas (UPC)
1 oct, 15:15Clausura—Arno Fiedler (ETSI) · Alban Feraud (CEN) · Paolo De Rosa (CE)

Destaca la presencia española: Paloma Llaneza, Iñigo Barreira, Juan Carlos Cruellas y Raúl Sánchez-Reillo intervienen o moderan en nueve de las quince sesiones.

La apuesta de EADTrust

En EADTrust llevamos años siguiendo de cerca la identidad digital europea, y este mes lo confirma: estar en Ginebra, Tallin y Sophia Antipolis es parte de nuestro compromiso por entender el mercado desde dentro y ayudar a impulsarlo. Como prestador cualificado de servicios de confianza, queremos estar listos para emitir declaraciones cualificadas de atributos, facilitar la firma desde la Cartera y acompañar a las partes usuarias que tendrán que aceptarla en 2027.

Ese seguimiento lo compartimos en usercentric.id, el escaparate de EADTrust sobre la identidad centrada en el usuario. Allí recogemos los avances de la Cartera en España y en Europa: explicaciones sobre su funcionamiento, el marco del Reglamento eIDAS2, qué empresas deberán adaptarse y un directorio de actores del ecosistema.

Y queremos traer esa conversación a España: junto con Garrigues estamos preparando un nuevo encuentro para primeros de diciembre, a las puertas del plazo del 24 de diciembre. Daremos los detalles muy pronto.

Si su organización se está preparando para la Cartera, puede escribirnos a info@eadtrust.com, llamar al 91 716 05 55 o visitar www.eadtrust.eu.

English Summary

Geneva, Tallinn and Sophia Antipolis: a September following the European Digital Identity Wallet.

Less than three months before 24 December, when every Member State must offer at least one certified EUDI Wallet, I have taken part in three key meetings:

  • Geneva (1-3 Sept). Global Digital Collaboration Conference. Together with Albi Rodríguez of Garrigues, I followed the sessions and talked with speakers and attendees to prepare a new event in Spain in early December, one that will go further than the event we held in April at the Observatorio Legaltech Garrigues-ICADE.
  • Tallinn (14-18 Sept). I joined the ETSI ESI Open Session as a panellist to talk about the standardisation of qualified electronic ledgers (qDLT), attended ENISA’s Trust Services and eID Forum and the CA Day, and closed the week with ENISA’s expert group on wallet certification.
  • Sophia Antipolis (29 Sept – 1 Oct). Across fifteen sessions, ETSI and CEN review the standards behind the Wallet: electronic attestations of attributes, zero-knowledge proofs, age verification, the relying party register, remote signing, certification and the upcoming European Business Wallet.

I also look at the WE BUILD and APTITUDE pilots and at how Member States are progressing: Italy is ahead, while most will miss the deadline.

At EADTrust we follow this market closely to help it grow, and we share what we learn on usercentric.id, our showcase of developments in Spain and across Europe.

#EUDIWallet #eIDAS2 #DigitalIdentity #ETSI #CEN #ENISA #TrustServices

Cómo implementar el registro de jornada digital: hashes encadenados y sellos de tiempo cualificados para un fichaje con valor probatorio


Aviso. Este análisis se basa en el borrador del Real Decreto «por el que se desarrolla el texto refundido de la Ley del Estatuto de los Trabajadores en materia de registro de jornada» que circuló hacia octubre de 2025 (tramitación urgente autorizada por el Consejo de Ministros el 30 de septiembre de 2025). A día de hoy la norma no está publicada en el BOE. Tras el dictamen desfavorable del Consejo de Estado, la tramitación se aplazó y se ha publicado que su tramitación se retoma en septiembre de 2026. Estamos atentos. El texto que finalmente se apruebe puede diferir del que aquí se comenta. Por otro lado, las orientaciones de este blog no pueden considerarse asesoramiento jurídico.

El artículo 34.9 del Estatuto de los Trabajadores ya obliga, desde el 12 de mayo de 2019, a garantizar el registro diario de jornada (inicio y fin), a conservarlo cuatro años y a ponerlo a disposición de la persona trabajadora, de su representación legal y de la Inspección de Trabajo. Ese marco sigue vigente. Admite, hoy, papel, hoja de cálculo u otros medios si el registro es objetivo y fiable.

El borrador de real decreto pretende ir más allá: registro por medios digitales, con un contenido mínimo más amplio, y con tres cualidades definidas (objetividad, fiabilidad y accesibilidad). No impone técnicas como las que voy a describir en este artículo: hashes, sellos de tiempo ni un prestador cualificado. Lo que sigue es una propuesta de implementación para quien quiera que el registro no solo «exista», sino que resista un peritaje o una inspección cuando se discuta si se ha alterado.

Hitos de la tramitación (hasta septiembre de 2026)

  • 8 de marzo de 2019 – El Real Decreto-ley 8/2019 da nueva redacción al artículo 34.9 del Estatuto de los Trabajadores e impone el registro diario de jornada (obligación efectiva desde el 12 de mayo de 2019). Es el marco que sigue vigente.
  • 2024–2025 – La reforma del registro se vincula al proyecto de ley de reducción de jornada a 37,5 horas.
  • Septiembre de 2025 – El proyecto de reducción de jornada decae en el Congreso; el registro de jornada se desgaja y continúa por vía reglamentaria propia.
  • 30 de septiembre de 2025 – El Consejo de Ministros autoriza la tramitación urgente del proyecto de Real Decreto de registro de jornada.
  • Octubre de 2025 – Consulta pública y trámites de audiencia e información pública (es el borrador que se comenta en este artículo).
  • 17 de febrero de 2026 – El expediente entra en el Consejo de Estado.
  • 23 de marzo de 2026 – El Consejo de Estado emite dictamen desfavorable (preceptivo, no vinculante).
  • Junio–julio de 2026 – Discrepancias entre ministerios; el Ministerio de Trabajo se muestra dispuesto a incorporar cambios manteniendo la digitalización como objetivo.
  • 24 de julio de 2026 – Los Ministerios de Trabajo y Economía aplazan la aprobación a septiembre para reelaborar el texto.
  • Septiembre de 2026 – Se retoma la tramitación. A la fecha de este artículo, la norma sigue sin publicarse en el BOE.

Qué dijo el Consejo de Estado (y qué no dijo)

El dictamen de 23 de marzo de 2026 fue desfavorable (concluyó que no procedía aprobar el real decreto en esos términos), si bien no es vinculante y el Gobierno puede continuar la tramitación. Sus objeciones principales, resumidas, fueron:

  • Rango normativo insuficiente. Una obligación de este calado debería articularse por ley tramitada en las Cortes, y no mediante real decreto, por dudas sobre la cobertura legal.
  • Impacto económico infravalorado. Consideró poco realista la estimación de coste del Ministerio (del orden de 55 € por trabajador y año) y cifró un impacto muy superior para las pymes (según el dictamen, del orden de 800–900 millones de euros al año).
  • Falta de adaptación sectorial. Un sistema único no encaja igual en todos los sectores (hostelería, ferrocarril, construcción, empleo del hogar,…); pidió excepciones y mayor flexibilidad.
  • Garantías de protección de datos. La AEPD informó en sentido desfavorable. Advirtió que la protección frente a riesgos no puede quedar en meras alegaciones y cuestionó el acceso remoto de la Inspección sin salvaguardas técnicas concretas.
  • Urgencia y plazo. No vio justificada la vía de urgencia y consideró escaso el periodo de adaptación de apenas 20 días.

En este contexto, se refuerza la idea de que si se digitaliza el registro, la integridad tiene que ser demostrable, no solo declarada. Por eso puede ayudar contar con servicios de confianza: un registro con integridad demostrable y una capa de custodia independiente responden justamente a esas preocupaciones, con independencia del rango final de la norma.

Qué pide el borrador

El borrador desarrolla los artículos 12.4.c), 34.9 y 35.5 del Estatuto de los Trabajadores. En lo que aquí importa:

  • Registro diario por medios digitales (con matices: en el servicio del hogar se admite un medio proporcionado a los recursos; las actividades con normativa específica se rigen por esta en lo que no sea incompatible).
  • Objetividad: información imparcial, perceptible e «indiscutible» (en el sentido del propio borrador: calidad del dato registrado, no un sello mágico de inatacabilidad judicial).
  • Fiabilidad: los asientos no se modifican sin autorización de empresa y de la persona trabajadora; toda modificación deja huella clara e indeleble de los cambios y de su autoría.
  • Accesibilidad: uso sencillo, sin discriminación.
  • Asiento libre, personal, directo e inmediato al inicio y al fin de cada situación que deba registrarse.
  • Contenido mínimo más amplio que el inicio y el fin: régimen de jornada, pausas no computables, presencial o a distancia, naturaleza de las horas, tiempos de espera, interrupciones de la desconexión, medidas de conciliación o irregularidad, totalización diaria y mensual, y autoría de las modificaciones.
  • Conservación cuatro años.
  • Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios; acceso de la representación legal con minimización de datos; acceso de la Inspección remoto y presencial, en cualquier momento.
  • Formato tratable, legible y compatible.
  • Protocolo interno, evaluación periódica y formación (el tiempo de formación es tiempo de trabajo).

El artículo 5 del borrador presume, salvo prueba en contrario, que un sistema que cumpla los requisitos técnicos de futuras disposiciones de desarrollo respeta los artículos 2 y 3. Esas disposiciones aún no existen.

La propuesta: un diario append-only con cadena de hashes y cierre diario sellado

La idea es sencilla: no modificar los datos ya registrados. Cada hecho (entrada, salida, pausa, corrección) se añade. Nunca se sustituye un asiento anterior.

Propongo usar dos piezas que se refuerzan entre sí.

1) Encadenamiento de hashes

Para cada asiento n:

  1. Se construye un registro canónico (mismos campos, mismo orden, misma codificación y misma zona horaria; por ejemplo UTC con offset explícito). Ahí entra, como mínimo, el contenido del artículo 3 del borrador.
  2. Se calcula hash1(n) = H(registro_canónico_n).
  3. Se calcula hash2(n) = H(hash2(n-1) || hash1(n)).
    En el primer asiento del día, hash2(n-1) es el hash2 de cierre del día anterior (o un valor inicial público y documentado).

H debe ser una función hash criptográfica de uso general (por ejemplo SHA-256 o SHA-3). El detalle del algoritmo, la canonicalización y el valor inicial tienen que estar en el protocolo interno; si no, dos implementaciones distintas (aun auditadas) no obtendrán el mismo hash.

Cualquier cambio en un asiento pasado rompe la cadena a partir de ese punto. Eso es una huella detectable de alteración. No es, por sí sola, prueba de que el fichaje original fuera veraz ni de que lo hiciera la persona trabajadora.

En otros artículos de este blog he llamado RJT (Replicated Journal Technology) a un diario append-only replicado. No es un estándar ETSI ni un RFC: es una forma de describir este tipo de libro diario.

2) Cierre diario con sello de tiempo cualificado

Al cierre de cada día se toma el último hash2 y se solicita un sello de tiempo cualificado sobre ese hash (RFC 3161 / ETSI EN 319 422), emitido por un prestador cualificado.

Aquí se tienen en cuenta, dos artículos del Reglamento eIDAS:

  • Artículo 42: requisitos del sello cualificado (vinculación criptográfica fecha-datos, fuente ligada a UTC, firma o sello del prestador cualificado).
  • Artículo 41.2: efecto jurídico. El sello cualificado presume (admite prueba en contrario) la exactitud de la fecha y hora que indica y la integridad de los datos a los que esa fecha y hora están vinculadas.

Qué prueba, entonces, el sello diario: que ese hash de cierre existía en ese instante y no se ha alterado desde entonces. Qué no prueba: que cada fichaje intramardía se produjo exactamente a la hora que figura en el asiento. Esa hora intramardía depende del reloj del sistema, salvo que se selle (o se ancle de otro modo auditable) cada evento, no solo el cierre.

Las modificaciones autorizadas no reescriben el asiento original: se añade uno nuevo que identifica el asiento afectado, el autor, el momento, el motivo y, si hay discrepancia, la posición de cada parte. Así se cumple la lógica del borrador (autorización dual y huella) sin romper la cadena.

Conservación y puesta a disposición: informes periódicos en el eArchivo

Una capa de custodia ante un prestador cualificado (archivo electrónico / cartulario) puede guardar, cada mes, un informe consolidado sellado del periodo: totalizaciones, resumen entregado con la nómina, hash de cierre de cada día y evidencia de los sellos. Eso ayuda a la conservación a cuatro años y a reconstruir el estado del diario si el sistema de producción falla.

No sustituye:

  • el registro diario en el que se practican los asientos;
  • la consulta inmediata de la persona trabajadora sobre sus asientos;
  • el acceso inmediato, remoto y presencial de la Inspección al sistema;
  • el formato tratable del registro vivo.

La obligación sigue siendo del empleador. El prestador aporta sellado y, en su caso, custodia de evidencias. Tampoco hay que situar el registro en zonas de acceso público ni permitir que un tercero fiche por la persona trabajadora: la criptografía no sana un asiento que no sea personal, directo e inmediato.

Checklist de requisitos (según el borrador)

Lista para verificar un sistema de registro frente al borrador. Recordatorio: el texto definitivo que se publique en el BOE puede cambiar estos puntos.

Obligación y forma

  • ☐ Registro diario y por medios digitales de toda persona trabajadora.
  • ☐ Sistema objetivo (imparcial, perceptible e indiscutible), fiable y accesible.
  • ☐ Asientos inmodificables sin autorización; toda modificación con huella indeleble y autoría.

Contenido mínimo

  • ☐ Identificación de la persona trabajadora.
  • ☐ Régimen de jornada (completa/parcial, con porcentaje de parcialidad).
  • ☐ Inicio y fin de cada jornada (hora y minuto).
  • ☐ Inicio y fin de las pausas no computables como trabajo efectivo.
  • ☐ Trabajo presencial o a distancia.
  • ☐ Naturaleza de las horas (ordinarias, extraordinarias o complementarias; y si las extra se compensan o retribuyen).
  • ☐ Tiempos de espera y a disposición de la empresa.
  • ☐ Interrupciones del derecho a la desconexión.
  • ☐ Horas por conciliación, flexibilidad o distribución irregular.
  • ☐ Totalización diaria y mensual.
  • ☐ Identificación, autorizaciones y autoría de todas las modificaciones.

Práctica de los asientos y conservación

  • ☐ Asiento libre, personal, directo e inmediato al iniciar y al terminar.
  • ☐ Modificaciones autorizadas; discrepancias trasladadas a la representación legal.
  • ☐ Asientos sin condicionamiento ni presión.
  • ☐ Alternativa ante incidencia técnica, con paso posterior a soporte digital.
  • ☐ Registro no accesible a terceros ni en zonas de acceso público.
  • ☐ Conservación durante cuatro años.

Requisitos técnicos y prueba

  • ☐ Cumplir los requisitos técnicos de desarrollo, o un sistema alternativo con informe de técnico competente.
  • ☐ Aprovechar la presunción de conformidad para quien cumpla la totalidad de requisitos técnicos.

Acceso, copia y organización

  • ☐ Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios.
  • ☐ Acceso de la representación legal (con minimización de datos personales).
  • ☐ Acceso remoto y presencial de la Inspección de Trabajo, en cualquier momento.
  • ☐ Formato tratable, legible y compatible.
  • ☐ Protocolo de organización y documentación, con evaluación periódica y participación de la representación legal.
  • ☐ Formación a las personas que asienten o accedan (tiempo de trabajo; coste no repercutible).

En resumen

El borrador (si se aprueba en términos parecidos) pedirá un registro digital objetivo, fiable y accesible.

Un diario encadenado con cierre diario sellado mejora la integridad demostrable y encaja con la idea de huella indeleble. Un sello cualificado, por el artículo 41 eIDAS, presume fecha e integridad del hash sellado; no convierte en indiscutible ni la hora de cada fichaje ni la veracidad de la jornada.

Cuando el texto salga en el BOE habrá que ajustar el detalle (plazo de adaptación, requisitos técnicos de desarrollo, especialidades). El criterio no cambia: separar el sistema con el que se ficha, la prueba de que ese sistema no se ha reescrito, y la custodia de lo que se quiera conservar fuera de la aplicación de producción.

Lo que añade esta propuesta (no es requisito legal hoy)

  • Diario append-only.
  • hash1 / hash2 documentados y verificables.
  • Sello cualificado de cierre diario sobre el último hash2.
  • Correcciones como asientos nuevos, nunca como tachadura invisible.
  • Depósito periódico de informes sellados, además del sistema operativo.

Cuando el texto se publique en el BOE, ajustaremos el detalle; el enfoque, previsiblemente, seguirá siendo válido.


Cómo puede ayudar EADTrust

EADTrust (European Agency of Digital Trust) puede intervenir en dos planos complementarios:

  • Servicios de confianza. Sellado de tiempo cualificado y archivo electrónico (eArchivo / Cartulario) para robustecer el registro de jornada: cierres diarios anclados en el tiempo, integridad demostrable y custodia de los informes periódicos con valor probatorio, a disposición de la empresa, la representación legal y la Inspección.
  • Servicios Profesionales. Nuestra división de Servicios Profesionales asesora a las empresas que desarrollan sistemas de control horario para diseñar la mejor solución técnica desde el inicio (hashes encadenados, sellado, trazabilidad de modificaciones, conservación y accesibilidad), y también audita soluciones ya desarrolladas para verificar y garantizar que cumplen todos los requisitos exigibles.

¿Hablamos? Tanto si va a incorporar servicios de confianza a su registro de jornada, como si desarrolla una solución de control horario o necesita auditar la que ya tiene, en EADTrust podemos ayudarle a hacerlo con garantías de integridad y valor probatorio.
Web: www.eadtrust.eu · Correo: info@eadtrust.com · Teléfonos: 902 365 612 y 91 716 05 55.

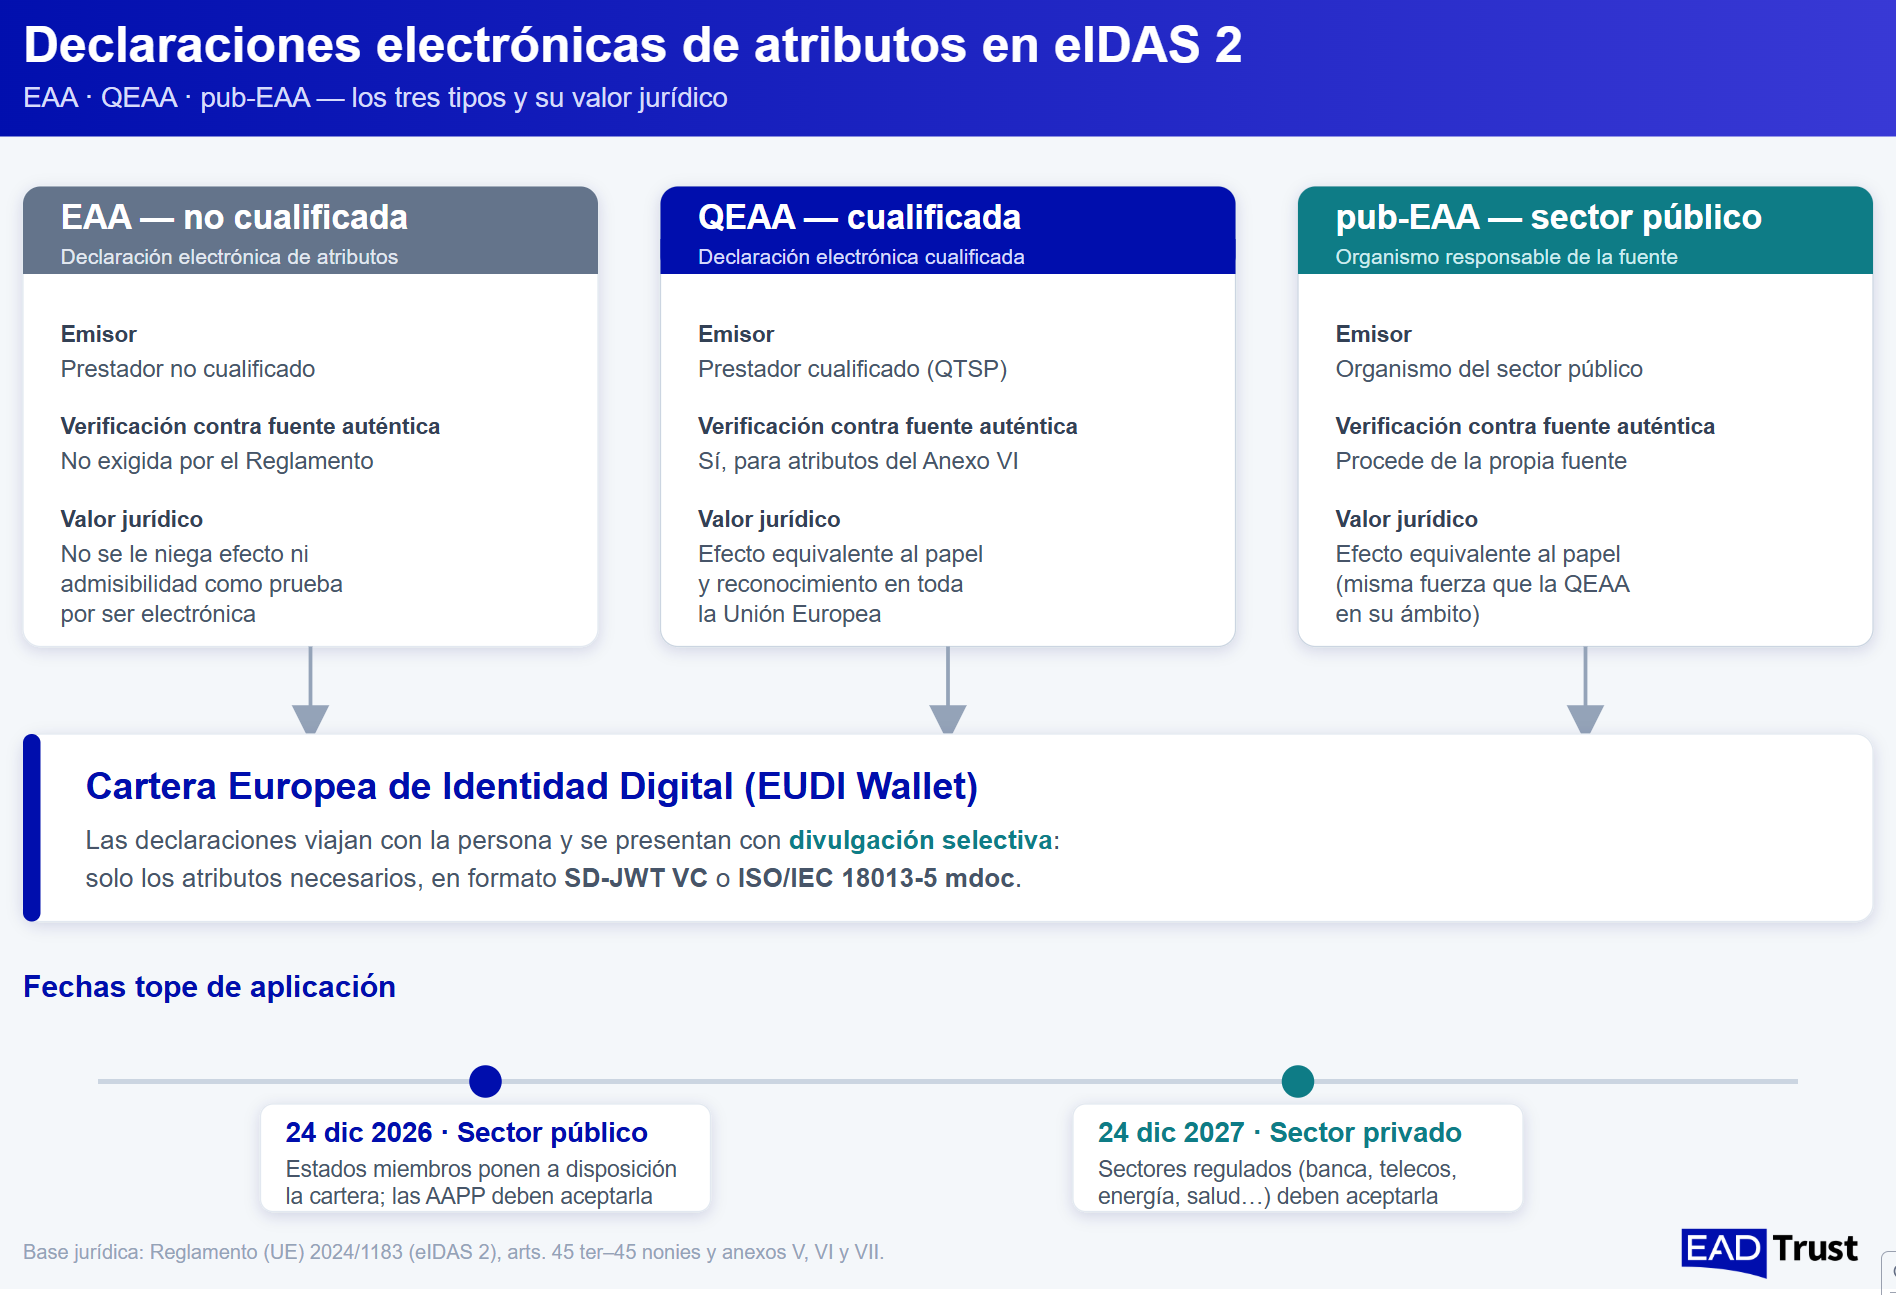
¿Qué son las declaraciones electrónicas de atributos? EAA, QEAA y las del sector público Pub-EAA en eIDAS2


Una declaración electrónica de atributos (en inglés, electronic attestation of attributes, EAA) es una manifestación firmada en formato electrónico que acredita que un determinado atributo es cierto respecto de una persona física o jurídica —su edad, su titulación, su condición de administrador de una sociedad, la posesión de un permiso o licencia— sin necesidad de identificar plenamente a su titular. Es decir, no responde a «¿quién eres?», sino a «¿es cierto este dato sobre ti?». Es una de las piezas centrales que incorpora el Reglamento (UE) 2024/1183 (eIDAS 2) al modificar el Reglamento (UE) n.º 910/2014, y el complemento natural de la Cartera Europea de Identidad Digital (EUDI Wallet): la cartera guarda tu identificación de base (los Person Identification Data, PID) y, sobre ella, va sumando declaraciones de atributos emitidas por terceros de confianza.

Conviene fijar el término desde el principio. La traducción oficial del Reglamento al español habla de «declaraciones (electrónicas de atributos)», no de «atestaciones». Aunque «atestación» circula mucho por calco del inglés attestation, el término normativo en castellano es declaración, y es el que conviene usar para no introducir ambigüedad. También se ha empleado en español el término «Testimonio».

¿Cómo se distingue de la identificación electrónica?

La identificación electrónica y los medios de identidad (los PID que emite el Estado miembro o el proveedor de la cartera) sirven para probar quién eres con un determinado nivel de seguridad. Las declaraciones de atributos añaden cualidades verificables a esa identidad: que eres mayor de edad, que tienes un título de grado, que estás colegiado, que una empresa está inscrita y quién la representa. Esta separación permite algo muy potente en términos de privacidad: la divulgación selectiva. Puedes demostrar que superas los 18 años sin revelar tu fecha de nacimiento, o que estás habilitado para una profesión sin exponer el resto de tu expediente.

Los tres tipos de declaraciones de atributos

eIDAS 2 distingue tres figuras, con distinto emisor y distinto valor jurídico:

TipoEmisorVerificación contra fuente auténticaValor jurídico
Declaración electrónica de atributos DEA (EAA) — no cualificadaCualquier prestador de servicios (no necesariamente cualificado)No exigida por el ReglamentoPrincipio de no discriminación: no se le niega efecto jurídico ni admisibilidad como prueba por ser electrónica
Declaración electrónica cualificada de atributos DECA (QEAA)Prestador cualificado de servicios de confianza (QTSP), supervisado y auditadoCuando el atributo figura en el Anexo VI, verificación contra la fuente auténtica correspondienteEfecto jurídico equivalente al de la declaración en papel legalmente expedida; reconocimiento en todos los Estados miembros
Declaración expedida por un organismo del sector público responsable de una fuente auténtica, o en su nombre DEA-AAPP (pub‑EAA)Organismo del sector público titular de la fuente auténtica (o quien actúe por él)Por definición, procede de la propia fuente auténticaEfecto jurídico equivalente al de la declaración en papel; misma fuerza que la QEAA en su ámbito

La diferencia clave entre EAA (DEA) y QEAA (DECA) no es solo el nivel de garantía, sino el anclaje en fuentes auténticas y la supervisión. Una QEAA la emite un QTSP sujeto a los mismos deberes de fiabilidad, auditoría y responsabilidad que el resto de servicios cualificados, y cuando el atributo pertenece a las categorías del Anexo VI (por ejemplo, dirección, edad, sexo, estado civil, nacionalidad, títulos y cualificaciones profesionales, permisos y licencias, o datos registrales de personas jurídicas) debe poder verificarse contra la fuente auténtica que lo custodia.

¿Qué es una «fuente auténtica»?

Una fuente auténtica es el repositorio o sistema, administrada por el sector público o por una entidad privada de confianza, que se reconoce como origen primario y fiable de un atributo: el registro civil para el estado civil, el registro mercantil para los datos societarios, el registro de títulos académicos para las titulaciones (de universidades públicas o privadas), la DGT para el permiso de conducción, etc. El valor de una QEAA (DECA) cae en cascada desde la calidad de esa fuente: la declaración no «inventa» el dato, lo transporta con garantías desde donde reside (porque es donde se gestiona) de forma auténtica.

Base jurídica en eIDAS 2

El régimen está en el bloque de artículos 45 ter y siguientes del Reglamento 910/2014 en su versión modificada por el Reglamento 2024/1183, junto con las definiciones del artículo 3:

  • Art. 45 ter (45b) — Efectos jurídicos de las declaraciones electrónicas de atributos.
  • Art. 45 quater (45c) — Uso de las declaraciones en los servicios públicos.
  • Art. 45 quinquies (45d) — Requisitos de las QEAA, desarrollados en el Anexo V.
  • Art. 45 sexies (45e) — Verificación de atributos contra fuentes auténticas, con la lista mínima del Anexo VI.
  • Art. 45 septies (45f) — Requisitos de las declaraciones expedidas por o en nombre de un organismo del sector público responsable de una fuente auténtica (pub‑EAA), en el Anexo VII.
  • Art. 45 octies (45g) — Expedición de declaraciones a la Cartera Europea de Identidad Digital.
  • Art. 45 nonies (45h) — Reglas adicionales para la prestación del servicio.

Estos preceptos se completan con los actos de ejecución de la Comisión y con las normas técnicas de ETSI y CEN que los desarrollan. (Mantengo un seguimiento actualizado de esos actos y de las normas que citan en el artículo del blog «Actos de ejecución y normas ETSI y CEN»).

¿En qué formatos se materializan?

En el plano técnico, el Architecture and Reference Framework (ARF) de la EUDI Wallet contempla dos formatos de declaración: SD‑JWT VC (con divulgación selectiva) e ISO/IEC 18013‑5 mdoc (el formato del carnet de conducir móvil). Ambos permiten presentar solo los atributos estrictamente necesarios para cada transacción, que es la esencia del modelo de minimización de datos que persigue el Reglamento.

Casos de uso

Las declaraciones de atributos habilitan escenarios cotidianos con menos fricción y menos exposición de datos: acreditar la mayoría de edad en la compra de productos para la que se exige, demostrar una titulación o una colegiación ante un empleador o un cliente, probar la representación de una empresa al firmar un contrato, o justificar la titularidad de un permiso administrativo. En el ámbito empresarial, enlazan directamente con la futura Cartera Empresarial Europea (European Business Wallet), donde los atributos societarios y de representación serán determinantes.

¿Cuándo empieza a ser exigible? Prioridades y fechas tope

El despliegue de las declaraciones de atributos va de la mano del calendario de la Cartera Europea de Identidad Digital, y ese calendario marca dos prioridades escalonadas.

La primera es el sector público. La fecha tope es el 24 de diciembre de 2026: para entonces cada Estado miembro debe haber puesto a disposición de los ciudadanos al menos una cartera, y las administraciones públicas (como partes usuarias) deben aceptarla como medio de identificación. Es el hito que concentra el esfuerzo inmediato, porque obliga a que la infraestructura de emisión y aceptación esté operativa, incluidas las primeras declaraciones de atributos que la Administración necesitará reconocer.

La segunda prioridad es el sector privado regulado, con fecha tope 24 de diciembre de 2027. A partir de ese momento, las entidades de sectores como banca, telecomunicaciones, energía, transporte, sanidad, seguros, educación o infraestructura digital deberán aceptar la cartera cuando la normativa (de la Unión, nacional o contractual) exija autenticación reforzada para la identificación en línea. Conviene subrayar el matiz: diciembre de 2026 es emisión y aceptación por el sector público, no adopción de extremo a extremo por el sector privado, que llega en 2027.

En el plano de la oferta, la categoría de QEAA (DECA) todavía está poco poblada en las listas de confianza (TSL), pero ya empieza a aparecer: varios prestadores cualificados de servicios de confianza, en distintos Estados miembros, han dado de alta el servicio de declaración electrónica cualificada de atributos, consultable en el eIDAS Dashboard. Es el caso de DigitalSign — Certificadora Digital (Portugal), Microsec — Micro Software Engineering & Consulting (Hungría) e IDnow Trust Services AB (Suecia). Son señales tempranas de que la infraestructura de emisión de atributos cualificados empieza a materializarse antes de las fechas tope de 2026 y 2027.

En resumen

Las declaraciones electrónicas de atributos son el mecanismo con el que eIDAS 2 convierte la identidad digital en algo más que un DNI electrónico: un ecosistema en el que atributos verificables, con distinto grado de garantía jurídica, viajan con el usuario en su cartera y se presentan de forma selectiva. La EAA cubre los usos donde basta la confianza sectorial; la QEAA y la pub‑EAA aportan, respectivamente, la garantía del prestador cualificado y la del propio sector público titular del dato, con efecto equivalente al del documento en papel. Con el sector público obligado en diciembre de 2026 y el privado en 2027, y los primeros prestadores ya en las listas de confianza, es el momento de entender bien esta figura.

Contacta con EADTrust si estás preparando la adopción de las Carteras IDUE en tu entidad [EADTrust — European Agency of Digital Trust. www.eadtrust.eu · info@eadtrust.com · 902 365 612 / 91 716 05 55]


English abstract: Under eIDAS 2 (Regulation (EU) 2024/1183), an electronic attestation of attributes (EAA) is a signed electronic statement confirming that a given attribute about a person or entity is true, without necessarily proving full identity. eIDAS 2 defines three types — non‑qualified EAA, qualified EAA (QEAA, issued by a QTSP and, for Annex VI attributes, verified against an authentic source), and attestations issued by or on behalf of a public sector body responsible for an authentic source (pub‑EAA) — governed by Articles 45b–45h and Annexes V, VI and VII. QEAAs and pub‑EAAs carry legal effect equivalent to paper attestations and are recognised across the EU. Public‑sector acceptance is mandatory from 24 December 2026 and the regulated private sector from 24 December 2027; early QEAA providers already appear on the Trusted Lists. Attestations are carried in the EUDI Wallet, expressed as SD‑JWT VC or ISO/IEC 18013‑5 mdoc.

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entries («anotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.

De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

Adaptación de los organismos públicos a la Cartera IDUE: propuesta de hoja de ruta


1. ¿Cuándo debe tener servicios activables por la Cartera IDUE la Administración Pública?

Muchos organismos y ayuntamientos (los que al menos conocen que existirá una «Cartera IDUE») empiezan a inquietarse porque la fecha del 24 de diciembre de 2026 se acerca y no saben qué tienen que hacer ni si recibirán apoyo de organismos más especializados. Otros, los que ni siquiera saben que en 2024 se publicó el Reglamento UE 2024/1083 y que sus disposiciones son obligatorias en toda Europa, no son conscientes de que en Navidades estarán al margen de la Ley y no cumplirán sus obligaciones de dar servicios a sus ciudadanos y mantener los sistemas de interlocución telemática a la que están obligados (en aplicación de otras leyes que también rigen en este nuevo contexto: La Ley 39/2015 «LPACAP» y el RD 203/2021).

Es urgente la adaptación de los organismos públicos que prestan servicios electrónicos, desde los ayuntamientos más pequeños hasta los grandes ministerios, universidades y organismos reguladores.

En un artículo anterior analizaba la adaptación de las entidades financieras a la Cartera de Identidad Digital de la UE (Cartera IDUE o EUDI Wallet), centrándome en su papel como grandes consumidores y emisores de declaraciones de atributos de identidad, y otros específicos de su modelo de negocio. Tiene sentido trasladar ahora la pregunta al sector público:

¿Cómo deben prepararse los ayuntamientos y otros organismos públicos para aceptar la EUDI Wallet a tiempo, antes de finales de 2026, y cómo pueden aprovecharla en casos de uso concretos?

La buena noticia es que muchas administraciones ya cuentan con una base sólida de administración electrónica, Cl@ve, DNIe, sede electrónica y archivo electrónico, carpeta ciudadana que puede reutilizarse.
La mala noticia, vista la proximidad de los plazos, es que las entidades que aún no han iniciado la adaptación a la EUDI Wallet ya van tarde y corren un riesgo evidente de no llegar a tiempo si no actúan con rapidez.


2. Qué es la EUDI Wallet y por qué afecta tanto a ayuntamientos y organismos públicos

La EUDI Wallet, o Cartera IDUE es la Cartera de Identidad Digital de la Unión Europea prevista en el nuevo Reglamento de identidad digital europea y servicios cualificados de confianza digital que modifica Reglamento eIDAS (al nuevo Reglamento se le denomina eIDAS2).

Permitirá a ciudadanos y empresas:

  • Identificarse digitalmente ante servicios públicos y privados en toda la UE.
  • Presentar atributos verificables (edad, domicilio, titulaciones, licencias, calidad de representante, etc.) de forma segura y estandarizada.

Desde la perspectiva de un ayuntamiento o de cualquier organismo público, la EUDI Wallet no es simplemente un nuevo botón en la pantalla de acceso de la sede electrónica:

  • Es un canal europeo estandarizado para autenticación e intercambio seguro de datos y certificados.
  • Permite desplegar de forma real el principio de “solo una vez” (once‑only): dejar de pedir al ciudadano que aporte documentos que ya obran en poder de las administraciones.
  • Facilita trámites transfronterizos, algo cada vez más relevante en ciudades con alta movilidad de estudiantes, trabajadores y jubilados europeos.

En el contexto municipal y regional, algunos de los atributos que podrían gestionarse a través de la EUDI Wallet son:

  • Domicilio de empadronamiento (certificado de empadronamiento).
  • Condición de familia numerosa u otros títulos específicos autonómicos.
  • Titulaciones académicas emitidas por universidades públicas.
  • Licencias y autorizaciones (apertura, obras, terrazas, espectáculos, etc.).
  • Condición de representante de una empresa o entidad ante el ayuntamiento.

3. Marco normativo y plazos: qué debe estar listo para finales de 2026

El Reglamento EIDAS2 establece que todos los Estados miembros deben ofrecer al menos una EUDI Wallet interoperable y gratuita para ciudadanos y empresas el 24 de diciembre de 2026 (24 meses tras la entrada en vigor de los primeros «Reglamentos de ejecución» que se publicaron el 4 de diciembre de 2024).

En paralelo:

La consecuencia práctica es clara:

  • A finales de 2026 deberán existir EUDI Wallets operativas en los Estados miembros. La Cartera IDUE de España ya se presentó en el evento «EUDI Wallet launchpad» organizado por la Comisión Europea los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.
  • Se espera que las administraciones públicas estén en condiciones de aceptar la cartera como medio de identificación y de intercambio de atributos en ese mismo horizonte.

En este contexto, el mensaje ya no es “conviene empezar pronto”, sino mucho más contundente:

Las administraciones que deban adaptarse a la EUDI Wallet y no hayan iniciado ya el proceso de análisis y adaptación están, de facto, llegando tarde.

No se trata de generar alarma, pero sí de transmitir que el margen para “experimentar con calma” se está agotando.


4. Impacto en la prestación de servicios electrónicos públicos

La introducción de la EUDI Wallet impacta en varios niveles de la prestación de servicios electrónicos:

4.1. Identificación y acceso a la sede electrónica

La EUDI Wallet se convierte en un nuevo método de autenticación que deberá convivir con los ya existentes (DNIe, Cl@ve, certificados). En la práctica, implicará:

  • Añadir un botón de “Acceder con Cartera de Identidad Digital Europea / EUDI Wallet” en la sede electrónica.
  • Gestionar flujos de autenticación basados en los estándares europeos definidos en el ARF.

4.2. Aportación de documentos y datos

Muchos documentos hoy aportados como PDF escaneados (certificados, justificantes, etc.) pueden transformarse en declaraciones de atributos verificables suministrados por la EUDI Wallet, tras obtenerlos de una Fuente Auténtica a través de un Prestador de Declaraciones de Atributos.

  • El ciudadano ya no sube un PDF de un certificado, sino que autoriza a la cartera a compartir un atributo oficial y verificable con el organismo.

4.3. Automatización del back‑office y reducción de subsanaciones

Al recibir datos estructurados y verificados, los sistemas de gestión pueden:

  • Validar más campos de forma automática.
  • Reducir requerimientos de subsanación por documentación incorrecta o ilegible.
  • Disminuir tiempos de tramitación y cargas administrativas.

5. Casos de uso en ayuntamientos y otros organismos públicos

Para visualizar el impacto real, es útil aterrizar la EUDI Wallet en casos de uso concretos.

5.1. Empadronamiento y certificado de empadronamiento

Caso de uso 1: solicitud de alta en el padrón municipal

  • El ciudadano se identifica con su EUDI Wallet en la sede del ayuntamiento.
  • Autoriza la lectura de atributos de identidad y, eventualmente, de domicilio procedentes de otras administraciones.
  • El ayuntamiento utiliza esos datos para pre‑rellenar el formulario de empadronamiento y verificar la identidad.
  • Una vez completado el trámite (tras las verificaciones pertinentes), el ayuntamiento puede emitir una declaración electrónica de atributo “domicilio empadronado en el municipio X” que el ciudadano incorpora a su cartera.

Caso de uso 2: obtención del certificado de empadronamiento

  • En lugar de descargar un PDF desde la sede, el ciudadano podría:
    • Recuperar desde su EUDI Wallet un atributo de empadronamiento emitido previamente por el ayuntamiento.
    • Presentarlo en otros organismos sin necesidad de solicitar de nuevo el certificado.

5.2. Bonificaciones y ayudas municipales (familia numerosa, transporte, tasas)

Caso de uso 3: bonificación de tasas para familias numerosas

  • La comunidad autónoma emite una declaración de  atributos de “familia numerosa” que el ciudadano guarda en su EUDI Wallet.
  • Al solicitar una bonificación en el IBI, tasas escolares o actividades deportivas, el ciudadano:
    • Se identifica con la EUDI Wallet.
    • Autoriza la transmisión del atributo “familia numerosa”.
  • El sistema municipal valida automáticamente el requisito, sin PDFs ni copias en papel.

Caso de uso 4: ayudas al alquiler u otras ayudas sociales

  • Atributos como situación de desempleo o determinada información tributaria pueden presentarse desde la cartera.
  • El ayuntamiento reduce al mínimo la documentación aportada manualmente y los errores de cumplimentación.

5.3. Licencias urbanísticas y de actividad

Caso de uso 5: solicitud de licencia de obras o apertura de negocio

  • Personas físicas y representantes de empresas se identifican con la EUDI Wallet, presentando atributos de identidad y de representación.
  • Se consumen atributos relativos a:
    • Capacidad de representación de la empresa solicitante.
    • Situación censal o registral de la entidad.
  • El ayuntamiento realiza más rápido las verificaciones previas, reduciendo requerimientos posteriores.

Caso de uso 6: declaraciones responsables y comunicaciones previas

  • En procedimientos basados en declaración responsable, el solicitante puede firmarla electrónicamente a través de credenciales vinculadas a su cartera, reforzando la vinculación jurídica entre identidad, atributos y acto.

5.4. Educación y servicios universitarios en universidades públicas

Caso de uso 7: matrícula y servicios universitarios

  • Estudiantes se identifican con la EUDI Wallet para matricularse o acceder a servicios universitarios.
  • Aportan atributos como:
    • Titulaciones previas.
    • Reconocimiento de discapacidad para bonificaciones.
  • La universidad puede emitir credenciales académicas verificables (títulos, certificados de notas) que el estudiante incorpora a su cartera para trámites futuros, incluso en otros países de la UE.

5.5. Transporte público y servicios metropolitanos

Caso de uso 8: abonos de transporte y tarifas reducidas

  • La autoridad de transporte utiliza la EUDI Wallet para:
    • Identificar al usuario.
    • Verificar atributos como edad, condición de estudiante, familia numerosa o discapacidad.
  • La asignación de tarifas reducidas se automatiza y se evitan múltiples aportaciones de documentos a lo largo del tiempo.

5.6. Reserva de instalaciones deportivas municipales y acceso a las instalaciones

Caso de uso 9: reserva de frontones, piscinas pistas, pabellones y otros espacios deportivos

  • El ciudadano accede a la sede electrónica o al portal de reservas del ayuntamiento.
  • Se identifica con su EUDI Wallet, lo que permite al sistema:
    • Verificar la identidad y, si procede, atributos como edad (por ejemplo, horario o tarifa para menores), condición de estudiante o residente del municipio.
  • El ayuntamiento asocia automáticamente la reserva a la identidad verificada del usuario, reduciendo fraudes o usos de reserva de terceros.
  • En el pago de las tasas (si aplica), el ciudadano puede autorizar, desde la misma cartera, la presentación de atributos necesarios para bonificaciones (familia numerosa, estudiantes, etc.), sin necesidad de presentar documentos adicionales.

Caso de uso 10: autenticación en el acceso físico a las instalaciones

  • En el acceso a las instalaciones deportivas municipales (pabellón, polideportivo, pistas), el usuario puede:
    • Autenticarse mediante la EUDI Wallet en un terminal o punto de control electrónico (lectura de QR, NFC, o integración con sistemas de control de acceso).
    • El sistema valida la identidad y la reserva activa o el pase de uso almacenado en la cartera.
  • En entornos donde se requiera verificación de capacidad de representación (por ejemplo, menor acompañado por un adulto), el ayuntamiento puede validar también ese atributo procedente de la cartera, sin necesidad de presentar documentos en papel en el acceso.

Este doble flujo —reserva online con identidad verificada y acceso físico basado en la misma cartera— convierte a la EUDI Wallet en un elemento articulador entre la administración electrónica y los servicios presenciales, reforzando la seguridad, reduciendo fraudes y mejorando la experiencia de usuario.


6. Relación con Cl@ve, DNIe, Carpeta Ciudadana, certificados y otros medios actuales

España parte de una posición ventajosa gracias a sistemas como Cl@ve, el uso extendido del DNIe y los certificados electrónicos, que ya proporcionan una alta capilaridad de identificación electrónica en servicios públicos. Posiblemente la autenticación por EUDI Wallet se incorpore a las opciones de autenticación por Cl@ve simplificando la adopción de este sistema de autenticación

Pero también habrá organismos que den la opción de autenticación por EUDI Wallet en su propia página web de sede electrónica sin sustituir de un día para otro el resto de sistemas de autenticación:

  • Durante años, veremos un escenario de coexistencia: Cl@ve, certificados, DNIe y EUDI Wallet.
  • Muchas inversiones en infraestructura de administración electrónica, carpeta ciudadana, firma y sello electrónicos y archivo electrónico son directamente reutilizables en el nuevo modelo.

El foco de la transformación se desplaza desde el “cómo identifico al ciudadano” al “cómo gestiono, admito y genero declaraciones de atributos”, donde la EUDI Wallet se convierte en el articulador principal.


7. Hoja de ruta de adaptación para ayuntamientos y organismos públicos

Con los plazos ya tan próximos, la hoja de ruta deja de ser un ejercicio teórico y se convierte casi en un plan de choque para quienes aún no han empezado.

7.1. Gobernanza y planificación del proyecto

La integración de la EUDI Wallet no es un proyecto exclusivamente TIC. Requiere:

  • Un equipo de proyecto con: TIC, servicios jurídicos, administración electrónica/procedimientos, protección de datos y atención ciudadana.
  • Alinear la cartera con proyectos ya en marcha: carpeta ciudadana, archivo electrónico, cita previa, sistemas de gestión interna, etc.

7.2. Análisis de procedimientos y sedes electrónicas

Es imprescindible identificar con rapidez:

  • Procedimientos prioritarios por volumen e impacto (empadronamiento, ayudas, licencias, transporte, educación).
  • Puntos de fricción donde la EUDI Wallet pueda aportar más valor (mucha documentación, colas, subsanaciones reiteradas).

7.3. Integración técnica: ARF, APIs y proveedores

La integración se basará en:

  • Interfaces alineados con el Architectural Reference Framework (ARF) europeo.
  • APIs y SDKs de la solución de EUDI Wallet que despliegue el Estado miembro.
  • Colaboración con prestadores cualificados de servicios de confianza y proveedores especializados en identidad y firma.

7.4. Seguridad, eIDAS2, ENISA y esquemas nacionales de certificación (en España, Lince)

La EUDI Wallet estará sometida a esquemas de certificación de seguridad. Para los organismos públicos eso implica:

  • Tratar la integración con la cartera como una función crítica soportada por TIC, sujeta a análisis de riesgos, medidas de seguridad y continuidad.
  • Alinear las soluciones con marcos nacionales como el Esquema Nacional de Seguridad (a través de «Lince») y la normativa vinculada a NIS2, cuando resulte aplicable.

7.5. Comunicación y gestión del cambio con la ciudadanía

La adopción no será homogénea:

  • Es necesario diseñar campañas informativas explicando qué es la cartera, cómo se obtiene y en qué trámites locales ya aporta ventajas.
  • Deben mantenerse métodos alternativos de acceso, para no discriminar a quienes no usen la cartera.
  • Hay que formar al personal de atención presencial y telefónica para que ayude a los ciudadanos a utilizar la EUDI Wallet.

8. Oportunidades y riesgos de la inacción

La EUDI Wallet abre una ventana de oportunidad para:

  • Aplicar de forma real el principio once‑only.
  • Reducir cargas administrativas para ciudadanía y empresas.
  • Facilitar la movilidad europea en el ámbito local (estudiantes, trabajadores, jubilados, teletrabajadores).

Pero la inacción tiene costes claros:

  • Desfase tecnológico frente a otras administraciones y entidades privadas que ya aceptan la cartera.
  • Proyectos de última hora con sobrecostes y mayor riesgo operativo.
  • Percepción negativa de la ciudadanía, que puede ver a su administración local “a remolque” en identidad digital y servicios electrónicos.

9. Conclusiones: quien no haya empezado, ya llega tarde

Los plazos normativos nos sitúan ante una realidad difícil de ignorar:

  • La EUDI Wallet debe estar operativa a escala de la UE en el entorno de finales de 2026.
  • Las administraciones públicas deberán estar preparadas para aceptarla como medio de identificación y de generación o aceptación de declaraciones de atributos.

En este contexto, el mensaje para ayuntamientos, comunidades autónomas, universidades y otros organismos públicos es claro:

Las entidades que deban adaptarse a la EUDI Wallet y no estén ya trabajando activamente en ello, van tarde.

Eso no significa que sea imposible llegar, pero sí que el margen de maniobra se ha reducido drásticamente.


Los próximos meses deberían concentrarse en:

  • Acelerar la gobernanza y la planificación, sin dilaciones.
  • Priorizar casos de uso de alto impacto como los descritos.
  • Apoyarse en proveedores expertos en identidad digital y servicios de confianza, evitando comenzar desde cero.

La EUDI Wallet no es solo un tema de cumplimiento regulatorio: es una oportunidad estratégica para simplificar trámites, reducir cargas, mejorar la experiencia de la ciudadanía y posicionar a cada administración en el ecosistema europeo de identidad digital. Quien se mueva ahora con decisión aún puede llegar a tiempo; quien siga esperando, probablemente no.

EADTrust acompaña la adaptación a la EUDI Wallet

    Para las administraciones públicas y otros organismos que ya están descubriendo que la adaptación a la EUDI Wallet no es un “próximo proyecto”, sino una prioridad de año 2026, el reto no solo es técnico, sino también de gobernanza, integración y pruebas controladas.

    EADTrust ofrece servicios de consultoría especializada para:

    • Analizar y adaptar los sistemas existentes (sede electrónica, portales de reservas, sistemas de control de acceso, gestión de ayudas, etc.) a un entorno preparado para el uso de la EUDI Wallet.
    • Definir casos de uso prioritarios (empadronamiento, ayudas, licencias, reservas de instalaciones deportivas, educación, etc.) y alinearlos con la hoja de ruta de la entidad pública.
    • Implementar entornos de prueba a modo “sandbox”, donde los organismos públicos pueden:
      • Probar integraciones con la EUDI Wallet.
      • Validar flujos de autenticación y de atributos.
      • Formar a equipos de TIC y de atención ciudadana en un entorno realista pero sin riesgo para la producción.

    Las entidades interesadas en conocer cómo EADTrust puede ayudarles a adaptarse a la EUDI Wallet, a definir proyectos de integración o a acceder a un entorno de prueba, pueden solicitar más información en el sitio web:

    👉 usercentric.id (plataforma de EADTrust dedicada a soluciones de identidad digital y servicios de confianza).

    👉 O llamando al 917160555

    Tratado de Derecho de la Sociedad Digital (2 tomos)


    Ayer pude charlar un rato con mi amigo Javier Ibáñez, ya que coincidimos en el Congreso del Observatorio de Derechos Digitales: Una mirada multidisciplinar a los derechos digitales y comentamos sobre el Tratado de Derecho de la Sociedad Digital, monumental obra que él ha coordinado.

    Me ha parecido tan interesante que he pensado en hacer una reseña sobre ella.

    El Tratado de Derecho de la Sociedad Digital (Reus, 2025), dirigido por el catedrático Javier W. Ibáñez, profesor Ordinario de Derecho Mercantil y creador del Observatorio Observatorio CMS Comillas de Transformación Digital, es una obra colectiva sin precedentes en el ámbito jurídico español. Con más de cien autores de diez países, el Tratado se apoya en la metodología desarrollada por los comités de investigación, legal y normalización del Consorcio Red Alastria, y en la labor de cierre y difusión del Observatorio CMS–Comillas de Transformación Digital. El resultado es un mapa completo del Derecho digital contemporáneo: identidad electrónica, mercados descentralizados, criptoactivos, ciberseguridad, metaverso e inteligencia artificial.

    El nuevo Derecho digital que se construye en Europa y otras jurisdicciones es frágil y volátil, en ocasiones, lo que dificulta un análisis que combine rigor y actualización.

    En el Tratado, se tratan aspectos de la tecnología de registros distribuidos, internet de las cosas, inteligencia artificial o análisis de macrodatos, identidad digital, mercados descentralizados y resiliencia operativa digital.

    Este es el contenido:

    TOMO I — ÍNDICE COMPLETO

    PRÓLOGO

    • Carmen Alonso Ledesma — p. 1

    PRELIMINAR

    • Derecho de la sociedad digital y descentralizada sostenible. Cimientos metodológicos y excurso terminológico Javier Ibáñez Jiménez — p. 11
    • PARTE PRIMERA — Derecho digital y derechos constitucionales — p. 51

    Sección primera — Ejercicio de derechos constitucionales en una economía digital

    • Algunos retos actuales de la regulación global en la sociedad digital Moisés Barrio Andrés — p. 53
    • Implicaciones jurídico‑constitucionales de la inteligencia artificial en el ordenamiento español. Especial referencia a la Carta de Derechos Digitales María Pérez Ugena — p. 59
    • Inteligencia artificial y derechos digitales en el ámbito sanitario Dra. Aitziber Emaldi Cirión — p. 85
    • Breve comentario a la estrategia y líneas de acción de la AEPD sobre menores, salud digital y privacidad Laura Davara — p. 135

    Sección segunda — Tratamientos de datos, identidad soberana y evidencia digital — p. 159

    • GDPR‑compliant revocation of credentials Dr. Jörn Erbguth — p. 161
    • El libro mayor electrónico, regulación y aplicaciones José Félix Muñoz Soro, Pedro‑José Bueso Guillén — p. 171
    • Identidad autosoberana, evidencia digital y anclajes de confianza en el Reglamento eIDAS 2 Dr. Ignacio Alamillo Domingo, Lluís Ariño — p. 191
    • Tratamiento de datos en blockchain: responsables y encargados Briseida Sofía Jiménez‑Gómez — p. 215

    Sección tercera — Sistemas digitales de resolución de conflictos — p. 243

    • El arbitraje electrónico y el principio del debido proceso Marta Gisbert Pomata — p. 245
    • Los sistemas descentralizados de resolución de controversias y el Derecho europeo: hacia una localización de la disputa en la Unión Europea Diego Agulló Agulló — p. 297
    • Resolución de conflictos mediante soluciones en la cadena de bloques Enrique Aznar — p. 325
    • Blockchain dispute resolutions: planteamiento y cuestiones jurídicas Marta Gonzalo Quiroga — p. 343

    Sección cuarta — Democracia digital, economía del dato y autonomía de la voluntad — p. 399

    • La contratación a través de plataformas intermediarias en línea: tendencias y caracteres desde los principios contractuales Sergio Llebaría Samper — p. 401
    • Régimen actual del crowdfunding europeo y español: novedades destacables y cuestiones pendientes para el inversor Rebeca Carpi Martín — p. 429

    PARTE SEGUNDA — Ordenamiento jurídico y financiación digital — p. 469

    Sección primera — Soberanía y política monetaria digital

    • La integración de bitcoin y otras criptomonedas en las carteras de los inversionistas Prosper Lamothe López, Prosper Lamothe Fernández, Leslie Rodríguez Valencia — p. 473
    • Análisis del proceso y consecuencias de la adopción del bitcoin como moneda de curso legal en la República de El Salvador Prosper Lamothe López, Juan José Durán Herrera — p. 490

    Sección segunda — Sistemas financieros y mercados descentralizados

    • Finanzas descentralizadas: alternativas a las finanzas tradicionales y nuevo paradigma María del Carmen Pileso — p. 505
    • La contratación inteligente en los mercados descentralizados Adoración Castellano García — p. 595
    • Hacia unos mercados de valores tokenizados: reflexiones y propuestas del pilot regime europeo Pablo Sanz Bayón — p. 609
    • Los instrumentos financieros tokenizados: un nuevo paradigma de financiación empresarial Xavier Foz Giralt, Beatriz Rodríguez Gómez — p. 639
    • Los nuevos mercados de valores construidos en blockchain Dr. Gonzalo Navarro Ruiz — p. 663

    Sección tercera — Mercados distribuidos sectoriales

    • Mercado de futuros token sobre aceite de oliva Antonio Partal Ureña, Pilar Gómez Fernández Aguado, Luis Martínez López — p. 687
    • Retos de la tokenización de productos agroalimentarios no fungibles Eva María Ibáñez — p. 703

    Sección cuarta — Pagos electrónicos y dinero digital — p. 751

    • La regolazione europea dei pagamenti digitali Filippo Zatti, Rosa Giovanna Barresi — p. 759
    • El declive de los títulos valores cambiarios José Loustau Hernández — p. 803

    PARTE TERCERA — Patrimonio virtual: criptobienes y fichas digitales criptográficas — p. 829

    Sección primera — Monedas estables descentralizadas

    • Dinero electrónico tokenizado Agustín Madrid Parra — p. 831

    Sección segunda — Fichas de servicio y consumo

    • Las fichas de consumo (utility tokens) Alfonso Martínez‑Echevarría y García de Dueñas, Rafael del Castillo Ionov — p. 887
    • Tokens de servicios informáticos: cuestiones normativas Agustín Cruz Núñez — p. 911

    Sección tercera — Tokens no fungibles (NFT)

    • Consecuencias jurídicas del fraccionamiento de los tokens no fungibles (NFTs) Joaquim Castañer Codina — p. 929

    Sección cuarta — Tokens inmobiliarios

    • La proptech para la gestión de la propiedad inmobiliaria tokenizada y el alojamiento turístico Cristina Argelich Comelles — p. 985

    TOMO II — ÍNDICE COMPLETO

    PARTE CUARTA — Servicios de inversión descentralizados — p. 1011

    Sección primera — Servicios de inversión de mercado secundario

    • Asesoramiento y gestión de carteras de criptoactivos Alberto J. Tapia Hermida — p. 1013
    • Asesoramiento de inversiones en MiCA — análisis e implicaciones sobre los servicios de inversión en tokens Álvaro Martín Sierra — p. 1033
    • Tecnologías de registro distribuido y su aplicación al sistema financiero. El caso particular del asesoramiento financiero automatizado María Jesús Blanco Sánchez — p. 1057
    • Technical standards … MiCA … Alastria recommendations Alastria Research and Technology Transfer Commission / Alastria Legal Committee — p. 1073
    • Gestión de plataformas distribuidas y activos digitales: casos de uso y cuestiones prácticas Jaime Bofill, Rodrigo Pérez Gil, Lucía Silva, Sara Piñero — p. 1091

    Sección segunda — Servicios de emisión de criptoactivos y control público

    • Sanciones y otras medidas administrativas … MiCA Alfonso Codes Calatrava — p. 1107

    PARTE QUINTA — Gobernanza y seguridad jurídica descentralizada — p. 1125

    Sección primera — Derecho de Sociedades y DAOs

    • Los Sistemas de Compliance … DAOs … sostenibilidad Juana María Pardo Pardo — p. 1127
    • El dilema o la oportunidad de la descentralización … DAOs, protección de datos e IA María del Sagario Navarro Lérida — p. 1139

    Sección segunda — Gobernanza DeFi y taxonomía de criptoactivos

    • La descentralización de los mercados financieros: DEX Luz Mª García Martínez — p. 1167
    • Taxonomía de criptoactivos y abuso de mercado Cristina Guerrero Trevijano — p. 1193

    Sección tercera — Seguridad jurídica y protección registral descentralizada

    • La transformación digital de los registros jurídicos José María de Pablos O’Mullony — p. 1239
    • Inteligencia Artificial: oportunidades y desafíos en el Registro de la Propiedad, Mercantil y de Bienes Muebles Mª Rosario Jiménez Rubio — p. 1255

    Sección cuarta — Gobernanza descentralizada y economía tokenizada

    • Circulación jurídica e innovación tecnológica. De la permuta a la economía tokenizada Carlos de Cores Helguera — p. 1275

    Sección quinta — Ciberseguridad y resiliencia operativa digital

    • Hacia unas finanzas abiertas impulsadas por los datos (Data‑Driven Open Finance) Fernando Zunzunegui — p. 1297
    • Reglamento DORA … resiliencia digital Bruno Martín Baumeister — p. 1317
    • Guía práctica de la Directiva NIS2 Francisco Manuel Caños Guillamón — p. 1363
    • Las medidas de seguridad en el tratamiento de datos personales Jesús Yáñez Colomo — p. 1399
    • Legal regulation … information security … Russian Federation Alexander Chuburkov, Konstantin Staroduvov — p. 1419

    PARTE SEXTA — Metaverso, Derecho y sociedad digital — p. 1431

    Sección primera — Régimen y cuestiones jurídicas generales

    • Metaverse regulation: key legal concepts… David Durand, Javier Ibáñez — p. 1433
    • Metaverso, desafíos legales Óscar López Rodríguez, Coautores: Grupo de Regulación de AUTELSI — p. 1459

    Sección segunda — Actividad económica y relaciones jurídicas

    • Los activos intangibles en los entornos digitales inmersivos Ricardo Palomo Zurdo, Enrique Rúa Alonso de Corrales — p. 1475

    PARTE SÉPTIMA — Ética y Derecho digital en una economía social — p. 1499

    Sección primera — Personalidad cibernética, derechos e IA

    • Humanismo digital y Derecho Blanca Sáenz de Santa María Gómez‑Mampaso — p. 1501
    • Ciber‑Ética y Ciber‑Derecho para un nuevo humanismo José Luis Fernández Fernández — p. 1511
    • Robótica y Personalidad Cibernética Salvatore Moccia, Francesca Moccia — p. 1525
    • Límites a la libertad de expresión en el ciberespacio María Lubomira Kubica — p. 1537
    • Legitimidad en el uso de imágenes y posts de Instagram Marta Seminario González, Miguel García‑Menéndez — p. 1587
    • Respeto a los derechos fundamentales en el uso de IA María Reyes Corripio Gil Delgado — p. 1605

    Sección segunda — Ética, convergencia social e inclusión financiera

    • Tokenised Value Creation and Transfer Joachim Schwerin — p. 1625
    • State of the Art of Decentralized Finance Suzana Maranhão Moreno, Jean Marc Seigneur — p. 1639
    • Luces y sombras de la IA en el sector público Ariana Expósito Gázquez — p. 1667
    • Convergencia de Blockchain e IA Ana Felicitas Muñoz Pérez — p. 1691
    • La implementación social de la tecnología de registro distribuido Enrique Juan Namey de Garaizar — p. 1713

    PARTE OCTAVA — Cumplimiento normativo, responsabilidad y delincuencia digital — p. 1729

    Sección primera — Derecho penal, justicia y digitalización

    • Ciberdelincuencia y Derecho penal de la sociedad del riesgo Javier Gómez Lanz — p. 1731
    • Derecho digital y Derecho penal … IA Noelia Álvarez Romera — p. 1753
    • Inteligencia artificial y digitalización de la justicia Carla Boixareu Clavero — p. 1769
    • Régimen y funcionamiento de las DAO en DeFi Isabel Fernández Torres — p. 1789
    • Blockchain, criptoactivos y cibercriminalidad Agustín Cruz Núñez — p. 1815
    • El nuevo delito de falsificación de criptomonedas Sergio Berenguer Pascual — p. 1829
    • Violaciones de seguridad a la luz del RGPD y LOPDGDD Elena Davara F. de Marcos — p. 1855
    • Manipulación de cotizaciones, uso indebido de información privilegiada y criptoactivos Reyes Palá Laguna — p. 1875

    Sección segunda — Cumplimiento normativo y derecho digital

    • Hacia una digitalización de los modelos de compliance Ana Ramos Pérez — p. 1899
    • Derecho de la Competencia y regulación de plataformas digitales. DMA Patricia Liñán Hernández — p. 1925
    • Reuniones telemáticas en sociedades cotizadas Marina Torres Díaz — p. 1947
    • Digitalización del derecho societario y actuaciones notariales Leticia Domínguez Pavón — p. 1973
    • Sandbox regulatorio de IA: RD 817/2023 Jorge González Cortade — p. 1993
    • La nueva figura de la ERIR en la LMV Gloria Hernández Aler, Mariona Pericas, Pablo Corredoyra — p. 2017
    • La tributación de las DAOs Rosa M. Galán Sánchez — p. 2027

    Sección tercera — Responsabilidad civil e inteligencia digital

    • La RC de los sistemas de IA en Europa Íñigo A. Navarro Mendizábal — p. 2049
    • Uso responsable y ético de IA en el sector asegurador Marta García Mandalóniz, Fernando Javier Ravelo Guillén — p. 2099