Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.
Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.
1. Legislación
Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.
2. Terminología
El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:
el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC…) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».
3. Organismos
MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).
4. URLs y recursos
Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.
*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*
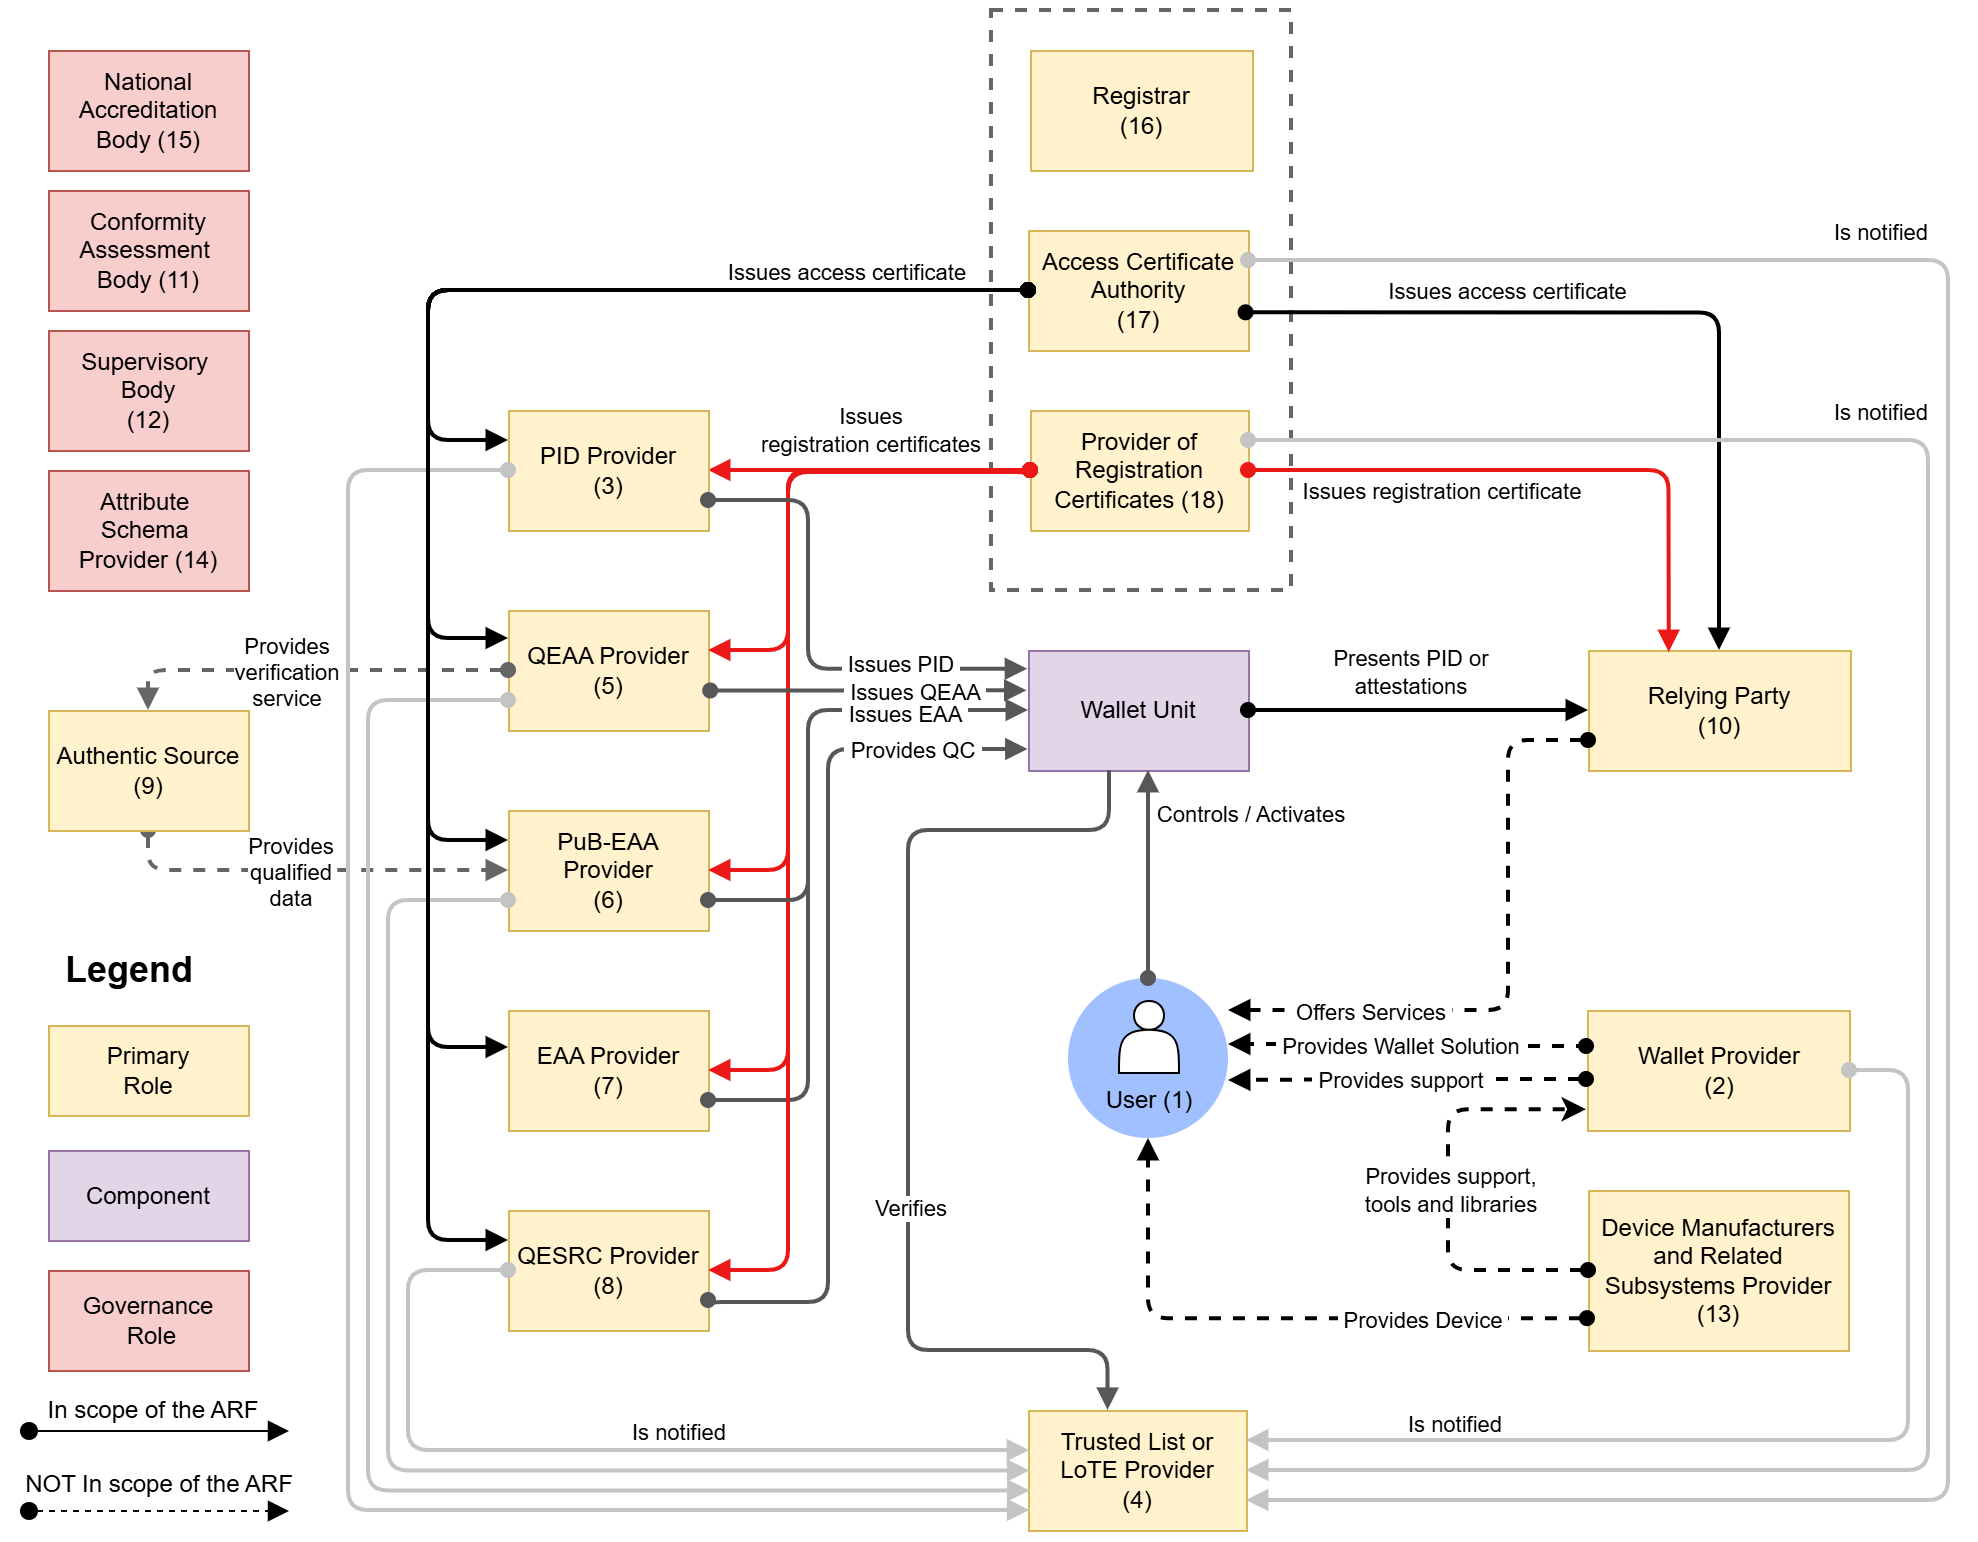
Un «rulebook» en el contexto de la EUDI Wallet (European Union Digital Identity Wallet) es un documento técnico de especificación que forma parte del «Architecture and Reference Framework» (ARF) o Arquitectura y Marco de Referencia, de la cartera de identidad digital europea. Los rulebooks definen los requisitos específicos para cada tipo de declaración de atributos o caso de uso dentro del ecosistema EUDI (regulado por eIDAS 2.0 y los Actos de Ejecución como el CIR 2024/2977 y 2024/2979).
No son documentos legales vinculantes en sí mismos (son «working documents» documentos de trabajo del eIDAS Expert Group), pero son obligatorios para lograr interoperabilidad, certificación y cumplimiento técnico entre Carteras, proveedores de PID (Person Identification Data», Datos de Identificación Personal) y Partes usuarias (Relying Parties) en toda la UE.
El PID Rulebook (o Annex 3.01 – PID Rulebook) es el específico para los Person Identification Data (PID): la declaración de atributos de identidad básica obligatoria emitida por un Estado miembro (o su PID Provider designado). Contiene requisitos adicionales a los del ARF general, que aplican a todos los casos de uso (incluyendo EAAs,(Electronic Attribute Attestation o Declaración Electrónica de Atributos, QEAAs, Qualified Electronic Attribute Attestation o Declaración Electrónica Cualificada de Atributos, etc.). Define cómo se estructura, codifica, emite y valida el PID para garantizar privacidad (selective disclosure, unlinkability), seguridad (firmas criptográficas) y portabilidad transfronteriza.
Detalles técnicos del PID Rulebook
El PID Rulebook especifica:
Namespaces y schema de atributos:
Namespace europeo principal: eu.europa.ec.eudi.pid.1 (para el tipo de documento y atributos comunes).
Domestic namespaces: Cada Estado miembro puede definir atributos nacionales adicionales (ej. eu.europa.ec.eudi.pid.es.1 para España). Se publican públicamente y se usan tanto en codificación ISO como SD-JWT.
Atributos obligatorios (M) y opcionales (O), basados en el Anexo del CIR 2024/2977 y codificados según CDDL (RFC 8610):
Código Alpha-2 (ISO 3166-1); multi-valor en domestic
O
array de tstr
Metadatos del PID (tratados como atributos técnicos): issuance_date (M), expiry_date (M), issuing_authority (M), document_number, issuing_country (ISO 3166-1, M), issuing_jurisdiction (ISO 3166-2, O), etc.
Formatos de codificación y presentación (PID_01 requiere soporte dual):
ISO/IEC 18013-5 (mdoc / CBOR): Para verificación offline/proximidad (tap NFC o QR). Usa CBOR (RFC 8949), MSO (Mobile Security Object) firmado por el PID Provider. Canonical CBOR obligatorio. Nacionalidad como array; portrait (foto) como JPEG puro (ISO/IEC 19794-5, sin headers).
SD-JWT VC (IETF RFC): Para online (OpenID4VP). JSON + selective disclosure (disclosure salts para privacidad). Soporta batch issuance y re-issuance para unlinkability.
Los datos deben ser válidos en el momento del validFrom del MSO o del VP Token. La firma siempre la hace el PID Provider (no el wallet). Los elementos domestic pueden firmarse opcionalmente por el wallet.
Trust infrastructure: PID Providers se listan en Trusted Issuer Lists (formato ETSI TS 119 612). Revocación vía status lists o embedded en el MSO/SD-JWT.
Otros requisitos: Soporte OpenID4VCI para emisión (incluyendo batch y re-issuance), Wallet Unit Attestation (WUA) previa, y activación del PID a LoA High (según Reglamento de Ejecución 2015/1502).
El rulebook asegura que el PID sea interoperable, minimice datos (data minimization) y cumpla privacy-by-design (zero-knowledge proofs para edad, etc.).
En el caso de España, aunque el número de DNI no forma parte de la lista de atributos obligatorios, se incluirá en todo caso, ya que es posible hacerlo en los opcionales (documet_number o personal_administrative_number) junto con otros datos correspondientes a la entidad emisora del DNI.
Reto principal para los países miembros al inicializar la cartera con el PID.
La inicialización (onboarding/provisioning) del PID es el paso crítico y más complejo. El wallet solo es plenamente operativo tras recibir un PID válido emitido por un «PID Provider» certificado del Estado miembro.
Retos técnicos y operativos:
Autenticación fuerte (LoA High): El usuario debe probar su identidad real frente al PID Provider (usando eID nacional, biometría, NFC, etc.). Esto requiere integración segura con fuentes auténticas nacionales.
Protocolos de emisión: Soporte completo de OpenID4VCI + activación del PID (verificación de que llegó al Wallet Secure Cryptographic Application – WSCA, normalmente en Secure Element del móvil o software certificado).
Certificación: Toda la solución (wallet + PID Provider) debe certificarse según CIR 2024/2981/CIR 2024/2982 (Common Criteria EAL4+ o equivalente). Incluye hardware/software del móvil, NFC reader mode y WSCA.
Privacidad y escalabilidad: Batch issuance para evitar linkability, soporte de selective disclosure, revocación eficiente y gestión de millones de usuarios sin fricción.
Interoperabilidad transfronteriza: El PID debe ser aceptable en toda la UE independientemente del formato (ISO o SD-JWT).
Infraestructura de confianza: Crear y mantener Trusted Issuer Lists, integrar con eIDAS nodes y garantizar que el wallet sea «certified EUDI Wallet Solution».
Experiencia de usuario vs. seguridad: Evitar fricción (muchos usuarios no tienen NFC o no quieren tapear el DNI físico) mientras se cumple el nivel High de assurance.
Muchos países usan lectura NFC del documento físico (DNIe, eID, pasaporte) como método principal de onboarding inicial, combinado con selfie + verificación biométrica y backend de autenticación.
Caso específico de España: Inicialización con NFC del móvil leyendo el DNIe
En España, el PID Provider se espera que sea la FNMT (Fábrica Nacional de Moneda y Timbre), que emitirá el PID vinculado al DNI (Documento Nacional de Identidad). La cartera nacional en desarrollo es la Cartera Digital (presentada en EUDI Wallet Launchpad 2025), que se prevé que se integrará con Cl@ve (que ya cuenta con más de 24 millones de usuarios) y aprovecha el DNIe 3.0/4.0 (con chip NFC obligatorio desde 2021).
Flujo técnico detallado de inicialización (onboarding con NFC):
El usuario descarga la app oficial de la Cartera Digital IDUE e inicia la configuración (crea PIN, asocia biometría captada con el móvil, obtiene la «Wallet Unit Attestation» – WUA).
Para solicitar el PID: la app activa el NFC reader mode del móvil (Android e iOS soportan lector de tarjetas ISO 14443 tipo A/B; el DNIe usa PACE/BAC para acceso seguro al chip).
El usuario acerca el DNIe físico al móvil. La app lee criptográficamente:
Datos del chip (MRZ, foto, datos personales, certificados de autenticación).
Verifica la integridad y autenticidad del chip (firmas, claves de lectura protegidas).
Autenticación del titular:
Comparación biométrica: mediante foto del usuario vs. foto conservada en el chip (usando verificación facial certificada según la norma ETSI TS 119 461).
Posible PIN del DNIe .
La app envía datos anonimizados o challenge-response al servidor de la FNMT para validación (en teoría relativa a la información del registro civil (fuente auténtica).
Una vez autenticado (LoA High), el PID Provider genera el PID:
En ambos formatos: mdoc (ISO 18013-5/CBOR) + SD-JWT VC.
Firma con clave del emisor (listada en Trusted Issuer List).
Emite vía OpenID4VCI (posiblemente batch para privacidad futura).
El wallet recibe, verifica y activa el PID (WSCA lo almacena de forma segura). El usuario puede ahora usarlo para identificación online/offline en toda la UE.
Retos específicos en España:
Compatibilidad NFC: El DNIe 4.0 está optimizado, pero requiere que la app gestione correctamente protocolos PACE (Password Authenticated Connection Establishment) y que el móvil tenga interfaz NFC (casi todos los actuales lo tienen). iOS restringe algo más el acceso NFC a apps de terceros, por lo que la app oficial debe estar pre-aprobada por Apple.
Integración con Cl@ve: La identificación y autenticación en Cl@ve con la Cartera dará lugar seguramente a un nuevo icono de autenticación en la página web de Cl@ve que posiblemente desencadene la apertura de una página con código QR que lea la Cartera y desencadene la autenticación.
Certificación y escalabilidad: La solución completa (app + obtención del PID) debe superar la auditoría establecida por la norma de certificación de carteras de ENISA, posiblemente mediante el esquema Lince del CCN.
El «Rulebook» del PID marca la primera implementación de una «Declaración Electrónica de Atributos» (contando con que cada tipo de «Declaración Electrónica de Aributos» tiene su propio «Rulebook»). Los «rulebooks» son las reglas de juego de tipo técnico para el PID y para las DEA e indican los tipos de datos necesarios para cada caso de uso..
En España, el uso del interfaz NFC del DNIe posiblemente sea el método más directo y seguro para la inicialización de los datos de identidad de la Cartera, con el aliciente de aprovechar la infraestructura ya existente y convirtiendo el móvil en lector de DNIe criptográficamente seguro. Esto minimizaría la fricción y maximizaría la adopción.
En todo caso, se requiere que la app esté certificada en cuanto a los requisitos de seguridad.
1. ¿Cuándo debe tener servicios activables por la Cartera IDUE la Administración Pública?
Muchos organismos y ayuntamientos (los que al menos conocen que existirá una «Cartera IDUE») empiezan a inquietarse porque la fecha del 24 de diciembre de 2026 se acerca y no saben qué tienen que hacer ni si recibirán apoyo de organismos más especializados. Otros, los que ni siquiera saben que en 2024 se publicó el Reglamento UE 2024/1083 y que sus disposiciones son obligatorias en toda Europa, no son conscientes de que en Navidades estarán al margen de la Ley y no cumplirán sus obligaciones de dar servicios a sus ciudadanos y mantener los sistemas de interlocución telemática a la que están obligados (en aplicación de otras leyes que también rigen en este nuevo contexto: La Ley 39/2015 «LPACAP» y el RD 203/2021).
Es urgente la adaptación de los organismos públicos que prestan servicios electrónicos, desde los ayuntamientos más pequeños hasta los grandes ministerios, universidades y organismos reguladores.
¿Cómo deben prepararse los ayuntamientos y otros organismos públicos para aceptar la EUDI Wallet a tiempo, antes de finales de 2026, y cómo pueden aprovecharla en casos de uso concretos?
La buena noticia es que muchas administraciones ya cuentan con una base sólida de administración electrónica, Cl@ve, DNIe, sede electrónica y archivo electrónico, carpeta ciudadana que puede reutilizarse. La mala noticia, vista la proximidad de los plazos, es que las entidades que aún no han iniciado la adaptación a la EUDI Wallet ya van tarde y corren un riesgo evidente de no llegar a tiempo si no actúan con rapidez.
2. Qué es la EUDI Wallet y por qué afecta tanto a ayuntamientos y organismos públicos
La EUDI Wallet, o Cartera IDUE es la Cartera de Identidad Digital de la Unión Europea prevista en el nuevo Reglamento de identidad digital europea y servicios cualificados de confianza digital que modifica Reglamento eIDAS (al nuevo Reglamento se le denomina eIDAS2).
Permitirá a ciudadanos y empresas:
Identificarse digitalmente ante servicios públicos y privados en toda la UE.
Presentar atributos verificables (edad, domicilio, titulaciones, licencias, calidad de representante, etc.) de forma segura y estandarizada.
Desde la perspectiva de un ayuntamiento o de cualquier organismo público, la EUDI Wallet no es simplemente un nuevo botón en la pantalla de acceso de la sede electrónica:
Es un canal europeo estandarizado para autenticación e intercambio seguro de datos y certificados.
Permite desplegar de forma real el principio de “solo una vez” (once‑only): dejar de pedir al ciudadano que aporte documentos que ya obran en poder de las administraciones.
Facilita trámites transfronterizos, algo cada vez más relevante en ciudades con alta movilidad de estudiantes, trabajadores y jubilados europeos.
En el contexto municipal y regional, algunos de los atributos que podrían gestionarse a través de la EUDI Wallet son:
Domicilio de empadronamiento (certificado de empadronamiento).
Condición de familia numerosa u otros títulos específicos autonómicos.
Titulaciones académicas emitidas por universidades públicas.
Licencias y autorizaciones (apertura, obras, terrazas, espectáculos, etc.).
Condición de representante de una empresa o entidad ante el ayuntamiento.
3. Marco normativo y plazos: qué debe estar listo para finales de 2026
El Reglamento EIDAS2 establece que todos los Estados miembros deben ofrecer al menos una EUDI Wallet interoperable y gratuita para ciudadanos y empresas el 24 de diciembre de 2026 (24 meses tras la entrada en vigor de los primeros «Reglamentos de ejecución» que se publicaron el 4 de diciembre de 2024).
Se están adoptando actos de ejecución que concretan los requisitos técnicos de las wallets, de los emisores de declaraciones de atributos y de los servicios que las aceptan.
A finales de 2026 deberán existir EUDI Wallets operativas en los Estados miembros. La Cartera IDUE de España ya se presentó en el evento «EUDI Wallet launchpad» organizado por la Comisión Europea los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.
Se espera que las administraciones públicas estén en condiciones de aceptar la cartera como medio de identificación y de intercambio de atributos en ese mismo horizonte.
En este contexto, el mensaje ya no es “conviene empezar pronto”, sino mucho más contundente:
Las administraciones que deban adaptarse a la EUDI Wallet y no hayan iniciado ya el proceso de análisis y adaptación están, de facto, llegando tarde.
No se trata de generar alarma, pero sí de transmitir que el margen para “experimentar con calma” se está agotando.
4. Impacto en la prestación de servicios electrónicos públicos
La introducción de la EUDI Wallet impacta en varios niveles de la prestación de servicios electrónicos:
4.1. Identificación y acceso a la sede electrónica
La EUDI Wallet se convierte en un nuevo método de autenticación que deberá convivir con los ya existentes (DNIe, Cl@ve, certificados). En la práctica, implicará:
Añadir un botón de “Acceder con Cartera de Identidad Digital Europea / EUDI Wallet” en la sede electrónica.
Gestionar flujos de autenticación basados en los estándares europeos definidos en el ARF.
4.2. Aportación de documentos y datos
Muchos documentos hoy aportados como PDF escaneados (certificados, justificantes, etc.) pueden transformarse en declaraciones de atributos verificables suministrados por la EUDI Wallet, tras obtenerlos de una Fuente Auténtica a través de un Prestador de Declaraciones de Atributos.
El ciudadano ya no sube un PDF de un certificado, sino que autoriza a la cartera a compartir un atributo oficial y verificable con el organismo.
4.3. Automatización del back‑office y reducción de subsanaciones
Al recibir datos estructurados y verificados, los sistemas de gestión pueden:
Validar más campos de forma automática.
Reducir requerimientos de subsanación por documentación incorrecta o ilegible.
Disminuir tiempos de tramitación y cargas administrativas.
5. Casos de uso en ayuntamientos y otros organismos públicos
Para visualizar el impacto real, es útil aterrizar la EUDI Wallet en casos de uso concretos.
5.1. Empadronamiento y certificado de empadronamiento
Caso de uso 1: solicitud de alta en el padrón municipal
El ciudadano se identifica con su EUDI Wallet en la sede del ayuntamiento.
Autoriza la lectura de atributos de identidad y, eventualmente, de domicilio procedentes de otras administraciones.
El ayuntamiento utiliza esos datos para pre‑rellenar el formulario de empadronamiento y verificar la identidad.
Una vez completado el trámite (tras las verificaciones pertinentes), el ayuntamiento puede emitir una declaración electrónica de atributo “domicilio empadronado en el municipio X” que el ciudadano incorpora a su cartera.
Caso de uso 2: obtención del certificado de empadronamiento
En lugar de descargar un PDF desde la sede, el ciudadano podría:
Recuperar desde su EUDI Wallet un atributo de empadronamiento emitido previamente por el ayuntamiento.
Presentarlo en otros organismos sin necesidad de solicitar de nuevo el certificado.
5.2. Bonificaciones y ayudas municipales (familia numerosa, transporte, tasas)
Caso de uso 3: bonificación de tasas para familias numerosas
La comunidad autónoma emite una declaración deatributos de “familia numerosa” que el ciudadano guarda en su EUDI Wallet.
Al solicitar una bonificación en el IBI, tasas escolares o actividades deportivas, el ciudadano:
Se identifica con la EUDI Wallet.
Autoriza la transmisión del atributo “familia numerosa”.
El sistema municipal valida automáticamente el requisito, sin PDFs ni copias en papel.
Caso de uso 4: ayudas al alquiler u otras ayudas sociales
Atributos como situación de desempleo o determinada información tributaria pueden presentarse desde la cartera.
El ayuntamiento reduce al mínimo la documentación aportada manualmente y los errores de cumplimentación.
5.3. Licencias urbanísticas y de actividad
Caso de uso 5: solicitud de licencia de obras o apertura de negocio
Personas físicas y representantes de empresas se identifican con la EUDI Wallet, presentando atributos de identidad y de representación.
Se consumen atributos relativos a:
Capacidad de representación de la empresa solicitante.
Situación censal o registral de la entidad.
El ayuntamiento realiza más rápido las verificaciones previas, reduciendo requerimientos posteriores.
Caso de uso 6: declaraciones responsables y comunicaciones previas
En procedimientos basados en declaración responsable, el solicitante puede firmarla electrónicamente a través de credenciales vinculadas a su cartera, reforzando la vinculación jurídica entre identidad, atributos y acto.
5.4. Educación y servicios universitarios en universidades públicas
Caso de uso 7: matrícula y servicios universitarios
Estudiantes se identifican con la EUDI Wallet para matricularse o acceder a servicios universitarios.
Aportan atributos como:
Titulaciones previas.
Reconocimiento de discapacidad para bonificaciones.
La universidad puede emitir credenciales académicas verificables (títulos, certificados de notas) que el estudiante incorpora a su cartera para trámites futuros, incluso en otros países de la UE.
5.5. Transporte público y servicios metropolitanos
Caso de uso 8: abonos de transporte y tarifas reducidas
La autoridad de transporte utiliza la EUDI Wallet para:
Identificar al usuario.
Verificar atributos como edad, condición de estudiante, familia numerosa o discapacidad.
La asignación de tarifas reducidas se automatiza y se evitan múltiples aportaciones de documentos a lo largo del tiempo.
5.6. Reserva de instalaciones deportivas municipales y acceso a las instalaciones
Caso de uso 9: reserva de frontones, piscinas pistas, pabellones y otros espacios deportivos
El ciudadano accede a la sede electrónica o al portal de reservas del ayuntamiento.
Se identifica con su EUDI Wallet, lo que permite al sistema:
Verificar la identidad y, si procede, atributos como edad (por ejemplo, horario o tarifa para menores), condición de estudiante o residente del municipio.
El ayuntamiento asocia automáticamente la reserva a la identidad verificada del usuario, reduciendo fraudes o usos de reserva de terceros.
En el pago de las tasas (si aplica), el ciudadano puede autorizar, desde la misma cartera, la presentación de atributos necesarios para bonificaciones (familia numerosa, estudiantes, etc.), sin necesidad de presentar documentos adicionales.
Caso de uso 10: autenticación en el acceso físico a las instalaciones
En el acceso a las instalaciones deportivas municipales (pabellón, polideportivo, pistas), el usuario puede:
Autenticarse mediante la EUDI Wallet en un terminal o punto de control electrónico (lectura de QR, NFC, o integración con sistemas de control de acceso).
El sistema valida la identidad y la reserva activa o el pase de uso almacenado en la cartera.
En entornos donde se requiera verificación de capacidad de representación (por ejemplo, menor acompañado por un adulto), el ayuntamiento puede validar también ese atributo procedente de la cartera, sin necesidad de presentar documentos en papel en el acceso.
Este doble flujo —reserva online con identidad verificada y acceso físico basado en la misma cartera— convierte a la EUDI Wallet en un elemento articulador entre la administración electrónica y los servicios presenciales, reforzando la seguridad, reduciendo fraudes y mejorando la experiencia de usuario.
6. Relación con Cl@ve, DNIe, Carpeta Ciudadana, certificados y otros medios actuales
España parte de una posición ventajosa gracias a sistemas como Cl@ve, el uso extendido del DNIe y los certificados electrónicos, que ya proporcionan una alta capilaridad de identificación electrónica en servicios públicos. Posiblemente la autenticación por EUDI Wallet se incorpore a las opciones de autenticación por Cl@ve simplificando la adopción de este sistema de autenticación
Pero también habrá organismos que den la opción de autenticación por EUDI Wallet en su propia página web de sede electrónica sin sustituir de un día para otro el resto de sistemas de autenticación:
Durante años, veremos un escenario de coexistencia: Cl@ve, certificados, DNIe y EUDI Wallet.
Muchas inversiones en infraestructura de administración electrónica, carpeta ciudadana, firma y sello electrónicos y archivo electrónico son directamente reutilizables en el nuevo modelo.
El foco de la transformación se desplaza desde el “cómo identifico al ciudadano” al “cómo gestiono, admito y genero declaraciones de atributos”, donde la EUDI Wallet se convierte en el articulador principal.
7. Hoja de ruta de adaptación para ayuntamientos y organismos públicos
Con los plazos ya tan próximos, la hoja de ruta deja de ser un ejercicio teórico y se convierte casi en un plan de choque para quienes aún no han empezado.
7.1. Gobernanza y planificación del proyecto
La integración de la EUDI Wallet no es un proyecto exclusivamente TIC. Requiere:
Un equipo de proyecto con: TIC, servicios jurídicos, administración electrónica/procedimientos, protección de datos y atención ciudadana.
Alinear la cartera con proyectos ya en marcha: carpeta ciudadana, archivo electrónico, cita previa, sistemas de gestión interna, etc.
7.2. Análisis de procedimientos y sedes electrónicas
Es imprescindible identificar con rapidez:
Procedimientos prioritarios por volumen e impacto (empadronamiento, ayudas, licencias, transporte, educación).
Puntos de fricción donde la EUDI Wallet pueda aportar más valor (mucha documentación, colas, subsanaciones reiteradas).
7.3. Integración técnica: ARF, APIs y proveedores
La integración se basará en:
Interfaces alineados con el Architectural Reference Framework (ARF) europeo.
APIs y SDKs de la solución de EUDI Wallet que despliegue el Estado miembro.
Colaboración con prestadores cualificados de servicios de confianza y proveedores especializados en identidad y firma.
7.4. Seguridad, eIDAS2, ENISA y esquemas nacionales de certificación (en España, Lince)
La EUDI Wallet estará sometida a esquemas de certificación de seguridad. Para los organismos públicos eso implica:
Tratar la integración con la cartera como una función crítica soportada por TIC, sujeta a análisis de riesgos, medidas de seguridad y continuidad.
Alinear las soluciones con marcos nacionales como el Esquema Nacional de Seguridad (a través de «Lince») y la normativa vinculada a NIS2, cuando resulte aplicable.
7.5. Comunicación y gestión del cambio con la ciudadanía
La adopción no será homogénea:
Es necesario diseñar campañas informativas explicando qué es la cartera, cómo se obtiene y en qué trámites locales ya aporta ventajas.
Deben mantenerse métodos alternativos de acceso, para no discriminar a quienes no usen la cartera.
Hay que formar al personal de atención presencial y telefónica para que ayude a los ciudadanos a utilizar la EUDI Wallet.
8. Oportunidades y riesgos de la inacción
La EUDI Wallet abre una ventana de oportunidad para:
Aplicar de forma real el principio once‑only.
Reducir cargas administrativas para ciudadanía y empresas.
Facilitar la movilidad europea en el ámbito local (estudiantes, trabajadores, jubilados, teletrabajadores).
Pero la inacción tiene costes claros:
Desfase tecnológico frente a otras administraciones y entidades privadas que ya aceptan la cartera.
Proyectos de última hora con sobrecostes y mayor riesgo operativo.
Percepción negativa de la ciudadanía, que puede ver a su administración local “a remolque” en identidad digital y servicios electrónicos.
9. Conclusiones: quien no haya empezado, ya llega tarde
Los plazos normativos nos sitúan ante una realidad difícil de ignorar:
La EUDI Wallet debe estar operativa a escala de la UE en el entorno de finales de 2026.
Las administraciones públicas deberán estar preparadas para aceptarla como medio de identificación y de generación o aceptación de declaraciones de atributos.
En este contexto, el mensaje para ayuntamientos, comunidades autónomas, universidades y otros organismos públicos es claro:
Las entidades que deban adaptarse a la EUDI Wallet y no estén ya trabajando activamente en ello, van tarde.
Eso no significa que sea imposible llegar, pero sí que el margen de maniobra se ha reducido drásticamente.
Los próximos meses deberían concentrarse en:
Acelerar la gobernanza y la planificación, sin dilaciones.
Priorizar casos de uso de alto impacto como los descritos.
Apoyarse en proveedores expertos en identidad digital y servicios de confianza, evitando comenzar desde cero.
La EUDI Wallet no es solo un tema de cumplimiento regulatorio: es una oportunidad estratégica para simplificar trámites, reducir cargas, mejorar la experiencia de la ciudadanía y posicionar a cada administración en el ecosistema europeo de identidad digital. Quien se mueva ahora con decisión aún puede llegar a tiempo; quien siga esperando, probablemente no.
EADTrust acompaña la adaptación a la EUDI Wallet
Para las administraciones públicas y otros organismos que ya están descubriendo que la adaptación a la EUDI Wallet no es un “próximo proyecto”, sino una prioridad de año 2026, el reto no solo es técnico, sino también de gobernanza, integración y pruebas controladas.
EADTrust ofrece servicios de consultoría especializada para:
Analizar y adaptar los sistemas existentes (sede electrónica, portales de reservas, sistemas de control de acceso, gestión de ayudas, etc.) a un entorno preparado para el uso de la EUDI Wallet.
Definir casos de uso prioritarios (empadronamiento, ayudas, licencias, reservas de instalaciones deportivas, educación, etc.) y alinearlos con la hoja de ruta de la entidad pública.
Implementar entornos de prueba a modo “sandbox”, donde los organismos públicos pueden:
Probar integraciones con la EUDI Wallet.
Validar flujos de autenticación y de atributos.
Formar a equipos de TIC y de atención ciudadana en un entorno realista pero sin riesgo para la producción.
Las entidades interesadas en conocer cómo EADTrust puede ayudarles a adaptarse a la EUDI Wallet, a definir proyectos de integración o a acceder a un entorno de prueba, pueden solicitar más información en el sitio web:
👉 usercentric.id (plataforma de EADTrust dedicada a soluciones de identidad digital y servicios de confianza).
En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).
Formando parte del Observatorio se han definido ya varios laboratorios:
Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.
Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.
Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.
Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.
Los dispositivos cualificados de creación de firma son necesarios para producir firmas electrónicas y sellos electrónicos cualificados en el contexto del Reglamento 910/2014 (EIDAS).
Dada la lentitud del proceso de publicación en el seno del CEN (Comité Europeo de Normalización) de las normas de evaluación de conformidad de dispositivos cualificados de creación de firma que promovía el Reglamento EIDAS, en su artículo 30, en 2016 el Centro Criptológico Nacional (CCN) impulsó la publicación de una norma propia a lo que le autorizaba el propio artículo 30 en su apartado 3-b.
En efecto, el artículo 30 en su apartado 1 indica:
La conformidad de los dispositivos cualificados de creación de firmas electrónicas con los requisitos que figuran en el anexo II será certificada por los organismos públicos o privados adecuados designados por los Estados miembros.
Y en su apartado 3
La certificación contemplada en el apartado 1 se basará en los elementos siguientes:
a) un proceso de evaluación de la seguridad llevado a cabo de conformidad con las normas para la evaluación de la seguridad de los productos de tecnología de la información incluidos en la lista que se establecerá de conformidad con el párrafo segundo
(…)
La Comisión establecerá, por medio de actos de ejecución, la lista de las normas para la evaluación de la seguridad de los productos de tecnología de la información a que se refiere la letra a). Dichos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.
Sin embargo, esta norma solo hacía mención al marco de evaluación Common Criteria (ISO/IEC 15408 — Information technology — Security techniques — Evaluation criteria for IT security (Tecnología de la información — Técnicas de seguridad — Criterios de evaluación para la seguridad de la TI), Partes 1 a 3 y a la norma de perfiles de protección de dispositivos seguros de creación de firma EN 419 211 — Protection profiles for secure signature creation device (Perfiles de protección para los dispositivos seguros de creación de firma, Partes 1 a 6), que pasaba de puntillas sobre los requisitos de firma en la nube (limitado a la parte EN 419 211-5).
Esta norma se publicó al amparo del apartado 3-b del artículo 30 de EIDAS:
3. La certificación contemplada en el apartado 1 se basará en los elementos siguientes:
(…)
b) un proceso distinto del proceso contemplado en la letra a), con tal de que ese proceso haga uso de niveles de seguridad equivalentes y que los organismos públicos o privados a los que se refiere el apartado 1 notifiquen ese proceso a la Comisión. Podrá recurrirse a ese proceso únicamente a falta de las normas a que se refiere la letra a) o cuando esté en curso el proceso de evaluación de la seguridad a que se refiere la letra a).
El documento recoge lo esencial de las normas técnicas en estado borrador en ese momento y posicionó a España en la punta de lanza de la evaluación de conformidad. Debe agradecerse al CCN esta labor proactiva que redunda en la competitividad de las empresas españolas del sector de la seguridad.
Por parte de TCAB (Trust Conformity Assessment Body) fué un privilegio el que pudiéramos colaborar en los trabajos preparatorios previos a la publicación de la norma.
Básicamente se trataba de difundir los sistemas de identificación (tarjetas chip semejantes al DNIe) que diferentes países habían notificado o estaban en proceso de notificar a la Unión Europea como primer paso para su admisión en el resto de países para trámites de administración electrónica.
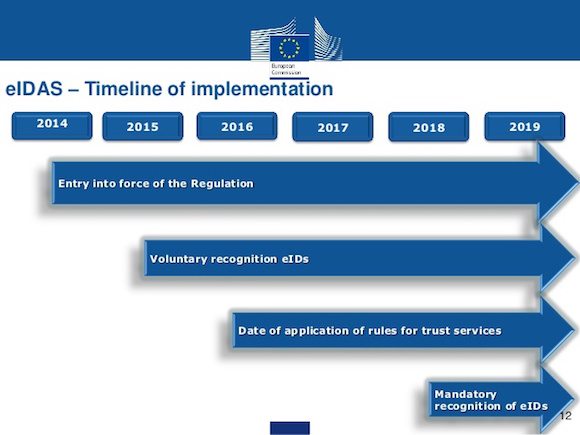
Los sistemas de identificación electrónica que han sido notificados deben ser reconocidos por los servicios públicos en el plazo de 12 meses desde la fecha de su publicación en el Diario Oficial de la UE (o el 29 de Septiembre de 2018 si el plazo es anterior).
En estos momentos solo hay un país cuyo sistema de identificación esté en estado «notificado«, mientras que varios otros en estado «pre-notificado«.
País:Alemania Nombre del sistema:Sistema alemán de identificación electrónica basado en el control de acceso ampliado Medios eID del sistema notificado: –> Documento Nacional de Identidad –> Permiso de residencia electrónico Nivel de seguridad:Alto Fecha de publicación de la notificación:26 Septiembre 2017 Fecha de obligatorio reconocimiento:29 Septiembre 2018 Publicación:2017/C 319/03
Además de los atributos obligatorios (Identificador, Nombre, Apellido y Fecha de nacimiento) este esquema podría enviar los siguientes atributos opcionales:
Lugar de nacimiento,
Nombre y apellido al nacer,
Dirección actual.
Por tanto ya es admisible en España el Sistema alemán de identificación electrónica.
Hay, además, 7 países (Italia, España, Luxemburgo, Estonia, Croacia, Bélgica y Portugal) que están en estado de «pre-notificado», es decir, han iniciado el proceso de notificación para que el resto de países puedan evaluar sus Sistemas de identificación electrónica.
Por lo que en breve los sistemas de identificación de 6 países (Italia, Luxemburgo, Estonia, Croacia, Bélgica y Portugal) serán también admisibles en España.
Y en el mismo sentido, el DNI electrónicoespañol será admisible en toda Europa
Desde la fecha de pre-notificación, deben pasar al menos 6 meses hasta que se efectúe la notificación.
Sistemas de identificación electrónica pre-notificados
País
Nombre del Sistema
Medios de eID del Sistema
Atributos opcionales
Fecha prenotificación
Italia
SPID – Public System of Digital Identity. (Sistema Público de Identidad Digital)
SPID
Lugar de nacimiento, Dirección actual, Género
29 Nov 2017
España
Documento Nacional de Identidad electrónico (DNIe)
Documento Nacional de Identidad
—
20 Feb 2018
Luxemburgo
Luxembourg national identity card (eID card). (Documento Nacional de Identidad de Luxemburgo)
National Identity Card (Documento Nacional de Identidad)
Lugar de nacimiento, Dirección actual, Género
26 Feb 2018
Estonia
Estonian eID scheme (Esquema de eID de Estonia)
ID card
RP card
Digi-ID
e-Residency Digi-ID
Mobiil-ID
Diplomatic identity card
—
27 Feb 2018
Croacia
National Identification and Authentication System (NIAS). (Sistema Nacional de identificación y autenticación)
Croatian personal identity card (eOI) (Documento de identidad personal croata)
Lugar de nacimiento, Dirección actual, Género
28 Feb 2018
Bélgica
Belgian eID Scheme FAS / eCards (Esquema eID de Bélgica)
National Electronic Identity Card (Citizen eCard) Electronic Resident Card (Foreigner eCard) (Documento Nacional de Identidad electrónico y documento electrónico de residente extranjero)
Lugar de nacimiento, Género
28 May 2018
Portugal
Cartão de Cidadão
(Documento del ciudadano)
Portuguese national identity card (eID card)
(Documento Nacional de Identidad portugués)
Dirección actual, Género
30 May 2018
Chave Móvel Digital
(Clave móvil digital )
Digital Mobile Key
(Clave móvil digital)
Dirección actual, Género
Sistema de Certificação de Atributos Profissionais
(Sistema de Certificación de Atributos Profesionales)
Professional Attributes Certification System
(Sistema de Certificación de Atributos Profesionales)
En España, el Centro de Transferencia de Tecnología (CTT) es la concreción del mandato del artículo 17 del Real Decreto 4/2010, de 8 de enero, por el que se regula el Esquema Nacional de Interoperabilidad en el ámbito de la administración electrónica.
El Centro de Transferencia de Tecnología se encuentra recogido en el artículo 158 de la ley 40/2015.
El Centro de Transferencia de Tecnología es el directorio general de aplicaciones para su reutilización en la Administración General del Estado e interopera con los directorios establecidos por otras Administraciones Públicas.
El CTT acaba de anunciar el despliegue en el entorno de Servicios Estables de la versión 2 de Cl@ve, que permite la conexión con el nodo eIDAS español para la identificación digital de ciudadanos de la Unión Europea.
La generalización de nodos eIDAS en Europa permite que cada país que lo despliega pueda admitir sistemas de identidad digital de otros países notificados a la Comisión Europea y también ayuda a que en otros países se admitan los sistemas de identidad digital del país que lo implanta.
El nodo eIDAS español es uno de los que permiten el reconocimiento mutuo de identidades electrónicas en Europa.
El español facilita la aceptación del DNI electrónico en servicios de Administración Electrónica de otras administraciones europeas así como la identificación de ciudadanos europeos en servicios públicos españoles utilizando un medio de identificación de su país de origen.
Este nodo es el componente de interoperabilidad que se conecta con los servicios electrónicos y los sistemas de identificación nacionales, y con los nodos correspondientes de otros Estados miembros, y permite el reconocimiento de identidades electrónicas emitidas por otros países de acuerdo con el Reglamento eIDAS (UE) No 910/2014 .
El nodo eIDAS español se basa en la implementación de referencia que la Comisión Europea ha desarrollado de las especificaciones técnicas que marca el reglamento, y utiliza un sistema de intercambio de mensajes conforme al estándar SAML 2.0. Este proyecto se apoya en el bloque de construcción de eID promovido por el mecanismo europeo CEF (Connecting Europe Facility) y en la experiencia adquirida en los proyectos europeos STORK y STORK 2.0 para facilitar un área única de identificación y autenticación electrónicas para Europa.
El nodo eIDAS actual implica la necesidad de adaptarse al nuevo esquema SAML introducido por el proyecto eIDAS, por lo que la nueva versión de Cl@ve introduce algunos cambios que requieren adaptación por parte de las aplicaciones.
La pasarela de Cl@ve 1.0 disponible hasta la fecha va a seguir activa y dando servicio a las aplicaciones ya conectadas y no se prevé el cese del servicio a medio plazo.
Sin embargo, se recomienda que las aplicaciones que deban hacer uso de la identificación europea a través del nodo eIDAS evolucionen a Cl@ve 2.0 y hagan uso de las nuevas librerías que se han publicado en el PAe (Portal de Administración Electrónica).
El 1 de julio de 2016 entra en vigor la parte más relevante del Reglamento UE 910 2014. Poco después, el 2 de octubre de 2016 entra en vigor una parte muy significativa de la Ley 39/2015 (hay también aspectos relevantes, de implantación más costosa que cuentan con un plazo mayor: 2 de octubre de 2018).
Sin embargo, a pesar de que muchos aspectos del Reglamento Europeo se han tenido en cuenta en la Ley de Procedimiento Administrativo Común de las Administraciones Públicas (PACAP), otros no.
Por ejemplo lo referido a la firma electrónica de las personas jurídicas y de las entidades sin personalidad jurídica.
Dado que el citado Reglamento tiene un nivel de precedencia normativa superior a la Ley, puede ser útil identificar los aspectos más controvertidos para afrontar de forma correcta la adaptación.
Este seminario, que imparto a través de Atenea Interactiva en formato de formación «in-company» especialmente orientada a entidades del sector público lo voy enriqueciendo gracias a las dudas y a las aportaciones de los asistentes.
Estos son algunos de los aspectos tratados:
Identificación y autenticación. Nuevo contexto para trámites sin uso de la firma electrónica.
Interoperabilidad de la firma electrónica a nivel europeo.
Nuevas normas técnicas de identificación, firma electrónica, sello electrónico y otros servicios de confianza digital
Interacción con otras normas: Ley 18/2001, Ley 40/2015, Real Decreto Legislativo 3/2011.
Obligados. Nuevas obligaciones para personas jurídicas y ciertos colectivos profesionales.
Novedades en relación con el cómputo de plazos, y efecto en los plazos del Registro electrónico
Asistencia en el uso de medios electrónicos. Funcionarios habilitados
Uso de códigos seguros de veriicación. Sugerencia sobre CSV con informaicón de encaminamiento.
Sedes electrónicas y portales. Nuevo enfoque hacia la concentración de servicios en portales.
Copia auténtica de documentos y digitalización certificada. Gestión híbrida. Funcionarios habilitados
Archvo unificado
Poderes y representación. Nuevo poder «apud acta» electrónico. Retos para gestión de otorgamiento y revocación de poderes. Ideas para la implementación del registro elecrónico de poderes de representación. Otorgantes (representados) y apoderados (representantes).
Notificaciones. Retos de la notificación electrónica. Notificaciones por publicación en BOE.
Esquema Nacional de Interoperabilidad y Esquema Nacional de Seguridad.
Herramientas disponibles en el marco de la transferencia electrónica entre administraciones. Cl@ve, DIR3, DNIe 3.0 (NFC).
Nuevos retos: firma digtalizada, digitalización certificada, cotejo interoperable de documento en base a CSV en sede electrónica diferente de la que lo expidió.
Pueden contactar con Atenea Interactiva en el 917160555 si desean que este seminario se imparta en su institución. Se imparte en una sola jornada, de 9:00 a 14:30. Preferiblemente los viernes.
El nivel de garantía (Level of Assurance LoA) al que hace mención esta Norma Internacional se refiere a la confianza que merecen los procesos, las actividades de gestión y tecnologías utilizados para establecer y gestionar de forma efectiva la identidad de una entidad para su uso en las transacciones de autenticación.
La Norma Internacional ISO / IEC 29115: 2013 ofrece una guía fundamental para la gestión de la garantía de la autenticación de entidad en un contexto dado. En particular, se centra en los:
Cuatro niveles de garantía de la autenticación de la entidad;
Criterios y directrices para y el logro de cada uno de los cuatro niveles de garantía de la autenticación de la entidad;
Orientación para la correspondencia de otros sistemas de garantía de autenticación a los cuatro niveles de garantía especificados ;
Orientación para el intercambio de los resultados de autenticación que se basa en los cuatro niveles de garantía ;
Orientación en cuanto a los controles que se deben utilizar para mitigar las amenazas relativas a la autenticación.
Utilizando los cuatro niveles especificados de garantía (LoAs), el documento presenta las pautas relativas a las tecnologías de control, los procesos y las actividades de gestión, así como los criterios de garantía de que se deben utilizar para mitigar las amenazas relativas a la autenticación con el fin de poner en práctica los cuatro niveles de garantía.
También proporciona una idea sobre la forma en que se corresponden otros sistemas de garantía de autenticación con los cuatro niveles especificados en la norma y orientas obre la forma de intercambiar resultados de una transacción de autenticación. Por último, esta Norma Internacional proporciona orientación informativa relativa a la protección de la información de identificación personal asociado con el proceso de autenticación.
La norma ISO / IEC 29115: 2013 ayuda a lograr:
Establecimiento el servicio
Cumplimiento Legal y Contractual
Disposiciones financieras
Gestión de la seguridad de la información y de auditoría
Componentes de servicios externos
Métricas de capacidades operativas
La norma se destina principalmente a proveedores de servicios de credenciales (CSP-Credential Service Providers) y a quienes tengan interés en sus servicios, por ejemplo las partes que confian, asesores y auditores de esos servicios.
Los niveles son los siguientes:
LoA 1 – Garantía Baja – Low – Little or no confidence in the asserted identity
LoA 2 – Garantía Media – Medium – Some confidence in the asserted identity
LoA 3 – Garantía Alta– High – High confidence in the asserted identity
LoA 4 – Garantía Muy alta – Very high – Very high confidence in the asserted identity
El impacto de los errores de autenticación seá mínimo, moderado, sustancial o alto según el LoA requerido.
El modelo actual de Cl@ve todavía no contempla la estructura de 4 niveles de aseguramiento o de garantía, pero deberá evolucionar de forma que, en el futuro, pueda ser notificado como sistema de identificación y autenticación a la Comisión Europea, según lo definido en el Regla,emto UE 910/2014. Una vez que se de ese paso, el sistema de gestión de identidades español deberá ser asumido por el resto de países de la Unión Europea.
En la actualidad, el uso de las claves concertadas y los servicios de firma en la nube del servicio Cl@ve requiere que los ciudadanos se registren previamente en el sistema, aportando los datos de carácter personal necesarios. Este registro puede hacerse de manera presencial o telemática.
En su rol de «broker de identidades» el sistema Cl@ve deberá evolucionar para incorporar en el futuro, conforme se vayan integrando en el sistema de reconocimiento transfronterizo de identidades electrónicas previsto en la citada regulación europea, mecanismos de identificación de otros países de la Unión Europea.





 Los dispositivos cualificados de creación de firma son necesarios para producir firmas electrónicas y sellos electrónicos cualificados en el contexto del Reglamento 910/2014 (EIDAS).

 Todo es electrónico
