Archivo de la categoría: Prestadores de Servicios de Certificación

Cómo incluir nombres y dos apellidos españoles compuestos en el PID (DIP) de la Cartera IDUE (EUDI Wallet)


En el PID se incluye un campo de nombre y otro de apellido, pero no se contempla un tratamiento de nombres compuestos españoles y de dos apellidos, que pueden ser también compuestos (los 2 apellidos).

Y es que hay que reconocer que la costumbre anglosajona de usar un único campo de apellido no encaja con la costumbre española, y nuestra preferencia «rasca» con la forma en que se regula el PID. Así que propongo en este artículo una forma de codificar y decodificar la estructura del nombre y los dos apellidos sin romper la interoperabilidad, y sugiero una propuesta de cómo debería evolucionar la descripción del PID en el «Rule Book» para que la cartera europea sea directamente usable en España.

Para la solución provisional me baso en la solución adoptada para las menciones científicas de autores hispanos en publicaciones internacionales, donde luna cierta normalización tipográfica resolvieron un problema análogo.

El problema de fondo

El modelo de datos de identificación de persona del PID (Person Identification Data) hereda, como casi todos los esquemas de identidad de origen anglosajón, una simplificación de partida: un campo para el nombre y un campo para el apellido. En concreto, el PID ofrece given_name (obligatorio, con los nombres intermedios incluidos), family_name (obligatorio), y opcionalmente given_name_birth y family_name_birth. Todos son cadenas de texto libre, sin subestructura.

Ese diseño encaja mal con la costumbre española, que descansa sobre dos rasgos que el campo único no sabe representar.

Primero, los dos apellidos. Un ciudadano español tiene primer y segundo apellido, y desde las reformas del Registro Civil su orden ya no es necesariamente el paterno-primero: los progenitores lo eligen y la persona adulta puede invertirlo. Por tanto, cualquier convención que hable de «apellido paterno» y «apellido materno» nace equivocada; lo correcto es hablar de primer y segundo apellido como posiciones, no como linaje.

Segundo, los componentes compuestos. Tanto el nombre de pila (José María, María del Carmen, Juan Carlos) como cada apellido pueden ser internamente compuestos: con partículas (García de la Torre, Fernández de Córdoba, del Río), con la conjunción copulativa (Ramón y Cajal, Martí i Franquès) o con guion (Sánchez-Cano).

La consecuencia es que, cuando toda esa riqueza se aplasta en family_name = "García de la Torre Martín", la cadena deja de ser decodificable sin ambigüedad: ¿es «García de la Torre» + «Martín», o «García» + «de la Torre Martín»? El espacio, que es el separador natural del texto, no distingue el hueco entre los dos apellidos del hueco interno de un apellido compuesto. Es exactamente el mismo fenómeno que llevó a la comunidad científica a normalizar la firma para que las bases de datos no descompusieran «García Pérez» en «Pérez, G.».
Dónde se regula el PID: actos de ejecución y ARF

Antes de proseguir con la propuesta conviene situar las piezas normativas, porque el PID no se regula en un solo texto. En el plano de los actos de ejecución del Reglamento eIDAS 2, el que define los atributos del PID (obligatorios y opcionales) y su ciclo de vida es el Reglamento de Ejecución (UE) 2024/2977, de 28 de noviembre de 2024, sobre datos de identificación de la persona y declaraciones electrónicas de atributos. Lo acompañan, en la misma tanda, el 2024/2979 (integridad y funcionalidades esenciales de la cartera), el 2024/2980 (notificaciones al ecosistema), el 2024/2981 (certificación de las carteras) y el 2024/2982 (protocolos e interfaces, es decir, el catálogo de estándares con los que el PID se emite y se presenta). La segunda serie, de 2025, lo roza de forma indirecta pero muy pertinente para este asunto (el 2025/846 regula el cross-border identity matching, el cotejo transfronterizo en el que la estructura del nombre es justamente lo que se compara), y en 2026 se han publicado enmiendas (que ya he mencionado en el blog) que tocan los actos nucleares, incluido el 2024/2977, por lo que conviene trabajar siempre sobre el texto consolidado.

En el plano técnico, el Architecture and Reference Framework (ARF, cuya última versión en este momento es la 3.0) desarrolla lo anterior en varias piezas: el documento principal; el Annex 1 (Definiciones); el Annex 2 (High-Level Requirements), con requisitos técnicos, algunos específicos del PID; y, sobre todo, el Annex 3.01 – PID Rulebook, que es donde se define el esquema de atributos y sus dos codificaciones, mdoc (ISO/IEC 18013-5) y SD-JWT VC. Como referencia paralela está el Annex 3.02 (mDL Rulebook), y para el ciclo completo, el Annex 4 (emisión y presentación) y el Annex 6 (certificación). Cuando en este artículo se habla de «evolucionar la descripción del PID», el objeto concreto es el Annex 3.01 y el anexo del Reglamento 2024/2977.

Esta es la relación de actos de ejecución, con indicación de cuáles inciden en el PID (los números enlazan al texto en EUR-Lex):

Acto de ejecuciónObjetoIncidencia en el PID
(UE) 2024/2977Datos de identificación de la persona y declaraciones electrónicas de atributosDefine el PID (atributos y ciclo de vida)
(UE) 2024/2979Integridad y funcionalidades esenciales de la carteraIndirecta
(UE) 2024/2980Notificaciones a la Comisión sobre el ecosistemaIndirecta
(UE) 2024/2981Certificación de las carterasIndirecta
(UE) 2024/2982Protocolos e interfaces (estándares de referencia)Formatos de emisión y presentación
(UE) 2025/846Cotejo transfronterizo de identidadesRelevante: coteja nombre y apellidos
(UE) 2025/847Notificación de brechas de seguridadIndirecta
(UE) 2025/848Registro de las partes usuariasIndirecta
(UE) 2025/849Lista de carteras certificadasIndirecta
(UE) 2025/2162Acreditación de los organismos de evaluación de la conformidadIndirecta
(UE) 2026/1731Enmienda a 2024/2977, 2024/2979, 2024/2980 y 2024/2982 (estándares y especificaciones)Modifica el 2024/2977

Qué exige el Reglamento sobre estos campos

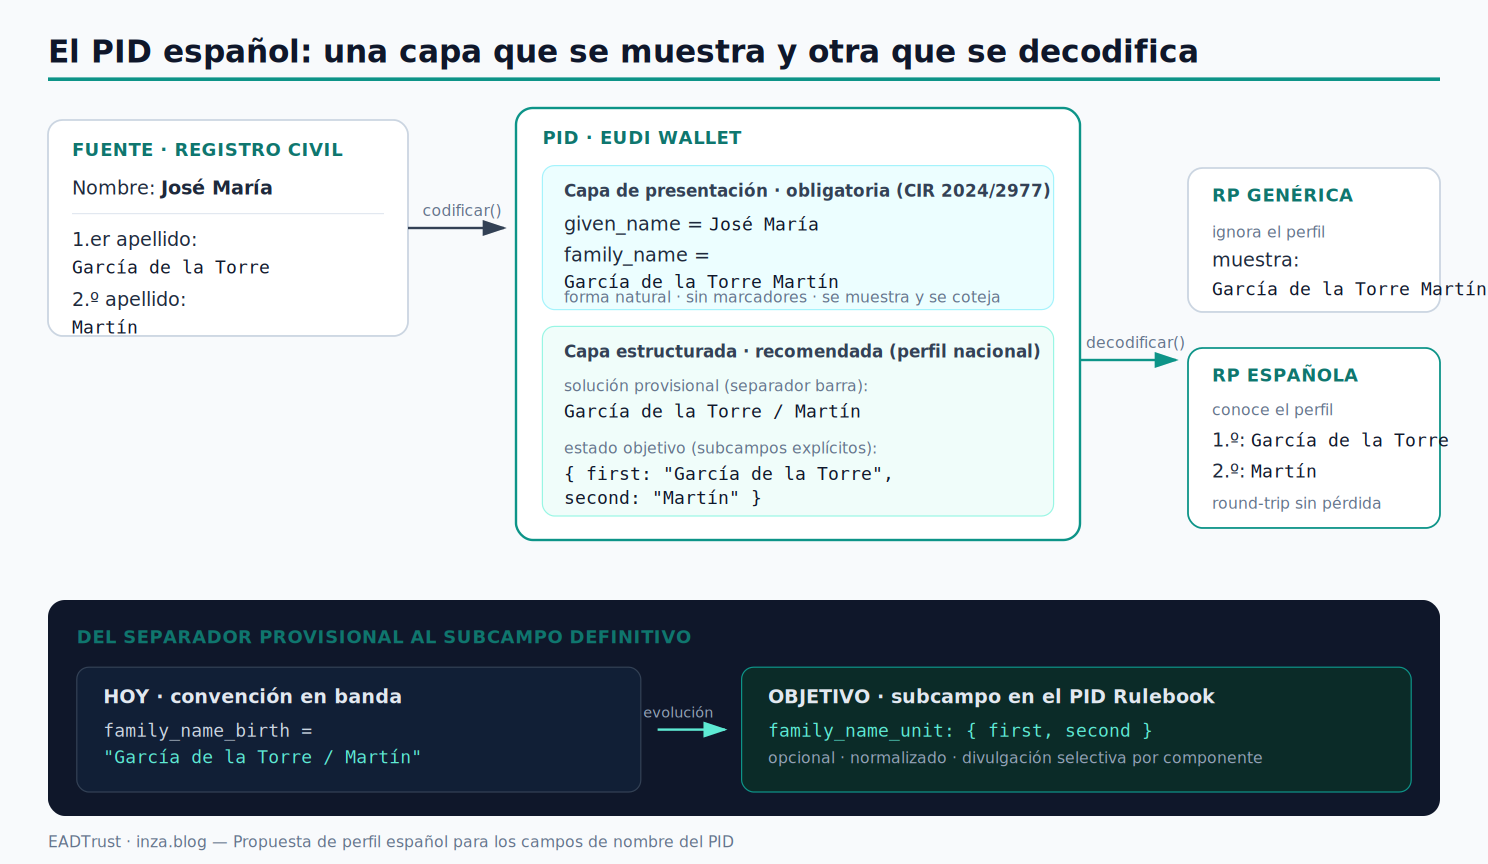
El Reglamento 2024/2977 define family_name y given_name como texto libre destinado a mostrar y cotejar la identidad; es decir, como el valor legible que una parte usuaria (relying party) enseñará a un operador o comparará con otro documento. Esto impone una restricción de diseño ineludible: el valor de presentación debe seguir siendo la forma natural del nombre. No podemos contaminarlo con marcadores estructurales, porque una parte usuaria de otro Estado miembro que no conozca nuestra convención mostraría un artefacto con símbolos a un funcionario.

De aquí se deriva el principio rector de toda esta propuesta: separar el valor de presentación del valor estructurado. La estructura interna del nombre no debe viajar dentro del campo obligatorio de display, sino en un canal que degrade con elegancia: los campos opcionales o —mejor— un subcampo estructurado en el propio Rulebook.

Qué le pedimos a una solución provisional

Mientras el esquema del PID no incorpore subcampos de nombre, necesitamos una convención que preserve la estructura dentro de los campos que hoy existen. Para que sea sólida, esa convención debe cumplir cinco requisitos:

  1. Reversibilidad. codificar(decodificar(x)) == x. La estructura recuperada debe volver a producir exactamente la misma cadena, sin pérdida.
  2. Seguridad de presentación (degradación elegante). Si un sistema ignora la convención, lo que muestre debe seguir siendo un nombre legible, no un artefacto.
  3. Seguridad de codificación. El PID se serializa en CBOR/COSE (formato mdoc, ISO/IEC 18013-5) o en JSON (SD-JWT VC). El marcador elegido no debe crear peligros de escape ni de doble escape al atravesar esas capas, ni al pasar por LDAP, expresiones regulares o URLs.
  4. No colisión con caracteres legítimos del nombre. El marcador no puede ser un carácter que aparezca de forma natural en nombres españoles (ni el espacio, ni el guion, ni el punto, ni la conjunción «y/i»).
  5. Neutralidad respecto al orden. La convención codifica posición (primer/segundo apellido), nunca linaje.

La solución provisional: la barra inclinada

El carácter que satisface esos cinco requisitos es la barra inclinada (/). Es legal sin escape dentro de una cadena JSON y es un byte ordinario en CBOR, de modo que sobrevive intacta a ambas serializaciones y a su conversión mutua. No aparece nunca en nombres españoles, así que no colisiona con ningún componente legítimo. Y, si un sistema que desconoce la convención la muestra tal cual, produce «García de la Torre / Martín», que cualquier persona interpreta sin dificultad: degrada de forma legible en lugar de romperse.

La propuesta es, por tanto, un modelo de dos capas. La capa de presentación usa los campos obligatorios tal cual los concibe el Reglamento, con la forma natural y sin ningún marcador. La capa estructurada transporta la descomposición reversible: mientras el Rulebook no ofrezca subcampos, se codifica en banda —por ejemplo en family_name_birth o en un atributo nacional— con la barra separando solo el primer y el segundo apellido, y preservando cada componente con sus propios espacios, partículas y guiones.

El algoritmo es trivial y auditable. Estas son las reglas, con la normalización Unicode a NFC incluida y el escape por porcentaje para la —rarísima— barra literal dentro de un componente:

# Marcador y escape
SEP = " / "
esc(c) = c.replace("%","%25").replace("/","%2F")
unesc(c) = c.replace("%2F","/").replace("%25","%")
codificar(primer, segundo):
primer, segundo = NFC(primer), NFC(segundo)
if segundo == "": return esc(primer) # apellido único
return esc(primer) + SEP + esc(segundo)
decodificar(s):
partes = NFC(s).split(SEP)
if len(partes) == 1: return (unesc(partes[0]), "")
return (unesc(partes[0]), unesc(SEP.join(partes[1:])))

Casos límite, resueltos

  • Apellido único (extranjeros nacionalizados, o españoles con un solo apellido): ausencia de barra. "Smith" se codifica como "Smith" y la decodificación devuelve segundo apellido vacío. El round-trip se mantiene.
  • Conjunción copulativa. Ramón y Cajal o Martí i Franquès pueden ser un único apellido compuesto. La barra es la única frontera autoritativa; el «y»/«i» nunca lo es. Así, "Ramón y Cajal / Ferrer" se decodifica sin ambigüedad como primer apellido «Ramón y Cajal» y segundo «Ferrer».
  • Barra literal en un nombre (excepcional): se codifica por porcentaje (%2F), de modo que el separador nunca se confunde con un carácter del propio nombre.
  • Normalización Unicode. Todo componente se normaliza a NFC y se conserva el uso registral de mayúsculas y minúsculas (partículas «de», «de la», «del» en minúscula cuando no encabezan). Sin esto, el cotejo posterior falla por diferencias de composición de las tildes.

En este contexto NFC es Normalization Form C (Forma de Normalización C, o «composición canónica»).

Todas estas reglas están verificadas con round-trip automático sobre los cuatro casos —compuesto con partículas, apellido único, conjunción copulativa y barra literal— antes de escribir una sola línea del ejemplo que sigue.

Ejemplo completo

Tomemos una persona por su estructura: nombre de pila compuesto, primer apellido con partículas y segundo apellido simple.

ElementoValor
Nombre de pilaJosé María
Primer apellidoGarcía de la Torre
Segundo apellidoMartín
family_name (presentación)García de la Torre Martín
Forma estructurada (barra)García de la Torre / Martín

Un detalle que conviene tener presente en cualquier codificación binaria: «García de la Torre Martín» ocupa 27 bytes en UTF-8 pero solo 25 caracteres, porque cada «í» son dos bytes (0xC3 0xAD). Las longitudes que aparecen en el CBOR de abajo son de bytes, no de caracteres.

(A) Formato mdoc — ISO/IEC 18013-5 (CBOR)

En el namespace eu.europa.ec.eudi.pid.1, los atributos del PID se serializan como un mapa CBOR. Esta es la representación del ejemplo en notación diagnóstica:

{
"given_name": "José María",
"family_name": "García de la Torre Martín",
"birth_date": 1004("1978-05-14"), / tag full-date /
"birth_place": "ES",
"nationality": ["ES"],
"family_name_birth": "García de la Torre Martín",
"issuing_country": "ES",
"issuing_authority": "Ministerio del Interior"
}

Y su codificación real, byte a byte (hex), 230 bytes en total:

a8 # map(8)
6a 676976656e5f6e616d65 # "given_name"
6c 4a6f73c3a9204d6172c3ad61 # "José María"
6b 66616d696c795f6e616d65 # "family_name"
78 1b 47617263c3ad61206465206c6120 # text(27) "García de la
546f727265204d617274c3ad6e # Torre Martín"
6a 62697274685f64617465 d9 03ec # "birth_date" tag(1004)
6a 313937382d30352d3134 # "1978-05-14"
6b 62697274685f706c616365 62 4553 # "birth_place" "ES"
6b 6e6174696f6e616c697479 81 62 4553 # "nationality" ["ES"]
71 66616d696c795f6e616d655f6269727468 # "family_name_birth"
78 1b 47617263c3ad61...c3ad6e # text(27) "García…Martín"
6f 69737375696e675f636f756e747279 62 4553 # "issuing_country" "ES"
71 69737375696e675f617574686f72697479 # "issuing_authority"
77 4d696e6973746572696f2064656c20496e... # "Ministerio del Interior"

Cada atributo se firma, en realidad, dentro de un IssuerSignedItem envuelto en un byte string marcado con la etiqueta CBOR 24 (encoded-cbor). Para family_name:

# Tag 24 > bstr > { digestID, random, elementIdentifier, elementValue }
d818 5863 a4
68 646967657374494403 # "digestID": 3
66 72616e646f6d 48 8f9b6c2d1e4a7f30 # "random": h'8f9b…7f30'
71 656c656d656e744964656e746966696572 # "elementIdentifier"
6b 66616d696c795f6e616d65 # "family_name"
6c 656c656d656e7456616c7565 # "elementValue"
78 1b 47617263c3ad61...546f727265204d617274c3ad6e # "García de la Torre Martín"

La forma estructurada en mdoc. El atributo family_name mantiene la forma natural; la descomposición viaja aparte, en un elemento propuesto family_name_unit, como submapa CBOR —limpio, sin marcadores en banda y con divulgación selectiva independiente:

a1 70 66616d696c795f6e616d655f756e6974 # { "family_name_unit":
a2 65 6669727374 73 47617263c3ad612064... # "first": "García de la Torre",
66 7365636f6e64 67 4d617274c3ad6e # "second": "Martín" } }

(B) Formato SD-JWT VC (JSON con divulgación selectiva)

En SD-JWT VC cada atributo divulgable se materializa en una disclosure —base64url([salt, nombre, valor])— cuyo digest SHA-256 se referencia en el array _sd del payload. Las disclosures del ejemplo (incluida la estructurada) son:

# family_name
WyIyR0xDNDJzS1F2ZUNmR2ZyeU5STjl3IiwiZmFtaWx5X25hbWUiLCJHYXJj
w61hIGRlIGxhIFRvcnJlIE1hcnTDrW4iXQ
# [ "2GLC42sKQveCfGfryNRN9w", "family_name",
# "García de la Torre Martín" ]
# family_name_unit (estructura, divulgable por separado)
WyI2SWo3dE0tYTVpVlBHYm9TNXRtdlZBIiwiZmFtaWx5X25hbWVfdW5pdCIs
eyJmaXJzdCI6IkdhcmPDrWEgZGUgbGEgVG9ycmUiLCJzZWNvbmQiOiJNYXJ0
w61uIn1d
# [ "6Ij7tM-a5iVPGboS5tmvVA", "family_name_unit",
# { "first": "García de la Torre", "second": "Martín" } ]
// payload del JWT
{
"vct": "urn:eudi:pid:1",
"iss": "https://pid-provider.eadtrust.example",
"iat": 1789000000,
"_sd_alg": "sha-256",
"_sd": [
"yfz5UHtG2F_rLi1yy91D4jhgTp4E1Drr622DHtTg2h0", // family_name
"fXAlOjDoJjc5bDmf-t2dbtV1I3sQ85dfQqPXQVQGYPc", // given_name
"6b1YOIoO3h9rWMav2ohyH6ngyJOmWnjqx682KF_FInk" // family_name_unit
]
}

La ventaja del submapa family_name_unit como disclosure propia es doble: la parte usuaria española que necesite el primer apellido para un cotejo registral puede pedirlo sin forzar la revelación del segundo, y la parte usuaria genérica sigue recibiendo family_name tal cual, sin enterarse de la estructura. Divulgación selectiva y degradación elegante en el mismo mecanismo.

(C) Formato W3C Verifiable Credentials (JSON-LD), como referencia

Donde se use el perfil W3C VC, la misma idea se expresa con un objeto anidado en credentialSubject, conservando el literal de presentación junto a la estructura:

"credentialSubject": {
"given_name": "José María",
"family_name": "García de la Torre Martín",
"family_name_unit": { "first": "García de la Torre", "second": "Martín" }
}

Por qué la solución robusta no está en el separador

Es una humilde propuesta para resolver el problema, pero no es la panacea. Igual que en la firma de publicaciones científicas la normalización tipográfica acabó siendo un paliativo y la respuesta estructural fue el identificador persistente (ORCID), aquí el separador en banda es una solución de compromiso para cuando no hay más remedio. La respuesta arquitectónicamente correcta es que la estructura del nombre la conoce el registro emisor —el PID Provider parte del Registro Civil, que sí distingue primer y segundo apellido— y que esa estructura se transporte en subcampos explícitos, no incrustada en una cadena de texto que otros sistemas cotejarán a ciegas. La barra nos salva mientras tanto; el subcampo nos salva para siempre.

Lo que enseña (y advierte) el MRZ del pasaporte

Antes de que existiera el PID había ya un sistema que llevaba décadas transportando nombres de medio mundo entre administraciones: la zona de lectura mecánica (MRZ) de los documentos de viaje, normalizada en ICAO Doc 9303 (Parte 3). Merece la pena mirarla, porque valida algunas de las decisiones que proponemos aquí… y advierte de sus límites.

El MRZ tiene tres formatos —TD3 (pasaporte, 2 líneas de 44 caracteres), TD1 (tarjetas de identidad, 3 líneas de 30) y TD2 (2 líneas de 36)— y un juego de caracteres deliberadamente pobre: solo A–Z, 0–9 y el relleno <. No hay minúsculas, ni espacios, ni signos diacríticos; el espacio se representa con <.

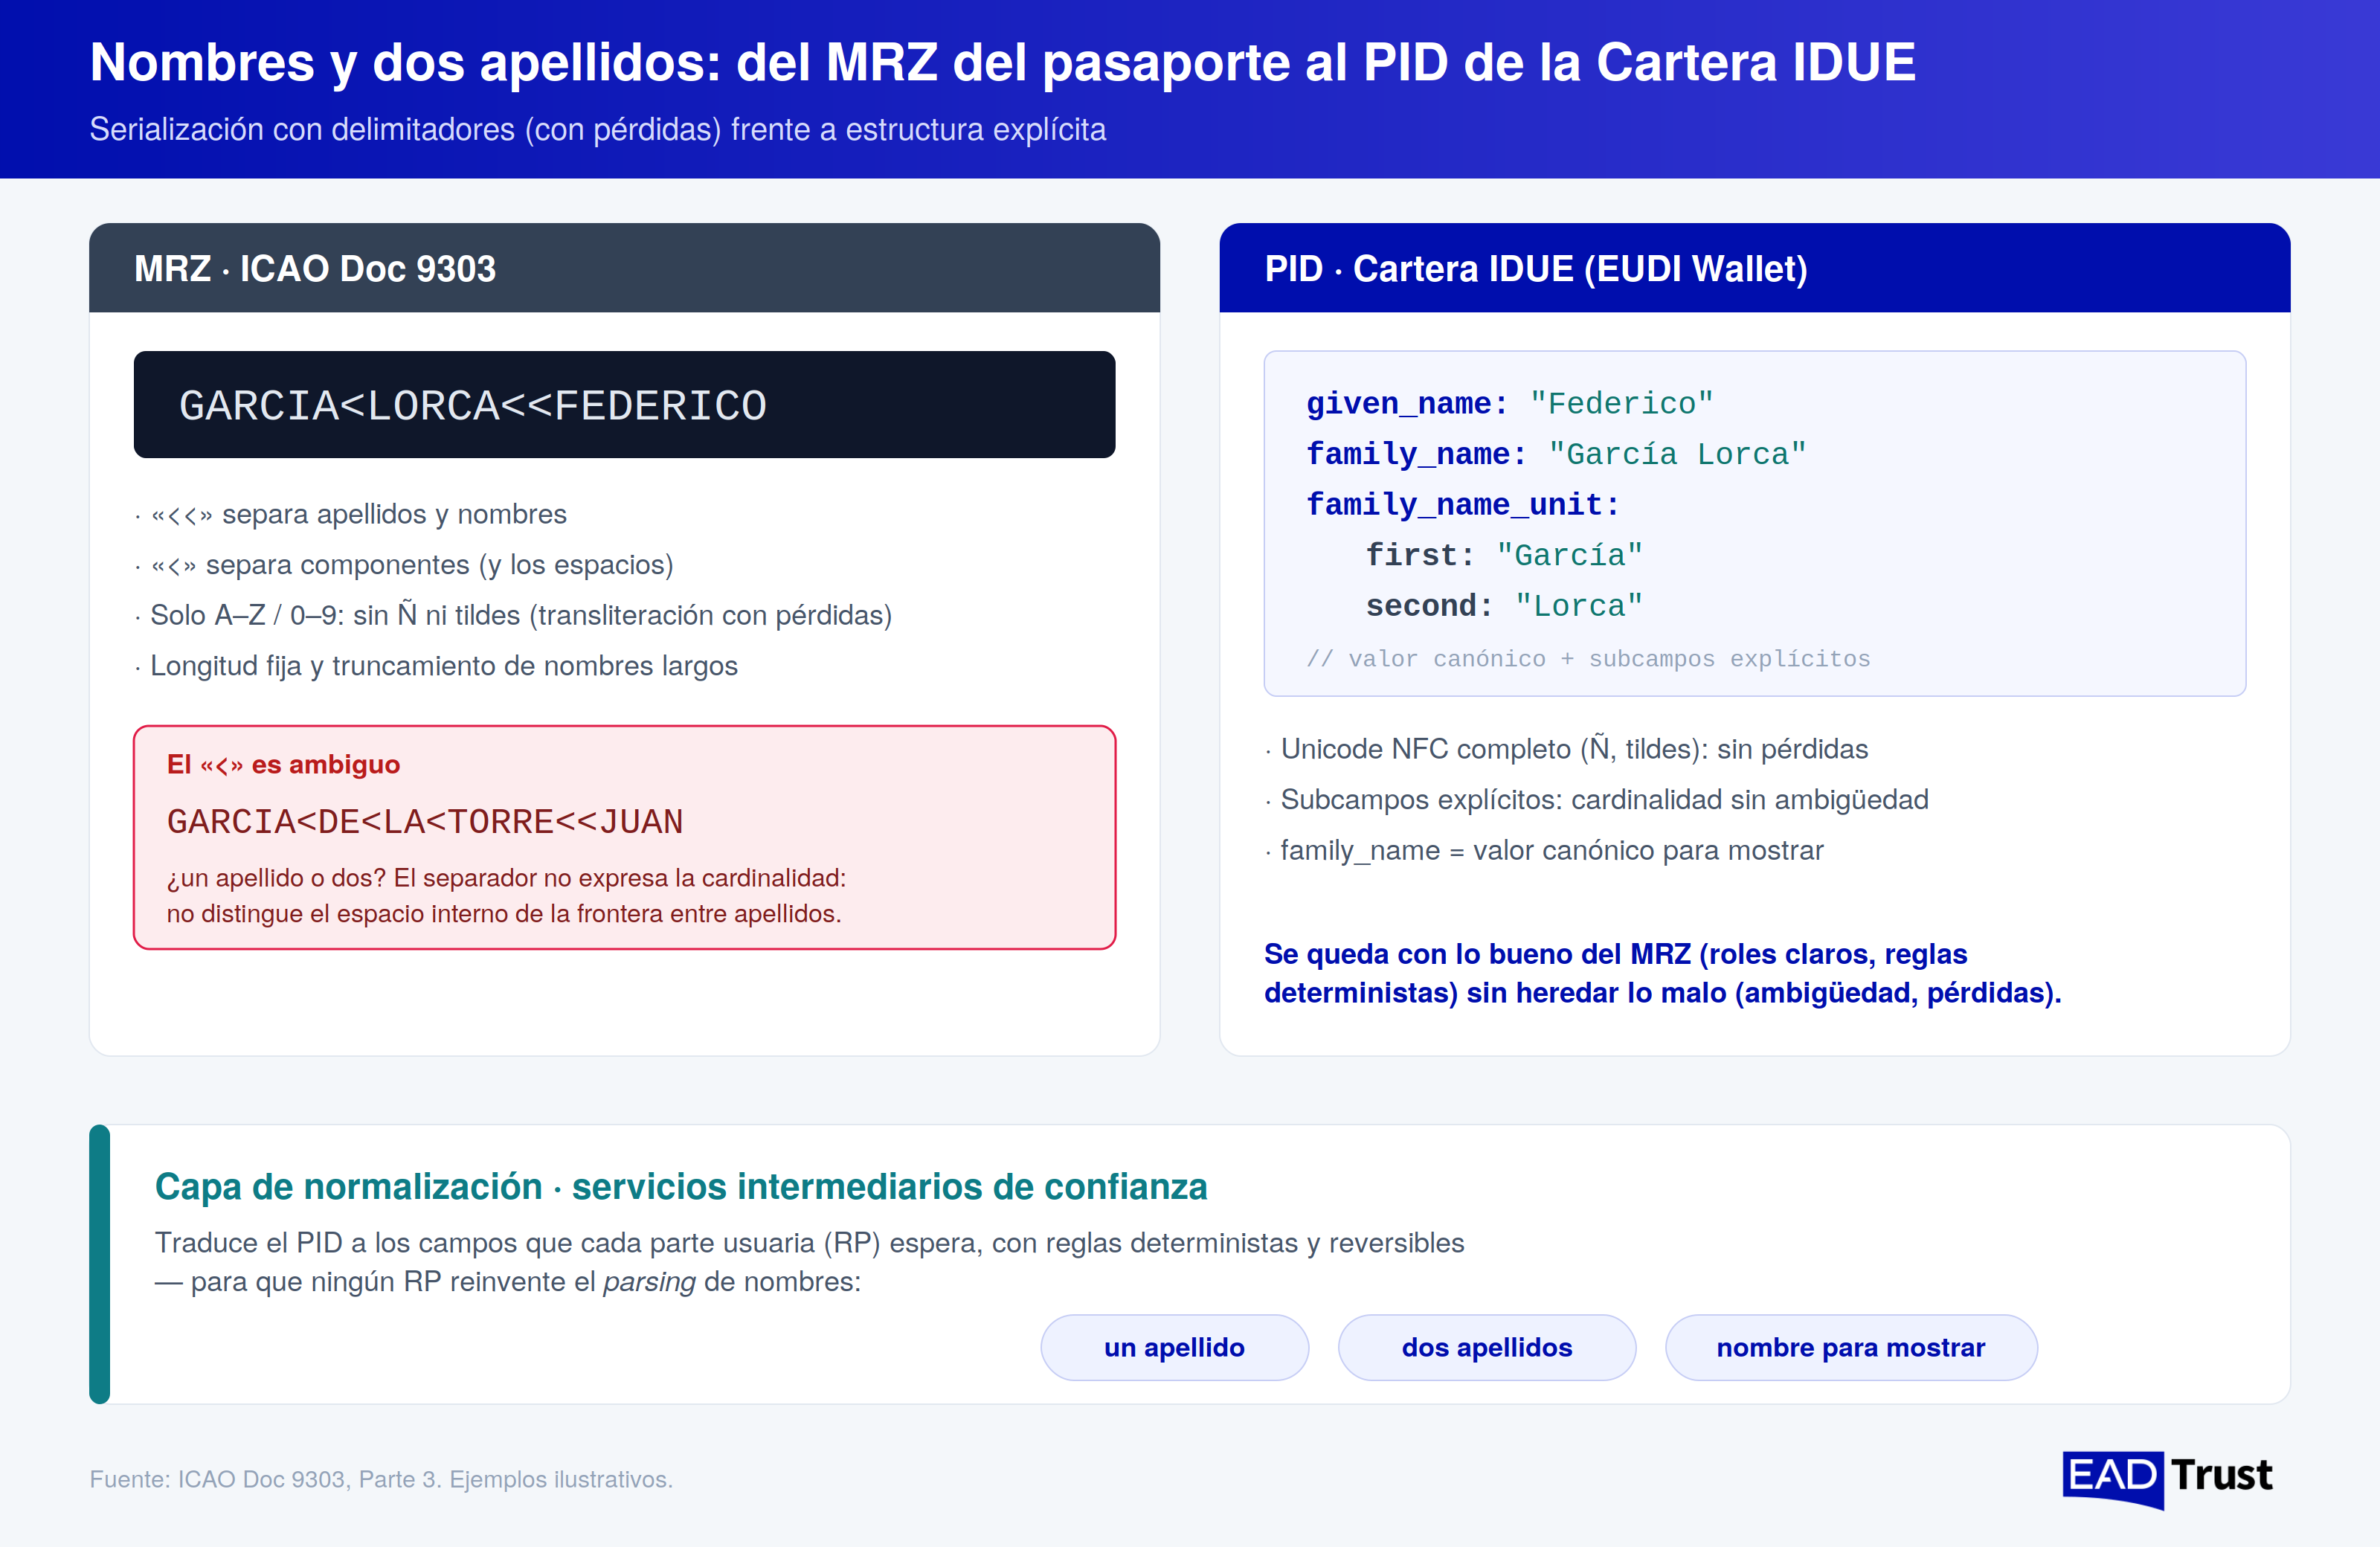
El nombre se codifica así: identificador primario (los apellidos) + << + identificador secundario (los nombres), y dentro de cada identificador los componentes se separan con un solo <. Para «Federico García Lorca»:

GARCIA<LORCA<<FEDERICO

Dos observaciones que interesan a nuestro problema. La primera: ICAO no habla de «apellido» y «nombre», sino de identificador primario y secundario, y deja al Estado emisor decidir cómo repartir el nombre entre ambos. La serialización está fija; el reparto semántico se delega. La segunda: el pasaporte ya funciona en dos capas. El MRZ (interoperable, con pérdidas) se replica en el DG1 del chip, mientras que el nombre completo en caracteres nacionales vive en el DG11 («datos personales adicionales»). Es exactamente el patrón «verdad canónica + representación derivada» que defendemos para el PID.

Ahora la advertencia. El MRZ separa con claridad apellidos y nombres, pero no resuelve la ambigüedad de fondo: la serializa. El delimitador < colapsa en un mismo símbolo dos cosas distintas (el espacio interno de un apellido compuesto y la frontera entre dos apellidos). Ante:

GARCIA<DE<LA<TORRE<<JUAN

no hay forma de saber si «García de la Torre» es un apellido, o si son «García» y «De la Torre», o cuatro componentes sueltos. Es nuestra misma «cadena no decodificable sin ambigüedad», con otro separador. Añádase la transliteración con pérdidas (la Ñ se vuelve N, las tildes desaparecen), el truncamiento de nombres largos y las mayúsculas forzadas, y queda claro que el MRZ no puede ser ni la capa de presentación ni la fuente canónica.

La lección, por tanto, es doble. Por un lado, el MRZ confirma que se puede interoperar fijando roles claros (primario/secundario) y reglas deterministas de serialización y parseo. Por otro, demuestra empíricamente que un delimitador único sin estructura no porta la cardinalidad (cuántos apellidos hay) y que la transliteración destruye información. Es el mejor argumento a favor de lo que proponemos: subcampos explícitos para los apellidos y un valor canónico en Unicode, en lugar de confiarlo todo a la codificación in-band.

Y es también donde los servicios intermediarios de confianza encajan de forma natural: ofrecer a cada parte usuaria (RP) una capa de normalización que traduzca el PID (family_name, given_name y, cuando existan, los subcampos) a exactamente los campos que su formulario espera (un apellido, dos apellidos, nombre para mostrar), con reglas documentadas y reversibles. Así el RP deja de reinventar el parsing de nombres, que es donde hoy se concentra el sufrimiento. En definitiva: quedémonos con lo bueno del MRZ (roles claros, reglas deterministas) sin heredar lo malo (delimitadores ambiguos y transliteración destructiva).

Referencia: ICAO, Doc 9303 — Machine Readable Travel Documents, Part 3: Specifications Common to all MRTDs, disponible en icao.int.
Cómo debería evolucionar la descripción del PID

El caso español no es una excepción folclórica: Portugal encadena hasta cuatro apellidos, los países árabes construyen cadenas patronímicas, Islandia usa patronímicos en lugar de apellido de familia. Un modelo de nombre que solo contempla «nombre + apellido» es, en realidad, un problema paneuropeo que España evidencia con especial claridad. Estas son las evoluciones que, a mi juicio, deberían incorporar el Annex 3.01 (PID Rulebook) y el anexo del Reglamento 2024/2977:

  1. Un atributo de nombre estructurado, opcional y normalizado. Añadir al esquema PID un family_name_unit (submapa first/second, ampliable a third/fourth para Portugal) y un given_name_unit con el nombre habitual marcado. Opcional, para no romper a nadie; estructurado, para no perder información.
  2. Posición, no linaje. Nombrar los componentes por orden (first, second) y nunca por origen (paterno/materno), en coherencia con la libre elección y la inversión del orden que permite la ley española.
  3. Divulgación selectiva por componente. Que cada subcomponente sea una claim divulgable de forma independiente, de modo que una parte usuaria pueda solicitar solo el primer apellido cuando es lo que necesita para un cotejo, minimizando datos.
  4. Reglas de normalización explícitas en el propio Rulebook. Fijar NFC obligatorio, tratamiento de mayúsculas/minúsculas de partículas y —para el escenario provisional en banda— la barra como separador con escape por porcentaje. Escrito en la norma, no dejado al criterio de cada emisor.
  5. Un anexo nacional (perfil español del PID). El mecanismo por el que el ARF admite perfiles y rulebooks de atributos debería acoger un anexo español que registre formalmente esta convención, del mismo modo que ya existen rulebooks para otros dominios de atributos.
  6. Coherencia con el cotejo transfronterizo. El acto de ejecución 2025/846 sobre identity matching se apoya precisamente en el nombre y los apellidos; un PID con nombre estructurado hace ese cotejo fiable y evita repetir en la cartera los apaños ad hoc que cada nodo nacional viene arrastrando desde el conjunto mínimo de datos de eIDAS SAML.

Conclusión

El PID no fue diseñado pensando en los dos apellidos ni en los compuestos con partículas, y el campo único de texto libre es, para el caso español, estructuralmente insuficiente. La vía sensata no es maltratar el campo obligatorio de presentación —que debe seguir mostrando el nombre natural—, sino separar presentación de estructura, adoptar mientras tanto un separador que sobreviva a CBOR, JSON, LDAP y a las expresiones regulares —la barra inclinada, con sus reglas de frontera reversibles—, y, sobre todo, promover que el Annex 3.01 y el Reglamento 2024/2977 incorporen la estructura del nombre como subcampo explícito. Mientras Europa no lo haga, cada emisor español lo resolverá a su manera; y la interoperabilidad, que es justo lo que la EUDI Wallet viene a traer, se resentirá precisamente en el dato más elemental de todos: cómo nos llamamos.

Referencias normativas y técnicas

Reglamento marco. Reglamento (UE) n.º 910/2014 (eIDAS), en su versión modificada por el Reglamento (UE) 2024/1183 (eIDAS 2).

Actos de ejecución. Reglamentos de Ejecución (UE) 2024/2977 (PID y declaraciones electrónicas de atributos), 2024/2979, 2024/2980, 2024/2981 y 2024/2982 (primera serie, 28-XI-2024); 2025/846, 2025/847, 2025/848, 2025/849 y 2025/2162 (segunda serie, 2025); y la enmienda (UE) 2026/1731 (2026).

Architecture and Reference Framework (ARF). Annex 3.01 – PID Rulebook, dentro del conjunto del ARF y sus anexos (repositorio oficial de la Comisión Europea).

Formatos. ISO/IEC 18013-5 (mdoc) para la codificación CBOR/COSE; SD-JWT VC (IETF) para la codificación JSON con divulgación selectiva.

Te ayudamos

En EADTrust (European Agency of Digital Trust) acompañamos a las entidades obligadas a aceptar la Cartera Europea de Identidad Digital en su adaptación técnica y jurídica. El artículo 5 septies del Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183 (eIDAS 2), impone esa aceptación a las administraciones públicas y a las partes usuarias privadas de sectores como el transporte, la energía, la banca y los servicios financieros, la seguridad social, la salud, el agua potable, los servicios postales, la infraestructura digital y las telecomunicaciones, además de a las plataformas en línea de muy gran tamaño (VLOP). Si su organización está entre ellas, podemos ayudarle a preparar la integración de la cartera con garantías de interoperabilidad y valor probatorio. Contacte en www.eadtrust.eu, info@eadtrust.com o en los teléfonos 902 365 612 y 91 716 05 55.

Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.

Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.

El Reglamento de las «European Business Wallets»: recorrido legislativo y encaje en eIDAS2


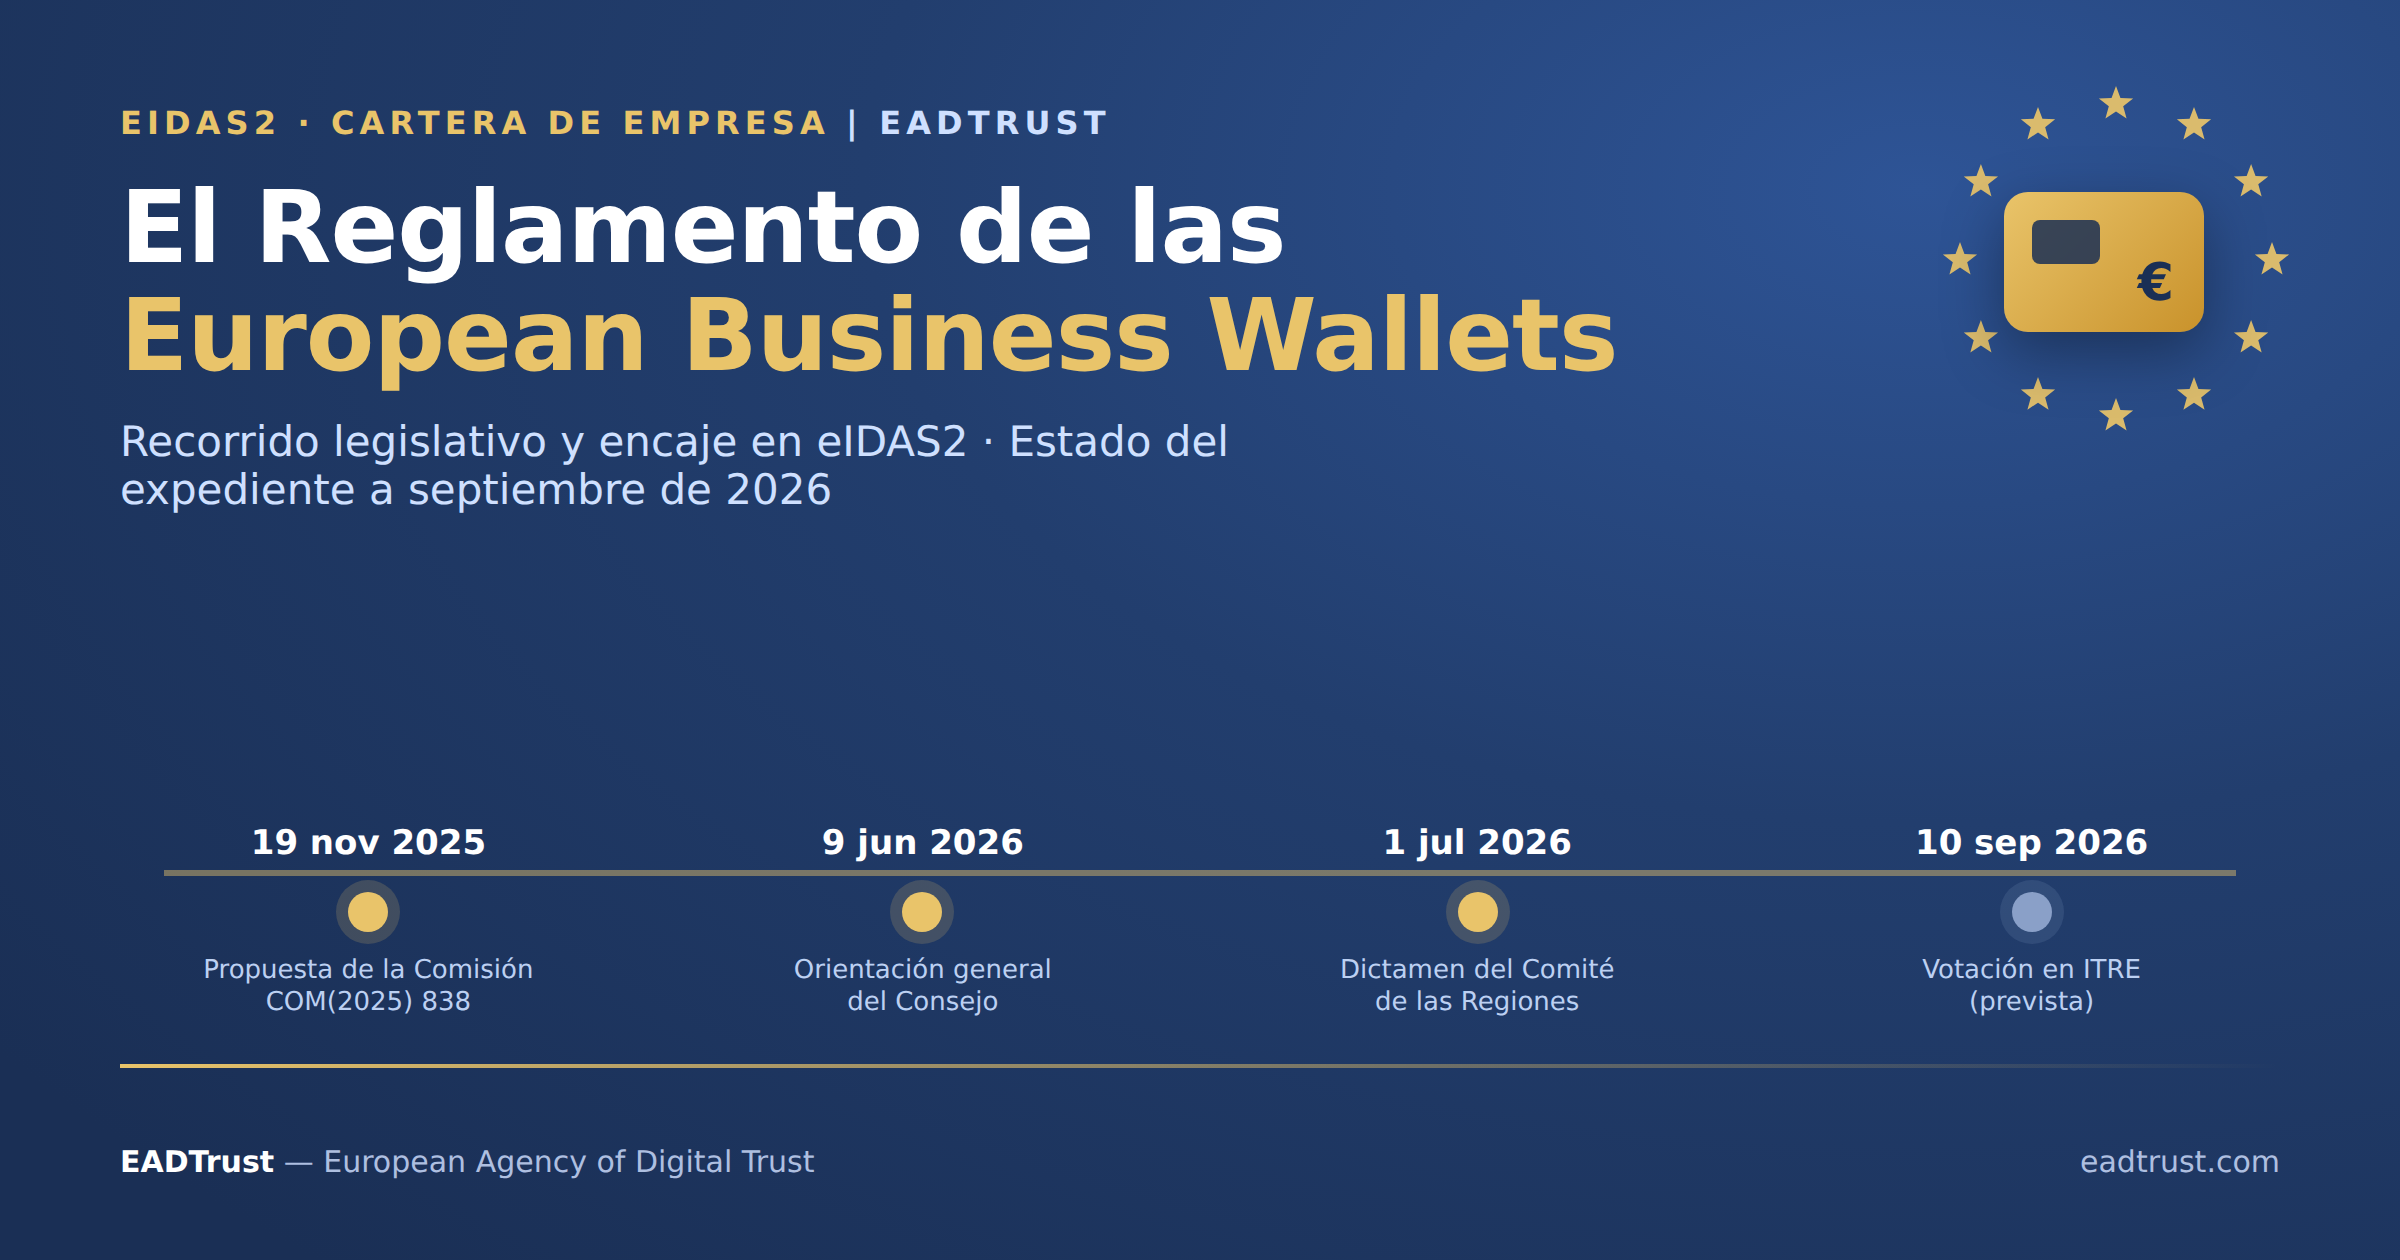
Recorrido legislativo y encaje en eIDAS2. Estado del expediente a septiembre de 2026.

La European Business Wallet avanza en el procedimiento legislativo ordinario y estos meses concentran sus pasos decisivos. Antes de entrar en el detalle, conviene situar dónde está hoy el expediente.

Estado a septiembre de 2026: el Consejo fijó su posición negociadora (orientación general) el 9 de junio de 2026; el Comité de las Regiones adoptó su dictamen el 1 de julio de 2026; y la comisión ITRE del Parlamento Europeo tiene previsto votar su informe el 10 de septiembre de 2026, el paso que abrirá la puerta a los trílogos. A la fecha de esta entrada, la votación de ITRE es inminente pero aún no se ha celebrado, y no hay todavía posición del Pleno ni negociaciones interinstitucionales en marcha.

Qué es la European Business Wallet

La European Business Wallet (EBW) es una cartera digital pensada para toda empresa de la UE  (con especial atención a las pymes) con la que identificarse digitalmente, firmar (sellar) electrónicamente y relacionarse con plena eficacia jurídica tanto con las administraciones públicas (B2G) como con otras empresas (B2B) a través de las fronteras. Entre sus funciones nucleares: identificación y autenticación con un identificador único y persistente de empresa; firmas y sellos electrónicos y sellado de tiempo; emisión, custodia e intercambio de documentos electrónicos verificados y credenciales de atributos de empresa (licencias, certificados, permisos, extractos); gestión de mandatos y poderes de representación (quién puede actuar por la sociedad); y entrega electrónica certificada y comunicación segura, habilitando además la facturación electrónica y la reutilización de datos bajo el principio de «solo una vez» (OOTS).

La Comisión la presentó como pieza de la agenda de simplificación (el «Digital Omnibus»), con una estimación de ahorro de al menos 150 000 millones de euros anuales para las empresas europeas.

Encaje en eIDAS2

La EBW se construye sobre la misma arquitectura de confianza que la cartera de identidad digital europea (EUDI Wallet) del Reglamento (UE) 910/2014 (eIDAS2), al que la propuesta modifica de forma limitada para alinear ambos instrumentos. La distinción esencial es el sujeto: la EUDI Wallet se orienta a las personas físicas, mientras que la EBW se orienta a las personas jurídicas / empresas, añadiendo la identidad organizativa, los mandatos y poderes de representación y las certificaciones asociadas a las actividades de negocio. En la práctica, la EBW reutiliza el andamiaje de servicios de confianza de eIDAS2 (firma y sello electrónicos, sellos de tiempo, entrega electrónica certificada, listas de confianza) y lo proyecta al mundo de la empresa.

Recorrido legislativo

La propuesta sigue el procedimiento legislativo ordinario (procedimiento 2025/0358(COD)). Estos son los hitos con fecha:

FechaÓrganoHito
19 nov 2025Comisión EuropeaAdopción de la propuesta de Reglamento — COM(2025) 838 final.
19 ene 2026Parlamento EuropeoRemisión anunciada en el Pleno; ITRE como comisión competente, ponente Eero Heinäluoma (S&D, FI).
20 ene 2026SEPD (EDPS)Dictamen 5/2026 sobre la propuesta.
18 mar 2026CESEDictamen INT/1110 (ponente Philip Von Brockdorff).
~1 abr 2026Parlamento EuropeoProyecto de informe de ITRE (PE785.244).
23 abr 2026Parlamento EuropeoPlazo de enmiendas en comisión.
4 jun 2026Parlamento EuropeoOpinión de la comisión IMCO.
8 jun 2026Parlamento EuropeoOpinión de la comisión JURI (ponente Axel Voss).
9 jun 2026Consejo de la UEOrientación general (posición negociadora), Consejo TTE, Presidencia chipriota.
1 jul 2026Comité de las RegionesDictamen adoptado (ponente Branislav Zacharides): integración con el Portal Digital Único / OOTS y apoyo a las pymes. (Nuevo)
10 sep 2026 (previsto)Parlamento EuropeoVotación del informe en la comisión ITRE — inminente; abre la vía a los trílogos. (Nuevo)
PendientePE / ConsejoPosición del Pleno del PE y trílogos (no iniciados).

El expediente en el observatorio legislativo del Parlamento (OEIL) figura todavía como «a la espera de la decisión de la comisión».

El acuerdo general del Consejo (9 de junio de 2026)

El Consejo introdujo varios cambios de calado sobre la propuesta de la Comisión: que las EBW complementen, y no sustituyan, los sistemas nacionales B2B/B2G existentes (énfasis en la interoperabilidad); un listón más alto de ciberseguridad y de autorización para los proveedores de cartera; una ampliación del plazo de evaluación de las solicitudes de proveedor por los organismos de supervisión de 30 a hasta 60 días; y mayor remisión del detalle a actos de ejecución de la Comisión. El objetivo político reiterado es alcanzar un acuerdo para finales de 2026.

Puntos de debate

  • Voluntariedad frente a obligatoriedad. De momento la EBW es voluntaria para las empresas (no impone obligaciones directas de negocio), pero la cláusula de revisión podría endurecer esto más adelante.
  • Ámbito y solapamiento. Debe complementar los sistemas nacionales y el OOTS, no duplicarlos (insistencia del Consejo y del Comité de las Regiones).
  • Pymes y coste. CESE y Comité de las Regiones piden incentivos, financiación y sencillez para que la carga no recaiga en las pequeñas empresas.
  • Protección de datos y soberanía de nube europea. Dictamen del SEPD 5/2026; en el Parlamento se defiende que los datos de la cartera se alojen en proveedores de nube europeos y se almacenen en la UE.
  • Ciberseguridad y autorización de proveedores. El Consejo elevó el umbral y amplió los plazos de evaluación.

Calendario de aplicación previsible

Sujeto al resultado de la negociación, el esquema que se maneja es: entrada en vigor tras la adopción (previsiblemente a principios de 2027, con la publicación en el DOUE); a los 24 meses, obligación de todas las administraciones públicas de aceptar las funciones nucleares de la EBW (sin poder rechazar una actuación válida por el mero hecho de ser digital); y a los 3 años, revisión de la Comisión, incluida la valoración de si conviene ampliar el ámbito o hacer obligatorio su uso.

Qué aspectos requerirán nuestra atención

El siguiente hito determinante es la votación de ITRE del 10 de septiembre de 2026: fijará la posición negociadora del Parlamento y, con el mandato del Consejo ya listo desde junio, permitirá abrir los trílogos con vistas al acuerdo político de finales de 2026.

Servicios Profesionales de EADTrust

La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización (administración pública o empresa) está valorando proyectos de adaptación a las carteras de identidad y de empresa (EUDI Wallet y European Business Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.

Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el 902 365 612 o en el 91 7160555. Más información en eadtrust.com.

Fuentes

Sugerencia de actualización del documento «Procedimiento de inclusión y clasificación de certificados en @firma»


He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.

Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.

1. Legislación

  • Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
  • Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.

2. Terminología

El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:

  • el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
  • un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
  • un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
  • En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
  • Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC…) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».

3. Organismos

  • MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
  • La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).

4. URLs y recursos

  • Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
  • La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
  • También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.

*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*

Documento de Propuesta de Cambios

@firma_tabla_cambios_actualizacion_2026

Documento actualizado incorporando los cambios

Procedimiento de inclusión y clasificación de certificados en @firma actualizado a 2026

Para informar de errores u omisiones, envíen un email a julian (at) inza.com

Obligación de aceptación de la Cartera de Identidad Digital Europea en el sector privado a partir de diciembre de 2027


El Artículo 5 septies del Reglamento (UE) 2024/1183, conocido como eIDAS 2, introduce una obligación directa para algunas empresas del sector privado: a más tardar en diciembre de 2027 (36 meses después de la entrada en vigor tras su publicación de los actos de ejecución correspondientes), las entidades obligadas deberán aceptar la Cartera de Identidad Digital de la Unión Europea (EUDI Wallet) como medio de identificación y autenticación reforzada del usuario.

Esta obligación afecta a todas las entidades que, por disposición legal o contractual, deban realizar una autenticación reforzada del cliente (SCA – Strong Customer Authentication) conforme al Reglamento (UE) 2016/679 (RGPD), la Directiva PSD2 o normativa sectorial específica.

Salvo microempresas y pequeñas empresas de los sectores aludidos.

La Cartera funciona mediante declaraciones electrónicas de atributos basadas en estándares abiertos (ISO/IEC 18013-5, OpenID4VCI y OpenID4VP), lo que permite la divulgación selectiva de atributos y la firma criptográfica de pruebas de posesión, sin que el prestador de servicios almacene datos biométricos ni documentos.

A continuación se detallan los casos de uso técnicos principales de onboarding (contratación inicial) y autenticación posterior por cada sector referenciado en el artículo 5 septies.

1. Banca y servicios financieros

  • Onboarding: El usuario presenta su Cartera a través de un flujo OpenID4VP. El banco recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento y, opcionalmente, mediante Declaraciones Electrónicas de Atributos complementarias, otros datos como nivel de ingresos o scoring crediticio). Se elimina la necesidad de videoidentificación o carga manual de documentos. La cartera puede gestionar la firma electrónica cualificada (QES, Qualified Electronic Signature) del contrato, por lo que todo el proceso podría completarse en uno o dos minutos.
  • Autenticación para acceder al servicio: Login en banca online o app móvil mediante protocolo OpenID Connect con presentación de credencial firmada. La Cartera actúa como segundo factor criptográfico (equivalente a un dispositivo seguro), cumpliendo los requisitos de SCA de PSD2 y sustituyendo o complementando OTP y contraseñas.

2. Suministros (empresas eléctricas, de gas y de agua)

  • Onboarding: Contratación de nuevo punto de suministro o cambio de comercializadora. La Cartera entrega atributos verificados de titularidad y domicilio, permitiendo la activación inmediata del contrato sin intervención manual. La cartera puede gestionar la firma electrónica cualificada a distancia del contrato,
  • Autenticación para acceder al servicio: Acceso al área de cliente para consulta de consumos, facturas o modificación de potencia contratada. La integridad criptográfica garantiza que solo el titular autorizado pueda modificar datos sensibles.

3. Telecomunicaciones

  • Onboarding: Alta de línea móvil, fibra óptica, servicios audiovisuales o paquete convergente. Verificación automática de identidad y titularidad sin videollamada ni envío de documentación. El operador recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento).
  • Autenticación para acceder al servicio: Login en la app del operador para gestión de la línea, portabilidades o contratación adicional de servicios complementarios. Ideal para procesos que requieren SCA (cambio de titular, eSIM, etc.).

4. Transporte

  • Onboarding: Compra de abonos de transporte, alquiler de vehículos o contratación de seguros de viaje. La Cartera puede entregar atributos verificados del carnet de conducir o pasaporte.
  • Autenticación para acceder al servicio: Validación de títulos de transporte digitales o acceso a plataformas de movilidad compartida. La credencial permite la verificación offline y online con firma de prueba de posesión. Podría controlar la interfaz NFC para que la propia cartera se pueda usar como título de transporte.

5. Sanidad

  • Onboarding: Alta en plataformas de telemedicina, contratación de seguros médicos privados o integración en sistemas de historial clínico compartido.
  • Autenticación para acceder al servicio: Login seguro para consulta de resultados, recetas electrónicas o citas. La divulgación selectiva protege datos de salud especialmente sensibles (art. 9 RGPD). Posible uso en farmacias para la dispensación de medicamentos.

6. Educación

  • Onboarding: Matrícula en universidades privadas, plataformas de formación continua o cursos de posgrado. Con posibilidad de aportar Declaraciones Electrónicas de Atributos de haber superado cierto nivel formativo cuando se exige para matricularse en otro superior.
  • Autenticación para acceder al servicio: Acceso a campus virtuales, entrega de exámenes o consulta de calificaciones, presentación de trabajos. La Cartera puede portar credenciales académicas verificadas (títulos, certificados de competencias).

7. Otros servicios básicos y plataformas en línea de muy gran tamaño (VLOPs)

  • Onboarding: Contratación de servicios postales premium, infraestructuras críticas o cualquier servicio que requiera SCA.
  • Autenticación para acceder al servicio: Gestión de envíos, seguimiento o acceso a portales de infraestructuras.

Caso específico de VLOPs (X, Google y Microsoft)

El párrafo 3 del artículo 5 septies impone una obligación específica a las plataformas definidas como Very Large Online Platforms (VLOPs) conforme al artículo 33 del Digital Services Act (Reglamento (UE) 2022/2065): cuando requieran autenticación del usuario para acceder a sus servicios en línea, deberán aceptar y facilitar el uso de la Cartera de Identidad Digital Europea (EUDI Wallet) para la autenticación, siempre bajo petición voluntaria del usuario y limitándose a los datos mínimos necesarios para el servicio concreto.

Esta obligación entra en vigor en el mismo plazo que para el resto del sector privado (diciembre de 2027) y busca reducir el fraude, mejorar la verificación de edad, combatir cuentas falsas y garantizar el cumplimiento del principio de minimización de datos del RGPD.

  • X: Autenticación reforzada para cuentas verificadas, funciones premium (X Premium) o publicación de contenido monetizado. La Cartera permite verificación de identidad real mediante divulgación selectiva y firma de prueba de posesión, reduciendo significativamente cuentas falsas y bots sin necesidad de vincular cuentas externas. Soporte técnico mediante OpenID4VP.
  • Google: Login en Gmail, YouTube, Google Workspace o Google Play Store mediante protocolo OpenID4VP. Ejemplos prácticos incluyen verificación de edad para contenido restringido (sin revelar la fecha de nacimiento), autenticación en Workspace para empresas o compras en Play Store. La Cartera actuaría como credencial única, eliminando la necesidad de contraseñas o factores adicionales y facilitando el cumplimiento de normativas de protección de menores.
  • Microsoft: Autenticación en Microsoft 365, Azure (Entra ID), Outlook o Xbox. Especialmente relevante en entornos B2B y educativos, donde la trazabilidad criptográfica y la Wallet Attestation garantizan el cumplimiento de políticas de seguridad corporativa y permiten single sign-on (SSO) con credenciales verificadas de forma nativa.

En todos los casos, las VLOPs deben implementar los flujos de presentación de credenciales (OpenID4VP) y respetar el principio de minimización de datos.

Cómo prepararse: hoja de ruta técnica para entidades obligadas

Se sugiere a las empresas obligadas que reserven presupuesto para llevar a cabo los trabajos de adaptación durante 2026 y 2027:

  1. Diagnóstico (Q3-Q4 2026): Mapear todos los procesos que requieren SCA y evaluar el impacto de la obligación.
  2. Integración técnica (2026-2027):
    • Implementar endpoints OpenID4VCI / OpenID4VP y soporte para Wallet Attestation.
    • Conectar con un servicio cualificado de archivo electrónico (conforme al Reglamento de Ejecución (UE) 2025/2532) para conservar las evidencias de presentación.
    • Adaptar sistemas de backend para procesar Verifiable Credentials y Selective Disclosure.
  3. Certificación y auditoría: Obtener certificación eIDAS como Qualified Trust Service Provider (QTSP) o contratar uno ya acreditado.
  4. Formación y gobernanza: Designar un Responsable de la Cartera Digital y actualizar políticas de privacidad y seguridad.
  5. Pruebas piloto: Participar en los entornos sandbox de la Comisión Europea o en los pilotos nacionales.

Las entidades que inicien la preparación en 2026 contarán con ventaja competitiva y evitarán sanciones por incumplimiento.

EADTrust, tu aliado para la transición

En EADTrust ya prestamos servicios cualificados de confianza (certificados para la firma electrónica cualificada y para el sello electrónico cualificado, sello de tiempo cualificado y archivo electrónico) y ya contamos con implementaciones de cartera que se adaptan a los proyectos.

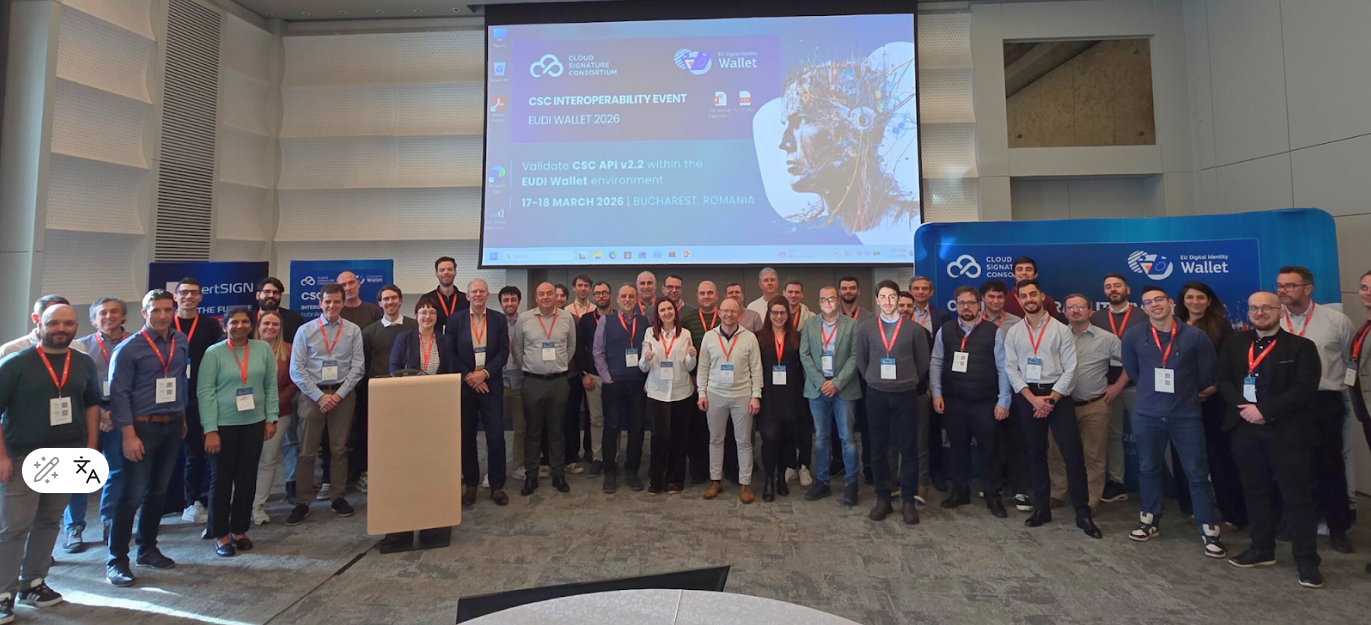
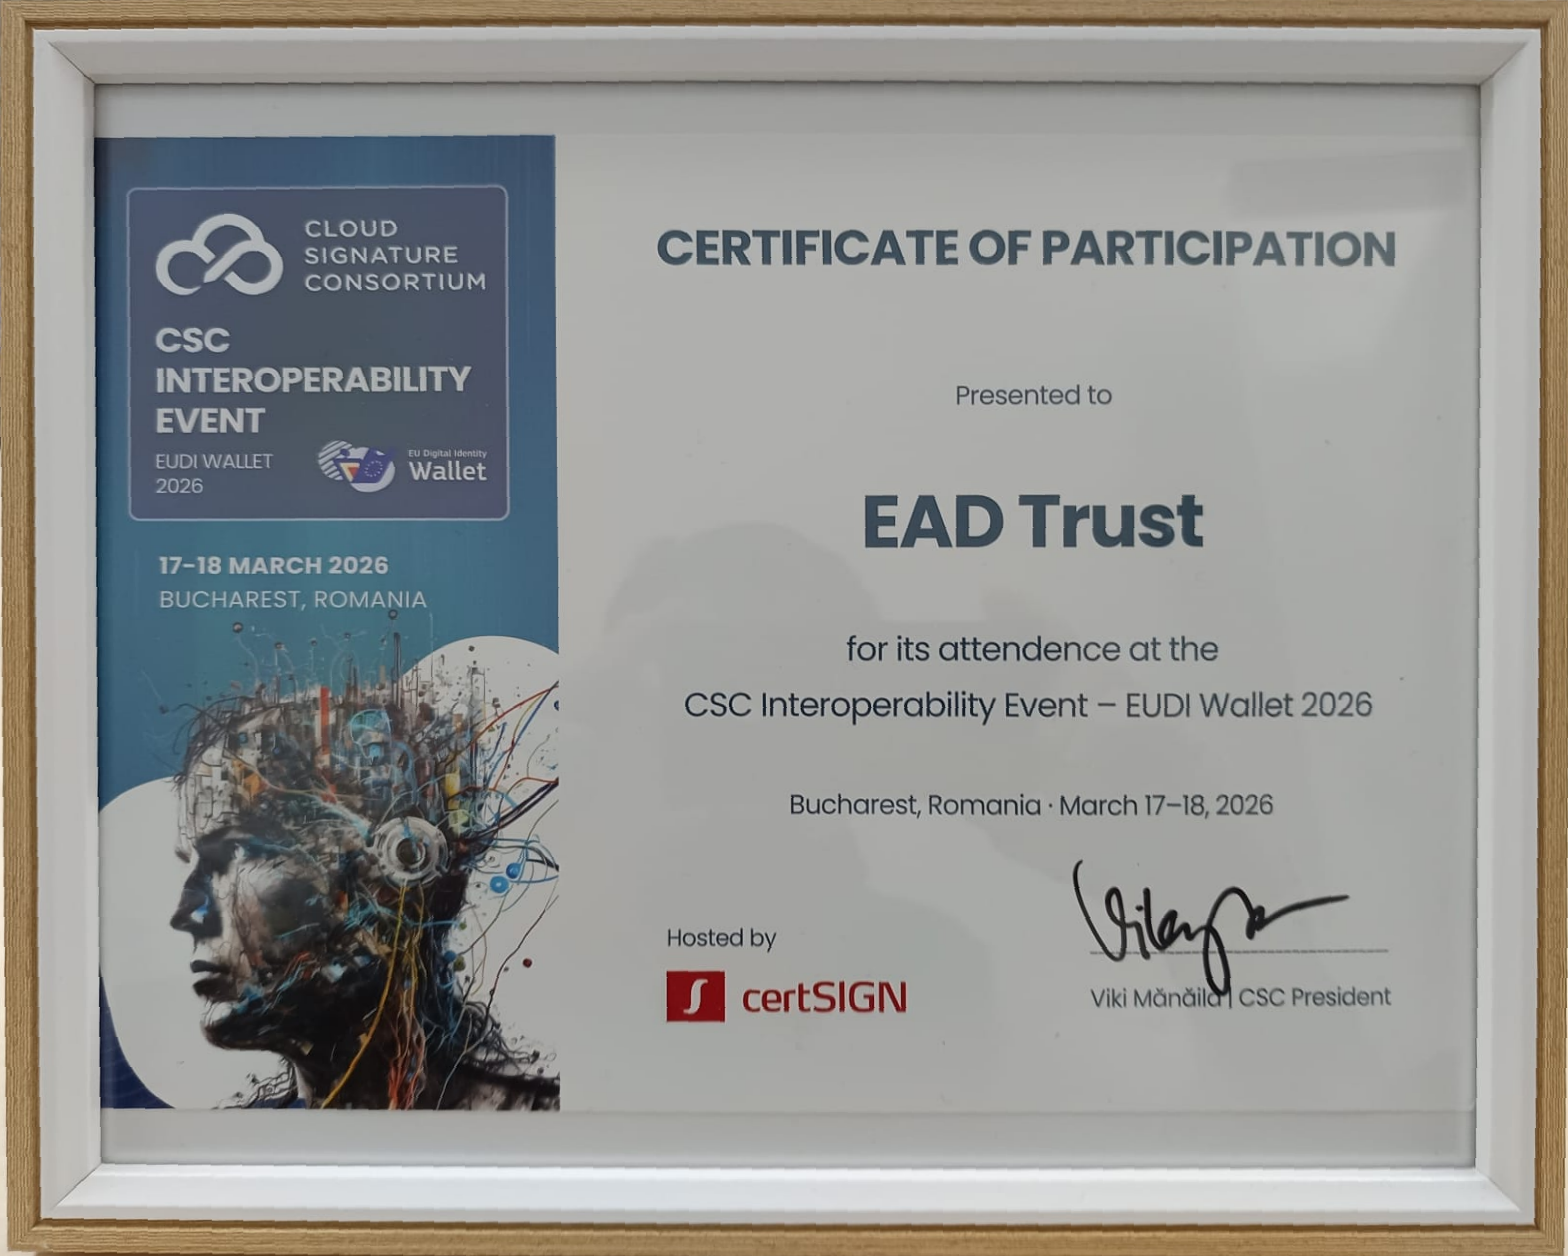
Participamos en el CSC Interoperability Event 2026 en Bucarest con nuestra herramienta de Firma Remota que se puede invocar desde diferentes despliegues de Cartera.

Ofrecemos consultoría especializada para la integración de la EUDI Wallet.

Nuestro equipo de especialistas en Confianza Digital puede ayudarte a cumplir el artículo 5 septies de forma ágil y conforme a la normativa publicada.

Contacta con nosotros hoy mismo:

  • Teléfono: 917 160 555
  • Email: info@eadtrust.com
  • Formulario User-Centric-Id

¿Tu entidad está entre las obligadas? ¿Quieres que te ayudemos a evaluar tu grado de preparación?

Déjanos un comentario o ponte en contacto con nosotros directamente.

Estaremos encantados de acompañarte en este proceso estratégico.

Cartera de Identidad Digital Europea – Arquitectura y Marco de Referencia V2.8.0


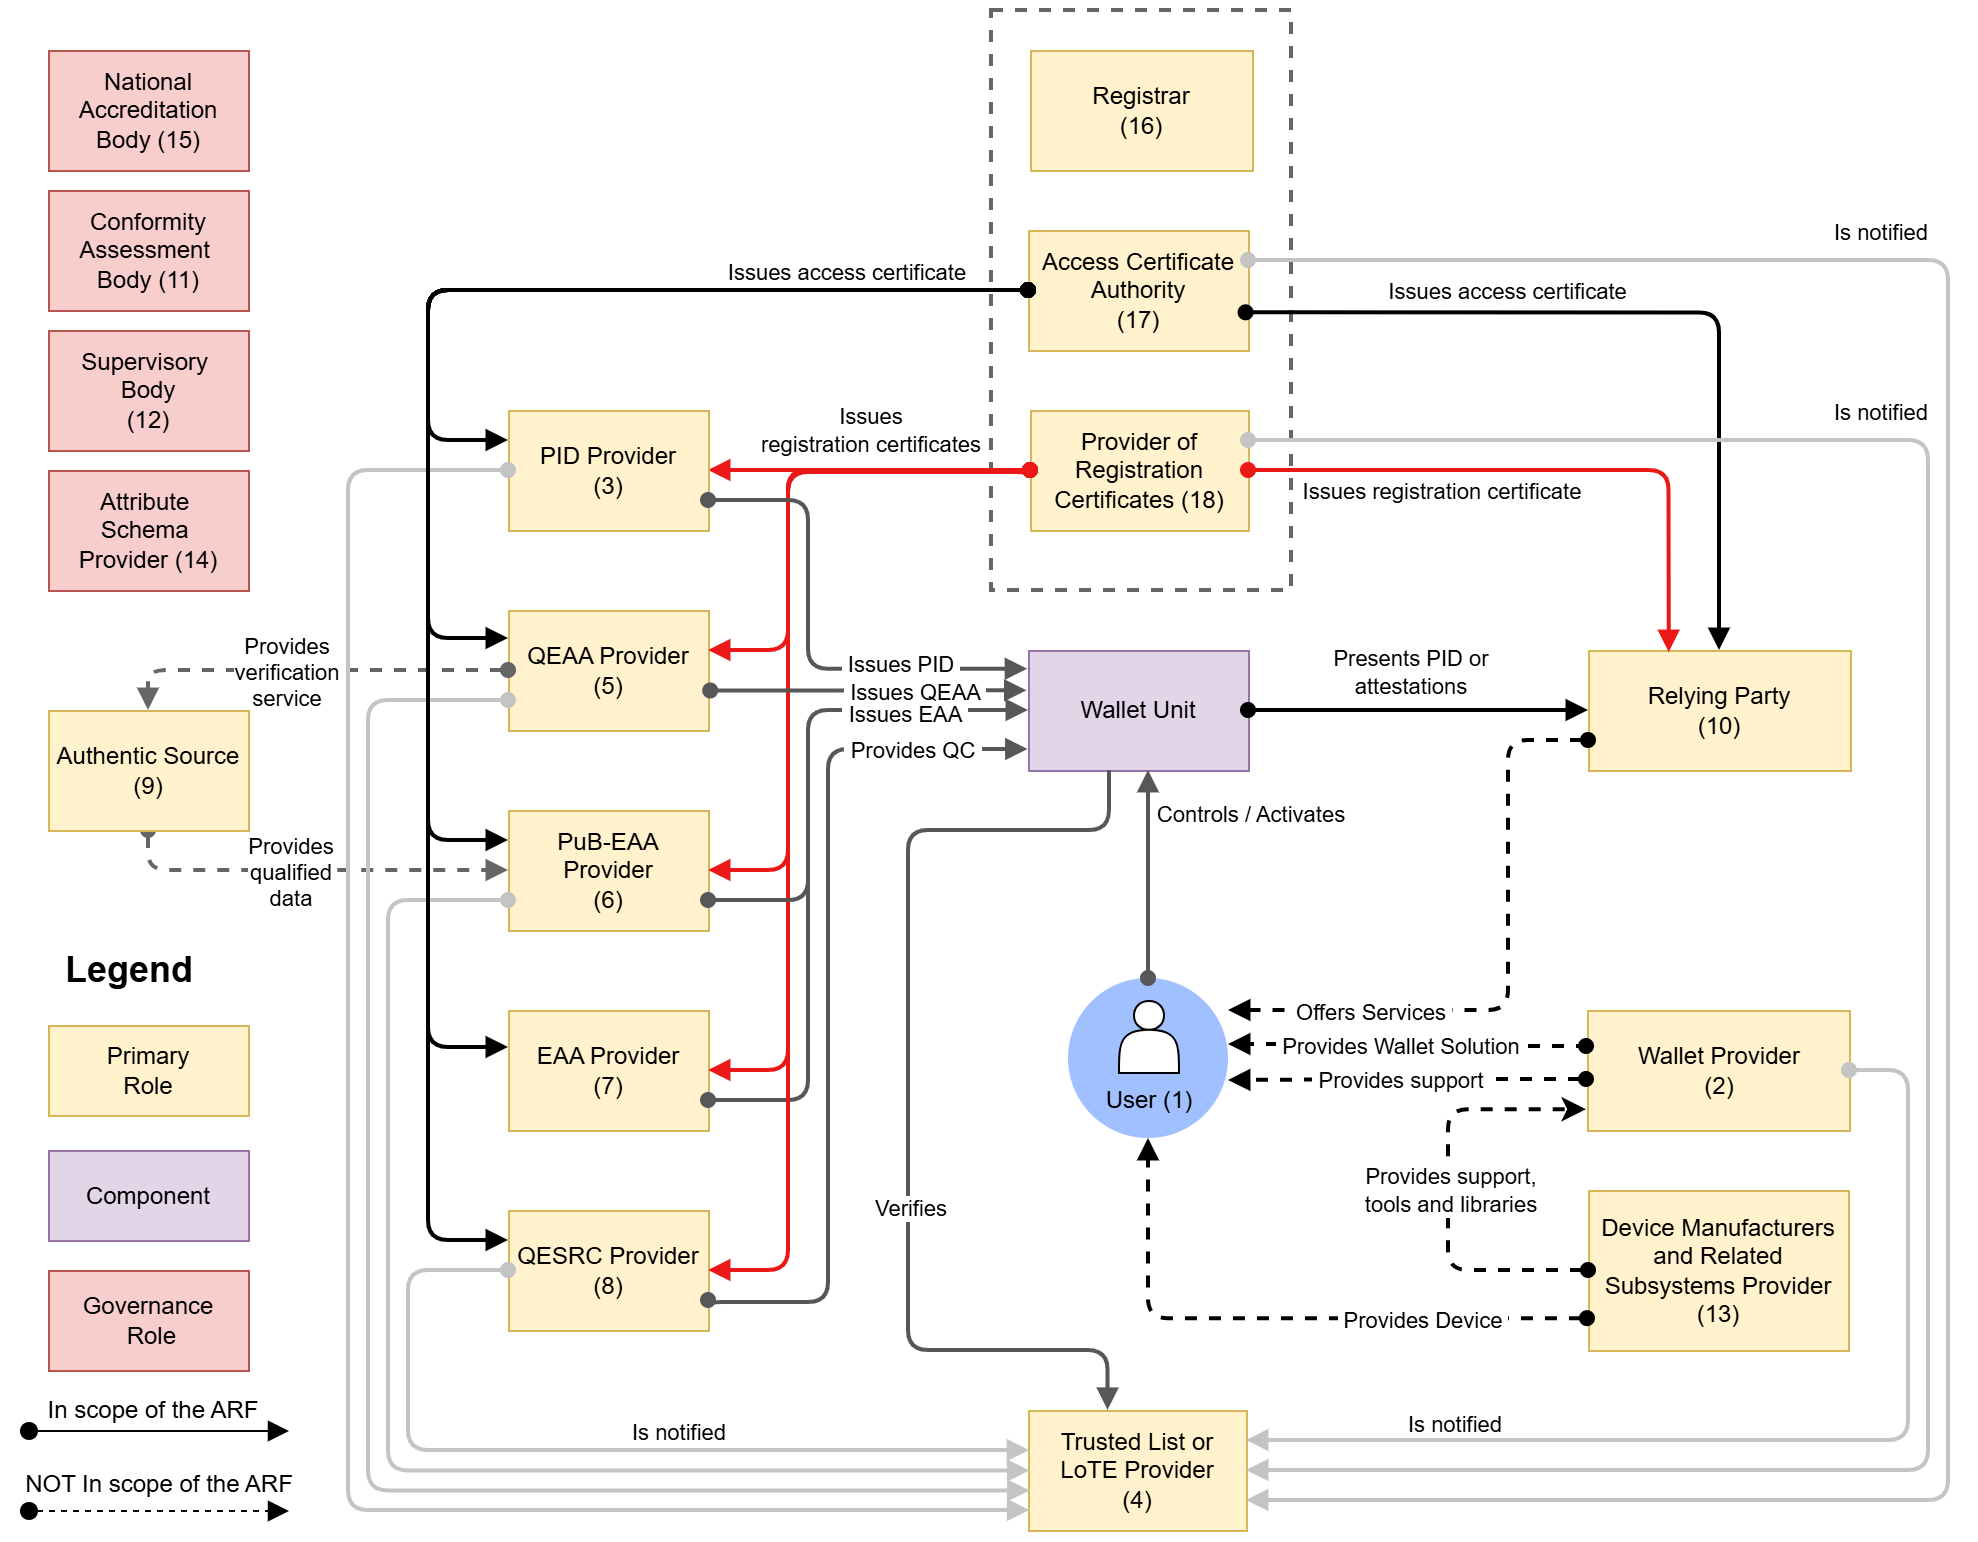
La cartera de Identidad Digital Europea (EUDI Wallet, en inglés) es una aplicación digital segura y controlada por el usuario que permite a los ciudadanos gestionar su identidad oficial y otros datos personales. Permite a los usuarios solicitar información digital verificada (denominada «declaración») a prestadores de confianza (denominados «prestadores de DIP» y «prestadores de declaraciones de atributos»), almacenar dicha información y presentarla a partes usuarias (informadas) de una manera que prioriza la privacidad y la seguridad.

Se describe en un documento denominado «Arquitectura y Marco de Referencia» que va por la versión V2.8.0

Se trata de la “hoja de ruta técnica” publicada y mantenida por la Comisión Europea (en colaboración con los Estados miembros a través del European Digital Identity Cooperation Group) para garantizar que todas las carteras digitales nacionales sean interoperables, seguras y respetuosas con la privacidad en toda la Unión Europea.

Su primera versión se creó a partir de la Recomendación de la Comisión (UE) 2021/946 de junio de 2021, que pidió a los Estados miembros desarrollar una “Caja de Herramientas Común de la Unión” (Toolbox). Dentro de esa caja, el ARF es el pilar técnico principal. Posteriormente se ha ido actualizando para alinearse con el Reglamento de Identidad Digital Europea (eIDAS 2.0, Reglamento (UE) 2024/1183) y con decenas de Reglamentos de Ejecución (CIR) adoptados entre 2024 y 2026.

El ARF por sí mismo no es una norma legal (es un documento informativo y de referencia), pero recopila el articulado de actos de ejecución y es la base que usan:

  • Los Estados miembros para desarrollar sus propias carteras.
  • Los proveedores de carteras (Wallet Providers).
  • Los pilotos a gran escala (Large-Scale Pilots o LSP).
  • La propia Comisión para crear la implementación de referencia.

He traducido varias versiones anteriores y ahora presento la traducción correspondiente a la versión 2.8.0 (de febrero de 2026),

El documento de «Arquitectura y Marco de Referencia» define los siguientes aspectos del ecosistema de Cartera IDUE:

  • El capítulo 2 describe las principales funcionalidades de una Unidad de Cartera, desde la perspectiva del usuario.
  • El capítulo 3 describe las funciones clave dentro del ecosistema de Cartera IDUE, con sus responsabilidades asociadas.
  • El capítulo 4 describe la arquitectura del ecosistema de Cartera IDUE, incluidos sus principios de diseño, los componentes que conforman una Unidad de Cartera y las interfaces entre una Unidad de Cartera y otras entidades, los flujos de presentación de declaraciones de proximidad y remotas, las diferentes arquitecturas que pueden utilizarse para implementar un DCSC, los ciclos de vida de las principales entidades y componentes, y la implementación de la generación y presentación de seudónimos.
  • El capítulo 5 describe los elementos que componen una declaración de atributos, las diferentes categorías de declaraciones de atributos y los catálogos asociados, y los diferentes protocolos de presentación de cada declaración.
  • El capítulo 6 contiene el modelo de confianza para el ecosistema de Cartera IDUE. Para cada una de las principales entidades y componentes del ecosistema, este capítulo describe los mecanismos utilizados para garantizar que las entidades con las que interactúa puedan confiar en él a lo largo de su vida útil. Estos mecanismos pueden incluir la inscripción, la revocación, la autenticación y la autorización.
  • El capítulo 7 aborda la certificación de la solución de Cartera y la gestión de riesgos.
  • El capítulo 8 aborda la accesibilidad de todos los componentes del ecosistema de Cartera IDUE
    orientados al usuario.
  • El capítulo 9 describe cómo se ha elaborado y se seguirá elaborando este documento.
  • El capítulo 10 contiene una lista de referencias.

En el documento se han tenido en cuenta los Reglamentos de Ejecución de la Comisión
adoptados:

  • CIR 2024/2977 relativo al DIP y al DEA,
  • CIR 2024/2979 relativo a la integridad y las funcionalidades básicas,
  • CIR 2024/2980 relativo a las notificaciones del ecosistema,
  • CIR 2024/2981 relativo a la certificación de soluciones de cartera,
  • CIR 2024/2982 sobre protocolos e interfaces,
  • CIR 2025/846 sobre la verificación transfronteriza de la identidad,
  • CIR 2025/847 sobre violaciones de seguridad de las Carteras de Identidad Digital Europea,
  • CIR 2025/848 sobre la inscripción de las Partes usuarias (o informadas) que confían en las carteras,
  • CIR 2025/849 relativa a la lista de carteras de Identidad Digital Europea certificadas,
  • CIR 2025/1566 sobre la verificación de la identidad y los atributos de un titular de un QC o DECA,
  • CIR 2025/1567 sobre la gestión de QSCD remotos como servicios de confianza cualificados,
  • CIR 2025/1568 sobre revisiones por pares de los sistemas de identificación electrónica,
  • CIR 2025/1569 relativa a los DECA y los DEA proporcionados por un organismo del sector público
    responsable de una fuente auténtica, o en su nombre,
  • CIR 2025/1570 relativa a la notificación de información sobre QSCD certificados,
  • CIR 2025/1571 sobre los formatos y procedimientos para los informes anuales de los organismos de
    supervisión,
  • CIR 2025/1572 sobre el formato y los procedimientos de notificación de la intención y la verificación
    en relación con el inicio de servicios de confianza cualificados,
  • CIR 2025/1929 relativa a la vinculación de la fecha y la hora a los datos y al establecimiento de la
    precisión de las fuentes de tiempo para la prestación de sellos de tiempo electrónicos cualificados,
  • CIR 2025/1942 sobre los servicios de validación cualificados para firmas electrónicas cualificadas y los servicios de validación cualificados para sellos electrónicos cualificados,
  • CIR 2025/1943 sobre normas de referencia para certificados cualificados de firma electrónica y
    certificados cualificados de sello electrónico,
  • CIR 2025/1944 sobre normas de referencia para los procesos de envío y recepción de datos en los servicios de envío certificado electrónico cualificado y en lo que respecta a la interoperabilidad de dichos servicios,
  • CIR 2025/1945 sobre la validación de firmas electrónicas cualificadas y de sellos electrónicos
    cualificados, así como sobre la validación de firmas electrónicas avanzadas basadas en certificados
    cualificados y de sellos electrónicos avanzados basados en certificados cualificados,
  • CIR 2025/1946 sobre los servicios de conservación cualificados para las firmas electrónicas cualificadas y para los sellos electrónicos cualificados,
  • CIR 2025/2160 sobre normas de referencia, especificaciones y procedimientos para la gestión de
    riesgos en la prestación de servicios de confianza no cualificados,
  • CIR 2025/2162 sobre la acreditación de Organismos de Evaluación de Conformidad que realizan la
    evaluación de los prestadores de servicios de confianza cualificados y de los servicios de confianza
    cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad,
  • CID 2025/2164 sobre la versión de la norma en la que se basa la plantilla común para las listas de
    confianza,
  • CIR 2025/2527 sobre normas de referencia para certificados cualificados para la autenticación de sitios web,
  • CIR 2025/2530 sobre los requisitos para los prestadores de servicios de confianza cualificados que
    prestan servicios de confianza cualificados,
  • CIR 2025/2531 sobre normas de referencia y especificaciones para los registros electrónicos
    cualificados,
  • CIR 2025/2532 sobre normas de referencia y especificaciones para los servicios de archivo electrónico cualificados.
  • CIR 2026/248 — Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público
  • CIR 2026/798 — Incorporación a distancia de usuarios a las carteras europeas de identidad digital

Con el fin de apoyar el desarrollo de una implementación de referencia de una solución de Cartera y poner a prueba su uso en diferentes casos de uso prioritarios, la Comisión lanzó una convocatoria de propuestas el 22 de febrero de 2022 en el marco del Programa Europa Digital para poner a prueba casos de uso del ecosistema de Cartera IDUE a gran escala.

El objetivo de la convocatoria de Grandes-Proyectos-Piloto (GPP, Large Scale Pilots, LSP en inglés)) es apoyar la puesta en marcha del ecosistema de Cartera IDUE en torno a una serie de casos de uso en los que participen partes interesadas tanto del sector público como del privado. Los GPP pondrán a prueba el ecosistema de Cartera IDUE tanto en contextos nacionales como transfronterizos y se integrarán en el desarrollo iterativo de la aplicación de referencia.

Los trabajos de los LSP se alinean con el ARF, que guía el diseño del sistema piloto y el desarrollo de la arquitectura, junto con el lanzamiento de la implementación de referencia.

Los LSP han proporcionado comentarios sobre el ARF a medida que desarrollaban e interactuaban con los servicios de las Partes usuarias (o informadas), los prestadores de Declaraciones Electrónicas Cualificadas de Atributos (DECA) los prestadores de Datos de identificación de Persona (DIP), los prestadores de servicios de confianza cualificados y no cualificados y los usuarios en interacciones significativas en el marco de los casos de uso propuestos.

Este es el documento:

Adaptación de los organismos públicos a la Cartera IDUE: propuesta de hoja de ruta


1. ¿Cuándo debe tener servicios activables por la Cartera IDUE la Administración Pública?

Muchos organismos y ayuntamientos (los que al menos conocen que existirá una «Cartera IDUE») empiezan a inquietarse porque la fecha del 24 de diciembre de 2026 se acerca y no saben qué tienen que hacer ni si recibirán apoyo de organismos más especializados. Otros, los que ni siquiera saben que en 2024 se publicó el Reglamento UE 2024/1083 y que sus disposiciones son obligatorias en toda Europa, no son conscientes de que en Navidades estarán al margen de la Ley y no cumplirán sus obligaciones de dar servicios a sus ciudadanos y mantener los sistemas de interlocución telemática a la que están obligados (en aplicación de otras leyes que también rigen en este nuevo contexto: La Ley 39/2015 «LPACAP» y el RD 203/2021).

Es urgente la adaptación de los organismos públicos que prestan servicios electrónicos, desde los ayuntamientos más pequeños hasta los grandes ministerios, universidades y organismos reguladores.

En un artículo anterior analizaba la adaptación de las entidades financieras a la Cartera de Identidad Digital de la UE (Cartera IDUE o EUDI Wallet), centrándome en su papel como grandes consumidores y emisores de declaraciones de atributos de identidad, y otros específicos de su modelo de negocio. Tiene sentido trasladar ahora la pregunta al sector público:

¿Cómo deben prepararse los ayuntamientos y otros organismos públicos para aceptar la EUDI Wallet a tiempo, antes de finales de 2026, y cómo pueden aprovecharla en casos de uso concretos?

La buena noticia es que muchas administraciones ya cuentan con una base sólida de administración electrónica, Cl@ve, DNIe, sede electrónica y archivo electrónico, carpeta ciudadana que puede reutilizarse.
La mala noticia, vista la proximidad de los plazos, es que las entidades que aún no han iniciado la adaptación a la EUDI Wallet ya van tarde y corren un riesgo evidente de no llegar a tiempo si no actúan con rapidez.


2. Qué es la EUDI Wallet y por qué afecta tanto a ayuntamientos y organismos públicos

La EUDI Wallet, o Cartera IDUE es la Cartera de Identidad Digital de la Unión Europea prevista en el nuevo Reglamento de identidad digital europea y servicios cualificados de confianza digital que modifica Reglamento eIDAS (al nuevo Reglamento se le denomina eIDAS2).

Permitirá a ciudadanos y empresas:

  • Identificarse digitalmente ante servicios públicos y privados en toda la UE.
  • Presentar atributos verificables (edad, domicilio, titulaciones, licencias, calidad de representante, etc.) de forma segura y estandarizada.

Desde la perspectiva de un ayuntamiento o de cualquier organismo público, la EUDI Wallet no es simplemente un nuevo botón en la pantalla de acceso de la sede electrónica:

  • Es un canal europeo estandarizado para autenticación e intercambio seguro de datos y certificados.
  • Permite desplegar de forma real el principio de “solo una vez” (once‑only): dejar de pedir al ciudadano que aporte documentos que ya obran en poder de las administraciones.
  • Facilita trámites transfronterizos, algo cada vez más relevante en ciudades con alta movilidad de estudiantes, trabajadores y jubilados europeos.

En el contexto municipal y regional, algunos de los atributos que podrían gestionarse a través de la EUDI Wallet son:

  • Domicilio de empadronamiento (certificado de empadronamiento).
  • Condición de familia numerosa u otros títulos específicos autonómicos.
  • Titulaciones académicas emitidas por universidades públicas.
  • Licencias y autorizaciones (apertura, obras, terrazas, espectáculos, etc.).
  • Condición de representante de una empresa o entidad ante el ayuntamiento.

3. Marco normativo y plazos: qué debe estar listo para finales de 2026

El Reglamento EIDAS2 establece que todos los Estados miembros deben ofrecer al menos una EUDI Wallet interoperable y gratuita para ciudadanos y empresas el 24 de diciembre de 2026 (24 meses tras la entrada en vigor de los primeros «Reglamentos de ejecución» que se publicaron el 4 de diciembre de 2024).

En paralelo:

La consecuencia práctica es clara:

  • A finales de 2026 deberán existir EUDI Wallets operativas en los Estados miembros. La Cartera IDUE de España ya se presentó en el evento «EUDI Wallet launchpad» organizado por la Comisión Europea los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.
  • Se espera que las administraciones públicas estén en condiciones de aceptar la cartera como medio de identificación y de intercambio de atributos en ese mismo horizonte.

En este contexto, el mensaje ya no es “conviene empezar pronto”, sino mucho más contundente:

Las administraciones que deban adaptarse a la EUDI Wallet y no hayan iniciado ya el proceso de análisis y adaptación están, de facto, llegando tarde.

No se trata de generar alarma, pero sí de transmitir que el margen para “experimentar con calma” se está agotando.


4. Impacto en la prestación de servicios electrónicos públicos

La introducción de la EUDI Wallet impacta en varios niveles de la prestación de servicios electrónicos:

4.1. Identificación y acceso a la sede electrónica

La EUDI Wallet se convierte en un nuevo método de autenticación que deberá convivir con los ya existentes (DNIe, Cl@ve, certificados). En la práctica, implicará:

  • Añadir un botón de “Acceder con Cartera de Identidad Digital Europea / EUDI Wallet” en la sede electrónica.
  • Gestionar flujos de autenticación basados en los estándares europeos definidos en el ARF.

4.2. Aportación de documentos y datos

Muchos documentos hoy aportados como PDF escaneados (certificados, justificantes, etc.) pueden transformarse en declaraciones de atributos verificables suministrados por la EUDI Wallet, tras obtenerlos de una Fuente Auténtica a través de un Prestador de Declaraciones de Atributos.

  • El ciudadano ya no sube un PDF de un certificado, sino que autoriza a la cartera a compartir un atributo oficial y verificable con el organismo.

4.3. Automatización del back‑office y reducción de subsanaciones

Al recibir datos estructurados y verificados, los sistemas de gestión pueden:

  • Validar más campos de forma automática.
  • Reducir requerimientos de subsanación por documentación incorrecta o ilegible.
  • Disminuir tiempos de tramitación y cargas administrativas.

5. Casos de uso en ayuntamientos y otros organismos públicos

Para visualizar el impacto real, es útil aterrizar la EUDI Wallet en casos de uso concretos.

5.1. Empadronamiento y certificado de empadronamiento

Caso de uso 1: solicitud de alta en el padrón municipal

  • El ciudadano se identifica con su EUDI Wallet en la sede del ayuntamiento.
  • Autoriza la lectura de atributos de identidad y, eventualmente, de domicilio procedentes de otras administraciones.
  • El ayuntamiento utiliza esos datos para pre‑rellenar el formulario de empadronamiento y verificar la identidad.
  • Una vez completado el trámite (tras las verificaciones pertinentes), el ayuntamiento puede emitir una declaración electrónica de atributo “domicilio empadronado en el municipio X” que el ciudadano incorpora a su cartera.

Caso de uso 2: obtención del certificado de empadronamiento

  • En lugar de descargar un PDF desde la sede, el ciudadano podría:
    • Recuperar desde su EUDI Wallet un atributo de empadronamiento emitido previamente por el ayuntamiento.
    • Presentarlo en otros organismos sin necesidad de solicitar de nuevo el certificado.

5.2. Bonificaciones y ayudas municipales (familia numerosa, transporte, tasas)

Caso de uso 3: bonificación de tasas para familias numerosas

  • La comunidad autónoma emite una declaración de  atributos de “familia numerosa” que el ciudadano guarda en su EUDI Wallet.
  • Al solicitar una bonificación en el IBI, tasas escolares o actividades deportivas, el ciudadano:
    • Se identifica con la EUDI Wallet.
    • Autoriza la transmisión del atributo “familia numerosa”.
  • El sistema municipal valida automáticamente el requisito, sin PDFs ni copias en papel.

Caso de uso 4: ayudas al alquiler u otras ayudas sociales

  • Atributos como situación de desempleo o determinada información tributaria pueden presentarse desde la cartera.
  • El ayuntamiento reduce al mínimo la documentación aportada manualmente y los errores de cumplimentación.

5.3. Licencias urbanísticas y de actividad

Caso de uso 5: solicitud de licencia de obras o apertura de negocio

  • Personas físicas y representantes de empresas se identifican con la EUDI Wallet, presentando atributos de identidad y de representación.
  • Se consumen atributos relativos a:
    • Capacidad de representación de la empresa solicitante.
    • Situación censal o registral de la entidad.
  • El ayuntamiento realiza más rápido las verificaciones previas, reduciendo requerimientos posteriores.

Caso de uso 6: declaraciones responsables y comunicaciones previas

  • En procedimientos basados en declaración responsable, el solicitante puede firmarla electrónicamente a través de credenciales vinculadas a su cartera, reforzando la vinculación jurídica entre identidad, atributos y acto.

5.4. Educación y servicios universitarios en universidades públicas

Caso de uso 7: matrícula y servicios universitarios

  • Estudiantes se identifican con la EUDI Wallet para matricularse o acceder a servicios universitarios.
  • Aportan atributos como:
    • Titulaciones previas.
    • Reconocimiento de discapacidad para bonificaciones.
  • La universidad puede emitir credenciales académicas verificables (títulos, certificados de notas) que el estudiante incorpora a su cartera para trámites futuros, incluso en otros países de la UE.

5.5. Transporte público y servicios metropolitanos

Caso de uso 8: abonos de transporte y tarifas reducidas

  • La autoridad de transporte utiliza la EUDI Wallet para:
    • Identificar al usuario.
    • Verificar atributos como edad, condición de estudiante, familia numerosa o discapacidad.
  • La asignación de tarifas reducidas se automatiza y se evitan múltiples aportaciones de documentos a lo largo del tiempo.

5.6. Reserva de instalaciones deportivas municipales y acceso a las instalaciones

Caso de uso 9: reserva de frontones, piscinas pistas, pabellones y otros espacios deportivos

  • El ciudadano accede a la sede electrónica o al portal de reservas del ayuntamiento.
  • Se identifica con su EUDI Wallet, lo que permite al sistema:
    • Verificar la identidad y, si procede, atributos como edad (por ejemplo, horario o tarifa para menores), condición de estudiante o residente del municipio.
  • El ayuntamiento asocia automáticamente la reserva a la identidad verificada del usuario, reduciendo fraudes o usos de reserva de terceros.
  • En el pago de las tasas (si aplica), el ciudadano puede autorizar, desde la misma cartera, la presentación de atributos necesarios para bonificaciones (familia numerosa, estudiantes, etc.), sin necesidad de presentar documentos adicionales.

Caso de uso 10: autenticación en el acceso físico a las instalaciones

  • En el acceso a las instalaciones deportivas municipales (pabellón, polideportivo, pistas), el usuario puede:
    • Autenticarse mediante la EUDI Wallet en un terminal o punto de control electrónico (lectura de QR, NFC, o integración con sistemas de control de acceso).
    • El sistema valida la identidad y la reserva activa o el pase de uso almacenado en la cartera.
  • En entornos donde se requiera verificación de capacidad de representación (por ejemplo, menor acompañado por un adulto), el ayuntamiento puede validar también ese atributo procedente de la cartera, sin necesidad de presentar documentos en papel en el acceso.

Este doble flujo —reserva online con identidad verificada y acceso físico basado en la misma cartera— convierte a la EUDI Wallet en un elemento articulador entre la administración electrónica y los servicios presenciales, reforzando la seguridad, reduciendo fraudes y mejorando la experiencia de usuario.


6. Relación con Cl@ve, DNIe, Carpeta Ciudadana, certificados y otros medios actuales

España parte de una posición ventajosa gracias a sistemas como Cl@ve, el uso extendido del DNIe y los certificados electrónicos, que ya proporcionan una alta capilaridad de identificación electrónica en servicios públicos. Posiblemente la autenticación por EUDI Wallet se incorpore a las opciones de autenticación por Cl@ve simplificando la adopción de este sistema de autenticación

Pero también habrá organismos que den la opción de autenticación por EUDI Wallet en su propia página web de sede electrónica sin sustituir de un día para otro el resto de sistemas de autenticación:

  • Durante años, veremos un escenario de coexistencia: Cl@ve, certificados, DNIe y EUDI Wallet.
  • Muchas inversiones en infraestructura de administración electrónica, carpeta ciudadana, firma y sello electrónicos y archivo electrónico son directamente reutilizables en el nuevo modelo.

El foco de la transformación se desplaza desde el “cómo identifico al ciudadano” al “cómo gestiono, admito y genero declaraciones de atributos”, donde la EUDI Wallet se convierte en el articulador principal.


7. Hoja de ruta de adaptación para ayuntamientos y organismos públicos

Con los plazos ya tan próximos, la hoja de ruta deja de ser un ejercicio teórico y se convierte casi en un plan de choque para quienes aún no han empezado.

7.1. Gobernanza y planificación del proyecto

La integración de la EUDI Wallet no es un proyecto exclusivamente TIC. Requiere:

  • Un equipo de proyecto con: TIC, servicios jurídicos, administración electrónica/procedimientos, protección de datos y atención ciudadana.
  • Alinear la cartera con proyectos ya en marcha: carpeta ciudadana, archivo electrónico, cita previa, sistemas de gestión interna, etc.

7.2. Análisis de procedimientos y sedes electrónicas

Es imprescindible identificar con rapidez:

  • Procedimientos prioritarios por volumen e impacto (empadronamiento, ayudas, licencias, transporte, educación).
  • Puntos de fricción donde la EUDI Wallet pueda aportar más valor (mucha documentación, colas, subsanaciones reiteradas).

7.3. Integración técnica: ARF, APIs y proveedores

La integración se basará en:

  • Interfaces alineados con el Architectural Reference Framework (ARF) europeo.
  • APIs y SDKs de la solución de EUDI Wallet que despliegue el Estado miembro.
  • Colaboración con prestadores cualificados de servicios de confianza y proveedores especializados en identidad y firma.

7.4. Seguridad, eIDAS2, ENISA y esquemas nacionales de certificación (en España, Lince)

La EUDI Wallet estará sometida a esquemas de certificación de seguridad. Para los organismos públicos eso implica:

  • Tratar la integración con la cartera como una función crítica soportada por TIC, sujeta a análisis de riesgos, medidas de seguridad y continuidad.
  • Alinear las soluciones con marcos nacionales como el Esquema Nacional de Seguridad (a través de «Lince») y la normativa vinculada a NIS2, cuando resulte aplicable.

7.5. Comunicación y gestión del cambio con la ciudadanía

La adopción no será homogénea:

  • Es necesario diseñar campañas informativas explicando qué es la cartera, cómo se obtiene y en qué trámites locales ya aporta ventajas.
  • Deben mantenerse métodos alternativos de acceso, para no discriminar a quienes no usen la cartera.
  • Hay que formar al personal de atención presencial y telefónica para que ayude a los ciudadanos a utilizar la EUDI Wallet.

8. Oportunidades y riesgos de la inacción

La EUDI Wallet abre una ventana de oportunidad para:

  • Aplicar de forma real el principio once‑only.
  • Reducir cargas administrativas para ciudadanía y empresas.
  • Facilitar la movilidad europea en el ámbito local (estudiantes, trabajadores, jubilados, teletrabajadores).

Pero la inacción tiene costes claros:

  • Desfase tecnológico frente a otras administraciones y entidades privadas que ya aceptan la cartera.
  • Proyectos de última hora con sobrecostes y mayor riesgo operativo.
  • Percepción negativa de la ciudadanía, que puede ver a su administración local “a remolque” en identidad digital y servicios electrónicos.

9. Conclusiones: quien no haya empezado, ya llega tarde

Los plazos normativos nos sitúan ante una realidad difícil de ignorar:

  • La EUDI Wallet debe estar operativa a escala de la UE en el entorno de finales de 2026.
  • Las administraciones públicas deberán estar preparadas para aceptarla como medio de identificación y de generación o aceptación de declaraciones de atributos.

En este contexto, el mensaje para ayuntamientos, comunidades autónomas, universidades y otros organismos públicos es claro:

Las entidades que deban adaptarse a la EUDI Wallet y no estén ya trabajando activamente en ello, van tarde.

Eso no significa que sea imposible llegar, pero sí que el margen de maniobra se ha reducido drásticamente.


Los próximos meses deberían concentrarse en:

  • Acelerar la gobernanza y la planificación, sin dilaciones.
  • Priorizar casos de uso de alto impacto como los descritos.
  • Apoyarse en proveedores expertos en identidad digital y servicios de confianza, evitando comenzar desde cero.

La EUDI Wallet no es solo un tema de cumplimiento regulatorio: es una oportunidad estratégica para simplificar trámites, reducir cargas, mejorar la experiencia de la ciudadanía y posicionar a cada administración en el ecosistema europeo de identidad digital. Quien se mueva ahora con decisión aún puede llegar a tiempo; quien siga esperando, probablemente no.

EADTrust acompaña la adaptación a la EUDI Wallet

    Para las administraciones públicas y otros organismos que ya están descubriendo que la adaptación a la EUDI Wallet no es un “próximo proyecto”, sino una prioridad de año 2026, el reto no solo es técnico, sino también de gobernanza, integración y pruebas controladas.

    EADTrust ofrece servicios de consultoría especializada para:

    • Analizar y adaptar los sistemas existentes (sede electrónica, portales de reservas, sistemas de control de acceso, gestión de ayudas, etc.) a un entorno preparado para el uso de la EUDI Wallet.
    • Definir casos de uso prioritarios (empadronamiento, ayudas, licencias, reservas de instalaciones deportivas, educación, etc.) y alinearlos con la hoja de ruta de la entidad pública.
    • Implementar entornos de prueba a modo “sandbox”, donde los organismos públicos pueden:
      • Probar integraciones con la EUDI Wallet.
      • Validar flujos de autenticación y de atributos.
      • Formar a equipos de TIC y de atención ciudadana en un entorno realista pero sin riesgo para la producción.

    Las entidades interesadas en conocer cómo EADTrust puede ayudarles a adaptarse a la EUDI Wallet, a definir proyectos de integración o a acceder a un entorno de prueba, pueden solicitar más información en el sitio web:

    👉 usercentric.id (plataforma de EADTrust dedicada a soluciones de identidad digital y servicios de confianza).

    👉 O llamando al 917160555

    Certificado EPREL para Trabajadores Autónomos, Asociaciones y Cooperativas


    La normativa del Registro Europeo de Productos de Etiquetado Energético (EPREL), se orienta, en su diseño, al registro de personas jurídicas como responsables de los productos, asignando al Identificador de Organización Europeo (NTR) el rol de identificación oficial de la organización, tal como se recoge en el «User Manual for Suppliers» publicada por la Comisión Europea en el sitio oficial de EPREL (última versión: 27‑06‑2025). A partir del 22 de abril de 2025, solo se admitirán sellos electrónicos que incluyan el NTR como identificador de organización, en aplicación de lo establecido en el Reglamento de Ejecución (UE) 2024/994.

    Aunque es posible que el responsable de un producto eléctrico afectado por la normativa de eficiencia energética sea una persona física (o natural), como por ejemplo, un trabajador autónomo, o sea una entidad sin figura jurídica clásica (y, por tanto, sin inscripción en el Registro Mercantil), como algunos tipos de cooperativas y asociaciones, siempre que se cumplan los requisitos de verificación y de identificación establecidos, debe poder registrar productos eléctricos en EPREL.

    La norma oficial de EPREL no es clara en cuanto a la forma de inscribir trabajadores autónomos, Cooperativas y Asociaciones en EPREL y en cuanto a la forma de obtener certificados cualificados para ese fin.

    Sin embargo, EADTrust ha cooperado con el Registro EPREL para resolver esta problemática específica.

    Aunque no existe un “manual específico” público para autónomos, asociaciones o cooperativas, sino un marco general que admite distintos tipos de organizaciones y de identificadores, EADTrust, la entidad de confianza que emite el certificado, sigue las pautas definidas por el organismo EPREL y actúa con criterio técnico y jurídico, sin añadir interpretaciones que puedan generar incertidumbre regulatoria.

    Si es su caso, contacte con EADtrust en el 91 7160555 o 902 365 612

    Veri-factu, SII, factura electrónica y regímenes forales: este es el mapa para no perderse (con mención al sello electrónico)


    La proliferación de siglas y normativas en torno a la facturación en España puede resultar abrumadora, incluso para quienes seguimos este ecosistema de cerca.

    ¿Qué diferencia hay entre Veri-Factu y el SII? ¿A qué obliga ya la Ley Crea y Crece tras el Real Decreto 238/2026? ¿Qué pasa en Navarra o en el País Vasco? ¿Y el sello electrónico remoto cualificado?

    En este artículo trato de trazar un mapa claro de todos estos conceptos, sus solapamientos y sus diferencias, y termino explicando por qué el sello electrónico remoto cualificado es una pieza técnica que los une a todos.


    1. El terreno de juego: dos grandes familias de obligaciones

    Antes de entrar en detalle, conviene distinguir dos líneas normativas que a menudo se confunden porque comparten vocabulario pero tienen objetivos distintos:

    • Las obligaciones de control fiscal (SII, Veri-factu): nacen de la potestad de la Agencia Tributaria para verificar en tiempo real —o casi— que las facturas emitidas existen y son íntegras. El destinatario de la información es la Administración.
    • La obligación de facturar electrónicamente entre empresas (Ley 18/202 Crea y Crece / Real Decreto 238/2026)
    • ): nace del derecho del acreedor a recibir su factura en formato estructurado y de la ambición de reducir la morosidad. El destinatario es el cliente B2B.

    Son obligaciones que pueden coexistir, complementarse y, en muchos casos, satisfacerse con la misma infraestructura técnica, pero que responden a lógicas diferentes.


    2. El SII: el pionero del reporte en tiempo real

    El Suministro Inmediato de Información (SII) se introdujo en 2017 (Real Decreto 596/2016) y obliga a determinados contribuyentes —grandes empresas, grupos de IVA, inscritos en el REDEME— a enviar a la AEAT los registros de facturación en un plazo máximo de cuatro días hábiles desde la expedición o recepción de la factura.

    ¿Qué se envía?

    No se envía la factura en sí, sino un registro de facturación en XML con los campos esenciales (fecha, importe, NIF, tipo de IVA…). La factura original puede seguir siendo en papel o en cualquier formato, siempre que el registro llegue a tiempo.

    ¿Quién está obligado?

    Hoy en día están obligados al SII unos 62.000 contribuyentes que representan aproximadamente el 80 % de la recaudación de IVA en España. Para el resto, sigue siendo voluntario.

    La llave técnica: certificado de empresa (sello)

    Las comunicaciones al SII se realizan mediante servicios web de la AEAT, autenticados con el certificado de representante de persona jurídica o el certificado de sello de persona jurídica emitido por una autoridad de certificación cualificada. Esto ya anticipa la distinción que abordaremos más adelante sobre firma vs. sello.


    3. Veri-factu: integridad de secuencia en el registro en origen

    Veri-factu (oficialmente, el sistema de emisión de facturas verificables regulado por el Real Decreto 1007/2023 (modificado por RD 254/2025 y RD-ley 15/2025) y desarrollado por la Orden HAC/1177/2024) tiene una naturaleza diferente al SII: no es un sistema de envío a la Administración en tiempo real (aunque puede serlo), sino un sistema de integridad en origen.

    La idea central

    Todo software de facturación que no esté acogido al SII deberá, a partir de su entrada en vigor, generar facturas que:

    1. Incluyan un código QR que permita al receptor verificar la factura en la sede electrónica de la AEAT.
    2. Incorporen un mecanismo de hashes encadenados en el sistema de control de llevanza de facturas consecutivas, de modo que cualquier alteración posterior sea detectable (adición o eliminación de registros).
    3. Puedan enviarse a la AEAT de forma voluntaria (modalidad VERI*FACTU) o simplemente conservarse en el sistema del emisor (modalidad de registro seguro) a disposición de que lo solicite la AEAT.

    ¿Quién está obligado?

    Todos los empresarios y profesionales no obligados al SII que utilicen sistemas informáticos de facturación, con las excepciones habituales (contribuyentes que ya están en el SII quedan fuera del ámbito de Veri-factu, precisamente porque ya reportan la información al instante).

    Fecha de entrada en vigor

    Tras el Real Decreto-ley 15/2025, de 2 de diciembre

    • Personas jurídicas (Entidades del Impuesto sobre Sociedades): 1 de enero de 2027
    • Personas físicas (autónomos): 1 de julio de 2027

    En resumen: el SII manda el registro a Hacienda; Veri-factu garantiza que el origen de la factura no ha sido manipulado y facilita la verificación posterior. Son excluyentes


    4. La factura electrónica B2B: la Ley Crea y Crece

    La Ley 18/2022, de creación y crecimiento de empresas (conocida como Ley Crea y Crece), establece en su artículo 12 la obligación de facturar electrónicamente entre empresarios y profesionales en sus relaciones B2B. Esta obligación se concreta en el Real Decreto 238/2026, de 25 de marzo que señala la futura publicación de la Orden Ministerial para dar cobertura a la solución pública gestionada por la AEAT

    Plazos de aplicación efectiva (contados desde la publicación de la Orden Ministerial de desarrollo de la solución pública de facturación electrónica):

    • 12 meses → empresas con volumen de operaciones > 8 millones €.
    • 24 meses → resto de empresarios y profesionales.

    Durante los primeros 12 meses las grandes empresas podrán acompañar la factura electrónica con un PDF legible (salvo que el cliente acepte expresamente el formato estructurado).

    ¿Qué exige?

    • Que la factura se emita en un formato estructurado (UBL, CII, EDIFACT y Facturae) y se transmita por plataformas de intercambio interoperables.
    • Que las plataformas —tanto la pública (FACeB2B) como las privadas acreditadas— garanticen la autenticidad e integridad de las facturas.
    • Que el receptor no pueda rechazar la recepción de facturas electrónicas. La eliminación del requisito de aceptación del destinatario en el artículo 232 de la Directiva del IVA es el cambio del paquete “IVA en la era digital” (ViDA) con la Directiva 2025/516, el Reglamento 2025/517 y el Reglamento de Ejecución 2025/518 que permite a los Estados miembros hacer obligatoria la factura electrónica también para el receptor.

    ¿Qué no es la factura electrónica?

    Un PDF enviado por correo electrónico no es una factura electrónica a efectos de la Ley Crea y Crece, aunque la normativa de IVA lo tolere cuando hay acuerdo entre partes. La factura electrónica en sentido estricto requiere un formato estructurado y un canal de transmisión que garantice la autenticidad.

    La firma y el sello en la factura electrónica

    El reglamento Facturae y el estándar FacturaE ya exigen desde hace años la firma electrónica de la factura. Para una persona jurídica (empresa), lo que técnicamente corresponde es un sello electrónico —no una firma—, tal como veremos en el apartado dedicado a esta distinción.


    5. Los regímenes forales: Navarra y el País Vasco

    España no tiene un sistema tributario unitario. El régimen foral de Navarra y de los tres Territorios Históricos vascos (Álava, Gipuzkoa y Bizkaia) les otorga competencia normativa propia en materia de IRPF, Impuesto de Sociedades e IVA (en el caso vasco, a través del Concierto Económico; en el caso navarro, mediante el Convenio Económico) del art. 45.3 LORAFN (Ley Orgánica 13/1982). El nuevo RD 238/2026 incluye una disposición adicional específica para garantizar la interoperabilidad.

    ¿Los regímenes forales tienen su propio SII y Veri-factu?

    Sí, y este es un punto que sorprende a muchos:

    RégimenSIIVeri-Factu equivalenteFactura electrónica B2B (RD 238/2026)
    Territorio Común (AEAT)Real Decreto 596/2016RD 1007/2023 (plazos 2027)Obligatoria (plazos según volumen)
    País VascoPropio (a través de Concierto Económico)TicketBAIAdaptada vía acuerdos con Haciendas Forales
    NavarraPropio (Convenio Económico)Sistema equivalente (NaTicket u homólogo)Adaptada vía acuerdos con Hacienda Foral

    TicketBAI y BATUZ: el adelanto vasco

    TicketBAI es el sistema de facturación verificable del País Vasco, conceptualmente muy similar a Veri-factu pero anterior en el tiempo: encadena facturas con hash, genera un código QR verificable y exige que el software de facturación esté certificado por las Haciendas Forales. BATUZ es el proyecto más amplio que incluye TicketBAI y el sistema de libros de registro (LROE – Libro de Registro de Operaciones Económicas), que sustituye a los modelos 130, 303 y 347 para los contribuyentes vascos.

    El País Vasco, en definitiva, ha sido el laboratorio de lo que luego se ha exportado al territorio común como Veri-factu.

    Implicaciones prácticas para empresas que operan en ambos territorios

    Una empresa con sede en Madrid que venda a clientes en el País Vasco no está obligada a TicketBAI (esa obligación recae sobre los contribuyentes del foro vasco). Sin embargo, si tiene un establecimiento permanente en Bizkaia o es contribuyente foral, sí aplica. Las empresas que operan en ambos territorios deben implementar sistemas que puedan adaptarse a ambas normativas, o invertir en soluciones que soporten múltiples regímenes.


    6. Firma electrónica y sello electrónico: la distinción que la normativa tributaria no siempre aclara

    Llegamos al punto que, en mi opinión, genera más confusión técnica y jurídica en todo este ecosistema.

    Lo que dice la normativa tributaria

    El artículo 10 del Real Decreto 1619/2012 (Reglamento de facturación) exige que las facturas electrónicas garanticen la autenticidad del origen y la integridad del contenido mediante firma electrónica avanzada basada en certificado reconocido o cualificado. Muchos textos normativos recientes hablan genéricamente de «firma electrónica» sin mayor precisión.

    Lo que dice el Reglamento eIDAS (910/2014/UE)

    El Reglamento (UE) 910/2014 (eIDAS), que es de aplicación directa en toda la UE, establece una distinción fundamental:

    • La firma electrónica (electronic signature) es un mecanismo exclusivo de personas físicas. Solo una persona física puede «firmar» en sentido eIDAS.
    • El sello electrónico (electronic seal) es el mecanismo equivalente para personas jurídicas: acredita el origen y la integridad de un documento emitido por una organización, sin que deba intervenir ninguna persona física concreta.

    Esta distinción no es un tecnicismo menor: una empresa que «firma» una factura con el certificado personal de su director financiero está creando un vínculo jurídico innecesario con esa persona física, exponiéndola a responsabilidades que en realidad son de la empresa. Además, cuando esa persona cambia de cargo o abandona la empresa, el sistema deja de funcionar o genera facturas con certificados caducados.

    ¿Por qué la normativa tributaria no lo deja claro?

    La normativa tributaria española se redactó —y en muchos casos sigue redactándose— con anterioridad o sin plena integración del enfoque eIDAS. Cuando el Reglamento de facturación habla de «firma electrónica reconocida», hay que leerlo como un requisito de nivel de garantía equivalente al de un sello electrónico cualificado cuando quien emite la factura es una persona jurídica. La Directiva sobre facturación electrónica (2014/55/UE) y los estándares EN 16931 ya apuntan en esta dirección.

    La lectura correcta, por tanto, es:

    • Si emite la factura una persona física (autónomo): usa firma electrónica cualificada.
    • Si emite la factura una persona jurídica (empresa, sociedad): usa sello electrónico cualificado.

    El sello electrónico cualificado es el mecanismo técnico que garantiza la autenticidad e integridad tanto en Veri-Factu, en el SII como en la nueva factura electrónica B2B. Es la misma tecnología que ya se podía usar para el SII y que ahora se extiende al resto de obligaciones.”


    7. El sello electrónico cualificado remoto: la pieza que lo une todo

    Tanto el SII como Veri-factu, TicketBAI/BATUZ y la factura electrónica B2B requieren que las facturas o los mensajes transmitidos a las Administraciones vayan autenticados con un certificado válido de la persona jurídica emisora. El sello electrónico cualificado es el instrumento técnico-jurídico adecuado para ello.

    La evolución más relevante de los últimos años es la consolidación del sello electrónico remoto: el material criptográfico (la clave privada) reside en un HSM (dispositivo cualificado de creación de firma en la nube), operado por un prestador de servicios de confianza cualificado (QTSP). El software de facturación invoca el sello a través de una API sin necesidad de gestionar localmente ningún certificado ni hardware.

    Ventajas del sello remoto cualificado para la facturación

    EscenarioBeneficio del sello remoto
    SII (envíos masivos a AEAT)El servidor de facturación sella miles de registros por segundo sin gestión local de tokens
    Veri-factu (hash + QR)Cada factura queda sellada en origen de forma automática e integrada en el flujo de negocio
    TicketBAI / BATUZLos sistemas de facturación para el País Vasco ya prevén integración con APIs de sello remoto
    Factura electrónica B2BLas plataformas de intercambio pueden sellar en nombre de la empresa emisora sin depender de certificados locales que caducan o se pierden
    Factura electrónica en NavarraEl sello remoto permite centralizar la emisión aunque la empresa opere bajo el Convenio Económico

    8. Cuadro comparativo final

    ConceptoQuién obligaA quién aplicaQué garantizaInstrumento de autenticación
    SIIAEAT (territorio común)Grandes empresas y grupos de IVAReporte de registros en tiempo realCertificado de sello / representante de PJ
    Veri-factuAEAT (territorio común)Resto de empresarios no en SIIIntegridad en origen + verificación QRHash encadenado + sello en envío voluntario
    TicketBAI / BATUZHaciendas Forales vascasContribuyentes forales vascosIntegridad en origen + reporte LROECertificado reconocido / sello
    SII foral navarroHacienda Foral NavarraContribuyentes de NavarraReporte de registrosCertificado emitido bajo normativa foral
    Factura electrónica B2BLey Crea y Crece + reglamento pendienteTodos los empresarios y profesionalesFormato estructurado + autenticidad e integridadSello electrónico cualificado de la PJ emisora

    9. Contacte con EADTrus si necesita un sello electrónico remoto cualificado

    Si tu empresa necesita adaptarse a alguno —o a varios— de los marcos normativos descritos en este artículo, la pieza transversal que simplifica todos los escenarios es el sello electrónico remoto cualificado.

    EADTrust es un prestador de servicios de confianza cualificado (QTSP) inscrito en la Lista de Confianza española (TSL), que ofrece servicios de sello electrónico remoto cualificado en la nube especialmente orientados a entornos de facturación masiva. Sus características clave:

    • Alta disponibilidad y escalabilidad: apropiado para entornos SII con miles de operaciones diarias.
    • Integración por API: los sistemas de facturación (ERP, plataformas B2B, software de TicketBAI) se conectan sin cambios de arquitectura.
    • Cumplimiento eIDAS y normativa tributaria española: el sello es cualificado conforme al Reglamento 910/2014, lo que cubre los requisitos de autenticidad e integridad exigidos por el Reglamento de facturación y la Ley Crea y Crece.
    • Soporte multi-régimen: el mismo sello sirve para el SII de la AEAT, para Veri-factu, para plataformas de intercambio B2B y para los entornos forales vascos y navarro.
    • Gestión del ciclo de vida del certificado: renovaciones, revocaciones y auditorías sin impacto en los sistemas del cliente.

    Si quieres más información sobre cómo integrar el sello remoto cualificado de EADTrust en tu plataforma de facturación, puedes contactar con su equipo técnico llamando al 917160555 (también 902 365 612) o consultar la documentación disponible en su web.


    Conclusión

    El ecosistema de la facturación en España es, como hemos visto, un mosaico de obligaciones con distinto origen normativo, distinto ámbito subjetivo y distintos plazos. La buena noticia es que todos estos marcos comparten una misma necesidad técnica: garantizar la autenticidad e integridad de las facturas mediante criptografía. Y la solución idónea para las personas jurídicas —que es la inmensa mayoría de los obligados— es el sello electrónico cualificado, preferiblemente en modalidad remota para facilitar la integración y la escalabilidad.

    La distinción entre firma (personas físicas) y sello (personas jurídicas) que establece el Reglamento eIDAS no es un detalle menor: es el fundamento jurídico que da validez duradera a todos los documentos electrónicos que emitimos como empresas. Leer la normativa tributaria con las gafas de eIDAS no es optativo: es necesario para implementar bien.


    ¿Tienes dudas sobre qué sistema aplica a tu empresa o cómo integrar el sello remoto en tu plataforma? Llámanos al 917160555 o al 902 365 612.

    Evento sobre Identidad Digital Europea el 28 de abril en el Observatorio Legaltech Garrigues-ICADE


    El Observatorio Legaltech Garrigues-ICADE, está organizando la jornada: “La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad” que tendrá lugar el 28 de abril de 2026, de 18:00 a 21:00, en el Comillas Conecta Lab de la Universidad Pontificia Comillas (Madrid).

    Se puede participar de forma presencial y online. Hay que Indicarlo en el formulario de inscripción

    Sesión práctica desde el Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE para tratar sobre el marco legal, operación y gobierno de la nueva identidad digital europea.

    Se presentarán enfoques y arquitecturas de despliegue, con resultados de proyectos piloto europeos contados por quienes los han construido. Se abordarán los estándares disponibles para Declaraciones Electrónicas de Atributos (DEA) (considerando sus 3 modalidades) y sus oportunidades en el mercado y la sociedad europea.

    La sesión reunirá a expertos del ámbito público, tecnológico y jurídico para analizar el estado de despliegue de la European Digital Identity Wallet (EUDI Wallet), los avances derivados de eIDAS2 y las experiencias prácticas de implementación en los pilotos europeos.

    Ya tenemos un primer borrador de las intervenciones previstas:

    Bienvenida y apertura. Albi Rodríguez Jaramillo, coordinador del Observatorio Legaltech Garrigues-ICADE.

    Hoja de ruta de la Cartera de Identidad Digital de la UE. Ainhoa Inza Blasco, Responsable de Políticas Tecnológicas de EADTrust.

    La Cartera Nacional Española. La implementación desde el Estado con Angel Luis Martín Bautista, Subdirector del Departamento de Tecnologías Disruptivas e Integridad de la Información. de la Agencia Estatal de Administración Digital y Sancho Canela Sancho, Experto Senior de Identidad Digital y Director de Proyectos en NTT Data.

    Las Declaraciones Electrónicas de Atributos (DEA) en Poderes y Representación. Referencias al Catálogo Estatal de Apoderamientos (CEA) impulsado por el Ministerio de Justicia. Moisés Menéndez Andrés, codirector del Observatorio Legaltech Garrigues-ICADE.

    Panel: Pilotos Europeos y casos de uso

    • DC4EU, con Lluis Alfons Ariño Martín Adjunto a la Dirección y Comisionado de Gobierno Abierto y TIC de la Universitat Rovira i Virgili y Nacho Alamillo Domingo– Director – Astrea La Infopista Jurídica S.L.
    • EWC. con Ivan Basart Carrillo, Director de eWallet y de los Productos de Firma Electrónica en España. en Signaturit (Namirial)
    • WEBUILD. con Raquel Garay Ruiz De Azúa, Responsable del Área de Cumplimiento de Izenpe.

    El reto de desarrollo de ecosistema: una experiencia práctica, –Lucas Carmona Ampuero – Director de Identidad Digital Descentralizada de Teknei

    Consideraciones sobre la certificación de Carteras y Cierre. Julián Inza Aldaz, Presidente EAD Trust y miembro del Ad Hoc Working Group on EU Digital Identity Wallets Cybersecurity Certificaction de Enisa.