Archivo de la categoría: Business Wallet

Desde Poznań (Polonia): agenda y ponentes del Trusted Economy Forum 2026


Escribo desde Poznań, donde hoy, 14 de octubre, arranca el Trusted Economy Forum 2026. Como adelanté en Rumbo a Poznań: Trusted Economy Forum 2026, este foro se ha consolidado como una de las citas centroeuropeas de referencia sobre identidad digital y servicios de confianza. En aquel artículo hice una presentación general; en este quiero repasar con más detalle la agenda de los dos días y quiénes intervienen en cada sesión.

El lema de esta edición es «Connected by Trust». El foro se celebra en el edificio Concordia Design (calle Zwierzyniecka 3), a pocos minutos andando de la estación de tren, y lo organiza Obserwatorium.biz. Las sesiones son en inglés con traducción simultánea al polaco. La edición de 2025 reunió a más de 300 participantes de 15 países.

El programa se articula en seis módulos, tres por día, que combinan presentaciones breves (de unos 15 minutos) con muchos debates. Lo resumo a continuación.

Día 1 — miércoles 14 de octubre

Módulo 1: On the way to European Digital Identity Wallets

El primer bloque plantea una pregunta directa: ¿estamos preparados para la Cartera de Identidad Digital Europea?

  • Giorgia Dragoni (Observatorio de Identidad Digital del Politecnico di Milano) abre con la keynote «EUDI wallets landscape and its national strategies», un panorama de las estrategias nacionales de cartera.
  • Joanna Koczorowska (COI, el Centro de Tecnologías de la Información polaco, que es además patrocinador honorífico estratégico del foro) presenta «Ready for Polish EUDI Wallet!», sobre el estado de la cartera polaca.
  • Michał Tabor y Piotr Sterczała (Obserwatorium.biz) presentan el informe «Making the EUDI Wallet a Success».
  • Debate «Europe’s Digital Identity Ecosystem: from trust infrastructure to global reference model – is this the realistic scenario?», moderado por Andras A. Barsi (Aruba), con Katarzyna Zajkowska (Ministerio de Asuntos Digitales de Polonia), Katarzyna Seroczyńska (COI), Lal Chandran (iGrant.io), Jan Szajda (IDENTT) y Edgars Stafeckis (Trustlynx).
  • Elżbieta Andrukiewicz (Instituto Nacional de Telecomunicaciones de Polonia) explica la certificación de la cartera en «EUDI Wallet Certification in Practice: The Polish Experience and Future Perspectives».
  • Marco Mangiulli (Aruba) cierra el módulo con «Beyond the Wallet: Building Europe’s Next Trust Infrastructure».

Módulo 2: Trust trends

Nuevos servicios, mercados y tecnologías. Es el módulo más cercano a los temas que trato habitualmente en este blog.

  • Doble sesión sobre criptografía postcuántica: Martin Stiefel (Allaris) pregunta «Is your organisation ready for the post-quantum world?» y Piotr Rydlichowski (Centro de Supercomputación y Redes de Poznań, PCSS) plantea «Post-quantum – buzzword or real threat?».
  • Debate «Electronic Attestations of Attributes: The Missing Link in Digital Business Transformation?» sobre las declaraciones electrónicas de atributos, moderado por Marcin Wolski (Obserwatorium.biz), con Viktor Varga (Microsec) y Sebastian Elfors (IDnow Trust Services).
  • Aleksandra Nowak (IDENTT) aborda la integración de las partes usuarias en «EUDI Wallet relying party integration».
  • Jakub Kwiatkowski (PCSS) habla de confianza y procedencia en la inteligencia artificial: «Trust and Provenance in AI».
  • Debate «Business Wallet – what is it all about?», moderado por Arno Fiedler (Nimbus; vicepresidente de ETSI TC ESI), con Marcin Szulga (Asseco Data Systems), Szymon Mamrot (coordinador nacional de la Pasarela Digital Única, Ministerio de Desarrollo Económico y Tecnología) e Iñigo Barreira (Sectigo; también vicepresidente de ETSI TC ESI).
  • Grzegorz Sokołowski (GS1 Polonia) cierra con «Digital Product Passport and the Future of Trusted Data Exchange».

Tras la comida hay un interludio muy apropiado para la ciudad: Oliwier Sakowski, del Centro del Cifrado Enigma de Poznań, presenta «From Enigma to Modern Cryptography». Conviene recordar que fueron tres matemáticos formados en la Universidad de Poznań —Marian Rejewski, Jerzy Różycki y Henryk Zygalski— quienes rompieron por primera vez la criptografía de la máqiina Enigma, utilizada por Alemania en la segunda guerra mundial, a comienzos de los años treinta. En julio de 1939, semanas antes de la invasión alemana, compartieron sus resultados, sus réplicas de la máquina y el diseño de su bomba criptológica con los servicios de inteligencia británico y francés. Sobre esa base trabajó Alan Turing en Bletchley Park: su Bombe británica perfeccionó la idea polaca y permitió descifrar de forma sistemática las comunicaciones alemanas durante la guerra. Turing, que en 1936 ya había sentado las bases teóricas de la computación con su «máquina universal», es hoy una figura de referencia de la informática, y la historia de Enigma ilustra bien algo que seguimos aplicando en criptografía: la seguridad de un sistema no debe depender del secreto del algoritmo, sino de la solidez de las claves y de su correcta gestión.

Módulo 3: Digital market players

  • Jarek Sygitowicz (Authologic): «Making cross border verifiable credentials work».
  • Karen Mkoyan (imID) presenta el caso de Armenia: «Digital Trust Beyond the EU: Armenia’s eIDAS-Aligned Digital Trust Ecosystem».
  • Debate «Building a successful partnership between supervisory bodies and national QTSPs», moderado por Jon Ølnes (Signicat), con Michał Kowalewski-Li (Ministerio de Asuntos Digitales de Polonia), Artur Miękina (Asseco Data Systems), Andrea Röck (ANSSI) y Andrea Sassetti (Aruba PEC; presidente de AssoCertificatori Italia).

La jornada termina con una discusión abierta y, por la noche, con la velada de networking «Connected by Trust» en el propio Concordia Design.

Día 2 — jueves 15 de octubre

Módulo 1: Trust in action!

Implantación real de servicios de confianza, carteras y verificación de identidad en empresas y administraciones.

  • Andreas Freitag (Procivis): «Implement EUDI Wallet (Fast) – What are the options?».
  • Debate «The World of Payment, Identity and Super Wallets: One Ecosystem or Competing Digital Universes?», moderado por Beata Galas, con Jarek Sygitowicz (Authologic), Kevin Meijer (Betaalvereniging Nederland; responsable de pagos de consumo en el consorcio WE BUILD) y Tomasz Chomicki (Samsung Electronics Polonia).
  • Debate «Building the EUDI Wallet Ecosystem Together: Why Market Collaboration Is Essential?», moderado por Piotr Sterczała, con Piotr Brewiński (FinTech Poland), Maciej Mironiuk (Visa), Anna Koźlik (COI) y Jakub Banaś (BNP Paribas Bank Polska).
  • Karol Ciechoński (Ayuntamiento de Lublin) aporta la visión de la administración local: «Local administration view on new digital ecosystem».

Módulo 2: Customer in the centre!

Experiencia de usuario y modelos de negocio.

  • Bart Jurkowski (I’MPRO): «Ready for the Unexpected – Acting Effectively in a World of Change and Uncertainty».
  • Gran debate «Sector Solutions or Shared Digital Infrastructure?», moderado por Miłosz Brakoniecki (Obserwatorium.biz), con Grzegorz Wójcik (Autenti), Edgars Stafeckis (Trustlynx), Anna Sienkiewicz (ING Leasing), Andrzej Ochocki (Deutsche Telekom), Bartosz Witkowski (Signius) y Tomasz Litarowicz (Asseco Data Systems).
  • Adrian Doerk (Lissi) sobre la experiencia de usuario de la cartera y los retos para las partes usuarias.
  • Arno Fiedler (Nimbus) presenta «Proving What’s Real: C2PA, Content Credentials and the Future of Digital Trust», sobre la autenticidad del contenido digital.
  • Debate «What Customers Really Need», moderado por Remigiusz Lewandowski, con Piotr Andruszkiewicz (eIDAS Easy), Andrzej Zduńczyk (BIK), Krzysztof Król (UODO, la autoridad polaca de protección de datos) y Marek Pieróg (Siepomaga.pl).
  • Tomasz Nogol (MONET+): «Digital Identity in Insurance 2027: Opportunities You Can’t Afford to Miss».

Después de la comida, Marcin Bielicki (SENSE) habla de «habilidades blandas» para equipos de innovación, y le sigue el debate «Zero Trust Meets Digital Trust: Rethinking the Security of Electronic Transactions», moderado por Krzysztof Bogacki, con Agata Kolorz-Lentini (Autenti), Piotr Rutkowski (NASK; vicepresidente de la Asamblea General de EUROPEUM-EDIC) y Robert Poznański (Asseco Data Systems).

Módulo 3: Global Trust Services

Interoperabilidad y expansión internacional de los servicios de confianza.

  • Guillaume Forget (Cloud Signature Consortium; Cryptomathic): «CSC as interoperability pillar in the Trusted Digital Economy», sobre el uso de la firma electrónica más allá de los contratos (cumplimiento, prevención del fraude, facturación electrónica y cadenas de suministro).
  • Charla con Xavier Juredieu (EUROPEUM-EDIC; consorcio WE BUILD) sobre la hoja de ruta de EUROPEUM-EDIC y EBSI, moderada por Miłosz Brakoniecki.
  • Alessia Soccio (Entaksi Solutions): «Trust services as a factor of European Sovereignty – the e-Archive Case».
  • Michał Tabor (Obserwatorium.biz): «How to build PanEuropean eDelivery».
  • Debate final «How to build a bridge of trust and digital identity between Asia, America and Europe?», moderado por Guillaume Forget, con Andreea Prian (IDAKTO), Svetlanna Maleryan (imID), Łukasz Jaromin (Raidiam), Igor Marcolongo (InfoCert, grupo Tinexta) y Melany Pașca (Edge Institute, Rumanía).

La clausura está prevista para las 16:30 del jueves.

Lo que más me interesa

De un programa tan denso, hay varias sesiones que seguiré con especial atención:

  • El debate sobre declaraciones electrónicas de atributos. Es probablemente el servicio de confianza nuevo de eIDAS 2 con más recorrido comercial, y la pregunta del título —¿el eslabón perdido de la transformación digital de las empresas?— es exactamente la que nos hacemos los prestadores cualificados.
  • La relación entre organismos de supervisión y prestadores cualificados. Tener en la misma mesa al ministerio polaco, a la ANSSI francesa y a prestadores de Polonia e Italia permite comparar modelos de supervisión, algo muy útil para quienes operamos bajo la supervisión de la SEDIA en España.
  • La Business Wallet, con dos vicepresidentes de ETSI TC ESI en el debate, en pleno proceso de definición de la cartera empresarial europea.
  • La criptografía postcuántica, que aquí se presenta desde dos ángulos: la preparación de las organizaciones y el análisis de la amenaza real.
  • Los pilotos a gran escala, con la presencia de WE BUILD en el debate sobre pagos y en la sesión sobre EUROPEUM-EDIC y EBSI.
  • El puente entre Asia, América y Europa, con el caso de Armenia como ejemplo de ecosistema alineado con eIDAS fuera de la Unión, un tema que me interesa por el trabajo que hacemos en Latinoamérica.

Organización y patrocinio

El foro cuenta con el patrocinio honorífico estratégico del COI y con Asseco Data Systems como socio Gold. Entre los socios Silver están Siepomaga, IDENTT, Authologic, Signius, Aruba, Allaris y Autenti, y entre los Bronze, Crédit Agricole (EFL), QSCert, Lissi, Procivis, IDnow, Trustlynx y Monet+. Entre los patrocinadores honoríficos figuran ETSI, el Ministerio de Digitalización y el Ministerio de Desarrollo y Tecnología polacos, la UODO, NASK, el comité polaco de normalización (PKN), la Universidad Tecnológica de Poznań y el PCSS.

EADTrust y la Cartera de Identidad Digital Europea

Mi presencia en Poznań forma parte del compromiso de EADTrust con el despliegue de la Cartera de Identidad Digital Europea. EADTrust es uno de los prestadores cualificados de servicios de confianza más activos de España en el impulso de la cartera, como pueden comprobar los lectores habituales de este blog.

Ese compromiso también se traduce en eventos en España. El pasado 28 de abril coorganizamos con el Observatorio Legaltech Garrigues-ICADE la jornada «La Cartera de Identidad Digital de la UE, su implementación y transformación de la gestión de la identidad», que puede verse en vídeo en la web de la Universidad Pontificia Comillas.

Ahora estamos preparando con G-Digital, de Garrigues, dos nuevas citas: un evento ligero en diciembre de 2026 y otro más amplio, previsiblemente en abril de 2027. Buena parte de lo que estoy escuchando estos días en Poznań, y de los contactos que estoy haciendo, servirá para preparar esos encuentros. Daré más detalles aquí en cuanto estén cerrados.

Seguiré informando

En los próximos días compartiré aquí mis notas y conclusiones de las sesiones. Si también estás en Poznań y quieres que hablemos, búscame en los descansos o escríbeme a julian.inza@eadtrust.com.

Enlaces

Cartera de Identidad Digital Europea: nuevo borrador de Real Decreto, a información pública (y con prisas)


El Ministerio para la Transformación Digital y de la Función Pública ha abierto el trámite de audiencia e información pública sobre el proyecto de real decreto por el que se regula el ecosistema de cartera europea de identidad digital en España de acuerdo con el marco europeo de identidad digital. Es la norma que debe completar en España el Reglamento eIDAS 2 en lo relativo a la cartera, y llega con muy poco margen: el plazo para enviar observaciones vence el 13 de octubre de 2026 y la cartera debe estar disponible, por mandato europeo, antes del 24 de diciembre de 2026.

He dedicado unos días a leer el borrador (versión V-12, de 29 de septiembre de 2026) y a compararlo con lo que ya han aprobado otros Estados miembros. Resumo aquí lo que regula, lo que echo en falta y cómo lo han resuelto fuera de nuestras fronteras, con la esperanza de animar a más personas y entidades a participar en el trámite.

Qué regula el proyecto

El proyecto es, sobre todo, una norma de designación de autoridades. En trece artículos, tres disposiciones adicionales y tres finales, reparte los papeles que el Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183, encomienda a los Estados miembros:

FunciónOrganismo designadoArtículo
Proveedor de la cartera del EstadoAgencia Estatal de Administración Digital (AEAD)7
Punto de contacto únicoAEAD2
Organismo de supervisiónDirección General de Ordenación de los Servicios de Digitalización y de Comunicación Audiovisual (DGOSDCA)3
Propietario del esquema de certificación y organismo certificadorCentro Criptológico Nacional (CCN)4 y 9
Acreditación de organismos de evaluación de la conformidadENAC5
Correspondencia transfronteriza de la identidadAEAD, Agencia Tributaria y Dirección General de la Policía6
Registro nacional de partes usuarias de las carterasAEAD11
Autorización de proveedores de certificados de acceso y de registroDGOSDCA12
Catálogo nacional de fuentes auténticasDirección General del Dato13

Las disposiciones adicionales regulan la verificación previa de quienes expidan declaraciones electrónicas cualificadas de atributos y de los organismos públicos que expidan declaraciones electrónicas de atributos desde una fuente auténtica, y la representación de España en el Grupo de Cooperación sobre la Identidad Digital Europea.

Un plazo demasiado corto

El anuncio se publicó el 1 de octubre de 2026 y las observaciones pueden enviarse hasta el 13 oct 2026 a audienciapublica.prdcarteradigital@digital.gob.es. Son siete días hábiles, contando con que el 12 de octubre es festivo: el mínimo que permite la Ley del Gobierno.

La razón está en el propio anuncio. El Consejo de Ministros acordó el 29 de septiembre de 2026 la tramitación urgente del proyecto (art. 27.1.a de la Ley 50/1997), lo que suprime la consulta pública previa y reduce la audiencia a siete días hábiles (art. 27.2.b). La primera ocasión que tiene la sociedad para opinar sobre la norma es también la última, y dura poco más de una semana.

El anuncio añade algunos detalles prácticos. Las aportaciones deben identificar a su autor (nombre o razón social, datos de contacto y, en su caso, representación). Se consideran públicas, salvo las partes que se marquen y justifiquen como confidenciales. Junto al proyecto se publica la Memoria del Análisis de Impacto Normativo. Y llama la atención que el órgano responsable sea la Agencia Estatal de Administración Digital, la misma que el proyecto designa como proveedor de la cartera, punto de contacto único y registrador de partes usuarias.

Llegados a esta fecha, se entiende la urgencia: el Reglamento obliga a proporcionar al menos una cartera antes del 24 de diciembre de 2026, y las partes usuarias privadas obligadas deberán aceptarla antes del 24 de diciembre de 2027. Pero la prisa no debería reducir la participación a un trámite formal. Esta propuesta debería haberse publicado con más antelación, pero aprovechemos el escaso margen.

Mi manía: «cartera de identidad digital europea»

Quienes me leen ya saben que escribo «Cartera de Identidad Digital Europea» y no «cartera europea de identidad digital», que es la traducción oficial del artículo 3.42 del Reglamento. Es una manía, lo reconozco, pero tiene fundamento: lo europeo es la identidad, no la cartera. En inglés, European Digital Identity Wallet, el bloque European Digital Identity califica entero a Wallet.

La propia versión española del Reglamento me da la razón en otros pasajes:

  • habla del «Grupo de Cooperación sobre la Identidad Digital Europea» (art. 46 sexies);
  • define la «etiqueta de confianza de la UE para la cartera de identidad digital» (art. 3.50);
  • y usa «marco europeo de identidad digital», donde el adjetivo sí corresponde al marco.

No me hago ilusiones: el francés, el italiano o el alemán también ponen el adjetivo «europeo» junto a la cartera. Por eso no propongo cambiar la definición por las bravas, sino una cláusula de equivalencia en el real decreto y una corrección de la versión española del Reglamento. Fuera de esta excepción, defiendo lo contrario: que el real decreto respete la terminología oficial, cosa que hoy no siempre hace. Usa «autenticación fuerte» en lugar de «autenticación reforzada de usuario», habla de carteras «autorizadas» cuando el Reglamento dice «proporcionadas» y llama de cuatro maneras distintas al organismo de supervisión.

Lo que echo en falta y lo que me choca

Un real decreto que solo designa autoridades se queda corto. Estas son las carencias que me parecen más relevantes:

  1. Supervisor y supervisado bajo el mismo techo. El artículo 46 bis exige que el organismo de supervisión actúe de forma independiente, pero DGOSDCA y AEAD pertenecen al mismo Ministerio.
  2. Un punto de contacto único que no es único. El artículo 46 quater pide uno solo para servicios de confianza, carteras y sistemas de identificación notificados; el proyecto lo designa solo para las carteras y no coincide con el supervisor de los Prestadores Cualificados de Servicios de Confianza.
  3. Nada sobre la verificación de atributos frente a fuentes auténticas. El artículo 45 sexies obliga a que los prestadores cualificados puedan contrastar domicilio, edad, titulaciones, poderes o datos societarios con la fuente correspondiente. Sin ese mecanismo no habrá mercado de declaraciones electrónicas cualificadas de atributos.
  4. Personas jurídicas y representación, ausentes. El Reglamento incluye a las personas jurídicas y a quienes actúan en nombre de otros; el proyecto solo contempla titulares de DNI o NIE.
  5. Solo la cartera del Estado. No hay procedimiento para reconocer carteras proporcionadas por mandato o de forma independiente, como permite el artículo 5 bis.2. No se indica la posibilidad de certificar las Carteras en esquemas de certificación de otros países.
  6. El número de DNI o NIE como atributo obligatorio, que facilita vincular la actividad del usuario entre partes usuarias. La definición del PID indica que este número es opcional y probablemente no se incluirá en relaciones con ciudadanos de otros países.
  7. Un requisito que el Reglamento no exige: condicionar la cualificación de los prestadores de declaraciones cualificadas a la conformidad con el esquema de certificación de las carteras.
  8. Barreras a prestadores de otros Estados miembros para expedir certificados de acceso de parte usuaria.

Qué han hecho otros Estados miembros

Varios países ya han aprobado o tramitan su normativa, casi siempre con rango de ley y con bastante más contenido que la mera designación de autoridades. Doy el título en español y en la lengua original, y un resumen de lo principal. Los artículos citados proceden de los textos consultados y conviene contrastarlos con la publicación oficial.

Alemania — proyecto de ley en el Bundestag

Proyecto de Ley de aplicación de las disposiciones de la Unión sobre la Cartera de Identidad Digital Europea y de modificación de otras disposiciones (DIdG) — Entwurf eines Gesetzes zur Durchführung der unionsrechtlichen Vorschriften über die Europäische Brieftasche für die Digitale Identität sowie zur Änderung anderer Rechtsvorschriften, BT-Drs. 21/7408, de 29 de julio de 2026. Audiencia pública en el Bundestag el 6 de octubre de 2026.

  • Tres modelos de provisión a elección del Ministerio Federal de Digitalización: directa, por contrato público o reconociendo carteras privadas.
  • La Agencia Federal de Redes (BNetzA) es organismo de supervisión y punto de contacto único; la Oficina Federal de Administración (BVA), registrador de partes usuarias; la Oficina Federal de Seguridad de la Información (BSI), responsable de la certificación y de las violaciones de seguridad.
  • Datos de identificación de personas jurídicas a partir de los registros mercantil, de cooperativas, de fundaciones y de asociaciones; la representación se acredita con declaraciones electrónicas de atributos.
  • El emisor de los datos de identificación no puede ser el proveedor de la cartera, y este debe ser técnicamente incapaz de conocer su contenido.
  • En 24 meses, las autoridades federales deberán expedir sus documentos como declaraciones electrónicas de atributos, con valor equivalente a la forma escrita.
  • Multas de hasta 5 millones de euros o el 1 % del volumen de negocio (Ley de servicios de confianza).

Finlandia — en vigor desde el 1 de octubre de 2026

Proyecto de ley del Gobierno sobre la legislación complementaria del Reglamento de la UE relativo a la identificación electrónica transfronteriza, los servicios de confianza y la identidad digital europea — Hallituksen esitys eduskunnalle rajat ylittävää sähköistä tunnistamista, luottamuspalveluita ja eurooppalaista digitaalista identiteettiä koskevaa EU:n asetusta täydentäväksi lainsäädännöksi, HE 17/2026 vp. Incluye una nueva Laki digitaalisesta henkilöllisyystodistuksesta (Ley del documento de identidad digital).

  • Proveedor: la Agencia de Servicios Digitales y de Datos de Población (DVV). Supervisor y registrador: la Agencia de Transportes y Comunicaciones (Traficom), un organismo distinto.
  • Se admiten carteras privadas que cumplan los requisitos.
  • La Oficina de Patentes y Registros expide los datos de identificación de las personas jurídicas desde el Registro Mercantil.
  • Primera credencial: un certificado de identidad digital derivado del pasaporte o del documento de identidad.
  • Cartera gratuita y voluntaria; firma electrónica cualificada gratuita para uso no profesional.

Dinamarca — en vigor desde el 1 de abril de 2026

Ley sobre la cartera nacional de identidad digital — Lov om den nationale digitale identitetstegnebog, LOV nr. 301 af 24/02/2026.

  • La Agencia de Digitalización gestiona la cartera, el servicio de expedición de credenciales y el registro de partes usuarias.
  • Las autoridades responsables de fuentes auténticas deben expedir sus credenciales a través de ese servicio común.
  • Las entidades deben registrarse para recibir credenciales en línea, salvo para la mera verificación de edad; la Agencia puede suspender a quien actúe de forma fraudulenta.
  • Regula los efectos jurídicos de las credenciales, la responsabilidad e indemnización y el reparto de responsabilidades de tratamiento de datos.

Eslovaquia — en vigor desde el 1 de enero de 2025

Ley n.º 365/2024, de 27 de noviembre de 2024, por la que se modifica y completa la Ley n.º 272/2016 de servicios de confianza para las transacciones electrónicas en el mercado interior — Zákon z 27. novembra 2024, ktorým sa mení a dopĺňa zákon č. 272/2016 Z. z. o dôveryhodných službách pre elektronické transakcie na vnútornom trhu (n.º 365/2024 Z. z.).

  • El Ministerio del Interior proporciona la cartera y mantiene la lista de partes usuarias.
  • La Autoridad Nacional de Seguridad (NBÚ) supervisa tanto los servicios de confianza como el marco de la cartera.
  • Los proveedores de carteras deben ser prestadores cualificados de servicios de confianza o tener contrato con uno.
  • Multas de hasta 500.000 euros a proveedores de carteras y de hasta 5 millones o el 1 % a prestadores cualificados.

Luxemburgo — proyecto de ley

Proyecto de ley relativa a la implantación de la cartera de identidad digital europea y por la que se aplica el Reglamento (UE) 2024/1183 — Projet de loi relative à la mise en place du portefeuille européen d’identité numérique et portant mise en œuvre du règlement (UE) 2024/1183, n° 8583, presentado el 14 de julio de 2025.

  • Proveedor: el Centro de Tecnologías de la Información del Estado (CTIE). Supervisor: el Instituto Luxemburgués de Regulación (ILR), regulador independiente.
  • El registro de partes usuarias es público; para inscribirse se exige, entre otros, un certificado de antecedentes penales.
  • Los datos de identificación incluyen un número administrativo seudonimizado.
  • Inspecciones, medidas correctoras y multas de hasta 1 millón de euros; recurso ante el Tribunal administrativo.

Italia — en vigor, en fase de experimentación

Decreto-ley n.º 19, de 2 de marzo de 2024, de disposiciones urgentes para la aplicación del Plan de Recuperación — Decreto-legge 2 marzo 2024, n. 19, «Ulteriori disposizioni urgenti per l’attuazione del Piano nazionale di ripresa e resilienza (PNRR)», que introduce el artículo 64-quater del Código de la Administración Digital, «Sistema di portafoglio digitale italiano – Sistema IT-Wallet». Lo desarrolla el Decreto del Presidente del Consejo de Ministros de 31 de julio de 2026 sobre los organismos nacionales competentes para la identidad digital europea — «Organismi nazionali competenti per l’identità digitale europea».

  • Cartera pública en la aplicación IO, proporcionada por PagoPA, y carteras privadas acreditadas con requisitos de solvencia y seguros.
  • La Agencia para la Italia Digital (AgID) es organismo de supervisión, punto de contacto único y registrador; el Instituto Poligráfico (IPZS), proveedor de los datos de identificación; la Agencia Nacional de Ciberseguridad (ACN), propietaria del esquema de certificación.
  • Ocho declaraciones prioritarias, entre ellas títulos académicos, tarjeta sanitaria, permiso de conducir y tarjeta de discapacidad.

En tramitación o en estudio

  • Polonia: Projekt ustawy o zmianie ustawy o usługach zaufania oraz identyfikacji elektronicznej oraz niektórych innych ustaw (Proyecto de ley de modificación de la Ley de servicios de confianza e identificación electrónica y de otras leyes, UC122), publicado el 19 de febrero de 2026. Adapta mObywatel, ofrece firma cualificada gratuita para uso no profesional y obliga a las fuentes auténticas a ofrecer verificación a los prestadores cualificados.
  • Chequia: Návrh zákona, kterým se mění zákon č. 297/2016 Sb., o službách vytvářejících důvěru pro elektronické transakce, zákon č. 250/2017 Sb., o elektronické identifikaci, a zákon č. 634/2004 Sb., o správních poplatcích (Proyecto de ley por el que se modifican las leyes de servicios de confianza, de identificación electrónica y de tasas administrativas), aprobado por el Gobierno en marzo de 2026. La cartera la operará un concesionario privado.
  • Suecia: SOU 2024:45 Kompletterande bestämmelser till EU:s reviderade förordning om elektronisk identifiering (Disposiciones complementarias al Reglamento revisado de la UE sobre identificación electrónica), informe de 2024 que propone separar proveedor (Digg) y supervisor (PTS), admitir carteras privadas y sanciones de hasta 5 millones de euros.

Participar, aunque el tiempo apriete

La comparación deja una conclusión clara: España necesitará, además de este real decreto, una norma con rango de ley que regule aspectos pendientes no cubiertos por el Reglamento EIDAS2: el valor jurídico de las declaraciones electrónicas de atributos y el encaje de la cartera con la Ley 39/2015, uso de Cl@ve, Carpeta Ciudadana, utilización en Lexnet y Citius… Pero lo urgente es mejorar el texto que hoy está en audiencia.

Animo a todas las partes interesadas en los servicios de confianza a leer el proyecto y enviar sus observaciones, hasta el 13 de octubre de 2026, a audienciapublica.prdcarteradigital@digital.gob.es.

Quien quiera comentar conmigo estas ideas y otras que se le ocurran puede escribirme a julian (at) inza.net . También puede contactar con EADTrust en info@eadtrust.com o en el 91 716 05 55.

¿Qué son las declaraciones electrónicas de atributos? EAA, QEAA y las del sector público Pub-EAA en eIDAS2


Una declaración electrónica de atributos (en inglés, electronic attestation of attributes, EAA) es una manifestación firmada en formato electrónico que acredita que un determinado atributo es cierto respecto de una persona física o jurídica —su edad, su titulación, su condición de administrador de una sociedad, la posesión de un permiso o licencia— sin necesidad de identificar plenamente a su titular. Es decir, no responde a «¿quién eres?», sino a «¿es cierto este dato sobre ti?». Es una de las piezas centrales que incorpora el Reglamento (UE) 2024/1183 (eIDAS 2) al modificar el Reglamento (UE) n.º 910/2014, y el complemento natural de la Cartera Europea de Identidad Digital (EUDI Wallet): la cartera guarda tu identificación de base (los Person Identification Data, PID) y, sobre ella, va sumando declaraciones de atributos emitidas por terceros de confianza.

Conviene fijar el término desde el principio. La traducción oficial del Reglamento al español habla de «declaraciones (electrónicas de atributos)», no de «atestaciones». Aunque «atestación» circula mucho por calco del inglés attestation, el término normativo en castellano es declaración, y es el que conviene usar para no introducir ambigüedad. También se ha empleado en español el término «Testimonio».

¿Cómo se distingue de la identificación electrónica?

La identificación electrónica y los medios de identidad (los PID que emite el Estado miembro o el proveedor de la cartera) sirven para probar quién eres con un determinado nivel de seguridad. Las declaraciones de atributos añaden cualidades verificables a esa identidad: que eres mayor de edad, que tienes un título de grado, que estás colegiado, que una empresa está inscrita y quién la representa. Esta separación permite algo muy potente en términos de privacidad: la divulgación selectiva. Puedes demostrar que superas los 18 años sin revelar tu fecha de nacimiento, o que estás habilitado para una profesión sin exponer el resto de tu expediente.

Los tres tipos de declaraciones de atributos

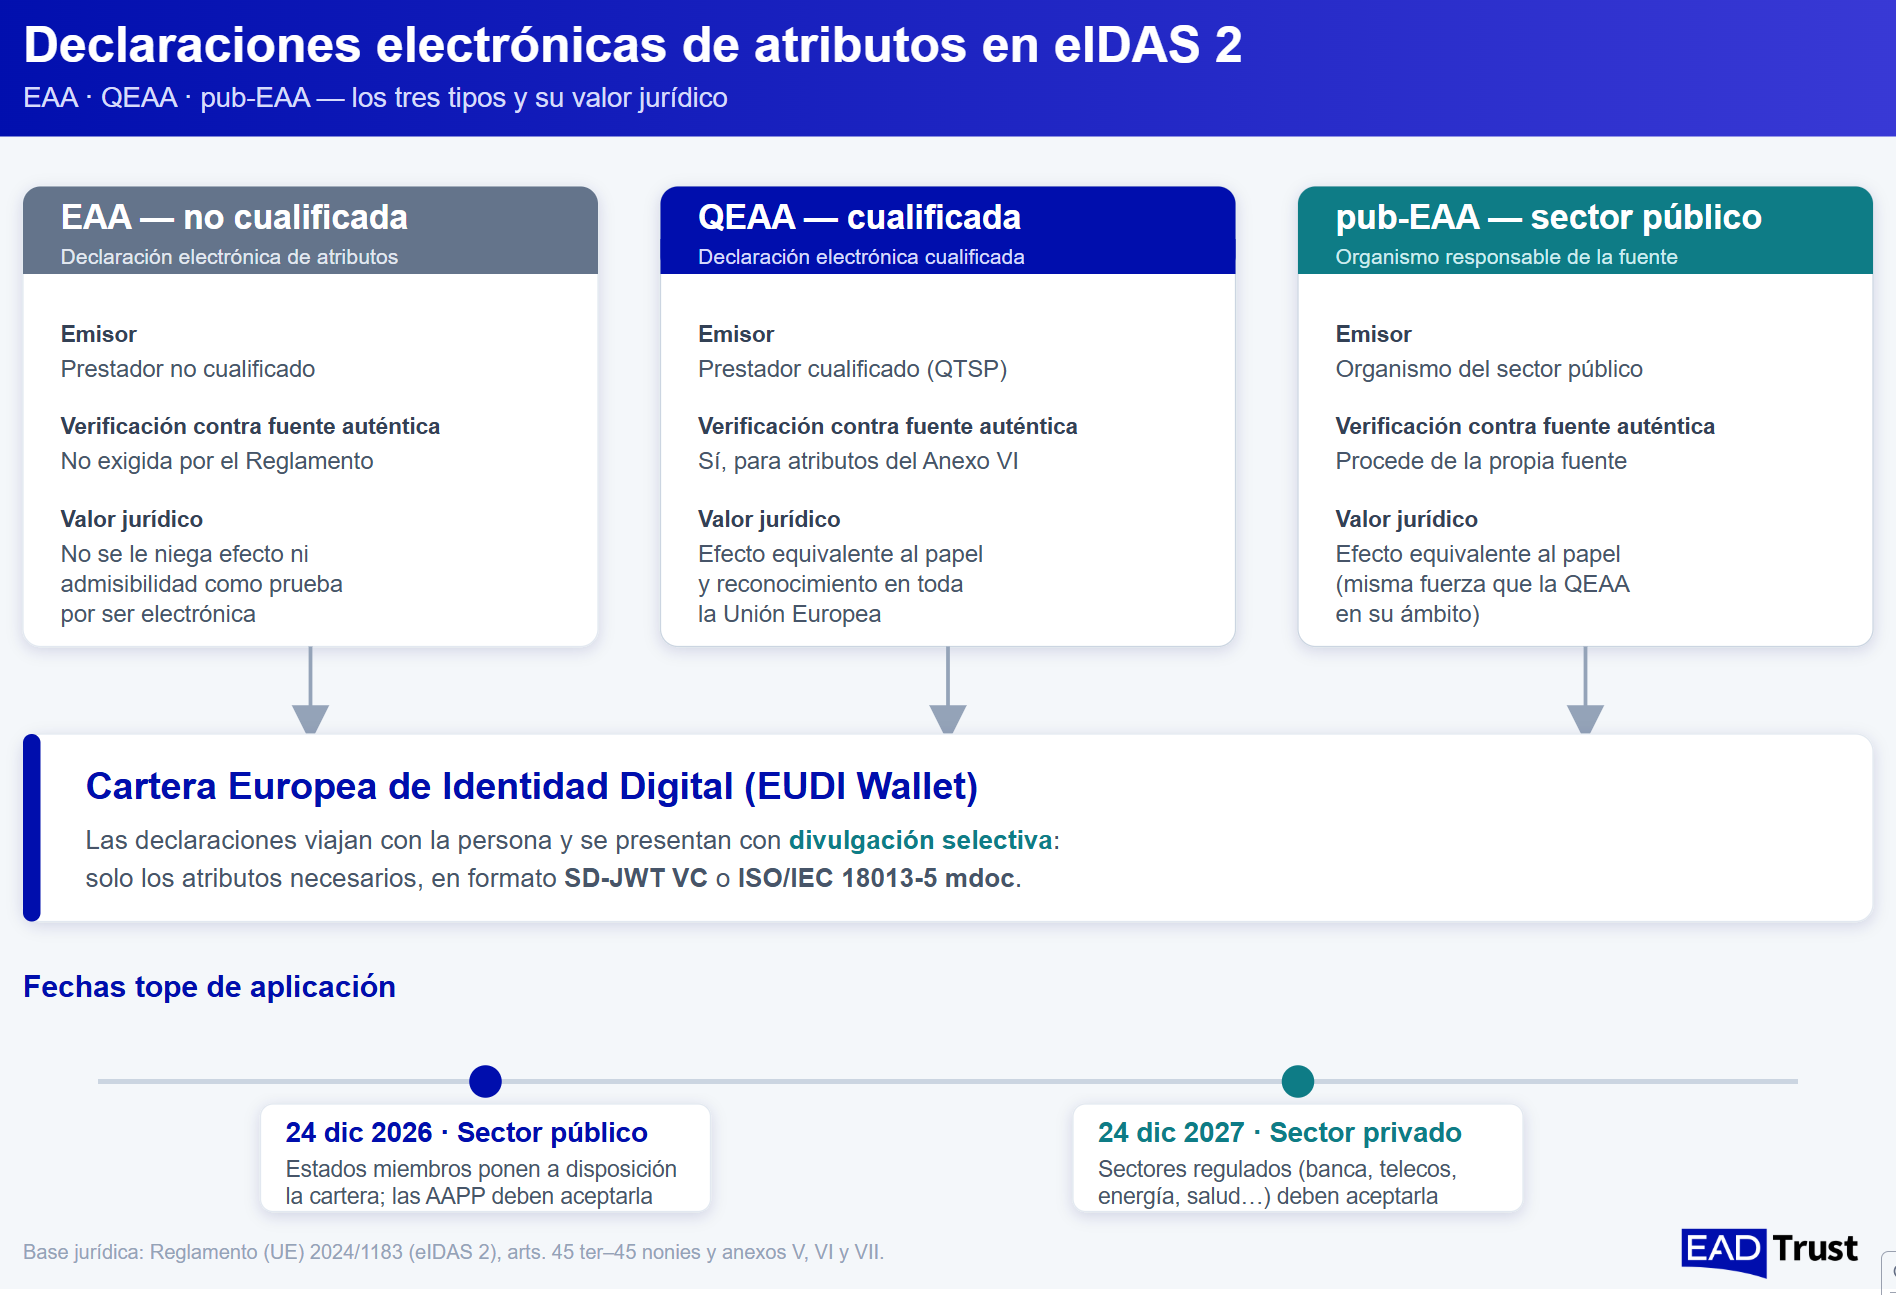
eIDAS 2 distingue tres figuras, con distinto emisor y distinto valor jurídico:

TipoEmisorVerificación contra fuente auténticaValor jurídico
Declaración electrónica de atributos DEA (EAA) — no cualificadaCualquier prestador de servicios (no necesariamente cualificado)No exigida por el ReglamentoPrincipio de no discriminación: no se le niega efecto jurídico ni admisibilidad como prueba por ser electrónica
Declaración electrónica cualificada de atributos DECA (QEAA)Prestador cualificado de servicios de confianza (QTSP), supervisado y auditadoCuando el atributo figura en el Anexo VI, verificación contra la fuente auténtica correspondienteEfecto jurídico equivalente al de la declaración en papel legalmente expedida; reconocimiento en todos los Estados miembros
Declaración expedida por un organismo del sector público responsable de una fuente auténtica, o en su nombre DEA-AAPP (pub‑EAA)Organismo del sector público titular de la fuente auténtica (o quien actúe por él)Por definición, procede de la propia fuente auténticaEfecto jurídico equivalente al de la declaración en papel; misma fuerza que la QEAA en su ámbito

La diferencia clave entre EAA (DEA) y QEAA (DECA) no es solo el nivel de garantía, sino el anclaje en fuentes auténticas y la supervisión. Una QEAA la emite un QTSP sujeto a los mismos deberes de fiabilidad, auditoría y responsabilidad que el resto de servicios cualificados, y cuando el atributo pertenece a las categorías del Anexo VI (por ejemplo, dirección, edad, sexo, estado civil, nacionalidad, títulos y cualificaciones profesionales, permisos y licencias, o datos registrales de personas jurídicas) debe poder verificarse contra la fuente auténtica que lo custodia.

¿Qué es una «fuente auténtica»?

Una fuente auténtica es el repositorio o sistema, administrada por el sector público o por una entidad privada de confianza, que se reconoce como origen primario y fiable de un atributo: el registro civil para el estado civil, el registro mercantil para los datos societarios, el registro de títulos académicos para las titulaciones (de universidades públicas o privadas), la DGT para el permiso de conducción, etc. El valor de una QEAA (DECA) cae en cascada desde la calidad de esa fuente: la declaración no «inventa» el dato, lo transporta con garantías desde donde reside (porque es donde se gestiona) de forma auténtica.

Base jurídica en eIDAS 2

El régimen está en el bloque de artículos 45 ter y siguientes del Reglamento 910/2014 en su versión modificada por el Reglamento 2024/1183, junto con las definiciones del artículo 3:

  • Art. 45 ter (45b) — Efectos jurídicos de las declaraciones electrónicas de atributos.
  • Art. 45 quater (45c) — Uso de las declaraciones en los servicios públicos.
  • Art. 45 quinquies (45d) — Requisitos de las QEAA, desarrollados en el Anexo V.
  • Art. 45 sexies (45e) — Verificación de atributos contra fuentes auténticas, con la lista mínima del Anexo VI.
  • Art. 45 septies (45f) — Requisitos de las declaraciones expedidas por o en nombre de un organismo del sector público responsable de una fuente auténtica (pub‑EAA), en el Anexo VII.
  • Art. 45 octies (45g) — Expedición de declaraciones a la Cartera Europea de Identidad Digital.
  • Art. 45 nonies (45h) — Reglas adicionales para la prestación del servicio.

Estos preceptos se completan con los actos de ejecución de la Comisión y con las normas técnicas de ETSI y CEN que los desarrollan. (Mantengo un seguimiento actualizado de esos actos y de las normas que citan en el artículo del blog «Actos de ejecución y normas ETSI y CEN»).

¿En qué formatos se materializan?

En el plano técnico, el Architecture and Reference Framework (ARF) de la EUDI Wallet contempla dos formatos de declaración: SD‑JWT VC (con divulgación selectiva) e ISO/IEC 18013‑5 mdoc (el formato del carnet de conducir móvil). Ambos permiten presentar solo los atributos estrictamente necesarios para cada transacción, que es la esencia del modelo de minimización de datos que persigue el Reglamento.

Casos de uso

Las declaraciones de atributos habilitan escenarios cotidianos con menos fricción y menos exposición de datos: acreditar la mayoría de edad en la compra de productos para la que se exige, demostrar una titulación o una colegiación ante un empleador o un cliente, probar la representación de una empresa al firmar un contrato, o justificar la titularidad de un permiso administrativo. En el ámbito empresarial, enlazan directamente con la futura Cartera Empresarial Europea (European Business Wallet), donde los atributos societarios y de representación serán determinantes.

¿Cuándo empieza a ser exigible? Prioridades y fechas tope

El despliegue de las declaraciones de atributos va de la mano del calendario de la Cartera Europea de Identidad Digital, y ese calendario marca dos prioridades escalonadas.

La primera es el sector público. La fecha tope es el 24 de diciembre de 2026: para entonces cada Estado miembro debe haber puesto a disposición de los ciudadanos al menos una cartera, y las administraciones públicas (como partes usuarias) deben aceptarla como medio de identificación. Es el hito que concentra el esfuerzo inmediato, porque obliga a que la infraestructura de emisión y aceptación esté operativa, incluidas las primeras declaraciones de atributos que la Administración necesitará reconocer.

La segunda prioridad es el sector privado regulado, con fecha tope 24 de diciembre de 2027. A partir de ese momento, las entidades de sectores como banca, telecomunicaciones, energía, transporte, sanidad, seguros, educación o infraestructura digital deberán aceptar la cartera cuando la normativa (de la Unión, nacional o contractual) exija autenticación reforzada para la identificación en línea. Conviene subrayar el matiz: diciembre de 2026 es emisión y aceptación por el sector público, no adopción de extremo a extremo por el sector privado, que llega en 2027.

En el plano de la oferta, la categoría de QEAA (DECA) todavía está poco poblada en las listas de confianza (TSL), pero ya empieza a aparecer: varios prestadores cualificados de servicios de confianza, en distintos Estados miembros, han dado de alta el servicio de declaración electrónica cualificada de atributos, consultable en el eIDAS Dashboard. Es el caso de DigitalSign — Certificadora Digital (Portugal), Microsec — Micro Software Engineering & Consulting (Hungría) e IDnow Trust Services AB (Suecia). Son señales tempranas de que la infraestructura de emisión de atributos cualificados empieza a materializarse antes de las fechas tope de 2026 y 2027.

En resumen

Las declaraciones electrónicas de atributos son el mecanismo con el que eIDAS 2 convierte la identidad digital en algo más que un DNI electrónico: un ecosistema en el que atributos verificables, con distinto grado de garantía jurídica, viajan con el usuario en su cartera y se presentan de forma selectiva. La EAA cubre los usos donde basta la confianza sectorial; la QEAA y la pub‑EAA aportan, respectivamente, la garantía del prestador cualificado y la del propio sector público titular del dato, con efecto equivalente al del documento en papel. Con el sector público obligado en diciembre de 2026 y el privado en 2027, y los primeros prestadores ya en las listas de confianza, es el momento de entender bien esta figura.

Contacta con EADTrust si estás preparando la adopción de las Carteras IDUE en tu entidad [EADTrust — European Agency of Digital Trust. www.eadtrust.eu · info@eadtrust.com · 902 365 612 / 91 716 05 55]


English abstract: Under eIDAS 2 (Regulation (EU) 2024/1183), an electronic attestation of attributes (EAA) is a signed electronic statement confirming that a given attribute about a person or entity is true, without necessarily proving full identity. eIDAS 2 defines three types — non‑qualified EAA, qualified EAA (QEAA, issued by a QTSP and, for Annex VI attributes, verified against an authentic source), and attestations issued by or on behalf of a public sector body responsible for an authentic source (pub‑EAA) — governed by Articles 45b–45h and Annexes V, VI and VII. QEAAs and pub‑EAAs carry legal effect equivalent to paper attestations and are recognised across the EU. Public‑sector acceptance is mandatory from 24 December 2026 and the regulated private sector from 24 December 2027; early QEAA providers already appear on the Trusted Lists. Attestations are carried in the EUDI Wallet, expressed as SD‑JWT VC or ISO/IEC 18013‑5 mdoc.

European Business Wallets: el nuevo Reglamento europeo entra en los trílogos


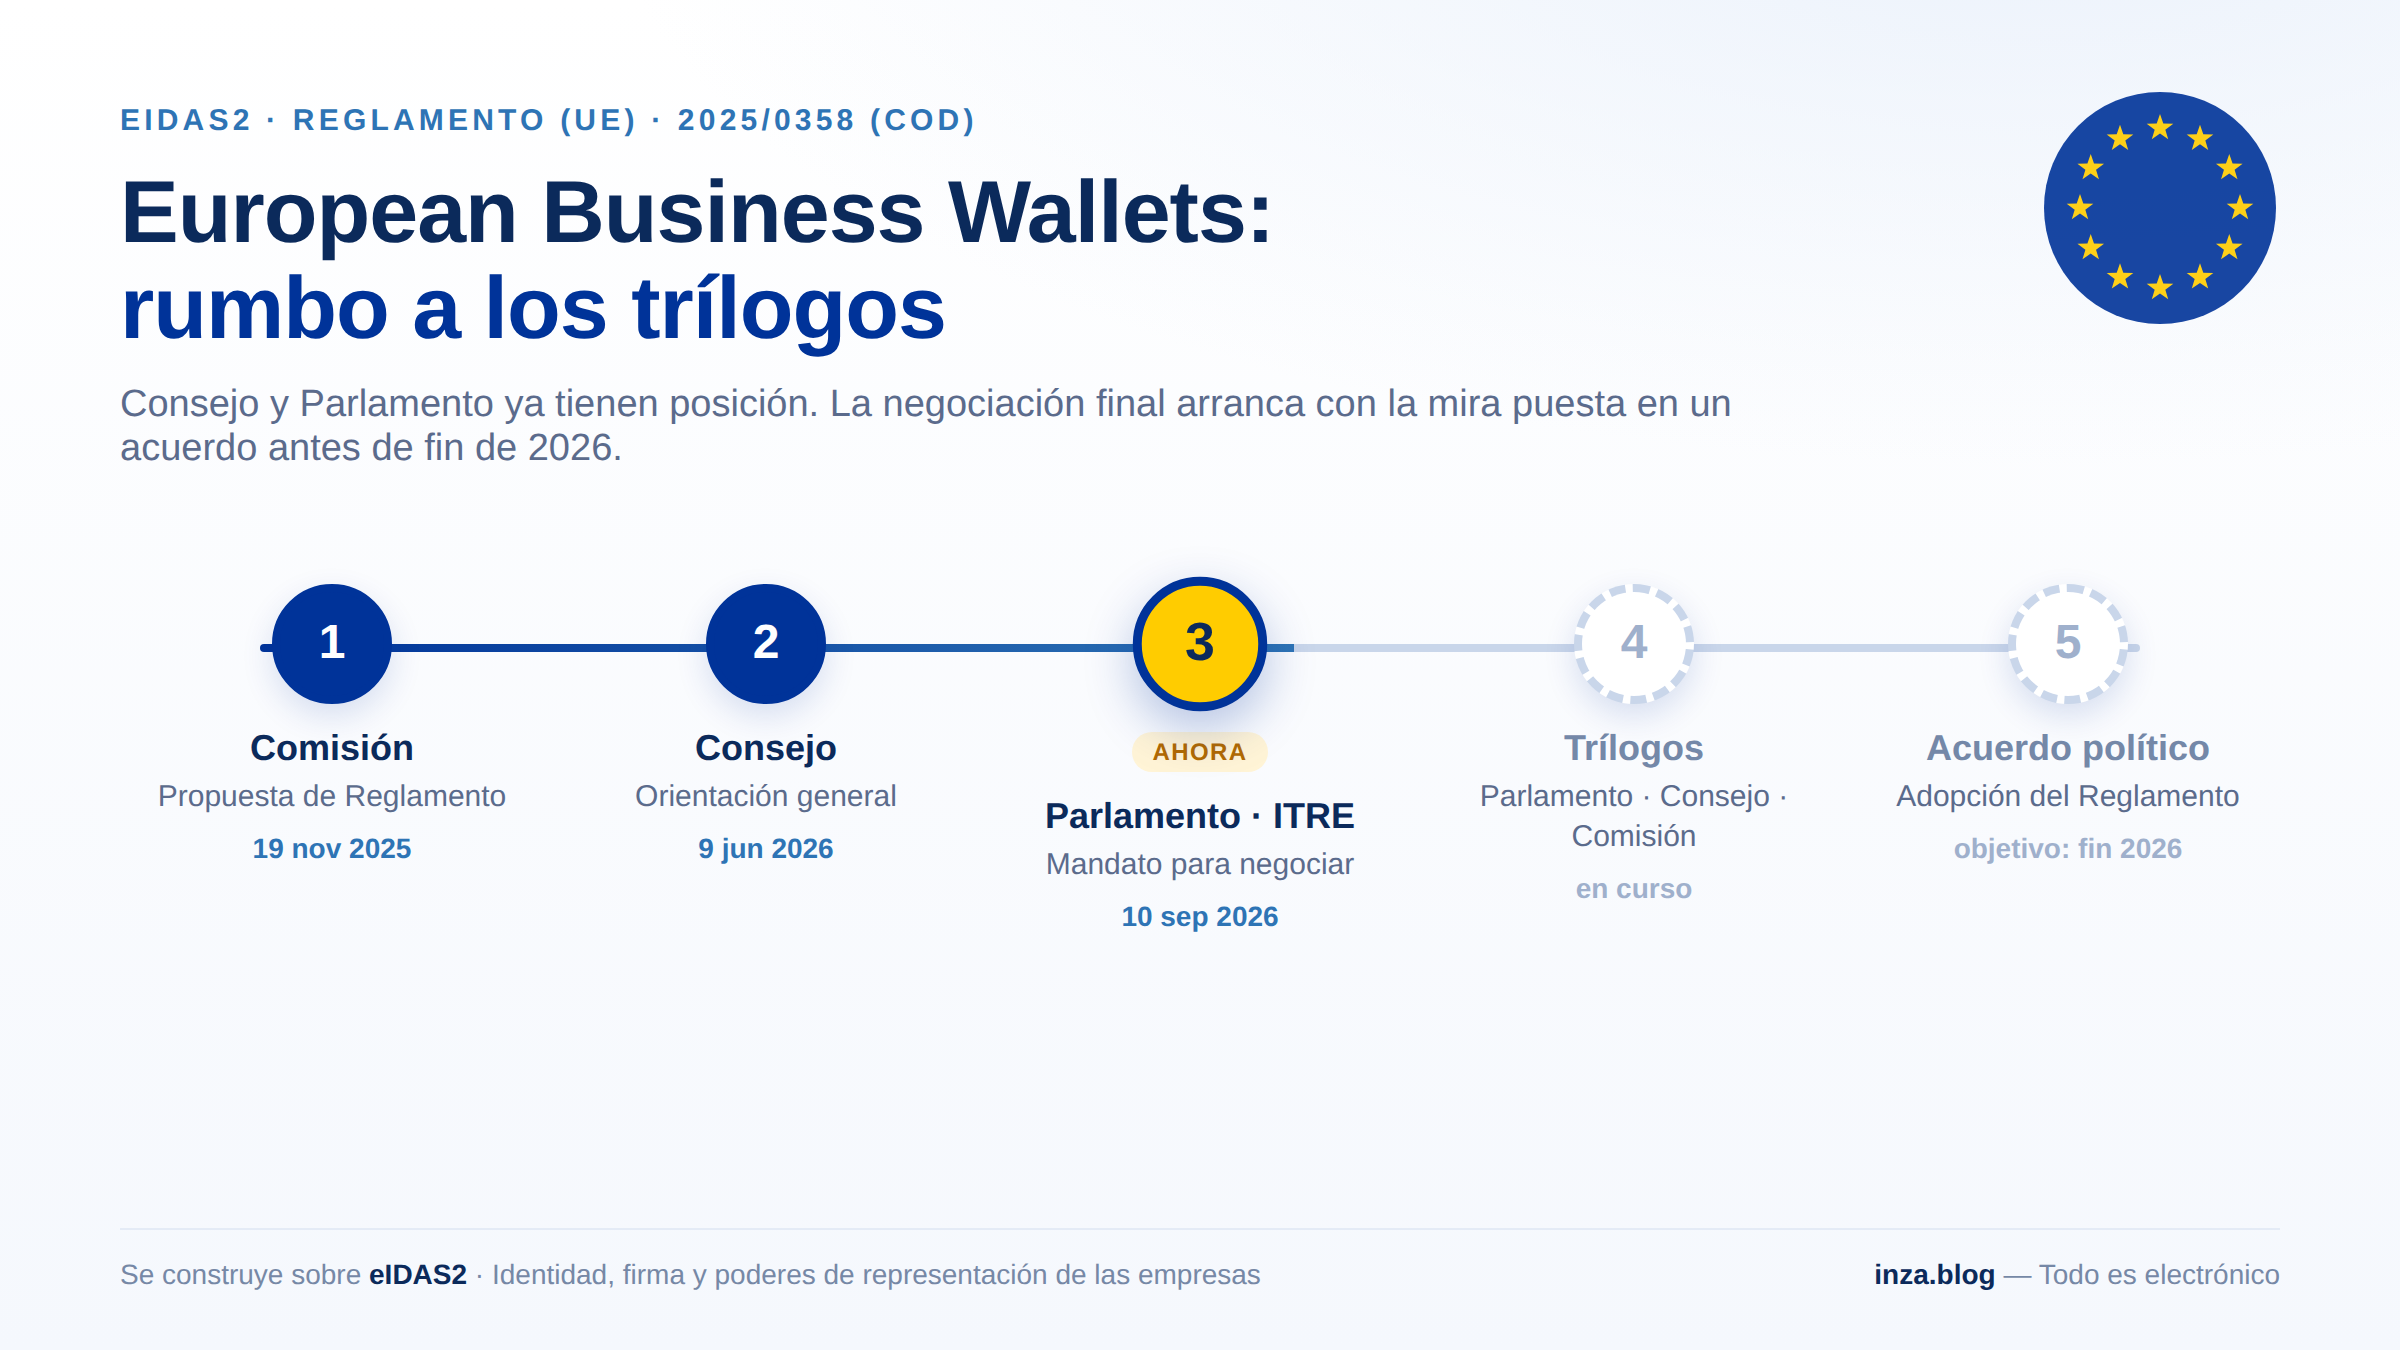
El Reglamento de las European Business Wallets (EBW) ha superado el último trámite que le faltaba antes de la negociación final. El 10 de septiembre de 2026, la comisión de Industria, Investigación y Energía (ITRE) del Parlamento Europeo adoptó su informe sobre la propuesta y respaldó abrir negociaciones con el Consejo. Con los dos colegisladores ya con posición fijada, el expediente entra en su fase decisiva: los trílogos.

Qué es la European Business Wallet

La EBW es una cartera digital para personas jurídicas, concebida para que las empresas puedan identificarse, firmar electrónicamente, otorgar poderes de representación, almacenar documentos y comunicarse de forma segura con las administraciones públicas y con otras empresas, sin necesidad de presencia física. Se construye sobre el marco de eIDAS2, del que hereda el modelo de confianza, y aspira a reducir las cargas administrativas transfronterizas dentro del mercado único: constituir una filial, responder a un requerimiento de otra administración o acreditar la representación de la sociedad deberían poder hacerse con la misma credencial en cualquier Estado miembro.

Es, en definitiva, la contraparte empresarial de la EUDI Wallet ciudadana: si eIDAS2 dio identidad digital a las personas, la EBW la lleva al plano societario.

Qué ha ocurrido en septiembre

La comisión ITRE adoptó su informe por 64 votos a favor, 7 en contra y 4 abstenciones, y aprobó abrir negociaciones interinstitucionales por 65-9-1. Conviene precisar el matiz procedimental, porque es fácil confundirlo: no se trata de una votación del pleno en primera lectura, sino de un mandato de comisión. La decisión de negociar se anuncia en la sesión plenaria siguiente (procedimiento del artículo 71 del Reglamento interno del Parlamento) y, salvo que un grupo político o una décima parte de los eurodiputados pidan que el pleno se pronuncie, los trílogos pueden arrancar a partir de ahí.

Dicho de otro modo: a día de hoy el Parlamento tiene mandato para negociar, que es exactamente lo que faltaba para sentarse a la mesa con el Consejo y la Comisión.

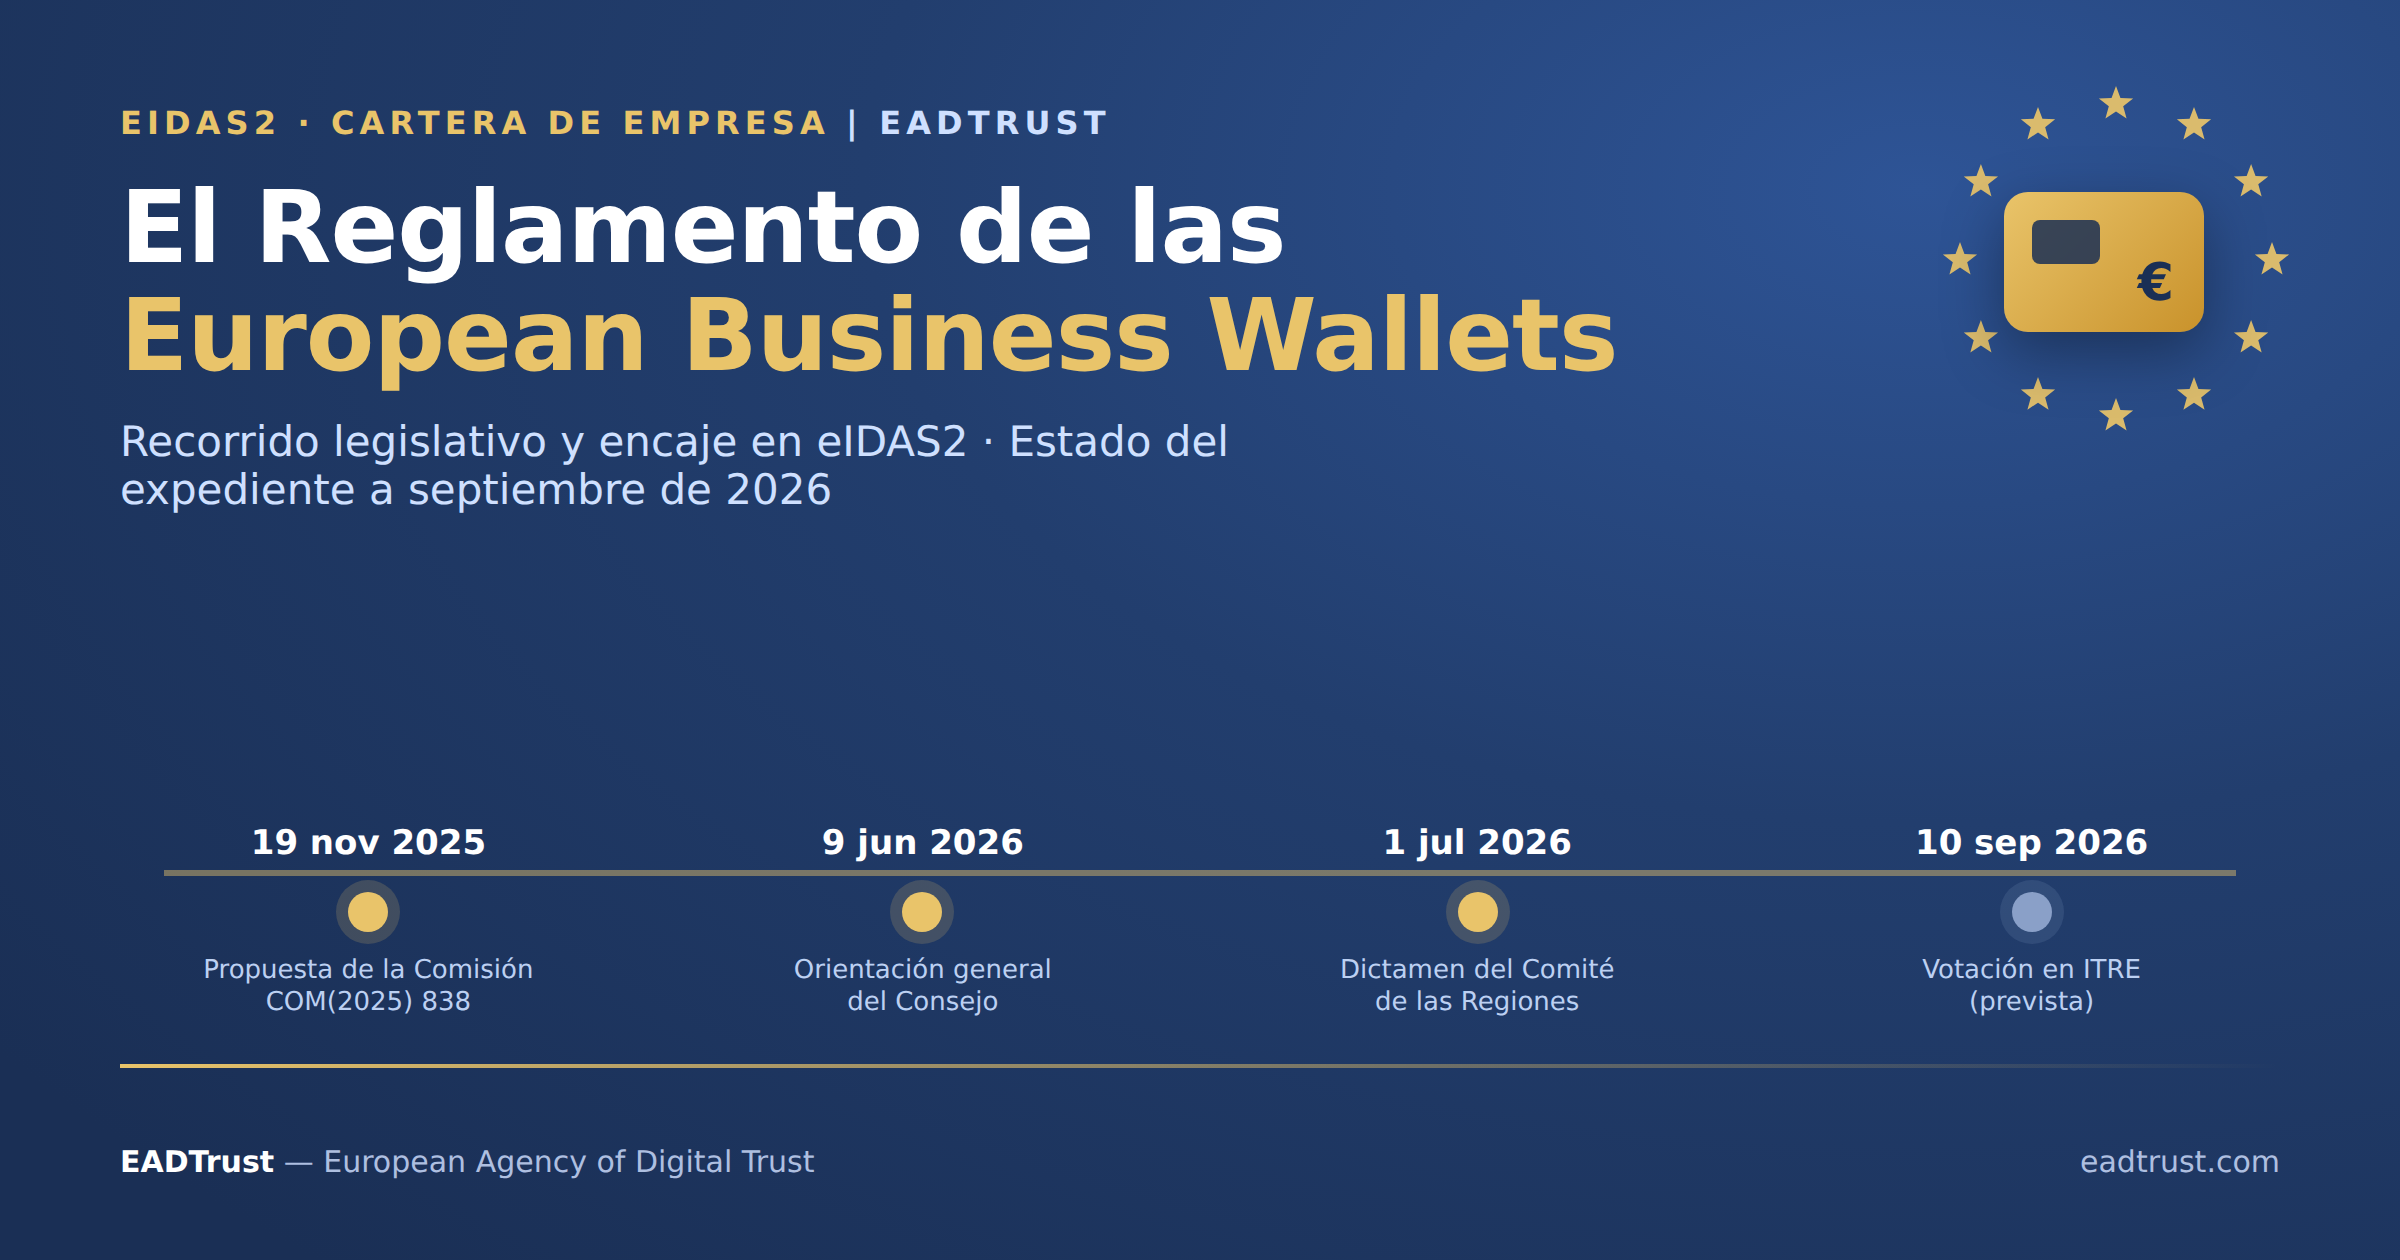
El recorrido legislativo, en fechas

  • 19 de noviembre de 2025 — La Comisión Europea presenta la propuesta de Reglamento (expediente 2025/0358(COD), procedimiento legislativo ordinario).
  • 9 de junio de 2026 — El Consejo adopta su orientación general (posición negociadora).
  • 10 de septiembre de 2026 — La comisión ITRE del Parlamento adopta su informe y el mandato para negociar.
  • A continuación — Trílogos entre Parlamento, Consejo y Comisión, con el objetivo declarado de un acuerdo político antes de que termine 2026.

Las dos posiciones que llegan a la mesa

Consejo y Parlamento comparten el diagnóstico —una cartera empresarial construida sobre eIDAS2 que complemente, y no sustituya, los sistemas nacionales— pero llegan al trílogo con acentos distintos.

EjeConsejo (9-jun-2026)Parlamento / ITRE (10-sep-2026)
EncajeSobre eIDAS2; complementa, no sustituye, los sistemas nacionalesEn la misma línea, evitando duplicar las carteras nacionales y la EUDI Wallet
Soberanía digitalEscrutinio de ciberseguridad más estricto para autorizar proveedoresRefuerzo marcado: prohibición de proveedores controlados por entidades o gobiernos de terceros países
Datos—Almacenamiento exclusivamente en la UE; prohibición de usarlos para entrenar IA de terceros países
SupervisiónPlazo de autorización de proveedores ampliado de 30 a 60 días—
Equivalencia legalActos digitales equivalentes al papel, respetando requisitos nacionalesEn la misma dirección
Pymes—Adecuación expresa a las necesidades de las pymes

(Las celdas con «—» señalan que ese punto no es el énfasis principal de esa institución, no necesariamente una discrepancia.)

Aspectos clave de la negociación

Tres frentes concentrarán la negociación. El primero es el grado de «soberanía digital»: hasta dónde llegan la prohibición de control por terceros países y la localización de datos en la UE que impulsa el Parlamento, frente a un enfoque algo más abierto en el Consejo. El segundo es la articulación fina con eIDAS2 y con las carteras nacionales y la EUDI Wallet, para que la EBW sume sin solapar ni fragmentar el ecosistema de confianza. Y el tercero son los plazos —de autorización de proveedores y de aplicación del Reglamento— y su proporcionalidad, con especial atención a las pymes, que son quienes más tienen que ganar con la simplificación y quienes más pueden sufrir una carga de cumplimiento desproporcionada.

Perspectiva

El calendario es ambicioso pero no inverosímil: con posición de Consejo desde junio y mandato del Parlamento desde septiembre, un acuerdo político antes de fin de 2026 es el objetivo que manejan las instituciones. A partir de ahí quedarían la adopción formal y, sobre todo, el desarrollo de los actos de ejecución y los plazos de despliegue, que es donde se juega de verdad la interoperabilidad con eIDAS2.

La Cartera de empresas EBW ya no es solo una propuesta con respaldo del Consejo; tiene también mandato del Parlamento, y la pelota está en los trílogos, con la soberanía digital como principal línea de fricción.

Fuentes: Consejo de la UE (nota de prensa de 9 de junio de 2026); Agence Europe y MLex sobre la votación en la comisión ITRE del 10 de septiembre de 2026; Observatorio Legislativo y Legislative Train Schedule del Parlamento Europeo (expediente 2025/0358(COD)).

Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.

Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.

El Reglamento de las «European Business Wallets»: recorrido legislativo y encaje en eIDAS2


Recorrido legislativo y encaje en eIDAS2. Estado del expediente a septiembre de 2026.

La European Business Wallet avanza en el procedimiento legislativo ordinario y estos meses concentran sus pasos decisivos. Antes de entrar en el detalle, conviene situar dónde está hoy el expediente.

Estado a septiembre de 2026: el Consejo fijó su posición negociadora (orientación general) el 9 de junio de 2026; el Comité de las Regiones adoptó su dictamen el 1 de julio de 2026; y la comisión ITRE del Parlamento Europeo tiene previsto votar su informe el 10 de septiembre de 2026, el paso que abrirá la puerta a los trílogos. A la fecha de esta entrada, la votación de ITRE es inminente pero aún no se ha celebrado, y no hay todavía posición del Pleno ni negociaciones interinstitucionales en marcha.

Qué es la European Business Wallet

La European Business Wallet (EBW) es una cartera digital pensada para toda empresa de la UE  (con especial atención a las pymes) con la que identificarse digitalmente, firmar (sellar) electrónicamente y relacionarse con plena eficacia jurídica tanto con las administraciones públicas (B2G) como con otras empresas (B2B) a través de las fronteras. Entre sus funciones nucleares: identificación y autenticación con un identificador único y persistente de empresa; firmas y sellos electrónicos y sellado de tiempo; emisión, custodia e intercambio de documentos electrónicos verificados y credenciales de atributos de empresa (licencias, certificados, permisos, extractos); gestión de mandatos y poderes de representación (quién puede actuar por la sociedad); y entrega electrónica certificada y comunicación segura, habilitando además la facturación electrónica y la reutilización de datos bajo el principio de «solo una vez» (OOTS).

La Comisión la presentó como pieza de la agenda de simplificación (el «Digital Omnibus»), con una estimación de ahorro de al menos 150 000 millones de euros anuales para las empresas europeas.

Encaje en eIDAS2

La EBW se construye sobre la misma arquitectura de confianza que la cartera de identidad digital europea (EUDI Wallet) del Reglamento (UE) 910/2014 (eIDAS2), al que la propuesta modifica de forma limitada para alinear ambos instrumentos. La distinción esencial es el sujeto: la EUDI Wallet se orienta a las personas físicas, mientras que la EBW se orienta a las personas jurídicas / empresas, añadiendo la identidad organizativa, los mandatos y poderes de representación y las certificaciones asociadas a las actividades de negocio. En la práctica, la EBW reutiliza el andamiaje de servicios de confianza de eIDAS2 (firma y sello electrónicos, sellos de tiempo, entrega electrónica certificada, listas de confianza) y lo proyecta al mundo de la empresa.

Recorrido legislativo

La propuesta sigue el procedimiento legislativo ordinario (procedimiento 2025/0358(COD)). Estos son los hitos con fecha:

FechaÓrganoHito
19 nov 2025Comisión EuropeaAdopción de la propuesta de Reglamento — COM(2025) 838 final.
19 ene 2026Parlamento EuropeoRemisión anunciada en el Pleno; ITRE como comisión competente, ponente Eero Heinäluoma (S&D, FI).
20 ene 2026SEPD (EDPS)Dictamen 5/2026 sobre la propuesta.
18 mar 2026CESEDictamen INT/1110 (ponente Philip Von Brockdorff).
~1 abr 2026Parlamento EuropeoProyecto de informe de ITRE (PE785.244).
23 abr 2026Parlamento EuropeoPlazo de enmiendas en comisión.
4 jun 2026Parlamento EuropeoOpinión de la comisión IMCO.
8 jun 2026Parlamento EuropeoOpinión de la comisión JURI (ponente Axel Voss).
9 jun 2026Consejo de la UEOrientación general (posición negociadora), Consejo TTE, Presidencia chipriota.
1 jul 2026Comité de las RegionesDictamen adoptado (ponente Branislav Zacharides): integración con el Portal Digital Único / OOTS y apoyo a las pymes. (Nuevo)
10 sep 2026 (previsto)Parlamento EuropeoVotación del informe en la comisión ITRE — inminente; abre la vía a los trílogos. (Nuevo)
PendientePE / ConsejoPosición del Pleno del PE y trílogos (no iniciados).

El expediente en el observatorio legislativo del Parlamento (OEIL) figura todavía como «a la espera de la decisión de la comisión».

El acuerdo general del Consejo (9 de junio de 2026)

El Consejo introdujo varios cambios de calado sobre la propuesta de la Comisión: que las EBW complementen, y no sustituyan, los sistemas nacionales B2B/B2G existentes (énfasis en la interoperabilidad); un listón más alto de ciberseguridad y de autorización para los proveedores de cartera; una ampliación del plazo de evaluación de las solicitudes de proveedor por los organismos de supervisión de 30 a hasta 60 días; y mayor remisión del detalle a actos de ejecución de la Comisión. El objetivo político reiterado es alcanzar un acuerdo para finales de 2026.

Puntos de debate

  • Voluntariedad frente a obligatoriedad. De momento la EBW es voluntaria para las empresas (no impone obligaciones directas de negocio), pero la cláusula de revisión podría endurecer esto más adelante.
  • Ámbito y solapamiento. Debe complementar los sistemas nacionales y el OOTS, no duplicarlos (insistencia del Consejo y del Comité de las Regiones).
  • Pymes y coste. CESE y Comité de las Regiones piden incentivos, financiación y sencillez para que la carga no recaiga en las pequeñas empresas.
  • Protección de datos y soberanía de nube europea. Dictamen del SEPD 5/2026; en el Parlamento se defiende que los datos de la cartera se alojen en proveedores de nube europeos y se almacenen en la UE.
  • Ciberseguridad y autorización de proveedores. El Consejo elevó el umbral y amplió los plazos de evaluación.

Calendario de aplicación previsible

Sujeto al resultado de la negociación, el esquema que se maneja es: entrada en vigor tras la adopción (previsiblemente a principios de 2027, con la publicación en el DOUE); a los 24 meses, obligación de todas las administraciones públicas de aceptar las funciones nucleares de la EBW (sin poder rechazar una actuación válida por el mero hecho de ser digital); y a los 3 años, revisión de la Comisión, incluida la valoración de si conviene ampliar el ámbito o hacer obligatorio su uso.

Qué aspectos requerirán nuestra atención

El siguiente hito determinante es la votación de ITRE del 10 de septiembre de 2026: fijará la posición negociadora del Parlamento y, con el mandato del Consejo ya listo desde junio, permitirá abrir los trílogos con vistas al acuerdo político de finales de 2026.

Servicios Profesionales de EADTrust

La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización (administración pública o empresa) está valorando proyectos de adaptación a las carteras de identidad y de empresa (EUDI Wallet y European Business Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.

Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el 902 365 612 o en el 91 7160555. Más información en eadtrust.com.

Fuentes

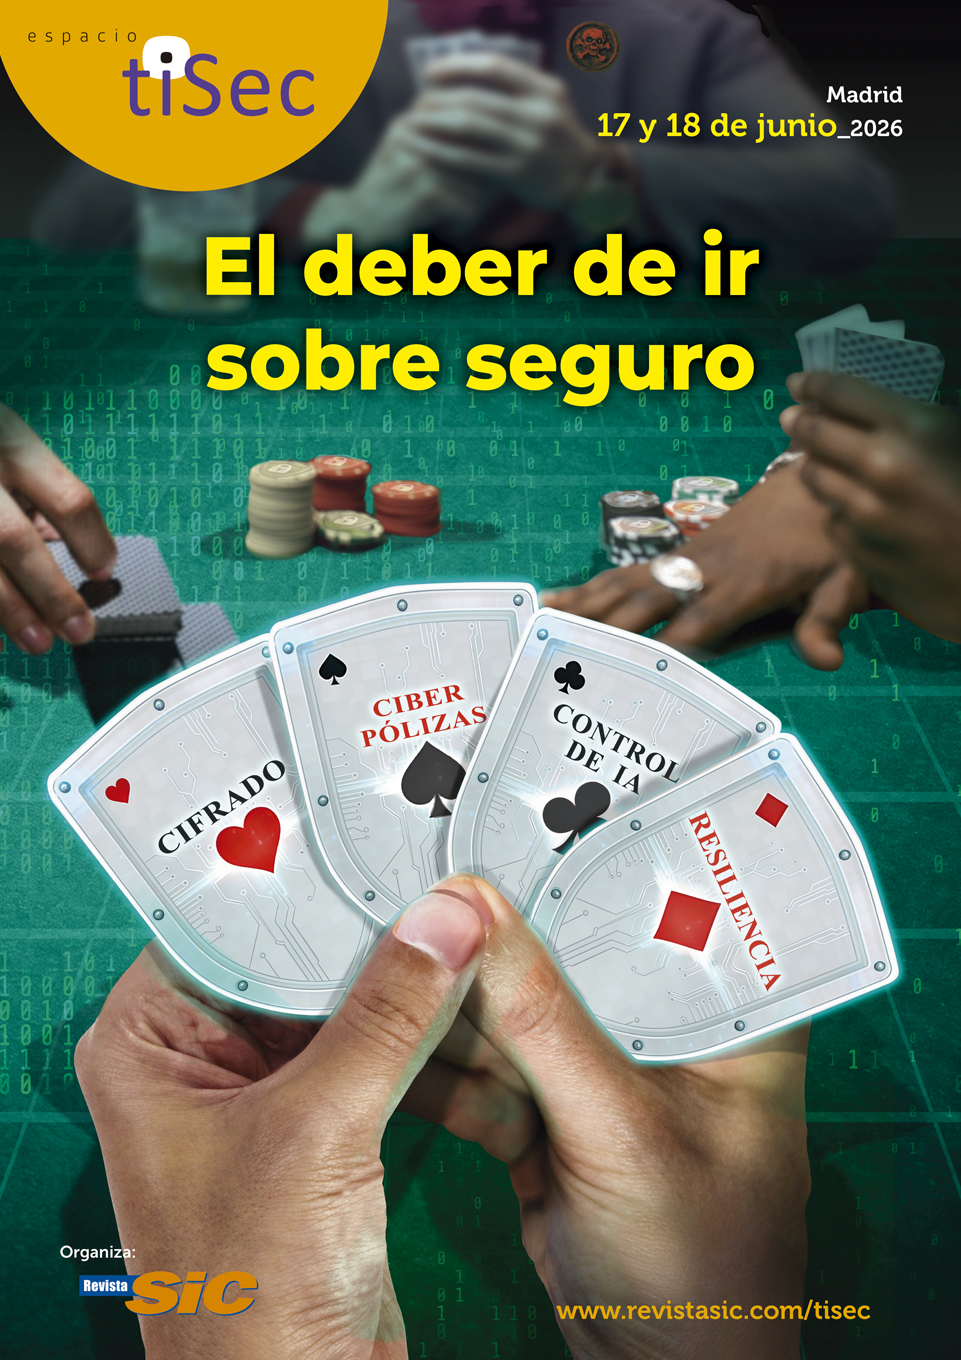
Espacio tiSec 2026: El deber de ir sobre seguro


Los días 17 y 18 de junio de 2026, Revista SIC – Ediciones CODA organiza uno de los eventos clave en el ámbito de la ciberseguridad, el espacio tiSec, que este mes de junio se titula «El deber de ir sobre seguro«

Tendrá lugar en el Hotel Novotel Campo de las Naciones (C/ Amsterdam, 3. 28042 Madrid)

Y en el que me han invitado a participar como ponente, lo que agradezco mucho.

Mi ponencia tendrá lugar el dia 18 de junio de 2026 (a las 11:20) y se titula ¿Cómo va a cambiar el uso de las EUDI Business Wallets el perfil de riesgo de las empresas a la hora de contratar ciberseguros o modificar pólizas existentes?

Aquí tenéis el folleto del espacio tiSec de 2026.

El evento es exclusivamente presencial y para asistir hay que inscribirse en este formulario.

Una reflexión interesante en la propuesta del evento es que los riesgos tecnológicos, antes entendidos casi exclusivamente como específicos del departamento de TIC, se han transformado ya en riesgos de negocio y actividad -especialmente los asociados con la ciberseguridad y la continuidad-, requiriendo un tratamiento más amplio e integrado en el proceso corporativo de toma de decisiones hasta el más alto nivel.

El hecho de que exista una cierta probabilidad de que se produzcan ciberataques, y de que estos lleguen a causar perjuicios, más allá del riesgo aminorado mediante salvaguardas y controles y del riesgo asumido, introduce la conveniencia de contar con ciberseguros, cuya finalidad principal es cubrir los daños causados por ciberataques, si llegan a producirse.

En este Espacio TiSEC se propone reflexionar sobre conceptos como riesgo asumido, riesgo aminorado mediante salvaguardas y controles, y riesgo “transferido” al seguro, con especial énfasis en los cambios que está experimentando, a la luz de la cadena de valor del seguro (mediación, aseguradoras y reaseguradoras) la tipología y diseño de ciberpólizas, las coberturas, las exclusiones y los precios de las pólizas.

Obligación de aceptación de la Cartera de Identidad Digital Europea en el sector privado a partir de diciembre de 2027


El Artículo 5 septies del Reglamento (UE) 2024/1183, conocido como eIDAS 2, introduce una obligación directa para algunas empresas del sector privado: a más tardar en diciembre de 2027 (36 meses después de la entrada en vigor tras su publicación de los actos de ejecución correspondientes), las entidades obligadas deberán aceptar la Cartera de Identidad Digital de la Unión Europea (EUDI Wallet) como medio de identificación y autenticación reforzada del usuario.

Esta obligación afecta a todas las entidades que, por disposición legal o contractual, deban realizar una autenticación reforzada del cliente (SCA – Strong Customer Authentication) conforme al Reglamento (UE) 2016/679 (RGPD), la Directiva PSD2 o normativa sectorial específica.

Salvo microempresas y pequeñas empresas de los sectores aludidos.

La Cartera funciona mediante declaraciones electrónicas de atributos basadas en estándares abiertos (ISO/IEC 18013-5, OpenID4VCI y OpenID4VP), lo que permite la divulgación selectiva de atributos y la firma criptográfica de pruebas de posesión, sin que el prestador de servicios almacene datos biométricos ni documentos.

A continuación se detallan los casos de uso técnicos principales de onboarding (contratación inicial) y autenticación posterior por cada sector referenciado en el artículo 5 septies.

1. Banca y servicios financieros

  • Onboarding: El usuario presenta su Cartera a través de un flujo OpenID4VP. El banco recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento y, opcionalmente, mediante Declaraciones Electrónicas de Atributos complementarias, otros datos como nivel de ingresos o scoring crediticio). Se elimina la necesidad de videoidentificación o carga manual de documentos. La cartera puede gestionar la firma electrónica cualificada (QES, Qualified Electronic Signature) del contrato, por lo que todo el proceso podría completarse en uno o dos minutos.
  • Autenticación para acceder al servicio: Login en banca online o app móvil mediante protocolo OpenID Connect con presentación de credencial firmada. La Cartera actúa como segundo factor criptográfico (equivalente a un dispositivo seguro), cumpliendo los requisitos de SCA de PSD2 y sustituyendo o complementando OTP y contraseñas.

2. Suministros (empresas eléctricas, de gas y de agua)

  • Onboarding: Contratación de nuevo punto de suministro o cambio de comercializadora. La Cartera entrega atributos verificados de titularidad y domicilio, permitiendo la activación inmediata del contrato sin intervención manual. La cartera puede gestionar la firma electrónica cualificada a distancia del contrato,
  • Autenticación para acceder al servicio: Acceso al área de cliente para consulta de consumos, facturas o modificación de potencia contratada. La integridad criptográfica garantiza que solo el titular autorizado pueda modificar datos sensibles.

3. Telecomunicaciones

  • Onboarding: Alta de línea móvil, fibra óptica, servicios audiovisuales o paquete convergente. Verificación automática de identidad y titularidad sin videollamada ni envío de documentación. El operador recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento).
  • Autenticación para acceder al servicio: Login en la app del operador para gestión de la línea, portabilidades o contratación adicional de servicios complementarios. Ideal para procesos que requieren SCA (cambio de titular, eSIM, etc.).

4. Transporte

  • Onboarding: Compra de abonos de transporte, alquiler de vehículos o contratación de seguros de viaje. La Cartera puede entregar atributos verificados del carnet de conducir o pasaporte.
  • Autenticación para acceder al servicio: Validación de títulos de transporte digitales o acceso a plataformas de movilidad compartida. La credencial permite la verificación offline y online con firma de prueba de posesión. Podría controlar la interfaz NFC para que la propia cartera se pueda usar como título de transporte.

5. Sanidad

  • Onboarding: Alta en plataformas de telemedicina, contratación de seguros médicos privados o integración en sistemas de historial clínico compartido.
  • Autenticación para acceder al servicio: Login seguro para consulta de resultados, recetas electrónicas o citas. La divulgación selectiva protege datos de salud especialmente sensibles (art. 9 RGPD). Posible uso en farmacias para la dispensación de medicamentos.

6. Educación

  • Onboarding: Matrícula en universidades privadas, plataformas de formación continua o cursos de posgrado. Con posibilidad de aportar Declaraciones Electrónicas de Atributos de haber superado cierto nivel formativo cuando se exige para matricularse en otro superior.
  • Autenticación para acceder al servicio: Acceso a campus virtuales, entrega de exámenes o consulta de calificaciones, presentación de trabajos. La Cartera puede portar credenciales académicas verificadas (títulos, certificados de competencias).

7. Otros servicios básicos y plataformas en línea de muy gran tamaño (VLOPs)

  • Onboarding: Contratación de servicios postales premium, infraestructuras críticas o cualquier servicio que requiera SCA.
  • Autenticación para acceder al servicio: Gestión de envíos, seguimiento o acceso a portales de infraestructuras.

Caso específico de VLOPs (X, Google y Microsoft)

El párrafo 3 del artículo 5 septies impone una obligación específica a las plataformas definidas como Very Large Online Platforms (VLOPs) conforme al artículo 33 del Digital Services Act (Reglamento (UE) 2022/2065): cuando requieran autenticación del usuario para acceder a sus servicios en línea, deberán aceptar y facilitar el uso de la Cartera de Identidad Digital Europea (EUDI Wallet) para la autenticación, siempre bajo petición voluntaria del usuario y limitándose a los datos mínimos necesarios para el servicio concreto.

Esta obligación entra en vigor en el mismo plazo que para el resto del sector privado (diciembre de 2027) y busca reducir el fraude, mejorar la verificación de edad, combatir cuentas falsas y garantizar el cumplimiento del principio de minimización de datos del RGPD.

  • X: Autenticación reforzada para cuentas verificadas, funciones premium (X Premium) o publicación de contenido monetizado. La Cartera permite verificación de identidad real mediante divulgación selectiva y firma de prueba de posesión, reduciendo significativamente cuentas falsas y bots sin necesidad de vincular cuentas externas. Soporte técnico mediante OpenID4VP.
  • Google: Login en Gmail, YouTube, Google Workspace o Google Play Store mediante protocolo OpenID4VP. Ejemplos prácticos incluyen verificación de edad para contenido restringido (sin revelar la fecha de nacimiento), autenticación en Workspace para empresas o compras en Play Store. La Cartera actuaría como credencial única, eliminando la necesidad de contraseñas o factores adicionales y facilitando el cumplimiento de normativas de protección de menores.
  • Microsoft: Autenticación en Microsoft 365, Azure (Entra ID), Outlook o Xbox. Especialmente relevante en entornos B2B y educativos, donde la trazabilidad criptográfica y la Wallet Attestation garantizan el cumplimiento de políticas de seguridad corporativa y permiten single sign-on (SSO) con credenciales verificadas de forma nativa.

En todos los casos, las VLOPs deben implementar los flujos de presentación de credenciales (OpenID4VP) y respetar el principio de minimización de datos.

Cómo prepararse: hoja de ruta técnica para entidades obligadas

Se sugiere a las empresas obligadas que reserven presupuesto para llevar a cabo los trabajos de adaptación durante 2026 y 2027:

  1. Diagnóstico (Q3-Q4 2026): Mapear todos los procesos que requieren SCA y evaluar el impacto de la obligación.
  2. Integración técnica (2026-2027):
    • Implementar endpoints OpenID4VCI / OpenID4VP y soporte para Wallet Attestation.
    • Conectar con un servicio cualificado de archivo electrónico (conforme al Reglamento de Ejecución (UE) 2025/2532) para conservar las evidencias de presentación.
    • Adaptar sistemas de backend para procesar Verifiable Credentials y Selective Disclosure.
  3. Certificación y auditoría: Obtener certificación eIDAS como Qualified Trust Service Provider (QTSP) o contratar uno ya acreditado.
  4. Formación y gobernanza: Designar un Responsable de la Cartera Digital y actualizar políticas de privacidad y seguridad.
  5. Pruebas piloto: Participar en los entornos sandbox de la Comisión Europea o en los pilotos nacionales.

Las entidades que inicien la preparación en 2026 contarán con ventaja competitiva y evitarán sanciones por incumplimiento.

EADTrust, tu aliado para la transición

En EADTrust ya prestamos servicios cualificados de confianza (certificados para la firma electrónica cualificada y para el sello electrónico cualificado, sello de tiempo cualificado y archivo electrónico) y ya contamos con implementaciones de cartera que se adaptan a los proyectos.

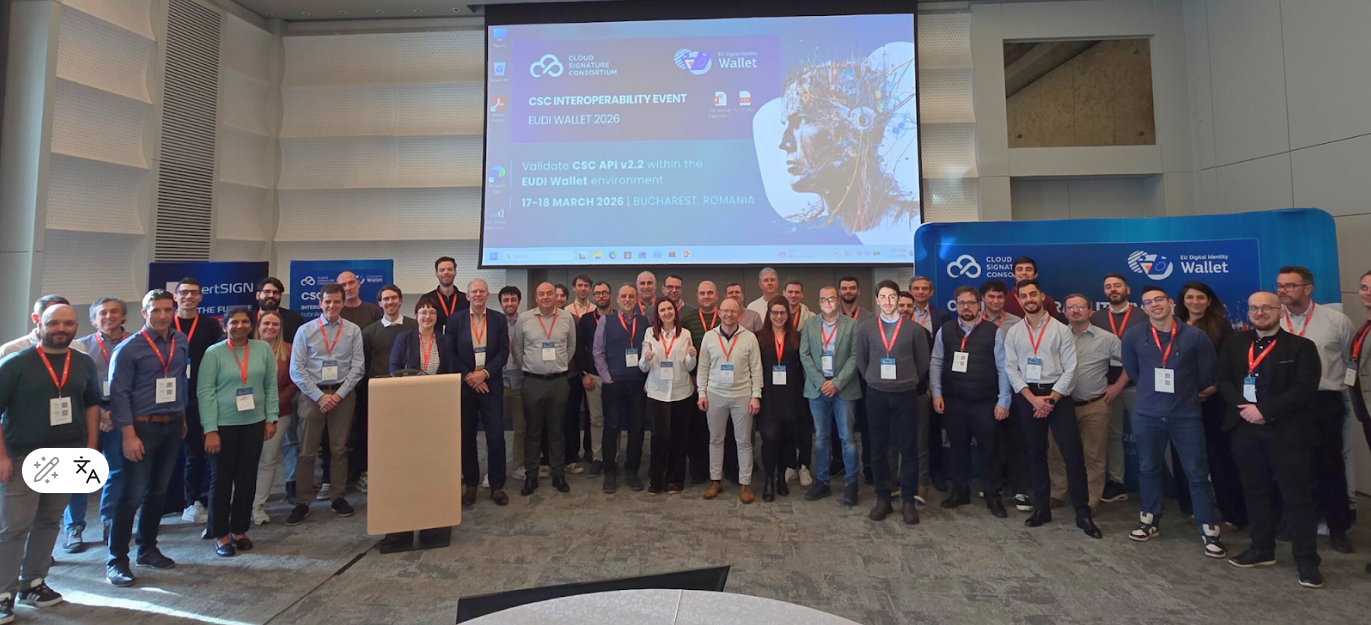
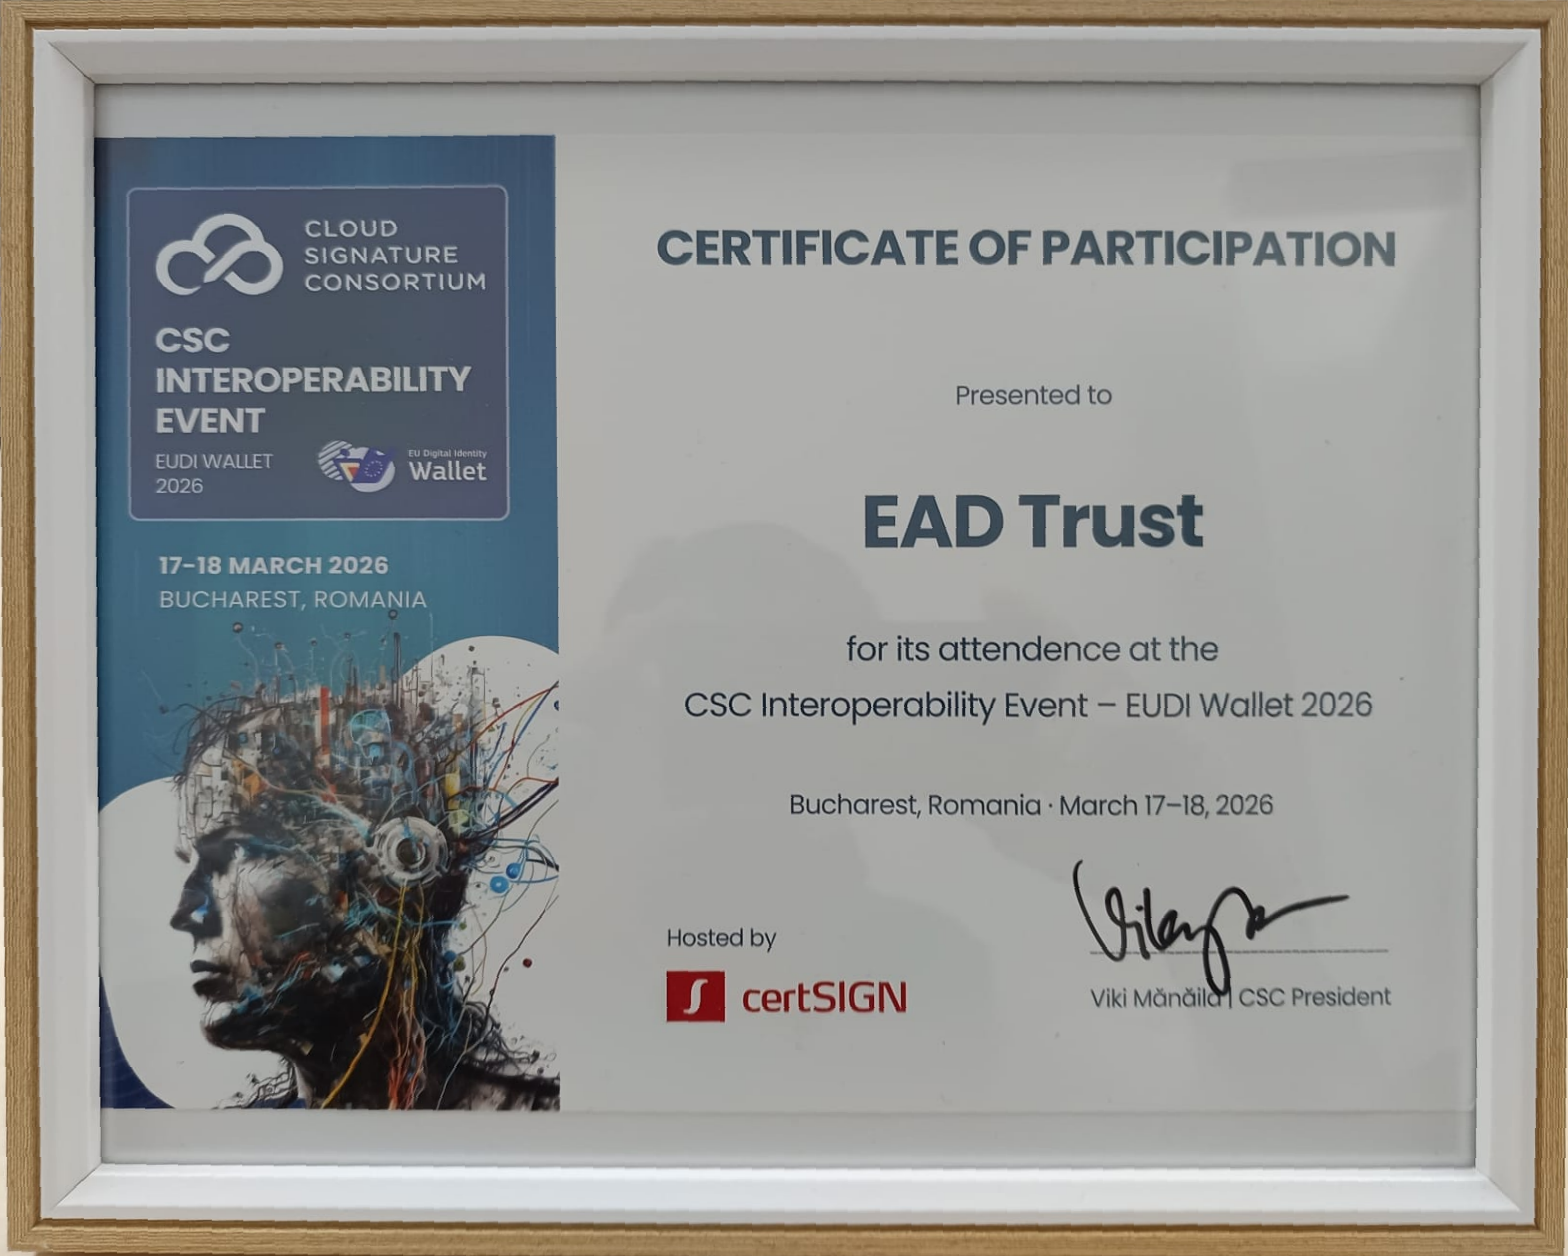
Participamos en el CSC Interoperability Event 2026 en Bucarest con nuestra herramienta de Firma Remota que se puede invocar desde diferentes despliegues de Cartera.

Ofrecemos consultoría especializada para la integración de la EUDI Wallet.

Nuestro equipo de especialistas en Confianza Digital puede ayudarte a cumplir el artículo 5 septies de forma ágil y conforme a la normativa publicada.

Contacta con nosotros hoy mismo:

  • Teléfono: 917 160 555
  • Email: info@eadtrust.com
  • Formulario User-Centric-Id

¿Tu entidad está entre las obligadas? ¿Quieres que te ayudemos a evaluar tu grado de preparación?

Déjanos un comentario o ponte en contacto con nosotros directamente.

Estaremos encantados de acompañarte en este proceso estratégico.

Cartera de Identidad Digital Europea – Arquitectura y Marco de Referencia V2.8.0


La cartera de Identidad Digital Europea (EUDI Wallet, en inglés) es una aplicación digital segura y controlada por el usuario que permite a los ciudadanos gestionar su identidad oficial y otros datos personales. Permite a los usuarios solicitar información digital verificada (denominada «declaración») a prestadores de confianza (denominados «prestadores de DIP» y «prestadores de declaraciones de atributos»), almacenar dicha información y presentarla a partes usuarias (informadas) de una manera que prioriza la privacidad y la seguridad.

Se describe en un documento denominado «Arquitectura y Marco de Referencia» que va por la versión V2.8.0

Se trata de la “hoja de ruta técnica” publicada y mantenida por la Comisión Europea (en colaboración con los Estados miembros a través del European Digital Identity Cooperation Group) para garantizar que todas las carteras digitales nacionales sean interoperables, seguras y respetuosas con la privacidad en toda la Unión Europea.

Su primera versión se creó a partir de la Recomendación de la Comisión (UE) 2021/946 de junio de 2021, que pidió a los Estados miembros desarrollar una “Caja de Herramientas Común de la Unión” (Toolbox). Dentro de esa caja, el ARF es el pilar técnico principal. Posteriormente se ha ido actualizando para alinearse con el Reglamento de Identidad Digital Europea (eIDAS 2.0, Reglamento (UE) 2024/1183) y con decenas de Reglamentos de Ejecución (CIR) adoptados entre 2024 y 2026.

El ARF por sí mismo no es una norma legal (es un documento informativo y de referencia), pero recopila el articulado de actos de ejecución y es la base que usan:

  • Los Estados miembros para desarrollar sus propias carteras.
  • Los proveedores de carteras (Wallet Providers).
  • Los pilotos a gran escala (Large-Scale Pilots o LSP).
  • La propia Comisión para crear la implementación de referencia.

He traducido varias versiones anteriores y ahora presento la traducción correspondiente a la versión 2.8.0 (de febrero de 2026),

El documento de «Arquitectura y Marco de Referencia» define los siguientes aspectos del ecosistema de Cartera IDUE:

  • El capítulo 2 describe las principales funcionalidades de una Unidad de Cartera, desde la perspectiva del usuario.
  • El capítulo 3 describe las funciones clave dentro del ecosistema de Cartera IDUE, con sus responsabilidades asociadas.
  • El capítulo 4 describe la arquitectura del ecosistema de Cartera IDUE, incluidos sus principios de diseño, los componentes que conforman una Unidad de Cartera y las interfaces entre una Unidad de Cartera y otras entidades, los flujos de presentación de declaraciones de proximidad y remotas, las diferentes arquitecturas que pueden utilizarse para implementar un DCSC, los ciclos de vida de las principales entidades y componentes, y la implementación de la generación y presentación de seudónimos.
  • El capítulo 5 describe los elementos que componen una declaración de atributos, las diferentes categorías de declaraciones de atributos y los catálogos asociados, y los diferentes protocolos de presentación de cada declaración.
  • El capítulo 6 contiene el modelo de confianza para el ecosistema de Cartera IDUE. Para cada una de las principales entidades y componentes del ecosistema, este capítulo describe los mecanismos utilizados para garantizar que las entidades con las que interactúa puedan confiar en él a lo largo de su vida útil. Estos mecanismos pueden incluir la inscripción, la revocación, la autenticación y la autorización.
  • El capítulo 7 aborda la certificación de la solución de Cartera y la gestión de riesgos.
  • El capítulo 8 aborda la accesibilidad de todos los componentes del ecosistema de Cartera IDUE
    orientados al usuario.
  • El capítulo 9 describe cómo se ha elaborado y se seguirá elaborando este documento.
  • El capítulo 10 contiene una lista de referencias.

En el documento se han tenido en cuenta los Reglamentos de Ejecución de la Comisión
adoptados:

  • CIR 2024/2977 relativo al DIP y al DEA,
  • CIR 2024/2979 relativo a la integridad y las funcionalidades básicas,
  • CIR 2024/2980 relativo a las notificaciones del ecosistema,
  • CIR 2024/2981 relativo a la certificación de soluciones de cartera,
  • CIR 2024/2982 sobre protocolos e interfaces,
  • CIR 2025/846 sobre la verificación transfronteriza de la identidad,
  • CIR 2025/847 sobre violaciones de seguridad de las Carteras de Identidad Digital Europea,
  • CIR 2025/848 sobre la inscripción de las Partes usuarias (o informadas) que confían en las carteras,
  • CIR 2025/849 relativa a la lista de carteras de Identidad Digital Europea certificadas,
  • CIR 2025/1566 sobre la verificación de la identidad y los atributos de un titular de un QC o DECA,
  • CIR 2025/1567 sobre la gestión de QSCD remotos como servicios de confianza cualificados,
  • CIR 2025/1568 sobre revisiones por pares de los sistemas de identificación electrónica,
  • CIR 2025/1569 relativa a los DECA y los DEA proporcionados por un organismo del sector público
    responsable de una fuente auténtica, o en su nombre,
  • CIR 2025/1570 relativa a la notificación de información sobre QSCD certificados,
  • CIR 2025/1571 sobre los formatos y procedimientos para los informes anuales de los organismos de
    supervisión,
  • CIR 2025/1572 sobre el formato y los procedimientos de notificación de la intención y la verificación
    en relación con el inicio de servicios de confianza cualificados,
  • CIR 2025/1929 relativa a la vinculación de la fecha y la hora a los datos y al establecimiento de la
    precisión de las fuentes de tiempo para la prestación de sellos de tiempo electrónicos cualificados,
  • CIR 2025/1942 sobre los servicios de validación cualificados para firmas electrónicas cualificadas y los servicios de validación cualificados para sellos electrónicos cualificados,
  • CIR 2025/1943 sobre normas de referencia para certificados cualificados de firma electrónica y
    certificados cualificados de sello electrónico,
  • CIR 2025/1944 sobre normas de referencia para los procesos de envío y recepción de datos en los servicios de envío certificado electrónico cualificado y en lo que respecta a la interoperabilidad de dichos servicios,
  • CIR 2025/1945 sobre la validación de firmas electrónicas cualificadas y de sellos electrónicos
    cualificados, así como sobre la validación de firmas electrónicas avanzadas basadas en certificados
    cualificados y de sellos electrónicos avanzados basados en certificados cualificados,
  • CIR 2025/1946 sobre los servicios de conservación cualificados para las firmas electrónicas cualificadas y para los sellos electrónicos cualificados,
  • CIR 2025/2160 sobre normas de referencia, especificaciones y procedimientos para la gestión de
    riesgos en la prestación de servicios de confianza no cualificados,
  • CIR 2025/2162 sobre la acreditación de Organismos de Evaluación de Conformidad que realizan la
    evaluación de los prestadores de servicios de confianza cualificados y de los servicios de confianza
    cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad,
  • CID 2025/2164 sobre la versión de la norma en la que se basa la plantilla común para las listas de
    confianza,
  • CIR 2025/2527 sobre normas de referencia para certificados cualificados para la autenticación de sitios web,
  • CIR 2025/2530 sobre los requisitos para los prestadores de servicios de confianza cualificados que
    prestan servicios de confianza cualificados,
  • CIR 2025/2531 sobre normas de referencia y especificaciones para los registros electrónicos
    cualificados,
  • CIR 2025/2532 sobre normas de referencia y especificaciones para los servicios de archivo electrónico cualificados.
  • CIR 2026/248 — Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público
  • CIR 2026/798 — Incorporación a distancia de usuarios a las carteras europeas de identidad digital

Con el fin de apoyar el desarrollo de una implementación de referencia de una solución de Cartera y poner a prueba su uso en diferentes casos de uso prioritarios, la Comisión lanzó una convocatoria de propuestas el 22 de febrero de 2022 en el marco del Programa Europa Digital para poner a prueba casos de uso del ecosistema de Cartera IDUE a gran escala.

El objetivo de la convocatoria de Grandes-Proyectos-Piloto (GPP, Large Scale Pilots, LSP en inglés)) es apoyar la puesta en marcha del ecosistema de Cartera IDUE en torno a una serie de casos de uso en los que participen partes interesadas tanto del sector público como del privado. Los GPP pondrán a prueba el ecosistema de Cartera IDUE tanto en contextos nacionales como transfronterizos y se integrarán en el desarrollo iterativo de la aplicación de referencia.

Los trabajos de los LSP se alinean con el ARF, que guía el diseño del sistema piloto y el desarrollo de la arquitectura, junto con el lanzamiento de la implementación de referencia.

Los LSP han proporcionado comentarios sobre el ARF a medida que desarrollaban e interactuaban con los servicios de las Partes usuarias (o informadas), los prestadores de Declaraciones Electrónicas Cualificadas de Atributos (DECA) los prestadores de Datos de identificación de Persona (DIP), los prestadores de servicios de confianza cualificados y no cualificados y los usuarios en interacciones significativas en el marco de los casos de uso propuestos.

Este es el documento:

Evento sobre Identidad Digital Europea el 28 de abril en el Observatorio Legaltech Garrigues-ICADE


El Observatorio Legaltech Garrigues-ICADE, está organizando la jornada: “La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad” que tendrá lugar el 28 de abril de 2026, de 18:00 a 21:00, en el Comillas Conecta Lab de la Universidad Pontificia Comillas (Madrid).

Se puede participar de forma presencial y online. Hay que Indicarlo en el formulario de inscripción

Sesión práctica desde el Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE para tratar sobre el marco legal, operación y gobierno de la nueva identidad digital europea.

Se presentarán enfoques y arquitecturas de despliegue, con resultados de proyectos piloto europeos contados por quienes los han construido. Se abordarán los estándares disponibles para Declaraciones Electrónicas de Atributos (DEA) (considerando sus 3 modalidades) y sus oportunidades en el mercado y la sociedad europea.

La sesión reunirá a expertos del ámbito público, tecnológico y jurídico para analizar el estado de despliegue de la European Digital Identity Wallet (EUDI Wallet), los avances derivados de eIDAS2 y las experiencias prácticas de implementación en los pilotos europeos.

Ya tenemos un primer borrador de las intervenciones previstas:

Bienvenida y apertura. Albi Rodríguez Jaramillo, coordinador del Observatorio Legaltech Garrigues-ICADE.

Hoja de ruta de la Cartera de Identidad Digital de la UE. Ainhoa Inza Blasco, Responsable de Políticas Tecnológicas de EADTrust.

La Cartera Nacional Española. La implementación desde el Estado con Angel Luis Martín Bautista, Subdirector del Departamento de Tecnologías Disruptivas e Integridad de la Información. de la Agencia Estatal de Administración Digital y Sancho Canela Sancho, Experto Senior de Identidad Digital y Director de Proyectos en NTT Data.

Las Declaraciones Electrónicas de Atributos (DEA) en Poderes y Representación. Referencias al Catálogo Estatal de Apoderamientos (CEA) impulsado por el Ministerio de Justicia. Moisés Menéndez Andrés, codirector del Observatorio Legaltech Garrigues-ICADE.

Panel: Pilotos Europeos y casos de uso

  • DC4EU, con Lluis Alfons Ariño Martín Adjunto a la Dirección y Comisionado de Gobierno Abierto y TIC de la Universitat Rovira i Virgili y Nacho Alamillo Domingo– Director – Astrea La Infopista Jurídica S.L.
  • EWC. con Ivan Basart Carrillo, Director de eWallet y de los Productos de Firma Electrónica en España. en Signaturit (Namirial)
  • WEBUILD. con Raquel Garay Ruiz De Azúa, Responsable del Área de Cumplimiento de Izenpe.

El reto de desarrollo de ecosistema: una experiencia práctica, –Lucas Carmona Ampuero – Director de Identidad Digital Descentralizada de Teknei

Consideraciones sobre la certificación de Carteras y Cierre. Julián Inza Aldaz, Presidente EAD Trust y miembro del Ad Hoc Working Group on EU Digital Identity Wallets Cybersecurity Certificaction de Enisa.