Archivo de la categoría: CCN

Cómo incluir nombres y dos apellidos españoles compuestos en el PID (DIP) de la Cartera IDUE (EUDI Wallet)


En el PID se incluye un campo de nombre y otro de apellido, pero no se contempla un tratamiento de nombres compuestos españoles y de dos apellidos, que pueden ser tambien compuestos (los 2 apellidos).

Y es que hay que reconocer que la costumbre anglosajona de usar un único campo de apellido no encaja con la costumbre española, y nuestra preferencia «rasca» con la forma en que se regula el PID. Así que propongo en este artículo una forma de codificar y decodificar la estructura del nombre y los dos apellidos sin romper la interoperabilidad, y sugiero una propuesta de cómo debería evolucionar la descripción del PID en el «Rule Book» para que la cartera europea sea directamente usable en España.

Para la solución provisional me baso en la solución adoptada para las menciones científicas de autores hispanos en publicaciones internacionales,

El problema de fondo

El modelo de datos de identificación de persona —el PID (Person Identification Data)— hereda, como casi todos los esquemas de identidad de origen anglosajón, una simplificación de partida: un campo para el nombre y un campo para el apellido. En concreto, el PID ofrece given_name (obligatorio, con los nombres intermedios incluidos), family_name (obligatorio), y opcionalmente given_name_birth y family_name_birth. Todos son cadenas de texto libre, sin subestructura.

Ese diseño encaja mal con la costumbre española, que descansa sobre dos rasgos que el campo único no sabe representar.

Primero, los dos apellidos. Un ciudadano español tiene primer y segundo apellido, y desde las reformas del Registro Civil su orden ya no es necesariamente el paterno-primero: los progenitores lo eligen y la persona adulta puede invertirlo. Por tanto, cualquier convención que hable de «apellido paterno» y «apellido materno» nace equivocada; lo correcto es hablar de primer y segundo apellido como posiciones, no como linaje.

Segundo, los componentes compuestos. Tanto el nombre de pila (José MaríaMaría del CarmenJuan Carlos) como cada apellido pueden ser internamente compuestos: con partículas (García de la TorreFernández de Córdobadel Río), con la conjunción copulativa (Ramón y CajalMartí i Franquès) o con guion (Sánchez-Cano).

La consecuencia es que, cuando toda esa riqueza se aplasta en family_name = "García de la Torre Martín"la cadena deja de ser decodificable sin ambigüedad: ¿es «García de la Torre» + «Martín», o «García» + «de la Torre Martín»? El espacio, que es el separador natural del texto, no distingue el hueco entre los dos apellidos del hueco interno de un apellido compuesto. Es exactamente el mismo fenómeno que llevó a la comunidad científica a normalizar la firma para que las bases de datos no descompusieran «García Pérez» en «Pérez, G.».
Dónde se regula el PID: actos de ejecución y ARF

Antes de proseguir con la propuesta conviene situar las piezas normativas, porque el PID no se regula en un solo texto. En el plano de los actos de ejecución del Reglamento eIDAS 2, el que define los atributos del PID —obligatorios y opcionales— y su ciclo de vida es el Reglamento de Ejecución (UE) 2024/2977, de 28 de noviembre de 2024, sobre datos de identificación de la persona y declaraciones electrónicas de atributos. Lo acompañan, en la misma tanda, el 2024/2979 (integridad y funcionalidades esenciales de la cartera), el 2024/2980 (notificaciones al ecosistema), el 2024/2981 (certificación de las carteras) y el 2024/2982 (protocolos e interfaces, es decir, el catálogo de estándares con los que el PID se emite y se presenta). La segunda serie, de 2025, lo roza de forma indirecta pero muy pertinente para este asunto —el 2025/846 regula el cross-border identity matching, el cotejo transfronterizo en el que la estructura del nombre es justamente lo que se compara—, y en 2026 se han publicado enmiendas (que ya he mencionado en el blog) que tocan los actos nucleares, incluido el 2024/2977, por lo que conviene trabajar siempre sobre el texto consolidado.

En el plano técnico, el Architecture and Reference Framework (ARF, cuya ultima versión en este momento es la 3.0) desarrolla lo anterior en varias piezas: el documento principal; el Annex 1 (Definiciones); el Annex 2 (High-Level Requirements), con requisitos técnicos, algunos específicos del PID; y, sobre todo, el Annex 3.01 – PID Rulebook, que es donde se define el esquema de atributos y sus dos codificaciones, mdoc (ISO/IEC 18013-5) y SD-JWT VC. Como referencia paralela está el Annex 3.02 (mDL Rulebook), y para el ciclo completo, el Annex 4 (emisión y presentación) y el Annex 6 (certificación). Cuando en este artículo se habla de «evolucionar la descripción del PID», el objeto concreto es el Annex 3.01 y el anexo del Reglamento 2024/2977.

Esta es la relación de actos de ejecución, con indicación de cuáles inciden en el PID (los números enlazan al texto en EUR-Lex):

Acto de ejecuciónObjetoIncidencia en el PID
(UE) 2024/2977Datos de identificación de la persona y declaraciones electrónicas de atributosDefine el PID (atributos y ciclo de vida)
(UE) 2024/2979Integridad y funcionalidades esenciales de la carteraIndirecta
(UE) 2024/2980Notificaciones a la Comisión sobre el ecosistemaIndirecta
(UE) 2024/2981Certificación de las carterasIndirecta
(UE) 2024/2982Protocolos e interfaces (estándares de referencia)Formatos de emisión y presentación
(UE) 2025/846Cotejo transfronterizo de identidadesRelevante: coteja nombre y apellidos
(UE) 2025/847Notificación de brechas de seguridadIndirecta
(UE) 2025/848Registro de las partes usuariasIndirecta
(UE) 2025/849Lista de carteras certificadasIndirecta
(UE) 2025/2162Acreditación de los organismos de evaluación de la conformidadIndirecta
(UE) 2026/1731Enmienda a 2024/2977, 2024/2979, 2024/2980 y 2024/2982 (estándares y especificaciones)Modifica el 2024/2977

Qué exige el Reglamento sobre estos campos

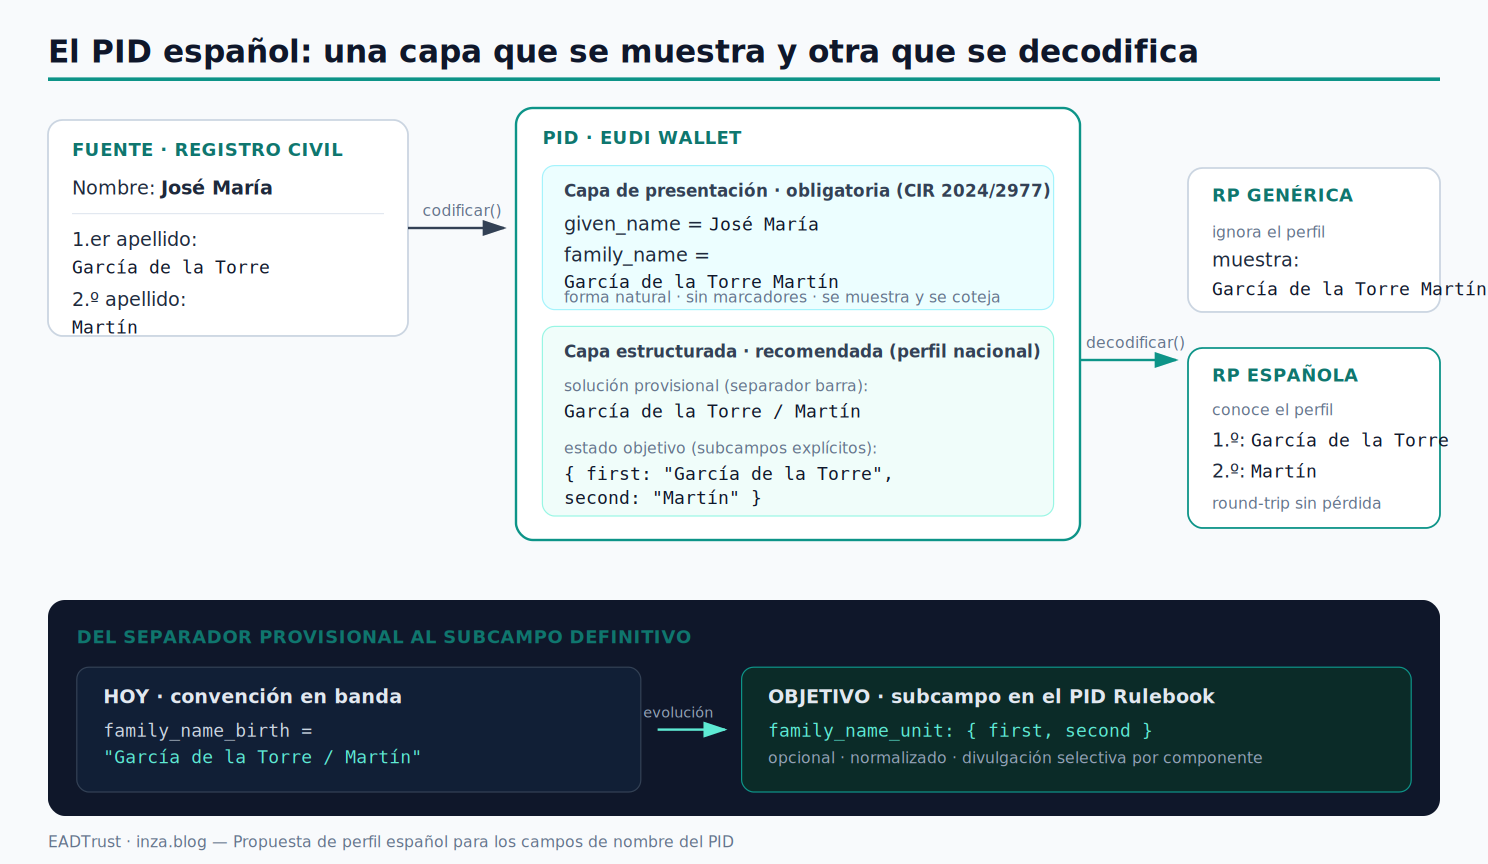
El Reglamento 2024/2977 define family_name y given_name como texto libre destinado a mostrar y cotejar la identidad; es decir, como el valor legible que una parte usuaria (relying party) enseñará a un operador o comparará con otro documento. Esto impone una restricción de diseño ineludible: el valor de presentación debe seguir siendo la forma natural del nombre. No podemos contaminarlo con marcadores estructurales, porque una parte usuaria de otro Estado miembro que no conozca nuestra convención mostraría un artefacto con símbolos a un funcionario.

De aquí se deriva el principio rector de toda esta propuesta: separar el valor de presentación del valor estructurado. La estructura interna del nombre no debe viajar dentro del campo obligatorio de display, sino en un canal que degrade con elegancia: los campos opcionales o —mejor— un subcampo estructurado en el propio Rulebook.

Qué le pedimos a una solución provisional

Mientras el esquema del PID no incorpore subcampos de nombre, necesitamos una convención que preserve la estructura dentro de los campos que hoy existen. Para que sea sólida, esa convención debe cumplir cinco requisitos:

  1. Reversibilidad. codificar(decodificar(x)) == x. La estructura recuperada debe volver a producir exactamente la misma cadena, sin pérdida.
  2. Seguridad de presentación (degradación elegante). Si un sistema ignora la convención, lo que muestre debe seguir siendo un nombre legible, no un artefacto.
  3. Seguridad de codificación. El PID se serializa en CBOR/COSE (formato mdoc, ISO/IEC 18013-5) o en JSON (SD-JWT VC). El marcador elegido no debe crear peligros de escape ni de doble escape al atravesar esas capas, ni al pasar por LDAP, expresiones regulares o URLs.
  4. No colisión con caracteres legítimos del nombre. El marcador no puede ser un carácter que aparezca de forma natural en nombres españoles (ni el espacio, ni el guion, ni el punto, ni la conjunción «y/i»).
  5. Neutralidad respecto al orden. La convención codifica posición (primer/segundo apellido), nunca linaje.

La solución provisional: la barra inclinada

El carácter que satisface esos cinco requisitos es la barra inclinada (/). Es legal sin escape dentro de una cadena JSON y es un byte ordinario en CBOR, de modo que sobrevive intacta a ambas serializaciones y a su conversión mutua. No aparece nunca en nombres españoles, así que no colisiona con ningún componente legítimo. Y, si un sistema que desconoce la convención la muestra tal cual, produce «García de la Torre / Martín», que cualquier persona interpreta sin dificultad: degrada de forma legible en lugar de romperse.

La propuesta es, por tanto, un modelo de dos capas. La capa de presentación usa los campos obligatorios tal cual los concibe el Reglamento, con la forma natural y sin ningún marcador. La capa estructurada transporta la descomposición reversible: mientras el Rulebook no ofrezca subcampos, se codifica en banda —por ejemplo en family_name_birth o en un atributo nacional— con la barra separando solo el primer y el segundo apellido, y preservando cada componente con sus propios espacios, partículas y guiones.

El algoritmo es trivial y auditable. Estas son las reglas, con la normalización Unicode a NFC incluida y el escape por porcentaje para la —rarísima— barra literal dentro de un componente:

# Marcador y escape
SEP = " / "
esc(c) = c.replace("%","%25").replace("/","%2F")
unesc(c) = c.replace("%2F","/").replace("%25","%")
codificar(primer, segundo):
primer, segundo = NFC(primer), NFC(segundo)
if segundo == "": return esc(primer) # apellido único
return esc(primer) + SEP + esc(segundo)
decodificar(s):
partes = NFC(s).split(SEP)
if len(partes) == 1: return (unesc(partes[0]), "")
return (unesc(partes[0]), unesc(SEP.join(partes[1:])))

Casos límite, resueltos

  • Apellido único (extranjeros nacionalizados, o españoles con un solo apellido): ausencia de barra. "Smith" se codifica como "Smith" y la decodificación devuelve segundo apellido vacío. El round-trip se mantiene.
  • Conjunción copulativa. Ramón y Cajal o Martí i Franquès pueden ser un único apellido compuesto. La barra es la única frontera autoritativa; el «y»/«i» nunca lo es. Así, "Ramón y Cajal / Ferrer" se decodifica sin ambigüedad como primer apellido «Ramón y Cajal» y segundo «Ferrer».
  • Barra literal en un nombre (excepcional): se codifica por porcentaje (%2F), de modo que el separador nunca se confunde con un carácter del propio nombre.
  • Normalización Unicode. Todo componente se normaliza a NFC y se conserva el uso registral de mayúsculas y minúsculas (partículas «de», «de la», «del» en minúscula cuando no encabezan). Sin esto, el cotejo posterior falla por diferencias de composición de las tildes.

En este contexto NFC es Normalization Form C (Forma de Normalización C, o «composición canónica»).

Todas estas reglas están verificadas con round-trip automático sobre los cuatro casos —compuesto con partículas, apellido único, conjunción copulativa y barra literal— antes de escribir una sola línea del ejemplo que sigue.

Ejemplo completo

Tomemos una persona por su estructura: nombre de pila compuesto, primer apellido con partículas y segundo apellido simple.

ElementoValor
Nombre de pilaJosé María
Primer apellidoGarcía de la Torre
Segundo apellidoMartín
family_name (presentación)García de la Torre Martín
Forma estructurada (barra)García de la Torre / Martín

Un detalle que conviene tener presente en cualquier codificación binaria: «García de la Torre Martín» ocupa 27 bytes en UTF-8 pero solo 25 caracteres, porque cada «í» son dos bytes (0xC3 0xAD). Las longitudes que aparecen en el CBOR de abajo son de bytes, no de caracteres.

(A) Formato mdoc — ISO/IEC 18013-5 (CBOR)

En el namespace eu.europa.ec.eudi.pid.1, los atributos del PID se serializan como un mapa CBOR. Esta es la representación del ejemplo en notación diagnóstica:

{
"given_name": "José María",
"family_name": "García de la Torre Martín",
"birth_date": 1004("1978-05-14"), / tag full-date /
"birth_place": "ES",
"nationality": ["ES"],
"family_name_birth": "García de la Torre Martín",
"issuing_country": "ES",
"issuing_authority": "Ministerio del Interior"
}

Y su codificación real, byte a byte (hex), 230 bytes en total:

a8 # map(8)
6a 676976656e5f6e616d65 # "given_name"
6c 4a6f73c3a9204d6172c3ad61 # "José María"
6b 66616d696c795f6e616d65 # "family_name"
78 1b 47617263c3ad61206465206c6120 # text(27) "García de la
546f727265204d617274c3ad6e # Torre Martín"
6a 62697274685f64617465 d9 03ec # "birth_date" tag(1004)
6a 313937382d30352d3134 # "1978-05-14"
6b 62697274685f706c616365 62 4553 # "birth_place" "ES"
6b 6e6174696f6e616c697479 81 62 4553 # "nationality" ["ES"]
71 66616d696c795f6e616d655f6269727468 # "family_name_birth"
78 1b 47617263c3ad61...c3ad6e # text(27) "García…Martín"
6f 69737375696e675f636f756e747279 62 4553 # "issuing_country" "ES"
71 69737375696e675f617574686f72697479 # "issuing_authority"
77 4d696e6973746572696f2064656c20496e... # "Ministerio del Interior"

Cada atributo se firma, en realidad, dentro de un IssuerSignedItem envuelto en un byte string marcado con la etiqueta CBOR 24 (encoded-cbor). Para family_name:

# Tag 24 > bstr > { digestID, random, elementIdentifier, elementValue }
d818 5863 a4
68 646967657374494403 # "digestID": 3
66 72616e646f6d 48 8f9b6c2d1e4a7f30 # "random": h'8f9b…7f30'
71 656c656d656e744964656e746966696572 # "elementIdentifier"
6b 66616d696c795f6e616d65 # "family_name"
6c 656c656d656e7456616c7565 # "elementValue"
78 1b 47617263c3ad61...546f727265204d617274c3ad6e # "García de la Torre Martín"

La forma estructurada en mdoc. El atributo family_name mantiene la forma natural; la descomposición viaja aparte, en un elemento propuesto family_name_unit, como submapa CBOR —limpio, sin marcadores en banda y con divulgación selectiva independiente:

a1 70 66616d696c795f6e616d655f756e6974 # { "family_name_unit":
a2 65 6669727374 73 47617263c3ad612064... # "first": "García de la Torre",
66 7365636f6e64 67 4d617274c3ad6e # "second": "Martín" } }

(B) Formato SD-JWT VC (JSON con divulgación selectiva)

En SD-JWT VC cada atributo divulgable se materializa en una disclosure —base64url([salt, nombre, valor])— cuyo digest SHA-256 se referencia en el array _sd del payload. Las disclosures del ejemplo (incluida la estructurada) son:

# family_name
WyIyR0xDNDJzS1F2ZUNmR2ZyeU5STjl3IiwiZmFtaWx5X25hbWUiLCJHYXJj
w61hIGRlIGxhIFRvcnJlIE1hcnTDrW4iXQ
# [ "2GLC42sKQveCfGfryNRN9w", "family_name",
# "García de la Torre Martín" ]
# family_name_unit (estructura, divulgable por separado)
WyI2SWo3dE0tYTVpVlBHYm9TNXRtdlZBIiwiZmFtaWx5X25hbWVfdW5pdCIs
eyJmaXJzdCI6IkdhcmPDrWEgZGUgbGEgVG9ycmUiLCJzZWNvbmQiOiJNYXJ0
w61uIn1d
# [ "6Ij7tM-a5iVPGboS5tmvVA", "family_name_unit",
# { "first": "García de la Torre", "second": "Martín" } ]
// payload del JWT
{
"vct": "urn:eudi:pid:1",
"iss": "https://pid-provider.eadtrust.example",
"iat": 1789000000,
"_sd_alg": "sha-256",
"_sd": [
"yfz5UHtG2F_rLi1yy91D4jhgTp4E1Drr622DHtTg2h0", // family_name
"fXAlOjDoJjc5bDmf-t2dbtV1I3sQ85dfQqPXQVQGYPc", // given_name
"6b1YOIoO3h9rWMav2ohyH6ngyJOmWnjqx682KF_FInk" // family_name_unit
]
}

La ventaja del submapa family_name_unit como disclosure propia es doble: la parte usuaria española que necesite el primer apellido para un cotejo registral puede pedirlo sin forzar la revelación del segundo, y la parte usuaria genérica sigue recibiendo family_name tal cual, sin enterarse de la estructura. Divulgación selectiva y degradación elegante en el mismo mecanismo.

(C) Formato W3C Verifiable Credentials (JSON-LD), como referencia

Donde se use el perfil W3C VC, la misma idea se expresa con un objeto anidado en credentialSubject, conservando el literal de presentación junto a la estructura:

"credentialSubject": {
"given_name": "José María",
"family_name": "García de la Torre Martín",
"family_name_unit": { "first": "García de la Torre", "second": "Martín" }
}

Por qué la solución robusta no está en el separador

Es una humilde propuesta para resolver el problema, pero no es la panacea. Igual que en la firma de publicaciones científicas la normalización tipográfica acabó siendo un paliativo y la respuesta estructural fue el identificador persistente (ORCID), aquí el separador en banda es una solución de compromiso para cuando no hay más remedio. La respuesta arquitectónicamente correcta es que la estructura del nombre la conoce el registro emisor —el PID Provider parte del Registro Civil, que sí distingue primer y segundo apellido— y que esa estructura se transporte en subcampos explícitos, no incrustada en una cadena de texto que otros sistemas cotejarán a ciegas. La barra nos salva mientras tanto; el subcampo nos salva para siempre.

Cómo debería evolucionar la descripción del PID

El caso español no es una excepción folclórica: Portugal encadena hasta cuatro apellidos, los países árabes construyen cadenas patronímicas, Islandia usa patronímicos en lugar de apellido de familia. Un modelo de nombre que solo contempla «nombre + apellido» es, en realidad, un problema paneuropeo que España evidencia con especial claridad. Estas son las evoluciones que, a mi juicio, deberían incorporar el Annex 3.01 (PID Rulebook) y el anexo del Reglamento 2024/2977:

  1. Un atributo de nombre estructurado, opcional y normalizado. Añadir al esquema PID un family_name_unit (submapa first/second, ampliable a third/fourth para Portugal) y un given_name_unit con el nombre habitual marcado. Opcional, para no romper a nadie; estructurado, para no perder información.
  2. Posición, no linaje. Nombrar los componentes por orden (firstsecond) y nunca por origen (paterno/materno), en coherencia con la libre elección y la inversión del orden que permite la ley española.
  3. Divulgación selectiva por componente. Que cada subcomponente sea una claim divulgable de forma independiente, de modo que una parte usuaria pueda solicitar solo el primer apellido cuando es lo que necesita para un cotejo, minimizando datos.
  4. Reglas de normalización explícitas en el propio Rulebook. Fijar NFC obligatorio, tratamiento de mayúsculas/minúsculas de partículas y —para el escenario provisional en banda— la barra como separador con escape por porcentaje. Escrito en la norma, no dejado al criterio de cada emisor.
  5. Un anexo nacional (perfil español del PID). El mecanismo por el que el ARF admite perfiles y rulebooks de atributos debería acoger un anexo español que registre formalmente esta convención, del mismo modo que ya existen rulebooks para otros dominios de atributos.
  6. Coherencia con el cotejo transfronterizo. El acto de ejecución 2025/846 sobre identity matching se apoya precisamente en el nombre y los apellidos; un PID con nombre estructurado hace ese cotejo fiable y evita repetir en la cartera los apaños ad hoc que cada nodo nacional viene arrastrando desde el conjunto mínimo de datos de eIDAS SAML.

Conclusión

El PID no fue diseñado pensando en los dos apellidos ni en los compuestos con partículas, y el campo único de texto libre es, para el caso español, estructuralmente insuficiente. La vía sensata no es maltratar el campo obligatorio de presentación —que debe seguir mostrando el nombre natural—, sino separar presentación de estructura, adoptar mientras tanto un separador que sobreviva a CBOR, JSON, LDAP y a las expresiones regulares —la barra inclinada, con sus reglas de frontera reversibles—, y, sobre todo, promover que el Annex 3.01 y el Reglamento 2024/2977 incorporen la estructura del nombre como subcampo explícito. Mientras Europa no lo haga, cada emisor español lo resolverá a su manera; y la interoperabilidad, que es justo lo que la EUDI Wallet viene a traer, se resentirá precisamente en el dato más elemental de todos: cómo nos llamamos.

Referencias normativas y técnicas

Reglamento marco. Reglamento (UE) n.º 910/2014 (eIDAS), en su versión modificada por el Reglamento (UE) 2024/1183 (eIDAS 2).

Actos de ejecución. Reglamentos de Ejecución (UE) 2024/2977 (PID y declaraciones electrónicas de atributos), 2024/29792024/29802024/2981 y 2024/2982 (primera serie, 28-XI-2024); 2025/8462025/8472025/8482025/849 y 2025/2162 (segunda serie, 2025); y la enmienda (UE) 2026/1731 (2026).

Architecture and Reference Framework (ARF). Annex 3.01 – PID Rulebook, dentro del conjunto del ARF y sus anexos (repositorio oficial de la Comisión Europea).

Formatos. ISO/IEC 18013-5 (mdoc) para la codificación CBOR/COSE; SD-JWT VC (IETF) para la codificación JSON con divulgación selectiva.

Te ayudamos

En EADTrust (European Agency of Digital Trust) acompañamos a las entidades obligadas a aceptar la Cartera Europea de Identidad Digital en su adaptación técnica y jurídica. El artículo 5 septies del Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183 (eIDAS 2), impone esa aceptación a las administraciones públicas y a las partes usuarias privadas de sectores como el transporte, la energía, la banca y los servicios financieros, la seguridad social, la salud, el agua potable, los servicios postales, la infraestructura digital y las telecomunicaciones, además de a las plataformas en línea de muy gran tamaño (VLOP). Si su organización está entre ellas, podemos ayudarle a preparar la integración de la cartera con garantías de interoperabilidad y valor probatorio. Contacte en www.eadtrust.eu, info@eadtrust.com o en los teléfonos 902 365 612 y 91 716 05 55.
Evento sobre Identidad Digital Europea el 28 de abril en el Observatorio Legaltech Garrigues-ICADE


El Observatorio Legaltech Garrigues-ICADE, está organizando la jornada: “La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidadque tendrá lugar el 28 de abril de 2026, de 18:00 a 21:00, en el Comillas Conecta Lab de la Universidad Pontificia Comillas (Madrid).

Se puede participar de forma presencial y online. Hay que Indicarlo en el formulario de inscripción

Sesión práctica desde el Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE para tratar sobre el marco legal, operación y gobierno de la nueva identidad digital europea.

Se presentarán enfoques y arquitecturas de despliegue, con resultados de proyectos piloto europeos contados por quienes los han construido. Se abordarán los estándares disponibles para Declaraciones Electrónicas de Atributos (DEA) (considerando sus 3 modalidades) y sus oportunidades en el mercado y la sociedad europea.

La sesión reunirá a expertos del ámbito público, tecnológico y jurídico para analizar el estado de despliegue de la European Digital Identity Wallet (EUDI Wallet), los avances derivados de eIDAS2 y las experiencias prácticas de implementación en los pilotos europeos.

Ya tenemos un primer borrador de las intervenciones previstas:

Bienvenida y apertura. Albi Rodríguez Jaramillo, coordinador del Observatorio Legaltech Garrigues-ICADE.

Hoja de ruta de la Cartera de Identidad Digital de la UE. Ainhoa Inza Blasco, Responsable de Políticas Tecnológicas de EADTrust.

La Cartera Nacional Española. La implementación desde el Estado con Angel Luis Martín Bautista, Subdirector del Departamento de Tecnologías Disruptivas e Integridad de la Información. de la Agencia Estatal de Administración Digital y Sancho Canela Sancho, Experto Senior de Identidad Digital y Director de Proyectos en NTT Data.

Las Declaraciones Electrónicas de Atributos (DEA) en Poderes y Representación. Referencias al Catálogo Estatal de Apoderamientos (CEA) impulsado por el Ministerio de Justicia. Moisés Menéndez Andrés, codirector del Observatorio Legaltech Garrigues-ICADE.

Panel: Pilotos Europeos y casos de uso

  • DC4EU, con Lluis Alfons Ariño Martín Adjunto a la Dirección y Comisionado de Gobierno Abierto y TIC de la Universitat Rovira i Virgili y Nacho Alamillo Domingo– Director – Astrea La Infopista Jurídica S.L.
  • EWC. con Ivan Basart Carrillo, Director de eWallet y de los Productos de Firma Electrónica en España. en Signaturit (Namirial)
  • WEBUILD. con Raquel Garay Ruiz De Azúa, Responsable del Área de Cumplimiento de Izenpe.

El reto de desarrollo de ecosistema: una experiencia práctica, –Lucas Carmona Ampuero – Director de Identidad Digital Descentralizada de Teknei

Consideraciones sobre la certificación de Carteras y Cierre. Julián Inza Aldaz, Presidente EAD Trust y miembro del Ad Hoc Working Group on EU Digital Identity Wallets Cybersecurity Certificaction de Enisa.

EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

¿Qué QTSP es más activo en Criptoagilidad preparando el Criptocalipsis?


La criptoagilidad (o agilidad criptográfica) es la capacidad de un sistema, software o infraestructura tecnológica para adaptarse rápidamente a nuevos algoritmos criptográficos o cambiar los existentes sin requerir modificaciones significativas en su arquitectura. Esto implica poder actualizar, reemplazar o ajustar los métodos de cifrado, firmas digitales o protocolos de seguridad de manera eficiente para responder a amenazas emergentes, como el avance en la computación cuántica, vulnerabilidades descubiertas o cambios en estándares regulatorios.

EADTrust es el Prestador de Servicios de Confianza Cualificados más activo de España en lo relativo a la adecuación frente a los retos de la computación cuántica analizando y adoptando las soluciones emergentes de la criptogrfía postcuántica. A nivel europeo, también Digicert, Entrust y Sectigo han mostrado actividad en estos aspectos

Yo mismo he ido impartiendo conferencias a lo largo de los años sobre la necesaria preparación frente a a computación cuántica y algunas están disponibles en Youtube. Y publiqué un artículo en este blog en 2018: La urgente adopción de la criptografía postcuántica. También otro sobre recientes avances como el chip Majorana.

La criptoagilidad y la disponibilidad de infraestructuras con diferentes algoritmos permiten anticiparse al criptocalipsis. El criptocalipsis (o apocalipsis criptográfico) es un término que describe un escenario hipotético en el que los algoritmos criptográficos actuales, como RSA, ECC (curvas elípticas) o AES, se vuelven obsoletos o vulnerables debido a avances tecnológicos, particularmente la llegada de la computación cuántica

EADTrust fue la primera entidad de certificación que preparó jerarquías de certificación de tamaños de clave mejores que RSA de 2048 bits, y en la actualidad es la única con jerarquías de PKI para certificados cualificados de tamaños de clave RSA de 8196 bits, especialmente orientada a proyectos de alta seguridad, con resistencia a la computación cuántica.

También EADTrust fue la primera entidad de certificación que preparó jerarquías de certificación basadas en criptografía no-RSA. Cuenta con dos jerarquías de certificación basada en Criptografía de Curvas elípticas, ECC-255 y ECC-384.

La disponibilidad de jerarquías ECC por parte de EADTRUST fue esencial para que España pudiera desplegar los pasaportes COVID ágilmente, ya que EADTrust fue el Prestador que pudo emitir en tiempo récord los certificados adecuados basados en ECC-255 para todos los organismos sanitarios españoles con las especificaciones de la OMS y de la Unión Europea.

En estos momentos hemos anunciado un importante curso presencial de 2 dias: Formación sobre Computación Cuántica y Criptografía Postcuántica. Se enmarca entre los Servicios de EADTrust de preparación de infraestructuras para afrontar los retos de la Computación Cuántica en relación con la Criptografía y la Preservación de documentos.

Además estamos haciendo seguimiento de los nuevos estándares de criptografía postcuántica como el FIPS-206 Falcon al que nos hemos referido recientemente en este blog y el prometedor HQC (Hamming Quasi-Cyclic).

El NIST seleccionó HQC (procedente de la ronda 4) como algoritmo adicional para estandarizar como KEM de respaldo a ML-KEM. El NIST anunció que creará un borrador (IPD) para HQC y lo publicará para comentarios — el cronograma indicado apunta a publicar el borrador aproximadamente en 1 año desde su anuncio y una versión final alrededor de 2027.

Ya tenemos servicios disponible para clientes que se desean valorar el impacto de su preparación (criptoagilidad) para los grandes cambios que se avecinan:

  • Adaptación de servidores web (en la conexión segura «https://») para incluir TLS1.3 (RFC 8446) y la configuración necesaria para que la gestión de claves del cifrado de las comunicaciones se realice con el algoritmo ML-KEM/Kyber que ya soportan servidores y navegadores web como primera aproximación de mecanismos híbridos. Ver IETF draft-ietf-tls-kem-tls-13
  • Adaptación de servidores web para soportar el protocolo ACME (Automatic Certificate Management Environment) basado en el RFC 8555, como paso hacia una infraestructura automatizada, segura y criptoágil. Además de poder configurar a EADTrust como Autoridad de Certificación generadora de certificados para TSL con ACME, en el Certbot se pueden configurar otras CAs. Aunque contamos con varios mecanismos de verificación de dominio damos preferencia a las variantes con información actualizada en el DNS. La duración máxima de los certificados TLS públicos se reducirá progresivamente a 47 días, según lo aprobado por el CA/Browser Forum en abril de 2025 mediante el Ballot SC-081v3, propuesto por Apple y respaldado por los principales navegadores (Apple, Google, Mozilla y Microsoft). Esta es otra buena razón para incorporar a automatización a la renovación de certificados de servidor web

Certificados de empleado público ¿con número de identificación profesional o con seudónimo?


El Real Decreto 1671/2009, de 6 de noviembre, por el que se desarrolla parcialmente la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos se modificó por el Real Decreto 668/2015, de 17 de julio, por el que se modifica el Real Decreto 1671/2009, de 6 de noviembre, por el que se desarrolla parcialmente la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos.

La modificación fue necesaria para incluir los «certificados electrónicos de empleado público con seudónimo» ya que…

El cumplimiento de las funciones legales atribuidas a estas instituciones y organismos públicos, así como la utilización, en su caso, de información clasificada para ese cumplimiento, hace necesario que en estos ámbitos la firma electrónica del personal al servicio de aquellas instituciones no esté basada en un certificado electrónico vinculado al nombre y apellidos del titular y a su número de documento nacional de identidad, requisitos que actualmente y sin excepción alguna exige el citado artículo 22 Real Decreto 1671/2009, de 6 de noviembre.

Por estas razones, se hace necesaria la modificación de este precepto añadiendo un nuevo apartado que permita el uso del certificado electrónico de empleado público mediante un seudónimo. Dicha reforma compatibiliza esta facultad de expedir certificado de empleado público con las obligaciones de revelar la verdadera identidad de los funcionarios y empleados públicos afectados en el caso de ser requerida por los órganos judiciales en el ejercicio de sus funciones o a tenor de lo previsto en el artículo 11.2 de la Ley Orgánica 15/1999, de 13 de diciembre.

En el mismo sentido, la Ley 40/2015, de 1 de octubre, de Régimen Jurídico del Sector Públic, en su artículo 43.2 indica

Cada Administración Pública determinará los sistemas de firma electrónica que debe utilizar su personal, los cuales podrán identificar de forma conjunta al titular del puesto de trabajo o cargo y a la Administración u órgano en la que presta sus servicios. Por razones de seguridad pública los sistemas de firma electrónica podrán referirse sólo el número de identificación profesional del empleado público.

Pero, tal como se explicó en el artículo de ayer «¿Debe constar el número de DNI en los certificados cualificados expedidos en España?» la Ley 6/2020 «obliga » a consignar el número de DNI (o CIF o NIE) o usar un pseudónimo incumplienndo el Reglamento EIDAS.

El artículo 43 de la Ley 40/2015 se ha desarrollado en el Real Decreto 203/2021 mediante el artículo 23:

1. Sin perjuicio de lo previsto en el artículo 22.3 de este Reglamento, de acuerdo con lo previsto en el artículo 43.2 de la Ley 40/2015, de 1 de octubre, los prestadores cualificados de servicios de confianza podrán consignar un número de identificación profesional en el certificado electrónico de empleado público, a petición de la Administración en la que presta servicios el empleado o empleada de que se trate, si dicho certificado se va a utilizar en actuaciones que afecten a información clasificada, a la seguridad pública, a la defensa nacional o a otras actuaciones para cuya realización esté legalmente justificado el anonimato. Estos certificados se denominarán «certificados electrónicos de empleado público con número de identificación profesional».

(…)

3. La Administración solicitante del certificado conservará la documentación acreditativa de la identidad del titular.

Nótese que la denominación indicada («Estos certificados se denominarán «certificados electrónicos de empleado público con número de identificación profesional».) contrasta con la utilizada en el artículo 22 del Real Decreto 1671/2009,tras la modificación del Real Decreto 668/2015 («Estos certificados se denominarán certificados electrónicos de empleado público con seudónimo».)

Por tanto, si se considerara que es obligatorio consignar el número de DNI (o CIF o NIE) en los certificados cualificados, no podrían expedirse «certificados electrónicos de empleado público con número de identificación profesional». Y para pode usar la alternativa prevista en la Ley 6/2020 (el pseudónimo), la norma (RD 203/2021) debería mencionar de forma expresa la posibilidad de seudónimo como ya lo hacía el Real Decreto 668/2015.

¿Conclusión?

Norma del CCN para firma en la nube


CCN-CertificacionLos dispositivos cualificados de creación de firma son necesarios para producir firmas electrónicas y sellos electrónicos cualificados en el contexto del Reglamento 910/2014 (EIDAS).

Dada la lentitud del proceso de publicación en el seno del CEN (Comité Europeo de Normalización) de las normas de evaluación de conformidad de dispositivos cualificados de creación de firma que promovía el Reglamento EIDAS, en su artículo 30, en 2016 el Centro Criptológico Nacional (CCN) impulsó la publicación de una norma propia a lo que le autorizaba el propio artículo 30 en su apartado 3-b.

En efecto, el artículo 30 en su apartado 1 indica:

La conformidad de los dispositivos cualificados de creación de firmas electrónicas con los requisitos que figuran en el anexo II será certificada por los organismos públicos o privados adecuados designados por los Estados miembros.

Y en su apartado 3

La certificación contemplada en el apartado 1 se basará en los elementos siguientes:

a) un proceso de evaluación de la seguridad llevado a cabo de conformidad con las normas para la evaluación de la seguridad de los productos de tecnología de la información incluidos en la lista que se establecerá de conformidad con el párrafo segundo

(…)

La Comisión establecerá, por medio de actos de ejecución, la lista de las normas para la evaluación de la seguridad de los productos de tecnología de la información a que se refiere la letra a). Dichos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

En abril de 2016 se publicó la DECISIÓN DE EJECUCIÓN (UE) 2016/650 DE LA COMISIÓN de 25 de abril de 2016 por la que se fijan las normas para la evaluación de la seguridad de los dispositivos cualificados de creación de firmas y sellos con arreglo al artículo 30, apartado 3, y al artículo 39, apartado 2, del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.

Sin embargo, esta norma solo hacía mención al marco de evaluación Common Criteria (ISO/IEC 15408 — Information technology — Security techniques — Evaluation criteria for IT security (Tecnología de la información — Técnicas de seguridad — Criterios de evaluación para la seguridad de la TI), Partes 1 a 3 y a la norma de perfiles de protección de dispositivos seguros de creación de firma EN 419 211 — Protection profiles for secure signature creation device (Perfiles de protección para los dispositivos seguros de creación de firma, Partes 1 a 6), que pasaba de puntillas sobre los requisitos de firma en la nube (limitado a la parte  EN 419 211-5).

En base a la Directiva 1999/93/CE se había publicado en julio del año 2003 la Decisión 2003/511/CE:de la Comisión, de 14 de julio de 2003, relativa a la publicación de los números de referencia de las normas que gozan de reconocimiento general para productos de firma electrónica, de conformidad con lo dispuesto en la Directiva 1999/93/CE del Parlamento Europeo y del Consejo que permitía contar con dispositivos seguros de creación de firma mientras evolucionaba el marco de normas técnicas de evaluacón de conformidad.

Dado el interés de algunas entidades españolas en certificar dispositivos cualificados de creación de firma (necesarios, por ejemplo, para finalizar el proyecto de DNI en la nube) el Centro Criptológico Nacional publicó en enero de 2017 la norma IT-009 -Remote Qualified Electronic Signature Creation Device Evaluation Methodology.

Esta norma se publicó al amparo del apartado 3-b del artículo 30 de EIDAS:

3.   La certificación contemplada en el apartado 1 se basará en los elementos siguientes:

(…)

b) un proceso distinto del proceso contemplado en la letra a), con tal de que ese proceso haga uso de niveles de seguridad equivalentes y que los organismos públicos o privados a los que se refiere el apartado 1 notifiquen ese proceso a la Comisión. Podrá recurrirse a ese proceso únicamente a falta de las normas a que se refiere la letra a) o cuando esté en curso el proceso de evaluación de la seguridad a que se refiere la letra a).

El documento recoge lo esencial de las normas técnicas en estado borrador en ese momento y posicionó a España en la punta de lanza de la evaluación de conformidad. Debe agradecerse al CCN esta labor proactiva que redunda en la competitividad de las empresas españolas del sector de la seguridad.

Por parte de TCAB (Trust Conformity Assessment Body) fué un privilegio el que pudiéramos colaborar en los trabajos preparatorios previos a la publicación de la norma.

AENOR publica la serie de normas UNE-EN 419211


La entrada en vigor del nuevo reglamento #eIdAS se acompasa con la publicación de diferentes normas técnicas relativas a la gestión de las firmas electrónicas y otros servicios electrónicos de confianza digital, de gran alcance, especialmente en Europa.

El nuevo marco legal europeo es homogéneo, aunque inestable en el momento actual mientras se esperan normas legales complementarias y la publicación de los estándares de nueva nomenclatura, basados con frecuencia en normas técnicas ya existentes.

Recientemente AENOR ha publicado la serie de normas UNE-EN 419211 «Perfiles de protección para los dispositivos seguros de creación de firma», que se compone de 6 partes que tratan distintos tipos de dispositivos cualificados de creación de firma, especifica los requisitos operacionales y funcionales y los objetos de evaluación para los perfiles de protección de estos dispositivos.

De acuerdo con el Reglamento Europeo (UE) Nº 910/2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (Reglamento eIDAS), y su desarrollo a través de la Decisión de Ejecución (UE) 2016/650 de la Comisión, estas normas serán utilizadas en la certificación de los dispositivos cualificados de creación de firma, cuando los datos de creación de firma electrónica o los datos de creación de sello electrónico se conserven íntegramente, aunque no necesariamente de forma exclusiva, en un entorno gestionado por el usuario.