Archivo de la categoría: Valor probatorio

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

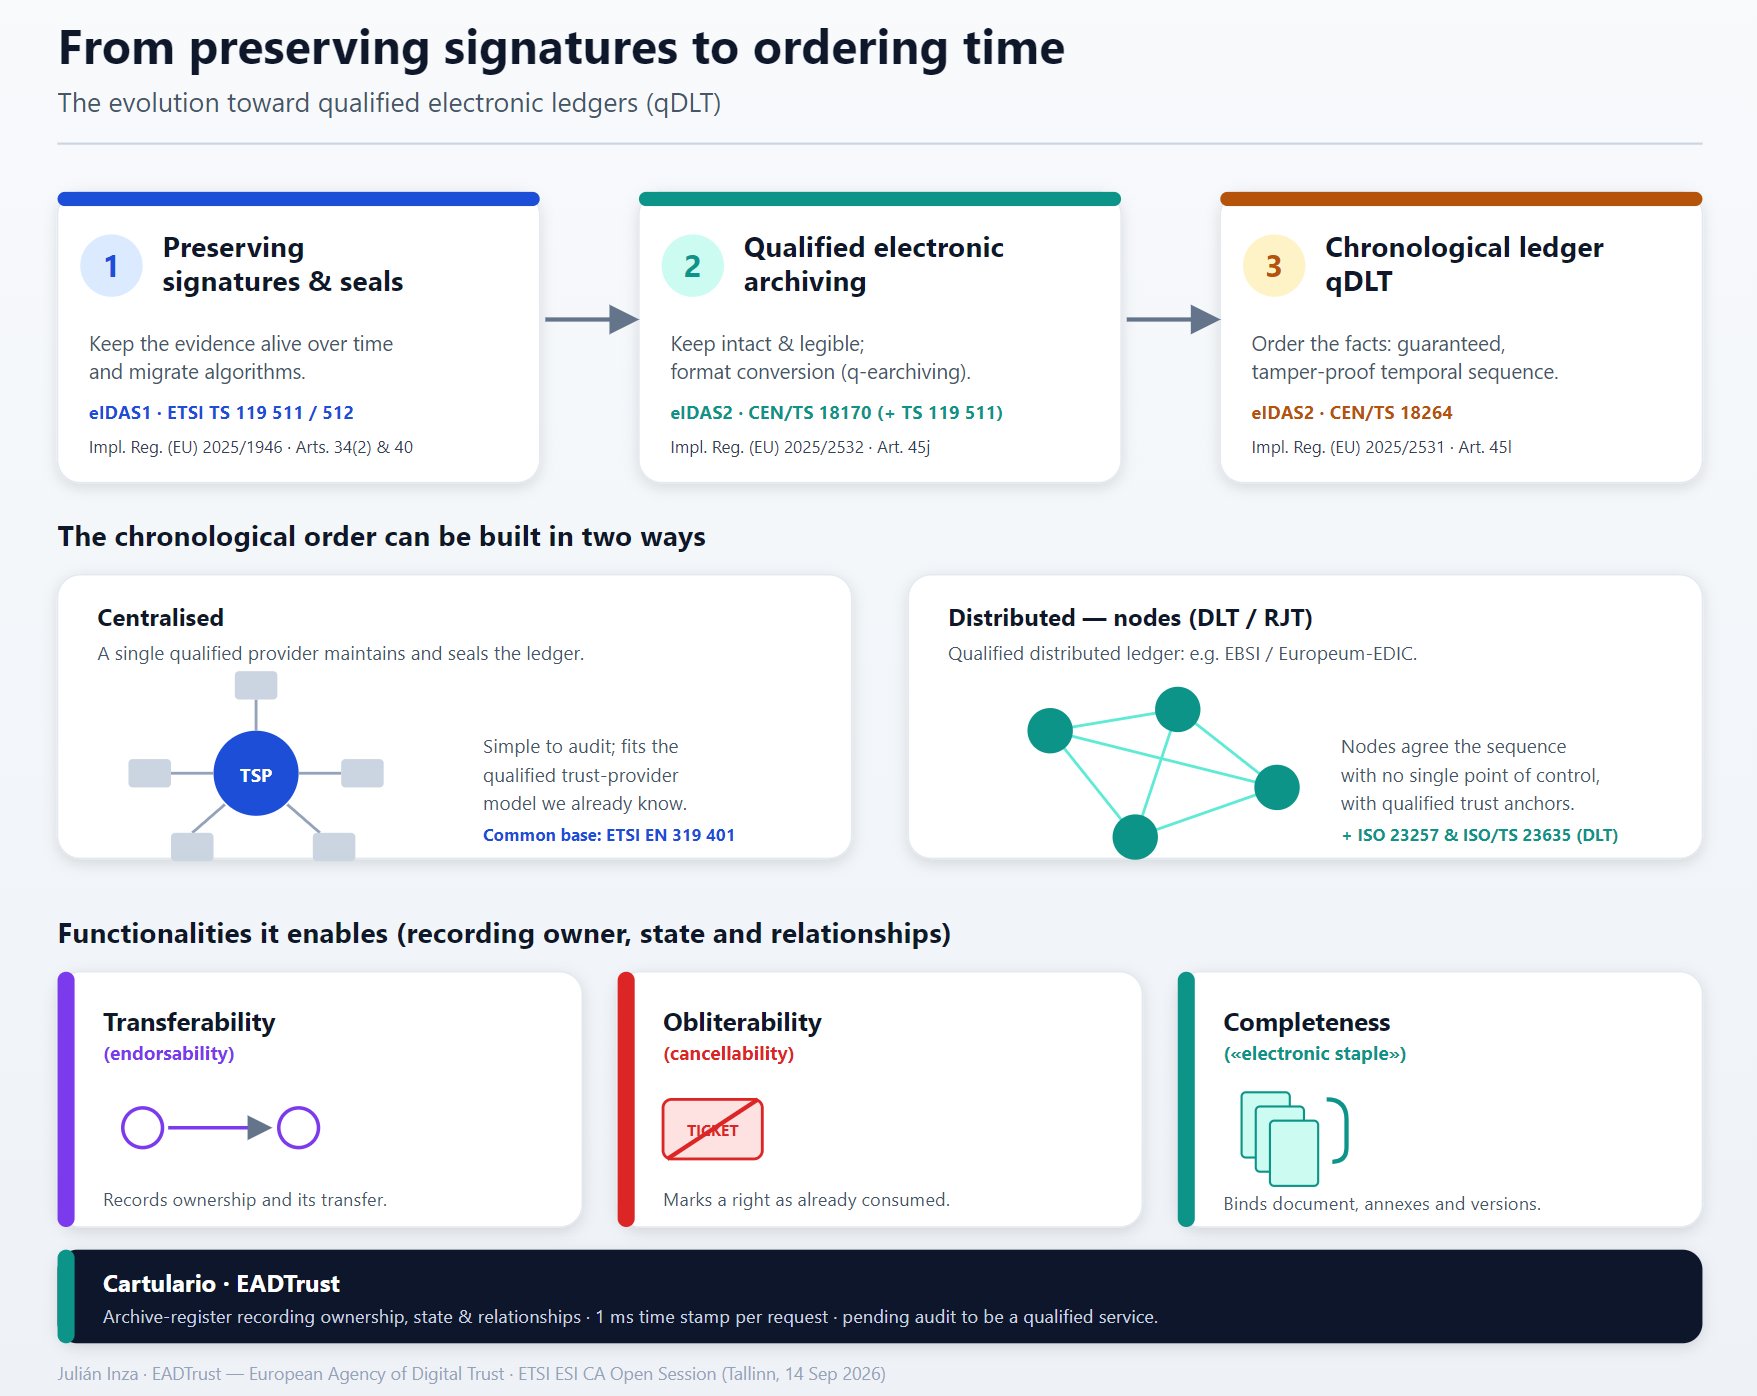
It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entriesanotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.
De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

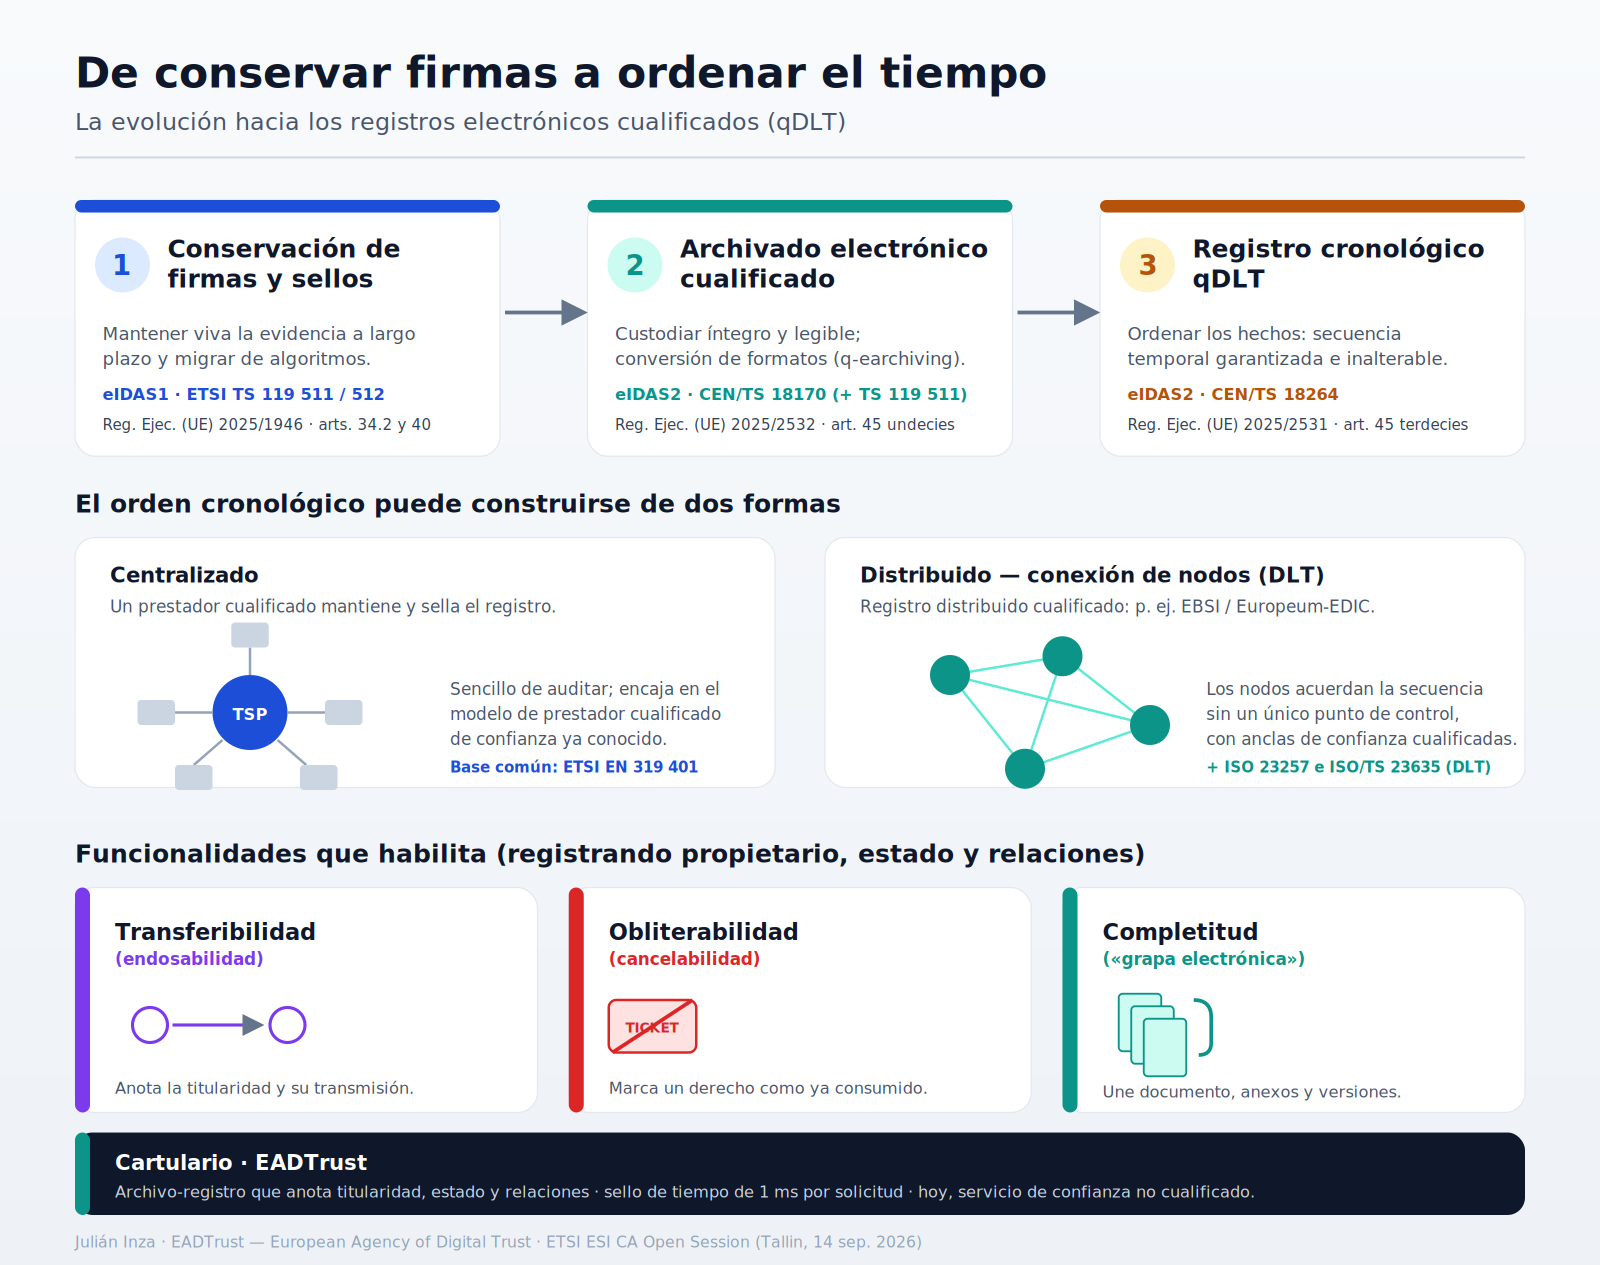
Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

Explicabilidad


Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.

En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.

Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.

¿Qué significa “explicabilidad” en una evidencia electrónica?

Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?

La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.

Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.

El ejemplo práctico: GoCertius

GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.

Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:

  • Las fotos o vídeos originales.
  • Pequeños bloques de código en formato Base64.

Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.

Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.

Cómo funciona el proceso (paso a paso)

Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:

  1. Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
  2. Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
  3. Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.

Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:

La certificación incluye un preámbulo claro y en lenguaje natural que explica:

  • Qué proceso se estaba siguiendo.
  • Cuáles eran los momentos clave.
  • Por qué cada sello de tiempo se generó en ese punto.

Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.

¿Por qué esto es tan potente?

Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:

  • Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
  • Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.

Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.

Explicabilidad… también en la Inteligencia Artificial

Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.

En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.

Conclusión: un enfoque innovador que facilita la adopción

Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.

Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.

¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.

En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.

Tratado de Derecho de la Sociedad Digital (2 tomos)


Ayer pude charlar un rato con mi amigo Javier Ibáñez, ya que coincidimos en el Congreso del Observatorio de Derechos Digitales: Una mirada multidisciplinar a los derechos digitales y comentamos sobre el Tratado de Derecho de la Sociedad Digital, monumental obra que él ha coordinado.

Me ha parecido tan interesante que he pensado en hacer una reseña sobre ella.

El Tratado de Derecho de la Sociedad Digital (Reus, 2025), dirigido por el catedrático Javier W. Ibáñez, profesor Ordinario de Derecho Mercantil y creador del Observatorio Observatorio CMS Comillas de Transformación Digital, es una obra colectiva sin precedentes en el ámbito jurídico español. Con más de cien autores de diez países, el Tratado se apoya en la metodología desarrollada por los comités de investigación, legal y normalización del Consorcio Red Alastria, y en la labor de cierre y difusión del Observatorio CMS–Comillas de Transformación Digital. El resultado es un mapa completo del Derecho digital contemporáneo: identidad electrónica, mercados descentralizados, criptoactivos, ciberseguridad, metaverso e inteligencia artificial.

El nuevo Derecho digital que se construye en Europa y otras jurisdicciones es frágil y volátil, en ocasiones, lo que dificulta un análisis que combine rigor y actualización.

En el Tratado, se tratan aspectos de la tecnología de registros distribuidos, internet de las cosas, inteligencia artificial o análisis de macrodatos, identidad digital, mercados descentralizados y resiliencia operativa digital.

Este es el contenido:

TOMO I — ÍNDICE COMPLETO

PRÓLOGO

  • Carmen Alonso Ledesma — p. 1

PRELIMINAR

  • Derecho de la sociedad digital y descentralizada sostenible. Cimientos metodológicos y excurso terminológico Javier Ibáñez Jiménez — p. 11
  • PARTE PRIMERA — Derecho digital y derechos constitucionales — p. 51

Sección primera — Ejercicio de derechos constitucionales en una economía digital

  • Algunos retos actuales de la regulación global en la sociedad digital Moisés Barrio Andrés — p. 53
  • Implicaciones jurídico‑constitucionales de la inteligencia artificial en el ordenamiento español. Especial referencia a la Carta de Derechos Digitales María Pérez Ugena — p. 59
  • Inteligencia artificial y derechos digitales en el ámbito sanitario Dra. Aitziber Emaldi Cirión — p. 85
  • Breve comentario a la estrategia y líneas de acción de la AEPD sobre menores, salud digital y privacidad Laura Davara — p. 135

Sección segunda — Tratamientos de datos, identidad soberana y evidencia digital — p. 159

  • GDPR‑compliant revocation of credentials Dr. Jörn Erbguth — p. 161
  • El libro mayor electrónico, regulación y aplicaciones José Félix Muñoz Soro, Pedro‑José Bueso Guillén — p. 171
  • Identidad autosoberana, evidencia digital y anclajes de confianza en el Reglamento eIDAS 2 Dr. Ignacio Alamillo Domingo, Lluís Ariño — p. 191
  • Tratamiento de datos en blockchain: responsables y encargados Briseida Sofía Jiménez‑Gómez — p. 215

Sección tercera — Sistemas digitales de resolución de conflictos — p. 243

  • El arbitraje electrónico y el principio del debido proceso Marta Gisbert Pomata — p. 245
  • Los sistemas descentralizados de resolución de controversias y el Derecho europeo: hacia una localización de la disputa en la Unión Europea Diego Agulló Agulló — p. 297
  • Resolución de conflictos mediante soluciones en la cadena de bloques Enrique Aznar — p. 325
  • Blockchain dispute resolutions: planteamiento y cuestiones jurídicas Marta Gonzalo Quiroga — p. 343

Sección cuarta — Democracia digital, economía del dato y autonomía de la voluntad — p. 399

  • La contratación a través de plataformas intermediarias en línea: tendencias y caracteres desde los principios contractuales Sergio Llebaría Samper — p. 401
  • Régimen actual del crowdfunding europeo y español: novedades destacables y cuestiones pendientes para el inversor Rebeca Carpi Martín — p. 429

PARTE SEGUNDA — Ordenamiento jurídico y financiación digital — p. 469

Sección primera — Soberanía y política monetaria digital

  • La integración de bitcoin y otras criptomonedas en las carteras de los inversionistas Prosper Lamothe López, Prosper Lamothe Fernández, Leslie Rodríguez Valencia — p. 473
  • Análisis del proceso y consecuencias de la adopción del bitcoin como moneda de curso legal en la República de El Salvador Prosper Lamothe López, Juan José Durán Herrera — p. 490

Sección segunda — Sistemas financieros y mercados descentralizados

  • Finanzas descentralizadas: alternativas a las finanzas tradicionales y nuevo paradigma María del Carmen Pileso — p. 505
  • La contratación inteligente en los mercados descentralizados Adoración Castellano García — p. 595
  • Hacia unos mercados de valores tokenizados: reflexiones y propuestas del pilot regime europeo Pablo Sanz Bayón — p. 609
  • Los instrumentos financieros tokenizados: un nuevo paradigma de financiación empresarial Xavier Foz Giralt, Beatriz Rodríguez Gómez — p. 639
  • Los nuevos mercados de valores construidos en blockchain Dr. Gonzalo Navarro Ruiz — p. 663

Sección tercera — Mercados distribuidos sectoriales

  • Mercado de futuros token sobre aceite de oliva Antonio Partal Ureña, Pilar Gómez Fernández Aguado, Luis Martínez López — p. 687
  • Retos de la tokenización de productos agroalimentarios no fungibles Eva María Ibáñez — p. 703

Sección cuarta — Pagos electrónicos y dinero digital — p. 751

  • La regolazione europea dei pagamenti digitali Filippo Zatti, Rosa Giovanna Barresi — p. 759
  • El declive de los títulos valores cambiarios José Loustau Hernández — p. 803

PARTE TERCERA — Patrimonio virtual: criptobienes y fichas digitales criptográficas — p. 829

Sección primera — Monedas estables descentralizadas

  • Dinero electrónico tokenizado Agustín Madrid Parra — p. 831

Sección segunda — Fichas de servicio y consumo

  • Las fichas de consumo (utility tokens) Alfonso Martínez‑Echevarría y García de Dueñas, Rafael del Castillo Ionov — p. 887
  • Tokens de servicios informáticos: cuestiones normativas Agustín Cruz Núñez — p. 911

Sección tercera — Tokens no fungibles (NFT)

  • Consecuencias jurídicas del fraccionamiento de los tokens no fungibles (NFTs) Joaquim Castañer Codina — p. 929

Sección cuarta — Tokens inmobiliarios

  • La proptech para la gestión de la propiedad inmobiliaria tokenizada y el alojamiento turístico Cristina Argelich Comelles — p. 985

TOMO II — ÍNDICE COMPLETO

PARTE CUARTA — Servicios de inversión descentralizados — p. 1011

Sección primera — Servicios de inversión de mercado secundario

  • Asesoramiento y gestión de carteras de criptoactivos Alberto J. Tapia Hermida — p. 1013
  • Asesoramiento de inversiones en MiCA — análisis e implicaciones sobre los servicios de inversión en tokens Álvaro Martín Sierra — p. 1033
  • Tecnologías de registro distribuido y su aplicación al sistema financiero. El caso particular del asesoramiento financiero automatizado María Jesús Blanco Sánchez — p. 1057
  • Technical standards … MiCA … Alastria recommendations Alastria Research and Technology Transfer Commission / Alastria Legal Committee — p. 1073
  • Gestión de plataformas distribuidas y activos digitales: casos de uso y cuestiones prácticas Jaime Bofill, Rodrigo Pérez Gil, Lucía Silva, Sara Piñero — p. 1091

Sección segunda — Servicios de emisión de criptoactivos y control público

  • Sanciones y otras medidas administrativas … MiCA Alfonso Codes Calatrava — p. 1107

PARTE QUINTA — Gobernanza y seguridad jurídica descentralizada — p. 1125

Sección primera — Derecho de Sociedades y DAOs

  • Los Sistemas de Compliance … DAOs … sostenibilidad Juana María Pardo Pardo — p. 1127
  • El dilema o la oportunidad de la descentralización … DAOs, protección de datos e IA María del Sagario Navarro Lérida — p. 1139

Sección segunda — Gobernanza DeFi y taxonomía de criptoactivos

  • La descentralización de los mercados financieros: DEX Luz Mª García Martínez — p. 1167
  • Taxonomía de criptoactivos y abuso de mercado Cristina Guerrero Trevijano — p. 1193

Sección tercera — Seguridad jurídica y protección registral descentralizada

  • La transformación digital de los registros jurídicos José María de Pablos O’Mullony — p. 1239
  • Inteligencia Artificial: oportunidades y desafíos en el Registro de la Propiedad, Mercantil y de Bienes Muebles Mª Rosario Jiménez Rubio — p. 1255

Sección cuarta — Gobernanza descentralizada y economía tokenizada

  • Circulación jurídica e innovación tecnológica. De la permuta a la economía tokenizada Carlos de Cores Helguera — p. 1275

Sección quinta — Ciberseguridad y resiliencia operativa digital

  • Hacia unas finanzas abiertas impulsadas por los datos (Data‑Driven Open Finance) Fernando Zunzunegui — p. 1297
  • Reglamento DORA … resiliencia digital Bruno Martín Baumeister — p. 1317
  • Guía práctica de la Directiva NIS2 Francisco Manuel Caños Guillamón — p. 1363
  • Las medidas de seguridad en el tratamiento de datos personales Jesús Yáñez Colomo — p. 1399
  • Legal regulation … information security … Russian Federation Alexander Chuburkov, Konstantin Staroduvov — p. 1419

PARTE SEXTA — Metaverso, Derecho y sociedad digital — p. 1431

Sección primera — Régimen y cuestiones jurídicas generales

  • Metaverse regulation: key legal concepts… David Durand, Javier Ibáñez — p. 1433
  • Metaverso, desafíos legales Óscar López Rodríguez, Coautores: Grupo de Regulación de AUTELSI — p. 1459

Sección segunda — Actividad económica y relaciones jurídicas

  • Los activos intangibles en los entornos digitales inmersivos Ricardo Palomo Zurdo, Enrique Rúa Alonso de Corrales — p. 1475

PARTE SÉPTIMA — Ética y Derecho digital en una economía social — p. 1499

Sección primera — Personalidad cibernética, derechos e IA

  • Humanismo digital y Derecho Blanca Sáenz de Santa María Gómez‑Mampaso — p. 1501
  • Ciber‑Ética y Ciber‑Derecho para un nuevo humanismo José Luis Fernández Fernández — p. 1511
  • Robótica y Personalidad Cibernética Salvatore Moccia, Francesca Moccia — p. 1525
  • Límites a la libertad de expresión en el ciberespacio María Lubomira Kubica — p. 1537
  • Legitimidad en el uso de imágenes y posts de Instagram Marta Seminario González, Miguel García‑Menéndez — p. 1587
  • Respeto a los derechos fundamentales en el uso de IA María Reyes Corripio Gil Delgado — p. 1605

Sección segunda — Ética, convergencia social e inclusión financiera

  • Tokenised Value Creation and Transfer Joachim Schwerin — p. 1625
  • State of the Art of Decentralized Finance Suzana Maranhão Moreno, Jean Marc Seigneur — p. 1639
  • Luces y sombras de la IA en el sector público Ariana Expósito Gázquez — p. 1667
  • Convergencia de Blockchain e IA Ana Felicitas Muñoz Pérez — p. 1691
  • La implementación social de la tecnología de registro distribuido Enrique Juan Namey de Garaizar — p. 1713

PARTE OCTAVA — Cumplimiento normativo, responsabilidad y delincuencia digital — p. 1729

Sección primera — Derecho penal, justicia y digitalización

  • Ciberdelincuencia y Derecho penal de la sociedad del riesgo Javier Gómez Lanz — p. 1731
  • Derecho digital y Derecho penal … IA Noelia Álvarez Romera — p. 1753
  • Inteligencia artificial y digitalización de la justicia Carla Boixareu Clavero — p. 1769
  • Régimen y funcionamiento de las DAO en DeFi Isabel Fernández Torres — p. 1789
  • Blockchain, criptoactivos y cibercriminalidad Agustín Cruz Núñez — p. 1815
  • El nuevo delito de falsificación de criptomonedas Sergio Berenguer Pascual — p. 1829
  • Violaciones de seguridad a la luz del RGPD y LOPDGDD Elena Davara F. de Marcos — p. 1855
  • Manipulación de cotizaciones, uso indebido de información privilegiada y criptoactivos Reyes Palá Laguna — p. 1875

Sección segunda — Cumplimiento normativo y derecho digital

  • Hacia una digitalización de los modelos de compliance Ana Ramos Pérez — p. 1899
  • Derecho de la Competencia y regulación de plataformas digitales. DMA Patricia Liñán Hernández — p. 1925
  • Reuniones telemáticas en sociedades cotizadas Marina Torres Díaz — p. 1947
  • Digitalización del derecho societario y actuaciones notariales Leticia Domínguez Pavón — p. 1973
  • Sandbox regulatorio de IA: RD 817/2023 Jorge González Cortade — p. 1993
  • La nueva figura de la ERIR en la LMV Gloria Hernández Aler, Mariona Pericas, Pablo Corredoyra — p. 2017
  • La tributación de las DAOs Rosa M. Galán Sánchez — p. 2027

Sección tercera — Responsabilidad civil e inteligencia digital

  • La RC de los sistemas de IA en Europa Íñigo A. Navarro Mendizábal — p. 2049
  • Uso responsable y ético de IA en el sector asegurador Marta García Mandalóniz, Fernando Javier Ravelo Guillén — p. 2099

Digitalización del contrato de Arras en el Observatorio Legaltech Garrigues–ICADE


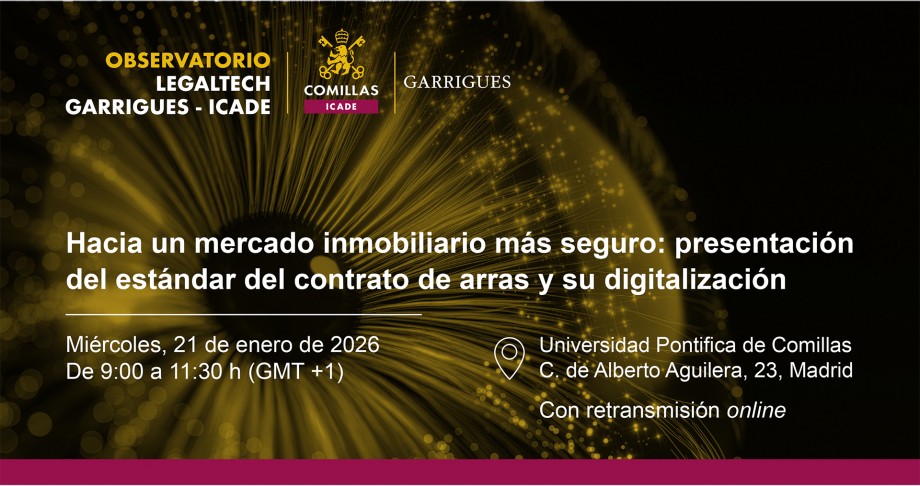
El próximo 21 de enero de 2026 se celebra en la Universidad Pontificia Comillas (C/ Alberto Aguilera, 23) y en streaming la jornada “Hacia un mercado inmobiliario más seguro: presentación del estándar del contrato de arras y su digitalización”.

Esta jornada se plantea como un espacio de reflexión y debate sobre los retos actuales de la contratación en las operaciones de compraventa de vivienda en España, con especial atención a su fase precontractual y a la coordinación entre los distintos operadores jurídicos y profesionales del sector inmobiliario.

La organiza el Observatorio Legaltech Garrigues-ICADE, con el que EADTrust colabora a través de su Laboratorio de confianza digital, reunirá a expertos del sector inmobiliario para debatir sobre la digitalización de la contratación en el sector, con la confianza digital como uno de los pilares de esta transformación.

En un contexto marcado por la fragmentación de prácticas, la inseguridad jurídica y la escasa estandarización documental, el encuentro aborda la necesidad de avanzar hacia modelos contractuales más claros, eficientes y confiables, capaces de reducir conflictos y reforzar la protección de las partes. Desde esta perspectiva, la jornada analizará los principales desafíos jurídicos y operativos que afectan a la contratación inmobiliaria y las limitaciones que presenta su actual grado de digitalización.

El evento servirá asimismo para presentar y debatir la propuesta del Observatorio Legaltech Garrigues–ICADE para la adopción de un estándar de contrato de arras penitenciales, elaborado de forma colaborativa por un comité multidisciplinar de abogados, notarios, registradores, profesores de Derecho y expertos en legal design. La estandarización contractual se concibe como una herramienta estructural para mejorar la seguridad jurídica, facilitar la trazabilidad del proceso y sentar las bases de una futura digitalización de los contratos inmobiliarios.

La jornada contará con la participación de representantes del Notariado, colegios profesionales, asociaciones del sector inmobiliario, abogados especializados y responsables jurídicos de plataformas de referencia, en un formato orientado al intercambio de experiencias y puntos de vista entre profesionales.

Un encuentro dirigido a quienes intervienen en la contratación inmobiliaria y desean contribuir a la construcción de un mercado más seguro, eficiente y preparado para su transformación digital.

La jornada pondrá el foco en la seguridad jurídica, la fiabilidad de los procesos y la construcción de un marco contractual más sólido.

Participarán:
🎤 Moisés Menéndez, codirector del Observatorio Legaltech Garrigues-ICADE
🎤 Alberto Torres López, presidente de la sección inmobiliaria del ICAM
🎤 Andrea Viale, responsable legal de idealista
🎤 Laura Fauqueur, fundadora de Legal Shake
🎤 Jesús Martínez Caja, abogado y secretario general de AMADEI. Asociacion Madrileña de Empresas Inmobiliarias
🎤 José Merino Tapia, asesor jurídico del Consejo General de Colegios Oficiales de Agentes de la Propiedad Inmobiliaria

Tras la mesa redonda, Moises Menendez, codirector del Observatorio, expondrá la propuesta para la digitalización de los contratos en el sector inmobiliario.

Las conclusiones finales estarán a cargo de Belén Aguayo coordinadora del Laboratorio K-Tech

Horario: 9:30 – 11:30 (GMT+1).
Inscripción gratuita y retransmisión online.


📆 Miércoles 21 de enero | 9:30 a 11:30h
📍Universidad Pontificia Comillas ICADE
📹 Retransmisión online

EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
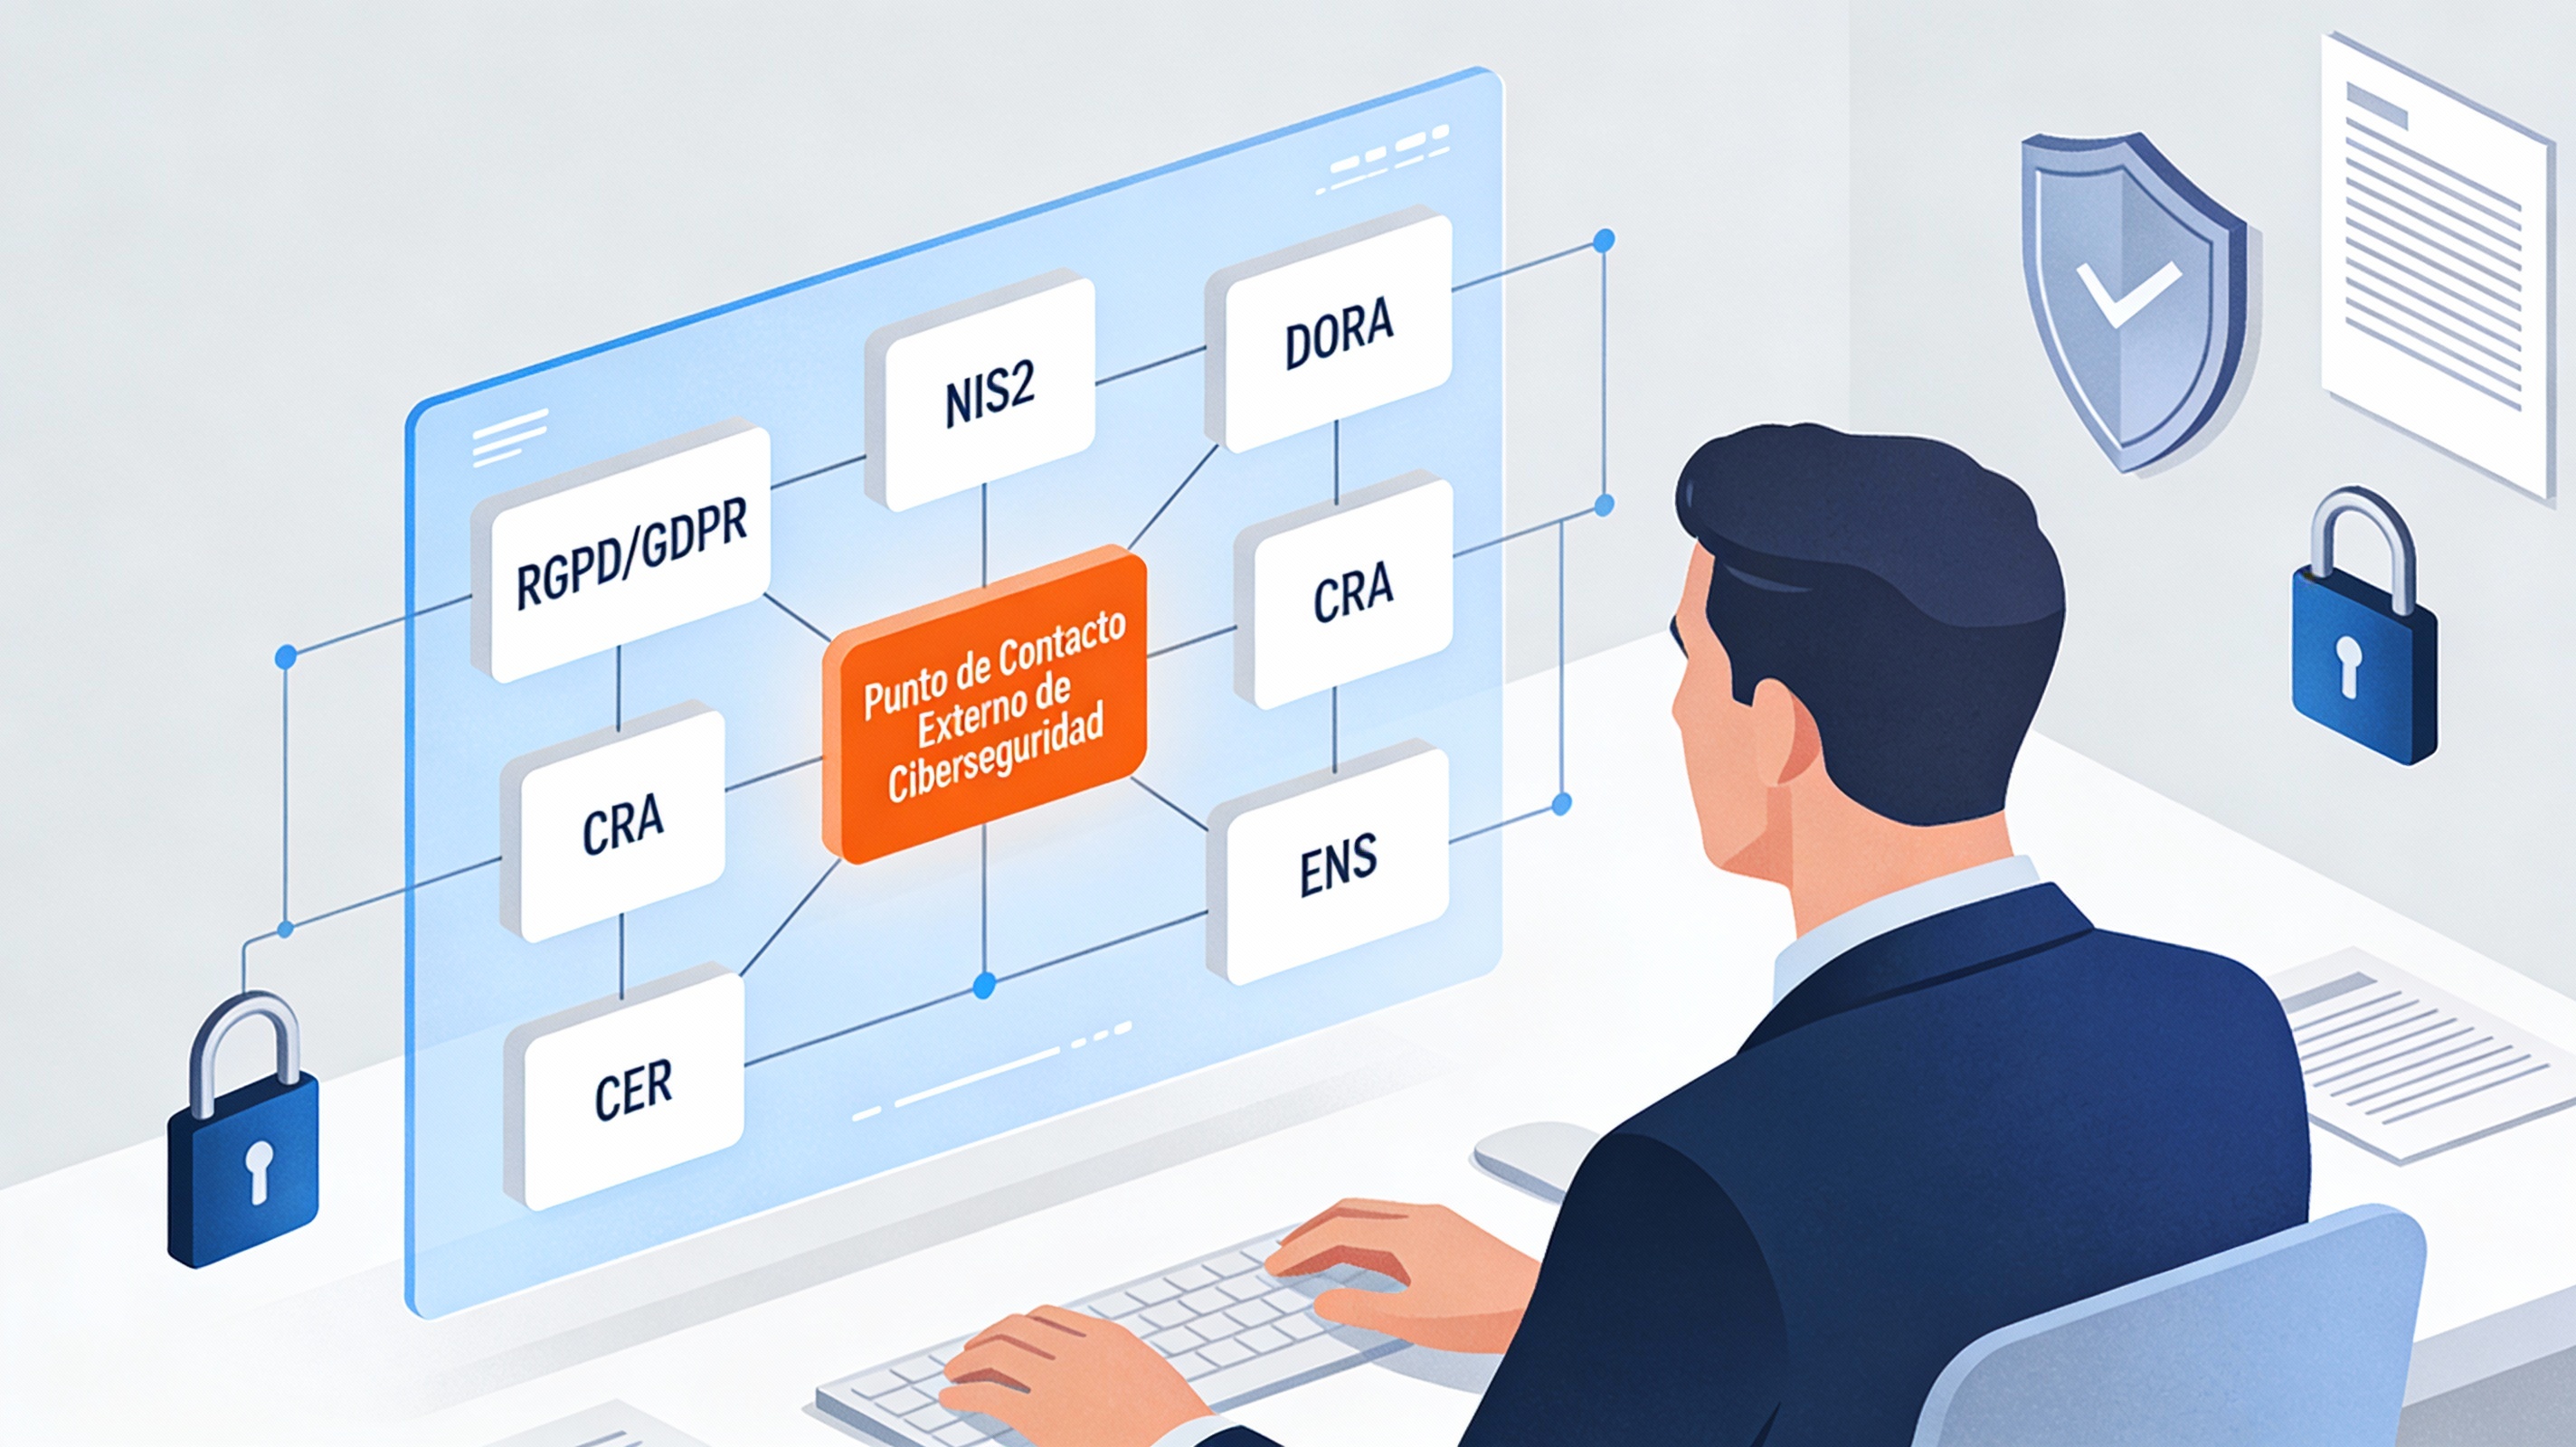
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

Anuncios legales y servicios societarios digitales: evolución normativa y práctica tras la pandemia de las convocatorias de Juntas Generales


La transformación de los anuncios legales para convocar juntas generales en España constituye uno de los ejemplos más claros de cómo la digitalización ha penetrado silenciosamente en el derecho societario. Aunque la Ley de Sociedades de Capital (LSC) llevaba más de una década ofreciendo canales alternativos al modelo tradicional de publicidad societaria, no fue hasta la pandemia cuando estos mecanismos pasaron de ser una posibilidad a convertirse en la norma práctica para la mayoría de sociedades.

Hoy, empresas de todos los tamaños —desde pymes a grandes corporaciones— se apoyan en servicios societarios digitales para gestionar convocatorias, acreditar publicaciones en página web, documentar comunicaciones y garantizar la trazabilidad jurídica de sus operaciones societarias. Pero para comprender cómo hemos llegado a este punto conviene repasar el escenario anterior, los cambios que introdujo la pandemia y el marco vigente.

Antes de la pandemia: anuncios en periódicos y el BORME como regla general

Hasta 2012, la publicidad societaria seguía pivotando en torno a los cauces tradicionales. En el caso de las sociedades anónimas (SA), el artículo 173.1 LSC establecía una fórmula rígida:

  • Publicación del anuncio de convocatoria en el Boletín Oficial del Registro Mercantil (BORME).
  • Publicación adicional en uno de los diarios de mayor circulación de la provincia del domicilio social.

Este doble requisito perseguía garantizar la máxima difusión y la protección de accionistas dispersos geográficamente, aunque implicaba costes significativos y una dependencia de medios impresos que ya no reflejaban la realidad del tejido empresarial.

Por su parte, las sociedades de responsabilidad limitada (SL) se regían por un sistema más flexible, basado en la comunicación individual a cada socio, conforme al artículo 173.2 LSC. Esta comunicación podía hacerse por correo postal o por medios electrónicos aceptados por el socio; sin embargo, muchas SL seguían recurriendo a anuncios públicos por comodidad o para reforzar la seguridad jurídica cuando existían conflictos societarios latentes.

En ambos tipos societarios, la inscripción de una página web corporativa en el Registro Mercantil —regulada por los artículos 11 bis y siguientes LSC— era una opción escasamente utilizada antes de la pandemia.

El impacto de la pandemia: flexibilización urgente y aceleración digital

La crisis sanitaria supuso un punto de inflexión. Ante las restricciones para celebrar reuniones presenciales y la necesidad urgente de garantizar la continuidad de la vida societaria, el legislador adoptó medidas excepcionales: se permitió la celebración de juntas telemáticas, se flexibilizaron los requisitos de convocatoria y se habilitaron medios alternativos de comunicación.

Aunque muchas de estas medidas tenían carácter temporal, contribuyeron a que administradores y asesores jurídicos adoptaran con naturalidad canales digitales que ya estaban permitidos por la LSC. En particular:

  • La publicación de convocatorias en la página web corporativa, siempre que esta estuviera inscrita en el Registro Mercantil (art. 173.1 LSC).
  • El uso de medios electrónicos como forma válida de comunicación individual a socios en sociedades limitadas, sujeto a aceptación previa (art. 173.2 LSC).
  • La generación de evidencias electrónicas para acreditar tanto la publicación como la recepción de las notificaciones.

Ese impulso hizo que, tras la pandemia, muchas sociedades decidieran formalizar su página web corporativa, revisar sus estatutos e implantar sistemas internos más acordes con una operativa digital.

Después de la pandemia: consolidación de los servicios societarios digitales

La práctica societaria actual refleja un ecosistema mucho más digitalizado. La mayoría de sociedades han adoptado herramientas que permiten convocar juntas de manera ágil, con menor coste y con sólidas garantías probatorias. Este cambio no solo responde a la normativa, sino a la irrupción de los servicios societarios digitales, que aportan automatización, certificación y evidencia técnica en áreas tradicionalmente manuales.

En sociedades anónimas (SA)

La regla general sigue siendo la del artículo 173 LSC. Sin embargo, la existencia de una página web corporativa inscrita transforma por completo las obligaciones:

  • Si la SA tiene página web inscrita: la publicación en la web suple la obligación de publicarla en BORME y periódico.
  • Si no la tiene: se mantiene el esquema tradicional BORME + diario.

Esto ha incentivado a muchas sociedades anónimas a dotarse de una web corporativa “oficial”, utilizada exclusivamente para actos societarios.

En sociedades limitadas (SL)

Las SL continúan sujetas a la comunicación individual como canal principal, aunque los medios electrónicos (correo electrónico certificado, sistemas de entrega con acuse, etc.) son cada vez más habituales.

Si la SL dispone de página web corporativa inscrita, también puede usarla como canal oficial de convocatoria.

La nueva normalidad: evidencia digital y trazabilidad

La digitalización ha generado nuevas necesidades:

  • Acreditar fehacientemente la fecha y el contenido de la publicación en la web.
  • Producir evidencias de accesibilidad continuada durante el periodo exigido.
  • Garantizar la integridad del texto publicado.
  • Evitar contestaciones basadas en supuestos defectos de convocatoria.

Este nuevo escenario ha impulsado la creación de soluciones que aportan garantías técnicas equiparables —o superiores— a las del antiguo modelo basado en anuncios en periódicos.

¿Qué deben hacer hoy las empresas para convocar correctamente una junta?

  1. Verificar si tienen página web corporativa inscrita en el Registro Mercantil.
  2. Revisar estatutos y acuerdos previos sobre los medios de convocatoria.
  3. Elegir el canal adecuado según sean SL o SA y según dispongan o no de web corporativa.
  4. Asegurar evidencias de publicación o de envío, especialmente cuando se empleen medios electrónicos.
  5. Documentar todo el proceso ante eventuales impugnaciones societarias.

La aportación de los servicios societarios digitales: el caso de la publicación fehaciente de EADTrust

En este nuevo contexto, los prestadores cualificados de servicios de confianza ofrecen soluciones, como el sello de tiempo, que facilitan la gestión digital de los trámites societarios. Entre ellos, EADTrust ha desarrollado un sistema más elaborado de publicación fehaciente específicamente orientado a convocatorias societarias realizadas en la página web corporativa, registrando la disponibilidad de los anuncios legales con sello de tiempo cualificado y reflejándola en una certificación.

Este servicio permite:

  • Acreditar técnicamente la fecha y hora exactas de publicación.
  • Registrar la integridad del contenido mediante huellas electrónicas.
  • Certificar el periodo de disponibilidad del anuncio en la web corporativa, realizando diversas descargas en momentos aleatorios.
  • Proporcionar evidencias electrónicas verificables ante notarios, registradores y tribunales.

Para sociedades que publican sus convocatorias en la página web corporativa inscrita —especialmente SA que sustituyen así al BORME y al periódico—, este tipo de servicios garantiza una seguridad jurídica equivalente o superior a la ofrecida por los mecanismos tradicionales, integrándose de forma natural en su operativa digital.

Noticeman de EADTrust: La Solución Definitiva para Notificaciones Electrónicas Certificadas, alternativa al Burofax


En un mundo cada vez más digital, los particulares, las empresas y las organizaciones necesitan herramientas que garanticen comunicaciones seguras, rápidas y con validez legal. Noticeman, el sistema de notificaciones electrónicas certificadas desarrollado por EADTrust, se presenta como una solución innovadora que combina tecnología avanzada con cumplimiento normativo.

A continuacón exploraremos las ventajas de Noticeman, su respaldo legal bajo el Reglamento eIDAS, casos de uso que demuestran su versatilidad y una comparación con el tradicional burofax para ayudarte a elegir la mejor opción para tus necesidades de comunicación fehaciente.

¿Qué es Noticeman?

Noticeman es una plataforma de correo electrónico certificado diseñada por EADTrust, un Prestador de Servicios de Confianza Digital cualificado según el Reglamento eIDAS. Este sistema permite enviar notificaciones electrónicas con garantías de integridad, autenticidad y trazabilidad, asegurando que tanto el emisor como el receptor puedan demostrar la entrega, recepción y contenido de la comunicación. A diferencia de métodos tradicionales como el burofax o el correo postal certificado, Noticeman ofrece una alternativa más rápida, eficiente y sostenible, manteniendo plena validez jurídica.

Ventajas de Noticeman

Noticeman se distingue por ofrecer una serie de ventajas clave que lo convierten en una herramienta esencial para empresas, administraciones públicas, particulares y profesionales:

  1. Validez Legal y Cumplimiento Normativo: Noticeman opera bajo el marco del Reglamento eIDAS (Reglamento (UE) Nº 910/2014), que establece estándares para servicios de confianza digital en la Unión Europea. Esto garantiza que las notificaciones enviadas a través de la plataforma son admisibles como prueba en procedimientos judiciales o arbitrales, gracias a su capacidad de dejar constancia del momento de la notificación y de su contenido.
  2. Seguridad y Trazabilidad: Utilizando criptografía de clave pública y sellos de tiempo cualificados, Noticeman asegura la identificación del emisor y del receptor, la integridad del contenido y registra los momentos exactos de envío, recepción, lectura y descarga. Además, las evidencias electrónicas generadas se custodian en la plataforma Cartulario, complementada con tecnología blockchain, lo que refuerza su autenticidad y fiabilidad.
  3. Eficiencia y Ahorro de Costos: Al eliminar la necesidad de papel, envíos postales y procesos manuales, Noticeman reduce significativamente los costos asociados a las comunicaciones certificadas. Su interfaz sencilla permite enviar notificaciones en pocos pasos, agilizando procesos que antes podían tomar días.
  4. Sostenibilidad: Al ser un sistema completamente digital, Noticeman contribuye a la reducción del consumo de papel, apoyando la sostenibilidad ambiental y ayudando a las empresas a cumplir con sus objetivos de responsabilidad social corporativa.
  5. Integración y Escalabilidad: Noticeman ofrece integración mediante servicios web, ideal para empresas con altos volúmenes de notificaciones. Sus certificaciones ISO 9001, ISO 20000-1 e ISO 27001 aseguran un servicio robusto y adaptable a las necesidades de cualquier organización.

Legislación Relevante

Noticeman se alinea con el Reglamento eIDAS (Reglamento (UE) Nº 910/2014), que regula los servicios de identificación electrónica y confianza en la Unión Europea. Este marco legal establece que las notificaciones electrónicas certificadas tienen la misma validez que las comunicaciones tradicionales en papel, siempre que cumplan con requisitos como la identificación de las partes, la integridad del contenido y la certificación de los tiempos de envío y recepción. En España, además, la Ley 39/2015 del Procedimiento Administrativo Común fomenta el uso preferente de notificaciones electrónicas en las administraciones públicas, reforzando la relevancia de herramientas como Noticeman. Estas normativas garantizan que las comunicaciones enviadas a través de Noticeman sean seguras, confiables y legalmente vinculantes.

Casos de Uso de Noticeman

Noticeman es una solución versátil que se adapta a una amplia variedad de sectores y necesidades. A continuación, presentamos algunos ejemplos prácticos:

  1. Sector Legal y Administrativo:
    • Notificaciones Judiciales y Administrativas: Noticeman permite a procuradores, y abogados enviar comunicaciones certificadas a sus clientes, dejando constancia de los pasos que dan en representación de sus intereses.
    • Perfeccionamiento de Contratos: Las empresas pueden cerrar contratos enviando una oferta y recibiendo la aceptación del destinatario, con evidencias electrónicas que certifican el consentimiento explícito.
  2. Sector Financiero y de Seguros:
    • Noticeman es ideal para enviar notificaciones certificadas sobre movimientos bancarios, renovaciones de pólizas o informes periciales. Las instituciones financieras y aseguradoras, altamente reguladas, se benefician de la trazabilidad y la capacidad de prueba ante posibles disputas.
  3. Telecomunicaciones y Servicios Públicos:
    • Las empresas de telecomunicaciones y proveedores de servicios esenciales (electricidad, agua, gas) pueden notificar a sus clientes cambios en el servicio, facturas electrónicas o cancelaciones, cumpliendo con las estrictas regulaciones del sector.
  4. Gestión Empresarial (B2B, B2C y B2E):
    • Relaciones con Proveedores y Clientes: Noticeman facilita la comunicación certificada en acuerdos comerciales, recordatorios de pagos o gestión de contratos con proveedores y clientes.
    • Gestión de Recursos Humanos: Las empresas pueden enviar nóminas, circulares internas o comunicaciones laborales (como cambios de ubicación o despidos) con garantías de recepción y sin disputas legales.
  5. Sector Educativo y Administraciones Públicas:
    • Universidades y organismos públicos utilizan Noticeman para notificar plazos, listas de admisión o resultados de procesos de selección, garantizando transparencia y cumplimiento normativo.
  6. Particulares:
    • Particulares pueden notificar circunstancias relativas al cumplimiento de convenios reguladores, circunstancias que afectan a los contratos de arrendamientos, y otras situaciones de las que deseen dejar constancia. También para Reclamaciones y quejas y para convocatorias y citaciones
    • Autores: pueden dejar constancia de la existencia de un documento (por ejemplo, para alegar la autoría o precedencia) en un momento dado.

Comparación entre Noticeman y Burofax

Tanto Noticeman como el burofax son herramientas utilizadas para enviar comunicaciones certificadas con validez legal, pero cada una tiene características que la hacen más adecuada según el contexto. A continuación, analizamos las diferencias clave, los casos en los que cada sistema es preferible y una tabla comparativa de costos.

Diferencias Clave

  • Formato y Entrega: Noticeman es un sistema completamente digital que opera a través de correo electrónico certificado, permitiendo envíos instantáneos y accesibles desde cualquier dispositivo con conexión a internet. El burofax, por su parte, es un servicio postal físico que combina correo postal con acuse de recibo, lo que implica tiempos de entrega más largos y dependencia de servicios postales.
  • Trazabilidad: Noticeman ofrece una trazabilidad completa, registrando eventos como el envío, la recepción, la apertura y la descarga del mensaje, respaldados por sellos de tiempo cualificados y tecnología blockchain. El burofax proporciona un acuse de recibo físico, pero no registra eventos intermedios ni garantiza la integridad del contenido con el mismo nivel de detalle.
  • Costos y Escalabilidad: Noticeman es significativamente más económico, especialmente para envíos masivos, y permite integraciones automáticas para empresas. El burofax tiene costos más altos debido a la logística física y no es práctico para grandes volúmenes.
  • Sostenibilidad: Noticeman es una solución sin papel, alineada con prácticas sostenibles, mientras que el burofax genera residuos físicos (papel, sobres, transporte).
  • Alcance Internacional: Noticeman permite enviar notificaciones a cualquier parte del mundo de forma instantánea, siempre que el destinatario tenga acceso a correo electrónico. El burofax, al depender de servicios postales, puede ser más lento y costoso para envíos internacionales.

Cuándo Usar Noticeman

Noticeman es la opción preferida en los siguientes casos:

  • Digitalización y Automatización: Empresas que buscan integrar notificaciones certificadas en sus sistemas (CRM, ERP) o enviar grandes volúmenes de comunicaciones.
  • Urgencia: Cuando se necesita una entrega inmediata, ya que Noticeman envía notificaciones en segundos.
  • Destinatarios Digitales: Si el destinatario está acostumbrado a comunicaciones electrónicas o prefiere recibir notificaciones por correo electrónico.
  • Sostenibilidad: Organizaciones que priorizan la reducción de su huella de carbono.
  • Costos Reducidos: Para empresas o profesionales que necesitan una solución económica sin sacrificar validez legal.

Cuándo Usar Burofax

El burofax puede ser más adecuado en los siguientes casos:

  • Requisitos Legales Específicos: En algunos procedimientos legales o administrativos en España, ciertas normativas pueden requerir explícitamente el uso de burofax físico como medio de notificación, aunque esto es cada vez menos común gracias a la aceptación de notificaciones electrónicas bajo eIDAS.
  • Destinatarios sin Acceso Digital: En casos excepcionales donde el destinatario no utiliza correo electrónico o no tiene acceso a herramientas digitales, el burofax garantiza la entrega física.
  • Preferencia por Documentos Físicos: En situaciones donde el destinatario o el emisor prefieren un documento físico como prueba tangible, aunque esto es menos relevante dado el reconocimiento legal de las evidencias electrónicas.

Tabla Comparativa de Costos

AspectoNoticemanBurofax
Costo por NotificaciónDesde 5 € por notificación (1 € comprando 100). Fichero de hasta 5MbDesde 9,9 € por notificación (1 página) + 0,9 € por cada página adicional
Costos AdicionalesSin costos adicionales. Custodia 60 meses. (integración API gratuita en planes avanzados)Con custodia de 60 meses, Prueba de Entrega Electrónica (PEE) y copia certificada 18,52 € Costes adicionales en envíos internacionales
Envíos MasivosDescuentos por volumen; integración automática para grandes cantidadesCostos proporcionales al número de envíos, sin descuentos significativos
Tiempo de EntregaInstantáneo (segundos)1-3 días laborables (nacional); más para internacional
SostenibilidadSin papel, 100% digitalConsumo de papel y transporte físico

Nota: Los costes son sin IVA

Conclusión

Noticeman de EADTrust representa un avance significativo en la gestión de notificaciones electrónicas, combinando seguridad, eficiencia y sostenibilidad con un respaldo legal sólido bajo el Reglamento eIDAS y la legislación nacional. Su comparación con el burofax muestra que, en la mayoría de los casos, Noticeman es la opción más rápida, económica y adaptable, especialmente para empresas que buscan digitalizar sus procesos. Sin embargo, el burofax sigue siendo relevante en casos específicos donde se requiera una entrega en una dirección postal.

Sea cual sea tu necesidad, Noticeman ofrece una solución moderna y confiable para llevar tus comunicaciones al siguiente nivel.

¿Listo para optimizar tus comunicaciones certificadas? Regístrate hoy en Noticeman y descubre cómo puedes ahorrar tiempo, reducir costos y garantizar la validez legal de tus notificaciones. ¡Mira los precios! Y lee las preguntas frecuentes y sus respuestas.


G-digital y EADTrust


g-digital, es la división de negocios digitales de Garrigues (la mayor Firma de abogados de la Unión Europea) dedicada a fomentar la innovación y el desarrollo tecnológicos para ayudar a los clientes de la Firma en su transformación digital. Asume la misión de desarrollar soluciones tecnológicas que integren el conocimiento del derecho de los negocios del despacho legal en los procesos de sus clientes, no solo mejorando la eficiencia y la seguridad jurídica, sino también habilitando nuevas oportunidades de negocio en un entorno cada vez más digital.

Los profesionales de Garrigues Digital, que son los expertos del despacho en TechLaw y economía digital, trabajan estrechamente con los tecnólogos de g-digital en el diseño de sus soluciones, asegurando que tecnología y legalidad se integran en cada propuesta e identificando las necesidades y oportunidades del mercado. Esta colaboración es el factor clave y distintivo que asegura que sus productos y servicio sean innovadores y de confianza.

Las soluciones de g-digital están concebidas como herramientas esenciales para garantizar la seguridad jurídica, la eficiencia y el cumplimiento normativo en los procesos desplegados por o clientes del a Firma.

g-digital, trabaja en estrecha colaboración con EADTrust, prestador cualificado de servicios de confianza digital, participado por Garrigues.

Esta colaboración representa una alianza estratégica que redefine la forma en que las empresas gestionan sus transacciones digitales. Esta sinergia combina el liderazgo legal de Garrigues con la experiencia técnica de EADTrust para ofrecer soluciones integrales que garantizan seguridad, eficiencia y cumplimiento normativo.

¿Qué ofrecen juntos g-digital y EADTrust?

La propuesta comercial conjunta se basa en tres pilares fundamentales:

  1. Servicios de confianza digital regulados
    • EADTrust aporta su experiencia en servicios cualificados, como la expedición de certificados cualificados de personas físicas para la realización de firmas electrónicas cualificadas, la expedición de certificados cualificados de personas jurídicas para la realización de sellos electrónicos cualificados, la emisión de sellos de tiempo cualificados, la provisión de servicios de custodia digital y notificaciones certificadas, esenciales para garantizar la autenticidad y seguridad de las transacciones digitales.
    • g-digital integra estos servicios en procesos legales, optimizando la gestión de contratos y asegurando que las empresas cumplan con normativas como eIDAS2.
  2. Innovación tecnológica aplicada al ámbito legal
    • Ambas entidades han desarrollado soluciones como GoCertius, que permite certificar fotografías y videos captados con el móvil asociándolos al momento en que se tomaron, y que se ha ampliado para dejar constancia de lo tratado en chats «securizados» en plataformas como Telegram con alta eficacia probatoria, y que permitiría un sistema de contratación con muy baja fricción en la experiencia de usuario.
    • g-digital trabaja en proyectos basados en blockchain, como plataformas de activos financieros tokenizados bajo el régimen piloto de la UE (Reglamento UE 2022/858) y la Ley 6/2023, de 17 de marzo, de los Mercados de Valores y de los Servicios de Inversión y su constitución como ERIR (Entidad Responsable de la Inscripción y del Registro. También impulsa soluciones de «EAD Enterprise Suite» como «eArchiving» y «Signature Manager» una herramienta colaborativa que permite la firma electrónica de varios intervinientes en un acuerdo e incluso invitar asesores legales al proceso de firma.
  3. Cumplimiento normativo y adaptación al mercado europeo
    • La colaboración está alineada con regulaciones clave como eIDAS2, NIS2, DORA y MiCA, asegurando que las empresas puedan operar dentro del marco legal europeo mientras aprovechan herramientas avanzadas para la gestión digital.

Beneficios para las empresas

La alianza entre g-digital y EADTrust ofrece ventajas tangibles para empresas de todos los sectores:

  • Seguridad jurídica: Las soluciones conjuntas garantizan que las transacciones digitales cumplan con los estándares legales más exigentes, reduciendo riesgos regulatorios.
  • Eficiencia operativa: La integración de servicios digitales permite automatizar procesos clave, como la firma electrónica o la custodia documental, optimizando tiempos y costes. El uso de sello de tiempo cualificado en pasos clave de procesos de negocio digitalizados los transforma en pruebas con presunción «Iuris Tantum»
  • Innovación adaptada: Con herramientas como blockchain y carteras digitales europeas (EUDI Wallets), las empresas pueden liderar la transformación digital sin comprometer la seguridad ni el cumplimiento normativo.

Casos destacados

Entre los proyectos desarrollados conjuntamente se encuentran:

  • GoCertius: Una solución innovadora para certificar fotos, videos y documentos captados por la cámara controlada por la App y comunicaciones digitales por Telegram , ideal para sectores donde la evidencia legal es crítica.
  • EAD Factory: Servicios diseñados para transformar procesos empresariales tradicionales en entornos completamente digitales por diseño, beneficiando especialmente a industrias como banca y seguros. Puede implantarse en sus propios CPDs o en plataformas en la nube TIC
  • EAD Enterprise Suite: eArchiving: Solución de custodia digital de archivos, equivalente en cierto sentido al depósito notarial, con funcionalidades de escrow.
  • EAD Enterprise Suite: Signature Manager: Solución de firma electrónica de uso muy sencillo que reduce la fricción para los firmantes y sus asesores, y que resuelve los retos de la firma en contextos multinacionales donde aplican diferentes leyes y jurisdicciones.

Conclusión

La colaboración entre g-digital y EADTrust no solo fortalece la confianza digital en Europa, sino que también posiciona a ambas entidades como líderes en un mercado donde la seguridad jurídica y tecnológica son esenciales. Su propuesta conjunta es una invitación a las empresas a abrazar el futuro digital con herramientas que garantizan autenticidad, integridad y cumplimiento normativo. En un entorno donde la innovación es clave, esta alianza representa el puente perfecto entre tecnología avanzada y seguridad legal.

EAD Trust Factory los servicios cualificados de EADTrust como infraestructura propia de entidades digitalizadas


GoCertius es la base conceptual (con su forma particular de certificar evidencias digitales) sobre la que EADTrust y Garrigues (a través de su división g-digital) han construido los servicios de EAD Trust Factory. Una panoplia de servicios que pasan a formar parte de la infraestructura de nuestros clientes, como si ellos mismos fueran Prestadores Cualificados de Servicios de Confianza Digital.

Son clientes de diferentes tamaños y sectores que así pueden desarrollar entornos de gestión de evidencias electrónicas sacando ventaja de los servicios regulados, tales como los que se describen en el Reglamento europeo eIDAS y su ampliación eiDAS2.

Las soluciones de EAD Trust Factory, al integrar servicios de confianza digital y optimizar procesos legales, pueden beneficiar a diversas industrias que requieren gestión segura y eficiente de documentos y transacciones digitales. De esta forma se pueden optimizar los procesos empresariales de gestión rediseñándolos para que sean completamente digitales y confiables por diseño, sabiendo que se podrá contar con evidencias digitales prescindiendo del papel. Y que estas evidencias podrán acreditar los servicios prestados y su seguridad, con certeza del momento en que se prestaron en cualquier contexto de resolución de controversias.

A continuación, se presentan algunos de los sectores que se benefician de estas soluciones:

  1. Sector Financiero y Seguros:
    • Beneficios: La gestión segura de documentos financieros y la autenticidad de las transacciones son cruciales en este sector. EAD Trust Factory añade servicios cualificados a la infraestructura de cada entidad para ayudar a cumplir con las regulaciones financieras y de protección de datos, como el Reglamento General de Protección de Datos (GDPR), Digital Operational Resilience Act (DORA), Directiva 2022/2555 (NIS2) y el Reglamento 910/2014 eIDAS con los cambios introducidos por el Reglamento 1183/2024.
  2. Industria Legal y Jurídica:
    • Beneficios: La generación de evidencias digitales y la gestión de contratos electrónicos son fundamentales para este sector. EAD Trust Factory facilita la creación de documentos legales electrónicos seguros y auténticos, mejorando la eficiencia en los procesos legales. Por su influencia en otras actividades el punto de vista legal es crucial para entender el ·»Compliance» la presunción Iuris Tantum de los servicios cualificados de confianza
  3. Sector de la Salud:
    • Beneficios: La gestión de registros médicos electrónicos o los Consentimientos Informados requiere altos niveles de seguridad y confianza. EAD Trust Factory puede ayudar a proteger la privacidad de los pacientes y asegurar la integridad de los datos médicos. También ayuda digitalizar historias clínicas, respetando la normativa definida para ellos,
  4. Industria de la Energía y Recursos Naturales:
    • Beneficios: La optimización de procesos y la gestión eficiente de documentos son clave en este sector, donde la seguridad y el cumplimiento normativo son fundamentales. EAD Trust Factory puede ayudar a mejorar la eficiencia operativa y reducir costes. También la contratación se beneficia de un marco regulatorio más garantista.
  5. Sector de Transporte y Logística:
    • Beneficios: La gestión de documentos de transporte y la trazabilidad de mercancías requieren sistemas confiables. EAD Trust Factory proporciona soluciones para asegurar la autenticidad y seguridad en la gestión de documentos relacionados con el transporte y la logística. En particular, albaranes gestionados de forma digital que puedan surtir efecto también como documentos híbridos con versión en papel de ser necesaria.

En resumen, cualquier industria que requiera gestión segura de documentos y transacciones digitales puede beneficiarse de las soluciones de EAD Truat Factory. La plataforma es especialmente útil para sectores con altos requisitos de seguridad y cumplimiento normativo.

EAD Trust Factory está formado por diferentes servicios cualificados de confianza, entre los que destacan los sellos de tiempo`, las notificaciones fehacientes y las comprobaciones de validez de firmas y certificados electrónicos. También el Onboarding digital, incluyendo servicios de Videoidentificación.

Los servicios orquestados por EAD Trust Factory incluyen servicios cualificados de confianza definidos por el reglamento #eIDAS y desarrollos auxiliares que permiten dotar a cualquier proceso que incluya gestión digital de un respaldo regulatorio en forma de evidencias digitales con valor «Iuris Tantum» que aportar tanto en entornos MASC (Medios adecuados de solución de controversias) como contextos de litigación.

Y con infraestructura de Criptoagilidad Postcuántica resistente al futuro Criptocalipsis.

Llame al (+34) 917160555 o envíe un email a info(at)eadtrust.eu para pedir información y compruebe que adoptar recursos técnicos de PSC en su propia infraestructura es más sencillo y económico de lo que parece