Archivo de la categoría: IA

Jornada Economía del Dato 2026: la economía del dato en la era de los agentes (Madrid, 21 de octubre)


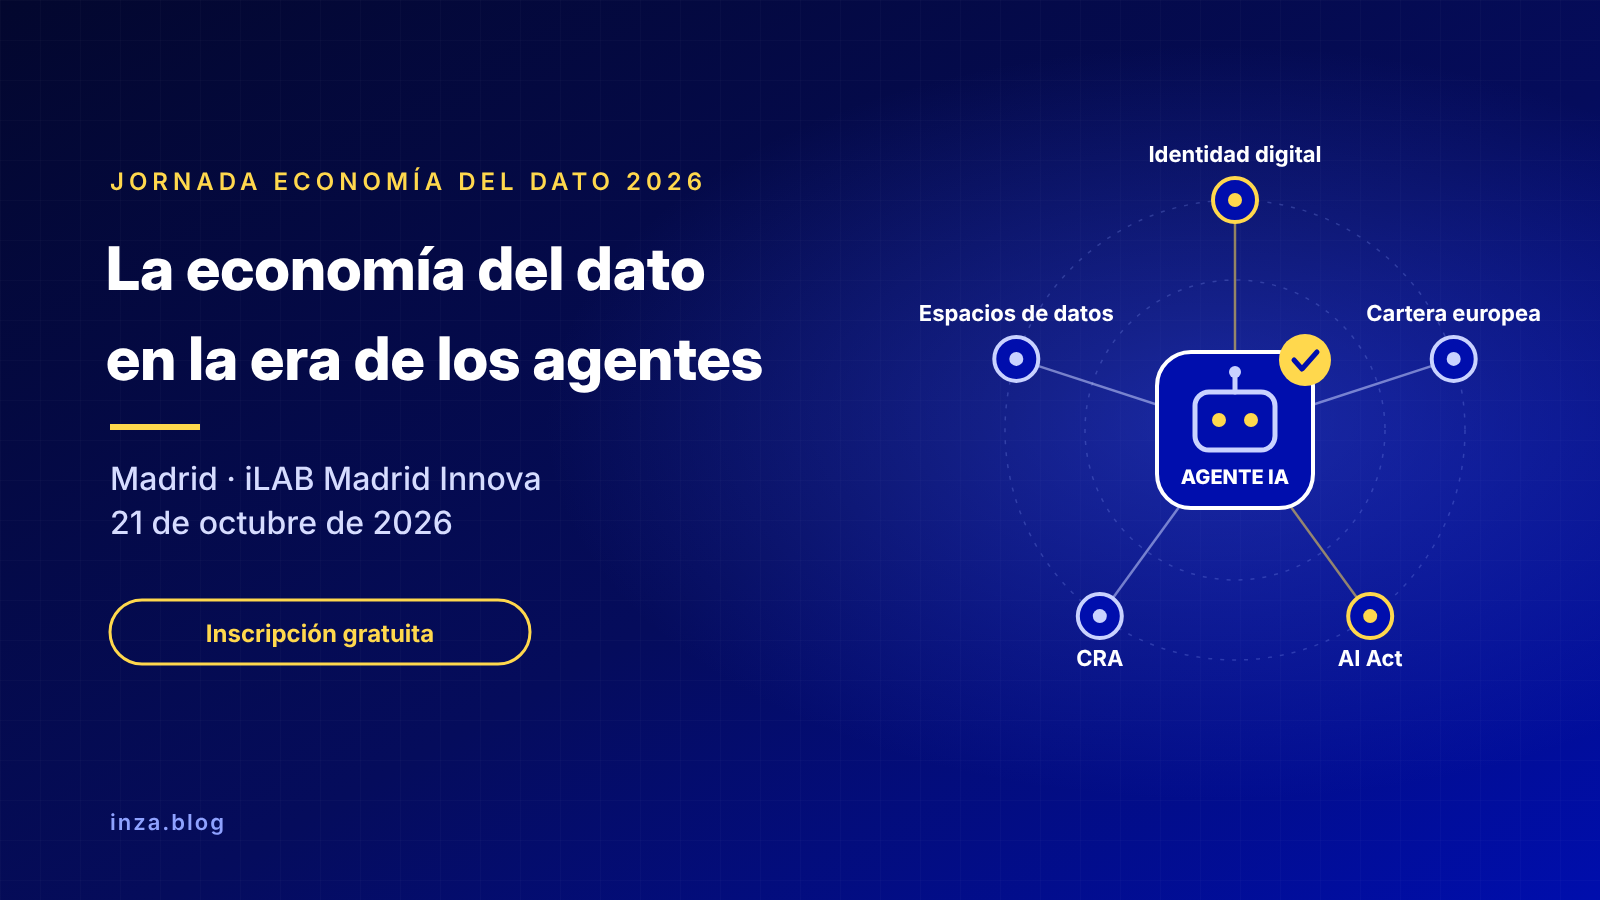
Mañana, miércoles 21 de octubre de 2026, la Asociación Data Economy España celebra en Madrid su Jornada Economía del Dato 2026, con el lema «La Economía del Dato en la Era de los Agentes». Será una mañana de paneles y ponencias en el International Lab (iLAB) de Madrid Innova, en la calle de Bailén, 41. La inscripción es gratuita, aunque quedan pocas plazas: inscripción aquí.

Ismael Arribas, presidente de la asociación, me ha invitado a participar en el panel sobre el futuro de la identidad digital y la Cartera de Identidad Digital Europea, y aprovecho para contar de qué va la jornada y qué ideas pienso llevar.

Por qué una jornada sobre datos y agentes

La nota conceptual del evento parte de un dato llamativo: el volumen de datos generado en el mundo, que se calculaba en 33 zettabytes en 2018, se estimaba en 175 zettabytes para 2025. Y cambia también quién los procesa y cómo. Las organizaciones están incorporando agentes de inteligencia artificial en casi todas sus áreas de negocio, desde el desarrollo hasta las ventas, la atención al cliente o las finanzas: sistemas autónomos capaces de tomar decisiones y planificar tareas complejas con una supervisión humana mínima. Según la misma nota, el número de identidades no humanas y de agentes podría superar los 45.000 millones a finales de este año.

Esa realidad plantea preguntas de soberanía del dato, regulación, ciberseguridad e identidad digital, que son precisamente los ejes de la jornada.

El programa

  • 09:15 – 09:30 · Recepción de asistentes.
  • 09:30 – 09:40 · Apertura y bienvenida, a cargo del presidente de la Asociación Data Economy España.
  • 09:40 – 10:00 · Keynote: Estrategia europea para la estandarización, a cargo de Coen Janssen, Policy Officer «Data Policy and Innovation» de la DG CONNECT de la Comisión Europea.
  • 10:05 – 10:55 · Panel: El futuro de la Identidad digital y la Cartera digital europea. Modera Raúl López (Sybol ID), con Jesús Díaz Vico (IOG) y Julián Inza (EADTrust).
  • 11:05 – 11:50 · Sesión técnica y regulatoria: Confianza, Soberanía y Cumplimiento: Navegando el AI Act de la UE y el Cibersecurity and Resilience Act. Modera María J. Alonso (Qaleon), con Alfredo Muñoz (Tritemius), David Arroyo (CSIC) y Susana López (GNOSS). El foco: los marcos de supervisión imprescindibles para mitigar los riesgos éticos y legales de las decisiones automatizadas por agentes de IA, y los nuevos espacios de datos sectoriales regulados.
  • 11:55 – 12:45 · Mesa redonda: El futuro de la inversión. Modera Emilio Prado (Epunto Interim Management), con Miguel Ángel Domínguez (Alastria) y Juan José Engo (TRITEMIUS).
  • 12:45 – 13:05· Keynote de David Arroyo (CSIC).
  • 13:05 – 13:15 · Clausura y conclusiones.
  • 13:15 – 14:30 · Vino de honor.

Participan representantes de las empresas socias de la asociación (Qaleon, GNOSS, Tritemius, QCentroID, Digitel TS, Grupo Renault, Sybol y Epunto Interim Management), además de Alastria, Cyberlur, investigadores y expertos independientes.

Lo que llevaré al panel sobre identidad digital y Cartera

2026, el año de las carteras; 2027, el de las partes usuarias

2026 es el año en que los Estados miembros deben poner a disposición de sus ciudadanos la Cartera de Identidad Digital Europea, y 2027 el año en que los sectores regulados, como la banca, deberán aceptarla. En España, además, está en tramitación el real decreto que regulará el ecosistema de la Cartera. El reto ya no es tecnológico: es que las partes usuarias estén preparadas para integrarla en sus procesos.

Mucho más que identificación: las declaraciones de atributos

La Cartera no es solo un medio de identificación. Su verdadero valor está en las declaraciones electrónicas de atributos, cualificadas o no, que permiten acreditar títulos, poderes de representación o la existencia de un contrato. Un ejemplo: el alta de un cliente en un banco en la que la persona se identifica con los datos de su Cartera, firma el contrato con un certificado cualificado y recibe en la propia Cartera una declaración que acredita el contrato custodiado por un prestador cualificado.

La siguiente frontera: la identidad de la IA agéntica

Después de las personas y de las empresas, llegan sus agentes. Si un agente de IA firma un pedido, acepta unas condiciones o concede un crédito, las preguntas son las mismas que para una persona: quién es, en nombre de quién actúa, hasta dónde llega su mandato y cómo se prueba después. Los prestadores de servicios de confianza llevamos dos décadas respondiendo a esas preguntas, y creo que la solución para los agentes va por el mismo camino:

  • Certificados para agentes de IA vinculados a una entidad, parecidos a los de empleado, con un identificador de política (OID) que indique que el titular es un agente autorizado por esa entidad, vigencia corta, revocación inmediata y el alcance del mandato expresado en el propio certificado. Su encaje natural es la Cartera Empresarial Europea, donde la empresa acredita sus poderes y puede delegar en el agente una parte de ellos, con trazabilidad.
  • Certificados para agentes personales, configurados como persona física que actúa en nombre de sí misma, también marcados con un OID que advierta a quien los recibe de que no está tratando con un humano.
  • Evidencias con valor legal de lo que hace cada agente. El Reglamento de IA exige registros automáticos y supervisión humana efectiva; los sellos de tiempo cualificados, el archivo electrónico cualificado y los registros con orden cronológico garantizado (lo que en Tallin llamábamos qDLT) convierten esos registros en prueba. Lo explicaba hace unas semanas en «De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)».

No es una idea aislada. En la Global Digital Collaboration Conference de Ginebra, a principios de septiembre, varias sesiones trataron la identidad de los agentes y su vinculación con las carteras digitales, incluida una sobre agentes que actúan con la Cartera Empresarial Europea. En el IETF ya circulan borradores individuales de perfiles de certificado para agentes de IA, y la ITU-T y la OpenID Foundation trabajan en la identidad de la IA agéntica. Pero falta lo esencial en Europa: un perfil normalizado en ETSI que encaje con eIDAS. Es el momento de hacerlo, antes de que cada plataforma invente el suyo.

Carteras criptoágiles

Las carteras y los sistemas que se desplieguen ahora tendrán que migrar a criptografía postcuántica antes de 2030–2035, así que deben diseñarse criptoágiles desde el principio, como contaba en «Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026».

Datos prácticos

  • Qué: Jornada Economía del Dato 2026, «La Economía del Dato en la Era de los Agentes».
  • Cuándo: miércoles 21 de octubre de 2026, de 09:15 a 14:30 (media jornada, por la mañana).
  • Dónde: International Lab (iLAB), Madrid Innovation Lab, C. de Bailén, 41, 28005 Madrid.
  • Organiza: Asociación Data Economy España.
  • Inscripción: gratuita, en dataeconomy.org/registro-octubre-2026. El formulario pide nombre, apellidos, correo electrónico y DNI o pasaporte.

Si estáis en Madrid, será un buen momento para debatir cómo hacer que las identidades digitales, también las de los agentes de IA, sean dignas de confianza. ¡Nos vemos allí!
Interfaz MCP de IA gestora (o agéntica) para servicios de confianza digital


g-digital es la división de negocio digital del bufete Garrigues. Se trata de la plataforma tecnológica lanzada por el despacho de abogados Garrigues para ofrecer soluciones tecnológicas avanzadas que resuelven desafíos legales y regulatorios de alta complejidad en el entorno digital. Combina tecnología y derecho para crear herramientas prácticas de utilidad en entornos regulados. Garrigues es accionista mayoritario de EADTrust desde 2023, por lo que g-digital y EADTrust trabajan de forma muy integrada

g-digital acaba de publicar nuevos servidores MCP para facilitar la integración de sus soluciones de confianza digital en aplicaciones desarrolladas en entornos de IA agéntica.
 
La evolución de la IA generativa está desplazando el foco desde los asistentes conversacionales hacia sistemas capaces de recibir objetivos, planificar tareas, utilizar herramientas externas, ejecutar acciones y verificar resultados. Gestionar.
 
En ese contexto, el Model Context Protocol (MCP) se está consolidando como una capa estándar para conectar modelos y agentes con servicios externos, APIs y sistemas corporativos.
 
La contribución de g-digital se sitúa en una dimensión concreta: hacer que capacidades de confianza digital puedan ser invocadas por agentes y aplicaciones compatibles con MCP.

A través de los servicios MCPs de g-digital, se pueden integrar funcionalidades de servicios de confianza en las misiones encargadas a este tipo de IA gestota:

  • generación y certificación de evidencias electrónicas (protegida con sellos de tiempo cualificados)
  • envío de documentos a firma para la recogida de conformidad de intervinientes en procesos de interés legal
  • envío de notificaciones certificadas (notificaciones fehacientes).
  • custodia documental certificada (utilizable en contextos de escrow documental y muchos otros)

Si los agentes de IA van a participar en procesos con efectos jurídicos o empresariales relevantes, no basta con que sean capaces de generar texto o ejecutar tareas. También deberán operar sobre infraestructuras que permitan acreditar qué se hizo, cuándo, con qué contenido y bajo qué garantías.
 
No olvidemos que la observabilidad y cumplimiento de la propia IA son objeto de debate. Con las herramientas que se anuncian, pueden integrarse elementos de control y evidencia electrónica reforzada con servicios cualificado con facilidad en las propias capas de control de los enjambres de agentes que están llegando.
 
g-digital ha publicado los repositorios en GitHub para que desarrolladores, abogados con perfil técnico y equipos legaltech puedan probarlos, integrarlos y plantear casos de uso.
 
Desde EADTrust estaremos encantados de recibir vuestras sugerencias y comentarios sobre esta iniciativa y hacérselos llegar al equipo de g-digital

Para contactar con EADTrust:

  • Teléfono +34 91 7160555
  • Mail: info@eadtrust.com

Para contactar con Garrigues:

IA gestora (o agéntica)

Explicabilidad


Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.

En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.

Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.

¿Qué significa “explicabilidad” en una evidencia electrónica?

Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?

La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.

Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.

El ejemplo práctico: GoCertius

GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.

Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:

  • Las fotos o vídeos originales.
  • Pequeños bloques de código en formato Base64.

Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.

Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.

Cómo funciona el proceso (paso a paso)

Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:

  1. Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
  2. Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
  3. Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.

Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:

La certificación incluye un preámbulo claro y en lenguaje natural que explica:

  • Qué proceso se estaba siguiendo.
  • Cuáles eran los momentos clave.
  • Por qué cada sello de tiempo se generó en ese punto.

Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.

¿Por qué esto es tan potente?

Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:

  • Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
  • Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.

Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.

Explicabilidad… también en la Inteligencia Artificial

Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.

En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.

Conclusión: un enfoque innovador que facilita la adopción

Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.

Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.

¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.

En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.

IA Gestora. Por no llamarla IA Agéntica. Herramientas a su disposición


En los últimos meses de 2025 y principios de 2026, la inteligencia artificial ha dado un salto que ya no es solo de “generar contenido”, sino de actuar. Ya no basta con que la IA te responda: ahora puede gestionar tareas completas por ti.

A este nuevo paradigma se le llama IA agéntica. Pero ya que este es mi blog, voy a proponer otro término más cercano y español: IA gestora. Porque eso es exactamente lo que hace: gestiona objetivos de principio a fin, de forma autónoma, como un asistente ejecutivo que no necesita que le des instrucciones paso a paso.

¿Quieres saber por qué esta IA gestora está cambiando todo y cómo herramientas open-source como OpenClaw, NemoClaw, el Model Context Protocol (MCP) y LangGraph la están democratizando y haciendo más fiable? ¿Y cómo los prestadores de servicios de confianza estamos creando las interfaces seguras que las empresas necesitan? Sigue leyendo.

¿Qué es una IA gestora (o IA agéntica)?

La IA generativa responde. La IA gestora recibe un objetivo y lo ejecuta sola: planifica, usa herramientas externas, toma decisiones intermedias, ejecuta acciones y avisa solo cuando es necesario.

Ejemplo: “cierra la venta con el cliente X antes del viernes”. La IA gestora investiga, prepara propuestas, envía emails, agenda llamadas y cierra el proceso.

Este salto se basa en el concepto de agencia: la capacidad de actuar con intención y autonomía.
OpenClaw: el asistente open-source que corre en tu máquina

OpenClaw (openclaw.ai) es un framework 100 % open-source que se instala localmente y funciona como asistente persistente 24/7. se le puede «hablar» por WhatsApp, Telegram, Slack o directamente por CLI (línea de comandos). Ejecuta comandos de terminal, controla el navegador, gestiona archivos, email y calendario, y mantiene memoria a largo plazo.

NemoClaw: con un escudo de seguridad y desarrollado por NVIDIA

En marzo de 2026, NVIDIA lanzó NemoClaw, una capa que se instala sobre OpenClaw con un solo comando. Añade sandbox aislado, router de privacidad, modelos Nemotron optimizados y controles de política empresarial. Juntos, OpenClaw + NemoClaw convierten la IA gestora en algo orientado haacia entornos reales y regulados.


Interfaces de actuación: de la CLI tradicional al Model Context Protocol (MCP)

Tradicionalmente, las IA gestoras han usado dos interfaces principales:

  • CLI (Command Line Interface): máxima potencia y control. El agente ejecuta comandos directamente en la terminal. Es ligero, debuggeable y consume pocos tokens de contexto. Perfecto para entornos locales y cuando se requiere máxima eficiencia. Sin embargo, necesita que el agente “sepa” interpretar salida de texto crudo y no tiene un estándar universal de descubrimiento de herramientas.
  • Apps de mensajería y APIs: más accesibles, pero menos estructuradas.

Aquí se presenta el Model Context Protocol (MCP), un estándar abierto lanzado por Anthropic en noviembre de 2024 y que se ha convertido en el “USB-C de la IA”.


¿Cómo funciona MCP?

MCP es un protocolo estandarizado (basado en JSON-RPC) que permite a cualquier aplicación exponer herramientas, recursos y plantillas de «prompts» de forma segura y detectable.
Un MCP Server publica qué puede hacer y un MCP Client (el agente) descubre automáticamente esas capacidades, las llama de forma estructurada y recibe respuestas estandarizadas.

Comparación MCP vs CLI:

Aspecto CLI tradicional
(Command Line Interface)
Model Context Protocol (MCP)
Descubrimiento de herramientas Manual o mediante descripción en el prompt Automático y dinámico: el agente descubre todas las herramientas al instante
Estructura de las respuestas Texto libre y salida cruda (puede ser desordenada) Estructurada y estandarizada (JSON con schemas claros)
Consumo de tokens / contexto Muy bajo (ideal para eficiencia) Más alto, pero ofrece mucha más precisión
Seguridad y guardrails Depende completamente del sandbox externo Guardrails y sesiones seguras integrados por diseño
Facilidad de integración Alta para desarrolladores, baja para no técnicos Muy alta: estandariza todo el ecosistema (el “USB-C de la IA”)
Escalabilidad Buena para tareas locales simples Excelente para integraciones enterprise y multi-agente
Uso ideal Ejecución local potente, debugging rápido Conexiones seguras a sistemas externos (calendarios, APIs empresariales, bases de datos…)


MCP no reemplaza la CLI, sino que la complementa ofreciendo un lenguaje común para conectar el agente a decenas de sistemas externos de forma segura.


LangGraph: la orquestación inteligente de flujos complejos

Mientras MCP estandariza la forma en la que el agente habla con las herramientas, LangGraph (de LangChain) se encarga del modo en el que el agente razona y fluye a lo largo de una tarea.

LangGraph permite construir workflows como grafos: nodos (LLM, herramientas, verificaciones humanas) y aristas (condiciones de flujo). Es ideal para agentes stateful, flujos multi-agente, control humano-en-el-bucle y ejecución durable.

Muchos proyectos combinan LangGraph para la lógica y MCP para las conexiones externas, logrando una IA gestora más robusta y escalable.

Nuevos interfaces que ofrecemos los prestadores de servicios de confianza

Cuando la IA gestora empieza a firmar o sellar electrónicamente contratos, enviar facturas o manejar datos sensibles, ni la CLI ni MCP por sí solos son suficientes. Los prestadores de servicios de confianza (eIDAS) aportamos interfaces certificadas:

  • CLI segura certificada: comandos que requieren firma electrónica cualificada del agente. Todo queda auditado y sellado temporalmente.
  • API de agencia con identidad verificada: el agente actúa con certificado digital propio, haciendo sus acciones legalmente vinculantes.
  • Canal de mensajería de confianza: mensajes con sello electrónico visible.
  • Portal de supervisión humana-en-el-bucle: dashboard para aprobar/rechazar acciones en tiempo real, todo registrado de forma inalterable.


Estas interfaces convierten herramientas open-source como OpenClaw + MCP + LangGraph en soluciones empresariales confiables, auditables y conformes con la normativa.

OpenClaw y NemoClaw han demostrado que la IA gestora ya es viable técnicamente. MCP estandariza la conexión con el mundo exterior, LangGraph aporta inteligencia en la orquestación, y los prestadores de servicios de confianza cerramos la brecha de la confianza legal.

Si deseas saber qué servicios de confianza (firma electrónica cualificada, sellos de tiempo, certificados de agente, declaraciones de atributos, etc.) se pueden invocar directamente desde este tipo de IAs, contacta con EADTrust:

  • Teléfono: 902 365 612
  • Email: info@eadtrust.com


Estaremos encantados de asesorarte y ayudarte a integrar interfaces seguras y conformes con eIDAS en tus flujos de IA gestora.