Archivo de la categoría: Time stamping

Servicios societarios digitales para las juntas de accionistas de 2027


Los servicios societarios digitales son los servicios electrónicos que permiten a una sociedad cumplir por medios telemáticos las obligaciones de su vida corporativa, dejando a la vez prueba fiable de ese cumplimiento: publicar en su web la convocatoria de la junta y la documentación que la ley exige, habilitar canales de comunicación con los accionistas y permitirles asistir, delegar y votar a distancia. Los presta un tercero de confianza, ajeno a la sociedad, que genera evidencias electrónicas independientes, fechadas con sellos cualificados de tiempo y verificables por notarios, registradores y tribunales. Así, lo que antes se acreditaba con anuncios en prensa, actas presenciales o la simple declaración de los administradores se acredita ahora con pruebas técnicas que, cuando proceden de un servicio de confianza cualificado, gozan de presunción legal de autenticidad e integridad.

Por qué ahora

En el último trimestre del año las sociedades cierran sus presupuestos, y las juntas generales ordinarias se concentran en el primer semestre: la junta ordinaria debe reunirse dentro de los seis primeros meses de cada ejercicio para aprobar las cuentas. Si en 2027 la sociedad va a publicar su convocatoria en la web, ofrecer voto o asistencia a distancia o, si es cotizada, habilitar el Foro Electrónico de Accionistas, conviene presupuestarlo ahora.

La Ley de Sociedades de Capital (LSC) y el Real Decreto-ley 5/2023, que regula las modificaciones estructurales (fusiones, escisiones, cesiones globales y traslados), imponen tres tipos de obligaciones que se resuelven con servicios digitales:

  1. Publicar documentos en la web corporativa y poder probarlo. La carga de la prueba de la inserción y de su fecha recae en la sociedad (art. 11 ter.2 LSC).
  2. Habilitar un Foro Electrónico de Accionistas, en el caso de las sociedades cotizadas (art. 539.2 LSC).
  3. Permitir la participación y el voto a distancia con garantías de identidad y seguridad, cuando los estatutos lo prevean o la junta sea exclusivamente telemática (arts. 182, 182 bis, 189 y 521 LSC).

EADTrust, prestador cualificado de servicios de confianza, presta los tres servicios: Publicación fehaciente (comprobación fehaciente de documentación en página web), Foro Electrónico de Accionistas y Voto Electrónico para Juntas de Accionistas. Este artículo repasa en qué consiste cada uno y en qué artículos se apoya. Está pensado para secretarios de consejo y abogados de sociedades, y lo acompaña un dosier en PDF con el texto literal de los preceptos.

Quién está obligado a qué

Las obligaciones varían según el tipo de sociedad y la operación.

ObligaciónSL y SA no cotizadaSA cotizadaBase legalServicio EADTrust
Web corporativaVoluntaria; si existe, debe acordarse, inscribirse y publicarse en el BORMEObligatoriaArts. 11 bis y 539.2 LSC—
Convocar la junta en la web y probar la inserción y su fechaSí, si tiene web inscritaSí, además de BORME o diario y web de la CNMVArts. 11 ter, 173 y 516 LSCPublicación fehaciente
Mantener publicada la documentación de la junta sin interrupciónSí, durante el plazo legalSí, desde la convocatoria hasta la juntaArts. 11 ter y 518 LSCPublicación fehaciente
Resultados de las votaciones en la web—En 5 días desde la juntaArt. 525.2 LSCPublicación fehaciente
Foro Electrónico de Accionistas—Obligatorio en cada juntaArt. 539.2 LSCForo Electrónico de Accionistas
Voto y delegación a distanciaSi lo prevén los estatutos (SA)Según estatutos; obligatorio si la junta es solo telemáticaArts. 189 y 521 LSCVoto Electrónico
Confirmación del voto electrónico—Recepción inmediata; registro y recuento a peticiónArt. 527 bis LSC y R. (UE) 2018/1212Voto Electrónico
Junta exclusivamente telemáticaSi lo autorizan los estatutos (2/3 del capital)Ídem, con voto anticipado y acta notarialArts. 182 bis y 521.3 LSCVoto Electrónico
Publicidad preparatoria de fusiones, escisiones y otras modificaciones estructuralesSí, si tiene webSíArts. 7 y 46 RDL 5/2023Publicación fehaciente

Para las cotizadas, no tener la web del artículo 539 LSC o no publicar en ella lo exigido es una infracción grave (art. 292.1.e de la Ley 6/2023, de los Mercados de Valores).

Publicación fehaciente: probar qué se publicó, cuándo y durante cuánto tiempo

El problema jurídico

Desde la Ley 1/2012, la web corporativa inscrita sustituye al BORME y a la prensa como medio de convocatoria de la junta (art. 173.1 LSC). Esa comodidad tiene un coste probatorio que recoge el artículo 11 ter LSC:

  • La sociedad debe garantizar la seguridad de la web, la autenticidad de lo publicado y el acceso gratuito, con posibilidad de descarga e impresión (apartado 1).
  • La carga de la prueba de la inserción y de su fecha corresponde a la sociedad (apartado 2).
  • Los administradores deben mantener lo insertado durante el plazo legal y responden solidariamente de los perjuicios causados por las interrupciones. Basta su declaración para acreditar el mantenimiento, pero «podrá ser desvirtuada por cualquier interesado mediante cualquier prueba admisible en Derecho» (apartado 3).
  • Si el acceso se interrumpe más de dos días consecutivos o cuatro alternos, no podrá celebrarse la junta convocada para el asunto afectado, salvo que el total de días de publicación efectiva alcance el plazo legal (apartado 4).

El plazo mínimo entre la convocatoria y la junta es de un mes en las sociedades anónimas y de quince días en las limitadas (art. 176 LSC). Las cotizadas deben mantener publicada «ininterrumpidamente» toda la documentación de la junta desde la convocatoria hasta su celebración (art. 518 LSC).

En las modificaciones estructurales el Real Decreto-ley 5/2023 va más allá: «la inserción en la web del proyecto y la fecha de la misma se acreditarán mediante la certificación del contenido de aquélla», que se remite al Registro Mercantil (art. 7.2).

Una declaración de los administradores es una prueba de parte. En caso de impugnación de la junta, lo que protege a la sociedad es una evidencia independiente, fechada y verificable.

Cómo funciona el servicio

La Publicación fehaciente de EADTrust, que en su web figura como Comprobación Fehaciente de Documentación, actúa como un tercero de confianza que vigila la web corporativa durante todo el plazo legal:

  1. Acceso como un accionista cualquiera. Un sistema automatizado accede a la página desde el exterior, igual que lo haría un accionista, y descarga los documentos publicados.
  2. Comprobación de integridad. Calcula la huella digital (hash) de cada documento y verifica que no ha cambiado desde la primera comprobación.
  3. Sello de tiempo cualificado. Cada evidencia se fecha con un sello de tiempo cualificado conforme al Reglamento eIDAS, que goza de presunción de exactitud de la fecha y la hora y de integridad de los datos (art. 41.2 del Reglamento (UE) 910/2014).
  4. Comprobaciones repetidas y aleatorias. Las comprobaciones se hacen varias veces al día, entre dos y cuatro, en horas aleatorias, durante todo el periodo de exposición. Así se puede acreditar tanto la disponibilidad continuada como la ausencia de interrupciones relevantes a efectos del art. 11 ter.4.
  5. Certificado final. Al terminar el periodo, EADTrust entrega un certificado que acredita la fecha de la primera publicación, el contenido publicado y su permanencia inalterada. Puede aportarse al notario que levante el acta, al Registro Mercantil o, en su caso, al juzgado.

Valor probatorio: la presunción del artículo 326.4 LEC

Desde la Ley 6/2020, el artículo 326 de la Ley de Enjuiciamiento Civil distingue según el servicio de confianza empleado. Si se ha utilizado un servicio de confianza cualificado incluido en la lista de confianza, se presume que el documento electrónico reúne la característica cuestionada, como su autenticidad, su integridad o su fecha y hora, y que el servicio se prestó correctamente.

Es una presunción iuris tantum: admite prueba en contrario, pero traslada a quien impugna la carga de la comprobación y sus costes. Si la impugnación es temeraria, el tribunal puede imponer además una multa de 300 a 1.200 euros (art. 326.4 LEC). A ello se suma la presunción de exactitud de la fecha y la hora y de integridad de los datos que el artículo 41.2 del Reglamento eIDAS reconoce a los sellos cualificados de tiempo electrónicos.

Por eso las evidencias de la Publicación fehaciente, fechadas con sellos cualificados de tiempo de EADTrust, refuerzan la posición de la sociedad frente a la mera declaración de los administradores del artículo 11 ter.3 LSC, que cualquier interesado puede desvirtuar.

Qué se puede certificar

  • Anuncio de convocatoria de la junta general, ordinaria o extraordinaria (arts. 173 y 516 LSC).
  • Documentación puesta a disposición de los socios: cuentas anuales, informes, propuestas de acuerdo y formularios de voto (arts. 272 y 518 LSC).
  • Complemento del orden del día (art. 519 LSC), preguntas y respuestas (art. 520 LSC) y resultados de las votaciones (art. 525.2 LSC).
  • Acuerdo de modificación, traslado o supresión de la propia web, que debe permanecer publicado 30 días (art. 11 bis.3 LSC).
  • Acuerdo de reducción de capital (art. 319 LSC).
  • Proyectos y documentación de modificaciones estructurales (arts. 7 y 46 RDL 5/2023).
  • Política de remuneraciones, operaciones vinculadas y otros documentos que las cotizadas deben mantener en su web (arts. 529 novodecies, 529 unvicies y 541 LSC).

El servicio sirve tanto para sociedades limitadas y anónimas no cotizadas, que no están obligadas a tener web pero la usan para convocar, como para cotizadas y SICAV.

Foro Electrónico de Accionistas

Base legal

El artículo 539.2 LSC obliga a las sociedades anónimas cotizadas a habilitar en su página web un foro electrónico de accionistas «al que podrán acceder con las debidas garantías tanto los accionistas individuales como las asociaciones voluntarias que puedan constituir, con el fin de facilitar su comunicación con carácter previo a la celebración de las juntas generales». En el foro pueden publicarse:

  • propuestas que pretendan presentarse como complemento del orden del día;
  • solicitudes de adhesión a esas propuestas;
  • iniciativas para alcanzar el porcentaje necesario para ejercer un derecho de minoría, que en las cotizadas es del 3 % (art. 495 LSC);
  • ofertas o peticiones de representación voluntaria.

El consejo de administración fija el contenido de la web conforme a la Circular 3/2015 de la CNMV (art. 539.3 LSC). La falta de publicación de lo exigido en esa web es infracción grave (art. 292.1.e de la Ley 6/2023).

Cómo funciona el servicio

  • Plataforma integrada en la web corporativa, con acceso cifrado y la imagen de la sociedad.
  • Verificación de la condición de accionista antes de admitir a un participante. Se cruza con los datos de la sociedad y con la información de titularidad de Iberclear, y la identificación puede hacerse con DNI electrónico o certificado cualificado.
  • Moderación permanente por EADTrust, para que solo se publiquen contenidos de los cuatro tipos que permite la ley.
  • Modelo de Reglamento del Foro Electrónico de Accionistas adaptado a la sociedad. Lo aprueba el consejo, se integra con el reglamento de la junta y se menciona en la convocatoria.

EADTrust mantiene una demostración pública del foro en accionistas.de.

Voto electrónico, delegación a distancia y juntas telemáticas

Base legal

La LSC admite varios grados de participación a distancia:

  • Voto y delegación a distancia en la SA (art. 189.2 LSC): si lo prevén los estatutos, el voto puede emitirse o delegarse «mediante correspondencia postal, electrónica o cualquier otro medio de comunicación a distancia, siempre que se garantice debidamente la identidad del sujeto». Quien vota a distancia cuenta como presente para constituir la junta (art. 189.3).
  • Asistencia telemática (art. 182 LSC): si los estatutos la prevén, la convocatoria debe describir plazos, formas y modos de ejercicio de los derechos.
  • Junta exclusivamente telemática (art. 182 bis LSC, introducido por la Ley 5/2021): exige autorización estatutaria aprobada por dos tercios del capital presente o representado, garantía de la identidad y legitimación de los socios, participación efectiva en tiempo real y un registro previo que no puede exigirse con más de una hora de antelación. Se aplica también a las sociedades limitadas.
  • Cotizadas (art. 521 LSC): el voto y la delegación a distancia requieren garantizar la identidad «y la seguridad de las comunicaciones electrónicas». Si la junta es exclusivamente telemática, los accionistas deben poder votar o delegar anticipadamente y el acta debe levantarla un notario (art. 521.3).
  • Anuncio de convocatoria de cotizadas (art. 517.2 LSC): debe describir el sistema de delegación, con los medios para notificar electrónicamente las representaciones, y los procedimientos de voto a distancia.
  • Confirmación del voto (art. 527 bis LSC): la cotizada debe enviar al accionista que vota por medios electrónicos una confirmación de recepción. Además, a petición del accionista y dentro del mes siguiente a la junta, debe confirmar que su voto se registró y contabilizó. El Reglamento de Ejecución (UE) 2018/1212 exige que la primera confirmación se envíe inmediatamente y la segunda en un máximo de quince días (art. 9.5).
  • Plazo de convocatoria reducido (art. 515 LSC): si la cotizada ofrece «la posibilidad efectiva de votar por medios electrónicos accesibles a todos» los accionistas, las juntas extraordinarias pueden convocarse con quince días de antelación. Hace falta un acuerdo de la junta ordinaria adoptado por dos tercios del capital con derecho a voto, válido hasta la siguiente junta ordinaria.

A estas normas se suma la Recomendación 7 del Código de Buen Gobierno de la CNMV. Pide transmitir la junta en directo por la web y contar con mecanismos de delegación y voto telemáticos.

Cómo funciona el servicio

El Voto Electrónico para Juntas de Accionistas de EADTrust funciona sobre la plataforma Innovoto:

  • Identificación fuerte del accionista con DNI electrónico, certificado cualificado o firma electrónica, o con el sistema de acceso que la sociedad ya use con sus accionistas.
  • Voto y delegación en cada punto del orden del día, a favor, en contra o en abstención, desde ordenador, tableta o móvil (Android e iOS).
  • Secreto del voto: la sociedad ve el recuento y la relación de participantes, no el sentido de cada voto individual.
  • Actas y certificaciones con la lista de asistentes, el quórum y los resultados, útiles para el notario o para el secretario que levante el acta.
  • Apoyo en la redacción del apartado de voto y delegación a distancia del anuncio de convocatoria, conforme al art. 517 LSC. En la convocatoria debe hablarse de «certificado cualificado», no de «certificado reconocido».

La misma plataforma sirve para juntas de sociedades limitadas y anónimas no cotizadas, y para asociaciones, colegios profesionales o universidades.

Modificaciones estructurales, OPAs y otras publicaciones

Las juntas no son el único momento en que la ley exige publicar en la web y poder probarlo.

Fusiones, escisiones y demás modificaciones estructurales

El Real Decreto-ley 5/2023, que sustituyó a la Ley 3/2009, organiza la publicidad preparatoria en torno a la web:

  • Art. 7.1: al menos un mes antes de la junta, los administradores deben insertar en la web el proyecto, un anuncio que informe a socios, acreedores y trabajadores de que pueden presentar observaciones y, cuando proceda, el informe del experto independiente. La inserción debe mantenerse hasta que termine el plazo de los acreedores: un mes en operaciones internas y tres en transfronterizas (art. 13).
  • Art. 7.2: el hecho de la inserción se publica en el BORME, y la inserción y su fecha se acreditan «mediante la certificación del contenido» de la web remitida al Registro Mercantil.
  • Art. 7.5: la convocatoria no puede publicarse antes de que el BORME publique la inserción.
  • Art. 46: antes de convocar, deben insertarse en la web, con posibilidad de descarga e impresión, las cuentas de los tres últimos ejercicios, el balance de fusión, los estatutos y la identidad de los administradores.
  • Art. 47.2: la convocatoria debe hacer constar la fecha de inserción de esos documentos.

La Publicación fehaciente aporta la certificación del contenido y de su fecha, y acredita que la documentación permaneció publicada durante todo el plazo de oposición de los acreedores.

Ofertas públicas de adquisición

El Real Decreto 1066/2007 permite difundir el folleto de la OPA en la web de la sociedad afectada (art. 22). Además, obliga al consejo de administración de la sociedad afectada a publicar su informe sobre la oferta en un plazo máximo de diez días naturales desde el inicio del plazo de aceptación (art. 24). La Circular 3/2015 de la CNMV exige mantener la documentación de la OPA en la web al menos un año desde la publicación del resultado.

Información permanente de las cotizadas

Las cotizadas deben mantener en su web, durante plazos largos:

  • la política de remuneraciones, mientras sea aplicable (art. 529 novodecies.2 LSC);
  • los anuncios de operaciones vinculadas relevantes (art. 529 unvicies LSC);
  • el informe anual sobre remuneraciones de los consejeros, al menos diez años (art. 541.3 LSC);
  • los informes financieros anuales y semestrales, al menos diez años (arts. 99 y 100 de la Ley 6/2023).

La comprobación periódica de estos contenidos permite al secretario del consejo acreditar su cumplimiento ante la CNMV.

Cómo prepararse para las juntas de 2027

Un calendario orientativo para una junta ordinaria en junio de 2027:

  1. Octubre–diciembre de 2026: incluir en el presupuesto de 2027 los servicios que la sociedad necesitará y revisar si los estatutos y el reglamento de la junta permiten la asistencia telemática, el voto a distancia o la junta exclusivamente telemática. Si hay que modificarlos, el acuerdo exige dos tercios del capital para la junta solo telemática (art. 182 bis.2 LSC) y debe llevarse a la próxima junta.
  2. Enero–febrero de 2027: comprobar que la web corporativa está inscrita y publicada en el BORME (art. 11 bis LSC) y, en las cotizadas, aprobar o revisar el Reglamento del Foro Electrónico de Accionistas.
  3. Marzo–abril de 2027: formular las cuentas, preparar la documentación y redactar el anuncio de convocatoria, con el apartado de voto y delegación a distancia (art. 517 LSC).
  4. Desde la convocatoria, con al menos un mes de antelación en la SA: activar la Publicación fehaciente y, en las cotizadas, abrir el Foro Electrónico de Accionistas.
  5. Día de la junta: voto y participación a distancia, recuento y actas.
  6. Después de la junta: confirmaciones de voto (art. 527 bis LSC) y publicación de los resultados en cinco días (art. 525.2 LSC), también con comprobación fehaciente.

Contacto

EADTrust (European Agency of Digital Trust) es prestador cualificado de servicios de confianza. Para solicitar una propuesta de servicios societarios para 2027:

  • Web: www.eadtrust.eu
  • Correo: info@eadtrust.com
  • Teléfonos: 902 365 612 y 91 716 05 55

La información de este artículo es divulgativa y no sustituye al asesoramiento jurídico sobre cada caso concreto.

Normativa citada y fuentes

Summary in English

Spanish companies are now setting their 2027 budgets, and annual general meetings must be held within the first six months of the financial year. Spanish company law turns three digital needs into legal obligations. First, companies must be able to prove what they publish on their corporate website, and when. The burden of proof lies with the company (art. 11 ter of the Capital Companies Act, LSC), and a website outage of more than two consecutive or four alternate days prevents the meeting from being held. In mergers and other structural changes, publication must be evidenced by a certification of the website’s content (art. 7 of Royal Decree-law 5/2023). Second, listed companies must run an Electronic Shareholders’ Forum before every meeting (art. 539.2 LSC). Third, remote voting, proxy appointment and fully virtual meetings require guaranteed identity and secure communications, and listed companies must confirm electronic votes (arts. 182 bis, 189, 521 and 527 bis LSC; Implementing Regulation (EU) 2018/1212).

EADTrust, a qualified trust service provider under eIDAS, covers the three needs with Certified Publication (continuous, randomly timed checks of the corporate website, sealed with qualified electronic time stamps), the Electronic Shareholders’ Forum and Electronic Voting for Shareholder Meetings. Because the evidence comes from a qualified trust service, Spanish procedural law presumes, subject to proof to the contrary, that it is authentic, intact and accurately dated. It also shifts the cost of any verification to whoever challenges it (art. 326.4 of the Civil Procedure Act; art. 41.2 eIDAS).

Contact: www.eadtrust.eu · info@eadtrust.com · +34 91 716 05 55
Cómo implementar el registro de jornada digital: hashes encadenados y sellos de tiempo cualificados para un fichaje con valor probatorio


Aviso. Este análisis se basa en el borrador del Real Decreto «por el que se desarrolla el texto refundido de la Ley del Estatuto de los Trabajadores en materia de registro de jornada» que circuló hacia octubre de 2025 (tramitación urgente autorizada por el Consejo de Ministros el 30 de septiembre de 2025). A día de hoy la norma no está publicada en el BOE. Tras el dictamen desfavorable del Consejo de Estado, la tramitación se aplazó y se ha publicado que su tramitación se retoma en septiembre de 2026. Estamos atentos. El texto que finalmente se apruebe puede diferir del que aquí se comenta. Por otro lado, las orientaciones de este blog no pueden considerarse asesoramiento jurídico.

El artículo 34.9 del Estatuto de los Trabajadores ya obliga, desde el 12 de mayo de 2019, a garantizar el registro diario de jornada (inicio y fin), a conservarlo cuatro años y a ponerlo a disposición de la persona trabajadora, de su representación legal y de la Inspección de Trabajo. Ese marco sigue vigente. Admite, hoy, papel, hoja de cálculo u otros medios si el registro es objetivo y fiable.

El borrador de real decreto pretende ir más allá: registro por medios digitales, con un contenido mínimo más amplio, y con tres cualidades definidas (objetividad, fiabilidad y accesibilidad). No impone técnicas como las que voy a describir en este artículo: hashes, sellos de tiempo ni un prestador cualificado. Lo que sigue es una propuesta de implementación para quien quiera que el registro no solo «exista», sino que resista un peritaje o una inspección cuando se discuta si se ha alterado.

Hitos de la tramitación (hasta septiembre de 2026)

  • 8 de marzo de 2019 – El Real Decreto-ley 8/2019 da nueva redacción al artículo 34.9 del Estatuto de los Trabajadores e impone el registro diario de jornada (obligación efectiva desde el 12 de mayo de 2019). Es el marco que sigue vigente.
  • 2024–2025 – La reforma del registro se vincula al proyecto de ley de reducción de jornada a 37,5 horas.
  • Septiembre de 2025 – El proyecto de reducción de jornada decae en el Congreso; el registro de jornada se desgaja y continúa por vía reglamentaria propia.
  • 30 de septiembre de 2025 – El Consejo de Ministros autoriza la tramitación urgente del proyecto de Real Decreto de registro de jornada.
  • Octubre de 2025 – Consulta pública y trámites de audiencia e información pública (es el borrador que se comenta en este artículo).
  • 17 de febrero de 2026 – El expediente entra en el Consejo de Estado.
  • 23 de marzo de 2026 – El Consejo de Estado emite dictamen desfavorable (preceptivo, no vinculante).
  • Junio–julio de 2026 – Discrepancias entre ministerios; el Ministerio de Trabajo se muestra dispuesto a incorporar cambios manteniendo la digitalización como objetivo.
  • 24 de julio de 2026 – Los Ministerios de Trabajo y Economía aplazan la aprobación a septiembre para reelaborar el texto.
  • Septiembre de 2026 – Se retoma la tramitación. A la fecha de este artículo, la norma sigue sin publicarse en el BOE.

Qué dijo el Consejo de Estado (y qué no dijo)

El dictamen de 23 de marzo de 2026 fue desfavorable (concluyó que no procedía aprobar el real decreto en esos términos), si bien no es vinculante y el Gobierno puede continuar la tramitación. Sus objeciones principales, resumidas, fueron:

  • Rango normativo insuficiente. Una obligación de este calado debería articularse por ley tramitada en las Cortes, y no mediante real decreto, por dudas sobre la cobertura legal.
  • Impacto económico infravalorado. Consideró poco realista la estimación de coste del Ministerio (del orden de 55 € por trabajador y año) y cifró un impacto muy superior para las pymes (según el dictamen, del orden de 800–900 millones de euros al año).
  • Falta de adaptación sectorial. Un sistema único no encaja igual en todos los sectores (hostelería, ferrocarril, construcción, empleo del hogar,…); pidió excepciones y mayor flexibilidad.
  • Garantías de protección de datos. La AEPD informó en sentido desfavorable. Advirtió que la protección frente a riesgos no puede quedar en meras alegaciones y cuestionó el acceso remoto de la Inspección sin salvaguardas técnicas concretas.
  • Urgencia y plazo. No vio justificada la vía de urgencia y consideró escaso el periodo de adaptación de apenas 20 días.

En este contexto, se refuerza la idea de que si se digitaliza el registro, la integridad tiene que ser demostrable, no solo declarada. Por eso puede ayudar contar con servicios de confianza: un registro con integridad demostrable y una capa de custodia independiente responden justamente a esas preocupaciones, con independencia del rango final de la norma.

Qué pide el borrador

El borrador desarrolla los artículos 12.4.c), 34.9 y 35.5 del Estatuto de los Trabajadores. En lo que aquí importa:

  • Registro diario por medios digitales (con matices: en el servicio del hogar se admite un medio proporcionado a los recursos; las actividades con normativa específica se rigen por esta en lo que no sea incompatible).
  • Objetividad: información imparcial, perceptible e «indiscutible» (en el sentido del propio borrador: calidad del dato registrado, no un sello mágico de inatacabilidad judicial).
  • Fiabilidad: los asientos no se modifican sin autorización de empresa y de la persona trabajadora; toda modificación deja huella clara e indeleble de los cambios y de su autoría.
  • Accesibilidad: uso sencillo, sin discriminación.
  • Asiento libre, personal, directo e inmediato al inicio y al fin de cada situación que deba registrarse.
  • Contenido mínimo más amplio que el inicio y el fin: régimen de jornada, pausas no computables, presencial o a distancia, naturaleza de las horas, tiempos de espera, interrupciones de la desconexión, medidas de conciliación o irregularidad, totalización diaria y mensual, y autoría de las modificaciones.
  • Conservación cuatro años.
  • Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios; acceso de la representación legal con minimización de datos; acceso de la Inspección remoto y presencial, en cualquier momento.
  • Formato tratable, legible y compatible.
  • Protocolo interno, evaluación periódica y formación (el tiempo de formación es tiempo de trabajo).

El artículo 5 del borrador presume, salvo prueba en contrario, que un sistema que cumpla los requisitos técnicos de futuras disposiciones de desarrollo respeta los artículos 2 y 3. Esas disposiciones aún no existen.

La propuesta: un diario append-only con cadena de hashes y cierre diario sellado

La idea es sencilla: no modificar los datos ya registrados. Cada hecho (entrada, salida, pausa, corrección) se añade. Nunca se sustituye un asiento anterior.

Propongo usar dos piezas que se refuerzan entre sí.

1) Encadenamiento de hashes

Para cada asiento n:

  1. Se construye un registro canónico (mismos campos, mismo orden, misma codificación y misma zona horaria; por ejemplo UTC con offset explícito). Ahí entra, como mínimo, el contenido del artículo 3 del borrador.
  2. Se calcula hash1(n) = H(registro_canónico_n).
  3. Se calcula hash2(n) = H(hash2(n-1) || hash1(n)).
    En el primer asiento del día, hash2(n-1) es el hash2 de cierre del día anterior (o un valor inicial público y documentado).

H debe ser una función hash criptográfica de uso general (por ejemplo SHA-256 o SHA-3). El detalle del algoritmo, la canonicalización y el valor inicial tienen que estar en el protocolo interno; si no, dos implementaciones distintas (aun auditadas) no obtendrán el mismo hash.

Cualquier cambio en un asiento pasado rompe la cadena a partir de ese punto. Eso es una huella detectable de alteración. No es, por sí sola, prueba de que el fichaje original fuera veraz ni de que lo hiciera la persona trabajadora.

En otros artículos de este blog he llamado RJT (Replicated Journal Technology) a un diario append-only replicado. No es un estándar ETSI ni un RFC: es una forma de describir este tipo de libro diario.

2) Cierre diario con sello de tiempo cualificado

Al cierre de cada día se toma el último hash2 y se solicita un sello de tiempo cualificado sobre ese hash (RFC 3161 / ETSI EN 319 422), emitido por un prestador cualificado.

Aquí se tienen en cuenta, dos artículos del Reglamento eIDAS:

  • Artículo 42: requisitos del sello cualificado (vinculación criptográfica fecha-datos, fuente ligada a UTC, firma o sello del prestador cualificado).
  • Artículo 41.2: efecto jurídico. El sello cualificado presume (admite prueba en contrario) la exactitud de la fecha y hora que indica y la integridad de los datos a los que esa fecha y hora están vinculadas.

Qué prueba, entonces, el sello diario: que ese hash de cierre existía en ese instante y no se ha alterado desde entonces. Qué no prueba: que cada fichaje intramardía se produjo exactamente a la hora que figura en el asiento. Esa hora intramardía depende del reloj del sistema, salvo que se selle (o se ancle de otro modo auditable) cada evento, no solo el cierre.

Las modificaciones autorizadas no reescriben el asiento original: se añade uno nuevo que identifica el asiento afectado, el autor, el momento, el motivo y, si hay discrepancia, la posición de cada parte. Así se cumple la lógica del borrador (autorización dual y huella) sin romper la cadena.

Conservación y puesta a disposición: informes periódicos en el eArchivo

Una capa de custodia ante un prestador cualificado (archivo electrónico / cartulario) puede guardar, cada mes, un informe consolidado sellado del periodo: totalizaciones, resumen entregado con la nómina, hash de cierre de cada día y evidencia de los sellos. Eso ayuda a la conservación a cuatro años y a reconstruir el estado del diario si el sistema de producción falla.

No sustituye:

  • el registro diario en el que se practican los asientos;
  • la consulta inmediata de la persona trabajadora sobre sus asientos;
  • el acceso inmediato, remoto y presencial de la Inspección al sistema;
  • el formato tratable del registro vivo.

La obligación sigue siendo del empleador. El prestador aporta sellado y, en su caso, custodia de evidencias. Tampoco hay que situar el registro en zonas de acceso público ni permitir que un tercero fiche por la persona trabajadora: la criptografía no sana un asiento que no sea personal, directo e inmediato.

Checklist de requisitos (según el borrador)

Lista para verificar un sistema de registro frente al borrador. Recordatorio: el texto definitivo que se publique en el BOE puede cambiar estos puntos.

Obligación y forma

  • ☐ Registro diario y por medios digitales de toda persona trabajadora.
  • ☐ Sistema objetivo (imparcial, perceptible e indiscutible), fiable y accesible.
  • ☐ Asientos inmodificables sin autorización; toda modificación con huella indeleble y autoría.

Contenido mínimo

  • ☐ Identificación de la persona trabajadora.
  • ☐ Régimen de jornada (completa/parcial, con porcentaje de parcialidad).
  • ☐ Inicio y fin de cada jornada (hora y minuto).
  • ☐ Inicio y fin de las pausas no computables como trabajo efectivo.
  • ☐ Trabajo presencial o a distancia.
  • ☐ Naturaleza de las horas (ordinarias, extraordinarias o complementarias; y si las extra se compensan o retribuyen).
  • ☐ Tiempos de espera y a disposición de la empresa.
  • ☐ Interrupciones del derecho a la desconexión.
  • ☐ Horas por conciliación, flexibilidad o distribución irregular.
  • ☐ Totalización diaria y mensual.
  • ☐ Identificación, autorizaciones y autoría de todas las modificaciones.

Práctica de los asientos y conservación

  • ☐ Asiento libre, personal, directo e inmediato al iniciar y al terminar.
  • ☐ Modificaciones autorizadas; discrepancias trasladadas a la representación legal.
  • ☐ Asientos sin condicionamiento ni presión.
  • ☐ Alternativa ante incidencia técnica, con paso posterior a soporte digital.
  • ☐ Registro no accesible a terceros ni en zonas de acceso público.
  • ☐ Conservación durante cuatro años.

Requisitos técnicos y prueba

  • ☐ Cumplir los requisitos técnicos de desarrollo, o un sistema alternativo con informe de técnico competente.
  • ☐ Aprovechar la presunción de conformidad para quien cumpla la totalidad de requisitos técnicos.

Acceso, copia y organización

  • ☐ Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios.
  • ☐ Acceso de la representación legal (con minimización de datos personales).
  • ☐ Acceso remoto y presencial de la Inspección de Trabajo, en cualquier momento.
  • ☐ Formato tratable, legible y compatible.
  • ☐ Protocolo de organización y documentación, con evaluación periódica y participación de la representación legal.
  • ☐ Formación a las personas que asienten o accedan (tiempo de trabajo; coste no repercutible).

En resumen

El borrador (si se aprueba en términos parecidos) pedirá un registro digital objetivo, fiable y accesible.

Un diario encadenado con cierre diario sellado mejora la integridad demostrable y encaja con la idea de huella indeleble. Un sello cualificado, por el artículo 41 eIDAS, presume fecha e integridad del hash sellado; no convierte en indiscutible ni la hora de cada fichaje ni la veracidad de la jornada.

Cuando el texto salga en el BOE habrá que ajustar el detalle (plazo de adaptación, requisitos técnicos de desarrollo, especialidades). El criterio no cambia: separar el sistema con el que se ficha, la prueba de que ese sistema no se ha reescrito, y la custodia de lo que se quiera conservar fuera de la aplicación de producción.

Lo que añade esta propuesta (no es requisito legal hoy)

  • Diario append-only.
  • hash1 / hash2 documentados y verificables.
  • Sello cualificado de cierre diario sobre el último hash2.
  • Correcciones como asientos nuevos, nunca como tachadura invisible.
  • Depósito periódico de informes sellados, además del sistema operativo.

Cuando el texto se publique en el BOE, ajustaremos el detalle; el enfoque, previsiblemente, seguirá siendo válido.


Cómo puede ayudar EADTrust

EADTrust (European Agency of Digital Trust) puede intervenir en dos planos complementarios:

  • Servicios de confianza. Sellado de tiempo cualificado y archivo electrónico (eArchivo / Cartulario) para robustecer el registro de jornada: cierres diarios anclados en el tiempo, integridad demostrable y custodia de los informes periódicos con valor probatorio, a disposición de la empresa, la representación legal y la Inspección.
  • Servicios Profesionales. Nuestra división de Servicios Profesionales asesora a las empresas que desarrollan sistemas de control horario para diseñar la mejor solución técnica desde el inicio (hashes encadenados, sellado, trazabilidad de modificaciones, conservación y accesibilidad), y también audita soluciones ya desarrolladas para verificar y garantizar que cumplen todos los requisitos exigibles.

¿Hablamos? Tanto si va a incorporar servicios de confianza a su registro de jornada, como si desarrolla una solución de control horario o necesita auditar la que ya tiene, en EADTrust podemos ayudarle a hacerlo con garantías de integridad y valor probatorio.
Web: www.eadtrust.eu · Correo: info@eadtrust.com · Teléfonos: 902 365 612 y 91 716 05 55.

Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.

Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.

Explicabilidad


Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.

En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.

Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.

¿Qué significa “explicabilidad” en una evidencia electrónica?

Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?

La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.

Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.

El ejemplo práctico: GoCertius

GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.

Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:

  • Las fotos o vídeos originales.
  • Pequeños bloques de código en formato Base64.

Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.

Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.

Cómo funciona el proceso (paso a paso)

Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:

  1. Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
  2. Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
  3. Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.

Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:

La certificación incluye un preámbulo claro y en lenguaje natural que explica:

  • Qué proceso se estaba siguiendo.
  • Cuáles eran los momentos clave.
  • Por qué cada sello de tiempo se generó en ese punto.

Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.

¿Por qué esto es tan potente?

Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:

  • Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
  • Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.

Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.

Explicabilidad… también en la Inteligencia Artificial

Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.

En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.

Conclusión: un enfoque innovador que facilita la adopción

Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.

Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.

¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.

En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.

Adaptación de las Entidades Financieras a la Cartera de Identidad Digital de la UE (Cartera IDUE o EUDI Wallet)


En un mundo cada vez más digitalizado, la Unión Europea ha dado pasos decisivos hacia la estandarización de la identificación electrónica con la introducción de la Cartera de Identidad Digital Europea (EUDI Wallet).

Esta herramienta, regulada por el Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183), que modifica el Reglamento UE 910/2014, permite a los ciudadanos y empresas almacenar y gestionar de forma segura sus identidades digitales, incluyendo atributos como permisos de conducción, diplomas o declaraciones de atributos relativas a cuentas bancarias. También permite realizar firmas electrónicas cualificadas y sellos electrónicos cualificados. El objetivo es otorgar a los usuarios un control total sobre sus datos, facilitando el acceso a servicios en línea con una cesión mínima de información, solo la imprescindible para la gestión a realizar.

Para las entidades financieras, esta innovación no es opcional: representa una obligación legal que transforma los procesos de identificación y verificación de clientes.

La Obligatoriedad de Aceptar la EUDI Wallet

El Reglamento eIDAS 2.0 establece (artículo 5 septies) que los proveedores de servicios que estén legalmente obligados a identificar inequívocamente a sus clientes deben aceptar la EUDI Wallet como método de autenticación.

En el sector financiero, esto afecta directamente a bancos, instituciones de crédito y otras entidades reguladas, especialmente en procesos como el Know Your Customer (KYC) y procesos de Debida Diligencia para la prevención del blanqueo de capitales.

El citado artículo 5 septies del Reglamento obliga a estas entidades a integrar la cartera como una opción válida para la identificación electrónica, lo que reduce barreras transfronterizas y mejora la eficiencia en transacciones digitales.

Esta obligación se extiende a sectores como la banca, los servicios financieros y cualquier entidad sujeta a requisitos de identificación estrictos. No se trata solo de cumplimiento normativo, sino de una oportunidad para optimizar operaciones, ya que la EUDI Wallet proporciona datos verificados e inalterables directamente de fuentes auténticas, minimizando riesgos de fraude y agilizando el «onboarding» de clientes.

La adaptación requiere una integración técnica y operativa en los sistemas existentes, por un lado para el proceso de apertura de cuenta (en el que el uso de sistemas cualificados simplifica la documentación que tiene que recabar la entidad financiera) y después para añadir una opción en la pantalla web en la que se ofrece a los clientes acceder a la información y servicios asociados a su cuenta, ya que al clickar en esa opción se desencadena la funcionalidad de identificación y autenticación de la cartera.

Las entidades financieras deben:

  1. Actualizar sus plataformas de identificación para el acceso a la banca electrónica: Incorporar APIs y SDK compatibles con la EUDI Wallet para permitir la autenticación segura. Esto implica adoptar los protocolos estandarizados que se recogen en el ARF y en los actos de ejecución para asegurar la interoperabilidad con las diferentes carteras emitidas por los Estados miembros.
  2. Revisar sus procesos de KYC y onboarding: La cartera permite solicitar al cliente que aporte atributos (como los que figuran en la credencial inicial DIP, «Datos de Información Personal») y otros atributos exigibles según los principios de debida diligencia (quizá la presentación de una nómina o una declaración electrónica de atributos semejante, como ingresos anuales o cualificaciones profesionales), lo que simplifica la «due diligence». Las interfaces bancarias con la cartera se configuran para solicitar declaraciones de atributos y para solicitar la firma electrónica de documentos (la cartera permite realizar «QES» «qualified electronic signature» y «qualified electronic seal»). Se deberán conservar las evidencias electrónicas de la contratación (posiblemente preservadas mediante sellos de tiempo cualificados). Será preciso registrar a la entidad en el registro de «Relying Parties» o «Partes Usuarias» («Partes informadas», en mi traducción del ARF) y obtener el certificado que establece el tipo de información que puede solicitar a la cartera
  3. Las entidades deben revisar sus contratos y «términos y condiciones» para acoger las nuevas circunstancias de apertura de cuentas y acceso a la banca electrónica y dar formación a su personal para que entiendan las nuevas circunstancias de contratación y autenticación y puedan dar soporte a los clientes.
  4. Garantizar la seguridad y privacidad: Cumplir con el RGPD (y la LOPD/GDD) y las directrices de eIDAS 2.0, asegurando que los usuarios tengan control sobre sus datos (en ciertas condiciones, mediante divulgación selectiva y «pruebas de conocimiento cero»).
  5. Colaborar con proveedores de confianza: Asociarse con prestadores cualificados de servicios electrónicos para implementar soluciones compatibles, como firmas electrónicas cualificadas o sellos de tiempo, que complementen la integración de la cartera.

Esta adaptación no solo permite cumplir con las exigencias regulatorias, sino que posiciona a las entidades que se anticipen, como líderes en innovación digital, mejorando la experiencia del usuario y reduciendo costes operativos.

Plazos para la Implementación

Los Estados miembros de la UE, incluyendo España, tienen la obligación de proporcionar al menos una versión de la EUDI Wallet a sus ciudadanos antes de finales de 2026 (24 meses tras la entrada en vigor del primer lote de actos de ejecución). Antes de fin de 2027 (36 meses tras la entrada en vigor de los citados actos de ejecución), la aceptación de la cartera será obligatoria para las organizaciones del sector privado reguladas, como las entidades financieras, y otras que se citan en el artículo 5 septies.

Si no se demora la decisión de acometer los cambios, queda margen para pruebas piloto y ajustes, pero empieza a ser urgente que las entidades inicien su preparación cuanto antes para evitar sanciones y aprovechar las ventajas competitivas.

Conexión con PSD3 y el Reglamento de Servicios de Pago (PSR)

La adaptación a la EUDI Wallet no puede analizarse de forma aislada en el sector financiero, sino en el contexto más amplio de la revisión del marco europeo de servicios de pago. La Comisión Europea ha propuesto sustituir la actual PSD2 por una nueva Directiva de Servicios de Pago (PSD3) y, paralelamente, aprobar un Reglamento de Servicios de Pago (PSR) de aplicación directa en todos los Estados miembros. Ambos instrumentos refuerzan los requisitos de autenticación reforzada del cliente (SCA) y abren la puerta a que la identidad digital verificada —precisamente la que proporciona la EUDI Wallet— pueda usarse como mecanismo de autenticación en el acceso a cuentas de pago y en la iniciación de operaciones.

En la práctica, esto significa que las entidades financieras que integren la cartera para sus procesos de KYC y onboarding estarán también construyendo una infraestructura compatible con las exigencias de autenticación que se avecinan con PSD3/PSR, evitando duplicidades tecnológicas. La EUDI Wallet puede actuar como un vector común de identidad verificada tanto para el cumplimiento AML como para la autenticación en el acceso a servicios de pago, lo que convierte su integración en una inversión con retorno regulatorio múltiple y no en un mero coste de cumplimiento puntual.

Consideraciones sobre la Ley 10/2010 y el Reglamento (UE) 2024/1624

La Ley 10/2010, de 28 de abril, de prevención del blanqueo de capitales y de la financiación del terrorismo, impone a las entidades financieras obligaciones estrictas de identificación y verificación de clientes (artículos 3 a 10). Los servicios cualificados a los que se refiere esta ley en su artículo 12, inspirados en el Reglamento eIDAS, incluyen mecanismos electrónicos de confianza como firmas cualificadas, sellos electrónicos y sistemas de identificación remota. Es preceptivo conservar las evidencias electrónicas que acreditan el cumplimiento de lo señalado en este artículo.

La adaptación a la EUDI Wallet, aunque establecida en un Reglamento Europeo, tiene encaje con lo dispuesto en estos requisitos, ya que la cartera actúa como un medio de identificación electrónica cualificado, reconocido en toda la UE.

El Reglamento (UE) 2024/1624 es una de las piezas centrales del nuevo paquete legislativo europeo contra el blanqueo de capitales y la financiación del terrorismo (AML/CFT). Se aprobó el 31 de mayo de 2024 y se publicó en el DOUE el 19 de junio de 2024. Su objetivo es sustituir la fragmentación normativa existente y establecer normas directamente aplicables en todos los Estados miembros para reforzar la integridad del sistema financiero europeo.

El Reglamento (UE) 2024/1620 crea la Autoridad de Lucha contra el Blanqueo de Capitales (en inglés Anti-Money Laundering Authority – AMLA) y la Financiación del Terrorismo y se modifican los Reglamentos (UE) n.º 1093/2010, 1094/2010 y 1095/2010. Recientemente AMLA ha abierto una consulta pública (9 febrero – 8 mayo 2026) sobre los Regulatory Technical Standards (RTS) previstos en el artículo 28(1) del Reglamento (UE) 2024/1624, que desarrollan en detalle cómo deben aplicar los sujetos obligados la diligencia debida con el cliente.

Estos RTS son esenciales porque convierten los principios del Reglamento AML en instrucciones operativas concretas y uniformes en toda Europa, qué información recoger, cómo verificarla, qué hacer en casos de riesgo. El «draft» señala (pág. 29) que el cumplimiento de la sección 9 se logra con el cumplimiento del Reglamento de Ejecución (UE) 2024/2977 de la Comisión, de 28 de noviembre de 2024, que establece las normas técnicas y procedimentales para la aplicación del Reglamento eIDAS 2 en lo relativo a:

  • Datos de identificación de la persona (PID)
  • Declaraciones electrónicas de atributos (EAA / QEAA)
  • Su expedición a las Carteras de Identidad Digital de la Unión Europea (EUDI Wallets)

La complejidad regulatoria da otra vuelta de tuerca porque, como comenté recientemente hay nuevos borradores de actos de ejecución en relación con #EIDAS2 y la EUDI Wallet y uno de ellos, precisamente, modifica el Reglamento de Ejecución (UE) 2024/2977.

El papel de la EBA y sus Directrices sobre onboarding remoto

La Autoridad Bancaria Europea (EBA) publicó el 22 de noviembre de 2022 sus Directrices sobre el uso de soluciones de incorporación remota de clientes (EBA/GL/2022/15), aplicables desde el 2 de octubre de 2023 a todas las entidades de crédito e instituciones financieras en el ámbito de la Directiva AML. Estas directrices establecen estándares comunes europeos para los procesos de diligencia debida inicial en el contexto del onboarding digital, y resultan directamente relevantes para la integración de la EUDI Wallet: la EBA reconoce expresamente en su texto que las entidades que utilicen soluciones basadas en esquemas de identificación electrónica notificados bajo eIDAS, o en servicios de confianza cualificados, pueden asumir que tales soluciones cumplen los requisitos de verificación de identidad establecidos en la Directiva, sin necesidad de duplicar las evaluaciones de gobernanza ya realizadas en el marco del propio Reglamento eIDAS. En la práctica, esto significa que una entidad financiera que integre correctamente la EUDI Wallet como mecanismo de identificación del cliente estará, de forma simultánea, cumpliendo con las exigencias de las Directrices EBA/GL/2022/15.

Las directrices deben leerse en conjunción con otras guías de la EBA, en particular las Directrices sobre Factores de Riesgo ML/TF (EBA/GL/2021/02) y las relativas a la gestión de riesgos TIC y de seguridad (EBA/GL/2019/04), lo que refuerza la necesidad de un enfoque integral en la adaptación. Cabe señalar que la propia EBA, al publicar sus directrices de 2022, ya advertía que era consciente de que la reforma del Reglamento eIDAS y la introducción de la Cartera IDUE ayudarían a superar la fragmentación existente en materia de identificación remota, pero que hasta que dicha reforma entrase en vigor, debía basar su análisis en el marco normativo entonces vigente. Ese momento ha llegado: la EUDI Wallet ya es una realidad regulatoria, y las entidades financieras tienen ahora la oportunidad de alinear su cumplimiento AML con el nuevo ecosistema de identidad digital europeo, construyendo una infraestructura de onboarding que satisfaga simultáneamente las EBA/GL/2022/15 y los requisitos del Reglamento eIDAS 2.0.

Implicaciones del Reglamento DORA en la integración de la Cartera IDUE

Las entidades financieras que acometan la integración de la EUDI Wallet no pueden ignorar que dicha integración constituye, desde la perspectiva del Reglamento (UE) 2022/2554 (DORA), plenamente aplicable desde el 17 de enero de 2025, la incorporación de una nueva función crítica soportada por TIC, con todo lo que ello implica. DORA exige que cualquier nuevo sistema o proveedor externo que dé soporte a funciones esenciales quede incorporado al marco de gestión del riesgo TIC de la entidad: los proveedores de servicios de identificación y los prestadores cualificados de servicios de confianza que participen en el ecosistema de la cartera deberán ser objeto de la diligencia debida contractual prevista en los artículos 28 y siguientes del Reglamento, incluyendo cláusulas de auditoría, acceso, localización de datos y continuidad del servicio. La clasificación de la funcionalidad de autenticación con cartera como «función importante» —lo que es previsible dado su papel central en el acceso a la banca electrónica— activaría además la obligación de realizar pruebas de resiliencia operativa periódicas sobre esos sistemas.

Desde una perspectiva de planificación, esto significa que el proyecto de integración de la EUDI Wallet debe diseñarse desde el inicio con la arquitectura documental y contractual que DORA exige, evitando tener que remediar a posteriori las carencias de un despliegue tecnológico que no tuvo en cuenta el marco de riesgo de terceros. La buena noticia es que las exigencias de DORA y las de eIDAS 2.0 son en gran medida complementarias: ambas apuntan hacia proveedores robustos, auditables y resilientes. Una entidad que seleccione proveedores de servicios de identidad digital que sean Prestadores Cualificados de Servicios de Confianza (QTSP) registrados bajo eIDAS estará, al mismo tiempo, incorporando actores que ya han superado auditorías de conformidad rigurosas, lo que facilita considerablemente la evaluación del riesgo TIC de terceros exigida por DORA.

EADTrust

EADTrust ofrece sus servicios de adecuación a la Cartera IDUE a las entidades financieras para facilitar la integración, sumándose al equipo técnico y legal que acometa la adaptación.

EADTrust puede proporcionar Declaraciones Electrónicas de Atributos de prueba, y las APIs de los protocolos a utilizar. También aporta jefes de proyecto, programadores y juristas para acometer las diferentes facetas de la adaptación. En particular para dar seguimiento al cada vez más complejo marco regulatorio.

Presta servicios cualificados complementarios como los sellos de tiempo, y el archivo electrónico de preservación que ayudan a custodiar las evidencias digitales del proceso. Con los servicios de EAD Factory la entidad financiera cuenta con todos los servicios de un PSC (Prestador de Servicios de Certificación) cualificado como si fuera parte de su propia infraestructura.

Además EADTrust ayuda a integrarse a otras entidades que forman parte de la infraestructura y del ecosistema de la Cartera IDUE: fuentes auténticas, entidades del sector público, entidades privadas que entreguen declaraciones de atributos a sus clientes o a sus empleados,…

Aunque la interoperabilidad con la «EUDI Wallet» se vea ahora como un requisito regulatorio para las entidades señaladas en el Artículo 5 septies del Reglamento UE 910 / 2014 reformado, va a ser esencial para las entidades Fintech, y para todo el sector financiero y un motor de innovación para crear nuevos servicios.

Será la evolución natural de los servicios cualificados, promoviendo una identificación más segura y eficiente en el marco normativo europeo.

EADTrust, como Prestador Cualificado de Servicios de Confianza Electrónica registrado en el Ministerio de Asuntos Económicos y Transformación Digital, es un aliado clave en esta transición. Su equipo de Servicios Profesionales, liderado por expertos en identidad digital y eIDAS, y con experiencia en proyectos en entidades financieras y administraciones públicas ofrece soporte integral para la adaptación a la EUDI Wallet, incluyendo:

  • Consultoría y auditorías técnicas y legales: Evaluación de sistemas actuales y planes de implementación para garantizar interoperabilidad y cumplimiento normativo. Seguimiento de la normativa aplicable, cada vez más compleja.
  • Implementación de soluciones EUDI: Desarrollo de integraciones para la cartera, junto con servicios de archivo electrónico cualificado y digitalización de documentos.
  • Formación y soporte: Capacitación para equipos en el uso de la cartera y alineación con la Ley 10/2010 y los nuevos RTS.

Además, EADTrust ya ofrece una amplia gama de servicios cualificados eIDAS, como:

  • Certificados electrónicos cualificados para firmas y sellos electrónicos.
  • Sellado de tiempo electrónico cualificado.
  • Notificaciones electrónicas certificadas.
  • Validación y preservación de documentos electrónicos.
  • Servicios de identidad digital y custodia electrónica.

Con precios muy atractivos y un enfoque en criptoagilidad (para resistir los retos de la computación cuántica hacia las técnicas criptográficas tradicionales), EADTrust transforma el complejo marco de cumplimiento en una ventaja competitiva, ayudando a las entidades financieras a navegar el ecosistema digital con confianza.

Para más información, contacta con el equipo de EADTrust llamando al 917160555 (o al 902 365 612) y prepárate para el futuro digital

EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
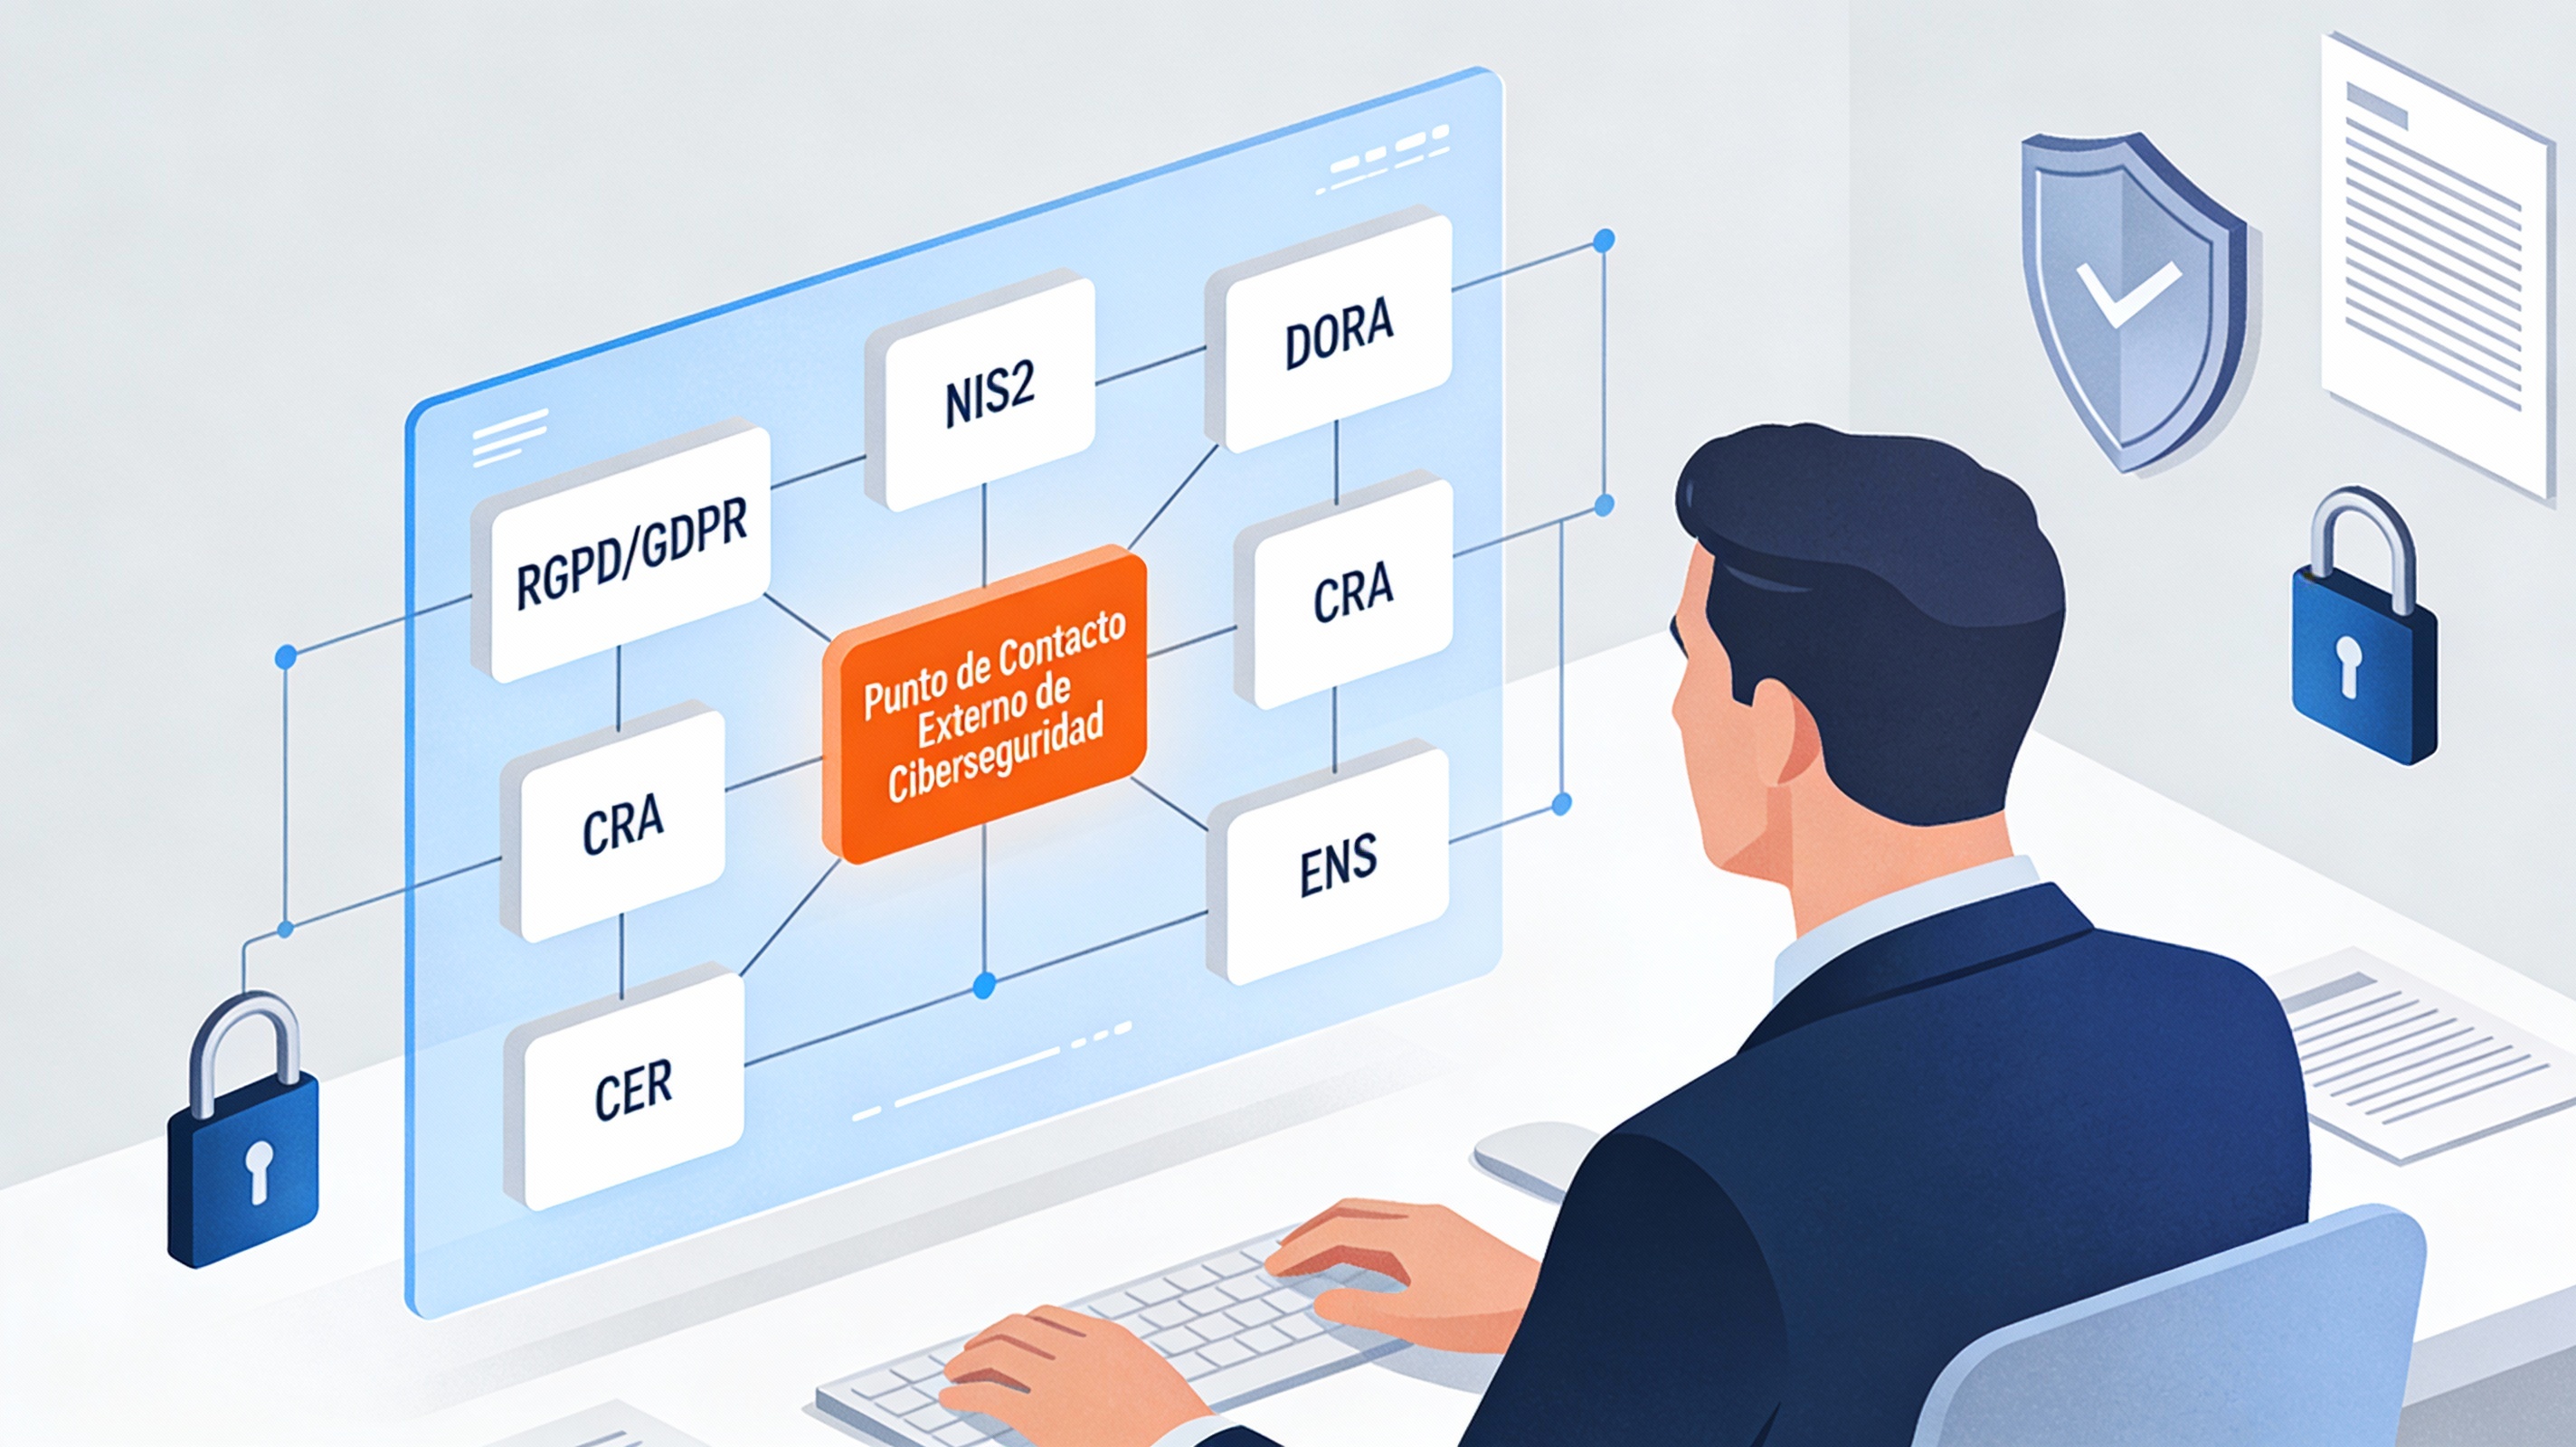
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

EUDI Wallets Launchpad 2025 y Cartera de España


La plataforma de lanzamiento para la adopción a gran escala de las carteras Carteras IDUE

EUDI Wallets Launchpad 2025 es el primer evento de pruebas de varios días organizado por la Comisión Europea y está teniendo lugar los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.

Se trata de un evento específico diseñado para establecer la Comunidad de Implementadores de Carteras IDUE y acelerar la adopción de las carteras y sus casos de uso en todos los Estados miembros de la UE.

Alinear los equipos técnicos, los objetivos políticos y la experiencia de los usuarios en toda Europa requerirá coordinación y confianza. El «Launchpad «es donde se comienza a construir esa confianza, probando, aprendiendo y fijando juntos los próximos pasos.

Qué es y objetivos

El Launchpad 2025 es un encuentro presencial que está teniendo lugar los días 10‑12 de diciembre de 2025 en el espacio SPARKS (Bruselas), dirigido a implementadores de wallets, Estados miembros, proveedores de servicios, expertos UX y comunicación. Su objetivo central es consolidar la comunidad de implementadores EUDI y verificar en la práctica la interoperabilidad, la conformidad con las especificaciones y la preparación para el uso transfronterizo de los monederos digitales europeos.​

Formato y actividades principales

El programa combina pruebas técnicas rotatorias entre wallets, emisores y verificadores, con dos modos de test diseñados para validar corrección e interoperabilidad de las implementaciones. En paralelo se desarrollan charlas técnicas sobre estándares núcleo, pseudónimos, pruebas de conocimiento cero, APIs de credenciales digitales y librerías de referencia, junto con demos en vivo de casos de uso y wallets nacionales.​

Participantes y ecosistema

Participan equipos nacionales de implementación (product owners, arquitectos, desarrolladores y testers), proveedores de PID, QEAA y Pub‑EAA, así como administraciones públicas, grandes pilotos y proveedores tecnológicos del ecosistema EUDI. El evento reúne a representantes de numerosos Estados miembros (por ejemplo Alemania, Italia, Bélgica, Francia, España, Grecia, Polonia o Portugal) que presentan sus aproximaciones nacionales mediante demostraciones públicas.

​

Resultados esperados e importancia

Durante los tres días se realizan centenares de pruebas entre decenas de testers de múltiples países, acompañadas de talleres específicos de experiencia de usuario y de comunicación para preparar el despliegue masivo en 2026. El Launchpad se concibe como punto de partida para una comunidad EUDI más cohesionada, en la que la confianza se construye probando conjuntamente, compartiendo lecciones aprendidas y alineando equipos técnicos, objetivos políticos y diseño centrado en el usuario.

​España

La intervención de Angel Martín Bautista, de la Agencia Estatal de Administración Digital tuvo lugar el jueves 11 de diciembre de 2025. Estuvo acompañado por Sancho Canela, de NTT-Data.

Ángel Martín Bautista es Subdirector Adjunto en la Agencia Estatal de Administración Digital. En relación con la tecnología blockchain, ha representado a España en el European Blockchain Partnership (EBP) para crear la red EBSI desde 2019, y en la actualidad representa a España en el consorcio EUROPEUM. Representante español en el grupo de cooperación de identidad digital europea. Se encarga de la parte estratégica, contexto normativo y visión general.

Sancho Canela es Jefe del equipo de desarrollo (head of the developers team). Lidera la demo técnica y explica los aspectos prácticos de implementación.

Actualización. Se publicó el video de su intervencón el 16 de febrero de 2026.

Estructura de la ponencia

  1. Introducción y contexto (inicio ≈ 0:00–7:00)
    Ángel Martín presenta España como un país descentralizado (17 comunidades autónomas + entidades locales), con 49 millones de habitantes. Explica la estrategia España Digital y cómo la Cartera Digital se alinea con eIDAS2 (Reglamento (UE) 2024/1183).
    Destaca infraestructuras existentes que facilitan la adopción:
    • DNI electrónico (tarjeta física + app, con alto nivel de aseguramiento — high assurance — notificado en eIDAS).
    • Cl@ve (puerta de acceso unificada: >24 millones de usuarios, >13.000 entidades, >1.100 millones de autenticaciones al año).
    • Carpeta Ciudadana (espacio personal para documentos oficiales).
      Estos elementos dan cobertura universal, certeza legal y seguridad, y sirven de base para proporcinar declaraciones de atributos a la wallet de identidad.
  2. Implementación de la Cartera Digital Española (≈4:00–7:00)
    • Construida desde cero siguiendo el ARF (Architectural Reference Framework) y los Implementing Acts de eIDAS2.
    • Reutiliza el DNI como fuente principal de identidad de alto nivel.
    • Enfoque inicial: Verificación de edad preservando privacidad (para proteger menores, revelando solo lo necesario: sí/no >18).
    • Interoperable con la solución europea de verificación de edad de la Comisión.
    • Emisión de credenciales: remota (NFC + PIN del DNI) o presencial (>1.000 oficinas en España).
  3. Demostración técnica en vivo (≈7:00–21:00) — a cargo de Sancho Canela
    Muestra una versión operativa pero no productiva (con VPN para pruebas internas):
    • App desarrollada en Flutter (multiplataforma) con componentes nativos y bibliotecas de referencia europea.
    • Activación: Aceptar términos (en español; planean multilingüe), biometría, verificación de autenticidad de la app (attestation de Apple/Google), email único (revocable), reutilizar teléfono.
    • Obtención del PID (Person Identification Data): Vía NFC/PIN del DNI o presencial. Verifica firma, emisor (Fábrica Nacional de Moneda y Timbre — FNMT, QTSP relevante en España).
    • Declaración de atributos de mayoría de edad: Basada en fecha de nacimiento del PID. Emite batch de 30 credenciales de un solo (claves diferentes) para evitar trazabilidad.
    • Presentación: Protocolo OpenID for Verifiable Presentations (OVP) v1.0. Escanea QR, consentimiento explícito, verifica en sitio de prueba de la Comisión (confirma emisor, validez y edad >18).
    • Seguridad: Trust lists, firmas, consentimiento siempre requerido. UX intuitiva con filtros, historia y opciones de idioma.
  4. Conclusiones y próximos pasos (≈21:00–fin)
    • España apuesta por un ecosistema seguro, simple y centrado en el usuario, reutilizando lo existente para una transición eficiente y sostenible.
    • Alineación total con eIDAS2 para interoperabilidad transfronteriza.
    • Lanzamiento previsto: Durante 2026
    • Obligación para el sector privado (relying parties) a finales de 2027.
    • Casos de uso previstos: Títulos universitarios, licencias de conducir, tarjeta sanitaria europea, prueba de residencia, ausencia de delitos sexuales, etc.
    • El entorno Cl@ve se integrará progresivamente con la wallet.

Estándares de ETSI actualizados en 2025 para acompañar a los actos de ejecución de #EIDAS2 o definir funcionalidades de la Cartera IDUE


El Reglamento (UE) 2024/1183, conocido como eIDAS 2.0, fue publicado el 30 de abril de 2024 en el Diario Oficial de la Unión Europea y entró en vigor el 20 de mayo de 2024.

Este marco normativo modifica el Reglamento original eIDAS de 2014 (UE 910/2014) para fortalecer la identidad digital europea, introduciendo elementos clave como las Carteras de Identidad Digital Europea (EUDI Wallets o IDUE en español), que son aplicaciones móviles o servicios en la nube que permiten a los ciudadanos y empresas gestionar de forma segura y privada sus identidades digitales, atributos personales (como diplomas o carnets de conducir) y transacciones transfronterizas. El objetivo es garantizar interoperabilidad, control de sus datos por parte del usuario y aceptación obligatoria por parte de sectores privados clave (banca, telecomunicaciones, etc.) a partir de finales de 2027.

Los Actos de Ejecución (Implementing Acts) son regulaciones complementarias adoptadas por la Comisión Europea para detallar las especificaciones técnicas, certificaciones y procedimientos. Estos actos son cruciales para la implementación práctica de eIDAS 2.0. Hasta noviembre de 2025, se han adoptado varios lotes:

  • Primer lote (publicado el 4 de diciembre 21 de 2024): Cinco actos clave que establecen especificaciones técnicas para las Carteras IDUE, como requisitos para certificados cualificados, incorporación de usuarios y formatos de listas de confianza (Trusted Lists). Esta publicación marca el inicio de cómputo de varios plazos importantes, por su entrada en vigor el 24 de diciembre,
  • Lotes posteriores (2025): Incluyen el segundo lote (publicado en 2 partes: el 7 de mayo y el 30 de julio) el tercer lote (publicado en 2 partes: el 30 de julio y el 5 de septiembre) y el cuarto lote (publicado el 28 de octubre) con 25 actos acumulados hasta ese momento), enfocados en servicios de confianza (firmas electrónicas, sellos, notificaciones) y declaraciones electrónicas de atributos (Electronic Attestations of Attributes o EAA). Estos actos incorporan referencias explícitas a estándares de ETSI para garantizar conformidad.

Los Estados miembros deben ofrecer al menos una Cartera IDUE gratuita a todos los ciudadanos y residentes para finales de 2026 (24 meses tras la entrada en vigor de los actos del primer lote).

Rol de ETSI en la Evolución de Estándares

El Instituto Europeo de Normas de Telecomunicaciones (ETSI), y el CEN (Comité Europeo de Normalización), son los organismos principales encargados de desarrollar y actualizar los estándares técnicos que soportan eIDAS 2.0. Estos estándares aseguran interoperabilidad, seguridad y privacidad de las Carteras IDUE y de los servicios de confianza.

Tras la publicación de eIDAS 2.0, ETSI ha acelerado su trabajo para alinear las normas con los nuevos requisitos, incorporando tecnologías como credenciales verificables (basadas en W3C y OpenID) y resistencia post-cuántica. La evolución de los estándares ETSI no es un «reinicio», sino una extensión y actualización de los existentes (serie TS 119 para eIDAS 1.0), adaptados a las Carteras IDUE y los actos de ejecución.

El proceso incluye:

  • Desarrollo paralelo: Mientras se negociaba en los Trílogos el texto del reglamento eIDAS 2.0 (2021-2024), ETSI elaboró borradores basados en el documento de Arquitectura y Marco de Referencia (ARF, la última versión a noviembre 2025 es la 2.7.3).
  • Incorporación en actos de ejecución: Los actos referencian explícitamente «listas de estándares de referencia» de ETSI, como se establece en el Artículo 5a del Reglamento
  • Talleres y consultas: Eventos como el Taller ETSI/CEN de septiembre 2024 presentaron avances y demostraciones de pilotos, con consultas abiertas para influir en los borradores.

ETSI ha publicado borradores y versiones finales en 2024-2025, enfocados en interfaces, perfiles de seguridad y certificación para la Cartera IDUE y el resto de Servicios de Confianza.

A continuación, se incluyen las principales actualizaciones (o normas nuevas) publicadas por ETSI en 2025:

  1. ETSI TS 119 602 V1.1.1 (2025-11) – Electronic Signatures and Trust Infrastructures (ESI); Lists of trusted entities; Data model. Listas de entidades de confianza; Modelo de datos
  2. ETSI EN 319 401 V3.2.1 (2025-11)– – Electronic Signatures and Trust Infrastructures (ESI); General Policy Requirements for Trust Service Providers. Requisitos generales de Política para Prestadores de Servicios de Confianza. Se está preparando una actualización.
  3. ETSI TS 119 542 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Use of EU Digital Identity Wallets and electronic signatures for identification with Smart Contracts. Uso de Carteras de Identidad Digital de la UE y firmas electrónicas para la identificación con contratos inteligentes.
  4. ETSI TS 119 541 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Smart Contracts using Electronic Ledgers. Requisitos normativos y de seguridad para los contratos inteligentes que utilizan archivos electrónicos con orden cronológico.
  5. ETSI TS 119 441 V1.3.1 (2025-10) -Electronic Signatures and Trust Infrastructures (ESI); Policy requirements for TSP providing signature validation services. Requisitos sw Política para los PSC que prestan servicios de validación de firmas.
  6. ETSI TR 119 540 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Standardization requirements for Smart Contracts based on Electronic Ledgers. Requisitos de estandarización para los contratos inteligentes basados en archivos electrónicos con orden cronológico.
  7. ETSI TS 119 475 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Relying party attributes supporting EUDI Wallet user’s authorization decisions. Atributos de las partes usuarias (informadas) que respaldan las decisiones de autorización de los usuarios de Cartera IDUE.
  8. ETSI TS 119 511 V1.2.1 (2025-10)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que ofrecen la conservación a largo plazo de firmas digitales o datos generales mediante técnicas de firma digital.
  9. ETSI TS 119 411-8 V1.1.1 (2025-10) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 8: Access Certificate Policy for EUDI Wallet Relying Parties. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 8: Política de certificados de acceso para las partes usuarias (o informadas) de la Cartera IDUE.
  10. ETSI TR 119 411-4 V1.3.1 (2025-09) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 4: Checklist supporting audit of TSP against ETSI EN 319 411-1 or ETSI EN 319 411-2. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 4: Lista de verificación para la auditoría de los Prestadores de Servicios de Confianza (TSP) con arreglo a las normas ETSI EN 319 411-1 o ETSI EN 319 411-2. Se está preparando una actualización.
  11. ETSI TS 119 412-6 V1.1.1 (2025-09)– Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 6: Certificate profile requirements for PID, Wallet, EAA, QEAA, and PSBEAA (Public Sector Based Electronic Attestation of Attributes) providers. Perfiles de certificados; Parte 6: Requisitos de Perfil de Certificado para Prestadores de Servicios de DIP, Cartera, DEA, DECA y DEASP (Declaración electrónica de atributos basada en el sector público).
  12. ETSI TR 119 476-1 V1.3.1 (2025-08) – Electronic Signatures and Trust Infrastructures (ESI); Selective disclosure and zero-knowledge proofs applied to Electronic Attestation of Attributes; Part 1: Feasibility study. Divulgación selectiva y pruebas de conocimiento cero aplicadas a la Declaración Electrónica de Atributos; Parte 1: Estudio de viabilidad.
  13. ETSI TS 119 612 V2.4.1 (2025-08) – Electronic Signatures and Trust Infrastructures (ESI);Trusted Lists. Listas de Confianza
  14. ETSI TR 119 479-2 V1.1.1 (2025-07) – Electronic Signatures and Trust Infrastructures (ESI);Technological Solutions for the EU Digital Identity Framework; Part 2: EAA Extended Validation Services Framework and Application. Soluciones tecnológicas para el marco de identidad digital de la UE; Parte 2: Marco y aplicación de los servicios de validación ampliada de las DEA
  15. ETSI EN 319 421 V1.3.1 (2025-07)– Electronic Signatures and Trust Infrastructures (ESI); Policy and Security Requirements for Trust Service Providers issuing Time-Stamps. Requisitos de política y seguridad para los Prestadores de Servicios de Confianza que emiten sellos de tiempo. Se está preparando una actualización.
  16. ETSI EN 319 142-2 V1.2.1 (2025-07) – Electronic Signatures and Trust Infrastructures (ESI); PAdES digital signatures; Part 2: Additional PAdES signatures profiles. Firmas digitales PAdES; Parte 2: Perfiles de firmas PAdES adicionales.
  17. ETSI EN 319 412-4 V1.4.1 (2025-06) – Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 4: Certificate profile for web site certificates. Perfiles de certificados; Parte 4: Perfil de certificado para certificados de sitios web,
  18. ETSI EN 319 412-2 V2.4.1 (2025-06) . Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 2: Certificate profile for certificates issued to natural persons. Perfiles de certificados; Parte 2: Perfil de certificados para certificados expedidos a personas físicas.
  19. ETSI EN 319 412-5 V2.5.1 (2025-06) – Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 5: QCStatements. Perfiles de certificados; Parte 5: campos QCStatements de los certificados. Se está preparando una actualización.
  20. ETSI EN 319 412-1 V1.6.1 (2025-06) – Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 1: Overview and common data structures. Perfiles de certificados; Parte 1: Descripción general y estructuras de datos comunes. Se está preparando una actualización.
  21. ETSI EN 319 411-2 V2.6.1 (2025-06)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 2: Requirements for trust service providers issuing EU qualified certificates. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que expiden certificados; Parte 2: Requisitos para los Prestadores de Servicios de Confianza que expiden certificados cualificados de la UE. Se está preparando una actualización.
  22. ETSI TS 119 471 V1.1.1 (2025-05)– Electronic Signatures and Trust Infrastructures (ESI); Policy and Security requirements for Providers of Electronic Attestation of Attributes Services. Requisitos de Política y seguridad para los Prestadores de Servicios de Declaración Electrónica de Atributos.
  23. ETSI TS 119 411-5 V2.1.1 (2025-02)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 5: Implementation of qualified certificates for website authentication as in amended regulation 910/2014. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 5: Implementación de certificados cualificados para la autenticación de sitios web según el Reglamento 910/2014 modificado.
  24. ETSI TS 119 461 V2.1.1 (2025-02) – Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service components providing identity proofing of trust service subjects. Requisitos de política y seguridad para los componentes de servicios de confianza que proporcionan verificación de identidad de los sujetos de servicios de confianza.
  25. ETSI EN 319 411-1 V1.5.1 (2025-04)– Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 1: General requirements. Requisitos de Política y seguridad para los Prestadores de Servicios de Confianza que emiten certificados; Parte 1: Requisitos generales. Se está preparando una actualización.

Todavía se siguen desarrollando los estándares de ETSI, y hay varios en estado Draft (Borrador) que se espera que se publiquen pronto.

Se acaban de publicar varios reglamentos de ejecución adicionales de #EIDAS2


En el DOCE del 30 de septiembre se han publicado 6 reglamentos de ejecución que conocíamos en estado de borrador. Son los siguientes:

Español

CIR-2025-1929-ES Reglamento de Ejecución (UE) 2025/1929 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la vinculación de la fecha y la hora con los datos y al establecimiento de la exactitud de las fuentes de información temporal para el suministro de sellos cualificados de tiempo electrónicos

CIR-2025-1942-ES Reglamento de Ejecución (UE) 2025/1942 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los servicios cualificados de validación de firmas electrónicas cualificadas y los servicios cualificados de validación de sellos electrónicos cualificados

CIR-2025-1943-ES Reglamento de Ejecución (UE) 2025/1943 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia para los certificados cualificados de firma electrónica y los certificados cualificados de sello electrónico

CIR-2025-1944-ES Reglamento de Ejecución (UE) 2025/1944 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia de los procesos de envío y recepción de datos en los servicios cualificados de entrega electrónica certificada y en lo que respecta a la interoperabilidad de tales servicios

CIR-2025-1945-ES Reglamento de Ejecución (UE) 2025/1945 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la validación de las firmas electrónicas cualificadas y de los sellos electrónicos cualificados y a la validación de las firmas electrónicas avanzadas basadas en certificados cualificados y de los sellos electrónicos avanzados basados en certificados cualificados

CIR-2025-1946-ES Reglamento de Ejecución (UE) 2025/1946 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los servicios cualificados de conservación de firmas electrónicas cualificadas y de sellos electrónicos cualificados

English

CIR-2025-1929-EN Commission Implementing Regulation (EU) 2025/1929 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards the binding of date and time to data and establishing the accuracy of the time sources for the provision of qualified electronic time stamps

CIR-2025-1942-EN Commission Implementing Regulation (EU) 2025/1942 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards qualified validation services for qualified electronic signatures and qualified validation services for qualified electronic seals

CIR-2025-1943-EN Commission Implementing Regulation (EU) 2025/1943 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards reference standards for qualified certificates for electronic signatures and qualified certificates for electronic seals

CIR-2025-1944-EN Commission Implementing Regulation (EU) 2025/1944 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards reference standards for processes for sending and receiving data in qualified electronic registered delivery services and as regards interoperability of those services

CIR-2025-1945-EN Commission Implementing Regulation (EU) 2025/1945 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards the validation of qualified electronic signatures and of qualified electronic seals and the validation of advanced electronic signatures based on qualified certificates and of advanced electronic seals based on qualified certificates

CIR-2025-1946-EN Commission Implementing Regulation (EU) 2025/1946 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards qualified preservation services for qualified electronic signatures and for qualified electronic seals

Robustez de las claves asimétricas recomendadas por el CCN


Recientemente, el Organismo Supervisor de Prestadores Cualificados de Confianza eIDAS en España ha comunicado a los prestadores de servicios de confianza la recomendación de abandonar el uso de claves RSA de hasta 2048 bits, indicando que la fuente de la recomendación es el CCN (Centro Criptógico Nacional) a través del documento CCN-STIC 221 – Guía de Mecanismos Criptográficos autorizados por el CCN.

Sin embargo, ese documento no entra en detalles de tamaños de clave recomendados aunque indica en su página 104

Los resultados del ataque ROCA obligó a varios gobiernos europeos a revocar todos
los certificados digitales de millones de tarjetas de identificación de sus ciudadanos,
ya que tenían claves de 1024 bits y se podía suplantar la identidad de sus ciudadanos. En España se optó por la misma medida de prevención, aunque los DNIe españoles no corrían el mismo peligro que los documentos de identidad utilizados en otros países, ya que el DNIe español utiliza claves de 2048 bits.

dando a entender que un tamaño de 2048 bits en RSA es apropiado.

En realidad, las claves de los dispositivos cualificados de casi todos los países (no solo España) eran en aquel momento de 2048 bits, pero la vulnerabilidad ROCA afectaba al algoritmo de generación de claves adoptado por Infineon (que lo limitó al uso de la variante «Fast Prime») con lo que hubiera sido sencillo sustituir las claves generadas por aquellos chips con generadores externos al propio chip.

En muchos lugares (incluida España) se optó por generar claves RSA de 1952-bits en el propio chip. A tal efecto se modificó el software de los «cajeros automáticos del DNI» para actualizar los certificados (y su clave privada asociada) cuando acudieran los ciudadanos a la renovación de certificados. Para siguientes emisiones de DNIe se usaron dispositivos diferentes.

El documento del CCN que entra en más detalles sobre la criptografía es el CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad, y la versión más reciente es de mayo de 2022.

En su apartado 3 se indica:

Los mecanismos criptográficos autorizados indicados en los siguientes apartados se han clasificado en dos (2) categorías (CAT) de acuerdo con su fortaleza estimada a corto y largo plazo:

a) Recomendados (R): mecanismos que ofrecen un nivel adecuado de seguridad a largo plazo. Se considera que representan el estado del arte actual en seguridad criptográfica y que, a día de hoy, no presentan ningún riesgo de seguridad significativo. Se pueden utilizar de forma segura a largo plazo, incluso teniendo en cuenta el aumento en potencia de computación esperado en un futuro próximo. Cualquier riesgo residual, solo podrá proceder del desarrollo de ataques muy innovadores.

b) Heredado o Legacy (L): mecanismos con una implementación muy extendida a día de hoy, pero que ofrecen un nivel de seguridad aceptable solo a corto plazo. Únicamente deben utilizarse en escenarios en los que la amenaza sea baja/media y el nivel de seguridad requerido por el sistema bajo/medio (como veremos en el apartado 5) y deben ser reemplazados tan pronto como sea posible, ya que se consideran obsoletos respecto al estado del arte actual en seguridad criptográfica, y su garantía de seguridad es limitada respecto a la que ofrecen los mecanismos recomendados. Como consecuencia de ello, para estos mecanismos se define el periodo de validez hasta 2025 (31 de diciembre), salvo indicación expresa de otro periodo.

En la Tabla 3-2. Tamaño de las primitivas RSA acordadas se considera (L)egacy la criptografía RSA de hasta 2048 bits.

En la Tabla 3-4. Curvas elípticas acordadas se consideran (R)ecomendada la criptografía ECC de todos los tamaños habituales entre los que se encuentran NIST P-256 o secp256r11 y NIST P-384 o secp384r1

En la Tabla 3-8. Esquemas de Firma electrónica autorizados se consideran L los tamaños de clave RSA hasta 2024 y R los tamaños de clave RSA de más de 3072 bits. Y en las variantes ECC las de tamaños a partir de 256 bits.

En la página 50 se entra en detalle sobre la firma electrónica [MP.INFO.3] tal como se encuentra definida en el Reglamento eIDAS y según la forma en la que se debe aplicar en las Administraciones Públicas en el contexto del Esquema Nacional de Seguridad.

Para los niveles bajo y medio del ENS se admiten claves RSA (del firmante) de, al menos, 2048 bits, claves de 224-255 bits si se emplean curvas elípticas y Funciones hash SHA-256 o superior.

Sin embargo, tal como se ha visto esa posibilidad entra en la consideración de «Legacy» y se tiene que dejar de usar desde el 1 de enero de 2026.

Para el nivel alto del ENS se requiere una fortaleza mínima de 128 bits, «los mecanismos utilizados deberán ser recomendados«, que, según se ve en las tablas indicadas anteriormente, debe ser en RSA de al menos, 3072 bits, y de más de 256 bits si se emplean curvas elípticas . Se entra en detalle en la Tabla 3-8 (página 16).

En cuanto a los Sellos de Tiempo [MP.INFO.4] se consideran los requisitos para el ENS alto:

  • Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
  • Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
  • Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir:
     # RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits).
     # Curvas elípticas con claves de, al menos, 256 bits.
     # Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256. – Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.

Todos estos requisitos son muy difíciles de afrontar si se empiezan a considerar en el año 2025, pero EADTrust ya los tuvo en cuenta en la definición de sus jerarquías de certificación desde su creación.

Jerarquias de certificación de EADTrust.

Las jerarquías de certificación de EADTrust ya cumplen los requisitos establecidos por el CCN desde que se diseñaron y se llevó a cabo la ceremonia de generación de claves de CA en 2019, sin esperar a la fecha límite de diciembre de 2025. Se estructuran en tres niveles (Root CA, Sub-CA e Issuing CA) y combinan tecnologías RSA y ECC, posicionando a EADTrust como pionera en Europa por su uso dual. Esta estructura soporta la emisión de certificados cualificados para firma electrónica, sellos electrónicos y autenticación de sitios web, cumpliendo con los estándares de ETSI y CEN para eIDAS y garantizando alta seguridad y confianza en transacciones electrónicas. La adopción de ECC refuerza su preparación para desafíos criptográficos futuros y ha sido clave para su designación como la entidad emisora de los certificados utilizados por los organismos sanitarios españoles para emitir el pasaporte COVID-19 durante la pandemia.

Las variantes de certificados ofrecidos por EADTrust son las siguientes:

  • Autenticación y firma electrónica de personas físicas,
  • Autenticación y firma electrónica de personas físicas, con indicación de entidad en la que trabajan,
  • Autenticación y firma electrónica de representantes legales de personas jurídicas,
  • Autenticación y firma electrónica de empleados públicos,
  • Autenticación y firma electrónica de empleados públicos, en el contexto de la Administración de Justicia
  • Autenticación y sello electrónico de personas jurídicas,
  • Autenticación y sello electrónico de órganos de la administración pública,
  • Autenticación y sello electrónico de personas jurídicas sujetas a la normativa PSD2,
  • La creación de sellos de tiempo electrónicos cualificados,
  • La comprobación y validación de firmas electrónicas, sellos electrónicos, y de sellos de tiempo electrónicos,
  • La conservación de firmas electrónicas, sellos o certificados para estos servicios

Se contemplan algoritmos criptográficos de tipo RSA con tamaños de clave de 2048 bits, 4196 bits y 8192 bits y algoritmos criptográficos de tipo ECC (Criptografía de Curva Elíptica) con tamaños de clave de 256 bits y 384 bits.

Los diferentes niveles de robustez de criptografía permiten el cumplimiento de los niveles medios y altos del ENS (Esquema Nacional de Seguridad) de España, tal como se describen en el documento “Guía de Seguridad de las TIC – CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad” citado, según las necesidades de las Administraciones Públicas.

Los tamaños de clave para los certificados cualificados (a partir de los certificados de Autoridad de Certificación raíz) son:

  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 4096-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 8192-bit key size with SHA512 digest algorithm para certificados cualificados.
  • ECC Root CA P-256 with SHA256 digest algorithm para certificados cualificados.
  • ECC Root CA P-384 with SHA384 digest algorithm para certificados cualificados.
    Para certificados no cualificados
  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados no cualificados.

En la siguiente figura se muestra la jerarquía RSA de 4096 bits que es similar a la de 8192 bits.

En la siguiente figura se muestra la jerarquía ECC de 384 bits que es similar a la de 256 bits.

Desde principios de 2023 EADTrust ha difundido además los nuevos certificados para la provisión de servicios de sello de tiempo cualificado diferenciados por usar diferentes algoritmos criptográficos, tamaño de clave y uso o no de Dispositivo Cualificado de Creación de Sello o de Firma (DCCF, DCCS o QSCD).

Algunos están especialmente diseñados para cumplir requisitos establecidos en el Esquema nacional de Seguridad (ENS) para el Nivel de Seguridad Alto.

Los campos “CommonName” de los nuevos certificados son:

Certificado CriptografíaTamaño ClaveQCSDENS
EADT QTSU 2023 RSA 2048RSA2048NONO
EADT QTSU 2023 ENS alto RSA 3072RSA3072NOSI
EADT QTSU QSCD 2023 ENS alto RSA 4096RSA4096SISI
EADT QTSU 2023 ENS alto ECC 256ECC256NOSI
EADT QTSU QSCD 2023 ENS alto ECC 384ECC384SISI

Por compatibilidad se mantienen los sellos de tiempo basados en criptografía RSA de 2048 bits, destinados a entidades no sujetas al cumplimiento de la normativa ENS del Esquema nacional de Seguridad.

El reto de las entidades del sector público

Los cambios en la criptografía de los certificados y de los sellos de tiempo no solo afectan a los Prestadores de Servicios de Confianza, también afectan a las entidades públicas que deben aceptar los nuevos certificados.

Por eso, en EADTrust hemos creado un servicio de apoyo sin coste para entidades públicas que orienta sobre los puntos de la infraestructura que deberían revisar para facilitar la transición a la criptografía más robusta (sobre todo su página web de servicios al ciudadano). Además, aportamos un juego completo de certificados de prueba vigentes y revocados para que puedan comprobar los diferentes casos de uso. Pueden llamar al 91 7160555.