Archivo de la categoría: Quantum Computing

Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026


Quien siga de cerca la transición a la criptografía postcuántica habrá notado que en los últimos seis meses el tema ha pasado de las recomendaciones genéricas a los calendarios con fechas, las normas técnicas aplicables y los estándares de protocolo publicados. Al mismo tiempo, una pieza que muchos esperábamos para este año, el estándar de firma FN-DSA (FIPS 206), sigue sin aparecer. En esta entrada repaso lo más relevante: normativa y pautas públicas, estándares de NIST, ETSI e IETF, la evolución de los certificados TLS y las herramientas abiertas para elaborar el inventario criptográfico.

FIPS 206 (FN-DSA): todavía no

En agosto de 2024 NIST publicó los tres primeros estándares postcuánticos: FIPS 203 (ML-KEM, mecanismo de encapsulado de claves derivado de CRYSTALS-Kyber), FIPS 204 (ML-DSA, firma basada en retículos derivada de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, firma basada en funciones hash derivada de SPHINCS+). El cuarto, FIPS 206, debía especificar FN-DSA, la firma derivada de Falcon (de ahí el nombre: FFT over NTRU-Lattice-Based Digital Signature Algorithm), cuyo atractivo son unas firmas mucho más compactas que las de ML-DSA (en torno a 666 bytes en el nivel I frente a los 2.420 de ML-DSA-44).

A fecha de hoy FIPS 206 no se ha publicado, ni siquiera como borrador para comentarios públicos (initial public draft). En abril de 2026, Dustin Moody (NIST) indicaba en el foro PQC que el borrador seguía en la cadena de aprobación administrativa, sin fecha concreta. Y el 28 de septiembre de 2026 el equipo de FIPS 206, a través de Ray Perlner, presentó un nuevo plan sometido a discusión:

  • Un único procedimiento de firma, especificado con el detalle suficiente para validarse con vectores de prueba conocidos (KAT).
  • Aritmética de punto fijo en la generación de claves y en la firma (inicialmente 32.32 y 64.64), en lugar de la de punto flotante, que es la que hace de Falcon un algoritmo delicado de implementar de forma segura y reproducible.
  • Las variantes optimizadas se aprobarían más adelante en publicaciones especiales (SP) separadas, con sus propios KAT y separación de dominio.

Cambiar decisiones de diseño a estas alturas sugiere que el borrador tardará todavía unos meses, y que después vendrá el periodo de comentarios y la versión final. Para quien necesite firmas postcuánticas hoy, las opciones estandarizadas siguen siendo ML-DSA (Dilithium) y SLH-DSA (SPHINCS+) y, para firmware, los esquemas con estado LMS y XMSS de la SP 800-208.

NIST sí ha movido otras piezas en 2026: el borrador de la SP 800-230 (13 de abril), con nuevos juegos de parámetros de SLH-DSA (SPHINCS+) para casos de uso con un número limitado de firmas; el borrador de la SP 800-133r3 (17 de abril) sobre generación de claves; y el paso de nueve candidatos a la tercera ronda del proceso de firmas adicionales (NIST IR 8610, mayo). El estándar del segundo KEM, HQC (Hamming Quasi-Cyclic, basado en códigos correctores de errores), seleccionado en marzo de 2025 como alternativa a ML-KEM (Kyber) basada en otro problema matemático, también está pendiente de borrador.

El calendario ya tiene fechas

La novedad más importante del año no es técnica sino de planificación: Europa, España y Estados Unidos coinciden ya en un calendario muy parecido.

Unión Europea

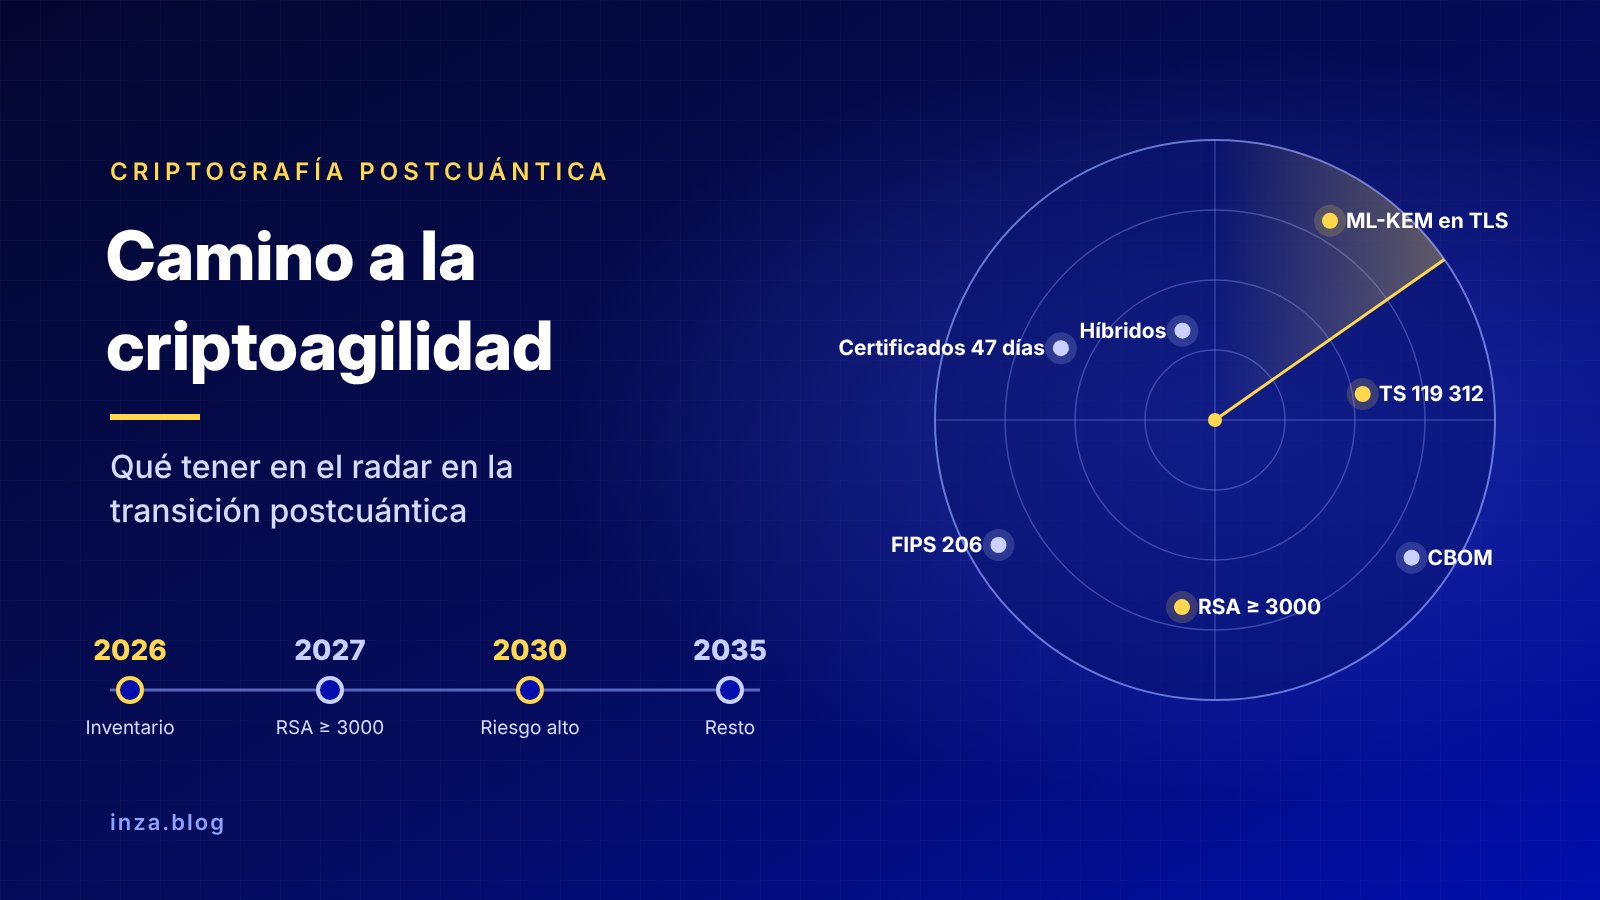
La hoja de ruta coordinada del Grupo de Cooperación SRI (NIS), publicada en junio de 2025, fijó tres hitos: iniciar la transición antes de finales de 2026, completar la migración de los casos de uso de riesgo alto antes de 2030 y la del resto, en la medida de lo posible, antes de 2035. En enero de 2026 la Comisión dio un paso más con la Propuesta de Directiva del Parlamento Europeo y del Consejo por la que se modifica la Directiva (UE) 2022/2555 sobre medidas de simplificación y armonización con la [Propuesta de Reglamento sobre la Ciberseguridad 2] (COM(2026) 13 final, de 20 de enero de 2026). La Directiva (UE) 2022/2555 es la Directiva SRI 2, más conocida por su sigla inglesa NIS2. Su artículo 1, apartado 5, añade al artículo 7.2 de la Directiva, que enumera las políticas que deben formar parte de la estrategia nacional de ciberseguridad, una nueva letra:

«k) para la transición hacia una criptografía postcuántica, teniendo en cuenta los calendarios de transición y los requisitos pertinentes establecidos en los actos jurídicos y políticas de la Unión aplicables.»

El considerando 8 explica el porqué: la posibilidad de ataques basados en «recopilar ahora para descifrar más adelante», «que probablemente ya están teniendo lugar», los riesgos futuros de falsificación de firmas mediante ataques cuánticos y la retirada progresiva de los algoritmos de clave pública actuales «hacen aún más urgente iniciar acciones de migración a la criptografía poscuántica». Pide que esas políticas incluyan herramientas para evaluar la exposición de los activos criptográficos, un plan de migración y pruebas de implantación, que fomenten soluciones europeas verificadas y sometidas a evaluación formal, y que se ajusten a la hoja de ruta del Grupo de Cooperación SRI, «logrando así la migración a la criptografía poscuántica de aquí a 2030 para los casos de uso crítico y de aquí a 2035 para los casos de uso de nivel medio y bajo». Es todavía una propuesta, sujeta al procedimiento legislativo ordinario, pero convierte la hoja de ruta en una obligación de los Estados.

En el ámbito de la certificación de productos, ENISA y el subgrupo de criptografía del ECCG sometieron a consulta pública, hasta finales de julio de 2026, la versión 3 de los Agreed Cryptographic Mechanisms del esquema europeo EUCC, la referencia de mecanismos criptográficos aceptados para productos certificados.

España

En julio de 2026 el Centro Criptológico Nacional publicó la guía de buenas prácticas CCN-TEC 009 (BP/37) «Recomendaciones para una transición postcuántica segura», que traslada el calendario europeo a nuestro contexto:

  • 31 de diciembre de 2026: estrategia y gobernanza definidas, inventario criptográfico, clasificación de casos de uso y pilotos en marcha para los sistemas de riesgo alto y medio.
  • 31 de diciembre de 2030: migración completada en los sistemas de riesgo alto.
  • 31 de diciembre de 2035: migración completada en los de riesgo medio y, en lo posible, en los de riesgo bajo.

La guía recomienda soluciones híbridas al menos en las primeras etapas: en el establecimiento de claves, combinar al menos dos mecanismos (intercambio clásico, intercambio postcuántico o claves precompartidas) mediante una función de derivación; en firmas, hibridar las basadas en retículos (ML-DSA y FN-DSA), mientras que las basadas en hash (XMSS y SLH-DSA) no lo requieren. Entre los KEM cita ML-KEM, HQC y FrodoKEM, que considera la opción más conservadora. Insiste en la criptoagilidad como criterio de diseño, en el gobierno del programa (comité, oficina PQC, equipos técnicos) y en su alineamiento con el ENS, NIS2, DORA y el RGPD, y recuerda el teorema de Mosca para estimar el margen disponible: si el tiempo que deben protegerse los datos más el tiempo de migración supera el plazo hasta que exista un ordenador cuántico relevante, el problema ya está aquí. Para elegir productos remite a la guía CCN-STIC 221 de mecanismos autorizados y al apartado Quantum Resistant del catálogo CPSTIC.

En septiembre, el secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, anunció en el encuentro de AMETIC en Santander que el Gobierno elaborará un inventario de sistemas, empezando por la Administración General del Estado, y un calendario de migración que situaría el inicio de la transición de los sistemas más críticos en 2030-2031. Por ahora no hay real decreto ni orden ministerial: es un anuncio de plan, que conviene seguir.

Estados Unidos

La orden ejecutiva 14412, Securing the Nation Against Advanced Cryptographic Attacks, de 22 de junio de 2026, endurece los plazos federales: criptografía postcuántica para el establecimiento de claves en los activos de alto valor y sistemas de alto impacto antes del 31 de diciembre de 2030, y para las firmas antes del 31 de diciembre de 2031. El memorando OMB M-26-15 que la acompaña pide además un inventario criptográfico automatizado que alimente un CBOM central. En el sector privado, Google anunció el 25 de marzo su objetivo de estar preparada en 2029, con ML-DSA incorporado a Android 17 para el arranque verificado y la atestación.

ETSI TS 119 312: los prestadores de servicios de confianza ya tienen reglas

Para los prestadores cualificados de servicios de confianza la publicación más relevante del semestre es la ETSI TS 119 312 V2.1.1 (junio de 2026), Cryptographic Suites, la especificación que establece qué algoritmos y longitudes de clave son adecuados para firmas, sellos y certificados en el ecosistema eIDAS. La versión 2 supone un cambio de enfoque:

  • Incorpora ML-DSA (Dilithium; parámetros 44, 65 y 87) y SLH-DSA (SPHINCS+) como algoritmos recomendados, y LMS y XMSS de forma condicionada a una gestión estricta del estado.
  • Define un marco de firmas híbridas (cláusula 6.4), con combinaciones recomendadas como RSA-PSS de 3.000 bits o más con ML-DSA-65.
  • Fija fechas de fin concretas: los certificados con claves RSA de menos de 3.000 bits no deberían emitirse después del 31 de diciembre de 2026, y su validez no debería ir más allá de 2028.
  • Exige protección postcuántica (híbrida o por sustitución) cuando la validez de lo protegido se extienda más allá de 2030, tanto para RSA como para ECDSA.

No incluye todavía FN-DSA (Falcon), por la razón ya explicada, ni ML-KEM (Kyber), que no es un algoritmo de firma. Y remite el calendario detallado de migración a un documento específico de ETSI que aún está en elaboración.

En España, el abandono de RSA-2048 por los prestadores no es solo una recomendación técnica: tiene mandato del organismo supervisor. La Subdirección General para la Sociedad Digital, de la Secretaría de Estado de Digitalización e Inteligencia Artificial, publicó en octubre de 2025 la Nota sobre la migración del algoritmo RSA, dirigida a los prestadores cualificados y no cualificados que usan RSA. Les exige cumplir el Anexo 1 de la guía CCN-STIC 807 del Centro Criptológico Nacional, según el cual a partir del 1 de enero de 2027 los certificados RSA que se sigan emitiendo deberán usar módulos de al menos 3.000 bits. Los prestadores cualificados que tengan jerarquías con claves más cortas deben generar otras nuevas y acreditarlo con un informe técnico de un organismo de evaluación de la conformidad que incluya, como mínimo, la evidencia de la ceremonia de generación de claves (o con el informe de su auditoría, si se realiza antes del 31 de diciembre de 2026). Ya lo comenté en «Actualización urgente para las administraciones públicas en relación con las firmas electrónicas», porque las Administraciones deben adaptar sus sedes y plataformas de firma para aceptar los nuevos certificados.

Norma europea y supervisor nacional coinciden, por tanto: 2026 es el último año para emitir certificados RSA-2048, y quien firme o selle documentos que deban conservar su valor más allá de 2030 debe planificar ya la hibridación con algoritmos postcuánticos.

En otro ámbito, ETSI ha publicado el informe técnico TR 104 171 (versión 1.1.1, de marzo de 2026, difundido en septiembre) con pautas de implementación para generadores cuánticos de números aleatorios (QRNG), que introduce el concepto de «confianza cero en la entropía».

En la parte de cifrado, la que protege frente a la recolección de tráfico para descifrarlo en el futuro, el IETF ha cerrado este año los documentos que faltaban:

TLS: el intercambio de claves postcuántico ya es estándar

  • RFC 9954 (julio de 2026), de carácter informativo, define la construcción general del intercambio de claves híbrido en TLS 1.3: se combinan un algoritmo clásico y uno postcuántico y el secreto resultante es seguro mientras lo sea cualquiera de los dos.
  • RFC 10024, Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 (agosto de 2026), en vía de estándar, la concreta en tres grupos: X25519MLKEM768, el único marcado como recomendado en el registro de IANA y el que ya negocian por defecto los principales navegadores, y SecP256r1MLKEM768 y SecP384r1MLKEM1024, pensados para entornos cuyas normas exigen curvas NIST.
  • El borrador de ML-KEM sin componente clásico en TLS fue aprobado por el IESG en septiembre, está en la cola del RFC Editor y se publicará como RFC informativa; en el registro de IANA figura como no recomendado, frente al híbrido.

Es decir, las orientaciones del IETF coinciden con las del CCN: híbrido primero. Activar X25519MLKEM768 en servidores, balanceadores y CDN es hoy una de las acciones con mejor relación entre coste y beneficio.

La autenticación: certificados más cortos y Merkle Tree Certificates

La autenticación postcuántica es más difícil por una cuestión de tamaño. Una firma ML-DSA-44 (Dilithium) ocupa unos 2.420 bytes, frente a los 64 de ECDSA P-256; con las varias firmas y claves públicas que viajan en un handshake TLS (certificado, cadena, transparencia), la sustitución directa llevaría el handshake por encima de los 10 KB, con un impacto apreciable en la latencia. ML-DSA ya está definido para certificados X.509 en el RFC 9881 (octubre de 2025), pero su despliegue masivo en la web es otra cosa.

Por eso cobra interés el trabajo del grupo IETF PLANTS sobre los Merkle Tree Certificates (MTC): la autoridad de certificación emite los certificados en lotes, firma una sola vez la raíz del árbol de Merkle y los navegadores reciben esas firmas por separado, de modo que en el handshake solo viaja una prueba de inclusión. Let’s Encrypt anunció en junio que tendrá un entorno de pruebas con MTC a finales de 2026 y uno de producción en 2027, y Cloudflare y Chrome están experimentando con el mismo esquema.

En paralelo avanza la reducción de la duración de los certificados TLS acordada en el CA/Browser Forum (votación SC-081v3, abril de 2025): desde el 15 de marzo de 2026 el máximo es de 200 días, que bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La justificación principal es reducir la dependencia de una revocación que no funciona bien y la vigencia de datos de validación obsoletos, pero hay un argumento que interesa especialmente aquí: la criptoagilidad. Una organización que renueva sus certificados cada pocas semanas de forma automatizada (con ACME) puede cambiar de algoritmo, de clave o de autoridad de certificación en un ciclo de renovación; una que gestiona certificados de un año a mano, no. La renovación frecuente es, en la práctica, el ensayo general de la migración postcuántica.

El primer paso: inventario y CBOM con herramientas abiertas

Todas las guías coinciden en que el primer paso es saber qué criptografía se usa, dónde y para proteger qué información durante cuánto tiempo. El formato que se está imponiendo para documentarlo es el CBOM (Cryptography Bill of Materials), incorporado al estándar CycloneDX en su versión 1.6 (abril de 2024), que describe algoritmos, claves, certificados, protocolos y bibliotecas de un sistema y sus dependencias.

Entre las herramientas abiertas destaca CBOMkit, ahora bajo el paraguas de la Post-Quantum Cryptography Alliance de la Linux Foundation, que incluye un visor, un generador de CBOM y un plugin para SonarQube (sonar-cryptography) que detecta el uso de criptografía en el código fuente. En 2026 ha añadido soporte para Go, además de Java y Python, y está migrando su salida a CycloneDX 1.7. Un CBOM generado a partir del código, combinado con el inventario de certificados y configuraciones TLS de la infraestructura, es exactamente lo que piden tanto la guía del CCN como el memorando M-26-15.

Qué hacer ahora

Con lo publicado en estos meses, la lista de tareas para una entidad grande queda bastante definida:

  1. Gobierno: nombrar responsables y aprobar un plan con presupuesto antes de que termine 2026, como pide el CCN.
  2. Inventario y CBOM: descubrir la criptografía de aplicaciones, infraestructura y proveedores, y clasificar los casos de uso por riesgo y por tiempo de vida de la información.
  3. Quick wins: activar el intercambio de claves híbrido X25519MLKEM768 en TLS y automatizar la renovación de certificados.
  4. Firmas de larga duración: revisar qué documentos, sellos y evidencias deben conservar su valor más allá de 2030 y planificar firmas híbridas conforme a la ETSI TS 119 312.
  5. Proveedores: incluir la criptoagilidad y la hoja de ruta postcuántica en los requisitos de compra.
  6. Formación: preparar a los equipos técnicos y de cumplimiento, porque la migración será larga y afectará a casi todos los sistemas.

Cómo puede ayudar EADTrust

En EADTrust llevamos tiempo trabajando en esta transición. Nuestras jerarquías de certificación ya combinan RSA de 4.096 y 8.192 bits con curva elíptica ECC de 256 y 384 bits, precisamente para tener margen de criptoagilidad (por eso la nota del supervisor sobre RSA no nos ha afectado), y acompañamos a otras organizaciones en el mismo camino:

  • Formación en computación cuántica y criptografía postcuántica, in company y en abierto. Impartimos el curso de computación cuántica y criptografía postcuántica y lo adaptamos a cada organización, de forma presencial, en línea o híbrida, para que los equipos entiendan qué cambia, por qué y cómo abordarlo. Además, una vez al año celebramos una edición en abierto, presencial, que tendrá lugar cada año en torno al 14 de abril, Día Mundial de la Cuántica. La edición de 2026, con la metodología ENSAR y los modelos del IQC Kit, que permiten «tocar» los conceptos que se explican, se celebró los días 22 y 23 de abril (más información en «Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR»). Puede consultar el resto de nuestra oferta formativa en la página de cursos EADTrust.
  • Acompañamiento profesional en la migración de sistemas criptográficos de entidades grandes: inventario y CBOM, análisis de riesgos y priorización, hoja de ruta alineada con el calendario europeo y la guía del CCN, diseño de soluciones híbridas y adaptación de infraestructuras de clave pública. Ya estamos trabajando en estos aspectos con dos grandes clientes.

Si su organización necesita empezar o acelerar su transición postcuántica, puede contactar con nosotros:

Referencias

Fuentes originales

Resúmenes y artículos de terceros

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

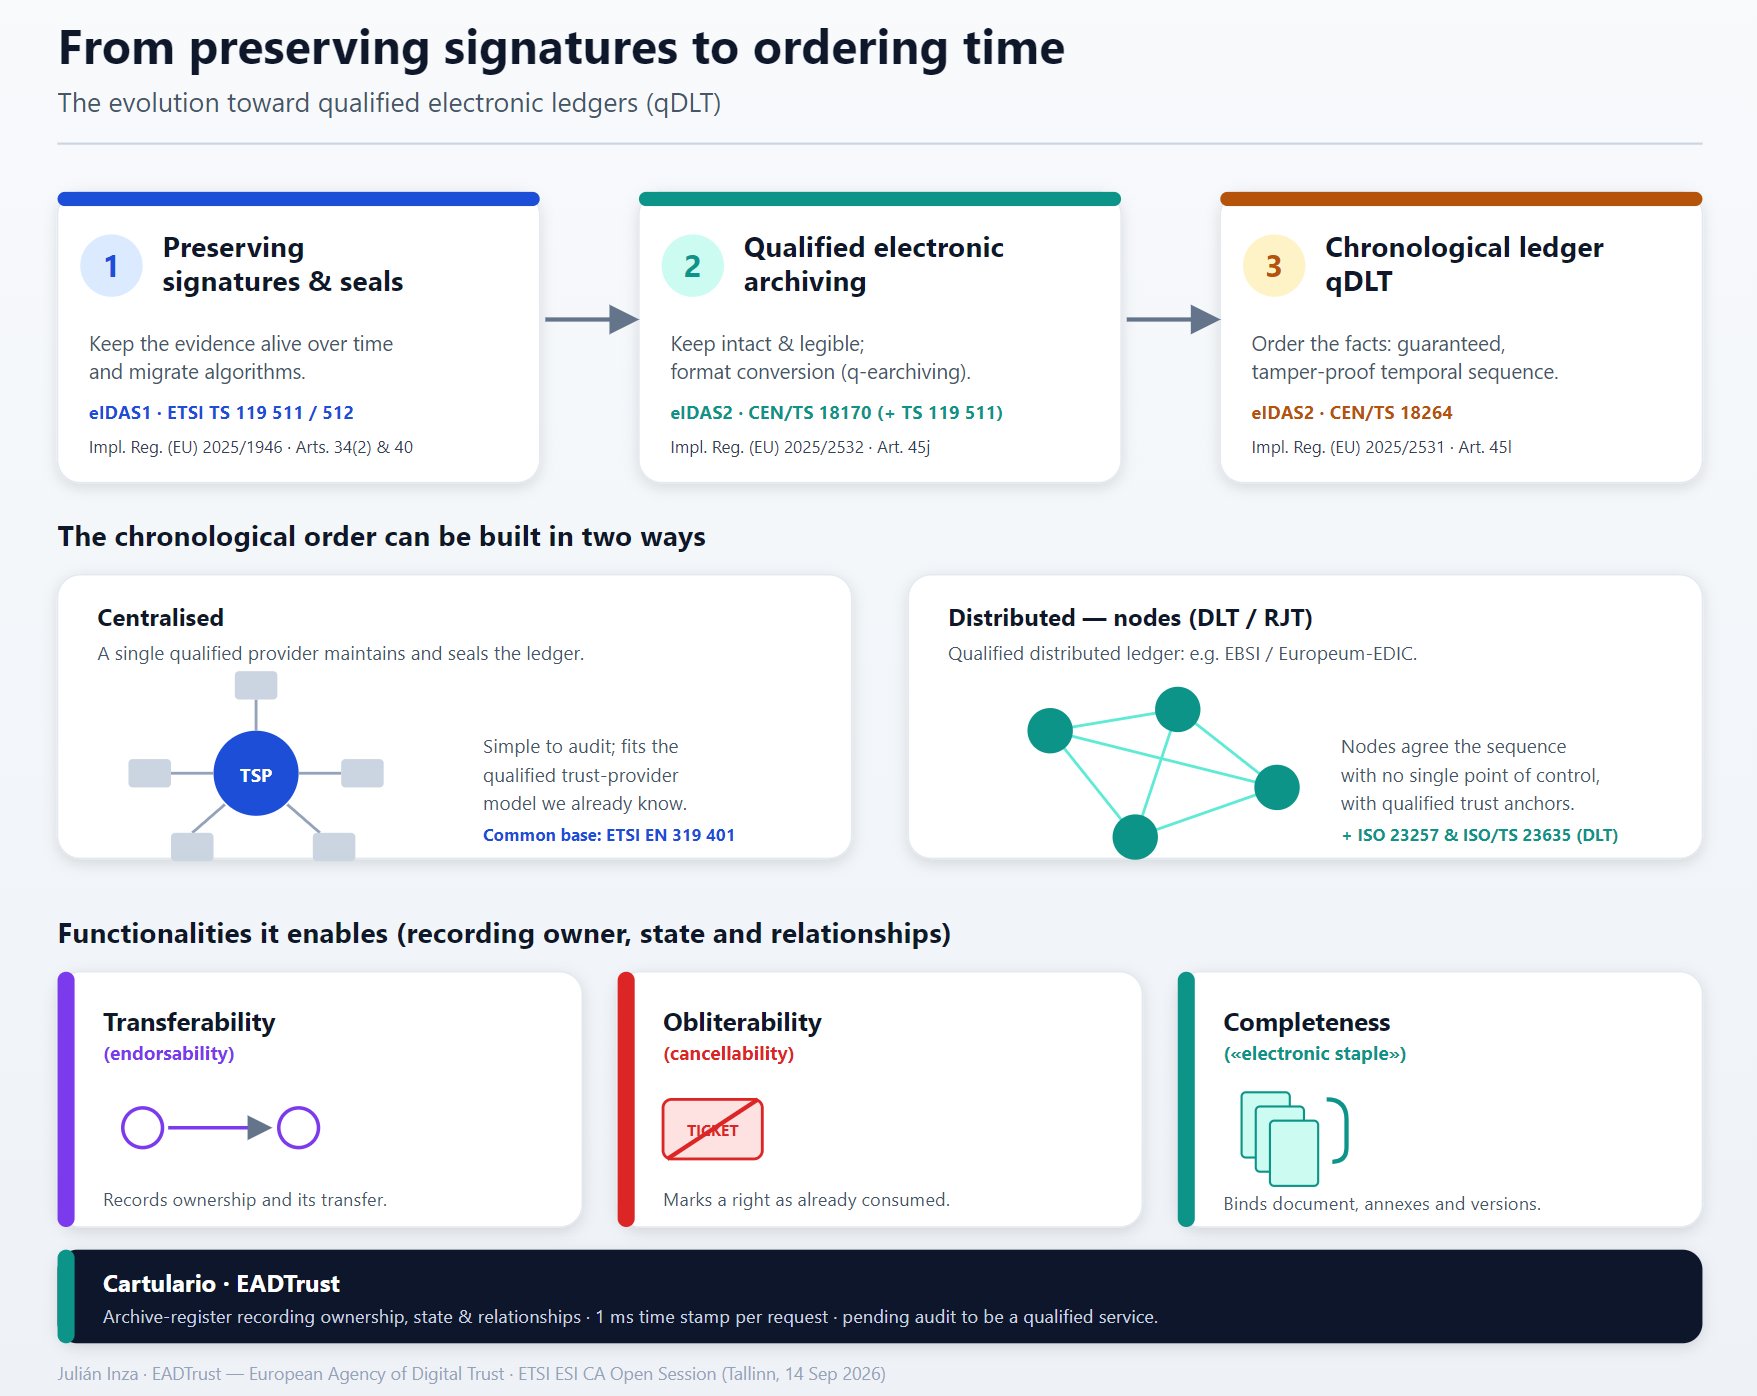
The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entries («anotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.

De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

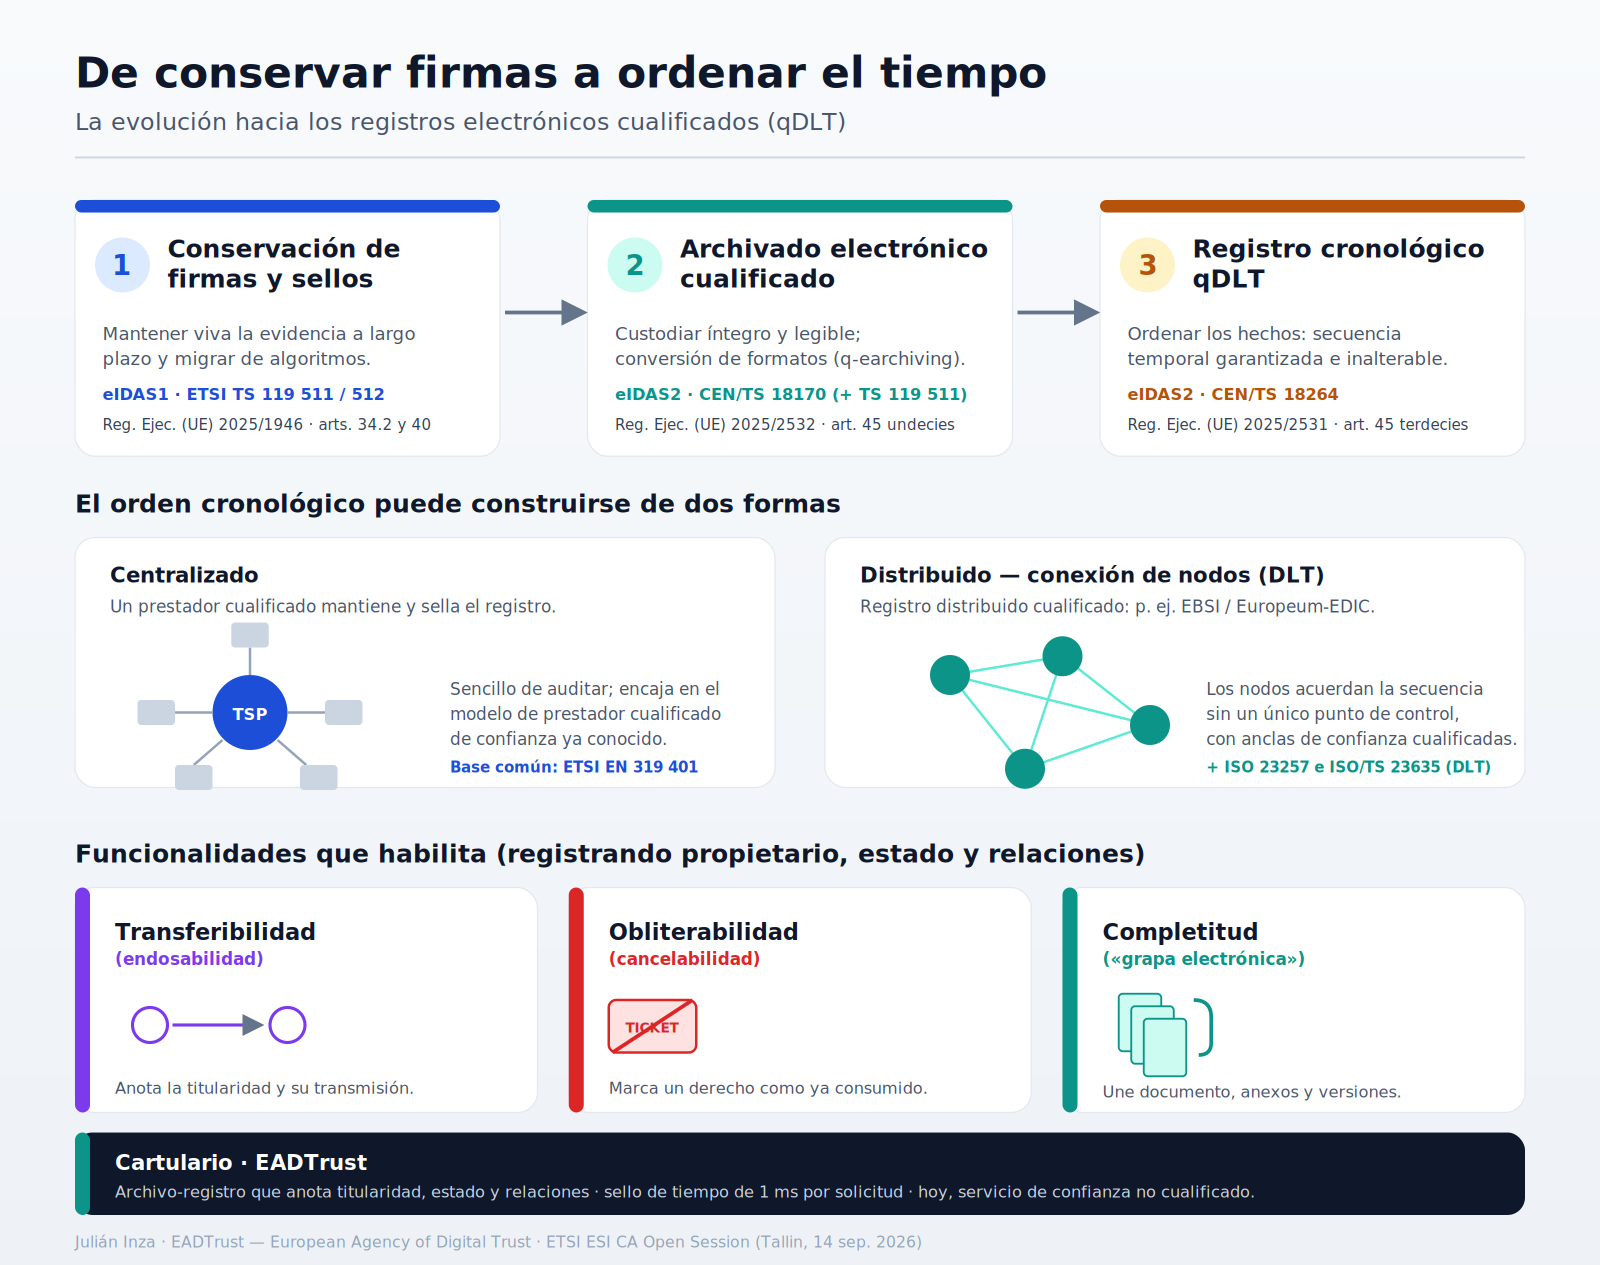
La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.

Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.

Criptocalipsis, criptoagilidad y transición postcuántica: preparando el marco legal


La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.

Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.

1. El CCN marca el paso, con foco en el sector público

El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.

En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.

2. Hacia una cobertura legal: norma y sentido de urgencia

Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.

3. Las Cortes también analizan el riesgo

El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.

4. Banca y DORA: la criptoagilidad como deber de buena administración

En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».

5. El ecosistema español y AMETIC

La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.

6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act

El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».

Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.

Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.

7. De la doctrina a la práctica: formación y acompañamiento

Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.

Formación y Servicios Profesionales de EADTrust

La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.

Ofrecemos:

  • Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
    • Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
    • Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
  • Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.

Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.

Fuentes

Empresas que están construyendo el futuro cuántico


Durante años, cuando alguien mencionaba “computación cuántica”, la imagen que nos venía a la mente era la de un cilindro dorado, lleno de cables y tubitos, suspendido dentro de un frigorífico que roza la temperatura del cero absoluto. Una especie de candelabro futurista que combina arte contemporáneo y tecnología.

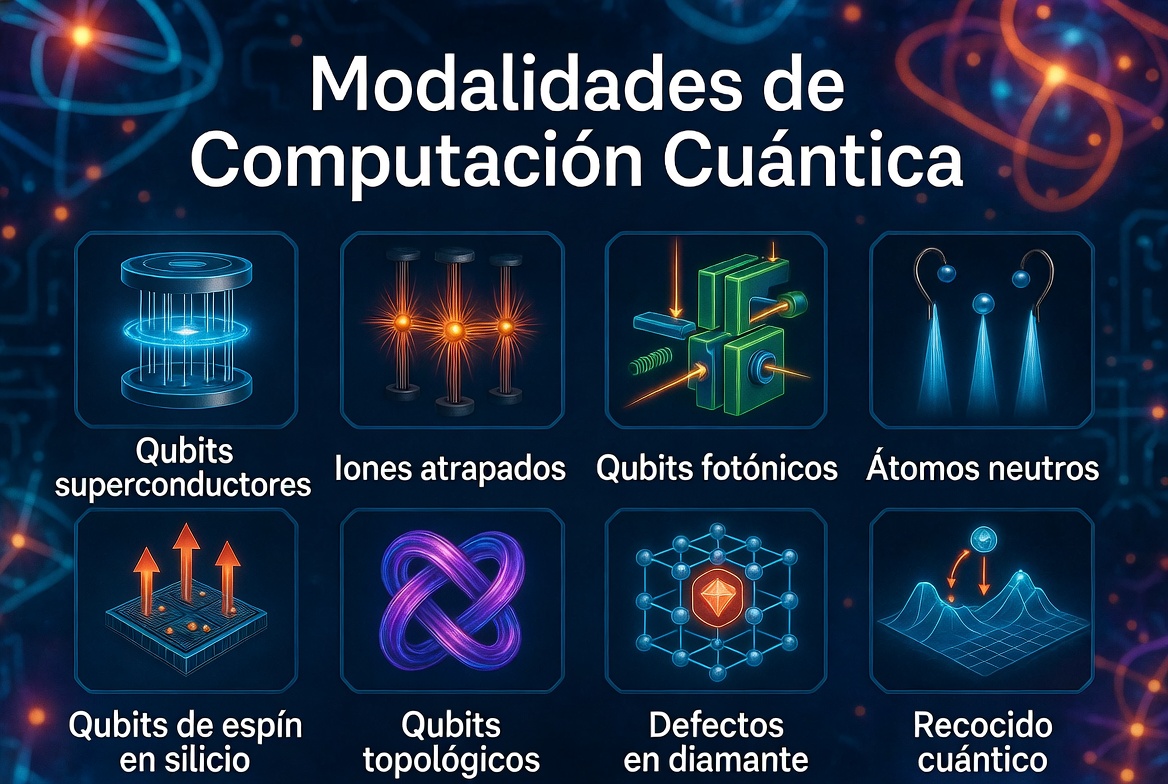
Pero esa imagen, como veíamos en el artículo anterior sobre modalidades de computación cuántica, es solo una de ellas. Detrás hay una carrera industrial global, silenciosa y trepidante, en la que gigantes tecnológicos, startups especializadas y laboratorios nacionales compiten por construir la próxima gran infraestructura de la humanidad. Y, aunque no siempre se visibiliza, España tiene ingenieros, científicos y directivos en puestos clave dentro de esta revolución.

Este es un repaso de algunas de las empresas que están construyendo el futuro cuántico y que señalan un camino y por las personas que están dejando huella en él, muchas de ellas españolas.

IBM, Google y el reino de los superconductores

Los superconductores son, hoy por hoy, la tecnología más industrializada. Aquí se juega la liga de los gigantes.

En IBM Quantum, entre los pasillos del laboratorio de Yorktown Heights (Nueva York), uno de los nombres que más se escucha es el de Antonio Córcoles, ingeniero español que lleva años afinando los procesadores cuánticos de la compañía como quien afina un instrumento extraordinariamente delicado.

El gran arquitecto de toda la estrategia cuántica de IBM durante más de una década fue Darío Gil (Zaragoza, 1975), quien hasta 2025 fue Senior Vice President y Director de IBM Research. Bajo su liderazgo, IBM fue la primera empresa del mundo en poner computadoras cuánticas programables a disposición de cualquiera a través de la nube y desarrolló Qiskit, el SDK más utilizado del planeta.

Hoy, como Under Secretary for Science en el Departamento de Energía de EE.UU., Darío Gil lidera la Genesis Mission, una ambiciosa iniciativa nacional que fusiona IA, computación cuántica y supercomputación clásica para duplicar la productividad científica estadounidense.

En Google Quantum AI, el responsable científico del equipo es otro español: Sergio Boixo. Fue una de las mentes detrás del histórico experimento de «supremacía cuántica» de 2019, un hito que marcó un antes y un después en la industria. Google acaba de presentar su chip Willow, que representa un avance sustancial en corrección de errores cuánticos.

Y desde el CSIC, Juan José García Ripoll aporta teoría, algoritmos y modelos que alimentan a ambas empresas. España, sin hacer ruido, está en el corazón de la computación cuántica superconductora.

En el flanco europeo destaca IQM Quantum Computers, empresa finlandesa y uno de los pocos fabricantes europeos que ofrece ordenadores cuánticos instalados en las propias instalaciones del cliente (on-premise). IQM fue clave en el suministro del procesador cuántico para la primera computadora cuántica de acceso público en España, instalada en el Barcelona Supercomputing Center (BSC) e integrada en el superordenador MareNostrum 5. Todo ello en un consorcio liderado por la startup barcelonesa Qilimanjaro Quantum Tech y GMV.

Al frente de Qilimanjaro, como co-fundador y presidente, está Víctor Canivell. Físico cuántico con más de 30 años de trayectoria en alta tecnología, Canivell ha sido uno de los grandes impulsores del ecosistema cuántico español. Bajo su liderazgo, Qilimanjaro ha conseguido que España cuente con sus primeros sistemas cuánticos operativos y se ha posicionado como uno de los referentes europeos en computación cuántica full-stack. En enero de 2026 fue reconocido como Académico Correspondiente de la Real Academia Europea de Doctores por su contribución a esta revolución tecnológica.

Este esfuerzo empresarial español se coordina a nivel sectorial a través del Grupo de Trabajo de Información, Computación y Ciberseguridad Cuánticas de AMETIC. El grupo ha publicado el informe La España cuántica: Una aproximación empresarial, un documento de referencia que analiza el ecosistema cuántico nacional, identifica oportunidades por sectores y propone recomendaciones concretas para impulsar su desarrollo industrial en España. Puedes descargarlo aquí: La España cuántica: Una aproximación empresarial (AMETIC).

Quantinuum, IonQ y el arte de atrapar átomos

Los ordenadores de iones atrapados son otra historia: menos ruidosos, más precisos, casi quirúrgicos. La tecnología se parece más a un laboratorio de física atómica que a un centro de datos.

Quantinuum —la empresa nacida de la unión de Honeywell Quantum Solutions y Cambridge Quantum— es hoy una de las referencias mundiales en fidelidad de operaciones lógicas. Sus procesadores H-Series tienen conectividad total entre qubits y acumulan récords en corrección de errores. Aquí trabaja María Viñas, ingeniera española especializada en óptica cuántica, cuyo día a día consiste en domar láseres que manipulan átomos individuales: ciencia ficción hecha rutina.

IonQ, empresa cotizada en bolsa (NYSE: IONQ), acaba de completar la adquisición de Oxford Ionics, lo que refuerza su posición en computación cuántica y redes cuánticas. Sus últimos sistemas AQ 64 han alcanzado una fidelidad de puertas de dos qubits del 99,99 %, una cifra que hace apenas cinco años parecía inalcanzable.

En el ecosistema europeo de iones, merece mención especial AQT (Alpine Quantum Technologies), empresa austriaca que desarrolla sistemas compactos de iones atrapados con coherencia cuántica de varios segundos y trabaja en prototipos conectables a redes de fibra óptica.

PsiQuantum, Xanadu, Quandela y la revolución fotónica

La computación cuántica fotónica es la rebelde del grupo: funciona a temperatura ambiente, viaja por fibras ópticas y promete escalabilidad masiva fabricando qubits en obleas de silicio.

PsiQuantum (EE.UU.) ejecuta la apuesta más audaz: construir el primer ordenador cuántico con un millón de qubits usando exclusivamente procesos de fabricación de chips en instalaciones de GlobalFoundries. Su filosofía es que solo la escala industrial de la microelectrónica convencional puede superar las pérdidas fotónicas inherentes al enfoque.

Xanadu (Canadá) apuesta por la computación fotónica de variables continuas y ha publicado su plataforma Borealis, con la que demostró ventaja cuántica en una tarea de muestreo. Su SDK PennyLane se ha convertido en uno de los frameworks de código abierto más populares para computación cuántica.

La francesa Quandela representa la vanguardia europea en fotónica cuántica, con fuentes de fotones únicos de muy alta eficiencia fabricadas en semiconductores.

Pero la figura española más influyente en el espacio fotónico es, sin duda, Carmen Palacios-Berraquero, CEO de Nu Quantum (Cambridge). Su empresa no compite por construir un procesador gigante, sino por algo igual de crucial: la infraestructura de redes cuánticas que conectará procesadores entre sí y con el mundo. Carmen es, probablemente, la española con mayor proyección internacional en el sector cuántico actual.

Pasqal, QuEra, Atom Computing y los ejércitos de átomos neutros

Los átomos neutros son la tecnología que más rápido ha pasado de laboratorio a empresa. Pasqal y QuEra están construyendo procesadores que parecen constelaciones de puntos brillantes: cada punto, un átomo atrapado por luz.

Pasqal (Francia) fue fundada por Alain Aspect —Premio Nobel de Física 2022— junto con Antoine Browaeys y Thierry Lahaye. Su arquitectura de átomos neutros en retículas ópticas 2D y 3D permite configuraciones con más de mil qubits y tiempos de coherencia prolongados. En Pasqal trabaja Guillermo García-Pérez, investigador español especializado en simulación cuántica.

QuEra (EE.UU., surgida del MIT y Harvard) demostró en 2023 un procesador de 48 qubits lógicos tolerantes a fallos usando solo 228 qubits físicos —uno de los hitos más importantes en corrección de errores cuánticos de los últimos años.

Atom Computing, también estadounidense, fue la primera empresa en demostrar un procesador de más de 1.000 qubits neutros, aunque por el momento con fidelidad de puertas aún en desarrollo.

Aunque no está en una empresa, aquí es imposible no mencionar a Ignacio Cirac, director del Instituto Max Planck de Óptica Cuántica en Garching (Alemania). Sus contribuciones teóricas —incluyendo la propuesta original de computación cuántica con iones, junto a Peter Zoller— son la base intelectual de buena parte de lo que Pasqal, QuEra y el resto de estas empresas hacen hoy. Es el científico español más citado en física cuántica a nivel mundial.

Intel,Quantum Motion y la apuesta por el silicio

Los qubits de espín en silicio son la promesa de fabricar ordenadores cuánticos como si fueran chips convencionales. Si esta vía triunfa, la computación cuántica podría escalar como lo hizo la electrónica clásica.

Intel lleva años apostando por esta tecnología con sus chips Tunnel Falls y, más recientemente, con su programa Horse Ridge para electrónica criogénica de control. La integración con procesos CMOS estándar es su mayor ventaja diferencial.

El español Fernando González Zalba es uno de los investigadores más relevantes a nivel mundial en esta modalidad. Actualmente es Ingeniero Principal en Quantum Motion (Londres) y, desde 2024, también Profesor Ikerbasque en el CIC nanoGUNE de San Sebastián, donde dirige el grupo de Hardware Cuántico en las nuevas instalaciones del Quantum Tower. En diciembre de 2025 recibió una de las 349 ERC Consolidator Grants europeas (de más de 3.100 candidaturas) para financiar el proyecto QuDos, centrado en usar puntos cuánticos semiconductores como base para electrónica de control de muy bajo consumo —aplicable a todas las modalidades cuánticas, no solo al silicio.

Microsoft y la búsqueda del qubit imposible

Los qubits topológicos son la gran apuesta a largo plazo de Microsoft. Una tecnología que, si funciona, podría resolver el mayor problema de todos: la fragilidad cuántica.

Microsoft presentó en 2025 su chip Majorana 1 —y posteriormente Majorana 2— como primeros pasos hacia qubits topológicos basados en fermiones de Majorana. La apuesta es radical: construir qubits que sean intrínsecamente resistentes a los errores por razones topológicas, sin corrección activa intensiva. La comunidad científica sigue debatiendo si los dispositivos actuales exhiben las propiedades topológicas reclamadas, después de una retractación polémica en Nature en 2021 sobre su observación. Chetan Nayak, declaró: “Hemos demostrado un qubit topológico que se comporta como tal; ahora el camino hacia el escalado a un millón de qubits es mucho más claro”.

La presencia española aquí es más académica pero relevante: Ana María Rey, física teórica española afincada en la Universidad de Colorado Boulder y colaboradora habitual de Microsoft Research, trabaja en teoría cuántica avanzada de átomos ultrafríos e interacciones cuánticas que influyen en varias líneas de investigación de la compañía.

Defectos en diamante: computación cuántica a temperatura ambiente

Los defectos en diamante (centros NV) representan la gran promesa de computación cuántica sin criogenia. La empresa líder es Quantum Brilliance (Australia-Alemania), que fabrica aceleradores cuánticos basados en nitrógeno-vacancia en diamante sintético. Sus dispositivos ya se han desplegado en laboratorios como Oak Ridge y Fraunhofer.

Su CTO, Marcus Doherty, lo explica así: “El diamante es el único material práctico para desplegar computación cuántica a escala masiva en entornos reales, sin necesidad de refrigeración extrema”. Esta tecnología permite integrar qubits directamente en racks convencionales, vehículos o satélites.

D-Wave y el recocido cuántico

D-Wave Systems (Canadá) es el único jugador de esta lista que ya ofrece computación cuántica comercialmente desplegada a gran escala desde hace más de una década. Su enfoque no es la computación de puertas universales sino el recocido cuántico (quantum annealing): evolucionar un sistema físico para minimizar una función de energía y resolver así problemas de optimización combinatoria.

D-Wave opera la plataforma Advantage con más de 5.000 qubits, y su servicio en la nube Leap tiene usuarios activos en sectores de logística, finanzas y farmacéutica. Volkswagen, Mastercard y otras grandes empresas han explorado aplicaciones concretas. Su alcance es fundamentalmente distinto al de las máquinas universales —no puede ejecutar Shor ni Grover en su forma general— pero es la plataforma con mayor madurez comercial de toda la industria.

Su CEO, Alan Baratz, lo resumió en 2026: “Hemos superado ya el momento ‘ChatGPT’ de la computación cuántica: nuestros sistemas de recocido ya resuelven problemas que los ordenadores clásicos no pueden abordar en absoluto”.

En la línea del software para hardware de recocido y optimización cuántica destaca también la española Multiverse Computing, con sede en San Sebastián, cuya plataforma Singularity lleva el paradigma cuántico-híbrido a casos de uso reales en banca, energía e industria, sin que el usuario final necesite saber programación cuántica.

Más allá del hardware: el software y la ciberseguridad cuántica

La carrera cuántica no solo se libra en el hardware. Algunas empresas construyen la capa de software, los algoritmos y la infraestructura que permitirá usar esas máquinas.

Riverlane (Reino Unido) desarrolla sistemas operativos cuánticos, en particular pilas de corrección de errores en tiempo real. Quantinuum (además de hardware) lidera en software cuántico con su plataforma TKET y en criptografía cuántica. IBM ofrece Qiskit, el SDK de código abierto más usado del sector.

En el campo de las comunicaciones cuánticas seguras (distribución de claves cuánticas, QKD), los actores más relevantes incluyen a Toshiba Quantum (Reino Unido), ID Quantique (Suiza) y QuantumCTek (China). Y en España, LuxQuanta, cuya CEO Vanesa Díaz preside también la recién nacida SQuA.

Y en casa: el ecosistema cuántico español

España no fabrica aún procesadores cuánticos de frontera, pero sí tiene un ecosistema en crecimiento real, con empresas que van desde el hardware hasta el software y la ciberseguridad cuántica.

El 19 de mayo de 2026, en el marco del Q-Expo 2026 celebrado en Bilbao, nació la Spanish Quantum Alliance — SQuA, la primera asociación nacional que reúne al ecosistema español de tecnologías cuánticas. Presidida por Vanesa Díaz (CEO de LuxQuanta) e impulsada por el Ministerio para la Transformación Digital y el Ministerio de Ciencia, SQuA agrupa a 53 organizaciones fundadoras: grandes grupos industriales, multinacionales tecnológicas, pymes, startups, universidades y centros de investigación. Su misión es vertebrar el sector, alinearse con la Estrategia Española de Tecnologías Cuánticas 2025–2030 y posicionar a España como actor relevante en la economía cuántica europea.

Entre sus 53 miembros fundadores figuran, entre otros, BBVA, Indra, Telefónica, GMV, Sener, Fujitsu, Santander, Tecnalia, ICFO, IQM, Multiverse Computing, Qilimanjaro, Quside, LuxQuanta, QCentroid y Quantum Mads, junto a asociaciones como Ametic, Adigital y varias universidades públicas.

Las empresas del ecosistema que más cabe destacar:

  • aQuantum — división cuántica de Alhambra-IT, especializada en integración de algoritmos cuánticos en sistemas empresariales.
  • Entanglement Partners —Es la primera empresa de consultoría cuántica que se creó en España y Latinoamérica. Su actividad principal se centra en consultoría estratégica y tecnológica en torno a las tecnologías cuánticas.
  • GMV — Cuenta con un importante departamento de ciberseguridad y telecomunicaciones y ofrece soluciones para sectores como aeronáutica, espacio, automoción, sanidad o banca, entre otros. Están trabajando en soluciones de ciberseguridad cuántica y post cuántica.
  • LuxQuanta — comunicaciones cuánticas seguras mediante distribución de claves cuánticas (QKD) por fibra óptica.
  • Multiverse Computing — software cuántico e híbrido para finanzas, energía e industria; su plataforma Singularity abstrae la complejidad del hardware para el usuario final. Fundada por Román Orús, físico teórico de referencia en computación cuántica variacional.
  • Qilimanjaro Quantum Tech — hardware superconductor analógico de bajo coste y sistemas de control; lideraron el consorcio que instaló la primera computadora cuántica pública de España en el BSC.
  • Quside — hardware fotónico para generación cuántica de números aleatorios (QRNG), de aplicación directa en ciberseguridad y criptografía postcuántica; sus generadores están desplegados en centros de datos de Equinix y han colaborado con NIST y ETH Zurich en experimentos publicados en Nature. Fundada y dirigida por Carlos Abellán.
  • QCentroid — plataforma cuántica as-a-service (QaaS) con su sistema QuantumOPS, orientada a hacer accesible la computación cuántica a empresas sin necesidad de conocimientos especializados.
  • Quantum Mads — consultoría y desarrollo de soluciones cuánticas aplicadas a la industria.
  • Quantum Spain / BSC — la infraestructura nacional de computación cuántica conectada a la red europea EuroHPC, que sitúa a España entre los pocos países con acceso cuántico integrado en el sistema europeo.
  • VLC Photonics. Con sede en Valencia. Empresa de diseño de chips ópticos que opera de manera sencilla (confiando en fundiciones externas para la fabricación de chips) y pure play. Brinda soluciones de integración fotónica.

En el plano institucional y científico, no puede dejar de mencionarse a José Ignacio Latorre, físico teórico, divulgador y uno de los impulsores más visibles del ecosistema cuántico en España e internacionalmente. Fue director científico del Centre for Quantum Technologies de Singapur y ha actuado como asesor en proyectos europeos. Su papel ha sido clave para que España aparezca en el mapa internacional con identidad propia.

Y el ICFO (Institut de Ciències Fotòniques) de Barcelona sigue siendo uno de los centros de investigación cuántica más activos de Europa, fuente de varias de las empresas mencionadas aquí y hogar de grupos de investigación de primer nivel en fotónica cuántica, comunicaciones y metrología.

No solo las empresas impulsan el avance: el tejido académico e institucional es igualmente fundamental. El Centro de Ciencias de Benasque Pedro Pascual, situado en el corazón del Pirineo aragonés, fue diseñado en cercana y modesta analogía con el famoso Aspen Center for Physics de Colorado (Montañas Rocosas). Se ha consolidado como uno de los principales focos internacionales de formación y debate en física teórica y computación cuántica. Cada año acoge escuelas de primavera e invierno y talleres especializados —como la Spring School on Near-Term Quantum Computing— que reúnen a los mejores investigadores del mundo, muchos de ellos españoles, y fomentan colaboraciones que alimentan directamente el ecosistema nacional.

Reflexión final

La computación cuántica es global, pero también es profundamente humana. Y en esa humanidad, España tiene más presencia de la que cualquiera imaginaría.

Ingenieros en IBM. Científicos en Google. Directoras ejecutivas premiadas internacionalmente. Investigadores con ERC Grants trabajando en Londres y en San Sebastián. Una asociación nacional recién nacida con 53 miembros y respaldo ministerial. Y un grupo de empresas propias que ya no solo investigan: venden, despliegan y exportan.

La revolución cuántica no tiene fronteras. Pero tampoco tiene por qué tenerlas para el talento español.

Contacte con EADTrust si está analizando si su organización puede beneficiarse de la adopción de tecnologías cuánticas. Nuestros consultores ayudarán a identificar las modalidades más prometedoras para su caso de uso y las empresas que las están implementando.

Llame al +34 91 7160555 o escríbanos a info (at) eadtrust.com

Modalidades de computación cuántica


Uno de los aspectos que tratamos en los Seminarios de Computación Cuántica y Criptografía Postcuántica de EADTrust es identificar las principales familias tecnológicas que hoy compiten por convertirse en la plataforma cuántica dominante.

La imagen que suele venir a la mente -ese ordenador repleto de tubitos dorados, los criostatos que enfrían qubits superconductores a décimas de grado sobre el cero absoluto- es solo una de ellas. En realidad hay al menos ocho enfoques distintos, cada uno nacido en un contexto diferente, con ventajas propias y cuellos de botella muy concretos. La carrera no tiene un ganador claro: mientras IBM y Google apuestan por superconductores, IonQ y Quantinuum perfeccionan los iones atrapados, PsiQuantum construye chips fotónicos a escala de wafer y Microsoft persigue los esquivos qubits topológicos. Lo que sigue es un mapa de ese territorio.

1. Qubits superconductores (superconducting qubits – circuitos basados en uniones Josephson)

Son hoy la tecnología más madura. Se basan en circuitos eléctricos que, enfriados a temperaturas de milikelvin mediante criostatos, exhiben comportamiento cuántico gracias a los pares de Cooper y las uniones Josephson. IBM, Google, Rigetti y Amazon (con sus variantes de cat qubits) llevan años acumulando experiencia en esta familia, lo que se traduce en recuentos de qubits ya en los cientos y operaciones extremadamente rápidas —del orden de nanosegundos.

El precio de esa velocidad es doble: los tiempos de coherencia son muy cortos, lo que obliga a corregir errores de forma intensiva, y la refrigeración criogénica necesaria es costosa y difícil de escalar. Cualquier tecnología que opere a temperatura ambiente parte con ventaja logística frente a los superconductores, aunque todavía ninguna les iguala en madurez global.

2. Iones atrapados (trapped ions)

En lugar de fabricar circuitos artificiales, este enfoque usa directamente la naturaleza: átomos ionizados suspendidos en trampas electromagnéticas y manipulados con láseres. IonQ y Quantinuum (la joint venture de Honeywell y Cambridge Quantum) son los principales exponentes.

Lo que destaca de esta tecnología es su precisión. La fidelidad de las operaciones lógicas supera el 99,9 % y los tiempos de coherencia son mucho más largos que los de los superconductores, lo que la hace especialmente atractiva para la corrección de errores cuánticos. Además, todos los qubits están interconectados entre sí de forma nativa (all-to-all connectivity), algo que otras arquitecturas solo consiguen mediante costosos swaps de puertas.

Su limitación más evidente es la velocidad: donde los superconductores operan en nanosegundos, las puertas de iones pueden tardar microsegundos o incluso milisegundos. Escalar a centenares o miles de qubits también resulta complejo por la delicadeza del control láser requerido.

3. Qubits fotónicos (photonic qubits)

En vez de usar partículas cargadas o circuitos criogénicos, este enfoque codifica la información en fotones —partículas de luz— mediante enfoques de computación basada en medición (measurement-based quantum computing) o en variables continuas. PsiQuantum, Xanadu y la francesa Quandela son empresas representativas.

La gran ventaja es inmediata: los fotones no necesitan frío ni trampas, así que estos sistemas operan a temperatura ambiente y se integran de forma natural con la infraestructura de fibra óptica existente, lo que los hace muy prometedores para la computación cuántica distribuida y las redes cuánticas. Las velocidades de operación son también muy altas.

La contrapartida es que los fotones son difíciles de retener: la pérdida de fotones en los circuitos es alta y muchas operaciones son probabilísticas, lo que obliga a repetir los cálculos muchas veces. La corrección de errores resulta más compleja que en iones o superconductores, aunque la apuesta de PsiQuantum es que la fabricación en oblea de silicio a gran escala compensará estas ineficiencias con volumen.

4. Átomos neutros (neutral atom qubits / interacción Rydberg)

Similar en espíritu a los iones atrapados, pero usando átomos neutros —sin carga eléctrica— atrapados en pinzas ópticas individuales o en retículas láser. Las interacciones entre qubits se activan excitando los átomos a estados de Rydberg, de altísima energía. QuEra (surgida del MIT y Harvard), Pasqal y Atom Computing son los nombres más conocidos.

El potencial de escalabilidad es notable: se han demostrado ya arrays de miles de átomos, y la capacidad de reconfigurar dinámicamente la posición de los qubits abre posibilidades únicas para la simulación cuántica analógica. Los tiempos de coherencia son razonables y no se requieren las complejas trampas electromagnéticas de los iones.

La fidelidad de las puertas lógicas todavía queda por debajo de lo que alcanzan los iones atrapados, y el control óptico preciso es intrincado. Como plataforma de computación universal basada en puertas (gate-based), está menos madura que los superconductores, aunque avanza a gran velocidad.

5. Qubits de espín en silicio (silicon spin qubits)

Usan el espín de electrones o de núcleos atómicos confinados en puntos cuánticos (quantum dots) fabricados en silicio. La apuesta de fondo es poderosa: si los qubits se pueden fabricar con la misma tecnología CMOS que se usa en los chips clásicos, la ruta hacia millones de qubits podría ser mucho más directa que con cualquier otra tecnología. Intel, Quantum Motion y SpinQ son representantes de este enfoque.

La integración potencial con la electrónica convencional es su principal baza, junto con la posibilidad de operar a temperaturas algo más elevadas que los superconductores de nitrógeno líquido, aunque todavía criogénicas.

El reto es que aún es una tecnología temprana: el número de qubits demostrados con alta fidelidad es limitado, el ruido nuclear del entorno del silicio afecta a la coherencia, y el control preciso de espines individuales en chips densos presenta dificultades técnicas considerables.

6. Qubits topológicos (topological qubits – basados en fermiones de Majorana)

Es la apuesta más radical y la que genera más expectativas y controversia a partes iguales. La idea es construir qubits que sean intrínsecamente resistentes a los errores, no a través de corrección activa sino gracias a propiedades topológicas de ciertos materiales: en concreto, los denominados fermiones de Majorana, que emergen en nanowires semiconductores bajo condiciones específicas. Microsoft lidera este camino con su chip Majorana 1 —y el más reciente Majorana 2— en el marco de su programa Azure Quantum.

Si funcionan como se espera en teoría, estos qubits requerirían órdenes de magnitud menos recursos de corrección de errores que cualquier otra tecnología, lo que los convertiría en candidatos naturales para la computación tolerante a fallos a largo plazo.

El problema es que son extremadamente difíciles de fabricar y de verificar experimentalmente —hubo incluso una retractación polémica de un artículo de Nature en 2021 sobre su observación—, y la comunidad científica no ha alcanzado aún consenso sobre si los dispositivos actuales exhiben genuinamente las propiedades topológicas reclamadas. En cualquier caso, es una tecnología en estadios muy tempranos comparada con superconductores o iones.

7. Centros NV en diamante (nitrogen-vacancy centers / NV centers)

Los centros de vacancia de nitrógeno (NV) son defectos puntuales en la red cristalina del diamante: una vacante atómica junto a un átomo de nitrógeno sustituyendo a un carbono. El espín de los electrones asociados a este defecto puede usarse como qubit, manipulado con microondas y leído ópticamente. Quantum Brilliance es la empresa más activa en su comercialización; también se investigan ampliamente en grupos académicos.

Su característica más llamativa es que operan a temperatura ambiente, lo que elimina la necesidad de criostatos. Además, los qubits NV individuales tienen alta fidelidad y son versátiles: sirven también como sensores cuánticos de campos magnéticos o como nodos de memoria en redes cuánticas.

La dificultad es escalar. Acoplar múltiples qubits NV entre sí de forma eficiente sigue siendo un problema abierto, la lectura óptica es ineficiente (muchos fotones se pierden), y las velocidades de operación son lentas comparadas con fotónica o superconductores.

8. Recocido cuántico (quantum annealing)

Es el único enfoque de esta lista que ya está comercialmente desplegado a gran escala. D-Wave Systems, su principal exponente, ofrece sistemas con miles de «qubits» —aunque de naturaleza diferente a los qubits lógicos universales— desde hace más de una década. En lugar de ejecutar circuitos de puertas, el recocido cuántico evoluciona lentamente el estado de un sistema físico para minimizar una función de energía, lo que lo hace especialmente apto para problemas de optimización combinatoria: logística, planificación, finanzas.

Su accesibilidad práctica hoy es real: empresas como Volkswagen, Mastercard o la NASA han explorado aplicaciones concretas. Sin embargo, su alcance es fundamentalmente limitado: no es una computadora cuántica universal, no puede ejecutar algoritmos como Shor o Grover en su forma general, y la ventaja cuántica demostrable sobre los mejores algoritmos clásicos sigue siendo objeto de debate académico.

And the winner is…

No existe una tecnología ganadora, al menos por ahora. Cada familia tiene fortalezas que las demás envidian y debilidades que sus competidoras explotan. Lo más probable es que el camino hacia la computación cuántica tolerante a fallos (fault-tolerant quantum computing) no lo recorra una única plataforma, sino arquitecturas híbridas o modulares que combinen lo mejor de varios enfoques: la madurez y velocidad de los superconductores, la fidelidad de los iones, la escalabilidad de los átomos neutros, la integración fotónica para comunicación y la estabilidad inherente —si se confirma— de los qubits topológicos.

El campo avanza a una velocidad inusual, y lo que hoy es un cuello de botella puede dejar de serlo en dos o tres años. Por eso conviene no apostar demasiado pronto por un solo caballo.

Contacte con EADTrust si está analizando si su organización puede beneficiarse de la adopción de tecnologías cuánticas. Nuestros consultores ayudarán a identificar las modalidades más prometedoras para su caso de uso y las empresas que las están implementando.

Llame al +34 91 7160555 o escríbanos a info (at) eadtrust.com