Archivo de la categoría: Cadena de bloques

De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

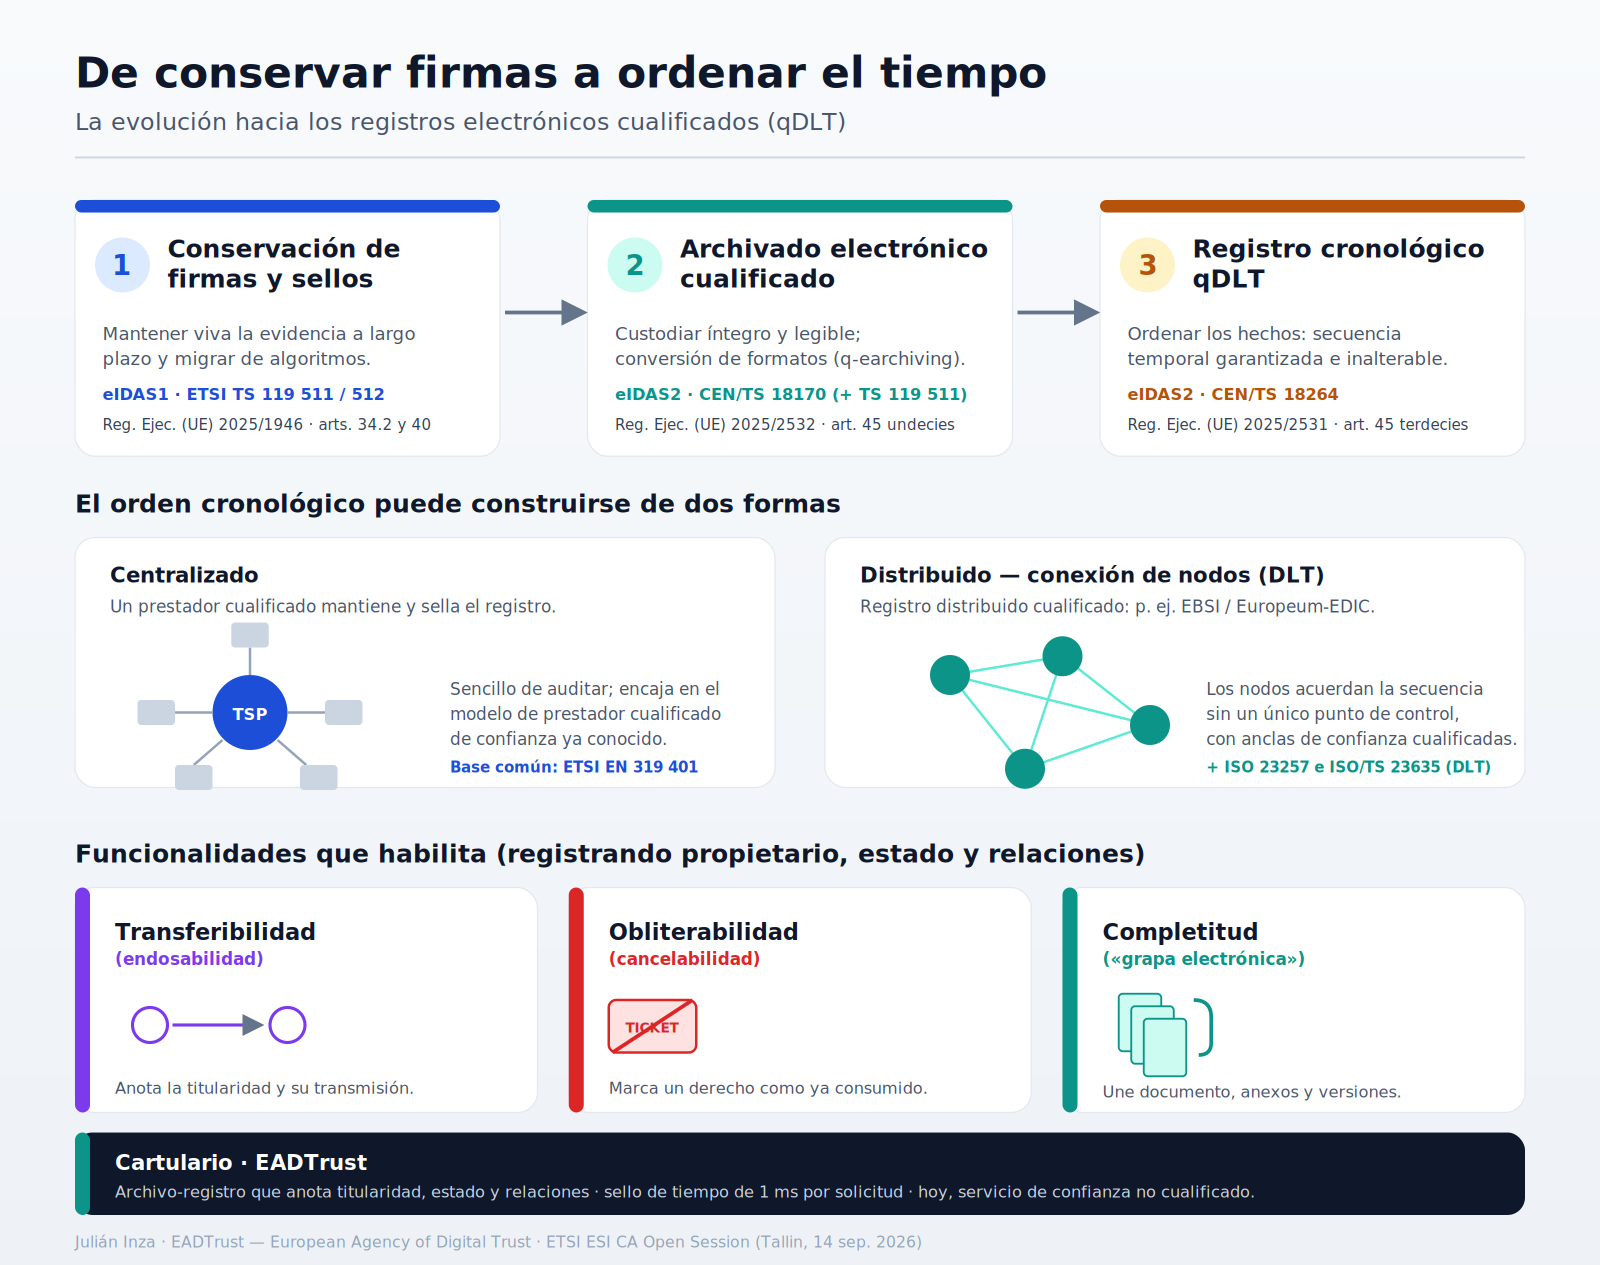
Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.
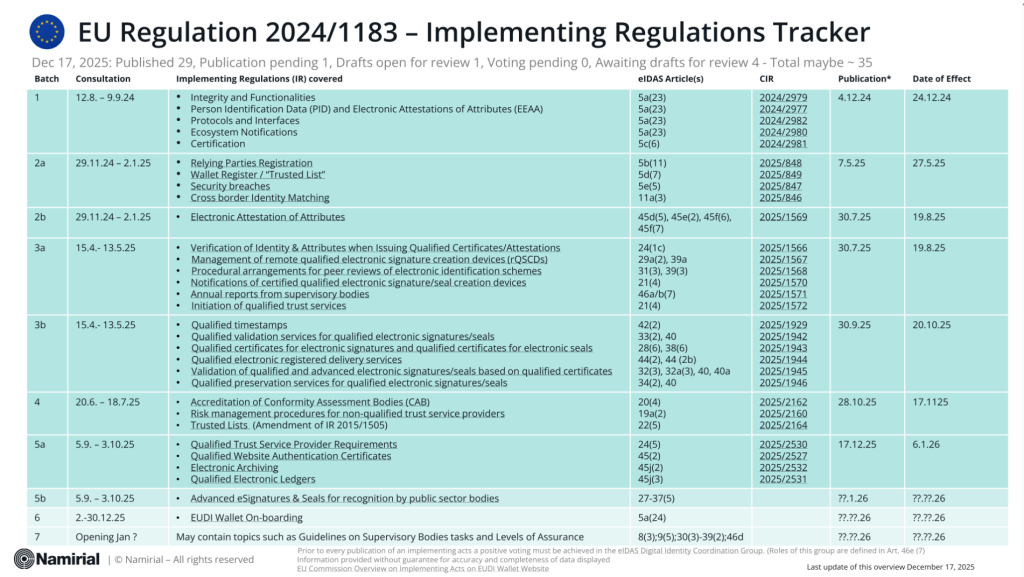
Hoy se han publicado 4 nuevos actos de ejecución de desarrollo del Reglamento #EIDAS2


La Comisión Europea ha publicado cuatro nuevos reglamentos de ejecución en el Diario Oficial de la Unión Europea del 17 de diciembre. Ya son varias rondas de actos de ejecución, que comenzaron en diciembre de 2024, y se alcanza la publicación de 26 actos de ejecución.


Los reglamentos de ejecución publicados hoy son los siguientes:

📌 Qarchiv: servicios de archivo electrónico cualificados. REGLAMENTO DE EJECUCIÓN (UE) 2025/2532 DE LA COMISIÓN de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas y especificaciones de referencia para los servicios cualificados de archivo electrónico
📌 QELedgers: libros de contabilidad electrónicos cualificados. REGLAMENTO DE EJECUCIÓN (UE) 2025/2531 DE LA COMISIÓN de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas y especificaciones de referencia para los libros mayores electrónicos cualificados
📌 QWACs: certificados cualificados para la autenticación de sitios web. REGLAMENTO DE EJECUCIÓN (UE) 2025/2527 DE LA COMISIÓN de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia para los certificados cualificados de autenticación de sitios web
📌 QTSPs: normas de cumplimiento y seguridad: proveedores de servicios de confianza cualificados. REGLAMENTO DE EJECUCIÓN (UE) 2025/2530 DE LA COMISIÓN
de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los requisitos para los prestadores cualificados de servicios de confianza que prestan servicios de confianza cualificados.

Esta es la lista de los actos de ejecución anteriores.

Y el mapa que actualiza permanentement Joerg Lenz:

EUDI Wallets Launchpad 2025 y Cartera de España


La plataforma de lanzamiento para la adopción a gran escala de las carteras Carteras IDUE

EUDI Wallets Launchpad 2025 es el primer evento de pruebas de varios días organizado por la Comisión Europea y está teniendo lugar los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.

Se trata de un evento específico diseñado para establecer la Comunidad de Implementadores de Carteras IDUE y acelerar la adopción de las carteras y sus casos de uso en todos los Estados miembros de la UE.

Alinear los equipos técnicos, los objetivos políticos y la experiencia de los usuarios en toda Europa requerirá coordinación y confianza. El «Launchpad «es donde se comienza a construir esa confianza, probando, aprendiendo y fijando juntos los próximos pasos.

Qué es y objetivos

El Launchpad 2025 es un encuentro presencial que está teniendo lugar los días 10‑12 de diciembre de 2025 en el espacio SPARKS (Bruselas), dirigido a implementadores de wallets, Estados miembros, proveedores de servicios, expertos UX y comunicación. Su objetivo central es consolidar la comunidad de implementadores EUDI y verificar en la práctica la interoperabilidad, la conformidad con las especificaciones y la preparación para el uso transfronterizo de los monederos digitales europeos.

Formato y actividades principales

El programa combina pruebas técnicas rotatorias entre wallets, emisores y verificadores, con dos modos de test diseñados para validar corrección e interoperabilidad de las implementaciones. En paralelo se desarrollan charlas técnicas sobre estándares núcleo, pseudónimos, pruebas de conocimiento cero, APIs de credenciales digitales y librerías de referencia, junto con demos en vivo de casos de uso y wallets nacionales.

Participantes y ecosistema

Participan equipos nacionales de implementación (product owners, arquitectos, desarrolladores y testers), proveedores de PID, QEAA y Pub‑EAA, así como administraciones públicas, grandes pilotos y proveedores tecnológicos del ecosistema EUDI. El evento reúne a representantes de numerosos Estados miembros (por ejemplo Alemania, Italia, Bélgica, Francia, España, Grecia, Polonia o Portugal) que presentan sus aproximaciones nacionales mediante demostraciones públicas.

Resultados esperados e importancia

Durante los tres días se realizan centenares de pruebas entre decenas de testers de múltiples países, acompañadas de talleres específicos de experiencia de usuario y de comunicación para preparar el despliegue masivo en 2026. El Launchpad se concibe como punto de partida para una comunidad EUDI más cohesionada, en la que la confianza se construye probando conjuntamente, compartiendo lecciones aprendidas y alineando equipos técnicos, objetivos políticos y diseño centrado en el usuario.

​España

La intervención de Angel Martín Bautista, de la Agencia Estatal de Administración Digital tuvo lugar el jueves 11 de diciembre de 2025. Estuvo acompañado por Sancho Canela, de NTT-Data.

Ángel Martín Bautista es Subdirector Adjunto en la Agencia Estatal de Administración Digital. En relación con la tecnología blockchain, ha representado a España en el European Blockchain Partnership (EBP) para crear la red EBSI desde 2019, y en la actualidad representa a España en el consorcio EUROPEUM. Representante español en el grupo de cooperación de identidad digital europea. Se encarga de la parte estratégica, contexto normativo y visión general.

Sancho Canela es Jefe del equipo de desarrollo (head of the developers team). Lidera la demo técnica y explica los aspectos prácticos de implementación.

Actualización. Se publicó el video de su intervencón el 16 de febrero de 2026.

Estructura de la ponencia

  1. Introducción y contexto (inicio ≈ 0:00–7:00)
    Ángel Martín presenta España como un país descentralizado (17 comunidades autónomas + entidades locales), con 49 millones de habitantes. Explica la estrategia España Digital y cómo la Cartera Digital se alinea con eIDAS2 (Reglamento (UE) 2024/1183).
    Destaca infraestructuras existentes que facilitan la adopción:
    • DNI electrónico (tarjeta física + app, con alto nivel de aseguramiento — high assurance — notificado en eIDAS).
    • Cl@ve (puerta de acceso unificada: >24 millones de usuarios, >13.000 entidades, >1.100 millones de autenticaciones al año).
    • Carpeta Ciudadana (espacio personal para documentos oficiales).
      Estos elementos dan cobertura universal, certeza legal y seguridad, y sirven de base para proporcinar declaraciones de atributos a la wallet de identidad.
  2. Implementación de la Cartera Digital Española (≈4:00–7:00)
    • Construida desde cero siguiendo el ARF (Architectural Reference Framework) y los Implementing Acts de eIDAS2.
    • Reutiliza el DNI como fuente principal de identidad de alto nivel.
    • Enfoque inicial: Verificación de edad preservando privacidad (para proteger menores, revelando solo lo necesario: sí/no >18).
    • Interoperable con la solución europea de verificación de edad de la Comisión.
    • Emisión de credenciales: remota (NFC + PIN del DNI) o presencial (>1.000 oficinas en España).
  3. Demostración técnica en vivo (≈7:00–21:00) — a cargo de Sancho Canela
    Muestra una versión operativa pero no productiva (con VPN para pruebas internas):
    • App desarrollada en Flutter (multiplataforma) con componentes nativos y bibliotecas de referencia europea.
    • Activación: Aceptar términos (en español; planean multilingüe), biometría, verificación de autenticidad de la app (attestation de Apple/Google), email único (revocable), reutilizar teléfono.
    • Obtención del PID (Person Identification Data): Vía NFC/PIN del DNI o presencial. Verifica firma, emisor (Fábrica Nacional de Moneda y Timbre — FNMT, QTSP relevante en España).
    • Declaración de atributos de mayoría de edad: Basada en fecha de nacimiento del PID. Emite batch de 30 credenciales de un solo (claves diferentes) para evitar trazabilidad.
    • Presentación: Protocolo OpenID for Verifiable Presentations (OVP) v1.0. Escanea QR, consentimiento explícito, verifica en sitio de prueba de la Comisión (confirma emisor, validez y edad >18).
    • Seguridad: Trust lists, firmas, consentimiento siempre requerido. UX intuitiva con filtros, historia y opciones de idioma.
  4. Conclusiones y próximos pasos (≈21:00–fin)
    • España apuesta por un ecosistema seguro, simple y centrado en el usuario, reutilizando lo existente para una transición eficiente y sostenible.
    • Alineación total con eIDAS2 para interoperabilidad transfronteriza.
    • Lanzamiento previsto: Durante 2026
    • Obligación para el sector privado (relying parties) a finales de 2027.
    • Casos de uso previstos: Títulos universitarios, licencias de conducir, tarjeta sanitaria europea, prueba de residencia, ausencia de delitos sexuales, etc.
    • El entorno Cl@ve se integrará progresivamente con la wallet.

G-digital y EADTrust


g-digital, es la división de negocios digitales de Garrigues (la mayor Firma de abogados de la Unión Europea) dedicada a fomentar la innovación y el desarrollo tecnológicos para ayudar a los clientes de la Firma en su transformación digital. Asume la misión de desarrollar soluciones tecnológicas que integren el conocimiento del derecho de los negocios del despacho legal en los procesos de sus clientes, no solo mejorando la eficiencia y la seguridad jurídica, sino también habilitando nuevas oportunidades de negocio en un entorno cada vez más digital.

Los profesionales de Garrigues Digital, que son los expertos del despacho en TechLaw y economía digital, trabajan estrechamente con los tecnólogos de g-digital en el diseño de sus soluciones, asegurando que tecnología y legalidad se integran en cada propuesta e identificando las necesidades y oportunidades del mercado. Esta colaboración es el factor clave y distintivo que asegura que sus productos y servicio sean innovadores y de confianza.

Las soluciones de g-digital están concebidas como herramientas esenciales para garantizar la seguridad jurídica, la eficiencia y el cumplimiento normativo en los procesos desplegados por o clientes del a Firma.

g-digital, trabaja en estrecha colaboración con EADTrust, prestador cualificado de servicios de confianza digital, participado por Garrigues.

Esta colaboración representa una alianza estratégica que redefine la forma en que las empresas gestionan sus transacciones digitales. Esta sinergia combina el liderazgo legal de Garrigues con la experiencia técnica de EADTrust para ofrecer soluciones integrales que garantizan seguridad, eficiencia y cumplimiento normativo.

¿Qué ofrecen juntos g-digital y EADTrust?

La propuesta comercial conjunta se basa en tres pilares fundamentales:

  1. Servicios de confianza digital regulados
    • EADTrust aporta su experiencia en servicios cualificados, como la expedición de certificados cualificados de personas físicas para la realización de firmas electrónicas cualificadas, la expedición de certificados cualificados de personas jurídicas para la realización de sellos electrónicos cualificados, la emisión de sellos de tiempo cualificados, la provisión de servicios de custodia digital y notificaciones certificadas, esenciales para garantizar la autenticidad y seguridad de las transacciones digitales.
    • g-digital integra estos servicios en procesos legales, optimizando la gestión de contratos y asegurando que las empresas cumplan con normativas como eIDAS2.
  2. Innovación tecnológica aplicada al ámbito legal
    • Ambas entidades han desarrollado soluciones como GoCertius, que permite certificar fotografías y videos captados con el móvil asociándolos al momento en que se tomaron, y que se ha ampliado para dejar constancia de lo tratado en chats «securizados» en plataformas como Telegram con alta eficacia probatoria, y que permitiría un sistema de contratación con muy baja fricción en la experiencia de usuario.
    • g-digital trabaja en proyectos basados en blockchain, como plataformas de activos financieros tokenizados bajo el régimen piloto de la UE (Reglamento UE 2022/858) y la Ley 6/2023, de 17 de marzo, de los Mercados de Valores y de los Servicios de Inversión y su constitución como ERIR (Entidad Responsable de la Inscripción y del Registro. También impulsa soluciones de «EAD Enterprise Suite» como «eArchiving» y «Signature Manager» una herramienta colaborativa que permite la firma electrónica de varios intervinientes en un acuerdo e incluso invitar asesores legales al proceso de firma.
  3. Cumplimiento normativo y adaptación al mercado europeo
    • La colaboración está alineada con regulaciones clave como eIDAS2, NIS2, DORA y MiCA, asegurando que las empresas puedan operar dentro del marco legal europeo mientras aprovechan herramientas avanzadas para la gestión digital.

Beneficios para las empresas

La alianza entre g-digital y EADTrust ofrece ventajas tangibles para empresas de todos los sectores:

  • Seguridad jurídica: Las soluciones conjuntas garantizan que las transacciones digitales cumplan con los estándares legales más exigentes, reduciendo riesgos regulatorios.
  • Eficiencia operativa: La integración de servicios digitales permite automatizar procesos clave, como la firma electrónica o la custodia documental, optimizando tiempos y costes. El uso de sello de tiempo cualificado en pasos clave de procesos de negocio digitalizados los transforma en pruebas con presunción «Iuris Tantum»
  • Innovación adaptada: Con herramientas como blockchain y carteras digitales europeas (EUDI Wallets), las empresas pueden liderar la transformación digital sin comprometer la seguridad ni el cumplimiento normativo.

Casos destacados

Entre los proyectos desarrollados conjuntamente se encuentran:

  • GoCertius: Una solución innovadora para certificar fotos, videos y documentos captados por la cámara controlada por la App y comunicaciones digitales por Telegram , ideal para sectores donde la evidencia legal es crítica.
  • EAD Factory: Servicios diseñados para transformar procesos empresariales tradicionales en entornos completamente digitales por diseño, beneficiando especialmente a industrias como banca y seguros. Puede implantarse en sus propios CPDs o en plataformas en la nube TIC
  • EAD Enterprise Suite: eArchiving: Solución de custodia digital de archivos, equivalente en cierto sentido al depósito notarial, con funcionalidades de escrow.
  • EAD Enterprise Suite: Signature Manager: Solución de firma electrónica de uso muy sencillo que reduce la fricción para los firmantes y sus asesores, y que resuelve los retos de la firma en contextos multinacionales donde aplican diferentes leyes y jurisdicciones.

Conclusión

La colaboración entre g-digital y EADTrust no solo fortalece la confianza digital en Europa, sino que también posiciona a ambas entidades como líderes en un mercado donde la seguridad jurídica y tecnológica son esenciales. Su propuesta conjunta es una invitación a las empresas a abrazar el futuro digital con herramientas que garantizan autenticidad, integridad y cumplimiento normativo. En un entorno donde la innovación es clave, esta alianza representa el puente perfecto entre tecnología avanzada y seguridad legal.

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Próximos eventos «Trust Services and eID Forum» y «CA-day» en Heraclión, Creta el 25 y 26 de septiembre de 2024


Viajo en unos días a Heraclión para participar de forma presencial en dos eventos que se vienen celebrando anualmente y que se esperan con grandes expectativas en el sector de los Prestadores Cualificados de Servicios de Confianza.

Este año será especialmente significativo porque después de que en el Diario Oficial de la Unión Europea de 30 de abril de 2024 se publicara el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) n.° 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, se ha puesto de relieve la frenética actividad desarrollada para generar la arquitectura y el marco de referencia de la Cartera IDUE, preparar los borradores de los actos de ejecución y aterrizar los cambios necesarios en las normas técnicas, especialmente de CEN y ETSI, pero también de normas ISO que facilitarán la interoperabilidad futura con implementaciones de otros continentes.

Hace una semana pudimos ver muchos de esos avances en el evento conjunto de ETSI y CEN que tuvo lugar en Sophia Antipolis (Francia) y del que ya hablé en este Blog en el artículo «Jornadas de ETSI y el CEN: normas técnicas para el marco de Identidad Digital de la Unión Europea«.

Otro hito significativo que hace estas jornadas especiales es la celebración del vigésimo aniversario desde la creación de la Agencia Europea ENISA radicada en Grecia, en la actualidad en Atenas (desde 2012), pero inicialmente en Heraclión, Creta, desde 2004, en las instalaciones del centro FORTH (Foundation for Research and Technology – Hellas) que fue fundada en 1983 y acogió las primeras actividades de ENISA.

En estas jornadas se pretende

  • Compartir las mejores prácticas para la aplicación del Reglamento eIDAS2, incluidos los nuevos servicios de confianza, los pros y los contras para los proveedores de servicios de confianza y las perspectivas de extensión a otras regiones del globo;
  • Debatir los últimos avances en el marco que rodea a las Carteras de Identidad Digital de la Unión Europea (IDUE) incluida la certificación, las normas, los actos de ejecución y las cuestiones técnicas;
  • Intercambiar puntos de vista sobre cuestiones operativas y de aplicación identificadas de las Carteras IDUE y los Servicios de Confianza Cualificados;
  • Debatir estrategias para seguir promoviendo el mercado de los servicios de confianza y prever el panorama futuro.

Las jornadas se celebrarán en el FORTH Research Institute (ITE), Auditorium “Georgios Lianis”

10th Trust Services and eID Forum

La décima edición de Trust Services and eID Forum tendrá lugar el 25 de septiembre con una Agenda preparada por ENISA:

TimeSPEAKERS AND PANELISTSPANEL
09:00 10:00Registrations & Coffee
10:00 11:20Dimitris Papastergiou, Minister of Digital Governance
Hans de Vries, Chief Cybersecurity and Operational Officer, ENISA
Andrea Servida
Vedran Lalic, Head of Office at European Parliament
Vicente Andreu Navarro, Policy Officer, European Commission
Welcome Statements
Setting up the scene
Introductory Speeches / Keynotes
11:20Let’s have a coffee 
11:40 11:55Mathias Trier Reindel, Division for eID and Apps, Agency for Digital Government, DenmarkPerspectives on Implementing an EUDI Wallet in Denmark
11:55 12:45Paolo de Rosa, Digital Identity & Trust Services CTO, European Commission
Wim Coulier, Belgian Mobile ID-itsme
Katarzyna Seroczynska, Legal Expert, National IT Centre, Poland
Mathias Trier Reindel, Agency for Digital Government, Denmark Moderated by
Rossen Naydenov, ENISA  
Panel Discussion
Digital Wallets: Exploring Current Trends, Overcoming Challenges, and Unveiling Opportunities
12:45Maria Owczarek, Polish Data Protection AuthorityDigital Identities and Privacy Challenges
13:00Lunch Break 
14:00 15:00Arno Fiedler, Vice Chair, ETSI ESI
Clemens Wanko, Chair EU-Accredited Conformity Assessment Bodies
Stéfane Mouille, General Manager, CLR Labs
Sam Van den Eynde, eIDAS and Digital Identity Expert, BOSA Moderated by
Eric Vetillard, ENISA
Presentation: Setting up the scene  
Panel Discussion
Why Digital Wallet Certification and Standardization are so vital?  
15:00Jon Shamah, Co-founder & Director, Global Trust FoundationDigital Wallets – A Future Vision  
15:20Let’s have a coffee 
15:40 16:30Jérôme Bordier, ClubPSCo
Maria Kalli, Digital Trust Services Manager, JCC Payment Systems – Cyprus
Kim Nguyen, Bundesdruckerei/D-Trust
Andras Barsi, Senior Consultant, ARUBA Moderated by
Evgenia Nikolouzou, ENISA
Panel Discussion  
What are the main changes that TSPs will experience under eIDAS2?  
16:30 16:45Apostolos Apladas, Program Manager, DG DIGITPreservation of Qualified Electronic Signatures and eIDAS Dashboard update
16:45 17:15Christine Crippa Martinez, Security Certification team Manager, Thales
Franziska Granc, Senior Project Manager, Nimbus  
Let’s dream of the future
– CRA and Digital wallets
– Market perspectives  
17:15 17:30Andreas Mitrakas, Head of Market, Certification and Standardisation Unit, ENISA  Closing remarks
19:30 22:30@Neworking event

16th CA-day

La decimosexta edición del CA-day tendrá lugar el 26 de septiembre con una Agenda preparada por  D-TRUST en cooperación con  TÜV NORD:

TimeSPEAKERS AND PANELISTSPANEL
08:30 09:00Registrations & Coffee
09:00 10:15Welcome by D-Trust, TÜV NORD CERT and ENISA 
Dr. Katharina von Knop, VDE e.V.
Tim Callan, Sectigo
Dr. Kim Nguyen, Bundesdruckerei
Paloma Llaneza González, Certeidas  
Welcome Statements                Setting up the scene Keynotes on digital trust, preventing security incidents, trust services and AI, legal perspective on trust services
10:15 10:40Let’s have a coffee 
10:40 12:10Andreas Wand, Christian Seegebarth, D-Trust
Jon Ølnes, Signicat
Andrea Röck, ANSSI
Enrico Entschew (D-Trust),
Dimitris Zacharopoulous (HARICA – CA/Browser Forum Chair),
Matthias Wiedenhorst (TÜV NORD CERT),
Andrea Servida,
Arno Fiedler (Nimbus)  
Presentations: Stimulations from the QTSP-Trust anchors, QEAA and other challenges, Identity proofing, Best practices for implementing eIDAS 2   Fireside Chat Pros and Cons for eIDAS 2 stakeholders  
12:10 13:10Lunch Break 
13:10 14:30Michal Tabor, Obserwatorium.biz
Dr. Ignacio Alamillo-Domingo, Logalty
Jörg Lenz, Namirial
Ivan Marin, GLEIF
Presentations: QES for the wallet, EBSI perspectives on qualified electronic ledger, Intelligent trust services, Organisational identities  
14:30 14:50Let’s have a coffee 
14:50 16:15Keynote: Giorgia Paola Dragoni, Digital Identity Observatory, Politecnico di Milano
Dean Coclin, DigiCert
Juliana Cafik (Microsoft),
Evgenia Nikolouzou (ENISA),
Viky Manaila (Intesi/CSC),
Giorgia Paola Dragoni (Digital Identity Observatory, Politecnico di Milano)
Presentations: Investments of the private sector in the EUDIW, Transatlantic perspectives on eIDAS Panel Discussion Digital Identities 2035 – what does the future look like?
16:15 16:20Closing remarks 
16:20 18:00@Neworking event

Ya estoy deseando saludaros a los que podáis acudir.

Evento en Izertis el 20 de junio de 2024 sobre EIDAS2 y la Cartera IDUE


Agradezco a Izertis que hayan contado conmigo en la mesa redonda que tendrá lugar en el evento «Identfy: la identidad digital autogestionada y las oportunidades de negocio con eIDAS2» el próximo 20 de junio de 2024, en sus oficinas de Madrid en C. de Basauri, 6, Moncloa – Aravaca, 28023 Madrid.

La inscripción es abierta.

Agenda:

09:00 – 09:30 – Café de bienvenida

09:30 – 10:30 – Bloque 1A Tecnología
Tema de la charla: Video identificación remota
Digitel TS Video identificación remota con Identfy
Invitado: José Manuel Oliva   
Digitel TS

Tema: infraestructura y los servicios cloud-to-edge en Europa
DOME: Wallet as a Service
Invitado: Jesús Ruíz
Fiware/Alastria 

Tema: Información compartida como credenciales en la atención sanitaria
PCP TIQUE: Expedientes sanitarios y pruebas en Identfy
Invitado: Enara Herrán
Additum

10:30 – 11:30 – Bloque 2 (Mesa redonda de 60 min)
Moderada por Miguel Ángel Acero (director de Área DXI, Izertis) y donde participan José Manuel Oliva, Jesús Ruíz, Enara Herrán y Julián Inza (Presidente de EADTrust).

Tema: eIDAS2 ¿Amenaza u oportunidad para los negocios?
Cómo eIDAS2 va a cambiar y generar nuevos modelos de negocio

11:30 – 12:00 – Networking

Hoy se ha publicado en el DOUE el Reglamento (UE) 2024/1183 (EIDAS2)


El DOUE del 30 de abril de 2024 publica el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, conocido como Reglamento eIDAS2.

Entre otros aspectos, establece las condiciones que permitirán el despliegue de la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE), que favorecerá el uso transfronterizo de un sistema digital de gestión de Identidad, por el que los ciudadanos europeos podrán realizar diferentes gestiones de forma digital en su país y fuera de el.

Los países deberán emitir las Carteras Digitales (posiblemente durante el año 2027) y establecer la forma en la que se incorporarán a ella los «Datos de Identificación Personal (DIP)» del ciudadano que haya optado por usar la Cartera. No es obligatorio el uso de la Cartera por los ciudadanos.

También se gestionarán desde la Cartera los Testimonios Electrónicos (Cualificados y No Cualificados) de Atributos (TEA, TECA), para canalizar datos referidos al usuario de la Cartera desde Partes Informantes a Partes Informadas.

De esta manera se llevará el control de todas las cesiones de datos personales que haya autorizado el titular, y se podrá retirar el permiso de uso de esos datos en el futuro, de modo que por fin podremos registrar todas las veces en las que se nos pide información y la damos y decidir el ejercicio de los derechos SOPLAR (o ARCO) desde la propia Cartera.

También permitirá la realización de firmas electrónicas cualificadas (por las las persona físicas) y de sellos electrónicos cualificados (por las persona jurídicas).

Resumen del Reglamento

El Reglamento eIDAS 2 se divide en dos artículos, precedidos de 74 considerandos.

El artículo 1 realiza cincuenta y dos modificaciones en el Reglamento 910/2014. (EIDAS1), por lo que quedará una nueva versión de este reglamento

El artículo 2 establece la entrada en vigor de sus disposiciones a los veinte días de su publicación en el Diario Oficial de la Unión Europea.

Además, se modifican los 4 Anexos del Reglamento 910/2014. (EIDAS1) y se añaden 3 más.

Servicios cualificados tras el Reglamento eIDAS2

La lista de servicios cualificados será más amplia:

  • Certificado de persona física para realizar firmas electrónicas,
  • Certificado de persona jurídica para realizar sellos electrónicos,
  • Certificados para la autenticación de sitios web mediante protocolo TLS (QWAC)
  • Testimonios electrónicos de atributos (declaraciones electrónicas de atributos)
  • Sellos de tiempo electrónicos,
  • Servicios de entrega electrónica certificada,
  • Servicios de custodia digital de documentos (archivo electrónico)
  • Servicios de registro de transacciones con garantía de orden cronológico

La Cartera de Identidad Digital de la Unión Europea

Gran parte del Reglamento se dedica a la Cartera de Identidad Digital de la Unión Europea de la que hemos hablado bastante en este Blog. Merece la pena ver, por ejemplo, la traducción que he realizado del documento de Arquitectura y Marco de Referencia 1.2 de la citada Cartera.

Los sistemas de verificación de identidad por videoconferencia para la emisión de certificados cualificados.

Una modificación que tendrá gran impacto en España es la que se refiere al artículo 24, apartado 1. La redacción anterior de este apartado indicaba:

  1. Al expedir un certificado cualificado para un servicio de confianza, un prestador cualificado de servicios de confianza verificará, por los medios apropiados y de acuerdo con el Derecho nacional, la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expide un certificado cualificado.

La información a que se refiere el párrafo primero será verificada por el prestador de servicios de confianza bien directamente o bien por medio de un tercero de conformidad con el Derecho nacional:

a) en presencia de la persona física o de un representante autorizado de la persona jurídica, o

b) a distancia, utilizando medios de identificación electrónica, para los cuales se haya garantizado la presencia de la persona física o de un representante autorizado de la persona jurídica previamente a la expedición del certificado cualificado, y que cumplan los requisitos establecidos con el artículo 8 con respecto a los niveles de seguridad «sustancial» o «alto», o

c) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a) o b), o

d) utilizando otros métodos de identificación reconocidos a escala nacional que aporten una seguridad equivalente en términos de fiabilidad a la presencia física. La seguridad equivalente será confirmada por un organismo de evaluación de la conformidad.

Este pequeño detalle «métodos de identificación reconocidos a escala nacional» dio pie a que en España se aprobara la Orden ETD/465/2021. Pero ahora, el texto queda así:

«1. Al expedir un certificado cualificado o una declaración electrónica cualificada de atributos, el prestador cualificado de servicios de confianza verificará la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expida el certificado cualificado o la declaración electrónica cualificada de atributos.

1 bis. La verificación de la identidad a que se refiere el apartado 1 se llevará a cabo por los medios adecuados, por el prestador cualificado de servicios de confianza, bien directamente o bien por medio de un tercero, sobre la base de uno de los siguientes métodos o de una combinación de los mismos cuando sea necesario de conformidad con los actos de ejecución a que se refiere el apartado 1 quater:

a) a través de la cartera europea de identidad digital o de un medio de identificación electrónica notificado que satisfaga los requisitos establecidos en el artículo 8 con respecto al nivel de seguridad alto;

b) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a), c) o d);

c) utilizando otros métodos de identificación que garanticen la identificación de la persona con un nivel alto de confianza, cuya conformidad será confirmada por un organismo de evaluación de la conformidad;

d) a través de la presencia física de la persona física o de un representante autorizado de la persona jurídica, mediante pruebas y procedimientos adecuados, de conformidad con el Derecho nacional.

Es decir, este nuevo reglamento desplaza la Orden ETD/465/2021 y la conformidad se establecerá a través de la norma europea de ETSI ETSI TS 119 461, ya publicada.

Orden en el caos: Evaluación de conformidad en entornos complejos (en el Panel: Estándares, Identidad Digital y Servicios de Pago)


En el contexto del III Congreso Internacional «Presente y futuro de la regulación de los criptoactivos en la Unión Europea» organizado por LegalCripto by BAES y la Universidad de Alicante los días 13, 14 y 15 de diciembre de 2023, que ya comenté quisiera llamar la atención sobre el Cuarto Panel que tiene lugar el viernes 15 de diciembre de 2023 a las 10:00.

10:00   Cuarto Panel: Estándares, Identidad Digital y Servicios de Pago

Presenta y modera: Dra. Mª José Vañó Vañó, Profesora Titular de Derecho Mercantil en la Universidad de Valencia e investigadora en LegalCripto

  • PSD3 en el contexto de los criptoactivos con función de pago — Dra. Lucía Alvarado Herrera, Profesora Titular de Derecho Mercantil en la Universidad Pablo de Olavide de Sevilla y colaboradora en LegalCripto.
  • Orden en el caos: Evaluación de conformidad en entornos complejos — Dña. Ainhoa Inza Blasco, Chief Executive Officer del Trust Conformity Assessment Body (tCAB).
  • Marcos de referencia en seguridad como camino a seguir — D. Pablo López, Jefe del Área de Normativa y Servicios de Ciberseguridad del Centro Criptológico Nacional (CCN).
  • La futura regulación europea sobre identidad digital y su impacto en los medios de pago — Dña. Mª Cristina Timón López, Investigadora doctoral en la Universidad de Murcia, consultora de pagos digitales para la firma holandesa Explicit Selection y colaboradora en iDerTec y LegalCripto.

Presente y futuro de la regulación de los criptoactivos en la Unión Europea


Es motivo de satisfacción compartir con vosotros mi participación en el III Congreso Internacional «Presente y futuro de la regulación de los criptoactivos en la Unión Europea» organizado por LegalCripto by BAES y la Universidad de Alicante los días 13, 14 y 15 de diciembre de 2023.

Mi intervención es el día 13 de diciembre a las 16:30 en el Primer Panel

16:30   Primer Panel: ¿Qué cabe esperar en Metaverse, Artificial Intelligence, Replicated Journal Technology, Large Language Models, Quantum Computing, Post Quantum cryptography, Central Bank Digital Currency, Citizen Digital Identity and Wallets?

Presenta y modera: Dra. Carmen Pastor Sempere, Profesora Titular de Derecho Mercantil en la Universidad de Alicante e Investigadora Principal de LegalCripto.

  • Tecnologías con futuro y su impacto en el Derecho — D. Julián Inza, Presidente de EAD Trust y Director del Laboratorio de Confianza Digital del Observatorio Legaltech & Newlaw Garrigues-ICADE.
  • Inteligencia Artificial, Descentralización y Web 4.0 — Dr. Víctor Rodríguez Doncel, Profesor Asociado de Inteligencia Artificial en la Universidad Politécnica de Madrid.
  • Panorama legislativo complejo en la UE sobre IA y la regulación sectorial — Dra. Yolanda Bustos Moreno, Profesora Titular de Derecho Civil en la Universidad de Alicante.

El Congreso se enmarca en el Programa Prometeo 2023, Proyecto CIPROM/2022/26