Archivo de la categoría: Obliterabilidad

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

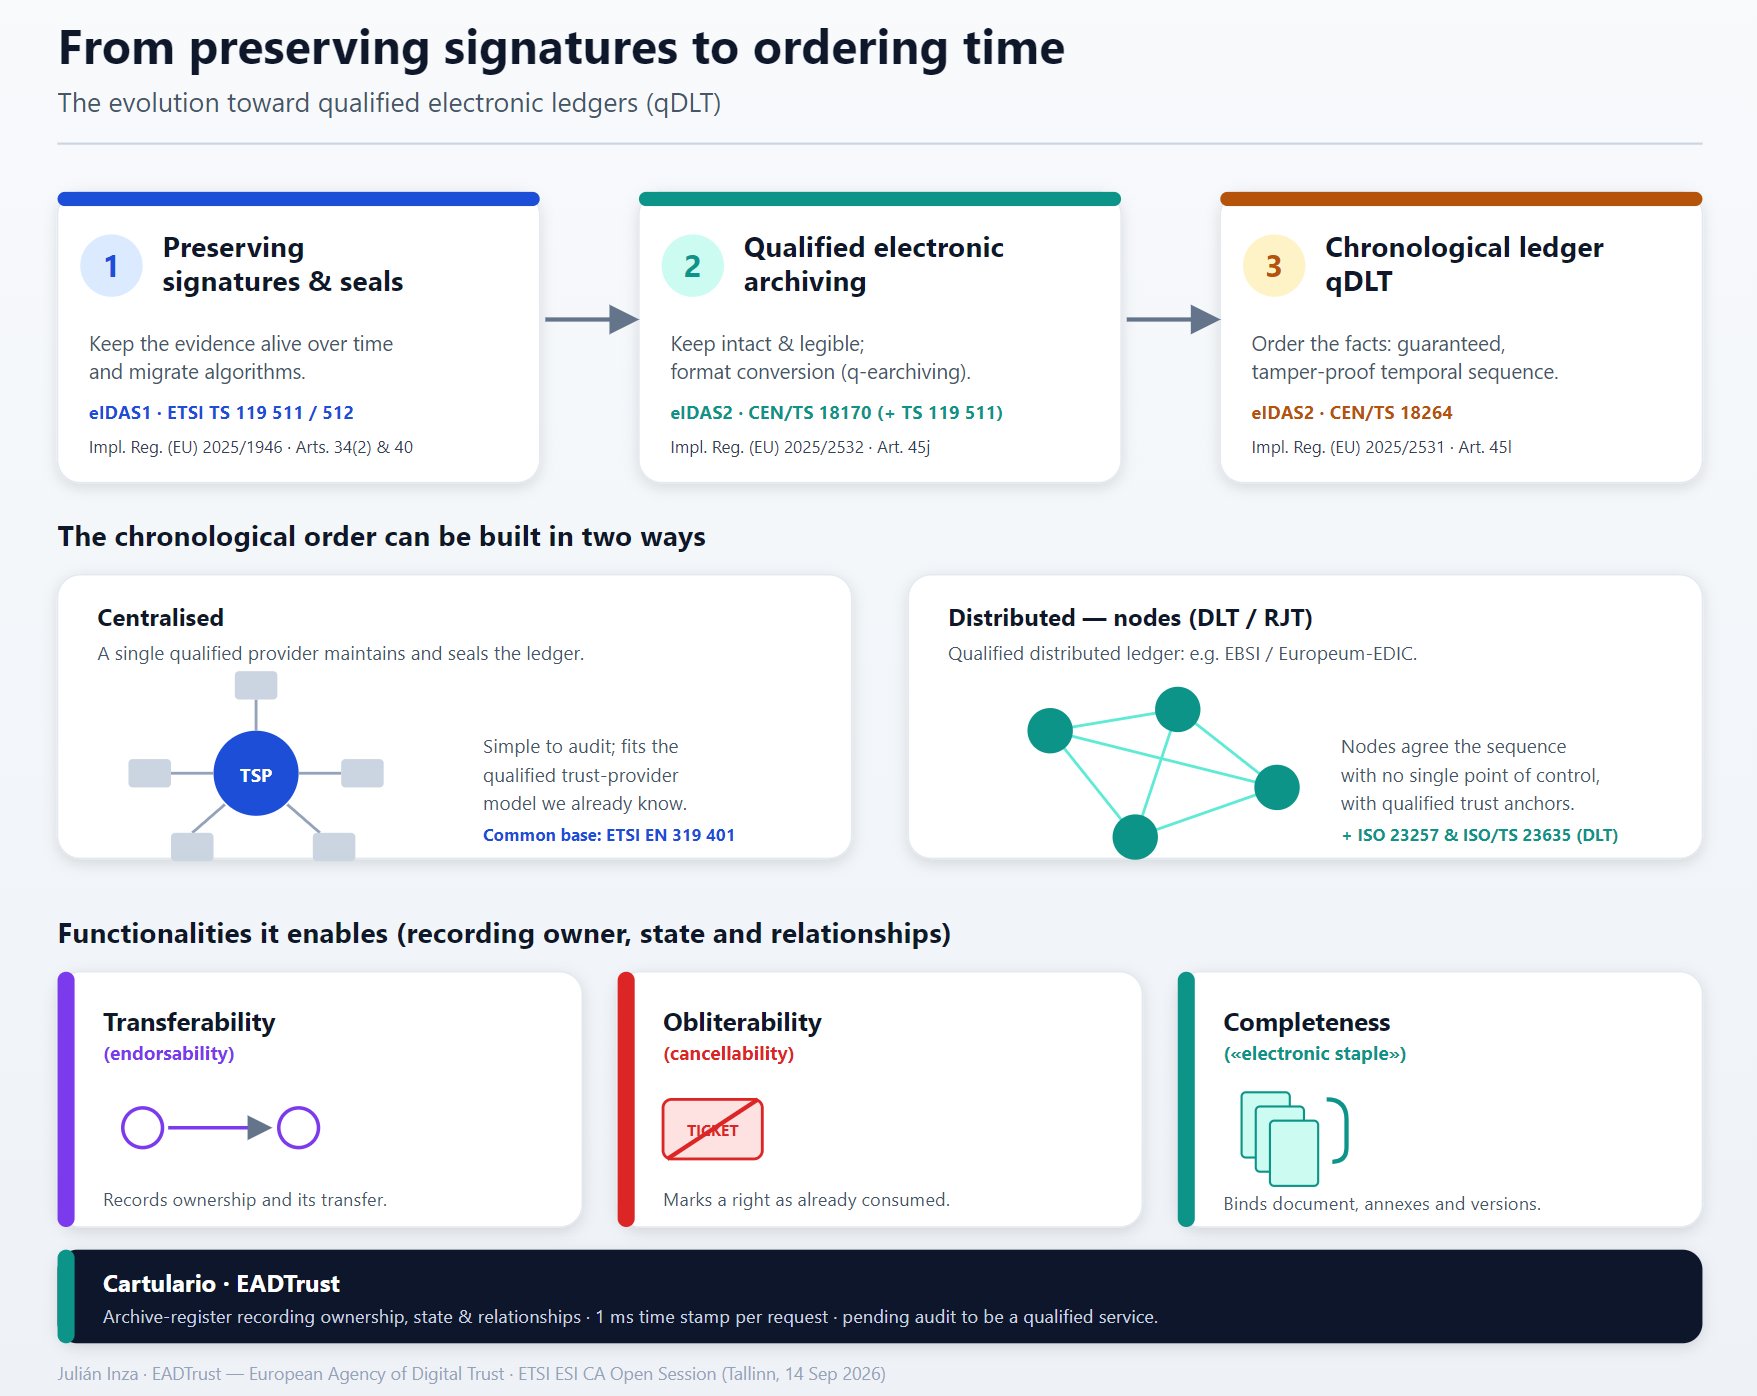
It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entriesanotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.
De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

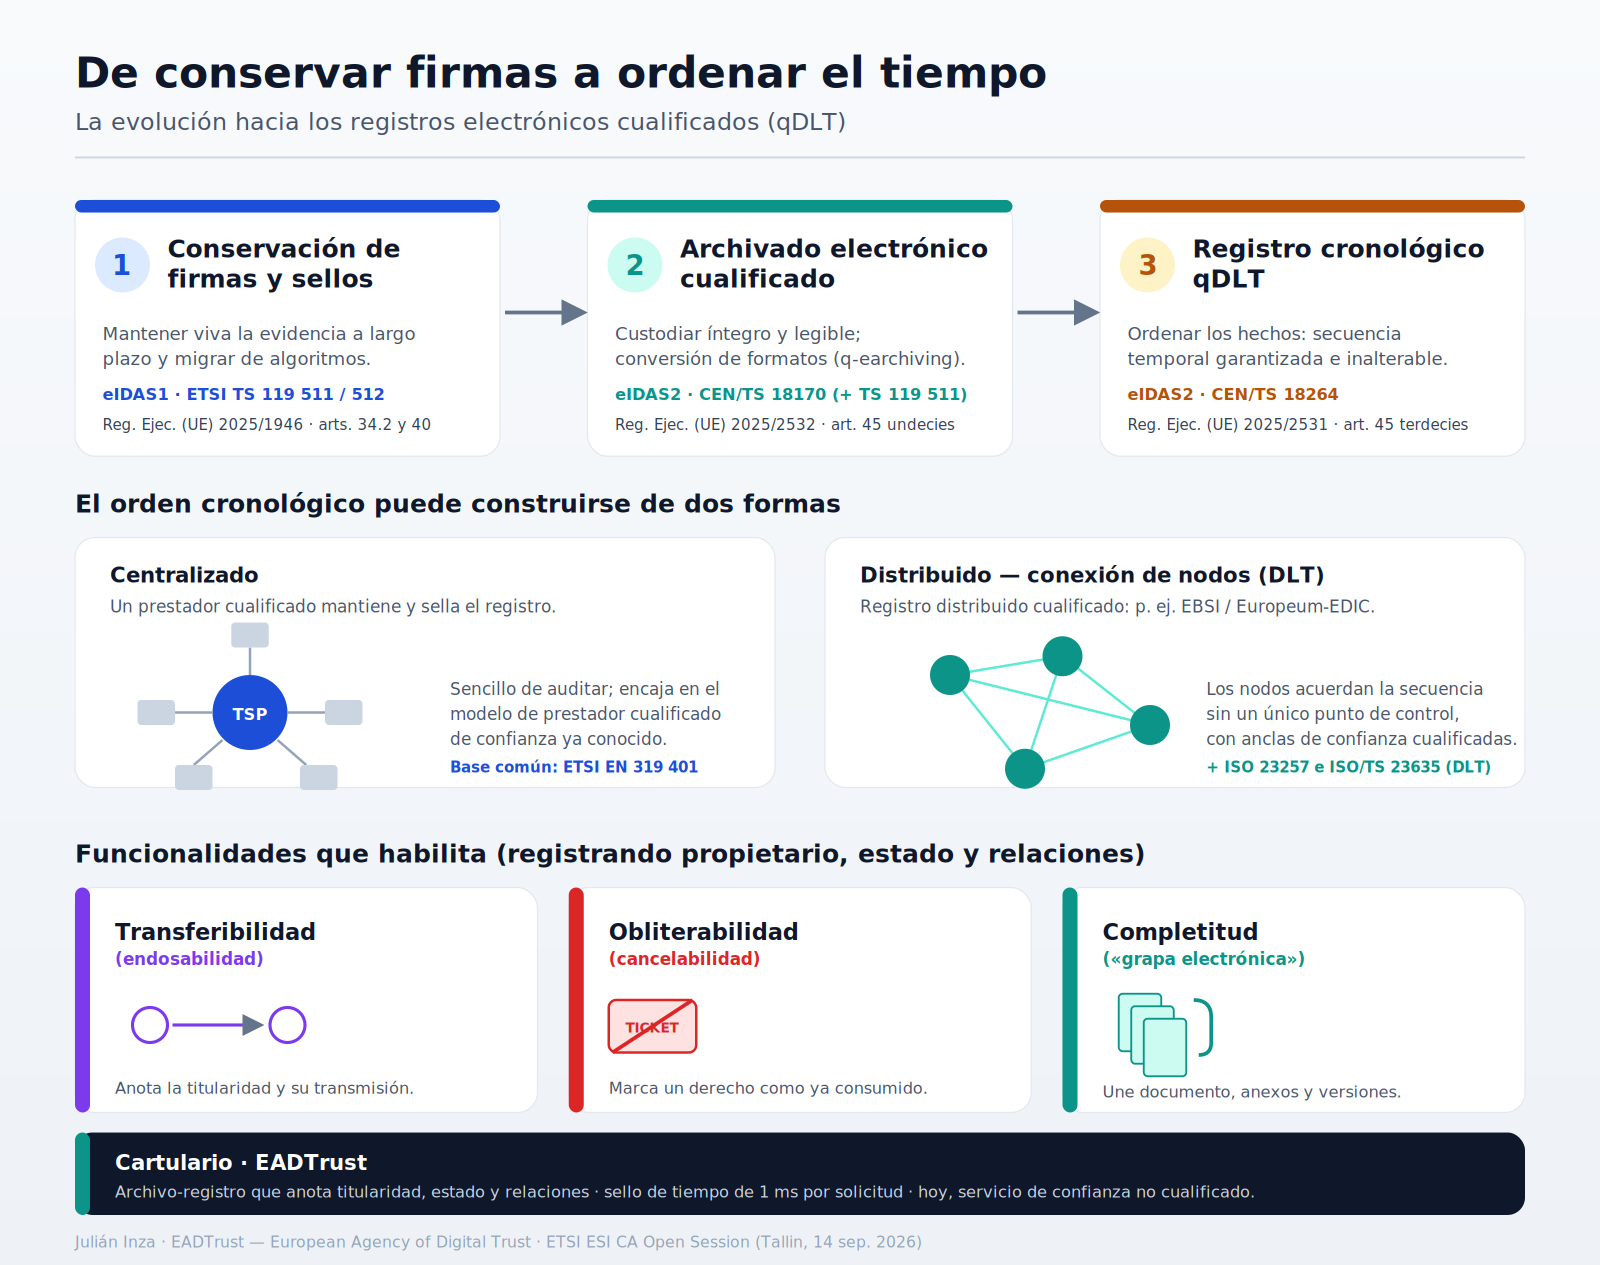
Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Diplomática, diplomática digital, administración electrónica y administración de justicia digital


La diplomática es una ciencia auxiliar de la historia que se ocupa de la autenticidad de los documentos, y que se definió inicialmente en 1681 a partir de la obra fundacional “De re diplomática” del benedictino Jean Mabillon.

La reflexión provocada por una controversia dio como resultado esa obra en la que se determinan las características de los documentos que permite que se consideren auténticos.

El monje benedictino de la abadía de Saint-Germain-des-Prés Jean Mabillon (1632-1707), tras leer la obra del jesuita flamenco Daniel Papenbroeck (1628-1714), en la que se ponía en duda la autenticidad de algunos documentos merovingios conservados en la abadía de Saint Dennis, llegó a la conclusión de que no estaba de acuerdo.

Mabillon decidió refutar a Papenbroeck escribiendo De Re Diplomatica, una obra con la que pretendía cuestionar algunas de las ideas propuestas por el erudito holandés. La indignación de Mabillon le impulsó a revisar y recopilar la obra de su vida, y a sentar sistemáticamente las bases de una nueva ciencia. Sin duda, ¡una disputa muy beneficiosa para completar el análisis académico de la archivistica respecto a la autenticidad de los documentos!

En el ámbito de las Administraciones Públicas, el estudio de los documentos que se manejan para el trámite administrativo ha dado lugar al concepto de “diplomática contemporánea” que se uniformizó gracias a la Ley 30/1992.

Con la Ley 11/2007 se da un nuevo impulso a los aspectos digitales de la diplomática, pero quienes tienen que implantarlos se encuentran frecuentemente con que no tienen el bagaje conceptual que permita resolver las dudas de aplicación más allá de la letra de la ley.

En el sector privado, la LSSI y el artículo 2 de la Ley 56/2007 marcan una orientación en la Gestión Electrónica de Documentos, pero hay dudas sobre el valor jurídico de muchas de las iniciativas destinadas a mejorar la eficiencia en la Gestión de Documentos. Cuando los proyectos de desmaterialización documental se acometen, se experimentan ahorros de decenas de millones de euros (en función de la dimensión de los proyectos), y períodos de recuperación de la inversión de entre 9 y 12 meses.

En la Administración de Justicia, se desarrolla la Ley 18/2011 con clara inspiración en la Ley 11/2007 y que sistematiza la gestión digital de documentos a partir de las ideas del Real Decreto 84/2007, de 26 de enero, sobre implantación en la Administración de Justicia del sistema informático de telecomunicaciones Lexnet para la presentación de escritos y documentos, el traslado de copias y la realización de actos de comunicación procesal por medios telemáticos.

Las Leyes 39/2015 y 40/2015, promulgadas en octubre de 2015, establecen el procedimiento administrativo común de las administraciones públicas. Estas leyes consagran el derecho de las personas a relacionarse por medios electrónicos con las administraciones públicas, simplificando el acceso y fomentando el uso de tecnologías de la información y las comunicaciones.

Algunos puntos claves de estas leyes son:

  • Identificación y Firma: Los interesados deben identificarse y firmar electrónicamente utilizando sistemas admitidos por las administraciones públicas, que incluyen las firmas basadas en certificados cualificados
  • Presentación de Documentos: Los documentos deben presentarse a través de registros electrónicos habilitados al efecto, vinculado a las Sedes electrónicas de los organismos.
  • Notificaciones: Las notificaciones deben realizarse electrónicamente, asegurando que los interesados reciban la información de manera oportuna. Este aspecto tiene una regulación mejorable.
  • Plazos: Se deben respetar los plazos establecidos para cada fase del procedimiento, incluyendo la presentación de documentos y la resolución de trámites.
  • Derechos de los Interesados: Los interesados tienen derecho a conocer el estado de sus procedimientos, acceder a los documentos y recibir asistencia en el uso de medios electrónicos.

Más recientemente, se ha modificado la Ley 18/2011 con el Real Decreto-ley 6/2023 que introduce varias reformas importantes en el ámbito de la justicia en España, con el objetivo de modernizar y digitalizar el sistema judicial. Algunos de los aspectos más relevantes:

  • Digitalización de la Justicia: Se promueve el uso de tecnologías de la información y la comunicación en los procedimientos judiciales. Esto incluye la posibilidad de realizar comparecencias electrónicas y la tramitación de documentos de manera digital.
  • Eficiencia Procesal: Se han introducido medidas para mejorar la eficiencia de los procesos judiciales. Por ejemplo, se ha elevado la cuantía de los juicios ordinarios y verbales de 6.000 a 15.000 euros, lo que agiliza la resolución de casos menores.
  • Tramitación Preferente: Se establece una tramitación preferente para los procesos en los que intervengan personas mayores de 80 años, permitiendo que sus vistas se realicen en las primeras o últimas horas de audiencia.
  • Legitimación de Derechos: Se amplía la legitimación para la defensa de los derechos e intereses de los trabajadores autónomos del arte y la cultura, facilitando su acceso a la justicia.
  • Reclamación de Honorarios: Se introducen nuevas disposiciones para la reclamación de honorarios por parte de abogados y procuradores, incluyendo la posibilidad de que los jueces examinen de oficio la existencia de cláusulas abusivas en los contratos.
  • Cuestión Prejudicial Europea: Se regula la suspensión de actuaciones judiciales en caso de planteamiento de una cuestión prejudicial ante el Tribunal de Justicia de la Unión Europea, hasta que se resuelva dicha cuestión.

Existe una gran conexión entre la gestión digital de documentos en la empresa y la que tiene lugar en las administraciones publicas y la administración de justicia y en todas ellas entran en juego conceptos de evidencias electrónicas y de normativa que ayuda a interpretar lo que se empieza a denominar «Seguridad Jurídica Preventiva Digital«. Que extiende el concepto de Seguridad Jurídica Preventiva tradicionalmente respaldada por Notarios y Registradores a las funciones que aportan los Prestadores Cualificados de Servicios de Confianza.

Con la publicación de Reglamento UE 2024/1183 (EIDAS2) se va completando el mapa regulatorio que establece las presunciones «Iuris Tantum» de los servicios de confianza.

Con lo que la «Diplomática Digital» va extendiendo la panoplia de componentes que permiten establecer si un documento digital es auténtico, más allá de los elementos básicos:

  • Atribuibilidad: Firma electrónica (o sello electrónico)
  • Integridad: Firma electrónica (o sello electrónico) o custodia de referencia (punto único de verificación)
  • Transferibilidad (Endosabilidad): Custodia de referencia (punto único de verificación)
  • Cancelabilidad (Obliterabilidad): Custodia de referencia (punto único de verificación)
  • Completitud: Anotaciones en el registro matriz de la Custodia de referencia (punto único de verificación).
  • Presunción de efectos: con el concepto de notificaciones
  • Punto de ingesta (registro de entrada): Efectos de iniciación de procedimientos, verificación de autenticidad de documentos y garantía de custodia.

Y cuando los documentos son estructurados se añadiría:

  • Marco formal, que añade sintaxis y semántica

Ahora que pienso en ello, también viene a mi memoria mi colaboración hace varios años con el organismo OASIS para la normalización en el estándar UBL de la firma electrónica (necesario en la factura electrónica y útil en otros documentos empresariales). Se puede ver en Universal Business Language Version 2.1

Fallos del Reglamento (UE) 2024/1183 al definir los servicios de conservación de archivos


Los artículos 45 decies y 45 undecies definidos por el Reglamento (UE) 2024/1183 para su inserción en el Reglamento (UE) 2014/910 aparentemente crean nuevos servicios de archivo electrónico, que prefiero llamar de preservación o custodia de documentos electrónicos, considerando que la palabra archivo es polisémica y a menudo se usa como sinónimo de fichero. En cambio, los términos custodia o preservación documental significan, al menos para mí, un esfuerzo extra de diligencia en la conservación de documentos.

El artículo 45 decies establece «No se denegarán efectos jurídicos ni admisibilidad como prueba en procedimientos judiciales a los datos electrónicos ni a los documentos electrónicos conservados mediante un servicio de archivo electrónico por el mero hecho de que estén en formato electrónico o no estén conservados mediante un servicio cualificado de archivo electrónico.

y en el 45 undecies: (…)

a) ser prestados por prestadores cualificados de servicios de confianza;

b) utilizar procedimientos y tecnologías capaces de asegurar la durabilidad y legibilidad de los datos y documentos electrónicos más allá del período de validez tecnológica y, al menos, durante el período de conservación legal o contractual, manteniendo al mismo tiempo su integridad y la exactitud de su origen;

(…)

La regulación anterior, el texto original del Reglamento (UE) 2014/910, también incluía el mismo servicio aunque con una terminología diferente y menos directa. En el Reglamento UE 910/2014 los artículos 34 y 40 lo llamaban «servicio cualificado de conservación de firmas electrónicas cualificadas y de sellos electrónicos cualificados».

Aunque el artículo aparentemente daba preeminencia a las firmas y sellos electrónicos, lo relevante era el documento conservado.

El artículo 34 establece: «Solo podrá prestar un servicio cualificado de conservación de firmas electrónicas cualificadas el prestador cualificado de servicios de confianza que utilice procedimientos y tecnologías capaces de ampliar la fiabilidad de los datos de la firma electrónica cualificada más allá del período de validez tecnológico.

De hecho, se definió el estándar técnico que define los requisitos de cumplimiento de ese servicio ETSI TS 119 511 (Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques) que deja claro desde el título que la conservación de documentos con firma electrónica o con sello electrónico es solo un aspecto de los que trata ya que contempla datos en general (general data).

O sea, que aunque el Reglamento EIDAS reformado aparentemente cubre dos servicios diferentes, en realidad se trata del mismo servicio. Afortunadamente los artículos no entran en contradicción

En cierto modo, es una buena noticia, porque ya existe normativa para el desarrollo y cualificación, de este tipo de servicios: la ya citada ETSI TS 119 511 (Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques) y la ETSI TS 119 512 (Protocols for trust service providers providing long-term data preservation services).

Y este tipo de servicios podrían describirse con los componentes del siguiente diagrama:

Call to action

Quienes implementan o usan servicios de conservación digital de documentos electrónicos pueden tener interés en contactar con EADTrust en el +34 917160555 (o por email: infor (sin r) at eadtrust punto eu) y explorar los servicios que podemos ofrecerles.

Ya somos Prestador Cualificado de Servicios de Confianza y algunos de nuestros servicios cualificados, como el sello de tiempo o los certificados de persona jurídica, pueden resolver ya los retos que se estén planteando.

Los servicios de conservación electrónica de EADTrust que denominamos «Cartulario Digital» aportan  certeza del inicio de la preservación, integridad, autenticidad, legibilidad y disponibilidad a largo plazo (conservación). Y una función especial, la «unicidad de fin«, lo que da lugar a que se puedan gestionar ciertas funcionalidades de los documentos cuando es preciso hacer uso de su carácter auténtico: obliterabilidad, transferibilidad (o endosabilidad) y completitud.

Nociones de Diplomática Digital: Conectando el pasado y el futuro de los documentos auténticos


La diplomática digital es una nueva disciplina que estudia la autenticidad de los documentos digitales, normalmente a partir de conceptos como la firma electrónica, o la custodia digital de documentos en sedes electrónicas garantes de la autenticidad de los documentos custodiados.

Con el desarrollo de la Regulación relacionada, como EIDAS y EIDAS2, los instrumentos de gestión de la autenticidad de los documentos electrónicos se refuerzan con las presunciones establecidas en la normativa para los servicios electrónicos cualificados.

En términos generales, la diplomática digital se refiere al uso de tecnologías digitales para gestionar, validar y preservar documentos en formato electrónico.

De esta forma se logra que con los documentos electrónicos se puedan cumplir los principios de unicidad de fin, autenticidad, integridad, atribuibilidad, obliterabilidad, transmisibilidad (endosabilidad), datación  y completitud. Principios que, más o menos intuitivamente, se han cumplido con los documentos en papel estudiados por la Diplomática clásica.

El nombre «Diplomática» procede del título de primer libro que analizó la forma de valorar la autenticidad de los documentos en papel: «De re Diplomatica», del benedictino Jean Mabillon, publicado en París en 1681.

El enfoque novedoso de Jean Mabillon fue realizar a los documentos lo que en la actualidad llamaríamos «análisis forense» para diferenciar los documentos auténticos y los falsos. Y eso aplicándolo a documentos «supuestamente » oficiales, es decir, documentos en los que se habían aplicado medidas destinadas a garantizar su autenticidad: uso de papel (u otro soporte) especial, sellos, firmas, uso de letra especial, terminología empleada, referencia al escribano que lo suscribe y atestigua,…

En la actualidad, la diplomática clásica es una ciencia auxiliar de la historia.

Y la propia palabra Diplomática deriva del término «diploma» que hace referencia a los documentos en los que se han utilizado medidas de seguridad para asegurar su autenticidad.

Empezando por el Diploma Militar Romano.

En la antigua Roma, los diplomas militares eran documentos grabados en dos chapas de bronce (con un documento en que certificaban que un soldado había sido licenciado con honores de las fuerzas armadas romanas. Ya los mencioné en este blog en otro artículo sobre Diplomática Digital.

Estos diplomas también otorgaban la ciudadanía romana como recompensa por los servicios prestados. Eran una especie de “pasaporte” que garantizaba derechos legales y fiscales.

El primer diploma conocido data del año 52 d.C., durante el gobierno del emperador Claudio. Estos documentos eran cruciales para los legionarios veteranos y auxiliares.

El diploma estaba compuesto por dos planchas de bronce unidas. Las inscripciones figuraban en ambos lados de las planchas. El texto completo quedaba registrado en la parte exterior de la llamada tabula 1, mientras que la parte exterior de la tabula 2 recogía el nombre de 7 testigos, cuyos sellos quedaban protegidos por tiras de metal (estos sellos se han conservado en muy raras ocasiones, puesto que eran de material orgánico).

El texto de la tabula 1 se reproducía exactamente en las dos caras interiores, para luego cerrar ambas partes y sellarlas de modo que la inscripción externa fuera legible sin romper los sellos y la inscripción interna quedaba como copia notarial del texto de la constitutio publicada en Roma, y solo se accedía a ella en caso de duda de la autenticidad. La doble inscripción y los sellos servían para evitar el fraude o la alteración del documento

En la Diplomática Digital se utilizan conceptos nuevos como Metacolo (la información del documento contenida en los metadatos) que se añade a los tradicionales Protocolo, Cuerpo y Escatocolo.

Es interesante entender que las 2 herramientas básicas, que se precisan para la gestión de documentos auténticos son:

  • La firma electrónica. Determina la atribuibilidad del documento a quien lo suscribe (que puede no ser el autor sino quien acepta unas cláusulas, por ejemplo). Un documento puede tener más de una firma.
  • La referencia a una sede electrónica de custodia que permite la consulta y cotejo de un documento por su referencia (frecuentemente un CSV, Código Seguro de Verificación) que puede variar con el tiempo, reflejando, por ejemplo, el cambio de «propietario», o el consumo de un derecho asociado a un documento.

    Por concluir, la diplomática digital conecta el pasado con el futuro, adaptando principios históricos de carácter probatorio a la era digital. 

    Cartulario digital


    Un cartulario (Chartularium en latín o Cartulary en inglés) también conocido con otras denominaciones como códice diplomático  (Codex Diplomaticus en latín, Diplomatic Codex en inglés) es un libro manuscrito medieval en forma de códice o rollo.

    La RAE añade otras acepciones: Escribano, y principalmente el de número de un juzgado, o el notario en cuyo oficio se custodian las escrituras de que se habla.

    Su contenido consiste en transcripciones de documentos originales relacionados con la fundación, privilegios y derechos legales de diversos establecimientos y gestionados en un apartado privilegiado de sus archivos:

    1. Archivos reales
    2. Archivos eclesiásticos: Incluyendo iglesias y monasterios.
    3. Archivos municipales: Documentos relacionados con ciudades y municipios.
    4. Archivos de Empresas y asociaciones industriales: Privilegios y derechos comerciales.
    5. Archivos de Instituciones de enseñanza: Información sobre escuelas y universidades.
    6. Archivos de Familias,y nobleza: Documentos relacionados con genealogía y propiedades.

    Los cartularios solían ser manuscritos en pergamino o, en tiempos más recientes, en papel. A veces, el copista del cartulario reproduce el documento original con exactitud literal, mientras que en otros casos, se permite cierta libertad para mejorar la composición de la frase o actualizar la escritura de nombres propios.

    Los cartularios actúan como una copia de seguridad de documentos esenciales, y se han admitido como prueba en controversias desde hace cientos de años, con documentos recogidos en los archivos de las Chancillerías de Valladolid y de Granada.

    A la hora de decidir el nombre de un servicio de Custodia digital de documentos esenciales, referenciables por su código seguro de verificación, un concepto que viene a la mente es el del Protocolo notarial, colección ordenada de documentos matriz en los que intervienen los notarios.

    Los protocolos notariales se refieren a un año, transcurrido el cual se encuadernan de forma que se garantiza su orden cronológico por la propia estructura de la encuadernación. Cada protocolo lo custodia su notario. Cuando los protocolos cumplen 25 años, se mandan a los Archivos de Distrito notariales, donde permanecen hasta cumplir 100 años de antigüedad. Finalmente, a los 100 años, pasan al Archivo Histórico de Protocolos de cada Colegio Notarial.

    La idea de recurrir al término Cartulario Digital es consecuencia de formular un servicio con unas garantías equivalentes a las que los notarios aplican sobre los Protocolos notariales, pero sin inducir a interpretaciones equívocas adoptando términos propios de los notarios.

    El término acuñado de cartulario permite transmitir la idea de que se trata de un sistema singular de preservación de documentos de especial relevancia y que se utiliza en contextos diferentes del notarial.

    Cartulario Digital es una plataforma multiusuario, desarrollada en modo SaaS por EADTrust y disponible en modalidad “Cloud Computing” o “Nube TIC“, que permite una rápida puesta en marcha de las soluciones de Confianza Digital con presevación de documentos electrónicos direccionables con un Código Seguro de Verificación.

    De esta forma, garantiza la seguridad de los intercambios, la confianza del archivo y la gestión de la prueba jurídica. Gracias al uso de sellos de tiempo cualificados la información preservada se beneficia de las presunciones del apartado 4 del artículo 326 de la Ley 1/2000, de 7 de enero, de Enjuiciamiento Civil.

    Las tecnologías que ofrece Cartulario Digital lo consolidan como instrumento de Prueba Digital y garantizan la seguridad en el Intercambio y el Archivo.

    Entre las prestaciones cabe mencionar:

    • Autenticación,
    • Cifrado,
    • Registro,
    • Trazabilidad,
    • Orden cronológico
    • Control de la integridad,
    • Sellado de tiempo (interno y por un tercero de confianza).
    • Metadatos de original electrónico (que facilit la gestión de propiedades como Completitud, Obliterabilidad y Endosabilidad)

    Diferentes niveles de gestión, que permiten ofrecer estas funcionalidades a las empresas, a las administraciones públicas o al público general, de forma flexible y escalable.

    Cuenta con un webservice para el depósito de documentos y administra diferentes mecanismos de gestión de CSV (Código Seguro de Verificación).

    Contacte con EADTrust en el 91 716 0555 para ampliar información

    Laboratorio de Confianza Digital ICADE Garrigues


    La Universidad Pontificia Comillas y el despacho de abogados Garrigues, firmaron un convenio para crear el Observatorio ‘Legaltech’, Garrigues-ICADE.

    El Observatorio, depende de la Facultad de Derecho (Comillas ICADE), a través del Centro de Innovación del Derecho (CID-ICADE).

    En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).

    Formando parte del Observatorio se han definido ya varios laboratorios:

    Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.

    Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.

    Hemos creado un Enlace de invitación al Canal de Whatsapp del Laboratorio de Confianza Digital en el que comentaremos novedades y al que se pueden conectar las personas interesadas.

    Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.

    Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.

    Diplomatica digital: la autenticidad de documentos desmaterializados


    La Diplomática es una ciencia que tiene por objeto el estudio de la autenticidad de los documentos, teniendo en cuenta sus caracteres extrínsecos e intrínsecos, es decir, el soporte, la escritura, el lenguaje, los formulismos, los signos de suscripción y otros elementos.

    El nombre «diplomática» procede del primer tratado sobre la materia De re Diplomatica, de Jean Mabillon, publicado en París en 1681. Mabillon fue un erudito benedictino que escribió el tratado para responder al cuestionamiento de la autenticidad de ciertas cartas de la abadía de Saint-Denis por parte del jesuita holandés Daniel Papenbroeck. El tratado describe una forma objetiva y sistemática de distinguir documentos auténticos de los falsos  y ha sentado las bases de los análisis críticos de los documentos desde el siglo XVII, auxiliando a otras ciencias como la historiografía.

    El término «diploma» hunde sus orígenes en el diploma militar romano,  documento formado por dos chapas (di-ploma) de bronce unidas en las que se grababan los datos del soldado romano que se licenciaba, y en las que se dejaba constancia de que se le otorgaba la ciudadanía romana, así como la fecha de la  tribunicia potestas del emperador, y la del otorgamiento indicando los cónsules a cargo. En la parte exterior de la primera chapa se incluía el texto del otorgamiento y en la de la segunda los sellos de siete testigos. Las partes internas repetían el texto externo de la primera chapa y surtían el efecto de copia notarial de la constitutio publicada en Roma. El documento con las dos chapas atadas y selladas impedía la manipulación de la parte interna. La doble inscripción y los sellos  servían para evitar el fraude o la alteración del documento.

    Medidas de seguridad destinadas a establecer sin un ápice de duda la autenticidad de tan preciado documento.

    De un nivel equivalente a las medidas de seguridad que vemos en los documentos de identidad, en el papel moneda o en los billetes de lotería: marcas de agua, filigranas, hologramas, microimpresión, tintas magnéticas, imágenes infrarrojas o ultravioleta, relieves,…

    Las medidas de seguridad del diploma permitían establecer presunciones de la autenticidad del documento, de modo que el término «diploma» hace referencia desde entonces a un documento en el que es relevante su autenticidad, por lo que se suelen incluir en cada época las medidas de seguridad más consolidadas, lo que también permite datar los documentos.

    En las imágenes que se acompañan a este artículo se incluye un Diploma Romano datado en el siglo I encontrado en Croacia en 1997, al extraer arena del río Sava (Slavonski Brod). Es uno de los mejor preservados, y en el que los sellos de los testigos perviven bajo la tapa de madera que cubre el depósito soldado a la segunda hoja. El texto proporciona evidencias muy interesantes acerca de la actividad romana en lo que era la provincia de Panonia. Se expidió en el reinado del emperador Vespasiano. El titular del documento era el centurión «Liccaivs Birsi F.Masunnia»,

    Aunque la ciencia diplomática se ha considerado tradicionalmente un instrumento auxiliar de los estudios históricos al permitir el análisis de documentos antiguos, su metodología puede extenderse al análisis de los documentos electrónicos determinando los elementos constitutivos de su autenticidad, más allá de lo indicado por las leyes.

    La diplomática digital considera las características de autenticidad de los documentos digitales si bien ya no se centra en las propiedades de los soportes documentales y tipos de letras empleados aunque sí en el uso de expresiones y pautas de organización de los documentos. Añade un componente el «metacolo» (aplicable a la información que se puede recoger en los metadatos) a la estructura formal de los documentos (tradicionalmente divididos en 3 partes: «protocolo», «cuerpo» y «escatocolo»).

    Los criterios fundamentales de autenticidad de los documentos digitales son los elementos de «apariencia», el uso de técnicas de «firma electrónica» (asociadas o no al concepto jurídico de «prestación del consentimiento» ) y técnicas de preservación digital, especialmente asociadas a las referencias de autenticidad lo que con frecuencia se gestiona frecuentemente mediante códigos de localización de documentos  (en ocasiones denominados «códigos seguros de verificación»).

    En un sistema de preservación orientado a la gestión de documentos auténticos se registrarían (y gestionarían) la obliterabilidad (o cancelabilidad, el agotamiento de un derecho asociado a un título, por ejemplo un billete de viaje), la endosabilidad (o transmisibilidad, la transmisión de un derecho vinculado al título cuando el transmitente firma electrónicamente el endoso y lo registra en la plataforma de preservación) y completitud (o grapa electrónica, cuando son posibles diferentes intervenciones sobre un documento, en la forma de documentos vinculados o de elementos modificadores posteriores del documento inicial).

    En relación con la endosabilidad (y, a veces, con la obliterabilidad), la plataforma de preservación orientada a la gestión de documentos auténticos registra al poseedor del documento, por lo que se registran los endosos y los poseedores sucesivos.

    Las técnicas de gestión de la autenticidad de documentos digitales se suelen emplear en contextos en los que se precisa desmaterializar procesos tradicionalmente soportados en documentos en papel.

    Uno de estas situaciones ha sido la gestión de títulos valores.

    Un Título Valor es un documento mercantil en el que está incorporado un derecho privado patrimonial, por lo que el ejercicio del derecho está vinculado jurídicamente a la posesión del documento.

    En el  caso particular de las acciones que representan una fracción del capital de una sociedad, se trata de documentos en los que se incorporan y representan los derechos y obligaciones de los socios de una entidad jurídica por los que se facilita la transmisión y ejercicio de tales derechos. El título-acción puede ser nominativo o al portador. Cuando se emitía en un soporte en papel, cada acción solía ir numerada correlativamente y se extendía en libros talonarios cuyas matrices quedaban en poder de la sociedad anónima.

    Aunque ya no se gestionan acciones en papel, de vez en cuando se pueden ver ejemplares antiguos enmarcados en despachos de abogados. Algunas acciones tenían incluso valor artístico.

    La emisión desmaterializada de acciones es aquella que no requiere la expedición de títulos físicos individuales para respaldar la tenencia y transmisión de derechos.  La posibilidad de que los valores puedan representarse mediante anotaciones en cuenta se produjo e España a partir de la Ley 24/1988, de 28 de julio, del Mercado de Valores. En esta  norma se establece que la llevanza del registro contable de los valores representados por medio de anotaciones en cuenta correspondientes a una emisión será atribuida a una única entidad.

    La referencia a la custodia de registros en los que consta la propiedad de las acciones y sus transmisiones es lo esencial de la norma, que en cuanto al resto de requisitos formales se centra en administrar la migración de los conceptos de derechos a asociados a la posesión de trozos de papel a otros centrados en las anotaciones en soporte electrónico.

    En el fondo, el sistema de anotaciones en cuenta se inspira en los sistemas contables, con un pequeño matiz: en la anotación de transferencias de efectivo (gestionadas, por ejemplo, en los sistemas de compensación y liquidación bancarias) el dinero se considera equivalente a cualquier otro y por ello, a veces se denomina «fungible», mientras que los títulos están numerados y diferenciados, y cada uno es singular, de modo que, aunque representan la misma proporción de propiedad de una entidad, un título es distinto te los demás, y por ello, a veces se denominan «no fungibles»,