Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
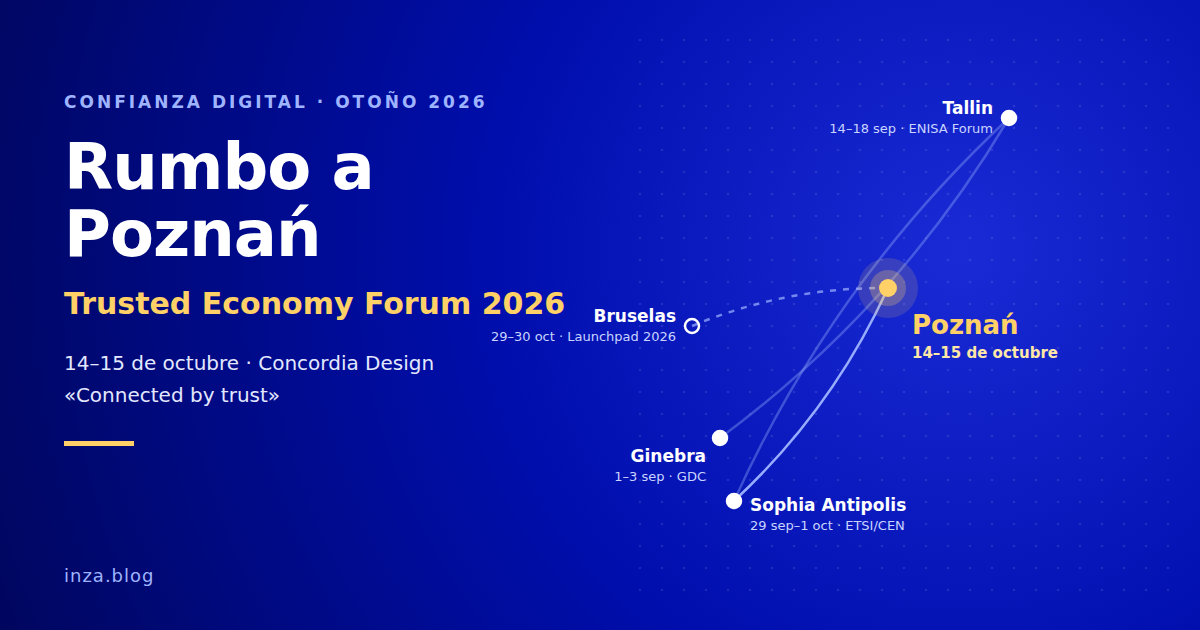
Después de Ginebra, Tallin y Sophia Antipolis, la siguiente parada de este otoño dedicado a la confianza digital será Poznań. Los días 14 y 15 de octubre asistiré al Trusted Economy Forum 2026, uno de los encuentros europeos con más solera en firma electrónica, identificación y servicios de confianza. Llega en el mejor momento: a dos meses del plazo de diciembre de 2026 en que los Estados miembros deben poner a disposición de sus ciudadanos la Cartera Europea de Identidad Digital.
Como conté en mi artículo sobre Ginebra, Tallin y Sophia Antipolis, cada foro aporta una pieza distinta del puzle. Ginebra aportó la gobernanza global, Tallin la certificación y los prestadores cualificados, y Sophia Antipolis la normalización y los grandes pilotos. Poznań añade algo que no siempre se encuentra en otros escenarios: el punto de vista de quienes ya están integrando carteras, firmas y verificación de identidad en procesos reales de bancos, aseguradoras, administraciones locales y empresas.
Un foro con casi dos décadas de historia
El Trusted Economy Forum es heredero del European Electronic Signature Forum, que celebró 19 ediciones. Entre 2020 y 2023 lo organizó Asseco Data Systems, y desde 2024 lo organiza Obserwatorium.biz. Pocas citas europeas pueden presumir de una continuidad así en el sector de la confianza digital.
El lema de este año es «Connected by trust». Se espera a cerca de 300 participantes de unos 20 países, con representación de la administración pública, la empresa, la universidad y la industria tecnológica. La sede es Concordia Design, en Poznań, y las sesiones serán en inglés con traducción simultánea al polaco.
El comité de programa reúne a nombres muy conocidos en el sector:
Arno Fiedler (Nimbus Technologieberatung), referente del ETSI ESI.
Sławomir Górniak, experto en Ciberseguridad de ENISA.
Viky Manaila, presidenta del Cloud Signature Consortium.
Andrzej Ruciński, Experto en identificación y firma electrónica. Presidente en Grupos de normalización
Dariusz Szostek, CEO de Szostek Digital y Profesor de la Universidad de Silesia
Michał Tabor, Socio de Obserwatorium.biz Experto en identificación y firma electrónica. Editor de estándares en ETSI.
ETSI figura como patrocinador honorífico.
Un programa en seis módulos
El programa cubre todo el recorrido de la confianza digital, desde la regulación hasta la experiencia del usuario:
On the way to European Identity Wallets. How prepared are we? Estado de la implantación de la EUDI Wallet antes de diciembre de 2026.
Trust trends. Nuevos servicios, mercados y tecnologías, entre ellos la criptografía postcuántica, la procedencia del contenido generado por IA y el Pasaporte Digital de Producto.
Digital market players. Cómo funcionar en el mercado digital de forma eficiente y conforme a la normativa.
Trust in action! Servicios de confianza, carteras e identificación remota aplicados en empresas y administraciones.
Customer in the centre! La experiencia de usuario en los servicios de confianza y la identificación electrónica.
Global Trust Services. Interoperabilidad y expansión internacional de los servicios de confianza.
Los temas de fondo son los que marcan la agenda europea: la cartera, la firma, el sello y la entrega electrónica certificada, y las declaraciones electrónicas de atributos. También el impacto del Marco Europeo de Identidad Digital y del Sistema Nacional de Ciberseguridad polaco, los modelos de negocio de la identidad digital y la administración electrónica.
Me parece un acierto que el programa combine conferencias con muchos debates. Es en los debates donde aparecen las preguntas que las presentaciones no siempre responden.
Ponentes que merece la pena escuchar
El cartel reúne a más de 60 intervinientes. Varios ya me los he encontrado en otros foros de este año, lo que confirma que se está formando una comunidad europea estable en torno a la cartera.
Carteras nacionales.
Joanna Koczorowska y Rafał Sionkowski (COI) presentarán la cartera polaca.
Adrian Bieschke y Björn Boening, del Ministerio Federal de Asuntos Digitales, explicarán la implantación alemana.
Giorgia Dragoni (Politecnico di Milano) abrirá con el panorama europeo de las carteras.
Certificación. Elżbieta Andrukiewicz, del Instituto Nacional de Telecomunicaciones de Polonia, hablará de la certificación de la EUDI Wallet, un tema que seguimos de cerca en el grupo ad hoc de ENISA.
Pilotos y ecosistema europeo.
Kevin Meijer (Asociación de Pagos de Países Bajos) y Xavier Juredieu (EUROPEUM-EDIC), ambos del consorcio WE BUILD.
Juredieu hablará además de la hoja de ruta de EBSI.
Prestadores de confianza.
Andrea Sassetti (Aruba PEC y AssoCertificatori), Igor Marcolongo (Tinexta InfoCert) y Marcin Szulga (Asseco Data Systems).
Arno Fiedler, sobre C2PA y credenciales de contenido.
Guillaume Forget (Cryptomathic), sobre el Cloud Signature Consortium como pilar de la interoperabilidad. Coincidimos de nuevo con el CSC tras la cumbre de Bogotá.
Experiencia de usuario e integración.
Adrian Doerk (Lissi) y Andreas Freitag (Procivis).
Aleksandra Nowak (IDENTT), sobre la integración de las partes usuarias.
Sector financiero. VISA, BNP Paribas, ING Leasing, BIK y FinTech Poland llevarán el debate a los pagos y la banca.
Mirada global. Karen Mkoyan (imID) presentará el ecosistema de Armenia, alineado con eIDAS. Es una prueba de que el modelo europeo ya se exporta.
Por qué Poznań, y por qué ahora
Lo que distingue al Trusted Economy Forum es su equilibrio. Junta a reguladores y a quienes despliegan, a grandes prestadores y a startups, y a la visión europea con la experiencia de un país, Polonia, que tiene uno de los ecosistemas de identidad digital más activos de la Unión. Que en el mismo programa convivan la cartera, la firma en la nube, la criptografía postcuántica, la procedencia del contenido de IA y el Pasaporte Digital de Producto refleja muy bien hacia dónde va el sector.
Además, el calendario no podría ser más oportuno. Dos semanas después se celebra en Bruselas el EU Digital Identity Wallet Launchpad 2026, del 29 al 30 de octubre. Es la segunda edición de la cita que comenté en EUDI Wallets Launchpad 2025. Seguramente asistiré también, así que Poznań será un buen ensayo de lo que allí se verá. Y en diciembre llegará el evento sobre identidad digital y Business Wallet que preparamos con el Observatorio Legaltech Garrigues-ICADE, continuación de la jornada del 28 de abril.
Volveré de Poznań con notas y contactos, y los compartiré aquí. Si vas a estar allí, escríbeme y nos vemos en Concordia Design.
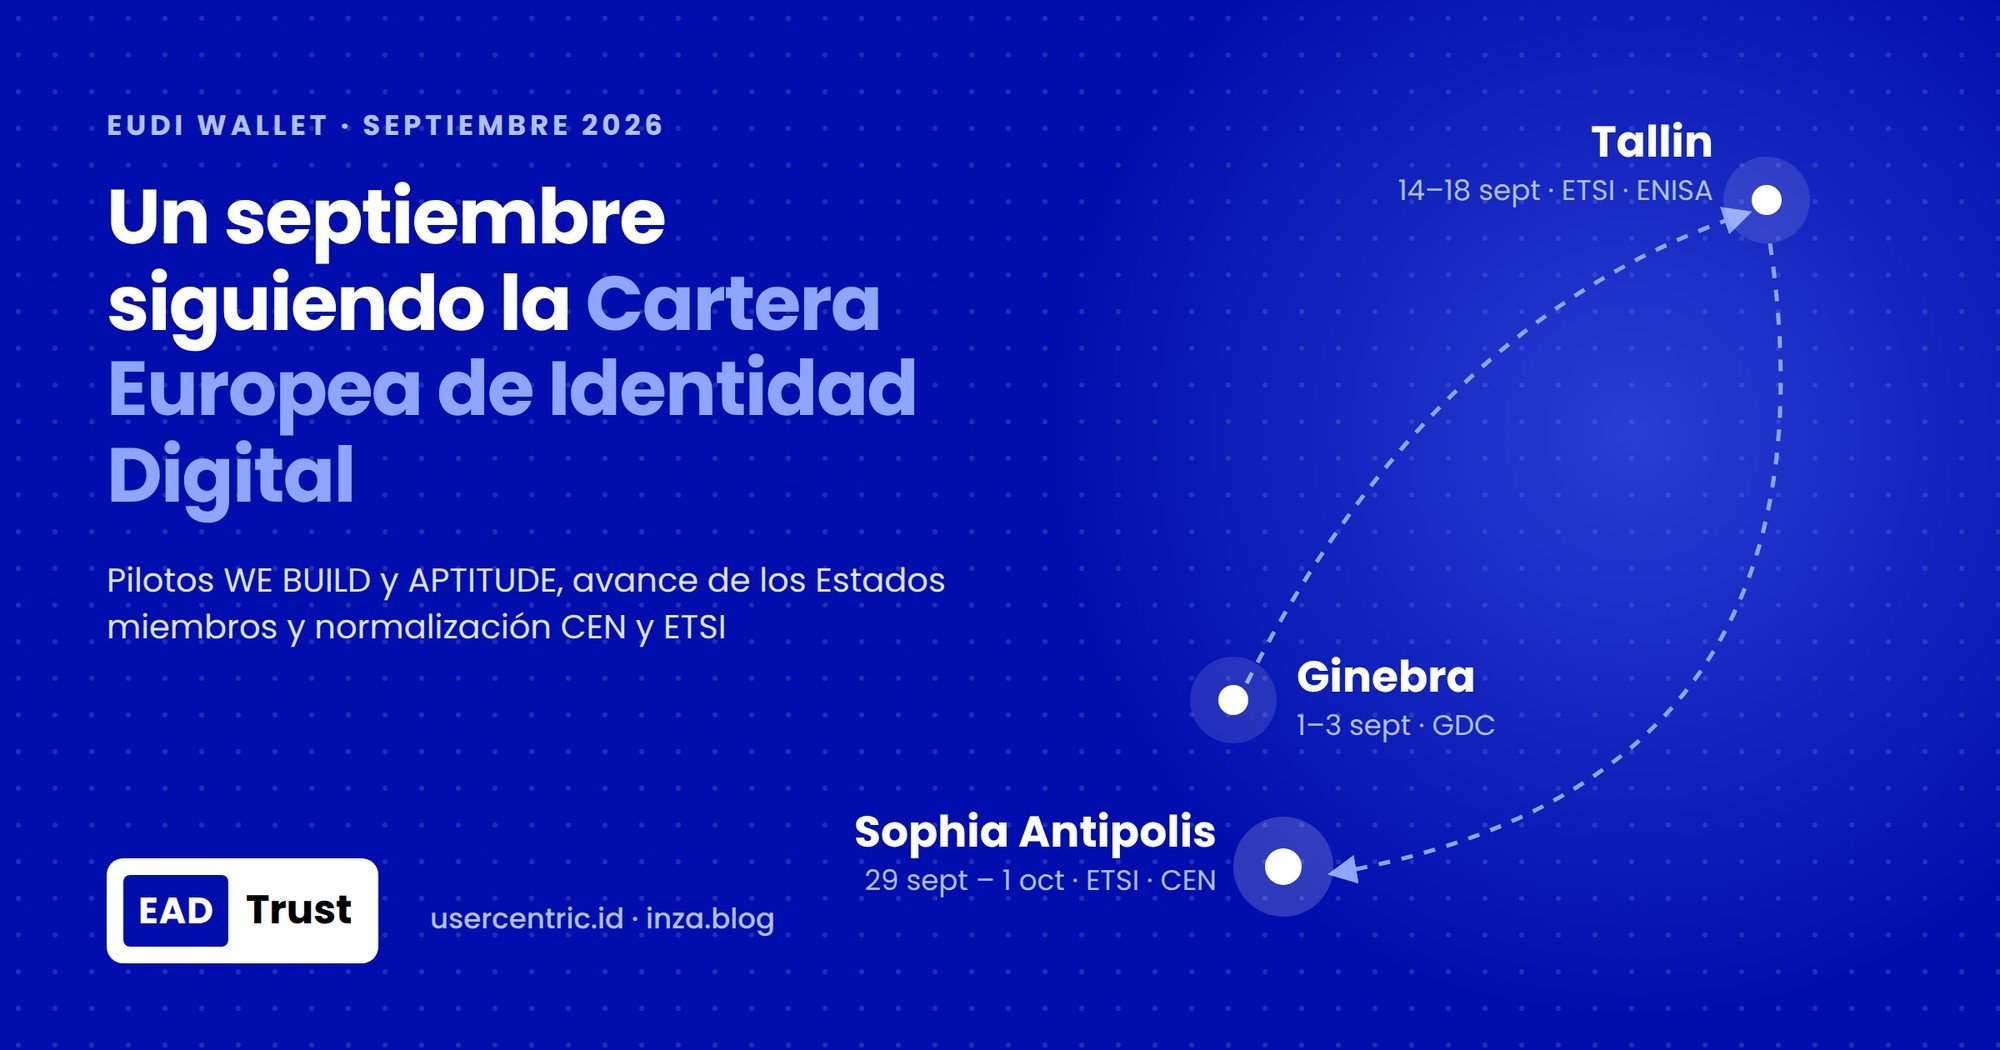
A menos de tres meses del 24 de diciembre de 2026, fecha en la que cada Estado miembro debe ofrecer al menos una Cartera Europea de Identidad Digital (EUDI Wallet), septiembre me ha llevado a tres citas clave: Ginebra, Tallin y, esta semana, Sophia Antipolis, en la sede de ETSI.
Ginebra: la visión global
El mes arrancó en Ginebra con la Global Digital Collaboration Conference, del 1 al 3 de septiembre. Es un foro por invitación que coorganizan organismos intergubernamentales, de normalización y de código abierto, entre ellos ETSI, W3C, ISO, la OpenWallet Foundation, la Linux Foundation, el Banco Mundial y el PNUD.
La Cartera europea fue protagonista del tercer día, con sesiones sobre cómo se pasa de las normas exigidas por el Reglamento a la implantación real y sobre la infraestructura de confianza de la EUDI Wallet. El segundo día se habló de interconexión entre ecosistemas de identidad, de espacios de confianza globales y de cómo poner en práctica el Reglamento de Ciberresiliencia.
La conclusión de Ginebra: Europa marca el paso, pero la interoperabilidad con otras regiones exige que las listas de confianza y los formatos de credencial se entiendan fuera de la UE.
Estuve en Ginebra con Albi Rodríguez, de Garrigues. No teníamos ponencia, pero seguimos de cerca las intervenciones y aprovechamos para hablar con ponentes y asistentes. El objetivo: organizar en España, a primeros de diciembre, un evento que vaya más allá del que celebramos el 28 de abril en el Observatorio Legaltech Garrigues-ICADE, La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad. Aquella sesión en Comillas repasó el despliegue de la Cartera española, los pilotos europeos y las declaraciones electrónicas de atributos aplicadas a los poderes de representación.
Tallin: una semana de firma, confianza y certificación
Del 14 al 18 de septiembre, Tallin concentró en una sola semana buena parte del ecosistema europeo de la confianza digital. Lo conté con detalle en Una semana en Tallinn; este es el resumen:
Lunes 14: ETSI ESI CA Open Session y, por la noche, el 10.º aniversario del Cloud Signature Consortium.
Miércoles 16: 18.ª edición del CA Day, organizado por D-TRUST y TÜV NORD Cert.
Jueves 17 y viernes 18: reunión del grupo de expertos ad hoc (AHWG) de ENISA sobre certificación de la Cartera.
La sesión abierta de ETSI ESI y la qDLT
El 14 de septiembre acudí a la sesión abierta de ETSI ESI como asistente y terminé como panelista. La intervención estaba prevista para Steffen Schwalm, que no pudo viajar, y me pidieron que hablara de cómo evoluciona la normalización de las tecnologías de registro distribuido (DLT, o RJT como prefiero llamarlas). Sustituir a Steffen Schwalm no era tarea fácil: pocos han hecho tanto como él por impulsar la normalización asociada a EIDAS y EIDAS2 y las tecnologías de registro distribuido en particular. Ha participado activamente en la normalización nacional e internacional (DIN, ISO, BSI, etc.) en este campo durante muchos años y representa a Alemania en ISO para el desarrollo de un estándar global en gestión de registros y blockchain.
El foro y el CA Day reunieron a supervisores, prestadores cualificados, organismos de evaluación de la conformidad e instituciones europeas y nacionales. El eje fue el estado de implantación de la Cartera en cada Estado miembro, junto con la futura Cartera Europea de Empresa, el Reglamento de Ciberresiliencia, la normalización y la criptografía postcuántica.
El grupo de expertos de certificación de carteras
La semana terminó con trabajo técnico, no con un congreso abierto. Como miembro del AHWG de ENISA, participé el 17 y 18 en la reunión sobre el esquema candidato de certificación de ciberseguridad de las carteras y los requisitos de seguridad de los prestadores de servicios relacionados. Es el trabajo que después se traduce en normas europeas y en cómo se evaluarán las carteras, y enlaza directamente con la sesión 13 de Sophia Antipolis, donde Eric Vetillard (ENISA) presenta el marco europeo de certificación.
Sophia Antipolis: las normas que sostienen la Cartera
Del 29 de septiembre al 1 de octubre, en el «ETSI/CEN workshop on EU Digital Framework centring on the EU Identity Wallet» ETSI y CEN repasan en Sophia Antipolis, junto a la Comisión Europea y ENISA, el estado de la normalización que da soporte a la Cartera. Abre Ultan Mulligan (ETSI) y, en tres días y quince sesiones, se recorre casi todo el ecosistema:
Planes de normalización de la DG CONNECT, CEN TC 224, ETSI TC ESI y ENISA.
Pilotos y carteras nacionales: WE BUILD, APTITUDE y las carteras francesa y polaca.
Declaraciones electrónicas de atributos: protocolos (OpenID4VC, ISO mdoc, perfiles de ETSI), reglamentos de esquema (rulebooks) y la identidad de GLEIF como declaración.
Privacidad: control de acceso, RGPD, pruebas de conocimiento cero y verificación de edad.
Onboarding e identificación remota: ataques de inyección biométrica, requisitos europeos para productos biométricos y la visión de Dinamarca.
Confianza: registro y certificados de acceso de partes usuarias, listas de confianza y su internacionalización, y modelos de confianza alternativos.
Firma, pruebas y certificación: firma remota desde la Cartera, planes de prueba de la Comisión, OpenID, ISO y ETSI, y el marco europeo de certificación de ciberseguridad.
Servicios financieros y Cartera de Empresa: euro digital, casos de pago de la SEPA, banca abierta y el impacto del futuro Reglamento sobre la Business Wallet en las normas de ETSI y CEN, incluidos los servicios de entrega electrónica certificada.
Es, en la práctica, el mapa de lo que falta por cerrar antes y después del 24 de diciembre.
WE BUILD y APTITUDE: los pilotos a gran escala
Los dos pilotos lanzados en septiembre y octubre de 2025 son el banco de pruebas donde las normas se encuentran con casos de uso reales. En Sophia Antipolis los presentan Laurent Bailly (Visa) por WE BUILD y Philippe Nieto (Ministerio del Interior francés) por APTITUDE.
Credenciales de viaje, permiso de circulación móvil, billetes y check-in, pagos con autenticación reforzada
WE BUILD aporta además su propio reglamento de esquema, que presenta Esther Makaay (Signicat). Entre sus participantes hay unos 30 prestadores cualificados de servicios de confianza, lo que confirma que las declaraciones cualificadas de atributos y la firma son piezas centrales del modelo.
Los países ante el 24 de diciembre
El Reglamento (UE) 2024/1183 obliga a cada Estado miembro a ofrecer al menos una cartera certificada antes del 24 de diciembre de 2026. Según un análisis reciente de Brussels Signal, la mayoría llegará tarde:
Italia es el caso más avanzado, con cerca de 8 millones de usuarios mensuales.
Alemania prevé el lanzamiento el 2 de enero de 2027, nueve días después del plazo.
Países Bajos ha retrasado el despliegue a finales de 2027.
Bulgaria aún redacta la ley nacional necesaria para emitir carteras.
En Sophia Antipolis toman la palabra dos implantaciones nacionales: la francesa (Philippe Nieto) y la polaca (Joanna Koczorowska, Centro Central de Tecnologías de la Información). También se presentan el registro alemán de partes usuarias (Mirko Molik, SPRIND) y la visión danesa sobre identificación remota (Simon Holmgaard).
Después del plazo llega la presión de la demanda: la aceptación obligatoria por bancos y otras partes usuarias privadas se escalona durante 2027.
La agenda y sus protagonistas
Estos son los ponentes y moderadores del encuentro, sesión a sesión.
Día
Sesión
Moderación
Ponencias y ponentes
29 sept, 13:00
Bienvenida
—
Ultan Mulligan (ETSI)
29 sept
1. Planes de normalización
Franziska Granc (Nimbus)
DG CONNECT: Paolo De Rosa y Stavros Kounis · CEN: Aylin Kip (Secretaría CEN TC 224) y Alban Feraud (presidente CEN TC 224) · ETSI: Andrea Röck (vicepresidenta ETSI TC ESI) · ENISA: Philippe Magnabosco
29 sept
2. Implantación de la Cartera y pilotos
Franziska Granc (Nimbus)
WE BUILD: Laurent Bailly (Visa) · APTITUDE y cartera francesa: Philippe Nieto (Ministerio del Interior de Francia) · Cartera polaca: Joanna Koczorowska (Centro Central de TI de Polonia)
30 sept
3. Control de acceso y RGPD
Andreea Prian (IDAKTO)
Control de acceso a los activos de la Cartera (CEN): Jan Lindquist (LinalTec) · Política de divulgación integrada (ETSI): Michal Tabor (Obserwatorium.biz) · Funciones de apoyo al RGPD: Konrad Lanz (GReev)
30 sept
4. Declaraciones electrónicas de atributos: protocolos
Mirko Molik (SPRIND)
OpenID4VC: Joseph Heenan (OpenID Foundation) · ISO mdoc: ponente por confirmar · Perfiles EAA de ETSI: Juan Carlos Cruellas (UPC)
30 sept
5. Pruebas de conocimiento cero y declaraciones de la unidad de cartera
Jean-Emmanuel Perez Hernandez (Nowina)
ZKP aplicado a la Cartera: Peter Altmann (DIGG) · WUA: Sebastian Elfors (IDnow) · Política de verificación de edad: Paolo De Rosa (DG CONNECT) · Requisitos técnicos de verificación de edad: Paloma Llaneza (Certeidas, ETSI STF 681)
30 sept
6. Declaraciones de atributos: general y reglamento de esquema
Wim Coulier (itsme)
Interfaz del reglamento de esquema: Viktor Varga (Microsec) · Reglamento de WE BUILD: Esther Makaay (Signicat) · Identidad GLEIF como declaración: Christoph Schneider (GLEIF)
30 sept
7. Verificación remota de la identidad
Andrea Röck (SGDSN)
Verificación de identidad: Jon Ølnes (Signicat) · Ataques de inyección biométrica: Chris Allgrove (Ingenium Biometric Laboratories) · Requisitos europeos para productos biométricos: Raúl Sánchez-Reillo (Universidad Carlos III de Madrid) · Visión de Dinamarca: Simon Holmgaard (DGIST) · Laboratorio de pruebas: Kevin Carta (Cabinet Louis Reynaud)
30 sept
8. Onboarding de PID y declaraciones de atributos
Andrea Röck (SGDSN)
Onboarding de PID (CEN): Alban Feraud (IN Smart Identity) · Política de emisión de declaraciones (ETSI): Paloma Llaneza (Certeidas) · Identidad en el onboarding (ENISA): Eric Vetillard
30 sept
9. Registro y certificados de partes usuarias
Franziska Granc (Nimbus)
Certificados de acceso: Iñigo Barreira (Sectigo) · Registro y certificados: Michal Tabor (Obserwatorium.biz) · Registro alemán: Mirko Molik (SPRIND)
30 sept
10. Modelos de confianza
Iñigo Barreira
Modelos alternativos: Steffen Schwalm (CEN TC 19) · Listas de confianza eIDAS: Jean-Emmanuel Perez Hernandez (Nowina) · Certificados cualificados para la emisión pública de declaraciones: Viktor Varga (Microsec) · Internacionalización de las listas de confianza: Hiroshi Nakatake (GLEIF Japón)
1 oct
11. La firma y la Cartera
Michal Tabor (Obserwatorium.biz)
Requisitos de firma remota: Andrea Röck (SGDSN) · Protocolos de firma remota: Luigi Rizzo (InfoCert) · Sistemas fiables de firma en servidor: Jan Kjærsgaard (INGROUP) · Arquitectura y protocolos del Cloud Signature Consortium: Thomas Pedersen (Cryptomathic)
1 oct
12. Pruebas de la Cartera
Andrea Röck (SGDSN)
Planes de prueba de la Comisión: Oliver Terbu (CE) · Pruebas ISO mdoc: Kenichi Nakamura (Panasonic) · Pruebas OpenID: Joseph Heenan (OpenID Foundation) · Pruebas ETSI: Juan Carlos Cruellas (UPC) y Laurent Velez (ETSI)
1 oct
13. Certificación de la Cartera
Raúl Sánchez-Reillo (UC3M)
Marco europeo de certificación: Eric Vetillard (ENISA) · Grupo informal de naciones: Stéfane Mouille (CLR Labs) · Registro de riesgos: Elżbieta Andrukiewicz (CEN) · Aplicación criptográfica segura: Jan Kjærsgaard (INGROUP / CEN) · Dispositivo criptográfico seguro: Annegret Schöffel (BSI / GlobalPlatform) · Pruebas de ciberseguridad de la instancia: Kevin Carta (Cabinet Louis Reynaud / CEN)
1 oct
14. Carteras y servicios financieros
Michal Tabor (Obserwatorium.biz)
Euro digital: Fabien Deboyser (NXP) · Casos de pago de la SEPA para eIDAS: Lorenzo Gaston (Smart Payment Association) · Certificados para banca abierta: Luigi Rizzo (InfoCert)
1 oct
15. Hacia la Cartera Europea de Empresa
Arno Fiedler (vicepresidente ETSI TC ESI)
Planes regulatorios de la Comisión: Paolo De Rosa y Stavros Kounis · Impacto en normas ETSI: Paloma Llaneza (Certeidas) · Impacto en normas CEN: Alban Feraud · ERDS al servicio de la Business Wallet: Juan Carlos Cruellas (UPC)
1 oct, 15:15
Clausura
—
Arno Fiedler (ETSI) · Alban Feraud (CEN) · Paolo De Rosa (CE)
Destaca la presencia española: Paloma Llaneza, Iñigo Barreira, Juan Carlos Cruellas y Raúl Sánchez-Reillo intervienen o moderan en nueve de las quince sesiones.
La apuesta de EADTrust
En EADTrust llevamos años siguiendo de cerca la identidad digital europea, y este mes lo confirma: estar en Ginebra, Tallin y Sophia Antipolis es parte de nuestro compromiso por entender el mercado desde dentro y ayudar a impulsarlo. Como prestador cualificado de servicios de confianza, queremos estar listos para emitir declaraciones cualificadas de atributos, facilitar la firma desde la Cartera y acompañar a las partes usuarias que tendrán que aceptarla en 2027.
Ese seguimiento lo compartimos en usercentric.id, el escaparate de EADTrust sobre la identidad centrada en el usuario. Allí recogemos los avances de la Cartera en España y en Europa: explicaciones sobre su funcionamiento, el marco del Reglamento eIDAS2, qué empresas deberán adaptarse y un directorio de actores del ecosistema.
Y queremos traer esa conversación a España: junto con Garrigues estamos preparando un nuevo encuentro para primeros de diciembre, a las puertas del plazo del 24 de diciembre. Daremos los detalles muy pronto.
Si su organización se está preparando para la Cartera, puede escribirnos a info@eadtrust.com, llamar al 91 716 05 55 o visitar www.eadtrust.eu.
English Summary
Geneva, Tallinn and Sophia Antipolis: a September following the European Digital Identity Wallet.
Less than three months before 24 December, when every Member State must offer at least one certified EUDI Wallet, I have taken part in three key meetings:
Geneva (1-3 Sept). Global Digital Collaboration Conference. Together with Albi Rodríguez of Garrigues, I followed the sessions and talked with speakers and attendees to prepare a new event in Spain in early December, one that will go further than the event we held in April at the Observatorio Legaltech Garrigues-ICADE.
Tallinn (14-18 Sept). I joined the ETSI ESI Open Session as a panellist to talk about the standardisation of qualified electronic ledgers (qDLT), attended ENISA’s Trust Services and eID Forum and the CA Day, and closed the week with ENISA’s expert group on wallet certification.
Sophia Antipolis (29 Sept – 1 Oct). Across fifteen sessions, ETSI and CEN review the standards behind the Wallet: electronic attestations of attributes, zero-knowledge proofs, age verification, the relying party register, remote signing, certification and the upcoming European Business Wallet.
I also look at the WE BUILD and APTITUDE pilots and at how Member States are progressing: Italy is ahead, while most will miss the deadline.
At EADTrust we follow this market closely to help it grow, and we share what we learn on usercentric.id, our showcase of developments in Spain and across Europe.
El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.
Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.
Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.
Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.
Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.
Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.
Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium
18:00–22:00 · F-Hoone, Telliskivi 60a/5
El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.
Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.
F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.
Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)
El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:
Estado de implantación de las EUDI Wallets en los Estados miembros
European Business Wallet
Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
Situación de los servicios de confianza
Evolución de la estandarización
Efectos potenciales de la criptografía post-cuántica en la identidad digital
El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.
Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet
Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.
Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.
Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.
Por qué esta semana importa
En cuatro días se encadenan:
estándares y autoridades de certificación (ETSI ESI),
interoperabilidad de firmas en la nube (CSC),
el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
el trabajo experto de certificación de la EUDI Wallet (AHWG).
Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.
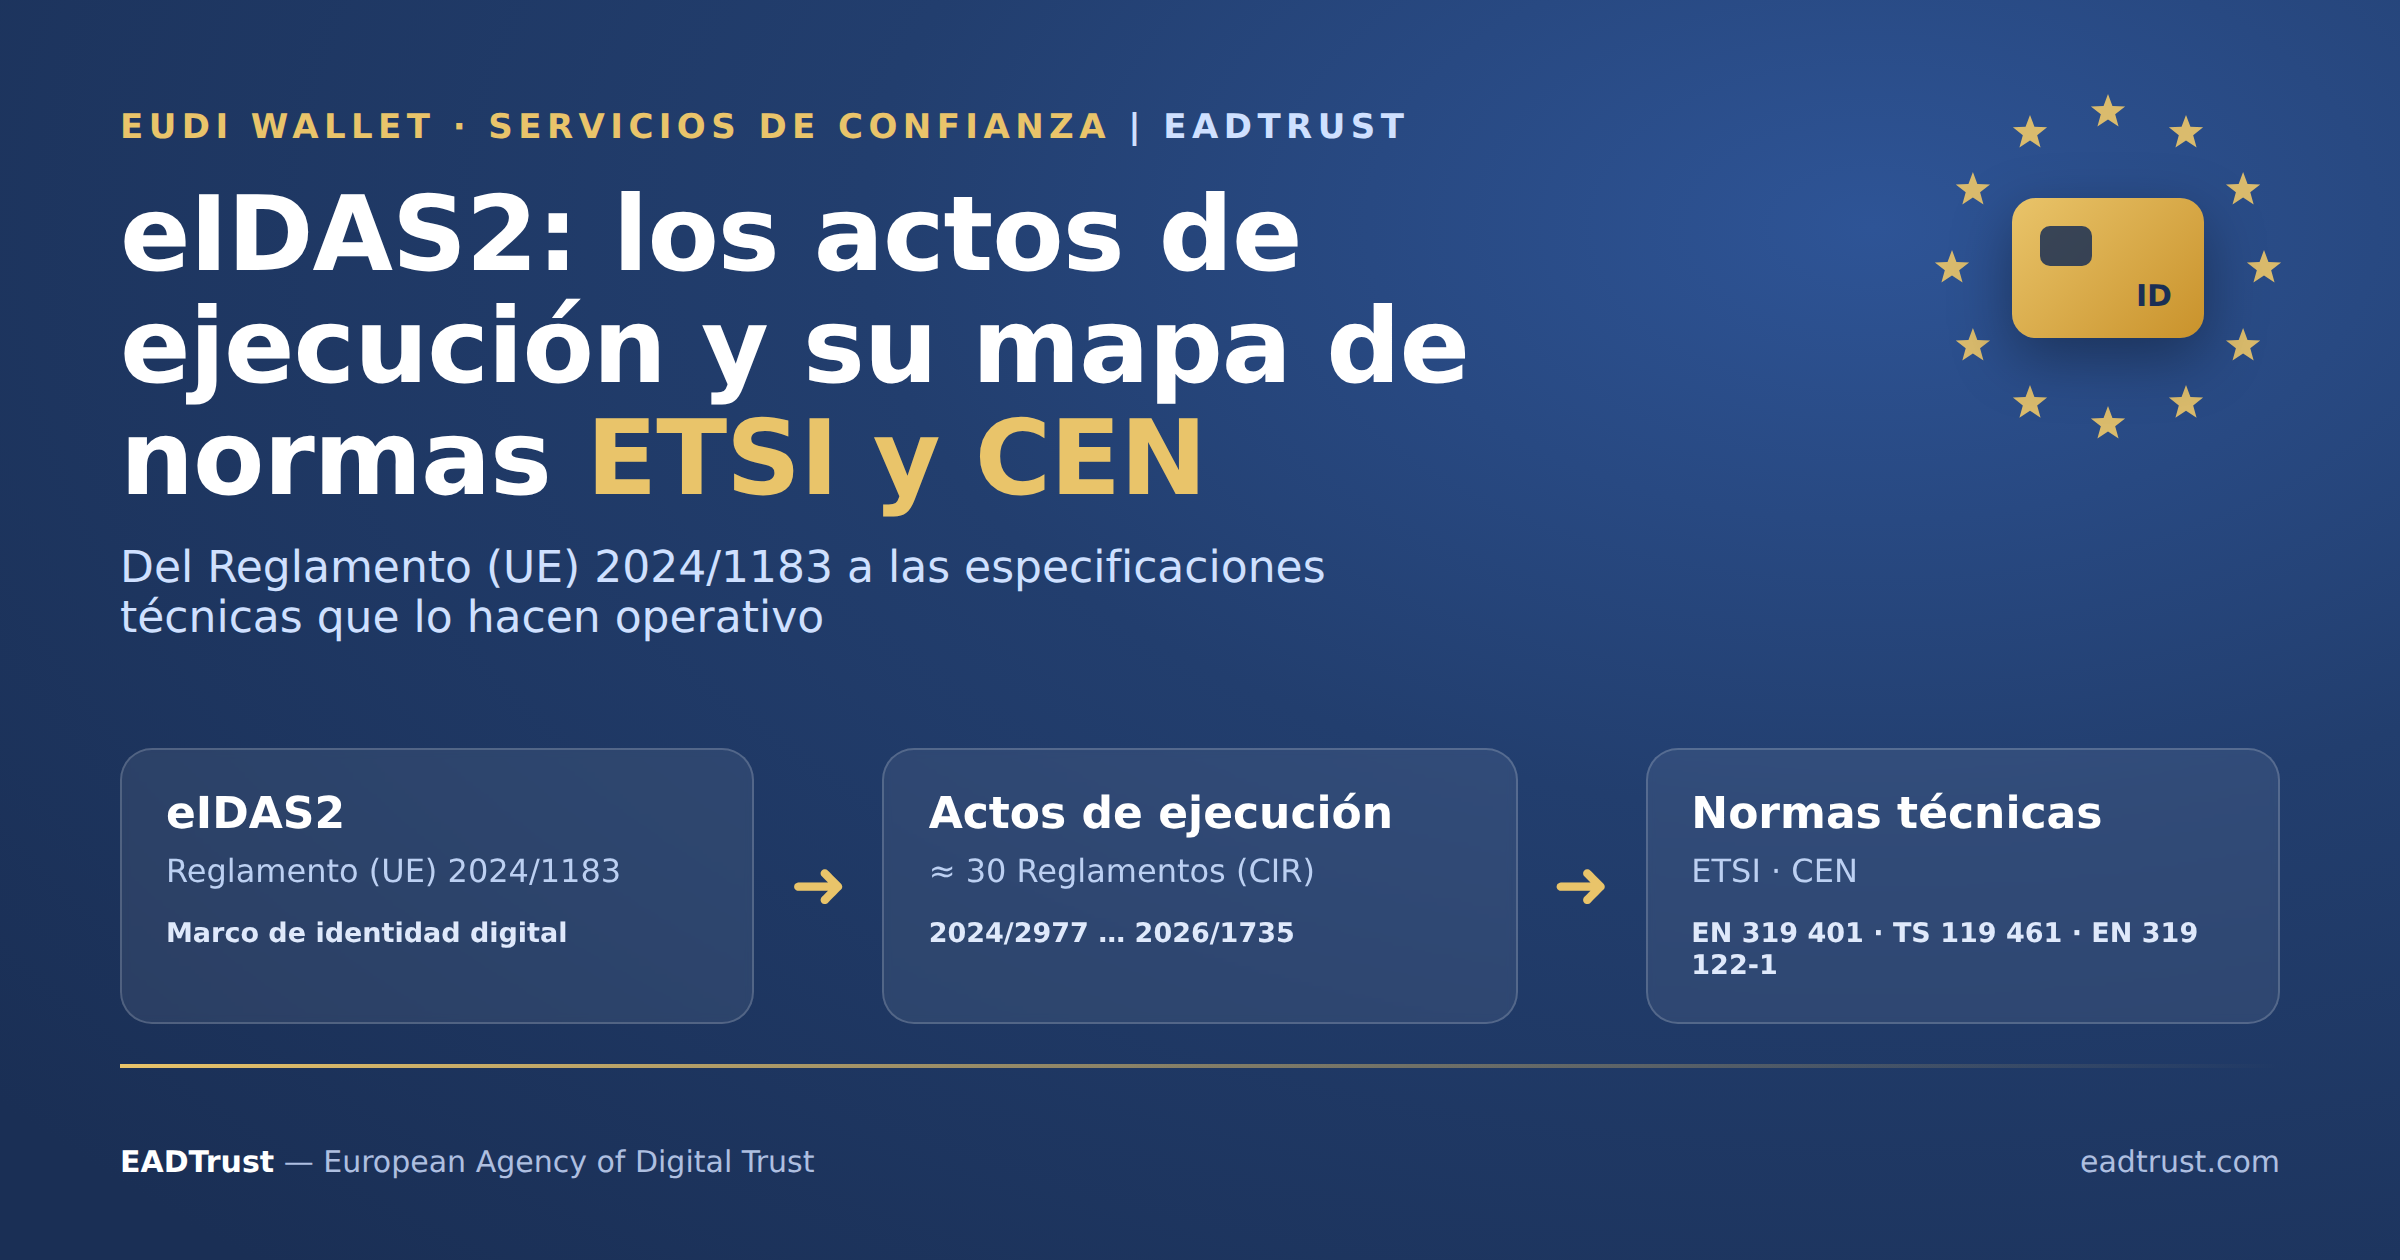
En aquellos artículos fui listando los actos de ejecución de eIDAS2 (Reglamento (UE) 2024/1183, que modifica el Reglamento (UE) 910/2014) a medida que se adoptaban. Esta actualización completa la lista con lo aparecido después de febrero de 2026 e incluye la información adicional sobre la que me preguntan quienes tienen que implementar algún aspecto del nuevo marco regulatorio de confianza digital: la correspondencia entre cada Reglamento de Ejecución y las normas técnicas de ETSI y CEN que lo hacen operativo, indicando entre paréntesis, junto a cada norma, el Reglamento que la menciona. Cada acto lleva enlace al texto del DOUE en español (ES) e inglés (EN).
Siglas usadas (terminología oficial en español): DEA = declaración electrónica de atributos; DECA = declaración electrónica cualificada de atributos (la variante cualificada).
Qué ha cambiado desde la última lista
Lo más reciente es un trío de reglamentos modificativos de julio de 2026 (adoptados el 15 de julio, publicados el 22 de julio), que no crean materias nuevas sino que actualizan actos existentes: CIR (UE) 2026/1730 (más transparencia en el registro de partes usuarias, modifica el 2025/848), CIR (UE) 2026/1731 (alinea los cuatro actos núcleo de la cartera con la versión 3.0.0 del ARF, superando la v2.8.0) y CIR (UE) 2026/1735 (exige firmar o sellar los resultados de verificación contra fuentes auténticas y remite a ETSI TS 119 471 y TS 119 478). Antes de ese trío, los dos actos de 2026 fueron el CIR (UE) 2026/798 (alta remota en la cartera hasta el nivel «alto») y el CIR (UE) 2026/248 (formatos de firma/sello para el sector público, sucesor de la Decisión 2015/1506). A fecha de esta entrada (agosto de 2026), el trío 2026/1730-1731-1735 es lo más reciente publicado.
Lista completa y actualizada de actos de ejecución
Bloque cartera (EUDI Wallet) -> noviembre de 2024
CIR (UE) 2024/2977 -> datos de identificación de la persona (PID) y declaraciones electrónicas de atributos emitidas a la cartera. [ES · EN]
CIR (UE) 2024/2979 -> integridad y funcionalidades básicas de la cartera. [ES · EN]
CIR (UE) 2024/2980 -> notificaciones a la Comisión sobre el ecosistema de la cartera. [ES · EN]
CIR (UE) 2024/2981 -> certificación de las carteras. [ES · EN]
CIR (UE) 2024/2982 -> protocolos e interfaces del marco de identidad digital europea. [ES · EN]
Bloque cartera y partes usuarias -> mayo de 2025
CIR (UE) 2025/846 -> emparejamiento transfronterizo de identidades de personas físicas. [ES · EN]
CIR (UE) 2025/847 -> reacciones ante brechas de seguridad de las carteras. [ES · EN]
CIR (UE) 2025/848 -> registro de las partes usuarias (incluye los certificados de acceso de parte usuaria). [ES · EN]
CIR (UE) 2025/849 -> lista de carteras certificadas. [ES · EN]
Bloque identidad y servicios de confianza -> 29 de julio de 2025
CIR (UE) 2025/1566 -> verificación de la identidad y los atributos del solicitante (identity proofing). [ES · EN]
CIR (UE) 2025/1567 -> gestión a distancia de dispositivos de creación de firma y de sello (firma/sello «en la nube»). [ES · EN]
CIR (UE) 2025/1568 -> revisiones inter pares de los esquemas de identificación electrónica (deroga la Decisión (UE) 2015/296). [ES · EN]
CIR (UE) 2025/1569 -> declaraciones electrónicas de atributos, cualificadas y del sector público. [ES · EN]
CIR (UE) 2025/1570 -> notificación de información sobre dispositivos cualificados certificados de creación de firma y de sello. [ES · EN]
CIR (UE) 2025/1571 -> formatos y procedimientos de los informes anuales de los organismos de supervisión. [ES · EN]
CIR (UE) 2025/1572 -> notificación de intención y verificación para el inicio de servicios de confianza cualificados. [ES · EN]
Bloque servicios de confianza -> 29 de septiembre de 2025
CIR (UE) 2025/1929 -> sellos cualificados de tiempo electrónicos. [ES · EN]
CIR (UE) 2025/1942 -> servicios cualificados de validación de firmas y sellos cualificados. [ES · EN]
CIR (UE) 2025/1943 -> certificados cualificados de firma electrónica y de sello electrónico. [ES · EN]
CIR (UE) 2025/1945 -> validación de firmas/sellos cualificados y de AdES basadas en certificado cualificado. [ES · EN]
CIR (UE) 2025/1946 -> servicios cualificados de preservación de firmas y sellos electrónicos. [ES · EN]
Bloque gobernanza y servicios no cualificados -> octubre de 2025
CIR (UE) 2025/2160 -> gestión de riesgos de los servicios de confianza no cualificados. [ES · EN]
CIR (UE) 2025/2162 -> acreditación de los organismos de evaluación de la conformidad. [ES · EN]
CIR (UE) 2025/2164 (Decisión) -> lista de confianza: versión de la norma de la plantilla común (modifica la Decisión de Ejecución (UE) 2015/1505). [ES · EN]
Bloque servicios de confianza -> 16 de diciembre de 2025
CIR (UE) 2025/2527 -> certificados cualificados de autenticación de sitios web (QWAC). [ES · EN]
CIR (UE) 2025/2530 -> requisitos de los prestadores cualificados de servicios de confianza (acto «paraguas»). [ES · EN]
CIR (UE) 2025/2531 -> libros registro electrónicos cualificados. [ES · EN]
CIR (UE) 2026/248 -> formatos de firmas y sellos electrónicos avanzados reconocibles por el sector público (deroga la Decisión (UE) 2015/1506). [ES · EN]
CIR (UE) 2026/798 -> alta remota (onboarding) en la cartera con elevación del nivel «sustancial» al nivel «alto». [ES · EN]
CIR (UE) 2026/1730 -> modifica el CIR (UE) 2025/848 (registro de partes usuarias): más transparencia (URL de política de privacidad). [ES · EN]
CIR (UE) 2026/1731 -> modifica los actos núcleo de la cartera (2024/2977, 2024/2979, 2024/2980, 2024/2982) para alinearlos con el ARF v3.0.0. [ES · EN]
CIR (UE) 2026/1735 -> modifica el CIR (UE) 2025/1569 (declaraciones de atributos): firma/sellado de los resultados de verificación contra fuentes auténticas. [ES · EN]
Relación de normas ETSI y CEN, con el Reglamento que las cita
Entre paréntesis, tras cada norma, figura el Reglamento de Ejecución que la menciona; cuando una norma se cita en varios actos, se indican todos.
Requisito horizontal para todo prestador
ETSI EN 319 401 -> Requisitos generales de política para prestadores de servicios de confianza (CIR (UE) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798).
Certificados cualificados
ETSI EN 319 411-1 -> Requisitos para PSC que emiten certificados; Parte 1, general (CIR (UE) 2025/1943; 2025/1942; 2025/1944; 2025/848).
ETSI EN 319 411-2 -> Parte 2, certificados cualificados de la UE (CIR (UE) 2025/1943; 2025/2527).
ETSI EN 319 412-1/-2/-3/-5 -> perfiles de certificados y QCStatements (CIR (UE) 2025/1943).
CEN/TS 419261:2015 -> sistemas fiables que gestionan certificados y sellos de tiempo (CIR (UE) 2025/1943).
Certificados de autenticación de sitio web (QWAC)
ETSI TS 119 411-5 -> perfil para certificados de autenticación web/TLS (CIR (UE) 2025/2527).
ETSI EN 319 421 -> política de PSC que emiten sellos de tiempo (CIR (UE) 2025/1929; 2025/2532).
ETSI EN 319 422 -> protocolo de sellado de tiempo y perfil del token (CIR (UE) 2025/1929).
Validación de firmas y sellos
ETSI EN 319 102-1 -> creación y validación de AdES; Parte 1 (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 102-2 -> informe de validación de firma (CIR (UE) 2025/1942; 2025/1945).
ETSI TS 119 441 -> política de servicios de validación (CIR (UE) 2025/1942).
ETSI TS 119 172-1/-4 -> políticas de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 101 -> aplicaciones de creación y validación de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 612 -> Listas de confianza (Trusted Lists) (CIR (UE) 2025/1942; 2025/1945; 2025/1946; CID 2025/2164 (versión de la norma de la plantilla / standard version of the template)).
Gestión a distancia de dispositivos (firma remota)
ETSI TS 119 431-1 -> componente del PSC que opera el dispositivo remoto de creación de firma (CIR (UE) 2025/1567).
Verificación de identidad y alta remota
ETSI TS 119 461 -> verificación de identidad de los sujetos de servicios de confianza (CIR (UE) 2025/1566; 2026/798).
Declaraciones electrónicas de atributos
ETSI TS 119 471 -> requisitos para prestadores de declaración de atributos (CIR (UE) 2026/1735 (modifica / amends 2025/1569)).
ETSI TS 119 478 -> perfiles de las declaraciones electrónicas de atributos (CIR (UE) 2026/1735 (modifica / amends 2025/1569)).
Entrega electrónica certificada (QERDS)
ETSI EN 319 521 -> requisitos de prestadores ERDS (CIR (UE) 2025/1944).
ETSI EN 319 522 (partes 1-4) -> marco, contenidos, formatos e interfaces (CIR (UE) 2025/1944).
Preservación
ETSI TS 119 511 -> preservación a largo plazo de firmas y datos (CIR (UE) 2025/1946).
Libros registro electrónicos
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> perfiles CAdES/XAdES/JAdES, con adaptaciones (CIR (UE) 2025/2531).
Archivo electrónico
ETSI EN 319 421 -> sellos de tiempo del servicio de archivo (CIR (UE) 2025/2532).
CEN/TS 18170:2025 -> archivo electrónico, con adaptaciones (CIR (UE) 2025/2532).
Certificación de la cartera y de la ciberseguridad
CEN EN 17640 -> metodología de evaluación de ciberseguridad de tiempo fijo (con EN ISO/IEC 17xxx) (CIR (UE) 2024/2981).
Certificados de acceso de la parte usuaria
ETSI EN 319 411-1 -> política NCP para el certificado de acceso de la parte usuaria (CIR (UE) 2025/848).
No figuran en la tabla los actos que no citan normas ETSI/CEN por número (remiten a ISO/IEC, al ARF o a otros actos): 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572, 2025/2162, 2025/2530 (paraguas), 2026/1730 y 2026/1731 (que actualiza los actos núcleo de la cartera al ARF v3.0.0).
Enlaces oficiales (DOUE) a los actos posteriores a febrero de 2026
CIR (UE) 2026/248 (formatos de firma/sello para el sector público): [ES · EN]
CIR (UE) 2026/798 (alta remota en la cartera, nivel «alto»): [ES · EN]
CIR (UE) 2026/1730 (registro de partes usuarias, transparencia): [ES · EN]
CIR (UE) 2026/1731 (actos núcleo de la cartera, alineación con ARF v3.0.0): [ES · EN]
CIR (UE) 2026/1735 (declaraciones de atributos; firma/sellado de resultados de verificación): [ES · EN]
Nota metodológica y cautelas
Las referencias de norma y su asignación a cada Reglamento están tomadas del texto de cada acto en EUR-Lex.
Aspectos a los que prestar atención: primero, cada Reglamento fija una versión y fecha concretas de la norma (por ejemplo, EN 319 401 v3.1.1 (2024-06), o TS 119 461 v2.1.1 (2025-02)); conviene cotejar esos sufijos contra el anexo del DOUE antes de usarlos en un pliego o auditoría. Segundo, quedan dos comprobaciones finas: si el CIR 2025/1567 cita además TS 119 431-2 / TS 119 432, y si el CIR 2025/1946 cita también TS 119 512 (protocolos de preservación); en la lectura realizada no aparecían. Tercero, los títulos exactos de ETSI TS 119 471 y TS 119 478 (introducidas por el CIR 2026/1735) conviene confirmarlos en el catálogo de ETSI, por ser de aparición reciente.
Como es habitual, iré actualizando esta información a medida que se publiquen nuevos actos o correcciones de errores en el DOUE.
Servicios Profesionales de EADTrust
La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización -> administración pública o empresa -> está valorando proyectos de adaptación a las carteras de identidad digital (EUDI Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.
Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el [+34 917160555]. Más información en eadtrust.com.
The eIDAS2 implementing acts, up to date -> and the ETSI and CEN standards they cite
In those posts I listed the eIDAS2 implementing acts (Regulation (EU) 2024/1183, amending Regulation (EU) 910/2014) as they were adopted. This update closes the list with what has appeared since, and adds the mapping between each Implementing Regulation and the ETSI and CEN technical standards that make it operational, indicating in parentheses, next to each standard, the Regulation that cites it. Each act links to the OJEU text in Spanish (ES) and English (EN).
Acronyms: EAA = electronic attestation of attributes; QEAA = qualified electronic attestation of attributes.
What has changed since the last list
The most recent items are a trio of amending regulations from July 2026 (adopted 15 July, published 22 July), which update existing acts rather than creating new subject matter: CIR (EU) 2026/1730 (more transparency in the relying-party register, amends 2025/848), CIR (EU) 2026/1731 (aligns the four core wallet acts with ARF v3.0.0, superseding v2.8.0) and CIR (EU) 2026/1735 (requires signing or sealing verification results against authentic sources and refers to ETSI TS 119 471 and TS 119 478). Before that trio, the two 2026 acts were CIR (EU) 2026/798 (remote wallet onboarding to the «high» level) and CIR (EU) 2026/248 (AdES formats for the public sector, successor of Decision 2015/1506). As of this post (August 2026), the 2026/1730-1731-1735 trio is the most recent published.
Complete, updated list of implementing acts
Wallet batch (EUDI Wallet) -> November 2024
CIR (EU) 2024/2977 -> person identification data (PID) and electronic attestations of attributes issued to the wallet. [ES · EN]
CIR (EU) 2024/2979 -> integrity and core functionalities of the wallet. [ES · EN]
CIR (EU) 2024/2980 -> notifications to the Commission on the wallet ecosystem. [ES · EN]
CIR (EU) 2024/2981 -> certification of the wallets. [ES · EN]
CIR (EU) 2024/2982 -> protocols and interfaces of the EU digital identity framework. [ES · EN]
CIR (EU) 2025/2164 (Decisión) -> trusted list: version of the standard for the common template (amends Implementing Decision (EU) 2015/1505). [ES · EN]
CIR (EU) 2026/1731 -> amends the core wallet acts (2024/2977, 2024/2979, 2024/2980, 2024/2982) to align them with ARF v3.0.0. [ES · EN]
CIR (EU) 2026/1735 -> amends CIR (EU) 2025/1569 (attestations of attributes): signing/sealing of verification results against authentic sources. [ES · EN]
ETSI and CEN standards, with the Regulation that cites each
In parentheses, after each standard, is the Implementing Regulation that mentions it; where cited in several acts, all are listed.
Horizontal requirement for every provider
ETSI EN 319 401 -> General Policy Requirements for Trust Service Providers (CIR (EU) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798).
Qualified certificates
ETSI EN 319 411-1 -> Requirements for TSPs issuing certificates; Part 1, general (CIR (EU) 2025/1943; 2025/1942; 2025/1944; 2025/848).
ETSI EN 319 411-2 -> Part 2, EU qualified certificates (CIR (EU) 2025/1943; 2025/2527).
ETSI EN 319 412-1/-2/-3/-5 -> certificate profiles and QCStatements (CIR (EU) 2025/1943).
CEN/TS 419261:2015 -> trustworthy systems managing certificates and time stamps (CIR (EU) 2025/1943).
Website authentication certificates (QWAC)
ETSI TS 119 411-5 -> profile for web/TLS authentication certificates (CIR (EU) 2025/2527).
ETSI TS 119 612 -> Trusted Lists (CIR (EU) 2025/1942; 2025/1945; 2025/1946; CID 2025/2164 (versión de la norma de la plantilla / standard version of the template)).
Remote signature/seal device management
ETSI TS 119 431-1 -> TSP component operating the remote signature creation device (CIR (EU) 2025/1567).
Identity verification and remote onboarding
ETSI TS 119 461 -> identity proofing of trust-service subjects (CIR (EU) 2025/1566; 2026/798).
Electronic attestations of attributes
ETSI TS 119 471 -> policy/security requirements for attribute attestation providers (CIR (EU) 2026/1735 (modifica / amends 2025/1569)).
ETSI TS 119 478 -> profiles for electronic attestations of attributes (CIR (EU) 2026/1735 (modifica / amends 2025/1569)).
Qualified electronic registered delivery (QERDS)
ETSI EN 319 521 -> ERDS provider requirements (CIR (EU) 2025/1944).
ETSI EN 319 522 (partes 1-4) -> framework, contents, formats and interfaces (CIR (EU) 2025/1944).
Preservation
ETSI TS 119 511 -> long-term preservation of signatures and data (CIR (EU) 2025/1946).
Electronic ledgers
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> CAdES/XAdES/JAdES profiles, with adaptations (CIR (EU) 2025/2531).
Electronic archiving
ETSI EN 319 421 -> time stamps applied by the archiving service (CIR (EU) 2025/2532).
CEN/TS 18170:2025 -> electronic archiving, with adaptations (CIR (EU) 2025/2532).
Wallet and cybersecurity certification
CEN EN 17640 -> fixed-time cybersecurity evaluation methodology (with EN ISO/IEC 17xxx) (CIR (EU) 2024/2981).
Relying-party access certificates
ETSI EN 319 411-1 -> NCP policy for the relying-party access certificate (CIR (EU) 2025/848).
Acts that do not cite ETSI/CEN standards by number (they refer to ISO/IEC, the ARF or other acts) are omitted from the table: 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572, 2025/2162, 2025/2530 (umbrella), 2026/1730 and 2026/1731 (which aligns the core wallet acts with ARF v3.0.0).
Official OJEU links to the post-February 2026 acts
CIR (EU) 2026/248 (AdES formats for the public sector): [ES · EN]
CIR (EU) 2026/1735 (attestations of attributes; signing of verification results): [ES · EN]
Methodological note and caveats
Standard references and their assignment to each Regulation are taken from each act’s text on EUR-Lex. Three honest caveats: first, each Regulation pins a specific version and date of the standard (e.g. EN 319 401 v3.1.1 (2024-06), or TS 119 461 v2.1.1 (2025-02)); check those suffixes against the OJEU annex before use in a tender or audit. Second, two fine checks remain open: whether CIR 2025/1567 also cites TS 119 431-2 / TS 119 432, and whether CIR 2025/1946 also cites TS 119 512 (preservation protocols); they did not appear in the reading performed. Third, the exact titles of ETSI TS 119 471 and TS 119 478 (introduced by CIR 2026/1735) should be confirmed in the ETSI catalogue, as they are recent standards.
As usual, I will update this post as new acts or corrigenda are published in the OJEU.
EADTrust Professional Services
The compilation and analysis of this information are part of EADTrust’s Professional Services (European Agency of Digital Trust). If your organisation —public administration or company— is considering projects to adapt to digital identity wallets (EUDI Wallet) or to build out the eIDAS2 ecosystem, EADTrust can support you with the regulatory analysis, design and implementation.
He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.
Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.
1. Legislación
Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.
2. Terminología
El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:
el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC…) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».
3. Organismos
MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).
4. URLs y recursos
Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.
*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*
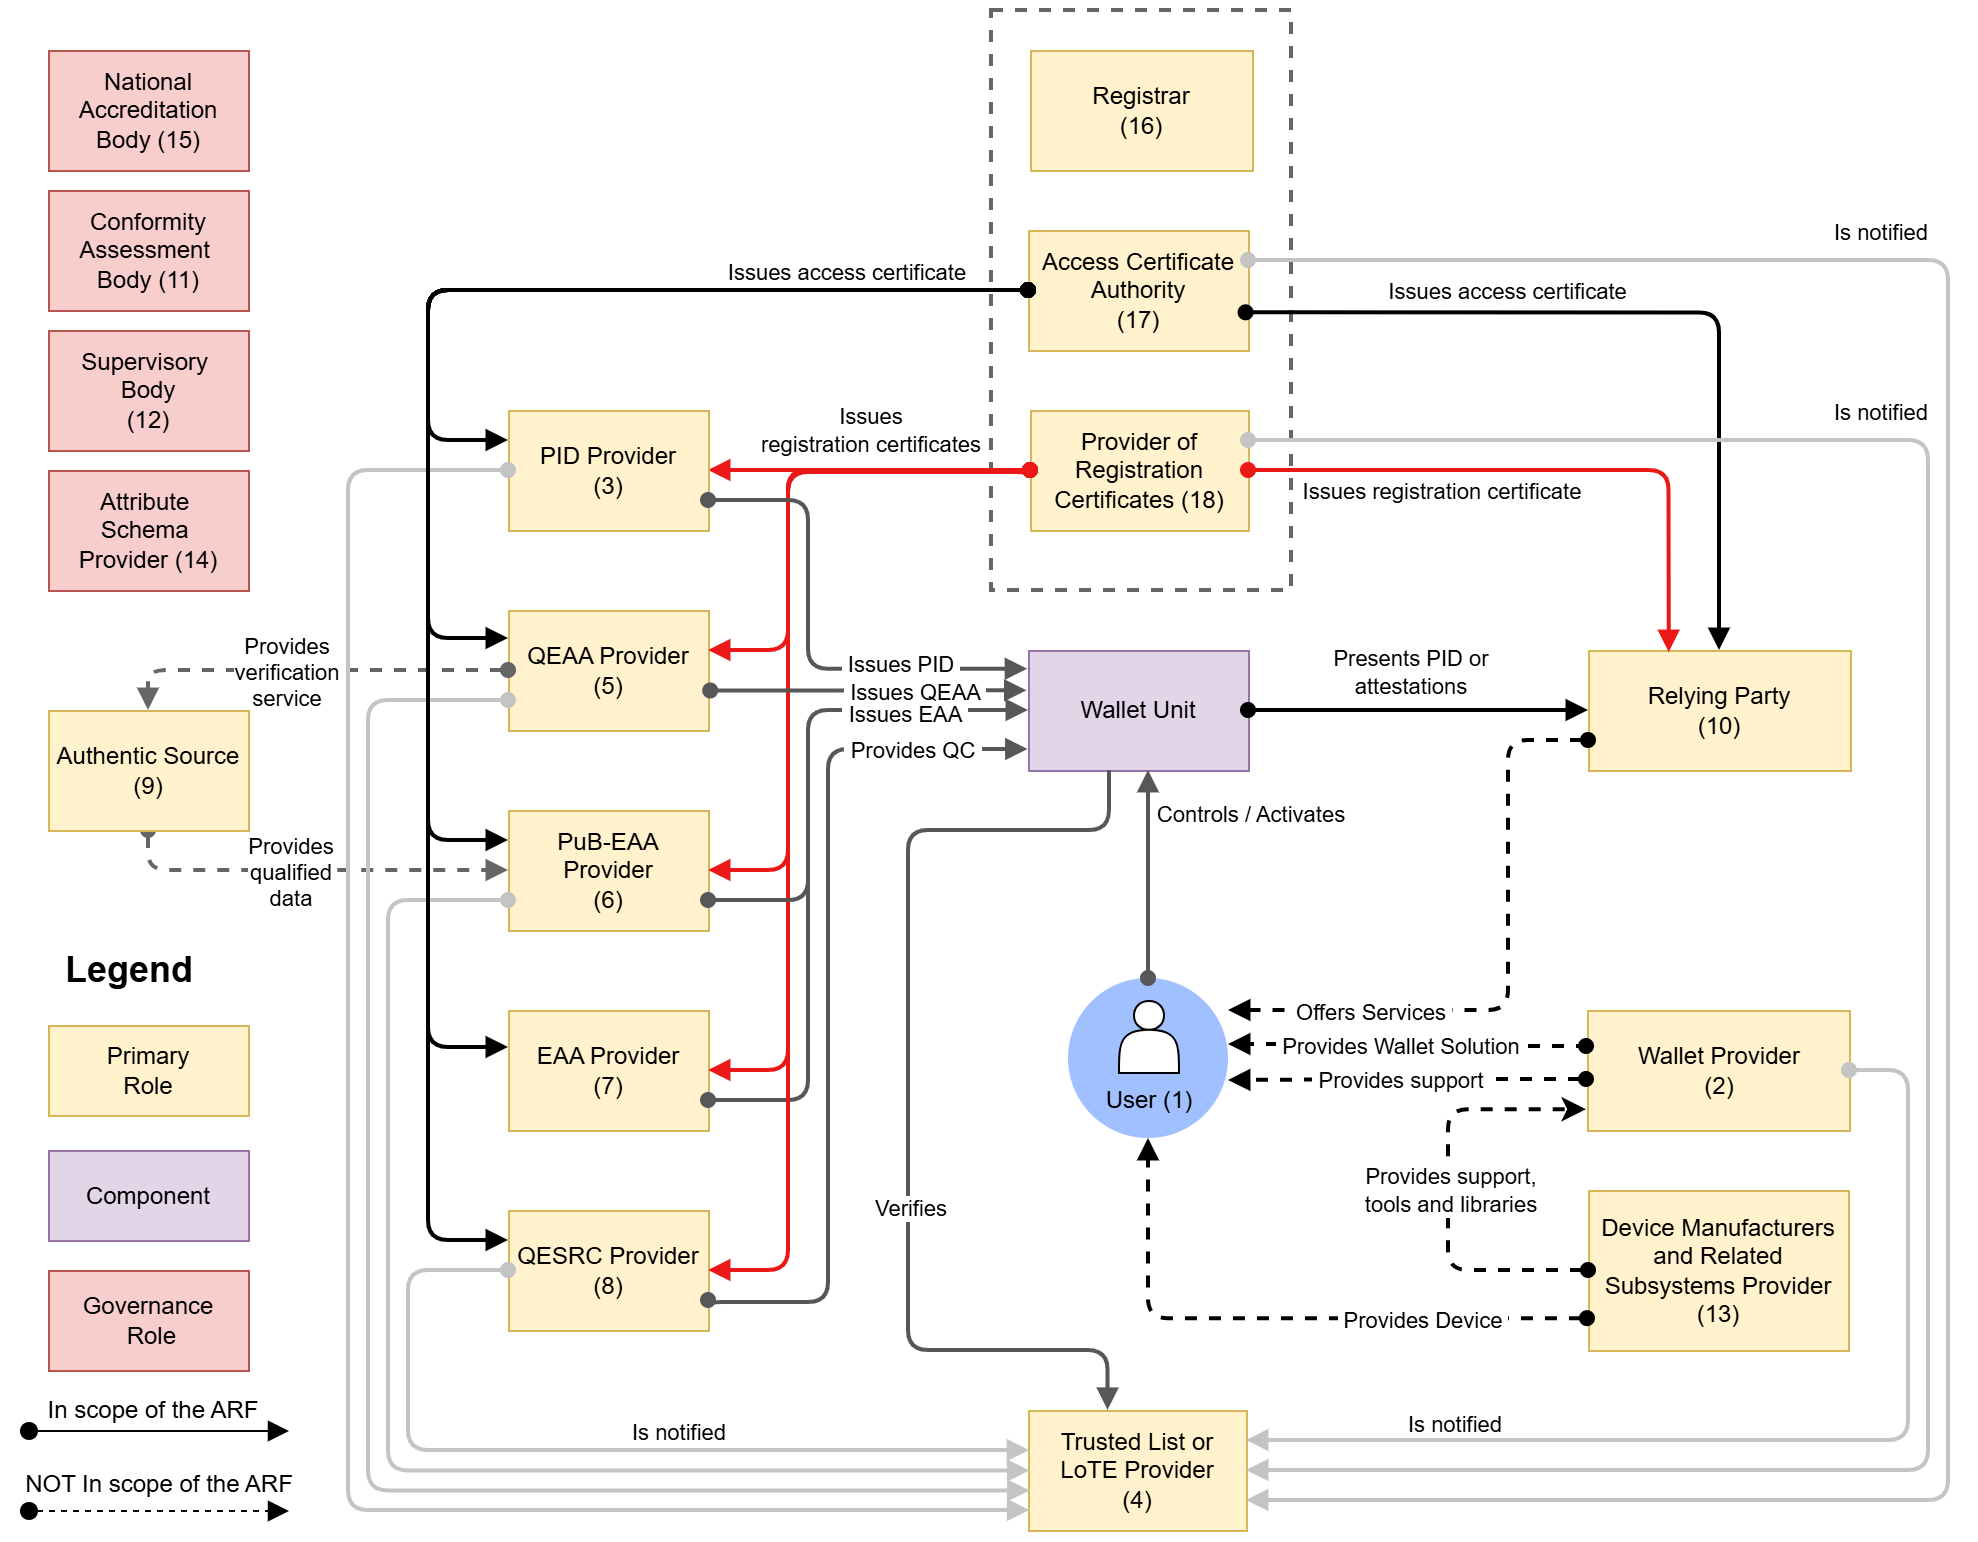
La cartera de Identidad Digital Europea (EUDI Wallet, en inglés) es una aplicación digital segura y controlada por el usuario que permite a los ciudadanos gestionar su identidad oficial y otros datos personales. Permite a los usuarios solicitar información digital verificada (denominada «declaración») a prestadores de confianza (denominados «prestadores de DIP» y «prestadores de declaraciones de atributos»), almacenar dicha información y presentarla a partes usuarias (informadas) de una manera que prioriza la privacidad y la seguridad.
Se describe en un documento denominado «Arquitectura y Marco de Referencia» que va por la versión V2.8.0
Se trata de la “hoja de ruta técnica” publicada y mantenida por la Comisión Europea (en colaboración con los Estados miembros a través del European Digital Identity Cooperation Group) para garantizar que todas las carteras digitales nacionales sean interoperables, seguras y respetuosas con la privacidad en toda la Unión Europea.
Su primera versión se creó a partir de la Recomendación de la Comisión (UE) 2021/946 de junio de 2021, que pidió a los Estados miembros desarrollar una “Caja de Herramientas Común de la Unión” (Toolbox). Dentro de esa caja, el ARF es el pilar técnico principal. Posteriormente se ha ido actualizando para alinearse con el Reglamento de Identidad Digital Europea (eIDAS 2.0, Reglamento (UE) 2024/1183) y con decenas de Reglamentos de Ejecución (CIR) adoptados entre 2024 y 2026.
El ARF por sí mismo no es una norma legal (es un documento informativo y de referencia), pero recopila el articulado de actos de ejecución y es la base que usan:
Los Estados miembros para desarrollar sus propias carteras.
Los proveedores de carteras (Wallet Providers).
Los pilotos a gran escala (Large-Scale Pilots o LSP).
La propia Comisión para crear la implementación de referencia.
He traducido varias versiones anteriores y ahora presento la traducción correspondiente a la versión 2.8.0 (de febrero de 2026),
El documento de «Arquitectura y Marco de Referencia» define los siguientes aspectos del ecosistema de Cartera IDUE:
El capítulo 2 describe las principales funcionalidades de una Unidad de Cartera, desde la perspectiva del usuario.
El capítulo 3 describe las funciones clave dentro del ecosistema de Cartera IDUE, con sus responsabilidades asociadas.
El capítulo 4 describe la arquitectura del ecosistema de Cartera IDUE, incluidos sus principios de diseño, los componentes que conforman una Unidad de Cartera y las interfaces entre una Unidad de Cartera y otras entidades, los flujos de presentación de declaraciones de proximidad y remotas, las diferentes arquitecturas que pueden utilizarse para implementar un DCSC, los ciclos de vida de las principales entidades y componentes, y la implementación de la generación y presentación de seudónimos.
El capítulo 5 describe los elementos que componen una declaración de atributos, las diferentes categorías de declaraciones de atributos y los catálogos asociados, y los diferentes protocolos de presentación de cada declaración.
El capítulo 6 contiene el modelo de confianza para el ecosistema de Cartera IDUE. Para cada una de las principales entidades y componentes del ecosistema, este capítulo describe los mecanismos utilizados para garantizar que las entidades con las que interactúa puedan confiar en él a lo largo de su vida útil. Estos mecanismos pueden incluir la inscripción, la revocación, la autenticación y la autorización.
El capítulo 7 aborda la certificación de la solución de Cartera y la gestión de riesgos.
El capítulo 8 aborda la accesibilidad de todos los componentes del ecosistema de Cartera IDUE orientados al usuario.
El capítulo 9 describe cómo se ha elaborado y se seguirá elaborando este documento.
El capítulo 10 contiene una lista de referencias.
En el documento se han tenido en cuenta los Reglamentos de Ejecución de la Comisión adoptados:
CIR 2024/2977 relativo al DIP y al DEA,
CIR 2024/2979 relativo a la integridad y las funcionalidades básicas,
CIR 2024/2980 relativo a las notificaciones del ecosistema,
CIR 2024/2981 relativo a la certificación de soluciones de cartera,
CIR 2024/2982 sobre protocolos e interfaces,
CIR 2025/846 sobre la verificación transfronteriza de la identidad,
CIR 2025/847 sobre violaciones de seguridad de las Carteras de Identidad Digital Europea,
CIR 2025/848 sobre la inscripción de las Partes usuarias (o informadas) que confían en las carteras,
CIR 2025/849 relativa a la lista de carteras de Identidad Digital Europea certificadas,
CIR 2025/1566 sobre la verificación de la identidad y los atributos de un titular de un QC o DECA,
CIR 2025/1567 sobre la gestión de QSCD remotos como servicios de confianza cualificados,
CIR 2025/1568 sobre revisiones por pares de los sistemas de identificación electrónica,
CIR 2025/1569 relativa a los DECA y los DEA proporcionados por un organismo del sector público responsable de una fuente auténtica, o en su nombre,
CIR 2025/1570 relativa a la notificación de información sobre QSCD certificados,
CIR 2025/1571 sobre los formatos y procedimientos para los informes anuales de los organismos de supervisión,
CIR 2025/1572 sobre el formato y los procedimientos de notificación de la intención y la verificación en relación con el inicio de servicios de confianza cualificados,
CIR 2025/1929 relativa a la vinculación de la fecha y la hora a los datos y al establecimiento de la precisión de las fuentes de tiempo para la prestación de sellos de tiempo electrónicos cualificados,
CIR 2025/1942 sobre los servicios de validación cualificados para firmas electrónicas cualificadas y los servicios de validación cualificados para sellos electrónicos cualificados,
CIR 2025/1943 sobre normas de referencia para certificados cualificados de firma electrónica y certificados cualificados de sello electrónico,
CIR 2025/1944 sobre normas de referencia para los procesos de envío y recepción de datos en los servicios de envío certificado electrónico cualificado y en lo que respecta a la interoperabilidad de dichos servicios,
CIR 2025/1945 sobre la validación de firmas electrónicas cualificadas y de sellos electrónicos cualificados, así como sobre la validación de firmas electrónicas avanzadas basadas en certificados cualificados y de sellos electrónicos avanzados basados en certificados cualificados,
CIR 2025/1946 sobre los servicios de conservación cualificados para las firmas electrónicas cualificadas y para los sellos electrónicos cualificados,
CIR 2025/2160 sobre normas de referencia, especificaciones y procedimientos para la gestión de riesgos en la prestación de servicios de confianza no cualificados,
CIR 2025/2162 sobre la acreditación de Organismos de Evaluación de Conformidad que realizan la evaluación de los prestadores de servicios de confianza cualificados y de los servicios de confianza cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad,
CID 2025/2164 sobre la versión de la norma en la que se basa la plantilla común para las listas de confianza,
CIR 2025/2527 sobre normas de referencia para certificados cualificados para la autenticación de sitios web,
CIR 2025/2530 sobre los requisitos para los prestadores de servicios de confianza cualificados que prestan servicios de confianza cualificados,
CIR 2025/2531 sobre normas de referencia y especificaciones para los registros electrónicos cualificados,
CIR 2025/2532 sobre normas de referencia y especificaciones para los servicios de archivo electrónico cualificados.
CIR 2026/248 — Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público
CIR 2026/798 — Incorporación a distancia de usuarios a las carteras europeas de identidad digital
Con el fin de apoyar el desarrollo de una implementación de referencia de una solución de Cartera y poner a prueba su uso en diferentes casos de uso prioritarios, la Comisión lanzó una convocatoria de propuestas el 22 de febrero de 2022 en el marco del Programa Europa Digital para poner a prueba casos de uso del ecosistema de Cartera IDUE a gran escala.
El objetivo de la convocatoria de Grandes-Proyectos-Piloto (GPP, Large Scale Pilots, LSP en inglés)) es apoyar la puesta en marcha del ecosistema de Cartera IDUE en torno a una serie de casos de uso en los que participen partes interesadas tanto del sector público como del privado. Los GPP pondrán a prueba el ecosistema de Cartera IDUE tanto en contextos nacionales como transfronterizos y se integrarán en el desarrollo iterativo de la aplicación de referencia.
Los trabajos de los LSP se alinean con el ARF, que guía el diseño del sistema piloto y el desarrollo de la arquitectura, junto con el lanzamiento de la implementación de referencia.
Los LSP han proporcionado comentarios sobre el ARF a medida que desarrollaban e interactuaban con los servicios de las Partes usuarias (o informadas), los prestadores de Declaraciones Electrónicas Cualificadas de Atributos (DECA) los prestadores de Datos de identificación de Persona (DIP), los prestadores de servicios de confianza cualificados y no cualificados y los usuarios en interacciones significativas en el marco de los casos de uso propuestos.
The CSC Trust Without Borders Summit 2026 – Bogotá, Colombia (May 13–14, 2026) will bring together government representatives, regulators, policymakers, industry leaders, and business experts to discuss the future of digital trust and identity in Latin America and beyond
The summit focuses on interoperable digital signatures, digital identity, trust frameworks, and the policy and technical alignment needed to support secure cross-border digital services. Participants will explore emerging topics such as post-quantum readiness, trusted digital infrastructure, and global regulatory cooperation while connecting with the international community shaping the future of digital trust.
Viky Manaila is the President of the Cloud Signature Consortium and an internationally recognised expert in eIDAS, digital identity, electronic signatures and digital transformation. She has been instrumental in advancing secure electronic business and trusted services across Europe and globally. As former Chair of DTCE – Digital Trust and Compliance Europe and long-standing adviser to the European Commission, she contributed to the regulatory design and assessment of the eIDAS framework and its evolution toward eIDAS 2.0, shaping a secure and interoperable digital identity ecosystem for the Single Digital Market.
In parallel with her CSC presidency, Viky serves as Trust Services Director at Intesi Group, driving collaboration between industry, regulators and trust service providers to strengthen global digital trust.
Alejandro Munévar is the CEO of GSE and an authority in digital transformation, with over 20 years of expertise at the nexus of finance and technology. He has spearheaded the conception and deployment of smart cities solutions in Latin America. Today, he champions solutions in critical sectors that strengthen digital citizenship, enabling secure transactions through digital identity and trusted platforms. His method unites strategic foresight and technological execution to develop digital ecosystems that are robust, streamlined, and user-focused.
Admir Abdurahmanovic is SVP Strategy at Keyfactor, where he focuses on strategic planning, enterprise partnerships, and M&A activities in the field of digital trust. With a background spanning over three decades, he combines deep expertise in mathematics, computer science, and applied cryptography to address real-world challenges. Admir is a strong advocate for pragmatic, trust-based business relationships and high professional standards.
He has played a key role in positioning organizations as leaders in PKI and cybersecurity. Passionate about innovation, he supports open source as a driver for quality and peer review, while maintaining a practical, results-oriented approach.
Andras A. Barsi is a senior executive specialised in C-level strategy, business development and legal tech. With over twenty years of international leadership experience, he has led companies in Europe, North America and the Middle East across sectors including financial services, utilities, e-commerce and government. He has held roles such as Acting Group CEO, Head of Strategy and Chief Strategy Officer, with a strong focus on digital identity, e-signatures, trust services and regulatory compliance.
Andras is recognised for building growth strategies, leading investor relations and advising organisations on secure digital transformation.
Andrea Sassetti is the Chief Executive Officer of Aruba PEC S.p.A., Director of Trust Services and Head of Public Affairs at the Aruba Group. He has worked in the sector of qualified trust services, digital identity, and dematerialisation processes for over 24 years, contributing to the development of reliable digital solutions that comply with the main national and European regulatory frameworks.
In his role as Head of Public Affairs, he oversees and coordinates the Aruba Group’s institutional relations activities, particularly those related to Trust Services, Cloud, and Data Centres. He engages in dialogue with authorities, industry associations, and stakeholders on matters concerning regulation, digital trust, and the evolution of infrastructure and cloud services.
He is President of AssoCertificatori and a supporting member of ANORC, ETSI, ESD and the Cloud Signature Consortium. He actively participates in working groups on regulatory compliance, standardisation and interoperability of solutions at Italian and European levels.
Andrea Valle is a Principal Product Manager for Adobe Sign within Adobe Document Cloud, where he leads cross-functional teams across Engineering, Design, Product Marketing, and Legal to deliver digital signature and identity solutions aligned with customer needs and regulatory frameworks. He directs the Adobe Approved Trust List (AATL) Program and plays a key role in shaping strategic partnerships through the Cloud Signature Consortium.
As Past President of the Cloud Signature Consortium, Andrea has actively contributed to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem. He is a long-standing contributor to ETSI ESI standardization activities and has been directly involved in the development and review of key standards, including ETSI EN 319 142 (PAdES) and ETSI TS 119 432 (Remote Electronic Signature Protocols). He is also recognized as an expert in EU Regulation 910/2014 (eIDAS) and global electronic signature compliance
Anthony Kamers
Co-founder | Rubrix-lat
Anthony Kamers is the Co-founder of Rubrix-lat, a digital signature solution focused on interoperability in Latin America, and the founder of Zeruz IA. He also serves as a federal project manager for the Brazilian Digital Signature Standard (PBAD) and is the technical lead for high-impact national solutions, including Validar and AssinaGov.
ETSI Working Group Electronic Signatures and Infrastructures Vice Chair
Arno Arno Fiedler joins the CSC Trust Without Borders Summit in his capacity as ETSI ESI expert, bringing more than 20 years of leadership in identity and trust service infrastructures. Founder of Nimbus Technologieberatung, he has advised numerous European institutions and trust service providers on the implementation of legal and technical frameworks including eIDAS, PSD2, DSGVO, VDG and CA/B Forum requirements.
Previously with Bundesdruckerei, Arno played a key role in shaping Germany’s trusted digitisation ecosystem. He publishes extensively on trust infrastructures and actively contributes to ETSI, CA/B Forum, Bitkom, TeleTrusT, ENISA and the board of the Secure Digital Identity Association.
Carmine Auletta is Managing Director Europe at eMudhra and a seasoned executive with more than 20 years of international leadership experience across ICT, digital trust, innovation, regulatory affairs, and strategic transformation. Based in Italy, he has held senior leadership roles in organisations including InfoCert, Terna, Bain & Company, and the Cloud Signature Consortium, where he currently serves as Executive Board Member and Advocacy Committee Chair. Carmine brings extensive expertise in digital identity, trust services, compliance, and innovation-driven growth across global markets. He holds an engineering background and an MBA from Northwestern University’s Kellogg School of Management.
EVP of Strategic Partnerships & Business Development | SSL.com
Board Member | Cloud Signature Consortium
Daniel Rendon is Executive Vice President of Strategic Partnerships and Business Development at SSL.com, a globally trusted provider of PKI solutions, cloud signing and identity trust services. In this role, he leads strategic growth initiatives, partnerships, enterprise sales and market expansion. With over 18 years of experience across digital media, technology, and enterprise solutions, Daniel brings a strong business-driven perspective to digital trust and secure online interactions. He joined SSL.com in 2020 as Product Manager before progressing into senior commercial leadership roles, including Head of Sales, where he oversaw sales, marketing, and complex enterprise implementations. Daniel is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem.
Director of Digital Ecosystem Strategy | Decipher Identity
David Kelts is Director of Digital Ecosystem Strategy at Decipher Identity, LLC, with over 20 years of experience in digital identity, biometrics, and trust frameworks. He has played a key role in advancing mobile driver’s licenses (mDL) and identity ecosystems, including leading initiatives within ISO, the Secure Technology Alliance, and the FIDO Alliance.
David has contributed to the development and deployment of interoperable identity solutions across public and private sectors, with a strong focus on privacy, standards, and user-centric design. A Certified Information Privacy Technologist, he is a recognized expert in digital trust, identity verification, and ecosystem strategy.
International consultant and project director with over 20 years of experience advising governments and companies on digital certification and secure digital transformation.
He has led projects for the World Bank, the European Union, SICA, and U.S. cooperation agencies, supporting regulatory development and trust frameworks across more than 20 countries in Europe and Latin America.
A lawyer with advanced degrees in international operations, project management, compliance, and an MBA from IESE Business School, he is also Professor at the University of Barcelona and Co-Founder & Director of IDForo, the leading Ibero-American platform on digital trust.
Executive Director|Organismo Nacional de Acreditación de Colombia (ONAC)
Edwin Cristancho-Pinilla is Executive Director of the Organismo Nacional de Acreditación de Colombia (ONAC), where he leads Colombia’s national accreditation framework and oversees the institutional architecture that underpins quality, conformity assessment, and international recognition.
With a background in economics and science and technology policy, he has held senior leadership roles across Colombia’s public innovation ecosystem, including Director of the National Institute of Metrology (INM) and Coordinator for Science, Technology and Innovation at the National Planning Department.
Holding a PhD in Science and Technology Policy from the University of Sussex, United Kingdom, he brings a policy-driven perspective to standards, metrology, innovation governance, and the strategic alignment between accreditation, digital transformation, and international cooperation
Qualified Lawyer and Digital Trust Professional|Ascertia
Fábio Rego is a Qualified Lawyer and digital trust professional at Ascertia, specializing in electronic signatures, PKI, and trust services. With a strong focus on regulatory compliance, including eIDAS, he supports organizations in implementing secure, standards-based digital signature solutions that enable trusted digital transformation. Fábio combines legal expertise with technical and business insight, helping bridge the gap between law, technology, and innovation. He previously lectured in Digital Law at a Portuguese public university, reflecting his commitment to advancing knowledge in this evolving field. Passionate about secure digital ecosystems, he actively contributes to building trust in global electronic transactions.
Gertrudis Martínez is Executive Director, Board Member, and Co-Founder of ID Foro, a leading Ibero-American platform dedicated to advancing knowledge and collaboration around digital identity, electronic signatures, and digital trust services. In this role, she leads strategy and ecosystem development, coordinating ID Foro’s annual international summit and ID Day events, which bring together public authorities, industry leaders, and experts to foster dialogue on secure, inclusive, and interoperable digital transformation.
Alongside her work at ID Foro, Gertrudis serves as Head of Marketing & Communication for Iberia and LATAM at Namirial, where she supports market positioning and stakeholder engagement across the digital trust ecosystem. She previously held senior roles in corporate affairs, institutional relations, and strategic partnerships at Uanataca and Bit4id, working closely with regulators, international organizations, and technology partners across Europe and Latin America.
Guillaume Forget is Executive Vice President at Cryptomathic, leading global product and innovation strategy across key domains including digital identities and signatures, key management, mobile security and payment. With more than 20 years in the security and trust ecosystem, he has held senior leadership roles in Europe managing product portfolios, strategy execution, partner management and go-to-market development.
Guillaume is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability and trust in digital ecosystems. He is recognised for his expertise in eSignature, eIDAS, cryptography and secure digital transformation.
Strategically leads all activities related to technology, electronic invoicing, and regulatory compliance within companies. Possesses a combination of strong managerial skills, technological expertise, and in-depth knowledge of relevant industry regulations and standards.
Igor Marcolongo is a leading expert in digital identity, trust services and secure electronic transactions. As Head of Business Evolution at Tinexta InfoCert, he drives innovation by connecting products, markets, regulation and technology to shape scalable business models and strengthen Europe’s digital-trust ecosystem. With nearly two decades in trust services, he has helped advance eIDAS adoption, digital signatures and identity-driven services across major sectors. Igor also serves on the Boards of the Cloud Signature Consortium and AssoCertificatori, fostering collaboration between industry and regulators.
Associate Professor of Computer Science | Federal University of Santa Catarina (UFSC), Brazil
Jean Everson Martina is an Associate Professor of Computer Science at the Federal University of Santa Catarina (UFSC), Brazil. His work focuses on digital identity, electronic documents, interoperability, and trust services, combining applied cryptography, PKI, and large-scale public-sector infrastructures. Jean has extensive hands-on experience working with governments, regulators, and industry across Brazil and Latin America on qualified trust services, digital signatures, and cross-border interoperability initiatives aligned with frameworks such as eIDAS. He regularly advises public institutions and private providers on building scalable, interoperable, and future-ready digital trust ecosystems.
Johannes Leser is Managing Director Trust Services at IDnow and a recognized expert in digital identity, trust services, and AML compliance. With more than 17 years of experience in electronic signatures, eIDAS-qualified trust services, and digital onboarding, he has played a leading role in shaping secure digital transformation initiatives across Europe. In parallel, he serves as CEO of IDnow Trust Services AB, the group’s certified Qualified Trust Service Provider in Sweden. Johannes is particularly active in the areas of eIDAS 2.0, EUDI Wallets, Qualified Electronic Signatures (QES), and verified credentials, helping organizations implement compliant and user-friendly digital trust solutions at scale.
John has more than two decades experience in roles spanning Regulatory Affairs, Strategic Partnerships and Product Management, working with companies across the digital identity and trust services arena. As Provider Relationship lead for eID Easy he oversees the development and expansion of the eID Easy marketplace, which brings together global eID, wallet and digital signature solutions for international customers.
José Fernando Medina T., Industrial Engineer, Master in Finance and MBA, with over 30 years of experience in the technology sector leading sales, operations, and technology teams in Colombia, and experience opening markets in other Latin American countries. He has in-depth knowledge of the Latin American market for Software as a Service (SaaS) solutions, including products such as document management, omnichannel communication, digital marketing, data processing, electronic invoicing, biometrics, and trust services, among others. He is currently CEO of Tinexta Camerfirma LATAM.
Juan Pablo García Cairello is a computer engineer specialising in information security, with more than 20 years of experience delivering ICT projects across Latin America. He is Digital Identity Manager at AGESIC (Uruguay’s Electronic Government Agency), where he leads the national PKI, the ID Uruguay digital identification platform, and firma.gub.uy. He works closely with multilateral organisations and regional digital government networks, including on the Latin American and Caribbean Digital Identification Model (IdLAC) and the “broker” model to standardise and integrate digital IDs across the region.
Senior Vice President Innovation | Bundesdruckerei GmbH
Kim Nguyen is Senior Vice President Innovation at Bundesdruckerei GmbH, where he leads initiatives at the intersection of trusted AI, digital identity, quantum technologies, and digital sovereignty. With more than two decades of experience in cryptography and secure digital infrastructures, he has held senior leadership roles spanning security research, trusted services, and innovation strategy. Kim holds a PhD in Pure Mathematics with a focus on number theory and cryptography and has worked across academia, industry, and public-sector ecosystems. A frequent speaker and advisor, he focuses on translating European regulation and innovation into practical, secure solutions that strengthen digital trust and resilience across Europe
Tech Partnership Director | GSE (Gestión de Seguridad Electrónica)
Leonardo Maldonado is Tech Partnership Director at GSE (Gestión de Seguridad Electrónica), Colombia’s leading digital identity and trust services provider.
With over 20 years of experience in digital identity since 2004, Leonardo has pioneered critical projects, including biometric fingerprint authentication using Colombia’s national database for banks and notaries.
He has championed cryptographic evolution, leading GSE’s implementation of the CSC API for cloud signatures and integration with Adobe Acrobat Sign. As local host for Trust Without Borders 2026, Leonardo brings deep expertise in digital transformation, PKI, and biometric authentication to advance interoperability and trusted digital services across borders.
Bogotá Convention Bureau Manager | Invest in Bogotá
Luisa Fernanda Vásquez is a global-minded leader working at the intersection of business, cities, and international opportunities. With a background in Marketing and International Business, and graduate studies in leadership and strategy, she has built her career connecting people, institutions, and markets across borders. She has held strategic roles in Colombia’s public sector, where she contributed to strengthening the country’s tourism competitiveness and international positioning. Today, she leads the Bogotá Convention Bureau at Invest in Bogotá, where she focuses on attracting international events that not only bring visitors, but also drive investment, knowledge exchange, and long-term impact for the city. Luisa believes that events are not just moments in time, they are platforms to transform cities, industries, and connections.
Marcos Allende is the Co-Founder and CEO of Blerify, a platform than enables digital IDs and ID Wallets in Latin America and the Caribbean following eIDAS framework and ISO/IEC 18013 standard. Marcos is Quantum Physicist who joined the Inter-American Development Bank (IDB) in 2017 and led as a specialists areas of blockchain, digital credentials, and quantum technologies. He is known by his pioneer work on quantum cryptography and blockchain, having developed the first end-to-end solution for quantum resistance in EVM-compatible blockchain networks, published in Nature’s magazine Scientific Reports in 2023 and feature as top100 Engineering Papers. Marcos served in leadership roles for more than 20 emerging tech projects in Latin America and the Caribbean, including the first bond tokenization in the region with the Central Bank of Colombia. Co-founder and former CTO of LACChain, the largest blockchain in LATAM. Post-grad studies in Quantum Computing & Cryptography at MIT, and Finance & Management at LSE. Marcos has also contributed to 25+ publications in collaboration with IDB, WEF, and other global thought leaders.
Markus Vesely is CEO of A-Trust GmbH, Austria’s leading trust service provider, where he oversees the development of secure digital identity, authentication, and signature solutions used across the public and private sectors. With a background spanning technology, strategy, and business leadership, Markus brings extensive experience in regulated environments and large-scale digital transformation. Prior to A-Trust, he held senior roles at Rohde & Schwarz and Frequentis AG, working at the intersection of critical infrastructure, cybersecurity, and innovation. His work focuses on building trustworthy, interoperable digital services that bridge regulatory requirements and real-world implementation.
Director of Business Services & Deputy General Counsel | Kentucky Secretary of State
Michael is an attorney with over 20 years of experience in commercial law and public-sector administration. He oversees business filings, record authentications, and leads digital modernization initiatives, including e-Apostille technology for cross-border authentication of public documents. He brings a policy-driven perspective to digital identity systems, emphasizing legal recognition, fraud prevention, and the durable architecture of public trust. His work bridges law and technology, turning innovation into solutions that are legally recognized and widely adopted.
Michał Tabor is a Board Member at Obserwatorium.biz with hands-on experience delivering and scaling electronic signature solutions for public and private-sector use cases, supporting Trust Service Providers in the development and compliance of their services. He contributes to ETSI standardisation work focused on trust services and interoperability, and he has co-authored and contributed to ENISA publications on digital identity and trust services. His work bridges implementation reality with regulatory and standards requirements across the European eIDAS ecosystem.
Milton Quiroga is a cryptographer, entrepreneur, and inventor with more than 20 years of experience driving early adoption of emerging technologies to optimize business processes. He has advised leading organizations across Latin America, supporting digital transformation from the early days of TCP/IP and the internet to blockchain, cryptography, and, more recently, quantum computing. Milton is the General Manager of Cyte and a Professor at Universidad de los Andes. He holds an MSc in Security from Carnegie Mellon University and specializes in information security, post-quantum cryptography, and secure cryptographic systems
Nestor Markowicz is Chief Operating Officer at CertiSur and a highly experienced digital security professional with more than 25 years of expertise in authentication, digital signatures, PKI, SSL, brand protection, and secure document management. Based in Argentina, he has played a key role in the development and deployment of digital trust solutions across Latin America, leading complex projects for financial institutions, public entities, and enterprise clients. Throughout his career at CertiSur, Nestor has combined deep technical knowledge with strong operational leadership, helping organizations implement secure and scalable digital ecosystems. He holds a background in Information Systems Engineering and remains actively engaged in advancing digital trust and cybersecurity innovation in the region.
CSO | IDnow Trust Services AB / ETSI / CEN / ENISA
Sebastian Elfors is Senior Architect and Chief Security Officer at IDnow, and a recognised expert in digital identity, electronic signatures, trust services, and cybersecurity standards. He brings more than two decades of experience working at the intersection of standardisation, architecture, and secure digital service deployment.
In his current role, Sebastian focuses on eIDAS2, Qualified Trust Service Providers (QTSPs), and the European Digital Identity Wallet (EUDI Wallet). He is an active contributor to leading international and European standards bodies, including ETSI ESI, CEN TC224, W3C, the FIDO Alliance, and the Cloud Signature Consortium, where he contributes to the CSC API specifications. He also serves as an external expert to ENISA, supporting work on digital identity, remote identity proofing, and EUDI Wallet certification.
Previously, Sebastian held senior technical and leadership roles at organisations such as Yubico and TrustWeaver, building deep expertise across PKI, authentication, identity wallets, and future-ready trust architectures. He is widely recognised for bridging regulation, technology, and implementation to deliver interoperable and secure digital trust solutions.
CTO (Signing and PKI) at Tinexta InfoCert | CSC Technical Committee Chair
Sven Prinsloo serves as Technical Committee Chair at the Cloud Signature Consortium, where he plays a key role in shaping global standards for interoperability and trust in digital signatures and identity services.
In parallel, he is Chief Technology Officer at Ascertia, leading the development of secure digital platforms supporting enterprise-scale identity, signing and trust services. With more than a decade of experience in PKI, remote signing, cybersecurity and digital identity, Sven has held senior positions across product operations, engineering and technical architecture. He is recognised for aligning technology innovation with strategic business needs to enable resilient and secure digital ecosystems.
Vijayakumar Manjunatha is a globally recognised expert in digital trust, public key infrastructure (PKI), and digital identity, with over two decades of experience in building and scaling secure digital ecosystems. As Secretary General of the Asia PKI Consortium, he brings together government authorities, regulators and industry leaders across regions to advance interoperability, mutual recognition and cross-border digital trust frameworks.
Vijay has played a pivotal role in shaping foundational digital trust initiatives, including contributing to India’s Aadhaar-based eSign ecosystem and leading the development of a globally trusted Certifying Authority, enabling secure digital transactions at scale for web security. He has actively contributed to international standardisation and policy forums, including the CA/Browser Forum, FIDO Alliance, Cloud Signature Consortium and United Nations initiatives on cross-border trade and digital cooperation. He is also a member of India’s national standards body, where he chairs the panel on Digital Signatures, and collaborates with ETSI on the adoption of global standards across regions.
In addition to his global engagements, Vijay advises governments and enterprises on digital identity, trust services, compliance frameworks and emerging areas such as post-quantum cryptography and digital public infrastructure. His work focuses on bridging policy, technology and real-world implementation to enable trusted and scalable digital economies worldwide.
1. ¿Cuándo debe tener servicios activables por la Cartera IDUE la Administración Pública?
Muchos organismos y ayuntamientos (los que al menos conocen que existirá una «Cartera IDUE») empiezan a inquietarse porque la fecha del 24 de diciembre de 2026 se acerca y no saben qué tienen que hacer ni si recibirán apoyo de organismos más especializados. Otros, los que ni siquiera saben que en 2024 se publicó el Reglamento UE 2024/1083 y que sus disposiciones son obligatorias en toda Europa, no son conscientes de que en Navidades estarán al margen de la Ley y no cumplirán sus obligaciones de dar servicios a sus ciudadanos y mantener los sistemas de interlocución telemática a la que están obligados (en aplicación de otras leyes que también rigen en este nuevo contexto: La Ley 39/2015 «LPACAP» y el RD 203/2021).
Es urgente la adaptación de los organismos públicos que prestan servicios electrónicos, desde los ayuntamientos más pequeños hasta los grandes ministerios, universidades y organismos reguladores.
¿Cómo deben prepararse los ayuntamientos y otros organismos públicos para aceptar la EUDI Wallet a tiempo, antes de finales de 2026, y cómo pueden aprovecharla en casos de uso concretos?
La buena noticia es que muchas administraciones ya cuentan con una base sólida de administración electrónica, Cl@ve, DNIe, sede electrónica y archivo electrónico, carpeta ciudadana que puede reutilizarse. La mala noticia, vista la proximidad de los plazos, es que las entidades que aún no han iniciado la adaptación a la EUDI Wallet ya van tarde y corren un riesgo evidente de no llegar a tiempo si no actúan con rapidez.
2. Qué es la EUDI Wallet y por qué afecta tanto a ayuntamientos y organismos públicos
La EUDI Wallet, o Cartera IDUE es la Cartera de Identidad Digital de la Unión Europea prevista en el nuevo Reglamento de identidad digital europea y servicios cualificados de confianza digital que modifica Reglamento eIDAS (al nuevo Reglamento se le denomina eIDAS2).
Permitirá a ciudadanos y empresas:
Identificarse digitalmente ante servicios públicos y privados en toda la UE.
Presentar atributos verificables (edad, domicilio, titulaciones, licencias, calidad de representante, etc.) de forma segura y estandarizada.
Desde la perspectiva de un ayuntamiento o de cualquier organismo público, la EUDI Wallet no es simplemente un nuevo botón en la pantalla de acceso de la sede electrónica:
Es un canal europeo estandarizado para autenticación e intercambio seguro de datos y certificados.
Permite desplegar de forma real el principio de “solo una vez” (once‑only): dejar de pedir al ciudadano que aporte documentos que ya obran en poder de las administraciones.
Facilita trámites transfronterizos, algo cada vez más relevante en ciudades con alta movilidad de estudiantes, trabajadores y jubilados europeos.
En el contexto municipal y regional, algunos de los atributos que podrían gestionarse a través de la EUDI Wallet son:
Domicilio de empadronamiento (certificado de empadronamiento).
Condición de familia numerosa u otros títulos específicos autonómicos.
Titulaciones académicas emitidas por universidades públicas.
Licencias y autorizaciones (apertura, obras, terrazas, espectáculos, etc.).
Condición de representante de una empresa o entidad ante el ayuntamiento.
3. Marco normativo y plazos: qué debe estar listo para finales de 2026
El Reglamento EIDAS2 establece que todos los Estados miembros deben ofrecer al menos una EUDI Wallet interoperable y gratuita para ciudadanos y empresas el 24 de diciembre de 2026 (24 meses tras la entrada en vigor de los primeros «Reglamentos de ejecución» que se publicaron el 4 de diciembre de 2024).
Se están adoptando actos de ejecución que concretan los requisitos técnicos de las wallets, de los emisores de declaraciones de atributos y de los servicios que las aceptan.
A finales de 2026 deberán existir EUDI Wallets operativas en los Estados miembros. La Cartera IDUE de España ya se presentó en el evento «EUDI Wallet launchpad» organizado por la Comisión Europea los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.
Se espera que las administraciones públicas estén en condiciones de aceptar la cartera como medio de identificación y de intercambio de atributos en ese mismo horizonte.
En este contexto, el mensaje ya no es “conviene empezar pronto”, sino mucho más contundente:
Las administraciones que deban adaptarse a la EUDI Wallet y no hayan iniciado ya el proceso de análisis y adaptación están, de facto, llegando tarde.
No se trata de generar alarma, pero sí de transmitir que el margen para “experimentar con calma” se está agotando.
4. Impacto en la prestación de servicios electrónicos públicos
La introducción de la EUDI Wallet impacta en varios niveles de la prestación de servicios electrónicos:
4.1. Identificación y acceso a la sede electrónica
La EUDI Wallet se convierte en un nuevo método de autenticación que deberá convivir con los ya existentes (DNIe, Cl@ve, certificados). En la práctica, implicará:
Añadir un botón de “Acceder con Cartera de Identidad Digital Europea / EUDI Wallet” en la sede electrónica.
Gestionar flujos de autenticación basados en los estándares europeos definidos en el ARF.
4.2. Aportación de documentos y datos
Muchos documentos hoy aportados como PDF escaneados (certificados, justificantes, etc.) pueden transformarse en declaraciones de atributos verificables suministrados por la EUDI Wallet, tras obtenerlos de una Fuente Auténtica a través de un Prestador de Declaraciones de Atributos.
El ciudadano ya no sube un PDF de un certificado, sino que autoriza a la cartera a compartir un atributo oficial y verificable con el organismo.
4.3. Automatización del back‑office y reducción de subsanaciones
Al recibir datos estructurados y verificados, los sistemas de gestión pueden:
Validar más campos de forma automática.
Reducir requerimientos de subsanación por documentación incorrecta o ilegible.
Disminuir tiempos de tramitación y cargas administrativas.
5. Casos de uso en ayuntamientos y otros organismos públicos
Para visualizar el impacto real, es útil aterrizar la EUDI Wallet en casos de uso concretos.
5.1. Empadronamiento y certificado de empadronamiento
Caso de uso 1: solicitud de alta en el padrón municipal
El ciudadano se identifica con su EUDI Wallet en la sede del ayuntamiento.
Autoriza la lectura de atributos de identidad y, eventualmente, de domicilio procedentes de otras administraciones.
El ayuntamiento utiliza esos datos para pre‑rellenar el formulario de empadronamiento y verificar la identidad.
Una vez completado el trámite (tras las verificaciones pertinentes), el ayuntamiento puede emitir una declaración electrónica de atributo “domicilio empadronado en el municipio X” que el ciudadano incorpora a su cartera.
Caso de uso 2: obtención del certificado de empadronamiento
En lugar de descargar un PDF desde la sede, el ciudadano podría:
Recuperar desde su EUDI Wallet un atributo de empadronamiento emitido previamente por el ayuntamiento.
Presentarlo en otros organismos sin necesidad de solicitar de nuevo el certificado.
5.2. Bonificaciones y ayudas municipales (familia numerosa, transporte, tasas)
Caso de uso 3: bonificación de tasas para familias numerosas
La comunidad autónoma emite una declaración deatributos de “familia numerosa” que el ciudadano guarda en su EUDI Wallet.
Al solicitar una bonificación en el IBI, tasas escolares o actividades deportivas, el ciudadano:
Se identifica con la EUDI Wallet.
Autoriza la transmisión del atributo “familia numerosa”.
El sistema municipal valida automáticamente el requisito, sin PDFs ni copias en papel.
Caso de uso 4: ayudas al alquiler u otras ayudas sociales
Atributos como situación de desempleo o determinada información tributaria pueden presentarse desde la cartera.
El ayuntamiento reduce al mínimo la documentación aportada manualmente y los errores de cumplimentación.
5.3. Licencias urbanísticas y de actividad
Caso de uso 5: solicitud de licencia de obras o apertura de negocio
Personas físicas y representantes de empresas se identifican con la EUDI Wallet, presentando atributos de identidad y de representación.
Se consumen atributos relativos a:
Capacidad de representación de la empresa solicitante.
Situación censal o registral de la entidad.
El ayuntamiento realiza más rápido las verificaciones previas, reduciendo requerimientos posteriores.
Caso de uso 6: declaraciones responsables y comunicaciones previas
En procedimientos basados en declaración responsable, el solicitante puede firmarla electrónicamente a través de credenciales vinculadas a su cartera, reforzando la vinculación jurídica entre identidad, atributos y acto.
5.4. Educación y servicios universitarios en universidades públicas
Caso de uso 7: matrícula y servicios universitarios
Estudiantes se identifican con la EUDI Wallet para matricularse o acceder a servicios universitarios.
Aportan atributos como:
Titulaciones previas.
Reconocimiento de discapacidad para bonificaciones.
La universidad puede emitir credenciales académicas verificables (títulos, certificados de notas) que el estudiante incorpora a su cartera para trámites futuros, incluso en otros países de la UE.
5.5. Transporte público y servicios metropolitanos
Caso de uso 8: abonos de transporte y tarifas reducidas
La autoridad de transporte utiliza la EUDI Wallet para:
Identificar al usuario.
Verificar atributos como edad, condición de estudiante, familia numerosa o discapacidad.
La asignación de tarifas reducidas se automatiza y se evitan múltiples aportaciones de documentos a lo largo del tiempo.
5.6. Reserva de instalaciones deportivas municipales y acceso a las instalaciones
Caso de uso 9: reserva de frontones, piscinas pistas, pabellones y otros espacios deportivos
El ciudadano accede a la sede electrónica o al portal de reservas del ayuntamiento.
Se identifica con su EUDI Wallet, lo que permite al sistema:
Verificar la identidad y, si procede, atributos como edad (por ejemplo, horario o tarifa para menores), condición de estudiante o residente del municipio.
El ayuntamiento asocia automáticamente la reserva a la identidad verificada del usuario, reduciendo fraudes o usos de reserva de terceros.
En el pago de las tasas (si aplica), el ciudadano puede autorizar, desde la misma cartera, la presentación de atributos necesarios para bonificaciones (familia numerosa, estudiantes, etc.), sin necesidad de presentar documentos adicionales.
Caso de uso 10: autenticación en el acceso físico a las instalaciones
En el acceso a las instalaciones deportivas municipales (pabellón, polideportivo, pistas), el usuario puede:
Autenticarse mediante la EUDI Wallet en un terminal o punto de control electrónico (lectura de QR, NFC, o integración con sistemas de control de acceso).
El sistema valida la identidad y la reserva activa o el pase de uso almacenado en la cartera.
En entornos donde se requiera verificación de capacidad de representación (por ejemplo, menor acompañado por un adulto), el ayuntamiento puede validar también ese atributo procedente de la cartera, sin necesidad de presentar documentos en papel en el acceso.
Este doble flujo —reserva online con identidad verificada y acceso físico basado en la misma cartera— convierte a la EUDI Wallet en un elemento articulador entre la administración electrónica y los servicios presenciales, reforzando la seguridad, reduciendo fraudes y mejorando la experiencia de usuario.
6. Relación con Cl@ve, DNIe, Carpeta Ciudadana, certificados y otros medios actuales
España parte de una posición ventajosa gracias a sistemas como Cl@ve, el uso extendido del DNIe y los certificados electrónicos, que ya proporcionan una alta capilaridad de identificación electrónica en servicios públicos. Posiblemente la autenticación por EUDI Wallet se incorpore a las opciones de autenticación por Cl@ve simplificando la adopción de este sistema de autenticación
Pero también habrá organismos que den la opción de autenticación por EUDI Wallet en su propia página web de sede electrónica sin sustituir de un día para otro el resto de sistemas de autenticación:
Durante años, veremos un escenario de coexistencia: Cl@ve, certificados, DNIe y EUDI Wallet.
Muchas inversiones en infraestructura de administración electrónica, carpeta ciudadana, firma y sello electrónicos y archivo electrónico son directamente reutilizables en el nuevo modelo.
El foco de la transformación se desplaza desde el “cómo identifico al ciudadano” al “cómo gestiono, admito y genero declaraciones de atributos”, donde la EUDI Wallet se convierte en el articulador principal.
7. Hoja de ruta de adaptación para ayuntamientos y organismos públicos
Con los plazos ya tan próximos, la hoja de ruta deja de ser un ejercicio teórico y se convierte casi en un plan de choque para quienes aún no han empezado.
7.1. Gobernanza y planificación del proyecto
La integración de la EUDI Wallet no es un proyecto exclusivamente TIC. Requiere:
Un equipo de proyecto con: TIC, servicios jurídicos, administración electrónica/procedimientos, protección de datos y atención ciudadana.
Alinear la cartera con proyectos ya en marcha: carpeta ciudadana, archivo electrónico, cita previa, sistemas de gestión interna, etc.
7.2. Análisis de procedimientos y sedes electrónicas
Es imprescindible identificar con rapidez:
Procedimientos prioritarios por volumen e impacto (empadronamiento, ayudas, licencias, transporte, educación).
Puntos de fricción donde la EUDI Wallet pueda aportar más valor (mucha documentación, colas, subsanaciones reiteradas).
7.3. Integración técnica: ARF, APIs y proveedores
La integración se basará en:
Interfaces alineados con el Architectural Reference Framework (ARF) europeo.
APIs y SDKs de la solución de EUDI Wallet que despliegue el Estado miembro.
Colaboración con prestadores cualificados de servicios de confianza y proveedores especializados en identidad y firma.
7.4. Seguridad, eIDAS2, ENISA y esquemas nacionales de certificación (en España, Lince)
La EUDI Wallet estará sometida a esquemas de certificación de seguridad. Para los organismos públicos eso implica:
Tratar la integración con la cartera como una función crítica soportada por TIC, sujeta a análisis de riesgos, medidas de seguridad y continuidad.
Alinear las soluciones con marcos nacionales como el Esquema Nacional de Seguridad (a través de «Lince») y la normativa vinculada a NIS2, cuando resulte aplicable.
7.5. Comunicación y gestión del cambio con la ciudadanía
La adopción no será homogénea:
Es necesario diseñar campañas informativas explicando qué es la cartera, cómo se obtiene y en qué trámites locales ya aporta ventajas.
Deben mantenerse métodos alternativos de acceso, para no discriminar a quienes no usen la cartera.
Hay que formar al personal de atención presencial y telefónica para que ayude a los ciudadanos a utilizar la EUDI Wallet.
8. Oportunidades y riesgos de la inacción
La EUDI Wallet abre una ventana de oportunidad para:
Aplicar de forma real el principio once‑only.
Reducir cargas administrativas para ciudadanía y empresas.
Facilitar la movilidad europea en el ámbito local (estudiantes, trabajadores, jubilados, teletrabajadores).
Pero la inacción tiene costes claros:
Desfase tecnológico frente a otras administraciones y entidades privadas que ya aceptan la cartera.
Proyectos de última hora con sobrecostes y mayor riesgo operativo.
Percepción negativa de la ciudadanía, que puede ver a su administración local “a remolque” en identidad digital y servicios electrónicos.
9. Conclusiones: quien no haya empezado, ya llega tarde
Los plazos normativos nos sitúan ante una realidad difícil de ignorar:
La EUDI Wallet debe estar operativa a escala de la UE en el entorno de finales de 2026.
Las administraciones públicas deberán estar preparadas para aceptarla como medio de identificación y de generación o aceptación de declaraciones de atributos.
En este contexto, el mensaje para ayuntamientos, comunidades autónomas, universidades y otros organismos públicos es claro:
Las entidades que deban adaptarse a la EUDI Wallet y no estén ya trabajando activamente en ello, van tarde.
Eso no significa que sea imposible llegar, pero sí que el margen de maniobra se ha reducido drásticamente.
Los próximos meses deberían concentrarse en:
Acelerar la gobernanza y la planificación, sin dilaciones.
Priorizar casos de uso de alto impacto como los descritos.
Apoyarse en proveedores expertos en identidad digital y servicios de confianza, evitando comenzar desde cero.
La EUDI Wallet no es solo un tema de cumplimiento regulatorio: es una oportunidad estratégica para simplificar trámites, reducir cargas, mejorar la experiencia de la ciudadanía y posicionar a cada administración en el ecosistema europeo de identidad digital. Quien se mueva ahora con decisión aún puede llegar a tiempo; quien siga esperando, probablemente no.
EADTrust acompaña la adaptación a la EUDI Wallet
Para las administraciones públicas y otros organismos que ya están descubriendo que la adaptación a la EUDI Wallet no es un “próximo proyecto”, sino una prioridad de año 2026, el reto no solo es técnico, sino también de gobernanza, integración y pruebas controladas.
EADTrust ofrece servicios de consultoría especializada para:
Analizar y adaptar los sistemas existentes (sede electrónica, portales de reservas, sistemas de control de acceso, gestión de ayudas, etc.) a un entorno preparado para el uso de la EUDI Wallet.
Definir casos de uso prioritarios (empadronamiento, ayudas, licencias, reservas de instalaciones deportivas, educación, etc.) y alinearlos con la hoja de ruta de la entidad pública.
Implementar entornos de prueba a modo “sandbox”, donde los organismos públicos pueden:
Probar integraciones con la EUDI Wallet.
Validar flujos de autenticación y de atributos.
Formar a equipos de TIC y de atención ciudadana en un entorno realista pero sin riesgo para la producción.
Las entidades interesadas en conocer cómo EADTrust puede ayudarles a adaptarse a la EUDI Wallet, a definir proyectos de integración o a acceder a un entorno de prueba, pueden solicitar más información en el sitio web:
👉 usercentric.id (plataforma de EADTrust dedicada a soluciones de identidad digital y servicios de confianza).
La normativa del Registro Europeo de Productos de Etiquetado Energético (EPREL), se orienta, en su diseño, al registro de personas jurídicas como responsables de los productos, asignando al Identificador de Organización Europeo (NTR) el rol de identificación oficial de la organización, tal como se recoge en el «User Manual for Suppliers» publicada por la Comisión Europea en el sitio oficial de EPREL (última versión: 27‑06‑2025). A partir del 22 de abril de 2025, solo se admitirán sellos electrónicos que incluyan el NTR como identificador de organización, en aplicación de lo establecido en el Reglamento de Ejecución (UE) 2024/994.
Aunque es posible que el responsable de un producto eléctrico afectado por la normativa de eficiencia energética sea una persona física (o natural), como por ejemplo, un trabajador autónomo, o sea una entidad sin figura jurídica clásica (y, por tanto, sin inscripción en el Registro Mercantil), como algunos tipos de cooperativas y asociaciones, siempre que se cumplan los requisitos de verificación y de identificación establecidos, debe poder registrar productos eléctricos en EPREL.
La norma oficial de EPREL no es clara en cuanto a la forma de inscribir trabajadores autónomos, Cooperativas y Asociaciones en EPREL y en cuanto a la forma de obtener certificados cualificados para ese fin.
Sin embargo, EADTrust ha cooperado con el Registro EPREL para resolver esta problemática específica.
Aunque no existe un “manual específico” público para autónomos, asociaciones o cooperativas, sino un marco general que admite distintos tipos de organizaciones y de identificadores, EADTrust, la entidad de confianza que emite el certificado, sigue las pautas definidas por el organismo EPREL y actúa con criterio técnico y jurídico, sin añadir interpretaciones que puedan generar incertidumbre regulatoria.
Si es su caso, contacte con EADtrust en el 91 7160555 o 902 365 612
La proliferación de siglas y normativas en torno a la facturación en España puede resultar abrumadora, incluso para quienes seguimos este ecosistema de cerca.
¿Qué diferencia hay entre Veri-Factu y el SII? ¿A qué obliga ya la Ley Crea y Crece tras el Real Decreto 238/2026? ¿Qué pasa en Navarra o en el País Vasco? ¿Y el sello electrónico remoto cualificado?
En este artículo trato de trazar un mapa claro de todos estos conceptos, sus solapamientos y sus diferencias, y termino explicando por qué el sello electrónico remoto cualificado es una pieza técnica que los une a todos.
1. El terreno de juego: dos grandes familias de obligaciones
Antes de entrar en detalle, conviene distinguir dos líneas normativas que a menudo se confunden porque comparten vocabulario pero tienen objetivos distintos:
Las obligaciones de control fiscal (SII, Veri-factu): nacen de la potestad de la Agencia Tributaria para verificar en tiempo real —o casi— que las facturas emitidas existen y son íntegras. El destinatario de la información es la Administración.
La obligación de facturar electrónicamente entre empresas (Ley 18/202 Crea y Crece / Real Decreto 238/2026)
): nace del derecho del acreedor a recibir su factura en formato estructurado y de la ambición de reducir la morosidad. El destinatario es el cliente B2B.
Son obligaciones que pueden coexistir, complementarse y, en muchos casos, satisfacerse con la misma infraestructura técnica, pero que responden a lógicas diferentes.
2. El SII: el pionero del reporte en tiempo real
El Suministro Inmediato de Información (SII) se introdujo en 2017 (Real Decreto 596/2016) y obliga a determinados contribuyentes —grandes empresas, grupos de IVA, inscritos en el REDEME— a enviar a la AEAT los registros de facturación en un plazo máximo de cuatro días hábiles desde la expedición o recepción de la factura.
¿Qué se envía?
No se envía la factura en sí, sino un registro de facturación en XML con los campos esenciales (fecha, importe, NIF, tipo de IVA…). La factura original puede seguir siendo en papel o en cualquier formato, siempre que el registro llegue a tiempo.
¿Quién está obligado?
Hoy en día están obligados al SII unos 62.000 contribuyentes que representan aproximadamente el 80 % de la recaudación de IVA en España. Para el resto, sigue siendo voluntario.
La llave técnica: certificado de empresa (sello)
Las comunicaciones al SII se realizan mediante servicios web de la AEAT, autenticados con el certificado de representante de persona jurídica o el certificado de sello de persona jurídica emitido por una autoridad de certificación cualificada. Esto ya anticipa la distinción que abordaremos más adelante sobre firma vs. sello.
3. Veri-factu: integridad de secuencia en el registro en origen
Veri-factu (oficialmente, el sistema de emisión de facturas verificables regulado por el Real Decreto 1007/2023 (modificado por RD 254/2025 y RD-ley 15/2025) y desarrollado por la Orden HAC/1177/2024) tiene una naturaleza diferente al SII: no es un sistema de envío a la Administración en tiempo real (aunque puede serlo), sino un sistema de integridad en origen.
La idea central
Todo software de facturación que no esté acogido al SII deberá, a partir de su entrada en vigor, generar facturas que:
Incluyan un código QR que permita al receptor verificar la factura en la sede electrónica de la AEAT.
Incorporen un mecanismo de hashes encadenados en el sistema de control de llevanza de facturas consecutivas, de modo que cualquier alteración posterior sea detectable (adición o eliminación de registros).
Puedan enviarse a la AEAT de forma voluntaria (modalidad VERI*FACTU) o simplemente conservarse en el sistema del emisor (modalidad de registro seguro) a disposición de que lo solicite la AEAT.
¿Quién está obligado?
Todos los empresarios y profesionales no obligados al SII que utilicen sistemas informáticos de facturación, con las excepciones habituales (contribuyentes que ya están en el SII quedan fuera del ámbito de Veri-factu, precisamente porque ya reportan la información al instante).
Fecha de entrada en vigor
Tras el Real Decreto-ley 15/2025, de 2 de diciembre
Personas jurídicas (Entidades del Impuesto sobre Sociedades): 1 de enero de 2027
Personas físicas (autónomos): 1 de julio de 2027
En resumen: el SII manda el registro a Hacienda; Veri-factu garantiza que el origen de la factura no ha sido manipulado y facilita la verificación posterior. Son excluyentes
4. La factura electrónica B2B: la Ley Crea y Crece
La Ley 18/2022, de creación y crecimiento de empresas (conocida como Ley Crea y Crece), establece en su artículo 12 la obligación de facturar electrónicamente entre empresarios y profesionales en sus relaciones B2B. Esta obligación se concreta en el Real Decreto 238/2026, de 25 de marzo que señala la futura publicación de la Orden Ministerial para dar cobertura a la solución pública gestionada por la AEAT
Plazos de aplicación efectiva (contados desde la publicación de la Orden Ministerial de desarrollo de la solución pública de facturación electrónica):
12 meses → empresas con volumen de operaciones > 8 millones €.
24 meses → resto de empresarios y profesionales.
Durante los primeros 12 meses las grandes empresas podrán acompañar la factura electrónica con un PDF legible (salvo que el cliente acepte expresamente el formato estructurado).
¿Qué exige?
Que la factura se emita en un formato estructurado (UBL, CII, EDIFACT y Facturae) y se transmita por plataformas de intercambio interoperables.
Que las plataformas —tanto la pública (FACeB2B) como las privadas acreditadas— garanticen la autenticidad e integridad de las facturas.
Que el receptor no pueda rechazar la recepción de facturas electrónicas. La eliminación del requisito de aceptación del destinatario en el artículo 232 de la Directiva del IVA es el cambio del paquete “IVA en la era digital” (ViDA) con la Directiva 2025/516, el Reglamento 2025/517 y el Reglamento de Ejecución 2025/518 que permite a los Estados miembros hacer obligatoria la factura electrónica también para el receptor.
¿Qué no es la factura electrónica?
Un PDF enviado por correo electrónico no es una factura electrónica a efectos de la Ley Crea y Crece, aunque la normativa de IVA lo tolere cuando hay acuerdo entre partes. La factura electrónica en sentido estricto requiere un formato estructurado y un canal de transmisión que garantice la autenticidad.
La firma y el sello en la factura electrónica
El reglamento Facturae y el estándar FacturaE ya exigen desde hace años la firma electrónica de la factura. Para una persona jurídica (empresa), lo que técnicamente corresponde es un sello electrónico —no una firma—, tal como veremos en el apartado dedicado a esta distinción.
5. Los regímenes forales: Navarra y el País Vasco
España no tiene un sistema tributario unitario. El régimen foral de Navarra y de los tres Territorios Históricos vascos (Álava, Gipuzkoa y Bizkaia) les otorga competencia normativa propia en materia de IRPF, Impuesto de Sociedades e IVA (en el caso vasco, a través del Concierto Económico; en el caso navarro, mediante el Convenio Económico) del art. 45.3 LORAFN (Ley Orgánica 13/1982). El nuevo RD 238/2026 incluye una disposición adicional específica para garantizar la interoperabilidad.
¿Los regímenes forales tienen su propio SII y Veri-factu?
Sí, y este es un punto que sorprende a muchos:
Régimen
SII
Veri-Factu equivalente
Factura electrónica B2B (RD 238/2026)
Territorio Común (AEAT)
Real Decreto 596/2016
RD 1007/2023 (plazos 2027)
Obligatoria (plazos según volumen)
País Vasco
Propio (a través de Concierto Económico)
TicketBAI
Adaptada vía acuerdos con Haciendas Forales
Navarra
Propio (Convenio Económico)
Sistema equivalente (NaTicket u homólogo)
Adaptada vía acuerdos con Hacienda Foral
TicketBAI y BATUZ: el adelanto vasco
TicketBAI es el sistema de facturación verificable del País Vasco, conceptualmente muy similar a Veri-factu pero anterior en el tiempo: encadena facturas con hash, genera un código QR verificable y exige que el software de facturación esté certificado por las Haciendas Forales. BATUZ es el proyecto más amplio que incluye TicketBAI y el sistema de libros de registro (LROE – Libro de Registro de Operaciones Económicas), que sustituye a los modelos 130, 303 y 347 para los contribuyentes vascos.
El País Vasco, en definitiva, ha sido el laboratorio de lo que luego se ha exportado al territorio común como Veri-factu.
Implicaciones prácticas para empresas que operan en ambos territorios
Una empresa con sede en Madrid que venda a clientes en el País Vasco no está obligada a TicketBAI (esa obligación recae sobre los contribuyentes del foro vasco). Sin embargo, si tiene un establecimiento permanente en Bizkaia o es contribuyente foral, sí aplica. Las empresas que operan en ambos territorios deben implementar sistemas que puedan adaptarse a ambas normativas, o invertir en soluciones que soporten múltiples regímenes.
6. Firma electrónica y sello electrónico: la distinción que la normativa tributaria no siempre aclara
Llegamos al punto que, en mi opinión, genera más confusión técnica y jurídica en todo este ecosistema.
Lo que dice la normativa tributaria
El artículo 10 del Real Decreto 1619/2012 (Reglamento de facturación) exige que las facturas electrónicas garanticen la autenticidad del origen y la integridad del contenido mediante firma electrónica avanzada basada en certificado reconocido o cualificado. Muchos textos normativos recientes hablan genéricamente de «firma electrónica» sin mayor precisión.
Lo que dice el Reglamento eIDAS (910/2014/UE)
El Reglamento (UE) 910/2014 (eIDAS), que es de aplicación directa en toda la UE, establece una distinción fundamental:
La firma electrónica (electronic signature) es un mecanismo exclusivo de personas físicas. Solo una persona física puede «firmar» en sentido eIDAS.
El sello electrónico (electronic seal) es el mecanismo equivalente para personas jurídicas: acredita el origen y la integridad de un documento emitido por una organización, sin que deba intervenir ninguna persona física concreta.
Esta distinción no es un tecnicismo menor: una empresa que «firma» una factura con el certificado personal de su director financiero está creando un vínculo jurídico innecesario con esa persona física, exponiéndola a responsabilidades que en realidad son de la empresa. Además, cuando esa persona cambia de cargo o abandona la empresa, el sistema deja de funcionar o genera facturas con certificados caducados.
¿Por qué la normativa tributaria no lo deja claro?
La normativa tributaria española se redactó —y en muchos casos sigue redactándose— con anterioridad o sin plena integración del enfoque eIDAS. Cuando el Reglamento de facturación habla de «firma electrónica reconocida», hay que leerlo como un requisito de nivel de garantía equivalente al de un sello electrónico cualificado cuando quien emite la factura es una persona jurídica. La Directiva sobre facturación electrónica (2014/55/UE) y los estándares EN 16931 ya apuntan en esta dirección.
La lectura correcta, por tanto, es:
Si emite la factura una persona física (autónomo): usa firma electrónica cualificada.
Si emite la factura una persona jurídica (empresa, sociedad): usa sello electrónico cualificado.
El sello electrónico cualificado es el mecanismo técnico que garantiza la autenticidad e integridad tanto en Veri-Factu, en el SII como en la nueva factura electrónica B2B. Es la misma tecnología que ya se podía usar para el SII y que ahora se extiende al resto de obligaciones.”
7. El sello electrónico cualificado remoto: la pieza que lo une todo
Tanto el SII como Veri-factu, TicketBAI/BATUZ y la factura electrónica B2B requieren que las facturas o los mensajes transmitidos a las Administraciones vayan autenticados con un certificado válido de la persona jurídica emisora. El sello electrónico cualificado es el instrumento técnico-jurídico adecuado para ello.
La evolución más relevante de los últimos años es la consolidación del sello electrónico remoto: el material criptográfico (la clave privada) reside en un HSM (dispositivo cualificado de creación de firma en la nube), operado por un prestador de servicios de confianza cualificado (QTSP). El software de facturación invoca el sello a través de una API sin necesidad de gestionar localmente ningún certificado ni hardware.
Ventajas del sello remoto cualificado para la facturación
Escenario
Beneficio del sello remoto
SII (envíos masivos a AEAT)
El servidor de facturación sella miles de registros por segundo sin gestión local de tokens
Veri-factu (hash + QR)
Cada factura queda sellada en origen de forma automática e integrada en el flujo de negocio
TicketBAI / BATUZ
Los sistemas de facturación para el País Vasco ya prevén integración con APIs de sello remoto
Factura electrónica B2B
Las plataformas de intercambio pueden sellar en nombre de la empresa emisora sin depender de certificados locales que caducan o se pierden
Factura electrónica en Navarra
El sello remoto permite centralizar la emisión aunque la empresa opere bajo el Convenio Económico
8. Cuadro comparativo final
Concepto
Quién obliga
A quién aplica
Qué garantiza
Instrumento de autenticación
SII
AEAT (territorio común)
Grandes empresas y grupos de IVA
Reporte de registros en tiempo real
Certificado de sello / representante de PJ
Veri-factu
AEAT (territorio común)
Resto de empresarios no en SII
Integridad en origen + verificación QR
Hash encadenado + sello en envío voluntario
TicketBAI / BATUZ
Haciendas Forales vascas
Contribuyentes forales vascos
Integridad en origen + reporte LROE
Certificado reconocido / sello
SII foral navarro
Hacienda Foral Navarra
Contribuyentes de Navarra
Reporte de registros
Certificado emitido bajo normativa foral
Factura electrónica B2B
Ley Crea y Crece + reglamento pendiente
Todos los empresarios y profesionales
Formato estructurado + autenticidad e integridad
Sello electrónico cualificado de la PJ emisora
9. Contacte con EADTrus si necesita un sello electrónico remoto cualificado
Si tu empresa necesita adaptarse a alguno —o a varios— de los marcos normativos descritos en este artículo, la pieza transversal que simplifica todos los escenarios es el sello electrónico remoto cualificado.
EADTrust es un prestador de servicios de confianza cualificado (QTSP) inscrito en la Lista de Confianza española (TSL), que ofrece servicios de sello electrónico remoto cualificado en la nube especialmente orientados a entornos de facturación masiva. Sus características clave:
Alta disponibilidad y escalabilidad: apropiado para entornos SII con miles de operaciones diarias.
Integración por API: los sistemas de facturación (ERP, plataformas B2B, software de TicketBAI) se conectan sin cambios de arquitectura.
Cumplimiento eIDAS y normativa tributaria española: el sello es cualificado conforme al Reglamento 910/2014, lo que cubre los requisitos de autenticidad e integridad exigidos por el Reglamento de facturación y la Ley Crea y Crece.
Soporte multi-régimen: el mismo sello sirve para el SII de la AEAT, para Veri-factu, para plataformas de intercambio B2B y para los entornos forales vascos y navarro.
Gestión del ciclo de vida del certificado: renovaciones, revocaciones y auditorías sin impacto en los sistemas del cliente.
Si quieres más información sobre cómo integrar el sello remoto cualificado de EADTrust en tu plataforma de facturación, puedes contactar con su equipo técnico llamando al 917160555 (también 902 365 612) o consultar la documentación disponible en su web.
Conclusión
El ecosistema de la facturación en España es, como hemos visto, un mosaico de obligaciones con distinto origen normativo, distinto ámbito subjetivo y distintos plazos. La buena noticia es que todos estos marcos comparten una misma necesidad técnica: garantizar la autenticidad e integridad de las facturas mediante criptografía. Y la solución idónea para las personas jurídicas —que es la inmensa mayoría de los obligados— es el sello electrónico cualificado, preferiblemente en modalidad remota para facilitar la integración y la escalabilidad.
La distinción entre firma (personas físicas) y sello (personas jurídicas) que establece el Reglamento eIDAS no es un detalle menor: es el fundamento jurídico que da validez duradera a todos los documentos electrónicos que emitimos como empresas. Leer la normativa tributaria con las gafas de eIDAS no es optativo: es necesario para implementar bien.
¿Tienes dudas sobre qué sistema aplica a tu empresa o cómo integrar el sello remoto en tu plataforma? Llámanos al 917160555 o al 902 365 612.