Archivo de la categoría: Personas notables

Ángel Luis Martín Bautista explica la Cartera de Identidad Digital Europea y su ecosistema (CNIS 2026)


Nota (octubre de 2026). La presentación de Ángel Martín que se recoge en el video referenciado en este artículo es muy interesante y sigue siendo una buena foto del proyecto, pero se dio el 26 de febrero de 2026 y desde entonces han pasado algunas cosas. Se han publicado nuevas versiones del Architecture and Reference Framework (la 2.9.0 en mayo y la 3.0.0 en verano). También se han adoptado nuevos actos de ejecución:

  • el Reglamento de Ejecución (UE) 2026/248, sobre los formatos de firma y sello electrónicos;
  • el Reglamento de Ejecución (UE) 2026/798, sobre el alta a distancia en la cartera, que el ponente da por rechazada «ayer»;
  • los Reglamentos de Ejecución (UE) 2026/1730, 2026/1731 y 2026/1735, de julio, que modifican los actos reabiertos (entre otras cosas, la fotografía del PID deja de ser una propuesta).

Lo que el ponente presenta como pendiente o en discusión debe leerse con esa perspectiva. Al final del resumen lo detallo.

En el XVI Congreso Nacional de Innovación y Servicios Públicos (CNIS 2026), celebrado el 26 de febrero de 2026, Ángel Luis Martín Bautista, jefe adjunto del Departamento de Tecnologías Disruptivas e Integridad de la Información de la Agencia Estatal de Administración Digital (AEAD), presentó la ponencia «Cartera de identidad digital: situación y ecosistema asociado».

La ponencia tiene tres partes: cómo avanza el proyecto europeo de cartera, el ecosistema de actores que la rodea y el estado del proyecto español. Sus mensajes principales son estos:

  • La cartera sustituye el modelo de nodos eIDAS de 2014 por otro en el que el ciudadano lleva sus datos y decide qué comparte.
  • La aplicación es solo una pieza. Para que funcione hacen falta una docena de actores, muchos de los cuales hay que notificar a la Comisión Europea.
  • La complejidad técnica crece: varios actos de ejecución se han reabierto y las tecnologías de formatos han pasado de 2 a 35, sin que se amplíe el plazo.
  • La cartera española debe estar lista el 24 de diciembre de 2026 y saldrá con el PID y las credenciales de mayor de 18 y de 16 años. El PID incluirá el número del DNI.
  • El alta exigirá nivel alto: cita presencial en una oficina de registro o lectura del DNIe por NFC. El alta totalmente remota no prosperó en la votación del acto de ejecución del día anterior a la charla.
  • El cotejo de identidades (identity matching) es un problema abierto, porque algunos países no incluirán un número de identificación en el PID.

Del eIDAS de 2014 a la cartera (0:53–3:44)

El primer Reglamento eIDAS, de 2014, buscaba que los medios de identificación electrónica de cada país sirvieran en los demás. La idea era buena, pero con los años mostró carencias:

  • Cada país notificaba su medio de identificación y los demás tenían que estudiarlo y aceptarlo, un proceso largo y farragoso.
  • Solo 14 Estados miembros llegaron a notificar un esquema; muchos ni siquiera ofrecían identificación electrónica a sus ciudadanos.
  • El sector privado no lo usó, aunque sí el público.
  • Era un sistema de «todo o nada»: se compartía toda la identificación o ninguna.
  • Exigía que cada Estado tuviera un nodo eIDAS que hacía de traductor. Cada vez que un país notificaba un medio nuevo, los 27 nodos tenían que actualizarse.

El nuevo modelo prescinde de los nodos: es el ciudadano quien lleva el dato y hace con él lo que quiere. La pieza central es la cartera digital.

Qué es la cartera de identidad digital de la UE y quién debe aceptarla (3:44–10:54)

  • Es el primer medio de identificación común de la UE: todos los ciudadanos podrán identificarse entre sí, en presencia y en línea, con un sistema interoperable.
  • Contiene los datos de identificación de la persona (PID), equivalentes a los del DNI español o la tarjeta de identidad de otros países.
  • Será obligatorio que cada Estado la ofrezca a finales de 2026, gratuita y voluntaria para el ciudadano.
  • Tiene tres funciones: identificar, presentar declaraciones electrónicas de atributos (cualquier atributo predicable de una persona, objeto o empresa) y firmar documentos electrónicos de forma gratuita para el ciudadano par usos particulares.
  • Se trabaja en casos de uso europeos y nacionales. Los europeos se definirán en rulebooks, guías con los datos, metadatos y arquitectura de cada caso.
  • Requisitos de ciberseguridad de nivel alto, divulgación selectiva de atributos y código fuente abierto.

Quién está obligado a aceptarla: el sector público; las entidades del sector privado obligadas a identificar a sus clientes (know your customer), como la banca, y los sectores que enumera el Reglamento (transporte, energía, servicios financieros, sanidad, agua…); y las grandes plataformas definidas por la Ley de Mercados Digitales. La diapositiva amplía la lista con seguridad social, servicios postales, infraestructura digital, educación y telecomunicaciones.

Otros servicios de confianza nuevos: la emisión de declaraciones electrónicas de atributos, con el mismo valor jurídico que un documento en papel; el archivo electrónico cualificado; y los libros mayores electrónicos. La gobernanza se apoya en un grupo de alto nivel sobre identidad digital en el que participan todos los Estados.

Esquema de funcionamiento: el ciudadano, en el centro, recibe las credenciales (declaraciones electrónicas de atributos) procedentes de fuentes auténticas o de emisores cualificados (hay credenciales cualificadas, no cualificadas y de organismos públicos) y las entrega a quien se las pida. La confianza transfronteriza se basa en registros de la Comisión y nacionales y en certificados de acceso y de registro. El ponente pone el ejemplo de una empresa alemana de alquiler de coches: la cartera debe saber que la empresa existe y alquila coches, y la empresa debe poder fiarse de los datos que recibe.

Actos de ejecución, consorcios y calendario (10:54–16:20)

Las especificaciones se debaten en el Marco de Arquitectura y Referencia (ARF), con un volumen de trabajo «increíble». Pero «lo que va a misa» es lo que los Estados votan en comitología: los actos de ejecución, que pasan a ser derecho vinculante.

La diapositiva de situación (referida a la versión 2.8.0 del ARF) detalla los lotes. La tabla sigue la presentación; la descripción oral del ponente no la sigue al pie de la letra.

LoteFecha en la diapositivaReglamentos de Ejecución (UE)Situación en febrero de 2026
121/11/20242024/2979 (integridad y funcionalidades básicas), 2024/2977 (PID y declaraciones electrónicas de atributos), 2024/2980 (notificaciones del ecosistema), 2024/2982 (protocolos e interfaces), 2024/2981 (certificación)Aprobados; todos salvo 2024/2981, reabiertos
206/05/2025 y 25/06/20252025/849 (listas de carteras), 2025/847 (brechas de seguridad), 2025/848 (partes usuarias), 2025/846 (cotejo de identidades), 2025/1569 (declaraciones electrónicas cualificadas de atributos)Aprobados; 2025/848 y 2025/1569, reabiertos
325–26/06/20252025/1566, 1567, 1568, 1570, 1571, 1572, 1929, 1942, 1943, 1945 y 1946 (servicios de confianza: firma y sello electrónicos, certificados cualificados, dispositivos cualificados, validación y conservación)Aprobados
416/09/20252025/2164 (formatos de las listas de confianza), 2025/2160 (prestadores no cualificados), 2025/2162 (organismos de evaluación de la conformidad)Aprobados
513/11/20252025/2530 (requisitos de los prestadores cualificados), formatos de firma y sello electrónicos (sin número en la diapositiva; hoy, 2026/248), 2025/2527 (certificados cualificados de sitio web), 2025/2532 (archivo electrónico), 2025/2531 (libros mayores electrónicos)Aprobados
6—Alta (on-boarding) en la carteraNon paper enviado
Siguientes—Nivel de garantía (art. 8.3), certificación de dispositivos cualificados de creación de firma, marco de los esquemas de identificación electrónicaNon paper pendiente

El dato más llamativo: en el acto de formatos del lote 1 había dos formatos; con la reapertura, las tecnologías propuestas ascienden a 35, y el plazo para tener las carteras no se amplía. «Fácil no nos lo están poniendo.»

Grandes consorcios europeos: proyectos multipaís que trabajan casos de uso para redactar los rulebooks. Ha habido seis: DC4EU, Potential, EWC, NOBID, APTITUDE y WE BUILD. El primero, DC4EU (Digital Credentials for Europe), lo lideró España, con 101 participantes de 26 Estados. Casos de uso citados: pagos, permiso de circulación, tarjeta sanitaria europea, títulos académicos, apertura de cuenta bancaria y el documento portátil A1 para acreditar la vida laboral en varios países.

Calendario: en 2026 deben adoptarse todos los actos de ejecución y notificarse a la Comisión los actores responsables en cada país. A finales de 2026 las carteras deben estar disponibles para los ciudadanos, y a finales de 2027 las empresas obligadas deben aceptarlas. La diapositiva de planificación lo detalla así: eIDAS2 en vigor en 2024; actos de ejecución adoptados entre 2024 y 2026; notificaciones a la Comisión en 2026; verificación de edad en 2025–2026; aceptación obligatoria para el sector público a finales de 2026–2027 y para el privado a finales de 2027.

Verificación de edad (16:20–18:47 y 30:45–31:29)

Varios Estados, España quizá el primero, se plantearon proteger a los menores del contenido para adultos y vieron que era un problema transfronterizo que nadie podía resolver por su cuenta. La cartera, obligatoria en 2026, era el instrumento natural: un caso de uso más.

El reto técnico es grande, porque hay que demostrar sin lugar a dudas que se supera una edad sin revelar ningún otro dato, y además:

  • lo que se presente debe ser distinto cada vez, para impedir el perfilado;
  • no debe existir ningún registro («efecto Gran Hermano») de cuándo y dónde se ha usado la cartera para esto.

Ya está terminada una primera versión de las especificaciones. Es un protocolo armonizado en la UE, alineado con el artículo 28 del Reglamento de Servicios Digitales sobre protección de menores en línea. La cartera española incluirá dos credenciales, mayor de 18 y mayor de 16 años, derivadas de la fecha de nacimiento del PID.

El ecosistema, actor por actor (18:47–30:45)

Para el ponente, la cartera es «un aspecto, y no de los más complejos» del ecosistema. Todos estos actores deben estar funcionando el día del lanzamiento, y muchos hay que notificarlos a la Comisión Europea.

ActorQué hace, según la ponencia
Punto de contacto únicoPersona u organismo de referencia en cada Estado para todo el ecosistema
Proveedor de la carteraQuien la suministra a los ciudadanos; se notifica a la Comisión
Usuario titularCiudadano o empresa que tiene la cartera
Proveedor de PIDEmite los datos de identificación. Su acto de ejecución se había reabierto
Emisores de declaraciones electrónicas de atributosDesde la DGT con el permiso de circulación hasta la empresa de alquiler de coches
Registro de partes usuariasNuevo procedimiento administrativo: un registro público, igual en todos los países, que acredita que una empresa existe, a qué se dedica y qué datos pide y para qué. Permite al ciudadano detectar peticiones excesivas («un título académico para alquilar un coche») y quejarse
Prestadores de servicios de confianzaEmiten a las partes usuarias registradas los certificados de acceso (obligatorios) y de registro (opcionales): X.509 «de toda la vida», pero exclusivos del ecosistema. El de acceso garantiza que la parte usuaria está registrada y comprobada; el de registro indica la finalidad y por qué se piden los datos. Este último es opcional porque aún faltan semánticas y metadatos por acordar
Organismo de supervisiónYa existe; previsiblemente asumirá nuevas responsabilidades
Fuentes auténticasLugar donde reside de forma indudable el origen de una información (un registro público, una academia de inglés). Los prestadores podrán consultarlas para emitir credenciales, y las fuentes podrán encargar a un tercero que emita por ellas
CertificaciónEsquema, organismo de certificación y organismos de evaluación de la conformidad. Dos esquemas: uno de ciberseguridad, con requisitos «extraordinariamente altos», y otro funcional
Cotejo de identidades (identity matching)Mecanismo para saber si dos identificaciones corresponden a la misma persona

El PID y el problema del cotejo. Según el ponente, los datos obligatorios del PID son muy pocos: nombre, apellidos, fecha de nacimiento y nacionalidad. Entre los opcionales está el número de identificación administrativo, en el que España incluirá el número del DNI, así que los españoles no causarán problemas a nadie. Pero habrá países que no lo incluyan, porque no tienen ese número (en algunos se considera inconstitucional) o porque tienen varios. «¿Cómo sé yo que el John Smith irlandés que me pidió una subvención por la mañana no es el mismo que me la pidió por la tarde?» El cotejo de identidades pretende permitir pedir los datos adicionales necesarios para asegurarse.

La reapertura del acto del PID proponía además incluir la fotografía. España la veía interesante, pero difícil antes de fin de año, porque muchas oficinas de registro no tienen cámaras.

La cartera española (20:48–23:00 y 31:29–33:08)

Alta con nivel alto. Como la cartera se basa en un esquema de nivel alto, obtenerla exigirá las mismas garantías que un pasaporte o un DNI. Habrá dos vías:

  1. Cita presencial en una oficina de registro. España es uno de los Estados con más oficinas de registro de la UE y las pondrá todas a disposición.
  2. DNI electrónico por NFC: quien recuerde la contraseña de su DNIe y tenga activos sus certificados podrá acercarlo al móvil y crear el PID con garantías.

Se discutía en Europa una tercera vía, el alta digital remota (videollamada o verificación del documento por inteligencia artificial, como en la banca). El acto de ejecución se votó «ayer» (el 25 de febrero) y no salió adelante, porque muchos países no lo consideraban tan seguro.

Prototipo. El ponente mostró las pantallas: descarga, ayuda, activación, añadir la credencial de identidad digital y pedir cita desde la propia aplicación si no se tiene NFC. Las credenciales se piden mediante un código QR que lleva dentro la solicitud concreta.

Lanzamiento. La cartera saldrá con el PID y las credenciales de mayor de 18 y mayor de 16 años. Hay muchas otras en preparación, tanto europeas, procedentes de los consorcios, como españolas. La fecha fijada es el 24 de diciembre: «Vienen para Papá Noel».

La diapositiva de credenciales de valor añadido marca la de mayor de 16 años como «en estudio». Como futuras credenciales cita: titulaciones universitarias y no universitarias, permiso de conducción (DGT), tarjeta sanitaria europea, documento A1 de la Seguridad Social, residencia, tarjeta sanitaria de las comunidades autónomas y certificado de ausencia de delitos sexuales.

Cierre. «Es un proyecto muy complejo precisamente porque quiere ser sencillo para el usuario, muy seguro, y confluir con Europa.»

Qué ha cambiado desde febrero, y algunos matices

  • Alta remota. Pese a la votación fallida del 25 de febrero, en abril se publicó el Reglamento de Ejecución (UE) 2026/798, que regula el alta a distancia en la cartera con nivel de garantía alto.
  • Actos reabiertos. En julio se publicaron los Reglamentos de Ejecución (UE) 2026/1730, 2026/1731 y 2026/1735. Modifican los actos que la diapositiva marcaba como reabiertos: 2025/848; 2024/2977, 2024/2979, 2024/2980 y 2024/2982; y 2025/1569. Con el 2026/1731, la fotografía del titular pasa a formar parte del PID salvo que el usuario decida no incluirla.
  • Formatos de firma y sello. El acto del lote 5 que aparecía sin número es el Reglamento de Ejecución (UE) 2026/248.
  • ARF. La presentación se basa en la versión 2.8.0. Después llegaron la 2.9.0 y la 3.0.0, alineada con los actos modificados.
  • Datos obligatorios del PID. Entre ellos el ponente no menciona el lugar de nacimiento, que sí figura en el Reglamento de Ejecución (UE) 2024/2977.
  • Cotejo de identidades. El ponente lo presenta como un acto «en elaboración», pero su propia diapositiva muestra el Reglamento de Ejecución (UE) 2025/846 aprobado en mayo de 2025. Probablemente se refiere a su desarrollo práctico.
  • Lotes. Su descripción oral no coincide del todo con la diapositiva: sitúa las listas de confianza en el lote 5 (en la diapositiva están en el lote 4), y no solo el lote 1 estaba reabierto, sino también dos actos del lote 2.
  • Certificados de acceso y de registro. El registro de partes usuarias y estos certificados abren un papel nuevo para los prestadores de servicios de confianza.

El problema del John Smith irlandés es el mismo que planteaba en «Codificación de los números de identidad de los ciudadanos de la Unión Europea en los certificados»: es una buena noticia que desde la AEAD se reconozca que habrá países sin número personal en el PID.

Artículos relacionados en este blog

Trust Without Borders 2026 Speakers


The CSC Trust Without Borders Summit 2026 – Bogotá, Colombia (May 13–14, 2026) will bring together government representatives, regulators, policymakers, industry leaders, and business experts to discuss the future of digital trust and identity in Latin America and beyond

The summit focuses on interoperable digital signatures, digital identity, trust frameworks, and the policy and technical alignment needed to support secure cross-border digital services. Participants will explore emerging topics such as post-quantum readiness, trusted digital infrastructure, and global regulatory cooperation while connecting with the international community shaping the future of digital trust.

Viky Manaila

President | Cloud Signature Consortium

Viky Manaila is the President of the Cloud Signature Consortium and an internationally recognised expert in eIDAS, digital identity, electronic signatures and digital transformation. She has been instrumental in advancing secure electronic business and trusted services across Europe and globally. As former Chair of DTCE – Digital Trust and Compliance Europe and long-standing adviser to the European Commission, she contributed to the regulatory design and assessment of the eIDAS framework and its evolution toward eIDAS 2.0, shaping a secure and interoperable digital identity ecosystem for the Single Digital Market.

In parallel with her CSC presidency, Viky serves as Trust Services Director at Intesi Group, driving collaboration between industry, regulators and trust service providers to strengthen global digital trust.

Alejandro Munévar

CEO | GSE

Alejandro Munévar is the CEO of GSE and an authority in digital transformation, with over 20 years of expertise at the nexus of finance and technology. He has spearheaded the conception and deployment of smart cities solutions in Latin America. Today, he champions solutions in critical sectors that strengthen digital citizenship, enabling secure transactions through digital identity and trusted platforms. His method unites strategic foresight and technological execution to develop digital ecosystems that are robust, streamlined, and user-focused.

Admir Abdurahmanovic

SVP Strategy | Keyfactor

Admir Abdurahmanovic is SVP Strategy at Keyfactor, where he focuses on strategic planning, enterprise partnerships, and M&A activities in the field of digital trust. With a background spanning over three decades, he combines deep expertise in mathematics, computer science, and applied cryptography to address real-world challenges. Admir is a strong advocate for pragmatic, trust-based business relationships and high professional standards. 

He has played a key role in positioning organizations as leaders in PKI and cybersecurity. Passionate about innovation, he supports open source as a driver for quality and peer review, while maintaining a practical, results-oriented approach.

Andras Barsi

Aruba | Corporate Strategy and Regulatory Affairs

Andras A. Barsi is a senior executive specialised in C-level strategy, business development and legal tech. With over twenty years of international leadership experience, he has led companies in Europe, North America and the Middle East across sectors including financial services, utilities, e-commerce and government. He has held roles such as Acting Group CEO, Head of Strategy and Chief Strategy Officer, with a strong focus on digital identity, e-signatures, trust services and regulatory compliance.

Andras is recognised for building growth strategies, leading investor relations and advising organisations on secure digital transformation.

Andrea Sassetti

President | AssoCertificatori

Andrea Sassetti is the Chief Executive Officer of Aruba PEC S.p.A., Director of Trust Services and Head of Public Affairs at the Aruba Group. He has worked in the sector of qualified trust services, digital identity, and dematerialisation processes for over 24 years, contributing to the development of reliable digital solutions that comply with the main national and European regulatory frameworks. 

In his role as Head of Public Affairs, he oversees and coordinates the Aruba Group’s institutional relations activities, particularly those related to Trust Services, Cloud, and Data Centres. He engages in dialogue with authorities, industry associations, and stakeholders on matters concerning regulation, digital trust, and the evolution of infrastructure and cloud services. 

He is President of AssoCertificatori and a supporting member of ANORC, ETSI, ESD and the Cloud Signature Consortium. He actively participates in working groups on regulatory compliance, standardisation and interoperability of solutions at Italian and European levels.

Andrea Valle

Principal Product Manager | Adobe

Andrea Valle is a Principal Product Manager for Adobe Sign within Adobe Document Cloud, where he leads cross-functional teams across Engineering, Design, Product Marketing, and Legal to deliver digital signature and identity solutions aligned with customer needs and regulatory frameworks. He directs the Adobe Approved Trust List (AATL) Program and plays a key role in shaping strategic partnerships through the Cloud Signature Consortium. 

As Past President of the Cloud Signature Consortium, Andrea has actively contributed to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem. He is a long-standing contributor to ETSI ESI standardization activities and has been directly involved in the development and review of key standards, including ETSI EN 319 142 (PAdES) and ETSI TS 119 432 (Remote Electronic Signature Protocols). He is also recognized as an expert in EU Regulation 910/2014 (eIDAS) and global electronic signature compliance

Anthony Kamers

Co-founder | Rubrix-lat

Anthony Kamers is the Co-founder of Rubrix-lat, a digital signature solution focused on interoperability in Latin America, and the founder of Zeruz IA. He also serves as a federal project manager for the Brazilian Digital Signature Standard (PBAD) and is the technical lead for high-impact national solutions, including Validar and AssinaGov.

Arno Fiedler

ETSI Working Group Electronic Signatures and Infrastructures Vice Chair

Arno Arno Fiedler joins the CSC Trust Without Borders Summit in his capacity as ETSI ESI expert, bringing more than 20 years of leadership in identity and trust service infrastructures. Founder of Nimbus Technologieberatung, he has advised numerous European institutions and trust service providers on the implementation of legal and technical frameworks including eIDAS, PSD2, DSGVO, VDG and CA/B Forum requirements.

Previously with Bundesdruckerei, Arno played a key role in shaping Germany’s trusted digitisation ecosystem. He publishes extensively on trust infrastructures and actively contributes to ETSI, CA/B Forum, Bitkom, TeleTrusT, ENISA and the board of the Secure Digital Identity Association. 

Carmine Auletta

Managing Director, Europe presso eMudhra

Carmine Auletta is Managing Director Europe at eMudhra and a seasoned executive with more than 20 years of international leadership experience across ICT, digital trust, innovation, regulatory affairs, and strategic transformation. Based in Italy, he has held senior leadership roles in organisations including InfoCert, Terna, Bain & Company, and the Cloud Signature Consortium, where he currently serves as Executive Board Member and Advocacy Committee Chair. Carmine brings extensive expertise in digital identity, trust services, compliance, and innovation-driven growth across global markets. He holds an engineering background and an MBA from Northwestern University’s Kellogg School of Management.

Daniel Rendon

EVP of Strategic Partnerships & Business Development | SSL.com

Board Member | Cloud Signature Consortium

Daniel Rendon is Executive Vice President of Strategic Partnerships and Business Development at SSL.com, a globally trusted provider of PKI solutions, cloud signing and identity trust services. In this role, he leads strategic growth initiatives, partnerships, enterprise sales and market expansion. With over 18 years of experience across digital media, technology, and enterprise solutions, Daniel brings a strong business-driven perspective to digital trust and secure online interactions. He joined SSL.com in 2020 as Product Manager before progressing into senior commercial leadership roles, including Head of Sales, where he oversaw sales, marketing, and complex enterprise implementations. Daniel is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem.

David Kelts

Director of Digital Ecosystem Strategy | Decipher Identity

David Kelts is Director of Digital Ecosystem Strategy at Decipher Identity, LLC, with over 20 years of experience in digital identity, biometrics, and trust frameworks. He has played a key role in advancing mobile driver’s licenses (mDL) and identity ecosystems, including leading initiatives within ISO, the Secure Technology Alliance, and the FIDO Alliance. 

David has contributed to the development and deployment of interoperable identity solutions across public and private sectors, with a strong focus on privacy, standards, and user-centric design. A Certified Information Privacy Technologist, he is a recognized expert in digital trust, identity verification, and ecosystem strategy.

Donald D. Márquez

Academic Director | IDForo

Head of Business Development | Namirial

International consultant and project director with over 20 years of experience advising governments and companies on digital certification and secure digital transformation. 

He has led projects for the World Bank, the European Union, SICA, and U.S. cooperation agencies, supporting regulatory development and trust frameworks across more than 20 countries in Europe and Latin America. 

A lawyer with advanced degrees in international operations, project management, compliance, and an MBA from IESE Business School, he is also Professor at the University of Barcelona and Co-Founder & Director of IDForo, the leading Ibero-American platform on digital trust.

Edwin Cristancho Pinilla

Executive Director | Organismo Nacional de Acreditación de Colombia (ONAC)

Edwin Cristancho-Pinilla is Executive Director of the Organismo Nacional de Acreditación de Colombia (ONAC), where he leads Colombia’s national accreditation framework and oversees the institutional architecture that underpins quality, conformity assessment, and international recognition.   

With a background in economics and science and technology policy, he has held senior leadership roles across Colombia’s public innovation ecosystem, including Director of the National Institute of Metrology (INM) and Coordinator for Science, Technology and Innovation at the National Planning Department.   

Holding a PhD in Science and Technology Policy from the University of Sussex, United Kingdom, he brings a policy-driven perspective to standards, metrology, innovation governance, and the strategic alignment between accreditation, digital transformation, and international cooperation

Fábio Rego

Qualified Lawyer and Digital Trust Professional | Ascertia

Fábio Rego is a Qualified Lawyer and digital trust professional at Ascertia, specializing in electronic signatures, PKI, and trust services. With a strong focus on regulatory compliance, including eIDAS, he supports organizations in implementing secure, standards-based digital signature solutions that enable trusted digital transformation. Fábio combines legal expertise with technical and business insight, helping bridge the gap between law, technology, and innovation. He previously lectured in Digital Law at a Portuguese public university, reflecting his commitment to advancing knowledge in this evolving field. Passionate about secure digital ecosystems, he actively contributes to building trust in global electronic transactions.

Gertrudis Martínez

Executive Director & Co-Founder | ID Foro

Gertrudis Martínez is Executive Director, Board Member, and Co-Founder of ID Foro, a leading Ibero-American platform dedicated to advancing knowledge and collaboration around digital identity, electronic signatures, and digital trust services. In this role, she leads strategy and ecosystem development, coordinating ID Foro’s annual international summit and ID Day events, which bring together public authorities, industry leaders, and experts to foster dialogue on secure, inclusive, and interoperable digital transformation. 

Alongside her work at ID Foro, Gertrudis serves as Head of Marketing & Communication for Iberia and LATAM at Namirial, where she supports market positioning and stakeholder engagement across the digital trust ecosystem. She previously held senior roles in corporate affairs, institutional relations, and strategic partnerships at Uanataca and Bit4id, working closely with regulators, international organizations, and technology partners across Europe and Latin America.

Guillaume Forget

Cryptomathic | Executive VP

Guillaume Forget is Executive Vice President at Cryptomathic, leading global product and innovation strategy across key domains including digital identities and signatures, key management, mobile security and payment. With more than 20 years in the security and trust ecosystem, he has held senior leadership roles in Europe managing product portfolios, strategy execution, partner management and go-to-market development.

Guillaume is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability and trust in digital ecosystems. He is recognised for his expertise in eSignature, eIDAS, cryptography and secure digital transformation.

Henry Suarez Martinez

CEO Colombia | Detecno

Strategically leads all activities related to technology, electronic invoicing, and regulatory compliance within companies. Possesses a combination of strong managerial skills, technological expertise, and in-depth knowledge of relevant industry regulations and standards.

Igor Marcolongo

Head of Business Evolution | Tinexta InfoCert 

Board Member | CSC 

Igor Marcolongo is a leading expert in digital identity, trust services and secure electronic transactions. As Head of Business Evolution at Tinexta InfoCert, he drives innovation by connecting products, markets, regulation and technology to shape scalable business models and strengthen Europe’s digital-trust ecosystem. With nearly two decades in trust services, he has helped advance eIDAS adoption, digital signatures and identity-driven services across major sectors. Igor also serves on the Boards of the Cloud Signature Consortium and AssoCertificatori, fostering collaboration between industry and regulators.

Jean Everson Martina

Associate Professor of Computer Science | Federal University of Santa Catarina (UFSC), Brazil

Jean Everson Martina is an Associate Professor of Computer Science at the Federal University of Santa Catarina (UFSC), Brazil. His work focuses on digital identity, electronic documents, interoperability, and trust services, combining applied cryptography, PKI, and large-scale public-sector infrastructures. Jean has extensive hands-on experience working with governments, regulators, and industry across Brazil and Latin America on qualified trust services, digital signatures, and cross-border interoperability initiatives aligned with frameworks such as eIDAS. He regularly advises public institutions and private providers on building scalable, interoperable, and future-ready digital trust ecosystems.

Johannes Leser

CEO, IDnow trust Services AB

Johannes Leser is Managing Director Trust Services at IDnow and a recognized expert in digital identity, trust services, and AML compliance. With more than 17 years of experience in electronic signatures, eIDAS-qualified trust services, and digital onboarding, he has played a leading role in shaping secure digital transformation initiatives across Europe. In parallel, he serves as CEO of IDnow Trust Services AB, the group’s certified Qualified Trust Service Provider in Sweden. Johannes is particularly active in the areas of eIDAS 2.0, EUDI Wallets, Qualified Electronic Signatures (QES), and verified credentials, helping organizations implement compliant and user-friendly digital trust solutions at scale.

John Jolliffe

Provider Relationship lead | eID Easy

John has more than two decades experience in roles spanning Regulatory Affairs, Strategic Partnerships and Product Management, working with companies across the digital identity and trust services arena. As Provider Relationship lead for eID Easy he oversees the development and expansion of the eID Easy marketplace, which brings together global eID, wallet and digital signature solutions for international customers.

José Fernando Medina T.

CEO | Tinexta Camerfirma LATAM

José Fernando Medina T., Industrial Engineer, Master in Finance and MBA, with over 30 years of experience in the technology sector leading sales, operations, and technology teams in Colombia, and experience opening markets in other Latin American countries. He has in-depth knowledge of the Latin American market for Software as a Service (SaaS) solutions, including products such as document management, omnichannel communication, digital marketing, data processing, electronic invoicing, biometrics, and trust services, among others. He is currently CEO of Tinexta Camerfirma LATAM.

Juan Pablo García Cairello

Digital Identity Manager | AGESIC

Juan Pablo García Cairello is a computer engineer specialising in information security, with more than 20 years of experience delivering ICT projects across Latin America. He is Digital Identity Manager at AGESIC (Uruguay’s Electronic Government Agency), where he leads the national PKI, the ID Uruguay digital identification platform, and firma.gub.uy. He works closely with multilateral organisations and regional digital government networks, including on the Latin American and Caribbean Digital Identification Model (IdLAC) and the “broker” model to standardise and integrate digital IDs across the region.

Kim Nguyen

Senior Vice President Innovation | Bundesdruckerei GmbH

Kim Nguyen is Senior Vice President Innovation at Bundesdruckerei GmbH, where he leads initiatives at the intersection of trusted AI, digital identity, quantum technologies, and digital sovereignty. With more than two decades of experience in cryptography and secure digital infrastructures, he has held senior leadership roles spanning security research, trusted services, and innovation strategy. Kim holds a PhD in Pure Mathematics with a focus on number theory and cryptography and has worked across academia, industry, and public-sector ecosystems. A frequent speaker and advisor, he focuses on translating European regulation and innovation into practical, secure solutions that strengthen digital trust and resilience across Europe

Leonardo Maldonado

Tech Partnership Director | GSE (Gestión de Seguridad Electrónica)

Leonardo Maldonado is Tech Partnership Director at GSE (Gestión de Seguridad Electrónica), Colombia’s leading digital identity and trust services provider. 

With over 20 years of experience in digital identity since 2004, Leonardo has pioneered critical projects, including biometric fingerprint authentication using Colombia’s national database for banks and notaries. 

He has championed cryptographic evolution, leading GSE’s implementation of the CSC API for cloud signatures and integration with Adobe Acrobat Sign. As local host for Trust Without Borders 2026, Leonardo brings deep expertise in digital transformation, PKI, and biometric authentication to advance interoperability and trusted digital services across borders.

Luisa Fernanda Vásquez

Bogotá Convention Bureau Manager | Invest in Bogotá

Luisa Fernanda Vásquez is a global-minded leader working at the intersection of business, cities, and international opportunities. With a background in Marketing and International Business, and graduate studies in leadership and strategy, she has built her career connecting people, institutions, and markets across borders. She has held strategic roles in Colombia’s public sector, where she contributed to strengthening the country’s tourism competitiveness and international positioning. Today, she leads the Bogotá Convention Bureau at Invest in Bogotá, where she focuses on attracting international events that not only bring visitors, but also drive investment, knowledge exchange, and long-term impact for the city. Luisa believes that events are not just moments in time, they are platforms to transform cities, industries, and connections.

Marcos Allende

Co-Founder and CEO | Blerify

Marcos Allende is the Co-Founder and CEO of Blerify, a platform than enables digital IDs and ID Wallets in Latin America and the Caribbean following eIDAS framework and ISO/IEC 18013 standard.
Marcos is Quantum Physicist who joined the Inter-American Development Bank (IDB) in 2017 and led as a specialists areas of blockchain, digital credentials, and quantum technologies. He is known by his pioneer work on quantum cryptography and blockchain, having developed the first end-to-end solution for quantum resistance in EVM-compatible blockchain networks, published in Nature’s magazine Scientific Reports in 2023 and feature as top100 Engineering Papers. 
Marcos served in leadership roles for more than 20 emerging tech projects in Latin America and the Caribbean, including the first bond tokenization in the region with the Central Bank of Colombia. Co-founder and former CTO of LACChain, the largest blockchain in LATAM. Post-grad studies in Quantum Computing & Cryptography at MIT, and Finance & Management at LSE. Marcos has also contributed to 25+ publications in collaboration with IDB, WEF, and other global thought leaders.

Markus Vesely

CEO | A-Trust GmbH

Markus Vesely is CEO of A-Trust GmbH, Austria’s leading trust service provider, where he oversees the development of secure digital identity, authentication, and signature solutions used across the public and private sectors. With a background spanning technology, strategy, and business leadership, Markus brings extensive experience in regulated environments and large-scale digital transformation. Prior to A-Trust, he held senior roles at Rohde & Schwarz and Frequentis AG, working at the intersection of critical infrastructure, cybersecurity, and innovation. His work focuses on building trustworthy, interoperable digital services that bridge regulatory requirements and real-world implementation.

Michael Rollin Wilson

Director of Business Services & Deputy General Counsel | Kentucky Secretary of State

Michael is an attorney with over 20 years of experience in commercial law and public-sector administration. He oversees business filings, record authentications, and leads digital modernization initiatives, including e-Apostille technology for cross-border authentication of public documents. He brings a policy-driven perspective to digital identity systems, emphasizing legal recognition, fraud prevention, and the durable architecture of public trust. His work bridges law and technology, turning innovation into solutions that are legally recognized and widely adopted.

Michał Tabor

Board Member | Obserwatorium.biz

Michał Tabor is a Board Member at Obserwatorium.biz with hands-on experience delivering and scaling electronic signature solutions for public and private-sector use cases, supporting Trust Service Providers in the development and compliance of their services. He contributes to ETSI standardisation work focused on trust services and interoperability, and he has co-authored and contributed to ENISA publications on digital identity and trust services. His work bridges implementation reality with regulatory and standards requirements across the European eIDAS ecosystem.

Milton Quiroga

Cryptographer, Entrepreneur and Inventor

Milton Quiroga is a cryptographer, entrepreneur, and inventor with more than 20 years of experience driving early adoption of emerging technologies to optimize business processes. He has advised leading organizations across Latin America, supporting digital transformation from the early days of TCP/IP and the internet to blockchain, cryptography, and, more recently, quantum computing. Milton is the General Manager of Cyte and a Professor at Universidad de los Andes. He holds an MSc in Security from Carnegie Mellon University and specializes in information security, post-quantum cryptography, and secure cryptographic systems

Nestor Markowicz

COO, CERTISUR

Nestor Markowicz is Chief Operating Officer at CertiSur and a highly experienced digital security professional with more than 25 years of expertise in authentication, digital signatures, PKI, SSL, brand protection, and secure document management. Based in Argentina, he has played a key role in the development and deployment of digital trust solutions across Latin America, leading complex projects for financial institutions, public entities, and enterprise clients. Throughout his career at CertiSur, Nestor has combined deep technical knowledge with strong operational leadership, helping organizations implement secure and scalable digital ecosystems. He holds a background in Information Systems Engineering and remains actively engaged in advancing digital trust and cybersecurity innovation in the region.

Sebastian Elfors

CSO | IDnow Trust Services AB / ETSI / CEN / ENISA

Sebastian Elfors is Senior Architect and Chief Security Officer at IDnow, and a recognised expert in digital identity, electronic signatures, trust services, and cybersecurity standards. He brings more than two decades of experience working at the intersection of standardisation, architecture, and secure digital service deployment.

In his current role, Sebastian focuses on eIDAS2, Qualified Trust Service Providers (QTSPs), and the European Digital Identity Wallet (EUDI Wallet). He is an active contributor to leading international and European standards bodies, including ETSI ESI, CEN TC224, W3C, the FIDO Alliance, and the Cloud Signature Consortium, where he contributes to the CSC API specifications. He also serves as an external expert to ENISA, supporting work on digital identity, remote identity proofing, and EUDI Wallet certification.

Previously, Sebastian held senior technical and leadership roles at organisations such as Yubico and TrustWeaver, building deep expertise across PKI, authentication, identity wallets, and future-ready trust architectures. He is widely recognised for bridging regulation, technology, and implementation to deliver interoperable and secure digital trust solutions.

Sven Prinsloo

CTO (Signing and PKI) at Tinexta InfoCert | CSC Technical Committee Chair 

Sven Prinsloo serves as Technical Committee Chair at the Cloud Signature Consortium, where he plays a key role in shaping global standards for interoperability and trust in digital signatures and identity services.

In parallel, he is Chief Technology Officer at Ascertia, leading the development of secure digital platforms supporting enterprise-scale identity, signing and trust services. With more than a decade of experience in PKI, remote signing, cybersecurity and digital identity, Sven has held senior positions across product operations, engineering and technical architecture. He is recognised for aligning technology innovation with strategic business needs to enable resilient and secure digital ecosystems.

Vijayakumar Manjunatha

Secretary General | Asia PKI Consortium

Vijayakumar Manjunatha is a globally recognised expert in digital trust, public key infrastructure (PKI), and digital identity, with over two decades of experience in building and scaling secure digital ecosystems. As Secretary General of the Asia PKI Consortium, he brings together government authorities, regulators and industry leaders across regions to advance interoperability, mutual recognition and cross-border digital trust frameworks. 

Vijay has played a pivotal role in shaping foundational digital trust initiatives, including contributing to India’s Aadhaar-based eSign ecosystem and leading the development of a globally trusted Certifying Authority, enabling secure digital transactions at scale for web security. He has actively contributed to international standardisation and policy forums, including the CA/Browser Forum, FIDO Alliance, Cloud Signature Consortium and United Nations initiatives on cross-border trade and digital cooperation. He is also a member of India’s national standards body, where he chairs the panel on Digital Signatures, and collaborates with ETSI on the adoption of global standards across regions. 

In addition to his global engagements, Vijay advises governments and enterprises on digital identity, trust services, compliance frameworks and emerging areas such as post-quantum cryptography and digital public infrastructure. His work focuses on bridging policy, technology and real-world implementation to enable trusted and scalable digital economies worldwide.

«De vuelta» en la Sala Galileo Galilei el 23 de octubre de 2024


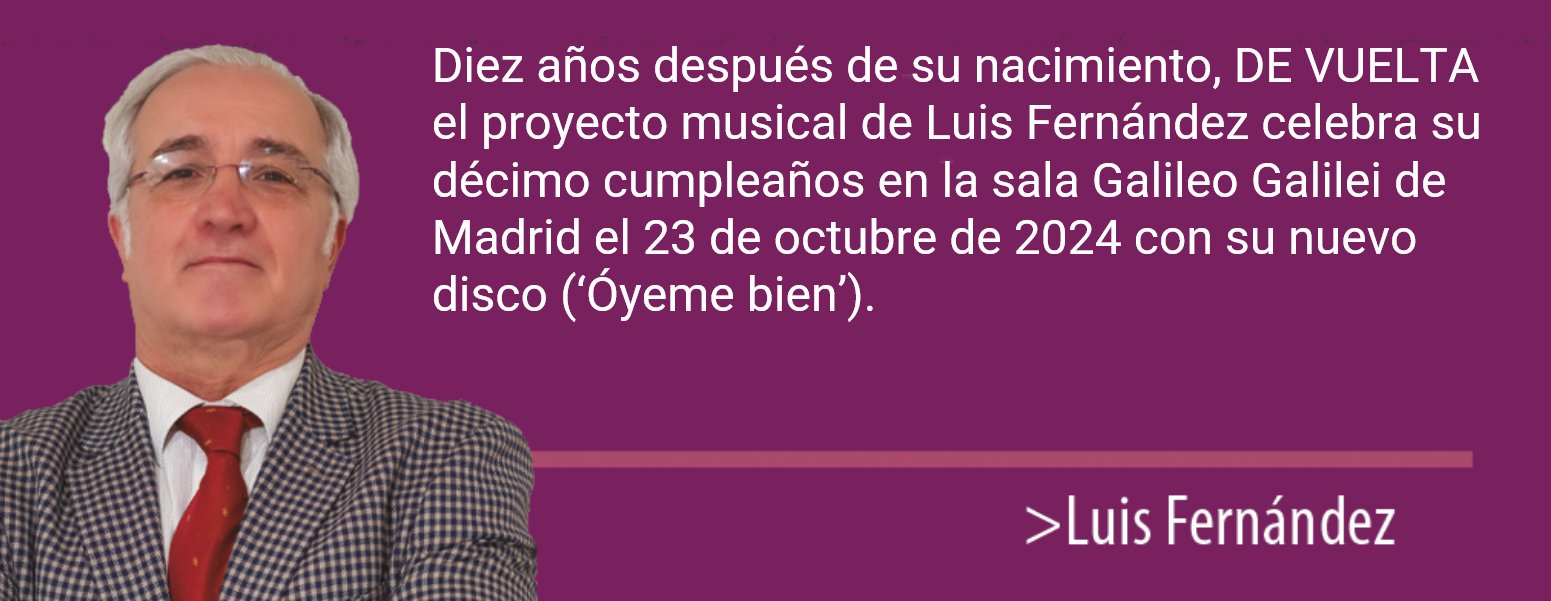
«De Vuelta» el proyecto musical de Luis Fernández Delgado cumple diez años y lo celebraremos con un concierto para recordar siempre, en la sala Galileo Galilei de Madrid el 23 de octubre de 2024 a las 21:00, en el que presenta nuevo disco «Óyeme bien«, más canciones propias y versiones inéditas.

Y con la compañía de grandes músicos y muchos amigos

Ya se pueden comprar las entradas en la Sala Galileo.

Nos vemos en la sala Galileo Galilei de Madrid el 23 de octubre de 2024

Intervención de Eduardo Abad en el Foro de Transformación Digital de la Justicia, en marzo de 2024


El ​II Plenario del Foro de Transformación Digital de la Justicia (FTDJ) tuvo lugar ​​los días 20 y 21 de marzo de 2024 ​​en la Galería de las Colecciones Reales, Madrid.​ Es la segunda edición del Plenario y ha reunido a 44 ponentes de alto nivel en torno al debate orientado a ofrecer un servicio público de Justicia de calidad, mediante la colaboración del sector público, del sector privado y de los ciudadanos.

En el apartado de «Seguridad Jurídica Digital», el día 21 de marzo a las 12 intervinieron:

  • Eduardo Abad Valdenebro, Responsable del Comité de Innovación y transformación digital de Garrigues y socio director del departamento de Derecho Tributario.
  • María Emilia Adán García, Decana Nacional del Colegio de Registradores de España.
  • Álvaro Alarcón Davalos, Asociado Principal de Deloitte Legal.
  • José Ángel Martínez Sanchiz. Presidente de Consejo General del Notariado.

Actuó de moderador Aitor Cubo Contreras, Director General de Transformación Digital de la Administración de Justicia ​

Hubo 450 inscritos que siguieron en diferentes momentos de forma presencial el FTDJ, y casi 1.500 lo siguieron por streaming a través del canal de Youtube del Ministerio, donde sigue estando disponible.

La intervención de Eduardo Abad es muy importante porque deja claro por qué los servicios cualificados de confianza digital forman parte del Marco de Seguridad Jurídica Preventiva.

Al finalizar su intervención menciona a EADTrust y el nuevo servicio gratuito de evidencias digitales Gocertius que utiliza sellos de tiempo cualificados.


La seguridad jurídica preventiva consiste en la anticipación y prevención de posibles conflictos legales mediante la aplicación de medidas y estrategias que aseguren el cumplimiento de las normas y regulaciones y la recogida de evidencias que puedan ser utilizadas para demostrar qué ha sucedido en relación con una determinada actividad en caso de litigio.

La seguridad jurídica preventiva se asocia tradicionalmente a las actuaciones de notarios y registradores, quienes desempeñan un papel crucial en la formalización y registro de actos jurídicos. Los notarios, por ejemplo, tienen la responsabilidad de autenticar documentos legales y garantizar su conformidad con la ley, lo que implica una labor preventiva al verificar la legalidad de los actos antes de su ejecución. Asimismo, los registradores tienen la tarea de inscribir estos actos en los registros públicos, lo que requiere un riguroso control para asegurar la legalidad y exactitud de la información registrada.

Tanto las inscripciones registrales como las actas y documentos notariales dan cuenta del momento en que se redactaron o registraron y suponen prueba preconstituida por si fuera necesaria su aportación en un proceso litigioso.

Tras la publicación del Reglamento EU 910/2014 (EIDAS) los servicios electrónicos de confianza cualificados gozan de presunción de validez en toda Europa, lo que se ha traducido en España en la modificación de la Ley de Enjuiciamiento Civil que en su artículo 326 señala:

«4. Si se hubiera utilizado algún servicio de confianza cualificado de los previstos en el Reglamento citado en el apartado anterior, se presumirá que el documento reúne la característica cuestionada y que el servicio de confianza se ha prestado correctamente si figuraba, en el momento relevante a los efectos de la discrepancia, en la lista de confianza de prestadores y servicios cualificados.

Si aun así se impugnare el documento electrónico, la carga de realizar la comprobación corresponderá a quien haya presentado la impugnación. Si dichas comprobaciones obtienen un resultado negativo, serán las costas, gastos y derechos que origine la comprobación exclusivamente a cargo de quien hubiese formulado la impugnación. Si, a juicio del tribunal, la impugnación hubiese sido temeraria, podrá imponerle, además, una multa de 300 a 1200 euros.»

Esta presunción que los juristas llaman «Iuris Tantum», admite prueba en contrario, pero será difícil que la aporte la parte contraria en un litigio si la parte que aporta evidencias electrónicas preservadas con servicios de confianza cualificados incluye el detalle preciso al asunto enjuiciado.

Así, los servicios electrónicos de confianza cualificados vienen a complementar el elenco de servicios de seguridad jurídica preventiva en el que se sitúan los servicos notariales y registrales.

Servicios que habitualmente contemplan aspectos como verificar la identidad de las partes involucradas, asegurar que los documentos estén correctamente redactados y cumplir con los requisitos formales establecidos por la ley.

Al adoptar un enfoque preventivo, los prestadores cualificados de servicios electrónicos de confianza, los notarios y los registradores contribuyen a evitar posibles conflictos legales y a garantizar la seguridad y certeza jurídica en las transacciones y actos que certifican y registran.

Videos de las jornadas

En Youtube se encuentran los videos de las sesiones de mañana y tarde del ​II Plenario del Foro de Transformación Digital de la Justicia (FTDJ):

Call to action:

Si tu empresa está pensando en preparar sus sistemas para generar evidencias electrónicas de las interacciones con clientes o proveedores por vía electrónica (por ejemplo, en contextos de eContratación) puede ser interesante que contactes con nosotros porque un equipo formado por juristas de Garrigues y expertos en tecnologías de confianza digital de EADTrust pueden ayudaros para tener todo listo si en algún momento tuvierais que afrontar un proceso litigioso.

Contacta con EADTrust en el +34 917160555 (o por email: infor (sin r) at eadtrust punto eu) y explora los servicios que podemos ofreceros.

Dado que somos un Prestador Cualificado de Servicios de Confianza, varios de nuestros servicios cualificados, como el sello de tiempo o los certificados de persona jurídica, pueden resolver ya retos que os estéis planteando.

Medalla al mérito en la Ciberdefensa


El pasado 12 de marzo de 2024 tuve el honor de recoger la medalla al mérito de la ciberdefensa, junto con varios otros agraciados, en un emocionante acto que tuvo lugar en el CETSE (Centro Tecnológico de Seguridad) en Madrid. Gracias a PETEC Asociación Profesional de Peritos de Nuevas Tecnologías por el reconocimiento y por facilitar el reencuentro de veteranos que pudimos contarnos nuestras más recientes vicisitudes.

La Medalla al Mérito en la Ciberdefensa es uno de los reconocimientos más importantes en el ámbito de la Ciberseguridad en España.

El evento se celebró el 12 de marzo en el CETSE (Centro Tecnológico de Seguridad) en Madrid, comenzando a las 11.00 am. Finalizó alrededor de la 13.00 con un vino español y fotos de familia.

Las presentadoras de este solemne acto fueron Carmen M. García, Presidente de Woman’s Week y Laura Giménez, Presidenta de AJPNE (Asociación de Jubilados de la Policía Nacional de España).

La bienvenida fue a cargo de Manuel Jesús Izquierdo Bernal, Sub. Gral. Sistemas de Información y Comunicaciones para la Seguridad.

El discurso de Ignacio Carrasco, Presidente del Comité de Grados de PETEC se centró en el nuevo RDL 6/2023 destacando algunos de sus aciertos y errores.

Al inicio del acto de imposición de medallas se llevó a cabo la bendición de medallas por parte de Javier Mairata, Vicario General de la Diócesis de Getafe.

Al finalizar el acto se llevó a cabo un breve homenaje a los caídos por parte de Javier Mairata y con la intervención de Luis Livinston, que interpretó un par de canciones «Yo soy de aquí» con la famosa frase «Soy español, a qué quieres que te gane,…»

Como asistentes por parte de Petec, representando a la Junta Directiva estuvieron Jorge Ruiz, Gerente de PETEC, Nacho Carrasco, Presidente del Comité de Grados y Secretario de Petec, José Raúl Elola, Vicepresidente 2º de PETEC, Fernando Mairata, Presidente de PETEC y Elena Marcos, miembro del Comité de Dirección, Vocal de Comunicación y DirCom de PETEC.

Lista de premiados:

Miguel AngelAmutioMIN ADM PUBLICAS
AgustinAreitioDiputación de Cáceres
MarcoAurelio SiganoHGCA
RicardoBarrasaCORRECTA
FelixBarrioINCIBE
CarlosBermudezHospital Nuestra Señora de la Candelaria
CarlosCarrilloUPM
AlfonsoCastañoASIS España
Jose AntonioCereceda MalumbresCoronel GC
EmilioCorchadoStart Up OLE
JuanCrespoPolicia Nacional
IgnacioDancausaAPITT
FernandoDavara RodriguezESPAÑA DIGITAL
LauraEstradaCNP
Luis FernandoHernándezCoronel GC
JoséGiménezHGCA
BeatrizGómez HermosillaCNP
MarcosGomez HidalgoINCIBE
AlbertoGonzálezSgto. @Coruña
RafaelHernandezCEPSA
JulianInzaEADTrust
ManuelJimenaDiputación de Malaga
LuisJimenezCCN-CNI
José RamonMadera AmorCNP
Jose SantiagoMartin GomezGeneral
José alfonsoMartínez HerreroInspector CNP
SalvadorMolinaForo ECOFIN
AlbertoMuñozTeniente UCCIBER
ManuelNaharroPolicia Local
CasimiroNevadoCNP Escuela Policia
Juan JoseNombelaUAdH
FranciscoPérez BesECIX
Maria DoloresRebolloNEORIS (ex INCIBE)
DavidRubioHospital Nuestra Señora de la Candelaria
VictorianoRuiz PerisDocente
FernandoSanAndrés SánchezHGCA
AntonioSánchez LópezSargento GC Leganes Intervencion de Armas
PabloSanchez SantandreuCHUIMI Complejo Hospitalario Insular Materno Infantil
OlofSandstromIONOS
Jose CarlosSanjuan MonforteDocente
JuanSolaecheUniversidad
DanielSuárez DieguezSargento Comandante Puesto de Cercedilla GC
EugenioViejo MolinaSargento Guardia Civil
EfrenVarón Gil@Ourense
TomasVicente RiquelmePolicia Nacional
DavidHernández LópezIberpol
Juan RamónNaval DíazCapitan GC CETSE
Juan CarlosGonzález CarvajalInspector Jefe CNP
Juan AntonioMorán SánchezComisario CNP Telecomunicaciones
AlfonsoEstevez OchoaComisario Jefe Area Informatica CNP
Jose AntonioFernandez MolinaFacultativo Area de Informatica de la Unidad de informtica y Comunicaciones CNP
RafaelMartínez LópezSubdirector General de Logística e Innovación de CNP

¡Gracias a las FCSE por la labor que realizan siempre, al CETSE por ser el anfitrión del evento, a los premiados por hacer de este mundo un lugar más seguro y mejor y a todos por acompañarnos!

Acto de imposición de medallas de la Ciberdefensa 2024 PETEC

Acto de imposición de medallas de la Ciberdefensa 2023 PETEC

Ainhoa Inza Blasco


Hoy, 27 de abril de 2023 (cuarto jueves del mes de abril), aprovechando que es el día internacional de chicas en las TIC (International Girls in ICT Day) quiero presentaros a una persona que conozco bien y que puede ser un referente para las chicas que se empiezan a plantear su futuro y empiezan a decidir a qué se van a dedicar los próximos años. Mi sugerencia es que se podrían dedicar al mundo de las Tecnología de la Información y las Comunicaciones.

Y el ejemplo es Ainhoa Inza Blasco.

Ainhoa es la Directora General (CEO) de TCAB (Trust Conformity Assessment Body).

TCAB es un Organismo de Evaluación de Conformidad (en inglés «Conformity Assessment Body») especializado en auditorías relativas a Reglamento UE 910/2014 (eIdAS). Uno de los cuatro organismos acreditados en España.

Solo hay 30 organismos de este tipo en toda Europa.

TCAB ofrece servicios de evaluación de conformidad de Prestadores de Servicios Electrónicos de Confianza  que deseen cumplir con el citado Reglamento UE 910/2014 (eIdAS).

La propia TCAB cumple con las normas EN 319 403 e ISO 17065 y evalúa conforme a las normas EN 319 401, EN 319 411 y EN 319 421, por citar solo las normas principales. También lleva a cabo otras auditorías y evaluaciones de seguridad.

Ainhoa Inza, se licenció en la Universidad Rey Juan Carlos con doble titulación, como Ingeniera Química y Licenciada en Administración de Empresas.

Aunque trabajó en empresas del sector químico, su mayor desarrollo profesional se ha producido en empresas del sector tecnológico convirtiéndose en una de las mayores especialistas en los aspectos tecnológicos y legales de los sistemas de confianza, en especial los derivados de la normativa europea:

En el ámbito de los negocios internacionales trabajó en el Programa ICEX, con una fase académica especializada (ICEX-CECO), otra fase focalizada en la Oficina Económica y Comercial de España en Chicago, y otra fase en actividades empresariales internacionales a su vuelta a España.

En el ámbito de la ciberseguridad, ostenta las certificaciones de ISACA:

  • Certified Data Privacy Solutions Engineer (CDPSE)
  • Certified Information Systems Auditor (CISA)

Ha sido una de las autoras del documento de ISACA

Pensando en optimizar las auditorías de entornos Blockchain.

En relación con las actividades de TCAB con AMETIC, la patronal de la industria digital en España, Ainhoa Inza participó en la jornada informativa sobre el nuevo reglamento europeo “Cybersecurity Act”. El Reglamento (UE) 2019/881 del Parlamento Europeo y del Consejo de 17 de abril de 2019 relativo a ENISA (Agencia de la Unión Europea para la Ciberseguridad) y a la certificación de la ciberseguridad de las tecnologías de la información y la comunicación y por el que se deroga el Reglamento (UE) n.o 526/2013 («Reglamento sobre la Ciberseguridad»).

Firma electrónica protocolaria de tratados y acuerdos internacionales


El 4 de septiembre de 1988 (hace casi 35 años) se llevó a cabo una ceremonia formal para la firma electrónica conjunta de un Comunicado sobre el Comercio Electrónico del Primer Ministro Irlandés (Taoiseach) Bertie Ahern y el Presidente de los Estados Unidos Bill Clinton, como uno de los actos de su visita a Dublín.

Por limitaciones de los desarrollos legislativos de ambos estados en lo referido al reconocimiento legal con valor de presunción de la Firma Electrónica en el momento de esta firma, no se pudo firmar un Tratado Internacional, lo que hubiera sido, si cabe, más impactante.

Bill Clinton y Bertie Ahern firmando electrónicamente

El acto fue importante, y la mera notoriedad del acto (como los contratos celebrados «ad solemnitatem«) hubiera supuesto plena eficacia probatoria. Sin embargo, el protocolo oficial dejó en entredicho los planeamientos que probablemente les hicieron sus asesores a ambos mandatarios, ya que al finalizar la firma, los dos dignatarios intercambiaron protocolariamente los instrumentos utilizados para firmar.

Si el documento se hubiera firmado en papel y el intercambio hubiera sido de plumas estilográficas, la foto final hubiera sido una de tantas. Pero puesto que las firmas fueron firmas electrónicas y los instrumentos tarjetas inteligentes (smartcards), la foto resultante en la que ambos dirigentes se intercambiaban las tarjetas suponía ciertas implicaciones.

Una de las más importantes es que NO es un buen ejemplo para el público porque la tarjeta chip contiene la clave privada que constituye la capacidad criptográfica de firmar del titular, y cederla a otra persona implica perder el control de la clave privada.

Quien controla la clave privada (para lo que hará falta una contraseña o un PIN) puede realizar una nueva firma electrónica, con plena atribución de lo firmado a quien aparece como firmante.

Probablemente ninguno de los dos mandatarios pudo suplantar al otro pese a tener su tarjeta chip, si suponemos que no conocióan las contraseñas utilizadas.

La foto es bonita, pero desde el punto de vista de un «purista» de la firma electrónica, transmite un concepto peligroso: «las tarjetas se pueden ceder a otras personas y no pasa nada«.

No es cierto. Hay que evitar que nadie más que nosotros tenga acceso a nuestra tarjeta chip (a nuestro DNI), entre otras cosas porque no es muy difícil obtener las claves de múltipes formas. Ya no debemos dejar el DNI de prenda cuando reservemos una taquilla, o una cancha de tenis, o nos quedemos sin dinero al echar gasolina.

Técnicamente, el acto político no tuvo apenas impacto criptográfico. Al finalizar, probablemente se revocaron ambos certificados y posiblemente no había más oportunidades de usar las tarjetas chip ya que en 1998 el número de lectores de tarjeta chip (chipeteras) era mínimo.

Pero la tentación política de llevar a cabo firmas electrónicas en determinados actos públicos para impulsar la adopción de la firma electrónica, que es loable, deberá tener en cuenta que, casi más de 30 años depués de la firma de la foto, ya no se puede disculpar el «compromiso de las claves» al que equivale la cesión o intercambio de tarjetas chip.

Otros artículos relacionados:

Dia internacional de la firma electrónica


El dia 30 de junio se conmemora en Estados Unidos el dia nacional de la firma electrónica.

Pero ¿cual podría ser el dia internacional de la firma electrónica?

Es un debate interesante que abro aquí, si bien lo inauguro con una propuesta. 4 de septiembre.

Porque el 4 de septiembre de 1998 se firmó electrónicamente un comunicado conjunto entre Estados Unidos e Irlanda aprovechando la visita del Presidente Bill Clinton a Irlanda. Su anfitrión, el Primer Ministro «Taoiseach» Bertie Ahern fue el otro firmante.

Ya hice referencia a este acto en mi post «Jordi Sevilla en el Observatorio del Notariado para la Sociedad de la Información» en 2006.

En una visita a la factoría del fabricante de PCs Gateway de Dublín, se preparó el entorno para la firma electrónica utilizando portátiles de Gateway y el software de firma electrónica de la empresa Baltimore Technologies, radicada en Irlanda.

La visita presidencial estaba prevista para la primera semana de septiembre. Fran Rooney, director general de Baltimore, y Brendan Tuohy, secretario general del Departamento de Empresas Públicas, elaboraron una idea para que los gobiernos de Irlanda y Estados Unidos publicaran un comunicado sobre comercio electrónico, firmado con tecnologías de seguridad digital en lugar de con pluma y tinta. Luego consiguieron el apoyo a este plan de un alto asesor político del Presidente Clinton.

La PKI era muy adecuada para la gestión de documentos oficiales. Su contenido no podía alterarse sin ser detectado después de adjuntar las firmas digitales. Pero los documentos podían seguir siendo copiados y distribuidos tan ampliamente como fuera necesario. El software de autoridad de certificación UniCert, de Baltimore, generaría los certificados digitales para identificar al Presidente Clinton y al Taoiseach Ahern. Esos certificados podrían almacenarse en tarjetas inteligentes y el proceso de firma adoptaría la forma de una transacción con tarjeta.

Clinton y Ahern recibieron sus tarjetas inteligentes personales, cada una con un código de firma único y un certificado digital. Los dos Jefes de Estado introdujeron sus tarjetas inteligentes en los lectores e introdujeron sus códigos personales, generando las firmas adjuntas al comunicado. Éste aparece, con los sellos de las firmas, en la página web de la Casa Blanca.

«¿Tienen idea de cuánto tiempo paso cada día firmando con mi nombre?» preguntó Clinton. «Me voy a sentir completamente inútil si no puedo hacer al menos eso».

El escenario estaba preparado para una exhibición de Baltimore Technologies ante un público invitado y los medios de comunicación internacionales que acompañaban al presidente estadounidense. El fabricante de ordenadores Gateway aceptó acoger el acto en sus instalaciones de Clonshaugh. Los políticos interpretaron su papel a la perfección y toda la tecnología funcionó bien.

Sin embargo, fue un inconveniente que el proceso de firma digital fuera más o menos instantáneo. Para mejorar la visivilidad de la operación, Baltimore ideó una animación especial que mostraba la transferencia de las firmas de las tarjetas al documento. Esta animación prolongaba la ceremonia y creaba una sensación de ocasión especial.

En retrospectiva, el aspecto más interesante del comunicado era el docuento que prescribía a los gobiernos en la infraestructura en evolución para las transacciones basadas en Internet: proporcionar un marco jurídico claro, promover un entorno favorable a la competencia y garantizar una protección adecuada de los objetivos de interés público, como la privacidad, los derechos de propiedad intelectual y la protección del consumidor. El acuerdo intergubernamental también afirmaba que los impuestos sobre el comercio electrónico debían ser coherentes y no discriminatorios.

En los tratados internacionales los firmante se suelen intercambiar las plumas. Quizá habría que pensar en otro acto protocolario que no implicara intercambiarse las tarjetas chip, para no transmitir ideas equívocas. Quizá los lectores de tarjetas («chipeteras»).

El Gobierno de España ha constituido un Consejo Asesor de Asuntos Económicos


El pasado 22 de julio de 2020 , el Gobierno ha constituido el Consejo Asesor de Asuntos Económicos, un órgano consultivo que proporcionará asesoramiento en materia de política económica para la mejora de la productividad y el apoyo a la empresa.

Se espera que sus miembros aporten su conocimiento sobre la aplicación y efectividad de las mejores prácticas internacionales y ofrecerán una visión del análisis académico de cada materia.

La primera reunión del Consejo Asesor de Inteligencia Artificial tuvo lugar combinando la participación presencial y la telemática en el Ministerio de Asuntos Económicos y Transformación Digital.

La vicepresidenta tercera y ministra de Asuntos Económicos y Transformación Digital, Nadia Calviño, preside el Consejo Asesor, y la secretaria de Estado de Economía y Apoyo a la Empresa, Ana de la Cueva, ocupa la Vicepresidencia.

Composición del Consejo Asesor de Asuntos Económicos

Integran el órgano consultivo:

  1. Isabel Álvarez, Profesora titular Universidad Complutense y Directora del Instituto Complutense de Estudios Internacionales
  2. Belén Barreiro, CEO de 40dB
  3. Samuel Bentolila, Investigador en CEMFI
  4. Jose Ignacio Conde Ruiz, Subdirector de FEDEA y Profesor titular de la Universidad Complutense
  5. Natalia Fabra, Catedrática Universidad Carlos III
  6. Alicia García Herrero , Economista jefe de Asia-Pacífico en Naxitis, Profesora en la Universidad de Ciencia y Tecnología de Hong Kong e Investigadora senior en Bruegel
  7. María Teresa García Mila, Catedrática Universidad Pompeu Fabra y Directora de Barcelona Graduate School of Economics
  8. José Moisés Martín, Director General en Red2Red Consultores y Profesor en la Universidad Camilo José Cela
  9. Matilde Mas, Catedrática en la Universidad de Valencia y Directora de Proyectos Internacionales en el IVIE
  10. Emilio Ontiveros Baeza, Presidente AFI y Catedrático Emérito de Economía de la Empresa en la Universidad Autónoma de Madrid
  11. Diego Puga, Catedrático en CEMFI
  12. Rafael Repullo, Catedrático y Director de CEMFI
  13. Sara de la Rica, Directora Fundación ISEAK
  14. Jose Juan Ruiz, Analista económico y Técnico Comercial y Economista del Estado
  15. Federico Steinberg, Profesor de la Universidad Autónoma de Madrid, Investigador Principal del Real Instituto Elcano y Asesor especial del Alto Representante para la política exterior de la Unión Europea
  16. Raymond Torres, Director de coyuntura y análisis internacional en FUNCAS
  17. Angel Ubide, Director de análisis económico y Renta fija global en Citadel LLC

Consejo Asesor para la Innovación en la Justicia


Ayer, 7 de febrero de 2018, se constituyó  el Consejo Asesor para la Innovación en la Justicia, que funcionará como un grupo de trabajo que asesorará al Ministerio de Justicia en el diseño y ejecución de programas de innovación y, a petición del ministro, podrá pronunciarse sobre las medidas y los proyectos normativos que impulse el departamento en esta materia.

Tiene por objeto promover la colaboración con el sector privado y la participación de la sociedad civil en las políticas de Justicia.

El ministro de Justicia, Rafael Catalá, ha pedido a los miembros del Consejo Asesor para la Innovación en la Justicia que aporten su visión estratégica y experiencia en los ámbitos de la tecnología, la innovación y la gestión de organizaciones para impulsar la acción del Gobierno en la transformación digital de la Justicia.

Durante su intervención, Rafael Catalá ha destacado el desafío que supone para las administraciones públicas el empleo de la tecnología que está transformando los modelos de prestación de servicios y las relaciones con los ciudadanos. Las aportaciones y recomendaciones de los miembros de este consejo asesor, todos ellos profesionales que han promovido avances importantes en sus organizaciones, ayudarán, ha señalado Catalá, a trazar las líneas de trabajo del Ministerio de Justicia en su estrategia de transformación del servicio público, atendiendo a las demandas y tendencias que en cada momento marcan la sociedad y el progreso tecnológico.

Forman parte del Consejo Asesor para la Innovación en la Justicia, a título personal,

  • César Alierta, presidente de la Fundación Telefónica;
  • César Cernuda, presidente de Microsoft Latinoamérica y vicepresidente corporativo de Microsoft;
  • Bernardo Hernández, emprendedor que ha desarrollado su carrera en Google, Flickr, Yahoo o Tuenti;
  • Chema Alonso, encargado de la estrategia de Big Data, Publicidad y Cuarta Plataforma de Telefónica;
  • Martín Varsavsky, fundador de diversas compañías del sector tecnológico;
  • Javier Rodríguez Zapatero, cofundador y presidente de la escuela de negocios ISDI;
  • Carina Spilzka, fundadora de General Partner K Fund;
  • Ángel Cano, que fue consejero delegado del Grupo BBVA;
  • Enrique Dans, profesor de Innovación en la IE Business School;
  • Santiago Segarra, responsable de la transformación de la Agencia Tributaria como director de tecnología;
  • Javier Cremades, presidente del despacho Cremades & Calvo-Sotelo;
  • Hugo Écija, fundador de la firma ÉCIJA; y
  • Borja Adsuara, que fue director general para el desarrollo de la sociedad de la información y de Red.es.