Archivo de la categoría: Confianza Digital

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.
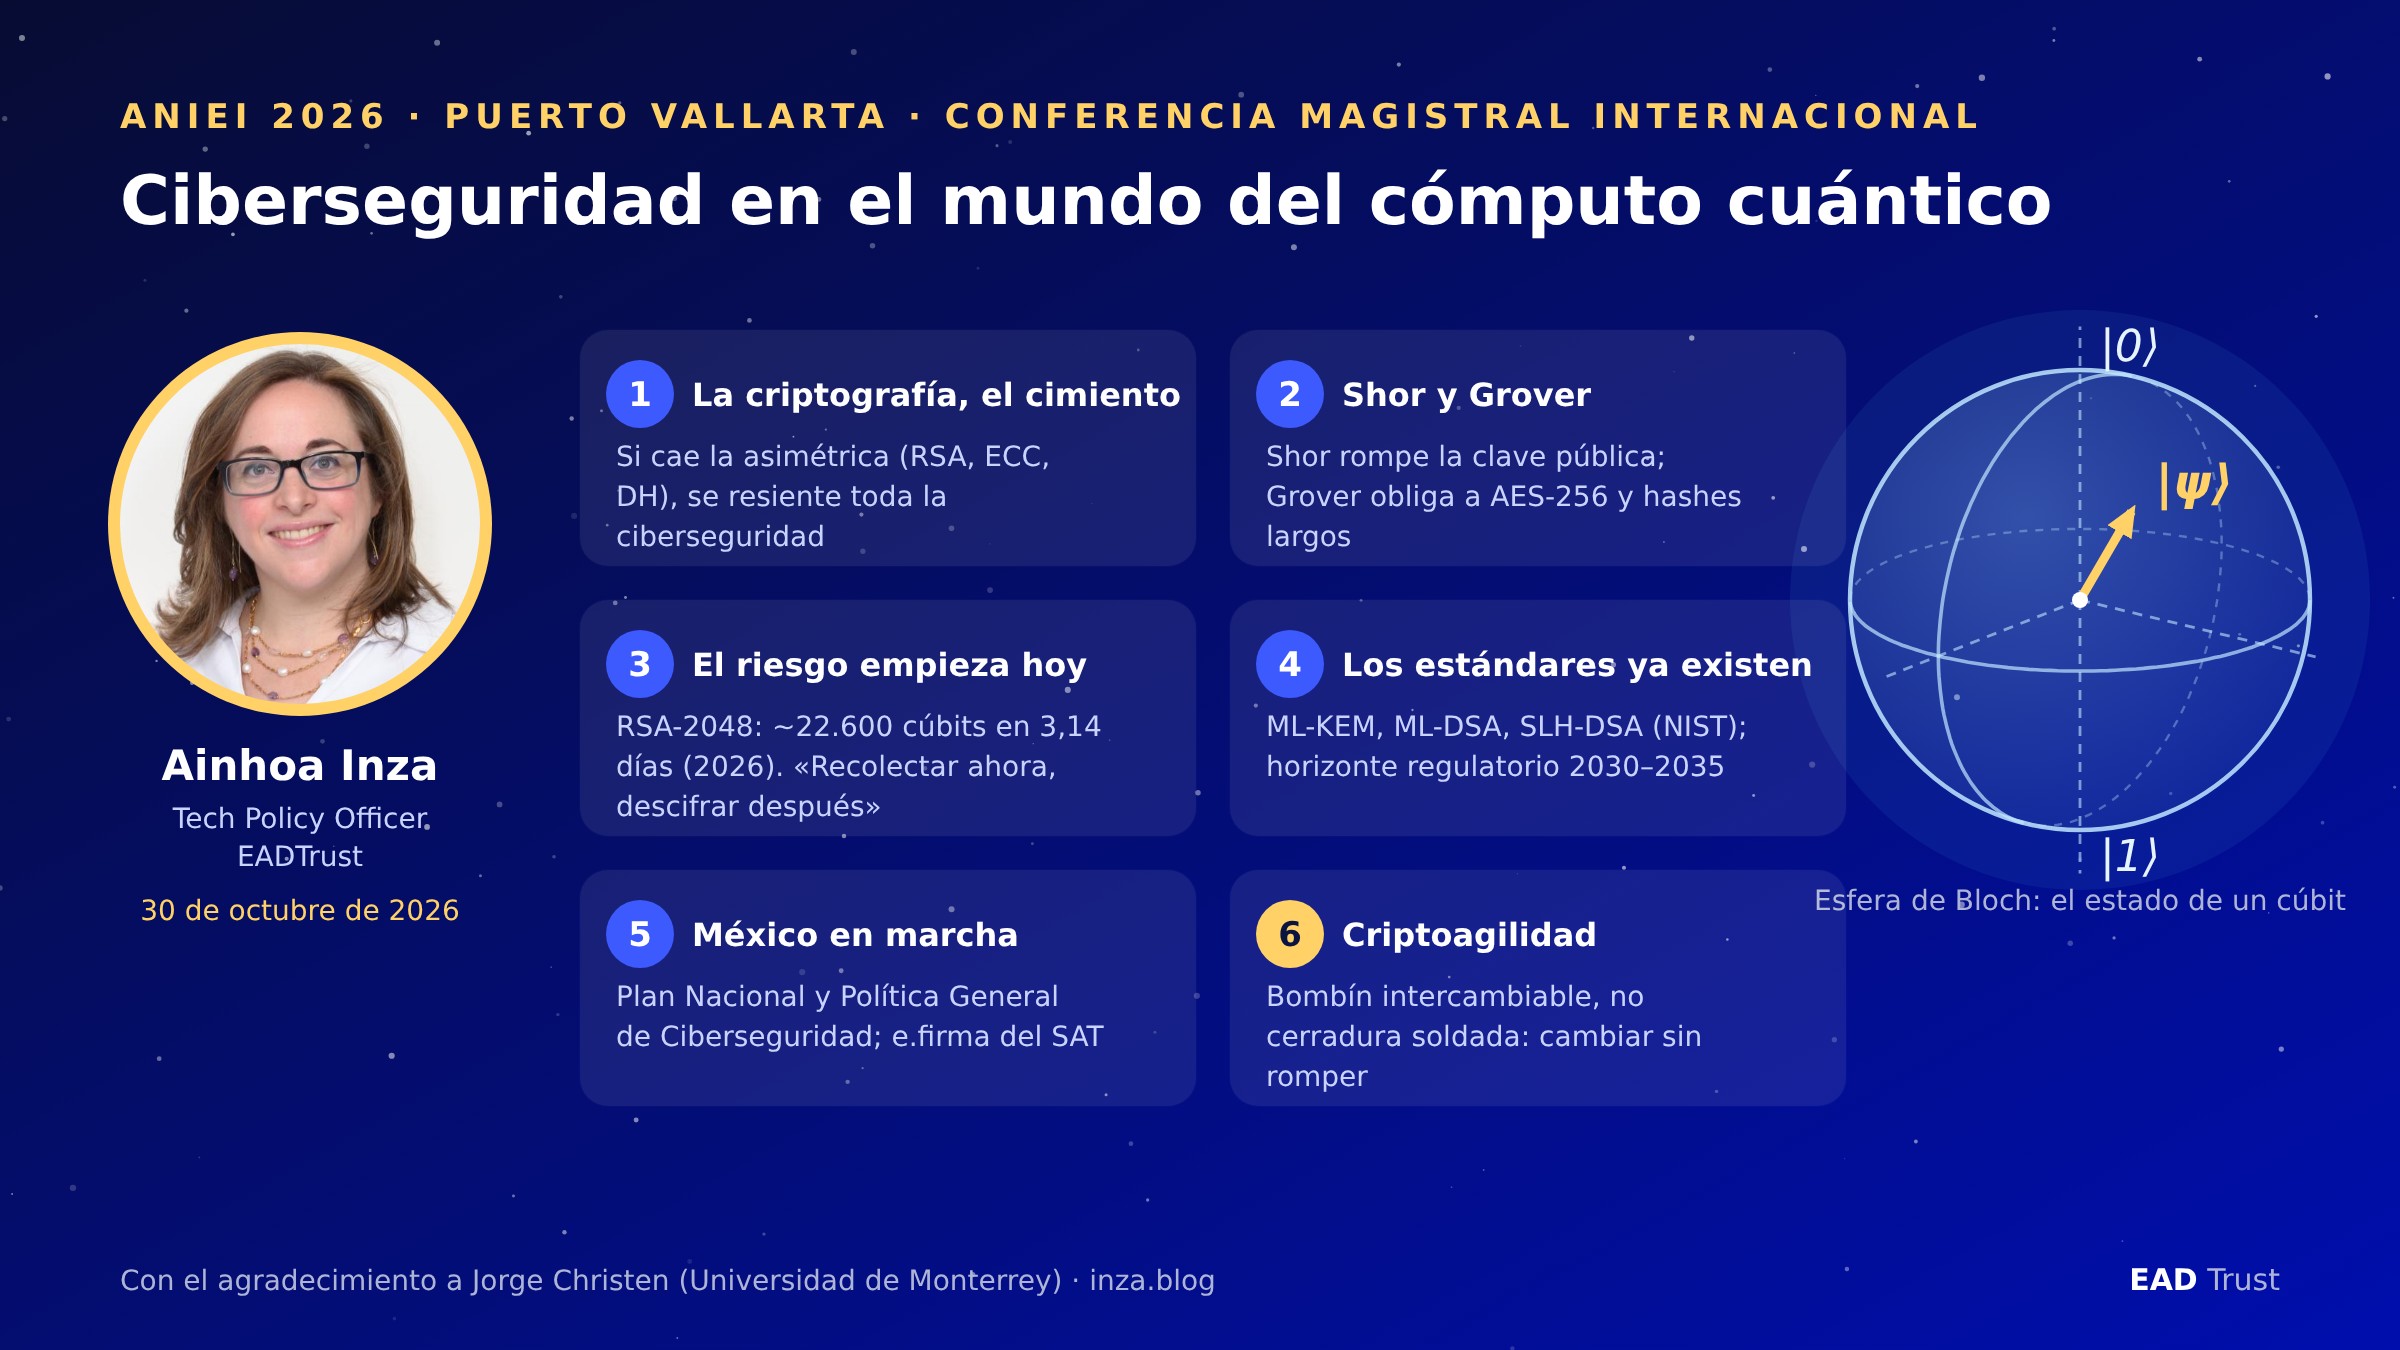
Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.
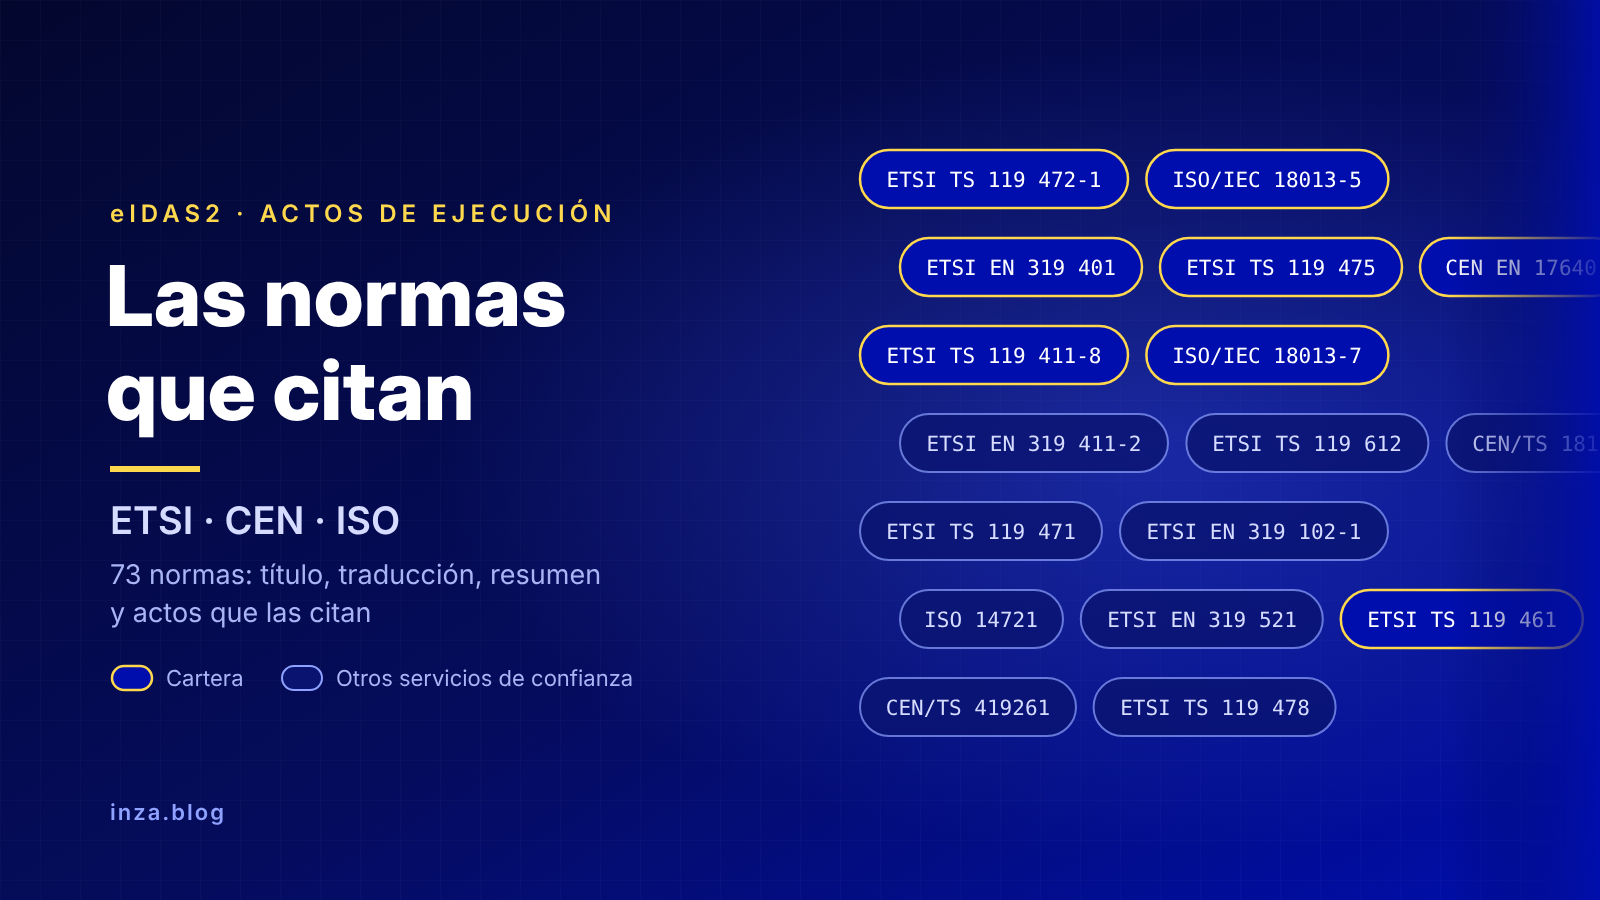
Estándares publicados en el desarrollo de la Cartera de Identidad Digital Europea y del resto de aspectos cubiertos por #EIDAS2


En la entrada «Los actos de ejecución de #eIDAS2, al día, junto con las normas ETSI y CEN que citan», actualizada en octubre de 2026, relaciono cada Reglamento de Ejecución con las normas técnicas que lo hacen operativo. Muchos lectores me han pedido la vista inversa: partir de cada norma y saber qué es, de qué trata y qué actos la exigen.

Eso es lo que recoge esta entrada: un catálogo de las normas de ETSI, CEN e ISO citadas en los actos de ejecución de eIDAS2, ordenadas por organismo y número, con su título oficial en inglés, una traducción al español, un breve resumen de su contenido y los actos que las citan. Las dos entradas se complementan: aquella sirve para saber qué normas aplica un acto concreto y esta, para entender cada norma y ver en qué actos aparece.

Las referencias se han obtenido del texto de cada acto publicado en EUR-Lex, incluidos los reglamentos modificativos de julio de 2026 (CIR (UE) 2026/1730, 2026/1731 y 2026/1735), que incorporan buena parte de las especificaciones ETSI más recientes sobre la cartera, y el anexo II del CIR (UE) 2025/2162, que recoge las normas de referencia para evaluar cada servicio de confianza cualificado.

Siglas utilizadas: DEA = declaración electrónica de atributos; DECA = declaración electrónica cualificada de atributos; PID = datos de identificación de la persona (DIP); CIR = Reglamento de Ejecución de la Comisión; CID = Decisión de Ejecución de la Comisión.

Criterio de clasificación

Las normas se agrupan en dos bloques:

  • Bloque 1, Cartera de Identidad Digital Europea (38 entradas): normas citadas por alguno de los actos de la cartera y de sus partes usuarias, es decir, los CIR (UE) 2024/2977, 2024/2979, 2024/2980, 2024/2981, 2024/2982, 2025/848, 2026/798, 2026/1730 y 2026/1731. Algunas de ellas, como la EN 319 401 o los formatos AdES, las citan también actos de servicios de confianza; en ese caso se indican todos.
  • Bloque 2, resto de servicios de confianza (35 entradas): normas que solo citan los demás actos de ejecución.

Dentro de cada bloque el orden es alfabético por organismo (CEN, ETSI, ISO) y numérico dentro de cada uno. En la serie ETSI de firmas electrónicas se han traducido los títulos de forma orientativa; los títulos originales en inglés son los que hay que usar en pliegos y auditorías.

Bloque 1. Normas de la Cartera de Identidad Digital Europea

Normas CEN

CEN EN 17640:2018

  • Versión citada: 2018
  • Título: Fixed-time cybersecurity evaluation methodology for ICT products
  • En español: Metodología de evaluación de ciberseguridad de tiempo fijo para productos TIC
  • Contenido: Metodología de evaluación de seguridad con duración y esfuerzo acotados (conocida como FITCEM), en la que se inspiran esquemas nacionales como CSPN (Francia), BSZ (Alemania) o LINCE (España). Sirve de referencia para evaluar componentes de la cartera cuando no se exige una evaluación Common Criteria completa.
  • Citada en: CIR (UE) 2024/2981 (certificación de las carteras: metodología de evaluación y tabla de certificados reutilizables)

Normas ETSI

ETSI TS 119 182-1

  • Versión citada: V1.2.1 (2024-07)
  • Título: Electronic Signatures and Infrastructures (ESI); JAdES digital signatures; Part 1: Building blocks and JAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales JAdES; parte 1: componentes básicos y firmas JAdES de nivel básico
  • Contenido: Formato de firma avanzada para JSON basado en JWS, con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2025/2531 (con adaptaciones); CIR (UE) 2026/248; CIR (UE) 2025/2162 (anexo II, que la cita por error como «EN 319 182-1»)

ETSI TS 119 411-8

  • Versión citada: V1.1.1 (2025-10)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 8: Access Certificate Policy for EUDI Wallet Relying Parties
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 8: política de certificados de acceso para las partes usuarias de la Cartera EUDI
  • Contenido: Política de certificación específica para los certificados de acceso con los que las partes usuarias se identifican ante las carteras al solicitar datos. Sustituye a la referencia genérica a la política NCP de la EN 319 411-1.
  • Citada en: CIR (UE) 2026/1730 (modifica el CIR (UE) 2025/848 en lo relativo a los certificados de acceso)

ETSI TS 119 412-6

  • Versión citada: V1.1.1 (2025-09)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 6: Certificate profile requirements for PID, Wallet, EAA, QEAA, and PSBEAA providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de certificado; parte 6: requisitos de perfil de certificado para los proveedores de PID, de carteras, de DEA, de DECA y de DEA del sector público
  • Contenido: Perfiles de los certificados con los que firman o sellan los proveedores de datos de identificación personal, los proveedores de carteras y los emisores de declaraciones electrónicas de atributos.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979)

ETSI TS 119 432

  • Versión citada: v1.3.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Protocols for remote digital signature creation
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); protocolos para la creación de firmas digitales a distancia
  • Contenido: Protocolos e interfaces de programación para firmar a distancia, alineados con la especificación del Cloud Signature Consortium. Es la interfaz que deben admitir las aplicaciones de firma usadas por la cartera.
  • Citada en: CIR (UE) 2026/1731 (anexo IV del CIR (UE) 2024/2979, cláusulas 6.4.3, A.6, A.7 y A.8)

ETSI TS 119 461

  • Versión citada: V2.1.1 (2025-02)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service components providing identity proofing of trust service subjects
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los componentes de servicio de confianza que verifican la identidad de los sujetos
  • Contenido: Requisitos para verificar la identidad de personas físicas y jurídicas, presencial o a distancia (vídeo, documento con chip, identificación electrónica), con casos de uso y niveles de confianza. El CIR 2026/798 la aplica al alta remota en la cartera.
  • Citada en: CIR (UE) 2025/1566 (verificación de identidad); CIR (UE) 2026/798 (alta remota en la cartera); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 472-1

  • Versión citada: V1.2.1 (2026-02)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 1: General requirements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 1: requisitos generales
  • Contenido: Perfiles de las declaraciones electrónicas de atributos en los formatos SD-JWT VC e ISO/IEC mdoc: contenido, firma, metadatos, revocación y políticas de divulgación integradas.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979)

ETSI TS 119 472-2

  • Versión citada: V1.2.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 2: Profiles for EAA/PID Presentations to Relying Party
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 2: perfiles de presentación de DEA y PID a la parte usuaria
  • Contenido: Perfil del protocolo de presentación de datos de la cartera a las partes usuarias, basado en OpenID4VP, en remoto y en proximidad.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2982)

ETSI TS 119 472-3

  • Versión citada: V1.1.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 3: Profiles for issuance of EAA or PID
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 3: perfiles de expedición de DEA o PID
  • Contenido: Perfil del protocolo de expedición de PID y declaraciones de atributos a la cartera, basado en OpenID4VCI, incluidos los metadatos del emisor y el uso de certificados de registro.
  • Citada en: CIR (UE) 2026/1731 (anexo I del CIR (UE) 2024/2982, protocolos de expedición; anexo III del CIR (UE) 2024/2979, políticas de divulgación integradas; nota en el anexo Ib del CIR (UE) 2024/2979)

ETSI TS 119 475

  • Versión citada: V1.2.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Relying party attributes supporting EUDI Wallet user’s authorisation decisions
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); atributos de la parte usuaria que respaldan las decisiones de autorización del usuario de la Cartera EUDI
  • Contenido: Define los certificados de registro y los datos de las partes usuarias (identidad, finalidad, atributos que pueden solicitar) que la cartera muestra al usuario para que decida si comparte sus datos.
  • Citada en: CIR (UE) 2026/1730 (anexo V del CIR (UE) 2025/848, certificados de registro); CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2982)

ETSI EN 319 122-1

  • Versión citada: V1.3.1 (2023-06)
  • Título: Electronic Signatures and Infrastructures (ESI); CAdES digital signatures; Part 1: Building blocks and CAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales CAdES; parte 1: componentes básicos y firmas CAdES de nivel básico
  • Contenido: Formato de firma avanzada basado en CMS (estructuras binarias ASN.1), con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de firma de la cartera; el DOUE lo escribe por error «EN 3191 22-1»); CIR (UE) 2025/2531 (libros registro electrónicos); CIR (UE) 2026/248 (sector público); CIR (UE) 2025/2162 (anexo II, libros registro)

ETSI EN 319 132-1

  • Versión citada: V1.2.1 (2022-02) en 2024/2979; V1.3.1 (2024-07) en 2025/2531
  • Título: Electronic Signatures and Infrastructures (ESI); XAdES digital signatures; Part 1: Building blocks and XAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales XAdES; parte 1: componentes básicos y firmas XAdES de nivel básico
  • Contenido: Formato de firma avanzada para documentos XML basado en XMLDSig, con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2025/2531; CIR (UE) 2026/248; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 142-1

  • Versión citada: V1.1.1 (2016-04) en 2024/2979; V1.2.1 (2024-01) tras 2026/1731
  • Título: Electronic Signatures and Infrastructures (ESI); PAdES digital signatures; Part 1: Building blocks and PAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales PAdES; parte 1: componentes básicos y firmas PAdES de nivel básico
  • Contenido: Formato de firma avanzada integrada en documentos PDF. Es el formato obligatorio que debe admitir la cartera para firmar o sellar.
  • Citada en: CIR (UE) 2024/2979 (formato obligatorio de la cartera), actualizada a V1.2.1 por CIR (UE) 2026/1731; CIR (UE) 2026/248

ETSI EN 319 162-1 y EN 319 162-2

  • Versión citada: V1.1.1 (2016-04)
  • Título: Electronic Signatures and Infrastructures (ESI); Associated Signature Containers (ASiC); Part 1: Building blocks and ASiC baseline containers; Part 2: Additional ASiC containers
  • En español: Firmas electrónicas e infraestructuras (ESI); contenedores de firma asociada (ASiC); parte 1: componentes básicos y contenedores ASiC de nivel básico; parte 2: contenedores ASiC adicionales
  • Contenido: Contenedores (basados en ZIP) que agrupan uno o varios documentos con sus firmas o sellos de tiempo separados, en variantes ASiC-S y ASiC-E.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2026/248

ETSI EN 319 401

  • Versión citada: V3.1.1 (2024-06); V3.2.1 (2026-01) en 2026/1735
  • Título: Electronic Signatures and Trust Infrastructures (ESI); General Policy Requirements for Trust Service Providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos generales de política para los prestadores de servicios de confianza
  • Contenido: Requisitos horizontales para cualquier prestador: gestión de riesgos, políticas y prácticas, recursos humanos, seguridad física y lógica, gestión de incidentes, continuidad de negocio y cese de actividad. Es la base sobre la que se construyen las normas específicas de cada servicio.
  • Citada en: CIR (UE) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798 (alta remota en la cartera); 2026/1735 (V3.2.1); CIR (UE) 2025/2162 (anexo II, con una errata «EN 310 401» en dos entradas)

ETSI EN 319 411-1

  • Versión citada: V1.4.1 (2023-10) en 2025/848; V1.5.1 (2025-04) en 2025/1943 y 2025/1944
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 1: General requirements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores de servicios de confianza que expiden certificados; parte 1: requisitos generales
  • Contenido: Políticas de certificación normalizadas (NCP, NCP+, LCP, EVCP…) y requisitos de ciclo de vida de los certificados: registro, emisión, revocación y servicios de estado.
  • Citada en: CIR (UE) 2025/848 (certificados de acceso y de registro de las partes usuarias, sustituida después por TS 119 411-8 y TS 119 475 mediante CIR (UE) 2026/1730); CIR (UE) 2025/1942; CIR (UE) 2025/1943; CIR (UE) 2025/1944; CIR (UE) 2025/2162 (anexo II, como «EN 319 411»)

ETSI EN 319 412-1

  • Versión citada: V1.6.1 (2025-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 1: Overview and common data structures
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 1: visión general y estructuras de datos comunes
  • Contenido: Estructuras comunes a todos los perfiles de certificado de ETSI, como la semántica de identificadores (por ejemplo, el NIF o el VAT en el campo organizationIdentifier).
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (referencia normativa de la TS 119 472-1 en el anexo II del CIR (UE) 2024/2979); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-2

  • Versión citada: V2.4.1 (2025-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 2: Certificate profile for certificates issued to natural persons
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 2: perfil de certificado para certificados expedidos a personas físicas
  • Contenido: Perfil de los certificados de personas físicas, incluidos los certificados cualificados de firma.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (certificados de los registros en el anexo II del CIR (UE) 2024/2980); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-3

  • Versión citada: V1.3.1 (2023-09)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 3: Certificate profile for certificates issued to legal persons
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 3: perfil de certificado para certificados expedidos a personas jurídicas
  • Contenido: Perfil de los certificados de personas jurídicas, incluidos los certificados cualificados de sello.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2980); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-5

  • Versión citada: V2.5.1
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 5: QCStatements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de certificado; parte 5: declaraciones QCStatements
  • Contenido: Extensiones QCStatements que indican en el certificado su carácter cualificado, el tipo (firma, sello o web), si la clave está en un dispositivo cualificado y otros datos. El CIR 2026/1731 añade un tipo nuevo para los certificados de los emisores de declaraciones de atributos del sector público (id-etsi-qct-eidaspsbeaa).
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979, Pub-EAA); CID (UE) 2025/2164 (lista de confianza); CIR (UE) 2025/2162 (anexo II)

Normas ISO e ISO/IEC

ISO 3166-1

  • Versión citada: (sin versión; 2006 en 2025/2164)
  • Título: Codes for the representation of names of countries and their subdivisions — Part 1: Country code
  • En español: Códigos para la representación de los nombres de los países y sus subdivisiones — Parte 1: Códigos de país
  • Contenido: Códigos de país de dos letras (alfa-2), como ES o FR. Se usa en los datos PID, en el identificador de las partes usuarias (con la excepción de Grecia, «EL») y en las listas de confianza.
  • Citada en: CIR (UE) 2024/2977 (PID); CIR (UE) 2025/848 (registro de partes usuarias); CIR (UE) 2026/1731 (anexo del CIR (UE) 2024/2977); CID (UE) 2025/2164

ISO 3166-2:2020

  • Versión citada: 2020
  • Título: Codes for the representation of names of countries and their subdivisions — Part 2: Country subdivision code
  • En español: Códigos para la representación de los nombres de los países y sus subdivisiones — Parte 2: Códigos de subdivisión de país
  • Contenido: Códigos de regiones y provincias (por ejemplo, ES-MD). Se usa para indicar la jurisdicción que expide los datos PID.
  • Citada en: CIR (UE) 2024/2977; CIR (UE) 2026/1731

ISO/IEC 5218

  • Versión citada: (sin versión)
  • Título: Information technology — Codes for the representation of human sexes
  • En español: Tecnologías de la información — Códigos para la representación de los sexos humanos
  • Contenido: Códigos numéricos del sexo (0, 1, 2 y 9), que el PID usa para el atributo opcional «sex», ampliado con otros valores propios.
  • Citada en: CIR (UE) 2024/2977; CIR (UE) 2026/1731

ISO 8601-1

  • Versión citada: (sin versión)
  • Título: Date and time — Representations for information interchange — Part 1: Basic rules
  • En español: Fecha y hora — Representaciones para el intercambio de información — Parte 1: Reglas básicas
  • Contenido: Formato normalizado de fechas (AAAA-MM-DD), que se usa, por ejemplo, para la fecha de nacimiento en la codificación SD-JWT VC del PID.
  • Citada en: CIR (UE) 2026/1731 (anexo del CIR (UE) 2024/2977)

ISO/IEC 15408

  • Versión citada: 2022 (partes 1 a 5)
  • Título: Information security, cybersecurity and privacy protection — Evaluation criteria for IT security
  • En español: Seguridad de la información, ciberseguridad y protección de la privacidad — Criterios de evaluación de la seguridad TI
  • Contenido: Los «Common Criteria»: marco para especificar y evaluar requisitos funcionales y de garantía de seguridad de productos TIC, con niveles EAL y componentes como AVA_VAN (análisis de vulnerabilidades).
  • Citada en: CIR (UE) 2024/2981 (parte 3, AVA_VAN.5 para el dispositivo criptográfico seguro de la cartera); CIR (UE) 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2531; 2025/2532; 2026/1735

ISO/IEC 17000:2020

  • Versión citada: 2020
  • Título: Conformity assessment — Vocabulary and general principles
  • En español: Evaluación de la conformidad — Vocabulario y principios generales
  • Contenido: Términos y principios comunes de la evaluación de la conformidad (certificación, inspección, validación, verificación…).
  • Citada en: CIR (UE) 2024/2981

EN ISO/IEC 17020:2012

  • Versión citada: 2012
  • Título: Conformity assessment — Requirements for the operation of various types of bodies performing inspection
  • En español: Evaluación de la conformidad — Requisitos para el funcionamiento de diferentes tipos de organismos que realizan la inspección
  • Contenido: Requisitos de competencia, imparcialidad y funcionamiento de los organismos de inspección.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17021-1:2015

  • Versión citada: 2015
  • Título: Conformity assessment — Requirements for bodies providing audit and certification of management systems — Part 1: Requirements
  • En español: Evaluación de la conformidad — Requisitos para los organismos que realizan la auditoría y la certificación de sistemas de gestión — Parte 1: Requisitos
  • Contenido: Requisitos de los organismos que auditan y certifican sistemas de gestión. Los actos la usan también para las auditorías de seguimiento y de renovación.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17025:2017

  • Versión citada: 2017
  • Título: General requirements for the competence of testing and calibration laboratories
  • En español: Requisitos generales para la competencia de los laboratorios de ensayo y calibración
  • Contenido: Requisitos de los laboratorios que realizan ensayos, aplicables a los laboratorios de evaluación de seguridad.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17029:2019

  • Versión citada: 2019
  • Título: Conformity assessment — General principles and requirements for validation and verification bodies
  • En español: Evaluación de la conformidad — Principios generales y requisitos para los organismos de validación y verificación
  • Contenido: Requisitos de los organismos que validan o verifican declaraciones, aplicables a la verificación de las afirmaciones del proveedor de la cartera.
  • Citada en: CIR (UE) 2024/2981

EN ISO/IEC 17065:2012

  • Versión citada: 2012
  • Título: Conformity assessment — Requirements for bodies certifying products, processes and services
  • En español: Evaluación de la conformidad — Requisitos para organismos que certifican productos, procesos y servicios
  • Contenido: Norma base de los organismos de certificación de productos y servicios. Rige tanto a los organismos que certifican carteras como a los que evalúan a los prestadores cualificados.
  • Citada en: CIR (UE) 2024/2981 (plan de evaluación, apartado 7.4.1); CIR (UE) 2025/2162

EN ISO/IEC 17067:2013

  • Versión citada: 2013
  • Título: Conformity assessment — Fundamentals of product certification and guidelines for product certification schemes
  • En español: Evaluación de la conformidad — Fundamentos de la certificación de producto y directrices para los esquemas de certificación de producto
  • Contenido: Tipología de los esquemas de certificación. Los esquemas nacionales de certificación de carteras deben ser de «tipo 6» (producto, proceso y servicio, con vigilancia).
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

ISO/IEC 18013-5:2021

  • Versión citada: 2021
  • Título: Personal identification — ISO-compliant driving licence — Part 5: Mobile driving licence (mDL) application
  • En español: Identificación personal — Permiso de conducción conforme a ISO — Parte 5: Aplicación del permiso de conducción móvil (mDL)
  • Contenido: Define el formato «mdoc» (CBOR/COSE) y la presentación en proximidad (QR, NFC, BLE) del permiso de conducir móvil. Es uno de los dos formatos obligatorios del PID y la base de la presentación presencial.
  • Citada en: CIR (UE) 2024/2977 (formato del PID); CIR (UE) 2024/2982 (protocolos); CIR (UE) 2026/1731

ISO/IEC TS 18013-7:2024 / ISO/IEC 18013-7:2025

  • Versión citada: 2024 (TS) en 2024/2982; 2025 en 2026/1731
  • Título: Personal identification — ISO-compliant driving licence — Part 7: Mobile driving licence (mDL) add-on functions
  • En español: Identificación personal — Permiso de conducción conforme a ISO — Parte 7: Funciones adicionales del permiso de conducción móvil (mDL)
  • Contenido: Extiende la parte 5 para la presentación en remoto (por internet) de los datos mdoc. El anexo C, que se apoya en la Digital Credentials API de los navegadores, es el que se aplica a la cartera.
  • Citada en: CIR (UE) 2024/2982 (versión TS de 2024); CIR (UE) 2026/1731 (versión de 2025, anexo C)

ISO/IEC 19794-5

  • Versión citada: (sin versión)
  • Título: Information technology — Biometric data interchange formats — Part 5: Face image data
  • En español: Tecnologías de la información — Formatos de intercambio de datos biométricos — Parte 5: Datos de imagen facial
  • Contenido: Formato y requisitos de calidad de la imagen facial. Se mantiene por compatibilidad para el retrato del PID.
  • Citada en: CIR (UE) 2024/2977 (como «ISO 19794-5»); CIR (UE) 2026/1731

EN ISO/IEC 27001:2022

  • Versión citada: 2022
  • Título: Information security, cybersecurity and privacy protection — Information security management systems — Requirements
  • En español: Seguridad de la información, ciberseguridad y protección de la privacidad — Sistemas de gestión de la seguridad de la información — Requisitos
  • Contenido: Requisitos del sistema de gestión de la seguridad de la información (SGSI). Se admite como certificación reutilizable en la certificación de carteras y para los nodos del marco de interoperabilidad de la identificación electrónica.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/1568 (revisiones inter pares de los esquemas de identificación electrónica)

EN ISO/IEC 30111:2019

  • Versión citada: 2019
  • Título: Information technology — Security techniques — Vulnerability handling processes
  • En español: Tecnologías de la información — Técnicas de seguridad — Procesos de gestión de vulnerabilidades
  • Contenido: Procesos para investigar, clasificar y corregir vulnerabilidades notificadas. El titular del certificado de la cartera debe tenerla en cuenta en su política de gestión de vulnerabilidades.
  • Citada en: CIR (UE) 2024/2981

ISO/IEC 39794-5

  • Versión citada: (sin versión)
  • Título: Information technology — Extensible biometric data interchange formats — Part 5: Face image data
  • En español: Tecnologías de la información — Formatos extensibles de intercambio de datos biométricos — Parte 5: Datos de imagen facial
  • Contenido: Sucesora de la ISO/IEC 19794-5, con formatos extensibles. Es la referencia principal para el retrato del PID (imagen frontal completa).
  • Citada en: CIR (UE) 2024/2977 (como «ISO 39794»); CIR (UE) 2026/1731

Bloque 2. Normas del resto de servicios de confianza

Normas CEN

CEN/TS 18170:2025

  • Versión citada: 2025
  • Título: Functional and security requirements for electronic archiving services
  • En español: Requisitos funcionales y de seguridad de los servicios de archivo electrónico
  • Contenido: Especificación técnica de CEN que define los requisitos de organización, procesos y seguridad de los prestadores de servicios de archivo electrónico, incluida la conservación de la integridad, autenticidad y legibilidad de los documentos a lo largo del tiempo.
  • Citada en: CIR (UE) 2025/2532 (archivo electrónico cualificado, con adaptaciones); CIR (UE) 2025/2162 (anexo II, archivo electrónico y libros registro electrónicos)

CEN/TS 419261:2015

  • Versión citada: 2015
  • Título: Security requirements for trustworthy systems managing certificates and time-stamps
  • En español: Requisitos de seguridad de los sistemas fiables que gestionan certificados y sellos de tiempo
  • Contenido: Requisitos de seguridad de los sistemas que utilizan los prestadores para generar y gestionar certificados (registro, emisión, revocación) y sellos de tiempo, con base en perfiles de protección y criterios de evaluación de seguridad.
  • Citada en: CIR (UE) 2025/1943 (certificados cualificados de firma y de sello)

Normas ETSI

ETSI TS 103 171

  • Versión citada: v2.1.1
  • Título: Electronic Signatures and Infrastructures (ESI); XAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico XAdES
  • Contenido: Perfil «baseline» anterior de las firmas XAdES (XML). Se mantiene como formato admitido para facilitar la transición desde la Decisión 2015/1506.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 172

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); PAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico PAdES
  • Contenido: Perfil «baseline» anterior de las firmas PAdES (PDF), admitido de forma transitoria junto a la norma EN 319 142-1.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 173

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); CAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico CAdES
  • Contenido: Perfil «baseline» anterior de las firmas CAdES (CMS), admitido de forma transitoria junto a la norma EN 319 122-1.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 174

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); ASiC Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico ASiC
  • Contenido: Perfil «baseline» anterior de los contenedores de firma asociada ASiC, admitido de forma transitoria junto a las normas EN 319 162-1/-2.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 119 101

  • Versión citada: V1.1.1 (2016-03)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for applications for signature creation and signature validation
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para aplicaciones de creación y validación de firmas
  • Contenido: Requisitos de seguridad para las aplicaciones de software que crean y validan firmas: gestión del documento a firmar, presentación al firmante, integridad del proceso y control de los componentes.
  • Citada en: CIR (UE) 2025/1942 (servicios cualificados de validación); CIR (UE) 2025/1945 (validación de firmas y sellos); CIR (UE) 2025/1946 (preservación)

ETSI TS 119 102-2

  • Versión citada: V1.4.1 (2023-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Procedures for Creation and Validation of AdES Digital Signatures; Part 2: Signature Validation Report
  • En español: Firmas electrónicas e infraestructuras (ESI); procedimientos de creación y validación de firmas digitales AdES; parte 2: informe de validación de firma
  • Contenido: Define la estructura y la semántica (XML) del informe de validación, de modo que el resultado y sus motivos sean legibles por máquinas e interoperables entre validadores.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 172-1

  • Versión citada: (citada por cláusulas)
  • Título: Electronic Signatures and Infrastructures (ESI); Signature Policies; Part 1: Building blocks and table of contents for human readable signature policy documents
  • En español: Firmas electrónicas e infraestructuras (ESI); políticas de firma; parte 1: componentes básicos e índice de contenidos de los documentos de política de firma legibles por personas
  • Contenido: Estructura de las políticas de firma y de validación. Los actos se remiten a ella para fijar restricciones concretas, como el modo de comprobar la revocación de los certificados.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946

ETSI TS 119 172-4

  • Versión citada: V1.1.1 (2021-05)
  • Título: Electronic Signatures and Infrastructures (ESI); Signature Policies; Part 4: Signature applicability rules (validation policy) for European qualified electronic signatures/seals using trusted lists
  • En español: Firmas electrónicas e infraestructuras (ESI); políticas de firma; parte 4: reglas de aplicabilidad (política de validación) para firmas y sellos electrónicos cualificados europeos mediante listas de confianza
  • Contenido: Política de validación que permite determinar si una firma o un sello es cualificado a partir de las listas de confianza de la UE.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 411-5

  • Versión citada: V2.1.1 (2025-02)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 5: Specification for the coexistence of EU qualified website authentication certificates and publicly-trusted website certificates
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 5: especificación para la coexistencia de los certificados cualificados de autenticación de sitios web de la UE y los certificados de sitio web de confianza pública
  • Contenido: Define cómo se presentan los QWAC junto a los certificados TLS reconocidos por los navegadores, incluidos los QWAC vinculados a TLS y los no vinculados a TLS, para cumplir el artículo 45 de eIDAS2.
  • Citada en: CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 431-1

  • Versión citada: V1.3.1 (2024-12)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service providers; Part 1: TSP service components operating a remote QSCD / SCDev
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores; parte 1: componentes de servicio del prestador que operan un dispositivo cualificado o un dispositivo de creación de firma a distancia
  • Contenido: Requisitos del componente que gestiona dispositivos de creación de firma o sello a distancia (firma «en la nube»), incluida la activación de la clave bajo control exclusivo del firmante.
  • Citada en: CIR (UE) 2025/1567 (gestión a distancia de dispositivos); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 441

  • Versión citada: V1.2.1 (2023-10)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy requirements for TSP providing signature validation services
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política para los prestadores que ofrecen servicios de validación de firmas
  • Contenido: Requisitos de organización y seguridad del servicio de validación: política de validación, firma de los informes y gestión de evidencias.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 442

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Protocol profiles for trust service providers providing AdES digital signature validation services
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de protocolo para los prestadores que ofrecen servicios de validación de firmas digitales AdES
  • Contenido: Protocolo de petición y respuesta entre el cliente y el servicio de validación.
  • Citada en: CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 471

  • Versión citada: V1.1.1 (2025-05)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and Security requirements for Providers of Electronic Attestation of Attributes Services
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los proveedores de servicios de declaraciones electrónicas de atributos
  • Contenido: Requisitos de organización y seguridad para los proveedores de DEA y DECA, incluida la verificación de los atributos contra fuentes auténticas.
  • Citada en: CIR (UE) 2026/1735 (modifica el CIR (UE) 2025/1569, con adaptaciones); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 478

  • Versión citada: V1.1.1 (2026-01)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Specification of interfaces related to Authentic Sources
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); especificación de las interfaces relacionadas con las fuentes auténticas
  • Contenido: Interfaces para que los proveedores de DECA verifiquen atributos ante las fuentes auténticas y reciban resultados de verificación firmados o sellados.
  • Citada en: CIR (UE) 2026/1735 (modifica el CIR (UE) 2025/1569)

ETSI TS 119 495

  • Versión citada: V1.7.1 (2024-07)
  • Título: Electronic Signatures and Infrastructures (ESI); Sector Specific Requirements; Certificate Profiles and TSP Policy Requirements for Open Banking
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos sectoriales; perfiles de certificado y requisitos de política del prestador para la banca abierta
  • Contenido: Perfil de los certificados cualificados (QWAC y sellos) para proveedores de servicios de pago en el marco de PSD2 y la banca abierta, con sus roles y la autoridad competente.
  • Citada en: CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 511

  • Versión citada: V1.1.1 (2019-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que ofrecen preservación a largo plazo de firmas digitales o de datos mediante técnicas de firma digital
  • Contenido: Requisitos de los servicios de preservación que mantienen la validez de las firmas a lo largo del tiempo (aumentos, resellado, evidencias de preservación).
  • Citada en: CIR (UE) 2025/1946 (preservación cualificada); CIR (UE) 2025/2162 (anexo II; en archivo electrónico la cita por error como «EN 119 511»)

ETSI TS 119 512

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Protocols for trust service providers providing long-term data preservation services
  • En español: Firmas electrónicas e infraestructuras (ESI); protocolos para los prestadores que ofrecen servicios de preservación de datos a largo plazo
  • Contenido: Protocolo de interacción entre clientes y servicios de preservación (envío, recuperación y obtención de evidencias).
  • Citada en: CIR (UE) 2025/2162 (anexo II, servicios de preservación)

ETSI TS 119 612

  • Versión citada: V2.3.1 (2024-11); v2.4.1 en 2025/2162
  • Título: Electronic Signatures and Infrastructures (ESI); Trusted Lists
  • En español: Firmas electrónicas e infraestructuras (ESI); listas de confianza
  • Contenido: Formato y semántica de las listas de confianza nacionales y de la lista de listas (LOTL) de la Comisión.
  • Citada en: CIR (UE) 2025/1942; 2025/1945; 2025/1946; CID (UE) 2025/2164 (versión de la norma de la plantilla común); CIR (UE) 2025/2162 (anexo II, v2.4.1)

ETSI EN 301 549

  • Versión citada: (sin versión)
  • Título: Accessibility requirements for ICT products and services
  • En español: Requisitos de accesibilidad de productos y servicios TIC
  • Contenido: Norma europea armonizada de accesibilidad, que permite comprobar que los servicios de confianza pueden ser usados por personas con discapacidad (artículo 15 de eIDAS).
  • Citada en: CIR (UE) 2025/2162 (anexo II, en casi todos los servicios cualificados; en archivo electrónico aparece por error como «TS 301 549»)

ETSI EN 319 102-1

  • Versión citada: V1.4.1 (2024-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Procedures for Creation and Validation of AdES Digital Signatures; Part 1: Creation and Validation
  • En español: Firmas electrónicas e infraestructuras (ESI); procedimientos de creación y validación de firmas digitales AdES; parte 1: creación y validación
  • Contenido: Norma central del algoritmo de validación de firmas avanzadas: modelo de validación, bloques de comprobación (formato, identificación del firmante, cadena de certificados, revocación, sellos de tiempo, validación a largo plazo) y resultados (TOTAL-PASSED, TOTAL-FAILED, INDETERMINATE). Los actos aclaran que las referencias a la antigua TS 119 102-1 se entienden hechas a esta EN.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946; CIR (UE) 2025/2162 (anexo II, servicios de validación)

ETSI EN 319 403-1

  • Versión citada: v2.3.1
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Trust Service Provider Conformity Assessment; Part 1: Requirements for conformity assessment bodies assessing Trust Service Providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); evaluación de la conformidad de los prestadores de servicios de confianza; parte 1: requisitos para los organismos de evaluación de la conformidad que evalúan a los prestadores
  • Contenido: Completa la ISO/IEC 17065 con requisitos específicos para los organismos que auditan a prestadores: competencia de los auditores, proceso de auditoría y contenido del informe de evaluación.
  • Citada en: CIR (UE) 2025/2162 (acreditación de organismos de evaluación de la conformidad; régimen transitorio para los acreditados con la EN 319 403 v2.2.2)

ETSI EN 319 411-2

  • Versión citada: V2.6.1 (2025-06)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 2: Requirements for trust service providers issuing EU qualified certificates
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 2: requisitos para los prestadores que expiden certificados cualificados de la UE
  • Contenido: Políticas de certificación de los certificados cualificados (QCP-n, QCP-l, QCP-n-qscd, QCP-l-qscd, QCP-w) y requisitos adicionales a la parte 1.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/1942 (referencia informativa); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-4

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 4: Certificate profile for web site certificates
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 4: perfil de certificado para certificados de sitio web
  • Contenido: Perfil de los certificados de autenticación de sitios web, base de los QWAC.
  • Citada en: CIR (UE) 2025/2162 (anexo II, certificados cualificados de autenticación de sitios web)

ETSI EN 319 421

  • Versión citada: V1.3.1 (2025-07)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and Security Requirements for Trust Service Providers issuing Time-Stamps
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que expiden sellos de tiempo
  • Contenido: Requisitos de las autoridades de sellado de tiempo: sincronización con UTC, precisión, gestión de claves y política de sellado.
  • Citada en: CIR (UE) 2025/1929 (sellos cualificados de tiempo, con adaptaciones); CIR (UE) 2025/2532 (archivo electrónico); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 422

  • Versión citada: V1.1.1 (2016-03)
  • Título: Electronic Signatures and Infrastructures (ESI); Time-stamping protocol and time-stamp token profiles
  • En español: Firmas electrónicas e infraestructuras (ESI); protocolo de sellado de tiempo y perfiles del token de sello de tiempo
  • Contenido: Perfil del protocolo de sellado de tiempo (RFC 3161) y del token resultante.
  • Citada en: CIR (UE) 2025/1929; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 521

  • Versión citada: V1.1.1 (2019-02)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Electronic Registered Delivery Service Providers
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores de servicios de entrega electrónica certificada
  • Contenido: Requisitos de organización y seguridad de los prestadores de entrega electrónica certificada.
  • Citada en: CIR (UE) 2025/1944 (QERDS); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 522-1 a 319 522-4

  • Versión citada: V1.2.1 (2024-01)
  • Título: Electronic Signatures and Infrastructures (ESI); Electronic Registered Delivery Services; Part 1: Framework and Architecture; Part 2: Semantic contents; Part 3: Formats; Part 4: Bindings
  • En español: Firmas electrónicas e infraestructuras (ESI); servicios de entrega electrónica certificada; parte 1: marco y arquitectura; parte 2: contenidos semánticos; parte 3: formatos; parte 4: vinculaciones
  • Contenido: Arquitectura, evidencias, formatos de mensajes y protocolos de los servicios de entrega electrónica certificada.
  • Citada en: CIR (UE) 2025/1944; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 531 y EN 319 532

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Registered Electronic Mail (REM) Service Providers; Registered Electronic Mail (REM) Services
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores de correo electrónico certificado (REM); servicios de correo electrónico certificado (REM)
  • Contenido: Versión de la entrega electrónica certificada basada en correo electrónico (REM): requisitos del prestador y perfiles técnicos.
  • Citada en: CIR (UE) 2025/2162 (anexo II, QERDS)

Normas ISO e ISO/IEC

ISO 14641

  • Versión citada: (sin versión)
  • Título: Electronic document management — Design and operation of an information system for the preservation of electronic documents — Specifications
  • En español: Gestión de documentos electrónicos — Diseño y explotación de un sistema de información para la conservación de documentos electrónicos — Especificaciones
  • Contenido: Requisitos técnicos y organizativos de los sistemas de archivo electrónico que garantizan la integridad y la trazabilidad de los documentos.
  • Citada en: CIR (UE) 2025/2162 (anexo II, archivo electrónico)

ISO 14721:2025

  • Versión citada: 2025
  • Título: Space data system practices — Reference model for an open archival information system (OAIS)
  • En español: Prácticas de los sistemas de datos espaciales — Modelo de referencia para un sistema abierto de información de archivo (OAIS)
  • Contenido: Modelo de referencia OAIS de preservación digital a largo plazo (ingreso, almacenamiento, gestión de datos, acceso y planificación de la preservación), nacido en el ámbito espacial y adoptado por los archivos de todo el mundo.
  • Citada en: CIR (UE) 2025/2532 (archivo electrónico); CIR (UE) 2025/2162 (anexo II)

EN ISO/IEC 17011:2017

  • Versión citada: 2017
  • Título: Conformity assessment — Requirements for accreditation bodies accrediting conformity assessment bodies
  • En español: Evaluación de la conformidad — Requisitos para los organismos de acreditación que realizan la acreditación de organismos de evaluación de la conformidad
  • Contenido: Requisitos para las entidades nacionales de acreditación (en España, ENAC).
  • Citada en: CIR (UE) 2025/2162

ISO 23257:2022

  • Versión citada: 2022
  • Título: Blockchain and distributed ledger technologies — Reference architecture
  • En español: Cadena de bloques y tecnologías de registro distribuido — Arquitectura de referencia
  • Contenido: Arquitectura de referencia de las tecnologías de registro distribuido. Su cláusula 9 sirve para describir el sistema DLT de los libros registro electrónicos cualificados.
  • Citada en: CIR (UE) 2025/2531 (libros registro electrónicos); CIR (UE) 2025/2162 (anexo II)

ISO/TS 23635:2022

  • Versión citada: 2022
  • Título: Blockchain and distributed ledger technologies — Guidelines for governance
  • En español: Cadena de bloques y tecnologías de registro distribuido — Directrices de gobernanza
  • Contenido: Directrices sobre la gobernanza de los sistemas DLT, aplicables a las políticas y prácticas del servicio de libro registro.
  • Citada en: CIR (UE) 2025/2531; CIR (UE) 2025/2162 (anexo II)

Notas y cautelas

  • Versiones. Cada acto fija una versión concreta de la norma, y a veces con adaptaciones o exclusiones de cláusulas. Antes de usar una referencia en un pliego, una política de certificación o una auditoría, conviene comprobar la versión y las adaptaciones en el anexo del acto publicado en el DOUE.
  • Erratas en los actos. Algunas referencias aparecen con errores tipográficos en el DOUE: «EN 3191 22-1» (CIR 2024/2979), «EN 310 401», «TS 301 549», «EN 119 511» y «EN 319 182-1» (anexo II del CIR 2025/2162). En este catálogo se han asignado a la norma correcta.
  • Especificaciones que no son de ETSI, CEN ni ISO. Los actos también citan especificaciones de otros organismos que no se incluyen aquí: RFC del IETF (por ejemplo, RFC 3161, RFC 5280, RFC 7515, RFC 7519, RFC 8392 o RFC 8949), el modelo W3C Verifiable Credentials Data Model 1.1, las especificaciones OpenID4VCI y OpenID4VP, la especificación del Cloud Signature Consortium (v2.0), FIPS PUB 140-3 y el documento Agreed Cryptographic Mechanisms del grupo de criptografía del ECCG publicado por ENISA, al que remite el nuevo anexo Ia del CIR 2024/2979.
  • Títulos recientes. Las especificaciones ETSI publicadas en 2025 y 2026 (TS 119 411-8, TS 119 412-6, TS 119 432 v1.3.1, TS 119 472-1/-2/-3, TS 119 475 y TS 119 478), así como la CEN/TS 18170:2025, conviene cotejarlas con el catálogo del organismo, porque sus títulos pueden variar entre versiones.

Como de costumbre, iré actualizando este catálogo a medida que se publiquen nuevos actos de ejecución o correcciones de errores.

Servicios Profesionales de EADTrust

La recopilación y el análisis de esta información forman parte de los Servicios Profesionales de EADTrust. Si tu organización, sea una administración pública o una empresa, está valorando proyectos relacionados con la Cartera de Identidad Digital Europea, las declaraciones electrónicas de atributos o la adaptación a eIDAS2, podemos acompañarte en el análisis normativo, el diseño y la implantación. Escríbenos a info@eadtrust.com o llámanos al 91 716 05 55. Más información en www.eadtrust.eu.

Cartera de Identidad Digital Europea: nuevo borrador de Real Decreto, a información pública (y con prisas)


El Ministerio para la Transformación Digital y de la Función Pública ha abierto el trámite de audiencia e información pública sobre el proyecto de real decreto por el que se regula el ecosistema de cartera europea de identidad digital en España de acuerdo con el marco europeo de identidad digital. Es la norma que debe completar en España el Reglamento eIDAS 2 en lo relativo a la cartera, y llega con muy poco margen: el plazo para enviar observaciones vence el 13 de octubre de 2026 y la cartera debe estar disponible, por mandato europeo, antes del 24 de diciembre de 2026.

He dedicado unos días a leer el borrador (versión V-12, de 29 de septiembre de 2026) y a compararlo con lo que ya han aprobado otros Estados miembros. Resumo aquí lo que regula, lo que echo en falta y cómo lo han resuelto fuera de nuestras fronteras, con la esperanza de animar a más personas y entidades a participar en el trámite.

Qué regula el proyecto

El proyecto es, sobre todo, una norma de designación de autoridades. En trece artículos, tres disposiciones adicionales y tres finales, reparte los papeles que el Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183, encomienda a los Estados miembros:

FunciónOrganismo designadoArtículo
Proveedor de la cartera del EstadoAgencia Estatal de Administración Digital (AEAD)7
Punto de contacto únicoAEAD2
Organismo de supervisiónDirección General de Ordenación de los Servicios de Digitalización y de Comunicación Audiovisual (DGOSDCA)3
Propietario del esquema de certificación y organismo certificadorCentro Criptológico Nacional (CCN)4 y 9
Acreditación de organismos de evaluación de la conformidadENAC5
Correspondencia transfronteriza de la identidadAEAD, Agencia Tributaria y Dirección General de la Policía6
Registro nacional de partes usuarias de las carterasAEAD11
Autorización de proveedores de certificados de acceso y de registroDGOSDCA12
Catálogo nacional de fuentes auténticasDirección General del Dato13

Las disposiciones adicionales regulan la verificación previa de quienes expidan declaraciones electrónicas cualificadas de atributos y de los organismos públicos que expidan declaraciones electrónicas de atributos desde una fuente auténtica, y la representación de España en el Grupo de Cooperación sobre la Identidad Digital Europea.

Un plazo demasiado corto

El anuncio se publicó el 1 de octubre de 2026 y las observaciones pueden enviarse hasta el 13 oct 2026 a audienciapublica.prdcarteradigital@digital.gob.es. Son siete días hábiles, contando con que el 12 de octubre es festivo: el mínimo que permite la Ley del Gobierno.

La razón está en el propio anuncio. El Consejo de Ministros acordó el 29 de septiembre de 2026 la tramitación urgente del proyecto (art. 27.1.a de la Ley 50/1997), lo que suprime la consulta pública previa y reduce la audiencia a siete días hábiles (art. 27.2.b). La primera ocasión que tiene la sociedad para opinar sobre la norma es también la última, y dura poco más de una semana.

El anuncio añade algunos detalles prácticos. Las aportaciones deben identificar a su autor (nombre o razón social, datos de contacto y, en su caso, representación). Se consideran públicas, salvo las partes que se marquen y justifiquen como confidenciales. Junto al proyecto se publica la Memoria del Análisis de Impacto Normativo. Y llama la atención que el órgano responsable sea la Agencia Estatal de Administración Digital, la misma que el proyecto designa como proveedor de la cartera, punto de contacto único y registrador de partes usuarias.

Llegados a esta fecha, se entiende la urgencia: el Reglamento obliga a proporcionar al menos una cartera antes del 24 de diciembre de 2026, y las partes usuarias privadas obligadas deberán aceptarla antes del 24 de diciembre de 2027. Pero la prisa no debería reducir la participación a un trámite formal. Esta propuesta debería haberse publicado con más antelación, pero aprovechemos el escaso margen.

Mi manía: «cartera de identidad digital europea»

Quienes me leen ya saben que escribo «Cartera de Identidad Digital Europea» y no «cartera europea de identidad digital», que es la traducción oficial del artículo 3.42 del Reglamento. Es una manía, lo reconozco, pero tiene fundamento: lo europeo es la identidad, no la cartera. En inglés, European Digital Identity Wallet, el bloque European Digital Identity califica entero a Wallet.

La propia versión española del Reglamento me da la razón en otros pasajes:

  • habla del «Grupo de Cooperación sobre la Identidad Digital Europea» (art. 46 sexies);
  • define la «etiqueta de confianza de la UE para la cartera de identidad digital» (art. 3.50);
  • y usa «marco europeo de identidad digital», donde el adjetivo sí corresponde al marco.

No me hago ilusiones: el francés, el italiano o el alemán también ponen el adjetivo «europeo» junto a la cartera. Por eso no propongo cambiar la definición por las bravas, sino una cláusula de equivalencia en el real decreto y una corrección de la versión española del Reglamento. Fuera de esta excepción, defiendo lo contrario: que el real decreto respete la terminología oficial, cosa que hoy no siempre hace. Usa «autenticación fuerte» en lugar de «autenticación reforzada de usuario», habla de carteras «autorizadas» cuando el Reglamento dice «proporcionadas» y llama de cuatro maneras distintas al organismo de supervisión.

Lo que echo en falta y lo que me choca

Un real decreto que solo designa autoridades se queda corto. Estas son las carencias que me parecen más relevantes:

  1. Supervisor y supervisado bajo el mismo techo. El artículo 46 bis exige que el organismo de supervisión actúe de forma independiente, pero DGOSDCA y AEAD pertenecen al mismo Ministerio.
  2. Un punto de contacto único que no es único. El artículo 46 quater pide uno solo para servicios de confianza, carteras y sistemas de identificación notificados; el proyecto lo designa solo para las carteras y no coincide con el supervisor de los Prestadores Cualificados de Servicios de Confianza.
  3. Nada sobre la verificación de atributos frente a fuentes auténticas. El artículo 45 sexies obliga a que los prestadores cualificados puedan contrastar domicilio, edad, titulaciones, poderes o datos societarios con la fuente correspondiente. Sin ese mecanismo no habrá mercado de declaraciones electrónicas cualificadas de atributos.
  4. Personas jurídicas y representación, ausentes. El Reglamento incluye a las personas jurídicas y a quienes actúan en nombre de otros; el proyecto solo contempla titulares de DNI o NIE.
  5. Solo la cartera del Estado. No hay procedimiento para reconocer carteras proporcionadas por mandato o de forma independiente, como permite el artículo 5 bis.2. No se indica la posibilidad de certificar las Carteras en esquemas de certificación de otros países.
  6. El número de DNI o NIE como atributo obligatorio, que facilita vincular la actividad del usuario entre partes usuarias. La definición del PID indica que este número es opcional y probablemente no se incluirá en relaciones con ciudadanos de otros países.
  7. Un requisito que el Reglamento no exige: condicionar la cualificación de los prestadores de declaraciones cualificadas a la conformidad con el esquema de certificación de las carteras.
  8. Barreras a prestadores de otros Estados miembros para expedir certificados de acceso de parte usuaria.

Qué han hecho otros Estados miembros

Varios países ya han aprobado o tramitan su normativa, casi siempre con rango de ley y con bastante más contenido que la mera designación de autoridades. Doy el título en español y en la lengua original, y un resumen de lo principal. Los artículos citados proceden de los textos consultados y conviene contrastarlos con la publicación oficial.

Alemania — proyecto de ley en el Bundestag

Proyecto de Ley de aplicación de las disposiciones de la Unión sobre la Cartera de Identidad Digital Europea y de modificación de otras disposiciones (DIdG) — Entwurf eines Gesetzes zur Durchführung der unionsrechtlichen Vorschriften über die Europäische Brieftasche für die Digitale Identität sowie zur Änderung anderer Rechtsvorschriften, BT-Drs. 21/7408, de 29 de julio de 2026. Audiencia pública en el Bundestag el 6 de octubre de 2026.

  • Tres modelos de provisión a elección del Ministerio Federal de Digitalización: directa, por contrato público o reconociendo carteras privadas.
  • La Agencia Federal de Redes (BNetzA) es organismo de supervisión y punto de contacto único; la Oficina Federal de Administración (BVA), registrador de partes usuarias; la Oficina Federal de Seguridad de la Información (BSI), responsable de la certificación y de las violaciones de seguridad.
  • Datos de identificación de personas jurídicas a partir de los registros mercantil, de cooperativas, de fundaciones y de asociaciones; la representación se acredita con declaraciones electrónicas de atributos.
  • El emisor de los datos de identificación no puede ser el proveedor de la cartera, y este debe ser técnicamente incapaz de conocer su contenido.
  • En 24 meses, las autoridades federales deberán expedir sus documentos como declaraciones electrónicas de atributos, con valor equivalente a la forma escrita.
  • Multas de hasta 5 millones de euros o el 1 % del volumen de negocio (Ley de servicios de confianza).

Finlandia — en vigor desde el 1 de octubre de 2026

Proyecto de ley del Gobierno sobre la legislación complementaria del Reglamento de la UE relativo a la identificación electrónica transfronteriza, los servicios de confianza y la identidad digital europea — Hallituksen esitys eduskunnalle rajat ylittävää sähköistä tunnistamista, luottamuspalveluita ja eurooppalaista digitaalista identiteettiä koskevaa EU:n asetusta täydentäväksi lainsäädännöksi, HE 17/2026 vp. Incluye una nueva Laki digitaalisesta henkilöllisyystodistuksesta (Ley del documento de identidad digital).

  • Proveedor: la Agencia de Servicios Digitales y de Datos de Población (DVV). Supervisor y registrador: la Agencia de Transportes y Comunicaciones (Traficom), un organismo distinto.
  • Se admiten carteras privadas que cumplan los requisitos.
  • La Oficina de Patentes y Registros expide los datos de identificación de las personas jurídicas desde el Registro Mercantil.
  • Primera credencial: un certificado de identidad digital derivado del pasaporte o del documento de identidad.
  • Cartera gratuita y voluntaria; firma electrónica cualificada gratuita para uso no profesional.

Dinamarca — en vigor desde el 1 de abril de 2026

Ley sobre la cartera nacional de identidad digital — Lov om den nationale digitale identitetstegnebog, LOV nr. 301 af 24/02/2026.

  • La Agencia de Digitalización gestiona la cartera, el servicio de expedición de credenciales y el registro de partes usuarias.
  • Las autoridades responsables de fuentes auténticas deben expedir sus credenciales a través de ese servicio común.
  • Las entidades deben registrarse para recibir credenciales en línea, salvo para la mera verificación de edad; la Agencia puede suspender a quien actúe de forma fraudulenta.
  • Regula los efectos jurídicos de las credenciales, la responsabilidad e indemnización y el reparto de responsabilidades de tratamiento de datos.

Eslovaquia — en vigor desde el 1 de enero de 2025

Ley n.º 365/2024, de 27 de noviembre de 2024, por la que se modifica y completa la Ley n.º 272/2016 de servicios de confianza para las transacciones electrónicas en el mercado interior — Zákon z 27. novembra 2024, ktorým sa mení a dopĺňa zákon č. 272/2016 Z. z. o dôveryhodných službách pre elektronické transakcie na vnútornom trhu (n.º 365/2024 Z. z.).

  • El Ministerio del Interior proporciona la cartera y mantiene la lista de partes usuarias.
  • La Autoridad Nacional de Seguridad (NBÚ) supervisa tanto los servicios de confianza como el marco de la cartera.
  • Los proveedores de carteras deben ser prestadores cualificados de servicios de confianza o tener contrato con uno.
  • Multas de hasta 500.000 euros a proveedores de carteras y de hasta 5 millones o el 1 % a prestadores cualificados.

Luxemburgo — proyecto de ley

Proyecto de ley relativa a la implantación de la cartera de identidad digital europea y por la que se aplica el Reglamento (UE) 2024/1183 — Projet de loi relative à la mise en place du portefeuille européen d’identité numérique et portant mise en œuvre du règlement (UE) 2024/1183, n° 8583, presentado el 14 de julio de 2025.

  • Proveedor: el Centro de Tecnologías de la Información del Estado (CTIE). Supervisor: el Instituto Luxemburgués de Regulación (ILR), regulador independiente.
  • El registro de partes usuarias es público; para inscribirse se exige, entre otros, un certificado de antecedentes penales.
  • Los datos de identificación incluyen un número administrativo seudonimizado.
  • Inspecciones, medidas correctoras y multas de hasta 1 millón de euros; recurso ante el Tribunal administrativo.

Italia — en vigor, en fase de experimentación

Decreto-ley n.º 19, de 2 de marzo de 2024, de disposiciones urgentes para la aplicación del Plan de Recuperación — Decreto-legge 2 marzo 2024, n. 19, «Ulteriori disposizioni urgenti per l’attuazione del Piano nazionale di ripresa e resilienza (PNRR)», que introduce el artículo 64-quater del Código de la Administración Digital, «Sistema di portafoglio digitale italiano – Sistema IT-Wallet». Lo desarrolla el Decreto del Presidente del Consejo de Ministros de 31 de julio de 2026 sobre los organismos nacionales competentes para la identidad digital europea — «Organismi nazionali competenti per l’identità digitale europea».

  • Cartera pública en la aplicación IO, proporcionada por PagoPA, y carteras privadas acreditadas con requisitos de solvencia y seguros.
  • La Agencia para la Italia Digital (AgID) es organismo de supervisión, punto de contacto único y registrador; el Instituto Poligráfico (IPZS), proveedor de los datos de identificación; la Agencia Nacional de Ciberseguridad (ACN), propietaria del esquema de certificación.
  • Ocho declaraciones prioritarias, entre ellas títulos académicos, tarjeta sanitaria, permiso de conducir y tarjeta de discapacidad.

En tramitación o en estudio

  • Polonia: Projekt ustawy o zmianie ustawy o usługach zaufania oraz identyfikacji elektronicznej oraz niektórych innych ustaw (Proyecto de ley de modificación de la Ley de servicios de confianza e identificación electrónica y de otras leyes, UC122), publicado el 19 de febrero de 2026. Adapta mObywatel, ofrece firma cualificada gratuita para uso no profesional y obliga a las fuentes auténticas a ofrecer verificación a los prestadores cualificados.
  • Chequia: Návrh zákona, kterým se mění zákon č. 297/2016 Sb., o službách vytvářejících důvěru pro elektronické transakce, zákon č. 250/2017 Sb., o elektronické identifikaci, a zákon č. 634/2004 Sb., o správních poplatcích (Proyecto de ley por el que se modifican las leyes de servicios de confianza, de identificación electrónica y de tasas administrativas), aprobado por el Gobierno en marzo de 2026. La cartera la operará un concesionario privado.
  • Suecia: SOU 2024:45 Kompletterande bestämmelser till EU:s reviderade förordning om elektronisk identifiering (Disposiciones complementarias al Reglamento revisado de la UE sobre identificación electrónica), informe de 2024 que propone separar proveedor (Digg) y supervisor (PTS), admitir carteras privadas y sanciones de hasta 5 millones de euros.

Participar, aunque el tiempo apriete

La comparación deja una conclusión clara: España necesitará, además de este real decreto, una norma con rango de ley que regule aspectos pendientes no cubiertos por el Reglamento EIDAS2: el valor jurídico de las declaraciones electrónicas de atributos y el encaje de la cartera con la Ley 39/2015, uso de Cl@ve, Carpeta Ciudadana, utilización en Lexnet y Citius… Pero lo urgente es mejorar el texto que hoy está en audiencia.

Animo a todas las partes interesadas en los servicios de confianza a leer el proyecto y enviar sus observaciones, hasta el 13 de octubre de 2026, a audienciapublica.prdcarteradigital@digital.gob.es.

Quien quiera comentar conmigo estas ideas y otras que se le ocurran puede escribirme a julian (at) inza.net . También puede contactar con EADTrust en info@eadtrust.com o en el 91 716 05 55.

Rumbo a Poznań: Trusted Economy Forum 2026


Después de Ginebra, Tallin y Sophia Antipolis, la siguiente parada de este otoño dedicado a la confianza digital será Poznań. Los días 14 y 15 de octubre asistiré al Trusted Economy Forum 2026, uno de los encuentros europeos con más solera en firma electrónica, identificación y servicios de confianza. Llega en el mejor momento: a dos meses del plazo de diciembre de 2026 en que los Estados miembros deben poner a disposición de sus ciudadanos la Cartera Europea de Identidad Digital.

Como conté en mi artículo sobre Ginebra, Tallin y Sophia Antipolis, cada foro aporta una pieza distinta del puzle. Ginebra aportó la gobernanza global, Tallin la certificación y los prestadores cualificados, y Sophia Antipolis la normalización y los grandes pilotos. Poznań añade algo que no siempre se encuentra en otros escenarios: el punto de vista de quienes ya están integrando carteras, firmas y verificación de identidad en procesos reales de bancos, aseguradoras, administraciones locales y empresas.

Un foro con casi dos décadas de historia

El Trusted Economy Forum es heredero del European Electronic Signature Forum, que celebró 19 ediciones. Entre 2020 y 2023 lo organizó Asseco Data Systems, y desde 2024 lo organiza Obserwatorium.biz. Pocas citas europeas pueden presumir de una continuidad así en el sector de la confianza digital.

El lema de este año es «Connected by trust». Se espera a cerca de 300 participantes de unos 20 países, con representación de la administración pública, la empresa, la universidad y la industria tecnológica. La sede es Concordia Design, en Poznań, y las sesiones serán en inglés con traducción simultánea al polaco.

El comité de programa reúne a nombres muy conocidos en el sector:

  • Arno Fiedler (Nimbus Technologieberatung), referente del ETSI ESI.
  • Sławomir Górniak, experto en Ciberseguridad de ENISA.
  • Viky Manaila, presidenta del Cloud Signature Consortium.
  • Andrzej Ruciński, Experto en identificación y firma electrónica. Presidente en Grupos de normalización
  • Dariusz Szostek, CEO de Szostek Digital y Profesor de la Universidad de Silesia
  • Michał Tabor, Socio de Obserwatorium.biz Experto en identificación y firma electrónica. Editor de estándares en ETSI.

ETSI figura como patrocinador honorífico.

Un programa en seis módulos

El programa cubre todo el recorrido de la confianza digital, desde la regulación hasta la experiencia del usuario:

  1. On the way to European Identity Wallets. How prepared are we? Estado de la implantación de la EUDI Wallet antes de diciembre de 2026.
  2. Trust trends. Nuevos servicios, mercados y tecnologías, entre ellos la criptografía postcuántica, la procedencia del contenido generado por IA y el Pasaporte Digital de Producto.
  3. Digital market players. Cómo funcionar en el mercado digital de forma eficiente y conforme a la normativa.
  4. Trust in action! Servicios de confianza, carteras e identificación remota aplicados en empresas y administraciones.
  5. Customer in the centre! La experiencia de usuario en los servicios de confianza y la identificación electrónica.
  6. Global Trust Services. Interoperabilidad y expansión internacional de los servicios de confianza.

Los temas de fondo son los que marcan la agenda europea: la cartera, la firma, el sello y la entrega electrónica certificada, y las declaraciones electrónicas de atributos. También el impacto del Marco Europeo de Identidad Digital y del Sistema Nacional de Ciberseguridad polaco, los modelos de negocio de la identidad digital y la administración electrónica.

Me parece un acierto que el programa combine conferencias con muchos debates. Es en los debates donde aparecen las preguntas que las presentaciones no siempre responden.

Ponentes que merece la pena escuchar

El cartel reúne a más de 60 intervinientes. Varios ya me los he encontrado en otros foros de este año, lo que confirma que se está formando una comunidad europea estable en torno a la cartera.

  • Carteras nacionales.
    • Joanna Koczorowska y Rafał Sionkowski (COI) presentarán la cartera polaca.
    • Adrian Bieschke y Björn Boening, del Ministerio Federal de Asuntos Digitales, explicarán la implantación alemana.
    • Giorgia Dragoni (Politecnico di Milano) abrirá con el panorama europeo de las carteras.
  • Certificación. Elżbieta Andrukiewicz, del Instituto Nacional de Telecomunicaciones de Polonia, hablará de la certificación de la EUDI Wallet, un tema que seguimos de cerca en el grupo ad hoc de ENISA.
  • Pilotos y ecosistema europeo.
    • Kevin Meijer (Asociación de Pagos de Países Bajos) y Xavier Juredieu (EUROPEUM-EDIC), ambos del consorcio WE BUILD.
    • Juredieu hablará además de la hoja de ruta de EBSI.
  • Prestadores de confianza.
    • Andrea Sassetti (Aruba PEC y AssoCertificatori), Igor Marcolongo (Tinexta InfoCert) y Marcin Szulga (Asseco Data Systems).
    • Arno Fiedler, sobre C2PA y credenciales de contenido.
    • Guillaume Forget (Cryptomathic), sobre el Cloud Signature Consortium como pilar de la interoperabilidad. Coincidimos de nuevo con el CSC tras la cumbre de Bogotá.
  • Experiencia de usuario e integración.
    • Adrian Doerk (Lissi) y Andreas Freitag (Procivis).
    • Aleksandra Nowak (IDENTT), sobre la integración de las partes usuarias.
  • Sector financiero. VISA, BNP Paribas, ING Leasing, BIK y FinTech Poland llevarán el debate a los pagos y la banca.
  • Mirada global. Karen Mkoyan (imID) presentará el ecosistema de Armenia, alineado con eIDAS. Es una prueba de que el modelo europeo ya se exporta.

Por qué Poznań, y por qué ahora

Lo que distingue al Trusted Economy Forum es su equilibrio. Junta a reguladores y a quienes despliegan, a grandes prestadores y a startups, y a la visión europea con la experiencia de un país, Polonia, que tiene uno de los ecosistemas de identidad digital más activos de la Unión. Que en el mismo programa convivan la cartera, la firma en la nube, la criptografía postcuántica, la procedencia del contenido de IA y el Pasaporte Digital de Producto refleja muy bien hacia dónde va el sector.

Además, el calendario no podría ser más oportuno. Dos semanas después se celebra en Bruselas el EU Digital Identity Wallet Launchpad 2026, del 29 al 30 de octubre. Es la segunda edición de la cita que comenté en EUDI Wallets Launchpad 2025. Seguramente asistiré también, así que Poznań será un buen ensayo de lo que allí se verá. Y en diciembre llegará el evento sobre identidad digital y Business Wallet que preparamos con el Observatorio Legaltech Garrigues-ICADE, continuación de la jornada del 28 de abril.

Volveré de Poznań con notas y contactos, y los compartiré aquí. Si vas a estar allí, escríbeme y nos vemos en Concordia Design.

Enlaces

Servicios societarios digitales para las juntas de accionistas de 2027


Los servicios societarios digitales son los servicios electrónicos que permiten a una sociedad cumplir por medios telemáticos las obligaciones de su vida corporativa, dejando a la vez prueba fiable de ese cumplimiento: publicar en su web la convocatoria de la junta y la documentación que la ley exige, habilitar canales de comunicación con los accionistas y permitirles asistir, delegar y votar a distancia. Los presta un tercero de confianza, ajeno a la sociedad, que genera evidencias electrónicas independientes, fechadas con sellos cualificados de tiempo y verificables por notarios, registradores y tribunales. Así, lo que antes se acreditaba con anuncios en prensa, actas presenciales o la simple declaración de los administradores se acredita ahora con pruebas técnicas que, cuando proceden de un servicio de confianza cualificado, gozan de presunción legal de autenticidad e integridad.

Por qué ahora

En el último trimestre del año las sociedades cierran sus presupuestos, y las juntas generales ordinarias se concentran en el primer semestre: la junta ordinaria debe reunirse dentro de los seis primeros meses de cada ejercicio para aprobar las cuentas. Si en 2027 la sociedad va a publicar su convocatoria en la web, ofrecer voto o asistencia a distancia o, si es cotizada, habilitar el Foro Electrónico de Accionistas, conviene presupuestarlo ahora.

La Ley de Sociedades de Capital (LSC) y el Real Decreto-ley 5/2023, que regula las modificaciones estructurales (fusiones, escisiones, cesiones globales y traslados), imponen tres tipos de obligaciones que se resuelven con servicios digitales:

  1. Publicar documentos en la web corporativa y poder probarlo. La carga de la prueba de la inserción y de su fecha recae en la sociedad (art. 11 ter.2 LSC).
  2. Habilitar un Foro Electrónico de Accionistas, en el caso de las sociedades cotizadas (art. 539.2 LSC).
  3. Permitir la participación y el voto a distancia con garantías de identidad y seguridad, cuando los estatutos lo prevean o la junta sea exclusivamente telemática (arts. 182, 182 bis, 189 y 521 LSC).

A estas obligaciones se suma una necesidad práctica: poder probar cómo se desarrolló la junta cuando se retransmite o se celebra con asistencia telemática, ante el notario o frente a una impugnación.

EADTrust, prestador cualificado de servicios de confianza, presta cuatro servicios: Publicación fehaciente (comprobación fehaciente de documentación en página web), Foro Electrónico de Accionistas, Voto Electrónico para Juntas de Accionistas y Testimonio de acceso y grabación de la junta. Este artículo repasa en qué consiste cada uno y en qué artículos se apoya. Está pensado para secretarios de consejo y abogados de sociedades, y lo acompaña un dosier en PDF con el texto literal de los preceptos.

Quién está obligado a qué

Las obligaciones varían según el tipo de sociedad y la operación.

ObligaciónSL y SA no cotizadaSA cotizadaBase legalServicio EADTrust
Web corporativaVoluntaria; si existe, debe acordarse, inscribirse y publicarse en el BORMEObligatoriaArts. 11 bis y 539.2 LSC—
Convocar la junta en la web y probar la inserción y su fechaSí, si tiene web inscritaSí, además de BORME o diario y web de la CNMVArts. 11 ter, 173 y 516 LSCPublicación fehaciente
Mantener publicada la documentación de la junta sin interrupciónSí, durante el plazo legalSí, desde la convocatoria hasta la juntaArts. 11 ter y 518 LSCPublicación fehaciente
Resultados de las votaciones en la web—En 5 días desde la juntaArt. 525.2 LSCPublicación fehaciente
Foro Electrónico de Accionistas—Obligatorio en cada juntaArt. 539.2 LSCForo Electrónico de Accionistas
Voto y delegación a distanciaSi lo prevén los estatutos (SA)Según estatutos; obligatorio si la junta es solo telemáticaArts. 189 y 521 LSCVoto Electrónico
Confirmación del voto electrónico—Recepción inmediata; registro y recuento a peticiónArt. 527 bis LSC y R. (UE) 2018/1212Voto Electrónico
Junta exclusivamente telemáticaSi lo autorizan los estatutos (2/3 del capital)Ídem, con voto anticipado y acta notarialArts. 182 bis y 521.3 LSCVoto Electrónico
Retransmisión de la junta y prueba de su desarrolloSi hay asistencia telemática o junta solo telemáticaTransmisión en tiempo real (Rec. 7 CBG); acta notarial si es solo telemáticaArts. 182 bis, 203 y 521 LSC; art. 382 LEC Testimonio de acceso y grabación
Publicidad preparatoria de fusiones, escisiones y otras modificaciones estructuralesSí, si tiene webSíArts. 7 y 46 RDL 5/2023Publicación fehaciente

Para las cotizadas, no tener la web del artículo 539 LSC o no publicar en ella lo exigido es una infracción grave (art. 292.1.e de la Ley 6/2023, de los Mercados de Valores).

Publicación fehaciente: probar qué se publicó, cuándo y durante cuánto tiempo

El problema jurídico

Desde la Ley 1/2012, la web corporativa inscrita sustituye al BORME y a la prensa como medio de convocatoria de la junta (art. 173.1 LSC). Esa comodidad tiene un coste probatorio que recoge el artículo 11 ter LSC:

  • La sociedad debe garantizar la seguridad de la web, la autenticidad de lo publicado y el acceso gratuito, con posibilidad de descarga e impresión (apartado 1).
  • La carga de la prueba de la inserción y de su fecha corresponde a la sociedad (apartado 2).
  • Los administradores deben mantener lo insertado durante el plazo legal y responden solidariamente de los perjuicios causados por las interrupciones. Basta su declaración para acreditar el mantenimiento, pero «podrá ser desvirtuada por cualquier interesado mediante cualquier prueba admisible en Derecho» (apartado 3).
  • Si el acceso se interrumpe más de dos días consecutivos o cuatro alternos, no podrá celebrarse la junta convocada para el asunto afectado, salvo que el total de días de publicación efectiva alcance el plazo legal (apartado 4).

El plazo mínimo entre la convocatoria y la junta es de un mes en las sociedades anónimas y de quince días en las limitadas (art. 176 LSC). Las cotizadas deben mantener publicada «ininterrumpidamente» toda la documentación de la junta desde la convocatoria hasta su celebración (art. 518 LSC).

En las modificaciones estructurales el Real Decreto-ley 5/2023 va más allá: «la inserción en la web del proyecto y la fecha de la misma se acreditarán mediante la certificación del contenido de aquélla», que se remite al Registro Mercantil (art. 7.2).

Una declaración de los administradores es una prueba de parte. En caso de impugnación de la junta, lo que protege a la sociedad es una evidencia independiente, fechada y verificable.

Cómo funciona el servicio

La Publicación fehaciente de EADTrust, que en su web figura como Comprobación Fehaciente de Documentación, actúa como un tercero de confianza que vigila la web corporativa durante todo el plazo legal:

  1. Acceso como un accionista cualquiera. Un sistema automatizado accede a la página desde el exterior, igual que lo haría un accionista, y descarga los documentos publicados.
  2. Comprobación de integridad. Calcula la huella digital (hash) de cada documento y verifica que no ha cambiado desde la primera comprobación.
  3. Sello de tiempo cualificado. Cada evidencia se fecha con un sello de tiempo cualificado conforme al Reglamento eIDAS, que goza de presunción de exactitud de la fecha y la hora y de integridad de los datos (art. 41.2 del Reglamento (UE) 910/2014).
  4. Comprobaciones repetidas y aleatorias. Las comprobaciones se hacen varias veces al día, entre dos y cuatro, en horas aleatorias, durante todo el periodo de exposición. Así se puede acreditar tanto la disponibilidad continuada como la ausencia de interrupciones relevantes a efectos del art. 11 ter.4.
  5. Certificado final. Al terminar el periodo, EADTrust entrega un certificado que acredita la fecha de la primera publicación, el contenido publicado y su permanencia inalterada. Puede aportarse al notario que levante el acta, al Registro Mercantil o, en su caso, al juzgado.

Valor probatorio: la presunción del artículo 326.4 LEC

Desde la Ley 6/2020, el artículo 326 de la Ley de Enjuiciamiento Civil distingue según el servicio de confianza empleado. Si se ha utilizado un servicio de confianza cualificado incluido en la lista de confianza, se presume que el documento electrónico reúne la característica cuestionada, como su autenticidad, su integridad o su fecha y hora, y que el servicio se prestó correctamente.

Es una presunción iuris tantum: admite prueba en contrario, pero traslada a quien impugna la carga de la comprobación y sus costes. Si la impugnación es temeraria, el tribunal puede imponer además una multa de 300 a 1.200 euros (art. 326.4 LEC). A ello se suma la presunción de exactitud de la fecha y la hora y de integridad de los datos que el artículo 41.2 del Reglamento eIDAS reconoce a los sellos cualificados de tiempo electrónicos.

Por eso las evidencias de la Publicación fehaciente, fechadas con sellos cualificados de tiempo de EADTrust, refuerzan la posición de la sociedad frente a la mera declaración de los administradores del artículo 11 ter.3 LSC, que cualquier interesado puede desvirtuar.

Qué se puede certificar

  • Anuncio de convocatoria de la junta general, ordinaria o extraordinaria (arts. 173 y 516 LSC).
  • Documentación puesta a disposición de los socios: cuentas anuales, informes, propuestas de acuerdo y formularios de voto (arts. 272 y 518 LSC).
  • Complemento del orden del día (art. 519 LSC), preguntas y respuestas (art. 520 LSC) y resultados de las votaciones (art. 525.2 LSC).
  • Acuerdo de modificación, traslado o supresión de la propia web, que debe permanecer publicado 30 días (art. 11 bis.3 LSC).
  • Acuerdo de reducción de capital (art. 319 LSC).
  • Proyectos y documentación de modificaciones estructurales (arts. 7 y 46 RDL 5/2023).
  • Política de remuneraciones, operaciones vinculadas y otros documentos que las cotizadas deben mantener en su web (arts. 529 novodecies, 529 unvicies y 541 LSC).

El servicio sirve tanto para sociedades limitadas y anónimas no cotizadas, que no están obligadas a tener web pero la usan para convocar, como para cotizadas y SICAV.

Foro Electrónico de Accionistas

Base legal

El artículo 539.2 LSC obliga a las sociedades anónimas cotizadas a habilitar en su página web un foro electrónico de accionistas «al que podrán acceder con las debidas garantías tanto los accionistas individuales como las asociaciones voluntarias que puedan constituir, con el fin de facilitar su comunicación con carácter previo a la celebración de las juntas generales». En el foro pueden publicarse:

  • propuestas que pretendan presentarse como complemento del orden del día;
  • solicitudes de adhesión a esas propuestas;
  • iniciativas para alcanzar el porcentaje necesario para ejercer un derecho de minoría, que en las cotizadas es del 3 % (art. 495 LSC);
  • ofertas o peticiones de representación voluntaria.

El consejo de administración fija el contenido de la web conforme a la Circular 3/2015 de la CNMV (art. 539.3 LSC). La falta de publicación de lo exigido en esa web es infracción grave (art. 292.1.e de la Ley 6/2023).

Cómo funciona el servicio

  • Plataforma integrada en la web corporativa, con acceso cifrado y la imagen de la sociedad.
  • Verificación de la condición de accionista antes de admitir a un participante. Se cruza con los datos de la sociedad y con la información de titularidad de Iberclear, y la identificación puede hacerse con DNI electrónico o certificado cualificado.
  • Moderación permanente por EADTrust, para que solo se publiquen contenidos de los cuatro tipos que permite la ley.
  • Modelo de Reglamento del Foro Electrónico de Accionistas adaptado a la sociedad. Lo aprueba el consejo, se integra con el reglamento de la junta y se menciona en la convocatoria.

EADTrust mantiene una demostración pública del foro en accionistas.de.

Voto electrónico, delegación a distancia y juntas telemáticas

Base legal

La LSC admite varios grados de participación a distancia:

  • Voto y delegación a distancia en la SA (art. 189.2 LSC): si lo prevén los estatutos, el voto puede emitirse o delegarse «mediante correspondencia postal, electrónica o cualquier otro medio de comunicación a distancia, siempre que se garantice debidamente la identidad del sujeto». Quien vota a distancia cuenta como presente para constituir la junta (art. 189.3).
  • Asistencia telemática (art. 182 LSC): si los estatutos la prevén, la convocatoria debe describir plazos, formas y modos de ejercicio de los derechos.
  • Junta exclusivamente telemática (art. 182 bis LSC, introducido por la Ley 5/2021): exige autorización estatutaria aprobada por dos tercios del capital presente o representado, garantía de la identidad y legitimación de los socios, participación efectiva en tiempo real y un registro previo que no puede exigirse con más de una hora de antelación. Se aplica también a las sociedades limitadas.
  • Cotizadas (art. 521 LSC): el voto y la delegación a distancia requieren garantizar la identidad «y la seguridad de las comunicaciones electrónicas». Si la junta es exclusivamente telemática, los accionistas deben poder votar o delegar anticipadamente y el acta debe levantarla un notario (art. 521.3).
  • Anuncio de convocatoria de cotizadas (art. 517.2 LSC): debe describir el sistema de delegación, con los medios para notificar electrónicamente las representaciones, y los procedimientos de voto a distancia.
  • Confirmación del voto (art. 527 bis LSC): la cotizada debe enviar al accionista que vota por medios electrónicos una confirmación de recepción. Además, a petición del accionista y dentro del mes siguiente a la junta, debe confirmar que su voto se registró y contabilizó. El Reglamento de Ejecución (UE) 2018/1212 exige que la primera confirmación se envíe inmediatamente y la segunda en un máximo de quince días (art. 9.5).
  • Plazo de convocatoria reducido (art. 515 LSC): si la cotizada ofrece «la posibilidad efectiva de votar por medios electrónicos accesibles a todos» los accionistas, las juntas extraordinarias pueden convocarse con quince días de antelación. Hace falta un acuerdo de la junta ordinaria adoptado por dos tercios del capital con derecho a voto, válido hasta la siguiente junta ordinaria.

A estas normas se suma la Recomendación 7 del Código de Buen Gobierno de la CNMV. Pide transmitir la junta en directo por la web y contar con mecanismos de delegación y voto telemáticos.

Cómo funciona el servicio

El Voto Electrónico para Juntas de Accionistas de EADTrust funciona sobre la plataforma Innovoto:

  • Identificación fuerte del accionista con DNI electrónico, certificado cualificado o firma electrónica, o con el sistema de acceso que la sociedad ya use con sus accionistas.
  • Voto y delegación en cada punto del orden del día, a favor, en contra o en abstención, desde ordenador, tableta o móvil (Android e iOS).
  • Secreto del voto: la sociedad ve el recuento y la relación de participantes, no el sentido de cada voto individual.
  • Actas y certificaciones con la lista de asistentes, el quórum y los resultados, útiles para el notario o para el secretario que levante el acta.
  • Apoyo en la redacción del apartado de voto y delegación a distancia del anuncio de convocatoria, conforme al art. 517 LSC. En la convocatoria debe hablarse de «certificado cualificado», no de «certificado reconocido».

La misma plataforma sirve para juntas de sociedades limitadas y anónimas no cotizadas, y para asociaciones, colegios profesionales o universidades.

Testimonio de acceso y grabación de la junta

El problema jurídico

En una junta con asistencia telemática, su validez depende de hechos que ocurren dentro de una plataforma. Los socios tienen que poder registrarse y conectarse, seguir las intervenciones y ejercer en tiempo real sus derechos de palabra, información, propuesta y voto (art. 182 bis.3 LSC). El acta, además, debe reflejar adecuadamente el desarrollo de la reunión (art. 182 bis.4).

En las cotizadas, el reglamento de la junta puede prever su transmisión en tiempo real (art. 521.2.a LSC), y la Recomendación 7 del Código de Buen Gobierno pide hacerla por la web. Si la junta es exclusivamente telemática, el acta la levanta un notario (art. 521.3.b). En cualquier sociedad, los socios que representen el 1 % del capital en la SA o el 5 % en la SL pueden exigir acta notarial (art. 203.1).

Los acuerdos pueden impugnarse durante un año, o durante tres meses en las cotizadas (arts. 205.1 y 495.2.c LSC). Las infracciones de procedimiento solo justifican la anulación cuando son relevantes (art. 204.3.a). Por eso, cuando alguien alega fallos de la plataforma o de la participación a distancia, la sociedad necesita probar qué ocurrió realmente, con una evidencia independiente y fechada.

Cómo funciona el servicio

  1. Acceso a la junta. La sociedad facilita a EADTrust el acceso a la emisión privada y a la aplicación de gestión de la junta. Si no fuera posible, se estudia que EADTrust adquiera una acción de la sociedad para acceder a la junta y a la retransmisión como un accionista más.
  2. Testimonio de acceso. EADTrust deja constancia del acceso a la aplicación de gestión de la junta y de su disponibilidad, con evidencias fechadas con sello cualificado de tiempo.
  3. Grabación en vídeo de la retransmisión, desde la apertura hasta el cierre de la sesión.
  4. Huella digital y sello de tiempo. Se calcula la huella (hash) del fichero de la grabación y se fecha con un sello cualificado de tiempo de EADTrust.
  5. Testimonio digital. EADTrust emite un documento que identifica la junta, describe el acceso y la grabación e incorpora la huella y el sello. Cualquier copia de la grabación puede cotejarse recalculando su huella.

Si EADTrust debe adquirir una acción

Para asistir como accionista hay que cumplir los requisitos de legitimación:

  • tener las acciones inscritas con cinco días de antelación (art. 179.3 LSC);
  • alcanzar, en su caso, el número mínimo que exijan los estatutos, que no puede superar el uno por mil del capital (art. 179.2) ni, en las cotizadas, las mil acciones (art. 521 bis);
  • registrarse en la plataforma en el plazo que fije la convocatoria.

En las sociedades limitadas, la transmisión de participaciones exige documento público y está sujeta a restricciones (arts. 106 y 107 LSC). Por eso, en ellas el acceso debe facilitarlo la sociedad.

Valor probatorio

La grabación es un medio de prueba que el tribunal valora según las reglas de la sana crítica. Quien la aporta puede acompañar los dictámenes y medios instrumentales que acrediten su autenticidad (art. 382 LEC), y el testimonio de EADTrust cumple esa función. El sello cualificado de tiempo hace presumir la fecha y la integridad de la grabación (art. 41.2 del Reglamento eIDAS). Además, al proceder de un servicio cualificado, traslada a quien la impugne la carga de la comprobación (art. 326.4 LEC).

El testimonio no sustituye al acta, sea notarial o no: la complementa, y puede ponerse a disposición del notario o del secretario que la redacte.

Conviene conservar la grabación al menos hasta que caduque la acción de impugnación. Como contiene la imagen y la voz de quienes intervienen, la convocatoria debe informar de la grabación, y la relación con EADTrust se formaliza como encargo de tratamiento (art. 28 RGPD).

Modificaciones estructurales, OPAs y otras publicaciones

Las juntas no son el único momento en que la ley exige publicar en la web y poder probarlo.

Fusiones, escisiones y demás modificaciones estructurales

El Real Decreto-ley 5/2023, que sustituyó a la Ley 3/2009, organiza la publicidad preparatoria en torno a la web:

  • Art. 7.1: al menos un mes antes de la junta, los administradores deben insertar en la web el proyecto, un anuncio que informe a socios, acreedores y trabajadores de que pueden presentar observaciones y, cuando proceda, el informe del experto independiente. La inserción debe mantenerse hasta que termine el plazo de los acreedores: un mes en operaciones internas y tres en transfronterizas (art. 13).
  • Art. 7.2: el hecho de la inserción se publica en el BORME, y la inserción y su fecha se acreditan «mediante la certificación del contenido» de la web remitida al Registro Mercantil.
  • Art. 7.5: la convocatoria no puede publicarse antes de que el BORME publique la inserción.
  • Art. 46: antes de convocar, deben insertarse en la web, con posibilidad de descarga e impresión, las cuentas de los tres últimos ejercicios, el balance de fusión, los estatutos y la identidad de los administradores.
  • Art. 47.2: la convocatoria debe hacer constar la fecha de inserción de esos documentos.

La Publicación fehaciente aporta la certificación del contenido y de su fecha, y acredita que la documentación permaneció publicada durante todo el plazo de oposición de los acreedores.

Ofertas públicas de adquisición

El Real Decreto 1066/2007 permite difundir el folleto de la OPA en la web de la sociedad afectada (art. 22). Además, obliga al consejo de administración de la sociedad afectada a publicar su informe sobre la oferta en un plazo máximo de diez días naturales desde el inicio del plazo de aceptación (art. 24). La Circular 3/2015 de la CNMV exige mantener la documentación de la OPA en la web al menos un año desde la publicación del resultado.

Información permanente de las cotizadas

Las cotizadas deben mantener en su web, durante plazos largos:

  • la política de remuneraciones, mientras sea aplicable (art. 529 novodecies.2 LSC);
  • los anuncios de operaciones vinculadas relevantes (art. 529 unvicies LSC);
  • el informe anual sobre remuneraciones de los consejeros, al menos diez años (art. 541.3 LSC);
  • los informes financieros anuales y semestrales, al menos diez años (arts. 99 y 100 de la Ley 6/2023).

La comprobación periódica de estos contenidos permite al secretario del consejo acreditar su cumplimiento ante la CNMV.

Cómo prepararse para las juntas de 2027

Un calendario orientativo para una junta ordinaria en junio de 2027:

  1. Octubre–diciembre de 2026: incluir en el presupuesto de 2027 los servicios que la sociedad necesitará y revisar si los estatutos y el reglamento de la junta permiten la asistencia telemática, el voto a distancia o la junta exclusivamente telemática. Si hay que modificarlos, el acuerdo exige dos tercios del capital para la junta solo telemática (art. 182 bis.2 LSC) y debe llevarse a la próxima junta.
  2. Enero–febrero de 2027: comprobar que la web corporativa está inscrita y publicada en el BORME (art. 11 bis LSC) y, en las cotizadas, aprobar o revisar el Reglamento del Foro Electrónico de Accionistas.
  3. Marzo–abril de 2027: formular las cuentas, preparar la documentación y redactar el anuncio de convocatoria, con el apartado de voto y delegación a distancia (art. 517 LSC) y el aviso de grabación de la junta.
  4. Desde la convocatoria, con al menos un mes de antelación en la SA: activar la Publicación fehaciente y, en las cotizadas, abrir el Foro Electrónico de Accionistas. Y acordar el acceso de EADTrust a la emisión privada o, si no es posible, adquirir e inscribir la acción con al menos cinco días de antelación (art. 179.3 LSC).
  5. Día de la junta: voto y participación a distancia, recuento y acta, testimonio de acceso y grabación de la retransmisión.
  6. Después de la junta: confirmaciones de voto (art. 527 bis LSC) y publicación de los resultados en cinco días (art. 525.2 LSC), también con comprobación fehaciente, entrega del testimonio digital con la huella de la grabación y sello de tiempo.

Contacto

EADTrust (European Agency of Digital Trust) es prestador cualificado de servicios de confianza. Para solicitar una propuesta de servicios societarios para 2027:

  • Web: www.eadtrust.eu
  • Correo: info@eadtrust.com
  • Teléfonos: 902 365 612 y 91 716 05 55

La información de este artículo es divulgativa y no sustituye al asesoramiento jurídico sobre cada caso concreto.

Normativa citada y fuentes

Summary in English

Spanish companies are now setting their 2027 budgets, and annual general meetings must be held within the first six months of the financial year. Spanish company law turns three digital needs into legal obligations. First, companies must be able to prove what they publish on their corporate website, and when. The burden of proof lies with the company (art. 11 ter of the Capital Companies Act, LSC), and a website outage of more than two consecutive or four alternate days prevents the meeting from being held. In mergers and other structural changes, publication must be evidenced by a certification of the website’s content (art. 7 of Royal Decree-law 5/2023). Second, listed companies must run an Electronic Shareholders’ Forum before every meeting (art. 539.2 LSC). Third, remote voting, proxy appointment and fully virtual meetings require guaranteed identity and secure communications, and listed companies must confirm electronic votes (arts. 182 bis, 189, 521 and 527 bis LSC; Implementing Regulation (EU) 2018/1212).

EADTrust, a qualified trust service provider under eIDAS, covers the three needs with Certified Publication (continuous, randomly timed checks of the corporate website, sealed with qualified electronic time stamps), the Electronic Shareholders’ Forum and Electronic Voting for Shareholder Meetings. Because the evidence comes from a qualified trust service, Spanish procedural law presumes, subject to proof to the contrary, that it is authentic, intact and accurately dated. It also shifts the cost of any verification to whoever challenges it (art. 326.4 of the Civil Procedure Act; art. 41.2 eIDAS).

EADTrust also offers a Meeting Testimony service. It accesses the meeting management application and records the live broadcast, either through private access granted by the company or, failing that, by acquiring a share. It then issues a digital testimony containing the recording’s hash and a qualified electronic time stamp.

Contact: www.eadtrust.eu · info@eadtrust.com · +34 91 716 05 55

Tras pasar por Ginebra y Tallin, hoy estoy en Sophia Antipolis: siguiendo los avances que se producen en torno a la EUDI Wallet


A menos de tres meses del 24 de diciembre de 2026, fecha en la que cada Estado miembro debe ofrecer al menos una Cartera Europea de Identidad Digital (EUDI Wallet), septiembre me ha llevado a tres citas clave: Ginebra, Tallin y, esta semana, Sophia Antipolis, en la sede de ETSI.

Ginebra: la visión global

El mes arrancó en Ginebra con la Global Digital Collaboration Conference, del 1 al 3 de septiembre. Es un foro por invitación que coorganizan organismos intergubernamentales, de normalización y de código abierto, entre ellos ETSI, W3C, ISO, la OpenWallet Foundation, la Linux Foundation, el Banco Mundial y el PNUD.

La Cartera europea fue protagonista del tercer día, con sesiones sobre cómo se pasa de las normas exigidas por el Reglamento a la implantación real y sobre la infraestructura de confianza de la EUDI Wallet. El segundo día se habló de interconexión entre ecosistemas de identidad, de espacios de confianza globales y de cómo poner en práctica el Reglamento de Ciberresiliencia.

La conclusión de Ginebra: Europa marca el paso, pero la interoperabilidad con otras regiones exige que las listas de confianza y los formatos de credencial se entiendan fuera de la UE.

Estuve en Ginebra con Albi Rodríguez, de Garrigues. No teníamos ponencia, pero seguimos de cerca las intervenciones y aprovechamos para hablar con ponentes y asistentes. El objetivo: organizar en España, a primeros de diciembre, un evento que vaya más allá del que celebramos el 28 de abril en el Observatorio Legaltech Garrigues-ICADE, La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad. Aquella sesión en Comillas repasó el despliegue de la Cartera española, los pilotos europeos y las declaraciones electrónicas de atributos aplicadas a los poderes de representación.

Tallin: una semana de firma, confianza y certificación

Del 14 al 18 de septiembre, Tallin concentró en una sola semana buena parte del ecosistema europeo de la confianza digital. Lo conté con detalle en Una semana en Tallinn; este es el resumen:

  • Lunes 14: ETSI ESI CA Open Session y, por la noche, el 10.º aniversario del Cloud Signature Consortium.
  • Martes 15: 12.ª edición del Trust Services and eID Forum de ENISA, en el Kultuurikatel.
  • Miércoles 16: 18.ª edición del CA Day, organizado por D-TRUST y TÜV NORD Cert.
  • Jueves 17 y viernes 18: reunión del grupo de expertos ad hoc (AHWG) de ENISA sobre certificación de la Cartera.

La sesión abierta de ETSI ESI y la qDLT

El 14 de septiembre acudí a la sesión abierta de ETSI ESI como asistente y terminé como panelista. La intervención estaba prevista para Steffen Schwalm, que no pudo viajar, y me pidieron que hablara de cómo evoluciona la normalización de las tecnologías de registro distribuido (DLT, o RJT como prefiero llamarlas). Sustituir a Steffen Schwalm no era tarea fácil: pocos han hecho tanto como él por impulsar la normalización asociada a EIDAS y EIDAS2 y las tecnologías de registro distribuido en particular.  Ha participado activamente en la normalización nacional e internacional (DIN, ISO, BSI, etc.) en este campo durante muchos años y representa a Alemania en ISO para el desarrollo de un estándar global en gestión de registros y blockchain.

Defendí que los libros mayores electrónicos cualificados (qDLT) son una evolución coherente de la infraestructura de confianza europea: enlazan la conservación cualificada de firmas y sellos, el archivo electrónico y la ordenación cronológica de registros. Lo desarrollé después en De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT).

El foro de ENISA y el CA Day

El foro y el CA Day reunieron a supervisores, prestadores cualificados, organismos de evaluación de la conformidad e instituciones europeas y nacionales. El eje fue el estado de implantación de la Cartera en cada Estado miembro, junto con la futura Cartera Europea de Empresa, el Reglamento de Ciberresiliencia, la normalización y la criptografía postcuántica.

El grupo de expertos de certificación de carteras

La semana terminó con trabajo técnico, no con un congreso abierto. Como miembro del AHWG de ENISA, participé el 17 y 18 en la reunión sobre el esquema candidato de certificación de ciberseguridad de las carteras y los requisitos de seguridad de los prestadores de servicios relacionados. Es el trabajo que después se traduce en normas europeas y en cómo se evaluarán las carteras, y enlaza directamente con la sesión 13 de Sophia Antipolis, donde Eric Vetillard (ENISA) presenta el marco europeo de certificación.

Sophia Antipolis: las normas que sostienen la Cartera

Del 29 de septiembre al 1 de octubre, en el «ETSI/CEN workshop on EU Digital Framework centring on the EU Identity Wallet» ETSI y CEN repasan en Sophia Antipolis, junto a la Comisión Europea y ENISA, el estado de la normalización que da soporte a la Cartera. Abre Ultan Mulligan (ETSI) y, en tres días y quince sesiones, se recorre casi todo el ecosistema:

  • Planes de normalización de la DG CONNECT, CEN TC 224, ETSI TC ESI y ENISA.
  • Pilotos y carteras nacionales: WE BUILD, APTITUDE y las carteras francesa y polaca.
  • Declaraciones electrónicas de atributos: protocolos (OpenID4VC, ISO mdoc, perfiles de ETSI), reglamentos de esquema (rulebooks) y la identidad de GLEIF como declaración.
  • Privacidad: control de acceso, RGPD, pruebas de conocimiento cero y verificación de edad.
  • Onboarding e identificación remota: ataques de inyección biométrica, requisitos europeos para productos biométricos y la visión de Dinamarca.
  • Confianza: registro y certificados de acceso de partes usuarias, listas de confianza y su internacionalización, y modelos de confianza alternativos.
  • Firma, pruebas y certificación: firma remota desde la Cartera, planes de prueba de la Comisión, OpenID, ISO y ETSI, y el marco europeo de certificación de ciberseguridad.
  • Servicios financieros y Cartera de Empresa: euro digital, casos de pago de la SEPA, banca abierta y el impacto del futuro Reglamento sobre la Business Wallet en las normas de ETSI y CEN, incluidos los servicios de entrega electrónica certificada.

Es, en la práctica, el mapa de lo que falta por cerrar antes y después del 24 de diciembre.

WE BUILD y APTITUDE: los pilotos a gran escala

Los dos pilotos lanzados en septiembre y octubre de 2025 son el banco de pruebas donde las normas se encuentran con casos de uso reales. En Sophia Antipolis los presentan Laurent Bailly (Visa) por WE BUILD y Philippe Nieto (Ministerio del Interior francés) por APTITUDE.

PilotoCoordinaciónParticipantesEnfoque
WE BUILDMinisterio de Asuntos Económicos y KVK (Países Bajos), Bolagsverket (Suecia)Casi 200 entidades de los 27 Estados miembros; unos 25 M€ en 24 mesesEmpresas (B2B, B2G, B2C): KYC, representación legal, poderes de firma, titularidad real; 13 casos de uso
APTITUDEFrancia (ANTS / France Titres)Más de 140 organizaciones de 13 paísesCredenciales de viaje, permiso de circulación móvil, billetes y check-in, pagos con autenticación reforzada

WE BUILD aporta además su propio reglamento de esquema, que presenta Esther Makaay (Signicat). Entre sus participantes hay unos 30 prestadores cualificados de servicios de confianza, lo que confirma que las declaraciones cualificadas de atributos y la firma son piezas centrales del modelo.

Los países ante el 24 de diciembre

El Reglamento (UE) 2024/1183 obliga a cada Estado miembro a ofrecer al menos una cartera certificada antes del 24 de diciembre de 2026. Según un análisis reciente de Brussels Signal, la mayoría llegará tarde:

  • Italia es el caso más avanzado, con cerca de 8 millones de usuarios mensuales.
  • Alemania prevé el lanzamiento el 2 de enero de 2027, nueve días después del plazo.
  • Países Bajos ha retrasado el despliegue a finales de 2027.
  • Bulgaria aún redacta la ley nacional necesaria para emitir carteras.

En Sophia Antipolis toman la palabra dos implantaciones nacionales: la francesa (Philippe Nieto) y la polaca (Joanna Koczorowska, Centro Central de Tecnologías de la Información). También se presentan el registro alemán de partes usuarias (Mirko Molik, SPRIND) y la visión danesa sobre identificación remota (Simon Holmgaard).

Después del plazo llega la presión de la demanda: la aceptación obligatoria por bancos y otras partes usuarias privadas se escalona durante 2027.

La agenda y sus protagonistas

Estos son los ponentes y moderadores del encuentro, sesión a sesión.

DíaSesiónModeraciónPonencias y ponentes
29 sept, 13:00Bienvenida—Ultan Mulligan (ETSI)
29 sept1. Planes de normalizaciónFranziska Granc (Nimbus)DG CONNECT: Paolo De Rosa y Stavros Kounis · CEN: Aylin Kip (Secretaría CEN TC 224) y Alban Feraud (presidente CEN TC 224) · ETSI: Andrea Röck (vicepresidenta ETSI TC ESI) · ENISA: Philippe Magnabosco
29 sept2. Implantación de la Cartera y pilotosFranziska Granc (Nimbus)WE BUILD: Laurent Bailly (Visa) · APTITUDE y cartera francesa: Philippe Nieto (Ministerio del Interior de Francia) · Cartera polaca: Joanna Koczorowska (Centro Central de TI de Polonia)
30 sept3. Control de acceso y RGPDAndreea Prian (IDAKTO)Control de acceso a los activos de la Cartera (CEN): Jan Lindquist (LinalTec) · Política de divulgación integrada (ETSI): Michal Tabor (Obserwatorium.biz) · Funciones de apoyo al RGPD: Konrad Lanz (GReev)
30 sept4. Declaraciones electrónicas de atributos: protocolosMirko Molik (SPRIND)OpenID4VC: Joseph Heenan (OpenID Foundation) · ISO mdoc: ponente por confirmar · Perfiles EAA de ETSI: Juan Carlos Cruellas (UPC)
30 sept5. Pruebas de conocimiento cero y declaraciones de la unidad de carteraJean-Emmanuel Perez Hernandez (Nowina)ZKP aplicado a la Cartera: Peter Altmann (DIGG) · WUA: Sebastian Elfors (IDnow) · Política de verificación de edad: Paolo De Rosa (DG CONNECT) · Requisitos técnicos de verificación de edad: Paloma Llaneza (Certeidas, ETSI STF 681)
30 sept6. Declaraciones de atributos: general y reglamento de esquemaWim Coulier (itsme)Interfaz del reglamento de esquema: Viktor Varga (Microsec) · Reglamento de WE BUILD: Esther Makaay (Signicat) · Identidad GLEIF como declaración: Christoph Schneider (GLEIF)
30 sept7. Verificación remota de la identidadAndrea Röck (SGDSN)Verificación de identidad: Jon Ølnes (Signicat) · Ataques de inyección biométrica: Chris Allgrove (Ingenium Biometric Laboratories) · Requisitos europeos para productos biométricos: Raúl Sánchez-Reillo (Universidad Carlos III de Madrid) · Visión de Dinamarca: Simon Holmgaard (DGIST) · Laboratorio de pruebas: Kevin Carta (Cabinet Louis Reynaud)
30 sept8. Onboarding de PID y declaraciones de atributosAndrea Röck (SGDSN)Onboarding de PID (CEN): Alban Feraud (IN Smart Identity) · Política de emisión de declaraciones (ETSI): Paloma Llaneza (Certeidas) · Identidad en el onboarding (ENISA): Eric Vetillard
30 sept9. Registro y certificados de partes usuariasFranziska Granc (Nimbus)Certificados de acceso: Iñigo Barreira (Sectigo) · Registro y certificados: Michal Tabor (Obserwatorium.biz) · Registro alemán: Mirko Molik (SPRIND)
30 sept10. Modelos de confianzaIñigo BarreiraModelos alternativos: Steffen Schwalm (CEN TC 19) · Listas de confianza eIDAS: Jean-Emmanuel Perez Hernandez (Nowina) · Certificados cualificados para la emisión pública de declaraciones: Viktor Varga (Microsec) · Internacionalización de las listas de confianza: Hiroshi Nakatake (GLEIF Japón)
1 oct11. La firma y la CarteraMichal Tabor (Obserwatorium.biz)Requisitos de firma remota: Andrea Röck (SGDSN) · Protocolos de firma remota: Luigi Rizzo (InfoCert) · Sistemas fiables de firma en servidor: Jan Kjærsgaard (INGROUP) · Arquitectura y protocolos del Cloud Signature Consortium: Thomas Pedersen (Cryptomathic)
1 oct12. Pruebas de la CarteraAndrea Röck (SGDSN)Planes de prueba de la Comisión: Oliver Terbu (CE) · Pruebas ISO mdoc: Kenichi Nakamura (Panasonic) · Pruebas OpenID: Joseph Heenan (OpenID Foundation) · Pruebas ETSI: Juan Carlos Cruellas (UPC) y Laurent Velez (ETSI)
1 oct13. Certificación de la CarteraRaúl Sánchez-Reillo (UC3M)Marco europeo de certificación: Eric Vetillard (ENISA) · Grupo informal de naciones: Stéfane Mouille (CLR Labs) · Registro de riesgos: Elżbieta Andrukiewicz (CEN) · Aplicación criptográfica segura: Jan Kjærsgaard (INGROUP / CEN) · Dispositivo criptográfico seguro: Annegret Schöffel (BSI / GlobalPlatform) · Pruebas de ciberseguridad de la instancia: Kevin Carta (Cabinet Louis Reynaud / CEN)
1 oct14. Carteras y servicios financierosMichal Tabor (Obserwatorium.biz)Euro digital: Fabien Deboyser (NXP) · Casos de pago de la SEPA para eIDAS: Lorenzo Gaston (Smart Payment Association) · Certificados para banca abierta: Luigi Rizzo (InfoCert)
1 oct15. Hacia la Cartera Europea de EmpresaArno Fiedler (vicepresidente ETSI TC ESI)Planes regulatorios de la Comisión: Paolo De Rosa y Stavros Kounis · Impacto en normas ETSI: Paloma Llaneza (Certeidas) · Impacto en normas CEN: Alban Feraud · ERDS al servicio de la Business Wallet: Juan Carlos Cruellas (UPC)
1 oct, 15:15Clausura—Arno Fiedler (ETSI) · Alban Feraud (CEN) · Paolo De Rosa (CE)

Destaca la presencia española: Paloma Llaneza, Iñigo Barreira, Juan Carlos Cruellas y Raúl Sánchez-Reillo intervienen o moderan en nueve de las quince sesiones.

La apuesta de EADTrust

En EADTrust llevamos años siguiendo de cerca la identidad digital europea, y este mes lo confirma: estar en Ginebra, Tallin y Sophia Antipolis es parte de nuestro compromiso por entender el mercado desde dentro y ayudar a impulsarlo. Como prestador cualificado de servicios de confianza, queremos estar listos para emitir declaraciones cualificadas de atributos, facilitar la firma desde la Cartera y acompañar a las partes usuarias que tendrán que aceptarla en 2027.

Ese seguimiento lo compartimos en usercentric.id, el escaparate de EADTrust sobre la identidad centrada en el usuario. Allí recogemos los avances de la Cartera en España y en Europa: explicaciones sobre su funcionamiento, el marco del Reglamento eIDAS2, qué empresas deberán adaptarse y un directorio de actores del ecosistema.

Y queremos traer esa conversación a España: junto con Garrigues estamos preparando un nuevo encuentro para primeros de diciembre, a las puertas del plazo del 24 de diciembre. Daremos los detalles muy pronto.

Si su organización se está preparando para la Cartera, puede escribirnos a info@eadtrust.com, llamar al 91 716 05 55 o visitar www.eadtrust.eu.

English Summary

Geneva, Tallinn and Sophia Antipolis: a September following the European Digital Identity Wallet.

Less than three months before 24 December, when every Member State must offer at least one certified EUDI Wallet, I have taken part in three key meetings:

  • Geneva (1-3 Sept). Global Digital Collaboration Conference. Together with Albi Rodríguez of Garrigues, I followed the sessions and talked with speakers and attendees to prepare a new event in Spain in early December, one that will go further than the event we held in April at the Observatorio Legaltech Garrigues-ICADE.
  • Tallinn (14-18 Sept). I joined the ETSI ESI Open Session as a panellist to talk about the standardisation of qualified electronic ledgers (qDLT), attended ENISA’s Trust Services and eID Forum and the CA Day, and closed the week with ENISA’s expert group on wallet certification.
  • Sophia Antipolis (29 Sept – 1 Oct). Across fifteen sessions, ETSI and CEN review the standards behind the Wallet: electronic attestations of attributes, zero-knowledge proofs, age verification, the relying party register, remote signing, certification and the upcoming European Business Wallet.

I also look at the WE BUILD and APTITUDE pilots and at how Member States are progressing: Italy is ahead, while most will miss the deadline.

At EADTrust we follow this market closely to help it grow, and we share what we learn on usercentric.id, our showcase of developments in Spain and across Europe.

#EUDIWallet #eIDAS2 #DigitalIdentity #ETSI #CEN #ENISA #TrustServices

EPSA 2025-26: España, el país con más candidaturas, coloca dos administraciones entre las ganadoras


El Premio Europeo del Sector Público (EPSA) que concede el EIPA (el Instituto Europeo de Administración Pública, con sede en Maastricht) celebra el 24 de septiembre de 2026 en esa ciudad la ceremonia de su décima edición, la EPSA 2025-26. Y lo hace con un dato que merece titular propio: España ha sido el país con más candidaturas de toda Europa, con 26 proyectos destacados. Además, dos administraciones españolas figuran entre las ganadoras y varios de nuestros grandes «históricos» de la administración electrónica reciben reconocimiento especial.

Qué es EPSA y las cifras de esta edición

EPSA es, desde 2007, el gran escaparate de la innovación en el sector público europeo. En esta edición se admitieron 134 candidaturas procedentes de 30 países: 108 proyectos nuevos repartidos en tres categorías —Innovar en el gobierno, la gobernanza y las políticas (51), Invertir en infraestructuras, movilidad y energía (21) y Prestar servicios centrados en el usuario a nivel subnacional (36)— más 26 proyectos actualizados de ediciones anteriores que optan a un reconocimiento especial.

España encabezó la participación histórica con 26 candidaturas, por delante de Austria (16), Italia (11) y Polonia (10). Un liderazgo que, por sí solo, dice bastante sobre el pulso innovador de nuestras administraciones.

Cómo se ha evaluado

El proceso ha combinado una evaluación en línea de las candidaturas con entrevistas a los proyectos preseleccionados; tras la reunión de consenso de los evaluadores se eligieron tres proyectos ganadores por categoría. El orden final —primer, segundo y tercer puesto— se desvela en la propia ceremonia de Maastricht, de modo que, a la fecha de este artículo, ya conocemos el grupo ganador aunque no su posición exacta.

Los premiados españoles

Los dos proyectos españoles reconocidos como ganadores compiten en la categoría de servicios centrados en el usuario a nivel subnacional, precisamente el terreno donde la administración local y autonómica está tirando de la transformación digital:

Suma CivicData Engine, de Suma Gestión Tributaria (Diputación de Alicante). Un motor de datos cívicos a escala subnacional orientado a lograr tarifas justas y servicios públicos centrados en el ciudadano. Un buen ejemplo de administración basada en datos: usar la información de forma responsable para ajustar la relación tributaria y de servicio con el ciudadano.

La Estrategia gallega de Compra Pública de Soluciones Innovadoras en salud, del Servicio Gallego de Salud (SERGAS). Un caso destacado de compra pública de innovación (CPI), que emplea la contratación como palanca para incorporar soluciones innovadoras al sistema sanitario, alineando la demanda pública con el desarrollo tecnológico.

Justicia digital: el Ministerio de Justicia, en el foco

Mención aparte merece el Ministerio de la Presidencia, Justicia y Relaciones con las Cortes, presente en EPSA 2025-26 con Justicia Digital y la Carpeta Justicia. La Carpeta Justicia es el punto único de acceso del ciudadano a sus asuntos judiciales y, en su versión más reciente, permite consultar el expediente judicial electrónico desde la Sede Judicial Electrónica. Es uno de los proyectos de modernización más ambiciosos de la Administración General del Estado y, para quien trabaja en confianza digital, un caso de manual: detrás de esa carpeta hay identidad electrónica, firma y sello, expediente electrónico y preservación de evidencias con garantías jurídicas. La transformación digital de la Justicia española es, además, un esfuerzo sostenido que ya ha cosechado reconocimiento europeo en ediciones anteriores.

Los «históricos»: reconocimiento especial a la mejora continua

Junto a los ganadores, EPSA reserva un reconocimiento especial a los 26 proyectos que ya pasaron por ediciones anteriores y regresan demostrando mejora continua y sostenibilidad en el tiempo. Ahí España tiene otro nombre propio: SEDIPUALB@, la plataforma de administración electrónica de la Diputación de Albacete. Nacida de un plan de transformación digital de la Diputación y sus municipios, se ha convertido en la mayor plataforma de gestión pública del país, al servicio de más de 1.000 administraciones y con más de 35.000 usuarios diarios. Que un proyecto así siga recibiendo reconocimiento europeo años después de su lanzamiento subraya lo que de verdad importa en la digitalización pública: no solo innovar, sino sostener y hacer crecer lo construido.

La presencia española se completa con otras iniciativas de referencia en gobierno digital:

  • Next Diba Service — apoyo a la captación y gestión de fondos europeos — Diputació de Barcelona.
  • Madrid, Digital Capital — servicios públicos basados en datos, automatización, IA y gobierno digital interoperable — Ayuntamiento de Madrid.
  • Destination Barcelona — gobernanza multinivel para la competitividad y la descentralización de la oferta turística de la provincia — Diputació de Barcelona.

En conjunto, un mapa que va de lo local y provincial (Alicante, Albacete, Barcelona) a lo autonómico (Galicia) y lo estatal (Justicia), y que confirma que la modernización digital del sector público español tiene profundidad y recorrido, no solo casos aislados.

Por qué interesa (también) a quien trabaja en confianza digital

Puede parecer que un premio de administración pública queda lejos de la firma electrónica o la identidad digital, pero es justo lo contrario. Los proyectos que EPSA reconoce —datos cívicos, servicios centrados en el usuario, compra pública de innovación, justicia digital— son la capa de servicio que se apoya, para funcionar con garantías, en la infraestructura de confianza digital: identidad, atributos verificables (declaraciones electrónicas de atributos), firma y sello electrónicos, preservación de evidencias. Cuanto más avanza la administración hacia servicios digitales centrados en el ciudadano, más críticos se vuelven los servicios de confianza que los sostienen. Los premiados españoles demuestran que esa modernización no es teoría: ya entrega resultados premiables a escala europea.

La cita: agenda e inscripción

La ceremonia EPSA 2025-26 se celebra el 24 de septiembre de 2026, de 9:30 a 16:00 (CET) —con acreditación desde las 9:00 y recepción de clausura hasta las 17:00— en la sede del EIPA en Maastricht (Onze Lieve Vrouweplein 22, 6211 HE Maastricht, Países Bajos). Puede seguirse presencialmente o en directo por streaming.

El programa incluye la apertura institucional, una ponencia de Marie Donnay (Reform and Investment Task Force de la Comisión Europea), dos mesas redondas —sobre las reformas para la competitividad y sobre la administración basada en datos—, las sesiones de entrega de reconocimientos especiales y buenas prácticas, el anuncio de las posiciones finales y una recepción de clausura. La inscripción es gratuita a través del formulario en la página del evento del EIPA. Un buen momento para seguir de cerca a las administraciones españolas y celebrar que la innovación pública española vuelve a tener acento propio en Europa.


Para ampliar información sobre la vinculación de los proyectos de las administraciones públicas y conceptos como EIDAS2 y la Cartera de Identidad Digital Europea contacte con EADTrust — European Agency of Digital Trust. www.eadtrust.eu · info@eadtrust.com · 902 365 612 / 91 716 05 55


English abstract: The European Public Sector Award (EPSA 2025-26), run by EIPA in Maastricht, holds its ceremony on 24 September 2026 (9:30–16:00 CET, in person and live-streamed). Spain led all countries with 26 of the 134 eligible submissions from 30 countries. Two Spanish projects are among the winners in «Delivering User-Centric Services at Subnational Level»: Suma CivicData Engine (Suma, Diputación de Alicante) and the Galician Strategy for Public Procurement of Innovative Solutions in Health (SERGAS). Spain’s Ministry of Justice features with Digital Justice & Justice Folder, and veteran e-government platform SEDIPUALB@ (Diputación de Albacete) earns Special Recognition, alongside Next Diba, Madrid Digital Capital and Destination Barcelona. The piece reads these results through the lens of digital trust.

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entries («anotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.

De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.

Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.