Archivo de la categoría: QWAC

Estándares publicados en el desarrollo de la Cartera de Identidad Digital Europea y del resto de aspectos cubiertos por #EIDAS2


En la entrada «Los actos de ejecución de #eIDAS2, al día, junto con las normas ETSI y CEN que citan», actualizada en octubre de 2026, relaciono cada Reglamento de Ejecución con las normas técnicas que lo hacen operativo. Muchos lectores me han pedido la vista inversa: partir de cada norma y saber qué es, de qué trata y qué actos la exigen.

Eso es lo que recoge esta entrada: un catálogo de las normas de ETSI, CEN e ISO citadas en los actos de ejecución de eIDAS2, ordenadas por organismo y número, con su título oficial en inglés, una traducción al español, un breve resumen de su contenido y los actos que las citan. Las dos entradas se complementan: aquella sirve para saber qué normas aplica un acto concreto y esta, para entender cada norma y ver en qué actos aparece.

Las referencias se han obtenido del texto de cada acto publicado en EUR-Lex, incluidos los reglamentos modificativos de julio de 2026 (CIR (UE) 2026/1730, 2026/1731 y 2026/1735), que incorporan buena parte de las especificaciones ETSI más recientes sobre la cartera, y el anexo II del CIR (UE) 2025/2162, que recoge las normas de referencia para evaluar cada servicio de confianza cualificado.

Siglas utilizadas: DEA = declaración electrónica de atributos; DECA = declaración electrónica cualificada de atributos; PID = datos de identificación de la persona (DIP); CIR = Reglamento de Ejecución de la Comisión; CID = Decisión de Ejecución de la Comisión.

Criterio de clasificación

Las normas se agrupan en dos bloques:

  • Bloque 1, Cartera de Identidad Digital Europea (38 entradas): normas citadas por alguno de los actos de la cartera y de sus partes usuarias, es decir, los CIR (UE) 2024/2977, 2024/2979, 2024/2980, 2024/2981, 2024/2982, 2025/848, 2026/798, 2026/1730 y 2026/1731. Algunas de ellas, como la EN 319 401 o los formatos AdES, las citan también actos de servicios de confianza; en ese caso se indican todos.
  • Bloque 2, resto de servicios de confianza (35 entradas): normas que solo citan los demás actos de ejecución.

Dentro de cada bloque el orden es alfabético por organismo (CEN, ETSI, ISO) y numérico dentro de cada uno. En la serie ETSI de firmas electrónicas se han traducido los títulos de forma orientativa; los títulos originales en inglés son los que hay que usar en pliegos y auditorías.

Bloque 1. Normas de la Cartera de Identidad Digital Europea

Normas CEN

CEN EN 17640:2018

  • Versión citada: 2018
  • Título: Fixed-time cybersecurity evaluation methodology for ICT products
  • En español: Metodología de evaluación de ciberseguridad de tiempo fijo para productos TIC
  • Contenido: Metodología de evaluación de seguridad con duración y esfuerzo acotados (conocida como FITCEM), en la que se inspiran esquemas nacionales como CSPN (Francia), BSZ (Alemania) o LINCE (España). Sirve de referencia para evaluar componentes de la cartera cuando no se exige una evaluación Common Criteria completa.
  • Citada en: CIR (UE) 2024/2981 (certificación de las carteras: metodología de evaluación y tabla de certificados reutilizables)

Normas ETSI

ETSI TS 119 182-1

  • Versión citada: V1.2.1 (2024-07)
  • Título: Electronic Signatures and Infrastructures (ESI); JAdES digital signatures; Part 1: Building blocks and JAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales JAdES; parte 1: componentes básicos y firmas JAdES de nivel básico
  • Contenido: Formato de firma avanzada para JSON basado en JWS, con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2025/2531 (con adaptaciones); CIR (UE) 2026/248; CIR (UE) 2025/2162 (anexo II, que la cita por error como «EN 319 182-1»)

ETSI TS 119 411-8

  • Versión citada: V1.1.1 (2025-10)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 8: Access Certificate Policy for EUDI Wallet Relying Parties
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 8: política de certificados de acceso para las partes usuarias de la Cartera EUDI
  • Contenido: Política de certificación específica para los certificados de acceso con los que las partes usuarias se identifican ante las carteras al solicitar datos. Sustituye a la referencia genérica a la política NCP de la EN 319 411-1.
  • Citada en: CIR (UE) 2026/1730 (modifica el CIR (UE) 2025/848 en lo relativo a los certificados de acceso)

ETSI TS 119 412-6

  • Versión citada: V1.1.1 (2025-09)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 6: Certificate profile requirements for PID, Wallet, EAA, QEAA, and PSBEAA providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de certificado; parte 6: requisitos de perfil de certificado para los proveedores de PID, de carteras, de DEA, de DECA y de DEA del sector público
  • Contenido: Perfiles de los certificados con los que firman o sellan los proveedores de datos de identificación personal, los proveedores de carteras y los emisores de declaraciones electrónicas de atributos.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979)

ETSI TS 119 432

  • Versión citada: v1.3.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Protocols for remote digital signature creation
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); protocolos para la creación de firmas digitales a distancia
  • Contenido: Protocolos e interfaces de programación para firmar a distancia, alineados con la especificación del Cloud Signature Consortium. Es la interfaz que deben admitir las aplicaciones de firma usadas por la cartera.
  • Citada en: CIR (UE) 2026/1731 (anexo IV del CIR (UE) 2024/2979, cláusulas 6.4.3, A.6, A.7 y A.8)

ETSI TS 119 461

  • Versión citada: V2.1.1 (2025-02)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service components providing identity proofing of trust service subjects
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los componentes de servicio de confianza que verifican la identidad de los sujetos
  • Contenido: Requisitos para verificar la identidad de personas físicas y jurídicas, presencial o a distancia (vídeo, documento con chip, identificación electrónica), con casos de uso y niveles de confianza. El CIR 2026/798 la aplica al alta remota en la cartera.
  • Citada en: CIR (UE) 2025/1566 (verificación de identidad); CIR (UE) 2026/798 (alta remota en la cartera); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 472-1

  • Versión citada: V1.2.1 (2026-02)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 1: General requirements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 1: requisitos generales
  • Contenido: Perfiles de las declaraciones electrónicas de atributos en los formatos SD-JWT VC e ISO/IEC mdoc: contenido, firma, metadatos, revocación y políticas de divulgación integradas.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979)

ETSI TS 119 472-2

  • Versión citada: V1.2.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 2: Profiles for EAA/PID Presentations to Relying Party
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 2: perfiles de presentación de DEA y PID a la parte usuaria
  • Contenido: Perfil del protocolo de presentación de datos de la cartera a las partes usuarias, basado en OpenID4VP, en remoto y en proximidad.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2982)

ETSI TS 119 472-3

  • Versión citada: V1.1.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 3: Profiles for issuance of EAA or PID
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 3: perfiles de expedición de DEA o PID
  • Contenido: Perfil del protocolo de expedición de PID y declaraciones de atributos a la cartera, basado en OpenID4VCI, incluidos los metadatos del emisor y el uso de certificados de registro.
  • Citada en: CIR (UE) 2026/1731 (anexo I del CIR (UE) 2024/2982, protocolos de expedición; anexo III del CIR (UE) 2024/2979, políticas de divulgación integradas; nota en el anexo Ib del CIR (UE) 2024/2979)

ETSI TS 119 475

  • Versión citada: V1.2.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Relying party attributes supporting EUDI Wallet user’s authorisation decisions
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); atributos de la parte usuaria que respaldan las decisiones de autorización del usuario de la Cartera EUDI
  • Contenido: Define los certificados de registro y los datos de las partes usuarias (identidad, finalidad, atributos que pueden solicitar) que la cartera muestra al usuario para que decida si comparte sus datos.
  • Citada en: CIR (UE) 2026/1730 (anexo V del CIR (UE) 2025/848, certificados de registro); CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2982)

ETSI EN 319 122-1

  • Versión citada: V1.3.1 (2023-06)
  • Título: Electronic Signatures and Infrastructures (ESI); CAdES digital signatures; Part 1: Building blocks and CAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales CAdES; parte 1: componentes básicos y firmas CAdES de nivel básico
  • Contenido: Formato de firma avanzada basado en CMS (estructuras binarias ASN.1), con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de firma de la cartera; el DOUE lo escribe por error «EN 3191 22-1»); CIR (UE) 2025/2531 (libros registro electrónicos); CIR (UE) 2026/248 (sector público); CIR (UE) 2025/2162 (anexo II, libros registro)

ETSI EN 319 132-1

  • Versión citada: V1.2.1 (2022-02) en 2024/2979; V1.3.1 (2024-07) en 2025/2531
  • Título: Electronic Signatures and Infrastructures (ESI); XAdES digital signatures; Part 1: Building blocks and XAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales XAdES; parte 1: componentes básicos y firmas XAdES de nivel básico
  • Contenido: Formato de firma avanzada para documentos XML basado en XMLDSig, con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2025/2531; CIR (UE) 2026/248; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 142-1

  • Versión citada: V1.1.1 (2016-04) en 2024/2979; V1.2.1 (2024-01) tras 2026/1731
  • Título: Electronic Signatures and Infrastructures (ESI); PAdES digital signatures; Part 1: Building blocks and PAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales PAdES; parte 1: componentes básicos y firmas PAdES de nivel básico
  • Contenido: Formato de firma avanzada integrada en documentos PDF. Es el formato obligatorio que debe admitir la cartera para firmar o sellar.
  • Citada en: CIR (UE) 2024/2979 (formato obligatorio de la cartera), actualizada a V1.2.1 por CIR (UE) 2026/1731; CIR (UE) 2026/248

ETSI EN 319 162-1 y EN 319 162-2

  • Versión citada: V1.1.1 (2016-04)
  • Título: Electronic Signatures and Infrastructures (ESI); Associated Signature Containers (ASiC); Part 1: Building blocks and ASiC baseline containers; Part 2: Additional ASiC containers
  • En español: Firmas electrónicas e infraestructuras (ESI); contenedores de firma asociada (ASiC); parte 1: componentes básicos y contenedores ASiC de nivel básico; parte 2: contenedores ASiC adicionales
  • Contenido: Contenedores (basados en ZIP) que agrupan uno o varios documentos con sus firmas o sellos de tiempo separados, en variantes ASiC-S y ASiC-E.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2026/248

ETSI EN 319 401

  • Versión citada: V3.1.1 (2024-06); V3.2.1 (2026-01) en 2026/1735
  • Título: Electronic Signatures and Trust Infrastructures (ESI); General Policy Requirements for Trust Service Providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos generales de política para los prestadores de servicios de confianza
  • Contenido: Requisitos horizontales para cualquier prestador: gestión de riesgos, políticas y prácticas, recursos humanos, seguridad física y lógica, gestión de incidentes, continuidad de negocio y cese de actividad. Es la base sobre la que se construyen las normas específicas de cada servicio.
  • Citada en: CIR (UE) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798 (alta remota en la cartera); 2026/1735 (V3.2.1); CIR (UE) 2025/2162 (anexo II, con una errata «EN 310 401» en dos entradas)

ETSI EN 319 411-1

  • Versión citada: V1.4.1 (2023-10) en 2025/848; V1.5.1 (2025-04) en 2025/1943 y 2025/1944
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 1: General requirements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores de servicios de confianza que expiden certificados; parte 1: requisitos generales
  • Contenido: Políticas de certificación normalizadas (NCP, NCP+, LCP, EVCP…) y requisitos de ciclo de vida de los certificados: registro, emisión, revocación y servicios de estado.
  • Citada en: CIR (UE) 2025/848 (certificados de acceso y de registro de las partes usuarias, sustituida después por TS 119 411-8 y TS 119 475 mediante CIR (UE) 2026/1730); CIR (UE) 2025/1942; CIR (UE) 2025/1943; CIR (UE) 2025/1944; CIR (UE) 2025/2162 (anexo II, como «EN 319 411»)

ETSI EN 319 412-1

  • Versión citada: V1.6.1 (2025-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 1: Overview and common data structures
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 1: visión general y estructuras de datos comunes
  • Contenido: Estructuras comunes a todos los perfiles de certificado de ETSI, como la semántica de identificadores (por ejemplo, el NIF o el VAT en el campo organizationIdentifier).
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (referencia normativa de la TS 119 472-1 en el anexo II del CIR (UE) 2024/2979); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-2

  • Versión citada: V2.4.1 (2025-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 2: Certificate profile for certificates issued to natural persons
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 2: perfil de certificado para certificados expedidos a personas físicas
  • Contenido: Perfil de los certificados de personas físicas, incluidos los certificados cualificados de firma.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (certificados de los registros en el anexo II del CIR (UE) 2024/2980); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-3

  • Versión citada: V1.3.1 (2023-09)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 3: Certificate profile for certificates issued to legal persons
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 3: perfil de certificado para certificados expedidos a personas jurídicas
  • Contenido: Perfil de los certificados de personas jurídicas, incluidos los certificados cualificados de sello.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2980); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-5

  • Versión citada: V2.5.1
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 5: QCStatements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de certificado; parte 5: declaraciones QCStatements
  • Contenido: Extensiones QCStatements que indican en el certificado su carácter cualificado, el tipo (firma, sello o web), si la clave está en un dispositivo cualificado y otros datos. El CIR 2026/1731 añade un tipo nuevo para los certificados de los emisores de declaraciones de atributos del sector público (id-etsi-qct-eidaspsbeaa).
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979, Pub-EAA); CID (UE) 2025/2164 (lista de confianza); CIR (UE) 2025/2162 (anexo II)

Normas ISO e ISO/IEC

ISO 3166-1

  • Versión citada: (sin versión; 2006 en 2025/2164)
  • Título: Codes for the representation of names of countries and their subdivisions — Part 1: Country code
  • En español: Códigos para la representación de los nombres de los países y sus subdivisiones — Parte 1: Códigos de país
  • Contenido: Códigos de país de dos letras (alfa-2), como ES o FR. Se usa en los datos PID, en el identificador de las partes usuarias (con la excepción de Grecia, «EL») y en las listas de confianza.
  • Citada en: CIR (UE) 2024/2977 (PID); CIR (UE) 2025/848 (registro de partes usuarias); CIR (UE) 2026/1731 (anexo del CIR (UE) 2024/2977); CID (UE) 2025/2164

ISO 3166-2:2020

  • Versión citada: 2020
  • Título: Codes for the representation of names of countries and their subdivisions — Part 2: Country subdivision code
  • En español: Códigos para la representación de los nombres de los países y sus subdivisiones — Parte 2: Códigos de subdivisión de país
  • Contenido: Códigos de regiones y provincias (por ejemplo, ES-MD). Se usa para indicar la jurisdicción que expide los datos PID.
  • Citada en: CIR (UE) 2024/2977; CIR (UE) 2026/1731

ISO/IEC 5218

  • Versión citada: (sin versión)
  • Título: Information technology — Codes for the representation of human sexes
  • En español: Tecnologías de la información — Códigos para la representación de los sexos humanos
  • Contenido: Códigos numéricos del sexo (0, 1, 2 y 9), que el PID usa para el atributo opcional «sex», ampliado con otros valores propios.
  • Citada en: CIR (UE) 2024/2977; CIR (UE) 2026/1731

ISO 8601-1

  • Versión citada: (sin versión)
  • Título: Date and time — Representations for information interchange — Part 1: Basic rules
  • En español: Fecha y hora — Representaciones para el intercambio de información — Parte 1: Reglas básicas
  • Contenido: Formato normalizado de fechas (AAAA-MM-DD), que se usa, por ejemplo, para la fecha de nacimiento en la codificación SD-JWT VC del PID.
  • Citada en: CIR (UE) 2026/1731 (anexo del CIR (UE) 2024/2977)

ISO/IEC 15408

  • Versión citada: 2022 (partes 1 a 5)
  • Título: Information security, cybersecurity and privacy protection — Evaluation criteria for IT security
  • En español: Seguridad de la información, ciberseguridad y protección de la privacidad — Criterios de evaluación de la seguridad TI
  • Contenido: Los «Common Criteria»: marco para especificar y evaluar requisitos funcionales y de garantía de seguridad de productos TIC, con niveles EAL y componentes como AVA_VAN (análisis de vulnerabilidades).
  • Citada en: CIR (UE) 2024/2981 (parte 3, AVA_VAN.5 para el dispositivo criptográfico seguro de la cartera); CIR (UE) 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2531; 2025/2532; 2026/1735

ISO/IEC 17000:2020

  • Versión citada: 2020
  • Título: Conformity assessment — Vocabulary and general principles
  • En español: Evaluación de la conformidad — Vocabulario y principios generales
  • Contenido: Términos y principios comunes de la evaluación de la conformidad (certificación, inspección, validación, verificación…).
  • Citada en: CIR (UE) 2024/2981

EN ISO/IEC 17020:2012

  • Versión citada: 2012
  • Título: Conformity assessment — Requirements for the operation of various types of bodies performing inspection
  • En español: Evaluación de la conformidad — Requisitos para el funcionamiento de diferentes tipos de organismos que realizan la inspección
  • Contenido: Requisitos de competencia, imparcialidad y funcionamiento de los organismos de inspección.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17021-1:2015

  • Versión citada: 2015
  • Título: Conformity assessment — Requirements for bodies providing audit and certification of management systems — Part 1: Requirements
  • En español: Evaluación de la conformidad — Requisitos para los organismos que realizan la auditoría y la certificación de sistemas de gestión — Parte 1: Requisitos
  • Contenido: Requisitos de los organismos que auditan y certifican sistemas de gestión. Los actos la usan también para las auditorías de seguimiento y de renovación.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17025:2017

  • Versión citada: 2017
  • Título: General requirements for the competence of testing and calibration laboratories
  • En español: Requisitos generales para la competencia de los laboratorios de ensayo y calibración
  • Contenido: Requisitos de los laboratorios que realizan ensayos, aplicables a los laboratorios de evaluación de seguridad.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17029:2019

  • Versión citada: 2019
  • Título: Conformity assessment — General principles and requirements for validation and verification bodies
  • En español: Evaluación de la conformidad — Principios generales y requisitos para los organismos de validación y verificación
  • Contenido: Requisitos de los organismos que validan o verifican declaraciones, aplicables a la verificación de las afirmaciones del proveedor de la cartera.
  • Citada en: CIR (UE) 2024/2981

EN ISO/IEC 17065:2012

  • Versión citada: 2012
  • Título: Conformity assessment — Requirements for bodies certifying products, processes and services
  • En español: Evaluación de la conformidad — Requisitos para organismos que certifican productos, procesos y servicios
  • Contenido: Norma base de los organismos de certificación de productos y servicios. Rige tanto a los organismos que certifican carteras como a los que evalúan a los prestadores cualificados.
  • Citada en: CIR (UE) 2024/2981 (plan de evaluación, apartado 7.4.1); CIR (UE) 2025/2162

EN ISO/IEC 17067:2013

  • Versión citada: 2013
  • Título: Conformity assessment — Fundamentals of product certification and guidelines for product certification schemes
  • En español: Evaluación de la conformidad — Fundamentos de la certificación de producto y directrices para los esquemas de certificación de producto
  • Contenido: Tipología de los esquemas de certificación. Los esquemas nacionales de certificación de carteras deben ser de «tipo 6» (producto, proceso y servicio, con vigilancia).
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

ISO/IEC 18013-5:2021

  • Versión citada: 2021
  • Título: Personal identification — ISO-compliant driving licence — Part 5: Mobile driving licence (mDL) application
  • En español: Identificación personal — Permiso de conducción conforme a ISO — Parte 5: Aplicación del permiso de conducción móvil (mDL)
  • Contenido: Define el formato «mdoc» (CBOR/COSE) y la presentación en proximidad (QR, NFC, BLE) del permiso de conducir móvil. Es uno de los dos formatos obligatorios del PID y la base de la presentación presencial.
  • Citada en: CIR (UE) 2024/2977 (formato del PID); CIR (UE) 2024/2982 (protocolos); CIR (UE) 2026/1731

ISO/IEC TS 18013-7:2024 / ISO/IEC 18013-7:2025

  • Versión citada: 2024 (TS) en 2024/2982; 2025 en 2026/1731
  • Título: Personal identification — ISO-compliant driving licence — Part 7: Mobile driving licence (mDL) add-on functions
  • En español: Identificación personal — Permiso de conducción conforme a ISO — Parte 7: Funciones adicionales del permiso de conducción móvil (mDL)
  • Contenido: Extiende la parte 5 para la presentación en remoto (por internet) de los datos mdoc. El anexo C, que se apoya en la Digital Credentials API de los navegadores, es el que se aplica a la cartera.
  • Citada en: CIR (UE) 2024/2982 (versión TS de 2024); CIR (UE) 2026/1731 (versión de 2025, anexo C)

ISO/IEC 19794-5

  • Versión citada: (sin versión)
  • Título: Information technology — Biometric data interchange formats — Part 5: Face image data
  • En español: Tecnologías de la información — Formatos de intercambio de datos biométricos — Parte 5: Datos de imagen facial
  • Contenido: Formato y requisitos de calidad de la imagen facial. Se mantiene por compatibilidad para el retrato del PID.
  • Citada en: CIR (UE) 2024/2977 (como «ISO 19794-5»); CIR (UE) 2026/1731

EN ISO/IEC 27001:2022

  • Versión citada: 2022
  • Título: Information security, cybersecurity and privacy protection — Information security management systems — Requirements
  • En español: Seguridad de la información, ciberseguridad y protección de la privacidad — Sistemas de gestión de la seguridad de la información — Requisitos
  • Contenido: Requisitos del sistema de gestión de la seguridad de la información (SGSI). Se admite como certificación reutilizable en la certificación de carteras y para los nodos del marco de interoperabilidad de la identificación electrónica.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/1568 (revisiones inter pares de los esquemas de identificación electrónica)

EN ISO/IEC 30111:2019

  • Versión citada: 2019
  • Título: Information technology — Security techniques — Vulnerability handling processes
  • En español: Tecnologías de la información — Técnicas de seguridad — Procesos de gestión de vulnerabilidades
  • Contenido: Procesos para investigar, clasificar y corregir vulnerabilidades notificadas. El titular del certificado de la cartera debe tenerla en cuenta en su política de gestión de vulnerabilidades.
  • Citada en: CIR (UE) 2024/2981

ISO/IEC 39794-5

  • Versión citada: (sin versión)
  • Título: Information technology — Extensible biometric data interchange formats — Part 5: Face image data
  • En español: Tecnologías de la información — Formatos extensibles de intercambio de datos biométricos — Parte 5: Datos de imagen facial
  • Contenido: Sucesora de la ISO/IEC 19794-5, con formatos extensibles. Es la referencia principal para el retrato del PID (imagen frontal completa).
  • Citada en: CIR (UE) 2024/2977 (como «ISO 39794»); CIR (UE) 2026/1731

Bloque 2. Normas del resto de servicios de confianza

Normas CEN

CEN/TS 18170:2025

  • Versión citada: 2025
  • Título: Functional and security requirements for electronic archiving services
  • En español: Requisitos funcionales y de seguridad de los servicios de archivo electrónico
  • Contenido: Especificación técnica de CEN que define los requisitos de organización, procesos y seguridad de los prestadores de servicios de archivo electrónico, incluida la conservación de la integridad, autenticidad y legibilidad de los documentos a lo largo del tiempo.
  • Citada en: CIR (UE) 2025/2532 (archivo electrónico cualificado, con adaptaciones); CIR (UE) 2025/2162 (anexo II, archivo electrónico y libros registro electrónicos)

CEN/TS 419261:2015

  • Versión citada: 2015
  • Título: Security requirements for trustworthy systems managing certificates and time-stamps
  • En español: Requisitos de seguridad de los sistemas fiables que gestionan certificados y sellos de tiempo
  • Contenido: Requisitos de seguridad de los sistemas que utilizan los prestadores para generar y gestionar certificados (registro, emisión, revocación) y sellos de tiempo, con base en perfiles de protección y criterios de evaluación de seguridad.
  • Citada en: CIR (UE) 2025/1943 (certificados cualificados de firma y de sello)

Normas ETSI

ETSI TS 103 171

  • Versión citada: v2.1.1
  • Título: Electronic Signatures and Infrastructures (ESI); XAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico XAdES
  • Contenido: Perfil «baseline» anterior de las firmas XAdES (XML). Se mantiene como formato admitido para facilitar la transición desde la Decisión 2015/1506.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 172

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); PAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico PAdES
  • Contenido: Perfil «baseline» anterior de las firmas PAdES (PDF), admitido de forma transitoria junto a la norma EN 319 142-1.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 173

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); CAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico CAdES
  • Contenido: Perfil «baseline» anterior de las firmas CAdES (CMS), admitido de forma transitoria junto a la norma EN 319 122-1.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 174

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); ASiC Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico ASiC
  • Contenido: Perfil «baseline» anterior de los contenedores de firma asociada ASiC, admitido de forma transitoria junto a las normas EN 319 162-1/-2.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 119 101

  • Versión citada: V1.1.1 (2016-03)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for applications for signature creation and signature validation
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para aplicaciones de creación y validación de firmas
  • Contenido: Requisitos de seguridad para las aplicaciones de software que crean y validan firmas: gestión del documento a firmar, presentación al firmante, integridad del proceso y control de los componentes.
  • Citada en: CIR (UE) 2025/1942 (servicios cualificados de validación); CIR (UE) 2025/1945 (validación de firmas y sellos); CIR (UE) 2025/1946 (preservación)

ETSI TS 119 102-2

  • Versión citada: V1.4.1 (2023-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Procedures for Creation and Validation of AdES Digital Signatures; Part 2: Signature Validation Report
  • En español: Firmas electrónicas e infraestructuras (ESI); procedimientos de creación y validación de firmas digitales AdES; parte 2: informe de validación de firma
  • Contenido: Define la estructura y la semántica (XML) del informe de validación, de modo que el resultado y sus motivos sean legibles por máquinas e interoperables entre validadores.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 172-1

  • Versión citada: (citada por cláusulas)
  • Título: Electronic Signatures and Infrastructures (ESI); Signature Policies; Part 1: Building blocks and table of contents for human readable signature policy documents
  • En español: Firmas electrónicas e infraestructuras (ESI); políticas de firma; parte 1: componentes básicos e índice de contenidos de los documentos de política de firma legibles por personas
  • Contenido: Estructura de las políticas de firma y de validación. Los actos se remiten a ella para fijar restricciones concretas, como el modo de comprobar la revocación de los certificados.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946

ETSI TS 119 172-4

  • Versión citada: V1.1.1 (2021-05)
  • Título: Electronic Signatures and Infrastructures (ESI); Signature Policies; Part 4: Signature applicability rules (validation policy) for European qualified electronic signatures/seals using trusted lists
  • En español: Firmas electrónicas e infraestructuras (ESI); políticas de firma; parte 4: reglas de aplicabilidad (política de validación) para firmas y sellos electrónicos cualificados europeos mediante listas de confianza
  • Contenido: Política de validación que permite determinar si una firma o un sello es cualificado a partir de las listas de confianza de la UE.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 411-5

  • Versión citada: V2.1.1 (2025-02)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 5: Specification for the coexistence of EU qualified website authentication certificates and publicly-trusted website certificates
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 5: especificación para la coexistencia de los certificados cualificados de autenticación de sitios web de la UE y los certificados de sitio web de confianza pública
  • Contenido: Define cómo se presentan los QWAC junto a los certificados TLS reconocidos por los navegadores, incluidos los QWAC vinculados a TLS y los no vinculados a TLS, para cumplir el artículo 45 de eIDAS2.
  • Citada en: CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 431-1

  • Versión citada: V1.3.1 (2024-12)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service providers; Part 1: TSP service components operating a remote QSCD / SCDev
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores; parte 1: componentes de servicio del prestador que operan un dispositivo cualificado o un dispositivo de creación de firma a distancia
  • Contenido: Requisitos del componente que gestiona dispositivos de creación de firma o sello a distancia (firma «en la nube»), incluida la activación de la clave bajo control exclusivo del firmante.
  • Citada en: CIR (UE) 2025/1567 (gestión a distancia de dispositivos); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 441

  • Versión citada: V1.2.1 (2023-10)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy requirements for TSP providing signature validation services
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política para los prestadores que ofrecen servicios de validación de firmas
  • Contenido: Requisitos de organización y seguridad del servicio de validación: política de validación, firma de los informes y gestión de evidencias.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 442

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Protocol profiles for trust service providers providing AdES digital signature validation services
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de protocolo para los prestadores que ofrecen servicios de validación de firmas digitales AdES
  • Contenido: Protocolo de petición y respuesta entre el cliente y el servicio de validación.
  • Citada en: CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 471

  • Versión citada: V1.1.1 (2025-05)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and Security requirements for Providers of Electronic Attestation of Attributes Services
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los proveedores de servicios de declaraciones electrónicas de atributos
  • Contenido: Requisitos de organización y seguridad para los proveedores de DEA y DECA, incluida la verificación de los atributos contra fuentes auténticas.
  • Citada en: CIR (UE) 2026/1735 (modifica el CIR (UE) 2025/1569, con adaptaciones); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 478

  • Versión citada: V1.1.1 (2026-01)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Specification of interfaces related to Authentic Sources
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); especificación de las interfaces relacionadas con las fuentes auténticas
  • Contenido: Interfaces para que los proveedores de DECA verifiquen atributos ante las fuentes auténticas y reciban resultados de verificación firmados o sellados.
  • Citada en: CIR (UE) 2026/1735 (modifica el CIR (UE) 2025/1569)

ETSI TS 119 495

  • Versión citada: V1.7.1 (2024-07)
  • Título: Electronic Signatures and Infrastructures (ESI); Sector Specific Requirements; Certificate Profiles and TSP Policy Requirements for Open Banking
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos sectoriales; perfiles de certificado y requisitos de política del prestador para la banca abierta
  • Contenido: Perfil de los certificados cualificados (QWAC y sellos) para proveedores de servicios de pago en el marco de PSD2 y la banca abierta, con sus roles y la autoridad competente.
  • Citada en: CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 511

  • Versión citada: V1.1.1 (2019-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que ofrecen preservación a largo plazo de firmas digitales o de datos mediante técnicas de firma digital
  • Contenido: Requisitos de los servicios de preservación que mantienen la validez de las firmas a lo largo del tiempo (aumentos, resellado, evidencias de preservación).
  • Citada en: CIR (UE) 2025/1946 (preservación cualificada); CIR (UE) 2025/2162 (anexo II; en archivo electrónico la cita por error como «EN 119 511»)

ETSI TS 119 512

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Protocols for trust service providers providing long-term data preservation services
  • En español: Firmas electrónicas e infraestructuras (ESI); protocolos para los prestadores que ofrecen servicios de preservación de datos a largo plazo
  • Contenido: Protocolo de interacción entre clientes y servicios de preservación (envío, recuperación y obtención de evidencias).
  • Citada en: CIR (UE) 2025/2162 (anexo II, servicios de preservación)

ETSI TS 119 612

  • Versión citada: V2.3.1 (2024-11); v2.4.1 en 2025/2162
  • Título: Electronic Signatures and Infrastructures (ESI); Trusted Lists
  • En español: Firmas electrónicas e infraestructuras (ESI); listas de confianza
  • Contenido: Formato y semántica de las listas de confianza nacionales y de la lista de listas (LOTL) de la Comisión.
  • Citada en: CIR (UE) 2025/1942; 2025/1945; 2025/1946; CID (UE) 2025/2164 (versión de la norma de la plantilla común); CIR (UE) 2025/2162 (anexo II, v2.4.1)

ETSI EN 301 549

  • Versión citada: (sin versión)
  • Título: Accessibility requirements for ICT products and services
  • En español: Requisitos de accesibilidad de productos y servicios TIC
  • Contenido: Norma europea armonizada de accesibilidad, que permite comprobar que los servicios de confianza pueden ser usados por personas con discapacidad (artículo 15 de eIDAS).
  • Citada en: CIR (UE) 2025/2162 (anexo II, en casi todos los servicios cualificados; en archivo electrónico aparece por error como «TS 301 549»)

ETSI EN 319 102-1

  • Versión citada: V1.4.1 (2024-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Procedures for Creation and Validation of AdES Digital Signatures; Part 1: Creation and Validation
  • En español: Firmas electrónicas e infraestructuras (ESI); procedimientos de creación y validación de firmas digitales AdES; parte 1: creación y validación
  • Contenido: Norma central del algoritmo de validación de firmas avanzadas: modelo de validación, bloques de comprobación (formato, identificación del firmante, cadena de certificados, revocación, sellos de tiempo, validación a largo plazo) y resultados (TOTAL-PASSED, TOTAL-FAILED, INDETERMINATE). Los actos aclaran que las referencias a la antigua TS 119 102-1 se entienden hechas a esta EN.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946; CIR (UE) 2025/2162 (anexo II, servicios de validación)

ETSI EN 319 403-1

  • Versión citada: v2.3.1
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Trust Service Provider Conformity Assessment; Part 1: Requirements for conformity assessment bodies assessing Trust Service Providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); evaluación de la conformidad de los prestadores de servicios de confianza; parte 1: requisitos para los organismos de evaluación de la conformidad que evalúan a los prestadores
  • Contenido: Completa la ISO/IEC 17065 con requisitos específicos para los organismos que auditan a prestadores: competencia de los auditores, proceso de auditoría y contenido del informe de evaluación.
  • Citada en: CIR (UE) 2025/2162 (acreditación de organismos de evaluación de la conformidad; régimen transitorio para los acreditados con la EN 319 403 v2.2.2)

ETSI EN 319 411-2

  • Versión citada: V2.6.1 (2025-06)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 2: Requirements for trust service providers issuing EU qualified certificates
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 2: requisitos para los prestadores que expiden certificados cualificados de la UE
  • Contenido: Políticas de certificación de los certificados cualificados (QCP-n, QCP-l, QCP-n-qscd, QCP-l-qscd, QCP-w) y requisitos adicionales a la parte 1.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/1942 (referencia informativa); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-4

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 4: Certificate profile for web site certificates
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 4: perfil de certificado para certificados de sitio web
  • Contenido: Perfil de los certificados de autenticación de sitios web, base de los QWAC.
  • Citada en: CIR (UE) 2025/2162 (anexo II, certificados cualificados de autenticación de sitios web)

ETSI EN 319 421

  • Versión citada: V1.3.1 (2025-07)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and Security Requirements for Trust Service Providers issuing Time-Stamps
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que expiden sellos de tiempo
  • Contenido: Requisitos de las autoridades de sellado de tiempo: sincronización con UTC, precisión, gestión de claves y política de sellado.
  • Citada en: CIR (UE) 2025/1929 (sellos cualificados de tiempo, con adaptaciones); CIR (UE) 2025/2532 (archivo electrónico); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 422

  • Versión citada: V1.1.1 (2016-03)
  • Título: Electronic Signatures and Infrastructures (ESI); Time-stamping protocol and time-stamp token profiles
  • En español: Firmas electrónicas e infraestructuras (ESI); protocolo de sellado de tiempo y perfiles del token de sello de tiempo
  • Contenido: Perfil del protocolo de sellado de tiempo (RFC 3161) y del token resultante.
  • Citada en: CIR (UE) 2025/1929; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 521

  • Versión citada: V1.1.1 (2019-02)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Electronic Registered Delivery Service Providers
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores de servicios de entrega electrónica certificada
  • Contenido: Requisitos de organización y seguridad de los prestadores de entrega electrónica certificada.
  • Citada en: CIR (UE) 2025/1944 (QERDS); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 522-1 a 319 522-4

  • Versión citada: V1.2.1 (2024-01)
  • Título: Electronic Signatures and Infrastructures (ESI); Electronic Registered Delivery Services; Part 1: Framework and Architecture; Part 2: Semantic contents; Part 3: Formats; Part 4: Bindings
  • En español: Firmas electrónicas e infraestructuras (ESI); servicios de entrega electrónica certificada; parte 1: marco y arquitectura; parte 2: contenidos semánticos; parte 3: formatos; parte 4: vinculaciones
  • Contenido: Arquitectura, evidencias, formatos de mensajes y protocolos de los servicios de entrega electrónica certificada.
  • Citada en: CIR (UE) 2025/1944; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 531 y EN 319 532

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Registered Electronic Mail (REM) Service Providers; Registered Electronic Mail (REM) Services
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores de correo electrónico certificado (REM); servicios de correo electrónico certificado (REM)
  • Contenido: Versión de la entrega electrónica certificada basada en correo electrónico (REM): requisitos del prestador y perfiles técnicos.
  • Citada en: CIR (UE) 2025/2162 (anexo II, QERDS)

Normas ISO e ISO/IEC

ISO 14641

  • Versión citada: (sin versión)
  • Título: Electronic document management — Design and operation of an information system for the preservation of electronic documents — Specifications
  • En español: Gestión de documentos electrónicos — Diseño y explotación de un sistema de información para la conservación de documentos electrónicos — Especificaciones
  • Contenido: Requisitos técnicos y organizativos de los sistemas de archivo electrónico que garantizan la integridad y la trazabilidad de los documentos.
  • Citada en: CIR (UE) 2025/2162 (anexo II, archivo electrónico)

ISO 14721:2025

  • Versión citada: 2025
  • Título: Space data system practices — Reference model for an open archival information system (OAIS)
  • En español: Prácticas de los sistemas de datos espaciales — Modelo de referencia para un sistema abierto de información de archivo (OAIS)
  • Contenido: Modelo de referencia OAIS de preservación digital a largo plazo (ingreso, almacenamiento, gestión de datos, acceso y planificación de la preservación), nacido en el ámbito espacial y adoptado por los archivos de todo el mundo.
  • Citada en: CIR (UE) 2025/2532 (archivo electrónico); CIR (UE) 2025/2162 (anexo II)

EN ISO/IEC 17011:2017

  • Versión citada: 2017
  • Título: Conformity assessment — Requirements for accreditation bodies accrediting conformity assessment bodies
  • En español: Evaluación de la conformidad — Requisitos para los organismos de acreditación que realizan la acreditación de organismos de evaluación de la conformidad
  • Contenido: Requisitos para las entidades nacionales de acreditación (en España, ENAC).
  • Citada en: CIR (UE) 2025/2162

ISO 23257:2022

  • Versión citada: 2022
  • Título: Blockchain and distributed ledger technologies — Reference architecture
  • En español: Cadena de bloques y tecnologías de registro distribuido — Arquitectura de referencia
  • Contenido: Arquitectura de referencia de las tecnologías de registro distribuido. Su cláusula 9 sirve para describir el sistema DLT de los libros registro electrónicos cualificados.
  • Citada en: CIR (UE) 2025/2531 (libros registro electrónicos); CIR (UE) 2025/2162 (anexo II)

ISO/TS 23635:2022

  • Versión citada: 2022
  • Título: Blockchain and distributed ledger technologies — Guidelines for governance
  • En español: Cadena de bloques y tecnologías de registro distribuido — Directrices de gobernanza
  • Contenido: Directrices sobre la gobernanza de los sistemas DLT, aplicables a las políticas y prácticas del servicio de libro registro.
  • Citada en: CIR (UE) 2025/2531; CIR (UE) 2025/2162 (anexo II)

Notas y cautelas

  • Versiones. Cada acto fija una versión concreta de la norma, y a veces con adaptaciones o exclusiones de cláusulas. Antes de usar una referencia en un pliego, una política de certificación o una auditoría, conviene comprobar la versión y las adaptaciones en el anexo del acto publicado en el DOUE.
  • Erratas en los actos. Algunas referencias aparecen con errores tipográficos en el DOUE: «EN 3191 22-1» (CIR 2024/2979), «EN 310 401», «TS 301 549», «EN 119 511» y «EN 319 182-1» (anexo II del CIR 2025/2162). En este catálogo se han asignado a la norma correcta.
  • Especificaciones que no son de ETSI, CEN ni ISO. Los actos también citan especificaciones de otros organismos que no se incluyen aquí: RFC del IETF (por ejemplo, RFC 3161, RFC 5280, RFC 7515, RFC 7519, RFC 8392 o RFC 8949), el modelo W3C Verifiable Credentials Data Model 1.1, las especificaciones OpenID4VCI y OpenID4VP, la especificación del Cloud Signature Consortium (v2.0), FIPS PUB 140-3 y el documento Agreed Cryptographic Mechanisms del grupo de criptografía del ECCG publicado por ENISA, al que remite el nuevo anexo Ia del CIR 2024/2979.
  • Títulos recientes. Las especificaciones ETSI publicadas en 2025 y 2026 (TS 119 411-8, TS 119 412-6, TS 119 432 v1.3.1, TS 119 472-1/-2/-3, TS 119 475 y TS 119 478), así como la CEN/TS 18170:2025, conviene cotejarlas con el catálogo del organismo, porque sus títulos pueden variar entre versiones.

Como de costumbre, iré actualizando este catálogo a medida que se publiquen nuevos actos de ejecución o correcciones de errores.

Servicios Profesionales de EADTrust

La recopilación y el análisis de esta información forman parte de los Servicios Profesionales de EADTrust. Si tu organización, sea una administración pública o una empresa, está valorando proyectos relacionados con la Cartera de Identidad Digital Europea, las declaraciones electrónicas de atributos o la adaptación a eIDAS2, podemos acompañarte en el análisis normativo, el diseño y la implantación. Escríbenos a info@eadtrust.com o llámanos al 91 716 05 55. Más información en www.eadtrust.eu.
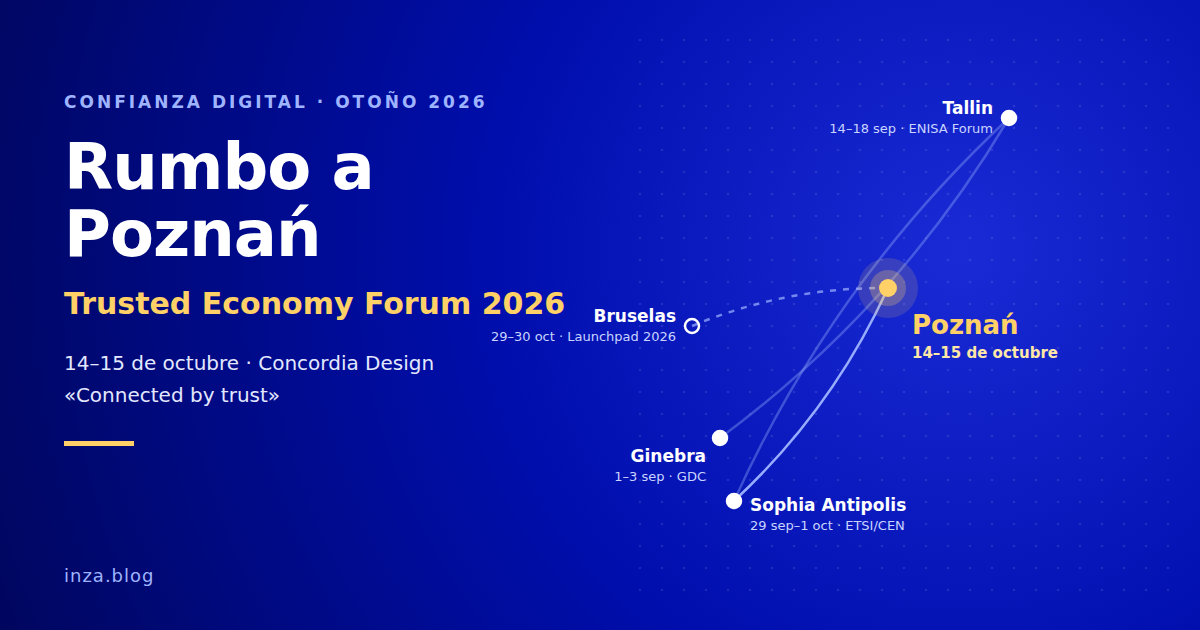
Rumbo a Poznań: Trusted Economy Forum 2026


Después de Ginebra, Tallin y Sophia Antipolis, la siguiente parada de este otoño dedicado a la confianza digital será Poznań. Los días 14 y 15 de octubre asistiré al Trusted Economy Forum 2026, uno de los encuentros europeos con más solera en firma electrónica, identificación y servicios de confianza. Llega en el mejor momento: a dos meses del plazo de diciembre de 2026 en que los Estados miembros deben poner a disposición de sus ciudadanos la Cartera Europea de Identidad Digital.

Como conté en mi artículo sobre Ginebra, Tallin y Sophia Antipolis, cada foro aporta una pieza distinta del puzle. Ginebra aportó la gobernanza global, Tallin la certificación y los prestadores cualificados, y Sophia Antipolis la normalización y los grandes pilotos. Poznań añade algo que no siempre se encuentra en otros escenarios: el punto de vista de quienes ya están integrando carteras, firmas y verificación de identidad en procesos reales de bancos, aseguradoras, administraciones locales y empresas.

Un foro con casi dos décadas de historia

El Trusted Economy Forum es heredero del European Electronic Signature Forum, que celebró 19 ediciones. Entre 2020 y 2023 lo organizó Asseco Data Systems, y desde 2024 lo organiza Obserwatorium.biz. Pocas citas europeas pueden presumir de una continuidad así en el sector de la confianza digital.

El lema de este año es «Connected by trust». Se espera a cerca de 300 participantes de unos 20 países, con representación de la administración pública, la empresa, la universidad y la industria tecnológica. La sede es Concordia Design, en Poznań, y las sesiones serán en inglés con traducción simultánea al polaco.

El comité de programa reúne a nombres muy conocidos en el sector:

  • Arno Fiedler (Nimbus Technologieberatung), referente del ETSI ESI.
  • Sławomir Górniak, experto en Ciberseguridad de ENISA.
  • Viky Manaila, presidenta del Cloud Signature Consortium.
  • Andrzej Ruciński, Experto en identificación y firma electrónica. Presidente en Grupos de normalización
  • Dariusz Szostek, CEO de Szostek Digital y Profesor de la Universidad de Silesia
  • Michał Tabor, Socio de Obserwatorium.biz Experto en identificación y firma electrónica. Editor de estándares en ETSI.

ETSI figura como patrocinador honorífico.

Un programa en seis módulos

El programa cubre todo el recorrido de la confianza digital, desde la regulación hasta la experiencia del usuario:

  1. On the way to European Identity Wallets. How prepared are we? Estado de la implantación de la EUDI Wallet antes de diciembre de 2026.
  2. Trust trends. Nuevos servicios, mercados y tecnologías, entre ellos la criptografía postcuántica, la procedencia del contenido generado por IA y el Pasaporte Digital de Producto.
  3. Digital market players. Cómo funcionar en el mercado digital de forma eficiente y conforme a la normativa.
  4. Trust in action! Servicios de confianza, carteras e identificación remota aplicados en empresas y administraciones.
  5. Customer in the centre! La experiencia de usuario en los servicios de confianza y la identificación electrónica.
  6. Global Trust Services. Interoperabilidad y expansión internacional de los servicios de confianza.

Los temas de fondo son los que marcan la agenda europea: la cartera, la firma, el sello y la entrega electrónica certificada, y las declaraciones electrónicas de atributos. También el impacto del Marco Europeo de Identidad Digital y del Sistema Nacional de Ciberseguridad polaco, los modelos de negocio de la identidad digital y la administración electrónica.

Me parece un acierto que el programa combine conferencias con muchos debates. Es en los debates donde aparecen las preguntas que las presentaciones no siempre responden.

Ponentes que merece la pena escuchar

El cartel reúne a más de 60 intervinientes. Varios ya me los he encontrado en otros foros de este año, lo que confirma que se está formando una comunidad europea estable en torno a la cartera.

  • Carteras nacionales.
    • Joanna Koczorowska y Rafał Sionkowski (COI) presentarán la cartera polaca.
    • Adrian Bieschke y Björn Boening, del Ministerio Federal de Asuntos Digitales, explicarán la implantación alemana.
    • Giorgia Dragoni (Politecnico di Milano) abrirá con el panorama europeo de las carteras.
  • Certificación. Elżbieta Andrukiewicz, del Instituto Nacional de Telecomunicaciones de Polonia, hablará de la certificación de la EUDI Wallet, un tema que seguimos de cerca en el grupo ad hoc de ENISA.
  • Pilotos y ecosistema europeo.
    • Kevin Meijer (Asociación de Pagos de Países Bajos) y Xavier Juredieu (EUROPEUM-EDIC), ambos del consorcio WE BUILD.
    • Juredieu hablará además de la hoja de ruta de EBSI.
  • Prestadores de confianza.
    • Andrea Sassetti (Aruba PEC y AssoCertificatori), Igor Marcolongo (Tinexta InfoCert) y Marcin Szulga (Asseco Data Systems).
    • Arno Fiedler, sobre C2PA y credenciales de contenido.
    • Guillaume Forget (Cryptomathic), sobre el Cloud Signature Consortium como pilar de la interoperabilidad. Coincidimos de nuevo con el CSC tras la cumbre de Bogotá.
  • Experiencia de usuario e integración.
    • Adrian Doerk (Lissi) y Andreas Freitag (Procivis).
    • Aleksandra Nowak (IDENTT), sobre la integración de las partes usuarias.
  • Sector financiero. VISA, BNP Paribas, ING Leasing, BIK y FinTech Poland llevarán el debate a los pagos y la banca.
  • Mirada global. Karen Mkoyan (imID) presentará el ecosistema de Armenia, alineado con eIDAS. Es una prueba de que el modelo europeo ya se exporta.

Por qué Poznań, y por qué ahora

Lo que distingue al Trusted Economy Forum es su equilibrio. Junta a reguladores y a quienes despliegan, a grandes prestadores y a startups, y a la visión europea con la experiencia de un país, Polonia, que tiene uno de los ecosistemas de identidad digital más activos de la Unión. Que en el mismo programa convivan la cartera, la firma en la nube, la criptografía postcuántica, la procedencia del contenido de IA y el Pasaporte Digital de Producto refleja muy bien hacia dónde va el sector.

Además, el calendario no podría ser más oportuno. Dos semanas después se celebra en Bruselas el EU Digital Identity Wallet Launchpad 2026, del 29 al 30 de octubre. Es la segunda edición de la cita que comenté en EUDI Wallets Launchpad 2025. Seguramente asistiré también, así que Poznań será un buen ensayo de lo que allí se verá. Y en diciembre llegará el evento sobre identidad digital y Business Wallet que preparamos con el Observatorio Legaltech Garrigues-ICADE, continuación de la jornada del 28 de abril.

Volveré de Poznań con notas y contactos, y los compartiré aquí. Si vas a estar allí, escríbeme y nos vemos en Concordia Design.

Enlaces

CSC Trust without Borders Summit 2026: la cumbre de la confianza digital sin fronteras en Bogotá


En mayo de 2026, Bogotá acogerá una de las citas más relevantes del año en el ámbito de la identidad digital y los servicios de confianza interoperables: el CSC Trust without Borders Summit 2026, organizado por el Cloud Signature Consortium (CSC).

El lema “Trust without Borders” capta muy bien el espíritu del evento: tender puentes entre marcos regulatorios, infraestructuras y servicios de confianza en Europa y América, con foco especial en la interoperabilidad de la firma electrónica, la identidad digital y las wallets de identidad.

Datos prácticos del evento

  • Nombre: CSC Trust without Borders Summit 2026.
  • Fechas: 13 y 14 de mayo de 2026.
  • Lugar: Bogotá, Colombia. El 13 de mayo en el Hilton Bogotá Corferias y el 14 de mayo en la Universidad de los Andes, Edificio Mario Laserna
  • Organización: Cloud Signature Consortium (CSC).
  • Inscripción:
    • Página oficial en español: https://cscsummit.com/es (desde ahí se accede al registro de asistentes, condiciones para expositores y, si procede, a la convocatoria de ponentes).

Tema central: confianza digital sin fronteras

La cumbre se plantea como un punto de encuentro entre reguladores, autoridades de identidad, proveedores de servicios de confianza, fabricantes de infraestructuras de seguridad, academia y estándares, con el objetivo común de avanzar hacia un ecosistema de confianza globalmente interoperable.

Entre los temas clave que se abordarán:

  • Interoperabilidad de la firma electrónica y servicios de confianza en el contexto de eIDAS 2.0 europeo y marcos latinoamericanos.
  • Identidad digital, wallets y cómo alinear infraestructuras europeas (EUDI Wallet, eID de base eIDAS) con ecosistemas de identidad en Colombia y en la región.
  • Criptografía Post‑cuántica, infraestructuras de confianza resilientes y estándares abiertos (CSC, ETSI, W3C, FIDO, etc.).
  • Regulación, reciprocidad jurídica y comercio internacional seguro, con especial atención a la interoperabilidad entre la UE y las Américas.

Algunos ponentes de referencia

El programa reúne un panel muy sólido de expertos internacionales, con figuras conocidas en el ámbito de la identidad digital, eIDAS, servicios de confianza y estándares de firma. A continuación una selección orientativa (la lista completa está disponible en la web oficial de ponentes: https://cscsummit.com/speakers).

  • Viky Manaila – Presidenta del Cloud Signature Consortium y experta en eIDAS/eIDAS 2.0, mercados digitales seguros y servicios de confianza.
  • Borja Carreras – Presidente de GSE y fundador de bemyself ID, con décadas de experiencia en identidad digital, autosoberanía y ciberseguridad en Europa y Latinoamérica.
  • Kim Nguyen – Senior VP de Innovación en Bundesdruckerei, trabajando en identidad digital, IA de confianza, post‑cuántica y soberanía digital.
  • Jean Everson Martina – Profesor asociado de Ciencia de la Computación (UFSC, Brasil), especializado en identidad digital, documentos electrónicos y proyectos de interoperabilidad en América Latina.
  • Sebastian Elfors – CTO/CSO en IDnow, experto en eIDAS 2.0, QTSP, wallets de identidad y estándares internacionales (ETSI, CEN, W3C, FIDO, CSC).
  • Sven Prinsloo – Presidente del Comité Técnico del CSC y CTO de Ascertia, con fuerte experiencia en estándares de firma y API CSC para interoperabilidad.
  • Guillaume Forget – EVP de innovación en Cryptomathic, trabajando en firmas digitales, identidades, gestión de claves, pagos y seguridad móvil.
  • Arno Fiedler – Vicepresidente de ETSI Working Group ESI, con amplia experiencia en infraestructuras de confianza, eIDAS, PSD2, GDPR y CA/B Forum.
  • Daniel Rendon – EVP de Strategic Partnerships & Business Development en SSL.com, contribuyendo al ecosistema de certificados y servicios de identidad.
  • Igor Marcolongo – Head of Business Evolution en Tinexta InfoCert, miembro de la Junta del CSC y experto en eIDAS y servicios de confianza europeos.

Es especialmente interesante el enfoque de muchas sesiones en arquitecturas de identidad, interoperabilidad entre frameworks y adopción práctica de estándares como CSC.

Temas de las sesiones y talleres (enfoque técnico‑regulatorio)

En el Summit se combinarán mesas de alto nivel, sesiones técnicas y talleres prácticos, con un enfoque híbrido entre regulación, estándares y despliegue en el mundo real. Entre los bloques que más podrían interesar a tu audiencia:

  • Regulación e interoperabilidad
    • Armonización de la firma electrónica y la identidad digital en el marco de eIDAS 2.0 y de iniciativas latinoamericanas.
    • Reciprocidad jurídica y reconocimiento de servicios de confianza para el comercio transfronterizo en la UE y América.
  • Tecnología, estándares y arquitecturas
    • Infraestructuras de identidad y PKI alineadas con eIDAS 2.0, API CSC y estándares de interoperabilidad.
    • Criptografía Post‑cuántica, wallets de identidad europea y latinoamericana, y modelos de autosoberanía compatible con marcos regulatorios existentes.
  • Casos de uso y adopción en Latinoamérica
    • Proyectos de gobierno digital, e‑administración y servicios financieros electrónicos en Colombia y otros países de la región.
    • Lecciones aprendidas de despliegues de identidad digital y firmas interoperables en distintos contextos regulatorios.
  • Negocio y ecosistema de servicios de confianza
    • Cómo los frameworks de CSC y la estandarización abierta fortalecen el “business case” de proveedores, autoridades de identidad y fintech.
    • Nuevas iniciativas de CSC LATAM y alianzas público‑privadas para impulsar la confianza digital en la región.

Por qué asistir a CSC Trust without Borders Summit 2026

Para los expertos en identidad digital, servicios de confianza, eIDAS y gobierno digital, el Summit de Bogotá es una oportunidad privilegiada para:

  • Conectar con los actores clave que están definiendo la interoperabilidad de la firma electrónica y la identidad digital en el Atlántico.
  • Contrastar la evolución de marcos europeos (eIDAS 2.0, EUDI Wallet) con la realidad de la adopción en Latinoamérica, y entender cómo se pueden articular ambos mundos.
  • Participar en debates muy concretos sobre estándares CSC, API de firma, adaptación a la criptografía post‑cuántica y arquitecturas de identidad que ya están en pruebas de campo.

Cómo registrarse

Si te interesa seguir de cerca la evolución de los servicios de confianza interoperables entre la UE y América Latina, el CSC Trust without Borders Summit 2026 en Bogotá es una cita imprescindible.

Más información y registro en español:
https://cscsummit.com/es

Adaptación de las Entidades Financieras a la Cartera de Identidad Digital de la UE (Cartera IDUE o EUDI Wallet)


En un mundo cada vez más digitalizado, la Unión Europea ha dado pasos decisivos hacia la estandarización de la identificación electrónica con la introducción de la Cartera de Identidad Digital Europea (EUDI Wallet).

Esta herramienta, regulada por el Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183), que modifica el Reglamento UE 910/2014, permite a los ciudadanos y empresas almacenar y gestionar de forma segura sus identidades digitales, incluyendo atributos como permisos de conducción, diplomas o declaraciones de atributos relativas a cuentas bancarias. También permite realizar firmas electrónicas cualificadas y sellos electrónicos cualificados. El objetivo es otorgar a los usuarios un control total sobre sus datos, facilitando el acceso a servicios en línea con una cesión mínima de información, solo la imprescindible para la gestión a realizar.

Para las entidades financieras, esta innovación no es opcional: representa una obligación legal que transforma los procesos de identificación y verificación de clientes.

La Obligatoriedad de Aceptar la EUDI Wallet

El Reglamento eIDAS 2.0 establece (artículo 5 septies) que los proveedores de servicios que estén legalmente obligados a identificar inequívocamente a sus clientes deben aceptar la EUDI Wallet como método de autenticación.

En el sector financiero, esto afecta directamente a bancos, instituciones de crédito y otras entidades reguladas, especialmente en procesos como el Know Your Customer (KYC) y procesos de Debida Diligencia para la prevención del blanqueo de capitales.

El citado artículo 5 septies del Reglamento obliga a estas entidades a integrar la cartera como una opción válida para la identificación electrónica, lo que reduce barreras transfronterizas y mejora la eficiencia en transacciones digitales.

Esta obligación se extiende a sectores como la banca, los servicios financieros y cualquier entidad sujeta a requisitos de identificación estrictos. No se trata solo de cumplimiento normativo, sino de una oportunidad para optimizar operaciones, ya que la EUDI Wallet proporciona datos verificados e inalterables directamente de fuentes auténticas, minimizando riesgos de fraude y agilizando el «onboarding» de clientes.

La adaptación requiere una integración técnica y operativa en los sistemas existentes, por un lado para el proceso de apertura de cuenta (en el que el uso de sistemas cualificados simplifica la documentación que tiene que recabar la entidad financiera) y después para añadir una opción en la pantalla web en la que se ofrece a los clientes acceder a la información y servicios asociados a su cuenta, ya que al clickar en esa opción se desencadena la funcionalidad de identificación y autenticación de la cartera.

Las entidades financieras deben:

  1. Actualizar sus plataformas de identificación para el acceso a la banca electrónica: Incorporar APIs y SDK compatibles con la EUDI Wallet para permitir la autenticación segura. Esto implica adoptar los protocolos estandarizados que se recogen en el ARF y en los actos de ejecución para asegurar la interoperabilidad con las diferentes carteras emitidas por los Estados miembros.
  2. Revisar sus procesos de KYC y onboarding: La cartera permite solicitar al cliente que aporte atributos (como los que figuran en la credencial inicial DIP, «Datos de Información Personal») y otros atributos exigibles según los principios de debida diligencia (quizá la presentación de una nómina o una declaración electrónica de atributos semejante, como ingresos anuales o cualificaciones profesionales), lo que simplifica la «due diligence». Las interfaces bancarias con la cartera se configuran para solicitar declaraciones de atributos y para solicitar la firma electrónica de documentos (la cartera permite realizar «QES» «qualified electronic signature» y «qualified electronic seal»). Se deberán conservar las evidencias electrónicas de la contratación (posiblemente preservadas mediante sellos de tiempo cualificados). Será preciso registrar a la entidad en el registro de «Relying Parties» o «Partes Usuarias» («Partes informadas», en mi traducción del ARF) y obtener el certificado que establece el tipo de información que puede solicitar a la cartera
  3. Las entidades deben revisar sus contratos y «términos y condiciones» para acoger las nuevas circunstancias de apertura de cuentas y acceso a la banca electrónica y dar formación a su personal para que entiendan las nuevas circunstancias de contratación y autenticación y puedan dar soporte a los clientes.
  4. Garantizar la seguridad y privacidad: Cumplir con el RGPD (y la LOPD/GDD) y las directrices de eIDAS 2.0, asegurando que los usuarios tengan control sobre sus datos (en ciertas condiciones, mediante divulgación selectiva y «pruebas de conocimiento cero»).
  5. Colaborar con proveedores de confianza: Asociarse con prestadores cualificados de servicios electrónicos para implementar soluciones compatibles, como firmas electrónicas cualificadas o sellos de tiempo, que complementen la integración de la cartera.

Esta adaptación no solo permite cumplir con las exigencias regulatorias, sino que posiciona a las entidades que se anticipen, como líderes en innovación digital, mejorando la experiencia del usuario y reduciendo costes operativos.

Plazos para la Implementación

Los Estados miembros de la UE, incluyendo España, tienen la obligación de proporcionar al menos una versión de la EUDI Wallet a sus ciudadanos antes de finales de 2026 (24 meses tras la entrada en vigor del primer lote de actos de ejecución). Antes de fin de 2027 (36 meses tras la entrada en vigor de los citados actos de ejecución), la aceptación de la cartera será obligatoria para las organizaciones del sector privado reguladas, como las entidades financieras, y otras que se citan en el artículo 5 septies.

Si no se demora la decisión de acometer los cambios, queda margen para pruebas piloto y ajustes, pero empieza a ser urgente que las entidades inicien su preparación cuanto antes para evitar sanciones y aprovechar las ventajas competitivas.

Conexión con PSD3 y el Reglamento de Servicios de Pago (PSR)

La adaptación a la EUDI Wallet no puede analizarse de forma aislada en el sector financiero, sino en el contexto más amplio de la revisión del marco europeo de servicios de pago. La Comisión Europea ha propuesto sustituir la actual PSD2 por una nueva Directiva de Servicios de Pago (PSD3) y, paralelamente, aprobar un Reglamento de Servicios de Pago (PSR) de aplicación directa en todos los Estados miembros. Ambos instrumentos refuerzan los requisitos de autenticación reforzada del cliente (SCA) y abren la puerta a que la identidad digital verificada —precisamente la que proporciona la EUDI Wallet— pueda usarse como mecanismo de autenticación en el acceso a cuentas de pago y en la iniciación de operaciones.

En la práctica, esto significa que las entidades financieras que integren la cartera para sus procesos de KYC y onboarding estarán también construyendo una infraestructura compatible con las exigencias de autenticación que se avecinan con PSD3/PSR, evitando duplicidades tecnológicas. La EUDI Wallet puede actuar como un vector común de identidad verificada tanto para el cumplimiento AML como para la autenticación en el acceso a servicios de pago, lo que convierte su integración en una inversión con retorno regulatorio múltiple y no en un mero coste de cumplimiento puntual.

Consideraciones sobre la Ley 10/2010 y el Reglamento (UE) 2024/1624

La Ley 10/2010, de 28 de abril, de prevención del blanqueo de capitales y de la financiación del terrorismo, impone a las entidades financieras obligaciones estrictas de identificación y verificación de clientes (artículos 3 a 10). Los servicios cualificados a los que se refiere esta ley en su artículo 12, inspirados en el Reglamento eIDAS, incluyen mecanismos electrónicos de confianza como firmas cualificadas, sellos electrónicos y sistemas de identificación remota. Es preceptivo conservar las evidencias electrónicas que acreditan el cumplimiento de lo señalado en este artículo.

La adaptación a la EUDI Wallet, aunque establecida en un Reglamento Europeo, tiene encaje con lo dispuesto en estos requisitos, ya que la cartera actúa como un medio de identificación electrónica cualificado, reconocido en toda la UE.

El Reglamento (UE) 2024/1624 es una de las piezas centrales del nuevo paquete legislativo europeo contra el blanqueo de capitales y la financiación del terrorismo (AML/CFT). Se aprobó el 31 de mayo de 2024 y se publicó en el DOUE el 19 de junio de 2024. Su objetivo es sustituir la fragmentación normativa existente y establecer normas directamente aplicables en todos los Estados miembros para reforzar la integridad del sistema financiero europeo.

El Reglamento (UE) 2024/1620 crea la Autoridad de Lucha contra el Blanqueo de Capitales (en inglés Anti-Money Laundering Authority – AMLA) y la Financiación del Terrorismo y se modifican los Reglamentos (UE) n.º 1093/2010, 1094/2010 y 1095/2010. Recientemente AMLA ha abierto una consulta pública (9 febrero – 8 mayo 2026) sobre los Regulatory Technical Standards (RTS) previstos en el artículo 28(1) del Reglamento (UE) 2024/1624, que desarrollan en detalle cómo deben aplicar los sujetos obligados la diligencia debida con el cliente.

Estos RTS son esenciales porque convierten los principios del Reglamento AML en instrucciones operativas concretas y uniformes en toda Europa, qué información recoger, cómo verificarla, qué hacer en casos de riesgo. El «draft» señala (pág. 29) que el cumplimiento de la sección 9 se logra con el cumplimiento del Reglamento de Ejecución (UE) 2024/2977 de la Comisión, de 28 de noviembre de 2024, que establece las normas técnicas y procedimentales para la aplicación del Reglamento eIDAS 2 en lo relativo a:

  • Datos de identificación de la persona (PID)
  • Declaraciones electrónicas de atributos (EAA / QEAA)
  • Su expedición a las Carteras de Identidad Digital de la Unión Europea (EUDI Wallets)

La complejidad regulatoria da otra vuelta de tuerca porque, como comenté recientemente hay nuevos borradores de actos de ejecución en relación con #EIDAS2 y la EUDI Wallet y uno de ellos, precisamente, modifica el Reglamento de Ejecución (UE) 2024/2977.

El papel de la EBA y sus Directrices sobre onboarding remoto

La Autoridad Bancaria Europea (EBA) publicó el 22 de noviembre de 2022 sus Directrices sobre el uso de soluciones de incorporación remota de clientes (EBA/GL/2022/15), aplicables desde el 2 de octubre de 2023 a todas las entidades de crédito e instituciones financieras en el ámbito de la Directiva AML. Estas directrices establecen estándares comunes europeos para los procesos de diligencia debida inicial en el contexto del onboarding digital, y resultan directamente relevantes para la integración de la EUDI Wallet: la EBA reconoce expresamente en su texto que las entidades que utilicen soluciones basadas en esquemas de identificación electrónica notificados bajo eIDAS, o en servicios de confianza cualificados, pueden asumir que tales soluciones cumplen los requisitos de verificación de identidad establecidos en la Directiva, sin necesidad de duplicar las evaluaciones de gobernanza ya realizadas en el marco del propio Reglamento eIDAS. En la práctica, esto significa que una entidad financiera que integre correctamente la EUDI Wallet como mecanismo de identificación del cliente estará, de forma simultánea, cumpliendo con las exigencias de las Directrices EBA/GL/2022/15.

Las directrices deben leerse en conjunción con otras guías de la EBA, en particular las Directrices sobre Factores de Riesgo ML/TF (EBA/GL/2021/02) y las relativas a la gestión de riesgos TIC y de seguridad (EBA/GL/2019/04), lo que refuerza la necesidad de un enfoque integral en la adaptación. Cabe señalar que la propia EBA, al publicar sus directrices de 2022, ya advertía que era consciente de que la reforma del Reglamento eIDAS y la introducción de la Cartera IDUE ayudarían a superar la fragmentación existente en materia de identificación remota, pero que hasta que dicha reforma entrase en vigor, debía basar su análisis en el marco normativo entonces vigente. Ese momento ha llegado: la EUDI Wallet ya es una realidad regulatoria, y las entidades financieras tienen ahora la oportunidad de alinear su cumplimiento AML con el nuevo ecosistema de identidad digital europeo, construyendo una infraestructura de onboarding que satisfaga simultáneamente las EBA/GL/2022/15 y los requisitos del Reglamento eIDAS 2.0.

Implicaciones del Reglamento DORA en la integración de la Cartera IDUE

Las entidades financieras que acometan la integración de la EUDI Wallet no pueden ignorar que dicha integración constituye, desde la perspectiva del Reglamento (UE) 2022/2554 (DORA), plenamente aplicable desde el 17 de enero de 2025, la incorporación de una nueva función crítica soportada por TIC, con todo lo que ello implica. DORA exige que cualquier nuevo sistema o proveedor externo que dé soporte a funciones esenciales quede incorporado al marco de gestión del riesgo TIC de la entidad: los proveedores de servicios de identificación y los prestadores cualificados de servicios de confianza que participen en el ecosistema de la cartera deberán ser objeto de la diligencia debida contractual prevista en los artículos 28 y siguientes del Reglamento, incluyendo cláusulas de auditoría, acceso, localización de datos y continuidad del servicio. La clasificación de la funcionalidad de autenticación con cartera como «función importante» —lo que es previsible dado su papel central en el acceso a la banca electrónica— activaría además la obligación de realizar pruebas de resiliencia operativa periódicas sobre esos sistemas.

Desde una perspectiva de planificación, esto significa que el proyecto de integración de la EUDI Wallet debe diseñarse desde el inicio con la arquitectura documental y contractual que DORA exige, evitando tener que remediar a posteriori las carencias de un despliegue tecnológico que no tuvo en cuenta el marco de riesgo de terceros. La buena noticia es que las exigencias de DORA y las de eIDAS 2.0 son en gran medida complementarias: ambas apuntan hacia proveedores robustos, auditables y resilientes. Una entidad que seleccione proveedores de servicios de identidad digital que sean Prestadores Cualificados de Servicios de Confianza (QTSP) registrados bajo eIDAS estará, al mismo tiempo, incorporando actores que ya han superado auditorías de conformidad rigurosas, lo que facilita considerablemente la evaluación del riesgo TIC de terceros exigida por DORA.

EADTrust

EADTrust ofrece sus servicios de adecuación a la Cartera IDUE a las entidades financieras para facilitar la integración, sumándose al equipo técnico y legal que acometa la adaptación.

EADTrust puede proporcionar Declaraciones Electrónicas de Atributos de prueba, y las APIs de los protocolos a utilizar. También aporta jefes de proyecto, programadores y juristas para acometer las diferentes facetas de la adaptación. En particular para dar seguimiento al cada vez más complejo marco regulatorio.

Presta servicios cualificados complementarios como los sellos de tiempo, y el archivo electrónico de preservación que ayudan a custodiar las evidencias digitales del proceso. Con los servicios de EAD Factory la entidad financiera cuenta con todos los servicios de un PSC (Prestador de Servicios de Certificación) cualificado como si fuera parte de su propia infraestructura.

Además EADTrust ayuda a integrarse a otras entidades que forman parte de la infraestructura y del ecosistema de la Cartera IDUE: fuentes auténticas, entidades del sector público, entidades privadas que entreguen declaraciones de atributos a sus clientes o a sus empleados,…

Aunque la interoperabilidad con la «EUDI Wallet» se vea ahora como un requisito regulatorio para las entidades señaladas en el Artículo 5 septies del Reglamento UE 910 / 2014 reformado, va a ser esencial para las entidades Fintech, y para todo el sector financiero y un motor de innovación para crear nuevos servicios.

Será la evolución natural de los servicios cualificados, promoviendo una identificación más segura y eficiente en el marco normativo europeo.

EADTrust, como Prestador Cualificado de Servicios de Confianza Electrónica registrado en el Ministerio de Asuntos Económicos y Transformación Digital, es un aliado clave en esta transición. Su equipo de Servicios Profesionales, liderado por expertos en identidad digital y eIDAS, y con experiencia en proyectos en entidades financieras y administraciones públicas ofrece soporte integral para la adaptación a la EUDI Wallet, incluyendo:

  • Consultoría y auditorías técnicas y legales: Evaluación de sistemas actuales y planes de implementación para garantizar interoperabilidad y cumplimiento normativo. Seguimiento de la normativa aplicable, cada vez más compleja.
  • Implementación de soluciones EUDI: Desarrollo de integraciones para la cartera, junto con servicios de archivo electrónico cualificado y digitalización de documentos.
  • Formación y soporte: Capacitación para equipos en el uso de la cartera y alineación con la Ley 10/2010 y los nuevos RTS.

Además, EADTrust ya ofrece una amplia gama de servicios cualificados eIDAS, como:

  • Certificados electrónicos cualificados para firmas y sellos electrónicos.
  • Sellado de tiempo electrónico cualificado.
  • Notificaciones electrónicas certificadas.
  • Validación y preservación de documentos electrónicos.
  • Servicios de identidad digital y custodia electrónica.

Con precios muy atractivos y un enfoque en criptoagilidad (para resistir los retos de la computación cuántica hacia las técnicas criptográficas tradicionales), EADTrust transforma el complejo marco de cumplimiento en una ventaja competitiva, ayudando a las entidades financieras a navegar el ecosistema digital con confianza.

Para más información, contacta con el equipo de EADTrust llamando al 917160555 (o al 902 365 612) y prepárate para el futuro digital

Lista completa de actos de ejecución que acompañan a #EIDAS2 – Complete list of implementing acts accompanying #EIDAS2


Los actos de ejecución (en inglés, Implementing Acts) del eIDAS2 —es decir, del Reglamento (UE) 2024/1183 que modifica y amplía el Reglamento eIDAS original (UE) 910/2014— son normas técnicas detalladas adoptadas por la Comisión Europea para hacer operativo y uniforme el nuevo marco de identidad digital europea en toda la UE.

Se publican en el Diario Oficial y tienen carácter de Reglamento por lo que son de directa apicación en todos los paises de la Unión.

La lista competa de los publicados hasta el 31 de diciembre de 2025 sigue a continuación. Todavía faltan algunos por publicar.

En inglés:

  • CIR 2024/2977 PID (Personal Identification Data) and EAA (Electronic Attestations of Attributes)
  • CIR 2024/2979 Integrity and core functionalities,
  • CIR 2024/2980 Ecosystem notifications,
  • CIR 2024/2981 Certification of Wallet Solutions,
  • CIR 2024/2982 Protocols and interfaces,
  • CIR 2025/846 Cross border identity matching,
  • CIR 2025/847 Security breaches of European Digital Identity Wallets,
  • CIR 2025/848 Registration of Wallet Relying Parties,
  • CIR 2025/849 List of certified European Digital Identity Wallets.
  • CIR 2025/1566 Reference standards for the verification of the identity and attributes of the person
  • CIR 2025/1567 Management of remote qualified electronic signature/seal creation devices
  • CIR 2025/1568 Procedural arrangements for peer reviews of electronic identification schemes
  • CIR 2025/1569 Qualified electronic attestations of attributes
  • CIR 2025/1570 Notification of information on certified qualified electronic signature/seal creation devices
  • CIR 2025/1571 Formats and procedures for annual reports by supervisory bodies
  • CIR 2025/1572 Initiation of qualified trust services
  • CIR 2025/1929 Qualified electronic time stamps
  • CIR 2025/1942 Qualified validation services for qualified electronic signatures and seals
  • CIR 2025/1943 Qualified certificates
  • CIR 2025/1944 Qualified electronic registered delivery services
  • CIR 2025/1945 Validation of qualified electronic signatures and seals
  • CIR 2025/1946 Preservation of qualified electronic signatures and seals
  • CIR 2025/2160 Risk management procedures for non-qualified trust service providers
  • CIR 2025/2162 Accreditation of Conformity Assessment Bodies (CAB)
  • CID 2025/2164 Trusted List (Amendment of IR 2015/1505)
  • CIR 2025/2527 Qualified Website Authentication Certificates
  • CIR 2025/2530 Qualified Trust Service Provider Requirements
  • CIR 2025/2531 Qualified Electronic Ledgers
  • CIR 2025/2532 Electronic Archiving
  • CIR 2026/248 Advanced electronic signatures and seals – formats to be recognised by public sector bodies

En español:

  • CIR 2024/2977 sobre DIP, datos de identificación de la persona y DEA, declaraciones electrónicas de atributos
  • CIR 2024/2979 Integridad y funcionalidades básicas,
  • CIR 2024/2980 Notificaciones del ecosistema,
  • CIR 2024/2981 Certificación de soluciones de cartera,
  • CIR 2024/2982 Protocolos e interfaces,
  • CIR 2025/846 Correspondencia transfronteriza de identidades,
  • CIR 2025/847 Violaciones de la seguridad de las Carteras de Identidad Digital Europeas,
  • CIR 2025/848 Registro de las Partes usuarias (informadas) de Carteras,
  • CIR 2025/849 Lista de Carteras de Identidad Digital Europeas certificadas.
  • CIR 2025/1566 Normas de referencia para la verificación de la identidad y el cotejo de los atributos
  • CIR 2025/1567 Gestión de dispositivos cualificados de creación de firma electrónica/sello electrónico a distancia
  • CIR 2025/1568 Revisiones inter pares de los sistemas de identificación electrónica
  • CIR 2025/1569 Declaraciones electrónicas cualificadas de atributos
  • CIR 2025/1570 Notificación de información sobre dispositivos cualificados de creación de firma electrónica/sello electrónico certificados
  • CIR 2025/1571 Formatos y procedimientos de los informes anuales de los organismos de supervisión
  • CIR 2025/1572 Inicio de servicios de confianza cualificados
  • CIR 2025/1929 Sellos cualificados de tiempo electrónicos
  • CIR 2025/1942 Validación de firmas y sellos electrónicos cualificados
  • CIR 2025/1943 Certificados cualificados
  • CIR 2025/1944 Entrega electrónica certificada
  • CIR 2025/1945 Validación de firmas y sellos
  • CIR 2025/1946 Preservación de documentos con firmas o sellos
  • CIR 2025/2160 Procedimientos de gestión de riesgos para prestadores de servicios de confianza no cualificados
  • CIR 2025/2162 Acreditación de Organismos de Evaluación de Conformidad (OEC)
  • CID 2025/2164 Lista de confianza (modificación de IR 2015/1505)
  • CIR 2025/2527 Certificados de autenticación de sitios web cualificados
  • CIR 2025/2530 Requisitos para los prestadores de servicios de confianza cualificados
  • CIR 2025/2531 Libros de contabilidad electrónicos cualificados
  • CIR 2025/2532 Archivo electrónicos
  • CIR 2026/248 Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público.

Nota del 3 de febrero de 2026. Hoy se ha publicado en el Boletín Oficial el Reglamento de Ejecución (UE) 2026/248 de la Comisión, de 2 de febrero de 2026 (en inglés: Commission Implementing Regulation (EU) 2026/248 of 2 February 2026) y lo he incorporado a las listas

Para más información, contacte con EADTrust, en el +34 917160555.

Hoy se han publicado 4 nuevos actos de ejecución de desarrollo del Reglamento #EIDAS2


La Comisión Europea ha publicado cuatro nuevos reglamentos de ejecución en el Diario Oficial de la Unión Europea del 17 de diciembre. Ya son varias rondas de actos de ejecución, que comenzaron en diciembre de 2024, y se alcanza la publicación de 26 actos de ejecución.


Los reglamentos de ejecución publicados hoy son los siguientes:

📌 Qarchiv: servicios de archivo electrónico cualificados. REGLAMENTO DE EJECUCIÓN (UE) 2025/2532 DE LA COMISIÓN de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas y especificaciones de referencia para los servicios cualificados de archivo electrónico
📌 QELedgers: libros de contabilidad electrónicos cualificados. REGLAMENTO DE EJECUCIÓN (UE) 2025/2531 DE LA COMISIÓN de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas y especificaciones de referencia para los libros mayores electrónicos cualificados
📌 QWACs: certificados cualificados para la autenticación de sitios web. REGLAMENTO DE EJECUCIÓN (UE) 2025/2527 DE LA COMISIÓN de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia para los certificados cualificados de autenticación de sitios web
📌 QTSPs: normas de cumplimiento y seguridad: proveedores de servicios de confianza cualificados. REGLAMENTO DE EJECUCIÓN (UE) 2025/2530 DE LA COMISIÓN
de 16 de diciembre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los requisitos para los prestadores cualificados de servicios de confianza que prestan servicios de confianza cualificados.

Esta es la lista de los actos de ejecución anteriores.

Y el mapa que actualiza permanentement Joerg Lenz:

EUDI Wallets Launchpad 2025 y Cartera de España


La plataforma de lanzamiento para la adopción a gran escala de las carteras Carteras IDUE

EUDI Wallets Launchpad 2025 es el primer evento de pruebas de varios días organizado por la Comisión Europea y está teniendo lugar los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.

Se trata de un evento específico diseñado para establecer la Comunidad de Implementadores de Carteras IDUE y acelerar la adopción de las carteras y sus casos de uso en todos los Estados miembros de la UE.

Alinear los equipos técnicos, los objetivos políticos y la experiencia de los usuarios en toda Europa requerirá coordinación y confianza. El «Launchpad «es donde se comienza a construir esa confianza, probando, aprendiendo y fijando juntos los próximos pasos.

Qué es y objetivos

El Launchpad 2025 es un encuentro presencial que está teniendo lugar los días 10‑12 de diciembre de 2025 en el espacio SPARKS (Bruselas), dirigido a implementadores de wallets, Estados miembros, proveedores de servicios, expertos UX y comunicación. Su objetivo central es consolidar la comunidad de implementadores EUDI y verificar en la práctica la interoperabilidad, la conformidad con las especificaciones y la preparación para el uso transfronterizo de los monederos digitales europeos.​

Formato y actividades principales

El programa combina pruebas técnicas rotatorias entre wallets, emisores y verificadores, con dos modos de test diseñados para validar corrección e interoperabilidad de las implementaciones. En paralelo se desarrollan charlas técnicas sobre estándares núcleo, pseudónimos, pruebas de conocimiento cero, APIs de credenciales digitales y librerías de referencia, junto con demos en vivo de casos de uso y wallets nacionales.​

Participantes y ecosistema

Participan equipos nacionales de implementación (product owners, arquitectos, desarrolladores y testers), proveedores de PID, QEAA y Pub‑EAA, así como administraciones públicas, grandes pilotos y proveedores tecnológicos del ecosistema EUDI. El evento reúne a representantes de numerosos Estados miembros (por ejemplo Alemania, Italia, Bélgica, Francia, España, Grecia, Polonia o Portugal) que presentan sus aproximaciones nacionales mediante demostraciones públicas.

​

Resultados esperados e importancia

Durante los tres días se realizan centenares de pruebas entre decenas de testers de múltiples países, acompañadas de talleres específicos de experiencia de usuario y de comunicación para preparar el despliegue masivo en 2026. El Launchpad se concibe como punto de partida para una comunidad EUDI más cohesionada, en la que la confianza se construye probando conjuntamente, compartiendo lecciones aprendidas y alineando equipos técnicos, objetivos políticos y diseño centrado en el usuario.

​España

La intervención de Angel Martín Bautista, de la Agencia Estatal de Administración Digital tuvo lugar el jueves 11 de diciembre de 2025. Estuvo acompañado por Sancho Canela, de NTT-Data.

Ángel Martín Bautista es Subdirector Adjunto en la Agencia Estatal de Administración Digital. En relación con la tecnología blockchain, ha representado a España en el European Blockchain Partnership (EBP) para crear la red EBSI desde 2019, y en la actualidad representa a España en el consorcio EUROPEUM. Representante español en el grupo de cooperación de identidad digital europea. Se encarga de la parte estratégica, contexto normativo y visión general.

Sancho Canela es Jefe del equipo de desarrollo (head of the developers team). Lidera la demo técnica y explica los aspectos prácticos de implementación.

Actualización. Se publicó el video de su intervencón el 16 de febrero de 2026.

Estructura de la ponencia

  1. Introducción y contexto (inicio ≈ 0:00–7:00)
    Ángel Martín presenta España como un país descentralizado (17 comunidades autónomas + entidades locales), con 49 millones de habitantes. Explica la estrategia España Digital y cómo la Cartera Digital se alinea con eIDAS2 (Reglamento (UE) 2024/1183).
    Destaca infraestructuras existentes que facilitan la adopción:
    • DNI electrónico (tarjeta física + app, con alto nivel de aseguramiento — high assurance — notificado en eIDAS).
    • Cl@ve (puerta de acceso unificada: >24 millones de usuarios, >13.000 entidades, >1.100 millones de autenticaciones al año).
    • Carpeta Ciudadana (espacio personal para documentos oficiales).
      Estos elementos dan cobertura universal, certeza legal y seguridad, y sirven de base para proporcinar declaraciones de atributos a la wallet de identidad.
  2. Implementación de la Cartera Digital Española (≈4:00–7:00)
    • Construida desde cero siguiendo el ARF (Architectural Reference Framework) y los Implementing Acts de eIDAS2.
    • Reutiliza el DNI como fuente principal de identidad de alto nivel.
    • Enfoque inicial: Verificación de edad preservando privacidad (para proteger menores, revelando solo lo necesario: sí/no >18).
    • Interoperable con la solución europea de verificación de edad de la Comisión.
    • Emisión de credenciales: remota (NFC + PIN del DNI) o presencial (>1.000 oficinas en España).
  3. Demostración técnica en vivo (≈7:00–21:00) — a cargo de Sancho Canela
    Muestra una versión operativa pero no productiva (con VPN para pruebas internas):
    • App desarrollada en Flutter (multiplataforma) con componentes nativos y bibliotecas de referencia europea.
    • Activación: Aceptar términos (en español; planean multilingüe), biometría, verificación de autenticidad de la app (attestation de Apple/Google), email único (revocable), reutilizar teléfono.
    • Obtención del PID (Person Identification Data): Vía NFC/PIN del DNI o presencial. Verifica firma, emisor (Fábrica Nacional de Moneda y Timbre — FNMT, QTSP relevante en España).
    • Declaración de atributos de mayoría de edad: Basada en fecha de nacimiento del PID. Emite batch de 30 credenciales de un solo (claves diferentes) para evitar trazabilidad.
    • Presentación: Protocolo OpenID for Verifiable Presentations (OVP) v1.0. Escanea QR, consentimiento explícito, verifica en sitio de prueba de la Comisión (confirma emisor, validez y edad >18).
    • Seguridad: Trust lists, firmas, consentimiento siempre requerido. UX intuitiva con filtros, historia y opciones de idioma.
  4. Conclusiones y próximos pasos (≈21:00–fin)
    • España apuesta por un ecosistema seguro, simple y centrado en el usuario, reutilizando lo existente para una transición eficiente y sostenible.
    • Alineación total con eIDAS2 para interoperabilidad transfronteriza.
    • Lanzamiento previsto: Durante 2026
    • Obligación para el sector privado (relying parties) a finales de 2027.
    • Casos de uso previstos: Títulos universitarios, licencias de conducir, tarjeta sanitaria europea, prueba de residencia, ausencia de delitos sexuales, etc.
    • El entorno Cl@ve se integrará progresivamente con la wallet.

Webinar: Certificados TLS de 47 días, era post-cuántica y cripto-agilidad


Sectigo y Camerfirma de forma conjunta, organizaron ayer, 20/11/2025 un webinar para divulgar la evolución de la duración de los certificados de sitio web (TLS) hasta 47 días (con pasos intermedios de reducción de la duración de este tipo de certificados), y los retos de la computación cuántica que requieren soluciones técnicas (especialmente criptográficas) post-cuánticas y la adopción del concepto de criptoagilidad.

Es muy satisfactorio comprobar este alineamiento de mensajes en el sector de los prestadores de servicios de certificación, que coinciden con algunas ideas que he compartido recientemente en este blog, con actividades de EADTrust relacionadas:

Y en el Webinar de ayer se volvió a recordar que a partir de marzo de 2026, los certificados TLS reducirán su validez máxima a 200 días, dando inicio a un proceso que culminará en certificados de solo 47 días de validez en 2029. Este cambio impulsará la automatización de la gestión de la seguridad y la forma en que las organizaciones protegen su infraestructura digital. Ya que no se puede tener personal dedicado a generar e instalar cientos de certificados (en algunas organizaciones) básicamente de forma mensual.

Para eso se usan sistemas de automatización centrados en la adopción de protocolo ACME (Automatic Certificate Management Environment) estandarizado en la norma del IETF (RFC 8555).

Temas que se trataron::

  • Cómo los certificados digitales influyen en la continuidad, reputación y crecimiento del negocio.
  • El ciclo de vida de los certificados: Por qué la automatización será imprescindible.
  • Por qué los navegadores impulsan esta reducción.
  • Cripto-agilidad: Cómo prepararse para los retos de la computación cuantica.

Son mensajes que compartimos otros prestadores de servicios de confianza como EADTrust.

Lista completa de Actos de Ejecución asociados al Reglamento 1183/2014 (EIDAS2)


Ayer comenté la publicación de 3 nuevos actos de ejecución en el Diario Oficial de la Unión Europea (DOUE) y ahora recojo la lista completa con 25 actos de ejecución publicados en desarrollo del Reglamento eIDAS2.

El 3 de octubre de 2025 publiqué la anterior Lista de actos de ejecución de desarrollo del Reglamento EIDAS2.

En inglés:

  • CIR 2024/2977 PID (Personal Identification Data) and EAA (Electronic Attestations of Attributes)
  • CIR 2024/2979 Integrity and core functionalities,
  • CIR 2024/2980 Ecosystem notifications,
  • CIR 2024/2981 Certification of Wallet Solutions,
  • CIR 2024/2982 Protocols and interfaces,
  • CIR 2025/846 Cross border identity matching,
  • CIR 2025/847 Security breaches of European Digital Identity Wallets,
  • CIR 2025/848 Registration of Wallet Relying Parties,
  • CIR 2025/849 List of certified European Digital Identity Wallets.
  • CIR 2025/1566 Reference standards for the verification of the identity and attributes of the person
  • CIR 2025/1567 Management of remote qualified electronic signature/seal creation devices
  • CIR 2025/1568 Procedural arrangements for peer reviews of electronic identification schemes
  • CIR 2025/1569 Qualified electronic attestations of attributes
  • CIR 2025/1570 Notification of information on certified qualified electronic signature/seal creation devices
  • CIR 2025/1571 Formats and procedures for annual reports by supervisory bodies
  • CIR 2025/1572 Initiation of qualified trust services
  • CIR 2025/1929 Qualified electronic time stamps
  • CIR 2025/1942 Qualified validation services for qualified electronic signatures and seals
  • CIR 2025/1943 Qualified certificates
  • CIR 2025/1944 Qualified electronic registered delivery services
  • CIR 2025/1945 Validation of qualified electronic signatures and seals
  • CIR 2025/1946 Preservation of qualified electronic signatures and seals
  • CIR 2025/2160 Non-qualified trust services
  • CIR 2025/2162 Accreditation of Conformity Assessment Bodies
  • CIR 2025/2164 Common template for the trusted lists

En español:

  • CIR 2024/2977 sobre DIP, datos de identificación de la persona y DEA, declaraciones electrónicas de atributos
  • CIR 2024/2979 Integridad y funcionalidades básicas,
  • CIR 2024/2980 Notificaciones del ecosistema,
  • CIR 2024/2981 Certificación de soluciones de cartera,
  • CIR 2024/2982 Protocolos e interfaces,
  • CIR 2025/846 Correspondencia transfronteriza de identidades,
  • CIR 2025/847 Violaciones de la seguridad de las Carteras de Identidad Digital Europeas,
  • CIR 2025/848 Registro de las Partes usuarias (informadas) de Carteras,
  • CIR 2025/849 Lista de Carteras de Identidad Digital Europeas certificadas.
  • CIR 2025/1566 Normas de referencia para la verificación de la identidad y el cotejo de los atributos
  • CIR 2025/1567 Gestión de dispositivos cualificados de creación de firma electrónica/sello electrónico a distancia
  • CIR 2025/1568 Revisiones inter pares de los sistemas de identificación electrónica
  • CIR 2025/1569 Declaraciones electrónicas cualificadas de atributos
  • CIR 2025/1570 Notificación de información sobre dispositivos cualificados de creación de firma electrónica/sello electrónico certificados
  • CIR 2025/1571 Formatos y procedimientos de los informes anuales de los organismos de supervisión
  • CIR 2025/1572 Inicio de servicios de confianza cualificados
  • CIR 2025/1929 Sellos cualificados de tiempo electrónicos
  • CIR 2025/1942 Validación de firmas y sellos electrónicos cualificados
  • CIR 2025/1943 Certificados cualificados
  • CIR 2025/1944 Entrega electrónica certificada
  • CIR 2025/1945 Validación de firmas y sellos
  • CIR 2025/1946 Preservación de documentos con firmas o sellos
  • CIR 2025/2160 Servicios de confianza no cualificados
  • CIR 2025/2162 Acreditación de los organismos de evaluación de la conformidad
  • CIR 2025/2164 Plantilla común para las listas de confianza.

Añado la URL del texto consolidado del Reglamento EIDAS con los cambios introducidos por el Reglamento EIDAS2.

Hoy se han publicado 3 nuevos Actos de Ejecución en desarrollo del Reglamento EIDAS y EIDAS2


Hoy se han publicado 3 nuevos Actos de Ejecución en el Diario Oficial de de la Unión Europea de 28 de octubre (Journal of the European Union) en desarrollo del Reglamento EIDAS y EIDAS2.

  • Decisión de Ejecución (UE) 2025/2164 de la Comisión de 27 de octubre de 2025 por la que se modifica la Decisión de Ejecución (UE) 2015/1505 en lo que respecta a la versión de la norma en la que se basa la plantilla común para las listas de confianza.
  • Reglamento de Ejecución (UE) 2025/2162 de la Comisión de 27 de octubre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la acreditación de los organismos de evaluación de la conformidad que realizan la evaluación de los prestadores cualificados de servicios de confianza y de los servicios de confianza cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad
  • Reglamento de Ejecución (UE) 2025/2160 de la Comisión de 27 de octubre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia, las especificaciones y los procedimientos para la gestión de riesgos para la prestación de servicios de confianza no cualificados

Aquí está la lista de todos los actos de ejecución publicados anteriormente. Y este cuadro lo ha preparado Joerg Lenz que sigue muy de cerca todos los desarrollos normativos: