Archivo de la categoría: Formación

Factura Electrónica obligatoria B2B


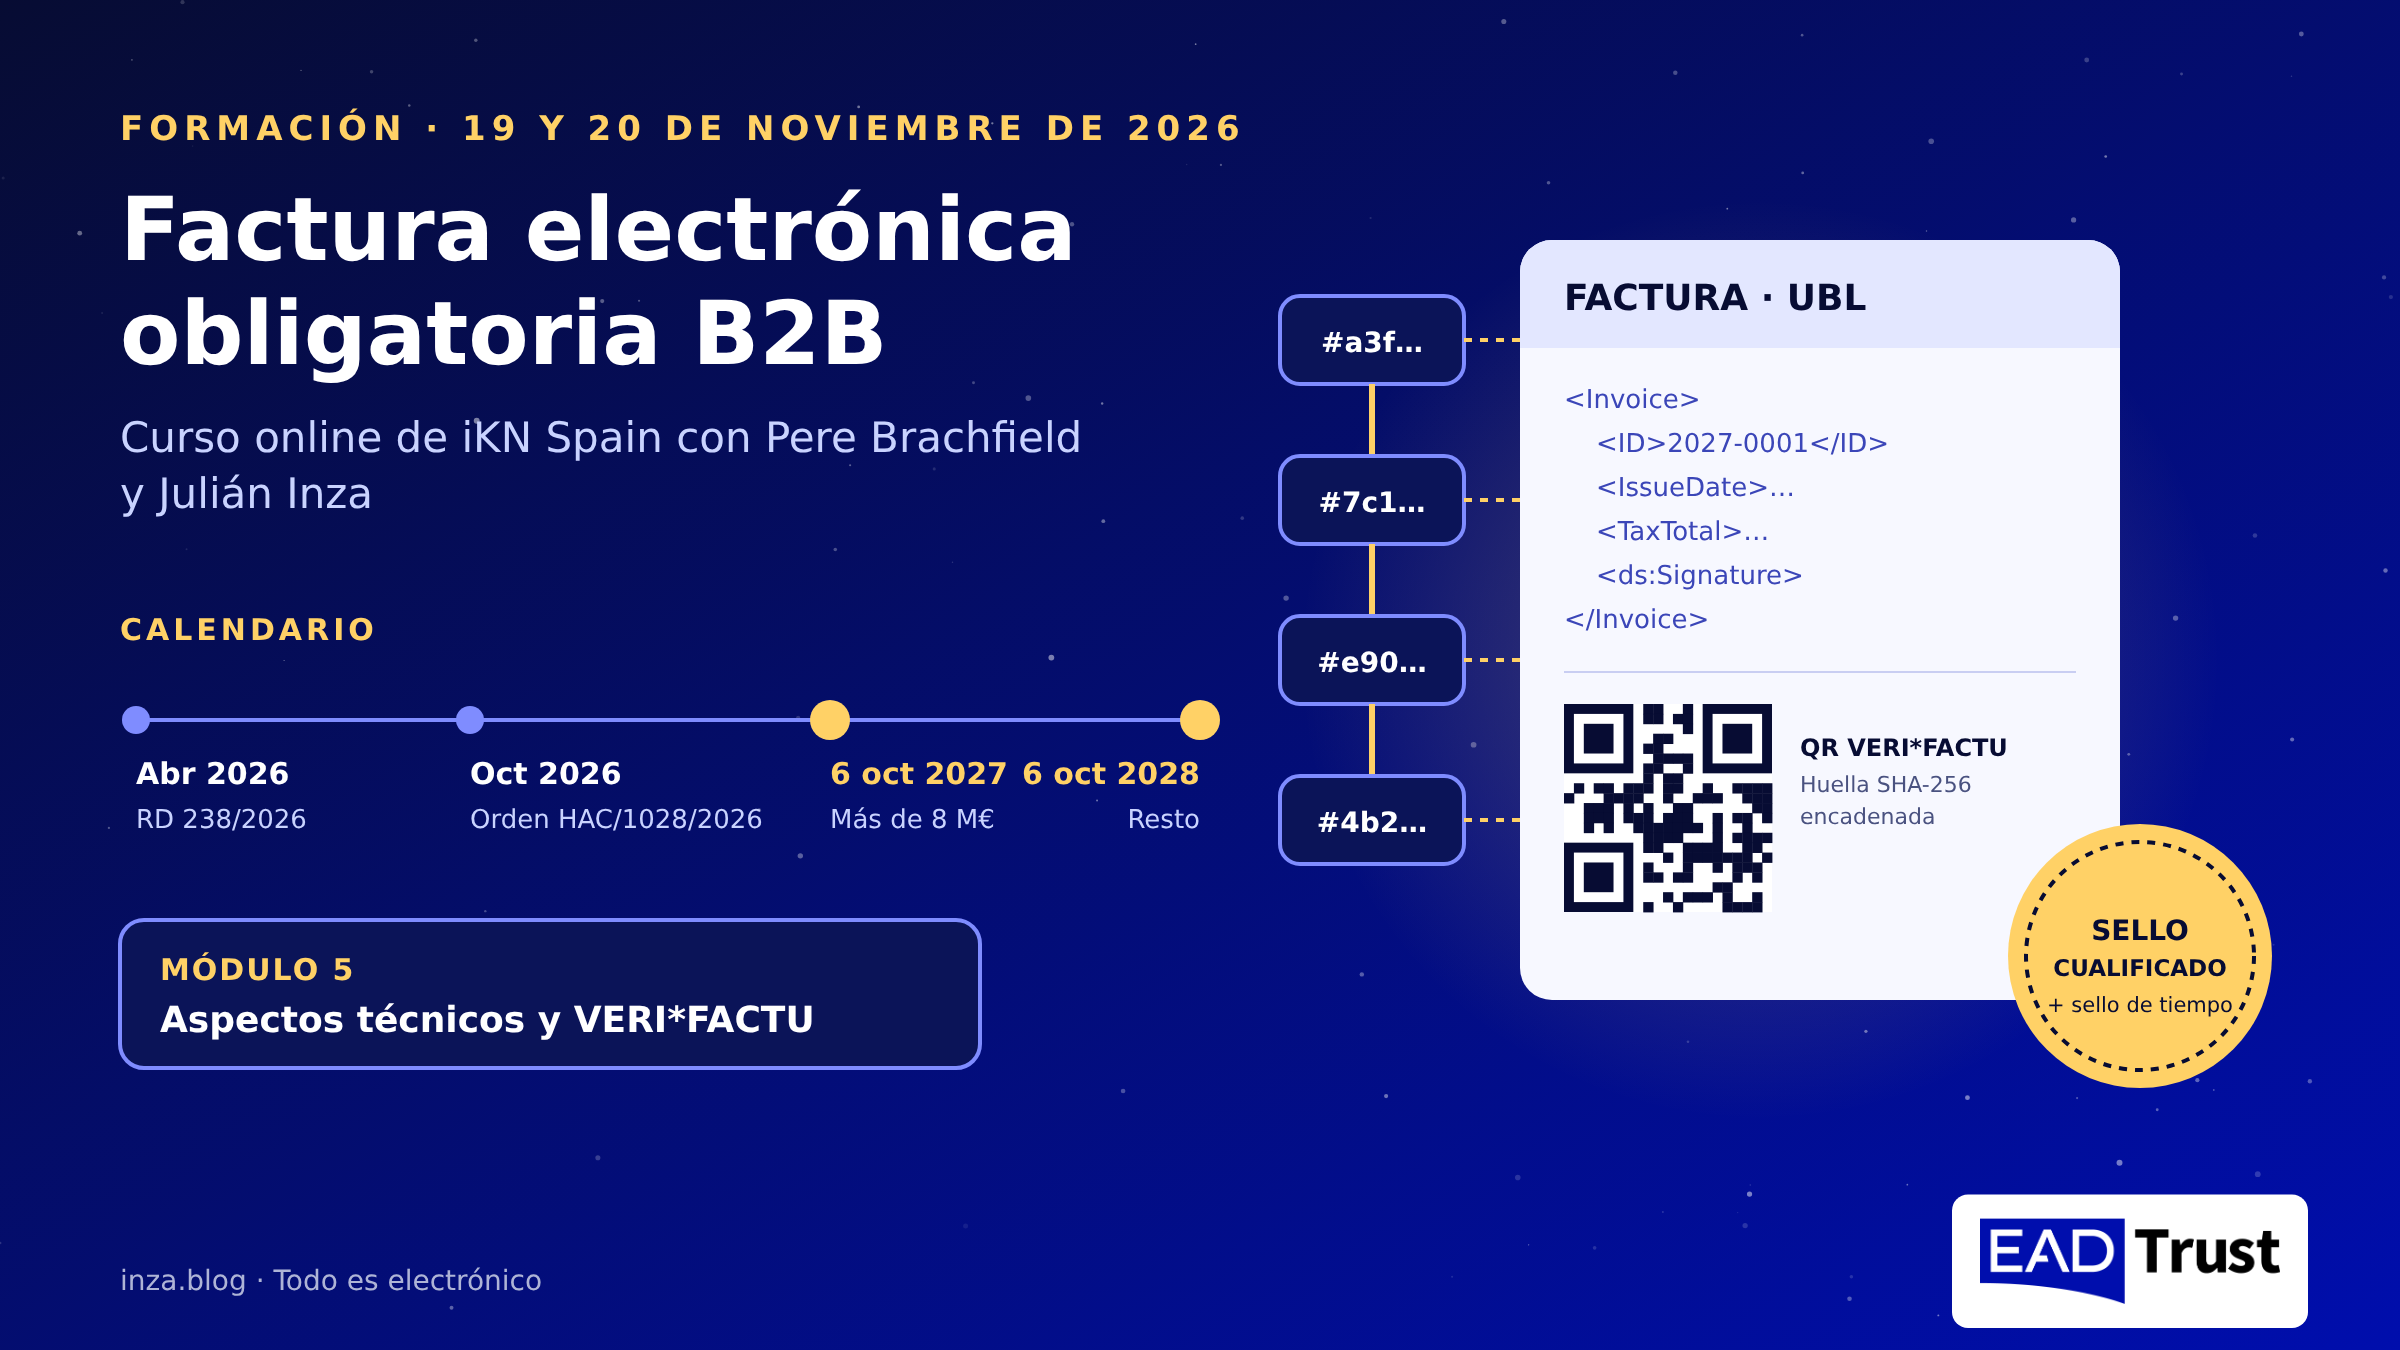
Los próximos 19 y 20 de noviembre impartiré con Pere Brachfield el curso Factura Electrónica obligatoria B2B, organizado por iKN Spain. Son dos mañanas en formato virtual, siete horas en total, pensadas para que las empresas entiendan qué les exige el nuevo marco legal y cómo organizar el proyecto de adaptación.

No es la primera vez: en junio ya anuncié una edición anterior. Desde entonces el marco se ha completado y el contenido se ha actualizado con la Orden de octubre y el nuevo calendario.

El momento no es casual. El Real Decreto 238/2026 ya está en vigor, la Orden HAC/1028/2026, de 2 de octubre, por la que se regula la solución pública de facturación electrónica se publicó el 5 de octubre y entró en vigor el 6 de octubre de 2026. Con esa fecha empieza a computarse el plazo: doce meses después (el 6 de octubre de 2027), las empresas cuyo volumen de operaciones del año natural anterior haya superado los 8 millones de euros tendrán que emitir y recibir facturas electrónicas estructuradas y comunicar su estado. Doce meses parecen mucho, pero no lo son cuando hay que revisar procesos, adaptar el software, coordinarse con clientes y proveedores y probarlo todo antes de la fecha.

Qué cambia y cuándo

La obligación nace de la Ley 18/2022, de creación y crecimiento de empresas («Ley Crea y Crece»), que incorporó a la Ley 56/2007 la factura electrónica obligatoria entre empresarios y profesionales. Su desarrollo ha llegado en dos pasos:

  • El Real Decreto 238/2026, publicado en el BOE el 31 de marzo y en vigor desde el 20 de abril, fija las reglas: formatos admitidos, plataformas de intercambio, interoperabilidad y comunicación del estado de las facturas.
  • La Orden HAC/1028/2026, publicada el 5 de octubre y en vigor desde el día 6, regula la solución pública de facturación electrónica de la AEAT y pone en marcha los plazos.

El calendario queda así:

FechaQuiénQué
6 de octubre de 2027Empresas con volumen de operaciones superior a 8 millones de eurosEmitir y recibir facturas electrónicas y comunicar su estado
6 de octubre de 2028Resto de empresarios y profesionalesEmitir y recibir facturas electrónicas
6 de octubre de 2029Personas físicas y entidades en atribución de rentas de hasta 8 millonesComunicar el estado de las facturas

Estos plazos se cuentan desde el 6 de octubre de 2026 (entrada en vigor de la Orden HAC/1028/2026), conforme a la disposición final cuarta del Real Decreto 238/2026 y a la disposición final octava de la Ley 18/2022. El volumen de operaciones se calcula según el artículo 121 de la Ley del IVA. Las personas físicas y las entidades en atribución de rentas con volumen igual o inferior a 8 millones de euros tienen un año adicional (hasta el 6 de octubre de 2029) solo para la obligación de comunicar los estados de las facturas.

Lo importante no es solo el formato. Las facturas tendrán que ajustarse al modelo semántico de la norma europea EN 16931, en alguna de las sintaxis admitidas (UBL, CII, EDIFACT o Facturae), y circular por la solución pública de la AEAT o por plataformas privadas interoperables. Un PDF enviado por correo deja de valer como factura electrónica a estos efectos. Además, el destinatario deberá comunicar en cuatro días si acepta o rechaza la factura y la fecha en que la paga, y esa información llegará a la AEAT. Es la forma que ha elegido el legislador para medir la morosidad comercial.

A todo esto se suma VERI*FACTU, el sistema de registros de facturación inalterables del Real Decreto 1007/2023. Sus fechas vigentes son el 1 de enero de 2027 para las sociedades y el 1 de julio de 2027 para el resto, aunque Hacienda anunció el 5 de octubre su intención de llevarlo a octubre de 2028 para alinearlo con la factura electrónica. A día de hoy ese aplazamiento no se ha publicado en el BOE, así que conviene planificar con las fechas que están en vigor.

El curso

El programa recorre la factura electrónica de lo general a lo concreto, en cinco módulos:

  1. Fundamentos de la facturación electrónica: qué es, en qué se diferencia de la factura tradicional, qué información debe contener y qué formatos reconoce la UE.
  2. La normativa estatal y las normas de la UE: las iniciativas europeas VIDA (VAT in the Digital Age) y los requisitos de información digital (DRR), los precedentes en España, la Ley Crea y Crece y el RD 238/2026.
  3. Aspectos clave del nuevo reglamento: sujetos obligados, excepciones, comunicación del estado de la factura, relación con VERI*FACTU y calendario.
  4. El sistema estatal de intercambio de facturas: la solución pública de la AEAT, las plataformas privadas autorizadas, la interoperabilidad entre ellas, el Observatorio Estatal de la Morosidad Privada y el listado de infractores.
  5. Aspectos técnicos de la factura electrónica B2B y VERI*FACTU, que es el módulo que imparto yo.

Pere Brachfield, abogado y consejero delegado de Brachfield Credit & Risk Consultants, autor de más de treinta libros sobre gestión empresarial y de más de 2.000 artículos publicados en 15 países, se ocupa de la parte jurídica y de gestión. Yo me centro en la parte técnica.

El curso está pensado para directores financieros y de administración, responsables de contabilidad, facturación, tesorería y gestión de cobros, asesores fiscales y contables, abogados, directores de sistemas, proveedores de software y gerentes de pymes. Es decir, para quienes tendrán que decidir y ejecutar el proyecto de adaptación en su empresa o en las de sus clientes.

Mi módulo: la parte técnica

La factura electrónica me acompaña desde hace mucho. En ASIMELEC, y después en AMETIC, impulsé su normalización, y en 2010 ASIMELEC publicó mi libro La Factura Electrónica. En OASIS contribuí a definir cómo se firman las facturas en UBL (UBL Digital Signature Profiles 1.0). Hoy, como prestador cualificado de servicios de confianza, en EADTrust vemos a diario la otra cara del problema: cómo garantizar el origen, la integridad y la fecha de un documento electrónico.

El módulo 5 traduce las obligaciones legales a decisiones técnicas:

  • Arquitectura de la factura. Qué es una factura estructurada, por qué el modelo semántico EN 16931 es la pieza común de todas las sintaxis admitidas, qué campos son obligatorios y cómo es el ciclo de vida completo: emisión, entrega, aceptación o rechazo y pago.
  • Firma, sello y sello de tiempo. La normativa de facturación exige garantizar la autenticidad del origen y la integridad del contenido. La firma electrónica avanzada, o el sello electrónico de la empresa basado en un certificado cualificado, es la forma más directa de hacerlo. Veremos los formatos XAdES, CAdES y PAdES, cuándo conviene cada uno y para qué sirve añadir un sello de tiempo cualificado.
  • VERI*FACTU. Qué son los registros de facturación, cómo funciona la huella encadenada (cada registro incluye el hash del anterior, de modo que no se puede alterar uno sin romper la cadena) y cómo el código QR permite al cliente comprobar la factura en la sede de la AEAT.
  • Convergencias y divergencias. VERIFACTU registra lo que factura el emisor, sea a empresas o a consumidores; la factura electrónica B2B regula cómo se intercambia el documento entre empresas. Comparten datos, pero no flujos ni calendario, y no afectan a los mismos sujetos: las empresas acogidas al SII quedan fuera de VERIFACTU, pero no de la factura electrónica. Un buen proyecto diseña un solo circuito que cumpla ambas obligaciones.
  • Requisitos del software de facturación. Integridad, conservación, legibilidad y trazabilidad de los registros, declaración responsable del fabricante, interfaces de programación con las plataformas y gestión de los estados de la factura.
  • Recursos oficiales de la AEAT. Esquemas XSD, documentación de integración y entornos de pruebas, que conviene usar desde el primer día.
  • Hoja de ruta del proyecto. Inventario de sistemas y flujos, elección entre la solución pública y una plataforma privada, pruebas con clientes y proveedores y puesta en producción.

Mi objetivo es que quien asista salga sabiendo qué preguntas hacer a su proveedor de software y a su plataforma de intercambio, y con un plan para no llegar con prisas a octubre de 2027.

Datos prácticos

  • Fechas: jueves 19 y viernes 20 de noviembre de 2026, de 9:30 a 13:15.
  • Formato: virtual y en directo.
  • Duración: 7 horas.
  • Precio: 899 euros más IVA, con opciones que incluyen cursos online adicionales. La formación es bonificable a través de FUNDAE, y iKN gestiona la bonificación sin coste.
  • Certificado: de asistencia, al finalizar el curso.
  • Inscripción: en la página del curso, en info@ikn.es o en el 91 700 48 70.

Si tu empresa tiene que dar el paso en 2027 o 2028, este es un buen momento para empezar. Nos vemos en clase.

Otros artículos de este blog

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


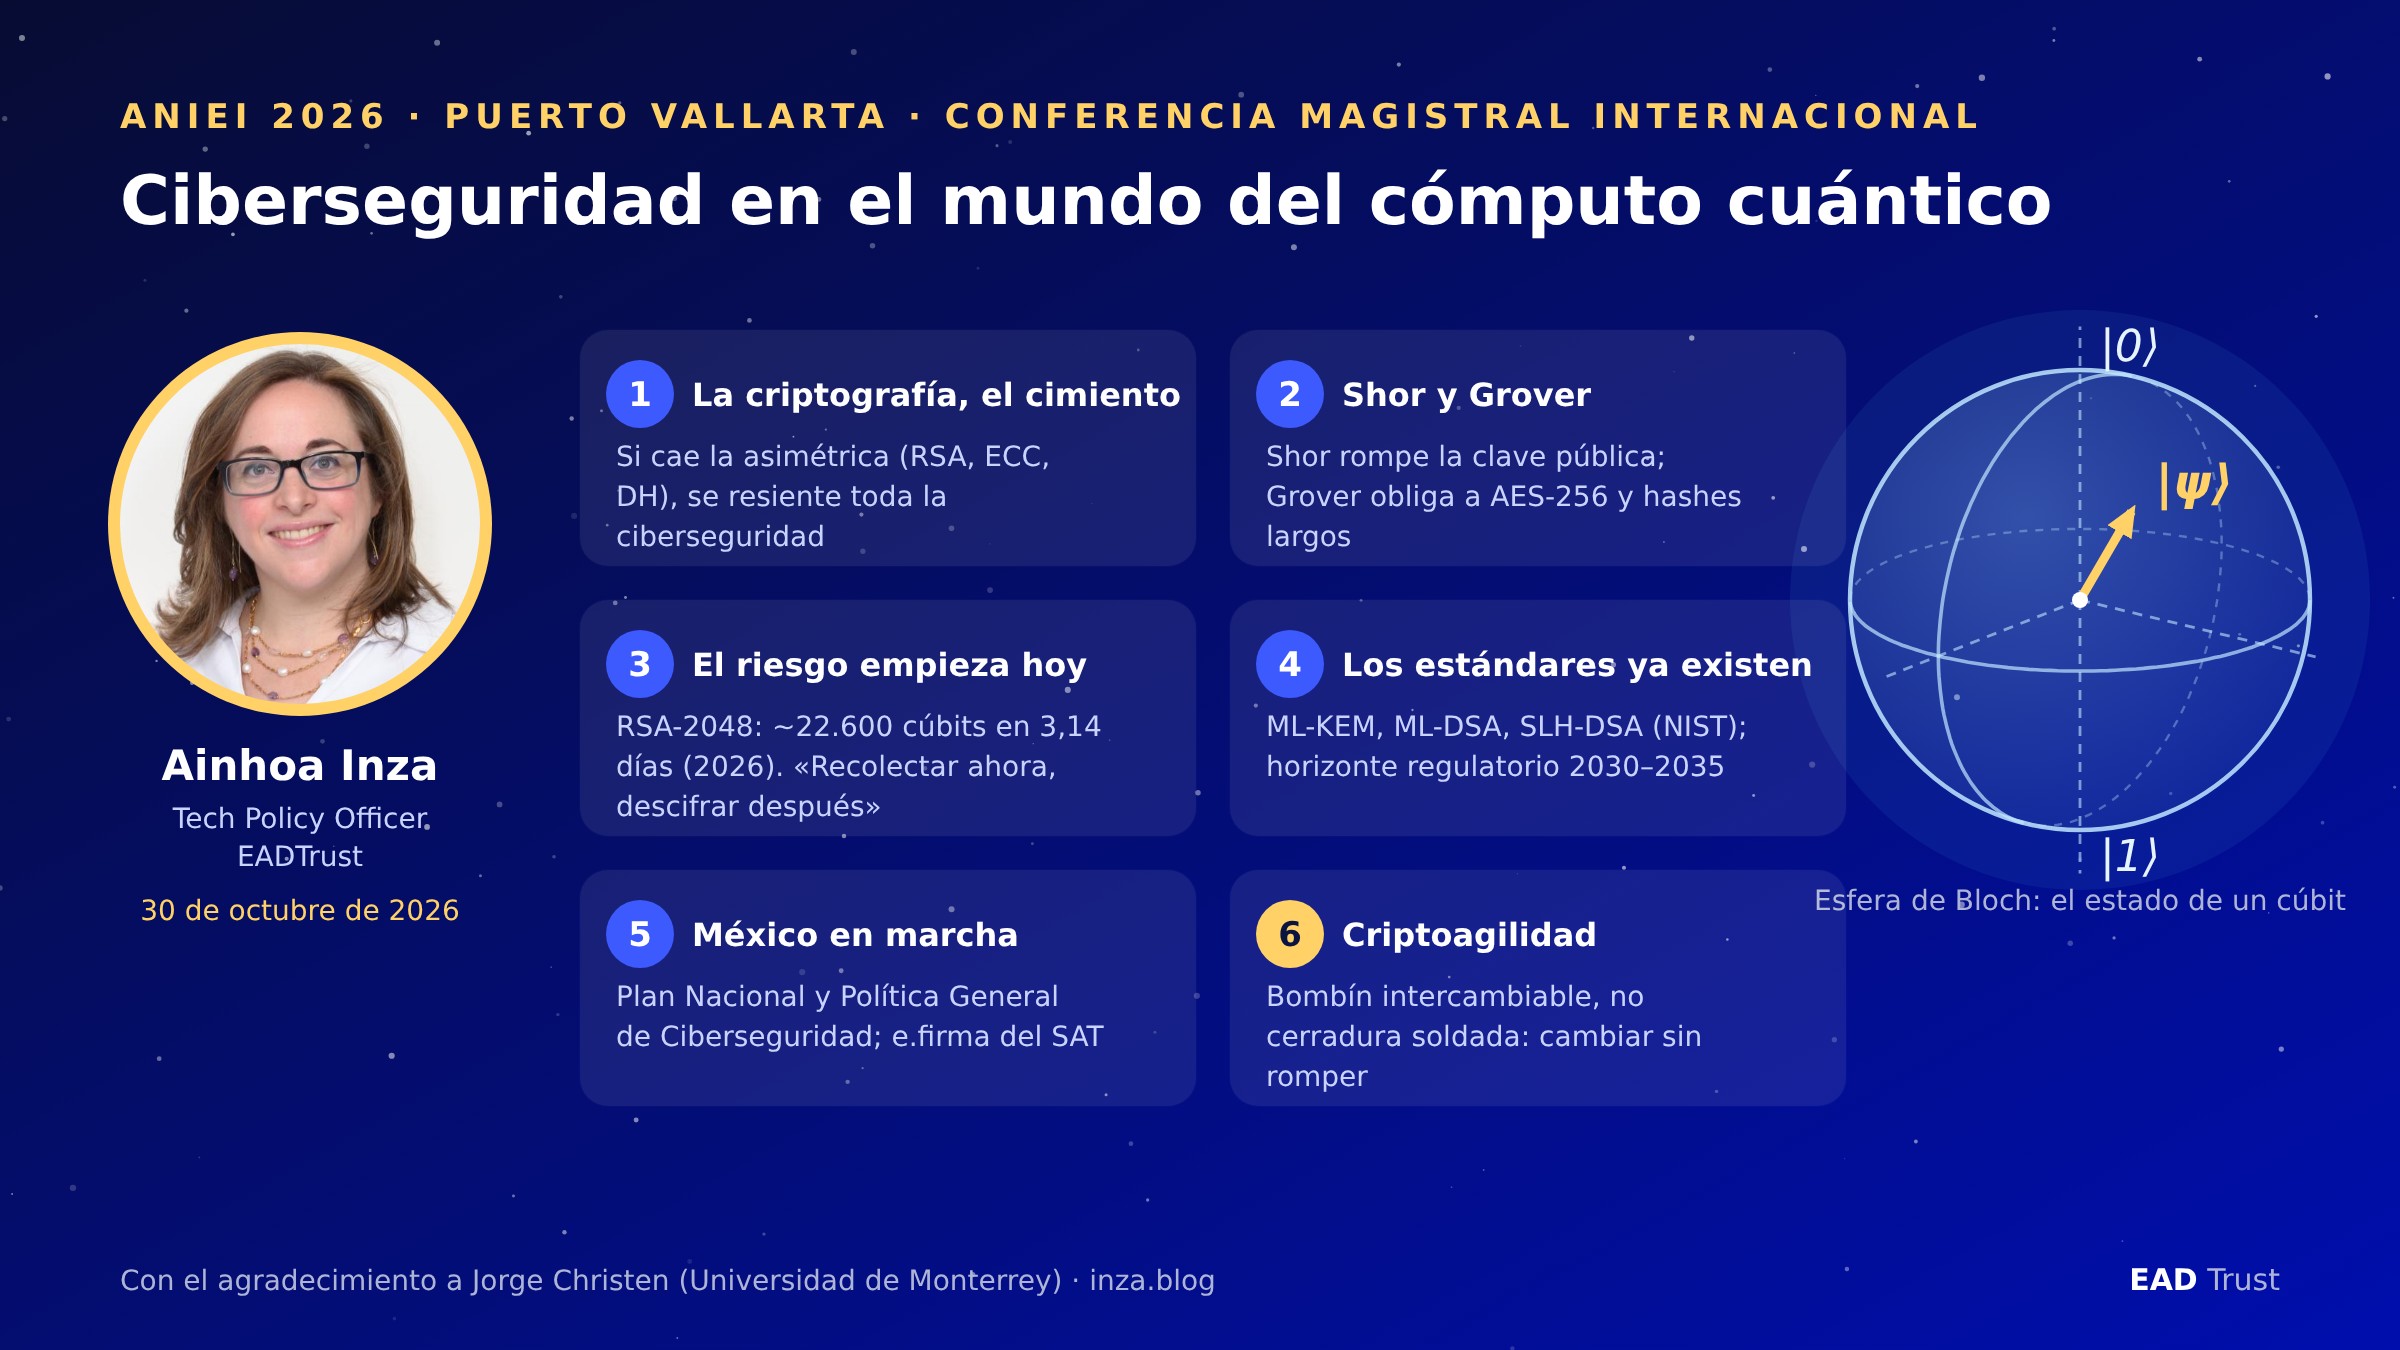
Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.

Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

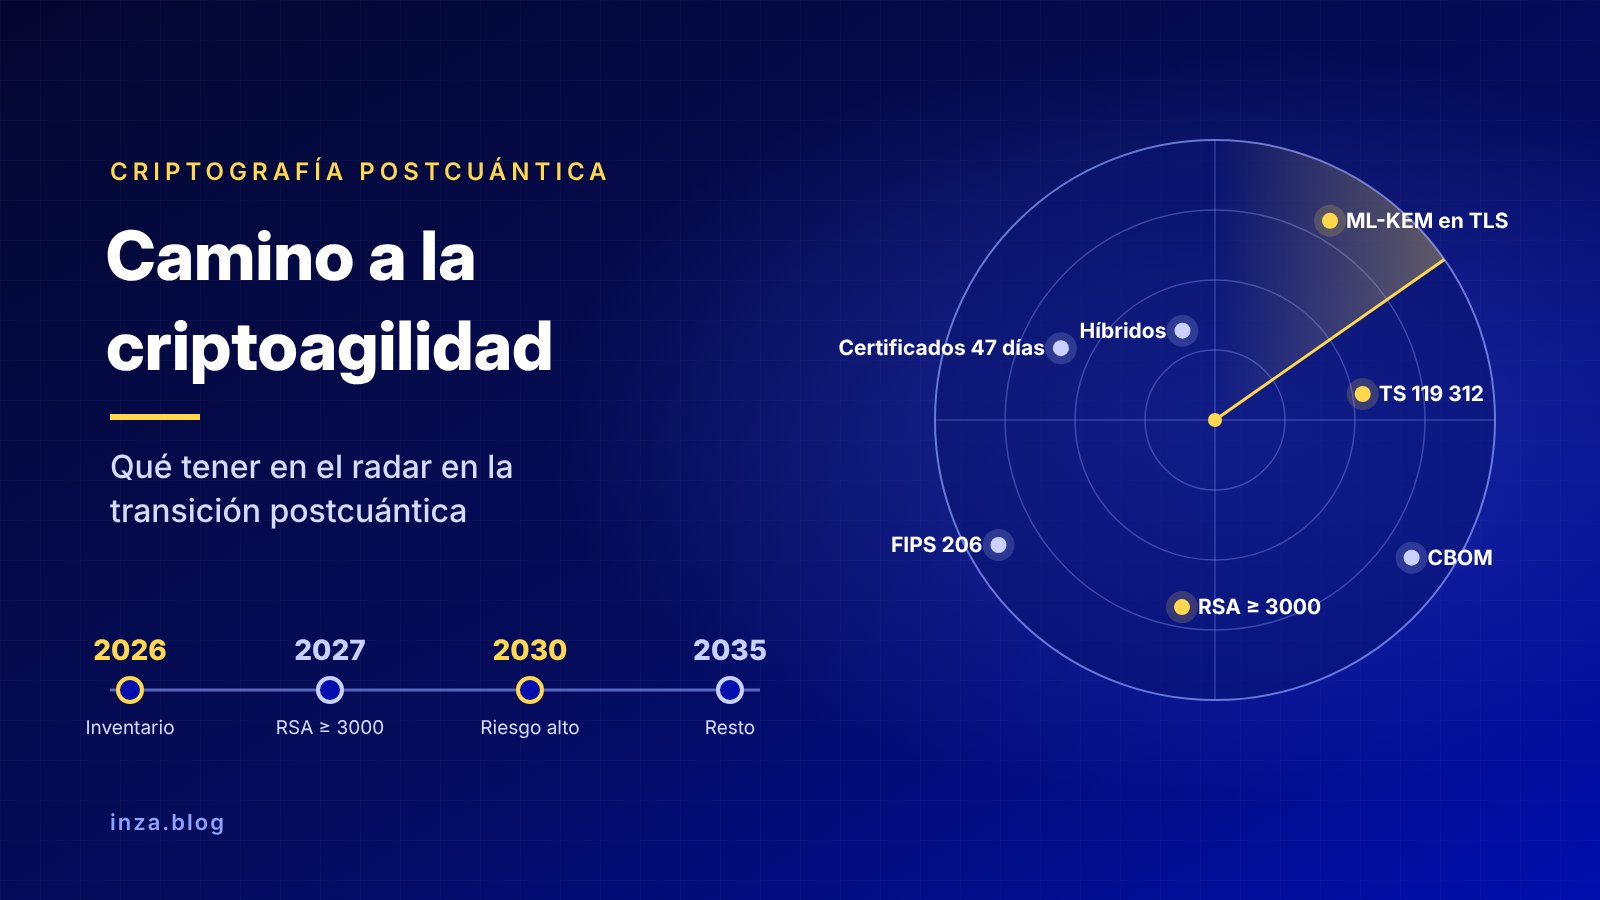
El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.

Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026


Quien siga de cerca la transición a la criptografía postcuántica habrá notado que en los últimos seis meses el tema ha pasado de las recomendaciones genéricas a los calendarios con fechas, las normas técnicas aplicables y los estándares de protocolo publicados. Al mismo tiempo, una pieza que muchos esperábamos para este año, el estándar de firma FN-DSA (FIPS 206), sigue sin aparecer. En esta entrada repaso lo más relevante: normativa y pautas públicas, estándares de NIST, ETSI e IETF, la evolución de los certificados TLS y las herramientas abiertas para elaborar el inventario criptográfico.

FIPS 206 (FN-DSA): todavía no

En agosto de 2024 NIST publicó los tres primeros estándares postcuánticos: FIPS 203 (ML-KEM, mecanismo de encapsulado de claves derivado de CRYSTALS-Kyber), FIPS 204 (ML-DSA, firma basada en retículos derivada de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, firma basada en funciones hash derivada de SPHINCS+). El cuarto, FIPS 206, debía especificar FN-DSA, la firma derivada de Falcon (de ahí el nombre: FFT over NTRU-Lattice-Based Digital Signature Algorithm), cuyo atractivo son unas firmas mucho más compactas que las de ML-DSA (en torno a 666 bytes en el nivel I frente a los 2.420 de ML-DSA-44).

A fecha de hoy FIPS 206 no se ha publicado, ni siquiera como borrador para comentarios públicos (initial public draft). En abril de 2026, Dustin Moody (NIST) indicaba en el foro PQC que el borrador seguía en la cadena de aprobación administrativa, sin fecha concreta. Y el 28 de septiembre de 2026 el equipo de FIPS 206, a través de Ray Perlner, presentó un nuevo plan sometido a discusión:

  • Un único procedimiento de firma, especificado con el detalle suficiente para validarse con vectores de prueba conocidos (KAT).
  • Aritmética de punto fijo en la generación de claves y en la firma (inicialmente 32.32 y 64.64), en lugar de la de punto flotante, que es la que hace de Falcon un algoritmo delicado de implementar de forma segura y reproducible.
  • Las variantes optimizadas se aprobarían más adelante en publicaciones especiales (SP) separadas, con sus propios KAT y separación de dominio.

Cambiar decisiones de diseño a estas alturas sugiere que el borrador tardará todavía unos meses, y que después vendrá el periodo de comentarios y la versión final. Para quien necesite firmas postcuánticas hoy, las opciones estandarizadas siguen siendo ML-DSA (Dilithium) y SLH-DSA (SPHINCS+) y, para firmware, los esquemas con estado LMS y XMSS de la SP 800-208.

NIST sí ha movido otras piezas en 2026: el borrador de la SP 800-230 (13 de abril), con nuevos juegos de parámetros de SLH-DSA (SPHINCS+) para casos de uso con un número limitado de firmas; el borrador de la SP 800-133r3 (17 de abril) sobre generación de claves; y el paso de nueve candidatos a la tercera ronda del proceso de firmas adicionales (NIST IR 8610, mayo). El estándar del segundo KEM, HQC (Hamming Quasi-Cyclic, basado en códigos correctores de errores), seleccionado en marzo de 2025 como alternativa a ML-KEM (Kyber) basada en otro problema matemático, también está pendiente de borrador.

El calendario ya tiene fechas

La novedad más importante del año no es técnica sino de planificación: Europa, España y Estados Unidos coinciden ya en un calendario muy parecido.

Unión Europea

La hoja de ruta coordinada del Grupo de Cooperación SRI (NIS), publicada en junio de 2025, fijó tres hitos: iniciar la transición antes de finales de 2026, completar la migración de los casos de uso de riesgo alto antes de 2030 y la del resto, en la medida de lo posible, antes de 2035. En enero de 2026 la Comisión dio un paso más con la Propuesta de Directiva del Parlamento Europeo y del Consejo por la que se modifica la Directiva (UE) 2022/2555 sobre medidas de simplificación y armonización con la [Propuesta de Reglamento sobre la Ciberseguridad 2] (COM(2026) 13 final, de 20 de enero de 2026). La Directiva (UE) 2022/2555 es la Directiva SRI 2, más conocida por su sigla inglesa NIS2. Su artículo 1, apartado 5, añade al artículo 7.2 de la Directiva, que enumera las políticas que deben formar parte de la estrategia nacional de ciberseguridad, una nueva letra:

«k) para la transición hacia una criptografía postcuántica, teniendo en cuenta los calendarios de transición y los requisitos pertinentes establecidos en los actos jurídicos y políticas de la Unión aplicables.»

El considerando 8 explica el porqué: la posibilidad de ataques basados en «recopilar ahora para descifrar más adelante», «que probablemente ya están teniendo lugar», los riesgos futuros de falsificación de firmas mediante ataques cuánticos y la retirada progresiva de los algoritmos de clave pública actuales «hacen aún más urgente iniciar acciones de migración a la criptografía poscuántica». Pide que esas políticas incluyan herramientas para evaluar la exposición de los activos criptográficos, un plan de migración y pruebas de implantación, que fomenten soluciones europeas verificadas y sometidas a evaluación formal, y que se ajusten a la hoja de ruta del Grupo de Cooperación SRI, «logrando así la migración a la criptografía poscuántica de aquí a 2030 para los casos de uso crítico y de aquí a 2035 para los casos de uso de nivel medio y bajo». Es todavía una propuesta, sujeta al procedimiento legislativo ordinario, pero convierte la hoja de ruta en una obligación de los Estados.

En el ámbito de la certificación de productos, ENISA y el subgrupo de criptografía del ECCG sometieron a consulta pública, hasta finales de julio de 2026, la versión 3 de los Agreed Cryptographic Mechanisms del esquema europeo EUCC, la referencia de mecanismos criptográficos aceptados para productos certificados.

España

En julio de 2026 el Centro Criptológico Nacional publicó la guía de buenas prácticas CCN-TEC 009 (BP/37) «Recomendaciones para una transición postcuántica segura», que traslada el calendario europeo a nuestro contexto:

  • 31 de diciembre de 2026: estrategia y gobernanza definidas, inventario criptográfico, clasificación de casos de uso y pilotos en marcha para los sistemas de riesgo alto y medio.
  • 31 de diciembre de 2030: migración completada en los sistemas de riesgo alto.
  • 31 de diciembre de 2035: migración completada en los de riesgo medio y, en lo posible, en los de riesgo bajo.

La guía recomienda soluciones híbridas al menos en las primeras etapas: en el establecimiento de claves, combinar al menos dos mecanismos (intercambio clásico, intercambio postcuántico o claves precompartidas) mediante una función de derivación; en firmas, hibridar las basadas en retículos (ML-DSA y FN-DSA), mientras que las basadas en hash (XMSS y SLH-DSA) no lo requieren. Entre los KEM cita ML-KEM, HQC y FrodoKEM, que considera la opción más conservadora. Insiste en la criptoagilidad como criterio de diseño, en el gobierno del programa (comité, oficina PQC, equipos técnicos) y en su alineamiento con el ENS, NIS2, DORA y el RGPD, y recuerda el teorema de Mosca para estimar el margen disponible: si el tiempo que deben protegerse los datos más el tiempo de migración supera el plazo hasta que exista un ordenador cuántico relevante, el problema ya está aquí. Para elegir productos remite a la guía CCN-STIC 221 de mecanismos autorizados y al apartado Quantum Resistant del catálogo CPSTIC.

En septiembre, el secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, anunció en el encuentro de AMETIC en Santander que el Gobierno elaborará un inventario de sistemas, empezando por la Administración General del Estado, y un calendario de migración que situaría el inicio de la transición de los sistemas más críticos en 2030-2031. Por ahora no hay real decreto ni orden ministerial: es un anuncio de plan, que conviene seguir.

Estados Unidos

La orden ejecutiva 14412, Securing the Nation Against Advanced Cryptographic Attacks, de 22 de junio de 2026, endurece los plazos federales: criptografía postcuántica para el establecimiento de claves en los activos de alto valor y sistemas de alto impacto antes del 31 de diciembre de 2030, y para las firmas antes del 31 de diciembre de 2031. El memorando OMB M-26-15 que la acompaña pide además un inventario criptográfico automatizado que alimente un CBOM central. En el sector privado, Google anunció el 25 de marzo su objetivo de estar preparada en 2029, con ML-DSA incorporado a Android 17 para el arranque verificado y la atestación.

ETSI TS 119 312: los prestadores de servicios de confianza ya tienen reglas

Para los prestadores cualificados de servicios de confianza la publicación más relevante del semestre es la ETSI TS 119 312 V2.1.1 (junio de 2026), Cryptographic Suites, la especificación que establece qué algoritmos y longitudes de clave son adecuados para firmas, sellos y certificados en el ecosistema eIDAS. La versión 2 supone un cambio de enfoque:

  • Incorpora ML-DSA (Dilithium; parámetros 44, 65 y 87) y SLH-DSA (SPHINCS+) como algoritmos recomendados, y LMS y XMSS de forma condicionada a una gestión estricta del estado.
  • Define un marco de firmas híbridas (cláusula 6.4), con combinaciones recomendadas como RSA-PSS de 3.000 bits o más con ML-DSA-65.
  • Fija fechas de fin concretas: los certificados con claves RSA de menos de 3.000 bits no deberían emitirse después del 31 de diciembre de 2026, y su validez no debería ir más allá de 2028.
  • Exige protección postcuántica (híbrida o por sustitución) cuando la validez de lo protegido se extienda más allá de 2030, tanto para RSA como para ECDSA.

No incluye todavía FN-DSA (Falcon), por la razón ya explicada, ni ML-KEM (Kyber), que no es un algoritmo de firma. Y remite el calendario detallado de migración a un documento específico de ETSI que aún está en elaboración.

En España, el abandono de RSA-2048 por los prestadores no es solo una recomendación técnica: tiene mandato del organismo supervisor. La Subdirección General para la Sociedad Digital, de la Secretaría de Estado de Digitalización e Inteligencia Artificial, publicó en octubre de 2025 la Nota sobre la migración del algoritmo RSA, dirigida a los prestadores cualificados y no cualificados que usan RSA. Les exige cumplir el Anexo 1 de la guía CCN-STIC 807 del Centro Criptológico Nacional, según el cual a partir del 1 de enero de 2027 los certificados RSA que se sigan emitiendo deberán usar módulos de al menos 3.000 bits. Los prestadores cualificados que tengan jerarquías con claves más cortas deben generar otras nuevas y acreditarlo con un informe técnico de un organismo de evaluación de la conformidad que incluya, como mínimo, la evidencia de la ceremonia de generación de claves (o con el informe de su auditoría, si se realiza antes del 31 de diciembre de 2026). Ya lo comenté en «Actualización urgente para las administraciones públicas en relación con las firmas electrónicas», porque las Administraciones deben adaptar sus sedes y plataformas de firma para aceptar los nuevos certificados.

Norma europea y supervisor nacional coinciden, por tanto: 2026 es el último año para emitir certificados RSA-2048, y quien firme o selle documentos que deban conservar su valor más allá de 2030 debe planificar ya la hibridación con algoritmos postcuánticos.

En otro ámbito, ETSI ha publicado el informe técnico TR 104 171 (versión 1.1.1, de marzo de 2026, difundido en septiembre) con pautas de implementación para generadores cuánticos de números aleatorios (QRNG), que introduce el concepto de «confianza cero en la entropía».

En la parte de cifrado, la que protege frente a la recolección de tráfico para descifrarlo en el futuro, el IETF ha cerrado este año los documentos que faltaban:

TLS: el intercambio de claves postcuántico ya es estándar

  • RFC 9954 (julio de 2026), de carácter informativo, define la construcción general del intercambio de claves híbrido en TLS 1.3: se combinan un algoritmo clásico y uno postcuántico y el secreto resultante es seguro mientras lo sea cualquiera de los dos.
  • RFC 10024, Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 (agosto de 2026), en vía de estándar, la concreta en tres grupos: X25519MLKEM768, el único marcado como recomendado en el registro de IANA y el que ya negocian por defecto los principales navegadores, y SecP256r1MLKEM768 y SecP384r1MLKEM1024, pensados para entornos cuyas normas exigen curvas NIST.
  • El borrador de ML-KEM sin componente clásico en TLS fue aprobado por el IESG en septiembre, está en la cola del RFC Editor y se publicará como RFC informativa; en el registro de IANA figura como no recomendado, frente al híbrido.

Es decir, las orientaciones del IETF coinciden con las del CCN: híbrido primero. Activar X25519MLKEM768 en servidores, balanceadores y CDN es hoy una de las acciones con mejor relación entre coste y beneficio.

La autenticación: certificados más cortos y Merkle Tree Certificates

La autenticación postcuántica es más difícil por una cuestión de tamaño. Una firma ML-DSA-44 (Dilithium) ocupa unos 2.420 bytes, frente a los 64 de ECDSA P-256; con las varias firmas y claves públicas que viajan en un handshake TLS (certificado, cadena, transparencia), la sustitución directa llevaría el handshake por encima de los 10 KB, con un impacto apreciable en la latencia. ML-DSA ya está definido para certificados X.509 en el RFC 9881 (octubre de 2025), pero su despliegue masivo en la web es otra cosa.

Por eso cobra interés el trabajo del grupo IETF PLANTS sobre los Merkle Tree Certificates (MTC): la autoridad de certificación emite los certificados en lotes, firma una sola vez la raíz del árbol de Merkle y los navegadores reciben esas firmas por separado, de modo que en el handshake solo viaja una prueba de inclusión. Let’s Encrypt anunció en junio que tendrá un entorno de pruebas con MTC a finales de 2026 y uno de producción en 2027, y Cloudflare y Chrome están experimentando con el mismo esquema.

En paralelo avanza la reducción de la duración de los certificados TLS acordada en el CA/Browser Forum (votación SC-081v3, abril de 2025): desde el 15 de marzo de 2026 el máximo es de 200 días, que bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La justificación principal es reducir la dependencia de una revocación que no funciona bien y la vigencia de datos de validación obsoletos, pero hay un argumento que interesa especialmente aquí: la criptoagilidad. Una organización que renueva sus certificados cada pocas semanas de forma automatizada (con ACME) puede cambiar de algoritmo, de clave o de autoridad de certificación en un ciclo de renovación; una que gestiona certificados de un año a mano, no. La renovación frecuente es, en la práctica, el ensayo general de la migración postcuántica.

El primer paso: inventario y CBOM con herramientas abiertas

Todas las guías coinciden en que el primer paso es saber qué criptografía se usa, dónde y para proteger qué información durante cuánto tiempo. El formato que se está imponiendo para documentarlo es el CBOM (Cryptography Bill of Materials), incorporado al estándar CycloneDX en su versión 1.6 (abril de 2024), que describe algoritmos, claves, certificados, protocolos y bibliotecas de un sistema y sus dependencias.

Entre las herramientas abiertas destaca CBOMkit, ahora bajo el paraguas de la Post-Quantum Cryptography Alliance de la Linux Foundation, que incluye un visor, un generador de CBOM y un plugin para SonarQube (sonar-cryptography) que detecta el uso de criptografía en el código fuente. En 2026 ha añadido soporte para Go, además de Java y Python, y está migrando su salida a CycloneDX 1.7. Un CBOM generado a partir del código, combinado con el inventario de certificados y configuraciones TLS de la infraestructura, es exactamente lo que piden tanto la guía del CCN como el memorando M-26-15.

Qué hacer ahora

Con lo publicado en estos meses, la lista de tareas para una entidad grande queda bastante definida:

  1. Gobierno: nombrar responsables y aprobar un plan con presupuesto antes de que termine 2026, como pide el CCN.
  2. Inventario y CBOM: descubrir la criptografía de aplicaciones, infraestructura y proveedores, y clasificar los casos de uso por riesgo y por tiempo de vida de la información.
  3. Quick wins: activar el intercambio de claves híbrido X25519MLKEM768 en TLS y automatizar la renovación de certificados.
  4. Firmas de larga duración: revisar qué documentos, sellos y evidencias deben conservar su valor más allá de 2030 y planificar firmas híbridas conforme a la ETSI TS 119 312.
  5. Proveedores: incluir la criptoagilidad y la hoja de ruta postcuántica en los requisitos de compra.
  6. Formación: preparar a los equipos técnicos y de cumplimiento, porque la migración será larga y afectará a casi todos los sistemas.

Cómo puede ayudar EADTrust

En EADTrust llevamos tiempo trabajando en esta transición. Nuestras jerarquías de certificación ya combinan RSA de 4.096 y 8.192 bits con curva elíptica ECC de 256 y 384 bits, precisamente para tener margen de criptoagilidad (por eso la nota del supervisor sobre RSA no nos ha afectado), y acompañamos a otras organizaciones en el mismo camino:

  • Formación en computación cuántica y criptografía postcuántica, in company y en abierto. Impartimos el curso de computación cuántica y criptografía postcuántica y lo adaptamos a cada organización, de forma presencial, en línea o híbrida, para que los equipos entiendan qué cambia, por qué y cómo abordarlo. Además, una vez al año celebramos una edición en abierto, presencial, que tendrá lugar cada año en torno al 14 de abril, Día Mundial de la Cuántica. La edición de 2026, con la metodología ENSAR y los modelos del IQC Kit, que permiten «tocar» los conceptos que se explican, se celebró los días 22 y 23 de abril (más información en «Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR»). Puede consultar el resto de nuestra oferta formativa en la página de cursos EADTrust.
  • Acompañamiento profesional en la migración de sistemas criptográficos de entidades grandes: inventario y CBOM, análisis de riesgos y priorización, hoja de ruta alineada con el calendario europeo y la guía del CCN, diseño de soluciones híbridas y adaptación de infraestructuras de clave pública. Ya estamos trabajando en estos aspectos con dos grandes clientes.

Si su organización necesita empezar o acelerar su transición postcuántica, puede contactar con nosotros:

Referencias

Fuentes originales

Resúmenes y artículos de terceros

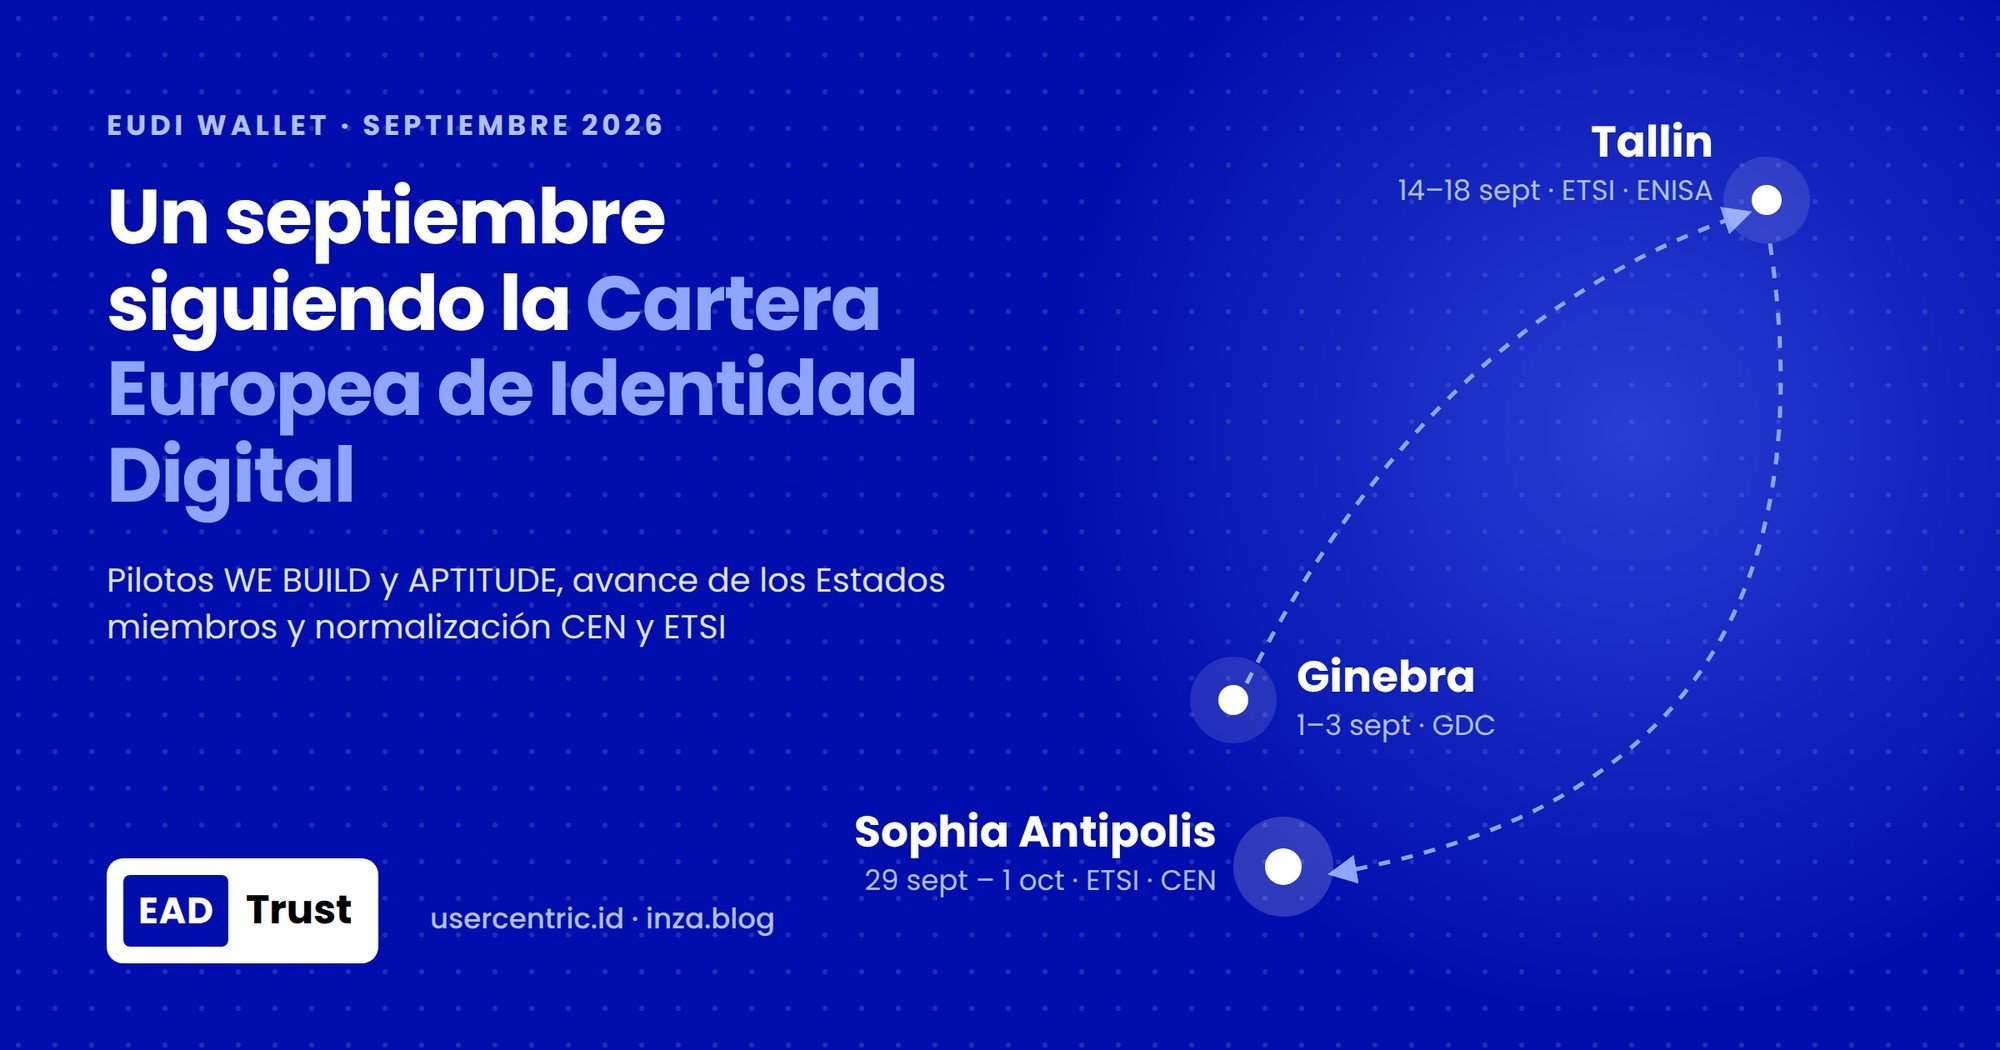
Tras pasar por Ginebra y Tallin, hoy estoy en Sophia Antipolis: siguiendo los avances que se producen en torno a la EUDI Wallet


A menos de tres meses del 24 de diciembre de 2026, fecha en la que cada Estado miembro debe ofrecer al menos una Cartera Europea de Identidad Digital (EUDI Wallet), septiembre me ha llevado a tres citas clave: Ginebra, Tallin y, esta semana, Sophia Antipolis, en la sede de ETSI.

Ginebra: la visión global

El mes arrancó en Ginebra con la Global Digital Collaboration Conference, del 1 al 3 de septiembre. Es un foro por invitación que coorganizan organismos intergubernamentales, de normalización y de código abierto, entre ellos ETSI, W3C, ISO, la OpenWallet Foundation, la Linux Foundation, el Banco Mundial y el PNUD.

La Cartera europea fue protagonista del tercer día, con sesiones sobre cómo se pasa de las normas exigidas por el Reglamento a la implantación real y sobre la infraestructura de confianza de la EUDI Wallet. El segundo día se habló de interconexión entre ecosistemas de identidad, de espacios de confianza globales y de cómo poner en práctica el Reglamento de Ciberresiliencia.

La conclusión de Ginebra: Europa marca el paso, pero la interoperabilidad con otras regiones exige que las listas de confianza y los formatos de credencial se entiendan fuera de la UE.

Estuve en Ginebra con Albi Rodríguez, de Garrigues. No teníamos ponencia, pero seguimos de cerca las intervenciones y aprovechamos para hablar con ponentes y asistentes. El objetivo: organizar en España, a primeros de diciembre, un evento que vaya más allá del que celebramos el 28 de abril en el Observatorio Legaltech Garrigues-ICADE, La Cartera de Identidad Digital de la Unión Europea: implementación y transformación de la gestión de la identidad. Aquella sesión en Comillas repasó el despliegue de la Cartera española, los pilotos europeos y las declaraciones electrónicas de atributos aplicadas a los poderes de representación.

Tallin: una semana de firma, confianza y certificación

Del 14 al 18 de septiembre, Tallin concentró en una sola semana buena parte del ecosistema europeo de la confianza digital. Lo conté con detalle en Una semana en Tallinn; este es el resumen:

  • Lunes 14: ETSI ESI CA Open Session y, por la noche, el 10.º aniversario del Cloud Signature Consortium.
  • Martes 15: 12.ª edición del Trust Services and eID Forum de ENISA, en el Kultuurikatel.
  • Miércoles 16: 18.ª edición del CA Day, organizado por D-TRUST y TÜV NORD Cert.
  • Jueves 17 y viernes 18: reunión del grupo de expertos ad hoc (AHWG) de ENISA sobre certificación de la Cartera.

La sesión abierta de ETSI ESI y la qDLT

El 14 de septiembre acudí a la sesión abierta de ETSI ESI como asistente y terminé como panelista. La intervención estaba prevista para Steffen Schwalm, que no pudo viajar, y me pidieron que hablara de cómo evoluciona la normalización de las tecnologías de registro distribuido (DLT, o RJT como prefiero llamarlas). Sustituir a Steffen Schwalm no era tarea fácil: pocos han hecho tanto como él por impulsar la normalización asociada a EIDAS y EIDAS2 y las tecnologías de registro distribuido en particular.  Ha participado activamente en la normalización nacional e internacional (DIN, ISO, BSI, etc.) en este campo durante muchos años y representa a Alemania en ISO para el desarrollo de un estándar global en gestión de registros y blockchain.

Defendí que los libros mayores electrónicos cualificados (qDLT) son una evolución coherente de la infraestructura de confianza europea: enlazan la conservación cualificada de firmas y sellos, el archivo electrónico y la ordenación cronológica de registros. Lo desarrollé después en De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT).

El foro de ENISA y el CA Day

El foro y el CA Day reunieron a supervisores, prestadores cualificados, organismos de evaluación de la conformidad e instituciones europeas y nacionales. El eje fue el estado de implantación de la Cartera en cada Estado miembro, junto con la futura Cartera Europea de Empresa, el Reglamento de Ciberresiliencia, la normalización y la criptografía postcuántica.

El grupo de expertos de certificación de carteras

La semana terminó con trabajo técnico, no con un congreso abierto. Como miembro del AHWG de ENISA, participé el 17 y 18 en la reunión sobre el esquema candidato de certificación de ciberseguridad de las carteras y los requisitos de seguridad de los prestadores de servicios relacionados. Es el trabajo que después se traduce en normas europeas y en cómo se evaluarán las carteras, y enlaza directamente con la sesión 13 de Sophia Antipolis, donde Eric Vetillard (ENISA) presenta el marco europeo de certificación.

Sophia Antipolis: las normas que sostienen la Cartera

Del 29 de septiembre al 1 de octubre, en el «ETSI/CEN workshop on EU Digital Framework centring on the EU Identity Wallet» ETSI y CEN repasan en Sophia Antipolis, junto a la Comisión Europea y ENISA, el estado de la normalización que da soporte a la Cartera. Abre Ultan Mulligan (ETSI) y, en tres días y quince sesiones, se recorre casi todo el ecosistema:

  • Planes de normalización de la DG CONNECT, CEN TC 224, ETSI TC ESI y ENISA.
  • Pilotos y carteras nacionales: WE BUILD, APTITUDE y las carteras francesa y polaca.
  • Declaraciones electrónicas de atributos: protocolos (OpenID4VC, ISO mdoc, perfiles de ETSI), reglamentos de esquema (rulebooks) y la identidad de GLEIF como declaración.
  • Privacidad: control de acceso, RGPD, pruebas de conocimiento cero y verificación de edad.
  • Onboarding e identificación remota: ataques de inyección biométrica, requisitos europeos para productos biométricos y la visión de Dinamarca.
  • Confianza: registro y certificados de acceso de partes usuarias, listas de confianza y su internacionalización, y modelos de confianza alternativos.
  • Firma, pruebas y certificación: firma remota desde la Cartera, planes de prueba de la Comisión, OpenID, ISO y ETSI, y el marco europeo de certificación de ciberseguridad.
  • Servicios financieros y Cartera de Empresa: euro digital, casos de pago de la SEPA, banca abierta y el impacto del futuro Reglamento sobre la Business Wallet en las normas de ETSI y CEN, incluidos los servicios de entrega electrónica certificada.

Es, en la práctica, el mapa de lo que falta por cerrar antes y después del 24 de diciembre.

WE BUILD y APTITUDE: los pilotos a gran escala

Los dos pilotos lanzados en septiembre y octubre de 2025 son el banco de pruebas donde las normas se encuentran con casos de uso reales. En Sophia Antipolis los presentan Laurent Bailly (Visa) por WE BUILD y Philippe Nieto (Ministerio del Interior francés) por APTITUDE.

PilotoCoordinaciónParticipantesEnfoque
WE BUILDMinisterio de Asuntos Económicos y KVK (Países Bajos), Bolagsverket (Suecia)Casi 200 entidades de los 27 Estados miembros; unos 25 M€ en 24 mesesEmpresas (B2B, B2G, B2C): KYC, representación legal, poderes de firma, titularidad real; 13 casos de uso
APTITUDEFrancia (ANTS / France Titres)Más de 140 organizaciones de 13 paísesCredenciales de viaje, permiso de circulación móvil, billetes y check-in, pagos con autenticación reforzada

WE BUILD aporta además su propio reglamento de esquema, que presenta Esther Makaay (Signicat). Entre sus participantes hay unos 30 prestadores cualificados de servicios de confianza, lo que confirma que las declaraciones cualificadas de atributos y la firma son piezas centrales del modelo.

Los países ante el 24 de diciembre

El Reglamento (UE) 2024/1183 obliga a cada Estado miembro a ofrecer al menos una cartera certificada antes del 24 de diciembre de 2026. Según un análisis reciente de Brussels Signal, la mayoría llegará tarde:

  • Italia es el caso más avanzado, con cerca de 8 millones de usuarios mensuales.
  • Alemania prevé el lanzamiento el 2 de enero de 2027, nueve días después del plazo.
  • Países Bajos ha retrasado el despliegue a finales de 2027.
  • Bulgaria aún redacta la ley nacional necesaria para emitir carteras.

En Sophia Antipolis toman la palabra dos implantaciones nacionales: la francesa (Philippe Nieto) y la polaca (Joanna Koczorowska, Centro Central de Tecnologías de la Información). También se presentan el registro alemán de partes usuarias (Mirko Molik, SPRIND) y la visión danesa sobre identificación remota (Simon Holmgaard).

Después del plazo llega la presión de la demanda: la aceptación obligatoria por bancos y otras partes usuarias privadas se escalona durante 2027.

La agenda y sus protagonistas

Estos son los ponentes y moderadores del encuentro, sesión a sesión.

DíaSesiónModeraciónPonencias y ponentes
29 sept, 13:00Bienvenida—Ultan Mulligan (ETSI)
29 sept1. Planes de normalizaciónFranziska Granc (Nimbus)DG CONNECT: Paolo De Rosa y Stavros Kounis · CEN: Aylin Kip (Secretaría CEN TC 224) y Alban Feraud (presidente CEN TC 224) · ETSI: Andrea Röck (vicepresidenta ETSI TC ESI) · ENISA: Philippe Magnabosco
29 sept2. Implantación de la Cartera y pilotosFranziska Granc (Nimbus)WE BUILD: Laurent Bailly (Visa) · APTITUDE y cartera francesa: Philippe Nieto (Ministerio del Interior de Francia) · Cartera polaca: Joanna Koczorowska (Centro Central de TI de Polonia)
30 sept3. Control de acceso y RGPDAndreea Prian (IDAKTO)Control de acceso a los activos de la Cartera (CEN): Jan Lindquist (LinalTec) · Política de divulgación integrada (ETSI): Michal Tabor (Obserwatorium.biz) · Funciones de apoyo al RGPD: Konrad Lanz (GReev)
30 sept4. Declaraciones electrónicas de atributos: protocolosMirko Molik (SPRIND)OpenID4VC: Joseph Heenan (OpenID Foundation) · ISO mdoc: ponente por confirmar · Perfiles EAA de ETSI: Juan Carlos Cruellas (UPC)
30 sept5. Pruebas de conocimiento cero y declaraciones de la unidad de carteraJean-Emmanuel Perez Hernandez (Nowina)ZKP aplicado a la Cartera: Peter Altmann (DIGG) · WUA: Sebastian Elfors (IDnow) · Política de verificación de edad: Paolo De Rosa (DG CONNECT) · Requisitos técnicos de verificación de edad: Paloma Llaneza (Certeidas, ETSI STF 681)
30 sept6. Declaraciones de atributos: general y reglamento de esquemaWim Coulier (itsme)Interfaz del reglamento de esquema: Viktor Varga (Microsec) · Reglamento de WE BUILD: Esther Makaay (Signicat) · Identidad GLEIF como declaración: Christoph Schneider (GLEIF)
30 sept7. Verificación remota de la identidadAndrea Röck (SGDSN)Verificación de identidad: Jon Ølnes (Signicat) · Ataques de inyección biométrica: Chris Allgrove (Ingenium Biometric Laboratories) · Requisitos europeos para productos biométricos: Raúl Sánchez-Reillo (Universidad Carlos III de Madrid) · Visión de Dinamarca: Simon Holmgaard (DGIST) · Laboratorio de pruebas: Kevin Carta (Cabinet Louis Reynaud)
30 sept8. Onboarding de PID y declaraciones de atributosAndrea Röck (SGDSN)Onboarding de PID (CEN): Alban Feraud (IN Smart Identity) · Política de emisión de declaraciones (ETSI): Paloma Llaneza (Certeidas) · Identidad en el onboarding (ENISA): Eric Vetillard
30 sept9. Registro y certificados de partes usuariasFranziska Granc (Nimbus)Certificados de acceso: Iñigo Barreira (Sectigo) · Registro y certificados: Michal Tabor (Obserwatorium.biz) · Registro alemán: Mirko Molik (SPRIND)
30 sept10. Modelos de confianzaIñigo BarreiraModelos alternativos: Steffen Schwalm (CEN TC 19) · Listas de confianza eIDAS: Jean-Emmanuel Perez Hernandez (Nowina) · Certificados cualificados para la emisión pública de declaraciones: Viktor Varga (Microsec) · Internacionalización de las listas de confianza: Hiroshi Nakatake (GLEIF Japón)
1 oct11. La firma y la CarteraMichal Tabor (Obserwatorium.biz)Requisitos de firma remota: Andrea Röck (SGDSN) · Protocolos de firma remota: Luigi Rizzo (InfoCert) · Sistemas fiables de firma en servidor: Jan Kjærsgaard (INGROUP) · Arquitectura y protocolos del Cloud Signature Consortium: Thomas Pedersen (Cryptomathic)
1 oct12. Pruebas de la CarteraAndrea Röck (SGDSN)Planes de prueba de la Comisión: Oliver Terbu (CE) · Pruebas ISO mdoc: Kenichi Nakamura (Panasonic) · Pruebas OpenID: Joseph Heenan (OpenID Foundation) · Pruebas ETSI: Juan Carlos Cruellas (UPC) y Laurent Velez (ETSI)
1 oct13. Certificación de la CarteraRaúl Sánchez-Reillo (UC3M)Marco europeo de certificación: Eric Vetillard (ENISA) · Grupo informal de naciones: Stéfane Mouille (CLR Labs) · Registro de riesgos: Elżbieta Andrukiewicz (CEN) · Aplicación criptográfica segura: Jan Kjærsgaard (INGROUP / CEN) · Dispositivo criptográfico seguro: Annegret Schöffel (BSI / GlobalPlatform) · Pruebas de ciberseguridad de la instancia: Kevin Carta (Cabinet Louis Reynaud / CEN)
1 oct14. Carteras y servicios financierosMichal Tabor (Obserwatorium.biz)Euro digital: Fabien Deboyser (NXP) · Casos de pago de la SEPA para eIDAS: Lorenzo Gaston (Smart Payment Association) · Certificados para banca abierta: Luigi Rizzo (InfoCert)
1 oct15. Hacia la Cartera Europea de EmpresaArno Fiedler (vicepresidente ETSI TC ESI)Planes regulatorios de la Comisión: Paolo De Rosa y Stavros Kounis · Impacto en normas ETSI: Paloma Llaneza (Certeidas) · Impacto en normas CEN: Alban Feraud · ERDS al servicio de la Business Wallet: Juan Carlos Cruellas (UPC)
1 oct, 15:15Clausura—Arno Fiedler (ETSI) · Alban Feraud (CEN) · Paolo De Rosa (CE)

Destaca la presencia española: Paloma Llaneza, Iñigo Barreira, Juan Carlos Cruellas y Raúl Sánchez-Reillo intervienen o moderan en nueve de las quince sesiones.

La apuesta de EADTrust

En EADTrust llevamos años siguiendo de cerca la identidad digital europea, y este mes lo confirma: estar en Ginebra, Tallin y Sophia Antipolis es parte de nuestro compromiso por entender el mercado desde dentro y ayudar a impulsarlo. Como prestador cualificado de servicios de confianza, queremos estar listos para emitir declaraciones cualificadas de atributos, facilitar la firma desde la Cartera y acompañar a las partes usuarias que tendrán que aceptarla en 2027.

Ese seguimiento lo compartimos en usercentric.id, el escaparate de EADTrust sobre la identidad centrada en el usuario. Allí recogemos los avances de la Cartera en España y en Europa: explicaciones sobre su funcionamiento, el marco del Reglamento eIDAS2, qué empresas deberán adaptarse y un directorio de actores del ecosistema.

Y queremos traer esa conversación a España: junto con Garrigues estamos preparando un nuevo encuentro para primeros de diciembre, a las puertas del plazo del 24 de diciembre. Daremos los detalles muy pronto.

Si su organización se está preparando para la Cartera, puede escribirnos a info@eadtrust.com, llamar al 91 716 05 55 o visitar www.eadtrust.eu.

English Summary

Geneva, Tallinn and Sophia Antipolis: a September following the European Digital Identity Wallet.

Less than three months before 24 December, when every Member State must offer at least one certified EUDI Wallet, I have taken part in three key meetings:

  • Geneva (1-3 Sept). Global Digital Collaboration Conference. Together with Albi Rodríguez of Garrigues, I followed the sessions and talked with speakers and attendees to prepare a new event in Spain in early December, one that will go further than the event we held in April at the Observatorio Legaltech Garrigues-ICADE.
  • Tallinn (14-18 Sept). I joined the ETSI ESI Open Session as a panellist to talk about the standardisation of qualified electronic ledgers (qDLT), attended ENISA’s Trust Services and eID Forum and the CA Day, and closed the week with ENISA’s expert group on wallet certification.
  • Sophia Antipolis (29 Sept – 1 Oct). Across fifteen sessions, ETSI and CEN review the standards behind the Wallet: electronic attestations of attributes, zero-knowledge proofs, age verification, the relying party register, remote signing, certification and the upcoming European Business Wallet.

I also look at the WE BUILD and APTITUDE pilots and at how Member States are progressing: Italy is ahead, while most will miss the deadline.

At EADTrust we follow this market closely to help it grow, and we share what we learn on usercentric.id, our showcase of developments in Spain and across Europe.

#EUDIWallet #eIDAS2 #DigitalIdentity #ETSI #CEN #ENISA #TrustServices

Metodología ENSAR (Formación)


La metodología ENSAR de Jorge Christen es un enfoque pedagógico desarrollado para enseñar conceptos complejos y abstractos, especialmente en computación cuántica. El acrónimo significa Experience-Name-Speak-Apply-Repeat (Experiencia-Nombrar-Hablar-Aplicar-Repetir).

Christen, profesor de Ingeniería en Computación en la Universidad de Monterrey (UDEM, México) y colaborador de EADTrust, es autor de la metodología utilizada en los cursos de Computación Cuántica y Criptografía Postcuántica.

Principios de la metodología

ENSAR se basa en la forma en la que aprenden los niños.

Parte de tres ideas:

  1. No se necesita conocimiento previo para empezar.
  2. No se exige pensamiento abstracto avanzado desde el inicio.
  3. La inclusión es prioritaria: nadie debe quedarse atrás.

Contrasta con las clases tradicionales (pizarra y tiza, silencio, miedo al error y práctica a posteriori). Propone modelos 3D, verbalización constante, materiales que el alumno se lleva a casa y un ambiente donde el error se trata como iteración.

Los cinco pasos deben aplicarse en este orden:

  • Experience (Experiencia): El alumno interactúa con el concepto usando los sentidos, mediante modelos físicos, juegos o materiales 3D (como un niño que explora tocando). Ejemplo: manipular esferas de distintos tamaños para intuir escalas cuánticas o armar una “Qbit Box”.
  • Name (Nombrar): Se asocia el objeto o fenómeno con su nombre técnico correcto. Se practica en voz alta, en grupo y en parejas, para salir de la “amnesia infantil” y fijar el vocabulario.
  • Speak (Hablar): Se articulan frases estructuradas y se explica el concepto a un compañero. El aula se vuelve vocal e interactiva.
  • Apply (Aplicar): Se usa lo aprendido de forma creativa: se inventan frases, escenarios, variaciones de un experimento o incluso se introduce humor. Se conecta con la experiencia personal.
  • Repeat (Repetir): Se practica de nuevo en clase, en casa y compartiendo con otros. La repetición espaciada consolida el conocimiento.

Aplicación práctica

Se implementa en los cursos de EADTrust y la fase de experimentar se realiza con objetos que se pueden «tocar» y que ejemplifican elementos de la mecánica cuántica (el IQC Kit), en los que Christen imparte la parte introductoria de forma amena.

En resumen, ENSAR busca que lo abstracto se vuelva concreto, verbal, aplicable y memorable, especialmente para audiencias no especializadas que necesitan acercarse a tecnologías emergentes como la computación cuántica.

Formación sobre los aspectos técnicos de la Factura Electrónica obligatoria B2B


Agradezco a iKN Spain que cuente conmigo como formador acompañando a Pere Brachfield en el evento formativo «Executive Training» que tendrá lugar los días 6 y 8 de julio de 2026 sobre la Factura Electrónica obligatoria B2B.

La parte que yo impartiré estará centrada en los aspectos técnicos de la factura electrónica B2B y Ver-Factu:

  • Arquitectura técnica: formato estructurado, XML, campos obligatorios y ciclo de vida de la factura.
  • Firma electrónica y sello electrónico: tipos (XAdES, CAdES, PAdES), certificados cualificados, sellado de tiempo.
  • Veri-Factu: qué es y cómo se relaciona con la factura electrónica B2B. Hashes encadenados y QR de verificación
  • Convergencias y divergencias entre Veri-Factu y la factura electrónica B2B: análisis comparativo para proyectos de implantación.
  • Requisitos técnicos del software de facturación: certificación, integridad, inalterabilidad, APIs y gestión de estados
  • Recursos técnicos oficiales AEAT: esquemas XSD, documentación de integración y entornos de homologación
  • Hoja de ruta para el proyecto de implantación: inventario de sistemas, elección de plataforma, pruebas y go-live

Estaré encantado de resolver cualquier duda que surja respecto a los retos de implantación y la forma de gestionar, por, ejemplo, sellos electrónicos de persona jurídica para la firma y el sellado electrónicos de facturas.

Formación sobre «Identidad Digital» en el Cyber Bootcamp Málaga de 2026


Agradezco a la organización de Cyber Bootcamp Málaga que haya vuelto a contar conmigo este año 2026 para impartir la sesión sobre Identidad Digital en el Módulo Avanzado.

Mi clase tendrá lugar la mañana del lunes 6 de julio de 2026 tras la inauguración. Inicialmente de 9 a 13:30, aunque se empezará un poco más tarde para dar tiempo a los discursos de apertura en el auditorio y para pasar desde el auditorio hasta el aula concreta en la que se imparte.

Seguramente haré una pequeña pausa de un minuto a las 12 de la mañana, porque, siendo de Pamplona, me acordaré de que a esa hora se lanza el chupinazo con el que se inician las fiestas de San Fermín.

Cyber Bootcamp Málaga está dirigido a todos los estudiantes de universidades públicas españolas. Es posible inscribirse hasta el 6 de junio de 2026.

El programa de Cyber Bootcamp Málaga se articula en dos itinerarios formativos simultáneos, diseñados para adaptarse al nivel previo del alumnado y maximizar el aprovechamiento del curso. Se denominan Módulo Básico y Módulo Avanzado.

  • La modalidad básica de Cyber Bootcamp Málaga tiene un carácter interdisciplinar, dirigido a todos los perfiles universitarios que estén interesados en iniciarse en el campo de la ciberseguridad.
  • La modalidad avanzada tiene un carácter de especialización en la materia, y está dirigido al alumnado que ya tenga previamente formación reglada universitaria en ciberseguridad. 

No es posible compaginar ambas modalidades, dado que además están orientadas a perfiles distintos de alumnado.

Para la edición de 2026, el curso se celebrará del 6 al 16 de julio. Las dos modalidades del curso se impartirán simultáneamente de forma presencial. Esta es la segunda edición (tras la de 2025) y será la última.

El coste de este curso está completamente financiado por Google.org. Es decir, es completamente gratuito para todos los alumnos que participen en el Cyber Bootcamp Málaga. Incluye la formación, los traslados desde su ciudad y el alojamiento durante el periodo del curso. 

La edición Cyber Bootcamp Málaga 2026 vuelve a contar con un total de 100 plazas, 50 para la modalidad Básica y 50 para la modalidad Avanzada, que se impartirán simultáneamente, y de forma estrictamente presencial (no será posible la participación online).


CSC Trust without Borders Summit 2026: la cumbre de la confianza digital sin fronteras en Bogotá


En mayo de 2026, Bogotá acogerá una de las citas más relevantes del año en el ámbito de la identidad digital y los servicios de confianza interoperables: el CSC Trust without Borders Summit 2026, organizado por el Cloud Signature Consortium (CSC).

El lema “Trust without Borders” capta muy bien el espíritu del evento: tender puentes entre marcos regulatorios, infraestructuras y servicios de confianza en Europa y América, con foco especial en la interoperabilidad de la firma electrónica, la identidad digital y las wallets de identidad.

Datos prácticos del evento

  • Nombre: CSC Trust without Borders Summit 2026.
  • Fechas: 13 y 14 de mayo de 2026.
  • Lugar: Bogotá, Colombia. El 13 de mayo en el Hilton Bogotá Corferias y el 14 de mayo en la Universidad de los Andes, Edificio Mario Laserna
  • Organización: Cloud Signature Consortium (CSC).
  • Inscripción:
    • Página oficial en español: https://cscsummit.com/es (desde ahí se accede al registro de asistentes, condiciones para expositores y, si procede, a la convocatoria de ponentes).

Tema central: confianza digital sin fronteras

La cumbre se plantea como un punto de encuentro entre reguladores, autoridades de identidad, proveedores de servicios de confianza, fabricantes de infraestructuras de seguridad, academia y estándares, con el objetivo común de avanzar hacia un ecosistema de confianza globalmente interoperable.

Entre los temas clave que se abordarán:

  • Interoperabilidad de la firma electrónica y servicios de confianza en el contexto de eIDAS 2.0 europeo y marcos latinoamericanos.
  • Identidad digital, wallets y cómo alinear infraestructuras europeas (EUDI Wallet, eID de base eIDAS) con ecosistemas de identidad en Colombia y en la región.
  • Criptografía Post‑cuántica, infraestructuras de confianza resilientes y estándares abiertos (CSC, ETSI, W3C, FIDO, etc.).
  • Regulación, reciprocidad jurídica y comercio internacional seguro, con especial atención a la interoperabilidad entre la UE y las Américas.

Algunos ponentes de referencia

El programa reúne un panel muy sólido de expertos internacionales, con figuras conocidas en el ámbito de la identidad digital, eIDAS, servicios de confianza y estándares de firma. A continuación una selección orientativa (la lista completa está disponible en la web oficial de ponentes: https://cscsummit.com/speakers).

  • Viky Manaila – Presidenta del Cloud Signature Consortium y experta en eIDAS/eIDAS 2.0, mercados digitales seguros y servicios de confianza.
  • Borja Carreras – Presidente de GSE y fundador de bemyself ID, con décadas de experiencia en identidad digital, autosoberanía y ciberseguridad en Europa y Latinoamérica.
  • Kim Nguyen – Senior VP de Innovación en Bundesdruckerei, trabajando en identidad digital, IA de confianza, post‑cuántica y soberanía digital.
  • Jean Everson Martina – Profesor asociado de Ciencia de la Computación (UFSC, Brasil), especializado en identidad digital, documentos electrónicos y proyectos de interoperabilidad en América Latina.
  • Sebastian Elfors – CTO/CSO en IDnow, experto en eIDAS 2.0, QTSP, wallets de identidad y estándares internacionales (ETSI, CEN, W3C, FIDO, CSC).
  • Sven Prinsloo – Presidente del Comité Técnico del CSC y CTO de Ascertia, con fuerte experiencia en estándares de firma y API CSC para interoperabilidad.
  • Guillaume Forget – EVP de innovación en Cryptomathic, trabajando en firmas digitales, identidades, gestión de claves, pagos y seguridad móvil.
  • Arno Fiedler – Vicepresidente de ETSI Working Group ESI, con amplia experiencia en infraestructuras de confianza, eIDAS, PSD2, GDPR y CA/B Forum.
  • Daniel Rendon – EVP de Strategic Partnerships & Business Development en SSL.com, contribuyendo al ecosistema de certificados y servicios de identidad.
  • Igor Marcolongo – Head of Business Evolution en Tinexta InfoCert, miembro de la Junta del CSC y experto en eIDAS y servicios de confianza europeos.

Es especialmente interesante el enfoque de muchas sesiones en arquitecturas de identidad, interoperabilidad entre frameworks y adopción práctica de estándares como CSC.

Temas de las sesiones y talleres (enfoque técnico‑regulatorio)

En el Summit se combinarán mesas de alto nivel, sesiones técnicas y talleres prácticos, con un enfoque híbrido entre regulación, estándares y despliegue en el mundo real. Entre los bloques que más podrían interesar a tu audiencia:

  • Regulación e interoperabilidad
    • Armonización de la firma electrónica y la identidad digital en el marco de eIDAS 2.0 y de iniciativas latinoamericanas.
    • Reciprocidad jurídica y reconocimiento de servicios de confianza para el comercio transfronterizo en la UE y América.
  • Tecnología, estándares y arquitecturas
    • Infraestructuras de identidad y PKI alineadas con eIDAS 2.0, API CSC y estándares de interoperabilidad.
    • Criptografía Post‑cuántica, wallets de identidad europea y latinoamericana, y modelos de autosoberanía compatible con marcos regulatorios existentes.
  • Casos de uso y adopción en Latinoamérica
    • Proyectos de gobierno digital, e‑administración y servicios financieros electrónicos en Colombia y otros países de la región.
    • Lecciones aprendidas de despliegues de identidad digital y firmas interoperables en distintos contextos regulatorios.
  • Negocio y ecosistema de servicios de confianza
    • Cómo los frameworks de CSC y la estandarización abierta fortalecen el “business case” de proveedores, autoridades de identidad y fintech.
    • Nuevas iniciativas de CSC LATAM y alianzas público‑privadas para impulsar la confianza digital en la región.

Por qué asistir a CSC Trust without Borders Summit 2026

Para los expertos en identidad digital, servicios de confianza, eIDAS y gobierno digital, el Summit de Bogotá es una oportunidad privilegiada para:

  • Conectar con los actores clave que están definiendo la interoperabilidad de la firma electrónica y la identidad digital en el Atlántico.
  • Contrastar la evolución de marcos europeos (eIDAS 2.0, EUDI Wallet) con la realidad de la adopción en Latinoamérica, y entender cómo se pueden articular ambos mundos.
  • Participar en debates muy concretos sobre estándares CSC, API de firma, adaptación a la criptografía post‑cuántica y arquitecturas de identidad que ya están en pruebas de campo.

Cómo registrarse

Si te interesa seguir de cerca la evolución de los servicios de confianza interoperables entre la UE y América Latina, el CSC Trust without Borders Summit 2026 en Bogotá es una cita imprescindible.

Más información y registro en español:
https://cscsummit.com/es

Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR


Los días 22 y 23 de abril de 2026, de 9:30 a 17:30 horas. tendrá lugar un nueva edición de la Formación sobre Computación Cuántica y Criptografía Postcuántica  de forma presencial.

El uso de la metodología ENSAR y los modelos atómicos del IQC Kit (Introduction to Quantum Computing), permiten tocar lo que se va explicando.

Algunas opiniones de participantes en la edición anterior dan idea del efecto WOW que produce esta formación, cuando varias ideas que van surgiendo hacen click en nuestra mente al combinarse con otros conceptos que ya teníamos (incluso los que nada tienen que ver con la física atómica):

«Una formación fantástica, muy útil y aterrizada de la mejor manera para generar conocimiento aunque no se tenga una base sólida en el tema. Totalmente recomendable.«

«Oportuna y desafiante formación. EADTRUST ha hecho un gran esfuerzo para facilitar una comprensión a grandes rasgos del mundo cuántico y su impacto sobre la criptografía, de forma que se comprendan los desafíos técnicos, las exigencias regulatorias, y las opciones y roadmaps para que las organizaciones se preparen a tiempo. En 2026, 2030 y 2035 se cumplirán plazos regulatorios que la realidad tecnológica podría acelerar.  Como insiste Julian Inza,  «¡Hay prisa!» 

«Tenía mis dudas por no tener conocimientos previos de computación cuántica, pero está formación ha superado con creces mis expectativas. La primera parte con Jorge nos ha dado el contexto de la parte más técnica de manera super amena y divertida. La segunda parte de Julian ha puesto de manifiesto la necesidad de empezar planificar acciones para prevenir la criptocalipsis, ofreciendo una versión más práctica de cómo aplicarla. Todo genial! Muchísimas gracias :)»

«Me ha parecido estupenda la formación; me fascinó como temas tan complejos los han sabido explicar en un lenguaje llano para que nos llevemos los conceptos importantes y sobre todo el camino a recorrer para estar preparados para ”sobrevivir” a la computación cuántica. Recomiendo participar en esta formación y me gustaría en un futuro volver a participar para obtener información actualizada respecto a esto.»

El programa combina teoría, casos prácticos y demostraciones, cubriendo:

  1. Introducción a la Computación Cuántica: Conceptos básicos (qubits, superposición, entrelazamiento), avances recientes (ej. chip Majorana 1 de Microsoft, febrero 2025) y el «criptocalipsis» inminente.
  2. Amenazas a la Criptografía Clásica: Análisis de algoritmos vulnerables (RSA, ECC) y el algoritmo de Shor como catalizador de riesgos.
  3. Criptografía Postcuántica:
    • Estándares NIST: ML-KEM (encapsulación de claves), ML-DSA (firmas digitales), SLH-DSA y FN-DSA (Falcon).
    • Estrategias de migración: Híbridos (clásico + postcuántico), criptoagilidad y pruebas de interoperabilidad.
  4. Aplicaciones Prácticas: Adaptación de servidores web (TLS 1.3), PKI resistente, preservación de firmas electrónicas y análisis de riesgos GRC (Governance, Risk, Compliance).
  5. Marco Regulatorio: Impacto de EIDAS 2.0, borradores de actos de ejecución y recomendaciones ETSI para esquemas «Quantum-Safe».
  6. Recomendaciones de Centro Criptológico Nacional.
  7. Sesiones Interactivas: Taller con acceso al IQC Kit y a la herramienta de programación Qiskit de IBM
  8. Ideas para evaluar impactos en legaltech, banca y administración pública.

En esta nueva edición, además de la participación de Jorge Christen y Julián Inza, intervendrán Ainhoa Inza y Antonio Peris.

Otros artículos relacionados con esta formación:

Para más información e Inscripciones visite la web de EADTrust o llame al 917160555.

Pioneros de la física cuántica al cómputo cuántico


Al principio de la formación organizada por EADTrust sobre computación cuántica y criptoagilidad se hace un ejercicio para situar cronológicamente figuras claves del desarrollo de la física cuántica y presentar el debate entre expertos al que dieron lugar estos pioneros. Aquí presento una breve reseña de algunos de los físicos precursores de esta ciencia que tiene algo «mágica»:

  • Max Planck (1858–1947): Introdujo el concepto de cuantización de la energía en 1900 al resolver el problema de la radiación del cuerpo negro, proponiendo que la energía se emite en paquetes discretos llamados «cuantos». Esto sentó las bases de la mecánica cuántica.
  • Arnold Sommerfeld (1868-1951): A veces llamado «el maestro de la cuántica». Aunque su modelo atómico fue superado, fue el mentor directo de Heisenberg, Pauli, Debye y Bethe. Introdujo el segundo número cuántico (azimutal) y la constante de estructura fina. Es el gran «padrino» que conecta a la generación anterior (Planck/Einstein) con la joven (Heisenberg/Pauli).
  • Albert Einstein (1879–1955): En 1905, explicó el efecto fotoeléctrico postulando que la luz se comporta como partículas (fotones) con energía cuantizada, lo que le valió el Nobel en 1921. También criticó aspectos de la interpretación cuántica (paradoja EPR en 1935), impulsando debates sobre la completitud de la teoría.
  • Niels Bohr (1885–1962): Desarrolló el modelo atómico cuántico en 1913, incorporando cuantos de energía para explicar los espectros atómicos. Fundador de la interpretación de Copenhague, enfatizó el principio de complementariedad (onda-partícula) y mentorizó a generaciones de físicos cuánticos.
  • Louis de Broglie (1892–1987): En 1924, propuso la dualidad onda-partícula para la materia (hipótesis de De Broglie), sugiriendo que las partículas como electrones tienen propiedades ondulatorias, verificado experimentalmente y base para la mecánica ondulatoria.
  • Satyendra Nath Bose (1894-1974): Su trabajo dio pie a la estadística de Bose-Einstein y al concepto de «bosón». Sin él, la mitad de las partículas del universo (los bosones, portadores de fuerza) no tendrían nombre. Einstein expandió su trabajo, pero la chispa fue de Bose.
  • Werner Heisenberg (1901–1976): Formuló la mecánica matricial en 1925 y el principio de incertidumbre en 1927, que establece límites fundamentales al conocimiento simultáneo de posición y momento. Pionero de la mecánica cuántica no conmutativa.
  • Erwin Schrödinger (1887–1961): Desarrolló la mecánica ondulatoria en 1926 con su ecuación de onda (ecuación de Schrödinger), equivalente a la de Heisenberg, describiendo la evolución temporal de sistemas cuánticos. Introdujo el famoso «gato de Schrödinger» para ilustrar superposiciones.
  • Max Born (1882–1970): Interpretó la función de onda de Schrödinger como una densidad de probabilidad en 1926, fundamentando la interpretación probabilística de la cuántica. Colaboró con Heisenberg en la mecánica matricial y ganó el Nobel en 1954.
  • Wolfgang Pauli (1900–1958): Enunció el principio de exclusión en 1925, explicando la estructura electrónica de los átomos y la tabla periódica. Predijo el neutrino en 1930 y contribuyó a la teoría cuántica de campos con el teorema de espín-estadística.
  • Paul Dirac (1902–1984): Formuló la ecuación relativista del electrón en 1928 (ecuación de Dirac), prediciendo la antimateria (positrones, confirmados en 1932). Unificó cuántica y relatividad especial, y desarrolló la notación de bra-ket en mecánica cuántica.
  • John von Neumann (1903–1957): Matemático húngaro-estadounidense que estableció las bases matemáticas rigurosas de la mecánica cuántica en 1932, formalizando la teoría con espacios de Hilbert y operadores lineales. Introdujo la matriz densidad para estados mixtos y demostró la imposibilidad de variables ocultas deterministas. Su trabajo fue fundamental para la teoría de la medición cuántica y la información cuántica posterior.
  • Eugene Wigner (1902–1995): Físico húngaro-estadounidense que aplicó la teoría de grupos y simetrías a la mecánica cuántica, demostrando cómo las leyes de conservación derivan de simetrías fundamentales. Contribuyó a la teoría de reacciones nucleares y planteó la paradoja del «amigo de Wigner» sobre el rol del observador en la medición cuántica. Nobel en 1963.
  • Enrico Fermi (1901–1954): Contribuyó a la teoría cuántica de la radiación y la desintegración beta (interacción débil) en los años 1930. Desarrolló la estadística de Fermi-Dirac para partículas con espín semientero, clave en física de partículas y condensados.
  • Ettore Majorana (1906–1938?): Físico teórico italiano, miembro del grupo de Fermi en Roma. En 1937 propuso los fermiones de Majorana (partículas neutras que son su propia antipartícula), idea que anticipó propiedades del neutrino y hoy es clave en computación cuántica topológica. Su ecuación describe partículas relativistas sin masa y contribuyó a fuerzas nucleares de intercambio. Desaparecido misteriosamente en 1938 a los 31 años, sus ideas inspiran los qubits más estables del futuro.
  • Richard Feynman (1918–1988): Propuso la integral de caminos en 1948 como formulación alternativa de la mecánica cuántica, y desarrolló los diagramas de Feynman para electrodinámica cuántica (QED) en los 1940-1950, renormalizando la teoría. Nobel en 1965. En 1982: propuso usar sistemas cuánticos para simular otros sistemas cuánticos de manera eficiente, idea seminal que inspiró directamente la computación cuántica práctica.
  • Roy Glauber (1925–2018): Fundador de la óptica cuántica moderna con su teoría de coherencia cuántica de 1963. Introdujo los estados coherentes que describen matemáticamente el láser en términos cuánticos, esenciales para información y comunicación cuántica con fotones. Nobel en 2005 por su contribución a la teoría cuántica de la coherencia óptica.
  • Murray Gell-Mann (1929–2019): Propuso el modelo de quarks en 1964, revolucionando la física de partículas al identificar las partículas fundamentales que componen protones y neutrones. Desarrolló la cromodinámica cuántica (QCD) que describe la fuerza nuclear fuerte. Nobel en 1969 por sus contribuciones a la clasificación de partículas elementales mediante el «camino óctuple».
  • John Bell (1928–1990): Demostró las desigualdades de Bell en 1964, probando experimentalmente la no localidad cuántica y refutando variables ocultas locales, impulsando tests de la mecánica cuántica vs. teorías clásicas.
  • Alain Aspect  (1947-): ​Físico experimental, de nacionalidad francesa, laureado con el Premio Nobel de Física en 2022 junto con Anton Zeilinger y John Clauser por sus experimentaciones con fotones entrelazados. Aspect realizó experimentos que confirmaron el teorema de Bell.

Cabría citar también a

  • Pascual Jordan (coautor con Born y Heisenberg de la mecánica matricial).
  • Wolfgang Heitler, Paul Ehrenfest (formaron y consolidaron junto con Arnold Sommerfeld la primera generación cuántica).
  • Julian Schwinger y Sin-Itiro Tomonaga (pioneros de la QED junto a Feynman).

En la lista de físicos merece la pena relacionar a los que con sus investigaciones han supuesto avances en la computación cuántica:

  • Paul Benioff (1930-2022): En 1980 demostró que una computadora clásica teórica (Máquina de Turing) podía describirse mecánicamente de forma cuántica sin disipar energía. A menudo se le atribuye el primer modelo teórico reconocible de un ordenador cuántico, incluso antes de la famosa charla de Feynman de 1981.
  • Yuri Manin (1937-2023): En su libro Computable and Uncomputable (1980), expresó la idea de la simulación cuántica casi al mismo tiempo que Feynman. Es interesante para mostrar que la idea estaba «en el aire» en la comunidad matemática soviética y occidental simultáneamente.
  • Stephen Wiesner (1942-2021): Es el «padre intelectual» de Bennett y Brassard (BB84). En los 60 (aunque publicado en los 80) inventó la «codificación conjugada», que es la base directa de la criptografía cuántica y del dinero cuántico. Bennett y Brassard se basaron explícitamente en sus ideas para crear el protocolo BB84.
  • Rainer Blatt (1952–): Líder mundial en computación cuántica con iones atrapados, director del instituto en Innsbruck. Ha logrado récords de fidelidad en puertas cuánticas (>99.9%) y demostró los primeros algoritmos cuánticos con iones. Sus técnicas son estándar en empresas como Alpine Quantum Technologies (AQT).
  • David Deutsch (1953–): Considerado el «padre de la computación cuántica». En 1985, propuso el modelo universal de computadora cuántica (basado en qubits y puertas cuánticas), demostrando que puede simular cualquier proceso físico con eficiencia superior a las computadoras clásicas. Fundamentó la ventaja cuántica teórica.
  • Peter Shor (1959–): En 1994, desarrolló el algoritmo de Shor, que factoriza números enteros grandes en tiempo polinomial en una computadora cuántica, rompiendo criptosistemas como RSA. Esto impulsó la inversión global en hardware cuántico y la criptografía post-cuántica.
  • Seth Lloyd (1960–): Profesor en MIT, propuso en los años 1990 modelos de computadores cuánticos universales basados en interacciones locales. Pionero en algoritmos cuánticos para simulación de sistemas químicos y físicos, demostrando ventajas exponenciales. Desarrolló protocolos de comunicación cuántica y contribuyó a la termodinámica cuántica
  • Lov Grover (1961–): Creó el algoritmo de Grover en 1996, que ofrece aceleración cuadrática en búsquedas no estructuradas (de (O(N)) a O(N)O(\sqrt{N})O(\sqrt{N})). Aplicado en optimización, machine learning cuántico y bases de datos.
  • Charles Bennett (1943–): Además de co-inventar con Charles Bennett el protocolo BB84 para criptografía cuántica (distribución segura de claves usando polarización de fotones)., lideró en 1993 el descubrimiento teórico de la teleportación cuántica, demostrando que estados cuánticos pueden transferirse usando entrelazamiento sin violar la no-clonación. IBM Fellow, sus trabajos en teoría de información cuántica sentaron bases conceptuales del campo desde los años 1970.
  • Gilles Brassard (1955–): Nacido en Montreal, Brassard es un científico de la computación y matemático. Obtuvo su doctorado en la Universidad de Cornell y ha sido profesor en la Université de Montréal durante décadas. Mientras Bennett aportaba la intuición física, Brassard aportaba el rigor de la criptografía y la teoría de la complejidad. Ambos son fundadores de la información cuántica, demostraron que la mecánica cuántica habilita comunicación incondicionalmente segura.
  • Artur Ekert (1961–): Propuso en 1991 la criptografía cuántica basada en entrelazamiento (protocolo E91), usando violaciones de desigualdades de Bell para detectar espionaje. Amplió el campo más allá de la polarización a estados entrelazados.
  • Juan Ignacio Cirac (1965–) y Peter Zoller (1952–): En 1995, diseñaron el modelo teórico de computación cuántica con iones atrapados (puertas lógicas usando vibraciones y láseres). Base para los procesadores cuánticos de iones de empresas como IonQ y Honeywell.
  • David Wineland (1944–): Experimentalista que en 2012 ganó el Nobel por manipulación individual de iones para computación cuántica. Demostró puertas cuánticas de alta fidelidad y teletransportación cuántica (2004), pionero en hardware cuántico práctico.
  • Michel Devoret (1953–) y Robert Schoelkopf (1964–): Pioneros en superconductividad cuántica. Desarrollaron circuitos superconductores (qubits transmon) en los 2000, base de los procesadores de IBM Quantum y Google. Lograron coherencia prolongada y corrección de errores.
  • John Preskill (1953–): Acuñó el término «supremacía cuántica» en 2012. Líder en teoría de corrección de errores cuánticos y simulaciones cuánticas. En 2019, Google citó su definición al lograr supremacía con Sycamore (53 qubits).
  • Umesh Vazirani (1959–) y Scott Aaronson (1981–): Teóricos en complejidad computacional cuántica. Vazirani contribuyó a algoritmos y criptografía; Aaronson formalizó clases como BQP y demostró límites de la computación cuántica (e.g., no resuelve NP-completo).
  • Edward Witten (1951–): sus trabajos en teoría de cuerdas y dualidades (especialmente AdS/CFT junto a Maldacena) son hoy herramientas clave para códigos de corrección de errores topológicos y límites fundamentales de la computación cuántica. Único físico con Medalla Fields (1990).
  • Seth Lloyd (1960–): Profesor en MIT, propuso en los años 1990 modelos de computadores cuánticos universales basados en interacciones locales. Pionero en algoritmos cuánticos para simulación de sistemas químicos y físicos, demostrando ventajas exponenciales. Desarrolló protocolos de comunicación cuántica y contribuyó a la termodinámica cuántica.
  • Alexei Kitaev (1963–): Físico ruso-estadounidense, pionero de la computación cuántica topológica. En 1997 propuso códigos topológicos de corrección de errores resistentes a perturbaciones locales y desarrolló la teoría de anyones no abelianos como qubits protegidos. Sus ideas inspiran el proyecto de Microsoft con fermiones de Majorana.
  • Hartmut Neven (1964–): fundador y director de Google Quantum AI desde 2006. Lideró los experimentos Sycamore (2019, primera supremacía cuántica) y Willow (2024–2025), el procesador de 105 qubits con corrección de errores activa. Google Quantum AI es hoy el laboratorio corporativo más avanzado en superconductores.
  • Michelle Simmons (1967–): líder mundial en computación cuántica de silicio atómico. Directora de CQC²T (Australia) y fundadora de Silicon Quantum Computing. Su equipo coloca átomos de fósforo individuales con precisión atómica y en 2023–2025 logró qubits con coherencia récord (>30 s) y fidelidad >99,9 %. Ruta más prometedora para chips cuánticos compatibles con fábricas actuales.
  • Christopher Monroe (1965–): cofundador y chief scientist de IonQ (la empresa de iones atrapados más valuada). Ex-perimentador de NIST, logró en 2023–2025 los primeros algoritmos útiles con corrección de errores en iones y sistemas de hasta 56 qubits físicos con alta conectividad.
  • Juan Maldacena (1968–): propuso en 1997 la correspondencia AdS/CFT, la idea más citada de la física teórica del siglo XXI. Desde 2015 se usa para simular sistemas cuánticos complejos, diseñar códigos holográficos y estudiar caos y complejidad cuántica.
  • Daniel Gottesman (1971–): Desarrolló en 1996 el formalismo de códigos estabilizadores, base matemática para la corrección de errores cuánticos moderna. Unificó familias como códigos de superficie, permitiendo corrección eficiente mediante mediciones. Su trabajo es fundamental en todas las plataformas con corrección de errores activa.
  • Krysta Svore (1976–): directora de Quantum Systems en Microsoft. Lidera el proyecto de computación cuántica topológica basada en fermiones de Majorana. En 2024–2025 Microsoft presentó los primeros qubits topológicos estables y un “logical qubit” con tasa de error 1000 veces menor que los físicos. Ruta que promete millones de qubits con mínima sobrecarga.
  • Rebecca Krauthamer (1991-): fundadora y CPO de QuSecure, líder mundial en criptografía post-cuántica empresarial. Forbes 30 Under 30, miembro del WEF Global Future Council on Quantum Computing. Acelera la adopción real de soluciones híbridas cuántico-clásicas en finanzas, defensa y salud.

Este año 2025 de ha otorgado el Premio Nobel de Física a tres pioneros de la física cuántica aplicada y precursores de la computación cuántica: John Clarke (UC Berkeley), Michel H. Devoret (Yale/Google) y John M. Martinis (UC Santa Barbara). Estos físicos han sido galardonados con el Premio Nobel de Física 2025 “por el descubrimiento del túnel mecánico cuántico macroscópico y la cuantización de la energía en un circuito eléctrico”. El anuncio se realizó el 7 de octubre de 2025 por la Real Academia Sueca de Ciencias.

Durante los años 80, el equipo demostró que circuitos superconductores del tamaño de un chip (uniones Josephson) pueden comportarse cuánticamente como una sola entidad física:

  • Túnel cuántico macroscópico: observaron que la “carga colectiva” del circuito puede atravesar una barrera aislante sin suficiente energía clásica, validando el efecto túnel a escala visible.
  • Cuantización de la energía: mostraron que el circuito solo absorbe o emite energía en niveles discretos (cuantos), igual que un átomo; de facto, un “átomo artificial” fabricado en el laboratorio.

Este resultado resolvió una pregunta histórica: los sistemas macroscópicos también pueden presentar fenómenos cuánticos, si se diseñan y aíslan adecuadamente.

Este premio sigue al Premio de Física 2024 otorgado a Geoffrey Hinton y John Hopfield por su trabajo en redes neuronales y aprendizaje autónomo.

Todavía quedan retos importantes para el desarrollo de la computación cuántica, por lo que veremos que la lista se amplía con nuevos investigadores. Algunas de las líneas de trabajo identificadas son:

  1. Decoherencia Cuántica y Estabilidad de Qubits
    Uno de los desafíos más persistentes es la decoherencia, donde los qubits —las unidades básicas de información cuántica— pierden su estado superpuesto o entrelazado debido a interacciones mínimas con el entorno, como vibraciones, cambios de temperatura o ruido electromagnético. Esto ocurre en milisegundos o menos, limitando la duración de los cálculos cuánticos. En 2025, los sistemas NISQ (Noisy Intermediate-Scale Quantum) operan con 50-1.000 qubits, pero la coherencia promedio es de solo microsegundos, lo que hace imposible ejecutar algoritmos complejos sin errores masivos.
    Impacto: Requiere entornos ultrafríos (cerca del cero absoluto) y aislamiento perfecto, lo que complica el diseño de hardware. Empresas como IBM y Google están experimentando con qubits superconductoros y de iones atrapados para extender la coherencia, pero el progreso es gradual.
    Progreso reciente: En noviembre de 2025, un equipo de Harvard-MIT demostró corrección de errores mediante «teleportación cuántica», transfiriendo estados cuánticos sin contacto físico, un paso hacia arquitecturas escalables.
  2. Corrección de Errores Cuánticos
    La corrección de errores es un cuello de botella crítico, ya que los qubits son inherentemente ruidosos y propensos a fallos (tasas de error del 0,1-1% por operación). A diferencia de los bits clásicos, que se corrigen fácilmente con redundancia simple, los qubits requieren códigos complejos como el Surface Code, que demandan miles de qubits físicos para simular un solo qubit lógico estable.
    En 2025, el umbral de corrección (donde los errores se reducen al escalar) se ha alcanzado en prototipos como Willow de Google, pero implementar esto a gran escala sigue siendo un «desafío de tres décadas».
    Impacto: Sin corrección robusta, los computadores cuánticos solo sirven para demostraciones, no para aplicaciones prácticas. Esto limita su utilidad en simulaciones químicas o optimización.
    Progreso reciente: PsiQuantum planea un computador de 1 millón de qubits fotónicos con corrección integrada para 2025, aunque expertos dudan de su viabilidad inmediata.
  3. Escalabilidad y Fabricación de Hardware
    Escalar de cientos a millones de qubits es un reto exponencial: cada qubit adicional aumenta la complejidad de interconexiones, control y refrigeración. Los qubits actuales son «escasamente conectados», lo que dificulta circuitos profundos con múltiples puertas cuánticas.
    En 2025, IBM apunta a 4.000 qubits para un «supercomputador cuántico-centrado», pero la integración de componentes con tasas de error variables (ruido, defectos en materiales) sigue siendo un obstáculo.
    Impacto: La diversidad de tecnologías (superconductores de Google/IBM, iones atrapados de IonQ, átomos neutros de QuEra) fragmenta el ecosistema, complicando la estandarización.
    Progreso reciente
    : Avances en qubits «cat» (Alice & Bob) y fotónicos (Xanadu) prometen mayor estabilidad, pero la fabricación precisa y la minimización de defectos requieren innovaciones en materiales.
  4. Implicaciones en Criptografía y Seguridad
    La computación cuántica amenaza algoritmos clásicos como RSA y ECC mediante algoritmos como el de Shor, que podrían descifrar claves en minutos. Esto genera el riesgo de «harvest now, decrypt later» (cosecha datos ahora para descifrarlos después).
    En 2025, el NIST ha lanzado estándares post-cuánticos (PQC) adicionales en marzo, pero la transición a criptografía «crypto-ágil» requiere años para organizaciones grandes.
    Impacto: Es la preocupación más urgente para industrias como finanzas y gobiernos, requiriendo mapeo de inventarios criptográficos y actualizaciones de protocolos.
    Progreso reciente: Bain destaca que el PQC se integra en stacks IT, pero el 70% de las empresas no tienen planes de adopción.
  5. Desarrollo de Algoritmos y Software
    Aunque el hardware avanza, faltan algoritmos maduros para casos prácticos más allá de demostraciones. La madurez algorítmica es clave para aplicaciones en IA, simulación y optimización, pero requiere avances en software cuántico.
    En 2025, lenguajes como Q# (Microsoft) y compiladores adaptados existen, pero la depuración y el formateo de datos para QPUs (Quantum Processing Units) son complejos.
    Impacto: La experimentación toma 6-9 meses por caso de uso, retrasando la adopción empresarial.
    Progreso reciente: Avances en algoritmos para simulación molecular (McKinsey), pero la integración híbrida (cuántico-clásico) es esencial.
  6. Talentos, Costos y Adopción Empresarial
    La demanda de talento cuántico es aguda: se necesitan expertos en física, ingeniería y software, pero la formación es limitada. Los costos son prohibitivos —hardware, cadenas de suministro y mantenimiento superan millones por sistema— y la adopción comercial depende de equilibrar inversión y madurez.
    En 2025, ela financiación del estado impulsa el crecimiento, pero la demanda comercial es baja, enfocada en inteligencia competitiva.
    Impacto: Pequeñas empresas no pueden competir; la armonización de tecnologías diversas (CPU/GPU/QPU) es un reto ecosistémico.
    Progreso reciente: Iniciativas como las de la UE y EE.UU. invierten en educación, pero McKinsey prevé brechas hasta 2030.

Aunque 2025 marca un año de hitos —como roadmaps de IBM hacia 2033 y avances en corrección de errores—, los retos técnicos como decoherencia y escalabilidad dominan, junto con barreras prácticas en seguridad y adopción.