Archivo de la categoría: Seguridad

Cumplir a la vez NIS2, CRA, DORA, CER y la Ley de IA: el GRC como hilo conductor


Hace un año repasé en este blog los retos de adecuación a las normas NIS2, CRA, CER y DORA. Desde entonces he hablado de ellas con partners y clientes en el roadshow NIS2 & DORA de Ingram Micro, en Madrid, Barcelona, Málaga y, este octubre, en Bilbao. La pregunta que más se repite en el turno de preguntas no es «¿qué dice cada norma?», sino «¿cómo cumplo todas a la vez sin montar cinco proyectos distintos?».

En 2026 la lista se ha alargado con el Reglamento de Inteligencia Artificial (AI Act), y varias fechas se han movido. Este artículo actualiza el calendario y propone una respuesta práctica a esa pregunta: tratar el cumplimiento como un único sistema de gobierno, riesgo y cumplimiento (GRC), con un mapa de controles común para todas las normas.

Qué ha cambiado desde 2025

En un año, tres normas han empezado a exigir cosas nuevas y dos siguen esperando su ley española. DORA se aplica desde enero de 2025; la notificación de vulnerabilidades del CRA, desde septiembre de 2026; y las reglas de transparencia del AI Act, desde agosto de 2026. NIS2 y CER, en cambio, siguen sin transponer en España, y el alto riesgo del AI Act se ha aplazado a 2027 y 2028. A eso se suma la disolución de las Cortes el 6 de octubre, con elecciones generales el 29 de noviembre: los proyectos de ley españoles sobre entidades críticas y sobre inteligencia artificial han decaído y vuelven a la casilla de salida.
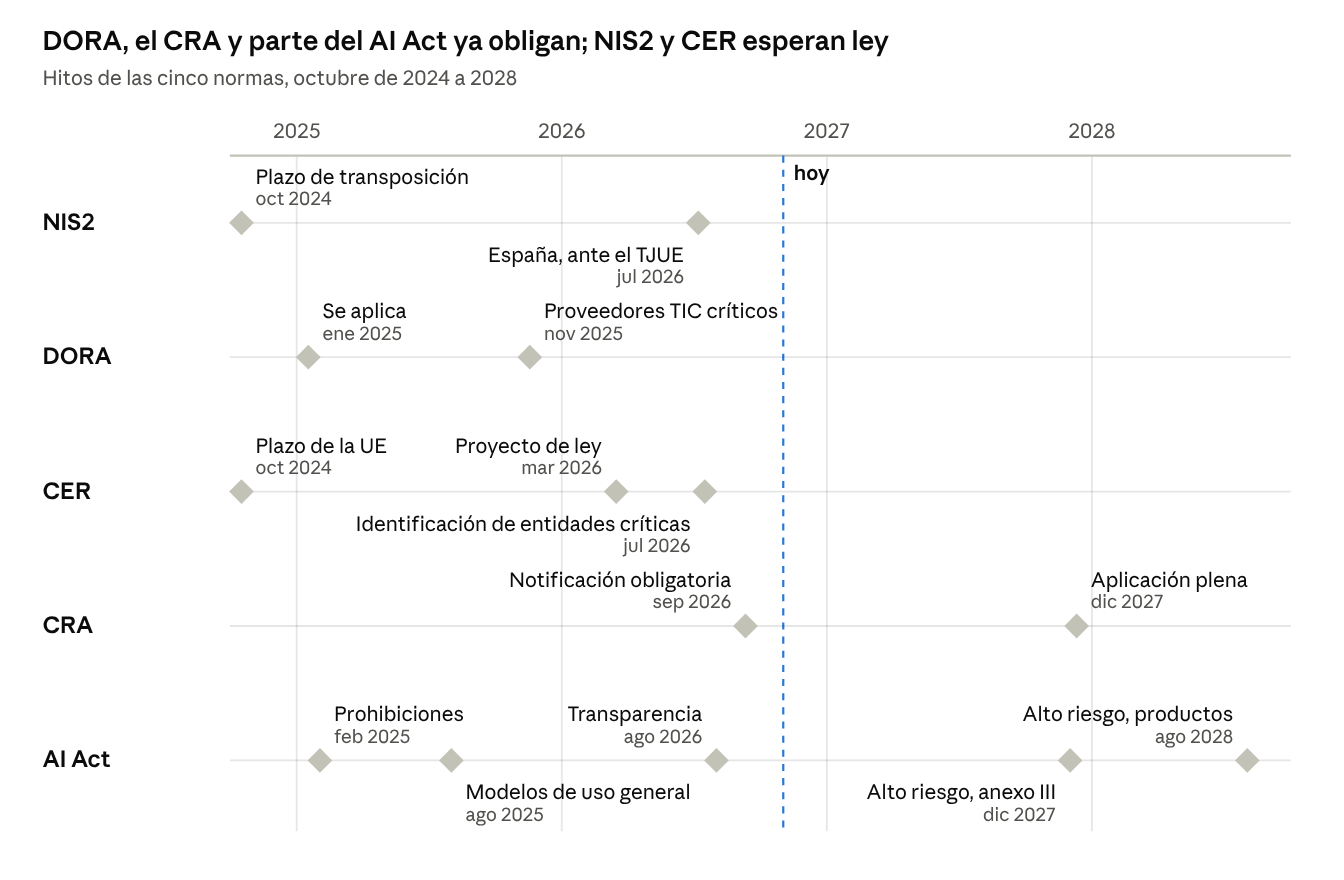

Calendario de NIS2, DORA, CER, CRA y AI Act: hitos de 2024 a 2028. La línea discontinua marca noviembre de 2026.

La línea discontinua marca el dia de hoy: todo lo que queda a su izquierda ya debería estar resuelto.

Norma por norma

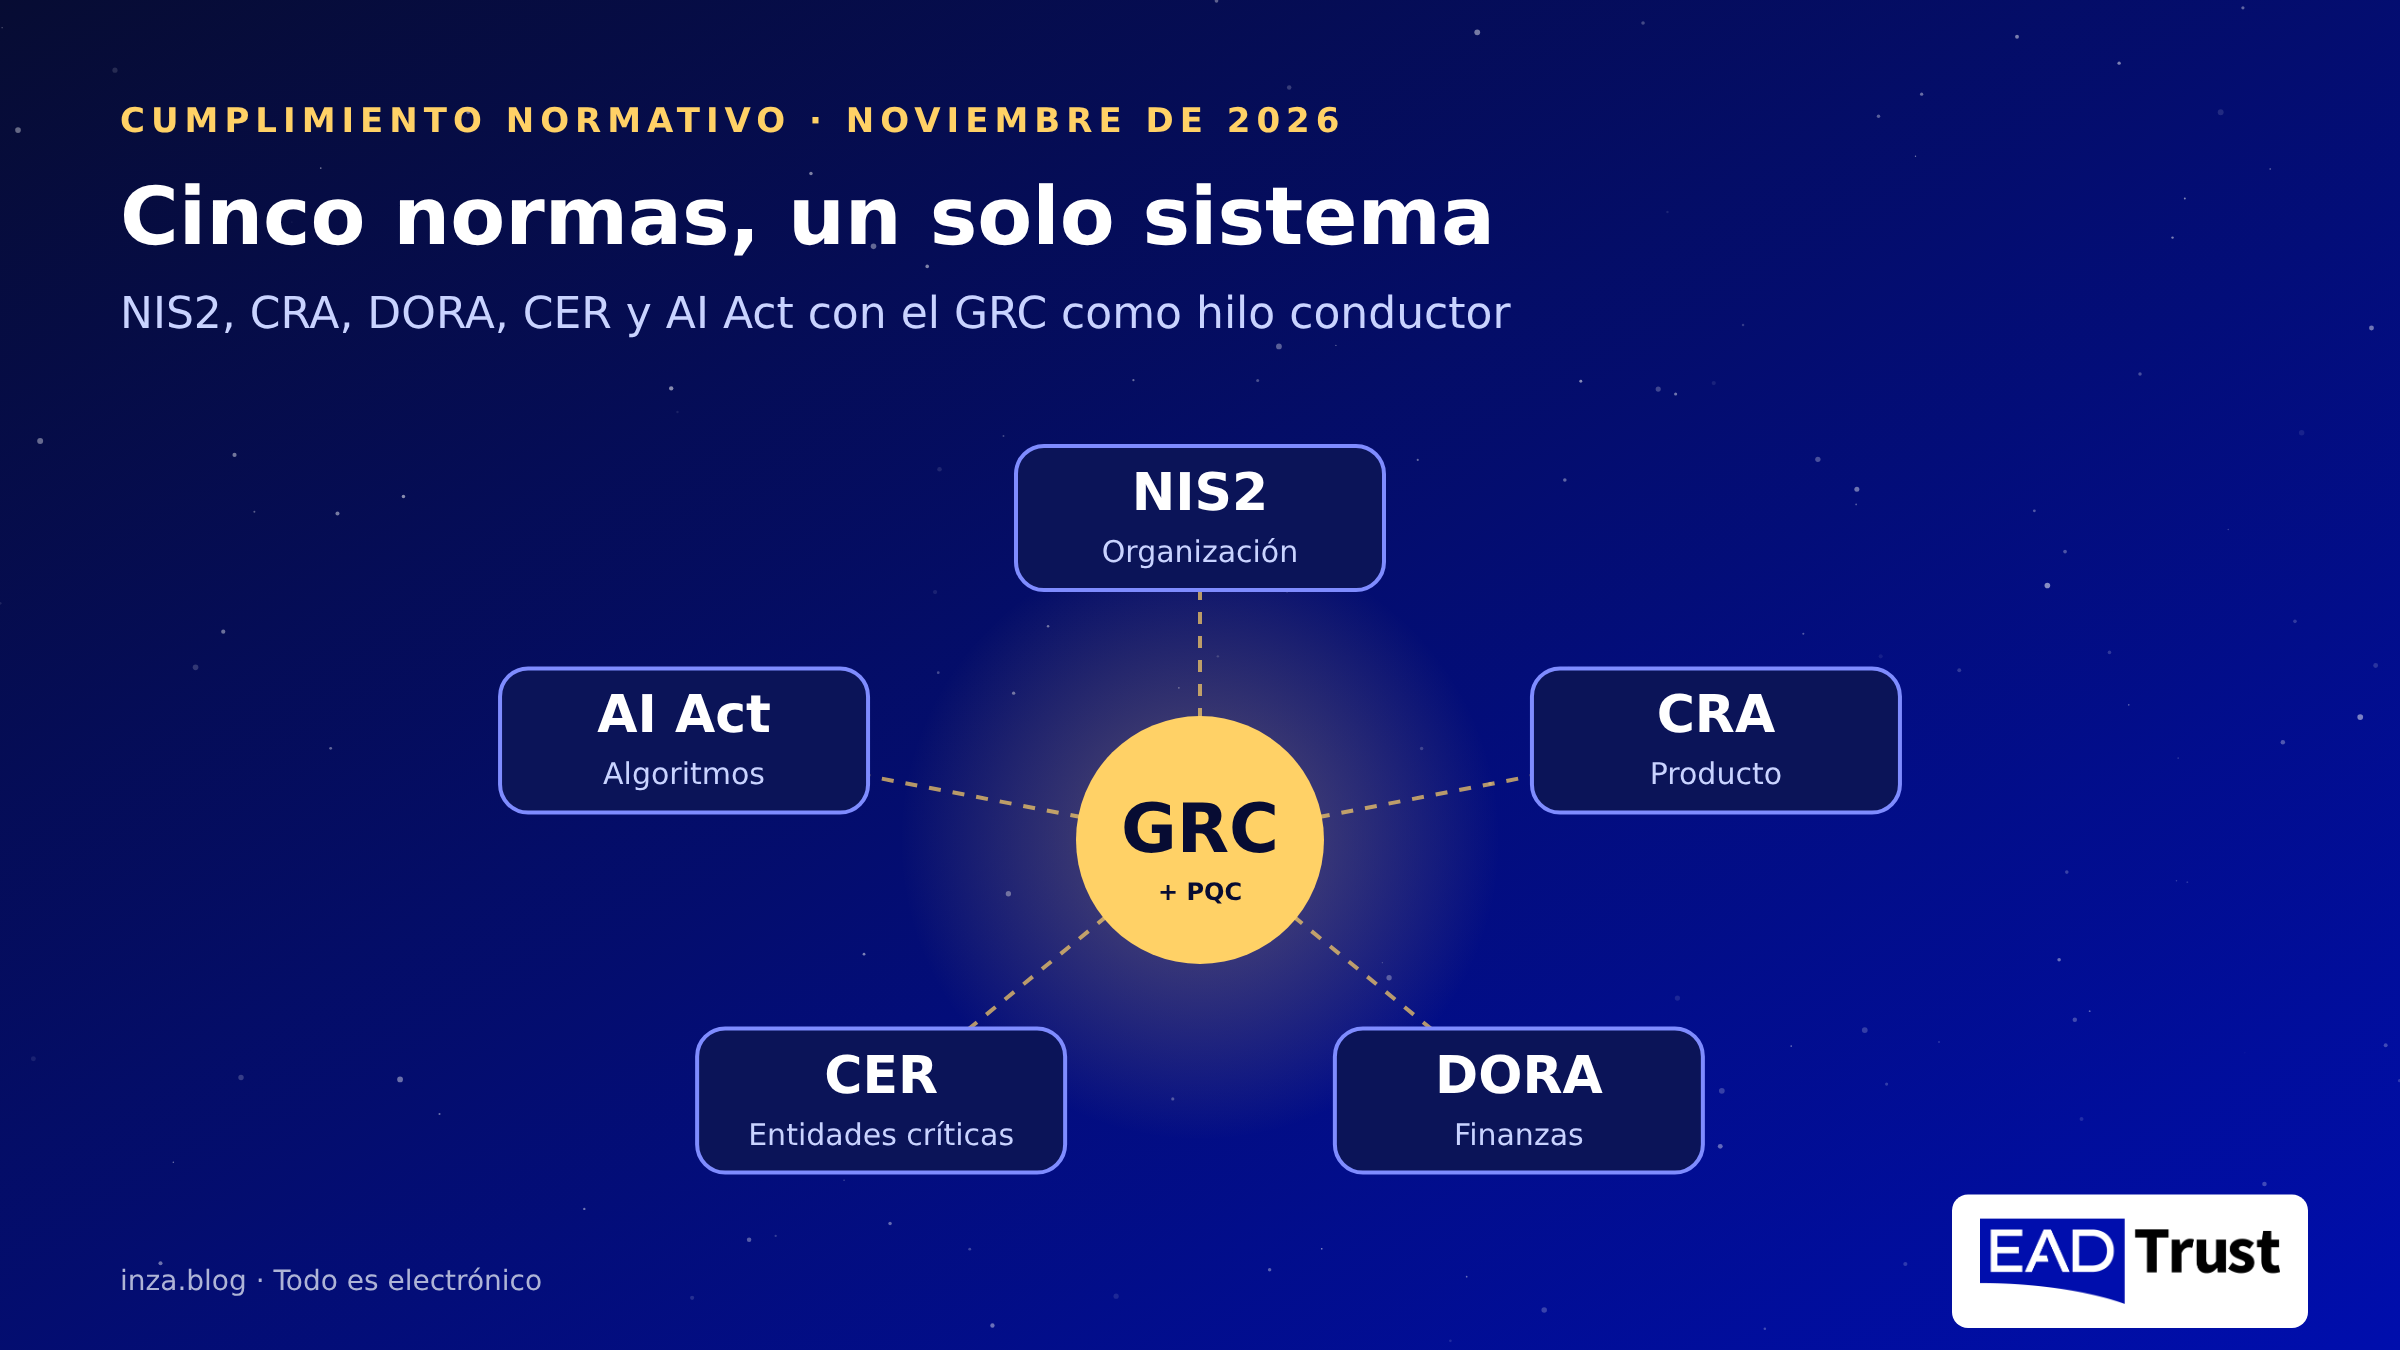
Cada norma mira el riesgo digital desde un ángulo distinto: la entidad, el producto, el sector financiero, la infraestructura física o el algoritmo.

NIS2: la ciberseguridad de la organización

La Directiva (UE) 2022/2555 obliga a las entidades esenciales e importantes de 18 sectores a gestionar sus riesgos de ciberseguridad y a notificar los incidentes significativos: alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes. Exige que los órganos de dirección aprueben las medidas, se formen y respondan de su cumplimiento.

En España seguimos sin ley. El anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en primera vuelta en enero de 2025, pero nunca llegó a remitirse a las Cortes como proyecto de ley, y en julio de 2026 la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE por no transponer la directiva. Tras la disolución de las Cortes, su futuro depende del Gobierno que salga de las elecciones. Mientras tanto siguen vigentes el Real Decreto-ley 12/2018 y el Esquema Nacional de Seguridad, y muchas empresas españolas ya reciben exigencias NIS2 por contrato de clientes de otros países que sí la han transpuesto. Pero el terreno no está vacío.

Que no haya ley no significa que no haya obligaciones. El Reglamento de Ejecución (UE) 2024/2690, de 17 de octubre de 2024, desarrolla NIS2 para once tipos de proveedores digitales: servicios DNS, registros de dominios de primer nivel, computación en nube, centros de datos, redes de distribución de contenidos, servicios gestionados y de seguridad gestionada, mercados en línea, motores de búsqueda, redes sociales y prestadores de servicios de confianza. Al ser un reglamento, es directamente aplicable y no necesita transposición, como ya comenté a propósito del roadshow de Ingram Micro.

Su anexo detalla, en trece secciones, las medidas técnicas y metodológicas que se esperan: política de seguridad, gestión de riesgos, gestión de incidentes, continuidad, cadena de suministro, control de accesos o criptografía, entre otras. También fija cuándo un incidente es significativo, por ejemplo una pérdida económica directa superior a 500.000 euros o al 5 % de la facturación anual, o un servicio en la nube indisponible más de 30 minutos. Para cualquier otra empresa es, además, la mejor guía disponible de lo que un supervisor considerará «medidas adecuadas» cuando llegue la ley española.

CRA: la seguridad del producto

El Reglamento (UE) 2024/2847, de ciberresiliencia, se dirige a fabricantes, importadores y distribuidores de productos con elementos digitales, del software al dispositivo conectado. Exige seguridad desde el diseño, gestión de vulnerabilidades durante todo el ciclo de vida, actualizaciones de seguridad y una lista de componentes (SBOM).

Desde el 11 de septiembre de 2026 ya hay que notificar las vulnerabilidades explotadas activamente y los incidentes graves que afecten a un producto: alerta en 24 horas, notificación en 72 horas e informe final, a través de la plataforma única de notificación de ENISA. El resto de obligaciones, incluido el marcado CE con requisitos de ciberseguridad, se aplica desde el 11 de diciembre de 2027.

DORA: la resiliencia operativa del sector financiero

El Reglamento (UE) 2022/2554 se aplica desde el 17 de enero de 2025 a bancos, aseguradoras, gestoras, entidades de pago y proveedores de criptoactivos. Pide un marco de gestión del riesgo TIC aprobado por el consejo, notificación de incidentes graves, pruebas de resiliencia (incluidas pruebas de penetración basadas en amenazas para las entidades más relevantes) y un control estricto de los proveedores TIC, con registro de información de todos los contratos.

En noviembre de 2025 las autoridades europeas de supervisión publicaron la primera lista de proveedores TIC críticos, que pasan a supervisión europea directa. Para el resto de proveedores de la banca, DORA llega por contrato: cláusulas obligatorias, derecho de auditoría y planes de salida.

CER: la resiliencia física de las entidades críticas

La Directiva (UE) 2022/2557 amplía la protección de infraestructuras críticas a toda amenaza que pueda interrumpir un servicio esencial: catástrofes naturales, sabotaje, terrorismo, crisis sanitarias o fallos en la cadena de suministro. Las entidades designadas como críticas deben evaluar sus riesgos, aprobar un plan de resiliencia y notificar los incidentes en 24 horas.

El Gobierno llevó al Congreso en marzo de 2026 el proyecto de Ley de Protección y Resiliencia de Entidades Críticas, que designaba a la Secretaría de Estado de Seguridad como autoridad competente y convertía el CNPIC en CNPREC. Preveía nueve meses para la evaluación de riesgos tras la designación, seis para el plan de resiliencia y multas de hasta 10 millones de euros o el 2 % de la facturación mundial. La parte de ciberseguridad de estas entidades se remitía a NIS2. El proyecto decayó con la disolución de las Cortes y tendrá que aprobarse y presentarse de nuevo en la próxima legislatura. Mientras tanto sigue vigente la Ley 8/2011 de protección de infraestructuras críticas, y el plazo europeo para identificar a las entidades críticas, julio de 2026, ya ha vencido.

AI Act: el riesgo del algoritmo

El Reglamento (UE) 2024/1689 clasifica los sistemas de IA por nivel de riesgo. Las prácticas prohibidas y la obligación de alfabetización en IA rigen desde febrero de 2025; las obligaciones de los modelos de uso general, desde agosto de 2025; y las de transparencia del artículo 50 (avisar de que se habla con una IA, marcar el contenido sintético), desde el 2 de agosto de 2026.

El paquete ómnibus digital, publicado en julio de 2026 como Reglamento (UE) 2026/1744, aplazó las obligaciones de los sistemas de alto riesgo: al 2 de diciembre de 2027 los del anexo III (empleo, solvencia crediticia, educación, biometría, servicios esenciales) y al 2 de agosto de 2028 los integrados en productos regulados. El aplazamiento da aire, pero no cambia lo que hay que preparar: inventario de sistemas, gestión de riesgos, gobernanza de datos, supervisión humana, registros y ciberseguridad del propio sistema. En España, la autoridad de supervisión es la AESIA. El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, que debía completar el reparto de autoridades y el régimen sancionador nacional, estaba en el Congreso desde junio de 2026 y también decayó con la disolución. El reglamento europeo se sigue aplicando directamente, pero sin esa ley el régimen sancionador español queda incompleto.

Lo que tienen en común

Leídas juntas, las cinco normas piden casi lo mismo con distinto vocabulario. Hay seis piezas que se repiten:

  1. Responsabilidad de la dirección. NIS2 y DORA exigen que el consejo apruebe y supervise las medidas; CER pide una función de seguridad y resiliencia asignada; el AI Act exige un sistema de gestión de la calidad y responsables identificados.
  2. Gestión de riesgos documentada. Todas parten de un análisis de riesgos periódico, con medidas proporcionales y revisiones regulares.
  3. Notificación de incidentes con reloj. NIS2, CRA y CER coinciden en las 24 horas para el primer aviso; DORA pide la notificación inicial en 4 horas desde que el incidente se clasifica como grave, y el AI Act exige comunicar los incidentes graves de los sistemas de alto riesgo.
  4. Cadena de suministro. NIS2 pide evaluar a los proveedores, DORA regula sus contratos, el CRA obliga a controlar los componentes de terceros y el AI Act reparte obligaciones entre proveedor y responsable del despliegue.
  5. Continuidad y recuperación. Copias de seguridad, planes de continuidad y pruebas periódicas aparecen en NIS2, DORA y CER.
  6. Evidencias. Todas esperan que se pueda demostrar el cumplimiento ante un supervisor, un auditor o un cliente: políticas aprobadas, registros fechados, informes de pruebas y trazas de decisión.

La sexta pieza es la que más se olvida. Cumplir y no poder demostrarlo, a efectos prácticos, es no cumplir.

El GRC como hilo conductor

Si las seis piezas se repiten, lo razonable es construirlas una vez. Eso es un sistema de gobierno, riesgo y cumplimiento (GRC): un único marco en el que la dirección fija responsabilidades, se mantiene un solo registro de riesgos y cada control se asocia a todas las obligaciones que satisface.

En la práctica, un GRC bien planteado se apoya en cuatro elementos:

  • Un mapa de controles común. Se parte de un marco de referencia ya conocido (ISO/IEC 27001 o el Esquema Nacional de Seguridad) y se marca, control a control, a qué artículo de NIS2, DORA, CRA, CER o AI Act responde. Un mismo control de gestión de vulnerabilidades, por ejemplo, sirve a NIS2, al CRA y a DORA.
  • Normas de gestión complementarias. ISO 22301 para la continuidad, que alimenta DORA y CER, e ISO/IEC 42001 para los sistemas de gestión de la IA, que encaja con el AI Act.
  • Un procedimiento único de incidentes. Una sola clasificación y un solo flujo que, según el tipo de incidente, dispare la notificación a INCIBE-CERT o CCN-CERT, al Banco de España o la CNMV, a la plataforma de ENISA o al CNPREC, con sus plazos.
  • Una gestión de proveedores integrada. Un único inventario de terceros, con las cláusulas de DORA, las exigencias de seguridad de NIS2 y los requisitos de producto del CRA en el mismo expediente.

Las herramientas GRC del mercado automatizan buena parte de este trabajo: catálogos de controles con correspondencias entre normas, recogida de evidencias, cuadros de mando para la dirección y seguimiento de planes de acción. Pero la herramienta no sustituye al diseño: primero hay que decidir qué normas aplican y con qué alcance, y después elegir cómo gestionarlo.

La pieza que no aparece en ninguna norma: la criptografía poscuántica

Ninguna de las cinco normas menciona la criptografía poscuántica, pero todas exigen medidas acordes con el estado de la técnica. NIS2 pide políticas sobre el uso de la criptografía y el cifrado, y la sección 9 del anexo del Reglamento de Ejecución 2024/2690 exige una política criptográfica con gestión de claves; DORA, controles criptográficos que se revisen ante la evolución de las amenazas; el CRA, cifrado de los datos con mecanismos actualizados. Un algoritmo que un ordenador cuántico podrá romper dejará de ser estado de la técnica mucho antes de que ese ordenador exista, porque lo que hoy se cifra o se firma puede capturarse ahora y descifrarse o falsificarse después.

El calendario ya lo ha puesto la propia Unión Europea. La hoja de ruta coordinada para la transición a la criptografía poscuántica, publicada en junio de 2025, pide que a finales de 2026 estén hechos los inventarios de activos criptográficos, incluida la cadena de suministro; que en 2030 estén protegidos los casos de uso de alto riesgo; y que en 2035 la transición esté completa para los de riesgo medio. Los algoritmos de referencia, ML-KEM y ML-DSA, están normalizados por el NIST desde agosto de 2024.

Para un sistema GRC esto se traduce en tres tareas concretas: añadir al inventario de activos un inventario criptográfico (qué algoritmos, claves y certificados se usan y dónde), incluir la amenaza cuántica en el registro de riesgos, y exigir criptoagilidad a los proveedores, es decir, la capacidad de cambiar de algoritmo sin rediseñar el sistema. Un fabricante que hoy prepara el marcado CE de su producto para el CRA haría bien en contar con que ese producto seguirá en el mercado en 2030.

Las cinco normas de un vistazo

NormaQué protegeA quién obligaPrimer aviso de incidenteSituación a noviembre de 2026
NIS2Redes y sistemas de informaciónEntidades esenciales e importantes de 18 sectores24 horasAnteproyecto nunca remitido a las Cortes; España, ante el TJUE
CRAProductos con elementos digitalesFabricantes, importadores y distribuidores24 horasNotificación obligatoria desde el 11-09-2026; resto, desde el 11-12-2027
DORAResiliencia operativa TICEntidades financieras y proveedores TIC críticos4 horas tras clasificarlo como grave (máximo 24 horas)Aplicable desde el 17-01-2025
CERContinuidad de servicios esenciales ante cualquier amenazaEntidades designadas como críticas24 horasProyecto de ley decaído al disolverse las Cortes; sigue la Ley 8/2011
AI ActDerechos y seguridad frente a sistemas de IAProveedores y responsables del despliegue de IAIncidentes graves de sistemas de alto riesgoTransparencia desde el 02-08-2026; alto riesgo, 2027 y 2028; ley orgánica española decaída

Una hoja de ruta en seis pasos

  1. Determinar qué normas aplican. Por sector, tamaño, productos que se fabrican o distribuyen, uso de IA y relación con clientes financieros o entidades críticas. Muchas empresas descubren que les afectan tres o cuatro, aunque sea por contrato.
  2. Nombrar un responsable y llevarlo al consejo. La dirección tiene que aprobar el marco y recibir informes periódicos.
  3. Hacer un análisis de brechas único contra el mapa de controles común, no uno por norma.
  4. Priorizar por plazos ya vencidos. DORA y la notificación del CRA ya se aplican; la transparencia del AI Act, también.
  5. Unificar incidentes y proveedores en un solo procedimiento y un solo inventario.
  6. Preparar las evidencias desde el principio, con fecha cierta y conservación a largo plazo.

En este último punto los servicios de confianza del Reglamento eIDAS aportan algo que ninguna hoja de cálculo ofrece: la firma y el sello electrónico acreditan quién aprobó una política o emitió un informe, el sello de tiempo cualificado prueba cuándo, y la conservación cualificada mantiene ese valor probatorio durante años. Un registro de incidentes o un informe de pruebas de resiliencia sellado en el momento en que se genera es mucho más difícil de discutir ante un supervisor. Y conviene que esas firmas y sellos sigan siendo válidos cuando llegue la criptografía poscuántica, otra razón para planificar la criptoagilidad.

Ninguna organización tiene que recorrer este camino sola. En el roadshow de Ingram Micro lo hemos visto en cada parada: fabricantes como HPE, SonicWall, Hornetsecurity, Barracuda o Bitdefender aportan la tecnología de protección, copia y recuperación, y la red de partners de Ingram Micro la integra en soluciones adaptadas a cada cliente. El cumplimiento normativo es, al final, una buena excusa para hacer bien lo que habría que hacer de todos modos.

Cómo puede ayudar EADTrust

En EADTrust llevamos años cumpliendo como prestador cualificado de servicios de confianza bajo eIDAS, con certificaciones en el Esquema Nacional de Seguridad (categoría alta), ISO/IEC 27001, ISO/IEC 20000-1 e ISO 22301, y esa experiencia es la que ponemos al servicio de otras organizaciones. Nuestra división de servicios profesionales acompaña a las empresas en todo el recorrido descrito en este artículo: el análisis de brechas unificado frente a NIS2, DORA, CRA, CER y AI Act, la implantación de las medidas y la preparación de evidencias con firma, sello y sello de tiempo cualificados. También ayudamos a hacer el inventario criptográfico y a planificar la migración a la criptografía poscuántica, un trabajo que ya hacemos con grandes clientes, y ofrecemos formación in company en computación cuántica y criptografía poscuántica.

Cuando el reto tiene tanto de jurídico como de técnico, nuestro trabajo puede completar el asesoramiento de Garrigues, accionista de EADTrust y referente en alinear las exigencias legales con las tecnológicas: el despacho interpreta la norma y nosotros la convertimos en controles, procedimientos y evidencias que funcionan. Si quiere un primer diagnóstico, puede escribirnos a info@eadtrust.com o llamarnos al 91 716 05 55 o al 902 365 612.

Fuentes

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.

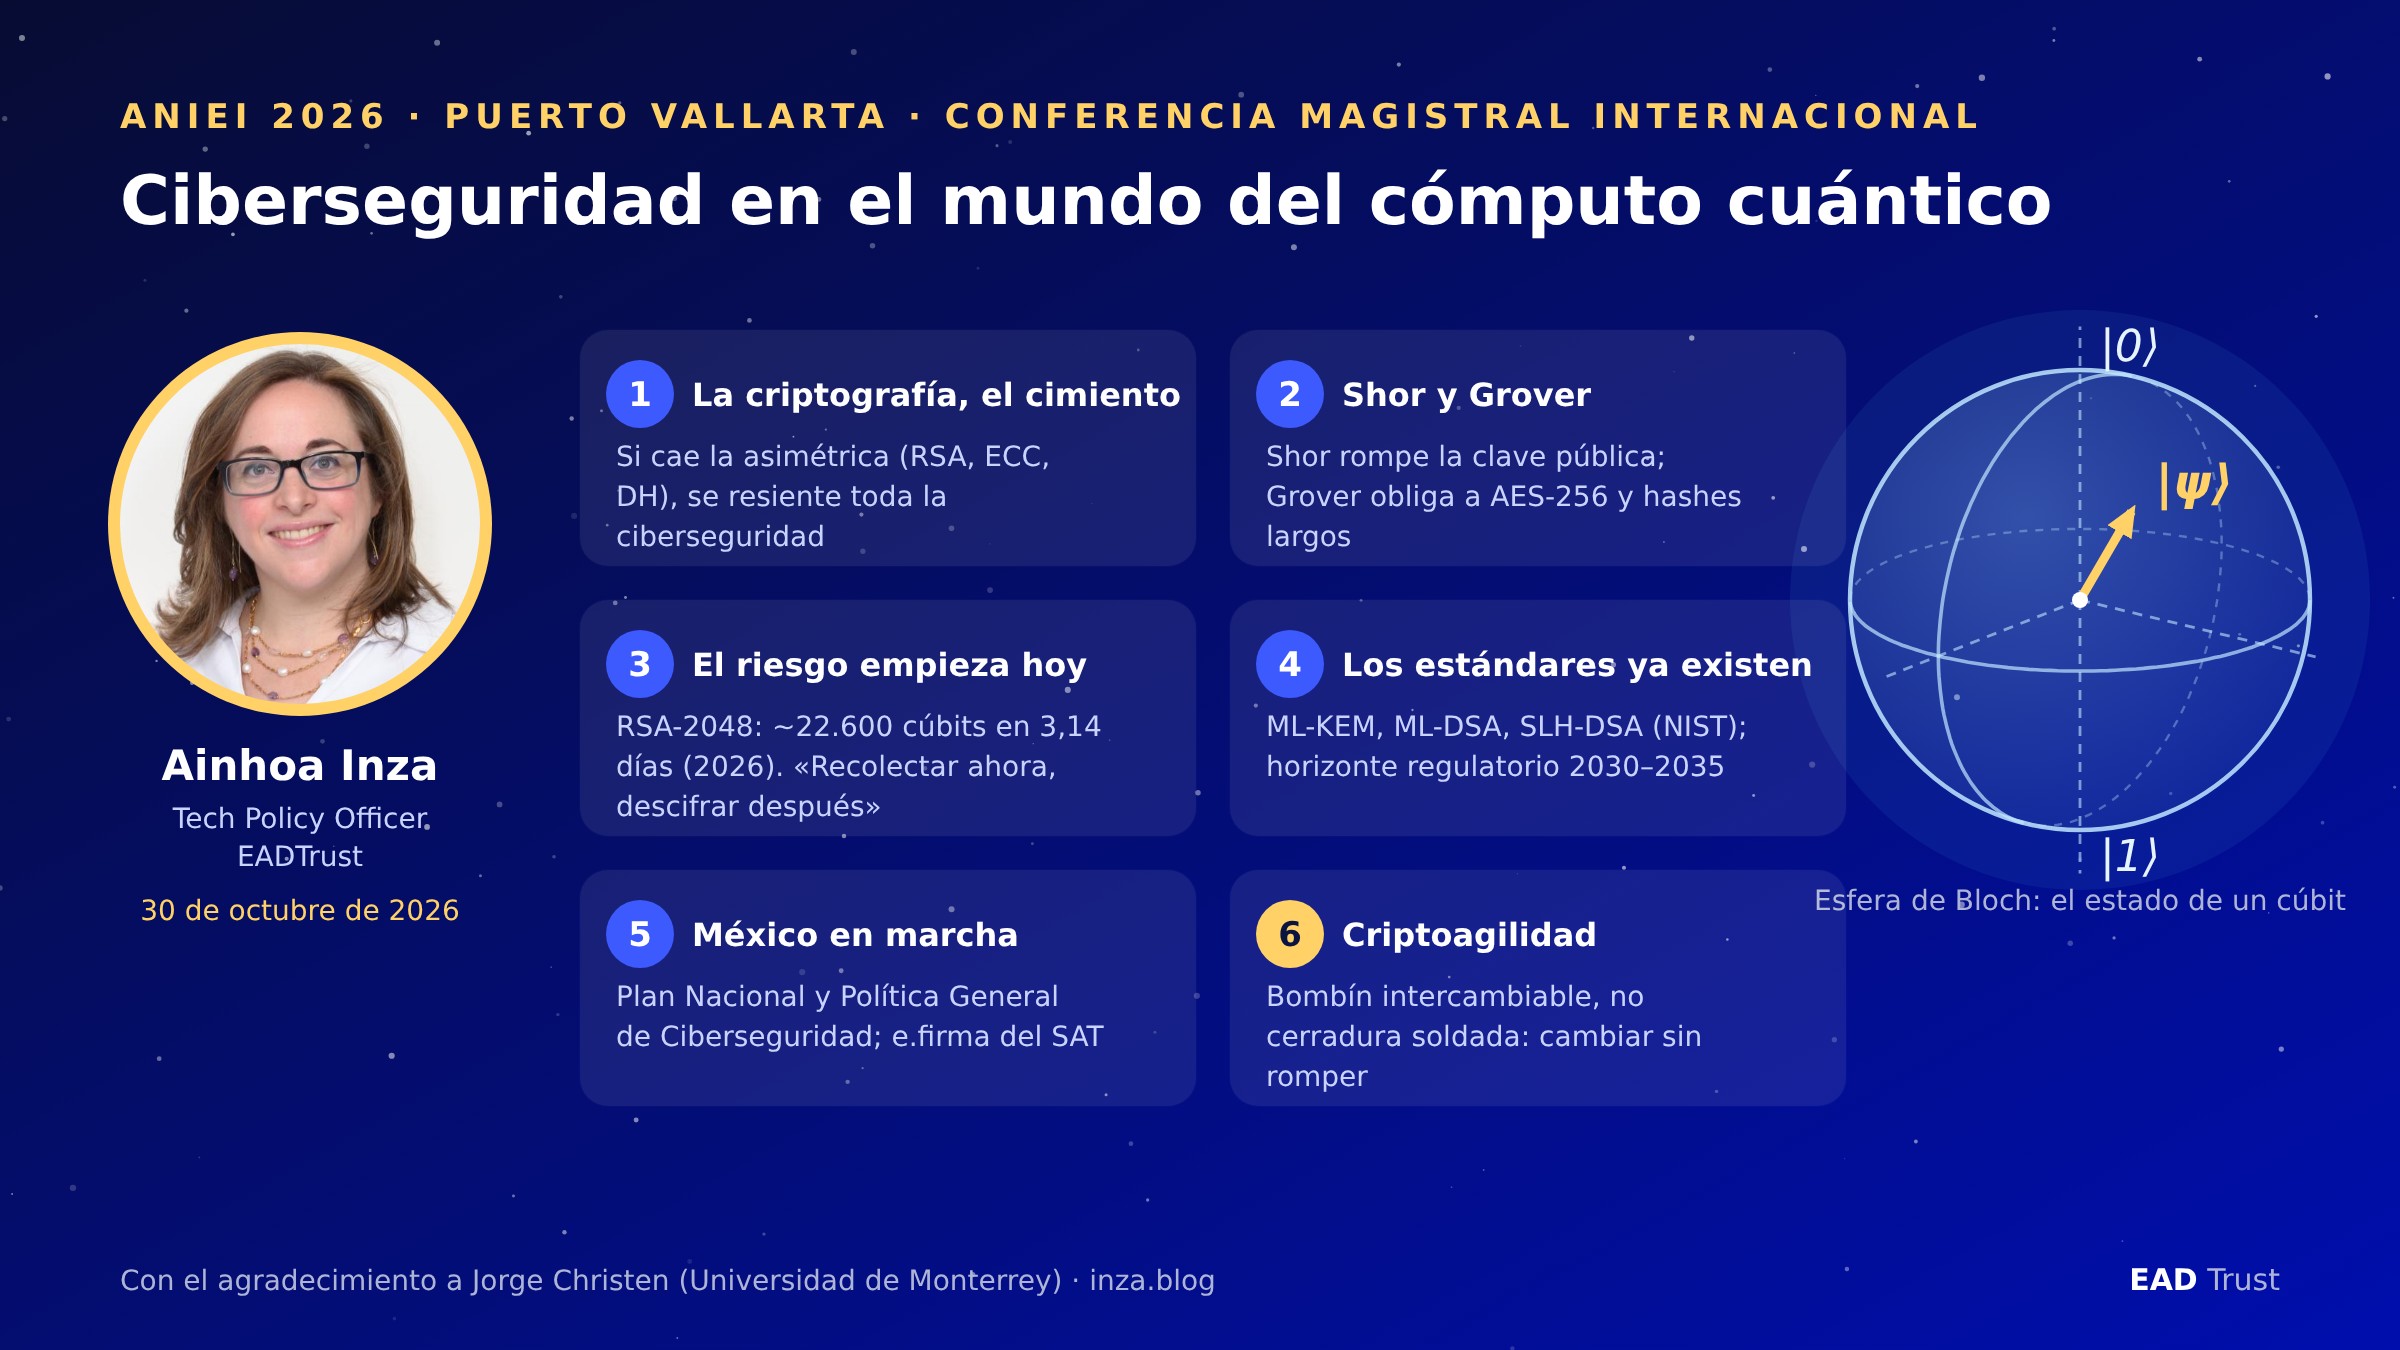
Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.

El «rulebook» del PID en la Cartera de Identidad Digital Europea (Cartera IDUE)


Un «rulebook» en el contexto de la EUDI Wallet (European Union Digital Identity Wallet) es un documento técnico de especificación que forma parte del «Architecture and Reference Framework» (ARF) o Arquitectura y Marco de Referencia, de la cartera de identidad digital europea. Los rulebooks definen los requisitos específicos para cada tipo de declaración de atributos o caso de uso dentro del ecosistema EUDI (regulado por eIDAS 2.0 y los Actos de Ejecución como el CIR 2024/2977 y 2024/2979).

No son documentos legales vinculantes en sí mismos (son «working documents» documentos de trabajo del eIDAS Expert Group), pero son obligatorios para lograr interoperabilidad, certificación y cumplimiento técnico entre Carteras, proveedores de PID (Person Identification Data», Datos de Identificación Personal) y Partes usuarias (Relying Parties) en toda la UE.

El PID Rulebook (o Annex 3.01 – PID Rulebook) es el específico para los Person Identification Data (PID): la declaración de atributos de identidad básica obligatoria emitida por un Estado miembro (o su PID Provider designado). Contiene requisitos adicionales a los del ARF general, que aplican a todos los casos de uso (incluyendo EAAs,(Electronic Attribute Attestation o Declaración Electrónica de Atributos, QEAAs, Qualified Electronic Attribute Attestation o Declaración Electrónica Cualificada de Atributos, etc.). Define cómo se estructura, codifica, emite y valida el PID para garantizar privacidad (selective disclosure, unlinkability), seguridad (firmas criptográficas) y portabilidad transfronteriza.

Detalles técnicos del PID Rulebook

El PID Rulebook especifica:

  • Namespaces y schema de atributos:
    • Namespace europeo principal: eu.europa.ec.eudi.pid.1 (para el tipo de documento y atributos comunes).
    • Domestic namespaces: Cada Estado miembro puede definir atributos nacionales adicionales (ej. eu.europa.ec.eudi.pid.es.1 para España). Se publican públicamente y se usan tanto en codificación ISO como SD-JWT.
    • Atributos obligatorios (M) y opcionales (O), basados en el Anexo del CIR 2024/2977 y codificados según CDDL (RFC 8610):
Atributo PID (ARF)Elementos de datos (Data Element ID)Definición / EjemploPresenciaCodificación
Current Family Namefamily_nameApellido(s) actual(es)Mtstr (UTF-8, máx. 150 chars)
Current First Namesgiven_nameNombre(s) actual(es)Mtstr
Date of Birthbirth_dateFecha completa (YYYY-MM-DD)Mfull-date (RFC 8943)
Age attestationsage_over_18, age_over_NN, age_in_years, age_birth_yearVerificaciones de edad (sin revelar fecha exacta)Obool / uint
Family/First Names at Birthfamily_name_birth / given_name_birthNombres al nacerOtstr
Place of Birthbirth_place, birth_country, etc.Lugar de nacimientoMtstr (ISO 3166)
Current Addressresident_address, resident_country, etc.Dirección actualOtstr
GendergenderISO/IEC 5218Ouint
NationalitynationalityCódigo Alpha-2 (ISO 3166-1); multi-valor en domesticOarray de tstr
  • Metadatos del PID (tratados como atributos técnicos): issuance_date (M), expiry_date (M), issuing_authority (M), document_number, issuing_country (ISO 3166-1, M), issuing_jurisdiction (ISO 3166-2, O), etc.
  • Formatos de codificación y presentación (PID_01 requiere soporte dual):
    • ISO/IEC 18013-5 (mdoc / CBOR): Para verificación offline/proximidad (tap NFC o QR). Usa CBOR (RFC 8949), MSO (Mobile Security Object) firmado por el PID Provider. Canonical CBOR obligatorio. Nacionalidad como array; portrait (foto) como JPEG puro (ISO/IEC 19794-5, sin headers).
    • SD-JWT VC (IETF RFC): Para online (OpenID4VP). JSON + selective disclosure (disclosure salts para privacidad). Soporta batch issuance y re-issuance para unlinkability.
    • Los datos deben ser válidos en el momento del validFrom del MSO o del VP Token. La firma siempre la hace el PID Provider (no el wallet). Los elementos domestic pueden firmarse opcionalmente por el wallet.
  • Trust infrastructure: PID Providers se listan en Trusted Issuer Lists (formato ETSI TS 119 612). Revocación vía status lists o embedded en el MSO/SD-JWT.
  • Otros requisitos: Soporte OpenID4VCI para emisión (incluyendo batch y re-issuance), Wallet Unit Attestation (WUA) previa, y activación del PID a LoA High (según Reglamento de Ejecución 2015/1502).

El rulebook asegura que el PID sea interoperable, minimice datos (data minimization) y cumpla privacy-by-design (zero-knowledge proofs para edad, etc.).

En el caso de España, aunque el número de DNI no forma parte de la lista de atributos obligatorios, se incluirá en todo caso, ya que es posible hacerlo en los opcionales (documet_number o personal_administrative_number) junto con otros datos correspondientes a la entidad emisora del DNI.

Reto principal para los países miembros al inicializar la cartera con el PID.

La inicialización (onboarding/provisioning) del PID es el paso crítico y más complejo. El wallet solo es plenamente operativo tras recibir un PID válido emitido por un «PID Provider» certificado del Estado miembro.

Retos técnicos y operativos:

  • Autenticación fuerte (LoA High): El usuario debe probar su identidad real frente al PID Provider (usando eID nacional, biometría, NFC, etc.). Esto requiere integración segura con fuentes auténticas nacionales.
  • Protocolos de emisión: Soporte completo de OpenID4VCI + activación del PID (verificación de que llegó al Wallet Secure Cryptographic Application – WSCA, normalmente en Secure Element del móvil o software certificado).
  • Certificación: Toda la solución (wallet + PID Provider) debe certificarse según CIR 2024/2981/CIR 2024/2982 (Common Criteria EAL4+ o equivalente). Incluye hardware/software del móvil, NFC reader mode y WSCA.
  • Privacidad y escalabilidad: Batch issuance para evitar linkability, soporte de selective disclosure, revocación eficiente y gestión de millones de usuarios sin fricción.
  • Interoperabilidad transfronteriza: El PID debe ser aceptable en toda la UE independientemente del formato (ISO o SD-JWT).
  • Infraestructura de confianza: Crear y mantener Trusted Issuer Lists, integrar con eIDAS nodes y garantizar que el wallet sea «certified EUDI Wallet Solution».
  • Experiencia de usuario vs. seguridad: Evitar fricción (muchos usuarios no tienen NFC o no quieren tapear el DNI físico) mientras se cumple el nivel High de assurance.

Muchos países usan lectura NFC del documento físico (DNIe, eID, pasaporte) como método principal de onboarding inicial, combinado con selfie + verificación biométrica y backend de autenticación.

Caso específico de España: Inicialización con NFC del móvil leyendo el DNIe

En España, el PID Provider se espera que sea la FNMT (Fábrica Nacional de Moneda y Timbre), que emitirá el PID vinculado al DNI (Documento Nacional de Identidad). La cartera nacional en desarrollo es la Cartera Digital (presentada en EUDI Wallet Launchpad 2025), que se prevé que se integrará con Cl@ve (que ya cuenta con más de 24 millones de usuarios) y aprovecha el DNIe 3.0/4.0 (con chip NFC obligatorio desde 2021).

Flujo técnico detallado de inicialización (onboarding con NFC):

  1. El usuario descarga la app oficial de la Cartera Digital IDUE e inicia la configuración (crea PIN, asocia biometría captada con el móvil, obtiene la «Wallet Unit Attestation» – WUA).
  2. Para solicitar el PID: la app activa el NFC reader mode del móvil (Android e iOS soportan lector de tarjetas ISO 14443 tipo A/B; el DNIe usa PACE/BAC para acceso seguro al chip).
  3. El usuario acerca el DNIe físico al móvil. La app lee criptográficamente:
    • Datos del chip (MRZ, foto, datos personales, certificados de autenticación).
    • Verifica la integridad y autenticidad del chip (firmas, claves de lectura protegidas).
  4. Autenticación del titular:
    • Comparación biométrica: mediante foto del usuario vs. foto conservada en el chip (usando verificación facial certificada según la norma ETSI TS 119 461).
    • Posible PIN del DNIe .
    • La app envía datos anonimizados o challenge-response al servidor de la FNMT para validación (en teoría relativa a la información del registro civil (fuente auténtica).
  5. Una vez autenticado (LoA High), el PID Provider genera el PID:
    • En ambos formatos: mdoc (ISO 18013-5/CBOR) + SD-JWT VC.
    • Incluye atributos obligatorios + opcionales nacionales (domestic namespace eu.europa.ec.eudi.pid.es.1 si aplica).
    • Firma con clave del emisor (listada en Trusted Issuer List).
    • Emite vía OpenID4VCI (posiblemente batch para privacidad futura).
  6. El wallet recibe, verifica y activa el PID (WSCA lo almacena de forma segura). El usuario puede ahora usarlo para identificación online/offline en toda la UE.

Retos específicos en España:

  • Compatibilidad NFC: El DNIe 4.0 está optimizado, pero requiere que la app gestione correctamente protocolos PACE (Password Authenticated Connection Establishment) y que el móvil tenga interfaz NFC (casi todos los actuales lo tienen). iOS restringe algo más el acceso NFC a apps de terceros, por lo que la app oficial debe estar pre-aprobada por Apple.
  • Integración con Cl@ve: La identificación y autenticación en Cl@ve con la Cartera dará lugar seguramente a un nuevo icono de autenticación en la página web de Cl@ve que posiblemente desencadene la apertura de una página con código QR que lea la Cartera y desencadene la autenticación.
  • Certificación y escalabilidad: La solución completa (app + obtención del PID) debe superar la auditoría establecida por la norma de certificación de carteras de ENISA, posiblemente mediante el esquema Lince del CCN.

El «Rulebook» del PID marca la primera implementación de una «Declaración Electrónica de Atributos» (contando con que cada tipo de «Declaración Electrónica de Aributos» tiene su propio «Rulebook»). Los «rulebooks» son las reglas de juego de tipo técnico para el PID y para las DEA e indican los tipos de datos necesarios para cada caso de uso..

En España, el uso del interfaz NFC del DNIe posiblemente sea el método más directo y seguro para la inicialización de los datos de identidad de la Cartera, con el aliciente de aprovechar la infraestructura ya existente y convirtiendo el móvil en lector de DNIe criptográficamente seguro. Esto minimizaría la fricción y maximizaría la adopción.

En todo caso, se requiere que la app esté certificada en cuanto a los requisitos de seguridad.

EUCC y FITCEM, sistemas de certificación de seguridad, similitudes y diferencias


EUCC y FITCEM son dos enfoques europeos para evaluar y certificar la ciberseguridad de productos TIC: EUCC es el gran “esquema europeo” basado en Common Criteria, mientras que FITCEM es una norma EN de evaluación MÁS “ligera” y de tiempo fijo que aspira a armonizar esquemas nacionales más ágiles, como LINCE, en España.

Qué es EUCC

  • EUCC es el primer esquema europeo de certificación de ciberseguridad adoptado bajo el Cybersecurity Act (Reglamento (UE) 2019/881).
  • Está pensado como esquema horizontal para productos TIC (hardware, software y componentes) reutilizable en múltiples sectores.
  • Se basa en Common Criteria y en la Common Evaluation Methodology (ISO/IEC 15408 e ISO/IEC 18045), sustituyendo paulatinamente a los esquemas nacionales CC y al acuerdo SOG-IS.
  • Aplica los niveles de garantía del Cybersecurity Act (básico, sustancial, alto), con requisitos estrictos para organismos de evaluación (CB acreditados según ISO/IEC 17065 e ITSEF según ISO/IEC 17025).
  • Es voluntario en origen, pero puede convertirse en requisito a través de NIS2 u otra normativa sectorial para determinados operadores.certification.enisa.

Ejemplo: un módulo criptográfico hardware certificado bajo Common Criteria en un esquema nacional pasará, con el periodo transitorio, a buscar el sello EUCC para tener reconocimiento uniforme en toda la UE.

Qué es FITCEM (EN 17640)

  • FITCEM es la denominación habitual de la norma europea EN 17640, que define una metodología de evaluación de ciberseguridad “fixed-time” (tiempo fijo) para productos TIC.
  • Se concibe también como marco modular, adaptable a diferentes necesidades de aseguramiento e integrable en distintos dominios y esquemas.
  • Está alineado con los niveles de aseguramiento del Cybersecurity Act (básico, sustancial y alto), aunque su foco es permitir certificaciones más ágiles que las basadas en Common Criteria.
  • Aspira a sustituir o armonizar esquemas nacionales “ligeros” como LINCE (España), BSZ (Alemania), BSPA, CSPN (Francia) u otros equivalentes, proporcionando un lenguaje común europeo para evaluaciones limitadas en tiempo y esfuerzo.
  • Puede actuar como base técnica para esquemas europeos de ciberseguridad “ligeros” orientados a productos con ciclos de vida rápidos (IoT, componentes, etc.).

Ejemplo: un dispositivo IoT de consumo que necesita una certificación rápida y económica podría evaluarse con una metodología basada en FITCEM, con un tiempo máximo predefinido de análisis y pruebas.

Similitudes clave

AspectoEUCCFITCEM (EN 17640)
Ámbito jurídicoEsquema oficial UE bajo Cybersecurity Act. certification.Norma EN apoyando esquemas y normas UE.
Tipo de esquemaEsquema horizontal de certificación CC. Marco modular de evaluación fixed‑time.
Niveles (basic/substantial/high)Aplica niveles y requisitos detallados. Metodología alineada con dichos niveles.
Sector/aplicaciónProductos TIC de alta criticidad, uso general. Productos TIC, incluido IoT y esquemas ligeros.
Rol frente a esquemas nacionalesSustituye esquemas CC y acuerdo SOG‑IS. Destinado a reemplazar/armonizar LINCE, BSZ, CSPN, etc.

Diferencias fundamentales

  • Base técnica y profundidad
    • EUCC hereda todo el rigor de Common Criteria: perfiles de protección, objetivos de seguridad, familias de requisitos, metodologías de ensayo exhaustivas, etc.certification.
    • FITCEM define una evaluación con tiempo y alcance acotado, priorizando practicidad y coste frente a exhaustividad máxima.
  • Posición en el ecosistema
    • EUCC es, en la práctica, el “pilar CC” del sistema europeo de certificación junto a otros esquemas como EUCS (cloud) o futuros esquemas 5G.itif+3
    • FITCEM actúa como estándar horizontal de referencia para esquemas “ligeros” en distintos países y sectores, facilitando convergencia y compatibilidad.
  • Casos de uso típicos
    • EUCC encaja mejor en productos con alto impacto en seguridad y ciclos de desarrollo más largos (equipamiento de red, módulos criptográficos, dispositivos industriales).
    • FITCEM se orienta a productos de rotación rápida y a necesidades de certificación ágiles, donde el mercado no soporta ni tiempo ni coste de una evaluación CC completa.

Estimación de costes

  • Para CC/EUCC de niveles medios (equivalentes a EAL2–EAL4), fuentes especializadas sitúan los costes de laboratorio típicos en un rango aproximado de 80 000–300 000 USD/EUR, pudiendo subir a 300 000–750 000 USD/EUR en EAL4 alto o productos muy complejos.
  • En FITCEM se estiman costes de laboratorio del orden de 10 000–50 000 EUR para este tipo de evaluaciones “light”, dependiendo del alcance, tipo de producto y posicionamiento del laboratorio

Los costes internos y de consultoría son del mismo orden de magnitud que los del laboratorio.

Tipos de productos certificados

EUCC puede aplicarse a cualquier producto TIC con un conjunto significativo de funciones de seguridad, pero en la práctica se concentra en familias muy concretas.

  • Circuitos integrados y tarjetas inteligentes: chips de seguridad, smart cards, tarjetas de pago, SIM/UICC, módulos seguros embebidos, etc.
  • Módulos y dispositivos criptográficos: HSM, módulos criptográficos hardware, TPM, QSCD y otros dispositivos de firma/digital ID de alta garantía.
  • Equipos de red y comunicaciones: routers, switches, firewalls, VPN gateways, puntos de acceso y otros componentes de infraestructura crítica.
  • Sistemas y plataformas especializadas: servidores seguros, appliances de seguridad, componentes de infraestructuras industriales o públicas donde se requiere alto nivel de aseguramiento.

En general, son productos B2B con alto impacto en seguridad, ciclos de vida largos y para los que un proceso de certificación de meses y costes de seis cifras puede amortizarse comercialmente.

FITCEM, como metodología de tiempo fijo, está pensada para apoyar esquemas como CSPN, LINCE, BSZ, BSPA, etc., que históricamente se han orientado a productos con necesidad de evaluación ágil.

  • Productos IoT y dispositivos conectados: sensores, actuadores, gateways IoT, cámaras IP, pequeños appliances, donde el time‑to‑market es crítico.
  • Software y appliances de seguridad de complejidad media: soluciones de red, productos de seguridad endpoint o de infraestructura donde se busca una “foto” de robustez razonable, pero sin el coste de CC/EUCC.
  • Productos TIC de fabricantes que dan sus primeros pasos en certificación: se usan esquemas tipo FITCEM como vía de entrada o como complemento a otros esquemas regulatorios.
  • Verticales específicos con esquemas acelerados: por ejemplo, infraestructuras industriales o sectoriales que adoptan metodologías fixed‑time para certificar ciertos componentes o gateways a niveles basic/substantial.

Servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad con los Expertos en Confianza


EADTrust anuncia su servicio de Evaluación de uso de la criptografía y preparación de plan de acción para adoptar la Criptoagilidad, que conlleva la Resistencia a la Computación Cuántica (QRC), para empresas y organismos públicos, ante la prevista llegada de computadores cuánticos que podrán aplicar el algoritmo de Shor (o el de Grover) a los sistemas de cifrado y de firma electrónica.

En un mundo cada vez más digitalizado, en el que los datos son el activo más valioso de las empresas, la llegada de la computación cuántica representa tanto una oportunidad revolucionaria como una amenaza inminente. Como consultor en confianza digital y fundador de EADTrust, he seguido de cerca los avances en este campo, y recientemente hemos lanzado un nuevo servicio de consultoría especializado en el análisis de riesgos cuánticos en criptografía para empresas.

Este servicio no solo evalúa las vulnerabilidades actuales, sino que también proporciona un «roadmap» claro para transitar hacia la adopción de una criptografía post-cuántica (PQC), asegurando la resiliencia de los sistemas en un futuro próximo.

Este tipo de iniciativas de consultoría y evaluación, sin duda será impulsado de forma similar por las grandes consultoras, pero una de las diferencias es que EADTrust puede proporcionar «bloque constructivos» para incorporar a las infraestructuras de las empresas, por su rol de Prestador Cualificado de Servicios de Confianza.

Ya el año 2025 ha sido bautizado como el «año de la cuántica»: la Asamblea General de las Naciones Unidas lo proclamó oficialmente como el Año Internacional de la Ciencia y la Tecnología Cuánticas (IYQ, por sus siglas en inglés). Han sido 100 años desde la publicación del artículo con el que Werner Heisenberg alumbró una nueva mecánica para el mundo atómico. Fue el primero de una serie de trabajos, escritos por él y otros autores —entre los que se encuentran, por ejemplo, Erwin Schrödinger, Max Born, Pascual Jordan, Paul A. Dirac y Wolfgang Pauli— con los que erigieron de forma coral la mecánica cuántica.

Esta «celebración» reconoce que la ciencia cuántica ha ido influyendo en nuestra vida cotidiana de formas invisibles pero esenciales. Dio lugar a los semiconductores y a los láseres, por citar unos pocos de los cambios que han impulsado.

En el terreno de la Computación Cuántica, 2025 significó un marco de anuncios relevantes: Procesadores cuánticos más estables, con miles de qubits coherentes, permitieron simulaciones que superan en algunas tareas a los superordenadores clásicos, corrigiendo errores (ruido cuántico) que antes limitaban su utilidad.

Empresas como IBM, Google y startups especializadas demostraron aplicaciones reales en optimización logística. Eventos globales, conferencias y campañas de divulgación, como las organizadas por la UNESCO, destacaron el potencial de la cuántica para abordar desafíos como la ciberseguridad, convirtiendo 2025 en un catalizador para la «segunda revolución cuántica».

Sin embargo, este entusiasmo no oculta algunas sombras: la posibilidad de descifrar claves utilizadas en la criptografía actual.

Desde ese punto de vista, la computación cuántica no es una amenaza hipotética; es una realidad en evolución que pone en jaque los sistemas criptográficos que protegen datos sensibles en empresas de todo el mundo. Los algoritmos tradicionales, como RSA y ECC (Elliptic Curve Cryptography), se basan en problemas matemáticos difíciles para computadoras clásicas, como factorizar (encontrar los números primos que multiplicados dan la cifra) números grandes. Sin embargo, el algoritmo de Shor, propuesto en 1994, permite a una computadora cuántica resolver estos problemas mucho más rápido, rompiendo el cifrado en dias en lugar de millones de años.

Entre los riesgos más críticos destacan:

  • «Harvest Now, Decrypt Later» (Recolecta ahora, descifra después): Sistemas de inteligencia militar de otros países o ciberdelincuentes ya están recolectando datos cifrados hoy, esperando el momento en que las computadoras cuánticas escalables estén disponibles para descifrarlos. Según estimaciones de diferentes analistas del mercado, la criptografía asimétrica podría volverse vulnerable hacia 2030 y poco útil para 2035. Esto afecta a datos que requieren disponibilidad a largo plazo, como registros médicos, financieros o secretos industriales.
  • Vulnerabilidades en Infraestructuras Críticas: Sectores como banca, salud y cloud computing dependen de protocolos como TLS, para el cifrado de las comunicaciones que dejarían de ser útiles si nos se cambia el tipo de criptografía. Estimaciones recientes señalan que a lo sumo el 3% de las organizaciones ha implementado medidas de resistencia cuántica, dejando expuestas a la mayoría. En España, normativas como el Esquema Nacional de Seguridad (ENS) y el RGPD exigen protección de datos, pero muchas empresas subestiman el riesgo, con solo el 4% de líderes viéndolo como inminente en los próximos tres años.
  • Impacto Económico y Regulatorio: La transición tardía podría suponer ingentes pérdidas económicas por las nuevas brechas de seguridad.


En el lado positivo, ya existen estándares como los definidos por el NIST (National Institute of Standards and Technology) de Estados Unidos (con amplio consenso internacional) que describen en detalle los algoritmos PQC como CRYSTALS-Kyber y CRYSTALS-Dilithium, Sphincs+ y Falcon urgiendo a las empresas a adoptarlos para cumplir con regulaciones futuras.

Recientes avances en computación cuántica, como qubits más estables, aceleraron las expectativas de evolución del hardware haciendo imperativa una acción inmediata.

Metodología de EADTrust

En EADTrust, nuestra consultoría de análisis de riesgo cuántico se diseña para ser práctica y escalable, alineada con normativas europeas y españolas como el ENS, ENI y RGPD.

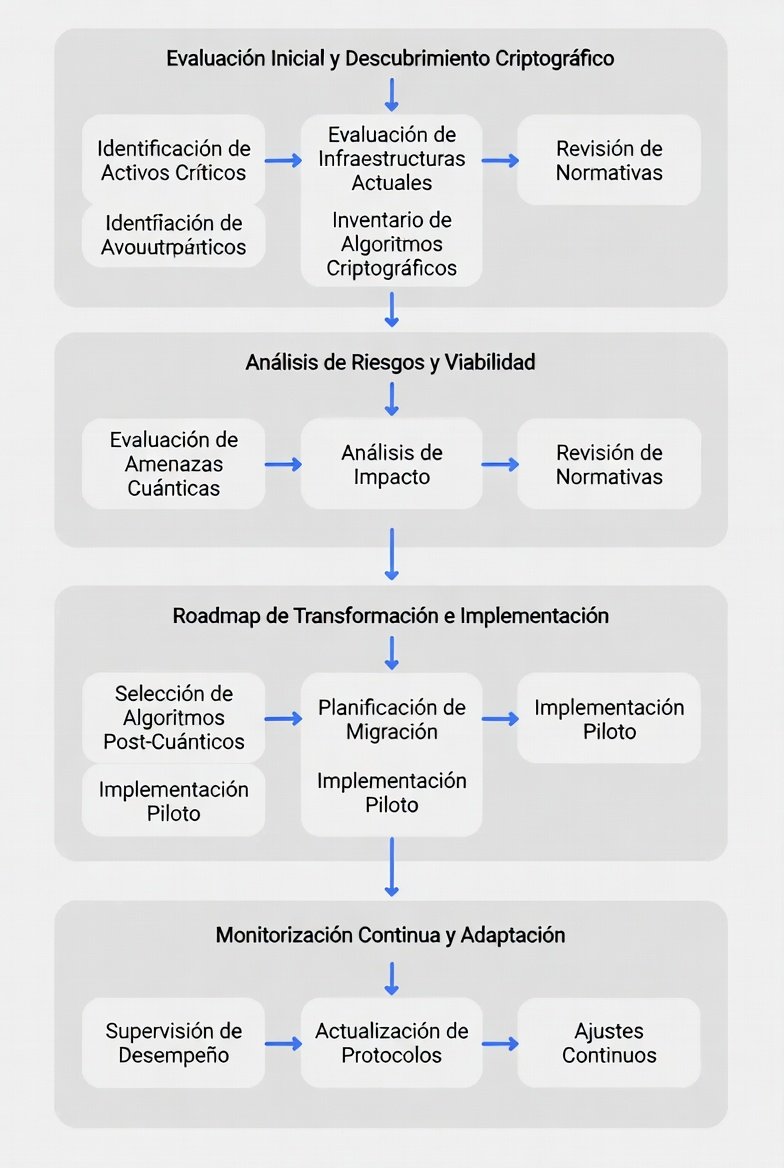
Se estructura en fases que transforman la criptografía desde un «enigma técnico» a un activo estratégico.

  1. Evaluación Inicial y Descubrimiento Criptográfico: Comenzamos con un diagnóstico exhaustivo del ecosistema digital de la empresa. Usando herramientas avanzadas, identificamos todos los activos criptográficos (claves, certificados, protocolos) en sistemas, clouds y aplicaciones. Esto incluye la creación de un Cryptographic Bill of Materials (CBOM), un inventario detallado que mapea vulnerabilidades cuánticas, priorizando datos sensibles por su valor y duración de protección necesaria.
  2. Análisis de Riesgos y Viabilidad: Evaluamos el impacto potencial mediante escenarios como «harvest now, decrypt later». Realizamos pruebas de viabilidad con algoritmos PQC estandarizados por NIST, cuantificando riesgos basados en activos (e.g., ¿qué pasaría si se rompe el cifrado de una base de datos de clientes?). Incorporamos principios de «cripto-agilidad» para permitir actualizaciones sin interrupciones operativas.
  3. Roadmap de Transformación e Implementación: Desarrollamos un plan personalizado para la transición a PQC. Esto incluye integración con marcos como Zero Trust, donde se aplican verificaciones continuas y mínimo privilegio. Recomendamos soluciones híbridas (clásica + post-cuántica) para una migración gradual, junto con formación para equipos. Finalmente, ofrecemos auditorías de cumplimiento para asegurar alineación con regulaciones.
  4. Monitorización Continus y Adaptación: La consultoría no termina en la implementación; incluimos revisiones periódicas para adaptarse a evoluciones en amenazas cuánticas, garantizando resiliencia a largo plazo.

Esta metodología no solo mitiga riesgos, sino que posiciona a las empresas como líderes en innovación, convirtiendo la amenaza cuántica en una oportunidad.

Nuestra propuesta añade un énfasis en el cumplimiento de la normativa europea y española, facilitando una comprensión accesible del mundo cuántico para decisores no técnicos.

2025 nos recordó que la fisca cuántica no es ciencia ficción, sino una fuerza transformadora también en el campo de la computación que exige preparación inmediata. Si tu empresa maneja datos críticos, contacta con EADTrust para un análisis inicial. La transición a la post-cuántica no es opcional; es esencial para sobrevivir en la era digital que se avecina. Llámanos al +34 91 716 0555 (desde España, también al 902 365 612).

Participo en el Foro de Ciberseguridad «Estrategias corporativas frente a las amenazas digitales» 


La Cátedra de Ciberseguridad en el ámbito Social, Empresarial y de Defensa de la Universidad San Pablo CEU organiza el 28 de octubre el Foro de Ciberseguridad: “Estrategias corporativas frente a las amenazas digitales”, un encuentro exclusivo que contará con la participación de directivos de compañías del IBEX 35.

En esta jornada se abordarán tres objetivos principales:

  • Compartir entre un grupo selecto de CIOs/CISOs de cinco compañías del IBEX 35, lecciones aprendidas en la gestión de riesgos cibernéticos y en la consolidación del concepto de ciber resiliencia de las organizaciones.
  • Informar sobre el estado actual de la normativa NIS-2 y los retos que plantea.
  • Actualizar la información sobre las soluciones y servicios ofrecidos por el ecosistema Ciber, fabricantes e integradores.

DETALLES DEL EVENTO:

📆 FECHA:  28 de octubre

🕛 HORA: 10:00h

🌐 LUGAR: Aula Magna de la Universidad San Pablo CEU. C/ Julián Romea, 23. 28003 Madrid.  Ver en Google Maps

La inscripción es gratuita

AGENDA:

09:30 Registro y café de bienvenida

10:00 Bienvenida. Dª Anna Sroka, Directora Cátedra CEU de Ciberseguridad

10:05 Intervención. D. Alfonso Martínez-Echevarría y García de Dueñas, Decano de la Facultad de Derecho

10:10 Apertura del evento. Excma. Sra. Dª Rosa Visiedo Claverol, Rectora de la Universidad CEU San Pablo

10:20 Desafíos normativos europeos. NIS2 y DORA. Ponente: D. Julián Inza, Presidente de EADTrust

11:00 Mesa redonda: “Lecciones corporativas aprendidas sobre ciberresiliencia”. Modera: Dª Anna Sroka, Directora Cátedra CEU de Ciberseguridad. Participan:

  • Susana de Pablo, Directora General de Ingeniería, Tecnología y Digitalización de Enagás
  • Antonio Crespo, CIO de Asociación Española Contra el Cáncer (AECC)
  • Enrique Martín, CISO de AXA Partners
  • Ignacio García Egea, CISO de Gigas

12:00  Coffee Break

12:30 Enfoques sobre ciber resiliencia.

Modera: Francisco Torres Brizuela, Director de Desarrollo de Negocio, Ciberevolution. Con representantes de Claroty, Cohesity, Ednon, NetApp y Veeam. 

13:45 Clausura

Únase a nosotros en el Foro de Ciberseguridad «Estrategias corporativas frente a las amenazas digitales» un encuentro de referencia que reunirá a CIOs y CISOs de compañías del IBEX 35, expertos académicos de la Universidad CEU San Pablo y responsables de fabricantes tecnológicos líderes como Cohesity, NetApp, Okta y Veeam.

Durante la jornada se compartirán las lecciones aprendidas en la gestión de riesgos cibernéticos y en la consolidación del concepto de ciber resiliencia, se informará sobre el estado actual de la normativa NIS-2, y se actualizará acerca de las soluciones y servicios del ecosistema Ciber.

Robustez de las claves asimétricas recomendadas por el CCN


Recientemente, el Organismo Supervisor de Prestadores Cualificados de Confianza eIDAS en España ha comunicado a los prestadores de servicios de confianza la recomendación de abandonar el uso de claves RSA de hasta 2048 bits, indicando que la fuente de la recomendación es el CCN (Centro Criptógico Nacional) a través del documento CCN-STIC 221 – Guía de Mecanismos Criptográficos autorizados por el CCN.

Sin embargo, ese documento no entra en detalles de tamaños de clave recomendados aunque indica en su página 104

Los resultados del ataque ROCA obligó a varios gobiernos europeos a revocar todos
los certificados digitales de millones de tarjetas de identificación de sus ciudadanos,
ya que tenían claves de 1024 bits y se podía suplantar la identidad de sus ciudadanos. En España se optó por la misma medida de prevención, aunque los DNIe españoles no corrían el mismo peligro que los documentos de identidad utilizados en otros países, ya que el DNIe español utiliza claves de 2048 bits.

dando a entender que un tamaño de 2048 bits en RSA es apropiado.

En realidad, las claves de los dispositivos cualificados de casi todos los países (no solo España) eran en aquel momento de 2048 bits, pero la vulnerabilidad ROCA afectaba al algoritmo de generación de claves adoptado por Infineon (que lo limitó al uso de la variante «Fast Prime») con lo que hubiera sido sencillo sustituir las claves generadas por aquellos chips con generadores externos al propio chip.

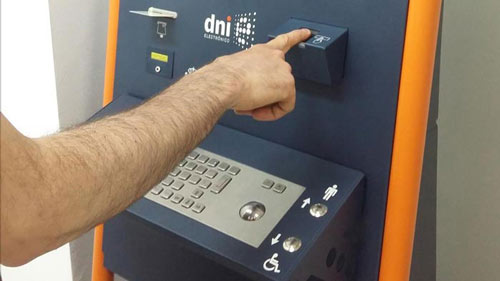
En muchos lugares (incluida España) se optó por generar claves RSA de 1952-bits en el propio chip. A tal efecto se modificó el software de los «cajeros automáticos del DNI» para actualizar los certificados (y su clave privada asociada) cuando acudieran los ciudadanos a la renovación de certificados. Para siguientes emisiones de DNIe se usaron dispositivos diferentes.

El documento del CCN que entra en más detalles sobre la criptografía es el CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad, y la versión más reciente es de mayo de 2022.

En su apartado 3 se indica:

Los mecanismos criptográficos autorizados indicados en los siguientes apartados se han clasificado en dos (2) categorías (CAT) de acuerdo con su fortaleza estimada a corto y largo plazo:

a) Recomendados (R): mecanismos que ofrecen un nivel adecuado de seguridad a largo plazo. Se considera que representan el estado del arte actual en seguridad criptográfica y que, a día de hoy, no presentan ningún riesgo de seguridad significativo. Se pueden utilizar de forma segura a largo plazo, incluso teniendo en cuenta el aumento en potencia de computación esperado en un futuro próximo. Cualquier riesgo residual, solo podrá proceder del desarrollo de ataques muy innovadores.

b) Heredado o Legacy (L): mecanismos con una implementación muy extendida a día de hoy, pero que ofrecen un nivel de seguridad aceptable solo a corto plazo. Únicamente deben utilizarse en escenarios en los que la amenaza sea baja/media y el nivel de seguridad requerido por el sistema bajo/medio (como veremos en el apartado 5) y deben ser reemplazados tan pronto como sea posible, ya que se consideran obsoletos respecto al estado del arte actual en seguridad criptográfica, y su garantía de seguridad es limitada respecto a la que ofrecen los mecanismos recomendados. Como consecuencia de ello, para estos mecanismos se define el periodo de validez hasta 2025 (31 de diciembre), salvo indicación expresa de otro periodo.

En la Tabla 3-2. Tamaño de las primitivas RSA acordadas se considera (L)egacy la criptografía RSA de hasta 2048 bits.

En la Tabla 3-4. Curvas elípticas acordadas se consideran (R)ecomendada la criptografía ECC de todos los tamaños habituales entre los que se encuentran NIST P-256 o secp256r11 y NIST P-384 o secp384r1

En la Tabla 3-8. Esquemas de Firma electrónica autorizados se consideran L los tamaños de clave RSA hasta 2024 y R los tamaños de clave RSA de más de 3072 bits. Y en las variantes ECC las de tamaños a partir de 256 bits.

En la página 50 se entra en detalle sobre la firma electrónica [MP.INFO.3] tal como se encuentra definida en el Reglamento eIDAS y según la forma en la que se debe aplicar en las Administraciones Públicas en el contexto del Esquema Nacional de Seguridad.

Para los niveles bajo y medio del ENS se admiten claves RSA (del firmante) de, al menos, 2048 bits, claves de 224-255 bits si se emplean curvas elípticas y Funciones hash SHA-256 o superior.

Sin embargo, tal como se ha visto esa posibilidad entra en la consideración de «Legacy» y se tiene que dejar de usar desde el 1 de enero de 2026.

Para el nivel alto del ENS se requiere una fortaleza mínima de 128 bits, «los mecanismos utilizados deberán ser recomendados«, que, según se ve en las tablas indicadas anteriormente, debe ser en RSA de al menos, 3072 bits, y de más de 256 bits si se emplean curvas elípticas . Se entra en detalle en la Tabla 3-8 (página 16).

En cuanto a los Sellos de Tiempo [MP.INFO.4] se consideran los requisitos para el ENS alto:

  • Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
  • Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
  • Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir:
     # RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits).
     # Curvas elípticas con claves de, al menos, 256 bits.
     # Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256. – Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.

Todos estos requisitos son muy difíciles de afrontar si se empiezan a considerar en el año 2025, pero EADTrust ya los tuvo en cuenta en la definición de sus jerarquías de certificación desde su creación.

Jerarquias de certificación de EADTrust.

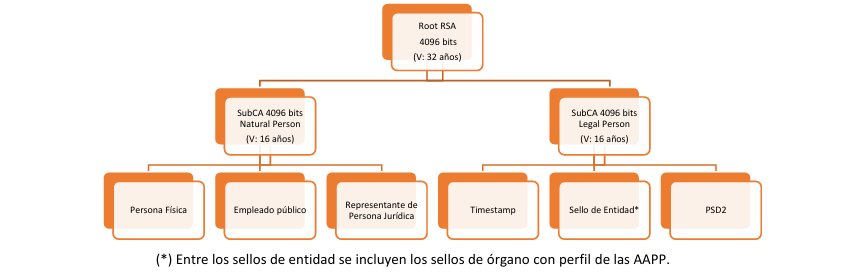
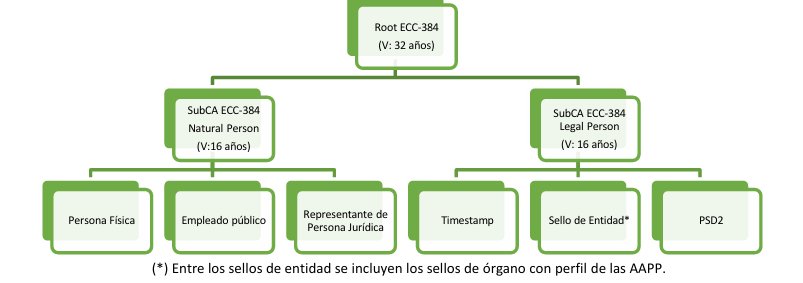
Las jerarquías de certificación de EADTrust ya cumplen los requisitos establecidos por el CCN desde que se diseñaron y se llevó a cabo la ceremonia de generación de claves de CA en 2019, sin esperar a la fecha límite de diciembre de 2025. Se estructuran en tres niveles (Root CA, Sub-CA e Issuing CA) y combinan tecnologías RSA y ECC, posicionando a EADTrust como pionera en Europa por su uso dual. Esta estructura soporta la emisión de certificados cualificados para firma electrónica, sellos electrónicos y autenticación de sitios web, cumpliendo con los estándares de ETSI y CEN para eIDAS y garantizando alta seguridad y confianza en transacciones electrónicas. La adopción de ECC refuerza su preparación para desafíos criptográficos futuros y ha sido clave para su designación como la entidad emisora de los certificados utilizados por los organismos sanitarios españoles para emitir el pasaporte COVID-19 durante la pandemia.

Las variantes de certificados ofrecidos por EADTrust son las siguientes:

  • Autenticación y firma electrónica de personas físicas,
  • Autenticación y firma electrónica de personas físicas, con indicación de entidad en la que trabajan,
  • Autenticación y firma electrónica de representantes legales de personas jurídicas,
  • Autenticación y firma electrónica de empleados públicos,
  • Autenticación y firma electrónica de empleados públicos, en el contexto de la Administración de Justicia
  • Autenticación y sello electrónico de personas jurídicas,
  • Autenticación y sello electrónico de órganos de la administración pública,
  • Autenticación y sello electrónico de personas jurídicas sujetas a la normativa PSD2,
  • La creación de sellos de tiempo electrónicos cualificados,
  • La comprobación y validación de firmas electrónicas, sellos electrónicos, y de sellos de tiempo electrónicos,
  • La conservación de firmas electrónicas, sellos o certificados para estos servicios

Se contemplan algoritmos criptográficos de tipo RSA con tamaños de clave de 2048 bits, 4196 bits y 8192 bits y algoritmos criptográficos de tipo ECC (Criptografía de Curva Elíptica) con tamaños de clave de 256 bits y 384 bits.

Los diferentes niveles de robustez de criptografía permiten el cumplimiento de los niveles medios y altos del ENS (Esquema Nacional de Seguridad) de España, tal como se describen en el documento “Guía de Seguridad de las TIC – CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad” citado, según las necesidades de las Administraciones Públicas.

Los tamaños de clave para los certificados cualificados (a partir de los certificados de Autoridad de Certificación raíz) son:

  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 4096-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 8192-bit key size with SHA512 digest algorithm para certificados cualificados.
  • ECC Root CA P-256 with SHA256 digest algorithm para certificados cualificados.
  • ECC Root CA P-384 with SHA384 digest algorithm para certificados cualificados.
    Para certificados no cualificados
  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados no cualificados.

En la siguiente figura se muestra la jerarquía RSA de 4096 bits que es similar a la de 8192 bits.

En la siguiente figura se muestra la jerarquía ECC de 384 bits que es similar a la de 256 bits.

Desde principios de 2023 EADTrust ha difundido además los nuevos certificados para la provisión de servicios de sello de tiempo cualificado diferenciados por usar diferentes algoritmos criptográficos, tamaño de clave y uso o no de Dispositivo Cualificado de Creación de Sello o de Firma (DCCF, DCCS o QSCD).

Algunos están especialmente diseñados para cumplir requisitos establecidos en el Esquema nacional de Seguridad (ENS) para el Nivel de Seguridad Alto.

Los campos “CommonName” de los nuevos certificados son:

Certificado CriptografíaTamaño ClaveQCSDENS
EADT QTSU 2023 RSA 2048RSA2048NONO
EADT QTSU 2023 ENS alto RSA 3072RSA3072NOSI
EADT QTSU QSCD 2023 ENS alto RSA 4096RSA4096SISI
EADT QTSU 2023 ENS alto ECC 256ECC256NOSI
EADT QTSU QSCD 2023 ENS alto ECC 384ECC384SISI

Por compatibilidad se mantienen los sellos de tiempo basados en criptografía RSA de 2048 bits, destinados a entidades no sujetas al cumplimiento de la normativa ENS del Esquema nacional de Seguridad.

El reto de las entidades del sector público

Los cambios en la criptografía de los certificados y de los sellos de tiempo no solo afectan a los Prestadores de Servicios de Confianza, también afectan a las entidades públicas que deben aceptar los nuevos certificados.

Por eso, en EADTrust hemos creado un servicio de apoyo sin coste para entidades públicas que orienta sobre los puntos de la infraestructura que deberían revisar para facilitar la transición a la criptografía más robusta (sobre todo su página web de servicios al ciudadano). Además, aportamos un juego completo de certificados de prueba vigentes y revocados para que puedan comprobar los diferentes casos de uso. Pueden llamar al 91 7160555.

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

ENISA dará soporte a la Certificación de la Cartera de identidad digital de la UE: Otro paso hacia la identificación electrónica segura de los europeos


En el contexto del desarrollo de lo previsto en el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) n.° 910/2014 en lo que respecta al establecimiento del Marco Europeo de Identidad Digital, la Comisión Europea ha solicitado a ENISA que proporcione apoyo para la certificación de las Carteras de Identidad Digital de la Unión Europea (Carteras IDUE, EUDI Wallets), incluido el desarrollo de un esquema europeo candidato de certificación de ciberseguridad de conformidad con la Ley Europea de Ciberseguridad (Reglamento (UE) 2019/881).


La directora en funciones de Sociedad Digital, Confianza y Ciberseguridad de la Comisión Europea, Christiane Kirketerp de Viron, destacó: «El sistema de certificación para las Carteras de Identidad Digital de la UE es clave para un funcionamiento exitoso del concepto de Carteras. La certificación garantiza que las Carteras IDUE son seguros y protegen la privacidad de los usuarios y sus datos personales. Además, garantizará que los ciudadanos puedan utilizar sus Carteras digitales nacionales en toda la UE».
El Director Ejecutivo de ENISA, la Agencia de Ciberseguridad de la UE, Juhan Lepassaar, declaró que: «En el mundo interconectado de hoy, el uso de Carteras digitales es un paso fundamental hacia una identificación segura tanto en el mundo físico como en el digital. Mediante el desarrollo del sistema europeo de certificación de la ciberseguridad para la Cartera de Identidad Digital de la Unión Europea (EUDIWallet), ENISA ayudará a la Comisión y a los Estados miembros a establecer controles de ciberseguridad en el ámbito de la identificación digital que permitan su adopción en toda la UE. Las Carteras digitales contribuyen a la madurez de la digitalización de la UE y mejoran la ciberseguridad y la privacidad de los ciudadanos.»


¿Qué pasa con las Carteras de Identidad Digital de la UE?

Dado que la ola de avances tecnológicos ha transformado los sectores y servicios privados y públicos por igual, es esencial proponer soluciones que permitan identificar y autenticar de forma segura a los usuarios en un mundo digitalizado en evolución.

En mayo de 2024 entró en vigor el Marco Europeo de Identidad Digital (Reglamento EIDAS2). El despliegue de EUDI Wallets (Carteras IDUE) es un paso en esta dirección. Las Carteras IDUE permiten almacenar, acceder y compartir datos y documentos de identificación personal, todo ello en una aplicación de fácil acceso. A través de las Carteras IDUE, los procesos de identificación y autenticación en línea mejorarán y contribuirán a reducir las barreras existentes desde hace tiempo de manera que la identificación digital se extienda de forma segura e interoperable en toda Europa.

Desarrollo de sistemas de certificación para EUDIW

La petición de la Comisión aborda dos líneas de trabajo principales.

En primer lugar, pide a ENISA que apoye el establecimiento de esquemas nacionales de certificación por los Estados miembros de la UE proporcionando requisitos de certificación armonizados con arreglo al Marco de Identidad Digital Europea. Como complemento, ENISA participará en la preparación de los actos de ejecución pertinentes que establezcan una lista de normas de referencia y, en caso necesario, especificaciones y procedimientos con el fin de expresar especificaciones técnicas detalladas de dichos requisitos (abordando principalmente aspectos de seguridad y privacidad).

En segundo lugar, solicita a ENISA que inicie la preparación de un esquema de certificación de ciberseguridad europeo candidato para los Carteras IDUE y sus esquemas de identificación electrónica (eID) en el marco de la Ley europea de Ciberseguridad.

De acuerdo con la Ley de Ciberseguridad de la UE adoptada en 2019, la Comisión Europea puede emitir una solicitud a ENISA para el desarrollo de un esquema europeo de certificación de ciberseguridad. ENISA iniciará el trabajo técnico preparatorio teniendo en cuenta los esquemas de certificación existentes y los previsibles en la medida de lo posible. En la actualidad, ENISA puede apoyarse en el Sistema Europeo de Certificación de la Ciberseguridad sobre Criterios Comunes (EUCC, European Cybersecurity Certification Scheme on Common Criteria) adoptado, así como en el trabajo relacionado con el proyecto candidato de Sistema Europeo de Certificación de los Servicios en la Nube (EUCS, European Certification Scheme for Cloud Services) y la certificación de la 5G (EU5G).

Actualmente se está llevando a cabo una consulta pública sobre la certificación de la tarjeta de circuito integrado universal incorporada (eUICC,  Universal Integrated Circuit Card) con arreglo a la EUCC, desarrollada en el marco de la EU5G. La certificación eUICC sería una posibilidad para dar soporte a los objetivos de certificación de las carteras IDUE.

ENISA dirigirá este trabajo en estrecha cooperación con los Estados miembros de la UE y las diferentes partes interesadas. Ya ha estado apoyando al Grupo de Expertos eIDAS y a su Subgrupo de Certificación y apoyará al Grupo Europeo de Cooperación en materia de Identidad Digital (European Digital Identity Cooperation Group) una vez establecido. Además, ENISA ha prestado apoyo al conjunto de herramientas IDUE (EUDI Toolbox) durante los últimos tres años, asesorando sobre las amenazas y los requisitos de seguridad de las carteras digitales. El desarrollo del sistema europeo candidato de certificación de la ciberseguridad contará con el apoyo de un Grupo de Trabajo ad hoc compuesto por expertos en la materia y se llevará a cabo en estrecha coordinación con el Grupo Europeo de Certificación de la Ciberseguridad (ECCG, European Cybersecurity Certification Group), en consonancia con la Ley europea de Ciberseguridad (Cybersecurity Act).

La información de este artículo está disponible en la página web de ENISA

EADTrust se incorpora al Grupo Garrigues


Garrigues ha adquirido una participación del 51% en EAD Trust, compañía especializada en el desarrollo de productos y la prestación de servicios de confianza digital registrada como Prestador Cualificado de Servicios Electrónicos de Confianza en el Ministerio de Asuntos Económicos y Transformación Digital.

De este modo, el prestigioso despacho de abogados se posiciona en un mercado clave como es el de la confianza digital en el contexto del próximo reglamento eIDAS2 (Electronic IDentification, Authentication and Trust Services 2), una iniciativa de la Unión Europea para actualizar la normativa actual de servicios de confianza e identidad digital y conseguir un marco legal más adecuado a las necesidades de empresas y ciudadanos en una sociedad cada vez más conectada y digitalizada.

Con cerca de 15 años de historia, EAD Trust desarrolla servicios y productos digitales y proyectos a medida.

Su compromiso con la calidad y la innovación se refleja en su reconocimiento como Prestador Cualificado de Servicios Electrónicos de Confianza que opera en toda Europa, tras superar exigentes auditorías de cumplimiento, que se suman a sus certificaciones ISO 9001, ISO 27001, ISO 20000-1 y ENS de nivel medio.

La compañía emite certificados cualificados de persona física y jurídica, sellos de tiempo cualificados y certificados cualificados de sitio web, además de dar soporte a sellos y firmas electrónicas cualificadas en la nube y prestar servicios de contratación online y de interposición en las comunicaciones.

La labor de los proveedores de servicios de confianza como EAD Trust cobrará mayor relevancia con la próxima entrada en vigor del nuevo reglamento europeo –previsiblemente, este año–, que redefinirá el mercado. De hecho, este cambio regulatorio supondrá un desarrollo clave de la cartera europea de identidad digital IDUE (EUID Wallet), en la que EAD Trust está trabajando activamente. 

La entrada de Garrigues en su capital supone un reenfoque estratégico para EAD Trust, que se reflejará en los próximos meses en el lanzamiento de nuevos productos y servicios para fortalecer su posicionamiento en el mercado de la confianza digital tanto en España como en el resto de los países en los que está presente el despacho.

La amplia experiencia en economía digital de Garrigues y su visión regulatoria desde todas las perspectivas del derecho de los negocios constituyen una garantía de seguridad jurídica para los nuevos productos y servicios.

Fernando Vives, presidente ejecutivo de Garrigues, destaca que “la economía digital experimenta un crecimiento sin precedentes, lo que conlleva la necesidad de asegurar la seguridad jurídica en cada transacción digital. La inversión en EAD Trust constituye un paso muy relevante en la estrategia del despacho para desarrollar y habilitar infraestructuras digitales legales en los próximos años. Confiamos en que, de la mano de EAD Trust, seremos capaces de brindar soluciones innovadoras y seguras a nuestros clientes, fortaleciendo así la confianza en las transacciones digitales”.

Julián Inza, presidente de EAD Trust, explica que “nuestra misión es impulsar la sociedad del futuro con ideas, productos y servicios capaces de minimizar aquellas transacciones que mantienen el uso de papel por si fuera necesario su valor probatorio, dado que ya es posible generar, custodiar y presentar evidencias digitales de cualquier actividad o relación con las que dar respuesta técnica a todas las necesidades jurídicas. Estamos en un mundo que necesita pasar de un paradigma físico a otro digital y es preciso garantizar la aplicabilidad de las herramientas de seguridad jurídica en ambos. Con el apoyo de Garrigues, estamos listos para pasar al siguiente nivel”. 

Algunos puntos de interés:

  • Registrada como Prestador Cualificado de Servicios Electrónicos de Confianza por el Ministerio de Asuntos Económicos y Transformación Digital, EAD Trust es una compañía especializada en el desarrollo de productos digitales y proyectos a medida, con énfasis en su validez legal
  • Como resultado de esta alianza, en los próximos meses tendrá lugar el lanzamiento de nuevos productos y servicios relacionados con la confianza digital en el contexto del próximo reglamento europeo sobre identidad digital, eIDAS2
  • Formar parte del Grupo Garrigues representa un enorme potencial para difundir las herramientas que permiten la Transformación DIgital de la Sociedad, sin merma del valor probatorio