Archivo de la categoría: Buenas Prácticas

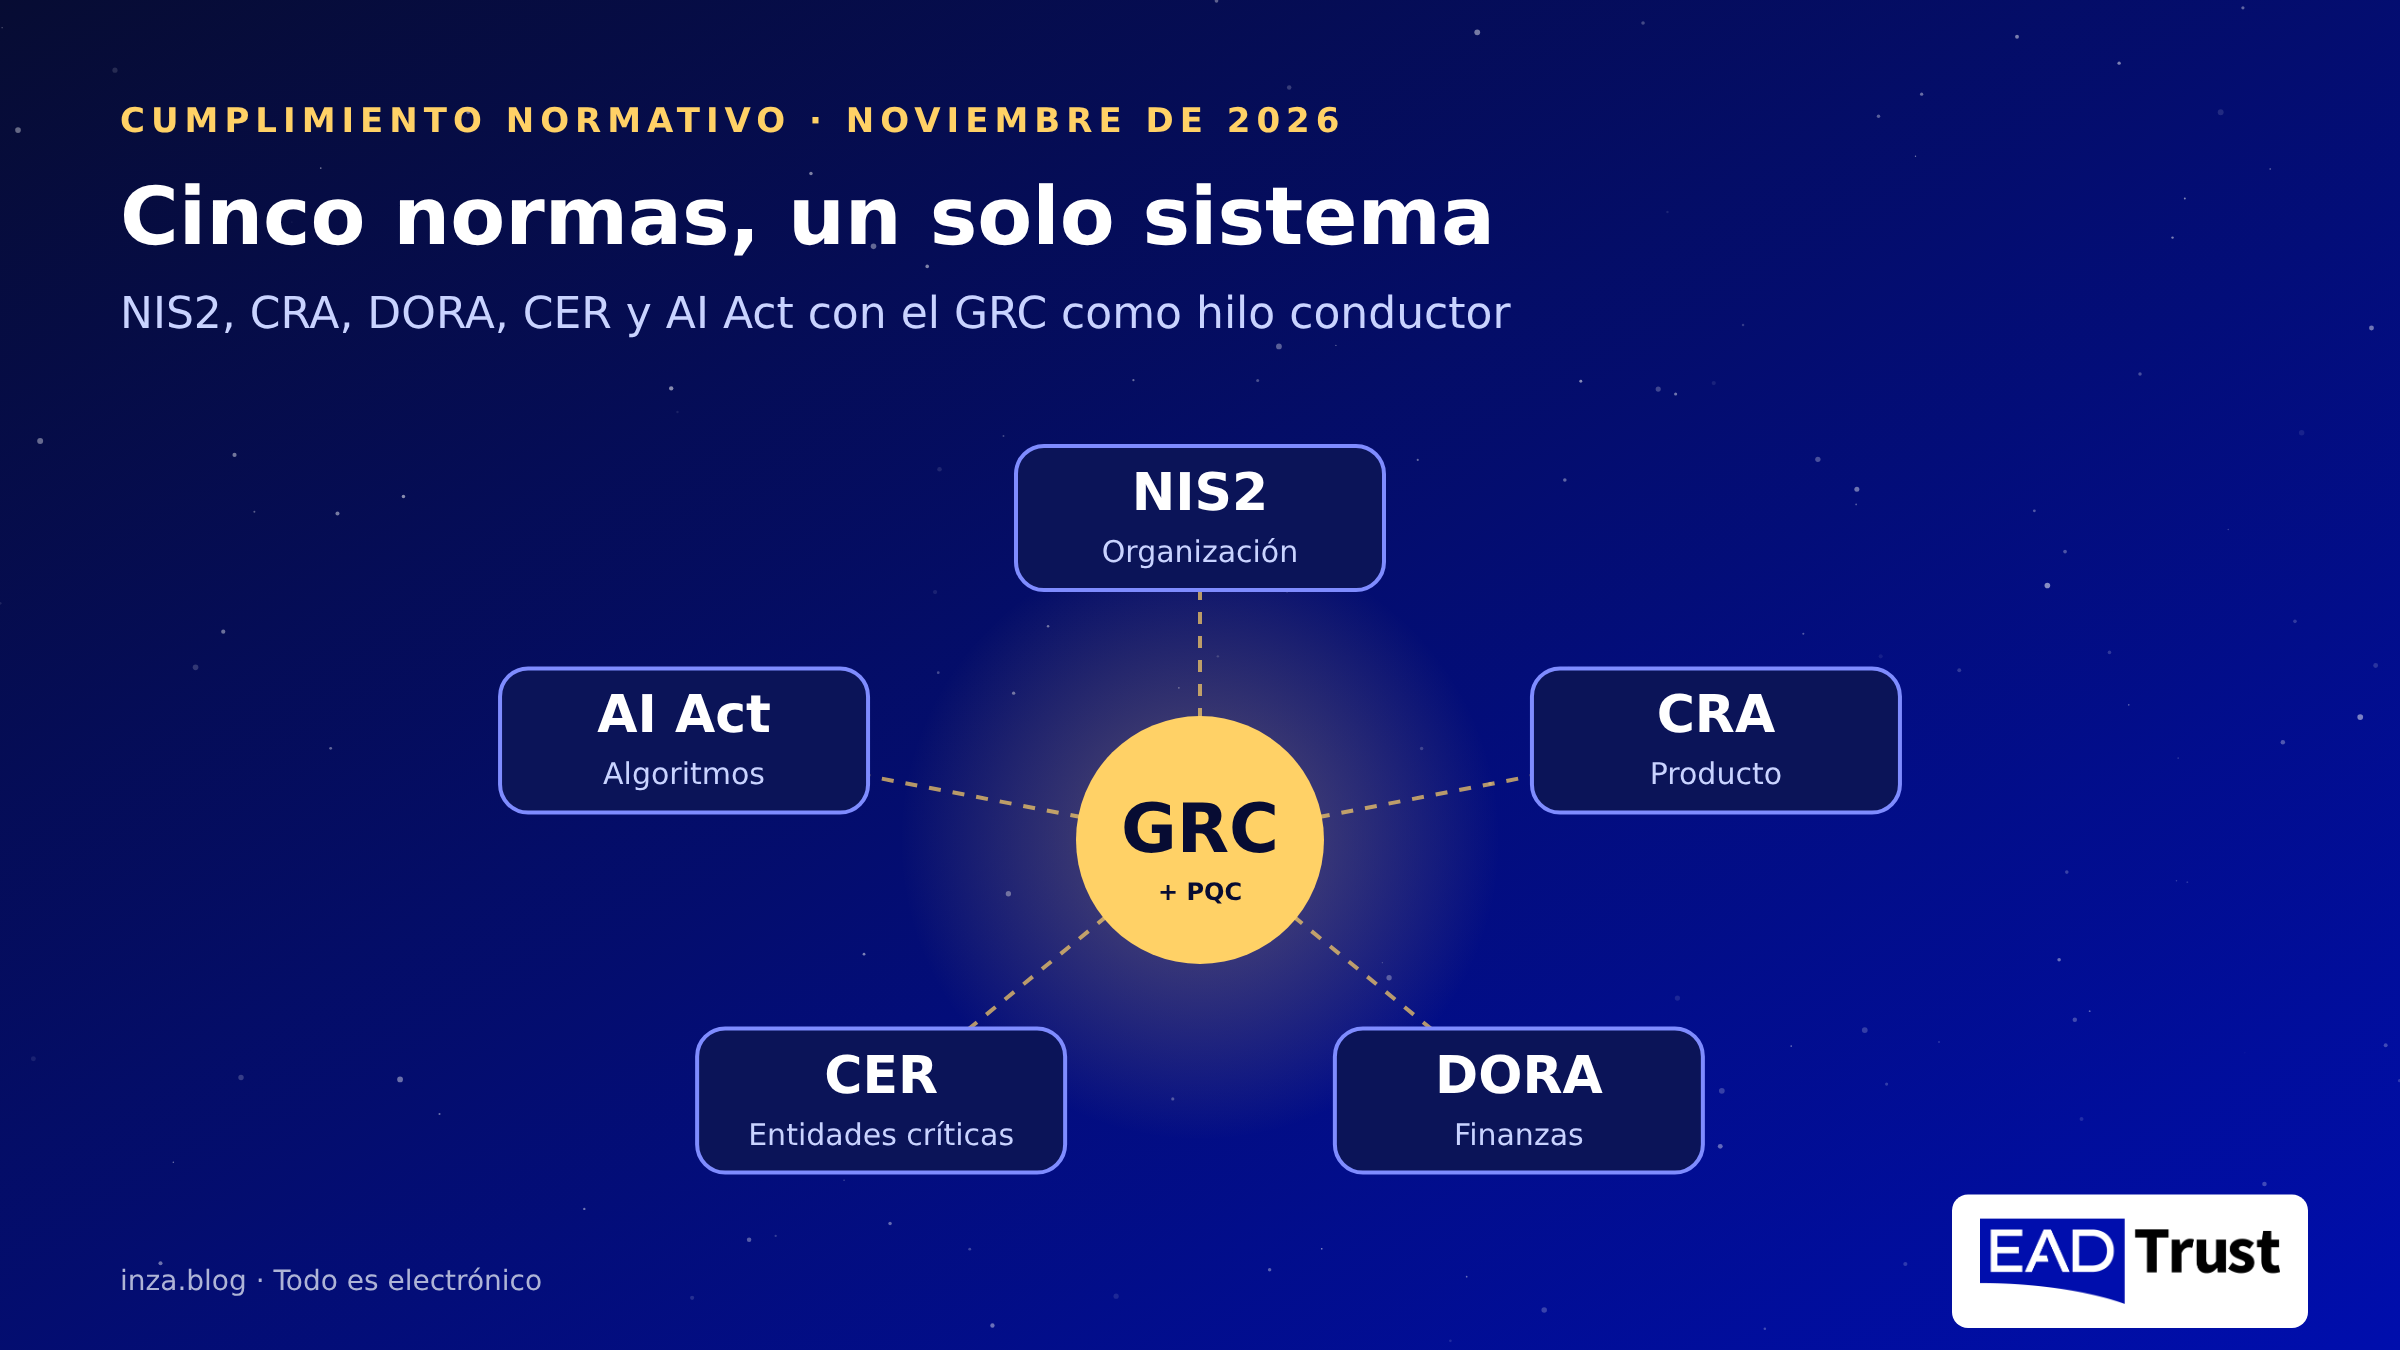
Cumplir a la vez NIS2, CRA, DORA, CER y la Ley de IA: el GRC como hilo conductor


Hace un año repasé en este blog los retos de adecuación a las normas NIS2, CRA, CER y DORA. Desde entonces he hablado de ellas con partners y clientes en el roadshow NIS2 & DORA de Ingram Micro, en Madrid, Barcelona, Málaga y, este octubre, en Bilbao. La pregunta que más se repite en el turno de preguntas no es «¿qué dice cada norma?», sino «¿cómo cumplo todas a la vez sin montar cinco proyectos distintos?».

En 2026 la lista se ha alargado con el Reglamento de Inteligencia Artificial (AI Act), y varias fechas se han movido. Este artículo actualiza el calendario y propone una respuesta práctica a esa pregunta: tratar el cumplimiento como un único sistema de gobierno, riesgo y cumplimiento (GRC), con un mapa de controles común para todas las normas.

Qué ha cambiado desde 2025

En un año, tres normas han empezado a exigir cosas nuevas y dos siguen esperando su ley española. DORA se aplica desde enero de 2025; la notificación de vulnerabilidades del CRA, desde septiembre de 2026; y las reglas de transparencia del AI Act, desde agosto de 2026. NIS2 y CER, en cambio, siguen sin transponer en España, y el alto riesgo del AI Act se ha aplazado a 2027 y 2028. A eso se suma la disolución de las Cortes el 6 de octubre, con elecciones generales el 29 de noviembre: los proyectos de ley españoles sobre entidades críticas y sobre inteligencia artificial han decaído y vuelven a la casilla de salida.
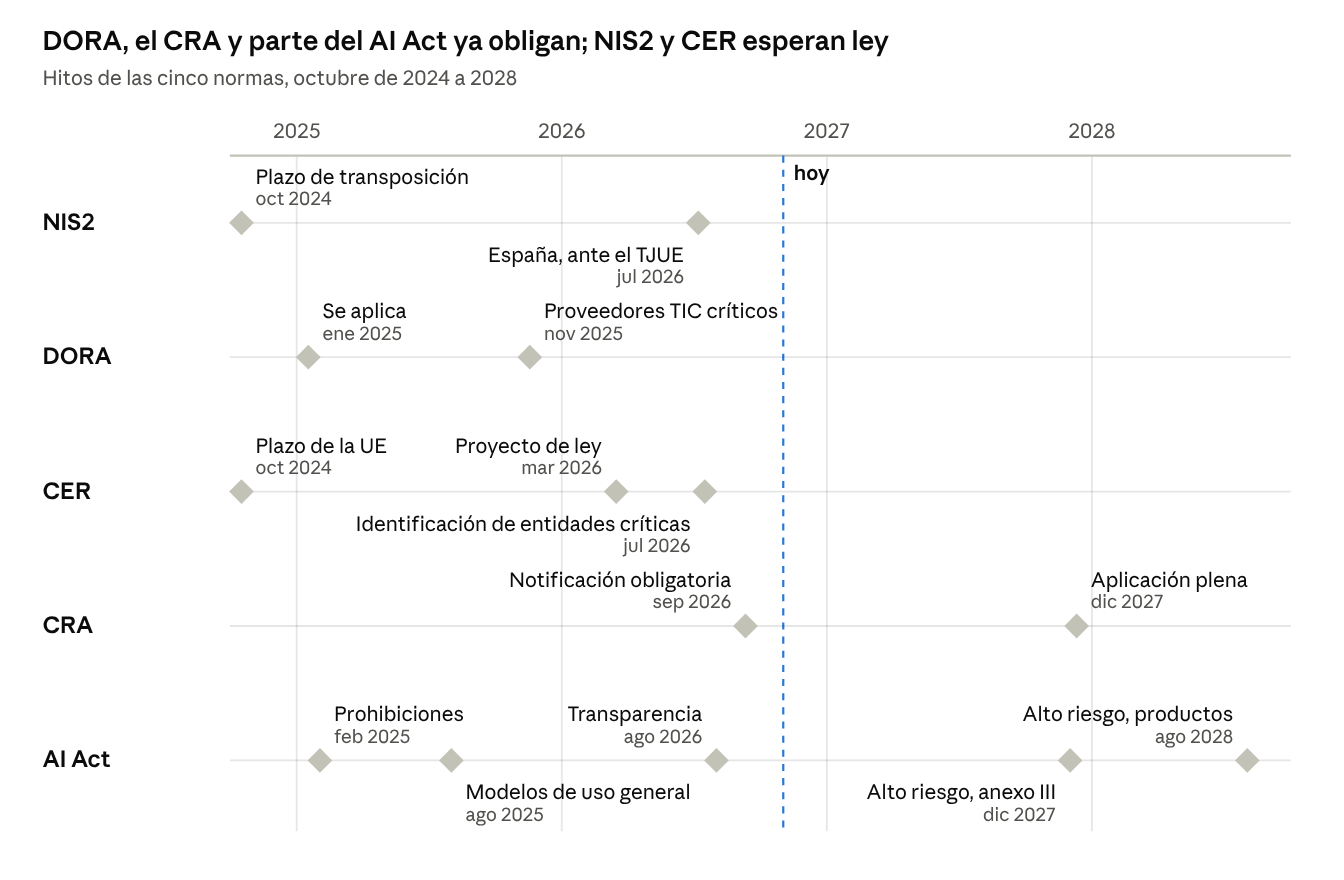

Calendario de NIS2, DORA, CER, CRA y AI Act: hitos de 2024 a 2028. La línea discontinua marca noviembre de 2026.

La línea discontinua marca el dia de hoy: todo lo que queda a su izquierda ya debería estar resuelto.

Norma por norma

Cada norma mira el riesgo digital desde un ángulo distinto: la entidad, el producto, el sector financiero, la infraestructura física o el algoritmo.

NIS2: la ciberseguridad de la organización

La Directiva (UE) 2022/2555 obliga a las entidades esenciales e importantes de 18 sectores a gestionar sus riesgos de ciberseguridad y a notificar los incidentes significativos: alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes. Exige que los órganos de dirección aprueben las medidas, se formen y respondan de su cumplimiento.

En España seguimos sin ley. El anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en primera vuelta en enero de 2025, pero nunca llegó a remitirse a las Cortes como proyecto de ley, y en julio de 2026 la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE por no transponer la directiva. Tras la disolución de las Cortes, su futuro depende del Gobierno que salga de las elecciones. Mientras tanto siguen vigentes el Real Decreto-ley 12/2018 y el Esquema Nacional de Seguridad, y muchas empresas españolas ya reciben exigencias NIS2 por contrato de clientes de otros países que sí la han transpuesto. Pero el terreno no está vacío.

Que no haya ley no significa que no haya obligaciones. El Reglamento de Ejecución (UE) 2024/2690, de 17 de octubre de 2024, desarrolla NIS2 para once tipos de proveedores digitales: servicios DNS, registros de dominios de primer nivel, computación en nube, centros de datos, redes de distribución de contenidos, servicios gestionados y de seguridad gestionada, mercados en línea, motores de búsqueda, redes sociales y prestadores de servicios de confianza. Al ser un reglamento, es directamente aplicable y no necesita transposición, como ya comenté a propósito del roadshow de Ingram Micro.

Su anexo detalla, en trece secciones, las medidas técnicas y metodológicas que se esperan: política de seguridad, gestión de riesgos, gestión de incidentes, continuidad, cadena de suministro, control de accesos o criptografía, entre otras. También fija cuándo un incidente es significativo, por ejemplo una pérdida económica directa superior a 500.000 euros o al 5 % de la facturación anual, o un servicio en la nube indisponible más de 30 minutos. Para cualquier otra empresa es, además, la mejor guía disponible de lo que un supervisor considerará «medidas adecuadas» cuando llegue la ley española.

CRA: la seguridad del producto

El Reglamento (UE) 2024/2847, de ciberresiliencia, se dirige a fabricantes, importadores y distribuidores de productos con elementos digitales, del software al dispositivo conectado. Exige seguridad desde el diseño, gestión de vulnerabilidades durante todo el ciclo de vida, actualizaciones de seguridad y una lista de componentes (SBOM).

Desde el 11 de septiembre de 2026 ya hay que notificar las vulnerabilidades explotadas activamente y los incidentes graves que afecten a un producto: alerta en 24 horas, notificación en 72 horas e informe final, a través de la plataforma única de notificación de ENISA. El resto de obligaciones, incluido el marcado CE con requisitos de ciberseguridad, se aplica desde el 11 de diciembre de 2027.

DORA: la resiliencia operativa del sector financiero

El Reglamento (UE) 2022/2554 se aplica desde el 17 de enero de 2025 a bancos, aseguradoras, gestoras, entidades de pago y proveedores de criptoactivos. Pide un marco de gestión del riesgo TIC aprobado por el consejo, notificación de incidentes graves, pruebas de resiliencia (incluidas pruebas de penetración basadas en amenazas para las entidades más relevantes) y un control estricto de los proveedores TIC, con registro de información de todos los contratos.

En noviembre de 2025 las autoridades europeas de supervisión publicaron la primera lista de proveedores TIC críticos, que pasan a supervisión europea directa. Para el resto de proveedores de la banca, DORA llega por contrato: cláusulas obligatorias, derecho de auditoría y planes de salida.

CER: la resiliencia física de las entidades críticas

La Directiva (UE) 2022/2557 amplía la protección de infraestructuras críticas a toda amenaza que pueda interrumpir un servicio esencial: catástrofes naturales, sabotaje, terrorismo, crisis sanitarias o fallos en la cadena de suministro. Las entidades designadas como críticas deben evaluar sus riesgos, aprobar un plan de resiliencia y notificar los incidentes en 24 horas.

El Gobierno llevó al Congreso en marzo de 2026 el proyecto de Ley de Protección y Resiliencia de Entidades Críticas, que designaba a la Secretaría de Estado de Seguridad como autoridad competente y convertía el CNPIC en CNPREC. Preveía nueve meses para la evaluación de riesgos tras la designación, seis para el plan de resiliencia y multas de hasta 10 millones de euros o el 2 % de la facturación mundial. La parte de ciberseguridad de estas entidades se remitía a NIS2. El proyecto decayó con la disolución de las Cortes y tendrá que aprobarse y presentarse de nuevo en la próxima legislatura. Mientras tanto sigue vigente la Ley 8/2011 de protección de infraestructuras críticas, y el plazo europeo para identificar a las entidades críticas, julio de 2026, ya ha vencido.

AI Act: el riesgo del algoritmo

El Reglamento (UE) 2024/1689 clasifica los sistemas de IA por nivel de riesgo. Las prácticas prohibidas y la obligación de alfabetización en IA rigen desde febrero de 2025; las obligaciones de los modelos de uso general, desde agosto de 2025; y las de transparencia del artículo 50 (avisar de que se habla con una IA, marcar el contenido sintético), desde el 2 de agosto de 2026.

El paquete ómnibus digital, publicado en julio de 2026 como Reglamento (UE) 2026/1744, aplazó las obligaciones de los sistemas de alto riesgo: al 2 de diciembre de 2027 los del anexo III (empleo, solvencia crediticia, educación, biometría, servicios esenciales) y al 2 de agosto de 2028 los integrados en productos regulados. El aplazamiento da aire, pero no cambia lo que hay que preparar: inventario de sistemas, gestión de riesgos, gobernanza de datos, supervisión humana, registros y ciberseguridad del propio sistema. En España, la autoridad de supervisión es la AESIA. El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, que debía completar el reparto de autoridades y el régimen sancionador nacional, estaba en el Congreso desde junio de 2026 y también decayó con la disolución. El reglamento europeo se sigue aplicando directamente, pero sin esa ley el régimen sancionador español queda incompleto.

Lo que tienen en común

Leídas juntas, las cinco normas piden casi lo mismo con distinto vocabulario. Hay seis piezas que se repiten:

  1. Responsabilidad de la dirección. NIS2 y DORA exigen que el consejo apruebe y supervise las medidas; CER pide una función de seguridad y resiliencia asignada; el AI Act exige un sistema de gestión de la calidad y responsables identificados.
  2. Gestión de riesgos documentada. Todas parten de un análisis de riesgos periódico, con medidas proporcionales y revisiones regulares.
  3. Notificación de incidentes con reloj. NIS2, CRA y CER coinciden en las 24 horas para el primer aviso; DORA pide la notificación inicial en 4 horas desde que el incidente se clasifica como grave, y el AI Act exige comunicar los incidentes graves de los sistemas de alto riesgo.
  4. Cadena de suministro. NIS2 pide evaluar a los proveedores, DORA regula sus contratos, el CRA obliga a controlar los componentes de terceros y el AI Act reparte obligaciones entre proveedor y responsable del despliegue.
  5. Continuidad y recuperación. Copias de seguridad, planes de continuidad y pruebas periódicas aparecen en NIS2, DORA y CER.
  6. Evidencias. Todas esperan que se pueda demostrar el cumplimiento ante un supervisor, un auditor o un cliente: políticas aprobadas, registros fechados, informes de pruebas y trazas de decisión.

La sexta pieza es la que más se olvida. Cumplir y no poder demostrarlo, a efectos prácticos, es no cumplir.

El GRC como hilo conductor

Si las seis piezas se repiten, lo razonable es construirlas una vez. Eso es un sistema de gobierno, riesgo y cumplimiento (GRC): un único marco en el que la dirección fija responsabilidades, se mantiene un solo registro de riesgos y cada control se asocia a todas las obligaciones que satisface.

En la práctica, un GRC bien planteado se apoya en cuatro elementos:

  • Un mapa de controles común. Se parte de un marco de referencia ya conocido (ISO/IEC 27001 o el Esquema Nacional de Seguridad) y se marca, control a control, a qué artículo de NIS2, DORA, CRA, CER o AI Act responde. Un mismo control de gestión de vulnerabilidades, por ejemplo, sirve a NIS2, al CRA y a DORA.
  • Normas de gestión complementarias. ISO 22301 para la continuidad, que alimenta DORA y CER, e ISO/IEC 42001 para los sistemas de gestión de la IA, que encaja con el AI Act.
  • Un procedimiento único de incidentes. Una sola clasificación y un solo flujo que, según el tipo de incidente, dispare la notificación a INCIBE-CERT o CCN-CERT, al Banco de España o la CNMV, a la plataforma de ENISA o al CNPREC, con sus plazos.
  • Una gestión de proveedores integrada. Un único inventario de terceros, con las cláusulas de DORA, las exigencias de seguridad de NIS2 y los requisitos de producto del CRA en el mismo expediente.

Las herramientas GRC del mercado automatizan buena parte de este trabajo: catálogos de controles con correspondencias entre normas, recogida de evidencias, cuadros de mando para la dirección y seguimiento de planes de acción. Pero la herramienta no sustituye al diseño: primero hay que decidir qué normas aplican y con qué alcance, y después elegir cómo gestionarlo.

La pieza que no aparece en ninguna norma: la criptografía poscuántica

Ninguna de las cinco normas menciona la criptografía poscuántica, pero todas exigen medidas acordes con el estado de la técnica. NIS2 pide políticas sobre el uso de la criptografía y el cifrado, y la sección 9 del anexo del Reglamento de Ejecución 2024/2690 exige una política criptográfica con gestión de claves; DORA, controles criptográficos que se revisen ante la evolución de las amenazas; el CRA, cifrado de los datos con mecanismos actualizados. Un algoritmo que un ordenador cuántico podrá romper dejará de ser estado de la técnica mucho antes de que ese ordenador exista, porque lo que hoy se cifra o se firma puede capturarse ahora y descifrarse o falsificarse después.

El calendario ya lo ha puesto la propia Unión Europea. La hoja de ruta coordinada para la transición a la criptografía poscuántica, publicada en junio de 2025, pide que a finales de 2026 estén hechos los inventarios de activos criptográficos, incluida la cadena de suministro; que en 2030 estén protegidos los casos de uso de alto riesgo; y que en 2035 la transición esté completa para los de riesgo medio. Los algoritmos de referencia, ML-KEM y ML-DSA, están normalizados por el NIST desde agosto de 2024.

Para un sistema GRC esto se traduce en tres tareas concretas: añadir al inventario de activos un inventario criptográfico (qué algoritmos, claves y certificados se usan y dónde), incluir la amenaza cuántica en el registro de riesgos, y exigir criptoagilidad a los proveedores, es decir, la capacidad de cambiar de algoritmo sin rediseñar el sistema. Un fabricante que hoy prepara el marcado CE de su producto para el CRA haría bien en contar con que ese producto seguirá en el mercado en 2030.

Las cinco normas de un vistazo

NormaQué protegeA quién obligaPrimer aviso de incidenteSituación a noviembre de 2026
NIS2Redes y sistemas de informaciónEntidades esenciales e importantes de 18 sectores24 horasAnteproyecto nunca remitido a las Cortes; España, ante el TJUE
CRAProductos con elementos digitalesFabricantes, importadores y distribuidores24 horasNotificación obligatoria desde el 11-09-2026; resto, desde el 11-12-2027
DORAResiliencia operativa TICEntidades financieras y proveedores TIC críticos4 horas tras clasificarlo como grave (máximo 24 horas)Aplicable desde el 17-01-2025
CERContinuidad de servicios esenciales ante cualquier amenazaEntidades designadas como críticas24 horasProyecto de ley decaído al disolverse las Cortes; sigue la Ley 8/2011
AI ActDerechos y seguridad frente a sistemas de IAProveedores y responsables del despliegue de IAIncidentes graves de sistemas de alto riesgoTransparencia desde el 02-08-2026; alto riesgo, 2027 y 2028; ley orgánica española decaída

Una hoja de ruta en seis pasos

  1. Determinar qué normas aplican. Por sector, tamaño, productos que se fabrican o distribuyen, uso de IA y relación con clientes financieros o entidades críticas. Muchas empresas descubren que les afectan tres o cuatro, aunque sea por contrato.
  2. Nombrar un responsable y llevarlo al consejo. La dirección tiene que aprobar el marco y recibir informes periódicos.
  3. Hacer un análisis de brechas único contra el mapa de controles común, no uno por norma.
  4. Priorizar por plazos ya vencidos. DORA y la notificación del CRA ya se aplican; la transparencia del AI Act, también.
  5. Unificar incidentes y proveedores en un solo procedimiento y un solo inventario.
  6. Preparar las evidencias desde el principio, con fecha cierta y conservación a largo plazo.

En este último punto los servicios de confianza del Reglamento eIDAS aportan algo que ninguna hoja de cálculo ofrece: la firma y el sello electrónico acreditan quién aprobó una política o emitió un informe, el sello de tiempo cualificado prueba cuándo, y la conservación cualificada mantiene ese valor probatorio durante años. Un registro de incidentes o un informe de pruebas de resiliencia sellado en el momento en que se genera es mucho más difícil de discutir ante un supervisor. Y conviene que esas firmas y sellos sigan siendo válidos cuando llegue la criptografía poscuántica, otra razón para planificar la criptoagilidad.

Ninguna organización tiene que recorrer este camino sola. En el roadshow de Ingram Micro lo hemos visto en cada parada: fabricantes como HPE, SonicWall, Hornetsecurity, Barracuda o Bitdefender aportan la tecnología de protección, copia y recuperación, y la red de partners de Ingram Micro la integra en soluciones adaptadas a cada cliente. El cumplimiento normativo es, al final, una buena excusa para hacer bien lo que habría que hacer de todos modos.

Cómo puede ayudar EADTrust

En EADTrust llevamos años cumpliendo como prestador cualificado de servicios de confianza bajo eIDAS, con certificaciones en el Esquema Nacional de Seguridad (categoría alta), ISO/IEC 27001, ISO/IEC 20000-1 e ISO 22301, y esa experiencia es la que ponemos al servicio de otras organizaciones. Nuestra división de servicios profesionales acompaña a las empresas en todo el recorrido descrito en este artículo: el análisis de brechas unificado frente a NIS2, DORA, CRA, CER y AI Act, la implantación de las medidas y la preparación de evidencias con firma, sello y sello de tiempo cualificados. También ayudamos a hacer el inventario criptográfico y a planificar la migración a la criptografía poscuántica, un trabajo que ya hacemos con grandes clientes, y ofrecemos formación in company en computación cuántica y criptografía poscuántica.

Cuando el reto tiene tanto de jurídico como de técnico, nuestro trabajo puede completar el asesoramiento de Garrigues, accionista de EADTrust y referente en alinear las exigencias legales con las tecnológicas: el despacho interpreta la norma y nosotros la convertimos en controles, procedimientos y evidencias que funcionan. Si quiere un primer diagnóstico, puede escribirnos a info@eadtrust.com o llamarnos al 91 716 05 55 o al 902 365 612.

Fuentes

Tributo a Kim Cameron, autor de las 7 leyes de la identidad


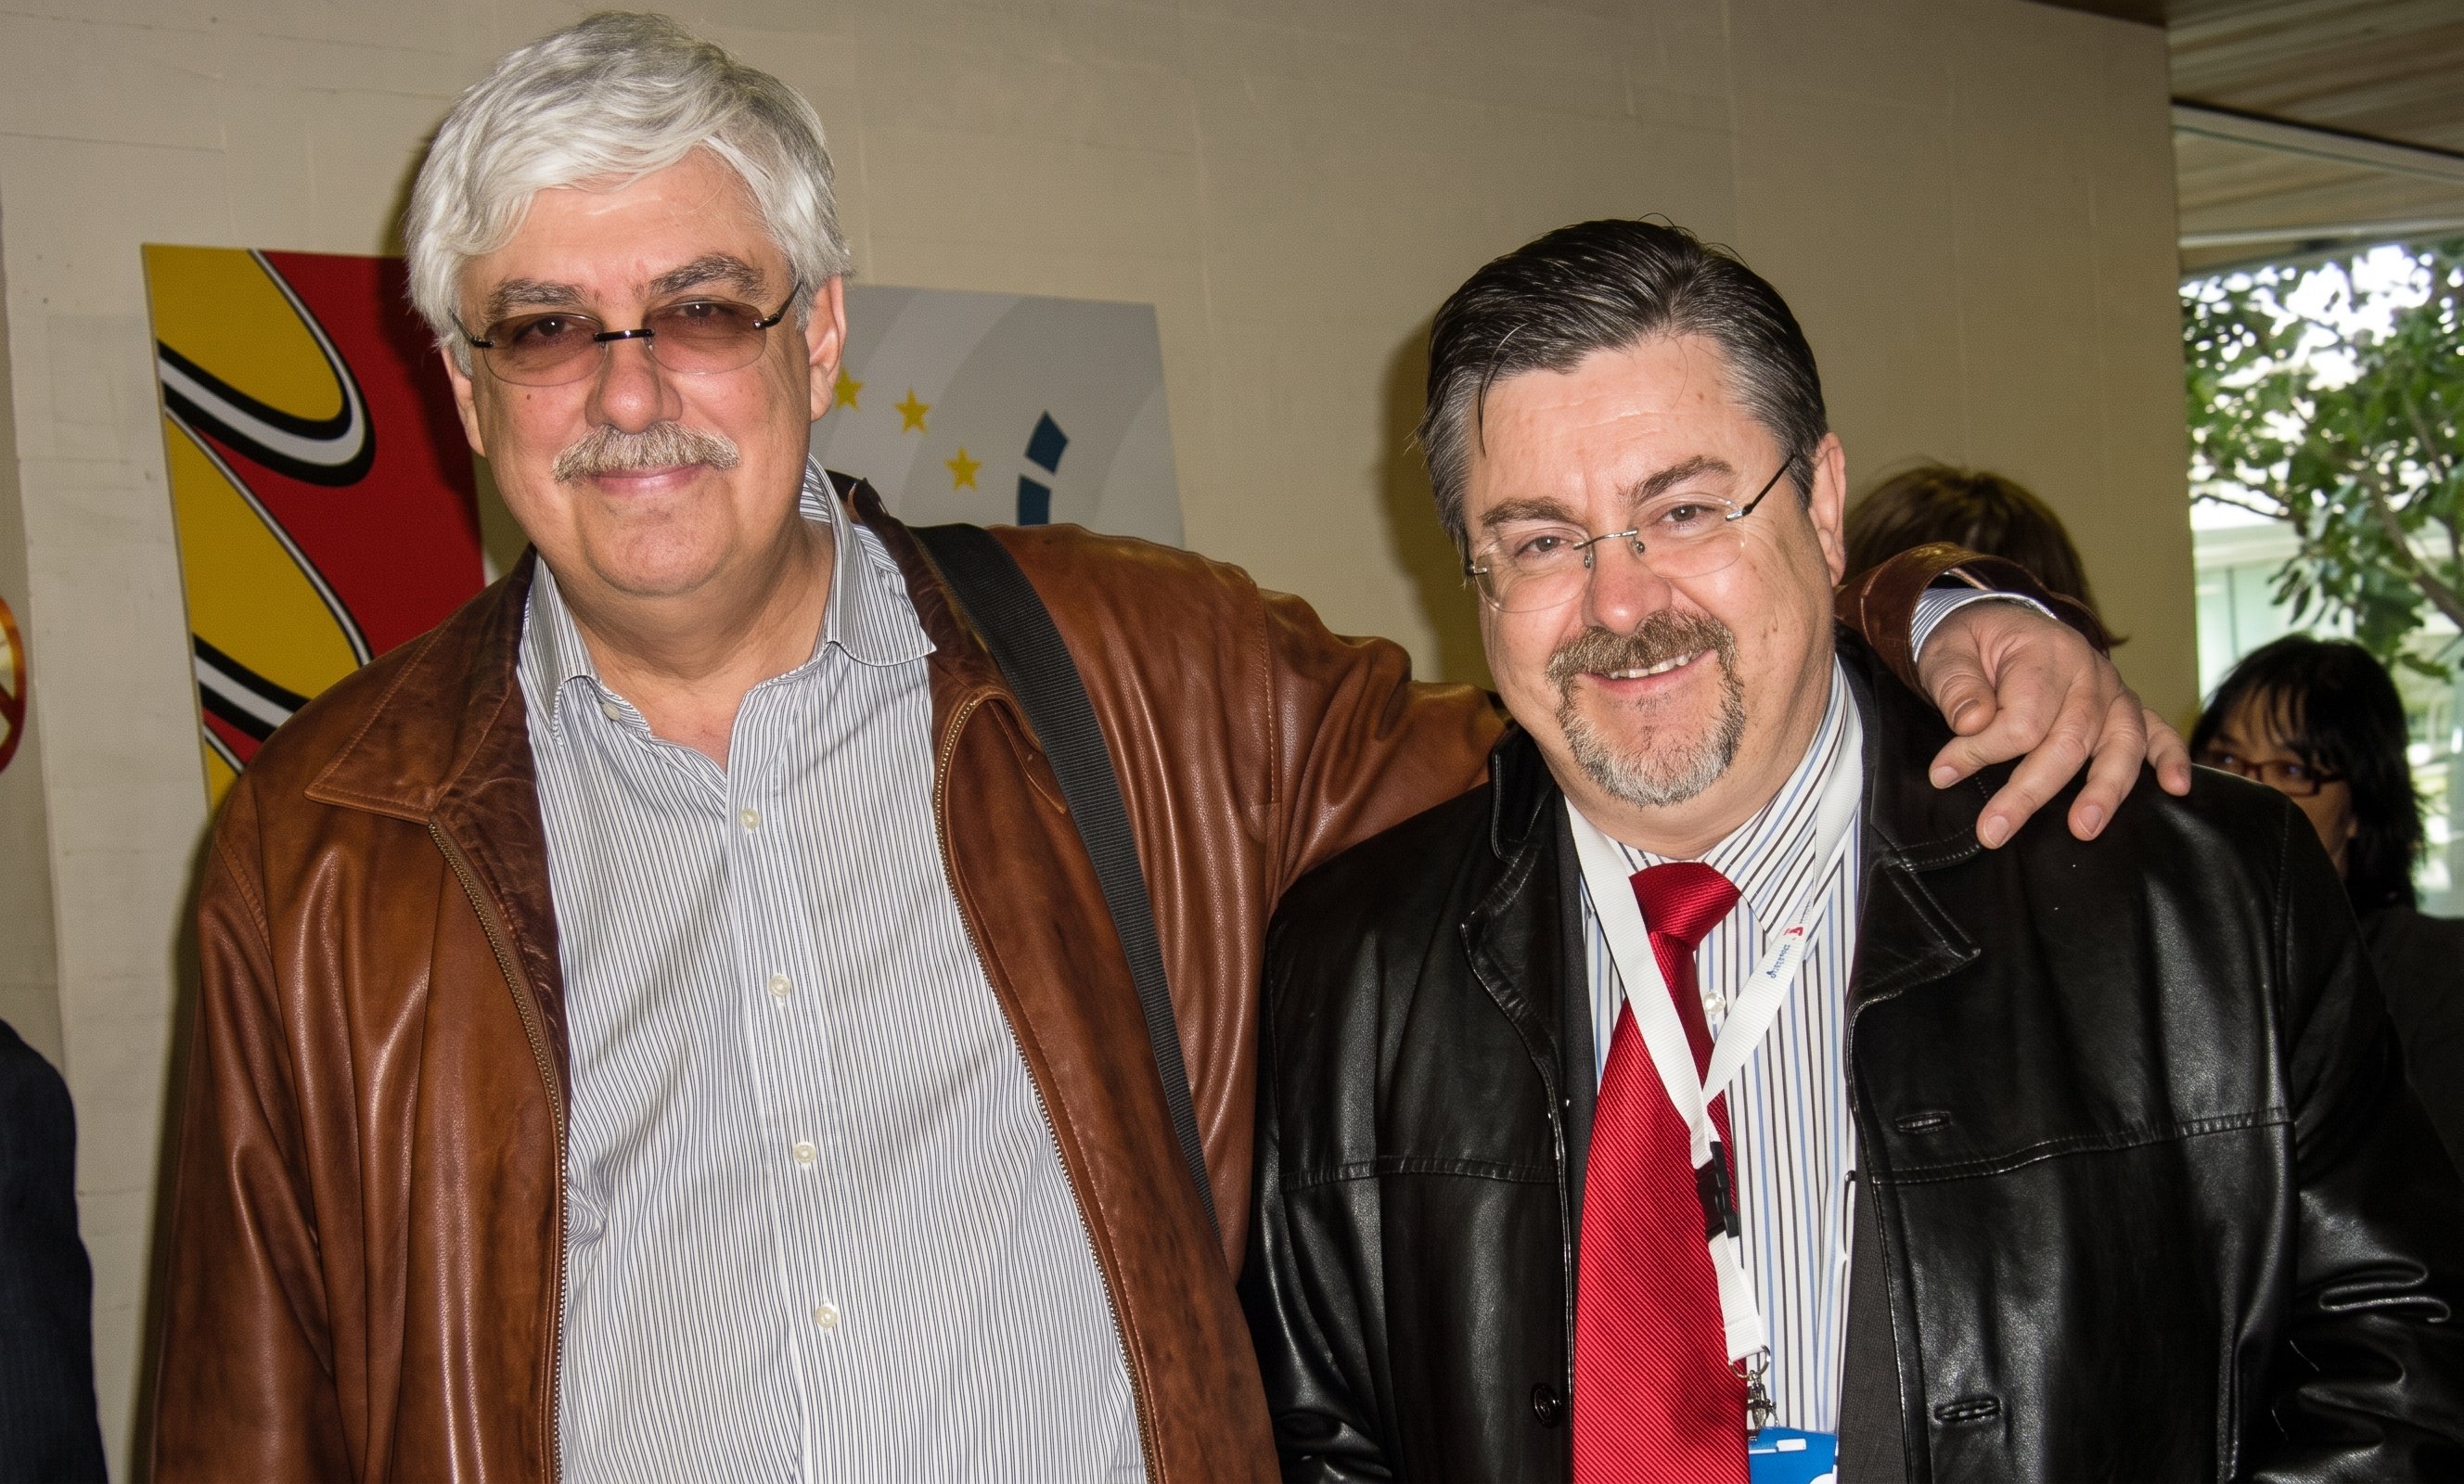
Kim Cameron y Julián Inza en el evento Trustis, en León, en 2010
Con Kim Cameron (a la izquierda) en la conferencia Trustis, «Confianza en la Sociedad de la Información» (Trust in the Information Society), celebrada en León los días 10 y 11 de febrero de 2010.

Hay personas que dejan huella en una disciplina entera. En la identidad digital, una de ellas fue Kim Cameron, que falleció el 30 de noviembre de 2021. Tuve la suerte de conocerle; la foto que encabeza esta entrada nos la hicimos en León, en la conferencia Trustis, «Confianza en la Sociedad de la Información» (Trust in the Information Society), que organizaron el Instituto Nacional de Tecnologías de la Comunicación (INTECO, hoy INCIBE) y la Dirección General de la Sociedad de la Información y Medios de Comunicación de la Comisión Europea los días 10 y 11 de febrero de 2010. Más de 260 participantes de administraciones, industria, investigación y organizaciones de usuarios aprobaron allí las Conclusiones de León, que ya pedían un marco europeo de identificación electrónica respetuoso con la privacidad y de uso amplio, tanto en la administración y la sanidad como en el sector privado: una semilla de lo que después serían eIDAS y la Cartera de Identidad Digital Europea. Estos días, preparando mi participación en un panel sobre el futuro de la identidad digital y la Cartera de Identidad Digital Europea, he vuelto a leer su texto más conocido, The Laws of Identity, y me ha parecido el mejor momento para rendirle un pequeño homenaje y para preguntarnos qué queda de aquellas ideas veinte años después.

La coincidencia de fechas tiene algo de simbólico: mientras escribo estas líneas, León vuelve a ser el punto de encuentro de la seguridad digital con la celebración, los días 21, 22 y 23 de octubre de 2026, del 20ENISE, la vigésima edición del Encuentro Internacional de Seguridad de la Información que organiza INCIBE, heredero de aquel INTECO que acogió Trustis. Dieciséis años después de aquella conferencia, el debate se ha desplazado de la necesidad de un marco europeo de identificación electrónica a su despliegue real con la Cartera de Identidad Digital Europea, y a nuevos retos, como la identidad de los agentes de inteligencia artificial, que Kim habría analizado con la misma lucidez con que formuló sus leyes.

Quién era Kim Cameron

Canadiense, nacido en 1948, Kim Cameron cofundó en 1980 ZoomIt, donde inventó la tecnología de metadirectorio. Microsoft adquirió la empresa en 1999 y Cameron se convirtió en arquitecto de Active Directory y, después, en arquitecto jefe de identidad de la compañía, cargo que ocupó hasta su jubilación en 2019. Desde ese puesto impulsó la arquitectura InfoCard (las «tarjetas de información») y, sobre todo, la idea de un metasistema de identidad para Internet: una capa común que permitiera a múltiples tecnologías y proveedores de identidad convivir bajo una experiencia coherente para el usuario. Tras dejar Microsoft fue director de identidad de la empresa canadiense Convergence.Tech.

Fue también una figura habitual del Internet Identity Workshop desde su primera edición en 2005, y uno de esos raros perfiles capaces de hablar con la misma solvencia a ingenieros, a reguladores y a responsables de protección de datos. Phil Windley resumió su legado diciendo que Cameron planteó en 2004 ideas que la comunidad no estuvo preparada para escuchar hasta muchos años después.

Las siete leyes de la identidad

Cameron las fue elaborando en 2004 en su blog, en diálogo abierto con la comunidad, y las publicó en mayo de 2005. No pretendían ser normas jurídicas, sino algo parecido a leyes de la física: una explicación de por qué unos sistemas de identidad triunfan y otros fracasan. Su punto de partida era que Internet se había construido sin una capa de identidad, y que los parches para suplir esa carencia estaban alimentando el phishing y el fraude y erosionando la confianza en las transacciones en línea.

  1. Control y consentimiento del usuario. Un sistema de identidad solo debe revelar información que identifique a una persona con su consentimiento. Los sistemas que los usuarios no aceptan acaban abandonados.
  2. Divulgación mínima para un uso limitado. La solución más estable a largo plazo es la que revela la menor cantidad posible de información identificativa y la que mejor limita su uso. Agregar datos es agregar riesgo.
  3. Partes justificables. La información de identidad solo debe revelarse a las partes que tienen un papel necesario y justificable en una relación de identidad determinada.
  4. Identidad dirigida. Un sistema universal debe admitir identificadores «omnidireccionales», para entidades públicas que quieren ser encontradas, e identificadores «unidireccionales», para relaciones privadas, de modo que se eviten correlaciones innecesarias entre servicios.
  5. Pluralismo de operadores y tecnologías. Ninguna tecnología ni ningún proveedor resolverá todos los casos: un sistema universal debe integrar múltiples tecnologías de identidad gestionadas por múltiples proveedores.
  6. Integración humana. El usuario es parte del sistema, y la comunicación entre la persona y la máquina debe diseñarse para resistir el engaño. Un canal criptográficamente perfecto no sirve de nada si el usuario no sabe con quién está hablando.
  7. Experiencia coherente en distintos contextos. El metasistema debe ofrecer al usuario una experiencia sencilla y uniforme, permitiéndole separar sus contextos (personal, profesional, público) eligiendo la identidad adecuada en cada caso.

Qué ha cambiado en veinte años

Mucho y poco a la vez. El problema que motivó las leyes sigue ahí: el phishing no ha desaparecido, y la inteligencia artificial generativa lo ha hecho más convincente que nunca. Pero el escenario tecnológico y regulatorio es irreconocible:

  • El teléfono móvil se ha convertido en la cartera. Las tarjetas de información de InfoCard han renacido en forma de carteras digitales que almacenan credenciales verificables, permisos de conducir móviles (mDL) o claves de acceso (passkeys).
  • La criptografía ha alcanzado a las leyes. La divulgación selectiva y las pruebas de conocimiento cero permiten hoy demostrar que se es mayor de edad sin revelar la fecha de nacimiento, que es exactamente la divulgación mínima que Cameron reclamaba.
  • Europa ha legislado. El RGPD consagró la minimización de datos y la limitación de la finalidad, y el Reglamento (UE) 2024/1183 (eIDAS2) ha creado la Cartera de Identidad Digital Europea, que los Estados miembros deben ofrecer a sus ciudadanos.
  • Aparecen identidades no humanas. Los agentes de inteligencia artificial actúan cada vez más en nombre de personas y organizaciones, y plantean preguntas que en 2005 eran ciencia ficción.

Las leyes, aplicadas a la Cartera de Identidad Digital Europea

Si se lee eIDAS2 con las leyes de Cameron al lado, la correspondencia es sorprendente:

  • Control y consentimiento: la Cartera está bajo el control exclusivo del usuario, que decide qué datos comparte y dispone de un registro de las transacciones realizadas.
  • Divulgación mínima: la Cartera debe permitir compartir de forma selectiva los datos de identificación y las declaraciones electrónicas de atributos, sin revelar más de lo necesario.
  • Partes justificables: las partes usuarias deben registrarse e indicar para qué van a usar la Cartera y qué datos solicitan, y el usuario puede comprobarlo antes de compartir nada.
  • Identidad dirigida: el Reglamento contempla el uso de seudónimos y exige que el proveedor de la Cartera no pueda rastrear su uso. El debate sobre el identificador único y persistente de las personas es, en el fondo, un debate sobre la cuarta ley.
  • Pluralismo: conviven carteras nacionales y privadas, múltiples emisores de declaraciones (públicos, prestadores cualificados de servicios de confianza y emisores privados) y varios formatos de credencial.
  • Integración humana: la autenticación de las partes usuarias ante la Cartera busca precisamente que el usuario sepa con quién está tratando, frente a la suplantación.
  • Experiencia coherente: una Cartera que funciona igual para abrir una cuenta bancaria, alquilar un coche o firmar un contrato en cualquier Estado miembro es el «metasistema» que Cameron imaginó.

Por qué las leyes de Cameron son más canónicas que los principios de la identidad autosoberana

En 2016, Christopher Allen publicó The Path to Self-Sovereign Identity, con diez principios que se convirtieron en la referencia del movimiento de la identidad autosoberana (SSI, por sus siglas en inglés): existencia, control, acceso, transparencia, persistencia, portabilidad, interoperabilidad, consentimiento, minimización y protección. Este año, con motivo de su décimo aniversario, Allen ha publicado una revisión que los reorganiza en cuatro capas y añade seis principios nuevos (entre ellos inalienabilidad, libertad cognitiva, autonomía relacional y diseño anticoerción), y la presentó en la Global Digital Collaboration Conference de Ginebra el pasado septiembre, donde tuve ocasión de coincidir con él.

SSI ha tenido mucha importancia y merece todo el respeto: puso en el centro la idea de que las credenciales deben estar en manos de su titular y ser portables, y mucho de eso ha acabado en la Cartera europea. Confieso, eso sí, que soy algo escéptico, y a veces bromeo diciendo que, en la práctica europea, las siglas SSI significan más bien State Supported Identity: la identidad que respalda el Estado, que es quien emite los datos de identificación de la persona y quien certifica las carteras. Pero creo que las leyes de Cameron siguen siendo la referencia más sólida, por varias razones:

  • Son descriptivas, no aspiracionales. Cameron no dijo cómo debería ser el mundo, sino por qué fracasan los sistemas que ignoran ciertas condiciones. Eso las hace comprobables: veinte años de proyectos de identidad, exitosos y fallidos, las han puesto a prueba.
  • Son neutrales respecto a la tecnología. No dependen de cadenas de bloques, de identificadores descentralizados ni de ninguna arquitectura concreta. Por eso sirven igual para un certificado X.509, una credencial SD-JWT, un mDL o una declaración electrónica de atributos.
  • Aceptan el pluralismo, incluido el papel de los Estados y de los terceros de confianza. La quinta ley asume que habrá muchos operadores, públicos y privados. Algunos planteamientos de SSI parten de una desconfianza hacia cualquier intermediario que choca con la realidad: la identidad de una persona la acredita, en última instancia, un Estado, y la confianza en una firma o un sello la aportan prestadores supervisados. Cameron no pedía eliminar a los terceros, sino que solo participaran los justificables.
  • Incluyen al ser humano. La sexta y la séptima ley tratan de la interfaz, del engaño y de la experiencia de usuario, aspectos que los principios de 2016 apenas abordaban y que la revisión de 2026 incorpora ahora como «diseño anticoerción».
  • Evitan principios difíciles de cumplir. Algunos principios de SSI, como la «persistencia» de la identidad, son discutibles cuando hay que revocar credenciales, ejercer el derecho de supresión o cambiar de algoritmo criptográfico. Las leyes de Cameron no imponen esa rigidez.
  • SSI cabe dentro de las leyes, y no al revés. El propio Cameron lo mostró en su intervención en el SSI Day de Miyazaki, en enero de 2020: repasó sus leyes a la luz de la identidad autosoberana y concluyó que seguían siendo válidas, con matices sobre el uso de cadenas de bloques públicas, que no deberían servir para publicar identificadores personales. De hecho, las comparativas entre ambos conjuntos muestran que casi cada principio de Allen tiene su correspondencia en una de las siete leyes.

Una vía conciliadora: la identidad centrada en el usuario

Entre el entusiasmo de SSI y el protagonismo de los Estados hay un término que, a mi juicio, recoge lo mejor de ambos y que, además, nació en la época de Cameron: la identidad centrada en el usuario (user-centric identity), como se conoció entonces el movimiento que acompañó a las leyes y a InfoCard. No exige elegir entre autosoberanía y respaldo estatal: pide que el usuario esté en el centro, con control y consentimiento, sea cual sea quien emite sus credenciales. Es la estrategia que propugno y la razón por la que en usercentric.id recojo ahora la información sobre carteras digitales y sobre los desarrollos de la Cartera de Identidad Digital Europea en España y en Europa.

Una octava ley para los agentes

Me pregunto qué diría Kim de los agentes de inteligencia artificial. Sospecho que no necesitaría una ley nueva. La tercera, la de las partes justificables, obliga a preguntarse si un agente debe participar en una transacción de identidad y en nombre de quién. La sexta, la de la integración humana, exige que la persona sepa en todo momento si está tratando con otra persona o con una máquina. Y la primera recuerda que un agente solo puede actuar dentro del consentimiento que se le ha dado. Por eso defiendo que los agentes tengan una identidad verificable, con certificados que indiquen expresamente que su titular es un agente de IA y cuál es el alcance de su mandato.

Gracias, Kim

Kim Cameron nos enseñó que la identidad digital no es un problema técnico, sino un problema humano con soluciones técnicas. Veinte años después de sus leyes, y en la semana en que León celebra el 20ENISE, mientras se despliega la Cartera de Identidad Digital Europea y debatimos cómo identificar a los agentes de IA, sus siete leyes siguen siendo la mejor lista de comprobación que conozco. Releerlas es la mejor manera de recordarle.

Referencias

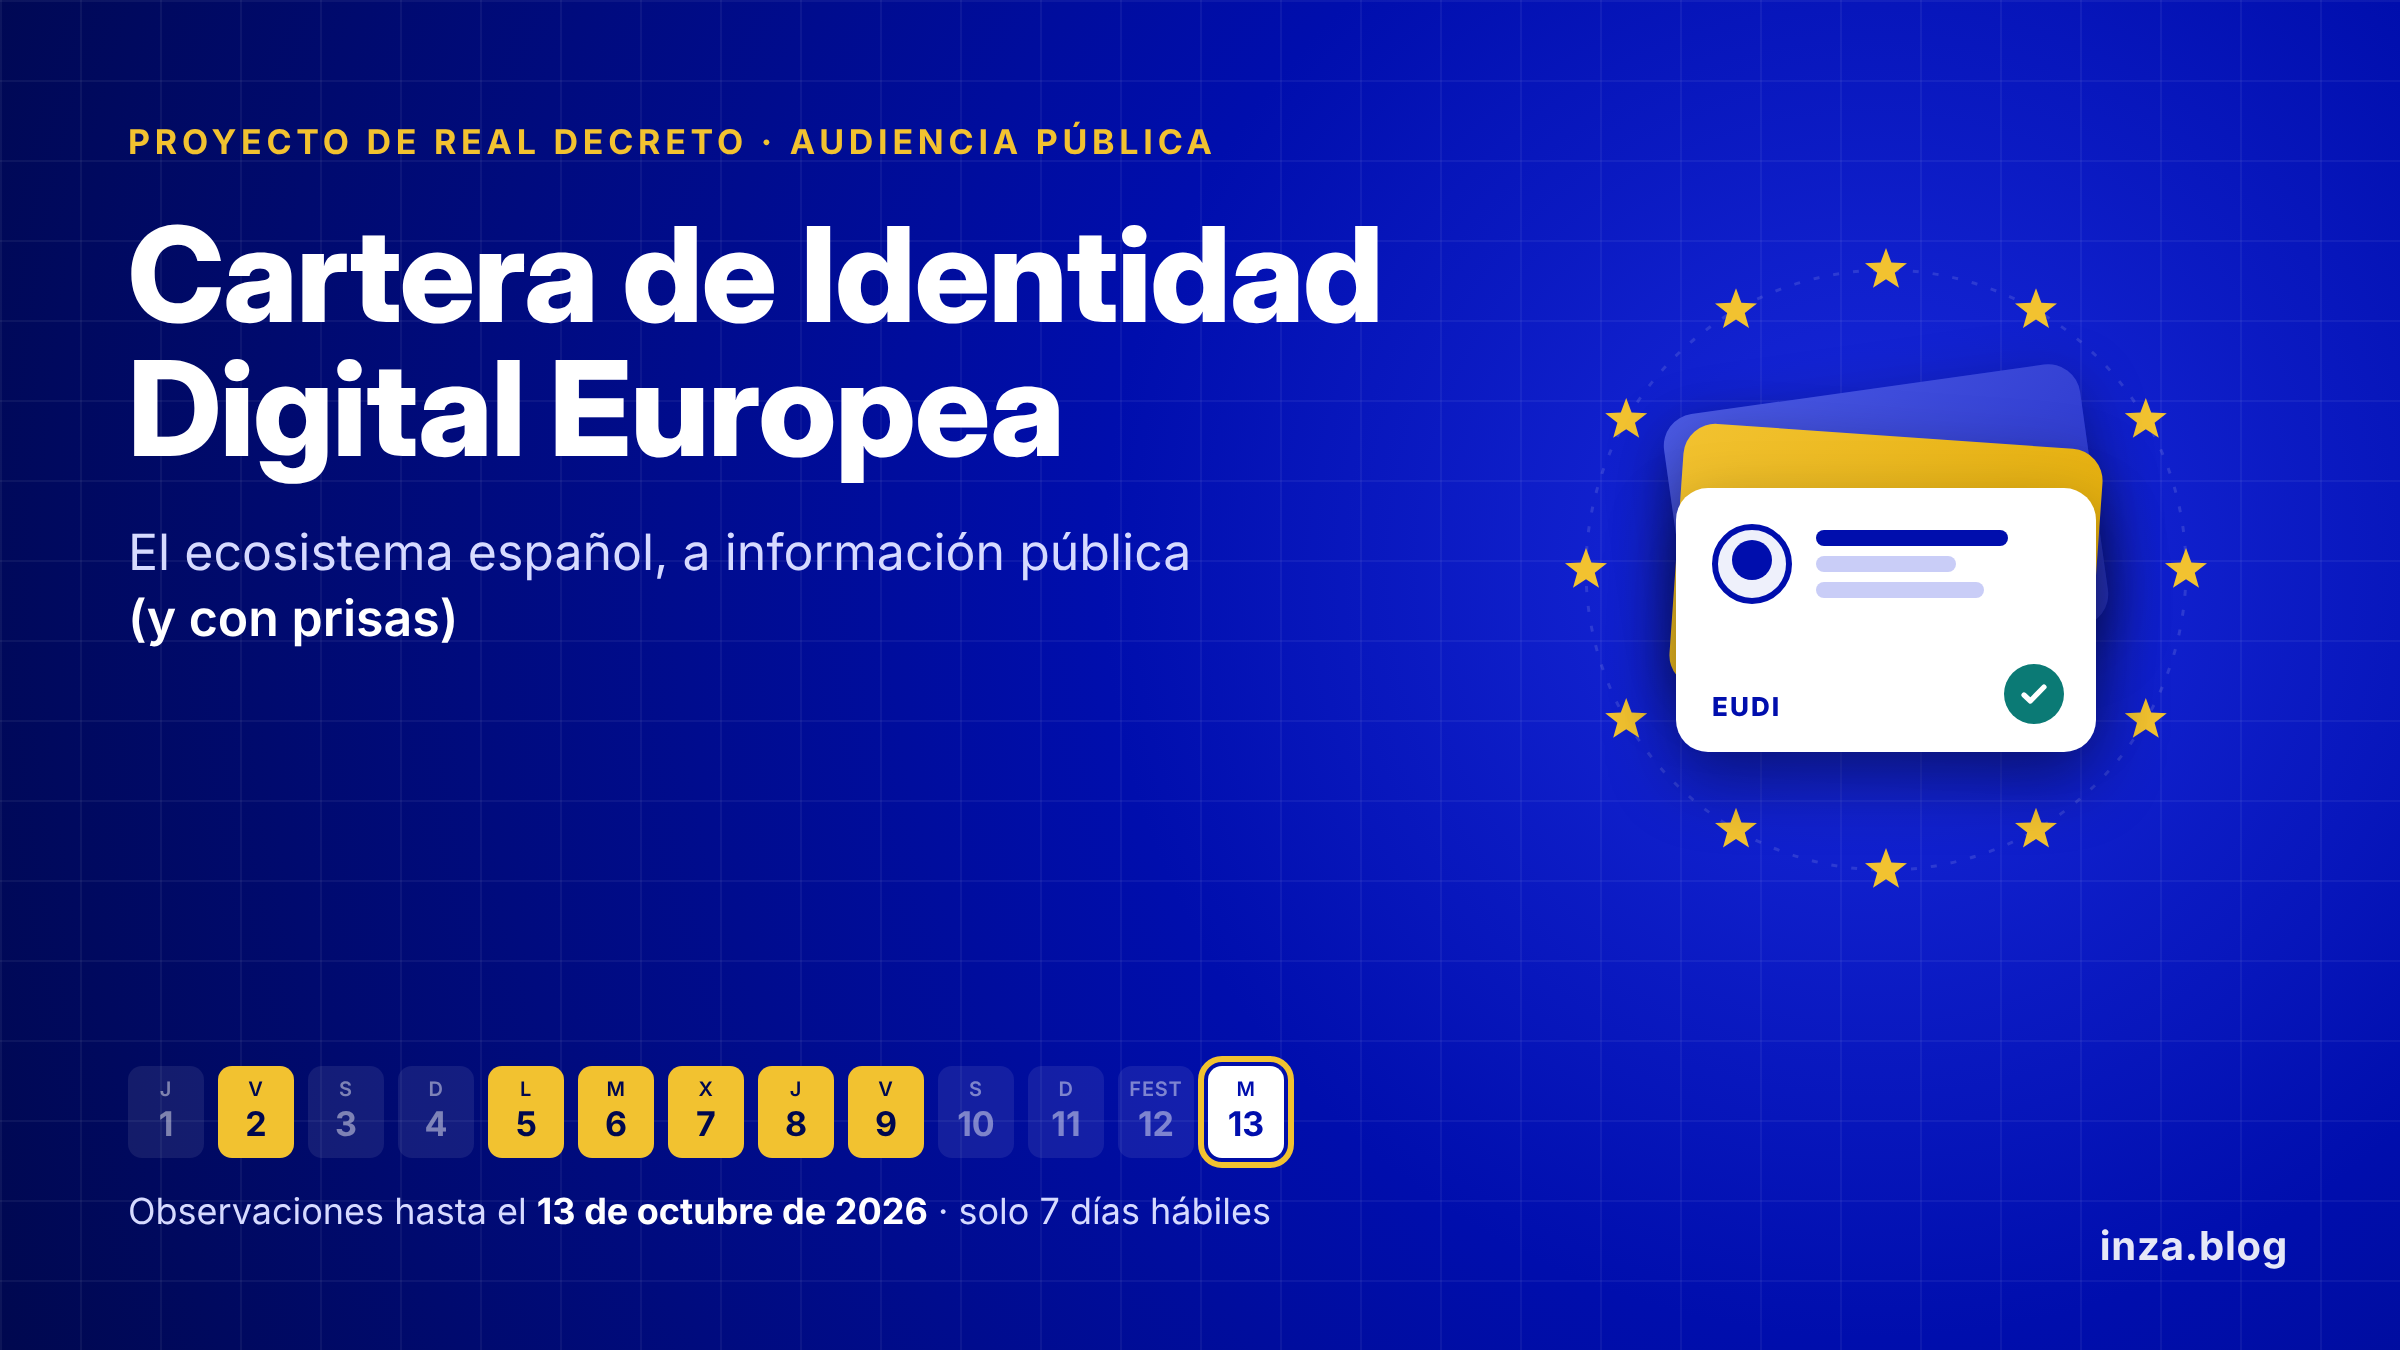
Cartera de Identidad Digital Europea: nuevo borrador de Real Decreto, a información pública (y con prisas)


El Ministerio para la Transformación Digital y de la Función Pública ha abierto el trámite de audiencia e información pública sobre el proyecto de real decreto por el que se regula el ecosistema de cartera europea de identidad digital en España de acuerdo con el marco europeo de identidad digital. Es la norma que debe completar en España el Reglamento eIDAS 2 en lo relativo a la cartera, y llega con muy poco margen: el plazo para enviar observaciones vence el 13 de octubre de 2026 y la cartera debe estar disponible, por mandato europeo, antes del 24 de diciembre de 2026.

He dedicado unos días a leer el borrador (versión V-12, de 29 de septiembre de 2026) y a compararlo con lo que ya han aprobado otros Estados miembros. Resumo aquí lo que regula, lo que echo en falta y cómo lo han resuelto fuera de nuestras fronteras, con la esperanza de animar a más personas y entidades a participar en el trámite.

Qué regula el proyecto

El proyecto es, sobre todo, una norma de designación de autoridades. En trece artículos, tres disposiciones adicionales y tres finales, reparte los papeles que el Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183, encomienda a los Estados miembros:

FunciónOrganismo designadoArtículo
Proveedor de la cartera del EstadoAgencia Estatal de Administración Digital (AEAD)7
Punto de contacto únicoAEAD2
Organismo de supervisiónDirección General de Ordenación de los Servicios de Digitalización y de Comunicación Audiovisual (DGOSDCA)3
Propietario del esquema de certificación y organismo certificadorCentro Criptológico Nacional (CCN)4 y 9
Acreditación de organismos de evaluación de la conformidadENAC5
Correspondencia transfronteriza de la identidadAEAD, Agencia Tributaria y Dirección General de la Policía6
Registro nacional de partes usuarias de las carterasAEAD11
Autorización de proveedores de certificados de acceso y de registroDGOSDCA12
Catálogo nacional de fuentes auténticasDirección General del Dato13

Las disposiciones adicionales regulan la verificación previa de quienes expidan declaraciones electrónicas cualificadas de atributos y de los organismos públicos que expidan declaraciones electrónicas de atributos desde una fuente auténtica, y la representación de España en el Grupo de Cooperación sobre la Identidad Digital Europea.

Un plazo demasiado corto

El anuncio se publicó el 1 de octubre de 2026 y las observaciones pueden enviarse hasta el 13 oct 2026 a audienciapublica.prdcarteradigital@digital.gob.es. Son siete días hábiles, contando con que el 12 de octubre es festivo: el mínimo que permite la Ley del Gobierno.

La razón está en el propio anuncio. El Consejo de Ministros acordó el 29 de septiembre de 2026 la tramitación urgente del proyecto (art. 27.1.a de la Ley 50/1997), lo que suprime la consulta pública previa y reduce la audiencia a siete días hábiles (art. 27.2.b). La primera ocasión que tiene la sociedad para opinar sobre la norma es también la última, y dura poco más de una semana.

El anuncio añade algunos detalles prácticos. Las aportaciones deben identificar a su autor (nombre o razón social, datos de contacto y, en su caso, representación). Se consideran públicas, salvo las partes que se marquen y justifiquen como confidenciales. Junto al proyecto se publica la Memoria del Análisis de Impacto Normativo. Y llama la atención que el órgano responsable sea la Agencia Estatal de Administración Digital, la misma que el proyecto designa como proveedor de la cartera, punto de contacto único y registrador de partes usuarias.

Llegados a esta fecha, se entiende la urgencia: el Reglamento obliga a proporcionar al menos una cartera antes del 24 de diciembre de 2026, y las partes usuarias privadas obligadas deberán aceptarla antes del 24 de diciembre de 2027. Pero la prisa no debería reducir la participación a un trámite formal. Esta propuesta debería haberse publicado con más antelación, pero aprovechemos el escaso margen.

Mi manía: «cartera de identidad digital europea»

Quienes me leen ya saben que escribo «Cartera de Identidad Digital Europea» y no «cartera europea de identidad digital», que es la traducción oficial del artículo 3.42 del Reglamento. Es una manía, lo reconozco, pero tiene fundamento: lo europeo es la identidad, no la cartera. En inglés, European Digital Identity Wallet, el bloque European Digital Identity califica entero a Wallet.

La propia versión española del Reglamento me da la razón en otros pasajes:

  • habla del «Grupo de Cooperación sobre la Identidad Digital Europea» (art. 46 sexies);
  • define la «etiqueta de confianza de la UE para la cartera de identidad digital» (art. 3.50);
  • y usa «marco europeo de identidad digital», donde el adjetivo sí corresponde al marco.

No me hago ilusiones: el francés, el italiano o el alemán también ponen el adjetivo «europeo» junto a la cartera. Por eso no propongo cambiar la definición por las bravas, sino una cláusula de equivalencia en el real decreto y una corrección de la versión española del Reglamento. Fuera de esta excepción, defiendo lo contrario: que el real decreto respete la terminología oficial, cosa que hoy no siempre hace. Usa «autenticación fuerte» en lugar de «autenticación reforzada de usuario», habla de carteras «autorizadas» cuando el Reglamento dice «proporcionadas» y llama de cuatro maneras distintas al organismo de supervisión.

Lo que echo en falta y lo que me choca

Un real decreto que solo designa autoridades se queda corto. Estas son las carencias que me parecen más relevantes:

  1. Supervisor y supervisado bajo el mismo techo. El artículo 46 bis exige que el organismo de supervisión actúe de forma independiente, pero DGOSDCA y AEAD pertenecen al mismo Ministerio.
  2. Un punto de contacto único que no es único. El artículo 46 quater pide uno solo para servicios de confianza, carteras y sistemas de identificación notificados; el proyecto lo designa solo para las carteras y no coincide con el supervisor de los Prestadores Cualificados de Servicios de Confianza.
  3. Nada sobre la verificación de atributos frente a fuentes auténticas. El artículo 45 sexies obliga a que los prestadores cualificados puedan contrastar domicilio, edad, titulaciones, poderes o datos societarios con la fuente correspondiente. Sin ese mecanismo no habrá mercado de declaraciones electrónicas cualificadas de atributos.
  4. Personas jurídicas y representación, ausentes. El Reglamento incluye a las personas jurídicas y a quienes actúan en nombre de otros; el proyecto solo contempla titulares de DNI o NIE.
  5. Solo la cartera del Estado. No hay procedimiento para reconocer carteras proporcionadas por mandato o de forma independiente, como permite el artículo 5 bis.2. No se indica la posibilidad de certificar las Carteras en esquemas de certificación de otros países.
  6. El número de DNI o NIE como atributo obligatorio, que facilita vincular la actividad del usuario entre partes usuarias. La definición del PID indica que este número es opcional y probablemente no se incluirá en relaciones con ciudadanos de otros países.
  7. Un requisito que el Reglamento no exige: condicionar la cualificación de los prestadores de declaraciones cualificadas a la conformidad con el esquema de certificación de las carteras.
  8. Barreras a prestadores de otros Estados miembros para expedir certificados de acceso de parte usuaria.

Qué han hecho otros Estados miembros

Varios países ya han aprobado o tramitan su normativa, casi siempre con rango de ley y con bastante más contenido que la mera designación de autoridades. Doy el título en español y en la lengua original, y un resumen de lo principal. Los artículos citados proceden de los textos consultados y conviene contrastarlos con la publicación oficial.

Alemania — proyecto de ley en el Bundestag

Proyecto de Ley de aplicación de las disposiciones de la Unión sobre la Cartera de Identidad Digital Europea y de modificación de otras disposiciones (DIdG) — Entwurf eines Gesetzes zur Durchführung der unionsrechtlichen Vorschriften über die Europäische Brieftasche für die Digitale Identität sowie zur Änderung anderer Rechtsvorschriften, BT-Drs. 21/7408, de 29 de julio de 2026. Audiencia pública en el Bundestag el 6 de octubre de 2026.

  • Tres modelos de provisión a elección del Ministerio Federal de Digitalización: directa, por contrato público o reconociendo carteras privadas.
  • La Agencia Federal de Redes (BNetzA) es organismo de supervisión y punto de contacto único; la Oficina Federal de Administración (BVA), registrador de partes usuarias; la Oficina Federal de Seguridad de la Información (BSI), responsable de la certificación y de las violaciones de seguridad.
  • Datos de identificación de personas jurídicas a partir de los registros mercantil, de cooperativas, de fundaciones y de asociaciones; la representación se acredita con declaraciones electrónicas de atributos.
  • El emisor de los datos de identificación no puede ser el proveedor de la cartera, y este debe ser técnicamente incapaz de conocer su contenido.
  • En 24 meses, las autoridades federales deberán expedir sus documentos como declaraciones electrónicas de atributos, con valor equivalente a la forma escrita.
  • Multas de hasta 5 millones de euros o el 1 % del volumen de negocio (Ley de servicios de confianza).

Finlandia — en vigor desde el 1 de octubre de 2026

Proyecto de ley del Gobierno sobre la legislación complementaria del Reglamento de la UE relativo a la identificación electrónica transfronteriza, los servicios de confianza y la identidad digital europea — Hallituksen esitys eduskunnalle rajat ylittävää sähköistä tunnistamista, luottamuspalveluita ja eurooppalaista digitaalista identiteettiä koskevaa EU:n asetusta täydentäväksi lainsäädännöksi, HE 17/2026 vp. Incluye una nueva Laki digitaalisesta henkilöllisyystodistuksesta (Ley del documento de identidad digital).

  • Proveedor: la Agencia de Servicios Digitales y de Datos de Población (DVV). Supervisor y registrador: la Agencia de Transportes y Comunicaciones (Traficom), un organismo distinto.
  • Se admiten carteras privadas que cumplan los requisitos.
  • La Oficina de Patentes y Registros expide los datos de identificación de las personas jurídicas desde el Registro Mercantil.
  • Primera credencial: un certificado de identidad digital derivado del pasaporte o del documento de identidad.
  • Cartera gratuita y voluntaria; firma electrónica cualificada gratuita para uso no profesional.

Dinamarca — en vigor desde el 1 de abril de 2026

Ley sobre la cartera nacional de identidad digital — Lov om den nationale digitale identitetstegnebog, LOV nr. 301 af 24/02/2026.

  • La Agencia de Digitalización gestiona la cartera, el servicio de expedición de credenciales y el registro de partes usuarias.
  • Las autoridades responsables de fuentes auténticas deben expedir sus credenciales a través de ese servicio común.
  • Las entidades deben registrarse para recibir credenciales en línea, salvo para la mera verificación de edad; la Agencia puede suspender a quien actúe de forma fraudulenta.
  • Regula los efectos jurídicos de las credenciales, la responsabilidad e indemnización y el reparto de responsabilidades de tratamiento de datos.

Eslovaquia — en vigor desde el 1 de enero de 2025

Ley n.º 365/2024, de 27 de noviembre de 2024, por la que se modifica y completa la Ley n.º 272/2016 de servicios de confianza para las transacciones electrónicas en el mercado interior — Zákon z 27. novembra 2024, ktorým sa mení a dopĺňa zákon č. 272/2016 Z. z. o dôveryhodných službách pre elektronické transakcie na vnútornom trhu (n.º 365/2024 Z. z.).

  • El Ministerio del Interior proporciona la cartera y mantiene la lista de partes usuarias.
  • La Autoridad Nacional de Seguridad (NBÚ) supervisa tanto los servicios de confianza como el marco de la cartera.
  • Los proveedores de carteras deben ser prestadores cualificados de servicios de confianza o tener contrato con uno.
  • Multas de hasta 500.000 euros a proveedores de carteras y de hasta 5 millones o el 1 % a prestadores cualificados.

Luxemburgo — proyecto de ley

Proyecto de ley relativa a la implantación de la cartera de identidad digital europea y por la que se aplica el Reglamento (UE) 2024/1183 — Projet de loi relative à la mise en place du portefeuille européen d’identité numérique et portant mise en œuvre du règlement (UE) 2024/1183, n° 8583, presentado el 14 de julio de 2025.

  • Proveedor: el Centro de Tecnologías de la Información del Estado (CTIE). Supervisor: el Instituto Luxemburgués de Regulación (ILR), regulador independiente.
  • El registro de partes usuarias es público; para inscribirse se exige, entre otros, un certificado de antecedentes penales.
  • Los datos de identificación incluyen un número administrativo seudonimizado.
  • Inspecciones, medidas correctoras y multas de hasta 1 millón de euros; recurso ante el Tribunal administrativo.

Italia — en vigor, en fase de experimentación

Decreto-ley n.º 19, de 2 de marzo de 2024, de disposiciones urgentes para la aplicación del Plan de Recuperación — Decreto-legge 2 marzo 2024, n. 19, «Ulteriori disposizioni urgenti per l’attuazione del Piano nazionale di ripresa e resilienza (PNRR)», que introduce el artículo 64-quater del Código de la Administración Digital, «Sistema di portafoglio digitale italiano – Sistema IT-Wallet». Lo desarrolla el Decreto del Presidente del Consejo de Ministros de 31 de julio de 2026 sobre los organismos nacionales competentes para la identidad digital europea — «Organismi nazionali competenti per l’identità digitale europea».

  • Cartera pública en la aplicación IO, proporcionada por PagoPA, y carteras privadas acreditadas con requisitos de solvencia y seguros.
  • La Agencia para la Italia Digital (AgID) es organismo de supervisión, punto de contacto único y registrador; el Instituto Poligráfico (IPZS), proveedor de los datos de identificación; la Agencia Nacional de Ciberseguridad (ACN), propietaria del esquema de certificación.
  • Ocho declaraciones prioritarias, entre ellas títulos académicos, tarjeta sanitaria, permiso de conducir y tarjeta de discapacidad.

En tramitación o en estudio

  • Polonia: Projekt ustawy o zmianie ustawy o usługach zaufania oraz identyfikacji elektronicznej oraz niektórych innych ustaw (Proyecto de ley de modificación de la Ley de servicios de confianza e identificación electrónica y de otras leyes, UC122), publicado el 19 de febrero de 2026. Adapta mObywatel, ofrece firma cualificada gratuita para uso no profesional y obliga a las fuentes auténticas a ofrecer verificación a los prestadores cualificados.
  • Chequia: Návrh zákona, kterým se mění zákon č. 297/2016 Sb., o službách vytvářejících důvěru pro elektronické transakce, zákon č. 250/2017 Sb., o elektronické identifikaci, a zákon č. 634/2004 Sb., o správních poplatcích (Proyecto de ley por el que se modifican las leyes de servicios de confianza, de identificación electrónica y de tasas administrativas), aprobado por el Gobierno en marzo de 2026. La cartera la operará un concesionario privado.
  • Suecia: SOU 2024:45 Kompletterande bestämmelser till EU:s reviderade förordning om elektronisk identifiering (Disposiciones complementarias al Reglamento revisado de la UE sobre identificación electrónica), informe de 2024 que propone separar proveedor (Digg) y supervisor (PTS), admitir carteras privadas y sanciones de hasta 5 millones de euros.

Participar, aunque el tiempo apriete

La comparación deja una conclusión clara: España necesitará, además de este real decreto, una norma con rango de ley que regule aspectos pendientes no cubiertos por el Reglamento EIDAS2: el valor jurídico de las declaraciones electrónicas de atributos y el encaje de la cartera con la Ley 39/2015, uso de Cl@ve, Carpeta Ciudadana, utilización en Lexnet y Citius… Pero lo urgente es mejorar el texto que hoy está en audiencia.

Animo a todas las partes interesadas en los servicios de confianza a leer el proyecto y enviar sus observaciones, hasta el 13 de octubre de 2026, a audienciapublica.prdcarteradigital@digital.gob.es.

Quien quiera comentar conmigo estas ideas y otras que se le ocurran puede escribirme a julian (at) inza.net . También puede contactar con EADTrust en info@eadtrust.com o en el 91 716 05 55.

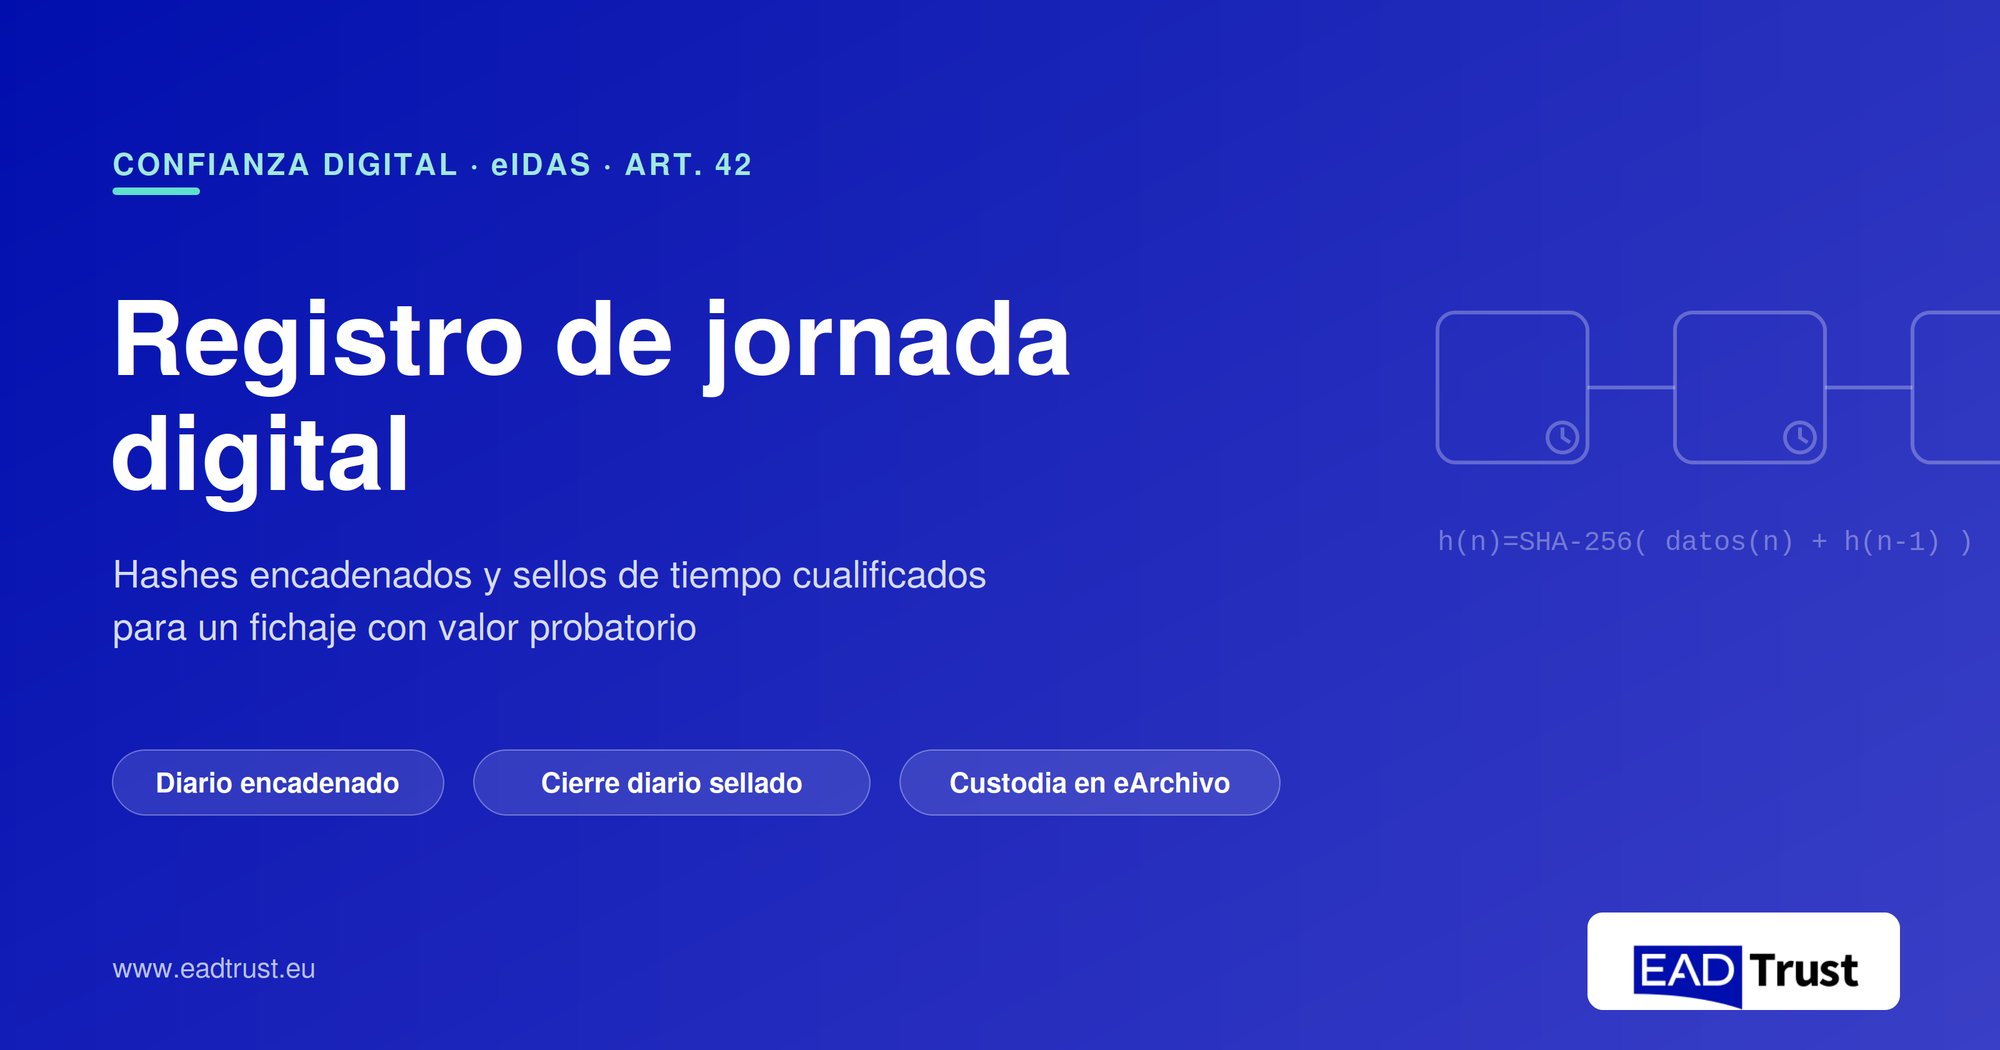
Cómo implementar el registro de jornada digital: hashes encadenados y sellos de tiempo cualificados para un fichaje con valor probatorio


Aviso. Este análisis se basa en el borrador del Real Decreto «por el que se desarrolla el texto refundido de la Ley del Estatuto de los Trabajadores en materia de registro de jornada» que circuló hacia octubre de 2025 (tramitación urgente autorizada por el Consejo de Ministros el 30 de septiembre de 2025). A día de hoy la norma no está publicada en el BOE. Tras el dictamen desfavorable del Consejo de Estado, la tramitación se aplazó y se ha publicado que su tramitación se retoma en septiembre de 2026. Estamos atentos. El texto que finalmente se apruebe puede diferir del que aquí se comenta. Por otro lado, las orientaciones de este blog no pueden considerarse asesoramiento jurídico.

El artículo 34.9 del Estatuto de los Trabajadores ya obliga, desde el 12 de mayo de 2019, a garantizar el registro diario de jornada (inicio y fin), a conservarlo cuatro años y a ponerlo a disposición de la persona trabajadora, de su representación legal y de la Inspección de Trabajo. Ese marco sigue vigente. Admite, hoy, papel, hoja de cálculo u otros medios si el registro es objetivo y fiable.

El borrador de real decreto pretende ir más allá: registro por medios digitales, con un contenido mínimo más amplio, y con tres cualidades definidas (objetividad, fiabilidad y accesibilidad). No impone técnicas como las que voy a describir en este artículo: hashes, sellos de tiempo ni un prestador cualificado. Lo que sigue es una propuesta de implementación para quien quiera que el registro no solo «exista», sino que resista un peritaje o una inspección cuando se discuta si se ha alterado.

Hitos de la tramitación (hasta septiembre de 2026)

  • 8 de marzo de 2019 – El Real Decreto-ley 8/2019 da nueva redacción al artículo 34.9 del Estatuto de los Trabajadores e impone el registro diario de jornada (obligación efectiva desde el 12 de mayo de 2019). Es el marco que sigue vigente.
  • 2024–2025 – La reforma del registro se vincula al proyecto de ley de reducción de jornada a 37,5 horas.
  • Septiembre de 2025 – El proyecto de reducción de jornada decae en el Congreso; el registro de jornada se desgaja y continúa por vía reglamentaria propia.
  • 30 de septiembre de 2025 – El Consejo de Ministros autoriza la tramitación urgente del proyecto de Real Decreto de registro de jornada.
  • Octubre de 2025 – Consulta pública y trámites de audiencia e información pública (es el borrador que se comenta en este artículo).
  • 17 de febrero de 2026 – El expediente entra en el Consejo de Estado.
  • 23 de marzo de 2026 – El Consejo de Estado emite dictamen desfavorable (preceptivo, no vinculante).
  • Junio–julio de 2026 – Discrepancias entre ministerios; el Ministerio de Trabajo se muestra dispuesto a incorporar cambios manteniendo la digitalización como objetivo.
  • 24 de julio de 2026 – Los Ministerios de Trabajo y Economía aplazan la aprobación a septiembre para reelaborar el texto.
  • Septiembre de 2026 – Se retoma la tramitación. A la fecha de este artículo, la norma sigue sin publicarse en el BOE.

Qué dijo el Consejo de Estado (y qué no dijo)

El dictamen de 23 de marzo de 2026 fue desfavorable (concluyó que no procedía aprobar el real decreto en esos términos), si bien no es vinculante y el Gobierno puede continuar la tramitación. Sus objeciones principales, resumidas, fueron:

  • Rango normativo insuficiente. Una obligación de este calado debería articularse por ley tramitada en las Cortes, y no mediante real decreto, por dudas sobre la cobertura legal.
  • Impacto económico infravalorado. Consideró poco realista la estimación de coste del Ministerio (del orden de 55 € por trabajador y año) y cifró un impacto muy superior para las pymes (según el dictamen, del orden de 800–900 millones de euros al año).
  • Falta de adaptación sectorial. Un sistema único no encaja igual en todos los sectores (hostelería, ferrocarril, construcción, empleo del hogar,…); pidió excepciones y mayor flexibilidad.
  • Garantías de protección de datos. La AEPD informó en sentido desfavorable. Advirtió que la protección frente a riesgos no puede quedar en meras alegaciones y cuestionó el acceso remoto de la Inspección sin salvaguardas técnicas concretas.
  • Urgencia y plazo. No vio justificada la vía de urgencia y consideró escaso el periodo de adaptación de apenas 20 días.

En este contexto, se refuerza la idea de que si se digitaliza el registro, la integridad tiene que ser demostrable, no solo declarada. Por eso puede ayudar contar con servicios de confianza: un registro con integridad demostrable y una capa de custodia independiente responden justamente a esas preocupaciones, con independencia del rango final de la norma.

Qué pide el borrador

El borrador desarrolla los artículos 12.4.c), 34.9 y 35.5 del Estatuto de los Trabajadores. En lo que aquí importa:

  • Registro diario por medios digitales (con matices: en el servicio del hogar se admite un medio proporcionado a los recursos; las actividades con normativa específica se rigen por esta en lo que no sea incompatible).
  • Objetividad: información imparcial, perceptible e «indiscutible» (en el sentido del propio borrador: calidad del dato registrado, no un sello mágico de inatacabilidad judicial).
  • Fiabilidad: los asientos no se modifican sin autorización de empresa y de la persona trabajadora; toda modificación deja huella clara e indeleble de los cambios y de su autoría.
  • Accesibilidad: uso sencillo, sin discriminación.
  • Asiento libre, personal, directo e inmediato al inicio y al fin de cada situación que deba registrarse.
  • Contenido mínimo más amplio que el inicio y el fin: régimen de jornada, pausas no computables, presencial o a distancia, naturaleza de las horas, tiempos de espera, interrupciones de la desconexión, medidas de conciliación o irregularidad, totalización diaria y mensual, y autoría de las modificaciones.
  • Conservación cuatro años.
  • Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios; acceso de la representación legal con minimización de datos; acceso de la Inspección remoto y presencial, en cualquier momento.
  • Formato tratable, legible y compatible.
  • Protocolo interno, evaluación periódica y formación (el tiempo de formación es tiempo de trabajo).

El artículo 5 del borrador presume, salvo prueba en contrario, que un sistema que cumpla los requisitos técnicos de futuras disposiciones de desarrollo respeta los artículos 2 y 3. Esas disposiciones aún no existen.

La propuesta: un diario append-only con cadena de hashes y cierre diario sellado

La idea es sencilla: no modificar los datos ya registrados. Cada hecho (entrada, salida, pausa, corrección) se añade. Nunca se sustituye un asiento anterior.

Propongo usar dos piezas que se refuerzan entre sí.

1) Encadenamiento de hashes

Para cada asiento n:

  1. Se construye un registro canónico (mismos campos, mismo orden, misma codificación y misma zona horaria; por ejemplo UTC con offset explícito). Ahí entra, como mínimo, el contenido del artículo 3 del borrador.
  2. Se calcula hash1(n) = H(registro_canónico_n).
  3. Se calcula hash2(n) = H(hash2(n-1) || hash1(n)).
    En el primer asiento del día, hash2(n-1) es el hash2 de cierre del día anterior (o un valor inicial público y documentado).

H debe ser una función hash criptográfica de uso general (por ejemplo SHA-256 o SHA-3). El detalle del algoritmo, la canonicalización y el valor inicial tienen que estar en el protocolo interno; si no, dos implementaciones distintas (aun auditadas) no obtendrán el mismo hash.

Cualquier cambio en un asiento pasado rompe la cadena a partir de ese punto. Eso es una huella detectable de alteración. No es, por sí sola, prueba de que el fichaje original fuera veraz ni de que lo hiciera la persona trabajadora.

En otros artículos de este blog he llamado RJT (Replicated Journal Technology) a un diario append-only replicado. No es un estándar ETSI ni un RFC: es una forma de describir este tipo de libro diario.

2) Cierre diario con sello de tiempo cualificado

Al cierre de cada día se toma el último hash2 y se solicita un sello de tiempo cualificado sobre ese hash (RFC 3161 / ETSI EN 319 422), emitido por un prestador cualificado.

Aquí se tienen en cuenta, dos artículos del Reglamento eIDAS:

  • Artículo 42: requisitos del sello cualificado (vinculación criptográfica fecha-datos, fuente ligada a UTC, firma o sello del prestador cualificado).
  • Artículo 41.2: efecto jurídico. El sello cualificado presume (admite prueba en contrario) la exactitud de la fecha y hora que indica y la integridad de los datos a los que esa fecha y hora están vinculadas.

Qué prueba, entonces, el sello diario: que ese hash de cierre existía en ese instante y no se ha alterado desde entonces. Qué no prueba: que cada fichaje intramardía se produjo exactamente a la hora que figura en el asiento. Esa hora intramardía depende del reloj del sistema, salvo que se selle (o se ancle de otro modo auditable) cada evento, no solo el cierre.

Las modificaciones autorizadas no reescriben el asiento original: se añade uno nuevo que identifica el asiento afectado, el autor, el momento, el motivo y, si hay discrepancia, la posición de cada parte. Así se cumple la lógica del borrador (autorización dual y huella) sin romper la cadena.

Conservación y puesta a disposición: informes periódicos en el eArchivo

Una capa de custodia ante un prestador cualificado (archivo electrónico / cartulario) puede guardar, cada mes, un informe consolidado sellado del periodo: totalizaciones, resumen entregado con la nómina, hash de cierre de cada día y evidencia de los sellos. Eso ayuda a la conservación a cuatro años y a reconstruir el estado del diario si el sistema de producción falla.

No sustituye:

  • el registro diario en el que se practican los asientos;
  • la consulta inmediata de la persona trabajadora sobre sus asientos;
  • el acceso inmediato, remoto y presencial de la Inspección al sistema;
  • el formato tratable del registro vivo.

La obligación sigue siendo del empleador. El prestador aporta sellado y, en su caso, custodia de evidencias. Tampoco hay que situar el registro en zonas de acceso público ni permitir que un tercero fiche por la persona trabajadora: la criptografía no sana un asiento que no sea personal, directo e inmediato.

Checklist de requisitos (según el borrador)

Lista para verificar un sistema de registro frente al borrador. Recordatorio: el texto definitivo que se publique en el BOE puede cambiar estos puntos.

Obligación y forma

  • ☐ Registro diario y por medios digitales de toda persona trabajadora.
  • ☐ Sistema objetivo (imparcial, perceptible e indiscutible), fiable y accesible.
  • ☐ Asientos inmodificables sin autorización; toda modificación con huella indeleble y autoría.

Contenido mínimo

  • ☐ Identificación de la persona trabajadora.
  • ☐ Régimen de jornada (completa/parcial, con porcentaje de parcialidad).
  • ☐ Inicio y fin de cada jornada (hora y minuto).
  • ☐ Inicio y fin de las pausas no computables como trabajo efectivo.
  • ☐ Trabajo presencial o a distancia.
  • ☐ Naturaleza de las horas (ordinarias, extraordinarias o complementarias; y si las extra se compensan o retribuyen).
  • ☐ Tiempos de espera y a disposición de la empresa.
  • ☐ Interrupciones del derecho a la desconexión.
  • ☐ Horas por conciliación, flexibilidad o distribución irregular.
  • ☐ Totalización diaria y mensual.
  • ☐ Identificación, autorizaciones y autoría de todas las modificaciones.

Práctica de los asientos y conservación

  • ☐ Asiento libre, personal, directo e inmediato al iniciar y al terminar.
  • ☐ Modificaciones autorizadas; discrepancias trasladadas a la representación legal.
  • ☐ Asientos sin condicionamiento ni presión.
  • ☐ Alternativa ante incidencia técnica, con paso posterior a soporte digital.
  • ☐ Registro no accesible a terceros ni en zonas de acceso público.
  • ☐ Conservación durante cuatro años.

Requisitos técnicos y prueba

  • ☐ Cumplir los requisitos técnicos de desarrollo, o un sistema alternativo con informe de técnico competente.
  • ☐ Aprovechar la presunción de conformidad para quien cumpla la totalidad de requisitos técnicos.

Acceso, copia y organización

  • ☐ Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios.
  • ☐ Acceso de la representación legal (con minimización de datos personales).
  • ☐ Acceso remoto y presencial de la Inspección de Trabajo, en cualquier momento.
  • ☐ Formato tratable, legible y compatible.
  • ☐ Protocolo de organización y documentación, con evaluación periódica y participación de la representación legal.
  • ☐ Formación a las personas que asienten o accedan (tiempo de trabajo; coste no repercutible).

En resumen

El borrador (si se aprueba en términos parecidos) pedirá un registro digital objetivo, fiable y accesible.

Un diario encadenado con cierre diario sellado mejora la integridad demostrable y encaja con la idea de huella indeleble. Un sello cualificado, por el artículo 41 eIDAS, presume fecha e integridad del hash sellado; no convierte en indiscutible ni la hora de cada fichaje ni la veracidad de la jornada.

Cuando el texto salga en el BOE habrá que ajustar el detalle (plazo de adaptación, requisitos técnicos de desarrollo, especialidades). El criterio no cambia: separar el sistema con el que se ficha, la prueba de que ese sistema no se ha reescrito, y la custodia de lo que se quiera conservar fuera de la aplicación de producción.

Lo que añade esta propuesta (no es requisito legal hoy)

  • Diario append-only.
  • hash1 / hash2 documentados y verificables.
  • Sello cualificado de cierre diario sobre el último hash2.
  • Correcciones como asientos nuevos, nunca como tachadura invisible.
  • Depósito periódico de informes sellados, además del sistema operativo.

Cuando el texto se publique en el BOE, ajustaremos el detalle; el enfoque, previsiblemente, seguirá siendo válido.


Cómo puede ayudar EADTrust

EADTrust (European Agency of Digital Trust) puede intervenir en dos planos complementarios:

  • Servicios de confianza. Sellado de tiempo cualificado y archivo electrónico (eArchivo / Cartulario) para robustecer el registro de jornada: cierres diarios anclados en el tiempo, integridad demostrable y custodia de los informes periódicos con valor probatorio, a disposición de la empresa, la representación legal y la Inspección.
  • Servicios Profesionales. Nuestra división de Servicios Profesionales asesora a las empresas que desarrollan sistemas de control horario para diseñar la mejor solución técnica desde el inicio (hashes encadenados, sellado, trazabilidad de modificaciones, conservación y accesibilidad), y también audita soluciones ya desarrolladas para verificar y garantizar que cumplen todos los requisitos exigibles.

¿Hablamos? Tanto si va a incorporar servicios de confianza a su registro de jornada, como si desarrolla una solución de control horario o necesita auditar la que ya tiene, en EADTrust podemos ayudarle a hacerlo con garantías de integridad y valor probatorio.
Web: www.eadtrust.eu · Correo: info@eadtrust.com · Teléfonos: 902 365 612 y 91 716 05 55.

EPSA 2025-26: España, el país con más candidaturas, coloca dos administraciones entre las ganadoras


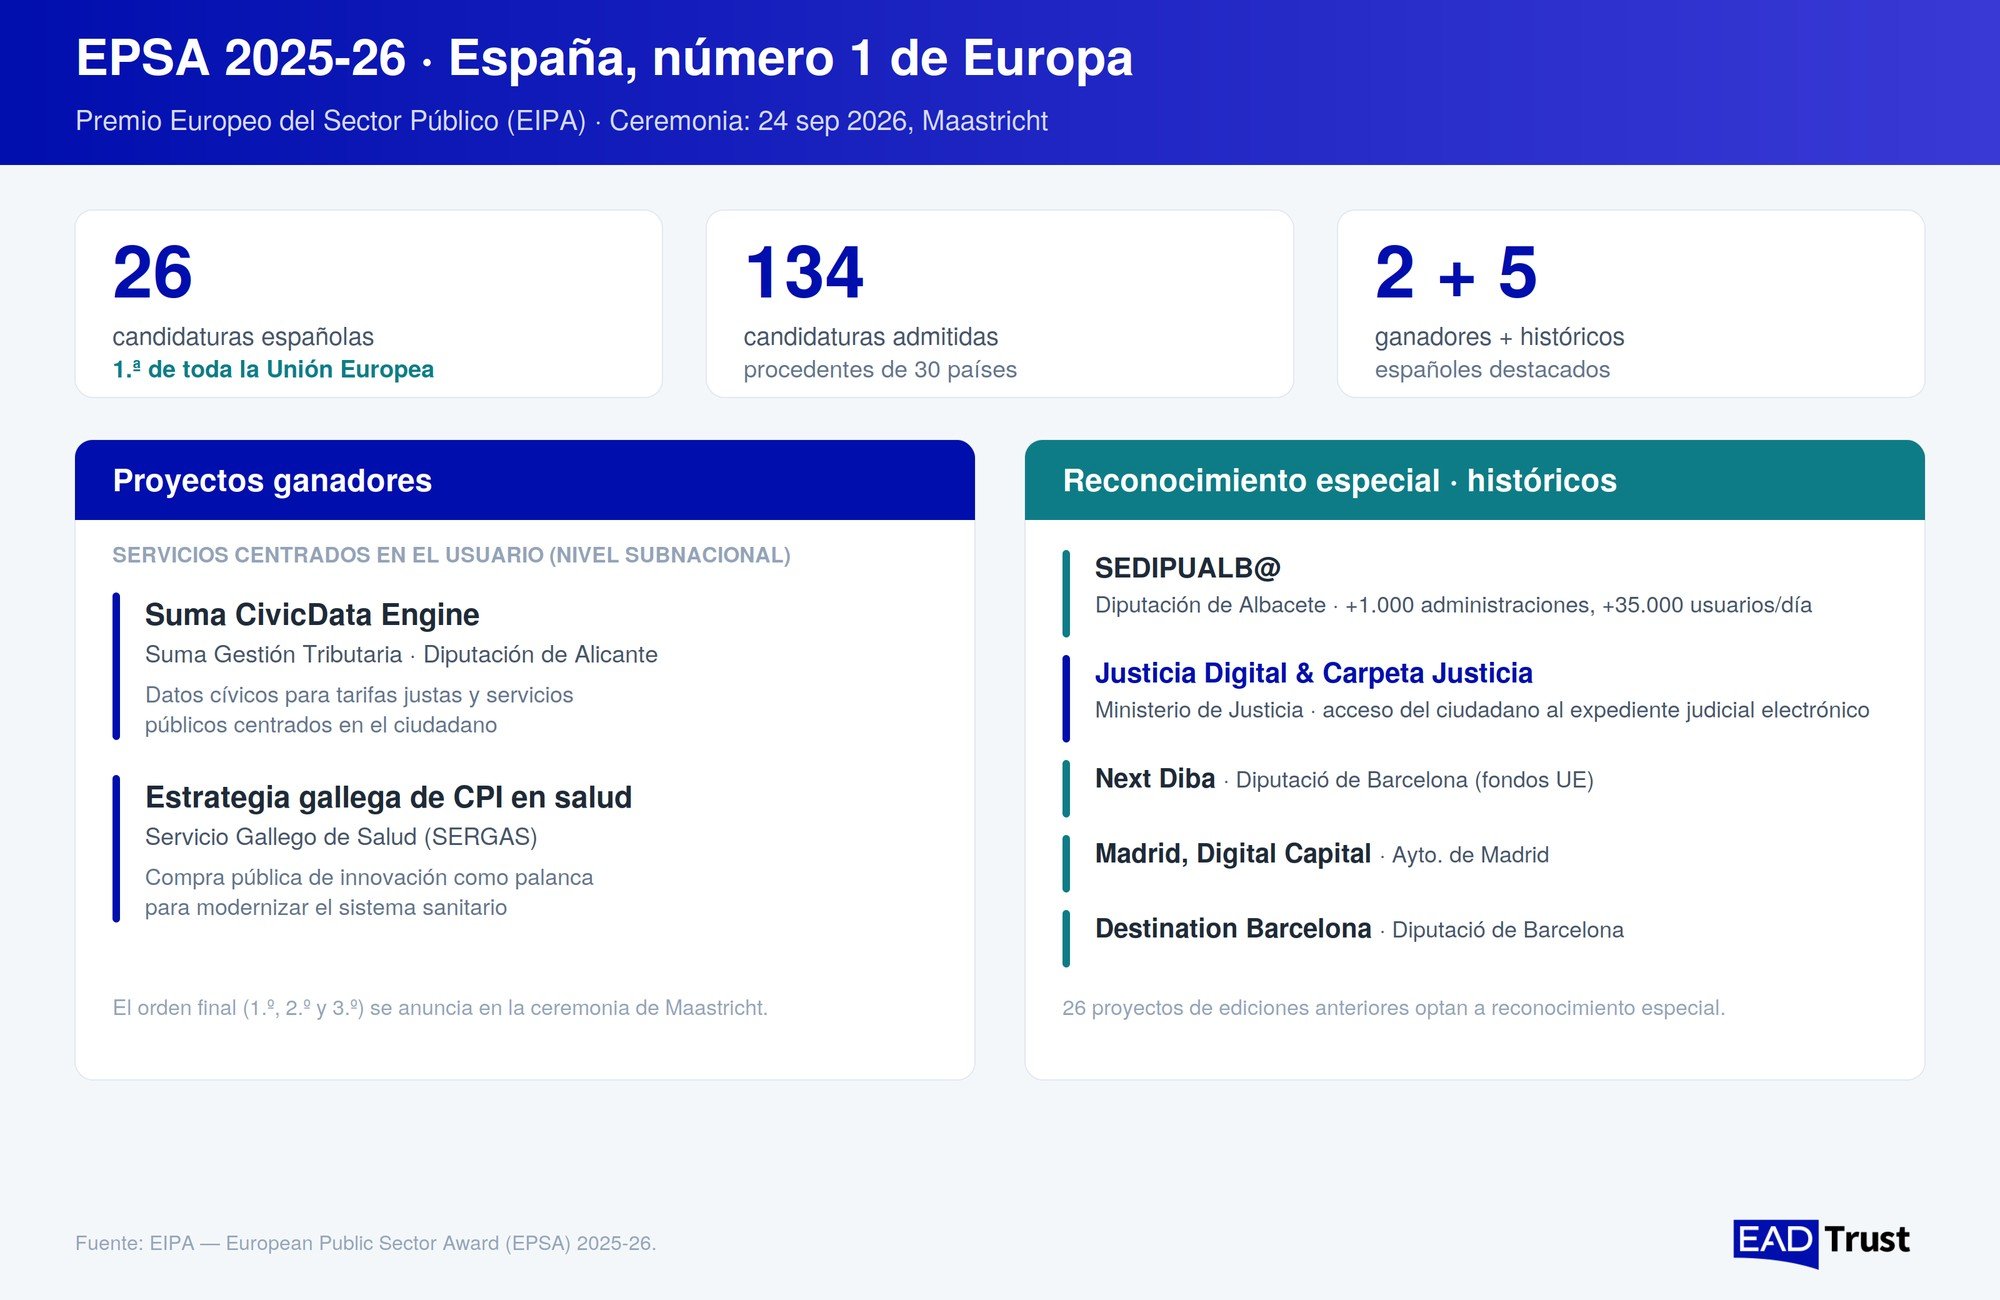
El Premio Europeo del Sector Público (EPSA) que concede el EIPA (el Instituto Europeo de Administración Pública, con sede en Maastricht) celebra el 24 de septiembre de 2026 en esa ciudad la ceremonia de su décima edición, la EPSA 2025-26. Y lo hace con un dato que merece titular propio: España ha sido el país con más candidaturas de toda Europa, con 26 proyectos destacados. Además, dos administraciones españolas figuran entre las ganadoras y varios de nuestros grandes «históricos» de la administración electrónica reciben reconocimiento especial.

Qué es EPSA y las cifras de esta edición

EPSA es, desde 2007, el gran escaparate de la innovación en el sector público europeo. En esta edición se admitieron 134 candidaturas procedentes de 30 países: 108 proyectos nuevos repartidos en tres categorías —Innovar en el gobierno, la gobernanza y las políticas (51), Invertir en infraestructuras, movilidad y energía (21) y Prestar servicios centrados en el usuario a nivel subnacional (36)— más 26 proyectos actualizados de ediciones anteriores que optan a un reconocimiento especial.

España encabezó la participación histórica con 26 candidaturas, por delante de Austria (16), Italia (11) y Polonia (10). Un liderazgo que, por sí solo, dice bastante sobre el pulso innovador de nuestras administraciones.

Cómo se ha evaluado

El proceso ha combinado una evaluación en línea de las candidaturas con entrevistas a los proyectos preseleccionados; tras la reunión de consenso de los evaluadores se eligieron tres proyectos ganadores por categoría. El orden final —primer, segundo y tercer puesto— se desvela en la propia ceremonia de Maastricht, de modo que, a la fecha de este artículo, ya conocemos el grupo ganador aunque no su posición exacta.

Los premiados españoles

Los dos proyectos españoles reconocidos como ganadores compiten en la categoría de servicios centrados en el usuario a nivel subnacional, precisamente el terreno donde la administración local y autonómica está tirando de la transformación digital:

Suma CivicData Engine, de Suma Gestión Tributaria (Diputación de Alicante). Un motor de datos cívicos a escala subnacional orientado a lograr tarifas justas y servicios públicos centrados en el ciudadano. Un buen ejemplo de administración basada en datos: usar la información de forma responsable para ajustar la relación tributaria y de servicio con el ciudadano.

La Estrategia gallega de Compra Pública de Soluciones Innovadoras en salud, del Servicio Gallego de Salud (SERGAS). Un caso destacado de compra pública de innovación (CPI), que emplea la contratación como palanca para incorporar soluciones innovadoras al sistema sanitario, alineando la demanda pública con el desarrollo tecnológico.

Justicia digital: el Ministerio de Justicia, en el foco

Mención aparte merece el Ministerio de la Presidencia, Justicia y Relaciones con las Cortes, presente en EPSA 2025-26 con Justicia Digital y la Carpeta Justicia. La Carpeta Justicia es el punto único de acceso del ciudadano a sus asuntos judiciales y, en su versión más reciente, permite consultar el expediente judicial electrónico desde la Sede Judicial Electrónica. Es uno de los proyectos de modernización más ambiciosos de la Administración General del Estado y, para quien trabaja en confianza digital, un caso de manual: detrás de esa carpeta hay identidad electrónica, firma y sello, expediente electrónico y preservación de evidencias con garantías jurídicas. La transformación digital de la Justicia española es, además, un esfuerzo sostenido que ya ha cosechado reconocimiento europeo en ediciones anteriores.

Los «históricos»: reconocimiento especial a la mejora continua

Junto a los ganadores, EPSA reserva un reconocimiento especial a los 26 proyectos que ya pasaron por ediciones anteriores y regresan demostrando mejora continua y sostenibilidad en el tiempo. Ahí España tiene otro nombre propio: SEDIPUALB@, la plataforma de administración electrónica de la Diputación de Albacete. Nacida de un plan de transformación digital de la Diputación y sus municipios, se ha convertido en la mayor plataforma de gestión pública del país, al servicio de más de 1.000 administraciones y con más de 35.000 usuarios diarios. Que un proyecto así siga recibiendo reconocimiento europeo años después de su lanzamiento subraya lo que de verdad importa en la digitalización pública: no solo innovar, sino sostener y hacer crecer lo construido.

La presencia española se completa con otras iniciativas de referencia en gobierno digital:

  • Next Diba Service — apoyo a la captación y gestión de fondos europeos — Diputació de Barcelona.
  • Madrid, Digital Capital — servicios públicos basados en datos, automatización, IA y gobierno digital interoperable — Ayuntamiento de Madrid.
  • Destination Barcelona — gobernanza multinivel para la competitividad y la descentralización de la oferta turística de la provincia — Diputació de Barcelona.

En conjunto, un mapa que va de lo local y provincial (Alicante, Albacete, Barcelona) a lo autonómico (Galicia) y lo estatal (Justicia), y que confirma que la modernización digital del sector público español tiene profundidad y recorrido, no solo casos aislados.

Por qué interesa (también) a quien trabaja en confianza digital

Puede parecer que un premio de administración pública queda lejos de la firma electrónica o la identidad digital, pero es justo lo contrario. Los proyectos que EPSA reconoce —datos cívicos, servicios centrados en el usuario, compra pública de innovación, justicia digital— son la capa de servicio que se apoya, para funcionar con garantías, en la infraestructura de confianza digital: identidad, atributos verificables (declaraciones electrónicas de atributos), firma y sello electrónicos, preservación de evidencias. Cuanto más avanza la administración hacia servicios digitales centrados en el ciudadano, más críticos se vuelven los servicios de confianza que los sostienen. Los premiados españoles demuestran que esa modernización no es teoría: ya entrega resultados premiables a escala europea.

La cita: agenda e inscripción

La ceremonia EPSA 2025-26 se celebra el 24 de septiembre de 2026, de 9:30 a 16:00 (CET) —con acreditación desde las 9:00 y recepción de clausura hasta las 17:00— en la sede del EIPA en Maastricht (Onze Lieve Vrouweplein 22, 6211 HE Maastricht, Países Bajos). Puede seguirse presencialmente o en directo por streaming.

El programa incluye la apertura institucional, una ponencia de Marie Donnay (Reform and Investment Task Force de la Comisión Europea), dos mesas redondas —sobre las reformas para la competitividad y sobre la administración basada en datos—, las sesiones de entrega de reconocimientos especiales y buenas prácticas, el anuncio de las posiciones finales y una recepción de clausura. La inscripción es gratuita a través del formulario en la página del evento del EIPA. Un buen momento para seguir de cerca a las administraciones españolas y celebrar que la innovación pública española vuelve a tener acento propio en Europa.


Para ampliar información sobre la vinculación de los proyectos de las administraciones públicas y conceptos como EIDAS2 y la Cartera de Identidad Digital Europea contacte con EADTrust — European Agency of Digital Trust. www.eadtrust.eu · info@eadtrust.com · 902 365 612 / 91 716 05 55


English abstract: The European Public Sector Award (EPSA 2025-26), run by EIPA in Maastricht, holds its ceremony on 24 September 2026 (9:30–16:00 CET, in person and live-streamed). Spain led all countries with 26 of the 134 eligible submissions from 30 countries. Two Spanish projects are among the winners in «Delivering User-Centric Services at Subnational Level»: Suma CivicData Engine (Suma, Diputación de Alicante) and the Galician Strategy for Public Procurement of Innovative Solutions in Health (SERGAS). Spain’s Ministry of Justice features with Digital Justice & Justice Folder, and veteran e-government platform SEDIPUALB@ (Diputación de Albacete) earns Special Recognition, alongside Next Diba, Madrid Digital Capital and Destination Barcelona. The piece reads these results through the lens of digital trust.

Criptocalipsis, criptoagilidad y transición postcuántica: preparando el marco legal


La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.

Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.

1. El CCN marca el paso, con foco en el sector público

El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.

En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.

2. Hacia una cobertura legal: norma y sentido de urgencia

Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.

3. Las Cortes también analizan el riesgo

El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.

4. Banca y DORA: la criptoagilidad como deber de buena administración

En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».

5. El ecosistema español y AMETIC

La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.

6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act

El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».

Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.

Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.

7. De la doctrina a la práctica: formación y acompañamiento

Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.

Formación y Servicios Profesionales de EADTrust

La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.

Ofrecemos:

  • Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
    • Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
    • Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
  • Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.

Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.

Fuentes

Sugerencia de actualización del documento «Procedimiento de inclusión y clasificación de certificados en @firma»


He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.

Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.

1. Legislación

  • Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
  • Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.

2. Terminología

El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:

  • el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
  • un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
  • un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
  • En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
  • Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC…) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».

3. Organismos

  • MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
  • La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).

4. URLs y recursos

  • Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
  • La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
  • También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.

*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*

Documento de Propuesta de Cambios

@firma_tabla_cambios_actualizacion_2026

Documento actualizado incorporando los cambios

Procedimiento de inclusión y clasificación de certificados en @firma actualizado a 2026

Para informar de errores u omisiones, envíen un email a julian (at) inza.com

Explicabilidad


Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.

En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.

Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.

¿Qué significa “explicabilidad” en una evidencia electrónica?

Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?

La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.

Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.

El ejemplo práctico: GoCertius

GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.

Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:

  • Las fotos o vídeos originales.
  • Pequeños bloques de código en formato Base64.

Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.

Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.

Cómo funciona el proceso (paso a paso)

Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:

  1. Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
  2. Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
  3. Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.

Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:

La certificación incluye un preámbulo claro y en lenguaje natural que explica:

  • Qué proceso se estaba siguiendo.
  • Cuáles eran los momentos clave.
  • Por qué cada sello de tiempo se generó en ese punto.

Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.

¿Por qué esto es tan potente?

Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:

  • Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
  • Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.

Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.

Explicabilidad… también en la Inteligencia Artificial

Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.

En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.

Conclusión: un enfoque innovador que facilita la adopción

Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.

Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.

¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.

En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.

Cómo redactar correctamente el apartado de voto y delegación a distancia de una convocatoria de Junta de Accionistas


En muchas convocatorias de juntas de accionistas se incluyen párrafos en la convocatoria o en un documento adjunto posiblemente titulado «Normas de funcionamiento para la representación y votación a través de medios de comunicación a distancia previos a la junta» parecidos a este:

(…) A tal efecto, los accionistas deberán acreditar su identidad, en la aplicación
informática de participación en la Junta, mediante:


(i) el Documento Nacional de Identidad Electrónico,

(ii) un certificado electrónico de usuario reconocido, válido y vigente, de conformidad con lo previsto en la Ley XXX y emitido por la Autoridad Pública de Certificación Española (CERES), dependiente de la Fábrica Nacional de Moneda y Timbre (FNMT), (…)

El ejemplo se incluye para detectar los términos «reconocido» (los certificados, en la actualidad se denominan cualificados tras la publicación del Reglamento UE 910/2014) y la mención expresa a la FNMT es excesivamente restrictiva (en la actualidad son válidos todos los certificados emitidos por PSC -Prestadores de Servicios de Confianza- cualificados) mencionados en la TSL española y en la TSL europea. TSL significa Trusted Service List.

Si está preparando una junta de accionistas, contacte con EADTrust en el 902 365 612 o 917160555 para asegurarse (sin coste) de que redacta de forma adecuada la Convocatoria y los documentos complementarios. Y le podemos explicar los servicios societarios que ofrecemos.

Y no olvide que EADTrust pertenece al reconocido despacho Garrigues

Servicios Societarios Electrónicos: De la convocatoria en prensa al voto y delegación de voto electrónicos


Hace no muchos años, la vida de una sociedad mercantil tenía una banda sonora inconfundible: el paso de páginas del BOE, el crujido de los periódicos de gran tirada buscando convocatorias y el sello húmedo sobre el papel notarial. Hoy, esa liturgia física está dando paso a un entorno puramente digital. Pero no nos confundamos: digitalizar el gobierno corporativo no es simplemente hacer reuniones por Zoom o Teams.

Bajo el epígrafe de «Servicios Societarios Electrónicos» se está consolidando una nueva industria de servicios de confianza (Trust Services) diseñada para garantizar que la voluntad de la empresa —desde cómo se reúne hasta cómo toma decisiones— tenga la misma (o mayor) solidez jurídica que en la era del papel.

Ya no se trata solo de tecnología, se trata de gobernanza digital y seguridad jurídica preventiva. Repasemos qué piezas componen este nuevo puzle.


1. La Convocatoria y la Sede Electrónica: El Desafío del Artículo 518 LSC

Uno de los cambios más trascendentales en el gobierno corporativo es el método de convocatoria. La Ley de Sociedades de Capital (LSC) ha permitido sustituir la costosa y lenta publicación en prensa por la difusión en la Página Web Corporativa de la sociedad. Sin embargo, este cambio acarrea una responsabilidad de prueba crítica que se detalla en el Artículo 518 de la LSC.

Este artículo no se limita a autorizar la publicación digital; exige que la sociedad garantice la validez del acto de convocatoria, lo que nos obliga a resolver tres retos técnicos y jurídicos fundamentales:

A. Disponibilidad y Continuidad (La Prueba de Permanencia)

El Artículo 518 exige que la publicación debe permanecer en la web «desde la fecha de la convocatoria hasta la celebración de la junta». La sociedad debe ser capaz de demostrar judicialmente que el anuncio estuvo accesible sin interrupciones significativas durante todo el periodo legal. Esto se logra mediante servicios de monitorización externa que actúan como un tercero de confianza.

B. Integridad del Contenido (El Hashing y el Sellado de Tiempo)

Es crucial demostrar que el contenido de la convocatoria no fue modificado tras su publicación inicial. Un cambio sutil en una fecha o en el orden del día podría anular la Junta. El servicio de confianza resuelve esto mediante:

  • La aplicación de funciones hash al documento (huella digital criptográfica).
  • El sellado de tiempo cualificado sobre el hash en el momento de la publicación. Esto ofrece una evidencia irrefutable sobre la inmutabilidad de la convocatoria.

C. Accesibilidad y Usabilidad (Descargable e Imprimible)

La ley requiere que el documento de la convocatoria sea «descargable e imprimible» por cualquier socio. El servicio debe certificar que el archivo (generalmente un PDF) cumple las condiciones técnicas mínimas de usabilidad y que no está cifrado, dañado o protegido de forma que impida su correcta impresión. Este es un requisito técnico que tiene consecuencias jurídicas directas.

En resumen: la sede electrónica corporativa se convierte en un medio de prueba. La inversión en un servicio fehaciente de certificación de la publicación es, en realidad, una póliza de seguro contra la impugnación de acuerdos societarios.


2. El Foro Electrónico de Accionistas

Antes de la reunión, la interacción es clave. Especialmente en las sociedades cotizadas (y recomendable en grandes empresas no cotizadas), el Foro Electrónico de Accionistas se ha convertido en el ágora digital.

Este servicio no es un simple chat. Es un entorno securizado, con control de acceso riguroso, que permite a los accionistas:

  • Publicar propuestas complementarias al orden del día.
  • Lanzar iniciativas para alcanzar el porcentaje necesario para ejercer derechos minoritarios.
  • Presentar ofertas de adhesión o representación.

El reto técnico aquí es la identificación fehaciente de los participantes para evitar suplantaciones que podrían manipular el clima previo a la Junta.

3. La Junta Híbrida y el Voto Electrónico

El momento de la verdad es la celebración de la Junta General. La pandemia normalizó las juntas telemáticas o híbridas, pero para que sean válidas legalmente requieren mucho más que una videollamada. Y además en la actualidad para poderlas llevar a acabo deben estar expresamente recogidas en los estatutos.

Los servicios societarios modernos ofrecen plataformas que integran:

  • Gestión de Quórum en tiempo real: Calculando el capital presente y representado al instante.
  • Voto Electrónico anticipado a distancia: Emitido antes de la reunión de forma cifrada.
  • Voto y delegación durante la sesión: Permitiendo a quien asiste remotamente emitir su voto con la misma validez que quien levanta la mano en la sala.

Aquí los servicios cualificados de confianza digital impulsados por el Reglamento eIDAS ayudan a crear servicios confiables para garantizar la identidad de los votantes, la prueba de posesión de títulos de la sociedad y el sentido de voto, disociando el voto del votante.

4. La Trastienda: Administración Societaria y Legalización

Esta sección es fundamental para el secretario del Consejo y el compliance legal:

  • Firma de Actas y Certificaciones: El uso de certificados cualificados (de persona física o de representante) para cerrar los acuerdos del Consejo o de la Junta, garantizando la autoría y la inalterabilidad.
  • Legalización Telemática de Libros: El envío digital al Registro Mercantil de los libros de actas y el libro registro de socios, sustituyendo la presentación física.
  • Notificaciones Fehacientes: Comunicación de acuerdos o eventos críticos mediante servicios de entrega electrónica certificada, aportando prueba del envío y recepción con plenas garantías.

5. Identidad Digital: La llave maestra y la Visión de Futuro

Nada de lo anterior se sostiene sin una Identidad Digital robusta. Ya sea para acceder al Foro, para descargar la convocatoria certificada o para votar, necesitamos certeza sobre «quién es quién».

Estamos transitando del uso de certificados digitales tradicionales hacia modelos más ágiles pero igualmente seguros, alineados con el reglamento eIDAS2. En el futuro inmediato, veremos cómo los accionistas se identifican en las Juntas utilizando su Cartera de Identidad Digital de la UE (EUDI Wallet), simplificando el acceso transfronterizo para inversores internacionales. La integración con los Prestadores de Servicios de Confianza Cualificados (QTSP) será el nexo para dar validez legal a cada interacción.

Conclusión

Los Servicios Societarios Electrónicos han dejado de ser una «innovación» para convertirse en una necesidad de compliance. La digitalización de la sociedad mercantil no consiste solo en ahorrar papel; consiste en blindar los procesos corporativos.

Desde certificar que un PDF era descargable en la web bajo el escrutinio del Art. 518 LSC, hasta garantizar que un voto electrónico no ha sido alterado, la tecnología se ha convertido en el nuevo notario de la vida societaria. Y en este escenario, contar con servicios de confianza cualificados no es un lujo, es la única póliza de seguro real contra la impugnación.

Contacte con EADTrust en el 917160555 (o por email info (at) eadtrust.eu) para entender mejor nuestros servicios y valorar su adopción. Mejoran la seguridad jurídica de la empresa en la organización de Juntas con un coste contenido.

Más información