Archivo de la categoría: Buenas Prácticas

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Los días 20 y 21 de enero de 2025 tendrá lugar la reunión inicial del Grupo de Expertos de Certificación de la Cartera de identidad Digital de la Unión Europea (Cartera IDUE)


Justo antes de Navidades la Agencia ENISA me comunicó que había sido designado como uno de los Expertos que colaborarían en la definición del modelo de certificación de seguridad de la Cartera IDUE (EUDI Wallet, en inglés).

Un gran honor y una gran responsabilidad .

La Agencia de la Unión Europea para la Ciberseguridad (ENISA) ha lanzado un Grupo de Trabajo Ad Hoc (AHWG-Ad Hoc Working Group) centrado en la certificación de las Carteras de Identidad Digital de la UE (EUDI Wallet). Esta iniciativa surge en respuesta a una solicitud de la Comisión Europea para desarrollar un esquema de certificación de ciberseguridad para las Carteras IDUE (EUDI Wallets).

La Agencia ENISA solicitó en octubre de 2024 (con límite del 18 de noviembre para presentar candidaturas) expresiones de interés para participar en el Grupo d Expertos: The European Union Agency for Cybersecurity (ENISA) launches a call for expression of interest to create an Ad Hoc Working Group on the certification of EU Digital Identity Wallets.

El Grupo de trabajo ad hoc (AHWG) tiene por objeto:

  • Cumplir los requisitos del Marco Europeo de Identidad Digital (European Digital Identity Framework – EDIF), garantizando que se tengan en cuenta los sistemas de certificación, las normas y las especificaciones técnicas existentes y relevantes;
  • encajar perfectamente con el conjunto de soluciones para EUDI Wallets debatidas durante los últimos años en el Grupo de Expertos de la Caja de Herramientas eIDAS y su Subgrupo de Certificación, garantizando la alineación con las aportaciones del Marco de Arquitectura y Referencia como parte del proceso de la Caja de Herramientas, el Grupo de Cooperación de Identidad Digital Europea y su Subgrupo de Certificación.

ENISA ha buscado expertos con amplio conocimiento y experiencia en:

  • Certificación de ciberseguridad
  • Carteras digitales
  • Identificación electrónica
  • Servicios de confianza

Parece ser que yo cumplo el conocimiento y experiencia de esos temas y he sido designado como uno de los miembros del AHWG, tras haber solicitado mi participación.

Un honor para mí y un reconocimiento para EADTRUST.

Ya se están convocando las primeras reuniones y espero contribuir durante todas las fases del proyecto que conducen al desarrollo del esquema de certificación.

La primera reunión tendrá lugar los días 20 y 21 de enero de 2025.

El esquema de certificación de las Carteras IDUE es importante por varias razones:

  1. Garantiza que todas las Carteras EUDI emitidas a los ciudadanos de la UE funcionen de manera segura y uniforme en toda la UE.
  2. Verifica que cada cartera cumpla con los altos requisitos de seguridad establecidos por la regulación.
  3. Contribuye a proteger los datos y la privacidad de los usuarios

Hashes encadenados en la Orden HAC/1177/2024


La Orden HAC/1177/2024, de 17 de octubre, publicada en el Boletín Oficial del Estado (BOE) el 28 de octubre de 2024, establece las especificaciones técnicas, funcionales y de contenido que deben cumplir los sistemas y programas informáticos utilizados en los procesos de facturación por empresarios y profesionales en España.

Es el último paso en el desarrollo regulatorio que se ha producido tras la la inclusión del artículo 29.2.j) de la Ley 58/2003, de 17 de diciembre, General Tributaria, que ha incorporado una nueva obligación tributaria formal, para impedir o dificultar la fabricación, producción, importación y tenencia de sistemas y programas informáticos que permitan o faciliten la manipulación u ocultación de datos contables, de facturación o de gestión a la Administración tributaria.

Este cambio establece que los productores, comercializadores y usuarios de los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, deben garantizar la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros (ICALTI), sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándares para su legibilidad.

Su desarrollo reglamentario se produjo con el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre, detallando los requisitos que deben cumplir dichos sistemas con el fin de garantizar la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad (ICALTI) de los registros de facturación.

Este artículo resume la Orden HAC/1177/2024, y ofrece algunas orientaciones sobre su implementación.

Objetivos principales

  • Garantizar la integridad y seguridad de los registros de facturación: Los sistemas deben asegurar que los datos sean inalterables y estén protegidos contra manipulaciones indebidas.
  • Establecer requisitos técnicos y funcionales: Se detallan las características que deben cumplir los programas de facturación, incluyendo la capacidad de remitir información a la Agencia Estatal de Administración Tributaria (AEAT) y garantizar la trazabilidad de las facturas emitidas.
  • Estandarizar formatos de los registros de facturación: Se definen estructuras y formatos uniformes para los registros, facilitando su tratamiento y análisis por parte de la administración tributaria.

Aspectos destacados

  • Declaración responsable: Los desarrolladores de sistemas de facturación deben presentar una declaración responsable que acredite el cumplimiento de los requisitos establecidos.
  • Sistema VERI*FACTU: Se introduce la posibilidad de que los sistemas de facturación se adhieran voluntariamente al sistema VERI*FACTU, que permite la remisión de información en tiempo real a la AEAT.
  • Elementos adicionales en las facturas: Se establece la inclusión obligatoria de un código QR y, en su caso, una frase que indique que el sistema informático de facturación utilizado es VERI*FACTU.

Estructura

La orden se compone de 21 artículos distribuidos en ocho capítulos, dos disposiciones adicionales, una disposición final y un anexo que detalla la estructura y formato de los registros de facturación.

Entrada en vigor

La orden entró en vigor el 29 de octubre de 2024, al día siguiente de su publicación en el BOE.

Hashes encadenados

El artículo 13 de la Orden HAC/1177/2024, orienta en el uso de la «huella» o «hash» de los registros de facturación.

Para entenderlo mejor se puede echar un vistazo a este diagrama:

Para cada registro se calcula un HASH1 a partir de los datos del registro que no cambian (no se incluiría en el cálculo de hash el campo de referencia al registro de anulación, ya que muchos registros no se anularán). Además, en cada registro se calcula un HASH2 a partir del HASH1 del propio registro y el HASH2 del registro anterior.

Si está en el proceso de implementar técnicamente los requisitos de la Orden HAC/1177/2024, contacte con EADTrust porque le pueden ser útiles nuestros servicios de consultoría de Facturación Electrónica y las librerías de programación que podemos aportarle. Llame al 902 365 612 (equivalente al 91 716 0555) o envíe un email a info (at) eadtrust (dot) eu

Pack Facturación digital y digitalización certificada de EADTrust para desarrolladores


En EADTrust estamos recibiendo muchas consultas sobre como dar cumplimiento a la nueva normativa de facturación, ya sea publicada o anunciada, considerando la forma de gestionar correctamente las firmas electrónicas y los sellos electrónicos. Y los hashes y los formatos de factura,…

Estas nuevas normas impactan especialmente a las entidades que desarrollan soluciones de facturación y en ocasiones su incumplimiento conlleva duras sanciones.

Los próximos meses supondrán un reto para las entidades desarrolladoras de soluciones ERP y de contabilidad o facturación, que tendrán que incluir en la funcionalidad de su software (SIF, Sistemas Informáticos de Facturación los denomina la autoridad tributaria) diferentes prestaciones, algunas con fecha límite (29 de julo de 2025) y otras con fecha todavía indeterminada a la espera de que se publique normativa adicional).

Las prestaciones a incluir en el software de gestión (que afectará también a las entidades que usan ese software) son:

  • Digitalización Certificada
  • Contabilidad Diligente o Certificada (Ley antifraude)
  • Factura electrónica o digital (Ley Crea y Crece)

Digitalización Certificada

La digitalización certificada es un proceso que permite convertir facturas recibidas en papel en archivos digitales firmados electrónicamente, garantizando que la versión digital mantenga la misma validez legal que la fuente en papel. 

Su normativa está vigente desde 2007.

Para que un proceso de digitalización sea considerado «certificado», es necesario utilizar software homologados por la Agencia Estatal de Administración Tributaria (AEAT). Estos programas deben cumplir el artículo 7 de la Orden EHA/962/2007, y los desarrolladores que deseen incluir esta funcionalidad en sus aplicaciones deben seguir el proceso de homologación que se recoge en la Resolución de 24 de octubre de 2007. Es necesario presentar un informe de Auditoría y EADTrust es el principal especialista en auditoría de Digitalización Certificada.

La firma electrónica (o mejor, el sello electrónico) juega un papel crucial en el proceso de digitalización certificada. EADTrust, que además es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También es muy importante el sistema de llevanza de la digitalización (recogiendo los datos señalado en el articulo 64 del Reglamento del IVA) que debe permitir garantizar la integridad e inalterabilidad de los registros que anotan cada factura en el proceso de digitalización. Aunque la norma prevé la firma de la base de datos, en la práctica se gestionan sistemas de hashes de los registros de facturación que se refuerzan con sellos de tiempo o sellos electrónicos en los períodos de cierre.

Varias de las técnicas utilizadas en la Digitalización Certificada son válidas para cumplir otros requisitos normativos, por lo que puede ser recomendable iniciar la adaptación al conjunto de nuevas normas implementando primero la Digitalización Certificada en el SIF, Sistema Informático de Facturación.

Contacte con EADTrust si necesita saber como implementar la Digitalización Certificada en su software y como realizar la auditoría para presentarla ante la Agencia Tributaria.

Y también para obtener los certificados digitales cualificados para generar los sellos electrónicos con los que se firman o sellan las versiones digitalizadas de las facturas en papel.

Contabilidad Diligente o Certificada (Ley Antifraude)

La Ley Antifraude, oficialmente conocida como Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, ha introducido cambios significativos en la forma en que las empresas deben llevar su contabilidad. Esta ley busca combatir el fraude fiscal y la evasión de impuestos a través de una serie de medidas estrictas que afectan directamente a la contabilidad y la facturación de las empresas.

Impone los requisitos ICALTI (integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros) a los sistemas de facturación en lo que tiene que ver con la emisión de facturas.

Introduce el concepto del nuevo sistema «Veri*factu» de uso opcional que implica la remisión de todas las facturas y tickets a la Agencia Tributaria, aunque con la alternativa de implantar medidas de gestión de integridad en el propio software SIF.

De modo que la nueva normativa asociada a la Ley Antifraude se centra en detallar los requisitos técnicos que debe cumplir un software de facturación certificado.

Es importante señalar que las sanciones por incumplimiento de las normativas antifraude se han endurecido significativamente. Las empresas que no utilicen software certificado, realicen pagos en efectivo por encima del límite permitido, o no reporten adecuadamente sus transacciones se enfrentan a multas sustanciales.

En «BOE» núm. 260, de 28/10/2024 se publicó la Orden HAC/1177/2024, de 17 de octubre, por la que se desarrollan las especificaciones técnicas, funcionales y de contenido referidas en el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre; y en el Reglamento por el que se regulan las obligaciones de facturación, aprobado por Real Decreto 1619/2012, de 30 de noviembre. Se publicó una corrección de errores en el BOE núm. 270, de 8 de noviembre de 2024.

El Artículo 13 del  Real Decreto 1007/2023, de 5 de diciembre contempla que la entidad productora del sistema informático certifique mediante una declaración responsable, que el sistema informático cumple la normativa Antifraude. EADtrust ofrece un servicio de auditoría para certificar que la Declaración responsable está correctamente formulada. Este servicio se creó para dotar de seguridad jurídica a los desarrolladores de soluciones de facturación ante los alarmantes requisitos que introdujo la Ley Antifraude (Ley 11/2021).

La Ley antifraude introdujo el artículo 201bis en la Ley General Tributaria en la que se definían las sanciones por falta de certificación. Y un apartado en el artículo 29 (2.j):

j) La obligación, por parte de los productores, comercializadores y usuarios, de que los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos. Reglamentariamente se podrán establecer especificaciones técnicas que deban reunir dichos sistemas y programas, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándar para su legibilidad.

En la Orden 1177/2024 que concreta las especificaciones técnicas de la Ley Antifraude y del Real Decreto 1007/2023 se imponen varias obligaciones en relación con el uso de certificados electrónicos:

  • En el artículo 4 (…) Gestionar certificados electrónicos. Los certificados electrónicos serán utilizados para autenticarse en la conexión con la Agencia Estatal de Administración Tributaria con la finalidad de remitir la información y, en su caso, generar la firma electrónica de los registros de facturación y de evento (…)
  • En el artículo 5: Para remitir los registros de facturación a la sede electrónica de la Agencia Estatal de Administración Tributaria, los sistemas informáticos deberán presentar ante esta la correspondiente identificación electrónica del remitente mediante el uso de los certificados electrónicos válidos en cada momento en la sede electrónica de la Agencia Estatal de Administración Tributaria.
  • En el artículo 6: (…) c) El sistema informático deberá firmar electrónicamente, de acuerdo con lo especificado en el artículo 14, todos los registros de facturación que genere.
    d) El sistema informático deberá ser capaz de comprobar si es correcta la firma electrónica de cualquier registro de facturación individual generado, permitiendo realizar esta comprobación, bajo demanda, de forma rápida, fácil e intuitiva. (…)
  • En el Artículo 14: La firma electrónica de los registros de facturación y de evento se basará en el estándar del Instituto Europeo de Normas de Telecomunicaciones ETSI EN 319 132 y utilizará el tipo de firma «XAdES Enveloped Signature» con los detalles técnicos que para su generación se recojan en la sede electrónica de la Agencia Estatal de Administración Tributaria.
    En todo caso, la firma electrónica deberá ser generada con una clave privada asociada a un certificado electrónico cualificado de firma electrónica en vigor. Dicho certificado debe haber sido emitido por un proveedor de servicios de confianza cualificado que cumpla con los requisitos establecidos en el Reglamento (UE) N.º 910/2014 del Parlamento europeo y del Consejo, de 23 de julio de 2014, y esté incluido en la lista de proveedores de confianza de la UE (EU/EEA Trusted List).
    La firma electrónica generada deberá almacenarse en el registro de facturación o de evento al que corresponde, de acuerdo con lo especificado en los artículos 9.4.c), 10.c) y 11.c).

En la disposición final cuarta del RG 1007/2023 se indica que

Los obligados tributarios a que se refiere el artículo 3.2 de dicho Reglamento, en relación con sus actividades de producción y comercialización de los sistemas informáticos, deberán ofrecer sus productos adaptados totalmente al reglamento en el plazo máximo de nueve meses desde la entrada en vigor de la orden ministerial a que se refiere la disposición final tercera de este real decreto.

Como la Orden HAC/1177/2024 se publicó en el BOE 28 de octubre de 2024, los requisitos de la Orden se deben cumplir antes del 29 de julio de 2025.

Dado que EADTrust es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También proporciona servicios de URL para los códigos QR de los servicios de facturación «NO VERI*FACTU» (artículo 21).

EADTrust también provee de un servicio de custodia externo de registros de facturación de exportación, tal como exige el artículo 8. Se recomienda que la custodia sea por 6 años considerando el artículo 30 del Código de Comercio.

Los especialistas de EADTrust pueden actuar de consultores para resolver cualquier duda de implementación de esta normativa.

Factura Electrónica o Digital (Ley Crea y Crece)

La Ley Crea y Crece, aprobada en septiembre de 2022, establece una regulación para hacer obligatoria la factura electrónica en el ámbito privado.

Según el artículo 12 de la Ley Crea y Crece, «todas las empresas y autónomos deberán expedir y remitir facturas electrónicas en sus relaciones comerciales con otras empresas y autónomos».

La entrada en vigor del artículo 12, relativo a la facturación electrónica entre empresarios y profesionales producirá efectos, para los empresarios y profesionales cuya facturación anual sea superior a ocho millones de euros, al año de aprobarse el desarrollo reglamentario. Para el resto de los empresarios y profesionales, este artículo producirá efectos a los dos años de aprobarse el desarrollo reglamentario. La entrada en vigor del artículo 12 está supeditada a la obtención de la excepción comunitaria a los artículos 218 y 232 de la Directiva 2006/112/CE del Consejo, de 28 de noviembre de 2006, relativa al sistema común del impuesto sobre el valor añadido.

Aunque España ya ha solicitado la excepción comunitaria, todavía no se ha publicado la concesión. Solamente se ha publicado una excepción similar para Alemania, Rumanía, Polonia, Francia e Italia.

No obstante, para la preparación de ese momento en que entre en vigor la obligatoriedad de la factura electrónica, hay que conocer los formatos de facturación, las posibilidades de generar facturas estructuradas o no estructuradas, la forma de añadir los sellos electrónicos XAdES o PAdES , la forma de comprobarlos y la forma de extraer información de las facturas recibidas.

Contacte con EADTrust si necesita saber como implementar la Factura Electrónica o Digital en su software de contabilidad o gestión empresarial y cómo realizar la gestión de los sellos y firmas electrónicos.

Y también para obtener los certificados digitales cualificados con los que generar los sellos electrónicos que se deben aplicar a las facturas.

EADTrust en el GLTHDAY – Global Legaltech Hub


Ayer y anteayer se celebró en Madrid el evento GLTHDAY y EADTrust ha sido uno de los patrocinadores.

El evento tuvo lugar en ESPACIO FUNDACIÓN TELEFÓNICA de Gran Vía, con entrada por C/ Fuencarral, 3 28004 Madrid

El equipo de EADTrust y el de Garrigues estuvieron presentes en el evento, resumiendo las ventajas de GoCertius en el «Elevator Pitch» y en el Stand, en el que entrábamos en detalle para explicarlo a los interesados.

En esta foto aparecemos parte del equipo que estuvo en el evento:

GoCertius es la base conceptual sobre la que hemos construidos los servicios de EAD Factory. Una panoplia de servicios para que empresas de diferentes tamaños puedan desarrollar entornos de gestión de evidencias electrónicas sacando ventaja de los servicios regulados, tales como los que se describen en el Reglamento europeo eIDAS.

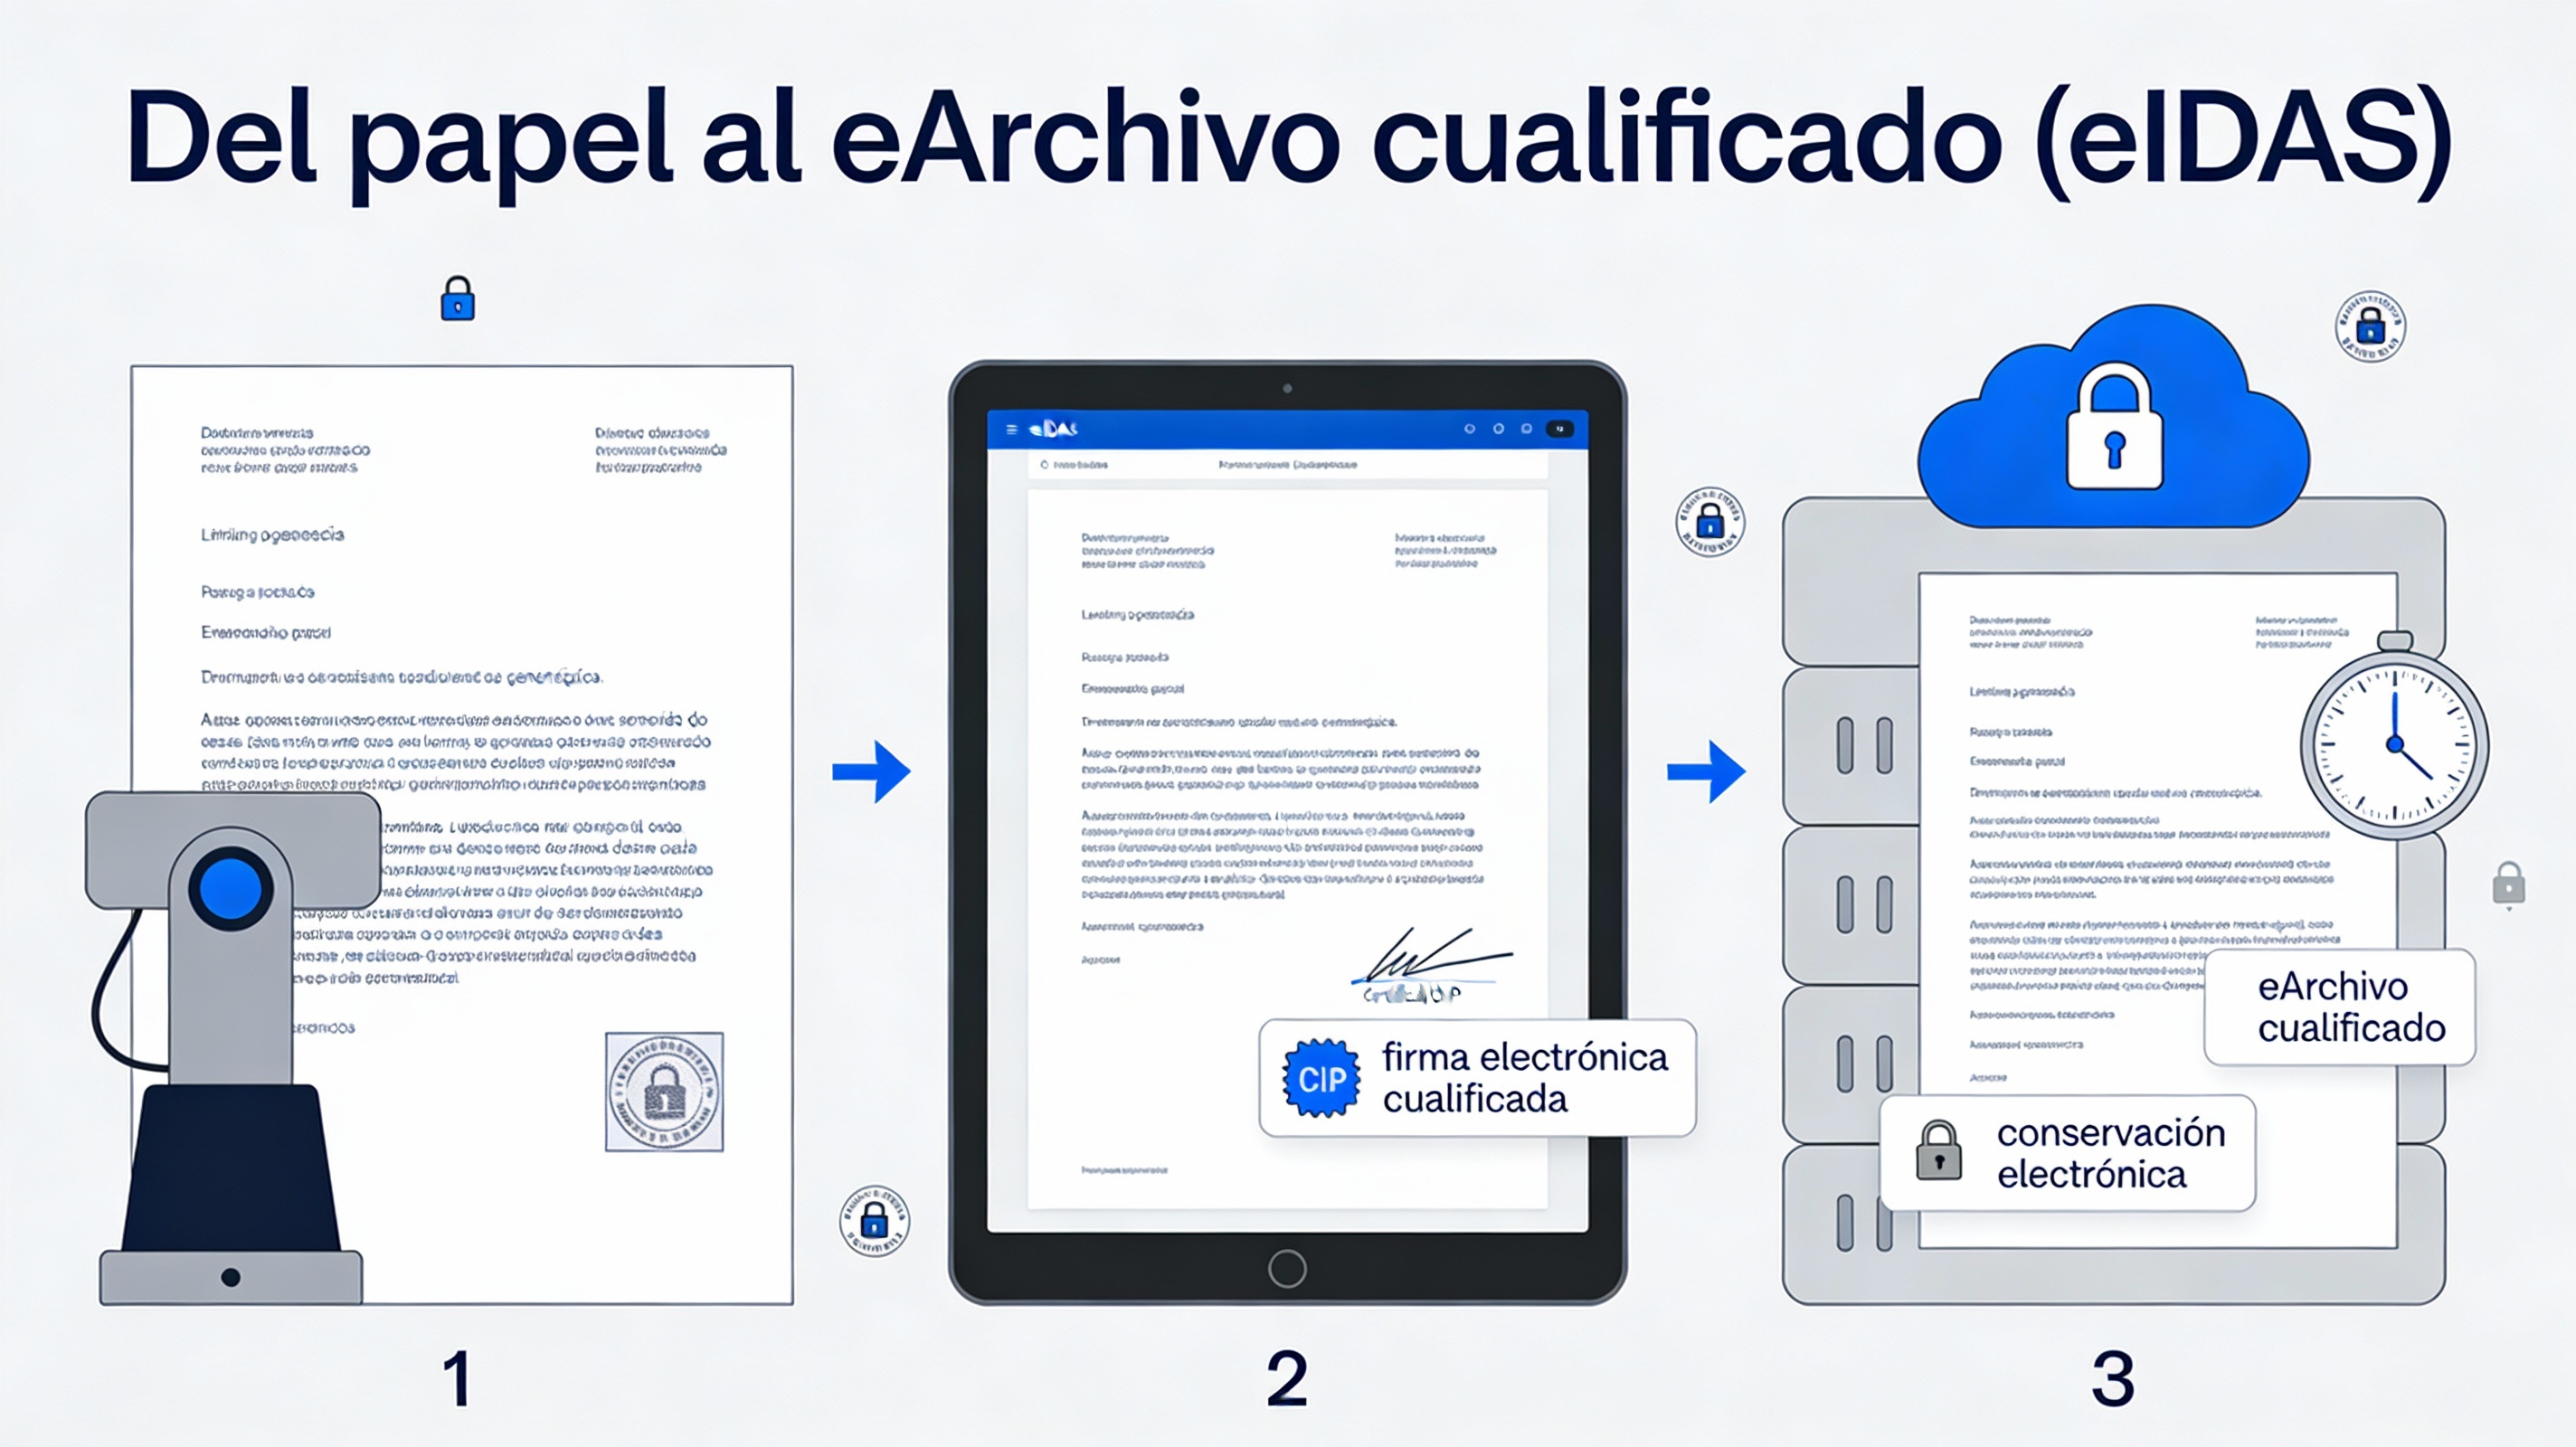
Normas técnicas y de política relativas a la preservación cualificada de archivos digitales (eArchiving)


El Artículo 34 del Reglamento UE 2014/910 (EIDAS) regula el Servicio cualificado de conservación de firmas electrónicas cualificadas

1.   Solo podrá prestar un servicio cualificado de conservación de firmas electrónicas cualificadas el prestador cualificado de servicios de confianza que utilice procedimientos y tecnologías capaces de ampliar la fiabilidad de los datos de la firma electrónica cualificada más allá del período de validez tecnológico.

2.   La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas al servicio cualificado de conservación de firmas electrónicas cualificadas. Se presumirá el cumplimiento de los requisitos establecidos en el apartado 1 cuando los mecanismos del servicio cualificado de conservación de firmas electrónicas cualificadas se ajusten a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

Y el artículo Artículo 40 extiende el concepto al Servicio cualificado de conservación de sellos electrónicos cualificados, ya que establece que los artículos 32, 33 y 34 se aplicarán mutatis mutandis a la validación y conservación de los sellos electrónicos cualificados.

En ETSI se han publicado normas técnicas y de políticas para estos servicios:

El servicio de conservación cualificada de firmas y sellos electrónicos podrá implementarse de acuerdo con:

  1. La conservación durante largos períodos de tiempo, utilizando técnicas de firma digital, de la capacidad de validar una firma digital, de la capacidad de mantener su estado de validez y de la capacidad de obtener una prueba de la existencia de los datos firmados asociados tal como estaban en el momento del envío al servicio de preservación, incluso si más tarde la clave de firma se ve comprometida, el certificado caduca o los ataques criptográficos son factibles en el algoritmo de firma o el algoritmo hash utilizado en la firma enviada.
  2. La aportación de una prueba de la existencia de objetos digitales, estén o no firmados, mediante técnicas de firma digital (firmas digitales, tokens de sello de tiempo, registros de pruebas, etc.).

Dentro de los estándares utilizados para definir este servicio se distinguen tres modelos de almacenamiento de conservación para el servicio de conservación:

  1. Servicios de conservación con almacenaje. En este caso, los datos a conservar son almacenados por el servicio de conservación mientras que las pruebas y los datos conservados son entregados a petición del servicio de conservación al cliente de conservación.
  2. Servicios de conservación con almacenamiento temporal. En este caso, los datos a conservar se almacenan en el lado del cliente. El servicio de conservación conserva los datos o un hash de los datos a conservar solo temporalmente, como máximo hasta que se produzca la prueba. Las evidencias se producen de forma asíncrona. Una vez producidas, las evidencias se almacenan durante un tiempo para que el cliente pueda recuperarlas.
  3. Servicios de conservación sin almacenamiento. En este caso, los datos a conservar se almacenan en el lado del cliente. Las evidencias se producen de forma sincrónica y se incluyen en la respuesta al cliente. El servicio de conservación sólo conserva rastros de sus acciones para poder proporcionar registros de sus actividades.

La norma ETSI TS 119 511 es una especificación técnica desarrollada por el Instituto Europeo de Normas de Telecomunicaciones (ETSI). Establece los requisitos de política y seguridad para los prestadores de servicios de confianza que ofrecen servicios cualificados de preservación a largo plazo de firmas y sellos digitales o cualquier tipo de archivo utilizando técnicas de firma digital. Esta especificación es crucial para garantizar la integridad y autenticidad de los documentos electrónicos durante largos períodos de tiempo, lo cual es esencial para preservar el valor probatorio y la disponibilidad de las evidencias electrónicas que respaldan los procesos tecnológicos con los que se implementan las transacciones legales y comerciales.

Está norma permite también dar cumplimiento a los requisitos de conservación documental que impone la normativa tributaria, mercantil y administrativa.

Aunque la norma se orienta a la conservación de documentos electrónicos, desde el punto de vista de la archivística se podría aplicar a documentos procedentes de la digitalización de soportes analógicos, como los documentos en papel, los documentos en microfichas, las fotografías, las grabaciones de video o audio y los registros en celuloide.

La conversión de soportes analógicos requiere de la aplicación de ciertos requerimientos que garanticen la imagen fiel y fidedigna con un nivel de calidad adecuado al tipo de documento preservado. Además, en documentos escritos o sonoros es deseable acompañar la posibilidad de visualización o de escucha activa con el reconocimiento de caracteres o la transcripción de texto hablado para facilitar las búsquedas y el posicionamiento del indicador de lectura sobre las apariciones del texto buscado,

En el caso de las grabaciones de video es conveniente manejar versiones de fotogramas de tamaño reducido obtenidas cada pocos segundos como sistema complementario de gestión de integridad que permita jugar con secuencias de imágenes para su extracción auténtica cuando sea necesario escalar la secuencia de video a resoluciones menores que la de la grabación original.

El Reglamento 2024/1183 (EIDAS2) dedica los artículo 45 decies y 45 undecies a definir los servicios de archivo electrónico (eArchiving) y los servicios cualificados de archivo electrónico (Qualified eArchiving).

Viendo los requisitos, se comprueba que se pueden implementar con las normas ya desarrolladas ETSI TS 119 511 y ETSI TS 119 512.

Salvo en lo relativo a la conversión de documentos existentes en soportes físicos (en papel) que se deban preservar de forma electrónica (según lo previsto en el considerando 66 del Reglamento UE 2024/1183.

(…)El marco jurídico para los servicios cualificados de archivo electrónico debe ofrecer a los prestadores de servicios de confianza y a los usuarios un conjunto de herramientas eficiente que incluya requisitos funcionales aplicables al servicio de archivo electrónico, así como efectos jurídicos claros cuando se utilice un servicio cualificado de archivo electrónico. Dichas disposiciones deben aplicarse a los datos y documentos electrónicos creados en forma digital, así como a los documentos en papel escaneados y digitalizados. Cuando sea necesario, dichas disposiciones deben permitir la reproducción de los datos y documentos electrónicos conservados en diferentes soportes o formatos con el fin de ampliar su durabilidad y legibilidad después del período de validez tecnológica, evitando al mismo tiempo la pérdida y la alteración en la medida de lo posible. Cuando los datos y documentos electrónicos presentados al servicio de archivo electrónico contengan una o varias firmas electrónicas cualificadas o sellos electrónicos cualificados, el servicio debe utilizar procedimientos y tecnologías capaces de ampliar su fiabilidad durante el período de conservación de dichos datos, posiblemente basándose en el uso de otros servicios de confianza cualificados establecidos por el presente Reglamento. Con el fin de crear pruebas de conservación cuando se utilicen firmas electrónicas, sellos electrónicos o sellos de tiempo electrónicos, deben utilizarse servicios de confianza cualificados.(…)

Faltaría establecer los procedimientos conversión que tendrían que recogerse en una normativa similar a las existentes para la digitalización certificada, la digitalización garantizada, la «conservazione sostitutiva» de Italia, o la Ersetzendes Scannen (RESISCAN, Replacement Scanning) de Alemania.

Certificados de empleado público ¿con número de identificación profesional o con seudónimo?


El Real Decreto 1671/2009, de 6 de noviembre, por el que se desarrolla parcialmente la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos se modificó por el Real Decreto 668/2015, de 17 de julio, por el que se modifica el Real Decreto 1671/2009, de 6 de noviembre, por el que se desarrolla parcialmente la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos.

La modificación fue necesaria para incluir los «certificados electrónicos de empleado público con seudónimo» ya que…

El cumplimiento de las funciones legales atribuidas a estas instituciones y organismos públicos, así como la utilización, en su caso, de información clasificada para ese cumplimiento, hace necesario que en estos ámbitos la firma electrónica del personal al servicio de aquellas instituciones no esté basada en un certificado electrónico vinculado al nombre y apellidos del titular y a su número de documento nacional de identidad, requisitos que actualmente y sin excepción alguna exige el citado artículo 22 Real Decreto 1671/2009, de 6 de noviembre.

Por estas razones, se hace necesaria la modificación de este precepto añadiendo un nuevo apartado que permita el uso del certificado electrónico de empleado público mediante un seudónimo. Dicha reforma compatibiliza esta facultad de expedir certificado de empleado público con las obligaciones de revelar la verdadera identidad de los funcionarios y empleados públicos afectados en el caso de ser requerida por los órganos judiciales en el ejercicio de sus funciones o a tenor de lo previsto en el artículo 11.2 de la Ley Orgánica 15/1999, de 13 de diciembre.

En el mismo sentido, la Ley 40/2015, de 1 de octubre, de Régimen Jurídico del Sector Públic, en su artículo 43.2 indica

Cada Administración Pública determinará los sistemas de firma electrónica que debe utilizar su personal, los cuales podrán identificar de forma conjunta al titular del puesto de trabajo o cargo y a la Administración u órgano en la que presta sus servicios. Por razones de seguridad pública los sistemas de firma electrónica podrán referirse sólo el número de identificación profesional del empleado público.

Pero, tal como se explicó en el artículo de ayer «¿Debe constar el número de DNI en los certificados cualificados expedidos en España?» la Ley 6/2020 «obliga » a consignar el número de DNI (o CIF o NIE) o usar un pseudónimo incumplienndo el Reglamento EIDAS.

El artículo 43 de la Ley 40/2015 se ha desarrollado en el Real Decreto 203/2021 mediante el artículo 23:

1. Sin perjuicio de lo previsto en el artículo 22.3 de este Reglamento, de acuerdo con lo previsto en el artículo 43.2 de la Ley 40/2015, de 1 de octubre, los prestadores cualificados de servicios de confianza podrán consignar un número de identificación profesional en el certificado electrónico de empleado público, a petición de la Administración en la que presta servicios el empleado o empleada de que se trate, si dicho certificado se va a utilizar en actuaciones que afecten a información clasificada, a la seguridad pública, a la defensa nacional o a otras actuaciones para cuya realización esté legalmente justificado el anonimato. Estos certificados se denominarán «certificados electrónicos de empleado público con número de identificación profesional».

(…)

3. La Administración solicitante del certificado conservará la documentación acreditativa de la identidad del titular.

Nótese que la denominación indicada («Estos certificados se denominarán «certificados electrónicos de empleado público con número de identificación profesional».) contrasta con la utilizada en el artículo 22 del Real Decreto 1671/2009,tras la modificación del Real Decreto 668/2015 («Estos certificados se denominarán certificados electrónicos de empleado público con seudónimo».)

Por tanto, si se considerara que es obligatorio consignar el número de DNI (o CIF o NIE) en los certificados cualificados, no podrían expedirse «certificados electrónicos de empleado público con número de identificación profesional». Y para pode usar la alternativa prevista en la Ley 6/2020 (el pseudónimo), la norma (RD 203/2021) debería mencionar de forma expresa la posibilidad de seudónimo como ya lo hacía el Real Decreto 668/2015.

¿Conclusión?

Directrices EPREL: creación de perfiles de usuario y de organizaciones y verificación de proveedores


Ya he hablado en otros artículos sobre la base de datos EPREL y de los certificados cualificados de persona jurídica para sello que son necesarios patra inscribir organizaciones en esa plataforma.

La Comisión Europea ha publicado un documento de directrices de EPREL en inglés que guia a los proveedores de aparatos eléctricos para inscribir sus productos en la citada base de datos EPREL que permite gestionar las etiquetas energéticas.

Aquí se aporta el documento de directrices en español, con referencias a EADTrust en los aspectos en los que el documento se refiere a los Prestadores Cualificados de Confianza Digital en general.

Se han corregido algunas referecias al término «Sello» cuando la intención del redactor era referirse al término «Certificado».

También se ha procurado aclarar un aspecto un poco confuso referido a un tipo de identificación de empresas en registro mercantil, que en España no se usa pero que es necesario para el proceso de Verificación de la empresa en EPREL. Se trata de una herramienta de la Unión Europea que permite buscar empresas en todos los Registros Mercantiles de Europa, y que genera como resultado un identificador numérico del registro mercantil y un número interno del registro para la empresa de que se trate.

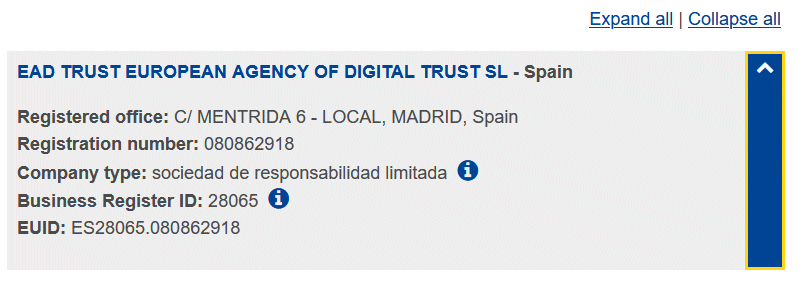
Por ejemplo, buscando EADTrust, los datos son estos:

Business registers – search for a company in the EU

EAD TRUST EUROPEAN AGENCY OF DIGITAL TRUST SL – Spain

  • Registered office: C/ MENTRIDA 6 – LOCAL, MADRID, Spain
  • Registration number: 080862918
  • Company type: sociedad de responsabilidad limitada
  • Business Register ID: 28065
  • EUID: ES28065.080862918

Un aspecto a tener en cuenta es que es crítico que los campos incluidos en el certificado coincidan con los inscritos en la base de datos para que se complete la verificación. Por ello es recomendable que las organizaciones que todavía no cuentan con certificados cualificados de persona jurídica para sello contacten con EADTrust para tener la certeza de que no habrá problemas con el certificado.

Se puede contactar con EADTrust llamando al 917160555.

ICALTI


De vez en cuando, aparecen retahilas de palabras que van juntas y que permiten formar siglas para designarlas y para recordarlas.

Seguramente el caso paradigmático es el de las sociedades y organismos designados por abreviaturas formadas por las iniciales de sus términos: AENA, INAP, SEDIA, DGTDAJ, IBM, NCR,…

A veces la función de recordatorio es la relevante y ciertas letras se rodean de otras que permiten formar palabas memorables.

Recuerdo de la asignatura de lógica la designación de diferentes silogismos por sus premisas y conclusiones, lo que se remonta a Aristóteles y a la filosofía griega. Barbara, Darii, Ferio, Celarent designan silosigmos AAA, AII, EIO, EAE:

  • A: premisa (o conclusión) universal afirmativa
  • E: premisa (o conclusión) universal negativa
  • I: premisa (o conclusión) particular afirmativa
  • O: premisa (o conclusión) particular negativa

Aunque quizá los términos que designaban los silogismos no resulten tan memorables en nuestros dias.

En relación con la protección de datos de la antigua LOPD, los derechos ARCO designaban los derechos de Acceso, Rectificación, Cancelación y Oposición.

Tras la publicación del RGPD (Reglamento General de Protección de Datos) los términos que permiten recordar la nueva lista de derechos han cambiado:

  • ARCOPOL: Se refiere a Acceso, Rectificación, Cancelación, Oposición, Portabilidad, Olvido (o Supresión, o Cancelación) y Limitación.
  • ARSULIPO: Acceso, Rectificación, SUpresión (Olvido), LImitación del Tratamiento, Portabilidad y Oposición
  • SOPLAR: Supresión, Oposición, Portabilidad, Limitación, Acceso y Rectificación.

Y llegamos a ICALTI.

Son los requisitos de la Contabilidad Certificada incorporados a la LGT (Ley General Tributaria) por la Ley Antifraude (Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, de transposición de la Directiva (UE) 2016/1164, del Consejo, de 12 de julio de 2016, por la que se establecen normas contra las prácticas de elusión fiscal que inciden directamente en el funcionamiento del mercado interior, de modificación de diversas normas tributarias y en materia de regulación del juego).

Con el objetivo de no permitir la producción y tenencia de programas y sistemas informáticos que permitan la manipulación de los datos contables y de gestión, se establece la obligación de que los sistemas informáticos o electrónicos que soporten los procesos contables o de gestión empresarial se ajusten a ciertos requisitos que garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, requisitos cuya especificación técnica puede ser objeto de desarrollo reglamentario, el cual podría contemplar la obligación de someterlo a certificación.

En concordancia con los nuevos requisitos del software de contabilidad, facturación y gestión, se establece un régimen sancionador específico, para las empresas desarrolladoras de software y para los usuarios que lo usen (o que meramente dispongan de el) cuando no cuente con la adecuada certificación.

EADTrust ayuda a las empresas desarrolladoras de software de contabilidad, facturación y gestión a cumplir los requisitos ICALTI y puede realizar una auditoría de buenas prácticas para acreditar su cumplimiento. Contacte, llamando al 91 716 0555.

Nota sobre silogismos.

El modo del silogismo es la forma que toma el silogismo según la cantidad y la cualidad de las premisas y de la conclusión. De las 256 combinaciones posibles de los «modos» de los silogismos solo resultan válidas 19 y en el contexto de la lógica aristotélica se memorizan con los siguientes términos:

AAA, EAE, AII, EIOBARBARA, CELARENT, DARII, FERIO
EAE, AEE, EIO, AOOCESARE, CAMESTRES, FESTINO, BAROCO
AAI, IAI, AII, EAO, OAO, EIODARAPTI, DISAMIS, DATISI, FELAPTON, FERISON, BOCARDO
AAI, AEE, IAI, EAO, EIOBAMALIP, CAMENES, DIMARIS, FRESISON, FESAPO

Auditoría de Contabilidad Certificada


Recientemente se ha publicado en España la denominada «Ley Antifraude» que entre los muchos aspectos que trata, incluye una sección para imponer nuevos requisitos a los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión, a las empresas que los crean y a los trabajadores autónomos y empresas que los usan, con sanciones desproporcionadas que presumen la culpabilidad de las empresa y autónomos respecto a la realización de actividades de fraude tributario por el mero hecho de desarrollar o usar software «no certificado». Y los requisitos para ese software se limitan a indicar de forma ambigua que deberán aportar «integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad» (ICALTI, por sus siglas).

También se indica que «ya si eso» reglamentariamente se podrán establecer especificaciones técnicas que deban reunir dichos sistemas y programas.

Se crea una gran inseguridad jurídica ya que aunque en el régimen sancionador se indica:

e) no cumplan con las especificaciones técnicas que garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, así como su legibilidad por parte de los órganos competentes de la Administración Tributaria, en los términos del artículo 29.2.j) de esta Ley;

f) no se certifiquen, estando obligado a ello por disposición reglamentaria, los sistemas fabricados, producidos o comercializados.

Lo que podría dar a entender que la posibilidad de sanciones solo se podría producir tras la publicación de las «especificaciones técnicas», en el conjunto de las descripción de las sanciones no queda tan claro.

Por eso parece recomendable iniciar procesos de auditoría de contabilidad certificada a las plataformas de software de de contabilidad y facturación y a las que se instalan en terminales de punto de venta lo antes posible para demostrar «debida diligencia» en caso de que las autoridades tributarias contacten con nosotros. De esta forma, aunque no haya culminado la modificación del software para cumplir los nuevos requisitos de la norma , ya se puede demostrar que «estamos en ello».

EADTrust es una de las entidades que pueden ayudar a entender los nuevos requisitos, a implementarlos en el software y a auditarlo posteriormente para comprobar que están bien implementados.

La «Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, de transposición de la Directiva (UE) 2016/1164, del Consejo, de 12 de julio de 2016, por la que se establecen normas contra las prácticas de elusión fiscal que inciden directamente en el funcionamiento del mercado interior, de modificación de diversas normas tributarias y en materia de regulación del juego» es la norma indicada.

El artículo decimotercero de esta Ley modifica la Ley General Tributaria en varios aspectos y en lo relativo al software de contabilidad, facturación y gestión  modifica el apartado 2 del artículo 29 para incluir los requisitos indicados. También crea un artículo 201 bis con el régimen sancionador asociado.

En el apartado 2 del artículo 29, de la Ley 58/2003, de 17 de diciembre, General Tributaria, se añade un nuevo párrafo con la letra j) que tiene la siguiente redacción:

“j) La obligación, por parte de los productores, comercializadores y usuarios, de que los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos. Reglamentariamente se podrán establecer especificaciones técnicas que deban reunir dichos sistemas y programas, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándar para su legibilidad.”

Como se ha indicado, ese mismo artículo 13 crea un nuevo artículo 201 bis en la Ley 58/2003, de 17 de diciembre, General Tributaria:

Artículo 201 bis. Infracción tributaria por fabricación, producción, comercialización y tenencia de sistemas informáticos que no cumplan las especificaciones exigidas por la normativa aplicable.

1. Constituye infracción tributaria la fabricación, producción y comercialización de sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión por parte de las personas o entidades que desarrollen actividades económicas, cuando concurra cualquiera de las siguientes circunstancias:

a) permitan llevar contabilidades distintas en los términos del artículo 200.1.d) de esta Ley;

b) permitan no reflejar, total o parcialmente, la anotación de transacciones realizadas;

c) permitan registrar transacciones distintas a las anotaciones realizadas;

d) permitan alterar transacciones ya registradas incumpliendo la normativa aplicable;

e) no cumplan con las especificaciones técnicas que garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, así como su legibilidad por parte de los órganos competentes de la Administración Tributaria, en los términos del artículo 29.2.j) de esta Ley;

f) no se certifiquen, estando obligado a ello por disposición reglamentaria, los sistemas fabricados, producidos o comercializados.

2. Constituye infracción tributaria la tenencia de los sistemas o programas informáticos o electrónicos que no se ajusten a lo establecido en el artículo 29.2.j) de esta Ley, cuando los mismos no estén debidamente certificados teniendo que estarlo por disposición reglamentaria o cuando se hayan alterado o modificado los dispositivos certificados.

La misma persona o entidad que haya sido sancionada conforme al apartado anterior no podrá ser sancionada por lo dispuesto en este apartado.

3. Las infracciones previstas en este artículo serán graves.

4. La infracción señalada en el apartado 1 anterior se sancionará con multa pecuniaria fija de 150.000 euros, por cada ejercicio económico en el que se hayan producido ventas y por cada tipo distinto de sistema o programa informático o electrónico que sea objeto de la infracción. No obstante, las infracciones de la letra f) del apartado 1 de este artículo se sancionarán con multa pecuniaria fija de 1.000 euros por cada sistema o programa comercializado en el que se produzca la falta del certificado.

La infracción señalada en el apartado 2 anterior, se sancionará con multa pecuniaria fija de 50.000 euros por cada ejercicio, cuando se trate de la infracción por la tenencia de sistemas o programas informáticos o electrónicos que no estén debidamente certificados, teniendo que estarlo por disposición reglamentaria, o se hayan alterado o modificado los dispositivos certificados.

Por la Disposición final séptima, estas modificaciones entran en vigor transcurridos tres meses desde la entrada en vigor de la Ley, lo que se produce el 11 de octubre de 2021.

Aunque a finales de septiembre de 2021 no se han publicado formalmente especificaciones técnicas, sí que existen especificaciones semejantes para la digitalización certificada, en particular los requisitos c) y d) del apartado 1 del artículo 7 de la «Orden EHA/962/2007, de 10 de abril, por la que se desarrollan determinadas disposiciones sobre facturación telemática y conservación electrónica de facturas, contenidas en el Real Decreto 1496/2003, de 28 de noviembre, por el que se aprueba el reglamento por el que se regulan las obligaciones de facturación.«

Las entidades que conocen y se ha adaptado a las especificaciones de TIcket BAI publicadas por las Diputaciones Forales del País Vasco para el denominado «Software Garante» están un paso más cerca de poder cumplir las nuevas especificaciones, aunque tienen aspectos diferentes.

La denominación de «Contabilidad Certificada» se está empezando a usar por semejanza con la «Digitalización Certificada» que ya cuenta con requerimientos más precisos y consolidados, ya que se publicaron en 2007.

En este contexto, EADTRUST lleva a cabo procesos de consultoría y auditoría para asegurar el cumplimiento de los objetivos de la norma en los softwares de contabilidad existentes, contando con su experiencia en auditorías de Digitalización Certificada.

Tras auditar el cumplimiento de las normas en lo que se refiere a la nueva obligación de Ley 11/2021, de 9 de julio respecto a los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión, EADTRUST expide un certificado de cumplimiento.