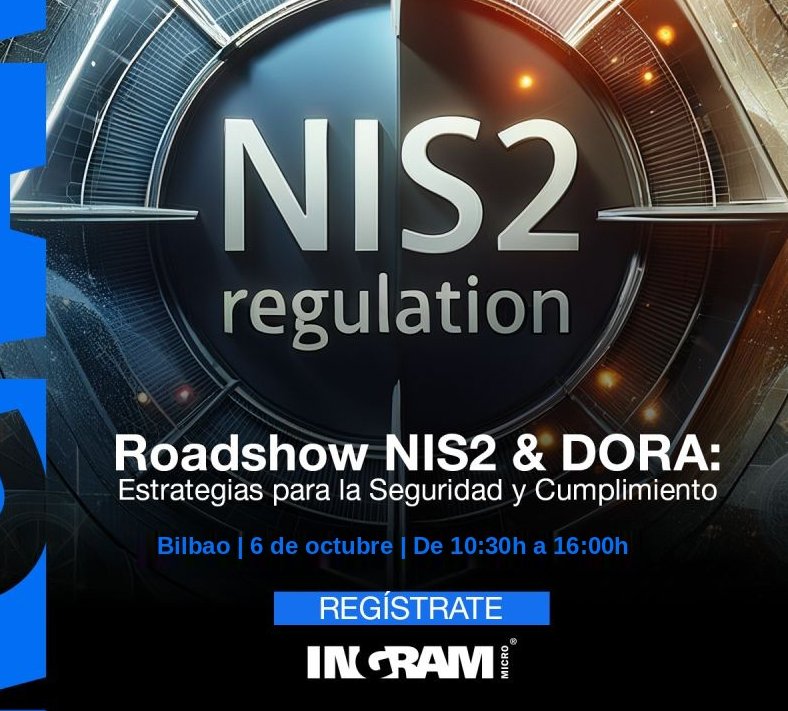
En 2025 recorrí España con el roadshow de Ingram Micro sobre NIS2 y DORA: Madrid, Barcelona y Málaga. El 6 de octubre de 2026 la gira vuelve, esta vez a Bilbao, y es buen momento para repasar lo que contábamos entonces y lo que ha cambiado. España sigue sin ley de transposición de NIS2, y DORA lleva ya más de un año y medio aplicándose.
El roadshow de Ingram Micro
Ingram Micro organizó para sus partners el roadshow NIS 2 & DORA: Estrategias para la Seguridad y Cumplimiento, con Barracuda, Hewlett Packard Enterprise, SonicWall y Zerto como socios tecnológicos. Participé como ponente para explicar el marco regulatorio.
| Sesión | Fecha | Lugar | Socios tecnológicos |
|---|---|---|---|
| Madrid | 20 de febrero de 2025 | Madrid | Barracuda, SonicWall, HPE Zerto |
| Barcelona | 10 de abril de 2025 | Barcelona | Barracuda, SonicWall, HPE Zerto |
| Málaga | 4 de junio de 2025 | Upery Club Málaga | Bitdefender, SonicWall, HPE Zerto |
| Bilbao | 6 de octubre de 2026 | Hotel NH Collection Villa de Bilbao | Hornetsecurity (Proofpoint), HPE, SonicWall |
Madrid, la primera parada
La serie, que Ingram Micro presentó como Seguridad, Cumplimiento y Oportunidades para el Canal, arrancó en Madrid el 20 de febrero de 2025. Según el resumen que publicó Ingram Micro al día siguiente, la sesión giró en torno a cuatro ejes:
- Cómo afectan NIS2 y DORA a las empresas y qué medidas deben tomar para cumplir.
- Las consecuencias legales y las sanciones por incumplimiento.
- Las soluciones de Barracuda, SonicWall y HPE Zerto para proteger infraestructuras críticas y garantizar la continuidad del negocio.
- Mi visión, como presidente de EADTrust, sobre el impacto regulatorio y las buenas prácticas de cumplimiento.
El mensaje de Ingram Micro a sus partners fue claro: el cumplimiento normativo puede convertirse en una ventaja competitiva. Con ese espíritu el roadshow siguió después por Barcelona y Málaga.
Málaga, con los partners del sur
La parada de Málaga fue el 4 de junio de 2025, de 10:30 a 16:00, en el Upery Club Málaga, pensada para los colaboradores de Ingram Micro en la zona sur. El formato cambió algo: esta vez los socios tecnológicos fueron Bitdefender, SonicWall y Zerto (HPE).
Compartí cartel con Sergio Martínez Hernández, Eduardo Brenes, Sergio Montero Miguel y Luis Fisas. Mi ponencia se centró en tres ideas:
- NIS2 afecta a todo tipo de empresas tecnológicas, no solo a los grandes operadores de servicios esenciales.
- DORA alcanza de lleno a los proveedores de entidades financieras y aseguradoras, que heredan buena parte de las exigencias de sus clientes.
- La seguridad jurídica preventiva digital ayuda a cumplir: dejar evidencias fehacientes de lo que se hace es la mejor forma de demostrar la diligencia que ambas normas exigen.
Recordé también que el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad debía aprobarse como ley para transponer la Directiva al derecho español. Más de un año después, esa aprobación sigue pendiente.
NIS2, DORA y ciberresiliencia: qué exigen y dónde estamos
Las dos normas persiguen lo mismo, que las organizaciones resistan y se recuperen de incidentes digitales, pero llegan por caminos distintos.
| NIS2 | DORA | |
|---|---|---|
| Norma | Directiva (UE) 2022/2555, necesita transposición | Reglamento (UE) 2022/2554, aplicación directa |
| A quién afecta | Entidades esenciales e importantes de sectores críticos, incluidos los prestadores de servicios de confianza | Entidades financieras y sus proveedores críticos de TIC |
| Desde cuándo | Plazo de transposición: 17 de octubre de 2024 | Aplicable desde el 17 de enero de 2025 |
| Desarrollo técnico | Reglamento de Ejecución (UE) 2024/2690: gestión de riesgos y umbrales de notificación para DNS, nube, centros de datos, CDN, servicios gestionados y servicios de confianza | Normas técnicas de regulación y de ejecución de las autoridades europeas de supervisión |
España sigue sin ley NIS2. El Consejo de Ministros aprobó el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad el 14 de enero de 2025, justo antes de la sesión de Madrid. Desde entonces, la Comisión Europea abrió procedimiento por incumplimiento y, en julio de 2026, llevó a España ante el Tribunal de Justicia de la UE junto a Irlanda, Francia y Países Bajos, según este seguimiento. A finales de julio el texto aún no había llegado a las Cortes, y sigue vigente el Real Decreto-ley 12/2018, que transpuso la primera Directiva NIS.
Esperar a la ley es un error: las obligaciones de la Directiva y de su reglamento de ejecución ya marcan lo que se exigirá, y DORA no espera a nadie.
El Reglamento de Ciberresiliencia
A NIS2 y DORA se suma el Reglamento (UE) 2024/2847, de Ciberresiliencia (CRA). Si NIS2 mira a las organizaciones, el CRA mira a los productos: exige seguridad desde el diseño durante todo el ciclo de vida de cualquier producto con elementos digitales, del software al hardware conectado, y obliga a fabricantes, importadores y distribuidores a mantenerlo actualizado.
Sus plazos ya corren. Desde el 11 de septiembre de 2026 los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves, y el 11 de diciembre de 2027 el Reglamento será plenamente aplicable.
Para un integrador, el CRA completa el cuadro: sus clientes sujetos a NIS2 o DORA necesitarán proveedores y productos que también cumplan. Lo analicé junto a la Directiva CER en Retos de adecuación a las normas NIS2, CRA, CER y DORA: forman un ecosistema complementario, y una misma entidad puede estar sujeta a varias a la vez.
Próxima parada: Bilbao, 6 de octubre de 2026
El roadshow vuelve el lunes 6 de octubre, de 10:30 a 16:00, en el Hotel NH Collection Villa de Bilbao. El lema de esta edición resume bien el momento: las ciberamenazas evolucionan; la normativa también. NIS2 redefine las reglas para las organizaciones de sectores críticos y estratégicos, y no cumplir ya no es una opción.
La jornada responderá a cuatro preguntas:
- Qué exige realmente NIS2.
- Cómo afecta a la empresa y a sus responsables.
- Qué riesgos legales y operativos hay que evitar.
- Qué medidas implantar para reforzar la resiliencia y la continuidad del negocio.
Agenda
| Hora | Sesión |
|---|---|
| 10:30 – 11:00 | Café de bienvenida |
| 11:00 – 12:00 | Ponencia del experto: Julián Inza, presidente de EADTrust (European Agency of Digital Trust) |
| 12:00 – 12:30 | Hornetsecurity by Proofpoint: NIS2 y DORA, de la obligación normativa a la ciberresiliencia |
| 12:30 – 13:00 | HPE: Tu negocio imparable de la mano del líder en nube híbrida |
| 13:00 – 13:30 | SonicWall: Construyendo una arquitectura de seguridad integral para el correcto cumplimiento de NIS2 |
| 13:30 – 16:00 | Cóctel |
El título de la ponencia de Hornetsecurity resume el cambio de enfoque respecto a 2025: ya no se trata solo de cumplir, sino de ser resiliente. Abriré la jornada con el impacto regulatorio y las buenas prácticas de cumplimiento, con la situación de la transposición española al día.
Gracias al equipo de Ingram Micro España por volver a contar conmigo. Si está por la zona, puede reservar su plaza aquí.
Ingram Micro y sus partners: soluciones para cumplir
El valor del roadshow está en unir el marco legal con la tecnología que lo hace posible. Ingram Micro reúne a fabricantes que cubren las principales piezas que piden NIS2, DORA y el CRA:
| Fabricante | Ámbito | Paradas |
|---|---|---|
| Hornetsecurity by Proofpoint | Seguridad del correo y de la colaboración | Bilbao |
| Barracuda | Seguridad del correo, red y aplicaciones | Madrid, Barcelona |
| Bitdefender | Protección de puestos y servidores | Málaga |
| SonicWall | Seguridad de red y cortafuegos | Todas |
| HPE y HPE Zerto | Nube híbrida, recuperación ante desastres y continuidad del negocio | Todas |
Ingram Micro se ha comprometido a ayudar a sus partners a navegar estos cambios y a convertir el cumplimiento normativo en una ventaja competitiva. Para los integradores, NIS2, DORA y el CRA son también una oportunidad de negocio: sus clientes necesitan acompañamiento para evaluar riesgos, implantar medidas y demostrar que cumplen.
Si es partner de Ingram Micro, la cita de Bilbao es una buena ocasión para conocer de primera mano estas soluciones. Reserve su plaza aquí.
Fuentes
- Roadshow de Ingram Micro sobre NIS 2 & DORA – Todo es electrónico
- Roadshow de Ingram Micro: sesión de Barcelona – Todo es electrónico
- Retos de adecuación a las normas NIS2, CRA, CER y DORA – Todo es electrónico
- Posts de Ingram Micro España y propios en LinkedIn (febrero de 2025, mayo y junio de 2025, septiembre de 2026)