Archivo de la categoría: NIS2

Cumplir a la vez NIS2, CRA, DORA, CER y la Ley de IA: el GRC como hilo conductor


Hace un año repasé en este blog los retos de adecuación a las normas NIS2, CRA, CER y DORA. Desde entonces he hablado de ellas con partners y clientes en el roadshow NIS2 & DORA de Ingram Micro, en Madrid, Barcelona, Málaga y, este octubre, en Bilbao. La pregunta que más se repite en el turno de preguntas no es «¿qué dice cada norma?», sino «¿cómo cumplo todas a la vez sin montar cinco proyectos distintos?».

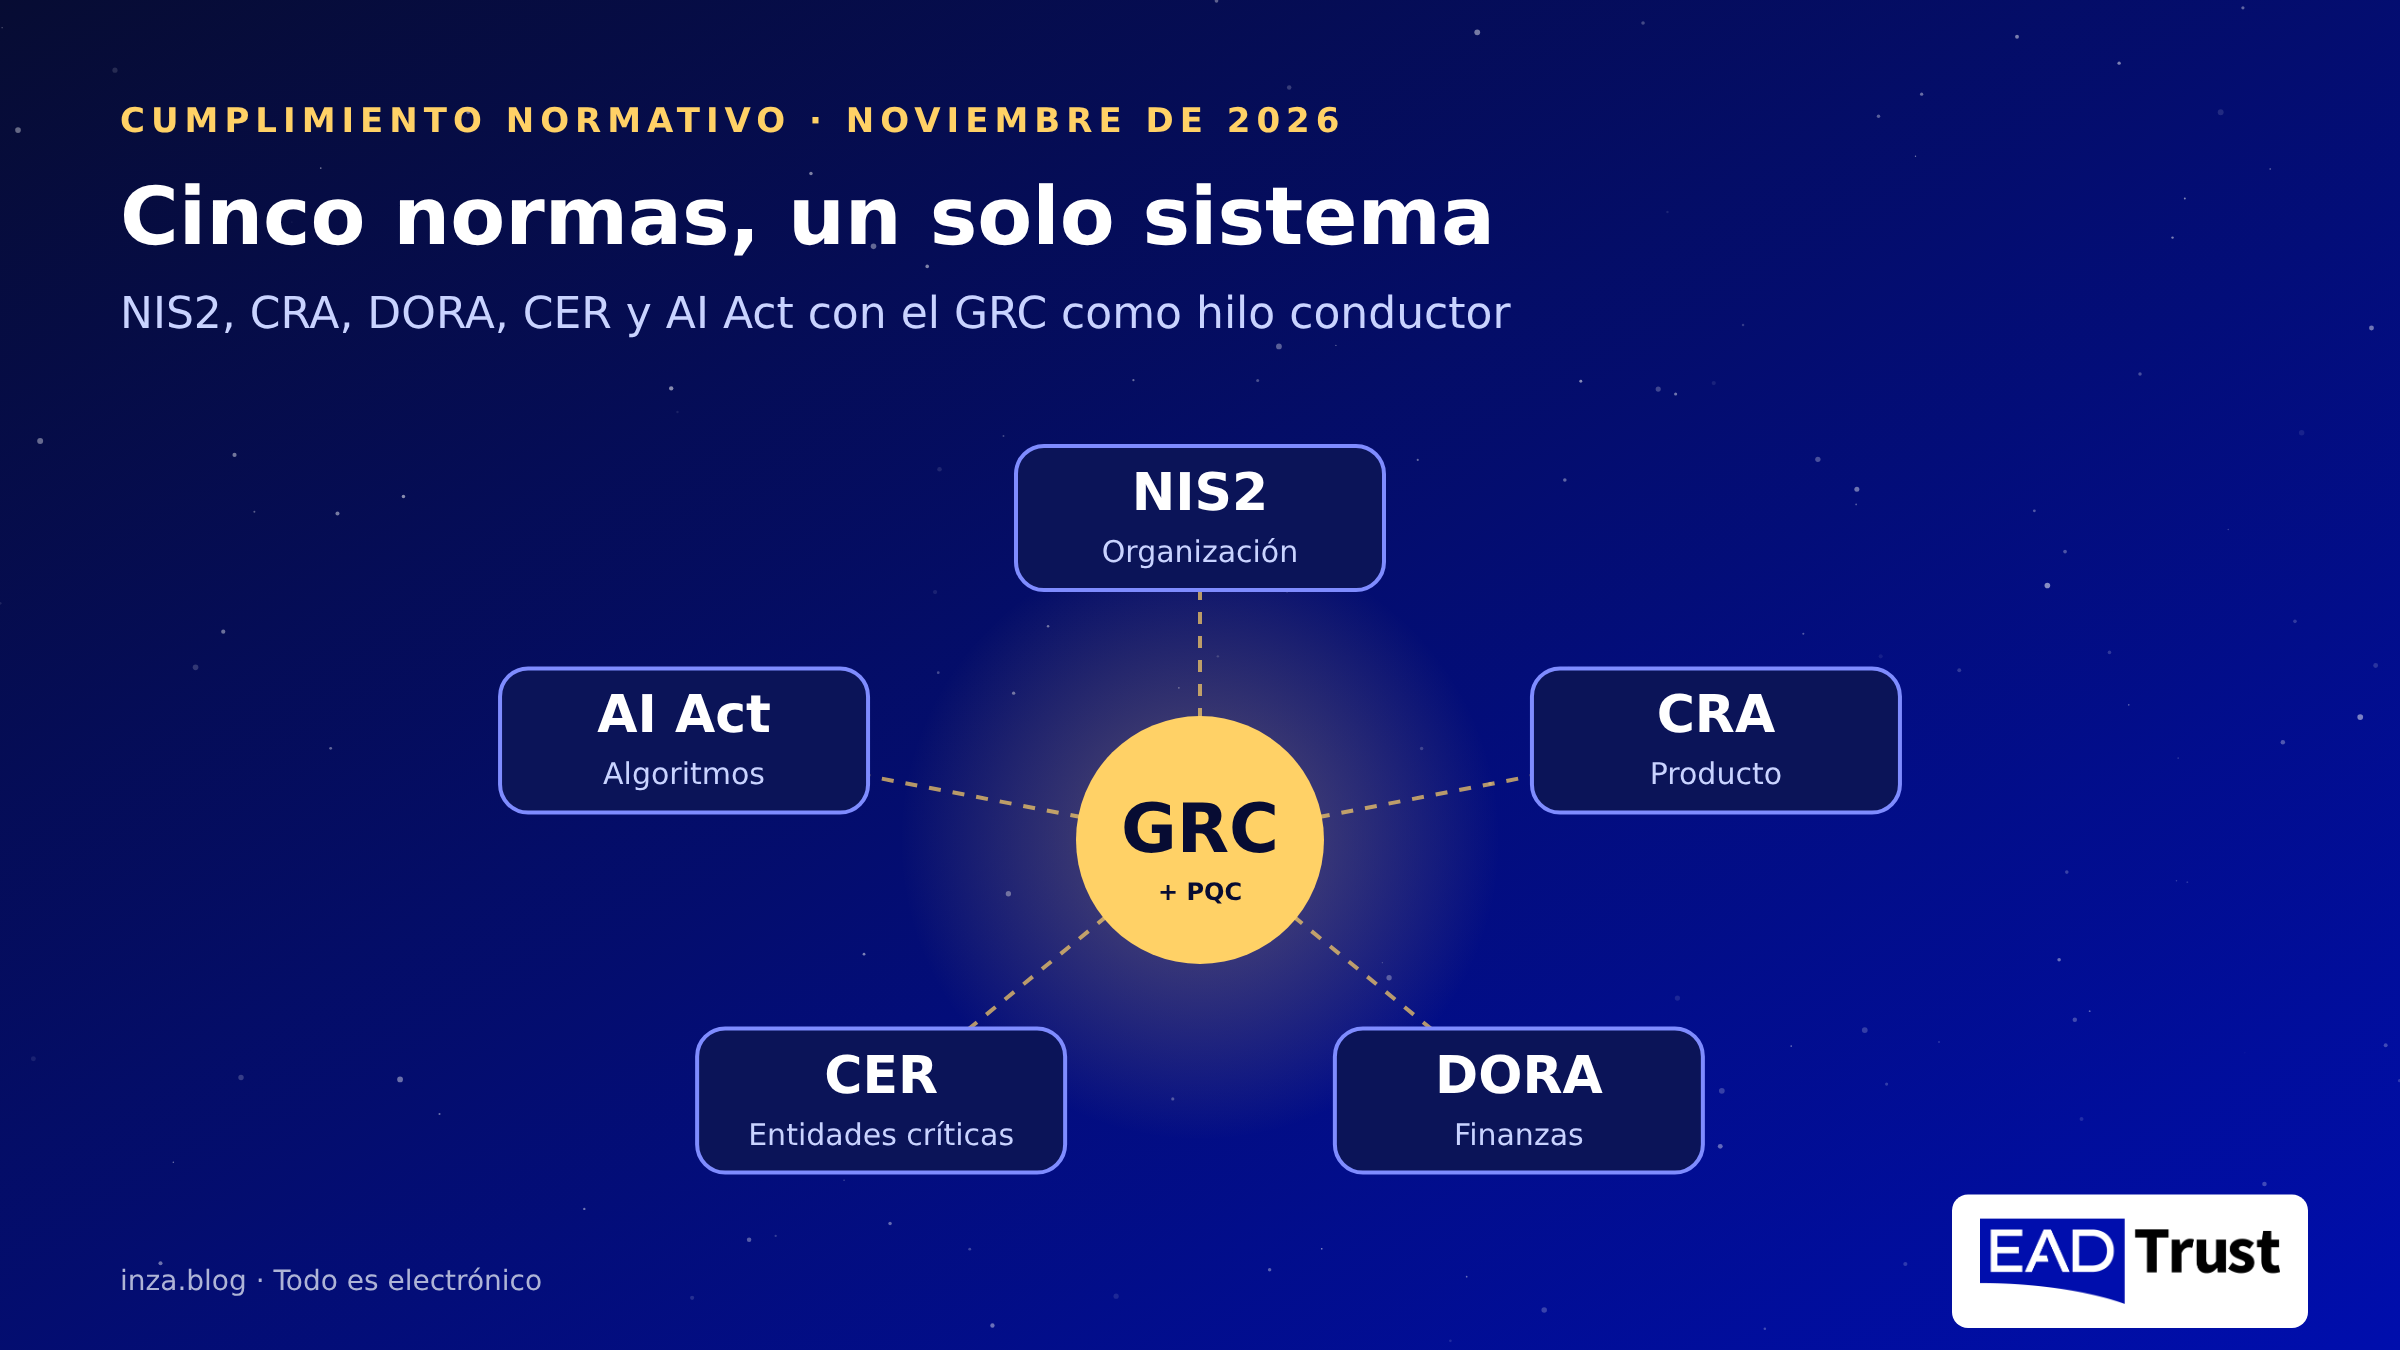
En 2026 la lista se ha alargado con el Reglamento de Inteligencia Artificial (AI Act), y varias fechas se han movido. Este artículo actualiza el calendario y propone una respuesta práctica a esa pregunta: tratar el cumplimiento como un único sistema de gobierno, riesgo y cumplimiento (GRC), con un mapa de controles común para todas las normas.

Qué ha cambiado desde 2025

En un año, tres normas han empezado a exigir cosas nuevas y dos siguen esperando su ley española. DORA se aplica desde enero de 2025; la notificación de vulnerabilidades del CRA, desde septiembre de 2026; y las reglas de transparencia del AI Act, desde agosto de 2026. NIS2 y CER, en cambio, siguen sin transponer en España, y el alto riesgo del AI Act se ha aplazado a 2027 y 2028. A eso se suma la disolución de las Cortes el 6 de octubre, con elecciones generales el 29 de noviembre: los proyectos de ley españoles sobre entidades críticas y sobre inteligencia artificial han decaído y vuelven a la casilla de salida.
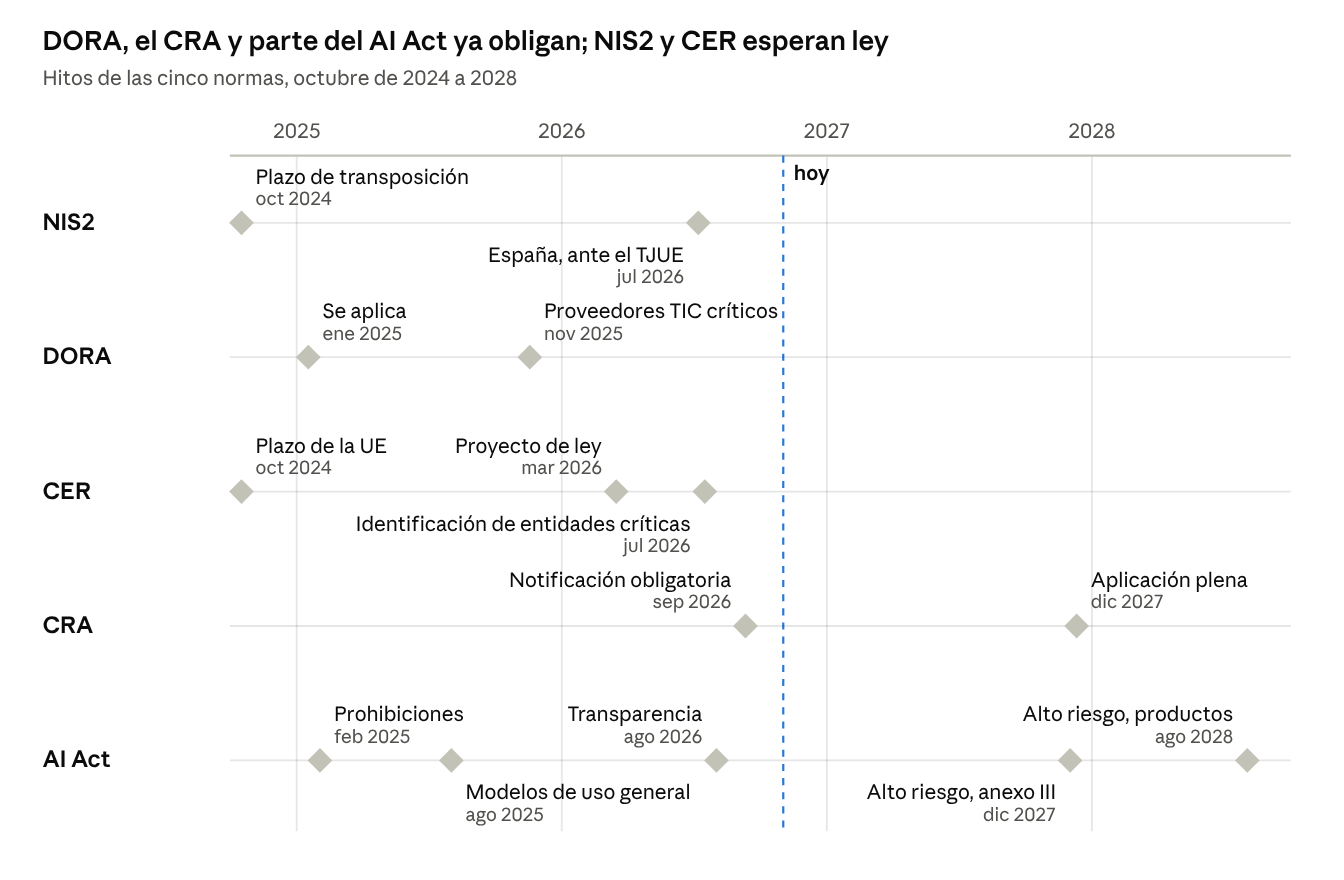

Calendario de NIS2, DORA, CER, CRA y AI Act: hitos de 2024 a 2028. La línea discontinua marca noviembre de 2026.

La línea discontinua marca el dia de hoy: todo lo que queda a su izquierda ya debería estar resuelto.

Norma por norma

Cada norma mira el riesgo digital desde un ángulo distinto: la entidad, el producto, el sector financiero, la infraestructura física o el algoritmo.

NIS2: la ciberseguridad de la organización

La Directiva (UE) 2022/2555 obliga a las entidades esenciales e importantes de 18 sectores a gestionar sus riesgos de ciberseguridad y a notificar los incidentes significativos: alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes. Exige que los órganos de dirección aprueben las medidas, se formen y respondan de su cumplimiento.

En España seguimos sin ley. El anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en primera vuelta en enero de 2025, pero nunca llegó a remitirse a las Cortes como proyecto de ley, y en julio de 2026 la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE por no transponer la directiva. Tras la disolución de las Cortes, su futuro depende del Gobierno que salga de las elecciones. Mientras tanto siguen vigentes el Real Decreto-ley 12/2018 y el Esquema Nacional de Seguridad, y muchas empresas españolas ya reciben exigencias NIS2 por contrato de clientes de otros países que sí la han transpuesto. Pero el terreno no está vacío.

Que no haya ley no significa que no haya obligaciones. El Reglamento de Ejecución (UE) 2024/2690, de 17 de octubre de 2024, desarrolla NIS2 para once tipos de proveedores digitales: servicios DNS, registros de dominios de primer nivel, computación en nube, centros de datos, redes de distribución de contenidos, servicios gestionados y de seguridad gestionada, mercados en línea, motores de búsqueda, redes sociales y prestadores de servicios de confianza. Al ser un reglamento, es directamente aplicable y no necesita transposición, como ya comenté a propósito del roadshow de Ingram Micro.

Su anexo detalla, en trece secciones, las medidas técnicas y metodológicas que se esperan: política de seguridad, gestión de riesgos, gestión de incidentes, continuidad, cadena de suministro, control de accesos o criptografía, entre otras. También fija cuándo un incidente es significativo, por ejemplo una pérdida económica directa superior a 500.000 euros o al 5 % de la facturación anual, o un servicio en la nube indisponible más de 30 minutos. Para cualquier otra empresa es, además, la mejor guía disponible de lo que un supervisor considerará «medidas adecuadas» cuando llegue la ley española.

CRA: la seguridad del producto

El Reglamento (UE) 2024/2847, de ciberresiliencia, se dirige a fabricantes, importadores y distribuidores de productos con elementos digitales, del software al dispositivo conectado. Exige seguridad desde el diseño, gestión de vulnerabilidades durante todo el ciclo de vida, actualizaciones de seguridad y una lista de componentes (SBOM).

Desde el 11 de septiembre de 2026 ya hay que notificar las vulnerabilidades explotadas activamente y los incidentes graves que afecten a un producto: alerta en 24 horas, notificación en 72 horas e informe final, a través de la plataforma única de notificación de ENISA. El resto de obligaciones, incluido el marcado CE con requisitos de ciberseguridad, se aplica desde el 11 de diciembre de 2027.

DORA: la resiliencia operativa del sector financiero

El Reglamento (UE) 2022/2554 se aplica desde el 17 de enero de 2025 a bancos, aseguradoras, gestoras, entidades de pago y proveedores de criptoactivos. Pide un marco de gestión del riesgo TIC aprobado por el consejo, notificación de incidentes graves, pruebas de resiliencia (incluidas pruebas de penetración basadas en amenazas para las entidades más relevantes) y un control estricto de los proveedores TIC, con registro de información de todos los contratos.

En noviembre de 2025 las autoridades europeas de supervisión publicaron la primera lista de proveedores TIC críticos, que pasan a supervisión europea directa. Para el resto de proveedores de la banca, DORA llega por contrato: cláusulas obligatorias, derecho de auditoría y planes de salida.

CER: la resiliencia física de las entidades críticas

La Directiva (UE) 2022/2557 amplía la protección de infraestructuras críticas a toda amenaza que pueda interrumpir un servicio esencial: catástrofes naturales, sabotaje, terrorismo, crisis sanitarias o fallos en la cadena de suministro. Las entidades designadas como críticas deben evaluar sus riesgos, aprobar un plan de resiliencia y notificar los incidentes en 24 horas.

El Gobierno llevó al Congreso en marzo de 2026 el proyecto de Ley de Protección y Resiliencia de Entidades Críticas, que designaba a la Secretaría de Estado de Seguridad como autoridad competente y convertía el CNPIC en CNPREC. Preveía nueve meses para la evaluación de riesgos tras la designación, seis para el plan de resiliencia y multas de hasta 10 millones de euros o el 2 % de la facturación mundial. La parte de ciberseguridad de estas entidades se remitía a NIS2. El proyecto decayó con la disolución de las Cortes y tendrá que aprobarse y presentarse de nuevo en la próxima legislatura. Mientras tanto sigue vigente la Ley 8/2011 de protección de infraestructuras críticas, y el plazo europeo para identificar a las entidades críticas, julio de 2026, ya ha vencido.

AI Act: el riesgo del algoritmo

El Reglamento (UE) 2024/1689 clasifica los sistemas de IA por nivel de riesgo. Las prácticas prohibidas y la obligación de alfabetización en IA rigen desde febrero de 2025; las obligaciones de los modelos de uso general, desde agosto de 2025; y las de transparencia del artículo 50 (avisar de que se habla con una IA, marcar el contenido sintético), desde el 2 de agosto de 2026.

El paquete ómnibus digital, publicado en julio de 2026 como Reglamento (UE) 2026/1744, aplazó las obligaciones de los sistemas de alto riesgo: al 2 de diciembre de 2027 los del anexo III (empleo, solvencia crediticia, educación, biometría, servicios esenciales) y al 2 de agosto de 2028 los integrados en productos regulados. El aplazamiento da aire, pero no cambia lo que hay que preparar: inventario de sistemas, gestión de riesgos, gobernanza de datos, supervisión humana, registros y ciberseguridad del propio sistema. En España, la autoridad de supervisión es la AESIA. El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, que debía completar el reparto de autoridades y el régimen sancionador nacional, estaba en el Congreso desde junio de 2026 y también decayó con la disolución. El reglamento europeo se sigue aplicando directamente, pero sin esa ley el régimen sancionador español queda incompleto.

Lo que tienen en común

Leídas juntas, las cinco normas piden casi lo mismo con distinto vocabulario. Hay seis piezas que se repiten:

  1. Responsabilidad de la dirección. NIS2 y DORA exigen que el consejo apruebe y supervise las medidas; CER pide una función de seguridad y resiliencia asignada; el AI Act exige un sistema de gestión de la calidad y responsables identificados.
  2. Gestión de riesgos documentada. Todas parten de un análisis de riesgos periódico, con medidas proporcionales y revisiones regulares.
  3. Notificación de incidentes con reloj. NIS2, CRA y CER coinciden en las 24 horas para el primer aviso; DORA pide la notificación inicial en 4 horas desde que el incidente se clasifica como grave, y el AI Act exige comunicar los incidentes graves de los sistemas de alto riesgo.
  4. Cadena de suministro. NIS2 pide evaluar a los proveedores, DORA regula sus contratos, el CRA obliga a controlar los componentes de terceros y el AI Act reparte obligaciones entre proveedor y responsable del despliegue.
  5. Continuidad y recuperación. Copias de seguridad, planes de continuidad y pruebas periódicas aparecen en NIS2, DORA y CER.
  6. Evidencias. Todas esperan que se pueda demostrar el cumplimiento ante un supervisor, un auditor o un cliente: políticas aprobadas, registros fechados, informes de pruebas y trazas de decisión.

La sexta pieza es la que más se olvida. Cumplir y no poder demostrarlo, a efectos prácticos, es no cumplir.

El GRC como hilo conductor

Si las seis piezas se repiten, lo razonable es construirlas una vez. Eso es un sistema de gobierno, riesgo y cumplimiento (GRC): un único marco en el que la dirección fija responsabilidades, se mantiene un solo registro de riesgos y cada control se asocia a todas las obligaciones que satisface.

En la práctica, un GRC bien planteado se apoya en cuatro elementos:

  • Un mapa de controles común. Se parte de un marco de referencia ya conocido (ISO/IEC 27001 o el Esquema Nacional de Seguridad) y se marca, control a control, a qué artículo de NIS2, DORA, CRA, CER o AI Act responde. Un mismo control de gestión de vulnerabilidades, por ejemplo, sirve a NIS2, al CRA y a DORA.
  • Normas de gestión complementarias. ISO 22301 para la continuidad, que alimenta DORA y CER, e ISO/IEC 42001 para los sistemas de gestión de la IA, que encaja con el AI Act.
  • Un procedimiento único de incidentes. Una sola clasificación y un solo flujo que, según el tipo de incidente, dispare la notificación a INCIBE-CERT o CCN-CERT, al Banco de España o la CNMV, a la plataforma de ENISA o al CNPREC, con sus plazos.
  • Una gestión de proveedores integrada. Un único inventario de terceros, con las cláusulas de DORA, las exigencias de seguridad de NIS2 y los requisitos de producto del CRA en el mismo expediente.

Las herramientas GRC del mercado automatizan buena parte de este trabajo: catálogos de controles con correspondencias entre normas, recogida de evidencias, cuadros de mando para la dirección y seguimiento de planes de acción. Pero la herramienta no sustituye al diseño: primero hay que decidir qué normas aplican y con qué alcance, y después elegir cómo gestionarlo.

La pieza que no aparece en ninguna norma: la criptografía poscuántica

Ninguna de las cinco normas menciona la criptografía poscuántica, pero todas exigen medidas acordes con el estado de la técnica. NIS2 pide políticas sobre el uso de la criptografía y el cifrado, y la sección 9 del anexo del Reglamento de Ejecución 2024/2690 exige una política criptográfica con gestión de claves; DORA, controles criptográficos que se revisen ante la evolución de las amenazas; el CRA, cifrado de los datos con mecanismos actualizados. Un algoritmo que un ordenador cuántico podrá romper dejará de ser estado de la técnica mucho antes de que ese ordenador exista, porque lo que hoy se cifra o se firma puede capturarse ahora y descifrarse o falsificarse después.

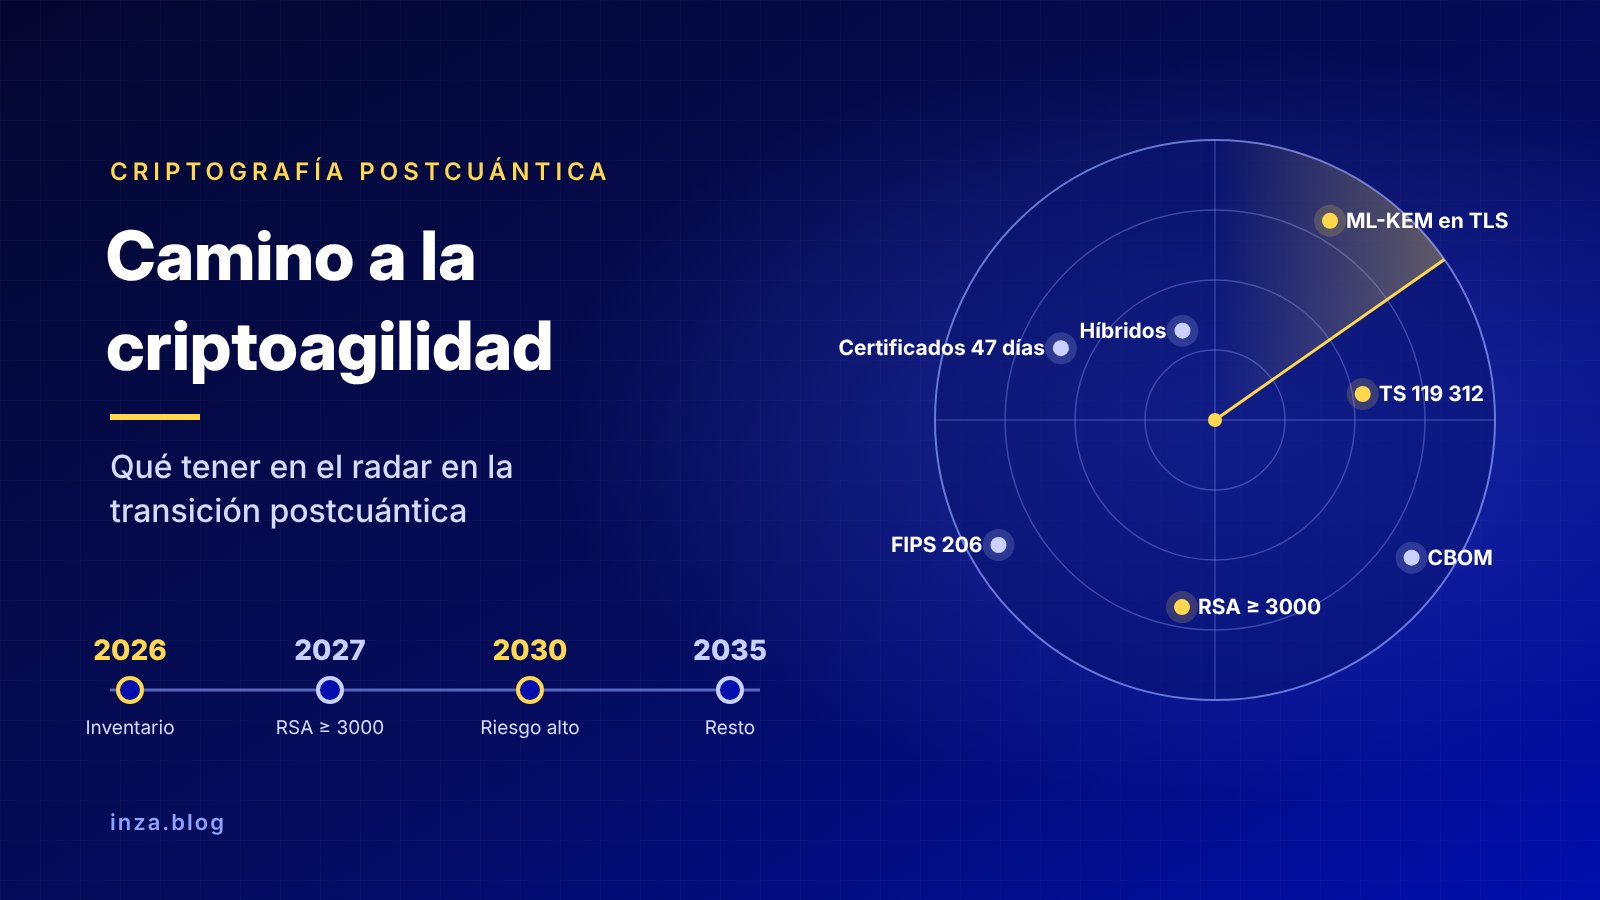
El calendario ya lo ha puesto la propia Unión Europea. La hoja de ruta coordinada para la transición a la criptografía poscuántica, publicada en junio de 2025, pide que a finales de 2026 estén hechos los inventarios de activos criptográficos, incluida la cadena de suministro; que en 2030 estén protegidos los casos de uso de alto riesgo; y que en 2035 la transición esté completa para los de riesgo medio. Los algoritmos de referencia, ML-KEM y ML-DSA, están normalizados por el NIST desde agosto de 2024.

Para un sistema GRC esto se traduce en tres tareas concretas: añadir al inventario de activos un inventario criptográfico (qué algoritmos, claves y certificados se usan y dónde), incluir la amenaza cuántica en el registro de riesgos, y exigir criptoagilidad a los proveedores, es decir, la capacidad de cambiar de algoritmo sin rediseñar el sistema. Un fabricante que hoy prepara el marcado CE de su producto para el CRA haría bien en contar con que ese producto seguirá en el mercado en 2030.

Las cinco normas de un vistazo

NormaQué protegeA quién obligaPrimer aviso de incidenteSituación a noviembre de 2026
NIS2Redes y sistemas de informaciónEntidades esenciales e importantes de 18 sectores24 horasAnteproyecto nunca remitido a las Cortes; España, ante el TJUE
CRAProductos con elementos digitalesFabricantes, importadores y distribuidores24 horasNotificación obligatoria desde el 11-09-2026; resto, desde el 11-12-2027
DORAResiliencia operativa TICEntidades financieras y proveedores TIC críticos4 horas tras clasificarlo como grave (máximo 24 horas)Aplicable desde el 17-01-2025
CERContinuidad de servicios esenciales ante cualquier amenazaEntidades designadas como críticas24 horasProyecto de ley decaído al disolverse las Cortes; sigue la Ley 8/2011
AI ActDerechos y seguridad frente a sistemas de IAProveedores y responsables del despliegue de IAIncidentes graves de sistemas de alto riesgoTransparencia desde el 02-08-2026; alto riesgo, 2027 y 2028; ley orgánica española decaída

Una hoja de ruta en seis pasos

  1. Determinar qué normas aplican. Por sector, tamaño, productos que se fabrican o distribuyen, uso de IA y relación con clientes financieros o entidades críticas. Muchas empresas descubren que les afectan tres o cuatro, aunque sea por contrato.
  2. Nombrar un responsable y llevarlo al consejo. La dirección tiene que aprobar el marco y recibir informes periódicos.
  3. Hacer un análisis de brechas único contra el mapa de controles común, no uno por norma.
  4. Priorizar por plazos ya vencidos. DORA y la notificación del CRA ya se aplican; la transparencia del AI Act, también.
  5. Unificar incidentes y proveedores en un solo procedimiento y un solo inventario.
  6. Preparar las evidencias desde el principio, con fecha cierta y conservación a largo plazo.

En este último punto los servicios de confianza del Reglamento eIDAS aportan algo que ninguna hoja de cálculo ofrece: la firma y el sello electrónico acreditan quién aprobó una política o emitió un informe, el sello de tiempo cualificado prueba cuándo, y la conservación cualificada mantiene ese valor probatorio durante años. Un registro de incidentes o un informe de pruebas de resiliencia sellado en el momento en que se genera es mucho más difícil de discutir ante un supervisor. Y conviene que esas firmas y sellos sigan siendo válidos cuando llegue la criptografía poscuántica, otra razón para planificar la criptoagilidad.

Ninguna organización tiene que recorrer este camino sola. En el roadshow de Ingram Micro lo hemos visto en cada parada: fabricantes como HPE, SonicWall, Hornetsecurity, Barracuda o Bitdefender aportan la tecnología de protección, copia y recuperación, y la red de partners de Ingram Micro la integra en soluciones adaptadas a cada cliente. El cumplimiento normativo es, al final, una buena excusa para hacer bien lo que habría que hacer de todos modos.

Cómo puede ayudar EADTrust

En EADTrust llevamos años cumpliendo como prestador cualificado de servicios de confianza bajo eIDAS, con certificaciones en el Esquema Nacional de Seguridad (categoría alta), ISO/IEC 27001, ISO/IEC 20000-1 e ISO 22301, y esa experiencia es la que ponemos al servicio de otras organizaciones. Nuestra división de servicios profesionales acompaña a las empresas en todo el recorrido descrito en este artículo: el análisis de brechas unificado frente a NIS2, DORA, CRA, CER y AI Act, la implantación de las medidas y la preparación de evidencias con firma, sello y sello de tiempo cualificados. También ayudamos a hacer el inventario criptográfico y a planificar la migración a la criptografía poscuántica, un trabajo que ya hacemos con grandes clientes, y ofrecemos formación in company en computación cuántica y criptografía poscuántica.

Cuando el reto tiene tanto de jurídico como de técnico, nuestro trabajo puede completar el asesoramiento de Garrigues, accionista de EADTrust y referente en alinear las exigencias legales con las tecnológicas: el despacho interpreta la norma y nosotros la convertimos en controles, procedimientos y evidencias que funcionan. Si quiere un primer diagnóstico, puede escribirnos a info@eadtrust.com o llamarnos al 91 716 05 55 o al 902 365 612.

Fuentes

Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026


Quien siga de cerca la transición a la criptografía postcuántica habrá notado que en los últimos seis meses el tema ha pasado de las recomendaciones genéricas a los calendarios con fechas, las normas técnicas aplicables y los estándares de protocolo publicados. Al mismo tiempo, una pieza que muchos esperábamos para este año, el estándar de firma FN-DSA (FIPS 206), sigue sin aparecer. En esta entrada repaso lo más relevante: normativa y pautas públicas, estándares de NIST, ETSI e IETF, la evolución de los certificados TLS y las herramientas abiertas para elaborar el inventario criptográfico.

FIPS 206 (FN-DSA): todavía no

En agosto de 2024 NIST publicó los tres primeros estándares postcuánticos: FIPS 203 (ML-KEM, mecanismo de encapsulado de claves derivado de CRYSTALS-Kyber), FIPS 204 (ML-DSA, firma basada en retículos derivada de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, firma basada en funciones hash derivada de SPHINCS+). El cuarto, FIPS 206, debía especificar FN-DSA, la firma derivada de Falcon (de ahí el nombre: FFT over NTRU-Lattice-Based Digital Signature Algorithm), cuyo atractivo son unas firmas mucho más compactas que las de ML-DSA (en torno a 666 bytes en el nivel I frente a los 2.420 de ML-DSA-44).

A fecha de hoy FIPS 206 no se ha publicado, ni siquiera como borrador para comentarios públicos (initial public draft). En abril de 2026, Dustin Moody (NIST) indicaba en el foro PQC que el borrador seguía en la cadena de aprobación administrativa, sin fecha concreta. Y el 28 de septiembre de 2026 el equipo de FIPS 206, a través de Ray Perlner, presentó un nuevo plan sometido a discusión:

  • Un único procedimiento de firma, especificado con el detalle suficiente para validarse con vectores de prueba conocidos (KAT).
  • Aritmética de punto fijo en la generación de claves y en la firma (inicialmente 32.32 y 64.64), en lugar de la de punto flotante, que es la que hace de Falcon un algoritmo delicado de implementar de forma segura y reproducible.
  • Las variantes optimizadas se aprobarían más adelante en publicaciones especiales (SP) separadas, con sus propios KAT y separación de dominio.

Cambiar decisiones de diseño a estas alturas sugiere que el borrador tardará todavía unos meses, y que después vendrá el periodo de comentarios y la versión final. Para quien necesite firmas postcuánticas hoy, las opciones estandarizadas siguen siendo ML-DSA (Dilithium) y SLH-DSA (SPHINCS+) y, para firmware, los esquemas con estado LMS y XMSS de la SP 800-208.

NIST sí ha movido otras piezas en 2026: el borrador de la SP 800-230 (13 de abril), con nuevos juegos de parámetros de SLH-DSA (SPHINCS+) para casos de uso con un número limitado de firmas; el borrador de la SP 800-133r3 (17 de abril) sobre generación de claves; y el paso de nueve candidatos a la tercera ronda del proceso de firmas adicionales (NIST IR 8610, mayo). El estándar del segundo KEM, HQC (Hamming Quasi-Cyclic, basado en códigos correctores de errores), seleccionado en marzo de 2025 como alternativa a ML-KEM (Kyber) basada en otro problema matemático, también está pendiente de borrador.

El calendario ya tiene fechas

La novedad más importante del año no es técnica sino de planificación: Europa, España y Estados Unidos coinciden ya en un calendario muy parecido.

Unión Europea

La hoja de ruta coordinada del Grupo de Cooperación SRI (NIS), publicada en junio de 2025, fijó tres hitos: iniciar la transición antes de finales de 2026, completar la migración de los casos de uso de riesgo alto antes de 2030 y la del resto, en la medida de lo posible, antes de 2035. En enero de 2026 la Comisión dio un paso más con la Propuesta de Directiva del Parlamento Europeo y del Consejo por la que se modifica la Directiva (UE) 2022/2555 sobre medidas de simplificación y armonización con la [Propuesta de Reglamento sobre la Ciberseguridad 2] (COM(2026) 13 final, de 20 de enero de 2026). La Directiva (UE) 2022/2555 es la Directiva SRI 2, más conocida por su sigla inglesa NIS2. Su artículo 1, apartado 5, añade al artículo 7.2 de la Directiva, que enumera las políticas que deben formar parte de la estrategia nacional de ciberseguridad, una nueva letra:

«k) para la transición hacia una criptografía postcuántica, teniendo en cuenta los calendarios de transición y los requisitos pertinentes establecidos en los actos jurídicos y políticas de la Unión aplicables.»

El considerando 8 explica el porqué: la posibilidad de ataques basados en «recopilar ahora para descifrar más adelante», «que probablemente ya están teniendo lugar», los riesgos futuros de falsificación de firmas mediante ataques cuánticos y la retirada progresiva de los algoritmos de clave pública actuales «hacen aún más urgente iniciar acciones de migración a la criptografía poscuántica». Pide que esas políticas incluyan herramientas para evaluar la exposición de los activos criptográficos, un plan de migración y pruebas de implantación, que fomenten soluciones europeas verificadas y sometidas a evaluación formal, y que se ajusten a la hoja de ruta del Grupo de Cooperación SRI, «logrando así la migración a la criptografía poscuántica de aquí a 2030 para los casos de uso crítico y de aquí a 2035 para los casos de uso de nivel medio y bajo». Es todavía una propuesta, sujeta al procedimiento legislativo ordinario, pero convierte la hoja de ruta en una obligación de los Estados.

En el ámbito de la certificación de productos, ENISA y el subgrupo de criptografía del ECCG sometieron a consulta pública, hasta finales de julio de 2026, la versión 3 de los Agreed Cryptographic Mechanisms del esquema europeo EUCC, la referencia de mecanismos criptográficos aceptados para productos certificados.

España

En julio de 2026 el Centro Criptológico Nacional publicó la guía de buenas prácticas CCN-TEC 009 (BP/37) «Recomendaciones para una transición postcuántica segura», que traslada el calendario europeo a nuestro contexto:

  • 31 de diciembre de 2026: estrategia y gobernanza definidas, inventario criptográfico, clasificación de casos de uso y pilotos en marcha para los sistemas de riesgo alto y medio.
  • 31 de diciembre de 2030: migración completada en los sistemas de riesgo alto.
  • 31 de diciembre de 2035: migración completada en los de riesgo medio y, en lo posible, en los de riesgo bajo.

La guía recomienda soluciones híbridas al menos en las primeras etapas: en el establecimiento de claves, combinar al menos dos mecanismos (intercambio clásico, intercambio postcuántico o claves precompartidas) mediante una función de derivación; en firmas, hibridar las basadas en retículos (ML-DSA y FN-DSA), mientras que las basadas en hash (XMSS y SLH-DSA) no lo requieren. Entre los KEM cita ML-KEM, HQC y FrodoKEM, que considera la opción más conservadora. Insiste en la criptoagilidad como criterio de diseño, en el gobierno del programa (comité, oficina PQC, equipos técnicos) y en su alineamiento con el ENS, NIS2, DORA y el RGPD, y recuerda el teorema de Mosca para estimar el margen disponible: si el tiempo que deben protegerse los datos más el tiempo de migración supera el plazo hasta que exista un ordenador cuántico relevante, el problema ya está aquí. Para elegir productos remite a la guía CCN-STIC 221 de mecanismos autorizados y al apartado Quantum Resistant del catálogo CPSTIC.

En septiembre, el secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, anunció en el encuentro de AMETIC en Santander que el Gobierno elaborará un inventario de sistemas, empezando por la Administración General del Estado, y un calendario de migración que situaría el inicio de la transición de los sistemas más críticos en 2030-2031. Por ahora no hay real decreto ni orden ministerial: es un anuncio de plan, que conviene seguir.

Estados Unidos

La orden ejecutiva 14412, Securing the Nation Against Advanced Cryptographic Attacks, de 22 de junio de 2026, endurece los plazos federales: criptografía postcuántica para el establecimiento de claves en los activos de alto valor y sistemas de alto impacto antes del 31 de diciembre de 2030, y para las firmas antes del 31 de diciembre de 2031. El memorando OMB M-26-15 que la acompaña pide además un inventario criptográfico automatizado que alimente un CBOM central. En el sector privado, Google anunció el 25 de marzo su objetivo de estar preparada en 2029, con ML-DSA incorporado a Android 17 para el arranque verificado y la atestación.

ETSI TS 119 312: los prestadores de servicios de confianza ya tienen reglas

Para los prestadores cualificados de servicios de confianza la publicación más relevante del semestre es la ETSI TS 119 312 V2.1.1 (junio de 2026), Cryptographic Suites, la especificación que establece qué algoritmos y longitudes de clave son adecuados para firmas, sellos y certificados en el ecosistema eIDAS. La versión 2 supone un cambio de enfoque:

  • Incorpora ML-DSA (Dilithium; parámetros 44, 65 y 87) y SLH-DSA (SPHINCS+) como algoritmos recomendados, y LMS y XMSS de forma condicionada a una gestión estricta del estado.
  • Define un marco de firmas híbridas (cláusula 6.4), con combinaciones recomendadas como RSA-PSS de 3.000 bits o más con ML-DSA-65.
  • Fija fechas de fin concretas: los certificados con claves RSA de menos de 3.000 bits no deberían emitirse después del 31 de diciembre de 2026, y su validez no debería ir más allá de 2028.
  • Exige protección postcuántica (híbrida o por sustitución) cuando la validez de lo protegido se extienda más allá de 2030, tanto para RSA como para ECDSA.

No incluye todavía FN-DSA (Falcon), por la razón ya explicada, ni ML-KEM (Kyber), que no es un algoritmo de firma. Y remite el calendario detallado de migración a un documento específico de ETSI que aún está en elaboración.

En España, el abandono de RSA-2048 por los prestadores no es solo una recomendación técnica: tiene mandato del organismo supervisor. La Subdirección General para la Sociedad Digital, de la Secretaría de Estado de Digitalización e Inteligencia Artificial, publicó en octubre de 2025 la Nota sobre la migración del algoritmo RSA, dirigida a los prestadores cualificados y no cualificados que usan RSA. Les exige cumplir el Anexo 1 de la guía CCN-STIC 807 del Centro Criptológico Nacional, según el cual a partir del 1 de enero de 2027 los certificados RSA que se sigan emitiendo deberán usar módulos de al menos 3.000 bits. Los prestadores cualificados que tengan jerarquías con claves más cortas deben generar otras nuevas y acreditarlo con un informe técnico de un organismo de evaluación de la conformidad que incluya, como mínimo, la evidencia de la ceremonia de generación de claves (o con el informe de su auditoría, si se realiza antes del 31 de diciembre de 2026). Ya lo comenté en «Actualización urgente para las administraciones públicas en relación con las firmas electrónicas», porque las Administraciones deben adaptar sus sedes y plataformas de firma para aceptar los nuevos certificados.

Norma europea y supervisor nacional coinciden, por tanto: 2026 es el último año para emitir certificados RSA-2048, y quien firme o selle documentos que deban conservar su valor más allá de 2030 debe planificar ya la hibridación con algoritmos postcuánticos.

En otro ámbito, ETSI ha publicado el informe técnico TR 104 171 (versión 1.1.1, de marzo de 2026, difundido en septiembre) con pautas de implementación para generadores cuánticos de números aleatorios (QRNG), que introduce el concepto de «confianza cero en la entropía».

En la parte de cifrado, la que protege frente a la recolección de tráfico para descifrarlo en el futuro, el IETF ha cerrado este año los documentos que faltaban:

TLS: el intercambio de claves postcuántico ya es estándar

  • RFC 9954 (julio de 2026), de carácter informativo, define la construcción general del intercambio de claves híbrido en TLS 1.3: se combinan un algoritmo clásico y uno postcuántico y el secreto resultante es seguro mientras lo sea cualquiera de los dos.
  • RFC 10024, Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 (agosto de 2026), en vía de estándar, la concreta en tres grupos: X25519MLKEM768, el único marcado como recomendado en el registro de IANA y el que ya negocian por defecto los principales navegadores, y SecP256r1MLKEM768 y SecP384r1MLKEM1024, pensados para entornos cuyas normas exigen curvas NIST.
  • El borrador de ML-KEM sin componente clásico en TLS fue aprobado por el IESG en septiembre, está en la cola del RFC Editor y se publicará como RFC informativa; en el registro de IANA figura como no recomendado, frente al híbrido.

Es decir, las orientaciones del IETF coinciden con las del CCN: híbrido primero. Activar X25519MLKEM768 en servidores, balanceadores y CDN es hoy una de las acciones con mejor relación entre coste y beneficio.

La autenticación: certificados más cortos y Merkle Tree Certificates

La autenticación postcuántica es más difícil por una cuestión de tamaño. Una firma ML-DSA-44 (Dilithium) ocupa unos 2.420 bytes, frente a los 64 de ECDSA P-256; con las varias firmas y claves públicas que viajan en un handshake TLS (certificado, cadena, transparencia), la sustitución directa llevaría el handshake por encima de los 10 KB, con un impacto apreciable en la latencia. ML-DSA ya está definido para certificados X.509 en el RFC 9881 (octubre de 2025), pero su despliegue masivo en la web es otra cosa.

Por eso cobra interés el trabajo del grupo IETF PLANTS sobre los Merkle Tree Certificates (MTC): la autoridad de certificación emite los certificados en lotes, firma una sola vez la raíz del árbol de Merkle y los navegadores reciben esas firmas por separado, de modo que en el handshake solo viaja una prueba de inclusión. Let’s Encrypt anunció en junio que tendrá un entorno de pruebas con MTC a finales de 2026 y uno de producción en 2027, y Cloudflare y Chrome están experimentando con el mismo esquema.

En paralelo avanza la reducción de la duración de los certificados TLS acordada en el CA/Browser Forum (votación SC-081v3, abril de 2025): desde el 15 de marzo de 2026 el máximo es de 200 días, que bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La justificación principal es reducir la dependencia de una revocación que no funciona bien y la vigencia de datos de validación obsoletos, pero hay un argumento que interesa especialmente aquí: la criptoagilidad. Una organización que renueva sus certificados cada pocas semanas de forma automatizada (con ACME) puede cambiar de algoritmo, de clave o de autoridad de certificación en un ciclo de renovación; una que gestiona certificados de un año a mano, no. La renovación frecuente es, en la práctica, el ensayo general de la migración postcuántica.

El primer paso: inventario y CBOM con herramientas abiertas

Todas las guías coinciden en que el primer paso es saber qué criptografía se usa, dónde y para proteger qué información durante cuánto tiempo. El formato que se está imponiendo para documentarlo es el CBOM (Cryptography Bill of Materials), incorporado al estándar CycloneDX en su versión 1.6 (abril de 2024), que describe algoritmos, claves, certificados, protocolos y bibliotecas de un sistema y sus dependencias.

Entre las herramientas abiertas destaca CBOMkit, ahora bajo el paraguas de la Post-Quantum Cryptography Alliance de la Linux Foundation, que incluye un visor, un generador de CBOM y un plugin para SonarQube (sonar-cryptography) que detecta el uso de criptografía en el código fuente. En 2026 ha añadido soporte para Go, además de Java y Python, y está migrando su salida a CycloneDX 1.7. Un CBOM generado a partir del código, combinado con el inventario de certificados y configuraciones TLS de la infraestructura, es exactamente lo que piden tanto la guía del CCN como el memorando M-26-15.

Qué hacer ahora

Con lo publicado en estos meses, la lista de tareas para una entidad grande queda bastante definida:

  1. Gobierno: nombrar responsables y aprobar un plan con presupuesto antes de que termine 2026, como pide el CCN.
  2. Inventario y CBOM: descubrir la criptografía de aplicaciones, infraestructura y proveedores, y clasificar los casos de uso por riesgo y por tiempo de vida de la información.
  3. Quick wins: activar el intercambio de claves híbrido X25519MLKEM768 en TLS y automatizar la renovación de certificados.
  4. Firmas de larga duración: revisar qué documentos, sellos y evidencias deben conservar su valor más allá de 2030 y planificar firmas híbridas conforme a la ETSI TS 119 312.
  5. Proveedores: incluir la criptoagilidad y la hoja de ruta postcuántica en los requisitos de compra.
  6. Formación: preparar a los equipos técnicos y de cumplimiento, porque la migración será larga y afectará a casi todos los sistemas.

Cómo puede ayudar EADTrust

En EADTrust llevamos tiempo trabajando en esta transición. Nuestras jerarquías de certificación ya combinan RSA de 4.096 y 8.192 bits con curva elíptica ECC de 256 y 384 bits, precisamente para tener margen de criptoagilidad (por eso la nota del supervisor sobre RSA no nos ha afectado), y acompañamos a otras organizaciones en el mismo camino:

  • Formación en computación cuántica y criptografía postcuántica, in company y en abierto. Impartimos el curso de computación cuántica y criptografía postcuántica y lo adaptamos a cada organización, de forma presencial, en línea o híbrida, para que los equipos entiendan qué cambia, por qué y cómo abordarlo. Además, una vez al año celebramos una edición en abierto, presencial, que tendrá lugar cada año en torno al 14 de abril, Día Mundial de la Cuántica. La edición de 2026, con la metodología ENSAR y los modelos del IQC Kit, que permiten «tocar» los conceptos que se explican, se celebró los días 22 y 23 de abril (más información en «Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR»). Puede consultar el resto de nuestra oferta formativa en la página de cursos EADTrust.
  • Acompañamiento profesional en la migración de sistemas criptográficos de entidades grandes: inventario y CBOM, análisis de riesgos y priorización, hoja de ruta alineada con el calendario europeo y la guía del CCN, diseño de soluciones híbridas y adaptación de infraestructuras de clave pública. Ya estamos trabajando en estos aspectos con dos grandes clientes.

Si su organización necesita empezar o acelerar su transición postcuántica, puede contactar con nosotros:

Referencias

Fuentes originales

Resúmenes y artículos de terceros

Roadshow NIS2 & DORA de INGRAM Micro: Estrategias para la Seguridad y Cumplimiento


En 2025 recorrí España con el roadshow de Ingram Micro sobre NIS2 y DORA: Madrid, Barcelona y Málaga. El 6 de octubre de 2026 la gira vuelve, esta vez a Bilbao, y es buen momento para repasar lo que contábamos entonces y lo que ha cambiado. España sigue sin ley de transposición de NIS2, y DORA lleva ya más de un año y medio aplicándose.

El roadshow de Ingram Micro

Ingram Micro organizó para sus partners el roadshow NIS 2 & DORA: Estrategias para la Seguridad y Cumplimiento, con Barracuda, Hewlett Packard Enterprise, SonicWall y Zerto como socios tecnológicos. Participé como ponente para explicar el marco regulatorio.

SesiónFechaLugarSocios tecnológicos
Madrid20 de febrero de 2025MadridBarracuda, SonicWall, HPE Zerto
Barcelona10 de abril de 2025BarcelonaBarracuda, SonicWall, HPE Zerto
Málaga4 de junio de 2025Upery Club MálagaBitdefender, SonicWall, HPE Zerto
Bilbao6 de octubre de 2026Hotel NH Collection Villa de BilbaoHornetsecurity (Proofpoint), HPE, SonicWall

Madrid, la primera parada

La serie, que Ingram Micro presentó como Seguridad, Cumplimiento y Oportunidades para el Canal, arrancó en Madrid el 20 de febrero de 2025. Según el resumen que publicó Ingram Micro al día siguiente, la sesión giró en torno a cuatro ejes:

  • Cómo afectan NIS2 y DORA a las empresas y qué medidas deben tomar para cumplir.
  • Las consecuencias legales y las sanciones por incumplimiento.
  • Las soluciones de Barracuda, SonicWall y HPE Zerto para proteger infraestructuras críticas y garantizar la continuidad del negocio.
  • Mi visión, como presidente de EADTrust, sobre el impacto regulatorio y las buenas prácticas de cumplimiento.

El mensaje de Ingram Micro a sus partners fue claro: el cumplimiento normativo puede convertirse en una ventaja competitiva. Con ese espíritu el roadshow siguió después por Barcelona y Málaga.

Barcelona, la segunda parada

La gira llegó a Barcelona el 10 de abril de 2025, de 10:30 a 16:00, con el mismo lema: Estrategias para la Seguridad y Cumplimiento. Repitieron como socios tecnológicos Barracuda, SonicWall, Hewlett Packard Enterprise y Zerto.

La sesión coincidió con un momento de cambio en el marco normativo. DORA llevaba menos de tres meses siendo obligatoria para las entidades financieras, y el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, aprobado en enero, empezaba su tramitación. El foco estuvo en una norma que para el canal resulta decisiva: el Reglamento de Ejecución (UE) 2024/2690, de octubre de 2024.

Ese reglamento fija los requisitos técnicos y metodológicos de las medidas de gestión de riesgos de NIS2 y define cuándo un incidente es significativo. Se aplica a una lista concreta de proveedores:

  • Servicios de DNS y registros de nombres de dominio de primer nivel.
  • Servicios de computación en nube y centros de datos.
  • Redes de distribución de contenidos.
  • Proveedores de servicios gestionados y de servicios de seguridad gestionados.
  • Mercados en línea, motores de búsqueda y redes sociales.
  • Prestadores de servicios de confianza.

Para muchos integradores presentes en la sala, el mensaje era directo: si prestan servicios gestionados, NIS2 no es solo una obligación de sus clientes, sino también suya. Poco después, el CCN anunció la actualización de su guía CCN-STIC 892 para adaptarla a este reglamento.

Málaga, con los partners del sur

La parada de Málaga fue el 4 de junio de 2025, de 10:30 a 16:00, en el Upery Club Málaga, pensada para los colaboradores de Ingram Micro en la zona sur. El formato cambió algo: esta vez los socios tecnológicos fueron Bitdefender, SonicWall y Zerto (HPE).

Compartí cartel con Sergio Martínez Hernández, Eduardo Brenes, Sergio Montero Miguel y Luis Fisas. Mi ponencia se centró en tres ideas:

  • NIS2 afecta a todo tipo de empresas tecnológicas, no solo a los grandes operadores de servicios esenciales.
  • DORA alcanza de lleno a los proveedores de entidades financieras y aseguradoras, que heredan buena parte de las exigencias de sus clientes.
  • La seguridad jurídica preventiva digital ayuda a cumplir: dejar evidencias fehacientes de lo que se hace es la mejor forma de demostrar la diligencia que ambas normas exigen.

Recordé también que el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad debía aprobarse como ley para transponer la Directiva al derecho español. Más de un año después, esa aprobación sigue pendiente.

NIS2, DORA y ciberresiliencia: qué exigen y dónde estamos

Las dos normas persiguen lo mismo, que las organizaciones resistan y se recuperen de incidentes digitales, pero llegan por caminos distintos.

NIS2DORA
NormaDirectiva (UE) 2022/2555, necesita transposiciónReglamento (UE) 2022/2554, aplicación directa
A quién afectaEntidades esenciales e importantes de sectores críticos, incluidos los prestadores de servicios de confianzaEntidades financieras y sus proveedores críticos de TIC
Desde cuándoPlazo de transposición: 17 de octubre de 2024Aplicable desde el 17 de enero de 2025
Desarrollo técnicoReglamento de Ejecución (UE) 2024/2690: gestión de riesgos y umbrales de notificación para DNS, nube, centros de datos, CDN, servicios gestionados y servicios de confianzaNormas técnicas de regulación y de ejecución de las autoridades europeas de supervisión

España sigue sin ley NIS2. El Consejo de Ministros aprobó el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad el 14 de enero de 2025, justo antes de la sesión de Madrid. Desde entonces, la Comisión Europea abrió procedimiento por incumplimiento y, en julio de 2026, llevó a España ante el Tribunal de Justicia de la UE junto a Irlanda, Francia y Países Bajos, según este seguimiento. A finales de julio el texto aún no había llegado a las Cortes, y sigue vigente el Real Decreto-ley 12/2018, que transpuso la primera Directiva NIS.

Esperar a la ley es un error: las obligaciones de la Directiva y de su reglamento de ejecución ya marcan lo que se exigirá, y DORA no espera a nadie.

El Reglamento de Ciberresiliencia

A NIS2 y DORA se suma el Reglamento (UE) 2024/2847, de Ciberresiliencia (CRA). Si NIS2 mira a las organizaciones, el CRA mira a los productos: exige seguridad desde el diseño durante todo el ciclo de vida de cualquier producto con elementos digitales, del software al hardware conectado, y obliga a fabricantes, importadores y distribuidores a mantenerlo actualizado.

Sus plazos ya corren. Desde el 11 de septiembre de 2026 los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves, y el 11 de diciembre de 2027 el Reglamento será plenamente aplicable.

Para un integrador, el CRA completa el cuadro: sus clientes sujetos a NIS2 o DORA necesitarán proveedores y productos que también cumplan. Lo analicé junto a la Directiva CER en Retos de adecuación a las normas NIS2, CRA, CER y DORA: forman un ecosistema complementario, y una misma entidad puede estar sujeta a varias a la vez.

Próxima parada: Bilbao, 6 de octubre de 2026

El roadshow vuelve el lunes 6 de octubre, de 10:30 a 16:00, en el Hotel NH Collection Villa de Bilbao. El lema de esta edición resume bien el momento: las ciberamenazas evolucionan; la normativa también. NIS2 redefine las reglas para las organizaciones de sectores críticos y estratégicos, y no cumplir ya no es una opción.

La jornada responderá a cuatro preguntas:

  1. Qué exige realmente NIS2.
  2. Cómo afecta a la empresa y a sus responsables.
  3. Qué riesgos legales y operativos hay que evitar.
  4. Qué medidas implantar para reforzar la resiliencia y la continuidad del negocio.

Agenda

HoraSesión
10:30 – 11:00Café de bienvenida
11:00 – 12:00Ponencia del experto: Julián Inza, presidente de EADTrust (European Agency of Digital Trust)
12:00 – 12:30Hornetsecurity by Proofpoint: NIS2 y DORA, de la obligación normativa a la ciberresiliencia
12:30 – 13:00HPE: Tu negocio imparable de la mano del líder en nube híbrida
13:00 – 13:30SonicWall: Construyendo una arquitectura de seguridad integral para el correcto cumplimiento de NIS2
13:30 – 16:00Cóctel

El título de la ponencia de Hornetsecurity resume el cambio de enfoque respecto a 2025: ya no se trata solo de cumplir, sino de ser resiliente. Abriré la jornada con el impacto regulatorio y las buenas prácticas de cumplimiento, con la situación de la transposición española al día.

Gracias al equipo de Ingram Micro España por volver a contar conmigo. Si está por la zona, puede reservar su plaza aquí.

Ingram Micro y sus partners: soluciones para cumplir

El valor del roadshow está en unir el marco legal con la tecnología que lo hace posible. Ingram Micro reúne a fabricantes que cubren las principales piezas que piden NIS2, DORA y el CRA:

FabricanteÁmbitoParadas
Hornetsecurity by ProofpointSeguridad del correo y de la colaboraciónBilbao
BarracudaSeguridad del correo, red y aplicacionesMadrid, Barcelona
BitdefenderProtección de puestos y servidoresMálaga
SonicWallSeguridad de red y cortafuegosTodas
HPE y HPE ZertoNube híbrida, recuperación ante desastres y continuidad del negocioTodas

Ingram Micro se ha comprometido a ayudar a sus partners a navegar estos cambios y a convertir el cumplimiento normativo en una ventaja competitiva. Para los integradores, NIS2, DORA y el CRA son también una oportunidad de negocio: sus clientes necesitan acompañamiento para evaluar riesgos, implantar medidas y demostrar que cumplen.

Si es partner de Ingram Micro, la cita de Bilbao es una buena ocasión para conocer de primera mano estas soluciones. Reserve su plaza aquí.

Fuentes

EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
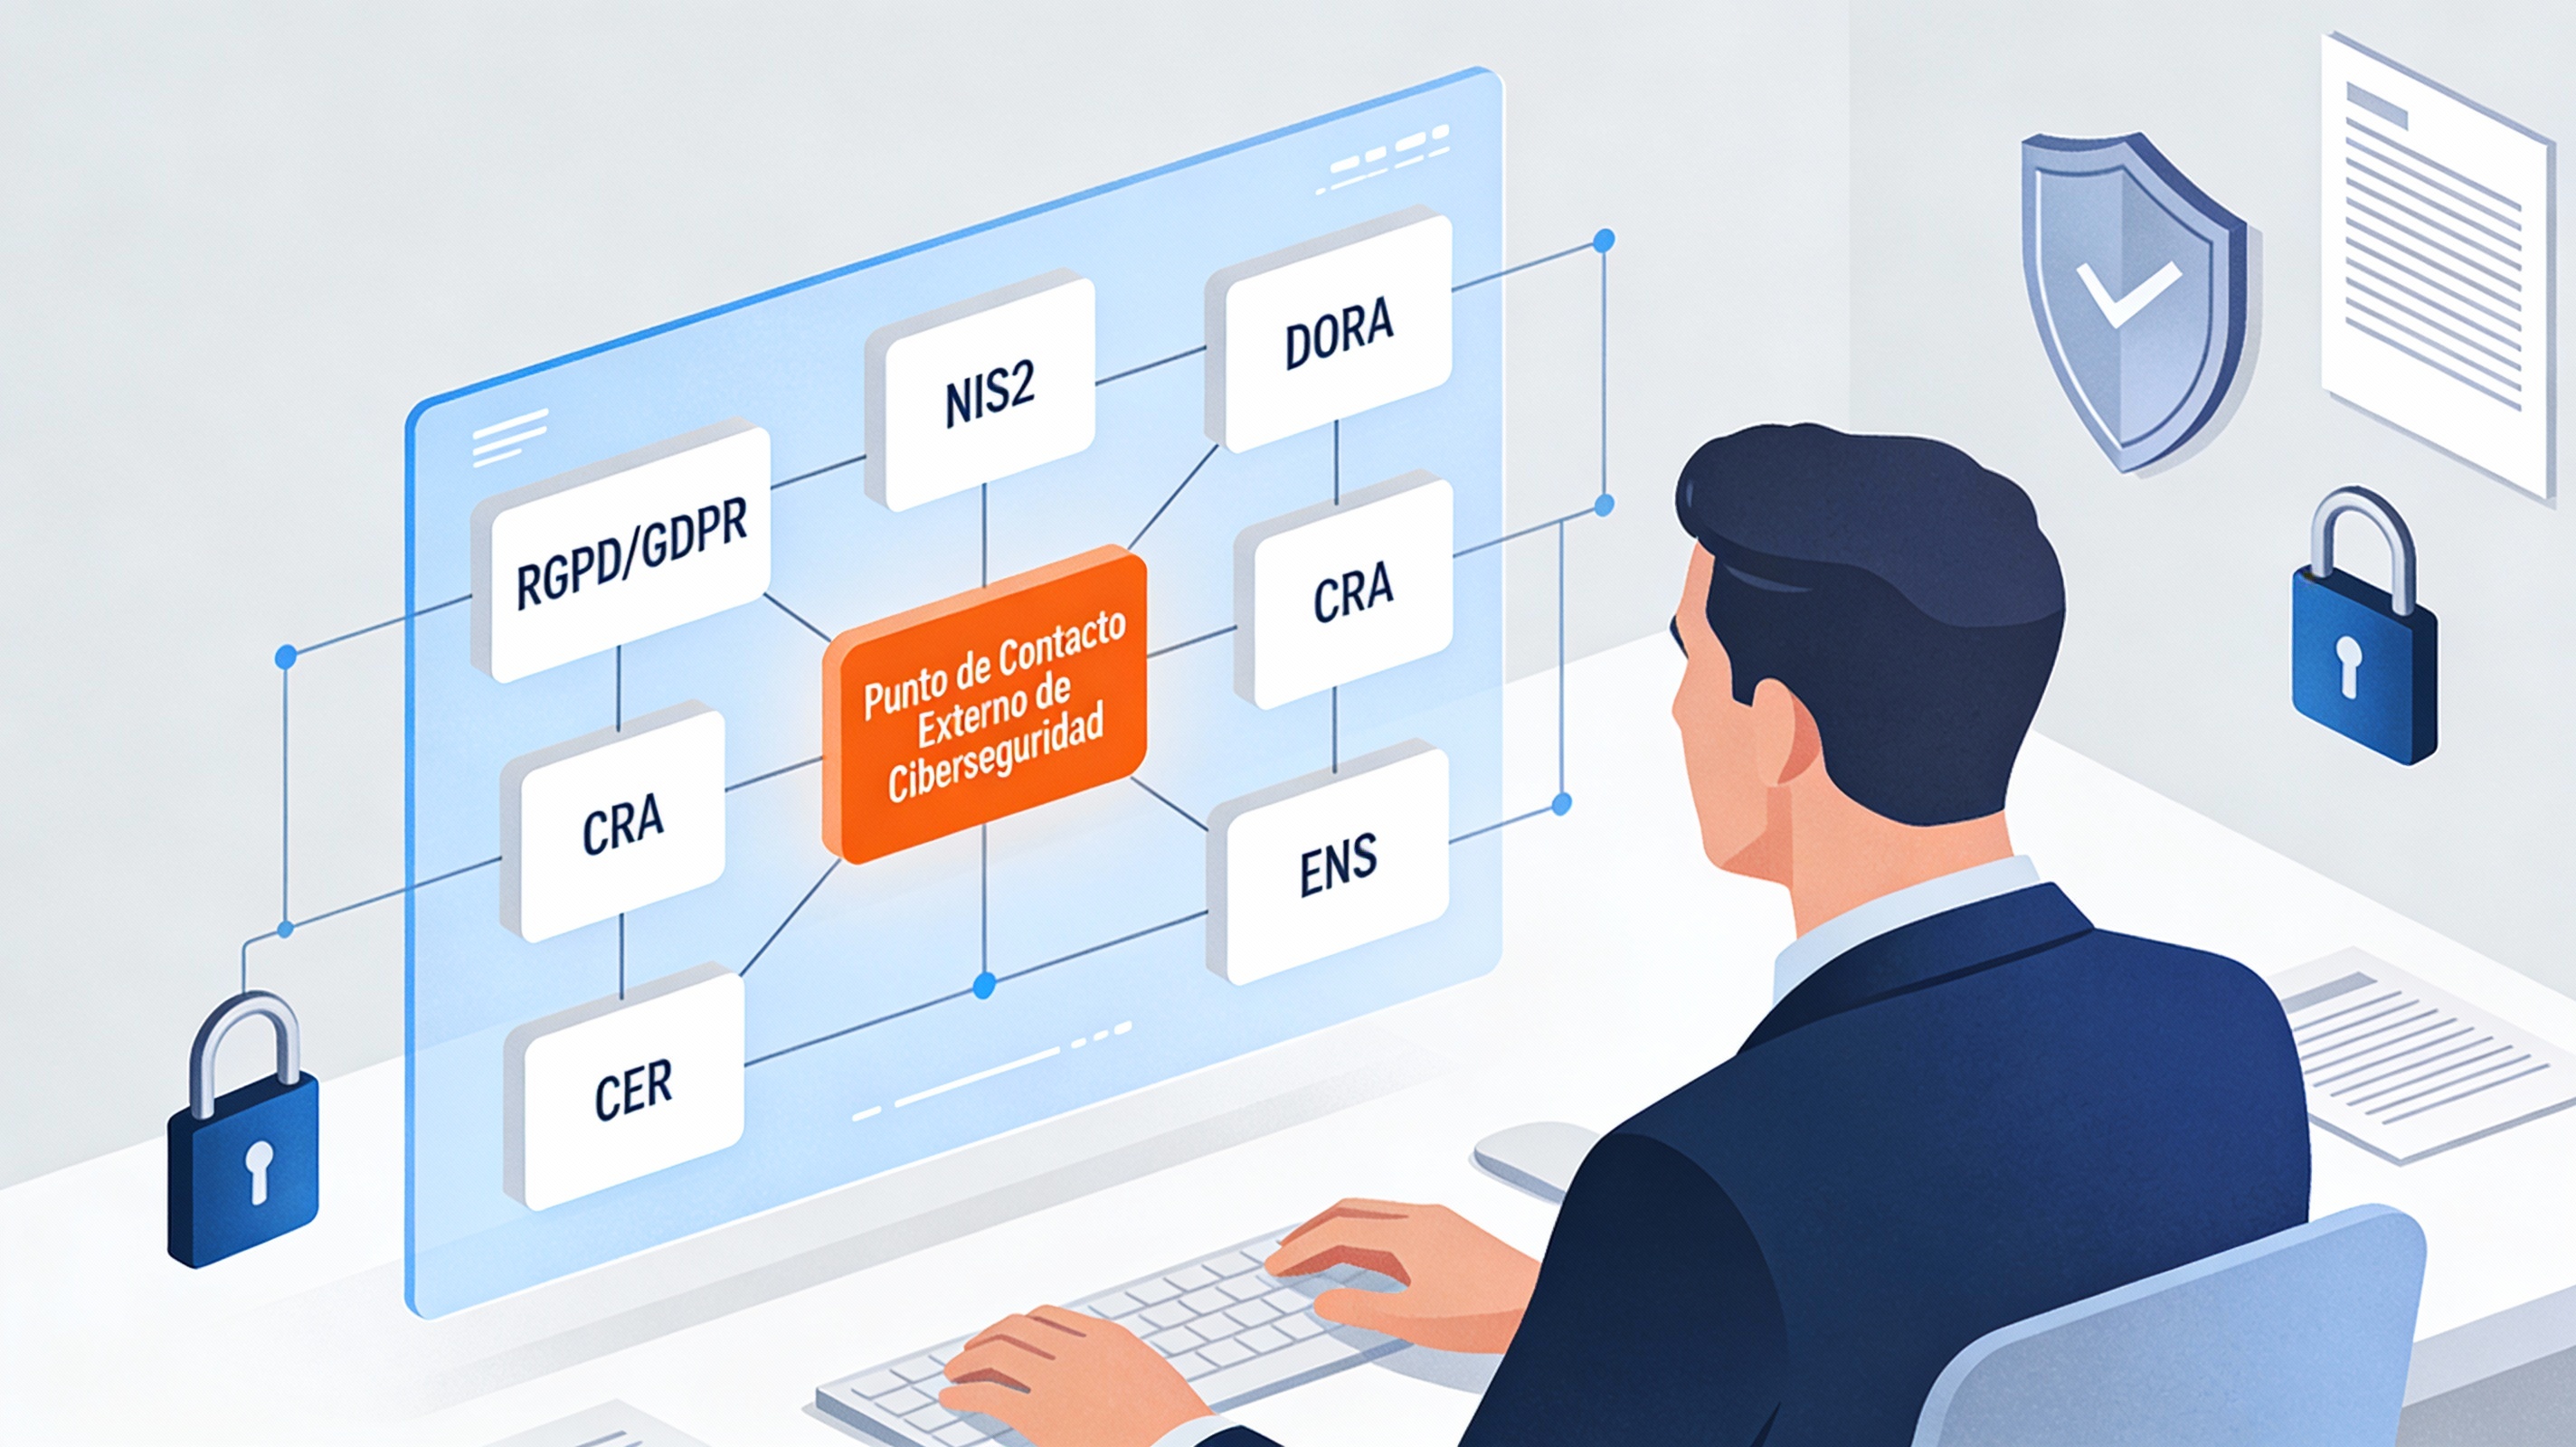
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

Retos de adecuación a las normas NIS2, CRA, CER y DORA


Las empresas enfrentan riesgos de ciberseguridad, que se complementan con un marco regulatorio que obliga a tomar medidas frente a ellos.

Una de las dimensiones de la actividad de las empresas es ahora, por tanto, el cumplimiento normativo del marco regulatorio de la Unión Europea, que exige conocimientos especializados que es difícil tener en nómina y que hace recomendable tener localizados a especialistas que colaboren con la empresa como consultores externos.

Uno de los primeros pasos es navegar por el laberinto regulatorio, en base a normas ya publicadas y en vigor, otras publicadas que entrarán en vigor más adelante, y otras normas anunciadas, pero cuyos principios ya son conocidos.

En un mundo en el que los ciberataques cuestan miles de millones al año, regulaciones como NIS2, CRA, CER y DORA no son solo «buenas prácticas», sino obligaciones que pueden evitar multas de hasta el 2% de la facturación global.

En este artículo se comentan someramente sus similitudes y diferencias para poder entender el panorama completo.

Resumen de las normas citadas:

  • NIS2 (Directiva (UE) 2022/2555 de Ciberseguridad): Impulsa la ciberseguridad en infraestructuras críticas y servicios digitales esenciales. Aplica a entidades «esenciales» e «importantes» en sectores como energía, transporte, salud e ICT, con énfasis en gestión de riesgos y respuesta a incidentes. Implementación obligatoria desde octubre de 2024. En España existe un Anteproyecto de Ley, ya que la Directiva se tiene que transponer al ordenamiento legal español
  • CRA (Reglamento (UE) 2024/2847 de Ciberresiliencia): Asegura que productos digitales (software, IoT, hardware conectado) sean seguros «por diseño» durante todo su ciclo de vida. Dirigida a fabricantes, importadores y distribuidores; excluye sectores regulados como dispositivos médicos. Plena aplicación en diciembre de 2027.
  • CER (Directiva (UE) 2022/2557 de Resiliencia de Entidades Críticas): Protege infraestructuras críticas contra disrupciones amplias (ciber, físicas, operativas). Cubre 11 sectores clave como energía, banca, salud y transporte; las entidades designadas deben cumplir también con NIS2. Identificación de entidades críticas hasta julio de 2026.
  • DORA (Reglamento (UE) 2022/2554 de Resiliencia Operativa Digital): Enfocada en el sector financiero (bancos, aseguradoras, fintech) y proveedores ICT críticos, para resistir interrupciones digitales. Incluye pruebas de resiliencia y gestión de terceros. Cumplimiento desde enero de 2025. Implica la adecuación de las entidades proveedoras de banca que serán auditadas por las propias entidades financieras.

Estas regulaciones forman un ecosistema complementario, pero su solapamiento puede generar confusión si no se abordan de forma integrada. Todas buscan elevar la resiliencia digital de la UE frente a amenazas crecientes, promoviendo una armonización transfronteriza. Aquí un resumen:

AspectoDescripción Común
Objetivo PrincipalMejorar la ciberseguridad y resiliencia operativa contra riesgos digitales y disrupciones.
Enfoque en RiesgosObligan a evaluaciones de riesgos, gestión de cadena de suministro/terceros y controles técnicos/organizativos.
Reporte de IncidentesRequerimiento de notificación rápida (e.g., 24-72 horas) a autoridades nacionales o europeas.
GobernanzaResponsabilidad de la alta dirección; auditorías regulares y pruebas de vulnerabilidades.
SancionesMultas elevadas (hasta 2% de ingresos globales) y medidas correctivas; obligatorias para entidades en cada ámbito.
ComplementariedadSe solapan (e.g., entidades CER deben cumplir NIS2); alineadas con ISO 27001 para ~80% de medidas.

Estas similitudes significan que una empresa en sectores críticos (como finanzas o energía) podría tener que cumplir varias a la vez.

Desde el punto de vista del consultor, una aportación muy valorada es la realización conjunta con la entidad de un «gap analysis» unificado, lo que ahorra tiempo y recursos!Diferencias: Lo que las Distingue (y por qué Necesita Asesoría Personalizada)Las variaciones radican en alcance sectorial, enfoque y plazos, lo que complica el cumplimiento si no se mapea correctamente. Por ejemplo, un fabricante de IoT cae en CRA, pero un banco en DORA + NIS2 + CER.

AspectoNIS2CRACERDORA
Ámbito/SectorInfraestructuras críticas (energía, salud, ICT); entidades >50 empleados o €10M facturación.Productos digitales (IoT, software); fabricantes/importadores (excluye médicos/vehículos).11 sectores críticos (banca, transporte, agua); entidades designadas por Estados.Sector financiero (bancos, seguros, fintech) + proveedores ICT críticos.
Enfoque ClaveCiberseguridad en redes/sistemas; cooperación UE.Seguridad «por diseño» en ciclo de vida del producto; actualizaciones obligatorias.Resiliencia amplia (ciber + física/operativa); planes de continuidad.Resiliencia operativa digital; pruebas de estrés y riesgos ICT.
Requisitos EspecíficosAuditorías, supply chain, accountability directiva.Manejo de vulnerabilidades, conformidad (propia o por terceros).Estrategias nacionales, evaluaciones cada 4 años, respuesta a incidentes.Framework ICT, testing avanzado, gestión proveedores estricta.
Plazos de CumplimientoOctubre 2024 (ya en vigor en muchos países).Diciembre 2027 (reportes desde 2026).Octubre 2024; identificación hasta 2026.Enero 2025.
Impacto PrincipalAmplio para servicios digitales; ~80% overlap con ISO 27001.Mercado: productos no conformes no se venden en UE.Físico-digital: cubre riesgos no cibernéticos.Financiero: fines hasta €5M para proveedores ICT.

Como se puede apreciar, NIS2 y CER son «hermanas» en infraestructuras (CER es más amplia en riesgos), mientras CRA está «centrada en producto» y DORA tiene clara orientación «financiera».

Hay diferencias en plazos (e.g., NIS2 ya obliga hoy, aunque no esté aprobado el anteproyecto de ley) por lo que es conveniente realizar una evaluación de impacto lo antes posible, teniendo en cuenta las diferentes normas y las peculiaridades de cada empresa.

Planificar la preparación de la empresa a todos estos cambios regulatorios de forma agrupada ayuda a optimizar esfuerzos y a dar un tratamiento unificado, sobre todo al asignar recursos humanos para su gestión, lo que supone ahorro de costes.

Puede contactar con EADtrust si necesita valorar el impacto de la normativa en su empresa y en su industria. Nuestra división de Servicios Profesionales es especialista en Ciberseguridad y ha contribuido a que la propia EADTrust esté certificada en la exigente normativa EIDAS y en diferentes normativas de seguridad certificables : ENS, ISO 27001, ISO 20000-1,…

Es posible ahorrar un 30-50% en costes al integrar el compliance (con un roadmap que cubra NIS2 + DORA en 6 meses). Recuerde que aunque DORA se orienta a entidades financieras, afecta a todos su proveedores.

Si su empresa pertenece a sectores regulados —ya sea fabricando dispositivos, operando infraestructuras o gestionando finanzas— conviene no esperar para pasar a la acción.

iContáctennos llamando al 917160555 para tener un primer diagnóstico del posible impacto regulatorio! Nuestros especialistas pueden ayudarle a transformar obligaciones en oportunidades de innovación segura.

Aprendiendo computación cuántica y criptoagilidad


Los días 12 y 13 de noviembre de 2025, EADTrust organizó un evento formativo para que los alumnos puedan entender la forma en que el desarrollo de la física cuántica nos ha permitido llegar a programar ordenadores cuánticos que, entre otras muchas aplicaciones, permiten obtener las claves privadas a partir de las públicas en los sistemas de criptografía de clave pública más utilizados (con el afamado algoritmo de Shor). Hice un recordatorio hace unos días.

Todavía falta algún tiempo para el criptocalipsis pero es muy recomendable iniciar la transición a la criptografía postcuántica lo antes posible, especialmente a la vista de la amenaza «Harvest now, decrypt later».

Y de eso iba la segunda parte del evento: identificar las directivas y reglamentos europeos que establecen obligaciones en la mejora de la seguridad de las organizaciones, interpretando como cumplirlas, entre otras acciones llevando a cabo la adopción de la criptografía postcuántica, siguiendo las recomendaciones de diferentes organizaciones, incluyendo el Centro Criptológico Nacional.

Los alumnos procedían de diferentes sectores: despachos de abogados , organismos de la administración pública, empresa consultoras especializadas en ámbitos legales, prestadores de servicios de confianza,…

Y tuvieron ese efecto «Wow» que he ido anunciando a todos los que les comenté sobre la organización de este evento en las semanas previas a su realización.

Porque sin conocimientos previos de física se llegan a entender conceptos como la «superposición» y «entrelazamiento» de los qubits y como se utiliza la notación de Dirac al definir algoritmos cuánticos utilizando puertas simbólicas como la de Hadamard en el Quantum Composer de IBM.

La clave de este aprendizaje es la metodología ENSAR (Experience Name, Speak, Apply and Repeat) de Jorge Christen y las actividades de construcción de modelos representativos de conceptos cuánticos, como la esfera de Bloch, haciendo uso del IQC Kit de Jorge.

Ya estamos preparando la siguiente edición de este evento formativo, que tendrá lugar la última semana de febrero de 2026.

Servicio de adecuación a NIS2 y Dora


La Directiva NIS2 (Directiva de Seguridad de las Redes y de la Información 2, Directiva (UE) 2022/2555) y el Reglamento DORA (Reglamento de Resiliencia Operativa Digital, Reglamento (UE) 2022/2554) son dos marcos regulatorios clave de la Unión Europea diseñados para fortalecer la ciberseguridad y la resiliencia digital en sectores críticos.

Aunque difieren en alcance (NIS2 es general para infraestructuras esenciales, y DORA es específico para el sector financiero), comparten varios elementos fundamentales derivados de la estrategia de ciberresiliencia de la UE.

A continuación, se detallan sus principales similitudes

CONCEPTOSimilitud en NIS2 y DORA
Objetivo principalAmbas buscan mejorar la resiliencia digital y la ciberseguridad para proteger la economía y la sociedad contra amenazas cibernéticas, como ciberataques y disrupciones.
Gestión de riesgosRequieren evaluaciones regulares de riesgos, incluyendo la identificación, mitigación y monitoreo continuo de amenazas TIC (Tecnologías de la Información y Comunicación).
Responsabilidad de la direcciónLa alta dirección es directamente responsable de la implementación, supervisión y cumplimiento, fomentando una cultura de accountability. Sanciones previstas para la dirección
Pruebas y ejerciciosAmbas exigen pruebas periódicas de sistemas (ej. simulacros de incidentes) para verificar la resiliencia operativa y la capacidad de recuperación.
Notificación de incidentesObligan a reportar incidentes significativos a las autoridades competentes en plazos estrictos (generalmente 24-72 horas), para una respuesta coordinada.
Gestión de tercerosEnfatizan la seguridad en la cadena de suministro y el riesgo de proveedores externos (terceros críticos), con requisitos de auditorías y contratos seguros.
Supervisión regulatoriaEstablecen mecanismos de oversight por autoridades nacionales, con inspecciones y enforcement para garantizar el cumplimiento uniforme en la UE.
SancionesAmbas imponen multas disuasorias basadas en el volumen de negocio global (hasta 2% del facturación anual mundial), similares al RGPD.
Armonización en la UEPromueven prácticas estandarizadas de ciberseguridad a nivel europeo, facilitando el reconocimiento mutuo y la interoperabilidad entre sectores.

Estas similitudes permiten tratar ambos marcos regulatorios de forma armonizada en las entidades con el objetivo de elevar el nivel de protección cibernética, donde el cumplimiento de una puede facilitar el de la otra en casos de solapamiento (aunque DORA prevalece en el sector financiero, imponiendo criterios de ciberresiliencia a sus proveedores).

Si tuna organización opera en sectores mixtos, tiene sentidos considerar una adecuación y una auditoría integradas.

Anteproyecto de Ley

En España, el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad (aprobado por el Consejo de Ministros el 14 de enero de 2025, en tramitación urgente) transpondrá la directiva NIS2 cuando se apruebe, incorporando elementos nacionales como el Esquema Nacional de Seguridad (ENS) y una nueva estructura institucional.

Aunque el anteproyecto es fiel a la NIS2 en sus principios, introduce adaptaciones para integrarse con el marco español existente (como el Real Decreto-ley 12/2018 de NIS1 y el ENS).Las diferencias radican principalmente en la especificidad nacional, instituciones y medios de cumplimiento, ya que la NIS2 deja flexibilidad a los Estados miembros para la implementación. A continuación, se resumen las principales diferencias a partir del texto de la directiva y el del anteproyecto

CONCEPTONIS2 (Directiva Europea)Anteproyecto Español (Ley de Coordinación y Gobernanza de la Ciberseguridad)
Estructura InstitucionalEstablece autoridades competentes nacionales genéricas (CSIRT y reguladores sectoriales), sin crear órganos específicos. Enfatiza cooperación UE (ej. red EU-CyCLONe).Crea el Centro Nacional de Ciberseguridad (CNCS) como órgano único de coordinación, adscrito al Ministerio del Interior, que actúa como punto de contacto UE, gestiona crisis y supervisa el registro de entidades. Integra INCIBE y CCN-CERT, pero centraliza en CNCS (no existía en NIS2).
Medios de Cumplimiento y CertificaciónRequiere medidas de gestión de riesgos (art. 21), con certificación obligatoria para entidades esenciales (basada en estándares UE como EN-ISO/IEC 27001). Deja a los Estados definir equivalentes.Integra el Esquema Nacional de Seguridad (ENS) como equivalente nacional para demostrar cumplimiento (CCN-STIC 892), permitiendo certificación voluntaria del «Perfil de Cumplimiento Específico del ENS» para entidades esenciales. Añade flexibilidad con normas internacionales, pero prioriza el ENS para alinear con el marco español preexistente.
Alcance y Categorización de EntidadesClasifica en «esenciales» e «importantes» (Anexos I y II), con obligaciones escaladas por tamaño (>50 empleados o >10M€ facturación). Incluye sectores como energía, salud, digital y manufactura.Mantiene la clasificación, pero amplía explícitamente al sector público español (ej. administraciones locales y autonómicas no cubiertas en NIS1), estimando >12.000 entidades afectadas (vs. ~400 en NIS1). Introduce registro obligatorio en CNCS con plazos de 3 meses para notificación de datos técnicos (IPs, contactos). Exime microempresas con «cláusula de salvaguarda» si demuestran bajo impacto.
Gobernanza y Estrategia NacionalPromueve estrategias nacionales de ciberseguridad y planes de crisis, pero sin detalles operativos.Establece la Estrategia Nacional de Ciberseguridad como marco vinculante, con énfasis en cooperación transfronteriza y equipos de respuesta (monitoreo de amenazas, alertas tempranas). Crea una «Plataforma Nacional de Notificación de Incidentes» basada en LUCIA (herramienta existente), más integrada que en NIS2.
Responsabilidades de la DirecciónResponsabilidad personal de la gerencia por cumplimiento, con sanciones por negligencia.Refuerza con la figura obligatoria del Responsable de Seguridad de la Información (RSI) como contacto directo con autoridades, permitiendo externalización pero manteniendo accountability. Mayor énfasis en auditorías y pruebas periódicas alineadas con ENS.
Notificación de Incidentes y SancionesPlazos uniformes: 24h inicial, 72h detallada, 1 mes final. Multas hasta 10M€ o 2% facturación global.Adopta plazos idénticos, pero prioriza notificación a CNCS e INCIBE-CCN-CERT vía plataforma nacional. Mantiene sanciones, pero aumenta poderes de inspección de autoridades (ej. CNCS con acceso a datos en tiempo real), con régimen más estricto para entidades públicas.
Integración con Otras NormasModifica eIDAS y Código Europeo de Comunicaciones, pero es autónoma.Integra NIS2 con ENS y normativa nacional (ej. Ley Orgánica de Protección de Datos), y transpone simultáneamente la Directiva CER (Resiliencia de Entidades Críticas). Añade foco en sector salud y manufactura con requisitos específicos.

Conviene que las entidades inicien las valoraciones de su grado de adecuación lo antes posible para estimar el impacto de esta adecuación y considerarlo ya en los Presupuestos del año próximo.

EADTrust aporta el profundo conocimiento de su división EAD Servicios Profesionales respecto a NIS2, DORA y otras regulaciones para ayudar a las empresas a preparase. Y aporta un sistema de gestión de evidencias digitales de los procesos internos que permiten demostrar la «debida diligencia» de la entidad en la gestión de los retos de ciberseguridad.

Llame al 91 7160555 para más información

Participo en el Foro de Ciberseguridad «Estrategias corporativas frente a las amenazas digitales» 


La Cátedra de Ciberseguridad en el ámbito Social, Empresarial y de Defensa de la Universidad San Pablo CEU organiza el 28 de octubre el Foro de Ciberseguridad: “Estrategias corporativas frente a las amenazas digitales”, un encuentro exclusivo que contará con la participación de directivos de compañías del IBEX 35.

En esta jornada se abordarán tres objetivos principales:

  • Compartir entre un grupo selecto de CIOs/CISOs de cinco compañías del IBEX 35, lecciones aprendidas en la gestión de riesgos cibernéticos y en la consolidación del concepto de ciber resiliencia de las organizaciones.
  • Informar sobre el estado actual de la normativa NIS-2 y los retos que plantea.
  • Actualizar la información sobre las soluciones y servicios ofrecidos por el ecosistema Ciber, fabricantes e integradores.

DETALLES DEL EVENTO:

📆 FECHA:  28 de octubre

🕛 HORA: 10:00h

🌐 LUGAR: Aula Magna de la Universidad San Pablo CEU. C/ Julián Romea, 23. 28003 Madrid.  Ver en Google Maps

La inscripción es gratuita

AGENDA:

09:30 Registro y café de bienvenida

10:00 Bienvenida. Dª Anna Sroka, Directora Cátedra CEU de Ciberseguridad

10:05 Intervención. D. Alfonso Martínez-Echevarría y García de Dueñas, Decano de la Facultad de Derecho

10:10 Apertura del evento. Excma. Sra. Dª Rosa Visiedo Claverol, Rectora de la Universidad CEU San Pablo

10:20 Desafíos normativos europeos. NIS2 y DORA. Ponente: D. Julián Inza, Presidente de EADTrust

11:00 Mesa redonda: “Lecciones corporativas aprendidas sobre ciberresiliencia”. Modera: Dª Anna Sroka, Directora Cátedra CEU de Ciberseguridad. Participan:

  • Susana de Pablo, Directora General de Ingeniería, Tecnología y Digitalización de Enagás
  • Antonio Crespo, CIO de Asociación Española Contra el Cáncer (AECC)
  • Enrique Martín, CISO de AXA Partners
  • Ignacio García Egea, CISO de Gigas

12:00  Coffee Break

12:30 Enfoques sobre ciber resiliencia.

Modera: Francisco Torres Brizuela, Director de Desarrollo de Negocio, Ciberevolution. Con representantes de Claroty, Cohesity, Ednon, NetApp y Veeam. 

13:45 Clausura

Únase a nosotros en el Foro de Ciberseguridad «Estrategias corporativas frente a las amenazas digitales» un encuentro de referencia que reunirá a CIOs y CISOs de compañías del IBEX 35, expertos académicos de la Universidad CEU San Pablo y responsables de fabricantes tecnológicos líderes como Cohesity, NetApp, Okta y Veeam.

Durante la jornada se compartirán las lecciones aprendidas en la gestión de riesgos cibernéticos y en la consolidación del concepto de ciber resiliencia, se informará sobre el estado actual de la normativa NIS-2, y se actualizará acerca de las soluciones y servicios del ecosistema Ciber.

Formación sobre Computación Cuántica y Criptografía Postcuántica


En el marco de los Servicios de EADTrust de preparación de infraestructuras para afrontar los retos de la Computación Cuántica en relación con la Criptografía y la Preservación de documentos, uno de los primeros pasos es ayudar a entender bien como la física cuántica nos lleva a la Computación Cuántica, como podemos hacer algunos programas simples con qubits y, tras entenderlos, como la superposición y el entrelazamiento cuánticos dan lugar al algoritmo de Shor que permitirá descifrar claves privadas de algoritmos como RSA y ECC.

Después ayudaremos a nuestros clientes a diagnosticar sus infraestructuras identificando en qué puntos se usa cifrado y otras técnicas criptográficas y explicando qué alternativas van apareciendo entre los algoritmos postcuánticos para reforzar los puntos débiles.

Y cuando estén listos les proporcionaremos los servicios criptográficos actualizados con los últimos algoritmos resistentes a la computación cuántica estandarizados como FIPS-203, FIPS-204, FIPS-205 y FIPS-206.

En esta fase presentamos el curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica» en Madrid, dirigido a entidades que emplean cifrado y técnicas criptográficas, con ponentes expertos y temario adaptado a la emergencia de la computación cuántica y sus riesgos para la seguridad digital.

Objetivo y Público

El curso está orientado a empleados y directivos de entidades financieras, bancarias, aseguradoras, administraciones públicas, organismos de defensa y seguridad, empresas tecnológicas, telecomunicaciones y proveedores considerados infraestructuras críticas, así como a responsables de innovación, ciberseguridad y estrategia tecnológica.

Fechas, Lugar y Participación

  • Fechas: 12 y 13 de noviembre de 2025, de 10 a 17 horas.
  • Lugar: Hotel Zenith Conde Orgaz, Madrid (presencial).
  • Participación: Incluye material didáctico, ejercicios prácticos con el IQC Kit, comidas y café.

Realización y Ponentes

  • Jorge Christen, experto en computación cuántica y profesor universitario.
  • Julián Inza, especialista en criptografía y consultor en ciberseguridad encargado de iniciativas internacionales de estandarización post-cuántica.

Temario

Día 1: Nivel introductorio

  • Historia de la física cuántica.
  • Conceptos básicos (qubits, superposición, esferas de Bloch, puertas cuánticas).
  • Uso de un ordenador cuántico con IBM(R) Composer.
  • Estado actual de tecnologías cuánticas.

Día 2: Nivel avanzado y aplicado

  • Algoritmos cuánticos relevantes (Shor, Grover, optimización).
  • Impacto de la computación cuántica en criptografía.
  • Revisión de algoritmos post-cuánticos y roadmap NIST, ETSI, UE, ENISA y CCN.

Contexto y Relevancia

2025 es el Año Internacional de la Ciencia y la Tecnología Cuánticas, con importantes avances como la primera computadora cuántica comercial de Microsoft (24 cúbits lógicos), incremento de inversión tecnológica global y esfuerzos coordinados por la UE, NIST y otros organismos para la adopción de criptografía post-cuántica ante el riesgo del “criptocalipsis”.

Roadmap Europeo

La hoja de ruta comunitaria prevé:

  • Concienciación y evaluación de riesgos (2023-2024).
  • Desarrollo de capacidades y planificación (2024-2025).
  • Implementación y pruebas (2025-2027).
  • Adopción completa y monitoreo (desde 2027).
    Prioriza sectores críticos, seguridad de la cadena de suministro, cumplimiento normativo, interoperabilidad, capacitación y campañas de sensibilización.

Precios y Descuentos

  • Precio general: 900 € + IVA.
  • Descuento del 25% (675 €) para clientes de EADTrust o referenciados. Fecha límite para descuento: 1 de noviembre de 2025.

Certificado e Inscripción

Se entrega certificado acreditativo de la formación.

Inscripción mediante formulario en la web o por correo electrónico, con protección de datos conforme a RGPD y LOPDGDD.

Requisitos y Contacto

No se requieren conocimientos previos de física, computación cuántica ni criptografía.

Información y consultas en info@eadtrust.eu o teléfono 917160555

Roadshow de Ingram Micro sobre NIS 2 & DORA: Estrategias para la Seguridad y Cumplimiento. Sesión Barcelona.


El pasado 20 de febrero de 2025 participé en el «Roadshow de Ingram Micro sobre NIS 2 & DORA» que tuvo lugar en Madrid y ahora me han invitado de nuevo a dar la charla en Barcelona el próximo 10 de abril de 2025.

Un buen momento para actualizarse, dada la reciente publicación del Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, que, cuando se publique como Ley, será la transposición española de la Directiva NIS2 (Directiva (UE) 2022/2555).

Además, en octubre de 2024 se ha publicado el Reglamento de Ejecución (UE) 2024/2690 de la Comisión, de 17 de octubre de 2024, por el que se establecen las disposiciones de aplicación de la Directiva (UE) 2022/2555 en lo que respecta a los requisitos técnicos y metodológicos de las medidas para la gestión de riesgos de ciberseguridad y en el que se detallan los casos en que un incidente se considera significativo con respecto a los proveedores de servicios de DNS, los registros de nombres de dominio de primer nivel, los proveedores de servicios de computación en nube, los proveedores de servicios de centro de datos, los proveedores de redes de distribución de contenidos, los proveedores de servicios gestionados, los proveedores de servicios de seguridad gestionados, los proveedores de mercados en línea, motores de búsqueda en línea y plataformas de servicios de redes sociales, y los proveedores de servicios de confianza.

A raíz de la publicación de este Reglamento de Ejecución, el CCN ha anunciado que va a actualizar la Guía CCN-STIC 892 Perfil de Cumplimiento Específico para entidades en el ámbito de aplicación del Reglamento de Ejecución (UE) 2024/2690

Por otro lado, la normativa DORA (Reglamento de Resiliencia Operativa Digital) ha superado una serie de hitos que recientemente ha supuesto la obligatoriedad de cumplimiento para las entidades financieras:

  • 16 de enero de 2023: Entrada en vigor del reglamento.
  • 17 de enero de 2023 a 16 de enero de 2025: Plazo de dos años para que las entidades financieras cumplan con los requisitos establecidos.
  • 17 de enero de 2025: Las entidades financieras deben cumplir con los requisitos del reglamento.

En el evento participan, además

  • Barracuda, 
  • Hewlett Packard Enterprise, 
  • SonicWall,
  • Zerto.