Archivo de la categoría: Blockchain

De las tablillas cuneiformes al Cartulario: historia de la contabilidad y origen de las RJT


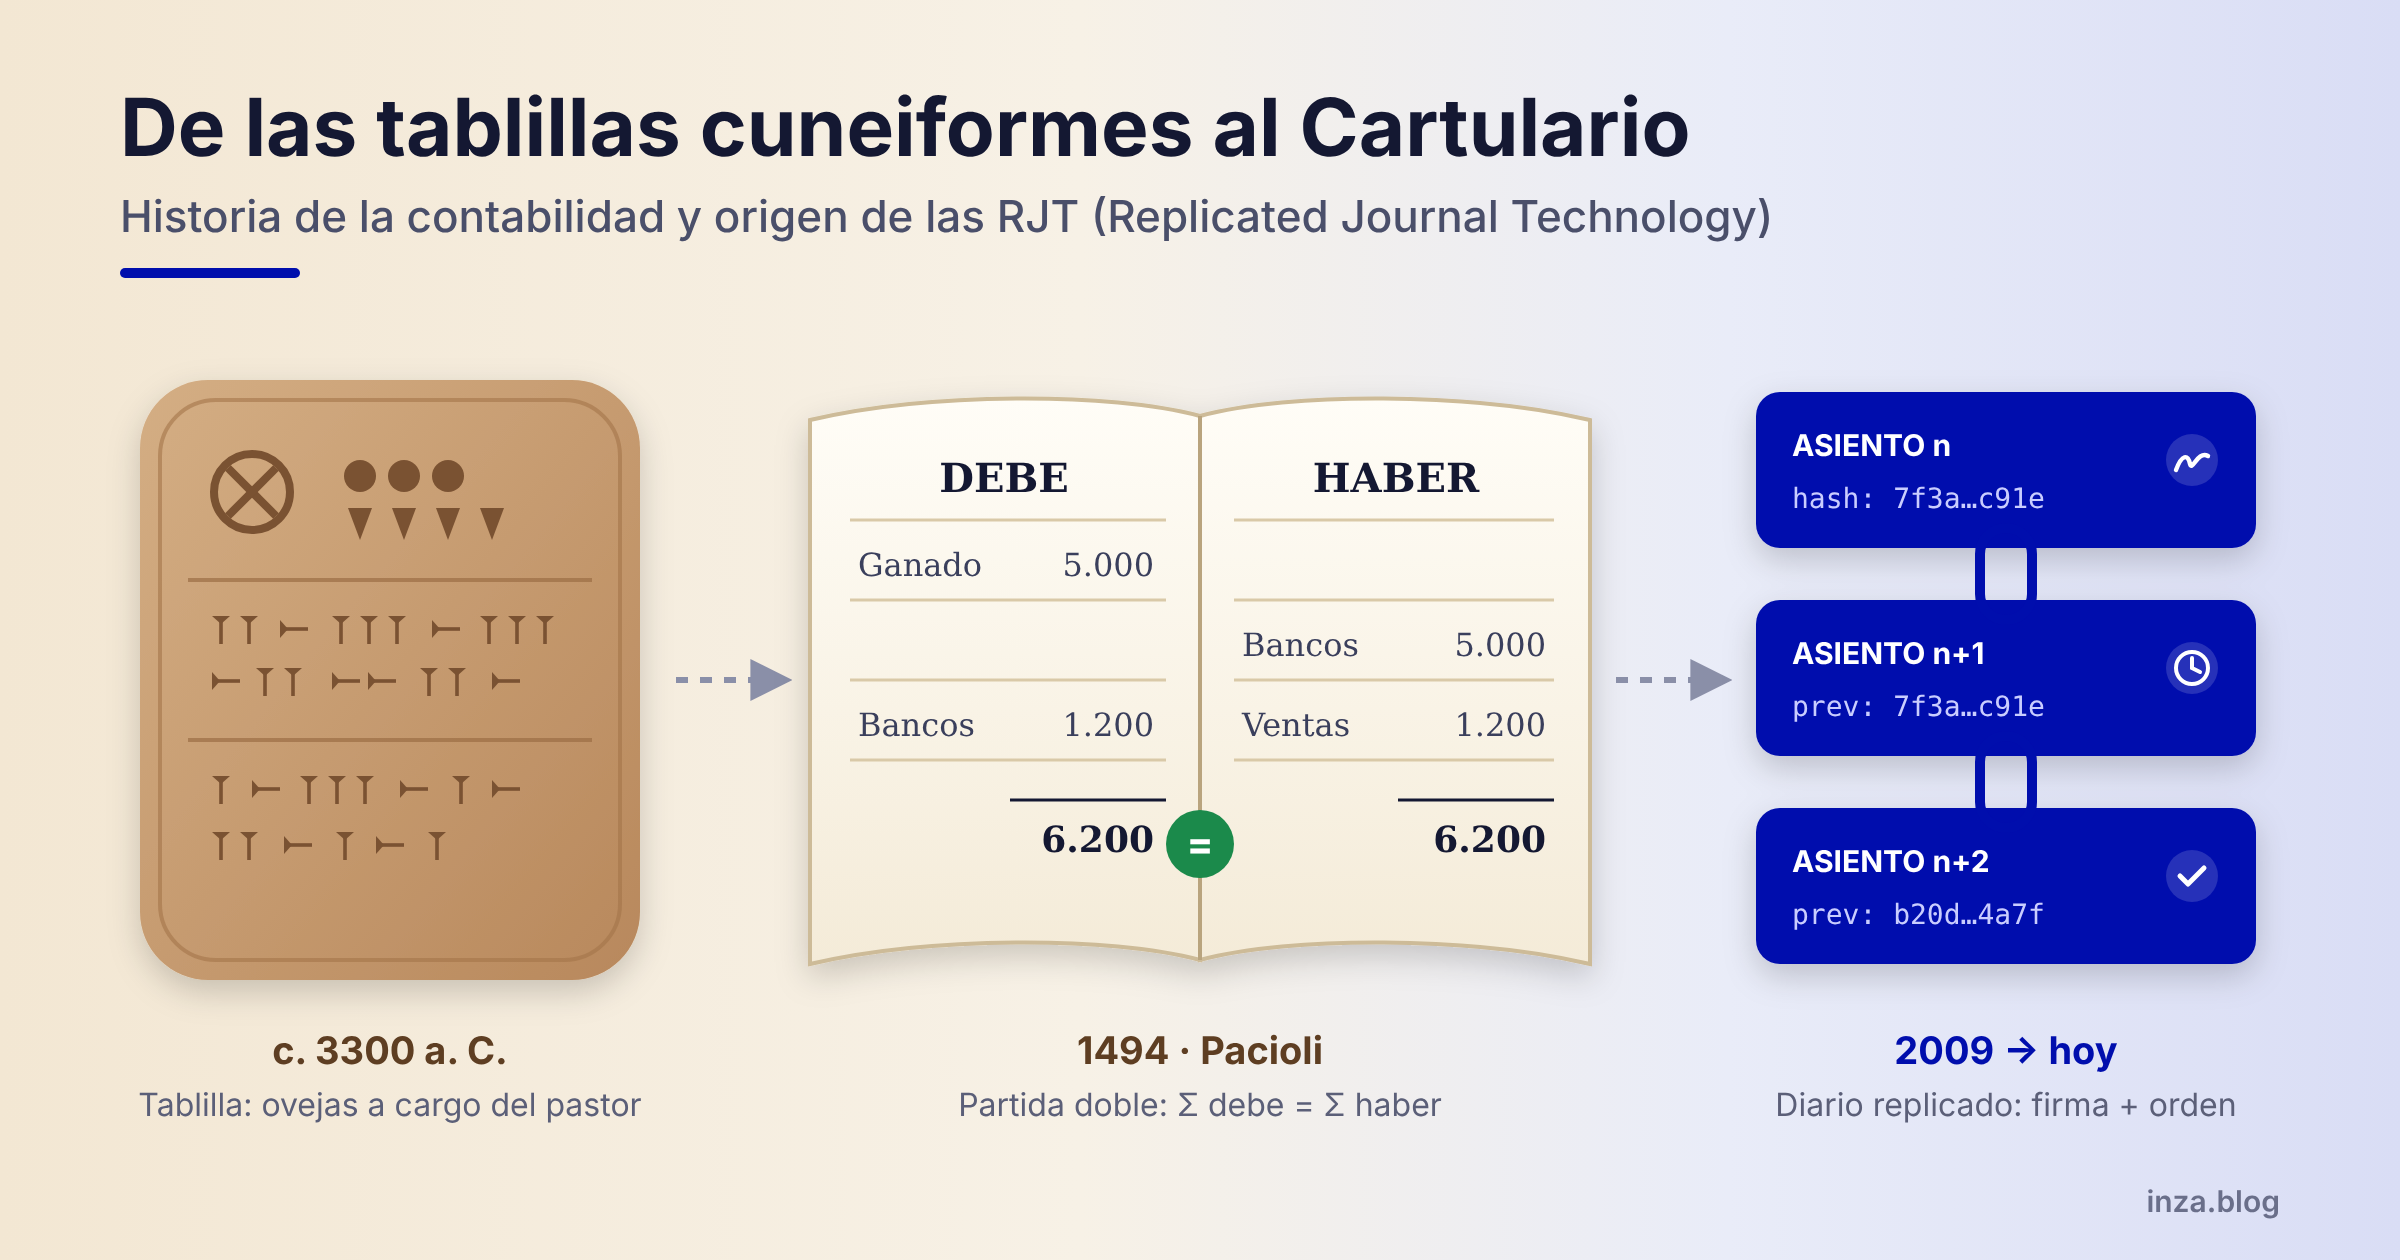
Llevamos más de cinco mil años intentando resolver el mismo problema: dejar constancia fiable de quién tiene qué, quién debe qué y en qué orden ocurrieron las cosas. Las tablillas de arcilla de Mesopotamia, los libros de los mercaderes venecianos, las tarjetas de pago y lo que hoy llamamos blockchain son respuestas sucesivas a esa necesidad.

En este artículo recorro esa historia para defender una idea que ya he planteado otras veces: quien sabe un poco de contabilidad entiende enseguida que lo que estas tecnologías replican es un libro diario (journal), no un libro mayor (ledger). Y que buena parte de lo que se atribuye a blockchain puede conseguirse combinando firma electrónica y un registro fehaciente, también en un servidor centralizado.

Fichas, bullas y tablillas: contar ovejas en arcilla

La escritura nació, en buena medida, para llevar las cuentas. Según la tesis de la arqueóloga Denise Schmandt-Besserat, desde el VIII milenio a. C. se usaban en Oriente Próximo pequeñas fichas de arcilla (tokens) de distintas formas: cada forma representaba un tipo de bien (una oveja, una medida de grano, una jarra de aceite) y cada ficha, una unidad.

Hacia el 3500 a. C. aparece una innovación notable: las fichas de una operación se guardaban dentro de una bulla, una esfera hueca de arcilla que se sellaba. Para saber qué contenía sin romperla, se imprimían las fichas en su superficie antes de cerrarla. Era ya un mecanismo de integridad: el contenido sellado podía cotejarse con su «resumen» exterior, y cualquier manipulación exigía romper el sello.

Con el tiempo sobraron las fichas y bastaron las marcas: así surgieron las tablillas protocuneiformes de Uruk (hacia 3300-3000 a. C.), de contenido mayoritariamente administrativo. Un pastor que recibía un rebaño del templo quedaba anotado con el número de ovejas, cabras y corderos a su cargo, y después se le exigía cuenta de las crías, la lana y las bajas. En la época de Ur III (hacia 2100-2000 a. C.), el gran centro ganadero de Puzrish-Dagan (Drehem) dejó decenas de miles de tablillas con entradas y salidas diarias de animales, con su fecha y el funcionario responsable.

Ahí están ya los ingredientes que reaparecerán en toda esta historia: un asiento por cada hecho, una fecha, un responsable, un sello que impide la alteración y un archivo que conserva la prueba.

De Roma a Venecia: los precursores de la partida doble

Durante siglos la contabilidad fue de partida simple: una lista de cobros y pagos, o de deudas a favor y en contra. Los romanos distinguían ya entre los apuntes provisionales del día (adversaria) y el libro definitivo de ingresos y gastos (codex accepti et expensi). Es un primer esbozo de la separación entre lo que se anota cronológicamente y lo que se ordena para su consulta.

El salto llega con el comercio italiano de la Baja Edad Media. Ayudaron dos cosas: la difusión de los números indoarábigos, impulsada por el Liber Abaci de Fibonacci (1202), y unas sociedades mercantiles con socios, corresponsales y crédito a distancia. Llevar las cuentas con números romanos era penoso; sumar columnas con cifras posicionales, no.

Los primeros rastros de doble anotación aparecen en la Toscana y en Liguria:

  • Florencia: las cuentas de la compañía de Rinieri Fini y sus hermanos (1296) ya registran cada operación en dos lados.
  • Provenza: los libros de la compañía Farolfi (1299-1300), florentina, muestran un sistema muy completo.
  • Génova: los libros de los massari (tesoreros) del Comune de 1340 se consideran el primer ejemplo plenamente desarrollado de partida doble.

Venecia perfeccionó el método y le dio nombre: alla veneziana. Los libros de los hermanos Soranzo (1406-1434) ya presentan la tríada de borrador, diario y mayor que luego se describirá por escrito. En 1458 el mercader ragusino Benedetto Cotrugli explicó la partida doble en Della mercatura e del mercante perfetto, aunque su obra no se imprimió hasta 1573. El método estaba en uso; faltaba un libro impreso que lo enseñase.

Luca Pacioli y la formalización (1494)

Ese libro llegó en 1494. El fraile franciscano y matemático Luca Pacioli, amigo de Leonardo da Vinci, publicó en Venecia la Summa de arithmetica, geometria, proportioni et proportionalità, impresa por Paganino Paganini. Uno de sus tratados, Particularis de computis et scripturis, describe el método veneciano con detalle práctico.

Pacioli no inventó la partida doble, pero la sistematizó y, gracias a la imprenta, la difundió por Europa. Describe tres libros:

  1. El memorial (memoriale): borrador donde se anota todo tal como ocurre.
  2. El diario (giornale): los asientos en orden cronológico, ya depurados, con su cargo y su descargo.
  3. El mayor (quaderno): las mismas partidas reordenadas por cuentas, con un índice alfabético.

Recomienda además cerrar el ejercicio comprobando que la suma de lo cargado coincide con la de lo abonado. Si no coincide, hay un error que buscar.

En España la partida doble llegó pronto a la ley. La Pragmática de Cigales de 1549 obligó a mercaderes y banqueros a llevar sus cuentas en libro de caja con su manual «por debe y ha de haber». El primer tratado en castellano fue el Libro de caxa y manual de cuentas de mercaderes de Bartolomé Salvador de Solórzano (1590).

El principio de la partida doble: una suma de comprobación de cinco siglos

La regla es sencilla: todo hecho económico se anota dos veces, en el debe de una o varias cuentas y en el haber de otras, por el mismo importe. No hay deudor sin acreedor: lo que entra en una cuenta sale de otra.

Si un ganadero compra 100 ovejas a 50 € cada una y paga por transferencia, el asiento es este:

N.ºFechaCuentaDebe (€)Haber (€)
13 de marzoGanado (activo)5.000
13 de marzoBancos (activo)5.000

Como cada asiento cuadra, la suma de todos los cargos del ejercicio debe ser igual a la de todos los abonos. Si no lo es, hay un error de suma, de transcripción o de traspaso. Esa igualdad es un control de integridad incorporado al propio método: no hace falta otra fuente para saber que algo falla.

Es el mismo principio que siglos después usará la informática: añadir redundancia calculada para detectar alteraciones. Son de la misma familia la prueba del nueve (ya conocida por los maestros de ábaco), los dígitos de control de los números de cuenta (el IBAN usa un módulo 97), las sumas de paridad y los CRC (Cyclic Redundancy Check), propuestos por W. Wesley Peterson en 1961 para detectar errores de transmisión.

También comparten limitaciones. El cuadre contable no detecta un asiento omitido entero, un importe erróneo anotado igual en ambos lados ni errores que se compensan. Un CRC detecta errores accidentales, pero cualquiera puede recalcularlo tras modificar los datos. Contra la manipulación intencionada hacen falta otras herramientas: funciones hash criptográficas, sellos de tiempo y firma electrónica. A ellas llegaremos.

Libro diario, libro mayor y los estados que se derivan de ellos

Conviene fijar bien esta distinción, porque es la clave del resto del artículo:

  • El libro diario (journal) registra los asientos en orden cronológico, numerados y fechados, tal como suceden. Es la fuente primaria. Un asiento ya anotado no se borra: si hay un error, se corrige con un contraasiento posterior.
  • El libro mayor (ledger) reordena esas mismas partidas por cuentas (Caja, Bancos, Clientes, Ganado…), normalmente en forma de «cuentas en T» con su debe y su haber. Se obtiene «pasando» los asientos del diario. No añade información: es una vista derivada que permite conocer el saldo de cada cuenta.

El legislador español lo tiene claro. El Código de Comercio (arts. 25 a 28) exige una contabilidad ordenada que permita «un seguimiento cronológico de todas sus operaciones» y obliga a llevar el libro diario y el de inventarios y cuentas anuales, que se legalizan en el Registro Mercantil. El mayor no es obligatorio: siempre puede reconstruirse desde el diario. Lo que tiene valor probatorio es el orden cronológico.

A partir del diario y del mayor se elaboran los estados contables:

EstadoQué muestraPara qué sirve
Balance de comprobación de sumas y saldosSumas del debe y del haber, y saldo, de cada cuentaVerificar que cargos y abonos cuadran antes del cierre
Balance (de situación)Activo, pasivo y patrimonio neto en una fechaSaber qué se tiene y qué se debe: activo = pasivo + patrimonio neto
Cuenta de pérdidas y gananciasIngresos y gastos del ejercicioConocer el resultado (beneficio o pérdida)
Estado de flujos de efectivoCobros y pagos por actividades de explotación, inversión y financiaciónEntender la liquidez, que no coincide con el resultado

La informática no cambió el método, pero sí su manejo. VisiCalc (1979), de Dan Bricklin y Bob Frankston, llevó a la pantalla la hoja de cálculo cuadriculada de los contables. Después llegaron Lotus 1-2-3 (1983) y Excel (1985). Con ellas se popularizaron las previsiones de tesorería y los modelos de flujos de caja, que permiten simular escenarios antes de que ocurran.

Antes de 2009: del cheque al Hashcash

Si la contabilidad resolvió cómo anotar el valor, los medios de pago intentaron resolver cómo moverlo sin mover monedas. Antes de que apareciera Bitcoin, el siglo XX ya había probado casi todas las piezas:

  • Tarjetas de pago. Diners Club lanzó en 1950 la primera tarjeta de uso general. Le siguieron BankAmericard (1958), germen de Visa, y Master Charge (1966), luego Mastercard. Detrás de cada pago hay un apunte en los libros del emisor y del adquirente, conciliados por la red.
  • Transferencias. Las redes interbancarias sustituyeron el envío físico de órdenes. SWIFT se fundó en 1973 y empezó a operar en 1977. En Europa, la transferencia SEPA arrancó en 2008.
  • Adeudos (domiciliaciones). El acreedor inicia el cobro con autorización previa del deudor, que conserva el derecho a devolverlo. Los adeudos directos SEPA llegaron en noviembre de 2009.
  • Dinero electrónico criptográfico. David Chaum propuso en 1982 las firmas ciegas para pagos no rastreables y fundó DigiCash en 1989. Le siguieron e-gold (1996), b-money de Wei Dai (1998) y bit gold de Nick Szabo.
  • Sellado de tiempo encadenado. Stuart Haber y W. Scott Stornetta publicaron en 1991 cómo encadenar documentos mediante hash para que no pudieran antedatarse. Tres de las ocho referencias del artículo de Bitcoin son suyas.

En España también hubo precursores. En 2002, con el impulso del Ministerio de Ciencia y Tecnología, se desarrolló el proyecto PISTA – FIRMA – Títulos cambiarios electrónicos, en el que participé desde FESTE, donde era director general, junto a Banc Sabadell y Roca Junyent, entre otros. Su objetivo era gestionar letras de cambio desmaterializadas y endosables. Para ello combinaba firma electrónica, una entidad de timbrado y una Fuente de Verdad centralizada que impedía que un mismo título se endosara o cobrara dos veces. A eso lo llamábamos «unicidad de fin»: es el mismo problema que Bitcoin resolvería después con el nombre de «doble gasto». Lo conté en «Antecedentes de Blockchain en España».

La pieza más curiosa nació contra el correo basura. En 1992 Cynthia Dwork y Moni Naor propusieron «cobrar» a cada remitente un pequeño esfuerzo de cálculo. En 1997 Adam Back presentó Hashcash: para enviar un correo había que encontrar un valor cuyo hash empezase por un número determinado de ceros. Costaba una fracción de segundo a un remitente legítimo, pero hacía carísimo enviar millones de mensajes. Hal Finney lo reutilizó en 2004 en sus Reusable Proofs of Work.

Satoshi Nakamoto convirtió esa «prueba de trabajo» en el mecanismo para decidir quién añade el siguiente bloque. El artículo de Bitcoin se publicó el 31 de octubre de 2008 y el bloque génesis se minó el 3 de enero de 2009. Casi nada era nuevo: lo nuevo fue la combinación.

¿DLT o RJT? Lo que se replica es un diario

A estas tecnologías se las llamó pronto DLT (Distributed Ledger Technology), y así las nombra la normativa europea. El Reglamento eIDAS 2 regula en su artículo 45 terdecies los registros electrónicos cualificados. La traducción oficial al español habla de libros mayores electrónicos, y así se titula también el Reglamento de Ejecución (UE) 2025/2531, que fija sus normas de referencia. Expliqué ese marco en la entrada sobre la conservación cualificada y los servicios cualificados con orden cronológico (qDLT).

Con la contabilidad en la mano, el nombre chirría. Una cadena de bloques es una sucesión de asientos en orden cronológico, cada uno enlazado con el anterior mediante su hash, que no se borran y solo se corrigen con anotaciones posteriores. Eso es exactamente un libro diario. El «mayor» (los saldos de cada dirección, el conjunto de salidas no gastadas de Bitcoin o el estado de un contrato inteligente) no se transmite: cada nodo lo calcula recorriendo el diario, igual que un contable pasa los asientos a las cuentas.

Por eso propuse hace años hablar de RJT (Replicated Journal Technology), como expliqué en «RJT – Replicated Journal Technologies. Cómo llamar a Blockchain» y en «No es DLT: es RJT, o mejor, simplemente Blockchain» (2019). Las dos palabras importan:

  • Journal (diario), porque lo que se conserva y se protege es el orden cronológico de los hechos, que es lo que tiene valor probatorio.
  • Replicated (replicado), mejor que «distribuido», porque cada nodo tiene una copia completa e idéntica. No hay fragmentos repartidos, sino réplicas que deben coincidir.

En aquel artículo de 2019 señalé que «DLT» solo encaja con los usos que registran valores contabilizables y deja fuera piezas esenciales como la firma electrónica. Concluí entonces que, para nombrar el conjunto, lo más práctico era seguir diciendo simplemente blockchain. Hoy no lo tengo tan claro: sigue faltando un término que agrupe la firma electrónica y el registro donde residen la autenticidad y la historia de los documentos, sin atarlo a una cadena de bloques. Más abajo propongo uno.

Seguiré usando DLT y «libro mayor electrónico» cuando me refiera a la norma, porque son sus términos oficiales. Pero quien haya llevado alguna vez un diario y un mayor entenderá por qué RJT describe mejor lo que hace la tecnología.

Blockchain son dos técnicas que van juntas

Si se quita el ruido, bajo la etiqueta blockchain hay dos técnicas que se necesitan mutuamente.

1. La firma electrónica. Cada transacción va firmada con la clave privada de quien la ordena (en Bitcoin, con ECDSA sobre la curva secp256k1). La firma acredita quién autoriza el movimiento y garantiza que el contenido no se ha alterado. Es la misma función que cumple la firma del comerciante en su libro, o la del otorgante ante notario.

2. Una fuente de verdad. Firmar no basta: hay que saber qué operación vale cuando dos se contradicen (el «doble gasto», o la «unicidad de fin» de PISTA) y en qué orden ocurrieron las cosas. Hace falta un registro único y ordenado que todos acepten como referencia.

Los notarios resolvieron este segundo problema hace mucho con el protocolo notarial. El notario conserva el documento matriz (la escritura original firmada), lo incorpora a su protocolo en orden cronológico y con numeración correlativa, y entrega copias a los interesados. La copia hace fe porque puede cotejarse con la matriz, que no sale de la notaría. Si dos copias discrepan, manda la matriz.

Una cadena de bloques hace lo mismo sin una notaría: el mecanismo de consenso (la prueba de trabajo, en Bitcoin) decide cuál es la «matriz» que todos los nodos replican. Ese consenso es caro y lento precisamente porque sustituye a un tercero de confianza que no existe.

Cuando ese tercero sí existe, como un prestador cualificado de servicios de confianza supervisado, la fuente de verdad puede mantenerse en un servidor centralizado. Se combinan firmas y sellos electrónicos, sellos de tiempo y encadenamiento de hash, y se obtienen las mismas garantías de integridad y orden con mucho menos coste. He tratado su aplicación a la Justicia en Judiciary Blockchain, por ejemplo en «eIDAS 2.0: el reconocimiento europeo de los registros electrónicos con orden cronológico» y en «Unicidad de fin en el documento electrónico».

Una propuesta: SJT, Signed Journal Technology

Si lo esencial son esas dos piezas, el nombre debería decirlas. Propongo SJT (Signed Journal Technology, tecnología de diario de asientos firmados): un diario que conserva la historia de los hechos en orden cronológico y actúa como fuente de verdad, y una firma electrónica que acredita la autenticidad e integridad de cada asiento: lo firma su autor, y el operador lo sella en el tiempo y lo encadena con los anteriores. El término no exige bloques, ni réplicas, ni un mecanismo de consenso concreto.

Con él, los términos dejan de competir y se ordenan:

  • SJT: firma electrónica + diario que actúa como fuente de verdad.
    • SJT centralizada: un prestador de confianza mantiene la fuente de verdad. Es el caso de PISTA en 2002 o del Cartulario hoy.
    • SJT replicada, que es lo que he llamado RJT: la fuente de verdad se decide por consenso entre nodos con copias idénticas.
      • Blockchain: una RJT concreta, que agrupa los asientos en bloques encadenados por hash.

En un texto jurídico, el equivalente en español podría ser diario fehaciente, que recoge a la vez la autenticidad, el orden y el valor probatorio.

Un diario fehaciente en un servidor centralizado: el Cartulario de EADTrust

En la Edad Media, monasterios, catedrales y concejos copiaban en un cartulario los privilegios, donaciones y títulos de propiedad que acreditaban sus derechos. Era su libro de la verdad. En EADTrust tomamos ese nombre para un servicio que aplica las ideas de este artículo sin necesidad de una cadena de bloques pública.

El Cartulario trata el archivo como un registro, no como un simple depósito de ficheros. Anota la titularidad de cada documento, su estado y sus relaciones con otros. Lo diseñamos hace años partiendo de las premisas de la gestión de valores mediante anotaciones en cuenta, con tres funcionalidades en mente:

  • Transferibilidad (endosabilidad): registrar el cambio de titular de un derecho documentado, como ya se hacía con los títulos cambiarios endosables del proyecto PISTA.
  • Obliterabilidad (cancelabilidad): dejar constancia de que un derecho se ha consumido o cancelado, para que no pueda usarse dos veces.
  • Completitud: mantener unidos el documento, sus anexos y sus versiones.

Cada solicitud de archivo recibe un sello de tiempo con precisión de 1 milisegundo, lo que refuerza la garantía del orden cronológico. Es, en términos contables, un libro diario fehaciente: firma electrónica para la autoría e integridad, y una fuente de verdad centralizada, operada por un prestador de servicios de confianza, para el orden y el estado.

Hoy el Cartulario se presta como servicio de confianza no cualificado. El Reglamento de Ejecución (UE) 2025/2531 ya fija las normas de referencia de los libros mayores electrónicos cualificados, tanto centralizados como distribuidos. Podrá presentarse como cualificado cuando supere la correspondiente evaluación de conformidad eIDAS.

Conclusión

De la bulla sellada de Uruk al bloque encadenado por hash hay cinco mil años, pero el problema es el mismo: anotar hechos en orden, impedir que se alteren y poder comprobarlo. La partida doble aportó un control de integridad aritmético. La criptografía aportó la firma y el hash. Y lo que la tecnología replica entre nodos es, ante todo, un diario. Por eso sigo pensando que RJT es mejor nombre que DLT. Y, para el conjunto de firma y diario, propongo SJT: el valor no está en que el registro sea distribuido, sino en que sea un diario firmado y fehaciente.

Si quiere saber más sobre el Cartulario o los servicios de confianza de EADTrust, puede escribir a info@eadtrust.com, llamar al 91 716 05 55 o visitar www.eadtrust.eu.

Artículos relacionados

Candidatura de Ismael Arribas a la Presidencia del Subcomité CTN71/SC307 «Blockchain y tecnologías de registro distribuido»


Se ha abierto el plazo para votar las candidaturas a la Presidencia del Subcomité CTN 71/SC 307 «Blockchain y tecnologías de registro distribuido» de UNE. Ismael Arribas es uno de los candidatos a la presidencia.

Cuando Ismael me llamó, me dijo: “sería un honor, si prospera la candidatura, que estés a mi lado como Vicepresidente”. Como Presidente de la Comisión de Blockchain de AMETIC, este ofrecimiento resulta un refuerzo que con gusto estoy dispuesto a compartir con su candidatura.

El subcomité ha funcionado porque ha sabido articular expertos de administraciones, empresas, asociaciones, universidad y prestadores de servicios. Esa es la cultura que conviene preservar.

Gracias a César Pérez-Chirinos

Cualquier relevo que no comience con el agradecimiento sería injusto. César Pérez-Chirinos ha presidido el CTN 71/SC 307 desde su constitución, en marzo de 2017, y lo ha hecho con la discreción, el rigor y la constancia que exige un órgano de normalización.

Bajo su presidencia, España no se limitó a seguir el trabajo internacional: contribuyó a definirlo. El subcomité se alineó con ISO/TC 307 y con CEN/CLC JTC 19, y dio cauce a un hito que todavía hoy se cita como referencia: la UNE 71307-1, primer estándar mundial sobre gestión de identidades digitales descentralizadas basada en blockchain y otras DLT, después elevado al ámbito europeo.

César ha sostenido durante años una posición española coherente en foros donde es fácil fragmentarse. Ha representado al subcomité con la mirada de quien conoce tanto la tecnología como las exigencias de un entorno regulado (su trayectoria en el Banco de España no es un detalle menor) y ha permitido que el trabajo técnico primara sobre las adscripciones de cada uno. Esa es una deuda colectiva. Gracias, César, por el tiempo, por la paciencia institucional y por haber dejado el listón alto.

Ismael Arribas: el candidato que ha estado en todos los frentes de trabajo

Si hay un rasgo que distingue a Ismael Arribas no es la visibilidad puntual, sino la continuidad en los grupos de trabajo. Quienes participan en el ámbito de la normalización saben que el valor no está en la reunión plenaria, sino en las horas de redacción, de comentarios, de «liaisons», de conciliación de textos y de seguimiento de ítems que avanzan a un ritmo distinto en ISO, en CEN-CENELEC, en ETSI o en UIT.

Ismael no ha sido un observador periférico. Ha sido, y es, vicepresidente del propio CTN-UNE 71/SC 307. A escala internacional es convenor del ISO/TC 307/WG 3, Smart contracts and their applications, el grupo que trabaja la taxonomía, la clasificación y el encaje de los contratos inteligentes en sistemas DLT.

Esa responsabilidad no es aislada. Su actividad se ha extendido, de forma sostenida, por varios de los espacios en los que se decide de verdad la agenda:

  • Convenor del PNE 71308 en UNE, sobre el uso de blockchain y DLT para la gestión de evidencias digitales.
  • Participación y liaison entre CEN/CLC JTC 19 y ETSI ISG PDL, además de rapporteur en este último.
  • Cofundador de INATBA y copresidente de su Comité de Estándares.
  • Enlace entre ISO/TC 307 y ISO/TC 292 (seguridad y resiliencia).
  • Presencia en ITU-T, incluida la vicepresidencia del grupo de aplicaciones y servicios del Focus Group sobre el metaverso.
  • Asesoría en normalización para LACChain y el BID Lab.

También ayudó a la gobernanza de Alastria y fue el lider de su comisión de estándares.

Ese mapa no es un currículum ornamental. Es la prueba de que ha invertido esfuerzo en todos los grupos de trabajo relevantes, nacionales e internacionales, no solo en el que le resultaba más cómodo. Quien ha coordinado el WG3 de contratos inteligentes, ha impulsado normas nacionales de evidencias digitales y ha mantenido los puentes con ETSI, CEN-CENELEC, INATBA e ITU entiende la interdependencia real del programa de trabajo: identidad, gobernanza, sostenibilidad, smart contracts, interoperabilidad y usos.

Hay un dato reciente que resume bien esa capacidad de ejecución: Ismael fue el convenor del ISO/TC 307/WG 3 que impulsó la reunión internacional del comité en Valladolid, en junio de 2024, con el apoyo de UNE, del Ayuntamiento y de la Agencia de Innovación de la ciudad. Convertir a España en sede de la plenaria mundial no es un gesto protocolario; es el resultado de años de presencia técnica y de credibilidad ante secretarías y delegaciones.

Por eso su candidatura a la Presidencia es la evolución natural de quien ya ha hecho el trabajo menos vistoso: estar, aportar, convenir y sostener el hilo entre el subcomité español y los foros en los que se escriben las normas que después adoptamos.

Una propuesta para la nueva etapa del CTN 71/SC 307

La candidatura parte de la continuidad con el trabajo realizado desde 2017 y propone reforzar al CTN 71/SC 307 como punto español de referencia para la normalización de blockchain y las tecnologías de registro distribuido. La prioridad será anticipar los ámbitos en los que la normalización pueda aportar interoperabilidad, seguridad jurídica, confianza y capacidad de adopción industrial.

Esto requiere mantener una participación española activa en ISO/TC 307 y CEN/CLC JTC 19, reforzar la coordinación con otros organismos como ETSI e ITU-T y favorecer la participación de administraciones públicas, empresas, pymes, universidades, centros de investigación, prestadores de servicios de confianza y otras organizaciones relevantes.

Especial atención deberán recibir la interoperabilidad, los contratos inteligentes, la gestión de evidencias digitales, la identidad y las credenciales cuando resulte pertinente el uso de DLT, la tokenización, la gobernanza, la sostenibilidad y la relación entre estas tecnologías y los nuevos marcos regulatorios europeos.

La Presidencia supone la coordinación y servicio al Subcomité: facilitar consensos, promover nuevas iniciativas normativas, mejorar la conexión entre los trabajos nacionales e internacionales y favorecer que España mantenga una presencia relevante en la construcción de los estándares que definirán la próxima generación de infraestructuras digitales de confianza.

Animo a las vocalías a ejercer el voto con conocimiento de causa. Y, sea cual sea el resultado, el subcomité seguirá necesitando lo que César practicó durante años: rigor, paciencia y sentido de país.

Actualización (2.10.2026)

Finalmente Ismael Arribas ha sido elegido Presidente del Subcomité CTN71/SC307 «Blockchain y tecnologías de registro distribuido».

Gracias a todos los participantes


EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
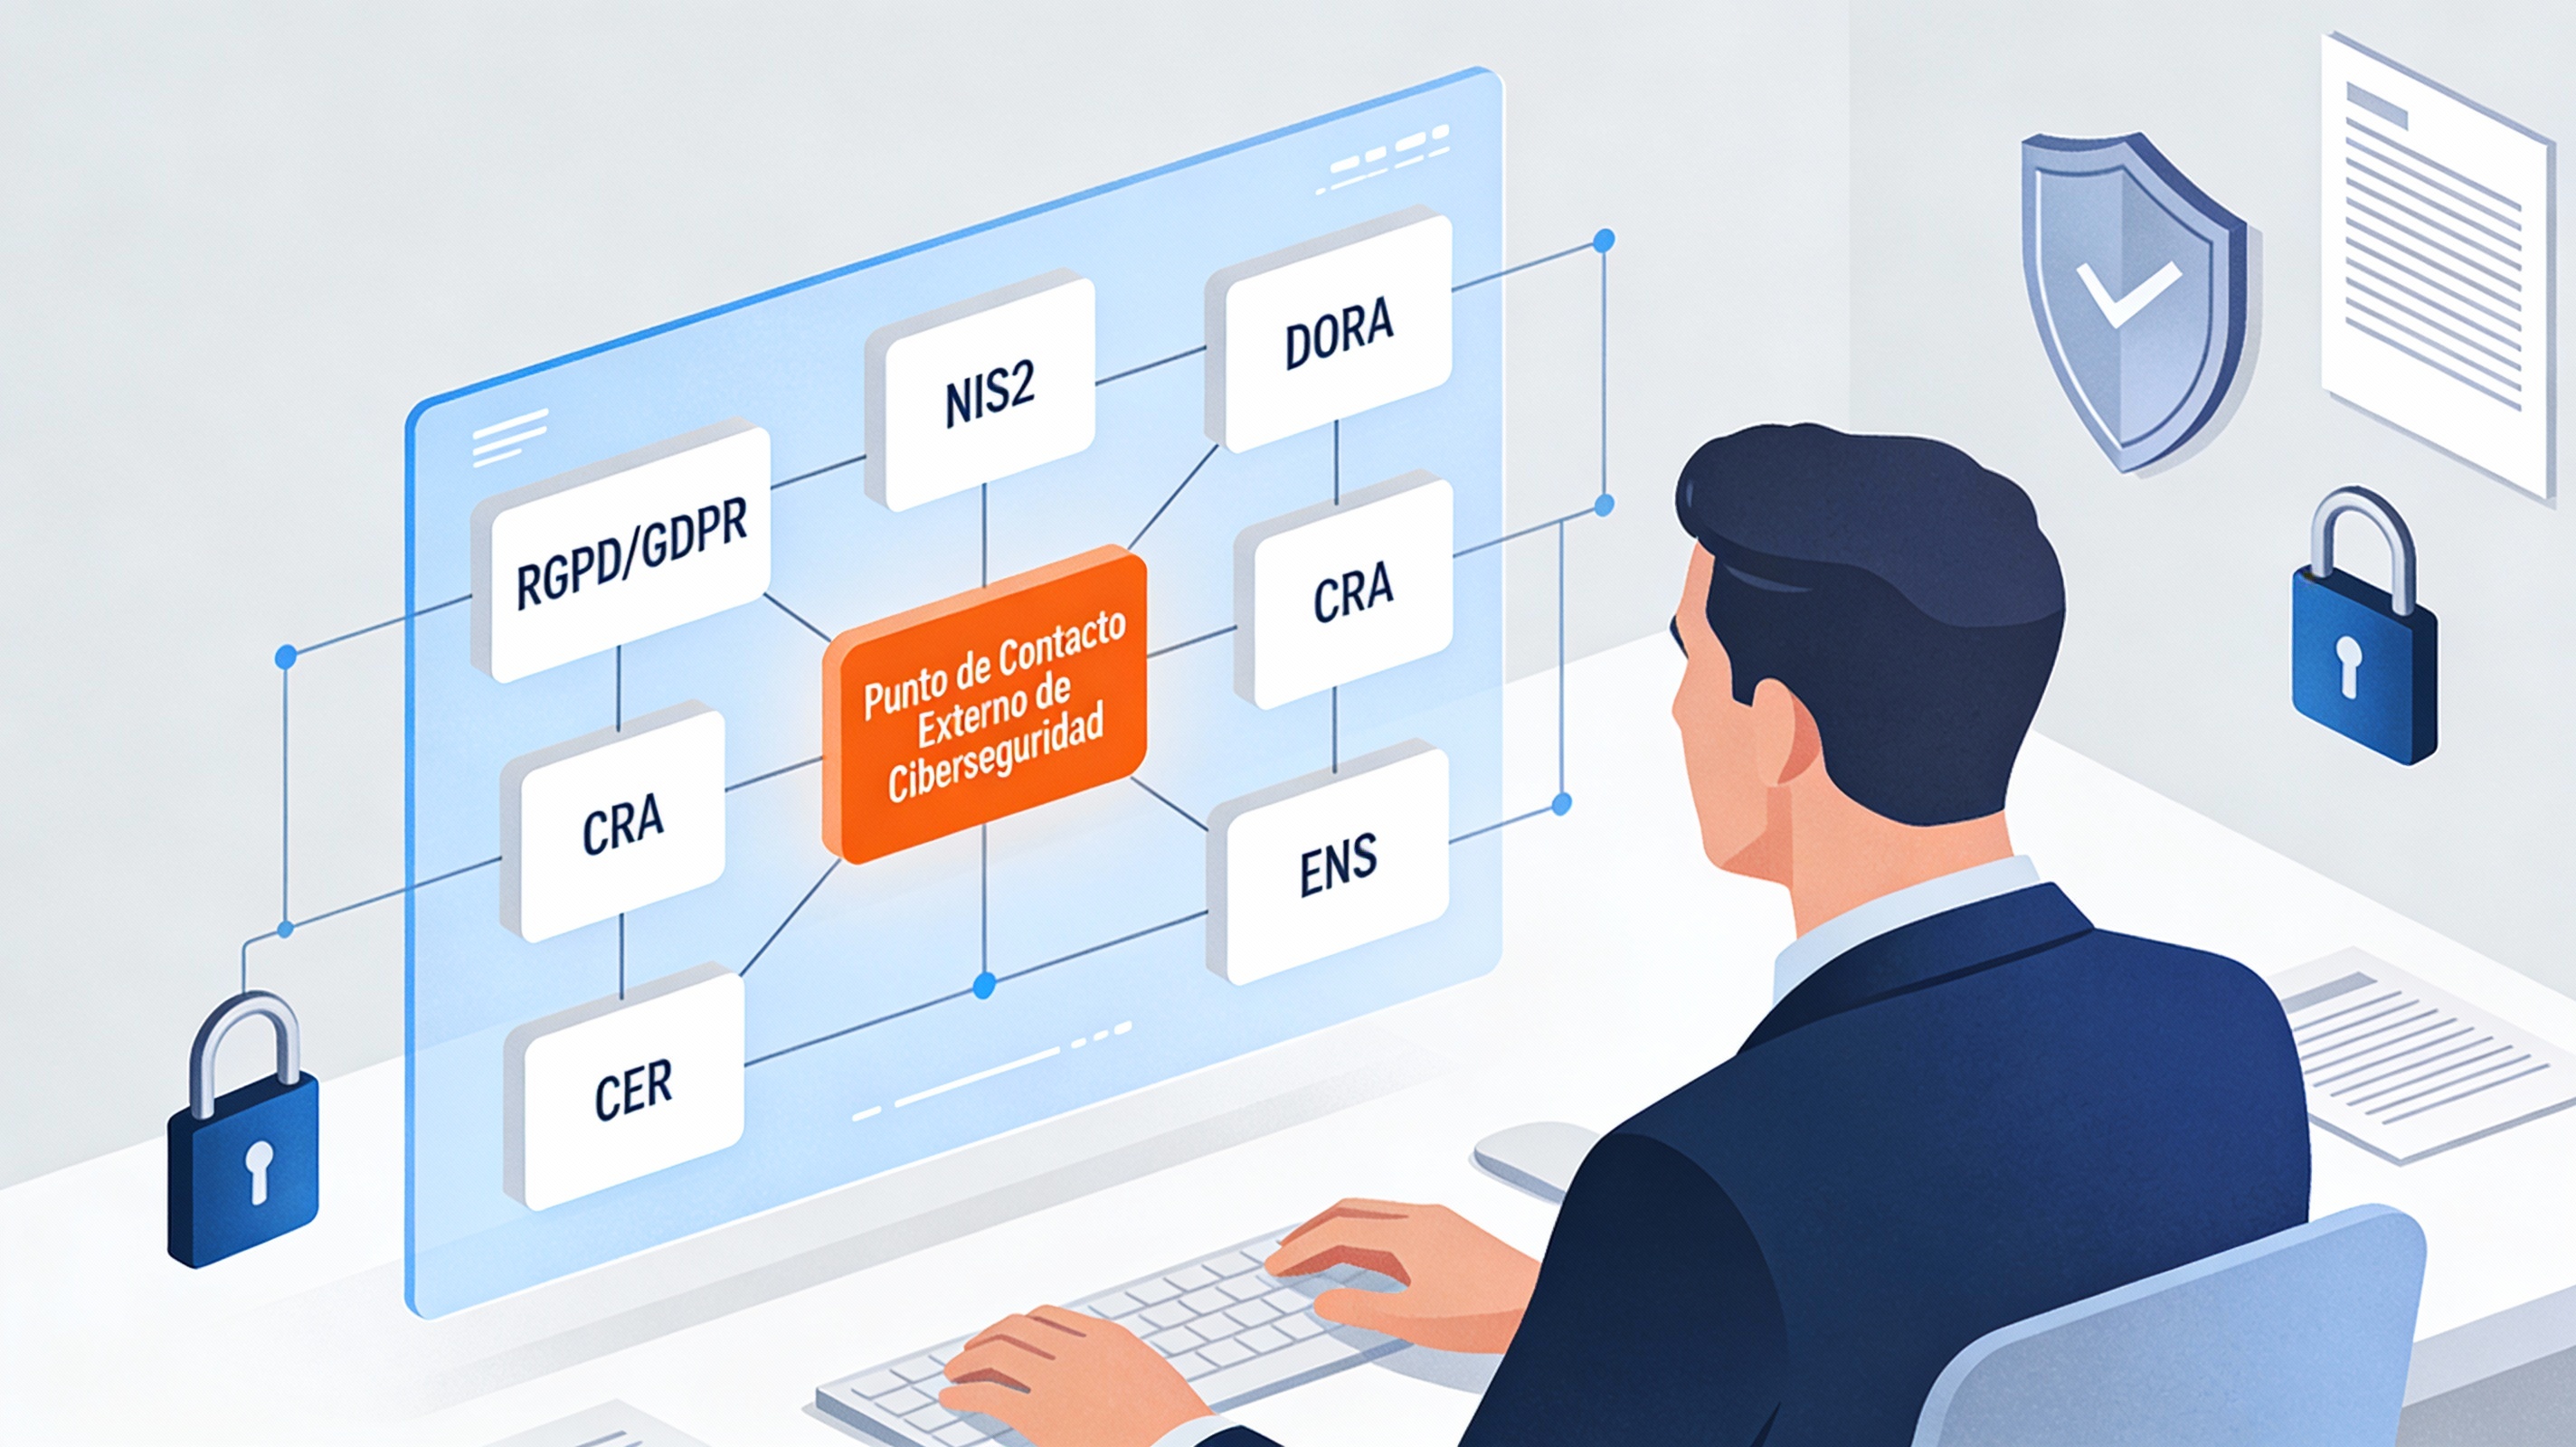
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

EUDI Wallets Launchpad 2025 y Cartera de España


La plataforma de lanzamiento para la adopción a gran escala de las carteras Carteras IDUE

EUDI Wallets Launchpad 2025 es el primer evento de pruebas de varios días organizado por la Comisión Europea y está teniendo lugar los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.

Se trata de un evento específico diseñado para establecer la Comunidad de Implementadores de Carteras IDUE y acelerar la adopción de las carteras y sus casos de uso en todos los Estados miembros de la UE.

Alinear los equipos técnicos, los objetivos políticos y la experiencia de los usuarios en toda Europa requerirá coordinación y confianza. El «Launchpad «es donde se comienza a construir esa confianza, probando, aprendiendo y fijando juntos los próximos pasos.

Qué es y objetivos

El Launchpad 2025 es un encuentro presencial que está teniendo lugar los días 10‑12 de diciembre de 2025 en el espacio SPARKS (Bruselas), dirigido a implementadores de wallets, Estados miembros, proveedores de servicios, expertos UX y comunicación. Su objetivo central es consolidar la comunidad de implementadores EUDI y verificar en la práctica la interoperabilidad, la conformidad con las especificaciones y la preparación para el uso transfronterizo de los monederos digitales europeos.​

Formato y actividades principales

El programa combina pruebas técnicas rotatorias entre wallets, emisores y verificadores, con dos modos de test diseñados para validar corrección e interoperabilidad de las implementaciones. En paralelo se desarrollan charlas técnicas sobre estándares núcleo, pseudónimos, pruebas de conocimiento cero, APIs de credenciales digitales y librerías de referencia, junto con demos en vivo de casos de uso y wallets nacionales.​

Participantes y ecosistema

Participan equipos nacionales de implementación (product owners, arquitectos, desarrolladores y testers), proveedores de PID, QEAA y Pub‑EAA, así como administraciones públicas, grandes pilotos y proveedores tecnológicos del ecosistema EUDI. El evento reúne a representantes de numerosos Estados miembros (por ejemplo Alemania, Italia, Bélgica, Francia, España, Grecia, Polonia o Portugal) que presentan sus aproximaciones nacionales mediante demostraciones públicas.

​

Resultados esperados e importancia

Durante los tres días se realizan centenares de pruebas entre decenas de testers de múltiples países, acompañadas de talleres específicos de experiencia de usuario y de comunicación para preparar el despliegue masivo en 2026. El Launchpad se concibe como punto de partida para una comunidad EUDI más cohesionada, en la que la confianza se construye probando conjuntamente, compartiendo lecciones aprendidas y alineando equipos técnicos, objetivos políticos y diseño centrado en el usuario.

​España

La intervención de Angel Martín Bautista, de la Agencia Estatal de Administración Digital tuvo lugar el jueves 11 de diciembre de 2025. Estuvo acompañado por Sancho Canela, de NTT-Data.

Ángel Martín Bautista es Subdirector Adjunto en la Agencia Estatal de Administración Digital. En relación con la tecnología blockchain, ha representado a España en el European Blockchain Partnership (EBP) para crear la red EBSI desde 2019, y en la actualidad representa a España en el consorcio EUROPEUM. Representante español en el grupo de cooperación de identidad digital europea. Se encarga de la parte estratégica, contexto normativo y visión general.

Sancho Canela es Jefe del equipo de desarrollo (head of the developers team). Lidera la demo técnica y explica los aspectos prácticos de implementación.

Actualización. Se publicó el video de su intervencón el 16 de febrero de 2026.

Estructura de la ponencia

  1. Introducción y contexto (inicio ≈ 0:00–7:00)
    Ángel Martín presenta España como un país descentralizado (17 comunidades autónomas + entidades locales), con 49 millones de habitantes. Explica la estrategia España Digital y cómo la Cartera Digital se alinea con eIDAS2 (Reglamento (UE) 2024/1183).
    Destaca infraestructuras existentes que facilitan la adopción:
    • DNI electrónico (tarjeta física + app, con alto nivel de aseguramiento — high assurance — notificado en eIDAS).
    • Cl@ve (puerta de acceso unificada: >24 millones de usuarios, >13.000 entidades, >1.100 millones de autenticaciones al año).
    • Carpeta Ciudadana (espacio personal para documentos oficiales).
      Estos elementos dan cobertura universal, certeza legal y seguridad, y sirven de base para proporcinar declaraciones de atributos a la wallet de identidad.
  2. Implementación de la Cartera Digital Española (≈4:00–7:00)
    • Construida desde cero siguiendo el ARF (Architectural Reference Framework) y los Implementing Acts de eIDAS2.
    • Reutiliza el DNI como fuente principal de identidad de alto nivel.
    • Enfoque inicial: Verificación de edad preservando privacidad (para proteger menores, revelando solo lo necesario: sí/no >18).
    • Interoperable con la solución europea de verificación de edad de la Comisión.
    • Emisión de credenciales: remota (NFC + PIN del DNI) o presencial (>1.000 oficinas en España).
  3. Demostración técnica en vivo (≈7:00–21:00) — a cargo de Sancho Canela
    Muestra una versión operativa pero no productiva (con VPN para pruebas internas):
    • App desarrollada en Flutter (multiplataforma) con componentes nativos y bibliotecas de referencia europea.
    • Activación: Aceptar términos (en español; planean multilingüe), biometría, verificación de autenticidad de la app (attestation de Apple/Google), email único (revocable), reutilizar teléfono.
    • Obtención del PID (Person Identification Data): Vía NFC/PIN del DNI o presencial. Verifica firma, emisor (Fábrica Nacional de Moneda y Timbre — FNMT, QTSP relevante en España).
    • Declaración de atributos de mayoría de edad: Basada en fecha de nacimiento del PID. Emite batch de 30 credenciales de un solo (claves diferentes) para evitar trazabilidad.
    • Presentación: Protocolo OpenID for Verifiable Presentations (OVP) v1.0. Escanea QR, consentimiento explícito, verifica en sitio de prueba de la Comisión (confirma emisor, validez y edad >18).
    • Seguridad: Trust lists, firmas, consentimiento siempre requerido. UX intuitiva con filtros, historia y opciones de idioma.
  4. Conclusiones y próximos pasos (≈21:00–fin)
    • España apuesta por un ecosistema seguro, simple y centrado en el usuario, reutilizando lo existente para una transición eficiente y sostenible.
    • Alineación total con eIDAS2 para interoperabilidad transfronteriza.
    • Lanzamiento previsto: Durante 2026
    • Obligación para el sector privado (relying parties) a finales de 2027.
    • Casos de uso previstos: Títulos universitarios, licencias de conducir, tarjeta sanitaria europea, prueba de residencia, ausencia de delitos sexuales, etc.
    • El entorno Cl@ve se integrará progresivamente con la wallet.

Congreso Internacional «Desafíos pendientes en la digitalización de los mercados financieros (del 4 al 6 de marzo de 2025)


El Congreso Internacional «Desafíos pendientes en la digitalización de los mercados financieros» tendrá lugar los días 4, 5 y 6 de marzo de 2025 en el Salón de Grados de la Facultad de Derecho Universidad Complutense de Madrid.

Mi presentación, titulada «Seguridad Jurídica Preventiva Digital. Los servicios cualificados de confianza europeos EIDAS y EIDAS2” tendrá lugar el 4 de marzo.

Organizado en el marco del proyecto de investigación La digitalización de los mercados financieros (análisis jurídico) – PID2020-113447RB-I00, IP es la prof. Isabel Fernández Torres.

  • Dir. Isabel Fernández Torres, Catedrática (Ac.), UCM
  • Dir. Adjunta: Luz María García, UCM

Acceso libre hasta completar aforo.

Martes, 4 de marzo de 2025


9:00 Inauguración de las Jornadas
9:15 Ponencia inaugural: Miguel Ángel Fernández Ordoñez, ex – gobernador del Banco
de España


METAVERSO, IA, MACHINE LEARNING Y SU IMPACTO EN EL MUNDO JURÍDICO

9:45 Conferencia: “IA en el mercado financiero”, Isabel Fernández Torres, Universidad
Complutense
10: 45 Conferencia: “AI Regulation”, T. Bonneau, Univ. Paris II Panthéon-Assas


11:00 Mesa redonda. Modera Maite Martínez Martínez, Universidad Complutense

  • Almudena de la Mata (Blockchain Intellingence Law Institute): “Confluencia de IA y Blockchain en el Metaverso y los nuevos servicios financieros”
  • Julián Inza (Presidente EAD Trust): “Seguridad Jurídica Preventiva Digital. Los servicios cualificados de confianza europeos EIDAS y EIDAS2”
  • Noemí Brito (KPMG): “Ética Digital e IA Confiable”
  • Pedro Portellano (Universidad Autónoma de Madrid): “Decisiones financieras, inteligencia artificial y Business Judgment Rule”

12:00 Pausa-Café

DATOS

12:30 Conferencia: “Minería de datos”, Begoña González Otero, Max Planck for
innovation and competition (Munich).


13.00 Mesa redonda. Modera Antonio Alonso Bartol Bustos, Universidad Complutense

  • Luis Felipe López (UDIMA): “Protección de Datos”
  • Cristina Timón (Universidad de Murcia): “Identidad Digital”
  • Julio V. González (Universidad Complutense): “Transferencia internacional de datos”
  • Julia Suderow (Universidad de Deusto): “Big data: nuevos modelos y mala regulación”

14:00 Comida

15.30 Mesa redonda. INATBA
16.30 Comunicaciones


Miércoles, 5 de marzo de 2025


MERCADOS DE CAPITAL DIGITALES

9.00 Conferencia. Montserrat Martínez Parera, Vicepresidenta de la Comisión Nacional del Mercado de Valores
9.30 Conferencia, Francesca Romana Medda, “Sandboxes”, University College of London

10:15 Mesa redonda. Modera Javier Juste Mencía, Universidad Complutense

  • Nuria Fernández (Universidad de Alicante): “Protección al inversor”
  • Luz María García (Universidad Complutense): “Abuso de mercado y descentralización”
  • Konstantinos Sergakis (Glasgow University): “Democratizing Finance via AI: Investor Protection and Investor Engagement”
  • Juan Ignacio Peinado Gracia (Universidad de Málaga): “Sostenibilidad y digitalización”

11:45 Pausa/café

PRESENTE Y FUTURO DE LOS CRIPTOACTIVOS

12:15 Conferencia. Carmen Pastor, Universidad de Alicante

12.45 Mesa redonda. Modera Javier Megías López, Universidad Complutense

  • Cristina Guerrero (Universidad Complutense): “Taxonomía”
  • Alfredo Muñoz (Universidad Complutense): “Colocación y venta de tokens”
  • Emilio Díaz Ruíz (Universidad Complutense): “Transparencia en la promoción y colocación”
  • Rebeca Herrero Morant (Universidad de Zaragoza): “Algunos problemas jurídicos de los security tokens”

14.15 Comida

EURODIGITAL, TRIBUTACION Y BLANQUEO DE CAPITALES

16.00 Conferencia: Francisco Javier Priego, Secretario General del Banco de España

16.30 Conferencia: Joachim Wüermeling, former member of the Executive Committee Bundesbank, Partner Allen y Board Member Blockchain Intelligence

17.00 Mesa redonda. Modera: José Luis Colino Mediavilla, Universidad Complutense

  • José María López (Universidad de Málaga): “Proveedores de servicios de pago”
  • Xavier Codina (CUNEF): “Blanqueo de capitales”
  • Pablo Sanz Bayón (ICADE): “Comparativa CBDCs”
  • Rosa Galán (Universidad Complutense): “Tributación” DEFI, DAOS, P2P

18.15 Modera: Eva Recamán Graña, Universidad Complutense

  • Alfonso Martínez Echevarría (CEU): “Tokens de gobernanza”
  • Sagrario Navarro (UCLM): “DAOS”
  • Ana Muñoz (URJC): “DEFI”
  • Fernando Carbajo (Universidad de Salamanca): “NFT”

Jueves, 6 de marzo de 2025

9.00 DIGITALIZACION Y REGISTROS

NUEVOS DESAFIOS EN EL DERECHO BANCARIO

10.30 Conferencia: Rosa María Barresi, University of Florence

11.00 Conferencia: Alicia Muñoz Lombardía, Banco Santander

11:30 Pausa Café

12.00 Mesa redonda. Modera José Carlos González Vázquez, Universidad Complutense

  • Alberto Ruiz Ojeda (Universidad de Málaga): “Resolución y digitalización”
  • Mª Ángeles Alcalá (Universidad de Castilla la Mancha): “Digitalización y Buen Gobierno Corporativo”
  • Francisco Uría (KPMG): “PSD3”
  • Silvia Madrid (Unicredit): “Compliance”
  • Sofia País (Universidad Católica de Porto): “Prácticas anticompetitivas en el sector Bancario”

13.30 PONENCIA DE CLAUSURA: Montserrat Martínez Parera, Vicepresidenta de la
CNMV

Nuevo impulso a los los clústeres tecnológicos de la Comunidad de Madrid


La Comunidad de Madrid organizó ayer 22 de enero de 2025 por la tarde un evento para mostrar el estado de desarrollo de los clústeres tecnológicos que acoge y anunciar más medios para reforzar su competitividad y la de las empresas que participan en ellos.

A los clústeres de Inteligencia Artificial (IA), Blockchain, Internet de las Cosas (IoT) y Transformación Digital, pronto se sumará el de Computación Cuántica.

Ante la nutrida participación de más de 100 empresas tecnológicas, la mayor parte de ellas participantes en los clústeres, Ignacio Azorín, director general de Estrategia Digital en la Comunidad de Madrid, ofreció las diferentes instalaciones de la Comunidad de Madrid para actos de presentación, formación, hackatones,… Sedes en Madrid capital y en Las Rozas (donde radica el clúster de «Internet de las Cosas»), Tres Cantos (con el clúster de Blockchain), Leganés (con el de «Inteligencia Artificial») y Torrejón de Ardoz (con el de «Transformación Digital»). Y la próxima apertura del de Computación Cuántica en Boadilla del Monte.

Ignacio Azorín, repasó algunos de los objetivos de la Comunidad en cuanto a la Digitalización y remarcó el papel de Clústeres en esa estrategia y las nuevas oportunidades que surgen para hacer networking entre entidades y promover alianzas, o posicionarse ante las ayudas que se anuncien desde la Unión Europea, .

Posteriormente los presidentes de los cuatro clústeres tecnológicos: comentaron las actividades de los diferentes clústeres y las auditorías financieras de sus actividades en 2024 con algunas ideas para impulsar la competitividad de las empresas participantes en los clústeres.

Tomaron la palabra los presidentes de los clústeres : Luis Llopis Pagán, presidente del clúster de Transformación Digital, Miguel Rego Fernández, presidente del clúster de Inteligencia Artificial, Lorena Valencia Bueno, presidenta del clúster de lnternet de las Cosas y Miguel Ángel Domínguez Castellano, presidente del clúster de Blockchain

Un punto importante es que la financiación de actividades de los clústeres cuentan este año con los desembolsos necesarios desde este mismo mes de enero.

Fue muy interesante la mesa redonda sobre como plantearse la financiación de los clústeres y la participación de sus miembros en convocatorias de ayudas de la Unión Euopea (y nacionales). Con la moderación de Carlos González Luis, secretario de los clústeres de la Comunidad de Madrid, y los ponentes Saioa Maritxalar Goñi de Fi Group y Jaime Velasco Alarcón de CEIM.

Cerró el evento el Consejero de Digitalización Miguel López-Valverde Argüeso animando a aprovechar los recursos impulsados por la Comunidad en los clústeres y otras actividades. Incidió en que los cuatro clústeres colaborarán con startups y empresas en proyectos innovadores y darán pie a que aparezcan nuevas oportunidades de negocio, a partir de la colaboración de sus miembros.

Para mi fue una satisfacción asistir al evento como uno de los representantes de AMETIC, por mi rol de Presidente de la Comisión Blockchain, y por mi actividad en el Clúster de Blockchain, en el que lidero la iniciativa de Identidad DIgital, de especial relevancia tras la aprobación del Reglamento europeo EIDAS2.


EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Próximos eventos «Trust Services and eID Forum» y «CA-day» en Heraclión, Creta el 25 y 26 de septiembre de 2024


Viajo en unos días a Heraclión para participar de forma presencial en dos eventos que se vienen celebrando anualmente y que se esperan con grandes expectativas en el sector de los Prestadores Cualificados de Servicios de Confianza.

Este año será especialmente significativo porque después de que en el Diario Oficial de la Unión Europea de 30 de abril de 2024 se publicara el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) n.° 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, se ha puesto de relieve la frenética actividad desarrollada para generar la arquitectura y el marco de referencia de la Cartera IDUE, preparar los borradores de los actos de ejecución y aterrizar los cambios necesarios en las normas técnicas, especialmente de CEN y ETSI, pero también de normas ISO que facilitarán la interoperabilidad futura con implementaciones de otros continentes.

Hace una semana pudimos ver muchos de esos avances en el evento conjunto de ETSI y CEN que tuvo lugar en Sophia Antipolis (Francia) y del que ya hablé en este Blog en el artículo «Jornadas de ETSI y el CEN: normas técnicas para el marco de Identidad Digital de la Unión Europea«.

Otro hito significativo que hace estas jornadas especiales es la celebración del vigésimo aniversario desde la creación de la Agencia Europea ENISA radicada en Grecia, en la actualidad en Atenas (desde 2012), pero inicialmente en Heraclión, Creta, desde 2004, en las instalaciones del centro FORTH (Foundation for Research and Technology – Hellas) que fue fundada en 1983 y acogió las primeras actividades de ENISA.

En estas jornadas se pretende

  • Compartir las mejores prácticas para la aplicación del Reglamento eIDAS2, incluidos los nuevos servicios de confianza, los pros y los contras para los proveedores de servicios de confianza y las perspectivas de extensión a otras regiones del globo;
  • Debatir los últimos avances en el marco que rodea a las Carteras de Identidad Digital de la Unión Europea (IDUE) incluida la certificación, las normas, los actos de ejecución y las cuestiones técnicas;
  • Intercambiar puntos de vista sobre cuestiones operativas y de aplicación identificadas de las Carteras IDUE y los Servicios de Confianza Cualificados;
  • Debatir estrategias para seguir promoviendo el mercado de los servicios de confianza y prever el panorama futuro.

Las jornadas se celebrarán en el FORTH Research Institute (ITE), Auditorium “Georgios Lianis”

10th Trust Services and eID Forum

La décima edición de Trust Services and eID Forum tendrá lugar el 25 de septiembre con una Agenda preparada por ENISA:

TimeSPEAKERS AND PANELISTSPANEL
09:00 10:00Registrations & Coffee
10:00 11:20Dimitris Papastergiou, Minister of Digital Governance
Hans de Vries, Chief Cybersecurity and Operational Officer, ENISA
Andrea Servida
Vedran Lalic, Head of Office at European Parliament
Vicente Andreu Navarro, Policy Officer, European Commission
Welcome Statements
Setting up the scene
Introductory Speeches / Keynotes
11:20Let’s have a coffee 
11:40 11:55Mathias Trier Reindel, Division for eID and Apps, Agency for Digital Government, DenmarkPerspectives on Implementing an EUDI Wallet in Denmark
11:55 12:45Paolo de Rosa, Digital Identity & Trust Services CTO, European Commission
Wim Coulier, Belgian Mobile ID-itsme
Katarzyna Seroczynska, Legal Expert, National IT Centre, Poland
Mathias Trier Reindel, Agency for Digital Government, Denmark Moderated by
Rossen Naydenov, ENISA  
Panel Discussion
Digital Wallets: Exploring Current Trends, Overcoming Challenges, and Unveiling Opportunities
12:45Maria Owczarek, Polish Data Protection AuthorityDigital Identities and Privacy Challenges
13:00Lunch Break 
14:00 15:00Arno Fiedler, Vice Chair, ETSI ESI
Clemens Wanko, Chair EU-Accredited Conformity Assessment Bodies
Stéfane Mouille, General Manager, CLR Labs
Sam Van den Eynde, eIDAS and Digital Identity Expert, BOSA Moderated by
Eric Vetillard, ENISA
Presentation: Setting up the scene  
Panel Discussion
Why Digital Wallet Certification and Standardization are so vital?  
15:00Jon Shamah, Co-founder & Director, Global Trust FoundationDigital Wallets – A Future Vision  
15:20Let’s have a coffee 
15:40 16:30Jérôme Bordier, ClubPSCo
Maria Kalli, Digital Trust Services Manager, JCC Payment Systems – Cyprus
Kim Nguyen, Bundesdruckerei/D-Trust
Andras Barsi, Senior Consultant, ARUBA Moderated by
Evgenia Nikolouzou, ENISA
Panel Discussion  
What are the main changes that TSPs will experience under eIDAS2?  
16:30 16:45Apostolos Apladas, Program Manager, DG DIGITPreservation of Qualified Electronic Signatures and eIDAS Dashboard update
16:45 17:15Christine Crippa Martinez, Security Certification team Manager, Thales
Franziska Granc, Senior Project Manager, Nimbus  
Let’s dream of the future
– CRA and Digital wallets
– Market perspectives  
17:15 17:30Andreas Mitrakas, Head of Market, Certification and Standardisation Unit, ENISA  Closing remarks
19:30 22:30@Neworking event

16th CA-day

La decimosexta edición del CA-day tendrá lugar el 26 de septiembre con una Agenda preparada por  D-TRUST en cooperación con  TÜV NORD:

TimeSPEAKERS AND PANELISTSPANEL
08:30 09:00Registrations & Coffee
09:00 10:15Welcome by D-Trust, TÜV NORD CERT and ENISA 
Dr. Katharina von Knop, VDE e.V.
Tim Callan, Sectigo
Dr. Kim Nguyen, Bundesdruckerei
Paloma Llaneza González, Certeidas  
Welcome Statements                Setting up the scene Keynotes on digital trust, preventing security incidents, trust services and AI, legal perspective on trust services
10:15 10:40Let’s have a coffee 
10:40 12:10Andreas Wand, Christian Seegebarth, D-Trust
Jon Ølnes, Signicat
Andrea Röck, ANSSI
Enrico Entschew (D-Trust),
Dimitris Zacharopoulous (HARICA – CA/Browser Forum Chair),
Matthias Wiedenhorst (TÜV NORD CERT),
Andrea Servida,
Arno Fiedler (Nimbus)  
Presentations: Stimulations from the QTSP-Trust anchors, QEAA and other challenges, Identity proofing, Best practices for implementing eIDAS 2   Fireside Chat Pros and Cons for eIDAS 2 stakeholders  
12:10 13:10Lunch Break 
13:10 14:30Michal Tabor, Obserwatorium.biz
Dr. Ignacio Alamillo-Domingo, Logalty
Jörg Lenz, Namirial
Ivan Marin, GLEIF
Presentations: QES for the wallet, EBSI perspectives on qualified electronic ledger, Intelligent trust services, Organisational identities  
14:30 14:50Let’s have a coffee 
14:50 16:15Keynote: Giorgia Paola Dragoni, Digital Identity Observatory, Politecnico di Milano
Dean Coclin, DigiCert
Juliana Cafik (Microsoft),
Evgenia Nikolouzou (ENISA),
Viky Manaila (Intesi/CSC),
Giorgia Paola Dragoni (Digital Identity Observatory, Politecnico di Milano)
Presentations: Investments of the private sector in the EUDIW, Transatlantic perspectives on eIDAS Panel Discussion Digital Identities 2035 – what does the future look like?
16:15 16:20Closing remarks 
16:20 18:00@Neworking event

Ya estoy deseando saludaros a los que podáis acudir.

Mi ponencia en el Seminario Internacional Reniec 2024 será el 16 de julio


El Registro Nacional de Identificación y Estado Civil – Reniec, de Perú, en el marco del proyecto RENIEC-BID, de mejoramiento del acceso a los servicios de registros civiles e identificación de calidad a nivel nacional, presenta el Seminario Internacional “DNI electrónico para mejores servicios”, evento virtual dirigido a servidores públicos y público en general, que se desarrollará y transmitirá en las redes sociales del Reniec, del 15 al 17 de julio de 2024. Formulario de inscripción.

Reniec organiza desde hace varios años estos  Seminarios Internacionales centrados en la Identidad y Gestión Digital de la Identidad en los que se presentan experiencias nacionales e internacionales relacionadas a procesos de identificación digital.

Mi intervención tendrá lugar el 16 de julio con el provocador título «Blockchain y su aplicación en la identidad digital».

Ciertamente Blockchain ha inspirado iniciativas como SSI (Self Sovereign Identity) que en Europa se tuvieron en cuenta al definir el modelo de identidad en el que se basa la «Cartera IDUE» y que ha adquirido carta de naturaleza tras la publicación del Reglamento 2024/1183 (conocido como EIDAS2). Sin embargo estas siglas se usan ahora más para referirse a «State Supported Identity«, identidad respaldada por el Estado, y el modelo de Cartera de Identidad Digital EUropea ya no hace referencia a Blockchain.

Puede entenderse el modelo de referencia y la arquitectura de esta Cartera de Identidad Digital con la traducción que hecho del documento ARF (Architecture and Reference Framework) al español:

ARF V1.2 – Arquitectura y marco de referencia de la cartera de identidad digital de la Unión Europea

Esta es la referida a la versión 1.2. Todavía tengo que finalizar las de las versiones 1.3 y 1.4, y seguramente se publicarán otras.

El resto de las ponencias previstas son:

Lunes 15 de julio

Inauguración del Seminario Internacional Reniec 2024
De 9:00 a.m. a 9:30 a.m A cargo de Carmen Velarde – Jefa Nacional del Reniec y representantes del BID

Primera ponencia: Plan de masificación del DNIe en el Perú
De 9:30 a.m. a 9:50 a.m. A cargo de Carmen Velarde – Jefa Nacional del Reniec

Segunda ponencia: La identificación digital como eje del Gobierno Digital
De 9:50 a.m. a 10:10 a.m. A cargo de César Vílchez – Secretario de la Secretaría de Transformación y Gobierno Digital de la PCM

Panel de expertos
De 10:10 a.m. a 10:40 a.m.

Participan:

Luis Cruz – Jefe de la Unidad de Gobierno de Tecnologías de la Información del Reniec
Héctor Saravia – Director de Certificación y Servicios Digitales del Reniec

Inauguración de la feria tecnológica Reniec
De 10:40 a.m. a 11:00 a.m. A cargo de Carmen Velarde – Jefa Nacional del Reniec

Tercera ponencia: Lecciones aprendidas de masificación para la identificación digital (educación y concienciación)
De 11:50 a.m. a 12:20 p.m. A cargo de Rolando Kattan – Comisionado Propietario Registro Nacional de las Personas

Panel de expertos
De 12:20 p.m. a 12:40 p.m.

Participan:

Virginia Cachay – Gerenta General del Reniec
Iván Castillejos – Subdirector de Procesamiento de Identificación del Reniec
Javier Aching Acosta – Jefe de la Oficina de Tecnologías de Información y Comunicaciones de la Superintendencia Nacional de Migraciones

Cuarta ponencia: Automatización de los procesos de identificación y Registro Civil
De 12:40 p.m. a 1:10 p.m.

Panel de expertos
De 1:10 p.m. a 1:30 p.m.

Participan:

Juan Huertas – Director de Registros de Identificación del Reniec
Jaime Honores – Jefe de la Oficina de Tecnología de la Información del Reniec

Martes 16 de julio

Primera ponencia: Blockchain y su aplicación en la identidad digital
De 9:00 a.m. a 9:30 a.m. A cargo de Julián Inza – Experto en PKI, blockchain, administración electrónica, medios de pago y seguridad

Panel de expertos
De 9:30 a.m. a 9:50 a.m.

Participan:

Luis Gallegos – Jefe de la Unidad de Infraestructura y Soporte Tecnológico del Reniec
José Zárate Sousa – CEO Stamping.io
Juan José Miranda – CEO Magia Digital

Segunda ponencia: Data factory
De 9:50 a.m. a 10:20 a.m. A cargo de Javier Barreiro – CEO de Iugo, empresa especializada en diseño y desarrollo de sistemas

Panel de expertos
De 10:20 a.m. a 10:40 a.m.

Participan:

Miguel Martínez – Jefe de la Unidad de Ingeniería de Software del Reniec
Jaime Honores – Jefe de la Oficina de Tecnología de la Información del Reniec

Tercera ponencia: Ciberseguridad e Inteligencia Artificial: Desafíos en la identidad digital
De 11:20 a.m. a 11:50 a.m. A cargo de Santiago Paz – Especialista Senior en Ciberseguridad del Banco Interamericano de Desarrollo (BID)

Panel de expertos
De 11:50 a.m. a 12:10 p.m.

Participan:

Nancy Vílchez – Oficial de Seguridad y Confianza Digital del Reniec
Yamilet Serrano – Head of Data Science Department at UTEC
Luis Lavado – Subgerente de Datos y Analítica Avanzada en el Banco de la Nación

Cuarta ponencia: Aplicación de la tecnología en el registro civil e identificación en zonas alejadas
De 12:10 p.m. a 12:40 p.m. A cargo de Shrikant Karwa – Encargado de Latinoamérica del MOSIP

Panel de expertos
De 12:40 p.m. a 1:00 p.m.

Participan:

Karim Pardo – Directora de Restitución de la Identidad y Apoyo Social del Reniec
Luis Bezada – Director de Registros Civiles del Reniec

Miércoles 17 de julio

Primera ponencia: Mejorando los servicios con la experiencia del ciudadano
De 9:00 a.m. a 9:30 a.m. A cargo de Carlos Sandoval – Design Innovation Consultant

Panel de expertos
De 9:30 a.m. a 9:50 a.m.

Participan:

Rosemary Wood Muñoz – Subdirectora Servicios al Ciudadano del Reniec
Mariana Llona Rosa – Subsecretaria de la Subsecretaría de Calidad de Servicios de la Secretaría de Gestión Pública de la PCM

Segunda ponencia: Servicios digitales potenciados con biometría
De 9:50 a.m. a 10:20 a.m. A cargo de Javier Preciozzi – Consultor Internacional especializado en sistemas de identificación y biometría

Panel de expertos
De 10:20 a.m. a 10:40 a.m.

Participan:

Johnny Tarmeño – Subdirector de Servicios de Gobierno Digital del Reniecware del Reniec
César Rosales – Subdirector de Servicios de Certificación Digital del Reniec

Visita a stands de feria tecnológica
De 11:00 a.m. a 11:20 a.m.

Tercera ponencia: Mejorando los servicios en las poblaciones en condiciones de vulnerabilidad
De 11:20 a.m. a 11:50 a.m.

Participan:

Nancy Vílchez – Oficial de Seguridad y Confianza Digital del Reniec
Yamilet Serrano – Head of Data Science Department at UTEC
Luis Lavado – Subgerente de Datos y Analítica Avanzada en el Banco de la Nación

Panel de expertos
De 11:50 a.m. a 12:10 p.m.

Participan:

Rocío Vásquez – Subdirectora Fortalecimiento de la Identificación del Reniec
Juan Carlos Castro – Director de Servicios Registrales del Reniec
Jessica Niño de Guzmán – Viceministra de Prestaciones Sociales del Ministerio de Desarrollo e Inclusión Social (Midis)

Cuarta ponencia: Colaboración público-privada en la masificación de la identificación digital
De 12:10 p.m. a 12:40 p.m.

Panel de espertos
De 12:40 p.m. a 1:00 p.m.

Participa: Héctor Saravia – Director de Certificación y Servicios Digitales del Reniec

Conclusiones del seminario y cierre del evento
De 1:00 p.m. a 1:40 p.m.

Participan:

Carmen Velarde – Jefa Nacional del Reniec
Virginia Cachay – Gerenta General del Reniec
Representantes del BID

Orden en el caos: Evaluación de conformidad en entornos complejos (en el Panel: Estándares, Identidad Digital y Servicios de Pago)


En el contexto del III Congreso Internacional «Presente y futuro de la regulación de los criptoactivos en la Unión Europea» organizado por LegalCripto by BAES y la Universidad de Alicante los días 13, 14 y 15 de diciembre de 2023, que ya comenté quisiera llamar la atención sobre el Cuarto Panel que tiene lugar el viernes 15 de diciembre de 2023 a las 10:00.

10:00   Cuarto Panel: Estándares, Identidad Digital y Servicios de Pago

Presenta y modera: Dra. Mª José Vañó Vañó, Profesora Titular de Derecho Mercantil en la Universidad de Valencia e investigadora en LegalCripto

  • PSD3 en el contexto de los criptoactivos con función de pago — Dra. Lucía Alvarado Herrera, Profesora Titular de Derecho Mercantil en la Universidad Pablo de Olavide de Sevilla y colaboradora en LegalCripto.
  • Orden en el caos: Evaluación de conformidad en entornos complejos — Dña. Ainhoa Inza Blasco, Chief Executive Officer del Trust Conformity Assessment Body (tCAB).
  • Marcos de referencia en seguridad como camino a seguir — D. Pablo López, Jefe del Área de Normativa y Servicios de Ciberseguridad del Centro Criptológico Nacional (CCN).
  • La futura regulación europea sobre identidad digital y su impacto en los medios de pago — Dña. Mª Cristina Timón López, Investigadora doctoral en la Universidad de Murcia, consultora de pagos digitales para la firma holandesa Explicit Selection y colaboradora en iDerTec y LegalCripto.