Archivo de la categoría: Despapelizacion

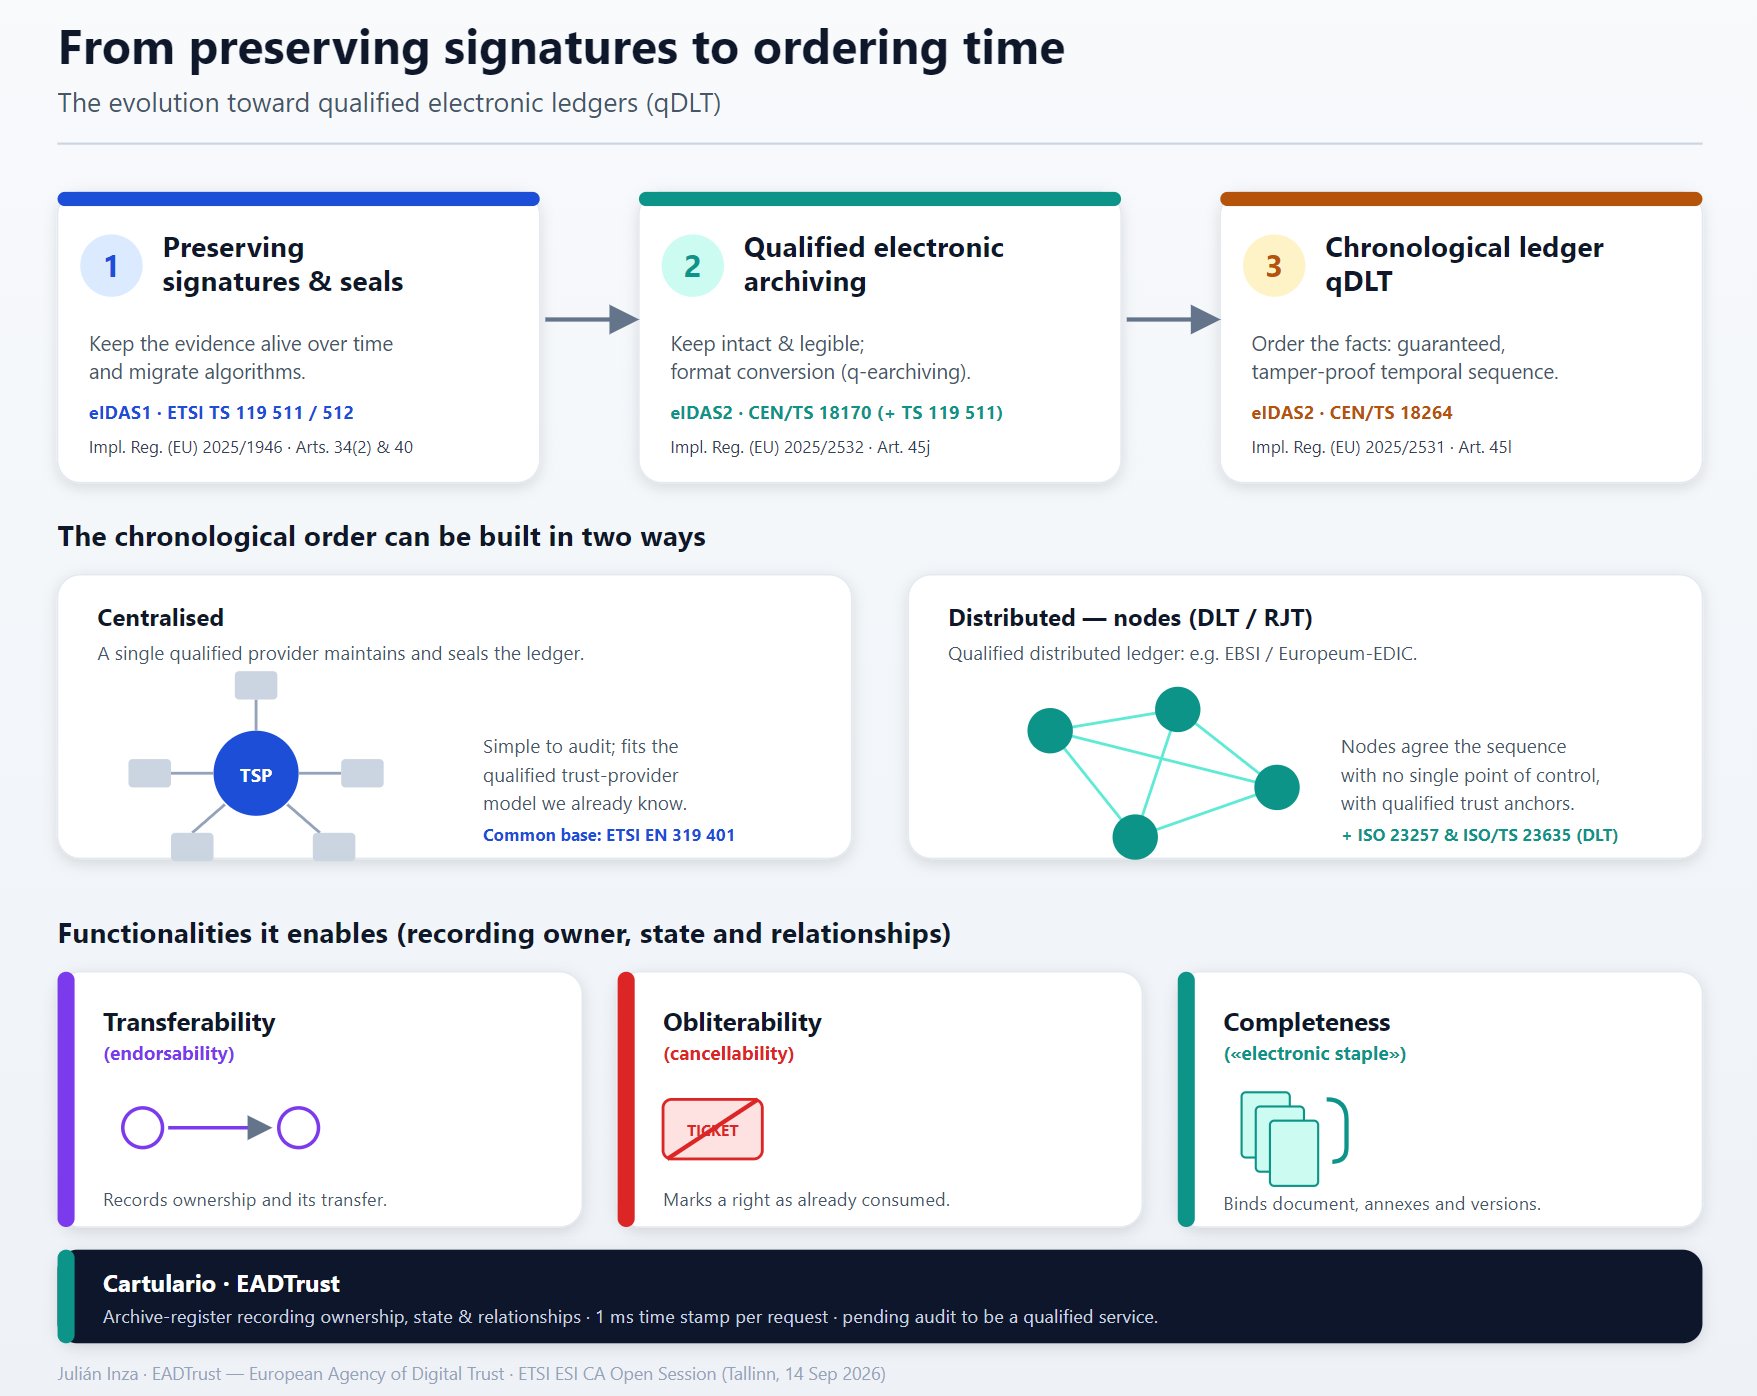
From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entries («anotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.
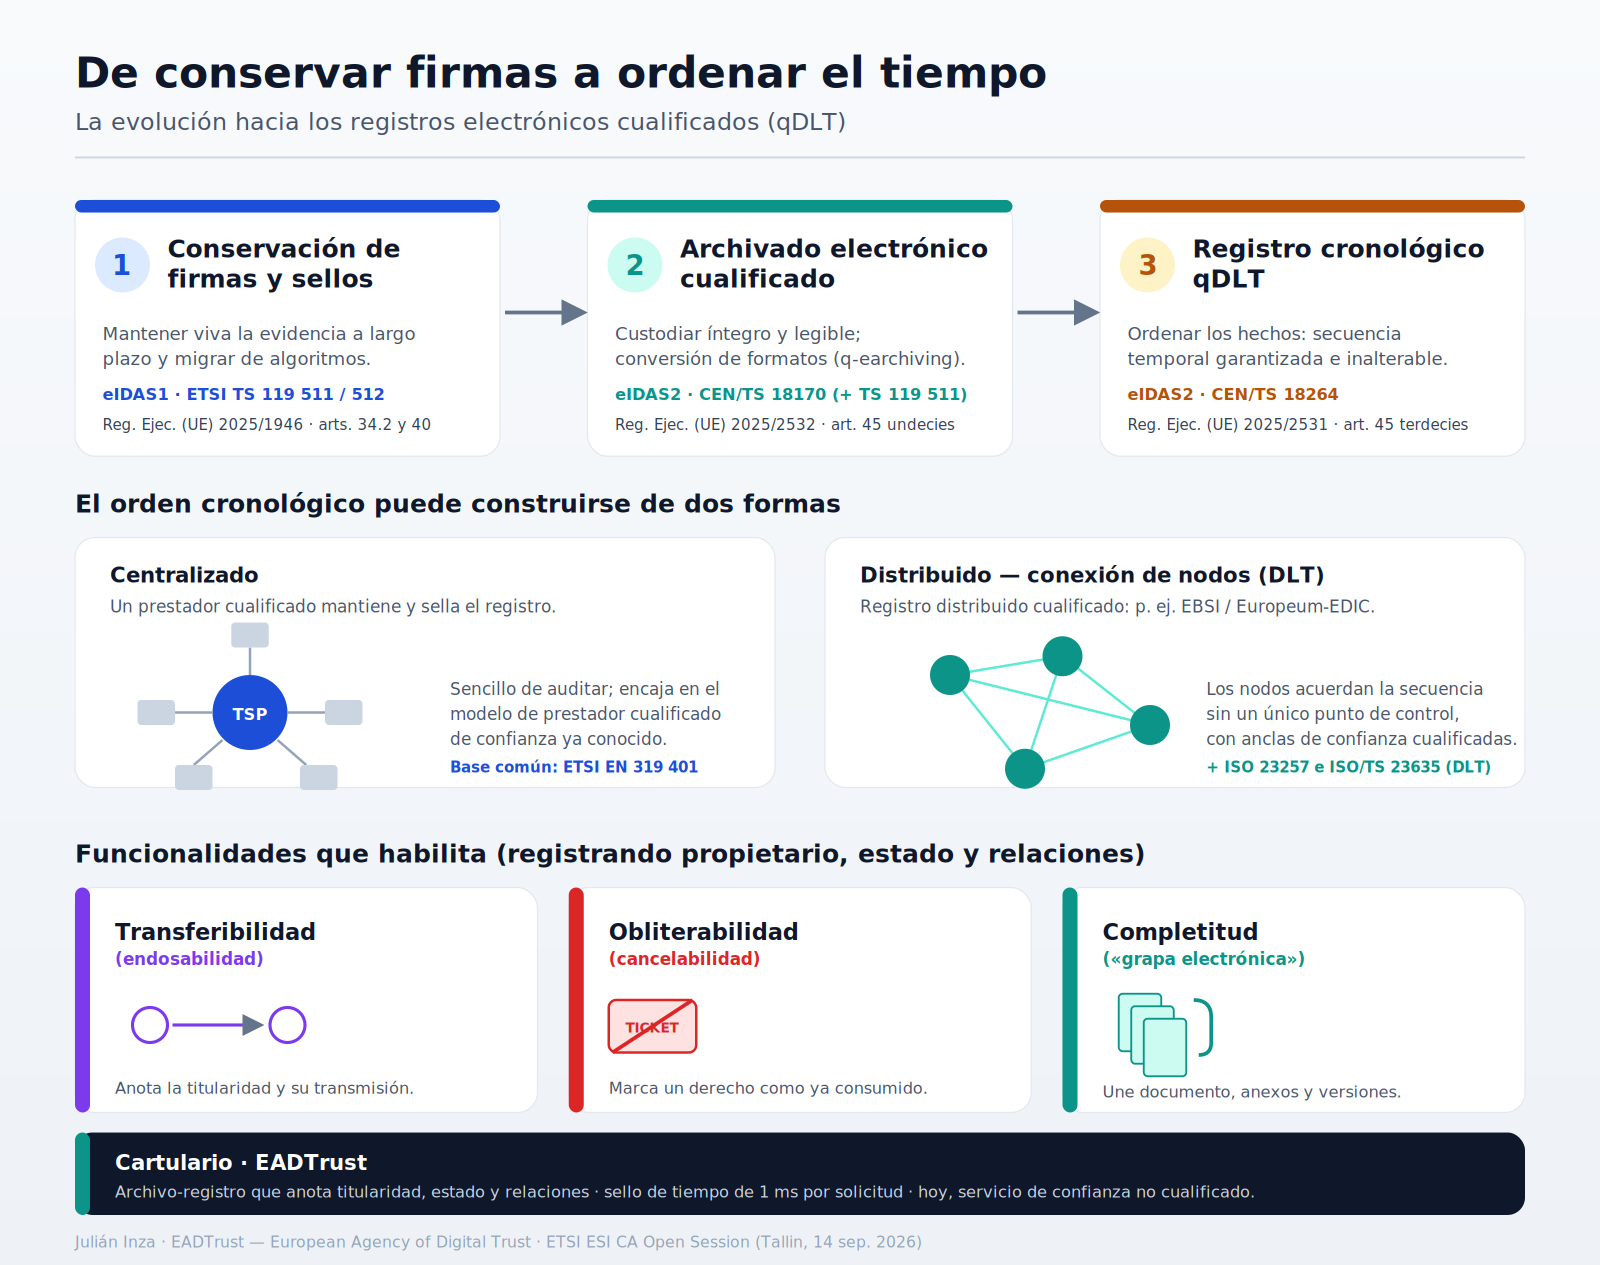
De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

Anuncios legales y servicios societarios digitales: evolución normativa y práctica tras la pandemia de las convocatorias de Juntas Generales


La transformación de los anuncios legales para convocar juntas generales en España constituye uno de los ejemplos más claros de cómo la digitalización ha penetrado silenciosamente en el derecho societario. Aunque la Ley de Sociedades de Capital (LSC) llevaba más de una década ofreciendo canales alternativos al modelo tradicional de publicidad societaria, no fue hasta la pandemia cuando estos mecanismos pasaron de ser una posibilidad a convertirse en la norma práctica para la mayoría de sociedades.

Hoy, empresas de todos los tamaños —desde pymes a grandes corporaciones— se apoyan en servicios societarios digitales para gestionar convocatorias, acreditar publicaciones en página web, documentar comunicaciones y garantizar la trazabilidad jurídica de sus operaciones societarias. Pero para comprender cómo hemos llegado a este punto conviene repasar el escenario anterior, los cambios que introdujo la pandemia y el marco vigente.

Antes de la pandemia: anuncios en periódicos y el BORME como regla general

Hasta 2012, la publicidad societaria seguía pivotando en torno a los cauces tradicionales. En el caso de las sociedades anónimas (SA), el artículo 173.1 LSC establecía una fórmula rígida:

  • Publicación del anuncio de convocatoria en el Boletín Oficial del Registro Mercantil (BORME).
  • Publicación adicional en uno de los diarios de mayor circulación de la provincia del domicilio social.

Este doble requisito perseguía garantizar la máxima difusión y la protección de accionistas dispersos geográficamente, aunque implicaba costes significativos y una dependencia de medios impresos que ya no reflejaban la realidad del tejido empresarial.

Por su parte, las sociedades de responsabilidad limitada (SL) se regían por un sistema más flexible, basado en la comunicación individual a cada socio, conforme al artículo 173.2 LSC. Esta comunicación podía hacerse por correo postal o por medios electrónicos aceptados por el socio; sin embargo, muchas SL seguían recurriendo a anuncios públicos por comodidad o para reforzar la seguridad jurídica cuando existían conflictos societarios latentes.

En ambos tipos societarios, la inscripción de una página web corporativa en el Registro Mercantil —regulada por los artículos 11 bis y siguientes LSC— era una opción escasamente utilizada antes de la pandemia.

El impacto de la pandemia: flexibilización urgente y aceleración digital

La crisis sanitaria supuso un punto de inflexión. Ante las restricciones para celebrar reuniones presenciales y la necesidad urgente de garantizar la continuidad de la vida societaria, el legislador adoptó medidas excepcionales: se permitió la celebración de juntas telemáticas, se flexibilizaron los requisitos de convocatoria y se habilitaron medios alternativos de comunicación.

Aunque muchas de estas medidas tenían carácter temporal, contribuyeron a que administradores y asesores jurídicos adoptaran con naturalidad canales digitales que ya estaban permitidos por la LSC. En particular:

  • La publicación de convocatorias en la página web corporativa, siempre que esta estuviera inscrita en el Registro Mercantil (art. 173.1 LSC).
  • El uso de medios electrónicos como forma válida de comunicación individual a socios en sociedades limitadas, sujeto a aceptación previa (art. 173.2 LSC).
  • La generación de evidencias electrónicas para acreditar tanto la publicación como la recepción de las notificaciones.

Ese impulso hizo que, tras la pandemia, muchas sociedades decidieran formalizar su página web corporativa, revisar sus estatutos e implantar sistemas internos más acordes con una operativa digital.

Después de la pandemia: consolidación de los servicios societarios digitales

La práctica societaria actual refleja un ecosistema mucho más digitalizado. La mayoría de sociedades han adoptado herramientas que permiten convocar juntas de manera ágil, con menor coste y con sólidas garantías probatorias. Este cambio no solo responde a la normativa, sino a la irrupción de los servicios societarios digitales, que aportan automatización, certificación y evidencia técnica en áreas tradicionalmente manuales.

En sociedades anónimas (SA)

La regla general sigue siendo la del artículo 173 LSC. Sin embargo, la existencia de una página web corporativa inscrita transforma por completo las obligaciones:

  • Si la SA tiene página web inscrita: la publicación en la web suple la obligación de publicarla en BORME y periódico.
  • Si no la tiene: se mantiene el esquema tradicional BORME + diario.

Esto ha incentivado a muchas sociedades anónimas a dotarse de una web corporativa “oficial”, utilizada exclusivamente para actos societarios.

En sociedades limitadas (SL)

Las SL continúan sujetas a la comunicación individual como canal principal, aunque los medios electrónicos (correo electrónico certificado, sistemas de entrega con acuse, etc.) son cada vez más habituales.

Si la SL dispone de página web corporativa inscrita, también puede usarla como canal oficial de convocatoria.

La nueva normalidad: evidencia digital y trazabilidad

La digitalización ha generado nuevas necesidades:

  • Acreditar fehacientemente la fecha y el contenido de la publicación en la web.
  • Producir evidencias de accesibilidad continuada durante el periodo exigido.
  • Garantizar la integridad del texto publicado.
  • Evitar contestaciones basadas en supuestos defectos de convocatoria.

Este nuevo escenario ha impulsado la creación de soluciones que aportan garantías técnicas equiparables —o superiores— a las del antiguo modelo basado en anuncios en periódicos.

¿Qué deben hacer hoy las empresas para convocar correctamente una junta?

  1. Verificar si tienen página web corporativa inscrita en el Registro Mercantil.
  2. Revisar estatutos y acuerdos previos sobre los medios de convocatoria.
  3. Elegir el canal adecuado según sean SL o SA y según dispongan o no de web corporativa.
  4. Asegurar evidencias de publicación o de envío, especialmente cuando se empleen medios electrónicos.
  5. Documentar todo el proceso ante eventuales impugnaciones societarias.

La aportación de los servicios societarios digitales: el caso de la publicación fehaciente de EADTrust

En este nuevo contexto, los prestadores cualificados de servicios de confianza ofrecen soluciones, como el sello de tiempo, que facilitan la gestión digital de los trámites societarios. Entre ellos, EADTrust ha desarrollado un sistema más elaborado de publicación fehaciente específicamente orientado a convocatorias societarias realizadas en la página web corporativa, registrando la disponibilidad de los anuncios legales con sello de tiempo cualificado y reflejándola en una certificación.

Este servicio permite:

  • Acreditar técnicamente la fecha y hora exactas de publicación.
  • Registrar la integridad del contenido mediante huellas electrónicas.
  • Certificar el periodo de disponibilidad del anuncio en la web corporativa, realizando diversas descargas en momentos aleatorios.
  • Proporcionar evidencias electrónicas verificables ante notarios, registradores y tribunales.

Para sociedades que publican sus convocatorias en la página web corporativa inscrita —especialmente SA que sustituyen así al BORME y al periódico—, este tipo de servicios garantiza una seguridad jurídica equivalente o superior a la ofrecida por los mecanismos tradicionales, integrándose de forma natural en su operativa digital.

Ersetzendes Scannen: Digitalización Sustitutiva según la norma BSI TR-03138


Hace unos años hicimos para un cliente de EADTrust un análisis de toda la normativa de la Unión Europea y de un buen número de otros países para identificar las regulaciones y normas técnicas que permiten digitalizar documentos (empezando por facturas, pero con vocación de que se pudiera digitalizar cualquier documento en papel).

Una de las normas identificadas en aquel estudio, es la norma alemana BSI TR-03138 «Ersetzendes Scannen» también conocida por «RESISCAN«, abreviatura de «Replacement Scanning» por la traducción al inglés disponible en el sitio web de BSI.

He empezado a traducir esta norma al español para poderla aportar a nuestros clientes que nos contratan auditorías técnicas de verificación de cumplimiento respecto a las normas de «Digitalización Certificada de Facturas» de la AEAT, de «Digitalización Certificada de documentos de interés administrativo» aplicable en el contexto del Esquema Nacional de Interoperabilidad (ENI) y de las Normas Técnicas de Interoperabilidad (NTI) y la «Digitalización Certificada de documentos de interés procesal» orientada a generar documentos digitalizados a partir de documentos en papel que se adjuntan a los mensajes gestionados por Lexnet y que permite digitalizar cualquier documento que pudiera ser requerido en un proceso jurisdiccional. La norma de digitalización de este ámbito la publicó el CTEAJE (Comité Técnico Estatal de la Administración Judicial Electrónica).

El siguiente paso es recopilar los requisitos de todas las normas para completar nuestro checklist de evaluación de conformidad y poder orientar a nuestros clientes que desarrollan soluciones de digitalización de documentos en papel de forma que su software pueda cumplir las normas de digitalización de todos los países, especialmente los de la Unión Europea.

No he completado aun la traducción del documento, pero he querido exponer el borrador en mi blog, para animar a mis lectores que me envíen comentarios o me hagan llegar los errores que detecten.

También tengo previsto hacer traducciones de normas de digitalización existentes en otros países como la NF Z42-026, de «numérisation fidèle de documents sur support papier», y alguna más.

Este es el documento sobre «Digitalización sustitutiva» de BSI traducido al español,

La «digitalización sustitutiva» es el término elegido en español para designar al alemán ·Ersetzendes Scannen» recogido en la norma BSI TR-03138.

Esta norma establece los requisitos técnicos y organizativos para un proceso de digitalización de documentos en papel que sea legalmente seguro (rechtssicher). Este proceso, denominado «ersetzendes Scannen», permite que los documentos digitalizados (scanprodukt) sustituyan a los originales en papel, manteniendo su valor probatorio (Beweiswert) para usos legales, administrativos o judiciales, y permite la destrucción de los originales. La norma garantiza que el documento digital sea idéntico en contenido e imagen al original, cumpliendo con estándares de integridad, confidencialidad y disponibilidad.

Alcance:

  • Aplicable a entidades públicas (administración, justicia), empresas privadas y el sector sanitario.
  • Regula todas las fases del proceso de escaneado sustitutivo: preparación de documentos, digitalización, postprocesamiento y aseguramiento de la integridad.
  • Se alinea con leyes como el E-Government-Gesetz (EGovG) y el E-Justice-Gesetz, que exigen procesos de digitalización conformes al estado de la técnica.

Componentes principales:

  1. Documento principal: El que aquí se adjunta. Describe de forma compacta las medidas técnicas y organizativas necesarias para un proceso de escaneado seguro.
  2. Anexo P (Prüfspezifikation): Contiene casos de prueba para verificar la conformidad del proceso. Estos son obligatorios para la certificación, pero también sirven para autoevaluaciones sin certificación.
  3. Versiones relevantes:
    • Versión 1.4.1 (vigente hasta abril de 2020).
    • Versión 1.5 (publicada en agosto de 2024, vigente para certificaciones desde el 11.12.2024), que incluye la posibilidad de escaneado móvil mediante dispositivos como teléfonos o tabletas con aplicaciones específicas.

Requisitos clave:

  • Integridad: El documento digital debe ser idéntico al original en contenido e imagen, utilizando herramientas como firmas electrónicas cualificadas o sellos temporales para garantizar la no manipulación.
  • Transfervermerk (nota de transferencia): Un registro que documenta el proceso de digitalización, permitiendo rastrear los pasos desde el escaneado hasta el archivo, esencial para acreditar el valor probatorio en caso de disputas legales.
  • Clasificación de protección: La norma distingue tres niveles de protección (normal, alto, muy alto) según los objetivos de seguridad: integridad, confidencialidad y disponibilidad. Las medidas varían según la sensibilidad del documento.
  • Verfahrensdokumentation: Es obligatorio documentar el procedimiento de escaneado para garantizar la trazabilidad y cumplimiento normativo.
  • Auditoría y certificación: Para obtener la certificación BSI, se deben superar auditorías basadas en los casos de prueba del Anexo P.

Beneficios:

  • Legalidad: Cumple con requisitos legales para la digitalización en contextos judiciales, administrativos y fiscales.
  • Eficiencia: Reduce costes y espacio al eliminar archivos físicos, optimiza procesos y mejora el acceso a documentos mediante búsqueda de texto completo (OCR).
  • Flexibilidad: Permite el acceso a documentos digitales en cualquier momento y lugar, incluyendo escaneado móvil en la versión 1.5.
  • Seguridad: Aumenta la protección de datos y la conformidad con regulaciones como el DSGVO (Reglamento General de Protección de Datos).

Documentos de apoyo:

  • Guía práctica: «Ersetzendes Scannen leichtgemacht» ofrece orientación para implementar el proceso.
  • Anexos informativos:
    • Anexo A: Resultados del análisis de riesgos.
    • Anexo R: Notas legales no vinculantes.
    • Anexo V: Modelo de documentación de procedimientos.
    • Anexo F: Preguntas frecuentes (FAQ), actualizadas regularmente.
  • Concepto genérico de escaneado: Proporciona un procedimiento base adaptable a empresas y autoridades, con ejemplos prácticos.

Aplicaciones prácticas:

  • Sector público: Obligatorio para autoridades federales según el EGovG, con plazos para la adopción de la gestión electrónica de documentos (por ejemplo, justicia hasta 2026).
  • Sector privado: Especialmente útil en salud (actas electrónicas de pacientes) y empresas que buscan digitalización sin perder el valor probatorio.
  • Escaneado móvil: La versión 1.5 permite digitalizar documentos con dispositivos móviles, ampliando la flexibilidad para empresas y administraciones.

EAD Trust Factory los servicios cualificados de EADTrust como infraestructura propia de entidades digitalizadas


GoCertius es la base conceptual (con su forma particular de certificar evidencias digitales) sobre la que EADTrust y Garrigues (a través de su división g-digital) han construido los servicios de EAD Trust Factory. Una panoplia de servicios que pasan a formar parte de la infraestructura de nuestros clientes, como si ellos mismos fueran Prestadores Cualificados de Servicios de Confianza Digital.

Son clientes de diferentes tamaños y sectores que así pueden desarrollar entornos de gestión de evidencias electrónicas sacando ventaja de los servicios regulados, tales como los que se describen en el Reglamento europeo eIDAS y su ampliación eiDAS2.

Las soluciones de EAD Trust Factory, al integrar servicios de confianza digital y optimizar procesos legales, pueden beneficiar a diversas industrias que requieren gestión segura y eficiente de documentos y transacciones digitales. De esta forma se pueden optimizar los procesos empresariales de gestión rediseñándolos para que sean completamente digitales y confiables por diseño, sabiendo que se podrá contar con evidencias digitales prescindiendo del papel. Y que estas evidencias podrán acreditar los servicios prestados y su seguridad, con certeza del momento en que se prestaron en cualquier contexto de resolución de controversias.

A continuación, se presentan algunos de los sectores que se benefician de estas soluciones:

  1. Sector Financiero y Seguros:
    • Beneficios: La gestión segura de documentos financieros y la autenticidad de las transacciones son cruciales en este sector. EAD Trust Factory añade servicios cualificados a la infraestructura de cada entidad para ayudar a cumplir con las regulaciones financieras y de protección de datos, como el Reglamento General de Protección de Datos (GDPR), Digital Operational Resilience Act (DORA), Directiva 2022/2555 (NIS2) y el Reglamento 910/2014 eIDAS con los cambios introducidos por el Reglamento 1183/2024.
  2. Industria Legal y Jurídica:
    • Beneficios: La generación de evidencias digitales y la gestión de contratos electrónicos son fundamentales para este sector. EAD Trust Factory facilita la creación de documentos legales electrónicos seguros y auténticos, mejorando la eficiencia en los procesos legales. Por su influencia en otras actividades el punto de vista legal es crucial para entender el ·»Compliance» la presunción Iuris Tantum de los servicios cualificados de confianza
  3. Sector de la Salud:
    • Beneficios: La gestión de registros médicos electrónicos o los Consentimientos Informados requiere altos niveles de seguridad y confianza. EAD Trust Factory puede ayudar a proteger la privacidad de los pacientes y asegurar la integridad de los datos médicos. También ayuda digitalizar historias clínicas, respetando la normativa definida para ellos,
  4. Industria de la Energía y Recursos Naturales:
    • Beneficios: La optimización de procesos y la gestión eficiente de documentos son clave en este sector, donde la seguridad y el cumplimiento normativo son fundamentales. EAD Trust Factory puede ayudar a mejorar la eficiencia operativa y reducir costes. También la contratación se beneficia de un marco regulatorio más garantista.
  5. Sector de Transporte y Logística:
    • Beneficios: La gestión de documentos de transporte y la trazabilidad de mercancías requieren sistemas confiables. EAD Trust Factory proporciona soluciones para asegurar la autenticidad y seguridad en la gestión de documentos relacionados con el transporte y la logística. En particular, albaranes gestionados de forma digital que puedan surtir efecto también como documentos híbridos con versión en papel de ser necesaria.

En resumen, cualquier industria que requiera gestión segura de documentos y transacciones digitales puede beneficiarse de las soluciones de EAD Truat Factory. La plataforma es especialmente útil para sectores con altos requisitos de seguridad y cumplimiento normativo.

EAD Trust Factory está formado por diferentes servicios cualificados de confianza, entre los que destacan los sellos de tiempo`, las notificaciones fehacientes y las comprobaciones de validez de firmas y certificados electrónicos. También el Onboarding digital, incluyendo servicios de Videoidentificación.

Los servicios orquestados por EAD Trust Factory incluyen servicios cualificados de confianza definidos por el reglamento #eIDAS y desarrollos auxiliares que permiten dotar a cualquier proceso que incluya gestión digital de un respaldo regulatorio en forma de evidencias digitales con valor «Iuris Tantum» que aportar tanto en entornos MASC (Medios adecuados de solución de controversias) como contextos de litigación.

Y con infraestructura de Criptoagilidad Postcuántica resistente al futuro Criptocalipsis.

Llame al (+34) 917160555 o envíe un email a info(at)eadtrust.eu para pedir información y compruebe que adoptar recursos técnicos de PSC en su propia infraestructura es más sencillo y económico de lo que parece

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Pack Facturación digital y digitalización certificada de EADTrust para desarrolladores


En EADTrust estamos recibiendo muchas consultas sobre como dar cumplimiento a la nueva normativa de facturación, ya sea publicada o anunciada, considerando la forma de gestionar correctamente las firmas electrónicas y los sellos electrónicos. Y los hashes y los formatos de factura,…

Estas nuevas normas impactan especialmente a las entidades que desarrollan soluciones de facturación y en ocasiones su incumplimiento conlleva duras sanciones.

Los próximos meses supondrán un reto para las entidades desarrolladoras de soluciones ERP y de contabilidad o facturación, que tendrán que incluir en la funcionalidad de su software (SIF, Sistemas Informáticos de Facturación los denomina la autoridad tributaria) diferentes prestaciones, algunas con fecha límite (29 de julo de 2025) y otras con fecha todavía indeterminada a la espera de que se publique normativa adicional).

Las prestaciones a incluir en el software de gestión (que afectará también a las entidades que usan ese software) son:

  • Digitalización Certificada
  • Contabilidad Diligente o Certificada (Ley antifraude)
  • Factura electrónica o digital (Ley Crea y Crece)

Digitalización Certificada

La digitalización certificada es un proceso que permite convertir facturas recibidas en papel en archivos digitales firmados electrónicamente, garantizando que la versión digital mantenga la misma validez legal que la fuente en papel. 

Su normativa está vigente desde 2007.

Para que un proceso de digitalización sea considerado «certificado», es necesario utilizar software homologados por la Agencia Estatal de Administración Tributaria (AEAT). Estos programas deben cumplir el artículo 7 de la Orden EHA/962/2007, y los desarrolladores que deseen incluir esta funcionalidad en sus aplicaciones deben seguir el proceso de homologación que se recoge en la Resolución de 24 de octubre de 2007. Es necesario presentar un informe de Auditoría y EADTrust es el principal especialista en auditoría de Digitalización Certificada.

La firma electrónica (o mejor, el sello electrónico) juega un papel crucial en el proceso de digitalización certificada. EADTrust, que además es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También es muy importante el sistema de llevanza de la digitalización (recogiendo los datos señalado en el articulo 64 del Reglamento del IVA) que debe permitir garantizar la integridad e inalterabilidad de los registros que anotan cada factura en el proceso de digitalización. Aunque la norma prevé la firma de la base de datos, en la práctica se gestionan sistemas de hashes de los registros de facturación que se refuerzan con sellos de tiempo o sellos electrónicos en los períodos de cierre.

Varias de las técnicas utilizadas en la Digitalización Certificada son válidas para cumplir otros requisitos normativos, por lo que puede ser recomendable iniciar la adaptación al conjunto de nuevas normas implementando primero la Digitalización Certificada en el SIF, Sistema Informático de Facturación.

Contacte con EADTrust si necesita saber como implementar la Digitalización Certificada en su software y como realizar la auditoría para presentarla ante la Agencia Tributaria.

Y también para obtener los certificados digitales cualificados para generar los sellos electrónicos con los que se firman o sellan las versiones digitalizadas de las facturas en papel.

Contabilidad Diligente o Certificada (Ley Antifraude)

La Ley Antifraude, oficialmente conocida como Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, ha introducido cambios significativos en la forma en que las empresas deben llevar su contabilidad. Esta ley busca combatir el fraude fiscal y la evasión de impuestos a través de una serie de medidas estrictas que afectan directamente a la contabilidad y la facturación de las empresas.

Impone los requisitos ICALTI (integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros) a los sistemas de facturación en lo que tiene que ver con la emisión de facturas.

Introduce el concepto del nuevo sistema «Veri*factu» de uso opcional que implica la remisión de todas las facturas y tickets a la Agencia Tributaria, aunque con la alternativa de implantar medidas de gestión de integridad en el propio software SIF.

De modo que la nueva normativa asociada a la Ley Antifraude se centra en detallar los requisitos técnicos que debe cumplir un software de facturación certificado.

Es importante señalar que las sanciones por incumplimiento de las normativas antifraude se han endurecido significativamente. Las empresas que no utilicen software certificado, realicen pagos en efectivo por encima del límite permitido, o no reporten adecuadamente sus transacciones se enfrentan a multas sustanciales.

En «BOE» núm. 260, de 28/10/2024 se publicó la Orden HAC/1177/2024, de 17 de octubre, por la que se desarrollan las especificaciones técnicas, funcionales y de contenido referidas en el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre; y en el Reglamento por el que se regulan las obligaciones de facturación, aprobado por Real Decreto 1619/2012, de 30 de noviembre. Se publicó una corrección de errores en el BOE núm. 270, de 8 de noviembre de 2024.

El Artículo 13 del  Real Decreto 1007/2023, de 5 de diciembre contempla que la entidad productora del sistema informático certifique mediante una declaración responsable, que el sistema informático cumple la normativa Antifraude. EADtrust ofrece un servicio de auditoría para certificar que la Declaración responsable está correctamente formulada. Este servicio se creó para dotar de seguridad jurídica a los desarrolladores de soluciones de facturación ante los alarmantes requisitos que introdujo la Ley Antifraude (Ley 11/2021).

La Ley antifraude introdujo el artículo 201bis en la Ley General Tributaria en la que se definían las sanciones por falta de certificación. Y un apartado en el artículo 29 (2.j):

j) La obligación, por parte de los productores, comercializadores y usuarios, de que los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos. Reglamentariamente se podrán establecer especificaciones técnicas que deban reunir dichos sistemas y programas, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándar para su legibilidad.

En la Orden 1177/2024 que concreta las especificaciones técnicas de la Ley Antifraude y del Real Decreto 1007/2023 se imponen varias obligaciones en relación con el uso de certificados electrónicos:

  • En el artículo 4 (…) Gestionar certificados electrónicos. Los certificados electrónicos serán utilizados para autenticarse en la conexión con la Agencia Estatal de Administración Tributaria con la finalidad de remitir la información y, en su caso, generar la firma electrónica de los registros de facturación y de evento (…)
  • En el artículo 5: Para remitir los registros de facturación a la sede electrónica de la Agencia Estatal de Administración Tributaria, los sistemas informáticos deberán presentar ante esta la correspondiente identificación electrónica del remitente mediante el uso de los certificados electrónicos válidos en cada momento en la sede electrónica de la Agencia Estatal de Administración Tributaria.
  • En el artículo 6: (…) c) El sistema informático deberá firmar electrónicamente, de acuerdo con lo especificado en el artículo 14, todos los registros de facturación que genere.
    d) El sistema informático deberá ser capaz de comprobar si es correcta la firma electrónica de cualquier registro de facturación individual generado, permitiendo realizar esta comprobación, bajo demanda, de forma rápida, fácil e intuitiva. (…)
  • En el Artículo 14: La firma electrónica de los registros de facturación y de evento se basará en el estándar del Instituto Europeo de Normas de Telecomunicaciones ETSI EN 319 132 y utilizará el tipo de firma «XAdES Enveloped Signature» con los detalles técnicos que para su generación se recojan en la sede electrónica de la Agencia Estatal de Administración Tributaria.
    En todo caso, la firma electrónica deberá ser generada con una clave privada asociada a un certificado electrónico cualificado de firma electrónica en vigor. Dicho certificado debe haber sido emitido por un proveedor de servicios de confianza cualificado que cumpla con los requisitos establecidos en el Reglamento (UE) N.º 910/2014 del Parlamento europeo y del Consejo, de 23 de julio de 2014, y esté incluido en la lista de proveedores de confianza de la UE (EU/EEA Trusted List).
    La firma electrónica generada deberá almacenarse en el registro de facturación o de evento al que corresponde, de acuerdo con lo especificado en los artículos 9.4.c), 10.c) y 11.c).

En la disposición final cuarta del RG 1007/2023 se indica que

Los obligados tributarios a que se refiere el artículo 3.2 de dicho Reglamento, en relación con sus actividades de producción y comercialización de los sistemas informáticos, deberán ofrecer sus productos adaptados totalmente al reglamento en el plazo máximo de nueve meses desde la entrada en vigor de la orden ministerial a que se refiere la disposición final tercera de este real decreto.

Como la Orden HAC/1177/2024 se publicó en el BOE 28 de octubre de 2024, los requisitos de la Orden se deben cumplir antes del 29 de julio de 2025.

Dado que EADTrust es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También proporciona servicios de URL para los códigos QR de los servicios de facturación «NO VERI*FACTU» (artículo 21).

EADTrust también provee de un servicio de custodia externo de registros de facturación de exportación, tal como exige el artículo 8. Se recomienda que la custodia sea por 6 años considerando el artículo 30 del Código de Comercio.

Los especialistas de EADTrust pueden actuar de consultores para resolver cualquier duda de implementación de esta normativa.

Factura Electrónica o Digital (Ley Crea y Crece)

La Ley Crea y Crece, aprobada en septiembre de 2022, establece una regulación para hacer obligatoria la factura electrónica en el ámbito privado.

Según el artículo 12 de la Ley Crea y Crece, «todas las empresas y autónomos deberán expedir y remitir facturas electrónicas en sus relaciones comerciales con otras empresas y autónomos».

La entrada en vigor del artículo 12, relativo a la facturación electrónica entre empresarios y profesionales producirá efectos, para los empresarios y profesionales cuya facturación anual sea superior a ocho millones de euros, al año de aprobarse el desarrollo reglamentario. Para el resto de los empresarios y profesionales, este artículo producirá efectos a los dos años de aprobarse el desarrollo reglamentario. La entrada en vigor del artículo 12 está supeditada a la obtención de la excepción comunitaria a los artículos 218 y 232 de la Directiva 2006/112/CE del Consejo, de 28 de noviembre de 2006, relativa al sistema común del impuesto sobre el valor añadido.

Aunque España ya ha solicitado la excepción comunitaria, todavía no se ha publicado la concesión. Solamente se ha publicado una excepción similar para Alemania, Rumanía, Polonia, Francia e Italia.

No obstante, para la preparación de ese momento en que entre en vigor la obligatoriedad de la factura electrónica, hay que conocer los formatos de facturación, las posibilidades de generar facturas estructuradas o no estructuradas, la forma de añadir los sellos electrónicos XAdES o PAdES , la forma de comprobarlos y la forma de extraer información de las facturas recibidas.

Contacte con EADTrust si necesita saber como implementar la Factura Electrónica o Digital en su software de contabilidad o gestión empresarial y cómo realizar la gestión de los sellos y firmas electrónicos.

Y también para obtener los certificados digitales cualificados con los que generar los sellos electrónicos que se deben aplicar a las facturas.

Normas técnicas y de política relativas a la preservación cualificada de archivos digitales (eArchiving)


El Artículo 34 del Reglamento UE 2014/910 (EIDAS) regula el Servicio cualificado de conservación de firmas electrónicas cualificadas

1.   Solo podrá prestar un servicio cualificado de conservación de firmas electrónicas cualificadas el prestador cualificado de servicios de confianza que utilice procedimientos y tecnologías capaces de ampliar la fiabilidad de los datos de la firma electrónica cualificada más allá del período de validez tecnológico.

2.   La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas al servicio cualificado de conservación de firmas electrónicas cualificadas. Se presumirá el cumplimiento de los requisitos establecidos en el apartado 1 cuando los mecanismos del servicio cualificado de conservación de firmas electrónicas cualificadas se ajusten a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

Y el artículo Artículo 40 extiende el concepto al Servicio cualificado de conservación de sellos electrónicos cualificados, ya que establece que los artículos 32, 33 y 34 se aplicarán mutatis mutandis a la validación y conservación de los sellos electrónicos cualificados.

En ETSI se han publicado normas técnicas y de políticas para estos servicios:

El servicio de conservación cualificada de firmas y sellos electrónicos podrá implementarse de acuerdo con:

  1. La conservación durante largos períodos de tiempo, utilizando técnicas de firma digital, de la capacidad de validar una firma digital, de la capacidad de mantener su estado de validez y de la capacidad de obtener una prueba de la existencia de los datos firmados asociados tal como estaban en el momento del envío al servicio de preservación, incluso si más tarde la clave de firma se ve comprometida, el certificado caduca o los ataques criptográficos son factibles en el algoritmo de firma o el algoritmo hash utilizado en la firma enviada.
  2. La aportación de una prueba de la existencia de objetos digitales, estén o no firmados, mediante técnicas de firma digital (firmas digitales, tokens de sello de tiempo, registros de pruebas, etc.).

Dentro de los estándares utilizados para definir este servicio se distinguen tres modelos de almacenamiento de conservación para el servicio de conservación:

  1. Servicios de conservación con almacenaje. En este caso, los datos a conservar son almacenados por el servicio de conservación mientras que las pruebas y los datos conservados son entregados a petición del servicio de conservación al cliente de conservación.
  2. Servicios de conservación con almacenamiento temporal. En este caso, los datos a conservar se almacenan en el lado del cliente. El servicio de conservación conserva los datos o un hash de los datos a conservar solo temporalmente, como máximo hasta que se produzca la prueba. Las evidencias se producen de forma asíncrona. Una vez producidas, las evidencias se almacenan durante un tiempo para que el cliente pueda recuperarlas.
  3. Servicios de conservación sin almacenamiento. En este caso, los datos a conservar se almacenan en el lado del cliente. Las evidencias se producen de forma sincrónica y se incluyen en la respuesta al cliente. El servicio de conservación sólo conserva rastros de sus acciones para poder proporcionar registros de sus actividades.

La norma ETSI TS 119 511 es una especificación técnica desarrollada por el Instituto Europeo de Normas de Telecomunicaciones (ETSI). Establece los requisitos de política y seguridad para los prestadores de servicios de confianza que ofrecen servicios cualificados de preservación a largo plazo de firmas y sellos digitales o cualquier tipo de archivo utilizando técnicas de firma digital. Esta especificación es crucial para garantizar la integridad y autenticidad de los documentos electrónicos durante largos períodos de tiempo, lo cual es esencial para preservar el valor probatorio y la disponibilidad de las evidencias electrónicas que respaldan los procesos tecnológicos con los que se implementan las transacciones legales y comerciales.

Está norma permite también dar cumplimiento a los requisitos de conservación documental que impone la normativa tributaria, mercantil y administrativa.

Aunque la norma se orienta a la conservación de documentos electrónicos, desde el punto de vista de la archivística se podría aplicar a documentos procedentes de la digitalización de soportes analógicos, como los documentos en papel, los documentos en microfichas, las fotografías, las grabaciones de video o audio y los registros en celuloide.

La conversión de soportes analógicos requiere de la aplicación de ciertos requerimientos que garanticen la imagen fiel y fidedigna con un nivel de calidad adecuado al tipo de documento preservado. Además, en documentos escritos o sonoros es deseable acompañar la posibilidad de visualización o de escucha activa con el reconocimiento de caracteres o la transcripción de texto hablado para facilitar las búsquedas y el posicionamiento del indicador de lectura sobre las apariciones del texto buscado,

En el caso de las grabaciones de video es conveniente manejar versiones de fotogramas de tamaño reducido obtenidas cada pocos segundos como sistema complementario de gestión de integridad que permita jugar con secuencias de imágenes para su extracción auténtica cuando sea necesario escalar la secuencia de video a resoluciones menores que la de la grabación original.

El Reglamento 2024/1183 (EIDAS2) dedica los artículo 45 decies y 45 undecies a definir los servicios de archivo electrónico (eArchiving) y los servicios cualificados de archivo electrónico (Qualified eArchiving).

Viendo los requisitos, se comprueba que se pueden implementar con las normas ya desarrolladas ETSI TS 119 511 y ETSI TS 119 512.

Salvo en lo relativo a la conversión de documentos existentes en soportes físicos (en papel) que se deban preservar de forma electrónica (según lo previsto en el considerando 66 del Reglamento UE 2024/1183.

(…)El marco jurídico para los servicios cualificados de archivo electrónico debe ofrecer a los prestadores de servicios de confianza y a los usuarios un conjunto de herramientas eficiente que incluya requisitos funcionales aplicables al servicio de archivo electrónico, así como efectos jurídicos claros cuando se utilice un servicio cualificado de archivo electrónico. Dichas disposiciones deben aplicarse a los datos y documentos electrónicos creados en forma digital, así como a los documentos en papel escaneados y digitalizados. Cuando sea necesario, dichas disposiciones deben permitir la reproducción de los datos y documentos electrónicos conservados en diferentes soportes o formatos con el fin de ampliar su durabilidad y legibilidad después del período de validez tecnológica, evitando al mismo tiempo la pérdida y la alteración en la medida de lo posible. Cuando los datos y documentos electrónicos presentados al servicio de archivo electrónico contengan una o varias firmas electrónicas cualificadas o sellos electrónicos cualificados, el servicio debe utilizar procedimientos y tecnologías capaces de ampliar su fiabilidad durante el período de conservación de dichos datos, posiblemente basándose en el uso de otros servicios de confianza cualificados establecidos por el presente Reglamento. Con el fin de crear pruebas de conservación cuando se utilicen firmas electrónicas, sellos electrónicos o sellos de tiempo electrónicos, deben utilizarse servicios de confianza cualificados.(…)

Faltaría establecer los procedimientos conversión que tendrían que recogerse en una normativa similar a las existentes para la digitalización certificada, la digitalización garantizada, la «conservazione sostitutiva» de Italia, o la Ersetzendes Scannen (RESISCAN, Replacement Scanning) de Alemania.

Noticeman.net: El correo electrónico certificado que puede sustituir al burofax


En la era digital, la comunicación electrónica se ha convertido en «lo normal». Sin embargo, cuando se trata de comunicaciones importantes que requieren prueba de envío y recepción, el correo electrónico tradicional se queda corto corto. Aquí es donde entra en juego Noticeman.net, una plataforma que ofrece correo electrónico certificado con plenas garantías legales.

Noticeman es un método de comunicación rápido, seguro y verificabls y constituye una solución innovadora que puede sustituir al tradicional burofax, ofreciendo un servicio de correo electrónico certificado que garantiza la validez legal de las comunicaciones.

¿Qué es Noticeman.net?

Noticeman.net es un servicio online desarrollado por EADTrustque permite enviar correos electrónicos certificados, similares a un burofax pero de forma electrónica. Esto significa que cada correo enviado a través de Noticeman.net genera evidencias electrónicas que prueban el envío, la recepción y el contenido del mensaje. El justificante de envío, semejante a la hoja rosa de los envíos de correo postal certificado, refleja el uso de sello de tiempo cualificado para cada paso de la comunicación, beneficiándose de la presunción «iuris tantum» que le otorga la actual redacción del artículo 326 de la Ley de Enjuiciamiento Civil.

Gracias a la criptografía de clave pública, Noticeman.net certifica toda la cadena de envío, asegurando que el contenido del correo no ha sido alterado y que ha llegado a su destinatario.

¿Cómo funciona?

El proceso es sencillo:

  1. Redactas tu mensaje: Escribes tu correo electrónico como lo harías normalmente, incluyendo un documento adjunto que necesites enviar.
  2. Envías a través de Noticeman.net: En lugar de usar tu proveedor de correo habitual, envías el mensaje a través de la plataforma de Noticeman.net
  3. Noticeman.net certifica el envío: La plataforma genera evidencias electrónicas que demuestran el envío del correo, incluyendo la fecha y hora, el contenido del mensaje y el archivo adjunto.
  4. El destinatario recibe el correo: El destinatario recibe el correo electrónico en su bandeja de entrada, con un enlace para acceder al contenido certificado.
  5. Evidencias disponibles: Tanto el remitente como el destinatario pueden acceder a las evidencias electrónicas en cualquier momento, garantizando la validez legal de la comunicación y la simetría probatoria.

¿Por qué usar Noticeman.net?

  • Seguridad jurídica: Las evidencias electrónicas generadas por Noticeman.net tienen plena validez legal, lo que te brinda tranquilidad en tus comunicaciones importantes
  • Ahorro de tiempo y dinero: Olvídate de desplazamientos y largas esperas en oficinas de correos. Con Noticeman.net, envías tus comunicaciones certificadas de forma rápida y económica desde cualquier lugar.
  • Facilidad de uso: La plataforma es intuitiva y fácil de usar, sin necesidad de conocimientos técnicos especiales
  • Respeto al medio ambiente: Al evitar el uso de papel, contribuyes a la sostenibilidad del planeta

¿Cuándo usar Noticeman.net?

Noticeman.net es ideal para cualquier comunicación que requiera prueba de envío y recepción, como:

  • Notificaciones legales. Inclusive de ámbito privado, cuando los interlocutores prevén que puedan necesitar demostrar el intento de notificación.
  • Contratos y acuerdos. Noticeman es una estupenda herramienta de contratación electrónica al dejar constancia de la oferta y de su aceptación
  • Comunicaciones oficiales
  • Reclamaciones y quejas
  • Convocatorias y citaciones
  • Facturas electrónicas, de las que quedará constancia de recepción

Un caso de uso habitual es el de las comunicaciones recogidas en los contratos de arrendamiento.

También se usa para la reclamación de deudas.

Precios

los precios de Noticeman.net para el envío de correos electrónicos certificados son los siguientes:

  • Individual: 4€ + IVA por notificación.
  • Pack de 20 notificaciones: 3€ + IVA por notificación.
  • Pack de 100 notificaciones: 2€ + IVA por notificación.

Estos precios incluyen varios servicios, como la certificación del contenido, la custodia del envío y la respuesta durante 5 años, y la posibilidad de añadir hasta dos destinatarios por notificación.

Además se puede pagar con tarjeta y con Bizum con el TPV virtual.

Conclusión

Noticeman.net es una herramienta valiosa para cualquier persona o empresa que necesite enviar comunicaciones electrónicas con garantías legales. Su facilidad de uso, seguridad jurídica y respeto al medio ambiente la convierten en una opción ideal para agilizar tus comunicaciones importantes.

Noticeman.net se posiciona como una herramienta esencial para cualquier persona o empresa que necesite enviar comunicaciones certificadas con garantías legales de manera rápida, económica y segura. Con su capacidad para sustituir al burofax, esta plataforma digital representa el futuro de las comunicaciones legales.

¡Prueba Noticeman.net hoy mismo y descubre la tranquilidad de tener tus comunicaciones certificadas de forma electrónica!

Archivística Digital y Diplomática Digital, disciplinas hermanas para preservar documentos digitales.


El artículo 45 decies del Reglamento EIDAS tras la modificación del Reglamento UE 2024/1183 establece que los datos electrónicos y documentos electrónicos conservados mediante un servicio cualificado de archivo electrónico gozarán de la presunción de su integridad y origen durante el período de conservación por el prestador cualificado de servicios de confianza.

El articulo Artículo 45 undecies entra en detalles.

Esta normativa crea un marco de presunciones respecto a la conservación de archivos, que tiene efectos en la Archivística Digital y en la Diplomática Digital. ¿Cómo se relacionan ambas disciplinas? Lo veremos a continuación.

Introducción

En la era digital, donde la información fluye a raudales y los documentos se crean y modifican en un abrir y cerrar de ojos, la preservación de la autenticidad y el valor probatorio de los registros digitales se convierte en un desafío crucial. Aquí es donde entran en juego la archivística digital y la diplomática digital, dos disciplinas que, aunque con enfoques diferentes, comparten el objetivo común de garantizar la integridad y la perdurabilidad de los documentos electrónicos a lo largo del tiempo.

Archivística digital: Preservación y acceso a largo plazo

La archivística digital se encarga de gestionar el ciclo de vida completo de los documentos electrónicos, desde su creación hasta su eliminación o conservación permanente. Su objetivo principal es asegurar que los registros digitales seleccionados por su valor histórico, cultural o administrativo sean preservados de forma adecuada y accesibles a largo plazo, independientemente de los cambios tecnológicos que puedan surgir en el futuro. Para ello, los archiveros digitales emplean diversas técnicas y herramientas, como la normalización de formatos, la migración de datos y la emulación de sistemas obsoletos.

Diplomática digital: Autenticidad y fiabilidad de los documentos electrónicos

La diplomática digital, por su parte, se centra en el estudio de la autenticidad y la fiabilidad de los documentos electrónicos. Su objetivo es determinar si un documento digital es realmente lo que dice ser, si ha sido creado por la persona o entidad que afirma haberlo creado y si no ha sido alterado o manipulado de forma fraudulenta. Para ello, los diplomáticos digitales analizan las características internas y externas del documento, como su estructura, su contenido, su firma electrónica y su contexto de producción.

La importancia de tratar conjuntamente ambas disciplinas

La archivística digital y la diplomática digital son dos caras de una misma moneda. Ambas disciplinas son complementarias y necesarias para garantizar la integridad y la fiabilidad de los documentos electrónicos a lo largo del tiempo. La archivística digital se encarga de preservar los documentos electrónicos y hacerlos accesibles, mientras que la diplomática digital se encarga de verificar su autenticidad y fiabilidad. La colaboración entre ambas disciplinas es fundamental para garantizar la preservación de la memoria digital y el acceso a la información auténtica y fiable en el futuro.

Desafíos y oportunidades en el futuro

El avance de la tecnología y la creciente digitalización de la sociedad plantean nuevos desafíos y oportunidades para la archivística y la diplomática digital. La aparición de nuevas formas de documentos electrónicos, como los registros en redes sociales o los datos masivos, requiere el desarrollo de nuevas técnicas y herramientas para su gestión y preservación. Al mismo tiempo, la tecnología ofrece nuevas posibilidades para mejorar la eficiencia y la eficacia de los procesos archivísticos y diplomáticos, como el uso de la inteligencia artificial para la identificación y clasificación de documentos o la aplicación de la cadena de bloques para garantizar la inmutabilidad de los registros.

Especialmente tras el Reglamento UE 2024/1183 (EIDAS2) los instrumentos de preservación digital de archivos quedan reforzados y se benefician respecto a la custodia digital de la presunción «Iuris Tantum»

Conclusión

La archivística digital y la diplomática digital son dos disciplinas esenciales en la era digital. Su labor conjunta es fundamental para garantizar la preservación de la memoria digital y el acceso a la información auténtica y fiable en el futuro. A medida que la tecnología avanza y la sociedad se digitaliza cada vez más, estas disciplinas deberán adaptarse y evolucionar para seguir cumpliendo su importante misión.

Call to action

Contacte con EADTrust en el número +34 91 7160555 si necesita custodiar información digital y protegerla a lo largo del tiempo,

O adoptar otros servicios cualificados de confianza como el Sello de Tiempo Cualificado o los certificados cualificados de persona física para firma electrónica (QSIGN) y los de persona jurídica para sello electrónico (QSEAL).