Archivo de la categoría: Datos personales

Esta es la sección en la que me describo o cuentos aspectos personales

Encoding european citizens’ identity numbers: from qualified certificates to the EUDI Wallet PID


Este artículo se basa en un artículo anterior «Codificación de los números de identidad de los ciudadanos de la Unión Europea en los certificados», publicado en español en 2022 y actualizado en octubre de 2026.

This post is based on “Codificación de los números de identidad de los ciudadanos de la Unión Europea en los certificados”, published in Spanish in 2022 and updated in October 2026.

As long as personal_administrative_number remains optional in the EUDI Wallet PID, reliable cross-border identity matching and qualified certificate issuance will be systematically weaker for citizens of Germany, France, Austria and several other Member States. A PID without a stable personal number forces relying parties and trust service providers to fall back on name + date of birth + nationality — a combination that is not unique. This is a design choice that undermines one of the core goals of eIDAS 2.


When a bank, a public body or a trust service provider receives a citizen’s person identification data (PID) from a European Digital Identity Wallet, it will want to know one thing above all: is this the same person I already know? Answering that question requires a stable identifier. Qualified certificates have had a standard way of encoding one for years. The PID has one too, but it is optional, and several Member States do not have a permanent personal number to put in it. This post explains how both encodings work, how they relate to each other, and where the gap lies.

The PID data model

The content of the PID is set by Commission Implementing Regulation (EU) 2024/2977, whose annex was replaced by Implementing Regulation (EU) 2026/1731 in July 2026. For natural persons it distinguishes three groups of data:

GroupAttributes
Mandatoryfamily_name, given_name, birth_date, birth_place, nationality, portrait (unless the user explicitly opts out)
Optionalresident_address and its components, personal_administrative_number, family_name_birth, given_name_birth, sex, email_address, mobile_phone_number
MetadataMandatory: issuing_authority, issuing_country. Optional: expiry_date, document_number, issuing_jurisdiction, issuance_date

The PID is issued in two encodings, built on the rules of Implementing Regulation (EU) 2024/2979:

  • ISO/IEC mdoc, with document type eu.europa.ec.eudi.pid.1. personal_administrative_number is a tstr (UTF-8 text string).
  • SD-JWT VC, with verifiable credential type urn:eudi:pid:1. personal_administrative_number is a string claim, selectively disclosable like the other claims.

Two details matter for identity matching:

  1. personal_administrative_number is optional. The regulation defines it as a value assigned to the user that is unique among the numbers issued by the same PID provider. When a Member State chooses to include it, it must describe the policy for its values in its electronic identification scheme.
  2. document_number is metadata about the PID itself, not a citizen identifier. It identifies the PID as a document and is also optional.

How qualified certificates encode identity numbers

Implementing Regulation (EU) 2025/1943, in force since 20 October 2025, makes ETSI EN 319 412-1 V1.6.1 the reference standard for the identifiers in qualified certificates for electronic signatures and seals.

For natural persons, the identifier goes in the serialNumber attribute of the subject field. When the certificate declares ETSI semantics (OID 0.4.0.194121.1.1), the value has four parts: a three-character type, the ISO 3166-1 two-letter country code, a hyphen and the identifier.

PrefixIdentifier typeExample
PASPassport numberPASSK-P3000180
IDCNational identity card numberIDCES-12345678Z
PNONational personal number (civil register)PNOBE-12345678901
TINTax identification number, as listed by the European Commission (TAX is deprecated)TINIT-RSSMRA80A01H501U
EIDIdentifier based on electronic identification means, such as a national eID (new in V1.6.1)EIDDE-…
XX:National scheme registered in nameRegistrationAuthoritiesEI:SE-200007292386

The PASSK and EI:SE examples come from the standard itself; the others are illustrative.

For legal persons, the organizationIdentifier follows the same pattern with the prefixes VAT, NTR, PSD and LEI. Since V1.6.1, NTR may carry the EUID of the European business registers, which already includes its own country code: the EUID ES28065.080862918 is encoded as NTRES-ES28065.080862918.

From PID to certificate

The EUDI Wallet will often be the starting point for issuing a qualified certificate: the trust service provider verifies the user’s identity from the PID and then issues the certificate. At that point it has to decide what to put in serialNumber. The choice depends on what the PID contains:

What the PID containsNatural choice for serialNumberStable over time?
personal_administrative_number that is the national personal numberPNO + country, e.g. PNOBE-…Yes
personal_administrative_number that is the identity card numberIDC + country, e.g. IDCES-…Only where that number survives card renewal, as with the Spanish DNI
personal_administrative_number that is a number specific to the eID scheme or the PID providerEID + country, the prefix added in V1.6.1As stable as the scheme’s policy makes it
No personal_administrative_numberOnly the identity document or passport number, verified by other means (PAS or IDC)No: it changes with every new document

The last row is the problem. A PID without personal_administrative_number gives the provider nothing stable to anchor the certificate to, and the same applies to any relying party that needs to link the PID to an existing customer record.

The missing identity number

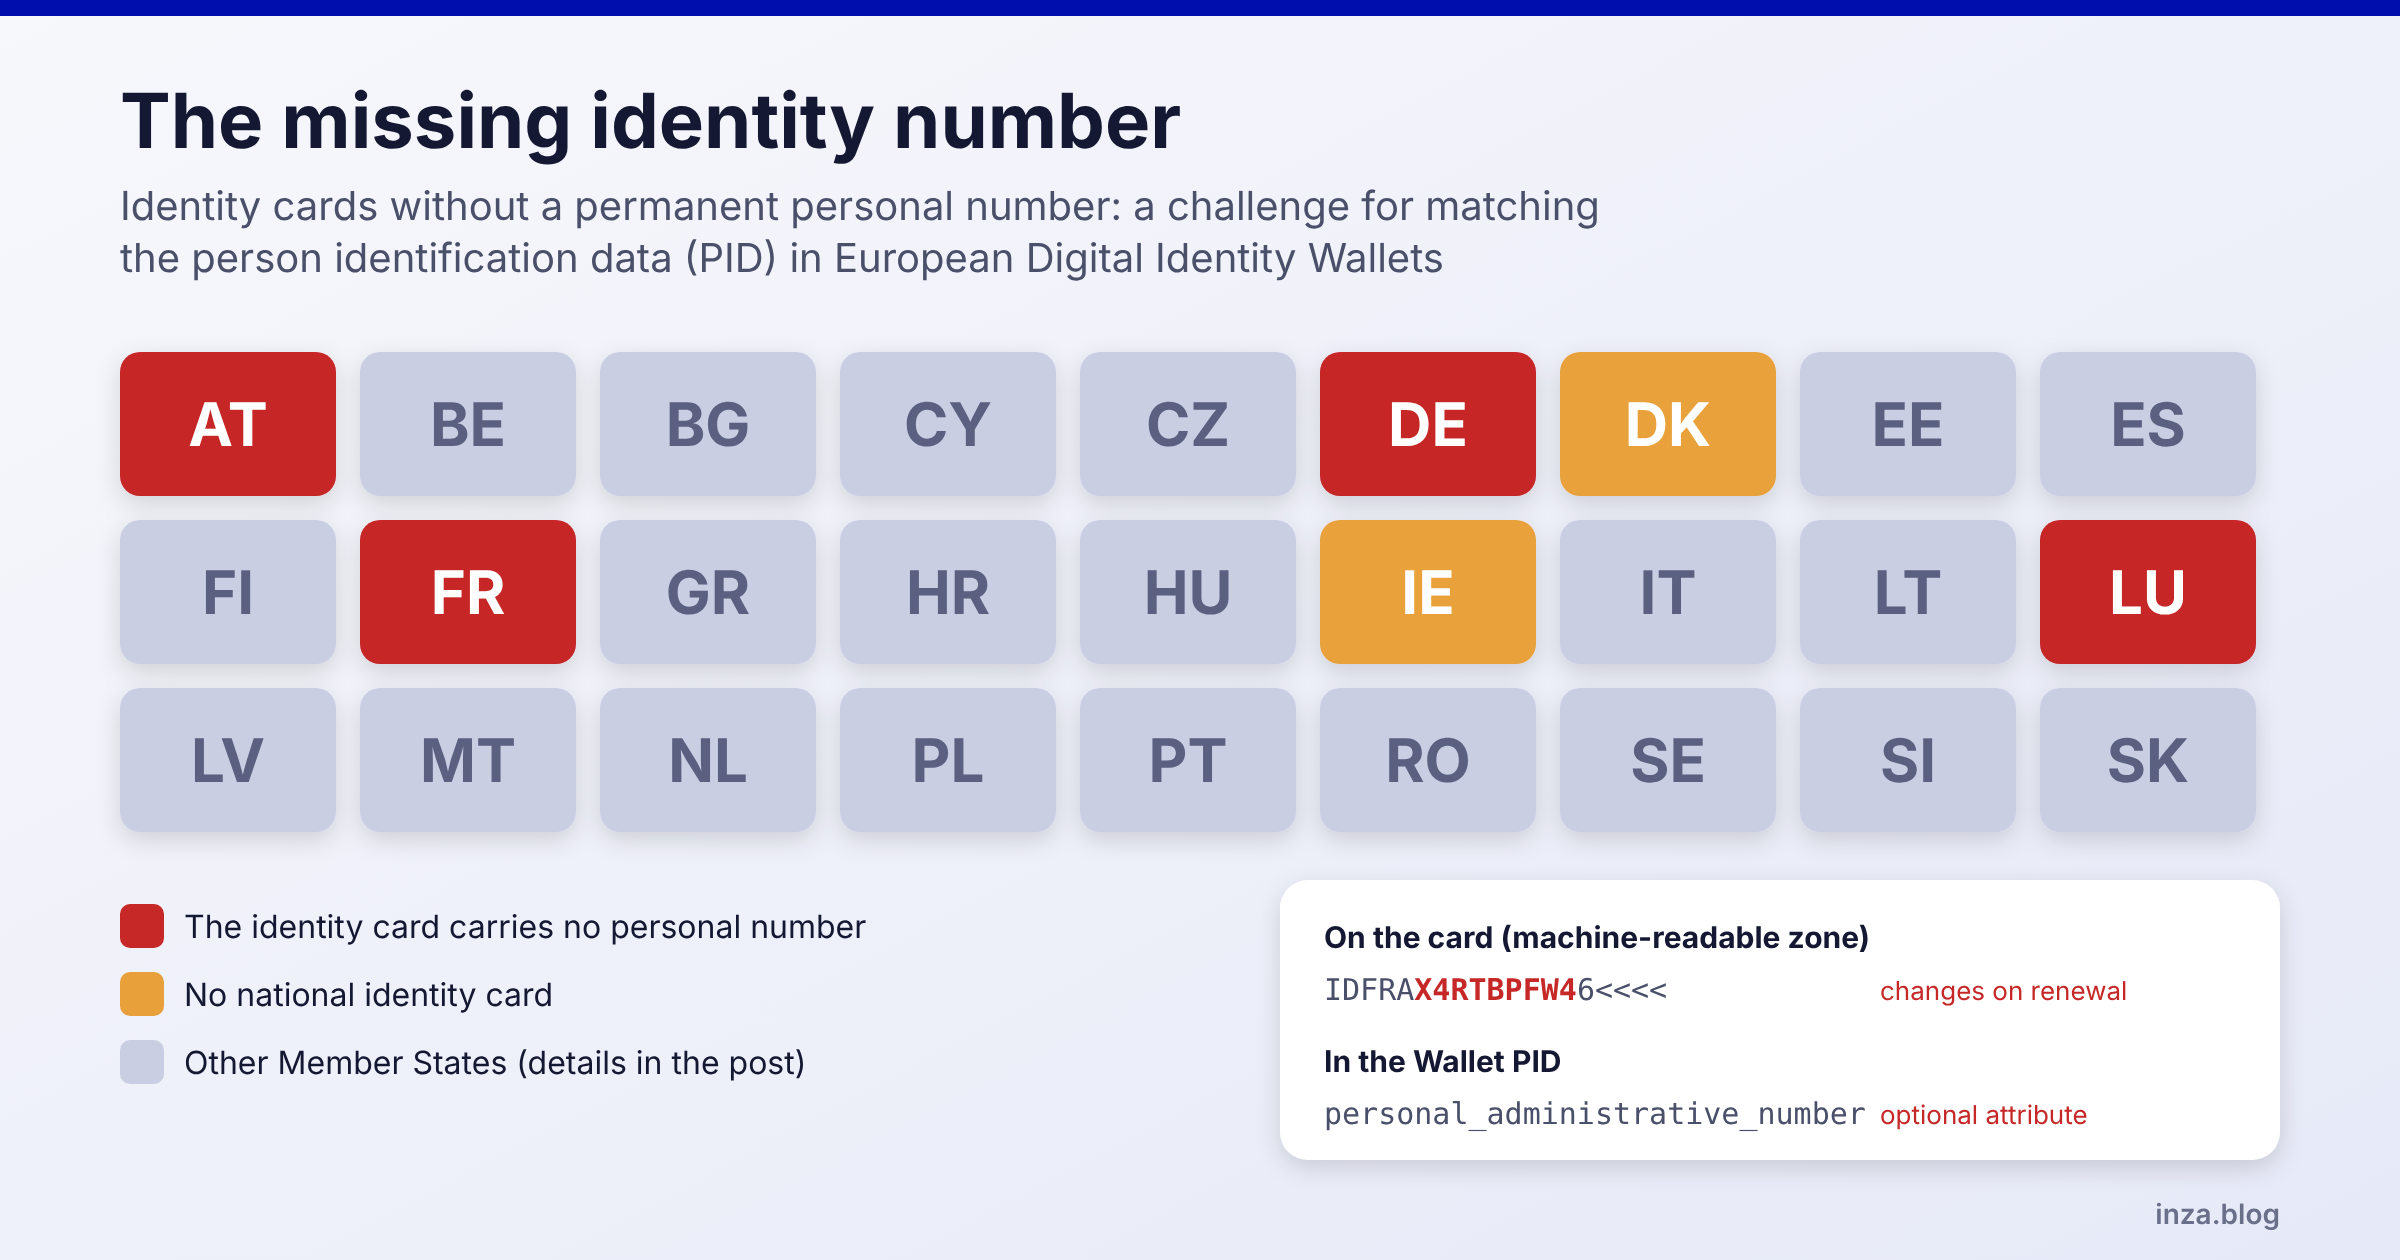
Checking the identity card specimens in PRADO, the Council’s public register of authentic identity and travel documents, shows that not every Member State prints a permanent personal number on its identity documents:

CountrySituation
GermanyOnly the document number: 9 alphanumeric characters, starting with a letter and drawn from a restricted character set, which changes on renewal. Germany has no general-purpose national identification number
AustriaOnly the document number, 2 letters + 7 digits (e.g. PA1234567), which changes on renewal; the Austrian eID works with sector-specific identifiers
FranceOnly the document number, 9 alphanumeric characters on the card issued since 2021 (e.g. X4RTBPFW4), which changes on renewal
LuxembourgA 13-digit national register number exists, but it is not printed on the card
Ireland and DenmarkNo national identity card

The EU has harmonised identity cards themselves: Council Regulation (EU) 2025/1208, which replaced Regulation (EU) 2019/1157 after the Court of Justice annulled it on procedural grounds, requires ID-1 cards with a machine-readable zone following ICAO Doc 9303. Cards without a functional machine-readable zone ceased to be valid on 3 August 2026. But harmonisation covers the document number, which appears in the machine-readable zone and changes with each card, not a personal number, which only some countries assign.

Cyprus shows the difference well: its card carries both a 10-digit identity card number, which is permanent, and a document number of 2 letters and 7 digits (e.g. HT0000000), which is the one in the machine-readable zone.

The reverse case also exists. In the Spanish DNI and the Portuguese Cartão de Cidadão, the document number field of the machine-readable zone holds the card (support) number, which changes with each card, while the permanent personal number goes in the optional data field. Italy has a permanent tax code (codice fiscale) alongside an electronic identity card number (2 letters + 5 digits + 2 letters, e.g. CA00000AA) that changes on renewal, and the Netherlands prints its permanent citizen service number (BSN, 9 digits) on both the identity card and the passport. A verifier reading only the document number of the machine-readable zone will therefore get a changing number even in countries that do have a permanent one.

Why this matters for cross-border identity matching

Commission Implementing Regulation (EU) 2025/846 on cross-border identity matching is designed precisely for situations in which a relying party needs to confirm that a person presenting a PID is the same person already known to it. When a stable personal number is present, matching is reliable and low-friction. When it is absent, matching falls back to the mandatory attributes (name, date of birth, place of birth, nationality).

These attributes are not unique. Common names combined with frequent birth dates produce collisions. A German or French citizen presenting a PID without personal_administrative_number will be harder for a bank in another Member State (or for a trust service provider issuing a qualified certificate) to match unambiguously than a Spanish or Dutch citizen whose PID carries a permanent number. The burden is highest exactly for the citizens of the countries listed in the table above.

What should be done

Member States and PID providers

  • Include personal_administrative_number in the PID whenever a permanent identifier exists, even if it is not printed on the identity card.
  • Where no national number exists, assign a stable, scheme-specific identifier to each citizen and publish the policy for its values, as the regulation requires.
  • Never use the identity card or passport document number as personal_administrative_number: it changes with every renewal.

Trust service providers

  • Use EID as the serialNumber prefix when the identifier comes from the eID scheme or the PID provider, and PNO or IDC only when it really is the national personal number or a permanent card number.
  • Record in the certificate policy how the identifier was obtained, so that relying parties can interpret it.

Relying parties

  • Do not assume that every PID will contain personal_administrative_number.
  • For citizens of countries without one, plan a matching procedure based on the mandatory attributes, and accept that it will be less reliable.

Suggested addition to the PID Rulebook / CIR 2024/2977

When a Member State has a permanent personal number (even if not printed on the identity document), it SHALL be included in personal_administrative_number. When it does not, it SHALL assign a stable scheme-specific identifier and document the policy for its values. The identity card or passport document number SHALL NOT be used as personal_administrative_number.

The eIDAS 2 Regulation asks Member States to ensure the unambiguous identification of persons in cross-border situations. As long as the stable identifier remains optional in the PID, record matching will fall to each relying party, and the burden will be heaviest precisely for the citizens of the countries in the table above.

Call to action

This gap is still open in the current ARF and in the consolidated text of Implementing Regulation (EU) 2024/2977. It can be closed without breaking existing implementations: the attribute already exists, it is simply optional. Making its use mandatory (or strongly recommended) whenever a stable number is available would improve matching reliability for a significant share of EU citizens and simplify the work of trust service providers and relying parties.

Feedback is welcome, especially from PID providers, wallet implementers and the eIDAS Expert Group.

EADTrust offers professional services to public and private entities (including those in the sectors obliged to accept the EUDI Wallet) that need to implement parts of the EUDI Wallet ecosystem — from PID and attribute issuance to relying-party integration, conformity assessment support and post-quantum readiness.

Contact: info@eadtrust.com · +34 91 716 05 55 · www.eadtrust.eu

Sources

Related posts (in Spanish)

Versión 2.6 del documento ARF de la Cartera IDUE en español


Se incluye al final del artículo la traducción al español del documento Arquitectura y Marco de Referencia (ARF) V2.6 de la Cartera de Identidad Digital Europea.

La última versión del documento Arquitectura y Marco de Referencia (ARF) para la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE, o EUDI Wallet en inglés) es la 2.6 , publicada el 13 de octubre de 2026.

Este documento se actualiza regularmente en el repositorio de GitHub de la Comisión Europea y se alinea con el Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183). Desde la versión 1.10 incorpora retroalimentación de los 4 pilotos a gran escala y ajustes para interoperabilidad.

El objetivo principal del ARF es proporcionar un conjunto de especificaciones técnicas, estándares comunes y mejores prácticas para desarrollar una solución interoperable, segura y basada en normas para la Cartera IDUE.

Esto incluye definiciones de arquitectura del ecosistema (emisoras, carteras, proveedores de servicios), protocolos de intercambio de información, requisitos de seguridad y privacidad (como divulgación selectiva de datos y políticas de control de atributos), y guías para la implementación en Estados miembros.

Facilita la integración con el Reglamento eIDAS 2, asegurando que las carteras funcionen de manera transfronteriza sin comprometer la soberanía de datos del usuario.

La Cartera Digital (EUDI Wallet) representa un avance clave en la identidad digital europea, permitiendo a los ciudadanos y residentes de la UE controlar de forma segura y autónoma su identidad digital, almacenando y compartiendo credenciales (declaraciones de atributos) selectivamente sin revelar datos innecesarios. Entre sus beneficios principales:

  • Acceso simplificado a servicios: Identificación con un solo clic para trámites públicos (impuestos, sanidad) y privados (bancos, educación, viajes), eliminando la necesidad de múltiples contraseñas y documentos físicos.
  • Privacidad y control: Los usuarios deciden qué atributos compartir (ej. edad sin nombre completo), con registro de transacciones para rastreo y cumplimiento del RGPD. Incluso se podrá retirar el consentimiento de cesión de datos personales con posterioridad de forma muy sencilla.
  • Interoperabilidad transfronteriza: Válida en toda la UE, facilita movilidad laboral, educativa, turística y de negocios.
  • Seguridad reforzada: Usa cifrado avanzado, biometría y firmas electrónicas cualificadas, y se espera que reduzca fraudes y costes administrativos.

En resumen, transforma la interacción digital en algo más eficiente, sencillo y centrado en el usuario, con expectativas de adopción del 80% de la población para 2030.

Obligatoriedad de adopción de protocolos técnicos para aceptar la interacción con las carteras de identidad para ciertas empresas y sectores

La aceptación de la Cartera IDUE por ciertas empresas será obligatoria a partir de las navidades de 2027, coincidiendo con la disponibilidad plena de las carteras en todos los Estados miembros (cada país debe ofrecer al menos una versión gratuita) que deberán ofrecerla en las navidades de 2026.

Sin embargo, el uso por ciudadanos es voluntario.

Las empresas obligadas no pueden rechazarla como medio de identificación electrónica si el servicio lo requiere, ya que implicaría el incumplimiento del Reglamento eIDAS y lo que llevaría aparejada la aplicación de sanciones.

Los sectores obligados incluyen tanto el sector público (todas las administraciones) como el privado en áreas esenciales donde la verificación de identidad es clave. A continuación, una tabla con los principales:

SectorEjemplos de aplicación obligatoriaRazón de obligatoriedad
TransportePermisos de conducir móviles, billetes de tren/aviónVerificación de identidad para movilidad segura.
EnergíaContratos de suministro, medidores inteligentesAcceso a servicios básicos con control de datos.
Banca y finanzasApertura de cuentas, transacciones PSD2/3Cumplimiento AML y seguridad financiera.
Seguridad socialPensiones, subsidiosAcceso a prestaciones públicas.
SaludRecetas electrónicas, historiales médicosIntercambio seguro de datos sensibles (RGPD).
Agua y suministrosContratos de abastecimientoServicios esenciales de infraestructura.
Servicios postalesEnvíos certificados, notificacionesVerificación para entregas seguras.
EducaciónInscripciones, diplomas digitalesReconocimiento transfronterizo de credenciales.
TelecomunicacionesActivación de SIM, contratos de telefoníaRegistro de usuarios y prevención de fraudes.
Plataformas digitales grandesRedes sociales (ej. Facebook, Instagram)Autenticación para servicios de alto impacto.

Estos sectores deben integrar interfaces compatibles con el ARF para aceptar credenciales de la cartera. Otros sectores privados pueden adoptarla voluntariamente para mayor eficiencia.

Todavía no se ha detallado el régimen sancionador específico para España salvo los marcos generales de la Unión Europea, como el del Reglamento (UE) 2022/2065 del Parlamento Europeo y del Consejo de 19 de octubre de 2022 relativo a un mercado único de servicios digitales y por el que se modifica la Directiva 2000/31/CE (Reglamento de Servicios Digitales).

Aquí os ofrezco el documento ARF de la Cartera IDUE en su Versión 2.6 traducida al español por mi (Julián Inza):

He procurado usar ciertos términos en español de forma consistente, evitando, por ejemplo utilizar las palabras «monedero» o billetera» ya que la palabra «cartera» se adapta mejor a la idea de recoger en ella documentos y declaraciones de atributos y tenerlos disponibles según los necesite su usuario, para presentarlos a las partes interesadas (partes informadas).

Y a continuación incluyo la versión 2.6 del ARF en inglés:

Como resumen gráfico de la Cartera IDEU (EUDI Wallet) y de su ecosistema se incluye este diagrama:

Ante las dudas que pueden surgir a las entidades obligadas, ofrecemos en EADTrust un servicio de resolución de dudas sobre eIDAS 2 y Cartera IDUE y otro de implementación de interfaces de «Fuentes Auténticas» y «Partes Interesadas».

Podéis llamar al (+34) 917160555.

Codificación de los números de identidad de los ciudadanos de la Unión Europea en los certificados (actualización de octubre de 2026)


Muchos organismos y empresas españoles no saben interpretar los números de identidad de los ciudadanos de otros países de la Unión Europea cuando aparecen en un certificado electrónico. Sin embargo, la norma europea que fija cómo se codifican es clara y permite saber, solo con leer el certificado, qué tipo de documento es, de qué país y cuál es su número.

Nota de actualización (octubre de 2026). Publiqué esta entrada en diciembre de 2022. La he actualizado porque el marco jurídico y normativo ha cambiado:

  • El Reglamento eIDAS 2 (Reglamento (UE) 2024/1183) y su Reglamento de Ejecución (UE) 2025/1943 hacen obligatoria la norma ETSI EN 319 412-1 V1.6.1 para los certificados cualificados.
  • Esa versión añade el prefijo EID, para identificadores basados en medios de identificación electrónica, y nuevas reglas para las personas jurídicas, como el uso del EUID del registro mercantil.
  • Los documentos de identidad de los ciudadanos de la UE están ahora armonizados por el Reglamento (UE) 2025/1208, lo que afecta a cómo deben interpretarse sus números. La revisión muestra además que varios países no incluyen un número personal permanente, un problema para los PID de las Carteras IDUE.
  • He corregido algunas incoherencias de la tabla por países y he eliminado unas notas de redacción que se habían colado en la versión publicada.

Marco normativo vigente

El Reglamento de Ejecución (UE) 2025/1943, en vigor desde el 20 de octubre de 2025, fija las normas de referencia de los certificados cualificados de firma y de sello electrónicos previstas en el Reglamento eIDAS 2. Para el contenido de los certificados remite a la serie EN 319 412 de ETSI:

NormaContenidoCertificados de firmaCertificados de sello
EN 319 412-1Estructuras comunes, incluidos los identificadoresV1.6.1V1.6.1
EN 319 412-2Perfil de certificado de persona físicaV2.4.1V2.4.1
EN 319 412-3Perfil de certificado de persona jurídica—V1.3.1
EN 319 412-5Declaraciones QC (QCStatements)V2.5.1V2.5.1

La versión de referencia es, por tanto, la EN 319 412-1 V1.6.1, publicada en junio de 2025. ETSI tiene ya en tramitación un borrador V1.7.0, que pasó a encuesta pública entre febrero y mayo de 2026; mientras el reglamento no se modifique, la versión exigible es la V1.6.1. Recojo la lista completa de actos de ejecución y normas en «Los actos de ejecución de #eIDAS2, al día, junto con las normas ETSI y CEN que citan».

Personas físicas: el atributo serialNumber

En los certificados de persona física, el identificador del titular va en el atributo serialNumber del campo subject. Cuando el certificado declara la semántica ETSI (qcStatement con el OID id-etsi-qcs-semanticsId-Natural, 0.4.0.194121.1.1), el valor se compone de cuatro partes, en este orden:

  1. Un prefijo de tres caracteres que indica el tipo de identificador.
  2. El código de país de dos letras de la norma ISO 3166-1. Grecia puede usar «EL» en lugar de «GR».
  3. Un guion («-», carácter U+002D).
  4. El identificador, con el formato propio de ese tipo y país.

Los prefijos admitidos por la EN 319 412-1 V1.6.1 (requisito NAT-5.1.3-03) son:

PrefijoTipo de identificadorObservaciones
PASNúmero de pasaporte
IDCNúmero del documento nacional de identidadEs el más habitual, junto con PNO
PNONúmero personal nacional (registro civil)
TAXNúmero fiscal personalObsoleto: debe usarse TIN
TINNúmero de identificación fiscal según la lista de la Comisión EuropeaPreferido para identificadores fiscales
EIDIdentificador basado en un medio de identificación electrónica (por ejemplo, una eID nacional)Novedad de la V1.6.1
XX:Esquema nacional propio: dos caracteres seguidos de dos puntosDebe registrarse en nameRegistrationAuthorities con una URI

Algunos ejemplos de la propia norma: PASSK-P3000180 (pasaporte eslovaco), IDCBE-590082394654 (documento de identidad belga), TINEL-123456789 (número fiscal griego) y EI:SE-200007292386 (esquema nacional sueco). Un DNI español se codificaría como IDCES-12345678Z, y un NIE como IDCES-X1234567L.

Personas jurídicas: el atributo organizationIdentifier

En los certificados de sello y en los de representante, la organización se identifica en el atributo organizationIdentifier, con la misma estructura de prefijo, país, guion e identificador. El Reglamento de Ejecución (UE) 2025/1943 exige que contenga el número de registro oficial cuando se conozca. Los prefijos admitidos (LEG-5.1.4-03) son:

PrefijoTipo de identificadorObservaciones
VATNúmero de IVAPuede usarse el prefijo de país del IVA en lugar del ISO («EL» para Grecia)
NTRIdentificador del registro mercantil nacionalPuede ser el identificador nacional o el EUID
PSDAutorización como proveedor de servicios de pago (PSD2)Con la estructura de ETSI TS 119 495; la V1.6.1 lo amplía a entidades de fuera de la UE
LEIIdentificador de entidad jurídica ISO 17442Con el código de país «XG»
XX:Esquema nacional propioIgual que en personas físicas

Dos novedades de la V1.6.1 afectan al prefijo NTR:

  • Se puede usar el EUID (European Unique Identifier), que asigna el sistema europeo de interconexión de registros mercantiles (BRIS) y puede consultarse en el buscador de empresas del Portal Europeo de e-Justicia. Según la norma de los registros, el EUID se forma con el código de país, el código del registro, un punto y el número de inscripción. Por eso el país aparece dos veces: una en el prefijo NTRES-, que exige la norma ETSI, y otra dentro del propio EUID. Por ejemplo, el EUID de EADTrust es ES28065.080862918, que se codifica como NTRES-ES28065.080862918.
  • Si el identificador no es único en todo el país sino dentro de una región, se añade «+» y el código de subdivisión ISO 3166-2. Por ejemplo, NTRDE+HE-123456.

Formatos por país

La tabla recoge, para cada Estado miembro, el número de identidad o número personal del ciudadano, que es el identificador preferente porque no cambia al renovar los documentos. Los números de pasaporte van en una tabla aparte, más abajo. En la notación, «d» es un dígito y «l», una letra. Hay países que usan más de un identificador, y el prefijo dependerá del que el prestador haya verificado.

PaísPrefijoIdentificadorFormato
AlemaniaIDCNúmero del documento de identidad (Personalausweis)Desde noviembre de 2010: 9 caracteres alfanuméricos en total (empieza por letra y usa un conjunto limitado de caracteres; no incluye vocales ni algunos caracteres fácilmente confundibles). Antes de noviembre de 2010: 10 dígitos. El número cambia con cada renovación de la tarjeta. Alemania no tiene un número personal nacional de uso general.
AustriaIDCNúmero de la tarjeta de identidad (Personalausweis)2 letras + 7 dígitos, por ejemplo PA1234567 (modelo vigente desde 2021, PRADO AUT-BO-03001). La tarjeta no lleva número personal: la eID austriaca trabaja con identificadores sectoriales, y el número de documento cambia al renovarla
BélgicaPNO / IDCNúmero del Registro Nacional / número de la tarjeta eID11 dígitos / 12 dígitos
BulgariaPNOEGN (también sirve como número fiscal)6 dígitos de fecha de nacimiento + 3 de serie + 1 de control
ChipreIDCNúmero de la tarjeta de identidad (Αριθμός Δελτίου Ταυτότητας)Número personal que figura en la tarjeta [comprobar en PRADO CYP-BO-04002) el número de dígitos; el modelo de muestra tiene 10]. Es distinto del número de documento (2 letras + 7 dígitos, por ejemplo HT0000000), que es el que figura en la zona de lectura mecánica y cambia al renovar la tarjeta.
CroaciaPNOOIB11 dígitos, con «HR» opcional delante
DinamarcaPNOCPR (también sirve como número fiscal)6 dígitos + 4 dígitos, separador opcional
EslovaquiaPNONúmero de nacimiento10 dígitos (fecha + serie + control). En mujeres se suma 50 al mes. Los nacidos antes de 1954 tienen 9 dígitos, porque no llevan dígito de control.
EsloveniaPNOEMŠO13 dígitos
EspañaIDCDNI / NIEDNI: 8 dígitos + 1 letra (dddddddl). NIE: X, Y o Z + 7 dígitos + 1 letra (ldddddddl). Existen además NIF para casos especiales (K para menores de 14 años residentes en España, L para españoles no residentes y M para extranjeros sin NIE), que no suelen aparecer en certificados cualificados con prefijo IDC
EstoniaPNOCódigo personal (isikukood)11 dígitos; el primero indica sexo y siglo
FinlandiaPNOHETUFecha de nacimiento (6 dígitos) + signo de siglo + 3 dígitos + 1 carácter de control. Signos de siglo: «+» (1800‑1899); «-», Y, X, W, V o U (1900‑1999); A, B, C, D, E o F (2000‑2099). Los signos adicionales se usan desde 2023, así que los validadores antiguos que solo admiten «+», «-» y «A» rechazan códigos válidos.
FranciaIDCNúmero de la CNINueva CNI (desde 2021): 9 caracteres alfanuméricos, por ejemplo X4RTBPFW4. CNI anterior: 12 caracteres. La tarjeta no lleva número personal, y el número de documento cambia al renovarla
GreciaPNOAMKA11 dígitos; los 6 primeros son la fecha de nacimiento. Código de país «EL» o «GR»
HungríaPNONúmero de identificación personal11 dígitos (sexo y siglo + fecha + serie + control)
IrlandaTINPPS7 dígitos + 1 carácter de control, a veces seguido de un segundo carácter
ItaliaTIN / IDCCodice fiscale / número de la carta d’identità elettronica (CIE)Codice fiscale: 16 caracteres alfanuméricos; es un número fiscal, no de documento de identidad, pero es permanente. Número de la CIE: 2 letras + 5 dígitos + 2 letras (por ejemplo CA00000AA); cambia al renovar la tarjeta.
LetoniaPNOCódigo personal11 dígitos, guion opcional tras el sexto. Los asignados desde 2017 empiezan por 32 y no contienen la fecha de nacimiento
LituaniaPNOCódigo personal11 dígitos; el primero indica sexo (impar en hombres, par en mujeres) y siglo
LuxemburgoPNO / IDCNúmero del registro nacionalNúmero del registro nacional: 13 dígitos (fecha de nacimiento AAAAMMDD + 3 + 2 de control), que no figura impreso en la tarjeta. Número de la tarjeta de identidad (IDC): 9 caracteres alfanuméricos en el modelo de 2021, por ejemplo SPEC07347 en la muestra
MaltaIDC / TINTarjeta de identidadNacionales: 7 dígitos + 1 letra (M, G, A, P, L, H, B o Z). No nacionales: 9 dígitos
Países BajosPNO / TINBSN (Burgerservicenummer)9 dígitos. Es el número personal del ciudadano y también sirve como número fiscal; figura en el documento de identidad y en el pasaporte.
PoloniaPNOPESEL11 dígitos
PortugalIDCCartão de CidadãoNúmero de identificación civil: 8 dígitos + 1 de control. Es permanente y es el que conviene usar. El número de documento completo tiene 12 caracteres (los 9 anteriores + 2 letras de versión + 1 dígito de control) y cambia con cada tarjeta.
República ChecaPNO
Número de nacimiento (también sirve como número fiscal)
Fecha + serie + control. En mujeres se suma 50 al mes. Los nacidos antes de 1954 no tienen dígito de control.
RumaníaPNOCNP13 dígitos
SueciaPNOPersonnummer10 o 12 dígitos; separador «-», o «+» a partir de los 100 años

Los formatos fiscales de todos los países pueden comprobarse en la lista de números de identificación fiscal de la Comisión Europea. La referencia oficial para comprobar cualquier documento es PRADO, el registro público del Consejo de la UE de documentos de identidad y de viaje auténticos, que describe cada modelo con sus imágenes de muestra. Es posible que algún formato haya cambiado o que la tabla contenga errores; si detectas alguno, te agradeceré que lo indiques en los comentarios.

Números de pasaporte

El prefijo PAS se usa sobre todo para ciudadanos de fuera de la UE o cuando el titular se ha identificado con su pasaporte. Todos los pasaportes siguen el documento 9303 de la OACI (ICAO), que reserva para el número un campo de hasta 9 caracteres alfanuméricos más un dígito de control. Algunos formatos nacionales (los ejemplos son ficticios, salvo el eslovaco):

PaísEjemplo de codificaciónFormato
AustriaPASAT-P12345671 letra + 7 dígitos. En el documento puede aparecer un espacio entre la letra y los dígitos; al codificarlo en el serialNumber, conviene suprimirlo para evitar discrepancias al comparar valores.
BélgicaPASBE-EA1234562 letras + 6 dígitos
ChiprePASCY-K12345678K + 8 dígitos (pasaportes expedidos desde el 13/12/2010)
EslovaquiaPASSK-P30001801 letra + 7 dígitos (ejemplo de la norma EN 319 412-1)

Como el número de pasaporte cambia con cada renovación, un certificado expedido con PAS no permite reconocer al mismo titular cuando renueva el pasaporte. Por eso conviene preferir siempre el número de identidad o el número personal cuando el país lo tiene.

Los documentos de identidad armonizados en la UE

La Unión Europea también ha armonizado los propios documentos de identidad. El Reglamento (UE) 2019/1157, aplicable desde el 2 de agosto de 2021, obligó a expedirlos en formato de tarjeta (ID-1), con zona de lectura mecánica (MRZ) y conforme al documento 9303 de la OACI (ICAO), la misma especificación que siguen los pasaportes. El Tribunal de Justicia lo anuló en 2024 por haberse adoptado con una base jurídica incorrecta, pero mantuvo sus efectos hasta su sustitución. Le ha sustituido el Reglamento (UE) 2025/1208 del Consejo, en vigor desde el 10 de julio de 2025, que mantiene los mismos requisitos y calendario:

  • Los documentos sin las medidas mínimas de seguridad de la OACI (ICAO) o sin zona de lectura mecánica funcional dejaron de ser válidos el 3 de agosto de 2026 (o antes, si caducaban antes).
  • El resto de documentos que no cumplan el formato armonizado dejarán de ser válidos, como tarde, el 3 de agosto de 2031.
  • Como excepción, las tarjetas de las personas que tenían 70 años o más el 2 de agosto de 2021 siguen siendo válidas hasta su caducidad, siempre que cumplan las medidas mínimas de seguridad de la OACI y tengan zona de lectura mecánica funcional.

Esto tiene tres consecuencias para la codificación en los certificados:

  1. El número de documento tiene ya una estructura común. En la zona de lectura mecánica de la OACI (ICAO), el número de documento ocupa un campo de hasta 9 caracteres alfanuméricos, seguido de un dígito de control. Sirve para validar valores con prefijo IDC solo cuando el país usa como IDC el número del documento, como Alemania, Austria o Francia. No sirve cuando usa un número personal permanente: en el DNI español, ese campo contiene el número de soporte, y el número del DNI va en el campo de datos opcionales (véase el punto 3).
  2. Los códigos de país no coinciden. La zona de lectura mecánica usa los códigos de tres caracteres de la OACI (ESP para España; Alemania usa D, rellenado como «D<<»), mientras que el serialNumber del certificado usa el código ISO 3166‑1 de dos letras (ES, DE). Hay que convertirlos.
  3. No es lo mismo el número del documento que el número personal. En muchos países el número de la tarjeta cambia cada vez que se renueva, mientras que el número personal (PNO) se mantiene toda la vida. En España, el valor que se usa con IDCES es el número personal del DNI, que es permanente, y no el número de soporte, que cambia con cada tarjeta, como distingue el R Real Decreto 255/2025. Pasa lo mismo con el Cartão de Cidadão portugués. Quien valide un certificado no debe suponer que todos los países hacen lo mismo.

El formato de las tarjetas alemanas de 1987 a 2010 tiene ya un interés puramente histórico. Esas tarjetas, que también tenían zona de lectura mecánica, valían como máximo diez años, así que las últimas caducaron en 2020. Solo pueden aparecer en certificados antiguos, hoy caducados casi con seguridad.

Un problema para las Carteras IDUE: el número de identidad que falta

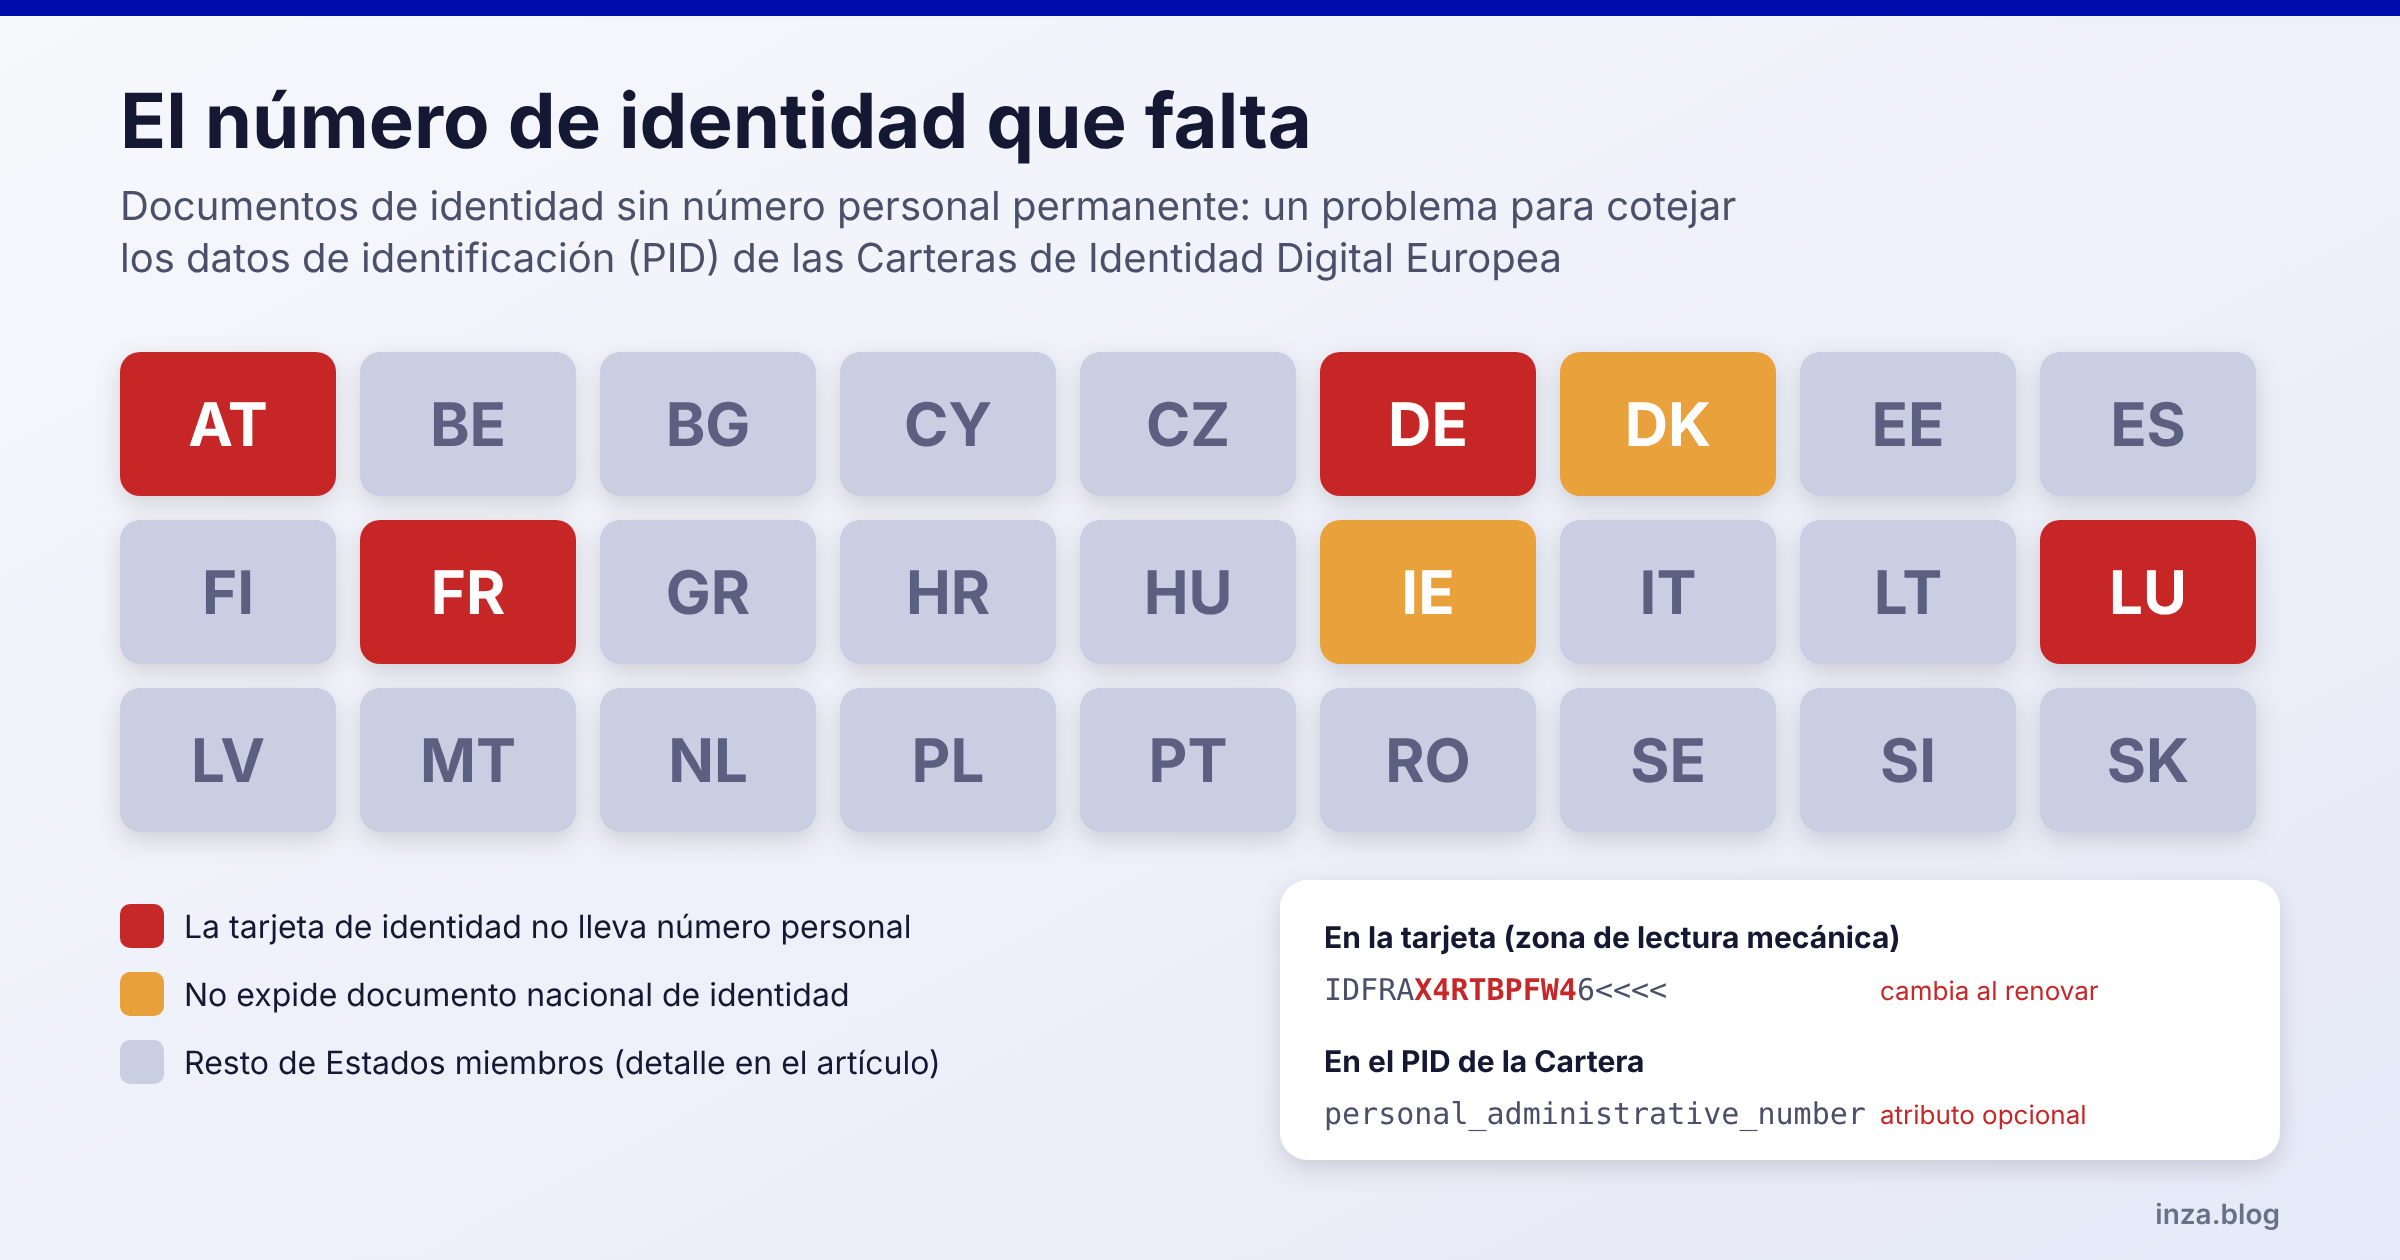
La revisión de los documentos en PRADO deja al descubierto un problema que va a aflorar con las Carteras de Identidad Digital Europea: no todos los países incluyen en sus documentos un número personal permanente del ciudadano.

  • Alemania, Austria y Francia no tienen en sus tarjetas de identidad un número personal. Solo figura el número de documento, que cambia cada vez que se renueva la tarjeta. Alemania, además, no tiene un número nacional de identificación de uso general.
  • Luxemburgo sí tiene un número del registro nacional, pero no aparece impreso en la tarjeta.
  • Irlanda y Dinamarca no expiden documento nacional de identidad.

Los datos de identificación de la persona (PID) que los Estados miembros emitirán a las Carteras se regulan en el Reglamento de Ejecución (UE) 2024/2977, cuyo anexo ha sido sustituido por el Reglamento de Ejecución (UE) 2026/1731. Los atributos obligatorios son los apellidos, el nombre, la fecha y el lugar de nacimiento, la nacionalidad y, con la nueva redacción, el retrato. El número administrativo personal (personal_administrative_number), «un valor asignado al usuario que sea único», figura solo entre los atributos opcionales: cada Estado decide si lo incluye y con qué política.

La consecuencia es práctica. Un banco, una administración o un prestador de servicios de confianza que reciba un PID de un ciudadano de alguno de estos países no tendrá un identificador estable con el que:

  1. Vincularlo con un cliente ya registrado, que quizá se dio de alta con un pasaporte o con una tarjeta de identidad anterior.
  2. Emitirle un certificado cualificado con un serialNumber que no cambie al renovar el documento, como pide la lógica de los prefijos PNO o IDC.
  3. Distinguirlo de otra persona con el mismo nombre, fecha y lugar de nacimiento, sin recurrir a cotejos aproximados.

El Reglamento eIDAS 2 encomienda a los Estados miembros garantizar la identificación inequívoca de las personas en las comunicaciones transfronterizas, pero mientras el número administrativo personal sea opcional y algunos países no lo tengan, el problema de la vinculación de registros (record matching) quedará en manos de cada parte usuaria. Sería conveniente que los Estados que no incluyen un número personal en sus documentos lo incorporen, al menos, en el PID.

Fuentes

Otros artículos relacionados

Políticas europeas, qué se cuece


La Comisión Europea ha publicado su estrategia digital, su estrategia de datos y un Informe (White paper) sobre inteligencia artificial.

Tiene previsto iniciar una consulta pública sobre las prioridades en materia de certificación de ciberseguridad.

Agenda digital

La Comisión Europea ha publicado su estrategia digital: «Dando forma al futuro digital de Europa» («Shaping Europe’s digital future»).

El 19 de febrero de 2020, la Comisión Europea publicó su  estrategia digital y su visión para la formulación de políticas digitales en los próximos cinco años. La agenda digital esboza varias iniciativas legislativas y no legislativas previstas por la Comisión en los próximos meses. Algunos de los aspectos más destacados para los entidades dedicadas a las infraestructuras digitales son los siguientes:

  • Ley de Servicios Digitales (Q4 2020). Normas nuevas y revisadas para profundizar en el mercado interior de los servicios digitales, aumentando y armonizando las responsabilidades de las plataformas en línea y los proveedores de servicios de información y reforzando la supervisión de las políticas de contenido de las plataformas en la UE. Según la Comisión, la venta de productos ilícitos, peligrosos o falsificados y la difusión de contenidos ilegales deben abordarse con la mayor eficacia posible.
  • Cumplir una nueva Agenda del Consumidor (Q4 2020).
  • Revisión del Reglamento eIDAS (Q4 2020): para mejorar su eficacia, extender sus beneficios al sector privado y promover identidades digitales de confianza para todos los europeos. Según la Comisión, es necesario contar con una nueva Identidad Digital (eId) pública, universalmente aceptada para que los consumidores tengan acceso a sus datos y utilicen de forma segura los productos y servicios que desean sin tener que utilizar plataformas no relacionadas y compartir innecesariamente datos personales con estas plataformas.
  • Estrategia europea de ciberseguridad, que incluya el establecimiento de una unidad conjunta de ciberseguridad, una revisión de la Directiva sobre la seguridad de las redes y los sistemas de información (NIS) y un impulso al mercado único de ciberseguridad.

Protección de datos

La Comisión Europea reveló «Una estrategia europea para los datos» («A European strategy for data»)

El 19 de febrero de 2020, la Comisión Europea publicó su  estrategia de datos. . Según la Comisión, «los datos son el elemento vital del desarrollo económico», como «la base de muchos productos y servicios nuevos, que impulsan el aumento de la productividad y la eficiencia de los recursos en todos los sectores de la economía». Los datos no sólo permiten «productos y servicios más personalizados», sino que también permiten «una mejor elaboración de políticas» y mejoran los servicios gubernamentales. La estrategia de datos reconoce conceptos diferentes al acceso a los datos ejercido en los Estados Unidos y China, al tiempo que subraya la necesidad de que Europa encuentre su propio camino, «equilibrando el flujo y el amplio uso de los datos, al tiempo que se preservan unas elevadas normas de privacidad, seguridad y ética».

A fin de utilizar el potencial de la economía de datos en beneficio de las personas y la sociedad en general, la Comisión Europea se propone «crear un espacio único europeo de datos -un verdadero mercado único de datos, abierto a los datos de todo el mundo- en el que los datos personales y no personales, incluidos los datos comerciales sensibles, estén seguros y las empresas también tengan fácil acceso a una cantidad casi infinita de datos industriales de alta calidad».

Según la Comisión Europea, «actualmente no se dispone de suficientes datos para una reutilización innovadora, incluso para el desarrollo de la inteligencia artificial». Entre los obstáculos a la reutilización de datos en Europa figuran (entre otros) la fragmentación de los marcos jurídicos de los Estados miembros, la falta de incentivos económicos para el intercambio de datos entre empresas, los desequilibrios en el poder de mercado, la falta de formatos normalizados interoperables para la reunión y el procesamiento de datos de diferentes fuentes y los problemas que plantea la nube tanto del lado de la oferta como del de la demanda.

Como parte de su visión hacia una economía de datos reforzada, la Comisión Europea tiene la intención de poner en marcha:

  • Un marco legislativo para la gobernanza de los espacios comunes de datos europeos (en el cuarto trimestre de 2020) para «fomentar la interoperabilidad de los datos entre sectores y, cuando sea pertinente, dentro de los sectores» (centrándose en las actividades de normalización).
  • Ley de datos (2021), que, entre otras cosas, tiene por objeto incluir la revisión de la Directiva sobre bases de datos y una posible aclaración de la aplicación de la Directiva sobre la protección de los secretos comerciales (evaluación del marco jurídico de los derechos de propiedad intelectual de la UE).

El Comité Europeo de Protección de Datos (EDPB por sus siglas en inglés) proporcionó orientación sobre la aplicabilidad del RGPD (Reglamento Generaql de Protección de Datos) a los algoritmos injustos.

En su  respuesta a la solicitud de la diputada Sophie in ‘t Veld sobre la idoneidad del RGPD como marco legal para proteger a los ciudadanos de algoritmos injustos, el Comité Europeo de Protección de Datos (EDPB) puso en duda la validez general de una suposición común «de que cuantos más datos se utilicen para entrenar algoritmos, más precisos serán para predecir aquello para lo que fueron entrenados».

Según la EDPB, el enfoque de «maximización de datos» crea un incentivo para la recopilación y posterior procesamiento de datos potencialmente ilegales.

Los algoritmos son cada vez más complejos, lo que los hace menos transparentes, según el EDPB. En lo que respecta a la adopción de decisiones por los algoritmos, los principios generales consagrados en el artículo 5 del RGPD , «específicamente la legalidad, la equidad y la transparencia, la exactitud, la minimización de los datos y la limitación de la finalidad rigen el tratamiento de los datos personales, tanto al crear como al utilizar los algoritmos». El RGPD también exige que «toda persona que utilice un algoritmo para la adopción automática de decisiones, informe a los interesados de la existencia de este proceso y proporcione información significativa sobre su lógica, así como sobre el significado y las consecuencias previstas», según la EDPB. Por último, la EDPB considera que ya existe un amplio marco jurídico en torno a la protección de datos, y que es prematuro en este momento promulgar una legislación adicional en la esfera de la protección de datos dirigida a una tecnología específica. La atención debería centrarse más bien en el desarrollo de las normas existentes, especialmente los requisitos de transparencia y rendición de cuentas.

Ciberseguridad

La Comisión Europea anunció su Libro Blanco sobre Inteligencia Artificial

El 19 de febrero de 2020, la Comisión Europea publicó su «Libro Blanco sobre Inteligencia Artificial – Un enfoque europeo de la excelencia y la confianza»  («White Paper on Artificial Intelligence – A European approach to excellence and trust»).

Según el Libro Blanco, Europa debe esforzarse por crear un «ecosistema de excelencia» y un «ecosistema de confianza» al elaborar el marco normativo y reglamentario de la inteligencia artificial (IA).

Según la Comisión, las tecnologías de la IA tienen muchos beneficios públicos, por ejemplo, al «dotar de instrumentos adecuados para garantizar la seguridad de los ciudadanos a las autoridades encargadas de hacer cumplir la ley». En particular, ayudan a identificar la propaganda terrorista en línea y a «identificar objetos ocultos peligrosos o sustancias o productos ilícitos».

Sin embargo, la IA también plantea un cierto riesgo elevado para nuestra sociedad, según el Libro Blanco. De ahí que las tecnologías de la IA cambien el concepto de seguridad establecido actualmente en la UE por el marco jurídico pertinente.

Según el Libro Blanco, esos riesgos pueden estar vinculados a las ciberamenazas, a los riesgos de seguridad personal o a los riesgos derivados de la pérdida de conectividad.

A fin de apoyar la confianza de los consumidores en las tecnologías de la inteligencia artificial, sería conveniente que el próximo marco normativo de la UE sobre la inteligencia artificial abarque explícitamente determinados «requisitos clave». En la actualidad, los requisitos relativos a la transparencia, la trazabilidad y la supervisión humana de la adopción de decisiones en materia de algoritmos no están contemplados específicamente en ninguna legislación en vigor.

Además de proponer enmiendas a la legislación vigente (por ejemplo, la Directiva sobre la responsabilidad por la seguridad de los productos), «podría ser necesaria una nueva legislación específica sobre la IA».

Además, la Agencia  ENISA tiene previsto realizar un estudio del panorama de amenazas sobre la IA, a fin de alimentar la labor de la Comisión Europea sobre la IA. Tras la publicación del Libro Blanco, la Comisión Europea está  recopilando propuestas  de forma abierta. Existe una consulta pública que se prevé finalice el 31 de mayo de 2020.

La Comisión Europea tiene previsto abrir una consulta pública sobre las prioridades en la certificación de la ciberseguridad

En un acto sobre ciberseguridad celebrado en Bruselas, un representante de la Comisión Europea proporcionó cierta información sobre los actuales planes de certificación de la ciberseguridad que se están preparando, tras la aplicación de la Ley de ciberseguridad de la Unión Europea. La Ley sobre ciberseguridad establece el primer marco de certificación en toda la Unión Europea que prevé la introducción de planes de certificación de la ciberseguridad  para «productos, servicios y procesos de TIC».

En virtud de la Ley de ciberseguridad, se ha abierto una «vía para la certificación obligatoria», pero actualmente la prioridad es asegurarse de que se introduzcan los planes. Es necesario determinar las prioridades de los futuros planes en el Programa de Trabajo Permanente de la Unión, aprobado por la Comisión Europea.

La Comisión tiene previsto abrir una consulta pública sobre las prioridades del Programa de trabajo renovable de la Unión para finales del primer trimestre de 2020. Todo plan obligatorio que se introduzca en el futuro debe ir acompañado de la legislación pertinente, según la Comisión Europea. Todo plan obligatorio también debe estar justificado por la correspondiente evolución del mercado.

Digital por diseño


Va llegando el momento de abandonar el término «transformación digital» que transmite la idea de que hay que cambiar los procesos de las organizaciones, conforme avanza la digitalización de la sociedad y la adopción masiva de las tecnologías de la información.

Con el estado actual de la tecnología y de la legislación, no tiene sentido diseñar procesos de información, contratación o mero trámite que no estén diseñados desde el principio pensando en el valor probatorio de los registros digitales administrados con ayuda de la criptografía.

En todo caso, cualquier concesión a procedimientos o actuaciones arcaicos debe ser en atención a la experiencia de usuario.

Uno de los aspectos claves del nuevo paradigma es la gestión de la identidad digital de las personas con las que se relacionan las entidades que debería tener en cuenta la posibilidad de acceso de personas de diversa procedencia y medios de identificación.

Las «piezas de lego» que facilitan la gestión digital por diseño de los procedimientos preservando la seguridad jurídica son componentes como las firmas electrónicas de persona, los sellos electrónicos de empresa, los sistemas de conservación digital de documentos electrónicos (incluso con códigos seguros de verificación) y evidencias electrónicas, los sellos de tiempo electrónicos, los sistemas de gestión de información de representación (de otras personas o de empresas) los sistemas que permiten comprobar la validez de las firmas y de los sellos, los que permiten gestionar mecanismos de identificación y de firmas y sellos «en la nube», los que permiten realizar la digitalización certificada de documentos, los que permiten la identificación remota co y los que permiten acreditar las notificaciones electrónicas.

En la actualidad. el Reglamento (UE) Nº 910/2014, de 23 de julio, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (eIDAS), ofrece una buena base para construir sistemas digitales con valor legal admisibles en todos los países miembros, sea cual sea el país de origen, de entre los europeos.

Un aspecto clave en la digitalización por diseño es que la experiencia de usuario debe ser una de las principales prioridades en el diseño de los procesos, para evitar repetir errores de usabilidad  que en el pasado no contribuyeron a poner en valor tecnologías como el DNI electrónico, que se expide desde 2006.

El despliegue de sistemas digitales de gestión debería preservar principios esenciales como el «soporte duradero» o la «simetría probatoria» (igualdad de armas) para que los usuarios de las plataformas cuenten con la misma posición respecto a la prueba digital que los promotores de las plataformas.

El conocimiento técnico y legal de estos principios de despliegue digital ayudará a las entidades a diseñar sistemas digitales eficientes, sencillos y con valor probatorio por lo que es útil contar con especialistas a los que consultar.

Los sistemas de gestión de identidad disponibles ya contemplan la interoperabilidad entre países con «nodos eIDAS» como el español que se instancia a través del sistema «Cl@ve«.

El derecho al olvido y el derecho al recuerdo


Recientemente se ha publicado la noticia de que es BOE se verá obligado a impedir el rastreo de los buscadores.

Yo reconozco que en ocasiones me he quejado de que el BOE permita conocer más fácilmente a cualquiera que a mi mismo el hecho de que se publique la presunta comisión de una infracción (por ejemplo de tráfico), por el efecto de notificación de último recurso del BOE, y que esta circunstancia se potencie con la acción de los buscadores.

Sin embargo, estaría encantado que en el BOE figurara, por ejemplo, que he aprobado el exámen de radioaficionado y que si alguien busca mi nombre en un buscador pudiera tener constancia de esta publicación.

Yo tengo mi opinión sobre la forma de resolver estos problemas, y no coincide con el punto de vista de la Agencia Española de Protección de Datos, ni con la Agencia Estatal Boletín Oficial del Estado.

Y en primer lugar, considero que el derecho al olvido se debe garantizar respecto a «las cosas malas» que se puedan decir de mi, pero no respecto a las «cosas buenas», sobre las que debe primar el derecho al recuerdo. Algo que tiene que ver más con el derecho al Honor, a la Intimidad Personal y Familiar y a la Propia Imagen, que específicamente con la Intimidad o la Privacidad.

Y especialmente considero que el problema de base, no es que los buscadores hagan honor o no al archivo «robots.txt» sino que, en primer lugar, no se debería usar el BOE (ni, por supuesto, los tablones edictales) para notificar nada, una vez agotadas las vias convencionales de notificación.

Con la tecnología actual es muy sencillo crear bajo el auspicio del Ministerio de Política Territorial y Administraciones Públicas un sistema de notificaciones individuales de último recurso (la dirección electrónica de notificación presunta), susceptible de ser prestada por las administraciones autonómicas a instancia del interesado. El MPTyAP gestionaría, en todo caso el punto de consulta central de los Directorios Coordinados que permiten identificar al prestador del servicio de DENP para un DNI dado.

Los órganos que concluyan sus intentos de notificaciones sin éxito (y que, con la normativa actual, acabarían por notificar por Boletín – BOE, autonómico,…- o Tablón Edictal), emitirían su notificación al sistema DENP.

El ciudadano, podría acceder a conocer las notificaciones que se presumen realizadas y que le involucran, sin más que utilizar el DNI electrónico accediendo al servicio. O, en caso de que no sepa usarlo, mediante la intermediación de un funcionario habilitado para ello en cualquier organismo público de cualquier nivel de la administración que cuente con oficina abierta al público.

En fin, que las malas noticias hay que dejar de darlas a través de sistemas que puedan ser  indexados por los buscadores.

Fiestas de San Fermín


Un tema interesante para los navarros es la coincidencia de salida a Bolsa de Banca Cívica en la que se integra la CAN (Caja de Ahorros de Navarra) con las fiestas de San Fermín que arrancan dentro de 1 hora y poco con el chupinazo desde la Plaza Consistorial de Pamplona.

Seguro que el Santo contribuye a que sea un éxito.


Derecho a conocer la identidad de los accionistas


La recientemente aprobada Ley 2/2011, de 4 de marzo, de Economía Sostenible, además de hacerse famosa por su discutido enfoque sobre el tratamiento de la protección de la Propiedad Intelectual, incluye una importante novedad, largamente reclamada por las sociedades cotizadas, especialmente las que se basan en acciones que no son nominativas.

Se trata de la DISPOSICIÓN FINAL VIGÉSIMA QUINTA. Modificación del Real Decreto Legislativo 1/2010, de 2 de julio, por el que se aprueba el texto refundido de la Ley de Sociedades de Capital.

Se modifica el artículo 497 que pasa a tener la siguiente redacción:

Artículo 497. Derecho a conocer la identidad de los accionistas.

Las entidades que, de acuerdo con la normativa reguladora del mercado de valores, hayan de llevar los registros de los valores representados por medio de anotaciones en cuenta están obligadas a comunicar a la sociedad emisora, en cualquier momento que lo solicite y con independencia de que sus acciones tengan o no que ser nominativas por disposición legal, los datos necesarios para la identificación de los accionistas, incluidas las direcciones y medios de contacto de que dispongan, para permitir la comunicación con aquellos.

Reglamentariamente se podrán concretar los aspectos técnicos y formales necesarios para el ejercicio de este derecho por parte de la sociedad emisor

Hay que reconocer que la normativa destinada a las sociedades de capital está sufriendo muchísimos cambios, refundiciones y modificaciones, que cuestionan la seguridad jurídica denuestro marco legal, por oportunos que sean los cambios en muchos casos. Se echa de menos un planteamiento reflexivo que recoja y justifique los cambios y que no requiera nuevos cambios a los 3 dias o a los 6 meses.

En este caso, esta norma significa que Iberclear debe comunicar a las sociedades cotizadas la información de sus accionistas, cada vez que lo pidan y sin coste.  Se acabó el abuso de cobrar cada vez que se solicta el «fichero X.25«. Y no solo eso, además se deberá dar una información  más completa que la actual.

Un aspecto sorprendente en la era de la protección de datos, con normas tan exigente como la española, es que los datos de los accionistas no los tienen las entidades emisoras (que es lo que espera el propio accionista), sino que los tienen los intermediarios.

No es que no los tengan que tener estos: si yo tengo mis acciones en mi entidad financiera, entiendo que esta  tiene mis datos personales necesarios y suficientes para la gestión de mis asuntos, por ejemplo la custodia de los valores que he comprado con su intermediación. Puedo entender también que los tenga la entidad gestora de las anotaciones en cuenta como un sistema de control necesario para la llevanza de gestión de compras y ventas de acciones, lo que redunda en la seguridad técnica y jurídica de la operativa, lo que me benficia. Pero lo lógico es que las propias entidades tengan la información de sus accionistas (o de sus representantes directos o fiduciarios, si es su deseo).

Hasta ahora, la única opción era adquirir una vez al año el fichero X.25 a Iberclear para organizar la Junta General de Accionistas Ordinaria (y entre otros aspectos, garantizar con su información el derecho de asistencia, representación y voto presencial o a distancia), pagando cantidades significativas y frecuentemente disuasorias.

El derecho a conocer a sus accionistas implica el de disponer sin coste y cuantas veces se requiera de esta fichero X.25 por parte de la sociedad emisora de acciones.

Ciertamente, en la Sociedad de la Información del siglo XXI no se entiende que se cobre por esa información, ni que se entregue en cualquier modalidad que no sea «on-line» inmediato. Los costes informáticos y de comunicaciones son tan bajos que no sirven de excusa para limitar el acceso a la información.

Una excelente noticia para los que organizamos los aspectos de voto electrónico societario en las juntas de accionistas.

WebID 1.0 – Web Identification and Discovery


Source: WebID

Authors:
Toby Inkster
Henry Story
Bruno Harbulot
Reto Bachmann-Gmür
Editors:
Manu Sporny, Digital Bazaar, Inc. msporny@digitalbazaar.com
Stéphane Corlosquet, Massachusetts General Hospital scorlosquet@gmail.com

Social networking, identity and privacy have been at the center of how we interact with the Web in the last decade. The explosion of social networking sites has brought the world closer together as well as created new points of pain regarding ease of use and the Web. Remembering login details, passwords, and sharing private information across the many websites and social groups that we are a part of has become more difficult and complicated than necessary. The Social Web is designed to ensure that control of identity and privacy settings is always simple and under one’s control. WebID is a key enabler of the Social Web. This specification outlines a simple universal identification mechanism that is distributed, openly extensible, improves privacy, security and control over how one can identify themselves and control access to their information on the Web.

It is a fundamental design criteria of the Web to enable individuals and organizations to control how they interact with the rest of society. This includes how one expresses their identity, public information and personal details to social networks, Web sites and services.

Semantic Web vocabularies such as Friend-of-a-Friend (FOAF) permit distributed hyperlinked social networks to exist. This vocabulary, along with other vocabularies, allow one to add information and services protection to distributed social networks.

One major criticism of open networks is that they seem to have no way of protecting the personal information distributed on the web or limiting access to resources. Few people are willing to make all their personal information public, many would like large pieces to be protected, making it available only to a selected group of agents. Giving access to information is very similar to giving access to services. There are many occasions when people would like services to only be accessible to members of a group, such as allowing only friends, family members, colleagues to post an article, photo or comment on a blog. How does one do this in a flexible way, without requiring a central point of access control?

Using a process made popular by OpenID, we show how one can tie a User Agent to a URI by proving that one has write access to the URI. WebID is an authentication protocol which uses X.509 certificates to associate a User Agent (Browser) to a Person identified via a URI. WebID is compatible with OpenID and provides a few additional features such as trust management via digital signatures, and free-form extensibility via RDF. By using the existing SSL certificate exchange mechanism, WebID integrates smoothly with existing Web browsers, including browsers on mobile devices. WebID also permits automated session login in addition to interactive session login. Additionally, all data is encrypted and guaranteed to only be received by the person or organization that was intended to receive it.

Jornada Cloud Computing y la privacidad de los menores en la red


Como ya comenté en el artículo «Cloud Computing y Privacidad de los Menores en la Red» estaba prevista mi participación en el reciente evento organizado por la Fundación Solventia.

Adjunto copia del resumen del evento preparado por la Fundación:

“Hay una reducida consciencia de la protección de datos y los riesgos que implica compartir información en la red”

  • “Es necesario educar en la política de privacidad a todos los actores implicados, especialmente a los  menores”
  • “El actual marco legislativo da muchas respuestas a los desafíos del Cloud Computing. La autorregulación es un complemento y no un sustitutivo de ley”
  • La Fundación Solventia y la Fundación Anar firman un acuerdo de colaboración para compartir recursos y velar por la protección de la infancia

Los cambios de aplicaciones de las nuevas tecnologías constituyen un fenómeno que ha variado nuestra forma de relacionarnos y de comunicarnos, mucho más aún en el caso de los menores. En la vida digital se intercambian datos personales, imágenes, información pública o privada que se introduce en la red sin conocer los riesgos que esto conlleva. Y es que… ¿A dónde van mis datos? Este interrogante fue el punto de partida de la Jornada Cloud Computing y la privacidad de los menores en la red, que la Fundación Solventia organizó ayer en el Ilustre Colegio de Abogados de Madrid. La cita, celebrada en colaboración con la Fundación ACS, Google y el Centro de Estudios Diaz-Bastien &Truan es ya un punto de referencia para los especialistas en protección de datos ya que fue una acción más del proyecto de investigación internacional ‘La privacidad de los menores ante el uso de las nuevas tecnologías’ que la Fundación Solventia desarrolla desde hace un año.

El seminario fue inaugurado por el director de la Agencia Española de Protección de Datos (AEPD), Artemi Rallo Lombarte, además del Presidente de la Fundación Solventia, Conrado Truan y el director del proyecto de investigación y Catedrático de Derecho Administrativo José Luis Piñar Mañas. En diálogo con todos los actores implicados en este proceso, la jornada también contó con la intervención de más de 20 profesionales y expertos del sector, quienes reflexionaron sobre los desafíos de cloud computing o nube digital y cómo proteger los principios de la privacidad, especialmente de los menores, un colectivo tan vulnerable.

Conectividad y colaboración

El auge de la computación en la nube, cloud computing o “nube TIC” –tal y como prefiere definirla Julián Inza, presidente de Albalia Interactiva– hace que sea imprescindible tener en cuenta este nuevo paradigma de funcionamiento de Internet. Esta tendencia se basa en que los archivos o documentos que tradicionalmente almacenábamos en nuestro ordenador pueden alojarse ahora en ‘la nube’ de Internet. De esta manera se han transformado los sistemas de almacenamiento de datos y documentos ya que ahora “cualquier usuario puede acceder a sus archivos personales desde cualquier sitio”, destacó Barbara Navarro, directora Europea de Políticas Públicas y Asuntos Institucionales de Google España y Portugal.

Asimismo, Navarro señaló que la existencia de la ‘nube digital’ “contribuye a la conectividad y colaboración entre las personas”. El cloud computing también facilita trabajar en grupo a través de la red posibilitando “que varias personas co-editen un documento, realicen búsquedas de información en segundos o escriban un mail en un idioma y el destinatario lo reciba en otro”. Sin embargo, desde el punto de vista de la privacidad, el intercambio y la conectividad plantea una serie de interrogantes que todos los actores implicados deben responder.

Autorregulación, ¿una solución?

Otro de los puntos clave que añade complejidad a este campo es el principio de territorialidad en la aplicación de las normas y el carácter interterritorial intrínseco de la computación en la nube. “No podemos saber realmente donde se ubican los almacenes de datos”, explica José Luis Piñar, “por tanto, no podemos realmente determinar en todo momento que norma puede aplicarse”. Sin embargo, el desconocimiento que arguyen los proveedores de Internet sobre la ubicación de los datos o sobre qué jurisdicción aplicar “no puede excusar el incumplimiento de los principios de la protección de datos y la privacidad”, explicó Francisco Fonseca Morillo, director de la Representación de la Comisión Europea en España. “El derecho y, en concreto la legislación europea, da respuesta a estos interrogantes. No podemos permitir que los suministradores de los servicios digitales no cumplan los principios de privacidad. Debemos exigírselo”.

En esta misma línea se manifestó Natalia Martos Díaz, Directora Jurídica y de Privacidad de Tuenti quien insistió que “el marco legislativo actual da muchas respuestas a los desafíos que se plantean. En ningún caso la autorregulación puede sustituir a la ley. Es un complemento necesario en situaciones concretas, pero no un sustitutivo legal”. En cuanto a la autorregulación, una práctica mucho más extendida en Estados Unidos, José Luis Piñar consideró que “es imprescindible acentuar las medidas de autorregulación responsable mediante la definición de políticas de privacidad rigurosas, cuyo cumplimiento esté garantizado por los proveedores y que cuenten con algún grado de vinculatoriedad al objeto de poder imponer, en su caso, su acatamiento”.

Educar para concienciar

Junto al cumplimento de la ley o la mejora de las medidas de autorregulación hay otro aspecto imprescindible para salvaguardar la privacidad: la concienciación. “Existe una reducida conciencia de los riesgos que implica compartir datos y hay un gran desconocimiento sobre la protección de los mismos”, afirmó  Pablo Lucas Murillo, magistrado del Tribunal Supremo. “Es necesario fomentar una conciencia de protección de datos a través de la educación de todos los actores implicados”, explicó Lucas Murillo. “Instituciones, familia, educadores, proveedores de servicios deben adquirir esta conciencia de la protección para poderla transmitir a los y las menores”.

En esta misma línea insistió Arturo Canalda, Defensor del Menos de la Comunidad de Madrid que “es importante concienciar y acompañar los niños y niñas en su vida digital. Lo indispensable no es donde están los datos sino saber los delitos y los abusos que se cometen con el manejo de los mismos”. Y es que, “todos podemos poner de nuestra parte, podemos mejorar nuestro cumplimiento, pero sin la educación y conciencia de los chavales el esfuerzo por respetar los principios de la protección de datos no es completo”, afirmó Natalia Martos durante su ponencia ayer en el Colegio de Abogados de Madrid.

Análisis de los proveedores digitales

En el marco de la Jornada la Fundación Solventia también presentó el estudio, ‘Prácticas en materia de privacidad de los proveedores de Redes Sociales’. Dirigido por José Luis Piñar y realizado por Chiara Civitelli, abogada especializada en la propiedad intelectual, comercio electrónico y la protección de datos; el texto determina qué grado de protección de la privacidad tienen los menores usuarios de redes sociales.

Elaborado a partir de la información contenida directamente en las páginas web de las redes sociales, el estudio analiza la política de privacidad de 10 comunidades sociales de diversos países. Proveedores de servicios digitales “con una política de privacidad relativamente elaborada, una apariencia de seriedad y garantía”, tal y como explicó José Luis Piñar durante la presentación del estudio, “pero existen detalles como la dificultad de la cancelación de los datos, los textos de privacidad farragosos que no se leen por parte del usuario y se aceptan desconociéndolos o las complicaciones para configurar la privacidad”. Aspectos como éstos hacen que sea difícil garantizar completamente la privacidad en este tipo de plataformas.

Acuerdo de colaboración: Solventia – Anar

El punto y final de la Jornada lo puso la firma del convenio colaboración entre la Fundación Solventia y la Fundación Anar, dos entidades comprometidas en la promoción y defensa de la infancia. Durante el próximo año, periodo de vigencia de este acuerdo, Solventia y Anar compartirán recursos, programas y proyectos de investigación que velen por el desarrollo integral los y las menores. El ámbito de actuación de las actividades compartidas será España y algunos países de Latinoamérica, ámbito de actuación de las dos fundaciones. Con este convenio la Fundación Solventia da un paso más en la cooperación en red para sumar esfuerzos en la protección de la infancia y la juventud, uno de sus pilares fundacionales.