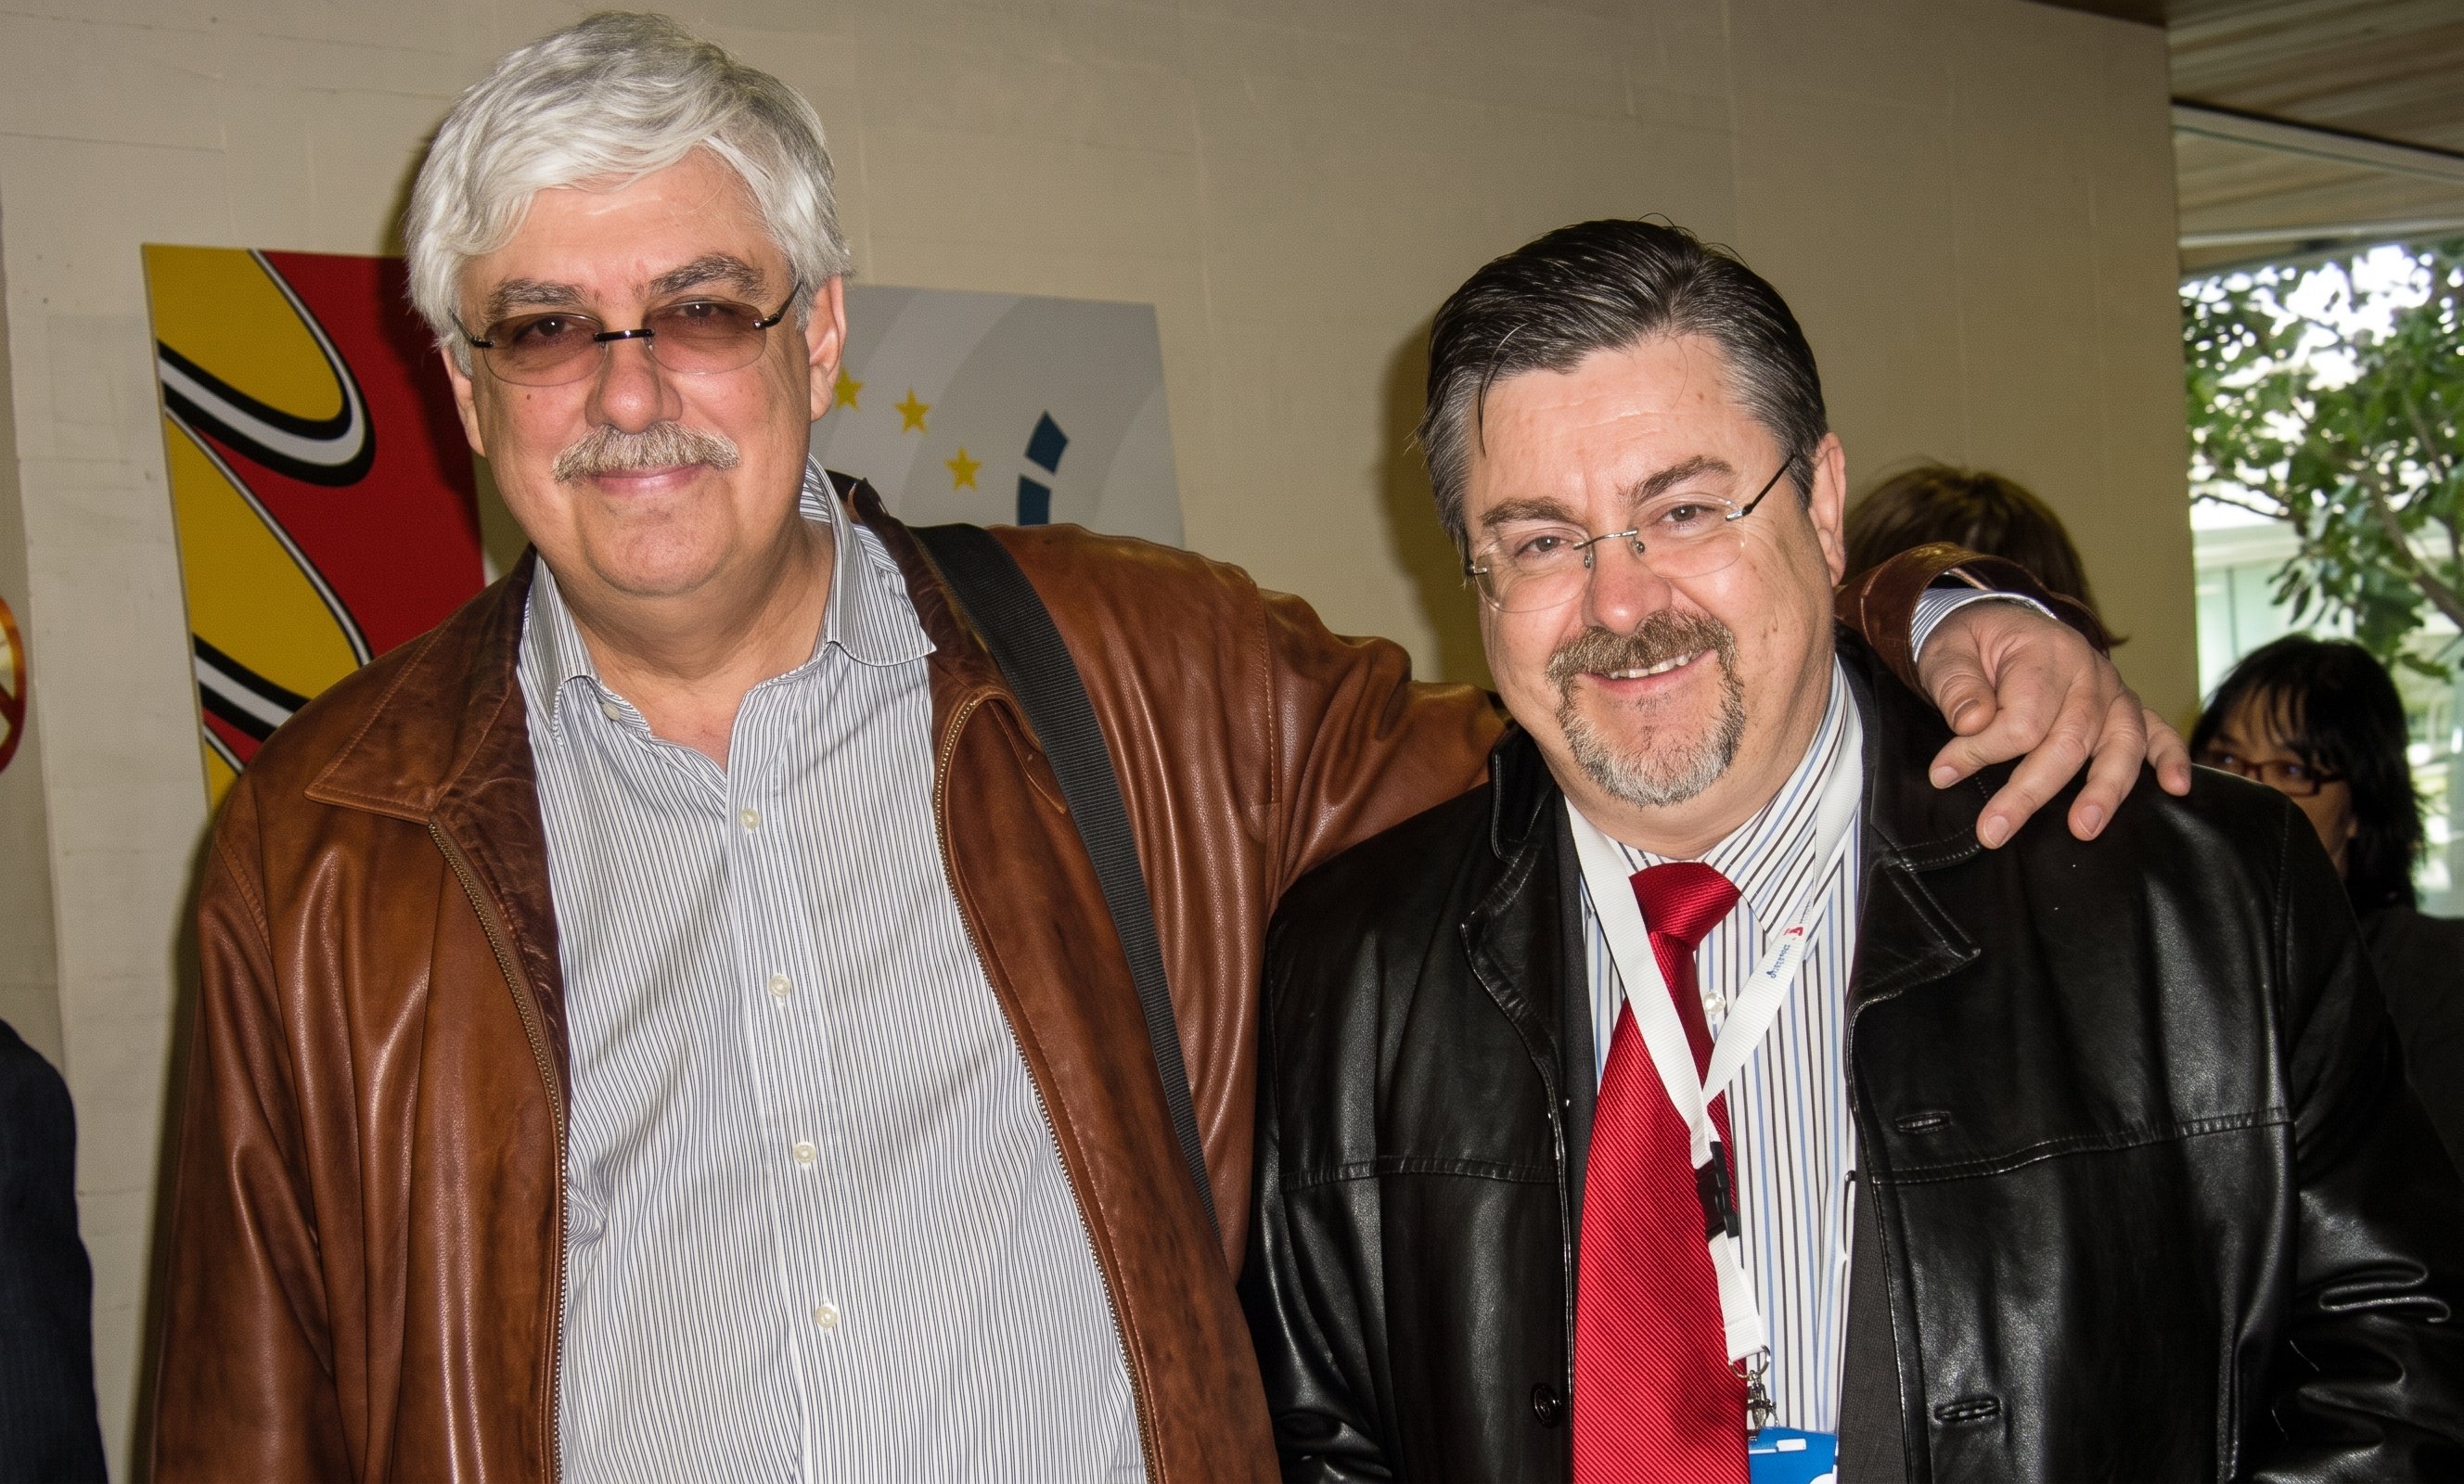
Hay personas que dejan huella en una disciplina entera. En la identidad digital, una de ellas fue Kim Cameron, que falleció el 30 de noviembre de 2021. Tuve la suerte de conocerle; la foto que encabeza esta entrada nos la hicimos en León, en la conferencia Trustis, «Confianza en la Sociedad de la Información» (Trust in the Information Society), que organizaron el Instituto Nacional de Tecnologías de la Comunicación (INTECO, hoy INCIBE) y la Dirección General de la Sociedad de la Información y Medios de Comunicación de la Comisión Europea los días 10 y 11 de febrero de 2010. Más de 260 participantes de administraciones, industria, investigación y organizaciones de usuarios aprobaron allí las Conclusiones de León, que ya pedían un marco europeo de identificación electrónica respetuoso con la privacidad y de uso amplio, tanto en la administración y la sanidad como en el sector privado: una semilla de lo que después serían eIDAS y la Cartera de Identidad Digital Europea. Estos días, preparando mi participación en un panel sobre el futuro de la identidad digital y la Cartera de Identidad Digital Europea, he vuelto a leer su texto más conocido, The Laws of Identity, y me ha parecido el mejor momento para rendirle un pequeño homenaje y para preguntarnos qué queda de aquellas ideas veinte años después.
Quién era Kim Cameron
Canadiense, nacido en 1948, Kim Cameron cofundó en 1980 ZoomIt, donde inventó la tecnología de metadirectorio. Microsoft adquirió la empresa en 1999 y Cameron se convirtió en arquitecto de Active Directory y, después, en arquitecto jefe de identidad de la compañía, cargo que ocupó hasta su jubilación en 2019. Desde ese puesto impulsó la arquitectura InfoCard (las «tarjetas de información») y, sobre todo, la idea de un metasistema de identidad para Internet: una capa común que permitiera a múltiples tecnologías y proveedores de identidad convivir bajo una experiencia coherente para el usuario. Tras dejar Microsoft fue director de identidad de la empresa canadiense Convergence.Tech.
Fue también una figura habitual del Internet Identity Workshop desde su primera edición en 2005, y uno de esos raros perfiles capaces de hablar con la misma solvencia a ingenieros, a reguladores y a responsables de protección de datos. Phil Windley resumió su legado diciendo que Cameron planteó en 2004 ideas que la comunidad no estuvo preparada para escuchar hasta muchos años después.
Las siete leyes de la identidad
Cameron las fue elaborando en 2004 en su blog, en diálogo abierto con la comunidad, y las publicó en mayo de 2005. No pretendían ser normas jurídicas, sino algo parecido a leyes de la física: una explicación de por qué unos sistemas de identidad triunfan y otros fracasan. Su punto de partida era que Internet se había construido sin una capa de identidad, y que los parches para suplir esa carencia estaban alimentando el phishing y el fraude y erosionando la confianza en las transacciones en línea.
- Control y consentimiento del usuario. Un sistema de identidad solo debe revelar información que identifique a una persona con su consentimiento. Los sistemas que los usuarios no aceptan acaban abandonados.
- Divulgación mínima para un uso limitado. La solución más estable a largo plazo es la que revela la menor cantidad posible de información identificativa y la que mejor limita su uso. Agregar datos es agregar riesgo.
- Partes justificables. La información de identidad solo debe revelarse a las partes que tienen un papel necesario y justificable en una relación de identidad determinada.
- Identidad dirigida. Un sistema universal debe admitir identificadores «omnidireccionales», para entidades públicas que quieren ser encontradas, e identificadores «unidireccionales», para relaciones privadas, de modo que se eviten correlaciones innecesarias entre servicios.
- Pluralismo de operadores y tecnologías. Ninguna tecnología ni ningún proveedor resolverá todos los casos: un sistema universal debe integrar múltiples tecnologías de identidad gestionadas por múltiples proveedores.
- Integración humana. El usuario es parte del sistema, y la comunicación entre la persona y la máquina debe diseñarse para resistir el engaño. Un canal criptográficamente perfecto no sirve de nada si el usuario no sabe con quién está hablando.
- Experiencia coherente en distintos contextos. El metasistema debe ofrecer al usuario una experiencia sencilla y uniforme, permitiéndole separar sus contextos (personal, profesional, público) eligiendo la identidad adecuada en cada caso.
Qué ha cambiado en veinte años
Mucho y poco a la vez. El problema que motivó las leyes sigue ahí: el phishing no ha desaparecido, y la inteligencia artificial generativa lo ha hecho más convincente que nunca. Pero el escenario tecnológico y regulatorio es irreconocible:
- El teléfono móvil se ha convertido en la cartera. Las tarjetas de información de InfoCard han renacido en forma de carteras digitales que almacenan credenciales verificables, permisos de conducir móviles (mDL) o claves de acceso (passkeys).
- La criptografía ha alcanzado a las leyes. La divulgación selectiva y las pruebas de conocimiento cero permiten hoy demostrar que se es mayor de edad sin revelar la fecha de nacimiento, que es exactamente la divulgación mínima que Cameron reclamaba.
- Europa ha legislado. El RGPD consagró la minimización de datos y la limitación de la finalidad, y el Reglamento (UE) 2024/1183 (eIDAS2) ha creado la Cartera de Identidad Digital Europea, que los Estados miembros deben ofrecer a sus ciudadanos.
- Aparecen identidades no humanas. Los agentes de inteligencia artificial actúan cada vez más en nombre de personas y organizaciones, y plantean preguntas que en 2005 eran ciencia ficción.
Las leyes, aplicadas a la Cartera de Identidad Digital Europea
Si se lee eIDAS2 con las leyes de Cameron al lado, la correspondencia es sorprendente:
- Control y consentimiento: la Cartera está bajo el control exclusivo del usuario, que decide qué datos comparte y dispone de un registro de las transacciones realizadas.
- Divulgación mínima: la Cartera debe permitir compartir de forma selectiva los datos de identificación y las declaraciones electrónicas de atributos, sin revelar más de lo necesario.
- Partes justificables: las partes usuarias deben registrarse e indicar para qué van a usar la Cartera y qué datos solicitan, y el usuario puede comprobarlo antes de compartir nada.
- Identidad dirigida: el Reglamento contempla el uso de seudónimos y exige que el proveedor de la Cartera no pueda rastrear su uso. El debate sobre el identificador único y persistente de las personas es, en el fondo, un debate sobre la cuarta ley.
- Pluralismo: conviven carteras nacionales y privadas, múltiples emisores de declaraciones (públicos, prestadores cualificados de servicios de confianza y emisores privados) y varios formatos de credencial.
- Integración humana: la autenticación de las partes usuarias ante la Cartera busca precisamente que el usuario sepa con quién está tratando, frente a la suplantación.
- Experiencia coherente: una Cartera que funciona igual para abrir una cuenta bancaria, alquilar un coche o firmar un contrato en cualquier Estado miembro es el «metasistema» que Cameron imaginó.
Por qué las leyes de Cameron son más canónicas que los principios de la identidad autosoberana
En 2016, Christopher Allen publicó The Path to Self-Sovereign Identity, con diez principios que se convirtieron en la referencia del movimiento de la identidad autosoberana (SSI, por sus siglas en inglés): existencia, control, acceso, transparencia, persistencia, portabilidad, interoperabilidad, consentimiento, minimización y protección. Este año, con motivo de su décimo aniversario, Allen, con quien coincidí en Ginebra, ha presentado una revisión que los reorganiza en cuatro capas y añade seis principios nuevos (entre ellos inalienabilidad, libertad cognitiva, autonomía relacional y diseño anticoerción), que se presentó en la Global Digital Collaboration Conference de Ginebra el pasado septiembre.
SSI ha tenido mucha importancia y merece todo el respeto: puso en el centro la idea de que las credenciales deben estar en manos de su titular y ser portables, y mucho de eso ha acabado en la Cartera europea. Confieso, eso sí, que soy algo escéptico, y a veces bromeo diciendo que, en la práctica europea, las siglas SSI significan más bien State Supported Identity: la identidad que respalda el Estado, que es quien emite los datos de identificación de la persona y quien certifica las carteras. Pero creo que las leyes de Cameron siguen siendo la referencia más sólida, por varias razones:
- Son descriptivas, no aspiracionales. Cameron no dijo cómo debería ser el mundo, sino por qué fracasan los sistemas que ignoran ciertas condiciones. Eso las hace comprobables: veinte años de proyectos de identidad, exitosos y fallidos, las han puesto a prueba.
- Son neutrales respecto a la tecnología. No dependen de cadenas de bloques, de identificadores descentralizados ni de ninguna arquitectura concreta. Por eso sirven igual para un certificado X.509, una credencial SD-JWT, un mDL o una declaración electrónica de atributos.
- Aceptan el pluralismo, incluido el papel de los Estados y de los terceros de confianza. La quinta ley asume que habrá muchos operadores, públicos y privados. Algunos planteamientos de SSI parten de una desconfianza hacia cualquier intermediario que choca con la realidad: la identidad de una persona la acredita, en última instancia, un Estado, y la confianza en una firma o un sello la aportan prestadores supervisados. Cameron no pedía eliminar a los terceros, sino que solo participaran los justificables.
- Incluyen al ser humano. La sexta y la séptima ley tratan de la interfaz, del engaño y de la experiencia de usuario, aspectos que los principios de 2016 apenas abordaban y que la revisión de 2026 incorpora ahora como «diseño anticoerción».
- Evitan principios difíciles de cumplir. Algunos principios de SSI, como la «persistencia» de la identidad, son discutibles cuando hay que revocar credenciales, ejercer el derecho de supresión o cambiar de algoritmo criptográfico. Las leyes de Cameron no imponen esa rigidez.
- SSI cabe dentro de las leyes, y no al revés. El propio Cameron lo mostró en su intervención en el SSI Day de Miyazaki, en enero de 2020: repasó sus leyes a la luz de la identidad autosoberana y concluyó que seguían siendo válidas, con matices sobre el uso de cadenas de bloques públicas, que no deberían servir para publicar identificadores personales. De hecho, las comparativas entre ambos conjuntos muestran que casi cada principio de Allen tiene su correspondencia en una de las siete leyes.
Una vía conciliadora: la identidad centrada en el usuario
Entre el entusiasmo de SSI y el protagonismo de los Estados hay un término que, a mi juicio, recoge lo mejor de ambos y que, además, nació en la época de Cameron: la identidad centrada en el usuario (user-centric identity), como se conoció entonces el movimiento que acompañó a las leyes y a InfoCard. No exige elegir entre autosoberanía y respaldo estatal: pide que el usuario esté en el centro, con control y consentimiento, sea cual sea quien emite sus credenciales. Es la estrategia que propugno y la razón por la que en usercentric.id recojo ahora la información sobre carteras digitales y sobre los desarrollos de la Cartera de Identidad Digital Europea en España y en Europa.
Una octava ley para los agentes
Me pregunto qué diría Kim de los agentes de inteligencia artificial. Sospecho que no necesitaría una ley nueva. La tercera, la de las partes justificables, obliga a preguntarse si un agente debe participar en una transacción de identidad y en nombre de quién. La sexta, la de la integración humana, exige que la persona sepa en todo momento si está tratando con otra persona o con una máquina. Y la primera recuerda que un agente solo puede actuar dentro del consentimiento que se le ha dado. Por eso defiendo que los agentes tengan una identidad verificable, con certificados que indiquen expresamente que su titular es un agente de IA y cuál es el alcance de su mandato.
Gracias, Kim
Kim Cameron nos enseñó que la identidad digital no es un problema técnico, sino un problema humano con soluciones técnicas. Veinte años después, mientras Europa despliega su Cartera de Identidad Digital y debatimos cómo identificar a los agentes de IA, sus siete leyes siguen siendo la mejor lista de comprobación que conozco. Releerlas es la mejor manera de recordarle.
Referencias
- Kim Cameron: The Laws of Identity (Microsoft, mayo de 2005). Existe una versión en español con traducción automática, poco recomendable.
- Nat Sakimura: The Law of Identity in SSI Era by Kim Cameron (resumen de su intervención en el SSI Day de Miyazaki, enero de 2020)
- Phil Windley: In Memory of Kim Cameron (diciembre de 2021)
- Web de la conferencia Trust in the Information Society (copia en Internet Archive)
- ENISA: Conclusiones de León de la conferencia Trust in the Information Society y crónica de la conferencia (febrero de 2010)
- Kim Cameron (computer scientist), Wikipedia
- Christopher Allen: The Path to Self-Sovereign Identity (2016) y Principles of Self-Sovereign Identity, revisión 2026 (borrador comunitario, abril de 2026)
- New America: The Principles of Self-Sovereign Identity (comparativa entre las leyes de Cameron y los principios de Allen)
- Reglamento (UE) 2024/1183 (eIDAS2)

