Archivo de la categoría: Inteligencia Artificial

Tributo a Kim Cameron, autor de las 7 leyes de la identidad


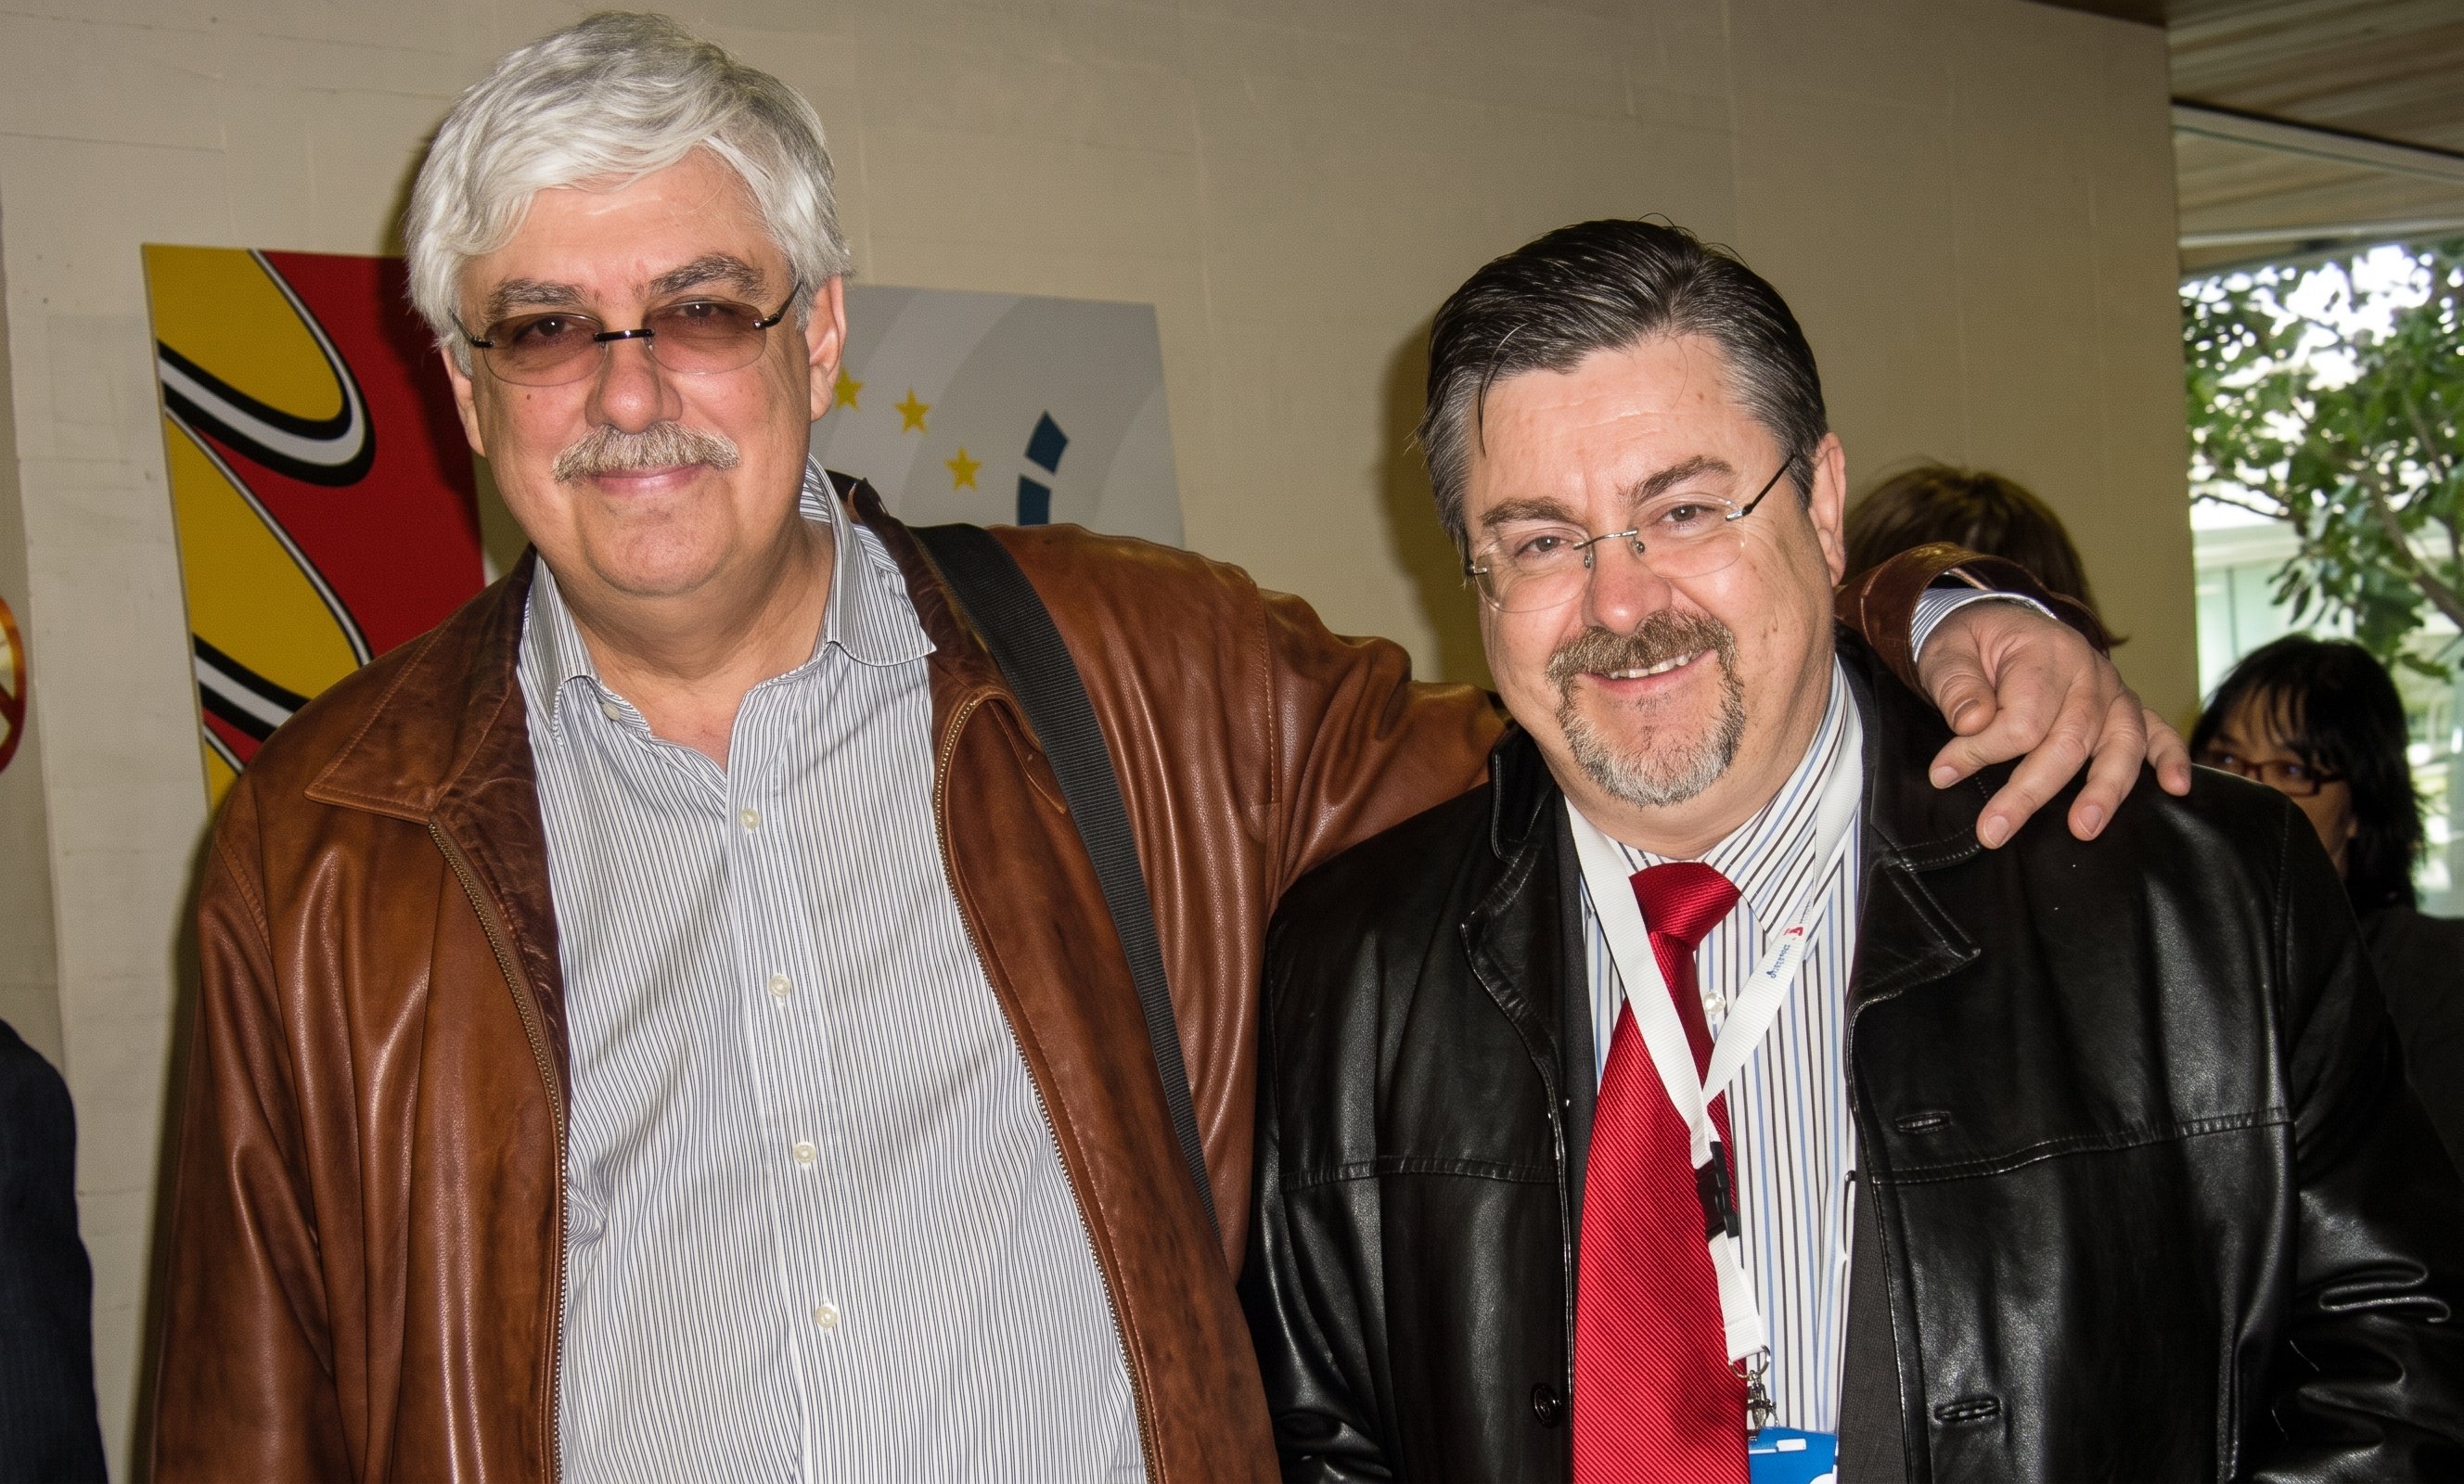
Kim Cameron y Julián Inza en el evento Trustis, en León, en 2010
Con Kim Cameron (a la izquierda) en la conferencia Trustis, «Confianza en la Sociedad de la Información» (Trust in the Information Society), celebrada en León los días 10 y 11 de febrero de 2010.

Hay personas que dejan huella en una disciplina entera. En la identidad digital, una de ellas fue Kim Cameron, que falleció el 30 de noviembre de 2021. Tuve la suerte de conocerle; la foto que encabeza esta entrada nos la hicimos en León, en la conferencia Trustis, «Confianza en la Sociedad de la Información» (Trust in the Information Society), que organizaron el Instituto Nacional de Tecnologías de la Comunicación (INTECO, hoy INCIBE) y la Dirección General de la Sociedad de la Información y Medios de Comunicación de la Comisión Europea los días 10 y 11 de febrero de 2010. Más de 260 participantes de administraciones, industria, investigación y organizaciones de usuarios aprobaron allí las Conclusiones de León, que ya pedían un marco europeo de identificación electrónica respetuoso con la privacidad y de uso amplio, tanto en la administración y la sanidad como en el sector privado: una semilla de lo que después serían eIDAS y la Cartera de Identidad Digital Europea. Estos días, preparando mi participación en un panel sobre el futuro de la identidad digital y la Cartera de Identidad Digital Europea, he vuelto a leer su texto más conocido, The Laws of Identity, y me ha parecido el mejor momento para rendirle un pequeño homenaje y para preguntarnos qué queda de aquellas ideas veinte años después.

La coincidencia de fechas tiene algo de simbólico: mientras escribo estas líneas, León vuelve a ser el punto de encuentro de la seguridad digital con la celebración, los días 21, 22 y 23 de octubre de 2026, del 20ENISE, la vigésima edición del Encuentro Internacional de Seguridad de la Información que organiza INCIBE, heredero de aquel INTECO que acogió Trustis. Dieciséis años después de aquella conferencia, el debate se ha desplazado de la necesidad de un marco europeo de identificación electrónica a su despliegue real con la Cartera de Identidad Digital Europea, y a nuevos retos, como la identidad de los agentes de inteligencia artificial, que Kim habría analizado con la misma lucidez con que formuló sus leyes.

Quién era Kim Cameron

Canadiense, nacido en 1948, Kim Cameron cofundó en 1980 ZoomIt, donde inventó la tecnología de metadirectorio. Microsoft adquirió la empresa en 1999 y Cameron se convirtió en arquitecto de Active Directory y, después, en arquitecto jefe de identidad de la compañía, cargo que ocupó hasta su jubilación en 2019. Desde ese puesto impulsó la arquitectura InfoCard (las «tarjetas de información») y, sobre todo, la idea de un metasistema de identidad para Internet: una capa común que permitiera a múltiples tecnologías y proveedores de identidad convivir bajo una experiencia coherente para el usuario. Tras dejar Microsoft fue director de identidad de la empresa canadiense Convergence.Tech.

Fue también una figura habitual del Internet Identity Workshop desde su primera edición en 2005, y uno de esos raros perfiles capaces de hablar con la misma solvencia a ingenieros, a reguladores y a responsables de protección de datos. Phil Windley resumió su legado diciendo que Cameron planteó en 2004 ideas que la comunidad no estuvo preparada para escuchar hasta muchos años después.

Las siete leyes de la identidad

Cameron las fue elaborando en 2004 en su blog, en diálogo abierto con la comunidad, y las publicó en mayo de 2005. No pretendían ser normas jurídicas, sino algo parecido a leyes de la física: una explicación de por qué unos sistemas de identidad triunfan y otros fracasan. Su punto de partida era que Internet se había construido sin una capa de identidad, y que los parches para suplir esa carencia estaban alimentando el phishing y el fraude y erosionando la confianza en las transacciones en línea.

  1. Control y consentimiento del usuario. Un sistema de identidad solo debe revelar información que identifique a una persona con su consentimiento. Los sistemas que los usuarios no aceptan acaban abandonados.
  2. Divulgación mínima para un uso limitado. La solución más estable a largo plazo es la que revela la menor cantidad posible de información identificativa y la que mejor limita su uso. Agregar datos es agregar riesgo.
  3. Partes justificables. La información de identidad solo debe revelarse a las partes que tienen un papel necesario y justificable en una relación de identidad determinada.
  4. Identidad dirigida. Un sistema universal debe admitir identificadores «omnidireccionales», para entidades públicas que quieren ser encontradas, e identificadores «unidireccionales», para relaciones privadas, de modo que se eviten correlaciones innecesarias entre servicios.
  5. Pluralismo de operadores y tecnologías. Ninguna tecnología ni ningún proveedor resolverá todos los casos: un sistema universal debe integrar múltiples tecnologías de identidad gestionadas por múltiples proveedores.
  6. Integración humana. El usuario es parte del sistema, y la comunicación entre la persona y la máquina debe diseñarse para resistir el engaño. Un canal criptográficamente perfecto no sirve de nada si el usuario no sabe con quién está hablando.
  7. Experiencia coherente en distintos contextos. El metasistema debe ofrecer al usuario una experiencia sencilla y uniforme, permitiéndole separar sus contextos (personal, profesional, público) eligiendo la identidad adecuada en cada caso.

Qué ha cambiado en veinte años

Mucho y poco a la vez. El problema que motivó las leyes sigue ahí: el phishing no ha desaparecido, y la inteligencia artificial generativa lo ha hecho más convincente que nunca. Pero el escenario tecnológico y regulatorio es irreconocible:

  • El teléfono móvil se ha convertido en la cartera. Las tarjetas de información de InfoCard han renacido en forma de carteras digitales que almacenan credenciales verificables, permisos de conducir móviles (mDL) o claves de acceso (passkeys).
  • La criptografía ha alcanzado a las leyes. La divulgación selectiva y las pruebas de conocimiento cero permiten hoy demostrar que se es mayor de edad sin revelar la fecha de nacimiento, que es exactamente la divulgación mínima que Cameron reclamaba.
  • Europa ha legislado. El RGPD consagró la minimización de datos y la limitación de la finalidad, y el Reglamento (UE) 2024/1183 (eIDAS2) ha creado la Cartera de Identidad Digital Europea, que los Estados miembros deben ofrecer a sus ciudadanos.
  • Aparecen identidades no humanas. Los agentes de inteligencia artificial actúan cada vez más en nombre de personas y organizaciones, y plantean preguntas que en 2005 eran ciencia ficción.

Las leyes, aplicadas a la Cartera de Identidad Digital Europea

Si se lee eIDAS2 con las leyes de Cameron al lado, la correspondencia es sorprendente:

  • Control y consentimiento: la Cartera está bajo el control exclusivo del usuario, que decide qué datos comparte y dispone de un registro de las transacciones realizadas.
  • Divulgación mínima: la Cartera debe permitir compartir de forma selectiva los datos de identificación y las declaraciones electrónicas de atributos, sin revelar más de lo necesario.
  • Partes justificables: las partes usuarias deben registrarse e indicar para qué van a usar la Cartera y qué datos solicitan, y el usuario puede comprobarlo antes de compartir nada.
  • Identidad dirigida: el Reglamento contempla el uso de seudónimos y exige que el proveedor de la Cartera no pueda rastrear su uso. El debate sobre el identificador único y persistente de las personas es, en el fondo, un debate sobre la cuarta ley.
  • Pluralismo: conviven carteras nacionales y privadas, múltiples emisores de declaraciones (públicos, prestadores cualificados de servicios de confianza y emisores privados) y varios formatos de credencial.
  • Integración humana: la autenticación de las partes usuarias ante la Cartera busca precisamente que el usuario sepa con quién está tratando, frente a la suplantación.
  • Experiencia coherente: una Cartera que funciona igual para abrir una cuenta bancaria, alquilar un coche o firmar un contrato en cualquier Estado miembro es el «metasistema» que Cameron imaginó.

Por qué las leyes de Cameron son más canónicas que los principios de la identidad autosoberana

En 2016, Christopher Allen publicó The Path to Self-Sovereign Identity, con diez principios que se convirtieron en la referencia del movimiento de la identidad autosoberana (SSI, por sus siglas en inglés): existencia, control, acceso, transparencia, persistencia, portabilidad, interoperabilidad, consentimiento, minimización y protección. Este año, con motivo de su décimo aniversario, Allen ha publicado una revisión que los reorganiza en cuatro capas y añade seis principios nuevos (entre ellos inalienabilidad, libertad cognitiva, autonomía relacional y diseño anticoerción), y la presentó en la Global Digital Collaboration Conference de Ginebra el pasado septiembre, donde tuve ocasión de coincidir con él.

SSI ha tenido mucha importancia y merece todo el respeto: puso en el centro la idea de que las credenciales deben estar en manos de su titular y ser portables, y mucho de eso ha acabado en la Cartera europea. Confieso, eso sí, que soy algo escéptico, y a veces bromeo diciendo que, en la práctica europea, las siglas SSI significan más bien State Supported Identity: la identidad que respalda el Estado, que es quien emite los datos de identificación de la persona y quien certifica las carteras. Pero creo que las leyes de Cameron siguen siendo la referencia más sólida, por varias razones:

  • Son descriptivas, no aspiracionales. Cameron no dijo cómo debería ser el mundo, sino por qué fracasan los sistemas que ignoran ciertas condiciones. Eso las hace comprobables: veinte años de proyectos de identidad, exitosos y fallidos, las han puesto a prueba.
  • Son neutrales respecto a la tecnología. No dependen de cadenas de bloques, de identificadores descentralizados ni de ninguna arquitectura concreta. Por eso sirven igual para un certificado X.509, una credencial SD-JWT, un mDL o una declaración electrónica de atributos.
  • Aceptan el pluralismo, incluido el papel de los Estados y de los terceros de confianza. La quinta ley asume que habrá muchos operadores, públicos y privados. Algunos planteamientos de SSI parten de una desconfianza hacia cualquier intermediario que choca con la realidad: la identidad de una persona la acredita, en última instancia, un Estado, y la confianza en una firma o un sello la aportan prestadores supervisados. Cameron no pedía eliminar a los terceros, sino que solo participaran los justificables.
  • Incluyen al ser humano. La sexta y la séptima ley tratan de la interfaz, del engaño y de la experiencia de usuario, aspectos que los principios de 2016 apenas abordaban y que la revisión de 2026 incorpora ahora como «diseño anticoerción».
  • Evitan principios difíciles de cumplir. Algunos principios de SSI, como la «persistencia» de la identidad, son discutibles cuando hay que revocar credenciales, ejercer el derecho de supresión o cambiar de algoritmo criptográfico. Las leyes de Cameron no imponen esa rigidez.
  • SSI cabe dentro de las leyes, y no al revés. El propio Cameron lo mostró en su intervención en el SSI Day de Miyazaki, en enero de 2020: repasó sus leyes a la luz de la identidad autosoberana y concluyó que seguían siendo válidas, con matices sobre el uso de cadenas de bloques públicas, que no deberían servir para publicar identificadores personales. De hecho, las comparativas entre ambos conjuntos muestran que casi cada principio de Allen tiene su correspondencia en una de las siete leyes.

Una vía conciliadora: la identidad centrada en el usuario

Entre el entusiasmo de SSI y el protagonismo de los Estados hay un término que, a mi juicio, recoge lo mejor de ambos y que, además, nació en la época de Cameron: la identidad centrada en el usuario (user-centric identity), como se conoció entonces el movimiento que acompañó a las leyes y a InfoCard. No exige elegir entre autosoberanía y respaldo estatal: pide que el usuario esté en el centro, con control y consentimiento, sea cual sea quien emite sus credenciales. Es la estrategia que propugno y la razón por la que en usercentric.id recojo ahora la información sobre carteras digitales y sobre los desarrollos de la Cartera de Identidad Digital Europea en España y en Europa.

Una octava ley para los agentes

Me pregunto qué diría Kim de los agentes de inteligencia artificial. Sospecho que no necesitaría una ley nueva. La tercera, la de las partes justificables, obliga a preguntarse si un agente debe participar en una transacción de identidad y en nombre de quién. La sexta, la de la integración humana, exige que la persona sepa en todo momento si está tratando con otra persona o con una máquina. Y la primera recuerda que un agente solo puede actuar dentro del consentimiento que se le ha dado. Por eso defiendo que los agentes tengan una identidad verificable, con certificados que indiquen expresamente que su titular es un agente de IA y cuál es el alcance de su mandato.

Gracias, Kim

Kim Cameron nos enseñó que la identidad digital no es un problema técnico, sino un problema humano con soluciones técnicas. Veinte años después de sus leyes, y en la semana en que León celebra el 20ENISE, mientras se despliega la Cartera de Identidad Digital Europea y debatimos cómo identificar a los agentes de IA, sus siete leyes siguen siendo la mejor lista de comprobación que conozco. Releerlas es la mejor manera de recordarle.

Referencias

Explicabilidad


Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.

En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.

Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.

¿Qué significa “explicabilidad” en una evidencia electrónica?

Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?

La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.

Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.

El ejemplo práctico: GoCertius

GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.

Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:

  • Las fotos o vídeos originales.
  • Pequeños bloques de código en formato Base64.

Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.

Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.

Cómo funciona el proceso (paso a paso)

Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:

  1. Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
  2. Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
  3. Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.

Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:

La certificación incluye un preámbulo claro y en lenguaje natural que explica:

  • Qué proceso se estaba siguiendo.
  • Cuáles eran los momentos clave.
  • Por qué cada sello de tiempo se generó en ese punto.

Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.

¿Por qué esto es tan potente?

Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:

  • Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
  • Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.

Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.

Explicabilidad… también en la Inteligencia Artificial

Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.

En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.

Conclusión: un enfoque innovador que facilita la adopción

Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.

Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.

¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.

En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.

IA Gestora. Por no llamarla IA Agéntica. Herramientas a su disposición


En los últimos meses de 2025 y principios de 2026, la inteligencia artificial ha dado un salto que ya no es solo de “generar contenido”, sino de actuar. Ya no basta con que la IA te responda: ahora puede gestionar tareas completas por ti.

A este nuevo paradigma se le llama IA agéntica. Pero ya que este es mi blog, voy a proponer otro término más cercano y español: IA gestora. Porque eso es exactamente lo que hace: gestiona objetivos de principio a fin, de forma autónoma, como un asistente ejecutivo que no necesita que le des instrucciones paso a paso.

¿Quieres saber por qué esta IA gestora está cambiando todo y cómo herramientas open-source como OpenClaw, NemoClaw, el Model Context Protocol (MCP) y LangGraph la están democratizando y haciendo más fiable? ¿Y cómo los prestadores de servicios de confianza estamos creando las interfaces seguras que las empresas necesitan? Sigue leyendo.

¿Qué es una IA gestora (o IA agéntica)?

La IA generativa responde. La IA gestora recibe un objetivo y lo ejecuta sola: planifica, usa herramientas externas, toma decisiones intermedias, ejecuta acciones y avisa solo cuando es necesario.

Ejemplo: “cierra la venta con el cliente X antes del viernes”. La IA gestora investiga, prepara propuestas, envía emails, agenda llamadas y cierra el proceso.

Este salto se basa en el concepto de agencia: la capacidad de actuar con intención y autonomía.
OpenClaw: el asistente open-source que corre en tu máquina

OpenClaw (openclaw.ai) es un framework 100 % open-source que se instala localmente y funciona como asistente persistente 24/7. se le puede «hablar» por WhatsApp, Telegram, Slack o directamente por CLI (línea de comandos). Ejecuta comandos de terminal, controla el navegador, gestiona archivos, email y calendario, y mantiene memoria a largo plazo.

NemoClaw: con un escudo de seguridad y desarrollado por NVIDIA

En marzo de 2026, NVIDIA lanzó NemoClaw, una capa que se instala sobre OpenClaw con un solo comando. Añade sandbox aislado, router de privacidad, modelos Nemotron optimizados y controles de política empresarial. Juntos, OpenClaw + NemoClaw convierten la IA gestora en algo orientado haacia entornos reales y regulados.


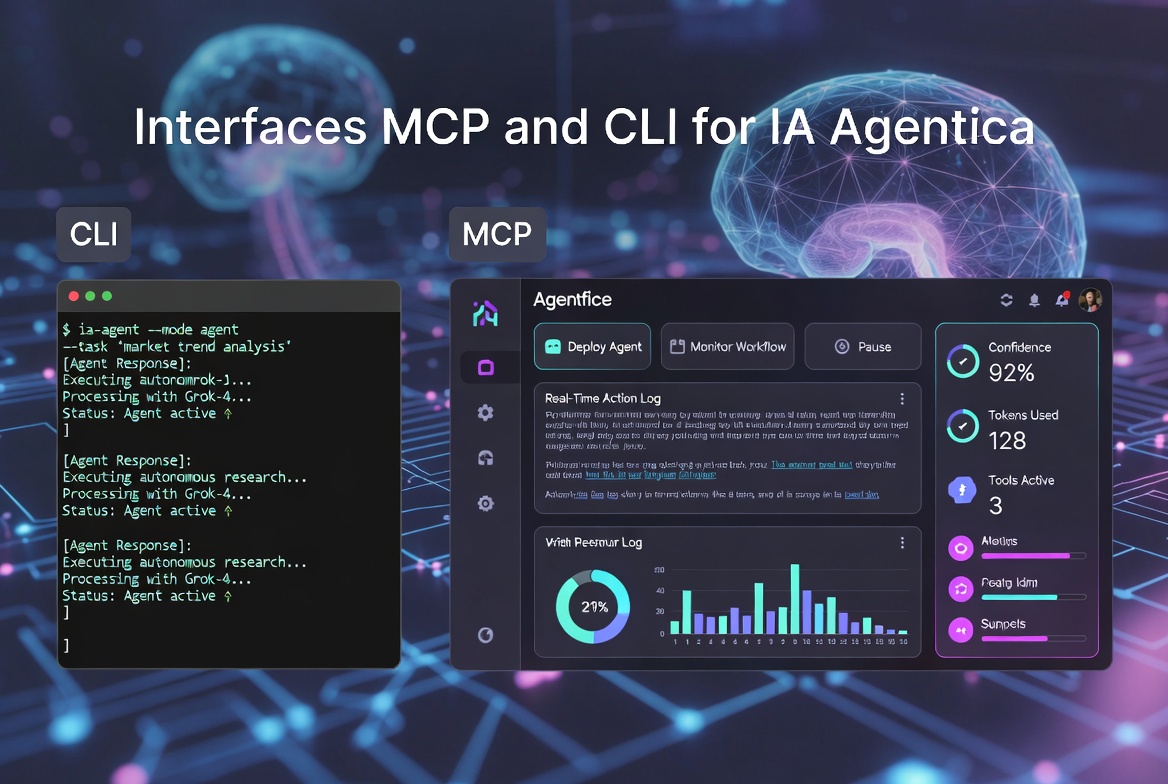
Interfaces de actuación: de la CLI tradicional al Model Context Protocol (MCP)

Tradicionalmente, las IA gestoras han usado dos interfaces principales:

  • CLI (Command Line Interface): máxima potencia y control. El agente ejecuta comandos directamente en la terminal. Es ligero, debuggeable y consume pocos tokens de contexto. Perfecto para entornos locales y cuando se requiere máxima eficiencia. Sin embargo, necesita que el agente “sepa” interpretar salida de texto crudo y no tiene un estándar universal de descubrimiento de herramientas.
  • Apps de mensajería y APIs: más accesibles, pero menos estructuradas.

Aquí se presenta el Model Context Protocol (MCP), un estándar abierto lanzado por Anthropic en noviembre de 2024 y que se ha convertido en el “USB-C de la IA”.


¿Cómo funciona MCP?

MCP es un protocolo estandarizado (basado en JSON-RPC) que permite a cualquier aplicación exponer herramientas, recursos y plantillas de «prompts» de forma segura y detectable.
Un MCP Server publica qué puede hacer y un MCP Client (el agente) descubre automáticamente esas capacidades, las llama de forma estructurada y recibe respuestas estandarizadas.

Comparación MCP vs CLI:

Aspecto CLI tradicional
(Command Line Interface)
Model Context Protocol (MCP)
Descubrimiento de herramientas Manual o mediante descripción en el prompt Automático y dinámico: el agente descubre todas las herramientas al instante
Estructura de las respuestas Texto libre y salida cruda (puede ser desordenada) Estructurada y estandarizada (JSON con schemas claros)
Consumo de tokens / contexto Muy bajo (ideal para eficiencia) Más alto, pero ofrece mucha más precisión
Seguridad y guardrails Depende completamente del sandbox externo Guardrails y sesiones seguras integrados por diseño
Facilidad de integración Alta para desarrolladores, baja para no técnicos Muy alta: estandariza todo el ecosistema (el “USB-C de la IA”)
Escalabilidad Buena para tareas locales simples Excelente para integraciones enterprise y multi-agente
Uso ideal Ejecución local potente, debugging rápido Conexiones seguras a sistemas externos (calendarios, APIs empresariales, bases de datos…)


MCP no reemplaza la CLI, sino que la complementa ofreciendo un lenguaje común para conectar el agente a decenas de sistemas externos de forma segura.


LangGraph: la orquestación inteligente de flujos complejos

Mientras MCP estandariza la forma en la que el agente habla con las herramientas, LangGraph (de LangChain) se encarga del modo en el que el agente razona y fluye a lo largo de una tarea.

LangGraph permite construir workflows como grafos: nodos (LLM, herramientas, verificaciones humanas) y aristas (condiciones de flujo). Es ideal para agentes stateful, flujos multi-agente, control humano-en-el-bucle y ejecución durable.

Muchos proyectos combinan LangGraph para la lógica y MCP para las conexiones externas, logrando una IA gestora más robusta y escalable.

Nuevos interfaces que ofrecemos los prestadores de servicios de confianza

Cuando la IA gestora empieza a firmar o sellar electrónicamente contratos, enviar facturas o manejar datos sensibles, ni la CLI ni MCP por sí solos son suficientes. Los prestadores de servicios de confianza (eIDAS) aportamos interfaces certificadas:

  • CLI segura certificada: comandos que requieren firma electrónica cualificada del agente. Todo queda auditado y sellado temporalmente.
  • API de agencia con identidad verificada: el agente actúa con certificado digital propio, haciendo sus acciones legalmente vinculantes.
  • Canal de mensajería de confianza: mensajes con sello electrónico visible.
  • Portal de supervisión humana-en-el-bucle: dashboard para aprobar/rechazar acciones en tiempo real, todo registrado de forma inalterable.


Estas interfaces convierten herramientas open-source como OpenClaw + MCP + LangGraph en soluciones empresariales confiables, auditables y conformes con la normativa.

OpenClaw y NemoClaw han demostrado que la IA gestora ya es viable técnicamente. MCP estandariza la conexión con el mundo exterior, LangGraph aporta inteligencia en la orquestación, y los prestadores de servicios de confianza cerramos la brecha de la confianza legal.

Si deseas saber qué servicios de confianza (firma electrónica cualificada, sellos de tiempo, certificados de agente, declaraciones de atributos, etc.) se pueden invocar directamente desde este tipo de IAs, contacta con EADTrust:

  • Teléfono: 902 365 612
  • Email: info@eadtrust.com


Estaremos encantados de asesorarte y ayudarte a integrar interfaces seguras y conformes con eIDAS en tus flujos de IA gestora.

EADTust: Expertos en Confianza


EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.

Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.

Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.

Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.

La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.

Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.

Servicios Cualificados bajo eIDAS

EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:

  • Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
  • Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
  • Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
  • Implementación de Soluciones para la Cartera de Identidad Digital Europea (EUDI Wallet) y servicios de archivo electrónico cualificado con digitalización de documentos en papel bajo eIDAS 2.

Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.

Cabe destacar productos como EAD Enterprise Suite, GoCertius o Innovoto (solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.

El hecho de ser el único prestador cualificado con jerarquías de certificación EIDAS de cifrado ECC-256 durante la pandemia del COVID-19 lo posicionó como el proveedor de elección de certificados de los organismos sanitarios españoles para la expedición de pasaportes COVID.

Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)

Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:

  • Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
  • Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
  • Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
  • Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
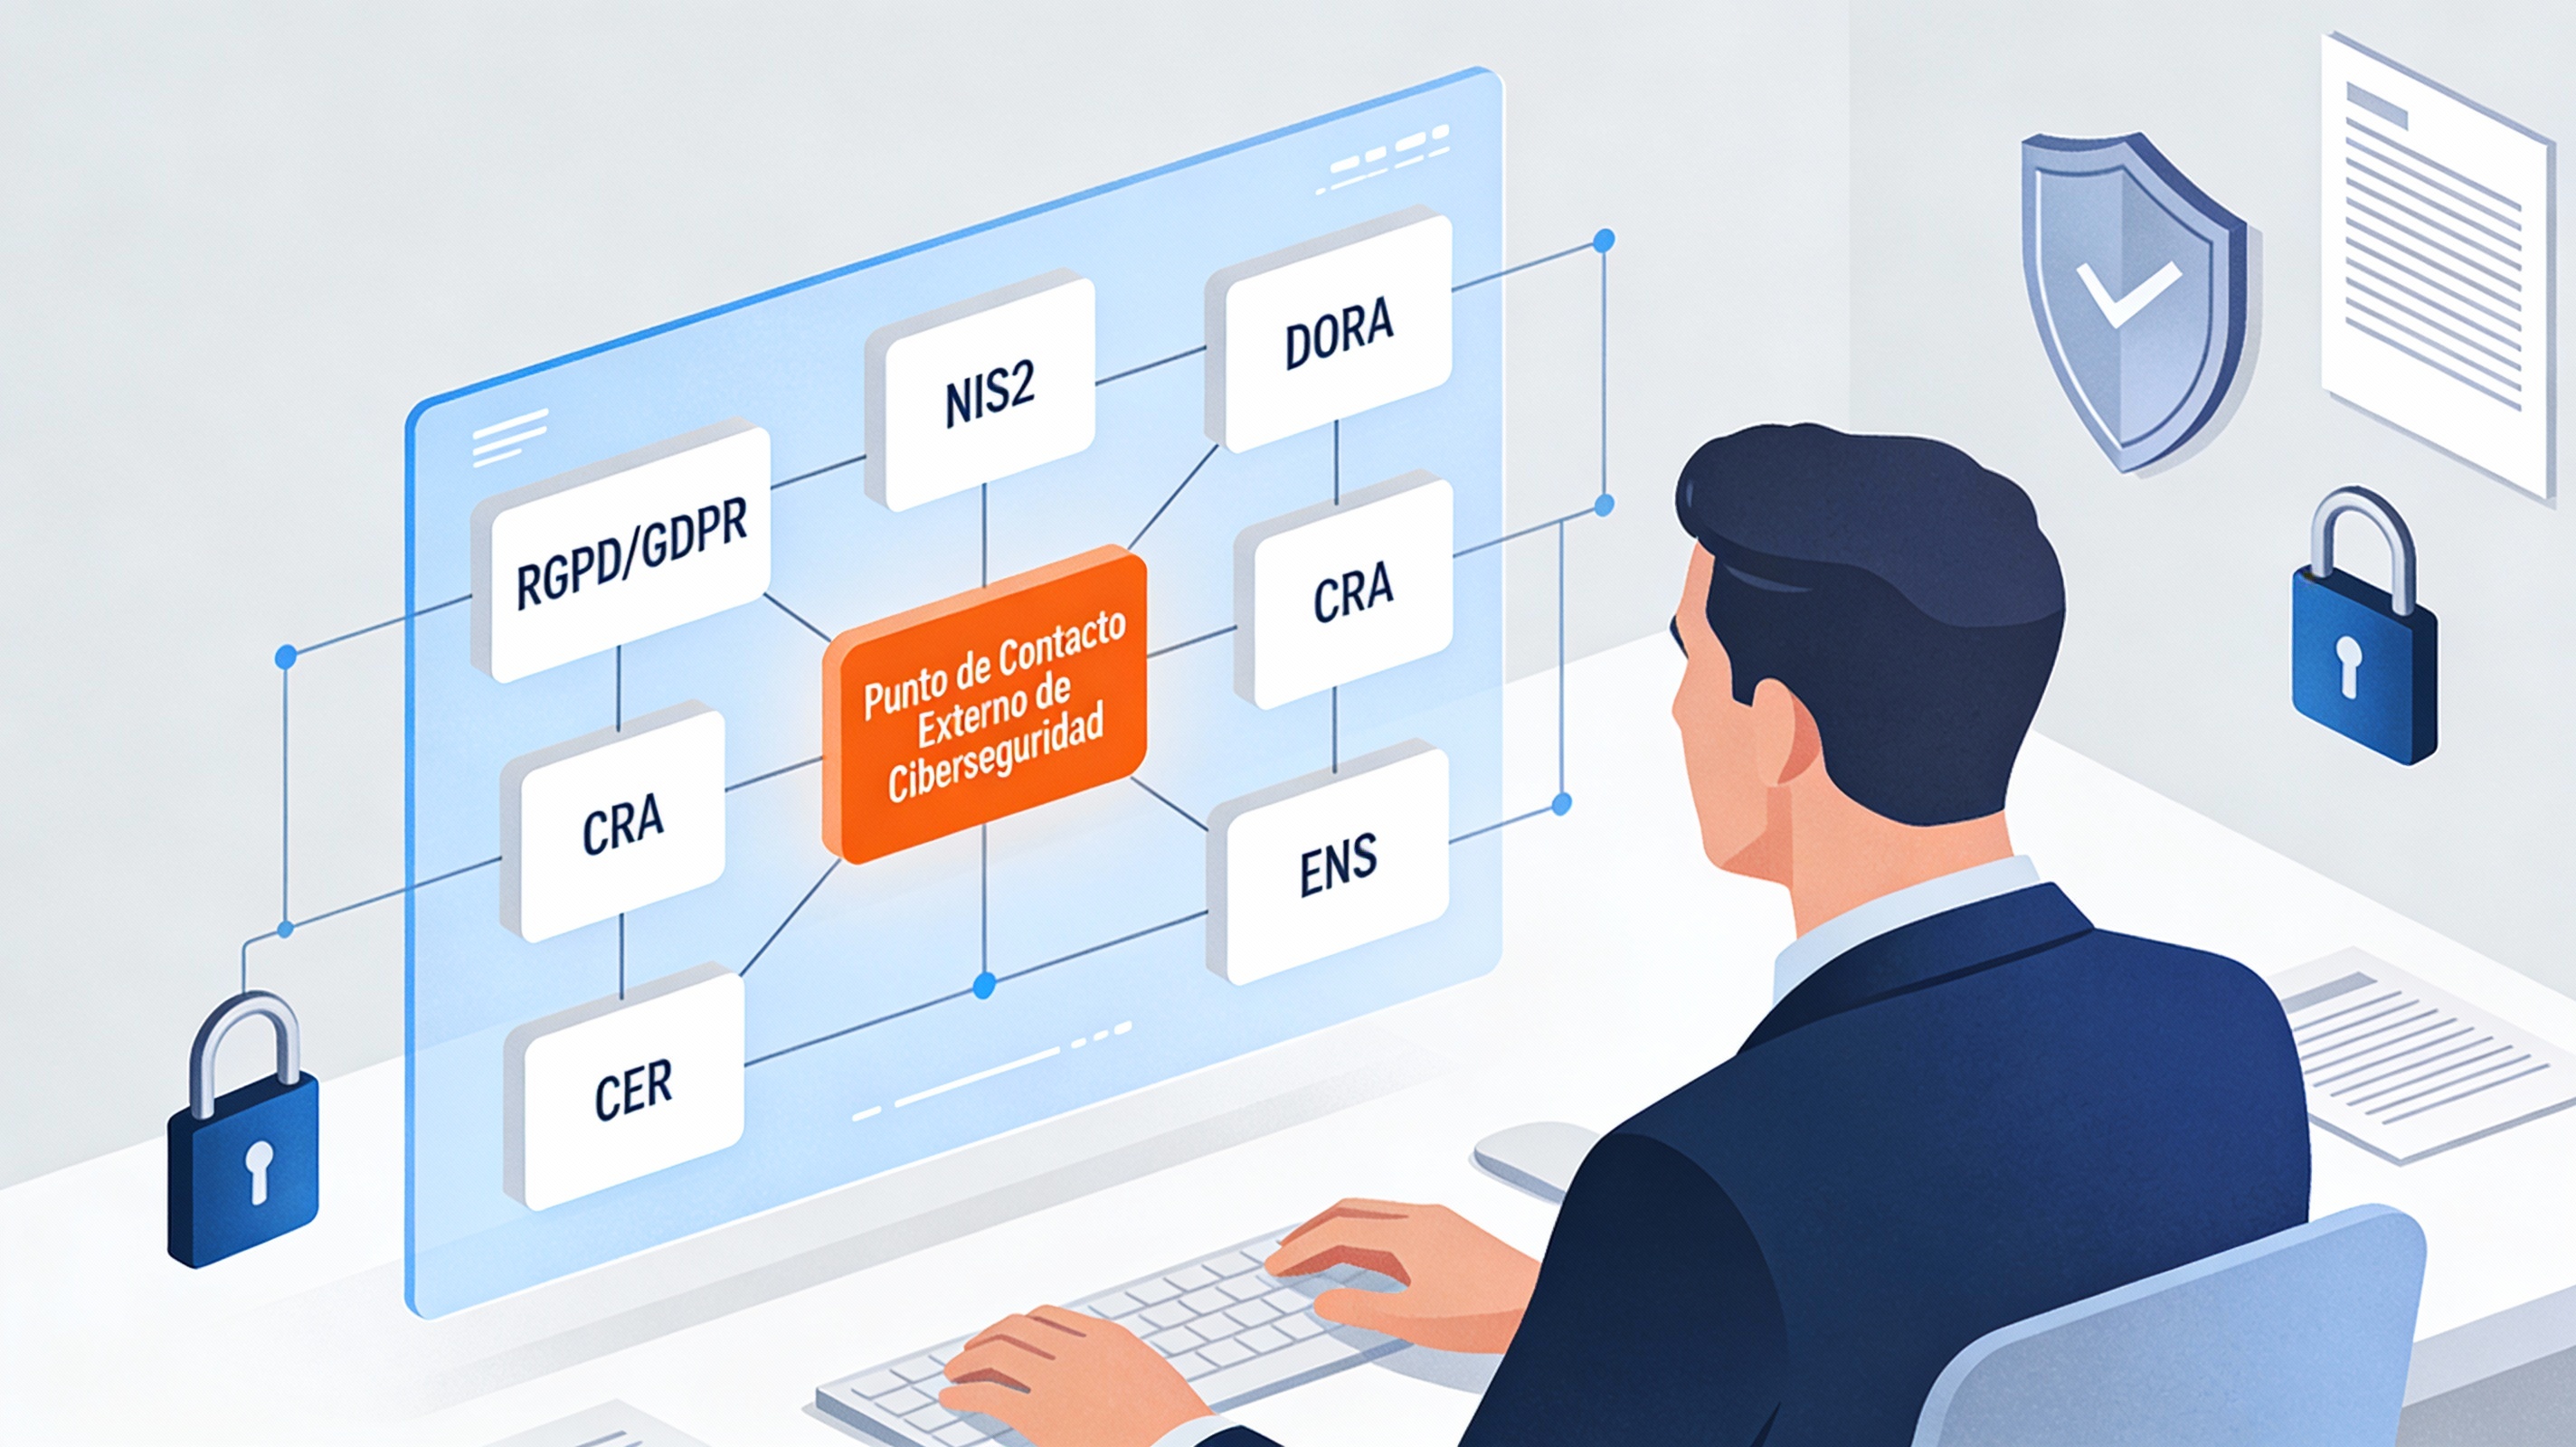
  • Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como  EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
  • Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.

Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.

Compromiso con la Excelencia

Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:

  • Reducción de incertidumbre en el uso de tecnologías digitales.
  • Mayor autonomía en gestión de procesos electrónicos.
  • Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
  • Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..

La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.

Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.

EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.

Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.

Próximos eventos «Trust Services and eID Forum» y «CA-day» en Split, Croacia el 24 y 25 de septiembre de 2025


El 24 de septiembre de 2025, ENISA organiza el 11º Foro sobre Servicios de Confianza y Identificación Electrónica (11th Trust Services and eID Forum). El 25 de septiembre de 2025, D-TRUST, en colaboración con TÜV Nord Cert, celebrará la 17ª Jornada de CAs (17th CA-Day).

¿A quién va dirigido?

El foro, organizado en colaboración con la Comisión Europea desde 2015, se ha convertido en «la cita ineludible» para las partes interesadas del amplio ámbito del Reglamento eIDAS. Reúne a responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores, instituciones europeas y de los Estados miembros y usuarios finales interesados, ofreciendo un lugar único para los debates relacionados con las identidades digitales en Europa. Este año, el evento se traslada a Split, Croacia, y se garantiza también la retransmisión en línea para la participación virtual.

Contenido

Entre los temas que se debatirán este año, abordaremos los siguientes

  • Normalización y certificación de la Cartera de Identidad Digital Europea
  • Interacción de eIDASv2 con otra legislación (CRA, Ley de Chips de la UE, NISD2), incluidos los aspectos relacionados con la privacidad
  • Aplicación de los servicios de confianza nuevos y previamente definidos, desde el punto de vista técnico y organizativo
  • Nuevas necesidades de colaboración entre todos los servicios de confianza y las partes interesadas en la identificación electrónica
  • Estrategias para promover el mercado de la identidad digital

Como en años anteriores (desde 2018), el Trust Services and eID Forum irá seguido del CA-Day, organizado por D-Trust y TÜV Nord Cert, que tendrá lugar el 25 de septiembre en el mismo lugar.

Agenda en inglés

El borrador del programa ya está disponible. Contiene interesantes presentaciones y cautivadores debates entre expertos reconocidos en la materia. Tenga en cuenta que se seguirá actualizando en las próximas semanas. Ver la traducción más abajo

Inscripción

Ya puede reservar su plaza inscribiéndose aquí. Reserve su plaza presencial solo si está seguro de que podrá asistir al evento en persona. Tenga en cuenta que no es posible acoger presencialmente a más de 2-3 participantes de la misma organización.

Agenda en español

Evento: Soluciones ‘tecnolegales’ para cumplir con el marco regulatorio de la agenda digital europea


Nos vemos en este evento en el que tengo el honor de participar.

Cuando: 13 de Noviembre de 2024 – De 16:30 a 19:00
Donde: Hermosilla, 3, 28001, Madrid Madrid (Sede de Garrigues)

Programa en PDF

Inscripción por email: confirmaciones.madrid (at) garrigues.com

Con la entrada en vigor de regulaciones clave como el Reglamento de Inteligencia Artificial, la Ley de Servicios Digitales (DSA) o el Reglamento eIDAS2, las organizaciones enfrentan el reto de revisar su estrategia de cumplimiento sobre la materia e integrar soluciones tecnológicas y legales enfocadas a la gestión del riesgo.

En esta jornada, Garrigues reúne a abogados y tecnólogos para explorar, a través de un formato práctico, cómo las herramientas tecnolegales facilitan el cumplimiento normativo, utilizando ejemplos y demostraciones reales de soluciones basadas en los servicios de confianza digital. 

16:30 h – Introducción: el marco regulatorio de la UE y su impacto en las empresas.
16:45 h – Inteligencia artificial y cumplimiento del Reglamento de IA.
Alejandro Padín.
17:30 h – Contratación digital en la economía de plataformas. Especial referencia a la DSA.
Cristina Mesa.
18:15 h – EIDAS2: Hacia las ‘EUDI Wallet Ready Organizations’
Moisés Menéndez y Julián Inza.
18:45 h – Conclusiones y preguntas
19:00 h – Cóctel

Jueves de ISACA 2024: “Riesgos y Oportunidades de la Inteligencia Artificial” el 27 de Junio de 2024


ISACA Madrid retoma sus Jueves de ISACA con una interesante sesión sobre “Riesgos y Oportunidades de la Inteligencia Artificial” el próximo día 27 de Junio de 2024; comenzará a las 17:30 y se prolongará hasta las 20:30.

El evento se celebrará en modalidad presencial en Universidad UNIE en Calle Arapiles 14, 28015 Madrid. También, se emitirá por streaming.

Si quieres asistir de manera presencial, cumplimenta el formulario de inscripción.

Durante la sesión, que constará de una ponencia y una Mesa Redonda, se mostrará una visión global de la situación actual de la Inteligencia Artificial en el ámbito de la Auditoría, Gobierno de la Seguridad, Gestión de Riesgos y Compliance.

Agradezco a ISACA Madrid la invitación a participar como ponente en la Mesa Redonda

Para comenzar, se analizará en detalle el contenido del Reglamento de Inteligencia Artificial recientemente aprobado. A continuación se realizará una reflexión sobre la aplicación práctica de la Inteligencia Artificial en los ámbitos de especialización de ISACA y sobre los beneficios asociados al empleo de la Inteligencia Artificial. Para finalizar, se abrirá un interesante debate sobre los principales riesgos a los que deben hacer frente las Organizaciones como consecuencia del empleo de la Inteligencia Artificial desde el punto de vista de seguridad y privacidad y sobre las medidas de seguridad que resulta necesario implantar para mitigar dichos riesgos.

Como siempre, contaremos con profesionales de reconocida experiencia y con visión práctica de las materias objeto de análisis, con objeto de garantizar el éxito de la Jornada.

Garrigues y Microsoft: colaboración estratégica para impulsar la innovación y el uso de la Inteligencia Artificial


La firma internacional Garrigues,  líder en servicios legales y fiscales, y Microsoft han firmado el pasado 21 de mayo de 2024 un acuerdo de colaboración estratégico para impulsar la innovación y, entre otras cosas, acelerar el proceso de digitalización del despacho, optimizando sus procesos operativos, aumentando la productividad de sus abogados y personal administrativo y mejorando la gestión de los negocios digitales de sus clientes.

Mediante el acuerdo, que ha sido rubricado por Fernando Vives, presidente ejecutivo de Garrigues, y Alberto Granados, presidente de Microsoft España, ambas organizaciones buscarán nuevas oportunidades para la aplicación de la IA generativa en el despacho. Asimismo, explorarán oportunidades para colaborar en el marco de la nueva división de Negocios digitales desde la que Garrigues desarrolla productos y servicios de confianza digital, contratos y activos digitales para el mercado corporativo.

El reto de implantar y adoptar esta tecnología en diferentes áreas de trabajo permitirá a Garrigues avanzar en su posicionamiento como líder del mercado, ampliar su base de clientes, desarrollar ventajas competitivas y mejorar la experiencia de sus usuarios.

“Para Garrigues es un honor contar con un partner como Microsoft en un momento como este, en el que la IA generativa va a suponer un antes y un después para el sector legal. La integración de Copilot con nuestra herramienta Garrigues GA_IA y la nube de Azure, así como las oportunidades futuras que iremos explorando conjuntamente, serán un paso adelante que nos permitirá continuar en la vanguardia tecnológica y mejorar el servicio a nuestros clientes”, señala Fernando Vives, presidente ejecutivo de Garrigues.

“Estamos encantados de acompañar a Garrigues y ayudarles a afrontar los retos y las oportunidades que plantea la IA en el contexto actual. Con esta alianza, queremos explorar nuevas vías de colaboración que nos permitan impulsar la innovación en el sector jurídico, al mismo tiempo que ofrecemos soluciones digitales de vanguardia que beneficien tanto a Garrigues como a sus clientes”, afirma Alberto Granados, presidente de Microsoft España.

Programa personalizado de aplicación de IA generativa

Garrigues y Microsoft trabajarán de forma conjunta y avanzarán en la puesta en marcha de un programa de adopción personalizado de Copilot para Microsoft 365 que abra la posibilidad de sacar el máximo partido a la IA generativa y que le proporcione una mejora en la productividad de sus profesionales, que podrán dedicarse a tareas de mayor valor para el despacho y sus clientes, así como tomar mejores decisiones en sus actividades diarias. Todo ello, disfrutando Garrigues, en Copilot para Microsoft 365, de la misma seguridad y privacidad para sus datos de que ya dispone en Microsoft 365, incluida la protección de EU Data Boundary.

Asimismo, Garrigues y Microsoft colaborarán en otros proyectos como es la integración de la plataforma de IA Garrigues GA_IA, desarrollada por Garrigues, con las soluciones y servicios de Microsoft Azure, en el ámbito de la IA generativa. Esto permitirá a Garrigues aprovechar los potentes recursos de la plataforma cloud de Microsoft para optimizar tareas, desarrollar capacidades, así como entrenar y crear modelos dentro de la plataforma Garrigues GA_IA, para que pueda beneficiarse toda la operativa empresarial de Garrigues.

Acerca de Garrigues

Garrigues es una firma internacional de servicios legales y fiscales que asesora a nivel local, regional y global desde todos los ángulos del derecho de los negocios. Participa en el capital de EADTrust, Prestador cualificado de servicios de confianza digital.

Garrigues cuenta con más de 2.000 personas que trabajan de manera transversal para resolver los problemas de sus clientes. Y en los valores que comparte en los 12 países en los que opera en 4 continentes: máxima calidad de servicio, compromiso ético y actitud innovadora para anticiparse a las necesidades del mercado. Con el fin último de contribuir a generar un entorno de seguridad y confianza que impulse el desarrollo de las empresas en una sociedad más justa, ética, responsable y sostenible.

Foro de Transformación Digital de la Justicia


Los próximos días 20 y 21 de marzo de 2024 ​​asistiremos al ​II Plenario del Foro de Transformación Digital de la Justicia (FTDJ)​​ que tendrá lugar en la Galería de las Colecciones Reales, Calle de Bailén, s/n, Madrid, España.​

Esta es la Agenda del evento

Servicio Público de Justicia

La inscripción para participar en las sesiones de mañana o tarde de cada día puede realizarse en este formulario.

El For​o d​e Transformación Digital de la Justicia (FTDJ) se puso en marcha el año 2022 gracias al impulso del Ministerio de Justicia, que actualmente forma parte del Ministerio de la Presidencia, Justicia y Relaciones con las Cortes. Una iniciativa pionera en el ámbito de la creación conjunta de mejoras y soluciones de valor para la administración de Justicia. Este foro está activo todo el año y se organiza en 4 grandes líneas estratégicas que a su vez se dividen en varios grupos de trabajo. Expertos del sector tecnológico, del sector legal, tanto del ámbito privado cómo público, lideres de opinión, y representantes de diferentes administraciones e instituciones participan en estos grupos.

Todo esto posibilita recoger las propuestas e iniciativas de mejora con un trabajo constante y conjunto de la sociedad en general, del sector público y del privado, posicionando en la vanguardia de la transformación digital no solo al sector de la Justicia, sino a todo el país.

Su objetivo es mejorar la eficiencia general del sistema de justicia a través de la colaboración y utilizando la tecnología y la digitalización de los procesos judiciales y extrajudiciales para facilitar el acceso a la justicia. Todo ello enmarcado en el plan estratégico Justicia 2030.

Más información en la Web el Ministerio de la Presidencia, Justicia y Relaciones con las Cortes.

Se puede seguir por Youtube. Ya están preparados los enlaces, uno por sesión:

Y quedará grabado.

GoCertius, una App que testimonia pruebas electrónicas irrefutables de audio, video y documentos


Fruto de la colaboración entre Garrigues y EADTrust tras la entrada en el capital del Prestador Cualificado de Servicios de Confianza por parte de la Firma de Abogados líder en España, hemos puesto a disposición de los ciudadanos una nueva App para teléfonos móviles denominada GoCertius.

Ayer se hicieron públicas algunas pinceladas respecto a la estrategia del bufete Garrigues que impulsa una factoría ‘legaltech’ y lanza con EADTrust la ‘app’ GoCertius de certificación digital de videos, audios y documentos.

La noticia cita algunas ideas de Eduardo Abad, socio responsable del Comité de Innovación y Digitalización, de Garrigues.

Como presidente de EADTust, es para mi un honor que formemos parte de esta vanguardista propuesta que busca transformar el panorama de la confianza digital en el nuevo contexto regulatorio basado en EIDAS2 y la propia evolución de la economía digital en los próximos años..

En estos momentos Garrigues muestra su oferta de servicios con «nuevos negocios digitales poco habituales en el ámbito legal».

En la que estamos contribuyendo desde EADTrust, creando conjuntamente una «factoría digital» ideada por Garrigues que diseña y desarrolla nuevos productos, servicios y herramientas. que permiten desplegar servicios o soluciones legaltech del ámbito de la confianza digital, contribuyendo a la adopción de la digitalización de los contratos y aportando un ecosistema de desarrollo alrededor de los activos digitales.

Un «gran laboratorio» que ya ofrece en los repositorios de aplicaciones de iPhone y Android su primera aplicación, GoCertius, dedicada a certificar digitalmente lo que se pueda captar con la cámara o el micrófono del teléfono móvil o los documentos que pasen por el.

Además, GoCertius permite ejemplificar la apariencia de las certificaciones de pruebas electrónicas de forma que se puedan presentar en juicio o en entornos de resolución de controversias, beneficiándose de que la certificación describe de forma entendible por no expertos las circunstancias en las que se han recogido las pruebas.

GoCertius es una aplicación que permite certificar vídeos, fotos y cualquier archivo digital, añadiendo a la captura un sello de tiempo cualificado que crea una prueba de máxima eficacia legal permitida por la regulación vigente. Además registra el rasttro de evidencias en una blockchain. Las certificaciones generadas por GoCertius se sellan electrónicamente con un sello electrónico cualificado y explican la vinculación de los elementos testimoniados con sellos de tiempo cualificados asociados a cada uno de ellos.

«Con este y los productos que le seguirán, Garrigues pretende dar un paso más en su contribución a la seguridad jurídica de las empresas y ciudadanos en una sociedad cada vez más digitalizada», en palabras de Eduardo Abad.

GoCertius es de uso abierto para cualquier persona que lo instale en su móvil y es de uso gratuito en la mayor parte de los casos. Para los usuarios que necesiten testimoniar de manera habitual un gran número de pruebas digitales existe un modelo de tarificación muy atractivo. Este modelo «freemium» permite probar la App sin coste y valorar si puede ser interesante adoptarlo como herramienta profesional.

Con los mismos principios, Garrigues y EADTrust promovemos una plataforma que se puede implantar en diferentes entornos profesionales (bancos, aseguradoras, empresas de telecomunicaciones, compañías eléctricas,…) para reforzar sus sistemas de contratación a distancia generando certificaciones disponibles para la entidad y para sus clientes que así pueden disponer de la misma posición probatoria, lo que yo llamo «simetría probatoria», y que coincide con la expresión acuñada de «igualdad de armas ante la ley».

Esta «factoría» se erige como un punto de convergencia entre la innovación y la legalidad, ofreciendo soluciones integrales que abordan las necesidades emergentes en seguridad jurídica digital y cumplimiento.

La plataforma está disponible en entornos Cloud respetuosos con las legislaciones europeas y como «armario digital» desplegable «on premise».

Tanto Eduardo Abad como yo pensamos que «la factoría» es, probablemente, el elemento más disruptivo y diferenciador en materia de innovación puesto en marcha por nuestras organizaciones recientemente.

Gracias a «la factoría» de Garrigues, estamos iniciando una etapa crucial en la que transformamos la experiencia y conocimiento acumulados a lo largo de los años en este blog, en un catálogo completo de soluciones digitales. Este catálogo abarca diversos formatos y está diseñado para facilitar la seguridad jurídica digital y el cumplimiento normativo, adaptándose a las necesidades actuales y futuras del sector.

Un aspecto que diferencia esta iniciativa es el papel activo de Garrigues en el pensamiento y diseño de estos productos y servicios. Al estar ideados desde un despacho legal, adquieren un carácter único y están intrínsecamente alineados con las normativas y los estándares de seguridad jurídica digital. Este enfoque no solo garantiza la legalidad de las soluciones propuestas, sino que también las enriquece con una perspectiva legal integral.

La factoría es un paso más en la senda iniciada por Garrigues que anunció el pasado mes de marzo de 2023 la compra de un 51% de EADTrust.

EADTrust, es un prestador cualificado de servicios electrónicos de confianza bajo la supervisión del Ministerio de Asuntos Económicos y Transformación Digital.

Aquel anuncio reflejaba un posicionamiento estratégico en un mercado «clave» en el nuevo marco regulatorio definido por el reglamento elDAS 2 (en inglés, electronic identification, authentication and trust services 2), que impulsa nuevos servicios cualificados prestados por los proveedores de servicios de confianza en el marco de la economía digital, y les permite ofrecer productos y servicios «críticos» para la seguridad jurídica.

Desde EADTrust también colaboramos con Garrigues en temas como la Inteligencia Artificial (IA) generativa.

Garrigues cuenta con un equipo de más de 150 profesionales de diversas áreas que está desarrollando «una arquitectura integrada por modelos propios» para resolver tareas específicas, de momento, al servicio de sus propios abogados, pero que «en poco tiempo se podría ofrecer también a clientes» para trabajos concretos.

En EADtrust estamos completando un modelo de verificación de cumplimiento que permitirá certificar que los datos con que se entrenan ciertos sistemas de LLM (Large Language Model) son propios y no sufren sesgos derivados de fuentes externas de datos.

«En Garrigues, consideramos que la innovación es fundamental para el desarrollo de nuestro negocio«, en palabras de Eduardo Abad. Un planteamiento que va más allá de una reflexión táctica ya que la clave del proceso de transformación digital del bufete se configura como un planteamiento estratégico.

Y en EADTrust estamos muy orgullosos se ser una pieza clave de esa estrategia.

Conclusión

La factoría ‘legaltech’ de Garrigues, apoyada por EADTrust, representa un paso significativo hacia la innovación en el campo de la confianza digital. Con proyectos como GoCertius, estamos no solo proporcionando herramientas útiles, sino también educando al mercado sobre la importancia de la seguridad jurídica en el entorno digital. Esta iniciativa marca el comienzo de una nueva era en la que la tecnología y la ley se fusionan para crear un entorno digital más sencillo, seguro y confiable.