
Archivo de la categoría: Contenidos digitales

De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

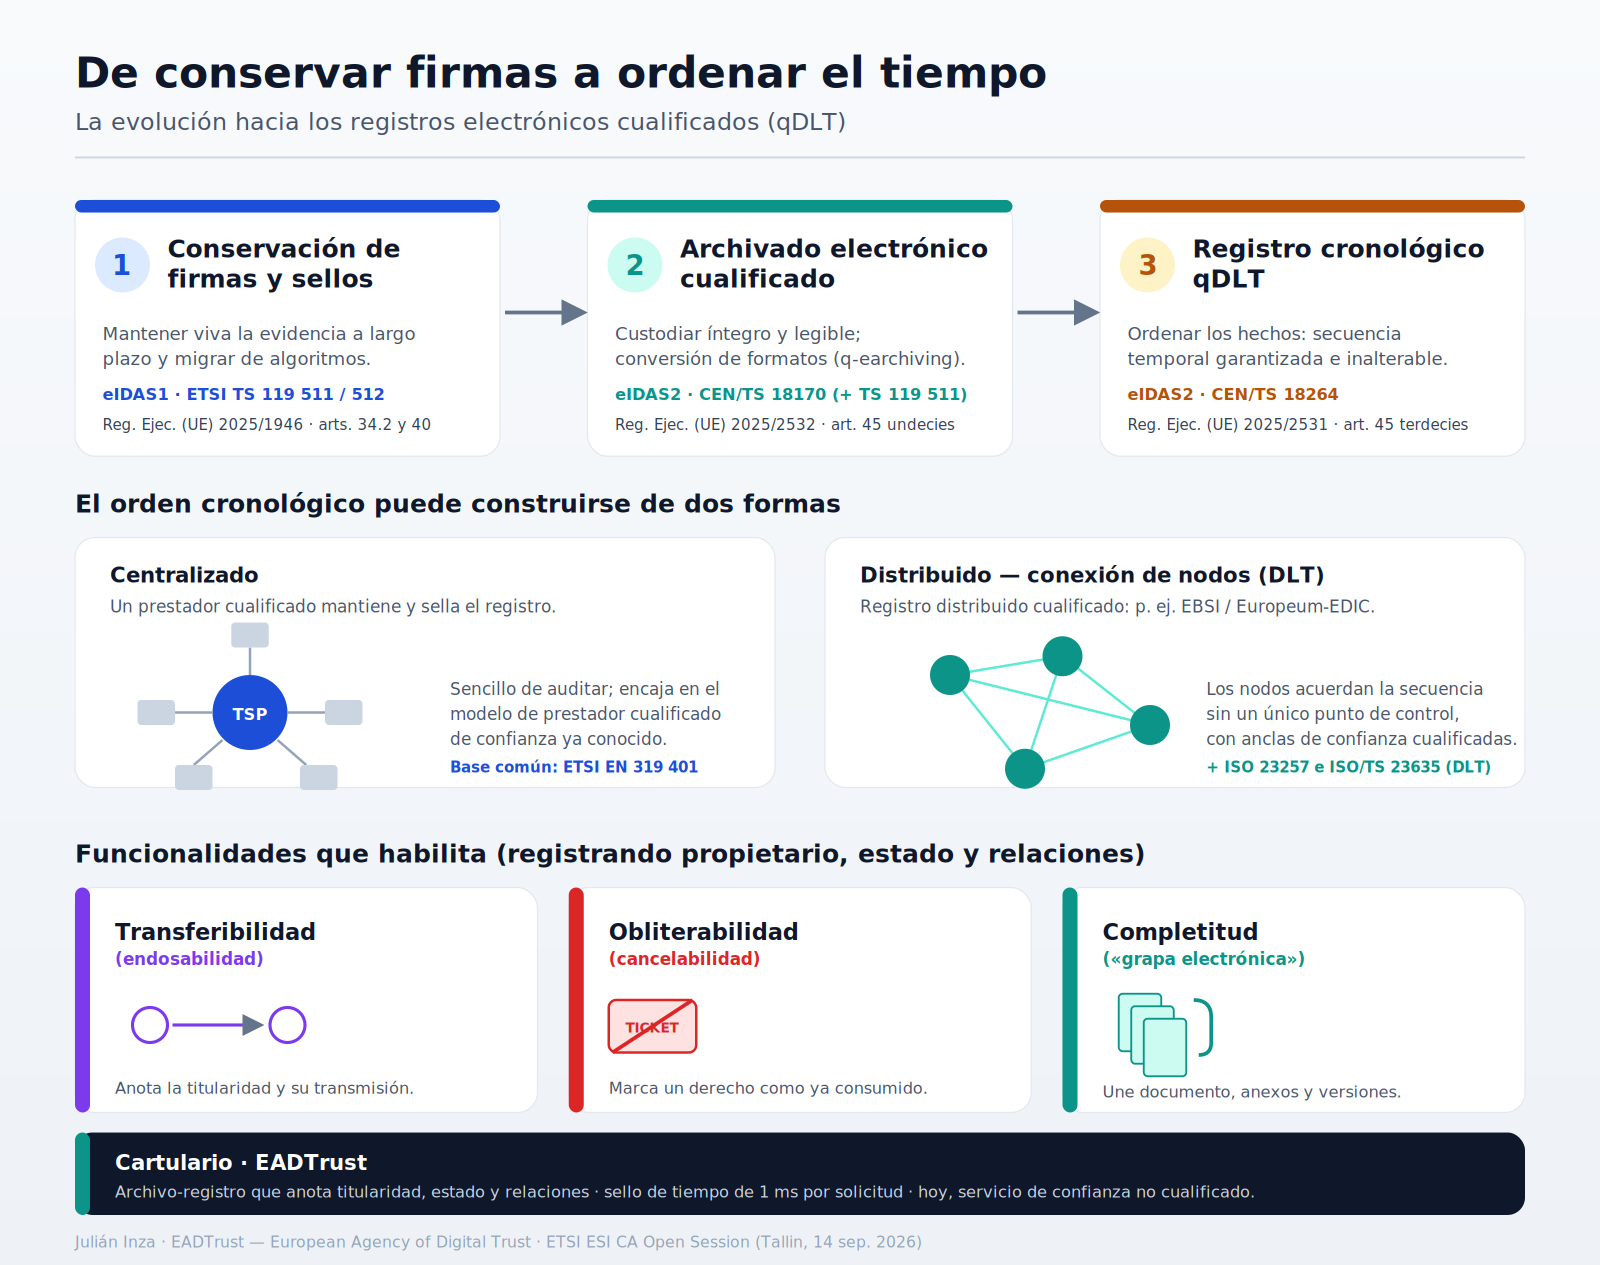
Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.
EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Evento: Soluciones ‘tecnolegales’ para cumplir con el marco regulatorio de la agenda digital europea


Nos vemos en este evento en el que tengo el honor de participar.

Cuando: 13 de Noviembre de 2024 – De 16:30 a 19:00
Donde: Hermosilla, 3, 28001, Madrid Madrid (Sede de Garrigues)

Programa en PDF

Inscripción por email: confirmaciones.madrid (at) garrigues.com

Con la entrada en vigor de regulaciones clave como el Reglamento de Inteligencia Artificial, la Ley de Servicios Digitales (DSA) o el Reglamento eIDAS2, las organizaciones enfrentan el reto de revisar su estrategia de cumplimiento sobre la materia e integrar soluciones tecnológicas y legales enfocadas a la gestión del riesgo.

En esta jornada, Garrigues reúne a abogados y tecnólogos para explorar, a través de un formato práctico, cómo las herramientas tecnolegales facilitan el cumplimiento normativo, utilizando ejemplos y demostraciones reales de soluciones basadas en los servicios de confianza digital. 

16:30 h – Introducción: el marco regulatorio de la UE y su impacto en las empresas.
16:45 h – Inteligencia artificial y cumplimiento del Reglamento de IA.
Alejandro Padín.
17:30 h – Contratación digital en la economía de plataformas. Especial referencia a la DSA.
Cristina Mesa.
18:15 h – EIDAS2: Hacia las ‘EUDI Wallet Ready Organizations’
Moisés Menéndez y Julián Inza.
18:45 h – Conclusiones y preguntas
19:00 h – Cóctel

Laboratorio de Confianza Digital ICADE Garrigues


La Universidad Pontificia Comillas y el despacho de abogados Garrigues, firmaron un convenio para crear el Observatorio ‘Legaltech’, Garrigues-ICADE.

El Observatorio, depende de la Facultad de Derecho (Comillas ICADE), a través del Centro de Innovación del Derecho (CID-ICADE).

En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).

Formando parte del Observatorio se han definido ya varios laboratorios:

Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.

Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.

Hemos creado un Enlace de invitación al Canal de Whatsapp del Laboratorio de Confianza Digital en el que comentaremos novedades y al que se pueden conectar las personas interesadas.

Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.

Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.

La Comisión Europea impulsa nuevos Reglamentos para los servicios y las plataformas digitales


El pasado 15 de diciembre 2020, la Comisión Europea ha hecho públicos los borradores de futuros Reglamentos Europeos que supondrán una ambiciosa reforma del espacio digital, con nuevas normas para los servicios digitales, incluidas las redes sociales, los mercados en línea y otras plataformas en línea que operan en la Unión Europea: el Reglamento de Servicios Digitales (que además modifica la Directiva 2000/31/EC)  y el Reglamento de Mercados Digitales.

Al adoptar la forma de Reglamento, serán de directa aplicación en todos los paises miembros de la Unión Europea con lo que armonizará su aplicación en todo el mercado único fomentando la innovación, el crecimiento y la competitividad.

Los valores europeos están en el centro de ambas propuestas. Se pretende que las nuevas normas protejan mejor a los consumidores y sus derechos fundamentales en línea, y que favorezcan mercados digitales más justos y abiertos para todos.

Además, las nuevas normas prohibirán que las plataformas en línea puedan imponer condiciones desequilibradas a los usuarios de forma unilateral.

Margrethe Vestager, Vicepresidenta Ejecutiva de la iniciativa «Una Europa adaptada a la era digital» dentro de las prioridades de la Comisión Europea afirmó  «Las dos propuestas tienen un único propósito: asegurarnos de que nosotros, como usuarios, tengamos acceso a una amplia selección de productos y servicios seguros en línea. Y que las empresas que operan en Europa pueden competir libre y justamente en línea al igual que lo hacen fuera de línea. Deberíamos ser capaces de hacer nuestras compras de una manera segura y confiar en las noticias que leemos. Porque lo que es ilegal fuera de línea es igualmente ilegal en línea.»

El Comisario de Mercado Interior, Thierry Breton,  ha declarado:  «Muchas plataformas en línea han llegado a desempeñar un papel central en la vida de los ciudadanos y empresas europeos, e incluso de la sociedad y de la democracia en general. Con las propuestas anunciadas, estamos organizando nuestro espacio digital para las próximas décadas. Con normas armonizadas, obligaciones ex ante, mejor supervisión, aplicación rápida y sanciones disuasorias, nos aseguraremos de que cualquier iniciativa que ofrezca y utilice servicios digitales en Europa se beneficie de la seguridad, la confianza, la innovación y las oportunidades de negocio. «

Reglamento de Servicios Digitales

El panorama de los servicios digitales es significativamente diferente hoy en día respecto al de hace 20 años, cuando se adoptó la Directiva sobre comercio electrónico. Los intermediarios en línea se han convertido en actores vitales en la transformación digital. Las plataformas en línea, en particular, han creado importantes beneficios para los consumidores y la innovación, han facilitado el comercio transfronterizo dentro y fuera de la Unión, así como han abierto nuevas oportunidades a una variedad de empresas y comerciantes europeos. Al mismo tiempo, pueden utilizarse como vehículo para difundir contenido ilegal o vender bienes o servicios ilegales en línea. Algunos actores muy grandes han surgido como espacios cuasi-públicos para el intercambio de información y el comercio en línea. Han pasado a ser de naturaleza sistémica y plantean riesgos particulares para los derechos de los usuarios, los flujos de información y la participación pública.

En virtud del Reglamento de Servicios Digitales, se aplicarán obligaciones vinculantes en toda la Unión Europea a todos los servicios digitales que conecten a los consumidores con bienes, servicios o contenidos, lo que incluye nuevos procedimientos para una eliminación más rápida de los contenidos ilegales, así como una protección integral de los derechos fundamentales de los usuarios en línea. El nuevo marco legal reequilibrará los derechos y responsabilidades de los usuarios, las plataformas intermediarias y las autoridades públicas y se basará en los valores europeos, incluido el respeto de los derechos humanos, la libertad, la democracia, la igualdad y el Estado de Derecho. La propuesta complementa el Plan de Acción Europeo para la Democracia con el objetivo de hacer que las democracias sean más resilientes.

Concretamente, el Reglamento de Servicios Digitales introducirá una serie de nuevas obligaciones armonizadas en toda la Unión Europeapara los servicios digitales, cuidadosamente graduadas sobre la base del tamaño y el impacto de esos servicios, tales como:

  • Normas para la eliminación de bienes, servicios o contenidos ilegales en línea;
  • Salvaguardas para los usuarios cuyo contenido ha sido eliminado erróneamente por las plataformas;
  • Nuevas obligaciones para que las plataformas muy grandes adopten medidas basadas en el riesgo para evitar el abuso de sus sistemas;
  • Amplias medidas de transparencia, incluidas las relativas a la publicidad en línea y a los algoritmos utilizados para recomendar contenido a los usuarios;
  • Nuevos poderes para examinar el funcionamiento de las plataformas, incluso facilitando el acceso de los investigadores a los datos clave de la plataforma;
  • Nuevas normas sobre trazabilidad de los usuarios empresariales en los mercados en línea, para ayudar a localizar a los vendedores de bienes o servicios ilegales;
  • Un proceso de cooperación innovador entre las autoridades públicas para garantizar una aplicación eficaz en el mercado único.

Las plataformas que llegan a más del 10 % de la población de la UE (45 millones de usuarios) se consideran de naturaleza sistémica y están sujetas no sólo a obligaciones específicas de controlar sus propios riesgos, sino también a una nueva estructura de supervisión. Este nuevo marco de rendición de cuentas estará compuesto por un consejo de coordinadores nacionales de servicios digitales, con poderes especiales para la Comisión en la supervisión de plataformas muy grandes, incluida la capacidad de sancionarlos directamente.

Reglamento de Mercados Digitales

El Reglamento de Mercados Digitales aborda las consecuencias negativas derivadas de determinados comportamientos de plataformas que actúan como «porteros» o «controladores de acceso» (gatekeepers) digitales para el mercado único. Se trata de plataformas que tienen un impacto significativo en el mercado interior, sirven como un importante portal para que los usuarios empresariales lleguen a sus clientes y que gozan, o disfrutarán previsiblemente, de una posición arraigada y duradera. Esto puede otorgarles el poder de establecersus propias reglas privadas y de funcionar como cuellos de botella entre las empresas y los consumidores. A veces, estas empresas tienen control sobre ecosistemas de plataformas enteras. Si un controlador de acceso se dedicara a prácticas comerciales desleales, podría impedir o ralentizar que los servicios valiosos e innovadores de sus usuarios de negocios y competidores lleguen al consumidor. Ejemplos de estas prácticas podrían incluir el uso injusto de datos de empresas que operan en estas plataformas, o situaciones en las que los usuarios están bloqueados en un servicio en particular y tienen opciones limitadas para cambiar a otro.

El Reglamento de Mercados Digitales se basa en el Reglamento sobre el fomento de la equidad y la transparencia para los usuarios profesionales de servicios de intermediación en línea al, sobre las conclusiones del Observatorio de la UE sobre la economía de las plataformas en línea, y en la amplia experiencia de la Comisión en el tratamiento de los mercados en línea a través de la aplicación de la normativa de competencia en vigor. En particular, establece normas armonizadas que definen y prohíben esas prácticas desleales por parte de los porteros y proporcionan un mecanismo de observancia basado en investigaciones de mercado. El mismo mecanismo garantizará que las obligaciones establecidas en el Reglamento se mantengan actualizadas en la realidad digital en constante evolución.

Concretamente, el Reglamento de Mercados Digitales:

  • Obligará sólo a los principales proveedores de grandes plataformas de servicios más propensos a desarrollar prácticas desleales, como los motores de búsqueda, las redes sociales o los servicios de intermediación en línea, que cumplen los criterios legislativos objetivos que deben designarse como controladores de acceso;
  • Definirá los umbrales cuantitativos como base para identificar a los potenciales controladores de acceso. La Comisión también tendrá facultades para designar a ciertas empresas como porteros tras una investigación de mercado;
  • Prohibirá una serie de prácticas que son claramente injustas, como impedir que los usuarios puedan desinstalar cualquier software o aplicaciones preinstaladas;
  • Exigirá a los controladores de acceso que pongan en marcha proactivamente ciertas medidas, en particular aquellas que permitan que el software de terceros funcione e interopere correctamente con sus propios servicios;
  • Impondrá sanciones por incumplimiento, que podrían suponer multas de hasta el 10 % del volumen de negocios mundial del controlador de acceso, para garantizar la eficacia de las nuevas normas. En el caso de los infractores recurrentes, estas sanciones también pueden implicar la obligación de adoptar medidas estructurales, que podrían extenderse a la enajenación de determinadas empresas, cuando no se disponga de ninguna otra medida alternativa igualmente eficaz para garantizar el cumplimiento;
  • Permitirá que la Comisión lleve a cabo investigaciones de mercado específicas para evaluar si es necesario añadir nuevas prácticas y servicios de control de acceso a esta regulación, a fin de garantizar que las nuevas normas de portero se mantengan al día con el ritmo rápido de los mercados digitales.

Próximos pasos

El Parlamento Europeo y los Estados miembros debatirán las propuestas de la Comisión en el procedimiento legislativo ordinario. Si se adopta, el texto final será directamente aplicable en toda la Unión Europea.

Trasfondo

El Reglamento de Servicios Digitales y el Reglamento Mercados Digitales  son la respuesta europea al profundo proceso de reflexión en el que la Comisión, los Estados miembros de la UE y muchas otras jurisdicciones han participado en los últimos años para comprender los efectos que la digitalización, y más concretamente, el desarrollo de las plataformas en línea, tienen en los derechos fundamentales, la competencia y, en general, en nuestras sociedades y economías.

La Comisión consultó a una amplia gama de partes interesadas en la preparación de este paquete legislativo. Durante el verano de 2020, la Comisión consultó a las partes interesadas para que apoyaran aún más la labor de análisis y recopilación de pruebas para analizar las cuestiones específicas que pueden requerir una intervención a nivel de la UE en el contexto del Reglamento de Servicios Digitales y la Nueva Herramienta de Competencia, que sirvió de base para la propuesta sobre el Reglamento de Mercados Digitales. Las consultas públicas abiertas en preparación del paquete legislativo, que se desarrollaron entre junio de 2020 y septiembre de 2020, recibieron más de 3000 respuestas de todo el espectro de la economía digital y de todo el mundo.

Documentos:

En el nuevo sistema compensación de copia privada, los usuarios asumirán más coste que el real


AMETIC-englishReal Decreto-ley 12/2017, de 3 de julio, sobre sistema compensación de copia privada

Los usuarios sufragarán una compensación superior al daño que causan mediante la copia privada

El Congreso de los Diputados convalidó ayer hoy el Real Decreto-ley sobre el sistema de compensación equitativa por copia privada

Según una nota de AMETIC, el Real Decreto-ley aprobado la semana pasada en el Consejo de Ministros, que supone una vuelta al sistema basado en el canon digital que anteriormente estaba vigente en España, al que se han incorporado ciertas modificaciones para tratar de adaptar el sistema a la jurisprudencia europea, se aprobó ayer por el Congreso de los Diputados en su sesión plenaria.

AMETIC lamenta que se haya convalidado un Real Decreto-ley que va a encarecer el acceso a tecnología a los usuarios finales, por encima del daño que producen los dispositivos sujetos a esta norma.

Los ciudadanos tendrán que sufragar la compensación, mediante unas tarifas que no han tenido en cuenta el perjuicio que realmente pueden causar los dispositivos establecidos, al no haberse tenido en cuenta los estudios que sobre el daño causado ha venido realizando la propia Secretaría de Estado de Cultura entre los años 2012 y 2016 y que lo fijaba en aproximadamente 12 millones de euros.

Teniendo en cuenta el listado de equipos que define la norma para el periodo transitorio y las tarifas determinadas, las estimaciones realizadas por las empresas del sector indican que la cantidad recauda anualmente rebasará los 70 millones de euros, lo que supera considerablemente el perjuicio causado por la copia privada.

Como AMETIC ha trasladado en numerosas ocasiones, la excepción por copia privada origina una compensación a favor de los titulares de las obras para subsanar el daño económico que para el autor supone la realización de copias para uso privado por parte de las personas físicas. Es decir, que mediante este concepto no se debe pretender compensar otros perjuicios que puedan sufrir los autores, como pueda ser la piratería o los usos ilícitos.

Por otro lado, entre las modificaciones realizadas en este Real Decreto-ley, para adaptar el sistema a la jurisprudencia europea se ha incluido un sistema de exenciones y de reembolsos que el sector considera resultará ineficaz.

En el caso de las exenciones, las empresas privadas deben solicitar un certificado a una entidad creada por las propias Entidades de Gestión. AMETIC considera que estas certificaciones se deberían emitir por un organismo independiente, que no fuera parte interesada en la gestión y distribución de la cantidad recaudada, para garantizar la objetividad necesaria en su emisión.

En el caso del sistema de reembolso, el sector considera que no resultará efectivo, a tenor de la experiencia similar que se puso en marcha en Francia, en dónde las solicitudes de reembolso por parte de empresas, es inferior al 0,65%

AMETIC seguirá colaborando con las autoridades en el proceso de consulta y negociación de la determinación de los dispositivos y tarifas definitivos que se debe abrir a partir de ahora. Sus aportaciones defenderán, como siempre, la propiedad intelectual y el impulso de modelos sostenibles.

Las claves de la transformación digital


Estoy escribiendo el libro sobre las claves de la transformación digital.

En estos momentos el término se ha acuñado y se ha adoptado por diferentes profesionales digitales, pero significa cosas distintas para distintas personas, y cada una lo intepreta desde su experiencia y conocimientos.

Es inevitable y tampoco yo me libraré seguramente de imponer mi sesgo al concepto, aquí adelanto algunas reflexiones:

El concepto de tranformación digital surge de la necesidad de interpretar los signos de la sociedad actual y prever tendencias respecto al comportamiento de los ciudadanos, de los compradores. de los proveedores y de los empleados de las sociedades y de las relaciones de las empresas con todos esos interesados (stakeholders por su denominación anglosajona) y con otras influencias de contexto de desarrollo de los negocios: entidades de gestión de pagos de impuestos, cotizaciones sociales, gestión de controvesias (de tipo societario, mercantil, civil, social, contencioso administrativo,…).

La transformación digital resume el impulso de las entidades de todo tipo para organizarse de modo que los tecnologías de la información y las comunicaciones se adopten internamente por sus empleados y externamente con las personas, empresas y entidades diversas con las que se relacionan.

El contexto que da origen a los signos de la sociedad actual está marcado por estas tendencias:

  • Globalización
  • Inmediatez del acceso a la información
  • Ubicuidad del acceso a los medios de trabajo y ocio digitales
  • Disponibilidad de medios tecnológicos a costes muy bajos
  • Autoformación de los usuarios en ámbitos tecnologícos de su interés, en contextos colaborativos y de asistencia mutua
  • Establecimiento de vínculos de comunicación interpersonales potenciados por medios tecnológicos

La sociedad adopta medios tecnológicos con rapidez y según el momento se popularizan unos u otros conceptos que acaban impregnando el lenguaje de los ciudadanos y de los profesionales a todos los niveles y marcan las estrategias de las empresas:

  • Portales
  • Computación en la nube
  • Big data
  • Terminales inteligentes ultraconectados (teléfonos, tabletas, ordenadores personales)
  • Producción ublicua de contenidos  digitales multiformato, por «prosumidores» que los producen y consumen.
  • Buscadores y metabuscadores que determinan la relevancia y la reputación.

El contexto, los medios tecnológicos, la presión de costes, las expectativas de empleados,clientes y proveedores acaba imponiendo una visión:

¿cómo se debe organizar una empresa para aprovechar mejor los recursos humanos y técnicos y ser más competitiva, más creativa, más veloz, más innovadora, más cercana, más interactiva, proporcionando mejores productos y servicios con mejores precios que los de la competencia?

La respuesta está en el uso de la tecnología y el empoderamiento de los empleados como uno de los instrumentos para atraer y retener el talento.

La tecnología y el ingenio de empleados y directivos mejora la gestión de los recursos humanos, el diseño de los productos y de los servicios, la creaión de nuevos productos y servicios, la entrega de los productos y servicios, el marketing, las ventas, el cobro, la facturación, el servicio postventa.

Prácticamente todo se puede realizar, impulsar, potenciar tecnológicamente. En algún rincón de la organización van quedando los archivos de documentos en papel como el último vestigio de la sociedad finisecular del siglo XX para tratar las controversias que no puedan ser resueltas con medios digitales. Los documentos con valor probatorio frente a Hacienda, frente a la Seguridad Social o para poder lidiar, si se da el caso con demandas judiciales de diverso tipo.

Pero esa «última milla» en papel que se resiste a la digitalización, también puede ser «desmaterializada». La despapelización, cambia las facturas y los contratos por documentos digitales firmados electrónicamente. Los documentos de control de gestión, por evidencias electrónicas. Las notificaciones postales y los burofaxes por notificaciones digitales.

Ya estamos preparados para que la transformación digital sea total.

Si quieres saber como acabar con los útimos papeles que quedan en tu organización, contacta con nosotros y te diremos qué medios digitales existen  a disposición de tu entidad para mantener el valor probatorio que necesitas sin recurrir a los papeles.

Llama a EADTrust al +34 91 7160555.


Proyecto e-Ark, un arca para preservar archivos digitales y conocimiento


El Proyecto e-Ark (European Archival Records and Knowledge Preservation) es un proyecto multinacional de 6 Millones de euros y de 3 años de duración cofinanciado por la Comisión Europea en el marco de Programa de Soporte de Políticas TIC (ICT Policy Support Programme) y del programa de Competitividad e Innovación (Competitiveness and Innovation Framework Programme – CIP) y se extenderá desde el 1 de febrero de 2014 hasta el 31 de enero de 2017. En el proyecto participa el DLM Forum.

Los Archivos proporcionan un componente indispensable del ecosistema digital por salvaguardar la información y permitir el acceso a la misma. Se requiere la armonización de diferentes enfoques de archivo actualmente fragmentados para lograr economías de escala necesarias que permitan la adopción general de soluciones de extremo a extremo. Existe una necesidad crítica de establecer una metodología general para abordar retos operativos y de negocio y diseñar soluciones técnicas que permitan la captura, preservación y reutilización de documentos electrónicos.

En cooperación con los proveedores de sistemas comerciales, E-ARK creará y sostendrá en su fase piloto una metodología paneuropea para el archivado de documentos electrónicos, sintetizando las mejores prácticas nacionales e internacionales existentes, para mantener los registros y bases de datos auténticos y utilizables a lo largo del tiempo.

La metodología se aplicará en un piloto abierto en varios contextos nacionales, utilizando herramientas existentes o prototipos, y servicios desarrollados por los socios. Esto proporcionará a las instituciones encargadas de preservar la memoria documental y a sus usuarios (tanto del sector público como privado) una base para evaluar, en un contexto operacional, la idoneidad de esas tecnologías de última generación.

El Foro DLM también ayudará a extender los resultados del proyecto más allá de la fecha de terminación del proyecto en febrero de 2017. Utilizando el modelo de licencia abierta Apache, los proveedores comerciales podrán incorporar los resultados de los proyectos (en particular, las interfaces abiertas para pre-ingesta, ingesta, archivado, acceso y reutilización) en sus propios sistemas, mejorando su longevidad. Los organismos de archivos nacionales que ejecuten instancias piloto de E-ARK servirán como ejemplos para otros que quieren adoptar el nuevo sistema abierto de archivo electrónico.


La red temática Criptored cumple 15 años de vida, hoy 1 de diciembre


Un día como hoy hace quince años, el 1 de diciembre de 1999, comenzaba su andadura la primera red temática de habla hispana, Criptored, impulsada de forma incansable por su promotor Jorge Ramió.

Con tres lustros de existencia, su actividad y servicio ofrecido a la comunidad pueden resumirse en los siguientes datos, contrastables a fecha de hoy con un simple recorrido a través de su servidor web: 990 miembros de 255 universidades y empresas del sector de la seguridad TIC de 23 países, más de 1.600 visitas diarias con cerca de 1.500 documentos pdf y zip descargados cada día, más de 15.000 visualizaciones al mes de su documentación multimedia, 7 congresos de seguridad CIBSI y 2 Talleres de Enseñanza TIBETS organizados en Latinoamérica, así como la celebración de 5 congresos DISI con la Cátedra UPM Applus+ en Madrid.

En el apartado formación, un total de 209 alumnos han pasado por sus aulas virtuales en las 3 ediciones celebradas del curso Online de Seguridad Informática y Ciberdefensa, y casi medio millón de alumnos han participado en sus 4 cursos gratuitos del MOOC Crypt4you, pionero además en lengua hispana de esta modalidad de enseñanza abierta.

Los proyectos enciclopedia gráfica de la seguridad de la información Intypedia y píldoras formativas Thot, con centenas y decenas de miles -respectivamente- de visitas en el canal YouTube de la UPM, junto a otros vídeos producidos por Criptored como por ejemplo 46 de las 74 conferencias UPM TASSI, superan el millón de reproducciones y significan el 16,5% de todas las visualizaciones de dicho canal. Finalmente, este año 2014 ha visto la luz el proyecto MESI, Mapa de Enseñanza de la Seguridad de la Información, cuya versión 2.0 se publicará próximamente.

Todo ello ha significado que ya en noviembre de 2014 se supere por primera vez la cifra de 1 Terabyte anual de información servida. Unos números en los que la participación de sus miembros, de sus colaboradores directos y la excelente acogida por parte de los medios de difusión de la seguridad TIC en Internet, han sido fundamentales.

Visita:
http://www.criptored.upm.es/

Servicio de custodia digital «Cartulario»


Cartulario es una plataforma multiusuario, desarrollada en modo SaaS y disponible en modalidad «Cloud Computing» o «Nube TIC«, que permite una rápida puesta en marcha de las soluciones de Confianza Digital.

De esta forma, garantiza la seguridad de los intercambios, la confianza del archivo y la gestión de la prueba jurídica.

Las tecnologías que ofrece Cartulario permiten el concepto de Prueba Digital y garantizan la seguridad en el Intercambio y el Archivo.

Entre ellas están:

  • Autenticación,
  • Cifrado,
  • Registro,
  • Trazabilidad,
  • Control de la integridad,
  • Sellado de tiempo (interno y por un tercero de confianza).
  • Metadatos de original electrónico (Completitud, Obliterabilidad, Endosabilidad)

Diferentes niveles de administración, que permiten ofrecer estas funcionalidades a las empresas, a las administraciones públicas o al público general, de forma flexible y escalable.

Cuenta con un webservice para el depósito de documentos y administra diferentes mecanismos de gestión de CSV (Código Seguro de Verificación).

Contacte con EADTrust en el 91 716 0555 para ampliar información.