Archivo de la categoría: Servicios Profesionales

Conferencia en ANIEI 2026: Ciberseguridad en el tiempo del cómputo cuántico


Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).

Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.
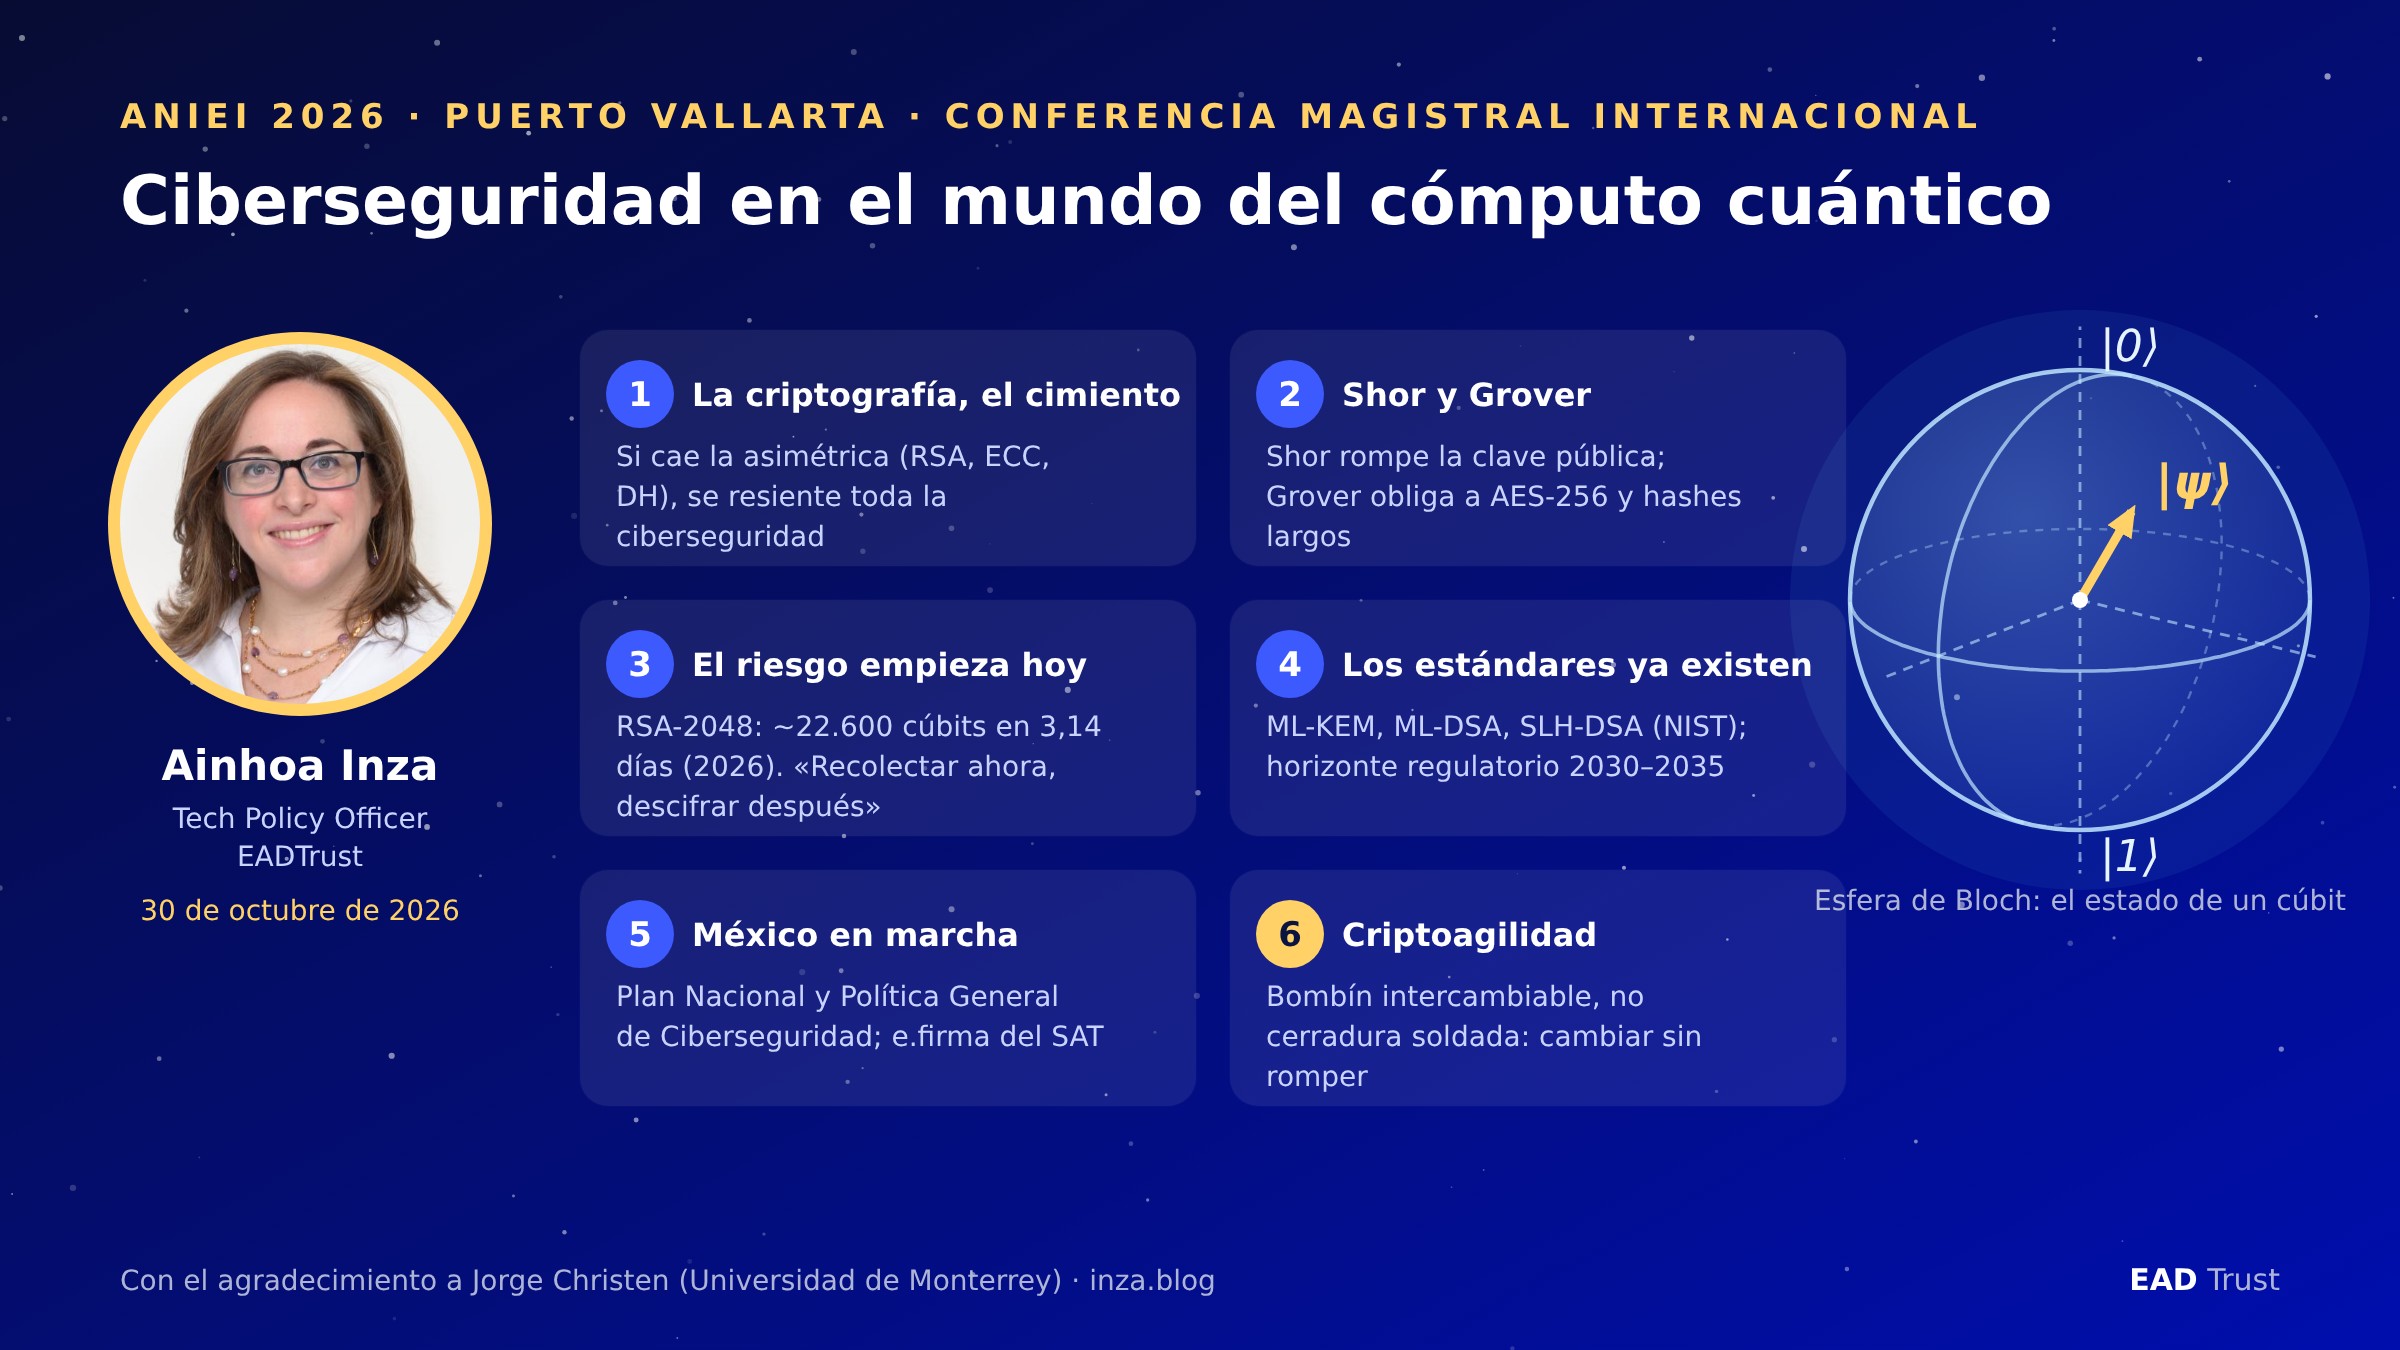
Las claves de la ponencia de Ainhoa Inza en ANIEI 2026.

ANIEI: casi cuatro décadas impulsando el talento TIC en México

La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.

Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:

  • 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
  • 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
  • 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
  • 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.

En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.

ANIEI 2026: un programa a la altura

Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.

Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.

Entre los conferenciantes destacan:

  • Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
  • Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
  • Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
  • Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.

Gracias, Jorge

Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.

La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.

La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico

Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.

Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.

1. La criptografía, cimiento de la ciberseguridad

Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.

La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:

  • Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
  • El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.

Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.

2. La amenaza cuántica: Shor, Grover y HNDL

Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.

No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:

FamiliaEjemplosEfecto cuánticoRiesgo
SimétricaAES, ChaCha20Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bitsModerado
AsimétricaRSA, ECC, Diffie-HellmanShor la rompe en tiempo polinómicoCrítico
Funciones hashSHA-2, SHA-3Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margenBajo

Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.

El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.

3. La respuesta global: estándares y normativa

La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:

  • ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
  • ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
  • SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
  • FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
  • HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.

Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.

El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.

Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.

4. México: el contexto regulatorio

Ainhoa dedicó una parte específica al país anfitrión:

  • Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
  • Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
  • Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
  • Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.

Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.

5. Criptoagilidad: cambiar sin romper

Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.

6. Qué nos espera

Ainhoa identificó cinco impactos para los próximos años:

  1. Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
  2. Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
  3. Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
  4. Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
  5. Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.

Cinco mensajes y un primer paso

Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.

La pregunta de los estudiantes

En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.

Para seguir leyendo

Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:

Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.
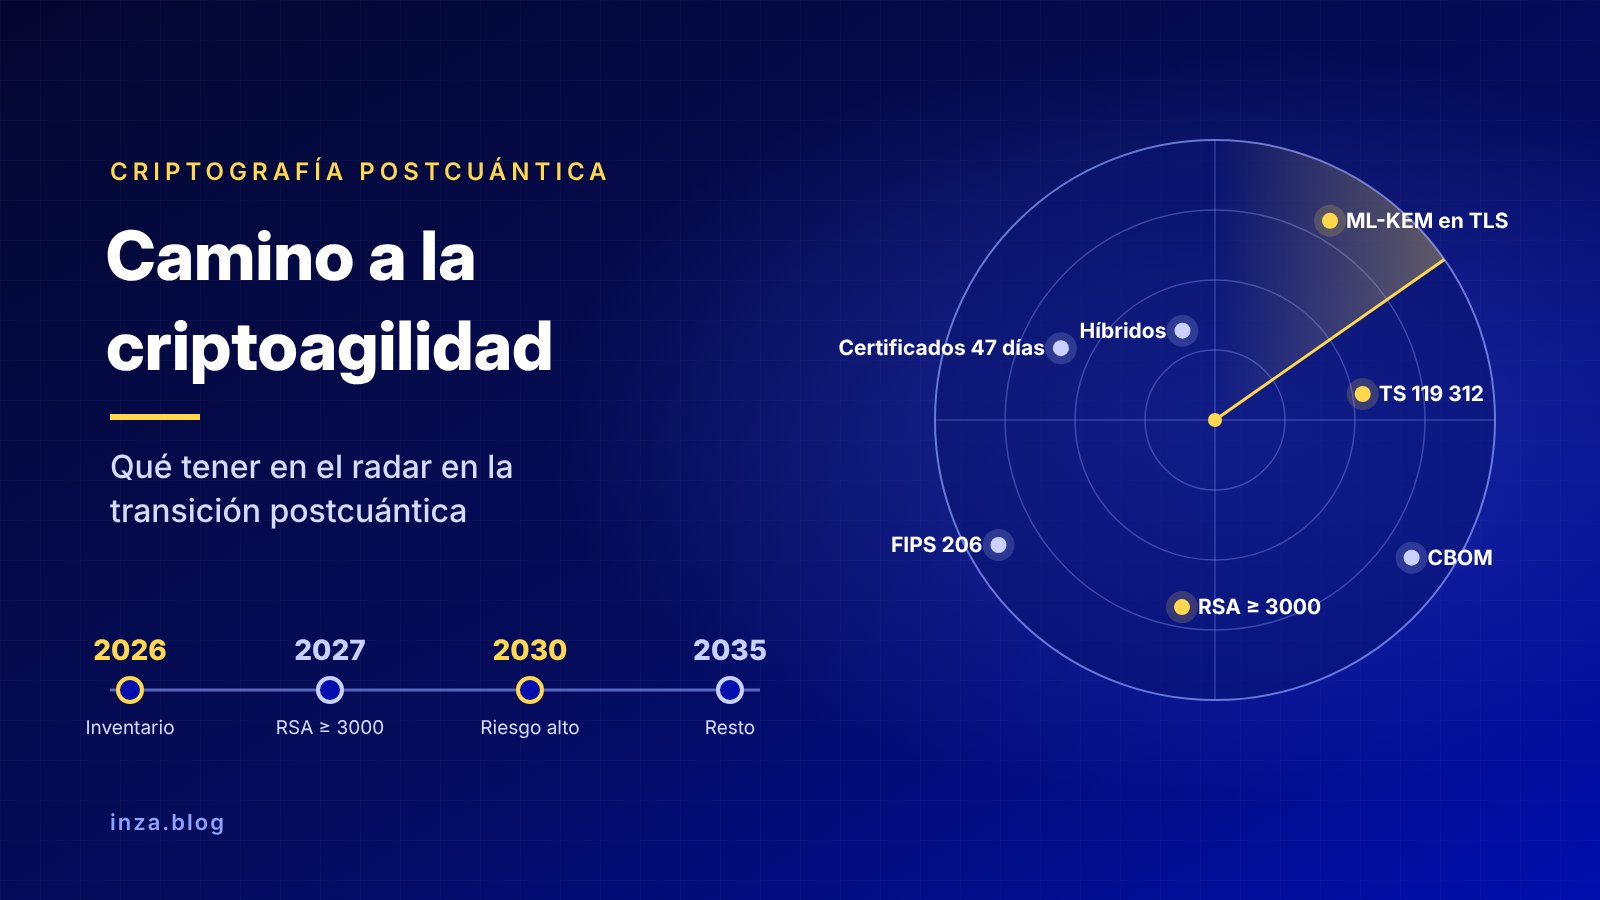
Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026


Quien siga de cerca la transición a la criptografía postcuántica habrá notado que en los últimos seis meses el tema ha pasado de las recomendaciones genéricas a los calendarios con fechas, las normas técnicas aplicables y los estándares de protocolo publicados. Al mismo tiempo, una pieza que muchos esperábamos para este año, el estándar de firma FN-DSA (FIPS 206), sigue sin aparecer. En esta entrada repaso lo más relevante: normativa y pautas públicas, estándares de NIST, ETSI e IETF, la evolución de los certificados TLS y las herramientas abiertas para elaborar el inventario criptográfico.

FIPS 206 (FN-DSA): todavía no

En agosto de 2024 NIST publicó los tres primeros estándares postcuánticos: FIPS 203 (ML-KEM, mecanismo de encapsulado de claves derivado de CRYSTALS-Kyber), FIPS 204 (ML-DSA, firma basada en retículos derivada de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, firma basada en funciones hash derivada de SPHINCS+). El cuarto, FIPS 206, debía especificar FN-DSA, la firma derivada de Falcon (de ahí el nombre: FFT over NTRU-Lattice-Based Digital Signature Algorithm), cuyo atractivo son unas firmas mucho más compactas que las de ML-DSA (en torno a 666 bytes en el nivel I frente a los 2.420 de ML-DSA-44).

A fecha de hoy FIPS 206 no se ha publicado, ni siquiera como borrador para comentarios públicos (initial public draft). En abril de 2026, Dustin Moody (NIST) indicaba en el foro PQC que el borrador seguía en la cadena de aprobación administrativa, sin fecha concreta. Y el 28 de septiembre de 2026 el equipo de FIPS 206, a través de Ray Perlner, presentó un nuevo plan sometido a discusión:

  • Un único procedimiento de firma, especificado con el detalle suficiente para validarse con vectores de prueba conocidos (KAT).
  • Aritmética de punto fijo en la generación de claves y en la firma (inicialmente 32.32 y 64.64), en lugar de la de punto flotante, que es la que hace de Falcon un algoritmo delicado de implementar de forma segura y reproducible.
  • Las variantes optimizadas se aprobarían más adelante en publicaciones especiales (SP) separadas, con sus propios KAT y separación de dominio.

Cambiar decisiones de diseño a estas alturas sugiere que el borrador tardará todavía unos meses, y que después vendrá el periodo de comentarios y la versión final. Para quien necesite firmas postcuánticas hoy, las opciones estandarizadas siguen siendo ML-DSA (Dilithium) y SLH-DSA (SPHINCS+) y, para firmware, los esquemas con estado LMS y XMSS de la SP 800-208.

NIST sí ha movido otras piezas en 2026: el borrador de la SP 800-230 (13 de abril), con nuevos juegos de parámetros de SLH-DSA (SPHINCS+) para casos de uso con un número limitado de firmas; el borrador de la SP 800-133r3 (17 de abril) sobre generación de claves; y el paso de nueve candidatos a la tercera ronda del proceso de firmas adicionales (NIST IR 8610, mayo). El estándar del segundo KEM, HQC (Hamming Quasi-Cyclic, basado en códigos correctores de errores), seleccionado en marzo de 2025 como alternativa a ML-KEM (Kyber) basada en otro problema matemático, también está pendiente de borrador.

El calendario ya tiene fechas

La novedad más importante del año no es técnica sino de planificación: Europa, España y Estados Unidos coinciden ya en un calendario muy parecido.

Unión Europea

La hoja de ruta coordinada del Grupo de Cooperación SRI (NIS), publicada en junio de 2025, fijó tres hitos: iniciar la transición antes de finales de 2026, completar la migración de los casos de uso de riesgo alto antes de 2030 y la del resto, en la medida de lo posible, antes de 2035. En enero de 2026 la Comisión dio un paso más con la Propuesta de Directiva del Parlamento Europeo y del Consejo por la que se modifica la Directiva (UE) 2022/2555 sobre medidas de simplificación y armonización con la [Propuesta de Reglamento sobre la Ciberseguridad 2] (COM(2026) 13 final, de 20 de enero de 2026). La Directiva (UE) 2022/2555 es la Directiva SRI 2, más conocida por su sigla inglesa NIS2. Su artículo 1, apartado 5, añade al artículo 7.2 de la Directiva, que enumera las políticas que deben formar parte de la estrategia nacional de ciberseguridad, una nueva letra:

«k) para la transición hacia una criptografía postcuántica, teniendo en cuenta los calendarios de transición y los requisitos pertinentes establecidos en los actos jurídicos y políticas de la Unión aplicables.»

El considerando 8 explica el porqué: la posibilidad de ataques basados en «recopilar ahora para descifrar más adelante», «que probablemente ya están teniendo lugar», los riesgos futuros de falsificación de firmas mediante ataques cuánticos y la retirada progresiva de los algoritmos de clave pública actuales «hacen aún más urgente iniciar acciones de migración a la criptografía poscuántica». Pide que esas políticas incluyan herramientas para evaluar la exposición de los activos criptográficos, un plan de migración y pruebas de implantación, que fomenten soluciones europeas verificadas y sometidas a evaluación formal, y que se ajusten a la hoja de ruta del Grupo de Cooperación SRI, «logrando así la migración a la criptografía poscuántica de aquí a 2030 para los casos de uso crítico y de aquí a 2035 para los casos de uso de nivel medio y bajo». Es todavía una propuesta, sujeta al procedimiento legislativo ordinario, pero convierte la hoja de ruta en una obligación de los Estados.

En el ámbito de la certificación de productos, ENISA y el subgrupo de criptografía del ECCG sometieron a consulta pública, hasta finales de julio de 2026, la versión 3 de los Agreed Cryptographic Mechanisms del esquema europeo EUCC, la referencia de mecanismos criptográficos aceptados para productos certificados.

España

En julio de 2026 el Centro Criptológico Nacional publicó la guía de buenas prácticas CCN-TEC 009 (BP/37) «Recomendaciones para una transición postcuántica segura», que traslada el calendario europeo a nuestro contexto:

  • 31 de diciembre de 2026: estrategia y gobernanza definidas, inventario criptográfico, clasificación de casos de uso y pilotos en marcha para los sistemas de riesgo alto y medio.
  • 31 de diciembre de 2030: migración completada en los sistemas de riesgo alto.
  • 31 de diciembre de 2035: migración completada en los de riesgo medio y, en lo posible, en los de riesgo bajo.

La guía recomienda soluciones híbridas al menos en las primeras etapas: en el establecimiento de claves, combinar al menos dos mecanismos (intercambio clásico, intercambio postcuántico o claves precompartidas) mediante una función de derivación; en firmas, hibridar las basadas en retículos (ML-DSA y FN-DSA), mientras que las basadas en hash (XMSS y SLH-DSA) no lo requieren. Entre los KEM cita ML-KEM, HQC y FrodoKEM, que considera la opción más conservadora. Insiste en la criptoagilidad como criterio de diseño, en el gobierno del programa (comité, oficina PQC, equipos técnicos) y en su alineamiento con el ENS, NIS2, DORA y el RGPD, y recuerda el teorema de Mosca para estimar el margen disponible: si el tiempo que deben protegerse los datos más el tiempo de migración supera el plazo hasta que exista un ordenador cuántico relevante, el problema ya está aquí. Para elegir productos remite a la guía CCN-STIC 221 de mecanismos autorizados y al apartado Quantum Resistant del catálogo CPSTIC.

En septiembre, el secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, anunció en el encuentro de AMETIC en Santander que el Gobierno elaborará un inventario de sistemas, empezando por la Administración General del Estado, y un calendario de migración que situaría el inicio de la transición de los sistemas más críticos en 2030-2031. Por ahora no hay real decreto ni orden ministerial: es un anuncio de plan, que conviene seguir.

Estados Unidos

La orden ejecutiva 14412, Securing the Nation Against Advanced Cryptographic Attacks, de 22 de junio de 2026, endurece los plazos federales: criptografía postcuántica para el establecimiento de claves en los activos de alto valor y sistemas de alto impacto antes del 31 de diciembre de 2030, y para las firmas antes del 31 de diciembre de 2031. El memorando OMB M-26-15 que la acompaña pide además un inventario criptográfico automatizado que alimente un CBOM central. En el sector privado, Google anunció el 25 de marzo su objetivo de estar preparada en 2029, con ML-DSA incorporado a Android 17 para el arranque verificado y la atestación.

ETSI TS 119 312: los prestadores de servicios de confianza ya tienen reglas

Para los prestadores cualificados de servicios de confianza la publicación más relevante del semestre es la ETSI TS 119 312 V2.1.1 (junio de 2026), Cryptographic Suites, la especificación que establece qué algoritmos y longitudes de clave son adecuados para firmas, sellos y certificados en el ecosistema eIDAS. La versión 2 supone un cambio de enfoque:

  • Incorpora ML-DSA (Dilithium; parámetros 44, 65 y 87) y SLH-DSA (SPHINCS+) como algoritmos recomendados, y LMS y XMSS de forma condicionada a una gestión estricta del estado.
  • Define un marco de firmas híbridas (cláusula 6.4), con combinaciones recomendadas como RSA-PSS de 3.000 bits o más con ML-DSA-65.
  • Fija fechas de fin concretas: los certificados con claves RSA de menos de 3.000 bits no deberían emitirse después del 31 de diciembre de 2026, y su validez no debería ir más allá de 2028.
  • Exige protección postcuántica (híbrida o por sustitución) cuando la validez de lo protegido se extienda más allá de 2030, tanto para RSA como para ECDSA.

No incluye todavía FN-DSA (Falcon), por la razón ya explicada, ni ML-KEM (Kyber), que no es un algoritmo de firma. Y remite el calendario detallado de migración a un documento específico de ETSI que aún está en elaboración.

En España, el abandono de RSA-2048 por los prestadores no es solo una recomendación técnica: tiene mandato del organismo supervisor. La Subdirección General para la Sociedad Digital, de la Secretaría de Estado de Digitalización e Inteligencia Artificial, publicó en octubre de 2025 la Nota sobre la migración del algoritmo RSA, dirigida a los prestadores cualificados y no cualificados que usan RSA. Les exige cumplir el Anexo 1 de la guía CCN-STIC 807 del Centro Criptológico Nacional, según el cual a partir del 1 de enero de 2027 los certificados RSA que se sigan emitiendo deberán usar módulos de al menos 3.000 bits. Los prestadores cualificados que tengan jerarquías con claves más cortas deben generar otras nuevas y acreditarlo con un informe técnico de un organismo de evaluación de la conformidad que incluya, como mínimo, la evidencia de la ceremonia de generación de claves (o con el informe de su auditoría, si se realiza antes del 31 de diciembre de 2026). Ya lo comenté en «Actualización urgente para las administraciones públicas en relación con las firmas electrónicas», porque las Administraciones deben adaptar sus sedes y plataformas de firma para aceptar los nuevos certificados.

Norma europea y supervisor nacional coinciden, por tanto: 2026 es el último año para emitir certificados RSA-2048, y quien firme o selle documentos que deban conservar su valor más allá de 2030 debe planificar ya la hibridación con algoritmos postcuánticos.

En otro ámbito, ETSI ha publicado el informe técnico TR 104 171 (versión 1.1.1, de marzo de 2026, difundido en septiembre) con pautas de implementación para generadores cuánticos de números aleatorios (QRNG), que introduce el concepto de «confianza cero en la entropía».

En la parte de cifrado, la que protege frente a la recolección de tráfico para descifrarlo en el futuro, el IETF ha cerrado este año los documentos que faltaban:

TLS: el intercambio de claves postcuántico ya es estándar

  • RFC 9954 (julio de 2026), de carácter informativo, define la construcción general del intercambio de claves híbrido en TLS 1.3: se combinan un algoritmo clásico y uno postcuántico y el secreto resultante es seguro mientras lo sea cualquiera de los dos.
  • RFC 10024, Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 (agosto de 2026), en vía de estándar, la concreta en tres grupos: X25519MLKEM768, el único marcado como recomendado en el registro de IANA y el que ya negocian por defecto los principales navegadores, y SecP256r1MLKEM768 y SecP384r1MLKEM1024, pensados para entornos cuyas normas exigen curvas NIST.
  • El borrador de ML-KEM sin componente clásico en TLS fue aprobado por el IESG en septiembre, está en la cola del RFC Editor y se publicará como RFC informativa; en el registro de IANA figura como no recomendado, frente al híbrido.

Es decir, las orientaciones del IETF coinciden con las del CCN: híbrido primero. Activar X25519MLKEM768 en servidores, balanceadores y CDN es hoy una de las acciones con mejor relación entre coste y beneficio.

La autenticación: certificados más cortos y Merkle Tree Certificates

La autenticación postcuántica es más difícil por una cuestión de tamaño. Una firma ML-DSA-44 (Dilithium) ocupa unos 2.420 bytes, frente a los 64 de ECDSA P-256; con las varias firmas y claves públicas que viajan en un handshake TLS (certificado, cadena, transparencia), la sustitución directa llevaría el handshake por encima de los 10 KB, con un impacto apreciable en la latencia. ML-DSA ya está definido para certificados X.509 en el RFC 9881 (octubre de 2025), pero su despliegue masivo en la web es otra cosa.

Por eso cobra interés el trabajo del grupo IETF PLANTS sobre los Merkle Tree Certificates (MTC): la autoridad de certificación emite los certificados en lotes, firma una sola vez la raíz del árbol de Merkle y los navegadores reciben esas firmas por separado, de modo que en el handshake solo viaja una prueba de inclusión. Let’s Encrypt anunció en junio que tendrá un entorno de pruebas con MTC a finales de 2026 y uno de producción en 2027, y Cloudflare y Chrome están experimentando con el mismo esquema.

En paralelo avanza la reducción de la duración de los certificados TLS acordada en el CA/Browser Forum (votación SC-081v3, abril de 2025): desde el 15 de marzo de 2026 el máximo es de 200 días, que bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La justificación principal es reducir la dependencia de una revocación que no funciona bien y la vigencia de datos de validación obsoletos, pero hay un argumento que interesa especialmente aquí: la criptoagilidad. Una organización que renueva sus certificados cada pocas semanas de forma automatizada (con ACME) puede cambiar de algoritmo, de clave o de autoridad de certificación en un ciclo de renovación; una que gestiona certificados de un año a mano, no. La renovación frecuente es, en la práctica, el ensayo general de la migración postcuántica.

El primer paso: inventario y CBOM con herramientas abiertas

Todas las guías coinciden en que el primer paso es saber qué criptografía se usa, dónde y para proteger qué información durante cuánto tiempo. El formato que se está imponiendo para documentarlo es el CBOM (Cryptography Bill of Materials), incorporado al estándar CycloneDX en su versión 1.6 (abril de 2024), que describe algoritmos, claves, certificados, protocolos y bibliotecas de un sistema y sus dependencias.

Entre las herramientas abiertas destaca CBOMkit, ahora bajo el paraguas de la Post-Quantum Cryptography Alliance de la Linux Foundation, que incluye un visor, un generador de CBOM y un plugin para SonarQube (sonar-cryptography) que detecta el uso de criptografía en el código fuente. En 2026 ha añadido soporte para Go, además de Java y Python, y está migrando su salida a CycloneDX 1.7. Un CBOM generado a partir del código, combinado con el inventario de certificados y configuraciones TLS de la infraestructura, es exactamente lo que piden tanto la guía del CCN como el memorando M-26-15.

Qué hacer ahora

Con lo publicado en estos meses, la lista de tareas para una entidad grande queda bastante definida:

  1. Gobierno: nombrar responsables y aprobar un plan con presupuesto antes de que termine 2026, como pide el CCN.
  2. Inventario y CBOM: descubrir la criptografía de aplicaciones, infraestructura y proveedores, y clasificar los casos de uso por riesgo y por tiempo de vida de la información.
  3. Quick wins: activar el intercambio de claves híbrido X25519MLKEM768 en TLS y automatizar la renovación de certificados.
  4. Firmas de larga duración: revisar qué documentos, sellos y evidencias deben conservar su valor más allá de 2030 y planificar firmas híbridas conforme a la ETSI TS 119 312.
  5. Proveedores: incluir la criptoagilidad y la hoja de ruta postcuántica en los requisitos de compra.
  6. Formación: preparar a los equipos técnicos y de cumplimiento, porque la migración será larga y afectará a casi todos los sistemas.

Cómo puede ayudar EADTrust

En EADTrust llevamos tiempo trabajando en esta transición. Nuestras jerarquías de certificación ya combinan RSA de 4.096 y 8.192 bits con curva elíptica ECC de 256 y 384 bits, precisamente para tener margen de criptoagilidad (por eso la nota del supervisor sobre RSA no nos ha afectado), y acompañamos a otras organizaciones en el mismo camino:

  • Formación en computación cuántica y criptografía postcuántica, in company y en abierto. Impartimos el curso de computación cuántica y criptografía postcuántica y lo adaptamos a cada organización, de forma presencial, en línea o híbrida, para que los equipos entiendan qué cambia, por qué y cómo abordarlo. Además, una vez al año celebramos una edición en abierto, presencial, que tendrá lugar cada año en torno al 14 de abril, Día Mundial de la Cuántica. La edición de 2026, con la metodología ENSAR y los modelos del IQC Kit, que permiten «tocar» los conceptos que se explican, se celebró los días 22 y 23 de abril (más información en «Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR»). Puede consultar el resto de nuestra oferta formativa en la página de cursos EADTrust.
  • Acompañamiento profesional en la migración de sistemas criptográficos de entidades grandes: inventario y CBOM, análisis de riesgos y priorización, hoja de ruta alineada con el calendario europeo y la guía del CCN, diseño de soluciones híbridas y adaptación de infraestructuras de clave pública. Ya estamos trabajando en estos aspectos con dos grandes clientes.

Si su organización necesita empezar o acelerar su transición postcuántica, puede contactar con nosotros:

Referencias

Fuentes originales

Resúmenes y artículos de terceros

Estándares publicados en el desarrollo de la Cartera de Identidad Digital Europea y del resto de aspectos cubiertos por #EIDAS2


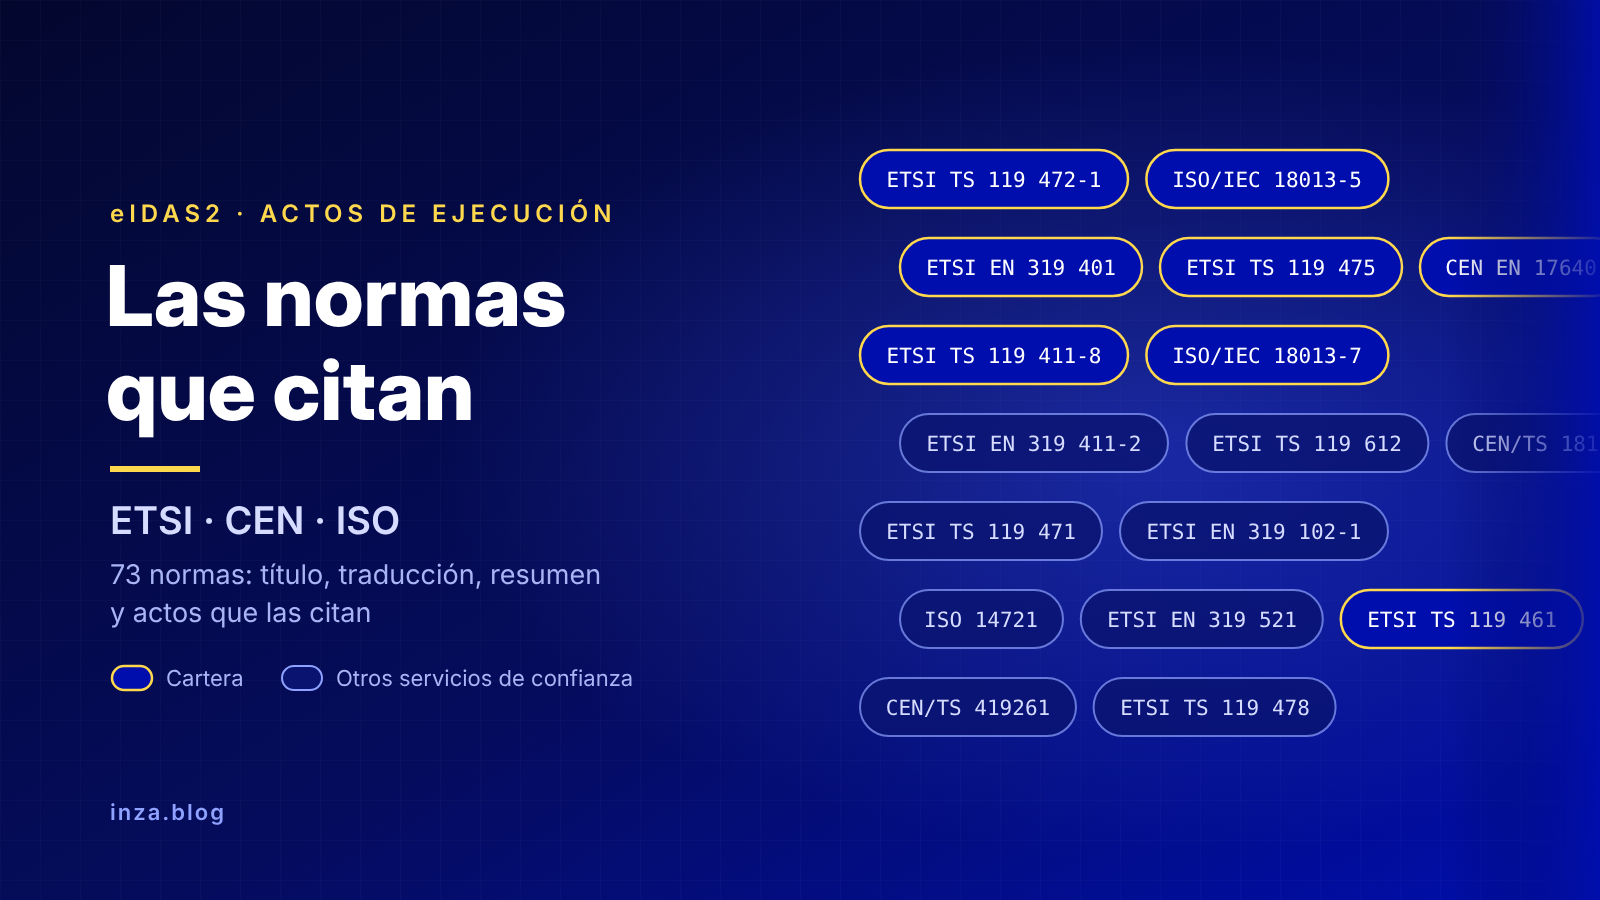
En la entrada «Los actos de ejecución de #eIDAS2, al día, junto con las normas ETSI y CEN que citan», actualizada en octubre de 2026, relaciono cada Reglamento de Ejecución con las normas técnicas que lo hacen operativo. Muchos lectores me han pedido la vista inversa: partir de cada norma y saber qué es, de qué trata y qué actos la exigen.

Eso es lo que recoge esta entrada: un catálogo de las normas de ETSI, CEN e ISO citadas en los actos de ejecución de eIDAS2, ordenadas por organismo y número, con su título oficial en inglés, una traducción al español, un breve resumen de su contenido y los actos que las citan. Las dos entradas se complementan: aquella sirve para saber qué normas aplica un acto concreto y esta, para entender cada norma y ver en qué actos aparece.

Las referencias se han obtenido del texto de cada acto publicado en EUR-Lex, incluidos los reglamentos modificativos de julio de 2026 (CIR (UE) 2026/1730, 2026/1731 y 2026/1735), que incorporan buena parte de las especificaciones ETSI más recientes sobre la cartera, y el anexo II del CIR (UE) 2025/2162, que recoge las normas de referencia para evaluar cada servicio de confianza cualificado.

Siglas utilizadas: DEA = declaración electrónica de atributos; DECA = declaración electrónica cualificada de atributos; PID = datos de identificación de la persona (DIP); CIR = Reglamento de Ejecución de la Comisión; CID = Decisión de Ejecución de la Comisión.

Criterio de clasificación

Las normas se agrupan en dos bloques:

  • Bloque 1, Cartera de Identidad Digital Europea (38 entradas): normas citadas por alguno de los actos de la cartera y de sus partes usuarias, es decir, los CIR (UE) 2024/2977, 2024/2979, 2024/2980, 2024/2981, 2024/2982, 2025/848, 2026/798, 2026/1730 y 2026/1731. Algunas de ellas, como la EN 319 401 o los formatos AdES, las citan también actos de servicios de confianza; en ese caso se indican todos.
  • Bloque 2, resto de servicios de confianza (35 entradas): normas que solo citan los demás actos de ejecución.

Dentro de cada bloque el orden es alfabético por organismo (CEN, ETSI, ISO) y numérico dentro de cada uno. En la serie ETSI de firmas electrónicas se han traducido los títulos de forma orientativa; los títulos originales en inglés son los que hay que usar en pliegos y auditorías.

Bloque 1. Normas de la Cartera de Identidad Digital Europea

Normas CEN

CEN EN 17640:2018

  • Versión citada: 2018
  • Título: Fixed-time cybersecurity evaluation methodology for ICT products
  • En español: Metodología de evaluación de ciberseguridad de tiempo fijo para productos TIC
  • Contenido: Metodología de evaluación de seguridad con duración y esfuerzo acotados (conocida como FITCEM), en la que se inspiran esquemas nacionales como CSPN (Francia), BSZ (Alemania) o LINCE (España). Sirve de referencia para evaluar componentes de la cartera cuando no se exige una evaluación Common Criteria completa.
  • Citada en: CIR (UE) 2024/2981 (certificación de las carteras: metodología de evaluación y tabla de certificados reutilizables)

Normas ETSI

ETSI TS 119 182-1

  • Versión citada: V1.2.1 (2024-07)
  • Título: Electronic Signatures and Infrastructures (ESI); JAdES digital signatures; Part 1: Building blocks and JAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales JAdES; parte 1: componentes básicos y firmas JAdES de nivel básico
  • Contenido: Formato de firma avanzada para JSON basado en JWS, con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2025/2531 (con adaptaciones); CIR (UE) 2026/248; CIR (UE) 2025/2162 (anexo II, que la cita por error como «EN 319 182-1»)

ETSI TS 119 411-8

  • Versión citada: V1.1.1 (2025-10)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 8: Access Certificate Policy for EUDI Wallet Relying Parties
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 8: política de certificados de acceso para las partes usuarias de la Cartera EUDI
  • Contenido: Política de certificación específica para los certificados de acceso con los que las partes usuarias se identifican ante las carteras al solicitar datos. Sustituye a la referencia genérica a la política NCP de la EN 319 411-1.
  • Citada en: CIR (UE) 2026/1730 (modifica el CIR (UE) 2025/848 en lo relativo a los certificados de acceso)

ETSI TS 119 412-6

  • Versión citada: V1.1.1 (2025-09)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 6: Certificate profile requirements for PID, Wallet, EAA, QEAA, and PSBEAA providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de certificado; parte 6: requisitos de perfil de certificado para los proveedores de PID, de carteras, de DEA, de DECA y de DEA del sector público
  • Contenido: Perfiles de los certificados con los que firman o sellan los proveedores de datos de identificación personal, los proveedores de carteras y los emisores de declaraciones electrónicas de atributos.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979)

ETSI TS 119 432

  • Versión citada: v1.3.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Protocols for remote digital signature creation
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); protocolos para la creación de firmas digitales a distancia
  • Contenido: Protocolos e interfaces de programación para firmar a distancia, alineados con la especificación del Cloud Signature Consortium. Es la interfaz que deben admitir las aplicaciones de firma usadas por la cartera.
  • Citada en: CIR (UE) 2026/1731 (anexo IV del CIR (UE) 2024/2979, cláusulas 6.4.3, A.6, A.7 y A.8)

ETSI TS 119 461

  • Versión citada: V2.1.1 (2025-02)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service components providing identity proofing of trust service subjects
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los componentes de servicio de confianza que verifican la identidad de los sujetos
  • Contenido: Requisitos para verificar la identidad de personas físicas y jurídicas, presencial o a distancia (vídeo, documento con chip, identificación electrónica), con casos de uso y niveles de confianza. El CIR 2026/798 la aplica al alta remota en la cartera.
  • Citada en: CIR (UE) 2025/1566 (verificación de identidad); CIR (UE) 2026/798 (alta remota en la cartera); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 472-1

  • Versión citada: V1.2.1 (2026-02)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 1: General requirements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 1: requisitos generales
  • Contenido: Perfiles de las declaraciones electrónicas de atributos en los formatos SD-JWT VC e ISO/IEC mdoc: contenido, firma, metadatos, revocación y políticas de divulgación integradas.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979)

ETSI TS 119 472-2

  • Versión citada: V1.2.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 2: Profiles for EAA/PID Presentations to Relying Party
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 2: perfiles de presentación de DEA y PID a la parte usuaria
  • Contenido: Perfil del protocolo de presentación de datos de la cartera a las partes usuarias, basado en OpenID4VP, en remoto y en proximidad.
  • Citada en: CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2982)

ETSI TS 119 472-3

  • Versión citada: V1.1.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Profiles for Electronic Attestation of Attributes; Part 3: Profiles for issuance of EAA or PID
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de las declaraciones electrónicas de atributos; parte 3: perfiles de expedición de DEA o PID
  • Contenido: Perfil del protocolo de expedición de PID y declaraciones de atributos a la cartera, basado en OpenID4VCI, incluidos los metadatos del emisor y el uso de certificados de registro.
  • Citada en: CIR (UE) 2026/1731 (anexo I del CIR (UE) 2024/2982, protocolos de expedición; anexo III del CIR (UE) 2024/2979, políticas de divulgación integradas; nota en el anexo Ib del CIR (UE) 2024/2979)

ETSI TS 119 475

  • Versión citada: V1.2.1 (2026-03)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Relying party attributes supporting EUDI Wallet user’s authorisation decisions
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); atributos de la parte usuaria que respaldan las decisiones de autorización del usuario de la Cartera EUDI
  • Contenido: Define los certificados de registro y los datos de las partes usuarias (identidad, finalidad, atributos que pueden solicitar) que la cartera muestra al usuario para que decida si comparte sus datos.
  • Citada en: CIR (UE) 2026/1730 (anexo V del CIR (UE) 2025/848, certificados de registro); CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2982)

ETSI EN 319 122-1

  • Versión citada: V1.3.1 (2023-06)
  • Título: Electronic Signatures and Infrastructures (ESI); CAdES digital signatures; Part 1: Building blocks and CAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales CAdES; parte 1: componentes básicos y firmas CAdES de nivel básico
  • Contenido: Formato de firma avanzada basado en CMS (estructuras binarias ASN.1), con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de firma de la cartera; el DOUE lo escribe por error «EN 3191 22-1»); CIR (UE) 2025/2531 (libros registro electrónicos); CIR (UE) 2026/248 (sector público); CIR (UE) 2025/2162 (anexo II, libros registro)

ETSI EN 319 132-1

  • Versión citada: V1.2.1 (2022-02) en 2024/2979; V1.3.1 (2024-07) en 2025/2531
  • Título: Electronic Signatures and Infrastructures (ESI); XAdES digital signatures; Part 1: Building blocks and XAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales XAdES; parte 1: componentes básicos y firmas XAdES de nivel básico
  • Contenido: Formato de firma avanzada para documentos XML basado en XMLDSig, con los niveles B, T, LT y LTA.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2025/2531; CIR (UE) 2026/248; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 142-1

  • Versión citada: V1.1.1 (2016-04) en 2024/2979; V1.2.1 (2024-01) tras 2026/1731
  • Título: Electronic Signatures and Infrastructures (ESI); PAdES digital signatures; Part 1: Building blocks and PAdES baseline signatures
  • En español: Firmas electrónicas e infraestructuras (ESI); firmas digitales PAdES; parte 1: componentes básicos y firmas PAdES de nivel básico
  • Contenido: Formato de firma avanzada integrada en documentos PDF. Es el formato obligatorio que debe admitir la cartera para firmar o sellar.
  • Citada en: CIR (UE) 2024/2979 (formato obligatorio de la cartera), actualizada a V1.2.1 por CIR (UE) 2026/1731; CIR (UE) 2026/248

ETSI EN 319 162-1 y EN 319 162-2

  • Versión citada: V1.1.1 (2016-04)
  • Título: Electronic Signatures and Infrastructures (ESI); Associated Signature Containers (ASiC); Part 1: Building blocks and ASiC baseline containers; Part 2: Additional ASiC containers
  • En español: Firmas electrónicas e infraestructuras (ESI); contenedores de firma asociada (ASiC); parte 1: componentes básicos y contenedores ASiC de nivel básico; parte 2: contenedores ASiC adicionales
  • Contenido: Contenedores (basados en ZIP) que agrupan uno o varios documentos con sus firmas o sellos de tiempo separados, en variantes ASiC-S y ASiC-E.
  • Citada en: CIR (UE) 2024/2979 (formato opcional de la cartera); CIR (UE) 2026/248

ETSI EN 319 401

  • Versión citada: V3.1.1 (2024-06); V3.2.1 (2026-01) en 2026/1735
  • Título: Electronic Signatures and Trust Infrastructures (ESI); General Policy Requirements for Trust Service Providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos generales de política para los prestadores de servicios de confianza
  • Contenido: Requisitos horizontales para cualquier prestador: gestión de riesgos, políticas y prácticas, recursos humanos, seguridad física y lógica, gestión de incidentes, continuidad de negocio y cese de actividad. Es la base sobre la que se construyen las normas específicas de cada servicio.
  • Citada en: CIR (UE) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798 (alta remota en la cartera); 2026/1735 (V3.2.1); CIR (UE) 2025/2162 (anexo II, con una errata «EN 310 401» en dos entradas)

ETSI EN 319 411-1

  • Versión citada: V1.4.1 (2023-10) en 2025/848; V1.5.1 (2025-04) en 2025/1943 y 2025/1944
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 1: General requirements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores de servicios de confianza que expiden certificados; parte 1: requisitos generales
  • Contenido: Políticas de certificación normalizadas (NCP, NCP+, LCP, EVCP…) y requisitos de ciclo de vida de los certificados: registro, emisión, revocación y servicios de estado.
  • Citada en: CIR (UE) 2025/848 (certificados de acceso y de registro de las partes usuarias, sustituida después por TS 119 411-8 y TS 119 475 mediante CIR (UE) 2026/1730); CIR (UE) 2025/1942; CIR (UE) 2025/1943; CIR (UE) 2025/1944; CIR (UE) 2025/2162 (anexo II, como «EN 319 411»)

ETSI EN 319 412-1

  • Versión citada: V1.6.1 (2025-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 1: Overview and common data structures
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 1: visión general y estructuras de datos comunes
  • Contenido: Estructuras comunes a todos los perfiles de certificado de ETSI, como la semántica de identificadores (por ejemplo, el NIF o el VAT en el campo organizationIdentifier).
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (referencia normativa de la TS 119 472-1 en el anexo II del CIR (UE) 2024/2979); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-2

  • Versión citada: V2.4.1 (2025-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 2: Certificate profile for certificates issued to natural persons
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 2: perfil de certificado para certificados expedidos a personas físicas
  • Contenido: Perfil de los certificados de personas físicas, incluidos los certificados cualificados de firma.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (certificados de los registros en el anexo II del CIR (UE) 2024/2980); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-3

  • Versión citada: V1.3.1 (2023-09)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 3: Certificate profile for certificates issued to legal persons
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 3: perfil de certificado para certificados expedidos a personas jurídicas
  • Contenido: Perfil de los certificados de personas jurídicas, incluidos los certificados cualificados de sello.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2980); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-5

  • Versión citada: V2.5.1
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Certificate Profiles; Part 5: QCStatements
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); perfiles de certificado; parte 5: declaraciones QCStatements
  • Contenido: Extensiones QCStatements que indican en el certificado su carácter cualificado, el tipo (firma, sello o web), si la clave está en un dispositivo cualificado y otros datos. El CIR 2026/1731 añade un tipo nuevo para los certificados de los emisores de declaraciones de atributos del sector público (id-etsi-qct-eidaspsbeaa).
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2026/1731 (anexo II del CIR (UE) 2024/2979, Pub-EAA); CID (UE) 2025/2164 (lista de confianza); CIR (UE) 2025/2162 (anexo II)

Normas ISO e ISO/IEC

ISO 3166-1

  • Versión citada: (sin versión; 2006 en 2025/2164)
  • Título: Codes for the representation of names of countries and their subdivisions — Part 1: Country code
  • En español: Códigos para la representación de los nombres de los países y sus subdivisiones — Parte 1: Códigos de país
  • Contenido: Códigos de país de dos letras (alfa-2), como ES o FR. Se usa en los datos PID, en el identificador de las partes usuarias (con la excepción de Grecia, «EL») y en las listas de confianza.
  • Citada en: CIR (UE) 2024/2977 (PID); CIR (UE) 2025/848 (registro de partes usuarias); CIR (UE) 2026/1731 (anexo del CIR (UE) 2024/2977); CID (UE) 2025/2164

ISO 3166-2:2020

  • Versión citada: 2020
  • Título: Codes for the representation of names of countries and their subdivisions — Part 2: Country subdivision code
  • En español: Códigos para la representación de los nombres de los países y sus subdivisiones — Parte 2: Códigos de subdivisión de país
  • Contenido: Códigos de regiones y provincias (por ejemplo, ES-MD). Se usa para indicar la jurisdicción que expide los datos PID.
  • Citada en: CIR (UE) 2024/2977; CIR (UE) 2026/1731

ISO/IEC 5218

  • Versión citada: (sin versión)
  • Título: Information technology — Codes for the representation of human sexes
  • En español: Tecnologías de la información — Códigos para la representación de los sexos humanos
  • Contenido: Códigos numéricos del sexo (0, 1, 2 y 9), que el PID usa para el atributo opcional «sex», ampliado con otros valores propios.
  • Citada en: CIR (UE) 2024/2977; CIR (UE) 2026/1731

ISO 8601-1

  • Versión citada: (sin versión)
  • Título: Date and time — Representations for information interchange — Part 1: Basic rules
  • En español: Fecha y hora — Representaciones para el intercambio de información — Parte 1: Reglas básicas
  • Contenido: Formato normalizado de fechas (AAAA-MM-DD), que se usa, por ejemplo, para la fecha de nacimiento en la codificación SD-JWT VC del PID.
  • Citada en: CIR (UE) 2026/1731 (anexo del CIR (UE) 2024/2977)

ISO/IEC 15408

  • Versión citada: 2022 (partes 1 a 5)
  • Título: Information security, cybersecurity and privacy protection — Evaluation criteria for IT security
  • En español: Seguridad de la información, ciberseguridad y protección de la privacidad — Criterios de evaluación de la seguridad TI
  • Contenido: Los «Common Criteria»: marco para especificar y evaluar requisitos funcionales y de garantía de seguridad de productos TIC, con niveles EAL y componentes como AVA_VAN (análisis de vulnerabilidades).
  • Citada en: CIR (UE) 2024/2981 (parte 3, AVA_VAN.5 para el dispositivo criptográfico seguro de la cartera); CIR (UE) 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2531; 2025/2532; 2026/1735

ISO/IEC 17000:2020

  • Versión citada: 2020
  • Título: Conformity assessment — Vocabulary and general principles
  • En español: Evaluación de la conformidad — Vocabulario y principios generales
  • Contenido: Términos y principios comunes de la evaluación de la conformidad (certificación, inspección, validación, verificación…).
  • Citada en: CIR (UE) 2024/2981

EN ISO/IEC 17020:2012

  • Versión citada: 2012
  • Título: Conformity assessment — Requirements for the operation of various types of bodies performing inspection
  • En español: Evaluación de la conformidad — Requisitos para el funcionamiento de diferentes tipos de organismos que realizan la inspección
  • Contenido: Requisitos de competencia, imparcialidad y funcionamiento de los organismos de inspección.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17021-1:2015

  • Versión citada: 2015
  • Título: Conformity assessment — Requirements for bodies providing audit and certification of management systems — Part 1: Requirements
  • En español: Evaluación de la conformidad — Requisitos para los organismos que realizan la auditoría y la certificación de sistemas de gestión — Parte 1: Requisitos
  • Contenido: Requisitos de los organismos que auditan y certifican sistemas de gestión. Los actos la usan también para las auditorías de seguimiento y de renovación.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17025:2017

  • Versión citada: 2017
  • Título: General requirements for the competence of testing and calibration laboratories
  • En español: Requisitos generales para la competencia de los laboratorios de ensayo y calibración
  • Contenido: Requisitos de los laboratorios que realizan ensayos, aplicables a los laboratorios de evaluación de seguridad.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

EN ISO/IEC 17029:2019

  • Versión citada: 2019
  • Título: Conformity assessment — General principles and requirements for validation and verification bodies
  • En español: Evaluación de la conformidad — Principios generales y requisitos para los organismos de validación y verificación
  • Contenido: Requisitos de los organismos que validan o verifican declaraciones, aplicables a la verificación de las afirmaciones del proveedor de la cartera.
  • Citada en: CIR (UE) 2024/2981

EN ISO/IEC 17065:2012

  • Versión citada: 2012
  • Título: Conformity assessment — Requirements for bodies certifying products, processes and services
  • En español: Evaluación de la conformidad — Requisitos para organismos que certifican productos, procesos y servicios
  • Contenido: Norma base de los organismos de certificación de productos y servicios. Rige tanto a los organismos que certifican carteras como a los que evalúan a los prestadores cualificados.
  • Citada en: CIR (UE) 2024/2981 (plan de evaluación, apartado 7.4.1); CIR (UE) 2025/2162

EN ISO/IEC 17067:2013

  • Versión citada: 2013
  • Título: Conformity assessment — Fundamentals of product certification and guidelines for product certification schemes
  • En español: Evaluación de la conformidad — Fundamentos de la certificación de producto y directrices para los esquemas de certificación de producto
  • Contenido: Tipología de los esquemas de certificación. Los esquemas nacionales de certificación de carteras deben ser de «tipo 6» (producto, proceso y servicio, con vigilancia).
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/2162

ISO/IEC 18013-5:2021

  • Versión citada: 2021
  • Título: Personal identification — ISO-compliant driving licence — Part 5: Mobile driving licence (mDL) application
  • En español: Identificación personal — Permiso de conducción conforme a ISO — Parte 5: Aplicación del permiso de conducción móvil (mDL)
  • Contenido: Define el formato «mdoc» (CBOR/COSE) y la presentación en proximidad (QR, NFC, BLE) del permiso de conducir móvil. Es uno de los dos formatos obligatorios del PID y la base de la presentación presencial.
  • Citada en: CIR (UE) 2024/2977 (formato del PID); CIR (UE) 2024/2982 (protocolos); CIR (UE) 2026/1731

ISO/IEC TS 18013-7:2024 / ISO/IEC 18013-7:2025

  • Versión citada: 2024 (TS) en 2024/2982; 2025 en 2026/1731
  • Título: Personal identification — ISO-compliant driving licence — Part 7: Mobile driving licence (mDL) add-on functions
  • En español: Identificación personal — Permiso de conducción conforme a ISO — Parte 7: Funciones adicionales del permiso de conducción móvil (mDL)
  • Contenido: Extiende la parte 5 para la presentación en remoto (por internet) de los datos mdoc. El anexo C, que se apoya en la Digital Credentials API de los navegadores, es el que se aplica a la cartera.
  • Citada en: CIR (UE) 2024/2982 (versión TS de 2024); CIR (UE) 2026/1731 (versión de 2025, anexo C)

ISO/IEC 19794-5

  • Versión citada: (sin versión)
  • Título: Information technology — Biometric data interchange formats — Part 5: Face image data
  • En español: Tecnologías de la información — Formatos de intercambio de datos biométricos — Parte 5: Datos de imagen facial
  • Contenido: Formato y requisitos de calidad de la imagen facial. Se mantiene por compatibilidad para el retrato del PID.
  • Citada en: CIR (UE) 2024/2977 (como «ISO 19794-5»); CIR (UE) 2026/1731

EN ISO/IEC 27001:2022

  • Versión citada: 2022
  • Título: Information security, cybersecurity and privacy protection — Information security management systems — Requirements
  • En español: Seguridad de la información, ciberseguridad y protección de la privacidad — Sistemas de gestión de la seguridad de la información — Requisitos
  • Contenido: Requisitos del sistema de gestión de la seguridad de la información (SGSI). Se admite como certificación reutilizable en la certificación de carteras y para los nodos del marco de interoperabilidad de la identificación electrónica.
  • Citada en: CIR (UE) 2024/2981; CIR (UE) 2025/1568 (revisiones inter pares de los esquemas de identificación electrónica)

EN ISO/IEC 30111:2019

  • Versión citada: 2019
  • Título: Information technology — Security techniques — Vulnerability handling processes
  • En español: Tecnologías de la información — Técnicas de seguridad — Procesos de gestión de vulnerabilidades
  • Contenido: Procesos para investigar, clasificar y corregir vulnerabilidades notificadas. El titular del certificado de la cartera debe tenerla en cuenta en su política de gestión de vulnerabilidades.
  • Citada en: CIR (UE) 2024/2981

ISO/IEC 39794-5

  • Versión citada: (sin versión)
  • Título: Information technology — Extensible biometric data interchange formats — Part 5: Face image data
  • En español: Tecnologías de la información — Formatos extensibles de intercambio de datos biométricos — Parte 5: Datos de imagen facial
  • Contenido: Sucesora de la ISO/IEC 19794-5, con formatos extensibles. Es la referencia principal para el retrato del PID (imagen frontal completa).
  • Citada en: CIR (UE) 2024/2977 (como «ISO 39794»); CIR (UE) 2026/1731

Bloque 2. Normas del resto de servicios de confianza

Normas CEN

CEN/TS 18170:2025

  • Versión citada: 2025
  • Título: Functional and security requirements for electronic archiving services
  • En español: Requisitos funcionales y de seguridad de los servicios de archivo electrónico
  • Contenido: Especificación técnica de CEN que define los requisitos de organización, procesos y seguridad de los prestadores de servicios de archivo electrónico, incluida la conservación de la integridad, autenticidad y legibilidad de los documentos a lo largo del tiempo.
  • Citada en: CIR (UE) 2025/2532 (archivo electrónico cualificado, con adaptaciones); CIR (UE) 2025/2162 (anexo II, archivo electrónico y libros registro electrónicos)

CEN/TS 419261:2015

  • Versión citada: 2015
  • Título: Security requirements for trustworthy systems managing certificates and time-stamps
  • En español: Requisitos de seguridad de los sistemas fiables que gestionan certificados y sellos de tiempo
  • Contenido: Requisitos de seguridad de los sistemas que utilizan los prestadores para generar y gestionar certificados (registro, emisión, revocación) y sellos de tiempo, con base en perfiles de protección y criterios de evaluación de seguridad.
  • Citada en: CIR (UE) 2025/1943 (certificados cualificados de firma y de sello)

Normas ETSI

ETSI TS 103 171

  • Versión citada: v2.1.1
  • Título: Electronic Signatures and Infrastructures (ESI); XAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico XAdES
  • Contenido: Perfil «baseline» anterior de las firmas XAdES (XML). Se mantiene como formato admitido para facilitar la transición desde la Decisión 2015/1506.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 172

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); PAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico PAdES
  • Contenido: Perfil «baseline» anterior de las firmas PAdES (PDF), admitido de forma transitoria junto a la norma EN 319 142-1.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 173

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); CAdES Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico CAdES
  • Contenido: Perfil «baseline» anterior de las firmas CAdES (CMS), admitido de forma transitoria junto a la norma EN 319 122-1.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 103 174

  • Versión citada: (versión según el anexo II)
  • Título: Electronic Signatures and Infrastructures (ESI); ASiC Baseline Profile
  • En español: Firmas electrónicas e infraestructuras (ESI); perfil básico ASiC
  • Contenido: Perfil «baseline» anterior de los contenedores de firma asociada ASiC, admitido de forma transitoria junto a las normas EN 319 162-1/-2.
  • Citada en: CIR (UE) 2026/248 (anexo II, formatos heredados)

ETSI TS 119 101

  • Versión citada: V1.1.1 (2016-03)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for applications for signature creation and signature validation
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para aplicaciones de creación y validación de firmas
  • Contenido: Requisitos de seguridad para las aplicaciones de software que crean y validan firmas: gestión del documento a firmar, presentación al firmante, integridad del proceso y control de los componentes.
  • Citada en: CIR (UE) 2025/1942 (servicios cualificados de validación); CIR (UE) 2025/1945 (validación de firmas y sellos); CIR (UE) 2025/1946 (preservación)

ETSI TS 119 102-2

  • Versión citada: V1.4.1 (2023-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Procedures for Creation and Validation of AdES Digital Signatures; Part 2: Signature Validation Report
  • En español: Firmas electrónicas e infraestructuras (ESI); procedimientos de creación y validación de firmas digitales AdES; parte 2: informe de validación de firma
  • Contenido: Define la estructura y la semántica (XML) del informe de validación, de modo que el resultado y sus motivos sean legibles por máquinas e interoperables entre validadores.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 172-1

  • Versión citada: (citada por cláusulas)
  • Título: Electronic Signatures and Infrastructures (ESI); Signature Policies; Part 1: Building blocks and table of contents for human readable signature policy documents
  • En español: Firmas electrónicas e infraestructuras (ESI); políticas de firma; parte 1: componentes básicos e índice de contenidos de los documentos de política de firma legibles por personas
  • Contenido: Estructura de las políticas de firma y de validación. Los actos se remiten a ella para fijar restricciones concretas, como el modo de comprobar la revocación de los certificados.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946

ETSI TS 119 172-4

  • Versión citada: V1.1.1 (2021-05)
  • Título: Electronic Signatures and Infrastructures (ESI); Signature Policies; Part 4: Signature applicability rules (validation policy) for European qualified electronic signatures/seals using trusted lists
  • En español: Firmas electrónicas e infraestructuras (ESI); políticas de firma; parte 4: reglas de aplicabilidad (política de validación) para firmas y sellos electrónicos cualificados europeos mediante listas de confianza
  • Contenido: Política de validación que permite determinar si una firma o un sello es cualificado a partir de las listas de confianza de la UE.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 411-5

  • Versión citada: V2.1.1 (2025-02)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 5: Specification for the coexistence of EU qualified website authentication certificates and publicly-trusted website certificates
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 5: especificación para la coexistencia de los certificados cualificados de autenticación de sitios web de la UE y los certificados de sitio web de confianza pública
  • Contenido: Define cómo se presentan los QWAC junto a los certificados TLS reconocidos por los navegadores, incluidos los QWAC vinculados a TLS y los no vinculados a TLS, para cumplir el artículo 45 de eIDAS2.
  • Citada en: CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 431-1

  • Versión citada: V1.3.1 (2024-12)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for trust service providers; Part 1: TSP service components operating a remote QSCD / SCDev
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores; parte 1: componentes de servicio del prestador que operan un dispositivo cualificado o un dispositivo de creación de firma a distancia
  • Contenido: Requisitos del componente que gestiona dispositivos de creación de firma o sello a distancia (firma «en la nube»), incluida la activación de la clave bajo control exclusivo del firmante.
  • Citada en: CIR (UE) 2025/1567 (gestión a distancia de dispositivos); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 441

  • Versión citada: V1.2.1 (2023-10)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy requirements for TSP providing signature validation services
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política para los prestadores que ofrecen servicios de validación de firmas
  • Contenido: Requisitos de organización y seguridad del servicio de validación: política de validación, firma de los informes y gestión de evidencias.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 442

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Protocol profiles for trust service providers providing AdES digital signature validation services
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de protocolo para los prestadores que ofrecen servicios de validación de firmas digitales AdES
  • Contenido: Protocolo de petición y respuesta entre el cliente y el servicio de validación.
  • Citada en: CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 471

  • Versión citada: V1.1.1 (2025-05)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and Security requirements for Providers of Electronic Attestation of Attributes Services
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los proveedores de servicios de declaraciones electrónicas de atributos
  • Contenido: Requisitos de organización y seguridad para los proveedores de DEA y DECA, incluida la verificación de los atributos contra fuentes auténticas.
  • Citada en: CIR (UE) 2026/1735 (modifica el CIR (UE) 2025/1569, con adaptaciones); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 478

  • Versión citada: V1.1.1 (2026-01)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Specification of interfaces related to Authentic Sources
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); especificación de las interfaces relacionadas con las fuentes auténticas
  • Contenido: Interfaces para que los proveedores de DECA verifiquen atributos ante las fuentes auténticas y reciban resultados de verificación firmados o sellados.
  • Citada en: CIR (UE) 2026/1735 (modifica el CIR (UE) 2025/1569)

ETSI TS 119 495

  • Versión citada: V1.7.1 (2024-07)
  • Título: Electronic Signatures and Infrastructures (ESI); Sector Specific Requirements; Certificate Profiles and TSP Policy Requirements for Open Banking
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos sectoriales; perfiles de certificado y requisitos de política del prestador para la banca abierta
  • Contenido: Perfil de los certificados cualificados (QWAC y sellos) para proveedores de servicios de pago en el marco de PSD2 y la banca abierta, con sus roles y la autoridad competente.
  • Citada en: CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/2162 (anexo II)

ETSI TS 119 511

  • Versión citada: V1.1.1 (2019-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que ofrecen preservación a largo plazo de firmas digitales o de datos mediante técnicas de firma digital
  • Contenido: Requisitos de los servicios de preservación que mantienen la validez de las firmas a lo largo del tiempo (aumentos, resellado, evidencias de preservación).
  • Citada en: CIR (UE) 2025/1946 (preservación cualificada); CIR (UE) 2025/2162 (anexo II; en archivo electrónico la cita por error como «EN 119 511»)

ETSI TS 119 512

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Protocols for trust service providers providing long-term data preservation services
  • En español: Firmas electrónicas e infraestructuras (ESI); protocolos para los prestadores que ofrecen servicios de preservación de datos a largo plazo
  • Contenido: Protocolo de interacción entre clientes y servicios de preservación (envío, recuperación y obtención de evidencias).
  • Citada en: CIR (UE) 2025/2162 (anexo II, servicios de preservación)

ETSI TS 119 612

  • Versión citada: V2.3.1 (2024-11); v2.4.1 en 2025/2162
  • Título: Electronic Signatures and Infrastructures (ESI); Trusted Lists
  • En español: Firmas electrónicas e infraestructuras (ESI); listas de confianza
  • Contenido: Formato y semántica de las listas de confianza nacionales y de la lista de listas (LOTL) de la Comisión.
  • Citada en: CIR (UE) 2025/1942; 2025/1945; 2025/1946; CID (UE) 2025/2164 (versión de la norma de la plantilla común); CIR (UE) 2025/2162 (anexo II, v2.4.1)

ETSI EN 301 549

  • Versión citada: (sin versión)
  • Título: Accessibility requirements for ICT products and services
  • En español: Requisitos de accesibilidad de productos y servicios TIC
  • Contenido: Norma europea armonizada de accesibilidad, que permite comprobar que los servicios de confianza pueden ser usados por personas con discapacidad (artículo 15 de eIDAS).
  • Citada en: CIR (UE) 2025/2162 (anexo II, en casi todos los servicios cualificados; en archivo electrónico aparece por error como «TS 301 549»)

ETSI EN 319 102-1

  • Versión citada: V1.4.1 (2024-06)
  • Título: Electronic Signatures and Infrastructures (ESI); Procedures for Creation and Validation of AdES Digital Signatures; Part 1: Creation and Validation
  • En español: Firmas electrónicas e infraestructuras (ESI); procedimientos de creación y validación de firmas digitales AdES; parte 1: creación y validación
  • Contenido: Norma central del algoritmo de validación de firmas avanzadas: modelo de validación, bloques de comprobación (formato, identificación del firmante, cadena de certificados, revocación, sellos de tiempo, validación a largo plazo) y resultados (TOTAL-PASSED, TOTAL-FAILED, INDETERMINATE). Los actos aclaran que las referencias a la antigua TS 119 102-1 se entienden hechas a esta EN.
  • Citada en: CIR (UE) 2025/1942; CIR (UE) 2025/1945; CIR (UE) 2025/1946; CIR (UE) 2025/2162 (anexo II, servicios de validación)

ETSI EN 319 403-1

  • Versión citada: v2.3.1
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Trust Service Provider Conformity Assessment; Part 1: Requirements for conformity assessment bodies assessing Trust Service Providers
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); evaluación de la conformidad de los prestadores de servicios de confianza; parte 1: requisitos para los organismos de evaluación de la conformidad que evalúan a los prestadores
  • Contenido: Completa la ISO/IEC 17065 con requisitos específicos para los organismos que auditan a prestadores: competencia de los auditores, proceso de auditoría y contenido del informe de evaluación.
  • Citada en: CIR (UE) 2025/2162 (acreditación de organismos de evaluación de la conformidad; régimen transitorio para los acreditados con la EN 319 403 v2.2.2)

ETSI EN 319 411-2

  • Versión citada: V2.6.1 (2025-06)
  • Título: Electronic Signatures and Trust Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 2: Requirements for trust service providers issuing EU qualified certificates
  • En español: Firmas electrónicas e infraestructuras de confianza (ESI); requisitos de política y seguridad para los prestadores que expiden certificados; parte 2: requisitos para los prestadores que expiden certificados cualificados de la UE
  • Contenido: Políticas de certificación de los certificados cualificados (QCP-n, QCP-l, QCP-n-qscd, QCP-l-qscd, QCP-w) y requisitos adicionales a la parte 1.
  • Citada en: CIR (UE) 2025/1943; CIR (UE) 2025/2527 (QWAC); CIR (UE) 2025/1942 (referencia informativa); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 412-4

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Certificate Profiles; Part 4: Certificate profile for web site certificates
  • En español: Firmas electrónicas e infraestructuras (ESI); perfiles de certificado; parte 4: perfil de certificado para certificados de sitio web
  • Contenido: Perfil de los certificados de autenticación de sitios web, base de los QWAC.
  • Citada en: CIR (UE) 2025/2162 (anexo II, certificados cualificados de autenticación de sitios web)

ETSI EN 319 421

  • Versión citada: V1.3.1 (2025-07)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and Security Requirements for Trust Service Providers issuing Time-Stamps
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores que expiden sellos de tiempo
  • Contenido: Requisitos de las autoridades de sellado de tiempo: sincronización con UTC, precisión, gestión de claves y política de sellado.
  • Citada en: CIR (UE) 2025/1929 (sellos cualificados de tiempo, con adaptaciones); CIR (UE) 2025/2532 (archivo electrónico); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 422

  • Versión citada: V1.1.1 (2016-03)
  • Título: Electronic Signatures and Infrastructures (ESI); Time-stamping protocol and time-stamp token profiles
  • En español: Firmas electrónicas e infraestructuras (ESI); protocolo de sellado de tiempo y perfiles del token de sello de tiempo
  • Contenido: Perfil del protocolo de sellado de tiempo (RFC 3161) y del token resultante.
  • Citada en: CIR (UE) 2025/1929; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 521

  • Versión citada: V1.1.1 (2019-02)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Electronic Registered Delivery Service Providers
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores de servicios de entrega electrónica certificada
  • Contenido: Requisitos de organización y seguridad de los prestadores de entrega electrónica certificada.
  • Citada en: CIR (UE) 2025/1944 (QERDS); CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 522-1 a 319 522-4

  • Versión citada: V1.2.1 (2024-01)
  • Título: Electronic Signatures and Infrastructures (ESI); Electronic Registered Delivery Services; Part 1: Framework and Architecture; Part 2: Semantic contents; Part 3: Formats; Part 4: Bindings
  • En español: Firmas electrónicas e infraestructuras (ESI); servicios de entrega electrónica certificada; parte 1: marco y arquitectura; parte 2: contenidos semánticos; parte 3: formatos; parte 4: vinculaciones
  • Contenido: Arquitectura, evidencias, formatos de mensajes y protocolos de los servicios de entrega electrónica certificada.
  • Citada en: CIR (UE) 2025/1944; CIR (UE) 2025/2162 (anexo II)

ETSI EN 319 531 y EN 319 532

  • Versión citada: (sin versión)
  • Título: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Registered Electronic Mail (REM) Service Providers; Registered Electronic Mail (REM) Services
  • En español: Firmas electrónicas e infraestructuras (ESI); requisitos de política y seguridad para los prestadores de correo electrónico certificado (REM); servicios de correo electrónico certificado (REM)
  • Contenido: Versión de la entrega electrónica certificada basada en correo electrónico (REM): requisitos del prestador y perfiles técnicos.
  • Citada en: CIR (UE) 2025/2162 (anexo II, QERDS)

Normas ISO e ISO/IEC

ISO 14641

  • Versión citada: (sin versión)
  • Título: Electronic document management — Design and operation of an information system for the preservation of electronic documents — Specifications
  • En español: Gestión de documentos electrónicos — Diseño y explotación de un sistema de información para la conservación de documentos electrónicos — Especificaciones
  • Contenido: Requisitos técnicos y organizativos de los sistemas de archivo electrónico que garantizan la integridad y la trazabilidad de los documentos.
  • Citada en: CIR (UE) 2025/2162 (anexo II, archivo electrónico)

ISO 14721:2025

  • Versión citada: 2025
  • Título: Space data system practices — Reference model for an open archival information system (OAIS)
  • En español: Prácticas de los sistemas de datos espaciales — Modelo de referencia para un sistema abierto de información de archivo (OAIS)
  • Contenido: Modelo de referencia OAIS de preservación digital a largo plazo (ingreso, almacenamiento, gestión de datos, acceso y planificación de la preservación), nacido en el ámbito espacial y adoptado por los archivos de todo el mundo.
  • Citada en: CIR (UE) 2025/2532 (archivo electrónico); CIR (UE) 2025/2162 (anexo II)

EN ISO/IEC 17011:2017

  • Versión citada: 2017
  • Título: Conformity assessment — Requirements for accreditation bodies accrediting conformity assessment bodies
  • En español: Evaluación de la conformidad — Requisitos para los organismos de acreditación que realizan la acreditación de organismos de evaluación de la conformidad
  • Contenido: Requisitos para las entidades nacionales de acreditación (en España, ENAC).
  • Citada en: CIR (UE) 2025/2162

ISO 23257:2022

  • Versión citada: 2022
  • Título: Blockchain and distributed ledger technologies — Reference architecture
  • En español: Cadena de bloques y tecnologías de registro distribuido — Arquitectura de referencia
  • Contenido: Arquitectura de referencia de las tecnologías de registro distribuido. Su cláusula 9 sirve para describir el sistema DLT de los libros registro electrónicos cualificados.
  • Citada en: CIR (UE) 2025/2531 (libros registro electrónicos); CIR (UE) 2025/2162 (anexo II)

ISO/TS 23635:2022

  • Versión citada: 2022
  • Título: Blockchain and distributed ledger technologies — Guidelines for governance
  • En español: Cadena de bloques y tecnologías de registro distribuido — Directrices de gobernanza
  • Contenido: Directrices sobre la gobernanza de los sistemas DLT, aplicables a las políticas y prácticas del servicio de libro registro.
  • Citada en: CIR (UE) 2025/2531; CIR (UE) 2025/2162 (anexo II)

Notas y cautelas

  • Versiones. Cada acto fija una versión concreta de la norma, y a veces con adaptaciones o exclusiones de cláusulas. Antes de usar una referencia en un pliego, una política de certificación o una auditoría, conviene comprobar la versión y las adaptaciones en el anexo del acto publicado en el DOUE.
  • Erratas en los actos. Algunas referencias aparecen con errores tipográficos en el DOUE: «EN 3191 22-1» (CIR 2024/2979), «EN 310 401», «TS 301 549», «EN 119 511» y «EN 319 182-1» (anexo II del CIR 2025/2162). En este catálogo se han asignado a la norma correcta.
  • Especificaciones que no son de ETSI, CEN ni ISO. Los actos también citan especificaciones de otros organismos que no se incluyen aquí: RFC del IETF (por ejemplo, RFC 3161, RFC 5280, RFC 7515, RFC 7519, RFC 8392 o RFC 8949), el modelo W3C Verifiable Credentials Data Model 1.1, las especificaciones OpenID4VCI y OpenID4VP, la especificación del Cloud Signature Consortium (v2.0), FIPS PUB 140-3 y el documento Agreed Cryptographic Mechanisms del grupo de criptografía del ECCG publicado por ENISA, al que remite el nuevo anexo Ia del CIR 2024/2979.
  • Títulos recientes. Las especificaciones ETSI publicadas en 2025 y 2026 (TS 119 411-8, TS 119 412-6, TS 119 432 v1.3.1, TS 119 472-1/-2/-3, TS 119 475 y TS 119 478), así como la CEN/TS 18170:2025, conviene cotejarlas con el catálogo del organismo, porque sus títulos pueden variar entre versiones.

Como de costumbre, iré actualizando este catálogo a medida que se publiquen nuevos actos de ejecución o correcciones de errores.

Servicios Profesionales de EADTrust

La recopilación y el análisis de esta información forman parte de los Servicios Profesionales de EADTrust. Si tu organización, sea una administración pública o una empresa, está valorando proyectos relacionados con la Cartera de Identidad Digital Europea, las declaraciones electrónicas de atributos o la adaptación a eIDAS2, podemos acompañarte en el análisis normativo, el diseño y la implantación. Escríbenos a info@eadtrust.com o llámanos al 91 716 05 55. Más información en www.eadtrust.eu.

Cómo implementar el registro de jornada digital: hashes encadenados y sellos de tiempo cualificados para un fichaje con valor probatorio


Aviso. Este análisis se basa en el borrador del Real Decreto «por el que se desarrolla el texto refundido de la Ley del Estatuto de los Trabajadores en materia de registro de jornada» que circuló hacia octubre de 2025 (tramitación urgente autorizada por el Consejo de Ministros el 30 de septiembre de 2025). A día de hoy la norma no está publicada en el BOE. Tras el dictamen desfavorable del Consejo de Estado, la tramitación se aplazó y se ha publicado que su tramitación se retoma en septiembre de 2026. Estamos atentos. El texto que finalmente se apruebe puede diferir del que aquí se comenta. Por otro lado, las orientaciones de este blog no pueden considerarse asesoramiento jurídico.

El artículo 34.9 del Estatuto de los Trabajadores ya obliga, desde el 12 de mayo de 2019, a garantizar el registro diario de jornada (inicio y fin), a conservarlo cuatro años y a ponerlo a disposición de la persona trabajadora, de su representación legal y de la Inspección de Trabajo. Ese marco sigue vigente. Admite, hoy, papel, hoja de cálculo u otros medios si el registro es objetivo y fiable.

El borrador de real decreto pretende ir más allá: registro por medios digitales, con un contenido mínimo más amplio, y con tres cualidades definidas (objetividad, fiabilidad y accesibilidad). No impone técnicas como las que voy a describir en este artículo: hashes, sellos de tiempo ni un prestador cualificado. Lo que sigue es una propuesta de implementación para quien quiera que el registro no solo «exista», sino que resista un peritaje o una inspección cuando se discuta si se ha alterado.

Hitos de la tramitación (hasta septiembre de 2026)

  • 8 de marzo de 2019 – El Real Decreto-ley 8/2019 da nueva redacción al artículo 34.9 del Estatuto de los Trabajadores e impone el registro diario de jornada (obligación efectiva desde el 12 de mayo de 2019). Es el marco que sigue vigente.
  • 2024–2025 – La reforma del registro se vincula al proyecto de ley de reducción de jornada a 37,5 horas.
  • Septiembre de 2025 – El proyecto de reducción de jornada decae en el Congreso; el registro de jornada se desgaja y continúa por vía reglamentaria propia.
  • 30 de septiembre de 2025 – El Consejo de Ministros autoriza la tramitación urgente del proyecto de Real Decreto de registro de jornada.
  • Octubre de 2025 – Consulta pública y trámites de audiencia e información pública (es el borrador que se comenta en este artículo).
  • 17 de febrero de 2026 – El expediente entra en el Consejo de Estado.
  • 23 de marzo de 2026 – El Consejo de Estado emite dictamen desfavorable (preceptivo, no vinculante).
  • Junio–julio de 2026 – Discrepancias entre ministerios; el Ministerio de Trabajo se muestra dispuesto a incorporar cambios manteniendo la digitalización como objetivo.
  • 24 de julio de 2026 – Los Ministerios de Trabajo y Economía aplazan la aprobación a septiembre para reelaborar el texto.
  • Septiembre de 2026 – Se retoma la tramitación. A la fecha de este artículo, la norma sigue sin publicarse en el BOE.

Qué dijo el Consejo de Estado (y qué no dijo)

El dictamen de 23 de marzo de 2026 fue desfavorable (concluyó que no procedía aprobar el real decreto en esos términos), si bien no es vinculante y el Gobierno puede continuar la tramitación. Sus objeciones principales, resumidas, fueron:

  • Rango normativo insuficiente. Una obligación de este calado debería articularse por ley tramitada en las Cortes, y no mediante real decreto, por dudas sobre la cobertura legal.
  • Impacto económico infravalorado. Consideró poco realista la estimación de coste del Ministerio (del orden de 55 € por trabajador y año) y cifró un impacto muy superior para las pymes (según el dictamen, del orden de 800–900 millones de euros al año).
  • Falta de adaptación sectorial. Un sistema único no encaja igual en todos los sectores (hostelería, ferrocarril, construcción, empleo del hogar,…); pidió excepciones y mayor flexibilidad.
  • Garantías de protección de datos. La AEPD informó en sentido desfavorable. Advirtió que la protección frente a riesgos no puede quedar en meras alegaciones y cuestionó el acceso remoto de la Inspección sin salvaguardas técnicas concretas.
  • Urgencia y plazo. No vio justificada la vía de urgencia y consideró escaso el periodo de adaptación de apenas 20 días.

En este contexto, se refuerza la idea de que si se digitaliza el registro, la integridad tiene que ser demostrable, no solo declarada. Por eso puede ayudar contar con servicios de confianza: un registro con integridad demostrable y una capa de custodia independiente responden justamente a esas preocupaciones, con independencia del rango final de la norma.

Qué pide el borrador

El borrador desarrolla los artículos 12.4.c), 34.9 y 35.5 del Estatuto de los Trabajadores. En lo que aquí importa:

  • Registro diario por medios digitales (con matices: en el servicio del hogar se admite un medio proporcionado a los recursos; las actividades con normativa específica se rigen por esta en lo que no sea incompatible).
  • Objetividad: información imparcial, perceptible e «indiscutible» (en el sentido del propio borrador: calidad del dato registrado, no un sello mágico de inatacabilidad judicial).
  • Fiabilidad: los asientos no se modifican sin autorización de empresa y de la persona trabajadora; toda modificación deja huella clara e indeleble de los cambios y de su autoría.
  • Accesibilidad: uso sencillo, sin discriminación.
  • Asiento libre, personal, directo e inmediato al inicio y al fin de cada situación que deba registrarse.
  • Contenido mínimo más amplio que el inicio y el fin: régimen de jornada, pausas no computables, presencial o a distancia, naturaleza de las horas, tiempos de espera, interrupciones de la desconexión, medidas de conciliación o irregularidad, totalización diaria y mensual, y autoría de las modificaciones.
  • Conservación cuatro años.
  • Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios; acceso de la representación legal con minimización de datos; acceso de la Inspección remoto y presencial, en cualquier momento.
  • Formato tratable, legible y compatible.
  • Protocolo interno, evaluación periódica y formación (el tiempo de formación es tiempo de trabajo).

El artículo 5 del borrador presume, salvo prueba en contrario, que un sistema que cumpla los requisitos técnicos de futuras disposiciones de desarrollo respeta los artículos 2 y 3. Esas disposiciones aún no existen.

La propuesta: un diario append-only con cadena de hashes y cierre diario sellado

La idea es sencilla: no modificar los datos ya registrados. Cada hecho (entrada, salida, pausa, corrección) se añade. Nunca se sustituye un asiento anterior.

Propongo usar dos piezas que se refuerzan entre sí.

1) Encadenamiento de hashes

Para cada asiento n:

  1. Se construye un registro canónico (mismos campos, mismo orden, misma codificación y misma zona horaria; por ejemplo UTC con offset explícito). Ahí entra, como mínimo, el contenido del artículo 3 del borrador.
  2. Se calcula hash1(n) = H(registro_canónico_n).
  3. Se calcula hash2(n) = H(hash2(n-1) || hash1(n)).
    En el primer asiento del día, hash2(n-1) es el hash2 de cierre del día anterior (o un valor inicial público y documentado).

H debe ser una función hash criptográfica de uso general (por ejemplo SHA-256 o SHA-3). El detalle del algoritmo, la canonicalización y el valor inicial tienen que estar en el protocolo interno; si no, dos implementaciones distintas (aun auditadas) no obtendrán el mismo hash.

Cualquier cambio en un asiento pasado rompe la cadena a partir de ese punto. Eso es una huella detectable de alteración. No es, por sí sola, prueba de que el fichaje original fuera veraz ni de que lo hiciera la persona trabajadora.

En otros artículos de este blog he llamado RJT (Replicated Journal Technology) a un diario append-only replicado. No es un estándar ETSI ni un RFC: es una forma de describir este tipo de libro diario.

2) Cierre diario con sello de tiempo cualificado

Al cierre de cada día se toma el último hash2 y se solicita un sello de tiempo cualificado sobre ese hash (RFC 3161 / ETSI EN 319 422), emitido por un prestador cualificado.

Aquí se tienen en cuenta, dos artículos del Reglamento eIDAS:

  • Artículo 42: requisitos del sello cualificado (vinculación criptográfica fecha-datos, fuente ligada a UTC, firma o sello del prestador cualificado).
  • Artículo 41.2: efecto jurídico. El sello cualificado presume (admite prueba en contrario) la exactitud de la fecha y hora que indica y la integridad de los datos a los que esa fecha y hora están vinculadas.

Qué prueba, entonces, el sello diario: que ese hash de cierre existía en ese instante y no se ha alterado desde entonces. Qué no prueba: que cada fichaje intramardía se produjo exactamente a la hora que figura en el asiento. Esa hora intramardía depende del reloj del sistema, salvo que se selle (o se ancle de otro modo auditable) cada evento, no solo el cierre.

Las modificaciones autorizadas no reescriben el asiento original: se añade uno nuevo que identifica el asiento afectado, el autor, el momento, el motivo y, si hay discrepancia, la posición de cada parte. Así se cumple la lógica del borrador (autorización dual y huella) sin romper la cadena.

Conservación y puesta a disposición: informes periódicos en el eArchivo

Una capa de custodia ante un prestador cualificado (archivo electrónico / cartulario) puede guardar, cada mes, un informe consolidado sellado del periodo: totalizaciones, resumen entregado con la nómina, hash de cierre de cada día y evidencia de los sellos. Eso ayuda a la conservación a cuatro años y a reconstruir el estado del diario si el sistema de producción falla.

No sustituye:

  • el registro diario en el que se practican los asientos;
  • la consulta inmediata de la persona trabajadora sobre sus asientos;
  • el acceso inmediato, remoto y presencial de la Inspección al sistema;
  • el formato tratable del registro vivo.

La obligación sigue siendo del empleador. El prestador aporta sellado y, en su caso, custodia de evidencias. Tampoco hay que situar el registro en zonas de acceso público ni permitir que un tercero fiche por la persona trabajadora: la criptografía no sana un asiento que no sea personal, directo e inmediato.

Checklist de requisitos (según el borrador)

Lista para verificar un sistema de registro frente al borrador. Recordatorio: el texto definitivo que se publique en el BOE puede cambiar estos puntos.

Obligación y forma

  • ☐ Registro diario y por medios digitales de toda persona trabajadora.
  • ☐ Sistema objetivo (imparcial, perceptible e indiscutible), fiable y accesible.
  • ☐ Asientos inmodificables sin autorización; toda modificación con huella indeleble y autoría.

Contenido mínimo

  • ☐ Identificación de la persona trabajadora.
  • ☐ Régimen de jornada (completa/parcial, con porcentaje de parcialidad).
  • ☐ Inicio y fin de cada jornada (hora y minuto).
  • ☐ Inicio y fin de las pausas no computables como trabajo efectivo.
  • ☐ Trabajo presencial o a distancia.
  • ☐ Naturaleza de las horas (ordinarias, extraordinarias o complementarias; y si las extra se compensan o retribuyen).
  • ☐ Tiempos de espera y a disposición de la empresa.
  • ☐ Interrupciones del derecho a la desconexión.
  • ☐ Horas por conciliación, flexibilidad o distribución irregular.
  • ☐ Totalización diaria y mensual.
  • ☐ Identificación, autorizaciones y autoría de todas las modificaciones.

Práctica de los asientos y conservación

  • ☐ Asiento libre, personal, directo e inmediato al iniciar y al terminar.
  • ☐ Modificaciones autorizadas; discrepancias trasladadas a la representación legal.
  • ☐ Asientos sin condicionamiento ni presión.
  • ☐ Alternativa ante incidencia técnica, con paso posterior a soporte digital.
  • ☐ Registro no accesible a terceros ni en zonas de acceso público.
  • ☐ Conservación durante cuatro años.

Requisitos técnicos y prueba

  • ☐ Cumplir los requisitos técnicos de desarrollo, o un sistema alternativo con informe de técnico competente.
  • ☐ Aprovechar la presunción de conformidad para quien cumpla la totalidad de requisitos técnicos.

Acceso, copia y organización

  • ☐ Consulta y copia inmediatas por la persona trabajadora; resumen con el recibo de salarios.
  • ☐ Acceso de la representación legal (con minimización de datos personales).
  • ☐ Acceso remoto y presencial de la Inspección de Trabajo, en cualquier momento.
  • ☐ Formato tratable, legible y compatible.
  • ☐ Protocolo de organización y documentación, con evaluación periódica y participación de la representación legal.
  • ☐ Formación a las personas que asienten o accedan (tiempo de trabajo; coste no repercutible).

En resumen

El borrador (si se aprueba en términos parecidos) pedirá un registro digital objetivo, fiable y accesible.

Un diario encadenado con cierre diario sellado mejora la integridad demostrable y encaja con la idea de huella indeleble. Un sello cualificado, por el artículo 41 eIDAS, presume fecha e integridad del hash sellado; no convierte en indiscutible ni la hora de cada fichaje ni la veracidad de la jornada.

Cuando el texto salga en el BOE habrá que ajustar el detalle (plazo de adaptación, requisitos técnicos de desarrollo, especialidades). El criterio no cambia: separar el sistema con el que se ficha, la prueba de que ese sistema no se ha reescrito, y la custodia de lo que se quiera conservar fuera de la aplicación de producción.

Lo que añade esta propuesta (no es requisito legal hoy)

  • Diario append-only.
  • hash1 / hash2 documentados y verificables.
  • Sello cualificado de cierre diario sobre el último hash2.
  • Correcciones como asientos nuevos, nunca como tachadura invisible.
  • Depósito periódico de informes sellados, además del sistema operativo.

Cuando el texto se publique en el BOE, ajustaremos el detalle; el enfoque, previsiblemente, seguirá siendo válido.


Cómo puede ayudar EADTrust

EADTrust (European Agency of Digital Trust) puede intervenir en dos planos complementarios:

  • Servicios de confianza. Sellado de tiempo cualificado y archivo electrónico (eArchivo / Cartulario) para robustecer el registro de jornada: cierres diarios anclados en el tiempo, integridad demostrable y custodia de los informes periódicos con valor probatorio, a disposición de la empresa, la representación legal y la Inspección.
  • Servicios Profesionales. Nuestra división de Servicios Profesionales asesora a las empresas que desarrollan sistemas de control horario para diseñar la mejor solución técnica desde el inicio (hashes encadenados, sellado, trazabilidad de modificaciones, conservación y accesibilidad), y también audita soluciones ya desarrolladas para verificar y garantizar que cumplen todos los requisitos exigibles.

¿Hablamos? Tanto si va a incorporar servicios de confianza a su registro de jornada, como si desarrolla una solución de control horario o necesita auditar la que ya tiene, en EADTrust podemos ayudarle a hacerlo con garantías de integridad y valor probatorio.
Web: www.eadtrust.eu · Correo: info@eadtrust.com · Teléfonos: 902 365 612 y 91 716 05 55.

¿Qué son las declaraciones electrónicas de atributos? EAA, QEAA y las del sector público Pub-EAA en eIDAS2


Una declaración electrónica de atributos (en inglés, electronic attestation of attributes, EAA) es una manifestación firmada en formato electrónico que acredita que un determinado atributo es cierto respecto de una persona física o jurídica —su edad, su titulación, su condición de administrador de una sociedad, la posesión de un permiso o licencia— sin necesidad de identificar plenamente a su titular. Es decir, no responde a «¿quién eres?», sino a «¿es cierto este dato sobre ti?». Es una de las piezas centrales que incorpora el Reglamento (UE) 2024/1183 (eIDAS 2) al modificar el Reglamento (UE) n.º 910/2014, y el complemento natural de la Cartera Europea de Identidad Digital (EUDI Wallet): la cartera guarda tu identificación de base (los Person Identification Data, PID) y, sobre ella, va sumando declaraciones de atributos emitidas por terceros de confianza.

Conviene fijar el término desde el principio. La traducción oficial del Reglamento al español habla de «declaraciones (electrónicas de atributos)», no de «atestaciones». Aunque «atestación» circula mucho por calco del inglés attestation, el término normativo en castellano es declaración, y es el que conviene usar para no introducir ambigüedad. También se ha empleado en español el término «Testimonio».

¿Cómo se distingue de la identificación electrónica?

La identificación electrónica y los medios de identidad (los PID que emite el Estado miembro o el proveedor de la cartera) sirven para probar quién eres con un determinado nivel de seguridad. Las declaraciones de atributos añaden cualidades verificables a esa identidad: que eres mayor de edad, que tienes un título de grado, que estás colegiado, que una empresa está inscrita y quién la representa. Esta separación permite algo muy potente en términos de privacidad: la divulgación selectiva. Puedes demostrar que superas los 18 años sin revelar tu fecha de nacimiento, o que estás habilitado para una profesión sin exponer el resto de tu expediente.

Los tres tipos de declaraciones de atributos

eIDAS 2 distingue tres figuras, con distinto emisor y distinto valor jurídico:

TipoEmisorVerificación contra fuente auténticaValor jurídico
Declaración electrónica de atributos DEA (EAA) — no cualificadaCualquier prestador de servicios (no necesariamente cualificado)No exigida por el ReglamentoPrincipio de no discriminación: no se le niega efecto jurídico ni admisibilidad como prueba por ser electrónica
Declaración electrónica cualificada de atributos DECA (QEAA)Prestador cualificado de servicios de confianza (QTSP), supervisado y auditadoCuando el atributo figura en el Anexo VI, verificación contra la fuente auténtica correspondienteEfecto jurídico equivalente al de la declaración en papel legalmente expedida; reconocimiento en todos los Estados miembros
Declaración expedida por un organismo del sector público responsable de una fuente auténtica, o en su nombre DEA-AAPP (pub‑EAA)Organismo del sector público titular de la fuente auténtica (o quien actúe por él)Por definición, procede de la propia fuente auténticaEfecto jurídico equivalente al de la declaración en papel; misma fuerza que la QEAA en su ámbito

La diferencia clave entre EAA (DEA) y QEAA (DECA) no es solo el nivel de garantía, sino el anclaje en fuentes auténticas y la supervisión. Una QEAA la emite un QTSP sujeto a los mismos deberes de fiabilidad, auditoría y responsabilidad que el resto de servicios cualificados, y cuando el atributo pertenece a las categorías del Anexo VI (por ejemplo, dirección, edad, sexo, estado civil, nacionalidad, títulos y cualificaciones profesionales, permisos y licencias, o datos registrales de personas jurídicas) debe poder verificarse contra la fuente auténtica que lo custodia.

¿Qué es una «fuente auténtica»?

Una fuente auténtica es el repositorio o sistema, administrada por el sector público o por una entidad privada de confianza, que se reconoce como origen primario y fiable de un atributo: el registro civil para el estado civil, el registro mercantil para los datos societarios, el registro de títulos académicos para las titulaciones (de universidades públicas o privadas), la DGT para el permiso de conducción, etc. El valor de una QEAA (DECA) cae en cascada desde la calidad de esa fuente: la declaración no «inventa» el dato, lo transporta con garantías desde donde reside (porque es donde se gestiona) de forma auténtica.

Base jurídica en eIDAS 2

El régimen está en el bloque de artículos 45 ter y siguientes del Reglamento 910/2014 en su versión modificada por el Reglamento 2024/1183, junto con las definiciones del artículo 3:

  • Art. 45 ter (45b) — Efectos jurídicos de las declaraciones electrónicas de atributos.
  • Art. 45 quater (45c) — Uso de las declaraciones en los servicios públicos.
  • Art. 45 quinquies (45d) — Requisitos de las QEAA, desarrollados en el Anexo V.
  • Art. 45 sexies (45e) — Verificación de atributos contra fuentes auténticas, con la lista mínima del Anexo VI.
  • Art. 45 septies (45f) — Requisitos de las declaraciones expedidas por o en nombre de un organismo del sector público responsable de una fuente auténtica (pub‑EAA), en el Anexo VII.
  • Art. 45 octies (45g) — Expedición de declaraciones a la Cartera Europea de Identidad Digital.
  • Art. 45 nonies (45h) — Reglas adicionales para la prestación del servicio.

Estos preceptos se completan con los actos de ejecución de la Comisión y con las normas técnicas de ETSI y CEN que los desarrollan. (Mantengo un seguimiento actualizado de esos actos y de las normas que citan en el artículo del blog «Actos de ejecución y normas ETSI y CEN»).

¿En qué formatos se materializan?

En el plano técnico, el Architecture and Reference Framework (ARF) de la EUDI Wallet contempla dos formatos de declaración: SD‑JWT VC (con divulgación selectiva) e ISO/IEC 18013‑5 mdoc (el formato del carnet de conducir móvil). Ambos permiten presentar solo los atributos estrictamente necesarios para cada transacción, que es la esencia del modelo de minimización de datos que persigue el Reglamento.

Casos de uso

Las declaraciones de atributos habilitan escenarios cotidianos con menos fricción y menos exposición de datos: acreditar la mayoría de edad en la compra de productos para la que se exige, demostrar una titulación o una colegiación ante un empleador o un cliente, probar la representación de una empresa al firmar un contrato, o justificar la titularidad de un permiso administrativo. En el ámbito empresarial, enlazan directamente con la futura Cartera Empresarial Europea (European Business Wallet), donde los atributos societarios y de representación serán determinantes.

¿Cuándo empieza a ser exigible? Prioridades y fechas tope

El despliegue de las declaraciones de atributos va de la mano del calendario de la Cartera Europea de Identidad Digital, y ese calendario marca dos prioridades escalonadas.

La primera es el sector público. La fecha tope es el 24 de diciembre de 2026: para entonces cada Estado miembro debe haber puesto a disposición de los ciudadanos al menos una cartera, y las administraciones públicas (como partes usuarias) deben aceptarla como medio de identificación. Es el hito que concentra el esfuerzo inmediato, porque obliga a que la infraestructura de emisión y aceptación esté operativa, incluidas las primeras declaraciones de atributos que la Administración necesitará reconocer.

La segunda prioridad es el sector privado regulado, con fecha tope 24 de diciembre de 2027. A partir de ese momento, las entidades de sectores como banca, telecomunicaciones, energía, transporte, sanidad, seguros, educación o infraestructura digital deberán aceptar la cartera cuando la normativa (de la Unión, nacional o contractual) exija autenticación reforzada para la identificación en línea. Conviene subrayar el matiz: diciembre de 2026 es emisión y aceptación por el sector público, no adopción de extremo a extremo por el sector privado, que llega en 2027.

En el plano de la oferta, la categoría de QEAA (DECA) todavía está poco poblada en las listas de confianza (TSL), pero ya empieza a aparecer: varios prestadores cualificados de servicios de confianza, en distintos Estados miembros, han dado de alta el servicio de declaración electrónica cualificada de atributos, consultable en el eIDAS Dashboard. Es el caso de DigitalSign — Certificadora Digital (Portugal), Microsec — Micro Software Engineering & Consulting (Hungría) e IDnow Trust Services AB (Suecia). Son señales tempranas de que la infraestructura de emisión de atributos cualificados empieza a materializarse antes de las fechas tope de 2026 y 2027.

En resumen

Las declaraciones electrónicas de atributos son el mecanismo con el que eIDAS 2 convierte la identidad digital en algo más que un DNI electrónico: un ecosistema en el que atributos verificables, con distinto grado de garantía jurídica, viajan con el usuario en su cartera y se presentan de forma selectiva. La EAA cubre los usos donde basta la confianza sectorial; la QEAA y la pub‑EAA aportan, respectivamente, la garantía del prestador cualificado y la del propio sector público titular del dato, con efecto equivalente al del documento en papel. Con el sector público obligado en diciembre de 2026 y el privado en 2027, y los primeros prestadores ya en las listas de confianza, es el momento de entender bien esta figura.

Contacta con EADTrust si estás preparando la adopción de las Carteras IDUE en tu entidad [EADTrust — European Agency of Digital Trust. www.eadtrust.eu · info@eadtrust.com · 902 365 612 / 91 716 05 55]


English abstract: Under eIDAS 2 (Regulation (EU) 2024/1183), an electronic attestation of attributes (EAA) is a signed electronic statement confirming that a given attribute about a person or entity is true, without necessarily proving full identity. eIDAS 2 defines three types — non‑qualified EAA, qualified EAA (QEAA, issued by a QTSP and, for Annex VI attributes, verified against an authentic source), and attestations issued by or on behalf of a public sector body responsible for an authentic source (pub‑EAA) — governed by Articles 45b–45h and Annexes V, VI and VII. QEAAs and pub‑EAAs carry legal effect equivalent to paper attestations and are recognised across the EU. Public‑sector acceptance is mandatory from 24 December 2026 and the regulated private sector from 24 December 2027; early QEAA providers already appear on the Trusted Lists. Attestations are carried in the EUDI Wallet, expressed as SD‑JWT VC or ISO/IEC 18013‑5 mdoc.

From qualified preservation of electronic signatures and seals to qualified chronological-order archiving services (qDLT)


On 14 September 2026 I took part, in Tallinn (Estonia), in the ETSI ESI Certification Authority (CA) Open Session. I went as an attendee, but by the end of the afternoon I ended up on the panel as a speaker.

The slot had been planned for Steffen Schwalm, who in the end could not attend, and I was asked to step in to talk about how the standardisation of distributed ledger technologies (DLT) is evolving and, in particular, about what we are beginning to call qDLT: the qualified distributed ledger.

I was glad to accept, although (given the short time available to think about what to say) I told my own ideas, not those of the announced speaker.

And in this summary I set out those ideas about what is happening in the standardisation of DLTs: not so much a technological revolution arriving from outside to reinvent digital trust, but a very coherent evolution of something we have been building in Europe for almost a decade. The line of reasoning runs from the preservation of qualified signatures and seals to the ordering of archived files with respect to the moment their custody was requested from the Trust Service Provider. This is how I see it.

The starting point: preserving qualified electronic signatures and seals

The first piece is the one that has been standardised longest, and the one we sometimes forget to mention when we talk about blockchain as if it were virgin territory. Under the umbrella of the first eIDAS, ETSI developed the standard TS 119 511 (the one we usually cite simply as «511») which sets the policy and security requirements for providers offering long-term preservation of electronic signatures (or of data in general) using digital-signature techniques. Its companion, TS 119 512, defines the protocols for interoperating with those preservation services. This first variant (the qualified preservation of qualified electronic signatures and qualified electronic seals) already has its own implementing act: Commission Implementing Regulation (EU) 2025/1946, adopted on the basis of Articles 34(2) and 40 of the eIDAS Regulation. It is worth noting that these are original eIDAS articles, plain numbers, with none of the letter suffixes (Article 45a, 45b, 45c…) that English-language EU legislation uses to mark the provisions eIDAS2 kept inserting; its annex points to ETSI TS 119 511 (together with TS 119 172-4) as the reference standard.

The problem 511 solves is subtle but enormous: an electronic signature is valid today because the certificate backing it is still in force, because the cryptographic algorithms used are considered robust, and because there is an infrastructure that confirms it. But time erodes all of that. Certificates expire, authorities change, and (increasingly relevant ) algorithms age. A qualified preservation service keeps the evidence alive: it periodically reasserts integrity and validity through new time stamps or preservation techniques (such as chained hashes) and new layers of cryptographic protection, so that twenty years from now one can still prove that the document was signed and has not been altered.

This is worth pausing on, because it is exactly the ground where crypto-agility and post-quantum cryptography stop being an academic debate. Preserving for the long term means, by definition, surviving the moment when today’s algorithms cease to be trustworthy. A good preservation service is, at heart, a machine designed to migrate algorithms without losing the evidentiary thread. Whoever understands 511 already understands half of why the rest of this story matters.

The second step: qualified electronic archiving

The second eIDAS (Regulation (EU) 2024/1183) threw nothing away. It broadened. Among the new qualified trust services appears qualified electronic archiving, abbreviated in English jargon as q-earchiving, which in the European standardisation work relies on the technical specification CEN/TS 18170. Its implementing act is Commission Implementing Regulation (EU) 2025/2532, of 16 December 2025, adopted on the basis of Article 45j(2) of the Regulation (the provision eIDAS2 added for qualified electronic archiving) whose annex points precisely to CEN/TS 18170:2025 as the reference standard.

The difference with signature preservation is one of scope. 511 focuses on maintaining the validity of the cryptographic evidence of a signed document. Qualified archiving goes a step further and deals with the document as an object that must be kept intact, legible and available over time, whether signed or not, including the guarantee of its integrity, the traceability of access, and retention policies. It is the regulatory translation of a very old need — the archive — into the language of qualified trust services. For the first time, a provider can offer archiving with the same level of legal assurance already enjoyed by the signature, the seal or the time stamp.

And it is worth clearing up a common misunderstanding: archiving does not replace signature preservation, it relies on it. 511 remains the piece that guarantees the survival of the signature evidence, so a qualified electronic archiving provider can use the services of a preservation provider for that part, turning to a 511 service to keep alive the signatures and seals of the documents it holds. These are not competing services but complementary ones: archiving orchestrates the custody of the file and delegates to preservation the long-term care of the cryptographic evidence. It is exactly the layered logic that runs through this whole article.

There is also a second function of archiving worth highlighting, because it often goes unnoticed: format conversion. Keeping a document for decades is not only about its bits not changing; it is about it remaining legible. And formats age too. A file format that is universal today may become obsolete and fall out of use in favour of others, and when that happens the archiving service must be able to convert the document to the new format while preserving its content, its faithful rendering and its evidentiary value. It is, in the realm of formats, the exact parallel of what preservation does in the realm of algorithms: just as a 511 service migrates cryptographic algorithms before they cease to be trustworthy, an archiving service migrates formats before they cease to be openable. Future legibility of the data and future robustness of the cryptography are two sides of the same promise: that twenty years from now the document will not only exist, but can be opened and proven.

If preservation protects the signature, archiving protects the file. And the next step is to ask what happens when what we need to protect is not an isolated document, but the relationship among many facts over time.

The third step: temporal ordering

Here comes the most interesting novelty of the second eIDAS: electronic ledgers as a new qualified trust service. The reference specification is CEN/TS 18264, published in 2025.

And its implementing act, from the same December 2025 batch, is Commission Implementing Regulation (EU) 2025/2531, adopted on the basis of Article 45l(3) of the Regulation (the provision eIDAS2 devoted to qualified electronic ledgers).

I prefer to explain it with a simple idea: an electronic ledger is a chronologically ordered archive. It does not merely store data entries; it guarantees their temporal sequence in such a way that none can be inserted, deleted or reordered without it showing. It is, if you like, time-stamping raised to the level of a structure: we do not mark a single document with a date, but build a chain of events whose ordering is itself the proof.

And once we accept that what adds value is the guaranteed chronological ordering, the technical question that gives the session its name arises: how is that order built? And there are two legitimate answers.

The first is to use a centralised infrastructure: a single qualified provider maintains the ledger, seals it and is accountable for its integrity. It is simple to audit and fits perfectly into the qualified-provider model we already know.

The second is to use an infrastructure of interconnected nodes that replicate the information (sometimes called a distributed infrastructure): the chronological order is built through the connection of nodes that agree among themselves (through governance rules) on the sequence of entries. This is where distributed ledger technology (DLT) comes into play — not as a fashion, but as a concrete way of achieving that ordering without depending on a single point. When that distributed ledger is provided with the guarantees of a qualified trust service, we speak of qDLT: a qualified distributed ledger.

Allow me a terminological note here that I have been making for some time. The Regulation has enshrined the term DLT (Distributed Ledger Technology), and I stick to it for regulatory rigour. But, if we were to name the idea precisely, I would rather speak of RJT (Replicated Journal Technology). The reason is accounting: in double-entry bookkeeping, the chronological order of events is not kept in the ledger (the general ledger, which groups entries by account) but in the journal (the day book, which records them one after another as they happen). And since what we are preserving here is precisely the temporal sequence, the fitting name for this technology should point to the replicated journal rather than to the distributed ledger. It is, most likely, a terminological battle already lost against the official text, but no less accurate for that.

A good European example of this approach is EBSI, the European Blockchain Services Infrastructure, today governed through the figure of the Europeum-EDIC (a European digital-infrastructure consortium). EBSI shows that the distributed model is not incompatible with qualified trust: the nodes can be operated by identified administrations and providers, with governmental trust anchors, so that the result combines the resilience of distribution with the legal accountability that the eIDAS framework demands.

And it is worth noting a detail of Commission Implementing Regulation (EU) 2025/2531, because it captures this duality precisely. The implementing act requires all providers of qualified electronic ledgers to comply with the standard ETSI EN 319 401 (general policy requirements for trust service providers) and adds specific requirements for the distributed variant: when the ledger is built through nodes, the provider must also comply with ISO 23257:2022 (reference architecture for distributed ledger technologies) and ISO/TS 23635:2022 (governance guidelines). In other words, it is the implementing act itself that recognises the two variants and reserves the DLT consensus and governance standards for the distributed case, which is when we speak, properly, of qDLT. Regulation, once again, does not impose a technology: it describes guarantees and leaves the way of achieving them open.

It is worth underlining the regulatory continuity: from preservation (511) we move to qualified archiving (18170), and from there to chronological ledger, or qDLT (18264). These are not three worlds but three layers of a single idea that keeps gaining ambition: first, keeping an electronic signature fully effective; then, holding a document (signed or not) while guaranteeing its future recovery; and finally, ordering and relating the facts in a verifiable way, when that order can produce legal effects.

What a chronological ledger makes possible

The part I find most interesting (and to which I devoted much of my intervention) is not the ledger technology itself, but the functionalities it enables when we register not only the document but also its context: who its owner is, what rights it embodies and how it evolves. A well-designed chronological ledger opens the door to three capabilities that until now were hard to bring into the digital world with full guarantees.

The first is transferability (or endorsability). If the ledger records not only that a document exists, but also who its holder is, then it can equally record the transfer of that ownership. This is what allows an electronic file to be treated as an asset that changes hands: think of commercial paper, of documents of title to goods, or of any right that was traditionally «endorsed» on paper. The chronological ledger turns the chain of endorsements into a verifiable sequence of entries.

The second is obliterability (or cancellability). A right is not only transferred: it is also consumed. If a file represents a cinema ticket or admission to a show, we need to be able to mark that the right has already been exercised, so that it cannot be used twice. The ledger does not delete the entry (the evidence remains) but records indelibly its change of state: issued, transferred, consumed. It is the difference between crossing out and throwing away: the fact that a right has been exhausted is, in itself, a fact worth recording. The postmark is a good example.

The third is completeness, which I like to describe as an electronic staple. A document rarely travels alone. A contract carries annexes; a deed carries endorsements; an agreement evolves through successive versions. Think of contractual novations, in which the parties agree to modify the clauses: what matters legally is not only the latest text, but the complete relationship between the original document, its annexes and each of its evolutions. Completeness consists of keeping the document and everything that accompanies it (notes, annexes and their own versions) verifiably bound together, so that the whole is preserved as an indivisible and traceable unit. The staple does not just hold papers together: it records the order in which they were joined.

These three functionalities share one trait: they are only possible if the ledger stores more than the document. It stores its ownership, its state and its relationships. And they are only trustworthy if that information is ordered in time in a way that cannot be tampered with. That is why the qualified chronological ledger is not a technical whim, but the substrate on which one can build services that until now were tied to paper or to closed trusted intermediaries.

A database with legal ancestry: book-entry securities and EADTrust’s Cartulario

For these three functionalities to be more than a promise, one needs to manage a database associated with the service, with very specific properties: it must record, for each archived object, who its holder is, in what state the embodied right stands (and where or against whom that right is exercised) and how it relates to other documents; and it must do so in such a way that every change is recorded in sequence and is enforceable against third parties. Anyone familiar with securities law will recognise the pattern at once, because it is exactly the one governing the representation of securities through book entries («anotaciones en cuenta» in spanish): an accounting register in which ownership, transfers, encumbrances and the extinction of rights are not documented on a physical certificate but are constituted and proven by their inscription. Transferability is, in that language, the transfer of the entry; obliterability, its cancellation; completeness, the link between the principal entry and its ancillary ones. It is no coincidence: the qualified chronological ledger and the book-entry register solve the same problem (giving certainty about the ownership and state of a right over time) with the same tool: a reliable, ordered database.

At EADTrust we have been working on this idea for a long time. Our Cartulario service was designed many years ago on precisely those premises: treating the archive not as a mere repository of files, but as a register that records ownership, state and relationships, with an eye on functionalities such as endorsability, cancellability and completeness long before the European regulatory framework captured them explicitly.

And since we are on the subject of the name: Cartulario is simply the Spanish word for a cartulary (also spelled chartulary) — in the Middle Ages, the codex in which monasteries and cathedral chapters copied and safeguarded their charters, privileges and donations so they would not be lost (it is, roughly, the great-grandfather of the notarial protocol). So, all things considered, at EADTrust we have been in this business of chronological-order archiving for several centuries before the PDF was invented; the only difference is that we have swapped the vellum for a digital server and the copyist monk for a millisecond-precision time stamp.

And to that foundation Cartulario now adds a refinement that goes straight to the heart of what we were discussing in Tallinn: millisecond-precision (1 ms) time stamps associated with every archiving request. When the proof is the ordering, temporal resolution matters: having a millisecond-precision mark on each operation makes it possible to guarantee the chronological order of entries with far greater fineness, and to resolve the sequence unambiguously even when several requests pile up within a very short interval. It is, in practice, the materialisation of that idea of a «chronologically ordered archive» from which this whole line of reasoning starts.

Why this fits with the rest of the ecosystem

I do not want to close the article without connecting this story to the broader conversation about European digital identity. The ecosystem of the European wallet (EUDI Wallet) and of electronic attestations of attributes needs solid trust anchors: places where one can verifiably record who said what, about whom and when. A qualified chronological ledger (centralised or in the form of qDLT) is precisely one of those anchors. It can join the world of identity with the legal accountability of the eIDAS framework.

And all of this still rests on the first stone I mentioned at the beginning: the ability to preserve evidence over the long term and to migrate algorithms when needed. The arrival of post-quantum cryptography does not invalidate this architecture; on the contrary, it makes it more necessary. A ledger that orders documents in time must be, by design, a ledger capable of surviving the passage of time, including the time when today’s algorithms cease to protect us or the document-encoding formats are replaced by others.

That was, in essence, my thesis in Tallinn: that DLT and qDLT do not appear out of nowhere, but are the next natural rung on a ladder that began by preserving signatures, went on to archive documents, and is now learning to order facts. Seeing it this way helps a great deal not to get lost: each new standard does not replace the previous one, it adds a layer of ambition to it.

And here is my presentation summarising this article:

Try Cartulario

If you would like to experiment with these ideas on a real service, at EADTrust we make Cartulario available to anyone who wishes to try it. Its current nature is worth stating with full transparency: today it is offered as a non-qualified trust service and is pending audit to be considered a qualified service within the eIDAS framework. This distinction is no minor nuance (it is, precisely, the line that separates a trust service from a qualified trust service), and we prefer to make it clear from the outset.

Anyone who wishes to learn about it, propose a pilot project or discuss use cases (endorsability, cancellability, completeness or millisecond-precision time-stamping) can write to us at info@eadtrust.com or call us at +34 902 365 612 / +34 91 716 05 55. More information at www.eadtrust.eu.

De la conservación cualificada de firmas y sellos a los servicios cualificados de archivo con orden cronológico (qDLT)


El pasado 14 de septiembre de 2026 participé en Tallin (Estonia) en el evento ETSI ESI Certification Authority (CA) Open Session. Al principio como asistente, pero al final de la tarde participé como panelista.

La intervención estaba prevista para Steffen Schwalm, que finalmente no pudo asistir, y me pidieron que me incorporara para hablar de cómo evoluciona la estandarización de las tecnologías de registro distribuido (DLT) y, en particular, de lo que empezamos a llamar qDLT: el registro distribuido cualificado.

Acepté encantado, aunque conté mis ideas, no las del ponente anunciado, tras el corto plazo disponible para reflexionar sobre qué contar.

Y en este resumen recojo esas ideas sobre lo que está ocurriendo en la normalización de DLTs, no tanto como una revolución tecnológica que llega de fuera para reinventar la confianza digital, sino una evolución muy coherente de algo que llevamos casi una década construyendo en Europa. La cadena de razonamiento va desde la conservación de firmas y sellos cualificados a la ordenación de archivos respecto al momento en el que se pidió su custodia al Prestador de Servicios de Confianza. Así es como lo veo:

El punto de partida: conservar firmas y sellos cualificados

La primera pieza es la que lleva más tiempo normalizada y la que a veces olvidamos citar cuando hablamos de blockchain como si fuera terreno virgen. Bajo el paraguas del primer eIDAS, ETSI desarrolló la norma TS 119 511 (la que solemos citar simplemente como «511»), que fija los requisitos de política y de seguridad para los prestadores que ofrecen conservación a largo plazo de firmas electrónicas (o de datos en general) mediante técnicas de firma digital. Su compañera, la TS 119 512, define los protocolos para interoperar con esos servicios de conservación. Esta primera variante —la conservación cualificada de firmas electrónicas cualificadas y de sellos electrónicos cualificados— cuenta ya con su propio acto de ejecución: el Reglamento de Ejecución (UE) 2025/1946, dictado al amparo de los artículos 34, apartado 2, y 40 del Reglamento EIDAS. Conviene reparar en que estos son artículos originales de eIDAS y, por tanto, no llevan la numeración latina bis, ter, quater… propia de los preceptos que eIDAS2 fue insertando; su anexo remite a la ETSI TS 119 511 (con la TS 119 172-4) como norma de referencia.

El problema que resuelve la 511 es sutil pero enorme: una firma electrónica es válida hoy porque el certificado que la respalda está vigente, porque los algoritmos criptográficos empleados se consideran robustos y porque existe una infraestructura que lo confirma. Pero el tiempo erosiona todo eso. Los certificados caducan, las autoridades cambian, y (esto es cada vez más relevante) los algoritmos envejecen. Un servicio de conservación cualificado mantiene viva la evidencia: reafirma periódicamente la integridad y la validez mediante nuevos sellos de tiempo o técnicas de preservación (como hashes encadenados) y nuevas capas de protección criptográfica, de modo que dentro de veinte años se pueda seguir demostrando que aquel documento estaba firmado y que no ha sido alterado.

Aquí conviene detenerse, porque este es exactamente el terreno donde la criptoagilidad y la criptografía postcuántica dejan de ser un debate académico. Conservar a largo plazo significa, por definición, sobrevivir al momento en que los algoritmos actuales dejen de ser fiables. Un buen servicio de conservación es, en el fondo, una máquina diseñada para migrar de algoritmos sin perder el hilo probatorio. Quien entienda la 511 entiende ya la mitad de por qué el resto de esta historia importa.

El segundo paso: el archivado electrónico cualificado

El segundo eIDAS (el Reglamento (UE) 2024/1183) no tiró nada de lo anterior. Lo amplió. Entre los nuevos servicios cualificados de confianza aparece el archivado electrónico cualificado, lo que en la jerga anglosajona se abrevia como q-earchiving y que en el desarrollo normativo europeo se apoya en la especificación técnica CEN/TS 18170. Su acto de ejecución es el Reglamento de Ejecución (UE) 2025/2532, de 16 de diciembre de 2025, dictado al amparo del artículo 45 undecies, apartado 2, del Reglamento (el precepto que eIDAS2 añadió para el archivado electrónico cualificado), cuyo anexo remite precisamente a la CEN/TS 18170:2025 como norma de referencia.

La diferencia con la conservación de firmas es de alcance. La 511 se centra en mantener la validez de la evidencia criptográfica de un documento firmado. El archivado cualificado va un paso más allá y se ocupa del documento como objeto que debe conservarse íntegro, legible y disponible a lo largo del tiempo, esté firmado o no, incluyendo la garantía de su integridad, la trazabilidad de accesos y las políticas de retención. Es la traducción normativa de una necesidad muy antigua (el archivo) al lenguaje de los servicios cualificados de confianza. Por primera vez, un prestador puede ofrecer archivado con el mismo nivel de garantía jurídica que ya tenían la firma electrónica, el sello electrónico o el sellado de tiempo.

Y merece la pena deshacer un malentendido frecuente: el archivado no sustituye a la conservación de firmas, sino que se apoya en ella. La propia 511 sigue siendo la pieza que garantiza la pervivencia de la evidencia de firma, de modo que un prestador de archivado electrónico cualificado puede utilizar los servicios de un prestador de conservación para esa parte (recurrir a un servicio 511 para mantener vivas las firmas y sellos de los documentos que custodia). No estamos ante servicios que compiten, sino ante servicios que se complementan: el archivado orquesta la custodia del expediente y delega en la conservación el cuidado a largo plazo de la evidencia criptográfica. Es exactamente la lógica de capas que recorre todo este artículo.

Hay además una segunda función del archivado que merece destacarse porque a menudo pasa desapercibida: la conversión de formatos. Custodiar un documento durante décadas no consiste solo en que sus bits no cambien; consiste en que siga siendo legible. Y los formatos también envejecen. Un formato de fichero que hoy es universal puede quedar obsoleto y dejar de utilizarse en favor de otros, y cuando eso ocurra el servicio de archivado debe poder convertir el documento al nuevo formato preservando su contenido, su presentación fiel y su valor probatorio. Es, en el plano de los formatos, el paralelo exacto de lo que la conservación hace en el plano de los algoritmos: así como un servicio 511 migra de algoritmos criptográficos antes de que dejen de ser fiables, un servicio de archivado migra de formatos antes de que dejen de poder abrirse. Legibilidad futura de los datos y robustez futura de la criptografía son las dos caras de la misma promesa: que dentro de veinte años el documento no solo exista, sino que se pueda abrir y demostrar.

Si la conservación protege la firma, el archivado protege el expediente. Y el siguiente paso es preguntarse qué ocurre cuando lo que necesitamos proteger no es un documento aislado, sino la relación entre muchos hechos a lo largo del tiempo.

El tercer paso: orden temporal

Aquí entra la novedad más interesante del segundo eIDAS: los registros electrónicos (electronic ledgers) como nuevo servicio cualificado de confianza. La especificación de referencia es CEN/TS 18264, publicada en 2025.

Y su acto de ejecución, del mismo lote de diciembre de 2025, es el Reglamento de Ejecución (UE) 2025/2531, dictado al amparo del artículo 45 terdecies, apartado 3, del Reglamento (el precepto que eIDAS2 dedicó a los registros electrónicos cualificados).

Yo prefiero explicarlo con una idea sencilla: un registro electrónico es un archivo de orden cronológico. No solo guarda entradas de datos, sino que garantiza su secuencia temporal de forma que ninguna se pueda insertar, borrar o reordenar sin que se note. Es, si se quiere, un sellado de tiempo elevado a la categoría de estructura: no marcamos un único documento con una fecha, sino que construimos una cadena de acontecimientos cuya ordenación es en sí misma la prueba.

Y una vez que aceptamos que lo que aporta valor es la ordenación cronológica garantizada, surge la pregunta técnica que da nombre a la sesión: ¿cómo se construye ese orden? Y hay dos respuestas legítimas.

La primera es usando una infraestructura centralizada: un único prestador cualificado mantiene el registro, lo sella y responde de su integridad. Es sencillo de auditar y encaja perfectamente en el modelo de prestador cualificado que ya conocemos.

La segunda es usando una infraestructura de nodos interconectados que replican la información (a veces llamada infraestructura distribuida): el orden cronológico se construye mediante la conexión de los nodos que acuerdan entre sí (por las reglas de gobernanza) la secuencia de las entradas. Aquí es donde la tecnología de registro distribuido (DLT) entra en juego, no como una moda, sino como una forma concreta de lograr esa ordenación sin depender de un único punto. Cuando ese registro distribuido se presta con las garantías de un servicio cualificado de confianza, hablamos de qDLT: un registro distribuido cualificado.

Permítaseme aquí un apunte terminológico que vengo defendiendo desde hace tiempo. El Reglamento ha consagrado el término DLT (Distributed Ledger Technology, tecnología de registro distribuido), y a él me atengo por rigor normativo. Pero, puestos a bautizar la idea con precisión, yo preferiría hablar de RJT (Replicated Journal Technology). La razón es contable: en la partida doble, el orden cronológico de los hechos no se guarda en el ledger (el libro mayor, que agrupa los apuntes por cuenta), sino en el journal (el libro diario, que los anota uno tras otro según van ocurriendo). Y como lo que aquí estamos preservando es justamente la secuencia temporal, el nombre idóneo a adoptar para esta tecnología debería orientarse al diario replicado antes que al mayor distribuido. Es, seguramente, una batalla terminológica ya perdida frente al texto oficial, pero no por ello menos exacta.

Un buen ejemplo europeo de esta aproximación es EBSI, la infraestructura europea de servicios blockchain, hoy gobernada a través de la figura del Europeum-EDIC (un consorcio de infraestructura digital europea). EBSI muestra que el modelo distribuido no es incompatible con la confianza cualificada: los nodos pueden estar operados por administraciones y prestadores identificados, con anclas de confianza gubernamentales, de modo que el resultado combina la resiliencia de la distribución con la responsabilidad jurídica que exige el marco eIDAS.

Y vale la pena fijarse en un detalle del Reglamento de Ejecución (UE) 2025/2531, porque recoge con precisión esta dualidad. El acto de ejecución exige a todos los prestadores de registros electrónicos cualificados cumplir con la norma ETSI EN 319 401 (requisitos generales de política para prestadores de servicios de confianza) y añade requisitos específicos para la variante distribuida: cuando el registro se construye mediante nodos, el prestador debe cumplir además la ISO 23257:2022 (arquitectura de referencia de las tecnologías de registro distribuido) y la ISO/TS 23635:2022 (directrices de gobernanza). Dicho de otro modo, es el propio acto de ejecución el que reconoce las dos variantes y reserva las normas de consenso y gobernanza de DLT para el caso distribuido, que es cuando hablamos con propiedad de qDLT. La regulación, una vez más, no impone una tecnología: describe garantías y deja abierta la forma de alcanzarlas.

Merece la pena subrayar la continuidad normativa: de conservación (511) pasamos a archivado cualificado (18170) y de ahí a registro cronológico o qDLT (18264). No son tres mundos, sino tres capas de una misma idea que va ganando ambición: primero mantener con plenos efectos una firma electrónica, luego custodiar un documento (firmado o no) garantizando su recuperación futura, y finalmente ordenar y relacionar los hechos de forma verificable, cuando ese orden pueda producir efectos legales.

Lo que un registro cronológico permite hacer

La parte que más me interesa, y a la que dediqué buena parte de mi intervención, no es la tecnología del registro en sí, sino las funcionalidades que habilita cuando registramos no solo el documento, sino también su contexto: quién es su propietario, qué derechos incorpora y cómo evoluciona. Un registro cronológico bien diseñado abre la puerta a tres capacidades que hasta ahora eran difíciles de trasladar al mundo digital con plenas garantías.

La primera es la transferibilidad (o endosabilidad). Si el registro no anota únicamente que existe un documento, sino también quién es su titular, entonces puede anotar igualmente la transmisión de esa titularidad. Esto es lo que permite tratar un archivo electrónico como un bien que cambia de manos: pensemos en los efectos comerciales, en los títulos representativos de mercancías o en cualquier derecho que tradicionalmente se «endosaba» sobre un papel. El registro cronológico convierte la cadena de endosos en una secuencia verificable de entradas.

La segunda es la obliterabilidad (o cancelabilidad). Un derecho no solo se transmite: también se consume. Si un archivo representa una entrada de cine o el acceso a un espectáculo, necesitamos poder marcar que ese derecho ya se ha ejercido, de forma que no pueda usarse dos veces. El registro no borra la entrada (la evidencia permanece), pero anota de manera indeleble su cambio de estado: emitido, transferido, consumido. Es la diferencia entre tachar y tirar: el hecho de que un derecho se agotó es, en sí mismo, un hecho que merece quedar registrado. Es el caso del matasellos, por ejemplo.

La tercera es la completitud, que a mí me gusta describir como una grapa electrónica. Un documento raramente viaja solo. Un contrato lleva anexos; una escritura lleva anotaciones; un acuerdo evoluciona mediante versiones sucesivas. Pensemos en las novaciones contractuales, en las que las partes acuerdan modificar el clausulado: lo que importa jurídicamente no es solo el último texto, sino la relación completa entre el documento original, sus anexos y cada una de sus evoluciones. La completitud consiste en mantener unidos, de forma verificable, el documento y todo lo que le acompaña (anotaciones, anexos y sus propias versiones), de modo que el conjunto se conserve como una unidad indivisible y trazable. La grapa no solo junta papeles: registra en qué orden se fueron juntando.

Estas tres funcionalidades comparten un rasgo: solo son posibles si el registro guarda más que el documento. Guarda su titularidad, su estado y sus relaciones. Y solo son fiables si esa información está ordenada en el tiempo de forma que no pueda manipularse. Por eso el registro cronológico cualificado no es un capricho técnico, sino el sustrato sobre el que se pueden construir servicios que hasta ahora vivían atados al papel o a intermediarios de confianza cerrados.

Una base de datos con genealogía jurídica: las anotaciones en cuenta y el Cartulario de EADTrust

Para que estas tres funcionalidades sean algo más que una promesa, hace falta gestionar una base de datos asociada al servicio con unas propiedades muy concretas: que registre, para cada objeto archivado, quién es su titular, en qué estado se encuentra el derecho que incorpora (y donde o frente a quien se ejerce este derecho) y cómo se relaciona con otros documentos; y que lo haga de modo que cada cambio quede anotado en secuencia y resulte oponible frente a terceros. Quien conozca el Derecho del mercado de valores reconocerá el patrón de inmediato, porque es exactamente el que rige la representación de valores mediante anotaciones en cuenta: un registro contable en el que la titularidad, las transmisiones, los gravámenes y la extinción de los derechos no se documentan sobre un título físico, sino que se constituyen y se prueban por su inscripción. La transferibilidad es, en ese lenguaje, la transmisión de la anotación; la obliterabilidad, su cancelación; la completitud, el vínculo entre la anotación principal y sus accesorias. No es una coincidencia: el registro cronológico cualificado y el registro de anotaciones en cuenta resuelven el mismo problema —dar certeza sobre la titularidad y el estado de un derecho a lo largo del tiempo— con la misma herramienta: una base de datos fiable y ordenada.

En EADTrust llevamos tiempo trabajando sobre esta idea. Nuestro servicio Cartulario se diseñó hace ya bastantes años partiendo precisamente de esas premisas: tratar el archivo no como un simple depósito de ficheros, sino como un registro que anota titularidad, estado y relaciones, con la vista puesta en funcionalidades como la endosabilidad, la cancelabilidad y la completitud mucho antes de que el marco normativo europeo las recogiera de forma explícita.

Y ya que hablamos del nombre: un cartulario era, en la Edad Media, el códice en el que monasterios y cabildos copiaban y custodiaban sus escrituras, privilegios y donaciones para que no se perdieran (viene a ser el bisabuelo de la matriz notarial). Así que, bien mirado, en EADTrust llevamos en esto del archivo de orden cronológico desde varios siglos antes de que se inventara el PDF; la única diferencia es que hemos cambiado la vitela por un servidor digital y al monje amanuense por un sello de tiempo de precisión de milisegundo.

Y a esa base de partida Cartulario añade ahora un refinamiento que va justo al corazón de lo que discutíamos en Tallinn: sellos de tiempo de precisión de milisegundo (1 ms) asociados a cada solicitud de archivo. Cuando la prueba es la ordenación, la resolución temporal importa: disponer de una marca de tiempo con precisión de milisegundo en cada operación permite garantizar con mucha mayor finura el orden cronológico de las entradas, y resolver sin ambigüedad la secuencia incluso cuando varias solicitudes se acumulan en un intervalo muy breve. Es, en la práctica, la materialización de esa idea de «archivo de orden cronológico» de la que parte todo este razonamiento.

Por qué esto encaja con el resto del ecosistema

No quiero concluir el artículo sin conectar esta historia con la conversación más amplia sobre identidad digital europea. El ecosistema de la cartera europea (EUDI Wallet) y de las declaraciones electrónicas de atributos necesitan anclas de confianza sólidas: lugares donde asentar de forma verificable quién ha dicho qué, sobre quién y cuándo. Un registro cronológico cualificado (centralizado o en forma de qDLT) es precisamente uno de esos anclajes. Puede unir el mundo de la identidad con la responsabilidad jurídica del marco eIDAS.

Y todo ello sigue descansando sobre la primera piedra que mencionaba al principio: la capacidad de conservar la evidencia a largo plazo y de migrar de algoritmos cuando haga falta. La llegada de la criptografía postcuántica no invalida esta arquitectura; al contrario, la hace más necesaria. Un registro que ordena documentos en el tiempo debe ser, por diseño, un registro capaz de sobrevivir al paso del tiempo, incluido el tiempo en que los algoritmos de hoy dejen de protegernos o los formatos de codificación de documentos se sustituyan por otros..

Esa fue, en esencia, mi tesis en Tallinn: que las DLT y el qDLT no aparecen de la nada, sino que son el siguiente peldaño natural de una escalera que empezó conservando firmas, siguió archivando documentos y ahora aprende a ordenar los hechos. Verlo así ayuda mucho a no perderse: cada norma nueva no sustituye a la anterior, sino que le añade una capa de ambición.

Probar Cartulario

Si quieres experimentar con estas ideas sobre un servicio real, en EADTrust ponemos Cartulario a disposición de quienes deseen probarlo. Conviene precisar su naturaleza actual con total transparencia: hoy se ofrece como servicio de confianza no cualificado y está pendiente de auditoría para ser considerado servicio cualificado en el marco de eIDAS. Esa distinción no es un matiz menor (es, precisamente, la línea que separa un servicio de confianza de un servicio cualificado de confianza), y preferimos dejarla clara desde el principio.

Quien quiera conocerlo, plantear un proyecto piloto o comentar casos de uso (endosabilidad, cancelabilidad, completitud o el sellado de tiempo de precisión de milisegundo) puede escribirnos a info@eadtrust.com o llamarnos al 902 365 612 / 91 716 05 55. Más información en www.eadtrust.eu.

Cómo incluir nombres y dos apellidos españoles compuestos en el PID (DIP) de la Cartera IDUE (EUDI Wallet)


En el PID se incluye un campo de nombre y otro de apellido, pero no se contempla un tratamiento de nombres compuestos españoles y de dos apellidos, que pueden ser también compuestos (los 2 apellidos).

Y es que hay que reconocer que la costumbre anglosajona de usar un único campo de apellido no encaja con la costumbre española, y nuestra preferencia «rasca» con la forma en que se regula el PID. Así que propongo en este artículo una forma de codificar y decodificar la estructura del nombre y los dos apellidos sin romper la interoperabilidad, y sugiero una propuesta de cómo debería evolucionar la descripción del PID en el «Rule Book» para que la cartera europea sea directamente usable en España.

Para la solución provisional me baso en la solución adoptada para las menciones científicas de autores hispanos en publicaciones internacionales, donde luna cierta normalización tipográfica resolvieron un problema análogo.

El problema de fondo

El modelo de datos de identificación de persona del PID (Person Identification Data) hereda, como casi todos los esquemas de identidad de origen anglosajón, una simplificación de partida: un campo para el nombre y un campo para el apellido. En concreto, el PID ofrece given_name (obligatorio, con los nombres intermedios incluidos), family_name (obligatorio), y opcionalmente given_name_birth y family_name_birth. Todos son cadenas de texto libre, sin subestructura.

Ese diseño encaja mal con la costumbre española, que descansa sobre dos rasgos que el campo único no sabe representar.

Primero, los dos apellidos. Un ciudadano español tiene primer y segundo apellido, y desde las reformas del Registro Civil su orden ya no es necesariamente el paterno-primero: los progenitores lo eligen y la persona adulta puede invertirlo. Por tanto, cualquier convención que hable de «apellido paterno» y «apellido materno» nace equivocada; lo correcto es hablar de primer y segundo apellido como posiciones, no como linaje.

Segundo, los componentes compuestos. Tanto el nombre de pila (José María, María del Carmen, Juan Carlos) como cada apellido pueden ser internamente compuestos: con partículas (García de la Torre, Fernández de Córdoba, del Río), con la conjunción copulativa (Ramón y Cajal, Martí i Franquès) o con guion (Sánchez-Cano).

La consecuencia es que, cuando toda esa riqueza se aplasta en family_name = "García de la Torre Martín", la cadena deja de ser decodificable sin ambigüedad: ¿es «García de la Torre» + «Martín», o «García» + «de la Torre Martín»? El espacio, que es el separador natural del texto, no distingue el hueco entre los dos apellidos del hueco interno de un apellido compuesto. Es exactamente el mismo fenómeno que llevó a la comunidad científica a normalizar la firma para que las bases de datos no descompusieran «García Pérez» en «Pérez, G.».

Dónde se regula el PID: actos de ejecución y ARF

Antes de proseguir con la propuesta conviene situar las piezas normativas, porque el PID no se regula en un solo texto. En el plano de los actos de ejecución del Reglamento eIDAS 2, el que define los atributos del PID (obligatorios y opcionales) y su ciclo de vida es el Reglamento de Ejecución (UE) 2024/2977, de 28 de noviembre de 2024, sobre datos de identificación de la persona y declaraciones electrónicas de atributos. Lo acompañan, en la misma tanda, el 2024/2979 (integridad y funcionalidades esenciales de la cartera), el 2024/2980 (notificaciones al ecosistema), el 2024/2981 (certificación de las carteras) y el 2024/2982 (protocolos e interfaces, es decir, el catálogo de estándares con los que el PID se emite y se presenta). La segunda serie, de 2025, lo roza de forma indirecta pero muy pertinente para este asunto (el 2025/846 regula el cross-border identity matching, el cotejo transfronterizo en el que la estructura del nombre es justamente lo que se compara), y en 2026 se han publicado enmiendas (que ya he mencionado en el blog) que tocan los actos nucleares, incluido el 2024/2977, por lo que conviene trabajar siempre sobre el texto consolidado.

En el plano técnico, el Architecture and Reference Framework (ARF, cuya última versión en este momento es la 3.0) desarrolla lo anterior en varias piezas: el documento principal; el Annex 1 (Definiciones); el Annex 2 (High-Level Requirements), con requisitos técnicos, algunos específicos del PID; y, sobre todo, el Annex 3.01 – PID Rulebook, que es donde se define el esquema de atributos y sus dos codificaciones, mdoc (ISO/IEC 18013-5) y SD-JWT VC. Como referencia paralela está el Annex 3.02 (mDL Rulebook), y para el ciclo completo, el Annex 4 (emisión y presentación) y el Annex 6 (certificación). Cuando en este artículo se habla de «evolucionar la descripción del PID», el objeto concreto es el Annex 3.01 y el anexo del Reglamento 2024/2977.

Esta es la relación de actos de ejecución, con indicación de cuáles inciden en el PID (los números enlazan al texto en EUR-Lex):

Acto de ejecuciónObjetoIncidencia en el PID
(UE) 2024/2977Datos de identificación de la persona y declaraciones electrónicas de atributosDefine el PID (atributos y ciclo de vida)
(UE) 2024/2979Integridad y funcionalidades esenciales de la carteraIndirecta
(UE) 2024/2980Notificaciones a la Comisión sobre el ecosistemaIndirecta
(UE) 2024/2981Certificación de las carterasIndirecta
(UE) 2024/2982Protocolos e interfaces (estándares de referencia)Formatos de emisión y presentación
(UE) 2025/846Cotejo transfronterizo de identidadesRelevante: coteja nombre y apellidos
(UE) 2025/847Notificación de brechas de seguridadIndirecta
(UE) 2025/848Registro de las partes usuariasIndirecta
(UE) 2025/849Lista de carteras certificadasIndirecta
(UE) 2025/2162Acreditación de los organismos de evaluación de la conformidadIndirecta
(UE) 2026/1731Enmienda a 2024/2977, 2024/2979, 2024/2980 y 2024/2982 (estándares y especificaciones)Modifica el 2024/2977

Qué exige el Reglamento sobre estos campos

El Reglamento 2024/2977 define family_name y given_name como texto libre destinado a mostrar y cotejar la identidad; es decir, como el valor legible que una parte usuaria (relying party) enseñará a un operador o comparará con otro documento. Esto impone una restricción de diseño ineludible: el valor de presentación debe seguir siendo la forma natural del nombre. No podemos contaminarlo con marcadores estructurales, porque una parte usuaria de otro Estado miembro que no conozca nuestra convención mostraría un artefacto con símbolos a un funcionario.

De aquí se deriva el principio rector de toda esta propuesta: separar el valor de presentación del valor estructurado. La estructura interna del nombre no debe viajar dentro del campo obligatorio de display, sino en un canal que degrade con elegancia: los campos opcionales o —mejor— un subcampo estructurado en el propio Rulebook.

Qué le pedimos a una solución provisional

Mientras el esquema del PID no incorpore subcampos de nombre, necesitamos una convención que preserve la estructura dentro de los campos que hoy existen. Para que sea sólida, esa convención debe cumplir cinco requisitos:

  1. Reversibilidad. codificar(decodificar(x)) == x. La estructura recuperada debe volver a producir exactamente la misma cadena, sin pérdida.
  2. Seguridad de presentación (degradación elegante). Si un sistema ignora la convención, lo que muestre debe seguir siendo un nombre legible, no un artefacto.
  3. Seguridad de codificación. El PID se serializa en CBOR/COSE (formato mdoc, ISO/IEC 18013-5) o en JSON (SD-JWT VC). El marcador elegido no debe crear peligros de escape ni de doble escape al atravesar esas capas, ni al pasar por LDAP, expresiones regulares o URLs.
  4. No colisión con caracteres legítimos del nombre. El marcador no puede ser un carácter que aparezca de forma natural en nombres españoles (ni el espacio, ni el guion, ni el punto, ni la conjunción «y/i»).
  5. Neutralidad respecto al orden. La convención codifica posición (primer/segundo apellido), nunca linaje.

La solución provisional: la barra inclinada

El carácter que satisface esos cinco requisitos es la barra inclinada (/). Es legal sin escape dentro de una cadena JSON y es un byte ordinario en CBOR, de modo que sobrevive intacta a ambas serializaciones y a su conversión mutua. No aparece nunca en nombres españoles, así que no colisiona con ningún componente legítimo. Y, si un sistema que desconoce la convención la muestra tal cual, produce «García de la Torre / Martín», que cualquier persona interpreta sin dificultad: degrada de forma legible en lugar de romperse.

La propuesta es, por tanto, un modelo de dos capas. La capa de presentación usa los campos obligatorios tal cual los concibe el Reglamento, con la forma natural y sin ningún marcador. La capa estructurada transporta la descomposición reversible: mientras el Rulebook no ofrezca subcampos, se codifica en banda —por ejemplo en family_name_birth o en un atributo nacional— con la barra separando solo el primer y el segundo apellido, y preservando cada componente con sus propios espacios, partículas y guiones.

El algoritmo es trivial y auditable. Estas son las reglas, con la normalización Unicode a NFC incluida y el escape por porcentaje para la —rarísima— barra literal dentro de un componente:

# Marcador y escape
SEP = " / "
esc(c) = c.replace("%","%25").replace("/","%2F")
unesc(c) = c.replace("%2F","/").replace("%25","%")
codificar(primer, segundo):
primer, segundo = NFC(primer), NFC(segundo)
if segundo == "": return esc(primer) # apellido único
return esc(primer) + SEP + esc(segundo)
decodificar(s):
partes = NFC(s).split(SEP)
if len(partes) == 1: return (unesc(partes[0]), "")
return (unesc(partes[0]), unesc(SEP.join(partes[1:])))

Casos límite, resueltos

  • Apellido único (extranjeros nacionalizados, o españoles con un solo apellido): ausencia de barra. "Smith" se codifica como "Smith" y la decodificación devuelve segundo apellido vacío. El round-trip se mantiene.
  • Conjunción copulativa. Ramón y Cajal o Martí i Franquès pueden ser un único apellido compuesto. La barra es la única frontera autoritativa; el «y»/«i» nunca lo es. Así, "Ramón y Cajal / Ferrer" se decodifica sin ambigüedad como primer apellido «Ramón y Cajal» y segundo «Ferrer».
  • Barra literal en un nombre (excepcional): se codifica por porcentaje (%2F), de modo que el separador nunca se confunde con un carácter del propio nombre.
  • Normalización Unicode. Todo componente se normaliza a NFC y se conserva el uso registral de mayúsculas y minúsculas (partículas «de», «de la», «del» en minúscula cuando no encabezan). Sin esto, el cotejo posterior falla por diferencias de composición de las tildes.

En este contexto NFC es Normalization Form C (Forma de Normalización C, o «composición canónica»).

Todas estas reglas están verificadas con round-trip automático sobre los cuatro casos —compuesto con partículas, apellido único, conjunción copulativa y barra literal— antes de escribir una sola línea del ejemplo que sigue.

Ejemplo completo

Tomemos una persona por su estructura: nombre de pila compuesto, primer apellido con partículas y segundo apellido simple.

ElementoValor
Nombre de pilaJosé María
Primer apellidoGarcía de la Torre
Segundo apellidoMartín
family_name (presentación)García de la Torre Martín
Forma estructurada (barra)García de la Torre / Martín

Un detalle que conviene tener presente en cualquier codificación binaria: «García de la Torre Martín» ocupa 27 bytes en UTF-8 pero solo 25 caracteres, porque cada «í» son dos bytes (0xC3 0xAD). Las longitudes que aparecen en el CBOR de abajo son de bytes, no de caracteres.

(A) Formato mdoc — ISO/IEC 18013-5 (CBOR)

En el namespace eu.europa.ec.eudi.pid.1, los atributos del PID se serializan como un mapa CBOR. Esta es la representación del ejemplo en notación diagnóstica:

{
"given_name": "José María",
"family_name": "García de la Torre Martín",
"birth_date": 1004("1978-05-14"), / tag full-date /
"birth_place": "ES",
"nationality": ["ES"],
"family_name_birth": "García de la Torre Martín",
"issuing_country": "ES",
"issuing_authority": "Ministerio del Interior"
}

Y su codificación real, byte a byte (hex), 230 bytes en total:

a8 # map(8)
6a 676976656e5f6e616d65 # "given_name"
6c 4a6f73c3a9204d6172c3ad61 # "José María"
6b 66616d696c795f6e616d65 # "family_name"
78 1b 47617263c3ad61206465206c6120 # text(27) "García de la
546f727265204d617274c3ad6e # Torre Martín"
6a 62697274685f64617465 d9 03ec # "birth_date" tag(1004)
6a 313937382d30352d3134 # "1978-05-14"
6b 62697274685f706c616365 62 4553 # "birth_place" "ES"
6b 6e6174696f6e616c697479 81 62 4553 # "nationality" ["ES"]
71 66616d696c795f6e616d655f6269727468 # "family_name_birth"
78 1b 47617263c3ad61...c3ad6e # text(27) "García…Martín"
6f 69737375696e675f636f756e747279 62 4553 # "issuing_country" "ES"
71 69737375696e675f617574686f72697479 # "issuing_authority"
77 4d696e6973746572696f2064656c20496e... # "Ministerio del Interior"

Cada atributo se firma, en realidad, dentro de un IssuerSignedItem envuelto en un byte string marcado con la etiqueta CBOR 24 (encoded-cbor). Para family_name:

# Tag 24 > bstr > { digestID, random, elementIdentifier, elementValue }
d818 5863 a4
68 646967657374494403 # "digestID": 3
66 72616e646f6d 48 8f9b6c2d1e4a7f30 # "random": h'8f9b…7f30'
71 656c656d656e744964656e746966696572 # "elementIdentifier"
6b 66616d696c795f6e616d65 # "family_name"
6c 656c656d656e7456616c7565 # "elementValue"
78 1b 47617263c3ad61...546f727265204d617274c3ad6e # "García de la Torre Martín"

La forma estructurada en mdoc. El atributo family_name mantiene la forma natural; la descomposición viaja aparte, en un elemento propuesto family_name_unit, como submapa CBOR —limpio, sin marcadores en banda y con divulgación selectiva independiente:

a1 70 66616d696c795f6e616d655f756e6974 # { "family_name_unit":
a2 65 6669727374 73 47617263c3ad612064... # "first": "García de la Torre",
66 7365636f6e64 67 4d617274c3ad6e # "second": "Martín" } }

(B) Formato SD-JWT VC (JSON con divulgación selectiva)

En SD-JWT VC cada atributo divulgable se materializa en una disclosure —base64url([salt, nombre, valor])— cuyo digest SHA-256 se referencia en el array _sd del payload. Las disclosures del ejemplo (incluida la estructurada) son:

# family_name
WyIyR0xDNDJzS1F2ZUNmR2ZyeU5STjl3IiwiZmFtaWx5X25hbWUiLCJHYXJj
w61hIGRlIGxhIFRvcnJlIE1hcnTDrW4iXQ
# [ "2GLC42sKQveCfGfryNRN9w", "family_name",
# "García de la Torre Martín" ]
# family_name_unit (estructura, divulgable por separado)
WyI2SWo3dE0tYTVpVlBHYm9TNXRtdlZBIiwiZmFtaWx5X25hbWVfdW5pdCIs
eyJmaXJzdCI6IkdhcmPDrWEgZGUgbGEgVG9ycmUiLCJzZWNvbmQiOiJNYXJ0
w61uIn1d
# [ "6Ij7tM-a5iVPGboS5tmvVA", "family_name_unit",
# { "first": "García de la Torre", "second": "Martín" } ]
// payload del JWT
{
"vct": "urn:eudi:pid:1",
"iss": "https://pid-provider.eadtrust.example",
"iat": 1789000000,
"_sd_alg": "sha-256",
"_sd": [
"yfz5UHtG2F_rLi1yy91D4jhgTp4E1Drr622DHtTg2h0", // family_name
"fXAlOjDoJjc5bDmf-t2dbtV1I3sQ85dfQqPXQVQGYPc", // given_name
"6b1YOIoO3h9rWMav2ohyH6ngyJOmWnjqx682KF_FInk" // family_name_unit
]
}

La ventaja del submapa family_name_unit como disclosure propia es doble: la parte usuaria española que necesite el primer apellido para un cotejo registral puede pedirlo sin forzar la revelación del segundo, y la parte usuaria genérica sigue recibiendo family_name tal cual, sin enterarse de la estructura. Divulgación selectiva y degradación elegante en el mismo mecanismo.

(C) Formato W3C Verifiable Credentials (JSON-LD), como referencia

Donde se use el perfil W3C VC, la misma idea se expresa con un objeto anidado en credentialSubject, conservando el literal de presentación junto a la estructura:

"credentialSubject": {
"given_name": "José María",
"family_name": "García de la Torre Martín",
"family_name_unit": { "first": "García de la Torre", "second": "Martín" }
}

Por qué la solución robusta no está en el separador

Es una humilde propuesta para resolver el problema, pero no es la panacea. Igual que en la firma de publicaciones científicas la normalización tipográfica acabó siendo un paliativo y la respuesta estructural fue el identificador persistente (ORCID), aquí el separador en banda es una solución de compromiso para cuando no hay más remedio. La respuesta arquitectónicamente correcta es que la estructura del nombre la conoce el registro emisor —el PID Provider parte del Registro Civil, que sí distingue primer y segundo apellido— y que esa estructura se transporte en subcampos explícitos, no incrustada en una cadena de texto que otros sistemas cotejarán a ciegas. La barra nos salva mientras tanto; el subcampo nos salva para siempre.

Lo que enseña (y advierte) el MRZ del pasaporte

Antes de que existiera el PID había ya un sistema que llevaba décadas transportando nombres de medio mundo entre administraciones: la zona de lectura mecánica (MRZ) de los documentos de viaje, normalizada en ICAO Doc 9303 (Parte 3). Merece la pena mirarla, porque valida algunas de las decisiones que proponemos aquí… y advierte de sus límites.

El MRZ tiene tres formatos —TD3 (pasaporte, 2 líneas de 44 caracteres), TD1 (tarjetas de identidad, 3 líneas de 30) y TD2 (2 líneas de 36)— y un juego de caracteres deliberadamente pobre: solo A–Z, 0–9 y el relleno <. No hay minúsculas, ni espacios, ni signos diacríticos; el espacio se representa con <.

El nombre se codifica así: identificador primario (los apellidos) + << + identificador secundario (los nombres), y dentro de cada identificador los componentes se separan con un solo <. Para «Federico García Lorca»:

GARCIA<LORCA<<FEDERICO

Dos observaciones que interesan a nuestro problema. La primera: ICAO no habla de «apellido» y «nombre», sino de identificador primario y secundario, y deja al Estado emisor decidir cómo repartir el nombre entre ambos. La serialización está fija; el reparto semántico se delega. La segunda: el pasaporte ya funciona en dos capas. El MRZ (interoperable, con pérdidas) se replica en el DG1 del chip, mientras que el nombre completo en caracteres nacionales vive en el DG11 («datos personales adicionales»). Es exactamente el patrón «verdad canónica + representación derivada» que defendemos para el PID.

Ahora la advertencia. El MRZ separa con claridad apellidos y nombres, pero no resuelve la ambigüedad de fondo: la serializa. El delimitador < colapsa en un mismo símbolo dos cosas distintas (el espacio interno de un apellido compuesto y la frontera entre dos apellidos). Ante:

GARCIA<DE<LA<TORRE<<JUAN

no hay forma de saber si «García de la Torre» es un apellido, o si son «García» y «De la Torre», o cuatro componentes sueltos. Es nuestra misma «cadena no decodificable sin ambigüedad», con otro separador. Añádase la transliteración con pérdidas (la Ñ se vuelve N, las tildes desaparecen), el truncamiento de nombres largos y las mayúsculas forzadas, y queda claro que el MRZ no puede ser ni la capa de presentación ni la fuente canónica.

La lección, por tanto, es doble. Por un lado, el MRZ confirma que se puede interoperar fijando roles claros (primario/secundario) y reglas deterministas de serialización y parseo. Por otro, demuestra empíricamente que un delimitador único sin estructura no porta la cardinalidad (cuántos apellidos hay) y que la transliteración destruye información. Es el mejor argumento a favor de lo que proponemos: subcampos explícitos para los apellidos y un valor canónico en Unicode, en lugar de confiarlo todo a la codificación in-band.

Y es también donde los servicios intermediarios de confianza encajan de forma natural: ofrecer a cada parte usuaria (RP) una capa de normalización que traduzca el PID (family_name, given_name y, cuando existan, los subcampos) a exactamente los campos que su formulario espera (un apellido, dos apellidos, nombre para mostrar), con reglas documentadas y reversibles. Así el RP deja de reinventar el parsing de nombres, que es donde hoy se concentra el sufrimiento. En definitiva: quedémonos con lo bueno del MRZ (roles claros, reglas deterministas) sin heredar lo malo (delimitadores ambiguos y transliteración destructiva).

Referencia: ICAO, Doc 9303 — Machine Readable Travel Documents, Part 3: Specifications Common to all MRTDs, disponible en icao.int.

Cómo debería evolucionar la descripción del PID

El caso español no es una excepción folclórica: Portugal encadena hasta cuatro apellidos, los países árabes construyen cadenas patronímicas, Islandia usa patronímicos en lugar de apellido de familia. Un modelo de nombre que solo contempla «nombre + apellido» es, en realidad, un problema paneuropeo que España evidencia con especial claridad. Estas son las evoluciones que, a mi juicio, deberían incorporar el Annex 3.01 (PID Rulebook) y el anexo del Reglamento 2024/2977:

  1. Un atributo de nombre estructurado, opcional y normalizado. Añadir al esquema PID un family_name_unit (submapa first/second, ampliable a third/fourth para Portugal) y un given_name_unit con el nombre habitual marcado. Opcional, para no romper a nadie; estructurado, para no perder información.
  2. Posición, no linaje. Nombrar los componentes por orden (first, second) y nunca por origen (paterno/materno), en coherencia con la libre elección y la inversión del orden que permite la ley española.
  3. Divulgación selectiva por componente. Que cada subcomponente sea una claim divulgable de forma independiente, de modo que una parte usuaria pueda solicitar solo el primer apellido cuando es lo que necesita para un cotejo, minimizando datos.
  4. Reglas de normalización explícitas en el propio Rulebook. Fijar NFC obligatorio, tratamiento de mayúsculas/minúsculas de partículas y —para el escenario provisional en banda— la barra como separador con escape por porcentaje. Escrito en la norma, no dejado al criterio de cada emisor.
  5. Un anexo nacional (perfil español del PID). El mecanismo por el que el ARF admite perfiles y rulebooks de atributos debería acoger un anexo español que registre formalmente esta convención, del mismo modo que ya existen rulebooks para otros dominios de atributos.
  6. Coherencia con el cotejo transfronterizo. El acto de ejecución 2025/846 sobre identity matching se apoya precisamente en el nombre y los apellidos; un PID con nombre estructurado hace ese cotejo fiable y evita repetir en la cartera los apaños ad hoc que cada nodo nacional viene arrastrando desde el conjunto mínimo de datos de eIDAS SAML.

Conclusión

El PID no fue diseñado pensando en los dos apellidos ni en los compuestos con partículas, y el campo único de texto libre es, para el caso español, estructuralmente insuficiente. La vía sensata no es maltratar el campo obligatorio de presentación —que debe seguir mostrando el nombre natural—, sino separar presentación de estructura, adoptar mientras tanto un separador que sobreviva a CBOR, JSON, LDAP y a las expresiones regulares —la barra inclinada, con sus reglas de frontera reversibles—, y, sobre todo, promover que el Annex 3.01 y el Reglamento 2024/2977 incorporen la estructura del nombre como subcampo explícito. Mientras Europa no lo haga, cada emisor español lo resolverá a su manera; y la interoperabilidad, que es justo lo que la EUDI Wallet viene a traer, se resentirá precisamente en el dato más elemental de todos: cómo nos llamamos.

Referencias normativas y técnicas

Reglamento marco. Reglamento (UE) n.º 910/2014 (eIDAS), en su versión modificada por el Reglamento (UE) 2024/1183 (eIDAS 2).

Actos de ejecución. Reglamentos de Ejecución (UE) 2024/2977 (PID y declaraciones electrónicas de atributos), 2024/2979, 2024/2980, 2024/2981 y 2024/2982 (primera serie, 28-XI-2024); 2025/846, 2025/847, 2025/848, 2025/849 y 2025/2162 (segunda serie, 2025); y la enmienda (UE) 2026/1731 (2026).

Architecture and Reference Framework (ARF). Annex 3.01 – PID Rulebook, dentro del conjunto del ARF y sus anexos (repositorio oficial de la Comisión Europea).

Formatos. ISO/IEC 18013-5 (mdoc) para la codificación CBOR/COSE; SD-JWT VC (IETF) para la codificación JSON con divulgación selectiva.

Te ayudamos

En EADTrust (European Agency of Digital Trust) acompañamos a las entidades obligadas a aceptar la Cartera Europea de Identidad Digital en su adaptación técnica y jurídica. El artículo 5 septies del Reglamento (UE) n.º 910/2014, modificado por el Reglamento (UE) 2024/1183 (eIDAS 2), impone esa aceptación a las administraciones públicas y a las partes usuarias privadas de sectores como el transporte, la energía, la banca y los servicios financieros, la seguridad social, la salud, el agua potable, los servicios postales, la infraestructura digital y las telecomunicaciones, además de a las plataformas en línea de muy gran tamaño (VLOP). Si su organización está entre ellas, podemos ayudarle a preparar la integración de la cartera con garantías de interoperabilidad y valor probatorio. Contacte en www.eadtrust.eu, info@eadtrust.com o en los teléfonos 902 365 612 y 91 716 05 55.

Una semana en Tallinn: identidad digital, firmas electrónicas, certificación y la EUDI Wallet


El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.

Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.

Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.

Calendario de la semana

DíaEventoHorarioLugar
Lunes 14ETSI ESI CA Open Session13:00–18:00Kultuurikatel, Stalker Hall
Lunes 14CSC 10th Anniversary Celebration18:00–22:00F-Hoone, Telliskivi 60a/5
Martes 15ENISA Trust Services and eID Forum (12.ª ed.)jornada completaKultuurikatel
Miércoles 1618.º CA Day (D-Trust / TÜV NORD Cert)jornada completaKultuurikatel
Jueves 17 – viernes 18AHWG de ENISA sobre la EUDI Walletreunión de expertosKultuurikatel
Jueves 17PQC Migration Workshop (no asisto)09:00–12:50Kultuurikatel, Courtyard Tower

El taller de migración a criptografía post-cuántica coincide con el grupo de trabajo de la Wallet, así que me lo perderé.

Lunes 14 — ETSI ESI CA Open Session

13:00–18:00 · Kultuurikatel, Stalker Hall

Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.

Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.

Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.

Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium

18:00–22:00 · F-Hoone, Telliskivi 60a/5

El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.

Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.

F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.

Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)

Kultuurikatel – Tallinn Creative Hub

Página del evento

El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:

  • Estado de implantación de las EUDI Wallets en los Estados miembros
  • European Business Wallet
  • Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
  • Situación de los servicios de confianza
  • Evolución de la estandarización
  • Efectos potenciales de la criptografía post-cuántica en la identidad digital

El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.

Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet

Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.

Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.

Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.

Por qué esta semana importa

En cuatro días se encadenan:

  1. estándares y autoridades de certificación (ETSI ESI),
  2. interoperabilidad de firmas en la nube (CSC),
  3. el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
  4. el trabajo experto de certificación de la EUDI Wallet (AHWG).

Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.

Si también estás en Tallinn esos días, avísame.

El Reglamento de las «European Business Wallets»: recorrido legislativo y encaje en eIDAS2


Recorrido legislativo y encaje en eIDAS2. Estado del expediente a septiembre de 2026.

La European Business Wallet avanza en el procedimiento legislativo ordinario y estos meses concentran sus pasos decisivos. Antes de entrar en el detalle, conviene situar dónde está hoy el expediente.

Estado a septiembre de 2026: el Consejo fijó su posición negociadora (orientación general) el 9 de junio de 2026; el Comité de las Regiones adoptó su dictamen el 1 de julio de 2026; y la comisión ITRE del Parlamento Europeo tiene previsto votar su informe el 10 de septiembre de 2026, el paso que abrirá la puerta a los trílogos. A la fecha de esta entrada, la votación de ITRE es inminente pero aún no se ha celebrado, y no hay todavía posición del Pleno ni negociaciones interinstitucionales en marcha.

Qué es la European Business Wallet

La European Business Wallet (EBW) es una cartera digital pensada para toda empresa de la UE  (con especial atención a las pymes) con la que identificarse digitalmente, firmar (sellar) electrónicamente y relacionarse con plena eficacia jurídica tanto con las administraciones públicas (B2G) como con otras empresas (B2B) a través de las fronteras. Entre sus funciones nucleares: identificación y autenticación con un identificador único y persistente de empresa; firmas y sellos electrónicos y sellado de tiempo; emisión, custodia e intercambio de documentos electrónicos verificados y credenciales de atributos de empresa (licencias, certificados, permisos, extractos); gestión de mandatos y poderes de representación (quién puede actuar por la sociedad); y entrega electrónica certificada y comunicación segura, habilitando además la facturación electrónica y la reutilización de datos bajo el principio de «solo una vez» (OOTS).

La Comisión la presentó como pieza de la agenda de simplificación (el «Digital Omnibus»), con una estimación de ahorro de al menos 150 000 millones de euros anuales para las empresas europeas.

Encaje en eIDAS2

La EBW se construye sobre la misma arquitectura de confianza que la cartera de identidad digital europea (EUDI Wallet) del Reglamento (UE) 910/2014 (eIDAS2), al que la propuesta modifica de forma limitada para alinear ambos instrumentos. La distinción esencial es el sujeto: la EUDI Wallet se orienta a las personas físicas, mientras que la EBW se orienta a las personas jurídicas / empresas, añadiendo la identidad organizativa, los mandatos y poderes de representación y las certificaciones asociadas a las actividades de negocio. En la práctica, la EBW reutiliza el andamiaje de servicios de confianza de eIDAS2 (firma y sello electrónicos, sellos de tiempo, entrega electrónica certificada, listas de confianza) y lo proyecta al mundo de la empresa.

Recorrido legislativo

La propuesta sigue el procedimiento legislativo ordinario (procedimiento 2025/0358(COD)). Estos son los hitos con fecha:

FechaÓrganoHito
19 nov 2025Comisión EuropeaAdopción de la propuesta de Reglamento — COM(2025) 838 final.
19 ene 2026Parlamento EuropeoRemisión anunciada en el Pleno; ITRE como comisión competente, ponente Eero Heinäluoma (S&D, FI).
20 ene 2026SEPD (EDPS)Dictamen 5/2026 sobre la propuesta.
18 mar 2026CESEDictamen INT/1110 (ponente Philip Von Brockdorff).
~1 abr 2026Parlamento EuropeoProyecto de informe de ITRE (PE785.244).
23 abr 2026Parlamento EuropeoPlazo de enmiendas en comisión.
4 jun 2026Parlamento EuropeoOpinión de la comisión IMCO.
8 jun 2026Parlamento EuropeoOpinión de la comisión JURI (ponente Axel Voss).
9 jun 2026Consejo de la UEOrientación general (posición negociadora), Consejo TTE, Presidencia chipriota.
1 jul 2026Comité de las RegionesDictamen adoptado (ponente Branislav Zacharides): integración con el Portal Digital Único / OOTS y apoyo a las pymes. (Nuevo)
10 sep 2026 (previsto)Parlamento EuropeoVotación del informe en la comisión ITRE — inminente; abre la vía a los trílogos. (Nuevo)
PendientePE / ConsejoPosición del Pleno del PE y trílogos (no iniciados).

El expediente en el observatorio legislativo del Parlamento (OEIL) figura todavía como «a la espera de la decisión de la comisión».

El acuerdo general del Consejo (9 de junio de 2026)

El Consejo introdujo varios cambios de calado sobre la propuesta de la Comisión: que las EBW complementen, y no sustituyan, los sistemas nacionales B2B/B2G existentes (énfasis en la interoperabilidad); un listón más alto de ciberseguridad y de autorización para los proveedores de cartera; una ampliación del plazo de evaluación de las solicitudes de proveedor por los organismos de supervisión de 30 a hasta 60 días; y mayor remisión del detalle a actos de ejecución de la Comisión. El objetivo político reiterado es alcanzar un acuerdo para finales de 2026.

Puntos de debate

  • Voluntariedad frente a obligatoriedad. De momento la EBW es voluntaria para las empresas (no impone obligaciones directas de negocio), pero la cláusula de revisión podría endurecer esto más adelante.
  • Ámbito y solapamiento. Debe complementar los sistemas nacionales y el OOTS, no duplicarlos (insistencia del Consejo y del Comité de las Regiones).
  • Pymes y coste. CESE y Comité de las Regiones piden incentivos, financiación y sencillez para que la carga no recaiga en las pequeñas empresas.
  • Protección de datos y soberanía de nube europea. Dictamen del SEPD 5/2026; en el Parlamento se defiende que los datos de la cartera se alojen en proveedores de nube europeos y se almacenen en la UE.
  • Ciberseguridad y autorización de proveedores. El Consejo elevó el umbral y amplió los plazos de evaluación.

Calendario de aplicación previsible

Sujeto al resultado de la negociación, el esquema que se maneja es: entrada en vigor tras la adopción (previsiblemente a principios de 2027, con la publicación en el DOUE); a los 24 meses, obligación de todas las administraciones públicas de aceptar las funciones nucleares de la EBW (sin poder rechazar una actuación válida por el mero hecho de ser digital); y a los 3 años, revisión de la Comisión, incluida la valoración de si conviene ampliar el ámbito o hacer obligatorio su uso.

Qué aspectos requerirán nuestra atención

El siguiente hito determinante es la votación de ITRE del 10 de septiembre de 2026: fijará la posición negociadora del Parlamento y, con el mandato del Consejo ya listo desde junio, permitirá abrir los trílogos con vistas al acuerdo político de finales de 2026.

Servicios Profesionales de EADTrust

La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización (administración pública o empresa) está valorando proyectos de adaptación a las carteras de identidad y de empresa (EUDI Wallet y European Business Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.

Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el 902 365 612 o en el 91 7160555. Más información en eadtrust.com.

Fuentes