Archivo de la categoría: ACME

Los certificados de eMudhra: el algoritmo no lo es todo. Lecciones sobre la generación de claves


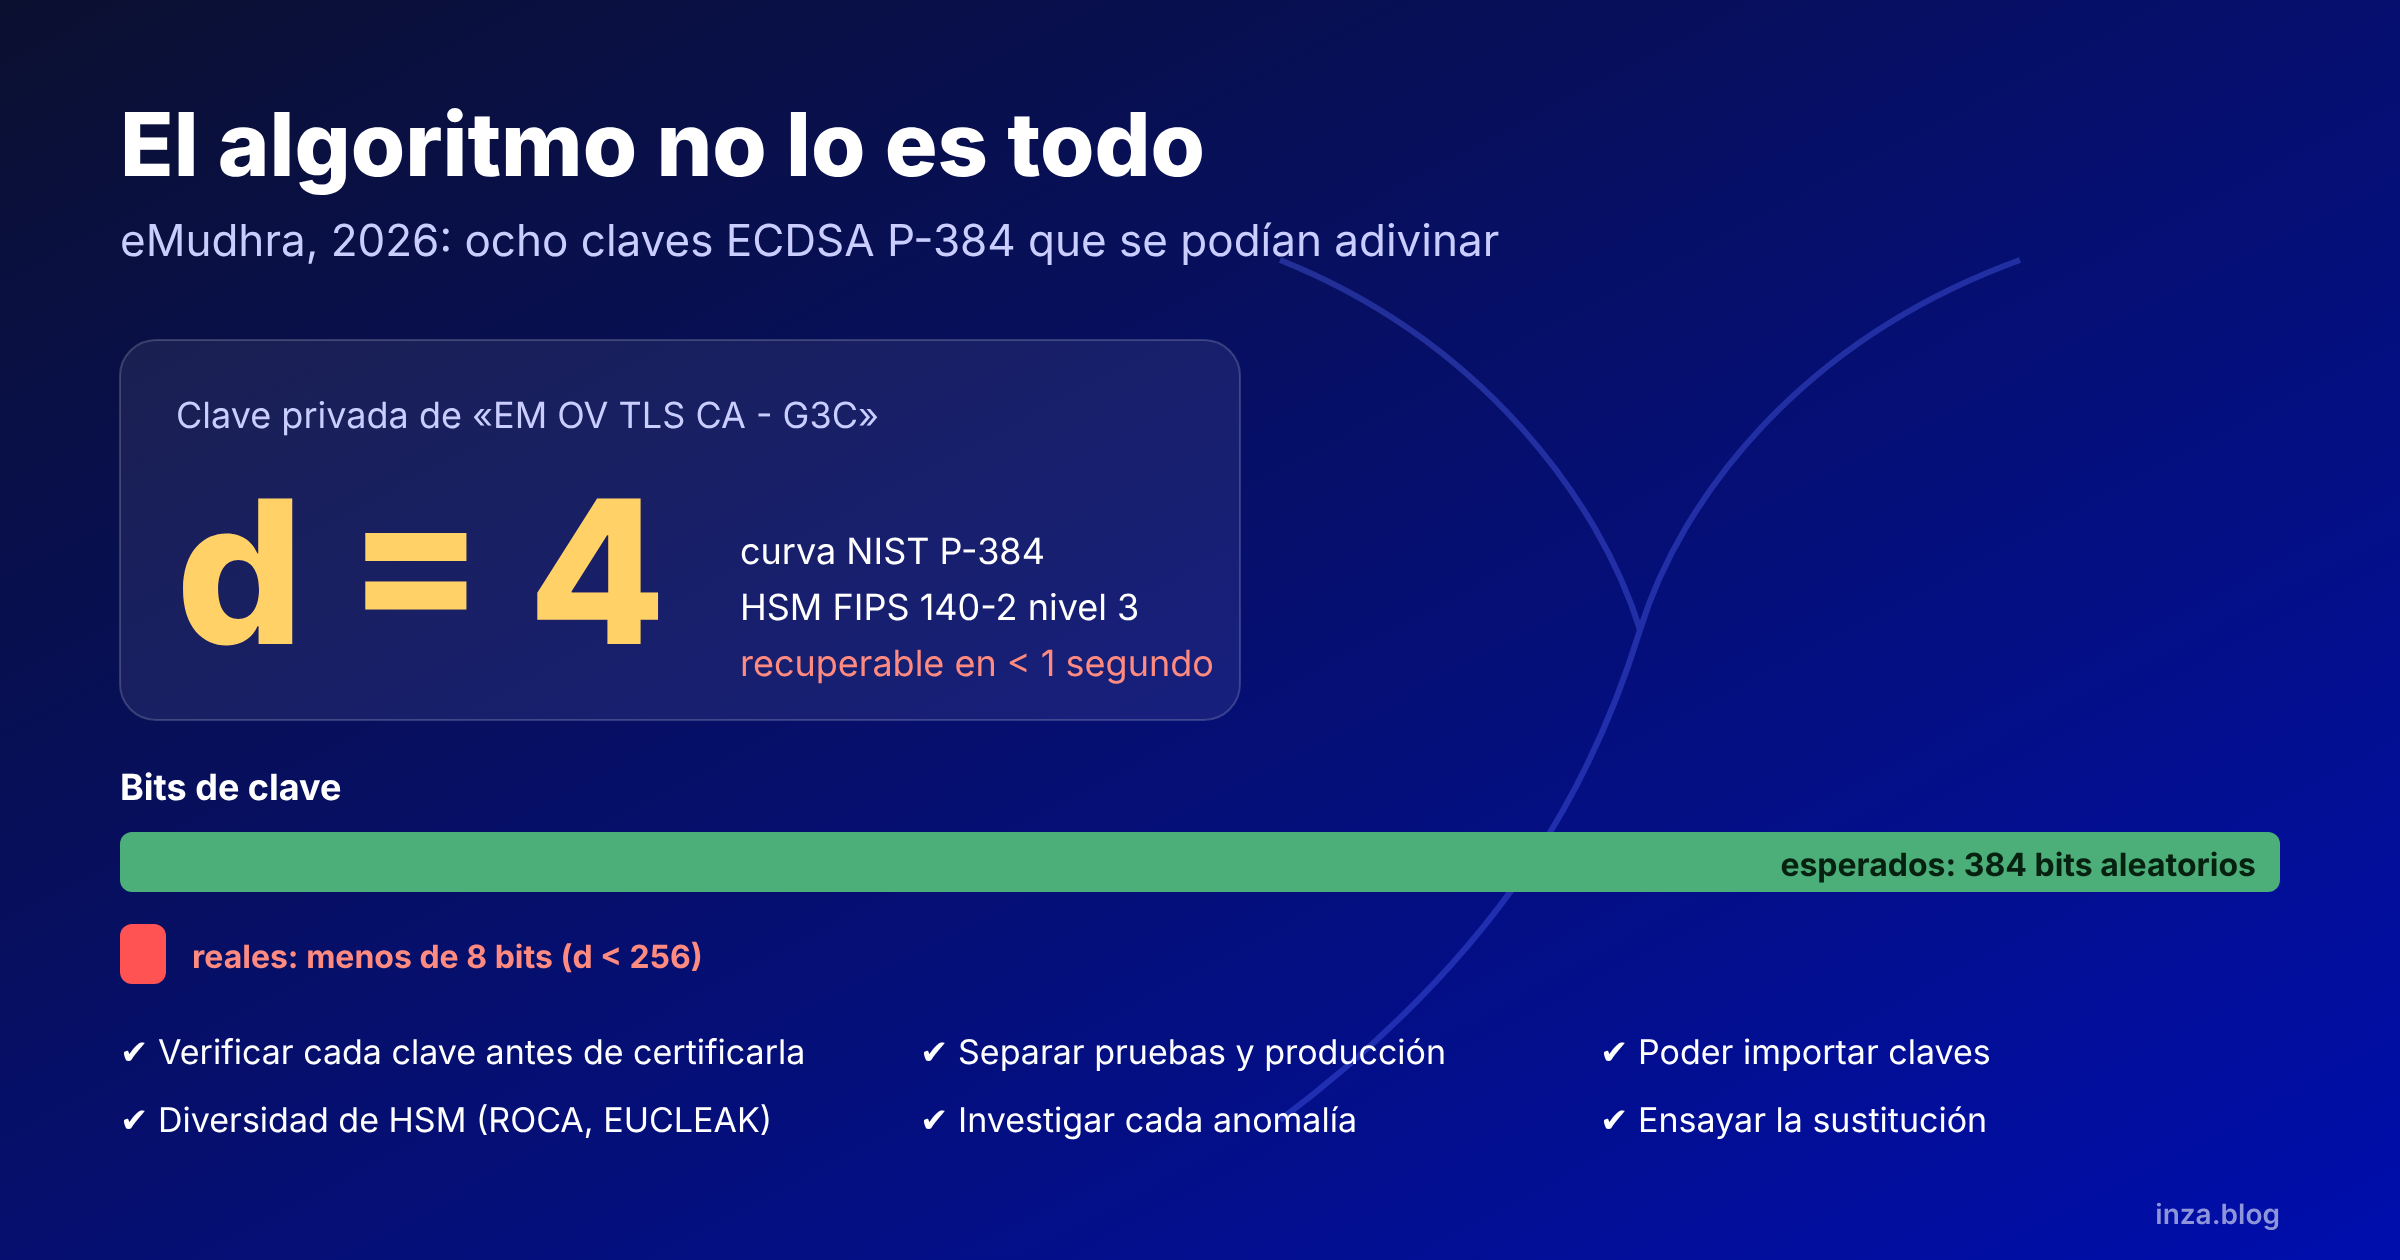
Una de las claves privadas de una autoridad de certificación de confianza pública era, literalmente, el número 4. Otra era el 56. Las ocho claves de las CA intermedias que la entidad de certificación india eMudhra generó en abril de 2025 eran números enteros menores que 256, cuando deberían haber sido números aleatorios de 384 bits. Cualquiera podía calcularlas en menos de un segundo a partir de los certificados públicos.

Para entender por qué esto es tan grave (y por qué un algoritmo criptográfico basado en una curva «excelente» no salvó la situación), conviene recordar brevemente cómo funciona un certificado digital y qué es realmente una clave privada. Si ya conoces estos conceptos, puedes saltarte el siguiente apartado.

Qué es una clave privada y una clave pública

Imagina una caja de mago con dos tapas, dos cerraduras y un mecanismo que gira al cerrarla. Lo que se introduce en la caja con una llave solo se puede sacar por la otra tapa, con la otra llave. Una de las llaves se define para que pueda conocerla cualquiera (la llave pública) y la otra se protege celosamente (la llave privada).

En criptografía de curva elíptica (ECDSA), la clave privada es un número secreto muy grande, y la clave pública se calcula a partir de ese número. Si el número secreto es fácil de adivinar, cualquiera puede fabricar la «llave» privada y hacerse pasar por la autoridad de certificación.

Qué es una autoridad de certificación raíz y una intermedia

Una autoridad de certificación (CA, Certification Authority) es una entidad de confianza que emite certificados digitales, los «DNI» de los sitios web. Hay una CA raíz, la de más confianza, y CA subordinadas a ella (CA intermedias), que son las que firman los certificados de los sitios web que se usan en el protocolo TLS. Si la clave privada de una CA intermedia queda comprometida, un atacante puede emitir certificados válidos para cualquier dominio (google.com, tu banco, etc.) que los navegadores aceptarían, siempre que esa CA haya superado los requisitos de aceptación del CA/Browser Forum.

Entropía y generación de claves

La seguridad de la clave privada depende de que ese número sea impredecible. Si en lugar de un número aleatorio de unos 384 bits se usa un número pequeño (como 4 o 56), cualquiera puede probar todos los valores posibles en segundos. Es como poner «0004» como combinación de la caja fuerte.

HSM y ceremonia de claves

Un HSM (Hardware Security Module) es un dispositivo físico diseñado para generar y proteger claves de forma segura. Una ceremonia de claves es el procedimiento formal (con testigos, auditores, guiones, controles duales…) que se sigue para generar las claves de una CA. El fallo del prestador de servicios de certificación eMudhra no fue del algoritmo ni, aparentemente, del HSM en sí, sino de un error en el procedimiento y en el código de automatización durante esa ceremonia.

Las claves usaban el algoritmo ECDSA sobre la curva NIST P-384, uno de los algoritmos más robustos que hoy se usan en una PKI. Y no sirvió de nada. El caso recuerda algo que en el debate sobre criptografía postcuántica y criptoagilidad a veces se olvida: el algoritmo no lo es todo. Tan importante como elegir bien la curva o el tamaño de clave es generar la clave correctamente, comprobar que se ha generado bien y poder sustituirla con rapidez cuando algo falla, incluso cuando el fallo está en el propio hardware.
Qué ha pasado

Los certificados afectados son seis CA intermedias de TLS (EM DV, EM OV y EM EV TLS CA – G3B y G3C) y dos de firma de código (EM OV CS CA – G3B y G3C), que dependían de la raíz emSign ECC Root CA – G3 y tenían además una certificación cruzada de Sectigo.

FechaHecho
30 de abril de 2025Ceremonia de generación de claves en la que se crean las intermedias
2025Las listas de revocación (CRL) de esas intermedias aparecen con firmas no válidas (bug 1970728 de Mozilla). eMudhra las vuelve a firmar y el síntoma desaparece
17 de octubre de 2026Un investigador firma un mensaje con las ocho claves privadas y lo comunica a los programas de raíces. Chrome (CRLSet) y Firefox (OneCRL) bloquean las intermedias en pocas horas
18 de octubreeMudhra revoca las ocho intermedias por compromiso de la CA; Sectigo revoca las certificaciones cruzadas
19 y 20 de octubreBloqueo en Android, Apple y Microsoft. Mozilla retira la raíz de su almacén. Go publica CVE-2026-111943
22 de octubreeMudhra anuncia que abandona el negocio global de certificados SSL/TLS
27 de octubre (previsto)Chrome retira la raíz emSign ECC Root CA – G3 de su almacén

Según Google, no llegó a registrarse en Certificate Transparency (el registro histórico público de certificados emitidos) ningún certificado fraudulento emitido con esas claves, por lo que los navegadores que exigen CT no pudieron ser atacados. Pero durante año y medio, cualquiera que hubiera mirado los certificados con atención habría podido emitir certificados de cualquier dominio aceptados por clientes que no exigen CT, como muchas aplicaciones y servicios que usan bibliotecas de Go, Python, Java o Node. eMudhra estima en unos 30.000 los certificados de clientes que deben migrar.

Actualización (26 de octubre). El hilo de Mozilla sigue abierto y aporta matices:

  • eMudhra insiste en que ella no emitió certificados finales con esas intermedias. Pero un participante ha contado 107.107 certificados registrados en Certificate Transparency entre el 20 y el 21 de octubre bajo seis de las ocho claves, emitidos por terceros una vez que las claves eran públicas. Es la demostración práctica de que cualquiera podía firmar con ellas.
  • Mozilla envió el 20 de octubre una lista de preguntas con 24 horas de plazo que, a 23 de octubre, seguían sin respuesta. El programa de raíces de Chrome ha rechazado que la presión mediática justifique el retraso.
  • eMudhra ha anunciado que presentará su informe completo dentro del plazo de 14 días que fija la CCADB. Varias respuestas vencen el 28 de octubre.
  • Se ha abierto otro incidente (bug 2085612) porque los servidores de CRL y OCSP de eMudhra bloqueaban peticiones según el agente de usuario, lo que podría incumplir los Requisitos Básicos sobre disponibilidad del estado de revocación.

La causa: una curva excelente con una clave ridícula

En ECDSA, la clave privada d es un número entero elegido al azar entre 1 y el orden de la curva, y la clave pública es el punto Q = d · G, que resulta de sumar el punto generador G consigo mismo d veces. La seguridad descansa en que, con un d de 384 bits aleatorios, recuperarlo a partir de Q (el problema del logaritmo discreto en curva elíptica) es inviable. Pero si d es menor que 256, basta con calcular 4·G, 56·G… hasta encontrar el punto que coincide con la clave pública del certificado: como mucho, 255 multiplicaciones.

Certificado intermedioClave privada (d)
EM OV TLS CA – G3C4
EM EV TLS CA – G3C56
EM OV CS CA – G3B66
EM EV TLS CA – G3B115
EM OV TLS CA – G3B155
EM DV TLS CA – G3B156
EM DV TLS CA – G3C230
EM OV CS CA – G3C237

Para hacerse una idea del tamaño: una clave privada correcta de P-384 tiene del orden de 2³⁸⁴ posibilidades, un número de 116 cifras. Estas claves tenían menos de 256.

Según la explicación preliminar de eMudhra en el hilo del incidente en Mozilla, el HSM funcionó correctamente. El fallo estuvo en el procedimiento:

  1. Durante la ceremonia se generaron primero pares de claves correctos.
  2. Una prueba de envoltura y desenvoltura (wrap/unwrap) aprobada como desviación del guión, combinada con un error en el código de automatización, creó en el HSM un segundo juego de claves con entropía truncada.
  3. Por la coincidencia de etiquetas entre ambos juegos, el script usó las claves débiles para generar las solicitudes de certificado.
  4. La raíz firmó esas solicitudes, y las listas de revocación, firmadas con las claves buenas, empezaron a fallar. En vez de investigar por qué, se volvieron a firmar con las claves débiles.

Hay un detalle técnico que merece atención: las comprobaciones habituales de validez de la clave pública no detectan este fallo. Un punto 4·G es un punto perfectamente válido de la curva P-384: cumple la ecuación, está en el subgrupo correcto y supera la validación completa de clave pública de NIST. Solo lo delata una prueba específica, comparar la clave pública con los múltiplos pequeños del generador, o una revisión de la clave privada antes de usarla.

No es la primera vez

La historia de la criptografía aplicada está llena de algoritmos impecables arruinados por una mala generación de claves o de números aleatorios. Y varios de los casos más graves ocurrieron en dispositivos certificados.

AñoCasoQué fallóLección
2008OpenSSL de Debian (CVE-2008-0166)Un cambio en el código dejó como única fuente de entropía el identificador de proceso: solo unas 32.000 claves posibles por tipo y tamaño, durante casi dos añosUn fallo de software en la generación anula cualquier algoritmo
2010Consola PlayStation 3Sony firmaba con ECDSA reutilizando siempre el mismo número aleatorio por firma, y su clave privada pudo despejarseEn ECDSA no basta con una buena clave: cada firma necesita aleatoriedad nueva
2012Estudio «Mining your Ps and Qs» (Heninger y otros)Miles de dispositivos de red generaban claves RSA al arrancar, sin entropía suficiente, y compartían factores primosLos dispositivos embebidos son especialmente vulnerables
2013Tarjetas del certificado digital ciudadano de Taiwán (Bernstein y otros)Un generador de números aleatorios defectuoso en tarjetas certificadas permitió factorizar 184 claves RSALa certificación del hardware no garantiza la calidad de cada clave
2017ROCA (CVE-2017-15361)La biblioteca RSALib de Infineon generaba primos con una estructura que permitía factorizar claves de 1024 y 2048 bits. Afectó a TPM, a YubiKey 4 y a documentos de identidad electrónicos de Estonia (unos 760.000), Eslovaquia y España, cuyos certificados se suspendieronEl fallo puede estar en el chip, y afectar a millones de claves a la vez
2024EUCLEAK (CVE-2024-45678)La implementación de ECDSA de la biblioteca de Infineon filtraba la clave por canal lateral; estuvo sin detectar unos 14 años y unas 80 evaluaciones Common CriteriaTampoco la curva elíptica en un chip certificado es garantía absoluta
2025-2026eMudhraUn error en el guión de la ceremonia dejó en producción claves P-384 menores que 256El procedimiento importa tanto como el HSM

El caso ROCA tiene especial interés en España. A principios de noviembre de 2017, la Policía anunció que suspendía los certificados de los DNI electrónicos afectados y que los sustituiría, aunque los documentos siguieron siendo válidos para identificarse y viajar. Estonia tuvo que suspender los certificados de unas 760.000 tarjetas y abrir centros temporales para renovarlos. Fue una demostración a escala nacional de lo que significa no tener criptoagilidad.

Generar en el HSM, sí; pero poder importar claves también

La buena práctica, y lo que exigen las normas para las claves de las autoridades de certificación, es generar las claves dentro de un módulo criptográfico seguro (HSM): así la clave privada nunca existe en claro fuera de un entorno protegido. Es lo correcto, pero no basta, por dos motivos.

El hardware también falla. ROCA, las tarjetas de Taiwán o EUCLEAK demuestran que el generador de claves o la biblioteca criptográfica de un chip certificado pueden tener defectos que afectan a todas las claves que produce. Cuando eso ocurre, el fabricante necesita meses para corregir el firmware y volver a certificarlo, y mientras tanto el prestador no puede generar claves fiables con ese equipo.

La diversidad es una defensa. Si un prestador puede instalar en su HSM claves generadas externamente, en otro dispositivo certificado de un fabricante distinto o en un entorno de generación aislado y auditado, no depende de un único generador de números aleatorios ni de una única biblioteca. Si se descubre un fallo en uno, puede seguir operando con el otro sin esperar a que el fabricante lo corrija. Es criptoagilidad aplicada no al algoritmo, sino al origen de las claves.

Ahora bien, el caso eMudhra tiene una ironía: las claves débiles nacieron precisamente en una prueba de envoltura y desenvoltura, que es el mecanismo con el que se exportan e importan claves entre HSM. Importar claves no es más seguro por sí mismo; exige el mismo rigor que generarlas:

  • La clave viaja siempre cifrada con otra clave (wrapping) y nunca en claro.
  • El proceso se divide entre varias personas, con conocimiento compartido y control dual (esquemas M de N, que exigen la presencia de al menos M custodios de entre N posibles).
  • La importación se hace en una ceremonia con guion, auditores, testigos y acta, igual que la generación.
  • Las pruebas se hacen en un entorno distinto del de producción, y nunca dejan material criptográfico en el HSM productivo.
  • Cada clave lleva una etiqueta única y se verifica, antes de firmar la solicitud de certificado, que la clave pública de la solicitud es la que se acaba de generar o importar.

Y, sobre todo, venga de donde venga la clave, hay que comprobarla antes de certificarla.

Qué revisar en una ceremonia de claves

Las normas ya obligan a documentar y supervisar la generación de claves de las autoridades de certificación. Los Requisitos Básicos del CA/Browser Forum exigen un guión de generación de claves, que la ceremonia la presencie o la grabe un auditor cualificado y que este emita un informe. En Europa, la norma ETSI EN 319 411-1, que aplican los prestadores de servicios de confianza bajo eIDAS, pide que las claves de CA se generen en dispositivos criptográficos seguros y bajo control múltiple. Los Requisitos Básicos obligan además a rechazar claves con debilidades conocidas, como las del OpenSSL de Debian o las afectadas por ROCA.

La ceremonia de eMudhra se hizo con un HSM certificado FIPS 140-2 de nivel 3 y bajo un guión aprobado, y aun así falló. Por experiencia en auditoría, añadiría a la lista de comprobaciones algunas que no siempre se hacen:

  1. Comprobar la calidad de cada clave generada, no solo que el HSM esté certificado. Para curvas elípticas, descartar que la clave pública coincida con múltiplos pequeños del generador. Para RSA, aplicar los detectores de ROCA, las listas de claves débiles conocidas y las pruebas de primos demasiado cercanos. Existen herramientas abiertas que agrupan estas pruebas, como paranoid_crypto, de Google, aunque su repositorio se archivó en agosto de 2026; en el hilo de eMudhra ya se ha preguntado si los programas de raíces aplican este tipo de comprobaciones a todas las intermedias.
  2. Probar la clave con el certificado ya emitido: firmar un mensaje de prueba y verificarlo con la clave pública del certificado, no con la que el sistema «cree» que tiene.
  3. Separar de verdad las pruebas de la producción. Cualquier desviación del guión, como la prueba de envoltura de eMudhra, debe repetirse después en un entorno limpio o justificar por qué no deja rastro.
  4. Exigir etiquetas únicas e inventario de objetos del HSM al final de la ceremonia: cuántas claves hay, cuáles y para qué.
  5. Tratar cualquier anomalía criptográfica como un posible incidente de claves. La firma no válida de las listas de revocación en 2025 era la pista que lo explicaba todo. Volver a firmarlas para que el error desapareciera fue tapar el síntoma.
  6. Prever la sustitución. Tener ensayado cómo revocar una intermedia, generar o importar otra y migrar a los clientes en horas, no en meses.

Conclusión

En plena transición postcuántica, buena parte del debate se centra en qué algoritmos elegir: ML-DSA, SLH-DSA, curvas elípticas o RSA de más bits. El caso eMudhra recuerda que una clave de P-384 que vale 4 es más débil que una clave RSA de 512 bits bien generada. La seguridad de una PKI depende de una cadena con muchos eslabones: el algoritmo, el generador de números aleatorios, el hardware, el guión de la ceremonia, las personas que lo ejecutan, las comprobaciones posteriores y la capacidad de reaccionar. Y la criptoagilidad no consiste solo en poder cambiar de algoritmo, sino también en poder cambiar de clave, de fabricante y de origen de las claves cuando uno de esos eslabones falla.

Fuentes

Artículos relacionados

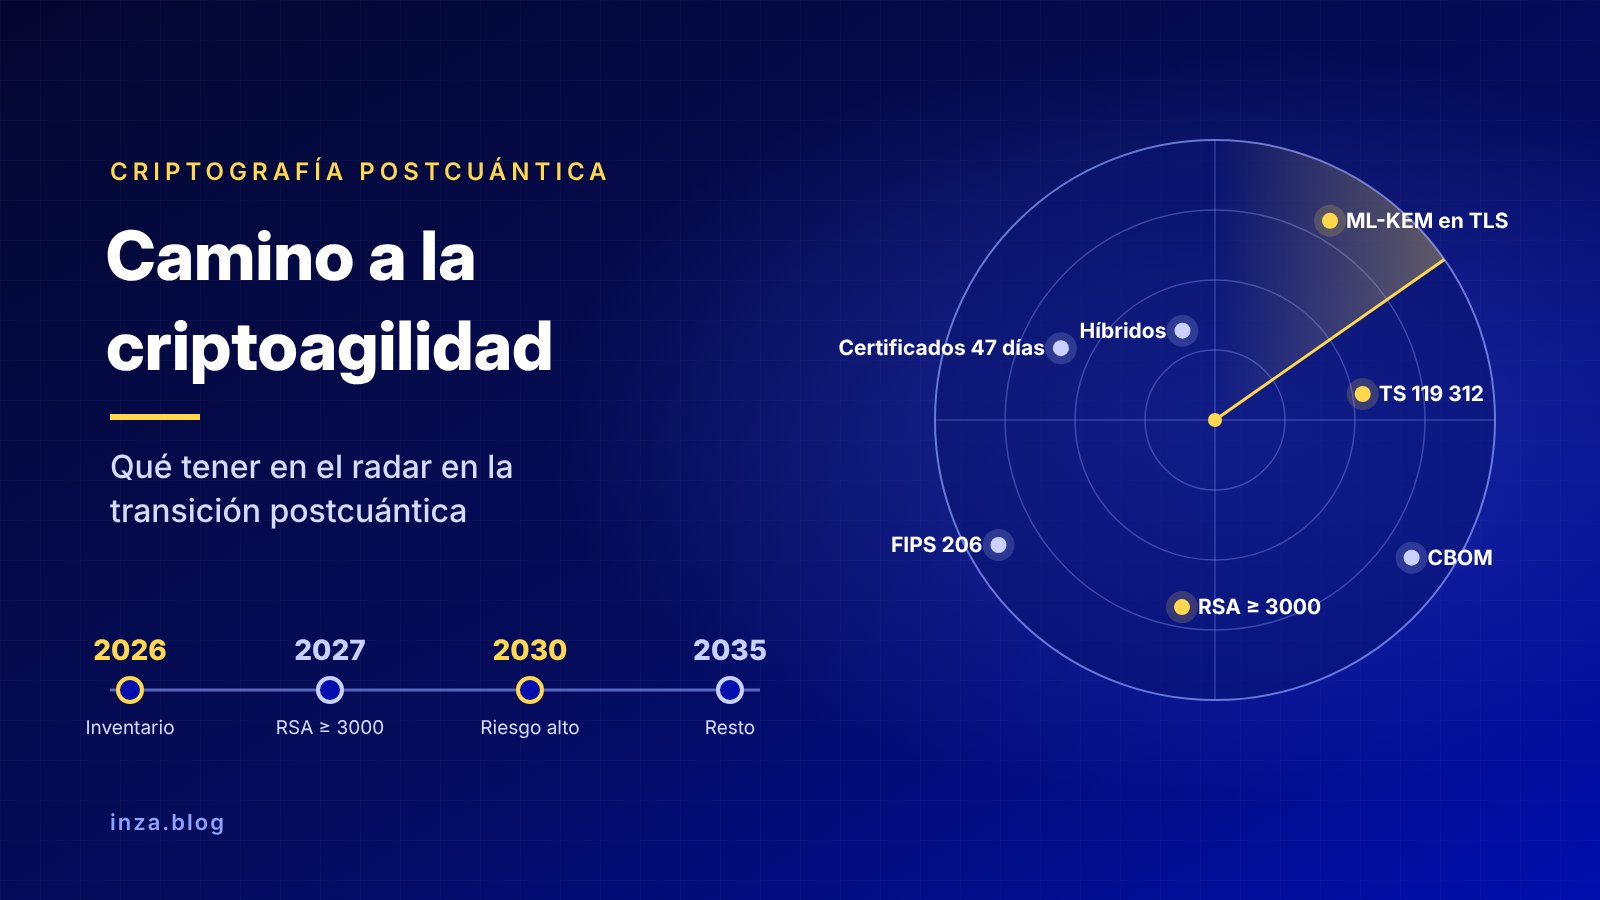
Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026


Quien siga de cerca la transición a la criptografía postcuántica habrá notado que en los últimos seis meses el tema ha pasado de las recomendaciones genéricas a los calendarios con fechas, las normas técnicas aplicables y los estándares de protocolo publicados. Al mismo tiempo, una pieza que muchos esperábamos para este año, el estándar de firma FN-DSA (FIPS 206), sigue sin aparecer. En esta entrada repaso lo más relevante: normativa y pautas públicas, estándares de NIST, ETSI e IETF, la evolución de los certificados TLS y las herramientas abiertas para elaborar el inventario criptográfico.

FIPS 206 (FN-DSA): todavía no

En agosto de 2024 NIST publicó los tres primeros estándares postcuánticos: FIPS 203 (ML-KEM, mecanismo de encapsulado de claves derivado de CRYSTALS-Kyber), FIPS 204 (ML-DSA, firma basada en retículos derivada de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, firma basada en funciones hash derivada de SPHINCS+). El cuarto, FIPS 206, debía especificar FN-DSA, la firma derivada de Falcon (de ahí el nombre: FFT over NTRU-Lattice-Based Digital Signature Algorithm), cuyo atractivo son unas firmas mucho más compactas que las de ML-DSA (en torno a 666 bytes en el nivel I frente a los 2.420 de ML-DSA-44).

A fecha de hoy FIPS 206 no se ha publicado, ni siquiera como borrador para comentarios públicos (initial public draft). En abril de 2026, Dustin Moody (NIST) indicaba en el foro PQC que el borrador seguía en la cadena de aprobación administrativa, sin fecha concreta. Y el 28 de septiembre de 2026 el equipo de FIPS 206, a través de Ray Perlner, presentó un nuevo plan sometido a discusión:

  • Un único procedimiento de firma, especificado con el detalle suficiente para validarse con vectores de prueba conocidos (KAT).
  • Aritmética de punto fijo en la generación de claves y en la firma (inicialmente 32.32 y 64.64), en lugar de la de punto flotante, que es la que hace de Falcon un algoritmo delicado de implementar de forma segura y reproducible.
  • Las variantes optimizadas se aprobarían más adelante en publicaciones especiales (SP) separadas, con sus propios KAT y separación de dominio.

Cambiar decisiones de diseño a estas alturas sugiere que el borrador tardará todavía unos meses, y que después vendrá el periodo de comentarios y la versión final. Para quien necesite firmas postcuánticas hoy, las opciones estandarizadas siguen siendo ML-DSA (Dilithium) y SLH-DSA (SPHINCS+) y, para firmware, los esquemas con estado LMS y XMSS de la SP 800-208.

NIST sí ha movido otras piezas en 2026: el borrador de la SP 800-230 (13 de abril), con nuevos juegos de parámetros de SLH-DSA (SPHINCS+) para casos de uso con un número limitado de firmas; el borrador de la SP 800-133r3 (17 de abril) sobre generación de claves; y el paso de nueve candidatos a la tercera ronda del proceso de firmas adicionales (NIST IR 8610, mayo). El estándar del segundo KEM, HQC (Hamming Quasi-Cyclic, basado en códigos correctores de errores), seleccionado en marzo de 2025 como alternativa a ML-KEM (Kyber) basada en otro problema matemático, también está pendiente de borrador.

El calendario ya tiene fechas

La novedad más importante del año no es técnica sino de planificación: Europa, España y Estados Unidos coinciden ya en un calendario muy parecido.

Unión Europea

La hoja de ruta coordinada del Grupo de Cooperación SRI (NIS), publicada en junio de 2025, fijó tres hitos: iniciar la transición antes de finales de 2026, completar la migración de los casos de uso de riesgo alto antes de 2030 y la del resto, en la medida de lo posible, antes de 2035. En enero de 2026 la Comisión dio un paso más con la Propuesta de Directiva del Parlamento Europeo y del Consejo por la que se modifica la Directiva (UE) 2022/2555 sobre medidas de simplificación y armonización con la [Propuesta de Reglamento sobre la Ciberseguridad 2] (COM(2026) 13 final, de 20 de enero de 2026). La Directiva (UE) 2022/2555 es la Directiva SRI 2, más conocida por su sigla inglesa NIS2. Su artículo 1, apartado 5, añade al artículo 7.2 de la Directiva, que enumera las políticas que deben formar parte de la estrategia nacional de ciberseguridad, una nueva letra:

«k) para la transición hacia una criptografía postcuántica, teniendo en cuenta los calendarios de transición y los requisitos pertinentes establecidos en los actos jurídicos y políticas de la Unión aplicables.»

El considerando 8 explica el porqué: la posibilidad de ataques basados en «recopilar ahora para descifrar más adelante», «que probablemente ya están teniendo lugar», los riesgos futuros de falsificación de firmas mediante ataques cuánticos y la retirada progresiva de los algoritmos de clave pública actuales «hacen aún más urgente iniciar acciones de migración a la criptografía poscuántica». Pide que esas políticas incluyan herramientas para evaluar la exposición de los activos criptográficos, un plan de migración y pruebas de implantación, que fomenten soluciones europeas verificadas y sometidas a evaluación formal, y que se ajusten a la hoja de ruta del Grupo de Cooperación SRI, «logrando así la migración a la criptografía poscuántica de aquí a 2030 para los casos de uso crítico y de aquí a 2035 para los casos de uso de nivel medio y bajo». Es todavía una propuesta, sujeta al procedimiento legislativo ordinario, pero convierte la hoja de ruta en una obligación de los Estados.

En el ámbito de la certificación de productos, ENISA y el subgrupo de criptografía del ECCG sometieron a consulta pública, hasta finales de julio de 2026, la versión 3 de los Agreed Cryptographic Mechanisms del esquema europeo EUCC, la referencia de mecanismos criptográficos aceptados para productos certificados.

España

En julio de 2026 el Centro Criptológico Nacional publicó la guía de buenas prácticas CCN-TEC 009 (BP/37) «Recomendaciones para una transición postcuántica segura», que traslada el calendario europeo a nuestro contexto:

  • 31 de diciembre de 2026: estrategia y gobernanza definidas, inventario criptográfico, clasificación de casos de uso y pilotos en marcha para los sistemas de riesgo alto y medio.
  • 31 de diciembre de 2030: migración completada en los sistemas de riesgo alto.
  • 31 de diciembre de 2035: migración completada en los de riesgo medio y, en lo posible, en los de riesgo bajo.

La guía recomienda soluciones híbridas al menos en las primeras etapas: en el establecimiento de claves, combinar al menos dos mecanismos (intercambio clásico, intercambio postcuántico o claves precompartidas) mediante una función de derivación; en firmas, hibridar las basadas en retículos (ML-DSA y FN-DSA), mientras que las basadas en hash (XMSS y SLH-DSA) no lo requieren. Entre los KEM cita ML-KEM, HQC y FrodoKEM, que considera la opción más conservadora. Insiste en la criptoagilidad como criterio de diseño, en el gobierno del programa (comité, oficina PQC, equipos técnicos) y en su alineamiento con el ENS, NIS2, DORA y el RGPD, y recuerda el teorema de Mosca para estimar el margen disponible: si el tiempo que deben protegerse los datos más el tiempo de migración supera el plazo hasta que exista un ordenador cuántico relevante, el problema ya está aquí. Para elegir productos remite a la guía CCN-STIC 221 de mecanismos autorizados y al apartado Quantum Resistant del catálogo CPSTIC.

En septiembre, el secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, anunció en el encuentro de AMETIC en Santander que el Gobierno elaborará un inventario de sistemas, empezando por la Administración General del Estado, y un calendario de migración que situaría el inicio de la transición de los sistemas más críticos en 2030-2031. Por ahora no hay real decreto ni orden ministerial: es un anuncio de plan, que conviene seguir.

Estados Unidos

La orden ejecutiva 14412, Securing the Nation Against Advanced Cryptographic Attacks, de 22 de junio de 2026, endurece los plazos federales: criptografía postcuántica para el establecimiento de claves en los activos de alto valor y sistemas de alto impacto antes del 31 de diciembre de 2030, y para las firmas antes del 31 de diciembre de 2031. El memorando OMB M-26-15 que la acompaña pide además un inventario criptográfico automatizado que alimente un CBOM central. En el sector privado, Google anunció el 25 de marzo su objetivo de estar preparada en 2029, con ML-DSA incorporado a Android 17 para el arranque verificado y la atestación.

ETSI TS 119 312: los prestadores de servicios de confianza ya tienen reglas

Para los prestadores cualificados de servicios de confianza la publicación más relevante del semestre es la ETSI TS 119 312 V2.1.1 (junio de 2026), Cryptographic Suites, la especificación que establece qué algoritmos y longitudes de clave son adecuados para firmas, sellos y certificados en el ecosistema eIDAS. La versión 2 supone un cambio de enfoque:

  • Incorpora ML-DSA (Dilithium; parámetros 44, 65 y 87) y SLH-DSA (SPHINCS+) como algoritmos recomendados, y LMS y XMSS de forma condicionada a una gestión estricta del estado.
  • Define un marco de firmas híbridas (cláusula 6.4), con combinaciones recomendadas como RSA-PSS de 3.000 bits o más con ML-DSA-65.
  • Fija fechas de fin concretas: los certificados con claves RSA de menos de 3.000 bits no deberían emitirse después del 31 de diciembre de 2026, y su validez no debería ir más allá de 2028.
  • Exige protección postcuántica (híbrida o por sustitución) cuando la validez de lo protegido se extienda más allá de 2030, tanto para RSA como para ECDSA.

No incluye todavía FN-DSA (Falcon), por la razón ya explicada, ni ML-KEM (Kyber), que no es un algoritmo de firma. Y remite el calendario detallado de migración a un documento específico de ETSI que aún está en elaboración.

En España, el abandono de RSA-2048 por los prestadores no es solo una recomendación técnica: tiene mandato del organismo supervisor. La Subdirección General para la Sociedad Digital, de la Secretaría de Estado de Digitalización e Inteligencia Artificial, publicó en octubre de 2025 la Nota sobre la migración del algoritmo RSA, dirigida a los prestadores cualificados y no cualificados que usan RSA. Les exige cumplir el Anexo 1 de la guía CCN-STIC 807 del Centro Criptológico Nacional, según el cual a partir del 1 de enero de 2027 los certificados RSA que se sigan emitiendo deberán usar módulos de al menos 3.000 bits. Los prestadores cualificados que tengan jerarquías con claves más cortas deben generar otras nuevas y acreditarlo con un informe técnico de un organismo de evaluación de la conformidad que incluya, como mínimo, la evidencia de la ceremonia de generación de claves (o con el informe de su auditoría, si se realiza antes del 31 de diciembre de 2026). Ya lo comenté en «Actualización urgente para las administraciones públicas en relación con las firmas electrónicas», porque las Administraciones deben adaptar sus sedes y plataformas de firma para aceptar los nuevos certificados.

Norma europea y supervisor nacional coinciden, por tanto: 2026 es el último año para emitir certificados RSA-2048, y quien firme o selle documentos que deban conservar su valor más allá de 2030 debe planificar ya la hibridación con algoritmos postcuánticos.

En otro ámbito, ETSI ha publicado el informe técnico TR 104 171 (versión 1.1.1, de marzo de 2026, difundido en septiembre) con pautas de implementación para generadores cuánticos de números aleatorios (QRNG), que introduce el concepto de «confianza cero en la entropía».

En la parte de cifrado, la que protege frente a la recolección de tráfico para descifrarlo en el futuro, el IETF ha cerrado este año los documentos que faltaban:

TLS: el intercambio de claves postcuántico ya es estándar

  • RFC 9954 (julio de 2026), de carácter informativo, define la construcción general del intercambio de claves híbrido en TLS 1.3: se combinan un algoritmo clásico y uno postcuántico y el secreto resultante es seguro mientras lo sea cualquiera de los dos.
  • RFC 10024, Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 (agosto de 2026), en vía de estándar, la concreta en tres grupos: X25519MLKEM768, el único marcado como recomendado en el registro de IANA y el que ya negocian por defecto los principales navegadores, y SecP256r1MLKEM768 y SecP384r1MLKEM1024, pensados para entornos cuyas normas exigen curvas NIST.
  • El borrador de ML-KEM sin componente clásico en TLS fue aprobado por el IESG en septiembre, está en la cola del RFC Editor y se publicará como RFC informativa; en el registro de IANA figura como no recomendado, frente al híbrido.

Es decir, las orientaciones del IETF coinciden con las del CCN: híbrido primero. Activar X25519MLKEM768 en servidores, balanceadores y CDN es hoy una de las acciones con mejor relación entre coste y beneficio.

La autenticación: certificados más cortos y Merkle Tree Certificates

La autenticación postcuántica es más difícil por una cuestión de tamaño. Una firma ML-DSA-44 (Dilithium) ocupa unos 2.420 bytes, frente a los 64 de ECDSA P-256; con las varias firmas y claves públicas que viajan en un handshake TLS (certificado, cadena, transparencia), la sustitución directa llevaría el handshake por encima de los 10 KB, con un impacto apreciable en la latencia. ML-DSA ya está definido para certificados X.509 en el RFC 9881 (octubre de 2025), pero su despliegue masivo en la web es otra cosa.

Por eso cobra interés el trabajo del grupo IETF PLANTS sobre los Merkle Tree Certificates (MTC): la autoridad de certificación emite los certificados en lotes, firma una sola vez la raíz del árbol de Merkle y los navegadores reciben esas firmas por separado, de modo que en el handshake solo viaja una prueba de inclusión. Let’s Encrypt anunció en junio que tendrá un entorno de pruebas con MTC a finales de 2026 y uno de producción en 2027, y Cloudflare y Chrome están experimentando con el mismo esquema.

En paralelo avanza la reducción de la duración de los certificados TLS acordada en el CA/Browser Forum (votación SC-081v3, abril de 2025): desde el 15 de marzo de 2026 el máximo es de 200 días, que bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La justificación principal es reducir la dependencia de una revocación que no funciona bien y la vigencia de datos de validación obsoletos, pero hay un argumento que interesa especialmente aquí: la criptoagilidad. Una organización que renueva sus certificados cada pocas semanas de forma automatizada (con ACME) puede cambiar de algoritmo, de clave o de autoridad de certificación en un ciclo de renovación; una que gestiona certificados de un año a mano, no. La renovación frecuente es, en la práctica, el ensayo general de la migración postcuántica.

El primer paso: inventario y CBOM con herramientas abiertas

Todas las guías coinciden en que el primer paso es saber qué criptografía se usa, dónde y para proteger qué información durante cuánto tiempo. El formato que se está imponiendo para documentarlo es el CBOM (Cryptography Bill of Materials), incorporado al estándar CycloneDX en su versión 1.6 (abril de 2024), que describe algoritmos, claves, certificados, protocolos y bibliotecas de un sistema y sus dependencias.

Entre las herramientas abiertas destaca CBOMkit, ahora bajo el paraguas de la Post-Quantum Cryptography Alliance de la Linux Foundation, que incluye un visor, un generador de CBOM y un plugin para SonarQube (sonar-cryptography) que detecta el uso de criptografía en el código fuente. En 2026 ha añadido soporte para Go, además de Java y Python, y está migrando su salida a CycloneDX 1.7. Un CBOM generado a partir del código, combinado con el inventario de certificados y configuraciones TLS de la infraestructura, es exactamente lo que piden tanto la guía del CCN como el memorando M-26-15.

Qué hacer ahora

Con lo publicado en estos meses, la lista de tareas para una entidad grande queda bastante definida:

  1. Gobierno: nombrar responsables y aprobar un plan con presupuesto antes de que termine 2026, como pide el CCN.
  2. Inventario y CBOM: descubrir la criptografía de aplicaciones, infraestructura y proveedores, y clasificar los casos de uso por riesgo y por tiempo de vida de la información.
  3. Quick wins: activar el intercambio de claves híbrido X25519MLKEM768 en TLS y automatizar la renovación de certificados.
  4. Firmas de larga duración: revisar qué documentos, sellos y evidencias deben conservar su valor más allá de 2030 y planificar firmas híbridas conforme a la ETSI TS 119 312.
  5. Proveedores: incluir la criptoagilidad y la hoja de ruta postcuántica en los requisitos de compra.
  6. Formación: preparar a los equipos técnicos y de cumplimiento, porque la migración será larga y afectará a casi todos los sistemas.

Cómo puede ayudar EADTrust

En EADTrust llevamos tiempo trabajando en esta transición. Nuestras jerarquías de certificación ya combinan RSA de 4.096 y 8.192 bits con curva elíptica ECC de 256 y 384 bits, precisamente para tener margen de criptoagilidad (por eso la nota del supervisor sobre RSA no nos ha afectado), y acompañamos a otras organizaciones en el mismo camino:

  • Formación en computación cuántica y criptografía postcuántica, in company y en abierto. Impartimos el curso de computación cuántica y criptografía postcuántica y lo adaptamos a cada organización, de forma presencial, en línea o híbrida, para que los equipos entiendan qué cambia, por qué y cómo abordarlo. Además, una vez al año celebramos una edición en abierto, presencial, que tendrá lugar cada año en torno al 14 de abril, Día Mundial de la Cuántica. La edición de 2026, con la metodología ENSAR y los modelos del IQC Kit, que permiten «tocar» los conceptos que se explican, se celebró los días 22 y 23 de abril (más información en «Evento formativo sobre computación cuántica y criptografía postcuántica en abril de 2026, con la metodología ENSAR»). Puede consultar el resto de nuestra oferta formativa en la página de cursos EADTrust.
  • Acompañamiento profesional en la migración de sistemas criptográficos de entidades grandes: inventario y CBOM, análisis de riesgos y priorización, hoja de ruta alineada con el calendario europeo y la guía del CCN, diseño de soluciones híbridas y adaptación de infraestructuras de clave pública. Ya estamos trabajando en estos aspectos con dos grandes clientes.

Si su organización necesita empezar o acelerar su transición postcuántica, puede contactar con nosotros:

Referencias

Fuentes originales

Resúmenes y artículos de terceros

¡Nueva edición del Curso de Computación Cuántica y Criptografía Postcuántica de EADTrust! 22 y 23 de abril de 2026 – Madrid (Hotel Zenith Conde Orgaz)


La computación cuántica ya no es ciencia ficción. Los avances recientes (como el chip Majorana 1 de Microsoft o los estándares NIST ya publicados) están acelerando el llamado “criptocalipsis”: el momento en que los algoritmos actuales de cifrado (RSA, ECC…) podrán ser rotos por un ordenador cuántico. ¿Está preparada tu organización para proteger sus datos, firmas electrónicas, transacciones y sistemas críticos frente a esta amenaza real?

EADTrust, como Qualified Trust Service Provider (QTSP) líder en España, organiza la nueva edición presencial de su curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica”, los días 22 y 23 de abril de 2026 (de 9:30 a 17:30 h) en el Hotel Zenith Conde Orgaz de Madrid.

¿A quién está especialmente dirigido este curso?

Este curso está pensado para quienes toman decisiones estratégicas en ciberseguridad, tecnología, cumplimiento normativo y protección de activos críticos. No requiere conocimientos previos de física ni criptografía: está diseñado para perfiles directivos y técnicos que necesitan entender el riesgo y planificar la migración.

Empresas e instituciones a las que más interesa:

  • Entidades financieras, bancarias y aseguradoras (bancos, fintech, medios de pago, seguros): para proteger transacciones, identidades digitales y activos financieros.
  • Administraciones públicas y organismos de defensa, seguridad e infraestructuras críticas: para cumplir con EIDAS 2.0, recomendaciones del CCN, ENISA y ETSI.
  • Empresas tecnológicas, telecomunicaciones y proveedores de servicios estratégicos: que gestionan PKI, firmas electrónicas o datos sensibles.
  • Sectores regulados como salud, energía, industria 4.0 y legaltech: donde la confidencialidad y la integridad a largo plazo son esenciales.
  • Responsables de ciberseguridad, CIOs, CTOs, DPOs y equipos de cumplimiento: que deben diseñar hojas de ruta de criptoagilidad y migración a PQC.

Si tu organización maneja información sensible, certificados digitales, firmas electrónicas o sistemas que deben seguir siendo seguros durante décadas, este curso es para ti.

¿Qué vas a aprender en dos días intensivos?

  • Día 1 (nivel introductorio): Historia de la física cuántica, qubits, superposición, entrelazamiento, puertas cuánticas y circuitos. Práctica real con el IBM Quantum Composer.
  • Día 2 (nivel avanzado y aplicado): Algoritmos cuánticos (Shor, Grover…), impacto en la criptografía actual, “criptocalipsis”, estándares NIST (ML-KEM, ML-DSA, etc.), hoja de ruta europea y del CCN, estrategias de migración híbrida y criptoagilidad.

Todo con la metodología ENSAR (Experience, Name, Speak, Apply & Repeat), material didáctico completo (incluido el IQC Kit), ejercicios prácticos, casos reales y ponentes expertos: Jorge Christen, Julián Inza, Ainhoa Inza y Antonio Peris.Incluye: certificado oficial de asistencia, comidas y pausas-café durante las dos jornadas.

Precio y descuentos

  • Precio general: 900 € + IVA
  • Descuento especial (hasta 25 %) para clientes de EADTrust o referenciados → hasta el 18 de abril de 2026.
    Solicita tu oferta personalizada.

¿Cómo inscribirte?

Plazas limitadas.
→ Rellena el formulario oficial aquí:
https://www.eadtrust.eu/formulario-curso-computacion/

O llama al 917 160 555 para más información.

No esperes al último momento. La transición a criptografía postcuántica es un proceso que lleva años y los plazos regulatorios (2026-2030-2035) ya están encima.

¿Quieres que tu organización esté preparada antes que la competencia?
Reserva tu plaza ahora y da el primer paso hacia la criptoagilidad real.

¿Tienes dudas o quieres que tu equipo asista en grupo? Escríbenos a contacto@eadtrust.eu (mailto:contacto@eadtrust.eu) o comenta abajo.

#ComputacionCuantica #CriptografiaPostCuantic #Ciberseguridad #CriptoAgilidad #EADTrust #PQC #QuantumSafe

Webinar: Certificados TLS de 47 días, era post-cuántica y cripto-agilidad


Sectigo y Camerfirma de forma conjunta, organizaron ayer, 20/11/2025 un webinar para divulgar la evolución de la duración de los certificados de sitio web (TLS) hasta 47 días (con pasos intermedios de reducción de la duración de este tipo de certificados), y los retos de la computación cuántica que requieren soluciones técnicas (especialmente criptográficas) post-cuánticas y la adopción del concepto de criptoagilidad.

Es muy satisfactorio comprobar este alineamiento de mensajes en el sector de los prestadores de servicios de certificación, que coinciden con algunas ideas que he compartido recientemente en este blog, con actividades de EADTrust relacionadas:

Y en el Webinar de ayer se volvió a recordar que a partir de marzo de 2026, los certificados TLS reducirán su validez máxima a 200 días, dando inicio a un proceso que culminará en certificados de solo 47 días de validez en 2029. Este cambio impulsará la automatización de la gestión de la seguridad y la forma en que las organizaciones protegen su infraestructura digital. Ya que no se puede tener personal dedicado a generar e instalar cientos de certificados (en algunas organizaciones) básicamente de forma mensual.

Para eso se usan sistemas de automatización centrados en la adopción de protocolo ACME (Automatic Certificate Management Environment) estandarizado en la norma del IETF (RFC 8555).

Temas que se trataron::

  • Cómo los certificados digitales influyen en la continuidad, reputación y crecimiento del negocio.
  • El ciclo de vida de los certificados: Por qué la automatización será imprescindible.
  • Por qué los navegadores impulsan esta reducción.
  • Cripto-agilidad: Cómo prepararse para los retos de la computación cuantica.

Son mensajes que compartimos otros prestadores de servicios de confianza como EADTrust.

¿Qué QTSP es más activo en Criptoagilidad preparando el Criptocalipsis?


La criptoagilidad (o agilidad criptográfica) es la capacidad de un sistema, software o infraestructura tecnológica para adaptarse rápidamente a nuevos algoritmos criptográficos o cambiar los existentes sin requerir modificaciones significativas en su arquitectura. Esto implica poder actualizar, reemplazar o ajustar los métodos de cifrado, firmas digitales o protocolos de seguridad de manera eficiente para responder a amenazas emergentes, como el avance en la computación cuántica, vulnerabilidades descubiertas o cambios en estándares regulatorios.

EADTrust es el Prestador de Servicios de Confianza Cualificados más activo de España en lo relativo a la adecuación frente a los retos de la computación cuántica analizando y adoptando las soluciones emergentes de la criptogrfía postcuántica. A nivel europeo, también Digicert, Entrust y Sectigo han mostrado actividad en estos aspectos

Yo mismo he ido impartiendo conferencias a lo largo de los años sobre la necesaria preparación frente a a computación cuántica y algunas están disponibles en Youtube. Y publiqué un artículo en este blog en 2018: La urgente adopción de la criptografía postcuántica. También otro sobre recientes avances como el chip Majorana.

La criptoagilidad y la disponibilidad de infraestructuras con diferentes algoritmos permiten anticiparse al criptocalipsis. El criptocalipsis (o apocalipsis criptográfico) es un término que describe un escenario hipotético en el que los algoritmos criptográficos actuales, como RSA, ECC (curvas elípticas) o AES, se vuelven obsoletos o vulnerables debido a avances tecnológicos, particularmente la llegada de la computación cuántica

EADTrust fue la primera entidad de certificación que preparó jerarquías de certificación de tamaños de clave mejores que RSA de 2048 bits, y en la actualidad es la única con jerarquías de PKI para certificados cualificados de tamaños de clave RSA de 8196 bits, especialmente orientada a proyectos de alta seguridad, con resistencia a la computación cuántica.

También EADTrust fue la primera entidad de certificación que preparó jerarquías de certificación basadas en criptografía no-RSA. Cuenta con dos jerarquías de certificación basada en Criptografía de Curvas elípticas, ECC-255 y ECC-384.

La disponibilidad de jerarquías ECC por parte de EADTRUST fue esencial para que España pudiera desplegar los pasaportes COVID ágilmente, ya que EADTrust fue el Prestador que pudo emitir en tiempo récord los certificados adecuados basados en ECC-255 para todos los organismos sanitarios españoles con las especificaciones de la OMS y de la Unión Europea.

En estos momentos hemos anunciado un importante curso presencial de 2 dias: Formación sobre Computación Cuántica y Criptografía Postcuántica. Se enmarca entre los Servicios de EADTrust de preparación de infraestructuras para afrontar los retos de la Computación Cuántica en relación con la Criptografía y la Preservación de documentos.

Además estamos haciendo seguimiento de los nuevos estándares de criptografía postcuántica como el FIPS-206 Falcon al que nos hemos referido recientemente en este blog y el prometedor HQC (Hamming Quasi-Cyclic).

El NIST seleccionó HQC (procedente de la ronda 4) como algoritmo adicional para estandarizar como KEM de respaldo a ML-KEM. El NIST anunció que creará un borrador (IPD) para HQC y lo publicará para comentarios — el cronograma indicado apunta a publicar el borrador aproximadamente en 1 año desde su anuncio y una versión final alrededor de 2027.

Ya tenemos servicios disponible para clientes que se desean valorar el impacto de su preparación (criptoagilidad) para los grandes cambios que se avecinan:

  • Adaptación de servidores web (en la conexión segura «https://») para incluir TLS1.3 (RFC 8446) y la configuración necesaria para que la gestión de claves del cifrado de las comunicaciones se realice con el algoritmo ML-KEM/Kyber que ya soportan servidores y navegadores web como primera aproximación de mecanismos híbridos. Ver IETF draft-ietf-tls-kem-tls-13
  • Adaptación de servidores web para soportar el protocolo ACME (Automatic Certificate Management Environment) basado en el RFC 8555, como paso hacia una infraestructura automatizada, segura y criptoágil. Además de poder configurar a EADTrust como Autoridad de Certificación generadora de certificados para TSL con ACME, en el Certbot se pueden configurar otras CAs. Aunque contamos con varios mecanismos de verificación de dominio damos preferencia a las variantes con información actualizada en el DNS. La duración máxima de los certificados TLS públicos se reducirá progresivamente a 47 días, según lo aprobado por el CA/Browser Forum en abril de 2025 mediante el Ballot SC-081v3, propuesto por Apple y respaldado por los principales navegadores (Apple, Google, Mozilla y Microsoft). Esta es otra buena razón para incorporar a automatización a la renovación de certificados de servidor web

Los nuevos certificados cualificados de sitio web 1-QWAC y 2-QWAC


Continúa la publicación de estándares de ETSI para apoyar el desarrollo de EIDAS y EIDAS2. Algunos de ellos forman parte de los actos de ejecución de EIDAS2.

Uno de los aspectos desarrollados es el que tiene que ver con los certificados cualificados de autenticación de sitios web (en inglés QWAC Qualified Website Authentication Certificates), con dos enfoque técnicos diferentes (1-QWAC y 2-QWAC).

Con la publicación del Reglamento 2024/1183 la redacción de los artículos 45 y 45 bis quedó así:

Artículo 45 – Requisitos aplicables a los certificados cualificados de autenticación de sitios web

  1. Los certificados cualificados de autenticación de sitios web cumplirán los requisitos establecidos en el anexo IV. La evaluación del cumplimiento de dichos requisitos se llevará a cabo de conformidad con las normas, especificaciones y procedimientos a que se refiere el apartado 2 del presente artículo.

1 bis. Los proveedores de navegadores web reconocerán los certificados cualificados de autenticación de sitios web expedidos de conformidad con el apartado 1 del presente artículo. Los proveedores de navegadores web garantizarán que los datos de identificación de la persona declarados en el certificado y los atributos declarados adicionales se muestren al usuario de un modo fácil de consultar. Los proveedores de navegadores web garantizarán la compatibilidad e interoperabilidad con los certificados cualificados de autenticación de sitios web a que se refiere el apartado 1 del presente artículo, con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE durante sus primeros cinco años de actividad como prestadores de servicios de navegación web.

1 ter. Los certificados cualificados de autenticación de sitios web no estarán sometidos a ningún requisito obligatorio que no sean los requisitos establecidos en el apartado 1.

  1. A más tardar el 21 de mayo de 2025, la Comisión establecerá, mediante actos de ejecución, una lista de normas de referencia y, en su caso, las especificaciones y los procedimientos aplicables a los certificados cualificados de autenticación de sitios web a que se refiere el apartado 1 del presente artículo. Dichos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.».

Artículo 45 bis – Medidas cautelares en materia de ciberseguridad

  1. Los proveedores de navegadores web no adoptarán ninguna medida contraria a sus obligaciones establecidas en el artículo 45, en particular los requisitos de reconocer los certificados cualificados de autenticación de sitios web y de mostrar los datos de identificación de la persona proporcionados de un modo que sea fácil de consultar.
  2. No obstante lo dispuesto en el apartado 1 y solo en caso de preocupaciones justificadas relacionadas con violaciones de la seguridad o la pérdida de integridad de un certificado o conjunto de certificados identificados, los proveedores de navegadores web podrán adoptar medidas cautelares en relación con dicho certificado o conjunto de certificados.
  3. Cuando se adopten medidas, los proveedores de navegadores web notificarán, en virtud del apartado 2, sus preocupaciones por escrito, sin demora indebida, junto con una descripción de las medidas adoptadas para mitigarlas, a la Comisión, al organismo de supervisión competente, a la entidad a la que se haya expedido el certificado y al prestador cualificado de servicios de confianza que haya expedido dicho certificado o conjunto de certificados. Tras la recepción de dicha notificación, el organismo de supervisión competente expedirá un acuse de recibo al proveedor del navegador web en cuestión.
  4. El organismo de supervisión competente investigará las cuestiones planteadas en la notificación, de conformidad con el artículo 46 ter, apartado 4, letra k). Cuando el resultado de la investigación no implique la retirada de la cualificación del certificado, el organismo de supervisión informará de ello al proveedor del navegador web y solicitará que ese proveedor ponga fin a las medidas cautelares a que se refiere el apartado 2 del presente artículo.».

Para aterrizar este articulado, se ha publicado recientemente la norma técnica de ETSI ETSI TS 119 411-5 V2.1.1 que orienta a los navegadores en la implementación de los certificados QWAC.

Y hace pocos días el acto de ejecución correspondiente, que todavía está en forma de borrador con plazo de comentarios hasta el 2 de octubre de 2025.

En resumen, existen dos opciones para la integración de certificados web cualificados en los servidores, denominadas «one quack and two quacks» (haciendo broma con la onomatopeya de un graznido y dos graznidos).

Corresponden a las etiquetas 1-QWAC y 2-QWAC.

1-QWAC consiste en añadir información a los certificados TLS existentes. Con este enfoque, los QWAC son certificados TLS (Publicly Trusted Certificates) que cumplen las normas actuales, como los Requisitos básicos  (Baseline Requirements) de CA/Browser Forum. También tendrían que cumplir cualquier requisito adicional impuesto por los programas de aceptación de certificados raíz de los navegadores web.

2-QWAC es una solución más alambicada. Equivale a mantener separados los ecosistemas TLS de CABForum y los QWAC del Reglamento EIDAS. Para ello se expiden dos certificados simultáneamente: uno TLS (PTC) estándar (que puede ser emitido por una CA diferente, incluida en los programas de Root-CA de los navegadores) y otro QWAC (derivado de la norma TS 119 411-2) con un enlace para conectarlos protegido criptográficamente. La información sobre el enlace debe enviarse a través de una cabecera HTTP Link, pero el enlace en sí es un archivo JSON firmado con la clave privada para la que se emite el certificado QWAC. Un enlace puede respaldar varios certificados TLS, lo que es una ventaja para quienes deseen admitir varios certificados al mismo tiempo.

El enfoque 2-QWAC supone poner deberes a los navegadores, ya que tienen que gestionar una nueva cabecera HTTP, añadir código para obtener el enlace e implementar una nueva firma (utilizando JSON Advanced Electronic Signatures – JAdES) y verificación del enlace. Y supondría también más trabajo para los administradores de sitios Web, si no fuera porque ya va a ser imprescindible adoptar herramientas de automatización como «ACME». ACME (Automated Certificate Management Environment) es un protocolo estandarizado que permite la automatización de la emisión, renovación y revocación de certificados TLS/SSL.

El enfoque 2-QWAC es el que se adoptaría por los Prestadores Cualificados de Servicios de Confianza europeos que no quisieran pasar por el procedimiento de aprobación de Bugzilla, CCADB, Baseline Requirements y Extended Validation Guidelines.

De esta manera, no se cambian los procedimientos de CAB Forum y de los programas de CA-Raíz convencionales de los navegadores, pero se establece un marco técnico para que se puedan aceptar certificados cualificados de web «puros» en la Unión Europea (apoyados, no obstante, en certificados emitidos por jerarquías PKI incluidas en dichos programas de Root-CA de los navegadores).

El acto de ejecución mencionado (en estado «borrador» incorpora el siguiente anexo:

Llama a EADTrust al 902 365 612 o al +34917160555 para saber más.