Archivo de la categoría: Cadena de bloques

Hoy se ha publicado en el DOUE el Reglamento (UE) 2024/1183 (EIDAS2)


El DOUE del 30 de abril de 2024 publica el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, conocido como Reglamento eIDAS2.

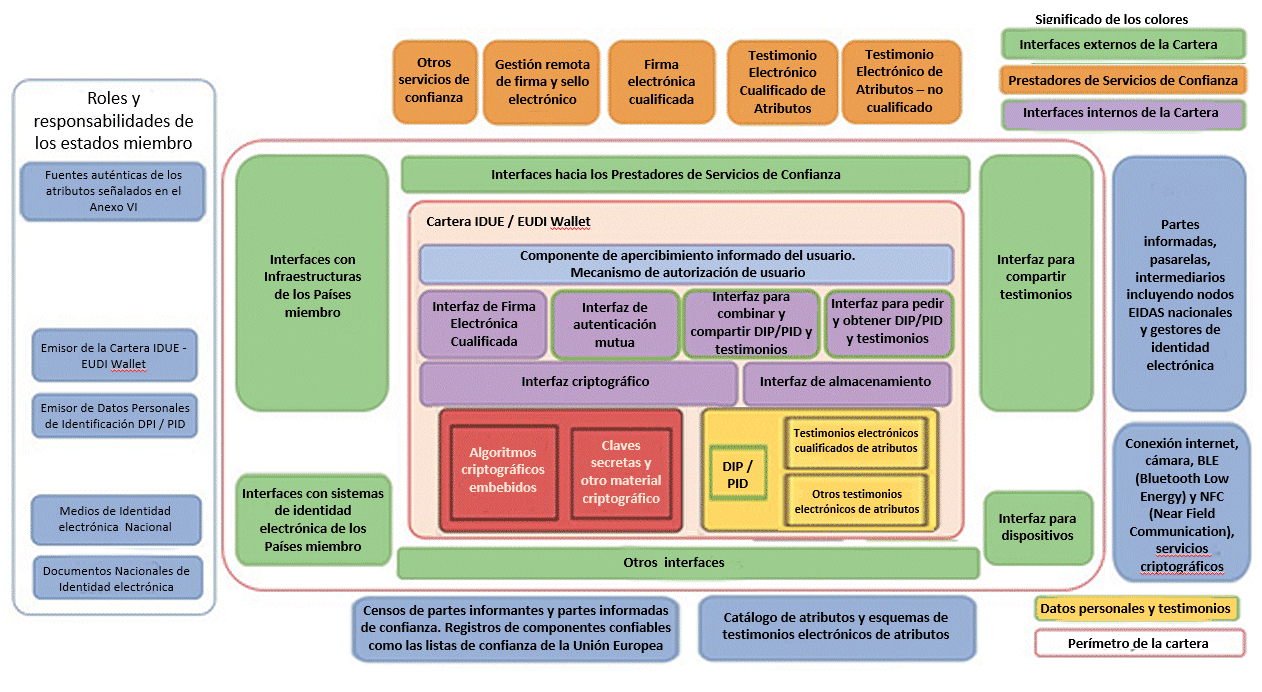
Entre otros aspectos, establece las condiciones que permitirán el despliegue de la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE), que favorecerá el uso transfronterizo de un sistema digital de gestión de Identidad, por el que los ciudadanos europeos podrán realizar diferentes gestiones de forma digital en su país y fuera de el.

Los países deberán emitir las Carteras Digitales (posiblemente durante el año 2027) y establecer la forma en la que se incorporarán a ella los «Datos de Identificación Personal (DIP)» del ciudadano que haya optado por usar la Cartera. No es obligatorio el uso de la Cartera por los ciudadanos.

También se gestionarán desde la Cartera los Testimonios Electrónicos (Cualificados y No Cualificados) de Atributos (TEA, TECA), para canalizar datos referidos al usuario de la Cartera desde Partes Informantes a Partes Informadas.

De esta manera se llevará el control de todas las cesiones de datos personales que haya autorizado el titular, y se podrá retirar el permiso de uso de esos datos en el futuro, de modo que por fin podremos registrar todas las veces en las que se nos pide información y la damos y decidir el ejercicio de los derechos SOPLAR (o ARCO) desde la propia Cartera.

También permitirá la realización de firmas electrónicas cualificadas (por las las persona físicas) y de sellos electrónicos cualificados (por las persona jurídicas).

Resumen del Reglamento

El Reglamento eIDAS 2 se divide en dos artículos, precedidos de 74 considerandos.

El artículo 1 realiza cincuenta y dos modificaciones en el Reglamento 910/2014. (EIDAS1), por lo que quedará una nueva versión de este reglamento

El artículo 2 establece la entrada en vigor de sus disposiciones a los veinte días de su publicación en el Diario Oficial de la Unión Europea.

Además, se modifican los 4 Anexos del Reglamento 910/2014. (EIDAS1) y se añaden 3 más.

Servicios cualificados tras el Reglamento eIDAS2

La lista de servicios cualificados será más amplia:

  • Certificado de persona física para realizar firmas electrónicas,
  • Certificado de persona jurídica para realizar sellos electrónicos,
  • Certificados para la autenticación de sitios web mediante protocolo TLS (QWAC)
  • Testimonios electrónicos de atributos (declaraciones electrónicas de atributos)
  • Sellos de tiempo electrónicos,
  • Servicios de entrega electrónica certificada,
  • Servicios de custodia digital de documentos (archivo electrónico)
  • Servicios de registro de transacciones con garantía de orden cronológico

La Cartera de Identidad Digital de la Unión Europea

Gran parte del Reglamento se dedica a la Cartera de Identidad Digital de la Unión Europea de la que hemos hablado bastante en este Blog. Merece la pena ver, por ejemplo, la traducción que he realizado del documento de Arquitectura y Marco de Referencia 1.2 de la citada Cartera.

Los sistemas de verificación de identidad por videoconferencia para la emisión de certificados cualificados.

Una modificación que tendrá gran impacto en España es la que se refiere al artículo 24, apartado 1. La redacción anterior de este apartado indicaba:

  1. Al expedir un certificado cualificado para un servicio de confianza, un prestador cualificado de servicios de confianza verificará, por los medios apropiados y de acuerdo con el Derecho nacional, la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expide un certificado cualificado.

La información a que se refiere el párrafo primero será verificada por el prestador de servicios de confianza bien directamente o bien por medio de un tercero de conformidad con el Derecho nacional:

a) en presencia de la persona física o de un representante autorizado de la persona jurídica, o

b) a distancia, utilizando medios de identificación electrónica, para los cuales se haya garantizado la presencia de la persona física o de un representante autorizado de la persona jurídica previamente a la expedición del certificado cualificado, y que cumplan los requisitos establecidos con el artículo 8 con respecto a los niveles de seguridad «sustancial» o «alto», o

c) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a) o b), o

d) utilizando otros métodos de identificación reconocidos a escala nacional que aporten una seguridad equivalente en términos de fiabilidad a la presencia física. La seguridad equivalente será confirmada por un organismo de evaluación de la conformidad.

Este pequeño detalle «métodos de identificación reconocidos a escala nacional» dio pie a que en España se aprobara la Orden ETD/465/2021. Pero ahora, el texto queda así:

«1. Al expedir un certificado cualificado o una declaración electrónica cualificada de atributos, el prestador cualificado de servicios de confianza verificará la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expida el certificado cualificado o la declaración electrónica cualificada de atributos.

1 bis. La verificación de la identidad a que se refiere el apartado 1 se llevará a cabo por los medios adecuados, por el prestador cualificado de servicios de confianza, bien directamente o bien por medio de un tercero, sobre la base de uno de los siguientes métodos o de una combinación de los mismos cuando sea necesario de conformidad con los actos de ejecución a que se refiere el apartado 1 quater:

a) a través de la cartera europea de identidad digital o de un medio de identificación electrónica notificado que satisfaga los requisitos establecidos en el artículo 8 con respecto al nivel de seguridad alto;

b) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a), c) o d);

c) utilizando otros métodos de identificación que garanticen la identificación de la persona con un nivel alto de confianza, cuya conformidad será confirmada por un organismo de evaluación de la conformidad;

d) a través de la presencia física de la persona física o de un representante autorizado de la persona jurídica, mediante pruebas y procedimientos adecuados, de conformidad con el Derecho nacional.

Es decir, este nuevo reglamento desplaza la Orden ETD/465/2021 y la conformidad se establecerá a través de la norma europea de ETSI ETSI TS 119 461, ya publicada.

Orden en el caos: Evaluación de conformidad en entornos complejos (en el Panel: Estándares, Identidad Digital y Servicios de Pago)


En el contexto del III Congreso Internacional «Presente y futuro de la regulación de los criptoactivos en la Unión Europea» organizado por LegalCripto by BAES y la Universidad de Alicante los días 13, 14 y 15 de diciembre de 2023, que ya comenté quisiera llamar la atención sobre el Cuarto Panel que tiene lugar el viernes 15 de diciembre de 2023 a las 10:00.

10:00   Cuarto Panel: Estándares, Identidad Digital y Servicios de Pago

Presenta y modera: Dra. Mª José Vañó Vañó, Profesora Titular de Derecho Mercantil en la Universidad de Valencia e investigadora en LegalCripto

  • PSD3 en el contexto de los criptoactivos con función de pago — Dra. Lucía Alvarado Herrera, Profesora Titular de Derecho Mercantil en la Universidad Pablo de Olavide de Sevilla y colaboradora en LegalCripto.
  • Orden en el caos: Evaluación de conformidad en entornos complejos — Dña. Ainhoa Inza Blasco, Chief Executive Officer del Trust Conformity Assessment Body (tCAB).
  • Marcos de referencia en seguridad como camino a seguir — D. Pablo López, Jefe del Área de Normativa y Servicios de Ciberseguridad del Centro Criptológico Nacional (CCN).
  • La futura regulación europea sobre identidad digital y su impacto en los medios de pago — Dña. Mª Cristina Timón López, Investigadora doctoral en la Universidad de Murcia, consultora de pagos digitales para la firma holandesa Explicit Selection y colaboradora en iDerTec y LegalCripto.

Presente y futuro de la regulación de los criptoactivos en la Unión Europea


Es motivo de satisfacción compartir con vosotros mi participación en el III Congreso Internacional «Presente y futuro de la regulación de los criptoactivos en la Unión Europea» organizado por LegalCripto by BAES y la Universidad de Alicante los días 13, 14 y 15 de diciembre de 2023.

Mi intervención es el día 13 de diciembre a las 16:30 en el Primer Panel

16:30   Primer Panel: ¿Qué cabe esperar en Metaverse, Artificial Intelligence, Replicated Journal Technology, Large Language Models, Quantum Computing, Post Quantum cryptography, Central Bank Digital Currency, Citizen Digital Identity and Wallets?

Presenta y modera: Dra. Carmen Pastor Sempere, Profesora Titular de Derecho Mercantil en la Universidad de Alicante e Investigadora Principal de LegalCripto.

  • Tecnologías con futuro y su impacto en el Derecho — D. Julián Inza, Presidente de EAD Trust y Director del Laboratorio de Confianza Digital del Observatorio Legaltech & Newlaw Garrigues-ICADE.
  • Inteligencia Artificial, Descentralización y Web 4.0 — Dr. Víctor Rodríguez Doncel, Profesor Asociado de Inteligencia Artificial en la Universidad Politécnica de Madrid.
  • Panorama legislativo complejo en la UE sobre IA y la regulación sectorial — Dra. Yolanda Bustos Moreno, Profesora Titular de Derecho Civil en la Universidad de Alicante.

El Congreso se enmarca en el Programa Prometeo 2023, Proyecto CIPROM/2022/26

EIDAS2 y la Cartera IDUE en el evento Cybersecurity Afterwork de Ingram Micro


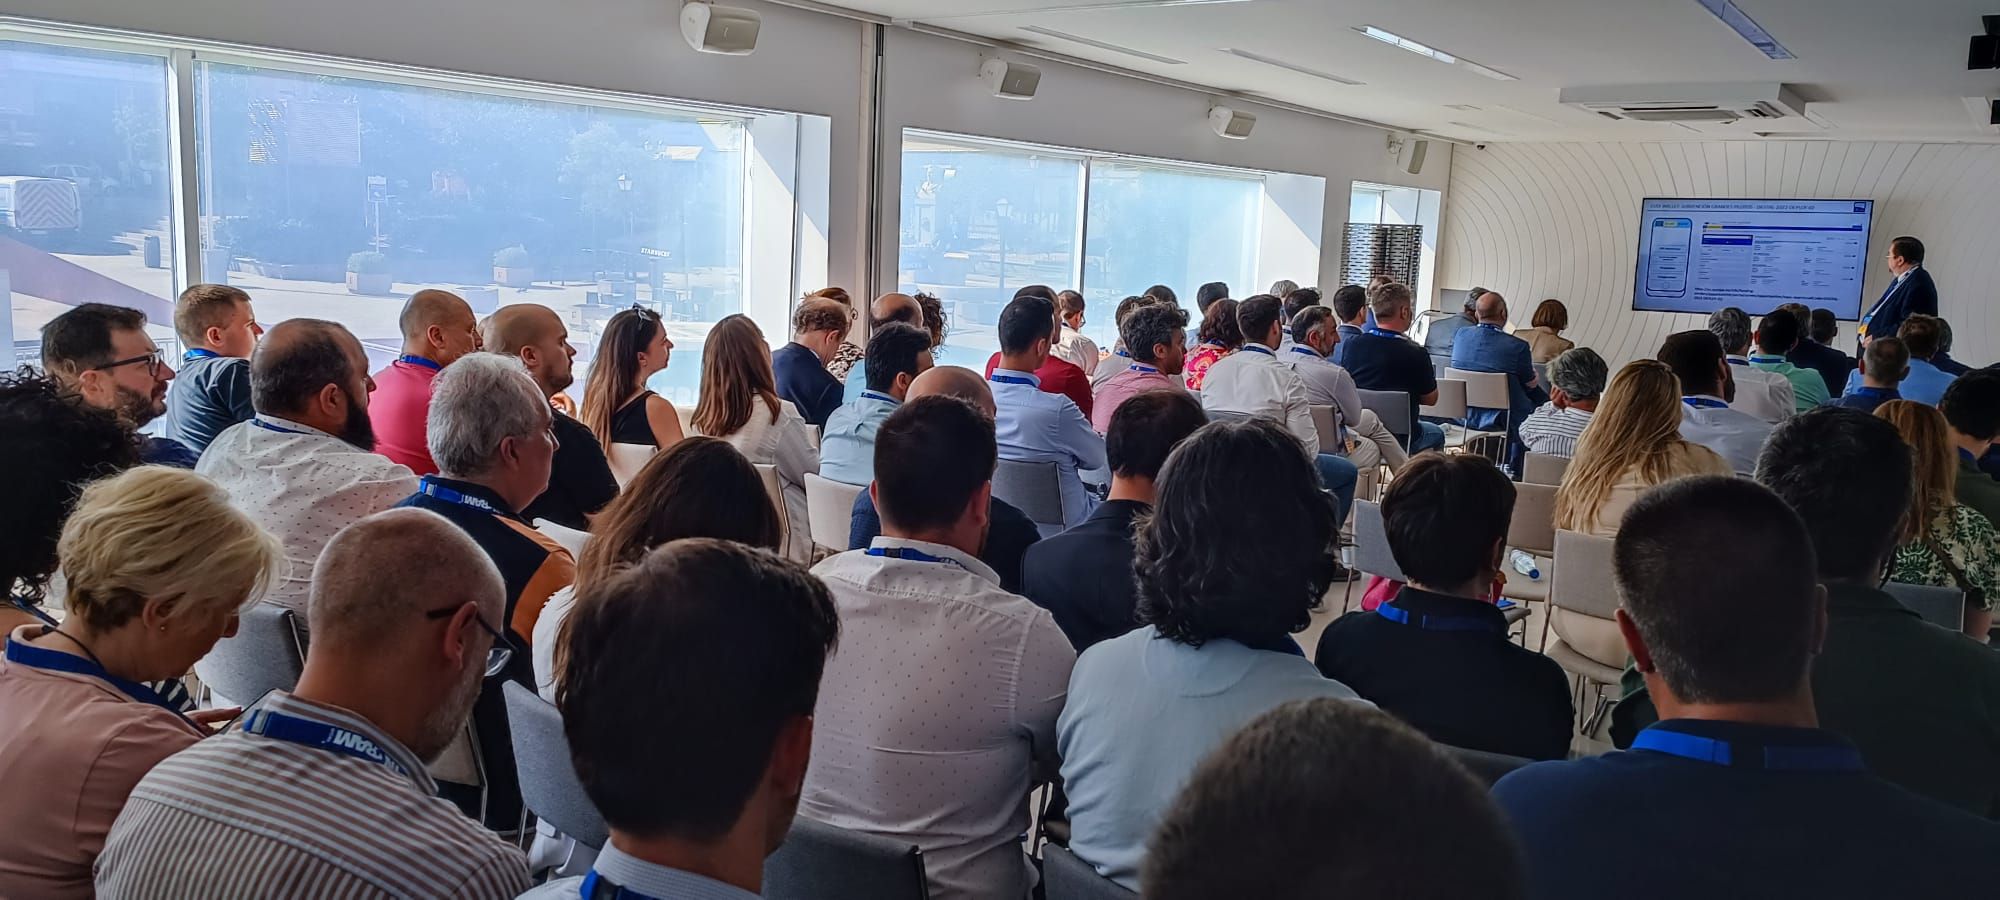
El pasado 6 de julio de 2023 tuve el placer de participar en el evento Cybersecurity Afterwork de Ingram Micro, con un gran ambiente, casi festivo, que aglutinó a los principales distribuidores del sector de la Ciberseguridad y que permitió constatar que los servicios en la nube están siendo adoptados cada vez por más empresas, grandes y pequeñas, precisamente por la excelente especialización en ciberseguridad de los profesionales que está detrás de estos servicios Cloud.

Mi intervención, al principio de la tarde, se centró en describir el proceso legislativo del nuevo Reglamento EIDAS2 que recibió un gran empujón el pasado 29 de junio e 2023, y que probablemente se adoptará durante la presidencia española de la Unión Europea.

El proceso se acompaña de una licitación para desarrollar la Cartera IDUE (ya adjudicada a Scytáles AB junto con Netcompany-Intrasoft), la licitación par la Agencia HADEA de los Grandes Proyectos Piloto (LSP, que se ha traducido en la creación de 4 consorcios: DC4EU, EWC, NOBID y POTENTIAL), de una nueva financiación de la Agencia HADEA para el proyecto EBSI (European Blockchain Services Infrastructure) y del desarrollo de la «European Digital Identity Architecture and Reference Framework» (ARF) de la Cartera de Identidad Digital de la Unión Europea) que evolucionará los próximos meses conforme se realimenten entre sí los 4 LSP, los desarrollos de EBSI y las versones intermedias que libere el código fuente Scytáles AB.

Un mensaje para el sector de que van a llegar cambios legales que implicarán profundos cambios técnicos en relación con la Gestión de la Identidad, una de las áreas de la Ciberseguridad.

17:00 hrs: Bienvenida y registro
17:30 hrs: Charla de apertura por parte de Martín Trullas. Director de Advanced Solutions en Ingram Micro.
17:45 hrs:Ponencia sobre “El reglamento EIDAS2 y la cartera de identidad digital” por parte de Julián Inza: experto en PKI, blockchain, administración electrónica, medios de pago y seguridad y en los sectores de administración de justicia. Presidente de EADTrust, European Agency of Digital Trust, prestador Cualificado de Servicios de Confianza Digital
18:15 hrs: Mesa Redonda “Seguridad en la nube” moderada por Víctor Manuel Fernández, coordinador en DealerWorld.
Participantes:
Javier Sota, Distributor account manager Iberia en Acronis,
Antonio Anchústegui, Channel Manager de Barracuda,
Ángel Ortiz, Director ciberseguridad Cisco España,
Paul Canales, Head of Channel Iberia, Italy & LATAM en Hornet,
Carlos Manchado, Director de Ciberseguridad de Microsoft.
19:15 hrs: Mesa Redonda “Identidades, endpoint y cloud, o el nuevo perímetro de seguridad” moderada por Marilés de Pedro, directora de publicaciones en TAI.
Participantes:
Ángel de la Encarnación, System Engineer at Aruba a Hewlett Packard Enterprise compay
Juan Denia, Senior Partner Alliances Manager, Delinea Iberia,
Calos Galdón, Channel Director Sophos Iberia,
Sergio Martínez, Iberia Regional Manager en Sonicwall.
20:30 hrs Networking & Cocktail.
22:30 hrs DJ en vivo
00:30 hrsFin del evento
Programa

Es de agradecer la capacidad de convocatoria de Ingram Micro ya que la sala estaba completamente llena.

Laboratorio de Confianza Digital ICADE Garrigues


La Universidad Pontificia Comillas y el despacho de abogados Garrigues, firmaron un convenio para crear el Observatorio ‘Legaltech’, Garrigues-ICADE.

El Observatorio, depende de la Facultad de Derecho (Comillas ICADE), a través del Centro de Innovación del Derecho (CID-ICADE).

En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).

Formando parte del Observatorio se han definido ya varios laboratorios:

Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.

Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.

Hemos creado un Enlace de invitación al Canal de Whatsapp del Laboratorio de Confianza Digital en el que comentaremos novedades y al que se pueden conectar las personas interesadas.

Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.

Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.

Módulo de Identidad Digital en la formación de Blockchain para ayuntamientos


Hoy (15 de junio de 2023) seré ponente en el Programa de Innovación Municipal de la Federación Valenciana de Municipios y Provincias. El curso se titula «El blockchain para municipios ¿cómo lo podemos implementar en nuestro ayuntamiento?»

En la sesión de hoy también intervienen:

  • José Antonio Amador, Director Técnico ACCV-ISTEC
  • Ramón Martínez, senior developer BlockchainFUE coop. V.

Aprovecharé para comentar el estado de en el que está el trámite legislativo que dará lugar al futuro Reglamento EIDAS 2 y la «Arquitectura y Marco de Referencia» de la Cartera IDUE, cuyo documento ARF (Architecture and Reference Framework) ya he traducido al español.

Otros datos del curso en el que se enmarca el evento

Título: «El blockchain para municipios. ¿cómo podemos implantarlo en nuestro ayuntamiento?»

  • Duración del curso: 20 horas
  • Fechas: 7, 8, 14 y 15 de junio
  • Horario: de 9h a 14h
  • Número máximo de participantes: 50
  • Modalidad: A distancia

La UE está acelerando el desarrollo y la adopción de tecnologías avanzadas para que los ciudadanos, las administraciones y las empresas puedan disfrutar de todo el potencial del mundo digital, impulsando las tecnologías de registro cronológico, entre las que se podrían encontrar las de tipo Blockchain.

Este curso incluye un primer módulo general sobre la agenda política de la Década Digital, con objetivos concretos para 2030, y cómo las RJT (Replicated Journal Technologies) influirán en la transformación digital de Europa y, a continuación, tres módulos que tratarán la identidad, la sostenibilidad y las finanzas.

Profesorado:

En cada sesión una primera parte de contenido teórico de tres horas explicada por Carmen Pastor Sempere, seguida de otras dos horas de experiencia práctica explicada por otros ponentes («Guest Speakers»).

María del Carmen Pastor Sempere es profesora de Derecho Mercantil de la Universidad de Alicante. Desde el curso 2017-2018 es la Directora del Grupo BAES (laboratorio de blockchain del Instituto de Economía Internacional de la Universidad de Alicante).

Otros ponentes:

María José Vañó Vañó, PDI (Personal Docente e Investigador)-Titular de la Universidad de valencia. UV Directora del Instituto Universitario de Economía Social, Cooperativismo y Emprendimiento (IUDESCOOP)

Julián Inza, Presidente de EADTrust (European Agency of Digital Trust). Director del Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE.

Session 1: Enrique Aznar, miembro investigador de BAES Blockchain Lab.

Session 2: Carlos Alarcón Jefe de Sección de Ciudades Inteligentes en la Diputación Valencia y Manuel Gil Parres, Gerente en Street Pinball Vending Machine

Session 3: Ramón Martínez, senior developer de BlockchainFUE coop. V y Joaquín Mas, Director de Enercoop.

Session 4: José Antonio Amador, Director Técnico de ACCV-ISTEC y Ramón Martínez, senior developer de BlockchainFUE coop. V.

Sesiones:

Sessión 1 – UNIDAD DIDÁCTICA 1. Blockchain como soporte digital ODS. Década digital europea: objetivos digitales para 2030. La UE promoverá su agenda digital centrada en el ser humano en la escena mundial y fomentará la alineación o convergencia con las normas y estándares de la UE. También garantizará la seguridad y la resiliencia de sus cadenas de suministro digitales y ofrecerá soluciones globales. La tecnología Blockchain debe ser sostenible y eficiente desde el punto de vista energético. Le mostraremos cómo los municipios y las provincias lograrán estos objetivos y cómo la tecnología blockchain se alinea con los ODS.

Sessión 2 – UNIDAD DIDÁCTICA 2. Economía local y desarrollo. La UE quiere ser líder en Blockchain (tecnología de cadena de bloques), y acoger importantes plataformas, aplicaciones y empresas. Esto implica un entorno local que proyecte e impulse hacia un mercado único digital interconectado, interoperable y seguro.

Sessión 3 – UNIDAD DIDÁCTICA 3. Sostenibilidad y trazabilidad. Comunidades energéticas. El uso de la tecnología Blockchain para liberar el potencial del Internet de las Cosas en toda Europa podría ser una de las mejores opciones para combatir el cambio climático y los retos medioambientales. La UE reconoce el potencial de blockchain y apoya el uso de la tecnología blockchain para promover el desarrollo económico sostenible, hacer frente al cambio climático y apoyar el Nuevo Pacto Verde Europeo. Comunidades energéticas.

Sessión 4 – UNIDAD DIDÁCTICA 4. La Identidad Digital de la UE estará disponible para los ciudadanos, los residentes y las empresas de la UE que deseen identificarse o confirmar determinada información personal. Puede utilizarse para acceder a servicios, tanto públicos como privados, en línea o fuera de línea, en toda la UE y permitirá realizar firmas electrónicas cualificadas. La cartera de identidad digital de la UE se está probando en cuatro proyectos a gran escala que se lanzaron el 1 de abril de 2023

Arquitectura y marco de referencia de la Cartera europea de identidad digital en EIDAS 2 – documento en español


Hoy se ha publicado la versión 1 del documento «European Digital Identity Wallet Architecture and Reference Framework» que llevábamos algún tiempo esperando.

El objetivo de este documento es proporcionar un conjunto de especificaciones necesarias para desarrollar una solución interoperable de Cartera Europea de Identidad Digital (IDUE) basada en normas y prácticas comunes.

La versión anterior (llamésmosle v0.9, aunque no consta ninguna) se publicó el 22 de febrero de 2022.

De aquel documento me permití realizar una traducción al español (un poco libre porque me tomé la licencia de aclarar conceptos que en el documento original no se entendían bien).

Uno de los aspectos que cuidé es la traducción de términos acuñados en inglés a otros que pudieran considerarse términos acuñados en español, huyendo de «falsos amigos» (palabras que se escriben de forma parecida en español pero que significan cosas diferentes). Por ejemplo «Relying Parties» por «Partes Informadas» considerando que son las que reciben los testimonios de las «Partes informantes». Me parece mejor traducción que «Partes que confían»

Este fue uno de los documentos que se entregaron a los participantes en los cursos de formación organizados por TCAB para especialistas en servicios de confianza (nivel 1), responsables de gestión de servicios de confianza (nivel 2) y auditores de servicios de confianza (nivel 3) y en el que tuve el honor de participar como profesor.

Diplomatica digital: la autenticidad de documentos desmaterializados


La Diplomática es una ciencia que tiene por objeto el estudio de la autenticidad de los documentos, teniendo en cuenta sus caracteres extrínsecos e intrínsecos, es decir, el soporte, la escritura, el lenguaje, los formulismos, los signos de suscripción y otros elementos.

El nombre «diplomática» procede del primer tratado sobre la materia De re Diplomatica, de Jean Mabillon, publicado en París en 1681. Mabillon fue un erudito benedictino que escribió el tratado para responder al cuestionamiento de la autenticidad de ciertas cartas de la abadía de Saint-Denis por parte del jesuita holandés Daniel Papenbroeck. El tratado describe una forma objetiva y sistemática de distinguir documentos auténticos de los falsos  y ha sentado las bases de los análisis críticos de los documentos desde el siglo XVII, auxiliando a otras ciencias como la historiografía.

El término «diploma» hunde sus orígenes en el diploma militar romano,  documento formado por dos chapas (di-ploma) de bronce unidas en las que se grababan los datos del soldado romano que se licenciaba, y en las que se dejaba constancia de que se le otorgaba la ciudadanía romana, así como la fecha de la  tribunicia potestas del emperador, y la del otorgamiento indicando los cónsules a cargo. En la parte exterior de la primera chapa se incluía el texto del otorgamiento y en la de la segunda los sellos de siete testigos. Las partes internas repetían el texto externo de la primera chapa y surtían el efecto de copia notarial de la constitutio publicada en Roma. El documento con las dos chapas atadas y selladas impedía la manipulación de la parte interna. La doble inscripción y los sellos  servían para evitar el fraude o la alteración del documento.

Medidas de seguridad destinadas a establecer sin un ápice de duda la autenticidad de tan preciado documento.

De un nivel equivalente a las medidas de seguridad que vemos en los documentos de identidad, en el papel moneda o en los billetes de lotería: marcas de agua, filigranas, hologramas, microimpresión, tintas magnéticas, imágenes infrarrojas o ultravioleta, relieves,…

Las medidas de seguridad del diploma permitían establecer presunciones de la autenticidad del documento, de modo que el término «diploma» hace referencia desde entonces a un documento en el que es relevante su autenticidad, por lo que se suelen incluir en cada época las medidas de seguridad más consolidadas, lo que también permite datar los documentos.

En las imágenes que se acompañan a este artículo se incluye un Diploma Romano datado en el siglo I encontrado en Croacia en 1997, al extraer arena del río Sava (Slavonski Brod). Es uno de los mejor preservados, y en el que los sellos de los testigos perviven bajo la tapa de madera que cubre el depósito soldado a la segunda hoja. El texto proporciona evidencias muy interesantes acerca de la actividad romana en lo que era la provincia de Panonia. Se expidió en el reinado del emperador Vespasiano. El titular del documento era el centurión «Liccaivs Birsi F.Masunnia»,

Aunque la ciencia diplomática se ha considerado tradicionalmente un instrumento auxiliar de los estudios históricos al permitir el análisis de documentos antiguos, su metodología puede extenderse al análisis de los documentos electrónicos determinando los elementos constitutivos de su autenticidad, más allá de lo indicado por las leyes.

La diplomática digital considera las características de autenticidad de los documentos digitales si bien ya no se centra en las propiedades de los soportes documentales y tipos de letras empleados aunque sí en el uso de expresiones y pautas de organización de los documentos. Añade un componente el «metacolo» (aplicable a la información que se puede recoger en los metadatos) a la estructura formal de los documentos (tradicionalmente divididos en 3 partes: «protocolo», «cuerpo» y «escatocolo»).

Los criterios fundamentales de autenticidad de los documentos digitales son los elementos de «apariencia», el uso de técnicas de «firma electrónica» (asociadas o no al concepto jurídico de «prestación del consentimiento» ) y técnicas de preservación digital, especialmente asociadas a las referencias de autenticidad lo que con frecuencia se gestiona frecuentemente mediante códigos de localización de documentos  (en ocasiones denominados «códigos seguros de verificación»).

En un sistema de preservación orientado a la gestión de documentos auténticos se registrarían (y gestionarían) la obliterabilidad (o cancelabilidad, el agotamiento de un derecho asociado a un título, por ejemplo un billete de viaje), la endosabilidad (o transmisibilidad, la transmisión de un derecho vinculado al título cuando el transmitente firma electrónicamente el endoso y lo registra en la plataforma de preservación) y completitud (o grapa electrónica, cuando son posibles diferentes intervenciones sobre un documento, en la forma de documentos vinculados o de elementos modificadores posteriores del documento inicial).

En relación con la endosabilidad (y, a veces, con la obliterabilidad), la plataforma de preservación orientada a la gestión de documentos auténticos registra al poseedor del documento, por lo que se registran los endosos y los poseedores sucesivos.

Las técnicas de gestión de la autenticidad de documentos digitales se suelen emplear en contextos en los que se precisa desmaterializar procesos tradicionalmente soportados en documentos en papel.

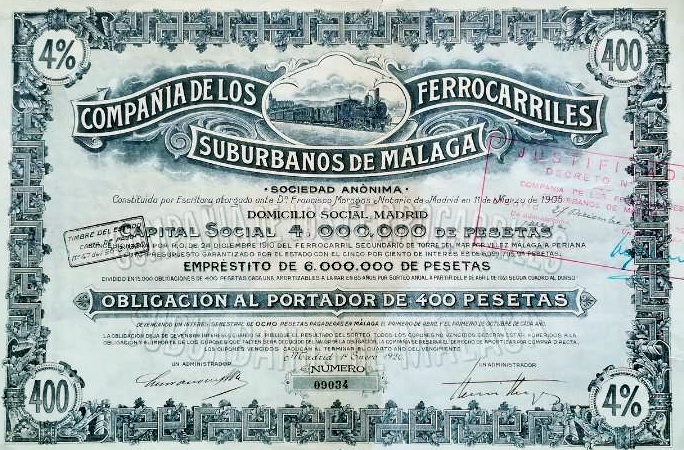
Uno de estas situaciones ha sido la gestión de títulos valores.

Un Título Valor es un documento mercantil en el que está incorporado un derecho privado patrimonial, por lo que el ejercicio del derecho está vinculado jurídicamente a la posesión del documento.

En el  caso particular de las acciones que representan una fracción del capital de una sociedad, se trata de documentos en los que se incorporan y representan los derechos y obligaciones de los socios de una entidad jurídica por los que se facilita la transmisión y ejercicio de tales derechos. El título-acción puede ser nominativo o al portador. Cuando se emitía en un soporte en papel, cada acción solía ir numerada correlativamente y se extendía en libros talonarios cuyas matrices quedaban en poder de la sociedad anónima.

Aunque ya no se gestionan acciones en papel, de vez en cuando se pueden ver ejemplares antiguos enmarcados en despachos de abogados. Algunas acciones tenían incluso valor artístico.

La emisión desmaterializada de acciones es aquella que no requiere la expedición de títulos físicos individuales para respaldar la tenencia y transmisión de derechos.  La posibilidad de que los valores puedan representarse mediante anotaciones en cuenta se produjo e España a partir de la Ley 24/1988, de 28 de julio, del Mercado de Valores. En esta  norma se establece que la llevanza del registro contable de los valores representados por medio de anotaciones en cuenta correspondientes a una emisión será atribuida a una única entidad.

La referencia a la custodia de registros en los que consta la propiedad de las acciones y sus transmisiones es lo esencial de la norma, que en cuanto al resto de requisitos formales se centra en administrar la migración de los conceptos de derechos a asociados a la posesión de trozos de papel a otros centrados en las anotaciones en soporte electrónico.

En el fondo, el sistema de anotaciones en cuenta se inspira en los sistemas contables, con un pequeño matiz: en la anotación de transferencias de efectivo (gestionadas, por ejemplo, en los sistemas de compensación y liquidación bancarias) el dinero se considera equivalente a cualquier otro y por ello, a veces se denomina «fungible», mientras que los títulos están numerados y diferenciados, y cada uno es singular, de modo que, aunque representan la misma proporción de propiedad de una entidad, un título es distinto te los demás, y por ello, a veces se denominan «no fungibles»,

Digital por diseño


Va llegando el momento de abandonar el término «transformación digital» que transmite la idea de que hay que cambiar los procesos de las organizaciones, conforme avanza la digitalización de la sociedad y la adopción masiva de las tecnologías de la información.

Con el estado actual de la tecnología y de la legislación, no tiene sentido diseñar procesos de información, contratación o mero trámite que no estén diseñados desde el principio pensando en el valor probatorio de los registros digitales administrados con ayuda de la criptografía.

En todo caso, cualquier concesión a procedimientos o actuaciones arcaicos debe ser en atención a la experiencia de usuario.

Uno de los aspectos claves del nuevo paradigma es la gestión de la identidad digital de las personas con las que se relacionan las entidades que debería tener en cuenta la posibilidad de acceso de personas de diversa procedencia y medios de identificación.

Las «piezas de lego» que facilitan la gestión digital por diseño de los procedimientos preservando la seguridad jurídica son componentes como las firmas electrónicas de persona, los sellos electrónicos de empresa, los sistemas de conservación digital de documentos electrónicos (incluso con códigos seguros de verificación) y evidencias electrónicas, los sellos de tiempo electrónicos, los sistemas de gestión de información de representación (de otras personas o de empresas) los sistemas que permiten comprobar la validez de las firmas y de los sellos, los que permiten gestionar mecanismos de identificación y de firmas y sellos «en la nube», los que permiten realizar la digitalización certificada de documentos, los que permiten la identificación remota co y los que permiten acreditar las notificaciones electrónicas.

En la actualidad. el Reglamento (UE) Nº 910/2014, de 23 de julio, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (eIDAS), ofrece una buena base para construir sistemas digitales con valor legal admisibles en todos los países miembros, sea cual sea el país de origen, de entre los europeos.

Un aspecto clave en la digitalización por diseño es que la experiencia de usuario debe ser una de las principales prioridades en el diseño de los procesos, para evitar repetir errores de usabilidad  que en el pasado no contribuyeron a poner en valor tecnologías como el DNI electrónico, que se expide desde 2006.

El despliegue de sistemas digitales de gestión debería preservar principios esenciales como el «soporte duradero» o la «simetría probatoria» (igualdad de armas) para que los usuarios de las plataformas cuenten con la misma posición respecto a la prueba digital que los promotores de las plataformas.

El conocimiento técnico y legal de estos principios de despliegue digital ayudará a las entidades a diseñar sistemas digitales eficientes, sencillos y con valor probatorio por lo que es útil contar con especialistas a los que consultar.

Los sistemas de gestión de identidad disponibles ya contemplan la interoperabilidad entre países con «nodos eIDAS» como el español que se instancia a través del sistema «Cl@ve«.

Smart Degrees y los eTítulos


SmartDegrees es una plataforma española que facilita la gestión digital de títulos y certificados académicos, y que utiliza como mecanismo de gestión de evidencias electrónicas el registro en blockchain.

Entre otros aspectos, cuenta con Apps para móvil (Android e iOS) y se integra fácilmente con LinkedIn y en otras plataformas de búsqueda de empleo.

De momento, la Universidad Carlos III ya ofrece conexión con SmartDegrees y otras universidades se irán añadiendo en el futuro.

SmartDegrees utiliza la blockchain Quorum, para la anotación de evidencias electrónicas relacionadas con la expedición de títulos.

Quorum™ es una implementación de código abierto de la Blockchain de Ethereum, desarrollada por JP Morgan Chase que mejora aspectos como la velocidad en la gestión de transacciones. La red Ethereum se caracteriza por dar soporte a SmartContracts (contratos inteligentes) más sofisticados que los disponibles en la red Bitcoin, para los que se utiliza el lenguaje Solidity, similar al JavaScript.

Esta iniciativa se suma a la desarrollada por Ibermática y las tres universidades de CEU en Madrid, Valencia y Barcelona y que mencioné en el artículo sobre Gestión de eTítulos universitarios mediante Blockchain

La normativa más importante sobre los requisitos de expedición de títulos universitarios oficiales es el Real Decreto 1002/2010, de 5 de agosto, sobre expedición de títulos universitarios oficiales.

Su artículo 16 trata sobre el Soporte documental o físico y requisitos y dice lo siguiente:

  1. La cartulina soporte de los títulos, de idéntico tamaño para todos ellos, será de material especial con determinadas claves de autenticidad, normalizado en formato UNE A-3, de acuerdo con las prescripciones técnicas y de seguridad determinadas en el Anexo XI. Por Resolución del Director General de Política Universitaria se determinarán las condiciones de suministro de dichas cartulinas a las universidades.
  2. Las cartulinas llevarán incorporado el Escudo Nacional en el ángulo superior izquierdo. Estarán numeradas mediante serie alfanumérica, cuyo control corresponderá a las unidades responsables del proceso de expedición de los títulos.
  3. Las universidades adoptarán, para los títulos que expidan, los atributos, colores, orlas y demás grafismos que estimen convenientes, sin más limitaciones que las establecidas en este real decreto. Asimismo, podrán incorporar a los títulos que expidan su propio escudo u otros, nunca en mayor tamaño que el Escudo Nacional.
  4. Los títulos llevarán impreso todo su texto, así como la firma del rector o rectores de las universidades correspondientes. No se permitirá la incorporación de inscripción alguna no impresa, salvo la firma del interesado y la del responsable de la unidad de títulos oficiales de la universidad.
  5. Cada universidad, previamente a su entrega al interesado, efectuará en el título una estampación en seco de su sello oficial, igual para todos los títulos que expida. Remitirá muestra de dicho motivo a la Subdirección General de Títulos y Reconocimiento de Cualificaciones de este Departamento, a efectos de conocimiento y control de autenticidad.

Es interesante que aunque este artículo parece dar a entender que los título se tienen que expedir en soporte papel, en realidad no es así, ya que la normativa administrativa (Ley 39/2015) permite realizar copias auténticas en soporte papel.

La primera copia auténtica en papel sería la que requeriría dar cumplimiento a los indicados requisitos, mientras que el documento original expedido por la universidad sería el electrónico, y sería posible crear copias auténticas en papel adicionales a la primera, que sería la única dotada de solemnidades especiales.

En concreto, el artículo 27 indica

(…)

2. Tendrán la consideración de copia auténtica de un documento público administrativo o privado las realizadas, cualquiera que sea su soporte, por los órganos competentes de las Administraciones Públicas en las que quede garantizada la identidad del órgano que ha realizado la copia y su contenido.

Las copias auténticas tendrán la misma validez y eficacia que los documentos originales.

(…)

c) Las copias en soporte papel de documentos electrónicos requerirán que en las mismas figure la condición de copia y contendrán un código generado electrónicamente u otro sistema de verificación, que permitirá contrastar la autenticidad de la copia mediante el acceso a los archivos electrónicos del órgano u Organismo público emisor.

En el caso de las universidades privadas, su procedimiento es similar, pero basado en el Reglamento europeo UE 910/2014 (EIDAS) que en su artículo 46 indica:

No se denegarán efectos jurídicos ni admisibilidad como prueba en procedimientos judiciales a un documento electrónico por el mero hecho de estar en formato electrónico.