Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
Vamos a tratar el concepto de “explicabilidad” en el contexto de las evidencias electrónicas.
En el mundo digital, no basta con que algo esté “hecho”. Hace falta poder explicar cómo se ha hecho y cuándo se ha hecho y que esa explicación sea coherente con la forma de gestionar procesos internos digitales. A eso lo llamamos explicabilidad.
Es un concepto que cada vez aparece más en la normativa: desde la prueba electrónica hasta los sistemas regulados de inteligencia artificial. En EADTrust lo aplicamos de forma práctica con nuestros servicios de confianza cualificados, y especialmente con GoCertius, la app gratuita que permite generar evidencias digitales irrefutables.
¿Qué significa “explicabilidad” en una evidencia electrónica?
Imagina que estás grabando un vídeo, haciendo una foto o cerrando un acuerdo por chat. ¿Cómo demuestras después que ese archivo existía en ese momento exacto, que nadie lo ha modificado y que todo el proceso se ha seguido con diligencia?
La respuesta no es solo “tengo el archivo”. La respuesta es: tengo una cadena de sellos de tiempo cualificados que lo prueban paso a paso, más una explicación clara que cualquiera puede entender.
Eso es la explicabilidad: no solo la prueba técnica, sino la narrativa verificable que la acompaña.
El ejemplo práctico: GoCertius
GoCertius es la app gratuita de EADTrust (desarrollada junto con Garrigues) que millones de personas y empresas ya utilizan a diario. Con ella puedes certificar fotos, vídeos cortos, conversaciones de chat o cualquier documento digital en cuestión de segundos.
Cuando certificas algo con GoCertius, la app no solo guarda el archivo. Genera una certificación completa que incluye:
Las fotos o vídeos originales.
Pequeños bloques de código en formato Base64.
Esos bloques estandarizados en formato Base64 son la base del concepto de «simetría probatoria» ya que permiten que cualquier persona, incluso fuera de EADTrust, verifique la evidencia de forma independiente (hay muchos sitios web que permiten mostrar el significado de una secuencia Base64, incluyendo la firma electrónica) . Es como si la certificación llevara dentro su propio “manual de instrucciones” para que un juez, un perito o un auditor pueda comprobarlo sin depender de nosotros.
Todo ello está respaldado por sellos de tiempo cualificados de EADTrust, que tienen la mayor robustez criptográfica del mercado entre todos los Prestadores Cualificados de Servicios de Confianza de España y Europa.
Cómo funciona el proceso (paso a paso)
Los procesos digitales no son caóticos. Tienen momentos clave: “en este instante se tomó la foto”, “en este otro se firmó el contrato”, “aquí se envió el informe”, «en este proceso se manejaron ciertos datos, que se concatenaron para formar una evidencia» …En cada uno de esos momentos clave se hace lo siguiente:
Se calcula un hash (una huella digital única e irrepetible del archivo, o de la secuencia de datos.
Ese hash se envía a la autoridad de sellado de tiempo cualificado de EADTrust.
Se genera un sello de tiempo cualificado (que va firmado electrónicamente por EADTrust) que certifica: “este hash existía exactamente en esta fecha y hora, y no ha sido modificado desde entonces”.
Al final del proceso, todas esas evidencias (todos los sellos de tiempo) se enlazan en una certificación única. Y aquí viene lo realmente innovador:
La certificación incluye un preámbulo claro y en lenguaje natural que explica:
Qué proceso se estaba siguiendo.
Cuáles eran los momentos clave.
Por qué cada sello de tiempo se generó en ese punto.
Ese preámbulo es la “explicabilidad” hecha realidad. No es solo un montón de datos técnicos: es una historia verificable que demuestra que se actuó con diligencia debida en un proceso que puede ser delicado.
¿Por qué esto es tan potente?
Porque cumple a la perfección dos principios clave de cualquier prueba electrónica:
Independencia: cualquiera puede verificar la evidencia sin depender de EADTrust.
Imparcialidad: el sello de tiempo lo pone una tercera parte de confianza cualificada (nosotros), no la propia empresa.
Gracias a la adopción creciente de GoCertius, ahora cualquier entidad que gestione procesos digitales puede demostrar fácilmente que su gestión es diligente y cumple el marco normativo. Ya no hace falta “confiar en mi palabra”. La cadena de sellos de tiempo y el preámbulo explicativo lo demuestran objetivamente.
Explicabilidad… también en la Inteligencia Artificial
Curiosamente, el mismo concepto está ganando terreno en otro ámbito: la Inteligencia Artificial. El Reglamento de IA de la Unión Europea exige que los sistemas de alto riesgo sean “explicables”. Es decir, que no solo tomen decisiones, sino que se pueda entender por qué las tomaron.
En EADTrust creemos que la explicabilidad no es solo un requisito legal. Es la base de la confianza digital del futuro. Ya sea para probar que un contrato se firmó correctamente o para explicar cómo una IA llegó a una conclusión, la combinación de tecnología criptográfica robusta + explicación clara es la fórmula ganadora.
Conclusión: un enfoque innovador que facilita la adopción
Con este modelo de certificación —hash + sello de tiempo + preámbulo explicativo— estamos consiguiendo que el sello de tiempo cualificado de EADTrust deje de ser “solo una firma técnica” para convertirse en una herramienta práctica y comprensible para cualquier empresa o profesional.
Es un enfoque innovador que estamos viendo que está facilitando enormemente su adopción en muchos contextos regulatorios. Porque, al final, la mejor prueba no es la más compleja… es la que cualquiera puede entender y verificar.
¿Quieres probarlo tú mismo? Descarga GoCertius (gratis) y certifica tu primera evidencia en menos de un minuto. O si gestionas procesos más complejos, contáctanos y te mostramos cómo integrar esta explicabilidad en los flujos diarios de tus aplicaciones informáticas. Llama al 917160555.
En EADTrust seguimos trabajando para que la confianza digital sea, sobre todo, explicable.
1. ¿Cuándo debe tener servicios activables por la Cartera IDUE la Administración Pública?
Muchos organismos y ayuntamientos (los que al menos conocen que existirá una «Cartera IDUE») empiezan a inquietarse porque la fecha del 24 de diciembre de 2026 se acerca y no saben qué tienen que hacer ni si recibirán apoyo de organismos más especializados. Otros, los que ni siquiera saben que en 2024 se publicó el Reglamento UE 2024/1083 y que sus disposiciones son obligatorias en toda Europa, no son conscientes de que en Navidades estarán al margen de la Ley y no cumplirán sus obligaciones de dar servicios a sus ciudadanos y mantener los sistemas de interlocución telemática a la que están obligados (en aplicación de otras leyes que también rigen en este nuevo contexto: La Ley 39/2015 «LPACAP» y el RD 203/2021).
Es urgente la adaptación de los organismos públicos que prestan servicios electrónicos, desde los ayuntamientos más pequeños hasta los grandes ministerios, universidades y organismos reguladores.
¿Cómo deben prepararse los ayuntamientos y otros organismos públicos para aceptar la EUDI Wallet a tiempo, antes de finales de 2026, y cómo pueden aprovecharla en casos de uso concretos?
La buena noticia es que muchas administraciones ya cuentan con una base sólida de administración electrónica, Cl@ve, DNIe, sede electrónica y archivo electrónico, carpeta ciudadana que puede reutilizarse. La mala noticia, vista la proximidad de los plazos, es que las entidades que aún no han iniciado la adaptación a la EUDI Wallet ya van tarde y corren un riesgo evidente de no llegar a tiempo si no actúan con rapidez.
2. Qué es la EUDI Wallet y por qué afecta tanto a ayuntamientos y organismos públicos
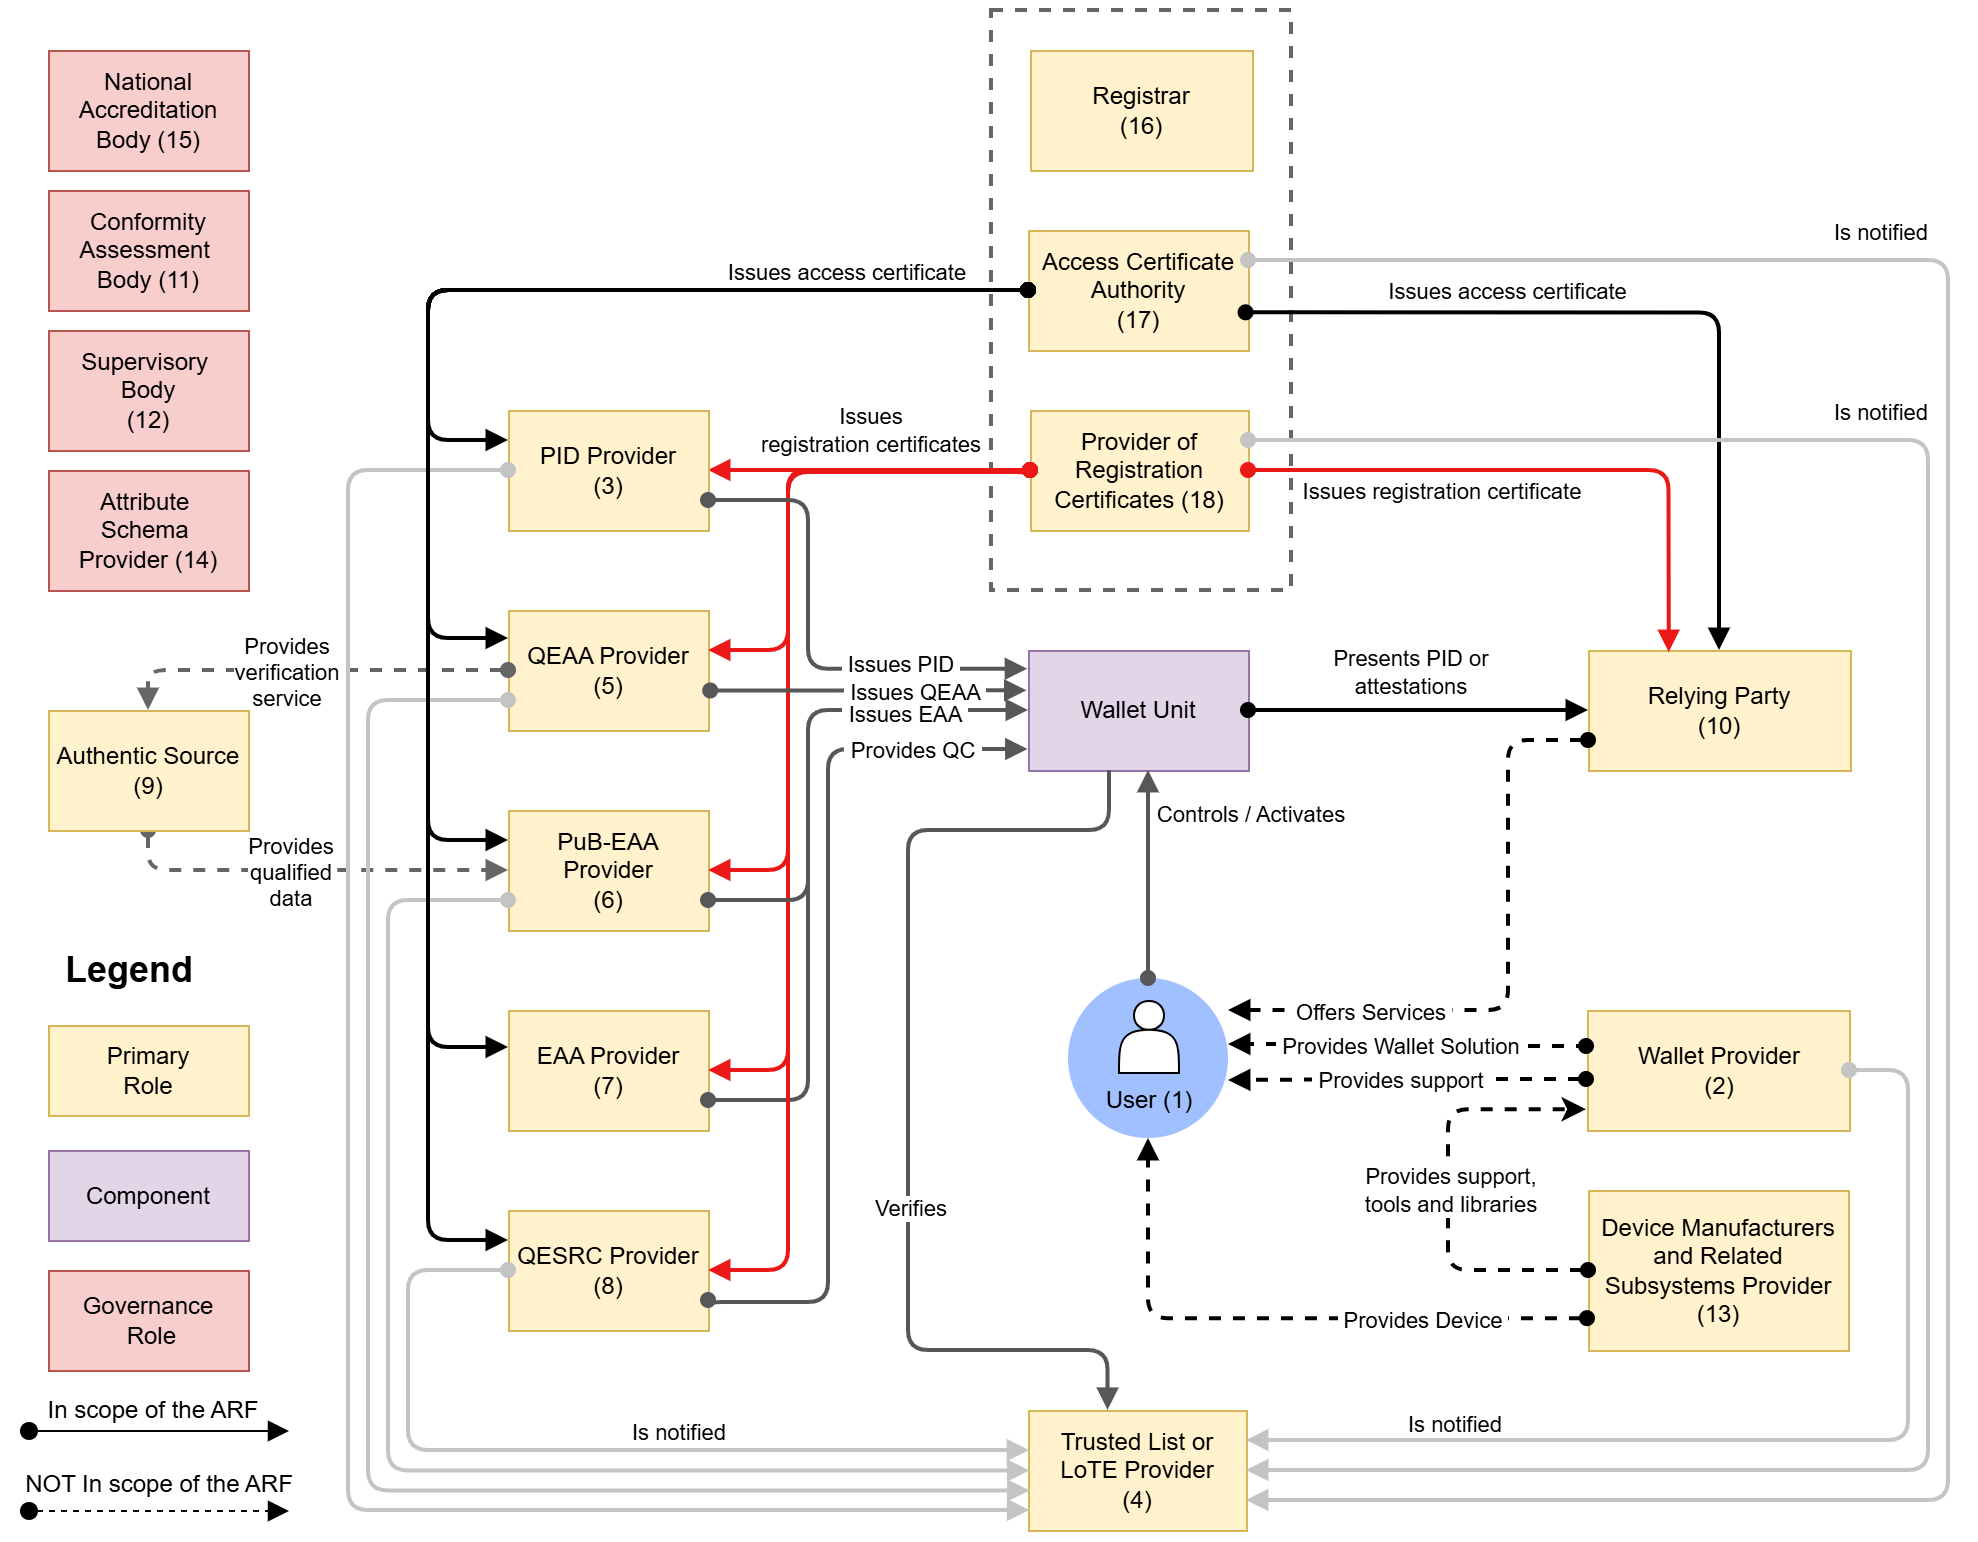
La EUDI Wallet, o Cartera IDUE es la Cartera de Identidad Digital de la Unión Europea prevista en el nuevo Reglamento de identidad digital europea y servicios cualificados de confianza digital que modifica Reglamento eIDAS (al nuevo Reglamento se le denomina eIDAS2).
Permitirá a ciudadanos y empresas:
Identificarse digitalmente ante servicios públicos y privados en toda la UE.
Presentar atributos verificables (edad, domicilio, titulaciones, licencias, calidad de representante, etc.) de forma segura y estandarizada.
Desde la perspectiva de un ayuntamiento o de cualquier organismo público, la EUDI Wallet no es simplemente un nuevo botón en la pantalla de acceso de la sede electrónica:
Es un canal europeo estandarizado para autenticación e intercambio seguro de datos y certificados.
Permite desplegar de forma real el principio de “solo una vez” (once‑only): dejar de pedir al ciudadano que aporte documentos que ya obran en poder de las administraciones.
Facilita trámites transfronterizos, algo cada vez más relevante en ciudades con alta movilidad de estudiantes, trabajadores y jubilados europeos.
En el contexto municipal y regional, algunos de los atributos que podrían gestionarse a través de la EUDI Wallet son:
Domicilio de empadronamiento (certificado de empadronamiento).
Condición de familia numerosa u otros títulos específicos autonómicos.
Titulaciones académicas emitidas por universidades públicas.
Licencias y autorizaciones (apertura, obras, terrazas, espectáculos, etc.).
Condición de representante de una empresa o entidad ante el ayuntamiento.
3. Marco normativo y plazos: qué debe estar listo para finales de 2026
El Reglamento EIDAS2 establece que todos los Estados miembros deben ofrecer al menos una EUDI Wallet interoperable y gratuita para ciudadanos y empresas el 24 de diciembre de 2026 (24 meses tras la entrada en vigor de los primeros «Reglamentos de ejecución» que se publicaron el 4 de diciembre de 2024).
Se están adoptando actos de ejecución que concretan los requisitos técnicos de las wallets, de los emisores de declaraciones de atributos y de los servicios que las aceptan.
A finales de 2026 deberán existir EUDI Wallets operativas en los Estados miembros. La Cartera IDUE de España ya se presentó en el evento «EUDI Wallet launchpad» organizado por la Comisión Europea los días 10, 11 y 12 de diciembre de 2025 en Bruselas, Bélgica.
Se espera que las administraciones públicas estén en condiciones de aceptar la cartera como medio de identificación y de intercambio de atributos en ese mismo horizonte.
En este contexto, el mensaje ya no es “conviene empezar pronto”, sino mucho más contundente:
Las administraciones que deban adaptarse a la EUDI Wallet y no hayan iniciado ya el proceso de análisis y adaptación están, de facto, llegando tarde.
No se trata de generar alarma, pero sí de transmitir que el margen para “experimentar con calma” se está agotando.
4. Impacto en la prestación de servicios electrónicos públicos
La introducción de la EUDI Wallet impacta en varios niveles de la prestación de servicios electrónicos:
4.1. Identificación y acceso a la sede electrónica
La EUDI Wallet se convierte en un nuevo método de autenticación que deberá convivir con los ya existentes (DNIe, Cl@ve, certificados). En la práctica, implicará:
Añadir un botón de “Acceder con Cartera de Identidad Digital Europea / EUDI Wallet” en la sede electrónica.
Gestionar flujos de autenticación basados en los estándares europeos definidos en el ARF.
4.2. Aportación de documentos y datos
Muchos documentos hoy aportados como PDF escaneados (certificados, justificantes, etc.) pueden transformarse en declaraciones de atributos verificables suministrados por la EUDI Wallet, tras obtenerlos de una Fuente Auténtica a través de un Prestador de Declaraciones de Atributos.
El ciudadano ya no sube un PDF de un certificado, sino que autoriza a la cartera a compartir un atributo oficial y verificable con el organismo.
4.3. Automatización del back‑office y reducción de subsanaciones
Al recibir datos estructurados y verificados, los sistemas de gestión pueden:
Validar más campos de forma automática.
Reducir requerimientos de subsanación por documentación incorrecta o ilegible.
Disminuir tiempos de tramitación y cargas administrativas.
5. Casos de uso en ayuntamientos y otros organismos públicos
Para visualizar el impacto real, es útil aterrizar la EUDI Wallet en casos de uso concretos.
5.1. Empadronamiento y certificado de empadronamiento
Caso de uso 1: solicitud de alta en el padrón municipal
El ciudadano se identifica con su EUDI Wallet en la sede del ayuntamiento.
Autoriza la lectura de atributos de identidad y, eventualmente, de domicilio procedentes de otras administraciones.
El ayuntamiento utiliza esos datos para pre‑rellenar el formulario de empadronamiento y verificar la identidad.
Una vez completado el trámite (tras las verificaciones pertinentes), el ayuntamiento puede emitir una declaración electrónica de atributo “domicilio empadronado en el municipio X” que el ciudadano incorpora a su cartera.
Caso de uso 2: obtención del certificado de empadronamiento
En lugar de descargar un PDF desde la sede, el ciudadano podría:
Recuperar desde su EUDI Wallet un atributo de empadronamiento emitido previamente por el ayuntamiento.
Presentarlo en otros organismos sin necesidad de solicitar de nuevo el certificado.
5.2. Bonificaciones y ayudas municipales (familia numerosa, transporte, tasas)
Caso de uso 3: bonificación de tasas para familias numerosas
La comunidad autónoma emite una declaración deatributos de “familia numerosa” que el ciudadano guarda en su EUDI Wallet.
Al solicitar una bonificación en el IBI, tasas escolares o actividades deportivas, el ciudadano:
Se identifica con la EUDI Wallet.
Autoriza la transmisión del atributo “familia numerosa”.
El sistema municipal valida automáticamente el requisito, sin PDFs ni copias en papel.
Caso de uso 4: ayudas al alquiler u otras ayudas sociales
Atributos como situación de desempleo o determinada información tributaria pueden presentarse desde la cartera.
El ayuntamiento reduce al mínimo la documentación aportada manualmente y los errores de cumplimentación.
5.3. Licencias urbanísticas y de actividad
Caso de uso 5: solicitud de licencia de obras o apertura de negocio
Personas físicas y representantes de empresas se identifican con la EUDI Wallet, presentando atributos de identidad y de representación.
Se consumen atributos relativos a:
Capacidad de representación de la empresa solicitante.
Situación censal o registral de la entidad.
El ayuntamiento realiza más rápido las verificaciones previas, reduciendo requerimientos posteriores.
Caso de uso 6: declaraciones responsables y comunicaciones previas
En procedimientos basados en declaración responsable, el solicitante puede firmarla electrónicamente a través de credenciales vinculadas a su cartera, reforzando la vinculación jurídica entre identidad, atributos y acto.
5.4. Educación y servicios universitarios en universidades públicas
Caso de uso 7: matrícula y servicios universitarios
Estudiantes se identifican con la EUDI Wallet para matricularse o acceder a servicios universitarios.
Aportan atributos como:
Titulaciones previas.
Reconocimiento de discapacidad para bonificaciones.
La universidad puede emitir credenciales académicas verificables (títulos, certificados de notas) que el estudiante incorpora a su cartera para trámites futuros, incluso en otros países de la UE.
5.5. Transporte público y servicios metropolitanos
Caso de uso 8: abonos de transporte y tarifas reducidas
La autoridad de transporte utiliza la EUDI Wallet para:
Identificar al usuario.
Verificar atributos como edad, condición de estudiante, familia numerosa o discapacidad.
La asignación de tarifas reducidas se automatiza y se evitan múltiples aportaciones de documentos a lo largo del tiempo.
5.6. Reserva de instalaciones deportivas municipales y acceso a las instalaciones
Caso de uso 9: reserva de frontones, piscinas pistas, pabellones y otros espacios deportivos
El ciudadano accede a la sede electrónica o al portal de reservas del ayuntamiento.
Se identifica con su EUDI Wallet, lo que permite al sistema:
Verificar la identidad y, si procede, atributos como edad (por ejemplo, horario o tarifa para menores), condición de estudiante o residente del municipio.
El ayuntamiento asocia automáticamente la reserva a la identidad verificada del usuario, reduciendo fraudes o usos de reserva de terceros.
En el pago de las tasas (si aplica), el ciudadano puede autorizar, desde la misma cartera, la presentación de atributos necesarios para bonificaciones (familia numerosa, estudiantes, etc.), sin necesidad de presentar documentos adicionales.
Caso de uso 10: autenticación en el acceso físico a las instalaciones
En el acceso a las instalaciones deportivas municipales (pabellón, polideportivo, pistas), el usuario puede:
Autenticarse mediante la EUDI Wallet en un terminal o punto de control electrónico (lectura de QR, NFC, o integración con sistemas de control de acceso).
El sistema valida la identidad y la reserva activa o el pase de uso almacenado en la cartera.
En entornos donde se requiera verificación de capacidad de representación (por ejemplo, menor acompañado por un adulto), el ayuntamiento puede validar también ese atributo procedente de la cartera, sin necesidad de presentar documentos en papel en el acceso.
Este doble flujo —reserva online con identidad verificada y acceso físico basado en la misma cartera— convierte a la EUDI Wallet en un elemento articulador entre la administración electrónica y los servicios presenciales, reforzando la seguridad, reduciendo fraudes y mejorando la experiencia de usuario.
6. Relación con Cl@ve, DNIe, Carpeta Ciudadana, certificados y otros medios actuales
España parte de una posición ventajosa gracias a sistemas como Cl@ve, el uso extendido del DNIe y los certificados electrónicos, que ya proporcionan una alta capilaridad de identificación electrónica en servicios públicos. Posiblemente la autenticación por EUDI Wallet se incorpore a las opciones de autenticación por Cl@ve simplificando la adopción de este sistema de autenticación
Pero también habrá organismos que den la opción de autenticación por EUDI Wallet en su propia página web de sede electrónica sin sustituir de un día para otro el resto de sistemas de autenticación:
Durante años, veremos un escenario de coexistencia: Cl@ve, certificados, DNIe y EUDI Wallet.
Muchas inversiones en infraestructura de administración electrónica, carpeta ciudadana, firma y sello electrónicos y archivo electrónico son directamente reutilizables en el nuevo modelo.
El foco de la transformación se desplaza desde el “cómo identifico al ciudadano” al “cómo gestiono, admito y genero declaraciones de atributos”, donde la EUDI Wallet se convierte en el articulador principal.
7. Hoja de ruta de adaptación para ayuntamientos y organismos públicos
Con los plazos ya tan próximos, la hoja de ruta deja de ser un ejercicio teórico y se convierte casi en un plan de choque para quienes aún no han empezado.
7.1. Gobernanza y planificación del proyecto
La integración de la EUDI Wallet no es un proyecto exclusivamente TIC. Requiere:
Un equipo de proyecto con: TIC, servicios jurídicos, administración electrónica/procedimientos, protección de datos y atención ciudadana.
Alinear la cartera con proyectos ya en marcha: carpeta ciudadana, archivo electrónico, cita previa, sistemas de gestión interna, etc.
7.2. Análisis de procedimientos y sedes electrónicas
Es imprescindible identificar con rapidez:
Procedimientos prioritarios por volumen e impacto (empadronamiento, ayudas, licencias, transporte, educación).
Puntos de fricción donde la EUDI Wallet pueda aportar más valor (mucha documentación, colas, subsanaciones reiteradas).
7.3. Integración técnica: ARF, APIs y proveedores
La integración se basará en:
Interfaces alineados con el Architectural Reference Framework (ARF) europeo.
APIs y SDKs de la solución de EUDI Wallet que despliegue el Estado miembro.
Colaboración con prestadores cualificados de servicios de confianza y proveedores especializados en identidad y firma.
7.4. Seguridad, eIDAS2, ENISA y esquemas nacionales de certificación (en España, Lince)
La EUDI Wallet estará sometida a esquemas de certificación de seguridad. Para los organismos públicos eso implica:
Tratar la integración con la cartera como una función crítica soportada por TIC, sujeta a análisis de riesgos, medidas de seguridad y continuidad.
Alinear las soluciones con marcos nacionales como el Esquema Nacional de Seguridad (a través de «Lince») y la normativa vinculada a NIS2, cuando resulte aplicable.
7.5. Comunicación y gestión del cambio con la ciudadanía
La adopción no será homogénea:
Es necesario diseñar campañas informativas explicando qué es la cartera, cómo se obtiene y en qué trámites locales ya aporta ventajas.
Deben mantenerse métodos alternativos de acceso, para no discriminar a quienes no usen la cartera.
Hay que formar al personal de atención presencial y telefónica para que ayude a los ciudadanos a utilizar la EUDI Wallet.
8. Oportunidades y riesgos de la inacción
La EUDI Wallet abre una ventana de oportunidad para:
Aplicar de forma real el principio once‑only.
Reducir cargas administrativas para ciudadanía y empresas.
Facilitar la movilidad europea en el ámbito local (estudiantes, trabajadores, jubilados, teletrabajadores).
Pero la inacción tiene costes claros:
Desfase tecnológico frente a otras administraciones y entidades privadas que ya aceptan la cartera.
Proyectos de última hora con sobrecostes y mayor riesgo operativo.
Percepción negativa de la ciudadanía, que puede ver a su administración local “a remolque” en identidad digital y servicios electrónicos.
9. Conclusiones: quien no haya empezado, ya llega tarde
Los plazos normativos nos sitúan ante una realidad difícil de ignorar:
La EUDI Wallet debe estar operativa a escala de la UE en el entorno de finales de 2026.
Las administraciones públicas deberán estar preparadas para aceptarla como medio de identificación y de generación o aceptación de declaraciones de atributos.
En este contexto, el mensaje para ayuntamientos, comunidades autónomas, universidades y otros organismos públicos es claro:
Las entidades que deban adaptarse a la EUDI Wallet y no estén ya trabajando activamente en ello, van tarde.
Eso no significa que sea imposible llegar, pero sí que el margen de maniobra se ha reducido drásticamente.
Los próximos meses deberían concentrarse en:
Acelerar la gobernanza y la planificación, sin dilaciones.
Priorizar casos de uso de alto impacto como los descritos.
Apoyarse en proveedores expertos en identidad digital y servicios de confianza, evitando comenzar desde cero.
La EUDI Wallet no es solo un tema de cumplimiento regulatorio: es una oportunidad estratégica para simplificar trámites, reducir cargas, mejorar la experiencia de la ciudadanía y posicionar a cada administración en el ecosistema europeo de identidad digital. Quien se mueva ahora con decisión aún puede llegar a tiempo; quien siga esperando, probablemente no.
EADTrust acompaña la adaptación a la EUDI Wallet
Para las administraciones públicas y otros organismos que ya están descubriendo que la adaptación a la EUDI Wallet no es un “próximo proyecto”, sino una prioridad de año 2026, el reto no solo es técnico, sino también de gobernanza, integración y pruebas controladas.
EADTrust ofrece servicios de consultoría especializada para:
Analizar y adaptar los sistemas existentes (sede electrónica, portales de reservas, sistemas de control de acceso, gestión de ayudas, etc.) a un entorno preparado para el uso de la EUDI Wallet.
Definir casos de uso prioritarios (empadronamiento, ayudas, licencias, reservas de instalaciones deportivas, educación, etc.) y alinearlos con la hoja de ruta de la entidad pública.
Implementar entornos de prueba a modo “sandbox”, donde los organismos públicos pueden:
Probar integraciones con la EUDI Wallet.
Validar flujos de autenticación y de atributos.
Formar a equipos de TIC y de atención ciudadana en un entorno realista pero sin riesgo para la producción.
Las entidades interesadas en conocer cómo EADTrust puede ayudarles a adaptarse a la EUDI Wallet, a definir proyectos de integración o a acceder a un entorno de prueba, pueden solicitar más información en el sitio web:
👉 usercentric.id (plataforma de EADTrust dedicada a soluciones de identidad digital y servicios de confianza).
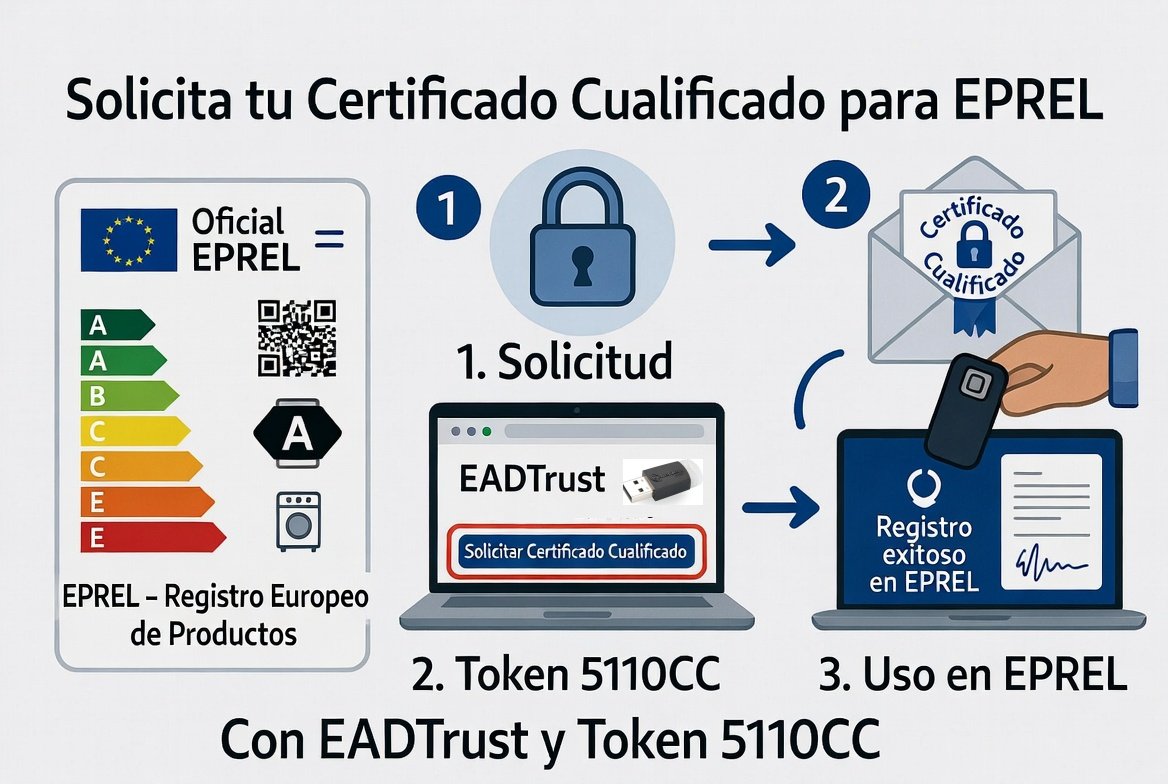
La normativa del Registro Europeo de Productos de Etiquetado Energético (EPREL), se orienta, en su diseño, al registro de personas jurídicas como responsables de los productos, asignando al Identificador de Organización Europeo (NTR) el rol de identificación oficial de la organización, tal como se recoge en el «User Manual for Suppliers» publicada por la Comisión Europea en el sitio oficial de EPREL (última versión: 27‑06‑2025). A partir del 22 de abril de 2025, solo se admitirán sellos electrónicos que incluyan el NTR como identificador de organización, en aplicación de lo establecido en el Reglamento de Ejecución (UE) 2024/994.
Aunque es posible que el responsable de un producto eléctrico afectado por la normativa de eficiencia energética sea una persona física (o natural), como por ejemplo, un trabajador autónomo, o sea una entidad sin figura jurídica clásica (y, por tanto, sin inscripción en el Registro Mercantil), como algunos tipos de cooperativas y asociaciones, siempre que se cumplan los requisitos de verificación y de identificación establecidos, debe poder registrar productos eléctricos en EPREL.
La norma oficial de EPREL no es clara en cuanto a la forma de inscribir trabajadores autónomos, Cooperativas y Asociaciones en EPREL y en cuanto a la forma de obtener certificados cualificados para ese fin.
Sin embargo, EADTrust ha cooperado con el Registro EPREL para resolver esta problemática específica.
Aunque no existe un “manual específico” público para autónomos, asociaciones o cooperativas, sino un marco general que admite distintos tipos de organizaciones y de identificadores, EADTrust, la entidad de confianza que emite el certificado, sigue las pautas definidas por el organismo EPREL y actúa con criterio técnico y jurídico, sin añadir interpretaciones que puedan generar incertidumbre regulatoria.
Si es su caso, contacte con EADtrust en el 91 7160555 o 902 365 612
La proliferación de siglas y normativas en torno a la facturación en España puede resultar abrumadora, incluso para quienes seguimos este ecosistema de cerca.
¿Qué diferencia hay entre Veri-Factu y el SII? ¿A qué obliga ya la Ley Crea y Crece tras el Real Decreto 238/2026? ¿Qué pasa en Navarra o en el País Vasco? ¿Y el sello electrónico remoto cualificado?
En este artículo trato de trazar un mapa claro de todos estos conceptos, sus solapamientos y sus diferencias, y termino explicando por qué el sello electrónico remoto cualificado es una pieza técnica que los une a todos.
1. El terreno de juego: dos grandes familias de obligaciones
Antes de entrar en detalle, conviene distinguir dos líneas normativas que a menudo se confunden porque comparten vocabulario pero tienen objetivos distintos:
Las obligaciones de control fiscal (SII, Veri-factu): nacen de la potestad de la Agencia Tributaria para verificar en tiempo real —o casi— que las facturas emitidas existen y son íntegras. El destinatario de la información es la Administración.
La obligación de facturar electrónicamente entre empresas (Ley 18/202 Crea y Crece / Real Decreto 238/2026)
): nace del derecho del acreedor a recibir su factura en formato estructurado y de la ambición de reducir la morosidad. El destinatario es el cliente B2B.
Son obligaciones que pueden coexistir, complementarse y, en muchos casos, satisfacerse con la misma infraestructura técnica, pero que responden a lógicas diferentes.
2. El SII: el pionero del reporte en tiempo real
El Suministro Inmediato de Información (SII) se introdujo en 2017 (Real Decreto 596/2016) y obliga a determinados contribuyentes —grandes empresas, grupos de IVA, inscritos en el REDEME— a enviar a la AEAT los registros de facturación en un plazo máximo de cuatro días hábiles desde la expedición o recepción de la factura.
¿Qué se envía?
No se envía la factura en sí, sino un registro de facturación en XML con los campos esenciales (fecha, importe, NIF, tipo de IVA…). La factura original puede seguir siendo en papel o en cualquier formato, siempre que el registro llegue a tiempo.
¿Quién está obligado?
Hoy en día están obligados al SII unos 62.000 contribuyentes que representan aproximadamente el 80 % de la recaudación de IVA en España. Para el resto, sigue siendo voluntario.
La llave técnica: certificado de empresa (sello)
Las comunicaciones al SII se realizan mediante servicios web de la AEAT, autenticados con el certificado de representante de persona jurídica o el certificado de sello de persona jurídica emitido por una autoridad de certificación cualificada. Esto ya anticipa la distinción que abordaremos más adelante sobre firma vs. sello.
3. Veri-factu: integridad de secuencia en el registro en origen
Veri-factu (oficialmente, el sistema de emisión de facturas verificables regulado por el Real Decreto 1007/2023 (modificado por RD 254/2025 y RD-ley 15/2025) y desarrollado por la Orden HAC/1177/2024) tiene una naturaleza diferente al SII: no es un sistema de envío a la Administración en tiempo real (aunque puede serlo), sino un sistema de integridad en origen.
La idea central
Todo software de facturación que no esté acogido al SII deberá, a partir de su entrada en vigor, generar facturas que:
Incluyan un código QR que permita al receptor verificar la factura en la sede electrónica de la AEAT.
Incorporen un mecanismo de hashes encadenados en el sistema de control de llevanza de facturas consecutivas, de modo que cualquier alteración posterior sea detectable (adición o eliminación de registros).
Puedan enviarse a la AEAT de forma voluntaria (modalidad VERI*FACTU) o simplemente conservarse en el sistema del emisor (modalidad de registro seguro) a disposición de que lo solicite la AEAT.
¿Quién está obligado?
Todos los empresarios y profesionales no obligados al SII que utilicen sistemas informáticos de facturación, con las excepciones habituales (contribuyentes que ya están en el SII quedan fuera del ámbito de Veri-factu, precisamente porque ya reportan la información al instante).
Fecha de entrada en vigor
Tras el Real Decreto-ley 15/2025, de 2 de diciembre
Personas jurídicas (Entidades del Impuesto sobre Sociedades): 1 de enero de 2027
Personas físicas (autónomos): 1 de julio de 2027
En resumen: el SII manda el registro a Hacienda; Veri-factu garantiza que el origen de la factura no ha sido manipulado y facilita la verificación posterior. Son excluyentes
4. La factura electrónica B2B: la Ley Crea y Crece
La Ley 18/2022, de creación y crecimiento de empresas (conocida como Ley Crea y Crece), establece en su artículo 12 la obligación de facturar electrónicamente entre empresarios y profesionales en sus relaciones B2B. Esta obligación se concreta en el Real Decreto 238/2026, de 25 de marzo que señala la futura publicación de la Orden Ministerial para dar cobertura a la solución pública gestionada por la AEAT
Plazos de aplicación efectiva (contados desde la publicación de la Orden Ministerial de desarrollo de la solución pública de facturación electrónica):
12 meses → empresas con volumen de operaciones > 8 millones €.
24 meses → resto de empresarios y profesionales.
Durante los primeros 12 meses las grandes empresas podrán acompañar la factura electrónica con un PDF legible (salvo que el cliente acepte expresamente el formato estructurado).
¿Qué exige?
Que la factura se emita en un formato estructurado (UBL, CII, EDIFACT y Facturae) y se transmita por plataformas de intercambio interoperables.
Que las plataformas —tanto la pública (FACeB2B) como las privadas acreditadas— garanticen la autenticidad e integridad de las facturas.
Que el receptor no pueda rechazar la recepción de facturas electrónicas. La eliminación del requisito de aceptación del destinatario en el artículo 232 de la Directiva del IVA es el cambio del paquete “IVA en la era digital” (ViDA) con la Directiva 2025/516, el Reglamento 2025/517 y el Reglamento de Ejecución 2025/518 que permite a los Estados miembros hacer obligatoria la factura electrónica también para el receptor.
¿Qué no es la factura electrónica?
Un PDF enviado por correo electrónico no es una factura electrónica a efectos de la Ley Crea y Crece, aunque la normativa de IVA lo tolere cuando hay acuerdo entre partes. La factura electrónica en sentido estricto requiere un formato estructurado y un canal de transmisión que garantice la autenticidad.
La firma y el sello en la factura electrónica
El reglamento Facturae y el estándar FacturaE ya exigen desde hace años la firma electrónica de la factura. Para una persona jurídica (empresa), lo que técnicamente corresponde es un sello electrónico —no una firma—, tal como veremos en el apartado dedicado a esta distinción.
5. Los regímenes forales: Navarra y el País Vasco
España no tiene un sistema tributario unitario. El régimen foral de Navarra y de los tres Territorios Históricos vascos (Álava, Gipuzkoa y Bizkaia) les otorga competencia normativa propia en materia de IRPF, Impuesto de Sociedades e IVA (en el caso vasco, a través del Concierto Económico; en el caso navarro, mediante el Convenio Económico) del art. 45.3 LORAFN (Ley Orgánica 13/1982). El nuevo RD 238/2026 incluye una disposición adicional específica para garantizar la interoperabilidad.
¿Los regímenes forales tienen su propio SII y Veri-factu?
Sí, y este es un punto que sorprende a muchos:
Régimen
SII
Veri-Factu equivalente
Factura electrónica B2B (RD 238/2026)
Territorio Común (AEAT)
Real Decreto 596/2016
RD 1007/2023 (plazos 2027)
Obligatoria (plazos según volumen)
País Vasco
Propio (a través de Concierto Económico)
TicketBAI
Adaptada vía acuerdos con Haciendas Forales
Navarra
Propio (Convenio Económico)
Sistema equivalente (NaTicket u homólogo)
Adaptada vía acuerdos con Hacienda Foral
TicketBAI y BATUZ: el adelanto vasco
TicketBAI es el sistema de facturación verificable del País Vasco, conceptualmente muy similar a Veri-factu pero anterior en el tiempo: encadena facturas con hash, genera un código QR verificable y exige que el software de facturación esté certificado por las Haciendas Forales. BATUZ es el proyecto más amplio que incluye TicketBAI y el sistema de libros de registro (LROE – Libro de Registro de Operaciones Económicas), que sustituye a los modelos 130, 303 y 347 para los contribuyentes vascos.
El País Vasco, en definitiva, ha sido el laboratorio de lo que luego se ha exportado al territorio común como Veri-factu.
Implicaciones prácticas para empresas que operan en ambos territorios
Una empresa con sede en Madrid que venda a clientes en el País Vasco no está obligada a TicketBAI (esa obligación recae sobre los contribuyentes del foro vasco). Sin embargo, si tiene un establecimiento permanente en Bizkaia o es contribuyente foral, sí aplica. Las empresas que operan en ambos territorios deben implementar sistemas que puedan adaptarse a ambas normativas, o invertir en soluciones que soporten múltiples regímenes.
6. Firma electrónica y sello electrónico: la distinción que la normativa tributaria no siempre aclara
Llegamos al punto que, en mi opinión, genera más confusión técnica y jurídica en todo este ecosistema.
Lo que dice la normativa tributaria
El artículo 10 del Real Decreto 1619/2012 (Reglamento de facturación) exige que las facturas electrónicas garanticen la autenticidad del origen y la integridad del contenido mediante firma electrónica avanzada basada en certificado reconocido o cualificado. Muchos textos normativos recientes hablan genéricamente de «firma electrónica» sin mayor precisión.
Lo que dice el Reglamento eIDAS (910/2014/UE)
El Reglamento (UE) 910/2014 (eIDAS), que es de aplicación directa en toda la UE, establece una distinción fundamental:
La firma electrónica (electronic signature) es un mecanismo exclusivo de personas físicas. Solo una persona física puede «firmar» en sentido eIDAS.
El sello electrónico (electronic seal) es el mecanismo equivalente para personas jurídicas: acredita el origen y la integridad de un documento emitido por una organización, sin que deba intervenir ninguna persona física concreta.
Esta distinción no es un tecnicismo menor: una empresa que «firma» una factura con el certificado personal de su director financiero está creando un vínculo jurídico innecesario con esa persona física, exponiéndola a responsabilidades que en realidad son de la empresa. Además, cuando esa persona cambia de cargo o abandona la empresa, el sistema deja de funcionar o genera facturas con certificados caducados.
¿Por qué la normativa tributaria no lo deja claro?
La normativa tributaria española se redactó —y en muchos casos sigue redactándose— con anterioridad o sin plena integración del enfoque eIDAS. Cuando el Reglamento de facturación habla de «firma electrónica reconocida», hay que leerlo como un requisito de nivel de garantía equivalente al de un sello electrónico cualificado cuando quien emite la factura es una persona jurídica. La Directiva sobre facturación electrónica (2014/55/UE) y los estándares EN 16931 ya apuntan en esta dirección.
La lectura correcta, por tanto, es:
Si emite la factura una persona física (autónomo): usa firma electrónica cualificada.
Si emite la factura una persona jurídica (empresa, sociedad): usa sello electrónico cualificado.
El sello electrónico cualificado es el mecanismo técnico que garantiza la autenticidad e integridad tanto en Veri-Factu, en el SII como en la nueva factura electrónica B2B. Es la misma tecnología que ya se podía usar para el SII y que ahora se extiende al resto de obligaciones.”
7. El sello electrónico cualificado remoto: la pieza que lo une todo
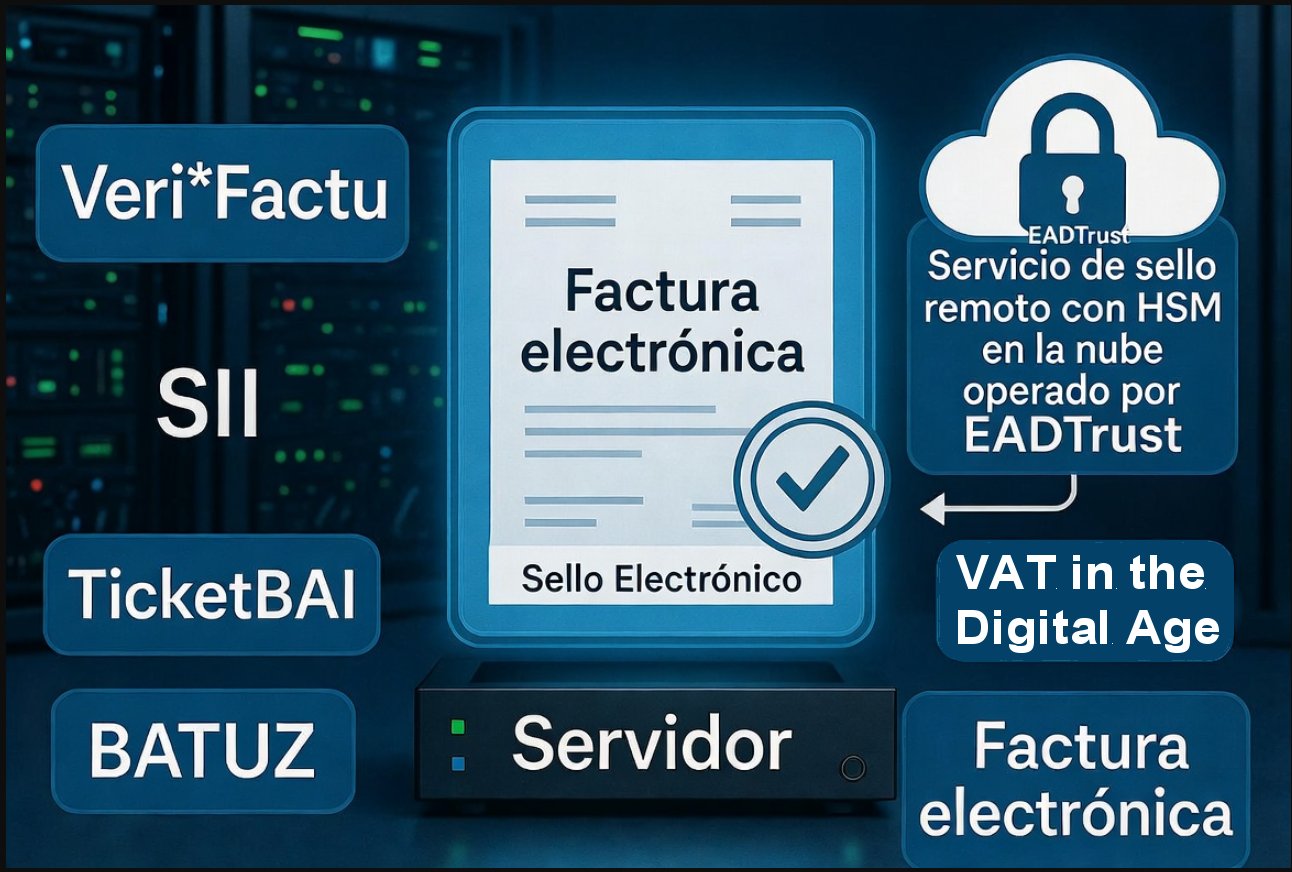
Tanto el SII como Veri-factu, TicketBAI/BATUZ y la factura electrónica B2B requieren que las facturas o los mensajes transmitidos a las Administraciones vayan autenticados con un certificado válido de la persona jurídica emisora. El sello electrónico cualificado es el instrumento técnico-jurídico adecuado para ello.
La evolución más relevante de los últimos años es la consolidación del sello electrónico remoto: el material criptográfico (la clave privada) reside en un HSM (dispositivo cualificado de creación de firma en la nube), operado por un prestador de servicios de confianza cualificado (QTSP). El software de facturación invoca el sello a través de una API sin necesidad de gestionar localmente ningún certificado ni hardware.
Ventajas del sello remoto cualificado para la facturación
Escenario
Beneficio del sello remoto
SII (envíos masivos a AEAT)
El servidor de facturación sella miles de registros por segundo sin gestión local de tokens
Veri-factu (hash + QR)
Cada factura queda sellada en origen de forma automática e integrada en el flujo de negocio
TicketBAI / BATUZ
Los sistemas de facturación para el País Vasco ya prevén integración con APIs de sello remoto
Factura electrónica B2B
Las plataformas de intercambio pueden sellar en nombre de la empresa emisora sin depender de certificados locales que caducan o se pierden
Factura electrónica en Navarra
El sello remoto permite centralizar la emisión aunque la empresa opere bajo el Convenio Económico
8. Cuadro comparativo final
Concepto
Quién obliga
A quién aplica
Qué garantiza
Instrumento de autenticación
SII
AEAT (territorio común)
Grandes empresas y grupos de IVA
Reporte de registros en tiempo real
Certificado de sello / representante de PJ
Veri-factu
AEAT (territorio común)
Resto de empresarios no en SII
Integridad en origen + verificación QR
Hash encadenado + sello en envío voluntario
TicketBAI / BATUZ
Haciendas Forales vascas
Contribuyentes forales vascos
Integridad en origen + reporte LROE
Certificado reconocido / sello
SII foral navarro
Hacienda Foral Navarra
Contribuyentes de Navarra
Reporte de registros
Certificado emitido bajo normativa foral
Factura electrónica B2B
Ley Crea y Crece + reglamento pendiente
Todos los empresarios y profesionales
Formato estructurado + autenticidad e integridad
Sello electrónico cualificado de la PJ emisora
9. Contacte con EADTrus si necesita un sello electrónico remoto cualificado
Si tu empresa necesita adaptarse a alguno —o a varios— de los marcos normativos descritos en este artículo, la pieza transversal que simplifica todos los escenarios es el sello electrónico remoto cualificado.
EADTrust es un prestador de servicios de confianza cualificado (QTSP) inscrito en la Lista de Confianza española (TSL), que ofrece servicios de sello electrónico remoto cualificado en la nube especialmente orientados a entornos de facturación masiva. Sus características clave:
Alta disponibilidad y escalabilidad: apropiado para entornos SII con miles de operaciones diarias.
Integración por API: los sistemas de facturación (ERP, plataformas B2B, software de TicketBAI) se conectan sin cambios de arquitectura.
Cumplimiento eIDAS y normativa tributaria española: el sello es cualificado conforme al Reglamento 910/2014, lo que cubre los requisitos de autenticidad e integridad exigidos por el Reglamento de facturación y la Ley Crea y Crece.
Soporte multi-régimen: el mismo sello sirve para el SII de la AEAT, para Veri-factu, para plataformas de intercambio B2B y para los entornos forales vascos y navarro.
Gestión del ciclo de vida del certificado: renovaciones, revocaciones y auditorías sin impacto en los sistemas del cliente.
Si quieres más información sobre cómo integrar el sello remoto cualificado de EADTrust en tu plataforma de facturación, puedes contactar con su equipo técnico llamando al 917160555 (también 902 365 612) o consultar la documentación disponible en su web.
Conclusión
El ecosistema de la facturación en España es, como hemos visto, un mosaico de obligaciones con distinto origen normativo, distinto ámbito subjetivo y distintos plazos. La buena noticia es que todos estos marcos comparten una misma necesidad técnica: garantizar la autenticidad e integridad de las facturas mediante criptografía. Y la solución idónea para las personas jurídicas —que es la inmensa mayoría de los obligados— es el sello electrónico cualificado, preferiblemente en modalidad remota para facilitar la integración y la escalabilidad.
La distinción entre firma (personas físicas) y sello (personas jurídicas) que establece el Reglamento eIDAS no es un detalle menor: es el fundamento jurídico que da validez duradera a todos los documentos electrónicos que emitimos como empresas. Leer la normativa tributaria con las gafas de eIDAS no es optativo: es necesario para implementar bien.
¿Tienes dudas sobre qué sistema aplica a tu empresa o cómo integrar el sello remoto en tu plataforma? Llámanos al 917160555 o al 902 365 612.
En un mundo cada vez más digitalizado, la Unión Europea ha dado pasos decisivos hacia la estandarización de la identificación electrónica con la introducción de la Cartera de Identidad Digital Europea (EUDI Wallet).
Esta herramienta, regulada por el Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183), que modifica el Reglamento UE 910/2014, permite a los ciudadanos y empresas almacenar y gestionar de forma segura sus identidades digitales, incluyendo atributos como permisos de conducción, diplomas o declaraciones de atributos relativas a cuentas bancarias. También permite realizar firmas electrónicas cualificadas y sellos electrónicos cualificados. El objetivo es otorgar a los usuarios un control total sobre sus datos, facilitando el acceso a servicios en línea con una cesión mínima de información, solo la imprescindible para la gestión a realizar.
Para las entidades financieras, esta innovación no es opcional: representa una obligación legal que transforma los procesos de identificación y verificación de clientes.
La Obligatoriedad de Aceptar la EUDI Wallet
El Reglamento eIDAS 2.0 establece (artículo 5 septies) que los proveedores de servicios que estén legalmente obligados a identificar inequívocamente a sus clientes deben aceptar la EUDI Wallet como método de autenticación.
En el sector financiero, esto afecta directamente a bancos, instituciones de crédito y otras entidades reguladas, especialmente en procesos como el Know Your Customer (KYC) y procesos de Debida Diligencia para la prevención del blanqueo de capitales.
El citado artículo 5 septies del Reglamento obliga a estas entidades a integrar la cartera como una opción válida para la identificación electrónica, lo que reduce barreras transfronterizas y mejora la eficiencia en transacciones digitales.
Esta obligación se extiende a sectores como la banca, los servicios financieros y cualquier entidad sujeta a requisitos de identificación estrictos. No se trata solo de cumplimiento normativo, sino de una oportunidad para optimizar operaciones, ya que la EUDI Wallet proporciona datos verificados e inalterables directamente de fuentes auténticas, minimizando riesgos de fraude y agilizando el «onboarding» de clientes.
La adaptación requiere una integración técnica y operativa en los sistemas existentes, por un lado para el proceso de apertura de cuenta (en el que el uso de sistemas cualificados simplifica la documentación que tiene que recabar la entidad financiera) y después para añadir una opción en la pantalla web en la que se ofrece a los clientes acceder a la información y servicios asociados a su cuenta, ya que al clickar en esa opción se desencadena la funcionalidad de identificación y autenticación de la cartera.
Las entidades financieras deben:
Actualizar sus plataformas de identificación para el acceso a la banca electrónica: Incorporar APIs y SDK compatibles con la EUDI Wallet para permitir la autenticación segura. Esto implica adoptar los protocolos estandarizados que se recogen en el ARF y en los actos de ejecución para asegurar la interoperabilidad con las diferentes carteras emitidas por los Estados miembros.
Revisar sus procesos de KYC y onboarding: La cartera permite solicitar al cliente que aporte atributos (como los que figuran en la credencial inicial DIP, «Datos de Información Personal») y otros atributos exigibles según los principios de debida diligencia (quizá la presentación de una nómina o una declaración electrónica de atributos semejante, como ingresos anuales o cualificaciones profesionales), lo que simplifica la «due diligence». Las interfaces bancarias con la cartera se configuran para solicitar declaraciones de atributos y para solicitar la firma electrónica de documentos (la cartera permite realizar «QES» «qualified electronic signature» y «qualified electronic seal»). Se deberán conservar las evidencias electrónicas de la contratación (posiblemente preservadas mediante sellos de tiempo cualificados). Será preciso registrar a la entidad en el registro de «Relying Parties» o «Partes Usuarias» («Partes informadas», en mi traducción del ARF) y obtener el certificado que establece el tipo de información que puede solicitar a la cartera
Las entidades deben revisar sus contratos y «términos y condiciones» para acoger las nuevas circunstancias de apertura de cuentas y acceso a la banca electrónica y dar formación a su personal para que entiendan las nuevas circunstancias de contratación y autenticación y puedan dar soporte a los clientes.
Garantizar la seguridad y privacidad: Cumplir con el RGPD (y la LOPD/GDD) y las directrices de eIDAS 2.0, asegurando que los usuarios tengan control sobre sus datos (en ciertas condiciones, mediante divulgación selectiva y «pruebas de conocimiento cero»).
Colaborar con proveedores de confianza: Asociarse con prestadores cualificados de servicios electrónicos para implementar soluciones compatibles, como firmas electrónicas cualificadas o sellos de tiempo, que complementen la integración de la cartera.
Esta adaptación no solo permite cumplir con las exigencias regulatorias, sino que posiciona a las entidades que se anticipen, como líderes en innovación digital, mejorando la experiencia del usuario y reduciendo costes operativos.
Plazos para la Implementación
Los Estados miembros de la UE, incluyendo España, tienen la obligación de proporcionar al menos una versión de la EUDI Wallet a sus ciudadanos antes de finales de 2026 (24 meses tras la entrada en vigor del primer lote de actos de ejecución). Antes de fin de 2027 (36 meses tras la entrada en vigor de los citados actos de ejecución), la aceptación de la cartera será obligatoria para las organizaciones del sector privado reguladas, como las entidades financieras, y otras que se citan en el artículo 5 septies.
Si no se demora la decisión de acometer los cambios, queda margen para pruebas piloto y ajustes, pero empieza a ser urgente que las entidades inicien su preparación cuanto antes para evitar sanciones y aprovechar las ventajas competitivas.
Conexión con PSD3 y el Reglamento de Servicios de Pago (PSR)
La adaptación a la EUDI Wallet no puede analizarse de forma aislada en el sector financiero, sino en el contexto más amplio de la revisión del marco europeo de servicios de pago. La Comisión Europea ha propuesto sustituir la actual PSD2 por una nueva Directiva de Servicios de Pago (PSD3) y, paralelamente, aprobar un Reglamento de Servicios de Pago (PSR) de aplicación directa en todos los Estados miembros. Ambos instrumentos refuerzan los requisitos de autenticación reforzada del cliente (SCA) y abren la puerta a que la identidad digital verificada —precisamente la que proporciona la EUDI Wallet— pueda usarse como mecanismo de autenticación en el acceso a cuentas de pago y en la iniciación de operaciones.
En la práctica, esto significa que las entidades financieras que integren la cartera para sus procesos de KYC y onboarding estarán también construyendo una infraestructura compatible con las exigencias de autenticación que se avecinan con PSD3/PSR, evitando duplicidades tecnológicas. La EUDI Wallet puede actuar como un vector común de identidad verificada tanto para el cumplimiento AML como para la autenticación en el acceso a servicios de pago, lo que convierte su integración en una inversión con retorno regulatorio múltiple y no en un mero coste de cumplimiento puntual.
Consideraciones sobre la Ley 10/2010 y el Reglamento (UE) 2024/1624
La Ley 10/2010, de 28 de abril, de prevención del blanqueo de capitales y de la financiación del terrorismo, impone a las entidades financieras obligaciones estrictas de identificación y verificación de clientes (artículos 3 a 10). Los servicios cualificados a los que se refiere esta ley en su artículo 12, inspirados en el Reglamento eIDAS, incluyen mecanismos electrónicos de confianza como firmas cualificadas, sellos electrónicos y sistemas de identificación remota. Es preceptivo conservar las evidencias electrónicas que acreditan el cumplimiento de lo señalado en este artículo.
La adaptación a la EUDI Wallet, aunque establecida en un Reglamento Europeo, tiene encaje con lo dispuesto en estos requisitos, ya que la cartera actúa como un medio de identificación electrónica cualificado, reconocido en toda la UE.
El Reglamento (UE) 2024/1624 es una de las piezas centrales del nuevo paquete legislativo europeo contra el blanqueo de capitales y la financiación del terrorismo (AML/CFT). Se aprobó el 31 de mayo de 2024 y se publicó en el DOUE el 19 de junio de 2024. Su objetivo es sustituir la fragmentación normativa existente y establecer normas directamente aplicables en todos los Estados miembros para reforzar la integridad del sistema financiero europeo.
El Reglamento (UE)2024/1620 crea la Autoridad de Lucha contra el Blanqueo de Capitales (en inglés Anti-Money Laundering Authority – AMLA) y la Financiación del Terrorismo y se modifican los Reglamentos (UE) n.º 1093/2010, 1094/2010 y 1095/2010. Recientemente AMLA ha abierto una consulta pública (9 febrero – 8 mayo 2026) sobre los Regulatory Technical Standards (RTS) previstos en el artículo 28(1) del Reglamento (UE) 2024/1624, que desarrollan en detalle cómo deben aplicar los sujetos obligados la diligencia debida con el cliente.
Estos RTS son esenciales porque convierten los principios del Reglamento AML en instrucciones operativas concretas y uniformes en toda Europa, qué información recoger, cómo verificarla, qué hacer en casos de riesgo. El «draft» señala (pág. 29) que el cumplimiento de la sección 9 se logra con el cumplimiento del Reglamento de Ejecución (UE) 2024/2977 de la Comisión, de 28 de noviembre de 2024, que establece las normas técnicas y procedimentales para la aplicación del Reglamento eIDAS 2 en lo relativo a:
Datos de identificación de la persona (PID)
Declaraciones electrónicas de atributos (EAA / QEAA)
Su expedición a las Carteras de Identidad Digital de la Unión Europea (EUDI Wallets)
La complejidad regulatoria da otra vuelta de tuerca porque, como comenté recientemente hay nuevos borradores de actos de ejecución en relación con #EIDAS2 y la EUDI Wallet y uno de ellos, precisamente, modifica el Reglamento de Ejecución (UE) 2024/2977.
El papel de la EBA y sus Directrices sobre onboarding remoto
La Autoridad Bancaria Europea (EBA) publicó el 22 de noviembre de 2022 sus Directrices sobre el uso de soluciones de incorporación remota de clientes (EBA/GL/2022/15), aplicables desde el 2 de octubre de 2023 a todas las entidades de crédito e instituciones financieras en el ámbito de la Directiva AML. Estas directrices establecen estándares comunes europeos para los procesos de diligencia debida inicial en el contexto del onboarding digital, y resultan directamente relevantes para la integración de la EUDI Wallet: la EBA reconoce expresamente en su texto que las entidades que utilicen soluciones basadas en esquemas de identificación electrónica notificados bajo eIDAS, o en servicios de confianza cualificados, pueden asumir que tales soluciones cumplen los requisitos de verificación de identidad establecidos en la Directiva, sin necesidad de duplicar las evaluaciones de gobernanza ya realizadas en el marco del propio Reglamento eIDAS. En la práctica, esto significa que una entidad financiera que integre correctamente la EUDI Wallet como mecanismo de identificación del cliente estará, de forma simultánea, cumpliendo con las exigencias de las Directrices EBA/GL/2022/15.
Las directrices deben leerse en conjunción con otras guías de la EBA, en particular las Directrices sobre Factores de Riesgo ML/TF (EBA/GL/2021/02) y las relativas a la gestión de riesgos TIC y de seguridad (EBA/GL/2019/04), lo que refuerza la necesidad de un enfoque integral en la adaptación. Cabe señalar que la propia EBA, al publicar sus directrices de 2022, ya advertía que era consciente de que la reforma del Reglamento eIDAS y la introducción de la Cartera IDUE ayudarían a superar la fragmentación existente en materia de identificación remota, pero que hasta que dicha reforma entrase en vigor, debía basar su análisis en el marco normativo entonces vigente. Ese momento ha llegado: la EUDI Wallet ya es una realidad regulatoria, y las entidades financieras tienen ahora la oportunidad de alinear su cumplimiento AML con el nuevo ecosistema de identidad digital europeo, construyendo una infraestructura de onboarding que satisfaga simultáneamente las EBA/GL/2022/15 y los requisitos del Reglamento eIDAS 2.0.
Implicaciones del Reglamento DORA en la integración de la Cartera IDUE
Las entidades financieras que acometan la integración de la EUDI Wallet no pueden ignorar que dicha integración constituye, desde la perspectiva del Reglamento (UE) 2022/2554 (DORA), plenamente aplicable desde el 17 de enero de 2025, la incorporación de una nueva función crítica soportada por TIC, con todo lo que ello implica. DORA exige que cualquier nuevo sistema o proveedor externo que dé soporte a funciones esenciales quede incorporado al marco de gestión del riesgo TIC de la entidad: los proveedores de servicios de identificación y los prestadores cualificados de servicios de confianza que participen en el ecosistema de la cartera deberán ser objeto de la diligencia debida contractual prevista en los artículos 28 y siguientes del Reglamento, incluyendo cláusulas de auditoría, acceso, localización de datos y continuidad del servicio. La clasificación de la funcionalidad de autenticación con cartera como «función importante» —lo que es previsible dado su papel central en el acceso a la banca electrónica— activaría además la obligación de realizar pruebas de resiliencia operativa periódicas sobre esos sistemas.
Desde una perspectiva de planificación, esto significa que el proyecto de integración de la EUDI Wallet debe diseñarse desde el inicio con la arquitectura documental y contractual que DORA exige, evitando tener que remediar a posteriori las carencias de un despliegue tecnológico que no tuvo en cuenta el marco de riesgo de terceros. La buena noticia es que las exigencias de DORA y las de eIDAS 2.0 son en gran medida complementarias: ambas apuntan hacia proveedores robustos, auditables y resilientes. Una entidad que seleccione proveedores de servicios de identidad digital que sean Prestadores Cualificados de Servicios de Confianza (QTSP) registrados bajo eIDAS estará, al mismo tiempo, incorporando actores que ya han superado auditorías de conformidad rigurosas, lo que facilita considerablemente la evaluación del riesgo TIC de terceros exigida por DORA.
EADTrust
EADTrust ofrece sus servicios de adecuación a la Cartera IDUE a las entidades financieras para facilitar la integración, sumándose al equipo técnico y legal que acometa la adaptación.
EADTrust puede proporcionar Declaraciones Electrónicas de Atributos de prueba, y las APIs de los protocolos a utilizar. También aporta jefes de proyecto, programadores y juristas para acometer las diferentes facetas de la adaptación. En particular para dar seguimiento al cada vez más complejo marco regulatorio.
Presta servicios cualificados complementarios como los sellos de tiempo, y el archivo electrónico de preservación que ayudan a custodiar las evidencias digitales del proceso. Con los servicios de EAD Factory la entidad financiera cuenta con todos los servicios de un PSC (Prestador de Servicios de Certificación) cualificado como si fuera parte de su propia infraestructura.
Además EADTrust ayuda a integrarse a otras entidades que forman parte de la infraestructura y del ecosistema de la Cartera IDUE: fuentes auténticas, entidades del sector público, entidades privadas que entreguen declaraciones de atributos a sus clientes o a sus empleados,…
Aunque la interoperabilidad con la «EUDI Wallet» se vea ahora como un requisito regulatorio para las entidades señaladas en el Artículo 5 septies del Reglamento UE 910 / 2014 reformado, va a ser esencial para las entidades Fintech, y para todo el sector financiero y un motor de innovación para crear nuevos servicios.
Será la evolución natural de los servicios cualificados, promoviendo una identificación más segura y eficiente en el marco normativo europeo.
EADTrust, como Prestador Cualificado de Servicios de Confianza Electrónica registrado en el Ministerio de Asuntos Económicos y Transformación Digital, es un aliado clave en esta transición. Su equipo de Servicios Profesionales, liderado por expertos en identidad digital y eIDAS, y con experiencia en proyectos en entidades financieras y administraciones públicas ofrece soporte integral para la adaptación a la EUDI Wallet, incluyendo:
Consultoría y auditorías técnicas y legales: Evaluación de sistemas actuales y planes de implementación para garantizar interoperabilidad y cumplimiento normativo. Seguimiento de la normativa aplicable, cada vez más compleja.
Implementación de soluciones EUDI: Desarrollo de integraciones para la cartera, junto con servicios de archivo electrónico cualificado y digitalización de documentos.
Formación y soporte: Capacitación para equipos en el uso de la cartera y alineación con la Ley 10/2010 y los nuevos RTS.
Además, EADTrust ya ofrece una amplia gama de servicios cualificados eIDAS, como:
Certificados electrónicos cualificados para firmas y sellos electrónicos.
Sellado de tiempo electrónico cualificado.
Notificaciones electrónicas certificadas.
Validación y preservación de documentos electrónicos.
Servicios de identidad digital y custodia electrónica.
Con precios muy atractivos y un enfoque en criptoagilidad (para resistir los retos de la computación cuántica hacia las técnicas criptográficas tradicionales), EADTrust transforma el complejo marco de cumplimiento en una ventaja competitiva, ayudando a las entidades financieras a navegar el ecosistema digital con confianza.
Para más información, contacta con el equipo de EADTrust llamando al 917160555 (o al 902 365 612) y prepárate para el futuro digital
El uso de la metodología ENSAR y los modelos atómicos del IQC Kit (Introduction to Quantum Computing), permiten tocar lo que se va explicando.
Algunas opiniones de participantes en la edición anterior dan idea del efecto WOW que produce esta formación, cuando varias ideas que van surgiendo hacen click en nuestra mente al combinarse con otros conceptos que ya teníamos (incluso los que nada tienen que ver con la física atómica):
«Una formación fantástica, muy útil y aterrizada de la mejor manera para generar conocimiento aunque no se tenga una base sólida en el tema. Totalmente recomendable.«
«Oportuna y desafiante formación. EADTRUST ha hecho un gran esfuerzo para facilitar una comprensión a grandes rasgos del mundo cuántico y su impacto sobre la criptografía, de forma que se comprendan los desafíos técnicos, las exigencias regulatorias, y las opciones y roadmaps para que las organizaciones se preparen a tiempo. En 2026, 2030 y 2035 se cumplirán plazos regulatorios que la realidad tecnológica podría acelerar. Como insiste Julian Inza, «¡Hay prisa!»
«Tenía mis dudas por no tener conocimientos previos de computación cuántica, pero está formación ha superado con creces mis expectativas. La primera parte con Jorge nos ha dado el contexto de la parte más técnica de manera super amena y divertida. La segunda parte de Julian ha puesto de manifiesto la necesidad de empezar planificar acciones para prevenir la criptocalipsis, ofreciendo una versión más práctica de cómo aplicarla. Todo genial! Muchísimas gracias :)»
«Me ha parecido estupenda la formación; me fascinó como temas tan complejos los han sabido explicar en un lenguaje llano para que nos llevemos los conceptos importantes y sobre todo el camino a recorrer para estar preparados para ”sobrevivir” a la computación cuántica. Recomiendo participar en esta formación y me gustaría en un futuro volver a participar para obtener información actualizada respecto a esto.»
El programa combina teoría, casos prácticos y demostraciones, cubriendo:
Introducción a la Computación Cuántica: Conceptos básicos (qubits, superposición, entrelazamiento), avances recientes (ej. chip Majorana 1 de Microsoft, febrero 2025) y el «criptocalipsis» inminente.
Amenazas a la Criptografía Clásica: Análisis de algoritmos vulnerables (RSA, ECC) y el algoritmo de Shor como catalizador de riesgos.
Criptografía Postcuántica:
Estándares NIST: ML-KEM (encapsulación de claves), ML-DSA (firmas digitales), SLH-DSA y FN-DSA (Falcon).
Estrategias de migración: Híbridos (clásico + postcuántico), criptoagilidad y pruebas de interoperabilidad.
Aplicaciones Prácticas: Adaptación de servidores web (TLS 1.3), PKI resistente, preservación de firmas electrónicas y análisis de riesgos GRC (Governance, Risk, Compliance).
Marco Regulatorio: Impacto de EIDAS 2.0, borradores de actos de ejecución y recomendaciones ETSI para esquemas «Quantum-Safe».
Recomendaciones de Centro Criptológico Nacional.
Sesiones Interactivas: Taller con acceso al IQC Kit y a la herramienta de programación Qiskitde IBM
Ideas para evaluar impactos en legaltech, banca y administración pública.
En esta nueva edición, además de la participación de Jorge Christen y Julián Inza, intervendrán Ainhoa Inza y Antonio Peris.
EADTrust, conocida formalmente como European Agency of Digital Trust S.L., es un Prestador Cualificado de Servicios de Confianza Electrónica regulado por el Reglamento (UE) Nº 910/2014 (eIDAS). La empresa se posiciona como líder en proporcionar infraestructura legal digital para procesos de innovación y transformación digital, ofreciendo soluciones que garantizan seguridad jurídica, cumplimiento normativo y confianza en transacciones electrónicas. Muy interesante para Startups y Scaleups de entornos Fintech, Regtech, Insurtech y Legatech.
Desde su integración en el Grupo Garrigues —que adquirió una participación mayoritaria del 51% en 2023—, EADTrust ha fortalecido su capacidad innovadora mediante la colaboración estrecha con g-digital, la división de negocios digitales de Garrigues. Esta alianza estratégica combina la «expertise» legal de uno de los despachos de abogados más prestigiosos de Europa con la especialización técnica de EADTrust en servicios de confianza cualificados, impulsando el desarrollo conjunto de soluciones tecnolegales avanzadas.
Con más de 15 años de experiencia, EADTrust combina conocimiento técnico y jurídico para resolver todo tipo de desafíos de digitalización. Como entidad supervisada por el Ministerio de Asuntos Económicos y Transformación Digital de España (y habilitada para la videoidentificación en la expedición de certificados cualificados), está incluida en la lista de confianza de la Unión Europea, actuando en todo el territorio comunitario.
Su integración con Garrigues a través de g-digital permite ofrecer productos innovadores como GoCertius y plataformas reguladas (rPaaS), diseñadas por g-digital y operadas por EADTrust, que aseguran certeza legal preventiva en un entorno regulatorio en evolución.
La empresa preside la Comisión de Blockchain de AMETIC, participa en Global LegalTech Hub (GLTH), y en LNET (entidad procedente de LACNet y LACChain) y colabora con socios estratégicos como CANON y Procesia para desarrollar productos a la vanguardia de la identidad digital europea, de los servicios de confianza digital y de los procesos de transformación digital.
Su lema refleja su esencia: proporcionar certeza legal preventiva en un entorno regulatorio en constante cambio. EADTrust destaca por soluciones fáciles de implementar, precios transparentes y un equipo experto liderado por especialistas reconocidos en servicios de confianza regulados.
Servicios Cualificados bajo eIDAS
EADTrust ofrece un amplio rango de servicios cualificados conforme al Reglamento eIDAS, diseñados para proporcionar el más alto nivel de confianza digital y cobertura regulatoria, con robustez criptográfica superior al restos de prestadores: RSA de 4096 y 8192 bits y ECC de 256 y 384 bits, lo que le lleva a ostentar la primera posición en «criptoagilidad«. Servicios como:
Certificados Digitales Cualificados — Emisión de certificados para personas físicas y jurídicas, incluyendo certificados PSD2 (QWAC y QSeal) para servicios de pago en entornos de banca abierta. Estos permiten identificación segura y firmas y sellos electrónicos cualificados
Sellos de Tiempo Cualificados — Garantizan la fecha y hora exacta de documentos electrónicos.
Notificaciones Electrónicas Certificadas — Servicios de entrega registrada electrónica con valor probatorio, con nombre propio Noticeman.
Además, integra estos servicios en plataformas como EAD Factory, que actúa como un Prestador de Servicios de Confianza Cualificado (QTSP) «como servicio» integrable en organizaciones, permitiendo un «QTSP in-house» con integración segura y escalable.
Cabe destacar productos como EAD Enterprise Suite,GoCertiuso Innovoto(solución de voto electrónico y participación a distancia de accionistas de sociedades de capital, socios de asociaciones, sindicatos, sociedades deportivas y Colegios Profesionales), que facilitan el cumplimiento y la seguridad en procesos empresariales.
Servicios Profesionales de Consultoría y Verificación de cumplimiento (auditoría técnica)
Más allá de los servicios cualificados directos, EADTrust ofrece servicios profesionales especializados para ayudar a empresas a alinearse con normativas y estándares internacionales:
Asesoría en Confianza Digital → Ayuda a prestadores de servicios electrónicos a cumplir con eIDAS y estándares como los de ETSI o WebTrust (CABForum), optimizando sistemas de gestión para obtener reconocimiento como Prestador Cualificado. También ayuda a empresas de sectores regulados, como la banca a cumplir la normativa EIDAS2, entre otras. Con la adopción de certificados de web de corta duración, asesora en la implantación del protocolo ACME.
Cumplimiento Regulatorio → Diagnóstico, asesoría y consultoría para alineación con el Esquema Nacional de Seguridad (ENS), Esquema Nacional de Interoperabilidad (ENI) y Esquema Judicial de Interoperabilidad y Seguridad (EJIS) en España.
Verificación de Firmas Electrónicas → Auditoría de soluciones de firma electrónica avanzada, firma manuscrita digitalizada avanzada (FMDA) y firma biométrica por voz, asegurando calidad, seguridad y validez legal.
Digitalización Certificada → Verificación de software de digitalización de documentos y facturas, garantizando cumplimiento normativo y confianza para usuarios, en cuatro contextos normativos: AEAT, ENI/NTI, EJIS/CTEAJE y EIDAS2 (Digitalización Cualificada).
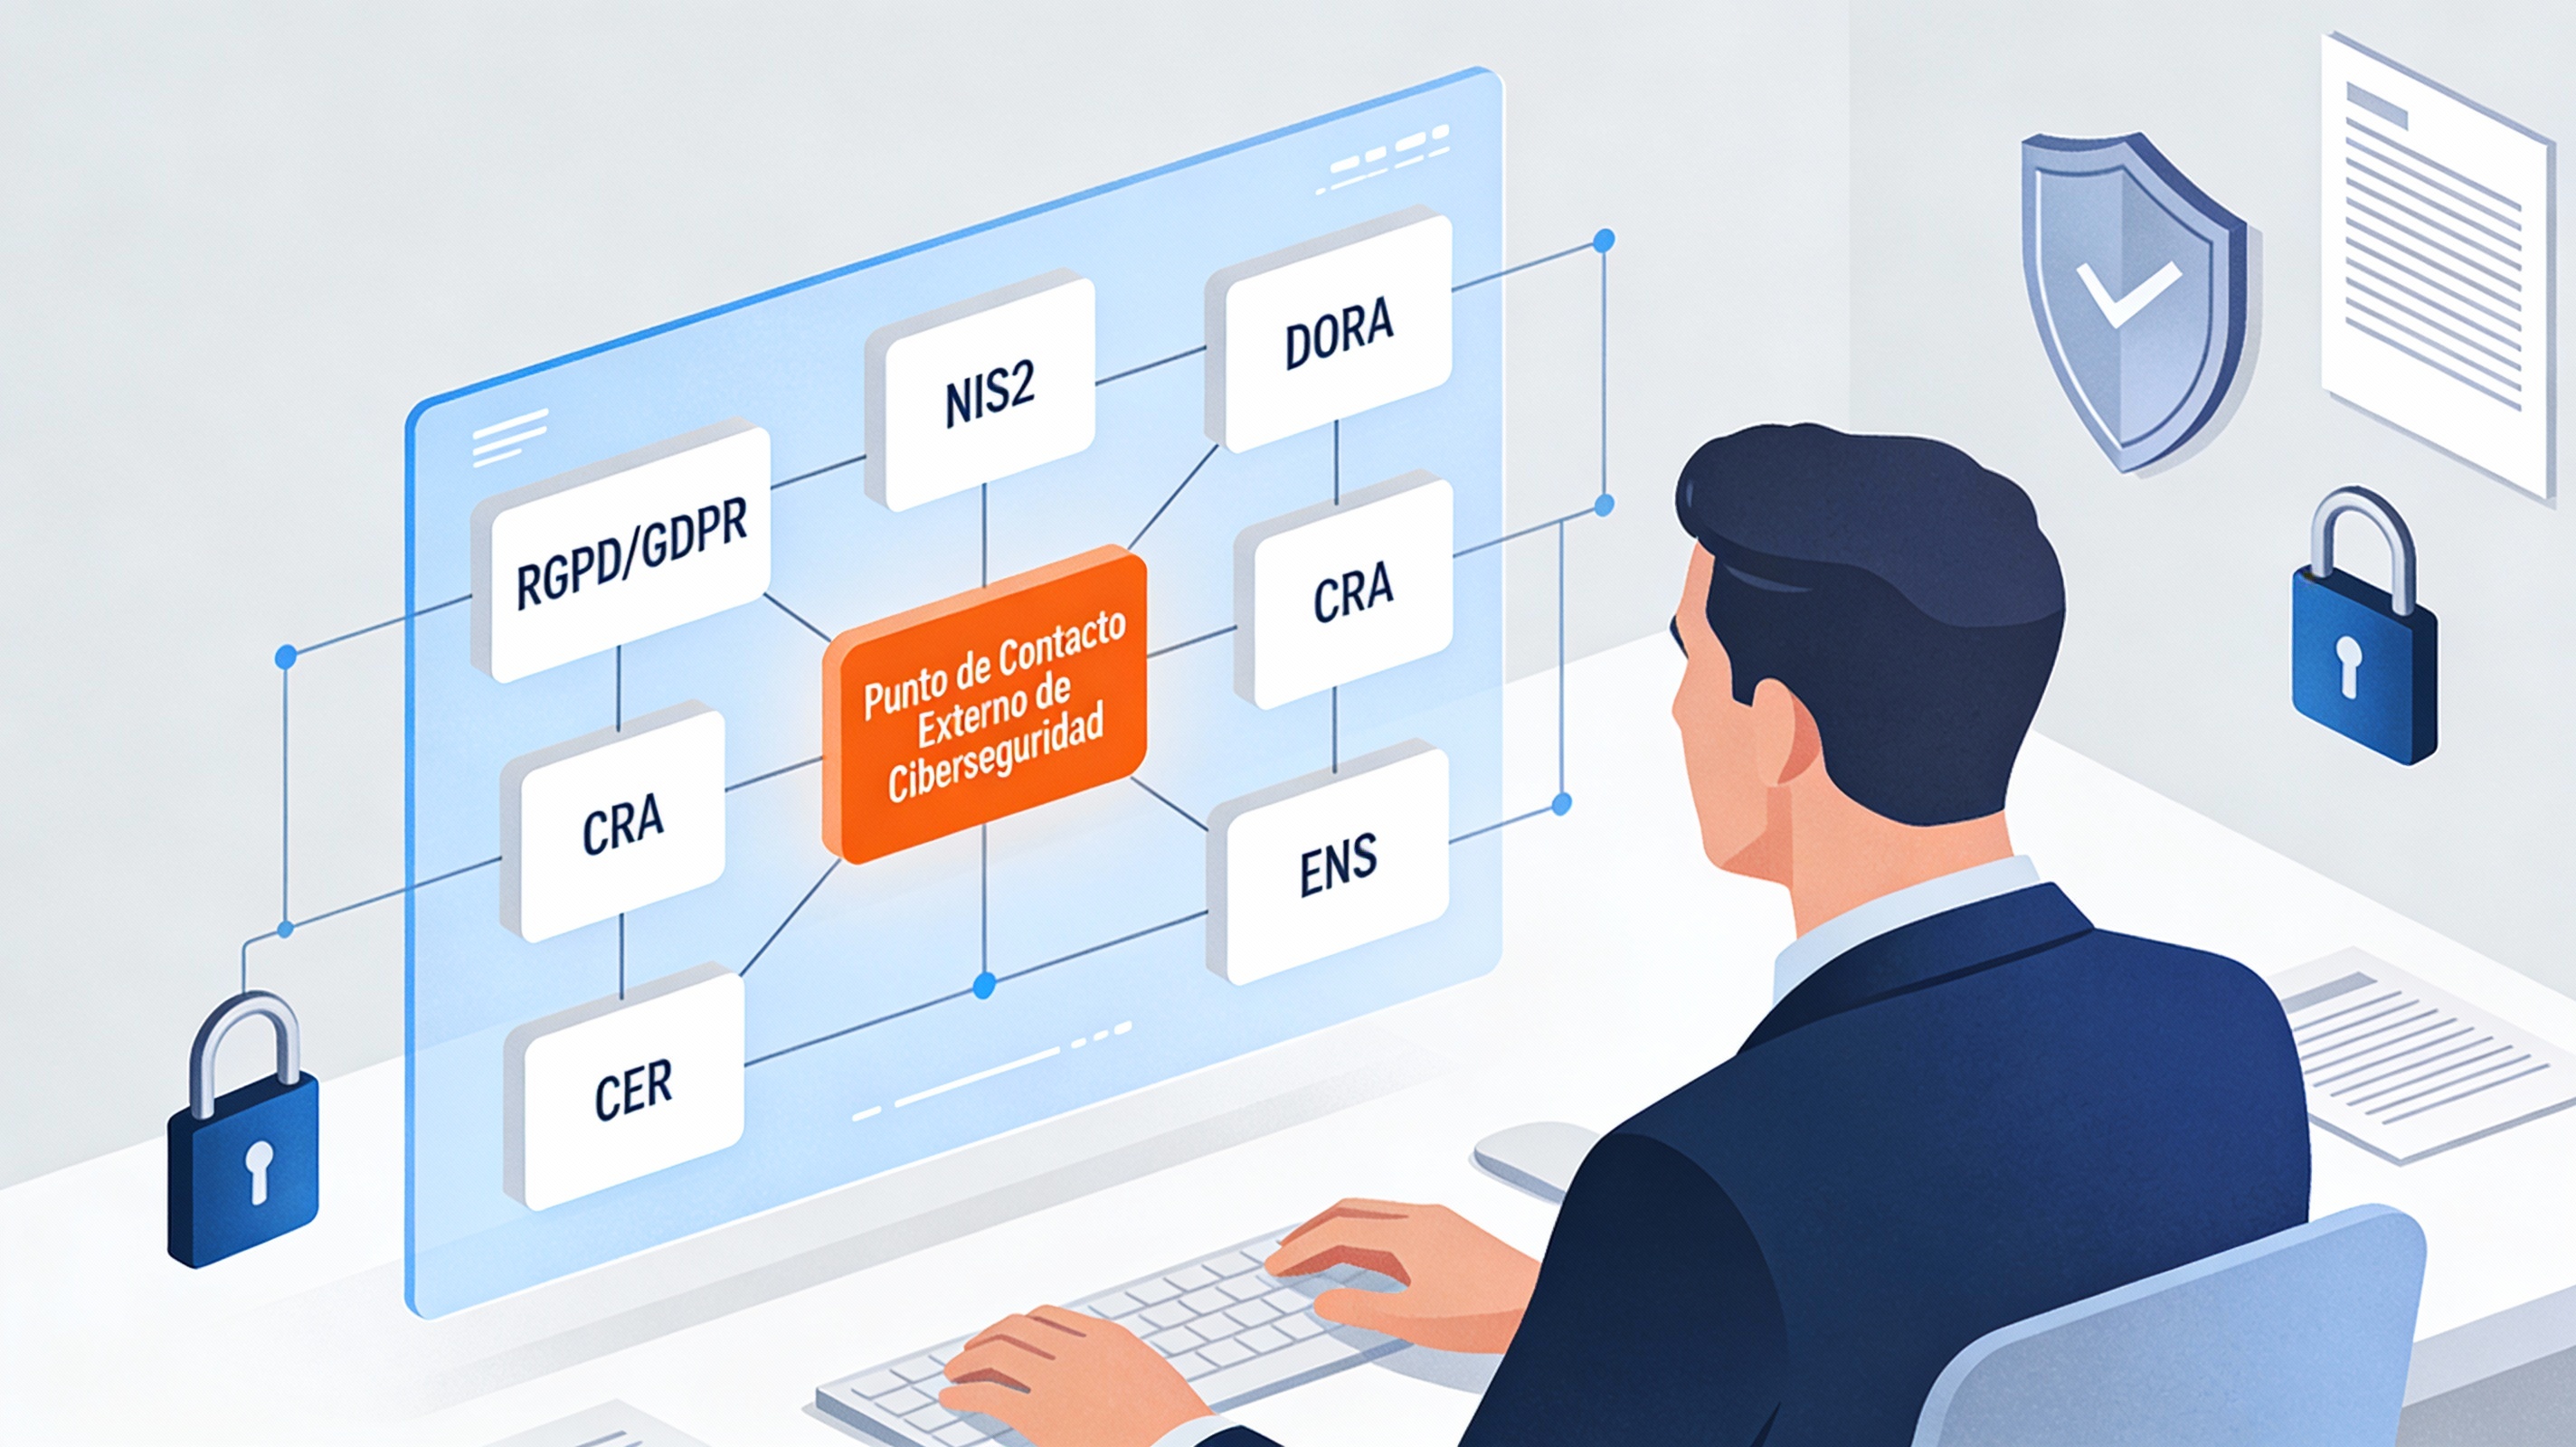
Cumplimiento Técnico y legal en normativas conexas de Ciberseguridad como RGPD (GDPR en inglés) → Consultoría especializada en protección de datos personales, aprovechando la experiencia como prestador de servicios de confianza. También se incluye NIS2 (Network and Information Systems 2), DORA (Digital Operational Resilience Act), CRA (Cyber Resilience Act), CER (Critical Entities Resilience) y ENS (Esquema Nacional de Seguridad). Y otras de ámbito europeo como EU’s AI Act, DMA (Digital Markets Act), o DSA (Digital Services Act). Una de las primeras entidades en ofrecer servicios de responsable de la seguridad de la información como persona u órgano designado por las entidades encargado de las funciones de punto de contacto y de coordinación técnica que requerirá la futura Ley de Coordinación y Gobernanza de la Ciberseguridad.
Votación Electrónica y Servicios Corporativos (servicios electrónicos societarios)→ Plataformas para votación electrónica en juntas de accionistas, foros electrónicos de accionistas y supervisión autenticada de publicaciones web (verificación de publicación sin interrupción, o «publicación fehaciente»), con emisión de actas certificadas que incluyen listas de asistentes, quórum y resultados. También se auditan plataformas de participación a distancia, se graban testimonios electrónicos del video de la junta con certificación del momento en que tuvo lugar y se prestan servicios complementarios para reforzar la seguridad jurídica incluso en Juntas celebras exclusivamente de forma telemática.
Estos servicios se adaptan a las necesidades del cliente, con metodologías versátiles que evidencian la calidad ante terceros y refuerzan la confianza regulatoria.
Compromiso con la Excelencia
Los servicios de EADTrust no solo cumplen con requisitos legales, sino que van más allá al proporcionar certeza y seguridad jurídica preventiva. Al elegir EADTrust, las organizaciones obtienen:
Reducción de incertidumbre en el uso de tecnologías digitales.
Mayor autonomía en gestión de procesos electrónicos.
Responsabilidad asumida por EADTrust en aspectos críticos, como actas certificadas en votaciones, o publicaciones de documentos en página web durante el tiempo prescrito por la ley.
Integración fluida en sistemas existentes mediante herramientas como Notice Manager para notificaciones y el uso de «Hashes encadenados» para garantizar la integridad de colecciones de datos..
La empresa cuenta con certificaciones ISO 9001, ISO 20000-1, ISO 27001, ENS alto y EIDAS demostrando su compromiso con la calidad, la seguridad de la información y la gestión de servicios TI.
Como parte de un ecosistema innovador, EADTrust colabora en el desarrollo de soluciones blockchain (LNET) y participa activamente en foros sobre eIDAS 2, posicionándose a la vanguardia de la identidad digital europea.
EADTrust se consolida como la entidad de expertos en confianza digital, ofreciendo una combinación única de servicios cualificados eIDAS y consultoría profesional que impulsa la transformación digital segura y con certeza de cumplimiento. Ya sea emitiendo certificados cualificados, verificando soluciones de firma o asesorando en cumplimiento normativo, EADTrust proporciona las herramientas necesarias para operar con plena confianza en un mundo digital.
Para más información sobre cómo EADTrust puede apoyar sus procesos de innovación, visite www.eadtrust.eu o contacte con su equipo de expertos en el 91 716 0555.
En muchas convocatorias de juntas de accionistas se incluyen párrafos en la convocatoria o en un documento adjunto posiblemente titulado «Normas de funcionamiento para la representación y votación a través de medios de comunicación a distancia previos a la junta» parecidos a este:
(…) A tal efecto, los accionistas deberán acreditar su identidad, en la aplicación informática de participación en la Junta, mediante:
(i) el Documento Nacional de Identidad Electrónico,
(ii) un certificado electrónico de usuario reconocido, válido y vigente, de conformidad con lo previsto en la Ley XXX y emitido por la Autoridad Pública de Certificación Española (CERES), dependiente de la Fábrica Nacional de Moneda y Timbre (FNMT), (…)
El ejemplo se incluye para detectar los términos «reconocido» (los certificados, en la actualidad se denominan cualificados tras la publicación del Reglamento UE 910/2014) y la mención expresa a la FNMT es excesivamente restrictiva (en la actualidad son válidos todos los certificados emitidos por PSC -Prestadores de Servicios de Confianza- cualificados) mencionados en la TSL española y en la TSL europea. TSL significa Trusted Service List.
Si está preparando una junta de accionistas, contacte con EADTrust en el 902 365 612 o 917160555 para asegurarse (sin coste) de que redacta de forma adecuada la Convocatoria y los documentos complementarios. Y le podemos explicar los servicios societarios que ofrecemos.
Y no olvide que EADTrust pertenece al reconocido despacho Garrigues
Hace no muchos años, la vida de una sociedad mercantil tenía una banda sonora inconfundible: el paso de páginas del BOE, el crujido de los periódicos de gran tirada buscando convocatorias y el sello húmedo sobre el papel notarial. Hoy, esa liturgia física está dando paso a un entorno puramente digital. Pero no nos confundamos: digitalizar el gobierno corporativo no es simplemente hacer reuniones por Zoom o Teams.
Bajo el epígrafe de «Servicios Societarios Electrónicos» se está consolidando una nueva industria de servicios de confianza (Trust Services) diseñada para garantizar que la voluntad de la empresa —desde cómo se reúne hasta cómo toma decisiones— tenga la misma (o mayor) solidez jurídica que en la era del papel.
Ya no se trata solo de tecnología, se trata de gobernanza digital y seguridad jurídica preventiva. Repasemos qué piezas componen este nuevo puzle.
1. La Convocatoria y la Sede Electrónica: El Desafío del Artículo 518 LSC
Uno de los cambios más trascendentales en el gobierno corporativo es el método de convocatoria. La Ley de Sociedades de Capital (LSC) ha permitido sustituir la costosa y lenta publicación en prensa por la difusión en la Página Web Corporativa de la sociedad. Sin embargo, este cambio acarrea una responsabilidad de prueba crítica que se detalla en el Artículo 518 de la LSC.
Este artículo no se limita a autorizar la publicación digital; exige que la sociedad garantice la validez del acto de convocatoria, lo que nos obliga a resolver tres retos técnicos y jurídicos fundamentales:
A. Disponibilidad y Continuidad (La Prueba de Permanencia)
El Artículo 518 exige que la publicación debe permanecer en la web «desde la fecha de la convocatoria hasta la celebración de la junta». La sociedad debe ser capaz de demostrar judicialmente que el anuncio estuvo accesible sin interrupciones significativas durante todo el periodo legal. Esto se logra mediante servicios de monitorización externa que actúan como un tercero de confianza.
B. Integridad del Contenido (El Hashing y el Sellado de Tiempo)
Es crucial demostrar que el contenido de la convocatoria no fue modificado tras su publicación inicial. Un cambio sutil en una fecha o en el orden del día podría anular la Junta. El servicio de confianza resuelve esto mediante:
La aplicación de funciones hash al documento (huella digital criptográfica).
El sellado de tiempo cualificado sobre el hash en el momento de la publicación. Esto ofrece una evidencia irrefutable sobre la inmutabilidad de la convocatoria.
C. Accesibilidad y Usabilidad (Descargable e Imprimible)
La ley requiere que el documento de la convocatoria sea «descargable e imprimible» por cualquier socio. El servicio debe certificar que el archivo (generalmente un PDF) cumple las condiciones técnicas mínimas de usabilidad y que no está cifrado, dañado o protegido de forma que impida su correcta impresión. Este es un requisito técnico que tiene consecuencias jurídicas directas.
En resumen: la sede electrónica corporativa se convierte en un medio de prueba. La inversión en un servicio fehaciente de certificación de la publicación es, en realidad, una póliza de seguro contra la impugnación de acuerdos societarios.
2. El Foro Electrónico de Accionistas
Antes de la reunión, la interacción es clave. Especialmente en las sociedades cotizadas (y recomendable en grandes empresas no cotizadas), el Foro Electrónico de Accionistas se ha convertido en el ágora digital.
Este servicio no es un simple chat. Es un entorno securizado, con control de acceso riguroso, que permite a los accionistas:
Publicar propuestas complementarias al orden del día.
Lanzar iniciativas para alcanzar el porcentaje necesario para ejercer derechos minoritarios.
Presentar ofertas de adhesión o representación.
El reto técnico aquí es la identificación fehaciente de los participantes para evitar suplantaciones que podrían manipular el clima previo a la Junta.
3. La Junta Híbrida y el Voto Electrónico
El momento de la verdad es la celebración de la Junta General. La pandemia normalizó las juntas telemáticas o híbridas, pero para que sean válidas legalmente requieren mucho más que una videollamada. Y además en la actualidad para poderlas llevar a acabo deben estar expresamente recogidas en los estatutos.
Los servicios societarios modernos ofrecen plataformas que integran:
Gestión de Quórum en tiempo real: Calculando el capital presente y representado al instante.
Voto Electrónico anticipado a distancia: Emitido antes de la reunión de forma cifrada.
Voto y delegación durante la sesión: Permitiendo a quien asiste remotamente emitir su voto con la misma validez que quien levanta la mano en la sala.
Aquí los servicios cualificados de confianza digital impulsados por el Reglamento eIDAS ayudan a crear servicios confiables para garantizar la identidad de los votantes, la prueba de posesión de títulos de la sociedad y el sentido de voto, disociando el voto del votante.
4. La Trastienda: Administración Societaria y Legalización
Esta sección es fundamental para el secretario del Consejo y el compliance legal:
Firma de Actas y Certificaciones: El uso de certificados cualificados (de persona física o de representante) para cerrar los acuerdos del Consejo o de la Junta, garantizando la autoría y la inalterabilidad.
Legalización Telemática de Libros: El envío digital al Registro Mercantil de los libros de actas y el libro registro de socios, sustituyendo la presentación física.
Notificaciones Fehacientes: Comunicación de acuerdos o eventos críticos mediante servicios de entrega electrónica certificada, aportando prueba del envío y recepción con plenas garantías.
5. Identidad Digital: La llave maestra y la Visión de Futuro
Nada de lo anterior se sostiene sin una Identidad Digital robusta. Ya sea para acceder al Foro, para descargar la convocatoria certificada o para votar, necesitamos certeza sobre «quién es quién».
Estamos transitando del uso de certificados digitales tradicionales hacia modelos más ágiles pero igualmente seguros, alineados con el reglamento eIDAS2. En el futuro inmediato, veremos cómo los accionistas se identifican en las Juntas utilizando su Cartera de Identidad Digital de la UE (EUDI Wallet), simplificando el acceso transfronterizo para inversores internacionales. La integración con los Prestadores de Servicios de Confianza Cualificados (QTSP) será el nexo para dar validez legal a cada interacción.
Conclusión
Los Servicios Societarios Electrónicos han dejado de ser una «innovación» para convertirse en una necesidad de compliance. La digitalización de la sociedad mercantil no consiste solo en ahorrar papel; consiste en blindar los procesos corporativos.
Desde certificar que un PDF era descargable en la web bajo el escrutinio del Art. 518 LSC, hasta garantizar que un voto electrónico no ha sido alterado, la tecnología se ha convertido en el nuevo notario de la vida societaria. Y en este escenario, contar con servicios de confianza cualificados no es un lujo, es la única póliza de seguro real contra la impugnación.
Contacte con EADTrust en el 917160555 (o por email info (at) eadtrust.eu) para entender mejor nuestros servicios y valorar su adopción. Mejoran la seguridad jurídica de la empresa en la organización de Juntas con un coste contenido.
Las empresas enfrentan riesgos de ciberseguridad, que se complementan con un marco regulatorio que obliga a tomar medidas frente a ellos.
Una de las dimensiones de la actividad de las empresas es ahora, por tanto, el cumplimiento normativo del marco regulatorio de la Unión Europea, que exige conocimientos especializados que es difícil tener en nómina y que hace recomendable tener localizados a especialistas que colaboren con la empresa como consultores externos.
Uno de los primeros pasos es navegar por el laberinto regulatorio, en base a normas ya publicadas y en vigor, otras publicadas que entrarán en vigor más adelante, y otras normas anunciadas, pero cuyos principios ya son conocidos.
En un mundo en el que los ciberataques cuestan miles de millones al año, regulaciones como NIS2, CRA, CER y DORA no son solo «buenas prácticas», sino obligaciones que pueden evitar multas de hasta el 2% de la facturación global.
En este artículo se comentan someramente sus similitudes y diferencias para poder entender el panorama completo.
Resumen de las normas citadas:
NIS2 (Directiva (UE) 2022/2555 de Ciberseguridad): Impulsa la ciberseguridad en infraestructuras críticas y servicios digitales esenciales. Aplica a entidades «esenciales» e «importantes» en sectores como energía, transporte, salud e ICT, con énfasis en gestión de riesgos y respuesta a incidentes. Implementación obligatoria desde octubre de 2024. En España existe un Anteproyecto de Ley, ya que la Directiva se tiene que transponer al ordenamiento legal español
CRA (Reglamento (UE) 2024/2847 de Ciberresiliencia): Asegura que productos digitales (software, IoT, hardware conectado) sean seguros «por diseño» durante todo su ciclo de vida. Dirigida a fabricantes, importadores y distribuidores; excluye sectores regulados como dispositivos médicos. Plena aplicación en diciembre de 2027.
CER (Directiva (UE) 2022/2557 de Resiliencia de Entidades Críticas): Protege infraestructuras críticas contra disrupciones amplias (ciber, físicas, operativas). Cubre 11 sectores clave como energía, banca, salud y transporte; las entidades designadas deben cumplir también con NIS2. Identificación de entidades críticas hasta julio de 2026.
DORA (Reglamento (UE) 2022/2554 de Resiliencia Operativa Digital): Enfocada en el sector financiero (bancos, aseguradoras, fintech) y proveedores ICT críticos, para resistir interrupciones digitales. Incluye pruebas de resiliencia y gestión de terceros. Cumplimiento desde enero de 2025. Implica la adecuación de las entidades proveedoras de banca que serán auditadas por las propias entidades financieras.
Estas regulaciones forman un ecosistema complementario, pero su solapamiento puede generar confusión si no se abordan de forma integrada. Todas buscan elevar la resiliencia digital de la UE frente a amenazas crecientes, promoviendo una armonización transfronteriza. Aquí un resumen:
Aspecto
Descripción Común
Objetivo Principal
Mejorar la ciberseguridad y resiliencia operativa contra riesgos digitales y disrupciones.
Enfoque en Riesgos
Obligan a evaluaciones de riesgos, gestión de cadena de suministro/terceros y controles técnicos/organizativos.
Reporte de Incidentes
Requerimiento de notificación rápida (e.g., 24-72 horas) a autoridades nacionales o europeas.
Gobernanza
Responsabilidad de la alta dirección; auditorías regulares y pruebas de vulnerabilidades.
Sanciones
Multas elevadas (hasta 2% de ingresos globales) y medidas correctivas; obligatorias para entidades en cada ámbito.
Complementariedad
Se solapan (e.g., entidades CER deben cumplir NIS2); alineadas con ISO 27001 para ~80% de medidas.
Estas similitudes significan que una empresa en sectores críticos (como finanzas o energía) podría tener que cumplir varias a la vez.
Desde el punto de vista del consultor, una aportación muy valorada es la realización conjunta con la entidad de un «gap analysis» unificado, lo que ahorra tiempo y recursos!Diferencias: Lo que las Distingue (y por qué Necesita Asesoría Personalizada)Las variaciones radican en alcance sectorial, enfoque y plazos, lo que complica el cumplimiento si no se mapea correctamente. Por ejemplo, un fabricante de IoT cae en CRA, pero un banco en DORA + NIS2 + CER.
Amplio para servicios digitales; ~80% overlap con ISO 27001.
Mercado: productos no conformes no se venden en UE.
Físico-digital: cubre riesgos no cibernéticos.
Financiero: fines hasta €5M para proveedores ICT.
Como se puede apreciar, NIS2 y CER son «hermanas» en infraestructuras (CER es más amplia en riesgos), mientras CRA está «centrada en producto» y DORA tiene clara orientación «financiera».
Hay diferencias en plazos (e.g., NIS2 ya obliga hoy, aunque no esté aprobado el anteproyecto de ley) por lo que es conveniente realizar una evaluación de impacto lo antes posible, teniendo en cuenta las diferentes normas y las peculiaridades de cada empresa.
Planificar la preparación de la empresa a todos estos cambios regulatorios de forma agrupada ayuda a optimizar esfuerzos y a dar un tratamiento unificado, sobre todo al asignar recursos humanos para su gestión, lo que supone ahorro de costes.
Puede contactar con EADtrust si necesita valorar el impacto de la normativa en su empresa y en su industria. Nuestra división de Servicios Profesionales es especialista en Ciberseguridad y ha contribuido a que la propia EADTrust esté certificada en la exigente normativa EIDAS y en diferentes normativas de seguridad certificables : ENS, ISO 27001, ISO 20000-1,…
Es posible ahorrar un 30-50% en costes al integrar el compliance (con un roadmap que cubra NIS2 + DORA en 6 meses). Recuerde que aunque DORA se orienta a entidades financieras, afecta a todos su proveedores.
Si su empresa pertenece a sectores regulados —ya sea fabricando dispositivos, operando infraestructuras o gestionando finanzas— conviene no esperar para pasar a la acción.
iContáctennos llamando al 917160555 para tener un primer diagnóstico del posible impacto regulatorio! Nuestros especialistas pueden ayudarle a transformar obligaciones en oportunidades de innovación segura.