Archivo de la categoría: EADTrust

Actualización urgente para las administraciones públicas en relación con las firmas electrónicas


Cambios de algoritmos criptográficos y tamaños de clave exigidos por el Organismo Supervisor de los Prestadores Cualificados de Servicios de Confianza requerirán la adaptación de las administraciones públicas en un plazo muy corto para admitir los nuevos certificados en sus sedes electrónicas, lo que hace recomendable considerar la inversión requerida en los presupuestos de las entidades y organismos para el próximo año.

Recientemente el Organismo Supervisor de los Prestadores de Servicios de Certificación en España ha difundido una circular destinada a estas entidades, disponible en la sección de Notas informativas relativas a los Servicios electrónicos de confianza de su web.

En la nota lacónicamente titulada Nota Migración RSA se establece lo siguiente:

Este órgano de supervisión establece que los prestadores de servicios de confianza, cualificados y no cualificados, que emplean algoritmos RSA para la prestación de servicios de confianza, deben cumplir con lo establecido por el Centro Criptológico Nacional, en el Anexo 1- Prestadores de Servicios de Confianza que acompaña a la Guía de Seguridad de las TIC CCN STIC 807 Criptología de Empleo en el Esquema Nacional de Seguridad.

(…) este órgano supervisor determina que el impacto en la migración del algoritmo
RSA con longitud de claves inferiores a 3000 bits
es significativo, requiriéndose por tanto que (…)

los prestadores de servicios de confianza cualificados que hayan desplegado jerarquías de certificación con claves RSA con longitud de claves inferiores a 3000 bits, generen nuevas jerarquías de certificación con tamaños de clave mayor. Y deberán

(…) aportar como mínimo la evidencia del hito de celebración de la ceremonia de generación de claves criptográficas.

Hay ciertas referencias a plazos en relación con los Informes de Evaluación de Conformidad, de los prestadores que realicen estos cambios de tamaño de claves RSA en su infraestructura, pero son plazos muy cortos. Por otro lado, el citado Anexo 1 del CCN también detalla plazos en los que deberán dejar de usarse claves RSA con longitud de claves inferiores a 3000 bits y establece que

(…) A partir del 1 de enero de 2027, si aún se emiten certificados basados en RSA, se deberán emitir con módulos de al menos 3000 bits.

El documento del CCN a su vez hace referencia al documento de ENISA: ECCG Agreed Cryptographic Mechanisms – version 2 que también recomienda dejar de usar claves RSA de tamaños menores a 3000 bits. Concluye el CCN con esta recomendación:

No obstante, en virtud del principio de mejora continua de la ciberseguridad y de las recomendaciones técnicas emitidas por organismos internacionales y del propio Centro Criptológico Nacional, se insta a los organismos responsables a proceder a la implementación de mecanismos más robustos para mecanismos de clave asimétrica (RSA de mayor longitud y algoritmos postcuánticos) a la mayor brevedad posible.

Entre las entidades afectadas está la FNMT que ya ha generado una nueva jerarquía de certificación con tamaños RSA mayores de 3000 bits (lo que se ha actualizado en la TSL) y está avisando a las todos los organismos públicos de los cambios que se avecinan. Los certificados que ha estado emitiendo hasta ahora eran de 2048 bits.

A EADTrust no le ha afectado esta circular del Organismo Supervisor porque desde el primer momento ha estado gestionando PKIs de diferentes algoritmos y tamaños de clave: RSA 4096, RSA 8192, ECC 256 y ECC 384 (con la posibilidad de emitir certificados RSA 2048 por compatibilidad en proyectos críticos).

Sin embargo, el reto que tienen por delante las administraciones públicas, es el de adaptar sus portales, sus sedes electrónicas y sus sistemas de firma electrónica para que admitan los nuevos certificados, con diferentes algoritmos y tamaños de clave. Y capaces de validar la TSL europea. Y ya casi no queda tiempo. Conviene que reserven una partida para ello en los presupuestos de 2026.

Para que puedan valorar el reto, EADTrust ofrece sin coste a las entidades públicas juegos de certificados de prueba de todo tipo de perfiles y con los algoritmos y tamaños de clave siguientes: RSA 4096, RSA 8192, ECC 256 y ECC 384.

Por ejemplo, estos son los perfiles:

  • Servicio de expedición de certificados electrónicos cualificados de firma electrónica
    Expedición de Certificado de Persona física
  • Servicio de expedición de certificados electrónicos cualificados de firma electrónica
    — Certificados electrónicos cualificados de Empleado Público
    Expedición de Certificado de Persona física para AAPP
  • Servicio de expedición de certificados electrónicos cualificados de sello electrónico
    — Expedición de certificado de persona jurídica
  • Servicio de expedición de certificados electrónicos cualificados de sello electrónico
    — Certificados cualificados de sello electrónico PSD2
    Expedición de certificado de persona jurídica PSD2
  • Servicio de expedición de certificados electrónicos cualificados de sello electrónico
    — Certificados cualificados de Sello electrónico de la Administración Pública
    Expedición de certificado de persona jurídica para AAPP
  • Servicio de expedición de certificados electrónicos cualificados de autenticación de sitios web
    Expedición de certificados electrónicos cualificados de autenticación de sitios web
    Expedición de certificados electrónicos cualificados de autenticación de sitios web PSD2
  • Servicio de expedición de certificados electrónicos cualificados de autenticación de sitios web
    — Certificados cualificados de Sede electrónica de la Administración Pública
    Certificado cualificado de sitio web para sede electrónica

Se pueden comprobar los perfiles de certificados de los diferentes prestadores en esta página web: Prestadores de Servicios de Confianza Cualificados

Los certificados de EADTrust son «oficiales»: se han testado en la plataforma de @firma aFirma_Anexo_PSC y en Valide, lo que los hace idóneos para las pruebas.

También ponemos a disposición de las administraciones públicas de forma gratuita la plataforma de comprobación de firmas electrónicas y certificados DSS de EADTrust que da una gran información técnica y permite elegir informes simplificados o completos de las firmas y certificados que se quieren comprobar.

Para solicitar el «paquete» de certificados de prueba, pueden contactar coninfo (at) eadtrust.eu o llamar al teléfono 917160555 (añadiendo el prefijo 34 si llaman desde fuera de España)
Servicio de adecuación a NIS2 y Dora


La Directiva NIS2 (Directiva de Seguridad de las Redes y de la Información 2, Directiva (UE) 2022/2555) y el Reglamento DORA (Reglamento de Resiliencia Operativa Digital, Reglamento (UE) 2022/2554) son dos marcos regulatorios clave de la Unión Europea diseñados para fortalecer la ciberseguridad y la resiliencia digital en sectores críticos.

Aunque difieren en alcance (NIS2 es general para infraestructuras esenciales, y DORA es específico para el sector financiero), comparten varios elementos fundamentales derivados de la estrategia de ciberresiliencia de la UE.

A continuación, se detallan sus principales similitudes

CONCEPTOSimilitud en NIS2 y DORA
Objetivo principalAmbas buscan mejorar la resiliencia digital y la ciberseguridad para proteger la economía y la sociedad contra amenazas cibernéticas, como ciberataques y disrupciones.
Gestión de riesgosRequieren evaluaciones regulares de riesgos, incluyendo la identificación, mitigación y monitoreo continuo de amenazas TIC (Tecnologías de la Información y Comunicación).
Responsabilidad de la direcciónLa alta dirección es directamente responsable de la implementación, supervisión y cumplimiento, fomentando una cultura de accountability. Sanciones previstas para la dirección
Pruebas y ejerciciosAmbas exigen pruebas periódicas de sistemas (ej. simulacros de incidentes) para verificar la resiliencia operativa y la capacidad de recuperación.
Notificación de incidentesObligan a reportar incidentes significativos a las autoridades competentes en plazos estrictos (generalmente 24-72 horas), para una respuesta coordinada.
Gestión de tercerosEnfatizan la seguridad en la cadena de suministro y el riesgo de proveedores externos (terceros críticos), con requisitos de auditorías y contratos seguros.
Supervisión regulatoriaEstablecen mecanismos de oversight por autoridades nacionales, con inspecciones y enforcement para garantizar el cumplimiento uniforme en la UE.
SancionesAmbas imponen multas disuasorias basadas en el volumen de negocio global (hasta 2% del facturación anual mundial), similares al RGPD.
Armonización en la UEPromueven prácticas estandarizadas de ciberseguridad a nivel europeo, facilitando el reconocimiento mutuo y la interoperabilidad entre sectores.

Estas similitudes permiten tratar ambos marcos regulatorios de forma armonizada en las entidades con el objetivo de elevar el nivel de protección cibernética, donde el cumplimiento de una puede facilitar el de la otra en casos de solapamiento (aunque DORA prevalece en el sector financiero, imponiendo criterios de ciberresiliencia a sus proveedores).

Si tuna organización opera en sectores mixtos, tiene sentidos considerar una adecuación y una auditoría integradas.

Anteproyecto de Ley

En España, el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad (aprobado por el Consejo de Ministros el 14 de enero de 2025, en tramitación urgente) transpondrá la directiva NIS2 cuando se apruebe, incorporando elementos nacionales como el Esquema Nacional de Seguridad (ENS) y una nueva estructura institucional.

Aunque el anteproyecto es fiel a la NIS2 en sus principios, introduce adaptaciones para integrarse con el marco español existente (como el Real Decreto-ley 12/2018 de NIS1 y el ENS).Las diferencias radican principalmente en la especificidad nacional, instituciones y medios de cumplimiento, ya que la NIS2 deja flexibilidad a los Estados miembros para la implementación. A continuación, se resumen las principales diferencias a partir del texto de la directiva y el del anteproyecto

CONCEPTONIS2 (Directiva Europea)Anteproyecto Español (Ley de Coordinación y Gobernanza de la Ciberseguridad)
Estructura InstitucionalEstablece autoridades competentes nacionales genéricas (CSIRT y reguladores sectoriales), sin crear órganos específicos. Enfatiza cooperación UE (ej. red EU-CyCLONe).Crea el Centro Nacional de Ciberseguridad (CNCS) como órgano único de coordinación, adscrito al Ministerio del Interior, que actúa como punto de contacto UE, gestiona crisis y supervisa el registro de entidades. Integra INCIBE y CCN-CERT, pero centraliza en CNCS (no existía en NIS2).
Medios de Cumplimiento y CertificaciónRequiere medidas de gestión de riesgos (art. 21), con certificación obligatoria para entidades esenciales (basada en estándares UE como EN-ISO/IEC 27001). Deja a los Estados definir equivalentes.Integra el Esquema Nacional de Seguridad (ENS) como equivalente nacional para demostrar cumplimiento (CCN-STIC 892), permitiendo certificación voluntaria del «Perfil de Cumplimiento Específico del ENS» para entidades esenciales. Añade flexibilidad con normas internacionales, pero prioriza el ENS para alinear con el marco español preexistente.
Alcance y Categorización de EntidadesClasifica en «esenciales» e «importantes» (Anexos I y II), con obligaciones escaladas por tamaño (>50 empleados o >10M€ facturación). Incluye sectores como energía, salud, digital y manufactura.Mantiene la clasificación, pero amplía explícitamente al sector público español (ej. administraciones locales y autonómicas no cubiertas en NIS1), estimando >12.000 entidades afectadas (vs. ~400 en NIS1). Introduce registro obligatorio en CNCS con plazos de 3 meses para notificación de datos técnicos (IPs, contactos). Exime microempresas con «cláusula de salvaguarda» si demuestran bajo impacto.
Gobernanza y Estrategia NacionalPromueve estrategias nacionales de ciberseguridad y planes de crisis, pero sin detalles operativos.Establece la Estrategia Nacional de Ciberseguridad como marco vinculante, con énfasis en cooperación transfronteriza y equipos de respuesta (monitoreo de amenazas, alertas tempranas). Crea una «Plataforma Nacional de Notificación de Incidentes» basada en LUCIA (herramienta existente), más integrada que en NIS2.
Responsabilidades de la DirecciónResponsabilidad personal de la gerencia por cumplimiento, con sanciones por negligencia.Refuerza con la figura obligatoria del Responsable de Seguridad de la Información (RSI) como contacto directo con autoridades, permitiendo externalización pero manteniendo accountability. Mayor énfasis en auditorías y pruebas periódicas alineadas con ENS.
Notificación de Incidentes y SancionesPlazos uniformes: 24h inicial, 72h detallada, 1 mes final. Multas hasta 10M€ o 2% facturación global.Adopta plazos idénticos, pero prioriza notificación a CNCS e INCIBE-CCN-CERT vía plataforma nacional. Mantiene sanciones, pero aumenta poderes de inspección de autoridades (ej. CNCS con acceso a datos en tiempo real), con régimen más estricto para entidades públicas.
Integración con Otras NormasModifica eIDAS y Código Europeo de Comunicaciones, pero es autónoma.Integra NIS2 con ENS y normativa nacional (ej. Ley Orgánica de Protección de Datos), y transpone simultáneamente la Directiva CER (Resiliencia de Entidades Críticas). Añade foco en sector salud y manufactura con requisitos específicos.

Conviene que las entidades inicien las valoraciones de su grado de adecuación lo antes posible para estimar el impacto de esta adecuación y considerarlo ya en los Presupuestos del año próximo.

EADTrust aporta el profundo conocimiento de su división EAD Servicios Profesionales respecto a NIS2, DORA y otras regulaciones para ayudar a las empresas a preparase. Y aporta un sistema de gestión de evidencias digitales de los procesos internos que permiten demostrar la «debida diligencia» de la entidad en la gestión de los retos de ciberseguridad.

Llame al 91 7160555 para más información

Versión 2.6 del documento ARF de la Cartera IDUE en español


Se incluye al final del artículo la traducción al español del documento Arquitectura y Marco de Referencia (ARF) V2.6 de la Cartera de Identidad Digital Europea.

La última versión del documento Arquitectura y Marco de Referencia (ARF) para la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE, o EUDI Wallet en inglés) es la 2.6 , publicada el 13 de octubre de 2026.

Este documento se actualiza regularmente en el repositorio de GitHub de la Comisión Europea y se alinea con el Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183). Desde la versión 1.10 incorpora retroalimentación de los 4 pilotos a gran escala y ajustes para interoperabilidad.

El objetivo principal del ARF es proporcionar un conjunto de especificaciones técnicas, estándares comunes y mejores prácticas para desarrollar una solución interoperable, segura y basada en normas para la Cartera IDUE.

Esto incluye definiciones de arquitectura del ecosistema (emisoras, carteras, proveedores de servicios), protocolos de intercambio de información, requisitos de seguridad y privacidad (como divulgación selectiva de datos y políticas de control de atributos), y guías para la implementación en Estados miembros.

Facilita la integración con el Reglamento eIDAS 2, asegurando que las carteras funcionen de manera transfronteriza sin comprometer la soberanía de datos del usuario.

La Cartera Digital (EUDI Wallet) representa un avance clave en la identidad digital europea, permitiendo a los ciudadanos y residentes de la UE controlar de forma segura y autónoma su identidad digital, almacenando y compartiendo credenciales (declaraciones de atributos) selectivamente sin revelar datos innecesarios. Entre sus beneficios principales:

  • Acceso simplificado a servicios: Identificación con un solo clic para trámites públicos (impuestos, sanidad) y privados (bancos, educación, viajes), eliminando la necesidad de múltiples contraseñas y documentos físicos.
  • Privacidad y control: Los usuarios deciden qué atributos compartir (ej. edad sin nombre completo), con registro de transacciones para rastreo y cumplimiento del RGPD. Incluso se podrá retirar el consentimiento de cesión de datos personales con posterioridad de forma muy sencilla.
  • Interoperabilidad transfronteriza: Válida en toda la UE, facilita movilidad laboral, educativa, turística y de negocios.
  • Seguridad reforzada: Usa cifrado avanzado, biometría y firmas electrónicas cualificadas, y se espera que reduzca fraudes y costes administrativos.

En resumen, transforma la interacción digital en algo más eficiente, sencillo y centrado en el usuario, con expectativas de adopción del 80% de la población para 2030.

Obligatoriedad de adopción de protocolos técnicos para aceptar la interacción con las carteras de identidad para ciertas empresas y sectores

La aceptación de la Cartera IDUE por ciertas empresas será obligatoria a partir de las navidades de 2027, coincidiendo con la disponibilidad plena de las carteras en todos los Estados miembros (cada país debe ofrecer al menos una versión gratuita) que deberán ofrecerla en las navidades de 2026.

Sin embargo, el uso por ciudadanos es voluntario.

Las empresas obligadas no pueden rechazarla como medio de identificación electrónica si el servicio lo requiere, ya que implicaría el incumplimiento del Reglamento eIDAS y lo que llevaría aparejada la aplicación de sanciones.

Los sectores obligados incluyen tanto el sector público (todas las administraciones) como el privado en áreas esenciales donde la verificación de identidad es clave. A continuación, una tabla con los principales:

SectorEjemplos de aplicación obligatoriaRazón de obligatoriedad
TransportePermisos de conducir móviles, billetes de tren/aviónVerificación de identidad para movilidad segura.
EnergíaContratos de suministro, medidores inteligentesAcceso a servicios básicos con control de datos.
Banca y finanzasApertura de cuentas, transacciones PSD2/3Cumplimiento AML y seguridad financiera.
Seguridad socialPensiones, subsidiosAcceso a prestaciones públicas.
SaludRecetas electrónicas, historiales médicosIntercambio seguro de datos sensibles (RGPD).
Agua y suministrosContratos de abastecimientoServicios esenciales de infraestructura.
Servicios postalesEnvíos certificados, notificacionesVerificación para entregas seguras.
EducaciónInscripciones, diplomas digitalesReconocimiento transfronterizo de credenciales.
TelecomunicacionesActivación de SIM, contratos de telefoníaRegistro de usuarios y prevención de fraudes.
Plataformas digitales grandesRedes sociales (ej. Facebook, Instagram)Autenticación para servicios de alto impacto.

Estos sectores deben integrar interfaces compatibles con el ARF para aceptar credenciales de la cartera. Otros sectores privados pueden adoptarla voluntariamente para mayor eficiencia.

Todavía no se ha detallado el régimen sancionador específico para España salvo los marcos generales de la Unión Europea, como el del Reglamento (UE) 2022/2065 del Parlamento Europeo y del Consejo de 19 de octubre de 2022 relativo a un mercado único de servicios digitales y por el que se modifica la Directiva 2000/31/CE (Reglamento de Servicios Digitales).

Aquí os ofrezco el documento ARF de la Cartera IDUE en su Versión 2.6 traducida al español por mi (Julián Inza):

He procurado usar ciertos términos en español de forma consistente, evitando, por ejemplo utilizar las palabras «monedero» o billetera» ya que la palabra «cartera» se adapta mejor a la idea de recoger en ella documentos y declaraciones de atributos y tenerlos disponibles según los necesite su usuario, para presentarlos a las partes interesadas (partes informadas).

Y a continuación incluyo la versión 2.6 del ARF en inglés:

Como resumen gráfico de la Cartera IDEU (EUDI Wallet) y de su ecosistema se incluye este diagrama:

Ante las dudas que pueden surgir a las entidades obligadas, ofrecemos en EADTrust un servicio de resolución de dudas sobre eIDAS 2 y Cartera IDUE y otro de implementación de interfaces de «Fuentes Auténticas» y «Partes Interesadas».

Podéis llamar al (+34) 917160555.

¿Qué QTSP es más activo en Criptoagilidad preparando el Criptocalipsis?


La criptoagilidad (o agilidad criptográfica) es la capacidad de un sistema, software o infraestructura tecnológica para adaptarse rápidamente a nuevos algoritmos criptográficos o cambiar los existentes sin requerir modificaciones significativas en su arquitectura. Esto implica poder actualizar, reemplazar o ajustar los métodos de cifrado, firmas digitales o protocolos de seguridad de manera eficiente para responder a amenazas emergentes, como el avance en la computación cuántica, vulnerabilidades descubiertas o cambios en estándares regulatorios.

EADTrust es el Prestador de Servicios de Confianza Cualificados más activo de España en lo relativo a la adecuación frente a los retos de la computación cuántica analizando y adoptando las soluciones emergentes de la criptogrfía postcuántica. A nivel europeo, también Digicert, Entrust y Sectigo han mostrado actividad en estos aspectos

Yo mismo he ido impartiendo conferencias a lo largo de los años sobre la necesaria preparación frente a a computación cuántica y algunas están disponibles en Youtube. Y publiqué un artículo en este blog en 2018: La urgente adopción de la criptografía postcuántica. También otro sobre recientes avances como el chip Majorana.

La criptoagilidad y la disponibilidad de infraestructuras con diferentes algoritmos permiten anticiparse al criptocalipsis. El criptocalipsis (o apocalipsis criptográfico) es un término que describe un escenario hipotético en el que los algoritmos criptográficos actuales, como RSA, ECC (curvas elípticas) o AES, se vuelven obsoletos o vulnerables debido a avances tecnológicos, particularmente la llegada de la computación cuántica

EADTrust fue la primera entidad de certificación que preparó jerarquías de certificación de tamaños de clave mejores que RSA de 2048 bits, y en la actualidad es la única con jerarquías de PKI para certificados cualificados de tamaños de clave RSA de 8196 bits, especialmente orientada a proyectos de alta seguridad, con resistencia a la computación cuántica.

También EADTrust fue la primera entidad de certificación que preparó jerarquías de certificación basadas en criptografía no-RSA. Cuenta con dos jerarquías de certificación basada en Criptografía de Curvas elípticas, ECC-255 y ECC-384.

La disponibilidad de jerarquías ECC por parte de EADTRUST fue esencial para que España pudiera desplegar los pasaportes COVID ágilmente, ya que EADTrust fue el Prestador que pudo emitir en tiempo récord los certificados adecuados basados en ECC-255 para todos los organismos sanitarios españoles con las especificaciones de la OMS y de la Unión Europea.

En estos momentos hemos anunciado un importante curso presencial de 2 dias: Formación sobre Computación Cuántica y Criptografía Postcuántica. Se enmarca entre los Servicios de EADTrust de preparación de infraestructuras para afrontar los retos de la Computación Cuántica en relación con la Criptografía y la Preservación de documentos.

Además estamos haciendo seguimiento de los nuevos estándares de criptografía postcuántica como el FIPS-206 Falcon al que nos hemos referido recientemente en este blog y el prometedor HQC (Hamming Quasi-Cyclic).

El NIST seleccionó HQC (procedente de la ronda 4) como algoritmo adicional para estandarizar como KEM de respaldo a ML-KEM. El NIST anunció que creará un borrador (IPD) para HQC y lo publicará para comentarios — el cronograma indicado apunta a publicar el borrador aproximadamente en 1 año desde su anuncio y una versión final alrededor de 2027.

Ya tenemos servicios disponible para clientes que se desean valorar el impacto de su preparación (criptoagilidad) para los grandes cambios que se avecinan:

  • Adaptación de servidores web (en la conexión segura «https://») para incluir TLS1.3 (RFC 8446) y la configuración necesaria para que la gestión de claves del cifrado de las comunicaciones se realice con el algoritmo ML-KEM/Kyber que ya soportan servidores y navegadores web como primera aproximación de mecanismos híbridos. Ver IETF draft-ietf-tls-kem-tls-13
  • Adaptación de servidores web para soportar el protocolo ACME (Automatic Certificate Management Environment) basado en el RFC 8555, como paso hacia una infraestructura automatizada, segura y criptoágil. Además de poder configurar a EADTrust como Autoridad de Certificación generadora de certificados para TSL con ACME, en el Certbot se pueden configurar otras CAs. Aunque contamos con varios mecanismos de verificación de dominio damos preferencia a las variantes con información actualizada en el DNS. La duración máxima de los certificados TLS públicos se reducirá progresivamente a 47 días, según lo aprobado por el CA/Browser Forum en abril de 2025 mediante el Ballot SC-081v3, propuesto por Apple y respaldado por los principales navegadores (Apple, Google, Mozilla y Microsoft). Esta es otra buena razón para incorporar a automatización a la renovación de certificados de servidor web

¿Qué certificado QSEALC necesito para EPREL?


Si tu empresa fabrica o importa productos que consumen energía en la UE, es probable que hayas oído hablar de EPREL y los certificados QSealC. Pero, ¿sabes realmente qué tipo de certificado necesitas y cómo obtenerlo? En este artículo, te explicamos todo lo que debes saber sobre los certificados QSeal para cumplir con los requisitos de la base de datos EPREL de manera sencilla y efectiva.

Un certificado QSealC es como un pasaporte digital para tu empresa. Sirve para demostrar que es quien dice ser cuando registras productos en EPREL, asegurando que los datos se han verificado y cumplen con las normativas de la UE.

Para registrar productos en la base de datos EPREL (European Product Database for Energy Labelling), necesitas un Certificado Cualificado de Sello Electrónico (QSealC) (es decir, de Persona Jurídica) emitido por un Prestador Cualificado de Servicios de Confianza (PCSC), conforme al Reglamento eIDAS (UE 910/2014).

Requisitos clave del certificado QSealC para EPREL:

  1. Debe ser un certificado cualificado: Debe cumplir con los estándares del reglamento eIDAS y la norma ETSI EN 319 412, con identificación NTR (EUID). Se puede consultar en el portal europeo «European e-Justice Portal – Business registers» 
  2. Emitido a nombre de la persona jurídica: El certificado debe identificar a la empresa, no a una persona física. Hay casuística especial para Autónomos.
  3. Emitido en un dispositivo cualificado (QSCD): Suele ser un token físico o una tarjeta chip.
  4. Debe permitir sellar electrónicamente documentos PDF: Como la declaración de proveedor exigida por EPREL. Por ejemplo con Adobe Reader.

¿Dónde obtenerlo?

El Organismo ha publicado una lista de Prestadores de Servicios de Confianza.

De entre ellas destaca EADTrust.

¿Qué precio tiene?

El certificado de persona jurídica de entidades españolas para EPREL de EADTrust por un año tiene un coste de 350 euros.

El certificado QSEAL para EPREL de EADTrust por un año para entidades de fuera de España tiene un coste de 700 euros. No se aplica IVA a las empresas con identificación VIES.

El Token SafeNet eToken 5110 CC (QSCD, Dispositivo Cualificado de Creación de Firma) tiene un coste de 110 euros.

Estos precios son los más competitivos en España y fuera de España

Además los clientes de EADTrust han dejado muy buenas reseñas en Maps

Los nuevos certificados cualificados de sitio web 1-QWAC y 2-QWAC


Continúa la publicación de estándares de ETSI para apoyar el desarrollo de EIDAS y EIDAS2. Algunos de ellos forman parte de los actos de ejecución de EIDAS2.

Uno de los aspectos desarrollados es el que tiene que ver con los certificados cualificados de autenticación de sitios web (en inglés QWAC Qualified Website Authentication Certificates), con dos enfoque técnicos diferentes (1-QWAC y 2-QWAC).

Con la publicación del Reglamento 2024/1183 la redacción de los artículos 45 y 45 bis quedó así:

Artículo 45 – Requisitos aplicables a los certificados cualificados de autenticación de sitios web

  1. Los certificados cualificados de autenticación de sitios web cumplirán los requisitos establecidos en el anexo IV. La evaluación del cumplimiento de dichos requisitos se llevará a cabo de conformidad con las normas, especificaciones y procedimientos a que se refiere el apartado 2 del presente artículo.

1 bis. Los proveedores de navegadores web reconocerán los certificados cualificados de autenticación de sitios web expedidos de conformidad con el apartado 1 del presente artículo. Los proveedores de navegadores web garantizarán que los datos de identificación de la persona declarados en el certificado y los atributos declarados adicionales se muestren al usuario de un modo fácil de consultar. Los proveedores de navegadores web garantizarán la compatibilidad e interoperabilidad con los certificados cualificados de autenticación de sitios web a que se refiere el apartado 1 del presente artículo, con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE durante sus primeros cinco años de actividad como prestadores de servicios de navegación web.

1 ter. Los certificados cualificados de autenticación de sitios web no estarán sometidos a ningún requisito obligatorio que no sean los requisitos establecidos en el apartado 1.

  1. A más tardar el 21 de mayo de 2025, la Comisión establecerá, mediante actos de ejecución, una lista de normas de referencia y, en su caso, las especificaciones y los procedimientos aplicables a los certificados cualificados de autenticación de sitios web a que se refiere el apartado 1 del presente artículo. Dichos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.».

Artículo 45 bis – Medidas cautelares en materia de ciberseguridad

  1. Los proveedores de navegadores web no adoptarán ninguna medida contraria a sus obligaciones establecidas en el artículo 45, en particular los requisitos de reconocer los certificados cualificados de autenticación de sitios web y de mostrar los datos de identificación de la persona proporcionados de un modo que sea fácil de consultar.
  2. No obstante lo dispuesto en el apartado 1 y solo en caso de preocupaciones justificadas relacionadas con violaciones de la seguridad o la pérdida de integridad de un certificado o conjunto de certificados identificados, los proveedores de navegadores web podrán adoptar medidas cautelares en relación con dicho certificado o conjunto de certificados.
  3. Cuando se adopten medidas, los proveedores de navegadores web notificarán, en virtud del apartado 2, sus preocupaciones por escrito, sin demora indebida, junto con una descripción de las medidas adoptadas para mitigarlas, a la Comisión, al organismo de supervisión competente, a la entidad a la que se haya expedido el certificado y al prestador cualificado de servicios de confianza que haya expedido dicho certificado o conjunto de certificados. Tras la recepción de dicha notificación, el organismo de supervisión competente expedirá un acuse de recibo al proveedor del navegador web en cuestión.
  4. El organismo de supervisión competente investigará las cuestiones planteadas en la notificación, de conformidad con el artículo 46 ter, apartado 4, letra k). Cuando el resultado de la investigación no implique la retirada de la cualificación del certificado, el organismo de supervisión informará de ello al proveedor del navegador web y solicitará que ese proveedor ponga fin a las medidas cautelares a que se refiere el apartado 2 del presente artículo.».

Para aterrizar este articulado, se ha publicado recientemente la norma técnica de ETSI ETSI TS 119 411-5 V2.1.1 que orienta a los navegadores en la implementación de los certificados QWAC.

Y hace pocos días el acto de ejecución correspondiente, que todavía está en forma de borrador con plazo de comentarios hasta el 2 de octubre de 2025.

En resumen, existen dos opciones para la integración de certificados web cualificados en los servidores, denominadas «one quack and two quacks» (haciendo broma con la onomatopeya de un graznido y dos graznidos).

Corresponden a las etiquetas 1-QWAC y 2-QWAC.

1-QWAC consiste en añadir información a los certificados TLS existentes. Con este enfoque, los QWAC son certificados TLS (Publicly Trusted Certificates) que cumplen las normas actuales, como los Requisitos básicos  (Baseline Requirements) de CA/Browser Forum. También tendrían que cumplir cualquier requisito adicional impuesto por los programas de aceptación de certificados raíz de los navegadores web.

2-QWAC es una solución más alambicada. Equivale a mantener separados los ecosistemas TLS de CABForum y los QWAC del Reglamento EIDAS. Para ello se expiden dos certificados simultáneamente: uno TLS (PTC) estándar (que puede ser emitido por una CA diferente, incluida en los programas de Root-CA de los navegadores) y otro QWAC (derivado de la norma TS 119 411-2) con un enlace para conectarlos protegido criptográficamente. La información sobre el enlace debe enviarse a través de una cabecera HTTP Link, pero el enlace en sí es un archivo JSON firmado con la clave privada para la que se emite el certificado QWAC. Un enlace puede respaldar varios certificados TLS, lo que es una ventaja para quienes deseen admitir varios certificados al mismo tiempo.

El enfoque 2-QWAC supone poner deberes a los navegadores, ya que tienen que gestionar una nueva cabecera HTTP, añadir código para obtener el enlace e implementar una nueva firma (utilizando JSON Advanced Electronic Signatures – JAdES) y verificación del enlace. Y supondría también más trabajo para los administradores de sitios Web, si no fuera porque ya va a ser imprescindible adoptar herramientas de automatización como «ACME». ACME (Automated Certificate Management Environment) es un protocolo estandarizado que permite la automatización de la emisión, renovación y revocación de certificados TLS/SSL.

El enfoque 2-QWAC es el que se adoptaría por los Prestadores Cualificados de Servicios de Confianza europeos que no quisieran pasar por el procedimiento de aprobación de Bugzilla, CCADB, Baseline Requirements y Extended Validation Guidelines.

De esta manera, no se cambian los procedimientos de CAB Forum y de los programas de CA-Raíz convencionales de los navegadores, pero se establece un marco técnico para que se puedan aceptar certificados cualificados de web «puros» en la Unión Europea (apoyados, no obstante, en certificados emitidos por jerarquías PKI incluidas en dichos programas de Root-CA de los navegadores).

El acto de ejecución mencionado (en estado «borrador» incorpora el siguiente anexo:

Llama a EADTrust al 902 365 612 o al +34917160555 para saber más.

Formación sobre Computación Cuántica y Criptografía Postcuántica


En el marco de los Servicios de EADTrust de preparación de infraestructuras para afrontar los retos de la Computación Cuántica en relación con la Criptografía y la Preservación de documentos, uno de los primeros pasos es ayudar a entender bien como la física cuántica nos lleva a la Computación Cuántica, como podemos hacer algunos programas simples con qubits y, tras entenderlos, como la superposición y el entrelazamiento cuánticos dan lugar al algoritmo de Shor que permitirá descifrar claves privadas de algoritmos como RSA y ECC.

Después ayudaremos a nuestros clientes a diagnosticar sus infraestructuras identificando en qué puntos se usa cifrado y otras técnicas criptográficas y explicando qué alternativas van apareciendo entre los algoritmos postcuánticos para reforzar los puntos débiles.

Y cuando estén listos les proporcionaremos los servicios criptográficos actualizados con los últimos algoritmos resistentes a la computación cuántica estandarizados como FIPS-203, FIPS-204, FIPS-205 y FIPS-206.

En esta fase presentamos el curso “Introducción a la Computación Cuántica y a la Criptografía Postcuántica» en Madrid, dirigido a entidades que emplean cifrado y técnicas criptográficas, con ponentes expertos y temario adaptado a la emergencia de la computación cuántica y sus riesgos para la seguridad digital.

Objetivo y Público

El curso está orientado a empleados y directivos de entidades financieras, bancarias, aseguradoras, administraciones públicas, organismos de defensa y seguridad, empresas tecnológicas, telecomunicaciones y proveedores considerados infraestructuras críticas, así como a responsables de innovación, ciberseguridad y estrategia tecnológica.

Fechas, Lugar y Participación

  • Fechas: 12 y 13 de noviembre de 2025, de 10 a 17 horas.
  • Lugar: Hotel Zenith Conde Orgaz, Madrid (presencial).
  • Participación: Incluye material didáctico, ejercicios prácticos con el IQC Kit, comidas y café.

Realización y Ponentes

  • Jorge Christen, experto en computación cuántica y profesor universitario.
  • Julián Inza, especialista en criptografía y consultor en ciberseguridad encargado de iniciativas internacionales de estandarización post-cuántica.

Temario

Día 1: Nivel introductorio

  • Historia de la física cuántica.
  • Conceptos básicos (qubits, superposición, esferas de Bloch, puertas cuánticas).
  • Uso de un ordenador cuántico con IBM(R) Composer.
  • Estado actual de tecnologías cuánticas.

Día 2: Nivel avanzado y aplicado

  • Algoritmos cuánticos relevantes (Shor, Grover, optimización).
  • Impacto de la computación cuántica en criptografía.
  • Revisión de algoritmos post-cuánticos y roadmap NIST, ETSI, UE, ENISA y CCN.

Contexto y Relevancia

2025 es el Año Internacional de la Ciencia y la Tecnología Cuánticas, con importantes avances como la primera computadora cuántica comercial de Microsoft (24 cúbits lógicos), incremento de inversión tecnológica global y esfuerzos coordinados por la UE, NIST y otros organismos para la adopción de criptografía post-cuántica ante el riesgo del “criptocalipsis”.

Roadmap Europeo

La hoja de ruta comunitaria prevé:

  • Concienciación y evaluación de riesgos (2023-2024).
  • Desarrollo de capacidades y planificación (2024-2025).
  • Implementación y pruebas (2025-2027).
  • Adopción completa y monitoreo (desde 2027).
    Prioriza sectores críticos, seguridad de la cadena de suministro, cumplimiento normativo, interoperabilidad, capacitación y campañas de sensibilización.

Precios y Descuentos

  • Precio general: 900 € + IVA.
  • Descuento del 25% (675 €) para clientes de EADTrust o referenciados. Fecha límite para descuento: 1 de noviembre de 2025.

Certificado e Inscripción

Se entrega certificado acreditativo de la formación.

Inscripción mediante formulario en la web o por correo electrónico, con protección de datos conforme a RGPD y LOPDGDD.

Requisitos y Contacto

No se requieren conocimientos previos de física, computación cuántica ni criptografía.

Información y consultas en info@eadtrust.eu o teléfono 917160555

Robustez de las claves asimétricas recomendadas por el CCN


Recientemente, el Organismo Supervisor de Prestadores Cualificados de Confianza eIDAS en España ha comunicado a los prestadores de servicios de confianza la recomendación de abandonar el uso de claves RSA de hasta 2048 bits, indicando que la fuente de la recomendación es el CCN (Centro Criptógico Nacional) a través del documento CCN-STIC 221 – Guía de Mecanismos Criptográficos autorizados por el CCN.

Sin embargo, ese documento no entra en detalles de tamaños de clave recomendados aunque indica en su página 104

Los resultados del ataque ROCA obligó a varios gobiernos europeos a revocar todos
los certificados digitales de millones de tarjetas de identificación de sus ciudadanos,
ya que tenían claves de 1024 bits y se podía suplantar la identidad de sus ciudadanos. En España se optó por la misma medida de prevención, aunque los DNIe españoles no corrían el mismo peligro que los documentos de identidad utilizados en otros países, ya que el DNIe español utiliza claves de 2048 bits.

dando a entender que un tamaño de 2048 bits en RSA es apropiado.

En realidad, las claves de los dispositivos cualificados de casi todos los países (no solo España) eran en aquel momento de 2048 bits, pero la vulnerabilidad ROCA afectaba al algoritmo de generación de claves adoptado por Infineon (que lo limitó al uso de la variante «Fast Prime») con lo que hubiera sido sencillo sustituir las claves generadas por aquellos chips con generadores externos al propio chip.

En muchos lugares (incluida España) se optó por generar claves RSA de 1952-bits en el propio chip. A tal efecto se modificó el software de los «cajeros automáticos del DNI» para actualizar los certificados (y su clave privada asociada) cuando acudieran los ciudadanos a la renovación de certificados. Para siguientes emisiones de DNIe se usaron dispositivos diferentes.

El documento del CCN que entra en más detalles sobre la criptografía es el CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad, y la versión más reciente es de mayo de 2022.

En su apartado 3 se indica:

Los mecanismos criptográficos autorizados indicados en los siguientes apartados se han clasificado en dos (2) categorías (CAT) de acuerdo con su fortaleza estimada a corto y largo plazo:

a) Recomendados (R): mecanismos que ofrecen un nivel adecuado de seguridad a largo plazo. Se considera que representan el estado del arte actual en seguridad criptográfica y que, a día de hoy, no presentan ningún riesgo de seguridad significativo. Se pueden utilizar de forma segura a largo plazo, incluso teniendo en cuenta el aumento en potencia de computación esperado en un futuro próximo. Cualquier riesgo residual, solo podrá proceder del desarrollo de ataques muy innovadores.

b) Heredado o Legacy (L): mecanismos con una implementación muy extendida a día de hoy, pero que ofrecen un nivel de seguridad aceptable solo a corto plazo. Únicamente deben utilizarse en escenarios en los que la amenaza sea baja/media y el nivel de seguridad requerido por el sistema bajo/medio (como veremos en el apartado 5) y deben ser reemplazados tan pronto como sea posible, ya que se consideran obsoletos respecto al estado del arte actual en seguridad criptográfica, y su garantía de seguridad es limitada respecto a la que ofrecen los mecanismos recomendados. Como consecuencia de ello, para estos mecanismos se define el periodo de validez hasta 2025 (31 de diciembre), salvo indicación expresa de otro periodo.

En la Tabla 3-2. Tamaño de las primitivas RSA acordadas se considera (L)egacy la criptografía RSA de hasta 2048 bits.

En la Tabla 3-4. Curvas elípticas acordadas se consideran (R)ecomendada la criptografía ECC de todos los tamaños habituales entre los que se encuentran NIST P-256 o secp256r11 y NIST P-384 o secp384r1

En la Tabla 3-8. Esquemas de Firma electrónica autorizados se consideran L los tamaños de clave RSA hasta 2024 y R los tamaños de clave RSA de más de 3072 bits. Y en las variantes ECC las de tamaños a partir de 256 bits.

En la página 50 se entra en detalle sobre la firma electrónica [MP.INFO.3] tal como se encuentra definida en el Reglamento eIDAS y según la forma en la que se debe aplicar en las Administraciones Públicas en el contexto del Esquema Nacional de Seguridad.

Para los niveles bajo y medio del ENS se admiten claves RSA (del firmante) de, al menos, 2048 bits, claves de 224-255 bits si se emplean curvas elípticas y Funciones hash SHA-256 o superior.

Sin embargo, tal como se ha visto esa posibilidad entra en la consideración de «Legacy» y se tiene que dejar de usar desde el 1 de enero de 2026.

Para el nivel alto del ENS se requiere una fortaleza mínima de 128 bits, «los mecanismos utilizados deberán ser recomendados«, que, según se ve en las tablas indicadas anteriormente, debe ser en RSA de al menos, 3072 bits, y de más de 256 bits si se emplean curvas elípticas . Se entra en detalle en la Tabla 3-8 (página 16).

En cuanto a los Sellos de Tiempo [MP.INFO.4] se consideran los requisitos para el ENS alto:

  • Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
  • Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
  • Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir:
     # RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits).
     # Curvas elípticas con claves de, al menos, 256 bits.
     # Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256. – Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.

Todos estos requisitos son muy difíciles de afrontar si se empiezan a considerar en el año 2025, pero EADTrust ya los tuvo en cuenta en la definición de sus jerarquías de certificación desde su creación.

Jerarquias de certificación de EADTrust.

Las jerarquías de certificación de EADTrust ya cumplen los requisitos establecidos por el CCN desde que se diseñaron y se llevó a cabo la ceremonia de generación de claves de CA en 2019, sin esperar a la fecha límite de diciembre de 2025. Se estructuran en tres niveles (Root CA, Sub-CA e Issuing CA) y combinan tecnologías RSA y ECC, posicionando a EADTrust como pionera en Europa por su uso dual. Esta estructura soporta la emisión de certificados cualificados para firma electrónica, sellos electrónicos y autenticación de sitios web, cumpliendo con los estándares de ETSI y CEN para eIDAS y garantizando alta seguridad y confianza en transacciones electrónicas. La adopción de ECC refuerza su preparación para desafíos criptográficos futuros y ha sido clave para su designación como la entidad emisora de los certificados utilizados por los organismos sanitarios españoles para emitir el pasaporte COVID-19 durante la pandemia.

Las variantes de certificados ofrecidos por EADTrust son las siguientes:

  • Autenticación y firma electrónica de personas físicas,
  • Autenticación y firma electrónica de personas físicas, con indicación de entidad en la que trabajan,
  • Autenticación y firma electrónica de representantes legales de personas jurídicas,
  • Autenticación y firma electrónica de empleados públicos,
  • Autenticación y firma electrónica de empleados públicos, en el contexto de la Administración de Justicia
  • Autenticación y sello electrónico de personas jurídicas,
  • Autenticación y sello electrónico de órganos de la administración pública,
  • Autenticación y sello electrónico de personas jurídicas sujetas a la normativa PSD2,
  • La creación de sellos de tiempo electrónicos cualificados,
  • La comprobación y validación de firmas electrónicas, sellos electrónicos, y de sellos de tiempo electrónicos,
  • La conservación de firmas electrónicas, sellos o certificados para estos servicios

Se contemplan algoritmos criptográficos de tipo RSA con tamaños de clave de 2048 bits, 4196 bits y 8192 bits y algoritmos criptográficos de tipo ECC (Criptografía de Curva Elíptica) con tamaños de clave de 256 bits y 384 bits.

Los diferentes niveles de robustez de criptografía permiten el cumplimiento de los niveles medios y altos del ENS (Esquema Nacional de Seguridad) de España, tal como se describen en el documento “Guía de Seguridad de las TIC – CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad” citado, según las necesidades de las Administraciones Públicas.

Los tamaños de clave para los certificados cualificados (a partir de los certificados de Autoridad de Certificación raíz) son:

  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 4096-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 8192-bit key size with SHA512 digest algorithm para certificados cualificados.
  • ECC Root CA P-256 with SHA256 digest algorithm para certificados cualificados.
  • ECC Root CA P-384 with SHA384 digest algorithm para certificados cualificados.
    Para certificados no cualificados
  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados no cualificados.

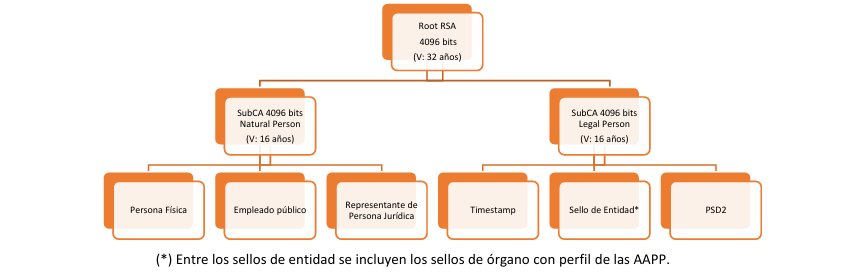
En la siguiente figura se muestra la jerarquía RSA de 4096 bits que es similar a la de 8192 bits.

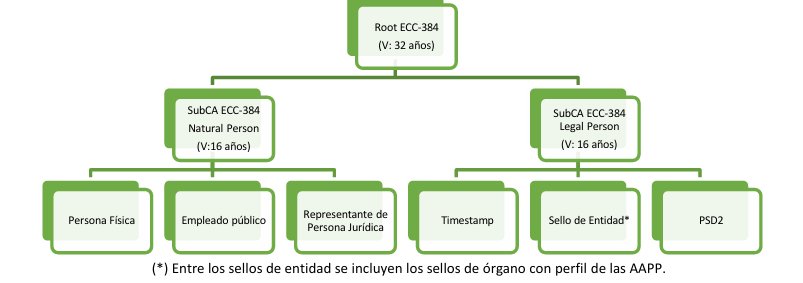
En la siguiente figura se muestra la jerarquía ECC de 384 bits que es similar a la de 256 bits.

Desde principios de 2023 EADTrust ha difundido además los nuevos certificados para la provisión de servicios de sello de tiempo cualificado diferenciados por usar diferentes algoritmos criptográficos, tamaño de clave y uso o no de Dispositivo Cualificado de Creación de Sello o de Firma (DCCF, DCCS o QSCD).

Algunos están especialmente diseñados para cumplir requisitos establecidos en el Esquema nacional de Seguridad (ENS) para el Nivel de Seguridad Alto.

Los campos “CommonName” de los nuevos certificados son:

Certificado CriptografíaTamaño ClaveQCSDENS
EADT QTSU 2023 RSA 2048RSA2048NONO
EADT QTSU 2023 ENS alto RSA 3072RSA3072NOSI
EADT QTSU QSCD 2023 ENS alto RSA 4096RSA4096SISI
EADT QTSU 2023 ENS alto ECC 256ECC256NOSI
EADT QTSU QSCD 2023 ENS alto ECC 384ECC384SISI

Por compatibilidad se mantienen los sellos de tiempo basados en criptografía RSA de 2048 bits, destinados a entidades no sujetas al cumplimiento de la normativa ENS del Esquema nacional de Seguridad.

El reto de las entidades del sector público

Los cambios en la criptografía de los certificados y de los sellos de tiempo no solo afectan a los Prestadores de Servicios de Confianza, también afectan a las entidades públicas que deben aceptar los nuevos certificados.

Por eso, en EADTrust hemos creado un servicio de apoyo sin coste para entidades públicas que orienta sobre los puntos de la infraestructura que deberían revisar para facilitar la transición a la criptografía más robusta (sobre todo su página web de servicios al ciudadano). Además, aportamos un juego completo de certificados de prueba vigentes y revocados para que puedan comprobar los diferentes casos de uso. Pueden llamar al 91 7160555.

Noticeman de EADTrust: La Solución Definitiva para Notificaciones Electrónicas Certificadas, alternativa al Burofax


En un mundo cada vez más digital, los particulares, las empresas y las organizaciones necesitan herramientas que garanticen comunicaciones seguras, rápidas y con validez legal. Noticeman, el sistema de notificaciones electrónicas certificadas desarrollado por EADTrust, se presenta como una solución innovadora que combina tecnología avanzada con cumplimiento normativo.

A continuacón exploraremos las ventajas de Noticeman, su respaldo legal bajo el Reglamento eIDAS, casos de uso que demuestran su versatilidad y una comparación con el tradicional burofax para ayudarte a elegir la mejor opción para tus necesidades de comunicación fehaciente.

¿Qué es Noticeman?

Noticeman es una plataforma de correo electrónico certificado diseñada por EADTrust, un Prestador de Servicios de Confianza Digital cualificado según el Reglamento eIDAS. Este sistema permite enviar notificaciones electrónicas con garantías de integridad, autenticidad y trazabilidad, asegurando que tanto el emisor como el receptor puedan demostrar la entrega, recepción y contenido de la comunicación. A diferencia de métodos tradicionales como el burofax o el correo postal certificado, Noticeman ofrece una alternativa más rápida, eficiente y sostenible, manteniendo plena validez jurídica.

Ventajas de Noticeman

Noticeman se distingue por ofrecer una serie de ventajas clave que lo convierten en una herramienta esencial para empresas, administraciones públicas, particulares y profesionales:

  1. Validez Legal y Cumplimiento Normativo: Noticeman opera bajo el marco del Reglamento eIDAS (Reglamento (UE) Nº 910/2014), que establece estándares para servicios de confianza digital en la Unión Europea. Esto garantiza que las notificaciones enviadas a través de la plataforma son admisibles como prueba en procedimientos judiciales o arbitrales, gracias a su capacidad de dejar constancia del momento de la notificación y de su contenido.
  2. Seguridad y Trazabilidad: Utilizando criptografía de clave pública y sellos de tiempo cualificados, Noticeman asegura la identificación del emisor y del receptor, la integridad del contenido y registra los momentos exactos de envío, recepción, lectura y descarga. Además, las evidencias electrónicas generadas se custodian en la plataforma Cartulario, complementada con tecnología blockchain, lo que refuerza su autenticidad y fiabilidad.
  3. Eficiencia y Ahorro de Costos: Al eliminar la necesidad de papel, envíos postales y procesos manuales, Noticeman reduce significativamente los costos asociados a las comunicaciones certificadas. Su interfaz sencilla permite enviar notificaciones en pocos pasos, agilizando procesos que antes podían tomar días.
  4. Sostenibilidad: Al ser un sistema completamente digital, Noticeman contribuye a la reducción del consumo de papel, apoyando la sostenibilidad ambiental y ayudando a las empresas a cumplir con sus objetivos de responsabilidad social corporativa.
  5. Integración y Escalabilidad: Noticeman ofrece integración mediante servicios web, ideal para empresas con altos volúmenes de notificaciones. Sus certificaciones ISO 9001, ISO 20000-1 e ISO 27001 aseguran un servicio robusto y adaptable a las necesidades de cualquier organización.

Legislación Relevante

Noticeman se alinea con el Reglamento eIDAS (Reglamento (UE) Nº 910/2014), que regula los servicios de identificación electrónica y confianza en la Unión Europea. Este marco legal establece que las notificaciones electrónicas certificadas tienen la misma validez que las comunicaciones tradicionales en papel, siempre que cumplan con requisitos como la identificación de las partes, la integridad del contenido y la certificación de los tiempos de envío y recepción. En España, además, la Ley 39/2015 del Procedimiento Administrativo Común fomenta el uso preferente de notificaciones electrónicas en las administraciones públicas, reforzando la relevancia de herramientas como Noticeman. Estas normativas garantizan que las comunicaciones enviadas a través de Noticeman sean seguras, confiables y legalmente vinculantes.

Casos de Uso de Noticeman

Noticeman es una solución versátil que se adapta a una amplia variedad de sectores y necesidades. A continuación, presentamos algunos ejemplos prácticos:

  1. Sector Legal y Administrativo:
    • Notificaciones Judiciales y Administrativas: Noticeman permite a procuradores, y abogados enviar comunicaciones certificadas a sus clientes, dejando constancia de los pasos que dan en representación de sus intereses.
    • Perfeccionamiento de Contratos: Las empresas pueden cerrar contratos enviando una oferta y recibiendo la aceptación del destinatario, con evidencias electrónicas que certifican el consentimiento explícito.
  2. Sector Financiero y de Seguros:
    • Noticeman es ideal para enviar notificaciones certificadas sobre movimientos bancarios, renovaciones de pólizas o informes periciales. Las instituciones financieras y aseguradoras, altamente reguladas, se benefician de la trazabilidad y la capacidad de prueba ante posibles disputas.
  3. Telecomunicaciones y Servicios Públicos:
    • Las empresas de telecomunicaciones y proveedores de servicios esenciales (electricidad, agua, gas) pueden notificar a sus clientes cambios en el servicio, facturas electrónicas o cancelaciones, cumpliendo con las estrictas regulaciones del sector.
  4. Gestión Empresarial (B2B, B2C y B2E):
    • Relaciones con Proveedores y Clientes: Noticeman facilita la comunicación certificada en acuerdos comerciales, recordatorios de pagos o gestión de contratos con proveedores y clientes.
    • Gestión de Recursos Humanos: Las empresas pueden enviar nóminas, circulares internas o comunicaciones laborales (como cambios de ubicación o despidos) con garantías de recepción y sin disputas legales.
  5. Sector Educativo y Administraciones Públicas:
    • Universidades y organismos públicos utilizan Noticeman para notificar plazos, listas de admisión o resultados de procesos de selección, garantizando transparencia y cumplimiento normativo.
  6. Particulares:
    • Particulares pueden notificar circunstancias relativas al cumplimiento de convenios reguladores, circunstancias que afectan a los contratos de arrendamientos, y otras situaciones de las que deseen dejar constancia. También para Reclamaciones y quejas y para convocatorias y citaciones
    • Autores: pueden dejar constancia de la existencia de un documento (por ejemplo, para alegar la autoría o precedencia) en un momento dado.

Comparación entre Noticeman y Burofax

Tanto Noticeman como el burofax son herramientas utilizadas para enviar comunicaciones certificadas con validez legal, pero cada una tiene características que la hacen más adecuada según el contexto. A continuación, analizamos las diferencias clave, los casos en los que cada sistema es preferible y una tabla comparativa de costos.

Diferencias Clave

  • Formato y Entrega: Noticeman es un sistema completamente digital que opera a través de correo electrónico certificado, permitiendo envíos instantáneos y accesibles desde cualquier dispositivo con conexión a internet. El burofax, por su parte, es un servicio postal físico que combina correo postal con acuse de recibo, lo que implica tiempos de entrega más largos y dependencia de servicios postales.
  • Trazabilidad: Noticeman ofrece una trazabilidad completa, registrando eventos como el envío, la recepción, la apertura y la descarga del mensaje, respaldados por sellos de tiempo cualificados y tecnología blockchain. El burofax proporciona un acuse de recibo físico, pero no registra eventos intermedios ni garantiza la integridad del contenido con el mismo nivel de detalle.
  • Costos y Escalabilidad: Noticeman es significativamente más económico, especialmente para envíos masivos, y permite integraciones automáticas para empresas. El burofax tiene costos más altos debido a la logística física y no es práctico para grandes volúmenes.
  • Sostenibilidad: Noticeman es una solución sin papel, alineada con prácticas sostenibles, mientras que el burofax genera residuos físicos (papel, sobres, transporte).
  • Alcance Internacional: Noticeman permite enviar notificaciones a cualquier parte del mundo de forma instantánea, siempre que el destinatario tenga acceso a correo electrónico. El burofax, al depender de servicios postales, puede ser más lento y costoso para envíos internacionales.

Cuándo Usar Noticeman

Noticeman es la opción preferida en los siguientes casos:

  • Digitalización y Automatización: Empresas que buscan integrar notificaciones certificadas en sus sistemas (CRM, ERP) o enviar grandes volúmenes de comunicaciones.
  • Urgencia: Cuando se necesita una entrega inmediata, ya que Noticeman envía notificaciones en segundos.
  • Destinatarios Digitales: Si el destinatario está acostumbrado a comunicaciones electrónicas o prefiere recibir notificaciones por correo electrónico.
  • Sostenibilidad: Organizaciones que priorizan la reducción de su huella de carbono.
  • Costos Reducidos: Para empresas o profesionales que necesitan una solución económica sin sacrificar validez legal.

Cuándo Usar Burofax

El burofax puede ser más adecuado en los siguientes casos:

  • Requisitos Legales Específicos: En algunos procedimientos legales o administrativos en España, ciertas normativas pueden requerir explícitamente el uso de burofax físico como medio de notificación, aunque esto es cada vez menos común gracias a la aceptación de notificaciones electrónicas bajo eIDAS.
  • Destinatarios sin Acceso Digital: En casos excepcionales donde el destinatario no utiliza correo electrónico o no tiene acceso a herramientas digitales, el burofax garantiza la entrega física.
  • Preferencia por Documentos Físicos: En situaciones donde el destinatario o el emisor prefieren un documento físico como prueba tangible, aunque esto es menos relevante dado el reconocimiento legal de las evidencias electrónicas.

Tabla Comparativa de Costos

AspectoNoticemanBurofax
Costo por NotificaciónDesde 5 € por notificación (1 € comprando 100). Fichero de hasta 5MbDesde 9,9 € por notificación (1 página) + 0,9 € por cada página adicional
Costos AdicionalesSin costos adicionales. Custodia 60 meses. (integración API gratuita en planes avanzados)Con custodia de 60 meses, Prueba de Entrega Electrónica (PEE) y copia certificada 18,52 € Costes adicionales en envíos internacionales
Envíos MasivosDescuentos por volumen; integración automática para grandes cantidadesCostos proporcionales al número de envíos, sin descuentos significativos
Tiempo de EntregaInstantáneo (segundos)1-3 días laborables (nacional); más para internacional
SostenibilidadSin papel, 100% digitalConsumo de papel y transporte físico

Nota: Los costes son sin IVA

Conclusión

Noticeman de EADTrust representa un avance significativo en la gestión de notificaciones electrónicas, combinando seguridad, eficiencia y sostenibilidad con un respaldo legal sólido bajo el Reglamento eIDAS y la legislación nacional. Su comparación con el burofax muestra que, en la mayoría de los casos, Noticeman es la opción más rápida, económica y adaptable, especialmente para empresas que buscan digitalizar sus procesos. Sin embargo, el burofax sigue siendo relevante en casos específicos donde se requiera una entrega en una dirección postal.

Sea cual sea tu necesidad, Noticeman ofrece una solución moderna y confiable para llevar tus comunicaciones al siguiente nivel.

¿Listo para optimizar tus comunicaciones certificadas? Regístrate hoy en Noticeman y descubre cómo puedes ahorrar tiempo, reducir costos y garantizar la validez legal de tus notificaciones. ¡Mira los precios! Y lee las preguntas frecuentes y sus respuestas.


G-digital y EADTrust


g-digital, es la división de negocios digitales de Garrigues (la mayor Firma de abogados de la Unión Europea) dedicada a fomentar la innovación y el desarrollo tecnológicos para ayudar a los clientes de la Firma en su transformación digital. Asume la misión de desarrollar soluciones tecnológicas que integren el conocimiento del derecho de los negocios del despacho legal en los procesos de sus clientes, no solo mejorando la eficiencia y la seguridad jurídica, sino también habilitando nuevas oportunidades de negocio en un entorno cada vez más digital.

Los profesionales de Garrigues Digital, que son los expertos del despacho en TechLaw y economía digital, trabajan estrechamente con los tecnólogos de g-digital en el diseño de sus soluciones, asegurando que tecnología y legalidad se integran en cada propuesta e identificando las necesidades y oportunidades del mercado. Esta colaboración es el factor clave y distintivo que asegura que sus productos y servicio sean innovadores y de confianza.

Las soluciones de g-digital están concebidas como herramientas esenciales para garantizar la seguridad jurídica, la eficiencia y el cumplimiento normativo en los procesos desplegados por o clientes del a Firma.

g-digital, trabaja en estrecha colaboración con EADTrust, prestador cualificado de servicios de confianza digital, participado por Garrigues.

Esta colaboración representa una alianza estratégica que redefine la forma en que las empresas gestionan sus transacciones digitales. Esta sinergia combina el liderazgo legal de Garrigues con la experiencia técnica de EADTrust para ofrecer soluciones integrales que garantizan seguridad, eficiencia y cumplimiento normativo.

¿Qué ofrecen juntos g-digital y EADTrust?

La propuesta comercial conjunta se basa en tres pilares fundamentales:

  1. Servicios de confianza digital regulados
    • EADTrust aporta su experiencia en servicios cualificados, como la expedición de certificados cualificados de personas físicas para la realización de firmas electrónicas cualificadas, la expedición de certificados cualificados de personas jurídicas para la realización de sellos electrónicos cualificados, la emisión de sellos de tiempo cualificados, la provisión de servicios de custodia digital y notificaciones certificadas, esenciales para garantizar la autenticidad y seguridad de las transacciones digitales.
    • g-digital integra estos servicios en procesos legales, optimizando la gestión de contratos y asegurando que las empresas cumplan con normativas como eIDAS2.
  2. Innovación tecnológica aplicada al ámbito legal
    • Ambas entidades han desarrollado soluciones como GoCertius, que permite certificar fotografías y videos captados con el móvil asociándolos al momento en que se tomaron, y que se ha ampliado para dejar constancia de lo tratado en chats «securizados» en plataformas como Telegram con alta eficacia probatoria, y que permitiría un sistema de contratación con muy baja fricción en la experiencia de usuario.
    • g-digital trabaja en proyectos basados en blockchain, como plataformas de activos financieros tokenizados bajo el régimen piloto de la UE (Reglamento UE 2022/858) y la Ley 6/2023, de 17 de marzo, de los Mercados de Valores y de los Servicios de Inversión y su constitución como ERIR (Entidad Responsable de la Inscripción y del Registro. También impulsa soluciones de «EAD Enterprise Suite» como «eArchiving» y «Signature Manager» una herramienta colaborativa que permite la firma electrónica de varios intervinientes en un acuerdo e incluso invitar asesores legales al proceso de firma.
  3. Cumplimiento normativo y adaptación al mercado europeo
    • La colaboración está alineada con regulaciones clave como eIDAS2, NIS2, DORA y MiCA, asegurando que las empresas puedan operar dentro del marco legal europeo mientras aprovechan herramientas avanzadas para la gestión digital.

Beneficios para las empresas

La alianza entre g-digital y EADTrust ofrece ventajas tangibles para empresas de todos los sectores:

  • Seguridad jurídica: Las soluciones conjuntas garantizan que las transacciones digitales cumplan con los estándares legales más exigentes, reduciendo riesgos regulatorios.
  • Eficiencia operativa: La integración de servicios digitales permite automatizar procesos clave, como la firma electrónica o la custodia documental, optimizando tiempos y costes. El uso de sello de tiempo cualificado en pasos clave de procesos de negocio digitalizados los transforma en pruebas con presunción «Iuris Tantum»
  • Innovación adaptada: Con herramientas como blockchain y carteras digitales europeas (EUDI Wallets), las empresas pueden liderar la transformación digital sin comprometer la seguridad ni el cumplimiento normativo.

Casos destacados

Entre los proyectos desarrollados conjuntamente se encuentran:

  • GoCertius: Una solución innovadora para certificar fotos, videos y documentos captados por la cámara controlada por la App y comunicaciones digitales por Telegram , ideal para sectores donde la evidencia legal es crítica.
  • EAD Factory: Servicios diseñados para transformar procesos empresariales tradicionales en entornos completamente digitales por diseño, beneficiando especialmente a industrias como banca y seguros. Puede implantarse en sus propios CPDs o en plataformas en la nube TIC
  • EAD Enterprise Suite: eArchiving: Solución de custodia digital de archivos, equivalente en cierto sentido al depósito notarial, con funcionalidades de escrow.
  • EAD Enterprise Suite: Signature Manager: Solución de firma electrónica de uso muy sencillo que reduce la fricción para los firmantes y sus asesores, y que resuelve los retos de la firma en contextos multinacionales donde aplican diferentes leyes y jurisdicciones.

Conclusión

La colaboración entre g-digital y EADTrust no solo fortalece la confianza digital en Europa, sino que también posiciona a ambas entidades como líderes en un mercado donde la seguridad jurídica y tecnológica son esenciales. Su propuesta conjunta es una invitación a las empresas a abrazar el futuro digital con herramientas que garantizan autenticidad, integridad y cumplimiento normativo. En un entorno donde la innovación es clave, esta alianza representa el puente perfecto entre tecnología avanzada y seguridad legal.