Archivo de la categoría: Archivo electrónico

Normas técnicas y de política relativas a la preservación cualificada de archivos digitales (eArchiving)


El Artículo 34 del Reglamento UE 2014/910 (EIDAS) regula el Servicio cualificado de conservación de firmas electrónicas cualificadas

1.   Solo podrá prestar un servicio cualificado de conservación de firmas electrónicas cualificadas el prestador cualificado de servicios de confianza que utilice procedimientos y tecnologías capaces de ampliar la fiabilidad de los datos de la firma electrónica cualificada más allá del período de validez tecnológico.

2.   La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas al servicio cualificado de conservación de firmas electrónicas cualificadas. Se presumirá el cumplimiento de los requisitos establecidos en el apartado 1 cuando los mecanismos del servicio cualificado de conservación de firmas electrónicas cualificadas se ajusten a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

Y el artículo Artículo 40 extiende el concepto al Servicio cualificado de conservación de sellos electrónicos cualificados, ya que establece que los artículos 32, 33 y 34 se aplicarán mutatis mutandis a la validación y conservación de los sellos electrónicos cualificados.

En ETSI se han publicado normas técnicas y de políticas para estos servicios:

El servicio de conservación cualificada de firmas y sellos electrónicos podrá implementarse de acuerdo con:

  1. La conservación durante largos períodos de tiempo, utilizando técnicas de firma digital, de la capacidad de validar una firma digital, de la capacidad de mantener su estado de validez y de la capacidad de obtener una prueba de la existencia de los datos firmados asociados tal como estaban en el momento del envío al servicio de preservación, incluso si más tarde la clave de firma se ve comprometida, el certificado caduca o los ataques criptográficos son factibles en el algoritmo de firma o el algoritmo hash utilizado en la firma enviada.
  2. La aportación de una prueba de la existencia de objetos digitales, estén o no firmados, mediante técnicas de firma digital (firmas digitales, tokens de sello de tiempo, registros de pruebas, etc.).

Dentro de los estándares utilizados para definir este servicio se distinguen tres modelos de almacenamiento de conservación para el servicio de conservación:

  1. Servicios de conservación con almacenaje. En este caso, los datos a conservar son almacenados por el servicio de conservación mientras que las pruebas y los datos conservados son entregados a petición del servicio de conservación al cliente de conservación.
  2. Servicios de conservación con almacenamiento temporal. En este caso, los datos a conservar se almacenan en el lado del cliente. El servicio de conservación conserva los datos o un hash de los datos a conservar solo temporalmente, como máximo hasta que se produzca la prueba. Las evidencias se producen de forma asíncrona. Una vez producidas, las evidencias se almacenan durante un tiempo para que el cliente pueda recuperarlas.
  3. Servicios de conservación sin almacenamiento. En este caso, los datos a conservar se almacenan en el lado del cliente. Las evidencias se producen de forma sincrónica y se incluyen en la respuesta al cliente. El servicio de conservación sólo conserva rastros de sus acciones para poder proporcionar registros de sus actividades.

La norma ETSI TS 119 511 es una especificación técnica desarrollada por el Instituto Europeo de Normas de Telecomunicaciones (ETSI). Establece los requisitos de política y seguridad para los prestadores de servicios de confianza que ofrecen servicios cualificados de preservación a largo plazo de firmas y sellos digitales o cualquier tipo de archivo utilizando técnicas de firma digital. Esta especificación es crucial para garantizar la integridad y autenticidad de los documentos electrónicos durante largos períodos de tiempo, lo cual es esencial para preservar el valor probatorio y la disponibilidad de las evidencias electrónicas que respaldan los procesos tecnológicos con los que se implementan las transacciones legales y comerciales.

Está norma permite también dar cumplimiento a los requisitos de conservación documental que impone la normativa tributaria, mercantil y administrativa.

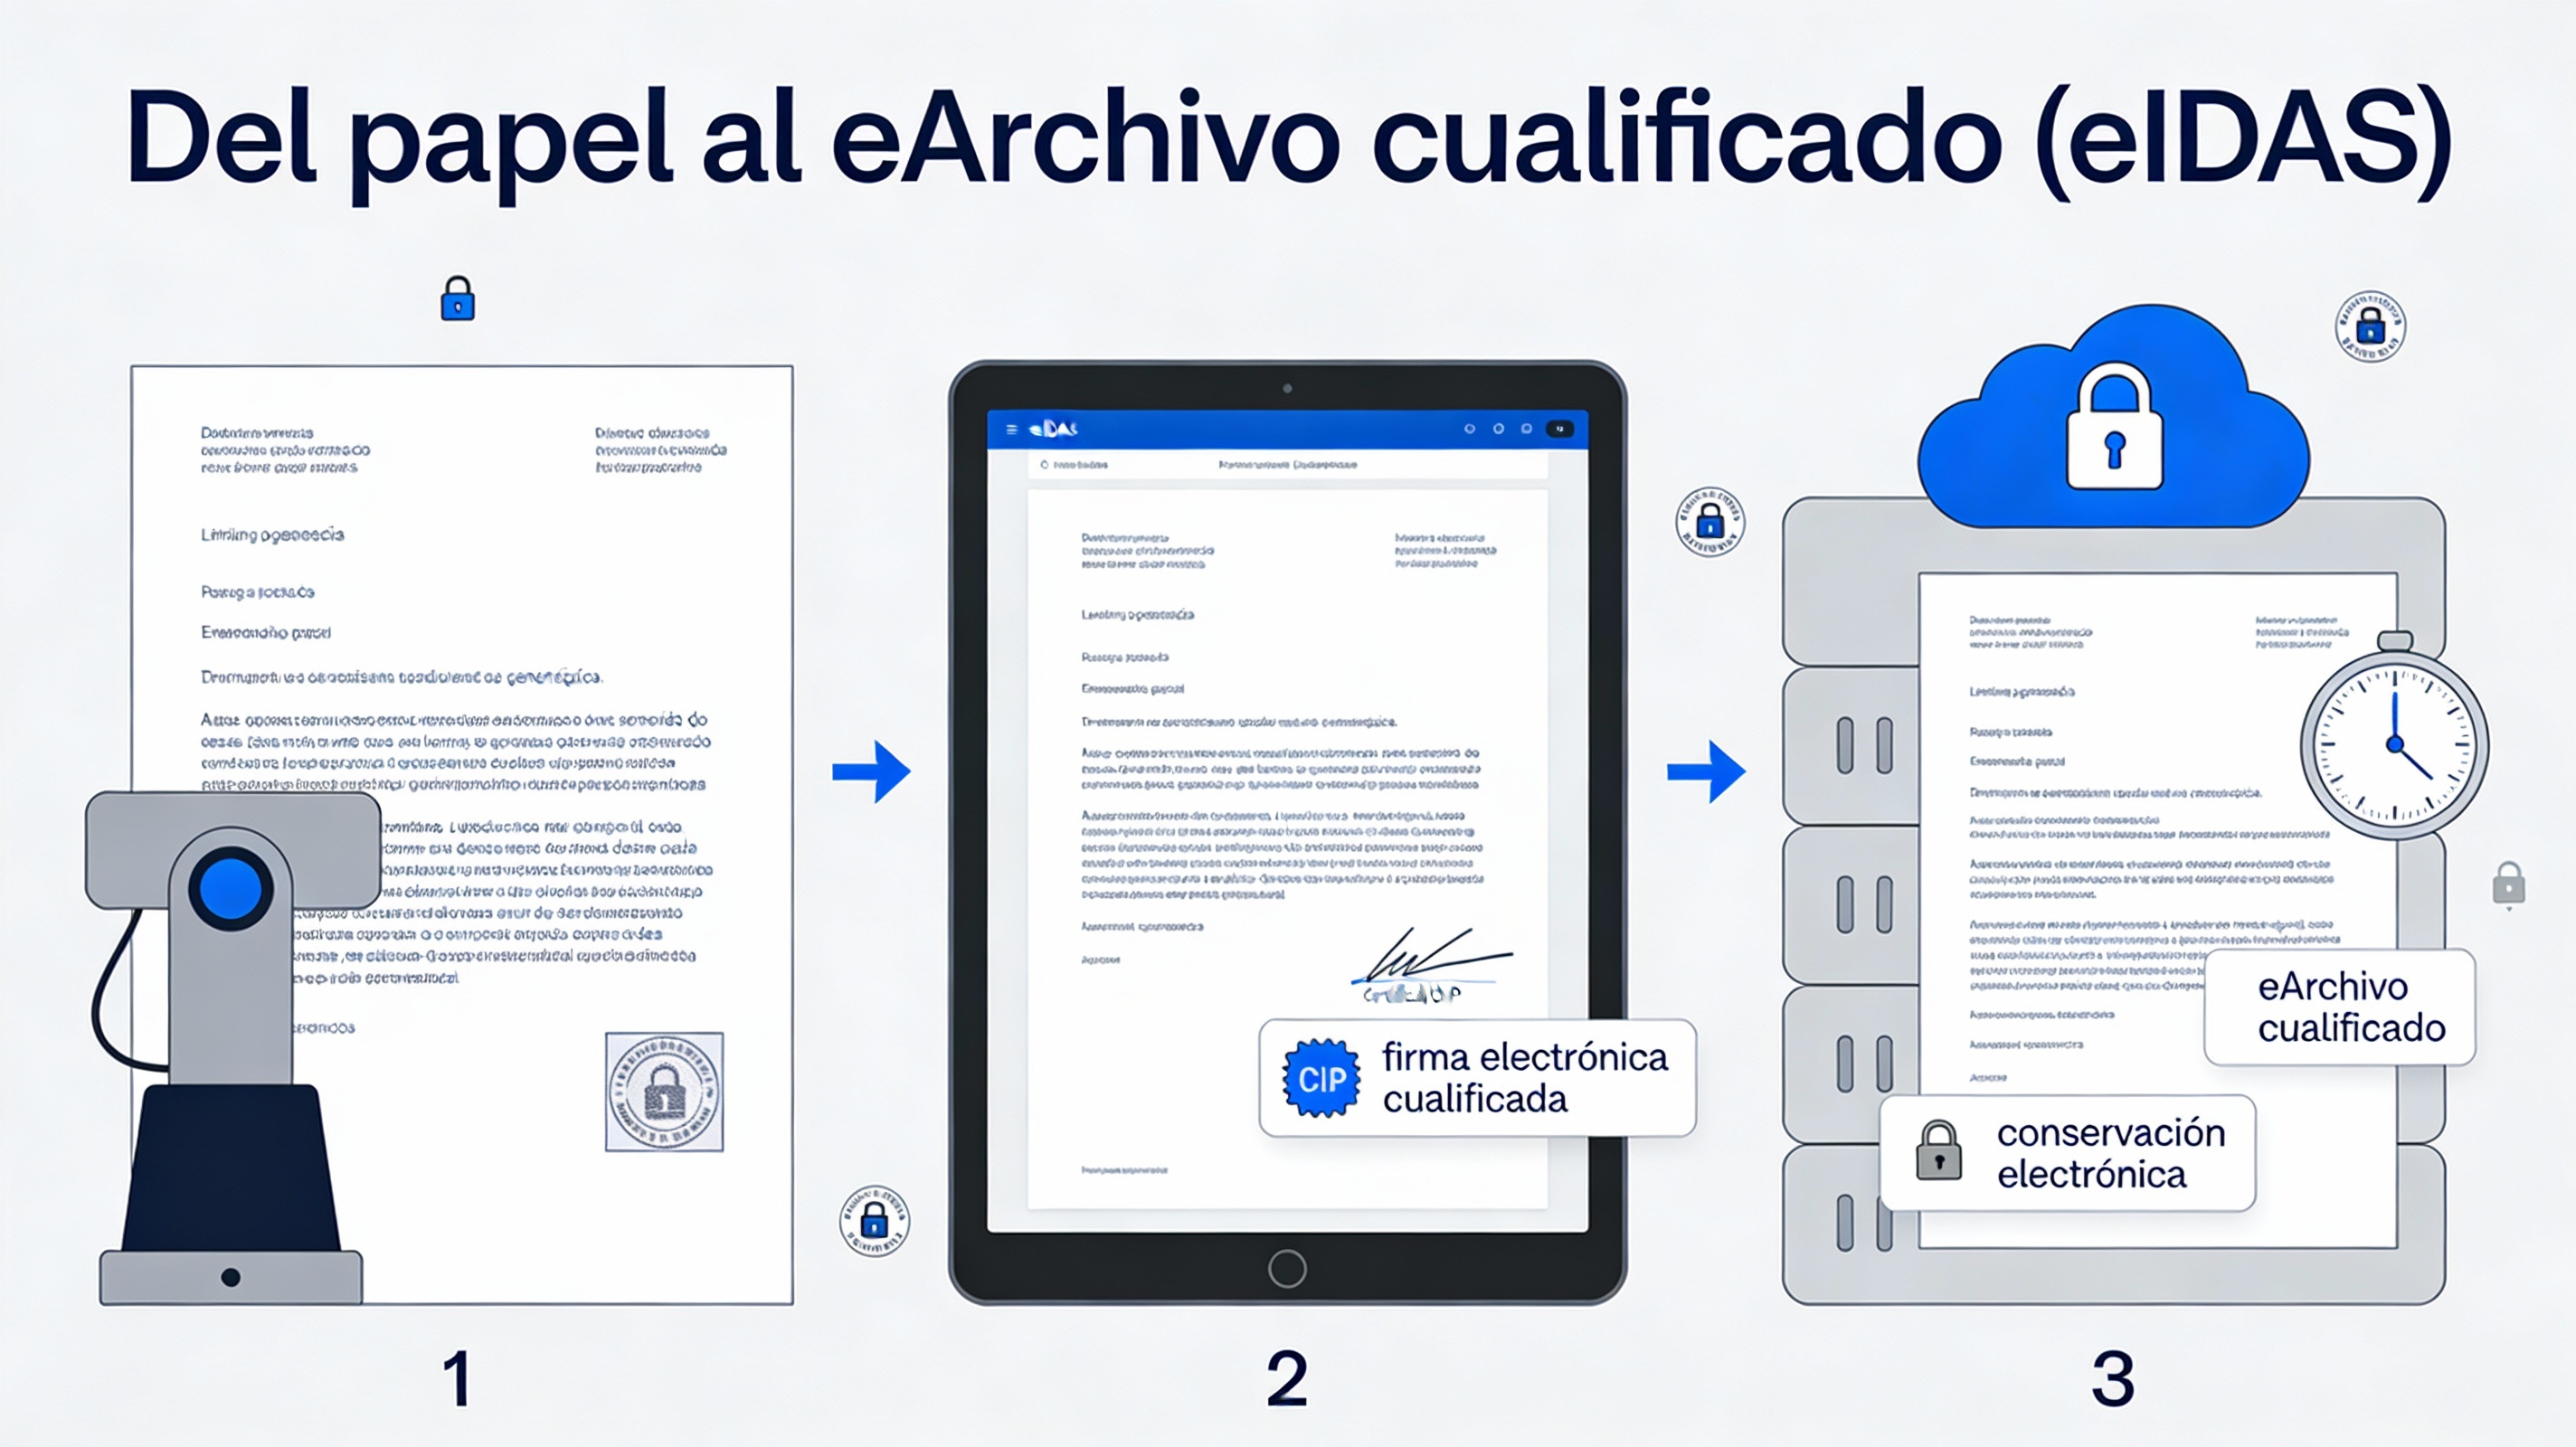
Aunque la norma se orienta a la conservación de documentos electrónicos, desde el punto de vista de la archivística se podría aplicar a documentos procedentes de la digitalización de soportes analógicos, como los documentos en papel, los documentos en microfichas, las fotografías, las grabaciones de video o audio y los registros en celuloide.

La conversión de soportes analógicos requiere de la aplicación de ciertos requerimientos que garanticen la imagen fiel y fidedigna con un nivel de calidad adecuado al tipo de documento preservado. Además, en documentos escritos o sonoros es deseable acompañar la posibilidad de visualización o de escucha activa con el reconocimiento de caracteres o la transcripción de texto hablado para facilitar las búsquedas y el posicionamiento del indicador de lectura sobre las apariciones del texto buscado,

En el caso de las grabaciones de video es conveniente manejar versiones de fotogramas de tamaño reducido obtenidas cada pocos segundos como sistema complementario de gestión de integridad que permita jugar con secuencias de imágenes para su extracción auténtica cuando sea necesario escalar la secuencia de video a resoluciones menores que la de la grabación original.

El Reglamento 2024/1183 (EIDAS2) dedica los artículo 45 decies y 45 undecies a definir los servicios de archivo electrónico (eArchiving) y los servicios cualificados de archivo electrónico (Qualified eArchiving).

Viendo los requisitos, se comprueba que se pueden implementar con las normas ya desarrolladas ETSI TS 119 511 y ETSI TS 119 512.

Salvo en lo relativo a la conversión de documentos existentes en soportes físicos (en papel) que se deban preservar de forma electrónica (según lo previsto en el considerando 66 del Reglamento UE 2024/1183.

(…)El marco jurídico para los servicios cualificados de archivo electrónico debe ofrecer a los prestadores de servicios de confianza y a los usuarios un conjunto de herramientas eficiente que incluya requisitos funcionales aplicables al servicio de archivo electrónico, así como efectos jurídicos claros cuando se utilice un servicio cualificado de archivo electrónico. Dichas disposiciones deben aplicarse a los datos y documentos electrónicos creados en forma digital, así como a los documentos en papel escaneados y digitalizados. Cuando sea necesario, dichas disposiciones deben permitir la reproducción de los datos y documentos electrónicos conservados en diferentes soportes o formatos con el fin de ampliar su durabilidad y legibilidad después del período de validez tecnológica, evitando al mismo tiempo la pérdida y la alteración en la medida de lo posible. Cuando los datos y documentos electrónicos presentados al servicio de archivo electrónico contengan una o varias firmas electrónicas cualificadas o sellos electrónicos cualificados, el servicio debe utilizar procedimientos y tecnologías capaces de ampliar su fiabilidad durante el período de conservación de dichos datos, posiblemente basándose en el uso de otros servicios de confianza cualificados establecidos por el presente Reglamento. Con el fin de crear pruebas de conservación cuando se utilicen firmas electrónicas, sellos electrónicos o sellos de tiempo electrónicos, deben utilizarse servicios de confianza cualificados.(…)

Faltaría establecer los procedimientos conversión que tendrían que recogerse en una normativa similar a las existentes para la digitalización certificada, la digitalización garantizada, la «conservazione sostitutiva» de Italia, o la Ersetzendes Scannen (RESISCAN, Replacement Scanning) de Alemania.
Evento en Vigo el 13 de junio de 2024: Identidad Digital Europea y Servicios Cualificados de Confianza Digital.


Se trata del Ciclo de sesiones sobre ciberseguridad e identidad digital organizado por Garrigues, Axencia para a modernizacion tecnolóxica de Galicia, Ciber.gal y Gradiant.

Esta es ya la Sesión 3 y toca varios aspectos regulatorios relacionados con la ciberseguridad:

  • Identidad digital y privacidad: EIDAS 2. Cartera de identidad digital europea y Servicios cualificados de Confianza Digital.
  • Mercados de datos: Reglamento de Gobernanza de Datos (DGA) y Reglamento de Datos (DA)

Cuando: Jueves, 13 de junio de 2024 • 10:00 a 13:00 h.
Donde: Sede Afundación – Rúa Policarpo Sanz, 24, 26, Santiago de Vigo, 36202 Vigo, Pontevedra.
Formulario de inscripción: Sitio web de Gradiant.


En este ciclo de sesiones se está tratando el mapa regulatorio de la ciberseguridad en Europa y en España. En esta tercera y última sesión, se tratarán cuestiones de máxima actualidad, como el alcance del Reglamento EIDAS-2 (Reglamento UE 2024/1183) , publicado el 30 de abril de 2024 y que ha entrado en vigor el 20 de mayo, y las normas que rigen los nuevos mercados regulados de datos en la UE y el acceso a información pública, sin perder el vínculo con la ciberseguridad.

Será un encuentro para el debate y el intercambio de experiencias prácticas.

Programa
10:00 h – Apertura
Nicolas Santos, socio responsable de Garrigues en Galicia.
Luis Pérez Freire, director general de Gradiant.
10:15 h – EIDAS2 y la cartera de identidad digital europea
Jaime Loureiro Acuña, responsable de Seguridad Avanzada del Dato de Gradiant.
10:55 h – Servicios Cualificados de Confianza Digital. Certificación, firma y sello cualificados, sello de tiempo, archivo electrónico, identidad digital.
Julián Inza, presidente de EADTrust, grupo Garrigues.
11:35 h – Mercados de datos y su regulación en la UE. Reglamento de Gobernanza de Datos (DGA) y Reglamento de Datos (DA)
Alejandro Padín, socio de Garrigues, área de Economía del Dato, Privacidad y CiberSeguridad.
12:15 h – Cierre: Resumen y conclusiones del ciclo
Alejandro Padín, socio de Garrigues, área de Economía del Dato, Privacidad y CiberSeguridad.

Tras la sesión se dará paso al Coffee break y al momento de networking

Ver la hoja informativa sobre este evento en el sitio web de Garrigues.

Fallos del Reglamento (UE) 2024/1183 al definir los servicios de conservación de archivos


Los artículos 45 decies y 45 undecies definidos por el Reglamento (UE) 2024/1183 para su inserción en el Reglamento (UE) 2014/910 aparentemente crean nuevos servicios de archivo electrónico, que prefiero llamar de preservación o custodia de documentos electrónicos, considerando que la palabra archivo es polisémica y a menudo se usa como sinónimo de fichero. En cambio, los términos custodia o preservación documental significan, al menos para mí, un esfuerzo extra de diligencia en la conservación de documentos.

El artículo 45 decies establece «No se denegarán efectos jurídicos ni admisibilidad como prueba en procedimientos judiciales a los datos electrónicos ni a los documentos electrónicos conservados mediante un servicio de archivo electrónico por el mero hecho de que estén en formato electrónico o no estén conservados mediante un servicio cualificado de archivo electrónico.

y en el 45 undecies: (…)

a) ser prestados por prestadores cualificados de servicios de confianza;

b) utilizar procedimientos y tecnologías capaces de asegurar la durabilidad y legibilidad de los datos y documentos electrónicos más allá del período de validez tecnológica y, al menos, durante el período de conservación legal o contractual, manteniendo al mismo tiempo su integridad y la exactitud de su origen;

(…)

La regulación anterior, el texto original del Reglamento (UE) 2014/910, también incluía el mismo servicio aunque con una terminología diferente y menos directa. En el Reglamento UE 910/2014 los artículos 34 y 40 lo llamaban «servicio cualificado de conservación de firmas electrónicas cualificadas y de sellos electrónicos cualificados».

Aunque el artículo aparentemente daba preeminencia a las firmas y sellos electrónicos, lo relevante era el documento conservado.

El artículo 34 establece: «Solo podrá prestar un servicio cualificado de conservación de firmas electrónicas cualificadas el prestador cualificado de servicios de confianza que utilice procedimientos y tecnologías capaces de ampliar la fiabilidad de los datos de la firma electrónica cualificada más allá del período de validez tecnológico.

De hecho, se definió el estándar técnico que define los requisitos de cumplimiento de ese servicio ETSI TS 119 511 (Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques) que deja claro desde el título que la conservación de documentos con firma electrónica o con sello electrónico es solo un aspecto de los que trata ya que contempla datos en general (general data).

O sea, que aunque el Reglamento EIDAS reformado aparentemente cubre dos servicios diferentes, en realidad se trata del mismo servicio. Afortunadamente los artículos no entran en contradicción

En cierto modo, es una buena noticia, porque ya existe normativa para el desarrollo y cualificación, de este tipo de servicios: la ya citada ETSI TS 119 511 (Policy and security requirements for trust service providers providing long-term preservation of digital signatures or general data using digital signature techniques) y la ETSI TS 119 512 (Protocols for trust service providers providing long-term data preservation services).

Y este tipo de servicios podrían describirse con los componentes del siguiente diagrama:

Call to action

Quienes implementan o usan servicios de conservación digital de documentos electrónicos pueden tener interés en contactar con EADTrust en el +34 917160555 (o por email: infor (sin r) at eadtrust punto eu) y explorar los servicios que podemos ofrecerles.

Ya somos Prestador Cualificado de Servicios de Confianza y algunos de nuestros servicios cualificados, como el sello de tiempo o los certificados de persona jurídica, pueden resolver ya los retos que se estén planteando.

Los servicios de conservación electrónica de EADTrust que denominamos «Cartulario Digital» aportan  certeza del inicio de la preservación, integridad, autenticidad, legibilidad y disponibilidad a largo plazo (conservación). Y una función especial, la «unicidad de fin«, lo que da lugar a que se puedan gestionar ciertas funcionalidades de los documentos cuando es preciso hacer uso de su carácter auténtico: obliterabilidad, transferibilidad (o endosabilidad) y completitud.

Nociones de Diplomática Digital: Conectando el pasado y el futuro de los documentos auténticos


La diplomática digital es una nueva disciplina que estudia la autenticidad de los documentos digitales, normalmente a partir de conceptos como la firma electrónica, o la custodia digital de documentos en sedes electrónicas garantes de la autenticidad de los documentos custodiados.

Con el desarrollo de la Regulación relacionada, como EIDAS y EIDAS2, los instrumentos de gestión de la autenticidad de los documentos electrónicos se refuerzan con las presunciones establecidas en la normativa para los servicios electrónicos cualificados.

En términos generales, la diplomática digital se refiere al uso de tecnologías digitales para gestionar, validar y preservar documentos en formato electrónico.

De esta forma se logra que con los documentos electrónicos se puedan cumplir los principios de unicidad de fin, autenticidad, integridad, atribuibilidad, obliterabilidad, transmisibilidad (endosabilidad), datación  y completitud. Principios que, más o menos intuitivamente, se han cumplido con los documentos en papel estudiados por la Diplomática clásica.

El nombre «Diplomática» procede del título de primer libro que analizó la forma de valorar la autenticidad de los documentos en papel: «De re Diplomatica», del benedictino Jean Mabillon, publicado en París en 1681.

El enfoque novedoso de Jean Mabillon fue realizar a los documentos lo que en la actualidad llamaríamos «análisis forense» para diferenciar los documentos auténticos y los falsos. Y eso aplicándolo a documentos «supuestamente » oficiales, es decir, documentos en los que se habían aplicado medidas destinadas a garantizar su autenticidad: uso de papel (u otro soporte) especial, sellos, firmas, uso de letra especial, terminología empleada, referencia al escribano que lo suscribe y atestigua,…

En la actualidad, la diplomática clásica es una ciencia auxiliar de la historia.

Y la propia palabra Diplomática deriva del término «diploma» que hace referencia a los documentos en los que se han utilizado medidas de seguridad para asegurar su autenticidad.

Empezando por el Diploma Militar Romano.

En la antigua Roma, los diplomas militares eran documentos grabados en dos chapas de bronce (con un documento en que certificaban que un soldado había sido licenciado con honores de las fuerzas armadas romanas. Ya los mencioné en este blog en otro artículo sobre Diplomática Digital.

Estos diplomas también otorgaban la ciudadanía romana como recompensa por los servicios prestados. Eran una especie de “pasaporte” que garantizaba derechos legales y fiscales.

El primer diploma conocido data del año 52 d.C., durante el gobierno del emperador Claudio. Estos documentos eran cruciales para los legionarios veteranos y auxiliares.

El diploma estaba compuesto por dos planchas de bronce unidas. Las inscripciones figuraban en ambos lados de las planchas. El texto completo quedaba registrado en la parte exterior de la llamada tabula 1, mientras que la parte exterior de la tabula 2 recogía el nombre de 7 testigos, cuyos sellos quedaban protegidos por tiras de metal (estos sellos se han conservado en muy raras ocasiones, puesto que eran de material orgánico).

El texto de la tabula 1 se reproducía exactamente en las dos caras interiores, para luego cerrar ambas partes y sellarlas de modo que la inscripción externa fuera legible sin romper los sellos y la inscripción interna quedaba como copia notarial del texto de la constitutio publicada en Roma, y solo se accedía a ella en caso de duda de la autenticidad. La doble inscripción y los sellos servían para evitar el fraude o la alteración del documento

En la Diplomática Digital se utilizan conceptos nuevos como Metacolo (la información del documento contenida en los metadatos) que se añade a los tradicionales Protocolo, Cuerpo y Escatocolo.

Es interesante entender que las 2 herramientas básicas, que se precisan para la gestión de documentos auténticos son:

  • La firma electrónica. Determina la atribuibilidad del documento a quien lo suscribe (que puede no ser el autor sino quien acepta unas cláusulas, por ejemplo). Un documento puede tener más de una firma.
  • La referencia a una sede electrónica de custodia que permite la consulta y cotejo de un documento por su referencia (frecuentemente un CSV, Código Seguro de Verificación) que puede variar con el tiempo, reflejando, por ejemplo, el cambio de «propietario», o el consumo de un derecho asociado a un documento.

    Por concluir, la diplomática digital conecta el pasado con el futuro, adaptando principios históricos de carácter probatorio a la era digital. 

    GoCertius de un vistazo. Para que conste. Video de 1 minuto.


    En relación con los artículos recientes en este blogs sobre GoCertius contamos en un video de 1 minuto varios aspectos:

    • EADTrust es un Prestador Cualificado de Servicios de Confianza, lo que se puede comprobar aquí y aquí.
    • Por la Disposición final segunda de la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza, se ha modificado el artículo 326 de la Ley 1/2000, de 7 de enero, de Enjuiciamiento Civil. Que señala:

    «4. Si se hubiera utilizado algún servicio de confianza cualificado de los previstos en el Reglamento citado en el apartado anterior, se presumirá que el documento reúne la característica cuestionada y que el servicio de confianza se ha prestado correctamente si figuraba, en el momento relevante a los efectos de la discrepancia, en la lista de confianza de prestadores y servicios cualificados.

    Si aun así se impugnare el documento electrónico, la carga de realizar la comprobación corresponderá a quien haya presentado la impugnación. Si dichas comprobaciones obtienen un resultado negativo, serán las costas, gastos y derechos que origine la comprobación exclusivamente a cargo de quien hubiese formulado la impugnación. Si, a juicio del tribunal, la impugnación hubiese sido temeraria, podrá imponerle, además, una multa de 300 a 1200 euros.»

    • La cámara y el micrófono los controla directamente la App. No se puede instalar en móviles «rooteados» (con permisos de superusuario).
    • Cada prueba electrónica recogida en la Certificación se respalda por un sello de tiempo cualificado tal como se define en el Reglamento EIDAS (Reglamento 910/2014, artículo 41).
    • Cada Certificación se rubrica con un Sello electrónico cualificado de entidad (de la propia EADTrust) tal como se define en el Reglamento EIDAS (Reglamento 910/2014, artículo 35).
    • Cada certificación de GoCertius constituye un «Soporte duradero» según se exige en diferentes normas (por ejemplo, la Ley 3/2014 de defensa de consumidores y usuarios).

    Por tanto las capturas de pruebas electrónicas registradas por GoCertius se benefician de esa presunción «Iuris Tantum» que impone la carga de la prueba a quien quiera negar su fuerza probatoria.

    Y todo está hecho para que se pueda entender de la mejor forma posible qué es lo que se está demostrando y para dar certeza de su autenticidad.

    GoCertius está disponible para iPhone y Android y su uso es gratuito.

    Laboratorio de Confianza Digital ICADE Garrigues


    La Universidad Pontificia Comillas y el despacho de abogados Garrigues, firmaron un convenio para crear el Observatorio ‘Legaltech’, Garrigues-ICADE.

    El Observatorio, depende de la Facultad de Derecho (Comillas ICADE), a través del Centro de Innovación del Derecho (CID-ICADE).

    En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).

    Formando parte del Observatorio se han definido ya varios laboratorios:

    Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.

    Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.

    Hemos creado un Enlace de invitación al Canal de Whatsapp del Laboratorio de Confianza Digital en el que comentaremos novedades y al que se pueden conectar las personas interesadas.

    Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.

    Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.

    Diplomatica digital: la autenticidad de documentos desmaterializados


    La Diplomática es una ciencia que tiene por objeto el estudio de la autenticidad de los documentos, teniendo en cuenta sus caracteres extrínsecos e intrínsecos, es decir, el soporte, la escritura, el lenguaje, los formulismos, los signos de suscripción y otros elementos.

    El nombre «diplomática» procede del primer tratado sobre la materia De re Diplomatica, de Jean Mabillon, publicado en París en 1681. Mabillon fue un erudito benedictino que escribió el tratado para responder al cuestionamiento de la autenticidad de ciertas cartas de la abadía de Saint-Denis por parte del jesuita holandés Daniel Papenbroeck. El tratado describe una forma objetiva y sistemática de distinguir documentos auténticos de los falsos  y ha sentado las bases de los análisis críticos de los documentos desde el siglo XVII, auxiliando a otras ciencias como la historiografía.

    El término «diploma» hunde sus orígenes en el diploma militar romano,  documento formado por dos chapas (di-ploma) de bronce unidas en las que se grababan los datos del soldado romano que se licenciaba, y en las que se dejaba constancia de que se le otorgaba la ciudadanía romana, así como la fecha de la  tribunicia potestas del emperador, y la del otorgamiento indicando los cónsules a cargo. En la parte exterior de la primera chapa se incluía el texto del otorgamiento y en la de la segunda los sellos de siete testigos. Las partes internas repetían el texto externo de la primera chapa y surtían el efecto de copia notarial de la constitutio publicada en Roma. El documento con las dos chapas atadas y selladas impedía la manipulación de la parte interna. La doble inscripción y los sellos  servían para evitar el fraude o la alteración del documento.

    Medidas de seguridad destinadas a establecer sin un ápice de duda la autenticidad de tan preciado documento.

    De un nivel equivalente a las medidas de seguridad que vemos en los documentos de identidad, en el papel moneda o en los billetes de lotería: marcas de agua, filigranas, hologramas, microimpresión, tintas magnéticas, imágenes infrarrojas o ultravioleta, relieves,…

    Las medidas de seguridad del diploma permitían establecer presunciones de la autenticidad del documento, de modo que el término «diploma» hace referencia desde entonces a un documento en el que es relevante su autenticidad, por lo que se suelen incluir en cada época las medidas de seguridad más consolidadas, lo que también permite datar los documentos.

    En las imágenes que se acompañan a este artículo se incluye un Diploma Romano datado en el siglo I encontrado en Croacia en 1997, al extraer arena del río Sava (Slavonski Brod). Es uno de los mejor preservados, y en el que los sellos de los testigos perviven bajo la tapa de madera que cubre el depósito soldado a la segunda hoja. El texto proporciona evidencias muy interesantes acerca de la actividad romana en lo que era la provincia de Panonia. Se expidió en el reinado del emperador Vespasiano. El titular del documento era el centurión «Liccaivs Birsi F.Masunnia»,

    Aunque la ciencia diplomática se ha considerado tradicionalmente un instrumento auxiliar de los estudios históricos al permitir el análisis de documentos antiguos, su metodología puede extenderse al análisis de los documentos electrónicos determinando los elementos constitutivos de su autenticidad, más allá de lo indicado por las leyes.

    La diplomática digital considera las características de autenticidad de los documentos digitales si bien ya no se centra en las propiedades de los soportes documentales y tipos de letras empleados aunque sí en el uso de expresiones y pautas de organización de los documentos. Añade un componente el «metacolo» (aplicable a la información que se puede recoger en los metadatos) a la estructura formal de los documentos (tradicionalmente divididos en 3 partes: «protocolo», «cuerpo» y «escatocolo»).

    Los criterios fundamentales de autenticidad de los documentos digitales son los elementos de «apariencia», el uso de técnicas de «firma electrónica» (asociadas o no al concepto jurídico de «prestación del consentimiento» ) y técnicas de preservación digital, especialmente asociadas a las referencias de autenticidad lo que con frecuencia se gestiona frecuentemente mediante códigos de localización de documentos  (en ocasiones denominados «códigos seguros de verificación»).

    En un sistema de preservación orientado a la gestión de documentos auténticos se registrarían (y gestionarían) la obliterabilidad (o cancelabilidad, el agotamiento de un derecho asociado a un título, por ejemplo un billete de viaje), la endosabilidad (o transmisibilidad, la transmisión de un derecho vinculado al título cuando el transmitente firma electrónicamente el endoso y lo registra en la plataforma de preservación) y completitud (o grapa electrónica, cuando son posibles diferentes intervenciones sobre un documento, en la forma de documentos vinculados o de elementos modificadores posteriores del documento inicial).

    En relación con la endosabilidad (y, a veces, con la obliterabilidad), la plataforma de preservación orientada a la gestión de documentos auténticos registra al poseedor del documento, por lo que se registran los endosos y los poseedores sucesivos.

    Las técnicas de gestión de la autenticidad de documentos digitales se suelen emplear en contextos en los que se precisa desmaterializar procesos tradicionalmente soportados en documentos en papel.

    Uno de estas situaciones ha sido la gestión de títulos valores.

    Un Título Valor es un documento mercantil en el que está incorporado un derecho privado patrimonial, por lo que el ejercicio del derecho está vinculado jurídicamente a la posesión del documento.

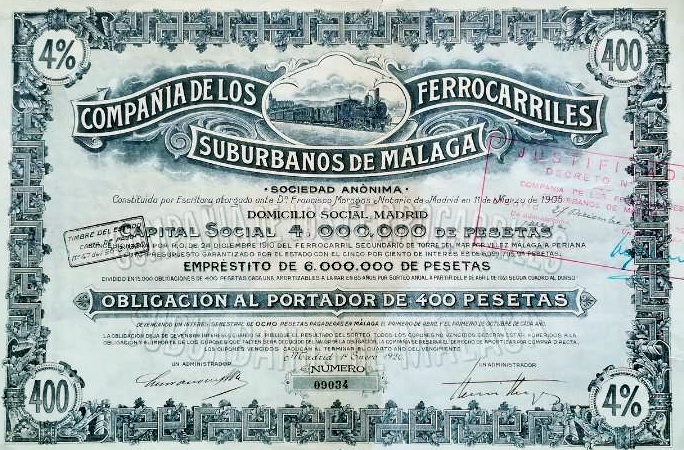
    En el  caso particular de las acciones que representan una fracción del capital de una sociedad, se trata de documentos en los que se incorporan y representan los derechos y obligaciones de los socios de una entidad jurídica por los que se facilita la transmisión y ejercicio de tales derechos. El título-acción puede ser nominativo o al portador. Cuando se emitía en un soporte en papel, cada acción solía ir numerada correlativamente y se extendía en libros talonarios cuyas matrices quedaban en poder de la sociedad anónima.

    Aunque ya no se gestionan acciones en papel, de vez en cuando se pueden ver ejemplares antiguos enmarcados en despachos de abogados. Algunas acciones tenían incluso valor artístico.

    La emisión desmaterializada de acciones es aquella que no requiere la expedición de títulos físicos individuales para respaldar la tenencia y transmisión de derechos.  La posibilidad de que los valores puedan representarse mediante anotaciones en cuenta se produjo e España a partir de la Ley 24/1988, de 28 de julio, del Mercado de Valores. En esta  norma se establece que la llevanza del registro contable de los valores representados por medio de anotaciones en cuenta correspondientes a una emisión será atribuida a una única entidad.

    La referencia a la custodia de registros en los que consta la propiedad de las acciones y sus transmisiones es lo esencial de la norma, que en cuanto al resto de requisitos formales se centra en administrar la migración de los conceptos de derechos a asociados a la posesión de trozos de papel a otros centrados en las anotaciones en soporte electrónico.

    En el fondo, el sistema de anotaciones en cuenta se inspira en los sistemas contables, con un pequeño matiz: en la anotación de transferencias de efectivo (gestionadas, por ejemplo, en los sistemas de compensación y liquidación bancarias) el dinero se considera equivalente a cualquier otro y por ello, a veces se denomina «fungible», mientras que los títulos están numerados y diferenciados, y cada uno es singular, de modo que, aunque representan la misma proporción de propiedad de una entidad, un título es distinto te los demás, y por ello, a veces se denominan «no fungibles»,

    El CSV (Código Seguro de Verificación) en el APL de Medidas de Eficiencia Procesal del Servicio Público de Justicia


    Hace varios meses se publicaron el APL de Medidas de Eficiencia Procesal del Servicio Público de Justicia y su Memoria del Análisis de Impacto Normativo.

    Su Título III se centraba en la Transformación digital, modificando algunos artículos de ciertas normas, entre otras, la Ley 18/2011.

    Aquel texto ha quedado superado tras la iniciativa legislativa de la Ley de Eficiencia Digital, por lo que es posible que la versión de la Ley de Eficiencia Procesal que inicie la tramitación parlamentaria difiera en algunos aspectos de aquel texto.

    No obstante, a título ilustrativo, es interesante ver el tratamiento que el Anteproyecto de Ley le daba al CSV (Código Seguro de Verificación), en el texto que se pensaba destinar a modificar la Ley 18/2011. Especialmente tras revisar recientemente en este blog el CSV (Código Seguro de Verificación) en la Ley de Medidas de Eficiencia Digital del Servicio Público de Justicia

    Este era el texto destinado a modificar el artículo 20 de la Ley 18/201:

    «Artículo 20. Sistemas de Código Seguro de Verificación.

    Las Administraciones con competencia en materia de justicia podrán gestionar sistemas de Código Seguro de Verificación que, cuando figuren en un documento electrónico o en su versión impresa permitan el cotejo de la autenticidad del documento, accediendo a uno o más sitios web que ofrezcan la funcionalidad de obtención del documento electrónico a partir del código.

    Los Códigos Seguros de Verificación se codificarán de forma que el código indique una forma de direccionamiento electrónico respecto al sistema que lo generó y pueda accederse a su cotejo desde cualquier servicio de cotejo compatible.

    Los documentos con Código Seguro de Verificación tendrán la consideración de auténticos mientras se pueda acceder a las funciones de obtención del documento electrónico a partir del código.

    Los documentos electrónicos se custodiarán tras la fase activa en el sistema de custodia longeva considerado como servicio digital judicial central según lo dispuesto en el Real Decreto 937/2003, de 18 de julio, de modernización de los archivos judiciales, donde se podrá efectuar el derecho de acceso.

    La inclusión de códigos seguros de verificación en los documentos se acompañará de la dirección electrónica en la que poder realizar el cotejo, que se incluirán una sola vez, al principio o al final del documento con un antetexto que indique que en esa dirección se puede obtener el documento electrónico al completo, y que en las transcripciones del documento es conveniente eliminar esa información de Código Seguro de Verificación.

    Los sistemas informáticos que se utilicen para los archivos judiciales deberán ser compatibles con los sistemas de gestión procesal para facilitar su comunicación e integración, en los términos que determine el Comité técnico estatal de la Administración judicial electrónica.

    Se podrán establecer requisitos restrictivos de identificación o similares sobre algunos documentos, para evitar que sean accesibles únicamente por su Código Seguro de Verificación cuando existan razones de protección de la información.

    Se podrán habilitar mecanismos que ofrezcan el documento en una versión anonimizada.

    Los documentos electrónicos podrán contener medidas de seguridad como marcas de agua, sistemas anti-copia o versiones personalizadas de documentos que permitan detectar la persona concreta que hubiera difundido un documento de forma no autorizada

    El anteproyecto requería la modificación del Real Decreto 937/2003, de 18 de julio, de modernización de los archivos judiciales para acoger un nuevo «servicio digital judicial central», para permitir la custodia de expedientes judiciales electrónicos a largo plazo. Es imperativo actualizar el Real Decreto 937/2003 porque ancla el sistema español de archivos judicales a largo plazo a un contexto y una metodología predigitales.

    La mención a la inclusión de los CSV una sola vez pretende evitar que esos códigos formen parte del paisaje y no se les dé la importancia que tienen. El famoso incidente del CSV en la versión anonimizada de la sentencia de la manada quizá se hubiera podido evitar con esa medida y con la de incluir un antetexto que indique que en esa dirección electrónica se puede obtener el documento electrónico al completo, y que en las transcripciones del documento o sus versiones anonimizadas es conveniente eliminar esa información de Código Seguro de Verificación.

    La mención de la recomendación de que los Códigos Seguros de Verificación se codifiquen de forma que el código indique una forma de direccionamiento electrónico respecto al sistema que lo generó y pueda accederse a su cotejo desde cualquier servicio de cotejo compatible, algo que ya se contempla en la norma de codificación de los Códigos Seguros de Verificación del CTEAJE, pretendía dotarla del suficiente rango legal para extender su adopción.

    El CSV (Código Seguro de Verificación) en la Ley de Medidas de Eficiencia Digital del Servicio Público de Justicia


    El Artículo 26 de la Ley de Medidas de Eficiencia Digital del Servicio Público de Justicia define las caractrísticas de los Sistemas de Código Seguro de Verificación empleados en el ámbito de la Administración de Justicia.

    Establece:

    1. Las Administraciones con competencia en materia de Justicia podrán gestionar sistemas de Código Seguro de Verificación que, cuando figuren en un documento electrónico o en su versión impresa, permitan el cotejo de la autenticidad e integridad del documento. El cotejo de los documentos con Código Seguro de Verificación se realizará en la sede judicial electrónica correspondiente al órgano que emitió el documento, así como en la Carpeta Justicia.
    2. La inclusión de Códigos Seguros de Verificación en los documentos se acompañará de la dirección electrónica en la que poder realizar el cotejo.
    3. Los Códigos Seguros de Verificación se codificarán de conformidad con los términos que se definan en el marco del Comité Técnico Estatal de la Administración Judicial Electrónica.
    4. Se podrán establecer requisitos restrictivos de identificación o similares sobre algunos documentos, para evitar que sean accesibles únicamente por su Código Seguro de Verificación, cuando existan razones de protección de la información.
    5. Se podrán habilitar mecanismos que ofrezcan el documento en una versión anonimizada. Los documentos electrónicos podrán contener medidas de seguridad tales como marcas de agua, sistemas anti-copia o versiones personalizadas de documentos que permitan detectar la persona concreta que hubiera difundido un documento de forma no autorizada.

    Con estas previsiones, el Código Seguro de Verificación podría corresponder a una copia concreta destinada a una persona concreta por lo que en contextos en los que se prohiba la difusión de un documento dotado de CSV, quedará expuesta la identidad de quien lo haya filtrado, lo que puede acarrear sanciones e, incluso tener la consideración de delito.

    El Comité Técnico Estatal de la Administración Judicial Electrónica (CTEAJE) ya ha definido la codificación de CSV en el documento PROPUESTA DE ESTANDARIZACIÓN DEL INTERFAZ DE ACCESO AL SERVICIO DE CSV DE LAS SEDES y ha creado el concepto de Código Seguro de Verificación (CSV) enrutable del que ya nos hemos hecho eco en este Blog.

    De esta manera, si en un momento futuro cambia la dirección electrónica en la que poder realizar el cotejo, todavía se podrá realizar dicho cotejo desde otras direcciones de comprobación en el ámbito de la Administración de Justicia,

    ¿Qué sucede cuando un Prestador de Servicios Electrónicos de Confianza cesa su actividad?


    En la actualidad ya existen varios tipos de servicios electrónicos de confianza, no solo la emisión de certificados, pero está claro que al menos uno de los problemas a gestionar cuando se deja de ofrecer un servicio de confianza es la revocación de certificados expedidos, y la disponibilidad de esta información para los afectados (titulares de los certificados y terceros que confían en ellos).

    La Ley 59/2003de 19 de diciembre, de firma electrónica ,de próxima derogación establece en su artículo 21.3 que, en caso de cese de la actividad de un prestador de servicios de certificación, éste remitirá al Organismo Supervisor (a fecha de este artículo el Ministerio de Asuntos Económicos y Transformación Digital) con carácter previo al cese definitivo de su actividad la información relativa a los certificados electrónicos cuya vigencia haya sido extinguida para que éste se haga cargo de su custodia a efectos de lo previsto en el artículo 20.1.f.

    Dicho artículo 20.1.f establece que la información relativa a un certificado «reconocido» (que en la actualidad tras la publicación del Reglamento EIDAS (Reglamento (UE) Nº 910/2014 del Parlamento Europeo y del Consejo de 23 de julio de 2014 relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por el que se deroga la Directiva 1999/93/CE) se denomina «cualificado«) será custodiada, al menos durante 15 años contados desde el momento de su expedición, de manera que se puedan verificar las firmas realizadas con dicho certificado (serían válidas las firmas codificadas antes de su revocación).

    Asimismo, el artículo 21.3 establece que el Organismo Supervisor mantendrá accesible al público un servicio de consulta específico donde figure una indicación sobre los citados certificados durante un período que se considere suficiente en función de las consultas efectuadas al mismo.

    Por otro lado y en relación con la prestación de servicios cualificados de confianza, el Reglamento EIDAS obliga a los prestadores cualificados de servicios de confianza a informar al Organismo Supervisor de su intención de cesar la prestación de sus servicios (art. 24.2.a), así como a contar con un plan de cese actualizado para garantizar la continuidad del servicio (art. 24.2.i).

    Además, conforme a lo indicado (art. 17.4.i) en el citado Reglamento EIDAS este Organismo Supervisor verifica la existencia y la correcta aplicación de las disposiciones relativas a los planes de cese en caso de que los prestadores de servicios de confianza cesen sus actividades.

    A lo largo del tiempo, en España han ido cesando sus actividades varios Prestadores de Servicios de Confianza, que lo han comunicado al Organismo Supervisor que ha publicado la información que se transcribe a continuación:

    Safe Creative S.L.

    • Nombre o Razón Social: Safe Creative S.L.
    • Nombre Comercial: Safe Creative S.L.
    • Fecha de resolución por la que se acepta la comunicación de cese: 26 de diciembre de 2019

    Signen

    • Nombre o Razón Social: Signen Blockchain S.L.
    • Nombre Comercial: Signen
    • Fecha de resolución por la que se acepta la comunicación de cese: 9 de diciembre de 2019

    Netfocus

    • Nombre o Razón Social: Hewlett-Packard Española Sociedad Limitada
    • Nombre Comercial: NETFOCUS
    • Fecha de resolución por la que se acepta la comunicación de cese: 03 de abril de 2009
    • El período de validez de todos los certificados electrónicos de Netfocus se encuentra expirado

    Telefónica Empresas

    • Nombre o Razón Social: Telefónica Data España, S.A.U
    • Nombre Comercial: Telefónica Empresas
    • Fecha de resolución por la que se acepta la comunicación de cese: 29 de junio de 2012
    • Gestión de los certificados transferida al Prestador de Servicios de Certificación: Telefónica Soluciones de Informática y Comunicaciones de España, S.A. Sociedad Unipersonal

    CertiVer

    • Nombre o Razón Social: Certificate, Verification & Revocation S.L.
    • Nombre Comercial: CertiVer
    • Fecha de resolución por la que se acepta la comunicación de cese: 07 de junio de 2012  

    Banesto CA

    • Nombre o Razón Social: Banco Español de Crédito, S.A
    • Nombre Comercial: Banesto CA
    • Fecha de resolución por la que se acepta la comunicación de cese: 05 de junio de 2013
    • El período de validez de todos los certificados electrónicos de Banesto CA se encuentra expirado

    Telefónica GGCC (Grandes cuentas)

    • Nombre o Razón Social:   Telefónica Soluciones de Informática y Comunicaciones de España, S.A. Sociedad Unipersonal
    • Nombre Comercial: Telefónica GGCC (Grandes cuentas)
    • Fecha de resolución por la que se acepta la comunicación de cese: 18 de marzo de 2014

    Lista de certificados revocados (CRL) Telefónica

    IpsCA

    • Nombre o Razón Social: IPS Certification Authority S.L.
    • Nombre Comercial: IPSCA
    • Fecha de cese: 10 de octubre de 2014

    Autoridad de Sellado de Tiempo iCertia

    • Nombre o Razón Social: Evintia, S.L.
    • Nombre comercial: Autoridad de Sellado de Tiempo iCertia
    • Fecha de resolución por la que se acepta la comunicación de cese: 28 de marzo de 2015 

    CICCP

    • Nombre o Razón Social: Colegio de Ingenieros de Caminos, Canales y Puertos
    • Nombre Comercial: CICCP
    • Fecha de resolución por la que se acepta la comunicación de cese: 03 de junio de 2015
    • El período de validez de todos los certificados electrónicos de CICCP se encuentra expirado

    Healthsign, S.L.

    • Nombre o Razón Social: HEALTHSIGN, S.L.
    • Nombre Comercial: HEALTHSIGN, S.L.
    • Fecha de resolución por la que se acepta la comunicación de cese: 1 de diciembre de 2015

    Lista de certificados revocados (CRL) CODIGI CA

    Lista de certificados revocados (CRL) CODILL CA

    Lista de certificados revocados (CRL) CODITA CA

    Lista de certificados revocados (CRL) COMG CA

    Lista de certificados revocados (CRL) COMLL CA

    Lista de certificados revocados (CRL) COMT CA

    STARTCOM

    • Nombre o Razón Social: STARTCOM CA SPAIN S.L.U.
    • Nombre Comercial: STARTCOM
    • Fecha de recepción del escrito de comunicación de cese: 18 de enero de 2018

    Lista de certificados revocados STARTCOM CLIENT CERTIFICATES 1

    Lista de certificados revocados STARTCOM CLIENT CERTIFICATES 2

    Lista de certificados revocados STARTCOM CLIENT CERTIFICATES 3

    Lista de certificados revocados OV

    Lista de certificados revocados IV

    Lista de certificados revocados EV

    Lista de certificados revocados DV

    Tractis

    • Nombre o Razón Social: Negonation Platform, S.L.
    • Nombre Comercial: Tractis
    • Fecha de recepción del escrito de comunicación de cese: 21 de marzo de 2018

    Banco Santander

    • Nombre o Razón Social: Banco Santander, S.A.
    • Nombre Comercial: Santander
    • Fecha de resolución por la que se acepta la comunicación de cese: 17 de octubre de 2018

    Lista de certificados revocados (CRL)

    Servicio de Salud de Castilla-La Mancha (SESCAM)

    • Nombre o Razón Social: Servicio de Salud de Castilla-La Mancha (SESCAM)
    • Nombre Comercial: Servicio de Salud de Castilla-La Mancha (SESCAM)
    • Fecha de cese: 10 de diciembre de 2018

    El Ministerio ha publicado información sobre el Procedimiento administrativo para notificar el cese de un prestador.