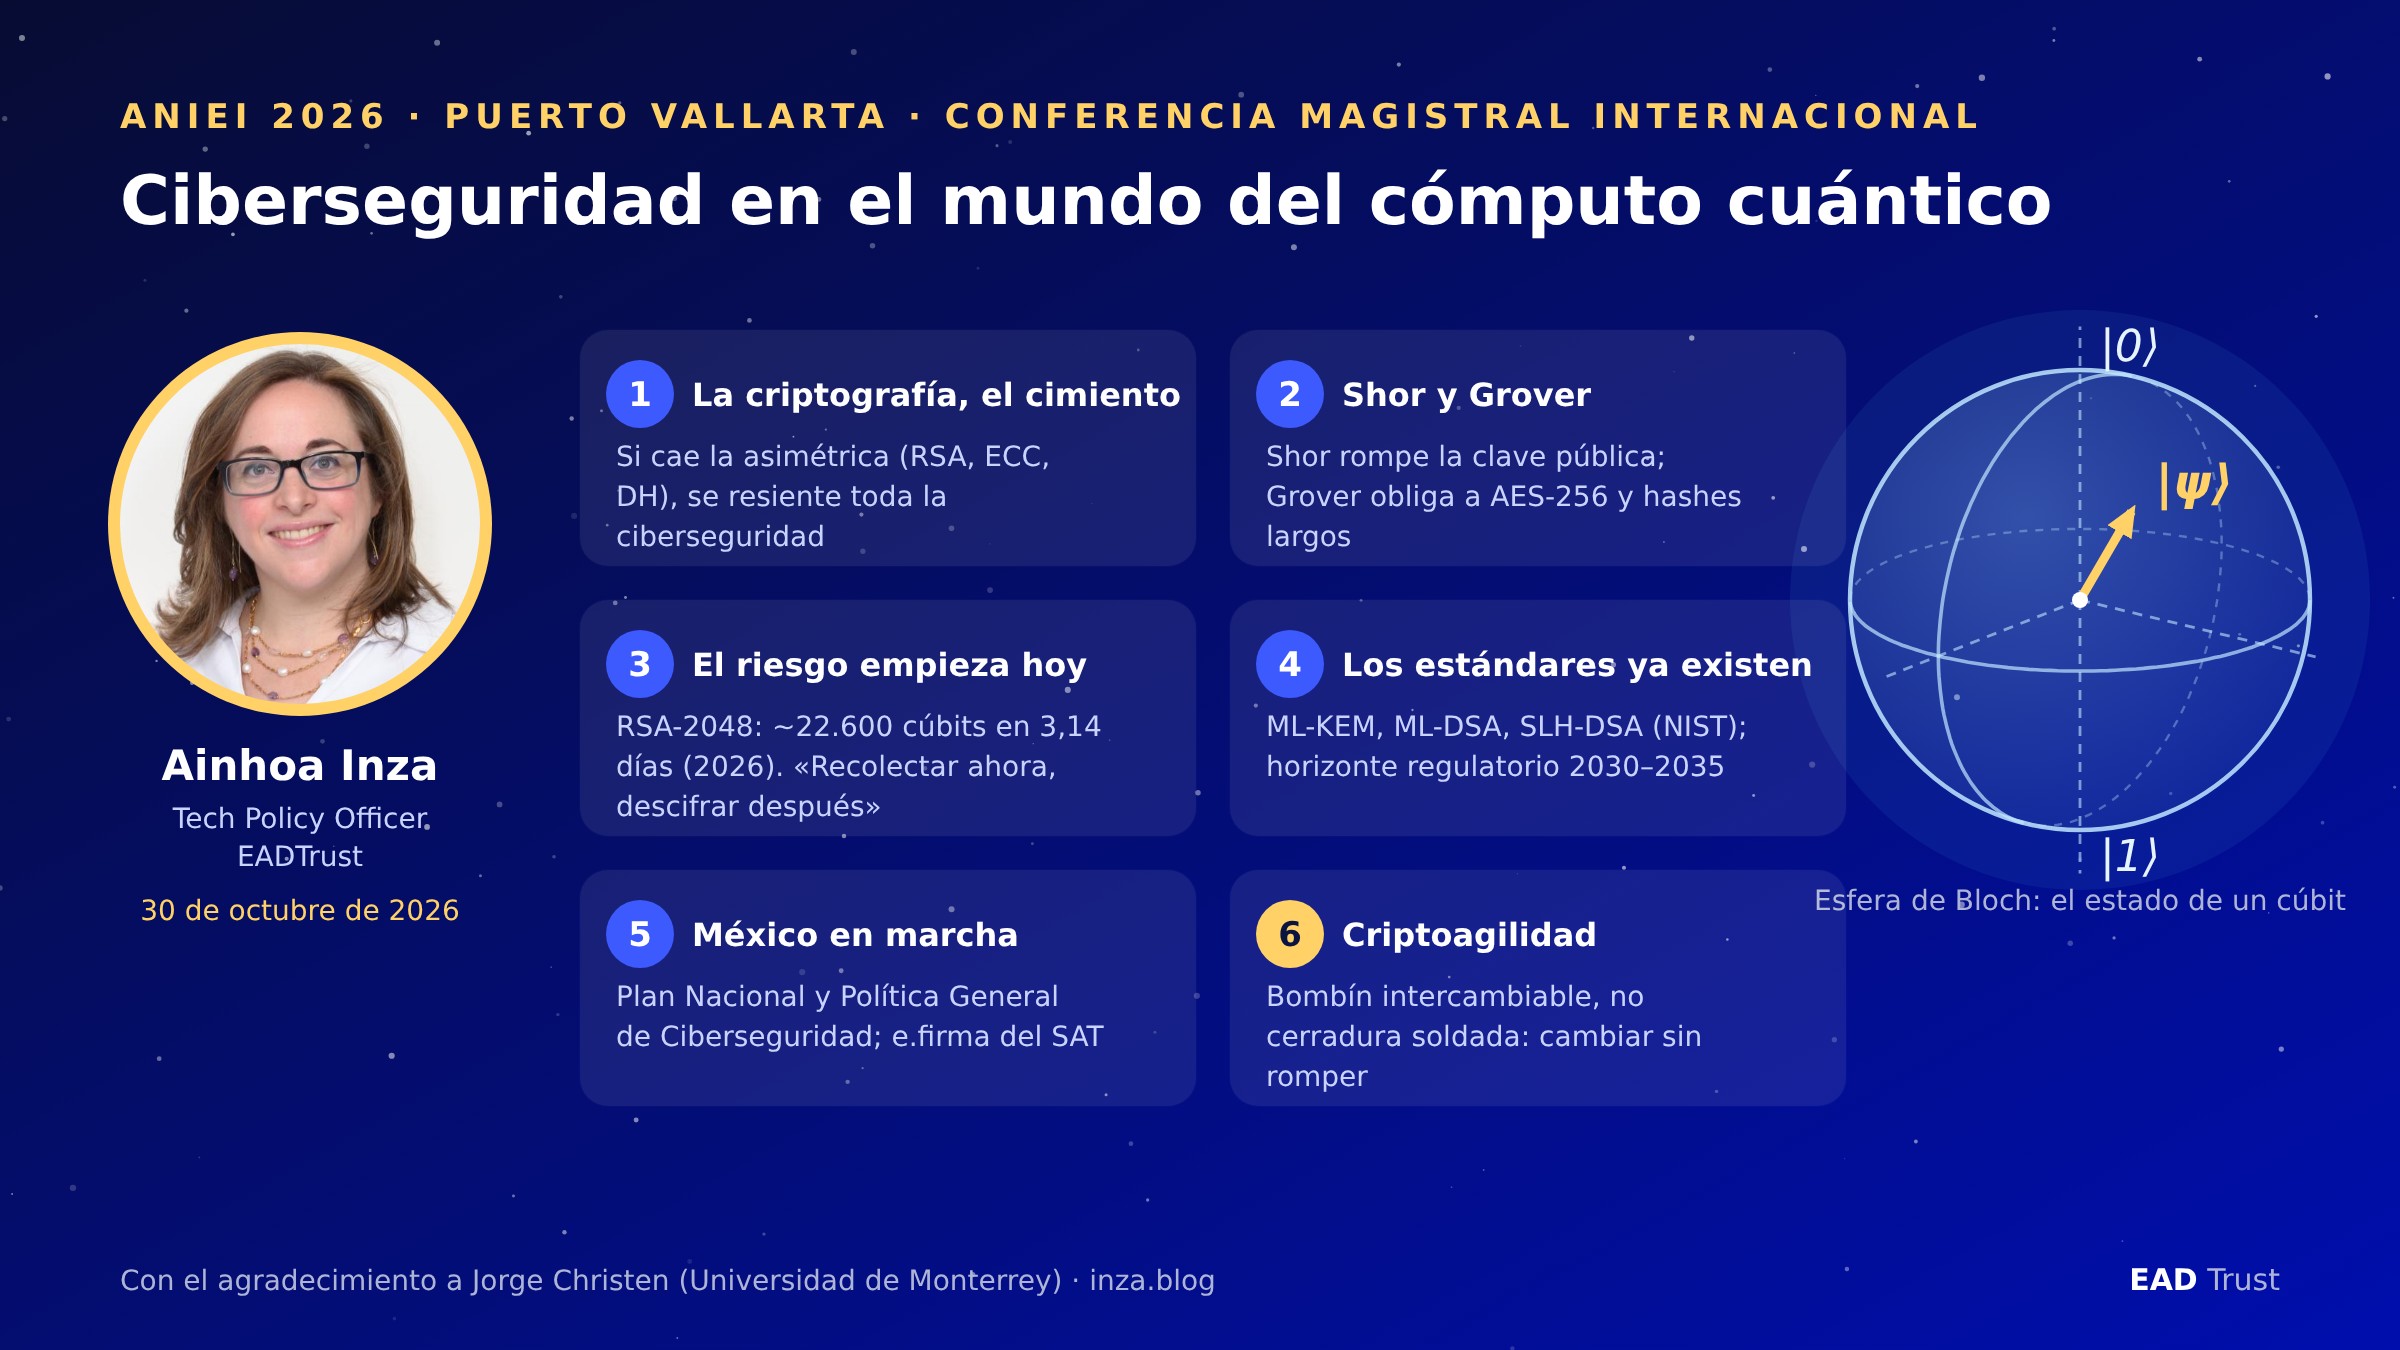
Hoy, 30 de octubre de 2026, Ainhoa Inza, Tech Policy Officer de EADTrust (cargo en el que se encuadran también sus responsabilidades como directora de Cumplimiento y de Servicios Profesionales), ha impartido a distancia la conferencia magistral internacional «Ciberseguridad en el mundo del cómputo cuántico» (anunciada en el programa como «Ciberseguridad en el tiempo del cómputo cuántico», con la misma filosofía) en el XXXIX Congreso Nacional y XXV Congreso Internacional de Informática y Computación ANIEI 2026, que se celebra del 28 al 30 de octubre en el Centro Universitario de la Costa (CUCosta) de la Universidad de Guadalajara, en Puerto Vallarta (Jalisco, México).
Es una satisfacción que la voz de EADTrust llegue a uno de los foros académicos de referencia de las tecnologías de la información en México, y que lo haga hablando de un tema que nos ocupa a diario: cómo preparar la criptografía, y con ella toda la ciberseguridad, para la llegada de los ordenadores cuánticos.
ANIEI: casi cuatro décadas impulsando el talento TIC en México
La ANIEI (Asociación Nacional de Instituciones de Educación en Tecnologías de la Información, A.C.) reúne a universidades y centros de educación superior de todo México con programas de informática y computación. Además de sus reuniones de directivos, publica libros electrónicos con las aportaciones de sus congresos desde 2015 y concede cada año los reconocimientos a los mejores programas de tecnologías de la información del país, que distinguen a las titulaciones con más madurez y prestigio académico.
Su congreso anual es el gran punto de encuentro de estudiantes, docentes, investigadores y empresas del sector. La numeración de la edición de este año, la trigésima novena nacional y la vigésima quinta internacional, da idea de su trayectoria. Algunos hitos recientes:
- 2022, Puerto Vallarta. El CUCosta acogió la XXXV edición nacional y XXI internacional, con la que el congreso celebró su 40 aniversario.
- 2023, Xalapa. La Universidad Veracruzana organizó la XXXVI edición, con conferencias magistrales de Deborah J. Armstrong (Florida State University), sobre responsabilidad digital y el Objetivo de Desarrollo Sostenible 4; Luciano García Bañuelos (Tecnológico de Monterrey), sobre minería de procesos; Bárbara Baena (IBM), sobre inteligencia artificial generativa; y ponentes de Accenture, SAP, Fortinet y el CONAIC, el organismo acreditador de los programas de informática y computación.
- 2024, Tonalá. El Centro Universitario de Tonalá (CUTonalá) de la Universidad de Guadalajara fue la sede de la XXXVII edición, del 23 al 25 de octubre.
- 2025. La XXXVIII edición incorporó un hackatón virtual, la competencia de ciberseguridad Capture The Flag y el networking con empresas de TI, formatos que se mantienen este año.
En 2026 el congreso vuelve a Puerto Vallarta, de nuevo en el CUCosta.
ANIEI 2026: un programa a la altura
Esta edición cuenta con el respaldo de la Universidad Autónoma Metropolitana (UAM), el CONAIC, la Universidad de Guadalajara, la UNAM (FES Acatlán), la Universidad del Caribe y la Universidad de Colima, entre otras instituciones afiliadas. Su objetivo es fortalecer las competencias de las nuevas generaciones de profesionales TIC en un entorno marcado por la transformación digital, la inteligencia artificial, la ciberseguridad y la ciencia de datos.
Además de las conferencias magistrales, el programa incluye ponencias estudiantiles y académicas, talleres especializados, paneles de expertos, el Seminario CONAIC, una feria virtual de empleo, el Concurso Nacional de Programación, un hackatón, una Game Jam, la competencia Capture The Flag, el Concurso Nacional de Tesis, una feria de proyectos y los reconocimientos a los mejores programas y egresados de TI.
Entre los conferenciantes destacan:
- Ernesto Piedras, director general de The Competitive Intelligence Unit (The CIU) y uno de los analistas más conocidos del sector de las telecomunicaciones en México, que abrió el congreso con «La creatividad como competencia estratégica para el futuro profesional».
- Sanathan Juturu, de Tata Consultancy Services, con «AI Beyond the Hype: Build What Matters», sobre cómo llevar la inteligencia artificial más allá de la moda.
- Geoffrey N. Dick, de St. John’s University (Nueva York), comisionado de ABET y veterano de la educación en sistemas de información, con «Cyber security in an AI world?».
- Ainhoa Inza, de EADTrust, con la conferencia magistral internacional del último día sobre ciberseguridad y cómputo cuántico.
Gracias, Jorge
Esta intervención no habría sido posible sin Jorge Christen, profesor de la Universidad de Monterrey y colaborador de EADTrust en la formación sobre computación cuántica y criptografía postcuántica. Jorge es el creador de la metodología ENSAR (Experience, Name, Speak, Apply, Repeat) y del kit didáctico IQC, con el que construimos modelos físicos de la esfera de Bloch y de circuitos cuánticos en nuestros cursos. Su conocimiento del mundo académico mexicano y su generosidad han hecho de puente entre EADTrust y la comunidad de ANIEI. Muchas gracias, Jorge, por favorecer esta participación.
La propia ponencia de Ainhoa se apoya en materiales ENSAR, como el «menú» de algoritmos postcuánticos del NIST que usamos en esas formaciones.
La ponencia de Ainhoa Inza: ciberseguridad en el mundo del cómputo cuántico
Ainhoa tiene más de quince años de experiencia en PKI, identidad digital y servicios de confianza. Dirigió TCAB, uno de los primeros organismos europeos de evaluación de la conformidad de prestadores cualificados de confianza bajo eIDAS, y está especializada en los aspectos tecnológicos y normativos de los servicios que aplican criptografía: eIDAS y eIDAS 2, DORA, NIS2, criptoactivos y la Cartera de Identidad Digital Europea. Es auditora de sistemas de información y formadora en computación cuántica y criptografía postcuántica; tiene las certificaciones CISA y CDPSE de ISACA, ECES de EC-Council e ITIL 4, participa en los comités de normalización de ciberseguridad e identidad digital de UNE y es autora de publicaciones sobre identidad digital y MiCA. Es ingeniera química, licenciada en Administración y Dirección de Empresas y máster en Gestión Internacional de Empresas.
Su conferencia, pensada para un público mayoritariamente universitario, fue de lo más conocido a lo menos familiar: la criptografía como cimiento, la amenaza cuántica, la respuesta global, la criptoagilidad y lo que nos espera, con una parada específica en México y un turno de preguntas final.
1. La criptografía, cimiento de la ciberseguridad
Ainhoa partió de una definición: la ciberseguridad es la práctica de proteger equipos, redes, aplicaciones, sistemas críticos y datos frente a amenazas digitales. Protege cuatro propiedades (confidencialidad, integridad, disponibilidad y autenticidad) frente a ataques pasivos (escucha e interceptación), activos (alteración, suplantación, denegación de servicio), internos y distribuidos, y lo hace previniendo, detectando, respondiendo y disuadiendo.
La criptografía es la ciencia que protege la información mediante transformaciones matemáticas que dependen de una clave. Ofrece cuatro herramientas: el cifrado (confidencialidad), el intercambio de claves (acordar un secreto en un canal inseguro), la firma digital (autenticidad, integridad y no repudio) y las funciones hash (huella única de integridad). Para explicar la criptografía asimétrica, base de las comunicaciones en internet, recurrió a la «caja de mago» con dos cerraduras: lo que se cierra con una llave solo se abre con la otra; una es pública y se entrega a los demás, y la otra es privada. Recordó además dos principios:
- Principio de Kerckhoffs: los algoritmos son públicos y se someten a escrutinio; el secreto está solo en la clave.
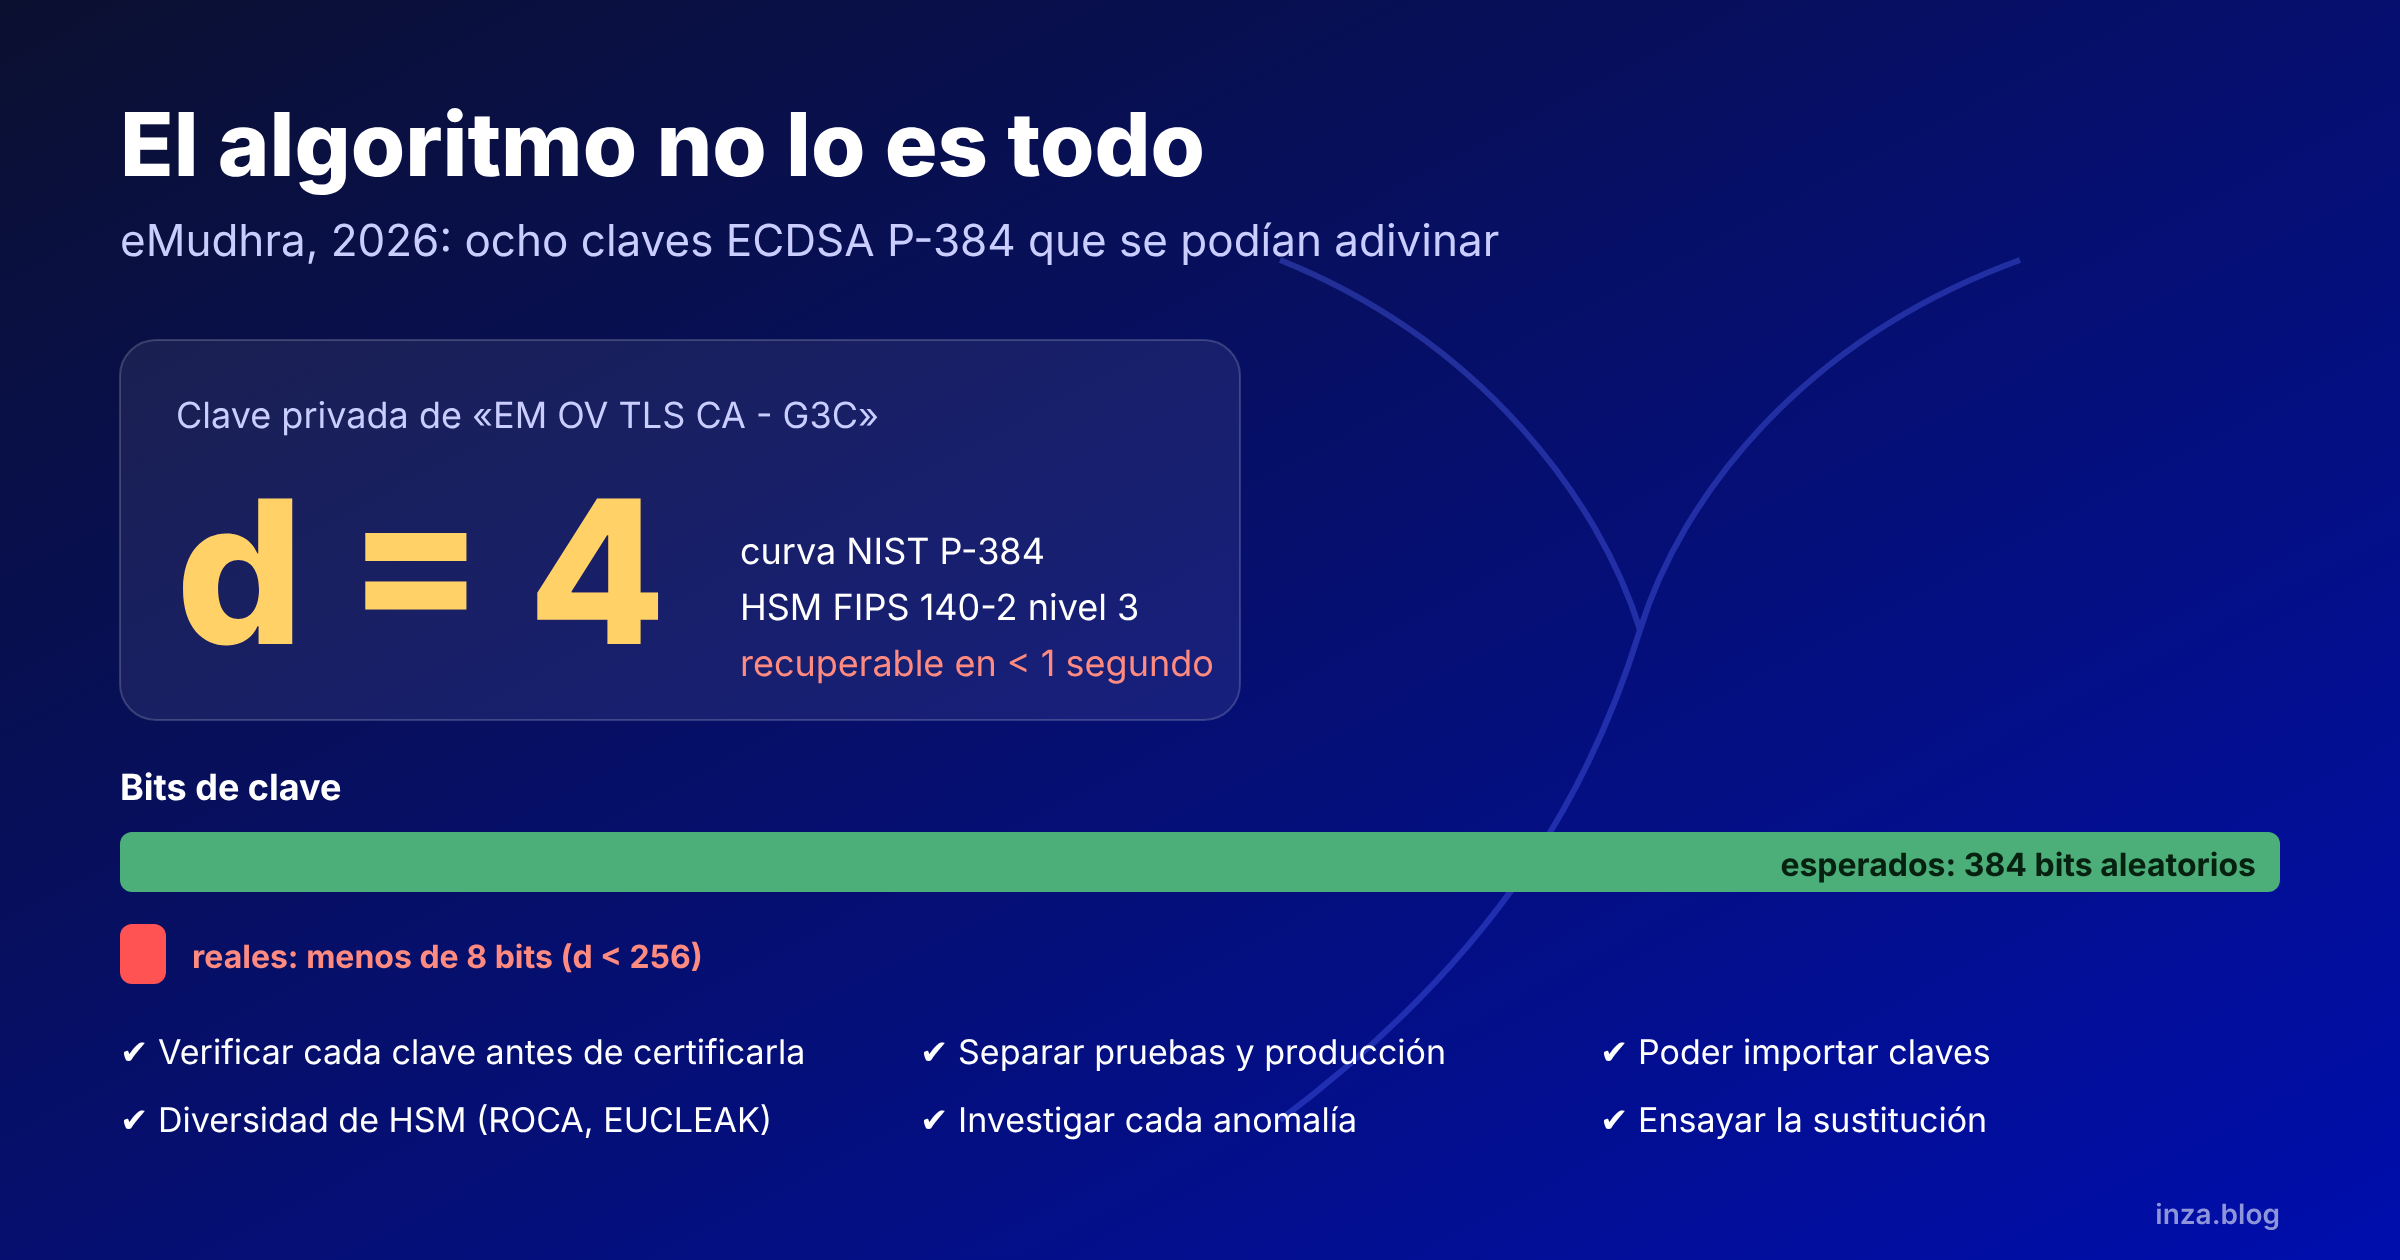
- El algoritmo no lo es todo: una clave mal generada o una implementación defectuosa anulan el mejor algoritmo; con algoritmos nuevos, que a menudo implementa el propio sector, conviene ir de la mano de implementadores expertos.
Todos los dominios de la ciberseguridad se apoyan en ella: el cifrado AES, TLS y las VPN dan confidencialidad; SHA-2, SHA-3 y HMAC, integridad; los certificados, la PKI, MFA y FIDO2, autenticidad; y la firma y el sello electrónicos y los sellos de tiempo, no repudio. Su conclusión: si cae el cimiento asimétrico (RSA, curvas elípticas, Diffie-Hellman), se resienten todos los pisos superiores. Y esa criptografía está en todas partes: HTTPS, VPN, firma electrónica, identidad digital (e.firma, DNI electrónico, carteras digitales), pagos y actualizaciones de software.
2. La amenaza cuántica: Shor, Grover y HNDL
Un ordenador cuántico trabaja con cúbits (qubits), que pueden estar en superposición de 0 y 1; n cúbits representan 2ⁿ combinaciones a la vez, pueden entrelazarse y colapsan a un resultado al medirlos. Los cúbits físicos son frágiles, y la corrección de errores agrupa muchos de ellos en un cúbit lógico fiable. Las puertas cuánticas, como Hadamard o CNOT, preparan estados en los que la interferencia amplifica la respuesta correcta. La diferencia entre cúbits físicos y lógicos es enorme: un equipo con un millar de cúbits físicos puede ofrecer apenas un centenar de cúbits lógicos útiles.
No es un ordenador más rápido para todo, pero con algoritmos específicos como el de Shor resuelve los problemas matemáticos que sostienen la criptografía asimétrica. Matizó que estos ataques no son nuevos: ya existen contra la criptografía clásica, pero el ordenador cuántico los hace mucho más eficientes, y la inteligencia artificial también está erosionando la robustez criptográfica actual. Contra Shor no sirve alargar las claves, como se hacía frente a los ordenadores clásicos; contra Grover sí, a costa de más recursos de cómputo. Ainhoa repasó el efecto sobre cada familia criptográfica:
| Familia | Ejemplos | Efecto cuántico | Riesgo |
|---|---|---|---|
| Simétrica | AES, ChaCha20 | Grover reduce a la mitad la seguridad: AES-256 sigue siendo seguro; AES-128 queda en 64 bits | Moderado |
| Asimétrica | RSA, ECC, Diffie-Hellman | Shor la rompe en tiempo polinómico | Crítico |
| Funciones hash | SHA-2, SHA-3 | Grover reduce parcialmente su resistencia; SHA-512 y SHA-3 mantienen margen | Bajo |
Presentó también cómo han caído las estimaciones de recursos para romper RSA-2048: de unos 20 millones de cúbits físicos en 2019 (Gidney y Ekerå) a menos de un millón en 2025 (Gidney) y, en la estimación más reciente de Alice & Bob, unos 22.600 cúbits de tipo «cat» y 3,14 días de cálculo (Pappalardo et al., Cryptology ePrint Archive 2026/2665). Son estimaciones teóricas: esa máquina aún no existe, pero cada año se necesita una más pequeña. Y el hardware también avanza: en enero de 2026 QuEra publicó en Nature un sistema con 96 cúbits lógicos, codificados en 448 átomos neutros.
El riesgo no empieza el «Q-Day»: con la estrategia «recolectar ahora, descifrar después» (Harvest Now, Decrypt Later, HNDL) un adversario intercepta hoy tráfico cifrado de alto valor y lo descifrará cuando tenga un ordenador cuántico relevante. El teorema de Mosca lo resume: si la vida útil del dato (X) más el tiempo de migración (Y) supera el tiempo hasta un ordenador cuántico relevante (Z), hay que migrar ya. Su ejemplo: un historial médico cifrado hoy con RSA-2048 debe seguir protegido entre 50 y 100 años. Por eso la migración ya es prioritaria en sectores como la energía, la banca, la salud o la educación, donde muchas entidades no es que vayan a llegar justas: van a llegar tarde. En cuanto a horizontes, recordó que algunas previsiones sitúan ya en 2029 el primer ordenador cuántico criptográficamente relevante, que ningún escenario, ni optimista ni pesimista, lo lleva más allá de 2035 y que quien lo consiga primero no lo anunciará: lo usará. Además, advirtió que la inteligencia artificial aplicada al criptoanálisis puede acortar estos plazos.
3. La respuesta global: estándares y normativa
La respuesta ya está estandarizada. Ainhoa presentó el «menú» de algoritmos postcuánticos del NIST:
- ML-KEM (FIPS 203, antes Kyber): encapsulado de claves para TLS, que los navegadores ya despliegan en modo híbrido junto con la curva elíptica; recomendó ML-KEM-768 o 1024.
- ML-DSA (FIPS 204, Dilithium): sustituto de las firmas actuales en los certificados X.509, para firma general y de código y para autenticación en arquitecturas SOAP y API REST.
- SLH-DSA (FIPS 205, SPHINCS+): firma basada en hash, más lenta, para firmware y documentos de larga vida.
- FN-DSA (FIPS 206, Falcon): firma compacta y rápida, aún sin publicar; según Ainhoa, el NIST la retrasa a 2027 mientras rehace su implementación para evitar la aritmética de coma flotante.
- HQC (seleccionado en 2025): encapsulado basado en códigos, para diversificar frente a los retículos.
Ainhoa insistió en la prudencia. RSA, de finales de los años setenta, acumula décadas de criptoanálisis, mientras que los nuevos algoritmos llevan entre cinco y diez años de escrutinio público, y SIKE, candidato del concurso del NIST, cayó ante un ataque con un ordenador clásico. De ahí los esquemas híbridos y la diversificación de familias matemáticas, para no «poner todos los huevos en la misma cesta». Además, las claves postcuánticas son entre 10 y 50 veces mayores que las actuales, lo que afecta a la memoria de los HSM y al rendimiento.
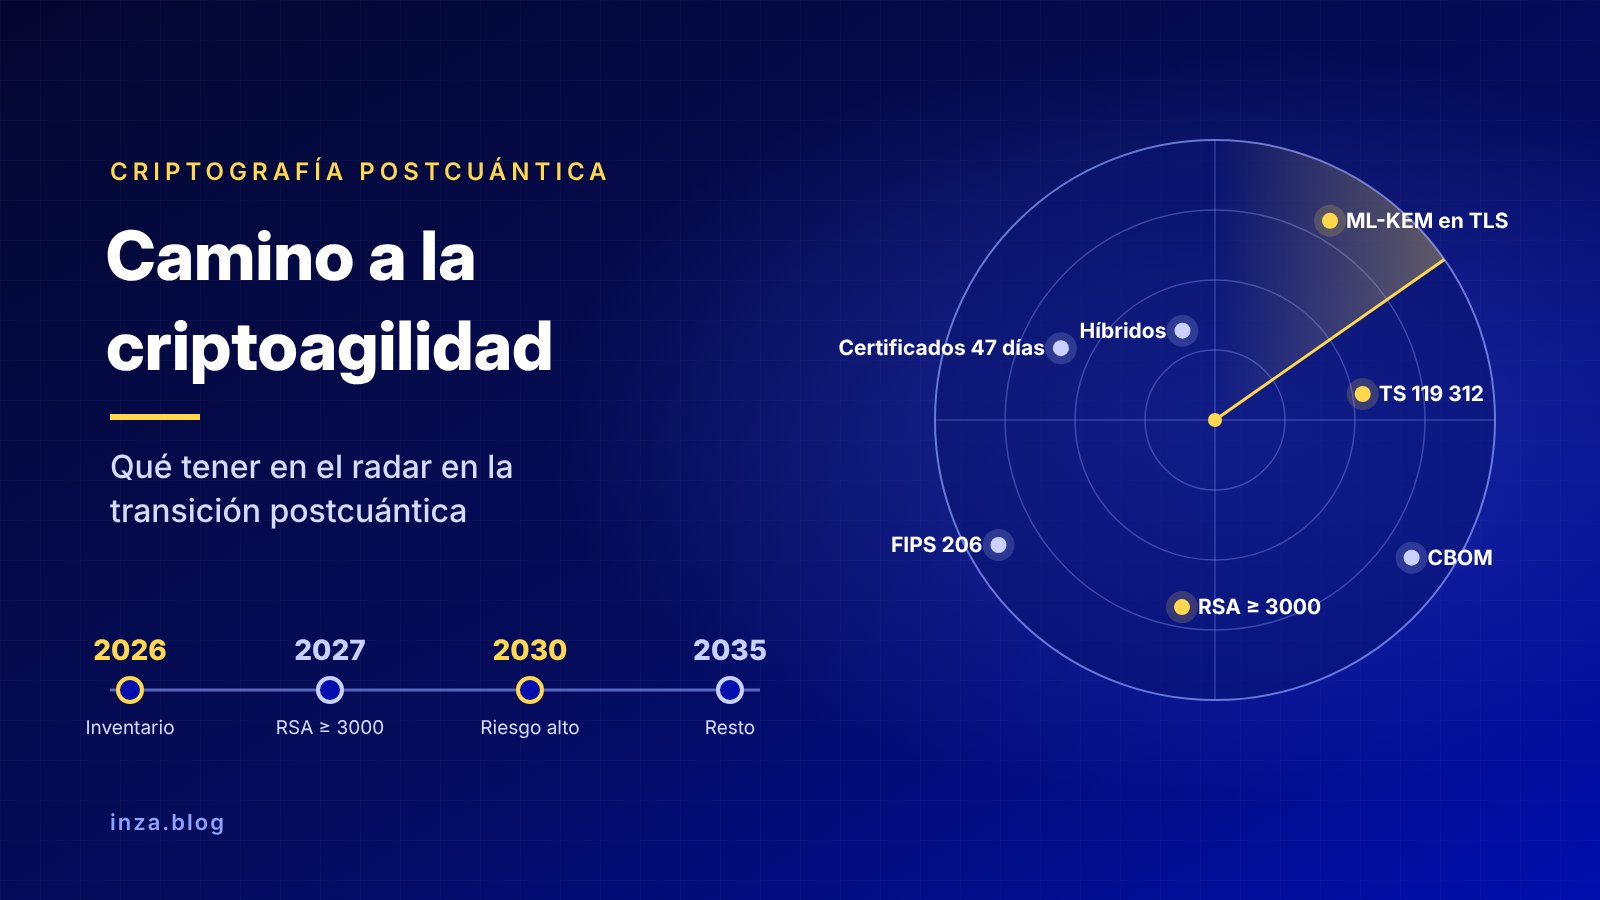
El calendario ya está en marcha: 2026, gobernanza, política criptográfica, inventario (CBOM) y análisis de riesgo; 2027, pruebas de concepto; 2028, modo híbrido en producción en sistemas críticos; 2030, migración de los sistemas de riesgo alto; y 2035, transición completa. La UE, EE. UU., Canadá y el G7 convergen en el horizonte 2030–2035, y para Latinoamérica los estándares del NIST son la referencia técnica de facto. Es un calendario muy ambicioso: abandonar SHA-1, que se sabe débil desde hace unos veinte años, ha llevado más de dos décadas, y ahora se pretende una migración criptográfica generalizada en menos de diez.
Del estándar se pasa a la obligación: normas técnicas (NIST, ISO/IEC 27001 y 42001, ETSI, PCI DSS 4.0), regulación europea (NIS2, DORA, eIDAS 2 y CRA) y referencias nacionales. La regulación europea no fija algoritmos: exige un análisis de riesgos que contemple los riesgos emergentes, como el cuántico, y deja los controles a cada entidad según la proporcionalidad, como en protección de datos. En España, según explicó, la Administración trabaja además en un real decreto que incluirá una hoja de ruta criptográfica.
4. México: el contexto regulatorio
Ainhoa dedicó una parte específica al país anfitrión:
- Plan Nacional de Ciberseguridad de la Agencia de Transformación Digital y Telecomunicaciones (4 de diciembre de 2025), con un modelo preventivo que prevé una estrategia nacional y una ley general.
- Política General de Ciberseguridad para la Administración Pública Federal (DOF, 17 de diciembre de 2025), obligatoria para sus dependencias y entidades.
- Iniciativa de Ley de Ciberseguridad en el Senado (30 de abril de 2025), con una agencia nacional, infraestructuras críticas y auditorías con estándares internacionales.
- Ley Federal de Protección de Datos Personales en Posesión de los Particulares, vigente desde el 21 de marzo de 2025, que exige medidas de seguridad proporcionales al riesgo.
Y un dato que lo resume: la e.firma del SAT supera los 55 millones de certificados y se apoya en una PKI de clave pública, justo lo que amenaza Shor. Su propuesta: aprovechar la futura ley y sus lineamientos para incorporar la criptoagilidad y los estándares postcuánticos del NIST. México podría ser así uno de los pocos países que recojan la criptoagilidad en el propio texto de la ley, al menos en su exposición de motivos.
5. Criptoagilidad: cambiar sin romper
Con una metáfora muy gráfica, Ainhoa comparó una cerradura soldada a la puerta (criptografía «cableada» en cada programa o dispositivo, que obliga a rehacer el sistema para cambiar un algoritmo) con un bombín intercambiable (criptografía como servicio separado que se actualiza sin tocar el resto). Deben poder cambiarse el algoritmo (RSA por ML-KEM), los parámetros (tamaños de clave), el protocolo (versión de TLS), los datos (el archivo histórico) y las reglas (nuevas normas). Porque «la criptografía ya no es un activo inmutable y seguro a perpetuidad». Y las políticas también deben ser criptoágiles: no se puede responder a ritmo humano a ataques que se producen a velocidad de máquina.
6. Qué nos espera
Ainhoa identificó cinco impactos para los próximos años:
- Convivencia de algoritmos: clásicos, híbridos y postcuánticos coexistirán durante años, y la negociación entre ellos será superficie de ataque (degradación).
- Criptografía visible: deja de ser invisible y afecta a gobiernos, empresas, universidades y personas.
- Núcleos de estabilidad: NIST, ISO, ETSI y los supervisores nacionales darán estabilidad en un entorno de cambio continuo.
- Soberanía digital: sin capacidad de evaluar o acceder a algoritmos seguros, la soberanía queda restringida; la criptografía ya fue tratada como un arma, y por eso China y Corea del Sur han lanzado sus propios concursos de algoritmos postcuánticos.
- Transformación del hardware: HSM, tarjetas, IoT y redes deben adaptarse a claves y firmas mayores y a más consumo de recursos, y certificar el nuevo hardware puede llevar cuatro o cinco años: hay que vigilar qué dependencias llegarán a tiempo para 2030.
Cinco mensajes y un primer paso
Cerró con cinco mensajes: la criptografía es el cimiento; la amenaza es real y asimétrica; el riesgo empieza hoy; los estándares ya existen; y la criptoagilidad es una responsabilidad compartida. Y con una invitación dirigida a los estudiantes: aprender los fundamentos, identificar dónde usan criptografía, preguntar «¿con qué algoritmo y con qué clave?» ante cada «eso está cifrado», pensar en la vida útil de la información, exigir criptoagilidad a plataformas y proveedores, y compartir lo aprendido.
La pregunta de los estudiantes
En el turno de preguntas, un asistente planteó lo difícil que puede resultar el cómputo cuántico a los estudiantes de informática en México, donde estos conceptos apenas empiezan a entrar en los planes de estudio. Ainhoa lo comparó con los inicios de la computación clásica y las tarjetas perforadas: se aprende probando. Citó el enfoque de Jorge Christen, que tras una primera base pasa enseguida a la práctica con simuladores gratuitos como los de IBM y Qiskit. Y tranquilizó a quienes temen las matemáticas: para afrontar la migración postcuántica no hace falta dominar la matemática de los algoritmos (pocos informáticos sabrían explicar RSA), sino tener criterio para saber dónde se usa la criptografía y elegir implementaciones correctas y certificadas, como las bibliotecas que ya incorporan algoritmos postcuánticos, entre ellas OpenSSL.
Para seguir leyendo
Enhorabuena a Ainhoa por su intervención, y gracias a la organización de ANIEI 2026 por la invitación. Si quieres profundizar en estos temas, estos artículos del blog son un buen punto de partida:
- Camino a la criptoagilidad: qué tener en el radar en la transición postcuántica a finales de 2026
- Criptocalipsis, criptoagilidad y transición postcuántica: preparando el marco legal
- Cuando la criptografía era un arma: de los 40 bits y el SGC a la criptoagilidad
- Los certificados de eMudhra: el algoritmo no lo es todo
- Modalidades de computación cuántica
- Pioneros de la física cuántica al cómputo cuántico
- Metodología ENSAR
Si tu organización necesita evaluar su uso de la criptografía o planificar la transición postcuántica, en EADTrust podemos ayudarte: info@eadtrust.com · http://www.eadtrust.eu.