Archivo de la categoría: EMV

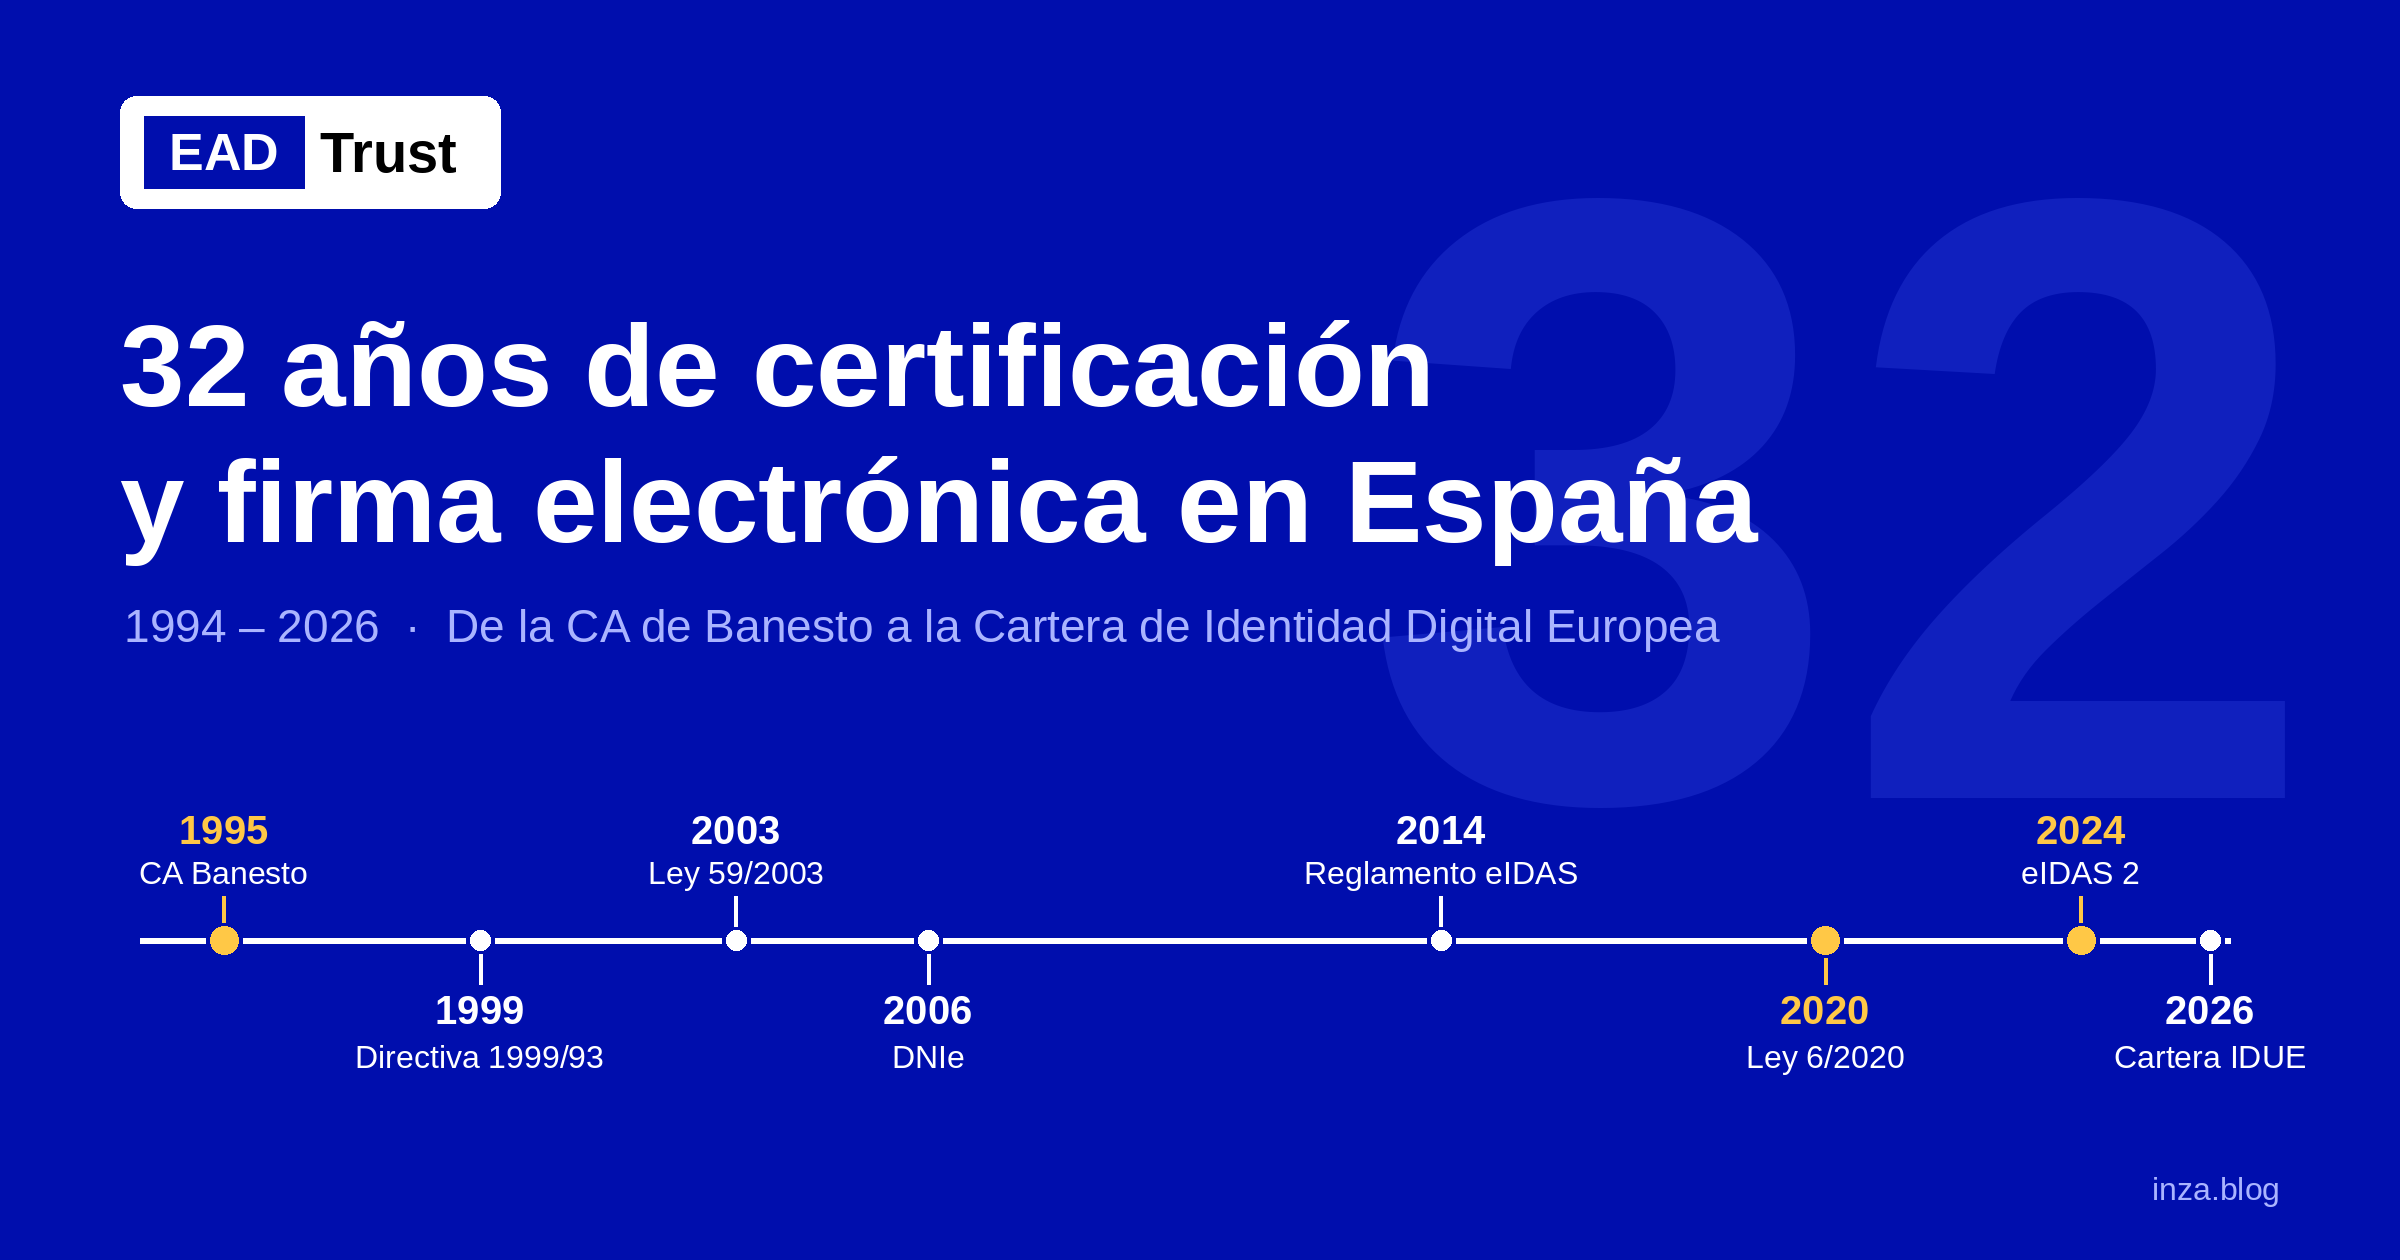
32 años de certificación y firma electrónica en España (1994-2026)


En 1994 la web apenas tenía un año de vida pública y Netscape acababa de inventar SSL. En 2026, los Estados miembros apuran el plazo para ofrecer a cada ciudadano una Cartera de Identidad Digital Europea en su móvil. Entre ambos momentos caben 32 años de certificación y firma electrónica en España: pioneros privados, normas que llegaron tarde, el DNI electrónico, dos reglamentos europeos y una ley española, la 6/2020, que cerró el ciclo abierto en 1999.

En octubre de 2006 publiqué en este blog «12 años de firma electrónica en España», una versión ampliada de un artículo que publiqué en la revista eSecurity Latinoamérica. Veinte años después, merece la pena recoger aquella historia y continuarla. Las primeras partes de este artículo resumen lo que entonces conté; las siguientes, lo que ha pasado desde entonces.

1994-1999: los pioneros

El sector nació de la mano del comercio electrónico. Netscape creó SSL en 1994 y los «servidores seguros» necesitaban un certificado que acreditara su identidad. RSA escindió su departamento de certificación en una empresa nueva, Verisign, que dominó el mercado mundial, con la sudafricana Thawte como competidora agresiva en precio.

En España, en 1995, Banesto puso en marcha la primera Autoridad de Certificación privada y no académica. Era una CA de un solo nivel, sin jerarquía, que emitía certificados de servidor SSL y de correo S/MIME y que autenticaba a las tiendas conectadas a la pasarela de pagos del banco. Las páginas de novedades de banesto.es que conserva la Wayback Machine, de julio de 1997, anuncian «Banesto lanza la emisión de Certificados» junto a otros hitos de la época: el primer servidor seguro de España, la tarjeta de dinero virtual Virtu@lCash, la tienda virtual y una oficina navegable en VRML. Casi a la vez, las universidades politécnicas de Madrid y Barcelona trabajaban en proyectos académicos como ICE-TEL.

Le siguieron otras iniciativas privadas:

  • IPS-CA vendía certificados desde principios de 1996 y fue de las primeras en lograr que Microsoft incluyera su raíz en Internet Explorer.
  • ACE, la Agencia de Certificación Electrónica, se constituyó en mayo de 1997 con CECA, Sistema 4B, SERMEPA y Telefónica, y desplegó una de las primeras infraestructuras del mundo para SET, el protocolo de Visa y Mastercard para pagos con tarjeta.
  • FESTE, la Fundación para el Estudio de la Seguridad de las Telecomunicaciones, nació a finales de 1997 en Barcelona, presidida por Miquel Roca. Notarios, corredores de comercio y abogados aportaron la visión de la seguridad jurídica preventiva y la fe pública, que influyó en la Directiva europea.

Mientras tanto, la exportación de criptografía seguía controlada por Estados Unidos. Los navegadores fuera de ese país solo cifraban con 40 bits efectivos hasta que, en 2000, se liberalizó del todo. Lo conté con detalle en «Cuando la criptografía era un arma».

1999-2006: de la Directiva a la Ley 59/2003

El Real Decreto-ley 14/1999, de 17 de septiembre, se adelantó incluso a la Directiva 1999/93/CE, de 13 de diciembre de 1999. Pero aquella norma, y la Orden de 21 de febrero de 2000 que regulaba la acreditación de prestadores, sirvieron de poco. Preveían un registro en el Ministerio de Justicia que nunca se creó y una evaluación sin normas ni evaluadores. Durante cuatro años, la Directiva tuvo más valor práctico para los prestadores privados que la norma española que la trasponía, mientras sucesivas normas atribuían a la FNMT-RCM competencias que debían prestarse en libre competencia.

El sector se organizó igualmente. En junio de 2000 nació AECODI, la Asociación de Entidades de Confianza Digital, y en julio AC Camerfirma se independizó del Consejo Superior de Cámaras, con la red de autoridades de registro más densa del país. En 2001 llegó Firmaprofesional, ligada a los colegios profesionales catalanes. Abogados, ingenieros de caminos, registradores y notarios (con FESTE, después con la FNMT y finalmente con ANCERT) lanzaron sus propias CA. ANF AC apostó por la factura electrónica y por UBL.

Camerfirma tenía un antecedente europeo: ChamberSign, creada en 1999 por Eurochambres y varias organizaciones camerales europeas, entre ellas la española, para que las firmas electrónicas de empresas certificadas por las cámaras fueran interoperables entre países. Era, avant la lettre, la preocupación por el reconocimiento transfronterizo que eIDAS resolvería quince años después.

Las administraciones abrieron grietas en el monopolio de hecho. La AEAT, con la Orden HAC/1181/2003, admitió certificados de prestadores distintos de la FNMT. El Real Decreto 209/2003 impulsó los registros telemáticos de los ministerios. Comunidades como la valenciana (ACCV), la catalana (CatCert) y la vasca (Izenpe) reconocieron también a prestadores privados.

Los usos reales crecían despacio. Según el estudio de AECE-fecemd de 2003, solo el 37,8% de los entrevistados usaba Internet y apenas uno de cada cinco internautas compraba en línea, con la desconfianza como freno principal. Hacia 2003 la firma se usaba sobre todo en las relaciones con la AEAT, en la factura telemática (Orden HAC/3134/2002), en los partes de accidentes de trabajo del sistema Delt@ y, ya integrada, en Office XP y Acrobat. La Ley 26/2003 abrió además la puerta al voto electrónico de los accionistas en las juntas de las sociedades cotizadas.

La Ley 59/2003, de 19 de diciembre, de firma electrónica cambió las expectativas. Sustituyó el registro fallido por un censo de prestadores en el Ministerio de Ciencia y Tecnología y aclaró el régimen de los certificados reconocidos. En aquel censo figuraba, entre los prestadores de certificados no reconocidos, BANESTO CA.

El ciclo de esos primeros doce años culminó en marzo de 2006 con la expedición en Burgos del primer DNI electrónico, regulado por el Real Decreto 1553/2005.

2006-2014: la administración electrónica toma el relevo

En 2006 confiaba en que el DNIe haría ubicua la firma electrónica, con seis millones de tarjetas al año. Lo segundo se cumplió y lo primero no del todo: los lectores de tarjetas y el software de cada sistema operativo frenaron su uso masivo. El certificado en fichero de la FNMT siguió siendo, durante años, la herramienta habitual de ciudadanos y gestorías.

El impulso vino del lado normativo y de la Administración:

  • La Ley 11/2007, de acceso electrónico de los ciudadanos a los servicios públicos, reconoció el derecho a relacionarse electrónicamente y dio cobertura a los sellos de órgano y a la actuación administrativa automatizada.
  • La Ley 56/2007, de medidas de impulso de la sociedad de la información, retocó la Ley 59/2003, como esperábamos en 2006.
  • Los Esquemas Nacionales de Seguridad e Interoperabilidad (Reales Decretos 3/2010 y 4/2010) y la plataforma de validación @firma ordenaron el uso de certificados de distintos prestadores en todas las administraciones.
  • Cl@ve, desde 2014, ofreció alternativas a la tarjeta y al certificado para trámites de menor riesgo.
  • Las Leyes 39/2015 y 40/2015 generalizaron la obligación de relacionarse electrónicamente para empresas y profesionales y distinguieron entre identificación y firma.

En 2015, el DNI 3.0 incorporó la interfaz sin contacto (NFC), pensando ya en el móvil. Mientras, la Directiva de 1999 envejecía: había creado mercados nacionales poco interoperables, y Bruselas preparaba su sustitución por un reglamento de aplicación directa.

2014-2016: el Reglamento eIDAS

El Reglamento (UE) 910/2014, de 23 de julio, sustituyó a la Directiva 1999/93/CE y se aplica a los servicios de confianza desde el 1 de julio de 2016. Al ser un reglamento, rige directamente en todos los Estados miembros, sin trasposición. Cambió el vocabulario: de «prestadores de servicios de certificación» y «certificados reconocidos» pasamos a prestadores cualificados de servicios de confianza y certificados cualificados.

El cambio de nombre zanjaba una vieja queja. Ya en 2004 se criticaba en la revista Información Comercial Española que la versión española de la Directiva hubiera traducido «qualified certificates» como «certificados reconocidos», cuando «cualificados» era más fiel y evitaba confundirlos con la figura homónima de la normativa española. eIDAS acabó dando la razón a quienes lo pedíamos.

Sus aportaciones principales fueron cuatro:

  • Amplió el catálogo de servicios: además de la firma, el sello electrónico de persona jurídica, el sello de tiempo, la entrega electrónica certificada, los certificados de autenticación de sitios web y la validación y conservación de firmas y sellos.
  • Creó las listas de confianza nacionales: estar en ellas es la prueba de la cualificación, verificable por cualquiera en toda la Unión.
  • Exigió una auditoría de conformidad periódica por un organismo acreditado, apoyada en normas ETSI y CEN.
  • Estableció el reconocimiento mutuo de la identificación electrónica notificada, obligatorio desde septiembre de 2018, y con él el nodo eIDAS español.

España se convirtió en uno de los países con más prestadores cualificados de la Unión, con una mezcla poco frecuente de prestadores públicos, corporativos y privados. Una parte de aquel ecosistema nacido en los años noventa y dos mil se integró en grupos internacionales, y aparecieron prestadores nuevos especializados en servicios de valor añadido.

2020: la Ley 6/2020 cierra el ciclo de 1999

La Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza, se publicó en el BOE del 12 de noviembre y entró en vigor al día siguiente. Derogó la Ley 59/2003 y, con ella, el último resto del modelo nacido con el Real Decreto-ley de 1999. También derogó el artículo 25 de la Ley 34/2002 sobre terceros de confianza, porque el Reglamento eIDAS ya regulaba la entrega electrónica certificada y la conservación.

A diferencia de sus predecesoras, no pretende regular de forma sistemática los servicios de confianza, ya cubiertos por el Reglamento, que por primacía del Derecho de la Unión no debe reproducirse. Se limita a completarlo donde el Reglamento remitía a los Estados:

  • Valor probatorio: modifica la Ley de Enjuiciamiento Civil y basta acreditar que el servicio figura en la lista de confianza para que opere la presunción a favor del documento.
  • Certificados cualificados: vigencia máxima de cinco años, contenido obligatorio de identificadores como el número de DNI, NIE o NIF, condiciones de suspensión, y renovación «encadenada» con un certificado vigente permitida una sola vez.
  • Identificación a distancia: abre la puerta a métodos distintos de la presencia física con seguridad equivalente, desarrollados después por la Orden ETD/465/2021 sobre videoidentificación.
  • Obligaciones de los prestadores: garantía económica para prestar servicios cualificados, gestión de riesgos de seguridad y notificación de incidentes al órgano de supervisión, y un régimen sancionador para cualificados y no cualificados.

Veinte años después de aquellas quejas por una «defectuosa regulación», España tenía por fin una norma breve, coherente con el marco europeo y útil para el sector.

2024: eIDAS 2 y la Cartera de Identidad Digital Europea

El Reglamento (UE) 2024/1183, de 11 de abril, en vigor desde el 20 de mayo de 2024, modificó el Reglamento eIDAS. Su pieza central es la Cartera de Identidad Digital Europea: una aplicación que cada Estado debe ofrecer a sus ciudadanos, en la que guardar sus datos de identificación personal y otras credenciales, presentarlos de forma selectiva y firmar con firma electrónica cualificada.

Para los prestadores, eIDAS 2 añade nuevos servicios de confianza cualificados:

El detalle técnico llega por oleadas de actos de ejecución que citan normas ETSI y CEN, y por el Architecture and Reference Framework (ARF) de la Comisión. Los sigo en esta entrada actualizada. A finales de 2026 vence el plazo para que los Estados pongan sus carteras a disposición de los ciudadanos, y en 2027 llegará la obligación de aceptarlas para muchas entidades privadas.

2025-2026: el DNI en el móvil, la cartera española y la transición postcuántica

España ha llegado a la era de la cartera por dos caminos paralelos. El primero es MiDNI, la aplicación de la Policía Nacional lanzada el 2 de abril de 2025 al amparo del Real Decreto 255/2025. Genera un código QR temporal firmado tras consultar en tiempo real la unidad de gestión del DNI, y desde abril de 2026 las entidades públicas y privadas están obligadas a aceptarlo para la identificación presencial. Es útil, pero es una solución nacional que convivirá con la Cartera de Identidad Digital Europea, y no será fácil que los ciudadanos distingan una de otra.

El segundo es la propia cartera. En octubre de 2026 el Ministerio para la Transformación Digital y de la Función Pública sometió a audiencia, con tramitación urgente, un proyecto de Real Decreto que regula su ecosistema en España: emisores, partes usuarias, fuentes auténticas y el papel de los prestadores cualificados. Como en 1999, la norma nacional llega con prisas detrás de la europea.

Mientras tanto, el sector afronta su siguiente gran cambio técnico. La amenaza del ordenador cuántico obliga a migrar a algoritmos postcuánticos y a diseñar sistemas criptoágiles, capaces de sustituir algoritmos sin rehacer las infraestructuras. Las administraciones ya han empezado a retirar las claves RSA de 2048 bits. Es la misma lección de los 40 bits de 1996: la robustez criptográfica nunca es definitiva.

Lo que enseñan 32 años

Tres constantes recorren estas tres décadas. La primera: la tecnología y el mercado van por delante de la norma, y la norma española suele llegar tarde y con prisas, aunque con la Ley 6/2020 acertó al limitarse a completar el Reglamento. La segunda: lo que impulsa la adopción no es la firma en sí, sino los servicios que la necesitan, del servidor seguro de 1995 a la sede electrónica, la factura o la cartera. La tercera: la fe pública y la seguridad jurídica preventiva, que FESTE defendía en 1997, han acabado en el corazón del modelo europeo de servicios cualificados.

En 2006 terminé con la maldición china: «vamos a vivir tiempos interesantes». Lo fueron. Los próximos, con la Cartera de Identidad Digital Europea, las declaraciones electrónicas de atributos y la criptografía postcuántica, lo serán todavía más.

Cronología

AñoHito
1994Netscape crea SSL; nace el mercado de certificados de servidor
1995Banesto pone en marcha la primera CA privada no académica de España
1996IPS-CA comercializa certificados
1997Nacen ACE (con infraestructura SET) y FESTE; Banesto anuncia la emisión de certificados
1999Real Decreto-ley 14/1999, Directiva 1999/93/CE y ChamberSign
2000Nacen AECODI y AC Camerfirma como empresa independiente
2003Orden HAC/1181/2003, Real Decreto 209/2003, Ley 26/2003 (voto electrónico en juntas) y Ley 59/2003 de firma electrónica
2006Se expiden los primeros DNI electrónicos
2007Ley 11/2007 de acceso electrónico y Ley 56/2007 de impulso de la sociedad de la información
2010Esquemas Nacionales de Seguridad e Interoperabilidad
2014Reglamento (UE) 910/2014 (eIDAS) y Cl@ve
2015Leyes 39/2015 y 40/2015; DNI 3.0 con NFC
2016eIDAS se aplica a los servicios de confianza (1 de julio)
2020Ley 6/2020 de servicios electrónicos de confianza; deroga la Ley 59/2003
2021Orden ETD/465/2021 de identificación remota por vídeo
2024Reglamento (UE) 2024/1183 (eIDAS 2) y la Cartera de Identidad Digital Europea
2025Real Decreto 255/2025 y lanzamiento de MiDNI
2026MiDNI de aceptación obligatoria; proyecto de Real Decreto de la cartera española

Fuentes

El Corte Inglés incorpora el contact less NFC de Visa en todos sus centros


Ya se han instalado 5.200 nuevos terminales específicos para pagar sin contacto, lo que supone el 25% de los terminales.

La cadena de grandes almacenes El Corte Inglés ha recibido la certificación de Visa Europe para la implantación de los pagos sin contacto NFC en toda su red comercial, de forma que a partir de ahora los clientes pueden pagar con las tarjetas o pegatinas contact less o a través de los móviles smartphone que tengan equipado NFC.

Para ello, El Corte Inglés ha instalado más de 5.200 nuevos terminales que incorporan esta tecnología en todos sus centros, lo que representa el 25% del total de los terminales y se espera que a finales de este año 2014, se alcance más de un 60%.

Para la compañía de medios de pago la previsión es que se vaya incrementando progresivamente el número de terminales a medida que se generalice su uso.

La tecnología contactless («sin contactos») permite realizar pagos rápidos y seguros, con sólo aproximar la tarjeta de crédito (que incluya esta tecnología) o el móvil NFC (que se haya configurado adecuadamente, registrando los números de tarjeta a través de las que se desea canalizar las operaciones de pago) a pocos centímetros, entre 3 y 5, del terminal y sin necesidad de teclear el PIN en transacciones de bajo importe. Solo si el importe de la transacción es superior a 20 euros, el cliente deberá introducir su PIN en el terminal.

Luis-Visa-El-Corte-Ingles
Visa Europe ha dado los últimos datos sobre estos pagos indicando que durante el pasado mes de noviembre de 2013 en España se contabilizaron 2,1 millones de transacciones sin contacto con tarjetas Visa (+397% sobre el mismo periodo del año anterior), que generaron un gasto en comercios de 67,2 millones de euros, un 369% más que en noviembre de 2012.

En estas fechas existen en España más de 347.000 terminales punto de venta adaptados a esta tecnología de pago y se espera que a finales de 2014 se alcance más del 50% de penetración en comercios y grandes superficies. En cuanto a tarjetas Visa contactless, se superó la cifra de 5 millones de unidades, lo que supone un incremento del 234% sobre el mismo mes del año anterior. Se estima que para finales del 2014 Visa alcance los 10 millones de tarjetas sin contacto en España.

Para El Corte Inglés esta iniciativa se enmarca en su orientación comercial siempre a la vanguardia de la tecnología dando respuesta a las nuevas necesidades y demandas de la sociedad y de sus clientes.

“Visa Europe ha apostado desde hace años por la tecnología NFC. A día de hoy, no sólo Visa, sino las operadoras de telefonía y la mayoría de los fabricantes de móviles están apostando también fuertemente por esta tecnología. Es muy importante que grandes grupos del sector de la distribución como El Corte Inglés apuesten también por la innovación en las tecnologías de pago, de forma que sus clientes puedan beneficiarse de la comodidad, rapidez y seguridad que les van a aportar los pagos sin contacto”, ha comentado Luis García Cristóbal, director general de Visa Europe para España y Portugal.


Migración a EMV y Windows 7 en cajeros automáticos de los Estados Unidos


El sector financiero norteamericano afrontará los próximos años varios cambios en la regulación y en los requisitos de seguridad que afectarán a la operativa de los cajeros automáticos. Además la retirada del soporte de Microsoft al Windows XP, instalado en muchos cajeros, implicará la necesidad de renovar los sistemas operativos de los cajeros automáticos.

El 19 de abril de 2013, ha marcado el hito del desplazamiento de responsabilidad en relación con el cumplimiento de la normativa técnica y operativa de EMV (Europay, Mastercard, Visa) con un impacto significativo en las actividades de de los operadores independientes de cajeros (ATM Independent deployers) y, en general, de los procesadores que gestionan cajeros automáticos y operaciones con tarjetas de débito Maestro®. Desde esa fecha, en el marco de las transacciones internacionales, el impacto económico de las operaciones fraudulentas dejará de ser asumido por el emisor de la tarjeta  y será imputado a la entidad que gestiona el dispositivo de captura de transacciones (cajero o terminal punto de venta) si no está adaptada a la gestión de tarjetas en modalidad EMV (con chip en vez de banda magnética). Esta operativa ya está implantada en Europa, no solo por decisión de las marcas de tarjetas de pago, sino también como consecuencia de la implantación de SEPA (Single Euro Payment Area). El plazo se amplía hasta abril del 2015 para incluir a las tarjetas de crédito VISA y Mastercard en terminales punto de venta y diferentes plazos para cajeros automáticos: octubre de 2016 para Mastercard y octubre de 2017 para Visa. American Express aplicará el desplazamiento de responsabilidad en terminales punto de venta en octubre de 2015.

Este es el  primer cambio significativo en una serie de importantes adaptaciones que las entidades financieras norteamericanas deberán asumir  para adoptar las especificaciones EMV. Estos cambios tendrán un impacto en todos los aspectos de la transacción – desde los cajeros automáticos a las redes –  implicando cambios en el hardware y en el software de los equipos, así como en la gestión de los procesos de autorización y liquidación, y en los procesos operativos, incluyendo los relacionados con la gestión de las retrocesiones.

Por otro lado, el 8 de abril de 2014 marca el fin del soporte de Microsoft a Windows XP®, por lo que un elevado número de cajeros automáticos deberán ser actualizados a Windows 7, comprobando la correcta funcionalidad de hardware y software. Considerando que en Estados Unidos de América existen más de 400.000 cajeros automáticos, este cambio tendrá un impacto significativo en el sector financiero. Al no contar con parches y actualizaciones de seguridad para el sistema operativo se incrementará el riesgo de descubrimiento de vulnerabilidades por parte de los especialistas en seguridad y hackers malignos, que no contarán con soluciones del fabricante del sistema operativo.

Aunque el sector ve estas fechas como una espada de Damocles que afectará a los costes operativos, es innegable que tendrá también efectos positivos. En efecto, el fraude por copiado de banda magnética (skimming)  supone  unas pérdidas para el sector de mil millones de dólares al año (según Bankrate.com). Según la experiencia europea, tras la adopción generalizada de EMV entre 2008 y 2010 se ha detectado un incremento de incidentes relacionados con el copiado de banda magnética del 3% en 2012, pero se han reducido las pérdidas por fraude asociadas en un 14%  (fuente: EAST: European ATM Security Team), gracias al uso de Chip y PIN impuestos por la normativa EMV.

Información relacionada

Pagos NFC con AvancePay


Logo-Avance-PayAvance Pay es una empresa tecnológica suiza fundada en 2011 especializada en soluciones de pago y transacciones basadas en NFC para teléfonos móviles con sede en varios países incluyendo España.

El equipo directivo tiene una larga experiencia en el campo de las transacciones electrónicas y de ticketing, NFC, RFID y  cómo emprendedor tecnológico. Avance Pay está continuamente haciendo crecer su cartera de Propiedad Intelectual.

La tecnología de Avance Pay convierte los smartphones con NFC en Terminales Punto de Venta sin contacto a un bajo coste de inversión, cumpliendo con el standard EMV. Estos Terminales de Pago Móviles permitirán a nuestros partners del sector de servicios de pago, aumentar significativamente su negocio.

El  Terminal de Pago Móvil está diseñado para aceptar cualquier forma de pago sin-contacto, no sólo tarjetas de crédito y débito sin-contacto, sino también aplicaciones de tarjeta virtual móvil basadas en NFC (eWallets). No se requiere ningún lector adicional, sino que el Smartphone o Tablet del vendedor tenga la funcionalidad  NFC integrada, el resultado es una solución todo-en-uno.

Debido a la total protección de todo el sistema, el Terminal de Pago Móvil realiza transacciones altamente seguras tanto en modo online como offline. Esto significa que los pagos pueden ser aceptados de manera segura incluso, cuando el Terminal de Pago Móvil está funcionando en modo offline, es decir, sin conexión con el servidor. Esto permite un uso muy flexible en diferentes áreas de aplicación donde otros equipos fallarían.

Además, el Terminal de Pago Móvil proporciona capacidad de administración e información, incluyendo informes detallados sobre la actividad de las transacciones.

Movil-AvancePay

Tendencias en Medios de Pago 2011


Tecnocom y Afi presentan el primer estudio regional sobre medios de pago en América Latina y España

Este informe aspira a ser el punto de referencia de la situación de los medios de pago en España y América Latina.

Tecnocom y Analistas Financieros Internacionales, Afi, han presentado el pasado 1 de diciembre de 2011 el Informe Tecnocom sobre Tendencias en Medios de Pago 2011, un estudio pionero encomendado a Afi y a The Cocktail Analysis, en el que se analiza la evolución de los medios de pago durante el año 2011 en España y en seis países de América Latina (Brasil, Chile, Colombia, México, Perú y República Dominicana).

El acto de presentación ha estado presidido por Ladislao Azcona, Presidente de Tecnocom, y ha contado con la presencia de Javier Rey, Director General del Sector Banca y Seguros de Tecnocom, Emilio Ontiveros, Presidente de Afi, Álvaro Martín, Director del Departamento Internacional de Afi y Javier Martín, Consejero Delegado de Tecnocom.

Este informe aspira a ser el punto de referencia de la situación de los medios de pago en España y América Latina, dado que año a año va a seguir la evolución de los mismos. Este informe también está destinado a sentar las bases para conocer las oportunidades y desafíos específicos a los que se presenta el sector a partir de 2012.

La industria de los medios de pago está experimentando cambios muy relevantes

Las empresas del sector de los medios de pago se han enfrentado a nuevos retos derivados de la evolución en las preferencias en los consumidores, la creciente competencia, la entrada de nuevos competidores no tradicionales (operadores móviles, empresas de Internet y comercios), las innovaciones tecnológicas y los cambios regulatorios.

Los ejecutivos entrevistados destacan que mientras el negocio de emisión es el que ofrece la cuenta de resultados más saneada para las entidades, el negocio de adquisición ha sufrido una gran reducción de los márgenes. Dentro del primero destacan las tarjetas de crédito, que en varios países de América Latina son utilizadas con más frecuencia como instrumento de financiación. También tienen un importante potencial de desarrollo los productos de prepago, que son utilizados , por ejemplo para abonar salarios públicos o subsidios en Brasil.

Uno de los cambios más comentados es la adopción del estándar EMV (Europay, MasterCard, Visa) en las tarjetas de pago. Estas tarjetas, además de ser más seguras, permiten incorporar otros servicios de valor añadido, como las aplicaciones de fidelización y vinculación de clientes a través de programas de recompensas.

Aunque las economías analizadas siguen mostrando una fuerte dependencia del efectivo, se observa una sustitución gradual de los medios de pago basados en papel (efectivo y cheques) por los electrónicos. Mientras que el cheque registra una tendencia claramente bajista en América Latina, las tarjetas están en ascenso y son el medio de pago (después del efectivo) preferido, hasta el punto de que son utilizadas en la mitad de las operaciones. En este contexto, el número de tarjetas en circulación en los países latinoamericanos analizados no para de crecer debido, entre otros factores, al buen comportamiento de la economía, a las campañas de divulgación, a la creciente bancarización y a la expansión de la infraestructura física de los puntos de acceso (cajeros automáticos y POS). En España, por el contrario, han desaparecido casi cinco millones de plásticos en los últimos dos años, por la voluntad de los usuarios de controlar el gasto y la consiguiente reducción de las tarjetas como una de las vías para conseguirlo, y porque el sector financiero ha aprovechado para no re-emitir las tarjetas inactivas al migrar de las tarjetas magnéticas tradicionales a las tarjetas chip bajo el estándar EMV.

Las cámaras de compensación electrónica (ACH, por sus siglas en inglés), que permiten realizar operaciones interbancarias, han posibilitado el desarrollo de las transferencias de crédito y los débitos directos en América Latina. Además en esta región ha aumentado considerablemente la cobertura de las redes de adquisición ( cajeros automáticos, POS y corresponsales no bancarios) Estos últimos juegan un papel muy importante en la estrategia de mejora de la cobertura del sistema financiero y de la inclusión financiera de América Latina.

Recientemente se han puesto en marcha numerosos pilotos relacionados con pagos con teléfonos móviles

Sin duda, el pago móvil es la tecnología del futuro por la que está apostando la industria. Prueba de ello es que se han puesto en marcha numerosos pilotos relacionados con pagos con teléfonos móviles. Es necesario destacar que, por ahora, la mayor parte de los avances están teniendo lugar en los extremos de la cadena de valor, con innovaciones en la emisión y adquisición de los pagos, aunque el máximo potencial se obtiene cuando se utiliza como generador de demanda y elemento de fidelización.

Se distinguen dos tipos de pagos móviles, remotos y de proximidad, los primeros se realizan de manera remota desde un terminal, empleando alguno de los canales que operan sobre la infraestructura de telecomunicaciones móviles. En los países emergentes se tiende a emplear el SMS o el servicio de datos USSD, mientras que en los países desasarrollandos los consumidores están migrando hacia el uso de teléfonos inteligentes que incorporan la posibilidad de navegar por internet, lo que permite a los usuarios acceder a los servicios en línea de las instituciones financieras.

En América Latina la banca móvil tiene el potencial de convertirse en uno de los medios de pago más populares, dada la gran penetración del teléfono móvil. Sin embargo, por el momento, apenas hay unos pocos servicios dirigidos a segmentos de población no bancarizada.

Desde la perspectiva de los consumidores, la realidad de los medios de pago en España y en los países de América Latina es muy diversa, presentando cada país su propia trayectoria. Los países analizados presentan distintos niveles de bancarización, penetración y uso de medios de pago. También hay diferencias en las preferencias entre el pago inmediato y el pago a crédito, el uso de canales, la penetración de la compra online, y el interés por el pago móvil.

Con el objetivo de establecer una medida que permita la comparación directa entre el nivel de desarrollo de los medios de pago electrónicos en los países analizados, se ha diseñado el Indicador Tecnocom, un indicador sintético que agrupa las variables penetración y uso mensual de medios de pago electrónicos, pago móvil y compra online. Los países que puntúan más alto son España y Brasil (más de 70 puntos sobre 100) aunque todavía existe margen para el desarrollo de los pagos electrónicos (en banca online, móvil, e intensificación del pago con tarjetas). Chile, Colombia y México obtienen una puntación media (por encima de 40 puntos) mientras que en Perú y la República Dominicana los resultados son más bajos, dado que los medios de pago alcanzan una menor penetración.

Competencia (CNC) aprueba la fusión de los procesadores de Servired y 4B en Redsys


E. G. Ercoreca – Madrid – 31/03/2011

La Comisión Nacional de la Competencia (CNC) dio ayer su visto bueno a la fusión de los procesadores de Servired y 4B. Redsys, entidad resultante de la suma de Sermepa y Redes y Procesos (Redy), echará a andar con condiciones de tipo societario, tecnológico y de gobierno corporativo. Al frente de la nueva compañía estará Jesús Verde en calidad de director general. Este ejecutivo ha trabajado anteriormente en Andersen Consulting (hoy Accenture) y Unión Fenosa-Gas Natural.

La CNC exige que Redsys disponga de murallas chinas que impidan el cruce de información con Servired y 4B para evitar acciones comerciales concertadas. Ninguno de los integrantes de su consejo de administración podrá ser miembro, a su vez, de los órganos de gobierno de ninguno de estos esquemas.

El procesador se compromete, además, a que ni los miembros de su cúpula (salvo su presidente), ni sus accionistas, ni sus usuarios tengan acceso a la información comercial y de procesos desagregada de sus clientes. Asimismo, el presidente de la nueva compañía tendrá un marcado perfil técnico y no estará ligado de forma alguna con Servired, 4B ni con ninguno de los grupos bancarios que participan en el capital de todas estas sociedades.

La fusión de Sermepa y Redy coincide con la implantación de la Zona Única de Pagos del Euro (SEPA, en inglés). Este proceso extiende a las operaciones electrónicas la unidad práctica que ya existe en las transacciones en efectivo en el continente. La llegada de SEPA intensifica la competencia en medios de pago al poder delegar los bancos en un proveedor toda su operativa regional de tarjetas.

Visto en CincoDias.com

SEPA FAST: Un terminal de pago con tarjeta común para todos los países de la unión europea.


Los principales  esquemas de sistemas de  medios de pago europeos, se han agrupado para definir un estándar común para todos los terminales que se utilizan para el pago de las compras y servicios con tarjetas en los comercios de sus respectivos países.

Este estándar, denominado “SEPA-FAST”, se ha desarrollado en línea con las directrices de la European  Payments Council (EPC), SEPA Cards Standardisatión “Volume”. EPC es el organismo encargado de regular la normativa Europea en materia de estandarización en Medios de Pago.

Según afirma un portavoz de Sistema 4B, representante español en el grupo CIR TWG, entidad que lo ha desarrollado, “el objetivo básico de estos trabajos es crear un marco de estandarización europeo que flexibilice el despliegue de terminales de pago y  mejore la interoperabilidad dentro de SEPA.  Estos trabajos complementan los que desde hace varios años vienen realizando otras entidades como EMVCo y son resultado de la experiencia técnica de sus integrantes en el desarrollo e implantación de soluciones de medios de pago con tarjetas y terminales en sus diferentes países”.

Los participantes en el  CIR Technical Working Group son:

Proyecto de Ley de Servicios de Pago


En el Consejo de Ministros de ayer viernes, 3 de abril de 2009, se aprobó la remisión a las Cortes del Proyecto de Ley de Servicios de Pago. Enmarca los desarrollos SEPA a los que hemos hecho referencia en este blog.

Single Euro Payment AreaGarantiza seguridad, eficiencia y facilidad en las operaciones de pago realizadas en el ámbito de la Unión Europea.

Refuerza los derechos y la protección de los usuarios de este tipo de servicios financieros.

El Consejo de Ministros ha aprobado la remisión a las Cortes Generales del Proyecto de Ley de Servicios de Pago, por el que se transpone a la normativa española la Directiva comunitaria de 2007/64/CE  sobre servicios de pago en el mercado interior.

Esta norma garantiza que los pagos realizados en el ámbito de la Unión Europea, en concreto las transferencias, los adeudos directos y las operaciones de pago efectuadas mediante tarjeta, puedan realizarse con la misma facilidad, eficiencia y seguridad que los pagos nacionales internos de los Estados miembros.

Tras la entrada en vigor de la nueva regulación en los veintisiete Estados miembros, el cumplimiento de tales objetivos propiciará que los usuarios de servicios de pago se beneficien, entre otras, de las siguientes novedades:

  • La posibilidad de realizar más sencilla, segura y eficientemente transferencias transfronterizas, incluyendo adeudos.
  • La posibilidad de utilizar tarjetas de débito en cualquier otro Estado.
  • La posibilidad de operar con una sola cuenta corriente en todo el territorio, sin necesidad de abrir una nueva cuenta corriente si se desplazan a otro Estado por motivos laborales, de estudios, etcétera.
  • La mayor rapidez de los pagos, de manera que el beneficiario dispondrá de los fondos como muy tarde el día siguiente al de la realización de la transferencia.
  • La disposición de mayores niveles de protección y de mejor información, como por ejemplo la relativa a los gastos aplicados, el establecimiento de reglas más claras sobre el reembolso en caso de transacciones mal ejecutadas o la reducción o eliminación total de su responsabilidad en caso de pérdida o robo de un instrumento de pago.
  • La regulación de los gastos aplicables. En toda prestación de servicios de pago que no incluya una conversión en divisas, los gastos serán compartidos entre ordenante y beneficiario. Se trata de la cláusula “share”, novedosa en el ordenamiento jurídico español, ya que hasta el momento los gastos corren íntegramente de cuenta del ordenante.

Determinación de los servicios de pago y de los proveedores autorizados

Entre los servicios de pago regulados, el Proyecto de Ley establece la ejecución de transferencias, la ejecución de operaciones de pago mediante tarjeta de pago o dispositivo similar y la ejecución de los adeudos domiciliados, y extiende su ámbito a otros servicios de pago tales como la emisión y adquisición de instrumentos de pago o el envío de dinero.

En definitiva, la prestación de cualquiera de los servicios de pago enumerados y regulados por el Proyecto de Ley queda prohibida a cualquier persona física o jurídica que no tenga la condición de proveedor de servicios de pago.

Régimen jurídico de las entidades de pago

La norma establece un nuevo tipo de entidades autorizadas para la prestación y ejecución de los servicios de pago regulado por la Directiva, las entidades de pago, y configura el régimen jurídico de esta nueva categoría de entidades.

Entre los aspectos sustanciales del régimen jurídico, las entidades estarán sujetas a una autorización administrativa, que será concedida por el Ministro de Economía y Hacienda con los preceptivos informes del Banco de España y del Servicio Ejecutivo de la Comisión de Prevención del Blanqueo de Capitales (SEPBLAC). Se establecen, igualmente, los requisitos de capital inicial y recursos propios, el listado de actividades que pueden realizar y los requisitos de garantía previstos para la salvaguarda de los fondos recibidos para la ejecución de las operaciones de pago.

Además, el Proyecto completa el régimen jurídico de las entidades de pago con las oportunas disposiciones referidas al ejercicio del derecho de establecimiento y la libre prestación de servicios dentro de la Unión Europea, a la utilización de agentes y delegación de funciones, a la contabilidad y auditoría, y al ejercicio de la función supervisora del Banco de España en términos similares a los previstos por la legislación vigente para las entidades de crédito.

Transparencia de los servicios de pago

Con objeto de garantizar la adecuada protección de los usuarios de servicios de pago, el nuevo texto incluye un conjunto de obligaciones de información (sobre los costes de las operaciones, la fecha de recepción de la orden de pago, el importe de la operación, etcétera) que el proveedor de un servicio de pago habrá de suministrar a los usuarios de dichos servicios, ya se trate de operaciones de pago singulares o de operaciones de pago reguladas por un contrato marco.

Los proveedores de servicios de pago quedarán obligados a facilitar de manera gratuita la información que en relación con la prestación de servicios de pago se determine reglamentariamente. El proveedor tan sólo podrá cobrar por información adicional o más frecuente, y, en todo caso, de manera proporcionada a los costes efectivamente soportados.

Derechos y obligaciones derivados de la prestación y utilización de los servicios de pago

Para la protección de los derechos de los clientes de servicios financieros, el Proyecto de Ley incluye un amplio conjunto de derechos y obligaciones derivados de la relación contractual entre el prestador del servicio de pago y el usuario de un servicio.

Asimismo, incide en el buen uso de los instrumentos de pago, incrementa de manera notable el nivel de protección de los usuarios, tanto a nivel general como en relación con cada uno de los aspectos sustanciales de la relación contractual previstos, es decir, los relativos a los gastos aplicables, la autorización de operaciones de pago y la ejecución de órdenes de pago.

Por último, el Proyecto se refiere a los gastos aplicables. Se prevé que en toda prestación de servicios de pago que no incluya una conversión en divisas los gastos serán compartidos entre ordenante y beneficiario. De nuevo, se trata de la conocida como cláusula “share” , novedosa en nuestro ordenamiento jurídico, ya que hasta el momento los gastos corren íntegramente de cuenta del ordenante.

Seguridad Jurídica en Medios de Pago


Mañana y pasado (7 y 8 de octubre de 2008) participaré en el evento Seguridad Jurídica en Medios de Pago organizado por el IIR.

Mis módulos (3 y 4) los impartiré la tarde de mañana y seguiré la mañana del miércoles.

MODULO 3
Gestión del fraude y evidencias electrónicas. Métodos especiales de autenticación

MODULO 4
Implicaciones jurídicas de la contratación electrónica mediante DNIe y otros certificados

En unos dias, el 15 y 16 de Octubre de 2008 tambien participaré en el Seminario Especificaciones Técnicas de la nueva normativa de Facturación Electrónica (facturae) organizado por IIR España, Institute for International Research y que lo desarrollamos completamente personas de Albalia Interactiva. 

Posteriormente,  el 28 y 29 de Octubre de 2008 tambien participaré en el Seminario PCI DSS organizado por IIR España, Institute for International Research, junto con Lara Fiorani (PCI DSS Technical Manager de Visa Europa) y Pedro Sánchez (Director de Seguridad de ATCA).

Card Skimming – Copiado de pistas de tarjetas de crédito


Ya se está llevando a cabo en España (lentamente) la sustitución de tarjetas de crédito por las nuevas EMV que incluyen un chip, y que según el Marco SEPA para Tarjetas (SCF, SEPA Card Framework) sustituirán por completo el parque de tarjetas antes de fin de 2010.

A la vista de este tipo de videos está claro por qué es urgente: