Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.
Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.
Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.
Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.
Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.
Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.
Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium
18:00–22:00 · F-Hoone, Telliskivi 60a/5
El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.
Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.
F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.
Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)
El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:
Estado de implantación de las EUDI Wallets en los Estados miembros
European Business Wallet
Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
Situación de los servicios de confianza
Evolución de la estandarización
Efectos potenciales de la criptografía post-cuántica en la identidad digital
El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.
Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet
Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.
Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.
Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.
Por qué esta semana importa
En cuatro días se encadenan:
estándares y autoridades de certificación (ETSI ESI),
interoperabilidad de firmas en la nube (CSC),
el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
el trabajo experto de certificación de la EUDI Wallet (AHWG).
Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.
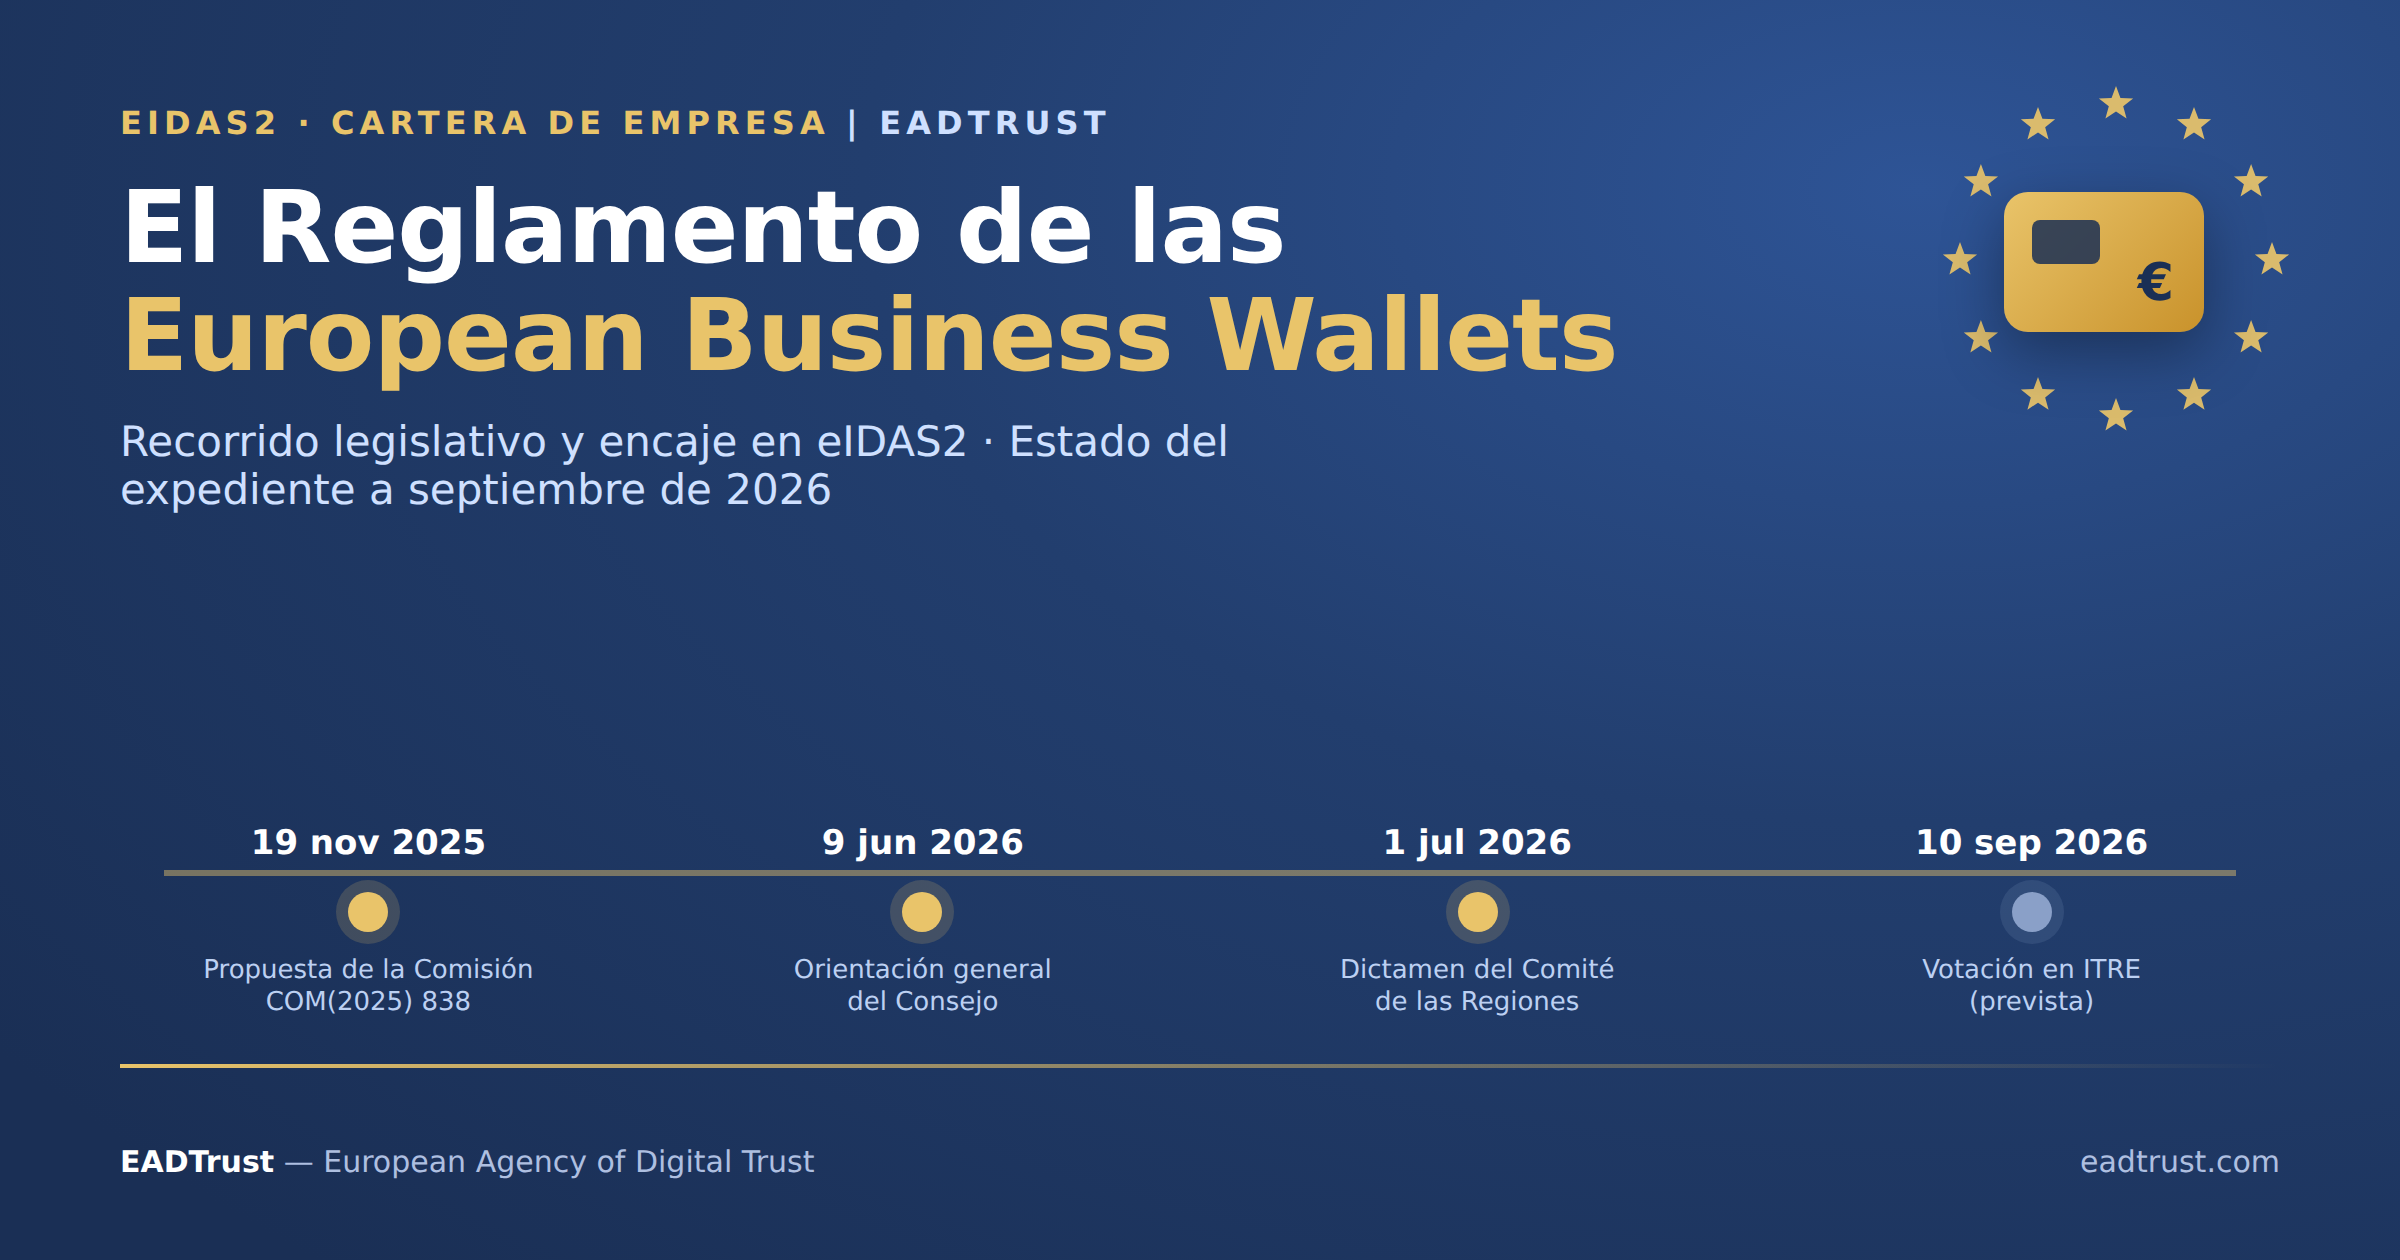
Recorrido legislativo y encaje en eIDAS2. Estado del expediente a septiembre de 2026.
La European Business Wallet avanza en el procedimiento legislativo ordinario y estos meses concentran sus pasos decisivos. Antes de entrar en el detalle, conviene situar dónde está hoy el expediente.
Estado a septiembre de 2026: el Consejo fijó su posición negociadora (orientación general) el 9 de junio de 2026; el Comité de las Regiones adoptó su dictamen el 1 de julio de 2026; y la comisión ITRE del Parlamento Europeo tiene previsto votar su informe el 10 de septiembre de 2026, el paso que abrirá la puerta a los trílogos. A la fecha de esta entrada, la votación de ITRE es inminente pero aún no se ha celebrado, y no hay todavía posición del Pleno ni negociaciones interinstitucionales en marcha.
Qué es la European Business Wallet
La European Business Wallet (EBW) es una cartera digital pensada para toda empresa de la UE (con especial atención a las pymes) con la que identificarse digitalmente, firmar (sellar) electrónicamente y relacionarse con plena eficacia jurídica tanto con las administraciones públicas (B2G) como con otras empresas (B2B) a través de las fronteras. Entre sus funciones nucleares: identificación y autenticación con un identificador único y persistente de empresa; firmas y sellos electrónicos y sellado de tiempo; emisión, custodia e intercambio de documentos electrónicos verificados y credenciales de atributos de empresa (licencias, certificados, permisos, extractos); gestión de mandatos y poderes de representación (quién puede actuar por la sociedad); y entrega electrónica certificada y comunicación segura, habilitando además la facturación electrónica y la reutilización de datos bajo el principio de «solo una vez» (OOTS).
La Comisión la presentó como pieza de la agenda de simplificación (el «Digital Omnibus»), con una estimación de ahorro de al menos 150 000 millones de euros anuales para las empresas europeas.
Encaje en eIDAS2
La EBW se construye sobre la misma arquitectura de confianza que la cartera de identidad digital europea (EUDI Wallet) del Reglamento (UE) 910/2014 (eIDAS2), al que la propuesta modifica de forma limitada para alinear ambos instrumentos. La distinción esencial es el sujeto: la EUDI Wallet se orienta a las personas físicas, mientras que la EBW se orienta a las personas jurídicas / empresas, añadiendo la identidad organizativa, los mandatos y poderes de representación y las certificaciones asociadas a las actividades de negocio. En la práctica, la EBW reutiliza el andamiaje de servicios de confianza de eIDAS2 (firma y sello electrónicos, sellos de tiempo, entrega electrónica certificada, listas de confianza) y lo proyecta al mundo de la empresa.
Recorrido legislativo
La propuesta sigue el procedimiento legislativo ordinario (procedimiento 2025/0358(COD)). Estos son los hitos con fecha:
Fecha
Órgano
Hito
19 nov 2025
Comisión Europea
Adopción de la propuesta de Reglamento — COM(2025) 838 final.
19 ene 2026
Parlamento Europeo
Remisión anunciada en el Pleno; ITRE como comisión competente, ponente Eero Heinäluoma (S&D, FI).
20 ene 2026
SEPD (EDPS)
Dictamen 5/2026 sobre la propuesta.
18 mar 2026
CESE
Dictamen INT/1110 (ponente Philip Von Brockdorff).
~1 abr 2026
Parlamento Europeo
Proyecto de informe de ITRE (PE785.244).
23 abr 2026
Parlamento Europeo
Plazo de enmiendas en comisión.
4 jun 2026
Parlamento Europeo
Opinión de la comisión IMCO.
8 jun 2026
Parlamento Europeo
Opinión de la comisión JURI (ponente Axel Voss).
9 jun 2026
Consejo de la UE
Orientación general (posición negociadora), Consejo TTE, Presidencia chipriota.
1 jul 2026
Comité de las Regiones
Dictamen adoptado (ponente Branislav Zacharides): integración con el Portal Digital Único / OOTS y apoyo a las pymes. (Nuevo)
10 sep 2026 (previsto)
Parlamento Europeo
Votación del informe en la comisión ITRE — inminente; abre la vía a los trílogos. (Nuevo)
Pendiente
PE / Consejo
Posición del Pleno del PE y trílogos (no iniciados).
El expediente en el observatorio legislativo del Parlamento (OEIL) figura todavía como «a la espera de la decisión de la comisión».
El acuerdo general del Consejo (9 de junio de 2026)
El Consejo introdujo varios cambios de calado sobre la propuesta de la Comisión: que las EBW complementen, y no sustituyan, los sistemas nacionales B2B/B2G existentes (énfasis en la interoperabilidad); un listón más alto de ciberseguridad y de autorización para los proveedores de cartera; una ampliación del plazo de evaluación de las solicitudes de proveedor por los organismos de supervisión de 30 a hasta 60 días; y mayor remisión del detalle a actos de ejecución de la Comisión. El objetivo político reiterado es alcanzar un acuerdo para finales de 2026.
Puntos de debate
Voluntariedad frente a obligatoriedad. De momento la EBW es voluntaria para las empresas (no impone obligaciones directas de negocio), pero la cláusula de revisión podría endurecer esto más adelante.
Ámbito y solapamiento. Debe complementar los sistemas nacionales y el OOTS, no duplicarlos (insistencia del Consejo y del Comité de las Regiones).
Pymes y coste. CESE y Comité de las Regiones piden incentivos, financiación y sencillez para que la carga no recaiga en las pequeñas empresas.
Protección de datos y soberanía de nube europea. Dictamen del SEPD 5/2026; en el Parlamento se defiende que los datos de la cartera se alojen en proveedores de nube europeos y se almacenen en la UE.
Ciberseguridad y autorización de proveedores. El Consejo elevó el umbral y amplió los plazos de evaluación.
Calendario de aplicación previsible
Sujeto al resultado de la negociación, el esquema que se maneja es: entrada en vigor tras la adopción (previsiblemente a principios de 2027, con la publicación en el DOUE); a los 24 meses, obligación de todas las administraciones públicas de aceptar las funciones nucleares de la EBW (sin poder rechazar una actuación válida por el mero hecho de ser digital); y a los 3 años, revisión de la Comisión, incluida la valoración de si conviene ampliar el ámbito o hacer obligatorio su uso.
Qué aspectos requerirán nuestra atención
El siguiente hito determinante es la votación de ITRE del 10 de septiembre de 2026: fijará la posición negociadora del Parlamento y, con el mandato del Consejo ya listo desde junio, permitirá abrir los trílogos con vistas al acuerdo político de finales de 2026.
Servicios Profesionales de EADTrust
La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización (administración pública o empresa) está valorando proyectos de adaptación a las carteras de identidad y de empresa (EUDI Wallet y European Business Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.
Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el 902 365 612 o en el 91 7160555. Más información en eadtrust.com.
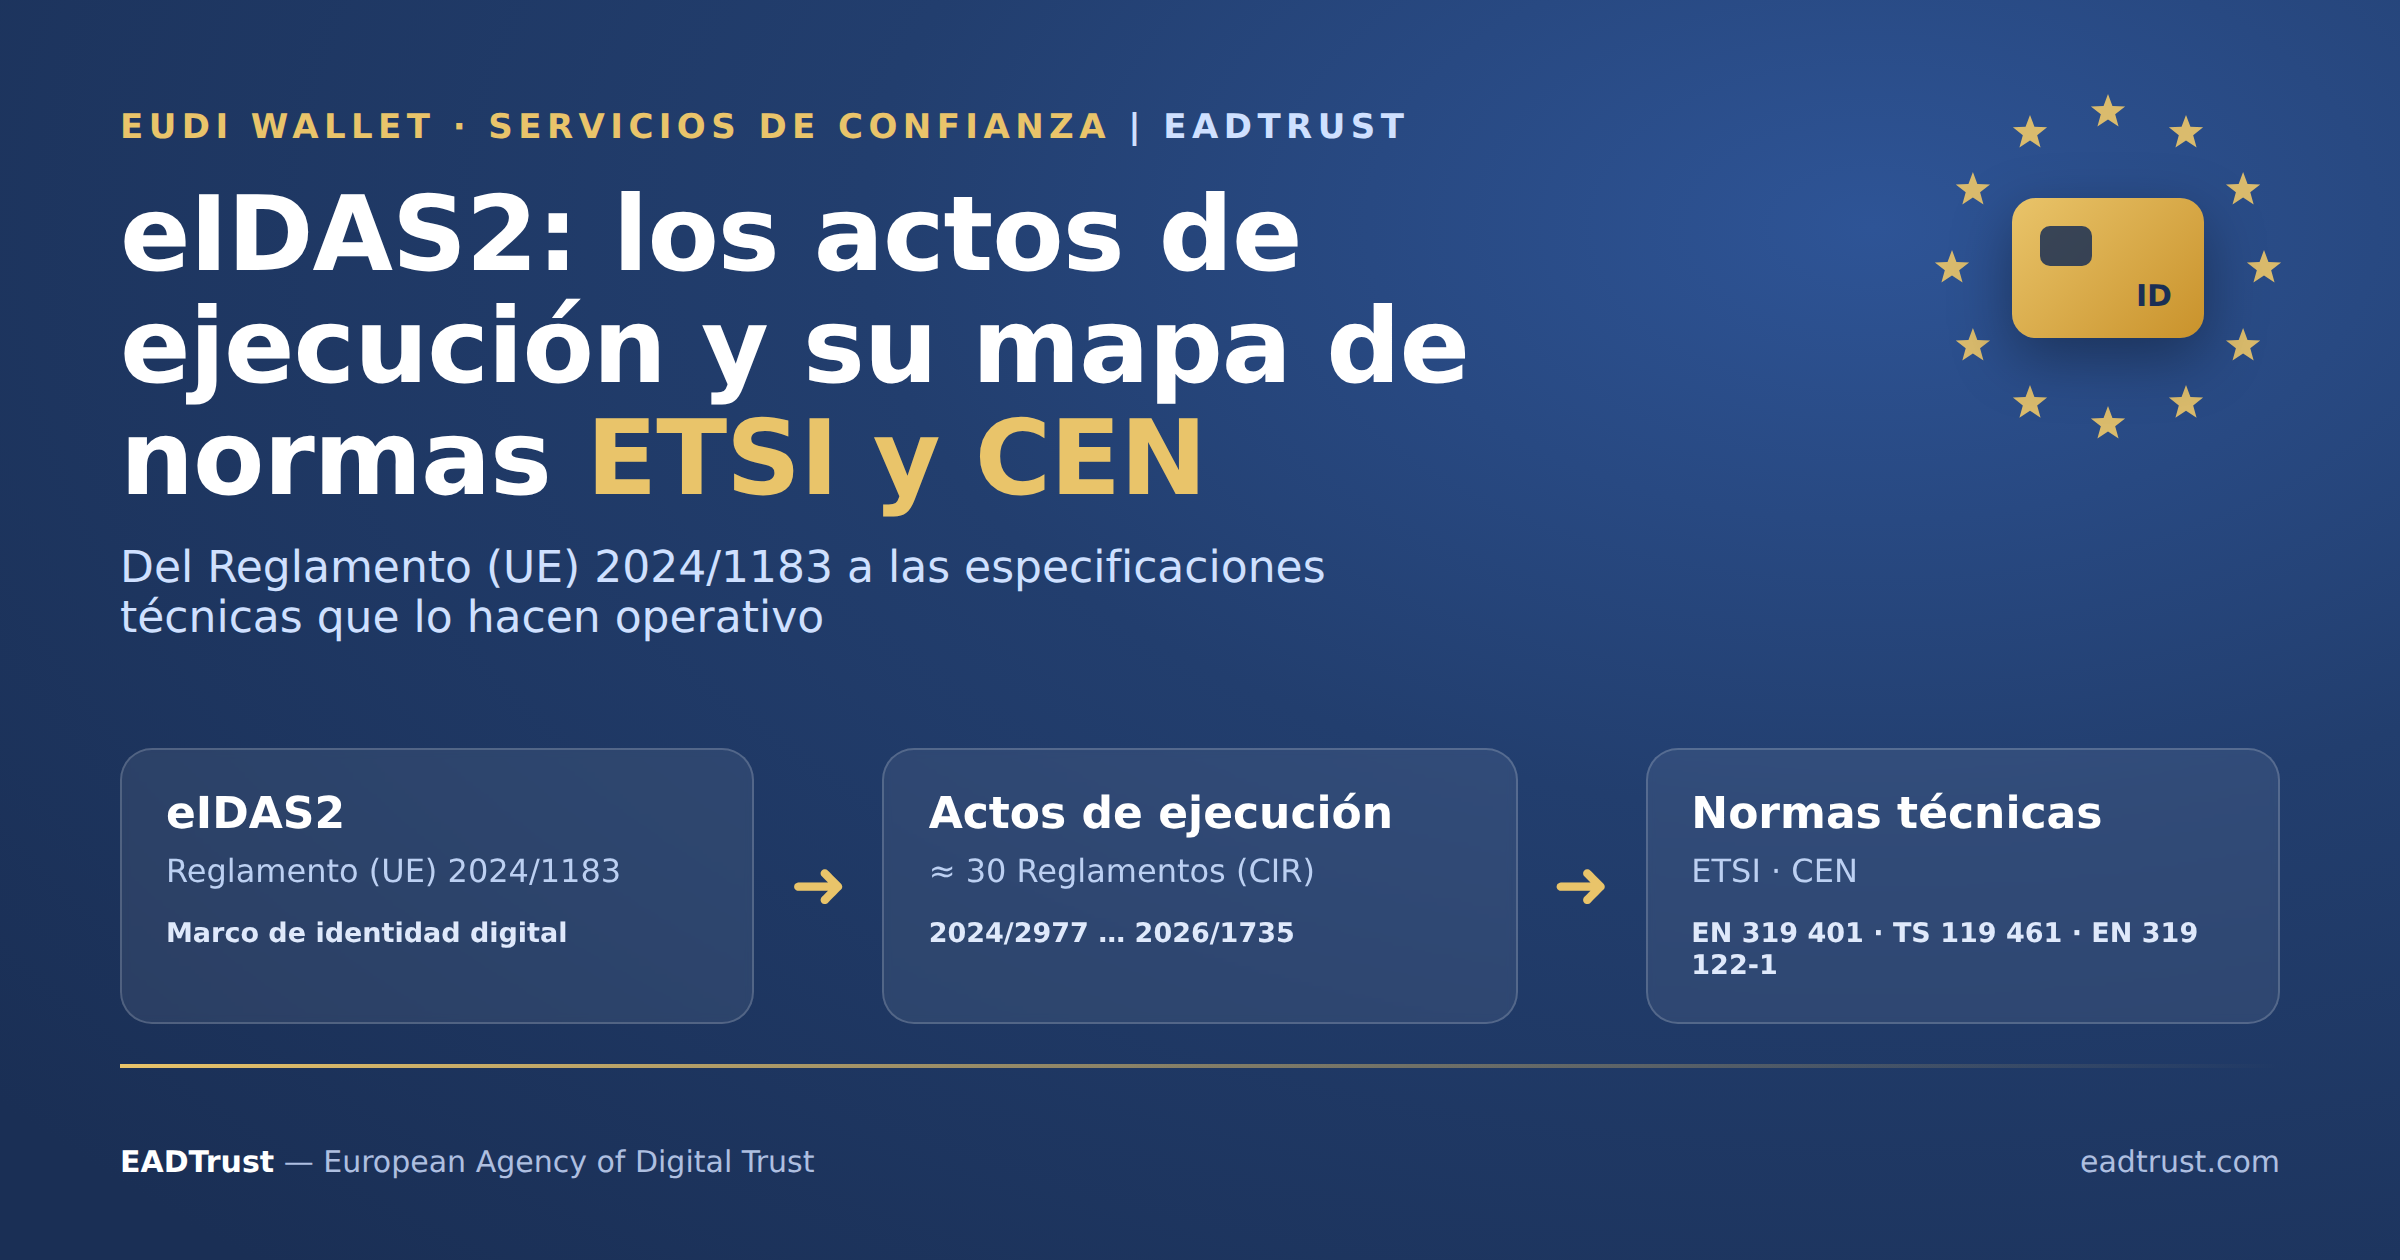
En aquellos artículos fui listando los actos de ejecución de eIDAS2 (Reglamento (UE) 2024/1183, que modifica el Reglamento (UE) 910/2014) a medida que se adoptaban. Esta actualización completa la lista con lo aparecido después de febrero de 2026 e incluye la información adicional sobre la que me preguntan quienes tienen que implementar algún aspecto del nuevo marco regulatorio de confianza digital: la correspondencia entre cada Reglamento de Ejecución y las normas técnicas de ETSI y CEN que lo hacen operativo, indicando entre paréntesis, junto a cada norma, el Reglamento que la menciona. Cada acto lleva enlace al texto del DOUE en español (ES) e inglés (EN).
Siglas usadas (terminología oficial en español): DEA = declaración electrónica de atributos; DECA = declaración electrónica cualificada de atributos (la variante cualificada).
Qué ha cambiado desde la última lista
Lo más reciente es un trío de reglamentos modificativos de julio de 2026 (adoptados el 15 de julio, publicados el 22 de julio), que no crean materias nuevas sino que actualizan actos existentes: CIR (UE) 2026/1730 (más transparencia en el registro de partes usuarias, modifica el 2025/848), CIR (UE) 2026/1731 (alinea los cuatro actos núcleo de la cartera con la versión 3.0.0 del ARF, superando la v2.8.0) y CIR (UE) 2026/1735 (exige firmar o sellar los resultados de verificación contra fuentes auténticas y remite a ETSI TS 119 471 y TS 119 478). Antes de ese trío, los dos actos de 2026 fueron el CIR (UE) 2026/798 (alta remota en la cartera hasta el nivel «alto») y el CIR (UE) 2026/248 (formatos de firma/sello para el sector público, sucesor de la Decisión 2015/1506). A fecha de esta entrada (agosto de 2026), el trío 2026/1730-1731-1735 es lo más reciente publicado.
Lista completa y actualizada de actos de ejecución
Bloque cartera (EUDI Wallet) -> noviembre de 2024
CIR (UE) 2024/2977 -> datos de identificación de la persona (PID) y declaraciones electrónicas de atributos emitidas a la cartera. [ES · EN]
CIR (UE) 2024/2979 -> integridad y funcionalidades básicas de la cartera. [ES · EN]
CIR (UE) 2024/2980 -> notificaciones a la Comisión sobre el ecosistema de la cartera. [ES · EN]
CIR (UE) 2024/2981 -> certificación de las carteras. [ES · EN]
CIR (UE) 2024/2982 -> protocolos e interfaces del marco de identidad digital europea. [ES · EN]
Bloque cartera y partes usuarias -> mayo de 2025
CIR (UE) 2025/846 -> emparejamiento transfronterizo de identidades de personas físicas. [ES · EN]
CIR (UE) 2025/847 -> reacciones ante brechas de seguridad de las carteras. [ES · EN]
CIR (UE) 2025/848 -> registro de las partes usuarias (incluye los certificados de acceso de parte usuaria). [ES · EN]
CIR (UE) 2025/849 -> lista de carteras certificadas. [ES · EN]
Bloque identidad y servicios de confianza -> 29 de julio de 2025
CIR (UE) 2025/1566 -> verificación de la identidad y los atributos del solicitante (identity proofing). [ES · EN]
CIR (UE) 2025/1567 -> gestión a distancia de dispositivos de creación de firma y de sello (firma/sello «en la nube»). [ES · EN]
CIR (UE) 2025/1568 -> revisiones inter pares de los esquemas de identificación electrónica (deroga la Decisión (UE) 2015/296). [ES · EN]
CIR (UE) 2025/1569 -> declaraciones electrónicas de atributos, cualificadas y del sector público. [ES · EN]
CIR (UE) 2025/1570 -> notificación de información sobre dispositivos cualificados certificados de creación de firma y de sello. [ES · EN]
CIR (UE) 2025/1571 -> formatos y procedimientos de los informes anuales de los organismos de supervisión. [ES · EN]
CIR (UE) 2025/1572 -> notificación de intención y verificación para el inicio de servicios de confianza cualificados. [ES · EN]
Bloque servicios de confianza -> 29 de septiembre de 2025
CIR (UE) 2025/1929 -> sellos cualificados de tiempo electrónicos. [ES · EN]
CIR (UE) 2025/1942 -> servicios cualificados de validación de firmas y sellos cualificados. [ES · EN]
CIR (UE) 2025/1943 -> certificados cualificados de firma electrónica y de sello electrónico. [ES · EN]
CIR (UE) 2025/1945 -> validación de firmas/sellos cualificados y de AdES basadas en certificado cualificado. [ES · EN]
CIR (UE) 2025/1946 -> servicios cualificados de preservación de firmas y sellos electrónicos. [ES · EN]
Bloque gobernanza y servicios no cualificados -> octubre de 2025
CIR (UE) 2025/2160 -> gestión de riesgos de los servicios de confianza no cualificados. [ES · EN]
CIR (UE) 2025/2162 -> acreditación de los organismos de evaluación de la conformidad. [ES · EN]
CIR (UE) 2025/2164 (Decisión) -> lista de confianza: versión de la norma de la plantilla común (modifica la Decisión de Ejecución (UE) 2015/1505). [ES · EN]
Bloque servicios de confianza -> 16 de diciembre de 2025
CIR (UE) 2025/2527 -> certificados cualificados de autenticación de sitios web (QWAC). [ES · EN]
CIR (UE) 2025/2530 -> requisitos de los prestadores cualificados de servicios de confianza (acto «paraguas»). [ES · EN]
CIR (UE) 2025/2531 -> libros registro electrónicos cualificados. [ES · EN]
CIR (UE) 2026/248 -> formatos de firmas y sellos electrónicos avanzados reconocibles por el sector público (deroga la Decisión (UE) 2015/1506). [ES · EN]
CIR (UE) 2026/798 -> alta remota (onboarding) en la cartera con elevación del nivel «sustancial» al nivel «alto». [ES · EN]
CIR (UE) 2026/1730 -> modifica el CIR (UE) 2025/848 (registro de partes usuarias): más transparencia (URL de política de privacidad). [ES · EN]
CIR (UE) 2026/1731 -> modifica los actos núcleo de la cartera (2024/2977, 2024/2979, 2024/2980, 2024/2982) para alinearlos con el ARF v3.0.0. [ES · EN]
CIR (UE) 2026/1735 -> modifica el CIR (UE) 2025/1569 (declaraciones de atributos): firma/sellado de los resultados de verificación contra fuentes auténticas. [ES · EN]
Relación de normas ETSI y CEN, con el Reglamento que las cita
Entre paréntesis, tras cada norma, figura el Reglamento de Ejecución que la menciona; cuando una norma se cita en varios actos, se indican todos.
Requisito horizontal para todo prestador
ETSI EN 319 401 -> Requisitos generales de política para prestadores de servicios de confianza (CIR (UE) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798).
Certificados cualificados
ETSI EN 319 411-1 -> Requisitos para PSC que emiten certificados; Parte 1, general (CIR (UE) 2025/1943; 2025/1942; 2025/1944; 2025/848).
ETSI EN 319 411-2 -> Parte 2, certificados cualificados de la UE (CIR (UE) 2025/1943; 2025/2527).
ETSI EN 319 412-1/-2/-3/-5 -> perfiles de certificados y QCStatements (CIR (UE) 2025/1943).
CEN/TS 419261:2015 -> sistemas fiables que gestionan certificados y sellos de tiempo (CIR (UE) 2025/1943).
Certificados de autenticación de sitio web (QWAC)
ETSI TS 119 411-5 -> perfil para certificados de autenticación web/TLS (CIR (UE) 2025/2527).
ETSI EN 319 421 -> política de PSC que emiten sellos de tiempo (CIR (UE) 2025/1929; 2025/2532).
ETSI EN 319 422 -> protocolo de sellado de tiempo y perfil del token (CIR (UE) 2025/1929).
Validación de firmas y sellos
ETSI EN 319 102-1 -> creación y validación de AdES; Parte 1 (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 102-2 -> informe de validación de firma (CIR (UE) 2025/1942; 2025/1945).
ETSI TS 119 441 -> política de servicios de validación (CIR (UE) 2025/1942).
ETSI TS 119 172-1/-4 -> políticas de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 101 -> aplicaciones de creación y validación de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 612 -> Listas de confianza (Trusted Lists) (CIR (UE) 2025/1942; 2025/1945; 2025/1946; CID 2025/2164 (versión de la norma de la plantilla / standard version of the template)).
Gestión a distancia de dispositivos (firma remota)
ETSI TS 119 431-1 -> componente del PSC que opera el dispositivo remoto de creación de firma (CIR (UE) 2025/1567).
Verificación de identidad y alta remota
ETSI TS 119 461 -> verificación de identidad de los sujetos de servicios de confianza (CIR (UE) 2025/1566; 2026/798).
Declaraciones electrónicas de atributos
ETSI TS 119 471 -> requisitos para prestadores de declaración de atributos (CIR (UE) 2026/1735 (modifica / amends 2025/1569)).
ETSI TS 119 478 -> perfiles de las declaraciones electrónicas de atributos (CIR (UE) 2026/1735 (modifica / amends 2025/1569)).
Entrega electrónica certificada (QERDS)
ETSI EN 319 521 -> requisitos de prestadores ERDS (CIR (UE) 2025/1944).
ETSI EN 319 522 (partes 1-4) -> marco, contenidos, formatos e interfaces (CIR (UE) 2025/1944).
Preservación
ETSI TS 119 511 -> preservación a largo plazo de firmas y datos (CIR (UE) 2025/1946).
Libros registro electrónicos
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> perfiles CAdES/XAdES/JAdES, con adaptaciones (CIR (UE) 2025/2531).
Archivo electrónico
ETSI EN 319 421 -> sellos de tiempo del servicio de archivo (CIR (UE) 2025/2532).
CEN/TS 18170:2025 -> archivo electrónico, con adaptaciones (CIR (UE) 2025/2532).
Certificación de la cartera y de la ciberseguridad
CEN EN 17640 -> metodología de evaluación de ciberseguridad de tiempo fijo (con EN ISO/IEC 17xxx) (CIR (UE) 2024/2981).
Certificados de acceso de la parte usuaria
ETSI EN 319 411-1 -> política NCP para el certificado de acceso de la parte usuaria (CIR (UE) 2025/848).
No figuran en la tabla los actos que no citan normas ETSI/CEN por número (remiten a ISO/IEC, al ARF o a otros actos): 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572, 2025/2162, 2025/2530 (paraguas), 2026/1730 y 2026/1731 (que actualiza los actos núcleo de la cartera al ARF v3.0.0).
Enlaces oficiales (DOUE) a los actos posteriores a febrero de 2026
CIR (UE) 2026/248 (formatos de firma/sello para el sector público): [ES · EN]
CIR (UE) 2026/798 (alta remota en la cartera, nivel «alto»): [ES · EN]
CIR (UE) 2026/1730 (registro de partes usuarias, transparencia): [ES · EN]
CIR (UE) 2026/1731 (actos núcleo de la cartera, alineación con ARF v3.0.0): [ES · EN]
CIR (UE) 2026/1735 (declaraciones de atributos; firma/sellado de resultados de verificación): [ES · EN]
Nota metodológica y cautelas
Las referencias de norma y su asignación a cada Reglamento están tomadas del texto de cada acto en EUR-Lex.
Aspectos a los que prestar atención: primero, cada Reglamento fija una versión y fecha concretas de la norma (por ejemplo, EN 319 401 v3.1.1 (2024-06), o TS 119 461 v2.1.1 (2025-02)); conviene cotejar esos sufijos contra el anexo del DOUE antes de usarlos en un pliego o auditoría. Segundo, quedan dos comprobaciones finas: si el CIR 2025/1567 cita además TS 119 431-2 / TS 119 432, y si el CIR 2025/1946 cita también TS 119 512 (protocolos de preservación); en la lectura realizada no aparecían. Tercero, los títulos exactos de ETSI TS 119 471 y TS 119 478 (introducidas por el CIR 2026/1735) conviene confirmarlos en el catálogo de ETSI, por ser de aparición reciente.
Como es habitual, iré actualizando esta información a medida que se publiquen nuevos actos o correcciones de errores en el DOUE.
Servicios Profesionales de EADTrust
La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización -> administración pública o empresa -> está valorando proyectos de adaptación a las carteras de identidad digital (EUDI Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.
Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el [+34 917160555]. Más información en eadtrust.com.
The eIDAS2 implementing acts, up to date -> and the ETSI and CEN standards they cite
In those posts I listed the eIDAS2 implementing acts (Regulation (EU) 2024/1183, amending Regulation (EU) 910/2014) as they were adopted. This update closes the list with what has appeared since, and adds the mapping between each Implementing Regulation and the ETSI and CEN technical standards that make it operational, indicating in parentheses, next to each standard, the Regulation that cites it. Each act links to the OJEU text in Spanish (ES) and English (EN).
Acronyms: EAA = electronic attestation of attributes; QEAA = qualified electronic attestation of attributes.
What has changed since the last list
The most recent items are a trio of amending regulations from July 2026 (adopted 15 July, published 22 July), which update existing acts rather than creating new subject matter: CIR (EU) 2026/1730 (more transparency in the relying-party register, amends 2025/848), CIR (EU) 2026/1731 (aligns the four core wallet acts with ARF v3.0.0, superseding v2.8.0) and CIR (EU) 2026/1735 (requires signing or sealing verification results against authentic sources and refers to ETSI TS 119 471 and TS 119 478). Before that trio, the two 2026 acts were CIR (EU) 2026/798 (remote wallet onboarding to the «high» level) and CIR (EU) 2026/248 (AdES formats for the public sector, successor of Decision 2015/1506). As of this post (August 2026), the 2026/1730-1731-1735 trio is the most recent published.
Complete, updated list of implementing acts
Wallet batch (EUDI Wallet) -> November 2024
CIR (EU) 2024/2977 -> person identification data (PID) and electronic attestations of attributes issued to the wallet. [ES · EN]
CIR (EU) 2024/2979 -> integrity and core functionalities of the wallet. [ES · EN]
CIR (EU) 2024/2980 -> notifications to the Commission on the wallet ecosystem. [ES · EN]
CIR (EU) 2024/2981 -> certification of the wallets. [ES · EN]
CIR (EU) 2024/2982 -> protocols and interfaces of the EU digital identity framework. [ES · EN]
CIR (EU) 2025/2164 (Decisión) -> trusted list: version of the standard for the common template (amends Implementing Decision (EU) 2015/1505). [ES · EN]
CIR (EU) 2026/1731 -> amends the core wallet acts (2024/2977, 2024/2979, 2024/2980, 2024/2982) to align them with ARF v3.0.0. [ES · EN]
CIR (EU) 2026/1735 -> amends CIR (EU) 2025/1569 (attestations of attributes): signing/sealing of verification results against authentic sources. [ES · EN]
ETSI and CEN standards, with the Regulation that cites each
In parentheses, after each standard, is the Implementing Regulation that mentions it; where cited in several acts, all are listed.
Horizontal requirement for every provider
ETSI EN 319 401 -> General Policy Requirements for Trust Service Providers (CIR (EU) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798).
Qualified certificates
ETSI EN 319 411-1 -> Requirements for TSPs issuing certificates; Part 1, general (CIR (EU) 2025/1943; 2025/1942; 2025/1944; 2025/848).
ETSI EN 319 411-2 -> Part 2, EU qualified certificates (CIR (EU) 2025/1943; 2025/2527).
ETSI EN 319 412-1/-2/-3/-5 -> certificate profiles and QCStatements (CIR (EU) 2025/1943).
CEN/TS 419261:2015 -> trustworthy systems managing certificates and time stamps (CIR (EU) 2025/1943).
Website authentication certificates (QWAC)
ETSI TS 119 411-5 -> profile for web/TLS authentication certificates (CIR (EU) 2025/2527).
ETSI TS 119 612 -> Trusted Lists (CIR (EU) 2025/1942; 2025/1945; 2025/1946; CID 2025/2164 (versión de la norma de la plantilla / standard version of the template)).
Remote signature/seal device management
ETSI TS 119 431-1 -> TSP component operating the remote signature creation device (CIR (EU) 2025/1567).
Identity verification and remote onboarding
ETSI TS 119 461 -> identity proofing of trust-service subjects (CIR (EU) 2025/1566; 2026/798).
Electronic attestations of attributes
ETSI TS 119 471 -> policy/security requirements for attribute attestation providers (CIR (EU) 2026/1735 (modifica / amends 2025/1569)).
ETSI TS 119 478 -> profiles for electronic attestations of attributes (CIR (EU) 2026/1735 (modifica / amends 2025/1569)).
Qualified electronic registered delivery (QERDS)
ETSI EN 319 521 -> ERDS provider requirements (CIR (EU) 2025/1944).
ETSI EN 319 522 (partes 1-4) -> framework, contents, formats and interfaces (CIR (EU) 2025/1944).
Preservation
ETSI TS 119 511 -> long-term preservation of signatures and data (CIR (EU) 2025/1946).
Electronic ledgers
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> CAdES/XAdES/JAdES profiles, with adaptations (CIR (EU) 2025/2531).
Electronic archiving
ETSI EN 319 421 -> time stamps applied by the archiving service (CIR (EU) 2025/2532).
CEN/TS 18170:2025 -> electronic archiving, with adaptations (CIR (EU) 2025/2532).
Wallet and cybersecurity certification
CEN EN 17640 -> fixed-time cybersecurity evaluation methodology (with EN ISO/IEC 17xxx) (CIR (EU) 2024/2981).
Relying-party access certificates
ETSI EN 319 411-1 -> NCP policy for the relying-party access certificate (CIR (EU) 2025/848).
Acts that do not cite ETSI/CEN standards by number (they refer to ISO/IEC, the ARF or other acts) are omitted from the table: 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572, 2025/2162, 2025/2530 (umbrella), 2026/1730 and 2026/1731 (which aligns the core wallet acts with ARF v3.0.0).
Official OJEU links to the post-February 2026 acts
CIR (EU) 2026/248 (AdES formats for the public sector): [ES · EN]
CIR (EU) 2026/1735 (attestations of attributes; signing of verification results): [ES · EN]
Methodological note and caveats
Standard references and their assignment to each Regulation are taken from each act’s text on EUR-Lex. Three honest caveats: first, each Regulation pins a specific version and date of the standard (e.g. EN 319 401 v3.1.1 (2024-06), or TS 119 461 v2.1.1 (2025-02)); check those suffixes against the OJEU annex before use in a tender or audit. Second, two fine checks remain open: whether CIR 2025/1567 also cites TS 119 431-2 / TS 119 432, and whether CIR 2025/1946 also cites TS 119 512 (preservation protocols); they did not appear in the reading performed. Third, the exact titles of ETSI TS 119 471 and TS 119 478 (introduced by CIR 2026/1735) should be confirmed in the ETSI catalogue, as they are recent standards.
As usual, I will update this post as new acts or corrigenda are published in the OJEU.
EADTrust Professional Services
The compilation and analysis of this information are part of EADTrust’s Professional Services (European Agency of Digital Trust). If your organisation —public administration or company— is considering projects to adapt to digital identity wallets (EUDI Wallet) or to build out the eIDAS2 ecosystem, EADTrust can support you with the regulatory analysis, design and implementation.
He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.
Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.
1. Legislación
Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.
2. Terminología
El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:
el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC…) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».
3. Organismos
MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).
4. URLs y recursos
Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.
*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*
La Autoridad de Sistemas de Información de Estonia (RIA) ha convocado una licitación para desarrollar e implementar una cartera de identidad digital europea (EUDI/IDUE) que cumpla con la normativa para su uso a nivel nacional.
La licitación refleja el cambio de rumbo de la política de identidad digital de la UE y los programas piloto hacia la implementación operativa de la infraestructura de la cartera en todos los Estados miembros, antes de que entren en vigor los requisitos de disponibilidad obligatoria de la cartera IDUE.
La licitación, por un importe de 21,65 millones de euros (25,1 millones de dólares estadounidenses), incluye la gestión del servicio durante cinco años a partir de su puesta en marcha. El contrato abarcará el desarrollo de software, la integración y la prestación continua del servicio en todo el Espacio Económico Europeo (EEE).
La licitación busca un único socio responsable de crear e implementar la cartera de acuerdo con los requisitos de la UE, y que también debe ser compatible con el ecosistema de identificación electrónica (eID) existente en Estonia. La empresa estonia de ciberseguridad e identidad digital Cybernetica, socio actual de la RIA, ha realizado previamente un análisis técnico de la arquitectura de la cartera y su potencial de interoperabilidad en los Estados miembros de la UE.
«Buscamos una solución integral de los licitadores que permita a los usuarios almacenar y presentar de forma segura datos de autenticación, utilizar diversos tipos de certificación de atributos y realizar firmas digitales», afirmó Margit Aus, responsable de la cartera EUDI en RIA.
RIA está utilizando un procedimiento de diálogo competitivo y espera invitar a entre tres y cinco candidatos a la segunda fase. El contrato, de 96 meses de duración, incluye múltiples opciones de prórroga.
El proyecto está clasificado como una contratación pública estratégica innovadora. Estonia tiene previsto crear el primer ecosistema de identidad digital centrado en el usuario y alineado con el marco de arquitectura común de la UE.
El enfoque de Estonia refleja el cambio generalizado en Europa de los sistemas de identidad centralizados basados en bases de datos hacia modelos de credenciales descentralizados y autosoberanos que permiten a los usuarios compartir de forma selectiva atributos verificados a través de las fronteras.
En el contrato se incluirán requisitos medioambientales y criterios de accesibilidad para personas con discapacidad. La licitación no se divide en lotes debido a las interdependencias técnicas y de seguridad del sistema.
Las solicitudes deben presentarse por vía electrónica antes del 29 de junio. La licitación está abierta en estonio e inglés. Se han publicado más detalles en el Registro de Contratación Pública.
A medida que los Estados miembros de la UE pasan de los programas piloto a las implementaciones a escala real, las licitaciones nacionales de carteras digitales se están convirtiendo en un campo de batalla clave para la próxima generación de infraestructura de identidad digital de Europa.
Agradezco a la organización de Cyber Bootcamp Málaga que haya vuelto a contar conmigo este año 2026 para impartir la sesión sobre Identidad Digital en el Módulo Avanzado.
Mi clase tendrá lugar la mañana del lunes 6 de julio de 2026 tras la inauguración. Inicialmente de 9 a 13:30, aunque se empezará un poco más tarde para dar tiempo a los discursos de apertura en el auditorio y para pasar desde el auditorio hasta el aula concreta en la que se imparte.
Seguramente haré una pequeña pausa de un minuto a las 12 de la mañana, porque, siendo de Pamplona, me acordaré de que a esa hora se lanza el chupinazo con el que se inician las fiestas de San Fermín.
El programa de Cyber Bootcamp Málaga se articula en dos itinerarios formativos simultáneos, diseñados para adaptarse al nivel previo del alumnado y maximizar el aprovechamiento del curso. Se denominan Módulo Básico y Módulo Avanzado.
La modalidad básica de Cyber Bootcamp Málaga tiene un carácter interdisciplinar, dirigido a todos los perfiles universitarios que estén interesados en iniciarse en el campo de la ciberseguridad.
La modalidad avanzada tiene un carácter de especialización en la materia, y está dirigido al alumnado que ya tenga previamente formación reglada universitaria en ciberseguridad.
No es posible compaginar ambas modalidades, dado que además están orientadas a perfiles distintos de alumnado.
Para la edición de 2026, el curso se celebrará del 6 al 16 de julio. Las dos modalidades del curso se impartirán simultáneamente de forma presencial. Esta es la segunda edición (tras la de 2025) y será la última.
El coste de este curso está completamente financiado por Google.org. Es decir, es completamente gratuito para todos los alumnos que participen en el Cyber Bootcamp Málaga. Incluye la formación, los traslados desde su ciudad y el alojamiento durante el periodo del curso.
La edición Cyber Bootcamp Málaga 2026 vuelve a contar con un total de 100 plazas, 50 para la modalidad Básica y 50 para la modalidad Avanzada, que se impartirán simultáneamente, y de forma estrictamente presencial (no será posible la participación online).
Explica la arquitectura: detalla los componentes del sistema y sus interacciones, Cartera de Identidad Digital Europea sirviendo de información de referencia para los requisitos de alto nivel (HLR) que figuran en el anexo 2.
Orienta la implementación: actúa como referencia común para la implementación armonizada del [Reglamento sobre la Identidad Digital Europea], orientando el desarrollo de especificaciones técnicas, normas y procedimientos operativos.
Apoya el desarrollo de la implementación de referencia: se utiliza para desarrollar la implementación de referencia de la solución de cartera digital y servirá de base para futuras actualizaciones de los actos de ejecución en función de los avances tecnológicos.
Este ARF tiene carácter informativo y está destinado a apoyar la implementación; no sustituye al [Reglamento sobre la Identidad Digital Europea], que es jurídicamente vinculante, ni a sus actos de ejecución y delegados adoptados, que son los únicos requisitos obligatorios.
Este documento se aplica exclusivamente a los ecosistemas de Cartera IDUE que cumplen con el Reglamento. Representa el estado actual de la situación del Grupo de Cooperación sobre la Identidad Digital Europea y se actualizará con el tiempo.
El público destinatario del ARF está compuesto por:
Entidades que actúan como prestadores de DIP, prestadores de DECA, prestadores de DEA-AAPP o prestadores de DEA no cuaificadas,
Prestadores de carteras,
Partes usuarias (o informadas),
Organismos de Evaluación de Conformidad (OEC) y
Organismos de supervisión.
En esta versión del ARF se han introducido los siguientes cambios:
Cambios derivados de los comentarios recibidos de la Agencia ENISA en el contexto de la línea de trabajo sobre certificación de Carteras.
Cambios debidos al documento de debate de la ronda de revisión para el Tema C (Declaraciones clave y declaraciones de instancias de cartera).
Se han resuelto varias cuestiones planteadas a través de Confluence y GitHub.
Aparte de estos cambios, se han corregido algunos errores editoriales
Las Unidades de Cartera para personas jurídicas, que podrían contener un DIP de Persona Jurídica, se han eliminado de este ARF en vista del desarrollo de una cartera empresarial independiente que se está impulsando a nivel normativo.
El Artículo 5 septies del Reglamento (UE) 2024/1183, conocido como eIDAS 2, introduce una obligación directa para algunas empresas del sector privado: a más tardar en diciembre de 2027 (36 meses después de la entrada en vigor tras su publicación de los actos de ejecución correspondientes), las entidades obligadas deberán aceptar la Cartera de Identidad Digital de la Unión Europea (EUDI Wallet) como medio de identificación y autenticación reforzada del usuario.
Esta obligación afecta a todas las entidades que, por disposición legal o contractual, deban realizar una autenticación reforzada del cliente (SCA – Strong Customer Authentication) conforme al Reglamento (UE) 2016/679 (RGPD), la Directiva PSD2 o normativa sectorial específica.
Salvo microempresas y pequeñas empresas de los sectores aludidos.
La Cartera funciona mediante declaraciones electrónicas de atributos basadas en estándares abiertos (ISO/IEC 18013-5, OpenID4VCI y OpenID4VP), lo que permite la divulgación selectiva de atributos y la firma criptográfica de pruebas de posesión, sin que el prestador de servicios almacene datos biométricos ni documentos.
A continuación se detallan los casos de uso técnicos principales de onboarding (contratación inicial) y autenticación posterior por cada sector referenciado en el artículo 5 septies.
1. Banca y servicios financieros
Onboarding: El usuario presenta su Cartera a través de un flujo OpenID4VP. El banco recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento y, opcionalmente, mediante Declaraciones Electrónicas de Atributos complementarias, otros datos como nivel de ingresos o scoring crediticio). Se elimina la necesidad de videoidentificación o carga manual de documentos. La cartera puede gestionar la firma electrónica cualificada (QES, Qualified Electronic Signature) del contrato, por lo que todo el proceso podría completarse en uno o dos minutos.
Autenticación para acceder al servicio: Login en banca online o app móvil mediante protocolo OpenID Connect con presentación de credencial firmada. La Cartera actúa como segundo factor criptográfico (equivalente a un dispositivo seguro), cumpliendo los requisitos de SCA de PSD2 y sustituyendo o complementando OTP y contraseñas.
2. Suministros (empresas eléctricas, de gas y de agua)
Onboarding: Contratación de nuevo punto de suministro o cambio de comercializadora. La Cartera entrega atributos verificados de titularidad y domicilio, permitiendo la activación inmediata del contrato sin intervención manual. La cartera puede gestionar la firma electrónica cualificada a distancia del contrato,
Autenticación para acceder al servicio: Acceso al área de cliente para consulta de consumos, facturas o modificación de potencia contratada. La integridad criptográfica garantiza que solo el titular autorizado pueda modificar datos sensibles.
3. Telecomunicaciones
Onboarding: Alta de línea móvil, fibra óptica, servicios audiovisuales o paquete convergente. Verificación automática de identidad y titularidad sin videollamada ni envío de documentación. El operador recibe, en tiempo real los Datos de Identificación Personal (DIP) del titular de la Cartera (DNI/NIE, datos de residencia, fecha de nacimiento).
Autenticación para acceder al servicio: Login en la app del operador para gestión de la línea, portabilidades o contratación adicional de servicios complementarios. Ideal para procesos que requieren SCA (cambio de titular, eSIM, etc.).
4. Transporte
Onboarding: Compra de abonos de transporte, alquiler de vehículos o contratación de seguros de viaje. La Cartera puede entregar atributos verificados del carnet de conducir o pasaporte.
Autenticación para acceder al servicio: Validación de títulos de transporte digitales o acceso a plataformas de movilidad compartida. La credencial permite la verificación offline y online con firma de prueba de posesión. Podría controlar la interfaz NFC para que la propia cartera se pueda usar como título de transporte.
5. Sanidad
Onboarding: Alta en plataformas de telemedicina, contratación de seguros médicos privados o integración en sistemas de historial clínico compartido.
Autenticación para acceder al servicio: Login seguro para consulta de resultados, recetas electrónicas o citas. La divulgación selectiva protege datos de salud especialmente sensibles (art. 9 RGPD). Posible uso en farmacias para la dispensación de medicamentos.
6. Educación
Onboarding: Matrícula en universidades privadas, plataformas de formación continua o cursos de posgrado. Con posibilidad de aportar Declaraciones Electrónicas de Atributos de haber superado cierto nivel formativo cuando se exige para matricularse en otro superior.
Autenticación para acceder al servicio: Acceso a campus virtuales, entrega de exámenes o consulta de calificaciones, presentación de trabajos. La Cartera puede portar credenciales académicas verificadas (títulos, certificados de competencias).
7. Otros servicios básicos y plataformas en línea de muy gran tamaño (VLOPs)
Onboarding: Contratación de servicios postales premium, infraestructuras críticas o cualquier servicio que requiera SCA.
Autenticación para acceder al servicio: Gestión de envíos, seguimiento o acceso a portales de infraestructuras.
Caso específico de VLOPs (X, Google y Microsoft)
El párrafo 3 del artículo 5 septies impone una obligación específica a las plataformas definidas como Very Large Online Platforms (VLOPs) conforme al artículo 33 del Digital Services Act (Reglamento (UE) 2022/2065): cuando requieran autenticación del usuario para acceder a sus servicios en línea, deberán aceptar y facilitar el uso de la Cartera de Identidad Digital Europea (EUDI Wallet) para la autenticación, siempre bajo petición voluntaria del usuario y limitándose a los datos mínimos necesarios para el servicio concreto.
Esta obligación entra en vigor en el mismo plazo que para el resto del sector privado (diciembre de 2027) y busca reducir el fraude, mejorar la verificación de edad, combatir cuentas falsas y garantizar el cumplimiento del principio de minimización de datos del RGPD.
X: Autenticación reforzada para cuentas verificadas, funciones premium (X Premium) o publicación de contenido monetizado. La Cartera permite verificación de identidad real mediante divulgación selectiva y firma de prueba de posesión, reduciendo significativamente cuentas falsas y bots sin necesidad de vincular cuentas externas. Soporte técnico mediante OpenID4VP.
Google: Login en Gmail, YouTube, Google Workspace o Google Play Store mediante protocolo OpenID4VP. Ejemplos prácticos incluyen verificación de edad para contenido restringido (sin revelar la fecha de nacimiento), autenticación en Workspace para empresas o compras en Play Store. La Cartera actuaría como credencial única, eliminando la necesidad de contraseñas o factores adicionales y facilitando el cumplimiento de normativas de protección de menores.
Microsoft: Autenticación en Microsoft 365, Azure (Entra ID), Outlook o Xbox. Especialmente relevante en entornos B2B y educativos, donde la trazabilidad criptográfica y la Wallet Attestation garantizan el cumplimiento de políticas de seguridad corporativa y permiten single sign-on (SSO) con credenciales verificadas de forma nativa.
En todos los casos, las VLOPs deben implementar los flujos de presentación de credenciales (OpenID4VP) y respetar el principio de minimización de datos.
Cómo prepararse: hoja de ruta técnica para entidades obligadas
Se sugiere a las empresas obligadas que reserven presupuesto para llevar a cabo los trabajos de adaptación durante 2026 y 2027:
Diagnóstico (Q3-Q4 2026): Mapear todos los procesos que requieren SCA y evaluar el impacto de la obligación.
Integración técnica (2026-2027):
Implementar endpoints OpenID4VCI / OpenID4VP y soporte para Wallet Attestation.
Conectar con un servicio cualificado de archivo electrónico (conforme al Reglamento de Ejecución (UE) 2025/2532) para conservar las evidencias de presentación.
Adaptar sistemas de backend para procesar Verifiable Credentials y Selective Disclosure.
Certificación y auditoría: Obtener certificación eIDAS como Qualified Trust Service Provider (QTSP) o contratar uno ya acreditado.
Formación y gobernanza: Designar un Responsable de la Cartera Digital y actualizar políticas de privacidad y seguridad.
Pruebas piloto: Participar en los entornos sandbox de la Comisión Europea o en los pilotos nacionales.
Las entidades que inicien la preparación en 2026 contarán con ventaja competitiva y evitarán sanciones por incumplimiento.
EADTrust, tu aliado para la transición
En EADTrust ya prestamos servicios cualificados de confianza (certificados para la firma electrónica cualificada y para el sello electrónico cualificado, sello de tiempo cualificado y archivo electrónico) y ya contamos con implementaciones de cartera que se adaptan a los proyectos.
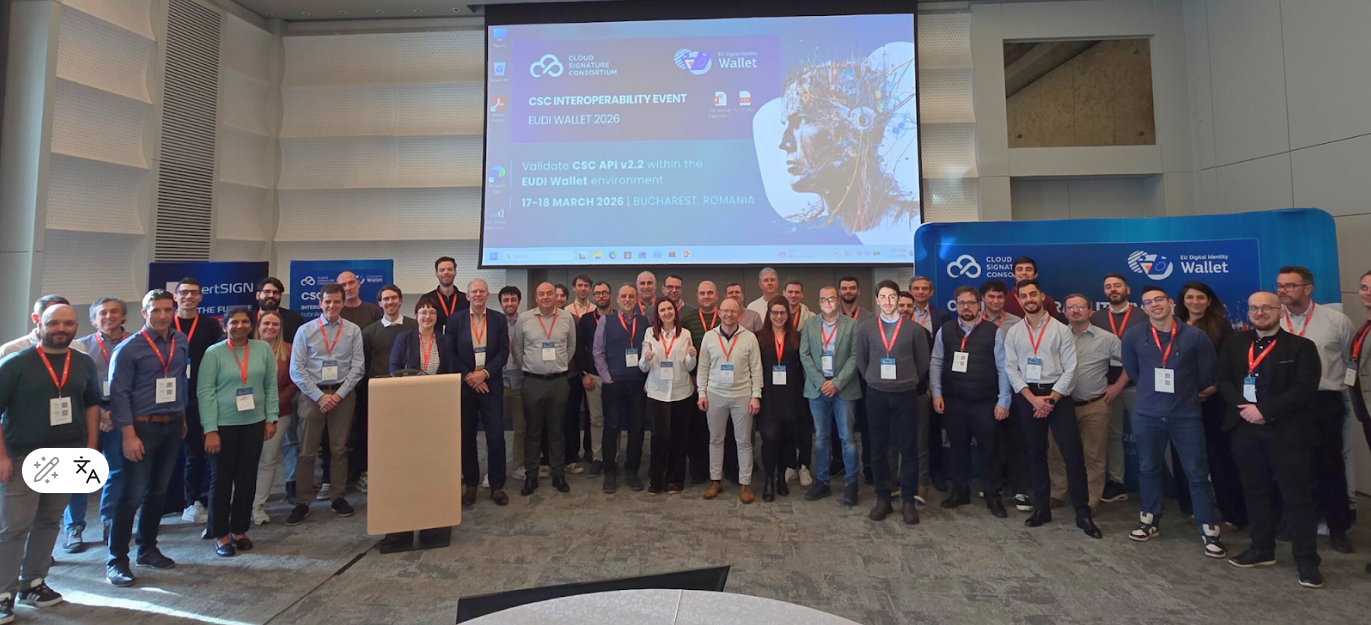
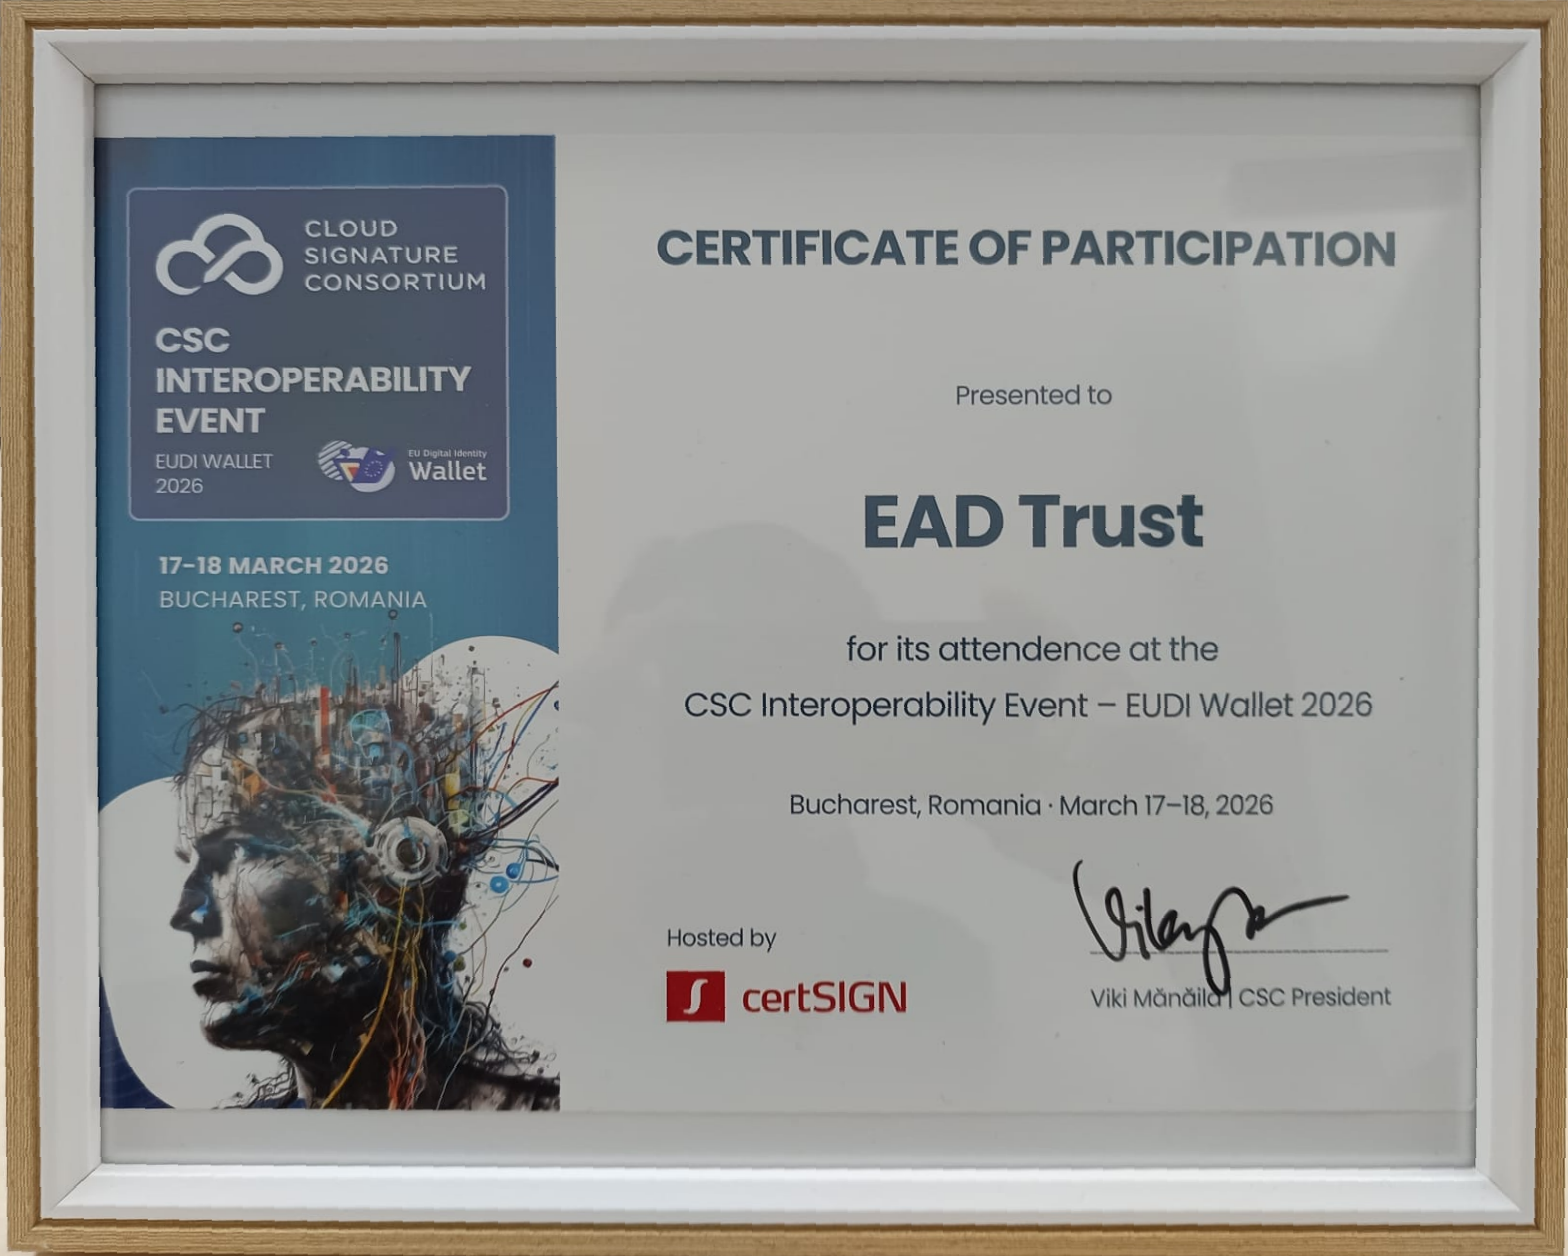
Participamos en el CSC Interoperability Event 2026 en Bucarest con nuestra herramienta de Firma Remota que se puede invocar desde diferentes despliegues de Cartera.
Ofrecemos consultoría especializada para la integración de la EUDI Wallet.
Nuestro equipo de especialistas en Confianza Digital puede ayudarte a cumplir el artículo 5 septies de forma ágil y conforme a la normativa publicada.
La cartera de Identidad Digital Europea (EUDI Wallet, en inglés) es una aplicación digital segura y controlada por el usuario que permite a los ciudadanos gestionar su identidad oficial y otros datos personales. Permite a los usuarios solicitar información digital verificada (denominada «declaración») a prestadores de confianza (denominados «prestadores de DIP» y «prestadores de declaraciones de atributos»), almacenar dicha información y presentarla a partes usuarias (informadas) de una manera que prioriza la privacidad y la seguridad.
Se describe en un documento denominado «Arquitectura y Marco de Referencia» que va por la versión V2.8.0
Se trata de la “hoja de ruta técnica” publicada y mantenida por la Comisión Europea (en colaboración con los Estados miembros a través del European Digital Identity Cooperation Group) para garantizar que todas las carteras digitales nacionales sean interoperables, seguras y respetuosas con la privacidad en toda la Unión Europea.
Su primera versión se creó a partir de la Recomendación de la Comisión (UE) 2021/946 de junio de 2021, que pidió a los Estados miembros desarrollar una “Caja de Herramientas Común de la Unión” (Toolbox). Dentro de esa caja, el ARF es el pilar técnico principal. Posteriormente se ha ido actualizando para alinearse con el Reglamento de Identidad Digital Europea (eIDAS 2.0, Reglamento (UE) 2024/1183) y con decenas de Reglamentos de Ejecución (CIR) adoptados entre 2024 y 2026.
El ARF por sí mismo no es una norma legal (es un documento informativo y de referencia), pero recopila el articulado de actos de ejecución y es la base que usan:
Los Estados miembros para desarrollar sus propias carteras.
Los proveedores de carteras (Wallet Providers).
Los pilotos a gran escala (Large-Scale Pilots o LSP).
La propia Comisión para crear la implementación de referencia.
He traducido varias versiones anteriores y ahora presento la traducción correspondiente a la versión 2.8.0 (de febrero de 2026),
El documento de «Arquitectura y Marco de Referencia» define los siguientes aspectos del ecosistema de Cartera IDUE:
El capítulo 2 describe las principales funcionalidades de una Unidad de Cartera, desde la perspectiva del usuario.
El capítulo 3 describe las funciones clave dentro del ecosistema de Cartera IDUE, con sus responsabilidades asociadas.
El capítulo 4 describe la arquitectura del ecosistema de Cartera IDUE, incluidos sus principios de diseño, los componentes que conforman una Unidad de Cartera y las interfaces entre una Unidad de Cartera y otras entidades, los flujos de presentación de declaraciones de proximidad y remotas, las diferentes arquitecturas que pueden utilizarse para implementar un DCSC, los ciclos de vida de las principales entidades y componentes, y la implementación de la generación y presentación de seudónimos.
El capítulo 5 describe los elementos que componen una declaración de atributos, las diferentes categorías de declaraciones de atributos y los catálogos asociados, y los diferentes protocolos de presentación de cada declaración.
El capítulo 6 contiene el modelo de confianza para el ecosistema de Cartera IDUE. Para cada una de las principales entidades y componentes del ecosistema, este capítulo describe los mecanismos utilizados para garantizar que las entidades con las que interactúa puedan confiar en él a lo largo de su vida útil. Estos mecanismos pueden incluir la inscripción, la revocación, la autenticación y la autorización.
El capítulo 7 aborda la certificación de la solución de Cartera y la gestión de riesgos.
El capítulo 8 aborda la accesibilidad de todos los componentes del ecosistema de Cartera IDUE orientados al usuario.
El capítulo 9 describe cómo se ha elaborado y se seguirá elaborando este documento.
El capítulo 10 contiene una lista de referencias.
En el documento se han tenido en cuenta los Reglamentos de Ejecución de la Comisión adoptados:
CIR 2024/2977 relativo al DIP y al DEA,
CIR 2024/2979 relativo a la integridad y las funcionalidades básicas,
CIR 2024/2980 relativo a las notificaciones del ecosistema,
CIR 2024/2981 relativo a la certificación de soluciones de cartera,
CIR 2024/2982 sobre protocolos e interfaces,
CIR 2025/846 sobre la verificación transfronteriza de la identidad,
CIR 2025/847 sobre violaciones de seguridad de las Carteras de Identidad Digital Europea,
CIR 2025/848 sobre la inscripción de las Partes usuarias (o informadas) que confían en las carteras,
CIR 2025/849 relativa a la lista de carteras de Identidad Digital Europea certificadas,
CIR 2025/1566 sobre la verificación de la identidad y los atributos de un titular de un QC o DECA,
CIR 2025/1567 sobre la gestión de QSCD remotos como servicios de confianza cualificados,
CIR 2025/1568 sobre revisiones por pares de los sistemas de identificación electrónica,
CIR 2025/1569 relativa a los DECA y los DEA proporcionados por un organismo del sector público responsable de una fuente auténtica, o en su nombre,
CIR 2025/1570 relativa a la notificación de información sobre QSCD certificados,
CIR 2025/1571 sobre los formatos y procedimientos para los informes anuales de los organismos de supervisión,
CIR 2025/1572 sobre el formato y los procedimientos de notificación de la intención y la verificación en relación con el inicio de servicios de confianza cualificados,
CIR 2025/1929 relativa a la vinculación de la fecha y la hora a los datos y al establecimiento de la precisión de las fuentes de tiempo para la prestación de sellos de tiempo electrónicos cualificados,
CIR 2025/1942 sobre los servicios de validación cualificados para firmas electrónicas cualificadas y los servicios de validación cualificados para sellos electrónicos cualificados,
CIR 2025/1943 sobre normas de referencia para certificados cualificados de firma electrónica y certificados cualificados de sello electrónico,
CIR 2025/1944 sobre normas de referencia para los procesos de envío y recepción de datos en los servicios de envío certificado electrónico cualificado y en lo que respecta a la interoperabilidad de dichos servicios,
CIR 2025/1945 sobre la validación de firmas electrónicas cualificadas y de sellos electrónicos cualificados, así como sobre la validación de firmas electrónicas avanzadas basadas en certificados cualificados y de sellos electrónicos avanzados basados en certificados cualificados,
CIR 2025/1946 sobre los servicios de conservación cualificados para las firmas electrónicas cualificadas y para los sellos electrónicos cualificados,
CIR 2025/2160 sobre normas de referencia, especificaciones y procedimientos para la gestión de riesgos en la prestación de servicios de confianza no cualificados,
CIR 2025/2162 sobre la acreditación de Organismos de Evaluación de Conformidad que realizan la evaluación de los prestadores de servicios de confianza cualificados y de los servicios de confianza cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad,
CID 2025/2164 sobre la versión de la norma en la que se basa la plantilla común para las listas de confianza,
CIR 2025/2527 sobre normas de referencia para certificados cualificados para la autenticación de sitios web,
CIR 2025/2530 sobre los requisitos para los prestadores de servicios de confianza cualificados que prestan servicios de confianza cualificados,
CIR 2025/2531 sobre normas de referencia y especificaciones para los registros electrónicos cualificados,
CIR 2025/2532 sobre normas de referencia y especificaciones para los servicios de archivo electrónico cualificados.
CIR 2026/248 — Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público
CIR 2026/798 — Incorporación a distancia de usuarios a las carteras europeas de identidad digital
Con el fin de apoyar el desarrollo de una implementación de referencia de una solución de Cartera y poner a prueba su uso en diferentes casos de uso prioritarios, la Comisión lanzó una convocatoria de propuestas el 22 de febrero de 2022 en el marco del Programa Europa Digital para poner a prueba casos de uso del ecosistema de Cartera IDUE a gran escala.
El objetivo de la convocatoria de Grandes-Proyectos-Piloto (GPP, Large Scale Pilots, LSP en inglés)) es apoyar la puesta en marcha del ecosistema de Cartera IDUE en torno a una serie de casos de uso en los que participen partes interesadas tanto del sector público como del privado. Los GPP pondrán a prueba el ecosistema de Cartera IDUE tanto en contextos nacionales como transfronterizos y se integrarán en el desarrollo iterativo de la aplicación de referencia.
Los trabajos de los LSP se alinean con el ARF, que guía el diseño del sistema piloto y el desarrollo de la arquitectura, junto con el lanzamiento de la implementación de referencia.
Los LSP han proporcionado comentarios sobre el ARF a medida que desarrollaban e interactuaban con los servicios de las Partes usuarias (o informadas), los prestadores de Declaraciones Electrónicas Cualificadas de Atributos (DECA) los prestadores de Datos de identificación de Persona (DIP), los prestadores de servicios de confianza cualificados y no cualificados y los usuarios en interacciones significativas en el marco de los casos de uso propuestos.
Un «rulebook» en el contexto de la EUDI Wallet (European Union Digital Identity Wallet) es un documento técnico de especificación que forma parte del «Architecture and Reference Framework» (ARF) o Arquitectura y Marco de Referencia, de la cartera de identidad digital europea. Los rulebooks definen los requisitos específicos para cada tipo de declaración de atributos o caso de uso dentro del ecosistema EUDI (regulado por eIDAS 2.0 y los Actos de Ejecución como el CIR 2024/2977 y 2024/2979).
No son documentos legales vinculantes en sí mismos (son «working documents» documentos de trabajo del eIDAS Expert Group), pero son obligatorios para lograr interoperabilidad, certificación y cumplimiento técnico entre Carteras, proveedores de PID (Person Identification Data», Datos de Identificación Personal) y Partes usuarias (Relying Parties) en toda la UE.
El PID Rulebook (o Annex 3.01 – PID Rulebook) es el específico para los Person Identification Data (PID): la declaración de atributos de identidad básica obligatoria emitida por un Estado miembro (o su PID Provider designado). Contiene requisitos adicionales a los del ARF general, que aplican a todos los casos de uso (incluyendo EAAs,(Electronic Attribute Attestation o Declaración Electrónica de Atributos, QEAAs, Qualified Electronic Attribute Attestation o Declaración Electrónica Cualificada de Atributos, etc.). Define cómo se estructura, codifica, emite y valida el PID para garantizar privacidad (selective disclosure, unlinkability), seguridad (firmas criptográficas) y portabilidad transfronteriza.
Detalles técnicos del PID Rulebook
El PID Rulebook especifica:
Namespaces y schema de atributos:
Namespace europeo principal: eu.europa.ec.eudi.pid.1 (para el tipo de documento y atributos comunes).
Domestic namespaces: Cada Estado miembro puede definir atributos nacionales adicionales (ej. eu.europa.ec.eudi.pid.es.1 para España). Se publican públicamente y se usan tanto en codificación ISO como SD-JWT.
Atributos obligatorios (M) y opcionales (O), basados en el Anexo del CIR 2024/2977 y codificados según CDDL (RFC 8610):
Código Alpha-2 (ISO 3166-1); multi-valor en domestic
O
array de tstr
Metadatos del PID (tratados como atributos técnicos): issuance_date (M), expiry_date (M), issuing_authority (M), document_number, issuing_country (ISO 3166-1, M), issuing_jurisdiction (ISO 3166-2, O), etc.
Formatos de codificación y presentación (PID_01 requiere soporte dual):
ISO/IEC 18013-5 (mdoc / CBOR): Para verificación offline/proximidad (tap NFC o QR). Usa CBOR (RFC 8949), MSO (Mobile Security Object) firmado por el PID Provider. Canonical CBOR obligatorio. Nacionalidad como array; portrait (foto) como JPEG puro (ISO/IEC 19794-5, sin headers).
SD-JWT VC (IETF RFC): Para online (OpenID4VP). JSON + selective disclosure (disclosure salts para privacidad). Soporta batch issuance y re-issuance para unlinkability.
Los datos deben ser válidos en el momento del validFrom del MSO o del VP Token. La firma siempre la hace el PID Provider (no el wallet). Los elementos domestic pueden firmarse opcionalmente por el wallet.
Trust infrastructure: PID Providers se listan en Trusted Issuer Lists (formato ETSI TS 119 612). Revocación vía status lists o embedded en el MSO/SD-JWT.
Otros requisitos: Soporte OpenID4VCI para emisión (incluyendo batch y re-issuance), Wallet Unit Attestation (WUA) previa, y activación del PID a LoA High (según Reglamento de Ejecución 2015/1502).
El rulebook asegura que el PID sea interoperable, minimice datos (data minimization) y cumpla privacy-by-design (zero-knowledge proofs para edad, etc.).
En el caso de España, aunque el número de DNI no forma parte de la lista de atributos obligatorios, se incluirá en todo caso, ya que es posible hacerlo en los opcionales (documet_number o personal_administrative_number) junto con otros datos correspondientes a la entidad emisora del DNI.
Reto principal para los países miembros al inicializar la cartera con el PID.
La inicialización (onboarding/provisioning) del PID es el paso crítico y más complejo. El wallet solo es plenamente operativo tras recibir un PID válido emitido por un «PID Provider» certificado del Estado miembro.
Retos técnicos y operativos:
Autenticación fuerte (LoA High): El usuario debe probar su identidad real frente al PID Provider (usando eID nacional, biometría, NFC, etc.). Esto requiere integración segura con fuentes auténticas nacionales.
Protocolos de emisión: Soporte completo de OpenID4VCI + activación del PID (verificación de que llegó al Wallet Secure Cryptographic Application – WSCA, normalmente en Secure Element del móvil o software certificado).
Certificación: Toda la solución (wallet + PID Provider) debe certificarse según CIR 2024/2981/CIR 2024/2982 (Common Criteria EAL4+ o equivalente). Incluye hardware/software del móvil, NFC reader mode y WSCA.
Privacidad y escalabilidad: Batch issuance para evitar linkability, soporte de selective disclosure, revocación eficiente y gestión de millones de usuarios sin fricción.
Interoperabilidad transfronteriza: El PID debe ser aceptable en toda la UE independientemente del formato (ISO o SD-JWT).
Infraestructura de confianza: Crear y mantener Trusted Issuer Lists, integrar con eIDAS nodes y garantizar que el wallet sea «certified EUDI Wallet Solution».
Experiencia de usuario vs. seguridad: Evitar fricción (muchos usuarios no tienen NFC o no quieren tapear el DNI físico) mientras se cumple el nivel High de assurance.
Muchos países usan lectura NFC del documento físico (DNIe, eID, pasaporte) como método principal de onboarding inicial, combinado con selfie + verificación biométrica y backend de autenticación.
Caso específico de España: Inicialización con NFC del móvil leyendo el DNIe
En España, el PID Provider se espera que sea la FNMT (Fábrica Nacional de Moneda y Timbre), que emitirá el PID vinculado al DNI (Documento Nacional de Identidad). La cartera nacional en desarrollo es la Cartera Digital (presentada en EUDI Wallet Launchpad 2025), que se prevé que se integrará con Cl@ve (que ya cuenta con más de 24 millones de usuarios) y aprovecha el DNIe 3.0/4.0 (con chip NFC obligatorio desde 2021).
Flujo técnico detallado de inicialización (onboarding con NFC):
El usuario descarga la app oficial de la Cartera Digital IDUE e inicia la configuración (crea PIN, asocia biometría captada con el móvil, obtiene la «Wallet Unit Attestation» – WUA).
Para solicitar el PID: la app activa el NFC reader mode del móvil (Android e iOS soportan lector de tarjetas ISO 14443 tipo A/B; el DNIe usa PACE/BAC para acceso seguro al chip).
El usuario acerca el DNIe físico al móvil. La app lee criptográficamente:
Datos del chip (MRZ, foto, datos personales, certificados de autenticación).
Verifica la integridad y autenticidad del chip (firmas, claves de lectura protegidas).
Autenticación del titular:
Comparación biométrica: mediante foto del usuario vs. foto conservada en el chip (usando verificación facial certificada según la norma ETSI TS 119 461).
Posible PIN del DNIe .
La app envía datos anonimizados o challenge-response al servidor de la FNMT para validación (en teoría relativa a la información del registro civil (fuente auténtica).
Una vez autenticado (LoA High), el PID Provider genera el PID:
En ambos formatos: mdoc (ISO 18013-5/CBOR) + SD-JWT VC.
Firma con clave del emisor (listada en Trusted Issuer List).
Emite vía OpenID4VCI (posiblemente batch para privacidad futura).
El wallet recibe, verifica y activa el PID (WSCA lo almacena de forma segura). El usuario puede ahora usarlo para identificación online/offline en toda la UE.
Retos específicos en España:
Compatibilidad NFC: El DNIe 4.0 está optimizado, pero requiere que la app gestione correctamente protocolos PACE (Password Authenticated Connection Establishment) y que el móvil tenga interfaz NFC (casi todos los actuales lo tienen). iOS restringe algo más el acceso NFC a apps de terceros, por lo que la app oficial debe estar pre-aprobada por Apple.
Integración con Cl@ve: La identificación y autenticación en Cl@ve con la Cartera dará lugar seguramente a un nuevo icono de autenticación en la página web de Cl@ve que posiblemente desencadene la apertura de una página con código QR que lea la Cartera y desencadene la autenticación.
Certificación y escalabilidad: La solución completa (app + obtención del PID) debe superar la auditoría establecida por la norma de certificación de carteras de ENISA, posiblemente mediante el esquema Lince del CCN.
El «Rulebook» del PID marca la primera implementación de una «Declaración Electrónica de Atributos» (contando con que cada tipo de «Declaración Electrónica de Aributos» tiene su propio «Rulebook»). Los «rulebooks» son las reglas de juego de tipo técnico para el PID y para las DEA e indican los tipos de datos necesarios para cada caso de uso..
En España, el uso del interfaz NFC del DNIe posiblemente sea el método más directo y seguro para la inicialización de los datos de identidad de la Cartera, con el aliciente de aprovechar la infraestructura ya existente y convirtiendo el móvil en lector de DNIe criptográficamente seguro. Esto minimizaría la fricción y maximizaría la adopción.
En todo caso, se requiere que la app esté certificada en cuanto a los requisitos de seguridad.