Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
Recorrido legislativo y encaje en eIDAS2. Estado del expediente a septiembre de 2026.
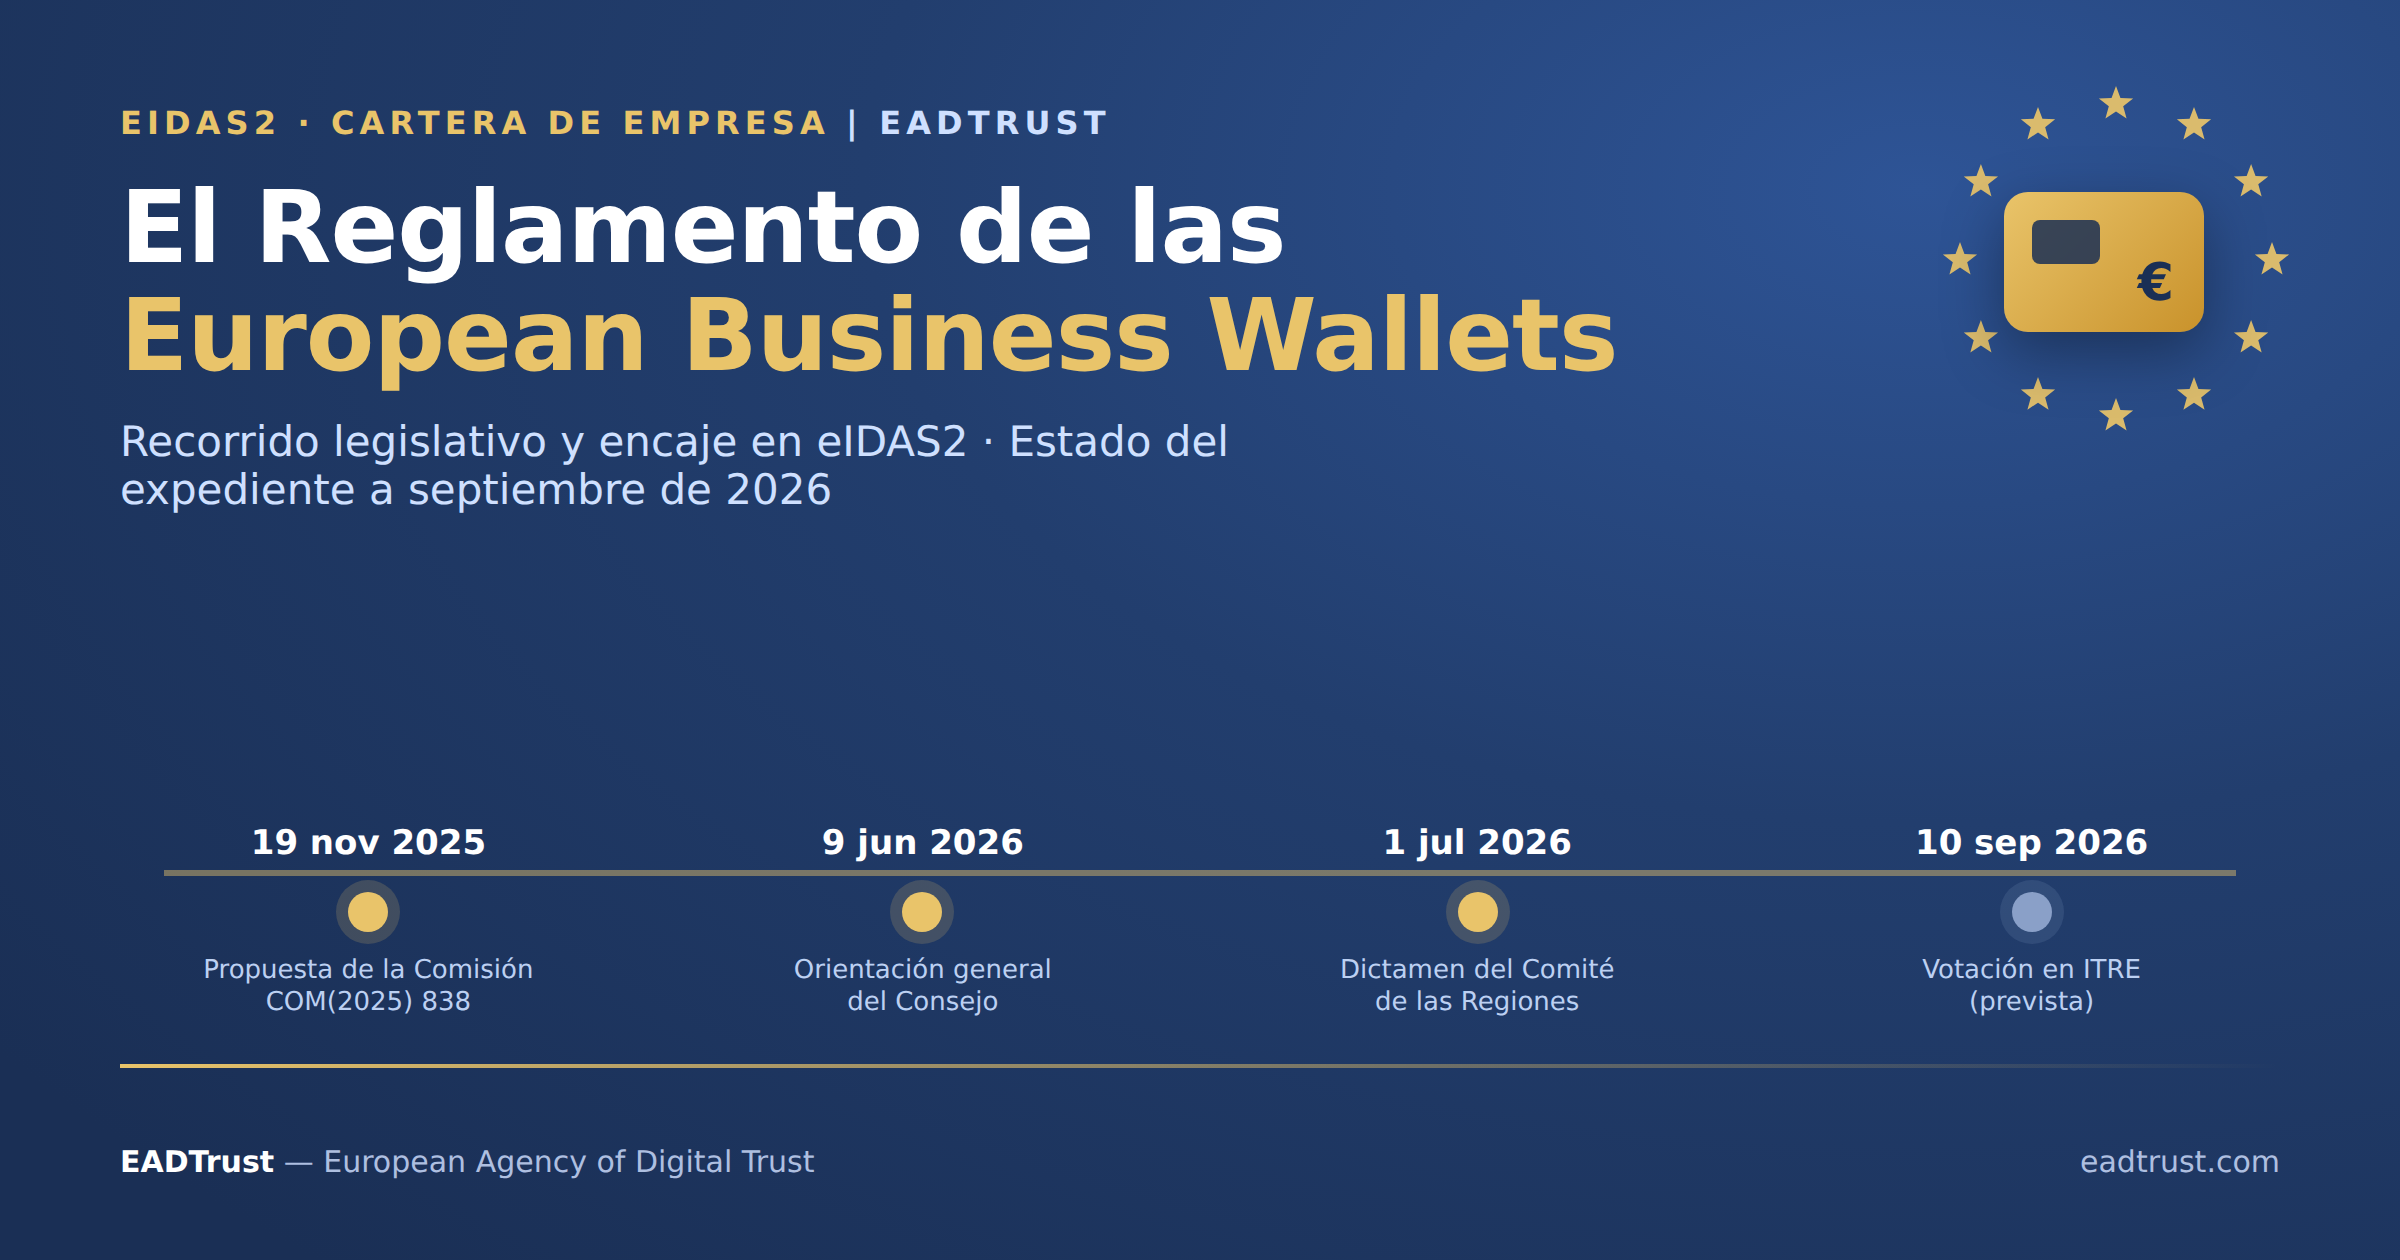
La European Business Wallet avanza en el procedimiento legislativo ordinario y estos meses concentran sus pasos decisivos. Antes de entrar en el detalle, conviene situar dónde está hoy el expediente.
Estado a septiembre de 2026: el Consejo fijó su posición negociadora (orientación general) el 9 de junio de 2026; el Comité de las Regiones adoptó su dictamen el 1 de julio de 2026; y la comisión ITRE del Parlamento Europeo tiene previsto votar su informe el 10 de septiembre de 2026, el paso que abrirá la puerta a los trílogos. A la fecha de esta entrada, la votación de ITRE es inminente pero aún no se ha celebrado, y no hay todavía posición del Pleno ni negociaciones interinstitucionales en marcha.
Qué es la European Business Wallet
La European Business Wallet (EBW) es una cartera digital pensada para toda empresa de la UE (con especial atención a las pymes) con la que identificarse digitalmente, firmar (sellar) electrónicamente y relacionarse con plena eficacia jurídica tanto con las administraciones públicas (B2G) como con otras empresas (B2B) a través de las fronteras. Entre sus funciones nucleares: identificación y autenticación con un identificador único y persistente de empresa; firmas y sellos electrónicos y sellado de tiempo; emisión, custodia e intercambio de documentos electrónicos verificados y credenciales de atributos de empresa (licencias, certificados, permisos, extractos); gestión de mandatos y poderes de representación (quién puede actuar por la sociedad); y entrega electrónica certificada y comunicación segura, habilitando además la facturación electrónica y la reutilización de datos bajo el principio de «solo una vez» (OOTS).
La Comisión la presentó como pieza de la agenda de simplificación (el «Digital Omnibus»), con una estimación de ahorro de al menos 150 000 millones de euros anuales para las empresas europeas.
Encaje en eIDAS2
La EBW se construye sobre la misma arquitectura de confianza que la cartera de identidad digital europea (EUDI Wallet) del Reglamento (UE) 910/2014 (eIDAS2), al que la propuesta modifica de forma limitada para alinear ambos instrumentos. La distinción esencial es el sujeto: la EUDI Wallet se orienta a las personas físicas, mientras que la EBW se orienta a las personas jurídicas / empresas, añadiendo la identidad organizativa, los mandatos y poderes de representación y las certificaciones asociadas a las actividades de negocio. En la práctica, la EBW reutiliza el andamiaje de servicios de confianza de eIDAS2 (firma y sello electrónicos, sellos de tiempo, entrega electrónica certificada, listas de confianza) y lo proyecta al mundo de la empresa.
Recorrido legislativo
La propuesta sigue el procedimiento legislativo ordinario (procedimiento 2025/0358(COD)). Estos son los hitos con fecha:
Fecha
Órgano
Hito
19 nov 2025
Comisión Europea
Adopción de la propuesta de Reglamento — COM(2025) 838 final.
19 ene 2026
Parlamento Europeo
Remisión anunciada en el Pleno; ITRE como comisión competente, ponente Eero Heinäluoma (S&D, FI).
20 ene 2026
SEPD (EDPS)
Dictamen 5/2026 sobre la propuesta.
18 mar 2026
CESE
Dictamen INT/1110 (ponente Philip Von Brockdorff).
~1 abr 2026
Parlamento Europeo
Proyecto de informe de ITRE (PE785.244).
23 abr 2026
Parlamento Europeo
Plazo de enmiendas en comisión.
4 jun 2026
Parlamento Europeo
Opinión de la comisión IMCO.
8 jun 2026
Parlamento Europeo
Opinión de la comisión JURI (ponente Axel Voss).
9 jun 2026
Consejo de la UE
Orientación general (posición negociadora), Consejo TTE, Presidencia chipriota.
1 jul 2026
Comité de las Regiones
Dictamen adoptado (ponente Branislav Zacharides): integración con el Portal Digital Único / OOTS y apoyo a las pymes. (Nuevo)
10 sep 2026 (previsto)
Parlamento Europeo
Votación del informe en la comisión ITRE — inminente; abre la vía a los trílogos. (Nuevo)
Pendiente
PE / Consejo
Posición del Pleno del PE y trílogos (no iniciados).
El expediente en el observatorio legislativo del Parlamento (OEIL) figura todavía como «a la espera de la decisión de la comisión».
El acuerdo general del Consejo (9 de junio de 2026)
El Consejo introdujo varios cambios de calado sobre la propuesta de la Comisión: que las EBW complementen, y no sustituyan, los sistemas nacionales B2B/B2G existentes (énfasis en la interoperabilidad); un listón más alto de ciberseguridad y de autorización para los proveedores de cartera; una ampliación del plazo de evaluación de las solicitudes de proveedor por los organismos de supervisión de 30 a hasta 60 días; y mayor remisión del detalle a actos de ejecución de la Comisión. El objetivo político reiterado es alcanzar un acuerdo para finales de 2026.
Puntos de debate
Voluntariedad frente a obligatoriedad. De momento la EBW es voluntaria para las empresas (no impone obligaciones directas de negocio), pero la cláusula de revisión podría endurecer esto más adelante.
Ámbito y solapamiento. Debe complementar los sistemas nacionales y el OOTS, no duplicarlos (insistencia del Consejo y del Comité de las Regiones).
Pymes y coste. CESE y Comité de las Regiones piden incentivos, financiación y sencillez para que la carga no recaiga en las pequeñas empresas.
Protección de datos y soberanía de nube europea. Dictamen del SEPD 5/2026; en el Parlamento se defiende que los datos de la cartera se alojen en proveedores de nube europeos y se almacenen en la UE.
Ciberseguridad y autorización de proveedores. El Consejo elevó el umbral y amplió los plazos de evaluación.
Calendario de aplicación previsible
Sujeto al resultado de la negociación, el esquema que se maneja es: entrada en vigor tras la adopción (previsiblemente a principios de 2027, con la publicación en el DOUE); a los 24 meses, obligación de todas las administraciones públicas de aceptar las funciones nucleares de la EBW (sin poder rechazar una actuación válida por el mero hecho de ser digital); y a los 3 años, revisión de la Comisión, incluida la valoración de si conviene ampliar el ámbito o hacer obligatorio su uso.
Qué aspectos requerirán nuestra atención
El siguiente hito determinante es la votación de ITRE del 10 de septiembre de 2026: fijará la posición negociadora del Parlamento y, con el mandato del Consejo ya listo desde junio, permitirá abrir los trílogos con vistas al acuerdo político de finales de 2026.
Servicios Profesionales de EADTrust
La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización (administración pública o empresa) está valorando proyectos de adaptación a las carteras de identidad y de empresa (EUDI Wallet y European Business Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.
Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el 902 365 612 o en el 91 7160555. Más información en eadtrust.com.
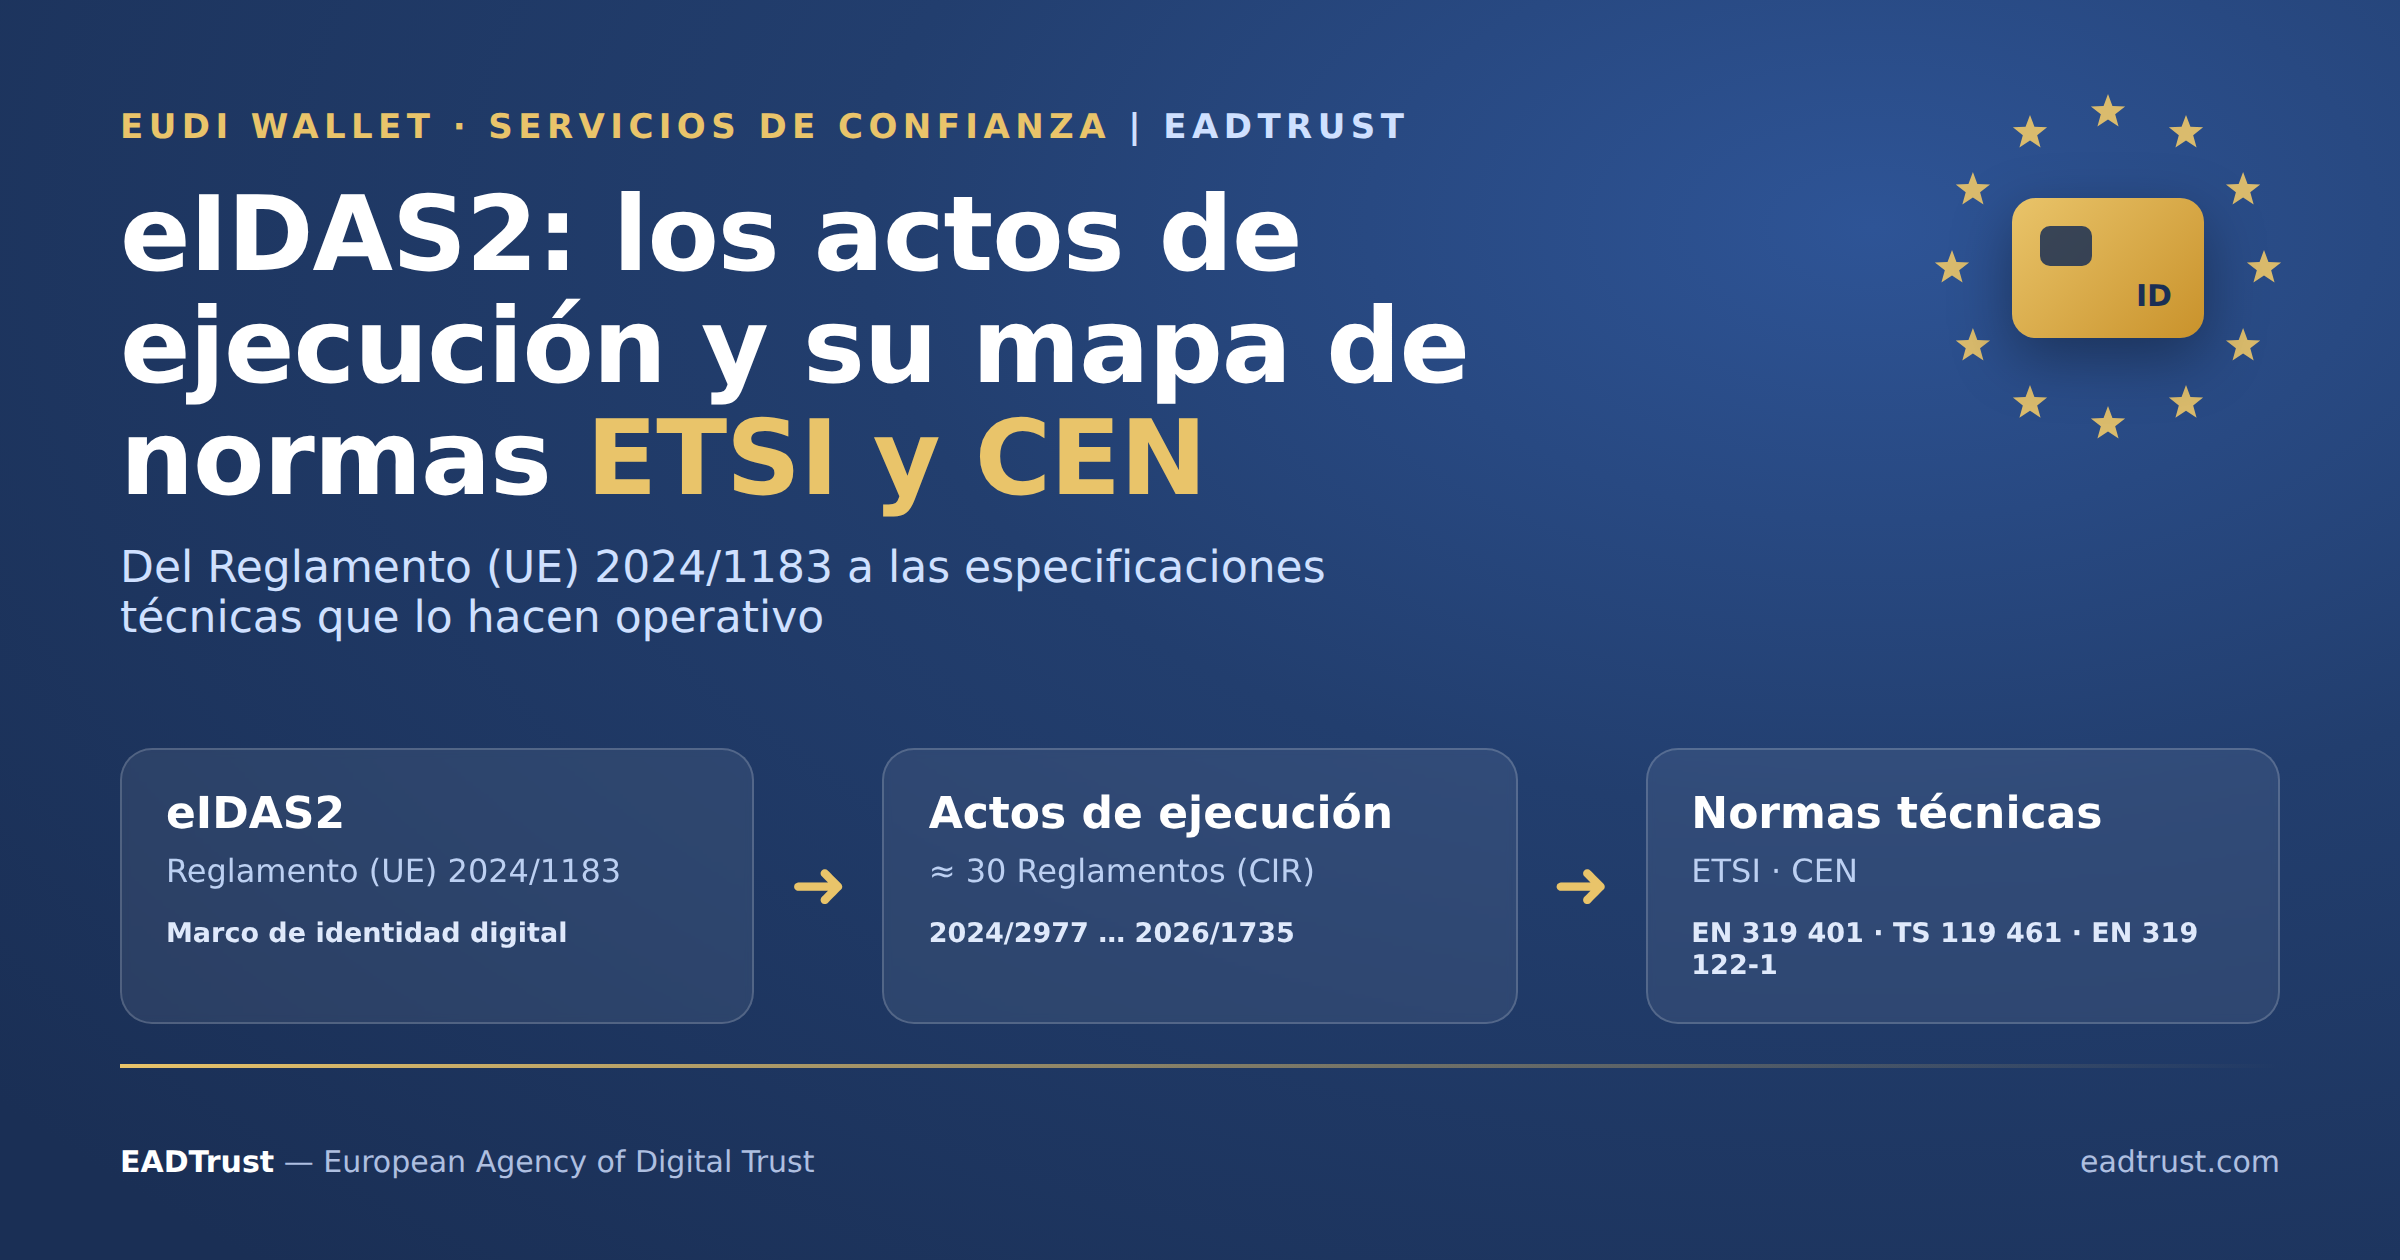
En aquellos artículos fui listando los actos de ejecución de eIDAS2 (Reglamento (UE) 2024/1183, que modifica el Reglamento (UE) 910/2014) a medida que se adoptaban. Esta actualización completa la lista con lo aparecido después de febrero de 2026 e incluye la información adicional sobre la que me preguntan quienes tienen que implementar algún aspecto del nuevo marco regulatorio de confianza digital: la correspondencia entre cada Reglamento de Ejecución y las normas técnicas de ETSI y CEN que lo hacen operativo, indicando entre paréntesis, junto a cada norma, el Reglamento que la menciona. Cada acto lleva enlace al texto del DOUE en español (ES) e inglés (EN).
Siglas usadas (terminología oficial en español): DEA = declaración electrónica de atributos; DECA = declaración electrónica cualificada de atributos (la variante cualificada).
Qué ha cambiado desde la última lista
Lo más reciente es un trío de reglamentos modificativos de julio de 2026 (adoptados el 15 de julio, publicados el 22 de julio), que no crean materias nuevas sino que actualizan actos existentes: CIR (UE) 2026/1730 (más transparencia en el registro de partes usuarias, modifica el 2025/848), CIR (UE) 2026/1731 (alinea los cuatro actos núcleo de la cartera con la versión 3.0.0 del ARF, superando la v2.8.0) y CIR (UE) 2026/1735 (exige firmar o sellar los resultados de verificación contra fuentes auténticas y remite a ETSI TS 119 471 y TS 119 478). Antes de ese trío, los dos actos de 2026 fueron el CIR (UE) 2026/798 (alta remota en la cartera hasta el nivel «alto») y el CIR (UE) 2026/248 (formatos de firma/sello para el sector público, sucesor de la Decisión 2015/1506). A fecha de esta entrada (agosto de 2026), el trío 2026/1730-1731-1735 es lo más reciente publicado.
Lista completa y actualizada de actos de ejecución
Bloque cartera (EUDI Wallet) -> noviembre de 2024
CIR (UE) 2024/2977 -> datos de identificación de la persona (PID) y declaraciones electrónicas de atributos emitidas a la cartera. [ES · EN]
CIR (UE) 2024/2979 -> integridad y funcionalidades básicas de la cartera. [ES · EN]
CIR (UE) 2024/2980 -> notificaciones a la Comisión sobre el ecosistema de la cartera. [ES · EN]
CIR (UE) 2024/2981 -> certificación de las carteras. [ES · EN]
CIR (UE) 2024/2982 -> protocolos e interfaces del marco de identidad digital europea. [ES · EN]
Bloque cartera y partes usuarias -> mayo de 2025
CIR (UE) 2025/846 -> emparejamiento transfronterizo de identidades de personas físicas. [ES · EN]
CIR (UE) 2025/847 -> reacciones ante brechas de seguridad de las carteras. [ES · EN]
CIR (UE) 2025/848 -> registro de las partes usuarias (incluye los certificados de acceso de parte usuaria). [ES · EN]
CIR (UE) 2025/849 -> lista de carteras certificadas. [ES · EN]
Bloque identidad y servicios de confianza -> 29 de julio de 2025
CIR (UE) 2025/1566 -> verificación de la identidad y los atributos del solicitante (identity proofing). [ES · EN]
CIR (UE) 2025/1567 -> gestión a distancia de dispositivos de creación de firma y de sello (firma/sello «en la nube»). [ES · EN]
CIR (UE) 2025/1568 -> revisiones inter pares de los esquemas de identificación electrónica (deroga la Decisión (UE) 2015/296). [ES · EN]
CIR (UE) 2025/1569 -> declaraciones electrónicas de atributos, cualificadas y del sector público. [ES · EN]
CIR (UE) 2025/1570 -> notificación de información sobre dispositivos cualificados certificados de creación de firma y de sello. [ES · EN]
CIR (UE) 2025/1571 -> formatos y procedimientos de los informes anuales de los organismos de supervisión. [ES · EN]
CIR (UE) 2025/1572 -> notificación de intención y verificación para el inicio de servicios de confianza cualificados. [ES · EN]
Bloque servicios de confianza -> 29 de septiembre de 2025
CIR (UE) 2025/1929 -> sellos cualificados de tiempo electrónicos. [ES · EN]
CIR (UE) 2025/1942 -> servicios cualificados de validación de firmas y sellos cualificados. [ES · EN]
CIR (UE) 2025/1943 -> certificados cualificados de firma electrónica y de sello electrónico. [ES · EN]
CIR (UE) 2025/1945 -> validación de firmas/sellos cualificados y de AdES basadas en certificado cualificado. [ES · EN]
CIR (UE) 2025/1946 -> servicios cualificados de preservación de firmas y sellos electrónicos. [ES · EN]
Bloque gobernanza y servicios no cualificados -> octubre de 2025
CIR (UE) 2025/2160 -> gestión de riesgos de los servicios de confianza no cualificados. [ES · EN]
CIR (UE) 2025/2162 -> acreditación de los organismos de evaluación de la conformidad. [ES · EN]
CIR (UE) 2025/2164 (Decisión) -> lista de confianza: versión de la norma de la plantilla común (modifica la Decisión de Ejecución (UE) 2015/1505). [ES · EN]
Bloque servicios de confianza -> 16 de diciembre de 2025
CIR (UE) 2025/2527 -> certificados cualificados de autenticación de sitios web (QWAC). [ES · EN]
CIR (UE) 2025/2530 -> requisitos de los prestadores cualificados de servicios de confianza (acto «paraguas»). [ES · EN]
CIR (UE) 2025/2531 -> libros registro electrónicos cualificados. [ES · EN]
CIR (UE) 2026/248 -> formatos de firmas y sellos electrónicos avanzados reconocibles por el sector público (deroga la Decisión (UE) 2015/1506). [ES · EN]
CIR (UE) 2026/798 -> alta remota (onboarding) en la cartera con elevación del nivel «sustancial» al nivel «alto». [ES · EN]
CIR (UE) 2026/1730 -> modifica el CIR (UE) 2025/848 (registro de partes usuarias): más transparencia (URL de política de privacidad). [ES · EN]
CIR (UE) 2026/1731 -> modifica los actos núcleo de la cartera (2024/2977, 2024/2979, 2024/2980, 2024/2982) para alinearlos con el ARF v3.0.0. [ES · EN]
CIR (UE) 2026/1735 -> modifica el CIR (UE) 2025/1569 (declaraciones de atributos): firma/sellado de los resultados de verificación contra fuentes auténticas. [ES · EN]
Relación de normas ETSI y CEN, con el Reglamento que las cita
Entre paréntesis, tras cada norma, figura el Reglamento de Ejecución que la menciona; cuando una norma se cita en varios actos, se indican todos.
Requisito horizontal para todo prestador
ETSI EN 319 401 -> Requisitos generales de política para prestadores de servicios de confianza (CIR (UE) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798).
Certificados cualificados
ETSI EN 319 411-1 -> Requisitos para PSC que emiten certificados; Parte 1, general (CIR (UE) 2025/1943; 2025/1942; 2025/1944; 2025/848).
ETSI EN 319 411-2 -> Parte 2, certificados cualificados de la UE (CIR (UE) 2025/1943; 2025/2527).
ETSI EN 319 412-1/-2/-3/-5 -> perfiles de certificados y QCStatements (CIR (UE) 2025/1943).
CEN/TS 419261:2015 -> sistemas fiables que gestionan certificados y sellos de tiempo (CIR (UE) 2025/1943).
Certificados de autenticación de sitio web (QWAC)
ETSI TS 119 411-5 -> perfil para certificados de autenticación web/TLS (CIR (UE) 2025/2527).
ETSI EN 319 421 -> política de PSC que emiten sellos de tiempo (CIR (UE) 2025/1929; 2025/2532).
ETSI EN 319 422 -> protocolo de sellado de tiempo y perfil del token (CIR (UE) 2025/1929).
Validación de firmas y sellos
ETSI EN 319 102-1 -> creación y validación de AdES; Parte 1 (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 102-2 -> informe de validación de firma (CIR (UE) 2025/1942; 2025/1945).
ETSI TS 119 441 -> política de servicios de validación (CIR (UE) 2025/1942).
ETSI TS 119 172-1/-4 -> políticas de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 101 -> aplicaciones de creación y validación de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946).
ETSI TS 119 612 -> Listas de confianza (Trusted Lists) (CIR (UE) 2025/1942; 2025/1945; 2025/1946; CID 2025/2164 (versión de la norma de la plantilla / standard version of the template)).
Gestión a distancia de dispositivos (firma remota)
ETSI TS 119 431-1 -> componente del PSC que opera el dispositivo remoto de creación de firma (CIR (UE) 2025/1567).
Verificación de identidad y alta remota
ETSI TS 119 461 -> verificación de identidad de los sujetos de servicios de confianza (CIR (UE) 2025/1566; 2026/798).
Declaraciones electrónicas de atributos
ETSI TS 119 471 -> requisitos para prestadores de declaración de atributos (CIR (UE) 2026/1735 (modifica / amends 2025/1569)).
ETSI TS 119 478 -> perfiles de las declaraciones electrónicas de atributos (CIR (UE) 2026/1735 (modifica / amends 2025/1569)).
Entrega electrónica certificada (QERDS)
ETSI EN 319 521 -> requisitos de prestadores ERDS (CIR (UE) 2025/1944).
ETSI EN 319 522 (partes 1-4) -> marco, contenidos, formatos e interfaces (CIR (UE) 2025/1944).
Preservación
ETSI TS 119 511 -> preservación a largo plazo de firmas y datos (CIR (UE) 2025/1946).
Libros registro electrónicos
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> perfiles CAdES/XAdES/JAdES, con adaptaciones (CIR (UE) 2025/2531).
Archivo electrónico
ETSI EN 319 421 -> sellos de tiempo del servicio de archivo (CIR (UE) 2025/2532).
CEN/TS 18170:2025 -> archivo electrónico, con adaptaciones (CIR (UE) 2025/2532).
Certificación de la cartera y de la ciberseguridad
CEN EN 17640 -> metodología de evaluación de ciberseguridad de tiempo fijo (con EN ISO/IEC 17xxx) (CIR (UE) 2024/2981).
Certificados de acceso de la parte usuaria
ETSI EN 319 411-1 -> política NCP para el certificado de acceso de la parte usuaria (CIR (UE) 2025/848).
No figuran en la tabla los actos que no citan normas ETSI/CEN por número (remiten a ISO/IEC, al ARF o a otros actos): 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572, 2025/2162, 2025/2530 (paraguas), 2026/1730 y 2026/1731 (que actualiza los actos núcleo de la cartera al ARF v3.0.0).
Enlaces oficiales (DOUE) a los actos posteriores a febrero de 2026
CIR (UE) 2026/248 (formatos de firma/sello para el sector público): [ES · EN]
CIR (UE) 2026/798 (alta remota en la cartera, nivel «alto»): [ES · EN]
CIR (UE) 2026/1730 (registro de partes usuarias, transparencia): [ES · EN]
CIR (UE) 2026/1731 (actos núcleo de la cartera, alineación con ARF v3.0.0): [ES · EN]
CIR (UE) 2026/1735 (declaraciones de atributos; firma/sellado de resultados de verificación): [ES · EN]
Nota metodológica y cautelas
Las referencias de norma y su asignación a cada Reglamento están tomadas del texto de cada acto en EUR-Lex.
Aspectos a los que prestar atención: primero, cada Reglamento fija una versión y fecha concretas de la norma (por ejemplo, EN 319 401 v3.1.1 (2024-06), o TS 119 461 v2.1.1 (2025-02)); conviene cotejar esos sufijos contra el anexo del DOUE antes de usarlos en un pliego o auditoría. Segundo, quedan dos comprobaciones finas: si el CIR 2025/1567 cita además TS 119 431-2 / TS 119 432, y si el CIR 2025/1946 cita también TS 119 512 (protocolos de preservación); en la lectura realizada no aparecían. Tercero, los títulos exactos de ETSI TS 119 471 y TS 119 478 (introducidas por el CIR 2026/1735) conviene confirmarlos en el catálogo de ETSI, por ser de aparición reciente.
Como es habitual, iré actualizando esta información a medida que se publiquen nuevos actos o correcciones de errores en el DOUE.
Servicios Profesionales de EADTrust
La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización -> administración pública o empresa -> está valorando proyectos de adaptación a las carteras de identidad digital (EUDI Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.
Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el [+34 917160555]. Más información en eadtrust.com.
The eIDAS2 implementing acts, up to date -> and the ETSI and CEN standards they cite
In those posts I listed the eIDAS2 implementing acts (Regulation (EU) 2024/1183, amending Regulation (EU) 910/2014) as they were adopted. This update closes the list with what has appeared since, and adds the mapping between each Implementing Regulation and the ETSI and CEN technical standards that make it operational, indicating in parentheses, next to each standard, the Regulation that cites it. Each act links to the OJEU text in Spanish (ES) and English (EN).
Acronyms: EAA = electronic attestation of attributes; QEAA = qualified electronic attestation of attributes.
What has changed since the last list
The most recent items are a trio of amending regulations from July 2026 (adopted 15 July, published 22 July), which update existing acts rather than creating new subject matter: CIR (EU) 2026/1730 (more transparency in the relying-party register, amends 2025/848), CIR (EU) 2026/1731 (aligns the four core wallet acts with ARF v3.0.0, superseding v2.8.0) and CIR (EU) 2026/1735 (requires signing or sealing verification results against authentic sources and refers to ETSI TS 119 471 and TS 119 478). Before that trio, the two 2026 acts were CIR (EU) 2026/798 (remote wallet onboarding to the «high» level) and CIR (EU) 2026/248 (AdES formats for the public sector, successor of Decision 2015/1506). As of this post (August 2026), the 2026/1730-1731-1735 trio is the most recent published.
Complete, updated list of implementing acts
Wallet batch (EUDI Wallet) -> November 2024
CIR (EU) 2024/2977 -> person identification data (PID) and electronic attestations of attributes issued to the wallet. [ES · EN]
CIR (EU) 2024/2979 -> integrity and core functionalities of the wallet. [ES · EN]
CIR (EU) 2024/2980 -> notifications to the Commission on the wallet ecosystem. [ES · EN]
CIR (EU) 2024/2981 -> certification of the wallets. [ES · EN]
CIR (EU) 2024/2982 -> protocols and interfaces of the EU digital identity framework. [ES · EN]
CIR (EU) 2025/2164 (Decisión) -> trusted list: version of the standard for the common template (amends Implementing Decision (EU) 2015/1505). [ES · EN]
CIR (EU) 2026/1731 -> amends the core wallet acts (2024/2977, 2024/2979, 2024/2980, 2024/2982) to align them with ARF v3.0.0. [ES · EN]
CIR (EU) 2026/1735 -> amends CIR (EU) 2025/1569 (attestations of attributes): signing/sealing of verification results against authentic sources. [ES · EN]
ETSI and CEN standards, with the Regulation that cites each
In parentheses, after each standard, is the Implementing Regulation that mentions it; where cited in several acts, all are listed.
Horizontal requirement for every provider
ETSI EN 319 401 -> General Policy Requirements for Trust Service Providers (CIR (EU) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2531; 2025/2532; 2026/798).
Qualified certificates
ETSI EN 319 411-1 -> Requirements for TSPs issuing certificates; Part 1, general (CIR (EU) 2025/1943; 2025/1942; 2025/1944; 2025/848).
ETSI EN 319 411-2 -> Part 2, EU qualified certificates (CIR (EU) 2025/1943; 2025/2527).
ETSI EN 319 412-1/-2/-3/-5 -> certificate profiles and QCStatements (CIR (EU) 2025/1943).
CEN/TS 419261:2015 -> trustworthy systems managing certificates and time stamps (CIR (EU) 2025/1943).
Website authentication certificates (QWAC)
ETSI TS 119 411-5 -> profile for web/TLS authentication certificates (CIR (EU) 2025/2527).
ETSI TS 119 612 -> Trusted Lists (CIR (EU) 2025/1942; 2025/1945; 2025/1946; CID 2025/2164 (versión de la norma de la plantilla / standard version of the template)).
Remote signature/seal device management
ETSI TS 119 431-1 -> TSP component operating the remote signature creation device (CIR (EU) 2025/1567).
Identity verification and remote onboarding
ETSI TS 119 461 -> identity proofing of trust-service subjects (CIR (EU) 2025/1566; 2026/798).
Electronic attestations of attributes
ETSI TS 119 471 -> policy/security requirements for attribute attestation providers (CIR (EU) 2026/1735 (modifica / amends 2025/1569)).
ETSI TS 119 478 -> profiles for electronic attestations of attributes (CIR (EU) 2026/1735 (modifica / amends 2025/1569)).
Qualified electronic registered delivery (QERDS)
ETSI EN 319 521 -> ERDS provider requirements (CIR (EU) 2025/1944).
ETSI EN 319 522 (partes 1-4) -> framework, contents, formats and interfaces (CIR (EU) 2025/1944).
Preservation
ETSI TS 119 511 -> long-term preservation of signatures and data (CIR (EU) 2025/1946).
Electronic ledgers
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> CAdES/XAdES/JAdES profiles, with adaptations (CIR (EU) 2025/2531).
Electronic archiving
ETSI EN 319 421 -> time stamps applied by the archiving service (CIR (EU) 2025/2532).
CEN/TS 18170:2025 -> electronic archiving, with adaptations (CIR (EU) 2025/2532).
Wallet and cybersecurity certification
CEN EN 17640 -> fixed-time cybersecurity evaluation methodology (with EN ISO/IEC 17xxx) (CIR (EU) 2024/2981).
Relying-party access certificates
ETSI EN 319 411-1 -> NCP policy for the relying-party access certificate (CIR (EU) 2025/848).
Acts that do not cite ETSI/CEN standards by number (they refer to ISO/IEC, the ARF or other acts) are omitted from the table: 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572, 2025/2162, 2025/2530 (umbrella), 2026/1730 and 2026/1731 (which aligns the core wallet acts with ARF v3.0.0).
Official OJEU links to the post-February 2026 acts
CIR (EU) 2026/248 (AdES formats for the public sector): [ES · EN]
CIR (EU) 2026/1735 (attestations of attributes; signing of verification results): [ES · EN]
Methodological note and caveats
Standard references and their assignment to each Regulation are taken from each act’s text on EUR-Lex. Three honest caveats: first, each Regulation pins a specific version and date of the standard (e.g. EN 319 401 v3.1.1 (2024-06), or TS 119 461 v2.1.1 (2025-02)); check those suffixes against the OJEU annex before use in a tender or audit. Second, two fine checks remain open: whether CIR 2025/1567 also cites TS 119 431-2 / TS 119 432, and whether CIR 2025/1946 also cites TS 119 512 (preservation protocols); they did not appear in the reading performed. Third, the exact titles of ETSI TS 119 471 and TS 119 478 (introduced by CIR 2026/1735) should be confirmed in the ETSI catalogue, as they are recent standards.
As usual, I will update this post as new acts or corrigenda are published in the OJEU.
EADTrust Professional Services
The compilation and analysis of this information are part of EADTrust’s Professional Services (European Agency of Digital Trust). If your organisation —public administration or company— is considering projects to adapt to digital identity wallets (EUDI Wallet) or to build out the eIDAS2 ecosystem, EADTrust can support you with the regulatory analysis, design and implementation.
Ayer, 22 de julio de 2026 el Diario Oficial de la Unión Europea publicó tres nuevos reglamentos de ejecución de la Comisión, todos ellos adoptados el 15 de julio de 2026, que continúan tejiendo el andamiaje normativo del Reglamento (UE) 2024/1183 (eIDAS 2) y de la Cartera Europea de Identidad Digital (Cartera IDUE / EUDI Wallet).
Los tres comparten un mismo hilo conductor —y un mismo título revelador: «en lo que respecta a las normas y especificaciones aplicables»—. No introducen figuras nuevas, sino que modifican actos de ejecución ya vigentes para alinear sus especificaciones técnicas con la evolución de la Arquitectura y el Marco de Referencia (ARF), que acaba de actualizarse a la versión 3.0.0. Dicho de otro modo: la Comisión está poniendo al día las remisiones a normas ETSI, perfiles y procedimientos para que el texto reglamentario no se quede atrás respecto de la ingeniería de la cartera.
El momento no es casual. Con el plazo del 24 de diciembre de 2026 —fecha en la que los Estados miembros deben poner al menos una cartera a disposición de la ciudadanía— cada vez más cerca, esta tanda de normas afina tres piezas sensibles del ecosistema: el registro de las partes usuarias (relying parties), el núcleo funcional de la propia cartera y las declaraciones electrónicas de atributos. A continuación, la lista con lo esencial de cada uno.
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: el Reglamento de Ejecución (UE) 2025/848, de 6 de mayo de 2025, sobre el registro de las partes usuarias de las carteras (wallet-relying parties).
En breve: actualiza las normas y especificaciones aplicables al registro de las partes usuarias. Entre los ajustes destaca el reforzamiento de la información de transparencia —por ejemplo, que las partes usuarias faciliten una URL a su política de privacidad en relación con el uso previsto de la cartera—.
Entrada en vigor: a los veinte días de su publicación (11 de agosto de 2026).
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: de una sola vez, los cuatro reglamentos del núcleo normativo de la cartera adoptados el 28 de noviembre de 2024:
(UE) 2024/2977 — datos de identificación de la persona (DIP / PID) y declaraciones electrónicas de atributos expedidas a las carteras;
(UE) 2024/2979 — integridad y funcionalidades básicas de las carteras;
(UE) 2024/2980 — notificaciones a la Comisión relativas al ecosistema de la cartera;
(UE) 2024/2982 — protocolos e interfaces que admitirá el marco europeo de identidad digital.
En breve: es la modificación de mayor alcance de la tanda. Pone al día las normas y especificaciones técnicas del corazón de la cartera para reflejar la nueva versión del ARF, garantizando la interoperabilidad transfronteriza.
Entrada en vigor: a los veinte días de su publicación.
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: el Reglamento de Ejecución (UE) 2025/1569, de 29 de julio de 2025, sobre las declaraciones electrónicas cualificadas de atributos (DECA / QEAA) y las declaraciones electrónicas de atributos expedidas por un organismo del sector público responsable de una fuente auténtica (o en su nombre).
En breve: actualiza los requisitos de expedición y revocación de estas declaraciones y —novedad relevante— introduce la firma o sellado de los resultados de la verificación frente a fuentes auténticas, exigiendo al menos una firma electrónica avanzada basada en certificado cualificado (o un sello electrónico avanzado basado en certificado cualificado). Incorpora remisiones a normas ETSI (TS 119 471 y TS 119 478) y contó con dictamen del Supervisor Europeo de Protección de Datos (SEPD) de 17 de abril de 2026.
Entrada en vigor: a los veinte días de su publicación (11 de agosto de 2026), con una salvedad: el artículo 1.3 se aplica desde el 1 de enero de 2027.
La velocidad en la generación de normas conlleva que pueda ser necesaria su modificación
Vistos en conjunto, estos tres reglamentos confirman la tendencia de los últimos meses: el marco de eIDAS 2 ya no crece tanto en nuevas piezas como en mantenimiento fino de las existentes, sincronizándolas con un ARF vivo. Para quienes desarrollan carteras, actúan como partes usuarias o emiten declaraciones de atributos, el mensaje operativo es claro: conviene revisar las referencias normativas actualizadas antes del hito de nochebuena, con especial atención a la transparencia hacia el usuario (2026/1730) y a la firma/sellado de las verificaciones frente a fuentes auténticas (2026/1735).
Referencias
Reglamento de Ejecución (UE) 2026/1730 — DOUE 22/07/2026 · BOE/DOUE · ELI
Reglamento de Ejecución (UE) 2026/1731 — DOUE 22/07/2026 · BOE/DOUE · ELI
Reglamento de Ejecución (UE) 2026/1735 — DOUE 22/07/2026 · BOE/DOUE · ELI
Cartera digital europea, iconos del pasado y un Papa robótico
En el programa de radio de RNE«Cruce de cables» del 14/06/2026 charlamos sobre la próxima llegada de la cartera digital europea, de porqué seguimos usando iconos del pasado en la tecnología actual y nos detemos en ‘Project Pope’, un relato futurista sobre un «Papa electrónico» -un superordenador al que alimentan con todo el conocimiento del universo.
Esta semana, en Cruce de cables (93), ponemos el foco en la futuracartera digital europea, una aplicación oficial impulsada por la Unión Europea que permitirá a los ciudadanos identificarse, almacenar documentos como el DNI o el carnet de conducir y realizar gestiones online de forma segura en cualquier país miembro. Analizamos sus implicaciones conJulián Inza, director del Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE.
Además,Álvaro Ibáñez, ‘Alvy’ de Microsiervos, nos explica por quéseguimos utilizando iconos heredados de hace décadasen nuestros ordenadores y por qué, probablemente, no van a desaparecer.Carolina Denia nos trae «tecnología que no lo parece», como la nueva pulsera cuantificadora de Google, Fitbit Air, que prescinde de pantalla. Y aprovechando la actualidad,Gisela Bañosnos habla sobre‘Project Pope’(Clifford D. Simak, 1981) que plantea la historia de un planeta donde una inteligencia artificial intenta calcular todas las posibles interpretaciones de Dios.
Desde la redacción deDevuego, Jon Fernández recomienda el videojuego de la semana:‘007 First Light’. Y, por último,Antonio Pulidonos presenta a cuatro participantes delproyecto europeo EITIC-EU, impulsado por Erasmus+ y coordinado por Fundación Cibervoluntarios, que busca inspirar y empoderar a niñas y jóvenes de entre 10 y 16 años para que se acerquen a las carreras STEAM.
Gracias a David Sierra, por contar con el Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE para comentar estas cosas en su programa Cruce Cables.
La Autoridad de Sistemas de Información de Estonia (RIA) ha convocado una licitación para desarrollar e implementar una cartera de identidad digital europea (EUDI/IDUE) que cumpla con la normativa para su uso a nivel nacional.
La licitación refleja el cambio de rumbo de la política de identidad digital de la UE y los programas piloto hacia la implementación operativa de la infraestructura de la cartera en todos los Estados miembros, antes de que entren en vigor los requisitos de disponibilidad obligatoria de la cartera IDUE.
La licitación, por un importe de 21,65 millones de euros (25,1 millones de dólares estadounidenses), incluye la gestión del servicio durante cinco años a partir de su puesta en marcha. El contrato abarcará el desarrollo de software, la integración y la prestación continua del servicio en todo el Espacio Económico Europeo (EEE).
La licitación busca un único socio responsable de crear e implementar la cartera de acuerdo con los requisitos de la UE, y que también debe ser compatible con el ecosistema de identificación electrónica (eID) existente en Estonia. La empresa estonia de ciberseguridad e identidad digital Cybernetica, socio actual de la RIA, ha realizado previamente un análisis técnico de la arquitectura de la cartera y su potencial de interoperabilidad en los Estados miembros de la UE.
«Buscamos una solución integral de los licitadores que permita a los usuarios almacenar y presentar de forma segura datos de autenticación, utilizar diversos tipos de certificación de atributos y realizar firmas digitales», afirmó Margit Aus, responsable de la cartera EUDI en RIA.
RIA está utilizando un procedimiento de diálogo competitivo y espera invitar a entre tres y cinco candidatos a la segunda fase. El contrato, de 96 meses de duración, incluye múltiples opciones de prórroga.
El proyecto está clasificado como una contratación pública estratégica innovadora. Estonia tiene previsto crear el primer ecosistema de identidad digital centrado en el usuario y alineado con el marco de arquitectura común de la UE.
El enfoque de Estonia refleja el cambio generalizado en Europa de los sistemas de identidad centralizados basados en bases de datos hacia modelos de credenciales descentralizados y autosoberanos que permiten a los usuarios compartir de forma selectiva atributos verificados a través de las fronteras.
En el contrato se incluirán requisitos medioambientales y criterios de accesibilidad para personas con discapacidad. La licitación no se divide en lotes debido a las interdependencias técnicas y de seguridad del sistema.
Las solicitudes deben presentarse por vía electrónica antes del 29 de junio. La licitación está abierta en estonio e inglés. Se han publicado más detalles en el Registro de Contratación Pública.
A medida que los Estados miembros de la UE pasan de los programas piloto a las implementaciones a escala real, las licitaciones nacionales de carteras digitales se están convirtiendo en un campo de batalla clave para la próxima generación de infraestructura de identidad digital de Europa.
Agradezco a la organización de Cyber Bootcamp Málaga que haya vuelto a contar conmigo este año 2026 para impartir la sesión sobre Identidad Digital en el Módulo Avanzado.
Mi clase tendrá lugar la mañana del lunes 6 de julio de 2026 tras la inauguración. Inicialmente de 9 a 13:30, aunque se empezará un poco más tarde para dar tiempo a los discursos de apertura en el auditorio y para pasar desde el auditorio hasta el aula concreta en la que se imparte.
Seguramente haré una pequeña pausa de un minuto a las 12 de la mañana, porque, siendo de Pamplona, me acordaré de que a esa hora se lanza el chupinazo con el que se inician las fiestas de San Fermín.
El programa de Cyber Bootcamp Málaga se articula en dos itinerarios formativos simultáneos, diseñados para adaptarse al nivel previo del alumnado y maximizar el aprovechamiento del curso. Se denominan Módulo Básico y Módulo Avanzado.
La modalidad básica de Cyber Bootcamp Málaga tiene un carácter interdisciplinar, dirigido a todos los perfiles universitarios que estén interesados en iniciarse en el campo de la ciberseguridad.
La modalidad avanzada tiene un carácter de especialización en la materia, y está dirigido al alumnado que ya tenga previamente formación reglada universitaria en ciberseguridad.
No es posible compaginar ambas modalidades, dado que además están orientadas a perfiles distintos de alumnado.
Para la edición de 2026, el curso se celebrará del 6 al 16 de julio. Las dos modalidades del curso se impartirán simultáneamente de forma presencial. Esta es la segunda edición (tras la de 2025) y será la última.
El coste de este curso está completamente financiado por Google.org. Es decir, es completamente gratuito para todos los alumnos que participen en el Cyber Bootcamp Málaga. Incluye la formación, los traslados desde su ciudad y el alojamiento durante el periodo del curso.
La edición Cyber Bootcamp Málaga 2026 vuelve a contar con un total de 100 plazas, 50 para la modalidad Básica y 50 para la modalidad Avanzada, que se impartirán simultáneamente, y de forma estrictamente presencial (no será posible la participación online).
En Navarra, la Comunidad Foral en la que nací, está muy extendido el uso del euskera, aunque, por desgracia, yo no lo hablo, salvo algunas palabras aprendidas de mi abuela María.
Me hacía ilusión preparar una versión del documento «Cartera de Identidad Digital Europea – Arquitectura y Marco de Referencia V2.9.0» en euskera, ya que estoy seguro de que en Navarra y en el País Vasco existirá un buen número de «early adopters» (usuarios pioneros) que irán adoptando la terminología, inicialmente en ingles, del documento «EUDI Wallet – Architecture and Reference Framework «
Afortunadamente existen herramientas que ayudan en la traducción, pero nada comparable a que revise el texto final una persona que hable el idioma, especialmente en casos en los que, como en este, se usa mucha terminología técnica.
Pero de momento, no lo ha revisado una persona que hable el euskera como primera lengua y es por ello por lo que solicito voluntarios que me ayuden a perfeccionar el texto.
Si alguien se ofrece, que me contacte a través de julian (at) inza.net y vemos la forma de acometerlo. Si fueran varias personas, podría dividirse la faena asignando rangos de páginas a revisar a cada persona.
Lo más importante es definir el glosario de términos preferidos, ya que con este glosario, las futuras versiones del ARF que se obtengan por traducción automatizada serán mejores.
Otro punto de posible mejora sería definir el glosario para la traducción desde el inglés, por lo que la traducción sería más fiable. En este caso, la traducción se ha hecho desde el castellano.
Arkitektura eta Erreferentzia Marko V2.9.0
Nafarroan, nire jaioterrian, euskara oso zabalduta dago, nahiz eta, zoritxarrez, ez dudan hitz egiten, nire amama Mariarengandik ikasitako hitz batzuk izan ezik.
«European Digital Identity Wallet – Architecture and Reference Framework V2.9.0» dokumentuaren euskara bertsioa prestatzeko gogotsu nengoen, ziur nago Nafarroan eta Euskal Herrian terminologia pixkanaka hartuko duten «early adopters» asko egongo direla, hasieran ingelesez, «EUDI Wallet – Architecture and Reference Framework» dokumentutik.
Zorionez, itzulpenean laguntzeko tresnak daude eskuragarri, baina ezerk ez du parekorik azken testua hiztun jatorriko batek berrikustea, batez ere hemen bezala terminologia tekniko ugari erabiltzen denean.
Hala ere, orain arte ez du eusko hiztun jatorriko batek berrikusi, eta horregatik deitzen dut boluntarioak testua zehaztasun handiagoz landatzen laguntzeko.
Norbaitek laguntzeko prest badago, mesedez, jarri nirekin harremanetan julian (at) inza.net helbidean eta eztabaidatu dezakegu nola jokatu. Pertsonak badira, lana banatu daiteke, bakoitzari berrikusteko orrialde-tarte batzuk esleituz.
Garrantzitsuena da termino nagusien glosarioa definitzea, glosario horri esker makina-itzulpen bidez sortutako ARFren etorkizuneko bertsioek kalitate handiagoa izango dutela ziurtatuko baita.
Hobekuntza potentzialerako beste arlo bat ingelesetik itzultzeko glosarioa definitzea litzateke, itzulpena fidagarriagoa egiteko. Kasu honetan, itzulpena espainieratik egin da.
La cartera de Identidad Digital Europea (EUDI Wallet, en inglés) es una aplicación digital segura y controlada por el usuario que permite a los ciudadanos gestionar su identidad oficial y otros datos personales. Permite a los usuarios solicitar información digital verificada (denominada «declaración») a prestadores de confianza (denominados «prestadores de DIP» y «prestadores de declaraciones de atributos»), almacenar dicha información y presentarla a partes usuarias (informadas) de una manera que prioriza la privacidad y la seguridad.
Se describe en un documento denominado «Arquitectura y Marco de Referencia» que va por la versión V2.8.0
Se trata de la “hoja de ruta técnica” publicada y mantenida por la Comisión Europea (en colaboración con los Estados miembros a través del European Digital Identity Cooperation Group) para garantizar que todas las carteras digitales nacionales sean interoperables, seguras y respetuosas con la privacidad en toda la Unión Europea.
Su primera versión se creó a partir de la Recomendación de la Comisión (UE) 2021/946 de junio de 2021, que pidió a los Estados miembros desarrollar una “Caja de Herramientas Común de la Unión” (Toolbox). Dentro de esa caja, el ARF es el pilar técnico principal. Posteriormente se ha ido actualizando para alinearse con el Reglamento de Identidad Digital Europea (eIDAS 2.0, Reglamento (UE) 2024/1183) y con decenas de Reglamentos de Ejecución (CIR) adoptados entre 2024 y 2026.
El ARF por sí mismo no es una norma legal (es un documento informativo y de referencia), pero recopila el articulado de actos de ejecución y es la base que usan:
Los Estados miembros para desarrollar sus propias carteras.
Los proveedores de carteras (Wallet Providers).
Los pilotos a gran escala (Large-Scale Pilots o LSP).
La propia Comisión para crear la implementación de referencia.
He traducido varias versiones anteriores y ahora presento la traducción correspondiente a la versión 2.8.0 (de febrero de 2026),
El documento de «Arquitectura y Marco de Referencia» define los siguientes aspectos del ecosistema de Cartera IDUE:
El capítulo 2 describe las principales funcionalidades de una Unidad de Cartera, desde la perspectiva del usuario.
El capítulo 3 describe las funciones clave dentro del ecosistema de Cartera IDUE, con sus responsabilidades asociadas.
El capítulo 4 describe la arquitectura del ecosistema de Cartera IDUE, incluidos sus principios de diseño, los componentes que conforman una Unidad de Cartera y las interfaces entre una Unidad de Cartera y otras entidades, los flujos de presentación de declaraciones de proximidad y remotas, las diferentes arquitecturas que pueden utilizarse para implementar un DCSC, los ciclos de vida de las principales entidades y componentes, y la implementación de la generación y presentación de seudónimos.
El capítulo 5 describe los elementos que componen una declaración de atributos, las diferentes categorías de declaraciones de atributos y los catálogos asociados, y los diferentes protocolos de presentación de cada declaración.
El capítulo 6 contiene el modelo de confianza para el ecosistema de Cartera IDUE. Para cada una de las principales entidades y componentes del ecosistema, este capítulo describe los mecanismos utilizados para garantizar que las entidades con las que interactúa puedan confiar en él a lo largo de su vida útil. Estos mecanismos pueden incluir la inscripción, la revocación, la autenticación y la autorización.
El capítulo 7 aborda la certificación de la solución de Cartera y la gestión de riesgos.
El capítulo 8 aborda la accesibilidad de todos los componentes del ecosistema de Cartera IDUE orientados al usuario.
El capítulo 9 describe cómo se ha elaborado y se seguirá elaborando este documento.
El capítulo 10 contiene una lista de referencias.
En el documento se han tenido en cuenta los Reglamentos de Ejecución de la Comisión adoptados:
CIR 2024/2977 relativo al DIP y al DEA,
CIR 2024/2979 relativo a la integridad y las funcionalidades básicas,
CIR 2024/2980 relativo a las notificaciones del ecosistema,
CIR 2024/2981 relativo a la certificación de soluciones de cartera,
CIR 2024/2982 sobre protocolos e interfaces,
CIR 2025/846 sobre la verificación transfronteriza de la identidad,
CIR 2025/847 sobre violaciones de seguridad de las Carteras de Identidad Digital Europea,
CIR 2025/848 sobre la inscripción de las Partes usuarias (o informadas) que confían en las carteras,
CIR 2025/849 relativa a la lista de carteras de Identidad Digital Europea certificadas,
CIR 2025/1566 sobre la verificación de la identidad y los atributos de un titular de un QC o DECA,
CIR 2025/1567 sobre la gestión de QSCD remotos como servicios de confianza cualificados,
CIR 2025/1568 sobre revisiones por pares de los sistemas de identificación electrónica,
CIR 2025/1569 relativa a los DECA y los DEA proporcionados por un organismo del sector público responsable de una fuente auténtica, o en su nombre,
CIR 2025/1570 relativa a la notificación de información sobre QSCD certificados,
CIR 2025/1571 sobre los formatos y procedimientos para los informes anuales de los organismos de supervisión,
CIR 2025/1572 sobre el formato y los procedimientos de notificación de la intención y la verificación en relación con el inicio de servicios de confianza cualificados,
CIR 2025/1929 relativa a la vinculación de la fecha y la hora a los datos y al establecimiento de la precisión de las fuentes de tiempo para la prestación de sellos de tiempo electrónicos cualificados,
CIR 2025/1942 sobre los servicios de validación cualificados para firmas electrónicas cualificadas y los servicios de validación cualificados para sellos electrónicos cualificados,
CIR 2025/1943 sobre normas de referencia para certificados cualificados de firma electrónica y certificados cualificados de sello electrónico,
CIR 2025/1944 sobre normas de referencia para los procesos de envío y recepción de datos en los servicios de envío certificado electrónico cualificado y en lo que respecta a la interoperabilidad de dichos servicios,
CIR 2025/1945 sobre la validación de firmas electrónicas cualificadas y de sellos electrónicos cualificados, así como sobre la validación de firmas electrónicas avanzadas basadas en certificados cualificados y de sellos electrónicos avanzados basados en certificados cualificados,
CIR 2025/1946 sobre los servicios de conservación cualificados para las firmas electrónicas cualificadas y para los sellos electrónicos cualificados,
CIR 2025/2160 sobre normas de referencia, especificaciones y procedimientos para la gestión de riesgos en la prestación de servicios de confianza no cualificados,
CIR 2025/2162 sobre la acreditación de Organismos de Evaluación de Conformidad que realizan la evaluación de los prestadores de servicios de confianza cualificados y de los servicios de confianza cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad,
CID 2025/2164 sobre la versión de la norma en la que se basa la plantilla común para las listas de confianza,
CIR 2025/2527 sobre normas de referencia para certificados cualificados para la autenticación de sitios web,
CIR 2025/2530 sobre los requisitos para los prestadores de servicios de confianza cualificados que prestan servicios de confianza cualificados,
CIR 2025/2531 sobre normas de referencia y especificaciones para los registros electrónicos cualificados,
CIR 2025/2532 sobre normas de referencia y especificaciones para los servicios de archivo electrónico cualificados.
CIR 2026/248 — Firmas y sellos electrónicos avanzados: formatos que deben reconocer los organismos del sector público
CIR 2026/798 — Incorporación a distancia de usuarios a las carteras europeas de identidad digital
Con el fin de apoyar el desarrollo de una implementación de referencia de una solución de Cartera y poner a prueba su uso en diferentes casos de uso prioritarios, la Comisión lanzó una convocatoria de propuestas el 22 de febrero de 2022 en el marco del Programa Europa Digital para poner a prueba casos de uso del ecosistema de Cartera IDUE a gran escala.
El objetivo de la convocatoria de Grandes-Proyectos-Piloto (GPP, Large Scale Pilots, LSP en inglés)) es apoyar la puesta en marcha del ecosistema de Cartera IDUE en torno a una serie de casos de uso en los que participen partes interesadas tanto del sector público como del privado. Los GPP pondrán a prueba el ecosistema de Cartera IDUE tanto en contextos nacionales como transfronterizos y se integrarán en el desarrollo iterativo de la aplicación de referencia.
Los trabajos de los LSP se alinean con el ARF, que guía el diseño del sistema piloto y el desarrollo de la arquitectura, junto con el lanzamiento de la implementación de referencia.
Los LSP han proporcionado comentarios sobre el ARF a medida que desarrollaban e interactuaban con los servicios de las Partes usuarias (o informadas), los prestadores de Declaraciones Electrónicas Cualificadas de Atributos (DECA) los prestadores de Datos de identificación de Persona (DIP), los prestadores de servicios de confianza cualificados y no cualificados y los usuarios en interacciones significativas en el marco de los casos de uso propuestos.
The CSC Trust Without Borders Summit 2026 – Bogotá, Colombia (May 13–14, 2026) will bring together government representatives, regulators, policymakers, industry leaders, and business experts to discuss the future of digital trust and identity in Latin America and beyond
The summit focuses on interoperable digital signatures, digital identity, trust frameworks, and the policy and technical alignment needed to support secure cross-border digital services. Participants will explore emerging topics such as post-quantum readiness, trusted digital infrastructure, and global regulatory cooperation while connecting with the international community shaping the future of digital trust.
Viky Manaila is the President of the Cloud Signature Consortium and an internationally recognised expert in eIDAS, digital identity, electronic signatures and digital transformation. She has been instrumental in advancing secure electronic business and trusted services across Europe and globally. As former Chair of DTCE – Digital Trust and Compliance Europe and long-standing adviser to the European Commission, she contributed to the regulatory design and assessment of the eIDAS framework and its evolution toward eIDAS 2.0, shaping a secure and interoperable digital identity ecosystem for the Single Digital Market.
In parallel with her CSC presidency, Viky serves as Trust Services Director at Intesi Group, driving collaboration between industry, regulators and trust service providers to strengthen global digital trust.
Alejandro Munévar is the CEO of GSE and an authority in digital transformation, with over 20 years of expertise at the nexus of finance and technology. He has spearheaded the conception and deployment of smart cities solutions in Latin America. Today, he champions solutions in critical sectors that strengthen digital citizenship, enabling secure transactions through digital identity and trusted platforms. His method unites strategic foresight and technological execution to develop digital ecosystems that are robust, streamlined, and user-focused.
Admir Abdurahmanovic is SVP Strategy at Keyfactor, where he focuses on strategic planning, enterprise partnerships, and M&A activities in the field of digital trust. With a background spanning over three decades, he combines deep expertise in mathematics, computer science, and applied cryptography to address real-world challenges. Admir is a strong advocate for pragmatic, trust-based business relationships and high professional standards.
He has played a key role in positioning organizations as leaders in PKI and cybersecurity. Passionate about innovation, he supports open source as a driver for quality and peer review, while maintaining a practical, results-oriented approach.
Andras A. Barsi is a senior executive specialised in C-level strategy, business development and legal tech. With over twenty years of international leadership experience, he has led companies in Europe, North America and the Middle East across sectors including financial services, utilities, e-commerce and government. He has held roles such as Acting Group CEO, Head of Strategy and Chief Strategy Officer, with a strong focus on digital identity, e-signatures, trust services and regulatory compliance.
Andras is recognised for building growth strategies, leading investor relations and advising organisations on secure digital transformation.
Andrea Sassetti is the Chief Executive Officer of Aruba PEC S.p.A., Director of Trust Services and Head of Public Affairs at the Aruba Group. He has worked in the sector of qualified trust services, digital identity, and dematerialisation processes for over 24 years, contributing to the development of reliable digital solutions that comply with the main national and European regulatory frameworks.
In his role as Head of Public Affairs, he oversees and coordinates the Aruba Group’s institutional relations activities, particularly those related to Trust Services, Cloud, and Data Centres. He engages in dialogue with authorities, industry associations, and stakeholders on matters concerning regulation, digital trust, and the evolution of infrastructure and cloud services.
He is President of AssoCertificatori and a supporting member of ANORC, ETSI, ESD and the Cloud Signature Consortium. He actively participates in working groups on regulatory compliance, standardisation and interoperability of solutions at Italian and European levels.
Andrea Valle is a Principal Product Manager for Adobe Sign within Adobe Document Cloud, where he leads cross-functional teams across Engineering, Design, Product Marketing, and Legal to deliver digital signature and identity solutions aligned with customer needs and regulatory frameworks. He directs the Adobe Approved Trust List (AATL) Program and plays a key role in shaping strategic partnerships through the Cloud Signature Consortium.
As Past President of the Cloud Signature Consortium, Andrea has actively contributed to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem. He is a long-standing contributor to ETSI ESI standardization activities and has been directly involved in the development and review of key standards, including ETSI EN 319 142 (PAdES) and ETSI TS 119 432 (Remote Electronic Signature Protocols). He is also recognized as an expert in EU Regulation 910/2014 (eIDAS) and global electronic signature compliance
Anthony Kamers
Co-founder | Rubrix-lat
Anthony Kamers is the Co-founder of Rubrix-lat, a digital signature solution focused on interoperability in Latin America, and the founder of Zeruz IA. He also serves as a federal project manager for the Brazilian Digital Signature Standard (PBAD) and is the technical lead for high-impact national solutions, including Validar and AssinaGov.
ETSI Working Group Electronic Signatures and Infrastructures Vice Chair
Arno Arno Fiedler joins the CSC Trust Without Borders Summit in his capacity as ETSI ESI expert, bringing more than 20 years of leadership in identity and trust service infrastructures. Founder of Nimbus Technologieberatung, he has advised numerous European institutions and trust service providers on the implementation of legal and technical frameworks including eIDAS, PSD2, DSGVO, VDG and CA/B Forum requirements.
Previously with Bundesdruckerei, Arno played a key role in shaping Germany’s trusted digitisation ecosystem. He publishes extensively on trust infrastructures and actively contributes to ETSI, CA/B Forum, Bitkom, TeleTrusT, ENISA and the board of the Secure Digital Identity Association.
Carmine Auletta is Managing Director Europe at eMudhra and a seasoned executive with more than 20 years of international leadership experience across ICT, digital trust, innovation, regulatory affairs, and strategic transformation. Based in Italy, he has held senior leadership roles in organisations including InfoCert, Terna, Bain & Company, and the Cloud Signature Consortium, where he currently serves as Executive Board Member and Advocacy Committee Chair. Carmine brings extensive expertise in digital identity, trust services, compliance, and innovation-driven growth across global markets. He holds an engineering background and an MBA from Northwestern University’s Kellogg School of Management.
EVP of Strategic Partnerships & Business Development | SSL.com
Board Member | Cloud Signature Consortium
Daniel Rendon is Executive Vice President of Strategic Partnerships and Business Development at SSL.com, a globally trusted provider of PKI solutions, cloud signing and identity trust services. In this role, he leads strategic growth initiatives, partnerships, enterprise sales and market expansion. With over 18 years of experience across digital media, technology, and enterprise solutions, Daniel brings a strong business-driven perspective to digital trust and secure online interactions. He joined SSL.com in 2020 as Product Manager before progressing into senior commercial leadership roles, including Head of Sales, where he oversaw sales, marketing, and complex enterprise implementations. Daniel is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability, standards adoption, and collaboration across the global digital trust ecosystem.
Director of Digital Ecosystem Strategy | Decipher Identity
David Kelts is Director of Digital Ecosystem Strategy at Decipher Identity, LLC, with over 20 years of experience in digital identity, biometrics, and trust frameworks. He has played a key role in advancing mobile driver’s licenses (mDL) and identity ecosystems, including leading initiatives within ISO, the Secure Technology Alliance, and the FIDO Alliance.
David has contributed to the development and deployment of interoperable identity solutions across public and private sectors, with a strong focus on privacy, standards, and user-centric design. A Certified Information Privacy Technologist, he is a recognized expert in digital trust, identity verification, and ecosystem strategy.
International consultant and project director with over 20 years of experience advising governments and companies on digital certification and secure digital transformation.
He has led projects for the World Bank, the European Union, SICA, and U.S. cooperation agencies, supporting regulatory development and trust frameworks across more than 20 countries in Europe and Latin America.
A lawyer with advanced degrees in international operations, project management, compliance, and an MBA from IESE Business School, he is also Professor at the University of Barcelona and Co-Founder & Director of IDForo, the leading Ibero-American platform on digital trust.
Executive Director|Organismo Nacional de Acreditación de Colombia (ONAC)
Edwin Cristancho-Pinilla is Executive Director of the Organismo Nacional de Acreditación de Colombia (ONAC), where he leads Colombia’s national accreditation framework and oversees the institutional architecture that underpins quality, conformity assessment, and international recognition.
With a background in economics and science and technology policy, he has held senior leadership roles across Colombia’s public innovation ecosystem, including Director of the National Institute of Metrology (INM) and Coordinator for Science, Technology and Innovation at the National Planning Department.
Holding a PhD in Science and Technology Policy from the University of Sussex, United Kingdom, he brings a policy-driven perspective to standards, metrology, innovation governance, and the strategic alignment between accreditation, digital transformation, and international cooperation
Qualified Lawyer and Digital Trust Professional|Ascertia
Fábio Rego is a Qualified Lawyer and digital trust professional at Ascertia, specializing in electronic signatures, PKI, and trust services. With a strong focus on regulatory compliance, including eIDAS, he supports organizations in implementing secure, standards-based digital signature solutions that enable trusted digital transformation. Fábio combines legal expertise with technical and business insight, helping bridge the gap between law, technology, and innovation. He previously lectured in Digital Law at a Portuguese public university, reflecting his commitment to advancing knowledge in this evolving field. Passionate about secure digital ecosystems, he actively contributes to building trust in global electronic transactions.
Gertrudis Martínez is Executive Director, Board Member, and Co-Founder of ID Foro, a leading Ibero-American platform dedicated to advancing knowledge and collaboration around digital identity, electronic signatures, and digital trust services. In this role, she leads strategy and ecosystem development, coordinating ID Foro’s annual international summit and ID Day events, which bring together public authorities, industry leaders, and experts to foster dialogue on secure, inclusive, and interoperable digital transformation.
Alongside her work at ID Foro, Gertrudis serves as Head of Marketing & Communication for Iberia and LATAM at Namirial, where she supports market positioning and stakeholder engagement across the digital trust ecosystem. She previously held senior roles in corporate affairs, institutional relations, and strategic partnerships at Uanataca and Bit4id, working closely with regulators, international organizations, and technology partners across Europe and Latin America.
Guillaume Forget is Executive Vice President at Cryptomathic, leading global product and innovation strategy across key domains including digital identities and signatures, key management, mobile security and payment. With more than 20 years in the security and trust ecosystem, he has held senior leadership roles in Europe managing product portfolios, strategy execution, partner management and go-to-market development.
Guillaume is also a Board Member of the Cloud Signature Consortium, where he contributes to advancing interoperability and trust in digital ecosystems. He is recognised for his expertise in eSignature, eIDAS, cryptography and secure digital transformation.
Strategically leads all activities related to technology, electronic invoicing, and regulatory compliance within companies. Possesses a combination of strong managerial skills, technological expertise, and in-depth knowledge of relevant industry regulations and standards.
Igor Marcolongo is a leading expert in digital identity, trust services and secure electronic transactions. As Head of Business Evolution at Tinexta InfoCert, he drives innovation by connecting products, markets, regulation and technology to shape scalable business models and strengthen Europe’s digital-trust ecosystem. With nearly two decades in trust services, he has helped advance eIDAS adoption, digital signatures and identity-driven services across major sectors. Igor also serves on the Boards of the Cloud Signature Consortium and AssoCertificatori, fostering collaboration between industry and regulators.
Associate Professor of Computer Science | Federal University of Santa Catarina (UFSC), Brazil
Jean Everson Martina is an Associate Professor of Computer Science at the Federal University of Santa Catarina (UFSC), Brazil. His work focuses on digital identity, electronic documents, interoperability, and trust services, combining applied cryptography, PKI, and large-scale public-sector infrastructures. Jean has extensive hands-on experience working with governments, regulators, and industry across Brazil and Latin America on qualified trust services, digital signatures, and cross-border interoperability initiatives aligned with frameworks such as eIDAS. He regularly advises public institutions and private providers on building scalable, interoperable, and future-ready digital trust ecosystems.
Johannes Leser is Managing Director Trust Services at IDnow and a recognized expert in digital identity, trust services, and AML compliance. With more than 17 years of experience in electronic signatures, eIDAS-qualified trust services, and digital onboarding, he has played a leading role in shaping secure digital transformation initiatives across Europe. In parallel, he serves as CEO of IDnow Trust Services AB, the group’s certified Qualified Trust Service Provider in Sweden. Johannes is particularly active in the areas of eIDAS 2.0, EUDI Wallets, Qualified Electronic Signatures (QES), and verified credentials, helping organizations implement compliant and user-friendly digital trust solutions at scale.
John has more than two decades experience in roles spanning Regulatory Affairs, Strategic Partnerships and Product Management, working with companies across the digital identity and trust services arena. As Provider Relationship lead for eID Easy he oversees the development and expansion of the eID Easy marketplace, which brings together global eID, wallet and digital signature solutions for international customers.
José Fernando Medina T., Industrial Engineer, Master in Finance and MBA, with over 30 years of experience in the technology sector leading sales, operations, and technology teams in Colombia, and experience opening markets in other Latin American countries. He has in-depth knowledge of the Latin American market for Software as a Service (SaaS) solutions, including products such as document management, omnichannel communication, digital marketing, data processing, electronic invoicing, biometrics, and trust services, among others. He is currently CEO of Tinexta Camerfirma LATAM.
Juan Pablo García Cairello is a computer engineer specialising in information security, with more than 20 years of experience delivering ICT projects across Latin America. He is Digital Identity Manager at AGESIC (Uruguay’s Electronic Government Agency), where he leads the national PKI, the ID Uruguay digital identification platform, and firma.gub.uy. He works closely with multilateral organisations and regional digital government networks, including on the Latin American and Caribbean Digital Identification Model (IdLAC) and the “broker” model to standardise and integrate digital IDs across the region.
Senior Vice President Innovation | Bundesdruckerei GmbH
Kim Nguyen is Senior Vice President Innovation at Bundesdruckerei GmbH, where he leads initiatives at the intersection of trusted AI, digital identity, quantum technologies, and digital sovereignty. With more than two decades of experience in cryptography and secure digital infrastructures, he has held senior leadership roles spanning security research, trusted services, and innovation strategy. Kim holds a PhD in Pure Mathematics with a focus on number theory and cryptography and has worked across academia, industry, and public-sector ecosystems. A frequent speaker and advisor, he focuses on translating European regulation and innovation into practical, secure solutions that strengthen digital trust and resilience across Europe
Tech Partnership Director | GSE (Gestión de Seguridad Electrónica)
Leonardo Maldonado is Tech Partnership Director at GSE (Gestión de Seguridad Electrónica), Colombia’s leading digital identity and trust services provider.
With over 20 years of experience in digital identity since 2004, Leonardo has pioneered critical projects, including biometric fingerprint authentication using Colombia’s national database for banks and notaries.
He has championed cryptographic evolution, leading GSE’s implementation of the CSC API for cloud signatures and integration with Adobe Acrobat Sign. As local host for Trust Without Borders 2026, Leonardo brings deep expertise in digital transformation, PKI, and biometric authentication to advance interoperability and trusted digital services across borders.
Bogotá Convention Bureau Manager | Invest in Bogotá
Luisa Fernanda Vásquez is a global-minded leader working at the intersection of business, cities, and international opportunities. With a background in Marketing and International Business, and graduate studies in leadership and strategy, she has built her career connecting people, institutions, and markets across borders. She has held strategic roles in Colombia’s public sector, where she contributed to strengthening the country’s tourism competitiveness and international positioning. Today, she leads the Bogotá Convention Bureau at Invest in Bogotá, where she focuses on attracting international events that not only bring visitors, but also drive investment, knowledge exchange, and long-term impact for the city. Luisa believes that events are not just moments in time, they are platforms to transform cities, industries, and connections.
Marcos Allende is the Co-Founder and CEO of Blerify, a platform than enables digital IDs and ID Wallets in Latin America and the Caribbean following eIDAS framework and ISO/IEC 18013 standard. Marcos is Quantum Physicist who joined the Inter-American Development Bank (IDB) in 2017 and led as a specialists areas of blockchain, digital credentials, and quantum technologies. He is known by his pioneer work on quantum cryptography and blockchain, having developed the first end-to-end solution for quantum resistance in EVM-compatible blockchain networks, published in Nature’s magazine Scientific Reports in 2023 and feature as top100 Engineering Papers. Marcos served in leadership roles for more than 20 emerging tech projects in Latin America and the Caribbean, including the first bond tokenization in the region with the Central Bank of Colombia. Co-founder and former CTO of LACChain, the largest blockchain in LATAM. Post-grad studies in Quantum Computing & Cryptography at MIT, and Finance & Management at LSE. Marcos has also contributed to 25+ publications in collaboration with IDB, WEF, and other global thought leaders.
Markus Vesely is CEO of A-Trust GmbH, Austria’s leading trust service provider, where he oversees the development of secure digital identity, authentication, and signature solutions used across the public and private sectors. With a background spanning technology, strategy, and business leadership, Markus brings extensive experience in regulated environments and large-scale digital transformation. Prior to A-Trust, he held senior roles at Rohde & Schwarz and Frequentis AG, working at the intersection of critical infrastructure, cybersecurity, and innovation. His work focuses on building trustworthy, interoperable digital services that bridge regulatory requirements and real-world implementation.
Director of Business Services & Deputy General Counsel | Kentucky Secretary of State
Michael is an attorney with over 20 years of experience in commercial law and public-sector administration. He oversees business filings, record authentications, and leads digital modernization initiatives, including e-Apostille technology for cross-border authentication of public documents. He brings a policy-driven perspective to digital identity systems, emphasizing legal recognition, fraud prevention, and the durable architecture of public trust. His work bridges law and technology, turning innovation into solutions that are legally recognized and widely adopted.
Michał Tabor is a Board Member at Obserwatorium.biz with hands-on experience delivering and scaling electronic signature solutions for public and private-sector use cases, supporting Trust Service Providers in the development and compliance of their services. He contributes to ETSI standardisation work focused on trust services and interoperability, and he has co-authored and contributed to ENISA publications on digital identity and trust services. His work bridges implementation reality with regulatory and standards requirements across the European eIDAS ecosystem.
Milton Quiroga is a cryptographer, entrepreneur, and inventor with more than 20 years of experience driving early adoption of emerging technologies to optimize business processes. He has advised leading organizations across Latin America, supporting digital transformation from the early days of TCP/IP and the internet to blockchain, cryptography, and, more recently, quantum computing. Milton is the General Manager of Cyte and a Professor at Universidad de los Andes. He holds an MSc in Security from Carnegie Mellon University and specializes in information security, post-quantum cryptography, and secure cryptographic systems
Nestor Markowicz is Chief Operating Officer at CertiSur and a highly experienced digital security professional with more than 25 years of expertise in authentication, digital signatures, PKI, SSL, brand protection, and secure document management. Based in Argentina, he has played a key role in the development and deployment of digital trust solutions across Latin America, leading complex projects for financial institutions, public entities, and enterprise clients. Throughout his career at CertiSur, Nestor has combined deep technical knowledge with strong operational leadership, helping organizations implement secure and scalable digital ecosystems. He holds a background in Information Systems Engineering and remains actively engaged in advancing digital trust and cybersecurity innovation in the region.
CSO | IDnow Trust Services AB / ETSI / CEN / ENISA
Sebastian Elfors is Senior Architect and Chief Security Officer at IDnow, and a recognised expert in digital identity, electronic signatures, trust services, and cybersecurity standards. He brings more than two decades of experience working at the intersection of standardisation, architecture, and secure digital service deployment.
In his current role, Sebastian focuses on eIDAS2, Qualified Trust Service Providers (QTSPs), and the European Digital Identity Wallet (EUDI Wallet). He is an active contributor to leading international and European standards bodies, including ETSI ESI, CEN TC224, W3C, the FIDO Alliance, and the Cloud Signature Consortium, where he contributes to the CSC API specifications. He also serves as an external expert to ENISA, supporting work on digital identity, remote identity proofing, and EUDI Wallet certification.
Previously, Sebastian held senior technical and leadership roles at organisations such as Yubico and TrustWeaver, building deep expertise across PKI, authentication, identity wallets, and future-ready trust architectures. He is widely recognised for bridging regulation, technology, and implementation to deliver interoperable and secure digital trust solutions.
CTO (Signing and PKI) at Tinexta InfoCert | CSC Technical Committee Chair
Sven Prinsloo serves as Technical Committee Chair at the Cloud Signature Consortium, where he plays a key role in shaping global standards for interoperability and trust in digital signatures and identity services.
In parallel, he is Chief Technology Officer at Ascertia, leading the development of secure digital platforms supporting enterprise-scale identity, signing and trust services. With more than a decade of experience in PKI, remote signing, cybersecurity and digital identity, Sven has held senior positions across product operations, engineering and technical architecture. He is recognised for aligning technology innovation with strategic business needs to enable resilient and secure digital ecosystems.
Vijayakumar Manjunatha is a globally recognised expert in digital trust, public key infrastructure (PKI), and digital identity, with over two decades of experience in building and scaling secure digital ecosystems. As Secretary General of the Asia PKI Consortium, he brings together government authorities, regulators and industry leaders across regions to advance interoperability, mutual recognition and cross-border digital trust frameworks.
Vijay has played a pivotal role in shaping foundational digital trust initiatives, including contributing to India’s Aadhaar-based eSign ecosystem and leading the development of a globally trusted Certifying Authority, enabling secure digital transactions at scale for web security. He has actively contributed to international standardisation and policy forums, including the CA/Browser Forum, FIDO Alliance, Cloud Signature Consortium and United Nations initiatives on cross-border trade and digital cooperation. He is also a member of India’s national standards body, where he chairs the panel on Digital Signatures, and collaborates with ETSI on the adoption of global standards across regions.
In addition to his global engagements, Vijay advises governments and enterprises on digital identity, trust services, compliance frameworks and emerging areas such as post-quantum cryptography and digital public infrastructure. His work focuses on bridging policy, technology and real-world implementation to enable trusted and scalable digital economies worldwide.
Un «rulebook» en el contexto de la EUDI Wallet (European Union Digital Identity Wallet) es un documento técnico de especificación que forma parte del «Architecture and Reference Framework» (ARF) o Arquitectura y Marco de Referencia, de la cartera de identidad digital europea. Los rulebooks definen los requisitos específicos para cada tipo de declaración de atributos o caso de uso dentro del ecosistema EUDI (regulado por eIDAS 2.0 y los Actos de Ejecución como el CIR 2024/2977 y 2024/2979).
No son documentos legales vinculantes en sí mismos (son «working documents» documentos de trabajo del eIDAS Expert Group), pero son obligatorios para lograr interoperabilidad, certificación y cumplimiento técnico entre Carteras, proveedores de PID (Person Identification Data», Datos de Identificación Personal) y Partes usuarias (Relying Parties) en toda la UE.
El PID Rulebook (o Annex 3.01 – PID Rulebook) es el específico para los Person Identification Data (PID): la declaración de atributos de identidad básica obligatoria emitida por un Estado miembro (o su PID Provider designado). Contiene requisitos adicionales a los del ARF general, que aplican a todos los casos de uso (incluyendo EAAs,(Electronic Attribute Attestation o Declaración Electrónica de Atributos, QEAAs, Qualified Electronic Attribute Attestation o Declaración Electrónica Cualificada de Atributos, etc.). Define cómo se estructura, codifica, emite y valida el PID para garantizar privacidad (selective disclosure, unlinkability), seguridad (firmas criptográficas) y portabilidad transfronteriza.
Detalles técnicos del PID Rulebook
El PID Rulebook especifica:
Namespaces y schema de atributos:
Namespace europeo principal: eu.europa.ec.eudi.pid.1 (para el tipo de documento y atributos comunes).
Domestic namespaces: Cada Estado miembro puede definir atributos nacionales adicionales (ej. eu.europa.ec.eudi.pid.es.1 para España). Se publican públicamente y se usan tanto en codificación ISO como SD-JWT.
Atributos obligatorios (M) y opcionales (O), basados en el Anexo del CIR 2024/2977 y codificados según CDDL (RFC 8610):
Código Alpha-2 (ISO 3166-1); multi-valor en domestic
O
array de tstr
Metadatos del PID (tratados como atributos técnicos): issuance_date (M), expiry_date (M), issuing_authority (M), document_number, issuing_country (ISO 3166-1, M), issuing_jurisdiction (ISO 3166-2, O), etc.
Formatos de codificación y presentación (PID_01 requiere soporte dual):
ISO/IEC 18013-5 (mdoc / CBOR): Para verificación offline/proximidad (tap NFC o QR). Usa CBOR (RFC 8949), MSO (Mobile Security Object) firmado por el PID Provider. Canonical CBOR obligatorio. Nacionalidad como array; portrait (foto) como JPEG puro (ISO/IEC 19794-5, sin headers).
SD-JWT VC (IETF RFC): Para online (OpenID4VP). JSON + selective disclosure (disclosure salts para privacidad). Soporta batch issuance y re-issuance para unlinkability.
Los datos deben ser válidos en el momento del validFrom del MSO o del VP Token. La firma siempre la hace el PID Provider (no el wallet). Los elementos domestic pueden firmarse opcionalmente por el wallet.
Trust infrastructure: PID Providers se listan en Trusted Issuer Lists (formato ETSI TS 119 612). Revocación vía status lists o embedded en el MSO/SD-JWT.
Otros requisitos: Soporte OpenID4VCI para emisión (incluyendo batch y re-issuance), Wallet Unit Attestation (WUA) previa, y activación del PID a LoA High (según Reglamento de Ejecución 2015/1502).
El rulebook asegura que el PID sea interoperable, minimice datos (data minimization) y cumpla privacy-by-design (zero-knowledge proofs para edad, etc.).
En el caso de España, aunque el número de DNI no forma parte de la lista de atributos obligatorios, se incluirá en todo caso, ya que es posible hacerlo en los opcionales (documet_number o personal_administrative_number) junto con otros datos correspondientes a la entidad emisora del DNI.
Reto principal para los países miembros al inicializar la cartera con el PID.
La inicialización (onboarding/provisioning) del PID es el paso crítico y más complejo. El wallet solo es plenamente operativo tras recibir un PID válido emitido por un «PID Provider» certificado del Estado miembro.
Retos técnicos y operativos:
Autenticación fuerte (LoA High): El usuario debe probar su identidad real frente al PID Provider (usando eID nacional, biometría, NFC, etc.). Esto requiere integración segura con fuentes auténticas nacionales.
Protocolos de emisión: Soporte completo de OpenID4VCI + activación del PID (verificación de que llegó al Wallet Secure Cryptographic Application – WSCA, normalmente en Secure Element del móvil o software certificado).
Certificación: Toda la solución (wallet + PID Provider) debe certificarse según CIR 2024/2981/CIR 2024/2982 (Common Criteria EAL4+ o equivalente). Incluye hardware/software del móvil, NFC reader mode y WSCA.
Privacidad y escalabilidad: Batch issuance para evitar linkability, soporte de selective disclosure, revocación eficiente y gestión de millones de usuarios sin fricción.
Interoperabilidad transfronteriza: El PID debe ser aceptable en toda la UE independientemente del formato (ISO o SD-JWT).
Infraestructura de confianza: Crear y mantener Trusted Issuer Lists, integrar con eIDAS nodes y garantizar que el wallet sea «certified EUDI Wallet Solution».
Experiencia de usuario vs. seguridad: Evitar fricción (muchos usuarios no tienen NFC o no quieren tapear el DNI físico) mientras se cumple el nivel High de assurance.
Muchos países usan lectura NFC del documento físico (DNIe, eID, pasaporte) como método principal de onboarding inicial, combinado con selfie + verificación biométrica y backend de autenticación.
Caso específico de España: Inicialización con NFC del móvil leyendo el DNIe
En España, el PID Provider se espera que sea la FNMT (Fábrica Nacional de Moneda y Timbre), que emitirá el PID vinculado al DNI (Documento Nacional de Identidad). La cartera nacional en desarrollo es la Cartera Digital (presentada en EUDI Wallet Launchpad 2025), que se prevé que se integrará con Cl@ve (que ya cuenta con más de 24 millones de usuarios) y aprovecha el DNIe 3.0/4.0 (con chip NFC obligatorio desde 2021).
Flujo técnico detallado de inicialización (onboarding con NFC):
El usuario descarga la app oficial de la Cartera Digital IDUE e inicia la configuración (crea PIN, asocia biometría captada con el móvil, obtiene la «Wallet Unit Attestation» – WUA).
Para solicitar el PID: la app activa el NFC reader mode del móvil (Android e iOS soportan lector de tarjetas ISO 14443 tipo A/B; el DNIe usa PACE/BAC para acceso seguro al chip).
El usuario acerca el DNIe físico al móvil. La app lee criptográficamente:
Datos del chip (MRZ, foto, datos personales, certificados de autenticación).
Verifica la integridad y autenticidad del chip (firmas, claves de lectura protegidas).
Autenticación del titular:
Comparación biométrica: mediante foto del usuario vs. foto conservada en el chip (usando verificación facial certificada según la norma ETSI TS 119 461).
Posible PIN del DNIe .
La app envía datos anonimizados o challenge-response al servidor de la FNMT para validación (en teoría relativa a la información del registro civil (fuente auténtica).
Una vez autenticado (LoA High), el PID Provider genera el PID:
En ambos formatos: mdoc (ISO 18013-5/CBOR) + SD-JWT VC.
Firma con clave del emisor (listada en Trusted Issuer List).
Emite vía OpenID4VCI (posiblemente batch para privacidad futura).
El wallet recibe, verifica y activa el PID (WSCA lo almacena de forma segura). El usuario puede ahora usarlo para identificación online/offline en toda la UE.
Retos específicos en España:
Compatibilidad NFC: El DNIe 4.0 está optimizado, pero requiere que la app gestione correctamente protocolos PACE (Password Authenticated Connection Establishment) y que el móvil tenga interfaz NFC (casi todos los actuales lo tienen). iOS restringe algo más el acceso NFC a apps de terceros, por lo que la app oficial debe estar pre-aprobada por Apple.
Integración con Cl@ve: La identificación y autenticación en Cl@ve con la Cartera dará lugar seguramente a un nuevo icono de autenticación en la página web de Cl@ve que posiblemente desencadene la apertura de una página con código QR que lea la Cartera y desencadene la autenticación.
Certificación y escalabilidad: La solución completa (app + obtención del PID) debe superar la auditoría establecida por la norma de certificación de carteras de ENISA, posiblemente mediante el esquema Lince del CCN.
El «Rulebook» del PID marca la primera implementación de una «Declaración Electrónica de Atributos» (contando con que cada tipo de «Declaración Electrónica de Aributos» tiene su propio «Rulebook»). Los «rulebooks» son las reglas de juego de tipo técnico para el PID y para las DEA e indican los tipos de datos necesarios para cada caso de uso..
En España, el uso del interfaz NFC del DNIe posiblemente sea el método más directo y seguro para la inicialización de los datos de identidad de la Cartera, con el aliciente de aprovechar la infraestructura ya existente y convirtiendo el móvil en lector de DNIe criptográficamente seguro. Esto minimizaría la fricción y maximizaría la adopción.
En todo caso, se requiere que la app esté certificada en cuanto a los requisitos de seguridad.